

talha-110
522 منشورات

talha-110
إبلاغ
حظر المُستخدم
مُتداول مُتكرر
2.4 سنوات
84 تتابع
91 المتابعون
288 إعجاب
منشورات
الكل
اقتباسات
PINNED
·
--
صاعد
صحيح جزئيًا
TermMax: TVL في الانكماش، لكن معدل الاستخدام يروي قصة مختلفة
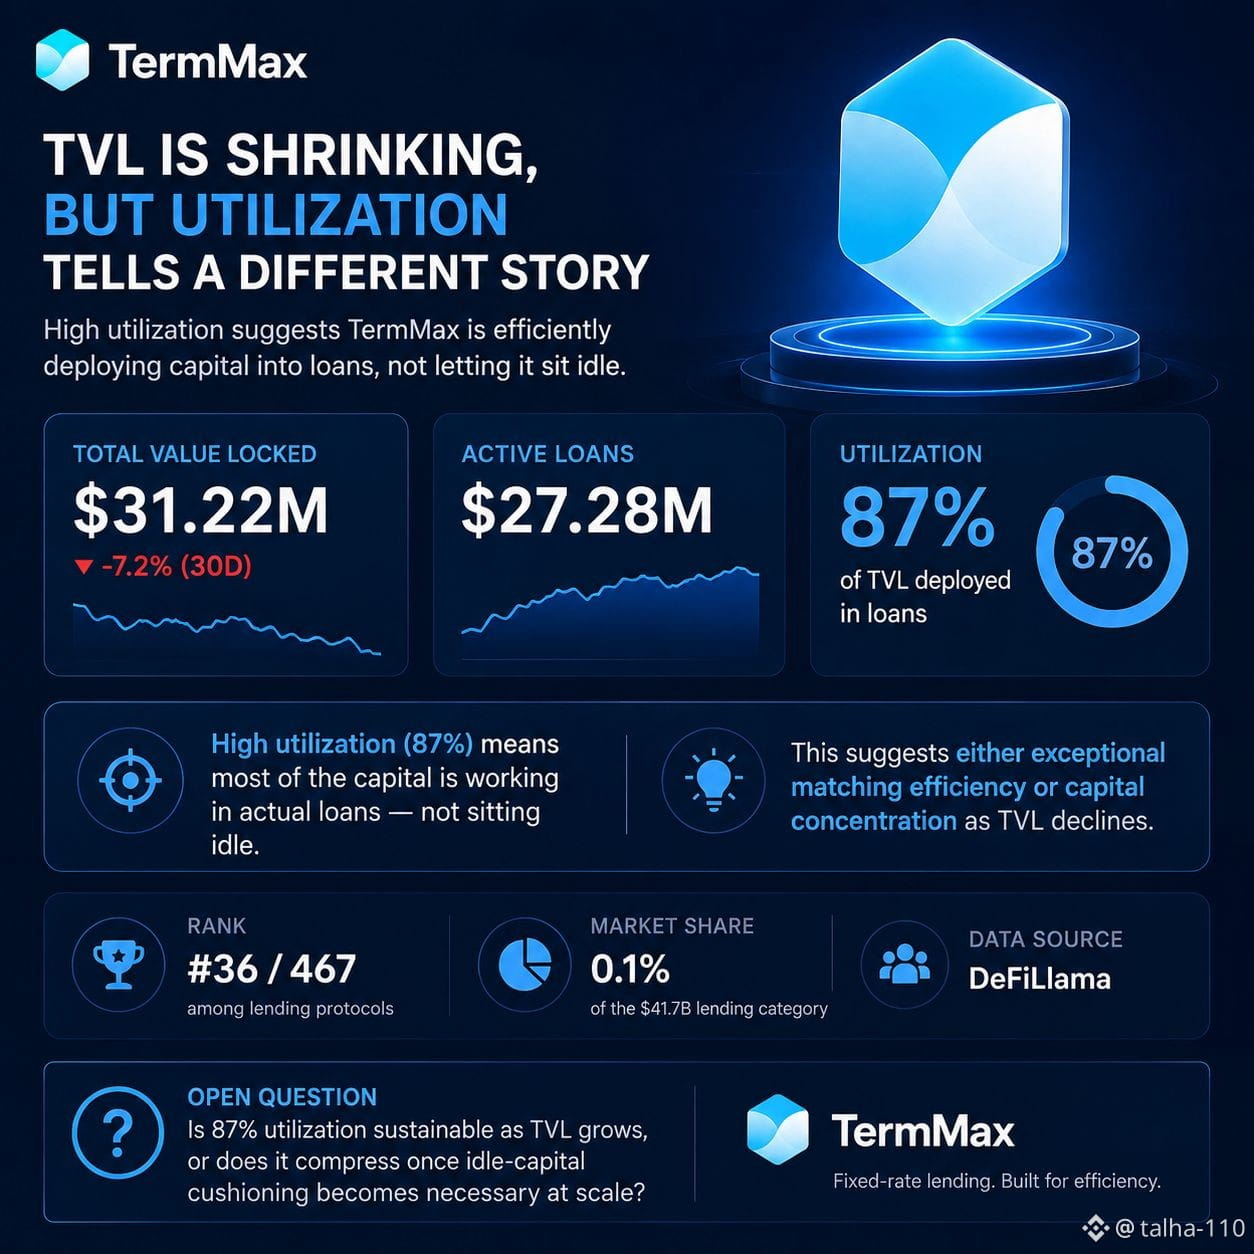
تقع قيمة TVL لدى TermMax عند 31.22 مليون دولار حاليًا — بانخفاض 7.2% خلال آخر 30 يومًا. وحده هذا يشبه بروتوكولًا يفقد الزخم.
لكن عندما نقارنه بقروض نشطة بقيمة 27.28 مليون دولار، تتغير الصورة. فهذا يمثل تقريبًا 87% من إجمالي رأس المال المُقفل حاليًا والمُستَخدم فعليًا في القروض — وليس متروكًا خاملاً في انتظار المطابقة.
يُعد ذلك معدل استخدام مرتفعًا بشكل غير معتاد لبروتوكول إقراض بسعر فائدة ثابت. غالبًا ما تحمل منصات الإقراض قدرًا معتبرًا من رأس المال غير المُستغل لأن العرض والطلب نادرًا ما يتطابقان تمامًا في أي لحظة. تشير نسبة استخدام تبلغ 87% إلى أحد أمرين: إما أن نظام Range Order ونظام القيِّمين لدى TermMax فعّال بالفعل في مطابقة المُقرضين مع المقترضين، أو أن انخفاض TVL نفسه يتركز بما تبقى من رأس المال في أسواق نشطة بالفعل — ما يؤدي إلى تقليص المقام أسرع من البسط.
السياق مهم أيضًا: يصنّف TermMax في المرتبة #36 ضمن 467 بروتوكول إقراض تتبعها DefiLlama، حيث يمتلك فقط 0.1% من فئة الإقراض البالغة 41.7 مليار دولار. حجم صغير من حيث القيمة المطلقة، لكن رقم الاستخدام هو نوع مؤشر كفاءة لا يتوسع مع TVL — فهو إما سليم بنيويًا أو لا، بغض النظر عن حجم البروتوكول.
سؤال مفتوح: هل يُمكن الاستمرار في معدل استخدام 87% مع نمو TVL، أم أنه ينكمش عندما تصبح الحاجة إلى وسادة من رأس المال غير المُستغل ضرورية على نطاق أوسع؟ #termmax @termmax
TermMax: TVL في الانكماش، لكن معدل الاستخدام يروي قصة مختلفة
تقع قيمة TVL لدى TermMax عند 31.22 مليون دولار حاليًا — بانخفاض 7.2% خلال آخر 30 يومًا. وحده هذا يشبه بروتوكولًا يفقد الزخم.
لكن عندما نقارنه بقروض نشطة بقيمة 27.28 مليون دولار، تتغير الصورة. فهذا يمثل تقريبًا 87% من إجمالي رأس المال المُقفل حاليًا والمُستَخدم فعليًا في القروض — وليس متروكًا خاملاً في انتظار المطابقة.
يُعد ذلك معدل استخدام مرتفعًا بشكل غير معتاد لبروتوكول إقراض بسعر فائدة ثابت. غالبًا ما تحمل منصات الإقراض قدرًا معتبرًا من رأس المال غير المُستغل لأن العرض والطلب نادرًا ما يتطابقان تمامًا في أي لحظة. تشير نسبة استخدام تبلغ 87% إلى أحد أمرين: إما أن نظام Range Order ونظام القيِّمين لدى TermMax فعّال بالفعل في مطابقة المُقرضين مع المقترضين، أو أن انخفاض TVL نفسه يتركز بما تبقى من رأس المال في أسواق نشطة بالفعل — ما يؤدي إلى تقليص المقام أسرع من البسط.
السياق مهم أيضًا: يصنّف TermMax في المرتبة #36 ضمن 467 بروتوكول إقراض تتبعها DefiLlama، حيث يمتلك فقط 0.1% من فئة الإقراض البالغة 41.7 مليار دولار. حجم صغير من حيث القيمة المطلقة، لكن رقم الاستخدام هو نوع مؤشر كفاءة لا يتوسع مع TVL — فهو إما سليم بنيويًا أو لا، بغض النظر عن حجم البروتوكول.
سؤال مفتوح: هل يُمكن الاستمرار في معدل استخدام 87% مع نمو TVL، أم أنه ينكمش عندما تصبح الحاجة إلى وسادة من رأس المال غير المُستغل ضرورية على نطاق أوسع؟ #termmax @TermMax
39
3
32
234
·
--
صاعد
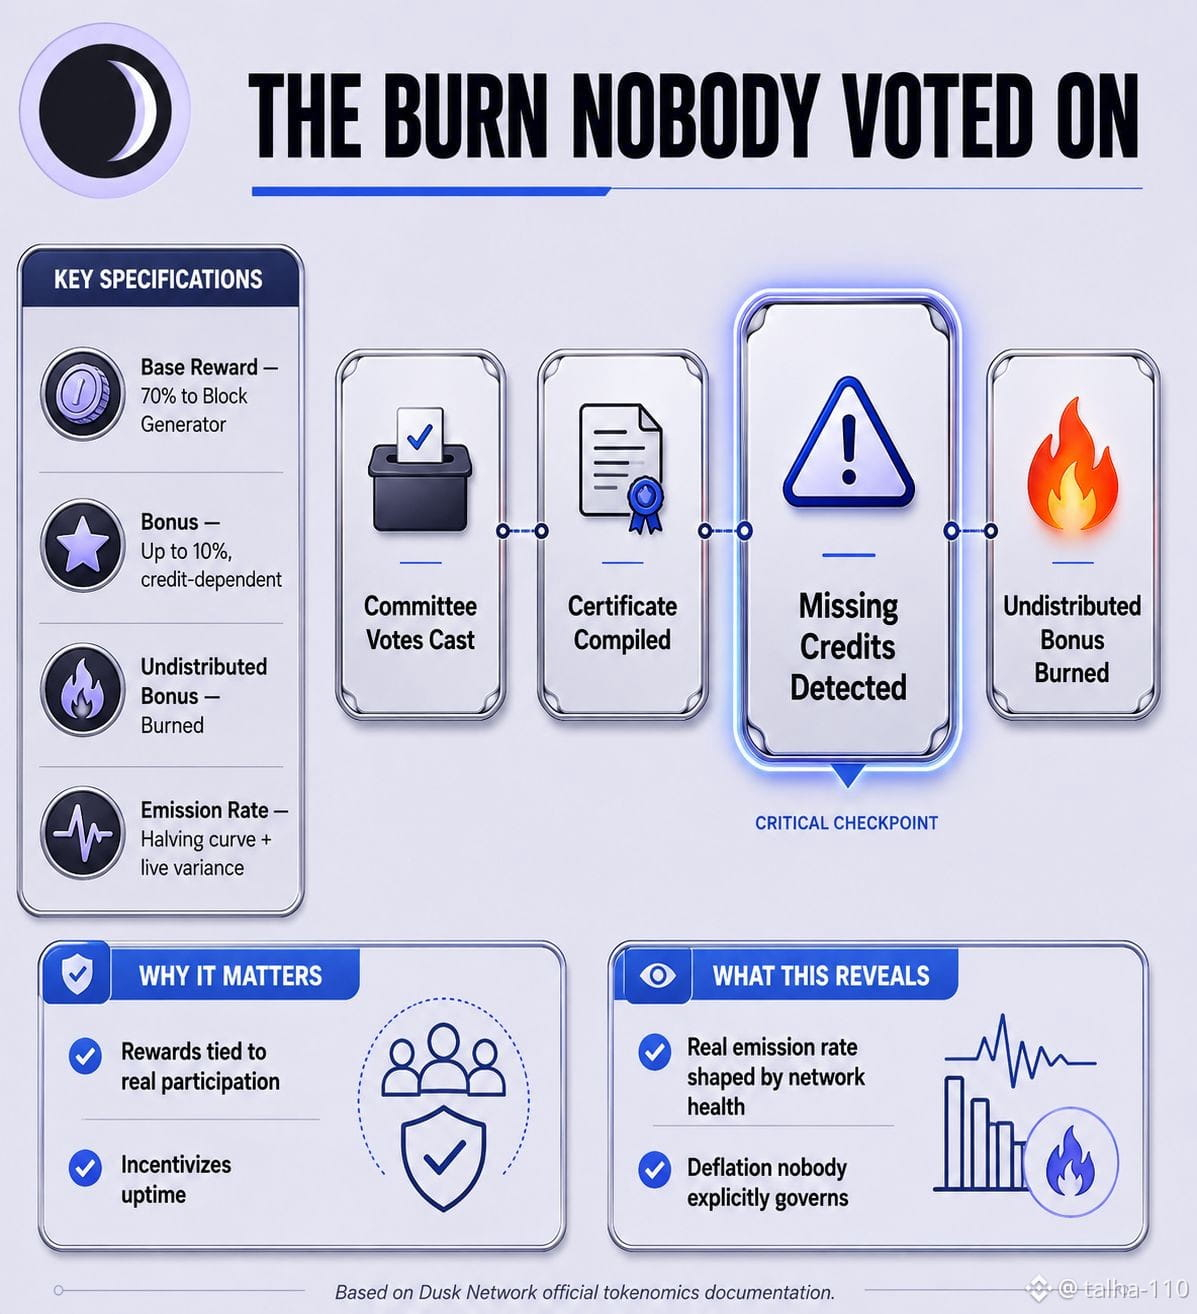
في كل بلوك على Dusk، يكسب مولّد البلوكات شريحة مضمونة بنسبة 70%، بالإضافة إلى مكافأة إضافية قد تصل إلى 10% — لكن هذه المكافأة ليست ثابتة. فهي تتدرّج حسب عدد أرصدة اللجنة (التصويتات) التي تم إدراجها فعليًا في الشهادة التي تؤكد البلوك السابق. إذا كانت بعض تلك الأصوات مفقودة — لنفترض أن المُجهّزين كانوا غير متصلين أو بطيئين في الاستجابة — فإن الجزء غير الموزع من تلك المكافأة لا ينتقل إلى أي شخص. بل يُحرق مباشرةً.
المعنى الخفي لذلك هو أن الانبعاث المتداول الفعلي على Dusk لا يعتمد فقط على جدول النصف الذي يشير إليه الجميع. بل يعتمد أيضًا، بلوكًا ببلوك، على مدى اكتمال مشاركة الشبكة في إجماعها. شبكة ذات رفع جاهزية قوي وتُجهّزين مُزوَّدين وسريعين ومُزامنين جيدًا تحرق أقل وتدفع أكثر؛ أما شبكة ذات لجان بطيئة أو غير متصلة جزئيًا، فهي تحرق DUSK بشكل صامت لا يتم توزيعه حتى. منحنى النصف يخبرك بالسقف. معدل الانبعاث الفعلي تحت ذلك السقف يتم تشكيله في الوقت الحقيقي من خلال مدى صحة مشاركة الإجماع في أي بلوك بعينه — رافعة انكماشية لم يصوّت عليها أحد، تعمل بهدوء في الخلفية خلف كل بلوك.
$DUSK #dusk @Dusk_Foundation
في كل بلوك على Dusk، يكسب مولّد البلوكات شريحة مضمونة بنسبة 70%، بالإضافة إلى مكافأة إضافية قد تصل إلى 10% — لكن هذه المكافأة ليست ثابتة. فهي تتدرّج حسب عدد أرصدة اللجنة (التصويتات) التي تم إدراجها فعليًا في الشهادة التي تؤكد البلوك السابق. إذا كانت بعض تلك الأصوات مفقودة — لنفترض أن المُجهّزين كانوا غير متصلين أو بطيئين في الاستجابة — فإن الجزء غير الموزع من تلك المكافأة لا ينتقل إلى أي شخص. بل يُحرق مباشرةً.
المعنى الخفي لذلك هو أن الانبعاث المتداول الفعلي على Dusk لا يعتمد فقط على جدول النصف الذي يشير إليه الجميع. بل يعتمد أيضًا، بلوكًا ببلوك، على مدى اكتمال مشاركة الشبكة في إجماعها. شبكة ذات رفع جاهزية قوي وتُجهّزين مُزوَّدين وسريعين ومُزامنين جيدًا تحرق أقل وتدفع أكثر؛ أما شبكة ذات لجان بطيئة أو غير متصلة جزئيًا، فهي تحرق DUSK بشكل صامت لا يتم توزيعه حتى. منحنى النصف يخبرك بالسقف. معدل الانبعاث الفعلي تحت ذلك السقف يتم تشكيله في الوقت الحقيقي من خلال مدى صحة مشاركة الإجماع في أي بلوك بعينه — رافعة انكماشية لم يصوّت عليها أحد، تعمل بهدوء في الخلفية خلف كل بلوك.
$DUSK #dusk @Dusk
1
432
·
--
صاعد
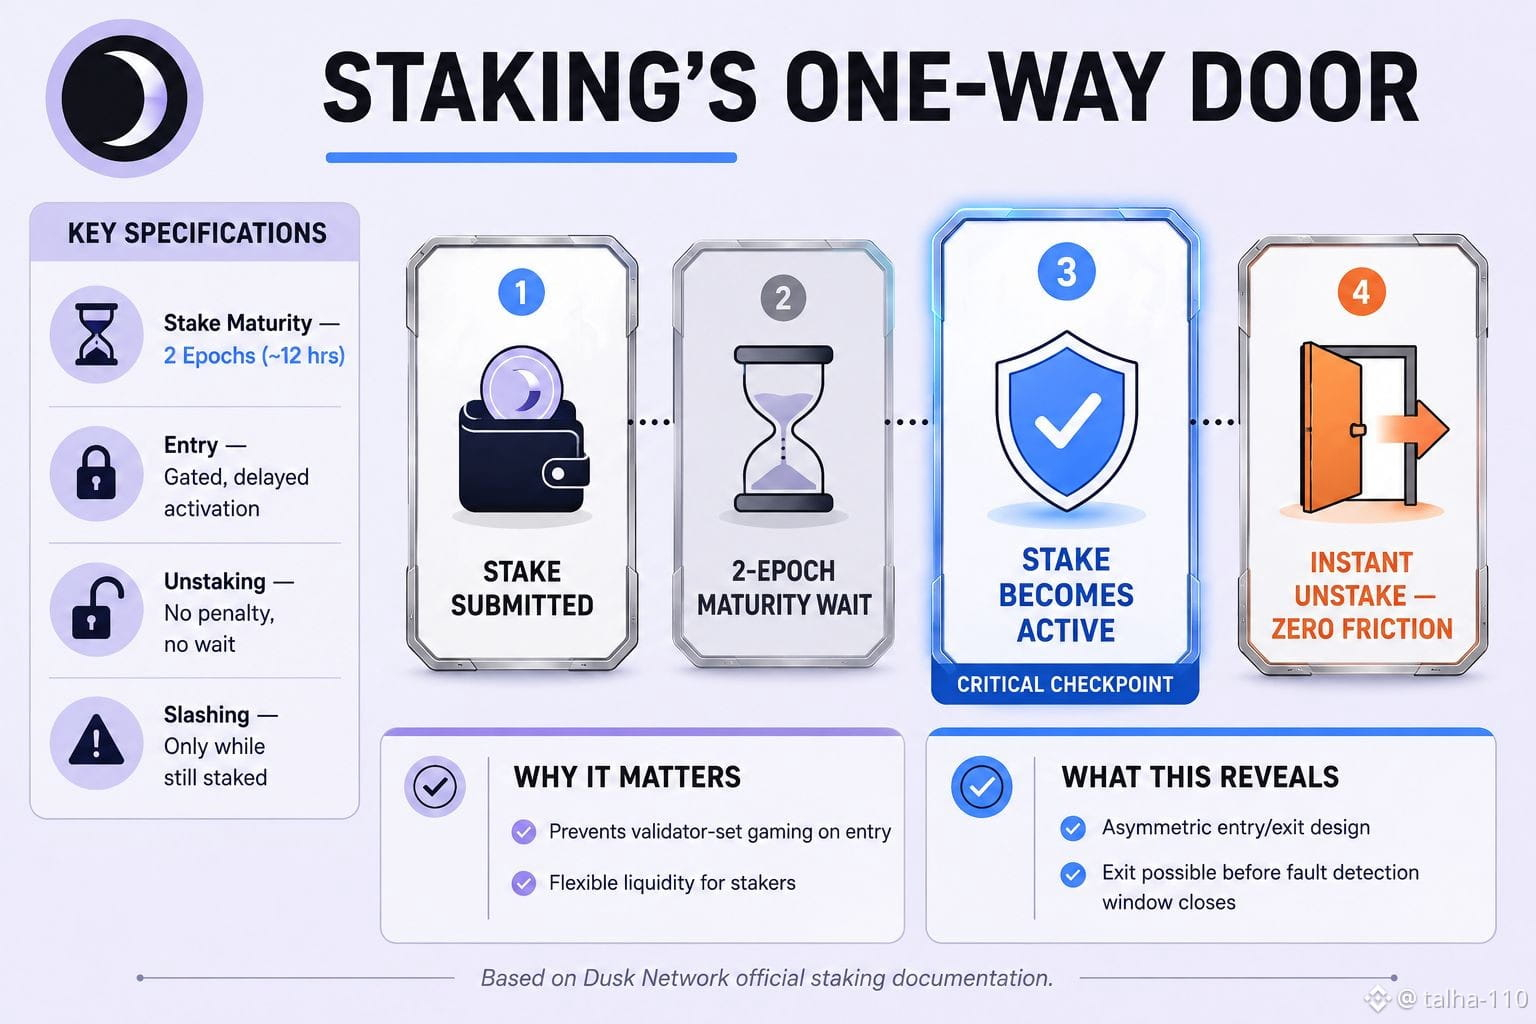
لقد كنت أبحث مؤخرًا في آليات الرهن في Dusk، وهناك شيء ما في تصميم الدخول مقابل الخروج يظل يزعجني. عند رهن DUSK، لا تبدأ أموالك بالعمل فورًا — بل تبقى في فترة نضج مدتها 2-epoch، تقريبًا 4320 بلوك، أي قرابة 12 ساعة، قبل أن يصبح هذا الرهن مؤهلًا أصلًا للتصويت أو إنتاج الكتل وبدء كسب أي شيء. مفهوم طبعًا؛ فمعظم شبكات PoS لديها نسخة ما من ذلك، فهي تمنع الناس من «العبث» بمجموعة المدققين بمجرد ظهورهم.
لكن ما صعقني هو الجانب الآخر. إلغاء الرهن على Dusk لا يحمل أي احتكاك. لا توجد فترة تهدئة، ولا عقوبة، ولا شيء. الوثائق الرسمية تقول الأمر بوضوح — يمكنك سحب كامل رهنك متى ما تريد، فورًا وبشكل لحظي. قارن ذلك بشبكات مثل Ethereum أو سلاسل مبنية على Cosmos حيث يمكن أن تستغرق عملية فك الارتباط أيامًا أو أسابيع، وذلك تحديدًا لإتاحة نافذة لآلية slashing لاكتشاف السلوك السيئ قبل أن يتمكن شخص ما من الرحيل «بلا أذى».
وهكذا ينتهي بك الأمر إلى إعداد غير متوازن: الدخول يتطلب صبرًا، والخروج لا يتطلب شيئًا. وبما أن slashing لا يعمل إلا عندما يتم التقاط خطأ فعليًا على السلسلة أثناء بقاءك مرهونًا، فإنه يفتح سيناريو يستحق الوقوف عنده — مقدم خدمات (provisioner) بنى بهدوء سجلًا جيدًا يمكنه نظريًا سحب كامل رهنه فورًا قبل القيام بشيء محفوف بالمخاطر، ثم يختفي ببساطة قبل أن تملك أي آلية عقوبة فرصة حتى للتفاعل.
أنا لا أقول إن هذا يتم استغلاله، ولا توجد لدي أي أدلة على ذلك. لكن عندما يكون باب الخروج واسعًا إلى هذا الحد، يجعلني أتساءل عن مقدار الوزن الذي كانت «خيار عدم احتكاك الخروج» تمنحُه بالفعل أثناء تخطيط tokenomics، مقابل كونه مجرد ميزة راحة لم يتم اختبارها تحت الضغط ضد هذه الزاوية بالذات.
$DUSK #dusk @Dusk_Foundation
لقد كنت أبحث مؤخرًا في آليات الرهن في Dusk، وهناك شيء ما في تصميم الدخول مقابل الخروج يظل يزعجني. عند رهن DUSK، لا تبدأ أموالك بالعمل فورًا — بل تبقى في فترة نضج مدتها 2-epoch، تقريبًا 4320 بلوك، أي قرابة 12 ساعة، قبل أن يصبح هذا الرهن مؤهلًا أصلًا للتصويت أو إنتاج الكتل وبدء كسب أي شيء. مفهوم طبعًا؛ فمعظم شبكات PoS لديها نسخة ما من ذلك، فهي تمنع الناس من «العبث» بمجموعة المدققين بمجرد ظهورهم.
لكن ما صعقني هو الجانب الآخر. إلغاء الرهن على Dusk لا يحمل أي احتكاك. لا توجد فترة تهدئة، ولا عقوبة، ولا شيء. الوثائق الرسمية تقول الأمر بوضوح — يمكنك سحب كامل رهنك متى ما تريد، فورًا وبشكل لحظي. قارن ذلك بشبكات مثل Ethereum أو سلاسل مبنية على Cosmos حيث يمكن أن تستغرق عملية فك الارتباط أيامًا أو أسابيع، وذلك تحديدًا لإتاحة نافذة لآلية slashing لاكتشاف السلوك السيئ قبل أن يتمكن شخص ما من الرحيل «بلا أذى».
وهكذا ينتهي بك الأمر إلى إعداد غير متوازن: الدخول يتطلب صبرًا، والخروج لا يتطلب شيئًا. وبما أن slashing لا يعمل إلا عندما يتم التقاط خطأ فعليًا على السلسلة أثناء بقاءك مرهونًا، فإنه يفتح سيناريو يستحق الوقوف عنده — مقدم خدمات (provisioner) بنى بهدوء سجلًا جيدًا يمكنه نظريًا سحب كامل رهنه فورًا قبل القيام بشيء محفوف بالمخاطر، ثم يختفي ببساطة قبل أن تملك أي آلية عقوبة فرصة حتى للتفاعل.
أنا لا أقول إن هذا يتم استغلاله، ولا توجد لدي أي أدلة على ذلك. لكن عندما يكون باب الخروج واسعًا إلى هذا الحد، يجعلني أتساءل عن مقدار الوزن الذي كانت «خيار عدم احتكاك الخروج» تمنحُه بالفعل أثناء تخطيط tokenomics، مقابل كونه مجرد ميزة راحة لم يتم اختبارها تحت الضغط ضد هذه الزاوية بالذات.
$DUSK #dusk @Dusk
1
1
51
·
--
صاعد
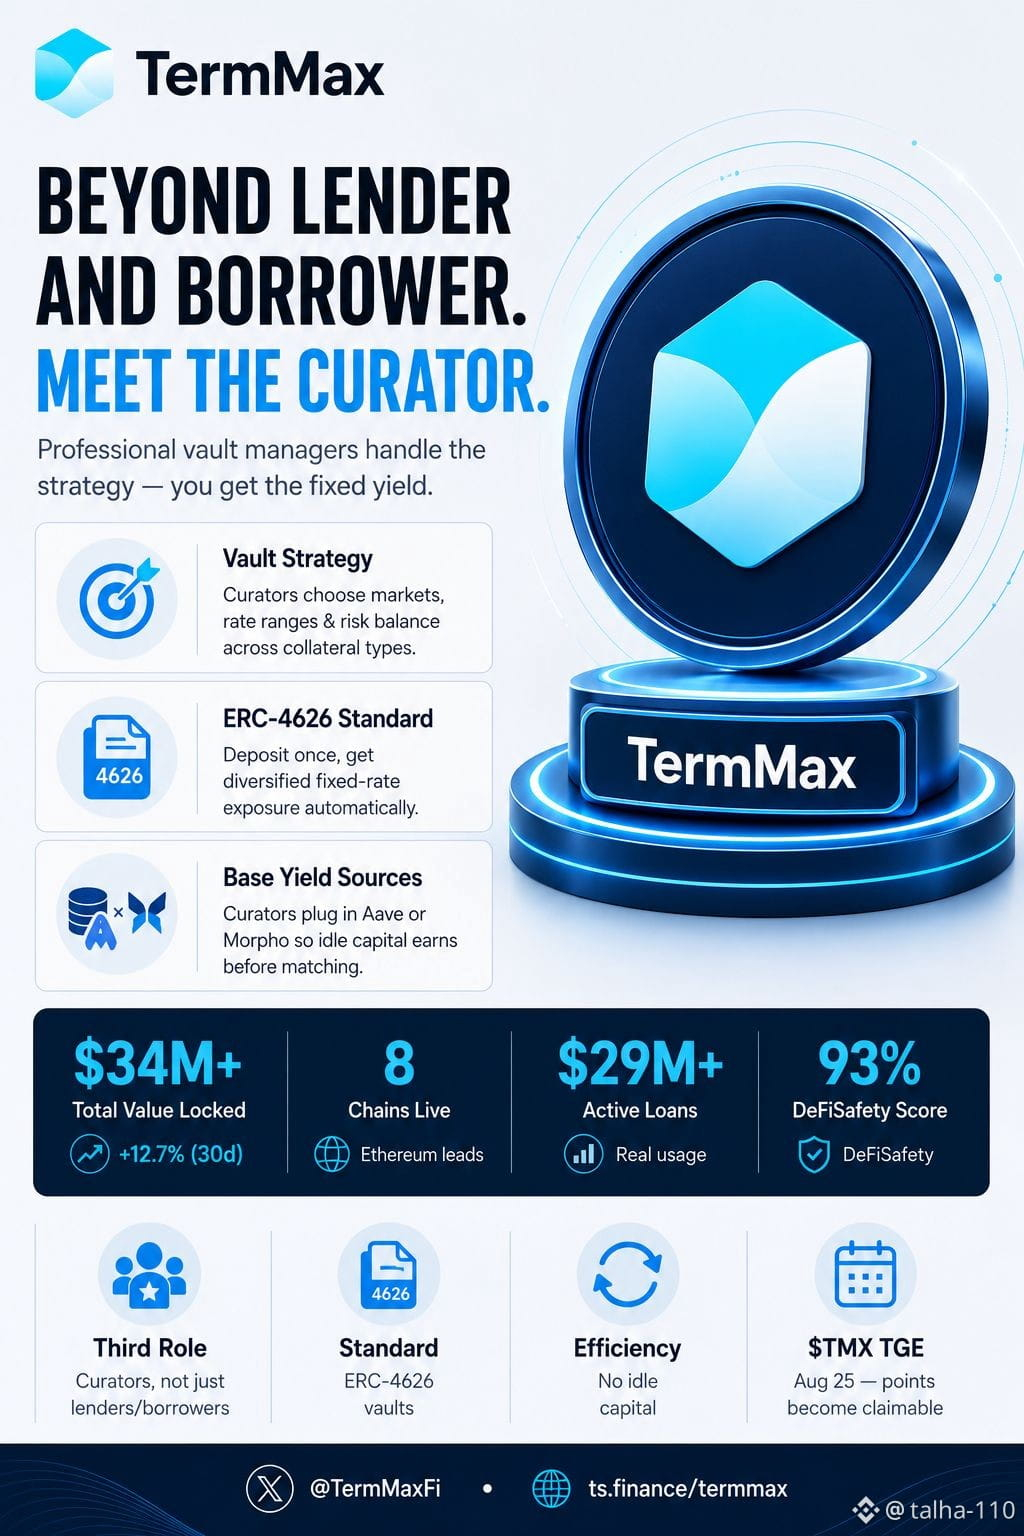
يظهر أغلب الأشخاص الذين يتعاملون مع TermMax كإما مقرضين أو مقترضين. وهناك دور ثالث لم أكن أولي له اهتمامًا كبيرًا إلا مؤخرًا: أمناء الجمع (Curators).
الأمناء هم المديرون المهنيون الذين يديرون المخازن (vaults) على البروتوكول. هم من يقررون ما هي الأسواق التي ستحصل على رأس المال، وما نطاقات المعدلات التي يتم تقديمها، وكيفية الموازنة بين المخاطر عبر أنواع مختلفة من الضمانات. وبدلًا من أن يقوم كل مستخدم بإدارة أوامر نطاقه يدويًا، يتولى الأمناء هذه المهمة الاستراتيجية وأعمال التحسين.
بالنسبة للمودعين، يجعل هذا الأمور أبسط بكثير. تقوم بإيداع رأس المال في أحد الـ vaults، فيقوم أمين الجمع بتوزيعه عبر عدة أسواق بمعدلات ثابتة نيابةً عنك. ما زلت تحصل على تعرض لعائد ثابت — لكنك لا تحتاج إلى الجلوس لوضع أو تعديل أو متابعة أوامر فردية بنفسك.
وهنا الجزء الذي وجدته ذكيًا فعلًا: تتبع خزائن TermMax معيار ERC-4626، ويمكن للأمناء إدخال بروتوكولات خارجية مثل Aave أو Morpho كمصدر أساسي للعائد. لذلك، حتى قبل مطابقة رأس مالك في وضعية بمعدل ثابت، لا يبقى مجردًا دون حركة — بل يحقق عائدًا في الخلفية طوال الوقت.
إنه يقف في هذه المنطقة الوسطى المفيدة: أكثر تفاعلًا من الإقراض السلبي البحت، لكنه أقل بكثير من حيث العمل مقارنةً بإدارة أوامر نطاقك بنفسك. يتحمل أمين الجمع تعقيد الأمر، ويحصل المودعون على طريقة أسهل للولوج إلى جانب المعدلات الثابتة.
قد لا يكون هذا أكثر أجزاء TermMax إثارةً للانبهار، لكنه واحد من تلك القطع الهيكلية التي تسمح للبروتوكول فعلًا بالتوسع بما يتجاوز الاعتماد على قيام المستخدمين بوضع أوامرهم الخاصة واحدًا تلو الآخر.
#termmax @termmax
يظهر أغلب الأشخاص الذين يتعاملون مع TermMax كإما مقرضين أو مقترضين. وهناك دور ثالث لم أكن أولي له اهتمامًا كبيرًا إلا مؤخرًا: أمناء الجمع (Curators).
الأمناء هم المديرون المهنيون الذين يديرون المخازن (vaults) على البروتوكول. هم من يقررون ما هي الأسواق التي ستحصل على رأس المال، وما نطاقات المعدلات التي يتم تقديمها، وكيفية الموازنة بين المخاطر عبر أنواع مختلفة من الضمانات. وبدلًا من أن يقوم كل مستخدم بإدارة أوامر نطاقه يدويًا، يتولى الأمناء هذه المهمة الاستراتيجية وأعمال التحسين.
بالنسبة للمودعين، يجعل هذا الأمور أبسط بكثير. تقوم بإيداع رأس المال في أحد الـ vaults، فيقوم أمين الجمع بتوزيعه عبر عدة أسواق بمعدلات ثابتة نيابةً عنك. ما زلت تحصل على تعرض لعائد ثابت — لكنك لا تحتاج إلى الجلوس لوضع أو تعديل أو متابعة أوامر فردية بنفسك.
وهنا الجزء الذي وجدته ذكيًا فعلًا: تتبع خزائن TermMax معيار ERC-4626، ويمكن للأمناء إدخال بروتوكولات خارجية مثل Aave أو Morpho كمصدر أساسي للعائد. لذلك، حتى قبل مطابقة رأس مالك في وضعية بمعدل ثابت، لا يبقى مجردًا دون حركة — بل يحقق عائدًا في الخلفية طوال الوقت.
إنه يقف في هذه المنطقة الوسطى المفيدة: أكثر تفاعلًا من الإقراض السلبي البحت، لكنه أقل بكثير من حيث العمل مقارنةً بإدارة أوامر نطاقك بنفسك. يتحمل أمين الجمع تعقيد الأمر، ويحصل المودعون على طريقة أسهل للولوج إلى جانب المعدلات الثابتة.
قد لا يكون هذا أكثر أجزاء TermMax إثارةً للانبهار، لكنه واحد من تلك القطع الهيكلية التي تسمح للبروتوكول فعلًا بالتوسع بما يتجاوز الاعتماد على قيام المستخدمين بوضع أوامرهم الخاصة واحدًا تلو الآخر.
#termmax @TermMax
10
6
134
·
--
صاعد
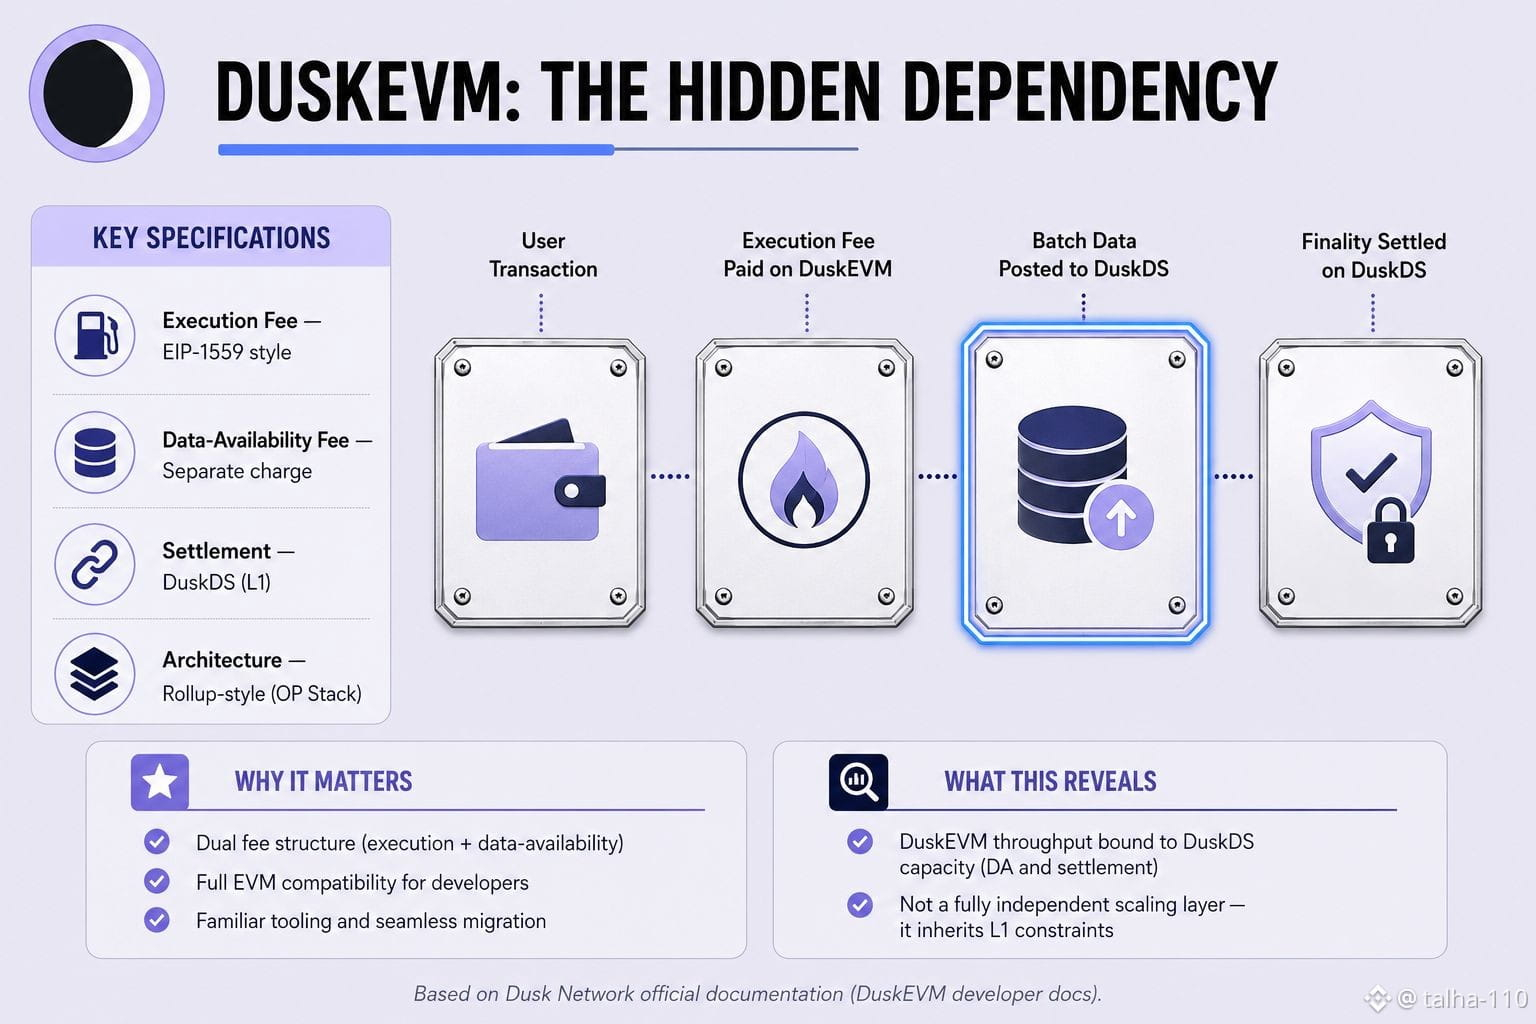
يُعيِّن DuskEVM لكل معاملة رسومًا منفصلة — رسوم تنفيذ قياسية بنمط EIP-1559، ورسوم منفصلة لطبقة التوافر البيانات تُفرض مقابل نشر بيانات الدفعات على DuskDS. يُقدِّر هذا نموذج الرسوم ثنائي المستوى تلقائيًا في المحافظ/SDKs، لذلك غالبًا لا يلاحظ معظم المستخدمين أن “الغاز” لديهم هو في الواقع تكلفة مجمعة لشيئين مختلفين. المثير للاهتمام هو أن DuskEVM يتم تسويقه كـ "طبقة توسعة متوافقة مع EVM"، لكن هذا الاعتماد على التوافر البيانات يكشف أن DuskEVM ليس مستقلًا فعليًا — فالتسوية النهائية وتخزين البيانات لكل معاملة ما يزالان يتمان على DuskDS. بمعنى أن DuskEVM لا يملك سعة إنتاجية خاصة به؛ بل يرتبط مباشرة بسعة الطبقة الأساسية (DuskDS)، تمامًا مثل بنية rollup حيث يبدو أن L2 “أسرع” ولكن أمنها ووعود البيانات ما تزال معتمدة على L1. لذلك عندما يكون DuskDS تحت حمل، يمكن أن تتأثر تكلفـة DuskEVM وسرعته تلقائيًا — حتى لو كان لدى DuskEVM طبقة تنفيذ مستقلة.
$DUSK #dusk @Dusk_Foundation
يُعيِّن DuskEVM لكل معاملة رسومًا منفصلة — رسوم تنفيذ قياسية بنمط EIP-1559، ورسوم منفصلة لطبقة التوافر البيانات تُفرض مقابل نشر بيانات الدفعات على DuskDS. يُقدِّر هذا نموذج الرسوم ثنائي المستوى تلقائيًا في المحافظ/SDKs، لذلك غالبًا لا يلاحظ معظم المستخدمين أن “الغاز” لديهم هو في الواقع تكلفة مجمعة لشيئين مختلفين. المثير للاهتمام هو أن DuskEVM يتم تسويقه كـ "طبقة توسعة متوافقة مع EVM"، لكن هذا الاعتماد على التوافر البيانات يكشف أن DuskEVM ليس مستقلًا فعليًا — فالتسوية النهائية وتخزين البيانات لكل معاملة ما يزالان يتمان على DuskDS. بمعنى أن DuskEVM لا يملك سعة إنتاجية خاصة به؛ بل يرتبط مباشرة بسعة الطبقة الأساسية (DuskDS)، تمامًا مثل بنية rollup حيث يبدو أن L2 “أسرع” ولكن أمنها ووعود البيانات ما تزال معتمدة على L1. لذلك عندما يكون DuskDS تحت حمل، يمكن أن تتأثر تكلفـة DuskEVM وسرعته تلقائيًا — حتى لو كان لدى DuskEVM طبقة تنفيذ مستقلة.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
2
59
·
--
صاعد
تمّ التحقق
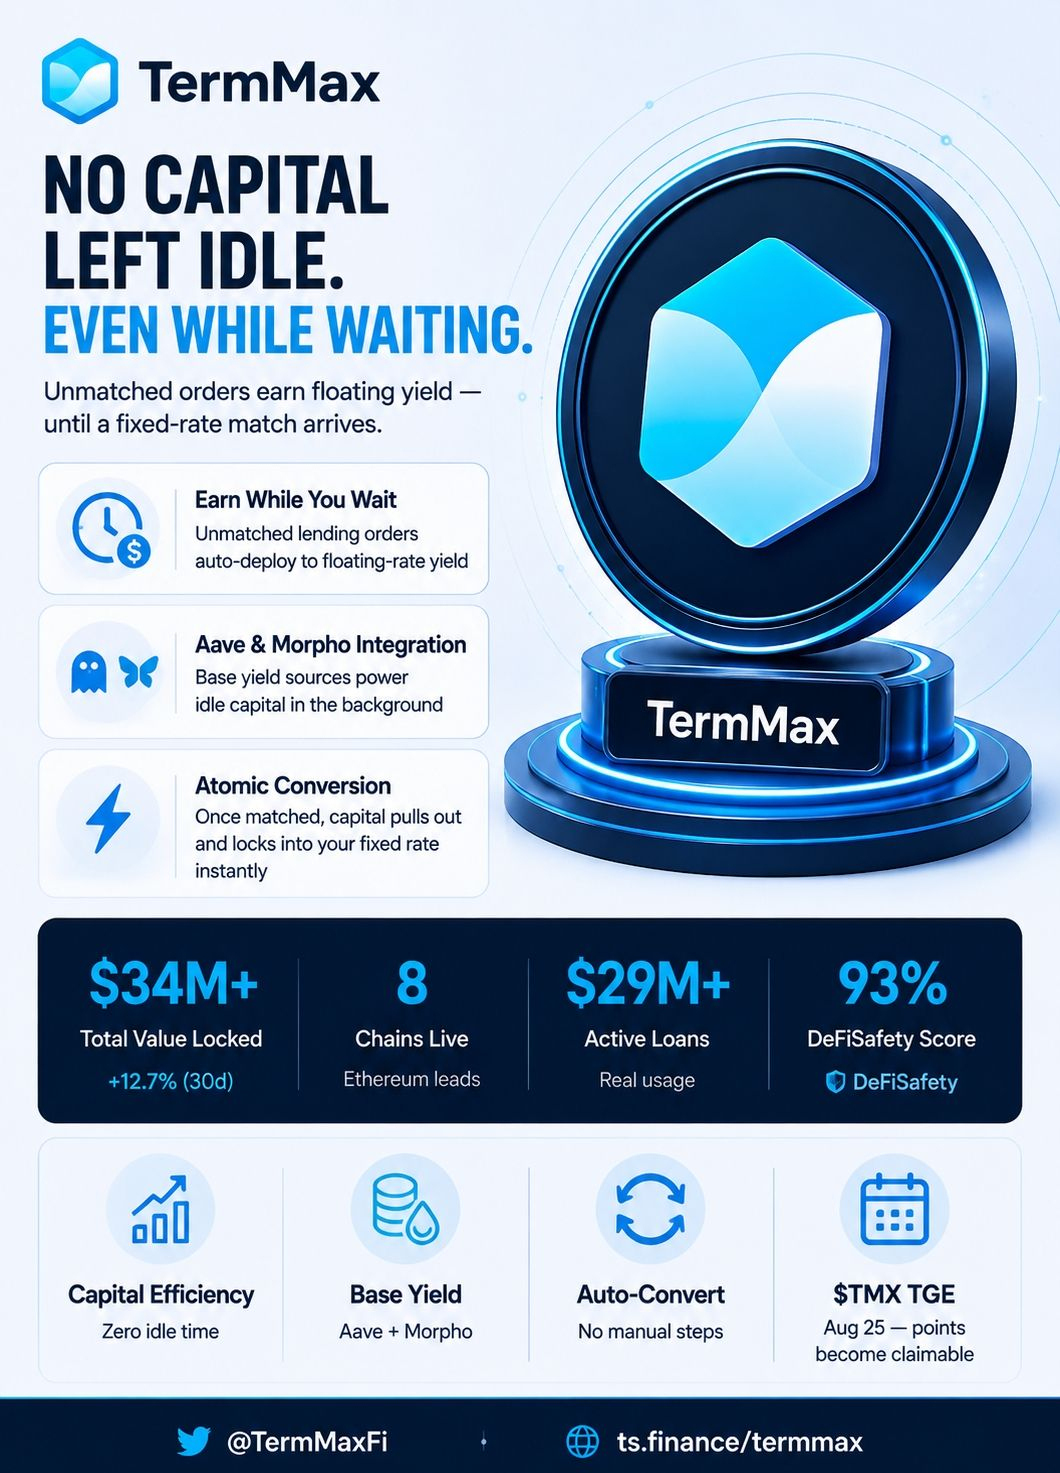
شيء واحد لا يُتحدث عنه بما يكفي في الإقراض بسعر فائدة ثابت هو وقت الانتظار.
تختار معدلًا، وتودع رأس مالك، ثم تنتظر أن يطابقك مقترض. وحتى يحدث هذا التطابق، غالبًا ما تكون الأموال مجرد جالسة دون استخدام. يمكن لهذه الفجوة أن تُقلل عوائدك بشكل هادئ، خصوصًا إذا كان السوق بطيئًا.
يتعامل TermMax مع ذلك بشكل مختلف.
إذا لم يكن أمر الإقراض الخاص بك قد طابق بالكامل بعد، فلن يظل الجزء غير المطابق خامدًا. يمكن إتاحة هذا الجزء تلقائيًا للعمل في الخلفية على بروتوكولات الفائدة المتغيرة مثل Aave و Morpho. لذا، حتى أثناء انتظارك ليأخذ شخص ما سعرك الثابت، لا يزال رأس المال يولّد بعض العائد.
بمجرد أن يطابق مقترض السعر الذي قدمته، تتحول الجهة إلى الإعداد المعتاد لسعر الفائدة الثابت. يتم سحب رأس المال تلقائيًا — دون الحاجة إلى خطوات يدوية.
تركّز معظم المناقشات حول TermMax على الأسعار الثابتة أو بنية السوق المعزولة. هذا الجزء — ما يحدث لرأس المال خلال نافذة عدم التطابق — غالبًا ما يُتجاهل. لكنه اختيار تصميم عملي يحسن كفاءة رأس المال دون تغيير جوهر وعد القرض بسعر ثابت.
تفصيلة صغيرة، لكنها تُحدث فرقًا حقيقيًا.
#termmax @termmax
شيء واحد لا يُتحدث عنه بما يكفي في الإقراض بسعر فائدة ثابت هو وقت الانتظار.
تختار معدلًا، وتودع رأس مالك، ثم تنتظر أن يطابقك مقترض. وحتى يحدث هذا التطابق، غالبًا ما تكون الأموال مجرد جالسة دون استخدام. يمكن لهذه الفجوة أن تُقلل عوائدك بشكل هادئ، خصوصًا إذا كان السوق بطيئًا.
يتعامل TermMax مع ذلك بشكل مختلف.
إذا لم يكن أمر الإقراض الخاص بك قد طابق بالكامل بعد، فلن يظل الجزء غير المطابق خامدًا. يمكن إتاحة هذا الجزء تلقائيًا للعمل في الخلفية على بروتوكولات الفائدة المتغيرة مثل Aave و Morpho. لذا، حتى أثناء انتظارك ليأخذ شخص ما سعرك الثابت، لا يزال رأس المال يولّد بعض العائد.
بمجرد أن يطابق مقترض السعر الذي قدمته، تتحول الجهة إلى الإعداد المعتاد لسعر الفائدة الثابت. يتم سحب رأس المال تلقائيًا — دون الحاجة إلى خطوات يدوية.
تركّز معظم المناقشات حول TermMax على الأسعار الثابتة أو بنية السوق المعزولة. هذا الجزء — ما يحدث لرأس المال خلال نافذة عدم التطابق — غالبًا ما يُتجاهل. لكنه اختيار تصميم عملي يحسن كفاءة رأس المال دون تغيير جوهر وعد القرض بسعر ثابت.
تفصيلة صغيرة، لكنها تُحدث فرقًا حقيقيًا.
#termmax @TermMax
18
6
122
·
--
صاعد
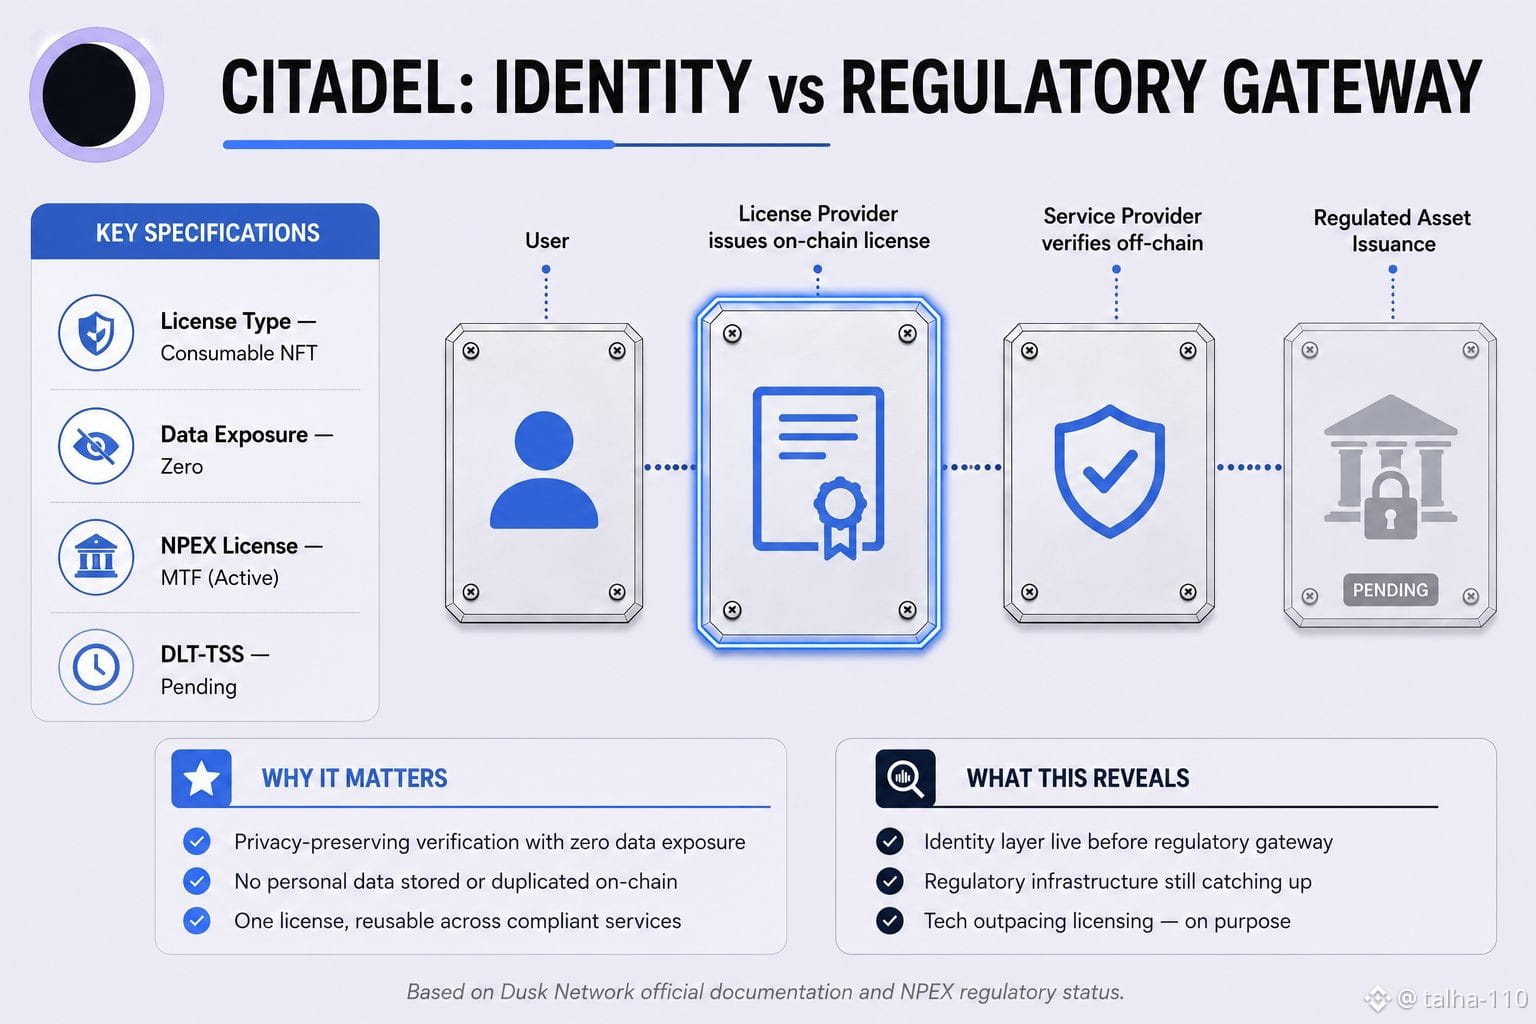
يُصدر نظام KYC الخاص بـ Dusk «رخصًا» قائمة على NFTs — يحصل المستخدم على التحقق مرة واحدة (شيء مثل العمر أو الإقامة)، ويصدر مزوّد الترخيص رخصة قابلة للاستهلاك على السلسلة (on-chain)، ويمكن لمزوّد الخدمة بعد ذلك التحقق من تلك الرخصة دون الاتصال بالبيانات الشخصية الأساسية حتى دون رؤيتها. طبقة الهوية كاملة موجودة بالفعل وتعمل. لكن عندما نظرت إلى ما تم بناء هذا البنية التحتية للامتثال فعليًا من أجله، اتضح أن شريك Dusk التنظيمي NPEX يمتلك حاليًا فقط ترخيص MTF (منشأة تداول متعددة الأطراف) — وهو ترخيص DLT-TSS، وهو ما يُستخدم فعليًا لإصدار وتوكنة الأصول المنظمة على السلسلة بشكل أصلي — لا يزال «قيد الإجراء». لذا فإن طبقة الهوية التي تحافظ على الخصوصية موجودة هناك وجاهزة بالكامل، ولكن بوابة الامتثال القانونية لإصدار الأصول المنظمة التي صُمم هذا النظام لدعمها ما زالت تنتظر الموافقة.
إذا كانت البنية التحتية للهوية قد نضجت قبل طبقة إصدار الأصول، فإن السؤال هو: ما الذي يُشكّل فعليًا عنق الزجاجة في خط أنابيب RWA — التقنية أم التنظيم؟
@Dusk_Foundation $DUSK #dusk
$GPS
$ACE
{spot}(GPSUSDT)
{spot}(ACEUSDT)
{spot}(DUSKUSDT)
يُصدر نظام KYC الخاص بـ Dusk «رخصًا» قائمة على NFTs — يحصل المستخدم على التحقق مرة واحدة (شيء مثل العمر أو الإقامة)، ويصدر مزوّد الترخيص رخصة قابلة للاستهلاك على السلسلة (on-chain)، ويمكن لمزوّد الخدمة بعد ذلك التحقق من تلك الرخصة دون الاتصال بالبيانات الشخصية الأساسية حتى دون رؤيتها. طبقة الهوية كاملة موجودة بالفعل وتعمل. لكن عندما نظرت إلى ما تم بناء هذا البنية التحتية للامتثال فعليًا من أجله، اتضح أن شريك Dusk التنظيمي NPEX يمتلك حاليًا فقط ترخيص MTF (منشأة تداول متعددة الأطراف) — وهو ترخيص DLT-TSS، وهو ما يُستخدم فعليًا لإصدار وتوكنة الأصول المنظمة على السلسلة بشكل أصلي — لا يزال «قيد الإجراء». لذا فإن طبقة الهوية التي تحافظ على الخصوصية موجودة هناك وجاهزة بالكامل، ولكن بوابة الامتثال القانونية لإصدار الأصول المنظمة التي صُمم هذا النظام لدعمها ما زالت تنتظر الموافقة.
إذا كانت البنية التحتية للهوية قد نضجت قبل طبقة إصدار الأصول، فإن السؤال هو: ما الذي يُشكّل فعليًا عنق الزجاجة في خط أنابيب RWA — التقنية أم التنظيم؟
@Dusk $DUSK #dusk
$GPS
$ACE
إذا كانت البنية التحتية للهوية قد نضجت قبل طبقة إصدار الأصول، فإن السؤال هو: ما الذي يُشكّل فعليًا عنق الزجاجة في خط أنابيب RWA — التقنية أم التنظيم؟
@Dusk $DUSK #dusk
$GPS
$ACE
3
3
249
·
--
صاعد
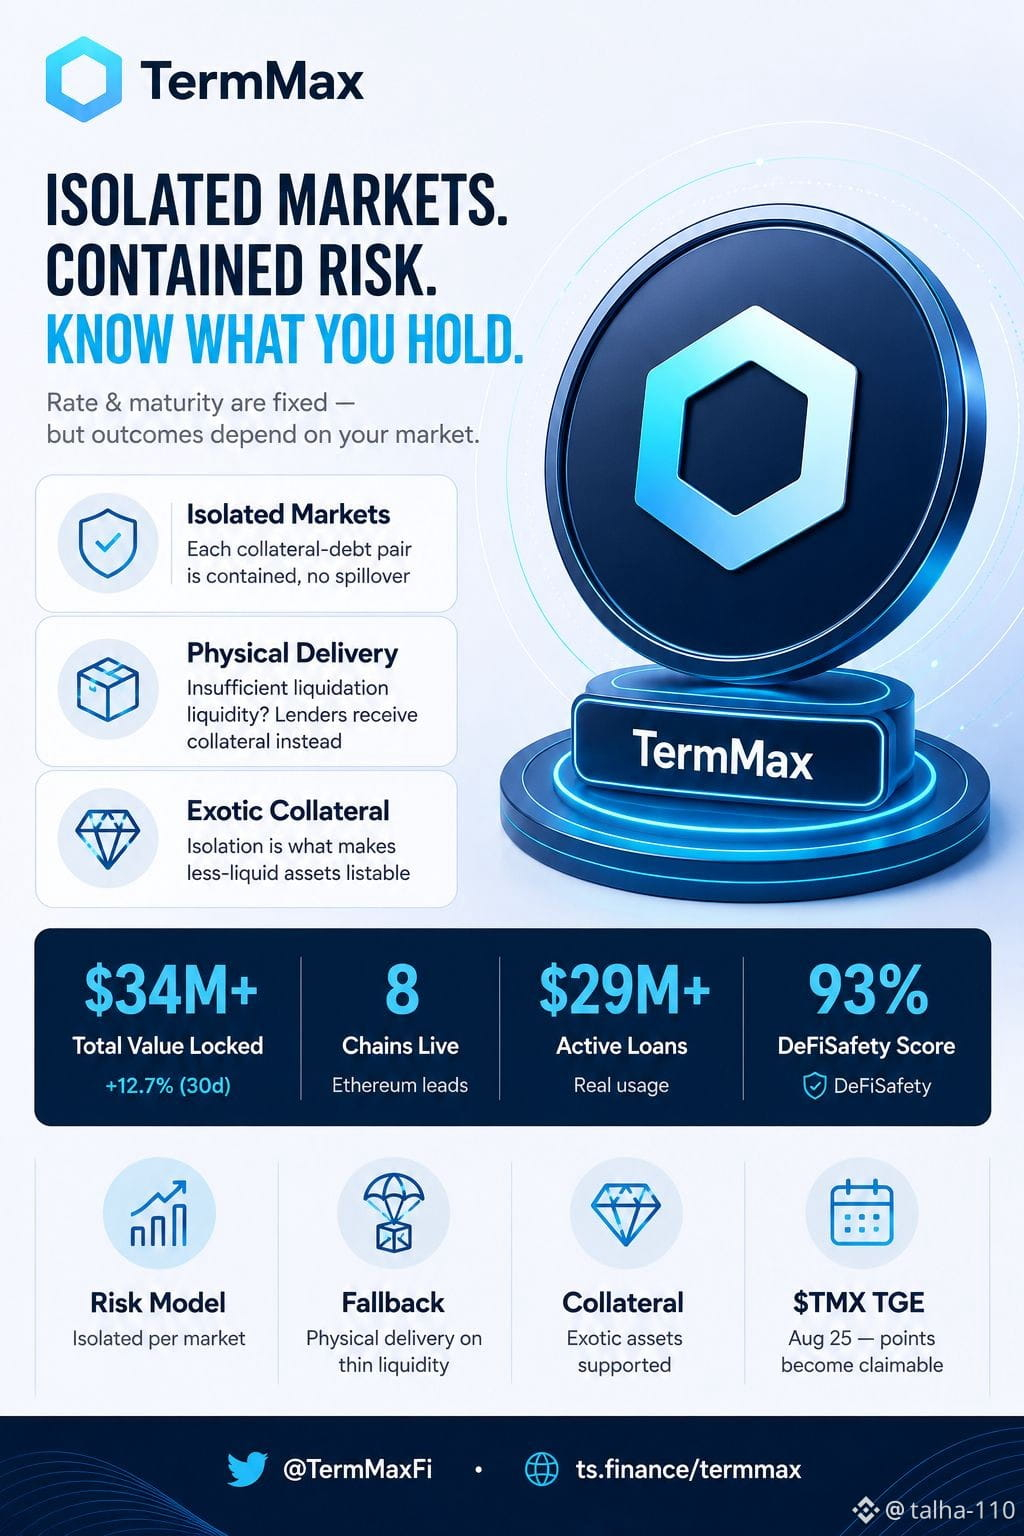
كنت أظن أن "سعر ثابت" في TermMax يعني عمليًا زوال المخاطر — تثبّت سعرًا، تعرف عائدك، ثم تمضي. لكن عند التعمّق في كيفية هيكلة البروتوكول لأسواقه فعليًا، لم يصمد هذا الافتراض.
يعمل TermMax على أسواق معزولة. كل سوق عبارة عن زوج محدد من الضمان والديْن، وتتظل تعرضاتك محصورة داخل هذا الزوج. وهذه هي الفكرة فعلًا — فهي ما يتيح للبروتوكول دعم ضمانات غريبة أو أقل سيولة دون أن يتسبب أصل واحد سيئ في استنزاف مجموعة مشتركة، كما قد يحدث في بعض منصات الإقراض الأخرى.
لكن العزل يقطع بطريقتين. إذا هبطت قيمة ضمان سوقٍ ما بشدة ولم تكن هناك سيولة كافية لتصفية الضمان بطريقة نظيفة، يملك TermMax آلية احتياطية لا تُمنح كثيرًا من الأضواء: التسليم الفعلي. بدلًا من استلام رمز الدين الخاص بك، قد ينتهي بالمقرضين إلى الاحتفاظ بالضمان الحقيقي للمقترض.
إذًا نعم — السعر ثابت، والمدة ثابتة. لكن ما الذي تخرج به فعليًا في أسوأ الحالات يعتمد على أي سوق معزول اخترته ومدى رقة سيولته. إنها تفصيلة سهلة التفويت عندما يكون مصطلح "السعر الثابت" هو من يتكلم أكثر من غيره.
لا يعني هذا أن التصميم سيئ — فالعزل هو بالضبط ما يجعل أسواق الضمانات الغريبة ممكنة من الأساس. لكنه يعني فقط أن المخاطر لم تختفِ. لقد انتقلت من "هل سيتغير سَعري؟" إلى "أي سوق اخترت؟"
#termmax @termmax
$GPS
$PIEVERSE
$ACE
{alpha}(560x0e63b9c287e32a05e6b9ab8ee8df88a2760225a9)
{spot}(GPSUSDT)
{spot}(ACEUSDT)
كنت أظن أن "سعر ثابت" في TermMax يعني عمليًا زوال المخاطر — تثبّت سعرًا، تعرف عائدك، ثم تمضي. لكن عند التعمّق في كيفية هيكلة البروتوكول لأسواقه فعليًا، لم يصمد هذا الافتراض.
يعمل TermMax على أسواق معزولة. كل سوق عبارة عن زوج محدد من الضمان والديْن، وتتظل تعرضاتك محصورة داخل هذا الزوج. وهذه هي الفكرة فعلًا — فهي ما يتيح للبروتوكول دعم ضمانات غريبة أو أقل سيولة دون أن يتسبب أصل واحد سيئ في استنزاف مجموعة مشتركة، كما قد يحدث في بعض منصات الإقراض الأخرى.
لكن العزل يقطع بطريقتين. إذا هبطت قيمة ضمان سوقٍ ما بشدة ولم تكن هناك سيولة كافية لتصفية الضمان بطريقة نظيفة، يملك TermMax آلية احتياطية لا تُمنح كثيرًا من الأضواء: التسليم الفعلي. بدلًا من استلام رمز الدين الخاص بك، قد ينتهي بالمقرضين إلى الاحتفاظ بالضمان الحقيقي للمقترض.
إذًا نعم — السعر ثابت، والمدة ثابتة. لكن ما الذي تخرج به فعليًا في أسوأ الحالات يعتمد على أي سوق معزول اخترته ومدى رقة سيولته. إنها تفصيلة سهلة التفويت عندما يكون مصطلح "السعر الثابت" هو من يتكلم أكثر من غيره.
لا يعني هذا أن التصميم سيئ — فالعزل هو بالضبط ما يجعل أسواق الضمانات الغريبة ممكنة من الأساس. لكنه يعني فقط أن المخاطر لم تختفِ. لقد انتقلت من "هل سيتغير سَعري؟" إلى "أي سوق اخترت؟"
#termmax @TermMax
$GPS
$PIEVERSE
$ACE
3
6
571
·
--
صاعد
تمّ التحقق
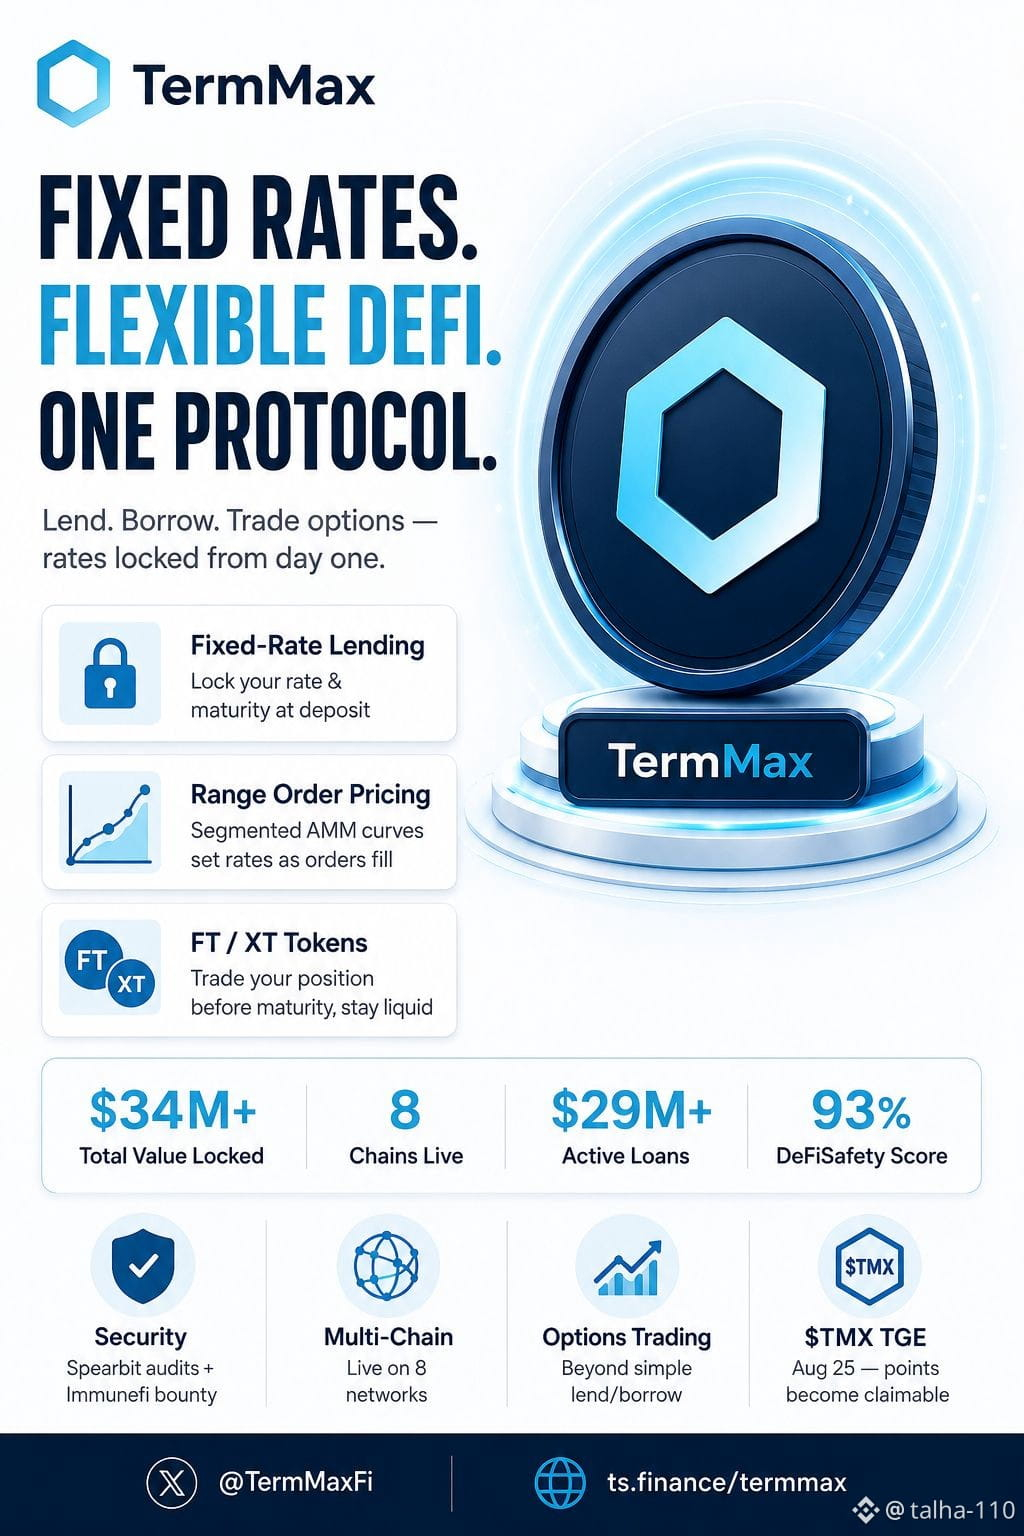
TermMax: نظرة عامة على البروتوكول وتحليل آليته
افتراض أولي: بروتوكول إقراض بمعدل ثابت آخر يسعى وراء اتجاه. يُظهر تحليل أعمق للآلية تصميمًا أكثر تعمدًا.
الهدف الأساسي:
تعمل إقراضات DeFi التقليدية على معدلات عائمة — تعتمد على الاستخدام، وغير متوقعة، وتتغير بين لحظة الإيداع ولحظة السحب. يلغي TermMax هذا المتغير بالكامل. يتم تثبيت كل من المعدل والاستحقاق عند لحظة الدخول إلى المركز. يتم معرفة العائد منذ اليوم الأول، لا يتم اكتشافه في النهاية.
الآلية الأساسية:
يُبنى النظام حول أداتين أساسيتين — FT (Fixed-rate Token) وXT. يولّد الإقراض FT، والذي يمثل التزامًا مُلزمًا: دين واحد على شكل رمز يتم سداده عند الاستحقاق. والأهم: يبقى الـ FT سائلًا قبل الاستحقاق — يمكن تداوله في السوق المفتوحة، ما يعني أن رأس المال لا يُقفل طوال مدة العقد.
تجري عملية تنفيذ التسعير عبر Range Orders — منحنيات تسعير مجزأة حيث يتغير المعدل القابل للتطبيق مع امتلاء أمر الشراء/البيع عبر المقاطع. هذه بنية قائمة على AMM (V1)، وهي تطور من نموذج دفتر أوامر ومزاد سابق، صُمّم خصيصًا لتحسين تجميع السيولة.
مقاييس مُتحقَّق منها:
البروتوكول يعمل عبر 8 سلاسل (تحتل Ethereum الحصة الأكبر)، مع إجمالي قيمة محجوزة $34M+ وقروض نشطة $29M+ — ما يشير إلى رأس مال مُوظَّف واستخدام فعلي، لا سيولة خاملة.
الأطروحة الأوسع:
البنية التحتية ذات المعدل الثابت ليست مجرد تحسين لتجربة المستخدم — بل هي شرط مسبق. مع انتقال الأسهم المُرمّزة والأصول الواقعية على السلسلة، يصبح التمويل المتوقع بنفس أهمية كون الأصل على السلسلة.
سؤال مفتوح: هل يتموضع TermMax كسوق إقراض، أم كالبنية التحتية للائتمان بمعدل ثابت التي ستحتاجها الدورة القادمة من DeFi؟
#TermMaxFi #termmax @termmax
$STAR
$BTW
$TUT
TermMax: نظرة عامة على البروتوكول وتحليل آليته
افتراض أولي: بروتوكول إقراض بمعدل ثابت آخر يسعى وراء اتجاه. يُظهر تحليل أعمق للآلية تصميمًا أكثر تعمدًا.
الهدف الأساسي:
تعمل إقراضات DeFi التقليدية على معدلات عائمة — تعتمد على الاستخدام، وغير متوقعة، وتتغير بين لحظة الإيداع ولحظة السحب. يلغي TermMax هذا المتغير بالكامل. يتم تثبيت كل من المعدل والاستحقاق عند لحظة الدخول إلى المركز. يتم معرفة العائد منذ اليوم الأول، لا يتم اكتشافه في النهاية.
الآلية الأساسية:
يُبنى النظام حول أداتين أساسيتين — FT (Fixed-rate Token) وXT. يولّد الإقراض FT، والذي يمثل التزامًا مُلزمًا: دين واحد على شكل رمز يتم سداده عند الاستحقاق. والأهم: يبقى الـ FT سائلًا قبل الاستحقاق — يمكن تداوله في السوق المفتوحة، ما يعني أن رأس المال لا يُقفل طوال مدة العقد.
تجري عملية تنفيذ التسعير عبر Range Orders — منحنيات تسعير مجزأة حيث يتغير المعدل القابل للتطبيق مع امتلاء أمر الشراء/البيع عبر المقاطع. هذه بنية قائمة على AMM (V1)، وهي تطور من نموذج دفتر أوامر ومزاد سابق، صُمّم خصيصًا لتحسين تجميع السيولة.
مقاييس مُتحقَّق منها:
البروتوكول يعمل عبر 8 سلاسل (تحتل Ethereum الحصة الأكبر)، مع إجمالي قيمة محجوزة $34M+ وقروض نشطة $29M+ — ما يشير إلى رأس مال مُوظَّف واستخدام فعلي، لا سيولة خاملة.
الأطروحة الأوسع:
البنية التحتية ذات المعدل الثابت ليست مجرد تحسين لتجربة المستخدم — بل هي شرط مسبق. مع انتقال الأسهم المُرمّزة والأصول الواقعية على السلسلة، يصبح التمويل المتوقع بنفس أهمية كون الأصل على السلسلة.
سؤال مفتوح: هل يتموضع TermMax كسوق إقراض، أم كالبنية التحتية للائتمان بمعدل ثابت التي ستحتاجها الدورة القادمة من DeFi؟
#TermMaxFi #termmax @TermMax
$STAR
$BTW
$TUT
3
4
142
·
--
صاعد
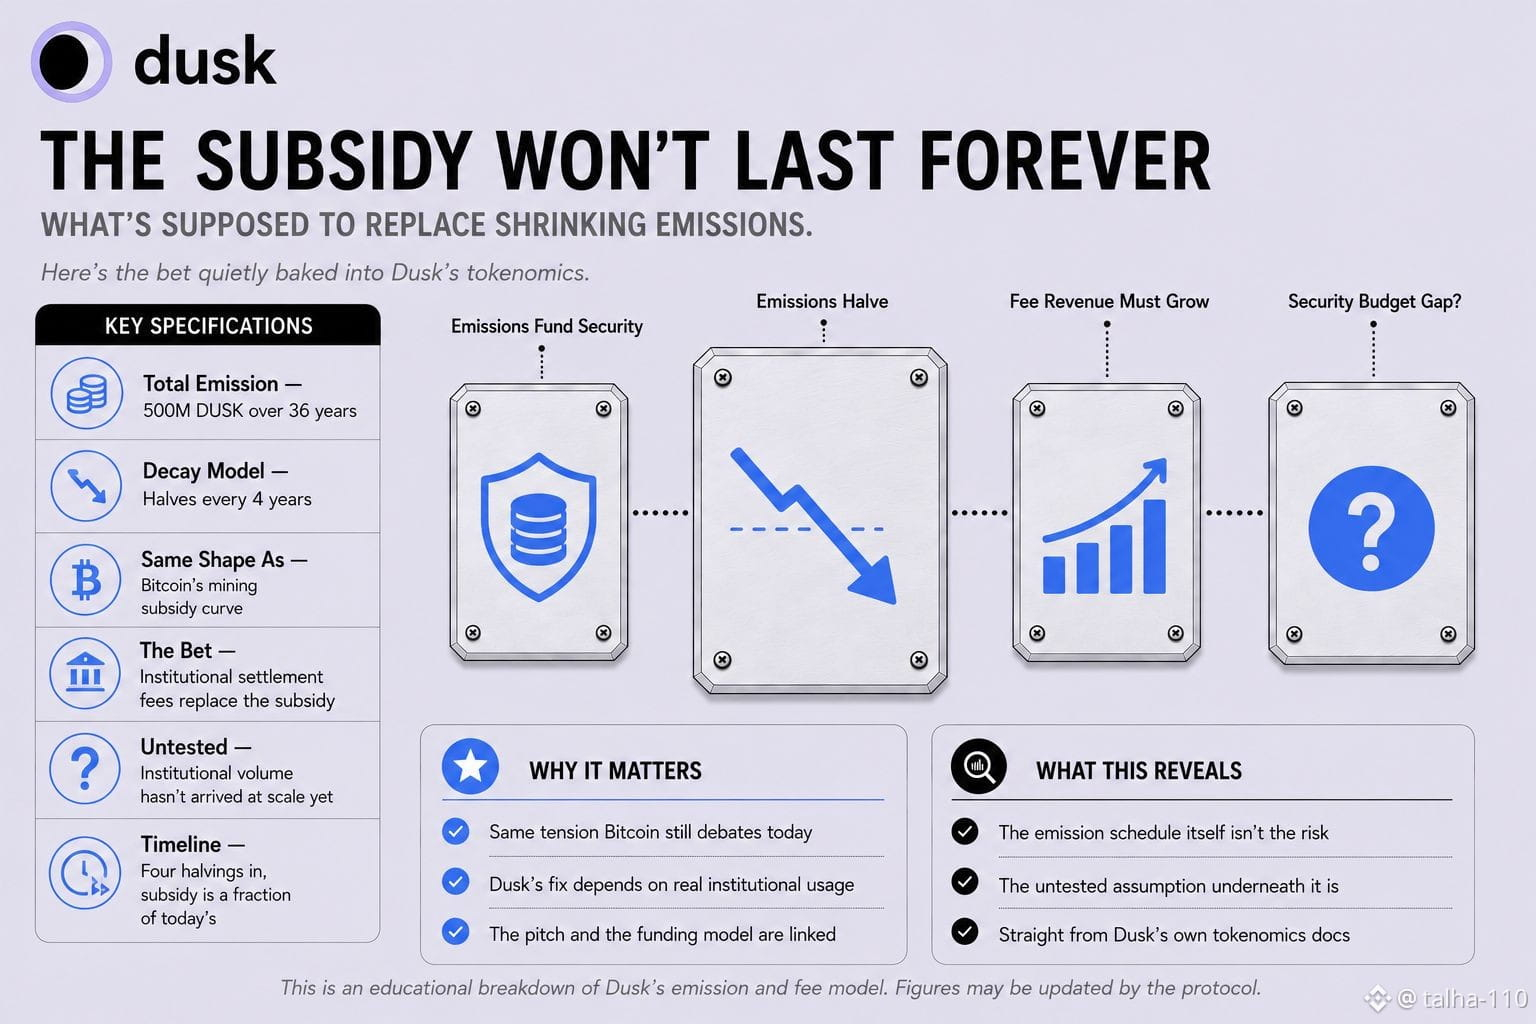
تتحرك مكافآت الاستيك الخاصة بـ Dusk على منحنى تناقص هندسي يخفّض الانبعاثات إلى النصف كل أربع سنوات، وهو الشكل نفسه لتقليص مكافأة التعدين الذي تتبعه عملة بيتكوين، موزّعًا ضمن ميزانية ثابتة تبلغ 500 مليون DUSK تُفرَج على مدار 36 عامًا فوق 500 مليون كانت موجودة بالفعل قبل الإطلاق على الشبكة الرئيسية. وتفصيلٌ كهذا لا يُعدّ مفاجئًا؛ فالكثير من الشبكات تُخفّض الانبعاثات. ما يستحق التوقف عنده هو ما يُفترض أن يحل محل هذا التمويل حين ينكمش بما يكفي. تتم مناقشة نسخة بيتكوين من هذه المشكلة نفسها باستمرار: فبمجرد أن يحتاج المُعدّنون في النهاية إلى رسوم المعاملات لتعويض دعم الكتلة بالكامل، يبقى السؤال حول ما إذا كانت إيرادات الرسوم وحدها قادرة على توفير أمانٍ كافٍ محل جدل مفتوح منذ عقود. تسير Dusk نحو وضعٍ مشابه بنيويًا؛ إلا أن عرضه بالكامل يعتمد على أن تصبح بنية تحتية لتسوية مالية منظمة، وأوراق مالية مُرمّزة، وتدفّقات RWA المؤسسية—وهو النوع من الاستخدام الذي يُفترض أن يولّد حجم رسوم حقيقيًا تحديدًا لأنه نشاط مالي واقعي وليس تداولًا مضاربيًا. لذلك توجد رهانية ضمنية متضمّنة في اقتصاديات التوكن. في المراحل المبكرة، تتحمل الانبعاثات معظم العبء في دفع المُزوّدين لضمان تأمين الشبكة. بعد أربع فترات تقليص، وبعد 16 عامًا، تصبح تلك الإعانة جزءًا صغيرًا فقط مما كانت عليه في البداية، ومن المفترض أن تكون رسوم الغاز الناتجة عن نشاط التسوية الفعلي قد نمت بما يكفي لتعويض الفارق. لا يعرف أحد بعد ما إذا كان حجم المعاملات بدرجة المؤسسات يدرّ فعليًا إيرادات رسوم بهذا الحجم، لأن المؤسسات التي بُنيت هذه الشبكة من أجلها لم تظهر بعد على مستوى الحجم. لا تكمن المخاطرة في جدول الانبعاثات نفسه. الرهان الذي مُدرَج بصمت تحته، وهو أن تسوية الأصول في العالم الحقيقي ستولّد في النهاية ما يكفي من إيرادات الرسوم لتعويض الدعم المتناقص، هو الجزء الذي لم يُختبر فعليًا بعد.
$DUSK #dusk @Dusk_Foundation
$HEMI
$CYS
{future}(COWUSDT)
{spot}(HEMIUSDT)
{alpha}(560x0c69199c1562233640e0db5ce2c399a88eb507c7)
تتحرك مكافآت الاستيك الخاصة بـ Dusk على منحنى تناقص هندسي يخفّض الانبعاثات إلى النصف كل أربع سنوات، وهو الشكل نفسه لتقليص مكافأة التعدين الذي تتبعه عملة بيتكوين، موزّعًا ضمن ميزانية ثابتة تبلغ 500 مليون DUSK تُفرَج على مدار 36 عامًا فوق 500 مليون كانت موجودة بالفعل قبل الإطلاق على الشبكة الرئيسية. وتفصيلٌ كهذا لا يُعدّ مفاجئًا؛ فالكثير من الشبكات تُخفّض الانبعاثات. ما يستحق التوقف عنده هو ما يُفترض أن يحل محل هذا التمويل حين ينكمش بما يكفي. تتم مناقشة نسخة بيتكوين من هذه المشكلة نفسها باستمرار: فبمجرد أن يحتاج المُعدّنون في النهاية إلى رسوم المعاملات لتعويض دعم الكتلة بالكامل، يبقى السؤال حول ما إذا كانت إيرادات الرسوم وحدها قادرة على توفير أمانٍ كافٍ محل جدل مفتوح منذ عقود. تسير Dusk نحو وضعٍ مشابه بنيويًا؛ إلا أن عرضه بالكامل يعتمد على أن تصبح بنية تحتية لتسوية مالية منظمة، وأوراق مالية مُرمّزة، وتدفّقات RWA المؤسسية—وهو النوع من الاستخدام الذي يُفترض أن يولّد حجم رسوم حقيقيًا تحديدًا لأنه نشاط مالي واقعي وليس تداولًا مضاربيًا. لذلك توجد رهانية ضمنية متضمّنة في اقتصاديات التوكن. في المراحل المبكرة، تتحمل الانبعاثات معظم العبء في دفع المُزوّدين لضمان تأمين الشبكة. بعد أربع فترات تقليص، وبعد 16 عامًا، تصبح تلك الإعانة جزءًا صغيرًا فقط مما كانت عليه في البداية، ومن المفترض أن تكون رسوم الغاز الناتجة عن نشاط التسوية الفعلي قد نمت بما يكفي لتعويض الفارق. لا يعرف أحد بعد ما إذا كان حجم المعاملات بدرجة المؤسسات يدرّ فعليًا إيرادات رسوم بهذا الحجم، لأن المؤسسات التي بُنيت هذه الشبكة من أجلها لم تظهر بعد على مستوى الحجم. لا تكمن المخاطرة في جدول الانبعاثات نفسه. الرهان الذي مُدرَج بصمت تحته، وهو أن تسوية الأصول في العالم الحقيقي ستولّد في النهاية ما يكفي من إيرادات الرسوم لتعويض الدعم المتناقص، هو الجزء الذي لم يُختبر فعليًا بعد.
$DUSK #dusk @Dusk
$HEMI
$CYS
$DUSK #dusk @Dusk
$HEMI
$CYS
2
5
446
·
--
صاعد
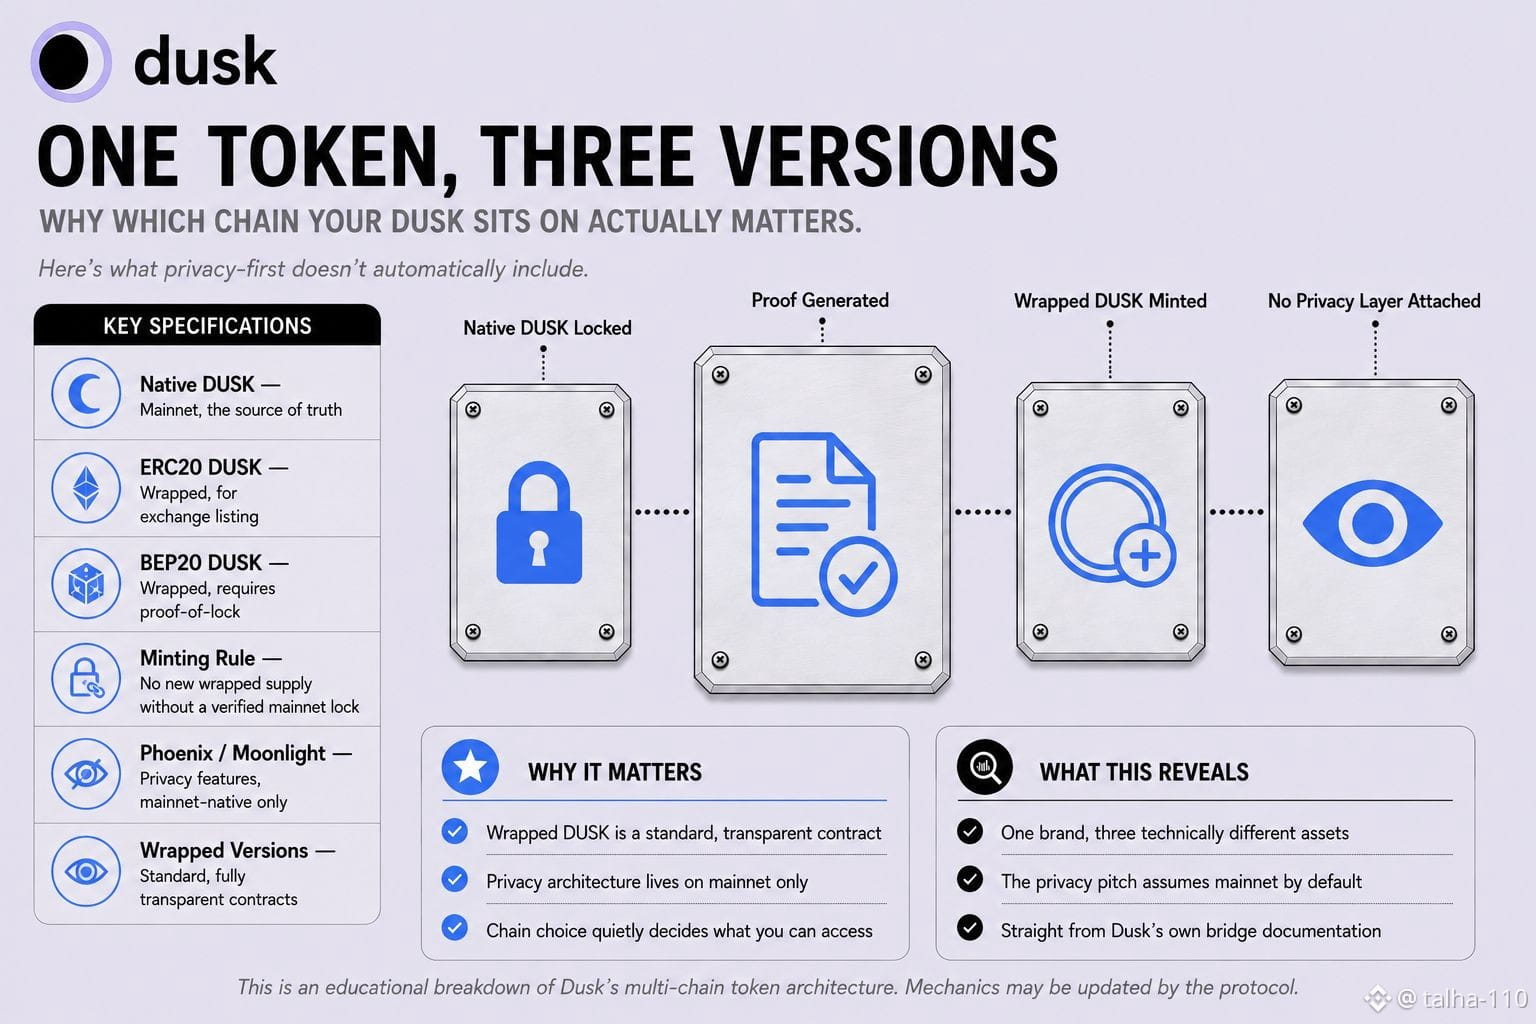
في البداية افترضت أن DUSK مجرد DUSK، رمز واحد، دفتر أستاذ واحد، أينما احتفظت به. لكن بمجرد قراءة وثائق جسر Dusk الخاصة بها، يتكسر هذا الافتراض فور النظر إلى كيفية قيام الشبكة فعليًا ببناء وجودها متعدد السلاسل. يوجد DUSK حاليًا كأصلين/ثلاثة أصول منفصلة: DUSK الأصلي على شبكة Dusk الرئيسية، بالإضافة إلى نسختين ERC20 وBEP20 على Ethereum وBSC لأغراض إدراج التداول والهجرة. الجسر الذي يربطها ليس متماثلًا. يتم التعامل صراحةً مع BEP20 DUSK كأصل مُلتفّ، ولا يُسمح بإنشاء إمداد جديد من BEP20 إلا بعد إثبات تشفيري بأن كمية مكافئة قد تم حبسها أولًا على جهة الشبكة الرئيسية. يصف فريق Dusk ذاته بأن DUSK على الشبكة الرئيسية هو مصدر الحقيقة تحديدًا لهذا السبب؛ فكل ما سواه مشتق ولا يوجد إلا لأن شيئًا حقيقيًا تم حجزه في مكان آخر. هذا تصميم جسر طبيعي، وكثير من الشبكات تعمل بهذه الطريقة. لكن الأمر يتعارض مع طرح الخصوصية بطريقة سهلة أن يفوتها المرء. كل من Phoenix وMoonlight، وهما نمطا المعاملات اللذان يقدمان الخصوصية أو الشفافية العامة بالفعل وبالتصميم، مفهومان أصيلان على الشبكة الرئيسية. أما ERC20 وBEP20 DUSK فهما مجرد عقود رموز قياسية تجلس على Ethereum وBSC، شفافة بالكامل بحكم التعريف، دون أي بنية خصوصية تابعة لمعمارية Dusk الخاصة بها على الإطلاق. لذلك، اعتمادًا على أي إصدار من DUSK يمتلكه شخص ما فعليًا—DUSK الأصلي على الشبكة الرئيسية أم أصل مُلتفّ عبر الجسر—قد لا تتاح له أي من ميزات خصوصية Dusk على الإطلاق، بغض النظر عما إذا كان سيختار Phoenix أو Moonlight لو كانت لديه القدرة. العلامة التجارية تضع الخصوصية أولًا. سواء كان DUSK لدى أي حامل قادرًا أصلًا على لمس طبقة الخصوصية أم لا يعتمد بالكامل على السلسلة التي يستقر عليها ذلك الرمز، وهي تفصيلة لا تُبرزها صياغة "الخصوصية أولًا" بشكل كافٍ.
$DUSK #dusk @Dusk_Foundation
$HEMI
$APR
{spot}(HEMIUSDT)
{alpha}(560x299ad4299da5b2b93fba4c96967b040c7f611099)
{spot}(DUSKUSDT)
في البداية افترضت أن DUSK مجرد DUSK، رمز واحد، دفتر أستاذ واحد، أينما احتفظت به. لكن بمجرد قراءة وثائق جسر Dusk الخاصة بها، يتكسر هذا الافتراض فور النظر إلى كيفية قيام الشبكة فعليًا ببناء وجودها متعدد السلاسل. يوجد DUSK حاليًا كأصلين/ثلاثة أصول منفصلة: DUSK الأصلي على شبكة Dusk الرئيسية، بالإضافة إلى نسختين ERC20 وBEP20 على Ethereum وBSC لأغراض إدراج التداول والهجرة. الجسر الذي يربطها ليس متماثلًا. يتم التعامل صراحةً مع BEP20 DUSK كأصل مُلتفّ، ولا يُسمح بإنشاء إمداد جديد من BEP20 إلا بعد إثبات تشفيري بأن كمية مكافئة قد تم حبسها أولًا على جهة الشبكة الرئيسية. يصف فريق Dusk ذاته بأن DUSK على الشبكة الرئيسية هو مصدر الحقيقة تحديدًا لهذا السبب؛ فكل ما سواه مشتق ولا يوجد إلا لأن شيئًا حقيقيًا تم حجزه في مكان آخر. هذا تصميم جسر طبيعي، وكثير من الشبكات تعمل بهذه الطريقة. لكن الأمر يتعارض مع طرح الخصوصية بطريقة سهلة أن يفوتها المرء. كل من Phoenix وMoonlight، وهما نمطا المعاملات اللذان يقدمان الخصوصية أو الشفافية العامة بالفعل وبالتصميم، مفهومان أصيلان على الشبكة الرئيسية. أما ERC20 وBEP20 DUSK فهما مجرد عقود رموز قياسية تجلس على Ethereum وBSC، شفافة بالكامل بحكم التعريف، دون أي بنية خصوصية تابعة لمعمارية Dusk الخاصة بها على الإطلاق. لذلك، اعتمادًا على أي إصدار من DUSK يمتلكه شخص ما فعليًا—DUSK الأصلي على الشبكة الرئيسية أم أصل مُلتفّ عبر الجسر—قد لا تتاح له أي من ميزات خصوصية Dusk على الإطلاق، بغض النظر عما إذا كان سيختار Phoenix أو Moonlight لو كانت لديه القدرة. العلامة التجارية تضع الخصوصية أولًا. سواء كان DUSK لدى أي حامل قادرًا أصلًا على لمس طبقة الخصوصية أم لا يعتمد بالكامل على السلسلة التي يستقر عليها ذلك الرمز، وهي تفصيلة لا تُبرزها صياغة "الخصوصية أولًا" بشكل كافٍ.
$DUSK #dusk @Dusk
$HEMI
$APR
$DUSK #dusk @Dusk
$HEMI
$APR
2
1
273
·
--
صاعد
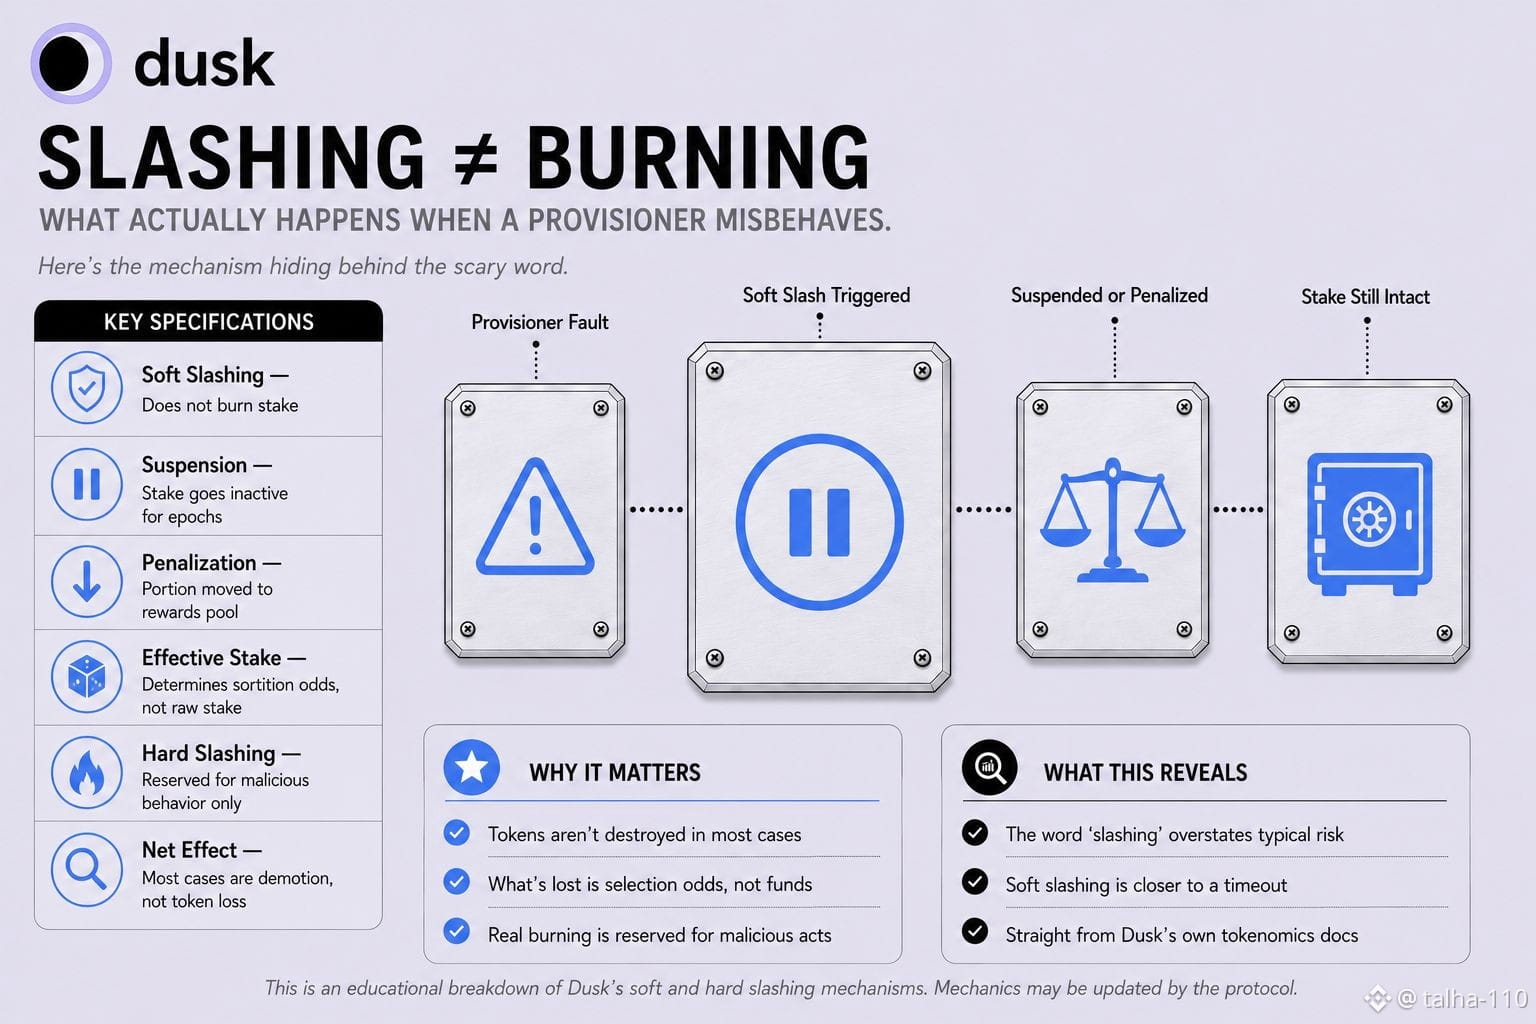
في البداية افترضت أن "القطع" في Dusk يعمل بالطريقة التي يعمل بها في معظم الحالات الأخرى: أي سلوك خاطئ يؤدي إلى تدمير جزء من رصيد DUSK المرهون لديك، ويختفي نهائيًا—وهذا هو الردع كله. لكن عند قراءة وثائق Dusk الرسمية الخاصة بالاقتصاد الرمزي (tokenomics)، اتضح أن هذا الافتراض غير صحيح في الغالبية العظمى من الحالات الواقعية. تقوم Dusk بتنفيذ "القطع الناعم" (soft slashing) كآلية أساسية، والقطع الناعم لا يحرق الرصيد المرهون إطلاقًا. بدلًا من ذلك، يعمل بطريقتين: الإيقاف (suspension)، حيث تصبح الحصة الكاملة لمزوّد (provisioner) يتصرف بشكل غير مطابق غير نشطة لمدة دورة أو أكثر (epochs)، ولا تكون مؤهلة للاختيار، ولا تكسب شيئًا ولا تتعرض لعقوبة؛ أو العقوبة (penalization)، حيث يتم نقل جزء من الرصيد إلى تجمع المكافآت القابل للمطالبة (claimable rewards pool)، ما يقلل الرصيد الفعّال المستخدم في عملية الاختيار العشوائي (sortition) دون تدمير أي رموز فعلًا. لذلك لا تختفي DUSK أبدًا. الذي يختفي هو النفوذ: القدرة على أن يتم اختيارك كناخب (voter) أو مُولّد كتلة (block generator)، لأن احتمالات الاختيار تتناسب مع الرصيد الفعّال، لا مع الرصيد الخام. إن مزوّدًا يفوته إنتاج كتلة عندما يتم اختياره لا يخسر المال بالمعنى الذي يتخيله معظم الناس عند فكرة أن القطع يعمل—فهو يفقد المكانة (standing)، وتقل فرص اختياره مرة أخرى لعدد محدد من الدورات (epochs). يوجد أيضًا "القطع الصلب" (hard slashing)—النوع الذي يحرق الرصيد—لكن يتم حصره في السلوك الخبيث فعلًا، وليس في التعطّل اليومي أو المهام التي يتم تفويتها، والتي صُمم القطع الناعم للتعامل معها. هذا التمييز مهم عند التفكير في مخاطر تشغيل مزوّد أو تفويضه. الكلمة المخيفة هي "slashing". أما الآلية الفعلية، في أغلب الأحيان، فهي أقرب إلى خفض مؤقت للدرجة منك كونها عقوبة تكلفك رموزًا.
$DUSK #dusk @Dusk_Foundation
في البداية افترضت أن "القطع" في Dusk يعمل بالطريقة التي يعمل بها في معظم الحالات الأخرى: أي سلوك خاطئ يؤدي إلى تدمير جزء من رصيد DUSK المرهون لديك، ويختفي نهائيًا—وهذا هو الردع كله. لكن عند قراءة وثائق Dusk الرسمية الخاصة بالاقتصاد الرمزي (tokenomics)، اتضح أن هذا الافتراض غير صحيح في الغالبية العظمى من الحالات الواقعية. تقوم Dusk بتنفيذ "القطع الناعم" (soft slashing) كآلية أساسية، والقطع الناعم لا يحرق الرصيد المرهون إطلاقًا. بدلًا من ذلك، يعمل بطريقتين: الإيقاف (suspension)، حيث تصبح الحصة الكاملة لمزوّد (provisioner) يتصرف بشكل غير مطابق غير نشطة لمدة دورة أو أكثر (epochs)، ولا تكون مؤهلة للاختيار، ولا تكسب شيئًا ولا تتعرض لعقوبة؛ أو العقوبة (penalization)، حيث يتم نقل جزء من الرصيد إلى تجمع المكافآت القابل للمطالبة (claimable rewards pool)، ما يقلل الرصيد الفعّال المستخدم في عملية الاختيار العشوائي (sortition) دون تدمير أي رموز فعلًا. لذلك لا تختفي DUSK أبدًا. الذي يختفي هو النفوذ: القدرة على أن يتم اختيارك كناخب (voter) أو مُولّد كتلة (block generator)، لأن احتمالات الاختيار تتناسب مع الرصيد الفعّال، لا مع الرصيد الخام. إن مزوّدًا يفوته إنتاج كتلة عندما يتم اختياره لا يخسر المال بالمعنى الذي يتخيله معظم الناس عند فكرة أن القطع يعمل—فهو يفقد المكانة (standing)، وتقل فرص اختياره مرة أخرى لعدد محدد من الدورات (epochs). يوجد أيضًا "القطع الصلب" (hard slashing)—النوع الذي يحرق الرصيد—لكن يتم حصره في السلوك الخبيث فعلًا، وليس في التعطّل اليومي أو المهام التي يتم تفويتها، والتي صُمم القطع الناعم للتعامل معها. هذا التمييز مهم عند التفكير في مخاطر تشغيل مزوّد أو تفويضه. الكلمة المخيفة هي "slashing". أما الآلية الفعلية، في أغلب الأحيان، فهي أقرب إلى خفض مؤقت للدرجة منك كونها عقوبة تكلفك رموزًا.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
4
2
78
·
--
صاعد
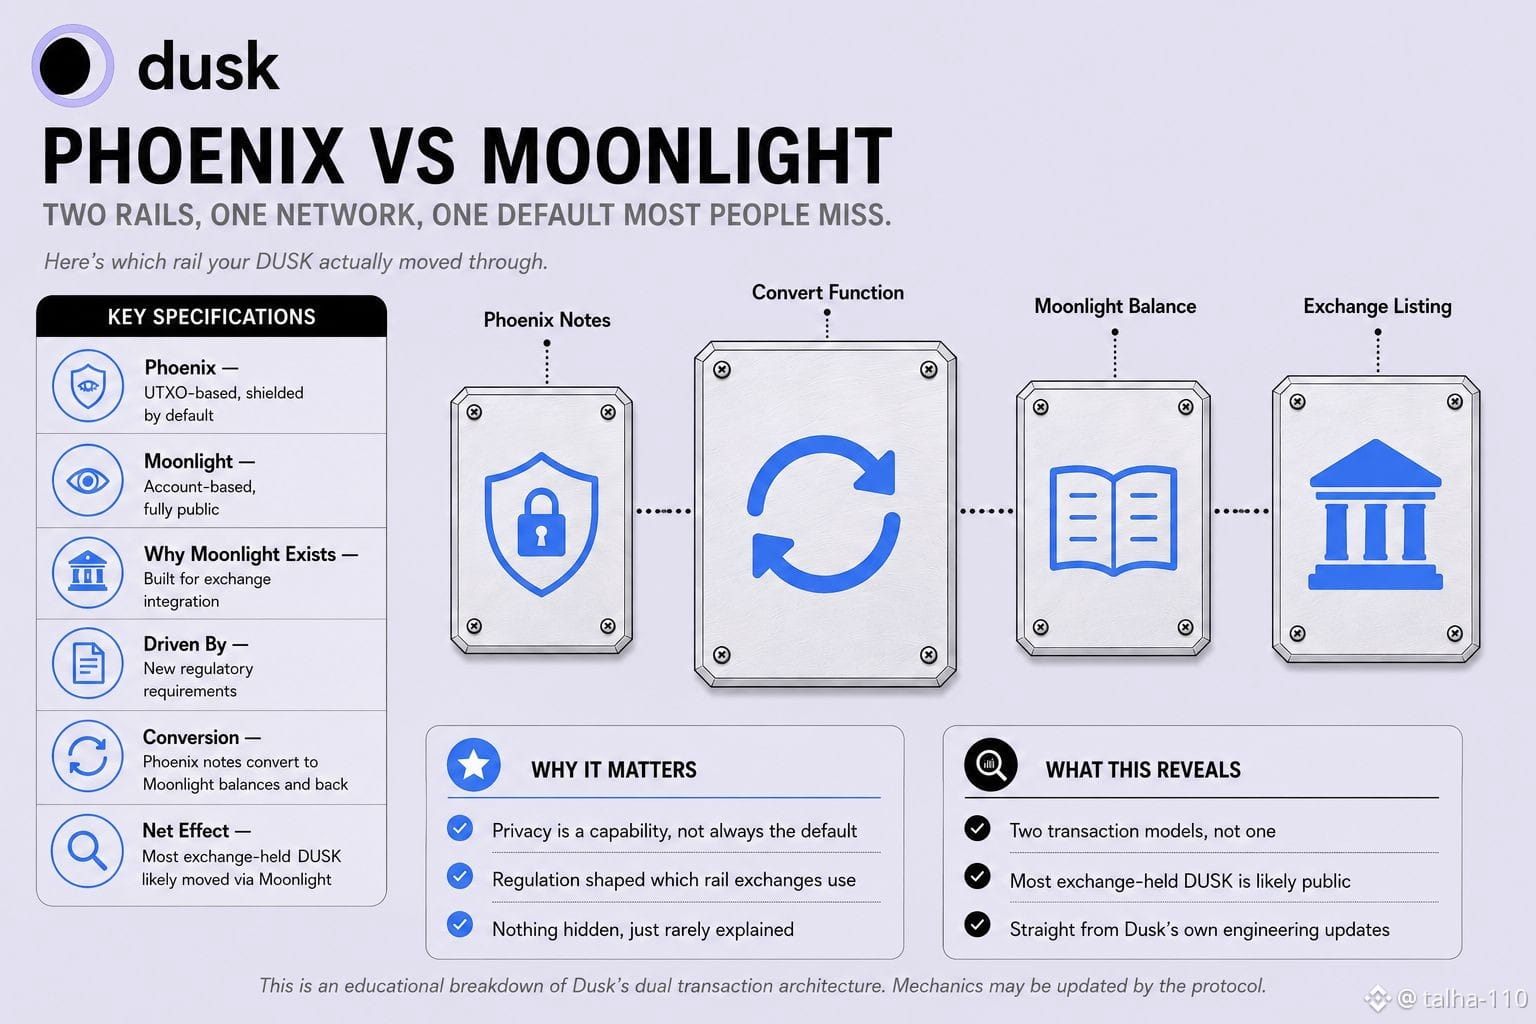
في البداية افترضت أن "خصوصية بلوك تشين" تعني أن كل معاملة DUSK تمر افتراضيًا عبر نفس المسار المُشفّر، Phoenix، وبراهين عدم الإثبات (zero-knowledge)، وأرصدة مخفية—فهذا ببساطة هو ما تفعله الشبكة. لكن بعد قراءة تحديثات Dusk الهندسية الخاصة بها، اتضح أن الصورة ليست كاملة. في الواقع، تشغّل Dusk نموذجين منفصلين للمعاملات يعملان جنبًا إلى جنب. Phoenix هو نموذج قائم على UTXO ومشفّر، وهو الخاص الذي يرتبط به الجميع بالعلامة التجارية. أما Moonlight فهو نموذج قائم على الحسابات وشفاف بالكامل؛ إذ يتم إدراج العناوين والأرصدة علنًا، ويعمل بشكل قريب جدًا من حساب إيثريوم (Ethereum) العادي تقريبًا. والمثير للاهتمام هو سبب وجود Moonlight أصلًا. لقد قالت فرقة Dusk بشكل مباشر إنها احتاجته تحديدًا لدمج mainnet مع البورصات، لأن اللوائح الجديدة تطلبت مسارًا شفافًا وسهل التدقيق لهذا النوع من إدراج الأوراق وأعمال الامتثال. لذلك لم يكن نموذج المعاملات العلني بالكامل تنازلًا أُضيف لاحقًا كفكرة متأخرة، بل كان شرطًا بحد ذاته لإيصال DUSK إلى البورصات في المقام الأول. وهذا يعني أن DUSK الموجود حاليًا ضمن أرصدة معظم الناس في البورصات غالبًا كان قد مر عبر Moonlight، وهو الجانب الشفاف، وليس Phoenix، وهو الجانب الخاص الذي بُنيت عليه العلامة. النموذجان يتحولان أحدهما إلى الآخر؛ فملاحظات Phoenix يمكن أن تصبح أرصدة Moonlight والعكس صحيح، لذا لا شيء هنا مكسور أو مخفي. لكن هذا يعني أن عبارة "الخصوصية أولًا" تصف قدرة البروتوكول، وليس بالضرورة المسار الافتراضي الذي تسلكه معظم معاملات DUSK فعليًا بمجرد أن تصل إلى بورصة مركزية، وهذه صياغة مختلفة بشكل جوهري عن الادعاء الذي يُطرح عادةً.
$DUSK #dusk @Dusk_Foundation
في البداية افترضت أن "خصوصية بلوك تشين" تعني أن كل معاملة DUSK تمر افتراضيًا عبر نفس المسار المُشفّر، Phoenix، وبراهين عدم الإثبات (zero-knowledge)، وأرصدة مخفية—فهذا ببساطة هو ما تفعله الشبكة. لكن بعد قراءة تحديثات Dusk الهندسية الخاصة بها، اتضح أن الصورة ليست كاملة. في الواقع، تشغّل Dusk نموذجين منفصلين للمعاملات يعملان جنبًا إلى جنب. Phoenix هو نموذج قائم على UTXO ومشفّر، وهو الخاص الذي يرتبط به الجميع بالعلامة التجارية. أما Moonlight فهو نموذج قائم على الحسابات وشفاف بالكامل؛ إذ يتم إدراج العناوين والأرصدة علنًا، ويعمل بشكل قريب جدًا من حساب إيثريوم (Ethereum) العادي تقريبًا. والمثير للاهتمام هو سبب وجود Moonlight أصلًا. لقد قالت فرقة Dusk بشكل مباشر إنها احتاجته تحديدًا لدمج mainnet مع البورصات، لأن اللوائح الجديدة تطلبت مسارًا شفافًا وسهل التدقيق لهذا النوع من إدراج الأوراق وأعمال الامتثال. لذلك لم يكن نموذج المعاملات العلني بالكامل تنازلًا أُضيف لاحقًا كفكرة متأخرة، بل كان شرطًا بحد ذاته لإيصال DUSK إلى البورصات في المقام الأول. وهذا يعني أن DUSK الموجود حاليًا ضمن أرصدة معظم الناس في البورصات غالبًا كان قد مر عبر Moonlight، وهو الجانب الشفاف، وليس Phoenix، وهو الجانب الخاص الذي بُنيت عليه العلامة. النموذجان يتحولان أحدهما إلى الآخر؛ فملاحظات Phoenix يمكن أن تصبح أرصدة Moonlight والعكس صحيح، لذا لا شيء هنا مكسور أو مخفي. لكن هذا يعني أن عبارة "الخصوصية أولًا" تصف قدرة البروتوكول، وليس بالضرورة المسار الافتراضي الذي تسلكه معظم معاملات DUSK فعليًا بمجرد أن تصل إلى بورصة مركزية، وهذه صياغة مختلفة بشكل جوهري عن الادعاء الذي يُطرح عادةً.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
1
1
82
·
--
هابط
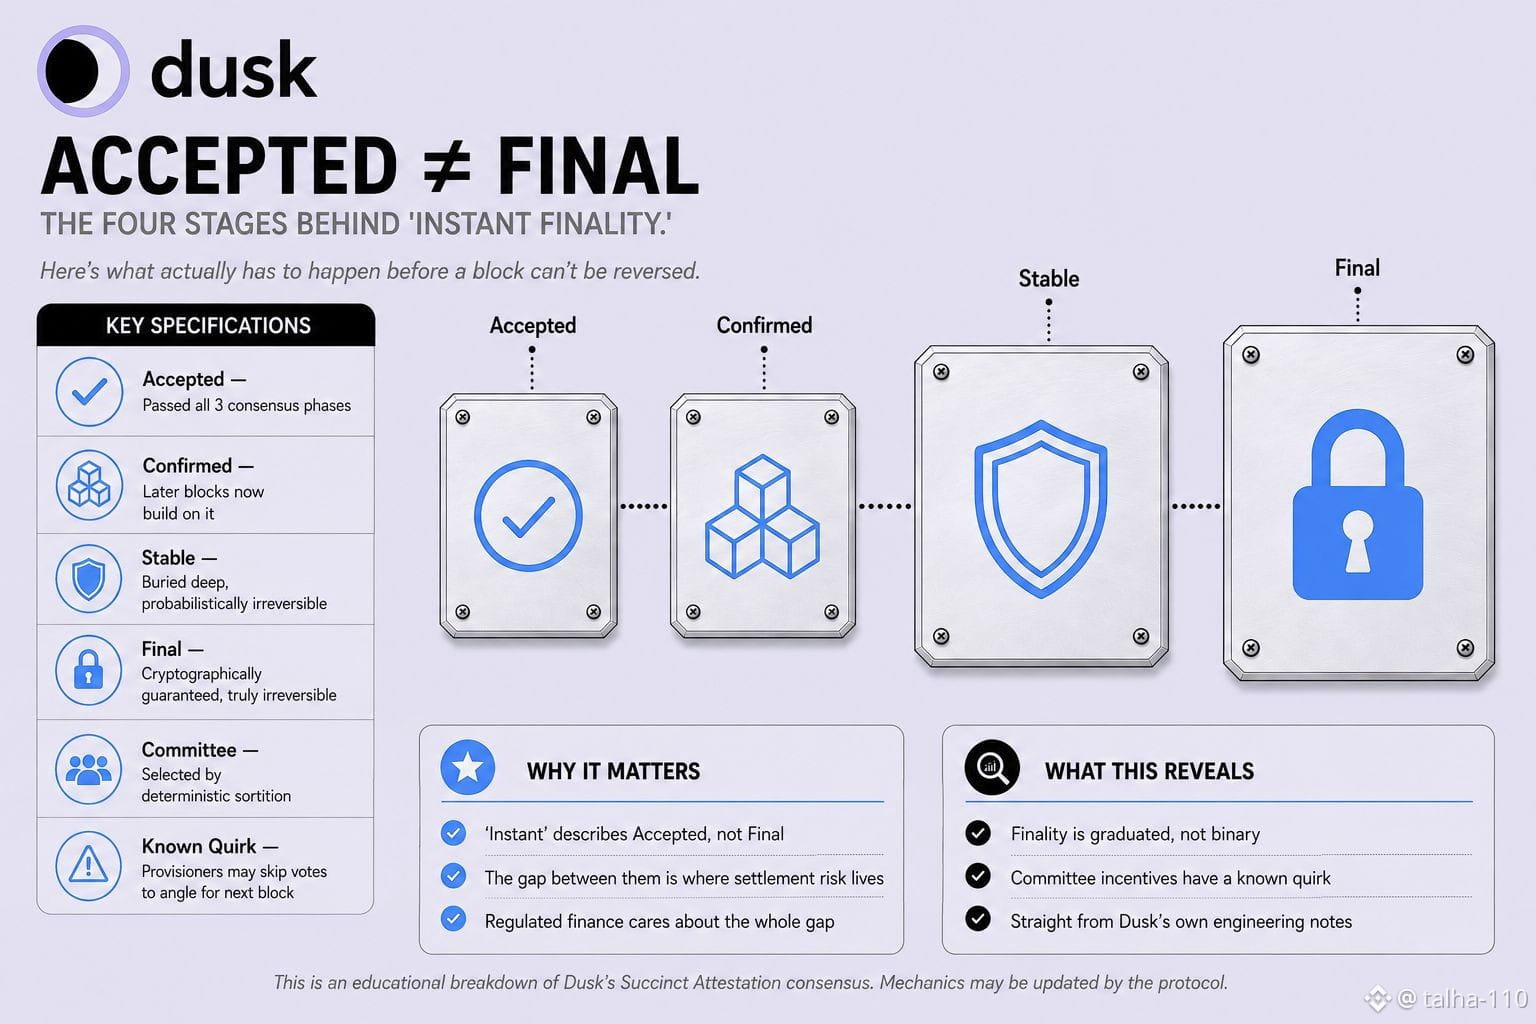
في البداية افترضت أن عرض «الحتمية النهائية» لدى Dusk يعني أن الكتلة تكون نهائية ببساطة أو ليست نهائية—ثنائية (binary)—فور إنتاجها. لكن قراءة حالات «النهائية» الخاصة بالشبكة تُظهر أن هذا التصور يُبسّط ما يحدث بالفعل بشكل مفرط. فالكتلة على Dusk تمرّ بأربع مراحل متميزة قبل أن تُقفل فعليًا: تكون «مقبولة» بمجرد أن تتجاوز ثلاث مراحل إجماع في الجولة الحالية، وتكون «مؤكدة» عندما تبنى الكتل اللاحقة فوقها، وتكون «مستقرة» عندما تُدفن بعمق كافٍ يجعلها—احتماليًا—لا عودة عنه تقريبًا (غير عكوس)، ولاحقًا عندها فقط تكون «نهائية»؛ وهي النقطة التي تصبح فيها عملية الرجوع مستحيلة بشكل مضمون تشفيريًا، لا مجرد غير مرجحة للغاية. لذا فإن عبارة «النهائية الفورية» تؤدي عملاً كبيرًا في تلك الجملة. إن الكتلة تُقبل بسرعة—وبالفعل بسرعة حقيقية—وذلك الجزء من العرض صحيح. لكن «المقبولة» و«النهائية» ليستا نفس ضمانة، والفجوة بينهما هي بالضبط ما يهتم به أكثر عند التسوية المالية المُنظَّمة. وهناك طبقة ثانية يمرّ معظم الناس عليها دون أن ينتبهوا لها كذلك. يجري الإجماع عبر لجان تُختار باستخدام فرز حتمي (deterministic sortition)، وإذا تم اختيار المُوفّر (provisioner) لعضوية لجنة تصويت في جولة ما بينما يكون أيضًا مُولِّد الكتلة للجولة التالية، فستصبح لديه حوافز لتخطي التصويت، على أمل أن يتم اختياره كمقترح (proposer) في الجولة التالية بدلًا من ذلك. وثيقة الهندسة الخاصة بـ Dusk تتعامل مع هذا كسلوك متوقع مُدرَج، لا كفرضية نظرية، والحل هو استبعاده من تلك اللجنة إذا حدث ذلك. إذًا طبقة التسوية التي تُسوَّق على أنها حتمية وفورية ليست عملية واحدة فورية، بل عملية متدرجة لها عيب حافزي معروف مضمَّن في آلية اختيار لجانها؛ كلاهما صحيح، وكلاهما أكثر تعقيدًا مما توحي به الحجة المختصرة التي من سطر واحد.
$DUSK #dusk @Dusk_Foundation
في البداية افترضت أن عرض «الحتمية النهائية» لدى Dusk يعني أن الكتلة تكون نهائية ببساطة أو ليست نهائية—ثنائية (binary)—فور إنتاجها. لكن قراءة حالات «النهائية» الخاصة بالشبكة تُظهر أن هذا التصور يُبسّط ما يحدث بالفعل بشكل مفرط. فالكتلة على Dusk تمرّ بأربع مراحل متميزة قبل أن تُقفل فعليًا: تكون «مقبولة» بمجرد أن تتجاوز ثلاث مراحل إجماع في الجولة الحالية، وتكون «مؤكدة» عندما تبنى الكتل اللاحقة فوقها، وتكون «مستقرة» عندما تُدفن بعمق كافٍ يجعلها—احتماليًا—لا عودة عنه تقريبًا (غير عكوس)، ولاحقًا عندها فقط تكون «نهائية»؛ وهي النقطة التي تصبح فيها عملية الرجوع مستحيلة بشكل مضمون تشفيريًا، لا مجرد غير مرجحة للغاية. لذا فإن عبارة «النهائية الفورية» تؤدي عملاً كبيرًا في تلك الجملة. إن الكتلة تُقبل بسرعة—وبالفعل بسرعة حقيقية—وذلك الجزء من العرض صحيح. لكن «المقبولة» و«النهائية» ليستا نفس ضمانة، والفجوة بينهما هي بالضبط ما يهتم به أكثر عند التسوية المالية المُنظَّمة. وهناك طبقة ثانية يمرّ معظم الناس عليها دون أن ينتبهوا لها كذلك. يجري الإجماع عبر لجان تُختار باستخدام فرز حتمي (deterministic sortition)، وإذا تم اختيار المُوفّر (provisioner) لعضوية لجنة تصويت في جولة ما بينما يكون أيضًا مُولِّد الكتلة للجولة التالية، فستصبح لديه حوافز لتخطي التصويت، على أمل أن يتم اختياره كمقترح (proposer) في الجولة التالية بدلًا من ذلك. وثيقة الهندسة الخاصة بـ Dusk تتعامل مع هذا كسلوك متوقع مُدرَج، لا كفرضية نظرية، والحل هو استبعاده من تلك اللجنة إذا حدث ذلك. إذًا طبقة التسوية التي تُسوَّق على أنها حتمية وفورية ليست عملية واحدة فورية، بل عملية متدرجة لها عيب حافزي معروف مضمَّن في آلية اختيار لجانها؛ كلاهما صحيح، وكلاهما أكثر تعقيدًا مما توحي به الحجة المختصرة التي من سطر واحد.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
1
1
83
·
--
صاعد
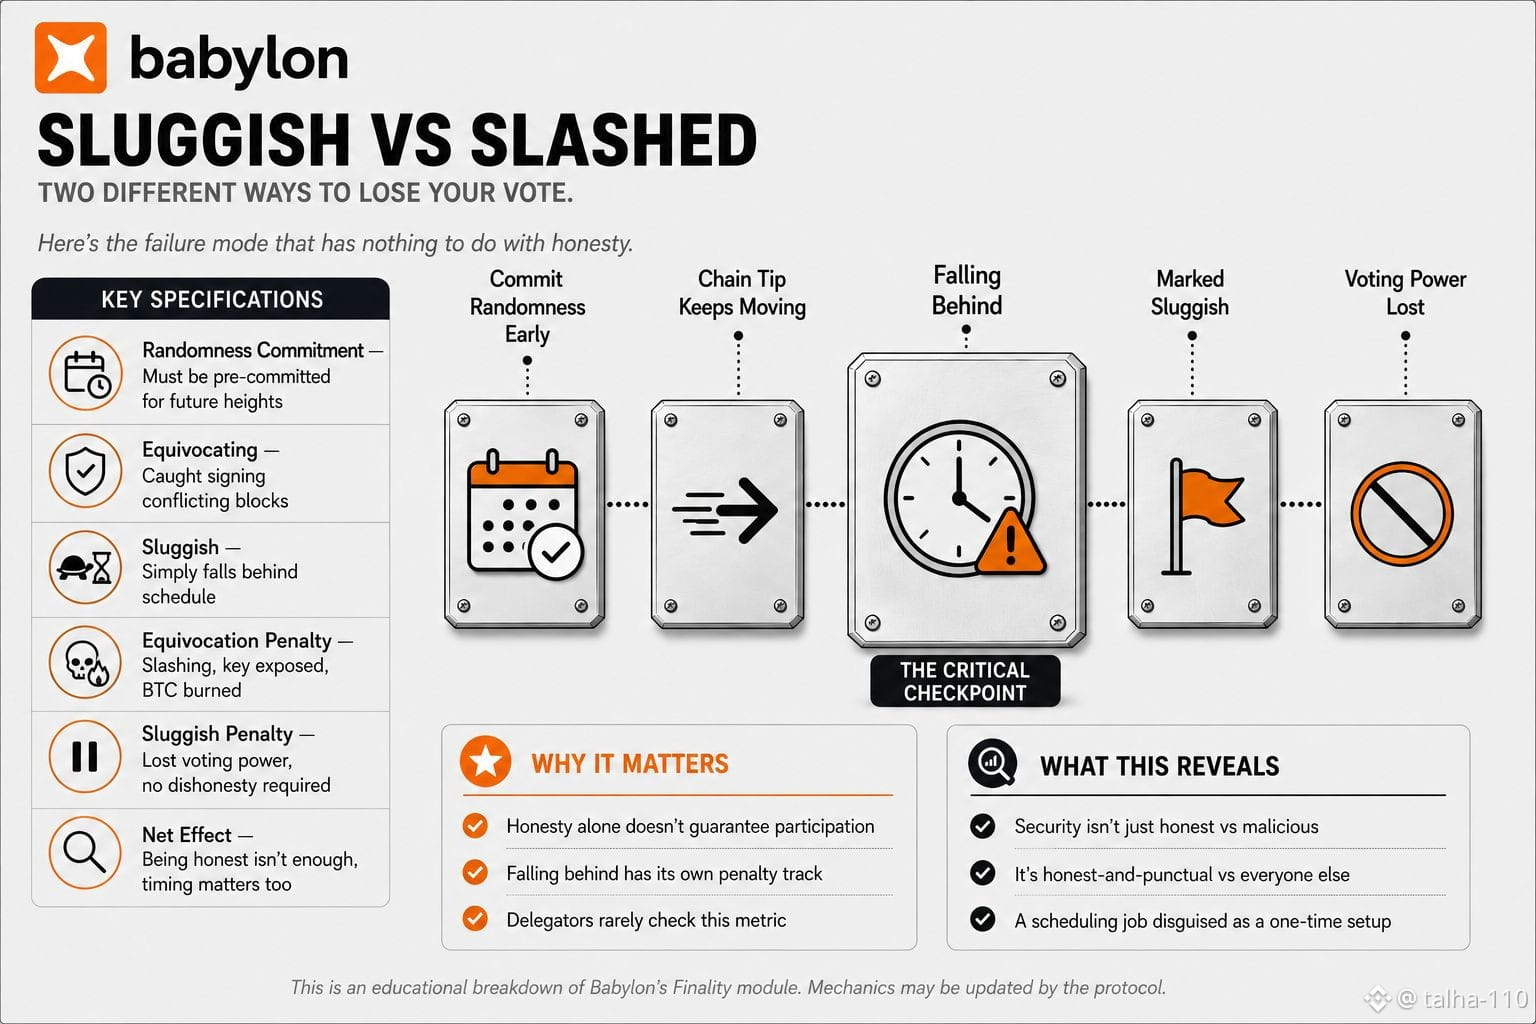
في البداية افترضت أن الشيء الوحيد الذي قد يُعرِّض مزوّد الحسم <Finality Provider> لمكانته للخطر هو السلوك الخبيث الصريح: توقيع كتلتين متعارضتين، والوقوع في الفضيحة، ثم التعرض للخصم (slashing)، وهي الثنائية المعتادة بين الصادق وغير الصادق. عند قراءة وثائق وحدة الحسم <Finality module> الخاصة ببابل <Babylon>، وجدت مسار فشل ثانٍ أكثر هدوءًا لا علاقة له بالأمانة على الإطلاق. قبل أن يتمكن مزوّد الحسم حتى من التصويت على كتلة، يتعين عليه بشكل استباقي الالتزام بعشوائية EOTS العامة لذلك الارتفاع <height> المستقبلي تحديدًا، مسبقًا، قبل اقتراح الكتلة حتى. ينظّم نظام بابل بشكل منفصل فئتين من مقدّمي الخدمة المثيرين للمشكلات: المراوغون الذين يتم ضبطهم وهم يوقّعون رسائل متعارضة، والذين يتسمون بالبطء (sluggish) والذين ببساطة يفشلون في الحضور في الوقت المحدد. إن البطء ليس انتهاكًا مماثلًا لعدم الأمانة، لكنه مع ذلك يُسجَّل ويُعاقَب كفئة مستقلة. ما يعنيه ذلك عمليًا هو أن مزوّد الخدمة يمكن أن يكون صادقًا بالكامل: لا يوقّع أبدًا أي شيء متعارض، ولا يحاول أي سلوك عدائي، ومع ذلك يفقد القدرة على التصويت لارتفاع معيّن فقط لأن التزامه بالعشوائية لم يواكب الطرح حتى لحظة حد السلسلة <chain's tip>. إن الالتزام بالعشوائية ليس خطوة إعداد لمرة واحدة؛ بل هو عمل تنبؤ مستمر، يتمثل في البقاء متقدمًا على سلسلة تواصل التحرك سواء كنت جاهزًا أم لا. لذا فإن نموذج الأمان الفعلي الموصوف ليس مجرد مقارنة بين الصادق والخبيث. بل هو مقارنة بين الصادق والمتقيد بالمواعيد مقابل الجميع الآخرين، بما في ذلك مزوّدي الحسم الأوفياء الذين ببساطة تأخروا عن شرط جدولة ربما لا يفكر معظم من يقومون بالرهان عليهم أصلًا في التحقق منه.
@babylonlabs_io #baby $BABY
في البداية افترضت أن الشيء الوحيد الذي قد يُعرِّض مزوّد الحسم <Finality Provider> لمكانته للخطر هو السلوك الخبيث الصريح: توقيع كتلتين متعارضتين، والوقوع في الفضيحة، ثم التعرض للخصم (slashing)، وهي الثنائية المعتادة بين الصادق وغير الصادق. عند قراءة وثائق وحدة الحسم <Finality module> الخاصة ببابل <Babylon>، وجدت مسار فشل ثانٍ أكثر هدوءًا لا علاقة له بالأمانة على الإطلاق. قبل أن يتمكن مزوّد الحسم حتى من التصويت على كتلة، يتعين عليه بشكل استباقي الالتزام بعشوائية EOTS العامة لذلك الارتفاع <height> المستقبلي تحديدًا، مسبقًا، قبل اقتراح الكتلة حتى. ينظّم نظام بابل بشكل منفصل فئتين من مقدّمي الخدمة المثيرين للمشكلات: المراوغون الذين يتم ضبطهم وهم يوقّعون رسائل متعارضة، والذين يتسمون بالبطء (sluggish) والذين ببساطة يفشلون في الحضور في الوقت المحدد. إن البطء ليس انتهاكًا مماثلًا لعدم الأمانة، لكنه مع ذلك يُسجَّل ويُعاقَب كفئة مستقلة. ما يعنيه ذلك عمليًا هو أن مزوّد الخدمة يمكن أن يكون صادقًا بالكامل: لا يوقّع أبدًا أي شيء متعارض، ولا يحاول أي سلوك عدائي، ومع ذلك يفقد القدرة على التصويت لارتفاع معيّن فقط لأن التزامه بالعشوائية لم يواكب الطرح حتى لحظة حد السلسلة <chain's tip>. إن الالتزام بالعشوائية ليس خطوة إعداد لمرة واحدة؛ بل هو عمل تنبؤ مستمر، يتمثل في البقاء متقدمًا على سلسلة تواصل التحرك سواء كنت جاهزًا أم لا. لذا فإن نموذج الأمان الفعلي الموصوف ليس مجرد مقارنة بين الصادق والخبيث. بل هو مقارنة بين الصادق والمتقيد بالمواعيد مقابل الجميع الآخرين، بما في ذلك مزوّدي الحسم الأوفياء الذين ببساطة تأخروا عن شرط جدولة ربما لا يفكر معظم من يقومون بالرهان عليهم أصلًا في التحقق منه.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
2
2
77
·
--
صاعد
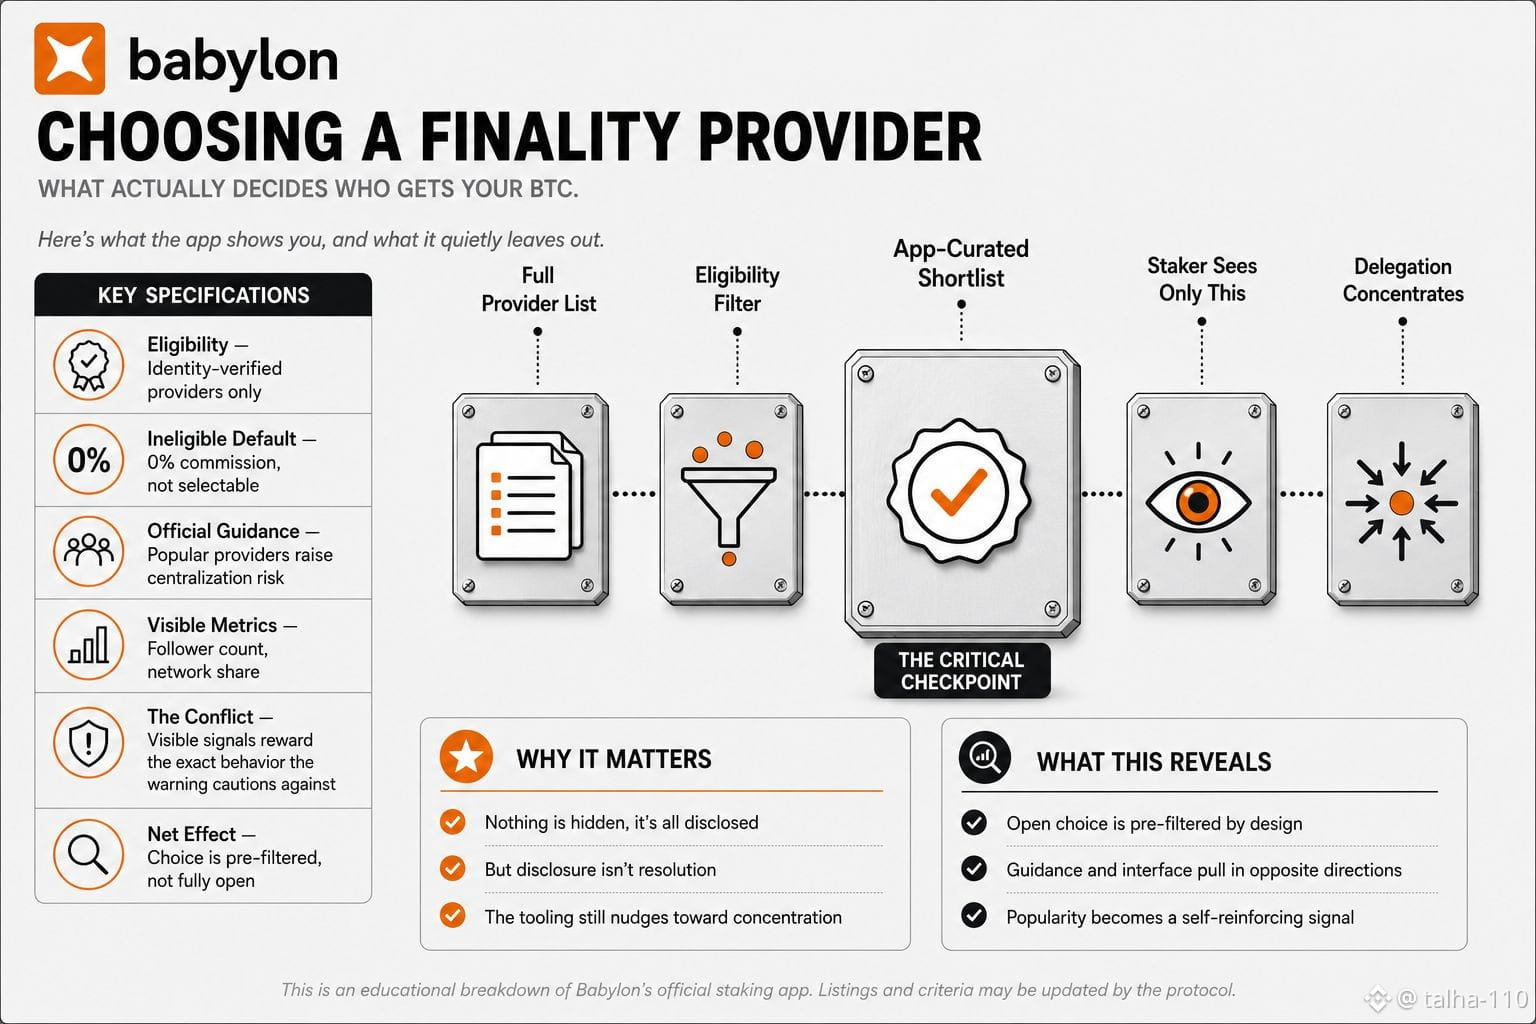
في البداية افترضت أن اختيار مزوّد نهائية (Finality Provider) يعمل مثل اختيار أي مُدقق (validator) في كوسموس: افتح القائمة، واختر من تشاء، وستبقى الشبكة موزّعة بطبيعتها لأن الناس يوزّعون حصصهم وفقًا لتفضيلاتهم. لكن عند قراءة قواعد الأهلية الخاصة ببابيلون (Babylon) الخاصة بتطبيق الإيداع الرسمي، يتضح أن العملية تدفع نحو التركّز بطريقة لا يراعيها ذلك الافتراض. يتم إدراج مزوّدي النهائية الذين يجتازون عمليات التحقق الصارمة من الهوية ومعايير التسجيل في التطبيق مع نسبة عمولتهم وموقعهم الإلكتروني وعلامة تحقق واضحة. أما المزودون الذين لا يستوفون ذلك الشرط فيمكنهم من الناحية التقنية ما زالوا تلقي تفويضات BTC إذا قام شخص ما بتفويضهم مباشرة خارج التطبيق، لكنهم يُقيَّدون افتراضيًا عند عمولة 0%، ولن يسمح التطبيق أصلًا لمودع عادي باختيارهم كخيار. لذا فإن "الاختيار المفتوح" هو في الواقع مفتوح فقط ضمن قائمة قصيرة مُفلترة ومُدرجة رسميًا؛ أما الجميع خارج تلك القائمة فهم غير مرئيين وظيفيًا لأي شخص يستخدم المسار القياسي. يضيف دليل الإيداع الخاص ببابيلون طبقة ثانية لذلك أيضًا، إذ يحذّر بشكل صريح المودعين من أن التفويض إلى أكثر المزوّدين شهرة يزيد من مخاطر المركزية، كما يسرد عدد المتابعين وحصة الشبكة بوصفهما الإشارتين الرئيسيتين لتقييم مزوّد ما. هذان التوجهان يسحبان في اتجاهين متعاكسين. الإشارات الظاهرة التي يعرضها التطبيق هي بالضبط تلك التي تجعل المزوّدين الأكثر شهرة يبدون أكثر جدارة بالثقة، وهو السلوك نفسه الذي تقول الوثائق إن علينا الحذر منه. لا يوجد شيء مخفي أو غير صادق؛ كل شيء مُعلن. لكن الكشف عن وجود تعارض ليس هو نفسه حله، وفي الوقت الحالي تكافئ الأدوات بهدوء التركّز الذي تحذّر الإرشادات الناس من الوقوع فيه.
@babylonlabs_io $BABY #baby $BTC
في البداية افترضت أن اختيار مزوّد نهائية (Finality Provider) يعمل مثل اختيار أي مُدقق (validator) في كوسموس: افتح القائمة، واختر من تشاء، وستبقى الشبكة موزّعة بطبيعتها لأن الناس يوزّعون حصصهم وفقًا لتفضيلاتهم. لكن عند قراءة قواعد الأهلية الخاصة ببابيلون (Babylon) الخاصة بتطبيق الإيداع الرسمي، يتضح أن العملية تدفع نحو التركّز بطريقة لا يراعيها ذلك الافتراض. يتم إدراج مزوّدي النهائية الذين يجتازون عمليات التحقق الصارمة من الهوية ومعايير التسجيل في التطبيق مع نسبة عمولتهم وموقعهم الإلكتروني وعلامة تحقق واضحة. أما المزودون الذين لا يستوفون ذلك الشرط فيمكنهم من الناحية التقنية ما زالوا تلقي تفويضات BTC إذا قام شخص ما بتفويضهم مباشرة خارج التطبيق، لكنهم يُقيَّدون افتراضيًا عند عمولة 0%، ولن يسمح التطبيق أصلًا لمودع عادي باختيارهم كخيار. لذا فإن "الاختيار المفتوح" هو في الواقع مفتوح فقط ضمن قائمة قصيرة مُفلترة ومُدرجة رسميًا؛ أما الجميع خارج تلك القائمة فهم غير مرئيين وظيفيًا لأي شخص يستخدم المسار القياسي. يضيف دليل الإيداع الخاص ببابيلون طبقة ثانية لذلك أيضًا، إذ يحذّر بشكل صريح المودعين من أن التفويض إلى أكثر المزوّدين شهرة يزيد من مخاطر المركزية، كما يسرد عدد المتابعين وحصة الشبكة بوصفهما الإشارتين الرئيسيتين لتقييم مزوّد ما. هذان التوجهان يسحبان في اتجاهين متعاكسين. الإشارات الظاهرة التي يعرضها التطبيق هي بالضبط تلك التي تجعل المزوّدين الأكثر شهرة يبدون أكثر جدارة بالثقة، وهو السلوك نفسه الذي تقول الوثائق إن علينا الحذر منه. لا يوجد شيء مخفي أو غير صادق؛ كل شيء مُعلن. لكن الكشف عن وجود تعارض ليس هو نفسه حله، وفي الوقت الحالي تكافئ الأدوات بهدوء التركّز الذي تحذّر الإرشادات الناس من الوقوع فيه.
@BabylonLabs_io $BABY #baby $BTC
@BabylonLabs_io $BABY #baby $BTC
2
97
·
--
صاعد
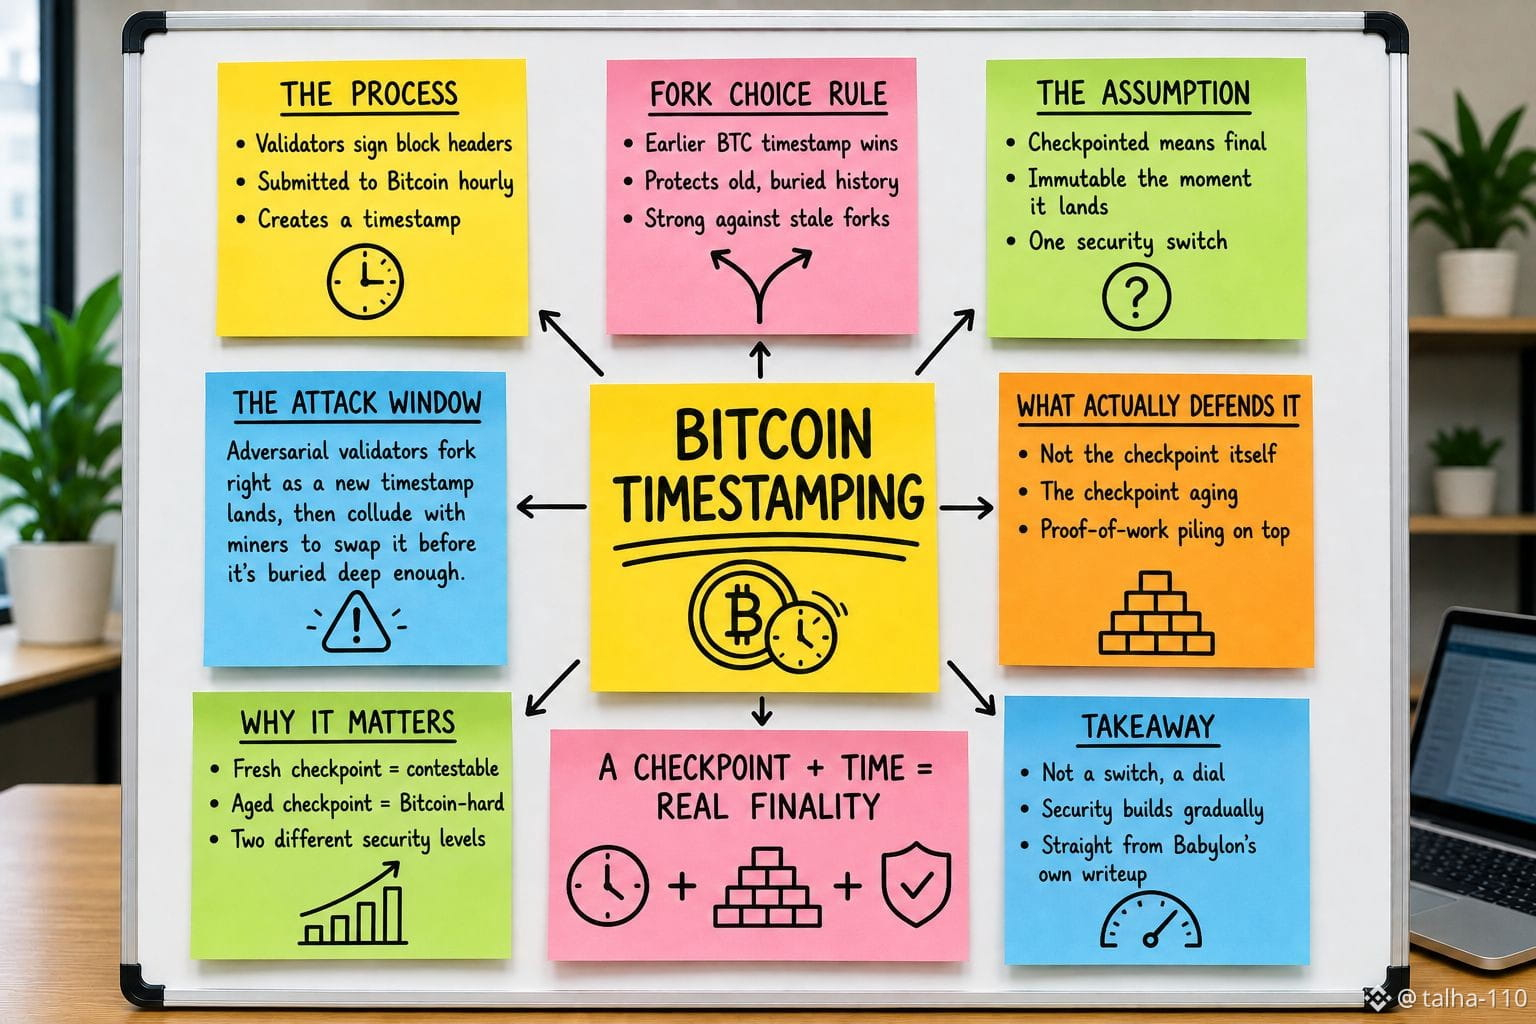
في البداية افترضت أن "checkpointed to Bitcoin" تعني أن كتلة من بابيلون تصبح في جوهرها بيتكوين-نهائية بمجرد أن يتم وضعها بطابع زمني، وأنها تصبح غير قابلة للتغيير فور وصولها إلى السلسلة. لكن قراءة ورقة بابيلون الخاصة بها حول فك الارتباط السريع تُظهر أن نموذج الأمان الفعلي أضيق من ذلك الوصف. يوقّع المدققون رؤوس كتل التكوين (Genesis) ويرسلونها إلى بيتكوين تقريبًا مرة كل ساعة، وقاعدة اختيار المسار (fork-choice) تقول إن الفرع الذي يحمل الطابع الزمني لبيتكوين الأسبق هو الذي يفوز. هذا يوفر حماية قوية فعلًا ضد الهجمات التي تنطلق من تاريخ قديم ومغطى بالفعل. لكن توثيق بابيلون نفسه يشرح سيناريو أكثر تحديدًا: إذا انتظر المدققون المعادون حتى تصبح طلبات انسحابهم جاهزة، ثم قاموا بتشعيب السلسلة مباشرة في الوقت الذي تحصل فيه كتلهم على طابع زمني جديد، ثم تعاخوا مع عمال مناجم بيتكوين لاستبدال ذلك الطابع الزمني بآخر لاحق قبل أن يتم دفنه بعمق كافٍ ليصبح من الناحية الاقتصادية غير قابل للعكس، فقد يظل الهجوم ممكنًا. إن الدفاع عن ذلك ليس في مجرد وجود الـ checkpoint، بل في شيخوخته: تراكم كمية كافية من العمل المُثبت (proof-of-work) فوقه بحيث يصبح إعادة كتابته مكلفًا إلى حد لا يستحق عناء المحاولة. لذا توجد في الواقع مستويان مختلفان للأمان موصوفان تحت عبارة واحدة. الـ checkpoint الذي تم وضعه للتو يعتمد على أغلبية صادقة (honest-majority) وهو نظريًا محل نزاع. أما الـ checkpoint الذي ظل موجودًا لفترة، فهو "بيتكوين-صعب" (Bitcoin-hard) وفعليًا نهائي. يقدّم العرض الأمان الخاص ببيتكوين وكأنه مفتاح واحد يتبدّل في كل التزام كل ساعة. الضمان الفعلي أقرب إلى قرص لا يُقفل بالكامل إلا بعد مرور وقت كافٍ تتيح فيه الـ proof-of-work الخاصة ببيتكوين أن تجعل محاولة العكس غير مجدية اقتصاديًا.
@babylonlabs_io $BABY #baby
في البداية افترضت أن "checkpointed to Bitcoin" تعني أن كتلة من بابيلون تصبح في جوهرها بيتكوين-نهائية بمجرد أن يتم وضعها بطابع زمني، وأنها تصبح غير قابلة للتغيير فور وصولها إلى السلسلة. لكن قراءة ورقة بابيلون الخاصة بها حول فك الارتباط السريع تُظهر أن نموذج الأمان الفعلي أضيق من ذلك الوصف. يوقّع المدققون رؤوس كتل التكوين (Genesis) ويرسلونها إلى بيتكوين تقريبًا مرة كل ساعة، وقاعدة اختيار المسار (fork-choice) تقول إن الفرع الذي يحمل الطابع الزمني لبيتكوين الأسبق هو الذي يفوز. هذا يوفر حماية قوية فعلًا ضد الهجمات التي تنطلق من تاريخ قديم ومغطى بالفعل. لكن توثيق بابيلون نفسه يشرح سيناريو أكثر تحديدًا: إذا انتظر المدققون المعادون حتى تصبح طلبات انسحابهم جاهزة، ثم قاموا بتشعيب السلسلة مباشرة في الوقت الذي تحصل فيه كتلهم على طابع زمني جديد، ثم تعاخوا مع عمال مناجم بيتكوين لاستبدال ذلك الطابع الزمني بآخر لاحق قبل أن يتم دفنه بعمق كافٍ ليصبح من الناحية الاقتصادية غير قابل للعكس، فقد يظل الهجوم ممكنًا. إن الدفاع عن ذلك ليس في مجرد وجود الـ checkpoint، بل في شيخوخته: تراكم كمية كافية من العمل المُثبت (proof-of-work) فوقه بحيث يصبح إعادة كتابته مكلفًا إلى حد لا يستحق عناء المحاولة. لذا توجد في الواقع مستويان مختلفان للأمان موصوفان تحت عبارة واحدة. الـ checkpoint الذي تم وضعه للتو يعتمد على أغلبية صادقة (honest-majority) وهو نظريًا محل نزاع. أما الـ checkpoint الذي ظل موجودًا لفترة، فهو "بيتكوين-صعب" (Bitcoin-hard) وفعليًا نهائي. يقدّم العرض الأمان الخاص ببيتكوين وكأنه مفتاح واحد يتبدّل في كل التزام كل ساعة. الضمان الفعلي أقرب إلى قرص لا يُقفل بالكامل إلا بعد مرور وقت كافٍ تتيح فيه الـ proof-of-work الخاصة ببيتكوين أن تجعل محاولة العكس غير مجدية اقتصاديًا.
@BabylonLabs_io $BABY #baby
@BabylonLabs_io $BABY #baby
3
3
107
·
--
صاعد
تمّ التحقق
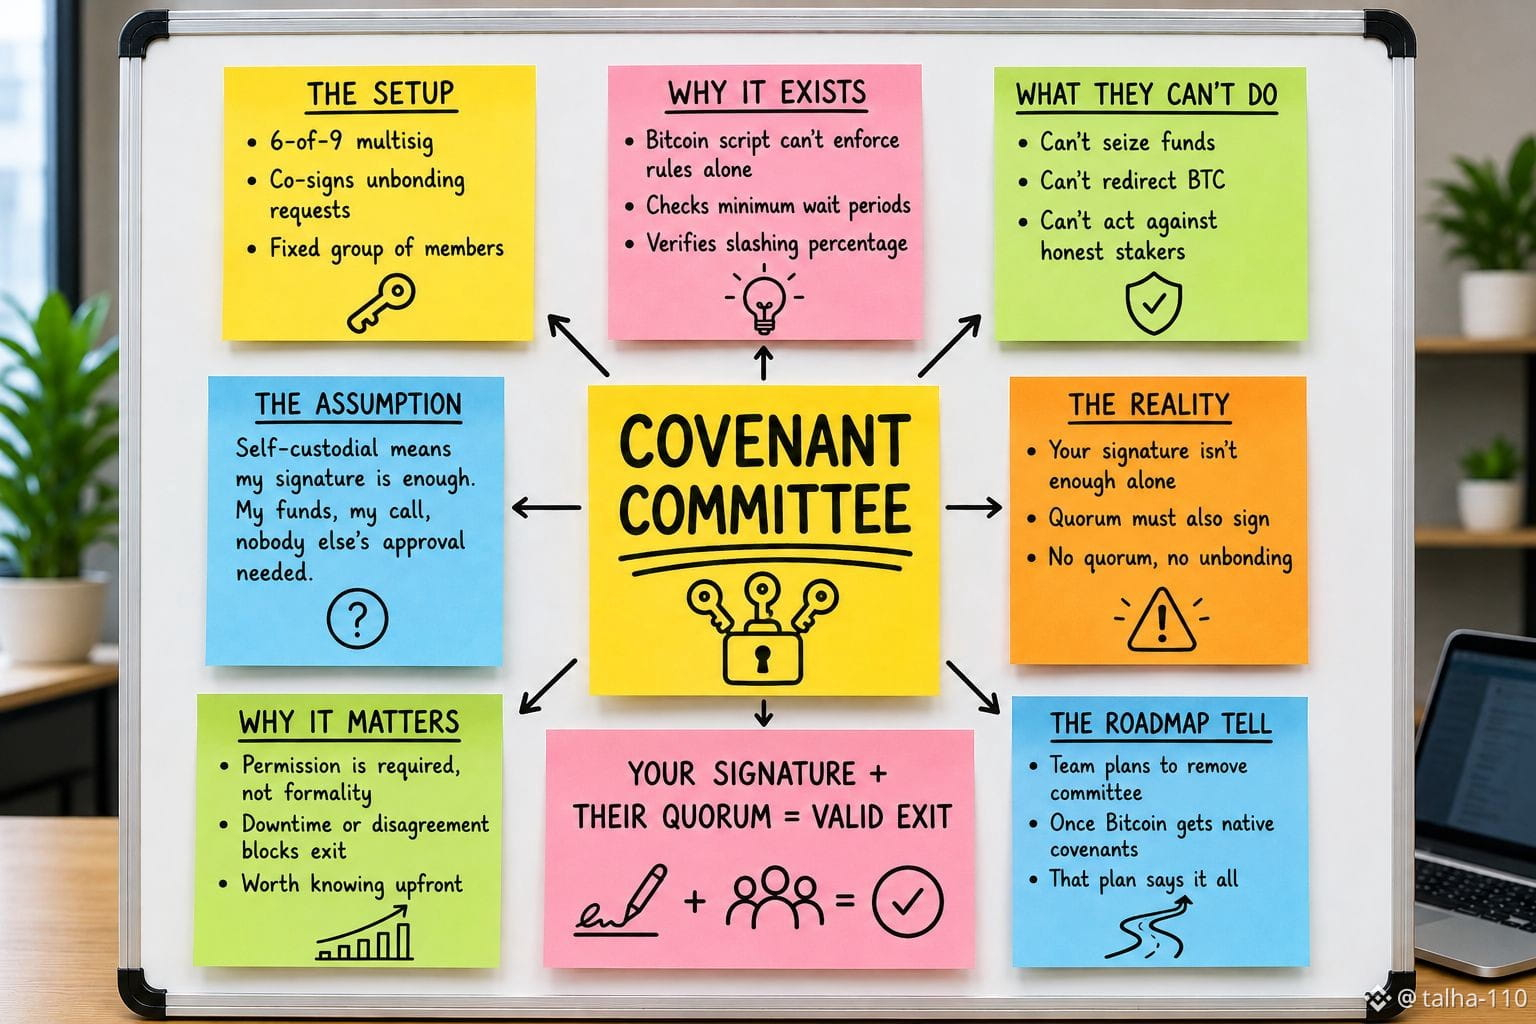
في البداية افترضت أن الحفظ الذاتي يعني بالضبط ما يبدو عليه الأمر: توقيعي، وأموالي، دون الحاجة إلى موافقة أي شخص آخر لتحريكها. لكن عند قراءة سكربت الإيداع/الستيكينغ الخاص بـ <t-2/> الذي يستخدمه Babylon، يتضح أن الأمر صحيح جزئياً فقط. كل مركز ستاكينغ يتم قفله باستخدام سكربت يتطلب توقيع المُودِع (الـstaker) نعم، ولكن إلغاء/فكّ القفل (unbonding) قبل انتهاء مدة الـtimelock يتطلب أيضاً توقيعات من نصاب (quorum) من شيء يُسمّى “لجنة العهد/الـcovenant committee”، وهي مجموعة ثابتة تعمل على إعداد متعدد التوقيعات من نوع 6 من 9. لغة البرمجة في بيتكوين ليست معبّرة بما يكفي لفرض قواعد إلغاء/فكّ القفل مثل فترات الانتظار الدنيا أو نسب الخصم/الـslashing الصحيحة بمفردها، لذلك وُجدت هذه اللجنة تحديداً للتحقق من كل طلب وتشارك في التوقيع عليه إذا كان متوافقاً مع البروتوكول. وهذا يعني أن إلغاء/فكّ قفل البيتكوين الخاص بك ليس مجرد أن توقع على معاملة. بل الأمر هو أنك توقع أولاً، ثم تنتظر أن يوقع ما يكفي من تسعة أشخاص محددين أيضاً قبل أن تصبح تلك المعاملة صالحة على الإطلاق.
@babylonlabs_io #baby
$BABY
$KOMA
$AKE
في البداية افترضت أن الحفظ الذاتي يعني بالضبط ما يبدو عليه الأمر: توقيعي، وأموالي، دون الحاجة إلى موافقة أي شخص آخر لتحريكها. لكن عند قراءة سكربت الإيداع/الستيكينغ الخاص بـ <t-2/> الذي يستخدمه Babylon، يتضح أن الأمر صحيح جزئياً فقط. كل مركز ستاكينغ يتم قفله باستخدام سكربت يتطلب توقيع المُودِع (الـstaker) نعم، ولكن إلغاء/فكّ القفل (unbonding) قبل انتهاء مدة الـtimelock يتطلب أيضاً توقيعات من نصاب (quorum) من شيء يُسمّى “لجنة العهد/الـcovenant committee”، وهي مجموعة ثابتة تعمل على إعداد متعدد التوقيعات من نوع 6 من 9. لغة البرمجة في بيتكوين ليست معبّرة بما يكفي لفرض قواعد إلغاء/فكّ القفل مثل فترات الانتظار الدنيا أو نسب الخصم/الـslashing الصحيحة بمفردها، لذلك وُجدت هذه اللجنة تحديداً للتحقق من كل طلب وتشارك في التوقيع عليه إذا كان متوافقاً مع البروتوكول. وهذا يعني أن إلغاء/فكّ قفل البيتكوين الخاص بك ليس مجرد أن توقع على معاملة. بل الأمر هو أنك توقع أولاً، ثم تنتظر أن يوقع ما يكفي من تسعة أشخاص محددين أيضاً قبل أن تصبح تلك المعاملة صالحة على الإطلاق.
@BabylonLabs_io #baby
$BABY
$KOMA
$AKE
@BabylonLabs_io #baby
$BABY
$KOMA
$AKE
16
6
679
·
--
صاعد
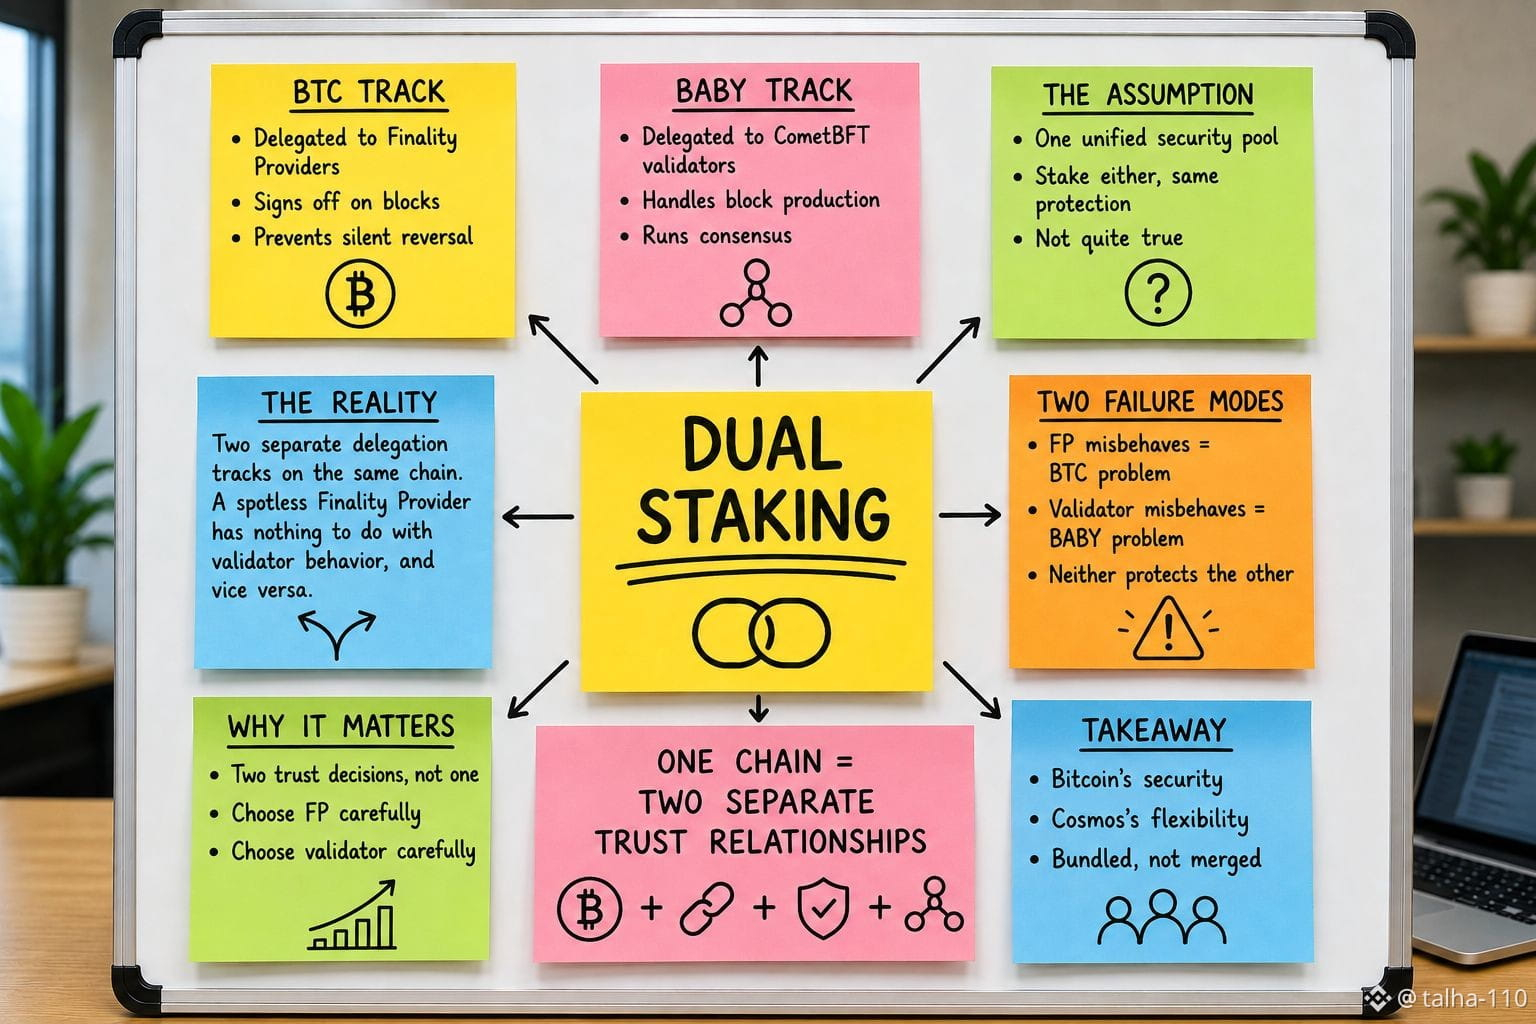
في البداية افترضت أن Babylon Genesis لديه نظام حوافز (staking) موحّد واحد؛ يمكنك حجز أي أصل والمساهمة في نفس تجمع الأمان بأي طريقة. لكن بعد قراءة كيفية تصميم نموذج الحوافز المزدوج فعليًا، اتضح أن هذا الافتراض لا يصمد. لا تغذي BTC وBABY آليةً مشتركة واحدة؛ بل تمر عبر مسارين منفصلين تمامًا للتفويض، مع كون المسارين يلتقيان فقط على نفس السلسلة. تُفَوَّض BTC إلى مزوّدي الإنهاء (Finality Providers)، ومهمتهم التوقيع على الكتل بحيث لا يمكن عكس الإنهاء بهدوء. أما BABY فتُفَوَّض إلى مُصدّقي (validators) CometBFT، الذين يتولّون فعليًا إنتاج الكتل والإجماع. أدوار مختلفة ومسؤوليات مختلفة ومجموعات مختلفة من الأشخاص الذين تثق بهم عندما تفوّض لأحد المسارين بدل الآخر. ما يعنيه ذلك عمليًا هو أنه يمكن لشخص أن يدير مزوّد إنهاء بسجل توقيع نظيف تمامًا ومع ذلك لا يكون له أي علاقة بما إذا كانت الكتل تُنتَج بشكل صحيح، ويمكن للمُصدّق أن يكون ممتازًا في إنتاج الكتل بينما يكون بلا أي تعرّض لشروط الحرمان (slashing) المرتبطة بالمسار الآخر الخاص بالبيتكوين. الطرح هو "أمن البيتكوين مع مرونة كوزموس"، وهو ما يبدو كأنه نظام مُعزَّز واحد. لكن ما هو عليه في الواقع هو رابطا ثقة منفصلان يعملان بالتوازي، لكل منهما وضع فشل خاص به، ومُجمَّعان تحت اسم سلسلة واحد. إذا أساء مزوّد الإنهاء السلوك، فهذه مشكلة تفويض BTC. وإذا أساء المُصدّق السلوك، فهذه مشكلة تفويض BABY. لا واحد منهما يحميك تلقائيًا من الآخر، وهذا يعني أن اختيار من تفوّض له BTC واختيار من تفوّض له BABY هما قراران منفصلان يتعامل معهما الناس بصمت وكأنهما قرار واحد.
@babylonlabs_io #baby $BABY
$GRVT $TRX
في البداية افترضت أن Babylon Genesis لديه نظام حوافز (staking) موحّد واحد؛ يمكنك حجز أي أصل والمساهمة في نفس تجمع الأمان بأي طريقة. لكن بعد قراءة كيفية تصميم نموذج الحوافز المزدوج فعليًا، اتضح أن هذا الافتراض لا يصمد. لا تغذي BTC وBABY آليةً مشتركة واحدة؛ بل تمر عبر مسارين منفصلين تمامًا للتفويض، مع كون المسارين يلتقيان فقط على نفس السلسلة. تُفَوَّض BTC إلى مزوّدي الإنهاء (Finality Providers)، ومهمتهم التوقيع على الكتل بحيث لا يمكن عكس الإنهاء بهدوء. أما BABY فتُفَوَّض إلى مُصدّقي (validators) CometBFT، الذين يتولّون فعليًا إنتاج الكتل والإجماع. أدوار مختلفة ومسؤوليات مختلفة ومجموعات مختلفة من الأشخاص الذين تثق بهم عندما تفوّض لأحد المسارين بدل الآخر. ما يعنيه ذلك عمليًا هو أنه يمكن لشخص أن يدير مزوّد إنهاء بسجل توقيع نظيف تمامًا ومع ذلك لا يكون له أي علاقة بما إذا كانت الكتل تُنتَج بشكل صحيح، ويمكن للمُصدّق أن يكون ممتازًا في إنتاج الكتل بينما يكون بلا أي تعرّض لشروط الحرمان (slashing) المرتبطة بالمسار الآخر الخاص بالبيتكوين. الطرح هو "أمن البيتكوين مع مرونة كوزموس"، وهو ما يبدو كأنه نظام مُعزَّز واحد. لكن ما هو عليه في الواقع هو رابطا ثقة منفصلان يعملان بالتوازي، لكل منهما وضع فشل خاص به، ومُجمَّعان تحت اسم سلسلة واحد. إذا أساء مزوّد الإنهاء السلوك، فهذه مشكلة تفويض BTC. وإذا أساء المُصدّق السلوك، فهذه مشكلة تفويض BABY. لا واحد منهما يحميك تلقائيًا من الآخر، وهذا يعني أن اختيار من تفوّض له BTC واختيار من تفوّض له BABY هما قراران منفصلان يتعامل معهما الناس بصمت وكأنهما قرار واحد.
@BabylonLabs_io #baby $BABY
$GRVT $TRX
@BabylonLabs_io #baby $BABY
$GRVT $TRX
12
4
292
·
--
صاعد
تمّ التحقق
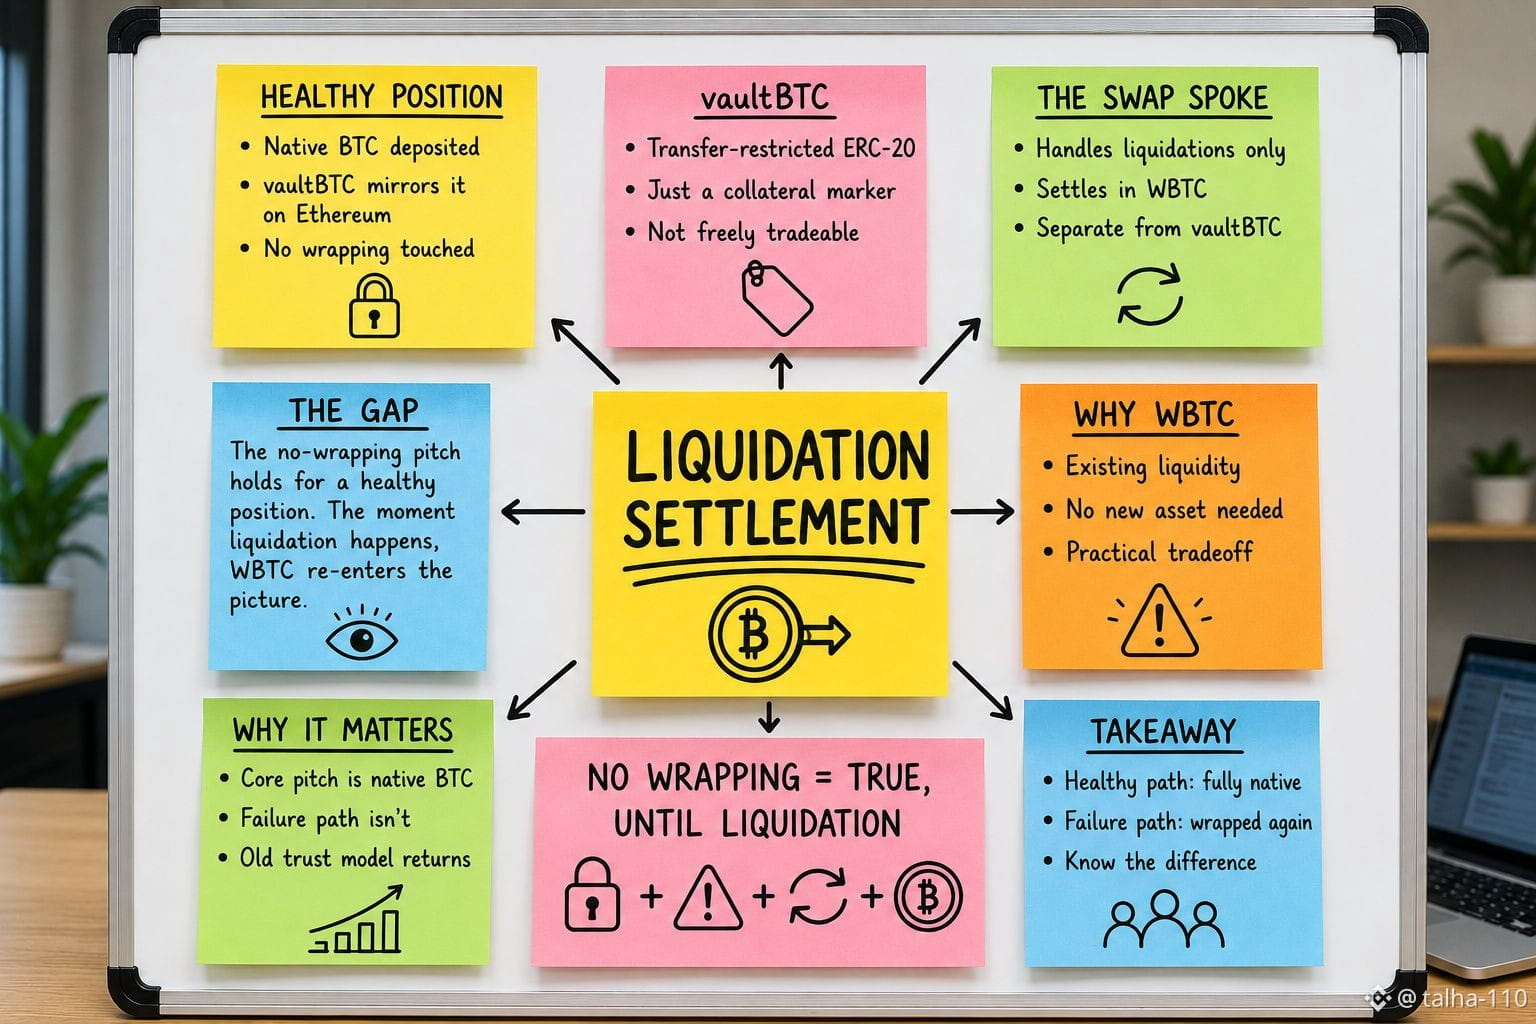
في البداية افترضت أن الفكرة الكاملة لخزائن البيتكوين الثابتة دون ثقة (Trustless Bitcoin Vaults) هي أن الالتفاف (wrapping) لا يدخل الصورة مطلقًا، وأن بيتكوين (BTC) الأصلية تبقى أصلية طوال الطريق، وأن الاقتراض والضمان وكل شيء يتم على هذا النحو. لكن عند قراءة اقتراح التكامل الخاص بـ Aave v4، يتضح أن هذا صحيح حتى يحدث شيء خاطئ. عندما يتم حبس BTC داخل خزنة، ترى إيثيريوم أنها ممثلة كـ vaultBTC، وهو توكن مقيّد بالتحويل يعكس الوضع المحبوس، وليس قابلاً للتداول بحرية، بل مجرد علامة يمكن التحقق منها لحالة الضمان. يظل هذا الجزء ملتزمًا بوعد عدم الالتفاف. لكن عمليات التصفية لا تتم في vaultBTC. بل تتم عبر Swap Spoke منفصل، مُقوّم في WBTC، وهو توكن بيتكوين مُلتفّ (wrapped) بذاته الذي صُمم النظام برمّته - بحسب الادعاء - لتجنب الاعتماد عليه. لذلك تبدو المقاربة صحيحة بالنسبة لوضعية سليمة. إيداع BTC الأصلية، الاقتراض مقابلها، السداد، فتح الحبس، دون أن يمس أي مُلتف أي جزء من ذلك. لكن لحظة تصفية إحدى الوضعيات، تمر مسار الخروج عبر نموذج الأصول المُلتفة نفسه الذي يقيمه TBV لتوجيه المسار حول المشكلة. وهذا ليس خللًا تمامًا؛ إذ إن لدى WBTC سيولة لا تتوفر عادةً لِأصل تسوية جديد في يومه الأول. غير أن هذا يعني أن ادعاء "عدم الالتفاف" هو في الواقع "عدم الالتفاف، طالما لم يحدث شيء خاطئ". مسار الفشل هو المكان الذي يعود فيه نموذج الثقة القديم بهدوء.
@babylonlabs_io #baby
$BABY
$GRVT
$BTC
في البداية افترضت أن الفكرة الكاملة لخزائن البيتكوين الثابتة دون ثقة (Trustless Bitcoin Vaults) هي أن الالتفاف (wrapping) لا يدخل الصورة مطلقًا، وأن بيتكوين (BTC) الأصلية تبقى أصلية طوال الطريق، وأن الاقتراض والضمان وكل شيء يتم على هذا النحو. لكن عند قراءة اقتراح التكامل الخاص بـ Aave v4، يتضح أن هذا صحيح حتى يحدث شيء خاطئ. عندما يتم حبس BTC داخل خزنة، ترى إيثيريوم أنها ممثلة كـ vaultBTC، وهو توكن مقيّد بالتحويل يعكس الوضع المحبوس، وليس قابلاً للتداول بحرية، بل مجرد علامة يمكن التحقق منها لحالة الضمان. يظل هذا الجزء ملتزمًا بوعد عدم الالتفاف. لكن عمليات التصفية لا تتم في vaultBTC. بل تتم عبر Swap Spoke منفصل، مُقوّم في WBTC، وهو توكن بيتكوين مُلتفّ (wrapped) بذاته الذي صُمم النظام برمّته - بحسب الادعاء - لتجنب الاعتماد عليه. لذلك تبدو المقاربة صحيحة بالنسبة لوضعية سليمة. إيداع BTC الأصلية، الاقتراض مقابلها، السداد، فتح الحبس، دون أن يمس أي مُلتف أي جزء من ذلك. لكن لحظة تصفية إحدى الوضعيات، تمر مسار الخروج عبر نموذج الأصول المُلتفة نفسه الذي يقيمه TBV لتوجيه المسار حول المشكلة. وهذا ليس خللًا تمامًا؛ إذ إن لدى WBTC سيولة لا تتوفر عادةً لِأصل تسوية جديد في يومه الأول. غير أن هذا يعني أن ادعاء "عدم الالتفاف" هو في الواقع "عدم الالتفاف، طالما لم يحدث شيء خاطئ". مسار الفشل هو المكان الذي يعود فيه نموذج الثقة القديم بهدوء.
@BabylonLabs_io #baby
$BABY
$GRVT
$BTC
@BabylonLabs_io #baby
$BABY
$GRVT
$BTC
17
3
92
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
AnthropicIPOProspectusCouldValueItOver$2T
308 مشاهدات
25 يقومون بالنقاش
🚨 قد يكون اكتتاب أنثروبيك (Anthropic) اختبارًا بقيمة 2 تريليون دولار لنمط صعود الذكاء الاصطناعي بأكمله.
تُظهر نشرة الاكتتاب الأولي التي كُشفت حديثًا عن $ANTHROPIC مدى التطرف الذي وصل إليه سباق الذكاء الاصطناعي.
قدّر مُنتِج كلود (Claude) أنه حقق إيرادات بنحو 4.6 مليار دولار في 2025، بزيادة تقارب 12 ضعفًا، لكنه مع ذلك سجّل خسارة تشغيلية بأكثر من 8 مليارات دولار. وفي الوقت نفسه، يقول إنه يتوقع إنفاق 518 مليار دولار أخرى على السحابة والبنية التحتية أثناء سعيه للتوسع.
ومع ذلك، قد يُقيِّم الاكتتاب أنثروبيك بأكثر من 2 تريليون دولار — أي أكثر من ضعفي تقييم 965 مليار دولار من جولة التمويل في مايو.
لذلك، فإن إدراجها لا يهم فقط أنثروبيك.
إذا قبل المستثمرون تقييمًا عند 2 تريليون دولار رغم تكاليف البنية التحتية الضخمة، فإن السوق يقول فعليًا:
نمو الذكاء الاصطناعي أهم من الربحية في الأجل القريب.
وماذا إذا كانت الطلبات ضعيفة؟
قد يؤدي ذلك إلى إعادة تفكير أوسع بكثير داخل قطاع الذكاء الاصطناعي.
أكبر الأسماء غير المباشرة التي يجب مراقبتها هي $AMZN و $GOOGL ، وهما من أكبر داعمي أنثروبيك وشريكي البنية التحتية.
هذا الاكتتاب لن يسعّر أنثروبيك فقط.
قد يُسعّر ثقة السوق في الذكاء الاصطناعي نفسه. 👀
#AnthropicIPOProspectusCouldValueItOver$2T #HackersDrainOver12.4MXRPFromDCENTWallets #SECSaysDecentralizedTokenBuybacksNotInvestmentContracts #UKFCAWinsCourtOrderToRecover851400Pounds #ChainlinkLaunchesCCIP2WithEnterpriseVerification
KimHotbae
·0 إعجاب
·24 مشاهدات
HackersDrainOver12.4MXRPFromDCENTWallets
3,402 مشاهدات
145 يقومون بالنقاش
SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
98 مشاهدات
5 يقومون بالنقاش