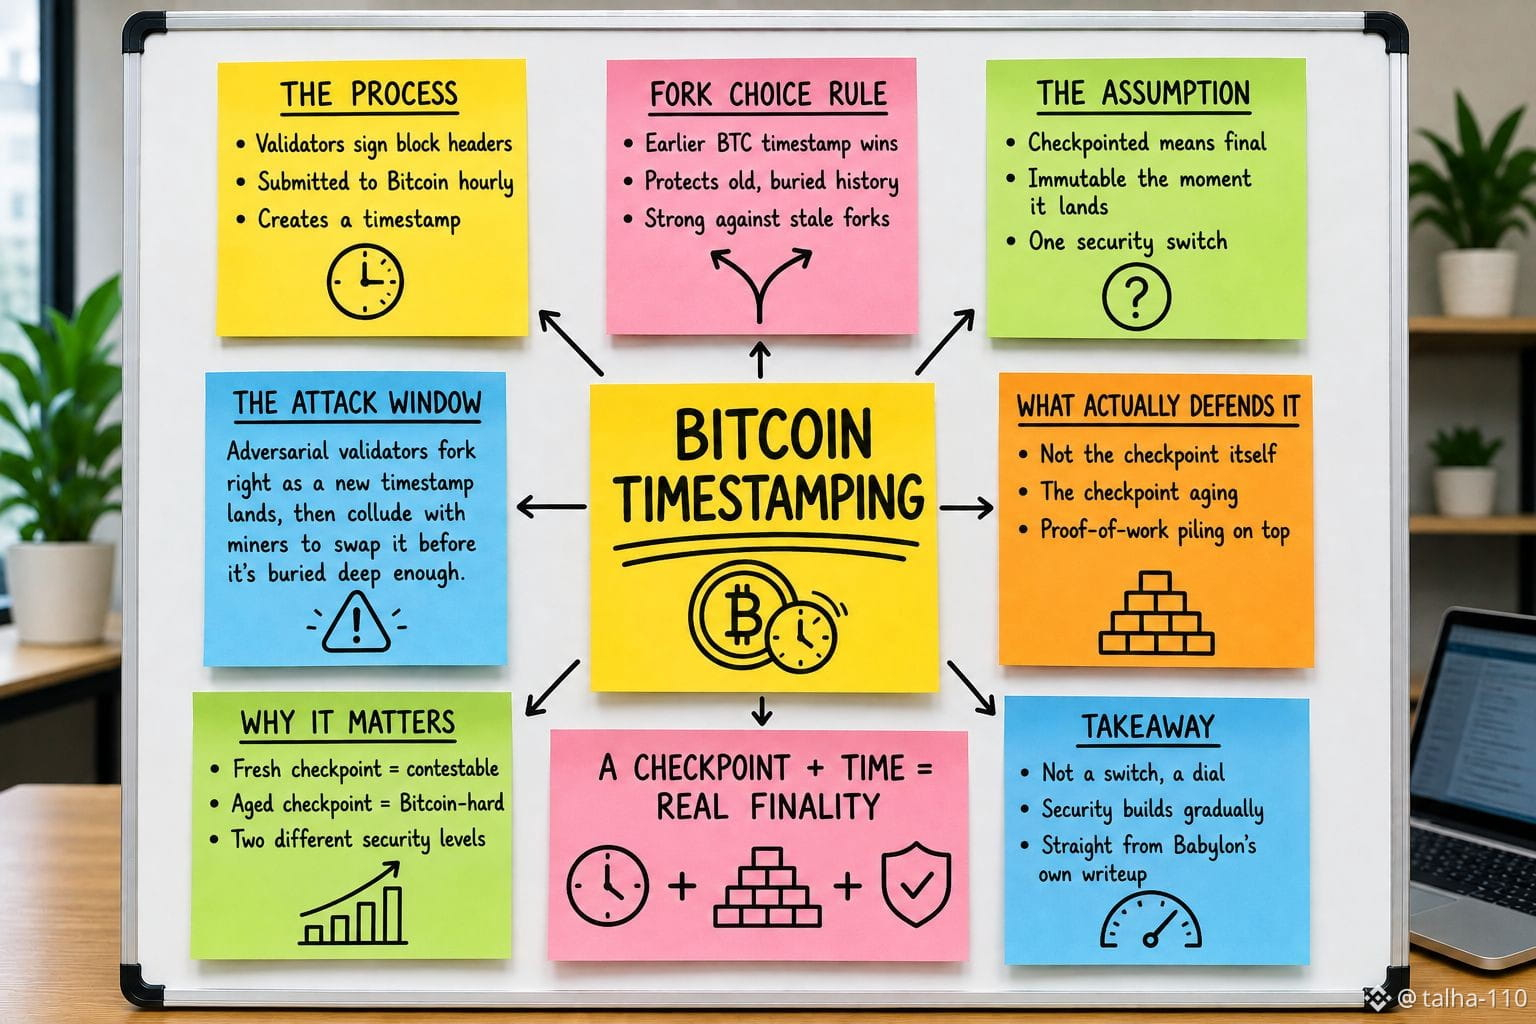
في البداية افترضت أن "checkpointed to Bitcoin" تعني أن كتلة من بابيلون تصبح في جوهرها بيتكوين-نهائية بمجرد أن يتم وضعها بطابع زمني، وأنها تصبح غير قابلة للتغيير فور وصولها إلى السلسلة. لكن قراءة ورقة بابيلون الخاصة بها حول فك الارتباط السريع تُظهر أن نموذج الأمان الفعلي أضيق من ذلك الوصف. يوقّع المدققون رؤوس كتل التكوين (Genesis) ويرسلونها إلى بيتكوين تقريبًا مرة كل ساعة، وقاعدة اختيار المسار (fork-choice) تقول إن الفرع الذي يحمل الطابع الزمني لبيتكوين الأسبق هو الذي يفوز. هذا يوفر حماية قوية فعلًا ضد الهجمات التي تنطلق من تاريخ قديم ومغطى بالفعل. لكن توثيق بابيلون نفسه يشرح سيناريو أكثر تحديدًا: إذا انتظر المدققون المعادون حتى تصبح طلبات انسحابهم جاهزة، ثم قاموا بتشعيب السلسلة مباشرة في الوقت الذي تحصل فيه كتلهم على طابع زمني جديد، ثم تعاخوا مع عمال مناجم بيتكوين لاستبدال ذلك الطابع الزمني بآخر لاحق قبل أن يتم دفنه بعمق كافٍ ليصبح من الناحية الاقتصادية غير قابل للعكس، فقد يظل الهجوم ممكنًا. إن الدفاع عن ذلك ليس في مجرد وجود الـ checkpoint، بل في شيخوخته: تراكم كمية كافية من العمل المُثبت (proof-of-work) فوقه بحيث يصبح إعادة كتابته مكلفًا إلى حد لا يستحق عناء المحاولة. لذا توجد في الواقع مستويان مختلفان للأمان موصوفان تحت عبارة واحدة. الـ checkpoint الذي تم وضعه للتو يعتمد على أغلبية صادقة (honest-majority) وهو نظريًا محل نزاع. أما الـ checkpoint الذي ظل موجودًا لفترة، فهو "بيتكوين-صعب" (Bitcoin-hard) وفعليًا نهائي. يقدّم العرض الأمان الخاص ببيتكوين وكأنه مفتاح واحد يتبدّل في كل التزام كل ساعة. الضمان الفعلي أقرب إلى قرص لا يُقفل بالكامل إلا بعد مرور وقت كافٍ تتيح فيه الـ proof-of-work الخاصة ببيتكوين أن تجعل محاولة العكس غير مجدية اقتصاديًا.
@BabylonLabs_io $BABY #baby
@BabylonLabs_io $BABY #baby