

Rokyo
870 منشورات

Rokyo
إبلاغ
حظر المُستخدم
فتح تداول

حائز على BNB
مُتداول مُتكرر
5.5 سنوات
122 تتابع
124 المتابعون
1.0K+ إعجاب
منشورات
الحافظة الاستثمارية
·
--
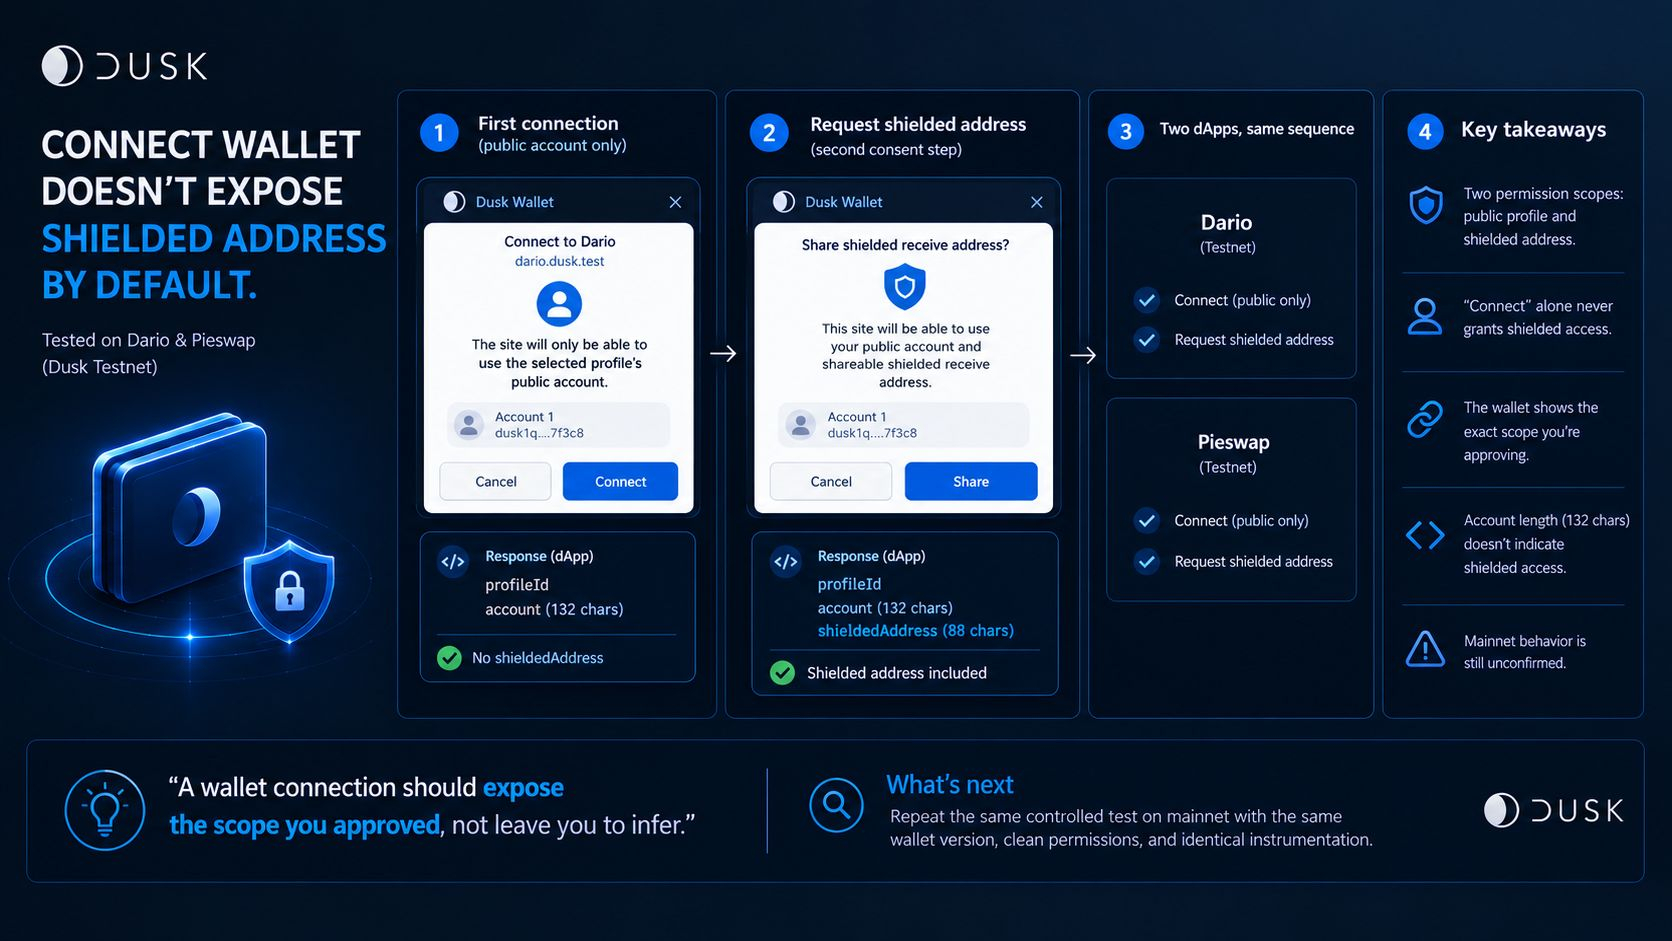
كنت أرغب في معرفة ما الذي يمنح بهزر "Connect Wallet" فعليًا حق الوصول لتطبيق الويب اللامركزي (dApp)، لذا اختبرت المسار الحقيقي على Dario وPieswap ضمن شبكة Dusk التجريبية. في كليهما، كان الاتصال الأول يعيد فقط معرّف الملف الشخصي ومع الحساب العام. كانت النافذة المنبثقة واضحة: "لن يتمكن الموقع إلا من استخدام الحساب العام للملف الشخصي المحدد." ولم يظهر إلا عند طلبي عنوان الاستلام المحمي خطوة موافقة ثانية، وعندها فقط تضمن الرد shieldedAddress. كما تغيّرت النافذة المنبثقة أيضًا، حيث سُمّي "عنوان الاستلام المحمي القابل للمشاركة". وقد أظهرت التكاملات الاثنتان التسلسل نفسه.
وهنا التحوُّل: كنت أتعامل مع "Connect Wallet" كحدث إذن واحد. الأمر ليس كذلك. لقد فصل الاختبار المراقَب بين الوصول إلى الحساب العام وبين مشاركة عنوان الاستلام المحمي عند نقطة الموافقة.
يجعل هذا الفصل جزءًا من حدّ الإحاطة الدنيا لإفشاء المعلومات موجودًا ضمن مسار موافقة المحفظة، وليس كله على المستخدم لإدارته. في الاختبارين، إن النقر على "Connect" وحده لا يمنح نطاق عنوان الاستلام المحمي؛ كان على تطبيق الـdApp تجاوز خطوة موافقة منفصلة للحصول عليه.
كما وقعت في خطأ واحد أثناء التحقيق. اعتقدت أن سلسلة الحساب ذات 132 حرفًا قد تشير إلى وصول محمي. لا تفعل ذلك. أرجع الـdApps الاثنان نفس تنسيق الحساب في الحالة الأساسية، بينما ظل shieldedAddress غائبًا حتى الطلب الصريح.
يبقى سؤال واحد غير محلول. جلسة سابقة على شبكة Dario الرئيسية تصرّفت بشكل مختلف، لكنني لم أُعد إنتاجه ضمن الشروط المراقَبة نفسها، لذلك لا أعتبره تسريبًا. كل ما يمكنني قوله هو أن حدّ الإذن الخاص بالحساب العام فقط ظل قائمًا عبر تكاملي شبكة التجريبية اللذين تحققت منهما، وليس أن ذلك مضمونًا عبر كل بيئة.
"يجب أن يُظهر اتصال المحفظة النطاق الذي وافقت عليه، لا أن يترك لك استنتاجه."
ما الذي أود رؤيته بعد ذلك: نفس الاختبار المراقَب على الشبكة الرئيسية (mainnet) باستخدام نفس إصدار المحفظة، وصلاحيات نظيفة، وأدوات قياس متطابقة، لمعرفة ما إذا كان هذا الحدّ ثابتًا عبر البيئات.
#dusk $DUSK @Dusk_Foundation
كنت أرغب في معرفة ما الذي يمنح بهزر "Connect Wallet" فعليًا حق الوصول لتطبيق الويب اللامركزي (dApp)، لذا اختبرت المسار الحقيقي على Dario وPieswap ضمن شبكة Dusk التجريبية. في كليهما، كان الاتصال الأول يعيد فقط معرّف الملف الشخصي ومع الحساب العام. كانت النافذة المنبثقة واضحة: "لن يتمكن الموقع إلا من استخدام الحساب العام للملف الشخصي المحدد." ولم يظهر إلا عند طلبي عنوان الاستلام المحمي خطوة موافقة ثانية، وعندها فقط تضمن الرد shieldedAddress. كما تغيّرت النافذة المنبثقة أيضًا، حيث سُمّي "عنوان الاستلام المحمي القابل للمشاركة". وقد أظهرت التكاملات الاثنتان التسلسل نفسه.
وهنا التحوُّل: كنت أتعامل مع "Connect Wallet" كحدث إذن واحد. الأمر ليس كذلك. لقد فصل الاختبار المراقَب بين الوصول إلى الحساب العام وبين مشاركة عنوان الاستلام المحمي عند نقطة الموافقة.
يجعل هذا الفصل جزءًا من حدّ الإحاطة الدنيا لإفشاء المعلومات موجودًا ضمن مسار موافقة المحفظة، وليس كله على المستخدم لإدارته. في الاختبارين، إن النقر على "Connect" وحده لا يمنح نطاق عنوان الاستلام المحمي؛ كان على تطبيق الـdApp تجاوز خطوة موافقة منفصلة للحصول عليه.
كما وقعت في خطأ واحد أثناء التحقيق. اعتقدت أن سلسلة الحساب ذات 132 حرفًا قد تشير إلى وصول محمي. لا تفعل ذلك. أرجع الـdApps الاثنان نفس تنسيق الحساب في الحالة الأساسية، بينما ظل shieldedAddress غائبًا حتى الطلب الصريح.
يبقى سؤال واحد غير محلول. جلسة سابقة على شبكة Dario الرئيسية تصرّفت بشكل مختلف، لكنني لم أُعد إنتاجه ضمن الشروط المراقَبة نفسها، لذلك لا أعتبره تسريبًا. كل ما يمكنني قوله هو أن حدّ الإذن الخاص بالحساب العام فقط ظل قائمًا عبر تكاملي شبكة التجريبية اللذين تحققت منهما، وليس أن ذلك مضمونًا عبر كل بيئة.
"يجب أن يُظهر اتصال المحفظة النطاق الذي وافقت عليه، لا أن يترك لك استنتاجه."
ما الذي أود رؤيته بعد ذلك: نفس الاختبار المراقَب على الشبكة الرئيسية (mainnet) باستخدام نفس إصدار المحفظة، وصلاحيات نظيفة، وأدوات قياس متطابقة، لمعرفة ما إذا كان هذا الحدّ ثابتًا عبر البيئات.
#dusk $DUSK @Dusk
وهنا التحوُّل: كنت أتعامل مع "Connect Wallet" كحدث إذن واحد. الأمر ليس كذلك. لقد فصل الاختبار المراقَب بين الوصول إلى الحساب العام وبين مشاركة عنوان الاستلام المحمي عند نقطة الموافقة.
يجعل هذا الفصل جزءًا من حدّ الإحاطة الدنيا لإفشاء المعلومات موجودًا ضمن مسار موافقة المحفظة، وليس كله على المستخدم لإدارته. في الاختبارين، إن النقر على "Connect" وحده لا يمنح نطاق عنوان الاستلام المحمي؛ كان على تطبيق الـdApp تجاوز خطوة موافقة منفصلة للحصول عليه.
كما وقعت في خطأ واحد أثناء التحقيق. اعتقدت أن سلسلة الحساب ذات 132 حرفًا قد تشير إلى وصول محمي. لا تفعل ذلك. أرجع الـdApps الاثنان نفس تنسيق الحساب في الحالة الأساسية، بينما ظل shieldedAddress غائبًا حتى الطلب الصريح.
يبقى سؤال واحد غير محلول. جلسة سابقة على شبكة Dario الرئيسية تصرّفت بشكل مختلف، لكنني لم أُعد إنتاجه ضمن الشروط المراقَبة نفسها، لذلك لا أعتبره تسريبًا. كل ما يمكنني قوله هو أن حدّ الإذن الخاص بالحساب العام فقط ظل قائمًا عبر تكاملي شبكة التجريبية اللذين تحققت منهما، وليس أن ذلك مضمونًا عبر كل بيئة.
"يجب أن يُظهر اتصال المحفظة النطاق الذي وافقت عليه، لا أن يترك لك استنتاجه."
ما الذي أود رؤيته بعد ذلك: نفس الاختبار المراقَب على الشبكة الرئيسية (mainnet) باستخدام نفس إصدار المحفظة، وصلاحيات نظيفة، وأدوات قياس متطابقة، لمعرفة ما إذا كان هذا الحدّ ثابتًا عبر البيئات.
#dusk $DUSK @Dusk
1
2
95
·
--
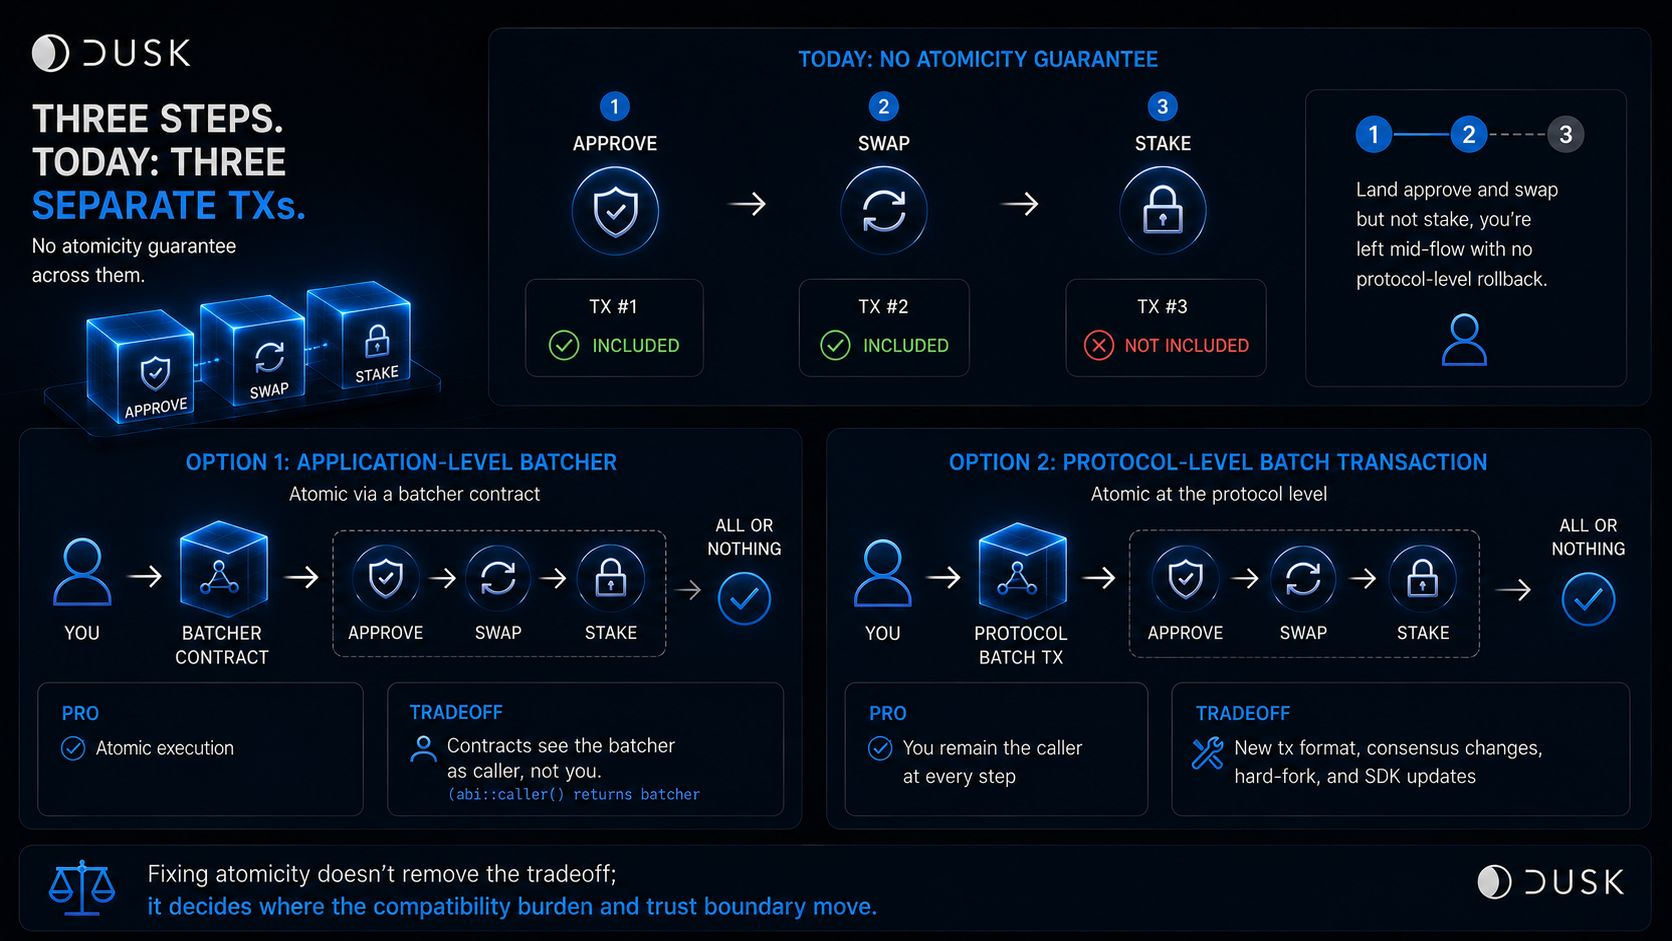
افترضت أنه إذا أردت تنفيذ ثلاث عمليات على السلسلة—الموافقة، ثم التبديل، ثم الإيداع—فستتعامل السلسلة مع ذلك كعملية واحدة تحدث أو لا تحدث على الإطلاق. وتقول مسألة مفتوحة في مستودع Rusk التابع لـ Dusk إنه ليس هذا ما يحدث اليوم.
تحمل معاملة Dusk اليوم عملية اختيارية واحدة فقط: استدعاء عقد واحد، أو نشر عقد واحد، أو مذكّرة واحدة، مع قيمة واحدة، ومستلم واحد، ورقم تسلسلي (nonce) واحد، وتوقيع واحد. لذلك تصبح الموافقة والتبديل والإيداع ثلاث معاملات منفصلة، يُدرج كلٌّ منها أو يُسقَط بشكل مستقل. تنص مسألة Dusk على ذلك صراحةً: لا توجد ضمانات للذرّية (atomicity) عبر هذه العمليات.
ادخل الموافقة والتبديل ولكن ليس الإيداع، وستبقى في منتصف التدفق دون إمكانية تراجع على مستوى البروتوكول.
المشكلة ليست فقط أن التدفقات متعددة الخطوات قد تتوقف في منتصفها. إصلاح ذلك يغيّر من يتحمل تكلفة التوافق.
يسمح عقد الباتشر (batcher) بجعل التسلسل ذريًّا بالكامل، لأن استدعاء فرعي فاشل يُرجِع (reverts) المعاملة الخارجية. لكن عقدًا مستهدفًا يتحقق من الأشخاص الذين يستدعونه مباشرةً سيرى الباتشر بدلًا منك، ما لم يكن ذلك العقد مكتوبًا مسبقًا ليتجاوز الاستدعاء المباشر. أما معاملة الباتش على مستوى البروتوكول فتجعلك أنت المكلّف (caller) في كل خطوة، لكنها لا تُطرح دون صيغة معاملة جديدة، وتغييرات في الإجماع، وتحديث هارد فورك، وتحديث كل حزمة تطوير SDK للأجهزة المحمولة (wallet SDKs).
إضافة الباتش لا تُزيل المقايضة. إنها تحدد ما إذا كانت مسؤولية التوافق تقع في تفويض التطبيق (application authorization) أم في طبقة البروتوكول.
"إن إصلاح الذرّية لا يُزيل المقايضة؛ بل يحدد إلى أين تنتقل مسؤولية التوافق وحدود الثقة."
ما أود أن أراقبه فعليًا: هل تختار Dusk الباتشر على مستوى التطبيق أم المعاملة على مستوى البروتوكول؟ وما الافتراضات الحالية المتعلقة بالتفويض التي يفرضها هذا الاختيار على المطورين كي يغيّروها.
#dusk $DUSK @Dusk_Foundation
افترضت أنه إذا أردت تنفيذ ثلاث عمليات على السلسلة—الموافقة، ثم التبديل، ثم الإيداع—فستتعامل السلسلة مع ذلك كعملية واحدة تحدث أو لا تحدث على الإطلاق. وتقول مسألة مفتوحة في مستودع Rusk التابع لـ Dusk إنه ليس هذا ما يحدث اليوم.
تحمل معاملة Dusk اليوم عملية اختيارية واحدة فقط: استدعاء عقد واحد، أو نشر عقد واحد، أو مذكّرة واحدة، مع قيمة واحدة، ومستلم واحد، ورقم تسلسلي (nonce) واحد، وتوقيع واحد. لذلك تصبح الموافقة والتبديل والإيداع ثلاث معاملات منفصلة، يُدرج كلٌّ منها أو يُسقَط بشكل مستقل. تنص مسألة Dusk على ذلك صراحةً: لا توجد ضمانات للذرّية (atomicity) عبر هذه العمليات.
ادخل الموافقة والتبديل ولكن ليس الإيداع، وستبقى في منتصف التدفق دون إمكانية تراجع على مستوى البروتوكول.
المشكلة ليست فقط أن التدفقات متعددة الخطوات قد تتوقف في منتصفها. إصلاح ذلك يغيّر من يتحمل تكلفة التوافق.
يسمح عقد الباتشر (batcher) بجعل التسلسل ذريًّا بالكامل، لأن استدعاء فرعي فاشل يُرجِع (reverts) المعاملة الخارجية. لكن عقدًا مستهدفًا يتحقق من الأشخاص الذين يستدعونه مباشرةً سيرى الباتشر بدلًا منك، ما لم يكن ذلك العقد مكتوبًا مسبقًا ليتجاوز الاستدعاء المباشر. أما معاملة الباتش على مستوى البروتوكول فتجعلك أنت المكلّف (caller) في كل خطوة، لكنها لا تُطرح دون صيغة معاملة جديدة، وتغييرات في الإجماع، وتحديث هارد فورك، وتحديث كل حزمة تطوير SDK للأجهزة المحمولة (wallet SDKs).
إضافة الباتش لا تُزيل المقايضة. إنها تحدد ما إذا كانت مسؤولية التوافق تقع في تفويض التطبيق (application authorization) أم في طبقة البروتوكول.
"إن إصلاح الذرّية لا يُزيل المقايضة؛ بل يحدد إلى أين تنتقل مسؤولية التوافق وحدود الثقة."
ما أود أن أراقبه فعليًا: هل تختار Dusk الباتشر على مستوى التطبيق أم المعاملة على مستوى البروتوكول؟ وما الافتراضات الحالية المتعلقة بالتفويض التي يفرضها هذا الاختيار على المطورين كي يغيّروها.
#dusk $DUSK @Dusk
تحمل معاملة Dusk اليوم عملية اختيارية واحدة فقط: استدعاء عقد واحد، أو نشر عقد واحد، أو مذكّرة واحدة، مع قيمة واحدة، ومستلم واحد، ورقم تسلسلي (nonce) واحد، وتوقيع واحد. لذلك تصبح الموافقة والتبديل والإيداع ثلاث معاملات منفصلة، يُدرج كلٌّ منها أو يُسقَط بشكل مستقل. تنص مسألة Dusk على ذلك صراحةً: لا توجد ضمانات للذرّية (atomicity) عبر هذه العمليات.
ادخل الموافقة والتبديل ولكن ليس الإيداع، وستبقى في منتصف التدفق دون إمكانية تراجع على مستوى البروتوكول.
المشكلة ليست فقط أن التدفقات متعددة الخطوات قد تتوقف في منتصفها. إصلاح ذلك يغيّر من يتحمل تكلفة التوافق.
يسمح عقد الباتشر (batcher) بجعل التسلسل ذريًّا بالكامل، لأن استدعاء فرعي فاشل يُرجِع (reverts) المعاملة الخارجية. لكن عقدًا مستهدفًا يتحقق من الأشخاص الذين يستدعونه مباشرةً سيرى الباتشر بدلًا منك، ما لم يكن ذلك العقد مكتوبًا مسبقًا ليتجاوز الاستدعاء المباشر. أما معاملة الباتش على مستوى البروتوكول فتجعلك أنت المكلّف (caller) في كل خطوة، لكنها لا تُطرح دون صيغة معاملة جديدة، وتغييرات في الإجماع، وتحديث هارد فورك، وتحديث كل حزمة تطوير SDK للأجهزة المحمولة (wallet SDKs).
إضافة الباتش لا تُزيل المقايضة. إنها تحدد ما إذا كانت مسؤولية التوافق تقع في تفويض التطبيق (application authorization) أم في طبقة البروتوكول.
"إن إصلاح الذرّية لا يُزيل المقايضة؛ بل يحدد إلى أين تنتقل مسؤولية التوافق وحدود الثقة."
ما أود أن أراقبه فعليًا: هل تختار Dusk الباتشر على مستوى التطبيق أم المعاملة على مستوى البروتوكول؟ وما الافتراضات الحالية المتعلقة بالتفويض التي يفرضها هذا الاختيار على المطورين كي يغيّروها.
#dusk $DUSK @Dusk
1
2
94
·
--
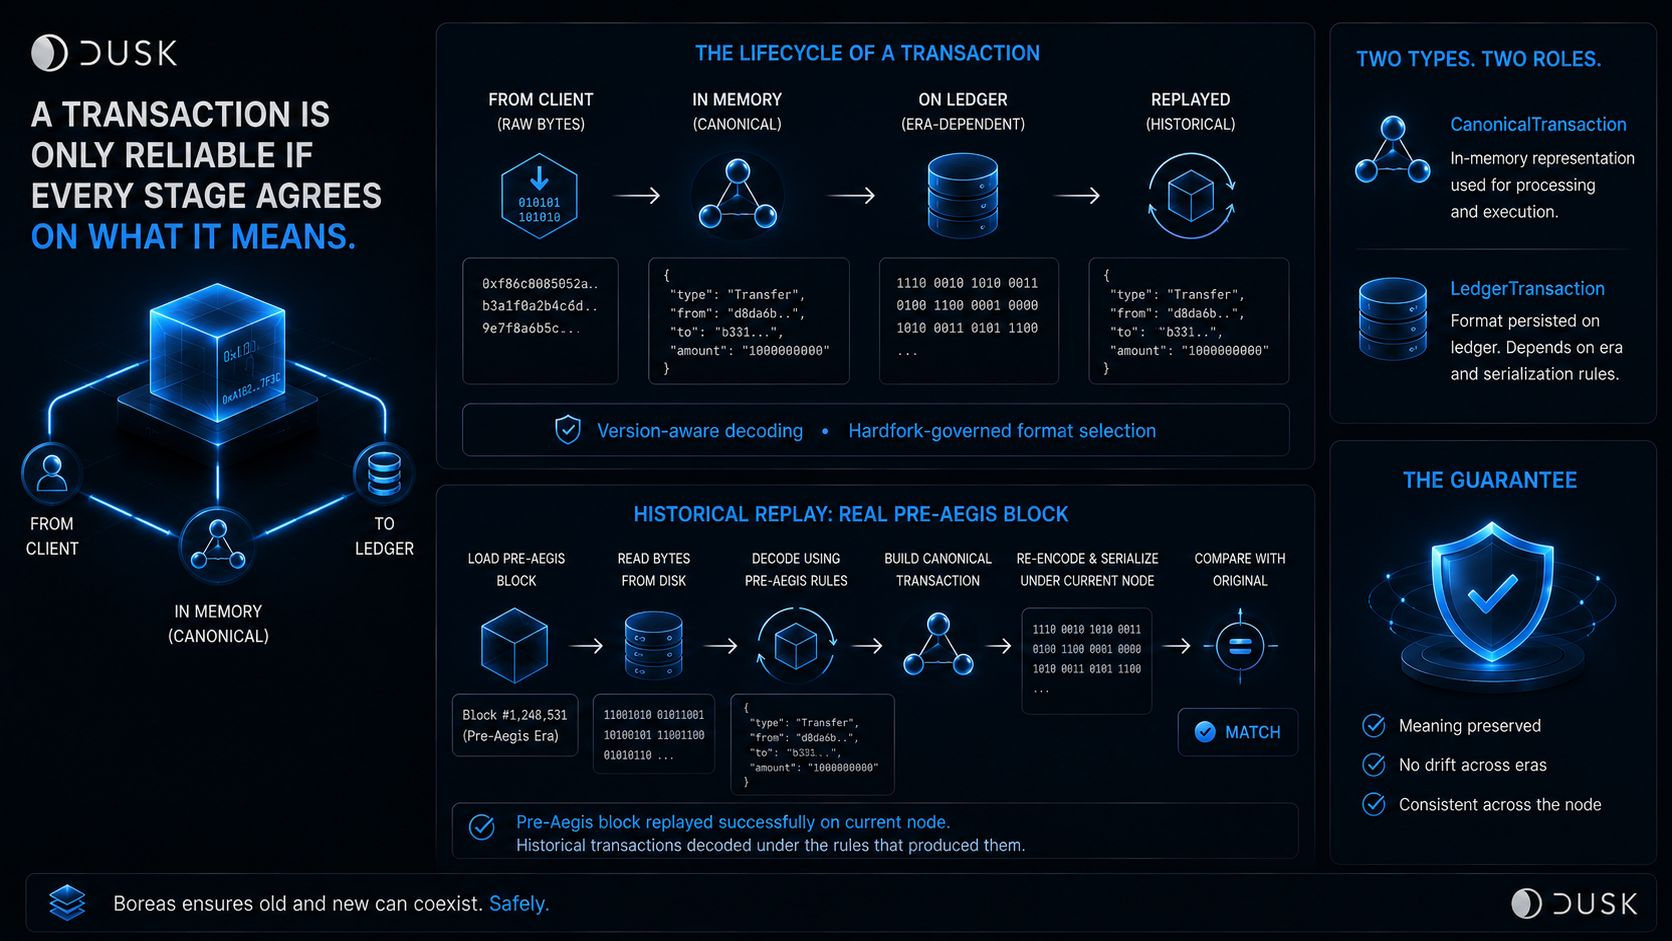
افترضتُ أن معنى المعاملة ثابت بمجرد أن توجد بايتها: فكّها مرةً واحدة، وتحصل على الإجابة نفسها في كل مكان. وملف تغييرات Dusk الخاص بـ Rusk لترقية Boreas يتعامل مع ذلك بوصفه شيئًا يجب تصميمه/هندسـته، وليس أمرًا مسلمًا به.
أضاف Boreas فك ترميز للمعاملات يراعي الإصدارات مرتبطًا بسليفورك محدد، بالإضافة إلى اختيار صيغة يخضع للحُكْم بحسب السليفورك لإعادة تشغيل الكتل القديمة. أصبح لدى قاعدة الكود نوعان منفصلان صراحةً: CanonicalTransaction وLedgerTransaction، مما يفصل تمثيل المعاملة في الذاكرة عن الصيغة التي يتم فعليًا حفظها على السجل (ledger). وهناك حتى اختبار انحدار مخصص فقط للتأكد من فك ترميز المعاملات السابقة لعصر Aegis بشكل صحيح أثناء تسلسل/تسجـيل الكتل (block serialization).
ولا يصبح ذلك ضروريًا إلا عندما يتعين على فك ترميز المعاملات مراعاة عصور البروتوكول ومراحل المعالجة المختلفة: معاملة جديدة واردة عبر السلك من عميل، موجودة في الذاكرة ككائن معياري (canonical)، ثم يُعاد تشغيلها/تُعاد معالجتها من كتلة تسبق القواعد الحالية.
وهذا يعني أن ترقية البروتوكول ليست آمنة لمجرد أن المعاملات الجديدة تعمل وفق القواعد الجديدة. تكون آمنة فقط إذا لم تُخِل تلك القواعد الجديدة بشكل صامت بقدرة النظام على إعادة تشغيل حالة السجل القديمة (old ledger state) بشكل صحيح وفق القواعد التي أنتجتها. هذه هي فئة حالات فشل عدم تطابق الإصدارات التي صُمِّمت التوافقية مع الإعادة التاريخية (historical-replay compatibility) وفك التشفير المُقيَّد بالسليفورك (hardfork-gated decoding) لمنعها.
"المعاملة لا تكون موثوقة إلا إذا اتفقت كل مرحلة تمسّها على معناها."
ما كنتُ أتمنى رؤيته فعلًا: إعادة تشغيل كتلة حقيقية من ما قبل Aegis على عقدة حالية دون تغيير طريقة فك ترميز معاملاتـها التاريخية وفق القواعد المعمول بها، لا مجرد اختبار انحدار عابر بمعزلٍ عن السياق.
#dusk $DUSK @Dusk_Foundation
افترضتُ أن معنى المعاملة ثابت بمجرد أن توجد بايتها: فكّها مرةً واحدة، وتحصل على الإجابة نفسها في كل مكان. وملف تغييرات Dusk الخاص بـ Rusk لترقية Boreas يتعامل مع ذلك بوصفه شيئًا يجب تصميمه/هندسـته، وليس أمرًا مسلمًا به.
أضاف Boreas فك ترميز للمعاملات يراعي الإصدارات مرتبطًا بسليفورك محدد، بالإضافة إلى اختيار صيغة يخضع للحُكْم بحسب السليفورك لإعادة تشغيل الكتل القديمة. أصبح لدى قاعدة الكود نوعان منفصلان صراحةً: CanonicalTransaction وLedgerTransaction، مما يفصل تمثيل المعاملة في الذاكرة عن الصيغة التي يتم فعليًا حفظها على السجل (ledger). وهناك حتى اختبار انحدار مخصص فقط للتأكد من فك ترميز المعاملات السابقة لعصر Aegis بشكل صحيح أثناء تسلسل/تسجـيل الكتل (block serialization).
ولا يصبح ذلك ضروريًا إلا عندما يتعين على فك ترميز المعاملات مراعاة عصور البروتوكول ومراحل المعالجة المختلفة: معاملة جديدة واردة عبر السلك من عميل، موجودة في الذاكرة ككائن معياري (canonical)، ثم يُعاد تشغيلها/تُعاد معالجتها من كتلة تسبق القواعد الحالية.
وهذا يعني أن ترقية البروتوكول ليست آمنة لمجرد أن المعاملات الجديدة تعمل وفق القواعد الجديدة. تكون آمنة فقط إذا لم تُخِل تلك القواعد الجديدة بشكل صامت بقدرة النظام على إعادة تشغيل حالة السجل القديمة (old ledger state) بشكل صحيح وفق القواعد التي أنتجتها. هذه هي فئة حالات فشل عدم تطابق الإصدارات التي صُمِّمت التوافقية مع الإعادة التاريخية (historical-replay compatibility) وفك التشفير المُقيَّد بالسليفورك (hardfork-gated decoding) لمنعها.
"المعاملة لا تكون موثوقة إلا إذا اتفقت كل مرحلة تمسّها على معناها."
ما كنتُ أتمنى رؤيته فعلًا: إعادة تشغيل كتلة حقيقية من ما قبل Aegis على عقدة حالية دون تغيير طريقة فك ترميز معاملاتـها التاريخية وفق القواعد المعمول بها، لا مجرد اختبار انحدار عابر بمعزلٍ عن السياق.
#dusk $DUSK @Dusk
أضاف Boreas فك ترميز للمعاملات يراعي الإصدارات مرتبطًا بسليفورك محدد، بالإضافة إلى اختيار صيغة يخضع للحُكْم بحسب السليفورك لإعادة تشغيل الكتل القديمة. أصبح لدى قاعدة الكود نوعان منفصلان صراحةً: CanonicalTransaction وLedgerTransaction، مما يفصل تمثيل المعاملة في الذاكرة عن الصيغة التي يتم فعليًا حفظها على السجل (ledger). وهناك حتى اختبار انحدار مخصص فقط للتأكد من فك ترميز المعاملات السابقة لعصر Aegis بشكل صحيح أثناء تسلسل/تسجـيل الكتل (block serialization).
ولا يصبح ذلك ضروريًا إلا عندما يتعين على فك ترميز المعاملات مراعاة عصور البروتوكول ومراحل المعالجة المختلفة: معاملة جديدة واردة عبر السلك من عميل، موجودة في الذاكرة ككائن معياري (canonical)، ثم يُعاد تشغيلها/تُعاد معالجتها من كتلة تسبق القواعد الحالية.
وهذا يعني أن ترقية البروتوكول ليست آمنة لمجرد أن المعاملات الجديدة تعمل وفق القواعد الجديدة. تكون آمنة فقط إذا لم تُخِل تلك القواعد الجديدة بشكل صامت بقدرة النظام على إعادة تشغيل حالة السجل القديمة (old ledger state) بشكل صحيح وفق القواعد التي أنتجتها. هذه هي فئة حالات فشل عدم تطابق الإصدارات التي صُمِّمت التوافقية مع الإعادة التاريخية (historical-replay compatibility) وفك التشفير المُقيَّد بالسليفورك (hardfork-gated decoding) لمنعها.
"المعاملة لا تكون موثوقة إلا إذا اتفقت كل مرحلة تمسّها على معناها."
ما كنتُ أتمنى رؤيته فعلًا: إعادة تشغيل كتلة حقيقية من ما قبل Aegis على عقدة حالية دون تغيير طريقة فك ترميز معاملاتـها التاريخية وفق القواعد المعمول بها، لا مجرد اختبار انحدار عابر بمعزلٍ عن السياق.
#dusk $DUSK @Dusk
7
3
84
·
--
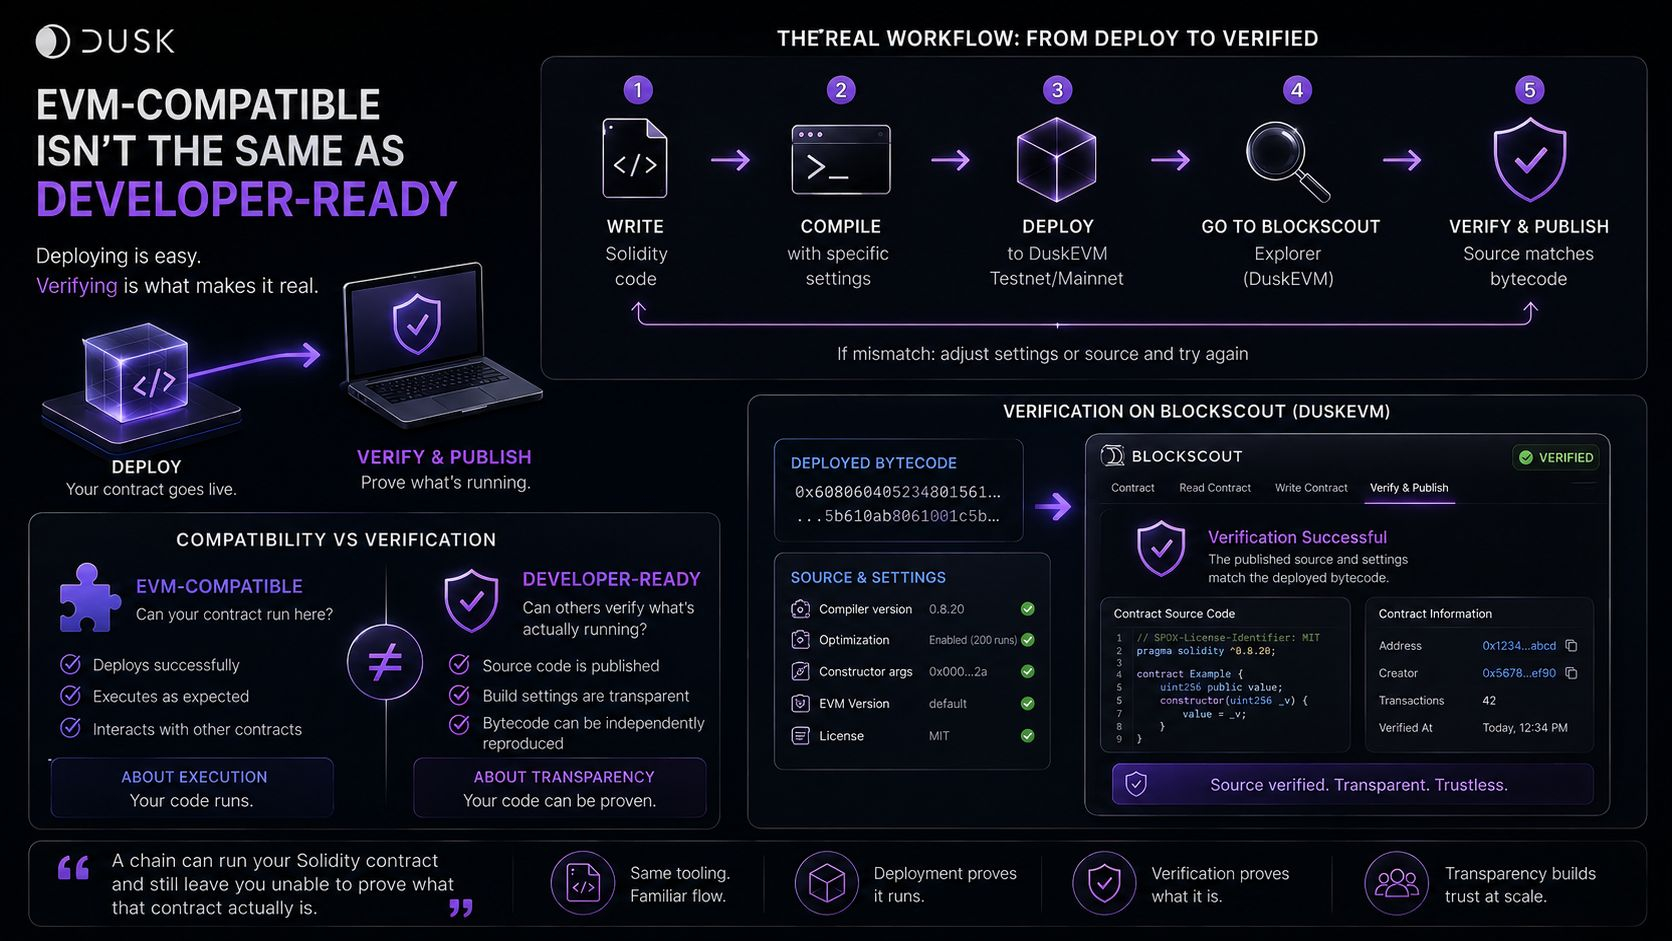
افترضت أن "DuskEVM يدعم Solidity" يعني أن المطورين يمكنهم الحضور بأدوات Ethereum الحالية والانتهاء من الموضوع. وثائق البداية السريعة الخاصة بـDusk تضيف بهدوء خطوة يَتخطاها أغلب الناس: التحقق من المصدر.
النشر هو الجزء السهل. تستخدم DuskEVM Blockscout كمستكشف، والحصول على تحقق للعقد هناك عبر "Verify & Publish" يعني أن إعدادات البناء ذات الصلة، وإصدار المُجمّع، وتكوين المُحسّنات، وملفات المصدر، ومعطيات المُنشئ، يجب أن تعيد إنتاج البايتكود المطابق تمامًا للذي تم نشره فعليًا.
هذا معيار مختلف عن التوافق مع EVM. النشر يثبت أن الكود يمكنه العمل. أما التحقق فيتيح لشخص آخر أن يتأكد مما يتم تشغيله فعليًا. يمكن نشر عقد وأن يكون يعمل بينما يظل غير مُتحقق، ما يمنع أي شخص آخر من التحقق بشكل مستقل مما إذا كان المصدر المنشور بالفعل يطابق ما هو مُتداول على الشبكة.
وهذا يعني أن عبارة "متوافق مع EVM" و"جاهز للمطورين" ليستا الادعاء نفسه تمامًا. أحدهما يتعلق بما إذا كان كودك يعمل هنا. والآخر يتعلق بما إذا كان بإمكان مدقق، أو مؤسسة، أو مستخدم أن يؤكد فعليًا أن ما يعمل يطابق ما تم ادعاؤه.
"يمكن لسلسلة أن تعمل بعقد Solidity الخاص بك وما يزال ذلك يتركك غير قادر على إثبات ماهية هذا العقد فعليًا."
ما أود رؤيته بعد ذلك: ما إذا كان يمكن التحقق بشكل موثوق من عقد تم نشره عبر المسار القياسي لـSolidity/Hardhat مقابل بايتكوده المنشور، بدلًا من الاكتفاء بنجاح عملية النشر.
#dusk $DUSK @Dusk_Foundation
افترضت أن "DuskEVM يدعم Solidity" يعني أن المطورين يمكنهم الحضور بأدوات Ethereum الحالية والانتهاء من الموضوع. وثائق البداية السريعة الخاصة بـDusk تضيف بهدوء خطوة يَتخطاها أغلب الناس: التحقق من المصدر.
النشر هو الجزء السهل. تستخدم DuskEVM Blockscout كمستكشف، والحصول على تحقق للعقد هناك عبر "Verify & Publish" يعني أن إعدادات البناء ذات الصلة، وإصدار المُجمّع، وتكوين المُحسّنات، وملفات المصدر، ومعطيات المُنشئ، يجب أن تعيد إنتاج البايتكود المطابق تمامًا للذي تم نشره فعليًا.
هذا معيار مختلف عن التوافق مع EVM. النشر يثبت أن الكود يمكنه العمل. أما التحقق فيتيح لشخص آخر أن يتأكد مما يتم تشغيله فعليًا. يمكن نشر عقد وأن يكون يعمل بينما يظل غير مُتحقق، ما يمنع أي شخص آخر من التحقق بشكل مستقل مما إذا كان المصدر المنشور بالفعل يطابق ما هو مُتداول على الشبكة.
وهذا يعني أن عبارة "متوافق مع EVM" و"جاهز للمطورين" ليستا الادعاء نفسه تمامًا. أحدهما يتعلق بما إذا كان كودك يعمل هنا. والآخر يتعلق بما إذا كان بإمكان مدقق، أو مؤسسة، أو مستخدم أن يؤكد فعليًا أن ما يعمل يطابق ما تم ادعاؤه.
"يمكن لسلسلة أن تعمل بعقد Solidity الخاص بك وما يزال ذلك يتركك غير قادر على إثبات ماهية هذا العقد فعليًا."
ما أود رؤيته بعد ذلك: ما إذا كان يمكن التحقق بشكل موثوق من عقد تم نشره عبر المسار القياسي لـSolidity/Hardhat مقابل بايتكوده المنشور، بدلًا من الاكتفاء بنجاح عملية النشر.
#dusk $DUSK @Dusk
النشر هو الجزء السهل. تستخدم DuskEVM Blockscout كمستكشف، والحصول على تحقق للعقد هناك عبر "Verify & Publish" يعني أن إعدادات البناء ذات الصلة، وإصدار المُجمّع، وتكوين المُحسّنات، وملفات المصدر، ومعطيات المُنشئ، يجب أن تعيد إنتاج البايتكود المطابق تمامًا للذي تم نشره فعليًا.
هذا معيار مختلف عن التوافق مع EVM. النشر يثبت أن الكود يمكنه العمل. أما التحقق فيتيح لشخص آخر أن يتأكد مما يتم تشغيله فعليًا. يمكن نشر عقد وأن يكون يعمل بينما يظل غير مُتحقق، ما يمنع أي شخص آخر من التحقق بشكل مستقل مما إذا كان المصدر المنشور بالفعل يطابق ما هو مُتداول على الشبكة.
وهذا يعني أن عبارة "متوافق مع EVM" و"جاهز للمطورين" ليستا الادعاء نفسه تمامًا. أحدهما يتعلق بما إذا كان كودك يعمل هنا. والآخر يتعلق بما إذا كان بإمكان مدقق، أو مؤسسة، أو مستخدم أن يؤكد فعليًا أن ما يعمل يطابق ما تم ادعاؤه.
"يمكن لسلسلة أن تعمل بعقد Solidity الخاص بك وما يزال ذلك يتركك غير قادر على إثبات ماهية هذا العقد فعليًا."
ما أود رؤيته بعد ذلك: ما إذا كان يمكن التحقق بشكل موثوق من عقد تم نشره عبر المسار القياسي لـSolidity/Hardhat مقابل بايتكوده المنشور، بدلًا من الاكتفاء بنجاح عملية النشر.
#dusk $DUSK @Dusk
9
5
86
·
--
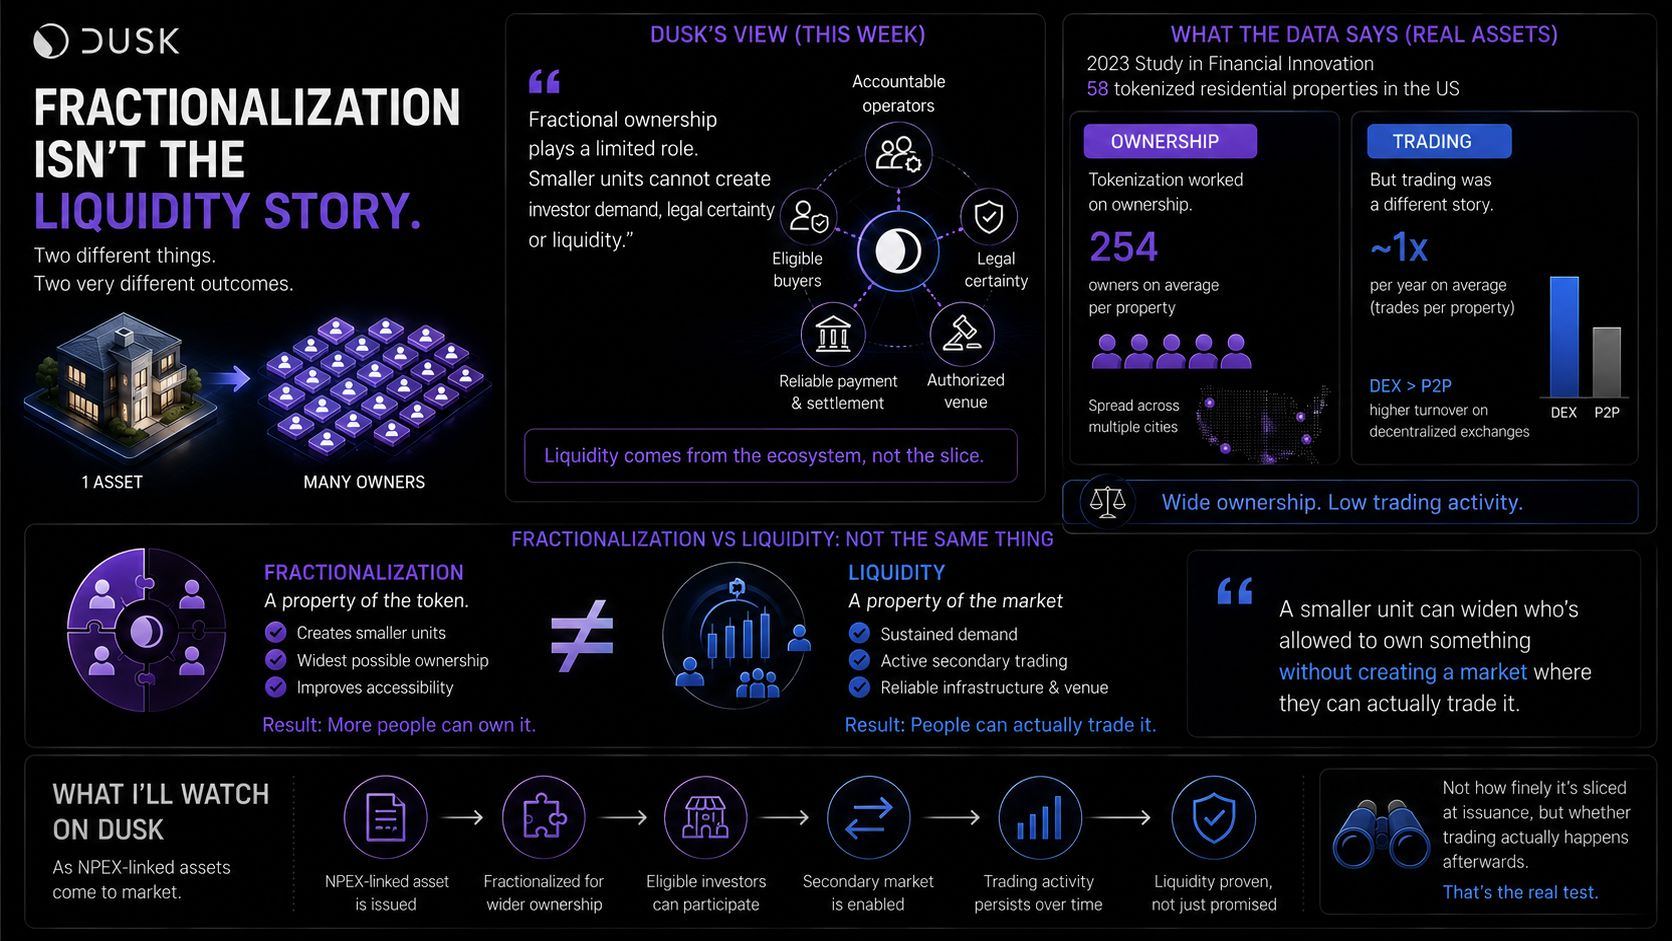
افترضت أن التجزئة تمثل أغلب قصة السيولة: تقسيم أصل إلى أجزاء أصغر، وتوسيع دائرة المالكين المحتملين. لكن كتابات “دسك” الخاصة حول الترميز للشركات الصغيرة والمتوسطة، والمنشورة هذا الأسبوع، تقول إن هذا جزء محدود من الصورة. وتُظهر دراسة أكاديمية مستقلة عن أصول مُرمّزة حقيقية لماذا يهم هذا الفجوة.
يقول “دسك” ذلك بوضوح: «تلعب الملكية المجزأة دورًا محدودًا. لا تستطيع الوحدات الأصغر خلق طلب المستثمرين أو اليقين القانوني أو السيولة». وتجادل بأن القيمة تنبع من ربط الورقة المالية بمشغّلين مسؤولين، ومشترين مؤهلين، ودفع وتسوية موثوقين، ومكان تداول مُصرّح به، وليس من مدى دقة تقسيمها.
اختبرت دراسة نُشرت عام 2023 في Financial Innovation شيئًا قريبًا من ذلك مقابل أصول سكنية مُرمّزة فعلًا بلغت 58 عقارًا سكنيًا في الولايات المتحدة. وبخصوص الملكية، كانت النتائج واضحة: كان متوسط العقار يضم 254 مالكًا منفصلين. لكن في جانب التداول كانت الصورة مختلفة. فقد انتقلت الملكية بالمتوسط مرة واحدة تقريبًا سنويًا، وكانت العقارات المدرجة في منصات تداول لامركزية تتداول بتكرار أعلى من تلك التي جرى تداولها من نظير إلى نظير، لكن خط الأساس السنوي ظل منخفضًا في كلتا الحالتين.
وهذا يعني أن الادعاءين اللذين يخلط بينهما الناس—«هذا الأصل مُجزّأ» و«هذا الأصل سائل»—يتناولان في الواقع شيئين مختلفين. التجزئة صفة للرمز. السيولة صفة للسوق المحيط به.
«يمكن لوحدة أصغر أن توسّع من يُسمح له بامتلاك شيء ما دون أن تخلق سوقًا يمكنهم فيه فعلًا التداول».
ما الذي سأراقبه في الأصول المرتبطة بـ NPEX لدى دخولها إلى Dusk؟ ليس مدى دقتها في التجزئة عند الإصدار، بل ما إذا كان التداول الثانوي يستمر فعلًا بعد ذلك—نفس الفجوة التي وجدتها دراسة العقارات الـ58 بين نطاق الملكية الواسع والتداول النشط.
#dusk $DUSK @Dusk_Foundation
افترضت أن التجزئة تمثل أغلب قصة السيولة: تقسيم أصل إلى أجزاء أصغر، وتوسيع دائرة المالكين المحتملين. لكن كتابات “دسك” الخاصة حول الترميز للشركات الصغيرة والمتوسطة، والمنشورة هذا الأسبوع، تقول إن هذا جزء محدود من الصورة. وتُظهر دراسة أكاديمية مستقلة عن أصول مُرمّزة حقيقية لماذا يهم هذا الفجوة.
يقول “دسك” ذلك بوضوح: «تلعب الملكية المجزأة دورًا محدودًا. لا تستطيع الوحدات الأصغر خلق طلب المستثمرين أو اليقين القانوني أو السيولة». وتجادل بأن القيمة تنبع من ربط الورقة المالية بمشغّلين مسؤولين، ومشترين مؤهلين، ودفع وتسوية موثوقين، ومكان تداول مُصرّح به، وليس من مدى دقة تقسيمها.
اختبرت دراسة نُشرت عام 2023 في Financial Innovation شيئًا قريبًا من ذلك مقابل أصول سكنية مُرمّزة فعلًا بلغت 58 عقارًا سكنيًا في الولايات المتحدة. وبخصوص الملكية، كانت النتائج واضحة: كان متوسط العقار يضم 254 مالكًا منفصلين. لكن في جانب التداول كانت الصورة مختلفة. فقد انتقلت الملكية بالمتوسط مرة واحدة تقريبًا سنويًا، وكانت العقارات المدرجة في منصات تداول لامركزية تتداول بتكرار أعلى من تلك التي جرى تداولها من نظير إلى نظير، لكن خط الأساس السنوي ظل منخفضًا في كلتا الحالتين.
وهذا يعني أن الادعاءين اللذين يخلط بينهما الناس—«هذا الأصل مُجزّأ» و«هذا الأصل سائل»—يتناولان في الواقع شيئين مختلفين. التجزئة صفة للرمز. السيولة صفة للسوق المحيط به.
«يمكن لوحدة أصغر أن توسّع من يُسمح له بامتلاك شيء ما دون أن تخلق سوقًا يمكنهم فيه فعلًا التداول».
ما الذي سأراقبه في الأصول المرتبطة بـ NPEX لدى دخولها إلى Dusk؟ ليس مدى دقتها في التجزئة عند الإصدار، بل ما إذا كان التداول الثانوي يستمر فعلًا بعد ذلك—نفس الفجوة التي وجدتها دراسة العقارات الـ58 بين نطاق الملكية الواسع والتداول النشط.
#dusk $DUSK @Dusk
يقول “دسك” ذلك بوضوح: «تلعب الملكية المجزأة دورًا محدودًا. لا تستطيع الوحدات الأصغر خلق طلب المستثمرين أو اليقين القانوني أو السيولة». وتجادل بأن القيمة تنبع من ربط الورقة المالية بمشغّلين مسؤولين، ومشترين مؤهلين، ودفع وتسوية موثوقين، ومكان تداول مُصرّح به، وليس من مدى دقة تقسيمها.
اختبرت دراسة نُشرت عام 2023 في Financial Innovation شيئًا قريبًا من ذلك مقابل أصول سكنية مُرمّزة فعلًا بلغت 58 عقارًا سكنيًا في الولايات المتحدة. وبخصوص الملكية، كانت النتائج واضحة: كان متوسط العقار يضم 254 مالكًا منفصلين. لكن في جانب التداول كانت الصورة مختلفة. فقد انتقلت الملكية بالمتوسط مرة واحدة تقريبًا سنويًا، وكانت العقارات المدرجة في منصات تداول لامركزية تتداول بتكرار أعلى من تلك التي جرى تداولها من نظير إلى نظير، لكن خط الأساس السنوي ظل منخفضًا في كلتا الحالتين.
وهذا يعني أن الادعاءين اللذين يخلط بينهما الناس—«هذا الأصل مُجزّأ» و«هذا الأصل سائل»—يتناولان في الواقع شيئين مختلفين. التجزئة صفة للرمز. السيولة صفة للسوق المحيط به.
«يمكن لوحدة أصغر أن توسّع من يُسمح له بامتلاك شيء ما دون أن تخلق سوقًا يمكنهم فيه فعلًا التداول».
ما الذي سأراقبه في الأصول المرتبطة بـ NPEX لدى دخولها إلى Dusk؟ ليس مدى دقتها في التجزئة عند الإصدار، بل ما إذا كان التداول الثانوي يستمر فعلًا بعد ذلك—نفس الفجوة التي وجدتها دراسة العقارات الـ58 بين نطاق الملكية الواسع والتداول النشط.
#dusk $DUSK @Dusk
2
2
79
·
--
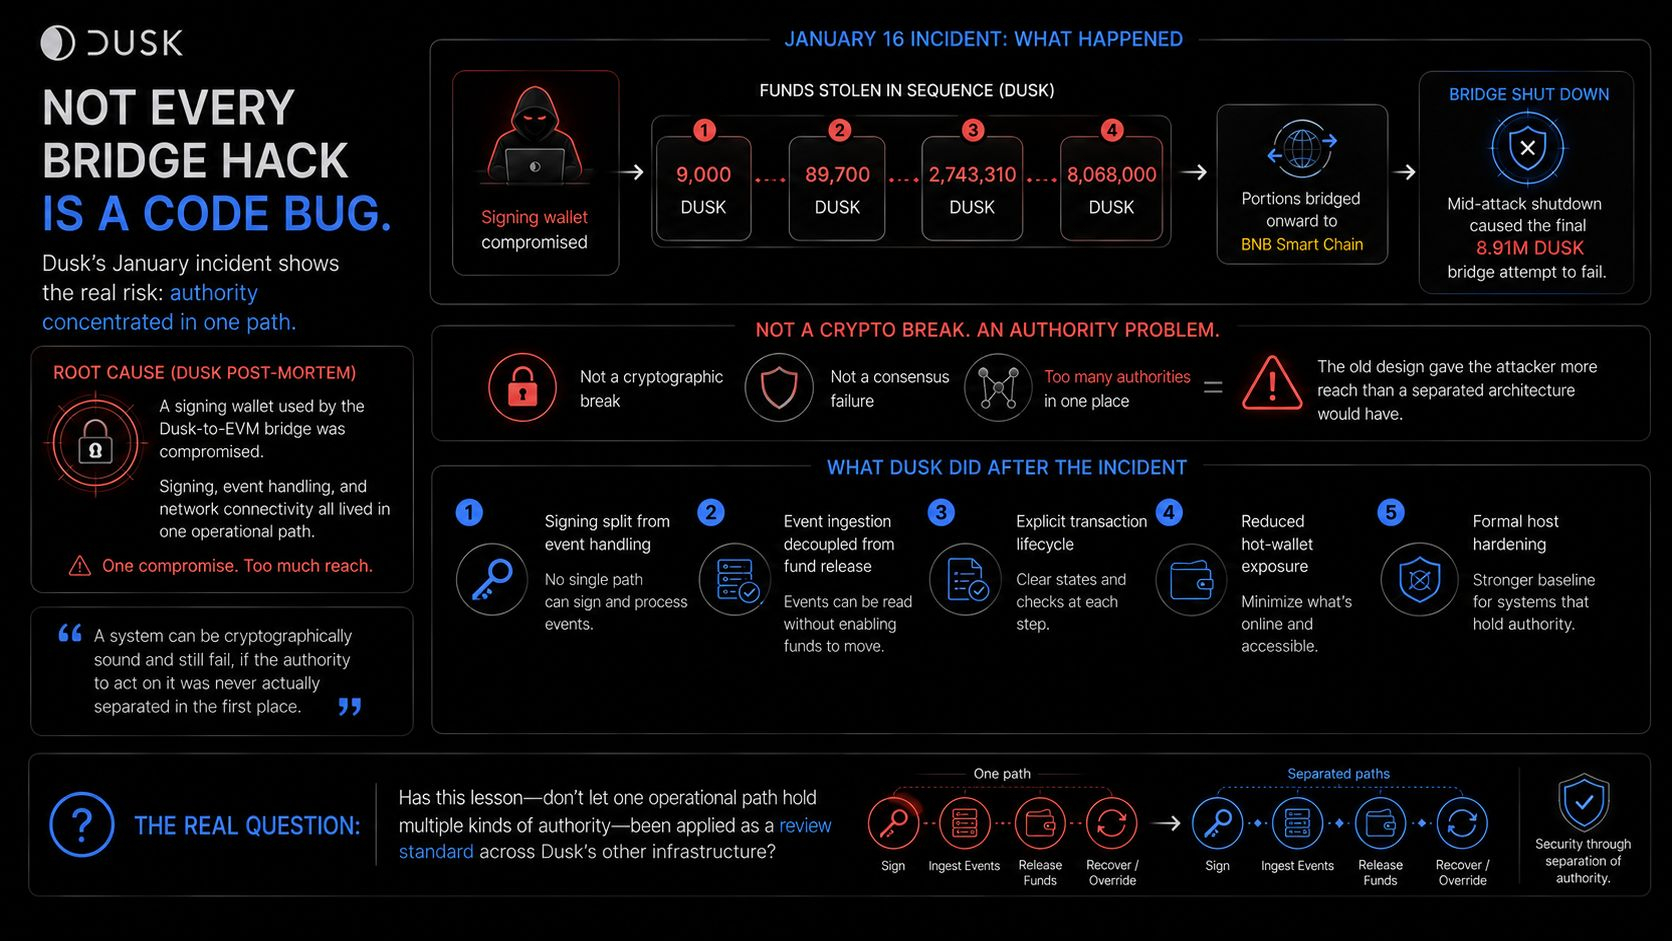
افترضت أن اختراق الجسر يعني أن شخصًا ما اكتشف خللًا في الكود، أو ثغرة في التشفير، أو أن تدقيقًا أمنيًا قد فاته أمر ما. لكن الاستعراض اللاحق من شركة Dusk لحادث جسر يناير يصف شيئًا آخر.
في 16 يناير، استولى مهاجم على محفظة توقيع مستخدمة في جسر Dusk إلى EVM، وحرك الأموال مباشرةً على Dusk قبل توجيه جزء منها لاحقًا إلى BNB Smart Chain. أوقفت Dusk تشغيل الجسر أثناء الهجوم، وهذا ما تسبب في فشل محاولة نقل أخيرة تقارب 8.9 مليون DUSK.
لم يكن ذلك فشلًا في الإجماع ولا استغلالًا لبروتوكول. تقول Dusk إن السبب المباشر كان اختراق المفتاح، وإن التصميم القديم كان يسمح لمحفظة التوقيع ومعالجة الأحداث واتصال الشبكة كلها بالعمل داخل مسار واحد. كانت نقطة الضعف متركزة في السلطة التشغيلية، وليست في تشفير ضعيف.
يرتبط إعادة التصميم التي تلت ذلك بجملة واحدة مدفونة داخل تقرير ما بعد الحادث: "لم يعد الإدخال (ingestion) يعادل الصرف (spending)." كان حدوث حدثٍ ما والحصول على الصلاحية لإطلاق الأموال بسببه خطوةً واحدة. أما الآن فلم يعد ذلك كذلك. يتم تسجيل إدخال الأحداث كنقطة تحقق (checkpoint) ووضعه في قائمة انتظار كوظيفة (job)؛ وتقوم عملية منفصلة وواضحة بالفعل بنقل الأموال بناءً عليها.
"يمكن لبروتوكول أن يعمل كما صُمّم بينما تمنح طبقة التشغيل المحيطة مسارًا مخترقًا صلاحيات مفرطة."
ما أود أن أراه فعليًا: تأكيد بأن الجسر المُعاد تصميمه يحافظ في الواقع على فصل إدخال الأحداث وإطلاق الأموال إلى مسارين منفصلين، وليس مجرد وصف ذلك ضمن تقرير ما بعد الحادث لبنيته الجديدة.
#dusk $DUSK @Dusk_Foundation
افترضت أن اختراق الجسر يعني أن شخصًا ما اكتشف خللًا في الكود، أو ثغرة في التشفير، أو أن تدقيقًا أمنيًا قد فاته أمر ما. لكن الاستعراض اللاحق من شركة Dusk لحادث جسر يناير يصف شيئًا آخر.
في 16 يناير، استولى مهاجم على محفظة توقيع مستخدمة في جسر Dusk إلى EVM، وحرك الأموال مباشرةً على Dusk قبل توجيه جزء منها لاحقًا إلى BNB Smart Chain. أوقفت Dusk تشغيل الجسر أثناء الهجوم، وهذا ما تسبب في فشل محاولة نقل أخيرة تقارب 8.9 مليون DUSK.
لم يكن ذلك فشلًا في الإجماع ولا استغلالًا لبروتوكول. تقول Dusk إن السبب المباشر كان اختراق المفتاح، وإن التصميم القديم كان يسمح لمحفظة التوقيع ومعالجة الأحداث واتصال الشبكة كلها بالعمل داخل مسار واحد. كانت نقطة الضعف متركزة في السلطة التشغيلية، وليست في تشفير ضعيف.
يرتبط إعادة التصميم التي تلت ذلك بجملة واحدة مدفونة داخل تقرير ما بعد الحادث: "لم يعد الإدخال (ingestion) يعادل الصرف (spending)." كان حدوث حدثٍ ما والحصول على الصلاحية لإطلاق الأموال بسببه خطوةً واحدة. أما الآن فلم يعد ذلك كذلك. يتم تسجيل إدخال الأحداث كنقطة تحقق (checkpoint) ووضعه في قائمة انتظار كوظيفة (job)؛ وتقوم عملية منفصلة وواضحة بالفعل بنقل الأموال بناءً عليها.
"يمكن لبروتوكول أن يعمل كما صُمّم بينما تمنح طبقة التشغيل المحيطة مسارًا مخترقًا صلاحيات مفرطة."
ما أود أن أراه فعليًا: تأكيد بأن الجسر المُعاد تصميمه يحافظ في الواقع على فصل إدخال الأحداث وإطلاق الأموال إلى مسارين منفصلين، وليس مجرد وصف ذلك ضمن تقرير ما بعد الحادث لبنيته الجديدة.
#dusk $DUSK @Dusk
في 16 يناير، استولى مهاجم على محفظة توقيع مستخدمة في جسر Dusk إلى EVM، وحرك الأموال مباشرةً على Dusk قبل توجيه جزء منها لاحقًا إلى BNB Smart Chain. أوقفت Dusk تشغيل الجسر أثناء الهجوم، وهذا ما تسبب في فشل محاولة نقل أخيرة تقارب 8.9 مليون DUSK.
لم يكن ذلك فشلًا في الإجماع ولا استغلالًا لبروتوكول. تقول Dusk إن السبب المباشر كان اختراق المفتاح، وإن التصميم القديم كان يسمح لمحفظة التوقيع ومعالجة الأحداث واتصال الشبكة كلها بالعمل داخل مسار واحد. كانت نقطة الضعف متركزة في السلطة التشغيلية، وليست في تشفير ضعيف.
يرتبط إعادة التصميم التي تلت ذلك بجملة واحدة مدفونة داخل تقرير ما بعد الحادث: "لم يعد الإدخال (ingestion) يعادل الصرف (spending)." كان حدوث حدثٍ ما والحصول على الصلاحية لإطلاق الأموال بسببه خطوةً واحدة. أما الآن فلم يعد ذلك كذلك. يتم تسجيل إدخال الأحداث كنقطة تحقق (checkpoint) ووضعه في قائمة انتظار كوظيفة (job)؛ وتقوم عملية منفصلة وواضحة بالفعل بنقل الأموال بناءً عليها.
"يمكن لبروتوكول أن يعمل كما صُمّم بينما تمنح طبقة التشغيل المحيطة مسارًا مخترقًا صلاحيات مفرطة."
ما أود أن أراه فعليًا: تأكيد بأن الجسر المُعاد تصميمه يحافظ في الواقع على فصل إدخال الأحداث وإطلاق الأموال إلى مسارين منفصلين، وليس مجرد وصف ذلك ضمن تقرير ما بعد الحادث لبنيته الجديدة.
#dusk $DUSK @Dusk
6
4
11.5k
·
--
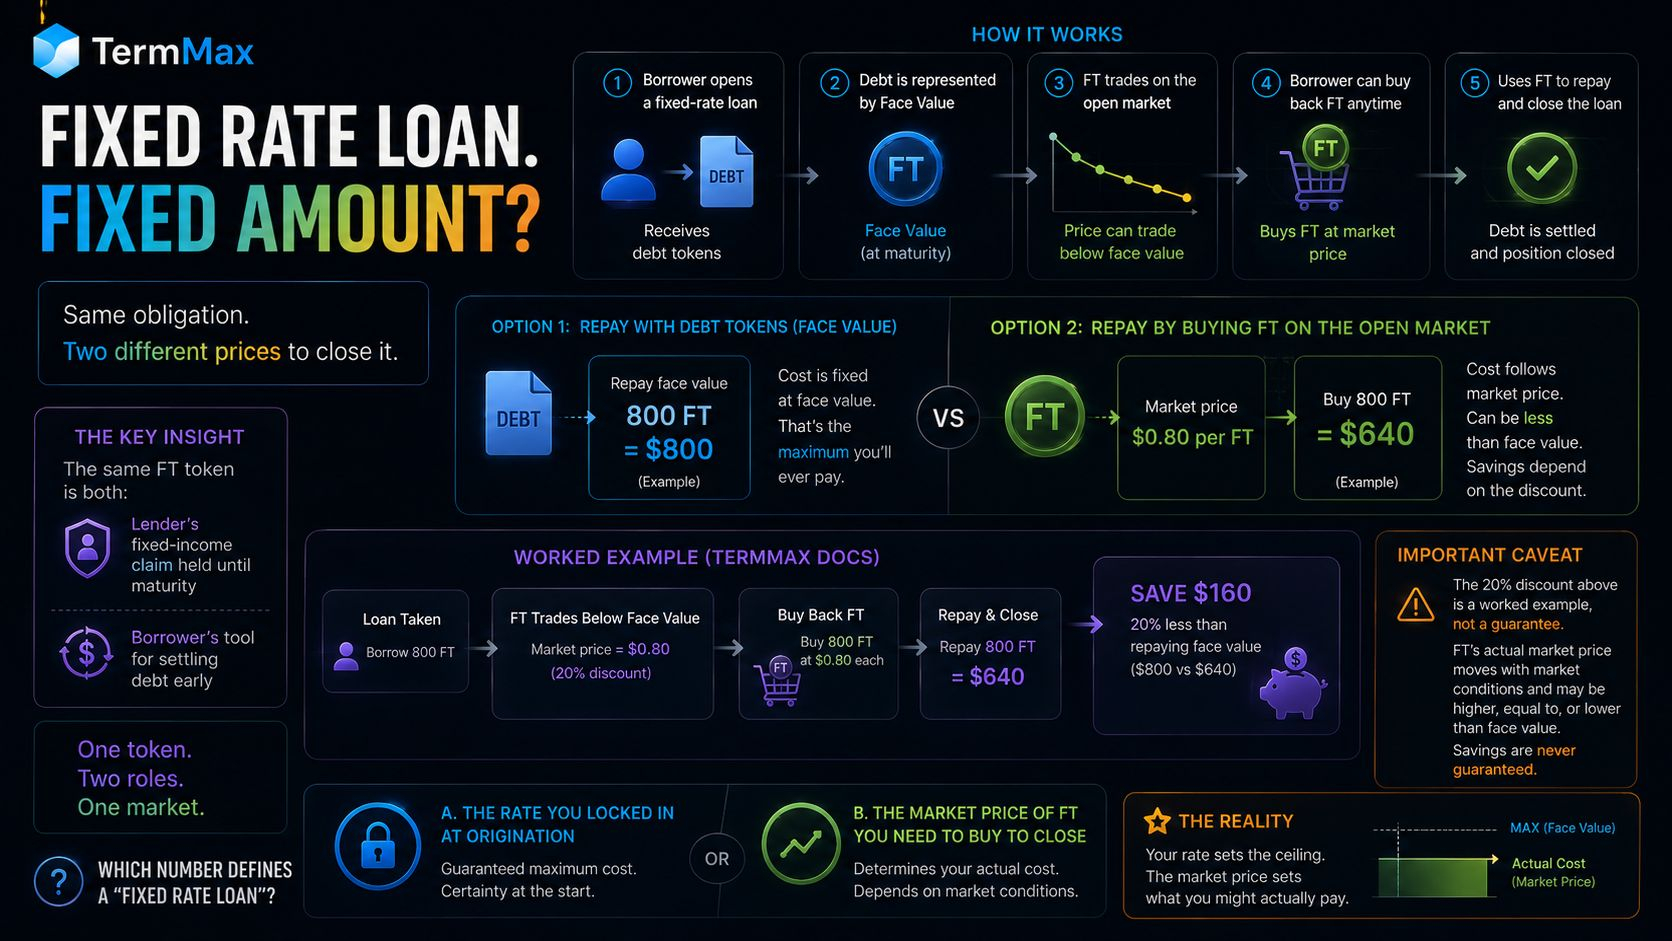
افترضت أن قرض الفائدة الثابتة في TermMax يعني رقمًا واحدًا: أيّ مبلغ تقترضه، فهو المبلغ الثابت الذي ستعيده في النهاية. لكن هذا ليس الصورة الكاملة.
إليك الآلية. عندما يأخذ المقترض قرضًا، يستلم رموز دين (debt tokens) ويمكنه سدادها عبر إعادة تلك القيمة الاسمية نفسها. لكن TermMax أيضًا يتيح له شراء FT—وهو الرمز الذي يمثل نفس الدين—من السوق المفتوح بدلًا من ذلك. يمكن أن يتداول FT بأقل من القيمة الاسمية قبل تاريخ الاستحقاق، ويُظهر مثال TermMax العملي كيف يمكن أن يؤدي ذلك إلى خفض تكلفة السداد. في هذا المثال، يستطيع المقترض الذي عليه 800 FT أن يعيد شرائها بسعر 0.80 دولارًا لكل واحدة ويسوّي الدين مقابل 640 دولارًا بدلًا من سداد 800 مباشرةً. نفس الالتزام، لكن بسعرين مختلفين للإغلاق.
هذا ليس مجرد فرق بسبب التقريب. إنه فجوة قدرها 20% بين مبلغ السداد التعاقدي وما يمكن أن تكلفه فعليًا عملية إغلاق المركز، اعتمادًا على مكان تداول FT في ذلك اليوم.
وهذا يكشف ما يلي: الرمز نفسه FT هو في الوقت نفسه مطالبة الدائن ذات الدخل الثابت المحتفظ بها حتى الاستحقاق، وأداة المقترض لتسوية الدين مبكرًا. الدين ليس رقمًا يبقى ثابتًا من لحظة الإبرام حتى الاستحقاق. يمكن أن يكون له سعر سوق قبل الاستحقاق، ويمكن أن يتحرك هذا السعر بشكل مستقل عن الفائدة التي تم تسعيرها عند الإبرام.
هناك ملاحظة واحدة تستحق الذكر: توثيق TermMax نفسه يستخدم رقم 20% كتمثيل عملي (مثال مُعدّ) وليس كشرط سوق مضمون. الخصم الفعلي لـ FT يتحرك مع ظروف السوق ولن يكون دائمًا بهذا الاتساع.
إذن، ما الرقم الذي ينبغي أن يحدد فعلًا "قرض فائدة ثابتة": الفائدة التي قفلتها عند الإبرام، أم سعر السوق للأداة التي ستحتاج إلى شرائها لإغلاقه؟
#termmax @termmax
افترضت أن قرض الفائدة الثابتة في TermMax يعني رقمًا واحدًا: أيّ مبلغ تقترضه، فهو المبلغ الثابت الذي ستعيده في النهاية. لكن هذا ليس الصورة الكاملة.
إليك الآلية. عندما يأخذ المقترض قرضًا، يستلم رموز دين (debt tokens) ويمكنه سدادها عبر إعادة تلك القيمة الاسمية نفسها. لكن TermMax أيضًا يتيح له شراء FT—وهو الرمز الذي يمثل نفس الدين—من السوق المفتوح بدلًا من ذلك. يمكن أن يتداول FT بأقل من القيمة الاسمية قبل تاريخ الاستحقاق، ويُظهر مثال TermMax العملي كيف يمكن أن يؤدي ذلك إلى خفض تكلفة السداد. في هذا المثال، يستطيع المقترض الذي عليه 800 FT أن يعيد شرائها بسعر 0.80 دولارًا لكل واحدة ويسوّي الدين مقابل 640 دولارًا بدلًا من سداد 800 مباشرةً. نفس الالتزام، لكن بسعرين مختلفين للإغلاق.
هذا ليس مجرد فرق بسبب التقريب. إنه فجوة قدرها 20% بين مبلغ السداد التعاقدي وما يمكن أن تكلفه فعليًا عملية إغلاق المركز، اعتمادًا على مكان تداول FT في ذلك اليوم.
وهذا يكشف ما يلي: الرمز نفسه FT هو في الوقت نفسه مطالبة الدائن ذات الدخل الثابت المحتفظ بها حتى الاستحقاق، وأداة المقترض لتسوية الدين مبكرًا. الدين ليس رقمًا يبقى ثابتًا من لحظة الإبرام حتى الاستحقاق. يمكن أن يكون له سعر سوق قبل الاستحقاق، ويمكن أن يتحرك هذا السعر بشكل مستقل عن الفائدة التي تم تسعيرها عند الإبرام.
هناك ملاحظة واحدة تستحق الذكر: توثيق TermMax نفسه يستخدم رقم 20% كتمثيل عملي (مثال مُعدّ) وليس كشرط سوق مضمون. الخصم الفعلي لـ FT يتحرك مع ظروف السوق ولن يكون دائمًا بهذا الاتساع.
إذن، ما الرقم الذي ينبغي أن يحدد فعلًا "قرض فائدة ثابتة": الفائدة التي قفلتها عند الإبرام، أم سعر السوق للأداة التي ستحتاج إلى شرائها لإغلاقه؟
#termmax @TermMax
إليك الآلية. عندما يأخذ المقترض قرضًا، يستلم رموز دين (debt tokens) ويمكنه سدادها عبر إعادة تلك القيمة الاسمية نفسها. لكن TermMax أيضًا يتيح له شراء FT—وهو الرمز الذي يمثل نفس الدين—من السوق المفتوح بدلًا من ذلك. يمكن أن يتداول FT بأقل من القيمة الاسمية قبل تاريخ الاستحقاق، ويُظهر مثال TermMax العملي كيف يمكن أن يؤدي ذلك إلى خفض تكلفة السداد. في هذا المثال، يستطيع المقترض الذي عليه 800 FT أن يعيد شرائها بسعر 0.80 دولارًا لكل واحدة ويسوّي الدين مقابل 640 دولارًا بدلًا من سداد 800 مباشرةً. نفس الالتزام، لكن بسعرين مختلفين للإغلاق.
هذا ليس مجرد فرق بسبب التقريب. إنه فجوة قدرها 20% بين مبلغ السداد التعاقدي وما يمكن أن تكلفه فعليًا عملية إغلاق المركز، اعتمادًا على مكان تداول FT في ذلك اليوم.
وهذا يكشف ما يلي: الرمز نفسه FT هو في الوقت نفسه مطالبة الدائن ذات الدخل الثابت المحتفظ بها حتى الاستحقاق، وأداة المقترض لتسوية الدين مبكرًا. الدين ليس رقمًا يبقى ثابتًا من لحظة الإبرام حتى الاستحقاق. يمكن أن يكون له سعر سوق قبل الاستحقاق، ويمكن أن يتحرك هذا السعر بشكل مستقل عن الفائدة التي تم تسعيرها عند الإبرام.
هناك ملاحظة واحدة تستحق الذكر: توثيق TermMax نفسه يستخدم رقم 20% كتمثيل عملي (مثال مُعدّ) وليس كشرط سوق مضمون. الخصم الفعلي لـ FT يتحرك مع ظروف السوق ولن يكون دائمًا بهذا الاتساع.
إذن، ما الرقم الذي ينبغي أن يحدد فعلًا "قرض فائدة ثابتة": الفائدة التي قفلتها عند الإبرام، أم سعر السوق للأداة التي ستحتاج إلى شرائها لإغلاقه؟
#termmax @TermMax
6
3
7.6k
·
--
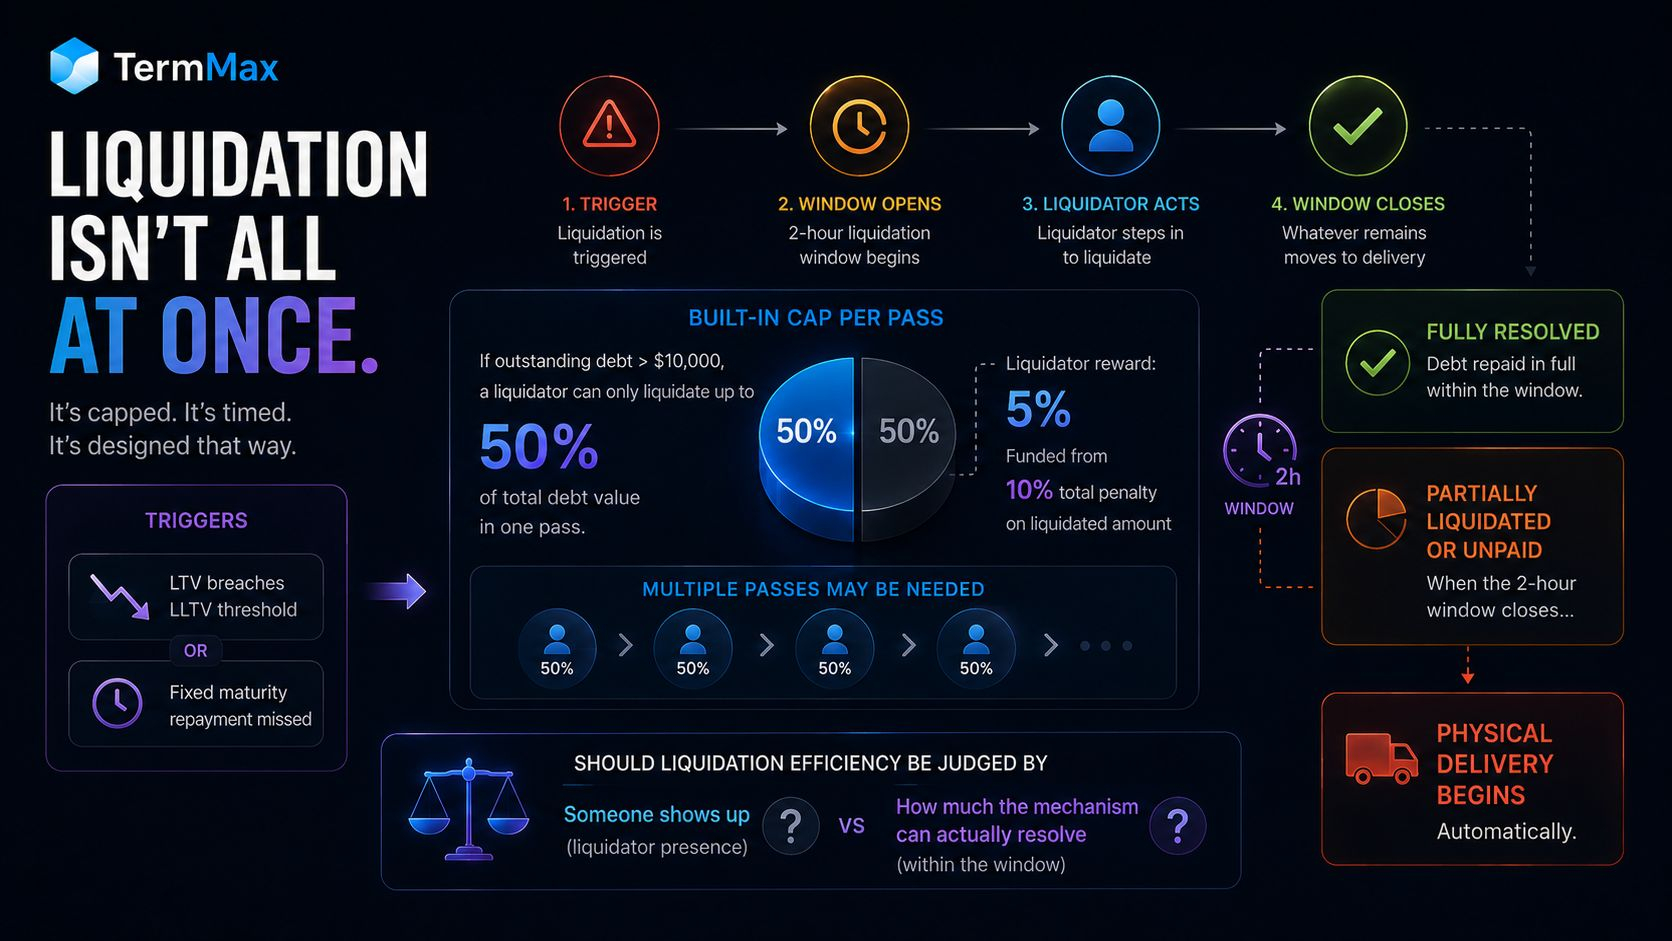
افترضت أن كلمة "liquidated" في TermMax تعني أن المركز يُغلق ببساطة بمجرد تدخل مُصَفٍّ. لكن الأمر ليس بهذه البساطة بالنسبة للمراكز الأكبر.
يحدث التصفية عندما تتجاوز نسبة LTV الخاصة بقرض ما عتبة LLTV، أو عندما يفوّت المقترض سداد الاستحقاق الثابت، مما يفتح نافذة تصفية مدتها ساعتان. ولكن توجد أيضًا قيود مدمجة في الآلية نفسها: إذا تجاوزت قيمة الدَّين القائم 10,000 دولار، فلن يستطيع المُصَفِّي تصفية سوى 50% من إجمالي قيمة الدَّين في ذلك المرور.
لذلك بالنسبة لمركز كبير بما يكفي، ليست المشكلة بالضرورة ما إذا كان المُصَفِّي يرغب في التصرف. البروتوكول نفسه يمنع أي تصفية واحدة من أن تُصفّي كل شيء.
وهذا يغيّر معنى "liquidated" جزئيًا. فقد لا يكون ذلك بالضرورة دليلًا على أن طلب التصفية كان ضعيفًا جدًا أو أن السوق تحرّك بسرعة مفرطة. قد يكون هذا نتيجة متوقعة للآلية نفسها. وإذا ظل القرض غير مُسدد أو تم تصفيته جزئيًا فقط عندما تغلق نافذة الساعتين، يبدأ التسليم الفعلي تلقائيًا.
إن حجم المركز لا يؤثر فقط على مقدار ما هو عُرضة للخطر. بل يمكنه أيضًا التأثير في ما إذا كانت عملية التصفية تستطيع حل المركز بالكامل ضمن النافذة المتاحة.
لذا، هل ينبغي الحكم على كفاءة التصفية من خلال ما إذا كان المُصَفِّي يظهر، أم من خلال مقدار المركز الذي يمكن للآلية بالفعل حله قبل أن تغلق النافذة؟
#termmax @termmax
افترضت أن كلمة "liquidated" في TermMax تعني أن المركز يُغلق ببساطة بمجرد تدخل مُصَفٍّ. لكن الأمر ليس بهذه البساطة بالنسبة للمراكز الأكبر.
يحدث التصفية عندما تتجاوز نسبة LTV الخاصة بقرض ما عتبة LLTV، أو عندما يفوّت المقترض سداد الاستحقاق الثابت، مما يفتح نافذة تصفية مدتها ساعتان. ولكن توجد أيضًا قيود مدمجة في الآلية نفسها: إذا تجاوزت قيمة الدَّين القائم 10,000 دولار، فلن يستطيع المُصَفِّي تصفية سوى 50% من إجمالي قيمة الدَّين في ذلك المرور.
لذلك بالنسبة لمركز كبير بما يكفي، ليست المشكلة بالضرورة ما إذا كان المُصَفِّي يرغب في التصرف. البروتوكول نفسه يمنع أي تصفية واحدة من أن تُصفّي كل شيء.
وهذا يغيّر معنى "liquidated" جزئيًا. فقد لا يكون ذلك بالضرورة دليلًا على أن طلب التصفية كان ضعيفًا جدًا أو أن السوق تحرّك بسرعة مفرطة. قد يكون هذا نتيجة متوقعة للآلية نفسها. وإذا ظل القرض غير مُسدد أو تم تصفيته جزئيًا فقط عندما تغلق نافذة الساعتين، يبدأ التسليم الفعلي تلقائيًا.
إن حجم المركز لا يؤثر فقط على مقدار ما هو عُرضة للخطر. بل يمكنه أيضًا التأثير في ما إذا كانت عملية التصفية تستطيع حل المركز بالكامل ضمن النافذة المتاحة.
لذا، هل ينبغي الحكم على كفاءة التصفية من خلال ما إذا كان المُصَفِّي يظهر، أم من خلال مقدار المركز الذي يمكن للآلية بالفعل حله قبل أن تغلق النافذة؟
#termmax @TermMax
يحدث التصفية عندما تتجاوز نسبة LTV الخاصة بقرض ما عتبة LLTV، أو عندما يفوّت المقترض سداد الاستحقاق الثابت، مما يفتح نافذة تصفية مدتها ساعتان. ولكن توجد أيضًا قيود مدمجة في الآلية نفسها: إذا تجاوزت قيمة الدَّين القائم 10,000 دولار، فلن يستطيع المُصَفِّي تصفية سوى 50% من إجمالي قيمة الدَّين في ذلك المرور.
لذلك بالنسبة لمركز كبير بما يكفي، ليست المشكلة بالضرورة ما إذا كان المُصَفِّي يرغب في التصرف. البروتوكول نفسه يمنع أي تصفية واحدة من أن تُصفّي كل شيء.
وهذا يغيّر معنى "liquidated" جزئيًا. فقد لا يكون ذلك بالضرورة دليلًا على أن طلب التصفية كان ضعيفًا جدًا أو أن السوق تحرّك بسرعة مفرطة. قد يكون هذا نتيجة متوقعة للآلية نفسها. وإذا ظل القرض غير مُسدد أو تم تصفيته جزئيًا فقط عندما تغلق نافذة الساعتين، يبدأ التسليم الفعلي تلقائيًا.
إن حجم المركز لا يؤثر فقط على مقدار ما هو عُرضة للخطر. بل يمكنه أيضًا التأثير في ما إذا كانت عملية التصفية تستطيع حل المركز بالكامل ضمن النافذة المتاحة.
لذا، هل ينبغي الحكم على كفاءة التصفية من خلال ما إذا كان المُصَفِّي يظهر، أم من خلال مقدار المركز الذي يمكن للآلية بالفعل حله قبل أن تغلق النافذة؟
#termmax @TermMax
10
6
44
·
--
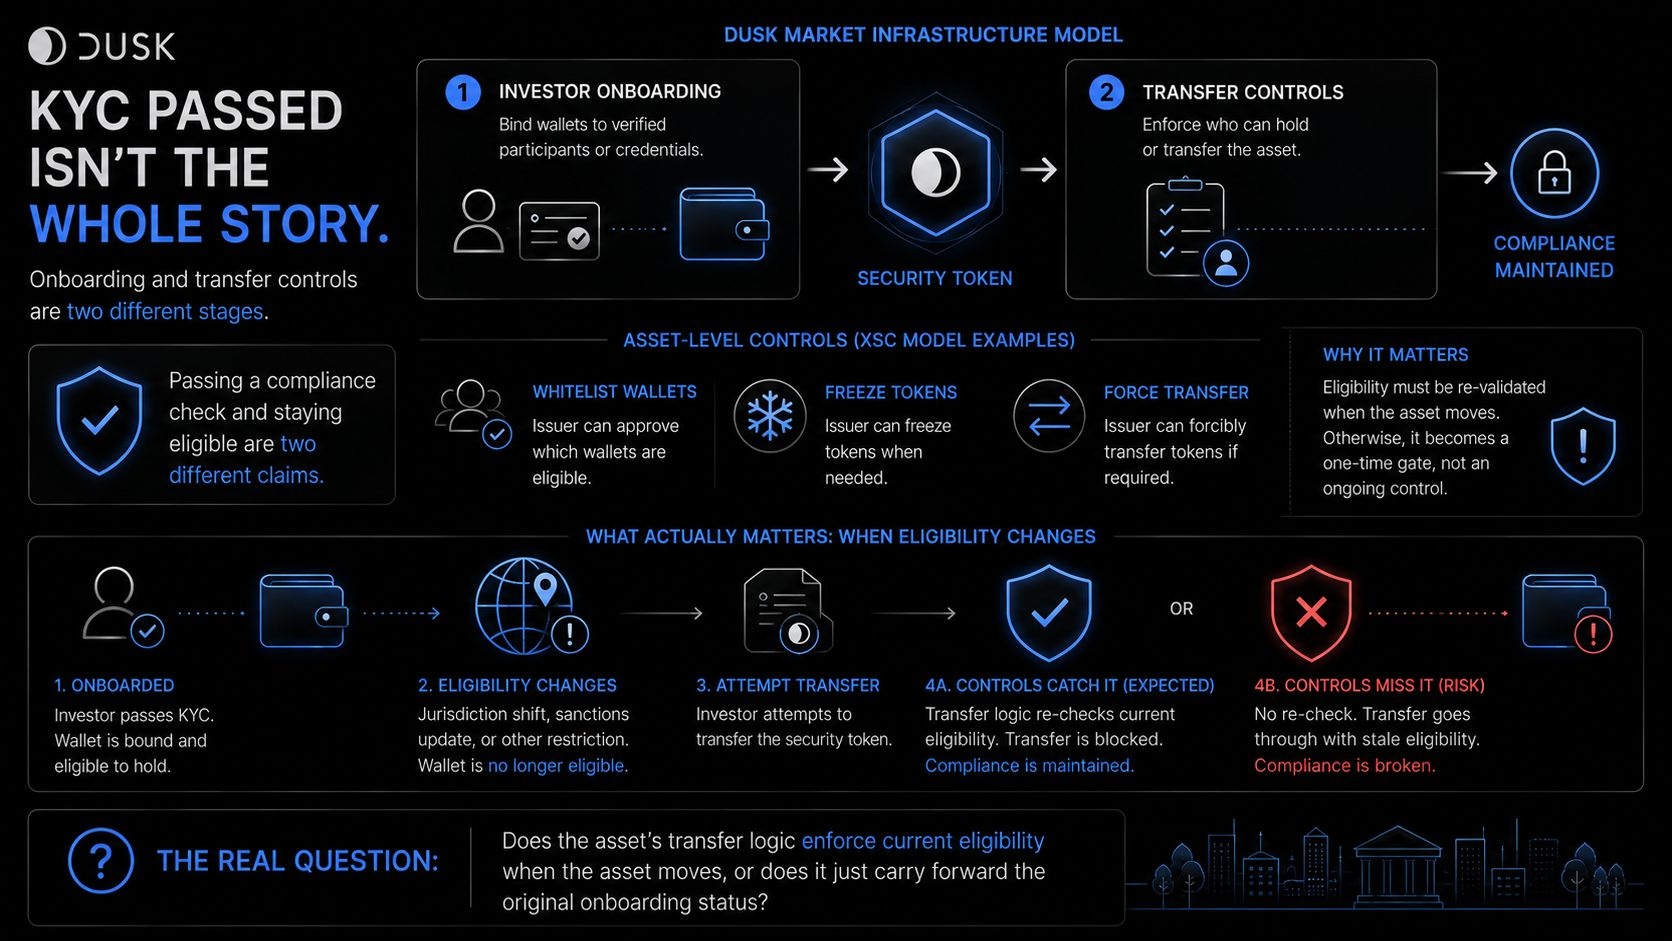
أجوبة متطلبات "اعرف عميلك" لمن اجتازوا التأهيل عند عملية onboarding. تتحكم ضوابط التحويل بالإجابة عن من لا يزال مؤهلاً عندما تنتقل الأصول. نموذج البنية التحتية للسوق الخاص بـ Dusk يعامل هذين الأمرين كمراحل منفصلة، والفجوة بينهما هي الجزء المثير للاهتمام.
يقوم Dusk بإدراج تأهيل المستثمرين عند onboarding، "ربط المحافظ بالمشاركين أو بيانات الاعتماد المُتحقق منهم" بشكل منفصل عن ضوابط التحويل، "فرض من يمكنه حيازة الأصل أو نقله". أحدهما يرسّخ حالة أهلية أولية. والآخر هو ما يجعل هذه الحالة قابلة للإنفاذ عندما تتحرك الأصول فعلياً.
تذهب مواد XSC الأقدم إلى أبعد من ذلك: يمكن للجهات المُصدِرة إدراج المحافظ في القائمة البيضاء والاحتفاظ بضوابط على مستوى الأصول مثل التجميد أو النقل القسري. وهذا مهم لأن الأهلية لا تُثبت مرة واحدة فقط؛ يجب أن تظل قابلة للإنفاذ بعد القرار الأول.
لذا فإن "اجتياز متطلبات الاعتماد" و"المؤهل لحيازة هذا الأصل" ادعاءان مختلفان قد يتباعدان بهدوء. يمكن للمحفظة أن تظل مُتحققاً منها من منظور الهوية بينما لم تعد من نوع الحائز الذي يُسمح لهذا الأصل بعينه بامتلاكه. إن الإنفاذ الامتثالي لا ينتهي عند onboarding، بل يجب أن يستمر خلال دورة حياة نقل الأصل.
"اجتياز فحص الامتثال والبقاء مؤهلاً ادعاءان مختلفان."
وهذا يغيّر سؤال التقييم الفعلي. ليس "هل لهذا الأصل ضوابط أهلية". السؤال الحقيقي هو ما إذا كانت حالة الأهلية الحالية تُطبق فعلياً عند نقل الأصل، أم أن حالة onboarding الأصلية فقط هي التي تستمر.
ما أريد أن أراه فعلاً: محفظة تتغير أهليتها بعد onboarding، مثلاً بسبب تغيير الولاية القضائية، بينما ما زالت تحتفظ بالأصل، ثم محاولة نقل، وما إذا كانت منطقية نقل الأصل تلتقط هذا التغيير.
#dusk $DUSK @Dusk_Foundation
أجوبة متطلبات "اعرف عميلك" لمن اجتازوا التأهيل عند عملية onboarding. تتحكم ضوابط التحويل بالإجابة عن من لا يزال مؤهلاً عندما تنتقل الأصول. نموذج البنية التحتية للسوق الخاص بـ Dusk يعامل هذين الأمرين كمراحل منفصلة، والفجوة بينهما هي الجزء المثير للاهتمام.
يقوم Dusk بإدراج تأهيل المستثمرين عند onboarding، "ربط المحافظ بالمشاركين أو بيانات الاعتماد المُتحقق منهم" بشكل منفصل عن ضوابط التحويل، "فرض من يمكنه حيازة الأصل أو نقله". أحدهما يرسّخ حالة أهلية أولية. والآخر هو ما يجعل هذه الحالة قابلة للإنفاذ عندما تتحرك الأصول فعلياً.
تذهب مواد XSC الأقدم إلى أبعد من ذلك: يمكن للجهات المُصدِرة إدراج المحافظ في القائمة البيضاء والاحتفاظ بضوابط على مستوى الأصول مثل التجميد أو النقل القسري. وهذا مهم لأن الأهلية لا تُثبت مرة واحدة فقط؛ يجب أن تظل قابلة للإنفاذ بعد القرار الأول.
لذا فإن "اجتياز متطلبات الاعتماد" و"المؤهل لحيازة هذا الأصل" ادعاءان مختلفان قد يتباعدان بهدوء. يمكن للمحفظة أن تظل مُتحققاً منها من منظور الهوية بينما لم تعد من نوع الحائز الذي يُسمح لهذا الأصل بعينه بامتلاكه. إن الإنفاذ الامتثالي لا ينتهي عند onboarding، بل يجب أن يستمر خلال دورة حياة نقل الأصل.
"اجتياز فحص الامتثال والبقاء مؤهلاً ادعاءان مختلفان."
وهذا يغيّر سؤال التقييم الفعلي. ليس "هل لهذا الأصل ضوابط أهلية". السؤال الحقيقي هو ما إذا كانت حالة الأهلية الحالية تُطبق فعلياً عند نقل الأصل، أم أن حالة onboarding الأصلية فقط هي التي تستمر.
ما أريد أن أراه فعلاً: محفظة تتغير أهليتها بعد onboarding، مثلاً بسبب تغيير الولاية القضائية، بينما ما زالت تحتفظ بالأصل، ثم محاولة نقل، وما إذا كانت منطقية نقل الأصل تلتقط هذا التغيير.
#dusk $DUSK @Dusk
يقوم Dusk بإدراج تأهيل المستثمرين عند onboarding، "ربط المحافظ بالمشاركين أو بيانات الاعتماد المُتحقق منهم" بشكل منفصل عن ضوابط التحويل، "فرض من يمكنه حيازة الأصل أو نقله". أحدهما يرسّخ حالة أهلية أولية. والآخر هو ما يجعل هذه الحالة قابلة للإنفاذ عندما تتحرك الأصول فعلياً.
تذهب مواد XSC الأقدم إلى أبعد من ذلك: يمكن للجهات المُصدِرة إدراج المحافظ في القائمة البيضاء والاحتفاظ بضوابط على مستوى الأصول مثل التجميد أو النقل القسري. وهذا مهم لأن الأهلية لا تُثبت مرة واحدة فقط؛ يجب أن تظل قابلة للإنفاذ بعد القرار الأول.
لذا فإن "اجتياز متطلبات الاعتماد" و"المؤهل لحيازة هذا الأصل" ادعاءان مختلفان قد يتباعدان بهدوء. يمكن للمحفظة أن تظل مُتحققاً منها من منظور الهوية بينما لم تعد من نوع الحائز الذي يُسمح لهذا الأصل بعينه بامتلاكه. إن الإنفاذ الامتثالي لا ينتهي عند onboarding، بل يجب أن يستمر خلال دورة حياة نقل الأصل.
"اجتياز فحص الامتثال والبقاء مؤهلاً ادعاءان مختلفان."
وهذا يغيّر سؤال التقييم الفعلي. ليس "هل لهذا الأصل ضوابط أهلية". السؤال الحقيقي هو ما إذا كانت حالة الأهلية الحالية تُطبق فعلياً عند نقل الأصل، أم أن حالة onboarding الأصلية فقط هي التي تستمر.
ما أريد أن أراه فعلاً: محفظة تتغير أهليتها بعد onboarding، مثلاً بسبب تغيير الولاية القضائية، بينما ما زالت تحتفظ بالأصل، ثم محاولة نقل، وما إذا كانت منطقية نقل الأصل تلتقط هذا التغيير.
#dusk $DUSK @Dusk
26
8
102
·
--
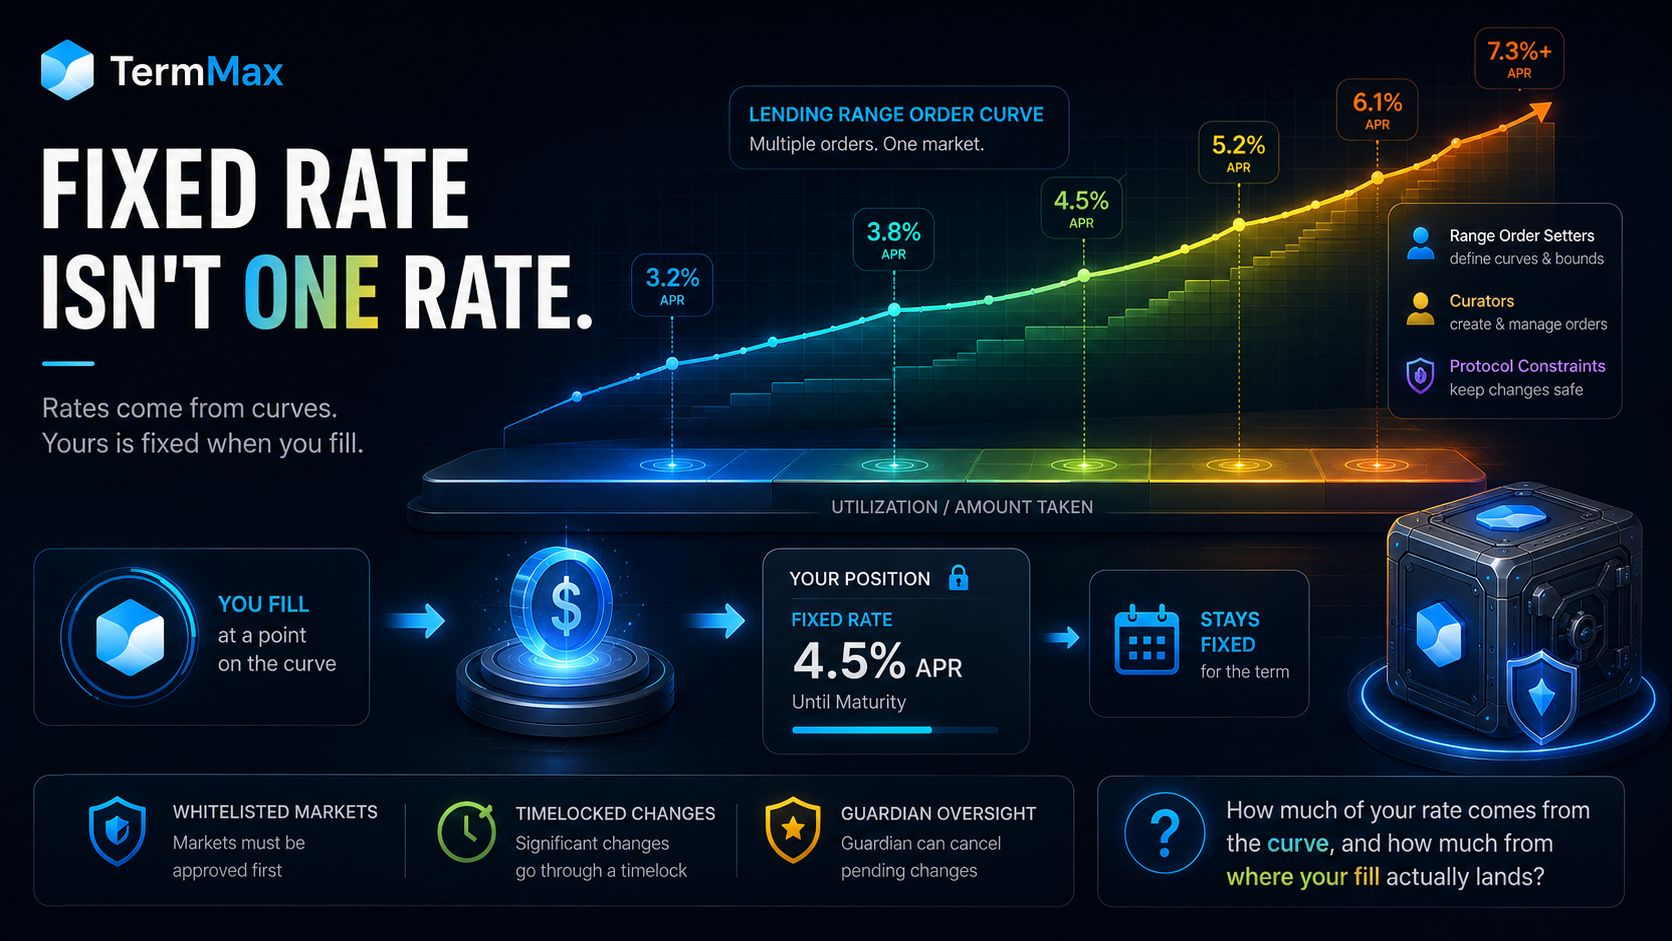
افترضت أن "سوق السعر الثابت" يعني سعرًا واحدًا فقط: تعرف الرقم قبل أن تُجري الصفقة، نقطة. عند إلقاء نظرة أدق على كيفية تسعير TermMax للقرض، يتضح أن هذا الافتراض لا ينطبق.
لا تُعرض المعدلات على أنها رقم واحد. بل تُعرَّف عبر منحنيات. في "أمر نطاق الإقراض" Lending Range Order، يمكن أن يبدأ المنحنى بسعر أقل ثم يرتفع تدريجيًا كلما تم تنفيذ المزيد من الأمر، على غرار AMM الذي ينتقل عبر مستويات أسعار مختلفة بدلًا من تقديم سعر واحد. ويمكن للسوق أن يحتفظ بأكثر من أمر نطاق في آنٍ واحد، بحيث يستطيع مشاركون مختلفون تنفيذ صفقاتهم عند نقاط مختلفة على المنحنى.
هذه هي الفروقات التي كنت أفتقدها: لا يمتلك السوق سعرًا ثابتًا واحدًا. كل مركز يتم تنفيذه يحصل على سعر ثابت محدد وفقًا لمكان وقوع التنفيذ على المنحنى. وبمجرد التنفيذ، يبقى ذلك السعر ثابتًا طوال مدة العقد.
ولا يكون المنحنى اعتباطيًا أيضًا أثناء التشغيل. إذ تتواجد إجراءات القيّم Curator ضمن قيود البروتوكول مثل الأسواق المسموح بها والقواعد التي تفرض تأخيرات على التغييرات.
لذلك عندما يصف TermMax الأمر بأنه "سوق بسعر ثابت"، فإن السؤال المثير للاهتمام ليس فقط ما هو السعر الثابت؟ بل ما مقدار هذا السعر الذي تحدده الدالة المنحنية، وما مقدار ما يتحدد به وفقًا لكون سيولتك تُملأ في أي موضع فعليًا؟
#termmax @termmax
افترضت أن "سوق السعر الثابت" يعني سعرًا واحدًا فقط: تعرف الرقم قبل أن تُجري الصفقة، نقطة. عند إلقاء نظرة أدق على كيفية تسعير TermMax للقرض، يتضح أن هذا الافتراض لا ينطبق.
لا تُعرض المعدلات على أنها رقم واحد. بل تُعرَّف عبر منحنيات. في "أمر نطاق الإقراض" Lending Range Order، يمكن أن يبدأ المنحنى بسعر أقل ثم يرتفع تدريجيًا كلما تم تنفيذ المزيد من الأمر، على غرار AMM الذي ينتقل عبر مستويات أسعار مختلفة بدلًا من تقديم سعر واحد. ويمكن للسوق أن يحتفظ بأكثر من أمر نطاق في آنٍ واحد، بحيث يستطيع مشاركون مختلفون تنفيذ صفقاتهم عند نقاط مختلفة على المنحنى.
هذه هي الفروقات التي كنت أفتقدها: لا يمتلك السوق سعرًا ثابتًا واحدًا. كل مركز يتم تنفيذه يحصل على سعر ثابت محدد وفقًا لمكان وقوع التنفيذ على المنحنى. وبمجرد التنفيذ، يبقى ذلك السعر ثابتًا طوال مدة العقد.
ولا يكون المنحنى اعتباطيًا أيضًا أثناء التشغيل. إذ تتواجد إجراءات القيّم Curator ضمن قيود البروتوكول مثل الأسواق المسموح بها والقواعد التي تفرض تأخيرات على التغييرات.
لذلك عندما يصف TermMax الأمر بأنه "سوق بسعر ثابت"، فإن السؤال المثير للاهتمام ليس فقط ما هو السعر الثابت؟ بل ما مقدار هذا السعر الذي تحدده الدالة المنحنية، وما مقدار ما يتحدد به وفقًا لكون سيولتك تُملأ في أي موضع فعليًا؟
#termmax @TermMax
لا تُعرض المعدلات على أنها رقم واحد. بل تُعرَّف عبر منحنيات. في "أمر نطاق الإقراض" Lending Range Order، يمكن أن يبدأ المنحنى بسعر أقل ثم يرتفع تدريجيًا كلما تم تنفيذ المزيد من الأمر، على غرار AMM الذي ينتقل عبر مستويات أسعار مختلفة بدلًا من تقديم سعر واحد. ويمكن للسوق أن يحتفظ بأكثر من أمر نطاق في آنٍ واحد، بحيث يستطيع مشاركون مختلفون تنفيذ صفقاتهم عند نقاط مختلفة على المنحنى.
هذه هي الفروقات التي كنت أفتقدها: لا يمتلك السوق سعرًا ثابتًا واحدًا. كل مركز يتم تنفيذه يحصل على سعر ثابت محدد وفقًا لمكان وقوع التنفيذ على المنحنى. وبمجرد التنفيذ، يبقى ذلك السعر ثابتًا طوال مدة العقد.
ولا يكون المنحنى اعتباطيًا أيضًا أثناء التشغيل. إذ تتواجد إجراءات القيّم Curator ضمن قيود البروتوكول مثل الأسواق المسموح بها والقواعد التي تفرض تأخيرات على التغييرات.
لذلك عندما يصف TermMax الأمر بأنه "سوق بسعر ثابت"، فإن السؤال المثير للاهتمام ليس فقط ما هو السعر الثابت؟ بل ما مقدار هذا السعر الذي تحدده الدالة المنحنية، وما مقدار ما يتحدد به وفقًا لكون سيولتك تُملأ في أي موضع فعليًا؟
#termmax @TermMax
51
14
8.3k
·
--
عرض الترجمة
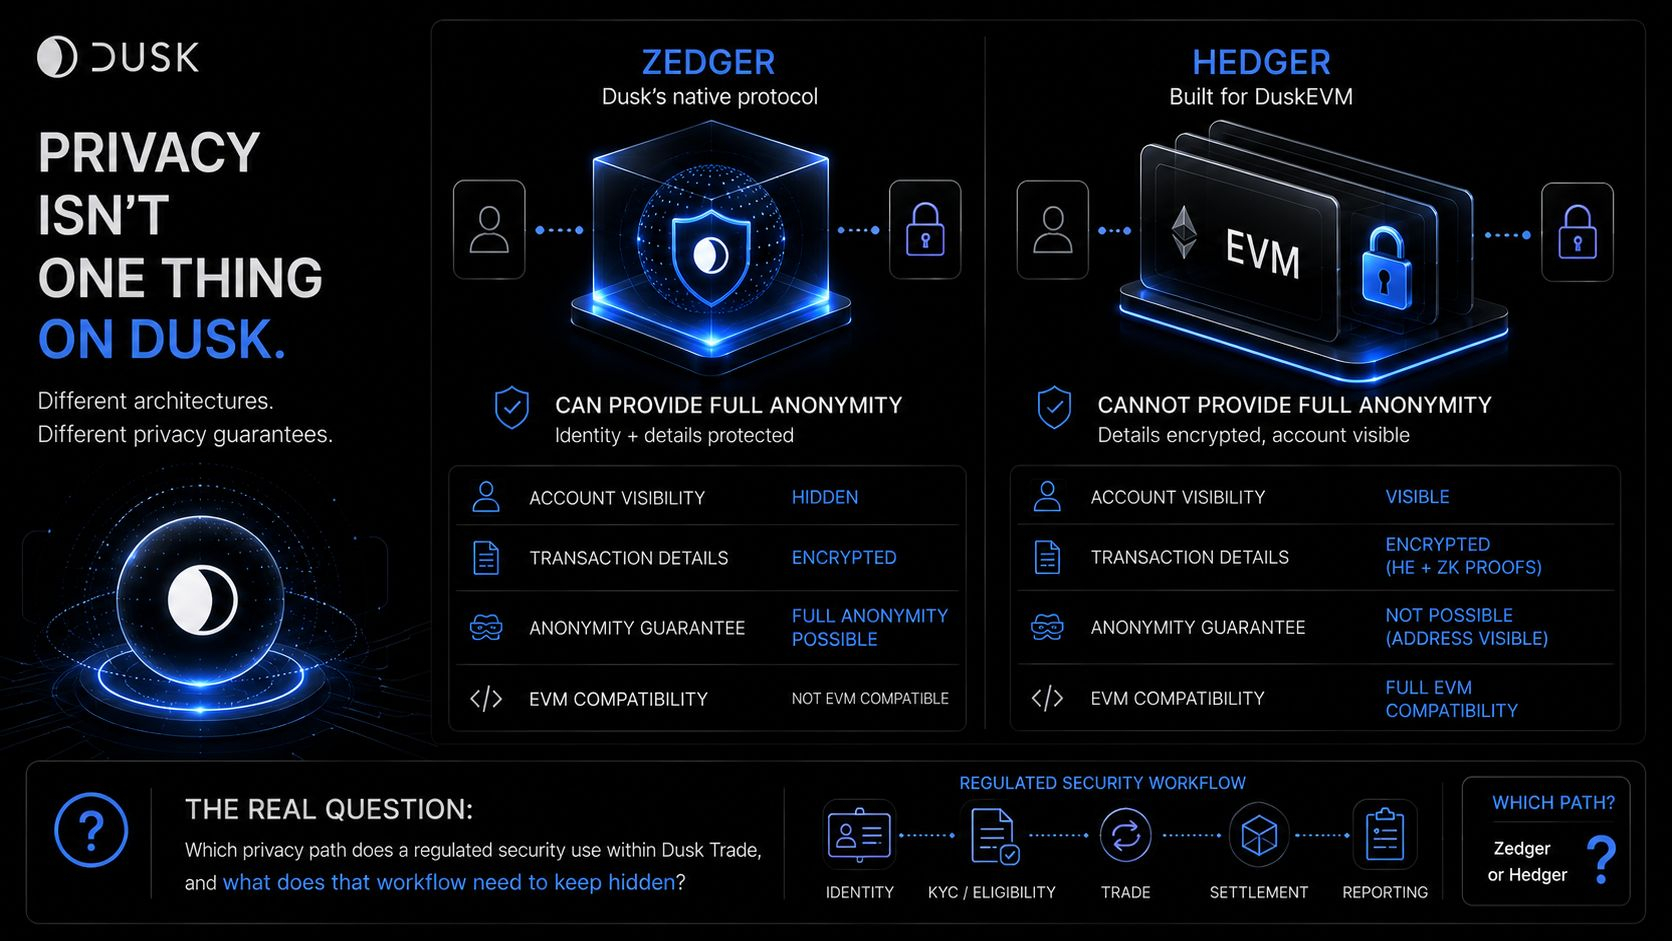
Ask most people evaluating a privacy chain whether it's private, and they'll check a box: yes or no. For Dusk, that's the wrong question, and Dusk's own writeup on Hedger shows why.
Zedger, Dusk's native privacy-preserving protocol, can provide full anonymity. Hedger, built for DuskEVM, can't. Dusk says it plainly: the EVM's account-based model prevents full anonymity, while Hedger keeps transaction details encrypted using homomorphic encryption and zero-knowledge proofs without offering that same full-anonymity guarantee.
That's not a bug Dusk is hiding. It's the trade-off the architecture makes explicit: EVM compatibility comes with a different privacy guarantee than Zedger's full anonymity.
Here's what actually changes when that trade-off gets made. The important difference isn't simply whether transaction details are encrypted. It's the anonymity guarantee. Use the Zedger path and full anonymity is available. Use the EVM-compatible Hedger path and the same guarantee isn't. Same brand, same word "confidential," different guarantee underneath.
That changes what the actual question should be for anyone evaluating this. Not "does Dusk support confidential transactions." Both paths support private transaction flows, but they don't provide the same anonymity guarantee. The real question is whether the guarantee a regulated asset gets actually matches what its workflow needs in the first place.
"Privacy that keeps transaction details confidential and privacy that provides full anonymity are two different guarantees, even when a project ships both under the same word."
What I'd actually want to see: which privacy path a regulated security actually uses within Dusk Trade, and what that workflow requires the path to keep hidden.
#dusk $DUSK @Dusk_Foundation
Ask most people evaluating a privacy chain whether it's private, and they'll check a box: yes or no. For Dusk, that's the wrong question, and Dusk's own writeup on Hedger shows why.
Zedger, Dusk's native privacy-preserving protocol, can provide full anonymity. Hedger, built for DuskEVM, can't. Dusk says it plainly: the EVM's account-based model prevents full anonymity, while Hedger keeps transaction details encrypted using homomorphic encryption and zero-knowledge proofs without offering that same full-anonymity guarantee.
That's not a bug Dusk is hiding. It's the trade-off the architecture makes explicit: EVM compatibility comes with a different privacy guarantee than Zedger's full anonymity.
Here's what actually changes when that trade-off gets made. The important difference isn't simply whether transaction details are encrypted. It's the anonymity guarantee. Use the Zedger path and full anonymity is available. Use the EVM-compatible Hedger path and the same guarantee isn't. Same brand, same word "confidential," different guarantee underneath.
That changes what the actual question should be for anyone evaluating this. Not "does Dusk support confidential transactions." Both paths support private transaction flows, but they don't provide the same anonymity guarantee. The real question is whether the guarantee a regulated asset gets actually matches what its workflow needs in the first place.
"Privacy that keeps transaction details confidential and privacy that provides full anonymity are two different guarantees, even when a project ships both under the same word."
What I'd actually want to see: which privacy path a regulated security actually uses within Dusk Trade, and what that workflow requires the path to keep hidden.
#dusk $DUSK @Dusk
Zedger, Dusk's native privacy-preserving protocol, can provide full anonymity. Hedger, built for DuskEVM, can't. Dusk says it plainly: the EVM's account-based model prevents full anonymity, while Hedger keeps transaction details encrypted using homomorphic encryption and zero-knowledge proofs without offering that same full-anonymity guarantee.
That's not a bug Dusk is hiding. It's the trade-off the architecture makes explicit: EVM compatibility comes with a different privacy guarantee than Zedger's full anonymity.
Here's what actually changes when that trade-off gets made. The important difference isn't simply whether transaction details are encrypted. It's the anonymity guarantee. Use the Zedger path and full anonymity is available. Use the EVM-compatible Hedger path and the same guarantee isn't. Same brand, same word "confidential," different guarantee underneath.
That changes what the actual question should be for anyone evaluating this. Not "does Dusk support confidential transactions." Both paths support private transaction flows, but they don't provide the same anonymity guarantee. The real question is whether the guarantee a regulated asset gets actually matches what its workflow needs in the first place.
"Privacy that keeps transaction details confidential and privacy that provides full anonymity are two different guarantees, even when a project ships both under the same word."
What I'd actually want to see: which privacy path a regulated security actually uses within Dusk Trade, and what that workflow requires the path to keep hidden.
#dusk $DUSK @Dusk
10
1
80
·
--
عرض الترجمة
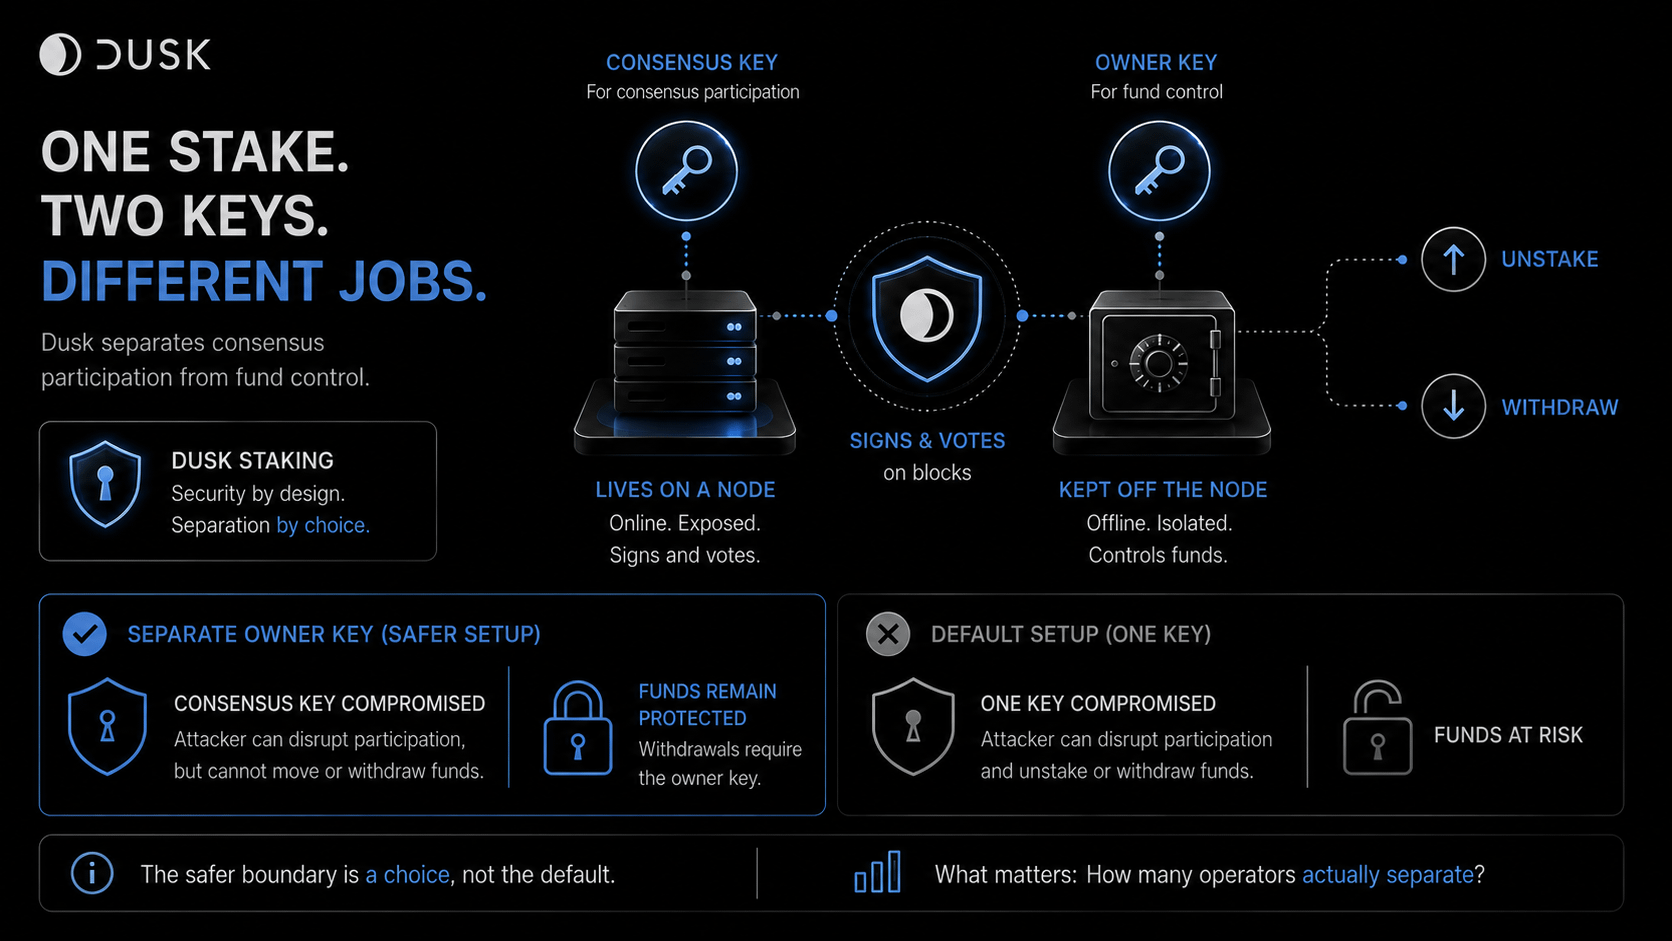
I assumed staking on a PoS chain meant one key controlling one thing: put DUSK in, get rewards out, same key handles it end to end.
Dusk's own operator docs split that in two.
The consensus key is the key a node uses to sign and vote in consensus. It has to live on an internet-connected node and participate as the validator operates. The owner key is separate: it's the key that can unstake or withdraw funds, and the docs say it doesn't need to touch the node at all.
The security benefit isn't simply that there are two keys. It's that the authority to participate in consensus and the authority to withdraw funds don't have to live in the same place. If the consensus key gets compromised because the server it's on gets breached, an attacker can interfere with consensus participation, but they still can't unstake or withdraw the stake. That authority never lived on the machine that's exposed to the internet in the first place. Which means the real security question isn't just how much is staked. It's where the authority to withdraw it actually sits relative to the machine that's exposed to attackers.
But there's a catch the docs don't hide: this separation isn't the default. If you stake without specifying a separate owner, the consensus key automatically becomes the owner too, one key, one boundary, back to the model I originally assumed. The safer setup is a choice an operator has to actively make, not something the protocol forces on them.
"A security boundary that has to be opted into is a different guarantee than one built into the default path, even when both are technically available."
What I'd actually want to know: how many active provisioners run with a separate owner key versus the default, because that would tell me whether the stronger boundary is actually being adopted, rather than merely being available.
#dusk $DUSK @Dusk_Foundation
I assumed staking on a PoS chain meant one key controlling one thing: put DUSK in, get rewards out, same key handles it end to end.
Dusk's own operator docs split that in two.
The consensus key is the key a node uses to sign and vote in consensus. It has to live on an internet-connected node and participate as the validator operates. The owner key is separate: it's the key that can unstake or withdraw funds, and the docs say it doesn't need to touch the node at all.
The security benefit isn't simply that there are two keys. It's that the authority to participate in consensus and the authority to withdraw funds don't have to live in the same place. If the consensus key gets compromised because the server it's on gets breached, an attacker can interfere with consensus participation, but they still can't unstake or withdraw the stake. That authority never lived on the machine that's exposed to the internet in the first place. Which means the real security question isn't just how much is staked. It's where the authority to withdraw it actually sits relative to the machine that's exposed to attackers.
But there's a catch the docs don't hide: this separation isn't the default. If you stake without specifying a separate owner, the consensus key automatically becomes the owner too, one key, one boundary, back to the model I originally assumed. The safer setup is a choice an operator has to actively make, not something the protocol forces on them.
"A security boundary that has to be opted into is a different guarantee than one built into the default path, even when both are technically available."
What I'd actually want to know: how many active provisioners run with a separate owner key versus the default, because that would tell me whether the stronger boundary is actually being adopted, rather than merely being available.
#dusk $DUSK @Dusk
Dusk's own operator docs split that in two.
The consensus key is the key a node uses to sign and vote in consensus. It has to live on an internet-connected node and participate as the validator operates. The owner key is separate: it's the key that can unstake or withdraw funds, and the docs say it doesn't need to touch the node at all.
The security benefit isn't simply that there are two keys. It's that the authority to participate in consensus and the authority to withdraw funds don't have to live in the same place. If the consensus key gets compromised because the server it's on gets breached, an attacker can interfere with consensus participation, but they still can't unstake or withdraw the stake. That authority never lived on the machine that's exposed to the internet in the first place. Which means the real security question isn't just how much is staked. It's where the authority to withdraw it actually sits relative to the machine that's exposed to attackers.
But there's a catch the docs don't hide: this separation isn't the default. If you stake without specifying a separate owner, the consensus key automatically becomes the owner too, one key, one boundary, back to the model I originally assumed. The safer setup is a choice an operator has to actively make, not something the protocol forces on them.
"A security boundary that has to be opted into is a different guarantee than one built into the default path, even when both are technically available."
What I'd actually want to know: how many active provisioners run with a separate owner key versus the default, because that would tell me whether the stronger boundary is actually being adopted, rather than merely being available.
#dusk $DUSK @Dusk
4
3
62
·
--
عرض الترجمة
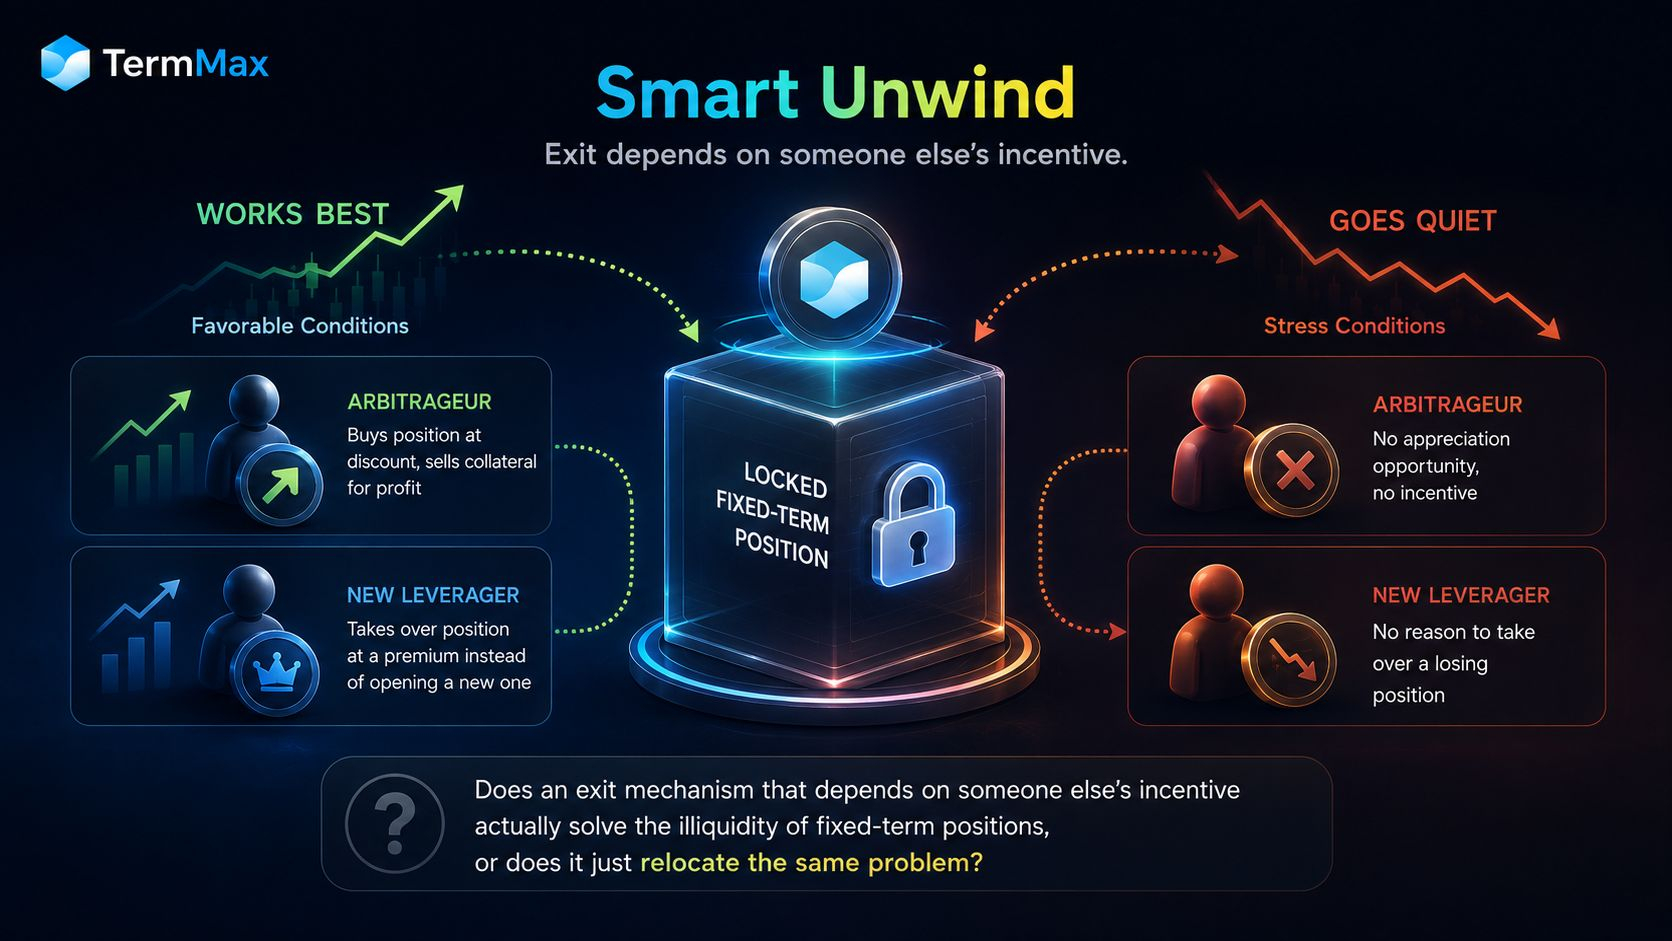
I assumed a locked fixed-term position meant exactly that: locked, full stop, until maturity. Then I found TermMax's Smart Unwind and assumed it simply solved that. It doesn't work the way I expected.
Smart Unwind doesn't pull exit liquidity from a pool. It works by making your position attractive enough that someone else wants to take it off your hands. A leverager sets a target APR or price. If the collateral appreciates enough, an arbitrageur buys the position at that fixed price and sells the collateral on the open market for a profit. If borrowing rates rise, a new leverager may take over the position at a premium instead of opening a fresh one.
So the protocol isn't guaranteeing the exit. The exit depends on someone else finding the trade attractive enough to take.
That's the part I hadn't considered: the conditions where a leverager most wants out, a falling collateral price or a stressed market, could plausibly be the conditions where an arbitrageur has no appreciation to capture and a new leverager has no reason to take over a losing position. The mechanism may work best exactly when you'd least need it, and go quiet exactly when you would.
Smart Unwind also isn't live yet, so none of this is observed behavior yet; it's only what the design implies.
Does an exit mechanism that depends on someone else's incentive actually solve the illiquidity of fixed-term positions, or does it just relocate the same problem to whoever needs to be found on the other side?
#termmax @termmax
I assumed a locked fixed-term position meant exactly that: locked, full stop, until maturity. Then I found TermMax's Smart Unwind and assumed it simply solved that. It doesn't work the way I expected.
Smart Unwind doesn't pull exit liquidity from a pool. It works by making your position attractive enough that someone else wants to take it off your hands. A leverager sets a target APR or price. If the collateral appreciates enough, an arbitrageur buys the position at that fixed price and sells the collateral on the open market for a profit. If borrowing rates rise, a new leverager may take over the position at a premium instead of opening a fresh one.
So the protocol isn't guaranteeing the exit. The exit depends on someone else finding the trade attractive enough to take.
That's the part I hadn't considered: the conditions where a leverager most wants out, a falling collateral price or a stressed market, could plausibly be the conditions where an arbitrageur has no appreciation to capture and a new leverager has no reason to take over a losing position. The mechanism may work best exactly when you'd least need it, and go quiet exactly when you would.
Smart Unwind also isn't live yet, so none of this is observed behavior yet; it's only what the design implies.
Does an exit mechanism that depends on someone else's incentive actually solve the illiquidity of fixed-term positions, or does it just relocate the same problem to whoever needs to be found on the other side?
#termmax @TermMax
Smart Unwind doesn't pull exit liquidity from a pool. It works by making your position attractive enough that someone else wants to take it off your hands. A leverager sets a target APR or price. If the collateral appreciates enough, an arbitrageur buys the position at that fixed price and sells the collateral on the open market for a profit. If borrowing rates rise, a new leverager may take over the position at a premium instead of opening a fresh one.
So the protocol isn't guaranteeing the exit. The exit depends on someone else finding the trade attractive enough to take.
That's the part I hadn't considered: the conditions where a leverager most wants out, a falling collateral price or a stressed market, could plausibly be the conditions where an arbitrageur has no appreciation to capture and a new leverager has no reason to take over a losing position. The mechanism may work best exactly when you'd least need it, and go quiet exactly when you would.
Smart Unwind also isn't live yet, so none of this is observed behavior yet; it's only what the design implies.
Does an exit mechanism that depends on someone else's incentive actually solve the illiquidity of fixed-term positions, or does it just relocate the same problem to whoever needs to be found on the other side?
#termmax @TermMax
4
2
70
·
--
نظرتُ إلى ما وراء وسم "الإقراض بسعر ثابت" الخاص بـ TermMax لأفهم ما يحدث فعليًا من الداخل.
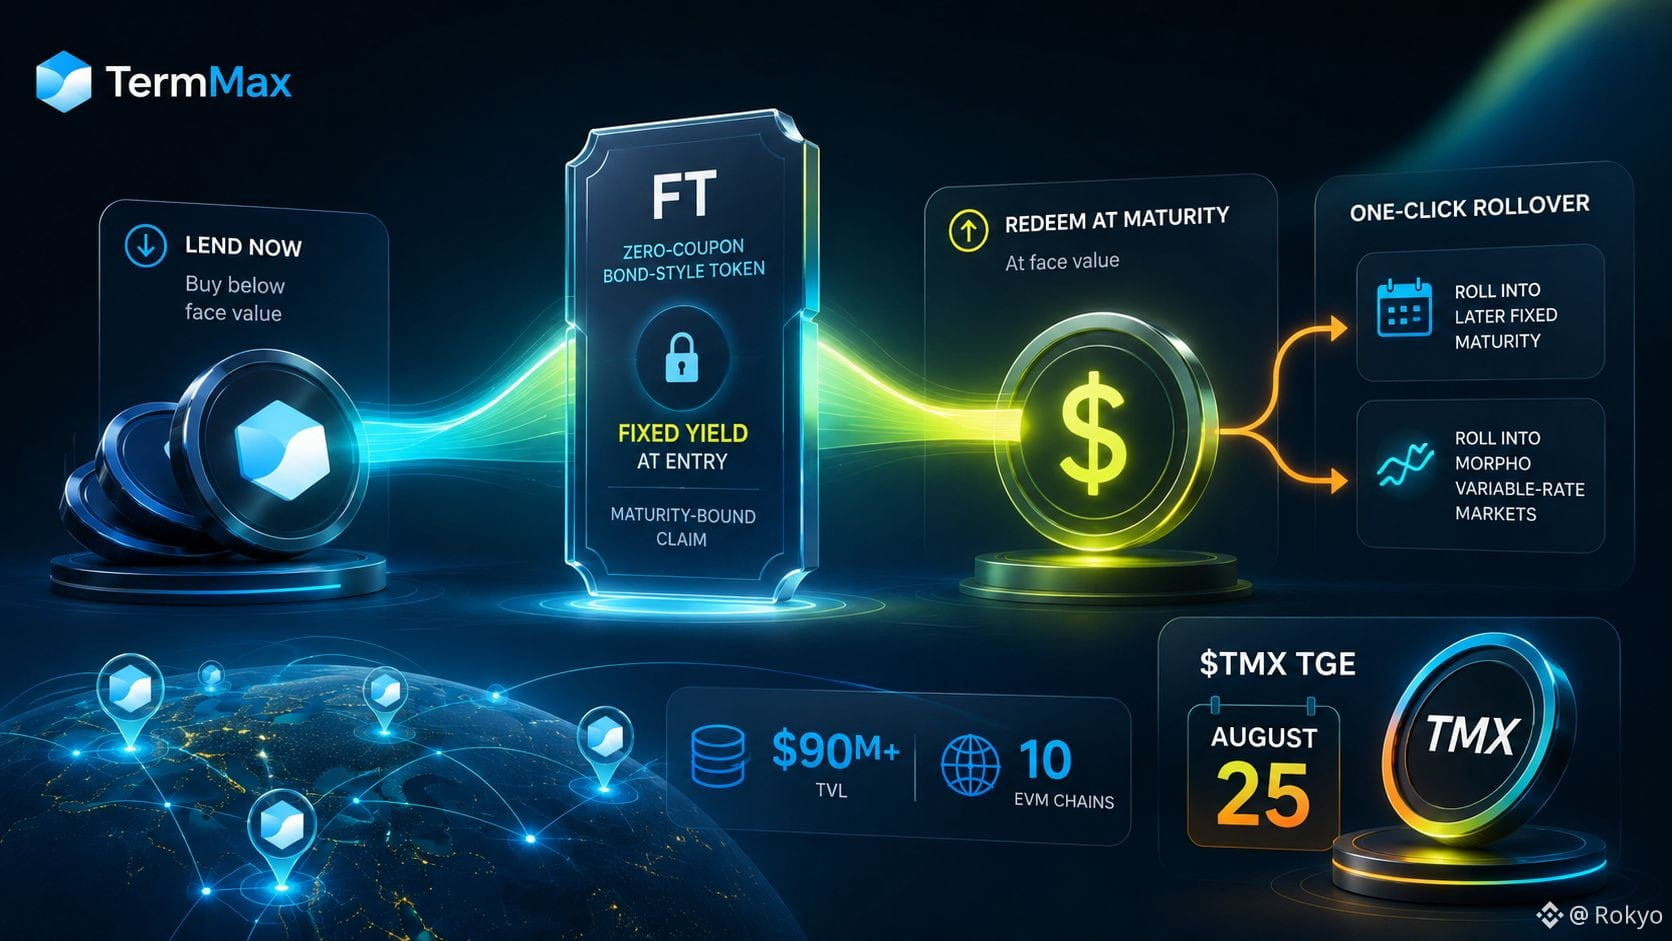
يبدو المنتج الأساسي أقل شبيهاً بحوض إقراض ذي APY ثابت، وأكثر شبيهاً بسوق دخل ثابت على السلسلة. إن FT الخاص به هو توكن على نمط سندات صفر قسيمة: يشتريه المُقرضون بأقل من القيمة الاسمية ثم يستردّونه بالقيمة الاسمية عند الاستحقاق، مع تثبيت العائد عند وقت الدخول. هذا يغيّر طريقة تفكيري في المنتج: السعر الثابت ليس مجرد معلمة ضمن حوض إقراض. بل هو مضمَّن في مطالبة محددة مرتبطة بالاستحقاق.
في يناير، امتد نموذج السعر الثابت نفسه خارج الضمانات الأصلية للعملات المشفرة إلى الأوراق المالية المُمَثَّلة، مُطلقًا اقتراضًا بسعر ثابت مقابل الأسهم المُرمّزة الخاصة بـ Ondo Global Markets.
يُزيل السعر الثابت حالة عدم اليقين بشأن السعر عبر مدة الالتزام. لكنه لا يُزيل الحاجة إلى إعادة التمويل عندما تنتهي المدة. لدى TermMax ميزة ترحيل بنقرة واحدة بالفعل، إما إلى استحقاق ثابت لاحق أو إلى أسواق Morpho ذات السعر المتغير، لذا فقد صمّم البروتوكول هذه الخطوة بشكل صريح. ما هو موثق بشكل جيد هو البنية؛ أما ما ينقص فهو البيانات حول كيفية أداء هذا المسار عندما يحتاج عدد كبير من المراكز إلى الترحيل في الوقت نفسه تحت الضغط.
مع وجود 90 مليون دولار+ TVL عبر 10 سلاسل EVM، ومع تحديد TGE لرمز $TMX في 25 أغسطس، فهذا هو الجزء الذي سألقي عليه نظري بعد ذلك.
#termmax @termmax
نظرتُ إلى ما وراء وسم "الإقراض بسعر ثابت" الخاص بـ TermMax لأفهم ما يحدث فعليًا من الداخل.
يبدو المنتج الأساسي أقل شبيهاً بحوض إقراض ذي APY ثابت، وأكثر شبيهاً بسوق دخل ثابت على السلسلة. إن FT الخاص به هو توكن على نمط سندات صفر قسيمة: يشتريه المُقرضون بأقل من القيمة الاسمية ثم يستردّونه بالقيمة الاسمية عند الاستحقاق، مع تثبيت العائد عند وقت الدخول. هذا يغيّر طريقة تفكيري في المنتج: السعر الثابت ليس مجرد معلمة ضمن حوض إقراض. بل هو مضمَّن في مطالبة محددة مرتبطة بالاستحقاق.
في يناير، امتد نموذج السعر الثابت نفسه خارج الضمانات الأصلية للعملات المشفرة إلى الأوراق المالية المُمَثَّلة، مُطلقًا اقتراضًا بسعر ثابت مقابل الأسهم المُرمّزة الخاصة بـ Ondo Global Markets.
يُزيل السعر الثابت حالة عدم اليقين بشأن السعر عبر مدة الالتزام. لكنه لا يُزيل الحاجة إلى إعادة التمويل عندما تنتهي المدة. لدى TermMax ميزة ترحيل بنقرة واحدة بالفعل، إما إلى استحقاق ثابت لاحق أو إلى أسواق Morpho ذات السعر المتغير، لذا فقد صمّم البروتوكول هذه الخطوة بشكل صريح. ما هو موثق بشكل جيد هو البنية؛ أما ما ينقص فهو البيانات حول كيفية أداء هذا المسار عندما يحتاج عدد كبير من المراكز إلى الترحيل في الوقت نفسه تحت الضغط.
مع وجود 90 مليون دولار+ TVL عبر 10 سلاسل EVM، ومع تحديد TGE لرمز $TMX في 25 أغسطس، فهذا هو الجزء الذي سألقي عليه نظري بعد ذلك.
#termmax @TermMax
يبدو المنتج الأساسي أقل شبيهاً بحوض إقراض ذي APY ثابت، وأكثر شبيهاً بسوق دخل ثابت على السلسلة. إن FT الخاص به هو توكن على نمط سندات صفر قسيمة: يشتريه المُقرضون بأقل من القيمة الاسمية ثم يستردّونه بالقيمة الاسمية عند الاستحقاق، مع تثبيت العائد عند وقت الدخول. هذا يغيّر طريقة تفكيري في المنتج: السعر الثابت ليس مجرد معلمة ضمن حوض إقراض. بل هو مضمَّن في مطالبة محددة مرتبطة بالاستحقاق.
في يناير، امتد نموذج السعر الثابت نفسه خارج الضمانات الأصلية للعملات المشفرة إلى الأوراق المالية المُمَثَّلة، مُطلقًا اقتراضًا بسعر ثابت مقابل الأسهم المُرمّزة الخاصة بـ Ondo Global Markets.
يُزيل السعر الثابت حالة عدم اليقين بشأن السعر عبر مدة الالتزام. لكنه لا يُزيل الحاجة إلى إعادة التمويل عندما تنتهي المدة. لدى TermMax ميزة ترحيل بنقرة واحدة بالفعل، إما إلى استحقاق ثابت لاحق أو إلى أسواق Morpho ذات السعر المتغير، لذا فقد صمّم البروتوكول هذه الخطوة بشكل صريح. ما هو موثق بشكل جيد هو البنية؛ أما ما ينقص فهو البيانات حول كيفية أداء هذا المسار عندما يحتاج عدد كبير من المراكز إلى الترحيل في الوقت نفسه تحت الضغط.
مع وجود 90 مليون دولار+ TVL عبر 10 سلاسل EVM، ومع تحديد TGE لرمز $TMX في 25 أغسطس، فهذا هو الجزء الذي سألقي عليه نظري بعد ذلك.
#termmax @TermMax
2
1
101
·
--
عرض الترجمة
I expected the "eligibility checks" behind Dusk Trade to be something built specifically for trading. A compliance module bolted onto the exchange layer, the way most brokers build KYC into the platform itself.
That's not what's underneath it.
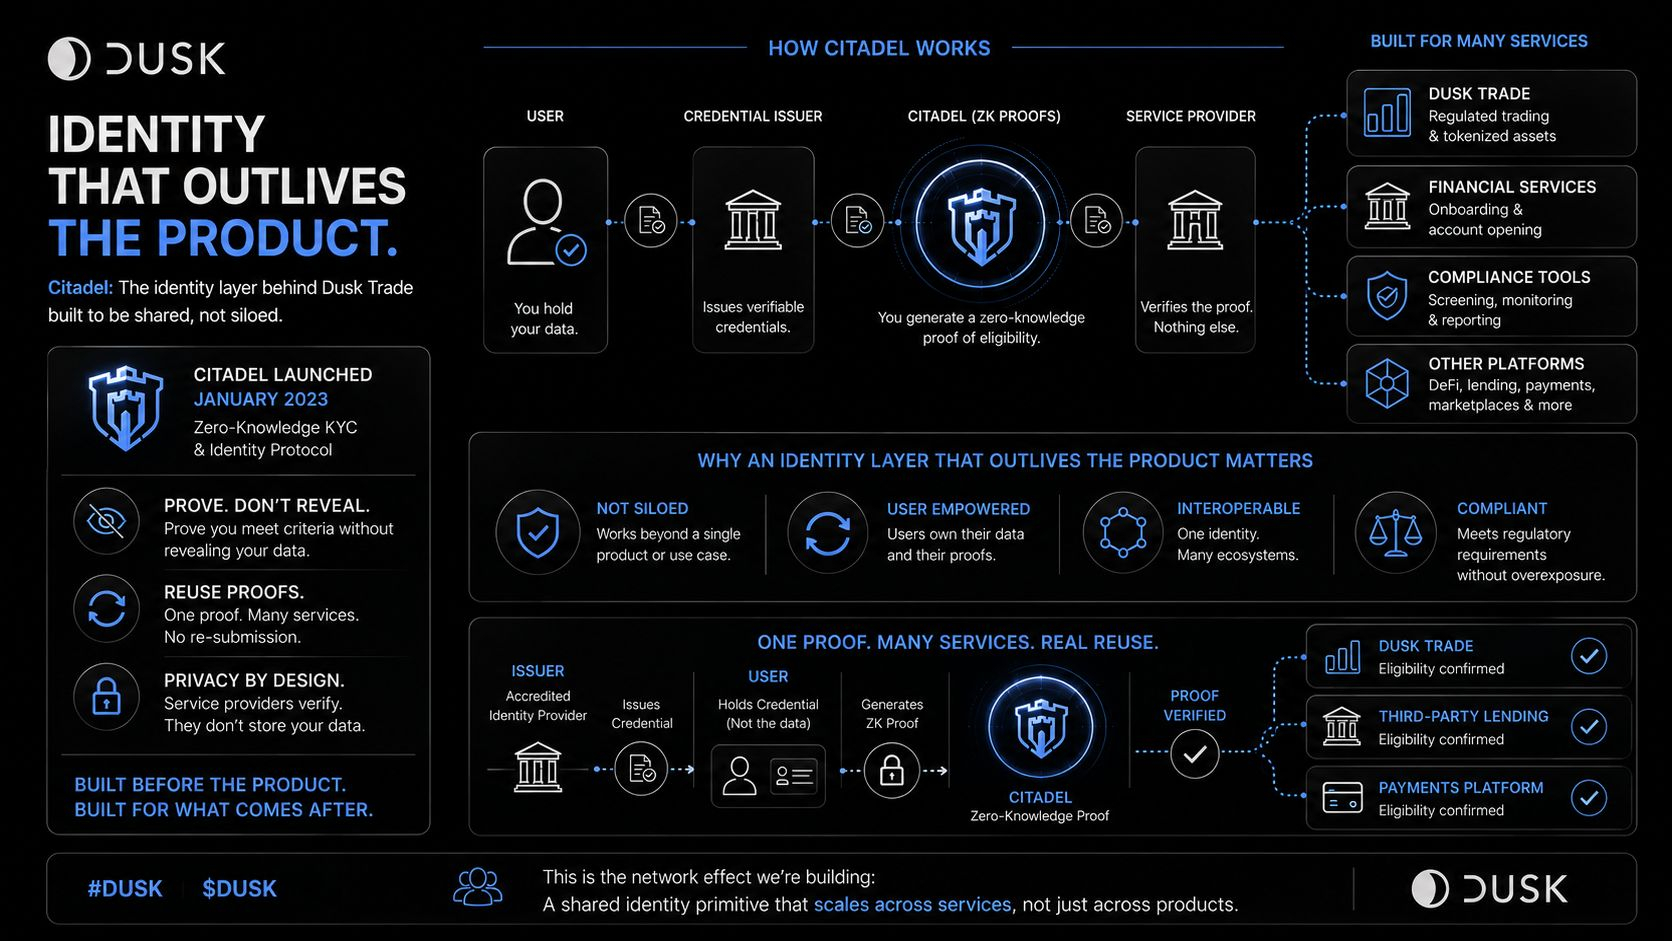
The identity layer Dusk Trade relies on is called Citadel, and it didn't start as a trading feature. Dusk launched it in January 2023 as a zero-knowledge KYC/identity protocol: prove you hold a valid credential without revealing what's in it, then reuse that proof across services instead of re-submitting your data every time.
That timing changes how I read "eligibility checks" in the docs. It looks less like bespoke compliance built for one product and more like an identity primitive that predates the product using it.
The interesting part is that Citadel was designed for service providers beyond a single trading workflow. Dusk described it as an identity layer that companies could tap into to verify whether someone meets their criteria without taking custody of all the underlying identity data.
"An eligibility check built for one product and an identity layer built to outlive the product are two different kinds of infrastructure, even when users experience both as 'proving who you are.'"
What I'd actually want to see: one credential proven through Citadel and accepted by another service provider outside Dusk Trade, the evidence that turns "shared identity primitive" from an architectural description into demonstrated cross-service reuse.
#dusk $DUSK @Dusk_Foundation
I expected the "eligibility checks" behind Dusk Trade to be something built specifically for trading. A compliance module bolted onto the exchange layer, the way most brokers build KYC into the platform itself.
That's not what's underneath it.
The identity layer Dusk Trade relies on is called Citadel, and it didn't start as a trading feature. Dusk launched it in January 2023 as a zero-knowledge KYC/identity protocol: prove you hold a valid credential without revealing what's in it, then reuse that proof across services instead of re-submitting your data every time.
That timing changes how I read "eligibility checks" in the docs. It looks less like bespoke compliance built for one product and more like an identity primitive that predates the product using it.
The interesting part is that Citadel was designed for service providers beyond a single trading workflow. Dusk described it as an identity layer that companies could tap into to verify whether someone meets their criteria without taking custody of all the underlying identity data.
"An eligibility check built for one product and an identity layer built to outlive the product are two different kinds of infrastructure, even when users experience both as 'proving who you are.'"
What I'd actually want to see: one credential proven through Citadel and accepted by another service provider outside Dusk Trade, the evidence that turns "shared identity primitive" from an architectural description into demonstrated cross-service reuse.
#dusk $DUSK @Dusk
That's not what's underneath it.
The identity layer Dusk Trade relies on is called Citadel, and it didn't start as a trading feature. Dusk launched it in January 2023 as a zero-knowledge KYC/identity protocol: prove you hold a valid credential without revealing what's in it, then reuse that proof across services instead of re-submitting your data every time.
That timing changes how I read "eligibility checks" in the docs. It looks less like bespoke compliance built for one product and more like an identity primitive that predates the product using it.
The interesting part is that Citadel was designed for service providers beyond a single trading workflow. Dusk described it as an identity layer that companies could tap into to verify whether someone meets their criteria without taking custody of all the underlying identity data.
"An eligibility check built for one product and an identity layer built to outlive the product are two different kinds of infrastructure, even when users experience both as 'proving who you are.'"
What I'd actually want to see: one credential proven through Citadel and accepted by another service provider outside Dusk Trade, the evidence that turns "shared identity primitive" from an architectural description into demonstrated cross-service reuse.
#dusk $DUSK @Dusk
3
1
88
·
--
كنت أتوقع أن تعني "Dusk تتعاون مع Chainlink" الطرح المعتاد. جسر. توكنات تتحرك بين السلاسل. القصة القياسية للتوافق البيني التي تعلن عنها كل المشاريع في نهاية المطاف.
لكن هذا جزءٌ منها فقط، وهو الجزء الأصغر.
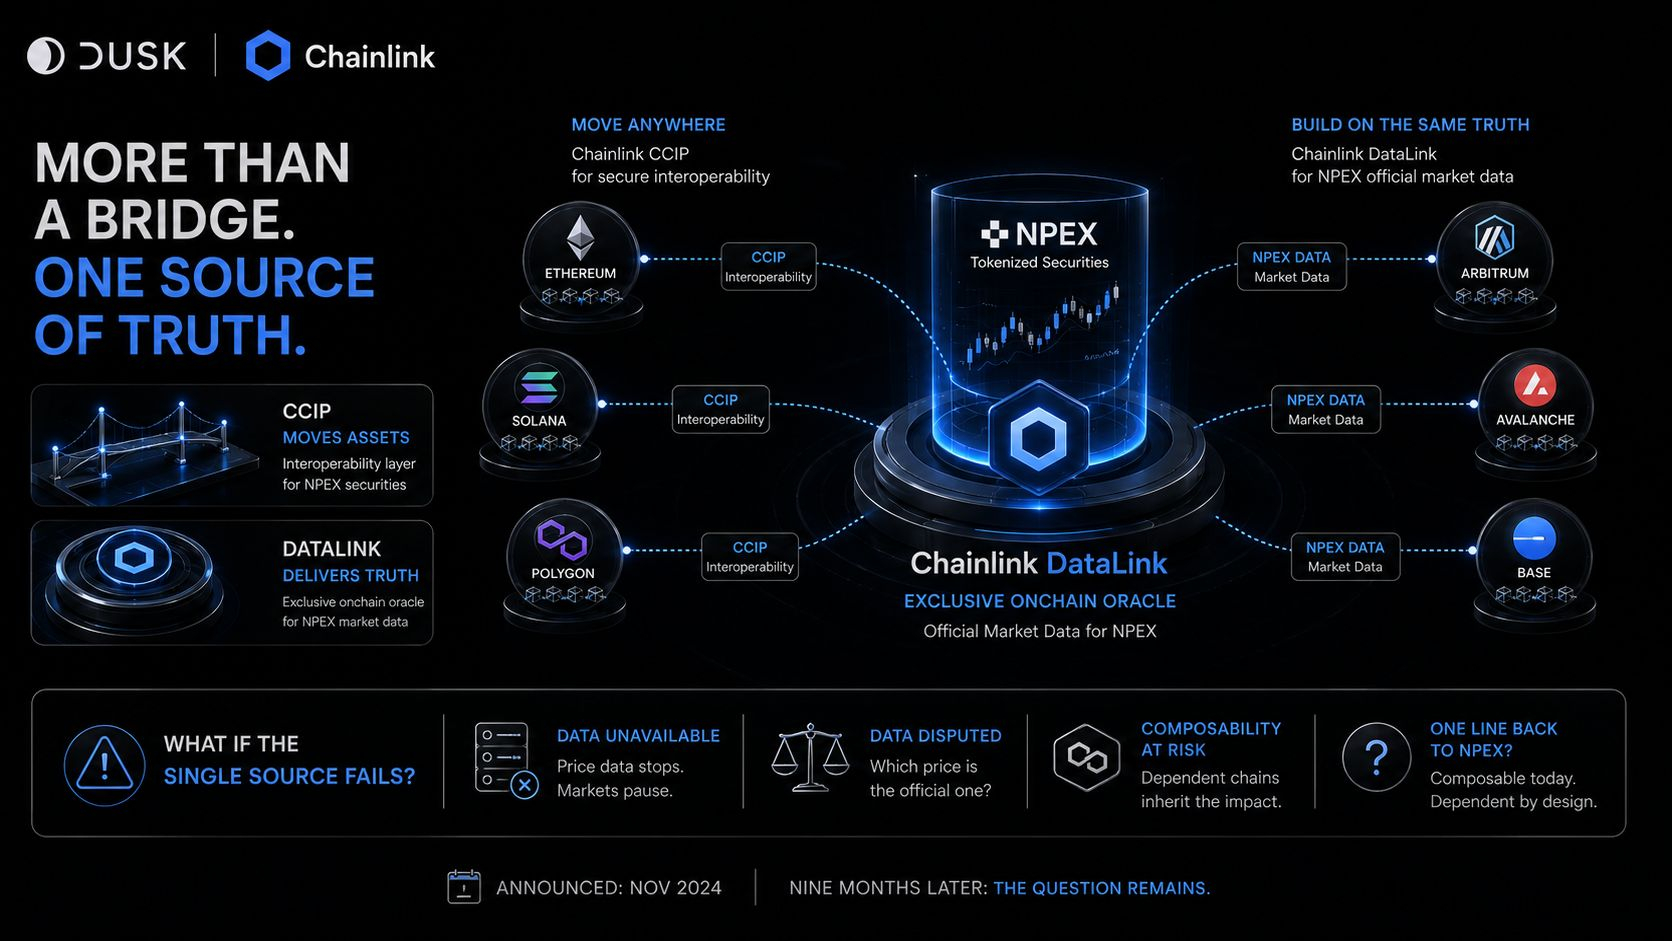
تم الإعلان عن الصفقة في نوفمبر. تقترن Chainlink CCIP بطبقة التوافق البيني الخاصة بأوراق NPEX المالية المُرمّزة مع شيء يسهل تجاوزه: أن تصبح Chainlink DataLink بمثابة مُزوّد بيانات أوراكل بيانات أونتشين حصري لـ NPEX. ليس واحدًا من عدة موجزات أسعار. بل الموجز الحصري. الاتفاق نفسه يسمح أيضًا لـ DUSK نفسها بالانتقال أصلاً بين Ethereum وSolana عبر معيار CCT الخاص بـ Chainlink، لذلك تحصل التوكنات أيضًا على قصة الجسر.
بعد تسعة أشهر، هذا هو الجزء الذي يستحق الفصل عنه. CCIP يسمح لأصل بالانتقال عبر البيئات. DataLink يوفّر بيانات السوق الخاصة بـ NPEX التي يمكن للنظام المستقبل الاعتماد عليها. أحدهما يتعلق بالوصول. والآخر يتعلق بمن يُسمح له بأن يُصدَّق. أي سلسلة تستهلك بيانات NPEX تلك تبني على نفس مصدر بيانات السوق الرسمي.
لا أعتقد أن هذا يعد خللًا تلقائيًا. الأسواق المُنظَّمة تعتمد بالفعل على مصادر بيانات سوق موثوقة. لكن هذا يعني أن قابلية التركيب عبر السلاسل هنا ليست بنية تحتية محايدة بالكامل. إنها قابلية تركيب مبنية حول مصدر حصري لبيانات سوق NPEX الرسمية، مهما كان المكان الذي ستُقرأ منه تلك البيانات في نهاية المطاف.
"القدرة على نقل أصل عبر السلاسل وكونه المصدر الحصري لبياناته السوقية الرسمية نوعان مختلفان من القوة، حتى عندما تمنح صفقة واحدة كليهما."
ما أود معرفته فعلًا بعد تسعة أشهر: ماذا يحدث على السلاسل الأخرى إذا أصبح مصدر بيانات NPEX الحصري غير متاح أو كان محل نزاع، وما إذا كانت كلمة "قابل للتركيب" تعني ضمنيًا "يعتمد على خط حصري واحد يعود إلى NPEX".
#dusk $DUSK @Dusk_Foundation
كنت أتوقع أن تعني "Dusk تتعاون مع Chainlink" الطرح المعتاد. جسر. توكنات تتحرك بين السلاسل. القصة القياسية للتوافق البيني التي تعلن عنها كل المشاريع في نهاية المطاف.
لكن هذا جزءٌ منها فقط، وهو الجزء الأصغر.
تم الإعلان عن الصفقة في نوفمبر. تقترن Chainlink CCIP بطبقة التوافق البيني الخاصة بأوراق NPEX المالية المُرمّزة مع شيء يسهل تجاوزه: أن تصبح Chainlink DataLink بمثابة مُزوّد بيانات أوراكل بيانات أونتشين حصري لـ NPEX. ليس واحدًا من عدة موجزات أسعار. بل الموجز الحصري. الاتفاق نفسه يسمح أيضًا لـ DUSK نفسها بالانتقال أصلاً بين Ethereum وSolana عبر معيار CCT الخاص بـ Chainlink، لذلك تحصل التوكنات أيضًا على قصة الجسر.
بعد تسعة أشهر، هذا هو الجزء الذي يستحق الفصل عنه. CCIP يسمح لأصل بالانتقال عبر البيئات. DataLink يوفّر بيانات السوق الخاصة بـ NPEX التي يمكن للنظام المستقبل الاعتماد عليها. أحدهما يتعلق بالوصول. والآخر يتعلق بمن يُسمح له بأن يُصدَّق. أي سلسلة تستهلك بيانات NPEX تلك تبني على نفس مصدر بيانات السوق الرسمي.
لا أعتقد أن هذا يعد خللًا تلقائيًا. الأسواق المُنظَّمة تعتمد بالفعل على مصادر بيانات سوق موثوقة. لكن هذا يعني أن قابلية التركيب عبر السلاسل هنا ليست بنية تحتية محايدة بالكامل. إنها قابلية تركيب مبنية حول مصدر حصري لبيانات سوق NPEX الرسمية، مهما كان المكان الذي ستُقرأ منه تلك البيانات في نهاية المطاف.
"القدرة على نقل أصل عبر السلاسل وكونه المصدر الحصري لبياناته السوقية الرسمية نوعان مختلفان من القوة، حتى عندما تمنح صفقة واحدة كليهما."
ما أود معرفته فعلًا بعد تسعة أشهر: ماذا يحدث على السلاسل الأخرى إذا أصبح مصدر بيانات NPEX الحصري غير متاح أو كان محل نزاع، وما إذا كانت كلمة "قابل للتركيب" تعني ضمنيًا "يعتمد على خط حصري واحد يعود إلى NPEX".
#dusk $DUSK @Dusk
لكن هذا جزءٌ منها فقط، وهو الجزء الأصغر.
تم الإعلان عن الصفقة في نوفمبر. تقترن Chainlink CCIP بطبقة التوافق البيني الخاصة بأوراق NPEX المالية المُرمّزة مع شيء يسهل تجاوزه: أن تصبح Chainlink DataLink بمثابة مُزوّد بيانات أوراكل بيانات أونتشين حصري لـ NPEX. ليس واحدًا من عدة موجزات أسعار. بل الموجز الحصري. الاتفاق نفسه يسمح أيضًا لـ DUSK نفسها بالانتقال أصلاً بين Ethereum وSolana عبر معيار CCT الخاص بـ Chainlink، لذلك تحصل التوكنات أيضًا على قصة الجسر.
بعد تسعة أشهر، هذا هو الجزء الذي يستحق الفصل عنه. CCIP يسمح لأصل بالانتقال عبر البيئات. DataLink يوفّر بيانات السوق الخاصة بـ NPEX التي يمكن للنظام المستقبل الاعتماد عليها. أحدهما يتعلق بالوصول. والآخر يتعلق بمن يُسمح له بأن يُصدَّق. أي سلسلة تستهلك بيانات NPEX تلك تبني على نفس مصدر بيانات السوق الرسمي.
لا أعتقد أن هذا يعد خللًا تلقائيًا. الأسواق المُنظَّمة تعتمد بالفعل على مصادر بيانات سوق موثوقة. لكن هذا يعني أن قابلية التركيب عبر السلاسل هنا ليست بنية تحتية محايدة بالكامل. إنها قابلية تركيب مبنية حول مصدر حصري لبيانات سوق NPEX الرسمية، مهما كان المكان الذي ستُقرأ منه تلك البيانات في نهاية المطاف.
"القدرة على نقل أصل عبر السلاسل وكونه المصدر الحصري لبياناته السوقية الرسمية نوعان مختلفان من القوة، حتى عندما تمنح صفقة واحدة كليهما."
ما أود معرفته فعلًا بعد تسعة أشهر: ماذا يحدث على السلاسل الأخرى إذا أصبح مصدر بيانات NPEX الحصري غير متاح أو كان محل نزاع، وما إذا كانت كلمة "قابل للتركيب" تعني ضمنيًا "يعتمد على خط حصري واحد يعود إلى NPEX".
#dusk $DUSK @Dusk
1
111
·
--
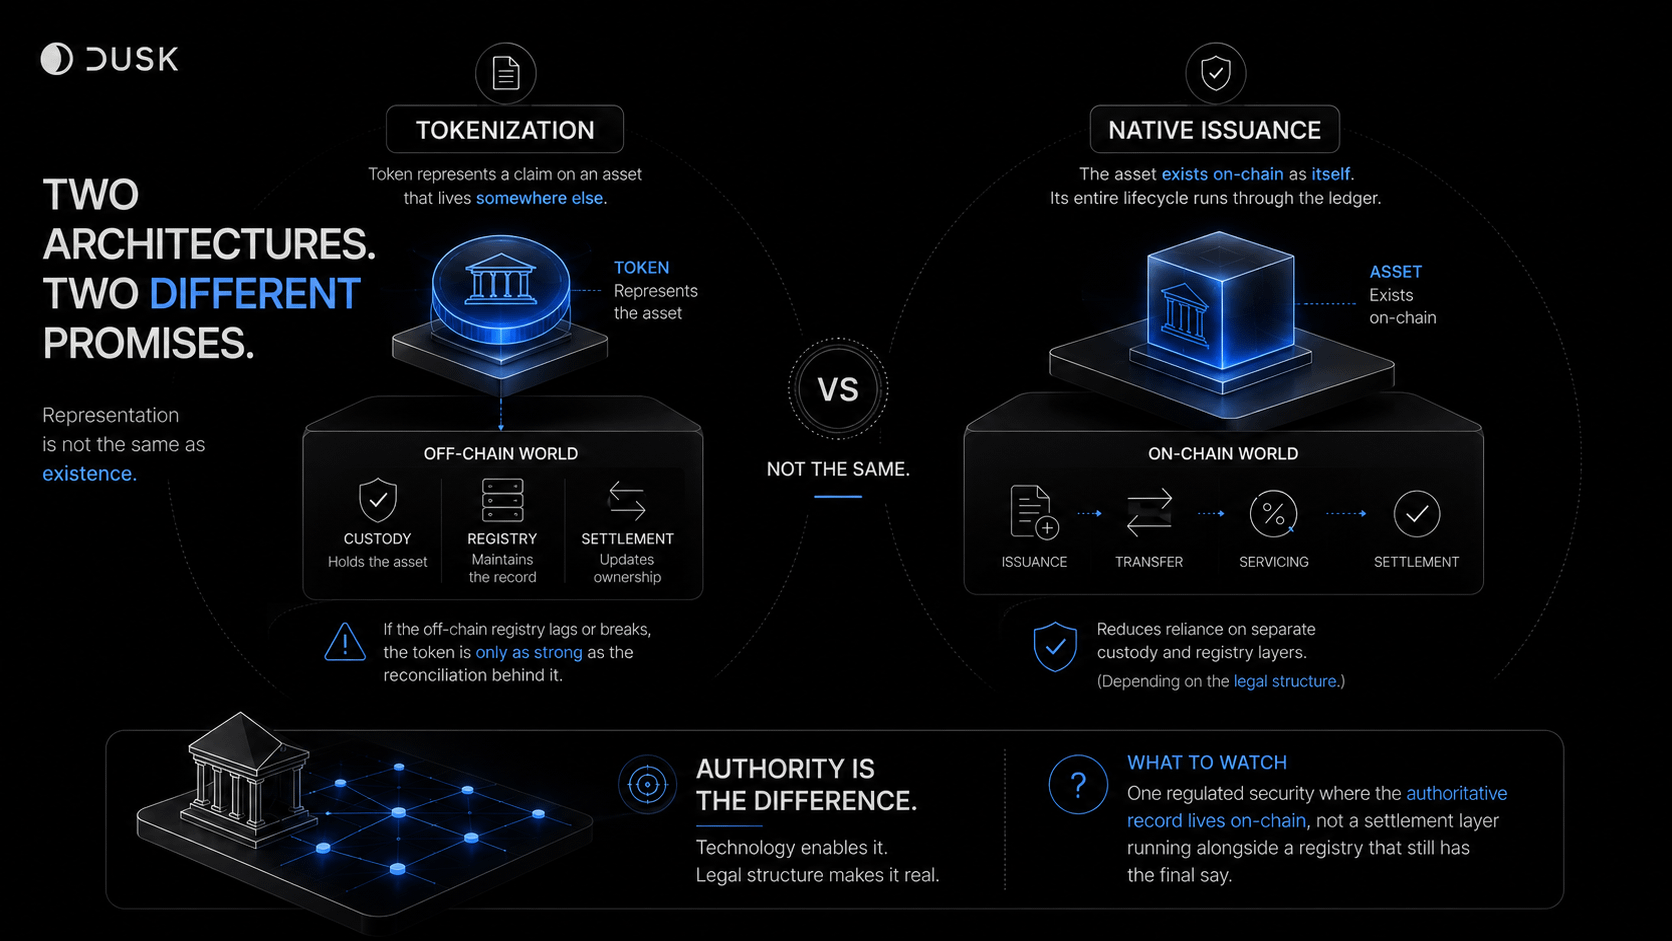
اعتدت أن أظن أن “التجزئة/التوكننة” والإصدار الأصلي هما في الأساس طريقتان لوضع أصل على السلسلة (onchain). صفحة المقارنة الخاصة بـDusk غيرت هذا الإطار. ليستا درجتين من الشيء نفسه. بل هما معماريتان مختلفتان تمامًا.
بحسب تعريف Dusk نفسه، فإن التجزئة/التوكننة تصدر توكنًا يمثل أصلًا أو مطالبةً عليه، بينما يمكن للأصل الأساسي أن يظل مرتبطًا بكل ما كان جارياً من عمليات الحيازة (custody) والسجل (registry) والتسوية (settlement) خارج السلسلة. التوكن هو تمثيل، وليس هو الأصل الأساسي نفسه. أما الإصدار الأصلي فيزيل تلك الطبقة: فالأصل موجود على السلسلة بذاته، ودورته الحياتية—إصداره، ونقله، وخدمته، وتسويته—لا تحتاج إلى سجل منفصل في مكان آخر يشير إلى شيء ما.
المشكلة أن التوكن قد يظل معتمدًا على نظام آخر ليبقى هو المصدر الحقيقي الوحيد للحقيقة. إذا تأخر ذلك السجل خارج السلسلة أو تعطل، فإن ضمان التوكن لا يكون أقوى من عملية المطابقة/التوفيق (reconciliation) التي تقف خلفه.
وهنا تصبح المسألة مشروطة. تقول مقارنة Dusk إن الإصدار الأصلي يمكن أن يقلل الاعتماد على طبقات الحيازة والسجل المنفصلة، “حسب البنية القانونية”. هذا الشرط هو الذي يقوم بمعظم العمل في هذا الطرح. لا تأتي حجة الكفاءة من مجرد أن التكنولوجيا موجودة. بل تعتمد على أن تسمح البنية القانونية فعليًا بأن يتحمل السجل الموجود على السلسلة هذا الوزن، بدلًا من أن يظل مجرد نسخة أخرى من النسخة الحقيقية.
“التوكن الذي يمثل أصلًا والأصل الذي يوجد على هيئة توكن هما وعدان مختلفان، حتى عندما يُباع كلاهما على أنهما توكننة.”
ما أود في الواقع أن أراه قبل أن أسمي ذلك أمرًا حقيقيًا: ورقة مالية منظمة واحدة يكون فيها السجل الموثوق/المرجعي موجودًا على السلسلة (onchain)، وليس مجرد طبقة تسوية تعمل جنبًا إلى جنب مع سجل ما زال يحتفظ بالكلمة الأخيرة.
#dusk $DUSK @Dusk_Foundation
اعتدت أن أظن أن “التجزئة/التوكننة” والإصدار الأصلي هما في الأساس طريقتان لوضع أصل على السلسلة (onchain). صفحة المقارنة الخاصة بـDusk غيرت هذا الإطار. ليستا درجتين من الشيء نفسه. بل هما معماريتان مختلفتان تمامًا.
بحسب تعريف Dusk نفسه، فإن التجزئة/التوكننة تصدر توكنًا يمثل أصلًا أو مطالبةً عليه، بينما يمكن للأصل الأساسي أن يظل مرتبطًا بكل ما كان جارياً من عمليات الحيازة (custody) والسجل (registry) والتسوية (settlement) خارج السلسلة. التوكن هو تمثيل، وليس هو الأصل الأساسي نفسه. أما الإصدار الأصلي فيزيل تلك الطبقة: فالأصل موجود على السلسلة بذاته، ودورته الحياتية—إصداره، ونقله، وخدمته، وتسويته—لا تحتاج إلى سجل منفصل في مكان آخر يشير إلى شيء ما.
المشكلة أن التوكن قد يظل معتمدًا على نظام آخر ليبقى هو المصدر الحقيقي الوحيد للحقيقة. إذا تأخر ذلك السجل خارج السلسلة أو تعطل، فإن ضمان التوكن لا يكون أقوى من عملية المطابقة/التوفيق (reconciliation) التي تقف خلفه.
وهنا تصبح المسألة مشروطة. تقول مقارنة Dusk إن الإصدار الأصلي يمكن أن يقلل الاعتماد على طبقات الحيازة والسجل المنفصلة، “حسب البنية القانونية”. هذا الشرط هو الذي يقوم بمعظم العمل في هذا الطرح. لا تأتي حجة الكفاءة من مجرد أن التكنولوجيا موجودة. بل تعتمد على أن تسمح البنية القانونية فعليًا بأن يتحمل السجل الموجود على السلسلة هذا الوزن، بدلًا من أن يظل مجرد نسخة أخرى من النسخة الحقيقية.
“التوكن الذي يمثل أصلًا والأصل الذي يوجد على هيئة توكن هما وعدان مختلفان، حتى عندما يُباع كلاهما على أنهما توكننة.”
ما أود في الواقع أن أراه قبل أن أسمي ذلك أمرًا حقيقيًا: ورقة مالية منظمة واحدة يكون فيها السجل الموثوق/المرجعي موجودًا على السلسلة (onchain)، وليس مجرد طبقة تسوية تعمل جنبًا إلى جنب مع سجل ما زال يحتفظ بالكلمة الأخيرة.
#dusk $DUSK @Dusk
بحسب تعريف Dusk نفسه، فإن التجزئة/التوكننة تصدر توكنًا يمثل أصلًا أو مطالبةً عليه، بينما يمكن للأصل الأساسي أن يظل مرتبطًا بكل ما كان جارياً من عمليات الحيازة (custody) والسجل (registry) والتسوية (settlement) خارج السلسلة. التوكن هو تمثيل، وليس هو الأصل الأساسي نفسه. أما الإصدار الأصلي فيزيل تلك الطبقة: فالأصل موجود على السلسلة بذاته، ودورته الحياتية—إصداره، ونقله، وخدمته، وتسويته—لا تحتاج إلى سجل منفصل في مكان آخر يشير إلى شيء ما.
المشكلة أن التوكن قد يظل معتمدًا على نظام آخر ليبقى هو المصدر الحقيقي الوحيد للحقيقة. إذا تأخر ذلك السجل خارج السلسلة أو تعطل، فإن ضمان التوكن لا يكون أقوى من عملية المطابقة/التوفيق (reconciliation) التي تقف خلفه.
وهنا تصبح المسألة مشروطة. تقول مقارنة Dusk إن الإصدار الأصلي يمكن أن يقلل الاعتماد على طبقات الحيازة والسجل المنفصلة، “حسب البنية القانونية”. هذا الشرط هو الذي يقوم بمعظم العمل في هذا الطرح. لا تأتي حجة الكفاءة من مجرد أن التكنولوجيا موجودة. بل تعتمد على أن تسمح البنية القانونية فعليًا بأن يتحمل السجل الموجود على السلسلة هذا الوزن، بدلًا من أن يظل مجرد نسخة أخرى من النسخة الحقيقية.
“التوكن الذي يمثل أصلًا والأصل الذي يوجد على هيئة توكن هما وعدان مختلفان، حتى عندما يُباع كلاهما على أنهما توكننة.”
ما أود في الواقع أن أراه قبل أن أسمي ذلك أمرًا حقيقيًا: ورقة مالية منظمة واحدة يكون فيها السجل الموثوق/المرجعي موجودًا على السلسلة (onchain)، وليس مجرد طبقة تسوية تعمل جنبًا إلى جنب مع سجل ما زال يحتفظ بالكلمة الأخيرة.
#dusk $DUSK @Dusk
5
1
81
·
--
وجدت نفسي أحدّق في مستكشف شبكة الاختبار لدى DuskEVM، والأرقام التي تلفت الانتباه—845,113 معاملة مقابل 282 عنوان محفظة—هي تقريبًا الرقم الخطأ الذي ينبغي التركيز عليه. فهذا يعادل حوالي 3,000 معاملة لكل عنوان، وهي نسبة تقول أقل عن التبنّي مما يوحي به العنوان.
أظهرت آخر معاملتين قيمة 0 DUSK: تم دفع رسوم، دون انتقال قيمة أصلية. وتم وسم آخر إدخال بأنه إيداع من L1 إلى L2. لا يُعد ذلك دليلاً على شكل الـ 845 ألف معاملة الأخرى، لكنه كافٍ ليجعلني أتوقف عن قراءة هذا كأنه رقم واحد. ما يُظهره المستكشف أولاً هو نشاط الشبكة: السلسلة تقوم بمعالجة المعاملات. أما ما إذا كان أي من ذلك نشاطًا اقتصاديًا—أي قيمة تتغير أيديها فعليًا لسبب ما—فهو سؤال منفصل لا يستطيع عدد المعاملات وحده الإجابة عنه.
تتَحقّق أهمية هذا التمييز لأن شركة Dusk في النهاية تضع هذا البنية التحتية في موضع يستهدف الأصول المالية الخاضعة للتنظيم، وهو بالضبط ما ستحتاج خطة Dusk لجلب أصول NPEX بقيمة 300 مليون يورو إلى السلسلة لاحقًا لإثباته. يمكن لسلسلة مزدحمة، وسلسلة تحمل حجم تسوية حقيقي، أن تُنتجا صفحة إحصاءات تبدو متطابقة.
"نشاط الشبكة ليس هو الادعاء المالي نفسه، حتى عندما يَظهر كلاهما كرقم واحد على مستكشف."
ما سأراقبه فعليًا كإشارة على أن الأمر ينتقل من نشاط الشبكة إلى الاستخدام المالي: مقدار ما يمثل قيمة اقتصادية فعلية تم تسويتها، بمجرد أن تمنحنا NPEX شيئًا حقيقيًا يمكننا مقارنته.
#dusk $DUSK @Dusk_Foundation
وجدت نفسي أحدّق في مستكشف شبكة الاختبار لدى DuskEVM، والأرقام التي تلفت الانتباه—845,113 معاملة مقابل 282 عنوان محفظة—هي تقريبًا الرقم الخطأ الذي ينبغي التركيز عليه. فهذا يعادل حوالي 3,000 معاملة لكل عنوان، وهي نسبة تقول أقل عن التبنّي مما يوحي به العنوان.
أظهرت آخر معاملتين قيمة 0 DUSK: تم دفع رسوم، دون انتقال قيمة أصلية. وتم وسم آخر إدخال بأنه إيداع من L1 إلى L2. لا يُعد ذلك دليلاً على شكل الـ 845 ألف معاملة الأخرى، لكنه كافٍ ليجعلني أتوقف عن قراءة هذا كأنه رقم واحد. ما يُظهره المستكشف أولاً هو نشاط الشبكة: السلسلة تقوم بمعالجة المعاملات. أما ما إذا كان أي من ذلك نشاطًا اقتصاديًا—أي قيمة تتغير أيديها فعليًا لسبب ما—فهو سؤال منفصل لا يستطيع عدد المعاملات وحده الإجابة عنه.
تتَحقّق أهمية هذا التمييز لأن شركة Dusk في النهاية تضع هذا البنية التحتية في موضع يستهدف الأصول المالية الخاضعة للتنظيم، وهو بالضبط ما ستحتاج خطة Dusk لجلب أصول NPEX بقيمة 300 مليون يورو إلى السلسلة لاحقًا لإثباته. يمكن لسلسلة مزدحمة، وسلسلة تحمل حجم تسوية حقيقي، أن تُنتجا صفحة إحصاءات تبدو متطابقة.
"نشاط الشبكة ليس هو الادعاء المالي نفسه، حتى عندما يَظهر كلاهما كرقم واحد على مستكشف."
ما سأراقبه فعليًا كإشارة على أن الأمر ينتقل من نشاط الشبكة إلى الاستخدام المالي: مقدار ما يمثل قيمة اقتصادية فعلية تم تسويتها، بمجرد أن تمنحنا NPEX شيئًا حقيقيًا يمكننا مقارنته.
#dusk $DUSK @Dusk
أظهرت آخر معاملتين قيمة 0 DUSK: تم دفع رسوم، دون انتقال قيمة أصلية. وتم وسم آخر إدخال بأنه إيداع من L1 إلى L2. لا يُعد ذلك دليلاً على شكل الـ 845 ألف معاملة الأخرى، لكنه كافٍ ليجعلني أتوقف عن قراءة هذا كأنه رقم واحد. ما يُظهره المستكشف أولاً هو نشاط الشبكة: السلسلة تقوم بمعالجة المعاملات. أما ما إذا كان أي من ذلك نشاطًا اقتصاديًا—أي قيمة تتغير أيديها فعليًا لسبب ما—فهو سؤال منفصل لا يستطيع عدد المعاملات وحده الإجابة عنه.
تتَحقّق أهمية هذا التمييز لأن شركة Dusk في النهاية تضع هذا البنية التحتية في موضع يستهدف الأصول المالية الخاضعة للتنظيم، وهو بالضبط ما ستحتاج خطة Dusk لجلب أصول NPEX بقيمة 300 مليون يورو إلى السلسلة لاحقًا لإثباته. يمكن لسلسلة مزدحمة، وسلسلة تحمل حجم تسوية حقيقي، أن تُنتجا صفحة إحصاءات تبدو متطابقة.
"نشاط الشبكة ليس هو الادعاء المالي نفسه، حتى عندما يَظهر كلاهما كرقم واحد على مستكشف."
ما سأراقبه فعليًا كإشارة على أن الأمر ينتقل من نشاط الشبكة إلى الاستخدام المالي: مقدار ما يمثل قيمة اقتصادية فعلية تم تسويتها، بمجرد أن تمنحنا NPEX شيئًا حقيقيًا يمكننا مقارنته.
#dusk $DUSK @Dusk
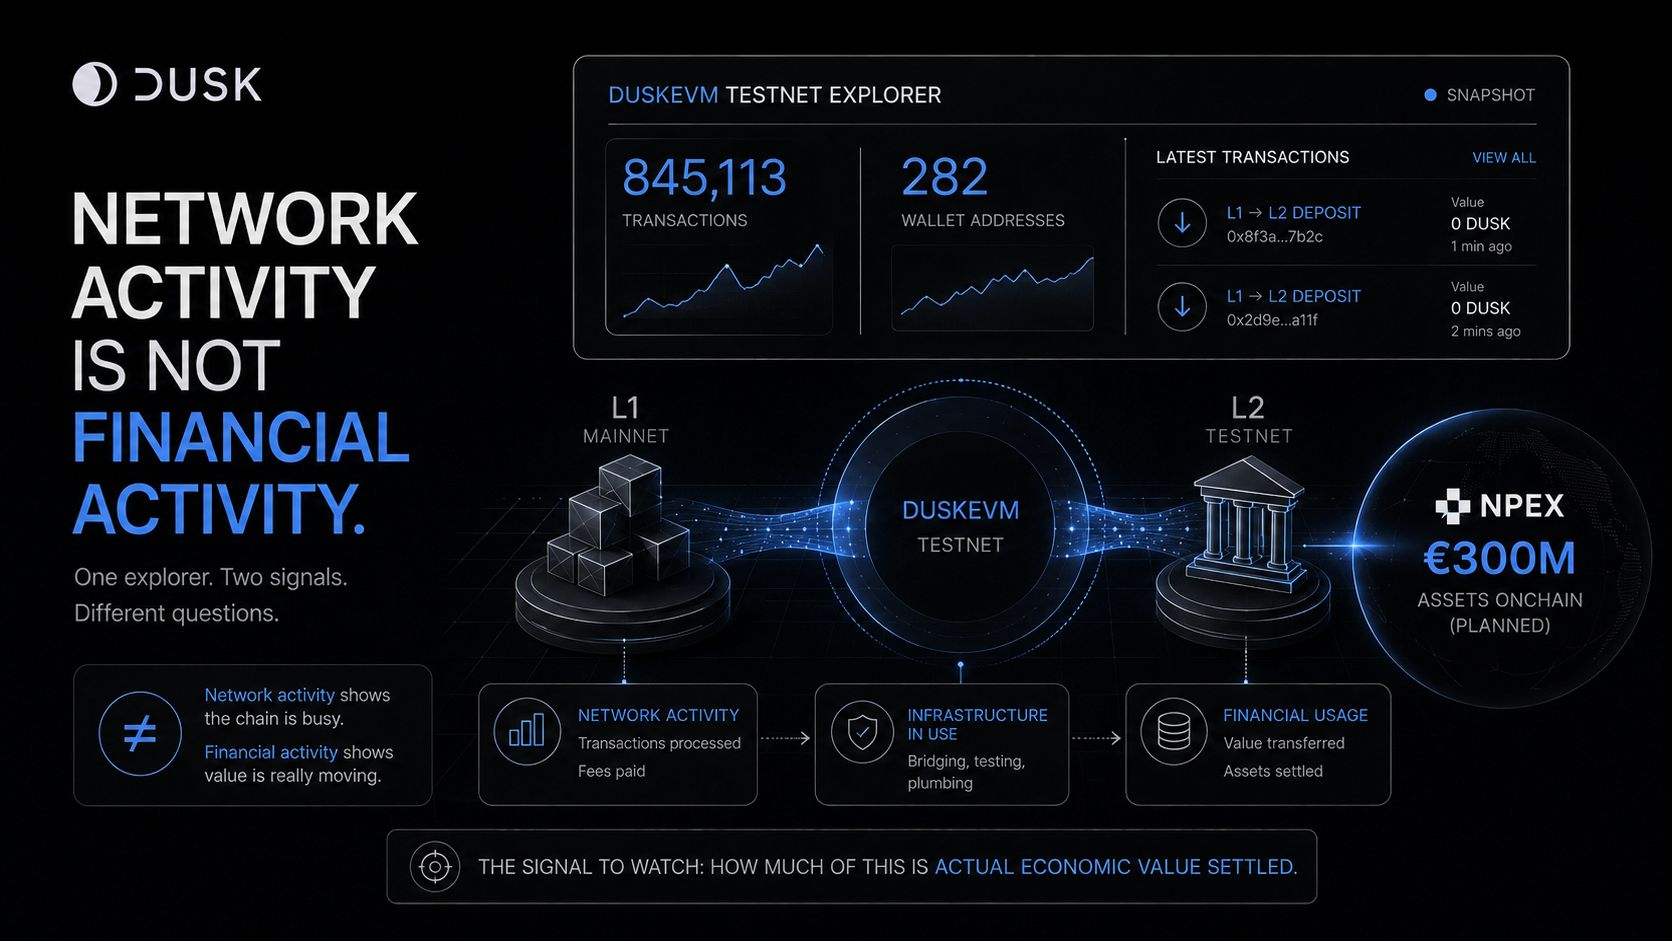
4
2
118
·
--
تمّ التحقق
تقرير Dusk الخاص عن Hedger يضع توليد الإثبات على العميل تحت 2 ثانية. اقرأ ذلك مرتين قبل أن يصل إليّ. كانت هذه السرعة كافية لدرجة أن عبارة «السرية يجب أن تكون أبطأ» لم تعد تبدو كافتراض آمن. بحثت فيما الذي يتم إثباته فعليًا بهذه السرعة. شبكة DuskEVM التجريبية العامة تعمل منذ ديسمبر، وقبل أيام قليلة فتحت مؤسسة Dusk الشبكة للاختبار باستخدام Solidity وHardhat — وهذا هو التحديث الذي كنت أقرأ عنه فعليًا. الجملة التي توقفت عندها: يتم التحقق من الأهلية قبل الوصول أو التحويل. في البداية ظننت أن هذا هو الجزء الأكثر إثارة للاهتمام من ناحية الامتثال. تركته مفتوحًا في تبويب واحد بينما أخذت قهوة، ثم عدت وأعدت قراءته، وفهمت أنه ليس كذلك. تقول Dusk إن بيانات المشاركين والأرصدة وأحجام التحويلات يمكن أن تظل مشفّرة. هذه هي النقطة التي شدتني فعلاً — الفجوة بين إثبات أنك مسموح لك وبين كشف ما تحمله بمجرد أن تكون داخل. خطوة الأهلية تتحقق في المستندات — فهي محددة بوضوح وليست مجرد ادعاء امتثال غامض. ومع ذلك لم أجد مثالًا ملموسًا لما يراه المراجع المصرح له فعليًا عند استخدام مسار التدقيق هذا. راجعت المستندات مرتين. بعد بضعة أيام من فتح Solidity/Hardhat هذا، كنت أتساءل عما إذا كان هذا المثال يظهر مع نضوج الأمور، أم أن «قابلية التدقيق» تظل مجرد كلمة لا يضطر أحد إلى إظهارها بعد — هنا أو على أي سلسلة تدّعي الشيء نفسه.
#dusk $DUSK @Dusk_Foundation
تقرير Dusk الخاص عن Hedger يضع توليد الإثبات على العميل تحت 2 ثانية. اقرأ ذلك مرتين قبل أن يصل إليّ. كانت هذه السرعة كافية لدرجة أن عبارة «السرية يجب أن تكون أبطأ» لم تعد تبدو كافتراض آمن. بحثت فيما الذي يتم إثباته فعليًا بهذه السرعة. شبكة DuskEVM التجريبية العامة تعمل منذ ديسمبر، وقبل أيام قليلة فتحت مؤسسة Dusk الشبكة للاختبار باستخدام Solidity وHardhat — وهذا هو التحديث الذي كنت أقرأ عنه فعليًا. الجملة التي توقفت عندها: يتم التحقق من الأهلية قبل الوصول أو التحويل. في البداية ظننت أن هذا هو الجزء الأكثر إثارة للاهتمام من ناحية الامتثال. تركته مفتوحًا في تبويب واحد بينما أخذت قهوة، ثم عدت وأعدت قراءته، وفهمت أنه ليس كذلك. تقول Dusk إن بيانات المشاركين والأرصدة وأحجام التحويلات يمكن أن تظل مشفّرة. هذه هي النقطة التي شدتني فعلاً — الفجوة بين إثبات أنك مسموح لك وبين كشف ما تحمله بمجرد أن تكون داخل. خطوة الأهلية تتحقق في المستندات — فهي محددة بوضوح وليست مجرد ادعاء امتثال غامض. ومع ذلك لم أجد مثالًا ملموسًا لما يراه المراجع المصرح له فعليًا عند استخدام مسار التدقيق هذا. راجعت المستندات مرتين. بعد بضعة أيام من فتح Solidity/Hardhat هذا، كنت أتساءل عما إذا كان هذا المثال يظهر مع نضوج الأمور، أم أن «قابلية التدقيق» تظل مجرد كلمة لا يضطر أحد إلى إظهارها بعد — هنا أو على أي سلسلة تدّعي الشيء نفسه.
#dusk $DUSK @Dusk
#dusk $DUSK @Dusk
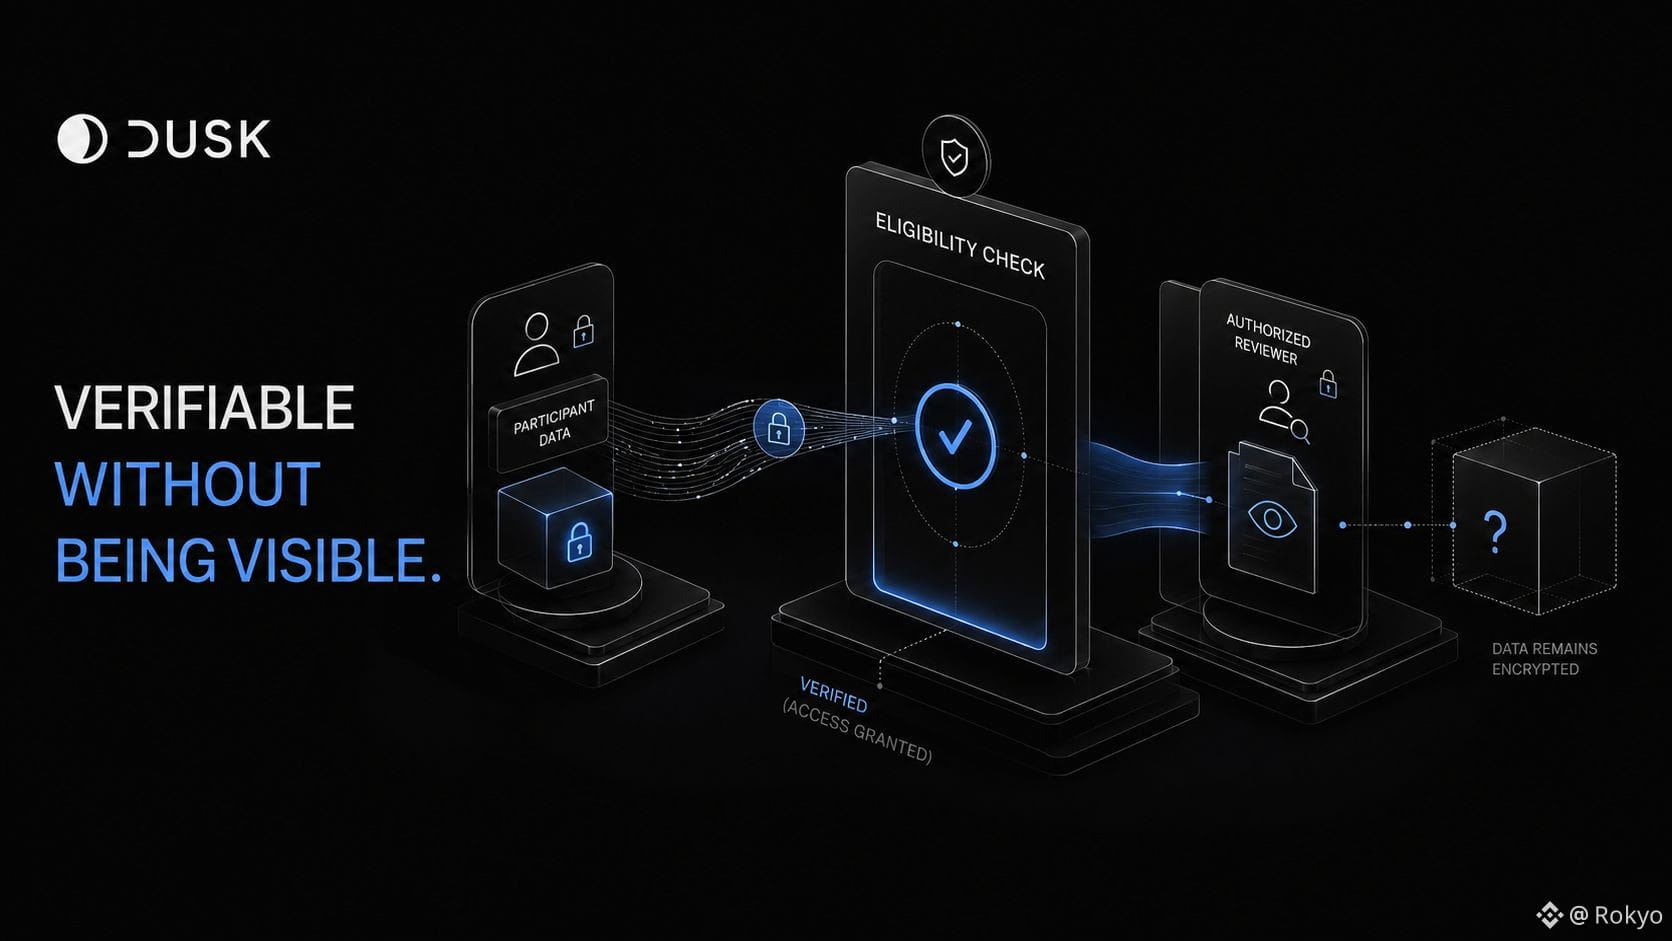
1
102
·
--
سحبت مخطط BABY الليلة فقط لأتحقق كم يوم كان متبقياً قبل الفتح، وما لفت الانتباه لم يكن العدّ التنازلي.
10 أغسطس. خمسة أيام متبقية. 136.11M توكن، حوالي 1.43M دولار، 1.2% من المعروض، تذهب غالباً إلى الفريق والمستشارين والمستثمرين في الجولات المبكرة — نفس الأرقام التي يعرفها أي شخص يتابع هذا الموضوع من قبل.
لكن الشيء الذي لم أنظر إليه فعلياً كان الأيام السبعة السابقة.
انخفضت BABY هذا الأسبوع بنحو 10.3%. السعر يدور حول 0.0105 دولار، والقيمة السوقية قرابة 45 مليون دولار، متخلفة عن أداء سوق العملات الرقمية الأوسع، والذي هو أساساً ثابت خلال نفس الفترة.
قراءتي الأولى كانت: حسنًا، بالتأكيد بيع مرتبط بالفتح يبدأ بدري.
قد لا يكون كذلك. قد تكون ظروف السوق الأوسع التي ليس لها علاقة مباشرة بـ 10 أغسطس. ليس لدي طريقة للتمييز بين "الناس الذين يسبقون موعد الفتح" وبين "أن BABY فقط يمر بأسبوع سيئ جنباً إلى جنب مع كل شيء آخر".
على أي حال، التوكنات التي تصل إلى تلك المحافظ في 10 أغسطس تدخل إلى سعر يكون قد انخفض بالفعل بنسبة 10% مقارنة بما كان عليه قبل أسبوع.
من باع هذا الأسبوع باع أثناء هذا الهبوط. ومن يستلم الفتح يبيع فيما يتبقى بعده.
وجهان مختلفان لخمسة أيام متطابقة، يمتص كل طرف نصفاً مختلفاً من الحركة.
لا أعرف إن كان هذا النمط يتكرر هذه المرة. لا شيء قرأته يشرح كم تم تسعير فتحات Babylon السابقة مسبقاً مقابل كم حصل كرد فعل بعد ذلك.
إذا كان السعر قد تحرك قبل حدوث يوم الفتح، فماذا يكشف يوم الفتح نفسه؟
@babylonlabs_io #baby $BABY
سحبت مخطط BABY الليلة فقط لأتحقق كم يوم كان متبقياً قبل الفتح، وما لفت الانتباه لم يكن العدّ التنازلي.
10 أغسطس. خمسة أيام متبقية. 136.11M توكن، حوالي 1.43M دولار، 1.2% من المعروض، تذهب غالباً إلى الفريق والمستشارين والمستثمرين في الجولات المبكرة — نفس الأرقام التي يعرفها أي شخص يتابع هذا الموضوع من قبل.
لكن الشيء الذي لم أنظر إليه فعلياً كان الأيام السبعة السابقة.
انخفضت BABY هذا الأسبوع بنحو 10.3%. السعر يدور حول 0.0105 دولار، والقيمة السوقية قرابة 45 مليون دولار، متخلفة عن أداء سوق العملات الرقمية الأوسع، والذي هو أساساً ثابت خلال نفس الفترة.
قراءتي الأولى كانت: حسنًا، بالتأكيد بيع مرتبط بالفتح يبدأ بدري.
قد لا يكون كذلك. قد تكون ظروف السوق الأوسع التي ليس لها علاقة مباشرة بـ 10 أغسطس. ليس لدي طريقة للتمييز بين "الناس الذين يسبقون موعد الفتح" وبين "أن BABY فقط يمر بأسبوع سيئ جنباً إلى جنب مع كل شيء آخر".
على أي حال، التوكنات التي تصل إلى تلك المحافظ في 10 أغسطس تدخل إلى سعر يكون قد انخفض بالفعل بنسبة 10% مقارنة بما كان عليه قبل أسبوع.
من باع هذا الأسبوع باع أثناء هذا الهبوط. ومن يستلم الفتح يبيع فيما يتبقى بعده.
وجهان مختلفان لخمسة أيام متطابقة، يمتص كل طرف نصفاً مختلفاً من الحركة.
لا أعرف إن كان هذا النمط يتكرر هذه المرة. لا شيء قرأته يشرح كم تم تسعير فتحات Babylon السابقة مسبقاً مقابل كم حصل كرد فعل بعد ذلك.
إذا كان السعر قد تحرك قبل حدوث يوم الفتح، فماذا يكشف يوم الفتح نفسه؟
@BabylonLabs_io #baby $BABY
10 أغسطس. خمسة أيام متبقية. 136.11M توكن، حوالي 1.43M دولار، 1.2% من المعروض، تذهب غالباً إلى الفريق والمستشارين والمستثمرين في الجولات المبكرة — نفس الأرقام التي يعرفها أي شخص يتابع هذا الموضوع من قبل.
لكن الشيء الذي لم أنظر إليه فعلياً كان الأيام السبعة السابقة.
انخفضت BABY هذا الأسبوع بنحو 10.3%. السعر يدور حول 0.0105 دولار، والقيمة السوقية قرابة 45 مليون دولار، متخلفة عن أداء سوق العملات الرقمية الأوسع، والذي هو أساساً ثابت خلال نفس الفترة.
قراءتي الأولى كانت: حسنًا، بالتأكيد بيع مرتبط بالفتح يبدأ بدري.
قد لا يكون كذلك. قد تكون ظروف السوق الأوسع التي ليس لها علاقة مباشرة بـ 10 أغسطس. ليس لدي طريقة للتمييز بين "الناس الذين يسبقون موعد الفتح" وبين "أن BABY فقط يمر بأسبوع سيئ جنباً إلى جنب مع كل شيء آخر".
على أي حال، التوكنات التي تصل إلى تلك المحافظ في 10 أغسطس تدخل إلى سعر يكون قد انخفض بالفعل بنسبة 10% مقارنة بما كان عليه قبل أسبوع.
من باع هذا الأسبوع باع أثناء هذا الهبوط. ومن يستلم الفتح يبيع فيما يتبقى بعده.
وجهان مختلفان لخمسة أيام متطابقة، يمتص كل طرف نصفاً مختلفاً من الحركة.
لا أعرف إن كان هذا النمط يتكرر هذه المرة. لا شيء قرأته يشرح كم تم تسعير فتحات Babylon السابقة مسبقاً مقابل كم حصل كرد فعل بعد ذلك.
إذا كان السعر قد تحرك قبل حدوث يوم الفتح، فماذا يكشف يوم الفتح نفسه؟
@BabylonLabs_io #baby $BABY
2
2
53
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
CircleMints500MUSDCOnSolana
21,911 مشاهدات
715 يقومون بالنقاش
$SOL — CIRCLE تطبع للتو دفعة جديدة بقيمة 500 مليون دولار من USDC على سولانا. 🚨
قامت شركة Circle بإصدار 500 مليون USDC على سولانا على دفعتين بقيمة 250 مليون دولار، ما أضاف ضخّ سيولة رئيسي آخر إلى الشبكة. يؤكد الإبلاغ على السلسلة عمليات الإصدار، على الرغم من أن الرموز ظلت في البداية ضمن مخزون الخزانة الخاضع لسيطرة Circle بدلًا من دخول التداول فورًا.
وهذا ليس تحركًا معزولًا.
وصل إجمالي المعروض من العملات المستقرة على سولانا إلى مستوى تاريخي جديد عند 17.3 مليار دولار، بينما أفادت التقارير أن Circle قامت بإصدار ما يقارب 11 مليار دولار من USDC على سولانا خلال شهر أغسطس وحده.
لماذا هذا مهم بالنسبة إلى $SOL ؟
زيادة سيولة العملات المستقرة يمكن أن تعني وقودًا أكبر لتداول DEX وDeFi والمدفوعات والنشاط على السلسلة.
الأموال لا تغادر سولانا.
المزيد من الدولارات يتم سكّها باستمرار عليها. 👀
متابعة من فضلكم
$CRCL
#circlemints500musdconsolana #PolymarketBankFailureBetsDrawFDICConcern #BlackRockBuildsTokenizedPortfoliosForOndo #BitwiseFilesToListNEARETFOnNYSEArca #SECCommissionerPeirceToLeaveOct2
Shamika Metting
·2 إعجاب
·821 مشاهدات
PolymarketBankFailureBetsDrawFDICConcern
37,886 مشاهدات
889 يقومون بالنقاش
BlackRockBuildsTokenizedPortfoliosForOndo
31,239 مشاهدات
607 يقومون بالنقاش