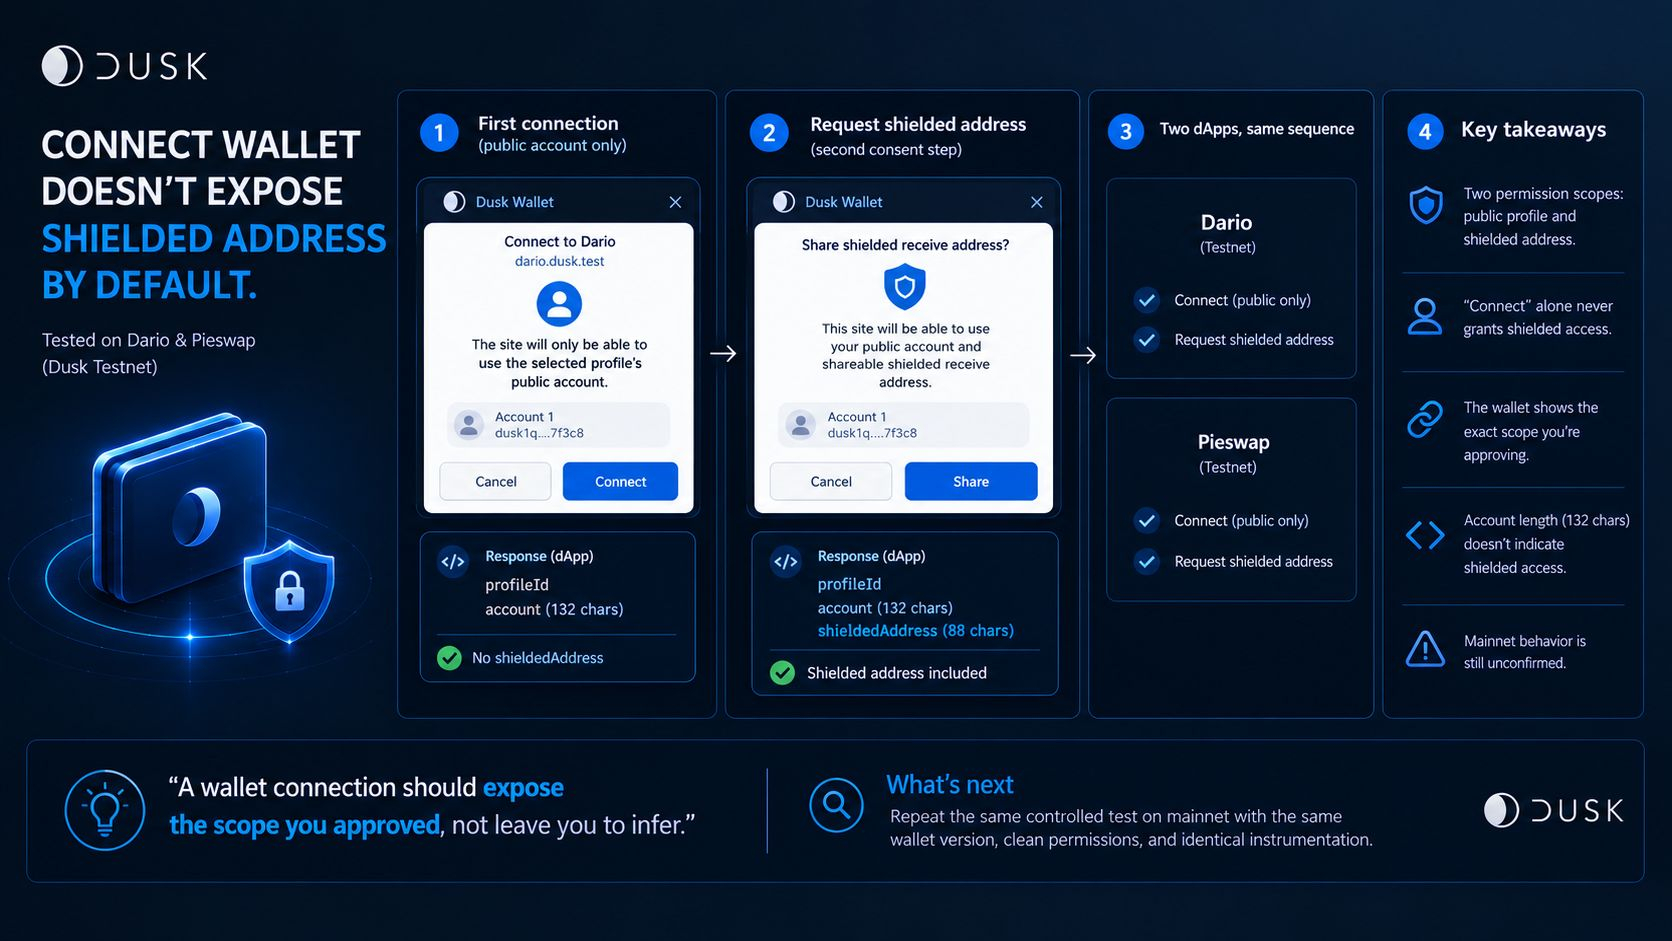
كنت أرغب في معرفة ما الذي يمنح بهزر "Connect Wallet" فعليًا حق الوصول لتطبيق الويب اللامركزي (dApp)، لذا اختبرت المسار الحقيقي على Dario وPieswap ضمن شبكة Dusk التجريبية. في كليهما، كان الاتصال الأول يعيد فقط معرّف الملف الشخصي ومع الحساب العام. كانت النافذة المنبثقة واضحة: "لن يتمكن الموقع إلا من استخدام الحساب العام للملف الشخصي المحدد." ولم يظهر إلا عند طلبي عنوان الاستلام المحمي خطوة موافقة ثانية، وعندها فقط تضمن الرد shieldedAddress. كما تغيّرت النافذة المنبثقة أيضًا، حيث سُمّي "عنوان الاستلام المحمي القابل للمشاركة". وقد أظهرت التكاملات الاثنتان التسلسل نفسه.
وهنا التحوُّل: كنت أتعامل مع "Connect Wallet" كحدث إذن واحد. الأمر ليس كذلك. لقد فصل الاختبار المراقَب بين الوصول إلى الحساب العام وبين مشاركة عنوان الاستلام المحمي عند نقطة الموافقة.
يجعل هذا الفصل جزءًا من حدّ الإحاطة الدنيا لإفشاء المعلومات موجودًا ضمن مسار موافقة المحفظة، وليس كله على المستخدم لإدارته. في الاختبارين، إن النقر على "Connect" وحده لا يمنح نطاق عنوان الاستلام المحمي؛ كان على تطبيق الـdApp تجاوز خطوة موافقة منفصلة للحصول عليه.
كما وقعت في خطأ واحد أثناء التحقيق. اعتقدت أن سلسلة الحساب ذات 132 حرفًا قد تشير إلى وصول محمي. لا تفعل ذلك. أرجع الـdApps الاثنان نفس تنسيق الحساب في الحالة الأساسية، بينما ظل shieldedAddress غائبًا حتى الطلب الصريح.
يبقى سؤال واحد غير محلول. جلسة سابقة على شبكة Dario الرئيسية تصرّفت بشكل مختلف، لكنني لم أُعد إنتاجه ضمن الشروط المراقَبة نفسها، لذلك لا أعتبره تسريبًا. كل ما يمكنني قوله هو أن حدّ الإذن الخاص بالحساب العام فقط ظل قائمًا عبر تكاملي شبكة التجريبية اللذين تحققت منهما، وليس أن ذلك مضمونًا عبر كل بيئة.
"يجب أن يُظهر اتصال المحفظة النطاق الذي وافقت عليه، لا أن يترك لك استنتاجه."
ما الذي أود رؤيته بعد ذلك: نفس الاختبار المراقَب على الشبكة الرئيسية (mainnet) باستخدام نفس إصدار المحفظة، وصلاحيات نظيفة، وأدوات قياس متطابقة، لمعرفة ما إذا كان هذا الحدّ ثابتًا عبر البيئات.
#dusk $DUSK @Dusk
وهنا التحوُّل: كنت أتعامل مع "Connect Wallet" كحدث إذن واحد. الأمر ليس كذلك. لقد فصل الاختبار المراقَب بين الوصول إلى الحساب العام وبين مشاركة عنوان الاستلام المحمي عند نقطة الموافقة.
يجعل هذا الفصل جزءًا من حدّ الإحاطة الدنيا لإفشاء المعلومات موجودًا ضمن مسار موافقة المحفظة، وليس كله على المستخدم لإدارته. في الاختبارين، إن النقر على "Connect" وحده لا يمنح نطاق عنوان الاستلام المحمي؛ كان على تطبيق الـdApp تجاوز خطوة موافقة منفصلة للحصول عليه.
كما وقعت في خطأ واحد أثناء التحقيق. اعتقدت أن سلسلة الحساب ذات 132 حرفًا قد تشير إلى وصول محمي. لا تفعل ذلك. أرجع الـdApps الاثنان نفس تنسيق الحساب في الحالة الأساسية، بينما ظل shieldedAddress غائبًا حتى الطلب الصريح.
يبقى سؤال واحد غير محلول. جلسة سابقة على شبكة Dario الرئيسية تصرّفت بشكل مختلف، لكنني لم أُعد إنتاجه ضمن الشروط المراقَبة نفسها، لذلك لا أعتبره تسريبًا. كل ما يمكنني قوله هو أن حدّ الإذن الخاص بالحساب العام فقط ظل قائمًا عبر تكاملي شبكة التجريبية اللذين تحققت منهما، وليس أن ذلك مضمونًا عبر كل بيئة.
"يجب أن يُظهر اتصال المحفظة النطاق الذي وافقت عليه، لا أن يترك لك استنتاجه."
ما الذي أود رؤيته بعد ذلك: نفس الاختبار المراقَب على الشبكة الرئيسية (mainnet) باستخدام نفس إصدار المحفظة، وصلاحيات نظيفة، وأدوات قياس متطابقة، لمعرفة ما إذا كان هذا الحدّ ثابتًا عبر البيئات.
#dusk $DUSK @Dusk