
#lazarus
lazarus
453,265 lượt xem
143 đang thảo luận
Phổ biến
Mới nhất
·
--
Xem bản dịch
🚨 The $625M Fake Job Offer: How Lazarus Infiltrated Axie Infinity! 🎣💸
In 2022, North Korea’s notorious Lazarus Group executed one of the largest heists in crypto history, draining $625 million from the Ronin Network (the sidechain behind Axie Infinity).
They didn't break complex smart contracts. Instead, they targeted the oldest vulnerability in tech: human psychology.
The attackers set up a fake recruitment agency and spent weeks courting a senior engineer with a high-paying dream offer. The moment the engineer opened the infected "offer letter" PDF, spyware compromised the machine—handing the hackers access to validator keys and granting full control over user funds.
It stands as the most expensive file download in financial history, proving that no matter how secure your blockchain is, social engineering remains the ultimate backdoor.
How cautious are you with opsec and downloading unfamiliar files? Let’s discuss below! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
{future}(MUUUSDT)
{spot}(SPCXBUSDT)
{future}(HYPEUSDT)
🚨 The $625M Fake Job Offer: How Lazarus Infiltrated Axie Infinity! 🎣💸
In 2022, North Korea’s notorious Lazarus Group executed one of the largest heists in crypto history, draining $625 million from the Ronin Network (the sidechain behind Axie Infinity).
They didn't break complex smart contracts. Instead, they targeted the oldest vulnerability in tech: human psychology.
The attackers set up a fake recruitment agency and spent weeks courting a senior engineer with a high-paying dream offer. The moment the engineer opened the infected "offer letter" PDF, spyware compromised the machine—handing the hackers access to validator keys and granting full control over user funds.
It stands as the most expensive file download in financial history, proving that no matter how secure your blockchain is, social engineering remains the ultimate backdoor.
How cautious are you with opsec and downloading unfamiliar files? Let’s discuss below! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
In 2022, North Korea’s notorious Lazarus Group executed one of the largest heists in crypto history, draining $625 million from the Ronin Network (the sidechain behind Axie Infinity).
They didn't break complex smart contracts. Instead, they targeted the oldest vulnerability in tech: human psychology.
The attackers set up a fake recruitment agency and spent weeks courting a senior engineer with a high-paying dream offer. The moment the engineer opened the infected "offer letter" PDF, spyware compromised the machine—handing the hackers access to validator keys and granting full control over user funds.
It stands as the most expensive file download in financial history, proving that no matter how secure your blockchain is, social engineering remains the ultimate backdoor.
How cautious are you with opsec and downloading unfamiliar files? Let’s discuss below! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
1
47
·
--
🚨🚨 TRỰC TIẾP: BINANCE MỞ RÚT TIỀN NGAY BÂY GIỜ
Dừng mọi việc bạn đang làm lại.
Chủ nhật, ngày 1 tháng 11 năm 2026 - Binance vừa xác nhận:
✅ 90% trong số $6.3B ĐÃ ĐƯỢC BÙ ĐẮP (tăng từ 80% hôm qua)
✅ Đã khôi phục $5.67B trong số $6.3B bằng TIỀN CỦA CHÍNH MÌNH
✅ Top 10 đồng tiền được bảo chứng 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Ảnh chụp Proof-of-Reserves lúc 00:00 UTC hôm qua = 100%
✅ Bằng chứng ZK hoàn chỉnh sẽ được công bố ngày 3 tháng 11 - xác minh công khai
✅ $3B của hacker bị Tether, Circle và các đối tác đóng băng
✅ SAFU đang được khôi phục về mức $1B
Chuyện gì đã xảy ra? Thứ Năm, ngày 29 tháng 10, Lazarus Group (Triều Tiên) đã tấn công. FBI + Secret Service đã vào cuộc.
Binance đã làm gì? Không đẩy tổn thất sang người dùng. Tự bỏ tiền túi ra trả. Đã dành riêng $6.34B.
Điều này CHƯA TỪNG xảy ra trong lịch sử crypto. Cả FTX lẫn Mt. Gox đều không làm vậy.
ĐĂNG LẠI nếu bạn vẫn tin tưởng Binance 🟡
Nguồn chính thức: Binance X lúc 08:15 AM hôm nay.
#Binance #BreakingNews #BTC #SAFU #Lazarus
🚨🚨 TRỰC TIẾP: BINANCE MỞ RÚT TIỀN NGAY BÂY GIỜ
Dừng mọi việc bạn đang làm lại.
Chủ nhật, ngày 1 tháng 11 năm 2026 - Binance vừa xác nhận:
✅ 90% trong số $6.3B ĐÃ ĐƯỢC BÙ ĐẮP (tăng từ 80% hôm qua)
✅ Đã khôi phục $5.67B trong số $6.3B bằng TIỀN CỦA CHÍNH MÌNH
✅ Top 10 đồng tiền được bảo chứng 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Ảnh chụp Proof-of-Reserves lúc 00:00 UTC hôm qua = 100%
✅ Bằng chứng ZK hoàn chỉnh sẽ được công bố ngày 3 tháng 11 - xác minh công khai
✅ $3B của hacker bị Tether, Circle và các đối tác đóng băng
✅ SAFU đang được khôi phục về mức $1B
Chuyện gì đã xảy ra? Thứ Năm, ngày 29 tháng 10, Lazarus Group (Triều Tiên) đã tấn công. FBI + Secret Service đã vào cuộc.
Binance đã làm gì? Không đẩy tổn thất sang người dùng. Tự bỏ tiền túi ra trả. Đã dành riêng $6.34B.
Điều này CHƯA TỪNG xảy ra trong lịch sử crypto. Cả FTX lẫn Mt. Gox đều không làm vậy.
ĐĂNG LẠI nếu bạn vẫn tin tưởng Binance 🟡
Nguồn chính thức: Binance X lúc 08:15 AM hôm nay.
#Binance #BreakingNews #BTC #SAFU #Lazarus
Dừng mọi việc bạn đang làm lại.
Chủ nhật, ngày 1 tháng 11 năm 2026 - Binance vừa xác nhận:
✅ 90% trong số $6.3B ĐÃ ĐƯỢC BÙ ĐẮP (tăng từ 80% hôm qua)
✅ Đã khôi phục $5.67B trong số $6.3B bằng TIỀN CỦA CHÍNH MÌNH
✅ Top 10 đồng tiền được bảo chứng 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Ảnh chụp Proof-of-Reserves lúc 00:00 UTC hôm qua = 100%
✅ Bằng chứng ZK hoàn chỉnh sẽ được công bố ngày 3 tháng 11 - xác minh công khai
✅ $3B của hacker bị Tether, Circle và các đối tác đóng băng
✅ SAFU đang được khôi phục về mức $1B
Chuyện gì đã xảy ra? Thứ Năm, ngày 29 tháng 10, Lazarus Group (Triều Tiên) đã tấn công. FBI + Secret Service đã vào cuộc.
Binance đã làm gì? Không đẩy tổn thất sang người dùng. Tự bỏ tiền túi ra trả. Đã dành riêng $6.34B.
Điều này CHƯA TỪNG xảy ra trong lịch sử crypto. Cả FTX lẫn Mt. Gox đều không làm vậy.
ĐĂNG LẠI nếu bạn vẫn tin tưởng Binance 🟡
Nguồn chính thức: Binance X lúc 08:15 AM hôm nay.
#Binance #BreakingNews #BTC #SAFU #Lazarus
23
·
--
🚨 Binance thực sự đã gánh khoản lỗ 6,3 tỷ USD sao? Việc rút tiền có thể mở lại hôm nay, nhưng trước tiên hãy hiểu điều này;
Các bạn, theo BBC, Binance cho biết họ đã bù đắp 90% trong số 6,3 tỷ USD tài sản bị đánh cắp, còn 10% còn lại sẽ cần thêm một chút thời gian.
Công ty cho biết họ sẽ gánh khoản lỗ này chứ không phải người dùng, và đã dành riêng hơn 6,34 tỷ USD tiền của chính mình cho việc đó.
Các khoản nắm giữ trị giá $BTC , $ETH và $USDT , cùng 7 tài sản lớn khác, đều được bảo đảm đầy đủ.
Hôm thứ Bảy, FBI cho biết Triều Tiên đứng sau vụ tấn công và nêu tên Nhóm Lazarus (TraderTraitor). Triều Tiên luôn phủ nhận những cáo buộc như vậy.
Ban đầu, người ta đổ lỗi cho máy tính xách tay của một kỹ sư, nhưng sau đó phát hiện thêm nhiều điểm xâm nhập khác.
Theo Richard Teng, có nhiều người liên quan, và một “cơ chế tự hủy” đã được sử dụng để che giấu dấu vết của họ.
Khoảng 3 tỷ USD đã bị phong tỏa hôm thứ Năm, và Cơ quan Mật vụ Mỹ đang nỗ lực truy tìm và thu hồi số tiền này. Cuộc điều tra vẫn đang tiếp diễn.
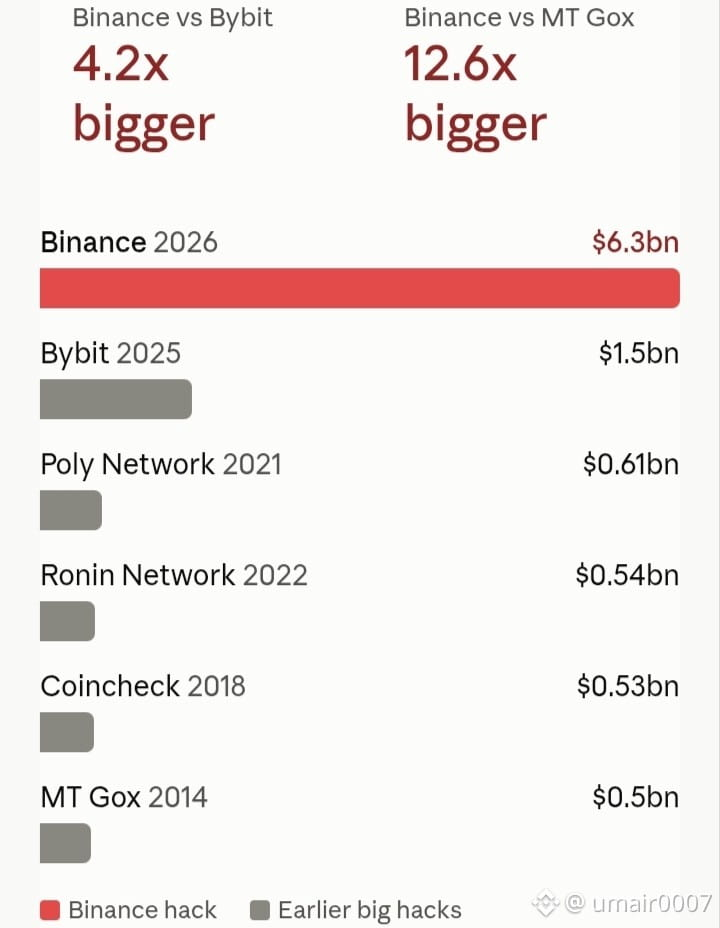
Vụ việc này lớn hơn vụ tấn công Bybit năm 2025 (1,5 tỷ USD), và Binance cho biết việc rút tiền dự kiến sẽ mở lại hôm nay, ngày 1 tháng 11.
Theo tôi, phép thử thực sự sẽ là khi việc rút tiền được mở lại. Bạn sẽ làm gì, rút tiền ra hay tiếp tục để tiền trên Binance? Bình luận bên dưới 👇.
Đây chỉ là thông tin, không phải lời khuyên tài chính.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
🚨 Binance thực sự đã gánh khoản lỗ 6,3 tỷ USD sao? Việc rút tiền có thể mở lại hôm nay, nhưng trước tiên hãy hiểu điều này;
Các bạn, theo BBC, Binance cho biết họ đã bù đắp 90% trong số 6,3 tỷ USD tài sản bị đánh cắp, còn 10% còn lại sẽ cần thêm một chút thời gian.
Công ty cho biết họ sẽ gánh khoản lỗ này chứ không phải người dùng, và đã dành riêng hơn 6,34 tỷ USD tiền của chính mình cho việc đó.
Các khoản nắm giữ trị giá $BTC , $ETH và $USDT , cùng 7 tài sản lớn khác, đều được bảo đảm đầy đủ.
Hôm thứ Bảy, FBI cho biết Triều Tiên đứng sau vụ tấn công và nêu tên Nhóm Lazarus (TraderTraitor). Triều Tiên luôn phủ nhận những cáo buộc như vậy.
Ban đầu, người ta đổ lỗi cho máy tính xách tay của một kỹ sư, nhưng sau đó phát hiện thêm nhiều điểm xâm nhập khác.
Theo Richard Teng, có nhiều người liên quan, và một “cơ chế tự hủy” đã được sử dụng để che giấu dấu vết của họ.
Khoảng 3 tỷ USD đã bị phong tỏa hôm thứ Năm, và Cơ quan Mật vụ Mỹ đang nỗ lực truy tìm và thu hồi số tiền này. Cuộc điều tra vẫn đang tiếp diễn.
Vụ việc này lớn hơn vụ tấn công Bybit năm 2025 (1,5 tỷ USD), và Binance cho biết việc rút tiền dự kiến sẽ mở lại hôm nay, ngày 1 tháng 11.
Theo tôi, phép thử thực sự sẽ là khi việc rút tiền được mở lại. Bạn sẽ làm gì, rút tiền ra hay tiếp tục để tiền trên Binance? Bình luận bên dưới 👇.
Đây chỉ là thông tin, không phải lời khuyên tài chính.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
Các bạn, theo BBC, Binance cho biết họ đã bù đắp 90% trong số 6,3 tỷ USD tài sản bị đánh cắp, còn 10% còn lại sẽ cần thêm một chút thời gian.
Công ty cho biết họ sẽ gánh khoản lỗ này chứ không phải người dùng, và đã dành riêng hơn 6,34 tỷ USD tiền của chính mình cho việc đó.
Các khoản nắm giữ trị giá $BTC , $ETH và $USDT , cùng 7 tài sản lớn khác, đều được bảo đảm đầy đủ.
Hôm thứ Bảy, FBI cho biết Triều Tiên đứng sau vụ tấn công và nêu tên Nhóm Lazarus (TraderTraitor). Triều Tiên luôn phủ nhận những cáo buộc như vậy.
Ban đầu, người ta đổ lỗi cho máy tính xách tay của một kỹ sư, nhưng sau đó phát hiện thêm nhiều điểm xâm nhập khác.
Theo Richard Teng, có nhiều người liên quan, và một “cơ chế tự hủy” đã được sử dụng để che giấu dấu vết của họ.
Khoảng 3 tỷ USD đã bị phong tỏa hôm thứ Năm, và Cơ quan Mật vụ Mỹ đang nỗ lực truy tìm và thu hồi số tiền này. Cuộc điều tra vẫn đang tiếp diễn.
Vụ việc này lớn hơn vụ tấn công Bybit năm 2025 (1,5 tỷ USD), và Binance cho biết việc rút tiền dự kiến sẽ mở lại hôm nay, ngày 1 tháng 11.
Theo tôi, phép thử thực sự sẽ là khi việc rút tiền được mở lại. Bạn sẽ làm gì, rút tiền ra hay tiếp tục để tiền trên Binance? Bình luận bên dưới 👇.
Đây chỉ là thông tin, không phải lời khuyên tài chính.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
96
·
--
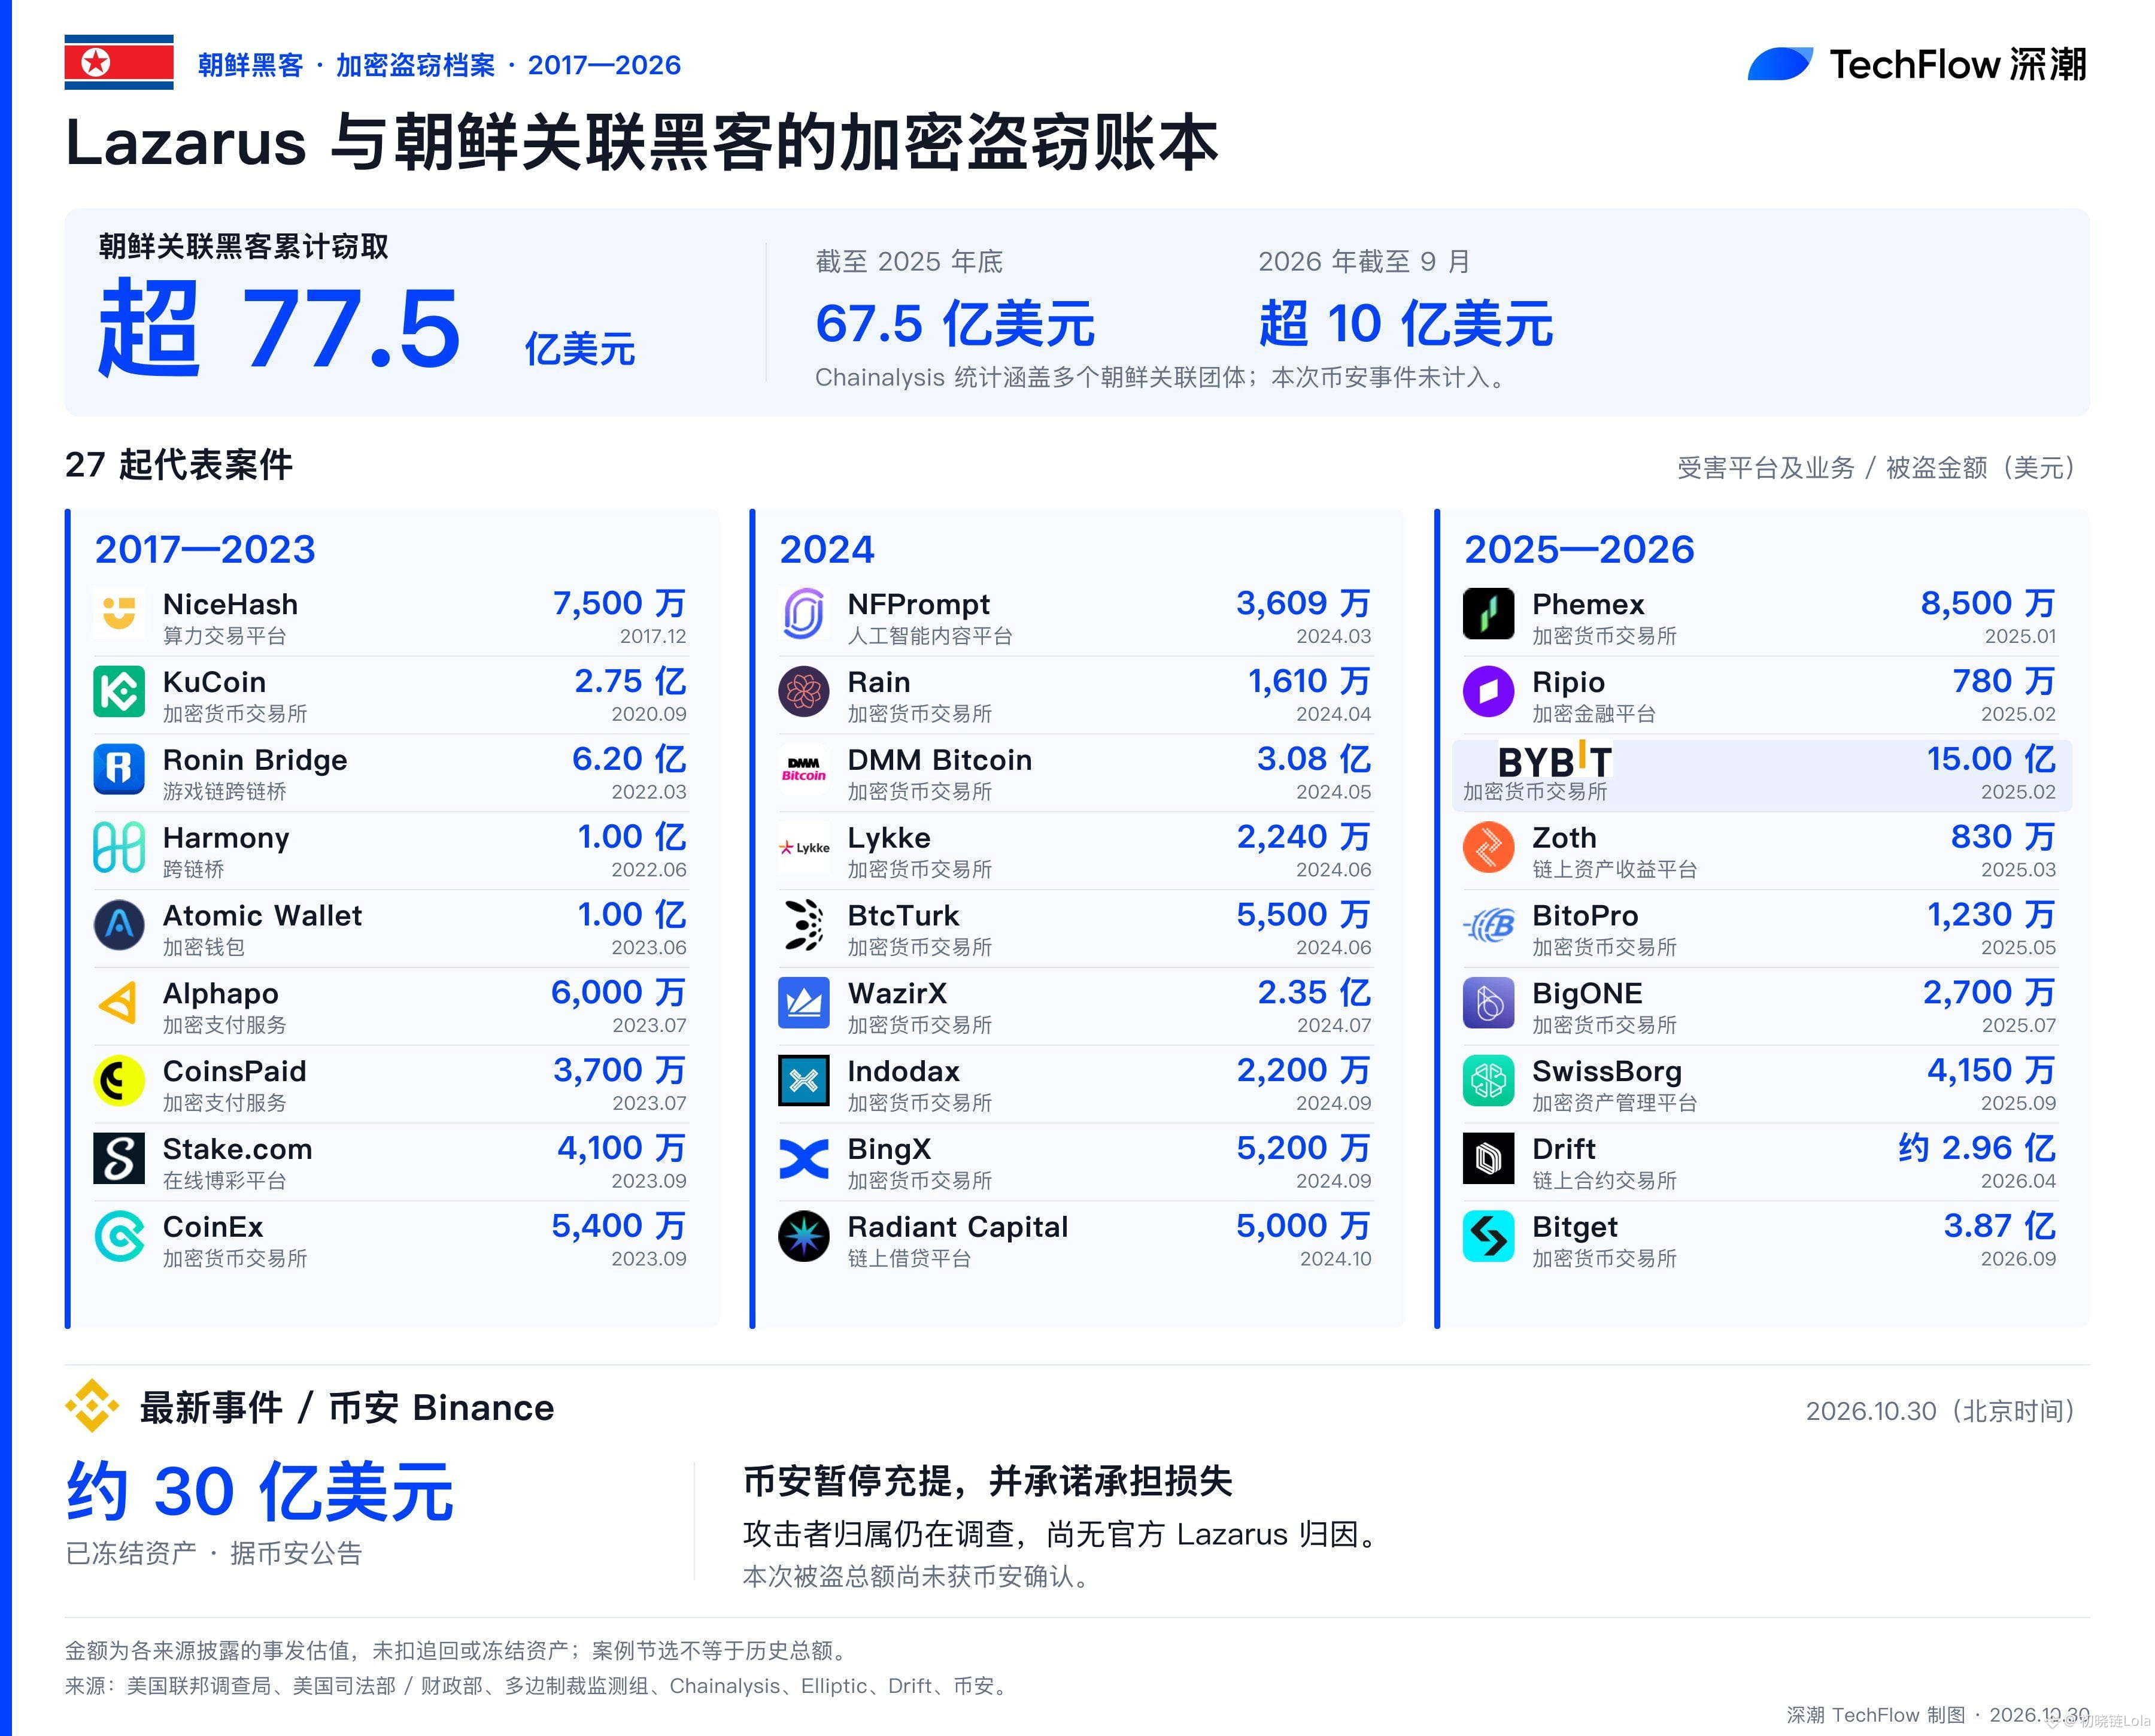
Vất vả làm lụng cuối cùng cũng chỉ để dâng áo cưới cho tin tặc,
Có người chơi đã thống kê sổ cái các vụ trộm tiền mã hóa của tin tặc có liên hệ với Triều Tiên #Lazarus ,
Tổng số tiền bị đánh cắp được thống kê đã vượt quá 7,7 tỷ đô la,
Trong số tiền bị đánh cắp ở đây, chắc cũng có phần của chúng ta nhỉ?
Không biết hôm nay $BTC có tiếp tục giảm nữa không,
Thị trường đã mất niềm tin rồi
{spot}(BTCUSDT)
#黑客攻击 #币安被盗
Vất vả làm lụng cuối cùng cũng chỉ để dâng áo cưới cho tin tặc,
Có người chơi đã thống kê sổ cái các vụ trộm tiền mã hóa của tin tặc có liên hệ với Triều Tiên #Lazarus ,
Tổng số tiền bị đánh cắp được thống kê đã vượt quá 7,7 tỷ đô la,
Trong số tiền bị đánh cắp ở đây, chắc cũng có phần của chúng ta nhỉ?
Không biết hôm nay $BTC có tiếp tục giảm nữa không,
Thị trường đã mất niềm tin rồi
#黑客攻击 #币安被盗
Có người chơi đã thống kê sổ cái các vụ trộm tiền mã hóa của tin tặc có liên hệ với Triều Tiên #Lazarus ,
Tổng số tiền bị đánh cắp được thống kê đã vượt quá 7,7 tỷ đô la,
Trong số tiền bị đánh cắp ở đây, chắc cũng có phần của chúng ta nhỉ?
Không biết hôm nay $BTC có tiếp tục giảm nữa không,
Thị trường đã mất niềm tin rồi
#黑客攻击 #币安被盗
Padfoot:
韭菜负责充值,黑客负责提现,真成反向打工了😂 不过BTC跌不跌还得看资金,别把所有阴线都算黑客头上。
1
7.3k
·
--
Giảm giá
🇰🇵 TIN MỚI: Theo CNN và các nhà điều tra blockchain, Triều Tiên là nghi phạm hàng đầu trong vụ tấn công Binance kỷ lục trị giá 6 tỷ USD.
TRM Labs quy trách nhiệm vụ tấn công cho TraderTraitor, một đơn vị được nhà nước Triều Tiên hậu thuẫn, có liên hệ với Lazarus Group, với «độ tin cậy cao». CEO của Chainalysis, Jonathan Levin, cho biết công ty đánh giá vụ đánh cắp khoảng 6,4 tỷ USD này «nhiều khả năng do nhóm TraderTraitor của CHDCND Triều Tiên thực hiện vì có liên hệ với vụ tấn công trước đó», và một phát ngôn viên của Chainalysis nói với CNN rằng công ty có độ tin cậy cao rằng Triều Tiên phải chịu trách nhiệm. Nhà điều tra trên chuỗi ZachXBT độc lập nhận định kẻ tấn công «nhiều khả năng là Lazarus».
Các bằng chứng mà điều tra viên viện dẫn chỉ mang tính gián tiếp. Theo báo cáo, công tác chuẩn bị bắt đầu ít nhất 36 giờ trước vụ đánh cắp, với các khoản rút nhỏ từ Tornado Cash được dùng để nạp tiền vào ví của kẻ tấn công—một kiểu thức từng xuất hiện trong những vụ trộm trước đây có liên hệ với Triều Tiên. Chainalysis và TRM cũng chỉ ra các mối liên hệ với vụ tấn công Bybit hồi tháng 2 năm 2025, mà FBI công khai quy cho TraderTraitor.
Tuy nhiên, vụ việc vẫn chưa được kết luận. Binance chưa nêu tên thủ phạm, và chưa có chính phủ nào chính thức quy trách nhiệm cho vụ tấn công. Ít nhất một nhà phân tích lưu ý rằng các nhóm tin tặc Triều Tiên trước đây thường rửa tiền bị đánh cắp nhanh hơn thủ phạm trong vụ này.
Trong khi đó, nỗ lực thu hồi vẫn đang tiếp diễn. Khoảng 3 tỷ USD đã bị phong tỏa, và Binance cam kết bồi thường toàn bộ tổn thất cho người dùng.
Nếu được xác nhận, đây sẽ là chiến lợi phẩm lớn nhất trong chiến dịch đánh cắp tiền mã hóa kéo dài của Triều Tiên—chiến dịch mà các quan chức Mỹ và Liên Hợp Quốc cho rằng giúp tài trợ cho các chương trình vũ khí của nước này. Tín hiệu tiếp theo nhiều khả năng sẽ đến từ Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
🇰🇵 TIN MỚI: Theo CNN và các nhà điều tra blockchain, Triều Tiên là nghi phạm hàng đầu trong vụ tấn công Binance kỷ lục trị giá 6 tỷ USD.
TRM Labs quy trách nhiệm vụ tấn công cho TraderTraitor, một đơn vị được nhà nước Triều Tiên hậu thuẫn, có liên hệ với Lazarus Group, với «độ tin cậy cao». CEO của Chainalysis, Jonathan Levin, cho biết công ty đánh giá vụ đánh cắp khoảng 6,4 tỷ USD này «nhiều khả năng do nhóm TraderTraitor của CHDCND Triều Tiên thực hiện vì có liên hệ với vụ tấn công trước đó», và một phát ngôn viên của Chainalysis nói với CNN rằng công ty có độ tin cậy cao rằng Triều Tiên phải chịu trách nhiệm. Nhà điều tra trên chuỗi ZachXBT độc lập nhận định kẻ tấn công «nhiều khả năng là Lazarus».
Các bằng chứng mà điều tra viên viện dẫn chỉ mang tính gián tiếp. Theo báo cáo, công tác chuẩn bị bắt đầu ít nhất 36 giờ trước vụ đánh cắp, với các khoản rút nhỏ từ Tornado Cash được dùng để nạp tiền vào ví của kẻ tấn công—một kiểu thức từng xuất hiện trong những vụ trộm trước đây có liên hệ với Triều Tiên. Chainalysis và TRM cũng chỉ ra các mối liên hệ với vụ tấn công Bybit hồi tháng 2 năm 2025, mà FBI công khai quy cho TraderTraitor.
Tuy nhiên, vụ việc vẫn chưa được kết luận. Binance chưa nêu tên thủ phạm, và chưa có chính phủ nào chính thức quy trách nhiệm cho vụ tấn công. Ít nhất một nhà phân tích lưu ý rằng các nhóm tin tặc Triều Tiên trước đây thường rửa tiền bị đánh cắp nhanh hơn thủ phạm trong vụ này.
Trong khi đó, nỗ lực thu hồi vẫn đang tiếp diễn. Khoảng 3 tỷ USD đã bị phong tỏa, và Binance cam kết bồi thường toàn bộ tổn thất cho người dùng.
Nếu được xác nhận, đây sẽ là chiến lợi phẩm lớn nhất trong chiến dịch đánh cắp tiền mã hóa kéo dài của Triều Tiên—chiến dịch mà các quan chức Mỹ và Liên Hợp Quốc cho rằng giúp tài trợ cho các chương trình vũ khí của nước này. Tín hiệu tiếp theo nhiều khả năng sẽ đến từ Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
TRM Labs quy trách nhiệm vụ tấn công cho TraderTraitor, một đơn vị được nhà nước Triều Tiên hậu thuẫn, có liên hệ với Lazarus Group, với «độ tin cậy cao». CEO của Chainalysis, Jonathan Levin, cho biết công ty đánh giá vụ đánh cắp khoảng 6,4 tỷ USD này «nhiều khả năng do nhóm TraderTraitor của CHDCND Triều Tiên thực hiện vì có liên hệ với vụ tấn công trước đó», và một phát ngôn viên của Chainalysis nói với CNN rằng công ty có độ tin cậy cao rằng Triều Tiên phải chịu trách nhiệm. Nhà điều tra trên chuỗi ZachXBT độc lập nhận định kẻ tấn công «nhiều khả năng là Lazarus».
Các bằng chứng mà điều tra viên viện dẫn chỉ mang tính gián tiếp. Theo báo cáo, công tác chuẩn bị bắt đầu ít nhất 36 giờ trước vụ đánh cắp, với các khoản rút nhỏ từ Tornado Cash được dùng để nạp tiền vào ví của kẻ tấn công—một kiểu thức từng xuất hiện trong những vụ trộm trước đây có liên hệ với Triều Tiên. Chainalysis và TRM cũng chỉ ra các mối liên hệ với vụ tấn công Bybit hồi tháng 2 năm 2025, mà FBI công khai quy cho TraderTraitor.
Tuy nhiên, vụ việc vẫn chưa được kết luận. Binance chưa nêu tên thủ phạm, và chưa có chính phủ nào chính thức quy trách nhiệm cho vụ tấn công. Ít nhất một nhà phân tích lưu ý rằng các nhóm tin tặc Triều Tiên trước đây thường rửa tiền bị đánh cắp nhanh hơn thủ phạm trong vụ này.
Trong khi đó, nỗ lực thu hồi vẫn đang tiếp diễn. Khoảng 3 tỷ USD đã bị phong tỏa, và Binance cam kết bồi thường toàn bộ tổn thất cho người dùng.
Nếu được xác nhận, đây sẽ là chiến lợi phẩm lớn nhất trong chiến dịch đánh cắp tiền mã hóa kéo dài của Triều Tiên—chiến dịch mà các quan chức Mỹ và Liên Hợp Quốc cho rằng giúp tài trợ cho các chương trình vũ khí của nước này. Tín hiệu tiếp theo nhiều khả năng sẽ đến từ Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
66
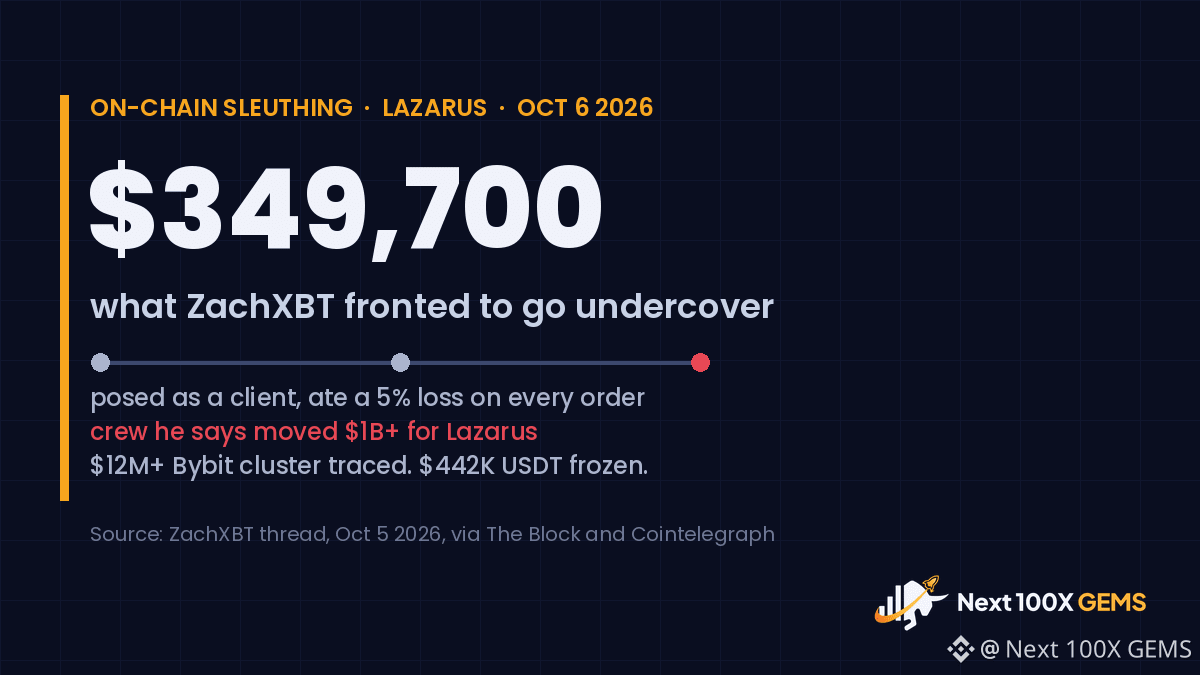
ZachXBT đã bỏ 349.700 USD tiền túi để thâm nhập một đường dây rửa tiền mã hóa.
Thám tử on-chain cho biết anh đã giả làm khách hàng của một mạng lưới người Trung Quốc mà theo thống kê của anh, đã rửa hơn 1 tỷ USD qua nhiều vụ hack cho nhóm Lazarus của Triều Tiên, bao gồm cả số tiền từ vụ hack Bybit trị giá 1,5 tỷ USD vào tháng 2/2025.
Cách anh thực hiện:
- Anh phát hiện hơn 15 tài khoản trong các nhóm Telegram và Discord nhờ giúp chuyển tiền liên quan đến vụ khai thác lỗ hổng của Bybit.
- Anh nạp 349.700 USDC vào một địa chỉ Ethereum mới tạo và đặt lệnh với một nhà cung cấp dùng tên "Jimmy Green".
- Anh chấp nhận lỗ khoảng 5% cho mỗi lệnh để tạo vẻ đáng tin và theo dõi cách mạng lưới xử lý tiền bẩn.
Kết quả: một cụm địa chỉ nắm giữ hơn 12 triệu USD có liên quan đến vụ hack Bybit, cùng 442.000 USD USDT bị đóng băng.
Giờ là điều cần lưu ý. Tính đến ngày 6/10, các thông cáo công khai của FBI, Bộ Tài chính Mỹ và Tether không nhắc đến "Jimmy Green" hay xác nhận rằng một mạng lưới người Trung Quốc đã chuyển hơn 1 tỷ USD cho Lazarus; cũng không có cáo trạng hay hồ sơ tòa án nào xác định danh tính người điều hành. Đây là một cuộc điều tra đáng chú ý, không phải phán quyết.
Dù vậy, vụ việc vẫn nói lên nhiều điều. Một nhà nghiên cứu độc lập, dùng tiền của chính mình, đã lần sâu vào đường dây rửa tiền hơn những gì hầu hết tuyên bố chính thức cho thấy. Và đường dây mà anh mô tả hoạt động qua các ứng dụng trò chuyện phổ biến và bàn giao dịch OTC, chứ không phải một góc khuất nào đó trên dark web.
Phép tính đáng ngại: 442.000 USD bị đóng băng so với hơn 1 tỷ USD bị cáo buộc đã rửa. Truy vết có hiệu quả. Thu hồi lại là chuyện khác.
Các sàn giao dịch và đơn vị phát hành stablecoin có nên tự hành động nhanh như vậy mà không chờ cơ quan thực thi pháp luật không?
Thích và theo dõi để xem thêm các cuộc điều tra on-chain được giải thích đơn giản.
#Lazarus #Bybit
ZachXBT đã bỏ 349.700 USD tiền túi để thâm nhập một đường dây rửa tiền mã hóa.
Thám tử on-chain cho biết anh đã giả làm khách hàng của một mạng lưới người Trung Quốc mà theo thống kê của anh, đã rửa hơn 1 tỷ USD qua nhiều vụ hack cho nhóm Lazarus của Triều Tiên, bao gồm cả số tiền từ vụ hack Bybit trị giá 1,5 tỷ USD vào tháng 2/2025.
Cách anh thực hiện:
- Anh phát hiện hơn 15 tài khoản trong các nhóm Telegram và Discord nhờ giúp chuyển tiền liên quan đến vụ khai thác lỗ hổng của Bybit.
- Anh nạp 349.700 USDC vào một địa chỉ Ethereum mới tạo và đặt lệnh với một nhà cung cấp dùng tên "Jimmy Green".
- Anh chấp nhận lỗ khoảng 5% cho mỗi lệnh để tạo vẻ đáng tin và theo dõi cách mạng lưới xử lý tiền bẩn.
Kết quả: một cụm địa chỉ nắm giữ hơn 12 triệu USD có liên quan đến vụ hack Bybit, cùng 442.000 USD USDT bị đóng băng.
Giờ là điều cần lưu ý. Tính đến ngày 6/10, các thông cáo công khai của FBI, Bộ Tài chính Mỹ và Tether không nhắc đến "Jimmy Green" hay xác nhận rằng một mạng lưới người Trung Quốc đã chuyển hơn 1 tỷ USD cho Lazarus; cũng không có cáo trạng hay hồ sơ tòa án nào xác định danh tính người điều hành. Đây là một cuộc điều tra đáng chú ý, không phải phán quyết.
Dù vậy, vụ việc vẫn nói lên nhiều điều. Một nhà nghiên cứu độc lập, dùng tiền của chính mình, đã lần sâu vào đường dây rửa tiền hơn những gì hầu hết tuyên bố chính thức cho thấy. Và đường dây mà anh mô tả hoạt động qua các ứng dụng trò chuyện phổ biến và bàn giao dịch OTC, chứ không phải một góc khuất nào đó trên dark web.
Phép tính đáng ngại: 442.000 USD bị đóng băng so với hơn 1 tỷ USD bị cáo buộc đã rửa. Truy vết có hiệu quả. Thu hồi lại là chuyện khác.
Các sàn giao dịch và đơn vị phát hành stablecoin có nên tự hành động nhanh như vậy mà không chờ cơ quan thực thi pháp luật không?
Thích và theo dõi để xem thêm các cuộc điều tra on-chain được giải thích đơn giản.
#Lazarus #Bybit
Thám tử on-chain cho biết anh đã giả làm khách hàng của một mạng lưới người Trung Quốc mà theo thống kê của anh, đã rửa hơn 1 tỷ USD qua nhiều vụ hack cho nhóm Lazarus của Triều Tiên, bao gồm cả số tiền từ vụ hack Bybit trị giá 1,5 tỷ USD vào tháng 2/2025.
Cách anh thực hiện:
- Anh phát hiện hơn 15 tài khoản trong các nhóm Telegram và Discord nhờ giúp chuyển tiền liên quan đến vụ khai thác lỗ hổng của Bybit.
- Anh nạp 349.700 USDC vào một địa chỉ Ethereum mới tạo và đặt lệnh với một nhà cung cấp dùng tên "Jimmy Green".
- Anh chấp nhận lỗ khoảng 5% cho mỗi lệnh để tạo vẻ đáng tin và theo dõi cách mạng lưới xử lý tiền bẩn.
Kết quả: một cụm địa chỉ nắm giữ hơn 12 triệu USD có liên quan đến vụ hack Bybit, cùng 442.000 USD USDT bị đóng băng.
Giờ là điều cần lưu ý. Tính đến ngày 6/10, các thông cáo công khai của FBI, Bộ Tài chính Mỹ và Tether không nhắc đến "Jimmy Green" hay xác nhận rằng một mạng lưới người Trung Quốc đã chuyển hơn 1 tỷ USD cho Lazarus; cũng không có cáo trạng hay hồ sơ tòa án nào xác định danh tính người điều hành. Đây là một cuộc điều tra đáng chú ý, không phải phán quyết.
Dù vậy, vụ việc vẫn nói lên nhiều điều. Một nhà nghiên cứu độc lập, dùng tiền của chính mình, đã lần sâu vào đường dây rửa tiền hơn những gì hầu hết tuyên bố chính thức cho thấy. Và đường dây mà anh mô tả hoạt động qua các ứng dụng trò chuyện phổ biến và bàn giao dịch OTC, chứ không phải một góc khuất nào đó trên dark web.
Phép tính đáng ngại: 442.000 USD bị đóng băng so với hơn 1 tỷ USD bị cáo buộc đã rửa. Truy vết có hiệu quả. Thu hồi lại là chuyện khác.
Các sàn giao dịch và đơn vị phát hành stablecoin có nên tự hành động nhanh như vậy mà không chờ cơ quan thực thi pháp luật không?
Thích và theo dõi để xem thêm các cuộc điều tra on-chain được giải thích đơn giản.
#Lazarus #Bybit
1
108


ZachXBT cho biết anh đã bỏ ra 349.700 USD và chịu lỗ 5% cho mỗi lệnh để giả làm khách hàng của một nhóm rửa tiền người Trung Quốc.
Anh nói nhóm này đã chuyển hơn 1 tỷ USD cho Lazarus Group của Triều Tiên thông qua một số vụ hack, trong đó có vụ đánh cắp 1,5 tỷ USD từ Bybit vào tháng 2/2025.
Điều đáng kinh ngạc là kẻ rửa tiền đã báo trước cho anh một ngày rằng tiền sẽ được chuyển sang Solana. Hôm sau, chúng đã làm đúng như vậy.
Thông tin tình báo của anh đã phanh phui một cụm giao dịch gồm hơn 12 triệu USD tiền của Bybit, được chuyển từ Bitcoin sang Ethereum, rồi sang Solana và Tron. Sau đó, Tether đã đóng băng 442.000 USD trong số đó.
Những kẻ này không lẩn trốn ở một nơi tăm tối nào đó. Chúng hoạt động trong các nhóm Telegram và Discord công khai để tìm người đặt lệnh.
Cần lưu ý rằng con số 1 tỷ USD và danh tính của nhóm này là kết quả điều tra của anh. FBI và Bộ Tài chính Mỹ chưa xác nhận các thông tin đó.
Anh tài trợ cho công việc này bằng các khoản tài trợ và quyên góp. Liệu các sàn giao dịch mà anh hỗ trợ có nên trả công cho anh không?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Không phải lời khuyên tài chính. Tự nghiên cứu.
ZachXBT cho biết anh đã bỏ ra 349.700 USD và chịu lỗ 5% cho mỗi lệnh để giả làm khách hàng của một nhóm rửa tiền người Trung Quốc.
Anh nói nhóm này đã chuyển hơn 1 tỷ USD cho Lazarus Group của Triều Tiên thông qua một số vụ hack, trong đó có vụ đánh cắp 1,5 tỷ USD từ Bybit vào tháng 2/2025.
Điều đáng kinh ngạc là kẻ rửa tiền đã báo trước cho anh một ngày rằng tiền sẽ được chuyển sang Solana. Hôm sau, chúng đã làm đúng như vậy.
Thông tin tình báo của anh đã phanh phui một cụm giao dịch gồm hơn 12 triệu USD tiền của Bybit, được chuyển từ Bitcoin sang Ethereum, rồi sang Solana và Tron. Sau đó, Tether đã đóng băng 442.000 USD trong số đó.
Những kẻ này không lẩn trốn ở một nơi tăm tối nào đó. Chúng hoạt động trong các nhóm Telegram và Discord công khai để tìm người đặt lệnh.
Cần lưu ý rằng con số 1 tỷ USD và danh tính của nhóm này là kết quả điều tra của anh. FBI và Bộ Tài chính Mỹ chưa xác nhận các thông tin đó.
Anh tài trợ cho công việc này bằng các khoản tài trợ và quyên góp. Liệu các sàn giao dịch mà anh hỗ trợ có nên trả công cho anh không?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Không phải lời khuyên tài chính. Tự nghiên cứu.
Anh nói nhóm này đã chuyển hơn 1 tỷ USD cho Lazarus Group của Triều Tiên thông qua một số vụ hack, trong đó có vụ đánh cắp 1,5 tỷ USD từ Bybit vào tháng 2/2025.
Điều đáng kinh ngạc là kẻ rửa tiền đã báo trước cho anh một ngày rằng tiền sẽ được chuyển sang Solana. Hôm sau, chúng đã làm đúng như vậy.
Thông tin tình báo của anh đã phanh phui một cụm giao dịch gồm hơn 12 triệu USD tiền của Bybit, được chuyển từ Bitcoin sang Ethereum, rồi sang Solana và Tron. Sau đó, Tether đã đóng băng 442.000 USD trong số đó.
Những kẻ này không lẩn trốn ở một nơi tăm tối nào đó. Chúng hoạt động trong các nhóm Telegram và Discord công khai để tìm người đặt lệnh.
Cần lưu ý rằng con số 1 tỷ USD và danh tính của nhóm này là kết quả điều tra của anh. FBI và Bộ Tài chính Mỹ chưa xác nhận các thông tin đó.
Anh tài trợ cho công việc này bằng các khoản tài trợ và quyên góp. Liệu các sàn giao dịch mà anh hỗ trợ có nên trả công cho anh không?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Không phải lời khuyên tài chính. Tự nghiên cứu.
1
1.4k

·
--
Tăng giá
ZachXBT đã trả cho những kẻ rửa tiền của Lazarus 5% mỗi giao dịch. Tự bỏ tiền túi.
Từ cuối tháng 2 năm 2025, anh ta đóng vai khách hàng
đưa vào mạng lưới của chúng 349700 $USDC
{future}(USDCUSDT)
và cố tình chịu lỗ 5% ở mỗi lệnh cho đến khi chúng bắt đầu tin anh ta
Hóa ra, lòng tin ở đó có giá 5%. Trả tiền là chúng tự kể cho bạn biết tiền bị đánh cắp đã đi đâu
Kết quả:
- một cụm gồm hơn 12 triệu đô la tiền từ vụ hack Bybit
- Tether đóng băng 442000 USDT
theo ước tính của anh ta, mạng lưới này đã rửa "$1B+" cho Lazarus. Đó là con số của anh ta, không phải của cảnh sát. Anh chỉ kể lại mọi chuyện vào ngày 5 tháng 10 năm 2026
một phần stablecoin của tôi trong Flexible cũng là USDT, nên thật vui khi thấy USDT bị đánh cắp cuối cùng cũng bị đóng băng
Rửa tiền là một dịch vụ tính phí, như ở quầy đổi tiền. ZachXBT chỉ đơn giản là trả khoản phí đó để thâm nhập vào bên trong
#zachxbt #Lazarus #bybit
ZachXBT đã trả cho những kẻ rửa tiền của Lazarus 5% mỗi giao dịch. Tự bỏ tiền túi.
Từ cuối tháng 2 năm 2025, anh ta đóng vai khách hàng
đưa vào mạng lưới của chúng 349700 $USDC
và cố tình chịu lỗ 5% ở mỗi lệnh cho đến khi chúng bắt đầu tin anh ta
Hóa ra, lòng tin ở đó có giá 5%. Trả tiền là chúng tự kể cho bạn biết tiền bị đánh cắp đã đi đâu
Kết quả:
- một cụm gồm hơn 12 triệu đô la tiền từ vụ hack Bybit
- Tether đóng băng 442000 USDT
theo ước tính của anh ta, mạng lưới này đã rửa "$1B+" cho Lazarus. Đó là con số của anh ta, không phải của cảnh sát. Anh chỉ kể lại mọi chuyện vào ngày 5 tháng 10 năm 2026
một phần stablecoin của tôi trong Flexible cũng là USDT, nên thật vui khi thấy USDT bị đánh cắp cuối cùng cũng bị đóng băng
Rửa tiền là một dịch vụ tính phí, như ở quầy đổi tiền. ZachXBT chỉ đơn giản là trả khoản phí đó để thâm nhập vào bên trong
#zachxbt #Lazarus #bybit
Từ cuối tháng 2 năm 2025, anh ta đóng vai khách hàng
đưa vào mạng lưới của chúng 349700 $USDC
và cố tình chịu lỗ 5% ở mỗi lệnh cho đến khi chúng bắt đầu tin anh ta
Hóa ra, lòng tin ở đó có giá 5%. Trả tiền là chúng tự kể cho bạn biết tiền bị đánh cắp đã đi đâu
Kết quả:
- một cụm gồm hơn 12 triệu đô la tiền từ vụ hack Bybit
- Tether đóng băng 442000 USDT
theo ước tính của anh ta, mạng lưới này đã rửa "$1B+" cho Lazarus. Đó là con số của anh ta, không phải của cảnh sát. Anh chỉ kể lại mọi chuyện vào ngày 5 tháng 10 năm 2026
một phần stablecoin của tôi trong Flexible cũng là USDT, nên thật vui khi thấy USDT bị đánh cắp cuối cùng cũng bị đóng băng
Rửa tiền là một dịch vụ tính phí, như ở quầy đổi tiền. ZachXBT chỉ đơn giản là trả khoản phí đó để thâm nhập vào bên trong
#zachxbt #Lazarus #bybit
10
447

·
--
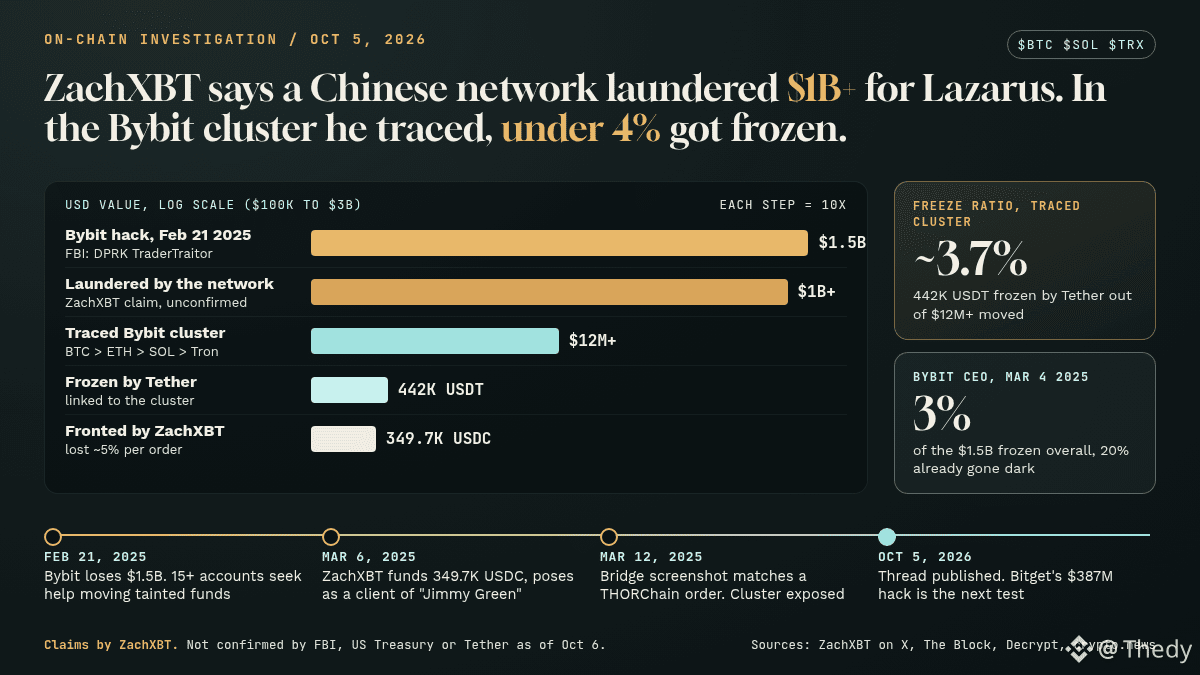
Nhà điều tra on-chain ZachXBT cho biết đã thâm nhập một mạng lưới rửa tiền của Trung Quốc, được cho là đã xử lý hơn 1 tỷ USD cho nhóm Lazarus của Triều Tiên. Để thâm nhập, anh đã tự bỏ 349.700 USDC.
Thread ngày 5 tháng 10 của anh, được The Block và Decrypt dẫn lại:
21 tháng 2 năm 2025: Bybit mất 1,5 tỷ USD; FBI quy vụ trộm cho nhóm tin tặc TraderTraitor của Triều Tiên. Hơn 15 tài khoản Telegram và Discord khi đó tìm cách giúp tẩu tán số tiền này.
6 tháng 3 năm 2025: Anh giả làm khách hàng của một người tên “Jimmy Green”, chịu lỗ 5% mỗi lệnh. Ví nhận tiền được nạp gas từ một ví nằm trong danh sách đen của Bybit.
12 tháng 3 năm 2025: Ảnh chụp màn hình Jimmy gửi khớp với một lệnh THORChain được tạo vài phút sau đó. Ba địa chỉ Solana cho thấy một cụm giao dịch trị giá hơn 12 triệu USD được chuyển từ $BTC sang ETH, rồi đến $SOL và cuối cùng là Tron. Sau đó, Tether đóng băng 442.000 USDT.
Lưu ý: tính đến ngày 6 tháng 10, FBI, Bộ Tài chính Mỹ và Tether đều chưa công khai xác nhận con số 1 tỷ USD hay danh tính của mạng lưới này (crypto.news).
Nhận định của tôi: điều đáng chú ý là tỷ lệ. Khoảng 3,7% cụm giao dịch được truy vết đã bị đóng băng. Và đầu tháng 3 năm 2025, Ben Zhou (Bybit) ước tính số tiền bị đóng băng bằng 3% tổng số tiền bị đánh cắp. Việc phong tỏa chỉ hiệu quả ở mắt xích cuối cùng, khi tiền chuyển thành USDT trên Tron ($TRX), nơi đơn vị phát hành có thể đóng băng. Các cầu nối và giao dịch hoán đổi gần như vẫn ngoài tầm với.
Thử thách tiếp theo: vụ hack Bitget trị giá 387 triệu USD vào cuối tháng 9, được Elliptic và Chainalysis liên hệ với Triều Tiên. Theo anh, kịch bản tương tự đang diễn ra trên Telegram. Hoặc những thông tin này sẽ dẫn đến các đợt đóng băng nhanh chóng, hoặc mạng lưới đã chuyển sang các tuyến giao dịch khác.
Ai nên là bên đầu tiên chặn các luồng tiền này: các đơn vị phát hành stablecoin, những giao thức cross-chain như THORChain, hay các sàn giao dịch nơi tiền cuối cùng được rút ra?
#Lazarus #CryptoSecurity
Nhà điều tra on-chain ZachXBT cho biết đã thâm nhập một mạng lưới rửa tiền của Trung Quốc, được cho là đã xử lý hơn 1 tỷ USD cho nhóm Lazarus của Triều Tiên. Để thâm nhập, anh đã tự bỏ 349.700 USDC.
Thread ngày 5 tháng 10 của anh, được The Block và Decrypt dẫn lại:
21 tháng 2 năm 2025: Bybit mất 1,5 tỷ USD; FBI quy vụ trộm cho nhóm tin tặc TraderTraitor của Triều Tiên. Hơn 15 tài khoản Telegram và Discord khi đó tìm cách giúp tẩu tán số tiền này.
6 tháng 3 năm 2025: Anh giả làm khách hàng của một người tên “Jimmy Green”, chịu lỗ 5% mỗi lệnh. Ví nhận tiền được nạp gas từ một ví nằm trong danh sách đen của Bybit.
12 tháng 3 năm 2025: Ảnh chụp màn hình Jimmy gửi khớp với một lệnh THORChain được tạo vài phút sau đó. Ba địa chỉ Solana cho thấy một cụm giao dịch trị giá hơn 12 triệu USD được chuyển từ $BTC sang ETH, rồi đến $SOL và cuối cùng là Tron. Sau đó, Tether đóng băng 442.000 USDT.
Lưu ý: tính đến ngày 6 tháng 10, FBI, Bộ Tài chính Mỹ và Tether đều chưa công khai xác nhận con số 1 tỷ USD hay danh tính của mạng lưới này (crypto.news).
Nhận định của tôi: điều đáng chú ý là tỷ lệ. Khoảng 3,7% cụm giao dịch được truy vết đã bị đóng băng. Và đầu tháng 3 năm 2025, Ben Zhou (Bybit) ước tính số tiền bị đóng băng bằng 3% tổng số tiền bị đánh cắp. Việc phong tỏa chỉ hiệu quả ở mắt xích cuối cùng, khi tiền chuyển thành USDT trên Tron ($TRX ), nơi đơn vị phát hành có thể đóng băng. Các cầu nối và giao dịch hoán đổi gần như vẫn ngoài tầm với.
Thử thách tiếp theo: vụ hack Bitget trị giá 387 triệu USD vào cuối tháng 9, được Elliptic và Chainalysis liên hệ với Triều Tiên. Theo anh, kịch bản tương tự đang diễn ra trên Telegram. Hoặc những thông tin này sẽ dẫn đến các đợt đóng băng nhanh chóng, hoặc mạng lưới đã chuyển sang các tuyến giao dịch khác.
Ai nên là bên đầu tiên chặn các luồng tiền này: các đơn vị phát hành stablecoin, những giao thức cross-chain như THORChain, hay các sàn giao dịch nơi tiền cuối cùng được rút ra?
#Lazarus #CryptoSecurity
Thread ngày 5 tháng 10 của anh, được The Block và Decrypt dẫn lại:
21 tháng 2 năm 2025: Bybit mất 1,5 tỷ USD; FBI quy vụ trộm cho nhóm tin tặc TraderTraitor của Triều Tiên. Hơn 15 tài khoản Telegram và Discord khi đó tìm cách giúp tẩu tán số tiền này.
6 tháng 3 năm 2025: Anh giả làm khách hàng của một người tên “Jimmy Green”, chịu lỗ 5% mỗi lệnh. Ví nhận tiền được nạp gas từ một ví nằm trong danh sách đen của Bybit.
12 tháng 3 năm 2025: Ảnh chụp màn hình Jimmy gửi khớp với một lệnh THORChain được tạo vài phút sau đó. Ba địa chỉ Solana cho thấy một cụm giao dịch trị giá hơn 12 triệu USD được chuyển từ $BTC sang ETH, rồi đến $SOL và cuối cùng là Tron. Sau đó, Tether đóng băng 442.000 USDT.
Lưu ý: tính đến ngày 6 tháng 10, FBI, Bộ Tài chính Mỹ và Tether đều chưa công khai xác nhận con số 1 tỷ USD hay danh tính của mạng lưới này (crypto.news).
Nhận định của tôi: điều đáng chú ý là tỷ lệ. Khoảng 3,7% cụm giao dịch được truy vết đã bị đóng băng. Và đầu tháng 3 năm 2025, Ben Zhou (Bybit) ước tính số tiền bị đóng băng bằng 3% tổng số tiền bị đánh cắp. Việc phong tỏa chỉ hiệu quả ở mắt xích cuối cùng, khi tiền chuyển thành USDT trên Tron ($TRX ), nơi đơn vị phát hành có thể đóng băng. Các cầu nối và giao dịch hoán đổi gần như vẫn ngoài tầm với.
Thử thách tiếp theo: vụ hack Bitget trị giá 387 triệu USD vào cuối tháng 9, được Elliptic và Chainalysis liên hệ với Triều Tiên. Theo anh, kịch bản tương tự đang diễn ra trên Telegram. Hoặc những thông tin này sẽ dẫn đến các đợt đóng băng nhanh chóng, hoặc mạng lưới đã chuyển sang các tuyến giao dịch khác.
Ai nên là bên đầu tiên chặn các luồng tiền này: các đơn vị phát hành stablecoin, những giao thức cross-chain như THORChain, hay các sàn giao dịch nơi tiền cuối cùng được rút ra?
#Lazarus #CryptoSecurity
157

Mạng tội phạm Trung Quốc rửa hơn 1 tỷ USD cho Lazarus: ZachXBT
- ZachXBT tuyên bố đã thâm nhập vào mạng lưới tội phạm Trung Quốc bằng cách giả làm khách hàng.
- Thông tin thu thập được giúp truy vết dòng tiền từ vụ hack Bybit trị giá 1,5 tỷ USD.
- Mạng lưới này bị cáo buộc rửa hơn 1 tỷ USD cho nhóm hacker Lazarus.
- Nguồn RSS chưa cung cấp thêm chi tiết về danh tính hoặc phương thức hoạt động của mạng lưới.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
Mạng tội phạm Trung Quốc rửa hơn 1 tỷ USD cho Lazarus: ZachXBT
- ZachXBT tuyên bố đã thâm nhập vào mạng lưới tội phạm Trung Quốc bằng cách giả làm khách hàng.
- Thông tin thu thập được giúp truy vết dòng tiền từ vụ hack Bybit trị giá 1,5 tỷ USD.
- Mạng lưới này bị cáo buộc rửa hơn 1 tỷ USD cho nhóm hacker Lazarus.
- Nguồn RSS chưa cung cấp thêm chi tiết về danh tính hoặc phương thức hoạt động của mạng lưới.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
- ZachXBT tuyên bố đã thâm nhập vào mạng lưới tội phạm Trung Quốc bằng cách giả làm khách hàng.
- Thông tin thu thập được giúp truy vết dòng tiền từ vụ hack Bybit trị giá 1,5 tỷ USD.
- Mạng lưới này bị cáo buộc rửa hơn 1 tỷ USD cho nhóm hacker Lazarus.
- Nguồn RSS chưa cung cấp thêm chi tiết về danh tính hoặc phương thức hoạt động của mạng lưới.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
26
💥 Lazarus Group đang nấu chảy Crypto trong năm 2026 ⚠️
Các hacker Triều Tiên vừa thả xuống một số lỗ hổng lớn nhất trong năm nay:
Drift Protocol → 285M$
Kelp DAO → 292M$
Những Chiêu bẩn của chúng:
Tin tuyển dụng giả & cuộc gọi giả mạo deepfake 😈
Phần mềm độc hại trên laptop của nhà phát triển để đánh cắp khóa
Khai thác lỗ hổng cầu nối & các vở kịch thế chấp giả
Chúng lên kế hoạch tấn công suốt nhiều tháng... siêu kiên nhẫn & nguy hiểm.
Giữ an toàn nhé các Kings:
Chỉ dùng ví phần cứng
Không bao giờ chia sẻ seed/mã khóa riêng
Kiểm tra kỹ mọi liên kết & tệp
Các dự án cần tăng cường bảo mật ngay lập tức!
Bạn đang cùng chống lại Lazarus hay vẫn cứ bấm link ngẫu nhiên? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Lazarus Group đang nấu chảy Crypto trong năm 2026 ⚠️
Các hacker Triều Tiên vừa thả xuống một số lỗ hổng lớn nhất trong năm nay:
Drift Protocol → 285M$
Kelp DAO → 292M$
Những Chiêu bẩn của chúng:
Tin tuyển dụng giả & cuộc gọi giả mạo deepfake 😈
Phần mềm độc hại trên laptop của nhà phát triển để đánh cắp khóa
Khai thác lỗ hổng cầu nối & các vở kịch thế chấp giả
Chúng lên kế hoạch tấn công suốt nhiều tháng... siêu kiên nhẫn & nguy hiểm.
Giữ an toàn nhé các Kings:
Chỉ dùng ví phần cứng
Không bao giờ chia sẻ seed/mã khóa riêng
Kiểm tra kỹ mọi liên kết & tệp
Các dự án cần tăng cường bảo mật ngay lập tức!
Bạn đang cùng chống lại Lazarus hay vẫn cứ bấm link ngẫu nhiên? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Các hacker Triều Tiên vừa thả xuống một số lỗ hổng lớn nhất trong năm nay:
Drift Protocol → 285M$
Kelp DAO → 292M$
Những Chiêu bẩn của chúng:
Tin tuyển dụng giả & cuộc gọi giả mạo deepfake 😈
Phần mềm độc hại trên laptop của nhà phát triển để đánh cắp khóa
Khai thác lỗ hổng cầu nối & các vở kịch thế chấp giả
Chúng lên kế hoạch tấn công suốt nhiều tháng... siêu kiên nhẫn & nguy hiểm.
Giữ an toàn nhé các Kings:
Chỉ dùng ví phần cứng
Không bao giờ chia sẻ seed/mã khóa riêng
Kiểm tra kỹ mọi liên kết & tệp
Các dự án cần tăng cường bảo mật ngay lập tức!
Bạn đang cùng chống lại Lazarus hay vẫn cứ bấm link ngẫu nhiên? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649
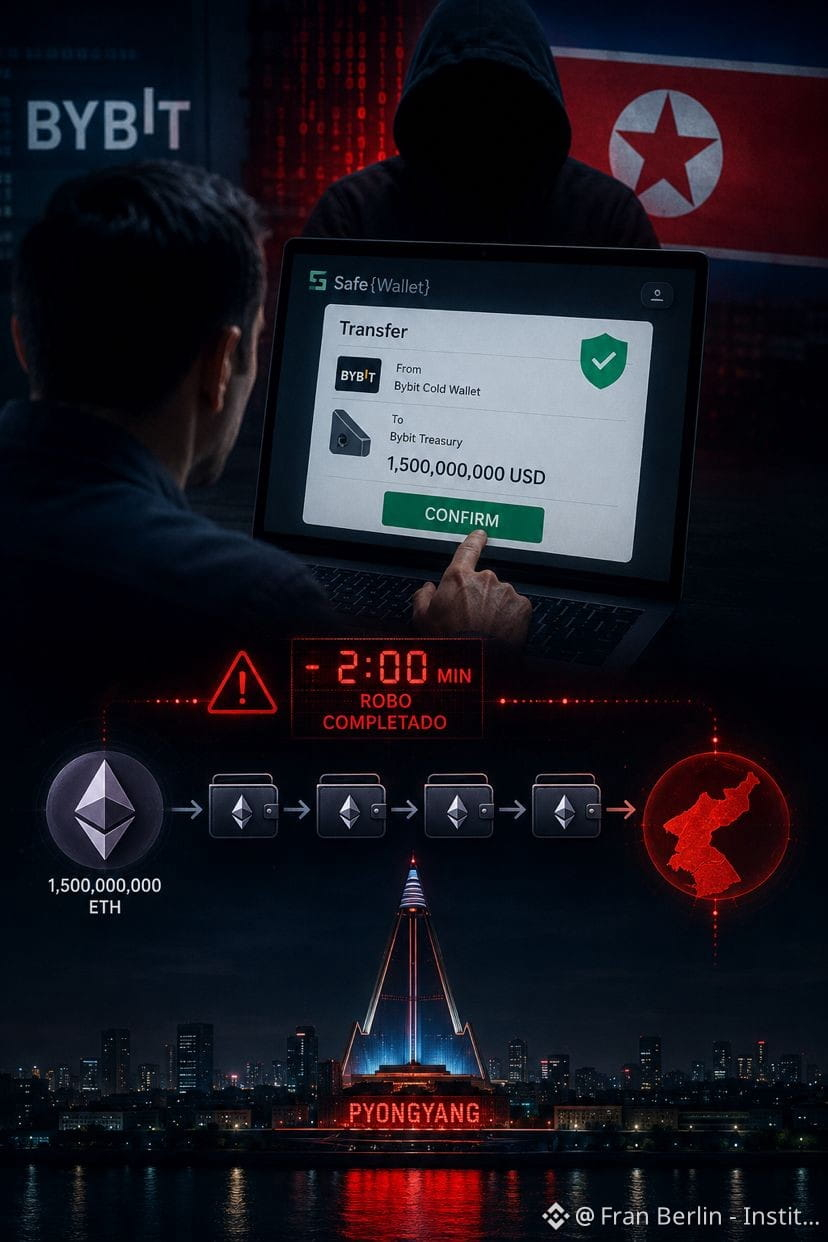
Đó là một vụ chuyển khoản thường lệ.
20 tháng 2 năm 2025. Một nhân viên của Bybit mở màn hình của mình, kiểm tra chi tiết giao dịch, và ký.
Mọi thứ đều trông có vẻ bình thường.
Vài phút sau, 1.500 triệu đô la $USDT đã biến mất trên Ethereum.
Nhưng điều đáng sợ nhất không phải là số tiền.
Điều đáng sợ nhất là họ đã làm bằng cách nào.
Nhóm tin tặc Lazarus thuộc chính phủ Triều Tiên không tấn công blockchain. Không bẻ khóa bất kỳ khóa riêng nào. Không cần gì trong số đó.
Đơn giản là… giả mạo những gì nhân viên nhìn thấy trên màn hình.
Nhiều tháng trước, chúng đã xâm nhập hệ thống của một nhà phát triển Safe Wallet—nền tảng mà Bybit dùng để ký các giao dịch. Chúng chèn một đoạn mã độc lặng lẽ “ngủ yên”, chờ đợi.
Khi nhân viên mở ví của mình vào ngày hôm đó, đoạn mã được kích hoạt. Màn hình hiển thị một khoản chuyển hợp pháp. Trên thực tế, các quỹ đang được chuyển đến Pyongyang.
Nhân viên ký. Đồng nghiệp của anh ấy cũng ký. Không ai thấy có gì bất thường.
Hai phút sau vụ cướp, mã độc tự xóa. Không để lại dấu vết.
FBI phải mất nhiều ngày mới xác nhận điều mà ai cũng đã nghi ngờ từ trước: đó là Triều Tiên, dùng Ethereum bị đánh cắp để tài trợ cho chương trình vũ khí hạt nhân của họ.
Bài học mà không ai muốn nghe: mắt xích yếu nhất không phải là mã. Mà là bạn.
Bạn có tin vào màn hình mà bạn nhìn thấy khi ký một giao dịch không?
Fran Berlín | Viện Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
Đó là một vụ chuyển khoản thường lệ.
20 tháng 2 năm 2025. Một nhân viên của Bybit mở màn hình của mình, kiểm tra chi tiết giao dịch, và ký.
Mọi thứ đều trông có vẻ bình thường.
Vài phút sau, 1.500 triệu đô la $USDT đã biến mất trên Ethereum.
Nhưng điều đáng sợ nhất không phải là số tiền.
Điều đáng sợ nhất là họ đã làm bằng cách nào.
Nhóm tin tặc Lazarus thuộc chính phủ Triều Tiên không tấn công blockchain. Không bẻ khóa bất kỳ khóa riêng nào. Không cần gì trong số đó.
Đơn giản là… giả mạo những gì nhân viên nhìn thấy trên màn hình.
Nhiều tháng trước, chúng đã xâm nhập hệ thống của một nhà phát triển Safe Wallet—nền tảng mà Bybit dùng để ký các giao dịch. Chúng chèn một đoạn mã độc lặng lẽ “ngủ yên”, chờ đợi.
Khi nhân viên mở ví của mình vào ngày hôm đó, đoạn mã được kích hoạt. Màn hình hiển thị một khoản chuyển hợp pháp. Trên thực tế, các quỹ đang được chuyển đến Pyongyang.
Nhân viên ký. Đồng nghiệp của anh ấy cũng ký. Không ai thấy có gì bất thường.
Hai phút sau vụ cướp, mã độc tự xóa. Không để lại dấu vết.
FBI phải mất nhiều ngày mới xác nhận điều mà ai cũng đã nghi ngờ từ trước: đó là Triều Tiên, dùng Ethereum bị đánh cắp để tài trợ cho chương trình vũ khí hạt nhân của họ.
Bài học mà không ai muốn nghe: mắt xích yếu nhất không phải là mã. Mà là bạn.
Bạn có tin vào màn hình mà bạn nhìn thấy khi ký một giao dịch không?
Fran Berlín | Viện Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
20 tháng 2 năm 2025. Một nhân viên của Bybit mở màn hình của mình, kiểm tra chi tiết giao dịch, và ký.
Mọi thứ đều trông có vẻ bình thường.
Vài phút sau, 1.500 triệu đô la $USDT đã biến mất trên Ethereum.
Nhưng điều đáng sợ nhất không phải là số tiền.
Điều đáng sợ nhất là họ đã làm bằng cách nào.
Nhóm tin tặc Lazarus thuộc chính phủ Triều Tiên không tấn công blockchain. Không bẻ khóa bất kỳ khóa riêng nào. Không cần gì trong số đó.
Đơn giản là… giả mạo những gì nhân viên nhìn thấy trên màn hình.
Nhiều tháng trước, chúng đã xâm nhập hệ thống của một nhà phát triển Safe Wallet—nền tảng mà Bybit dùng để ký các giao dịch. Chúng chèn một đoạn mã độc lặng lẽ “ngủ yên”, chờ đợi.
Khi nhân viên mở ví của mình vào ngày hôm đó, đoạn mã được kích hoạt. Màn hình hiển thị một khoản chuyển hợp pháp. Trên thực tế, các quỹ đang được chuyển đến Pyongyang.
Nhân viên ký. Đồng nghiệp của anh ấy cũng ký. Không ai thấy có gì bất thường.
Hai phút sau vụ cướp, mã độc tự xóa. Không để lại dấu vết.
FBI phải mất nhiều ngày mới xác nhận điều mà ai cũng đã nghi ngờ từ trước: đó là Triều Tiên, dùng Ethereum bị đánh cắp để tài trợ cho chương trình vũ khí hạt nhân của họ.
Bài học mà không ai muốn nghe: mắt xích yếu nhất không phải là mã. Mà là bạn.
Bạn có tin vào màn hình mà bạn nhìn thấy khi ký một giao dịch không?
Fran Berlín | Viện Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
675

·
--
Giảm giá
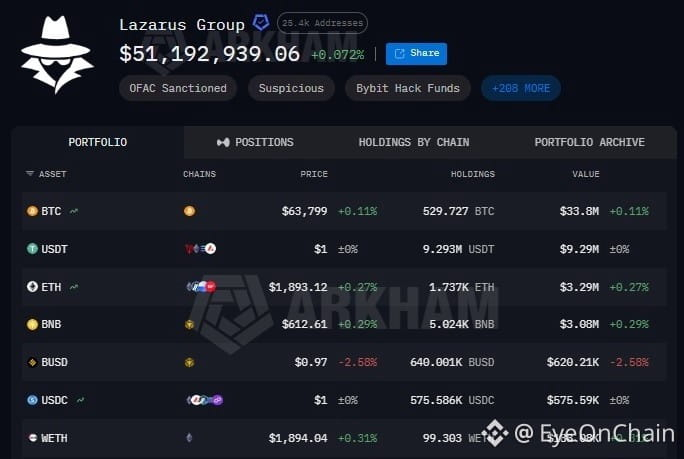
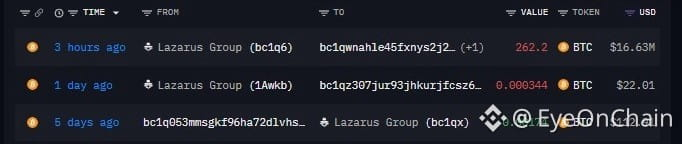
Lazarus Group lại đang chuyển một khoản tiền lớn. Cách đây khoảng 3 giờ, 262.2 $BTC , trị giá xấp xỉ 16,64 triệu USD, đã được chuyển sang một ví mới. Chưa có lý do rõ ràng, nhưng với #Lazarus , những lần chuyển khoản như thế này luôn thu hút sự chú ý. Có thể đây là một phần của nỗ lực chuyển tiền hoặc rửa tiền.
Nhóm này hiện vẫn nắm giữ hơn 73 triệu USD tài sản on-chain, chủ yếu là $BTC, $USDT và $ETH.
Chắc chắn đây là một cụm ví đáng để theo dõi.
{future}(BTCUSDT)
{spot}(BTCUSDT)
Lazarus Group lại đang chuyển một khoản tiền lớn. Cách đây khoảng 3 giờ, 262.2 $BTC , trị giá xấp xỉ 16,64 triệu USD, đã được chuyển sang một ví mới. Chưa có lý do rõ ràng, nhưng với #Lazarus , những lần chuyển khoản như thế này luôn thu hút sự chú ý. Có thể đây là một phần của nỗ lực chuyển tiền hoặc rửa tiền.
Nhóm này hiện vẫn nắm giữ hơn 73 triệu USD tài sản on-chain, chủ yếu là $BTC , $USDT và $ETH.
Chắc chắn đây là một cụm ví đáng để theo dõi.
Nhóm này hiện vẫn nắm giữ hơn 73 triệu USD tài sản on-chain, chủ yếu là $BTC , $USDT và $ETH.
Chắc chắn đây là một cụm ví đáng để theo dõi.
1
1.3k
·
--
Ai cũng sẽ trích dẫn con số 30 triệu đô la. Đó không phải là con số
Các ví được gắn với Lazarus đã bán ra hơn 30 triệu đô la của $BTC trên Hyperliquid trong suốt ba tuần, rồi chuyển nó thành $ETH và $SOL , sau đó rút qua Kraken, LBank và KuCoin. Tiêu đề xấu, không ảnh hưởng gì đến lệnh khớp của bạn
Năm 2024, đúng kiểu ví như vậy cũng xuất hiện trên nền tảng và khoảng 250 triệu đô la dòng tiền ròng rút ra đã rời đi trong 24 giờ. Không có gì bị hack vào ngày đó. Mọi người hoảng sợ và rút trước
Đó là rủi ro thực sự mà bạn đang gánh. Không phải việc rửa tiền. Cái cảnh chạy tán loạn xảy ra sau đó
Trump nói rằng chủ tịch CFTC của ông ấy đang làm việc để đưa Hyperliquid vào hoạt động trong nước với sự quản lý đầy đủ. Các sàn được quản lý không cho phép người lạ giao dịch từ một ví “raw”
Chỉ cần biết tiêu đề nào sẽ làm sổ lệnh trống trước khi bạn đặt khối lượng ở đó 🤔
Bạn có ngồi chịu cảnh đó suốt một tuần với quy mô thật không?
#trump #Lazarus #Hyperliquid #cftc
Ai cũng sẽ trích dẫn con số 30 triệu đô la. Đó không phải là con số
Các ví được gắn với Lazarus đã bán ra hơn 30 triệu đô la của $BTC trên Hyperliquid trong suốt ba tuần, rồi chuyển nó thành $ETH và $SOL , sau đó rút qua Kraken, LBank và KuCoin. Tiêu đề xấu, không ảnh hưởng gì đến lệnh khớp của bạn
Năm 2024, đúng kiểu ví như vậy cũng xuất hiện trên nền tảng và khoảng 250 triệu đô la dòng tiền ròng rút ra đã rời đi trong 24 giờ. Không có gì bị hack vào ngày đó. Mọi người hoảng sợ và rút trước
Đó là rủi ro thực sự mà bạn đang gánh. Không phải việc rửa tiền. Cái cảnh chạy tán loạn xảy ra sau đó
Trump nói rằng chủ tịch CFTC của ông ấy đang làm việc để đưa Hyperliquid vào hoạt động trong nước với sự quản lý đầy đủ. Các sàn được quản lý không cho phép người lạ giao dịch từ một ví “raw”
Chỉ cần biết tiêu đề nào sẽ làm sổ lệnh trống trước khi bạn đặt khối lượng ở đó 🤔
Bạn có ngồi chịu cảnh đó suốt một tuần với quy mô thật không?
#trump #Lazarus #Hyperliquid #cftc
Các ví được gắn với Lazarus đã bán ra hơn 30 triệu đô la của $BTC trên Hyperliquid trong suốt ba tuần, rồi chuyển nó thành $ETH và $SOL , sau đó rút qua Kraken, LBank và KuCoin. Tiêu đề xấu, không ảnh hưởng gì đến lệnh khớp của bạn
Năm 2024, đúng kiểu ví như vậy cũng xuất hiện trên nền tảng và khoảng 250 triệu đô la dòng tiền ròng rút ra đã rời đi trong 24 giờ. Không có gì bị hack vào ngày đó. Mọi người hoảng sợ và rút trước
Đó là rủi ro thực sự mà bạn đang gánh. Không phải việc rửa tiền. Cái cảnh chạy tán loạn xảy ra sau đó
Trump nói rằng chủ tịch CFTC của ông ấy đang làm việc để đưa Hyperliquid vào hoạt động trong nước với sự quản lý đầy đủ. Các sàn được quản lý không cho phép người lạ giao dịch từ một ví “raw”
Chỉ cần biết tiêu đề nào sẽ làm sổ lệnh trống trước khi bạn đặt khối lượng ở đó 🤔
Bạn có ngồi chịu cảnh đó suốt một tuần với quy mô thật không?
#trump #Lazarus #Hyperliquid #cftc
5
97

🚨 DẤU VẾT ON-CHAIN NỐI NHÓM LAZARUS VỚI DÒNG TIỀN TỪ VỤ CƯỚP TRỘM GẦN ĐÂY $XRP FUND FLOWS 🔍
Theo dõi on-chain vừa lộ ra mối liên hệ trực tiếp giữa vụ xâm nhập gần đây $XRP breach trên một sàn giao dịch hàng đầu và vụ tấn công AFX trị giá 24 triệu USD vào tháng Bảy. 🔍 Định tuyến xuyên chuỗi xác nhận tài sản bị đánh cắp đã chảy qua các lộ trình rửa tiền giống hệt nhau do Nhóm Lazarus khét tiếng quản lý.
Khi các đối tượng xấu tinh vi rửa tiền qua cầu nối, tính thanh khoản thị trường tại địa phương và dòng lệnh sẽ bị ảnh hưởng ngay lập tức. 📊 Việc theo dõi các điểm thoát cụ thể qua cầu này sẽ giúp “tiền thông minh” có thêm thời gian quan trọng trước khi áp lực bán thứ cấp đổ vào các thị trường giao ngay. 💡
Bạn sẽ điều chỉnh mức độ chịu rủi ro của mình thế nào khi các cảnh báo on-chain cho thấy các đợt thanh lý lớn của hacker? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
🚨 DẤU VẾT ON-CHAIN NỐI NHÓM LAZARUS VỚI DÒNG TIỀN TỪ VỤ CƯỚP TRỘM GẦN ĐÂY $XRP FUND FLOWS 🔍
Theo dõi on-chain vừa lộ ra mối liên hệ trực tiếp giữa vụ xâm nhập gần đây $XRP breach trên một sàn giao dịch hàng đầu và vụ tấn công AFX trị giá 24 triệu USD vào tháng Bảy. 🔍 Định tuyến xuyên chuỗi xác nhận tài sản bị đánh cắp đã chảy qua các lộ trình rửa tiền giống hệt nhau do Nhóm Lazarus khét tiếng quản lý.
Khi các đối tượng xấu tinh vi rửa tiền qua cầu nối, tính thanh khoản thị trường tại địa phương và dòng lệnh sẽ bị ảnh hưởng ngay lập tức. 📊 Việc theo dõi các điểm thoát cụ thể qua cầu này sẽ giúp “tiền thông minh” có thêm thời gian quan trọng trước khi áp lực bán thứ cấp đổ vào các thị trường giao ngay. 💡
Bạn sẽ điều chỉnh mức độ chịu rủi ro của mình thế nào khi các cảnh báo on-chain cho thấy các đợt thanh lý lớn của hacker? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
Theo dõi on-chain vừa lộ ra mối liên hệ trực tiếp giữa vụ xâm nhập gần đây $XRP breach trên một sàn giao dịch hàng đầu và vụ tấn công AFX trị giá 24 triệu USD vào tháng Bảy. 🔍 Định tuyến xuyên chuỗi xác nhận tài sản bị đánh cắp đã chảy qua các lộ trình rửa tiền giống hệt nhau do Nhóm Lazarus khét tiếng quản lý.
Khi các đối tượng xấu tinh vi rửa tiền qua cầu nối, tính thanh khoản thị trường tại địa phương và dòng lệnh sẽ bị ảnh hưởng ngay lập tức. 📊 Việc theo dõi các điểm thoát cụ thể qua cầu này sẽ giúp “tiền thông minh” có thêm thời gian quan trọng trước khi áp lực bán thứ cấp đổ vào các thị trường giao ngay. 💡
Bạn sẽ điều chỉnh mức độ chịu rủi ro của mình thế nào khi các cảnh báo on-chain cho thấy các đợt thanh lý lớn của hacker? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
34
·
--
📰 Ngày 24/9, một số ví nóng và ví ấm của Bitget đã xảy ra tình trạng chuyển khoản bất thường. Nền tảng ban đầu công bố thiệt hại khoảng 351,6 triệu USD, sau đó xác nhận quy mô tài sản bị chuyển đi đã được điều chỉnh lên 387,5 triệu USD.
🔥 TRM Labs phát hiện lộ trình rửa tiền của phần vốn bị đánh cắp lần này trùng khớp với các cuộc tấn công liên quan đến Triều Tiên trước đó như Bybit, AFX Bridge. Elliptic cũng cho rằng sự kiện lần này có mối liên hệ “khả năng cao” với hacker do Triều Tiên hậu thuẫn, và hướng điều tra một lần nữa lại chỉ về Lazarus Group.
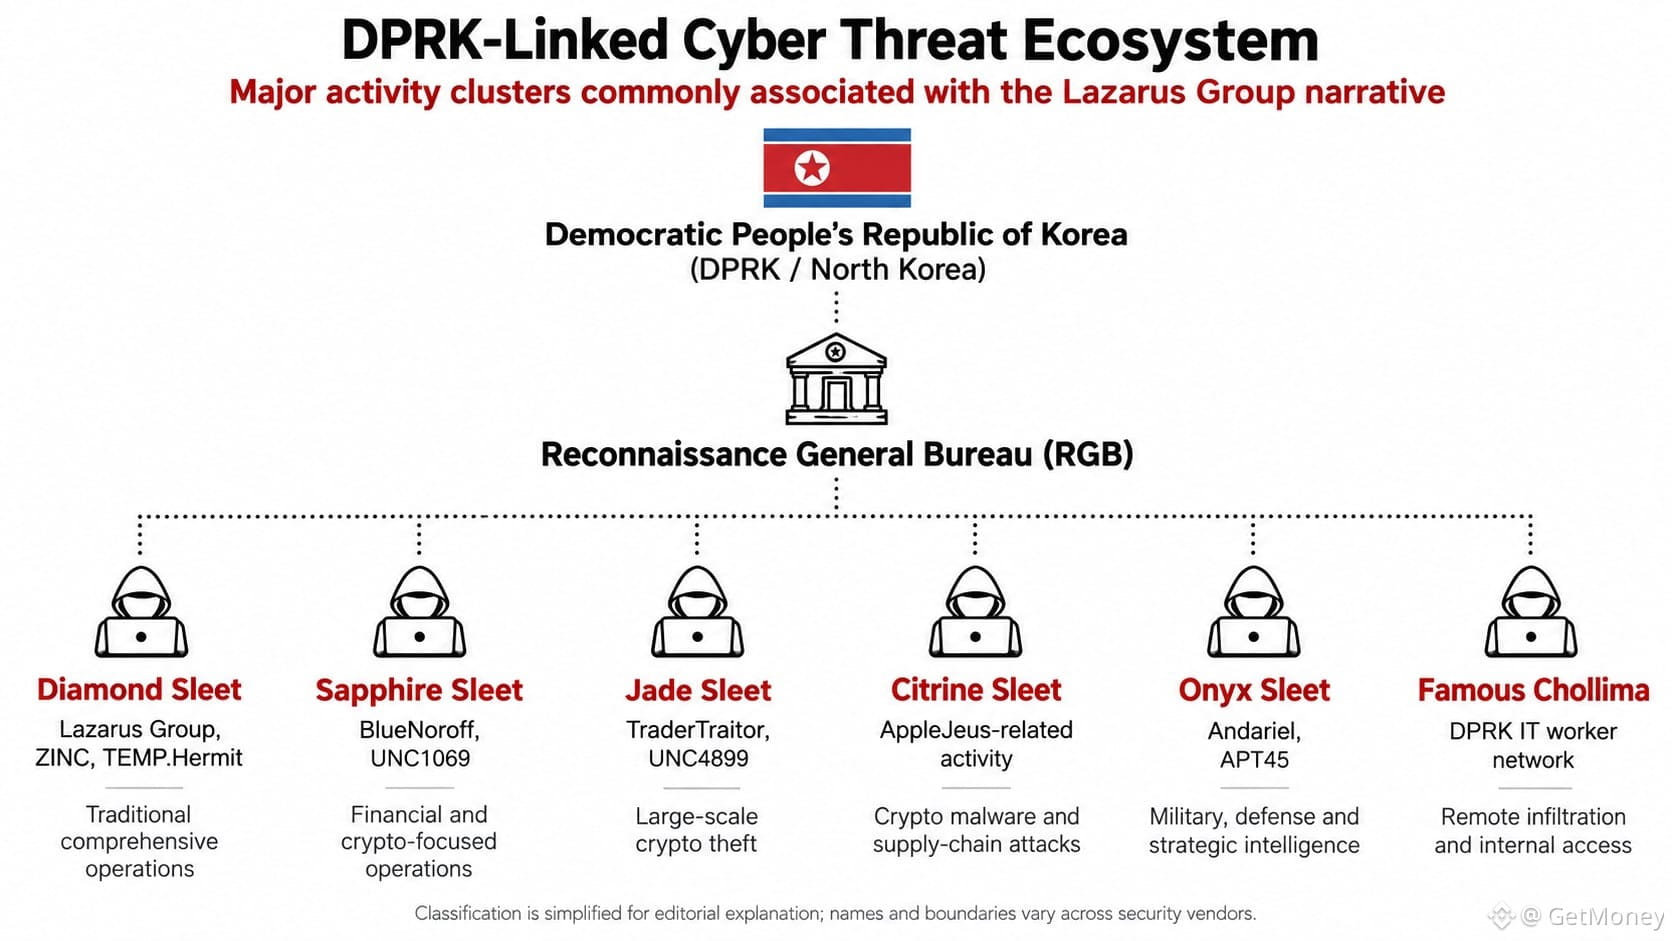
Nói thật, Lazarus không giống một tổ chức đơn lẻ có ranh giới rõ ràng, mà giống như cách bên ngoài gọi chung cho hệ thống tấn công mạng cấp quốc gia của Triều Tiên. Bộ Tài chính Mỹ vào năm 2019 đã nêu tên Lazarus, BlueNoroff và Andariel, cho rằng tất cả đều chịu sự kiểm soát của Cục trinh sát RGB thuộc Triều Tiên.
💡 Trong hệ thống này, các cơ quan khác nhau sẽ sử dụng những cái tên khác nhau: BlueNoroff theo dõi lâu dài các tổ chức tài chính và tài sản tiền mã hóa; TraderTraitor nhắm vào sàn giao dịch, đơn vị lưu ký và các mục tiêu tiền mã hóa quy mô lớn; Citrine Sleet thiên về phần mềm độc hại và tấn công chuỗi cung ứng; Famous Chollima thì xâm nhập vào doanh nghiệp công nghệ và tiền mã hóa thông qua danh tính giả mạo.
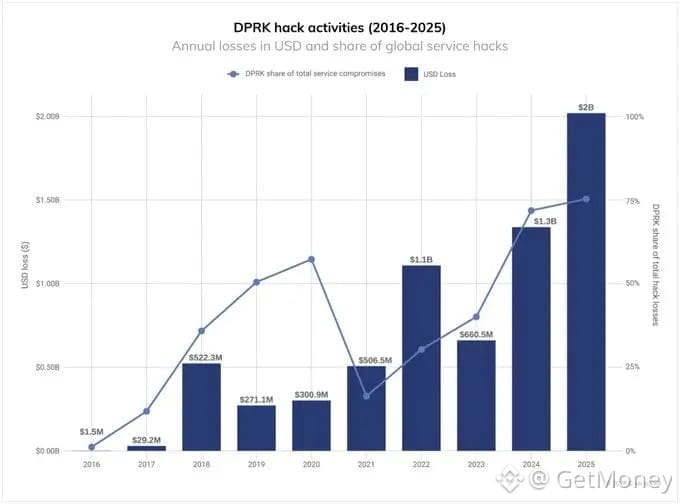
👀 Từ Ronin Bridge, Harmony, Atomic Wallet, đến Stake, WazirX, DMM Bitcoin, rồi đến sự kiện Bybit năm 2025—nếu tính luôn sự kiện Bitget hiện đang bị nghi ngờ cao là do Triều Tiên thực hiện—thì quy mô thiệt hại trộm cắp liên quan đã tiến gần 7,8 tỷ USD. Con số này, đã không còn là sự cố an ninh của riêng một nền tảng.
🤔 Khi cùng một bộ hệ thống tấn công liên tục đổi tên, đổi “cửa ngõ” xâm nhập, thì sàn giao dịch và bên dự án rốt cuộc nên đánh giá thế nào để biết họ đang đối mặt với “nhóm” nào?
#Lazarus #Bitget #加密安全 #chuoi-an-ninh-tren-mang
📰 Ngày 24/9, một số ví nóng và ví ấm của Bitget đã xảy ra tình trạng chuyển khoản bất thường. Nền tảng ban đầu công bố thiệt hại khoảng 351,6 triệu USD, sau đó xác nhận quy mô tài sản bị chuyển đi đã được điều chỉnh lên 387,5 triệu USD.
🔥 TRM Labs phát hiện lộ trình rửa tiền của phần vốn bị đánh cắp lần này trùng khớp với các cuộc tấn công liên quan đến Triều Tiên trước đó như Bybit, AFX Bridge. Elliptic cũng cho rằng sự kiện lần này có mối liên hệ “khả năng cao” với hacker do Triều Tiên hậu thuẫn, và hướng điều tra một lần nữa lại chỉ về Lazarus Group.
Nói thật, Lazarus không giống một tổ chức đơn lẻ có ranh giới rõ ràng, mà giống như cách bên ngoài gọi chung cho hệ thống tấn công mạng cấp quốc gia của Triều Tiên. Bộ Tài chính Mỹ vào năm 2019 đã nêu tên Lazarus, BlueNoroff và Andariel, cho rằng tất cả đều chịu sự kiểm soát của Cục trinh sát RGB thuộc Triều Tiên.
💡 Trong hệ thống này, các cơ quan khác nhau sẽ sử dụng những cái tên khác nhau: BlueNoroff theo dõi lâu dài các tổ chức tài chính và tài sản tiền mã hóa; TraderTraitor nhắm vào sàn giao dịch, đơn vị lưu ký và các mục tiêu tiền mã hóa quy mô lớn; Citrine Sleet thiên về phần mềm độc hại và tấn công chuỗi cung ứng; Famous Chollima thì xâm nhập vào doanh nghiệp công nghệ và tiền mã hóa thông qua danh tính giả mạo.
👀 Từ Ronin Bridge, Harmony, Atomic Wallet, đến Stake, WazirX, DMM Bitcoin, rồi đến sự kiện Bybit năm 2025—nếu tính luôn sự kiện Bitget hiện đang bị nghi ngờ cao là do Triều Tiên thực hiện—thì quy mô thiệt hại trộm cắp liên quan đã tiến gần 7,8 tỷ USD. Con số này, đã không còn là sự cố an ninh của riêng một nền tảng.
🤔 Khi cùng một bộ hệ thống tấn công liên tục đổi tên, đổi “cửa ngõ” xâm nhập, thì sàn giao dịch và bên dự án rốt cuộc nên đánh giá thế nào để biết họ đang đối mặt với “nhóm” nào?
#Lazarus #Bitget #加密安全 #chuoi-an-ninh-tren-mang
🔥 TRM Labs phát hiện lộ trình rửa tiền của phần vốn bị đánh cắp lần này trùng khớp với các cuộc tấn công liên quan đến Triều Tiên trước đó như Bybit, AFX Bridge. Elliptic cũng cho rằng sự kiện lần này có mối liên hệ “khả năng cao” với hacker do Triều Tiên hậu thuẫn, và hướng điều tra một lần nữa lại chỉ về Lazarus Group.
Nói thật, Lazarus không giống một tổ chức đơn lẻ có ranh giới rõ ràng, mà giống như cách bên ngoài gọi chung cho hệ thống tấn công mạng cấp quốc gia của Triều Tiên. Bộ Tài chính Mỹ vào năm 2019 đã nêu tên Lazarus, BlueNoroff và Andariel, cho rằng tất cả đều chịu sự kiểm soát của Cục trinh sát RGB thuộc Triều Tiên.
💡 Trong hệ thống này, các cơ quan khác nhau sẽ sử dụng những cái tên khác nhau: BlueNoroff theo dõi lâu dài các tổ chức tài chính và tài sản tiền mã hóa; TraderTraitor nhắm vào sàn giao dịch, đơn vị lưu ký và các mục tiêu tiền mã hóa quy mô lớn; Citrine Sleet thiên về phần mềm độc hại và tấn công chuỗi cung ứng; Famous Chollima thì xâm nhập vào doanh nghiệp công nghệ và tiền mã hóa thông qua danh tính giả mạo.
👀 Từ Ronin Bridge, Harmony, Atomic Wallet, đến Stake, WazirX, DMM Bitcoin, rồi đến sự kiện Bybit năm 2025—nếu tính luôn sự kiện Bitget hiện đang bị nghi ngờ cao là do Triều Tiên thực hiện—thì quy mô thiệt hại trộm cắp liên quan đã tiến gần 7,8 tỷ USD. Con số này, đã không còn là sự cố an ninh của riêng một nền tảng.
🤔 Khi cùng một bộ hệ thống tấn công liên tục đổi tên, đổi “cửa ngõ” xâm nhập, thì sàn giao dịch và bên dự án rốt cuộc nên đánh giá thế nào để biết họ đang đối mặt với “nhóm” nào?
#Lazarus #Bitget #加密安全 #chuoi-an-ninh-tren-mang
54
·
--
🎯 Cướp tiền điện tử lớn nhất năm nay, nhân vật chính được cho là đến từ Triều Tiên
📰 Bitget bị lấy mất 388 triệu USD, CEO khẳng định thẳng tay vào nhóm Lazarus; XRP bị chuyển mất 157 triệu USD, một sàn giao dịch từng phải tạm dừng rút tiền khẩn cấp
💬 Thủ đoạn không mới, nhưng số tiền thì “đi đúng giới hạn”. Sàn giao dịch tập trung luôn là điểm yếu; tiền chạy nhanh trên chuỗi thì cũng vô ích nếu lỗ hổng ở cổng vào bị xuyên thủng—đừng chỉ xem tự quản lý (self-custody) là khẩu hiệu
🏷️ #Bitget #Lazarus #安全事件 #自托管
🎯 Cướp tiền điện tử lớn nhất năm nay, nhân vật chính được cho là đến từ Triều Tiên
📰 Bitget bị lấy mất 388 triệu USD, CEO khẳng định thẳng tay vào nhóm Lazarus; XRP bị chuyển mất 157 triệu USD, một sàn giao dịch từng phải tạm dừng rút tiền khẩn cấp
💬 Thủ đoạn không mới, nhưng số tiền thì “đi đúng giới hạn”. Sàn giao dịch tập trung luôn là điểm yếu; tiền chạy nhanh trên chuỗi thì cũng vô ích nếu lỗ hổng ở cổng vào bị xuyên thủng—đừng chỉ xem tự quản lý (self-custody) là khẩu hiệu
🏷️ #Bitget #Lazarus #安全事件 #自托管
📰 Bitget bị lấy mất 388 triệu USD, CEO khẳng định thẳng tay vào nhóm Lazarus; XRP bị chuyển mất 157 triệu USD, một sàn giao dịch từng phải tạm dừng rút tiền khẩn cấp
💬 Thủ đoạn không mới, nhưng số tiền thì “đi đúng giới hạn”. Sàn giao dịch tập trung luôn là điểm yếu; tiền chạy nhanh trên chuỗi thì cũng vô ích nếu lỗ hổng ở cổng vào bị xuyên thủng—đừng chỉ xem tự quản lý (self-custody) là khẩu hiệu
🏷️ #Bitget #Lazarus #安全事件 #自托管
253
🚨 VỪA CẬP NHẬT: Lazarus lại tiếp tục di chuyển.
Nhóm tin tặc được cho là đã chuyển 244.148 BTC, trị giá khoảng 19,42 triệu USD, cách đây khoảng một giờ.
Không phải kiểu di chuyển của “cá voi” mà bạn muốn thấy trên chuỗi. 💀
Câu hỏi lớn bây giờ là: BTC sẽ đi về đâu tiếp theo? 👀
$BTC #bitcoin #Onchain #Lazarus
🚨 VỪA CẬP NHẬT: Lazarus lại tiếp tục di chuyển.
Nhóm tin tặc được cho là đã chuyển 244.148 BTC, trị giá khoảng 19,42 triệu USD, cách đây khoảng một giờ.
Không phải kiểu di chuyển của “cá voi” mà bạn muốn thấy trên chuỗi. 💀
Câu hỏi lớn bây giờ là: BTC sẽ đi về đâu tiếp theo? 👀
$BTC #bitcoin #Onchain #Lazarus
Nhóm tin tặc được cho là đã chuyển 244.148 BTC, trị giá khoảng 19,42 triệu USD, cách đây khoảng một giờ.
Không phải kiểu di chuyển của “cá voi” mà bạn muốn thấy trên chuỗi. 💀
Câu hỏi lớn bây giờ là: BTC sẽ đi về đâu tiếp theo? 👀
$BTC #bitcoin #Onchain #Lazarus
64
·
--
Tăng giá
$BTC $ETH
🚨 FLASH HACK : Điều gì đã thực sự xảy ra tại Bitget ? 🚨
Một sự cố an ninh nghiêm trọng vừa làm chấn động hệ sinh thái crypto. Đây là bản tóm tắt đầy đủ về tình hình 🧵👇
💥 Tóm tắt về cuộc tấn công
Vào ngày 24 tháng 9 năm 2026, Bitget đã gặp phải một lỗ hổng trong hạ tầng backend của mình. Kẻ tấn công đã giả mạo các quyền truy cập hệ thống nội bộ để xác thực các lệnh chuyển tiền giả và rút cạn các ví nóng (hot wallets).
💰 Giá trị thiệt hại : ~387,5 triệu USD
Các loại crypto lớn đã bị chuyển sang nhiều blockchain khác nhau: ETH, XRP, USDT, TRX, AVAX, BNB và ZEC.
🛡️ Ảnh hưởng gì tới người dùng?
• ❄️ Ví lạnh: Được bảo đảm 100% (không bị ảnh hưởng bởi cuộc tấn công).
• 👤 Số dư khách hàng: Không có tác động trực tiếp đến tài khoản của bạn.
• 🛡️ Quỹ bảo vệ: Quỹ đảm bảo của Bitget (được định giá +460M$) sẽ chi trả toàn bộ các khoản thiệt hại.
🕵️ Ai đứng sau vụ Hack?
Theo CEO Gracy Chen, địa chỉ IP và phương thức thực hiện cho thấy đây là hành động của tin tặc Bắc Triều Tiên (nhóm Lazarus). Các hãng an ninh mạng lớn như Mandiant và SlowMist đang vào cuộc điều tra.
🗓️ Lịch khôi phục rút tiền:
✅ Lỗ hổng đã được khắc phục & giao dịch hoạt động bình thường
📌 28/9: Rút BTC
📌 29/9: Rút ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30/9: Rút USDT (Ethereum, BSC, Solana, Tron)
📌 02/10: Các altcoin khác, tiền pháp định và P2P
Hãy luôn thận trọng và kiểm tra nguồn thông tin chính thức của bạn nhé ! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 FLASH HACK : Điều gì đã thực sự xảy ra tại Bitget ? 🚨
Một sự cố an ninh nghiêm trọng vừa làm chấn động hệ sinh thái crypto. Đây là bản tóm tắt đầy đủ về tình hình 🧵👇
💥 Tóm tắt về cuộc tấn công
Vào ngày 24 tháng 9 năm 2026, Bitget đã gặp phải một lỗ hổng trong hạ tầng backend của mình. Kẻ tấn công đã giả mạo các quyền truy cập hệ thống nội bộ để xác thực các lệnh chuyển tiền giả và rút cạn các ví nóng (hot wallets).
💰 Giá trị thiệt hại : ~387,5 triệu USD
Các loại crypto lớn đã bị chuyển sang nhiều blockchain khác nhau: ETH, XRP, USDT, TRX, AVAX, BNB và ZEC.
🛡️ Ảnh hưởng gì tới người dùng?
• ❄️ Ví lạnh: Được bảo đảm 100% (không bị ảnh hưởng bởi cuộc tấn công).
• 👤 Số dư khách hàng: Không có tác động trực tiếp đến tài khoản của bạn.
• 🛡️ Quỹ bảo vệ: Quỹ đảm bảo của Bitget (được định giá +460M$) sẽ chi trả toàn bộ các khoản thiệt hại.
🕵️ Ai đứng sau vụ Hack?
Theo CEO Gracy Chen, địa chỉ IP và phương thức thực hiện cho thấy đây là hành động của tin tặc Bắc Triều Tiên (nhóm Lazarus). Các hãng an ninh mạng lớn như Mandiant và SlowMist đang vào cuộc điều tra.
🗓️ Lịch khôi phục rút tiền:
✅ Lỗ hổng đã được khắc phục & giao dịch hoạt động bình thường
📌 28/9: Rút BTC
📌 29/9: Rút ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30/9: Rút USDT (Ethereum, BSC, Solana, Tron)
📌 02/10: Các altcoin khác, tiền pháp định và P2P
Hãy luôn thận trọng và kiểm tra nguồn thông tin chính thức của bạn nhé ! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
🚨 FLASH HACK : Điều gì đã thực sự xảy ra tại Bitget ? 🚨
Một sự cố an ninh nghiêm trọng vừa làm chấn động hệ sinh thái crypto. Đây là bản tóm tắt đầy đủ về tình hình 🧵👇
💥 Tóm tắt về cuộc tấn công
Vào ngày 24 tháng 9 năm 2026, Bitget đã gặp phải một lỗ hổng trong hạ tầng backend của mình. Kẻ tấn công đã giả mạo các quyền truy cập hệ thống nội bộ để xác thực các lệnh chuyển tiền giả và rút cạn các ví nóng (hot wallets).
💰 Giá trị thiệt hại : ~387,5 triệu USD
Các loại crypto lớn đã bị chuyển sang nhiều blockchain khác nhau: ETH, XRP, USDT, TRX, AVAX, BNB và ZEC.
🛡️ Ảnh hưởng gì tới người dùng?
• ❄️ Ví lạnh: Được bảo đảm 100% (không bị ảnh hưởng bởi cuộc tấn công).
• 👤 Số dư khách hàng: Không có tác động trực tiếp đến tài khoản của bạn.
• 🛡️ Quỹ bảo vệ: Quỹ đảm bảo của Bitget (được định giá +460M$) sẽ chi trả toàn bộ các khoản thiệt hại.
🕵️ Ai đứng sau vụ Hack?
Theo CEO Gracy Chen, địa chỉ IP và phương thức thực hiện cho thấy đây là hành động của tin tặc Bắc Triều Tiên (nhóm Lazarus). Các hãng an ninh mạng lớn như Mandiant và SlowMist đang vào cuộc điều tra.
🗓️ Lịch khôi phục rút tiền:
✅ Lỗ hổng đã được khắc phục & giao dịch hoạt động bình thường
📌 28/9: Rút BTC
📌 29/9: Rút ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30/9: Rút USDT (Ethereum, BSC, Solana, Tron)
📌 02/10: Các altcoin khác, tiền pháp định và P2P
Hãy luôn thận trọng và kiểm tra nguồn thông tin chính thức của bạn nhé ! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
183
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
319,054 lượt xem
1,367 đang thảo luận
2
#TinFed
391,163 lượt xem
1,090 đang thảo luận
3
#USMidterms-WhatAreMarketsExpecting?
8,318 lượt xem
198 đang thảo luận
4
#USOctoberNFP-AreRateCutsStillPossible
200,552 lượt xem
1,535 đang thảo luận
5
#AMDBeatsExpectations-AINarrativeContinues
1,413 lượt xem
76 đang thảo luận
6
#BinanceIncidentReport
140,553 lượt xem
1,034 đang thảo luận
7
#BinanceReopensWithdrawalsForMoreAssets
278,714 lượt xem
2,137 đang thảo luận
8
#BinanceHourlyDepositsExceedWithdrawals
121,896 lượt xem
1,055 đang thảo luận
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
645 lượt xem
28 đang thảo luận
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
982 lượt xem
42 đang thảo luận