📰 Ngày 24/9, một số ví nóng và ví ấm của Bitget đã xảy ra tình trạng chuyển khoản bất thường. Nền tảng ban đầu công bố thiệt hại khoảng 351,6 triệu USD, sau đó xác nhận quy mô tài sản bị chuyển đi đã được điều chỉnh lên 387,5 triệu USD.
🔥 TRM Labs phát hiện lộ trình rửa tiền của phần vốn bị đánh cắp lần này trùng khớp với các cuộc tấn công liên quan đến Triều Tiên trước đó như Bybit, AFX Bridge. Elliptic cũng cho rằng sự kiện lần này có mối liên hệ “khả năng cao” với hacker do Triều Tiên hậu thuẫn, và hướng điều tra một lần nữa lại chỉ về Lazarus Group.
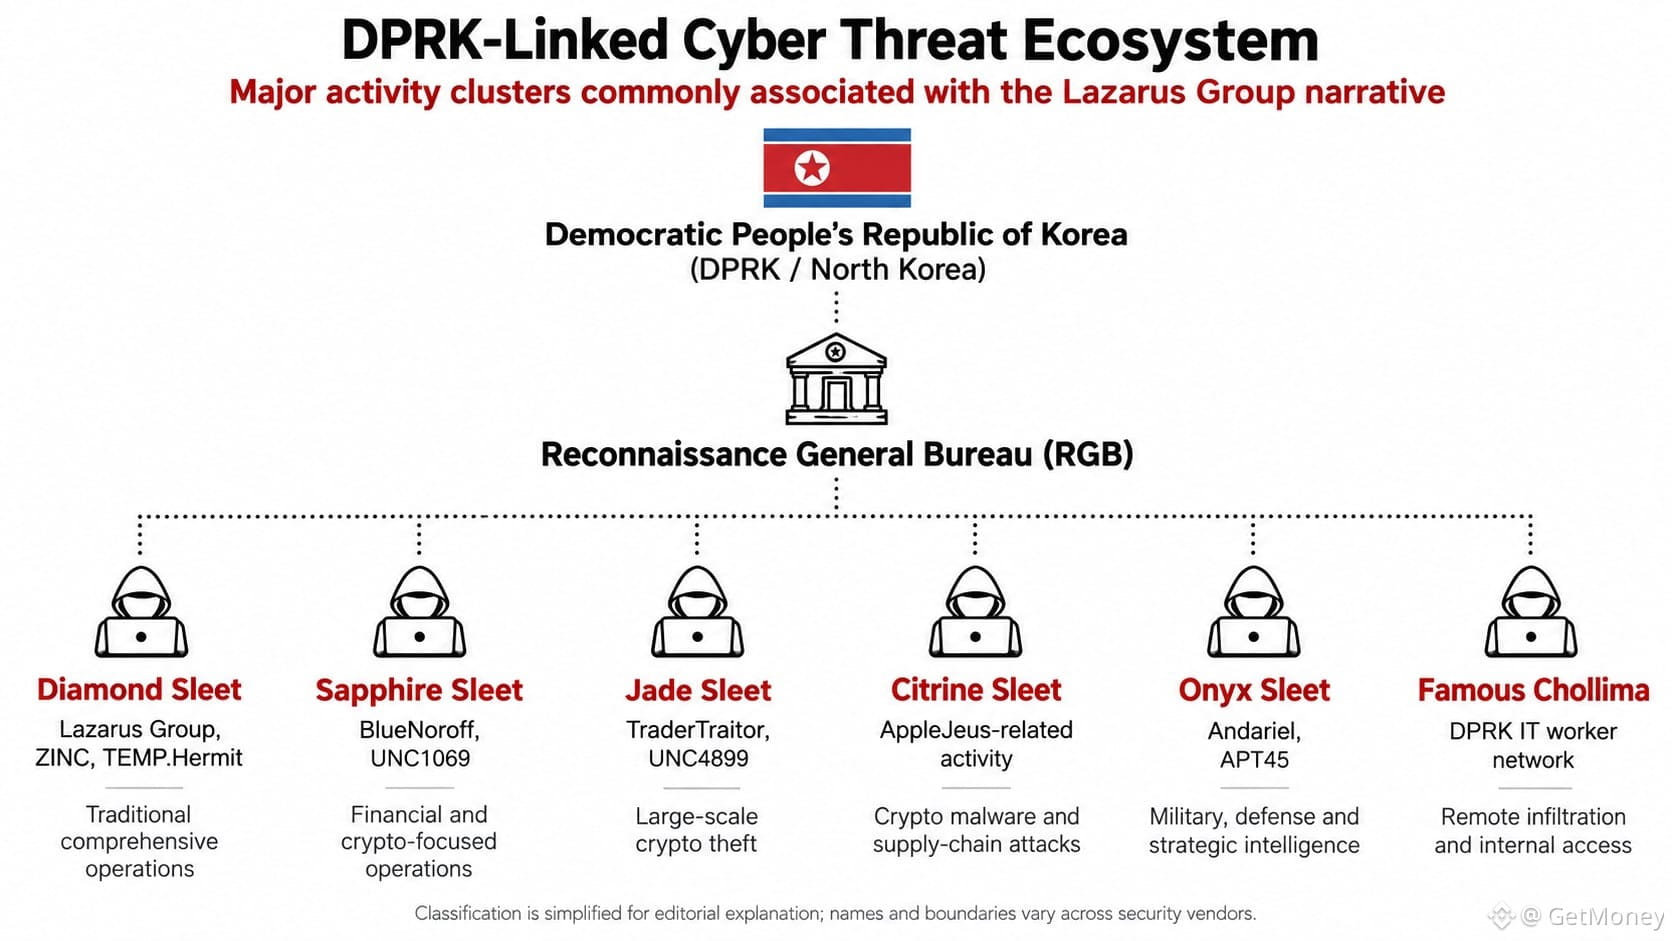
Nói thật, Lazarus không giống một tổ chức đơn lẻ có ranh giới rõ ràng, mà giống như cách bên ngoài gọi chung cho hệ thống tấn công mạng cấp quốc gia của Triều Tiên. Bộ Tài chính Mỹ vào năm 2019 đã nêu tên Lazarus, BlueNoroff và Andariel, cho rằng tất cả đều chịu sự kiểm soát của Cục trinh sát RGB thuộc Triều Tiên.
💡 Trong hệ thống này, các cơ quan khác nhau sẽ sử dụng những cái tên khác nhau: BlueNoroff theo dõi lâu dài các tổ chức tài chính và tài sản tiền mã hóa; TraderTraitor nhắm vào sàn giao dịch, đơn vị lưu ký và các mục tiêu tiền mã hóa quy mô lớn; Citrine Sleet thiên về phần mềm độc hại và tấn công chuỗi cung ứng; Famous Chollima thì xâm nhập vào doanh nghiệp công nghệ và tiền mã hóa thông qua danh tính giả mạo.
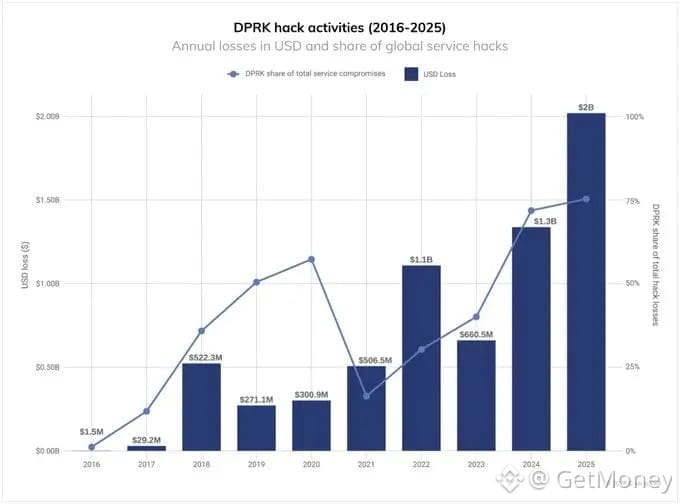
👀 Từ Ronin Bridge, Harmony, Atomic Wallet, đến Stake, WazirX, DMM Bitcoin, rồi đến sự kiện Bybit năm 2025—nếu tính luôn sự kiện Bitget hiện đang bị nghi ngờ cao là do Triều Tiên thực hiện—thì quy mô thiệt hại trộm cắp liên quan đã tiến gần 7,8 tỷ USD. Con số này, đã không còn là sự cố an ninh của riêng một nền tảng.
🤔 Khi cùng một bộ hệ thống tấn công liên tục đổi tên, đổi “cửa ngõ” xâm nhập, thì sàn giao dịch và bên dự án rốt cuộc nên đánh giá thế nào để biết họ đang đối mặt với “nhóm” nào?
#Lazarus #Bitget #加密安全 #chuoi-an-ninh-tren-mang