
#cryptosecurityalert
cryptosecurityalert
147,792 переглядів
182 обговорюють
Популярні
Найсвіжіші
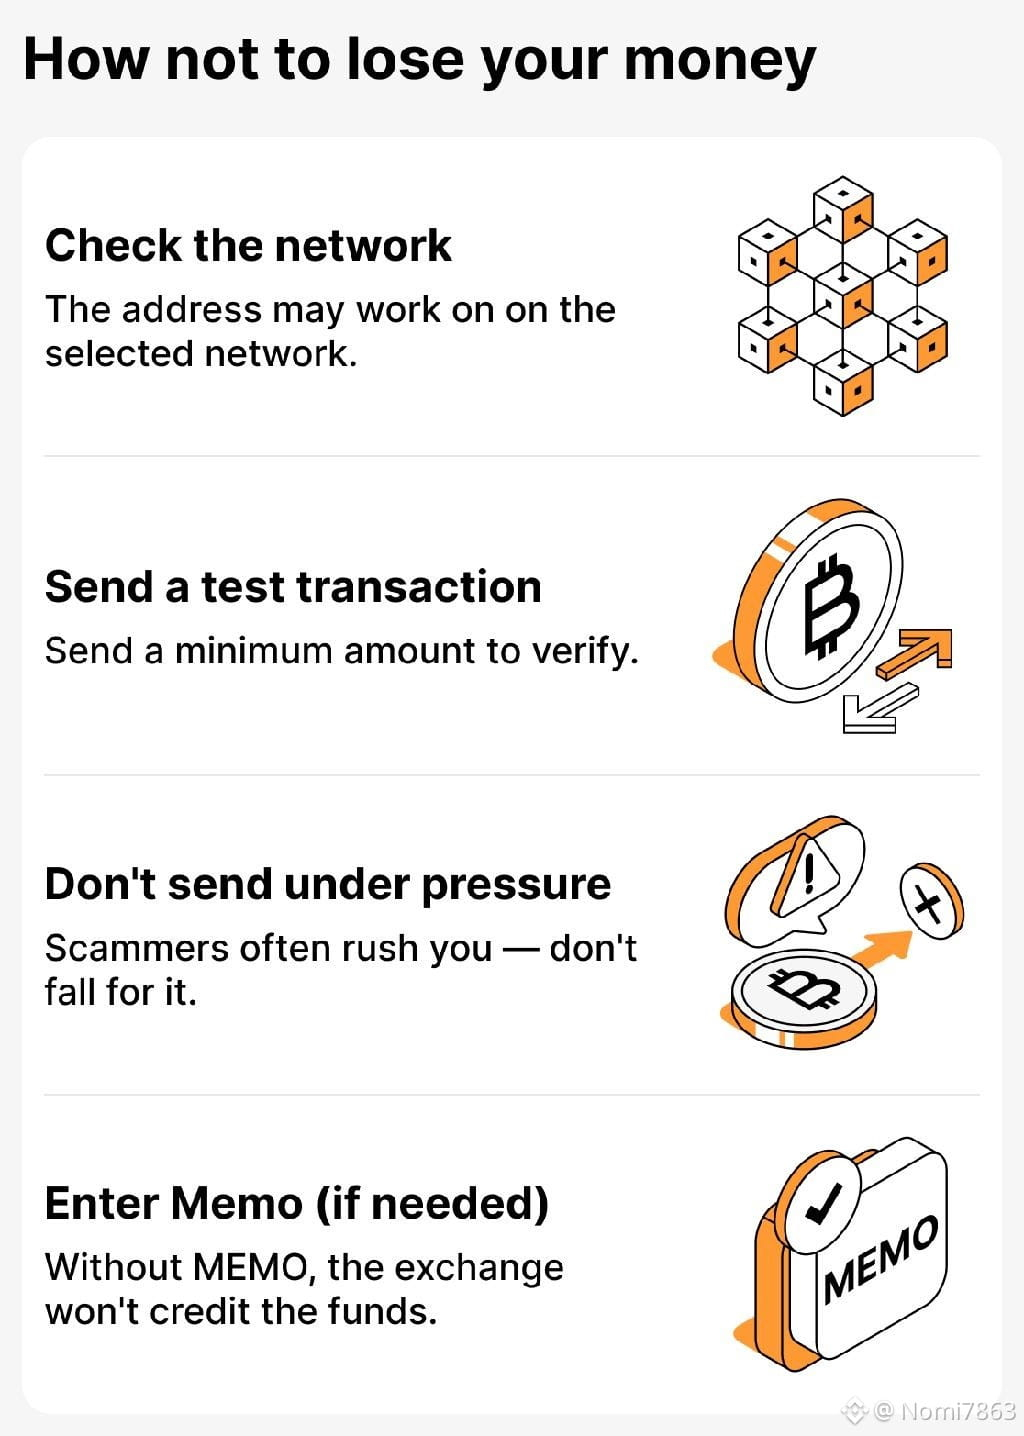
🔐 ПЕРШ НІЖ ВИВОДИТИ КРИПТОВАЛЮТУ, ПЕРЕВІРТЕ ЦІ 4 РЕЧІ!
Навіть одна невелика помилка під час переказу криптовалюти може поставити ваші кошти під загрозу.
Завжди пам’ятайте:
1️⃣ МОНЕТА — Виберіть правильну криптовалюту.
2️⃣ МЕРЕЖА — Переконайтеся, що мережі відправлення й отримання збігаються.
3️⃣ АДРЕСА — Ще раз перевірте повну адресу гаманця.
4️⃣ MEMO/TAG — Додавайте його, якщо платформа отримання цього вимагає.
💡 Порада: Якщо це новий гаманець або незнайомий адресат, спершу спробуйте переказати невелику суму.
Безпека криптовалюти починається з ВАС!
💬 Чи траплялося вам помилятися під час переказу криптовалюти? Поділіться своїм досвідом, щоб інші могли повчитися.
#Binance #cryptoeducation #blockchain $BTC $BNB #CryptoSecurityAlert
🔐 ПЕРШ НІЖ ВИВОДИТИ КРИПТОВАЛЮТУ, ПЕРЕВІРТЕ ЦІ 4 РЕЧІ!
Навіть одна невелика помилка під час переказу криптовалюти може поставити ваші кошти під загрозу.
Завжди пам’ятайте:
1️⃣ МОНЕТА — Виберіть правильну криптовалюту.
2️⃣ МЕРЕЖА — Переконайтеся, що мережі відправлення й отримання збігаються.
3️⃣ АДРЕСА — Ще раз перевірте повну адресу гаманця.
4️⃣ MEMO/TAG — Додавайте його, якщо платформа отримання цього вимагає.
💡 Порада: Якщо це новий гаманець або незнайомий адресат, спершу спробуйте переказати невелику суму.
Безпека криптовалюти починається з ВАС!
💬 Чи траплялося вам помилятися під час переказу криптовалюти? Поділіться своїм досвідом, щоб інші могли повчитися.
#Binance #cryptoeducation #blockchain $BTC $BNB #CryptoSecurityAlert
Навіть одна невелика помилка під час переказу криптовалюти може поставити ваші кошти під загрозу.
Завжди пам’ятайте:
1️⃣ МОНЕТА — Виберіть правильну криптовалюту.
2️⃣ МЕРЕЖА — Переконайтеся, що мережі відправлення й отримання збігаються.
3️⃣ АДРЕСА — Ще раз перевірте повну адресу гаманця.
4️⃣ MEMO/TAG — Додавайте його, якщо платформа отримання цього вимагає.
💡 Порада: Якщо це новий гаманець або незнайомий адресат, спершу спробуйте переказати невелику суму.
Безпека криптовалюти починається з ВАС!
💬 Чи траплялося вам помилятися під час переказу криптовалюти? Поділіться своїм досвідом, щоб інші могли повчитися.
#Binance #cryptoeducation #blockchain $BTC $BNB #CryptoSecurityAlert
1
1
211

·
--
Стаття
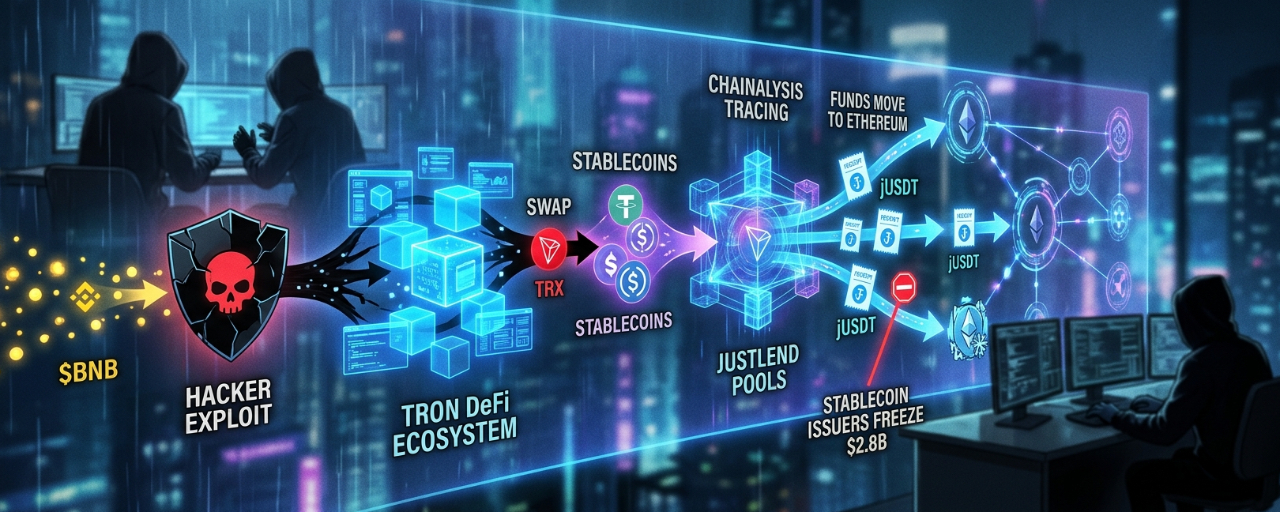
Хакери Binance використовують DeFi-пули TRON, щоб відмити мільярди через JustLendЯк повідомляється, хакери, пов’язані з північнокорейським угрупованням TraderTraitor, використовують DeFi-екосистему TRON, зокрема JustLend, щоб переміщувати кошти, викрадені під час масштабного зламу Binance. За даними аналітичної блокчейн-компанії Chainalysis, зловмисники нібито викрали близько 6,4 мільярда доларів і використали складну схему відмивання коштів із залученням TRX, стейблкоїнів і передаваних токенів-квитанцій, таких як jUSDT. Процес передбачає обмін TRX на стейблкоїни, внесення їх у JustLend, переказ токенів-квитанцій між гаманцями, обмін їх назад на стейблкоїни та переміщення коштів в інші мережі, часто Ethereum, перш ніж можна буде запровадити подальші обмеження. $TRX
Хакери Binance використовують DeFi-пули TRON, щоб відмити мільярди через JustLend
Як повідомляється, хакери, пов’язані з північнокорейським угрупованням TraderTraitor, використовують DeFi-екосистему TRON, зокрема JustLend, щоб переміщувати кошти, викрадені під час масштабного зламу Binance. За даними аналітичної блокчейн-компанії Chainalysis, зловмисники нібито викрали близько 6,4 мільярда доларів і використали складну схему відмивання коштів із залученням TRX, стейблкоїнів і передаваних токенів-квитанцій, таких як jUSDT. Процес передбачає обмін TRX на стейблкоїни, внесення їх у JustLend, переказ токенів-квитанцій між гаманцями, обмін їх назад на стейблкоїни та переміщення коштів в інші мережі, часто Ethereum, перш ніж можна буде запровадити подальші обмеження. $TRX
Mas Hanif:
Komplotan canggih berarti yoo
5
2
37
19.5k
·
--
🚨 ТЕРМІНОВІ НОВИНИ BINANCE | 31 ЖОВТНЯ 2026 РОКУ 🚨
⚠️ ІНЦИДЕНТ БЕЗПЕКИ BINANCE НА 6,3 МІЛЬЯРДА ДОЛАРІВ
Криптовалютна спільнота пильно стежить за Binance після серйозного інциденту безпеки, який, за повідомленнями, стосується криптовалютних активів на суму приблизно 6,3 мільярда доларів.
🔹 Binance заявляє, що кошти клієнтів у безпеці.
🔹 Біржа пообіцяла компенсувати постраждалим збитки за рахунок коштів компанії.
🔹 За повідомленнями, заморожено активи на суму близько 3 мільярдів доларів.
🔹 Після інциденту Bitcoin та інші провідні криптовалюти зазнали тиску на ринку.
🔹 Криптовалютні біржі перевіряють свої системи безпеки.
📢 Важливе повідомлення для криптоінвесторів:
Будьте в курсі подій, захищайте свій обліковий запис, увімкніть двофакторну автентифікацію та ніколи не повідомляйте нікому свої паролі чи коди підтвердження.
⚠️ Завжди перевіряйте новини в офіційних оголошеннях Binance, перш ніж ухвалювати інвестиційні рішення.
#Binance #BinanceNews #CryptoNews #Bitcoin #BTC #EthereumEFT #CryptoCommunityAlert #Blockchain #BinanceSquareTurkey #CryptoSecurityAlert #Trading
🚨 ТЕРМІНОВІ НОВИНИ BINANCE | 31 ЖОВТНЯ 2026 РОКУ 🚨
⚠️ ІНЦИДЕНТ БЕЗПЕКИ BINANCE НА 6,3 МІЛЬЯРДА ДОЛАРІВ
Криптовалютна спільнота пильно стежить за Binance після серйозного інциденту безпеки, який, за повідомленнями, стосується криптовалютних активів на суму приблизно 6,3 мільярда доларів.
🔹 Binance заявляє, що кошти клієнтів у безпеці.
🔹 Біржа пообіцяла компенсувати постраждалим збитки за рахунок коштів компанії.
🔹 За повідомленнями, заморожено активи на суму близько 3 мільярдів доларів.
🔹 Після інциденту Bitcoin та інші провідні криптовалюти зазнали тиску на ринку.
🔹 Криптовалютні біржі перевіряють свої системи безпеки.
📢 Важливе повідомлення для криптоінвесторів:
Будьте в курсі подій, захищайте свій обліковий запис, увімкніть двофакторну автентифікацію та ніколи не повідомляйте нікому свої паролі чи коди підтвердження.
⚠️ Завжди перевіряйте новини в офіційних оголошеннях Binance, перш ніж ухвалювати інвестиційні рішення.
#Binance #BinanceNews #CryptoNews #Bitcoin #BTC #EthereumEFT #CryptoCommunityAlert #Blockchain #BinanceSquareTurkey #CryptoSecurityAlert #Trading
⚠️ ІНЦИДЕНТ БЕЗПЕКИ BINANCE НА 6,3 МІЛЬЯРДА ДОЛАРІВ
Криптовалютна спільнота пильно стежить за Binance після серйозного інциденту безпеки, який, за повідомленнями, стосується криптовалютних активів на суму приблизно 6,3 мільярда доларів.
🔹 Binance заявляє, що кошти клієнтів у безпеці.
🔹 Біржа пообіцяла компенсувати постраждалим збитки за рахунок коштів компанії.
🔹 За повідомленнями, заморожено активи на суму близько 3 мільярдів доларів.
🔹 Після інциденту Bitcoin та інші провідні криптовалюти зазнали тиску на ринку.
🔹 Криптовалютні біржі перевіряють свої системи безпеки.
📢 Важливе повідомлення для криптоінвесторів:
Будьте в курсі подій, захищайте свій обліковий запис, увімкніть двофакторну автентифікацію та ніколи не повідомляйте нікому свої паролі чи коди підтвердження.
⚠️ Завжди перевіряйте новини в офіційних оголошеннях Binance, перш ніж ухвалювати інвестиційні рішення.
#Binance #BinanceNews #CryptoNews #Bitcoin #BTC #EthereumEFT #CryptoCommunityAlert #Blockchain #BinanceSquareTurkey #CryptoSecurityAlert #Trading
41
🚨 Оповіщення про безпеку крипто 🚨
$ETH
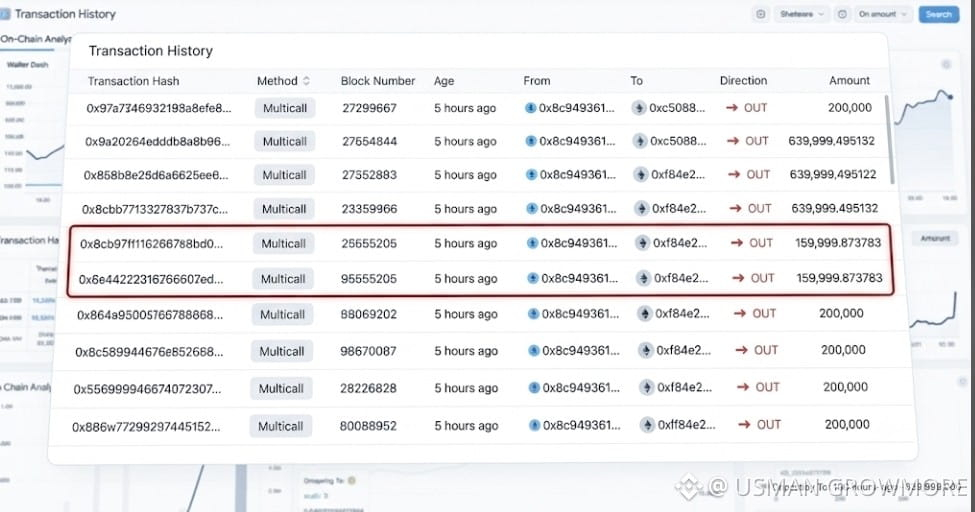
💸 Повідомляють, що трейдер втратив майже 1 мільйон доларів у USDT після того, як несвідомо підписав шкідливу фішингову транзакцію в мережі Ethereum ($ETH ).
⚠️ У крипто підписання транзакції може бути таким самим ризикованим, як і відправлення коштів. Один дозвіл для шкідливого смартконтракту може надати зловмисникам доступ до вашого гаманця.
🛡️ Перш ніж підписувати щось:
✅ Уважно прочитайте деталі транзакції.
✅ Дозволяйте лише ті транзакції, які ви повністю розумієте.
✅ Перевірте вебсайт і підключення гаманця.
✅ Регулярно відкликайте непотрібні дозволи на токени.
✅ Якщо щось виглядає підозрілим — не підписуйте.
💡 Пам’ятайте: транзакції в блокчейні зазвичай незворотні. Декілька додаткових секунд на перевірку транзакції можуть уберегти вас від втрати всього портфеля.
🔐 Будьте обережні. Будьте в безпеці. Ваш гаманець — ваша відповідальність.
⚠️ 🧠 **DYOR** 🧠 ⚠️
📈 **Повідомлення про аналіз**
🔹 Наведений вище аналіз ґрунтується на моєму особистому дослідженні та розумінні ринку.
🚫 **Застереження**
❗ Це **НЕ** є фінансовою порадою.
💸 **Торгуйте з розумом**
🛡️ Завжди керуйте ризиками і ніколи не інвестуйте більше, ніж можете дозволити собі втратити.
🔍 **Зробіть власне дослідження**
📚 Перевірте інформацію та приймайте власні рішення перед інвестуванням.🧠⚠️
═══════════════════════════
$ETH
#Ethereum #CryptoSecurityAlert #DeFi #Blockchain #CFTCWarnsFullCryptoRulesIfClarityActStalls
{future}(ETHUSDT)
🚨 Оповіщення про безпеку крипто 🚨
$ETH
💸 Повідомляють, що трейдер втратив майже 1 мільйон доларів у USDT після того, як несвідомо підписав шкідливу фішингову транзакцію в мережі Ethereum ($ETH ).
⚠️ У крипто підписання транзакції може бути таким самим ризикованим, як і відправлення коштів. Один дозвіл для шкідливого смартконтракту може надати зловмисникам доступ до вашого гаманця.
🛡️ Перш ніж підписувати щось:
✅ Уважно прочитайте деталі транзакції.
✅ Дозволяйте лише ті транзакції, які ви повністю розумієте.
✅ Перевірте вебсайт і підключення гаманця.
✅ Регулярно відкликайте непотрібні дозволи на токени.
✅ Якщо щось виглядає підозрілим — не підписуйте.
💡 Пам’ятайте: транзакції в блокчейні зазвичай незворотні. Декілька додаткових секунд на перевірку транзакції можуть уберегти вас від втрати всього портфеля.
🔐 Будьте обережні. Будьте в безпеці. Ваш гаманець — ваша відповідальність.
⚠️ 🧠 **DYOR** 🧠 ⚠️
📈 **Повідомлення про аналіз**
🔹 Наведений вище аналіз ґрунтується на моєму особистому дослідженні та розумінні ринку.
🚫 **Застереження**
❗ Це **НЕ** є фінансовою порадою.
💸 **Торгуйте з розумом**
🛡️ Завжди керуйте ризиками і ніколи не інвестуйте більше, ніж можете дозволити собі втратити.
🔍 **Зробіть власне дослідження**
📚 Перевірте інформацію та приймайте власні рішення перед інвестуванням.🧠⚠️
═══════════════════════════
$ETH
#Ethereum #CryptoSecurityAlert #DeFi #Blockchain #CFTCWarnsFullCryptoRulesIfClarityActStalls
$ETH
💸 Повідомляють, що трейдер втратив майже 1 мільйон доларів у USDT після того, як несвідомо підписав шкідливу фішингову транзакцію в мережі Ethereum ($ETH ).
⚠️ У крипто підписання транзакції може бути таким самим ризикованим, як і відправлення коштів. Один дозвіл для шкідливого смартконтракту може надати зловмисникам доступ до вашого гаманця.
🛡️ Перш ніж підписувати щось:
✅ Уважно прочитайте деталі транзакції.
✅ Дозволяйте лише ті транзакції, які ви повністю розумієте.
✅ Перевірте вебсайт і підключення гаманця.
✅ Регулярно відкликайте непотрібні дозволи на токени.
✅ Якщо щось виглядає підозрілим — не підписуйте.
💡 Пам’ятайте: транзакції в блокчейні зазвичай незворотні. Декілька додаткових секунд на перевірку транзакції можуть уберегти вас від втрати всього портфеля.
🔐 Будьте обережні. Будьте в безпеці. Ваш гаманець — ваша відповідальність.
⚠️ 🧠 **DYOR** 🧠 ⚠️
📈 **Повідомлення про аналіз**
🔹 Наведений вище аналіз ґрунтується на моєму особистому дослідженні та розумінні ринку.
🚫 **Застереження**
❗ Це **НЕ** є фінансовою порадою.
💸 **Торгуйте з розумом**
🛡️ Завжди керуйте ризиками і ніколи не інвестуйте більше, ніж можете дозволити собі втратити.
🔍 **Зробіть власне дослідження**
📚 Перевірте інформацію та приймайте власні рішення перед інвестуванням.🧠⚠️
═══════════════════════════
$ETH
#Ethereum #CryptoSecurityAlert #DeFi #Blockchain #CFTCWarnsFullCryptoRulesIfClarityActStalls
39
·
--
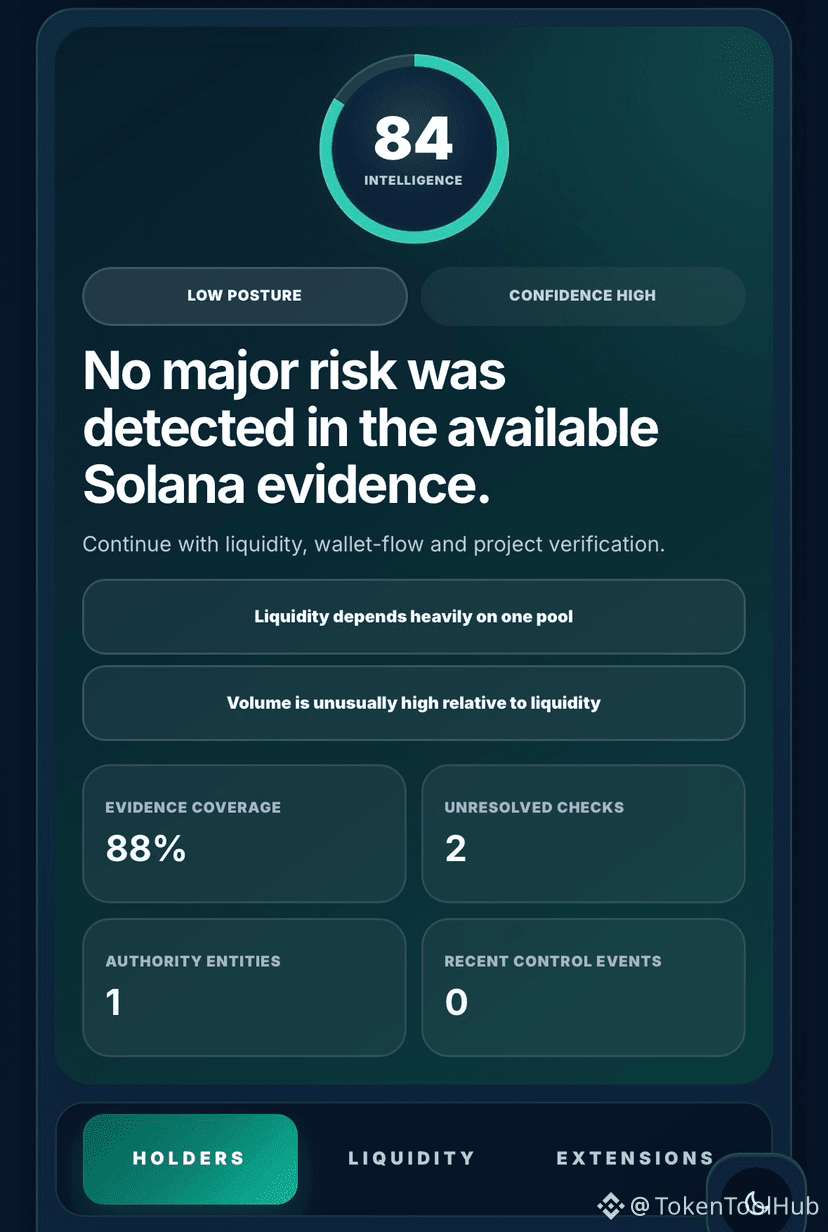
$LIT отримав 84/100 виконавчу позу від LIT у найновішому Solana-скані TokenToolHub.
Мінт:
83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
Ключові висновки:
• Authority мінта: вимкнено
• Freeze authority: вимкнено
• Токен-програма: SPL Token
• Найбільший розв’язаний власник: 13,01%
• Власники ТОП-10: 44,26%
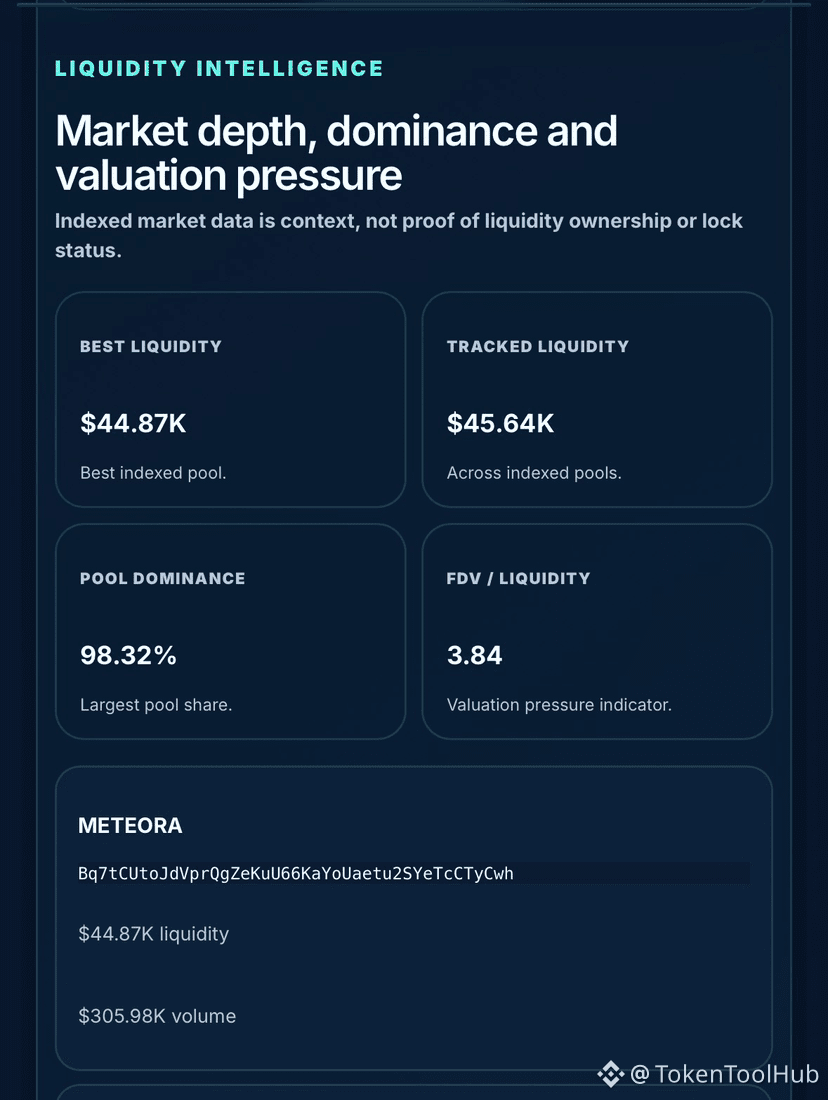
• Найкраще виявлена ліквідність: $44,87 тис.
• Обсяг за 24h: $305,98 тис.
• Поставка: ~999,96 млн $LIT
• Зовнішній токен-ризик: 29/100
• Повідомлений локаут ліквідності: 98,25%
З наявних доказів не було виявлено значного ризику повноважень.
Основне занепокоєння — структура ринку.
TokenToolHub визначив два висновки середнього пріоритету:
• Ліквідність сильно залежить від одного пулу
• Обсяг є незвично високим відносно ліквідності
$LIT зафіксував приблизно $305,98 тис. обсягу за 24 години при лише ~$44,87 тис. у найкращому індексованому пулі ліквідності.
Це близько 6,8x оборотності відносно видимої ліквідності.
Висока оборотність не автоматично означає маніпуляцію, але це робить потоки коштів і розподіл угод такими, що варто перевірити, перш ніж сприймати заголовковий обсяг як чистий попит.
Поверхня повноважень є відносно сильною.
Authority мінта вимкнено.
Freeze authority вимкнено.
Не виявлено суттєвого розширення для контролю переказів або розширення transfer-fee.
Нез’ясовано досі:
• Виконуваний шлях покупки
• Виконуваний шлях продажу
• Вплив продажу
• Authority для оновлення метаданих
Сильний рейтинг корисний.
Глибина ліквідності та торгова структура все ще потребують незалежної перевірки.
Повний $LIT-скан:
https://tokentoolhub.com/solana-token-scanner/?mint=83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
#solana #crypto #Web3 #blockchain #CryptoSecurityAlert
$LIT отримав 84/100 виконавчу позу від LIT у найновішому Solana-скані TokenToolHub.
Мінт:
83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
Ключові висновки:
• Authority мінта: вимкнено
• Freeze authority: вимкнено
• Токен-програма: SPL Token
• Найбільший розв’язаний власник: 13,01%
• Власники ТОП-10: 44,26%
• Найкраще виявлена ліквідність: $44,87 тис.
• Обсяг за 24h: $305,98 тис.
• Поставка: ~999,96 млн $LIT
• Зовнішній токен-ризик: 29/100
• Повідомлений локаут ліквідності: 98,25%
З наявних доказів не було виявлено значного ризику повноважень.
Основне занепокоєння — структура ринку.
TokenToolHub визначив два висновки середнього пріоритету:
• Ліквідність сильно залежить від одного пулу
• Обсяг є незвично високим відносно ліквідності
$LIT зафіксував приблизно $305,98 тис. обсягу за 24 години при лише ~$44,87 тис. у найкращому індексованому пулі ліквідності.
Це близько 6,8x оборотності відносно видимої ліквідності.
Висока оборотність не автоматично означає маніпуляцію, але це робить потоки коштів і розподіл угод такими, що варто перевірити, перш ніж сприймати заголовковий обсяг як чистий попит.
Поверхня повноважень є відносно сильною.
Authority мінта вимкнено.
Freeze authority вимкнено.
Не виявлено суттєвого розширення для контролю переказів або розширення transfer-fee.
Нез’ясовано досі:
• Виконуваний шлях покупки
• Виконуваний шлях продажу
• Вплив продажу
• Authority для оновлення метаданих
Сильний рейтинг корисний.
Глибина ліквідності та торгова структура все ще потребують незалежної перевірки.
Повний $LIT-скан:
https://tokentoolhub.com/solana-token-scanner/?mint=83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
#solana #crypto #Web3 #blockchain #CryptoSecurityAlert
Мінт:
83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
Ключові висновки:
• Authority мінта: вимкнено
• Freeze authority: вимкнено
• Токен-програма: SPL Token
• Найбільший розв’язаний власник: 13,01%
• Власники ТОП-10: 44,26%
• Найкраще виявлена ліквідність: $44,87 тис.
• Обсяг за 24h: $305,98 тис.
• Поставка: ~999,96 млн $LIT
• Зовнішній токен-ризик: 29/100
• Повідомлений локаут ліквідності: 98,25%
З наявних доказів не було виявлено значного ризику повноважень.
Основне занепокоєння — структура ринку.
TokenToolHub визначив два висновки середнього пріоритету:
• Ліквідність сильно залежить від одного пулу
• Обсяг є незвично високим відносно ліквідності
$LIT зафіксував приблизно $305,98 тис. обсягу за 24 години при лише ~$44,87 тис. у найкращому індексованому пулі ліквідності.
Це близько 6,8x оборотності відносно видимої ліквідності.
Висока оборотність не автоматично означає маніпуляцію, але це робить потоки коштів і розподіл угод такими, що варто перевірити, перш ніж сприймати заголовковий обсяг як чистий попит.
Поверхня повноважень є відносно сильною.
Authority мінта вимкнено.
Freeze authority вимкнено.
Не виявлено суттєвого розширення для контролю переказів або розширення transfer-fee.
Нез’ясовано досі:
• Виконуваний шлях покупки
• Виконуваний шлях продажу
• Вплив продажу
• Authority для оновлення метаданих
Сильний рейтинг корисний.
Глибина ліквідності та торгова структура все ще потребують незалежної перевірки.
Повний $LIT-скан:
https://tokentoolhub.com/solana-token-scanner/?mint=83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
#solana #crypto #Web3 #blockchain #CryptoSecurityAlert
140
#SolanaPlansToCutBlockTimesTo200ms
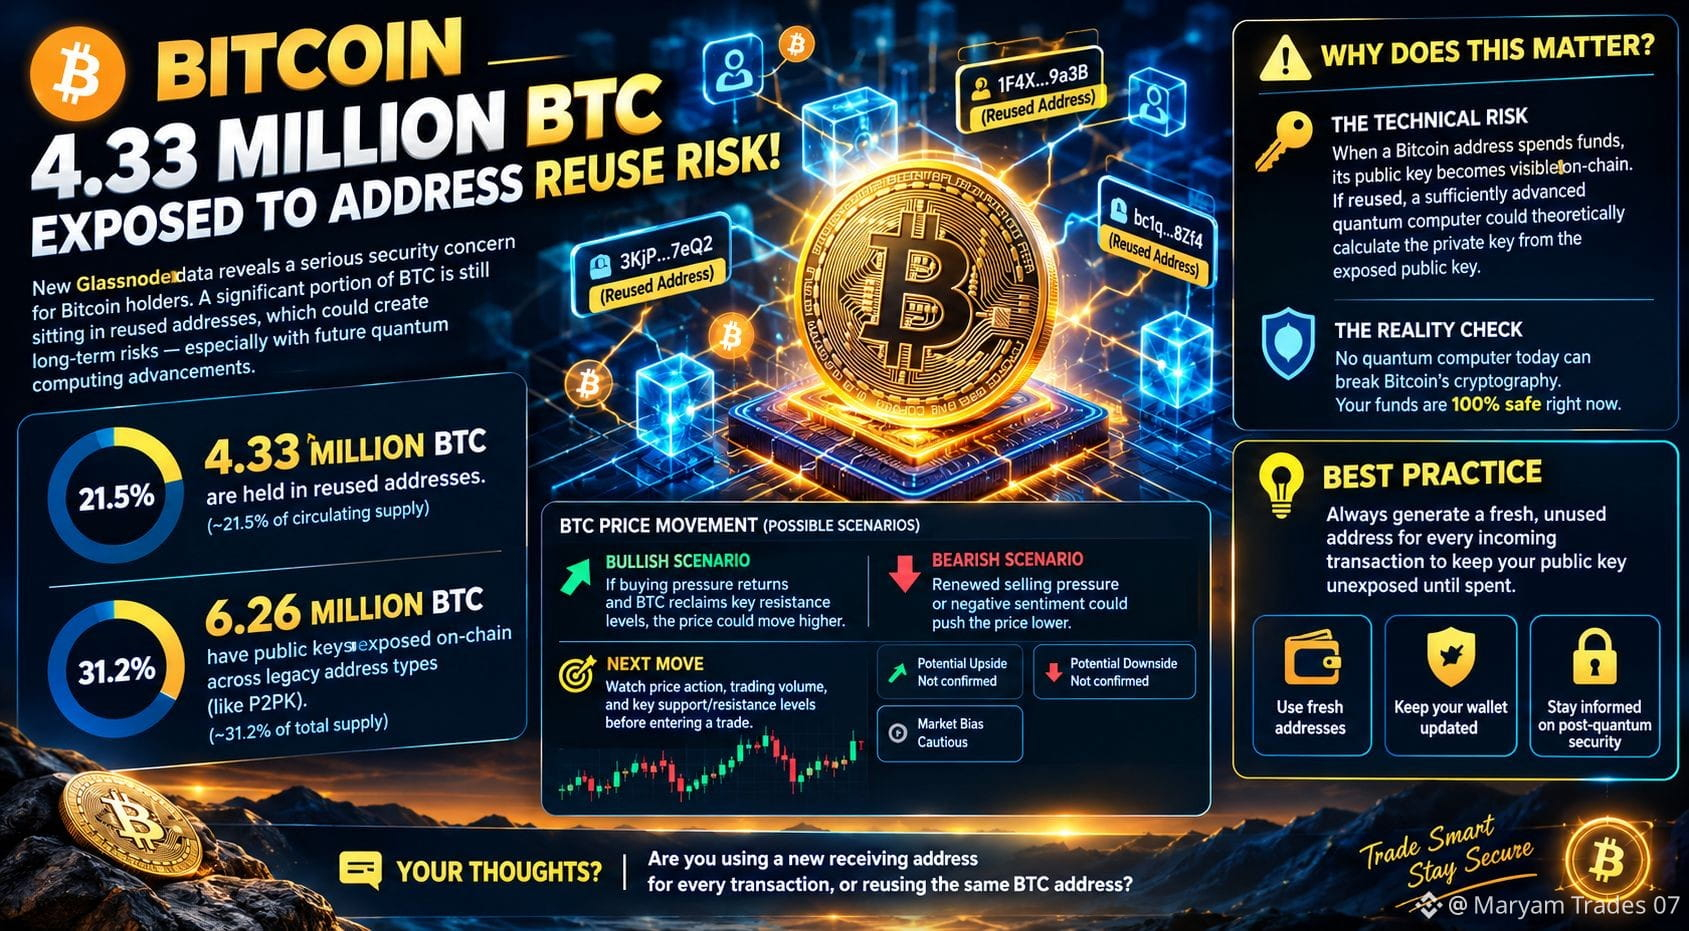
🚨 ТРИВОГА БІТКОЇН: 4,33 МІЛЬЙОНА BTC ПІД ЗАГРОЗОЮ ЧЕРЕЗ ПОВТОРНЕ ВИКОРИСТАННЯ АДРЕС! ₿🔐
Свіжий аналіз ончейн-даних привертає увагу до критично важливої дискусії щодо безпеки біткоїна. Згідно з оприлюдненими даними Glassnode, приблизно 4,33 мільйона BTC, або 21,5% від обсягу в обігу, зберігаються на адресах, які використовуються повторно. Водночас близько 6,26 мільйона BTC (31,2%) мають публічні ключі, відкриті в блокчейні в адресах застарілих типів.
⚠️ ЧОМУ ЦЕ ВАЖЛИВО?
🔑 Повторне використання адрес може розкривати публічні ключі, що потенційно створює довгостроковий ризик для безпеки, якщо достатньо потужні квантові комп’ютери зможуть зламати чинні криптографічні механізми захисту.
🛡️ ПОГЛЯД НА РЕАЛЬНІСТЬ: Сучасні квантові комп’ютери не здатні зламати криптографію біткоїна в необхідному масштабі. Це довгостроковий ризик, за яким варто стежити, а не доказ того, що ці BTC уже скомпрометовані.
📈 ПРОГНОЗ ЦІНИ BTC
🟢 Бичачий сценарій: якщо повернеться тиск покупців і BTC подолає ключові рівні опору, ціна може зрости.
🔴 Ведмежий сценарій: відновлення тиску продавців або негативні настрої на ринку можуть призвести до зниження ціни BTC.
🎯 Наступний крок: перш ніж укладати угоду, стежте за динамікою ціни, обсягом торгів і ключовими рівнями підтримки та опору.
📊 ПОТЕНЦІЙНЕ ЗРОСТАННЯ Й ПАДІННЯ ЦІНИ
📈 Потенційне зростання: не підтверджене — потрібні поточна ціна BTC і рівні на графіку.
📉 Потенційне падіння: не підтверджене — залежить від пробиття рівнів підтримки та ринкового імпульсу.
🔥 Настрої ринку: обережні, доки ціна не визначить свій подальший напрямок.
💡 ПОРАДА З БЕЗПЕКИ: за можливості використовуйте нову адресу для кожного вхідного платежу, оновлюйте програмне забезпечення гаманця та стежте за розвитком постквантової криптографії.
💬 Запитання до спільноти біткоїна: ви використовуєте нову адресу для отримання кожного платежу чи повторно використовуєте ту саму адресу BTC?
#Bitcoin #BTC #CryptoNews #Glassnode #Blockchain #CryptoSecurityAlert
#SolanaPlansToCutBlockTimesTo200ms
🚨 ТРИВОГА БІТКОЇН: 4,33 МІЛЬЙОНА BTC ПІД ЗАГРОЗОЮ ЧЕРЕЗ ПОВТОРНЕ ВИКОРИСТАННЯ АДРЕС! ₿🔐
Свіжий аналіз ончейн-даних привертає увагу до критично важливої дискусії щодо безпеки біткоїна. Згідно з оприлюдненими даними Glassnode, приблизно 4,33 мільйона BTC, або 21,5% від обсягу в обігу, зберігаються на адресах, які використовуються повторно. Водночас близько 6,26 мільйона BTC (31,2%) мають публічні ключі, відкриті в блокчейні в адресах застарілих типів.
⚠️ ЧОМУ ЦЕ ВАЖЛИВО?
🔑 Повторне використання адрес може розкривати публічні ключі, що потенційно створює довгостроковий ризик для безпеки, якщо достатньо потужні квантові комп’ютери зможуть зламати чинні криптографічні механізми захисту.
🛡️ ПОГЛЯД НА РЕАЛЬНІСТЬ: Сучасні квантові комп’ютери не здатні зламати криптографію біткоїна в необхідному масштабі. Це довгостроковий ризик, за яким варто стежити, а не доказ того, що ці BTC уже скомпрометовані.
📈 ПРОГНОЗ ЦІНИ BTC
🟢 Бичачий сценарій: якщо повернеться тиск покупців і BTC подолає ключові рівні опору, ціна може зрости.
🔴 Ведмежий сценарій: відновлення тиску продавців або негативні настрої на ринку можуть призвести до зниження ціни BTC.
🎯 Наступний крок: перш ніж укладати угоду, стежте за динамікою ціни, обсягом торгів і ключовими рівнями підтримки та опору.
📊 ПОТЕНЦІЙНЕ ЗРОСТАННЯ Й ПАДІННЯ ЦІНИ
📈 Потенційне зростання: не підтверджене — потрібні поточна ціна BTC і рівні на графіку.
📉 Потенційне падіння: не підтверджене — залежить від пробиття рівнів підтримки та ринкового імпульсу.
🔥 Настрої ринку: обережні, доки ціна не визначить свій подальший напрямок.
💡 ПОРАДА З БЕЗПЕКИ: за можливості використовуйте нову адресу для кожного вхідного платежу, оновлюйте програмне забезпечення гаманця та стежте за розвитком постквантової криптографії.
💬 Запитання до спільноти біткоїна: ви використовуєте нову адресу для отримання кожного платежу чи повторно використовуєте ту саму адресу BTC?
#Bitcoin #BTC #CryptoNews #Glassnode #Blockchain #CryptoSecurityAlert
🚨 ТРИВОГА БІТКОЇН: 4,33 МІЛЬЙОНА BTC ПІД ЗАГРОЗОЮ ЧЕРЕЗ ПОВТОРНЕ ВИКОРИСТАННЯ АДРЕС! ₿🔐
Свіжий аналіз ончейн-даних привертає увагу до критично важливої дискусії щодо безпеки біткоїна. Згідно з оприлюдненими даними Glassnode, приблизно 4,33 мільйона BTC, або 21,5% від обсягу в обігу, зберігаються на адресах, які використовуються повторно. Водночас близько 6,26 мільйона BTC (31,2%) мають публічні ключі, відкриті в блокчейні в адресах застарілих типів.
⚠️ ЧОМУ ЦЕ ВАЖЛИВО?
🔑 Повторне використання адрес може розкривати публічні ключі, що потенційно створює довгостроковий ризик для безпеки, якщо достатньо потужні квантові комп’ютери зможуть зламати чинні криптографічні механізми захисту.
🛡️ ПОГЛЯД НА РЕАЛЬНІСТЬ: Сучасні квантові комп’ютери не здатні зламати криптографію біткоїна в необхідному масштабі. Це довгостроковий ризик, за яким варто стежити, а не доказ того, що ці BTC уже скомпрометовані.
📈 ПРОГНОЗ ЦІНИ BTC
🟢 Бичачий сценарій: якщо повернеться тиск покупців і BTC подолає ключові рівні опору, ціна може зрости.
🔴 Ведмежий сценарій: відновлення тиску продавців або негативні настрої на ринку можуть призвести до зниження ціни BTC.
🎯 Наступний крок: перш ніж укладати угоду, стежте за динамікою ціни, обсягом торгів і ключовими рівнями підтримки та опору.
📊 ПОТЕНЦІЙНЕ ЗРОСТАННЯ Й ПАДІННЯ ЦІНИ
📈 Потенційне зростання: не підтверджене — потрібні поточна ціна BTC і рівні на графіку.
📉 Потенційне падіння: не підтверджене — залежить від пробиття рівнів підтримки та ринкового імпульсу.
🔥 Настрої ринку: обережні, доки ціна не визначить свій подальший напрямок.
💡 ПОРАДА З БЕЗПЕКИ: за можливості використовуйте нову адресу для кожного вхідного платежу, оновлюйте програмне забезпечення гаманця та стежте за розвитком постквантової криптографії.
💬 Запитання до спільноти біткоїна: ви використовуєте нову адресу для отримання кожного платежу чи повторно використовуєте ту саму адресу BTC?
#Bitcoin #BTC #CryptoNews #Glassnode #Blockchain #CryptoSecurityAlert
24

🤖⚠️ ШІ прискорює твої крипти, але будь обережним з двосічним мечем! 🛑
Штучний інтелект трансформує наш робочий процес, але кіберзлочинці також використовують його для ускладнення своїх атак. У цьому середовищі небезпека не в інструменті, а в недбалості OpSec, яку ми допускаємо, використовуючи його. 📉💻
✅ Ризики: Повідомлення, що витікають приватні ключі при вставці кодів у чати ШІ, гіперреалістичні deepfake-відео засновників, які пропонують фальшиві airdrop-и, та фейкові електронні листи, написані з міліметровою точністю, щоб обманути тебе.
✅ Захист: Ніколи не завантажуй конфіденційні дані (API ключі, семінарні фрази) на публічні хмарні моделі і не довіряй будь-яким фінансовим терміновим мультимедійним запитам.
Використовуй технології, щоб підвищити свої прибутки на @Binance, але завжди контролюй свою верифікацію вручну! 📊🛡️
#CryptoSecurityAlert #artificialintelligence #OPSEC #Phishing #TradingTips #Binance
$BTC $ETH $BNB
🤖⚠️ ШІ прискорює твої крипти, але будь обережним з двосічним мечем! 🛑
Штучний інтелект трансформує наш робочий процес, але кіберзлочинці також використовують його для ускладнення своїх атак. У цьому середовищі небезпека не в інструменті, а в недбалості OpSec, яку ми допускаємо, використовуючи його. 📉💻
✅ Ризики: Повідомлення, що витікають приватні ключі при вставці кодів у чати ШІ, гіперреалістичні deepfake-відео засновників, які пропонують фальшиві airdrop-и, та фейкові електронні листи, написані з міліметровою точністю, щоб обманути тебе.
✅ Захист: Ніколи не завантажуй конфіденційні дані (API ключі, семінарні фрази) на публічні хмарні моделі і не довіряй будь-яким фінансовим терміновим мультимедійним запитам.
Використовуй технології, щоб підвищити свої прибутки на @Binance, але завжди контролюй свою верифікацію вручну! 📊🛡️
#CryptoSecurityAlert #artificialintelligence #OPSEC #Phishing #TradingTips #Binance
$BTC $ETH $BNB
Штучний інтелект трансформує наш робочий процес, але кіберзлочинці також використовують його для ускладнення своїх атак. У цьому середовищі небезпека не в інструменті, а в недбалості OpSec, яку ми допускаємо, використовуючи його. 📉💻
✅ Ризики: Повідомлення, що витікають приватні ключі при вставці кодів у чати ШІ, гіперреалістичні deepfake-відео засновників, які пропонують фальшиві airdrop-и, та фейкові електронні листи, написані з міліметровою точністю, щоб обманути тебе.
✅ Захист: Ніколи не завантажуй конфіденційні дані (API ключі, семінарні фрази) на публічні хмарні моделі і не довіряй будь-яким фінансовим терміновим мультимедійним запитам.
Використовуй технології, щоб підвищити свої прибутки на @Binance, але завжди контролюй свою верифікацію вручну! 📊🛡️
#CryptoSecurityAlert #artificialintelligence #OPSEC #Phishing #TradingTips #Binance
$BTC $ETH $BNB
1
211
·
--
Оптимістично
Потрапити на фальшиве посилання або підтвердити шкідливий контракт — це викликає величезне роздратування$OP . Ти звинувачуєш себе за те, що не перевірив. Але пам’ятай: шахраї — це професіонали обману. Підведися й посиль свою безпеку.
{future}(OPUSDT)
Чи використовуєш ти додаткові гаманці для взаємодії з новими dApps?
#Optimism #CryptoSecurityAlert #Resilience
Потрапити на фальшиве посилання або підтвердити шкідливий контракт — це викликає величезне роздратування$OP . Ти звинувачуєш себе за те, що не перевірив. Але пам’ятай: шахраї — це професіонали обману. Підведися й посиль свою безпеку.
Чи використовуєш ти додаткові гаманці для взаємодії з новими dApps?
#Optimism #CryptoSecurityAlert #Resilience
Чи використовуєш ти додаткові гаманці для взаємодії з новими dApps?
#Optimism #CryptoSecurityAlert #Resilience
1
61
🛑 Не потрап у пастку! 4 золоті правила перед тим, як купити будь-який Token 🧵
Крипторинок рухається швидко, і шахраї теж. Якщо ти бачиш новий токен, який обіцяє «зробити тебе мільйонером за три дні», глибоко вдихни й перевір ці 4 ключові пункти, перш ніж натискати кнопку покупки:
1. 🔍 Перевірений смартконтракт (The Smart Contract)
Ніколи не шукай контракт у групах Telegram чи випадкових каналах. Шахраї створюють токени з тією самою назвою, але з прихованими функціями. Отримай офіційну адресу лише в CoinMarketCap, CoinGecko або на офіційному сайті проєкту.
2. 🍯 Обережно з «HoneyPots» (медовими пастками)
HoneyPot — це токен, який дозволяє тобі купити, але коли ти намагаєшся продати, контракт блокує транзакцію.
Порада: Пропусти адресу контракту через інструменти на кшталт Honeypot.is або Tokensniffer. Якщо в графіках ніхто не продає — тіка́й звідти!
3. 💧 Застережена ліквідність (Уникай Rug Pull)
Якщо творці токена мають повний контроль над ліквідністю, вони можуть зняти її в будь-яку секунду й залишити токен з нульовою вартістю. Перевір у інструментах на кшталт DEXTools або DEXscreener, чи ліквідність заблокована (locked) на розумний строк.
4. 📢 Хибна терміновість і «FOMO»
«Останні хвилини!», «Скорочується!». Якщо маркетинг проєкту побудований виключно на тому, щоб тиснути на тебе купити вже, без пояснення, яку проблему він вирішує або яку має користь, — імовірно, це шахрайство Pump and Dump.
💡 Золоте правило в крипто: якщо звучить надто добре, щоб бути правдою, зазвичай це шахрайство. Захисти свій капітал, досліди сам (DYOR) і ділай усе тверезо.
Які ще «red flags» додаєш ти до списку? $PYTH
#CryptoSecurityAlert #dyor #Binance
🛑 Не потрап у пастку! 4 золоті правила перед тим, як купити будь-який Token 🧵
Крипторинок рухається швидко, і шахраї теж. Якщо ти бачиш новий токен, який обіцяє «зробити тебе мільйонером за три дні», глибоко вдихни й перевір ці 4 ключові пункти, перш ніж натискати кнопку покупки:
1. 🔍 Перевірений смартконтракт (The Smart Contract)
Ніколи не шукай контракт у групах Telegram чи випадкових каналах. Шахраї створюють токени з тією самою назвою, але з прихованими функціями. Отримай офіційну адресу лише в CoinMarketCap, CoinGecko або на офіційному сайті проєкту.
2. 🍯 Обережно з «HoneyPots» (медовими пастками)
HoneyPot — це токен, який дозволяє тобі купити, але коли ти намагаєшся продати, контракт блокує транзакцію.
Порада: Пропусти адресу контракту через інструменти на кшталт Honeypot.is або Tokensniffer. Якщо в графіках ніхто не продає — тіка́й звідти!
3. 💧 Застережена ліквідність (Уникай Rug Pull)
Якщо творці токена мають повний контроль над ліквідністю, вони можуть зняти її в будь-яку секунду й залишити токен з нульовою вартістю. Перевір у інструментах на кшталт DEXTools або DEXscreener, чи ліквідність заблокована (locked) на розумний строк.
4. 📢 Хибна терміновість і «FOMO»
«Останні хвилини!», «Скорочується!». Якщо маркетинг проєкту побудований виключно на тому, щоб тиснути на тебе купити вже, без пояснення, яку проблему він вирішує або яку має користь, — імовірно, це шахрайство Pump and Dump.
💡 Золоте правило в крипто: якщо звучить надто добре, щоб бути правдою, зазвичай це шахрайство. Захисти свій капітал, досліди сам (DYOR) і ділай усе тверезо.
Які ще «red flags» додаєш ти до списку? $PYTH
#CryptoSecurityAlert #dyor #Binance
Крипторинок рухається швидко, і шахраї теж. Якщо ти бачиш новий токен, який обіцяє «зробити тебе мільйонером за три дні», глибоко вдихни й перевір ці 4 ключові пункти, перш ніж натискати кнопку покупки:
1. 🔍 Перевірений смартконтракт (The Smart Contract)
Ніколи не шукай контракт у групах Telegram чи випадкових каналах. Шахраї створюють токени з тією самою назвою, але з прихованими функціями. Отримай офіційну адресу лише в CoinMarketCap, CoinGecko або на офіційному сайті проєкту.
2. 🍯 Обережно з «HoneyPots» (медовими пастками)
HoneyPot — це токен, який дозволяє тобі купити, але коли ти намагаєшся продати, контракт блокує транзакцію.
Порада: Пропусти адресу контракту через інструменти на кшталт Honeypot.is або Tokensniffer. Якщо в графіках ніхто не продає — тіка́й звідти!
3. 💧 Застережена ліквідність (Уникай Rug Pull)
Якщо творці токена мають повний контроль над ліквідністю, вони можуть зняти її в будь-яку секунду й залишити токен з нульовою вартістю. Перевір у інструментах на кшталт DEXTools або DEXscreener, чи ліквідність заблокована (locked) на розумний строк.
4. 📢 Хибна терміновість і «FOMO»
«Останні хвилини!», «Скорочується!». Якщо маркетинг проєкту побудований виключно на тому, щоб тиснути на тебе купити вже, без пояснення, яку проблему він вирішує або яку має користь, — імовірно, це шахрайство Pump and Dump.
💡 Золоте правило в крипто: якщо звучить надто добре, щоб бути правдою, зазвичай це шахрайство. Захисти свій капітал, досліди сам (DYOR) і ділай усе тверезо.
Які ще «red flags» додаєш ти до списку? $PYTH
#CryptoSecurityAlert #dyor #Binance
139
$BNB 🔒 🤖Протокольна безпека та аудити смартконтрактів: що вам потрібно знати! ⚠️
Безпека — це все у Web3. Нещодавно DeFi-протокол Term Finance зазнав експлойту на $8.5M через маніпуляції з боку управління. Хоча аудит коду є критично важливим для виявлення вразливостей, важливо розуміти, від чого саме він захищає — і що може залишити відкритим.
Завжди перевіряйте безпеку протоколу, DYOR і розумійте ризики перед взаємодією з новими смартконтрактами!
💡 Швидка порада: Ніколи не вкладайте весь свій капітал у неперевірені протоколи. Дотримуйтесь найкращих практик безпеки та перевірених платформ.
Ви колись перевіряли звіт про аудит протоколу перед тим, як ним користуватися? Напишіть свою думку нижче! 👇
#CryptoSecurityAlert #DeFi #BinanceSquareFamily
{spot}(BNBUSDT)
#Write2Earn
$BNB 🔒 🤖Протокольна безпека та аудити смартконтрактів: що вам потрібно знати! ⚠️
Безпека — це все у Web3. Нещодавно DeFi-протокол Term Finance зазнав експлойту на $8.5M через маніпуляції з боку управління. Хоча аудит коду є критично важливим для виявлення вразливостей, важливо розуміти, від чого саме він захищає — і що може залишити відкритим.
Завжди перевіряйте безпеку протоколу, DYOR і розумійте ризики перед взаємодією з новими смартконтрактами!
💡 Швидка порада: Ніколи не вкладайте весь свій капітал у неперевірені протоколи. Дотримуйтесь найкращих практик безпеки та перевірених платформ.
Ви колись перевіряли звіт про аудит протоколу перед тим, як ним користуватися? Напишіть свою думку нижче! 👇
#CryptoSecurityAlert #DeFi #BinanceSquareFamily
#Write2Earn
Безпека — це все у Web3. Нещодавно DeFi-протокол Term Finance зазнав експлойту на $8.5M через маніпуляції з боку управління. Хоча аудит коду є критично важливим для виявлення вразливостей, важливо розуміти, від чого саме він захищає — і що може залишити відкритим.
Завжди перевіряйте безпеку протоколу, DYOR і розумійте ризики перед взаємодією з новими смартконтрактами!
💡 Швидка порада: Ніколи не вкладайте весь свій капітал у неперевірені протоколи. Дотримуйтесь найкращих практик безпеки та перевірених платформ.
Ви колись перевіряли звіт про аудит протоколу перед тим, як ним користуватися? Напишіть свою думку нижче! 👇
#CryptoSecurityAlert #DeFi #BinanceSquareFamily
#Write2Earn
100
·
--
Оптимістично
5 ОЗНАК СХЕМИ КРИПТОВАЛЮТНОГО ШАХРАЙСТВА, З ЯКИМИ СЛІД БУТИ ОБЕРЕЖНИМ
У світі криптовалюти пильність вкрай важлива. Ось 5 попереджувальних ознак, які вам варто знати.
1. Обіцянки гарантованого прибутку
«Вкладіть $50 і отримайте $200 назад за кілька днів.»
Обіцянки гарантованих і надзвичайно швидких прибутків — це серйозна попереджувальна ознака.
2. Вас поспішають змусити діяти негайно
«Надішліть гроші прямо зараз, інакше ви проґавите можливість!»
Не поспішайте — перевірте все, перш ніж надсилати свої гроші.
3. Хтось просить ваш пароль або приватний ключ
Ніколи не повідомляйте нікому ваш приватний ключ, відновлювальну фразу (seed phrase), пароль або коди безпеки.
4. Пропозиція звучить надто добре, щоб бути правдою
Величезні прибутки без ризику та без чіткого пояснення? Будьте обережні.
5. Людину або сервіс важко перевірити
Немає надійної інформації, фейкові профілі, фейкові відгуки або особа, яку неможливо підтвердити? Зробіть дослідження, перш ніж здійснювати будь-яку транзакцію.
У криптовалюті обережність — ваш перший рубіж захисту.
У ZK CRYPTO ACADEMY ми ділимося знаннями, щоб допомогти вам краще розуміти світ криптовалюти.
Ви коли-небудь стикалися із підозрілою криптовалютною пропозицією #Ethereum P2P #BİNANCE #CryptoEducation #CryptoScams #CryptoSecurityAlert
5 ОЗНАК СХЕМИ КРИПТОВАЛЮТНОГО ШАХРАЙСТВА, З ЯКИМИ СЛІД БУТИ ОБЕРЕЖНИМ
У світі криптовалюти пильність вкрай важлива. Ось 5 попереджувальних ознак, які вам варто знати.
1. Обіцянки гарантованого прибутку
«Вкладіть $50 і отримайте $200 назад за кілька днів.»
Обіцянки гарантованих і надзвичайно швидких прибутків — це серйозна попереджувальна ознака.
2. Вас поспішають змусити діяти негайно
«Надішліть гроші прямо зараз, інакше ви проґавите можливість!»
Не поспішайте — перевірте все, перш ніж надсилати свої гроші.
3. Хтось просить ваш пароль або приватний ключ
Ніколи не повідомляйте нікому ваш приватний ключ, відновлювальну фразу (seed phrase), пароль або коди безпеки.
4. Пропозиція звучить надто добре, щоб бути правдою
Величезні прибутки без ризику та без чіткого пояснення? Будьте обережні.
5. Людину або сервіс важко перевірити
Немає надійної інформації, фейкові профілі, фейкові відгуки або особа, яку неможливо підтвердити? Зробіть дослідження, перш ніж здійснювати будь-яку транзакцію.
У криптовалюті обережність — ваш перший рубіж захисту.
У ZK CRYPTO ACADEMY ми ділимося знаннями, щоб допомогти вам краще розуміти світ криптовалюти.
Ви коли-небудь стикалися із підозрілою криптовалютною пропозицією #Ethereum P2P #BİNANCE #CryptoEducation #CryptoScams #CryptoSecurityAlert
У світі криптовалюти пильність вкрай важлива. Ось 5 попереджувальних ознак, які вам варто знати.
1. Обіцянки гарантованого прибутку
«Вкладіть $50 і отримайте $200 назад за кілька днів.»
Обіцянки гарантованих і надзвичайно швидких прибутків — це серйозна попереджувальна ознака.
2. Вас поспішають змусити діяти негайно
«Надішліть гроші прямо зараз, інакше ви проґавите можливість!»
Не поспішайте — перевірте все, перш ніж надсилати свої гроші.
3. Хтось просить ваш пароль або приватний ключ
Ніколи не повідомляйте нікому ваш приватний ключ, відновлювальну фразу (seed phrase), пароль або коди безпеки.
4. Пропозиція звучить надто добре, щоб бути правдою
Величезні прибутки без ризику та без чіткого пояснення? Будьте обережні.
5. Людину або сервіс важко перевірити
Немає надійної інформації, фейкові профілі, фейкові відгуки або особа, яку неможливо підтвердити? Зробіть дослідження, перш ніж здійснювати будь-яку транзакцію.
У криптовалюті обережність — ваш перший рубіж захисту.
У ZK CRYPTO ACADEMY ми ділимося знаннями, щоб допомогти вам краще розуміти світ криптовалюти.
Ви коли-небудь стикалися із підозрілою криптовалютною пропозицією #Ethereum P2P #BİNANCE #CryptoEducation #CryptoScams #CryptoSecurityAlert
2
87

·
--
Оптимістично
Безпека — основа успішних інвестицій у криптовалюту. 🔐
Завжди вмикайте двофакторну автентифікацію (2FA), використовуйте надійний унікальний пароль і ніколи не діліться вашою фразою відновлення з ким-небудь.
Будьте пильні, уникайте фішингових посилань і зберігайте свої активи в безпеці.
#BinanceSquare $NVDA.US #BinanceSquareFamily #CryptoSecurityAlert #SAFU #SecureYourAssets
Безпека — основа успішних інвестицій у криптовалюту. 🔐
Завжди вмикайте двофакторну автентифікацію (2FA), використовуйте надійний унікальний пароль і ніколи не діліться вашою фразою відновлення з ким-небудь.
Будьте пильні, уникайте фішингових посилань і зберігайте свої активи в безпеці.
#BinanceSquare $NVDA.US #BinanceSquareFamily #CryptoSecurityAlert #SAFU #SecureYourAssets
Завжди вмикайте двофакторну автентифікацію (2FA), використовуйте надійний унікальний пароль і ніколи не діліться вашою фразою відновлення з ким-небудь.
Будьте пильні, уникайте фішингових посилань і зберігайте свої активи в безпеці.
#BinanceSquare $NVDA.US #BinanceSquareFamily #CryptoSecurityAlert #SAFU #SecureYourAssets
NVDAUS-0,37%
137
·
--
Electrum випустив оновлення безпеки v4.8.2, але деяким користувачам самостійного зберігання біткоїнів усе ще потрібно виконати ручні дії — оновити резервні копії каналів.
Недолік у старіших файлах резервних копій може завадити користувачам відновити кошти в анкерних каналах, якщо віддалений партнер раптово закриє канал. Оскільки недетерміністичні ключі Lightning неможливо відтворити суворо з seed-значення гаманця, окремі експорти каналів і повні резервні копії гаманця, створені за певних умов, не містять критичних даних платіжного ключа, необхідних щоб повернути (змести) монети назад у головний блокчейн.
Це насамперед впливає на гаманці, що використовують seed-и BIP39, імпортовані приватні ключі або гаманці Electrum, створені до версії 4.1.
Для активних користувачів мережі Lightning цілісність резервних копій критично важлива. Невдача зі змітанням (sweep) виходів після ненадісланого наперед закриття каналу безпосередньо наражає баланси користувачів на ризик, слугуючи нагадуванням, що рішення для масштабування поза ланцюгом досі потребують ретельного керування резервними копіями.
Ви нещодавно перевіряли налаштування резервного копіювання Lightning у Electrum чи надаєте перевагу повністю автоматизованому керуванню каналами?
#bitcoin #Electrum #lightningnetwork #CryptoSecurityAlert
Electrum випустив оновлення безпеки v4.8.2, але деяким користувачам самостійного зберігання біткоїнів усе ще потрібно виконати ручні дії — оновити резервні копії каналів.
Недолік у старіших файлах резервних копій може завадити користувачам відновити кошти в анкерних каналах, якщо віддалений партнер раптово закриє канал. Оскільки недетерміністичні ключі Lightning неможливо відтворити суворо з seed-значення гаманця, окремі експорти каналів і повні резервні копії гаманця, створені за певних умов, не містять критичних даних платіжного ключа, необхідних щоб повернути (змести) монети назад у головний блокчейн.
Це насамперед впливає на гаманці, що використовують seed-и BIP39, імпортовані приватні ключі або гаманці Electrum, створені до версії 4.1.
Для активних користувачів мережі Lightning цілісність резервних копій критично важлива. Невдача зі змітанням (sweep) виходів після ненадісланого наперед закриття каналу безпосередньо наражає баланси користувачів на ризик, слугуючи нагадуванням, що рішення для масштабування поза ланцюгом досі потребують ретельного керування резервними копіями.
Ви нещодавно перевіряли налаштування резервного копіювання Lightning у Electrum чи надаєте перевагу повністю автоматизованому керуванню каналами?
#bitcoin #Electrum #lightningnetwork #CryptoSecurityAlert
Недолік у старіших файлах резервних копій може завадити користувачам відновити кошти в анкерних каналах, якщо віддалений партнер раптово закриє канал. Оскільки недетерміністичні ключі Lightning неможливо відтворити суворо з seed-значення гаманця, окремі експорти каналів і повні резервні копії гаманця, створені за певних умов, не містять критичних даних платіжного ключа, необхідних щоб повернути (змести) монети назад у головний блокчейн.
Це насамперед впливає на гаманці, що використовують seed-и BIP39, імпортовані приватні ключі або гаманці Electrum, створені до версії 4.1.
Для активних користувачів мережі Lightning цілісність резервних копій критично важлива. Невдача зі змітанням (sweep) виходів після ненадісланого наперед закриття каналу безпосередньо наражає баланси користувачів на ризик, слугуючи нагадуванням, що рішення для масштабування поза ланцюгом досі потребують ретельного керування резервними копіями.
Ви нещодавно перевіряли налаштування резервного копіювання Lightning у Electrum чи надаєте перевагу повністю автоматизованому керуванню каналами?
#bitcoin #Electrum #lightningnetwork #CryptoSecurityAlert
152
·
--
Оптимістично
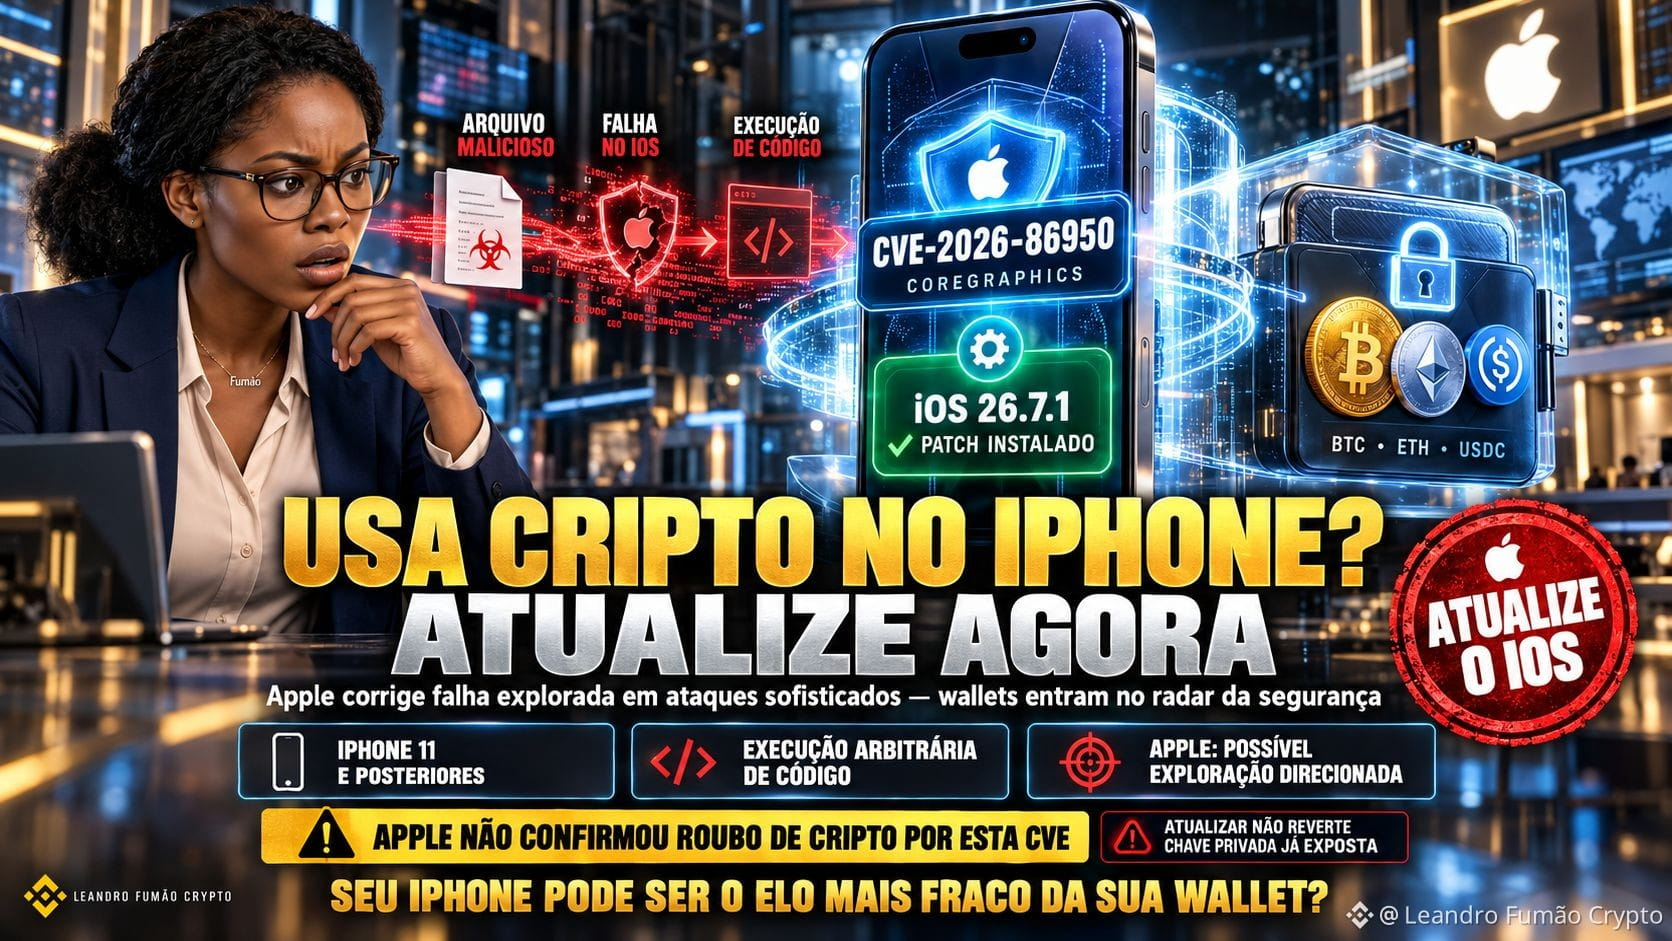
📲🤳🏻USA КРИПТО БЕЗ IPHONE❓ ˗ˋˏ⚠️ˎˊ˗ ОНОВІТЬ ЗАРАЗ❗❕❗
📞 Apple виправила серйозну вразливість в iPhone та iPad, яка могла бути використана в реальних атаках ще до iOS 27.
Проблема:
CVE-2026-86950
знаходиться в CoreGraphics — компоненті, який система використовує для обробки графічного контенту.
У чому ризик?
Зловмисний файл, спеціально підготовлений, міг би дозволити:
⚠️ УСУПЕРЕЧНЕНЕ ВИКОНАННЯ КОДУ
Apple стверджує, що отримала повідомлення про те, що вразливість могла бути використана в надзвичайно складній атаці проти конкретних осіб.
Виправлення надійшло в:
📱 iOS 26.7.1
📱 iPadOS 26.7.1
Вона стосується, зокрема, iPhone 11 або пізніших моделей, які все ще працюють на лінійці iOS 26.
Чому це важливо для крипторинку?
Дослідники SlowMist попереджають про нещодавні атаки на iOS, які можуть намагатися отримати доступ до чутливої інформації гаманців, включно з локальними даними, обліковими даними та потенційно приватними ключами.
Але зверніть увагу👇
❌ Немає публічних доказів, які напряму пов’язують CVE-2026-86950 із викраденням криптогаманця.
Це критично.
Apple підтвердила вразливість і можливе цілеспрямоване використання, але не підтвердила злив Bitcoin, Ethereum чи стейблкоїнів саме через цю конкретну вразливість.
{spot}(INJUSDT)
⤑ І ще одна деталь
Якщо seed phrase або приватний ключ уже були скомпрометовані, просте оновлення iPhone не робить той ключ знову безпечним.
🤳🏻ВАШ ТЕЛЕФОН СТАВ ЧАСТИНОЮ БЕЗПЕКИ ВАШОГО КРИПТОГАМАНЦЯ?
.....................................✦ $FIL ✦...................................................
💡 Це не фінансова порада. Завжди робіть власне дослідження перед інвестуванням у будь-який криптопроєкт.
#iPhone #CryptoSecurityAlert #Apple
📲🤳🏻USA КРИПТО БЕЗ IPHONE❓ ˗ˋˏ⚠️ˎˊ˗ ОНОВІТЬ ЗАРАЗ❗❕❗
📞 Apple виправила серйозну вразливість в iPhone та iPad, яка могла бути використана в реальних атаках ще до iOS 27.
Проблема:
CVE-2026-86950
знаходиться в CoreGraphics — компоненті, який система використовує для обробки графічного контенту.
У чому ризик?
Зловмисний файл, спеціально підготовлений, міг би дозволити:
⚠️ УСУПЕРЕЧНЕНЕ ВИКОНАННЯ КОДУ
Apple стверджує, що отримала повідомлення про те, що вразливість могла бути використана в надзвичайно складній атаці проти конкретних осіб.
Виправлення надійшло в:
📱 iOS 26.7.1
📱 iPadOS 26.7.1
Вона стосується, зокрема, iPhone 11 або пізніших моделей, які все ще працюють на лінійці iOS 26.
Чому це важливо для крипторинку?
Дослідники SlowMist попереджають про нещодавні атаки на iOS, які можуть намагатися отримати доступ до чутливої інформації гаманців, включно з локальними даними, обліковими даними та потенційно приватними ключами.
Але зверніть увагу👇
❌ Немає публічних доказів, які напряму пов’язують CVE-2026-86950 із викраденням криптогаманця.
Це критично.
Apple підтвердила вразливість і можливе цілеспрямоване використання, але не підтвердила злив Bitcoin, Ethereum чи стейблкоїнів саме через цю конкретну вразливість.
⤑ І ще одна деталь
Якщо seed phrase або приватний ключ уже були скомпрометовані, просте оновлення iPhone не робить той ключ знову безпечним.
🤳🏻ВАШ ТЕЛЕФОН СТАВ ЧАСТИНОЮ БЕЗПЕКИ ВАШОГО КРИПТОГАМАНЦЯ?
.....................................✦ $FIL ✦...................................................
💡 Це не фінансова порада. Завжди робіть власне дослідження перед інвестуванням у будь-який криптопроєкт.
#iPhone #CryptoSecurityAlert #Apple
📞 Apple виправила серйозну вразливість в iPhone та iPad, яка могла бути використана в реальних атаках ще до iOS 27.
Проблема:
CVE-2026-86950
знаходиться в CoreGraphics — компоненті, який система використовує для обробки графічного контенту.
У чому ризик?
Зловмисний файл, спеціально підготовлений, міг би дозволити:
⚠️ УСУПЕРЕЧНЕНЕ ВИКОНАННЯ КОДУ
Apple стверджує, що отримала повідомлення про те, що вразливість могла бути використана в надзвичайно складній атаці проти конкретних осіб.
Виправлення надійшло в:
📱 iOS 26.7.1
📱 iPadOS 26.7.1
Вона стосується, зокрема, iPhone 11 або пізніших моделей, які все ще працюють на лінійці iOS 26.
Чому це важливо для крипторинку?
Дослідники SlowMist попереджають про нещодавні атаки на iOS, які можуть намагатися отримати доступ до чутливої інформації гаманців, включно з локальними даними, обліковими даними та потенційно приватними ключами.
Але зверніть увагу👇
❌ Немає публічних доказів, які напряму пов’язують CVE-2026-86950 із викраденням криптогаманця.
Це критично.
Apple підтвердила вразливість і можливе цілеспрямоване використання, але не підтвердила злив Bitcoin, Ethereum чи стейблкоїнів саме через цю конкретну вразливість.
⤑ І ще одна деталь
Якщо seed phrase або приватний ключ уже були скомпрометовані, просте оновлення iPhone не робить той ключ знову безпечним.
🤳🏻ВАШ ТЕЛЕФОН СТАВ ЧАСТИНОЮ БЕЗПЕКИ ВАШОГО КРИПТОГАМАНЦЯ?
.....................................✦ $FIL ✦...................................................
💡 Це не фінансова порада. Завжди робіть власне дослідження перед інвестуванням у будь-який криптопроєкт.
#iPhone #CryptoSecurityAlert #Apple
5
1.4k
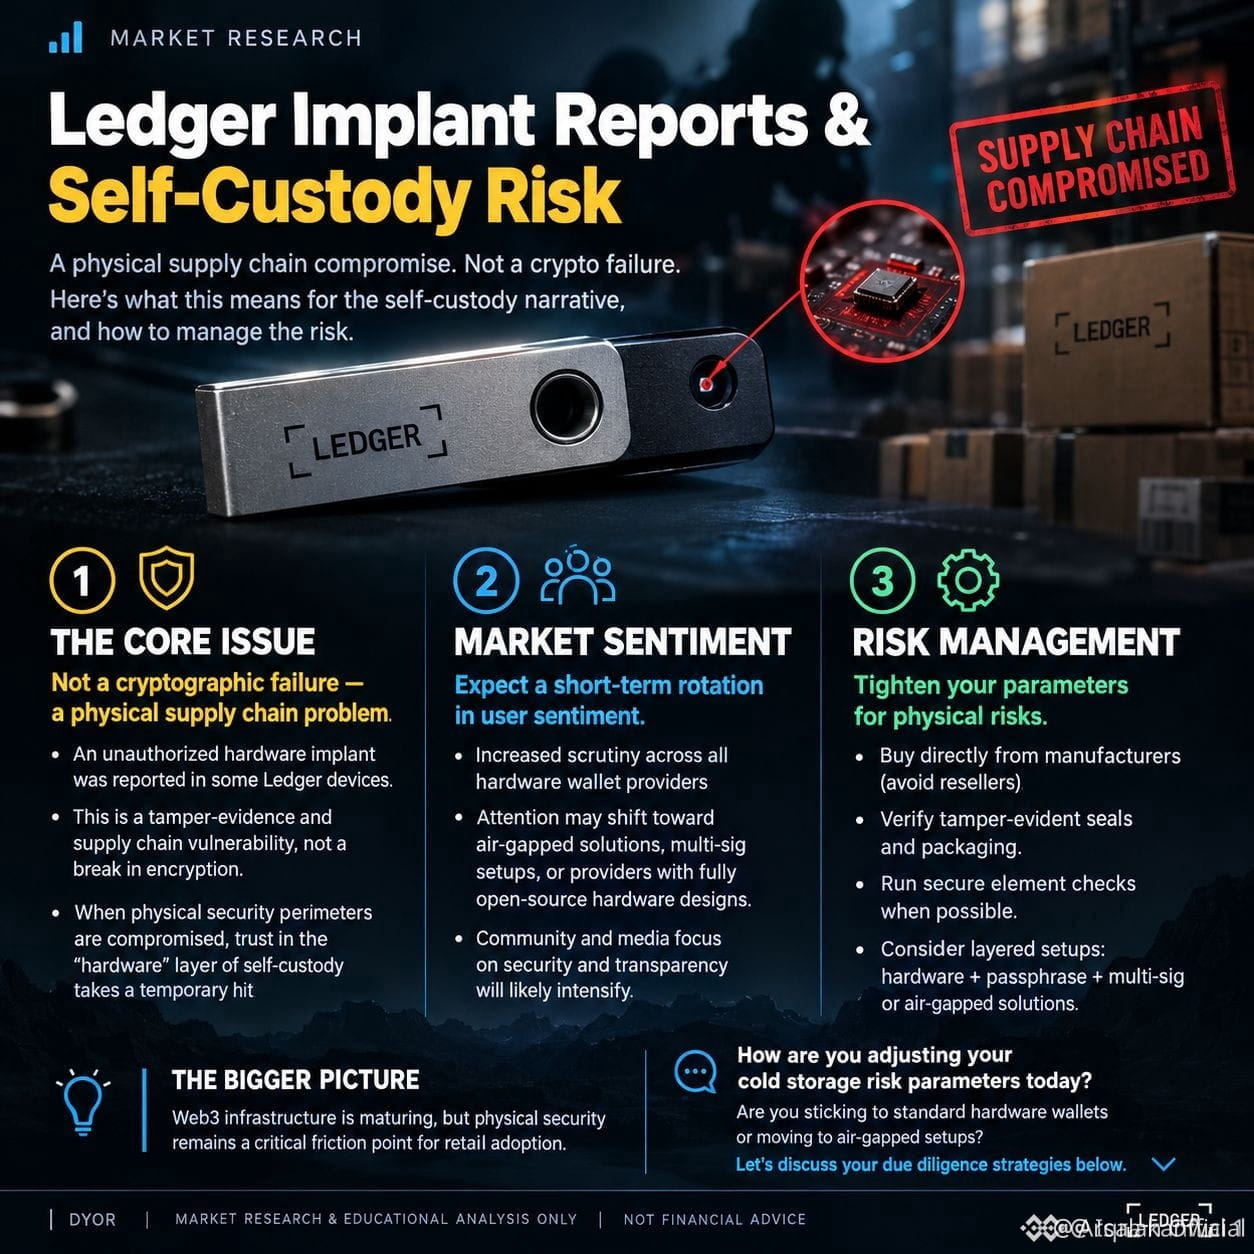
#LedgerПідтвердилаВиявленняНесанкціонованогоАпаратногоІмплантаУПристроїКористувача⚠️ Ledger підтвердила, що в пристрої користувача виявили несанкціонований апаратний імплант, що знову викликало занепокоєння щодо безпеки ланцюга постачання та цілісності апаратних гаманців. Цей інцидент підкреслює важливість купувати пристрої для криптозахисту лише через надійні канали та перевіряти їхню справжність перед використанням.
Хештеги:
#LedgerHardwareWalletSecurity
#CryptoSupplyChainRisk
#HardwareWalletSecurity
#CryptoSecurityAlert
Токени: $BTC · $ETH · $SOL
#LedgerПідтвердилаВиявленняНесанкціонованогоАпаратногоІмплантаУПристроїКористувача⚠️ Ledger підтвердила, що в пристрої користувача виявили несанкціонований апаратний імплант, що знову викликало занепокоєння щодо безпеки ланцюга постачання та цілісності апаратних гаманців. Цей інцидент підкреслює важливість купувати пристрої для криптозахисту лише через надійні канали та перевіряти їхню справжність перед використанням.
Хештеги:
#LedgerHardwareWalletSecurity
#CryptoSupplyChainRisk
#HardwareWalletSecurity
#CryptoSecurityAlert
Токени: $BTC · $ETH · $SOL
Хештеги:
#LedgerHardwareWalletSecurity
#CryptoSupplyChainRisk
#HardwareWalletSecurity
#CryptoSecurityAlert
Токени: $BTC · $ETH · $SOL
1
78
🚨 Біткоїн хардфорк? Зробіть це 👇🏻
1️⃣ Не панікуйте й не продавайте свій BTC
👉 Новини можуть викликати страх. Спочатку перевірте, що насправді відбувається.
2️⃣ Не вводьте свою seed phrase на жодному сайті
👉 Шахраї можуть казати «заберіть безкоштовні монети». Вони можуть викрасти ваш гаманець.
3️⃣ Зачекайте, поки Binance або ваш гаманець нададуть оновлення
👉 Вони пояснять, чи потрібно вам щось робити.
4️⃣ Ігноруйте випадкові DM
👉 Справжня підтримка не писатиме вам із проханням ваш пароль або seed phrase.
5️⃣ Якщо ви не розумієте, не натискайте нічого
👉 Очікування безпечніше, ніж втратити свій BTC.
🔐 Просте правило: Спочатку захистіть свій BTC. Безкоштовні монети — потім.
#BitcoinPlansECashHardFork #Bitcoin❗ $BTC #CryptoSecurityAlert
🚨 Біткоїн хардфорк? Зробіть це 👇🏻
1️⃣ Не панікуйте й не продавайте свій BTC
👉 Новини можуть викликати страх. Спочатку перевірте, що насправді відбувається.
2️⃣ Не вводьте свою seed phrase на жодному сайті
👉 Шахраї можуть казати «заберіть безкоштовні монети». Вони можуть викрасти ваш гаманець.
3️⃣ Зачекайте, поки Binance або ваш гаманець нададуть оновлення
👉 Вони пояснять, чи потрібно вам щось робити.
4️⃣ Ігноруйте випадкові DM
👉 Справжня підтримка не писатиме вам із проханням ваш пароль або seed phrase.
5️⃣ Якщо ви не розумієте, не натискайте нічого
👉 Очікування безпечніше, ніж втратити свій BTC.
🔐 Просте правило: Спочатку захистіть свій BTC. Безкоштовні монети — потім.
#BitcoinPlansECashHardFork #Bitcoin❗ $BTC #CryptoSecurityAlert
1️⃣ Не панікуйте й не продавайте свій BTC
👉 Новини можуть викликати страх. Спочатку перевірте, що насправді відбувається.
2️⃣ Не вводьте свою seed phrase на жодному сайті
👉 Шахраї можуть казати «заберіть безкоштовні монети». Вони можуть викрасти ваш гаманець.
3️⃣ Зачекайте, поки Binance або ваш гаманець нададуть оновлення
👉 Вони пояснять, чи потрібно вам щось робити.
4️⃣ Ігноруйте випадкові DM
👉 Справжня підтримка не писатиме вам із проханням ваш пароль або seed phrase.
5️⃣ Якщо ви не розумієте, не натискайте нічого
👉 Очікування безпечніше, ніж втратити свій BTC.
🔐 Просте правило: Спочатку захистіть свій BTC. Безкоштовні монети — потім.
#BitcoinPlansECashHardFork #Bitcoin❗ $BTC #CryptoSecurityAlert
65
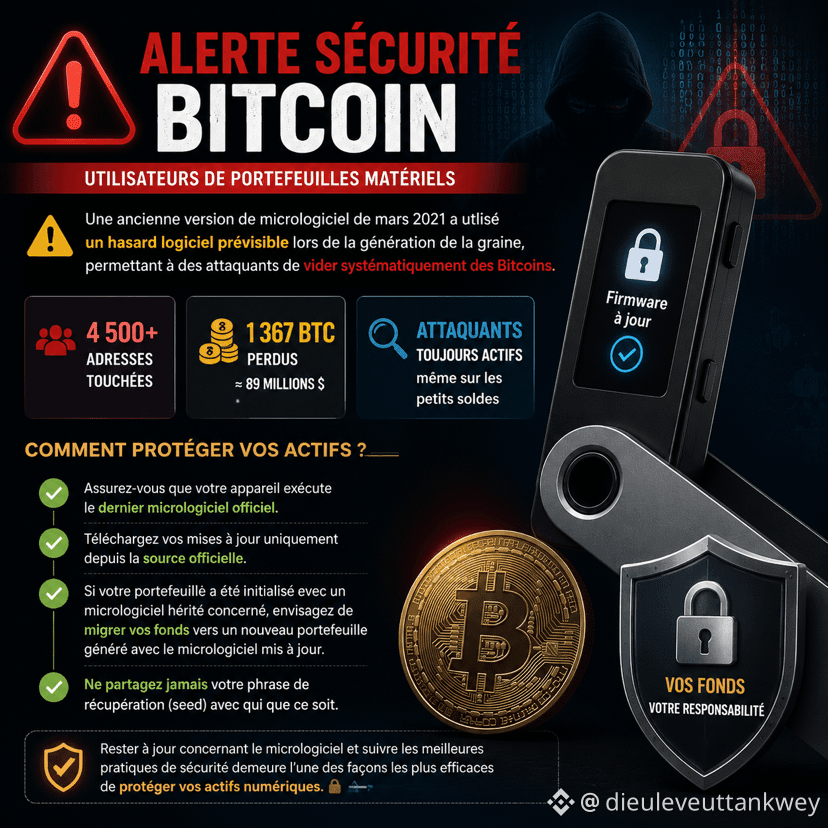
Оповіщення про безпеку | Користувачі апаратних гаманців Bitcoin
Безпека в екосистемі криптовалют залежить не лише від захисту вашої відновлювальної фрази. Вона також починається з надійності мікропрограми (firmware) вашого гаманця.
Вразливість, виявлена в старішій версії мікропрограми, опублікованій у березні 2021 року, дала змогу зловмисникам скомпрометувати гаманці, чиї приватні ключі були згенеровані за допомогою програмного випадкового числа недостатньо надійної якості.
📊 Цифри непокоїть :
• ⚠️ Понад 4 500 уражених гаманців.
• 💰 Приблизно 1 367 BTC викрадено — це майже 89 мільйонів доларів.
• 🔍 Зловмисники продовжують свої дослідження, тепер націлюючись навіть на гаманці, що містять невеликі суми.
Проблема виникає через використання передбачуваного генератора програмного випадкового числа під час створення відновлювальної фрази (seed), замість більш безпечнішого джерела матеріального (апаратного) випадкового числа.
Як захистити свої активи ?
✅ Оновлюйте гаманець до останньої офіційної версії мікропрограми.
✅ Завжди завантажуйте оновлення з офіційного сайту виробника.
✅ Якщо ваш гаманець було ініціалізовано за допомогою застарілої версії мікропрограми, що має цю проблему, розгляньте можливість перенесення коштів на новий гаманець, створений після оновлення.
✅ Ніколи не повідомляйте свою відновлювальну фразу (seed), за жодних обставин.
У світі цифрових активів безпека — це безперервний процес, а не разове налаштування. Одне просте оновлення може стати різницею між захищеним гаманцем і незворотною втратою.
🔐 Найкраща стратегія інвестування — це чудова гігієна безпеки.
#cybersécurité #blockchain #CryptoSecurityAlert #Web3 #Інвестування
Оповіщення про безпеку | Користувачі апаратних гаманців Bitcoin
Безпека в екосистемі криптовалют залежить не лише від захисту вашої відновлювальної фрази. Вона також починається з надійності мікропрограми (firmware) вашого гаманця.
Вразливість, виявлена в старішій версії мікропрограми, опублікованій у березні 2021 року, дала змогу зловмисникам скомпрометувати гаманці, чиї приватні ключі були згенеровані за допомогою програмного випадкового числа недостатньо надійної якості.
📊 Цифри непокоїть :
• ⚠️ Понад 4 500 уражених гаманців.
• 💰 Приблизно 1 367 BTC викрадено — це майже 89 мільйонів доларів.
• 🔍 Зловмисники продовжують свої дослідження, тепер націлюючись навіть на гаманці, що містять невеликі суми.
Проблема виникає через використання передбачуваного генератора програмного випадкового числа під час створення відновлювальної фрази (seed), замість більш безпечнішого джерела матеріального (апаратного) випадкового числа.
Як захистити свої активи ?
✅ Оновлюйте гаманець до останньої офіційної версії мікропрограми.
✅ Завжди завантажуйте оновлення з офіційного сайту виробника.
✅ Якщо ваш гаманець було ініціалізовано за допомогою застарілої версії мікропрограми, що має цю проблему, розгляньте можливість перенесення коштів на новий гаманець, створений після оновлення.
✅ Ніколи не повідомляйте свою відновлювальну фразу (seed), за жодних обставин.
У світі цифрових активів безпека — це безперервний процес, а не разове налаштування. Одне просте оновлення може стати різницею між захищеним гаманцем і незворотною втратою.
🔐 Найкраща стратегія інвестування — це чудова гігієна безпеки.
#cybersécurité #blockchain #CryptoSecurityAlert #Web3 #Інвестування
Безпека в екосистемі криптовалют залежить не лише від захисту вашої відновлювальної фрази. Вона також починається з надійності мікропрограми (firmware) вашого гаманця.
Вразливість, виявлена в старішій версії мікропрограми, опублікованій у березні 2021 року, дала змогу зловмисникам скомпрометувати гаманці, чиї приватні ключі були згенеровані за допомогою програмного випадкового числа недостатньо надійної якості.
📊 Цифри непокоїть :
• ⚠️ Понад 4 500 уражених гаманців.
• 💰 Приблизно 1 367 BTC викрадено — це майже 89 мільйонів доларів.
• 🔍 Зловмисники продовжують свої дослідження, тепер націлюючись навіть на гаманці, що містять невеликі суми.
Проблема виникає через використання передбачуваного генератора програмного випадкового числа під час створення відновлювальної фрази (seed), замість більш безпечнішого джерела матеріального (апаратного) випадкового числа.
Як захистити свої активи ?
✅ Оновлюйте гаманець до останньої офіційної версії мікропрограми.
✅ Завжди завантажуйте оновлення з офіційного сайту виробника.
✅ Якщо ваш гаманець було ініціалізовано за допомогою застарілої версії мікропрограми, що має цю проблему, розгляньте можливість перенесення коштів на новий гаманець, створений після оновлення.
✅ Ніколи не повідомляйте свою відновлювальну фразу (seed), за жодних обставин.
У світі цифрових активів безпека — це безперервний процес, а не разове налаштування. Одне просте оновлення може стати різницею між захищеним гаманцем і незворотною втратою.
🔐 Найкраща стратегія інвестування — це чудова гігієна безпеки.
#cybersécurité #blockchain #CryptoSecurityAlert #Web3 #Інвестування
118
⚠️ Обережно, де копіюєте свої криптоадреси! Що таке Address Poisoning? 🛑
Address Poisoning – це тип тихої шахрайської схеми, де зловмисники надсилають мікротранзакції без цінності у ваш гаманець з акаунтів, які виглядають майже ідентично вашим (мають однакові перші та останні символи). Їх єдина мета – "отруїти" вашу нещодавню історію, щоб ви заплуталися, помилково скопіювали їхню адресу і надіслали їм свої кошти під час наступного переказу. 📉💻
✅ Небезпека: Програмне забезпечення часто візуально скорочує адреси, приховуючи реальну різницю в символах посередині.
✅ Захист: Ніколи не копіюйте з нещодавньої історії! Використовуйте записник контактів і перевіряйте адресу з початку до кінця перед підтвердженням на @Binance.
Безпека ваших криптовалют починається з секунди перевірки! 📊🛡️
#БезпечніКрипти #CryptoSecurityAlert #ScamAlert #tradingtips #OpSec #Binance
⚠️ Обережно, де копіюєте свої криптоадреси! Що таке Address Poisoning? 🛑
Address Poisoning – це тип тихої шахрайської схеми, де зловмисники надсилають мікротранзакції без цінності у ваш гаманець з акаунтів, які виглядають майже ідентично вашим (мають однакові перші та останні символи). Їх єдина мета – "отруїти" вашу нещодавню історію, щоб ви заплуталися, помилково скопіювали їхню адресу і надіслали їм свої кошти під час наступного переказу. 📉💻
✅ Небезпека: Програмне забезпечення часто візуально скорочує адреси, приховуючи реальну різницю в символах посередині.
✅ Захист: Ніколи не копіюйте з нещодавньої історії! Використовуйте записник контактів і перевіряйте адресу з початку до кінця перед підтвердженням на @Binance.
Безпека ваших криптовалют починається з секунди перевірки! 📊🛡️
#БезпечніКрипти #CryptoSecurityAlert #ScamAlert #tradingtips #OpSec #Binance
Address Poisoning – це тип тихої шахрайської схеми, де зловмисники надсилають мікротранзакції без цінності у ваш гаманець з акаунтів, які виглядають майже ідентично вашим (мають однакові перші та останні символи). Їх єдина мета – "отруїти" вашу нещодавню історію, щоб ви заплуталися, помилково скопіювали їхню адресу і надіслали їм свої кошти під час наступного переказу. 📉💻
✅ Небезпека: Програмне забезпечення часто візуально скорочує адреси, приховуючи реальну різницю в символах посередині.
✅ Захист: Ніколи не копіюйте з нещодавньої історії! Використовуйте записник контактів і перевіряйте адресу з початку до кінця перед підтвердженням на @Binance.
Безпека ваших криптовалют починається з секунди перевірки! 📊🛡️
#БезпечніКрипти #CryptoSecurityAlert #ScamAlert #tradingtips #OpSec #Binance
2
260
·
--
⚠️ $77,000,000 ВТРАТИ:
Пояснення експлуатації Echo Protocol (та 3 уроки для ВАС)
DeFi отримав ще один величезний удар. Echo Protocol зазнав експлуатації на $77 мільйонів, пов'язаної з несанкціонованим мінігом eBTC на блокчейні Monad.
Якщо ви полюєте за високими доходами в DeFi, вам потрібно точно зрозуміти, як це сталося, щоб не стати наступною статистикою.
Що пішло не так?
Хакери знайшли критичну вразливість у логіці смарт-контракту мінігу протоколу, що дозволило їм мінігувати eBTC з повітря без надання застави.
3 правила для захисту вашого портфеля сьогодні:
Правило 5%: Ніколи не вкладайте більше 5% вашого загального портфеля в один новий протокол DeFi, незалежно від того, наскільки висока APY.
Аудит: Аудит не означає, що протокол не може бути зламаний. Це просто означає, що він пройшов тест в певний день. Шукайте активні програми винагород за помилки.
Скасуйте дозволи: Якщо ви взаємодіяли з Echo або подібними тестовими/ранніми протоколами на основній мережі нещодавно, зараз же зайдіть на Revoke.cash і очистіть свої дозволи смарт-контрактів.
Технології ще на ранній стадії, ризики реальні. Бережіть себе.
Киньте 🧵, якщо хочете повний розбір того, як самостійно перевірити дозволи контракту!
#DEFİ i #CryptoSecurityAlert #Monad #EchoProtocol #dyor
⚠️ $77,000,000 ВТРАТИ:
Пояснення експлуатації Echo Protocol (та 3 уроки для ВАС)
DeFi отримав ще один величезний удар. Echo Protocol зазнав експлуатації на $77 мільйонів, пов'язаної з несанкціонованим мінігом eBTC на блокчейні Monad.
Якщо ви полюєте за високими доходами в DeFi, вам потрібно точно зрозуміти, як це сталося, щоб не стати наступною статистикою.
Що пішло не так?
Хакери знайшли критичну вразливість у логіці смарт-контракту мінігу протоколу, що дозволило їм мінігувати eBTC з повітря без надання застави.
3 правила для захисту вашого портфеля сьогодні:
Правило 5%: Ніколи не вкладайте більше 5% вашого загального портфеля в один новий протокол DeFi, незалежно від того, наскільки висока APY.
Аудит: Аудит не означає, що протокол не може бути зламаний. Це просто означає, що він пройшов тест в певний день. Шукайте активні програми винагород за помилки.
Скасуйте дозволи: Якщо ви взаємодіяли з Echo або подібними тестовими/ранніми протоколами на основній мережі нещодавно, зараз же зайдіть на Revoke.cash і очистіть свої дозволи смарт-контрактів.
Технології ще на ранній стадії, ризики реальні. Бережіть себе.
Киньте 🧵, якщо хочете повний розбір того, як самостійно перевірити дозволи контракту!
#DEFİ i #CryptoSecurityAlert #Monad #EchoProtocol #dyor
Пояснення експлуатації Echo Protocol (та 3 уроки для ВАС)
DeFi отримав ще один величезний удар. Echo Protocol зазнав експлуатації на $77 мільйонів, пов'язаної з несанкціонованим мінігом eBTC на блокчейні Monad.
Якщо ви полюєте за високими доходами в DeFi, вам потрібно точно зрозуміти, як це сталося, щоб не стати наступною статистикою.
Що пішло не так?
Хакери знайшли критичну вразливість у логіці смарт-контракту мінігу протоколу, що дозволило їм мінігувати eBTC з повітря без надання застави.
3 правила для захисту вашого портфеля сьогодні:
Правило 5%: Ніколи не вкладайте більше 5% вашого загального портфеля в один новий протокол DeFi, незалежно від того, наскільки висока APY.
Аудит: Аудит не означає, що протокол не може бути зламаний. Це просто означає, що він пройшов тест в певний день. Шукайте активні програми винагород за помилки.
Скасуйте дозволи: Якщо ви взаємодіяли з Echo або подібними тестовими/ранніми протоколами на основній мережі нещодавно, зараз же зайдіть на Revoke.cash і очистіть свої дозволи смарт-контрактів.
Технології ще на ранній стадії, ризики реальні. Бережіть себе.
Киньте 🧵, якщо хочете повний розбір того, як самостійно перевірити дозволи контракту!
#DEFİ i #CryptoSecurityAlert #Monad #EchoProtocol #dyor
1
144
·
--
🛡️ 780,3 млн доларів втрачено через хакерські атаки в Q2: суворе нагадування для криптоспільноти
Останні дані щодо
#Q2CryptoHackLosses$780.3M — гірка пігулка. Поки ринок зосереджується на цінах, вразливості безпеки та експлойти смартконтрактів продовжують коштувати мільйони.
Щоб індустрія дозріла та здобула масову інституційну довіру, протоколи безпеки й аудит мають стати беззаперечним пріоритетом номер один. Це чітке нагадування, що «Немає ваших ключів — немає ваших монет», і що уважність до платформи важлива як ніколи.
Які кроки ви робите, щоб захистити свої кошти під час сезонів високої волатильності? Бережіть себе!
Q2CryptoHackLosses$780.3M #CryptoSecurityAlert #web3_binance #DeFi #SafetyFirst
🛡️ 780,3 млн доларів втрачено через хакерські атаки в Q2: суворе нагадування для криптоспільноти
Останні дані щодо
#Q2CryptoHackLosses$780.3M — гірка пігулка. Поки ринок зосереджується на цінах, вразливості безпеки та експлойти смартконтрактів продовжують коштувати мільйони.
Щоб індустрія дозріла та здобула масову інституційну довіру, протоколи безпеки й аудит мають стати беззаперечним пріоритетом номер один. Це чітке нагадування, що «Немає ваших ключів — немає ваших монет», і що уважність до платформи важлива як ніколи.
Які кроки ви робите, щоб захистити свої кошти під час сезонів високої волатильності? Бережіть себе!
Q2CryptoHackLosses$780.3M #CryptoSecurityAlert #web3_binance #DeFi #SafetyFirst
Останні дані щодо
#Q2CryptoHackLosses$780.3M — гірка пігулка. Поки ринок зосереджується на цінах, вразливості безпеки та експлойти смартконтрактів продовжують коштувати мільйони.
Щоб індустрія дозріла та здобула масову інституційну довіру, протоколи безпеки й аудит мають стати беззаперечним пріоритетом номер один. Це чітке нагадування, що «Немає ваших ключів — немає ваших монет», і що уважність до платформи важлива як ніколи.
Які кроки ви робите, щоб захистити свої кошти під час сезонів високої волатильності? Бережіть себе!
Q2CryptoHackLosses$780.3M #CryptoSecurityAlert #web3_binance #DeFi #SafetyFirst
63
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
123,469 переглядів
545 обговорюють
2
#A Packed Week of Earnings and Data Tests Markets
62,997 переглядів
397 обговорюють
3
#AnthropicIPOTestsInvestorAppetiteForAI
117,526 переглядів
1,366 обговорюють
4
#BitcoinExtendsLosingStreakToSixWeeks
91,564 переглядів
725 обговорюють
5
#XRPFallsTo$0.89LowestSinceNovember2024
14,560 переглядів
74 обговорюють
6
#HuangReportedlyConsidersReturnToNvidia
124,070 переглядів
1,238 обговорюють
7
#SP500AndNasdaqFuturesHitQuarterlyLows
26,328 переглядів
239 обговорюють
8
#CaliforniaVotersBackProp42BarringNewCryptoTaxes
18,390 переглядів
225 обговорюють
9
#HKPlansDigitalAssetRegulatoryBillByYearEnd
16,595 переглядів
164 обговорюють
10
#MUFGSMFGMizuhoPlanYenBackedStablecoin
32,551 переглядів
294 обговорюють