
BarBie_QueeN
195 Публикации
BarBie_QueeN
Отправить жалобу
Заблокировать пользователя
Открытая сделка
Трейдер с регулярными сделками
3.8 мес.
11 подписок(и/а)
89 подписчиков(а)
1.2K+ понравилось
Посты
Портфель
Все
Цитирования
PINNED
·
--
@Dusk_Foundation
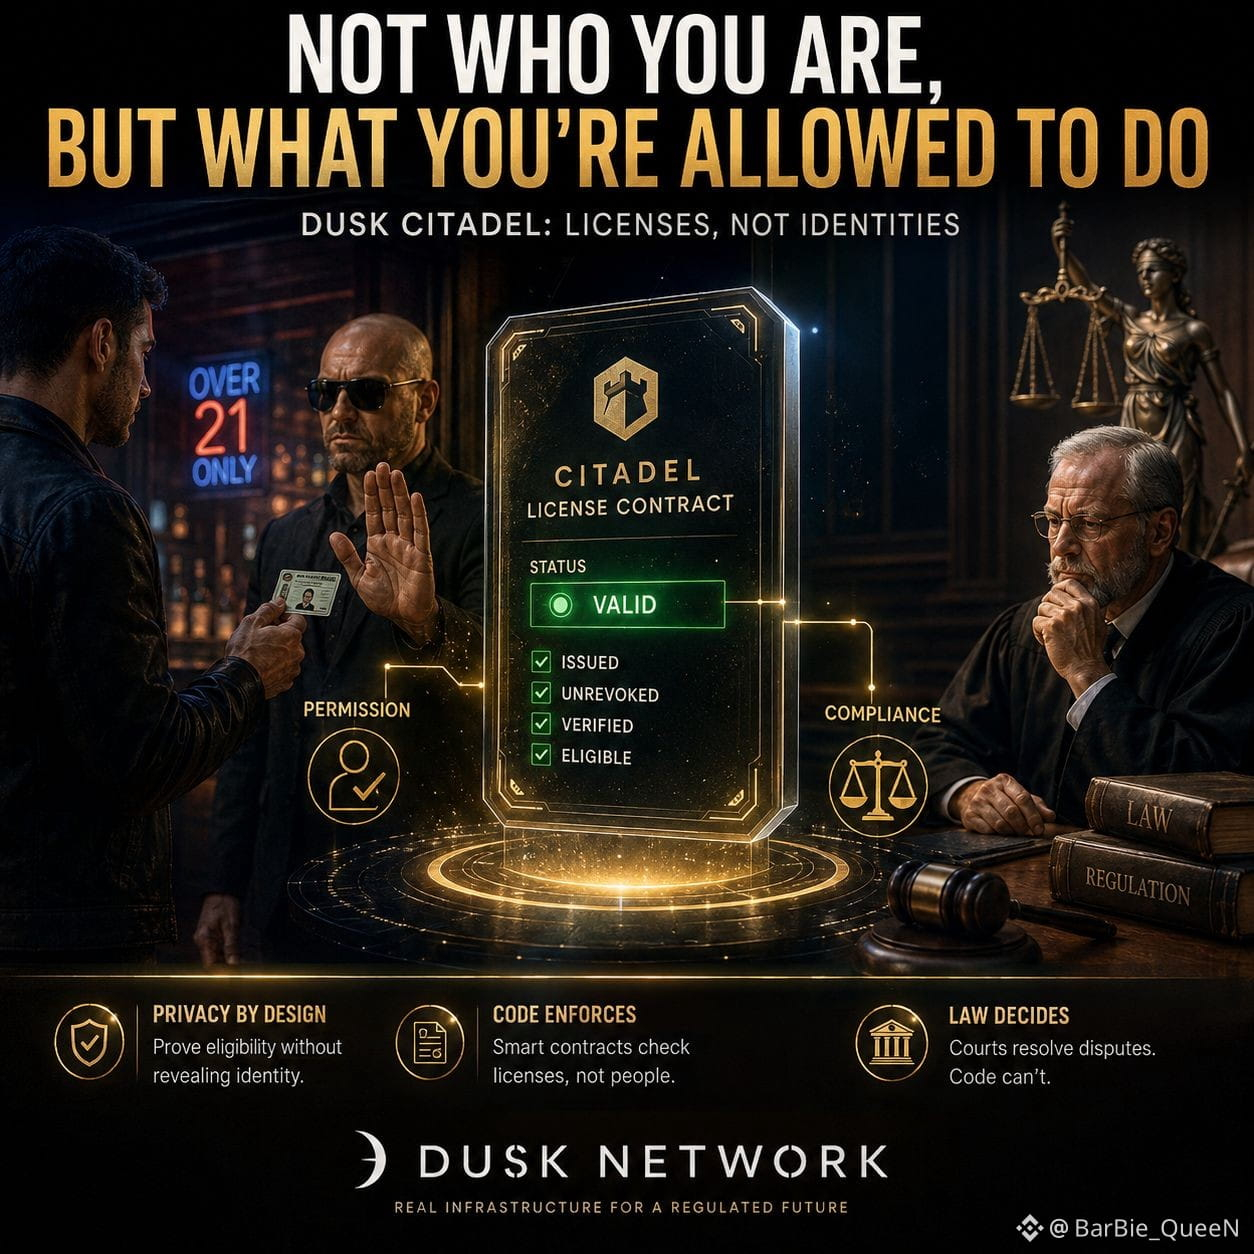
Раньше я думал, что доказывать, кто ты, и доказывать, что тебе разрешено делать что‑то, — по сути одна и та же задача. Но когда я дошёл до раздела про Ситадель в whitepaper Dusk, эта предпосылка не подтвердилась.
Вот реальный механизм: лицензионный договор проверяет, что у тебя есть действительный, не отозванный учётный документ, прежде чем разрешить совершить конкретное действие. Он не спрашивает, кто ты «под» этим документом.
Представь охранника у входа в бар, который проверяет ID. Ему не нужен твой домашний адрес или твоё полное юридическое имя. Ему нужна одна вещь: тебе больше 21. Большинство цифровых систем не умеют проводить такое различие — в итоге ты отдаёшь всю свою личность, чтобы подтвердить одну маленькую деталь о себе. Ситадель как раз построена так, чтобы этого не делать.
В этом, пожалуй, и ощущается то, что меньше похоже на крипто‑театр и больше — на реальную юридическую инфраструктуру. Лицензирование, разрешения, отзыв лицензий — регуляторы уже мыслят в этом ключе. Ситадель просто переносит принудительное исполнение из конторы записей прямо в код.
Но код, впрочем, может подтвердить только то, что ему сказали. Он может проверить, что лицензию не отозвали. Он не может решить, какие основания считать достаточными для отзыва, или уладить спор между регулятором и протоколом, которые по‑разному трактуют один и тот же факт. Эту работу делают суды. Контракты — нет.
Поэтому я всё ещё не уверен, насколько всё это сохранится при столкновении с реальной юридической системой — и, честно, я не думаю, что это плохое место, чтобы находиться. Читать реальную paper Ситадели, не предполагая заранее, что всё уже решено, — кажется правильным инстинктом.
Немного оставаться в сомнениях и всё равно задавать вопросы — вероятно, просто хорошая привычка в целом. Не только для этого.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Раньше я думал, что доказывать, кто ты, и доказывать, что тебе разрешено делать что‑то, — по сути одна и та же задача. Но когда я дошёл до раздела про Ситадель в whitepaper Dusk, эта предпосылка не подтвердилась.
Вот реальный механизм: лицензионный договор проверяет, что у тебя есть действительный, не отозванный учётный документ, прежде чем разрешить совершить конкретное действие. Он не спрашивает, кто ты «под» этим документом.
Представь охранника у входа в бар, который проверяет ID. Ему не нужен твой домашний адрес или твоё полное юридическое имя. Ему нужна одна вещь: тебе больше 21. Большинство цифровых систем не умеют проводить такое различие — в итоге ты отдаёшь всю свою личность, чтобы подтвердить одну маленькую деталь о себе. Ситадель как раз построена так, чтобы этого не делать.
В этом, пожалуй, и ощущается то, что меньше похоже на крипто‑театр и больше — на реальную юридическую инфраструктуру. Лицензирование, разрешения, отзыв лицензий — регуляторы уже мыслят в этом ключе. Ситадель просто переносит принудительное исполнение из конторы записей прямо в код.
Но код, впрочем, может подтвердить только то, что ему сказали. Он может проверить, что лицензию не отозвали. Он не может решить, какие основания считать достаточными для отзыва, или уладить спор между регулятором и протоколом, которые по‑разному трактуют один и тот же факт. Эту работу делают суды. Контракты — нет.
Поэтому я всё ещё не уверен, насколько всё это сохранится при столкновении с реальной юридической системой — и, честно, я не думаю, что это плохое место, чтобы находиться. Читать реальную paper Ситадели, не предполагая заранее, что всё уже решено, — кажется правильным инстинктом.
Немного оставаться в сомнениях и всё равно задавать вопросы — вероятно, просто хорошая привычка в целом. Не только для этого.
@Dusk #dusk $DUSK
Раньше я думал, что доказывать, кто ты, и доказывать, что тебе разрешено делать что‑то, — по сути одна и та же задача. Но когда я дошёл до раздела про Ситадель в whitepaper Dusk, эта предпосылка не подтвердилась.
Вот реальный механизм: лицензионный договор проверяет, что у тебя есть действительный, не отозванный учётный документ, прежде чем разрешить совершить конкретное действие. Он не спрашивает, кто ты «под» этим документом.
Представь охранника у входа в бар, который проверяет ID. Ему не нужен твой домашний адрес или твоё полное юридическое имя. Ему нужна одна вещь: тебе больше 21. Большинство цифровых систем не умеют проводить такое различие — в итоге ты отдаёшь всю свою личность, чтобы подтвердить одну маленькую деталь о себе. Ситадель как раз построена так, чтобы этого не делать.
В этом, пожалуй, и ощущается то, что меньше похоже на крипто‑театр и больше — на реальную юридическую инфраструктуру. Лицензирование, разрешения, отзыв лицензий — регуляторы уже мыслят в этом ключе. Ситадель просто переносит принудительное исполнение из конторы записей прямо в код.
Но код, впрочем, может подтвердить только то, что ему сказали. Он может проверить, что лицензию не отозвали. Он не может решить, какие основания считать достаточными для отзыва, или уладить спор между регулятором и протоколом, которые по‑разному трактуют один и тот же факт. Эту работу делают суды. Контракты — нет.
Поэтому я всё ещё не уверен, насколько всё это сохранится при столкновении с реальной юридической системой — и, честно, я не думаю, что это плохое место, чтобы находиться. Читать реальную paper Ситадели, не предполагая заранее, что всё уже решено, — кажется правильным инстинктом.
Немного оставаться в сомнениях и всё равно задавать вопросы — вероятно, просто хорошая привычка в целом. Не только для этого.
@Dusk #dusk $DUSK
1
77
·
--
@Dusk_Foundation
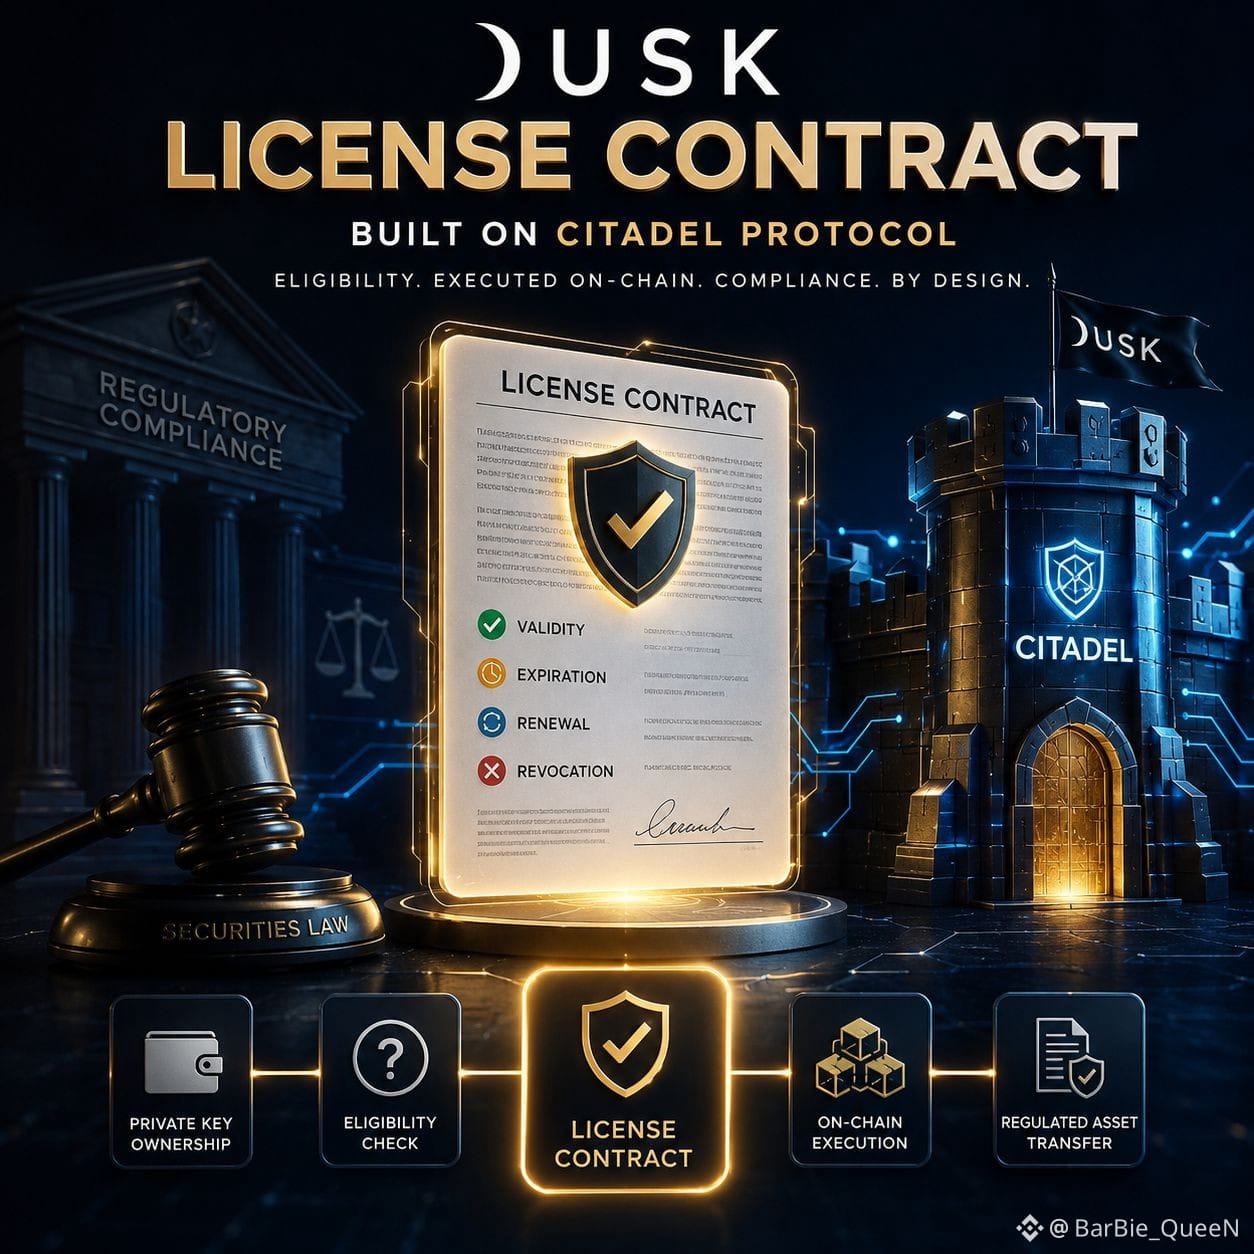
Я читал whitepaper Dusk и снова и снова возвращался к одному небольшому фрагменту, спрятанному ближе к концу: лицензионному контракту, построенному на том, что они называют протоколом Citadel. Не механизму консенсуса и не приватным технологиям. Только лицензии. Но, возможно, именно эта часть и важнее всего.
Вот что меня зацепило. На большинстве цепочек владение приватным ключом — это вся история: ты его контролируешь, значит можешь проводить транзакции. Dusk ставит это под сомнение для регулируемых активов. Лицензионный контракт проверяет не просто подпись — он смотрит, имеет ли держатель вообще право совершать действия, и это право имеет реальное состояние: действительность, срок окончания, продление, отзыв. Дело не в том, что лицензии просто «живут» в блокчейне — а в том, что сама пригодность становится тем, что цепь может исполнять, а не только записывать.
Именно поэтому это ощущается меньше как презентация и больше как дизайн, рассчитанный на реальные нормы рынка ценных бумаг. Большинство DeFi начинается с «с любой кошельком можно взаимодействовать». Здесь отправная точка другая — а что если сама пригодность окажется программируемой? Разрешено (permissioned) именно там, где это требует регулирование, а не повсеместно.
На что я остаюсь настороженным — это вопрос исполнения норм и их применения (enforcement). Код может отслеживать дату истечения. Но он не может решить, признаёт ли регулятор в одной стране лицензию, выданную в рамках другой юрисдикции, и что произойдёт, когда закон и фактическое исполнение тихо расходятся. Токенизация ценной бумаги никогда не была самой сложной частью — сложным было заставить комплаенс жить внутри слоя исполнения, а не существовать как бумажная документация, лежащая рядом с цепочкой.
Ничто из этого не означает, что всё уже «решено» — просто это стоит понимать на своих условиях, а не принимать питч за чистую монету. Возможно, это и есть реальная привычка: оставаться любопытным, спрашивать, что именно называют «решённым», и позволять вашему собственному пониманию продолжать расти, проект за проектом.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Я читал whitepaper Dusk и снова и снова возвращался к одному небольшому фрагменту, спрятанному ближе к концу: лицензионному контракту, построенному на том, что они называют протоколом Citadel. Не механизму консенсуса и не приватным технологиям. Только лицензии. Но, возможно, именно эта часть и важнее всего.
Вот что меня зацепило. На большинстве цепочек владение приватным ключом — это вся история: ты его контролируешь, значит можешь проводить транзакции. Dusk ставит это под сомнение для регулируемых активов. Лицензионный контракт проверяет не просто подпись — он смотрит, имеет ли держатель вообще право совершать действия, и это право имеет реальное состояние: действительность, срок окончания, продление, отзыв. Дело не в том, что лицензии просто «живут» в блокчейне — а в том, что сама пригодность становится тем, что цепь может исполнять, а не только записывать.
Именно поэтому это ощущается меньше как презентация и больше как дизайн, рассчитанный на реальные нормы рынка ценных бумаг. Большинство DeFi начинается с «с любой кошельком можно взаимодействовать». Здесь отправная точка другая — а что если сама пригодность окажется программируемой? Разрешено (permissioned) именно там, где это требует регулирование, а не повсеместно.
На что я остаюсь настороженным — это вопрос исполнения норм и их применения (enforcement). Код может отслеживать дату истечения. Но он не может решить, признаёт ли регулятор в одной стране лицензию, выданную в рамках другой юрисдикции, и что произойдёт, когда закон и фактическое исполнение тихо расходятся. Токенизация ценной бумаги никогда не была самой сложной частью — сложным было заставить комплаенс жить внутри слоя исполнения, а не существовать как бумажная документация, лежащая рядом с цепочкой.
Ничто из этого не означает, что всё уже «решено» — просто это стоит понимать на своих условиях, а не принимать питч за чистую монету. Возможно, это и есть реальная привычка: оставаться любопытным, спрашивать, что именно называют «решённым», и позволять вашему собственному пониманию продолжать расти, проект за проектом.
@Dusk #dusk $DUSK
Я читал whitepaper Dusk и снова и снова возвращался к одному небольшому фрагменту, спрятанному ближе к концу: лицензионному контракту, построенному на том, что они называют протоколом Citadel. Не механизму консенсуса и не приватным технологиям. Только лицензии. Но, возможно, именно эта часть и важнее всего.
Вот что меня зацепило. На большинстве цепочек владение приватным ключом — это вся история: ты его контролируешь, значит можешь проводить транзакции. Dusk ставит это под сомнение для регулируемых активов. Лицензионный контракт проверяет не просто подпись — он смотрит, имеет ли держатель вообще право совершать действия, и это право имеет реальное состояние: действительность, срок окончания, продление, отзыв. Дело не в том, что лицензии просто «живут» в блокчейне — а в том, что сама пригодность становится тем, что цепь может исполнять, а не только записывать.
Именно поэтому это ощущается меньше как презентация и больше как дизайн, рассчитанный на реальные нормы рынка ценных бумаг. Большинство DeFi начинается с «с любой кошельком можно взаимодействовать». Здесь отправная точка другая — а что если сама пригодность окажется программируемой? Разрешено (permissioned) именно там, где это требует регулирование, а не повсеместно.
На что я остаюсь настороженным — это вопрос исполнения норм и их применения (enforcement). Код может отслеживать дату истечения. Но он не может решить, признаёт ли регулятор в одной стране лицензию, выданную в рамках другой юрисдикции, и что произойдёт, когда закон и фактическое исполнение тихо расходятся. Токенизация ценной бумаги никогда не была самой сложной частью — сложным было заставить комплаенс жить внутри слоя исполнения, а не существовать как бумажная документация, лежащая рядом с цепочкой.
Ничто из этого не означает, что всё уже «решено» — просто это стоит понимать на своих условиях, а не принимать питч за чистую монету. Возможно, это и есть реальная привычка: оставаться любопытным, спрашивать, что именно называют «решённым», и позволять вашему собственному пониманию продолжать расти, проект за проектом.
@Dusk #dusk $DUSK
72
·
--
Проверено
@Dusk_Foundation
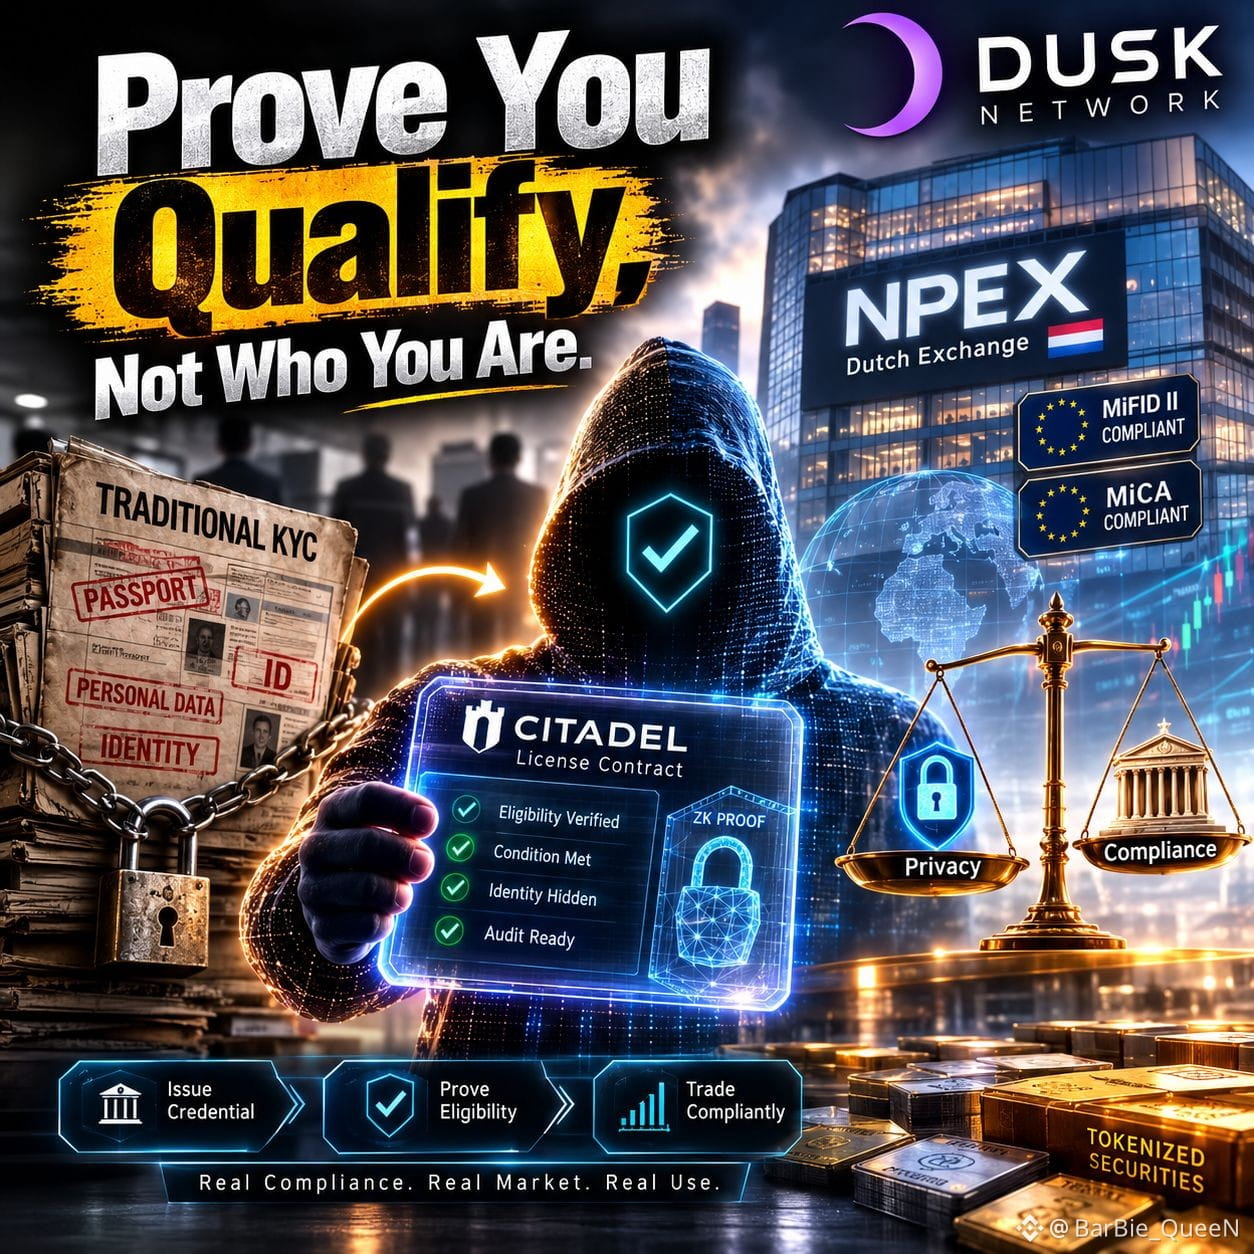
На этой неделе я читал whitepaper Dusk и застрял на одной детали, которую почти пропустил: "лицензионный контракт", построенный на так называемом Citadel, который проверяет, выполняете ли вы условие, а не то, кто вы есть. Раньше я не думал о комплаенсе таким образом — подтверждать, что вы соответствуете требованиям, а не передавать удостоверение.
То, что это ощущается не как упражнение в теории, в том числе потому, что Dusk не только рассуждает об этом. Сеть уже связана с NPEX — лицензированной голландской биржей, работающей в рамках реальных обязательств MiFID II и MiCA, где через неё проходят сотни миллионов токенизированных ценных бумаг. Citadel здесь позиционируется как реальный слой KYC для этой схемы, а не как второстепенная демонстрация. Именно наличие уже действующей правовой конструкции делает это для меня более правдоподобным, чем большинство питчей про «будущее комплаенса».
При этом я снова и снова упираюсь в ту же сомнительность. Доказательство с нулевым разглашением может подтвердить, что учётный документ действителен, но оно не может само по себе решить, насколько тот, кто выдает этот документ, достаточно заслуживает доверия. Регуляторам всё равно нужно принять это доказательство как реальное подтверждение — в разных институтах, в разных странах, во время реального аудита или спора. А это более медленный и хаотичный процесс, чем написать хорошую криптографию. Дистанция между «это технически может работать» и «регулятор положится на это» — это ровно то место, где подобные идеи чаще всего тихо застревают.
Так что я держу это как интересную гипотезу, а не как уже решённый вопрос. Разбираться стоит внимательно, а предполагать, что всё уже работает так, как заявляет презентация, — нет.
Небольшое напоминание себе и, возможно, вам тоже: читайте дальше громкого заголовка. Всегда есть чему учиться, и скучная середина обычно рассказывает больше всего.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
На этой неделе я читал whitepaper Dusk и застрял на одной детали, которую почти пропустил: "лицензионный контракт", построенный на так называемом Citadel, который проверяет, выполняете ли вы условие, а не то, кто вы есть. Раньше я не думал о комплаенсе таким образом — подтверждать, что вы соответствуете требованиям, а не передавать удостоверение.
То, что это ощущается не как упражнение в теории, в том числе потому, что Dusk не только рассуждает об этом. Сеть уже связана с NPEX — лицензированной голландской биржей, работающей в рамках реальных обязательств MiFID II и MiCA, где через неё проходят сотни миллионов токенизированных ценных бумаг. Citadel здесь позиционируется как реальный слой KYC для этой схемы, а не как второстепенная демонстрация. Именно наличие уже действующей правовой конструкции делает это для меня более правдоподобным, чем большинство питчей про «будущее комплаенса».
При этом я снова и снова упираюсь в ту же сомнительность. Доказательство с нулевым разглашением может подтвердить, что учётный документ действителен, но оно не может само по себе решить, насколько тот, кто выдает этот документ, достаточно заслуживает доверия. Регуляторам всё равно нужно принять это доказательство как реальное подтверждение — в разных институтах, в разных странах, во время реального аудита или спора. А это более медленный и хаотичный процесс, чем написать хорошую криптографию. Дистанция между «это технически может работать» и «регулятор положится на это» — это ровно то место, где подобные идеи чаще всего тихо застревают.
Так что я держу это как интересную гипотезу, а не как уже решённый вопрос. Разбираться стоит внимательно, а предполагать, что всё уже работает так, как заявляет презентация, — нет.
Небольшое напоминание себе и, возможно, вам тоже: читайте дальше громкого заголовка. Всегда есть чему учиться, и скучная середина обычно рассказывает больше всего.
@Dusk #dusk $DUSK
На этой неделе я читал whitepaper Dusk и застрял на одной детали, которую почти пропустил: "лицензионный контракт", построенный на так называемом Citadel, который проверяет, выполняете ли вы условие, а не то, кто вы есть. Раньше я не думал о комплаенсе таким образом — подтверждать, что вы соответствуете требованиям, а не передавать удостоверение.
То, что это ощущается не как упражнение в теории, в том числе потому, что Dusk не только рассуждает об этом. Сеть уже связана с NPEX — лицензированной голландской биржей, работающей в рамках реальных обязательств MiFID II и MiCA, где через неё проходят сотни миллионов токенизированных ценных бумаг. Citadel здесь позиционируется как реальный слой KYC для этой схемы, а не как второстепенная демонстрация. Именно наличие уже действующей правовой конструкции делает это для меня более правдоподобным, чем большинство питчей про «будущее комплаенса».
При этом я снова и снова упираюсь в ту же сомнительность. Доказательство с нулевым разглашением может подтвердить, что учётный документ действителен, но оно не может само по себе решить, насколько тот, кто выдает этот документ, достаточно заслуживает доверия. Регуляторам всё равно нужно принять это доказательство как реальное подтверждение — в разных институтах, в разных странах, во время реального аудита или спора. А это более медленный и хаотичный процесс, чем написать хорошую криптографию. Дистанция между «это технически может работать» и «регулятор положится на это» — это ровно то место, где подобные идеи чаще всего тихо застревают.
Так что я держу это как интересную гипотезу, а не как уже решённый вопрос. Разбираться стоит внимательно, а предполагать, что всё уже работает так, как заявляет презентация, — нет.
Небольшое напоминание себе и, возможно, вам тоже: читайте дальше громкого заголовка. Всегда есть чему учиться, и скучная середина обычно рассказывает больше всего.
@Dusk #dusk $DUSK
1
106
·
--
@Dusk_Foundation
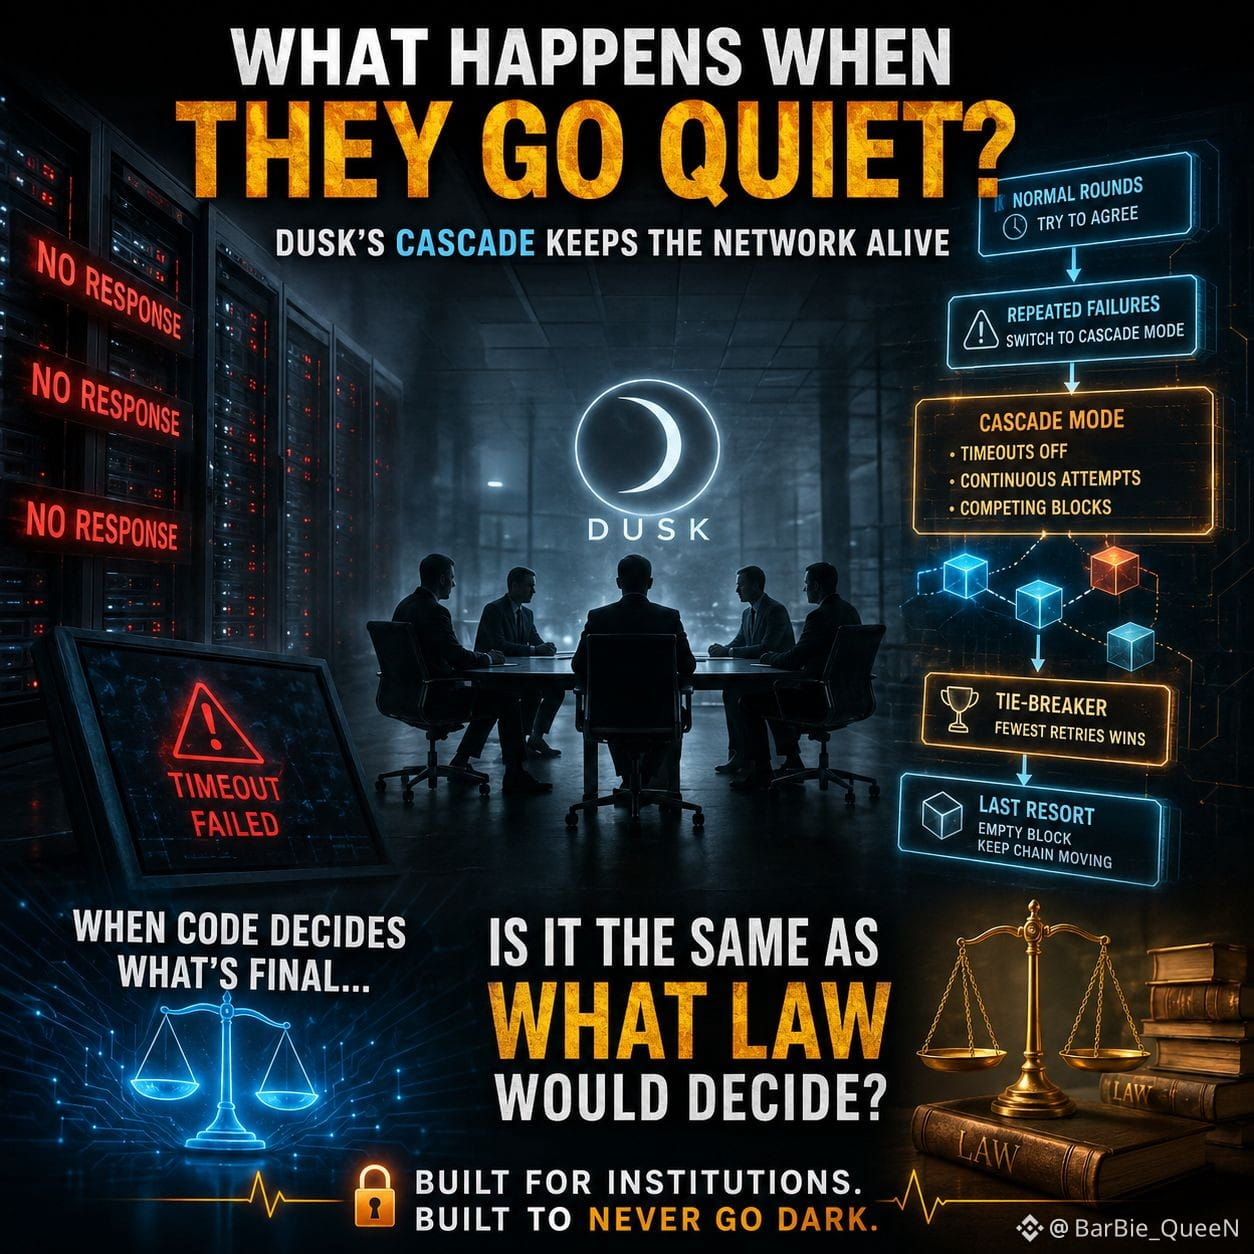
Вчера вечером читал статью о блокчейне и застрял на одной строчке: что происходит, когда люди, которые обслуживают сеть, просто уходят в тишину? Не взломали и не атаковали — просто отключились или отвлеклись. Вопрос не из гламурных, но именно он решает, является ли система готовой к продакшену или это всего лишь демо.
Dusk, проект, созданный для регулируемых финансов, отвечает на него не одним точечным исправлением, а каскадом. Обычные раунды пытаются договориться о блоке. Если достаточно из них проваливаются подряд, сеть не «замирает» — она переходит в режим, где тайм-ауты отключаются, а попытки продолжают выполняться, пока одна не сработает. Несколько попыток могут идти одновременно, поэтому конкурирующие версии одного и того же блока на короткое время могут существовать бок о бок. Развязка почти будничная: побеждает та версия, для которой понадобилось меньше повторов, чтобы добраться до цели. А если ничего не удалось зафиксировать, есть последняя мера — пустой блок, произведённый, чтобы цепочка могла продолжать движение вперёд.
То, что делает это ощущение менее теоретическим, — для кого всё это сделано: институты, которые ожидают, что финансовая инфраструктура никогда не погаснет. Это реальное ожидание ещё до того, как оно становится техническим.
Однако я всё равно возвращаюсь к сомнению. Пустой «keep-alive» блок — это не то же самое, что система снова работает. И когда форк разрешается автоматически, несёт ли это разрешение тот же вес, что и юридическая запись, если на кону была бы собственность? Код, который решает, что считается окончательным, и право, которое решает, что окончательно, не всегда говорят одно и то же.
Стоит обдумать, а не просто принять. Система, которая никогда не останавливается, не обязательно система, которая никогда не ломается.
Небольшое, стабильное обучение — вот реальное накопление эффекта.
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
@Dusk
Вчера вечером читал статью о блокчейне и застрял на одной строчке: что происходит, когда люди, которые обслуживают сеть, просто уходят в тишину? Не взломали и не атаковали — просто отключились или отвлеклись. Вопрос не из гламурных, но именно он решает, является ли система готовой к продакшену или это всего лишь демо.
Dusk, проект, созданный для регулируемых финансов, отвечает на него не одним точечным исправлением, а каскадом. Обычные раунды пытаются договориться о блоке. Если достаточно из них проваливаются подряд, сеть не «замирает» — она переходит в режим, где тайм-ауты отключаются, а попытки продолжают выполняться, пока одна не сработает. Несколько попыток могут идти одновременно, поэтому конкурирующие версии одного и того же блока на короткое время могут существовать бок о бок. Развязка почти будничная: побеждает та версия, для которой понадобилось меньше повторов, чтобы добраться до цели. А если ничего не удалось зафиксировать, есть последняя мера — пустой блок, произведённый, чтобы цепочка могла продолжать движение вперёд.
То, что делает это ощущение менее теоретическим, — для кого всё это сделано: институты, которые ожидают, что финансовая инфраструктура никогда не погаснет. Это реальное ожидание ещё до того, как оно становится техническим.
Однако я всё равно возвращаюсь к сомнению. Пустой «keep-alive» блок — это не то же самое, что система снова работает. И когда форк разрешается автоматически, несёт ли это разрешение тот же вес, что и юридическая запись, если на кону была бы собственность? Код, который решает, что считается окончательным, и право, которое решает, что окончательно, не всегда говорят одно и то же.
Стоит обдумать, а не просто принять. Система, которая никогда не останавливается, не обязательно система, которая никогда не ломается.
Небольшое, стабильное обучение — вот реальное накопление эффекта.
#dusk @Dusk $DUSK
Вчера вечером читал статью о блокчейне и застрял на одной строчке: что происходит, когда люди, которые обслуживают сеть, просто уходят в тишину? Не взломали и не атаковали — просто отключились или отвлеклись. Вопрос не из гламурных, но именно он решает, является ли система готовой к продакшену или это всего лишь демо.
Dusk, проект, созданный для регулируемых финансов, отвечает на него не одним точечным исправлением, а каскадом. Обычные раунды пытаются договориться о блоке. Если достаточно из них проваливаются подряд, сеть не «замирает» — она переходит в режим, где тайм-ауты отключаются, а попытки продолжают выполняться, пока одна не сработает. Несколько попыток могут идти одновременно, поэтому конкурирующие версии одного и того же блока на короткое время могут существовать бок о бок. Развязка почти будничная: побеждает та версия, для которой понадобилось меньше повторов, чтобы добраться до цели. А если ничего не удалось зафиксировать, есть последняя мера — пустой блок, произведённый, чтобы цепочка могла продолжать движение вперёд.
То, что делает это ощущение менее теоретическим, — для кого всё это сделано: институты, которые ожидают, что финансовая инфраструктура никогда не погаснет. Это реальное ожидание ещё до того, как оно становится техническим.
Однако я всё равно возвращаюсь к сомнению. Пустой «keep-alive» блок — это не то же самое, что система снова работает. И когда форк разрешается автоматически, несёт ли это разрешение тот же вес, что и юридическая запись, если на кону была бы собственность? Код, который решает, что считается окончательным, и право, которое решает, что окончательно, не всегда говорят одно и то же.
Стоит обдумать, а не просто принять. Система, которая никогда не останавливается, не обязательно система, которая никогда не ломается.
Небольшое, стабильное обучение — вот реальное накопление эффекта.
#dusk @Dusk $DUSK
2
77
·
--
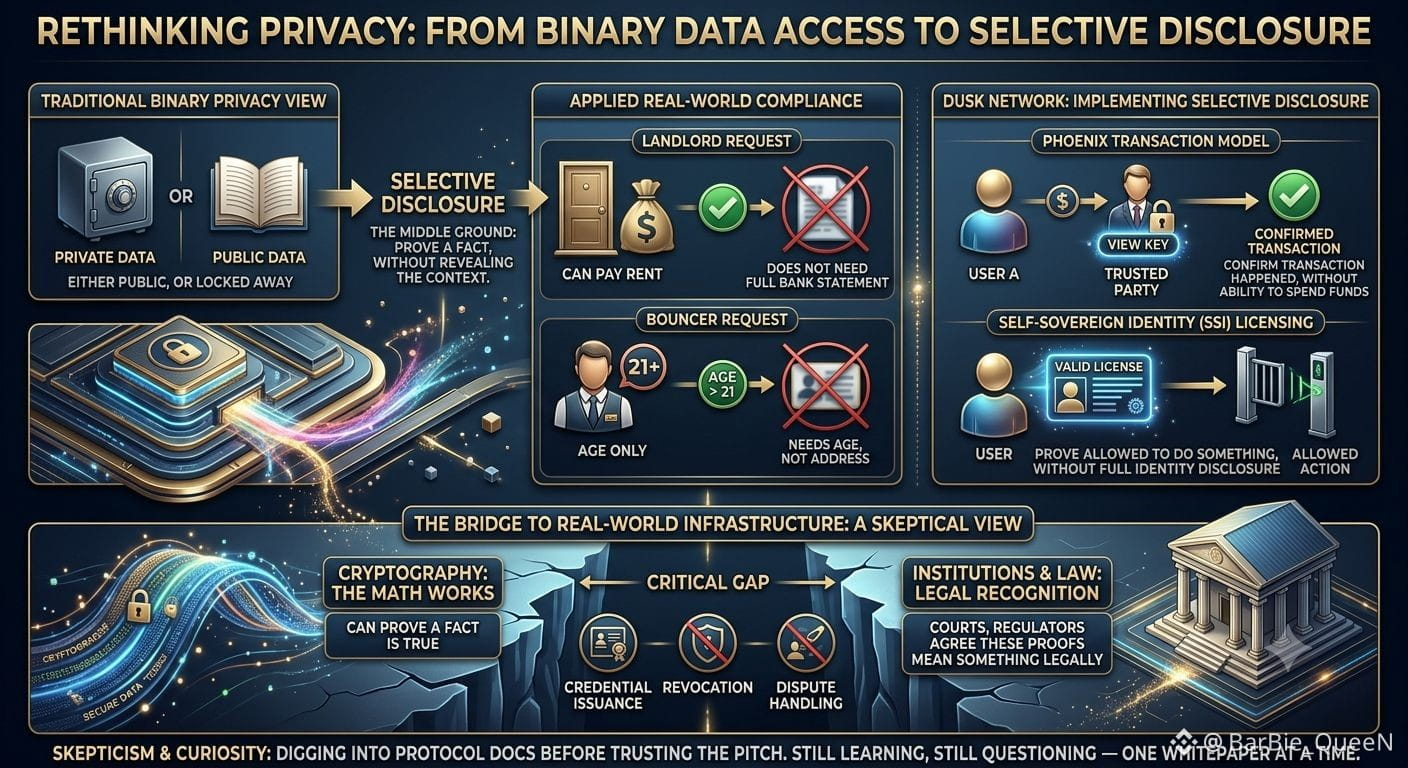
Я недавно читал документацию по блокчейну и застрял на одной небольшой идее: а что если доказывать что-то — не значит раскрывать всё? Большинство из нас думают о приватности в двоичных терминах — либо ваши данные публичны, либо они спрятаны. Но есть промежуточная зона, о которой я раньше не задумывался: выборочное раскрытие.
Дизайн сети Dusk затрагивает это в нескольких местах. Модель транзакций Phoenix использует ключи просмотра, которые позволяют доверенной стороне подтвердить, что транзакция произошла, не передавая при этом возможности тратить средства. Есть и лицензионная система, привязанная к протоколу самосуверенной идентичности: наличие действующей лицензии должно доказывать, что вам разрешено сделать что-то, не передавая при этом всю вашу идентичность, чтобы подтвердить это.
Это различие кажется важным. Оно отражает то, как комплаенс реально работает в жизни: арендодателю не нужен ваш полный банковский выписной документ — достаточно доказательства, что вы можете платить аренду. Охраннику нужен ваш возраст, а не ваш адрес. Когда система устроена так, чтобы раскрывать ровно то, что необходимо, это начинает выглядеть не столько как криптоэксперимент, сколько как реальная инфраструктура.
Но я и тут немного скептичен. Криптография может доказать, что факт истинный — но она не может решить, кто имеет право выпускать этот факт, или что происходит, когда учётная запись (креденшиал) нужно отозвать или оспорить. Суды, регуляторы и институты всё равно должны договориться о том, что эти доказательства имеют юридический смысл. Этот разрыв между «математика работает» и «закон это признаёт» во многих местах всё ещё довольно широк.
Так что я не до конца убеждён — просто любопытно. Стоит внимательно изучить реальные документы протокола, прежде чем доверять подаче. Я всё ещё учусь, всё ещё сомневаюсь — по одному whitepaper за раз.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Я недавно читал документацию по блокчейну и застрял на одной небольшой идее: а что если доказывать что-то — не значит раскрывать всё? Большинство из нас думают о приватности в двоичных терминах — либо ваши данные публичны, либо они спрятаны. Но есть промежуточная зона, о которой я раньше не задумывался: выборочное раскрытие.
Дизайн сети Dusk затрагивает это в нескольких местах. Модель транзакций Phoenix использует ключи просмотра, которые позволяют доверенной стороне подтвердить, что транзакция произошла, не передавая при этом возможности тратить средства. Есть и лицензионная система, привязанная к протоколу самосуверенной идентичности: наличие действующей лицензии должно доказывать, что вам разрешено сделать что-то, не передавая при этом всю вашу идентичность, чтобы подтвердить это.
Это различие кажется важным. Оно отражает то, как комплаенс реально работает в жизни: арендодателю не нужен ваш полный банковский выписной документ — достаточно доказательства, что вы можете платить аренду. Охраннику нужен ваш возраст, а не ваш адрес. Когда система устроена так, чтобы раскрывать ровно то, что необходимо, это начинает выглядеть не столько как криптоэксперимент, сколько как реальная инфраструктура.
Но я и тут немного скептичен. Криптография может доказать, что факт истинный — но она не может решить, кто имеет право выпускать этот факт, или что происходит, когда учётная запись (креденшиал) нужно отозвать или оспорить. Суды, регуляторы и институты всё равно должны договориться о том, что эти доказательства имеют юридический смысл. Этот разрыв между «математика работает» и «закон это признаёт» во многих местах всё ещё довольно широк.
Так что я не до конца убеждён — просто любопытно. Стоит внимательно изучить реальные документы протокола, прежде чем доверять подаче. Я всё ещё учусь, всё ещё сомневаюсь — по одному whitepaper за раз.
@Dusk #dusk $DUSK
Дизайн сети Dusk затрагивает это в нескольких местах. Модель транзакций Phoenix использует ключи просмотра, которые позволяют доверенной стороне подтвердить, что транзакция произошла, не передавая при этом возможности тратить средства. Есть и лицензионная система, привязанная к протоколу самосуверенной идентичности: наличие действующей лицензии должно доказывать, что вам разрешено сделать что-то, не передавая при этом всю вашу идентичность, чтобы подтвердить это.
Это различие кажется важным. Оно отражает то, как комплаенс реально работает в жизни: арендодателю не нужен ваш полный банковский выписной документ — достаточно доказательства, что вы можете платить аренду. Охраннику нужен ваш возраст, а не ваш адрес. Когда система устроена так, чтобы раскрывать ровно то, что необходимо, это начинает выглядеть не столько как криптоэксперимент, сколько как реальная инфраструктура.
Но я и тут немного скептичен. Криптография может доказать, что факт истинный — но она не может решить, кто имеет право выпускать этот факт, или что происходит, когда учётная запись (креденшиал) нужно отозвать или оспорить. Суды, регуляторы и институты всё равно должны договориться о том, что эти доказательства имеют юридический смысл. Этот разрыв между «математика работает» и «закон это признаёт» во многих местах всё ещё довольно широк.
Так что я не до конца убеждён — просто любопытно. Стоит внимательно изучить реальные документы протокола, прежде чем доверять подаче. Я всё ещё учусь, всё ещё сомневаюсь — по одному whitepaper за раз.
@Dusk #dusk $DUSK
3
6
97
·
--
Проверено
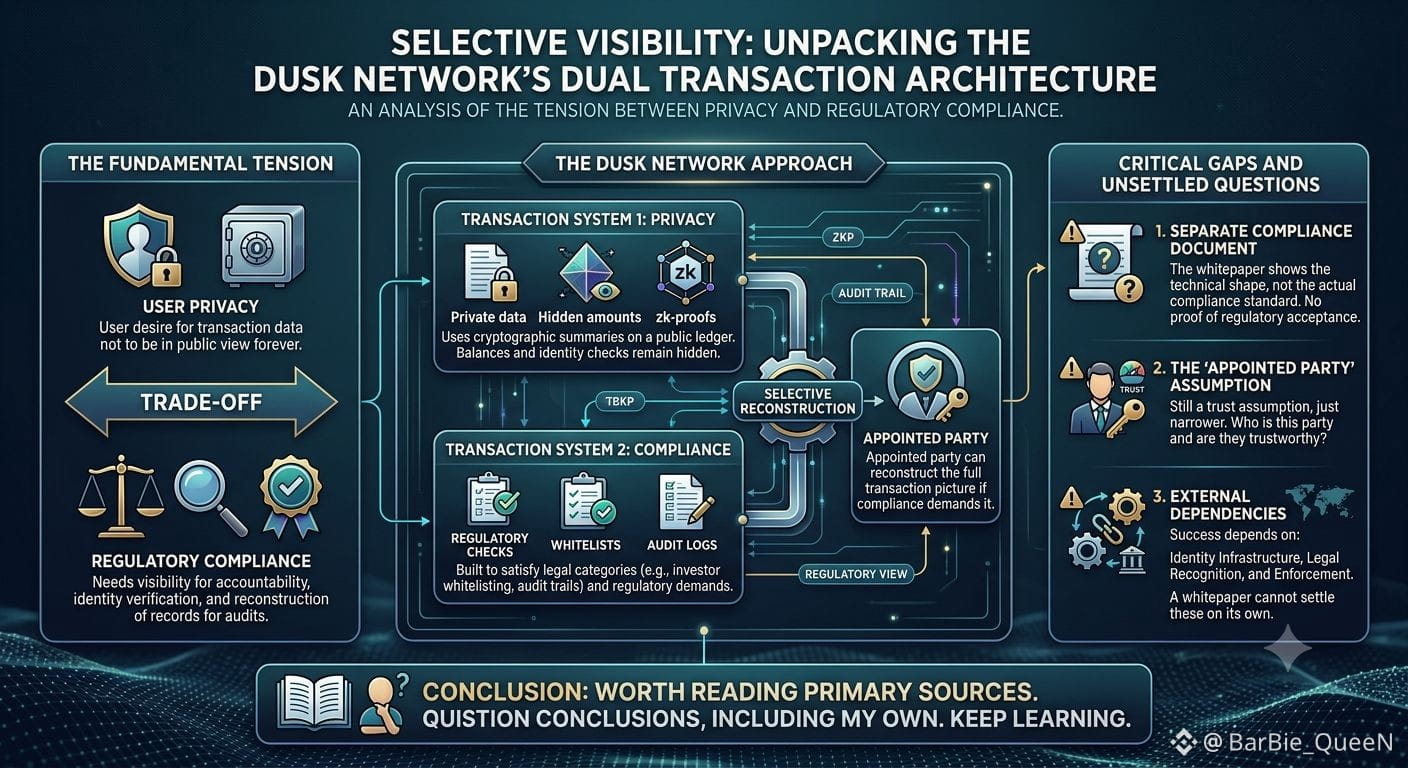
Я всё сижу с фрагментом из whitepaper сети Dusk Network, который вообще не связан с криптографией. Они построили две отдельные транзакционные системы — одну для приватности, другую для соответствия требованиям — потому что ни одна модель в одиночку не могла справиться с обеими задачами. Такое разделение говорит больше о том, где находится блокчейн, чем любая отдельная функция.
Регулируемой финансовой системе нужна достаточная прозрачность, чтобы можно было привлекать людей к ответственности — проверять, кто проводит транзакции, фиксировать изменения владения и восстанавливать записи, когда регулятор делает запрос. Пользователь же не хочет, чтобы каждый перевод навсегда оставался на виду у всех. Большинство блокчейнов выбирают сторону: Bitcoin — прозрачность, Monero — приватность. Ответ Dusk пытается не идти ни в одну из крайностей: скрывать балансы и проверки личности за структурой, в которой наружу выходит только криптографическое обобщение, при этом назначённая сторона может восстановить полную картину, если от неё потребует соответствие нормативным требованиям.
Именно поэтому это ощущается более приземлённым, чем многие крипто-обещания — это не «поверьте нам», а реальная попытка уложиться в юридические категории вроде whitelisting инвесторов и audit trails, которые запрашивают регуляторы.
Но я всё время возвращаюсь к пробелам. Сам whitepaper ссылается на отдельный документ, в котором описан фактический стандарт соответствия — то есть эта работа показывает техническую форму compliance, а не доказательство того, что какой-либо регулятор её уже принял. А «назначённая сторона», которая может видеть всё, по‑прежнему является объектом допущения доверия — просто более узкого.
Выборочная видимость — действительно интересный промежуточный путь. Сработает ли он, зависит от инфраструктуры идентификации, юридического признания и механизмов принуждения — и ни один whitepaper сам по себе на это не может ответить.
Стоит читать первоисточники самостоятельно, прежде чем решать, во что верить. Это всё ещё самая полезная привычка: ставить под сомнение выводы — в том числе и мои — и продолжать учиться по мере продвижения.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Я всё сижу с фрагментом из whitepaper сети Dusk Network, который вообще не связан с криптографией. Они построили две отдельные транзакционные системы — одну для приватности, другую для соответствия требованиям — потому что ни одна модель в одиночку не могла справиться с обеими задачами. Такое разделение говорит больше о том, где находится блокчейн, чем любая отдельная функция.
Регулируемой финансовой системе нужна достаточная прозрачность, чтобы можно было привлекать людей к ответственности — проверять, кто проводит транзакции, фиксировать изменения владения и восстанавливать записи, когда регулятор делает запрос. Пользователь же не хочет, чтобы каждый перевод навсегда оставался на виду у всех. Большинство блокчейнов выбирают сторону: Bitcoin — прозрачность, Monero — приватность. Ответ Dusk пытается не идти ни в одну из крайностей: скрывать балансы и проверки личности за структурой, в которой наружу выходит только криптографическое обобщение, при этом назначённая сторона может восстановить полную картину, если от неё потребует соответствие нормативным требованиям.
Именно поэтому это ощущается более приземлённым, чем многие крипто-обещания — это не «поверьте нам», а реальная попытка уложиться в юридические категории вроде whitelisting инвесторов и audit trails, которые запрашивают регуляторы.
Но я всё время возвращаюсь к пробелам. Сам whitepaper ссылается на отдельный документ, в котором описан фактический стандарт соответствия — то есть эта работа показывает техническую форму compliance, а не доказательство того, что какой-либо регулятор её уже принял. А «назначённая сторона», которая может видеть всё, по‑прежнему является объектом допущения доверия — просто более узкого.
Выборочная видимость — действительно интересный промежуточный путь. Сработает ли он, зависит от инфраструктуры идентификации, юридического признания и механизмов принуждения — и ни один whitepaper сам по себе на это не может ответить.
Стоит читать первоисточники самостоятельно, прежде чем решать, во что верить. Это всё ещё самая полезная привычка: ставить под сомнение выводы — в том числе и мои — и продолжать учиться по мере продвижения.
@Dusk #dusk $DUSK
Регулируемой финансовой системе нужна достаточная прозрачность, чтобы можно было привлекать людей к ответственности — проверять, кто проводит транзакции, фиксировать изменения владения и восстанавливать записи, когда регулятор делает запрос. Пользователь же не хочет, чтобы каждый перевод навсегда оставался на виду у всех. Большинство блокчейнов выбирают сторону: Bitcoin — прозрачность, Monero — приватность. Ответ Dusk пытается не идти ни в одну из крайностей: скрывать балансы и проверки личности за структурой, в которой наружу выходит только криптографическое обобщение, при этом назначённая сторона может восстановить полную картину, если от неё потребует соответствие нормативным требованиям.
Именно поэтому это ощущается более приземлённым, чем многие крипто-обещания — это не «поверьте нам», а реальная попытка уложиться в юридические категории вроде whitelisting инвесторов и audit trails, которые запрашивают регуляторы.
Но я всё время возвращаюсь к пробелам. Сам whitepaper ссылается на отдельный документ, в котором описан фактический стандарт соответствия — то есть эта работа показывает техническую форму compliance, а не доказательство того, что какой-либо регулятор её уже принял. А «назначённая сторона», которая может видеть всё, по‑прежнему является объектом допущения доверия — просто более узкого.
Выборочная видимость — действительно интересный промежуточный путь. Сработает ли он, зависит от инфраструктуры идентификации, юридического признания и механизмов принуждения — и ни один whitepaper сам по себе на это не может ответить.
Стоит читать первоисточники самостоятельно, прежде чем решать, во что верить. Это всё ещё самая полезная привычка: ставить под сомнение выводы — в том числе и мои — и продолжать учиться по мере продвижения.
@Dusk #dusk $DUSK
3
3
94
·
--
Проверено
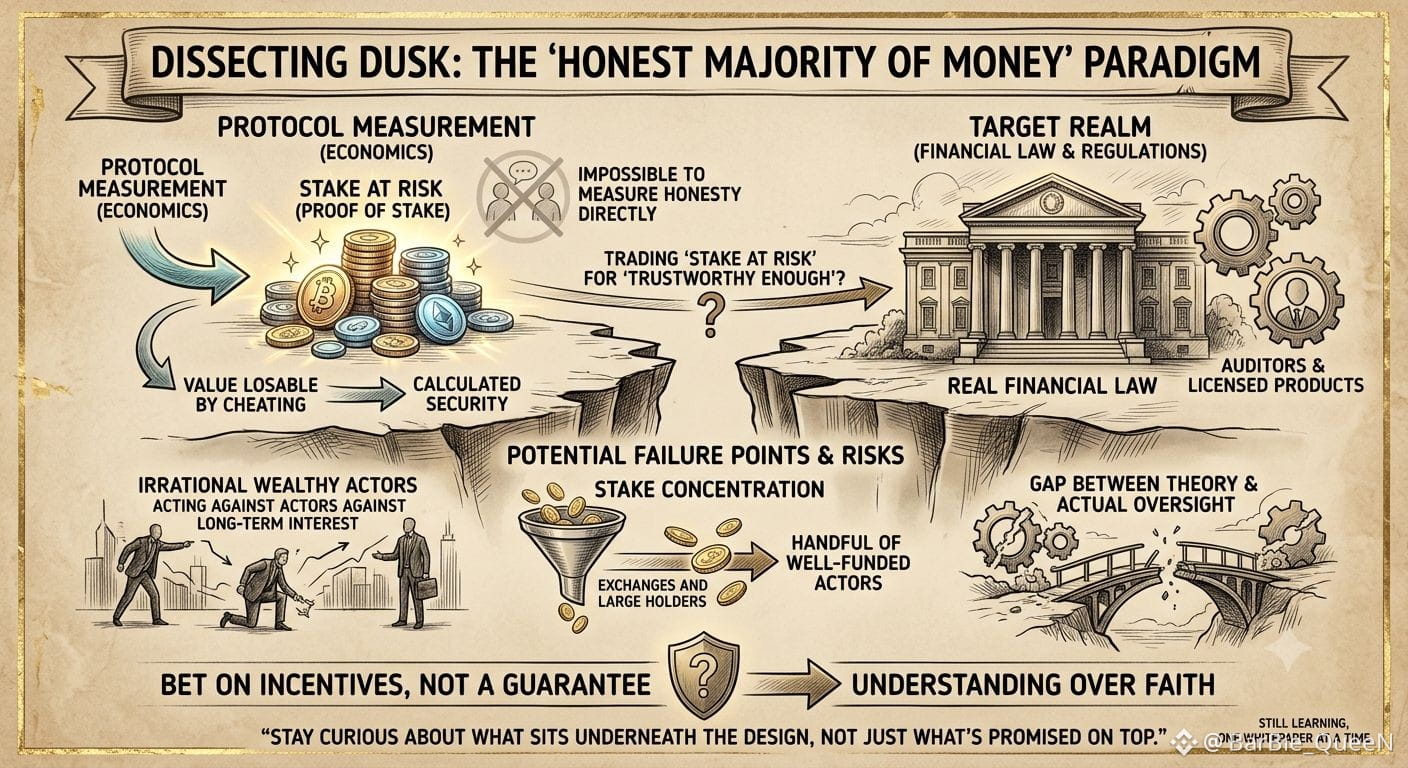
Я снова и снова возвращаюсь к одной строке в whitepaper Dusk: «честное большинство денег». Не честное большинство людей. Не честные валидаторы. Деньги. Эта небольшая фраза, но она многое говорит, если по-настоящему с ней разобраться.
Протокол не может заглянуть в чью-то голову, чтобы проверить, заслуживает ли он доверия. Он не умеет измерять честность напрямую. Поэтому он измеряет единственное, что может, — насколько ценность человек потеряет, если будет мошенничать, — и использует это как безопасность.
Эта подмена здесь важнее, чем во многих других проектах, потому что Dusk — это не просто очередная цепочка. Компания нацелена на регулируемые активы и лицензированные продукты — на тот тип инфраструктуры, который в итоге проходит аудиторов и реальное финансовое право, а не только ранних пользователей. Рассматривать «ставку под риском» как доказательство того, что «достаточно доверия для этого мира», — это более сильное заявление, чем кажется.
Стоит честно поставить вопрос и об этом. Множество обеспеченных людей и организаций действовали против собственных долгосрочных интересов, даже имея достаточно, чтобы проиграть. Ставка также может со временем концентрироваться — через биржи или крупных держателей — пока «большинство денег» незаметно не станет горсткой хорошо финансируемых акторов. И если когда-нибудь это экономическое допущение начнут воспринимать как замену реальной юридической ответственности, а не как поддержку для нее, то именно разрыв между теорией и фактическим надзором — то место, где все может пойти не так.
Ничто из этого не делает модель неверной — это просто ставка на стимулы, а не гарантия. Это стоит понять, а не доверять на веру. Чем больше я вникаю в подобные системы, тем больше думаю, что реальный навык — оставаться любопытным к тому, что лежит под дизайном, а не только к тому, что обещано сверху.
Всё ещё учусь, по одному whitepaper за раз.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Я снова и снова возвращаюсь к одной строке в whitepaper Dusk: «честное большинство денег». Не честное большинство людей. Не честные валидаторы. Деньги. Эта небольшая фраза, но она многое говорит, если по-настоящему с ней разобраться.
Протокол не может заглянуть в чью-то голову, чтобы проверить, заслуживает ли он доверия. Он не умеет измерять честность напрямую. Поэтому он измеряет единственное, что может, — насколько ценность человек потеряет, если будет мошенничать, — и использует это как безопасность.
Эта подмена здесь важнее, чем во многих других проектах, потому что Dusk — это не просто очередная цепочка. Компания нацелена на регулируемые активы и лицензированные продукты — на тот тип инфраструктуры, который в итоге проходит аудиторов и реальное финансовое право, а не только ранних пользователей. Рассматривать «ставку под риском» как доказательство того, что «достаточно доверия для этого мира», — это более сильное заявление, чем кажется.
Стоит честно поставить вопрос и об этом. Множество обеспеченных людей и организаций действовали против собственных долгосрочных интересов, даже имея достаточно, чтобы проиграть. Ставка также может со временем концентрироваться — через биржи или крупных держателей — пока «большинство денег» незаметно не станет горсткой хорошо финансируемых акторов. И если когда-нибудь это экономическое допущение начнут воспринимать как замену реальной юридической ответственности, а не как поддержку для нее, то именно разрыв между теорией и фактическим надзором — то место, где все может пойти не так.
Ничто из этого не делает модель неверной — это просто ставка на стимулы, а не гарантия. Это стоит понять, а не доверять на веру. Чем больше я вникаю в подобные системы, тем больше думаю, что реальный навык — оставаться любопытным к тому, что лежит под дизайном, а не только к тому, что обещано сверху.
Всё ещё учусь, по одному whitepaper за раз.
@Dusk #dusk $DUSK
Протокол не может заглянуть в чью-то голову, чтобы проверить, заслуживает ли он доверия. Он не умеет измерять честность напрямую. Поэтому он измеряет единственное, что может, — насколько ценность человек потеряет, если будет мошенничать, — и использует это как безопасность.
Эта подмена здесь важнее, чем во многих других проектах, потому что Dusk — это не просто очередная цепочка. Компания нацелена на регулируемые активы и лицензированные продукты — на тот тип инфраструктуры, который в итоге проходит аудиторов и реальное финансовое право, а не только ранних пользователей. Рассматривать «ставку под риском» как доказательство того, что «достаточно доверия для этого мира», — это более сильное заявление, чем кажется.
Стоит честно поставить вопрос и об этом. Множество обеспеченных людей и организаций действовали против собственных долгосрочных интересов, даже имея достаточно, чтобы проиграть. Ставка также может со временем концентрироваться — через биржи или крупных держателей — пока «большинство денег» незаметно не станет горсткой хорошо финансируемых акторов. И если когда-нибудь это экономическое допущение начнут воспринимать как замену реальной юридической ответственности, а не как поддержку для нее, то именно разрыв между теорией и фактическим надзором — то место, где все может пойти не так.
Ничто из этого не делает модель неверной — это просто ставка на стимулы, а не гарантия. Это стоит понять, а не доверять на веру. Чем больше я вникаю в подобные системы, тем больше думаю, что реальный навык — оставаться любопытным к тому, что лежит под дизайном, а не только к тому, что обещано сверху.
Всё ещё учусь, по одному whitepaper за раз.
@Dusk #dusk $DUSK
4
4
78
·
--
Проверено
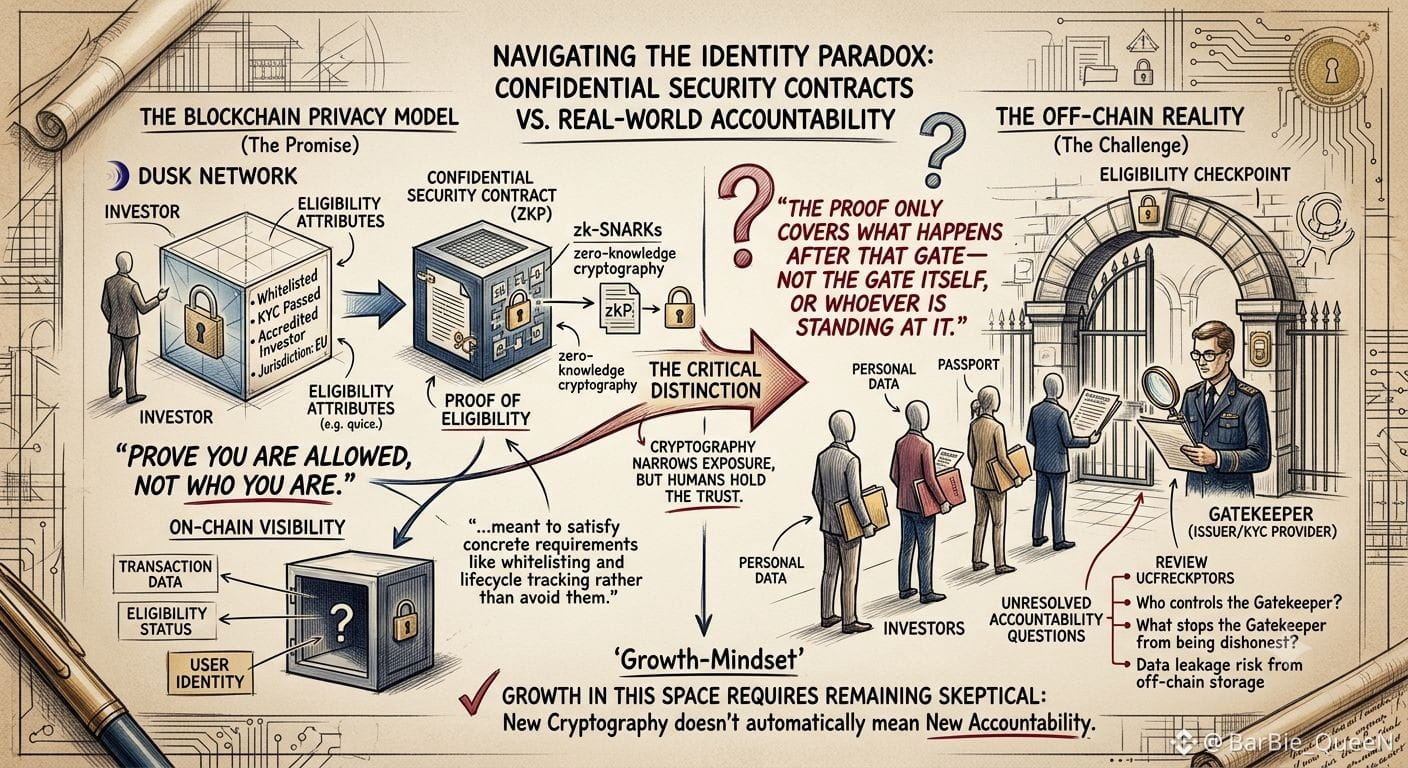
Я читал статью про блокчейн, созданный для security-токенов, и одна деталь меня остановила: система устроена так, что вы можете доказать, что вам разрешено владеть активом, не доказывая, кто вы. Не прячется ваша «правомочность» — скрывается всё остальное о вас, при этом сама правомочность всё ещё подтверждается.
Этот акцент кажется более значительным, чем может показаться. Большая часть разговоров о приватности в крипто — про сокрытие транзакций от посторонних. Здесь же нацелено на другое — на реальные требования securities law. Проект Dusk Network строит свою модель приватности вокруг стандарта Confidential Security Contract — чтобы соответствовать конкретным требованиям вроде вайтлистинга и отслеживания жизненного цикла, а не избегать их. Именно поэтому это ощущается меньше как «фокус с приватностью» и больше как документ, составленный с учётом регуляторов.
И всё же я всё время возвращаюсь к пробелу. Кто-то должен решить, кому вообще попасть в вайтлист, и той стороне всё равно нужна ваша персональная информация, чтобы принять решение. Цепочка скрывает вашу личность от других пользователей, но не убирает контрольную точку, где человек проверяет, что вы реальный, подходящий под требования человек. Доказательство охватывает только то, что происходит после этой «двери», а не саму дверь — и не того, кто стоит у неё.
Поэтому я не воспринимаю это как решённую проблему. Я вижу в этом существенное сужение того, что нужно раскрывать, а более сложный вопрос — кто держит эту «дверь» и что удерживает их от недобросовестности — всё ещё остаётся за пределами кода. Новая криптография автоматически не означает новую подотчётность.
Стоит читать внимательно и чуть-чуть сохранять скепсис — эта привычка, больше чем любой отдельный whitepaper, и помогает вам по-настоящему расти в этом пространстве.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Я читал статью про блокчейн, созданный для security-токенов, и одна деталь меня остановила: система устроена так, что вы можете доказать, что вам разрешено владеть активом, не доказывая, кто вы. Не прячется ваша «правомочность» — скрывается всё остальное о вас, при этом сама правомочность всё ещё подтверждается.
Этот акцент кажется более значительным, чем может показаться. Большая часть разговоров о приватности в крипто — про сокрытие транзакций от посторонних. Здесь же нацелено на другое — на реальные требования securities law. Проект Dusk Network строит свою модель приватности вокруг стандарта Confidential Security Contract — чтобы соответствовать конкретным требованиям вроде вайтлистинга и отслеживания жизненного цикла, а не избегать их. Именно поэтому это ощущается меньше как «фокус с приватностью» и больше как документ, составленный с учётом регуляторов.
И всё же я всё время возвращаюсь к пробелу. Кто-то должен решить, кому вообще попасть в вайтлист, и той стороне всё равно нужна ваша персональная информация, чтобы принять решение. Цепочка скрывает вашу личность от других пользователей, но не убирает контрольную точку, где человек проверяет, что вы реальный, подходящий под требования человек. Доказательство охватывает только то, что происходит после этой «двери», а не саму дверь — и не того, кто стоит у неё.
Поэтому я не воспринимаю это как решённую проблему. Я вижу в этом существенное сужение того, что нужно раскрывать, а более сложный вопрос — кто держит эту «дверь» и что удерживает их от недобросовестности — всё ещё остаётся за пределами кода. Новая криптография автоматически не означает новую подотчётность.
Стоит читать внимательно и чуть-чуть сохранять скепсис — эта привычка, больше чем любой отдельный whitepaper, и помогает вам по-настоящему расти в этом пространстве.
@Dusk #dusk $DUSK
Этот акцент кажется более значительным, чем может показаться. Большая часть разговоров о приватности в крипто — про сокрытие транзакций от посторонних. Здесь же нацелено на другое — на реальные требования securities law. Проект Dusk Network строит свою модель приватности вокруг стандарта Confidential Security Contract — чтобы соответствовать конкретным требованиям вроде вайтлистинга и отслеживания жизненного цикла, а не избегать их. Именно поэтому это ощущается меньше как «фокус с приватностью» и больше как документ, составленный с учётом регуляторов.
И всё же я всё время возвращаюсь к пробелу. Кто-то должен решить, кому вообще попасть в вайтлист, и той стороне всё равно нужна ваша персональная информация, чтобы принять решение. Цепочка скрывает вашу личность от других пользователей, но не убирает контрольную точку, где человек проверяет, что вы реальный, подходящий под требования человек. Доказательство охватывает только то, что происходит после этой «двери», а не саму дверь — и не того, кто стоит у неё.
Поэтому я не воспринимаю это как решённую проблему. Я вижу в этом существенное сужение того, что нужно раскрывать, а более сложный вопрос — кто держит эту «дверь» и что удерживает их от недобросовестности — всё ещё остаётся за пределами кода. Новая криптография автоматически не означает новую подотчётность.
Стоит читать внимательно и чуть-чуть сохранять скепсис — эта привычка, больше чем любой отдельный whitepaper, и помогает вам по-настоящему расти в этом пространстве.
@Dusk #dusk $DUSK
3
3
84
·
--
@Dusk_Foundation #dusk $DUSK
Раньше я думал, что приватность-ориентированная цепочка означает: всё в ней должно быть приватным по умолчанию. Казалось, в этом и весь смысл.
Но Dusk фактически запускает два разных транзакционных режима бок о бок. Phoenix обрабатывает защищённые переводы. Moonlight — прозрачные, публичные. Одна и та же цепочка, один и тот же слой расчётов, но два разных режима по умолчанию в зависимости от того, какой сценарий нужен.
Вот что изменило моё мышление. Регулируемый рынок — это не одна-единственная вещь. Одни потоки нужно сохранять конфиденциальными. Другие — чтобы их мог проверить любой в любой момент. Если цепочка предлагает только один режим, она уже заставляет все приложения принять форму, которая не подойдёт половине из них.
Я пока не знаю, насколько чисто это разделится на практике: будут ли разработчики естественно выбирать нужный режим или по умолчанию использовать тот, который проще реализовать. Именно за этим я хочу понаблюдать ещё раз, когда на деле появится больше приложений, и они начнут выбирать один из вариантов.
{spot}(DUSKUSDT)
@Dusk #dusk $DUSK
Раньше я думал, что приватность-ориентированная цепочка означает: всё в ней должно быть приватным по умолчанию. Казалось, в этом и весь смысл.
Но Dusk фактически запускает два разных транзакционных режима бок о бок. Phoenix обрабатывает защищённые переводы. Moonlight — прозрачные, публичные. Одна и та же цепочка, один и тот же слой расчётов, но два разных режима по умолчанию в зависимости от того, какой сценарий нужен.
Вот что изменило моё мышление. Регулируемый рынок — это не одна-единственная вещь. Одни потоки нужно сохранять конфиденциальными. Другие — чтобы их мог проверить любой в любой момент. Если цепочка предлагает только один режим, она уже заставляет все приложения принять форму, которая не подойдёт половине из них.
Я пока не знаю, насколько чисто это разделится на практике: будут ли разработчики естественно выбирать нужный режим или по умолчанию использовать тот, который проще реализовать. Именно за этим я хочу понаблюдать ещё раз, когда на деле появится больше приложений, и они начнут выбирать один из вариантов.
Раньше я думал, что приватность-ориентированная цепочка означает: всё в ней должно быть приватным по умолчанию. Казалось, в этом и весь смысл.
Но Dusk фактически запускает два разных транзакционных режима бок о бок. Phoenix обрабатывает защищённые переводы. Moonlight — прозрачные, публичные. Одна и та же цепочка, один и тот же слой расчётов, но два разных режима по умолчанию в зависимости от того, какой сценарий нужен.
Вот что изменило моё мышление. Регулируемый рынок — это не одна-единственная вещь. Одни потоки нужно сохранять конфиденциальными. Другие — чтобы их мог проверить любой в любой момент. Если цепочка предлагает только один режим, она уже заставляет все приложения принять форму, которая не подойдёт половине из них.
Я пока не знаю, насколько чисто это разделится на практике: будут ли разработчики естественно выбирать нужный режим или по умолчанию использовать тот, который проще реализовать. Именно за этим я хочу понаблюдать ещё раз, когда на деле появится больше приложений, и они начнут выбирать один из вариантов.
Confidential
100%
Transparent
0%
Both
0%
1 проголосовали • Голосование закрыто
3
4
78
·
--
Частичная правда
@Dusk_Foundation
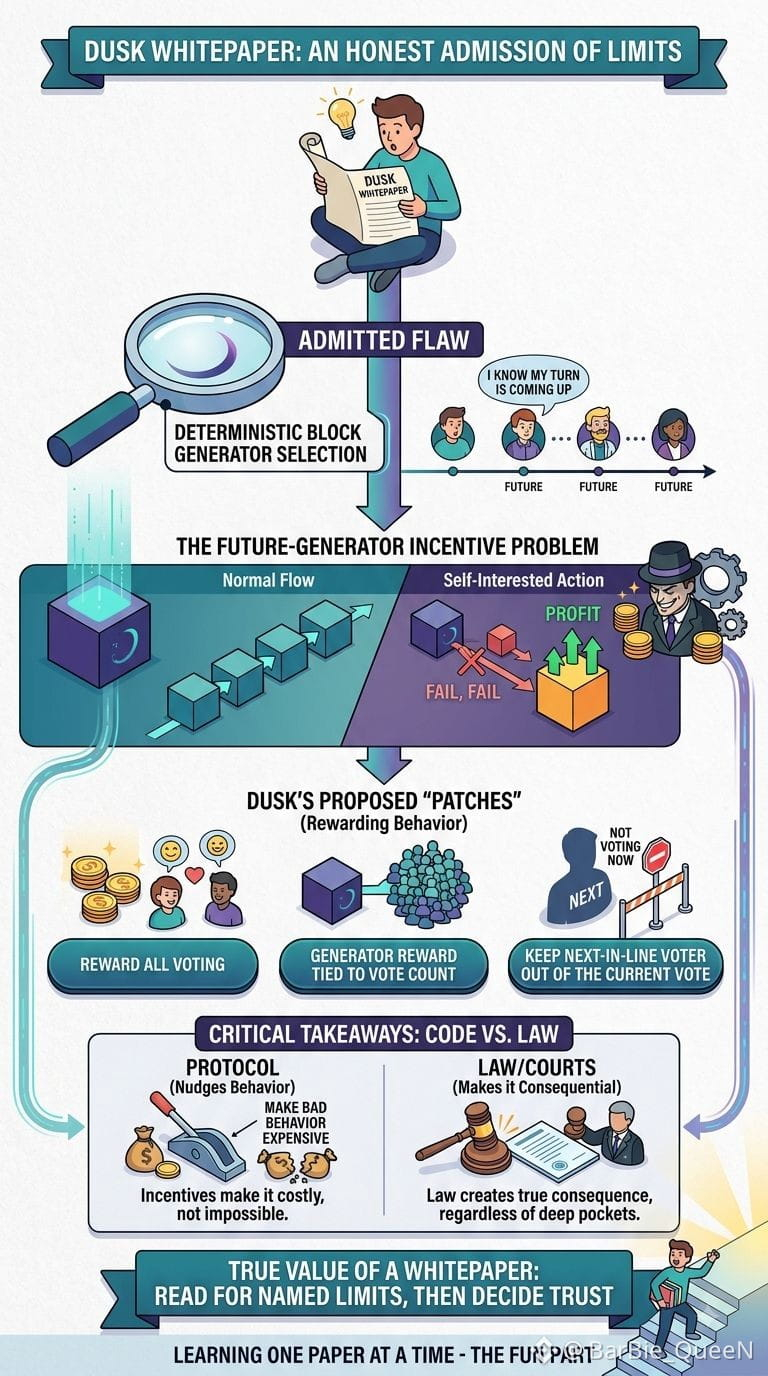
Меня кое-что удивило в whitepaper’е Dusk: он открыто признаёт изъян в собственном дизайне, а не просто продаёт видение. Блок-генераторы выбираются по детерминированной формуле, поэтому провайдер иногда может заранее понять, что они заготовлены на более позднюю попытку того же блока, если предыдущие попытки не сработают — а это создаёт странный стимул просто позволить этим попыткам рушиться.
В документе это названо проблемой будущего генератора, и вместо того чтобы замалчивать её, предлагаются реальные исправления: награждать людей только за голосование, привязать часть награды генератора к тому, сколько голосов они включили, и исключать следующего по очереди генератора из текущего голосования. Такая откровенность, похоже, адресована тем, кто живёт аудитом систем, а не тем, кто гонится за нарративом — что хорошо сочетается с общим позиционированием Dusk в сторону регулируемых финансов.
Но исправление — это не панацея. Награды меняют поведение, но не убирают лежащую в основе предсказуемость, и хорошо финансируемый провайдер, которому безразлична репутация, всё равно может решить, что риск стоит того. Это тот же тип разрыва, который возникает между кодом и правом: протокол может сделать плохое поведение дорогим, но только суд или регулятор способны сделать его значимым независимо от того, насколько глубоки чьи-то карманы.
Всё это не делает подход Dusk менее вдумчивым — просто интересная часть whitepaper’а часто не та, что продаёт результат, а тот абзац, где признаётся слабое место. Сначала прочитайте ограничения, которые проект называет сам, а затем решите, насколько остальному можно доверять.
Всё ещё учусь этому по одной статье за раз — и честно, в этом и есть самое интересное.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Меня кое-что удивило в whitepaper’е Dusk: он открыто признаёт изъян в собственном дизайне, а не просто продаёт видение. Блок-генераторы выбираются по детерминированной формуле, поэтому провайдер иногда может заранее понять, что они заготовлены на более позднюю попытку того же блока, если предыдущие попытки не сработают — а это создаёт странный стимул просто позволить этим попыткам рушиться.
В документе это названо проблемой будущего генератора, и вместо того чтобы замалчивать её, предлагаются реальные исправления: награждать людей только за голосование, привязать часть награды генератора к тому, сколько голосов они включили, и исключать следующего по очереди генератора из текущего голосования. Такая откровенность, похоже, адресована тем, кто живёт аудитом систем, а не тем, кто гонится за нарративом — что хорошо сочетается с общим позиционированием Dusk в сторону регулируемых финансов.
Но исправление — это не панацея. Награды меняют поведение, но не убирают лежащую в основе предсказуемость, и хорошо финансируемый провайдер, которому безразлична репутация, всё равно может решить, что риск стоит того. Это тот же тип разрыва, который возникает между кодом и правом: протокол может сделать плохое поведение дорогим, но только суд или регулятор способны сделать его значимым независимо от того, насколько глубоки чьи-то карманы.
Всё это не делает подход Dusk менее вдумчивым — просто интересная часть whitepaper’а часто не та, что продаёт результат, а тот абзац, где признаётся слабое место. Сначала прочитайте ограничения, которые проект называет сам, а затем решите, насколько остальному можно доверять.
Всё ещё учусь этому по одной статье за раз — и честно, в этом и есть самое интересное.
@Dusk #dusk $DUSK
Меня кое-что удивило в whitepaper’е Dusk: он открыто признаёт изъян в собственном дизайне, а не просто продаёт видение. Блок-генераторы выбираются по детерминированной формуле, поэтому провайдер иногда может заранее понять, что они заготовлены на более позднюю попытку того же блока, если предыдущие попытки не сработают — а это создаёт странный стимул просто позволить этим попыткам рушиться.
В документе это названо проблемой будущего генератора, и вместо того чтобы замалчивать её, предлагаются реальные исправления: награждать людей только за голосование, привязать часть награды генератора к тому, сколько голосов они включили, и исключать следующего по очереди генератора из текущего голосования. Такая откровенность, похоже, адресована тем, кто живёт аудитом систем, а не тем, кто гонится за нарративом — что хорошо сочетается с общим позиционированием Dusk в сторону регулируемых финансов.
Но исправление — это не панацея. Награды меняют поведение, но не убирают лежащую в основе предсказуемость, и хорошо финансируемый провайдер, которому безразлична репутация, всё равно может решить, что риск стоит того. Это тот же тип разрыва, который возникает между кодом и правом: протокол может сделать плохое поведение дорогим, но только суд или регулятор способны сделать его значимым независимо от того, насколько глубоки чьи-то карманы.
Всё это не делает подход Dusk менее вдумчивым — просто интересная часть whitepaper’а часто не та, что продаёт результат, а тот абзац, где признаётся слабое место. Сначала прочитайте ограничения, которые проект называет сам, а затем решите, насколько остальному можно доверять.
Всё ещё учусь этому по одной статье за раз — и честно, в этом и есть самое интересное.
@Dusk #dusk $DUSK
1
83
·
--
Большая часть whitepaper Dusk построена так, чтобы впечатлять: лаконичное подтверждение, обещающее финальность за секунды, две модели Moonlight–Phoenix, позволяющие сосуществовать прозрачным и скрытым платежам. Ближе к концу, под разделом под названием «Other contracts», прячется кое-что более спокойное — и, возможно, не менее важное для реальной миссии Dusk: контракт Citadel, который управляет лицензиями.
На бумаге его задача звучит сугубо административно. Контракт выпускает лицензии, отслеживает, у кого каждая из них находится, действует ли она в данный момент и когда истечёт, а затем ограничивает определённые операции только держателями действующих лицензий. Отзыв и продление работают так же — как непрерывная логика контракта, а не как разовая проверка, сделанная вне блокчейна.
То, что делает этот контракт достойным второго взгляда, — то, на чём он построен. Citadel — это собственная система идентичности Dusk с нулевым разглашением (zero-knowledge), которую команда описывает как решение KYC с нулевым разглашением. В научной статье отмечается реальная слабость более ранних конструкций: права пользователя — подписка, билет, допуск к торговле — представлялись как NFT, доказанный с помощью zero-knowledge proof, но сам NFT оставался публичным и отслеживаемым, незаметно подрывая ту приватность. Citadel сохраняет и право приватным: лицензия, построенная на нём, может позволить человеку показать, что у него есть действующая и не истекшая лицензия, не раскрывая, какая именно, кто её выдал или кто он.
Это действительно иной ответ на противостояние блокчейна «приватность против комплаенса», чем обычно предлагают два варианта: полная прозрачность, как в Ethereum, или персональная анонимность, как в Monero. Зарегулированным рынкам, вероятно, нужен третий вариант — чтобы право можно было подтверждать без привязки к публичной идентичности, и чтобы его можно было переиспользовать между отношениями, не повторяя KYC каждый раз. Рядом с Zedger, «соседом» Dusk, ориентированным на ценные бумаги, этот лицензионный слой выглядит менее как административная сноска и больше как механизм, на который Dusk делает ставку, чтобы приватность и регулирование могли сосуществовать.
@Dusk_Foundation #dusk
$DUSK
$ETH
$XMR
{future}(XMRUSDT)
{spot}(ETHUSDT)
{spot}(DUSKUSDT)
Большая часть whitepaper Dusk построена так, чтобы впечатлять: лаконичное подтверждение, обещающее финальность за секунды, две модели Moonlight–Phoenix, позволяющие сосуществовать прозрачным и скрытым платежам. Ближе к концу, под разделом под названием «Other contracts», прячется кое-что более спокойное — и, возможно, не менее важное для реальной миссии Dusk: контракт Citadel, который управляет лицензиями.
На бумаге его задача звучит сугубо административно. Контракт выпускает лицензии, отслеживает, у кого каждая из них находится, действует ли она в данный момент и когда истечёт, а затем ограничивает определённые операции только держателями действующих лицензий. Отзыв и продление работают так же — как непрерывная логика контракта, а не как разовая проверка, сделанная вне блокчейна.
То, что делает этот контракт достойным второго взгляда, — то, на чём он построен. Citadel — это собственная система идентичности Dusk с нулевым разглашением (zero-knowledge), которую команда описывает как решение KYC с нулевым разглашением. В научной статье отмечается реальная слабость более ранних конструкций: права пользователя — подписка, билет, допуск к торговле — представлялись как NFT, доказанный с помощью zero-knowledge proof, но сам NFT оставался публичным и отслеживаемым, незаметно подрывая ту приватность. Citadel сохраняет и право приватным: лицензия, построенная на нём, может позволить человеку показать, что у него есть действующая и не истекшая лицензия, не раскрывая, какая именно, кто её выдал или кто он.
Это действительно иной ответ на противостояние блокчейна «приватность против комплаенса», чем обычно предлагают два варианта: полная прозрачность, как в Ethereum, или персональная анонимность, как в Monero. Зарегулированным рынкам, вероятно, нужен третий вариант — чтобы право можно было подтверждать без привязки к публичной идентичности, и чтобы его можно было переиспользовать между отношениями, не повторяя KYC каждый раз. Рядом с Zedger, «соседом» Dusk, ориентированным на ценные бумаги, этот лицензионный слой выглядит менее как административная сноска и больше как механизм, на который Dusk делает ставку, чтобы приватность и регулирование могли сосуществовать.
@Dusk #dusk
$DUSK
$ETH
$XMR
На бумаге его задача звучит сугубо административно. Контракт выпускает лицензии, отслеживает, у кого каждая из них находится, действует ли она в данный момент и когда истечёт, а затем ограничивает определённые операции только держателями действующих лицензий. Отзыв и продление работают так же — как непрерывная логика контракта, а не как разовая проверка, сделанная вне блокчейна.
То, что делает этот контракт достойным второго взгляда, — то, на чём он построен. Citadel — это собственная система идентичности Dusk с нулевым разглашением (zero-knowledge), которую команда описывает как решение KYC с нулевым разглашением. В научной статье отмечается реальная слабость более ранних конструкций: права пользователя — подписка, билет, допуск к торговле — представлялись как NFT, доказанный с помощью zero-knowledge proof, но сам NFT оставался публичным и отслеживаемым, незаметно подрывая ту приватность. Citadel сохраняет и право приватным: лицензия, построенная на нём, может позволить человеку показать, что у него есть действующая и не истекшая лицензия, не раскрывая, какая именно, кто её выдал или кто он.
Это действительно иной ответ на противостояние блокчейна «приватность против комплаенса», чем обычно предлагают два варианта: полная прозрачность, как в Ethereum, или персональная анонимность, как в Monero. Зарегулированным рынкам, вероятно, нужен третий вариант — чтобы право можно было подтверждать без привязки к публичной идентичности, и чтобы его можно было переиспользовать между отношениями, не повторяя KYC каждый раз. Рядом с Zedger, «соседом» Dusk, ориентированным на ценные бумаги, этот лицензионный слой выглядит менее как административная сноска и больше как механизм, на который Dusk делает ставку, чтобы приватность и регулирование могли сосуществовать.
@Dusk #dusk
$DUSK
$ETH
$XMR
1
136
·
--
На этой неделе я просматривал whitepaper Dusk, и одна строчка заставила меня задуматься: смарт-контракт, который позволяет эмитенту принудительно перевести security-токен из чьего-то кошелька. Первой моей мыслью было: «разве это не противоположность тому, что крипто должно делать?» Потом я вспомнил, что в действительности так работает законодательство о ценных бумагах. Компании могут замораживать или отзывать (claw back) акции, выпускаются дивиденды, а право собственности корректируется. Блокчейн, на котором размещаются реальные регулируемые активы, должен предоставить под это пространство, а не бороться с этим.
Именно поэтому это показалось мне более «реальным», чем многие privacy-проекты, которые я читал. Dusk — это не только сокрытие сумм транзакций, но и движение в сторону регистрационных (audit) следов, слоя идентификации и лицензирования под названием Citadel, а также секьюритиз-фреймворка (Zedger), смоделированного по тому, как корпоративные действия уже работают в офлайн-среде. Здесь меньше идеи «код — это закон» и больше идеи «код должен отвечать закону», что гораздо сложнее спроектировать.
Тем не менее, я пока не до конца убеждён. Whitepaper может описать механизм аудита; он не может сказать вам, будет ли какой-либо регулятор считать нулевое доказательство (zero-knowledge proof) допустимым доказательством в реальном деле. Несколько таких контрактов описаны как вещи, которые «будут» развернуты, а не как те, что работают уже сегодня. Проектирование под комплаенс и юридическое признание того, что вы действительно соответствуете требованиям, — это две разные вехи, и вторая обычно занимает годы, суды и реальные споры, чтобы всё это разрешилось.
Так что я воспринимаю это как одну интересную точку данных, а не как вывод. Стоит прочитать реальные контракты, прежде чем предполагать, что «построено для регуляторов» означает «одобрено регуляторами». Всё ещё учусь тому, сколько из всего этого вообще выдерживает контакт с реальным миром — один проект, одна бумага за раз.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
На этой неделе я просматривал whitepaper Dusk, и одна строчка заставила меня задуматься: смарт-контракт, который позволяет эмитенту принудительно перевести security-токен из чьего-то кошелька. Первой моей мыслью было: «разве это не противоположность тому, что крипто должно делать?» Потом я вспомнил, что в действительности так работает законодательство о ценных бумагах. Компании могут замораживать или отзывать (claw back) акции, выпускаются дивиденды, а право собственности корректируется. Блокчейн, на котором размещаются реальные регулируемые активы, должен предоставить под это пространство, а не бороться с этим.
Именно поэтому это показалось мне более «реальным», чем многие privacy-проекты, которые я читал. Dusk — это не только сокрытие сумм транзакций, но и движение в сторону регистрационных (audit) следов, слоя идентификации и лицензирования под названием Citadel, а также секьюритиз-фреймворка (Zedger), смоделированного по тому, как корпоративные действия уже работают в офлайн-среде. Здесь меньше идеи «код — это закон» и больше идеи «код должен отвечать закону», что гораздо сложнее спроектировать.
Тем не менее, я пока не до конца убеждён. Whitepaper может описать механизм аудита; он не может сказать вам, будет ли какой-либо регулятор считать нулевое доказательство (zero-knowledge proof) допустимым доказательством в реальном деле. Несколько таких контрактов описаны как вещи, которые «будут» развернуты, а не как те, что работают уже сегодня. Проектирование под комплаенс и юридическое признание того, что вы действительно соответствуете требованиям, — это две разные вехи, и вторая обычно занимает годы, суды и реальные споры, чтобы всё это разрешилось.
Так что я воспринимаю это как одну интересную точку данных, а не как вывод. Стоит прочитать реальные контракты, прежде чем предполагать, что «построено для регуляторов» означает «одобрено регуляторами». Всё ещё учусь тому, сколько из всего этого вообще выдерживает контакт с реальным миром — один проект, одна бумага за раз.
@Dusk #dusk $DUSK
Именно поэтому это показалось мне более «реальным», чем многие privacy-проекты, которые я читал. Dusk — это не только сокрытие сумм транзакций, но и движение в сторону регистрационных (audit) следов, слоя идентификации и лицензирования под названием Citadel, а также секьюритиз-фреймворка (Zedger), смоделированного по тому, как корпоративные действия уже работают в офлайн-среде. Здесь меньше идеи «код — это закон» и больше идеи «код должен отвечать закону», что гораздо сложнее спроектировать.
Тем не менее, я пока не до конца убеждён. Whitepaper может описать механизм аудита; он не может сказать вам, будет ли какой-либо регулятор считать нулевое доказательство (zero-knowledge proof) допустимым доказательством в реальном деле. Несколько таких контрактов описаны как вещи, которые «будут» развернуты, а не как те, что работают уже сегодня. Проектирование под комплаенс и юридическое признание того, что вы действительно соответствуете требованиям, — это две разные вехи, и вторая обычно занимает годы, суды и реальные споры, чтобы всё это разрешилось.
Так что я воспринимаю это как одну интересную точку данных, а не как вывод. Стоит прочитать реальные контракты, прежде чем предполагать, что «построено для регуляторов» означает «одобрено регуляторами». Всё ещё учусь тому, сколько из всего этого вообще выдерживает контакт с реальным миром — один проект, одна бумага за раз.
@Dusk #dusk $DUSK
3
1
81
·
--
Сначала я предполагал, что частный процесс выбора лидера у Dusk в основном нужен для сокрытия того, кто именно сможет предложить следующий блок. Но чем больше я смотрел, тем тише становилась очевидная зависимость — где-то в другом месте. Proof-of-Blind Bid позволяет участнику вычислить балл лидера по скрытой ставке и доказать этот балл, не раскрывая сумму ставки или личность. То, что осталось со мной, — как именно система решает, достаточно ли этот балл высок. В whitepaper предполагается, что порог балла динамически вычисляется для каждого эпохального периода (epoch), а целевое значение привязано к среднему ожидаемому числу лидеров на раунд-шаг. Но конкретная функция порога явно выносится за рамки статьи. Это не означает, что механизм несостоятелен. Это означает лишь, что поведение при выборе лидера зависит от процесса задания параметров, который находится вне самого криптографического доказательства. На практике эта граница важна, потому что при приватном выборе всё ещё нужно общее представление о том, что считается достаточным числом подходящих лидеров. Так что реальный вопрос не в том, скрыта ли ставка. Вопрос в том, кто в итоге определяет порог, по которому скрытые ставки оцениваются?
#DuskNetwork #ProofOfStake $DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Сначала я предполагал, что частный процесс выбора лидера у Dusk в основном нужен для сокрытия того, кто именно сможет предложить следующий блок. Но чем больше я смотрел, тем тише становилась очевидная зависимость — где-то в другом месте. Proof-of-Blind Bid позволяет участнику вычислить балл лидера по скрытой ставке и доказать этот балл, не раскрывая сумму ставки или личность. То, что осталось со мной, — как именно система решает, достаточно ли этот балл высок. В whitepaper предполагается, что порог балла динамически вычисляется для каждого эпохального периода (epoch), а целевое значение привязано к среднему ожидаемому числу лидеров на раунд-шаг. Но конкретная функция порога явно выносится за рамки статьи. Это не означает, что механизм несостоятелен. Это означает лишь, что поведение при выборе лидера зависит от процесса задания параметров, который находится вне самого криптографического доказательства. На практике эта граница важна, потому что при приватном выборе всё ещё нужно общее представление о том, что считается достаточным числом подходящих лидеров. Так что реальный вопрос не в том, скрыта ли ставка. Вопрос в том, кто в итоге определяет порог, по которому скрытые ставки оцениваются?
#DuskNetwork #ProofOfStake $DUSK @Dusk #dusk
#DuskNetwork #ProofOfStake $DUSK @Dusk #dusk
2
79
·
--
Сначала я предположил, что живучесть в консенсусе Dusk — это просто функция стейка и участия: достаточно добросовестных провайдеров онлайн, и цепочка продолжает двигаться сама по себе. Но чем больше я смотрел на раздел про аварийный режим, тем тише становилась картина по сравнению с этим. Когда проходит достаточно последовательных итераций без успеха и ни один кандидат не достигает кворума, сеть не просто продолжает бесконечно ретраить в рамках собственных условий. Провайдеры могут запросить аварийный блок, а его создание зависит от seed, подписанного ключом, который в статье просто называют «Dusk», и проверяемого по публичному ключу, указанному как глобальный параметр. Сам запрос должен опираться на большинство заблокированного стейком веса, так что он не является односторонним. Тем не менее, резервный сценарий для самого худшего случая в итоге направляет процесс через одну конкретную названную сторону вместо открытой сортиции, используемой везде в остальных случаях. Возможно, это разумный компромисс для цепочки, построенной вокруг регулируемых финансов. Заставляет задуматься, лучше ли судить о децентрализации по типичному случаю или по тому, что происходит, когда типичный сценарий ломается.
#dusk #Consensus @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
Сначала я предположил, что живучесть в консенсусе Dusk — это просто функция стейка и участия: достаточно добросовестных провайдеров онлайн, и цепочка продолжает двигаться сама по себе. Но чем больше я смотрел на раздел про аварийный режим, тем тише становилась картина по сравнению с этим. Когда проходит достаточно последовательных итераций без успеха и ни один кандидат не достигает кворума, сеть не просто продолжает бесконечно ретраить в рамках собственных условий. Провайдеры могут запросить аварийный блок, а его создание зависит от seed, подписанного ключом, который в статье просто называют «Dusk», и проверяемого по публичному ключу, указанному как глобальный параметр. Сам запрос должен опираться на большинство заблокированного стейком веса, так что он не является односторонним. Тем не менее, резервный сценарий для самого худшего случая в итоге направляет процесс через одну конкретную названную сторону вместо открытой сортиции, используемой везде в остальных случаях. Возможно, это разумный компромисс для цепочки, построенной вокруг регулируемых финансов. Заставляет задуматься, лучше ли судить о децентрализации по типичному случаю или по тому, что происходит, когда типичный сценарий ломается.
#dusk #Consensus @Dusk $DUSK
#dusk #Consensus @Dusk $DUSK
2
97
·
--
На этой неделе я читал(а) про биткоиновые «хранилища», и одна цифра меня остановила: что-то вроде 99% всех биткоинов никогда не попадают в DeFi. Не потому, что людям не хочется находить для них больше применений, а потому что любое действие с ними в других местах обычно означает доверие кастодиану, мосту или какой-то компании, которая держит ваши монеты от вашего имени.
Именно поэтому мне особенно заметна концепция «без доверия» (trustless) хранилища от команды Babylon. Вместо того чтобы полагаться на обещание компании или на юридическое соглашение, которое вам пришлось бы отстаивать в суде, монеты блокируются так, что они двигаются только тогда, когда выполнены определённые условия доказательства. Некому обанкротиться как кастодиану, некому исчезнуть без следа за ночь как оператору моста. Защита здесь обеспечивается тем, как устроена система, а не контрактом, который лежит в ящике у юриста.
При этом я всё же не хочу слишком воодушевляться. «Без доверия» не значит, что ничего не может пойти не так. Система по-прежнему опирается на честных ликвидаторов, работающие источники цен и на людей, которые правильно управляют большими файлами за кулисами. Ничего из этого не сопровождается юридической гарантией. Если что-то ломается внечейн (off-chain), вы не сможете позвонить регулятору и потребовать возврат. Расстояние между «это работает в теории» и «это выдерживает проверку реальными деньгами в масштабе на протяжении лет» всё ещё очень велико.
Поэтому я пока действительно не уверен(а), но думаю, это нормально. Не всему новому обязательно выносить мгновенный вердикт.
К чему я снова и снова возвращаюсь, так это к следующему: сначала разберитесь, как на самом деле всё устроено, прежде чем решать, что это значит. Это верно и здесь — и честно, верно почти везде. Оставайтесь любопытными, задавайте вопросы и давайте себе право продолжать учиться постепенно. Обычно именно там и происходит настоящее развитие — намного позже того, как утихает хайп.
@babylonlabs_io #baby $BABY
{spot}(BABYUSDT)
На этой неделе я читал(а) про биткоиновые «хранилища», и одна цифра меня остановила: что-то вроде 99% всех биткоинов никогда не попадают в DeFi. Не потому, что людям не хочется находить для них больше применений, а потому что любое действие с ними в других местах обычно означает доверие кастодиану, мосту или какой-то компании, которая держит ваши монеты от вашего имени.
Именно поэтому мне особенно заметна концепция «без доверия» (trustless) хранилища от команды Babylon. Вместо того чтобы полагаться на обещание компании или на юридическое соглашение, которое вам пришлось бы отстаивать в суде, монеты блокируются так, что они двигаются только тогда, когда выполнены определённые условия доказательства. Некому обанкротиться как кастодиану, некому исчезнуть без следа за ночь как оператору моста. Защита здесь обеспечивается тем, как устроена система, а не контрактом, который лежит в ящике у юриста.
При этом я всё же не хочу слишком воодушевляться. «Без доверия» не значит, что ничего не может пойти не так. Система по-прежнему опирается на честных ликвидаторов, работающие источники цен и на людей, которые правильно управляют большими файлами за кулисами. Ничего из этого не сопровождается юридической гарантией. Если что-то ломается внечейн (off-chain), вы не сможете позвонить регулятору и потребовать возврат. Расстояние между «это работает в теории» и «это выдерживает проверку реальными деньгами в масштабе на протяжении лет» всё ещё очень велико.
Поэтому я пока действительно не уверен(а), но думаю, это нормально. Не всему новому обязательно выносить мгновенный вердикт.
К чему я снова и снова возвращаюсь, так это к следующему: сначала разберитесь, как на самом деле всё устроено, прежде чем решать, что это значит. Это верно и здесь — и честно, верно почти везде. Оставайтесь любопытными, задавайте вопросы и давайте себе право продолжать учиться постепенно. Обычно именно там и происходит настоящее развитие — намного позже того, как утихает хайп.
@BabylonLabs_io #baby $BABY
Именно поэтому мне особенно заметна концепция «без доверия» (trustless) хранилища от команды Babylon. Вместо того чтобы полагаться на обещание компании или на юридическое соглашение, которое вам пришлось бы отстаивать в суде, монеты блокируются так, что они двигаются только тогда, когда выполнены определённые условия доказательства. Некому обанкротиться как кастодиану, некому исчезнуть без следа за ночь как оператору моста. Защита здесь обеспечивается тем, как устроена система, а не контрактом, который лежит в ящике у юриста.
При этом я всё же не хочу слишком воодушевляться. «Без доверия» не значит, что ничего не может пойти не так. Система по-прежнему опирается на честных ликвидаторов, работающие источники цен и на людей, которые правильно управляют большими файлами за кулисами. Ничего из этого не сопровождается юридической гарантией. Если что-то ломается внечейн (off-chain), вы не сможете позвонить регулятору и потребовать возврат. Расстояние между «это работает в теории» и «это выдерживает проверку реальными деньгами в масштабе на протяжении лет» всё ещё очень велико.
Поэтому я пока действительно не уверен(а), но думаю, это нормально. Не всему новому обязательно выносить мгновенный вердикт.
К чему я снова и снова возвращаюсь, так это к следующему: сначала разберитесь, как на самом деле всё устроено, прежде чем решать, что это значит. Это верно и здесь — и честно, верно почти везде. Оставайтесь любопытными, задавайте вопросы и давайте себе право продолжать учиться постепенно. Обычно именно там и происходит настоящее развитие — намного позже того, как утихает хайп.
@BabylonLabs_io #baby $BABY
95
·
--
Я просматривал новый whitepaper Babylon о trustless Bitcoin vaults, и одна деталь зацепила меня больше, чем криптография: они сознательно не называют это мостом. Это не просто брендинг. Мосты требуют посредников-операторов, подписантов, челенджеров, и история снова и снова показывает, насколько плохо может отказать именно это «серединное» звено. Вместо этого Babylon предлагает сейф, привязанный к конкретным, известным сторонам, использующий заранее подписанные транзакции и доказательства с нулевым разглашением, так что BTC фактически никогда не выходит из собственной цепочки Bitcoin, чтобы участвовать где-то ещё.#Babylon
То, что это ощущается более приземлённым, чем большинство объявлений в крипто, в том, что это не просто идея — уже частично доказано. Базовый стейкинг-протокол работает с 2024 года, и через него размещены миллиарды реального BTC. Такой послужной список для меня важнее любой слайд-программы. Это говорит о том, что команда расширяет уже испытанное, а не запускает новую обещанную «свежую» конструкцию.
При этом я бы держал свой оптимизм неплотно. Trust-minimized — это не то же самое, что risk-free. Если когда-нибудь спор будет оспорен, всё равно кому-то нужно будет сгенерировать доказательство, хранить огромные «сбитые» схемы (garbled circuits) и ответить корректно в пределах таймаут-окна. Это много координации, завязанной на отдельных людях или небольших операторах, а координация — это как раз то, где системы чаще всего ломаются под давлением. Остаётся и открытым вопрос, как регулируют ликвидаторов, кредиторов и смарт-контракты между разными цепочками, когда что-то идёт не так финансово.
Так что я не готов называть это «решённым». Я называю это тем, за чем стоит внимательно следить.
Если в чём-то одна привычка, которую крипто постоянно мне внушает, то это: понимать механизм, прежде чем доверять результату. Системы развиваются, стимулы меняются, а сегодняшняя изящная конструкция — завтра превращается в кейс на грани предположений. Сохранять любопытство, задавать неудобные вопросы и постепенно строить реальное понимание — в итоге всегда лучше слепой уверенности.
@babylonlabs_io #baby $BABY
@bitcoin #bitcoin #BTC $BTC
{spot}(BTCUSDT)
{spot}(BABYUSDT)
Я просматривал новый whitepaper Babylon о trustless Bitcoin vaults, и одна деталь зацепила меня больше, чем криптография: они сознательно не называют это мостом. Это не просто брендинг. Мосты требуют посредников-операторов, подписантов, челенджеров, и история снова и снова показывает, насколько плохо может отказать именно это «серединное» звено. Вместо этого Babylon предлагает сейф, привязанный к конкретным, известным сторонам, использующий заранее подписанные транзакции и доказательства с нулевым разглашением, так что BTC фактически никогда не выходит из собственной цепочки Bitcoin, чтобы участвовать где-то ещё.#Babylon
То, что это ощущается более приземлённым, чем большинство объявлений в крипто, в том, что это не просто идея — уже частично доказано. Базовый стейкинг-протокол работает с 2024 года, и через него размещены миллиарды реального BTC. Такой послужной список для меня важнее любой слайд-программы. Это говорит о том, что команда расширяет уже испытанное, а не запускает новую обещанную «свежую» конструкцию.
При этом я бы держал свой оптимизм неплотно. Trust-minimized — это не то же самое, что risk-free. Если когда-нибудь спор будет оспорен, всё равно кому-то нужно будет сгенерировать доказательство, хранить огромные «сбитые» схемы (garbled circuits) и ответить корректно в пределах таймаут-окна. Это много координации, завязанной на отдельных людях или небольших операторах, а координация — это как раз то, где системы чаще всего ломаются под давлением. Остаётся и открытым вопрос, как регулируют ликвидаторов, кредиторов и смарт-контракты между разными цепочками, когда что-то идёт не так финансово.
Так что я не готов называть это «решённым». Я называю это тем, за чем стоит внимательно следить.
Если в чём-то одна привычка, которую крипто постоянно мне внушает, то это: понимать механизм, прежде чем доверять результату. Системы развиваются, стимулы меняются, а сегодняшняя изящная конструкция — завтра превращается в кейс на грани предположений. Сохранять любопытство, задавать неудобные вопросы и постепенно строить реальное понимание — в итоге всегда лучше слепой уверенности.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
То, что это ощущается более приземлённым, чем большинство объявлений в крипто, в том, что это не просто идея — уже частично доказано. Базовый стейкинг-протокол работает с 2024 года, и через него размещены миллиарды реального BTC. Такой послужной список для меня важнее любой слайд-программы. Это говорит о том, что команда расширяет уже испытанное, а не запускает новую обещанную «свежую» конструкцию.
При этом я бы держал свой оптимизм неплотно. Trust-minimized — это не то же самое, что risk-free. Если когда-нибудь спор будет оспорен, всё равно кому-то нужно будет сгенерировать доказательство, хранить огромные «сбитые» схемы (garbled circuits) и ответить корректно в пределах таймаут-окна. Это много координации, завязанной на отдельных людях или небольших операторах, а координация — это как раз то, где системы чаще всего ломаются под давлением. Остаётся и открытым вопрос, как регулируют ликвидаторов, кредиторов и смарт-контракты между разными цепочками, когда что-то идёт не так финансово.
Так что я не готов называть это «решённым». Я называю это тем, за чем стоит внимательно следить.
Если в чём-то одна привычка, которую крипто постоянно мне внушает, то это: понимать механизм, прежде чем доверять результату. Системы развиваются, стимулы меняются, а сегодняшняя изящная конструкция — завтра превращается в кейс на грани предположений. Сохранять любопытство, задавать неудобные вопросы и постепенно строить реальное понимание — в итоге всегда лучше слепой уверенности.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
1
84
·
--
На прошлой неделе я читал статью о биткоин-«хранилищах» (vaults), и одно слово не отпускало меня: «трастлесс» (trustless). Не потому, что это новое понятие, а потому что я начал задумываться, что оно на самом деле означает, когда речь идёт о настоящих деньгах, реальных спорах и реальных людях.
Суть идеи изящна: вместо того чтобы передавать биткоин кастодиану или мосту и надеяться, что они будут вести себя должным образом, вы запираете его в «хранилище», где криптографические доказательства решают, кто может вывести средства — не компания, не комитет. Вот что делает это для меня более «реальным», чем большинство крипто-пейчей (презентаций). И это не происходит в вакууме. В этом году и SEC, и CFTC начали выпускать реальное руководство по инструментам самокастоди (self-custodial) и по использованию криптовалюты в качестве обеспечения в регулируемых рынках. Это явный сигнал: регуляторы больше не игнорируют это, они пытаются встроить всё в действующее законодательство.#Babylon
Но вот что заставляет меня оставаться осторожным. Публикация руководств — это не то же самое, что создание определённости. Если в системе доказательств есть ошибка или две стороны расходятся во мнении, что считать «валидным», всё равно нет понятного сценария, что делать дальше. Код может принудительно исполнять правило, но пока не может заменить суд, процесс разрешения споров или базовую защиту потребителей. Эта пропасть между тем, что техника умеет, и тем, что закон может поддержать, ещё не закрыта — просто стала заметнее.
Так что мне интересно, но я не убеждён. Системы, созданные, чтобы снижать слепое доверие, стоит глубоко понимать, а не бездумно аплодировать; задавайте вопросы о механике, а не просто принимаете подачу на веру. Это, пожалуй, главный вывод: оставайтесь любопытными, продолжайте учиться и позволяйте вашему пониманию расти вместе с технологией, а не забегать вперёд.
@babylonlabs_io #baby $BABY
@bitcoin #bitcoin #BTC $BTC
{spot}(BTCUSDT)
{spot}(BABYUSDT)
На прошлой неделе я читал статью о биткоин-«хранилищах» (vaults), и одно слово не отпускало меня: «трастлесс» (trustless). Не потому, что это новое понятие, а потому что я начал задумываться, что оно на самом деле означает, когда речь идёт о настоящих деньгах, реальных спорах и реальных людях.
Суть идеи изящна: вместо того чтобы передавать биткоин кастодиану или мосту и надеяться, что они будут вести себя должным образом, вы запираете его в «хранилище», где криптографические доказательства решают, кто может вывести средства — не компания, не комитет. Вот что делает это для меня более «реальным», чем большинство крипто-пейчей (презентаций). И это не происходит в вакууме. В этом году и SEC, и CFTC начали выпускать реальное руководство по инструментам самокастоди (self-custodial) и по использованию криптовалюты в качестве обеспечения в регулируемых рынках. Это явный сигнал: регуляторы больше не игнорируют это, они пытаются встроить всё в действующее законодательство.#Babylon
Но вот что заставляет меня оставаться осторожным. Публикация руководств — это не то же самое, что создание определённости. Если в системе доказательств есть ошибка или две стороны расходятся во мнении, что считать «валидным», всё равно нет понятного сценария, что делать дальше. Код может принудительно исполнять правило, но пока не может заменить суд, процесс разрешения споров или базовую защиту потребителей. Эта пропасть между тем, что техника умеет, и тем, что закон может поддержать, ещё не закрыта — просто стала заметнее.
Так что мне интересно, но я не убеждён. Системы, созданные, чтобы снижать слепое доверие, стоит глубоко понимать, а не бездумно аплодировать; задавайте вопросы о механике, а не просто принимаете подачу на веру. Это, пожалуй, главный вывод: оставайтесь любопытными, продолжайте учиться и позволяйте вашему пониманию расти вместе с технологией, а не забегать вперёд.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
Суть идеи изящна: вместо того чтобы передавать биткоин кастодиану или мосту и надеяться, что они будут вести себя должным образом, вы запираете его в «хранилище», где криптографические доказательства решают, кто может вывести средства — не компания, не комитет. Вот что делает это для меня более «реальным», чем большинство крипто-пейчей (презентаций). И это не происходит в вакууме. В этом году и SEC, и CFTC начали выпускать реальное руководство по инструментам самокастоди (self-custodial) и по использованию криптовалюты в качестве обеспечения в регулируемых рынках. Это явный сигнал: регуляторы больше не игнорируют это, они пытаются встроить всё в действующее законодательство.#Babylon
Но вот что заставляет меня оставаться осторожным. Публикация руководств — это не то же самое, что создание определённости. Если в системе доказательств есть ошибка или две стороны расходятся во мнении, что считать «валидным», всё равно нет понятного сценария, что делать дальше. Код может принудительно исполнять правило, но пока не может заменить суд, процесс разрешения споров или базовую защиту потребителей. Эта пропасть между тем, что техника умеет, и тем, что закон может поддержать, ещё не закрыта — просто стала заметнее.
Так что мне интересно, но я не убеждён. Системы, созданные, чтобы снижать слепое доверие, стоит глубоко понимать, а не бездумно аплодировать; задавайте вопросы о механике, а не просто принимаете подачу на веру. Это, пожалуй, главный вывод: оставайтесь любопытными, продолжайте учиться и позволяйте вашему пониманию расти вместе с технологией, а не забегать вперёд.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
8
6
158
·
--
Сначала я подумал, что деталь в модели затрат BitVM3 «каждая сторона генерирует цепь (circuit) один раз на каждого контрагента» — это просто заметка по оптимизации. Но чем больше я смотрел, тем яснее становилось: реальную работу здесь делает не стоимость генерации, а дисквалификация. Неудавшийся челлендж не просто разрешает один спор — он полностью выводит эту сторону из будущих выводов из сейфов (vault). Именно это позволяет амортизировать генерацию цепей, а не выполнять её повторно для каждого депозита. Больше всего меня зацепило то, насколько многое завязано на «профессиональных операторах», которым, как ожидается, меньшие заёмщики будут делегировать это. Они не могут украсть BTC, потому что заёмщик всё равно со-подписывает, но могут накапливать экспозицию по множеству контрагентов, которые каждый в отдельности доверяют правилу дисквалификации, которое они сами не проектировали. Модель безопасности предполагает, что проигрыша один раз достаточно, чтобы удержать от злоупотреблений. Возможно, это разумно для рационального оператора, который управляет репутацией. Но остаётся более тихий вопрос: описывает ли система, где «поймали один раз» считается достаточным наказанием, реальное поведение оператора, или же просто на это надеются.
#bitcoin #defi #BitVM $BABY @babylonlabs_io #baby $BTC
{spot}(BTCUSDT)
{spot}(BABYUSDT)
Сначала я подумал, что деталь в модели затрат BitVM3 «каждая сторона генерирует цепь (circuit) один раз на каждого контрагента» — это просто заметка по оптимизации. Но чем больше я смотрел, тем яснее становилось: реальную работу здесь делает не стоимость генерации, а дисквалификация. Неудавшийся челлендж не просто разрешает один спор — он полностью выводит эту сторону из будущих выводов из сейфов (vault). Именно это позволяет амортизировать генерацию цепей, а не выполнять её повторно для каждого депозита. Больше всего меня зацепило то, насколько многое завязано на «профессиональных операторах», которым, как ожидается, меньшие заёмщики будут делегировать это. Они не могут украсть BTC, потому что заёмщик всё равно со-подписывает, но могут накапливать экспозицию по множеству контрагентов, которые каждый в отдельности доверяют правилу дисквалификации, которое они сами не проектировали. Модель безопасности предполагает, что проигрыша один раз достаточно, чтобы удержать от злоупотреблений. Возможно, это разумно для рационального оператора, который управляет репутацией. Но остаётся более тихий вопрос: описывает ли система, где «поймали один раз» считается достаточным наказанием, реальное поведение оператора, или же просто на это надеются.
#bitcoin #defi #BitVM $BABY @BabylonLabs_io #baby $BTC
#bitcoin #defi #BitVM $BABY @BabylonLabs_io #baby $BTC
5
39
192
·
--
Я снова и снова возвращаюсь к вопросу, который большинство крипто-объяснителей обходят стороной: когда что-то идет не так, кто на самом деле несет риск? Не в теории — в деталях, мелким шрифтом.
Именно этот вопрос сделал для меня интересной конкретную paper про биткоин-сейф (vault). Большинство мостовых дизайнов тихо опираются на комитет или набор «операторов», которые, в теории, могут сговориться и просто забрать средства. Здесь сделано иначе: вместо того чтобы передавать хранение третьей стороне, двое напрямую заранее подписывают точные условия, при которых средства могут перемещаться, а криптографическое доказательство — не чье-то слово — решает, кто прав. На бумаге это значительно иной риск-модель, чем «доверяй этому multisig».#Babylon
То, что делает это ощущение более приземленным, чем у большинства питчей, — честность в подаче. Там есть настоящая сравнительная таблица, где по сценариям (use case) разложено, кому в каждом дизайне по-прежнему нужно доверять — включая собственную сторону. Это редкость. Большинство проектов продают уверенность; этот показывает, где именно остается доверие.
Но все же я не думаю, что «меньше людей в контуре» автоматически означает «безрисковость». Оракулы могут ошибаться. Ликвидаторы могут быть медленными или отсутствовать. И система может быть криптографически корректной, но при этом операционно хрупкой — не проверенной в масштабе, в реальном рыночном стрессе, когда реальные деньги в реальном времени паникуют.
Так что я пока не готов назвать это решенным. Мне просто приятно, что кто-то прописал, где на самом деле живет доверие, а не прятал его.
Стоит помнить: понимание ограничений системы — это все равно прогресс, даже без аккуратного заключения.
@babylonlabs_io #baby $BABY
@bitcoin #bitcoin #BTC $BTC
{spot}(BTCUSDT)
{spot}(BABYUSDT)
Я снова и снова возвращаюсь к вопросу, который большинство крипто-объяснителей обходят стороной: когда что-то идет не так, кто на самом деле несет риск? Не в теории — в деталях, мелким шрифтом.
Именно этот вопрос сделал для меня интересной конкретную paper про биткоин-сейф (vault). Большинство мостовых дизайнов тихо опираются на комитет или набор «операторов», которые, в теории, могут сговориться и просто забрать средства. Здесь сделано иначе: вместо того чтобы передавать хранение третьей стороне, двое напрямую заранее подписывают точные условия, при которых средства могут перемещаться, а криптографическое доказательство — не чье-то слово — решает, кто прав. На бумаге это значительно иной риск-модель, чем «доверяй этому multisig».#Babylon
То, что делает это ощущение более приземленным, чем у большинства питчей, — честность в подаче. Там есть настоящая сравнительная таблица, где по сценариям (use case) разложено, кому в каждом дизайне по-прежнему нужно доверять — включая собственную сторону. Это редкость. Большинство проектов продают уверенность; этот показывает, где именно остается доверие.
Но все же я не думаю, что «меньше людей в контуре» автоматически означает «безрисковость». Оракулы могут ошибаться. Ликвидаторы могут быть медленными или отсутствовать. И система может быть криптографически корректной, но при этом операционно хрупкой — не проверенной в масштабе, в реальном рыночном стрессе, когда реальные деньги в реальном времени паникуют.
Так что я пока не готов назвать это решенным. Мне просто приятно, что кто-то прописал, где на самом деле живет доверие, а не прятал его.
Стоит помнить: понимание ограничений системы — это все равно прогресс, даже без аккуратного заключения.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
Именно этот вопрос сделал для меня интересной конкретную paper про биткоин-сейф (vault). Большинство мостовых дизайнов тихо опираются на комитет или набор «операторов», которые, в теории, могут сговориться и просто забрать средства. Здесь сделано иначе: вместо того чтобы передавать хранение третьей стороне, двое напрямую заранее подписывают точные условия, при которых средства могут перемещаться, а криптографическое доказательство — не чье-то слово — решает, кто прав. На бумаге это значительно иной риск-модель, чем «доверяй этому multisig».#Babylon
То, что делает это ощущение более приземленным, чем у большинства питчей, — честность в подаче. Там есть настоящая сравнительная таблица, где по сценариям (use case) разложено, кому в каждом дизайне по-прежнему нужно доверять — включая собственную сторону. Это редкость. Большинство проектов продают уверенность; этот показывает, где именно остается доверие.
Но все же я не думаю, что «меньше людей в контуре» автоматически означает «безрисковость». Оракулы могут ошибаться. Ликвидаторы могут быть медленными или отсутствовать. И система может быть криптографически корректной, но при этом операционно хрупкой — не проверенной в масштабе, в реальном рыночном стрессе, когда реальные деньги в реальном времени паникуют.
Так что я пока не готов назвать это решенным. Мне просто приятно, что кто-то прописал, где на самом деле живет доверие, а не прятал его.
Стоит помнить: понимание ограничений системы — это все равно прогресс, даже без аккуратного заключения.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
7
38
230
·
--
Я читал свежий whitepaper Babylon о биткоин-«вовлтах» и один нюанс зацепил меня сильнее, чем сама технология: они не строят мост. Они прямо говорят, что мосты — это обходной путь, а не цель — и после того, как увидел, насколько мало BTC реально уходит в DeFi (меньше 1%), такое обрамление выглядит логичным. Большая часть биткоина просто лежит на месте, отсоединённая от всего.
То, что это ощущается иначе, чем многие крипто-предложения, в том, что вам не предлагают доверять компании или комитету. Вся конструкция построена вокруг устранения этого слоя — Боб и Ларри, две стороны в их примере с кредитованием, предварительно подписывают транзакции, чтобы ни одна из сторон не могла тихо контролировать монеты другой. Никакого кастодиана, который хранит ваш BTC «для сохранности». Никакого wrapped-токена, где по сути нужно доверять тому, кто его эмитировал. Это заметно другое обещание, чем то, которое обычно дают большинство продуктов «мостов».
Но честно: я осторожен в оценке разрыва между «trustless в теории» и «trustless на практике». В самой работе признаётся, что проблемы стоят реальных денег, если возникают споры, и она опирается на инфраструктуру внечейна — искажённые схемы (garbled circuits), генерацию доказательств, доступ к нодам — которую всё равно должен кто-то запускать, корректно, каждый раз. Криптографические гарантии надёжны лишь настолько, насколько надёжен софт, который их реализует, а это обычно как раз то место, где всё тихо ломается.#Babylon
Я не списываю это со счетов, но и не считаю полностью убедительным. Это по-настоящему интересная попытка решить реальную проблему, а не «замазать» её очередной кастодиальной обёрткой.
Если вы следите за этим направлением, имеет смысл прочитать реальные механики, прежде чем решать, что для вас значит «trustless». Остановитесь, спросите, что предполагается, а что доказано, и продолжайте учиться — эта привычка важнее, чем любой отдельно взятый проект.
@babylonlabs_io #baby $BABY
@bitcoin #bitcoin #BTC $BTC
{spot}(BTCUSDT)
{spot}(BABYUSDT)
Я читал свежий whitepaper Babylon о биткоин-«вовлтах» и один нюанс зацепил меня сильнее, чем сама технология: они не строят мост. Они прямо говорят, что мосты — это обходной путь, а не цель — и после того, как увидел, насколько мало BTC реально уходит в DeFi (меньше 1%), такое обрамление выглядит логичным. Большая часть биткоина просто лежит на месте, отсоединённая от всего.
То, что это ощущается иначе, чем многие крипто-предложения, в том, что вам не предлагают доверять компании или комитету. Вся конструкция построена вокруг устранения этого слоя — Боб и Ларри, две стороны в их примере с кредитованием, предварительно подписывают транзакции, чтобы ни одна из сторон не могла тихо контролировать монеты другой. Никакого кастодиана, который хранит ваш BTC «для сохранности». Никакого wrapped-токена, где по сути нужно доверять тому, кто его эмитировал. Это заметно другое обещание, чем то, которое обычно дают большинство продуктов «мостов».
Но честно: я осторожен в оценке разрыва между «trustless в теории» и «trustless на практике». В самой работе признаётся, что проблемы стоят реальных денег, если возникают споры, и она опирается на инфраструктуру внечейна — искажённые схемы (garbled circuits), генерацию доказательств, доступ к нодам — которую всё равно должен кто-то запускать, корректно, каждый раз. Криптографические гарантии надёжны лишь настолько, насколько надёжен софт, который их реализует, а это обычно как раз то место, где всё тихо ломается.#Babylon
Я не списываю это со счетов, но и не считаю полностью убедительным. Это по-настоящему интересная попытка решить реальную проблему, а не «замазать» её очередной кастодиальной обёрткой.
Если вы следите за этим направлением, имеет смысл прочитать реальные механики, прежде чем решать, что для вас значит «trustless». Остановитесь, спросите, что предполагается, а что доказано, и продолжайте учиться — эта привычка важнее, чем любой отдельно взятый проект.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
То, что это ощущается иначе, чем многие крипто-предложения, в том, что вам не предлагают доверять компании или комитету. Вся конструкция построена вокруг устранения этого слоя — Боб и Ларри, две стороны в их примере с кредитованием, предварительно подписывают транзакции, чтобы ни одна из сторон не могла тихо контролировать монеты другой. Никакого кастодиана, который хранит ваш BTC «для сохранности». Никакого wrapped-токена, где по сути нужно доверять тому, кто его эмитировал. Это заметно другое обещание, чем то, которое обычно дают большинство продуктов «мостов».
Но честно: я осторожен в оценке разрыва между «trustless в теории» и «trustless на практике». В самой работе признаётся, что проблемы стоят реальных денег, если возникают споры, и она опирается на инфраструктуру внечейна — искажённые схемы (garbled circuits), генерацию доказательств, доступ к нодам — которую всё равно должен кто-то запускать, корректно, каждый раз. Криптографические гарантии надёжны лишь настолько, насколько надёжен софт, который их реализует, а это обычно как раз то место, где всё тихо ломается.#Babylon
Я не списываю это со счетов, но и не считаю полностью убедительным. Это по-настоящему интересная попытка решить реальную проблему, а не «замазать» её очередной кастодиальной обёрткой.
Если вы следите за этим направлением, имеет смысл прочитать реальные механики, прежде чем решать, что для вас значит «trustless». Остановитесь, спросите, что предполагается, а что доказано, и продолжайте учиться — эта привычка важнее, чем любой отдельно взятый проект.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
4
40
229
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
ПротоколFOMC
Просмотров: 12,468
85 обсуждают
#ПротоколFOMC 🚨 Протокол FOMC: что важно для рынка?
ФРС сохранила процентную ставку на уровне 3,50–3,75%, однако внутри Комитета появились серьёзные разногласия.
🔥 Три члена FOMC выступили за повышение ставки на 25 б.п.
При этом инфляция остаётся выше целевого уровня 2%, а экономика продолжает расти устойчивыми темпами.
📌 Что это значит?
Ястребиная позиция ФРС может поддерживать доллар и доходности облигаций, создавая дополнительное давление на BTC и другие рисковые активы.
Но окончательное решение по сентябрю пока не принято.
📅 Следующее заседание FOMC состоится 15–16 сентября.
Именно новые данные по инфляции и рынку труда могут определить дальнейший курс ФРС.
👀 Сентябрь может стать ключевым месяцем для рынков.
MuskFutures
·Лайков: 1
·Просмотров: 158
fomcотслеживание
Просмотров: 18,379
289 обсуждают
BitcoinReboundsTo$79K
Просмотров: 28,330
244 обсуждают