

#lazarus
lazarus
Просмотров: 446,006
113 обсуждают
Популярные
Новые
·
--
🎯 Самое крупное крипто-ограбление этого года, главный герой, как говорят, — Северная Корея
📰 Bitget похитили на 388 млн долларов, CEO напрямую указывает на группу Lazarus; XRP вывели на 157 млн долларов, биржа на время даже экстренно приостановила вывод
💬 Способ не новый, но суммы — по максимуму. Централизованные биржи всегда остаются слабым местом: деньги могут бежать по цепочке хоть на рекордной скорости, но если взломают вход — все пропало. Самостоятельное хранение — не просто лозунг, используйте его по-настоящему
🏷️ #Bitget #Lazarus #安全事件 #самостоятельное хранение
222
·
--
Рост
$BTC $ETH
🚨 ВСПЛЫВШИЙ ХАК : Что на самом деле произошло в Bitget ? 🚨
Крупный инцидент в сфере безопасности только что потряс криптосообщество. Вот полная картина ситуации 🧵👇
💥 Атака — вкратце
24 сентября 2026 года Bitget подвергся уязвимости в инфраструктуре backend. Злоумышленники подделали внутренние системные разрешения, чтобы подтвердить фальшивые переводы и вывести средства с «горячих» кошельков (hot wallets).
💰 Сумма потерь : ~387,5 миллиона $
Крупные криптовалюты были выведены на несколько блокчейнов: ETH, XRP, USDT, TRX, AVAX, BNB и ZEC.
🛡️ Как это повлияет на пользователей ?
• ❄️ Холодные кошельки : 100 % защищены (холодные кошельки не были затронуты).
• 👤 Клиентские балансы : Непосредственного влияния на ваши счета нет.
• 🛡️ Фонд защиты : гарантийный фонд Bitget (оценка: +460 млн $) покроет весь объем потерь.
🕵️ Кто стоит за взломом ?
Согласно генеральному директору Грейси Чен, IP-адреса и тактика указывают на северокорейских хакеров (группа Lazarus). В деле фигурируют кибербезопасностные гиганты Mandiant и SlowMist.
🗓️ График возобновления выводов :
✅ Уязвимость исправлена & торговля возобновлена
📌 28 сент. : выводы BTC
📌 29 сент. : выводы ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 сент. : выводы USDT (Ethereum, BSC, Solana, Tron)
📌 02 окт. : прочие альткоины, фиат и P2P
Сохраняйте осторожность и всегда проверяйте источники официально ! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 ВСПЛЫВШИЙ ХАК : Что на самом деле произошло в Bitget ? 🚨
Крупный инцидент в сфере безопасности только что потряс криптосообщество. Вот полная картина ситуации 🧵👇
💥 Атака — вкратце
24 сентября 2026 года Bitget подвергся уязвимости в инфраструктуре backend. Злоумышленники подделали внутренние системные разрешения, чтобы подтвердить фальшивые переводы и вывести средства с «горячих» кошельков (hot wallets).
💰 Сумма потерь : ~387,5 миллиона $
Крупные криптовалюты были выведены на несколько блокчейнов: ETH, XRP, USDT, TRX, AVAX, BNB и ZEC.
🛡️ Как это повлияет на пользователей ?
• ❄️ Холодные кошельки : 100 % защищены (холодные кошельки не были затронуты).
• 👤 Клиентские балансы : Непосредственного влияния на ваши счета нет.
• 🛡️ Фонд защиты : гарантийный фонд Bitget (оценка: +460 млн $) покроет весь объем потерь.
🕵️ Кто стоит за взломом ?
Согласно генеральному директору Грейси Чен, IP-адреса и тактика указывают на северокорейских хакеров (группа Lazarus). В деле фигурируют кибербезопасностные гиганты Mandiant и SlowMist.
🗓️ График возобновления выводов :
✅ Уязвимость исправлена & торговля возобновлена
📌 28 сент. : выводы BTC
📌 29 сент. : выводы ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 сент. : выводы USDT (Ethereum, BSC, Solana, Tron)
📌 02 окт. : прочие альткоины, фиат и P2P
Сохраняйте осторожность и всегда проверяйте источники официально ! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
170

🚨 ОНЛАЙН-СЛЕД ОНЧЕЙН-ПОДТВЕРЖДАЕТ СВЯЗЬ ГРУППЫ LAZARUS С НЕДАВНЕ УКРАДЕННЫМИ СРЕДСТВАМИ $XRP FUND FLOWS 🔍
Ончейн-отслеживание только что раскрыло прямую связь между недавним $XRP прорывом на бирже топ-уровня и июльским взломом AFX на $24 млн. 🔍 Межчейн-маршрутизация подтверждает, что украденные активы проходили через идентичные схемы отмывания, которыми управляет печально известная группа Lazarus.
Когда опытные злоумышленники отмывают средства через мосты, сразу страдают локальная рыночная ликвидность и поток заявок. 📊 Наблюдение за этими конкретными выходами с мостов даёт «умным деньгам» критически важное время до того, как начнётся вторичное давление продаж на спотовых рынках. 💡
Как вы корректируете уровень риска, когда on-chain-алерты сигнализируют о крупных ликвидациях со стороны хакеров? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
28

·
--
Все будут цитировать $30m. Это не то число
Связанные с Лазарем кошельки продали более $30m из $BTC через Hyperliquid за три недели, развернули это в $ETH и $SOL и ушли через Kraken, LBank и KuCoin. Некрасивая заголовочная история, нулевое влияние на твои исполнения
В 2024 году на платформе появились похожие кошельки, и примерно $250m чистого оттока вышло за 24 часа. В тот день ничего не взломали. Люди испугались и сначала вывели
Вот какой риск ты на самом деле несёшь. Не отмывание. Паника после этого
Трамп говорит, что его глава CFTC работает над тем, чтобы вывести Hyperliquid в полностью регулируемый режим. Регулируемые площадки не позволяют незнакомцам торговать из «сырого» кошелька
Просто знай, какой заголовок опустошает стакан, прежде чем ты поставишь там свой размер 🤔
Ты бы выдержал неделю в таком формате, имея реальный размер на?
#trump #Lazarus #Hyperliquid #cftc
5
82

💥 Группа Lazarus готовит крипту в 2026 ⚠️
Северокорейские хакеры только что выложили одни из крупнейших уязвимостей за этот год:
Drift Protocol → 285 млн $
Kelp DAO → 292 млн $
Их Грязные Методы:
Фейковые предложения о работе & звонки с дипфейками 😈
Вредоносное ПО на ноутбуках разработчиков, чтобы украсть ключи
Эксплойты мостов & поддельные ставки в залог
Они готовят атаки месяцами... супер терпеливые & опасные.
Берегитесь, короли:
Только аппаратный кошелёк
Никогда не делитесь seed/приватными ключами
Проверяйте каждую ссылку & файл
Проектам нужна более надёжная защита СРОЧНО!
Вы объединяетесь против Lazarus или всё ещё кликаете случайные ссылки? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
637
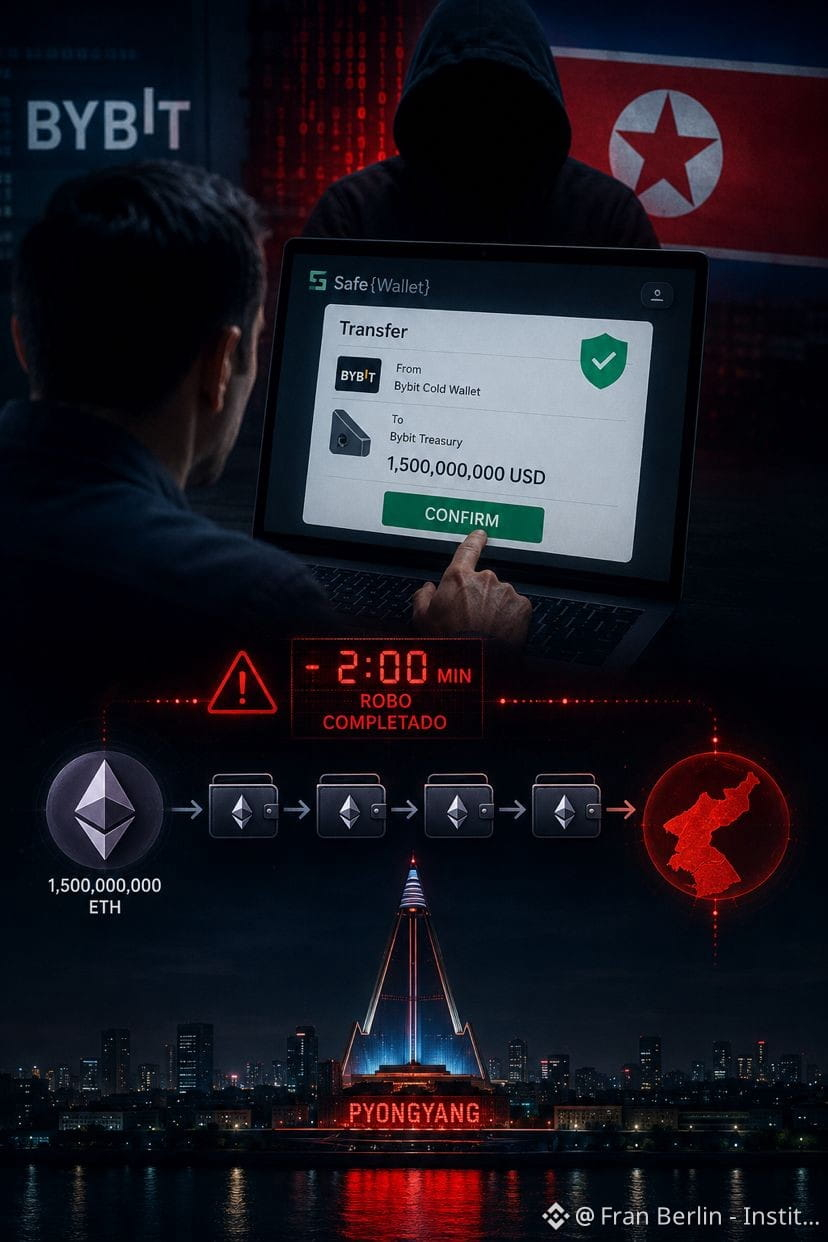
Это была обычная транзакция.
20 февраля 2025 года. Сотрудник Bybit открывает экран, проверяет детали операции и ставит подпись.
Всё выглядит нормально.
Через несколько минут 1,5 миллиарда долларов $USDT в Ethereum исчезли.
Но самое ужасное — не сумма.
Самое ужасное — как они это сделали.
Элитные хакеры группы Lazarus, связанные с правительством Северной Кореи, не атаковали блокчейн. Они не взломали никаких приватных ключей. Им не понадобилось ничего из этого.
Просто… они подделали то, что сотрудник видел на экране.
За несколько месяцев до этого они проникли в систему разработчика Safe Wallet — платформы, которую Bybit использовал для подписи транзакций. Они внедрили вредоносный код, который молча «спал», ожидая.
Когда в тот день сотрудник открыл свой кошелёк, код активировался. На экране отображалась легитимная передача. На самом деле средства направлялись в Пхеньян.
Сотрудник подписал. Его коллеги тоже. Никто не заметил ничего странного.
Через две минуты после кражи вредоносный код удалился сам. Без следа.
ФБР потребовались дни, чтобы подтвердить то, что уже все подозревали: это была Северная Корея, финансировавшая свою программу ядерного оружия украденным Ethereum.
Урок, который никто не хочет слышать: самое слабое звено — не код. Это ты.
Ты доверяешь экрану, который видишь, когда подписываешь транзакцию?
Фран Берлин | Институт блокчейна
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
Это была обычная транзакция.
20 февраля 2025 года. Сотрудник Bybit открывает экран, проверяет детали операции и ставит подпись.
Всё выглядит нормально.
Через несколько минут 1,5 миллиарда долларов $USDT в Ethereum исчезли.
Но самое ужасное — не сумма.
Самое ужасное — как они это сделали.
Элитные хакеры группы Lazarus, связанные с правительством Северной Кореи, не атаковали блокчейн. Они не взломали никаких приватных ключей. Им не понадобилось ничего из этого.
Просто… они подделали то, что сотрудник видел на экране.
За несколько месяцев до этого они проникли в систему разработчика Safe Wallet — платформы, которую Bybit использовал для подписи транзакций. Они внедрили вредоносный код, который молча «спал», ожидая.
Когда в тот день сотрудник открыл свой кошелёк, код активировался. На экране отображалась легитимная передача. На самом деле средства направлялись в Пхеньян.
Сотрудник подписал. Его коллеги тоже. Никто не заметил ничего странного.
Через две минуты после кражи вредоносный код удалился сам. Без следа.
ФБР потребовались дни, чтобы подтвердить то, что уже все подозревали: это была Северная Корея, финансировавшая свою программу ядерного оружия украденным Ethereum.
Урок, который никто не хочет слышать: самое слабое звено — не код. Это ты.
Ты доверяешь экрану, который видишь, когда подписываешь транзакцию?
Фран Берлин | Институт блокчейна
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
654


·
--
Падение
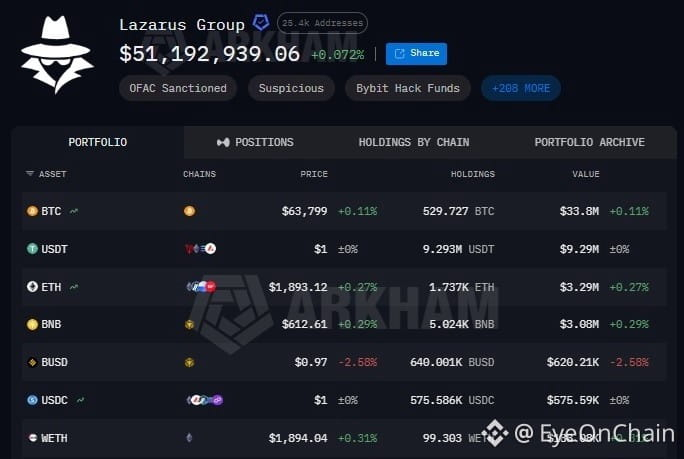
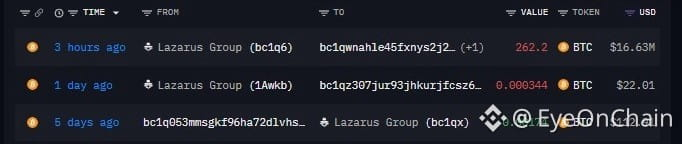
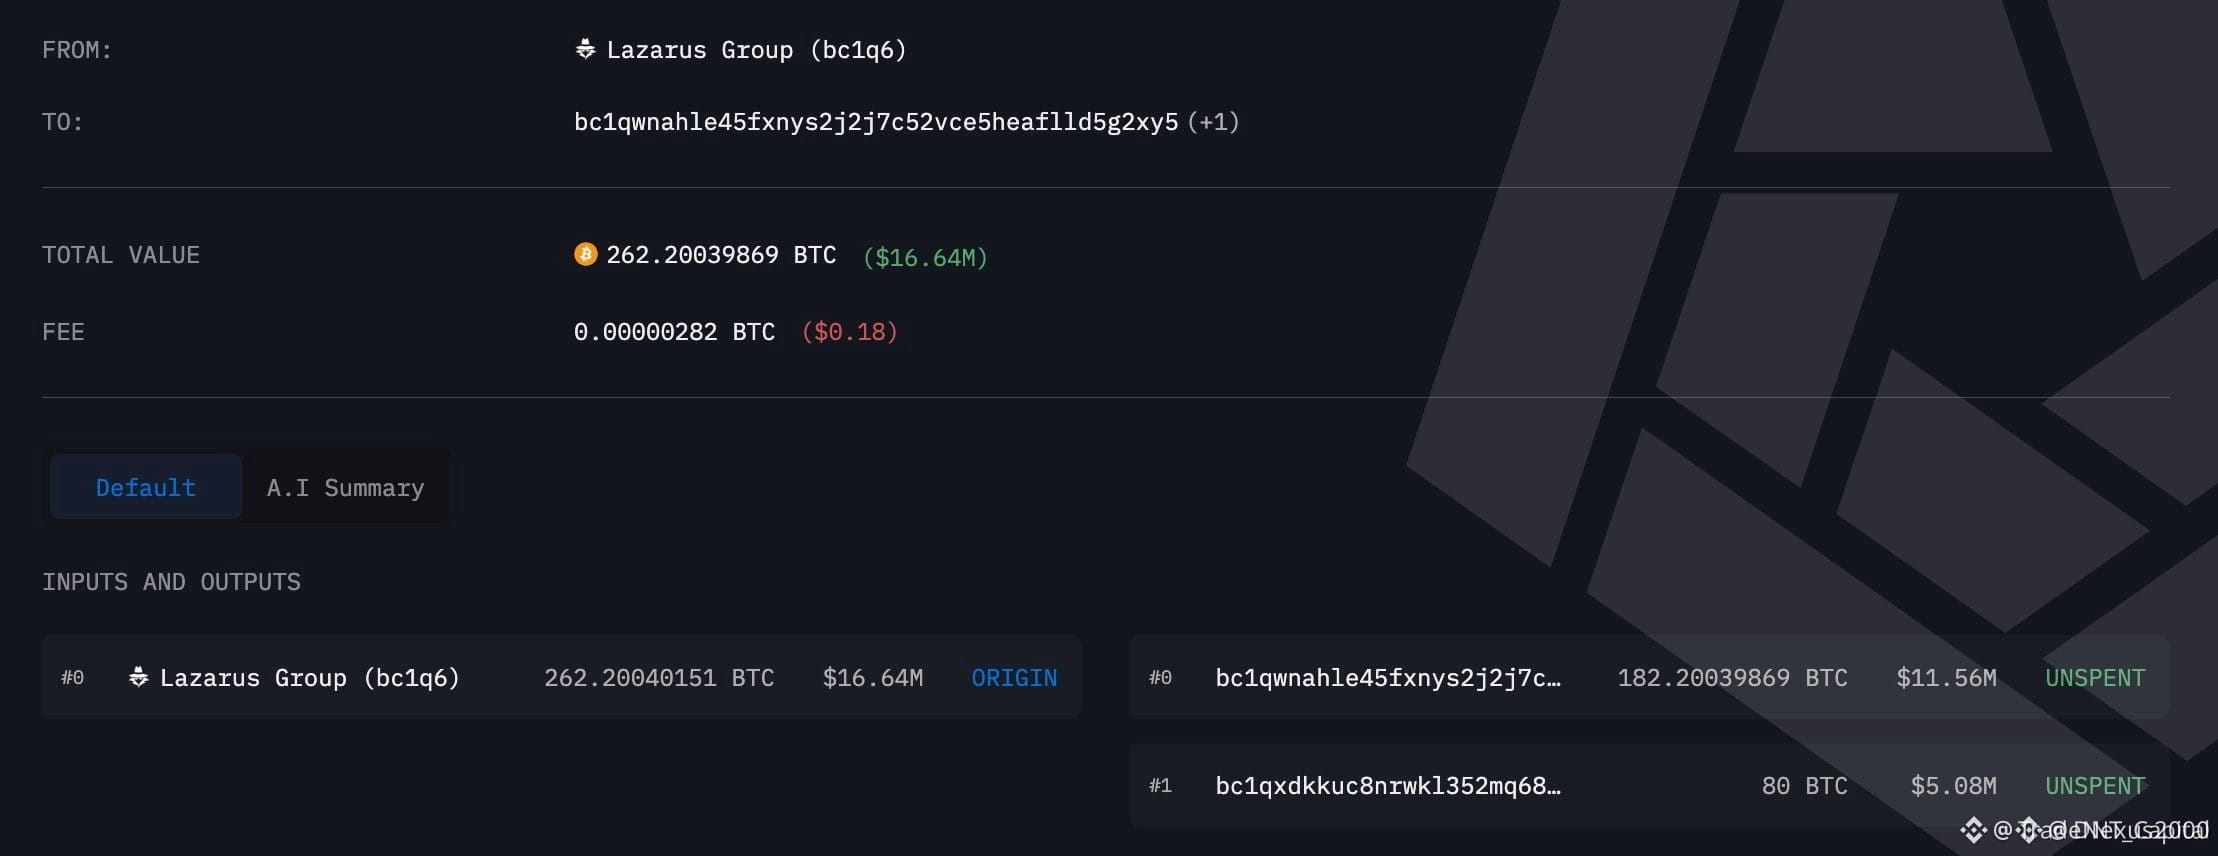
Lazarus Group снова перемещает весьма серьезные средства. Примерно 3 часа назад 262.2 $BTC , стоимостью около 16,64 млн долларов, была переведена на новый кошелек. Пока нет ясной причины, но с #Lazarus такие переводы всегда привлекают внимание. Возможно, это часть попытки вывести или отмыть деньги.
У группы по-прежнему на ончейне более 73 млн долларов в активах, в основном хранящихся в $BTC, $USDT и $ETH.
Определенно кластер кошельков, за которым стоит следить.
{future}(BTCUSDT)
{spot}(BTCUSDT)
Lazarus Group снова перемещает весьма серьезные средства. Примерно 3 часа назад 262.2 $BTC , стоимостью около 16,64 млн долларов, была переведена на новый кошелек. Пока нет ясной причины, но с #Lazarus такие переводы всегда привлекают внимание. Возможно, это часть попытки вывести или отмыть деньги.
У группы по-прежнему на ончейне более 73 млн долларов в активах, в основном хранящихся в $BTC , $USDT и $ETH.
Определенно кластер кошельков, за которым стоит следить.
У группы по-прежнему на ончейне более 73 млн долларов в активах, в основном хранящихся в $BTC , $USDT и $ETH.
Определенно кластер кошельков, за которым стоит следить.
1
1.3k

·
--
📰 BlockBeats Дайджест 2026-08-15 | Всего 2 статьи
1. Институции безопасности ANY.RUN создали фейковый DeFi-проект, успешно проникли в агентов Famous Chollima, входящих в Lazarus Group из Северной Кореи, и раскрыли их полный набор инструментов и процессы атак с социальной инженерией.
2. TMT Breakout оценивает, что прибыльность EPS SanDisk CY2030 может приблизиться к 700 долларам США; расчет основан на высокой маржинальности NAND и постоянных выкупах примерно по 1500 долларов США за акцию, а серийное производство HBF может вырасти в объемах в 2028 году.
Ключевые слова:$BTC $ETH $SOL #BlockBeats #Web3 #Lazarus #NAND
184

🚨 $BTC СДЕЛКА С КОШЕЛЬКОМ ПРОСТО ПОВТОРИЛА ИГРОВОЙ ПЛЕЙБУК ОТ 2024 ГОДА ПО ОТМЫВАНИЮ 💥
262.2 BTC только что перешли между кошельками за 2 часа — тот же отпечаток пальца, что и у самых мрачных бирж группы. Это не транзакция. Это сигнал. То, как они переносят, меняют или миксуют, подскажет, есть ли в скором времени давление на продажу. 🔍
Более $73M всё ещё лежат на счетах $BTC , $USDT и $ETH . Пока эта ликвидность не коснётся биржи топ-уровня, мы наблюдаем за теневой постановкой. 📊 Подтверждённой продажи нет — но рынок помнит про эти кошельки надолго. 💡
💬 Если эти средства переведут на биржу — как быстро, по-вашему, маркет-мейкеры начнут «следить» за этой ликвидностью? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #OnChain #Lazarus #CryptoAnalysis
🦈 👁️
21
·
--
█▓▒▒░░░КРАЖА НА BITGET: ОДНА Деталь, Которую Все Пропускают (И Почему Это Навсегда Меняет Крипто-БЕЗОПАСНОСТЬ)░░░▒▒▓█
Большинство людей, глядя на взлом Bitget на $351,6 млн, задают неправильные вопросы. Они отслеживают группу Lazarus, смотрят на $464 млн из фонда защиты или переживают из‑за возможной распродажи ETH.
Но вот что никто не обсуждает — и это должно вселить ужас в каждого держателя криптовалют.
Ложь: «Они украли приватные ключи».
Реальность: ключи были полностью не тронуты.
Генеральный директор Bitget Грейси Чен подтвердила, что хакеры обошли управление ключами целиком. Вместо этого они взломали внутреннюю бэкенд‑систему кошелька. Они подали поддельные, подменённые данные транзакций прямо в автоматизированную систему биржи.
Подумайте, что это значит: собственная система биржи добровольно санкционировала кражу, решив, что это обычная выплата.
Это знаменует собой крупный структурный сдвиг в криптопреступности. Хакеры больше не тратят время на попытки перебора multisig‑ключей или поиск уязвимостей смарт‑контрактов. Они используют подделку бэкенд‑данных, чтобы заставить защитную инфраструктуру работать на них.
Итог:
Ваши средства на Bitget покрываются фондом защиты. Но если самые продвинутые в отрасли автоматизированные системы одобрения можно обмануть и заставить «раздать» $350 млн+ за ужином, то ни один централизованный автоматизированный слой горячих кошельков прямо сейчас нельзя считать по‑настоящему безопасным.
Эпоха «безопасно, потому что есть multisig‑ключи» закончилась. Безопасность инфраструктуры — новая арена противостояния.
Вы сейчас держите капитал на CEX или переводите в холодное хранилище с жёсткими барьерами? 👇
#Bitget $BTC
{future}(BTCUSDT)
#CryptoSecurity #Lazarus #Web3 #BinanceSquare
█▓▒▒░░░КРАЖА НА BITGET: ОДНА Деталь, Которую Все Пропускают (И Почему Это Навсегда Меняет Крипто-БЕЗОПАСНОСТЬ)░░░▒▒▓█
Большинство людей, глядя на взлом Bitget на $351,6 млн, задают неправильные вопросы. Они отслеживают группу Lazarus, смотрят на $464 млн из фонда защиты или переживают из‑за возможной распродажи ETH.
Но вот что никто не обсуждает — и это должно вселить ужас в каждого держателя криптовалют.
Ложь: «Они украли приватные ключи».
Реальность: ключи были полностью не тронуты.
Генеральный директор Bitget Грейси Чен подтвердила, что хакеры обошли управление ключами целиком. Вместо этого они взломали внутреннюю бэкенд‑систему кошелька. Они подали поддельные, подменённые данные транзакций прямо в автоматизированную систему биржи.
Подумайте, что это значит: собственная система биржи добровольно санкционировала кражу, решив, что это обычная выплата.
Это знаменует собой крупный структурный сдвиг в криптопреступности. Хакеры больше не тратят время на попытки перебора multisig‑ключей или поиск уязвимостей смарт‑контрактов. Они используют подделку бэкенд‑данных, чтобы заставить защитную инфраструктуру работать на них.
Итог:
Ваши средства на Bitget покрываются фондом защиты. Но если самые продвинутые в отрасли автоматизированные системы одобрения можно обмануть и заставить «раздать» $350 млн+ за ужином, то ни один централизованный автоматизированный слой горячих кошельков прямо сейчас нельзя считать по‑настоящему безопасным.
Эпоха «безопасно, потому что есть multisig‑ключи» закончилась. Безопасность инфраструктуры — новая арена противостояния.
Вы сейчас держите капитал на CEX или переводите в холодное хранилище с жёсткими барьерами? 👇
#Bitget $BTC
#CryptoSecurity #Lazarus #Web3 #BinanceSquare
69
·
--
0926 Дневник · Человек, пересекающий Crypto и американский фондовый рынок
Сегодня рынок спокойнее новостей, а новости — свирепее самого рынка.
Сумму взлома Bitget в третий раз пересмотрели: 351,6 млн → $387,5 млн. По ончейн-атрибуции виноваты Lazarus/TraderTraitor; Tether уже заморозил связанные адреса. Холодные кошельки не пострадали, фонд страхового покрытия в 464 млн закроет дыру — но фраза «исключить утечку приватных ключей» пока лишь предварительный вывод; пока не выйдет полный отчет, не спешите делать окончательные заключения. Заодно я разом отозвал исторические разрешения старых кошельков: 3832 NFT в Magic Eden — и их больше нет. Запомните: отменить листинг ≠ отозвать разрешение.
В сфере AI всё больше похоже на то, как «чинят инфраструктуру», а не на демонстрацию моделей. Docker упаковал все декларации прав для Agents в обычный OCI-образ (Sandbox Kit v3); Google открыла AX, позиционируя её как «Kubernetes для Agent». А в сообществе кто-то завернул Claude Code / Codex / Cursor в единый персистентный GUI (Zuse). Одной фразой: поднять Agent в работу несложно — сложно же обеспечить права, среду, оркестрацию и то, кто будет отвечать за стоимость. Плюс Microduck уже умеет проектировать 1113 реальных деталей LEGO и генерирует 141-страничную инструкцию по сборке — AI переходит от «умеет рисовать» к «умеет доставлять результат».
Американский рынок AI всё ещё прет: META взлетела до 777 — новый исторический максимум, капитализация приближается к $2 трлн. Но @web3annie напоминает: у AMD и TSM уже есть «расхождение верха» (топ-дивергенция), а у AVGO откат до 40%; за риском «ложного прорыва» в полупроводниках нужно следить особенно внимательно. Circle (CRCL): сооснователь ушёл с поста директора, CFO подал в отставку в тот же день — после закрытия торгов акции тут же среагировали снижением.
По сути, это две линии в одном направлении: предельный оптимизм — но в мире, который вы обязаны уметь «прикрывать» самим. Ситуация может повернуться вам на руку, но риски — только на вашей стороне.
$BTC #Openclaw #Bitget #DeFi #AI #Lazarus
266
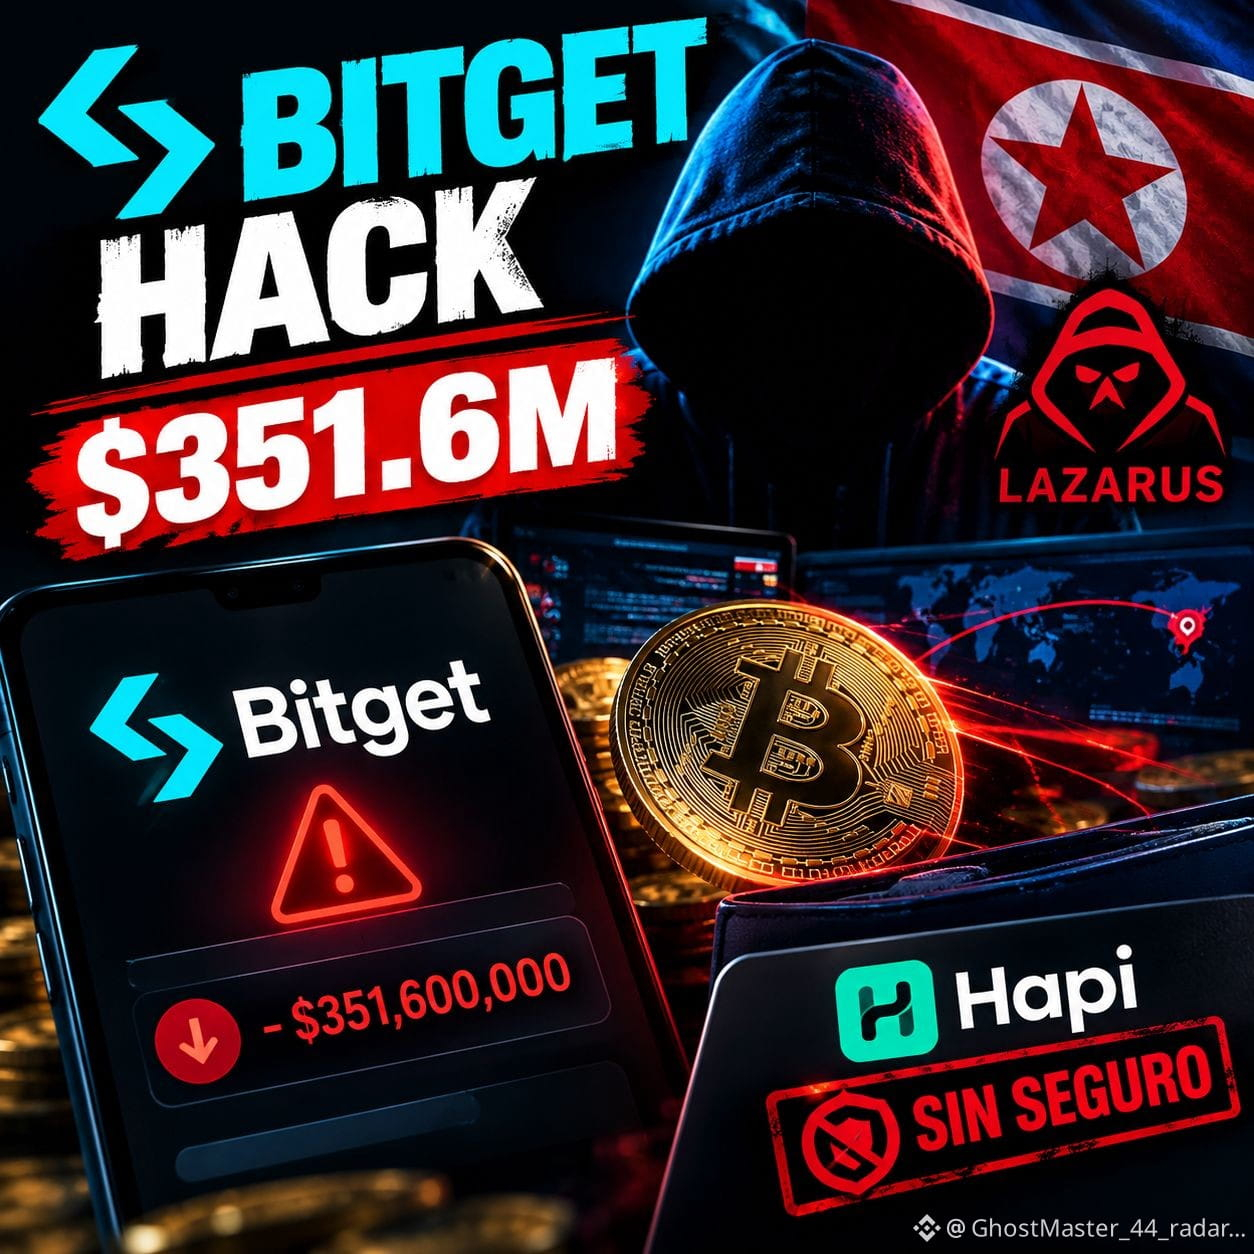
🚨 BITGET ПЕРЕНЕСЛА ХАК НА $351,6 МЛН: «Lazarus» ЗА ЭТИМ? 🇰🇵💰
Один из крупнейших ударов по безопасности в криптоиндустрии в 2026 году. Платформа подтвердила, что примерно $351,6 млн активов пострадали после несанкционированных переводов со стороны ее горячих и промежуточных кошельков.
👀 Кто мог стоять за этим?
Генеральный директор Bitget Грейси Чен (Gracy Chen) отметила, что первые анализы показывают паттерны, совместимые с атаками, связанными с хакерскими группами из Северной Кореи.
Среди версий фигурирует Lazarus — известная группировка, связанная с крупными кражами криптовалют, хотя атрибуция пока находится под расследованием.
🔓 И есть еще более примечательная деталь: по словам Чен, приватные ключи не были скомпрометированы. Злоумышленникам удалось получить доступ к бэкенд-системе, связанной с инфраструктурой кошельков, изменить информацию о транзакциях и добиться того, чтобы сам процесс авторизации выполнил переводы.
🛑 Bitget временно приостановила вывод средств, пока расследует атаку, однако депозиты и операции продолжили работать. Компания также утверждает, что ее холодные кошельки остались в безопасности, а ее User Protection Fund превышает $464 млн — это больше суммы, на которую пришелся ущерб.
⚠️ И здесь появляется еще один спор: Hapi.
В текущих документах Hapi указано, что криптовалюты, работающие через ее сервисы, не застрахованы FDIC и не защищены SIPC.
Защита SIPC до $500.000 связана с определенными активами и наличными на брокерском счете, а не с криптовалютами.
Это оставляет вопрос открытым для любого, кто хранит Bitcoin на централизованной платформе:
Что на самом деле происходит с твоими $BTC si, если платформа подвергается взлому и криптофонды крадут? 🔐₿
ПРОСТО ➡️ ПОМНИ О ТОМ, ЧТО ТЕБЕ НУЖЕН ТВОЙ ХОЛОДНЫЙ КОШЕЛЕК :)
#Bitget #Lazarus #crypto #HackerAlert #CyberSecurity
236
·
--
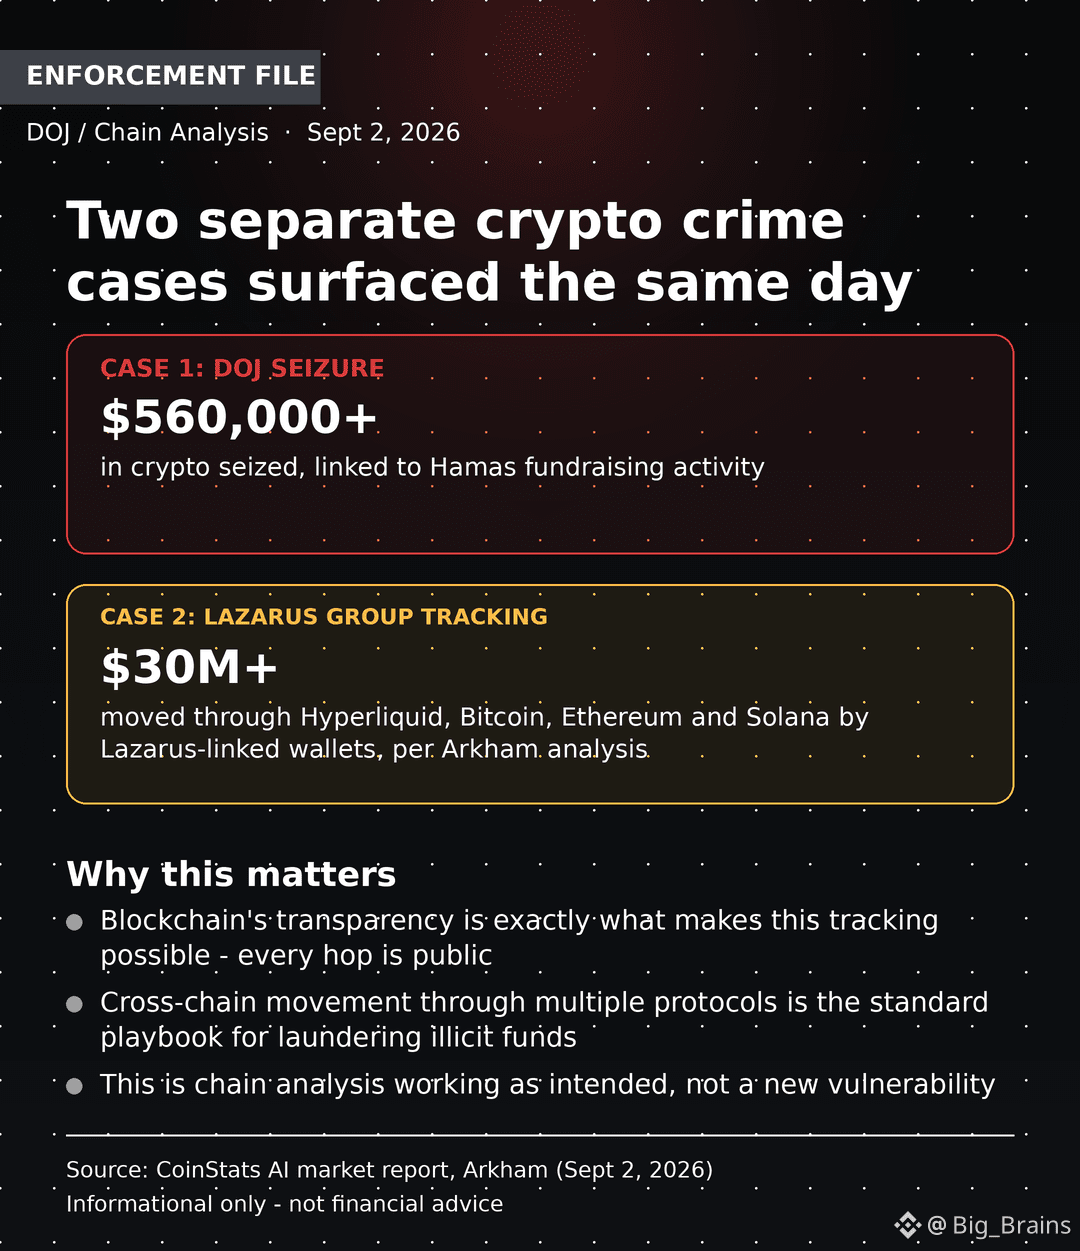
Обеспечение DOJ/Lazarus (в стиле дела) — Информационное
Два дела о киберпреступлениях с криптовалютой в один день: изъято $560K+ (связано с ХАМАС), отслежены $30M+ движений через Hyperliquid/BTC/ETH/SOL (группа Lazarus). Прозрачность блокчейна — именно то, что сделало оба дела поддающимися отслеживанию.
#CryptoSecurity #Lazarus #ChainAnalysis #BinanceSquare #crptonews
63
·
--
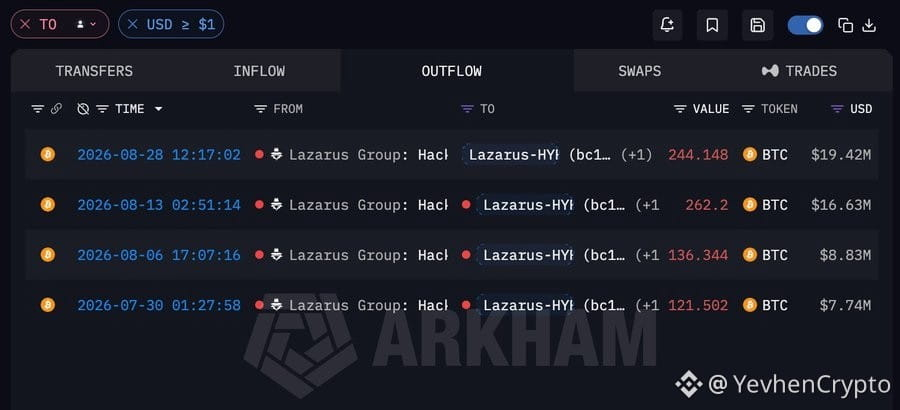
🚨 Lazarus снова в фокусе: более $30 млн могут проходить через Hyperliquid
Северокорейская группировка Lazarus Group снова привлекла внимание ончейн-аналитиков.
По данным исследователей, связанные с Lazarus адреса перемещают $30M+ через инфраструктуру Hyperliquid
🔍 Как выглядит маршрут средств:
➡️ BTC поступает в HyperUnit
➡️ BTC конвертируется в ETH и SOL
➡️ активы перемещаются через мосты в Ethereum, Solana и Tron
➡️ часть средств в итоге попадает на централизованные биржи и другие сервисы
Интересно, что часть адресов уже фигурировала в предыдущих расследованиях, связанных с кражей криптоактивов.
🧩 Что это означает для рынка?
Это не означает, что Hyperliquid «отмывает» средства, или что протокол напрямую причастен к преступлениям.
💬 Как думаете, DeFi сможет сохранить свою открытость, одновременно блокируя подобные схемы?
#Crypto #Hyperliquid #DeFi #Lazarus #Ethereum
1
288
🚨 ГРУППА LAZARUS ПЕРЕМЕШИВАЕТ $30M УКРАДЕННЫХ СРЕДСТВ ЧЕРЕЗ $HYPE AS СРАБАТЫВАНИЕ ON-CHAIN RADAR 🦈
Ончейн-трейсы только что поймали группу Lazarus на прогоне более $30 миллионов через рельсы Hyperliquid. 🔍 Эти конкретные санкционированные адреса были отмечены ZachXBT после маршрутизации $61 миллиона эксплуатированного капитала, демонстрируя механизмы отмывания институционального масштаба в реальном времени. 📊
Когда злоумышленники гонят многомиллионные потоки через децентрализованные площадки, это создает локальное искажение ликвидности и повышенное внимание со стороны комплаенса к мостовым активам. 🛡️ Умные деньги внимательно следят за этими маршрутами капитала, прежде чем входить в смежные сетапы. 💬 Вы корректируете свои стратегии по стакану, пока эти нелегальные средства циркулируют? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте рисками. 🛡️
🏷️ #HYPE #OnChain #CryptoSecurity #Lazarus #DeFi
🔍 ⚡
70

·
--
🦈 $ETH ТОПОВЫЙ ОБМЕН ПОДАЁТ ИСК В СЕВЕРНУЮ КОРЕЮ ЗА $1,5 МЛРД ЗА ВЗЛОМ — АКТИВЫ LAZARUS ЗАМОРOЖЕНЫ ⚖️
📊 Федеральный судья США только что жёстко вынес предварительный запрет по неустановленным кошелькам, связанным с крупнейшей кражей криптовалют в истории — превратив похищенные $1,5 млрд Lazarus Group во «вмороженную» ответственность, а не в сухой порох. 🔍
🛡️ Умные деньги читают это как юридическое давление уровня суверенного государства, нацеленное на цепочку отмывания, а не просто на сам эксплойт. Это не PR-ход — это структурная попытка вернуть ликвидность, которую силой вырвали из экосистемы. 🌊
💬 Подтолкнёт ли это заморозка $ETH продажные настроения по альтернативным каналам, или же запертые средства просто продолжат «теневую» динамику рынка до суда? Где, по-вашему, будет реальный эффект? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #Lazarus #CryptoNews #Institutional #SmartMoney
🔒 🦈
35
·
--
Arkham Intelligence опубликовала отчет, в котором исследуется сеть отмывания криптовалюты и операционные тактики группы Lazarus с 2017 по 2026 год.
Согласно исследованию, связанные с Lazarus актеры были причастны к более чем 6 миллиардам долларов украденной криптовалюты через взломы бирж, кампании вымогательства, эксплойты мостов и атаки на децентрализованные финансы.
Arkham заявила, что связанные с Северной Кореей актеры составили более 70% потерь от криптоэксплойтов, зафиксированных на данный момент в 2026 году.
В отчете описывается, как Lazarus якобы перемещает украденные активы через кросс-цепочные мосты, миксеры, централизованные биржи, OTC-брокеров и фрагментированную активность кошельков, чтобы усложнить усилия по отслеживанию в блокчейне.
THORChain был определен как часто используемый мост для конвертации украденных активов в Bitcoin. Arkham также упомянула миксеры, включая Sinbad.io и YoMix, наряду с российскими биржами и китайскими OTC-брокерами, участвующими в операциях по выводу средств.
Исследование охватило эксплойт Drift Protocol в апреле 2026 года ($DRIFT ), где злоумышленники якобы потратили месяцы на то, чтобы завоевать доверие сотрудников через конференции, депозиты, превышающие 1 миллион долларов, и ложные партнерские активности. Arkham отметила, что позже Lazarus использовал предварительно авторизованные транзакции Solana, чтобы вывести около 285 миллионов долларов из протокола.
В отчете также рассматривался эксплойт KelpDAO в феврале 2026 года. Согласно Arkham, злоумышленники скомпрометировали узлы RPC LayerZero и подделали кросс-цепочные сообщения, что позволило вывести 116,500 $rsETH, оцененных примерно в 292 миллиона долларов.
Arkham пришла к выводу, что Lazarus продолжает адаптировать свои методы отмывания и стратегии атак по мере того, как системы отслеживания блокчейна становятся более развитыми.
#arkham #DRIFT #KelpDAO #LazarusGroup #Lazarus
445

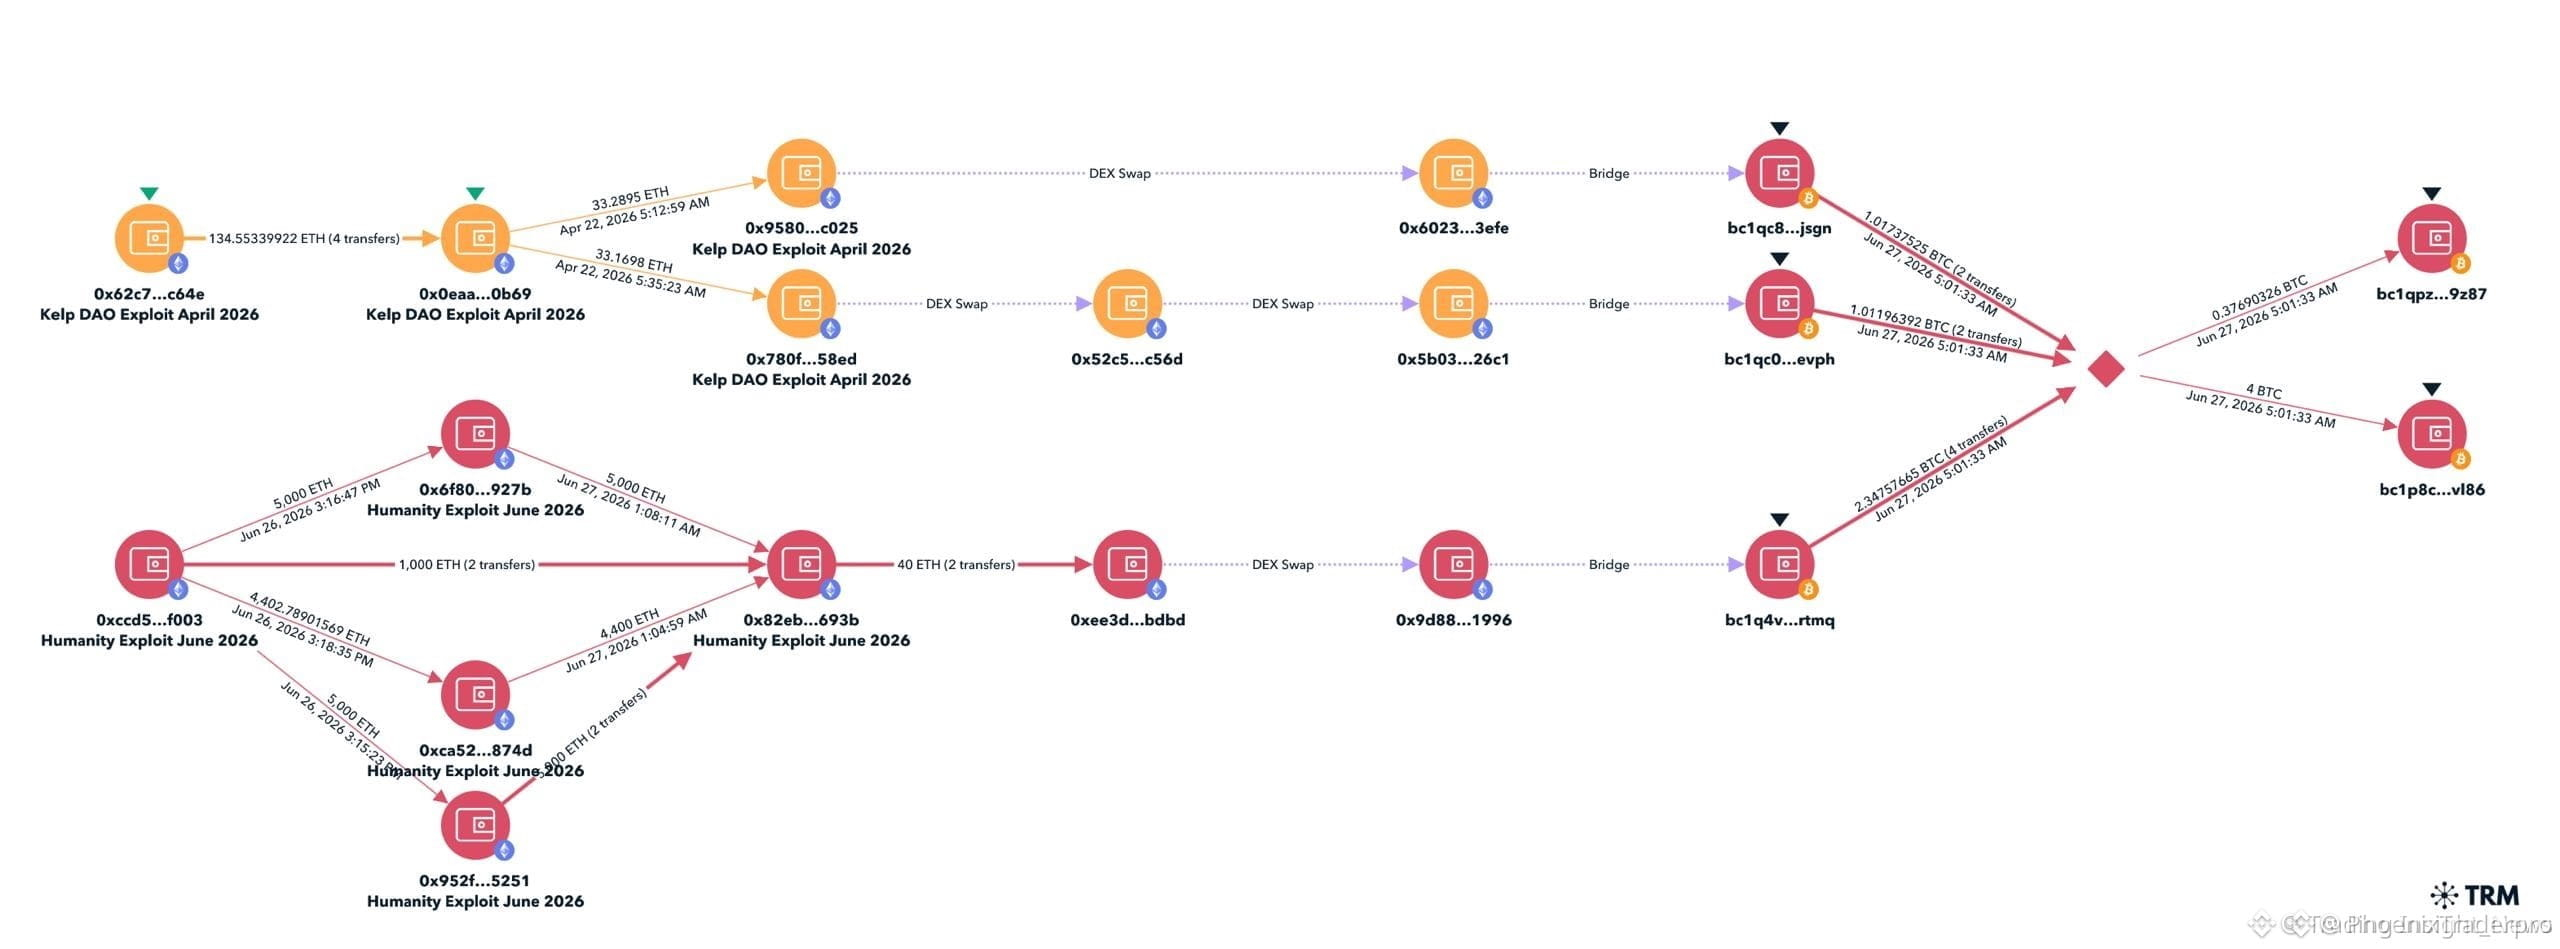
ДВА ГЛАВНЫХ $ETH HACKS ТРАССИРОВАНО ДО ГРУППЫ LAZARUS 🔥
ZachXBT только что связал все воедино: средства из эксплойта Kelp DAO на $292 млн и кражи Humanity Protocol на $32 млн сходятся на одном и том же адресе. Это не совпадение — это фирменный ход группы Lazarus.
Меня больше всего беспокоит время. 18 апреля и 9 июня — два отдельных атаки, один и тот же пункт назначения. Это значит, что ведущая хакерская команда Северной Кореи активно расширяет свою DeFi-кампанию. Если вы в новом проекте без надлежащего аудита, риск резко вырос.
Какой ваш ход — вывести ликвидность из неаудированных протоколов или держать дальше?
Не является финансовым советом. Всегда управляйте своим риском.
#ETH #Lazarus #DeFiSecurity #HackAlert #CryptoNews
🔥
35
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 43,478
364 обсуждают
2
#ПротоколFOMC
Просмотров: 33,087
145 обсуждают
3
#EarningsSeason
Просмотров: 64,143
577 обсуждают
4
#JapanFSABacksFourthStablecoinTradeSettlementPilot
Просмотров: 1,087
97 обсуждают
5
#BitgetHackerFailsToMoveStolenFunds
Просмотров: 7,083
234 обсуждают
6
#BitMineETHHoldingsTop6Million
Просмотров: 10,302
393 обсуждают
7
#StrategyAdds1666BTCHoldingsReach847666
Просмотров: 9,248
280 обсуждают
8
#NvidiaApproves$150BBuyback
Просмотров: 3,193
60 обсуждают
9
#OpenAIDelaysGPT6.1OverSafetyIssues
Просмотров: 21,573
606 обсуждают
10
#AMDToAcquireWorldLabsFor$8.2B
Просмотров: 1,604
51 обсуждают