📰 24 сентября на Bitget возникли сбои при переводах в части горячих и тёплых кошельков; сначала платформа сообщила о предполагаемом ущербе примерно в 351,6 млн долларов, а затем подтвердила, что объём активов, которые были переведены, скорректирован до 387,5 млн долларов.
🔥 TRM Labs выяснила, что путь «отмывания» украденных средств в данном случае совпадает с тем, что наблюдалось в ранее связанных с КНДР атаках, включая Bybit и AFX Bridge. Elliptic также считает, что событие с высокой вероятностью связано с северокорейскими хакерами, а расследование вновь указывает на Lazarus Group.
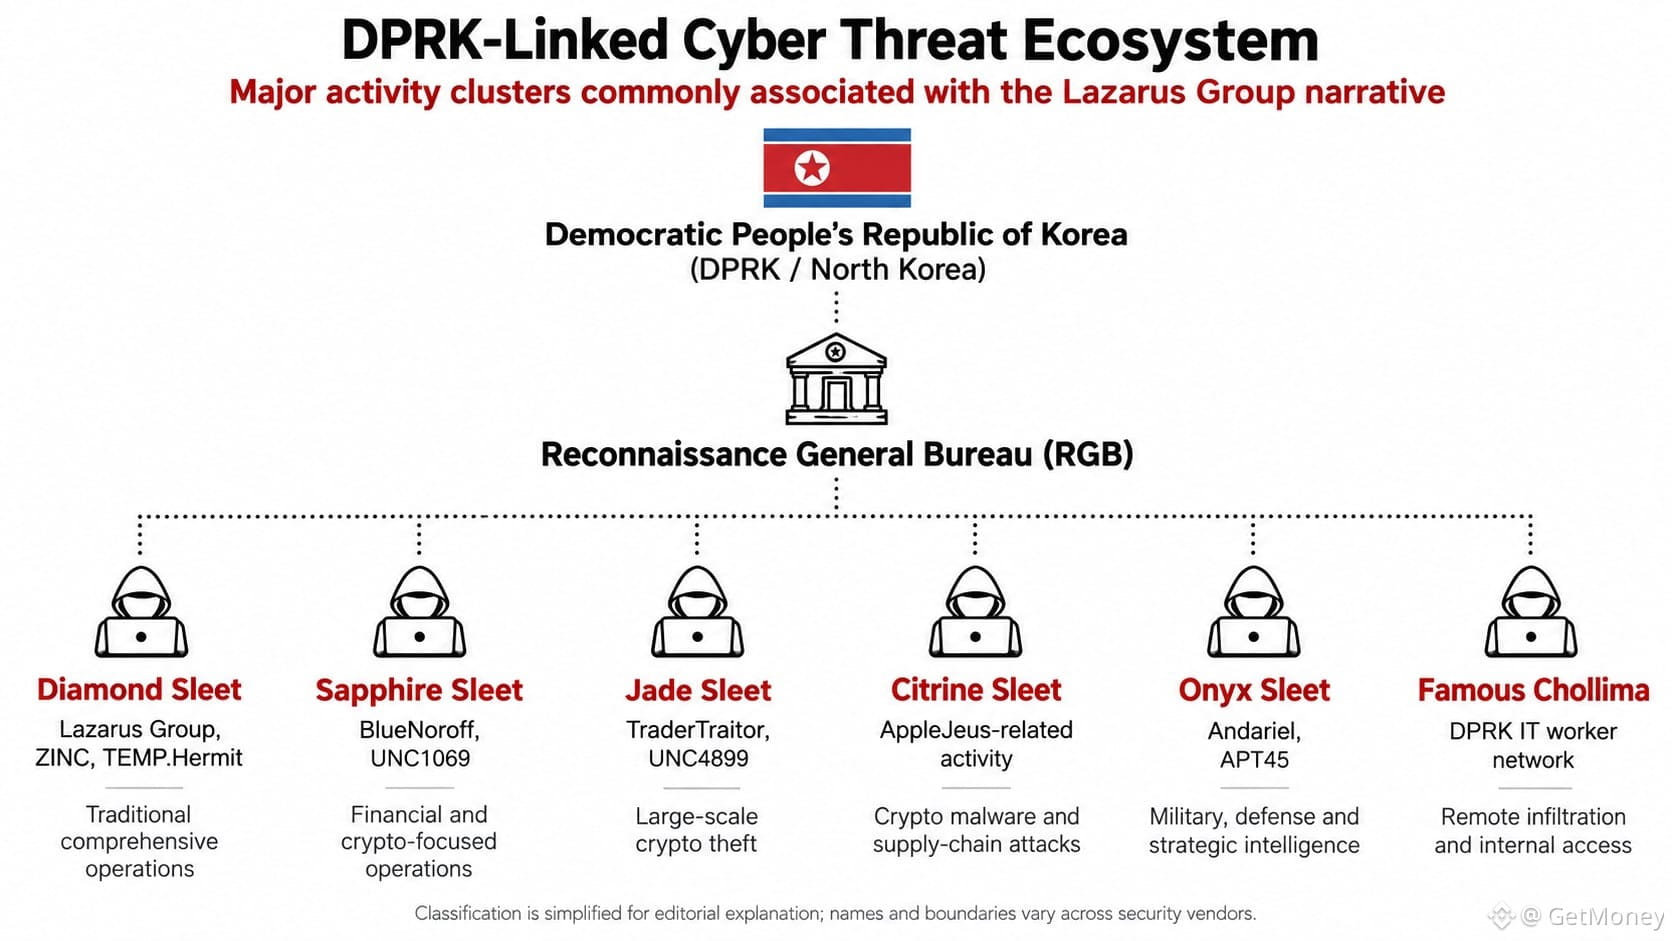
Если честно, Lazarus больше похоже не на чётко очерченную отдельную организацию, а на обобщающее название, которое внешние источники используют для обозначения северокорейской государственной системы кибератак. В 2019 году Минфин США прямо назвал Lazarus, BlueNoroff и Andariel, заявив, что все они находятся под контролем разведывательного управления RGB КНДР.
💡 В рамках этой системы разные структуры используют разные имена: BlueNoroff долгое время ведёт наблюдение за финансовыми учреждениями и криптоактивами, TraderTraitor нацелен на биржи, кастодианов и крупные криптосущности, Citrine Sleet больше работает с вредоносным ПО и атаками на цепочки поставок, а Famous Chollima проникает в технологические и криптовые компании через подставные личности.
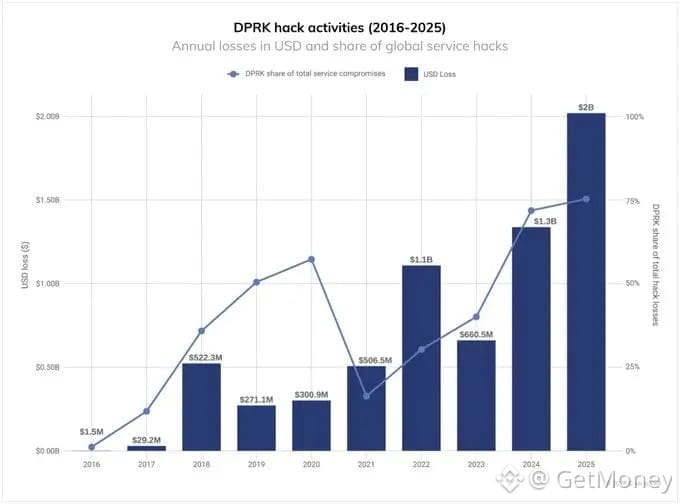
👀 От Ronin Bridge, Harmony, Atomic Wallet до Stake, WazirX, DMM Bitcoin — и далее к событиям на Bybit в 2025 году: если включить и нынешний инцидент Bitget, который также крайне подозревается в причастности со стороны КНДР, то общий масштаб краж уже приближается к 7,8 млрд долларов. Этот показатель больше не является просто проблемой безопасности одного отдельного проекта.
🤔 Когда одна и та же система атак снова и снова меняет название и точки входа, как биржам и командам проектов понять, с какой именно группой они столкнулись?
#Lazarus #Bitget #加密安全 #链上安全