
#bugbounty
bugbounty
Просмотров: 6,481
46 обсуждают
Популярные
Новые
·
--
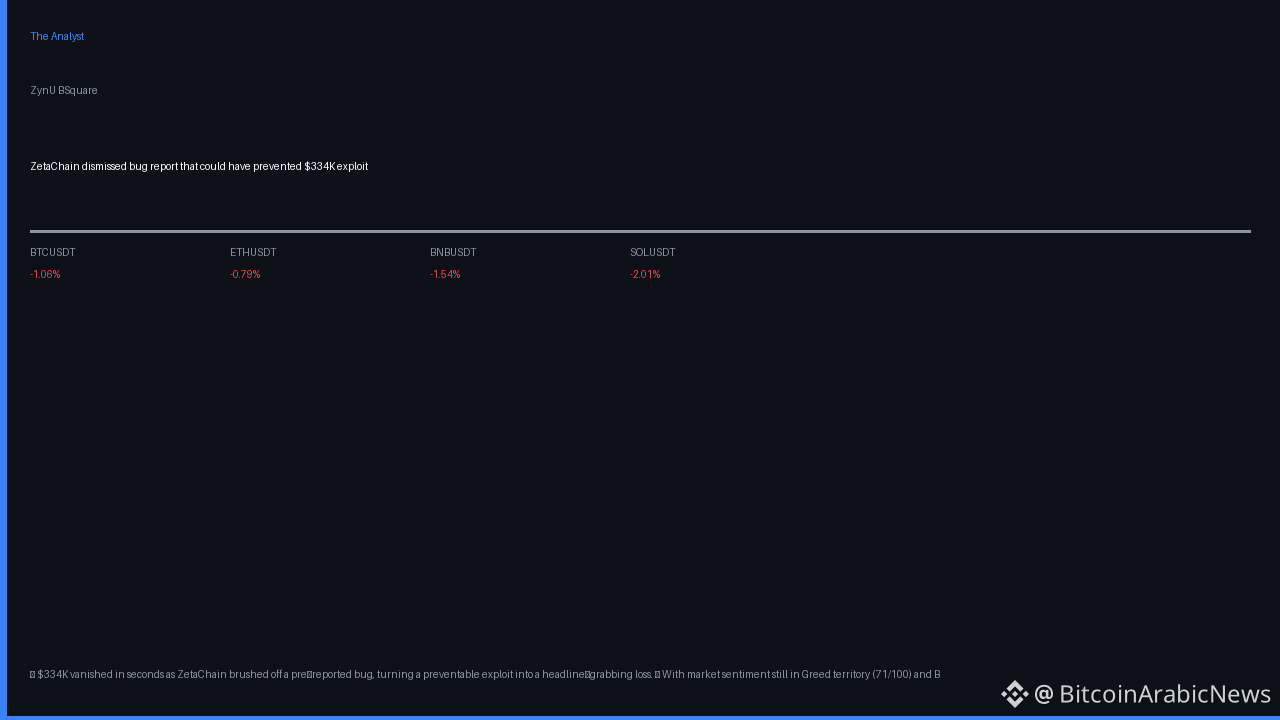
За вознаграждение за найденную уязвимость не платят за количество открытых вкладок в браузере. Иначе исследование безопасности было бы совсем другой профессией.
Собственная программа Immunefi предлагает вознаграждения при соблюдении условий за подходящие находки в области безопасности. Вам понадобится подтверждение концепции и уязвимость, последствия которой входят в область действия программы. За известные проблемы, дублирующие отчёты и неподходящие находки вознаграждение может не полагаться.
Для получения выплаты необходимо пройти проверку KYC. Жители стран, на которые распространяются ограничения OFAC или резолюций Совета Безопасности ООН, не допускаются к участию. Вознаграждения выплачиваются в USDC в сети Ethereum.
Заранее оцените время на исследование и расходы на вычислительные ресурсы. Покупка токенов не указана в качестве условия для участия. Тестирование смарт-контрактов необходимо проводить на локальных форках; тестирование сторонних систем и тесты, нарушающие их работу, запрещены.
Сначала изучите область действия программы, затем выберите один разрешённый актив и один вопрос, который можно проверить. Открывать дополнительные вкладки необязательно.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #БезопасностьСмартКонтрактов
За вознаграждение за найденную уязвимость не платят за количество открытых вкладок в браузере. Иначе исследование безопасности было бы совсем другой профессией.
Собственная программа Immunefi предлагает вознаграждения при соблюдении условий за подходящие находки в области безопасности. Вам понадобится подтверждение концепции и уязвимость, последствия которой входят в область действия программы. За известные проблемы, дублирующие отчёты и неподходящие находки вознаграждение может не полагаться.
Для получения выплаты необходимо пройти проверку KYC. Жители стран, на которые распространяются ограничения OFAC или резолюций Совета Безопасности ООН, не допускаются к участию. Вознаграждения выплачиваются в USDC в сети Ethereum.
Заранее оцените время на исследование и расходы на вычислительные ресурсы. Покупка токенов не указана в качестве условия для участия. Тестирование смарт-контрактов необходимо проводить на локальных форках; тестирование сторонних систем и тесты, нарушающие их работу, запрещены.
Сначала изучите область действия программы, затем выберите один разрешённый актив и один вопрос, который можно проверить. Открывать дополнительные вкладки необязательно.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #БезопасностьСмартКонтрактов
Собственная программа Immunefi предлагает вознаграждения при соблюдении условий за подходящие находки в области безопасности. Вам понадобится подтверждение концепции и уязвимость, последствия которой входят в область действия программы. За известные проблемы, дублирующие отчёты и неподходящие находки вознаграждение может не полагаться.
Для получения выплаты необходимо пройти проверку KYC. Жители стран, на которые распространяются ограничения OFAC или резолюций Совета Безопасности ООН, не допускаются к участию. Вознаграждения выплачиваются в USDC в сети Ethereum.
Заранее оцените время на исследование и расходы на вычислительные ресурсы. Покупка токенов не указана в качестве условия для участия. Тестирование смарт-контрактов необходимо проводить на локальных форках; тестирование сторонних систем и тесты, нарушающие их работу, запрещены.
Сначала изучите область действия программы, затем выберите один разрешённый актив и один вопрос, который можно проверить. Открывать дополнительные вкладки необязательно.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #БезопасностьСмартКонтрактов
109

$ETH ВОЗВРАЩАЕТ $2M В ETH — ОХОТА ЗА БАГАМИ ИЛИ СТРАХОВКА? 💎
Эксплойтер TrustedVolumes вернул 1 122 ETH стоимостью более $2 миллионов после того, как ранее 7 мая вывел активы на сумму $5,8 миллиона. Злоумышленник конвертировал похищенные средства примерно в 2 513 ETH и теперь вернул почти половину, оставив около $2 миллионов как «премию за баг».
Это создает интересное событие с ликвидностью — почти половина украденного ETH снова в обороте, что может усилить давление продаж или сигнализировать об изменении настроений атакующего. Рынок часто реагирует на резкие ончейн-движения.
Вы сейчас внимательнее следите за активностью кошельков?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#ETH #OnChain #CryptoNews #BugBounty
💎
$ETH ВОЗВРАЩАЕТ $2M В ETH — ОХОТА ЗА БАГАМИ ИЛИ СТРАХОВКА? 💎
Эксплойтер TrustedVolumes вернул 1 122 ETH стоимостью более $2 миллионов после того, как ранее 7 мая вывел активы на сумму $5,8 миллиона. Злоумышленник конвертировал похищенные средства примерно в 2 513 ETH и теперь вернул почти половину, оставив около $2 миллионов как «премию за баг».
Это создает интересное событие с ликвидностью — почти половина украденного ETH снова в обороте, что может усилить давление продаж или сигнализировать об изменении настроений атакующего. Рынок часто реагирует на резкие ончейн-движения.
Вы сейчас внимательнее следите за активностью кошельков?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#ETH #OnChain #CryptoNews #BugBounty
💎
Эксплойтер TrustedVolumes вернул 1 122 ETH стоимостью более $2 миллионов после того, как ранее 7 мая вывел активы на сумму $5,8 миллиона. Злоумышленник конвертировал похищенные средства примерно в 2 513 ETH и теперь вернул почти половину, оставив около $2 миллионов как «премию за баг».
Это создает интересное событие с ликвидностью — почти половина украденного ETH снова в обороте, что может усилить давление продаж или сигнализировать об изменении настроений атакующего. Рынок часто реагирует на резкие ончейн-движения.
Вы сейчас внимательнее следите за активностью кошельков?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#ETH #OnChain #CryptoNews #BugBounty
💎
17

·
--
Криптохакерские атаки превысили 100 млн долларов в июле на фоне роста числа сообщений о уязвимостяхКриптовалютный рынок сталкивается с тревожной тенденцией: по данным последнего отчёта Immunefi, только в июле было похищено ошеломляющие 110 миллионов долларов из‑за хакерских атак. Эта пугающая цифра подчёркивает растущую уязвимость проектов, особенно тех, кто предпочитает частные аудиты публичным. Ещё более поразительно то, что в тот же период сообщения о bug bounty резко выросли, что указывает на заметный скачок в числе подтверждённых уязвимостей.
Данные Immunefi показывают, что частные аудиты, которые часто рекламируют как более надёжные, на самом деле выявили меньше критических проблем по сравнению с публичными конкурсами аудита. Такое расхождение подчёркивает важность прозрачности в раннем выявлении потенциальных угроз безопасности. В результате умные деньги берут это на заметку — приток новых, инновационных решений в сфере кибербезопасности демонстрирует всплеск внедрения, указывая на то, что инвесторы всё чаще отдают приоритет надёжной инфраструктуре #CryptoSecurity #BugBounty.
Криптохакерские атаки превысили 100 млн долларов в июле на фоне роста числа сообщений о уязвимостях
Криптовалютный рынок сталкивается с тревожной тенденцией: по данным последнего отчёта Immunefi, только в июле было похищено ошеломляющие 110 миллионов долларов из‑за хакерских атак. Эта пугающая цифра подчёркивает растущую уязвимость проектов, особенно тех, кто предпочитает частные аудиты публичным. Ещё более поразительно то, что в тот же период сообщения о bug bounty резко выросли, что указывает на заметный скачок в числе подтверждённых уязвимостей.
Данные Immunefi показывают, что частные аудиты, которые часто рекламируют как более надёжные, на самом деле выявили меньше критических проблем по сравнению с публичными конкурсами аудита. Такое расхождение подчёркивает важность прозрачности в раннем выявлении потенциальных угроз безопасности. В результате умные деньги берут это на заметку — приток новых, инновационных решений в сфере кибербезопасности демонстрирует всплеск внедрения, указывая на то, что инвесторы всё чаще отдают приоритет надёжной инфраструктуре #CryptoSecurity #BugBounty.
Данные Immunefi показывают, что частные аудиты, которые часто рекламируют как более надёжные, на самом деле выявили меньше критических проблем по сравнению с публичными конкурсами аудита. Такое расхождение подчёркивает важность прозрачности в раннем выявлении потенциальных угроз безопасности. В результате умные деньги берут это на заметку — приток новых, инновационных решений в сфере кибербезопасности демонстрирует всплеск внедрения, указывая на то, что инвесторы всё чаще отдают приоритет надёжной инфраструктуре #CryptoSecurity #BugBounty.
23
🔥 $334K исчезли за секунды, пока ZetaChain отмахивался от заранее выявленного бага, превратив предотвращаемый эксплойт в громкую потерю.
📊 При этом рыночные настроения всё ещё в зоне Жадности (71/100), а BTC проседает до $79,069 (‑1.06% за 24ч), при удержании OI по фьючерсам на уровне $8.46B. Любое нарушение, которое подрывает доверие, может сместить хрупкий баланс рисков.
💡 Умные деньги уже перенастраиваются: топ‑трейдеры фьючерсов на BTC по‑прежнему в чистом лонге (66.4%) несмотря на откат, а тянущаяся потеря $334K подстёгивает волну #SecurityTokens scrutiny, #CrossChain risk assessments и возобновляет #BugBounty appetite среди проектов DeFi.
🚀 Следите за поддержкой BTC на $78,500 — пробой ниже может ускорить маржинальные сжатия, а аккуратный ретест может подтвердить, что институциональные лонги по‑прежнему контролируют ситуацию; следующий тик по финансированию (+0.0045%) станет проверкой, сможет ли рынок поглотить шок.
❓ Наблюдаем ли мы переломный момент, когда игнорируемые сигналы безопасности становятся новым катализатором бегства капитала, или же долгосрочный перекос в фьючерсах поглотит последствия и сохранит ралли?
🔥 $334K исчезли за секунды, пока ZetaChain отмахивался от заранее выявленного бага, превратив предотвращаемый эксплойт в громкую потерю.
📊 При этом рыночные настроения всё ещё в зоне Жадности (71/100), а BTC проседает до $79,069 (‑1.06% за 24ч), при удержании OI по фьючерсам на уровне $8.46B. Любое нарушение, которое подрывает доверие, может сместить хрупкий баланс рисков.
💡 Умные деньги уже перенастраиваются: топ‑трейдеры фьючерсов на BTC по‑прежнему в чистом лонге (66.4%) несмотря на откат, а тянущаяся потеря $334K подстёгивает волну #SecurityTokens scrutiny, #CrossChain risk assessments и возобновляет #BugBounty appetite среди проектов DeFi.
🚀 Следите за поддержкой BTC на $78,500 — пробой ниже может ускорить маржинальные сжатия, а аккуратный ретест может подтвердить, что институциональные лонги по‑прежнему контролируют ситуацию; следующий тик по финансированию (+0.0045%) станет проверкой, сможет ли рынок поглотить шок.
❓ Наблюдаем ли мы переломный момент, когда игнорируемые сигналы безопасности становятся новым катализатором бегства капитала, или же долгосрочный перекос в фьючерсах поглотит последствия и сохранит ралли?
📊 При этом рыночные настроения всё ещё в зоне Жадности (71/100), а BTC проседает до $79,069 (‑1.06% за 24ч), при удержании OI по фьючерсам на уровне $8.46B. Любое нарушение, которое подрывает доверие, может сместить хрупкий баланс рисков.
💡 Умные деньги уже перенастраиваются: топ‑трейдеры фьючерсов на BTC по‑прежнему в чистом лонге (66.4%) несмотря на откат, а тянущаяся потеря $334K подстёгивает волну #SecurityTokens scrutiny, #CrossChain risk assessments и возобновляет #BugBounty appetite среди проектов DeFi.
🚀 Следите за поддержкой BTC на $78,500 — пробой ниже может ускорить маржинальные сжатия, а аккуратный ретест может подтвердить, что институциональные лонги по‑прежнему контролируют ситуацию; следующий тик по финансированию (+0.0045%) станет проверкой, сможет ли рынок поглотить шок.
❓ Наблюдаем ли мы переломный момент, когда игнорируемые сигналы безопасности становятся новым катализатором бегства капитала, или же долгосрочный перекос в фьючерсах поглотит последствия и сохранит ралли?
62

·
--
🚨 $SOL ТРЕВОГА: ЗА ОТПРАВКУ ОТЧЁТА ТЕПЕРЬ НУЖНО ЗАПЛАТИТЬ 1 SOL! 💥
📊 В ходе последнего аудита Solana зарегистрировали 809 заявок, но выявили лишь 127 уникальных ошибок. Это говорит о почти 50%-ном уровне дублирования, который сеть активно сокращает с помощью защиты от спама. 🦈
⚡ Теперь Firedancer требует сжигать 1 SOL за каждый отчёт. Эта мера призвана отсеивать шум, созданный ИИ, и предотвращать отток ликвидности. Тем временем Jump Crypto увеличивает призовой фонд до $1 млн, а за критические уязвимости в голосовании Alpenglow обещают до $300 тыс. 📈
💬 Как эта плата повлияет на качество отчётов и участие крупных инвесторов? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
🚨 $SOL ТРЕВОГА: ЗА ОТПРАВКУ ОТЧЁТА ТЕПЕРЬ НУЖНО ЗАПЛАТИТЬ 1 SOL! 💥
📊 В ходе последнего аудита Solana зарегистрировали 809 заявок, но выявили лишь 127 уникальных ошибок. Это говорит о почти 50%-ном уровне дублирования, который сеть активно сокращает с помощью защиты от спама. 🦈
⚡ Теперь Firedancer требует сжигать 1 SOL за каждый отчёт. Эта мера призвана отсеивать шум, созданный ИИ, и предотвращать отток ликвидности. Тем временем Jump Crypto увеличивает призовой фонд до $1 млн, а за критические уязвимости в голосовании Alpenglow обещают до $300 тыс. 📈
💬 Как эта плата повлияет на качество отчётов и участие крупных инвесторов? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
📊 В ходе последнего аудита Solana зарегистрировали 809 заявок, но выявили лишь 127 уникальных ошибок. Это говорит о почти 50%-ном уровне дублирования, который сеть активно сокращает с помощью защиты от спама. 🦈
⚡ Теперь Firedancer требует сжигать 1 SOL за каждый отчёт. Эта мера призвана отсеивать шум, созданный ИИ, и предотвращать отток ликвидности. Тем временем Jump Crypto увеличивает призовой фонд до $1 млн, а за критические уязвимости в голосовании Alpenglow обещают до $300 тыс. 📈
💬 Как эта плата повлияет на качество отчётов и участие крупных инвесторов? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
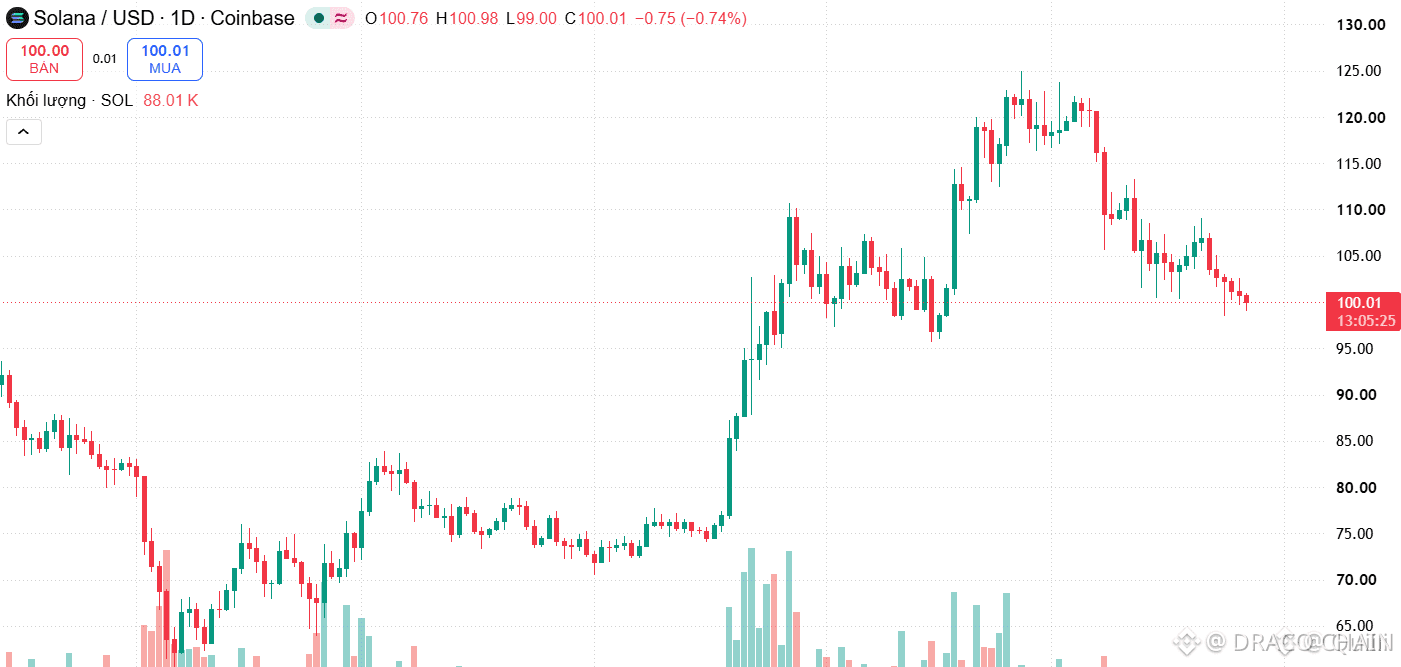
7

🚨 $SOL ТРЕВОГА: НАГРАДА ЗА УЯЗВИМОСТИ — ПОЛУЧИТЕ ДО $300 ТЫС. ДО 20 НОЯБРЯ! 💥
Теперь Firedancer требует от исследователей сжигать 1 SOL (≈ $100) за каждый отчёт об ошибке. Этот невозвратный взнос призван пресечь спам, созданный ИИ. 🟢 Благодаря этому серьёзные охотники за уязвимостями выходят на передовую, а не засоряют почту.
В конкурсе по аудиту с призовым фондом $1 млн зарегистрировали 809 заявок, но обнаружили лишь 127 уникальных уязвимостей — почти половина заявок дублировала другие. 📊 Jump Crypto увеличила награды до 20 ноября, а за критическую уязвимость в механизме голосования Alpenglow можно получить до $300 тыс. 💡
💬 Кто готов превратить эти уязвимости в хороший заработок? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
🚨 $SOL ТРЕВОГА: НАГРАДА ЗА УЯЗВИМОСТИ — ПОЛУЧИТЕ ДО $300 ТЫС. ДО 20 НОЯБРЯ! 💥
Теперь Firedancer требует от исследователей сжигать 1 SOL (≈ $100) за каждый отчёт об ошибке. Этот невозвратный взнос призван пресечь спам, созданный ИИ. 🟢 Благодаря этому серьёзные охотники за уязвимостями выходят на передовую, а не засоряют почту.
В конкурсе по аудиту с призовым фондом $1 млн зарегистрировали 809 заявок, но обнаружили лишь 127 уникальных уязвимостей — почти половина заявок дублировала другие. 📊 Jump Crypto увеличила награды до 20 ноября, а за критическую уязвимость в механизме голосования Alpenglow можно получить до $300 тыс. 💡
💬 Кто готов превратить эти уязвимости в хороший заработок? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
Теперь Firedancer требует от исследователей сжигать 1 SOL (≈ $100) за каждый отчёт об ошибке. Этот невозвратный взнос призван пресечь спам, созданный ИИ. 🟢 Благодаря этому серьёзные охотники за уязвимостями выходят на передовую, а не засоряют почту.
В конкурсе по аудиту с призовым фондом $1 млн зарегистрировали 809 заявок, но обнаружили лишь 127 уникальных уязвимостей — почти половина заявок дублировала другие. 📊 Jump Crypto увеличила награды до 20 ноября, а за критическую уязвимость в механизме голосования Alpenglow можно получить до $300 тыс. 💡
💬 Кто готов превратить эти уязвимости в хороший заработок? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
·
--
Firedancer: сжигание 1 SOL — условие для получения вознаграждения за обнаруженные ошибки
Firedancer — независимый клиент-валидатор для Solana. В статье, опубликованной 16 октября, Jump объяснила затраты на проверку массовых заявок в программу безопасности.
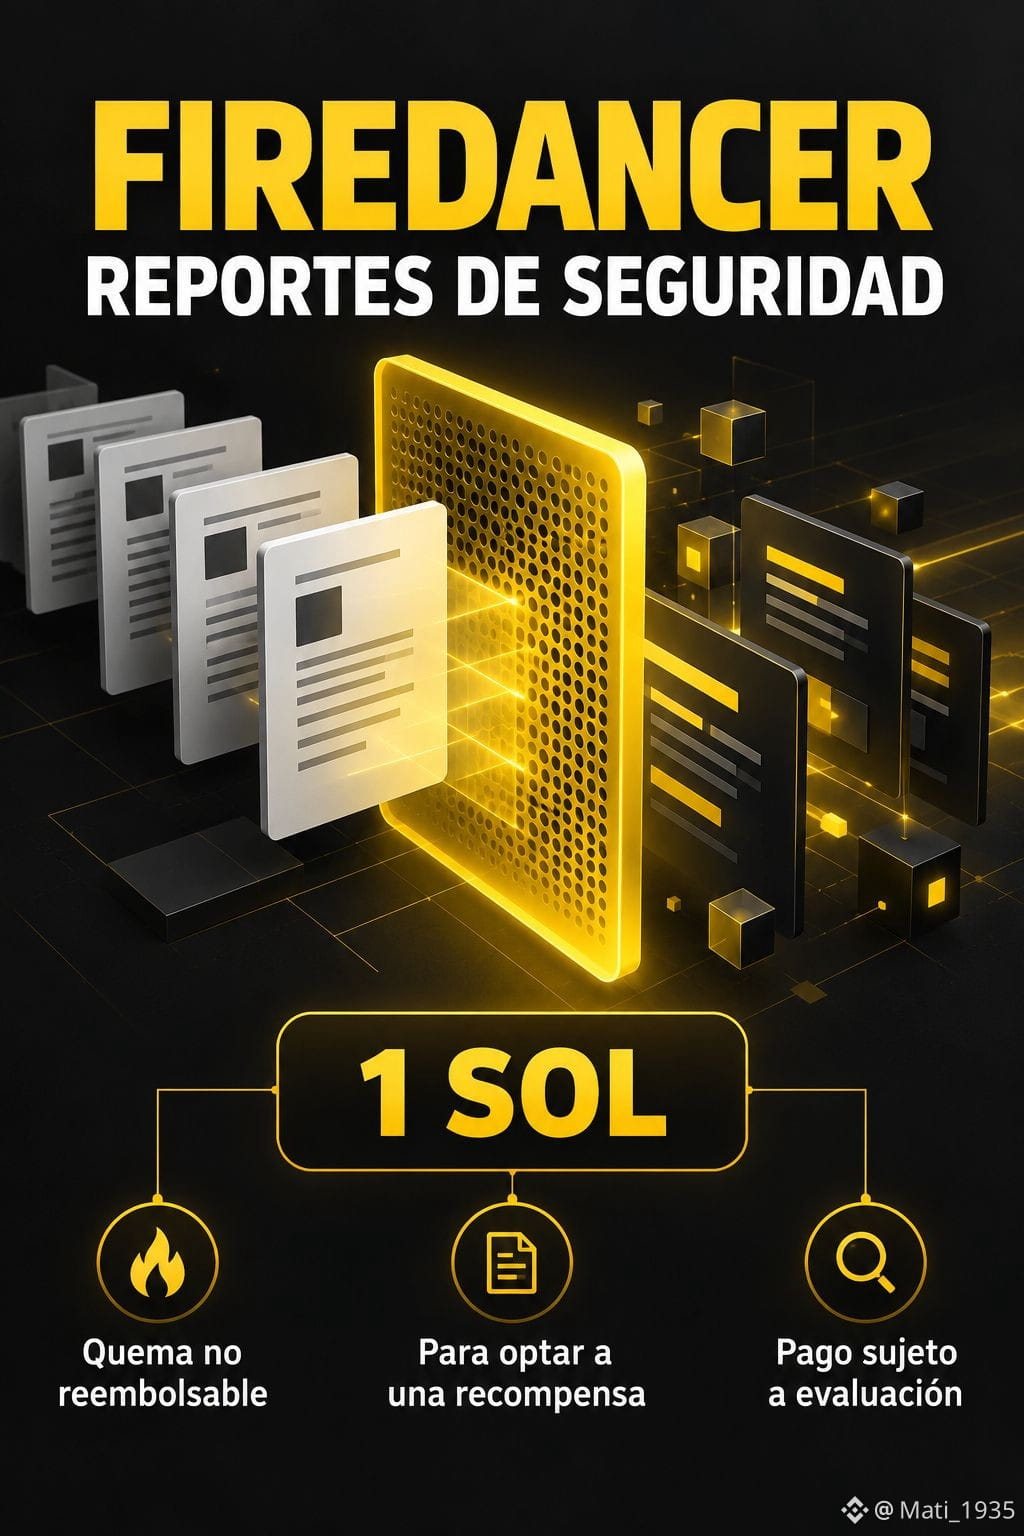
Согласно условиям, проверенным 27 октября и действующим с 26 октября, для получения права на вознаграждение за каждый отчёт необходимо сжечь 1 SOL. Эта дата указывает на версию документа, а не на момент, когда требование появилось впервые.
Сжигание необратимо и не подлежит возмещению, даже если отчёт окажется недействительным, дублирующим или не соответствующим условиям программы. Команда может по своему усмотрению рассмотреть отчёт без сжигания SOL, но он не даёт права на вознаграждение.
Вознаграждения за принятые отчёты выплачиваются в USDC, для их получения требуется подтвердить личность. До 20 ноября действуют повышенные выплаты: в 2 раза больше стандартной суммы или в 3 раза больше за определённые находки, связанные с Alpenglow, при условии соответствия критериям и прохождения оценки. Временный характер повышенных выплат не означает, что программа завершится в этот день.
Эти условия относятся к программе Firedancer и не являются общим правилом для всех отчётов о безопасности Solana.
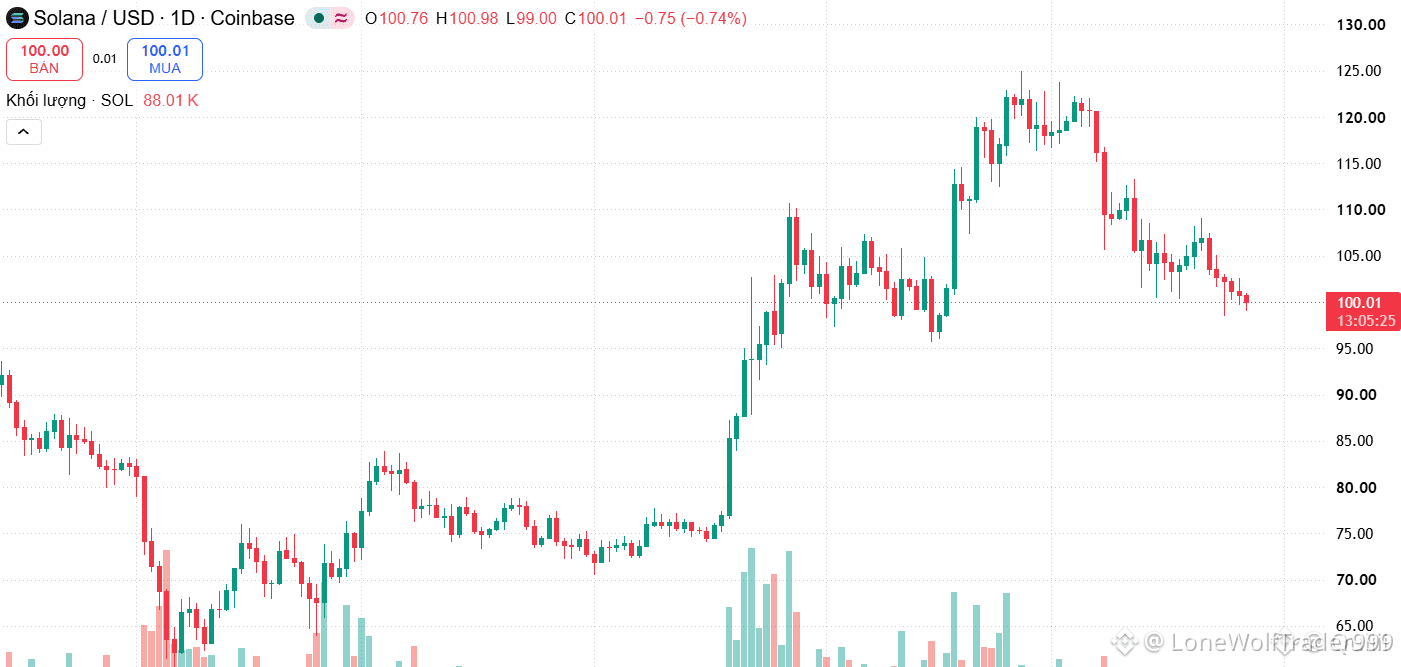
Данные рынка: 27 октября в 19:56 UTC SOL торговался на спотовом рынке Binance по 101,16 USDT, изменение за 24 часа составило +0,577%.
Анализ рынка: такой фильтр может уменьшить количество нерелевантных отчётов, но при этом создаёт расходы для добросовестных исследователей. Сжигание SOL не гарантирует выплату. Без данных о масштабах программы нельзя также сделать вывод о существенном влиянии на предложение или цену SOL.
$SOL $USDC $USDT
Образовательный материал. Не является финансовой рекомендацией.
#Firedancer #Solana #Seguridad #BugBounty #Блокчейн
Firedancer: сжигание 1 SOL — условие для получения вознаграждения за обнаруженные ошибки
Firedancer — независимый клиент-валидатор для Solana. В статье, опубликованной 16 октября, Jump объяснила затраты на проверку массовых заявок в программу безопасности.
Согласно условиям, проверенным 27 октября и действующим с 26 октября, для получения права на вознаграждение за каждый отчёт необходимо сжечь 1 SOL. Эта дата указывает на версию документа, а не на момент, когда требование появилось впервые.
Сжигание необратимо и не подлежит возмещению, даже если отчёт окажется недействительным, дублирующим или не соответствующим условиям программы. Команда может по своему усмотрению рассмотреть отчёт без сжигания SOL, но он не даёт права на вознаграждение.
Вознаграждения за принятые отчёты выплачиваются в USDC, для их получения требуется подтвердить личность. До 20 ноября действуют повышенные выплаты: в 2 раза больше стандартной суммы или в 3 раза больше за определённые находки, связанные с Alpenglow, при условии соответствия критериям и прохождения оценки. Временный характер повышенных выплат не означает, что программа завершится в этот день.
Эти условия относятся к программе Firedancer и не являются общим правилом для всех отчётов о безопасности Solana.
Данные рынка: 27 октября в 19:56 UTC SOL торговался на спотовом рынке Binance по 101,16 USDT, изменение за 24 часа составило +0,577%.
Анализ рынка: такой фильтр может уменьшить количество нерелевантных отчётов, но при этом создаёт расходы для добросовестных исследователей. Сжигание SOL не гарантирует выплату. Без данных о масштабах программы нельзя также сделать вывод о существенном влиянии на предложение или цену SOL.
$SOL $USDC $USDT
Образовательный материал. Не является финансовой рекомендацией.
#Firedancer #Solana #Seguridad #BugBounty #Блокчейн
Firedancer — независимый клиент-валидатор для Solana. В статье, опубликованной 16 октября, Jump объяснила затраты на проверку массовых заявок в программу безопасности.
Согласно условиям, проверенным 27 октября и действующим с 26 октября, для получения права на вознаграждение за каждый отчёт необходимо сжечь 1 SOL. Эта дата указывает на версию документа, а не на момент, когда требование появилось впервые.
Сжигание необратимо и не подлежит возмещению, даже если отчёт окажется недействительным, дублирующим или не соответствующим условиям программы. Команда может по своему усмотрению рассмотреть отчёт без сжигания SOL, но он не даёт права на вознаграждение.
Вознаграждения за принятые отчёты выплачиваются в USDC, для их получения требуется подтвердить личность. До 20 ноября действуют повышенные выплаты: в 2 раза больше стандартной суммы или в 3 раза больше за определённые находки, связанные с Alpenglow, при условии соответствия критериям и прохождения оценки. Временный характер повышенных выплат не означает, что программа завершится в этот день.
Эти условия относятся к программе Firedancer и не являются общим правилом для всех отчётов о безопасности Solana.
Данные рынка: 27 октября в 19:56 UTC SOL торговался на спотовом рынке Binance по 101,16 USDT, изменение за 24 часа составило +0,577%.
Анализ рынка: такой фильтр может уменьшить количество нерелевантных отчётов, но при этом создаёт расходы для добросовестных исследователей. Сжигание SOL не гарантирует выплату. Без данных о масштабах программы нельзя также сделать вывод о существенном влиянии на предложение или цену SOL.
$SOL $USDC $USDT
Образовательный материал. Не является финансовой рекомендацией.
#Firedancer #Solana #Seguridad #BugBounty #Блокчейн
25
·
--
🚨 **ZachXBT раскритиковал баг-баунти в $250K за уязвимость XRP: «Низкие выплаты отбивают у белых хакеров желание помогать!»** В реестре XRP только что обнаружили критическую уязвимость, и белый хакер получил за неё $250K. Кажется, много? Даже близко нет, говорит ZachXBT. Вот неприятная арифметика: если из-за уязвимости под угрозой оказываются миллиарды, а «хорошему парню» платят всего $250K, финансовый стимул продать информацию чёрным хакерам становится огромным. Крупные протоколы теперь предлагают $1M–$10M+ за критические уязвимости. Недоплачивая специалистам по безопасности, вы не экономите деньги — вы толкаете их на тёмную сторону. 🔓 💬 **Достаточно ли $250K за критическую уязвимость L1 или XRP просто жадничает?** Делитесь мнением! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
🚨 **ZachXBT раскритиковал баг-баунти в $250K за уязвимость XRP: «Низкие выплаты отбивают у белых хакеров желание помогать!»** В реестре XRP только что обнаружили критическую уязвимость, и белый хакер получил за неё $250K. Кажется, много? Даже близко нет, говорит ZachXBT. Вот неприятная арифметика: если из-за уязвимости под угрозой оказываются миллиарды, а «хорошему парню» платят всего $250K, финансовый стимул продать информацию чёрным хакерам становится огромным. Крупные протоколы теперь предлагают $1M–$10M+ за критические уязвимости. Недоплачивая специалистам по безопасности, вы не экономите деньги — вы толкаете их на тёмную сторону. 🔓 💬 **Достаточно ли $250K за критическую уязвимость L1 или XRP просто жадничает?** Делитесь мнением! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
64

#xrpledgerpatchesxrpcreationbug
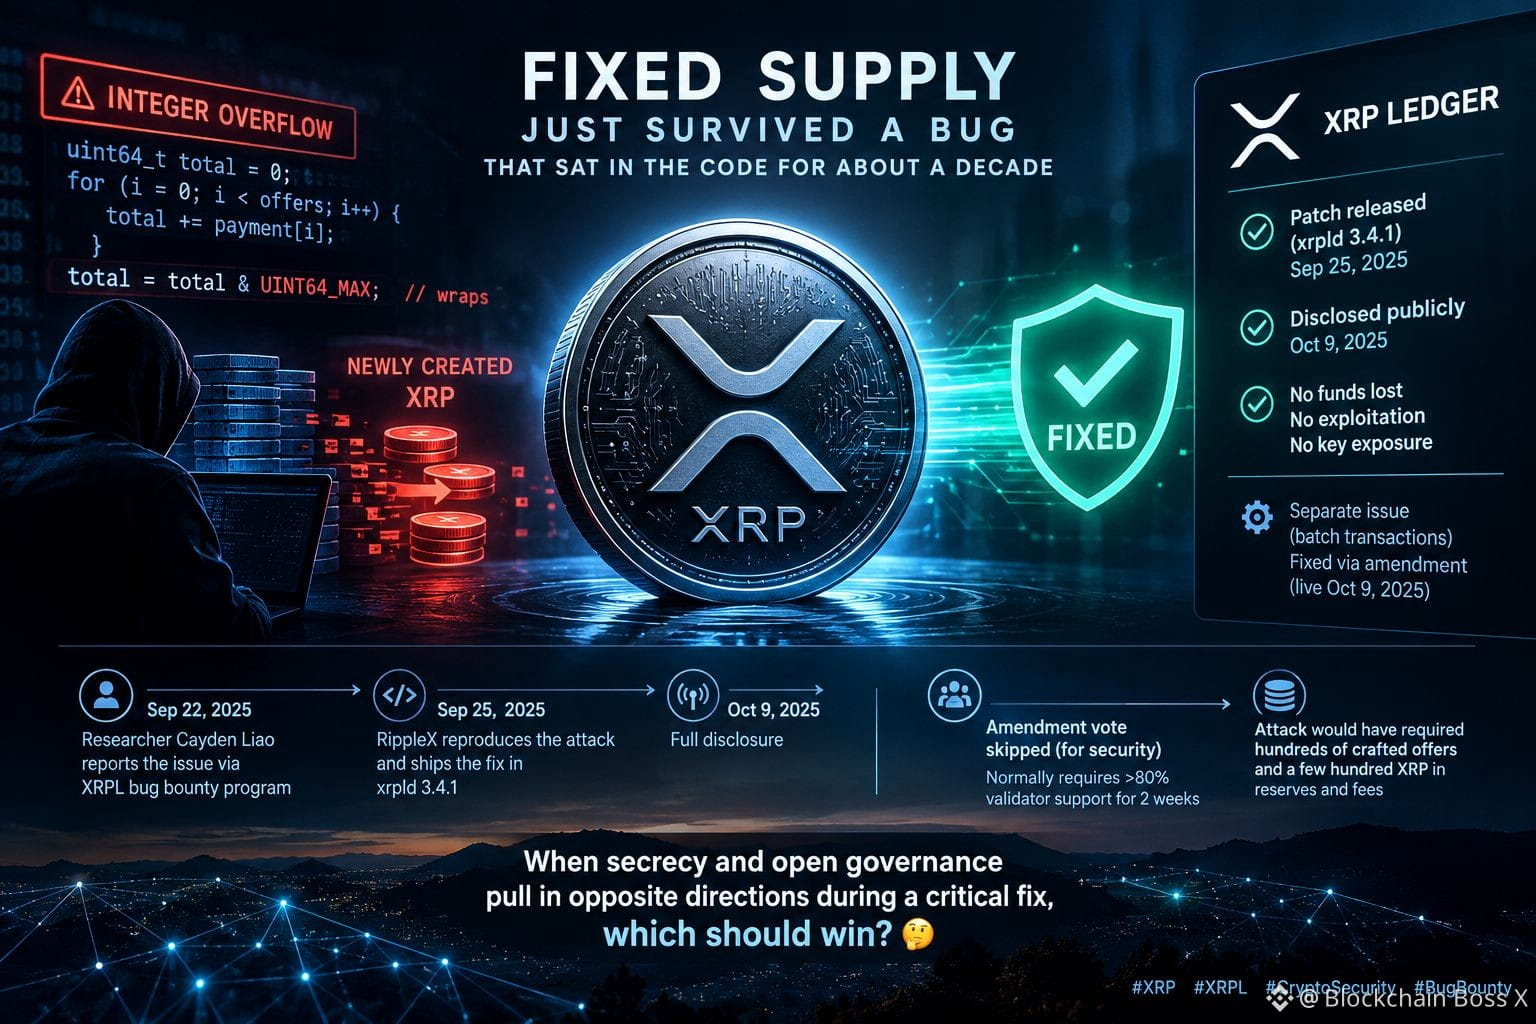
Фиксированное предложение XRP только что пережило баг, который сидел в коде около десятилетия
«Фиксированное предложение» — одно из самых сильных обещаний в криптоиндустрии. На этой неделе XRP Ledger сообщил об уязвимости, которая могла поставить это под сомнение.
Вот хронология: исследователь Cayden Liao сообщил о проблеме через программу bug bounty XRPL 22 сентября. Это было целочисленное переполнение в платёжном движке: когда один платёж поглощал множество ордеров DEX, необработанная 64-битная арифметика могла «завернуть» итоговую сумму в меньшее число, при этом продавцы всё равно получали полные суммы, а разница превращалась в недавно созданные, доступные для траты XRP. По всей видимости, уязвимость могла существовать с 2015 года. RippleX воспроизвела атаку и выпустила исправление в xrpld 3.4.1 25 сентября, а затем всё раскрыла 9 октября. Сообщается, что для атаки требовались сотни специально созданных ордеров и несколько сотен XRP в резервах и комиссиях, и команда не нашла признаков эксплуатации, потери средств или компрометации ключей. Отдельная проблема с пакетными транзакциями меньшей серьёзности была исправлена через поправку, которая вступила в силу в тот же день.
Почему это важно? Патч обошёл обычное голосование за поправку, которое обычно требует более 80% поддержки валидаторов в течение двух недель, поскольку публичное голосование могло бы выдать слабое место. Это разумное решение с точки зрения безопасности, но оно показывает, насколько сильно доверие сосредоточено в руках разработчиков ядра и операторов, быстро обновляющих узлы. Это также показывает, что программа bug bounty сработала как надо.
Когда секретность и открытое управление тянут в противоположные стороны во время критического исправления, что должно победить? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
{future}(LUMIAUSDT)
{future}(MAGICUSDT)
{future}(XRPUSDT)
#xrpledgerpatchesxrpcreationbug
Фиксированное предложение XRP только что пережило баг, который сидел в коде около десятилетия
«Фиксированное предложение» — одно из самых сильных обещаний в криптоиндустрии. На этой неделе XRP Ledger сообщил об уязвимости, которая могла поставить это под сомнение.
Вот хронология: исследователь Cayden Liao сообщил о проблеме через программу bug bounty XRPL 22 сентября. Это было целочисленное переполнение в платёжном движке: когда один платёж поглощал множество ордеров DEX, необработанная 64-битная арифметика могла «завернуть» итоговую сумму в меньшее число, при этом продавцы всё равно получали полные суммы, а разница превращалась в недавно созданные, доступные для траты XRP. По всей видимости, уязвимость могла существовать с 2015 года. RippleX воспроизвела атаку и выпустила исправление в xrpld 3.4.1 25 сентября, а затем всё раскрыла 9 октября. Сообщается, что для атаки требовались сотни специально созданных ордеров и несколько сотен XRP в резервах и комиссиях, и команда не нашла признаков эксплуатации, потери средств или компрометации ключей. Отдельная проблема с пакетными транзакциями меньшей серьёзности была исправлена через поправку, которая вступила в силу в тот же день.
Почему это важно? Патч обошёл обычное голосование за поправку, которое обычно требует более 80% поддержки валидаторов в течение двух недель, поскольку публичное голосование могло бы выдать слабое место. Это разумное решение с точки зрения безопасности, но оно показывает, насколько сильно доверие сосредоточено в руках разработчиков ядра и операторов, быстро обновляющих узлы. Это также показывает, что программа bug bounty сработала как надо.
Когда секретность и открытое управление тянут в противоположные стороны во время критического исправления, что должно победить? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
Фиксированное предложение XRP только что пережило баг, который сидел в коде около десятилетия
«Фиксированное предложение» — одно из самых сильных обещаний в криптоиндустрии. На этой неделе XRP Ledger сообщил об уязвимости, которая могла поставить это под сомнение.
Вот хронология: исследователь Cayden Liao сообщил о проблеме через программу bug bounty XRPL 22 сентября. Это было целочисленное переполнение в платёжном движке: когда один платёж поглощал множество ордеров DEX, необработанная 64-битная арифметика могла «завернуть» итоговую сумму в меньшее число, при этом продавцы всё равно получали полные суммы, а разница превращалась в недавно созданные, доступные для траты XRP. По всей видимости, уязвимость могла существовать с 2015 года. RippleX воспроизвела атаку и выпустила исправление в xrpld 3.4.1 25 сентября, а затем всё раскрыла 9 октября. Сообщается, что для атаки требовались сотни специально созданных ордеров и несколько сотен XRP в резервах и комиссиях, и команда не нашла признаков эксплуатации, потери средств или компрометации ключей. Отдельная проблема с пакетными транзакциями меньшей серьёзности была исправлена через поправку, которая вступила в силу в тот же день.
Почему это важно? Патч обошёл обычное голосование за поправку, которое обычно требует более 80% поддержки валидаторов в течение двух недель, поскольку публичное голосование могло бы выдать слабое место. Это разумное решение с точки зрения безопасности, но оно показывает, насколько сильно доверие сосредоточено в руках разработчиков ядра и операторов, быстро обновляющих узлы. Это также показывает, что программа bug bounty сработала как надо.
Когда секретность и открытое управление тянут в противоположные стороны во время критического исправления, что должно победить? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
1.6k
$ETH AI НАШЛА РЕАЛЬНУЮ ОШИБКУ — НО БОЛЬШАЯ ЧАСТЬ ОТМЕЧЕННЫХ ПРОБЛЕМ ОКАЗЫВАЕТСЯ ОШИБОЧНОЙ 💎
Команда по протокольной безопасности Ethereum Foundation развернула скоординированные AI-агенты, чтобы протестировать системное ПО, криптографический код и смарт-контракты. Эта технология действительно обнаружила удаленно эксплуатируемый сбой в компоненте libp2p gossipsub — он уже исправлен. Однако подавляющее большинство баг-репортов, сгенерированных AI, либо являются ложными срабатываниями, либо дубликатами, либо не входят в рамки.
Узкое место сместилось с генерации гипотез к проверке корректности. Находка считается обоснованной только после того, как человек-исследователь независимо воспроизведет её на живом коде. AI — это мощный инструмент поиска, а не «оракул» по безопасности.
Вы доверяете AI-аудитам или ждете подтверждения человеком, прежде чем занять позицию?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
$ETH AI НАШЛА РЕАЛЬНУЮ ОШИБКУ — НО БОЛЬШАЯ ЧАСТЬ ОТМЕЧЕННЫХ ПРОБЛЕМ ОКАЗЫВАЕТСЯ ОШИБОЧНОЙ 💎
Команда по протокольной безопасности Ethereum Foundation развернула скоординированные AI-агенты, чтобы протестировать системное ПО, криптографический код и смарт-контракты. Эта технология действительно обнаружила удаленно эксплуатируемый сбой в компоненте libp2p gossipsub — он уже исправлен. Однако подавляющее большинство баг-репортов, сгенерированных AI, либо являются ложными срабатываниями, либо дубликатами, либо не входят в рамки.
Узкое место сместилось с генерации гипотез к проверке корректности. Находка считается обоснованной только после того, как человек-исследователь независимо воспроизведет её на живом коде. AI — это мощный инструмент поиска, а не «оракул» по безопасности.
Вы доверяете AI-аудитам или ждете подтверждения человеком, прежде чем занять позицию?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
Команда по протокольной безопасности Ethereum Foundation развернула скоординированные AI-агенты, чтобы протестировать системное ПО, криптографический код и смарт-контракты. Эта технология действительно обнаружила удаленно эксплуатируемый сбой в компоненте libp2p gossipsub — он уже исправлен. Однако подавляющее большинство баг-репортов, сгенерированных AI, либо являются ложными срабатываниями, либо дубликатами, либо не входят в рамки.
Узкое место сместилось с генерации гипотез к проверке корректности. Находка считается обоснованной только после того, как человек-исследователь независимо воспроизведет её на живом коде. AI — это мощный инструмент поиска, а не «оракул» по безопасности.
Вы доверяете AI-аудитам или ждете подтверждения человеком, прежде чем занять позицию?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
11
·
--
🚨 Невидимый фронт: как охотники за багами защищают ваш капитал! 🚨
Многие смотрят только на колебания цены $BTC или $ETH, но именно постоянные аудиты и программы Bug Bounty поддерживают доверие к этим экосистемам.
Анализируя логику смарт-контрактов и интеграции API в поисках уязвимостей, я вижу четкий паттерн: самые надежные проекты с наибольшим потенциалом роста в долгосрочной перспективе (особенно в экосистеме $BNB) — это те, которые серьезно вкладываются в безопасность и вознаграждают независимых исследователей (White Hats) за обнаружение проблем до того, как их найдут киберпреступники.
🛡️ Золотой совет: прежде чем вкладывать крупные средства в протокол, проверьте, есть ли у них активная программа Bug Bounty на признанных платформах. Закрытый код без тестов — это бомба с часовым механизмом для ваших денег.
Вы обычно изучаете безопасность и аудиты проекта перед тем, как купить токен? Напишите в комментариях! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
🚨 Невидимый фронт: как охотники за багами защищают ваш капитал! 🚨
Многие смотрят только на колебания цены $BTC или $ETH , но именно постоянные аудиты и программы Bug Bounty поддерживают доверие к этим экосистемам.
Анализируя логику смарт-контрактов и интеграции API в поисках уязвимостей, я вижу четкий паттерн: самые надежные проекты с наибольшим потенциалом роста в долгосрочной перспективе (особенно в экосистеме $BNB) — это те, которые серьезно вкладываются в безопасность и вознаграждают независимых исследователей (White Hats) за обнаружение проблем до того, как их найдут киберпреступники.
🛡️ Золотой совет: прежде чем вкладывать крупные средства в протокол, проверьте, есть ли у них активная программа Bug Bounty на признанных платформах. Закрытый код без тестов — это бомба с часовым механизмом для ваших денег.
Вы обычно изучаете безопасность и аудиты проекта перед тем, как купить токен? Напишите в комментариях! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
Многие смотрят только на колебания цены $BTC или $ETH , но именно постоянные аудиты и программы Bug Bounty поддерживают доверие к этим экосистемам.
Анализируя логику смарт-контрактов и интеграции API в поисках уязвимостей, я вижу четкий паттерн: самые надежные проекты с наибольшим потенциалом роста в долгосрочной перспективе (особенно в экосистеме $BNB) — это те, которые серьезно вкладываются в безопасность и вознаграждают независимых исследователей (White Hats) за обнаружение проблем до того, как их найдут киберпреступники.
🛡️ Золотой совет: прежде чем вкладывать крупные средства в протокол, проверьте, есть ли у них активная программа Bug Bounty на признанных платформах. Закрытый код без тестов — это бомба с часовым механизмом для ваших денег.
Вы обычно изучаете безопасность и аудиты проекта перед тем, как купить токен? Напишите в комментариях! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
97
·
--
🚨 ZETACHAIN: КОМАНДА ИГНОРИРОВАЛА ПРЕДУПРЕЖДЕНИЕ ПЕРЕД ХАКОМ НА $334К! 🛑💸
💥 ИНЦИДЕНТ:
Стало известно, что команда ОТКЛОНИЛА отчет о баге перед тем, как произошел эксплойт! 🚨🙈
Хакеры смогли украсть примерно $334,000 из протокола.
📄 ПОСЛЕПРОИСШЕСТВИЯ:
Официальный отчет указывает на критическую ошибку в коммуникации и проверках безопасности.
Они пропустили тревожный сигнал, который мог бы полностью предотвратить убытки! ⚠️🔍
⚠️ УРОК:
Даже крупные проекты могут потерпеть неудачу, если не слушают сигналы безопасности! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
🚨 ZETACHAIN: КОМАНДА ИГНОРИРОВАЛА ПРЕДУПРЕЖДЕНИЕ ПЕРЕД ХАКОМ НА $334К! 🛑💸
💥 ИНЦИДЕНТ:
Стало известно, что команда ОТКЛОНИЛА отчет о баге перед тем, как произошел эксплойт! 🚨🙈
Хакеры смогли украсть примерно $334,000 из протокола.
📄 ПОСЛЕПРОИСШЕСТВИЯ:
Официальный отчет указывает на критическую ошибку в коммуникации и проверках безопасности.
Они пропустили тревожный сигнал, который мог бы полностью предотвратить убытки! ⚠️🔍
⚠️ УРОК:
Даже крупные проекты могут потерпеть неудачу, если не слушают сигналы безопасности! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
💥 ИНЦИДЕНТ:
Стало известно, что команда ОТКЛОНИЛА отчет о баге перед тем, как произошел эксплойт! 🚨🙈
Хакеры смогли украсть примерно $334,000 из протокола.
📄 ПОСЛЕПРОИСШЕСТВИЯ:
Официальный отчет указывает на критическую ошибку в коммуникации и проверках безопасности.
Они пропустили тревожный сигнал, который мог бы полностью предотвратить убытки! ⚠️🔍
⚠️ УРОК:
Даже крупные проекты могут потерпеть неудачу, если не слушают сигналы безопасности! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
30

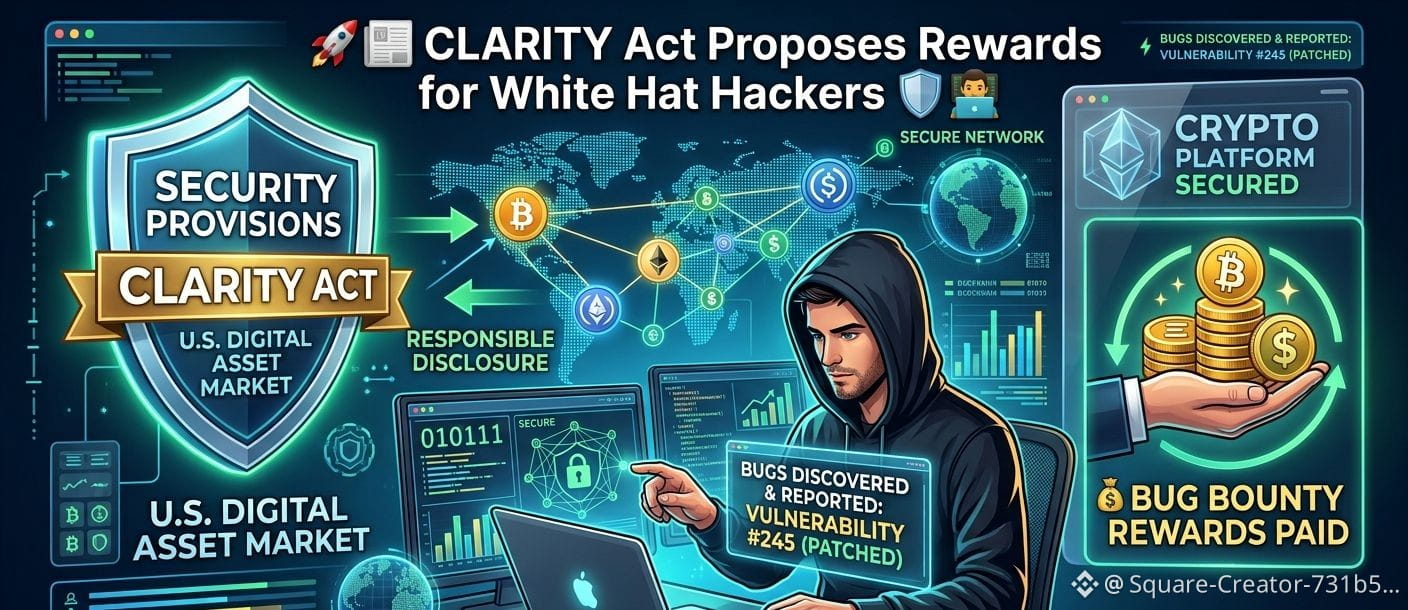
🚀📰 Закон CLARITY предлагает награды для белых хакеров 🛡️👨💻
🚨 Новая редакция законопроекта США Digital Asset Market (CLARITY Act) содержит положения, которые будут поощрять и защищать белых хакеров за ответственное обнаружение и сообщение о проблемах безопасности в сетях блокчейна и криптоплатформах. 🛡️🔍 Предложение направлено на усиление кибербезопасности в индустрии цифровых активов за счёт продвижения ответственного раскрытия информации вместо эксплуатации.
💰 Согласно предложению, криптопроекты могли бы вознаграждать этичных специалистов по безопасности через структурированные программы bug bounty, давая белым хакерам стимул сообщать о уязвимостях до того, как их могут использовать злоумышленники. Сторонники утверждают, что это повысит доверие, защитит средства пользователей и сделает криптоэкосистему более безопасной.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Инновации ✨
🚀📰 Закон CLARITY предлагает награды для белых хакеров 🛡️👨💻
🚨 Новая редакция законопроекта США Digital Asset Market (CLARITY Act) содержит положения, которые будут поощрять и защищать белых хакеров за ответственное обнаружение и сообщение о проблемах безопасности в сетях блокчейна и криптоплатформах. 🛡️🔍 Предложение направлено на усиление кибербезопасности в индустрии цифровых активов за счёт продвижения ответственного раскрытия информации вместо эксплуатации.
💰 Согласно предложению, криптопроекты могли бы вознаграждать этичных специалистов по безопасности через структурированные программы bug bounty, давая белым хакерам стимул сообщать о уязвимостях до того, как их могут использовать злоумышленники. Сторонники утверждают, что это повысит доверие, защитит средства пользователей и сделает криптоэкосистему более безопасной.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Инновации ✨
🚨 Новая редакция законопроекта США Digital Asset Market (CLARITY Act) содержит положения, которые будут поощрять и защищать белых хакеров за ответственное обнаружение и сообщение о проблемах безопасности в сетях блокчейна и криптоплатформах. 🛡️🔍 Предложение направлено на усиление кибербезопасности в индустрии цифровых активов за счёт продвижения ответственного раскрытия информации вместо эксплуатации.
💰 Согласно предложению, криптопроекты могли бы вознаграждать этичных специалистов по безопасности через структурированные программы bug bounty, давая белым хакерам стимул сообщать о уязвимостях до того, как их могут использовать злоумышленники. Сторонники утверждают, что это повысит доверие, защитит средства пользователей и сделает криптоэкосистему более безопасной.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Инновации ✨
1
77
🔥 Пока «крипто-Твиттер» кричит “хак ZetaChain” и призывает к панической распродаже, ончейн-метрики, которые чаще всего отслеживают самые умные кошельки, рассказывают совсем другую историю.
📊 Эксплойт вывел $334K, но при этом BSC лидеры по росту всё равно продолжают ралли — HONon +1.3% и AKE +8.5% — а #Solana smart-кошельков вроде MINI и GTAVI находятся в режиме чистой покупки: MINI вырос на 5.07% по данным трёх кошельков. Тем временем #BTC находится на уровне $80,710 при RSI 65.2 и бычьем MACD-пересечении, а #ETH — на $2,509 при RSI 64.5 — оба «флиртуют» с верхней границей полос Боллинджера. #BugBounty сегодняшние последствия не смогли подорвать общий настрой risk‑on, который держится на Greed 74/100.
💡 Это указывает на то, что капитал перетекает из уязвимых кроссчейн-протоколов в активы слоя‑1 с более высокой уверенностью, подтверждая текущий бычий цикл, а не провоцируя обвал.
👀 На этой неделе следите за коэффициентом притока #Solana smart‑wallet — растущий сигнал чистой покупки может означать следующий заход ралли.
❓ Если «умные деньги» уже переключают передачи, что это говорит о следующей волне точек входа для институционалов?
🔥 Пока «крипто-Твиттер» кричит “хак ZetaChain” и призывает к панической распродаже, ончейн-метрики, которые чаще всего отслеживают самые умные кошельки, рассказывают совсем другую историю.
📊 Эксплойт вывел $334K, но при этом BSC лидеры по росту всё равно продолжают ралли — HONon +1.3% и AKE +8.5% — а #Solana smart-кошельков вроде MINI и GTAVI находятся в режиме чистой покупки: MINI вырос на 5.07% по данным трёх кошельков. Тем временем #BTC находится на уровне $80,710 при RSI 65.2 и бычьем MACD-пересечении, а #ETH — на $2,509 при RSI 64.5 — оба «флиртуют» с верхней границей полос Боллинджера. #BugBounty сегодняшние последствия не смогли подорвать общий настрой risk‑on, который держится на Greed 74/100.
💡 Это указывает на то, что капитал перетекает из уязвимых кроссчейн-протоколов в активы слоя‑1 с более высокой уверенностью, подтверждая текущий бычий цикл, а не провоцируя обвал.
👀 На этой неделе следите за коэффициентом притока #Solana smart‑wallet — растущий сигнал чистой покупки может означать следующий заход ралли.
❓ Если «умные деньги» уже переключают передачи, что это говорит о следующей волне точек входа для институционалов?
📊 Эксплойт вывел $334K, но при этом BSC лидеры по росту всё равно продолжают ралли — HONon +1.3% и AKE +8.5% — а #Solana smart-кошельков вроде MINI и GTAVI находятся в режиме чистой покупки: MINI вырос на 5.07% по данным трёх кошельков. Тем временем #BTC находится на уровне $80,710 при RSI 65.2 и бычьем MACD-пересечении, а #ETH — на $2,509 при RSI 64.5 — оба «флиртуют» с верхней границей полос Боллинджера. #BugBounty сегодняшние последствия не смогли подорвать общий настрой risk‑on, который держится на Greed 74/100.
💡 Это указывает на то, что капитал перетекает из уязвимых кроссчейн-протоколов в активы слоя‑1 с более высокой уверенностью, подтверждая текущий бычий цикл, а не провоцируя обвал.
👀 На этой неделе следите за коэффициентом притока #Solana smart‑wallet — растущий сигнал чистой покупки может означать следующий заход ралли.
❓ Если «умные деньги» уже переключают передачи, что это говорит о следующей волне точек входа для институционалов?
109
·
--
Рост
Проверено
#ZcashApproves$1.5MBugBounty
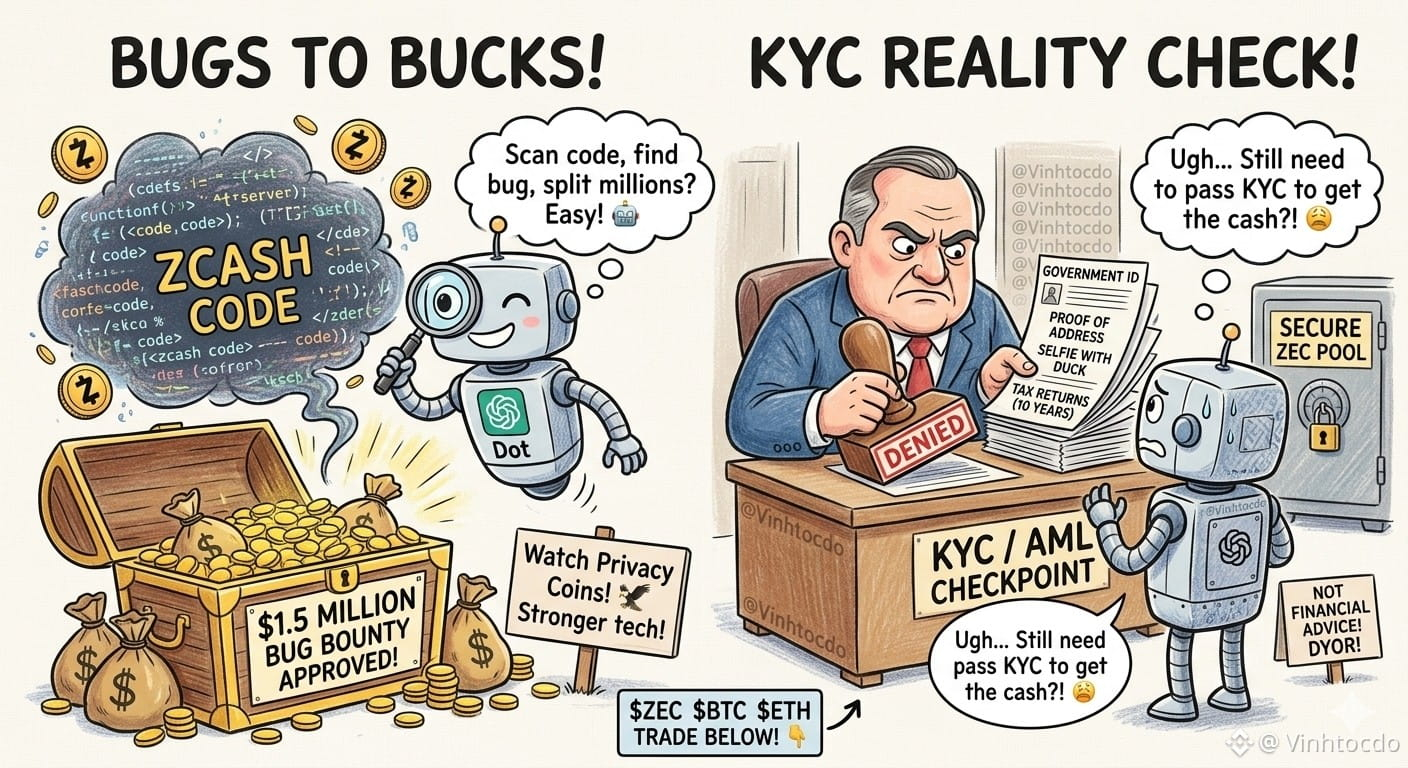
Большие новости: Zcash только что одобрил масштабный грант на bug bounty в размере $1,5 млн для исследователя Тейлора Хорнби! 💰 Подождите, а можем ли мы просто развернуть новое агентство OpenAI «Dots», чтобы просканировать код, найти баги и разделить миллионы? Если бы всё было так просто! 🤖 Технологические гиганты усиливают безопасность, а Zcash платит самые большие деньги, чтобы сохранить свой пул конфиденциальности в безопасности.
Трейдерам, помните: получатель всё равно должен пройти KYC, чтобы забрать эти деньги.
Что должны делать трейдеры?
1️⃣ Следите за монетами приватности, как ястреб, пока выходят обновления безопасности.
2️⃣ Следите за вехами сети — более сильные технологии означают более сильные фундаментальные показатели.
Не является финансовой рекомендацией! DYOR!
Нажмите на торговлю ниже, чтобы поддержать меня!👇
$ZEC
{future}(ZECUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
Используйте код VINHTOCDO или ссылка: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
#ZcashApproves$1.5MBugBounty
Большие новости: Zcash только что одобрил масштабный грант на bug bounty в размере $1,5 млн для исследователя Тейлора Хорнби! 💰 Подождите, а можем ли мы просто развернуть новое агентство OpenAI «Dots», чтобы просканировать код, найти баги и разделить миллионы? Если бы всё было так просто! 🤖 Технологические гиганты усиливают безопасность, а Zcash платит самые большие деньги, чтобы сохранить свой пул конфиденциальности в безопасности.
Трейдерам, помните: получатель всё равно должен пройти KYC, чтобы забрать эти деньги.
Что должны делать трейдеры?
1️⃣ Следите за монетами приватности, как ястреб, пока выходят обновления безопасности.
2️⃣ Следите за вехами сети — более сильные технологии означают более сильные фундаментальные показатели.
Не является финансовой рекомендацией! DYOR!
Нажмите на торговлю ниже, чтобы поддержать меня!👇
$ZEC
$BTC
$ETH
Используйте код VINHTOCDO или ссылка: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
Большие новости: Zcash только что одобрил масштабный грант на bug bounty в размере $1,5 млн для исследователя Тейлора Хорнби! 💰 Подождите, а можем ли мы просто развернуть новое агентство OpenAI «Dots», чтобы просканировать код, найти баги и разделить миллионы? Если бы всё было так просто! 🤖 Технологические гиганты усиливают безопасность, а Zcash платит самые большие деньги, чтобы сохранить свой пул конфиденциальности в безопасности.
Трейдерам, помните: получатель всё равно должен пройти KYC, чтобы забрать эти деньги.
Что должны делать трейдеры?
1️⃣ Следите за монетами приватности, как ястреб, пока выходят обновления безопасности.
2️⃣ Следите за вехами сети — более сильные технологии означают более сильные фундаментальные показатели.
Не является финансовой рекомендацией! DYOR!
Нажмите на торговлю ниже, чтобы поддержать меня!👇
$ZEC
$BTC
$ETH
Используйте код VINHTOCDO или ссылка: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
2
248

$APT VУЛНЕРБИЛИТИ ОБНАРУЖЕНА: РИСК $700 МЛРД — НО ИСПРАВЛЕНА ЗА ЧАСЫ 🔥
Критический баг «stale-cache» был обнаружен в Aptos Move VM еще в феврале. Теоретически он мог подвергнуть риску криптоактивы на $700 млрд — включая мосты, стейблкоины и DeFi‑протоколы. Но главное: команда Aptos исправила mainnet в течение часов после публикации. Не было потеряно ни одного пользовательского средства.
Независимая фирма по кибербезопасности Grego AI оценила, что под прямой угрозой находилось $250 млн TVL, однако реальная применимость уязвимости в реальных условиях была минимальной. Команда с сервером всего за $3 000 могла бы смоделировать 90% успешности — но уязвимость не успела попасть к атакующим.
Такая скорость и прозрачность укрепляют доверие к культуре безопасности проекта. Это меняет вашу уверенность в $APT ?
Не является финансовым советом. Всегда управляйте своим риском.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
$APT VУЛНЕРБИЛИТИ ОБНАРУЖЕНА: РИСК $700 МЛРД — НО ИСПРАВЛЕНА ЗА ЧАСЫ 🔥
Критический баг «stale-cache» был обнаружен в Aptos Move VM еще в феврале. Теоретически он мог подвергнуть риску криптоактивы на $700 млрд — включая мосты, стейблкоины и DeFi‑протоколы. Но главное: команда Aptos исправила mainnet в течение часов после публикации. Не было потеряно ни одного пользовательского средства.
Независимая фирма по кибербезопасности Grego AI оценила, что под прямой угрозой находилось $250 млн TVL, однако реальная применимость уязвимости в реальных условиях была минимальной. Команда с сервером всего за $3 000 могла бы смоделировать 90% успешности — но уязвимость не успела попасть к атакующим.
Такая скорость и прозрачность укрепляют доверие к культуре безопасности проекта. Это меняет вашу уверенность в $APT ?
Не является финансовым советом. Всегда управляйте своим риском.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
Критический баг «stale-cache» был обнаружен в Aptos Move VM еще в феврале. Теоретически он мог подвергнуть риску криптоактивы на $700 млрд — включая мосты, стейблкоины и DeFi‑протоколы. Но главное: команда Aptos исправила mainnet в течение часов после публикации. Не было потеряно ни одного пользовательского средства.
Независимая фирма по кибербезопасности Grego AI оценила, что под прямой угрозой находилось $250 млн TVL, однако реальная применимость уязвимости в реальных условиях была минимальной. Команда с сервером всего за $3 000 могла бы смоделировать 90% успешности — но уязвимость не успела попасть к атакующим.
Такая скорость и прозрачность укрепляют доверие к культуре безопасности проекта. Это меняет вашу уверенность в $APT ?
Не является финансовым советом. Всегда управляйте своим риском.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
40
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 69,242
275 обсуждают
2
#fomcотслеживание
Просмотров: 59,725
531 обсуждают
3
#USMidterms-WhatAreMarketsExpecting?
Просмотров: 80,286
731 обсуждают
4
#USOctoberNFP-AreRateCutsStillPossible
Просмотров: 242,315
1,909 обсуждают
5
#AMDBeatsExpectations-AINarrativeContinues
Просмотров: 19,617
279 обсуждают
6
#BinanceIncidentReport
Просмотров: 240,047
1,336 обсуждают
7
#AnthropicIPOPricedDownasInvestorsEye$1.5T
Просмотров: 14,798
105 обсуждают
8
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
Просмотров: 11
5 обсуждают
9
#BinanceReopensWithdrawalsForMoreAssets
Просмотров: 356,122
2,346 обсуждают
10
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
Просмотров: 2,476
78 обсуждают