
3D VN
414 Publicações

3D VN
Denunciar
Bloquear Utilizador
Since2020||HolderBTC
257 A seguir
142 Seguidores
574 Gostaram
Publicações
Tudo
Cotações
·
--
Uma camada de pagamentos para agentes não precisa ser dona da estrada. Precisa garantir que o agente chegue ao destino.
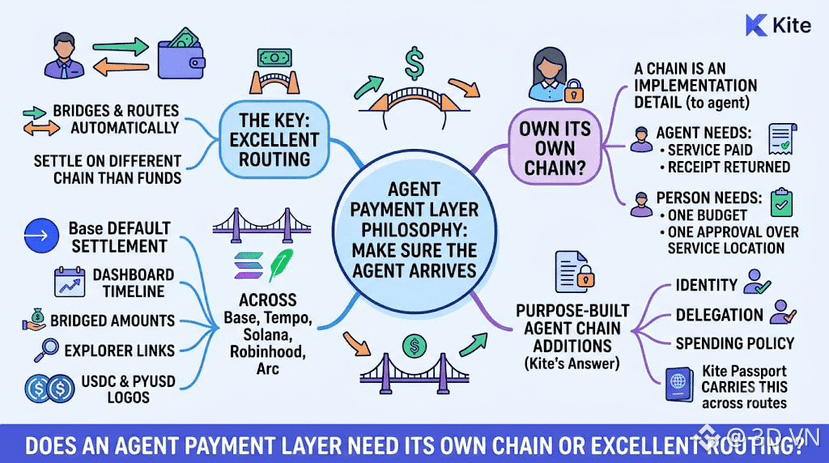
As notas de versão do Kite Passport mostram essa filosofia em ação. Desde julho de 2026, um pagamento x402 pode ser liquidado em uma rede diferente daquela onde seus fundos estão: o Passport faz a ponte e roteia automaticamente entre Base, Tempo e Solana, e a Base agora é a rede de liquidação padrão. O painel mostra uma linha do tempo do percurso de cada pagamento roteado, com valores transferidos entre redes, links para exploradores de blocos e logotipos dos tokens USDC e PYUSD. Versões posteriores adicionaram suporte à Robinhood Chain e à rede principal da Arc.
Para um agente, uma rede é um detalhe de implementação. Ele precisa que um serviço seja pago e que um comprovante seja devolvido. Para a pessoa por trás dele, um orçamento e uma aprovação devem ser suficientes, independentemente de onde o serviço esteja.
Se a liquidação acontece nas redes mais líquidas, o que uma rede criada especificamente para agentes acrescenta? A resposta da Kite se concentra em identidade, delegação e políticas de gastos — a camada que o Passport leva consigo em todas as rotas que percorre.
Uma camada de pagamentos para agentes precisa da própria rede ou apenas de um roteamento excelente?
#KiteBBW $KITE
Uma camada de pagamentos para agentes não precisa ser dona da estrada. Precisa garantir que o agente chegue ao destino.
As notas de versão do Kite Passport mostram essa filosofia em ação. Desde julho de 2026, um pagamento x402 pode ser liquidado em uma rede diferente daquela onde seus fundos estão: o Passport faz a ponte e roteia automaticamente entre Base, Tempo e Solana, e a Base agora é a rede de liquidação padrão. O painel mostra uma linha do tempo do percurso de cada pagamento roteado, com valores transferidos entre redes, links para exploradores de blocos e logotipos dos tokens USDC e PYUSD. Versões posteriores adicionaram suporte à Robinhood Chain e à rede principal da Arc.
Para um agente, uma rede é um detalhe de implementação. Ele precisa que um serviço seja pago e que um comprovante seja devolvido. Para a pessoa por trás dele, um orçamento e uma aprovação devem ser suficientes, independentemente de onde o serviço esteja.
Se a liquidação acontece nas redes mais líquidas, o que uma rede criada especificamente para agentes acrescenta? A resposta da Kite se concentra em identidade, delegação e políticas de gastos — a camada que o Passport leva consigo em todas as rotas que percorre.
Uma camada de pagamentos para agentes precisa da própria rede ou apenas de um roteamento excelente?
#KiteBBW $KITE
As notas de versão do Kite Passport mostram essa filosofia em ação. Desde julho de 2026, um pagamento x402 pode ser liquidado em uma rede diferente daquela onde seus fundos estão: o Passport faz a ponte e roteia automaticamente entre Base, Tempo e Solana, e a Base agora é a rede de liquidação padrão. O painel mostra uma linha do tempo do percurso de cada pagamento roteado, com valores transferidos entre redes, links para exploradores de blocos e logotipos dos tokens USDC e PYUSD. Versões posteriores adicionaram suporte à Robinhood Chain e à rede principal da Arc.
Para um agente, uma rede é um detalhe de implementação. Ele precisa que um serviço seja pago e que um comprovante seja devolvido. Para a pessoa por trás dele, um orçamento e uma aprovação devem ser suficientes, independentemente de onde o serviço esteja.
Se a liquidação acontece nas redes mais líquidas, o que uma rede criada especificamente para agentes acrescenta? A resposta da Kite se concentra em identidade, delegação e políticas de gastos — a camada que o Passport leva consigo em todas as rotas que percorre.
Uma camada de pagamentos para agentes precisa da própria rede ou apenas de um roteamento excelente?
#KiteBBW $KITE
1
149
·
--
Continuo pensando na forma como Dusk usa funções nativas do host para operações custosas.
Em teoria, a lógica é simples. Tirar computações pesadas do WebAssembly, executá-las com mais eficiência no ambiente do host e reduzir parte do overhead ao longo do caminho.
Mas acelerar uma parte do caminho de execução não torna automaticamente todo o trabalho mais rápido na mesma proporção. Isso importa à medida que a Dusk avança para levar os mercados financeiros onchain com instituições licenciadas pela UE, em que a arquitetura eventualmente precisa performar sob cargas reais — não apenas parecer eficiente no papel. O que eu ainda não sei é se o design das funções do host da Dusk remove um gargalo que realmente domina as cargas reais, ou se apenas acelera um trabalho que, no fim das contas, é uma parte menor da execução total.
Os detalhes que valem a pena observar são quais operações saem do WASM, quão mais rápidas elas ficam e quanto do workload representativo da Dusk essas operações representam.
A arquitetura oferece um bom motivo para esperar uma melhoria. Essa é uma evidência mais fraca do que ver o mesmo tipo de workload gerar, na prática, um ganho material e repetível.
Eu me preocuparia menos com o speedup teórico de um primitivo específico do que com o quanto isso muda o desempenho do workload que a Dusk realmente executa.
A questão é se a Dusk removeu um gargalo real do sistema ou apenas acelerou uma parte do caminho sem mover o desempenho geral muito longe.
Estou acompanhando benchmarks específicos da Dusk que isolam o ganho das funções do host e mostram o quanto isso importa no nível do workload.
#dusk $DUSK @Dusk_Foundation
Continuo pensando na forma como Dusk usa funções nativas do host para operações custosas.
Em teoria, a lógica é simples. Tirar computações pesadas do WebAssembly, executá-las com mais eficiência no ambiente do host e reduzir parte do overhead ao longo do caminho.
Mas acelerar uma parte do caminho de execução não torna automaticamente todo o trabalho mais rápido na mesma proporção. Isso importa à medida que a Dusk avança para levar os mercados financeiros onchain com instituições licenciadas pela UE, em que a arquitetura eventualmente precisa performar sob cargas reais — não apenas parecer eficiente no papel. O que eu ainda não sei é se o design das funções do host da Dusk remove um gargalo que realmente domina as cargas reais, ou se apenas acelera um trabalho que, no fim das contas, é uma parte menor da execução total.
Os detalhes que valem a pena observar são quais operações saem do WASM, quão mais rápidas elas ficam e quanto do workload representativo da Dusk essas operações representam.
A arquitetura oferece um bom motivo para esperar uma melhoria. Essa é uma evidência mais fraca do que ver o mesmo tipo de workload gerar, na prática, um ganho material e repetível.
Eu me preocuparia menos com o speedup teórico de um primitivo específico do que com o quanto isso muda o desempenho do workload que a Dusk realmente executa.
A questão é se a Dusk removeu um gargalo real do sistema ou apenas acelerou uma parte do caminho sem mover o desempenho geral muito longe.
Estou acompanhando benchmarks específicos da Dusk que isolam o ganho das funções do host e mostram o quanto isso importa no nível do workload.
#dusk $DUSK @Dusk
Em teoria, a lógica é simples. Tirar computações pesadas do WebAssembly, executá-las com mais eficiência no ambiente do host e reduzir parte do overhead ao longo do caminho.
Mas acelerar uma parte do caminho de execução não torna automaticamente todo o trabalho mais rápido na mesma proporção. Isso importa à medida que a Dusk avança para levar os mercados financeiros onchain com instituições licenciadas pela UE, em que a arquitetura eventualmente precisa performar sob cargas reais — não apenas parecer eficiente no papel. O que eu ainda não sei é se o design das funções do host da Dusk remove um gargalo que realmente domina as cargas reais, ou se apenas acelera um trabalho que, no fim das contas, é uma parte menor da execução total.
Os detalhes que valem a pena observar são quais operações saem do WASM, quão mais rápidas elas ficam e quanto do workload representativo da Dusk essas operações representam.
A arquitetura oferece um bom motivo para esperar uma melhoria. Essa é uma evidência mais fraca do que ver o mesmo tipo de workload gerar, na prática, um ganho material e repetível.
Eu me preocuparia menos com o speedup teórico de um primitivo específico do que com o quanto isso muda o desempenho do workload que a Dusk realmente executa.
A questão é se a Dusk removeu um gargalo real do sistema ou apenas acelerou uma parte do caminho sem mover o desempenho geral muito longe.
Estou acompanhando benchmarks específicos da Dusk que isolam o ganho das funções do host e mostram o quanto isso importa no nível do workload.
#dusk $DUSK @Dusk
2
114
·
--
Verificado
Eu fico pensando sobre dois tipos de transação que a Dusk introduziu em Rusk: CanonicalTransaction e LedgerTransaction.
Eles representam camadas diferentes da mesma transação. CanonicalTransaction é a forma com a qual a Rusk trabalha de maneira lógica, enquanto LedgerTransaction envolve essa transação na representação do ledger exigida por uma versão específica do protocolo. A tensão é que a Dusk quer que esses formatos de armazenamento evoluam sem forçar que o significado de uma transação evolua junto com eles — uma propriedade importante conforme buscamos levar os mercados financeiros onchain com instituições licenciadas pela UE. O que eu ainda não sei é se essa separação realmente manterá as mudanças de versão contidas dentro da Rusk, ou se mudanças de formato ainda vão se espalhar para carteiras, aplicações e pela reexecução histórica.
Os detalhes que valem a pena observar são como a Dusk normaliza transações recebidas, seleciona a representação correta do ledger e interpreta transações mais antigas após atualizações de protocolo.
Uma carteira continuar enviando transações após uma atualização é uma evidência útil de compatibilidade. O teste mais forte é se a Dusk consegue alterar a representação por baixo enquanto preserva a mesma semântica da transação acima.
Eu avaliaria essa abstração pelo quanto da complexidade de versionamento as aplicações precisam saber.
A questão é se a Dusk realmente separou o que uma transação significa de como o ledger a armazena, ou se apenas moveu a carga do tratamento de versões para outro lugar na pilha.
Estou observando como essa fronteira se sustenta diante de futuras mudanças de formato e pela reexecução histórica.
#dusk $DUSK @Dusk_Foundation
Eu fico pensando sobre dois tipos de transação que a Dusk introduziu em Rusk: CanonicalTransaction e LedgerTransaction.
Eles representam camadas diferentes da mesma transação. CanonicalTransaction é a forma com a qual a Rusk trabalha de maneira lógica, enquanto LedgerTransaction envolve essa transação na representação do ledger exigida por uma versão específica do protocolo. A tensão é que a Dusk quer que esses formatos de armazenamento evoluam sem forçar que o significado de uma transação evolua junto com eles — uma propriedade importante conforme buscamos levar os mercados financeiros onchain com instituições licenciadas pela UE. O que eu ainda não sei é se essa separação realmente manterá as mudanças de versão contidas dentro da Rusk, ou se mudanças de formato ainda vão se espalhar para carteiras, aplicações e pela reexecução histórica.
Os detalhes que valem a pena observar são como a Dusk normaliza transações recebidas, seleciona a representação correta do ledger e interpreta transações mais antigas após atualizações de protocolo.
Uma carteira continuar enviando transações após uma atualização é uma evidência útil de compatibilidade. O teste mais forte é se a Dusk consegue alterar a representação por baixo enquanto preserva a mesma semântica da transação acima.
Eu avaliaria essa abstração pelo quanto da complexidade de versionamento as aplicações precisam saber.
A questão é se a Dusk realmente separou o que uma transação significa de como o ledger a armazena, ou se apenas moveu a carga do tratamento de versões para outro lugar na pilha.
Estou observando como essa fronteira se sustenta diante de futuras mudanças de formato e pela reexecução histórica.
#dusk $DUSK @Dusk
Eles representam camadas diferentes da mesma transação. CanonicalTransaction é a forma com a qual a Rusk trabalha de maneira lógica, enquanto LedgerTransaction envolve essa transação na representação do ledger exigida por uma versão específica do protocolo. A tensão é que a Dusk quer que esses formatos de armazenamento evoluam sem forçar que o significado de uma transação evolua junto com eles — uma propriedade importante conforme buscamos levar os mercados financeiros onchain com instituições licenciadas pela UE. O que eu ainda não sei é se essa separação realmente manterá as mudanças de versão contidas dentro da Rusk, ou se mudanças de formato ainda vão se espalhar para carteiras, aplicações e pela reexecução histórica.
Os detalhes que valem a pena observar são como a Dusk normaliza transações recebidas, seleciona a representação correta do ledger e interpreta transações mais antigas após atualizações de protocolo.
Uma carteira continuar enviando transações após uma atualização é uma evidência útil de compatibilidade. O teste mais forte é se a Dusk consegue alterar a representação por baixo enquanto preserva a mesma semântica da transação acima.
Eu avaliaria essa abstração pelo quanto da complexidade de versionamento as aplicações precisam saber.
A questão é se a Dusk realmente separou o que uma transação significa de como o ledger a armazena, ou se apenas moveu a carga do tratamento de versões para outro lugar na pilha.
Estou observando como essa fronteira se sustenta diante de futuras mudanças de formato e pela reexecução histórica.
#dusk $DUSK @Dusk
74
·
--
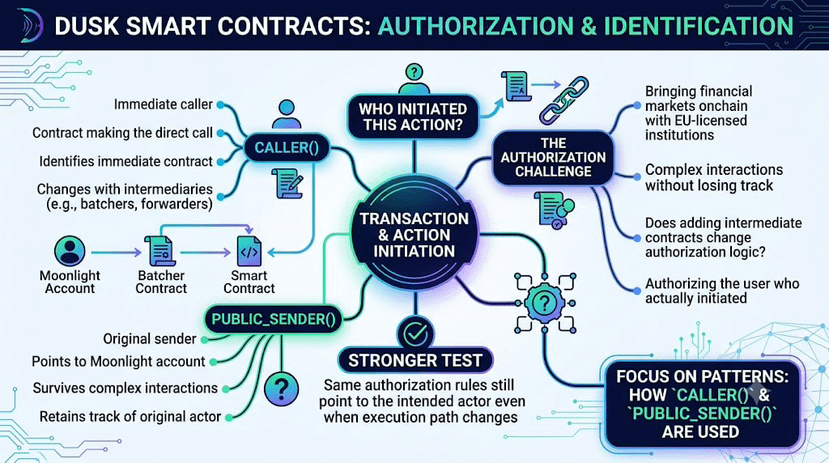
Dois usos de funções de remetente em contratos inteligentes do Dusk chamaram minha atenção: caller() e public_sender().
Elas soam como duas maneiras de responder à mesma pergunta, quem iniciou esta ação, mas podem apontar para atores diferentes. Essa distinção importa à medida que o Dusk avança para trazer mercados financeiros onchain com instituições licenciadas pela UE, onde a autorização precisa sobreviver a interações mais complexas de contratos sem perder de vista o ator original. caller() identifica o contrato que faz a chamada imediata, enquanto public_sender() ainda pode apontar de volta para a conta Moonlight que iniciou a transação.
O que eu ainda não sei é se os contratos do Dusk vão autorizar de forma consistente o usuário que realmente iniciou uma ação, ou se adicionar contratos intermediários pode, de maneira silenciosa, mudar qual identidade a lógica de autorização enxerga. Os mecanismos a observar são simples: quando os contratos dependem de caller(), quando dependem de public_sender(), e o que acontece uma vez que batchers ou forwarders ficam no meio.
Uma transação executando com sucesso não basta para responder isso. O teste mais forte é se as mesmas regras de autorização ainda apontam de volta para o ator pretendido mesmo quando o caminho de execução muda.
Eu me importaria menos com quantos contratos intermediários uma ação atravessa do que com a questão de a autorização ainda resolver para o ator que de fato a iniciou.
Isso importa porque adicionar um intermediário pode mudar quem um contrato enxerga sem alterar quem de fato autorizou a ação.
A pergunta é se o Dusk consegue adicionar mais caminhos de execução componíveis sem fazer a autorização depender de qual contrato, por acaso, estiver no meio.
Estou acompanhando como caller() e public_sender() são usados conforme esses padrões evoluem.
@Dusk_Foundation $DUSK #dusk
Dois usos de funções de remetente em contratos inteligentes do Dusk chamaram minha atenção: caller() e public_sender().
Elas soam como duas maneiras de responder à mesma pergunta, quem iniciou esta ação, mas podem apontar para atores diferentes. Essa distinção importa à medida que o Dusk avança para trazer mercados financeiros onchain com instituições licenciadas pela UE, onde a autorização precisa sobreviver a interações mais complexas de contratos sem perder de vista o ator original. caller() identifica o contrato que faz a chamada imediata, enquanto public_sender() ainda pode apontar de volta para a conta Moonlight que iniciou a transação.
O que eu ainda não sei é se os contratos do Dusk vão autorizar de forma consistente o usuário que realmente iniciou uma ação, ou se adicionar contratos intermediários pode, de maneira silenciosa, mudar qual identidade a lógica de autorização enxerga. Os mecanismos a observar são simples: quando os contratos dependem de caller(), quando dependem de public_sender(), e o que acontece uma vez que batchers ou forwarders ficam no meio.
Uma transação executando com sucesso não basta para responder isso. O teste mais forte é se as mesmas regras de autorização ainda apontam de volta para o ator pretendido mesmo quando o caminho de execução muda.
Eu me importaria menos com quantos contratos intermediários uma ação atravessa do que com a questão de a autorização ainda resolver para o ator que de fato a iniciou.
Isso importa porque adicionar um intermediário pode mudar quem um contrato enxerga sem alterar quem de fato autorizou a ação.
A pergunta é se o Dusk consegue adicionar mais caminhos de execução componíveis sem fazer a autorização depender de qual contrato, por acaso, estiver no meio.
Estou acompanhando como caller() e public_sender() são usados conforme esses padrões evoluem.
@Dusk $DUSK #dusk
Elas soam como duas maneiras de responder à mesma pergunta, quem iniciou esta ação, mas podem apontar para atores diferentes. Essa distinção importa à medida que o Dusk avança para trazer mercados financeiros onchain com instituições licenciadas pela UE, onde a autorização precisa sobreviver a interações mais complexas de contratos sem perder de vista o ator original. caller() identifica o contrato que faz a chamada imediata, enquanto public_sender() ainda pode apontar de volta para a conta Moonlight que iniciou a transação.
O que eu ainda não sei é se os contratos do Dusk vão autorizar de forma consistente o usuário que realmente iniciou uma ação, ou se adicionar contratos intermediários pode, de maneira silenciosa, mudar qual identidade a lógica de autorização enxerga. Os mecanismos a observar são simples: quando os contratos dependem de caller(), quando dependem de public_sender(), e o que acontece uma vez que batchers ou forwarders ficam no meio.
Uma transação executando com sucesso não basta para responder isso. O teste mais forte é se as mesmas regras de autorização ainda apontam de volta para o ator pretendido mesmo quando o caminho de execução muda.
Eu me importaria menos com quantos contratos intermediários uma ação atravessa do que com a questão de a autorização ainda resolver para o ator que de fato a iniciou.
Isso importa porque adicionar um intermediário pode mudar quem um contrato enxerga sem alterar quem de fato autorizou a ação.
A pergunta é se o Dusk consegue adicionar mais caminhos de execução componíveis sem fazer a autorização depender de qual contrato, por acaso, estiver no meio.
Estou acompanhando como caller() e public_sender() são usados conforme esses padrões evoluem.
@Dusk $DUSK #dusk
88
·
--
Existe uma decisão silenciosa, enterrada na forma como a Dusk Network se descreve, que é fácil de ignorar se você estiver apenas folheando o roadmap. A Dusk não está se posicionando como a emissora de títulos tokenizados. Ela está se posicionando como a infraestrutura (o “rail”) por baixo de quem quer que acabe sendo o emissor. Esse é um papel mais estreito e humilde, e eu acho que é o certo. Muitos concorrentes perseguem ambos os papéis de uma vez e acabam medianos em cada um, não satisfazendo nem as exigências de diligência que as instituições esperam, nem a composabilidade que os desenvolvedores realmente querem.
O exemplo mais claro é a NPEX, que planeja levar mais de €300M em ativos para dentro da Dusk. A Dusk não se tornou uma corretora e dealer (broker-dealer) nem um ambiente licenciado para tornar isso possível. Ela construiu uma infraestrutura capaz de transportar fluxos nativos de emissão para títulos regulados e deixou a emissão em si para instituições e venues, uma vez que tenham a autorização e a configuração do produto que as jurisdições delas exigem. A NPEX traz a licença e os ativos. A Dusk traz a liquidação, a privacidade e as “vias” técnicas pelas quais esses ativos se movem.
Essa separação de papéis é uma restrição deliberada, não uma funcionalidade ausente. Uma blockchain tentando ser ao mesmo tempo a infraestrutura e o emissor regulado precisaria de uma licença bancária em cada mercado que tocasse — uma estratégia mais lenta e mais frágil do que fazer parceria com entidades que já possuem uma. Ao permanecer na faixa de infraestrutura, a Dusk pode se integrar à NPEX hoje e, em princípio, a um venue licenciado diferente em outra jurisdição amanhã, sem precisar re-arquitetar nada.
O custo-benefício é que o crescimento da Dusk passa a depender de quantos parceiros com “formato NPEX” ela consegue encontrar e de quão rapidamente cada um deles avança em seu próprio processo regulatório. Provedores de infraestrutura não controlam sua própria curva de adoção. Eles esperam a papelada de outra pessoa, e essa dependência é o risco real por baixo de uma decisão, de outro modo, sólida.
@Dusk_Foundation $DUSK #dusk
Existe uma decisão silenciosa, enterrada na forma como a Dusk Network se descreve, que é fácil de ignorar se você estiver apenas folheando o roadmap. A Dusk não está se posicionando como a emissora de títulos tokenizados. Ela está se posicionando como a infraestrutura (o “rail”) por baixo de quem quer que acabe sendo o emissor. Esse é um papel mais estreito e humilde, e eu acho que é o certo. Muitos concorrentes perseguem ambos os papéis de uma vez e acabam medianos em cada um, não satisfazendo nem as exigências de diligência que as instituições esperam, nem a composabilidade que os desenvolvedores realmente querem.
O exemplo mais claro é a NPEX, que planeja levar mais de €300M em ativos para dentro da Dusk. A Dusk não se tornou uma corretora e dealer (broker-dealer) nem um ambiente licenciado para tornar isso possível. Ela construiu uma infraestrutura capaz de transportar fluxos nativos de emissão para títulos regulados e deixou a emissão em si para instituições e venues, uma vez que tenham a autorização e a configuração do produto que as jurisdições delas exigem. A NPEX traz a licença e os ativos. A Dusk traz a liquidação, a privacidade e as “vias” técnicas pelas quais esses ativos se movem.
Essa separação de papéis é uma restrição deliberada, não uma funcionalidade ausente. Uma blockchain tentando ser ao mesmo tempo a infraestrutura e o emissor regulado precisaria de uma licença bancária em cada mercado que tocasse — uma estratégia mais lenta e mais frágil do que fazer parceria com entidades que já possuem uma. Ao permanecer na faixa de infraestrutura, a Dusk pode se integrar à NPEX hoje e, em princípio, a um venue licenciado diferente em outra jurisdição amanhã, sem precisar re-arquitetar nada.
O custo-benefício é que o crescimento da Dusk passa a depender de quantos parceiros com “formato NPEX” ela consegue encontrar e de quão rapidamente cada um deles avança em seu próprio processo regulatório. Provedores de infraestrutura não controlam sua própria curva de adoção. Eles esperam a papelada de outra pessoa, e essa dependência é o risco real por baixo de uma decisão, de outro modo, sólida.
@Dusk $DUSK #dusk
O exemplo mais claro é a NPEX, que planeja levar mais de €300M em ativos para dentro da Dusk. A Dusk não se tornou uma corretora e dealer (broker-dealer) nem um ambiente licenciado para tornar isso possível. Ela construiu uma infraestrutura capaz de transportar fluxos nativos de emissão para títulos regulados e deixou a emissão em si para instituições e venues, uma vez que tenham a autorização e a configuração do produto que as jurisdições delas exigem. A NPEX traz a licença e os ativos. A Dusk traz a liquidação, a privacidade e as “vias” técnicas pelas quais esses ativos se movem.
Essa separação de papéis é uma restrição deliberada, não uma funcionalidade ausente. Uma blockchain tentando ser ao mesmo tempo a infraestrutura e o emissor regulado precisaria de uma licença bancária em cada mercado que tocasse — uma estratégia mais lenta e mais frágil do que fazer parceria com entidades que já possuem uma. Ao permanecer na faixa de infraestrutura, a Dusk pode se integrar à NPEX hoje e, em princípio, a um venue licenciado diferente em outra jurisdição amanhã, sem precisar re-arquitetar nada.
O custo-benefício é que o crescimento da Dusk passa a depender de quantos parceiros com “formato NPEX” ela consegue encontrar e de quão rapidamente cada um deles avança em seu próprio processo regulatório. Provedores de infraestrutura não controlam sua própria curva de adoção. Eles esperam a papelada de outra pessoa, e essa dependência é o risco real por baixo de uma decisão, de outro modo, sólida.
@Dusk $DUSK #dusk
2
1
81
·
--
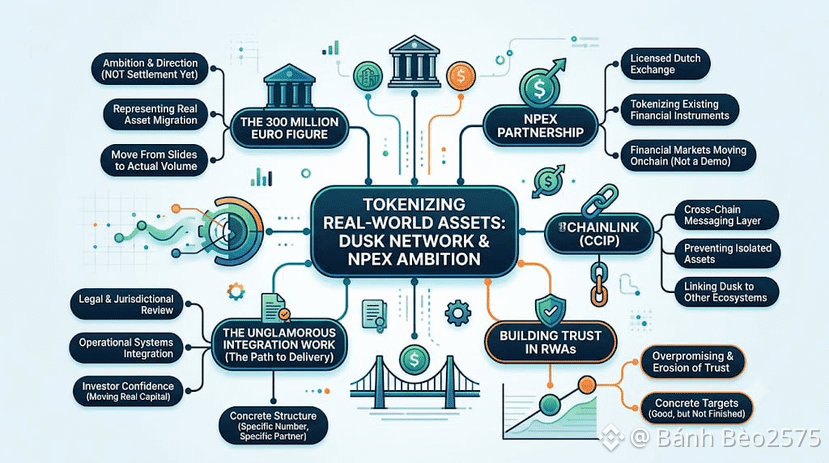
Os números são atirados o tempo todo nesta indústria — a maioria é esquecida em uma semana. O valor de 300 milhões de euros ligado à parceria da Dusk Network com a NPEX é algo que eu volto a ter em mente, não tanto pelo número em si, mas pelo que ele representa.
A NPEX, uma bolsa licenciada nos Países Baixos, é a parceira por trás desse número. Pelos próprios planos declarados, mais de 300 milhões de euros em ativos devem ser transferidos para a Dusk ao longo do tempo, tokenizando instrumentos que atualmente existem inteiramente dentro da infraestrutura financeira tradicional. Essa é a ambição: mercados financeiros, de fato, rodando onchain — não um demo, não um piloto executando volume fictício.
A infraestrutura cross-chain da Chainlink também se encaixa nessa imagem, fornecendo a camada de mensagens que permitiria que ativos e dados se movam entre a Dusk e outros ecossistemas, em vez de ficarem presos em uma única cadeia. É o tipo de trabalho de integração pouco glamouroso que precisa acontecer em silêncio nos bastidores antes que um valor como 300 milhões de euros deixe de ser um slide de apresentação e passe a ser volume efetivamente liquidado.
Aqui eu quero ser direto em vez de promocional. Planos não são entrega. Um alvo declarado de 300 milhões de euros é um compromisso e uma direção, não um item de balanço que já existe. Entre anunciar uma ambição como essa e realizá-la completamente, há uma longa lista de trabalho pouco glamouroso: revisão jurídica entre diferentes jurisdições, integração operacional entre os sistemas atuais da NPEX e a camada de liquidação da Dusk, e confiança suficiente dos investidores para realmente mover capital real — não apenas falar sobre mover.
Eu levanto isso porque a promessa excessiva é exatamente o que corrói a confiança em RWAs tokenizadas de forma geral, e este setor não precisa de mais disso. A Dusk nomear um número específico, de uma parceira licenciada específica, com uma estrutura específica por trás, já é mais concreto do que a maior parte do que circula sob o rótulo de RWA. Concreto é bom. Só que ainda não está finalizado.
@Dusk_Foundation $DUSK #dusk
Os números são atirados o tempo todo nesta indústria — a maioria é esquecida em uma semana. O valor de 300 milhões de euros ligado à parceria da Dusk Network com a NPEX é algo que eu volto a ter em mente, não tanto pelo número em si, mas pelo que ele representa.
A NPEX, uma bolsa licenciada nos Países Baixos, é a parceira por trás desse número. Pelos próprios planos declarados, mais de 300 milhões de euros em ativos devem ser transferidos para a Dusk ao longo do tempo, tokenizando instrumentos que atualmente existem inteiramente dentro da infraestrutura financeira tradicional. Essa é a ambição: mercados financeiros, de fato, rodando onchain — não um demo, não um piloto executando volume fictício.
A infraestrutura cross-chain da Chainlink também se encaixa nessa imagem, fornecendo a camada de mensagens que permitiria que ativos e dados se movam entre a Dusk e outros ecossistemas, em vez de ficarem presos em uma única cadeia. É o tipo de trabalho de integração pouco glamouroso que precisa acontecer em silêncio nos bastidores antes que um valor como 300 milhões de euros deixe de ser um slide de apresentação e passe a ser volume efetivamente liquidado.
Aqui eu quero ser direto em vez de promocional. Planos não são entrega. Um alvo declarado de 300 milhões de euros é um compromisso e uma direção, não um item de balanço que já existe. Entre anunciar uma ambição como essa e realizá-la completamente, há uma longa lista de trabalho pouco glamouroso: revisão jurídica entre diferentes jurisdições, integração operacional entre os sistemas atuais da NPEX e a camada de liquidação da Dusk, e confiança suficiente dos investidores para realmente mover capital real — não apenas falar sobre mover.
Eu levanto isso porque a promessa excessiva é exatamente o que corrói a confiança em RWAs tokenizadas de forma geral, e este setor não precisa de mais disso. A Dusk nomear um número específico, de uma parceira licenciada específica, com uma estrutura específica por trás, já é mais concreto do que a maior parte do que circula sob o rótulo de RWA. Concreto é bom. Só que ainda não está finalizado.
@Dusk $DUSK #dusk
A NPEX, uma bolsa licenciada nos Países Baixos, é a parceira por trás desse número. Pelos próprios planos declarados, mais de 300 milhões de euros em ativos devem ser transferidos para a Dusk ao longo do tempo, tokenizando instrumentos que atualmente existem inteiramente dentro da infraestrutura financeira tradicional. Essa é a ambição: mercados financeiros, de fato, rodando onchain — não um demo, não um piloto executando volume fictício.
A infraestrutura cross-chain da Chainlink também se encaixa nessa imagem, fornecendo a camada de mensagens que permitiria que ativos e dados se movam entre a Dusk e outros ecossistemas, em vez de ficarem presos em uma única cadeia. É o tipo de trabalho de integração pouco glamouroso que precisa acontecer em silêncio nos bastidores antes que um valor como 300 milhões de euros deixe de ser um slide de apresentação e passe a ser volume efetivamente liquidado.
Aqui eu quero ser direto em vez de promocional. Planos não são entrega. Um alvo declarado de 300 milhões de euros é um compromisso e uma direção, não um item de balanço que já existe. Entre anunciar uma ambição como essa e realizá-la completamente, há uma longa lista de trabalho pouco glamouroso: revisão jurídica entre diferentes jurisdições, integração operacional entre os sistemas atuais da NPEX e a camada de liquidação da Dusk, e confiança suficiente dos investidores para realmente mover capital real — não apenas falar sobre mover.
Eu levanto isso porque a promessa excessiva é exatamente o que corrói a confiança em RWAs tokenizadas de forma geral, e este setor não precisa de mais disso. A Dusk nomear um número específico, de uma parceira licenciada específica, com uma estrutura específica por trás, já é mais concreto do que a maior parte do que circula sob o rótulo de RWA. Concreto é bom. Só que ainda não está finalizado.
@Dusk $DUSK #dusk
2
3
143
·
--
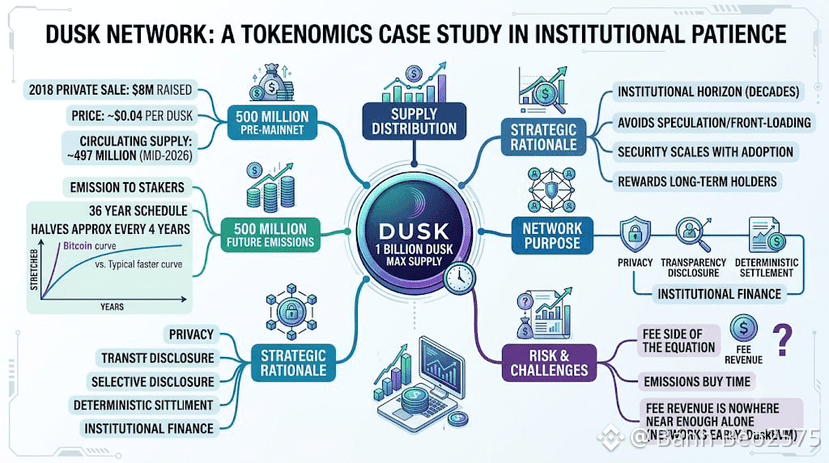
Eu gosto de ler documentos de tokenomics que ninguém mais se dá ao trabalho de abrir, e a da Dusk Network é um exemplo útil de um design criado para a paciência, não para a especulação. A oferta máxima é limitada a 1 bilhão de DUSK. Metade disso, 500 milhões, já existia antes do mainnet por meio da venda de tokens de 2018, que arrecadou 8 milhões de dólares a um preço próximo de 4 centavos por token. Os outros 500 milhões não são despejados no mercado de uma vez; eles são liberados para os stakers ao longo de um cronograma de 36 anos que reduz pela metade aproximadamente a cada quatro anos — em um formato semelhante à curva de emissão do Bitcoin, mas estendido para garantir a segurança de um tipo bem diferente de rede. A oferta em circulação fica perto de 497 milhões de DUSK em meados de 2026, o que significa que cerca de metade do máximo eventual já está contabilizada pela alocação pré-mainnet, muito antes de a cauda de emissão de 36 anos começar a se acumular de forma significativa. Todo esse orçamento de segurança existe para sustentar um único objetivo: fazer com que privacidade, transparência, divulgação seletiva e liquidação determinística funcionem juntas de modo confiável para mercados que não podem tolerar indisponibilidade.
A lógica é que o orçamento de segurança deve escalar com o horizonte de décadas em que a finança institucional realmente opera, e não com o curto tempo de atenção de vários meses que os mercados cripto normalmente recompensam. Um cronograma de emissão rápido antecipa incentivos para stakers iniciais e corre o risco de diluir detentores de longo prazo justamente quando a adoção pode estar começando a se acumular — o momento errado para o orçamento de segurança ficar mais fino.
Eu acho que o design é coerente, mas coerente não é o mesmo que isento de riscos. Uma cauda de 36 anos significa que a esmagadora maioria da oferta teórica não existirá por muito tempo, o que é bom para a escassez, mas coloca um peso real sobre as taxas de transação para, eventualmente, cobrirem mais do orçamento de segurança do que as emissões fazem. Agora, com a rede ainda no começo e a DuskEVM com pouco mais de um ano, a receita de taxas ainda não está nem perto de ser grande o suficiente para sustentar sozinha esse peso. O cronograma de emissão compra tempo. Ele não garante, por si só, que o lado das taxas apareça no calendário.
@Dusk_Foundation $DUSK #dusk
Eu gosto de ler documentos de tokenomics que ninguém mais se dá ao trabalho de abrir, e a da Dusk Network é um exemplo útil de um design criado para a paciência, não para a especulação. A oferta máxima é limitada a 1 bilhão de DUSK. Metade disso, 500 milhões, já existia antes do mainnet por meio da venda de tokens de 2018, que arrecadou 8 milhões de dólares a um preço próximo de 4 centavos por token. Os outros 500 milhões não são despejados no mercado de uma vez; eles são liberados para os stakers ao longo de um cronograma de 36 anos que reduz pela metade aproximadamente a cada quatro anos — em um formato semelhante à curva de emissão do Bitcoin, mas estendido para garantir a segurança de um tipo bem diferente de rede. A oferta em circulação fica perto de 497 milhões de DUSK em meados de 2026, o que significa que cerca de metade do máximo eventual já está contabilizada pela alocação pré-mainnet, muito antes de a cauda de emissão de 36 anos começar a se acumular de forma significativa. Todo esse orçamento de segurança existe para sustentar um único objetivo: fazer com que privacidade, transparência, divulgação seletiva e liquidação determinística funcionem juntas de modo confiável para mercados que não podem tolerar indisponibilidade.
A lógica é que o orçamento de segurança deve escalar com o horizonte de décadas em que a finança institucional realmente opera, e não com o curto tempo de atenção de vários meses que os mercados cripto normalmente recompensam. Um cronograma de emissão rápido antecipa incentivos para stakers iniciais e corre o risco de diluir detentores de longo prazo justamente quando a adoção pode estar começando a se acumular — o momento errado para o orçamento de segurança ficar mais fino.
Eu acho que o design é coerente, mas coerente não é o mesmo que isento de riscos. Uma cauda de 36 anos significa que a esmagadora maioria da oferta teórica não existirá por muito tempo, o que é bom para a escassez, mas coloca um peso real sobre as taxas de transação para, eventualmente, cobrirem mais do orçamento de segurança do que as emissões fazem. Agora, com a rede ainda no começo e a DuskEVM com pouco mais de um ano, a receita de taxas ainda não está nem perto de ser grande o suficiente para sustentar sozinha esse peso. O cronograma de emissão compra tempo. Ele não garante, por si só, que o lado das taxas apareça no calendário.
@Dusk $DUSK #dusk
A lógica é que o orçamento de segurança deve escalar com o horizonte de décadas em que a finança institucional realmente opera, e não com o curto tempo de atenção de vários meses que os mercados cripto normalmente recompensam. Um cronograma de emissão rápido antecipa incentivos para stakers iniciais e corre o risco de diluir detentores de longo prazo justamente quando a adoção pode estar começando a se acumular — o momento errado para o orçamento de segurança ficar mais fino.
Eu acho que o design é coerente, mas coerente não é o mesmo que isento de riscos. Uma cauda de 36 anos significa que a esmagadora maioria da oferta teórica não existirá por muito tempo, o que é bom para a escassez, mas coloca um peso real sobre as taxas de transação para, eventualmente, cobrirem mais do orçamento de segurança do que as emissões fazem. Agora, com a rede ainda no começo e a DuskEVM com pouco mais de um ano, a receita de taxas ainda não está nem perto de ser grande o suficiente para sustentar sozinha esse peso. O cronograma de emissão compra tempo. Ele não garante, por si só, que o lado das taxas apareça no calendário.
@Dusk $DUSK #dusk
61
·
--
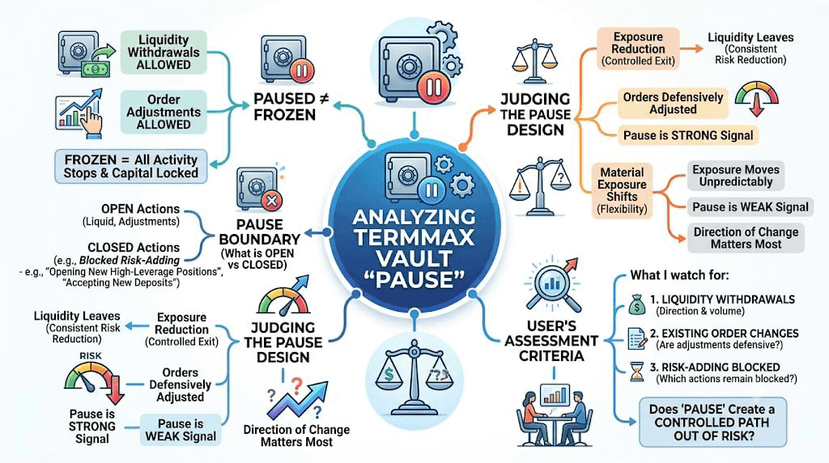
Um cofre TermMax pausado não é a mesma coisa que um cofre congelado.
Mesmo depois que um cofre é pausado, o TermMax ainda permite que a liquidez seja retirada e que as ordens existentes em seus mercados de empréstimo com taxa fixa sejam ajustadas. Em outras palavras, a atividade normal pode parar sem travar todas as partes do balanço do cofre.
Isso torna o limite da pausa mais interessante do que o próprio rótulo.
O que eu ainda não sei é se as ações que o TermMax mantém abertas durante uma pausa reduzem consistentemente a exposição ou se também podem remodelá-la de forma material de maneiras que não são obviamente defensivas.
Manter as retiradas abertas faz sentido porque o capital pode precisar de uma saída. Ajustar ordens existentes é mais sutil, já que essas mudanças ainda podem afetar onde a liquidez do cofre está alocada e o quanto ele permanece exposto ao mercado.
O sinalizador de pausa me diz o modo de operação. A evidência mais útil é o que acontece com a exposição depois que esse modo é ativado.
Se a liquidez sai e as ordens em aberto são ajustadas de maneiras que reduzem consistentemente o risco, a pausa está fazendo mais do que apenas mudar um rótulo. Se a exposição ainda puder mudar materialmente em qualquer direção, “pausado” se torna um sinal mais fraco do que parece à primeira vista.
É assim que eu avaliaria o design da pausa do TermMax: pela direção das mudanças que ele ainda permite, e não simplesmente por o cofre se reportar como pausado.
A questão é se o modo de pausa cria um caminho controlado para sair do risco, ou se ainda deixa flexibilidade suficiente para que a exposição do cofre se mova de maneiras que os usuários talvez não esperem.
Estou observando as retiradas de liquidez, as mudanças nas ordens existentes e quais ações que adicionam risco permanecem bloqueadas durante a pausa.
@termmax #TermMax
$PIEVERSE
Um cofre TermMax pausado não é a mesma coisa que um cofre congelado.
Mesmo depois que um cofre é pausado, o TermMax ainda permite que a liquidez seja retirada e que as ordens existentes em seus mercados de empréstimo com taxa fixa sejam ajustadas. Em outras palavras, a atividade normal pode parar sem travar todas as partes do balanço do cofre.
Isso torna o limite da pausa mais interessante do que o próprio rótulo.
O que eu ainda não sei é se as ações que o TermMax mantém abertas durante uma pausa reduzem consistentemente a exposição ou se também podem remodelá-la de forma material de maneiras que não são obviamente defensivas.
Manter as retiradas abertas faz sentido porque o capital pode precisar de uma saída. Ajustar ordens existentes é mais sutil, já que essas mudanças ainda podem afetar onde a liquidez do cofre está alocada e o quanto ele permanece exposto ao mercado.
O sinalizador de pausa me diz o modo de operação. A evidência mais útil é o que acontece com a exposição depois que esse modo é ativado.
Se a liquidez sai e as ordens em aberto são ajustadas de maneiras que reduzem consistentemente o risco, a pausa está fazendo mais do que apenas mudar um rótulo. Se a exposição ainda puder mudar materialmente em qualquer direção, “pausado” se torna um sinal mais fraco do que parece à primeira vista.
É assim que eu avaliaria o design da pausa do TermMax: pela direção das mudanças que ele ainda permite, e não simplesmente por o cofre se reportar como pausado.
A questão é se o modo de pausa cria um caminho controlado para sair do risco, ou se ainda deixa flexibilidade suficiente para que a exposição do cofre se mova de maneiras que os usuários talvez não esperem.
Estou observando as retiradas de liquidez, as mudanças nas ordens existentes e quais ações que adicionam risco permanecem bloqueadas durante a pausa.
@TermMax #TermMax
$PIEVERSE
Mesmo depois que um cofre é pausado, o TermMax ainda permite que a liquidez seja retirada e que as ordens existentes em seus mercados de empréstimo com taxa fixa sejam ajustadas. Em outras palavras, a atividade normal pode parar sem travar todas as partes do balanço do cofre.
Isso torna o limite da pausa mais interessante do que o próprio rótulo.
O que eu ainda não sei é se as ações que o TermMax mantém abertas durante uma pausa reduzem consistentemente a exposição ou se também podem remodelá-la de forma material de maneiras que não são obviamente defensivas.
Manter as retiradas abertas faz sentido porque o capital pode precisar de uma saída. Ajustar ordens existentes é mais sutil, já que essas mudanças ainda podem afetar onde a liquidez do cofre está alocada e o quanto ele permanece exposto ao mercado.
O sinalizador de pausa me diz o modo de operação. A evidência mais útil é o que acontece com a exposição depois que esse modo é ativado.
Se a liquidez sai e as ordens em aberto são ajustadas de maneiras que reduzem consistentemente o risco, a pausa está fazendo mais do que apenas mudar um rótulo. Se a exposição ainda puder mudar materialmente em qualquer direção, “pausado” se torna um sinal mais fraco do que parece à primeira vista.
É assim que eu avaliaria o design da pausa do TermMax: pela direção das mudanças que ele ainda permite, e não simplesmente por o cofre se reportar como pausado.
A questão é se o modo de pausa cria um caminho controlado para sair do risco, ou se ainda deixa flexibilidade suficiente para que a exposição do cofre se mova de maneiras que os usuários talvez não esperem.
Estou observando as retiradas de liquidez, as mudanças nas ordens existentes e quais ações que adicionam risco permanecem bloqueadas durante a pausa.
@TermMax #TermMax
$PIEVERSE
149
·
--
Tokenizar uma segurança é a parte mais fácil. Fazer essa segurança se mover com segurança entre cadeias e obter dados de câmbio confiáveis on-chain, sem um único ponto de falha, é onde a maioria dos projetos de RWA silenciosamente trava. É essa lacuna que a Dusk Network acabou de endereçar ao integrar a infraestrutura da Chainlink.
A parceria traz dois produtos da Chainlink para o stack da Dusk Network. O CCIP, o Cross-Chain Interoperability Protocol, se torna a ponte canônica para os ativos tokenizados NPEX, permitindo que valores mobiliários emitidos na DuskEVM se movam e permaneçam compósitos entre outros ecossistemas DeFi sem depender de código de ponte personalizado e não auditado. O DataLink se torna o oráculo on-chain exclusivo para os dados de câmbio do NPEX, fornecendo feeds de baixa latência e nível institucional diretamente para contratos inteligentes. Além disso, a própria DUSK ganha capacidade nativa de transferência cross-chain entre Ethereum e Solana via o padrão de Cross-Chain Token da Chainlink, em vez de depender de representações encapsuladas.
Por que isso importa mais do que um anúncio típico de integração de oráculo? Porque o NPEX já representa mais de €200 milhões em títulos do mundo real. Integridade de dados e movimentação cross-chain segura não são opcionais para uma base de ativos desse tipo; são requisitos básicos antes que qualquer instituição trate a liquidação on-chain como equivalente aos sistemas tradicionais. Esses mesmos ativos emitidos pela DuskEVM também podem ser roteados através da Hedger para fluxos de transações confidenciais quando uma instituição deseja essa camada de privacidade junto com o alcance cross-chain.
Minha ressalva honesta: infraestrutura de interoperabilidade só é tão valiosa quanto a liquidez que flui por ela. Muitas cadeias já anunciaram integrações da Chainlink que, na prática, ficam paradas por falta de demanda real por transações cross-chain. A Dusk Network tem uma base de ativos âncora concreta por trás disso, o que lhe dá melhores chances do que a maioria, mas chances não são resultados.
Vou observar o volume de transações do CCIP nos ativos tokenizados da Dusk Network, não o anúncio, para ver se essa integração realmente faz jus ao seu custo.
@Dusk_Foundation $DUSK #dusk
Tokenizar uma segurança é a parte mais fácil. Fazer essa segurança se mover com segurança entre cadeias e obter dados de câmbio confiáveis on-chain, sem um único ponto de falha, é onde a maioria dos projetos de RWA silenciosamente trava. É essa lacuna que a Dusk Network acabou de endereçar ao integrar a infraestrutura da Chainlink.
A parceria traz dois produtos da Chainlink para o stack da Dusk Network. O CCIP, o Cross-Chain Interoperability Protocol, se torna a ponte canônica para os ativos tokenizados NPEX, permitindo que valores mobiliários emitidos na DuskEVM se movam e permaneçam compósitos entre outros ecossistemas DeFi sem depender de código de ponte personalizado e não auditado. O DataLink se torna o oráculo on-chain exclusivo para os dados de câmbio do NPEX, fornecendo feeds de baixa latência e nível institucional diretamente para contratos inteligentes. Além disso, a própria DUSK ganha capacidade nativa de transferência cross-chain entre Ethereum e Solana via o padrão de Cross-Chain Token da Chainlink, em vez de depender de representações encapsuladas.
Por que isso importa mais do que um anúncio típico de integração de oráculo? Porque o NPEX já representa mais de €200 milhões em títulos do mundo real. Integridade de dados e movimentação cross-chain segura não são opcionais para uma base de ativos desse tipo; são requisitos básicos antes que qualquer instituição trate a liquidação on-chain como equivalente aos sistemas tradicionais. Esses mesmos ativos emitidos pela DuskEVM também podem ser roteados através da Hedger para fluxos de transações confidenciais quando uma instituição deseja essa camada de privacidade junto com o alcance cross-chain.
Minha ressalva honesta: infraestrutura de interoperabilidade só é tão valiosa quanto a liquidez que flui por ela. Muitas cadeias já anunciaram integrações da Chainlink que, na prática, ficam paradas por falta de demanda real por transações cross-chain. A Dusk Network tem uma base de ativos âncora concreta por trás disso, o que lhe dá melhores chances do que a maioria, mas chances não são resultados.
Vou observar o volume de transações do CCIP nos ativos tokenizados da Dusk Network, não o anúncio, para ver se essa integração realmente faz jus ao seu custo.
@Dusk $DUSK #dusk
A parceria traz dois produtos da Chainlink para o stack da Dusk Network. O CCIP, o Cross-Chain Interoperability Protocol, se torna a ponte canônica para os ativos tokenizados NPEX, permitindo que valores mobiliários emitidos na DuskEVM se movam e permaneçam compósitos entre outros ecossistemas DeFi sem depender de código de ponte personalizado e não auditado. O DataLink se torna o oráculo on-chain exclusivo para os dados de câmbio do NPEX, fornecendo feeds de baixa latência e nível institucional diretamente para contratos inteligentes. Além disso, a própria DUSK ganha capacidade nativa de transferência cross-chain entre Ethereum e Solana via o padrão de Cross-Chain Token da Chainlink, em vez de depender de representações encapsuladas.
Por que isso importa mais do que um anúncio típico de integração de oráculo? Porque o NPEX já representa mais de €200 milhões em títulos do mundo real. Integridade de dados e movimentação cross-chain segura não são opcionais para uma base de ativos desse tipo; são requisitos básicos antes que qualquer instituição trate a liquidação on-chain como equivalente aos sistemas tradicionais. Esses mesmos ativos emitidos pela DuskEVM também podem ser roteados através da Hedger para fluxos de transações confidenciais quando uma instituição deseja essa camada de privacidade junto com o alcance cross-chain.
Minha ressalva honesta: infraestrutura de interoperabilidade só é tão valiosa quanto a liquidez que flui por ela. Muitas cadeias já anunciaram integrações da Chainlink que, na prática, ficam paradas por falta de demanda real por transações cross-chain. A Dusk Network tem uma base de ativos âncora concreta por trás disso, o que lhe dá melhores chances do que a maioria, mas chances não são resultados.
Vou observar o volume de transações do CCIP nos ativos tokenizados da Dusk Network, não o anúncio, para ver se essa integração realmente faz jus ao seu custo.
@Dusk $DUSK #dusk
52
·
--
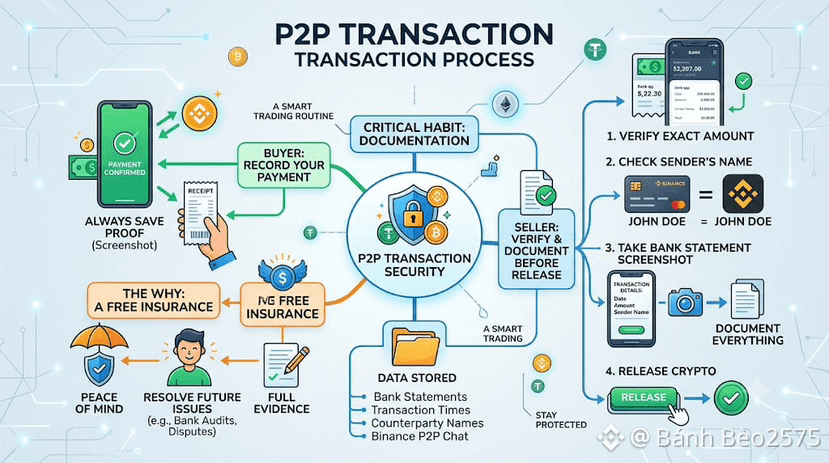
Depois de várias transações no Binance P2P, formei um pequeno hábito que, para mim, é muito importante: antes de clicar em liberar o cripto, eu sempre tiro uma foto do extrato bancário que mostra claramente o valor que acabei de receber, o horário da transação e o nome do remetente.
Esse hábito começou a partir de uma vez em que recebi um pagamento exatamente no valor correto, mas alguns dias depois o banco enviou uma notificação para revisão, pois suspeitava de uma transação incomum relacionada à conta do remetente. Fiquei bastante preocupado porque não tinha certeza se precisaria fornecer informações adicionais. Felizmente, eu já tinha salvo as imagens de todo o extrato junto com o trecho do chat de confirmação no Binance P2P; então, quando precisei fazer a conferência, eu tinha todos os dados para explicar de forma clara.
A partir daí, eu sempre sigo o processo em três etapas antes de liberar: verificar se o valor corresponde exatamente, conferir se o nome do remetente é igual ao nome do parceiro cadastrado e, por fim, salvar a imagem do extrato como prova antes de concluir a transação.
Muitas pessoas podem achar que salvar esse registro é algo desnecessário quando a transação já ocorreu sem problemas, mas eu vejo isso como uma espécie de seguro gratuito. Não leva muito tempo a mais, mas me deixa muito mais tranquilo caso surja algum problema no futuro, seja por parte do banco ou da própria negociação no Binance P2P.
Quando atuo como comprador, aplico um hábito semelhante: sempre salvo a confirmação do meu próprio depósito logo após realizar a transferência. Ter dados completos dos dois lados me dá mais segurança caso eu precise fazer uma conferência novamente a qualquer momento.
@Binance_Vietnam #BinanceP2PAnToan
$BOME $PNUT
Depois de várias transações no Binance P2P, formei um pequeno hábito que, para mim, é muito importante: antes de clicar em liberar o cripto, eu sempre tiro uma foto do extrato bancário que mostra claramente o valor que acabei de receber, o horário da transação e o nome do remetente.
Esse hábito começou a partir de uma vez em que recebi um pagamento exatamente no valor correto, mas alguns dias depois o banco enviou uma notificação para revisão, pois suspeitava de uma transação incomum relacionada à conta do remetente. Fiquei bastante preocupado porque não tinha certeza se precisaria fornecer informações adicionais. Felizmente, eu já tinha salvo as imagens de todo o extrato junto com o trecho do chat de confirmação no Binance P2P; então, quando precisei fazer a conferência, eu tinha todos os dados para explicar de forma clara.
A partir daí, eu sempre sigo o processo em três etapas antes de liberar: verificar se o valor corresponde exatamente, conferir se o nome do remetente é igual ao nome do parceiro cadastrado e, por fim, salvar a imagem do extrato como prova antes de concluir a transação.
Muitas pessoas podem achar que salvar esse registro é algo desnecessário quando a transação já ocorreu sem problemas, mas eu vejo isso como uma espécie de seguro gratuito. Não leva muito tempo a mais, mas me deixa muito mais tranquilo caso surja algum problema no futuro, seja por parte do banco ou da própria negociação no Binance P2P.
Quando atuo como comprador, aplico um hábito semelhante: sempre salvo a confirmação do meu próprio depósito logo após realizar a transferência. Ter dados completos dos dois lados me dá mais segurança caso eu precise fazer uma conferência novamente a qualquer momento.
@Binance Vietnam #BinanceP2PAnToan
$BOME $PNUT
Esse hábito começou a partir de uma vez em que recebi um pagamento exatamente no valor correto, mas alguns dias depois o banco enviou uma notificação para revisão, pois suspeitava de uma transação incomum relacionada à conta do remetente. Fiquei bastante preocupado porque não tinha certeza se precisaria fornecer informações adicionais. Felizmente, eu já tinha salvo as imagens de todo o extrato junto com o trecho do chat de confirmação no Binance P2P; então, quando precisei fazer a conferência, eu tinha todos os dados para explicar de forma clara.
A partir daí, eu sempre sigo o processo em três etapas antes de liberar: verificar se o valor corresponde exatamente, conferir se o nome do remetente é igual ao nome do parceiro cadastrado e, por fim, salvar a imagem do extrato como prova antes de concluir a transação.
Muitas pessoas podem achar que salvar esse registro é algo desnecessário quando a transação já ocorreu sem problemas, mas eu vejo isso como uma espécie de seguro gratuito. Não leva muito tempo a mais, mas me deixa muito mais tranquilo caso surja algum problema no futuro, seja por parte do banco ou da própria negociação no Binance P2P.
Quando atuo como comprador, aplico um hábito semelhante: sempre salvo a confirmação do meu próprio depósito logo após realizar a transferência. Ter dados completos dos dois lados me dá mais segurança caso eu precise fazer uma conferência novamente a qualquer momento.
@Binance Vietnam #BinanceP2PAnToan
$BOME $PNUT
220
·
--
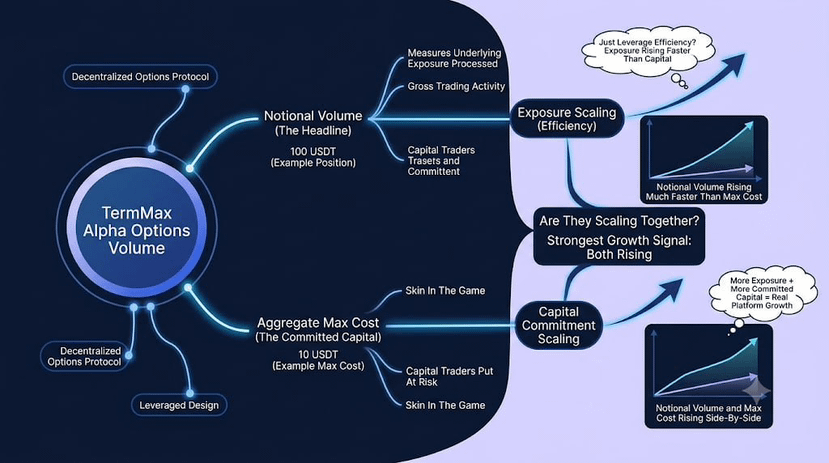
Um exemplo do TermMax Alpha continua se destacando para mim: uma posição de opção com 100 USDT de nocional pode ter um Max Cost real de apenas 10 USDT.
Para o TermMax, um protocolo descentralizado de negociação de opções, isso torna o volume de negociação da manchete mais interessante do que parece à primeira vista.
O volume nocional me diz quanto de exposição subjacente o TermMax está processando. Ele não me diz quanto capital os traders estão realmente colocando em risco para criar essa exposição. No Alpha, a alavancagem faz parte do design, então as duas coisas podem divergir de forma bem natural.
O exemplo próprio do TermMax deixa a diferença mais clara. Um trader pode abrir 100 USDT de exposição nocional com 10 USDT de Max Cost e, em seguida, adicionar mais 100 USDT ao volume acumulado quando a mesma posição é encerrada.
O que eu ainda não sei é se o crescimento do volume nocional do Alpha está sendo acompanhado pelo crescimento do capital que os traders estão dispostos a comprometer, ou se a exposição está escalando muito mais rápido do que o capital de risco por trás dela.
Isso não é necessariamente uma fraqueza. Gerar mais exposição a partir de cada unidade de capital faz parte do que as opções com alavancagem foram projetadas para fazer.
O sinal mais forte seria se o aumento do nocional vier acompanhado pelo aumento do agregado Max Cost. Isso mostraria que o TermMax não está apenas criando mais exposição por unidade de capital, mas também atraindo mais capital para o próprio Alpha.
Eu aprenderia mais com o volume nocional aumentando junto com o Max Cost agregado do que com um número de nocional muito maior por conta própria.
A questão é se o TermMax Alpha está escalando apenas a quantidade de exposição que ele consegue gerar, ou também a quantidade de capital que os traders estão dispostos a colocar por trás disso.
Estou acompanhando o volume nocional, o Max Cost agregado e como a relação entre os dois muda conforme o Alpha cresce.
@termmax #TermMax
$BOME
Um exemplo do TermMax Alpha continua se destacando para mim: uma posição de opção com 100 USDT de nocional pode ter um Max Cost real de apenas 10 USDT.
Para o TermMax, um protocolo descentralizado de negociação de opções, isso torna o volume de negociação da manchete mais interessante do que parece à primeira vista.
O volume nocional me diz quanto de exposição subjacente o TermMax está processando. Ele não me diz quanto capital os traders estão realmente colocando em risco para criar essa exposição. No Alpha, a alavancagem faz parte do design, então as duas coisas podem divergir de forma bem natural.
O exemplo próprio do TermMax deixa a diferença mais clara. Um trader pode abrir 100 USDT de exposição nocional com 10 USDT de Max Cost e, em seguida, adicionar mais 100 USDT ao volume acumulado quando a mesma posição é encerrada.
O que eu ainda não sei é se o crescimento do volume nocional do Alpha está sendo acompanhado pelo crescimento do capital que os traders estão dispostos a comprometer, ou se a exposição está escalando muito mais rápido do que o capital de risco por trás dela.
Isso não é necessariamente uma fraqueza. Gerar mais exposição a partir de cada unidade de capital faz parte do que as opções com alavancagem foram projetadas para fazer.
O sinal mais forte seria se o aumento do nocional vier acompanhado pelo aumento do agregado Max Cost. Isso mostraria que o TermMax não está apenas criando mais exposição por unidade de capital, mas também atraindo mais capital para o próprio Alpha.
Eu aprenderia mais com o volume nocional aumentando junto com o Max Cost agregado do que com um número de nocional muito maior por conta própria.
A questão é se o TermMax Alpha está escalando apenas a quantidade de exposição que ele consegue gerar, ou também a quantidade de capital que os traders estão dispostos a colocar por trás disso.
Estou acompanhando o volume nocional, o Max Cost agregado e como a relação entre os dois muda conforme o Alpha cresce.
@TermMax #TermMax
$BOME
Para o TermMax, um protocolo descentralizado de negociação de opções, isso torna o volume de negociação da manchete mais interessante do que parece à primeira vista.
O volume nocional me diz quanto de exposição subjacente o TermMax está processando. Ele não me diz quanto capital os traders estão realmente colocando em risco para criar essa exposição. No Alpha, a alavancagem faz parte do design, então as duas coisas podem divergir de forma bem natural.
O exemplo próprio do TermMax deixa a diferença mais clara. Um trader pode abrir 100 USDT de exposição nocional com 10 USDT de Max Cost e, em seguida, adicionar mais 100 USDT ao volume acumulado quando a mesma posição é encerrada.
O que eu ainda não sei é se o crescimento do volume nocional do Alpha está sendo acompanhado pelo crescimento do capital que os traders estão dispostos a comprometer, ou se a exposição está escalando muito mais rápido do que o capital de risco por trás dela.
Isso não é necessariamente uma fraqueza. Gerar mais exposição a partir de cada unidade de capital faz parte do que as opções com alavancagem foram projetadas para fazer.
O sinal mais forte seria se o aumento do nocional vier acompanhado pelo aumento do agregado Max Cost. Isso mostraria que o TermMax não está apenas criando mais exposição por unidade de capital, mas também atraindo mais capital para o próprio Alpha.
Eu aprenderia mais com o volume nocional aumentando junto com o Max Cost agregado do que com um número de nocional muito maior por conta própria.
A questão é se o TermMax Alpha está escalando apenas a quantidade de exposição que ele consegue gerar, ou também a quantidade de capital que os traders estão dispostos a colocar por trás disso.
Estou acompanhando o volume nocional, o Max Cost agregado e como a relação entre os dois muda conforme o Alpha cresce.
@TermMax #TermMax
$BOME
175
·
--
Ninguém quer publicar um documento listando cada falha séria que um auditor encontrou no próprio protocolo. A Dusk Network fez exatamente isso com o AEGIS, seu maior hard fork desde o lançamento na mainnet, e acredito que a decisão de ser tão transparente mereça mais atenção do que os próprios bugs.
O AEGIS entregou correções para 39 achados, sendo 7 deles classificados como críticos, rastreando 4 causas raiz: propriedade de memória não segura no sandbox da máquina virtual Piecrust, que poderia permitir que dois nós honestos calculassem silenciosamente resultados diferentes a partir do mesmo código; desserialização insegura de dados não confiáveis no lado do host; uma lacuna de vinculação entre taxas Phoenix e reembolsos, que poderia ter habilitado inflação de supply ou interrompido a cadeia por completo; e uma construção de assinatura BLS que poderia ter permitido falsificação a partir de uma única assinatura observada. A Dusk declarou de forma direta que não encontrou evidências de que qualquer uma dessas coisas tenha sido explorada antes do envio da correção, e as correções foram além de apenas remediar sintomas: reestruturaram modelos de propriedade, aplicaram verificações tanto na admissão do mempool quanto na execução da VM (em vez de apenas uma camada) e migraram para um hash no estilo de um RFC 9380 para a construção da curva para BLS, com separação explícita de domínios.
O que mais se destaca para mim é a forma como o texto enquadra tudo. A Dusk separa repetidamente mitigação da remoção de causa raiz e trata ambas como necessárias — um nível de disciplina de engenharia que você não vê descrito publicamente com tanta frequência.
Eu não vou fingir que isso é apenas uma boa notícia. Um conjunto de vulnerabilidades críticas, no nível da cadeia, que existia em um protocolo financeiro em funcionamento é um achado sério, auditoria ou não. Coordenar um hard fork desse tamanho em um conjunto de validadores ao vivo, sem dar pistas para qualquer pessoa que pudesse explorar os achados primeiro, é uma conquista silenciosa de engenharia que raramente recebe crédito.
A DUSK protege um protocolo que acabou de ficar significativamente mais difícil de quebrar.
@Dusk_Foundation $DUSK #dusk
$BTW
Ninguém quer publicar um documento listando cada falha séria que um auditor encontrou no próprio protocolo. A Dusk Network fez exatamente isso com o AEGIS, seu maior hard fork desde o lançamento na mainnet, e acredito que a decisão de ser tão transparente mereça mais atenção do que os próprios bugs.
O AEGIS entregou correções para 39 achados, sendo 7 deles classificados como críticos, rastreando 4 causas raiz: propriedade de memória não segura no sandbox da máquina virtual Piecrust, que poderia permitir que dois nós honestos calculassem silenciosamente resultados diferentes a partir do mesmo código; desserialização insegura de dados não confiáveis no lado do host; uma lacuna de vinculação entre taxas Phoenix e reembolsos, que poderia ter habilitado inflação de supply ou interrompido a cadeia por completo; e uma construção de assinatura BLS que poderia ter permitido falsificação a partir de uma única assinatura observada. A Dusk declarou de forma direta que não encontrou evidências de que qualquer uma dessas coisas tenha sido explorada antes do envio da correção, e as correções foram além de apenas remediar sintomas: reestruturaram modelos de propriedade, aplicaram verificações tanto na admissão do mempool quanto na execução da VM (em vez de apenas uma camada) e migraram para um hash no estilo de um RFC 9380 para a construção da curva para BLS, com separação explícita de domínios.
O que mais se destaca para mim é a forma como o texto enquadra tudo. A Dusk separa repetidamente mitigação da remoção de causa raiz e trata ambas como necessárias — um nível de disciplina de engenharia que você não vê descrito publicamente com tanta frequência.
Eu não vou fingir que isso é apenas uma boa notícia. Um conjunto de vulnerabilidades críticas, no nível da cadeia, que existia em um protocolo financeiro em funcionamento é um achado sério, auditoria ou não. Coordenar um hard fork desse tamanho em um conjunto de validadores ao vivo, sem dar pistas para qualquer pessoa que pudesse explorar os achados primeiro, é uma conquista silenciosa de engenharia que raramente recebe crédito.
A DUSK protege um protocolo que acabou de ficar significativamente mais difícil de quebrar.
@Dusk $DUSK #dusk
$BTW
O AEGIS entregou correções para 39 achados, sendo 7 deles classificados como críticos, rastreando 4 causas raiz: propriedade de memória não segura no sandbox da máquina virtual Piecrust, que poderia permitir que dois nós honestos calculassem silenciosamente resultados diferentes a partir do mesmo código; desserialização insegura de dados não confiáveis no lado do host; uma lacuna de vinculação entre taxas Phoenix e reembolsos, que poderia ter habilitado inflação de supply ou interrompido a cadeia por completo; e uma construção de assinatura BLS que poderia ter permitido falsificação a partir de uma única assinatura observada. A Dusk declarou de forma direta que não encontrou evidências de que qualquer uma dessas coisas tenha sido explorada antes do envio da correção, e as correções foram além de apenas remediar sintomas: reestruturaram modelos de propriedade, aplicaram verificações tanto na admissão do mempool quanto na execução da VM (em vez de apenas uma camada) e migraram para um hash no estilo de um RFC 9380 para a construção da curva para BLS, com separação explícita de domínios.
O que mais se destaca para mim é a forma como o texto enquadra tudo. A Dusk separa repetidamente mitigação da remoção de causa raiz e trata ambas como necessárias — um nível de disciplina de engenharia que você não vê descrito publicamente com tanta frequência.
Eu não vou fingir que isso é apenas uma boa notícia. Um conjunto de vulnerabilidades críticas, no nível da cadeia, que existia em um protocolo financeiro em funcionamento é um achado sério, auditoria ou não. Coordenar um hard fork desse tamanho em um conjunto de validadores ao vivo, sem dar pistas para qualquer pessoa que pudesse explorar os achados primeiro, é uma conquista silenciosa de engenharia que raramente recebe crédito.
A DUSK protege um protocolo que acabou de ficar significativamente mais difícil de quebrar.
@Dusk $DUSK #dusk
$BTW
59
·
--
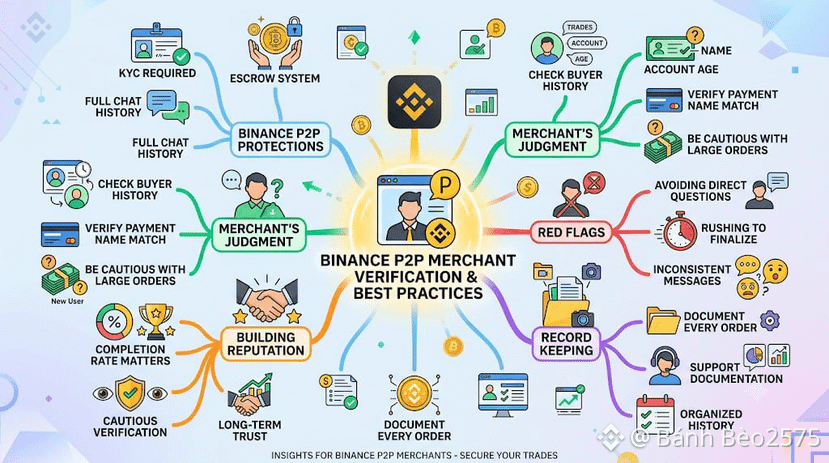
Administrar uma conta de comerciante no Binance P2P mudou a forma como eu penso sobre verificação, principalmente porque a responsabilidade funciona em ambas as direções. O Binance P2P também protege os comerciantes, por meio do KYC em cada conta, do escrow que mantém o ativo de cripto até que uma ordem seja confirmada e de um registro completo de chat que se torna útil caso uma disputa precise ser analisada. Mas essas proteções funcionam melhor em conjunto com o próprio critério do comerciante, especialmente quando um comprador faz um pedido maior do que o habitual.
Antes de aceitar qualquer pedido de valor considerável, eu verifico o histórico da conta do comprador: quantas transações ele já concluiu, há quanto tempo a conta existe e se o nome do método de pagamento corresponde ao que aparece no perfil. Um comprador de primeira viagem fazendo um pedido incomumente grande não é automaticamente suspeito, mas isso significa que eu desacelero e presto mais atenção a cada mensagem que vem depois, em vez de tratar da mesma forma que uma negociação pequena e rotineira.
A bandeira vermelha mais clara que eu observo é um comprador que evita responder a perguntas diretas no chat ou que tenta finalizar a negociação de forma incomumente rápida. Quando isso acontece, eu faço perguntas específicas e simples, como confirmar o valor exato e o nome na transferência, e um comprador genuíno responde sem hesitar. Eu também mantenho registros detalhados de cada pedido concluído como comerciante, já que o suporte do Binance pediu exatamente esse tipo de documentação antes, e tê-la organizada tornou cada uma dessas conversas mais rápida de resolver.
Administrar uma conta de comerciante também significa que minha própria reputação está em jogo com cada pedido que eu aceito, então ter cautela não é apenas sobre proteger uma única transação; isso protege todos os compradores futuros que consultam meu histórico antes de decidirem negociar comigo. Uma taxa de conclusão construída com verificação cuidadosa, mesmo que ocasionalmente signifique desistir de um pedido, importa mais para mim do que fechar todas as negociações que chegam ao Binance P2P.
@Binance_Vietnam #BinanceP2PAnToan
$BTW $ACE
Administrar uma conta de comerciante no Binance P2P mudou a forma como eu penso sobre verificação, principalmente porque a responsabilidade funciona em ambas as direções. O Binance P2P também protege os comerciantes, por meio do KYC em cada conta, do escrow que mantém o ativo de cripto até que uma ordem seja confirmada e de um registro completo de chat que se torna útil caso uma disputa precise ser analisada. Mas essas proteções funcionam melhor em conjunto com o próprio critério do comerciante, especialmente quando um comprador faz um pedido maior do que o habitual.
Antes de aceitar qualquer pedido de valor considerável, eu verifico o histórico da conta do comprador: quantas transações ele já concluiu, há quanto tempo a conta existe e se o nome do método de pagamento corresponde ao que aparece no perfil. Um comprador de primeira viagem fazendo um pedido incomumente grande não é automaticamente suspeito, mas isso significa que eu desacelero e presto mais atenção a cada mensagem que vem depois, em vez de tratar da mesma forma que uma negociação pequena e rotineira.
A bandeira vermelha mais clara que eu observo é um comprador que evita responder a perguntas diretas no chat ou que tenta finalizar a negociação de forma incomumente rápida. Quando isso acontece, eu faço perguntas específicas e simples, como confirmar o valor exato e o nome na transferência, e um comprador genuíno responde sem hesitar. Eu também mantenho registros detalhados de cada pedido concluído como comerciante, já que o suporte do Binance pediu exatamente esse tipo de documentação antes, e tê-la organizada tornou cada uma dessas conversas mais rápida de resolver.
Administrar uma conta de comerciante também significa que minha própria reputação está em jogo com cada pedido que eu aceito, então ter cautela não é apenas sobre proteger uma única transação; isso protege todos os compradores futuros que consultam meu histórico antes de decidirem negociar comigo. Uma taxa de conclusão construída com verificação cuidadosa, mesmo que ocasionalmente signifique desistir de um pedido, importa mais para mim do que fechar todas as negociações que chegam ao Binance P2P.
@Binance Vietnam #BinanceP2PAnToan
$BTW $ACE
Antes de aceitar qualquer pedido de valor considerável, eu verifico o histórico da conta do comprador: quantas transações ele já concluiu, há quanto tempo a conta existe e se o nome do método de pagamento corresponde ao que aparece no perfil. Um comprador de primeira viagem fazendo um pedido incomumente grande não é automaticamente suspeito, mas isso significa que eu desacelero e presto mais atenção a cada mensagem que vem depois, em vez de tratar da mesma forma que uma negociação pequena e rotineira.
A bandeira vermelha mais clara que eu observo é um comprador que evita responder a perguntas diretas no chat ou que tenta finalizar a negociação de forma incomumente rápida. Quando isso acontece, eu faço perguntas específicas e simples, como confirmar o valor exato e o nome na transferência, e um comprador genuíno responde sem hesitar. Eu também mantenho registros detalhados de cada pedido concluído como comerciante, já que o suporte do Binance pediu exatamente esse tipo de documentação antes, e tê-la organizada tornou cada uma dessas conversas mais rápida de resolver.
Administrar uma conta de comerciante também significa que minha própria reputação está em jogo com cada pedido que eu aceito, então ter cautela não é apenas sobre proteger uma única transação; isso protege todos os compradores futuros que consultam meu histórico antes de decidirem negociar comigo. Uma taxa de conclusão construída com verificação cuidadosa, mesmo que ocasionalmente signifique desistir de um pedido, importa mais para mim do que fechar todas as negociações que chegam ao Binance P2P.
@Binance Vietnam #BinanceP2PAnToan
$BTW $ACE
53
·
--
A TermMax anunciou o primeiro mercado de empréstimos com taxa fixa que aceita como garantia ações tokenizadas, construído sobre os títulos tokenizados do Ondo's Global Markets e lançado na BNB Chain. O enquadramento foi grande: a convergência de ativos do mundo real e DeFi de taxa fixa como a próxima evolução das finanças on-chain. Não duvido da ambição, e o timing coincide com uma demanda institucional real por produtos de taxa fixa após dois meses de volatilidade incomum do mercado. Mas questiono quanto desse potencial de acesso já existe, de fato, na prática.
Um mercado de empréstimos com taxa fixa contra ações tokenizadas só funciona se credores e curadores realmente aparecerem para precificar esse tipo específico de garantia. A tokenização de ações tem quase nenhum histórico on-chain de liquidações. Ninguém acompanhou o quão profundo é o mercado quando uma ação tokenizada precisa ser vendida rapidamente durante uma retração, porque esse cenário praticamente ainda não aconteceu on-chain. A TermMax pode construir instantaneamente as estruturas de contratos inteligentes. Ela não consegue, do mesmo modo, fabricar dados de liquidez de estresse testado por anos, não importa o quão bem projetado seja o próprio mercado.
Este é o padrão geral com toda nova integração de RWA, não uma falha específica da TermMax. O anúncio libera a possibilidade de liquidez com taxa fixa contra títulos tokenizados. Se essa liquidez é profunda o suficiente para realmente importar para um tamanho de empréstimo significativo depende inteiramente de quantos curadores estão dispostos a subscrever uma classe de ativos tão nova, e esse número começa pequeno, não importa quão boa seja a integração. Ao afastar o zoom, a oportunidade é real: mercados globais de renda fixa e derivativos de taxa movimentam centenas de trilhões de dólares, enquanto o volume on-chain de taxa fixa ainda é medido, no máximo, em dezenas de bilhões, então a diferença entre a ambição e a profundidade atual é justamente a lacuna que toda essa categoria está tentando fechar.
Acredito que este mercado vale a pena ser acompanhado especificamente porque é cedo, e não porque já está comprovado. A tecnologia que habilita a garantia de ações tokenizadas e a profundidade de mercado necessária para torná-la genuinamente útil são dois marcos diferentes.
@termmax #TermMax
$BTW $ACE
A TermMax anunciou o primeiro mercado de empréstimos com taxa fixa que aceita como garantia ações tokenizadas, construído sobre os títulos tokenizados do Ondo's Global Markets e lançado na BNB Chain. O enquadramento foi grande: a convergência de ativos do mundo real e DeFi de taxa fixa como a próxima evolução das finanças on-chain. Não duvido da ambição, e o timing coincide com uma demanda institucional real por produtos de taxa fixa após dois meses de volatilidade incomum do mercado. Mas questiono quanto desse potencial de acesso já existe, de fato, na prática.
Um mercado de empréstimos com taxa fixa contra ações tokenizadas só funciona se credores e curadores realmente aparecerem para precificar esse tipo específico de garantia. A tokenização de ações tem quase nenhum histórico on-chain de liquidações. Ninguém acompanhou o quão profundo é o mercado quando uma ação tokenizada precisa ser vendida rapidamente durante uma retração, porque esse cenário praticamente ainda não aconteceu on-chain. A TermMax pode construir instantaneamente as estruturas de contratos inteligentes. Ela não consegue, do mesmo modo, fabricar dados de liquidez de estresse testado por anos, não importa o quão bem projetado seja o próprio mercado.
Este é o padrão geral com toda nova integração de RWA, não uma falha específica da TermMax. O anúncio libera a possibilidade de liquidez com taxa fixa contra títulos tokenizados. Se essa liquidez é profunda o suficiente para realmente importar para um tamanho de empréstimo significativo depende inteiramente de quantos curadores estão dispostos a subscrever uma classe de ativos tão nova, e esse número começa pequeno, não importa quão boa seja a integração. Ao afastar o zoom, a oportunidade é real: mercados globais de renda fixa e derivativos de taxa movimentam centenas de trilhões de dólares, enquanto o volume on-chain de taxa fixa ainda é medido, no máximo, em dezenas de bilhões, então a diferença entre a ambição e a profundidade atual é justamente a lacuna que toda essa categoria está tentando fechar.
Acredito que este mercado vale a pena ser acompanhado especificamente porque é cedo, e não porque já está comprovado. A tecnologia que habilita a garantia de ações tokenizadas e a profundidade de mercado necessária para torná-la genuinamente útil são dois marcos diferentes.
@TermMax #TermMax
$BTW $ACE
Um mercado de empréstimos com taxa fixa contra ações tokenizadas só funciona se credores e curadores realmente aparecerem para precificar esse tipo específico de garantia. A tokenização de ações tem quase nenhum histórico on-chain de liquidações. Ninguém acompanhou o quão profundo é o mercado quando uma ação tokenizada precisa ser vendida rapidamente durante uma retração, porque esse cenário praticamente ainda não aconteceu on-chain. A TermMax pode construir instantaneamente as estruturas de contratos inteligentes. Ela não consegue, do mesmo modo, fabricar dados de liquidez de estresse testado por anos, não importa o quão bem projetado seja o próprio mercado.
Este é o padrão geral com toda nova integração de RWA, não uma falha específica da TermMax. O anúncio libera a possibilidade de liquidez com taxa fixa contra títulos tokenizados. Se essa liquidez é profunda o suficiente para realmente importar para um tamanho de empréstimo significativo depende inteiramente de quantos curadores estão dispostos a subscrever uma classe de ativos tão nova, e esse número começa pequeno, não importa quão boa seja a integração. Ao afastar o zoom, a oportunidade é real: mercados globais de renda fixa e derivativos de taxa movimentam centenas de trilhões de dólares, enquanto o volume on-chain de taxa fixa ainda é medido, no máximo, em dezenas de bilhões, então a diferença entre a ambição e a profundidade atual é justamente a lacuna que toda essa categoria está tentando fechar.
Acredito que este mercado vale a pena ser acompanhado especificamente porque é cedo, e não porque já está comprovado. A tecnologia que habilita a garantia de ações tokenizadas e a profundidade de mercado necessária para torná-la genuinamente útil são dois marcos diferentes.
@TermMax #TermMax
$BTW $ACE
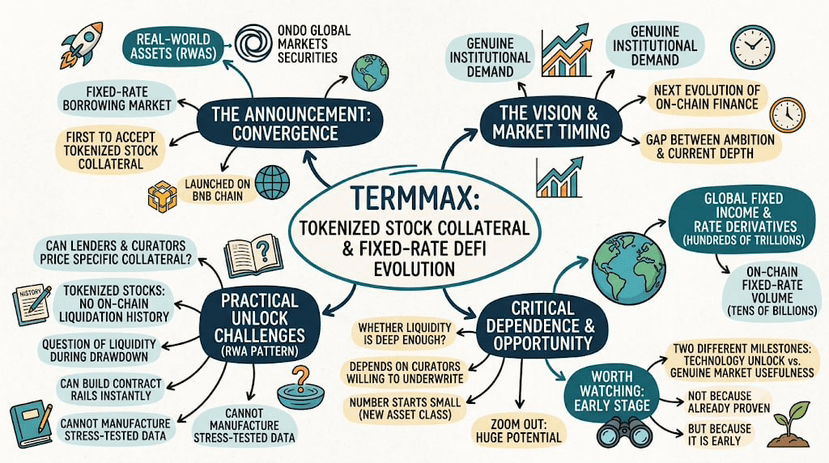
208
·
--
A Dusk Network está perseguindo a tokenização de ativos do mundo real em um campo em que a Ondo Finance recebe manchetes da BlackRock e Ethereum, Avalanche e Polygon trazem ecossistemas maiores, liquidez mais profunda e anos de domínio de desenvolvedores para a disputa. Diante desse cenário, ela tomou uma decisão que, de fora, parece quase teimosa: manter-se com foco estreito na infraestrutura financeira europeia regulamentada, especificamente MiCA, MiFID II e o Regime Piloto de DLT, em vez de se posicionar como um lar geral para a tokenização de RWA em todo o mundo como seus rivais maiores fazem. A Dusk Network foi fundada em 2018, nos Países Baixos, o mesmo país em que a NPEX e seu regulador operam, e esse ponto de partida regional aparece diretamente naqueles marcos em que o protocolo foi realmente projetado desde o primeiro dia, e não como algo adicionado depois como ângulo de marketing.
Acho que essa estreiteza é a estratégia em si, e não uma limitação que a equipe ainda não conseguiu corrigir. Construir lógica de conformidade, divulgação seletiva e liquidação determinística em torno de um único arcabouço regulatório bem definido é um alvo de engenharia menor e mais alcançável do que tentar satisfazer, de uma vez, os reguladores de valores mobiliários dos EUA, da UE e da Ásia a partir de um único protocolo. As parcerias resultantes — NPEX para negociação de valores mobiliários regulamentados, Quantoz para stablecoins de euro compatíveis com MiCA, 21X para liquidação no Regime Piloto de DLT — todas se enquadram dentro do livro de regras daquela região, em vez de abranger simultaneamente vários sistemas jurídicos diferentes.
O custo desse foco é a visibilidade e o tamanho do mercado endereçável. A atividade total on-chain da Dusk Network continua muito menor do que a da Ondo ou do volume de RWA da Ethereum, e cada manchete sobre futuras movimentações de estruturas de tokenização nos EUA, por enquanto, é um mercado que a arquitetura atual da Dusk Network não foi construída para atender diretamente. Profundidade em uma jurisdição em vez de amplitude em muitas é um compromisso real, e ele ainda não se traduziu em participação de mercado visível.
@Dusk_Foundation $DUSK #dusk
A Dusk Network está perseguindo a tokenização de ativos do mundo real em um campo em que a Ondo Finance recebe manchetes da BlackRock e Ethereum, Avalanche e Polygon trazem ecossistemas maiores, liquidez mais profunda e anos de domínio de desenvolvedores para a disputa. Diante desse cenário, ela tomou uma decisão que, de fora, parece quase teimosa: manter-se com foco estreito na infraestrutura financeira europeia regulamentada, especificamente MiCA, MiFID II e o Regime Piloto de DLT, em vez de se posicionar como um lar geral para a tokenização de RWA em todo o mundo como seus rivais maiores fazem. A Dusk Network foi fundada em 2018, nos Países Baixos, o mesmo país em que a NPEX e seu regulador operam, e esse ponto de partida regional aparece diretamente naqueles marcos em que o protocolo foi realmente projetado desde o primeiro dia, e não como algo adicionado depois como ângulo de marketing.
Acho que essa estreiteza é a estratégia em si, e não uma limitação que a equipe ainda não conseguiu corrigir. Construir lógica de conformidade, divulgação seletiva e liquidação determinística em torno de um único arcabouço regulatório bem definido é um alvo de engenharia menor e mais alcançável do que tentar satisfazer, de uma vez, os reguladores de valores mobiliários dos EUA, da UE e da Ásia a partir de um único protocolo. As parcerias resultantes — NPEX para negociação de valores mobiliários regulamentados, Quantoz para stablecoins de euro compatíveis com MiCA, 21X para liquidação no Regime Piloto de DLT — todas se enquadram dentro do livro de regras daquela região, em vez de abranger simultaneamente vários sistemas jurídicos diferentes.
O custo desse foco é a visibilidade e o tamanho do mercado endereçável. A atividade total on-chain da Dusk Network continua muito menor do que a da Ondo ou do volume de RWA da Ethereum, e cada manchete sobre futuras movimentações de estruturas de tokenização nos EUA, por enquanto, é um mercado que a arquitetura atual da Dusk Network não foi construída para atender diretamente. Profundidade em uma jurisdição em vez de amplitude em muitas é um compromisso real, e ele ainda não se traduziu em participação de mercado visível.
@Dusk $DUSK #dusk
Acho que essa estreiteza é a estratégia em si, e não uma limitação que a equipe ainda não conseguiu corrigir. Construir lógica de conformidade, divulgação seletiva e liquidação determinística em torno de um único arcabouço regulatório bem definido é um alvo de engenharia menor e mais alcançável do que tentar satisfazer, de uma vez, os reguladores de valores mobiliários dos EUA, da UE e da Ásia a partir de um único protocolo. As parcerias resultantes — NPEX para negociação de valores mobiliários regulamentados, Quantoz para stablecoins de euro compatíveis com MiCA, 21X para liquidação no Regime Piloto de DLT — todas se enquadram dentro do livro de regras daquela região, em vez de abranger simultaneamente vários sistemas jurídicos diferentes.
O custo desse foco é a visibilidade e o tamanho do mercado endereçável. A atividade total on-chain da Dusk Network continua muito menor do que a da Ondo ou do volume de RWA da Ethereum, e cada manchete sobre futuras movimentações de estruturas de tokenização nos EUA, por enquanto, é um mercado que a arquitetura atual da Dusk Network não foi construída para atender diretamente. Profundidade em uma jurisdição em vez de amplitude em muitas é um compromisso real, e ele ainda não se traduziu em participação de mercado visível.
@Dusk $DUSK #dusk
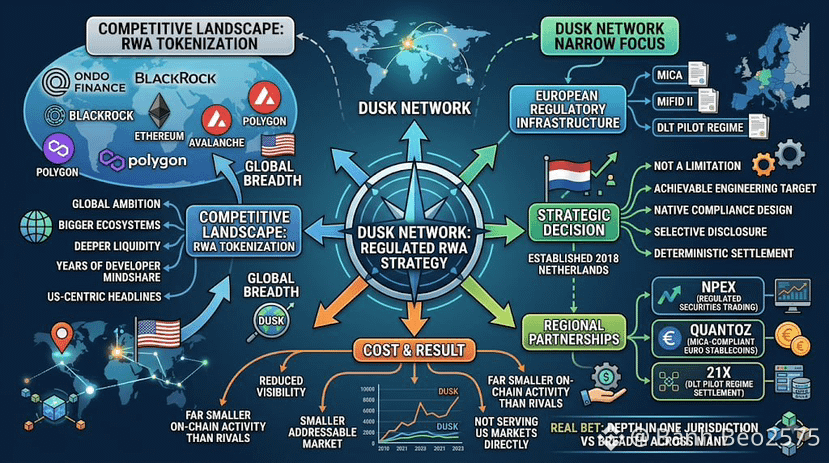
7
58
·
--
Eu não tinha pensado muito nos níveis de KYC na Binance P2P até tentar concluir uma negociação maior e esbarrar em um limite que eu nem sabia que existia. No fim, verificação não é só uma caixa de seleção uma vez por todas: ela é por níveis. Cada nível desbloqueia limites de negociação mais altos e, eu diria, também parceiros de negociação mais confiáveis no geral.
A Binance P2P exige que toda conta passe pela verificação de identidade antes de poder negociar, o que já filtra uma grande parte do risco anônimo comparado a negociar cripto de forma informal em outros lugares. Ao subir para um nível de verificação mais alto, a conta passa por mais checagens. E, pela minha experiência, contrapartes com verificação de nível superior totalmente concluída tendem a ter históricos de negociação mais consistentes, embora isso nunca substitua conferir, você mesmo, os dados do perfil delas.
Desde que atualizei minha própria verificação, algumas coisas mudaram na forma como eu negocio. Agora consigo acessar tamanhos de pedidos maiores sem que a transação seja sinalizada ou atrasada. Eu continuo verificando a taxa de conclusão e o total de pedidos de qualquer contraparte independentemente do nível de verificação, porque o KYC confirma identidade, não confiabilidade em cada negociação individual. Eu confirmo o pagamento na minha própria conta bancária antes de liberar cripto toda vez, não importa o quão verificada pareça a outra parte. E, se algo em um pedido parece inconsistente com o que uma conta bem estabelecida e verificada deveria parecer, eu entro em contato com o suporte da Binance em vez de assumir que a verificação mais alta significa zero risco.
O que mais me surpreendeu foi como o processo de suporte ficou mais tranquilo também, uma vez que minha própria conta passou a ter um nível de verificação mais alto. Perguntas que antes levavam um dia para serem resolvidas começaram a ser respondidas em poucas horas — imagino que isso tenha a ver com quanta informação de identidade já estava registrada. É um benefício colateral pequeno, mas vale mencionar.
O KYC é a base sobre a qual a Binance P2P foi construída, mas é apenas uma camada entre várias. Combinar isso com seus próprios hábitos de verificação é o que realmente mantém cada negociação segura.
@Binance_Vietnam #BinanceP2PAnToan
$TUT $BTW
Eu não tinha pensado muito nos níveis de KYC na Binance P2P até tentar concluir uma negociação maior e esbarrar em um limite que eu nem sabia que existia. No fim, verificação não é só uma caixa de seleção uma vez por todas: ela é por níveis. Cada nível desbloqueia limites de negociação mais altos e, eu diria, também parceiros de negociação mais confiáveis no geral.
A Binance P2P exige que toda conta passe pela verificação de identidade antes de poder negociar, o que já filtra uma grande parte do risco anônimo comparado a negociar cripto de forma informal em outros lugares. Ao subir para um nível de verificação mais alto, a conta passa por mais checagens. E, pela minha experiência, contrapartes com verificação de nível superior totalmente concluída tendem a ter históricos de negociação mais consistentes, embora isso nunca substitua conferir, você mesmo, os dados do perfil delas.
Desde que atualizei minha própria verificação, algumas coisas mudaram na forma como eu negocio. Agora consigo acessar tamanhos de pedidos maiores sem que a transação seja sinalizada ou atrasada. Eu continuo verificando a taxa de conclusão e o total de pedidos de qualquer contraparte independentemente do nível de verificação, porque o KYC confirma identidade, não confiabilidade em cada negociação individual. Eu confirmo o pagamento na minha própria conta bancária antes de liberar cripto toda vez, não importa o quão verificada pareça a outra parte. E, se algo em um pedido parece inconsistente com o que uma conta bem estabelecida e verificada deveria parecer, eu entro em contato com o suporte da Binance em vez de assumir que a verificação mais alta significa zero risco.
O que mais me surpreendeu foi como o processo de suporte ficou mais tranquilo também, uma vez que minha própria conta passou a ter um nível de verificação mais alto. Perguntas que antes levavam um dia para serem resolvidas começaram a ser respondidas em poucas horas — imagino que isso tenha a ver com quanta informação de identidade já estava registrada. É um benefício colateral pequeno, mas vale mencionar.
O KYC é a base sobre a qual a Binance P2P foi construída, mas é apenas uma camada entre várias. Combinar isso com seus próprios hábitos de verificação é o que realmente mantém cada negociação segura.
@Binance Vietnam #BinanceP2PAnToan
$TUT $BTW
A Binance P2P exige que toda conta passe pela verificação de identidade antes de poder negociar, o que já filtra uma grande parte do risco anônimo comparado a negociar cripto de forma informal em outros lugares. Ao subir para um nível de verificação mais alto, a conta passa por mais checagens. E, pela minha experiência, contrapartes com verificação de nível superior totalmente concluída tendem a ter históricos de negociação mais consistentes, embora isso nunca substitua conferir, você mesmo, os dados do perfil delas.
Desde que atualizei minha própria verificação, algumas coisas mudaram na forma como eu negocio. Agora consigo acessar tamanhos de pedidos maiores sem que a transação seja sinalizada ou atrasada. Eu continuo verificando a taxa de conclusão e o total de pedidos de qualquer contraparte independentemente do nível de verificação, porque o KYC confirma identidade, não confiabilidade em cada negociação individual. Eu confirmo o pagamento na minha própria conta bancária antes de liberar cripto toda vez, não importa o quão verificada pareça a outra parte. E, se algo em um pedido parece inconsistente com o que uma conta bem estabelecida e verificada deveria parecer, eu entro em contato com o suporte da Binance em vez de assumir que a verificação mais alta significa zero risco.
O que mais me surpreendeu foi como o processo de suporte ficou mais tranquilo também, uma vez que minha própria conta passou a ter um nível de verificação mais alto. Perguntas que antes levavam um dia para serem resolvidas começaram a ser respondidas em poucas horas — imagino que isso tenha a ver com quanta informação de identidade já estava registrada. É um benefício colateral pequeno, mas vale mencionar.
O KYC é a base sobre a qual a Binance P2P foi construída, mas é apenas uma camada entre várias. Combinar isso com seus próprios hábitos de verificação é o que realmente mantém cada negociação segura.
@Binance Vietnam #BinanceP2PAnToan
$TUT $BTW
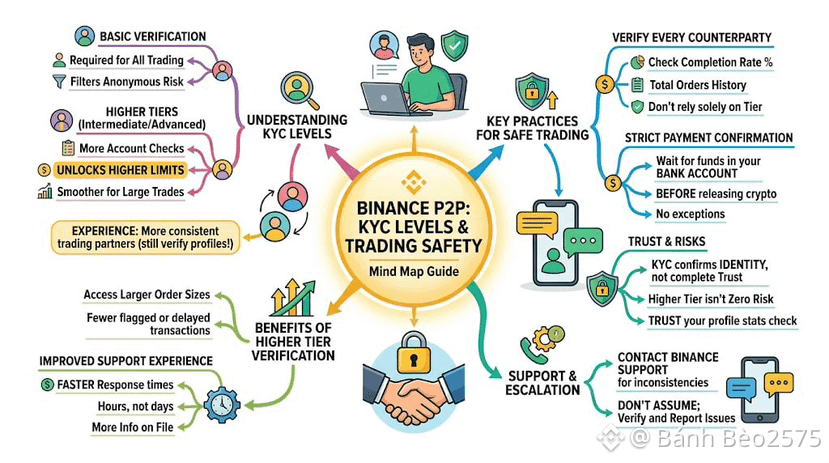
281
·
--
A TermMax gosta de abrir sua apresentação com um número difícil de contestar: os mercados globais de renda fixa já ultrapassam US$ 100 trilhões, os derivativos de taxa adicionam mais US$ 600 trilhões, e toda a categoria de taxas fixas on-chain fica abaixo de US$ 20 bilhões. No papel, ainda não é um mercado competitivo — é quase vazio em comparação com o equivalente off-line — e a TermMax se posiciona como uma early mover nessa lacuna.
Eu não discuto os números macro. O que eu quero observar é a distância entre essa narrativa e onde a TermMax realmente está hoje. O valor total bloqueado se moveu, até agora, numa faixa aproximadamente entre os cerca de US$ 30 e poucos milhões e os US$ 40 e poucos milhões ao longo de sua história, distribuído por oito cadeias, com a Ethereum ainda concentrando a grande maioria dessa liquidez. Contra uma categoria de renda fixa on-chain de US$ 20 bilhões, a TermMax é uma participante relevante, mas ainda pequena. Contra US$ 100 trilhões em renda fixa global, os números atuais se aproximam de estatisticamente nada.
Isso não é uma crítica à engenharia do protocolo; é uma afirmação sobre onde qualquer projeto inicial de DeFi com renda fixa se posiciona em relação ao mercado que ele tenta endereçar. Citar o mercado endereçável é um contexto válido. Tratar esse número como evidência de tração atual seria um erro que não acho que leitores cuidadosos devam cometer.
O que realmente importa para a TermMax fechar qualquer parte dessa lacuna é se o uso diário ativo, atualmente na faixa de dezenas de milhares de usuários, continua acumulando depois que os programas de incentivo diminuem, e se integrações institucionais como os mercados de garantias de ações tokenizadas trazem capital com um comportamento diferente do dos depósitos de varejo movidos por incentivos. O mercado endereçável é real. Se a TermMax captura uma fatia significativa dele ainda é uma pergunta em aberto, não uma conclusão estabelecida.
@termmax #TermMax
$TUT $BTW $PRL
A TermMax gosta de abrir sua apresentação com um número difícil de contestar: os mercados globais de renda fixa já ultrapassam US$ 100 trilhões, os derivativos de taxa adicionam mais US$ 600 trilhões, e toda a categoria de taxas fixas on-chain fica abaixo de US$ 20 bilhões. No papel, ainda não é um mercado competitivo — é quase vazio em comparação com o equivalente off-line — e a TermMax se posiciona como uma early mover nessa lacuna.
Eu não discuto os números macro. O que eu quero observar é a distância entre essa narrativa e onde a TermMax realmente está hoje. O valor total bloqueado se moveu, até agora, numa faixa aproximadamente entre os cerca de US$ 30 e poucos milhões e os US$ 40 e poucos milhões ao longo de sua história, distribuído por oito cadeias, com a Ethereum ainda concentrando a grande maioria dessa liquidez. Contra uma categoria de renda fixa on-chain de US$ 20 bilhões, a TermMax é uma participante relevante, mas ainda pequena. Contra US$ 100 trilhões em renda fixa global, os números atuais se aproximam de estatisticamente nada.
Isso não é uma crítica à engenharia do protocolo; é uma afirmação sobre onde qualquer projeto inicial de DeFi com renda fixa se posiciona em relação ao mercado que ele tenta endereçar. Citar o mercado endereçável é um contexto válido. Tratar esse número como evidência de tração atual seria um erro que não acho que leitores cuidadosos devam cometer.
O que realmente importa para a TermMax fechar qualquer parte dessa lacuna é se o uso diário ativo, atualmente na faixa de dezenas de milhares de usuários, continua acumulando depois que os programas de incentivo diminuem, e se integrações institucionais como os mercados de garantias de ações tokenizadas trazem capital com um comportamento diferente do dos depósitos de varejo movidos por incentivos. O mercado endereçável é real. Se a TermMax captura uma fatia significativa dele ainda é uma pergunta em aberto, não uma conclusão estabelecida.
@TermMax #TermMax
$TUT $BTW $PRL
Eu não discuto os números macro. O que eu quero observar é a distância entre essa narrativa e onde a TermMax realmente está hoje. O valor total bloqueado se moveu, até agora, numa faixa aproximadamente entre os cerca de US$ 30 e poucos milhões e os US$ 40 e poucos milhões ao longo de sua história, distribuído por oito cadeias, com a Ethereum ainda concentrando a grande maioria dessa liquidez. Contra uma categoria de renda fixa on-chain de US$ 20 bilhões, a TermMax é uma participante relevante, mas ainda pequena. Contra US$ 100 trilhões em renda fixa global, os números atuais se aproximam de estatisticamente nada.
Isso não é uma crítica à engenharia do protocolo; é uma afirmação sobre onde qualquer projeto inicial de DeFi com renda fixa se posiciona em relação ao mercado que ele tenta endereçar. Citar o mercado endereçável é um contexto válido. Tratar esse número como evidência de tração atual seria um erro que não acho que leitores cuidadosos devam cometer.
O que realmente importa para a TermMax fechar qualquer parte dessa lacuna é se o uso diário ativo, atualmente na faixa de dezenas de milhares de usuários, continua acumulando depois que os programas de incentivo diminuem, e se integrações institucionais como os mercados de garantias de ações tokenizadas trazem capital com um comportamento diferente do dos depósitos de varejo movidos por incentivos. O mercado endereçável é real. Se a TermMax captura uma fatia significativa dele ainda é uma pergunta em aberto, não uma conclusão estabelecida.
@TermMax #TermMax
$TUT $BTW $PRL
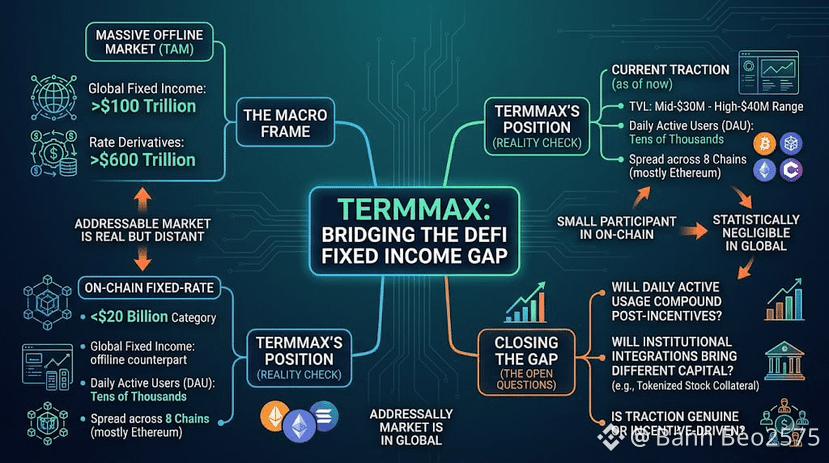
1
1
260
·
--
Novo protocolo DeFi, pequena equipe, grandes promessas: essa combinação conquistou um estereótipo específico — e em grande parte merecido. Um auditoria lançada às pressas antes do lançamento, uma página de bug bounty que existe mais para inglês ver e, como cereja do bolo, um exploit em destaque dentro do primeiro ano que ninguém viu chegando porque ninguém estava realmente olhando. É um padrão repetido com frequência suficiente para que o ceticismo em relação a qualquer novo protocolo de empréstimos seja uma postura inicial razoável.
O TermMax se encaixa de forma meio desconfortável dentro desse estereótipo, principalmente porque não corresponde ao padrão nos detalhes que realmente importam. O protocolo executa várias rodadas de auditorias por meio das competições Cantina da Spearbit, em vez de uma única revisão antes do lançamento; mantém um bug bounty ativo na Immunefi, com recompensas por vulnerabilidades críticas chegando a US$ 50.000; e adiciona o monitoramento contínuo on-chain da Hypernative sobre ambos os elementos, observando atividades suspeitas em tempo real em vez de depender exclusivamente de análises pontuais. O TermMax reporta uma pontuação DeFiSafety PQR de 93%, um número que a equipe compara explicitamente com o Aave V3, um protocolo que a maior parte da indústria trata como referência de segurança.
A segurança de governança recebe tratamento semelhante: uma carteira multis assinatura de 4 de 6 para funções administrativas críticas, mercados isolados para que um problema em um par de garantias não se alastre para todos os outros mercados do protocolo e timelocks assimétricos em mudanças de parâmetros arriscados. Nada disso é incomum para os nomes mais estabelecidos em empréstimos DeFi. É verdadeiramente raro para um protocolo que só foi lançado em abril de 2025.
Auditorias empilhadas e uma pontuação alta de segurança reduzem as chances de uma classe específica de falha sem eliminar o risco por completo, e as próprias divulgações de risco do TermMax dizem isso. O que eles fazem é colocar o TermMax fora do grupo "novo e pouco escrutinado" que o estereótipo assume por padrão — uma distinção que vale a pena fazer antes de descartar um protocolo jovem apenas pela idade.
@termmax #TermMax
$BTW $STBL $STAR
Novo protocolo DeFi, pequena equipe, grandes promessas: essa combinação conquistou um estereótipo específico — e em grande parte merecido. Um auditoria lançada às pressas antes do lançamento, uma página de bug bounty que existe mais para inglês ver e, como cereja do bolo, um exploit em destaque dentro do primeiro ano que ninguém viu chegando porque ninguém estava realmente olhando. É um padrão repetido com frequência suficiente para que o ceticismo em relação a qualquer novo protocolo de empréstimos seja uma postura inicial razoável.
O TermMax se encaixa de forma meio desconfortável dentro desse estereótipo, principalmente porque não corresponde ao padrão nos detalhes que realmente importam. O protocolo executa várias rodadas de auditorias por meio das competições Cantina da Spearbit, em vez de uma única revisão antes do lançamento; mantém um bug bounty ativo na Immunefi, com recompensas por vulnerabilidades críticas chegando a US$ 50.000; e adiciona o monitoramento contínuo on-chain da Hypernative sobre ambos os elementos, observando atividades suspeitas em tempo real em vez de depender exclusivamente de análises pontuais. O TermMax reporta uma pontuação DeFiSafety PQR de 93%, um número que a equipe compara explicitamente com o Aave V3, um protocolo que a maior parte da indústria trata como referência de segurança.
A segurança de governança recebe tratamento semelhante: uma carteira multis assinatura de 4 de 6 para funções administrativas críticas, mercados isolados para que um problema em um par de garantias não se alastre para todos os outros mercados do protocolo e timelocks assimétricos em mudanças de parâmetros arriscados. Nada disso é incomum para os nomes mais estabelecidos em empréstimos DeFi. É verdadeiramente raro para um protocolo que só foi lançado em abril de 2025.
Auditorias empilhadas e uma pontuação alta de segurança reduzem as chances de uma classe específica de falha sem eliminar o risco por completo, e as próprias divulgações de risco do TermMax dizem isso. O que eles fazem é colocar o TermMax fora do grupo "novo e pouco escrutinado" que o estereótipo assume por padrão — uma distinção que vale a pena fazer antes de descartar um protocolo jovem apenas pela idade.
@TermMax #TermMax
$BTW $STBL $STAR
O TermMax se encaixa de forma meio desconfortável dentro desse estereótipo, principalmente porque não corresponde ao padrão nos detalhes que realmente importam. O protocolo executa várias rodadas de auditorias por meio das competições Cantina da Spearbit, em vez de uma única revisão antes do lançamento; mantém um bug bounty ativo na Immunefi, com recompensas por vulnerabilidades críticas chegando a US$ 50.000; e adiciona o monitoramento contínuo on-chain da Hypernative sobre ambos os elementos, observando atividades suspeitas em tempo real em vez de depender exclusivamente de análises pontuais. O TermMax reporta uma pontuação DeFiSafety PQR de 93%, um número que a equipe compara explicitamente com o Aave V3, um protocolo que a maior parte da indústria trata como referência de segurança.
A segurança de governança recebe tratamento semelhante: uma carteira multis assinatura de 4 de 6 para funções administrativas críticas, mercados isolados para que um problema em um par de garantias não se alastre para todos os outros mercados do protocolo e timelocks assimétricos em mudanças de parâmetros arriscados. Nada disso é incomum para os nomes mais estabelecidos em empréstimos DeFi. É verdadeiramente raro para um protocolo que só foi lançado em abril de 2025.
Auditorias empilhadas e uma pontuação alta de segurança reduzem as chances de uma classe específica de falha sem eliminar o risco por completo, e as próprias divulgações de risco do TermMax dizem isso. O que eles fazem é colocar o TermMax fora do grupo "novo e pouco escrutinado" que o estereótipo assume por padrão — uma distinção que vale a pena fazer antes de descartar um protocolo jovem apenas pela idade.
@TermMax #TermMax
$BTW $STBL $STAR
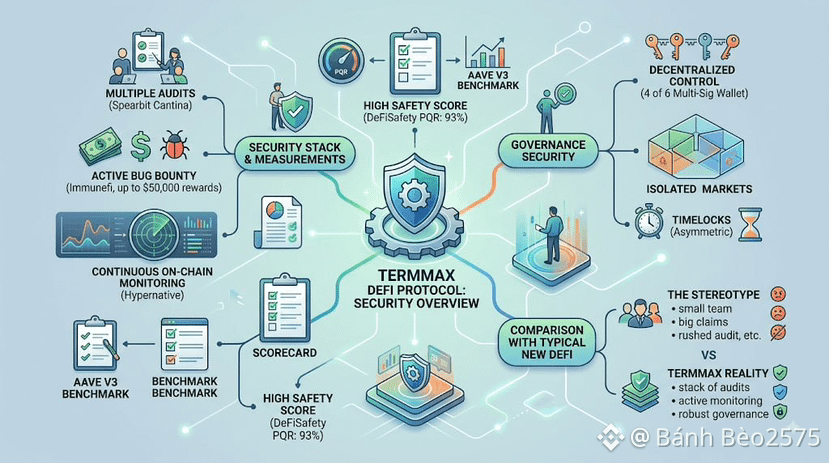
320
·
--
Há um padrão familiar no mundo cripto: uma pequena equipe de Layer-1 anuncia uma “parceria” que acaba sendo uma troca de logotipos, um comunicado conjunto à imprensa e, no fim, quase nada mais quando você procura a atividade real on-chain por trás disso. Esse padrão treinou muitas pessoas, de forma razoável, a desconsiderar anúncios de parcerias institucionais de projetos menores quase por reflexo. Eu entendo esse reflexo. Mas não acho que ele se sustente quando observo de perto o que a Dusk Network realmente construiu com a NPEX.
Isso não é um arranjo de troca de logotipos. A NPEX é uma exchange holandesa real e em operação, licenciada como uma Instalação de Negociação Multilateral (Multilateral Trading Facility), supervisionada pela Autoridade para os Mercados Financeiros dos Países Baixos, com um negócio pré-existente: mais de 200 milhões de euros em financiamento viabilizado para mais de 100 empresas antes mesmo de a tecnologia da Dusk Network estar envolvida. As duas organizações estão movendo ações e títulos listados para a infraestrutura da Dusk Network — não apenas discutindo a ideia — e incorporaram o CCIP da Chainlink para interoperabilidade entre cadeias e o DataLink para dados de mercado verificados sobre essa relação. A Chainlink normalmente não conecta sua infraestrutura a parcerias que são apenas anúncios. Esse tipo de empilhamento técnico exige trabalho real de integração de ambos os lados — o tipo de compromisso que uma parceria puramente simbólica raramente se dá ao trabalho de fazer.
Então o estereótipo não se aplica aqui do mesmo modo que se aplica a muitas cadeias menores que correm atrás de manchetes. O que eu não vou fazer é fingir que fechar uma parceria real equivale a provar uso real em escala. A NPEX trouxe volume genuíno já existente e uma licença genuína; a Dusk Network ainda precisa demonstrar um volume significativo de transações realmente migrando para as suas “vias”, em vez de continuar nos sistemas tradicionais da NPEX com a Dusk Network como uma camada técnica por baixo, com a qual a maioria dos investidores finais não interage diretamente. Parceria real, ainda sem comprovação de escala. As duas coisas são verdadeiras neste momento, ao mesmo tempo.
@Dusk_Foundation $DUSK #dusk
$ACE $BTW
Há um padrão familiar no mundo cripto: uma pequena equipe de Layer-1 anuncia uma “parceria” que acaba sendo uma troca de logotipos, um comunicado conjunto à imprensa e, no fim, quase nada mais quando você procura a atividade real on-chain por trás disso. Esse padrão treinou muitas pessoas, de forma razoável, a desconsiderar anúncios de parcerias institucionais de projetos menores quase por reflexo. Eu entendo esse reflexo. Mas não acho que ele se sustente quando observo de perto o que a Dusk Network realmente construiu com a NPEX.
Isso não é um arranjo de troca de logotipos. A NPEX é uma exchange holandesa real e em operação, licenciada como uma Instalação de Negociação Multilateral (Multilateral Trading Facility), supervisionada pela Autoridade para os Mercados Financeiros dos Países Baixos, com um negócio pré-existente: mais de 200 milhões de euros em financiamento viabilizado para mais de 100 empresas antes mesmo de a tecnologia da Dusk Network estar envolvida. As duas organizações estão movendo ações e títulos listados para a infraestrutura da Dusk Network — não apenas discutindo a ideia — e incorporaram o CCIP da Chainlink para interoperabilidade entre cadeias e o DataLink para dados de mercado verificados sobre essa relação. A Chainlink normalmente não conecta sua infraestrutura a parcerias que são apenas anúncios. Esse tipo de empilhamento técnico exige trabalho real de integração de ambos os lados — o tipo de compromisso que uma parceria puramente simbólica raramente se dá ao trabalho de fazer.
Então o estereótipo não se aplica aqui do mesmo modo que se aplica a muitas cadeias menores que correm atrás de manchetes. O que eu não vou fazer é fingir que fechar uma parceria real equivale a provar uso real em escala. A NPEX trouxe volume genuíno já existente e uma licença genuína; a Dusk Network ainda precisa demonstrar um volume significativo de transações realmente migrando para as suas “vias”, em vez de continuar nos sistemas tradicionais da NPEX com a Dusk Network como uma camada técnica por baixo, com a qual a maioria dos investidores finais não interage diretamente. Parceria real, ainda sem comprovação de escala. As duas coisas são verdadeiras neste momento, ao mesmo tempo.
@Dusk $DUSK #dusk
$ACE $BTW
Isso não é um arranjo de troca de logotipos. A NPEX é uma exchange holandesa real e em operação, licenciada como uma Instalação de Negociação Multilateral (Multilateral Trading Facility), supervisionada pela Autoridade para os Mercados Financeiros dos Países Baixos, com um negócio pré-existente: mais de 200 milhões de euros em financiamento viabilizado para mais de 100 empresas antes mesmo de a tecnologia da Dusk Network estar envolvida. As duas organizações estão movendo ações e títulos listados para a infraestrutura da Dusk Network — não apenas discutindo a ideia — e incorporaram o CCIP da Chainlink para interoperabilidade entre cadeias e o DataLink para dados de mercado verificados sobre essa relação. A Chainlink normalmente não conecta sua infraestrutura a parcerias que são apenas anúncios. Esse tipo de empilhamento técnico exige trabalho real de integração de ambos os lados — o tipo de compromisso que uma parceria puramente simbólica raramente se dá ao trabalho de fazer.
Então o estereótipo não se aplica aqui do mesmo modo que se aplica a muitas cadeias menores que correm atrás de manchetes. O que eu não vou fazer é fingir que fechar uma parceria real equivale a provar uso real em escala. A NPEX trouxe volume genuíno já existente e uma licença genuína; a Dusk Network ainda precisa demonstrar um volume significativo de transações realmente migrando para as suas “vias”, em vez de continuar nos sistemas tradicionais da NPEX com a Dusk Network como uma camada técnica por baixo, com a qual a maioria dos investidores finais não interage diretamente. Parceria real, ainda sem comprovação de escala. As duas coisas são verdadeiras neste momento, ao mesmo tempo.
@Dusk $DUSK #dusk
$ACE $BTW
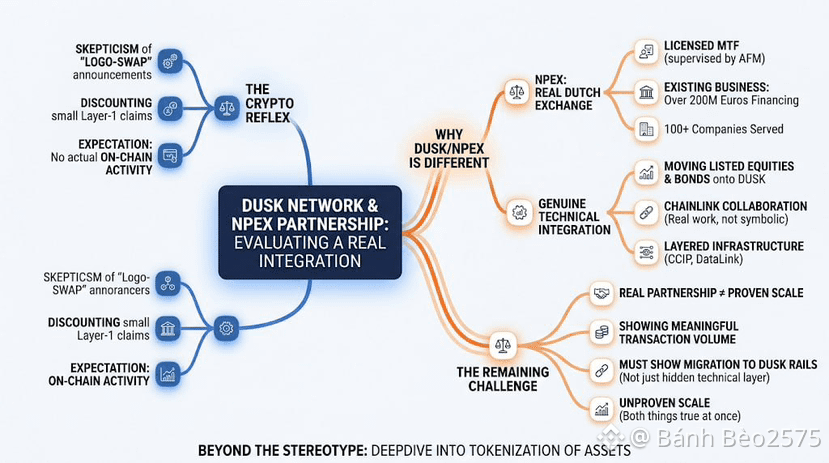
82
·
--
Uma taxa que parecia boa demais para ser verdade no Binance P2P acabou sendo exatamente isso, e desistir disso me ensinou mais do que qualquer negociação “suave” já ensinou. O Binance P2P protege os dois lados de um negócio por meio de escrow, mantendo a criptomoeda do vendedor até o pagamento ser verificado, apoiado por KYC obrigatório, um chat no nível do pedido e um sistema de recurso de disputa quando a Binance precisa revisar uma divergência. Essa proteção só se aplica a negociações concluídas completamente dentro do Binance P2P; portanto, qualquer oferta que dependa de sair do aplicativo deve ser tratada como um sinal de alerta por si só. Eu verifico as negociações concluídas de um contraparte, a taxa de conclusão e a idade da conta antes de aceitar qualquer coisa, e aprendi que uma taxa incomumente atraente combinada com um pedido para confirmar coisas fora do fluxo normal do pedido é um dos sinais vermelhos mais claros na negociação P2P. Eu confirmo o pagamento por conta própria e mantenho registros de cada negociação depois.
A oferta estava com preço significativamente melhor do que o de todo mundo na lista, e a conta tinha números decentes, o que quase me convenceu de que era legítima à primeira vista. Então, o comprador me mandou mensagem pedindo para eu confirmar a negociação no chat antes de aceitar formalmente o pedido, o que não é como o processo deveria funcionar e imediatamente me pareceu errado. Eu recusei e fui para uma oferta com preço normal, e depois vi comentários mencionando tentativas semelhantes de contas que usaram exatamente a mesma tática com outros traders. Minha regra agora: uma taxa incomumente boa é motivo para desacelerar, não para acelerar, e qualquer desvio do fluxo padrão do pedido, confirmar fora do sistema, mudar métodos de pagamento no meio da negociação, é um sinal de alerta independentemente de quão atraentes os números pareçam na superfície. Eu ainda verifico o pagamento no meu próprio aplicativo bancário antes de liberar qualquer coisa, mantenho capturas de tela de cada etapa e me lembro de que uma taxa um pouco pior de um fluxo normal supera, todas as vezes, uma taxa ótima de uma negociação irregular.
@Binance_Vietnam #BinanceP2PAnToan
$ACE $PORTAL
Uma taxa que parecia boa demais para ser verdade no Binance P2P acabou sendo exatamente isso, e desistir disso me ensinou mais do que qualquer negociação “suave” já ensinou. O Binance P2P protege os dois lados de um negócio por meio de escrow, mantendo a criptomoeda do vendedor até o pagamento ser verificado, apoiado por KYC obrigatório, um chat no nível do pedido e um sistema de recurso de disputa quando a Binance precisa revisar uma divergência. Essa proteção só se aplica a negociações concluídas completamente dentro do Binance P2P; portanto, qualquer oferta que dependa de sair do aplicativo deve ser tratada como um sinal de alerta por si só. Eu verifico as negociações concluídas de um contraparte, a taxa de conclusão e a idade da conta antes de aceitar qualquer coisa, e aprendi que uma taxa incomumente atraente combinada com um pedido para confirmar coisas fora do fluxo normal do pedido é um dos sinais vermelhos mais claros na negociação P2P. Eu confirmo o pagamento por conta própria e mantenho registros de cada negociação depois.
A oferta estava com preço significativamente melhor do que o de todo mundo na lista, e a conta tinha números decentes, o que quase me convenceu de que era legítima à primeira vista. Então, o comprador me mandou mensagem pedindo para eu confirmar a negociação no chat antes de aceitar formalmente o pedido, o que não é como o processo deveria funcionar e imediatamente me pareceu errado. Eu recusei e fui para uma oferta com preço normal, e depois vi comentários mencionando tentativas semelhantes de contas que usaram exatamente a mesma tática com outros traders. Minha regra agora: uma taxa incomumente boa é motivo para desacelerar, não para acelerar, e qualquer desvio do fluxo padrão do pedido, confirmar fora do sistema, mudar métodos de pagamento no meio da negociação, é um sinal de alerta independentemente de quão atraentes os números pareçam na superfície. Eu ainda verifico o pagamento no meu próprio aplicativo bancário antes de liberar qualquer coisa, mantenho capturas de tela de cada etapa e me lembro de que uma taxa um pouco pior de um fluxo normal supera, todas as vezes, uma taxa ótima de uma negociação irregular.
@Binance Vietnam #BinanceP2PAnToan
$ACE $PORTAL
A oferta estava com preço significativamente melhor do que o de todo mundo na lista, e a conta tinha números decentes, o que quase me convenceu de que era legítima à primeira vista. Então, o comprador me mandou mensagem pedindo para eu confirmar a negociação no chat antes de aceitar formalmente o pedido, o que não é como o processo deveria funcionar e imediatamente me pareceu errado. Eu recusei e fui para uma oferta com preço normal, e depois vi comentários mencionando tentativas semelhantes de contas que usaram exatamente a mesma tática com outros traders. Minha regra agora: uma taxa incomumente boa é motivo para desacelerar, não para acelerar, e qualquer desvio do fluxo padrão do pedido, confirmar fora do sistema, mudar métodos de pagamento no meio da negociação, é um sinal de alerta independentemente de quão atraentes os números pareçam na superfície. Eu ainda verifico o pagamento no meu próprio aplicativo bancário antes de liberar qualquer coisa, mantenho capturas de tela de cada etapa e me lembro de que uma taxa um pouco pior de um fluxo normal supera, todas as vezes, uma taxa ótima de uma negociação irregular.
@Binance Vietnam #BinanceP2PAnToan
$ACE $PORTAL
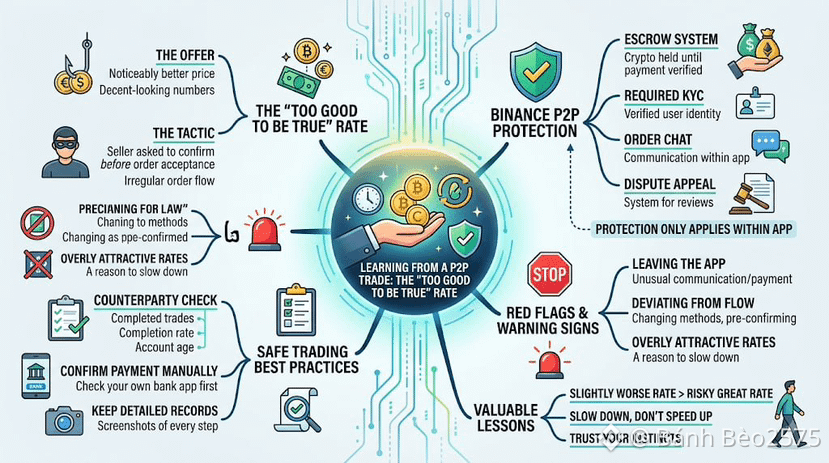
91
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BTCRebounds80K
49,141 visualizações
629 a discutir
ATUALIZAÇÃO DO BITCOIN: AINDA ESTOU BAIXISTA, E AQUI ESTÁ O PORQUÊ! 🚨⚠️
Como todos vocês testemunharam, o BTC se recuperou da região de $75.700 e tocou os $81 mil. Primeiro, o mercado armou uma cilada para os traders comprados e, depois, para os traders vendidos.
Ainda estou baixista. Antes de tudo, como todos sabem, os Democratas venceram as eleições legislativas de meio de mandato dos EUA de hoje, e, na minha visão, esse resultado é baixista para o mercado.
O mercado pode permanecer volátil no curto prazo e prender tantos traders quanto quiser, mas isso não muda a perspectiva geral do mercado.
Há vários eventos importantes se aproximando, incluindo os Payrolls Não Agrícolas dos EUA (6 de novembro), o CPI de inflação dos EUA (10 de novembro), o PPI dos EUA (13 de novembro), as vendas no varejo dos EUA (17 de novembro), as atas da reunião do FOMC (18 de novembro), o PCE de inflação dos EUA (25 de novembro), as expectativas de taxa de juros do Federal Reserve, o índice do dólar americano (DXY), os rendimentos do Tesouro, o desempenho do Nasdaq, os fluxos dos ETFs de Bitcoin e os desdobramentos geopolíticos contínuos (Irã) Israel. Tudo isso pode ter um impacto significativo no Bitcoin e no mercado cripto em geral.
Mas não se deixe levar demais pelo movimento recente do Bitcoin. Tecnicamente falando, ainda não houve nenhum grande movimento de alta. Ontem, o BTC estava sendo negociado entre $80 mil e $82 mil e, até hoje, ainda está basicamente nessa mesma faixa.
Se você quiser ficar otimista, isso é totalmente escolha sua.
No meu post anterior, expliquei claramente que o BTC tinha suporte técnico na zona de $75 mil / $76 mil, e o preço saltou desse suporte e voltou em direção aos $80 mil. Mas isso não era algo que eu tivesse deixado de mencionar antes. Na verdade, mencionei repetidamente em meus posts que o BTC poderia se mover em direção aos $80 mil, $81 mil ou até $82 mil.
Apesar disso, ainda estou baixista.
E eu não tenho apenas um motivo para sustentar minha visão baixista. Tenho vários motivos, que já expliquei em meus posts anteriores.
Por enquanto, continuarei esperando o BTC cair abaixo de $74 mil, o que acredito que possa acontecer muito em breve. Na minha visão, essa correção também é necessária para o mercado.
Quem estiver procurando orientação sobre cripto, é só me avisar.
#BTCRebounds80K
Strategic Adviser
·23 gostos
·22.3k visualizações
Binance98PercentReplenished
35,243 visualizações
512 a discutir
USMidterms-WhatAreMarketsExpecting?
327,411 visualizações
2,011 a discutir