Novo protocolo DeFi, pequena equipe, grandes promessas: essa combinação conquistou um estereótipo específico — e em grande parte merecido. Um auditoria lançada às pressas antes do lançamento, uma página de bug bounty que existe mais para inglês ver e, como cereja do bolo, um exploit em destaque dentro do primeiro ano que ninguém viu chegando porque ninguém estava realmente olhando. É um padrão repetido com frequência suficiente para que o ceticismo em relação a qualquer novo protocolo de empréstimos seja uma postura inicial razoável.
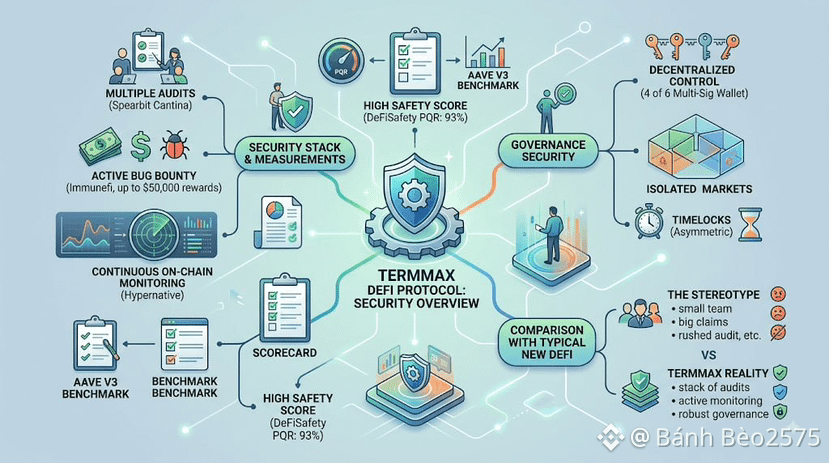
O TermMax se encaixa de forma meio desconfortável dentro desse estereótipo, principalmente porque não corresponde ao padrão nos detalhes que realmente importam. O protocolo executa várias rodadas de auditorias por meio das competições Cantina da Spearbit, em vez de uma única revisão antes do lançamento; mantém um bug bounty ativo na Immunefi, com recompensas por vulnerabilidades críticas chegando a US$ 50.000; e adiciona o monitoramento contínuo on-chain da Hypernative sobre ambos os elementos, observando atividades suspeitas em tempo real em vez de depender exclusivamente de análises pontuais. O TermMax reporta uma pontuação DeFiSafety PQR de 93%, um número que a equipe compara explicitamente com o Aave V3, um protocolo que a maior parte da indústria trata como referência de segurança.
A segurança de governança recebe tratamento semelhante: uma carteira multis assinatura de 4 de 6 para funções administrativas críticas, mercados isolados para que um problema em um par de garantias não se alastre para todos os outros mercados do protocolo e timelocks assimétricos em mudanças de parâmetros arriscados. Nada disso é incomum para os nomes mais estabelecidos em empréstimos DeFi. É verdadeiramente raro para um protocolo que só foi lançado em abril de 2025.
Auditorias empilhadas e uma pontuação alta de segurança reduzem as chances de uma classe específica de falha sem eliminar o risco por completo, e as próprias divulgações de risco do TermMax dizem isso. O que eles fazem é colocar o TermMax fora do grupo "novo e pouco escrutinado" que o estereótipo assume por padrão — uma distinção que vale a pena fazer antes de descartar um protocolo jovem apenas pela idade.
@TermMax #TermMax
$BTW $STBL $STAR
O TermMax se encaixa de forma meio desconfortável dentro desse estereótipo, principalmente porque não corresponde ao padrão nos detalhes que realmente importam. O protocolo executa várias rodadas de auditorias por meio das competições Cantina da Spearbit, em vez de uma única revisão antes do lançamento; mantém um bug bounty ativo na Immunefi, com recompensas por vulnerabilidades críticas chegando a US$ 50.000; e adiciona o monitoramento contínuo on-chain da Hypernative sobre ambos os elementos, observando atividades suspeitas em tempo real em vez de depender exclusivamente de análises pontuais. O TermMax reporta uma pontuação DeFiSafety PQR de 93%, um número que a equipe compara explicitamente com o Aave V3, um protocolo que a maior parte da indústria trata como referência de segurança.
A segurança de governança recebe tratamento semelhante: uma carteira multis assinatura de 4 de 6 para funções administrativas críticas, mercados isolados para que um problema em um par de garantias não se alastre para todos os outros mercados do protocolo e timelocks assimétricos em mudanças de parâmetros arriscados. Nada disso é incomum para os nomes mais estabelecidos em empréstimos DeFi. É verdadeiramente raro para um protocolo que só foi lançado em abril de 2025.
Auditorias empilhadas e uma pontuação alta de segurança reduzem as chances de uma classe específica de falha sem eliminar o risco por completo, e as próprias divulgações de risco do TermMax dizem isso. O que eles fazem é colocar o TermMax fora do grupo "novo e pouco escrutinado" que o estereótipo assume por padrão — uma distinção que vale a pena fazer antes de descartar um protocolo jovem apenas pela idade.
@TermMax #TermMax
$BTW $STBL $STAR