

Anl_
128 投稿
Anl_
報告
ユーザーをブロック
Web3 😎
取引を発注
高頻度トレーダー
4か月
32 フォロー
31 フォロワー
127 いいね
投稿
ポートフォリオ
すべて
引用
·
--
#dusk $DUSK @Dusk_Foundation
では、あなたがトークン化された資産を保有してよいかを誰が決め、あなたのことをすべて知らなくても、その確認はどう行われるのでしょうか?
私はどちらの半分も考えたことがありませんでした。資産が作られて、人々がそれを買い、そして書類上の手続きがどこか見えないところで行われるのだとばかり思っていたのです。
流れは逆です。何かが取引される前に、発行者がその資産を定義し、適格要件と、その寿命をどう扱うかを定めるルールを定義します。それから初めて、何かが動き出す。発行とは実際にはルールを書き起こす行為で、トークンはほぼ副産物に近い。
それが私は結び付けられていなかった問題を引き起こしました。ルールが人に関する事実に依存しているなら、通常の確認はその事実を保存することを意味します。そしてヨーロッパでは、個人情報には権利が付随し、場合によっては消去される権利も含まれます。永遠に消せないように作られた台帳は、その考え方と相性が悪い。
唯一すっきりした解決は、個人データを恒久的な記録から完全に切り離し、その代わりに証明をそこに置くことです。情報がそもそも書き込まれていなければ、「消去」の問題はほとんど自動的に答えが出ます。
そして三つ目の要素が登場します。これは、ここまでのことが現実的かどうかを決めます。証明は、それを検証することが費用に見合う場合にのみ役に立つ。私は、真剣な暗号技術やスマートコントラクトは不適合、つまり実現可能でも通常利用では高すぎるのではないかと思っていました。Duskは、コントラクトごとに組み直すものではなく、証明の検証をネイティブの機能として扱います。
それでも私が判断できないのは、アプリケーションが本当に人物について何かを知る必要があって、それによって提供先の人にサービスをする必要がある場合にどうなるかです。これは規制された金融の大半に当てはまります。
ここから先、私はプライバシーに関する主張を別の見方で読みます。最も強い形は、より強力な暗号化ではありません。むしろ、機微なデータがそもそも記録されないように物事を配置することです。
#dusk $DUSK @Dusk
では、あなたがトークン化された資産を保有してよいかを誰が決め、あなたのことをすべて知らなくても、その確認はどう行われるのでしょうか?
私はどちらの半分も考えたことがありませんでした。資産が作られて、人々がそれを買い、そして書類上の手続きがどこか見えないところで行われるのだとばかり思っていたのです。
流れは逆です。何かが取引される前に、発行者がその資産を定義し、適格要件と、その寿命をどう扱うかを定めるルールを定義します。それから初めて、何かが動き出す。発行とは実際にはルールを書き起こす行為で、トークンはほぼ副産物に近い。
それが私は結び付けられていなかった問題を引き起こしました。ルールが人に関する事実に依存しているなら、通常の確認はその事実を保存することを意味します。そしてヨーロッパでは、個人情報には権利が付随し、場合によっては消去される権利も含まれます。永遠に消せないように作られた台帳は、その考え方と相性が悪い。
唯一すっきりした解決は、個人データを恒久的な記録から完全に切り離し、その代わりに証明をそこに置くことです。情報がそもそも書き込まれていなければ、「消去」の問題はほとんど自動的に答えが出ます。
そして三つ目の要素が登場します。これは、ここまでのことが現実的かどうかを決めます。証明は、それを検証することが費用に見合う場合にのみ役に立つ。私は、真剣な暗号技術やスマートコントラクトは不適合、つまり実現可能でも通常利用では高すぎるのではないかと思っていました。Duskは、コントラクトごとに組み直すものではなく、証明の検証をネイティブの機能として扱います。
それでも私が判断できないのは、アプリケーションが本当に人物について何かを知る必要があって、それによって提供先の人にサービスをする必要がある場合にどうなるかです。これは規制された金融の大半に当てはまります。
ここから先、私はプライバシーに関する主張を別の見方で読みます。最も強い形は、より強力な暗号化ではありません。むしろ、機微なデータがそもそも記録されないように物事を配置することです。
では、あなたがトークン化された資産を保有してよいかを誰が決め、あなたのことをすべて知らなくても、その確認はどう行われるのでしょうか?
私はどちらの半分も考えたことがありませんでした。資産が作られて、人々がそれを買い、そして書類上の手続きがどこか見えないところで行われるのだとばかり思っていたのです。
流れは逆です。何かが取引される前に、発行者がその資産を定義し、適格要件と、その寿命をどう扱うかを定めるルールを定義します。それから初めて、何かが動き出す。発行とは実際にはルールを書き起こす行為で、トークンはほぼ副産物に近い。
それが私は結び付けられていなかった問題を引き起こしました。ルールが人に関する事実に依存しているなら、通常の確認はその事実を保存することを意味します。そしてヨーロッパでは、個人情報には権利が付随し、場合によっては消去される権利も含まれます。永遠に消せないように作られた台帳は、その考え方と相性が悪い。
唯一すっきりした解決は、個人データを恒久的な記録から完全に切り離し、その代わりに証明をそこに置くことです。情報がそもそも書き込まれていなければ、「消去」の問題はほとんど自動的に答えが出ます。
そして三つ目の要素が登場します。これは、ここまでのことが現実的かどうかを決めます。証明は、それを検証することが費用に見合う場合にのみ役に立つ。私は、真剣な暗号技術やスマートコントラクトは不適合、つまり実現可能でも通常利用では高すぎるのではないかと思っていました。Duskは、コントラクトごとに組み直すものではなく、証明の検証をネイティブの機能として扱います。
それでも私が判断できないのは、アプリケーションが本当に人物について何かを知る必要があって、それによって提供先の人にサービスをする必要がある場合にどうなるかです。これは規制された金融の大半に当てはまります。
ここから先、私はプライバシーに関する主張を別の見方で読みます。最も強い形は、より強力な暗号化ではありません。むしろ、機微なデータがそもそも記録されないように物事を配置することです。
10
·
--
#dusk $DUSK @Dusk_Foundation
ではオンチェーンで何かを買うとき、相手は誰から買うことになるのでしょう?
通常の暗号資産では、答えは特定の誰かではなく、それが「特徴」として扱われます。あなたはコントラクトとやり取りし、取引が実行され、相手当事者の身元は問題になりません。
しかし規制された市場では、それでは不十分です。最近まで、そのことの重大さを十分に理解できていませんでした。
機関(インスティテューション)には、取引相手が誰であるかを把握することが求められています。好奇心のためではありません。誰と取引してよいかに関する義務があるからで、その義務は、取引がブロックチェーン上で行われたからといって消えるわけではありません。
匿名のカウンターパーティは、彼らにとって効率化にはなりません。コンプライアンス上の不備(失敗)です。
私が注目したのは、これが金融の「チェーン」に求められるものをどれほど形作り直すかという点です。取引が有効であることを証明するだけでは足りません。チェーンを監視しているすべての人にその人物を公開することなく、参加者が「相手が、自分たちが取引してよい相手だ」と確認できる仕組みが必要です。
これはプライバシーだけの問題より難しく、透明性だけの問題よりも難しい課題です。両者の間に、気まずく挟まっています。
私はまだ、そのどれくらいが暗号技術で本当に解決可能なのか、そしてどれくらいは単に、その資格(クレデンシャル)を発行した側へと問いを移してしまうのかを詰め切れていません。
ここから私は、金融における「匿名性はデフォルトで良いものだ」という考えをやめました。ときには、相手が誰であるかを知る能力こそが、市場を成立させるものになるのです。
#dusk $DUSK @Dusk
ではオンチェーンで何かを買うとき、相手は誰から買うことになるのでしょう?
通常の暗号資産では、答えは特定の誰かではなく、それが「特徴」として扱われます。あなたはコントラクトとやり取りし、取引が実行され、相手当事者の身元は問題になりません。
しかし規制された市場では、それでは不十分です。最近まで、そのことの重大さを十分に理解できていませんでした。
機関(インスティテューション)には、取引相手が誰であるかを把握することが求められています。好奇心のためではありません。誰と取引してよいかに関する義務があるからで、その義務は、取引がブロックチェーン上で行われたからといって消えるわけではありません。
匿名のカウンターパーティは、彼らにとって効率化にはなりません。コンプライアンス上の不備(失敗)です。
私が注目したのは、これが金融の「チェーン」に求められるものをどれほど形作り直すかという点です。取引が有効であることを証明するだけでは足りません。チェーンを監視しているすべての人にその人物を公開することなく、参加者が「相手が、自分たちが取引してよい相手だ」と確認できる仕組みが必要です。
これはプライバシーだけの問題より難しく、透明性だけの問題よりも難しい課題です。両者の間に、気まずく挟まっています。
私はまだ、そのどれくらいが暗号技術で本当に解決可能なのか、そしてどれくらいは単に、その資格(クレデンシャル)を発行した側へと問いを移してしまうのかを詰め切れていません。
ここから私は、金融における「匿名性はデフォルトで良いものだ」という考えをやめました。ときには、相手が誰であるかを知る能力こそが、市場を成立させるものになるのです。
ではオンチェーンで何かを買うとき、相手は誰から買うことになるのでしょう?
通常の暗号資産では、答えは特定の誰かではなく、それが「特徴」として扱われます。あなたはコントラクトとやり取りし、取引が実行され、相手当事者の身元は問題になりません。
しかし規制された市場では、それでは不十分です。最近まで、そのことの重大さを十分に理解できていませんでした。
機関(インスティテューション)には、取引相手が誰であるかを把握することが求められています。好奇心のためではありません。誰と取引してよいかに関する義務があるからで、その義務は、取引がブロックチェーン上で行われたからといって消えるわけではありません。
匿名のカウンターパーティは、彼らにとって効率化にはなりません。コンプライアンス上の不備(失敗)です。
私が注目したのは、これが金融の「チェーン」に求められるものをどれほど形作り直すかという点です。取引が有効であることを証明するだけでは足りません。チェーンを監視しているすべての人にその人物を公開することなく、参加者が「相手が、自分たちが取引してよい相手だ」と確認できる仕組みが必要です。
これはプライバシーだけの問題より難しく、透明性だけの問題よりも難しい課題です。両者の間に、気まずく挟まっています。
私はまだ、そのどれくらいが暗号技術で本当に解決可能なのか、そしてどれくらいは単に、その資格(クレデンシャル)を発行した側へと問いを移してしまうのかを詰め切れていません。
ここから私は、金融における「匿名性はデフォルトで良いものだ」という考えをやめました。ときには、相手が誰であるかを知る能力こそが、市場を成立させるものになるのです。
19
·
--
#dusk $DUSK @Dusk_Foundation
それでは「確定(confirmed)」された取引とは、実際に何が起きたのでしょうか?
昔の私は、確定と最終性を同じ言葉として扱っていました。取引が通るのを見て、少し待てば、もう終わったものとして考えていたのです。誰かに「それはまだ巻き戻せる可能性があるのか」と聞かれたら、なぜそう言えるのかを深く考えずに「いいえ」と答えていたでしょう。
しかしDuskが決済(settlement)をどのように説明しているのかを詳しく調べるほど、私は2つの異なる考えを1つにまとめてしまっていたのだと気づきました。
ほとんどのチェーンでは、待てば待つほど取引は安全になります。何も「恒久的だ」と宣言するわけではありません。単に、巻き戻しにかかるコストがあまりにも高くなり、まともに考える人が誰もそれをしないだろう、という地点に到達するだけです。それは約束ではなく、確率です。
一方Duskはそれを別の仕方で扱います。そのコンセンサスは、時間が経つにつれて徐々に安全になるのではなく、プロトコルのルールそのものによってブロックが決済されるよう設計されています。
特に注目すべきなのは、その違いが、通常の暗号資産の利用よりも金融の場面で、はるかに重要になる理由です。私が誰かにお金を送って、それで「安全だ」と感じるまでにさらに1分かかったとしても、重要なことは何も起きません。しかし決済システムは「限りなく恒久に近い」状態だけでは運用できません。送金が不可逆になる瞬間には、誰かが責任を負わなければならず、その瞬間は推測ではなく事実でなければならないのです。
これはまた、私が以前抱えた疑問も説明してくれます。より速い選択肢がすでに存在するのに、ゼロから決済レイヤーを構築するのはとてつもない作業です。保証そのものが製品である場合にだけ、それは筋が通ります。
私はまだ、この仕組みが通常ではなく「実際にネットワークが強い圧力を受ける」状況下でどう振る舞うのかを断言できていません。そこで、設計者が通常「実際に何を約束したのか」が姿を現します。
とはいえ、ここから私は「確定(confirmed)」を単一の考えとして読むのをやめました。取引が起きる瞬間があり、不可逆になっていく瞬間があり、その2つは常に同じではありません。
#dusk $DUSK @Dusk
それでは「確定(confirmed)」された取引とは、実際に何が起きたのでしょうか?
昔の私は、確定と最終性を同じ言葉として扱っていました。取引が通るのを見て、少し待てば、もう終わったものとして考えていたのです。誰かに「それはまだ巻き戻せる可能性があるのか」と聞かれたら、なぜそう言えるのかを深く考えずに「いいえ」と答えていたでしょう。
しかしDuskが決済(settlement)をどのように説明しているのかを詳しく調べるほど、私は2つの異なる考えを1つにまとめてしまっていたのだと気づきました。
ほとんどのチェーンでは、待てば待つほど取引は安全になります。何も「恒久的だ」と宣言するわけではありません。単に、巻き戻しにかかるコストがあまりにも高くなり、まともに考える人が誰もそれをしないだろう、という地点に到達するだけです。それは約束ではなく、確率です。
一方Duskはそれを別の仕方で扱います。そのコンセンサスは、時間が経つにつれて徐々に安全になるのではなく、プロトコルのルールそのものによってブロックが決済されるよう設計されています。
特に注目すべきなのは、その違いが、通常の暗号資産の利用よりも金融の場面で、はるかに重要になる理由です。私が誰かにお金を送って、それで「安全だ」と感じるまでにさらに1分かかったとしても、重要なことは何も起きません。しかし決済システムは「限りなく恒久に近い」状態だけでは運用できません。送金が不可逆になる瞬間には、誰かが責任を負わなければならず、その瞬間は推測ではなく事実でなければならないのです。
これはまた、私が以前抱えた疑問も説明してくれます。より速い選択肢がすでに存在するのに、ゼロから決済レイヤーを構築するのはとてつもない作業です。保証そのものが製品である場合にだけ、それは筋が通ります。
私はまだ、この仕組みが通常ではなく「実際にネットワークが強い圧力を受ける」状況下でどう振る舞うのかを断言できていません。そこで、設計者が通常「実際に何を約束したのか」が姿を現します。
とはいえ、ここから私は「確定(confirmed)」を単一の考えとして読むのをやめました。取引が起きる瞬間があり、不可逆になっていく瞬間があり、その2つは常に同じではありません。
それでは「確定(confirmed)」された取引とは、実際に何が起きたのでしょうか?
昔の私は、確定と最終性を同じ言葉として扱っていました。取引が通るのを見て、少し待てば、もう終わったものとして考えていたのです。誰かに「それはまだ巻き戻せる可能性があるのか」と聞かれたら、なぜそう言えるのかを深く考えずに「いいえ」と答えていたでしょう。
しかしDuskが決済(settlement)をどのように説明しているのかを詳しく調べるほど、私は2つの異なる考えを1つにまとめてしまっていたのだと気づきました。
ほとんどのチェーンでは、待てば待つほど取引は安全になります。何も「恒久的だ」と宣言するわけではありません。単に、巻き戻しにかかるコストがあまりにも高くなり、まともに考える人が誰もそれをしないだろう、という地点に到達するだけです。それは約束ではなく、確率です。
一方Duskはそれを別の仕方で扱います。そのコンセンサスは、時間が経つにつれて徐々に安全になるのではなく、プロトコルのルールそのものによってブロックが決済されるよう設計されています。
特に注目すべきなのは、その違いが、通常の暗号資産の利用よりも金融の場面で、はるかに重要になる理由です。私が誰かにお金を送って、それで「安全だ」と感じるまでにさらに1分かかったとしても、重要なことは何も起きません。しかし決済システムは「限りなく恒久に近い」状態だけでは運用できません。送金が不可逆になる瞬間には、誰かが責任を負わなければならず、その瞬間は推測ではなく事実でなければならないのです。
これはまた、私が以前抱えた疑問も説明してくれます。より速い選択肢がすでに存在するのに、ゼロから決済レイヤーを構築するのはとてつもない作業です。保証そのものが製品である場合にだけ、それは筋が通ります。
私はまだ、この仕組みが通常ではなく「実際にネットワークが強い圧力を受ける」状況下でどう振る舞うのかを断言できていません。そこで、設計者が通常「実際に何を約束したのか」が姿を現します。
とはいえ、ここから私は「確定(confirmed)」を単一の考えとして読むのをやめました。取引が起きる瞬間があり、不可逆になっていく瞬間があり、その2つは常に同じではありません。
6
·
--
#dusk $DUSK @Dusk_Foundation 以前は、ブロックチェーンはどちらか一方につく必要があると思っていました。つまり、許可不要で誰でも取引でき、門番がいないか、あるいは許可制でコンソーシアムが参加者を決めるか。公開か非公開か。どちらかです。
しかしDuskについて読み進めるほど、その区分が実際に作られているものを正確に表していないように感じました。
基盤レイヤーはオープンです。誰でもノードを運用でき、誰でもステークでき、コードは公開されており、あなたの参加を承認する委員会もありません。一方、そのレイヤー上で生きることを意図された資産はまったく逆です。資格が制限され、譲渡はコントロールされ、検証済みの当事者だけが保有できるものです。
特に注目すべき点は、これらが対立しているのではなく、異なるレイヤーで動作しているためだということです。ネットワークは、あなたが誰かを知る必要はありません。あなたの取引を取り込むために必要なのは、そこではありません。資産のほうは、あなたが誰であるかを知る必要があり、それを満たした場合に限り保有を許可します。決済レイヤーではオープンで、インストゥルメント(手段)レイヤーでは制限する。
従来の市場ではこの仕組みがすでに当たり前に機能していて、私たちはめったに気づきません。インターネットのインフラは、誰かがその株式を保有してよいかどうかについて意見を持つことなく、株式の取引を運びます。輸送(トランスポート)は中立です。インストゥルメントは中立ではありません。
これをオンチェーンで難しくしているのは、多くの人がチェーンを単一の対象として評価してしまうことです。だから、Duskが許可不要かどうかを問うと部分的な答えしか得られず、どちらにせよ誤った結論を引き出してしまうのです。
制限された資産が、制限を追跡できない場所に行き着いた場合に、これがどう成立するのかについては、まだ確信がありません。そここそが、まさに本当に難しいケースのように思えます。
ここから先は、チェーンがオープンかクローズかを尋ねるのをやめました。より有用な問いは、オープンさがどのレイヤーに存在するのか、そしてその上位レイヤーでの制限が、コードによって強制されるのか、それとも合意によってのみ維持されるのか、ということです。
#dusk $DUSK @Dusk 以前は、ブロックチェーンはどちらか一方につく必要があると思っていました。つまり、許可不要で誰でも取引でき、門番がいないか、あるいは許可制でコンソーシアムが参加者を決めるか。公開か非公開か。どちらかです。
しかしDuskについて読み進めるほど、その区分が実際に作られているものを正確に表していないように感じました。
基盤レイヤーはオープンです。誰でもノードを運用でき、誰でもステークでき、コードは公開されており、あなたの参加を承認する委員会もありません。一方、そのレイヤー上で生きることを意図された資産はまったく逆です。資格が制限され、譲渡はコントロールされ、検証済みの当事者だけが保有できるものです。
特に注目すべき点は、これらが対立しているのではなく、異なるレイヤーで動作しているためだということです。ネットワークは、あなたが誰かを知る必要はありません。あなたの取引を取り込むために必要なのは、そこではありません。資産のほうは、あなたが誰であるかを知る必要があり、それを満たした場合に限り保有を許可します。決済レイヤーではオープンで、インストゥルメント(手段)レイヤーでは制限する。
従来の市場ではこの仕組みがすでに当たり前に機能していて、私たちはめったに気づきません。インターネットのインフラは、誰かがその株式を保有してよいかどうかについて意見を持つことなく、株式の取引を運びます。輸送(トランスポート)は中立です。インストゥルメントは中立ではありません。
これをオンチェーンで難しくしているのは、多くの人がチェーンを単一の対象として評価してしまうことです。だから、Duskが許可不要かどうかを問うと部分的な答えしか得られず、どちらにせよ誤った結論を引き出してしまうのです。
制限された資産が、制限を追跡できない場所に行き着いた場合に、これがどう成立するのかについては、まだ確信がありません。そここそが、まさに本当に難しいケースのように思えます。
ここから先は、チェーンがオープンかクローズかを尋ねるのをやめました。より有用な問いは、オープンさがどのレイヤーに存在するのか、そしてその上位レイヤーでの制限が、コードによって強制されるのか、それとも合意によってのみ維持されるのか、ということです。
しかしDuskについて読み進めるほど、その区分が実際に作られているものを正確に表していないように感じました。
基盤レイヤーはオープンです。誰でもノードを運用でき、誰でもステークでき、コードは公開されており、あなたの参加を承認する委員会もありません。一方、そのレイヤー上で生きることを意図された資産はまったく逆です。資格が制限され、譲渡はコントロールされ、検証済みの当事者だけが保有できるものです。
特に注目すべき点は、これらが対立しているのではなく、異なるレイヤーで動作しているためだということです。ネットワークは、あなたが誰かを知る必要はありません。あなたの取引を取り込むために必要なのは、そこではありません。資産のほうは、あなたが誰であるかを知る必要があり、それを満たした場合に限り保有を許可します。決済レイヤーではオープンで、インストゥルメント(手段)レイヤーでは制限する。
従来の市場ではこの仕組みがすでに当たり前に機能していて、私たちはめったに気づきません。インターネットのインフラは、誰かがその株式を保有してよいかどうかについて意見を持つことなく、株式の取引を運びます。輸送(トランスポート)は中立です。インストゥルメントは中立ではありません。
これをオンチェーンで難しくしているのは、多くの人がチェーンを単一の対象として評価してしまうことです。だから、Duskが許可不要かどうかを問うと部分的な答えしか得られず、どちらにせよ誤った結論を引き出してしまうのです。
制限された資産が、制限を追跡できない場所に行き着いた場合に、これがどう成立するのかについては、まだ確信がありません。そここそが、まさに本当に難しいケースのように思えます。
ここから先は、チェーンがオープンかクローズかを尋ねるのをやめました。より有用な問いは、オープンさがどのレイヤーに存在するのか、そしてその上位レイヤーでの制限が、コードによって強制されるのか、それとも合意によってのみ維持されるのか、ということです。
70
·
--
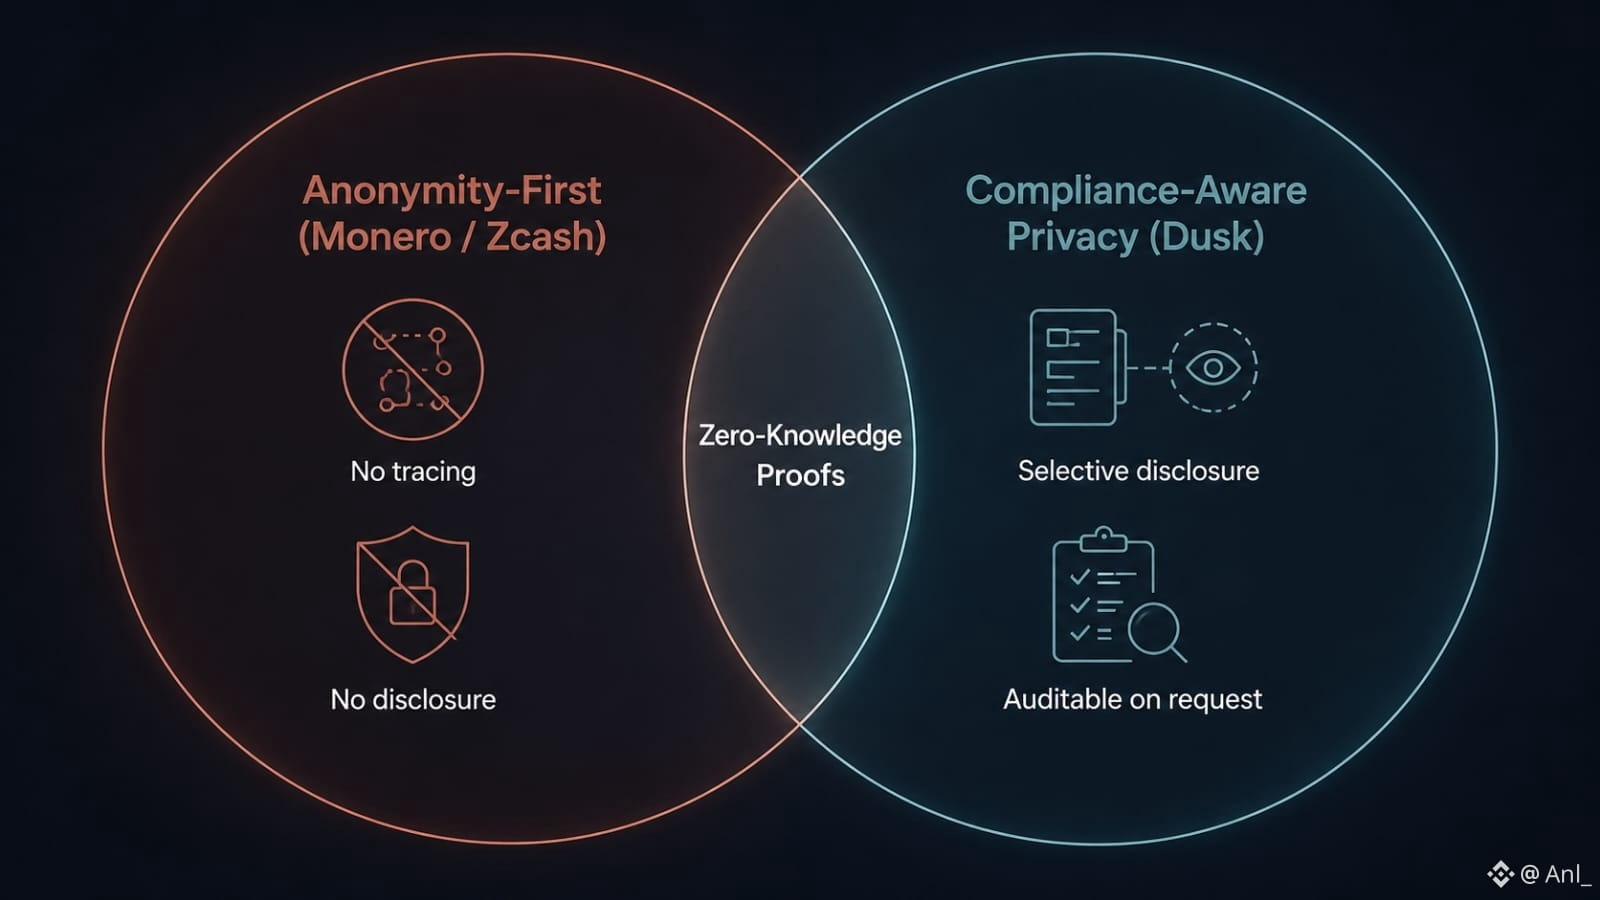
#dusk $DUSK @Dusk_Foundation 「プライバシー・コイン」と聞いて、モネロ(Monero)かジーキャッシュ(Zcash)を思い浮かべますか?
そうしました。でも、「プライバシー」が本来何を達成すべきものなのかを問うと、この比較はさらに面白くなります。
モネロは強硬な立場です。プライバシーは必須であり、送信者、受信者、金額はデフォルトで隠されます。ジーキャッシュはより柔軟で、シールド(秘匿)取引やビューイングキーによって、必要に応じて情報を選択的に開示できます。
ダスク(Dusk)は、この後者の哲学を規制された金融へと正面から持ち込みます。
狙いは「選択的開示によるプライバシー」です。あなたの金融活動を公開する必要はない一方で、監査人、監督者、あるいは機関といった許可された相手は、他のすべてを見ずに必要な証拠だけを受け取れます。
なぜ機関がこれを好むのかは理解できます。
銀行、発行体、規制対象の市場には守秘性が必要です。しかし同時に、コンプライアンスが証明不能になるような仕組みでは運用できません。
論点の論争も明らかです。
暗号ネイティブのプライバシー擁護者にとって、「許可された可視化」は、プライバシーというより管理されたバックドアのように聞こえるかもしれません。アクセス権が付与されるのであれば、その議論は「誰がそのアクセスを制御するのか」「どのようなルールの下でそうなるのか」へと移っていきます。
そして導入(アダプション)です。
匿名性に焦点を当てた資産への規制圧力は、もはや机上の話ではありません。クラーケン(Kraken)は、EEA(欧州経済領域)向けの顧客からモネロを削除し、規制変更を明確に理由として挙げました。
そのためダスクの妥協案は、より商業的に成立しやすいものに見えます。公開からは情報を隠しつつ、規制のための検証は可能にするからです。
しかし、「導入しやすい」ことが自動的に「より良いプライバシー」を意味するわけではありません。
純粋な匿名性の方が理念としては守られるかもしれないが、機関のアクセスには難しい面があるのかもしれません。選択的開示は、金融システムの中でプライバシーを実用可能にするために、イデオロギー上の純度を犠牲にするのかもしれません。
そして残る、居心地の悪い問いがあります。
プライバシーが「誰か」に対してでも示せるなら、それは本当にプライバシーなのでしょうか。単に規制された可視性にすぎないのでしょうか?
#dusk $DUSK @Dusk 「プライバシー・コイン」と聞いて、モネロ(Monero)かジーキャッシュ(Zcash)を思い浮かべますか?
そうしました。でも、「プライバシー」が本来何を達成すべきものなのかを問うと、この比較はさらに面白くなります。
モネロは強硬な立場です。プライバシーは必須であり、送信者、受信者、金額はデフォルトで隠されます。ジーキャッシュはより柔軟で、シールド(秘匿)取引やビューイングキーによって、必要に応じて情報を選択的に開示できます。
ダスク(Dusk)は、この後者の哲学を規制された金融へと正面から持ち込みます。
狙いは「選択的開示によるプライバシー」です。あなたの金融活動を公開する必要はない一方で、監査人、監督者、あるいは機関といった許可された相手は、他のすべてを見ずに必要な証拠だけを受け取れます。
なぜ機関がこれを好むのかは理解できます。
銀行、発行体、規制対象の市場には守秘性が必要です。しかし同時に、コンプライアンスが証明不能になるような仕組みでは運用できません。
論点の論争も明らかです。
暗号ネイティブのプライバシー擁護者にとって、「許可された可視化」は、プライバシーというより管理されたバックドアのように聞こえるかもしれません。アクセス権が付与されるのであれば、その議論は「誰がそのアクセスを制御するのか」「どのようなルールの下でそうなるのか」へと移っていきます。
そして導入(アダプション)です。
匿名性に焦点を当てた資産への規制圧力は、もはや机上の話ではありません。クラーケン(Kraken)は、EEA(欧州経済領域)向けの顧客からモネロを削除し、規制変更を明確に理由として挙げました。
そのためダスクの妥協案は、より商業的に成立しやすいものに見えます。公開からは情報を隠しつつ、規制のための検証は可能にするからです。
しかし、「導入しやすい」ことが自動的に「より良いプライバシー」を意味するわけではありません。
純粋な匿名性の方が理念としては守られるかもしれないが、機関のアクセスには難しい面があるのかもしれません。選択的開示は、金融システムの中でプライバシーを実用可能にするために、イデオロギー上の純度を犠牲にするのかもしれません。
そして残る、居心地の悪い問いがあります。
プライバシーが「誰か」に対してでも示せるなら、それは本当にプライバシーなのでしょうか。単に規制された可視性にすぎないのでしょうか?
そうしました。でも、「プライバシー」が本来何を達成すべきものなのかを問うと、この比較はさらに面白くなります。
モネロは強硬な立場です。プライバシーは必須であり、送信者、受信者、金額はデフォルトで隠されます。ジーキャッシュはより柔軟で、シールド(秘匿)取引やビューイングキーによって、必要に応じて情報を選択的に開示できます。
ダスク(Dusk)は、この後者の哲学を規制された金融へと正面から持ち込みます。
狙いは「選択的開示によるプライバシー」です。あなたの金融活動を公開する必要はない一方で、監査人、監督者、あるいは機関といった許可された相手は、他のすべてを見ずに必要な証拠だけを受け取れます。
なぜ機関がこれを好むのかは理解できます。
銀行、発行体、規制対象の市場には守秘性が必要です。しかし同時に、コンプライアンスが証明不能になるような仕組みでは運用できません。
論点の論争も明らかです。
暗号ネイティブのプライバシー擁護者にとって、「許可された可視化」は、プライバシーというより管理されたバックドアのように聞こえるかもしれません。アクセス権が付与されるのであれば、その議論は「誰がそのアクセスを制御するのか」「どのようなルールの下でそうなるのか」へと移っていきます。
そして導入(アダプション)です。
匿名性に焦点を当てた資産への規制圧力は、もはや机上の話ではありません。クラーケン(Kraken)は、EEA(欧州経済領域)向けの顧客からモネロを削除し、規制変更を明確に理由として挙げました。
そのためダスクの妥協案は、より商業的に成立しやすいものに見えます。公開からは情報を隠しつつ、規制のための検証は可能にするからです。
しかし、「導入しやすい」ことが自動的に「より良いプライバシー」を意味するわけではありません。
純粋な匿名性の方が理念としては守られるかもしれないが、機関のアクセスには難しい面があるのかもしれません。選択的開示は、金融システムの中でプライバシーを実用可能にするために、イデオロギー上の純度を犠牲にするのかもしれません。
そして残る、居心地の悪い問いがあります。
プライバシーが「誰か」に対してでも示せるなら、それは本当にプライバシーなのでしょうか。単に規制された可視性にすぎないのでしょうか?
1
1
151
·
--
ほとんどのプルーフ・オブ・ステーク(PoS)チェーンは、ブロックが提案された後に1つのことを行います。委員会が投票し、十分な投票が揃えば、そのブロックがカウントされます。
@Dusk_Foundation はそれを2回行い、2回目のラウンドは誰もあまり説明しません。
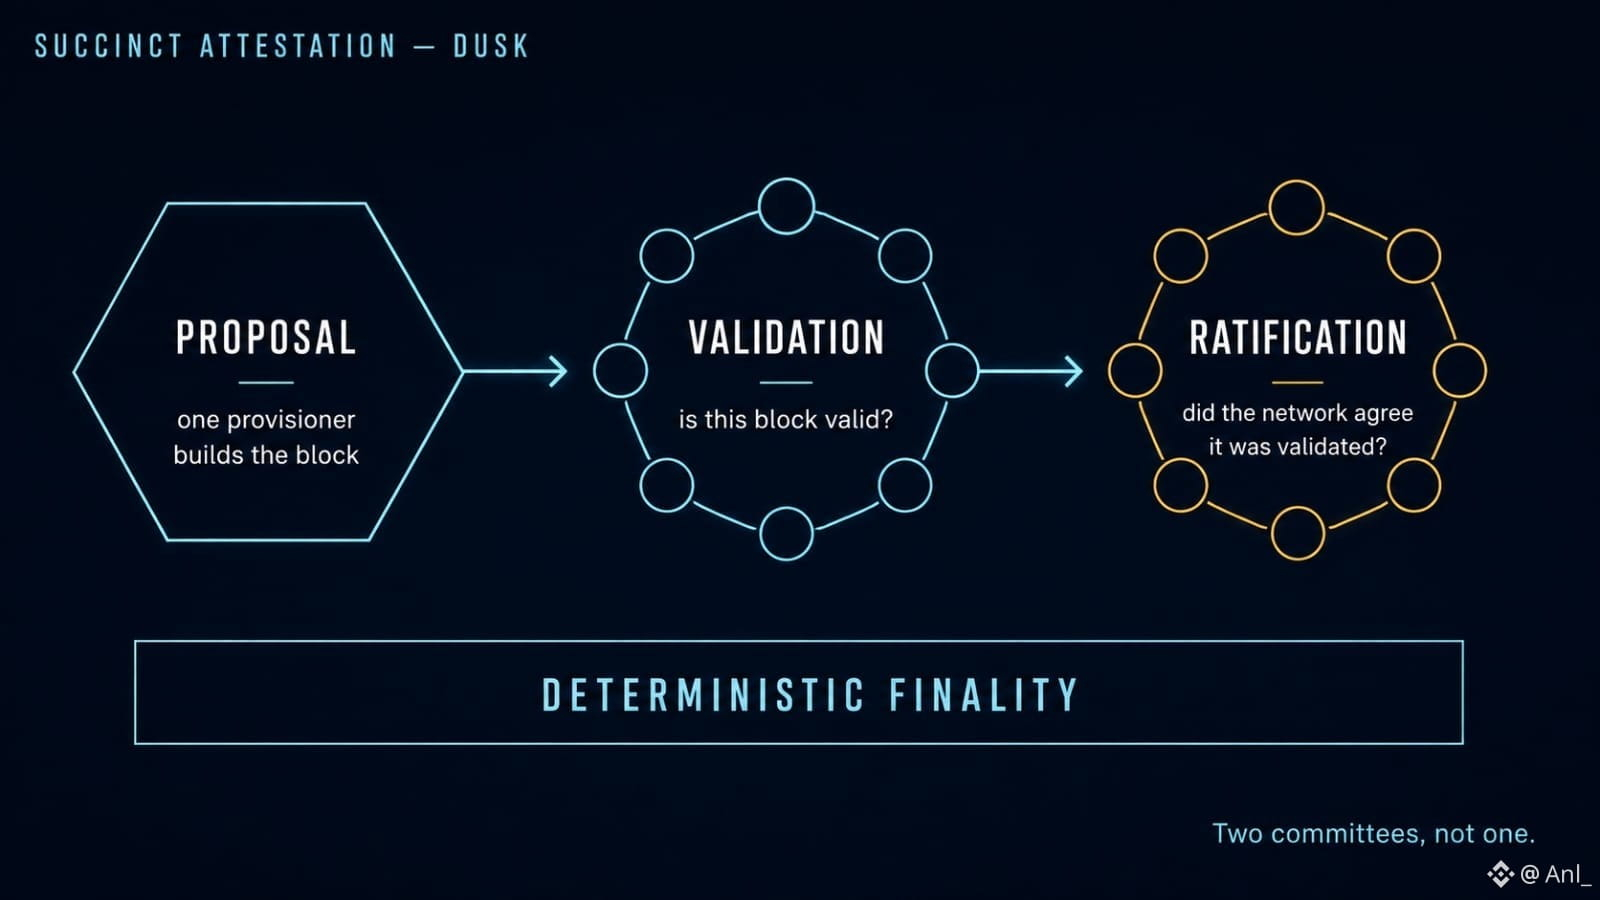
Succinct Attestation は、毎ラウンドを3つのステップで実行します。まず、プロビジョナーが候補ブロックを提案します。次に、ランダムに選ばれた委員会がそれを検証します。さらに、別の委員会がラティファイ(承認)します——そして、このとき確認されるのはブロックではありません。検証結果そのものが確認されます。
その違いを、ちゃんと理解するまでには時間がかかりました。
検証は「このブロックは有効か?」への答えです。ラティファイは「ネットワークは実際に、それが検証済みだと合意したか?」への答えです。これらは別の問いで、そして後者こそが決定的ファイナリティを生みます。これがない場合は、ある委員会の意見がネットワークに伝播し、異なるノードで異なる時刻に届いてしまいます。これがある場合は、「合意そのものが行われた」という裏付け済みの記録が得られます。
「このブロックはほぼ確実に最終だ」と「このブロックは最終だ」の違いはここにあります。証券決済を狙うチェーンにとって、このギャップは哲学的なものではありません。それは、決済の保証と、決済の見積もりの違いです。
コストも現実的です。2つの委員会になると2回分の署名ラウンドが必要になり、参加が間に合わない確率も2回分あります。そして、報酬の分配もそれを反映して——検証とラティファイはいずれも、ブロック生成者とは別に、ブロック報酬の一部をそれぞれ受け取ります。
この追加ラウンドがレイテンシや調整コストのオーバーヘッドに見合うかどうかは、監査が教えてくれる種類のことではありません。Oak Security のレビューでは、プロトコルはよく設計されていると評価されました。よく設計されていることと、実際の負荷にうまく適していることは別の主張です。
ここにいるノード運用者への率直な質問です:ラティファイが、検証ではなく処理を止める(詰まる)ステップになる頻度を、誰かが測定したことはありますか?
#dusk $DUSK #block
ほとんどのプルーフ・オブ・ステーク(PoS)チェーンは、ブロックが提案された後に1つのことを行います。委員会が投票し、十分な投票が揃えば、そのブロックがカウントされます。
@Dusk はそれを2回行い、2回目のラウンドは誰もあまり説明しません。
Succinct Attestation は、毎ラウンドを3つのステップで実行します。まず、プロビジョナーが候補ブロックを提案します。次に、ランダムに選ばれた委員会がそれを検証します。さらに、別の委員会がラティファイ(承認)します——そして、このとき確認されるのはブロックではありません。検証結果そのものが確認されます。
その違いを、ちゃんと理解するまでには時間がかかりました。
検証は「このブロックは有効か?」への答えです。ラティファイは「ネットワークは実際に、それが検証済みだと合意したか?」への答えです。これらは別の問いで、そして後者こそが決定的ファイナリティを生みます。これがない場合は、ある委員会の意見がネットワークに伝播し、異なるノードで異なる時刻に届いてしまいます。これがある場合は、「合意そのものが行われた」という裏付け済みの記録が得られます。
「このブロックはほぼ確実に最終だ」と「このブロックは最終だ」の違いはここにあります。証券決済を狙うチェーンにとって、このギャップは哲学的なものではありません。それは、決済の保証と、決済の見積もりの違いです。
コストも現実的です。2つの委員会になると2回分の署名ラウンドが必要になり、参加が間に合わない確率も2回分あります。そして、報酬の分配もそれを反映して——検証とラティファイはいずれも、ブロック生成者とは別に、ブロック報酬の一部をそれぞれ受け取ります。
この追加ラウンドがレイテンシや調整コストのオーバーヘッドに見合うかどうかは、監査が教えてくれる種類のことではありません。Oak Security のレビューでは、プロトコルはよく設計されていると評価されました。よく設計されていることと、実際の負荷にうまく適していることは別の主張です。
ここにいるノード運用者への率直な質問です:ラティファイが、検証ではなく処理を止める(詰まる)ステップになる頻度を、誰かが測定したことはありますか?
#dusk $DUSK #block
@Dusk はそれを2回行い、2回目のラウンドは誰もあまり説明しません。
Succinct Attestation は、毎ラウンドを3つのステップで実行します。まず、プロビジョナーが候補ブロックを提案します。次に、ランダムに選ばれた委員会がそれを検証します。さらに、別の委員会がラティファイ(承認)します——そして、このとき確認されるのはブロックではありません。検証結果そのものが確認されます。
その違いを、ちゃんと理解するまでには時間がかかりました。
検証は「このブロックは有効か?」への答えです。ラティファイは「ネットワークは実際に、それが検証済みだと合意したか?」への答えです。これらは別の問いで、そして後者こそが決定的ファイナリティを生みます。これがない場合は、ある委員会の意見がネットワークに伝播し、異なるノードで異なる時刻に届いてしまいます。これがある場合は、「合意そのものが行われた」という裏付け済みの記録が得られます。
「このブロックはほぼ確実に最終だ」と「このブロックは最終だ」の違いはここにあります。証券決済を狙うチェーンにとって、このギャップは哲学的なものではありません。それは、決済の保証と、決済の見積もりの違いです。
コストも現実的です。2つの委員会になると2回分の署名ラウンドが必要になり、参加が間に合わない確率も2回分あります。そして、報酬の分配もそれを反映して——検証とラティファイはいずれも、ブロック生成者とは別に、ブロック報酬の一部をそれぞれ受け取ります。
この追加ラウンドがレイテンシや調整コストのオーバーヘッドに見合うかどうかは、監査が教えてくれる種類のことではありません。Oak Security のレビューでは、プロトコルはよく設計されていると評価されました。よく設計されていることと、実際の負荷にうまく適していることは別の主張です。
ここにいるノード運用者への率直な質問です:ラティファイが、検証ではなく処理を止める(詰まる)ステップになる頻度を、誰かが測定したことはありますか?
#dusk $DUSK #block
35
·
--
@termmax アルファ・オプションのページには、最大損失はプレミアムだと書かれています。手数料ページではさらに3行追加されています。
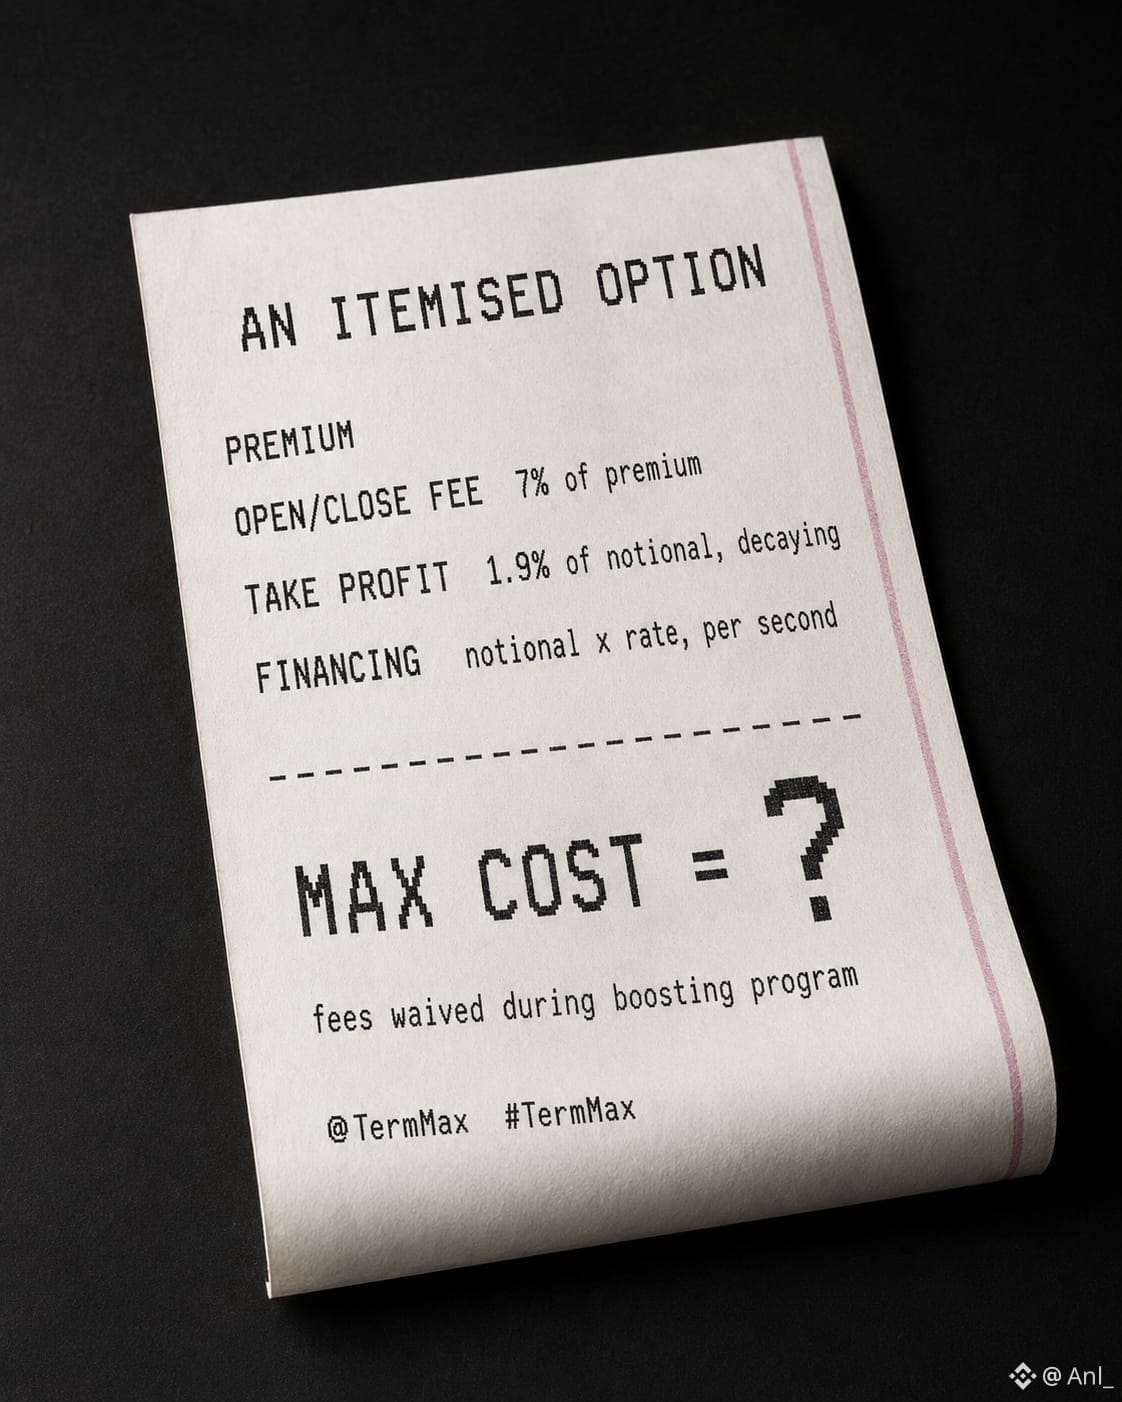
ロングまたはショートの建玉の開始・決済には、支払ったプレミアムの7%がかかります。
利確はプレミアムではなく想定元本(ノーション)に対して課金されます――1日目は1.9%、満期に向けて直線的に減衰します。ドキュメント自身の例:16日契約を10日目にクローズし、想定元本が10,000 USDTの場合、支払われるのは47.5 USDTです。
次にファイナンスです。ポジションを保有している間、想定元本に対して保有ごとの利息が発生します。彼らの例では年率100%を使用しており、想定元本100 USDTにつき1日あたり約1.37 USDTが算出されています。その利息のうち約10%はプラットフォームに、残りはDual Investmentの預託者に渡ります。
これらはどれも隠されていません。さらに、ブースト・プログラム中は取引手数料は免除されます。
しかし「最大費用はプレミアムである」ことと、「利息は想定元本に対して秒ごとに発生する」という2つの文は、同じ取引について別々に述べています。
これを価格設定する場合、あなたはプレミアム単体を価格に織り込んでいるのですか?それともプレミアムにキャリー(保有コスト)も加えていますか?
#termmax @termmax
@TermMax アルファ・オプションのページには、最大損失はプレミアムだと書かれています。手数料ページではさらに3行追加されています。
ロングまたはショートの建玉の開始・決済には、支払ったプレミアムの7%がかかります。
利確はプレミアムではなく想定元本(ノーション)に対して課金されます――1日目は1.9%、満期に向けて直線的に減衰します。ドキュメント自身の例:16日契約を10日目にクローズし、想定元本が10,000 USDTの場合、支払われるのは47.5 USDTです。
次にファイナンスです。ポジションを保有している間、想定元本に対して保有ごとの利息が発生します。彼らの例では年率100%を使用しており、想定元本100 USDTにつき1日あたり約1.37 USDTが算出されています。その利息のうち約10%はプラットフォームに、残りはDual Investmentの預託者に渡ります。
これらはどれも隠されていません。さらに、ブースト・プログラム中は取引手数料は免除されます。
しかし「最大費用はプレミアムである」ことと、「利息は想定元本に対して秒ごとに発生する」という2つの文は、同じ取引について別々に述べています。
これを価格設定する場合、あなたはプレミアム単体を価格に織り込んでいるのですか?それともプレミアムにキャリー(保有コスト)も加えていますか?
#termmax @TermMax
ロングまたはショートの建玉の開始・決済には、支払ったプレミアムの7%がかかります。
利確はプレミアムではなく想定元本(ノーション)に対して課金されます――1日目は1.9%、満期に向けて直線的に減衰します。ドキュメント自身の例:16日契約を10日目にクローズし、想定元本が10,000 USDTの場合、支払われるのは47.5 USDTです。
次にファイナンスです。ポジションを保有している間、想定元本に対して保有ごとの利息が発生します。彼らの例では年率100%を使用しており、想定元本100 USDTにつき1日あたり約1.37 USDTが算出されています。その利息のうち約10%はプラットフォームに、残りはDual Investmentの預託者に渡ります。
これらはどれも隠されていません。さらに、ブースト・プログラム中は取引手数料は免除されます。
しかし「最大費用はプレミアムである」ことと、「利息は想定元本に対して秒ごとに発生する」という2つの文は、同じ取引について別々に述べています。
これを価格設定する場合、あなたはプレミアム単体を価格に織り込んでいるのですか?それともプレミアムにキャリー(保有コスト)も加えていますか?
#termmax @TermMax
1
79
·
--
#dusk $DUSK
誰もがコンセンサスについて議論する。でも、ほとんど誰もその一段下を見ない。
@Dusk_Foundation は、ノード間でブロックを移動させるためにランダムなゴシップを使わない。代わりに Kadcast を使う。これは構造化オーバーレイであり、各ノードの位置が、次にどこへ転送するかを決める。ドキュメントが1行で理由を述べている:必要な帯域が少なく、遅延がより予測可能になる。
ここで重要なのは「予測可能性」だ。
ランダムゴシップは堅牢だが騒がしい。あなたに届くまでの時間が 200ms になることも 900ms になることも、運次第だ。ほとんどのチェーンではそれで問題ない。だが、機関向けに「約10秒の決定的ファイナリティ」を売りにしているチェーンでは、伝播のばらつきは単なる見た目の違いではない——それは決済の約束の一部だ。気まぐれなトランスポート層の上で、ファイナリティのタイミングを保証できるわけがない。
後半は監査だ。Blaize が Rust の実装をレビューし、10点満点中 9.8 点を付けた。しかし面白いのは指摘内容だ。元の Kadcast 仕様からの逸脱、アイドル状態のノード処理で見落とされたエッジケース、そしてメッセージヘッダ内の予約フィールドの扱いが曖昧だった点——これらはすべて解決済み、または検証済みである。ただし、2つの情報提供に関する項目を除いて。
予約フィールドとアイドルノード。華やかではない。ちょうど、3年後に妙な本番インシデントへと変わってしまう類のものだ。
ずっと考え続けているオープンクエスチョンがある。構造化オーバーレイとは、トポロジがランダムではなく導出できるということだ。これが予測可能性を生む。では、それは「機密性」が価値提案のすべてであるチェーンにとって、トラフィックパターンをより観測しやすくもするのだろうか? 正直に言うと分からない。これに答える公開された分析も見つけられていない。
プライバシーチェーンなら、伝播の予測可能性を少し犠牲にして、より厄介でマッピングしにくいネットワークを選ぶべきだろうか?
#dusk $DUSK
誰もがコンセンサスについて議論する。でも、ほとんど誰もその一段下を見ない。
@Dusk は、ノード間でブロックを移動させるためにランダムなゴシップを使わない。代わりに Kadcast を使う。これは構造化オーバーレイであり、各ノードの位置が、次にどこへ転送するかを決める。ドキュメントが1行で理由を述べている:必要な帯域が少なく、遅延がより予測可能になる。
ここで重要なのは「予測可能性」だ。
ランダムゴシップは堅牢だが騒がしい。あなたに届くまでの時間が 200ms になることも 900ms になることも、運次第だ。ほとんどのチェーンではそれで問題ない。だが、機関向けに「約10秒の決定的ファイナリティ」を売りにしているチェーンでは、伝播のばらつきは単なる見た目の違いではない——それは決済の約束の一部だ。気まぐれなトランスポート層の上で、ファイナリティのタイミングを保証できるわけがない。
後半は監査だ。Blaize が Rust の実装をレビューし、10点満点中 9.8 点を付けた。しかし面白いのは指摘内容だ。元の Kadcast 仕様からの逸脱、アイドル状態のノード処理で見落とされたエッジケース、そしてメッセージヘッダ内の予約フィールドの扱いが曖昧だった点——これらはすべて解決済み、または検証済みである。ただし、2つの情報提供に関する項目を除いて。
予約フィールドとアイドルノード。華やかではない。ちょうど、3年後に妙な本番インシデントへと変わってしまう類のものだ。
ずっと考え続けているオープンクエスチョンがある。構造化オーバーレイとは、トポロジがランダムではなく導出できるということだ。これが予測可能性を生む。では、それは「機密性」が価値提案のすべてであるチェーンにとって、トラフィックパターンをより観測しやすくもするのだろうか? 正直に言うと分からない。これに答える公開された分析も見つけられていない。
プライバシーチェーンなら、伝播の予測可能性を少し犠牲にして、より厄介でマッピングしにくいネットワークを選ぶべきだろうか?
誰もがコンセンサスについて議論する。でも、ほとんど誰もその一段下を見ない。
@Dusk は、ノード間でブロックを移動させるためにランダムなゴシップを使わない。代わりに Kadcast を使う。これは構造化オーバーレイであり、各ノードの位置が、次にどこへ転送するかを決める。ドキュメントが1行で理由を述べている:必要な帯域が少なく、遅延がより予測可能になる。
ここで重要なのは「予測可能性」だ。
ランダムゴシップは堅牢だが騒がしい。あなたに届くまでの時間が 200ms になることも 900ms になることも、運次第だ。ほとんどのチェーンではそれで問題ない。だが、機関向けに「約10秒の決定的ファイナリティ」を売りにしているチェーンでは、伝播のばらつきは単なる見た目の違いではない——それは決済の約束の一部だ。気まぐれなトランスポート層の上で、ファイナリティのタイミングを保証できるわけがない。
後半は監査だ。Blaize が Rust の実装をレビューし、10点満点中 9.8 点を付けた。しかし面白いのは指摘内容だ。元の Kadcast 仕様からの逸脱、アイドル状態のノード処理で見落とされたエッジケース、そしてメッセージヘッダ内の予約フィールドの扱いが曖昧だった点——これらはすべて解決済み、または検証済みである。ただし、2つの情報提供に関する項目を除いて。
予約フィールドとアイドルノード。華やかではない。ちょうど、3年後に妙な本番インシデントへと変わってしまう類のものだ。
ずっと考え続けているオープンクエスチョンがある。構造化オーバーレイとは、トポロジがランダムではなく導出できるということだ。これが予測可能性を生む。では、それは「機密性」が価値提案のすべてであるチェーンにとって、トラフィックパターンをより観測しやすくもするのだろうか? 正直に言うと分からない。これに答える公開された分析も見つけられていない。
プライバシーチェーンなら、伝播の予測可能性を少し犠牲にして、より厄介でマッピングしにくいネットワークを選ぶべきだろうか?
1
16
·
--
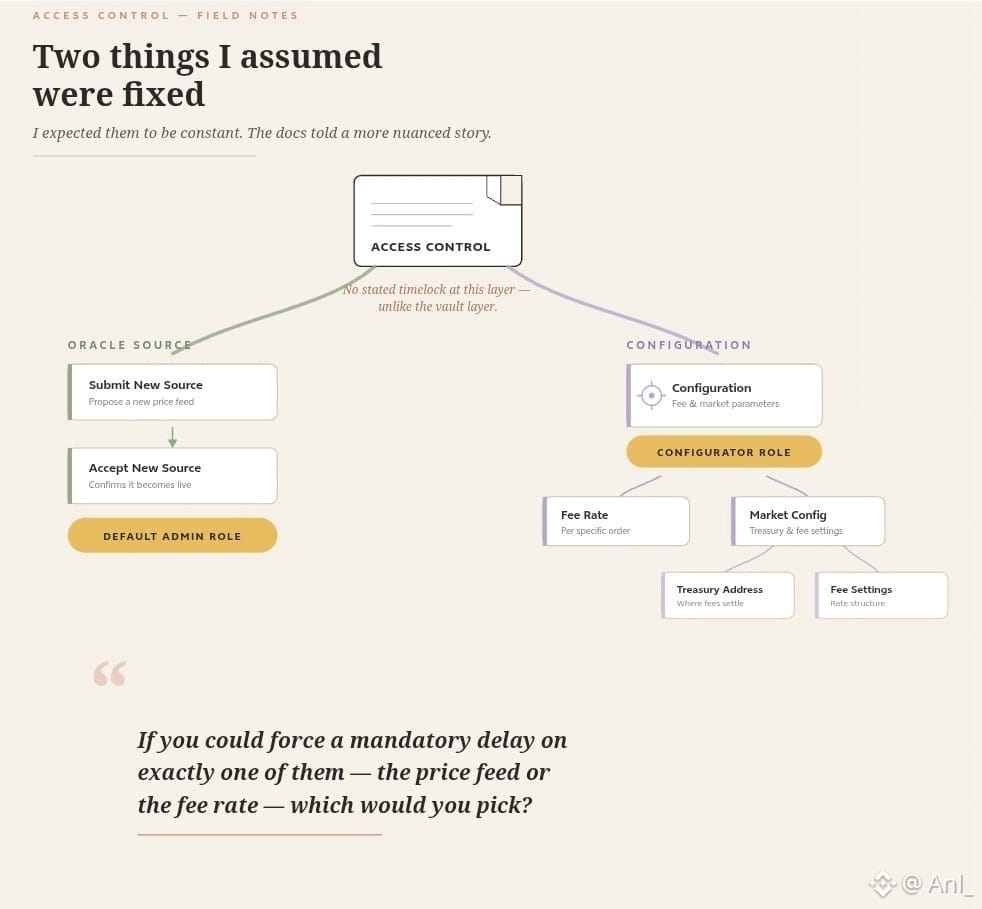
私が固定されていると思い込んでいたこと、2つ
アクセス制御のドキュメントを別のものを探すために見に行ったのに、結局「定数だと呼べそうなもの」のリストが短くなっていることに気づきました。
まずオラクルです。2つの関数があって、1つは資産に対する新しい価格ソースを送信し、もう1つはそれを受け付けます。どちらもデフォルトの管理者ロールの配下にあります。つまり、ポジションが健全かどうかを判断するのは、パラメータになります。
次に手数料です。コンフィギュレータロールは、特定の注文の手数料率を更新でき、さらに、トレジャリーアドレスや手数料設定を含む市場設定も更新できます。
これらはいずれも珍しいことではありません。すべてのレンディングプロトコルには、こうしたスイッチがあります。フィードがゴミのような値を出し始めたその日に、それらを切り替えられる状態にしておきたいのです。Morpho も Aave も、みんな同じです。
ただ、そのページで見つけられなかったのは、これらのうちの1つを送信してから受け付けるまでの、明示された待機期間のことです。ヴォルト層のドキュメントには timelock(タイムロック)がはっきり書かれています。この層については…わかりません。推測するよりは、わからないと言いたいです。
もし、これらのうちちょうど1つにだけ強制的な遅延をかけられるとしたら、価格フィードと手数料率のどちらを選びますか?
#termmax @termmax $AAVE
私が固定されていると思い込んでいたこと、2つ
アクセス制御のドキュメントを別のものを探すために見に行ったのに、結局「定数だと呼べそうなもの」のリストが短くなっていることに気づきました。
まずオラクルです。2つの関数があって、1つは資産に対する新しい価格ソースを送信し、もう1つはそれを受け付けます。どちらもデフォルトの管理者ロールの配下にあります。つまり、ポジションが健全かどうかを判断するのは、パラメータになります。
次に手数料です。コンフィギュレータロールは、特定の注文の手数料率を更新でき、さらに、トレジャリーアドレスや手数料設定を含む市場設定も更新できます。
これらはいずれも珍しいことではありません。すべてのレンディングプロトコルには、こうしたスイッチがあります。フィードがゴミのような値を出し始めたその日に、それらを切り替えられる状態にしておきたいのです。Morpho も Aave も、みんな同じです。
ただ、そのページで見つけられなかったのは、これらのうちの1つを送信してから受け付けるまでの、明示された待機期間のことです。ヴォルト層のドキュメントには timelock(タイムロック)がはっきり書かれています。この層については…わかりません。推測するよりは、わからないと言いたいです。
もし、これらのうちちょうど1つにだけ強制的な遅延をかけられるとしたら、価格フィードと手数料率のどちらを選びますか?
#termmax @TermMax $AAVE
アクセス制御のドキュメントを別のものを探すために見に行ったのに、結局「定数だと呼べそうなもの」のリストが短くなっていることに気づきました。
まずオラクルです。2つの関数があって、1つは資産に対する新しい価格ソースを送信し、もう1つはそれを受け付けます。どちらもデフォルトの管理者ロールの配下にあります。つまり、ポジションが健全かどうかを判断するのは、パラメータになります。
次に手数料です。コンフィギュレータロールは、特定の注文の手数料率を更新でき、さらに、トレジャリーアドレスや手数料設定を含む市場設定も更新できます。
これらはいずれも珍しいことではありません。すべてのレンディングプロトコルには、こうしたスイッチがあります。フィードがゴミのような値を出し始めたその日に、それらを切り替えられる状態にしておきたいのです。Morpho も Aave も、みんな同じです。
ただ、そのページで見つけられなかったのは、これらのうちの1つを送信してから受け付けるまでの、明示された待機期間のことです。ヴォルト層のドキュメントには timelock(タイムロック)がはっきり書かれています。この層については…わかりません。推測するよりは、わからないと言いたいです。
もし、これらのうちちょうど1つにだけ強制的な遅延をかけられるとしたら、価格フィードと手数料率のどちらを選びますか?
#termmax @TermMax $AAVE
84
·
--
私は1回の取引だと思っていました。数えてみると3回でした。
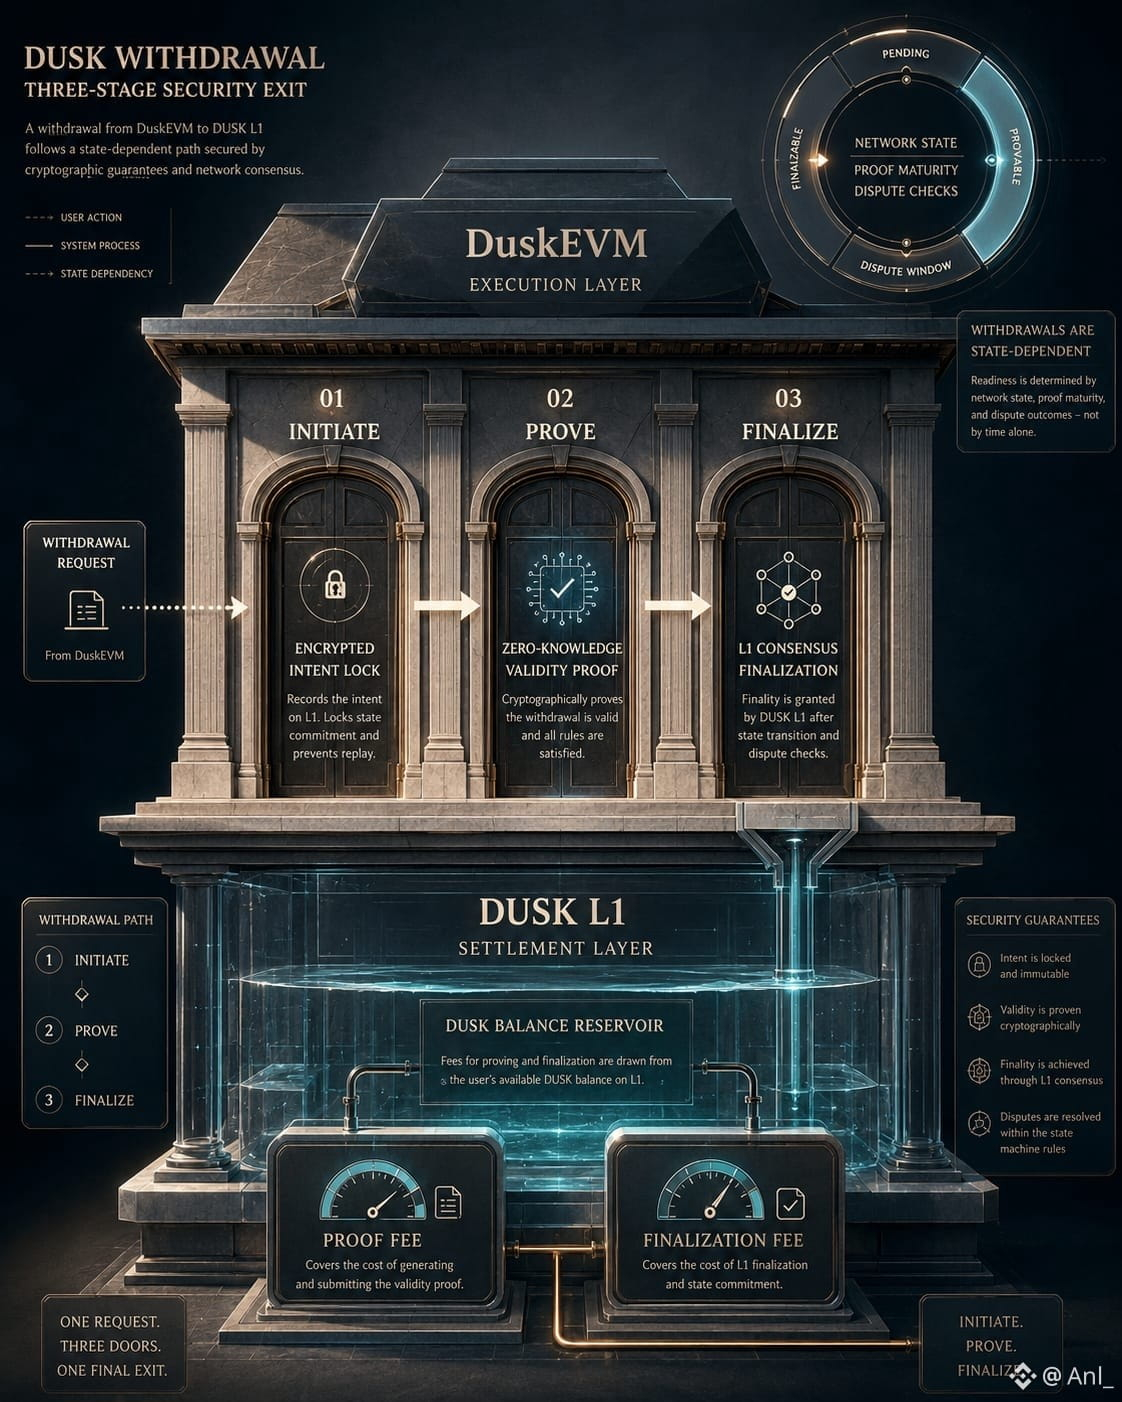
これはDusk自身のガイドにある、DuskEVMブリッジの出金です:
1. DuskEVMで出金を開始する
2. Dusk L1でそれを証明する
3. Dusk L1でそれを確定する
オンチェーンのアクションは3つ、かつ両側で手数料が発生します。まずソース側の取引、次にL1上でさらに2回です。
私が最も尊重しているのはタイミングに関する指示です。ドキュメントでは、出金の準備完了は公開されたネットワーク状態、証明の成熟度、紛争ゲームのチェックに依存するとされており、ウォレットのstatusフィールドが権威ある情報だと書かれています。経過時間から準備完了を推測してはいけません。この一文があるのは、ロールアップの出金ウィンドウは時計ではなくステートマシンだからです。「N分待ってから確定する」とハードコードした統合は、いずれ必ず壊れます。提案が遅れて着地したり、チェックが長引いたりして、最終化子(finalizer)が、まだ準備できていない状態に対して送信してしまうのです。
2つ目の詳細は、ステップ数以上のことを語っています。ガイドでは、出金のために使うL1上での“非シールド(unshielded)”DUSKを十分に確保し、証明と確定(finalization)のトランザクション両方の支払いに充てるよう求めています。コアとなる売りが機密(confidential)な送金であるチェーン上でそれを考えてみてください。そのチェーン自身のEVMレイヤーからの出口パスは、透明な残高(transparent balance)で計上されます。注意書きであり、しかも重要です。これはテストネットのガイドであり、DuskEVMはまだTestnetとしてラベル付けされています。したがってメインネットの形は変わり得ます。
公平に言えば、これらはDuskの発明ではありません。OP Stackから受け継がれた標準的な楽観的ロールアップ(optimistic-rollup)の設計であり、あらゆるOPチェーンが同じ3つのアクションをあなたに求めます。だから問題は、Duskが何かを間違えたかどうかではありません。プライバシーが唯一の差別化要素であるチェーンに、標準的なロールアップUXがどう影響するのか、ということです。
プライバシーを最優先するチェーンには、根本的に異なるブリッジ設計が必要なのでしょうか? それとも、決済(settlement)レイヤーでの透明なガスを、なじみのある開発者向けスタックに対して支払う妥当な代金とみなすべきですか?
#dusk $DUSK @Dusk_Foundation
私は1回の取引だと思っていました。数えてみると3回でした。
これはDusk自身のガイドにある、DuskEVMブリッジの出金です:
1. DuskEVMで出金を開始する
2. Dusk L1でそれを証明する
3. Dusk L1でそれを確定する
オンチェーンのアクションは3つ、かつ両側で手数料が発生します。まずソース側の取引、次にL1上でさらに2回です。
私が最も尊重しているのはタイミングに関する指示です。ドキュメントでは、出金の準備完了は公開されたネットワーク状態、証明の成熟度、紛争ゲームのチェックに依存するとされており、ウォレットのstatusフィールドが権威ある情報だと書かれています。経過時間から準備完了を推測してはいけません。この一文があるのは、ロールアップの出金ウィンドウは時計ではなくステートマシンだからです。「N分待ってから確定する」とハードコードした統合は、いずれ必ず壊れます。提案が遅れて着地したり、チェックが長引いたりして、最終化子(finalizer)が、まだ準備できていない状態に対して送信してしまうのです。
2つ目の詳細は、ステップ数以上のことを語っています。ガイドでは、出金のために使うL1上での“非シールド(unshielded)”DUSKを十分に確保し、証明と確定(finalization)のトランザクション両方の支払いに充てるよう求めています。コアとなる売りが機密(confidential)な送金であるチェーン上でそれを考えてみてください。そのチェーン自身のEVMレイヤーからの出口パスは、透明な残高(transparent balance)で計上されます。注意書きであり、しかも重要です。これはテストネットのガイドであり、DuskEVMはまだTestnetとしてラベル付けされています。したがってメインネットの形は変わり得ます。
公平に言えば、これらはDuskの発明ではありません。OP Stackから受け継がれた標準的な楽観的ロールアップ(optimistic-rollup)の設計であり、あらゆるOPチェーンが同じ3つのアクションをあなたに求めます。だから問題は、Duskが何かを間違えたかどうかではありません。プライバシーが唯一の差別化要素であるチェーンに、標準的なロールアップUXがどう影響するのか、ということです。
プライバシーを最優先するチェーンには、根本的に異なるブリッジ設計が必要なのでしょうか? それとも、決済(settlement)レイヤーでの透明なガスを、なじみのある開発者向けスタックに対して支払う妥当な代金とみなすべきですか?
#dusk $DUSK @Dusk
これはDusk自身のガイドにある、DuskEVMブリッジの出金です:
1. DuskEVMで出金を開始する
2. Dusk L1でそれを証明する
3. Dusk L1でそれを確定する
オンチェーンのアクションは3つ、かつ両側で手数料が発生します。まずソース側の取引、次にL1上でさらに2回です。
私が最も尊重しているのはタイミングに関する指示です。ドキュメントでは、出金の準備完了は公開されたネットワーク状態、証明の成熟度、紛争ゲームのチェックに依存するとされており、ウォレットのstatusフィールドが権威ある情報だと書かれています。経過時間から準備完了を推測してはいけません。この一文があるのは、ロールアップの出金ウィンドウは時計ではなくステートマシンだからです。「N分待ってから確定する」とハードコードした統合は、いずれ必ず壊れます。提案が遅れて着地したり、チェックが長引いたりして、最終化子(finalizer)が、まだ準備できていない状態に対して送信してしまうのです。
2つ目の詳細は、ステップ数以上のことを語っています。ガイドでは、出金のために使うL1上での“非シールド(unshielded)”DUSKを十分に確保し、証明と確定(finalization)のトランザクション両方の支払いに充てるよう求めています。コアとなる売りが機密(confidential)な送金であるチェーン上でそれを考えてみてください。そのチェーン自身のEVMレイヤーからの出口パスは、透明な残高(transparent balance)で計上されます。注意書きであり、しかも重要です。これはテストネットのガイドであり、DuskEVMはまだTestnetとしてラベル付けされています。したがってメインネットの形は変わり得ます。
公平に言えば、これらはDuskの発明ではありません。OP Stackから受け継がれた標準的な楽観的ロールアップ(optimistic-rollup)の設計であり、あらゆるOPチェーンが同じ3つのアクションをあなたに求めます。だから問題は、Duskが何かを間違えたかどうかではありません。プライバシーが唯一の差別化要素であるチェーンに、標準的なロールアップUXがどう影響するのか、ということです。
プライバシーを最優先するチェーンには、根本的に異なるブリッジ設計が必要なのでしょうか? それとも、決済(settlement)レイヤーでの透明なガスを、なじみのある開発者向けスタックに対して支払う妥当な代金とみなすべきですか?
#dusk $DUSK @Dusk
2
2
63
·
--
#dusk $DUSK @Dusk_Foundation Dusk'sの機密性セットアップは、実際には2つの別々のトラックで動作します。DuskDSでは、Phoenixモデルはメルクルツリーにコミットされたノートとして価値を表現します。つまり、ノートを使っても「どのノートが消費されたか」を指し示しません。代わりに送信者はヌリファイアとゼロ知識証明を公開し、消費が有効であること、所有権が実在すること、そして無から価値が創出されていないことを示しつつ、基となるノートは明かしません。これに加えて、Moonlightは同じチェーン上で動く透過的なアカウントベースのモデルとして動作します。
一方、DuskEVMでは、プライバシーはまったく別のツールセットから得られます。Hedgerというモジュールで、ElGamalベースの同型暗号化とゼロ知識証明を組み合わせ、さらにハイブリッドなUTXO/アカウント構造を採用しています。ここではユーザーは標準のEVMアドレスを通じてコントラクトとやり取りしますが、暗号化された残高を扱う別個のHedgerアドレスが存在し、コンプライアンスは許可リストによって強制されます。
これは同じ発想の2つのバージョンではありません。Phoenixはノートベースの証明システムであり、Hedgerは暗号化された残高に対して直接計算し、ゼロ知識証明によって検証されます。分岐のもっともありそうな理由は、ノートベースのプライバシーがアカウントベースのEVM構造に自然には収まらないため、そこで別のアプローチが必要になったことです。
独立した2つの暗号学的なプライバシースタックを並行して走らせることは、攻撃面を広げ、監査負担を重くします。また、価値が2つのレイヤー間で移動するとき、プライバシー保証がどのように保たれるのかも明確ではありません。
2つの別々の機密性エンジンを維持すると、監査負担は比例して増えるのでしょうか。それとも、ゼロ知識証明への共有された依存によって、2つ目のエンジンの増分コストは見かけほど高くならないのでしょうか?
#dusk $DUSK @Dusk Dusk'sの機密性セットアップは、実際には2つの別々のトラックで動作します。DuskDSでは、Phoenixモデルはメルクルツリーにコミットされたノートとして価値を表現します。つまり、ノートを使っても「どのノートが消費されたか」を指し示しません。代わりに送信者はヌリファイアとゼロ知識証明を公開し、消費が有効であること、所有権が実在すること、そして無から価値が創出されていないことを示しつつ、基となるノートは明かしません。これに加えて、Moonlightは同じチェーン上で動く透過的なアカウントベースのモデルとして動作します。
一方、DuskEVMでは、プライバシーはまったく別のツールセットから得られます。Hedgerというモジュールで、ElGamalベースの同型暗号化とゼロ知識証明を組み合わせ、さらにハイブリッドなUTXO/アカウント構造を採用しています。ここではユーザーは標準のEVMアドレスを通じてコントラクトとやり取りしますが、暗号化された残高を扱う別個のHedgerアドレスが存在し、コンプライアンスは許可リストによって強制されます。
これは同じ発想の2つのバージョンではありません。Phoenixはノートベースの証明システムであり、Hedgerは暗号化された残高に対して直接計算し、ゼロ知識証明によって検証されます。分岐のもっともありそうな理由は、ノートベースのプライバシーがアカウントベースのEVM構造に自然には収まらないため、そこで別のアプローチが必要になったことです。
独立した2つの暗号学的なプライバシースタックを並行して走らせることは、攻撃面を広げ、監査負担を重くします。また、価値が2つのレイヤー間で移動するとき、プライバシー保証がどのように保たれるのかも明確ではありません。
2つの別々の機密性エンジンを維持すると、監査負担は比例して増えるのでしょうか。それとも、ゼロ知識証明への共有された依存によって、2つ目のエンジンの増分コストは見かけほど高くならないのでしょうか?
一方、DuskEVMでは、プライバシーはまったく別のツールセットから得られます。Hedgerというモジュールで、ElGamalベースの同型暗号化とゼロ知識証明を組み合わせ、さらにハイブリッドなUTXO/アカウント構造を採用しています。ここではユーザーは標準のEVMアドレスを通じてコントラクトとやり取りしますが、暗号化された残高を扱う別個のHedgerアドレスが存在し、コンプライアンスは許可リストによって強制されます。
これは同じ発想の2つのバージョンではありません。Phoenixはノートベースの証明システムであり、Hedgerは暗号化された残高に対して直接計算し、ゼロ知識証明によって検証されます。分岐のもっともありそうな理由は、ノートベースのプライバシーがアカウントベースのEVM構造に自然には収まらないため、そこで別のアプローチが必要になったことです。
独立した2つの暗号学的なプライバシースタックを並行して走らせることは、攻撃面を広げ、監査負担を重くします。また、価値が2つのレイヤー間で移動するとき、プライバシー保証がどのように保たれるのかも明確ではありません。
2つの別々の機密性エンジンを維持すると、監査負担は比例して増えるのでしょうか。それとも、ゼロ知識証明への共有された依存によって、2つ目のエンジンの増分コストは見かけほど高くならないのでしょうか?
1
93
·
--
#dusk $DUSK @Dusk_Foundation
DUSK のステーキング報酬が実際にどのように資金調達されているのかを調べようとして、これまで見てきたほとんどの PoS チェーンと同じようなもの(初期に固定された高いインフレ率、または報酬が取引手数料によってほぼ一日目から賄われる)を想像していました。ですが、Dusk はそれらのどちらでもありません。
報酬は、36 年間にわたって 5 億 DUSK を放出することで賄われます。放出は幾何学的減衰カーブに従っており、おおよそ 4 年ごとに半減します。フロントロードされた報酬プールでも、攻撃的に早期へ切り込む急なクリフでもなく、長くゆっくりと減っていく設計です。
私が立ち止まったのは、その放出の「期間の長さ」と、暗号資産の世界で通常動くスピードとの不一致です。ほとんどのトークン報酬スケジュールは、最初の不安定で揺れやすい数年を切り抜けられるように設計されがちです。ブートストラップは素早く、減衰も素早く、手数料がすぐに主役になるようにする。36 年のカーブは、典型的なバリデータのインセンティブ・プログラムというより、年金基金のタイムラインに近い。そしてこれは見落としというより、プロトコルが実際に賭けている採用の姿を示すサインのように見えます。つまり、規制された金融インフラであり、市場サイクルではなく、年単位や数十年単位で動く傾向があります。
緊張が生まれるのは「今から先」までのギャップです。トークン化された有価証券の機関採用や、コンプライアンスに適合したオンチェーン決済は、一朝一夕には起こりません。そして、そうした活動から得られる取引手数料収益は、プロトコルが最終的に望む水準に比べれば、まだ早期段階にあるはずです。その間、バリデータは主として利用(ユーザーベース)の対価としてではなく、放出(エミッション)から支払われています。これは PoS チェーンの「初期状態」としては普通ですが、36 年という設計期間と整合させるのは少し奇妙に思えます。
長い放出カーブは、それ自体は弱点だとは思いません。長いタイムラインは、規制された金融が実際にどれほどゆっくり動くかについて正直です。しかし同時に、数十年にわたる機関採用のカーブに合わせて組まれたステーキング経済が、その採用カーブが実際に手数料収益として現れるまでの「その間の年」に、バリデータの関心をつなぎ続けられるのか、という疑問が生まれます。
#dusk $DUSK @Dusk
DUSK のステーキング報酬が実際にどのように資金調達されているのかを調べようとして、これまで見てきたほとんどの PoS チェーンと同じようなもの(初期に固定された高いインフレ率、または報酬が取引手数料によってほぼ一日目から賄われる)を想像していました。ですが、Dusk はそれらのどちらでもありません。
報酬は、36 年間にわたって 5 億 DUSK を放出することで賄われます。放出は幾何学的減衰カーブに従っており、おおよそ 4 年ごとに半減します。フロントロードされた報酬プールでも、攻撃的に早期へ切り込む急なクリフでもなく、長くゆっくりと減っていく設計です。
私が立ち止まったのは、その放出の「期間の長さ」と、暗号資産の世界で通常動くスピードとの不一致です。ほとんどのトークン報酬スケジュールは、最初の不安定で揺れやすい数年を切り抜けられるように設計されがちです。ブートストラップは素早く、減衰も素早く、手数料がすぐに主役になるようにする。36 年のカーブは、典型的なバリデータのインセンティブ・プログラムというより、年金基金のタイムラインに近い。そしてこれは見落としというより、プロトコルが実際に賭けている採用の姿を示すサインのように見えます。つまり、規制された金融インフラであり、市場サイクルではなく、年単位や数十年単位で動く傾向があります。
緊張が生まれるのは「今から先」までのギャップです。トークン化された有価証券の機関採用や、コンプライアンスに適合したオンチェーン決済は、一朝一夕には起こりません。そして、そうした活動から得られる取引手数料収益は、プロトコルが最終的に望む水準に比べれば、まだ早期段階にあるはずです。その間、バリデータは主として利用(ユーザーベース)の対価としてではなく、放出(エミッション)から支払われています。これは PoS チェーンの「初期状態」としては普通ですが、36 年という設計期間と整合させるのは少し奇妙に思えます。
長い放出カーブは、それ自体は弱点だとは思いません。長いタイムラインは、規制された金融が実際にどれほどゆっくり動くかについて正直です。しかし同時に、数十年にわたる機関採用のカーブに合わせて組まれたステーキング経済が、その採用カーブが実際に手数料収益として現れるまでの「その間の年」に、バリデータの関心をつなぎ続けられるのか、という疑問が生まれます。
DUSK のステーキング報酬が実際にどのように資金調達されているのかを調べようとして、これまで見てきたほとんどの PoS チェーンと同じようなもの(初期に固定された高いインフレ率、または報酬が取引手数料によってほぼ一日目から賄われる)を想像していました。ですが、Dusk はそれらのどちらでもありません。
報酬は、36 年間にわたって 5 億 DUSK を放出することで賄われます。放出は幾何学的減衰カーブに従っており、おおよそ 4 年ごとに半減します。フロントロードされた報酬プールでも、攻撃的に早期へ切り込む急なクリフでもなく、長くゆっくりと減っていく設計です。
私が立ち止まったのは、その放出の「期間の長さ」と、暗号資産の世界で通常動くスピードとの不一致です。ほとんどのトークン報酬スケジュールは、最初の不安定で揺れやすい数年を切り抜けられるように設計されがちです。ブートストラップは素早く、減衰も素早く、手数料がすぐに主役になるようにする。36 年のカーブは、典型的なバリデータのインセンティブ・プログラムというより、年金基金のタイムラインに近い。そしてこれは見落としというより、プロトコルが実際に賭けている採用の姿を示すサインのように見えます。つまり、規制された金融インフラであり、市場サイクルではなく、年単位や数十年単位で動く傾向があります。
緊張が生まれるのは「今から先」までのギャップです。トークン化された有価証券の機関採用や、コンプライアンスに適合したオンチェーン決済は、一朝一夕には起こりません。そして、そうした活動から得られる取引手数料収益は、プロトコルが最終的に望む水準に比べれば、まだ早期段階にあるはずです。その間、バリデータは主として利用(ユーザーベース)の対価としてではなく、放出(エミッション)から支払われています。これは PoS チェーンの「初期状態」としては普通ですが、36 年という設計期間と整合させるのは少し奇妙に思えます。
長い放出カーブは、それ自体は弱点だとは思いません。長いタイムラインは、規制された金融が実際にどれほどゆっくり動くかについて正直です。しかし同時に、数十年にわたる機関採用のカーブに合わせて組まれたステーキング経済が、その採用カーブが実際に手数料収益として現れるまでの「その間の年」に、バリデータの関心をつなぎ続けられるのか、という疑問が生まれます。
1
1
20
·
--
インフラ整備プロジェクトには、ある種の静けさが現れる。その読み方を正しく学ぶ価値がある。それは失敗とは同じではない。だが、明らかな成功でもない。
薄明(Dusk)はすでにしばらくメインネットに載っている。技術的な根拠は、首尾一貫した機密スマートコントラクト、XSC標準、選択的開示——いずれも、規制された金融が本当に抱えている具体的で現実の問題を中心に組み立てられている。にもかかわらず、実際のネットワーク活動を見れば、起きていることの大半はステーキングだ。機密コントラクト、現実の証券発行——利用は、利用可能なほとんどのシグナルから判断する限り、依然として珍しい。
インフラが可能にしていることと、実際にその上で動いていることのギャップは、すぐに正当化するのではなく、そのまま受け止めて考えるべきだ。
有利に働く点はいくつかあって、それらははっきりと言っておく価値がある。早期ベスティングはすでに完了しているので、供給見通しを歪めるような差し迫ったアンロックのイベントはない。ライセンスを持つ会場との提携により、規制面の位置づけには、単なる願望よりも現実味に近い土台が与えられている。そして、ほとんどの技術的な見立てからすると、インフラ層そのものが弱点というわけではない——これは「物語」としては読めない。
難しいのはインセンティブの整合性の問題だ。この種のプライバシーとコンプライアンスのインフラを実際に使うのに最も適した機関は、トークン自体を大量に保有する必要がないかもしれない。曝露は最小限にとどまり、運用に必要な分だけで済む可能性がある。一方で、トークンを保有している人々は、継続するエミッションを吸収しながら、まだ十分な規模で現れていないボリュームを待っている。同じ資産に対する、まったく別の関係だ。そして、それらを自動的に整合させる明確な仕組みが見当たらない。
それは設計への批判ではない。単に、現時点での状況をありのままに説明しているだけだ——技術的には可能なことがあるが、財務面では証明が待たれている。
プロジェクト自身を含め、誰にもまだ本当には答えられない問いは、「市場が、インフラが実際に使われているのだと要求し始めるまで、インフラが準備できているという説明が、満足のいく答えであり続けるのはどれくらいか」ということだ。
@Dusk_Foundation #dusk $DUSK
インフラ整備プロジェクトには、ある種の静けさが現れる。その読み方を正しく学ぶ価値がある。それは失敗とは同じではない。だが、明らかな成功でもない。
薄明(Dusk)はすでにしばらくメインネットに載っている。技術的な根拠は、首尾一貫した機密スマートコントラクト、XSC標準、選択的開示——いずれも、規制された金融が本当に抱えている具体的で現実の問題を中心に組み立てられている。にもかかわらず、実際のネットワーク活動を見れば、起きていることの大半はステーキングだ。機密コントラクト、現実の証券発行——利用は、利用可能なほとんどのシグナルから判断する限り、依然として珍しい。
インフラが可能にしていることと、実際にその上で動いていることのギャップは、すぐに正当化するのではなく、そのまま受け止めて考えるべきだ。
有利に働く点はいくつかあって、それらははっきりと言っておく価値がある。早期ベスティングはすでに完了しているので、供給見通しを歪めるような差し迫ったアンロックのイベントはない。ライセンスを持つ会場との提携により、規制面の位置づけには、単なる願望よりも現実味に近い土台が与えられている。そして、ほとんどの技術的な見立てからすると、インフラ層そのものが弱点というわけではない——これは「物語」としては読めない。
難しいのはインセンティブの整合性の問題だ。この種のプライバシーとコンプライアンスのインフラを実際に使うのに最も適した機関は、トークン自体を大量に保有する必要がないかもしれない。曝露は最小限にとどまり、運用に必要な分だけで済む可能性がある。一方で、トークンを保有している人々は、継続するエミッションを吸収しながら、まだ十分な規模で現れていないボリュームを待っている。同じ資産に対する、まったく別の関係だ。そして、それらを自動的に整合させる明確な仕組みが見当たらない。
それは設計への批判ではない。単に、現時点での状況をありのままに説明しているだけだ——技術的には可能なことがあるが、財務面では証明が待たれている。
プロジェクト自身を含め、誰にもまだ本当には答えられない問いは、「市場が、インフラが実際に使われているのだと要求し始めるまで、インフラが準備できているという説明が、満足のいく答えであり続けるのはどれくらいか」ということだ。
@Dusk #dusk $DUSK
薄明(Dusk)はすでにしばらくメインネットに載っている。技術的な根拠は、首尾一貫した機密スマートコントラクト、XSC標準、選択的開示——いずれも、規制された金融が本当に抱えている具体的で現実の問題を中心に組み立てられている。にもかかわらず、実際のネットワーク活動を見れば、起きていることの大半はステーキングだ。機密コントラクト、現実の証券発行——利用は、利用可能なほとんどのシグナルから判断する限り、依然として珍しい。
インフラが可能にしていることと、実際にその上で動いていることのギャップは、すぐに正当化するのではなく、そのまま受け止めて考えるべきだ。
有利に働く点はいくつかあって、それらははっきりと言っておく価値がある。早期ベスティングはすでに完了しているので、供給見通しを歪めるような差し迫ったアンロックのイベントはない。ライセンスを持つ会場との提携により、規制面の位置づけには、単なる願望よりも現実味に近い土台が与えられている。そして、ほとんどの技術的な見立てからすると、インフラ層そのものが弱点というわけではない——これは「物語」としては読めない。
難しいのはインセンティブの整合性の問題だ。この種のプライバシーとコンプライアンスのインフラを実際に使うのに最も適した機関は、トークン自体を大量に保有する必要がないかもしれない。曝露は最小限にとどまり、運用に必要な分だけで済む可能性がある。一方で、トークンを保有している人々は、継続するエミッションを吸収しながら、まだ十分な規模で現れていないボリュームを待っている。同じ資産に対する、まったく別の関係だ。そして、それらを自動的に整合させる明確な仕組みが見当たらない。
それは設計への批判ではない。単に、現時点での状況をありのままに説明しているだけだ——技術的には可能なことがあるが、財務面では証明が待たれている。
プロジェクト自身を含め、誰にもまだ本当には答えられない問いは、「市場が、インフラが実際に使われているのだと要求し始めるまで、インフラが準備できているという説明が、満足のいく答えであり続けるのはどれくらいか」ということだ。
@Dusk #dusk $DUSK
4
4
39
·
--
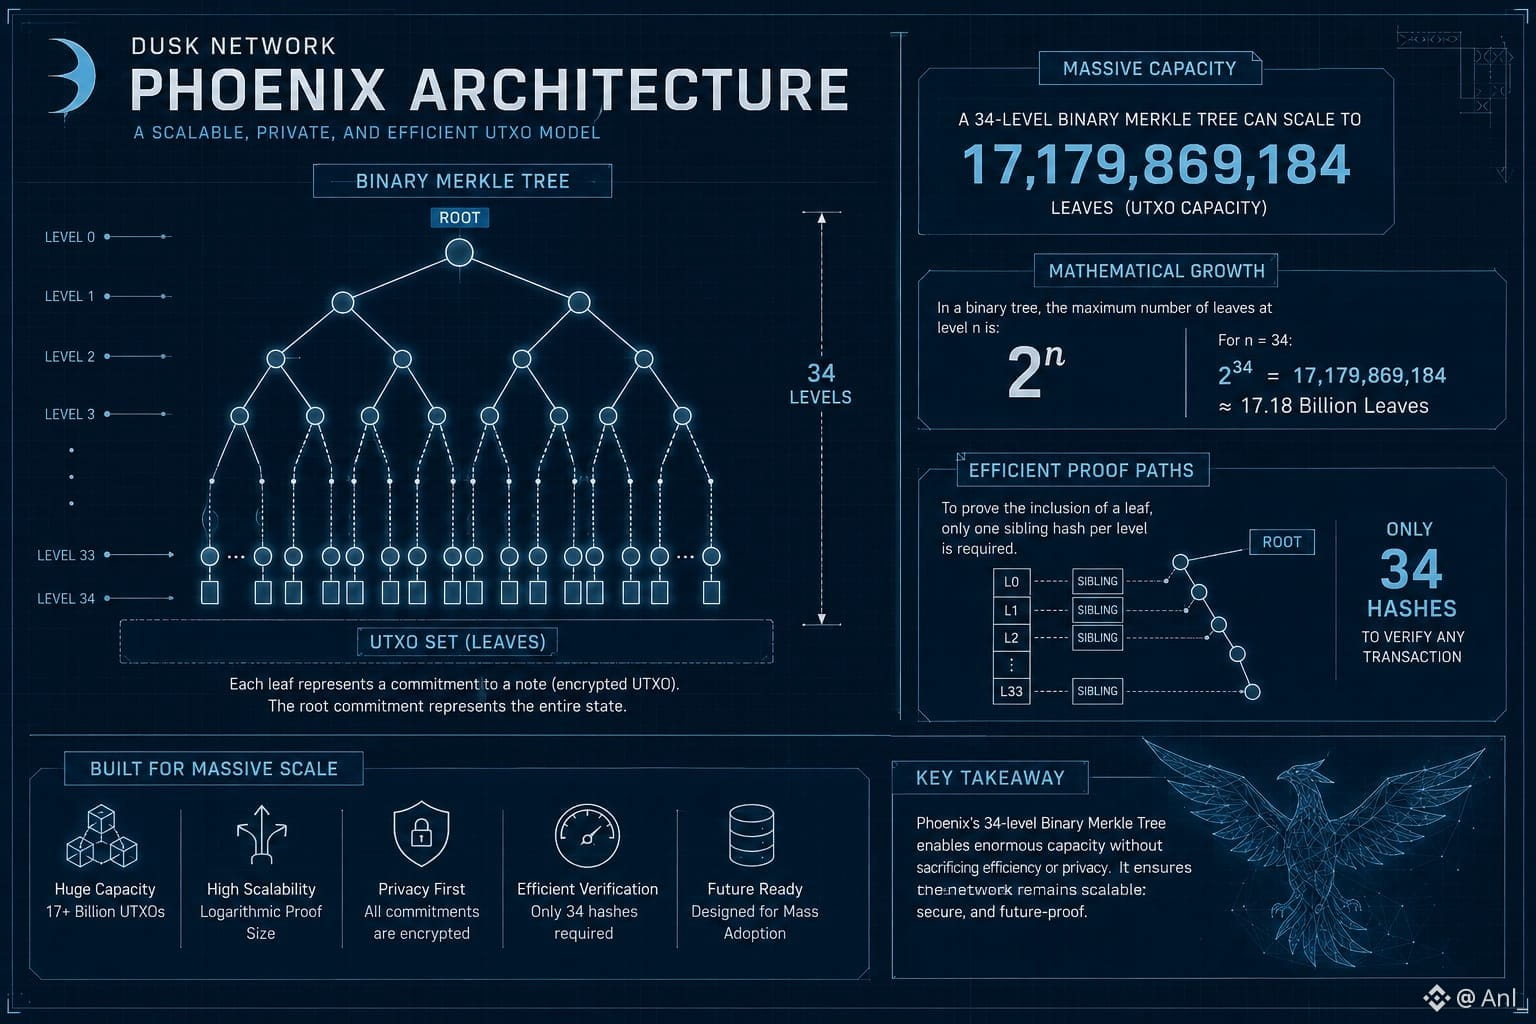
ある数が私を止めた——17 billion超のリーフを収容できる容量が、深さ34段までの木から成り立っていること。
DuskのPhoenixモデルは、すべてのノートの証明を保持するためにバイナリ・メルクルツリーを使っていて、肝となる「本当の仕掛け」はそこにある——容量は指数関数的に増える一方で、包含(インクルージョン)経路は線形にしか伸びない。深さ34から35に上げれば容量は2倍になるが、証明経路はほんの数パーセントだけ長くなるにとどまる。この非対称性が、プライバシー重視のチェーンにとって非常に重要なのは、すべての取引がゼロ知識証明を運ぶからで、その証明が小さく保たれるほど良い。
しかし、その数の大きさは理論上の上限にすぎない。実際にどれくらいの期間その容量が持つかを決めるのは、現場でどれだけ新しいノートが作られているかの速さだ。取引のスループットが低ければ、ツリーが満杯になるまで数十年かかる可能性もある。もし導入が急増すれば、その同じ容量が現実の圧力に晒されるのは、数か月のうちの話になりうる。
それよりも面白い問いは——ツリーが満たされていくとどうなるのか? アーカイブ用ストレージ、証明コスト、ステート同期などは、ノート作成とともにうまくスケールしていくのだろうか。それとも、まずどこかに歪みが出始めるのか? 紙の上では巨大な数は見栄えがするが、長期的な使い勝手は、その数の大きさそのものではなく、実際にどのように使われるかにかかっている。
数学的に途方もなく巨大な容量を持つことは、何年もの実運用の中でずっと快適に運用できることと同じなのだろうか?
#dusk $DUSK @Dusk_Foundation
ある数が私を止めた——17 billion超のリーフを収容できる容量が、深さ34段までの木から成り立っていること。
DuskのPhoenixモデルは、すべてのノートの証明を保持するためにバイナリ・メルクルツリーを使っていて、肝となる「本当の仕掛け」はそこにある——容量は指数関数的に増える一方で、包含(インクルージョン)経路は線形にしか伸びない。深さ34から35に上げれば容量は2倍になるが、証明経路はほんの数パーセントだけ長くなるにとどまる。この非対称性が、プライバシー重視のチェーンにとって非常に重要なのは、すべての取引がゼロ知識証明を運ぶからで、その証明が小さく保たれるほど良い。
しかし、その数の大きさは理論上の上限にすぎない。実際にどれくらいの期間その容量が持つかを決めるのは、現場でどれだけ新しいノートが作られているかの速さだ。取引のスループットが低ければ、ツリーが満杯になるまで数十年かかる可能性もある。もし導入が急増すれば、その同じ容量が現実の圧力に晒されるのは、数か月のうちの話になりうる。
それよりも面白い問いは——ツリーが満たされていくとどうなるのか? アーカイブ用ストレージ、証明コスト、ステート同期などは、ノート作成とともにうまくスケールしていくのだろうか。それとも、まずどこかに歪みが出始めるのか? 紙の上では巨大な数は見栄えがするが、長期的な使い勝手は、その数の大きさそのものではなく、実際にどのように使われるかにかかっている。
数学的に途方もなく巨大な容量を持つことは、何年もの実運用の中でずっと快適に運用できることと同じなのだろうか?
#dusk $DUSK @Dusk
DuskのPhoenixモデルは、すべてのノートの証明を保持するためにバイナリ・メルクルツリーを使っていて、肝となる「本当の仕掛け」はそこにある——容量は指数関数的に増える一方で、包含(インクルージョン)経路は線形にしか伸びない。深さ34から35に上げれば容量は2倍になるが、証明経路はほんの数パーセントだけ長くなるにとどまる。この非対称性が、プライバシー重視のチェーンにとって非常に重要なのは、すべての取引がゼロ知識証明を運ぶからで、その証明が小さく保たれるほど良い。
しかし、その数の大きさは理論上の上限にすぎない。実際にどれくらいの期間その容量が持つかを決めるのは、現場でどれだけ新しいノートが作られているかの速さだ。取引のスループットが低ければ、ツリーが満杯になるまで数十年かかる可能性もある。もし導入が急増すれば、その同じ容量が現実の圧力に晒されるのは、数か月のうちの話になりうる。
それよりも面白い問いは——ツリーが満たされていくとどうなるのか? アーカイブ用ストレージ、証明コスト、ステート同期などは、ノート作成とともにうまくスケールしていくのだろうか。それとも、まずどこかに歪みが出始めるのか? 紙の上では巨大な数は見栄えがするが、長期的な使い勝手は、その数の大きさそのものではなく、実際にどのように使われるかにかかっている。
数学的に途方もなく巨大な容量を持つことは、何年もの実運用の中でずっと快適に運用できることと同じなのだろうか?
#dusk $DUSK @Dusk
7
·
--
これを書き始める前に現在の数字を引っ張ったので、今日テープ上にある実際の内容はこちらです:DUSKはおおむね$0.065〜$0.066あたりで取引されていて、CoinMarketCapの読みでは時価総額は約$32〜33M。24時間取引高は、信頼する集計サイトによって$3.5〜4.8Mの範囲です——CoinGeckoは45の取引所と51の市場から取得しており、CoinCodexはより$4.8Mに近い。 この乖離だけで何かが分かります:流動性が薄いので、参照するデータソースで物語が30%変わってしまうのです。
流通供給量の推計も食い違っています。CMCでは約497M、CoinGeckoでは約590M——最大供給1Bに対して、つまり総供給のうち半分〜60%ほどはすでにアンロックされ、取引されています。
視点を引くと、価格の値動きはファンダメンタルズの説明よりも雑な(ぼんやりした)物語を語っています。DUSKは2026年1月に8か月続いた下落トレンドを突破し、メインネット後に$0.30を超えて急騰したものの、そこからほぼ全てを取り戻し、4月下旬には$0.10近辺まで下落。その後、現在は$0.06台で推移(コンソリデーション)しています。これは、1月の高値からおおよそ80%超のリトレースですが、一方で実際の開発ストーリー——メインネット稼働中、DuskEVMテストネットが進行中、NPEXのトークン化が継続中——は概ね途切れることなく前に進んでいます。
このズレこそが本当の話で、価格そのものではありません。第1四半期あたりで、開発のスピードと価格のスピードが強くデカップルした(連動しなくなった)ようで、まだ再び収束していません。市場がすでにロードマップで約束されたものを織り込んでいて、いまは提供されるTVLを待っているのか——それともRWAの物語が、現状ではまだ十分に流動的でなく、ファンダメンタルズだけで時価総額$32M規模の資産を動かすほどの力がないのか。
そのギャップを埋めるのは、どちらが先だと思いますか? 実際のNPEXの取引量がオンチェーンにようやく現れるのか、それとも価格がそれが出るまでただ漂い続けるのか?
#dusk $DUSK @Dusk_Foundation
これを書き始める前に現在の数字を引っ張ったので、今日テープ上にある実際の内容はこちらです:DUSKはおおむね$0.065〜$0.066あたりで取引されていて、CoinMarketCapの読みでは時価総額は約$32〜33M。24時間取引高は、信頼する集計サイトによって$3.5〜4.8Mの範囲です——CoinGeckoは45の取引所と51の市場から取得しており、CoinCodexはより$4.8Mに近い。 この乖離だけで何かが分かります:流動性が薄いので、参照するデータソースで物語が30%変わってしまうのです。
流通供給量の推計も食い違っています。CMCでは約497M、CoinGeckoでは約590M——最大供給1Bに対して、つまり総供給のうち半分〜60%ほどはすでにアンロックされ、取引されています。
視点を引くと、価格の値動きはファンダメンタルズの説明よりも雑な(ぼんやりした)物語を語っています。DUSKは2026年1月に8か月続いた下落トレンドを突破し、メインネット後に$0.30を超えて急騰したものの、そこからほぼ全てを取り戻し、4月下旬には$0.10近辺まで下落。その後、現在は$0.06台で推移(コンソリデーション)しています。これは、1月の高値からおおよそ80%超のリトレースですが、一方で実際の開発ストーリー——メインネット稼働中、DuskEVMテストネットが進行中、NPEXのトークン化が継続中——は概ね途切れることなく前に進んでいます。
このズレこそが本当の話で、価格そのものではありません。第1四半期あたりで、開発のスピードと価格のスピードが強くデカップルした(連動しなくなった)ようで、まだ再び収束していません。市場がすでにロードマップで約束されたものを織り込んでいて、いまは提供されるTVLを待っているのか——それともRWAの物語が、現状ではまだ十分に流動的でなく、ファンダメンタルズだけで時価総額$32M規模の資産を動かすほどの力がないのか。
そのギャップを埋めるのは、どちらが先だと思いますか? 実際のNPEXの取引量がオンチェーンにようやく現れるのか、それとも価格がそれが出るまでただ漂い続けるのか?
#dusk $DUSK @Dusk
流通供給量の推計も食い違っています。CMCでは約497M、CoinGeckoでは約590M——最大供給1Bに対して、つまり総供給のうち半分〜60%ほどはすでにアンロックされ、取引されています。
視点を引くと、価格の値動きはファンダメンタルズの説明よりも雑な(ぼんやりした)物語を語っています。DUSKは2026年1月に8か月続いた下落トレンドを突破し、メインネット後に$0.30を超えて急騰したものの、そこからほぼ全てを取り戻し、4月下旬には$0.10近辺まで下落。その後、現在は$0.06台で推移(コンソリデーション)しています。これは、1月の高値からおおよそ80%超のリトレースですが、一方で実際の開発ストーリー——メインネット稼働中、DuskEVMテストネットが進行中、NPEXのトークン化が継続中——は概ね途切れることなく前に進んでいます。
このズレこそが本当の話で、価格そのものではありません。第1四半期あたりで、開発のスピードと価格のスピードが強くデカップルした(連動しなくなった)ようで、まだ再び収束していません。市場がすでにロードマップで約束されたものを織り込んでいて、いまは提供されるTVLを待っているのか——それともRWAの物語が、現状ではまだ十分に流動的でなく、ファンダメンタルズだけで時価総額$32M規模の資産を動かすほどの力がないのか。
そのギャップを埋めるのは、どちらが先だと思いますか? 実際のNPEXの取引量がオンチェーンにようやく現れるのか、それとも価格がそれが出るまでただ漂い続けるのか?
#dusk $DUSK @Dusk
2
22
·
--
投資する準備はできていましたが、警告の兆しを見て思いとどまりました。
投資する準備はできていましたが、警告の兆しを見て思いとどまりました。
bro_sf
·
--
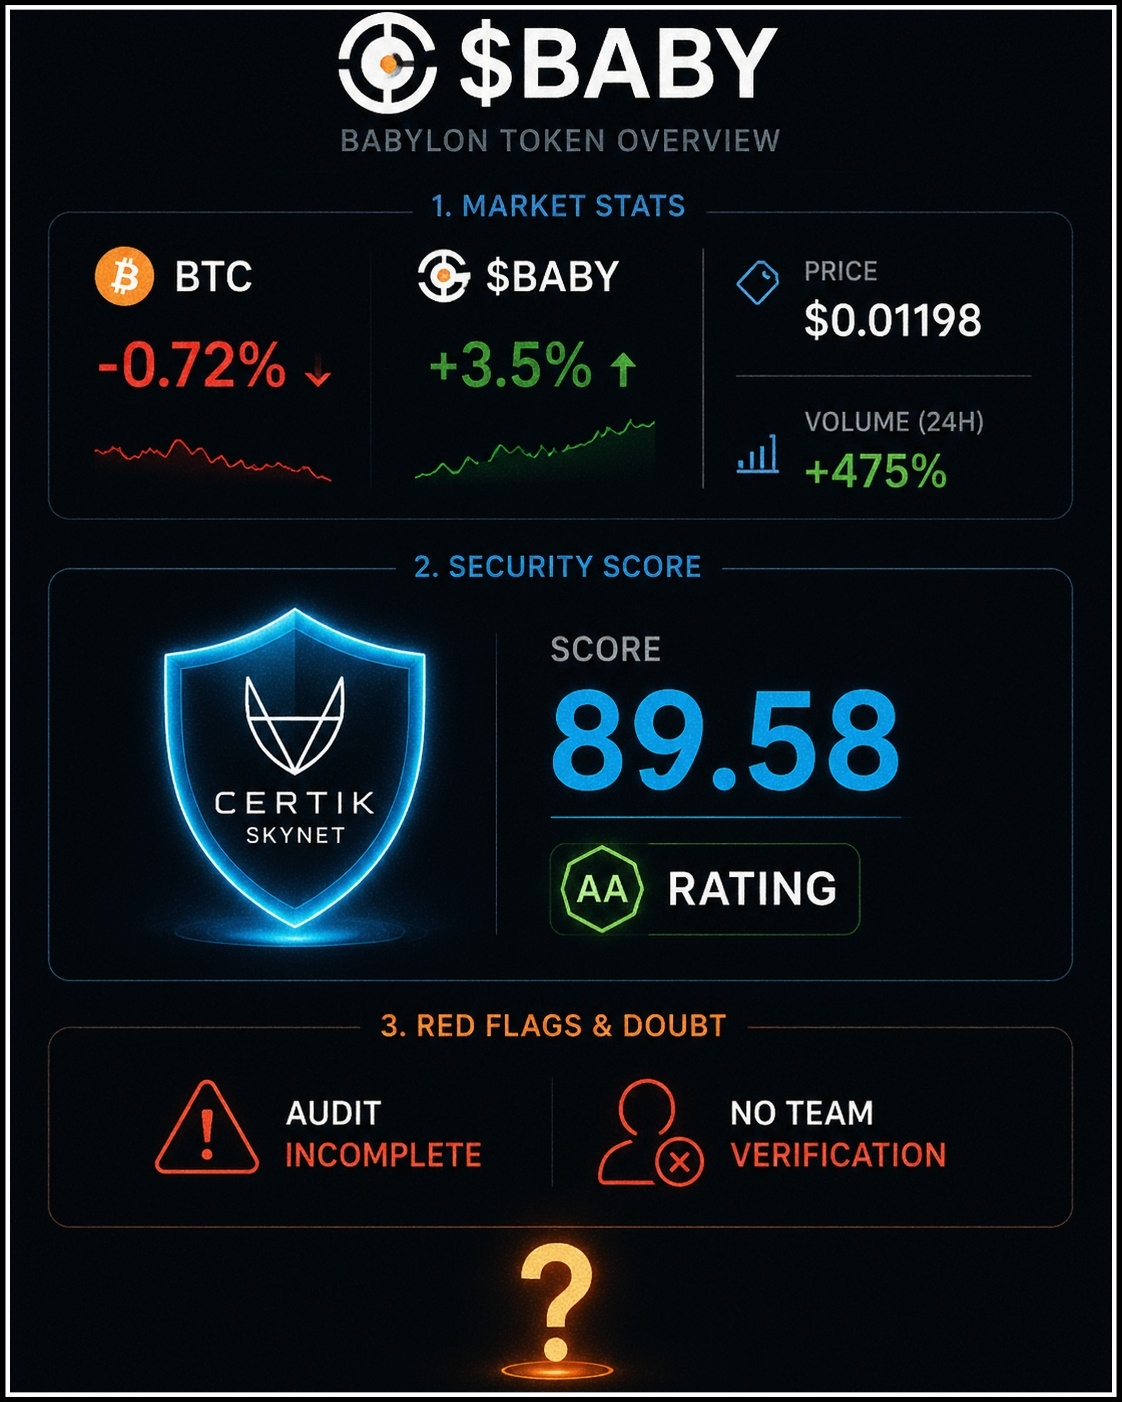
昨夜眠れなかったので、どうしようかと考えていました。映画を見るか、それとも何か仕事をするか。その後、仮想通貨市場を見てみようと思って、CoinMarketCapのアプリを開きました。すると、今日BTC市場が0.72%下がっているのを見て、次に$BABY トークンが0.01199ドルで3.5%上がっているのを確認しました。価格は上昇中で、時価総額は51.22m、24時間の出来高は52.11m。出来高の上昇率は475%で、順位は24位でした。価格を見るだけで自分は判断できると思っていました。でもここ数日、@BabylonLabs_io が何度も目の前に現れるように思えて、プロジェクトの詳細をもっと知りたくなりました。そこでCertik.Skynetの監査ページに行きました。するとスコアを見て、正直驚きました。セキュリティ欄では89.58のAA評価スコアが良好な状態のように見えます。さらに、いくつかの第三者監査もあります。Certikのページをもう少し下まで見ると、Certikの監査はまだ完了していないこと、チームの検証がないこと、そして評価も「partial(部分的)」として表示されていました。そこで疑問が浮かびました。かなり強い内容に聞こえるのに、なぜこんなに良いプロジェクトなのに未完了のままなのでしょうか。Certikのページからは監査がまだ完了していないことが分かります。十分に理由があるのかもしれませんが、私たちには分かりません。しかし一般ユーザーとして、この点は気になってしまいました。これらがこの話題に関してあったほうが良かったと思いますか?それとも、ある程度の情報があれば十分なのでしょうか?
#baby $BABY
#baby $BABY
1
1
82
·
--
?
?
bro_sf
·
--
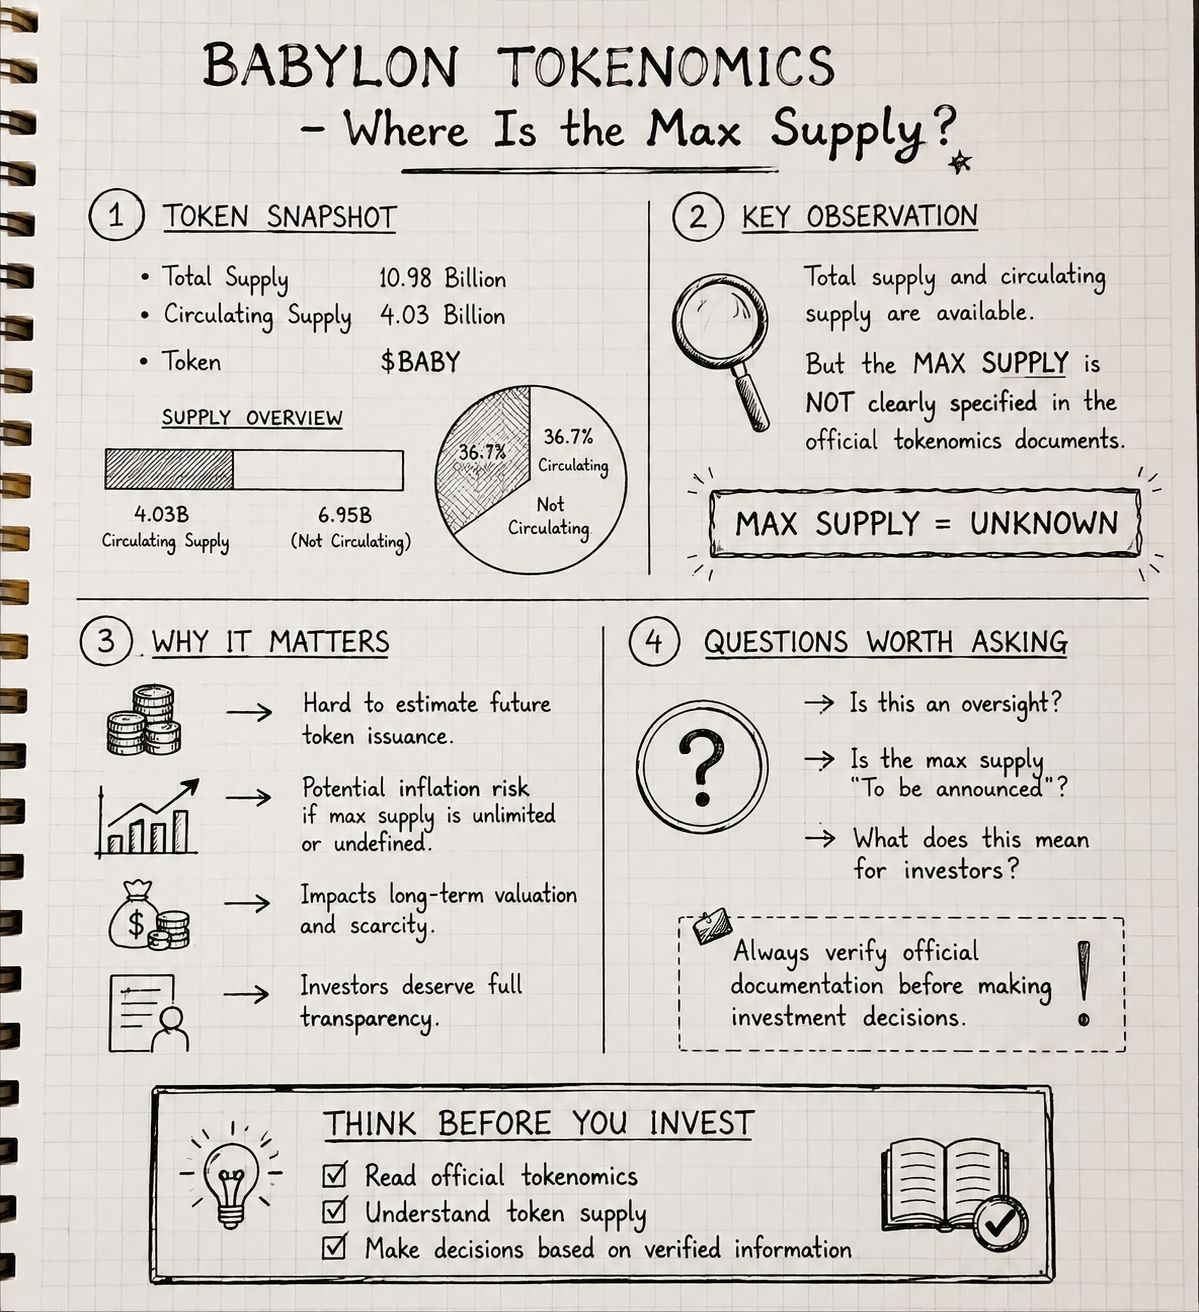
弱気相場バビロンのトークノミクスを見ていると、ある一点が特に気になりました。入手できる情報によると、総供給量は109.8億(10.98 billion)で、流通しているのは約40.3億(4.03 billion)トークンです。ですが、この規模のプロジェクトにしては、公式のトークノミクスに最大供給量について明確な記載がないのは意外です。これは単なる見落としなのでしょうか、それとも、この情報がまだはっきり開示されていない理由があるのでしょうか? 最大供給量は、投資家が将来のトークン発行、起こりうるインフレ、そして長期的な価値評価を判断するうえで重要です。だからこそ、誇大な話題に頼るのではなく、公式資料をじっくり調べる価値があります。あなたはどう思いますか? 最大供給量の欠落は単なる見落としだと思いますか、それとも別の説明があり得るでしょうか?
@BabylonLabs_io #baby $BABY $BTC
@BabylonLabs_io #baby $BABY $BTC
7
·
--
良い😊
良い😊
bro_sf
·
--
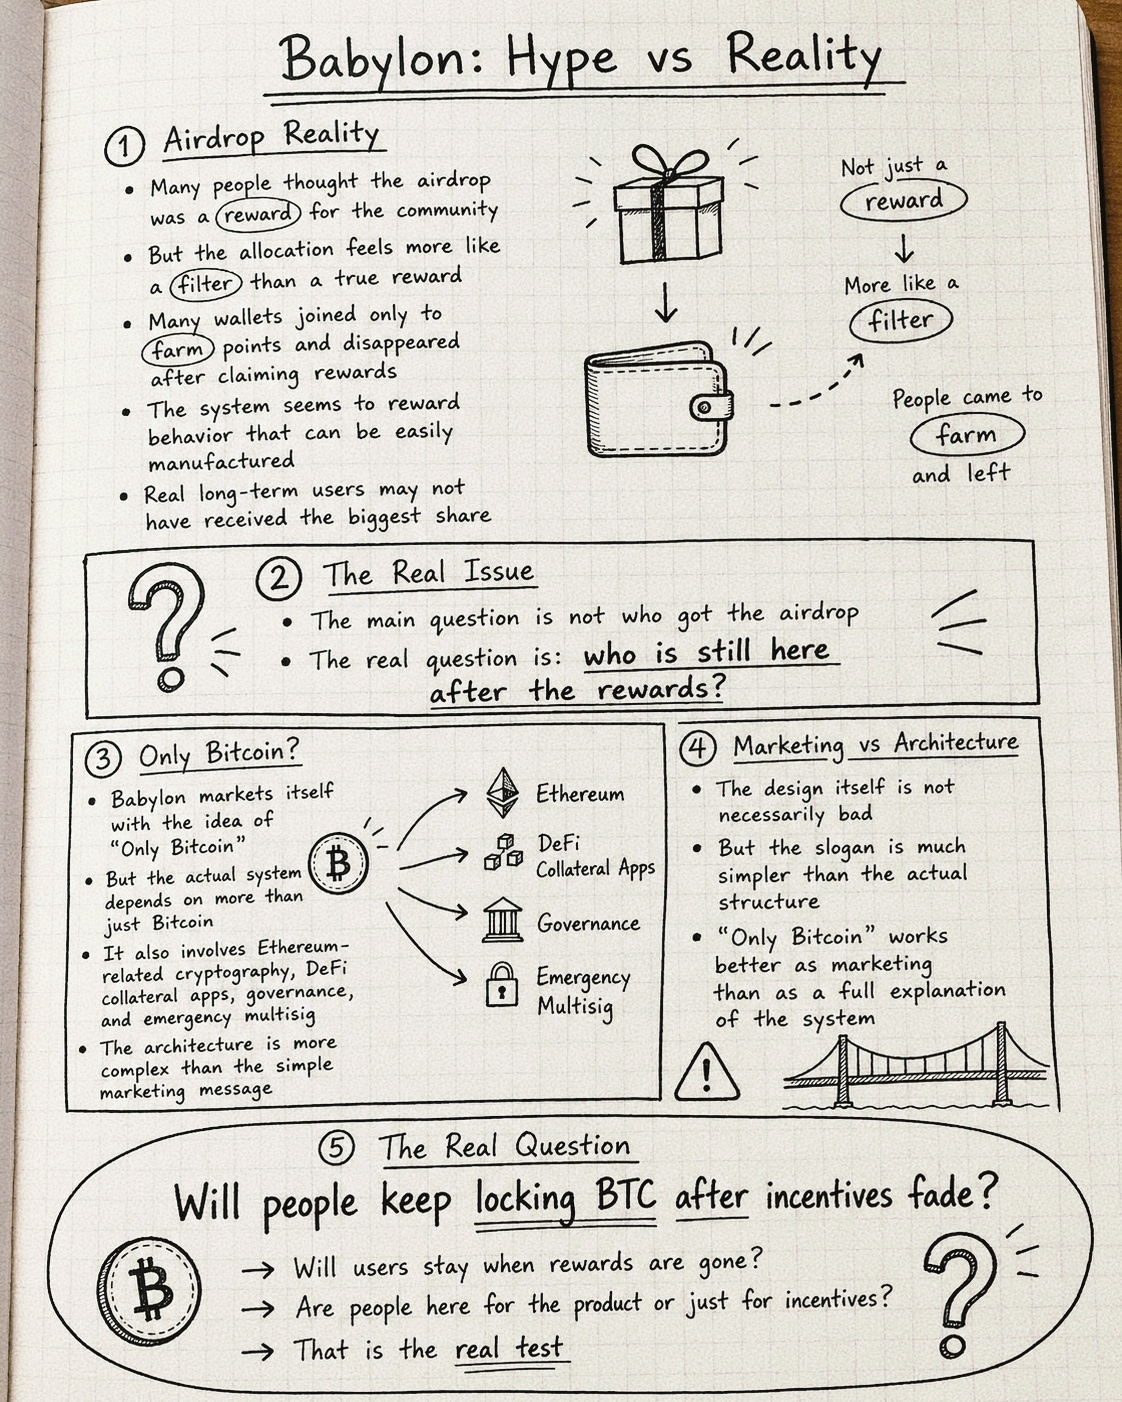
バビロンについて、頭に浮かび続ける疑問があります。外側で見えるものと、内側で起きていることは同じではありません。多くの人は、このエアドロップがコミュニティへの報酬だと考えましたが、配分を見ると少し様子が違います。短期間ファーミングしただけで報酬を受け取って離れていったウォレットがある一方で、実際に長い間そこにいた人たちはあまり受け取れていません。そこで私の疑問は、「誰が受け取ったのか」ではなく、「報酬が終わった後に実際に残っているのは誰なのか」です。もう一つは「唯一ビットコイン(only Bitcoin)」という言葉です。聞こえは良いですが、書類を見ると、ビットコインに加えてイーサリアムや一部のDeFiアプリもここで依存されていることが分かります。ガバナンスや緊急時のマルチシグは依然として存在しています。私は設計が悪いと言いたいわけではありませんが、マーケティングと現実の間にはわずかな違いがあります。結局のところ、本当の問いは、人々がこうしたことを分かったうえでビットコインをロックし続けるのか、それとも利益が減れば関心も消えてしまうのか、そこにあります。私は、実際の試金石はそこだと思います。
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
4
·
--
?
?
bro_sf
·
--
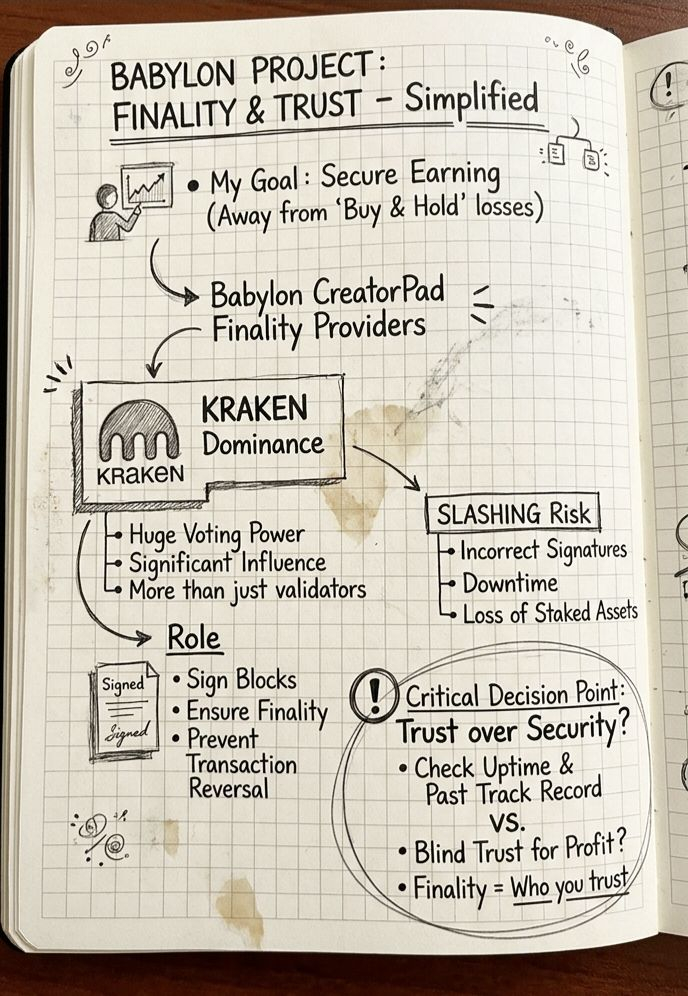
#baby $BABY 暗号資産市場に来たとき、ここで何か良いことができるのではないかと思いました。ですが正直に言うと、いくつかのトークンを買って保有していただけで、損をする結果になりました。もうこの損失に耐えられません。そこで、無料、あるいは安全な形で稼ぐことは可能なのかと考えています。調べているうちに、BinanceのCreatorPadでBabylonプロジェクトのファイナリティ・プロバイダを見つけました。
しかし、このプロジェクトの中身を見て大きな驚きがありました。ここにあるファイナリティ・プロバイダの一覧を見ると、Krakenだけがかなり大きな割合を占めていることが分かります。彼らの各種ユニットを合計すると、ネットワークの投票権の大部分を支配しています。通常のバリデータと連携しているだけではなく、ここで非常に大きな影響力を持っています。
それでも、彼らの責任は多岐にわたります。ブロックに正しく署名してファイナリティを確実にし、誰も取引を巻き戻せないようにするためです。ですが、この仕組みにも利益を得る機会がある一方で、厳しい罰則システムもあります。バリデータが誤った署名をしたり、期限どおりに作業しなかったりすると、ステークしている資産が差し引かれます。
そこで問題です——プロバイダの稼働率(アップタイム)や過去の実績を確認しますか?それとも、より高い利益を期待して、盲目的に信頼しますか?最終的に、このファイナリティは暗号学的な安全性よりも、誰を信頼するかにより強く左右されます。
@BabylonLabs_io $BTC $BABY
しかし、このプロジェクトの中身を見て大きな驚きがありました。ここにあるファイナリティ・プロバイダの一覧を見ると、Krakenだけがかなり大きな割合を占めていることが分かります。彼らの各種ユニットを合計すると、ネットワークの投票権の大部分を支配しています。通常のバリデータと連携しているだけではなく、ここで非常に大きな影響力を持っています。
それでも、彼らの責任は多岐にわたります。ブロックに正しく署名してファイナリティを確実にし、誰も取引を巻き戻せないようにするためです。ですが、この仕組みにも利益を得る機会がある一方で、厳しい罰則システムもあります。バリデータが誤った署名をしたり、期限どおりに作業しなかったりすると、ステークしている資産が差し引かれます。
そこで問題です——プロバイダの稼働率(アップタイム)や過去の実績を確認しますか?それとも、より高い利益を期待して、盲目的に信頼しますか?最終的に、このファイナリティは暗号学的な安全性よりも、誰を信頼するかにより強く左右されます。
@BabylonLabs_io $BTC $BABY
2
·
--
ブリッシュ
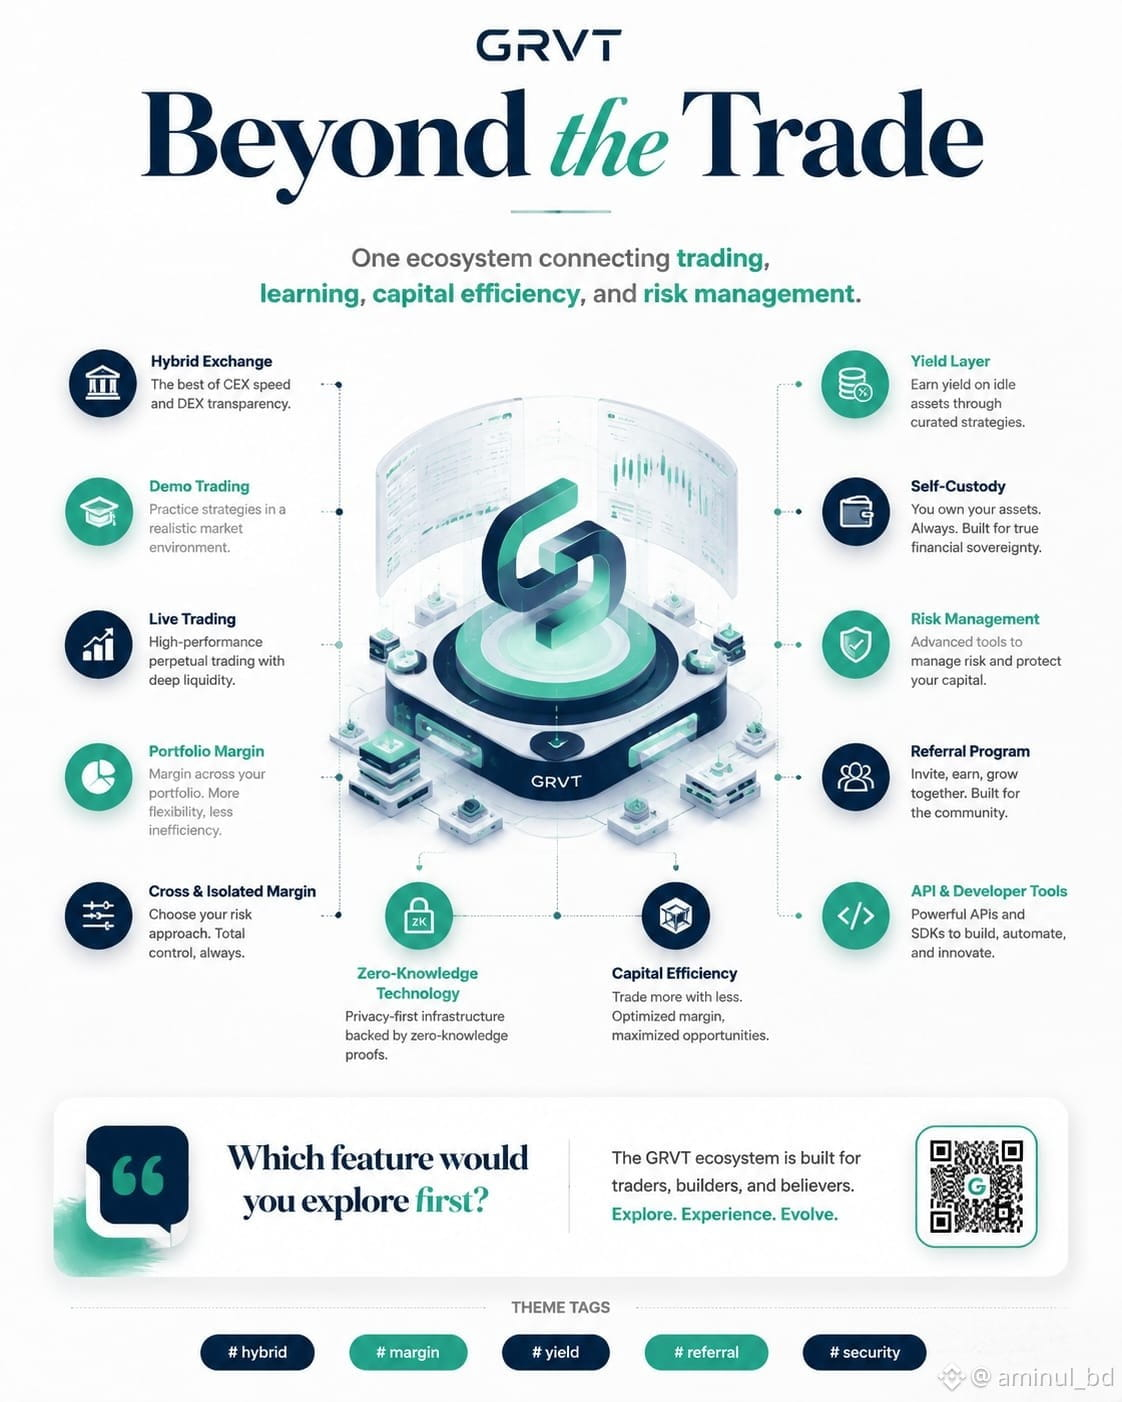
GRVTを調べるのに数日かけましたが、最初は単なる別のハイブリッド取引所のトレンドだと思っていました。ですが読み進めるほど、彼らが本当の課題を解決しようとしているのだと気づきました。長年、「スピードと流動性」と「管理(コントロール)」の間にはトレードオフがありました。GRVTが目指しているのは、この2つの世界を結びつけ、オフチェーンでの注文照合とオンチェーンでの決済を組み合わせることです。さらに、ポートフォリオ・マージン、統合残高、資本効率を高めるためのゼロ知識技術などの話もしていますが、正直なところ、良いアイデアだけでは不十分です。重要なのは、実行(エクセキューション)、流動性、信頼性、そして取引者が実際にそれを使いたいと思うかどうかです。だから気になっているのですが、もしハイブリッド取引所が進化し続けるなら、多くの取引者にとってのデフォルトになっていくと思いますか?それともCEXとDeFiは、異なるニーズに向けた役割を担い続けるのでしょうか?"
@grvt_io #grvt $B3 $SOL
GRVTを調べるのに数日かけましたが、最初は単なる別のハイブリッド取引所のトレンドだと思っていました。ですが読み進めるほど、彼らが本当の課題を解決しようとしているのだと気づきました。長年、「スピードと流動性」と「管理(コントロール)」の間にはトレードオフがありました。GRVTが目指しているのは、この2つの世界を結びつけ、オフチェーンでの注文照合とオンチェーンでの決済を組み合わせることです。さらに、ポートフォリオ・マージン、統合残高、資本効率を高めるためのゼロ知識技術などの話もしていますが、正直なところ、良いアイデアだけでは不十分です。重要なのは、実行(エクセキューション)、流動性、信頼性、そして取引者が実際にそれを使いたいと思うかどうかです。だから気になっているのですが、もしハイブリッド取引所が進化し続けるなら、多くの取引者にとってのデフォルトになっていくと思いますか?それともCEXとDeFiは、異なるニーズに向けた役割を担い続けるのでしょうか?"
@grvt_io #grvt $B3 $SOL
@grvt_io #grvt $B3 $SOL
9
1
10
199
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
QNTRises39%
閲覧回数 5,300
378人が討論中
#qntrises39%
🚀 $QNT ポンプ中 +39%!超大型の機関投資家ニュース!💥
QNT は、機関投資家による採用の大きな勢いを受けて $100 を突破しつつあります!🔥
$QNT
📰 ラリーをけん引する大ニュース:
Quant Network の Overledger インフラが、トークン化された預金とデジタルバンキングのソリューション導入を後押ししています。企業の取引量は 553% 超増加しており、QNT はわずか数時間で $70 から $100 超まで急騰!📊📈
🟡 あなたが知っておくべき Binance のアップデート:
資金口座の移行:Binance は、ユーザーの仮想通貨残高を「資金口座」から「現物口座」へ公式に移行しています。
「Stocks Account(株式口座)」への名称変更:資金口座は、6つの主要資産(USD、USDC、USDT、USD1、U、BNB)を使った株式&株式オプション取引の決済専用として「Stocks Account(株式口座)」に改名されます。
対応が必要:自動の一括移管が始まる前に、Binance アプリで「ワンクリック移行」機能を確認し、仮想通貨を現物口座へ移してください!
🤔 QNT は次に $110 をぶち抜くのか、それともここで調整局面なのか?下に価格予想を投稿してください!👇
#QNT #Quant #BinanceUpdates #CryptoNews
Lily星星
·いいね:1件
·閲覧回数 1.8k
EthereumBreaksAbove$2700
閲覧回数 772
52人が討論中
BitgetBreachForgedRequestsNotStolenKeys
閲覧回数 4,260
298人が討論中