
#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
閲覧回数 117,945
1,002人が討論中
注目
最新
·
--
#BitgetBreachForgedRequestsNotStolenKeys は、暗号資産取引所Bitgetが被った3億5100万ドルのセキュリティ侵害について説明しています。
#BitgetBreachForgedRequestsNotStolenKeys は、暗号資産取引所Bitgetが被った3億5100万ドルのセキュリティ侵害について説明しています。
1
1
281
·
--
ブリッシュ
#BitgetBreachForgedRequestsNotStolenKeys
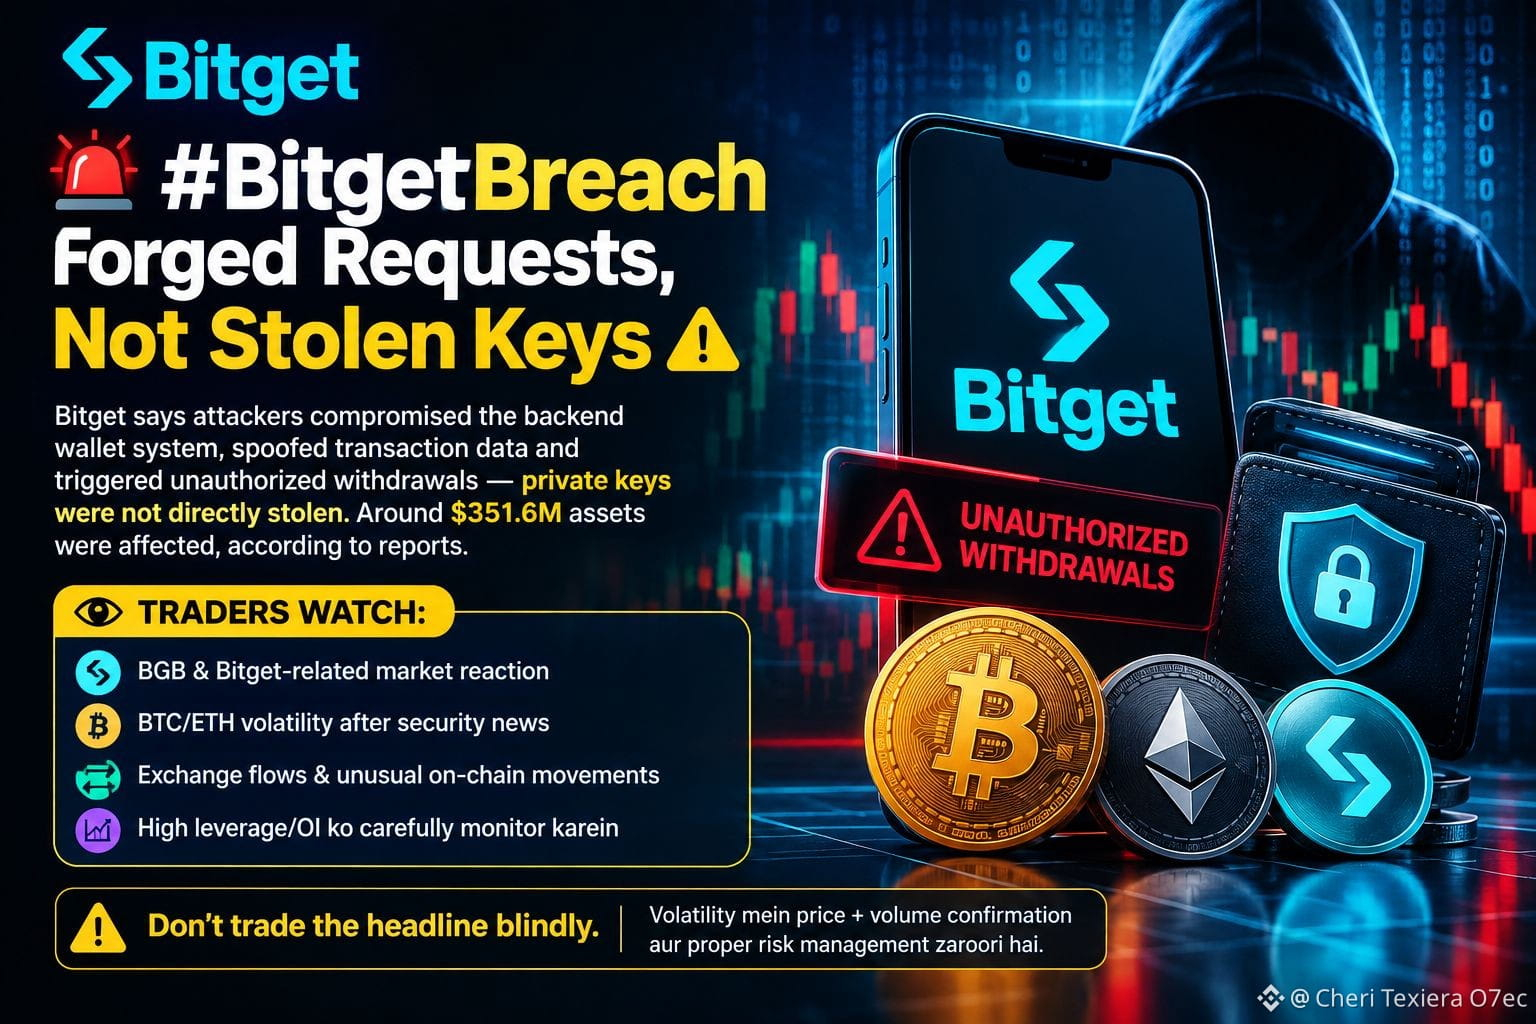
Bitget セキュリティインシデントが、暗号市場におけるリスクへの注目を改めて強調しました。取引所によると、攻撃者はバックエンドのウォレットシステムを侵害してトランザクションデータを偽装し、不正な出金を引き起こしたとのことです。プライベートキーが直接盗まれたという主張はありません。約 351.6M の資産が影響を受けたと報告されています。
📊 トレーダーの注目点:
• BGB と Bitget 関連の市場反応
• セキュリティニュース後の BTC/ETH のボラティリティ
• 取引所のフローおよび異常なオンチェーン動き
• 高いレバレッジ / OI を慎重に監視
$NIL $CHIP $QNT
{future}(QNTUSDT)
{future}(CHIPUSDT)
{future}(NILUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
Bitget セキュリティインシデントが、暗号市場におけるリスクへの注目を改めて強調しました。取引所によると、攻撃者はバックエンドのウォレットシステムを侵害してトランザクションデータを偽装し、不正な出金を引き起こしたとのことです。プライベートキーが直接盗まれたという主張はありません。約 351.6M の資産が影響を受けたと報告されています。
📊 トレーダーの注目点:
• BGB と Bitget 関連の市場反応
• セキュリティニュース後の BTC/ETH のボラティリティ
• 取引所のフローおよび異常なオンチェーン動き
• 高いレバレッジ / OI を慎重に監視
$NIL $CHIP $QNT
Bitget セキュリティインシデントが、暗号市場におけるリスクへの注目を改めて強調しました。取引所によると、攻撃者はバックエンドのウォレットシステムを侵害してトランザクションデータを偽装し、不正な出金を引き起こしたとのことです。プライベートキーが直接盗まれたという主張はありません。約 351.6M の資産が影響を受けたと報告されています。
📊 トレーダーの注目点:
• BGB と Bitget 関連の市場反応
• セキュリティニュース後の BTC/ETH のボラティリティ
• 取引所のフローおよび異常なオンチェーン動き
• 高いレバレッジ / OI を慎重に監視
$NIL $CHIP $QNT
75
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ 3.52億ドル規模のエクスプロイト懸念 & 市場の安全性!🛡️
Bitgetに影響する3.52億ドルの侵害/偽造リクエスト問題に関する情報が出回っています。こうしたセキュリティインシデントは、暗号資産においてなぜリスク管理と資金の安全が常に最優先であるべきかを改めて強く思い出させるものです!
CEXで取引する場合でも、コールドストレージで保有する場合でも、資本を守ることがルール第1です。
セキュリティの見出しが出る中で、暗号資産の保管リスクはどのように管理していますか?
セキュリティの見出しが出る中で、暗号資産の保管リスクはどのように管理していますか?
{future}(BTCUSDT)
💬 コメントをください: 取引と保管のためのあなたの“定番”のセキュリティ設定は?以下に、最適なセキュリティのヒントを共有してください!🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 下の投票に参加してください!👇
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ 3.52億ドル規模のエクスプロイト懸念 & 市場の安全性!🛡️
Bitgetに影響する3.52億ドルの侵害/偽造リクエスト問題に関する情報が出回っています。こうしたセキュリティインシデントは、暗号資産においてなぜリスク管理と資金の安全が常に最優先であるべきかを改めて強く思い出させるものです!
CEXで取引する場合でも、コールドストレージで保有する場合でも、資本を守ることがルール第1です。
セキュリティの見出しが出る中で、暗号資産の保管リスクはどのように管理していますか?
セキュリティの見出しが出る中で、暗号資産の保管リスクはどのように管理していますか?
💬 コメントをください: 取引と保管のためのあなたの“定番”のセキュリティ設定は?以下に、最適なセキュリティのヒントを共有してください!🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 下の投票に参加してください!👇
⚠️ 3.52億ドル規模のエクスプロイト懸念 & 市場の安全性!🛡️
Bitgetに影響する3.52億ドルの侵害/偽造リクエスト問題に関する情報が出回っています。こうしたセキュリティインシデントは、暗号資産においてなぜリスク管理と資金の安全が常に最優先であるべきかを改めて強く思い出させるものです!
CEXで取引する場合でも、コールドストレージで保有する場合でも、資本を守ることがルール第1です。
セキュリティの見出しが出る中で、暗号資産の保管リスクはどのように管理していますか?
セキュリティの見出しが出る中で、暗号資産の保管リスクはどのように管理していますか?
💬 コメントをください: 取引と保管のためのあなたの“定番”のセキュリティ設定は?以下に、最適なセキュリティのヒントを共有してください!🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 下の投票に参加してください!👇
Hardware / Cold Wallet 🔐
100%
Split across multiple CEXs 🏦
0%
100% on a single CEX 📱
0%
2 投票 • 投票は終了しました
69

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🚨 暗号資産のセキュリティ警告と解説:Bitgetのインシデントに関する明確化 🔐
Bitgetの侵害について、市場ではさまざまな話題が出ています。報道によれば、この問題は「プライベートキーの盗難(Stolen Keys)」ではなく、「偽造リクエスト(Forged Requests)」が原因だったとのことです。
📌 トレーダー向け要点&学び:
• API&システムセキュリティ:取引所は、継続的なセキュリティ監査とリクエスト検証チェックを強化する必要があります。
• 盗まれていないキー:プライベートキーが安全に保たれていることは前向きなサインですが、セキュリティの抜け穴はどこでもリスクになり得ます。
• 資金の安全が最優先:取引所でこのようなニュースが出たときは、必ず口座で2FAを有効化し、常に万全の注意を払ってください。
💡 追加のセキュリティ・ヒント:
大きな資金は常にセルフカストディ/ハードウェアウォレットに保管し、取引所はアクティブな取引のためにのみ使いましょう!
💬 あなたの見解は?
取引所に資金を置いていますか、それともコールドウォレットを好みますか?下のコメントでぜひ教えてください!👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 暗号資産のセキュリティ警告と解説:Bitgetのインシデントに関する明確化 🔐
Bitgetの侵害について、市場ではさまざまな話題が出ています。報道によれば、この問題は「プライベートキーの盗難(Stolen Keys)」ではなく、「偽造リクエスト(Forged Requests)」が原因だったとのことです。
📌 トレーダー向け要点&学び:
• API&システムセキュリティ:取引所は、継続的なセキュリティ監査とリクエスト検証チェックを強化する必要があります。
• 盗まれていないキー:プライベートキーが安全に保たれていることは前向きなサインですが、セキュリティの抜け穴はどこでもリスクになり得ます。
• 資金の安全が最優先:取引所でこのようなニュースが出たときは、必ず口座で2FAを有効化し、常に万全の注意を払ってください。
💡 追加のセキュリティ・ヒント:
大きな資金は常にセルフカストディ/ハードウェアウォレットに保管し、取引所はアクティブな取引のためにのみ使いましょう!
💬 あなたの見解は?
取引所に資金を置いていますか、それともコールドウォレットを好みますか?下のコメントでぜひ教えてください!👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 暗号資産のセキュリティ警告と解説:Bitgetのインシデントに関する明確化 🔐
Bitgetの侵害について、市場ではさまざまな話題が出ています。報道によれば、この問題は「プライベートキーの盗難(Stolen Keys)」ではなく、「偽造リクエスト(Forged Requests)」が原因だったとのことです。
📌 トレーダー向け要点&学び:
• API&システムセキュリティ:取引所は、継続的なセキュリティ監査とリクエスト検証チェックを強化する必要があります。
• 盗まれていないキー:プライベートキーが安全に保たれていることは前向きなサインですが、セキュリティの抜け穴はどこでもリスクになり得ます。
• 資金の安全が最優先:取引所でこのようなニュースが出たときは、必ず口座で2FAを有効化し、常に万全の注意を払ってください。
💡 追加のセキュリティ・ヒント:
大きな資金は常にセルフカストディ/ハードウェアウォレットに保管し、取引所はアクティブな取引のためにのみ使いましょう!
💬 あなたの見解は?
取引所に資金を置いていますか、それともコールドウォレットを好みますか?下のコメントでぜひ教えてください!👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
56
·
--
更新:Bitgetによると、🇰🇵北朝鮮のハッカーが3億5,160万ドルの侵害の背後にいる可能性があり、DPRKのハッキング・グループが過去に使用していたVPNサービスに関連するIPアドレスを挙げている。
攻撃者はウォレット・サービスのバックエンドを侵害して送金データを偽造したが、ウォレットの秘密鍵は入手していなかった。
盗まれた資金の一部はすでに回収されている。#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
更新:Bitgetによると、🇰🇵北朝鮮のハッカーが3億5,160万ドルの侵害の背後にいる可能性があり、DPRKのハッキング・グループが過去に使用していたVPNサービスに関連するIPアドレスを挙げている。
攻撃者はウォレット・サービスのバックエンドを侵害して送金データを偽造したが、ウォレットの秘密鍵は入手していなかった。
盗まれた資金の一部はすでに回収されている。#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
攻撃者はウォレット・サービスのバックエンドを侵害して送金データを偽造したが、ウォレットの秘密鍵は入手していなかった。
盗まれた資金の一部はすでに回収されている。#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
43
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Bitget 機密漏えいアップデート:奪われたのは鍵ではなく、偽造リクエスト!
仮想通貨取引所 Bitget は最近、巨額の 3億5,160万ドル($351.6 million)規模のセキュリティ侵害を受けました。しかし、CEO の Gracy Chen は、秘密鍵が盗まれたことはないと確認しています。
代わりにハッカーはバックエンドのウォレットシステムに侵入し、取引データを偽装して、通常の認証チャネルを通じて偽の出金リクエストを通そうとしたのです。銀行窓口に偽の書類をそのまま滑り込ませるようなものだと考えてください。
コールドストレージは引き続き完全に安全であり、Bitget の 4億6,400万ドル($464 million)のユーザー保護基金が損失をすべてカバーします。セキュリティ確認のため出金は一時停止されていますが、取引と入金は通常どおり継続しています。🛡️📉
このバックエンド攻撃の手口について、あなたはどう思いますか?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Bitget 機密漏えいアップデート:奪われたのは鍵ではなく、偽造リクエスト!
仮想通貨取引所 Bitget は最近、巨額の 3億5,160万ドル($351.6 million)規模のセキュリティ侵害を受けました。しかし、CEO の Gracy Chen は、秘密鍵が盗まれたことはないと確認しています。
代わりにハッカーはバックエンドのウォレットシステムに侵入し、取引データを偽装して、通常の認証チャネルを通じて偽の出金リクエストを通そうとしたのです。銀行窓口に偽の書類をそのまま滑り込ませるようなものだと考えてください。
コールドストレージは引き続き完全に安全であり、Bitget の 4億6,400万ドル($464 million)のユーザー保護基金が損失をすべてカバーします。セキュリティ確認のため出金は一時停止されていますが、取引と入金は通常どおり継続しています。🛡️📉
このバックエンド攻撃の手口について、あなたはどう思いますか?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Bitget 機密漏えいアップデート:奪われたのは鍵ではなく、偽造リクエスト!
仮想通貨取引所 Bitget は最近、巨額の 3億5,160万ドル($351.6 million)規模のセキュリティ侵害を受けました。しかし、CEO の Gracy Chen は、秘密鍵が盗まれたことはないと確認しています。
代わりにハッカーはバックエンドのウォレットシステムに侵入し、取引データを偽装して、通常の認証チャネルを通じて偽の出金リクエストを通そうとしたのです。銀行窓口に偽の書類をそのまま滑り込ませるようなものだと考えてください。
コールドストレージは引き続き完全に安全であり、Bitget の 4億6,400万ドル($464 million)のユーザー保護基金が損失をすべてカバーします。セキュリティ確認のため出金は一時停止されていますが、取引と入金は通常どおり継続しています。🛡️📉
このバックエンド攻撃の手口について、あなたはどう思いますか?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
202

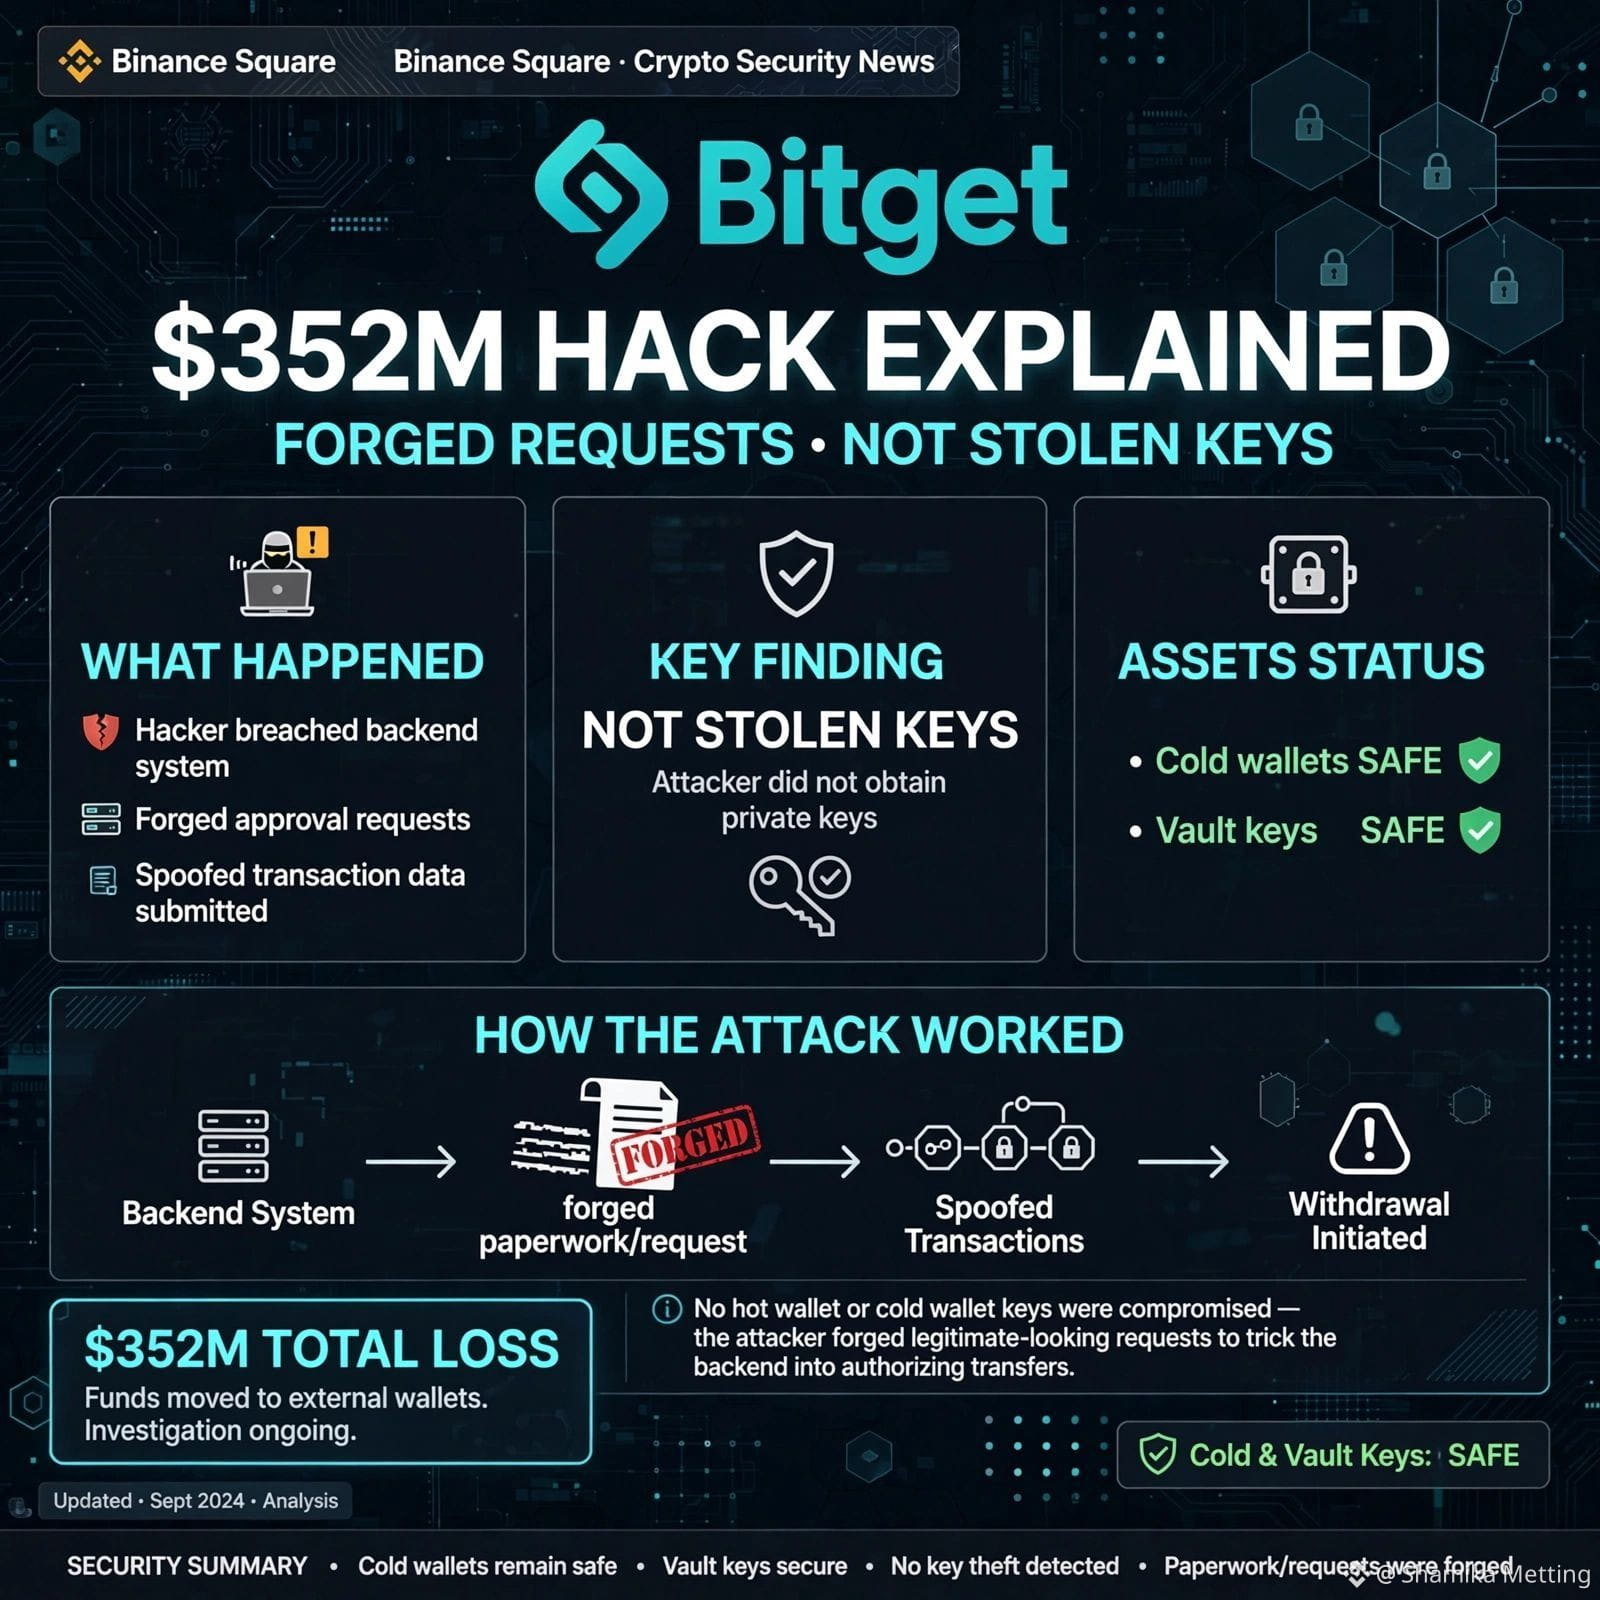
🚨 ビットゲットが3億5200万ドルの侵害を受けたと説明:盗まれたのは鍵ではなく、偽造された申請だった!
誰もがプライベートキーに大パニック。でも、Bitgetの最高経営責任者(CEO)ジャスティー・チェンが、もっと恐ろしい事実を明かしました。
実際に起きたこと:
❌ プライベートキー(コールド/ホット/ウォームの保管庫にある鍵)が盗まれたわけではない
❌ ユーザーの出金申請が偽造されたわけではない
✅ 侵入者が重要かつ決定的なバックエンド(裏側)のシステムに侵入
✅ 取引データを偽造
✅ Bitgetの認証(承認)プロセスを有効化して、3億5160万ドルを動かした
たとえるならこうです:「金庫を壊したのではなく、書類を偽造した」。金庫の鍵は建物の外に出ていません。誰かが、正式な“偽の領収書”を作っただけです。
現在の状況:
UTC 9月24日18:31に発見
コールドウォレットは安全
ユーザー保護基金(4億6400万ドル)が損失分をカバー
CEOは、IPアドレスの痕跡から北朝鮮とのつながりを攻撃と結びつけている
あなたはどう思いますか—CEX(取引所)はバックエンドをオープンソースにすべきでしょうか?
続報をお願いします
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 ビットゲットが3億5200万ドルの侵害を受けたと説明:盗まれたのは鍵ではなく、偽造された申請だった!
誰もがプライベートキーに大パニック。でも、Bitgetの最高経営責任者(CEO)ジャスティー・チェンが、もっと恐ろしい事実を明かしました。
実際に起きたこと:
❌ プライベートキー(コールド/ホット/ウォームの保管庫にある鍵)が盗まれたわけではない
❌ ユーザーの出金申請が偽造されたわけではない
✅ 侵入者が重要かつ決定的なバックエンド(裏側)のシステムに侵入
✅ 取引データを偽造
✅ Bitgetの認証(承認)プロセスを有効化して、3億5160万ドルを動かした
たとえるならこうです:「金庫を壊したのではなく、書類を偽造した」。金庫の鍵は建物の外に出ていません。誰かが、正式な“偽の領収書”を作っただけです。
現在の状況:
UTC 9月24日18:31に発見
コールドウォレットは安全
ユーザー保護基金(4億6400万ドル)が損失分をカバー
CEOは、IPアドレスの痕跡から北朝鮮とのつながりを攻撃と結びつけている
あなたはどう思いますか—CEX(取引所)はバックエンドをオープンソースにすべきでしょうか?
続報をお願いします
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
誰もがプライベートキーに大パニック。でも、Bitgetの最高経営責任者(CEO)ジャスティー・チェンが、もっと恐ろしい事実を明かしました。
実際に起きたこと:
❌ プライベートキー(コールド/ホット/ウォームの保管庫にある鍵)が盗まれたわけではない
❌ ユーザーの出金申請が偽造されたわけではない
✅ 侵入者が重要かつ決定的なバックエンド(裏側)のシステムに侵入
✅ 取引データを偽造
✅ Bitgetの認証(承認)プロセスを有効化して、3億5160万ドルを動かした
たとえるならこうです:「金庫を壊したのではなく、書類を偽造した」。金庫の鍵は建物の外に出ていません。誰かが、正式な“偽の領収書”を作っただけです。
現在の状況:
UTC 9月24日18:31に発見
コールドウォレットは安全
ユーザー保護基金(4億6400万ドル)が損失分をカバー
CEOは、IPアドレスの痕跡から北朝鮮とのつながりを攻撃と結びつけている
あなたはどう思いますか—CEX(取引所)はバックエンドをオープンソースにすべきでしょうか?
続報をお願いします
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
15
25.5k
#BitgetBreachForgedRequestsNotStolenKeys
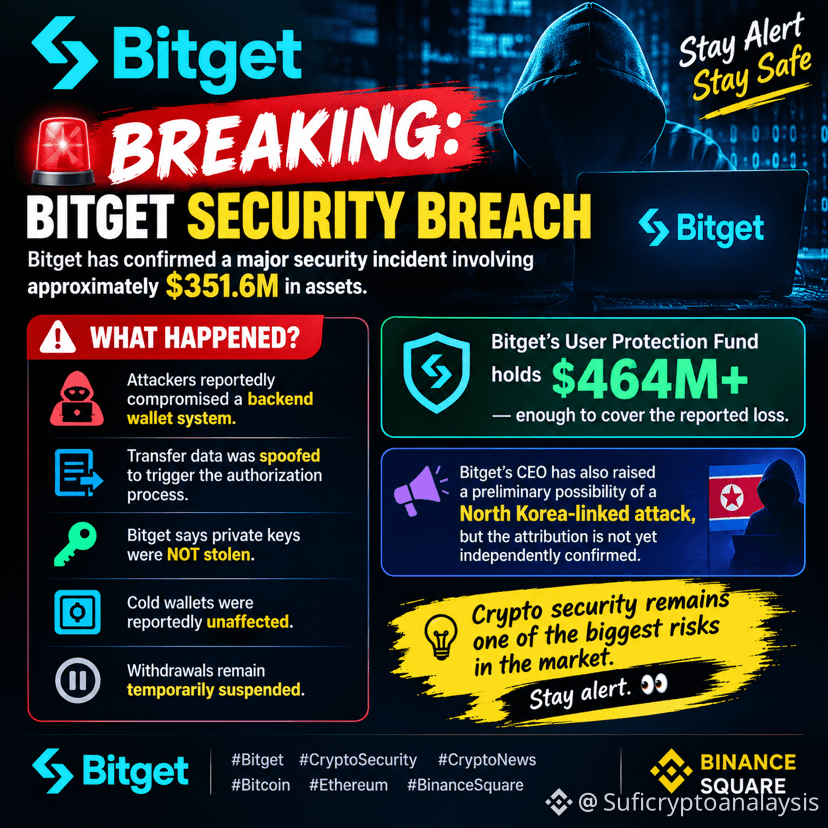
🚨 速報: BITGETのセキュリティ侵害 🚨
Bitgetは、約$351.6M相当の資産に関わる大規模なセキュリティインシデントが発生したことを確認しました。
🔴 何が起きたの?
• 悪意のある攻撃者がバックエンドのウォレットシステムを侵害したと報じられている
• 承認プロセスを発動させるために送金データがなりすまされた
• Bitgetは秘密鍵は盗まれていないと述べている
• コールドウォレットは影響を受けていないと報じられている
• 出金は一時的に停止されたまま
💰 Bitgetによると、同社のユーザー保護基金は$464M+を保有しており、報じられた損失を補填できるとのことです。
⚠️ BitgetのCEOは、北朝鮮に関連する攻撃の可能性も事前に示しましたが、帰属(犯行主体の特定)は現時点で独立して確認されていません。
暗号資産のセキュリティは、市場における最大級のリスクの一つです。警戒を続けましょう。 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
{spot}(BTCUSDT)
{spot}(NOTUSDT)
{spot}(ZECUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 速報: BITGETのセキュリティ侵害 🚨
Bitgetは、約$351.6M相当の資産に関わる大規模なセキュリティインシデントが発生したことを確認しました。
🔴 何が起きたの?
• 悪意のある攻撃者がバックエンドのウォレットシステムを侵害したと報じられている
• 承認プロセスを発動させるために送金データがなりすまされた
• Bitgetは秘密鍵は盗まれていないと述べている
• コールドウォレットは影響を受けていないと報じられている
• 出金は一時的に停止されたまま
💰 Bitgetによると、同社のユーザー保護基金は$464M+を保有しており、報じられた損失を補填できるとのことです。
⚠️ BitgetのCEOは、北朝鮮に関連する攻撃の可能性も事前に示しましたが、帰属(犯行主体の特定)は現時点で独立して確認されていません。
暗号資産のセキュリティは、市場における最大級のリスクの一つです。警戒を続けましょう。 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
🚨 速報: BITGETのセキュリティ侵害 🚨
Bitgetは、約$351.6M相当の資産に関わる大規模なセキュリティインシデントが発生したことを確認しました。
🔴 何が起きたの?
• 悪意のある攻撃者がバックエンドのウォレットシステムを侵害したと報じられている
• 承認プロセスを発動させるために送金データがなりすまされた
• Bitgetは秘密鍵は盗まれていないと述べている
• コールドウォレットは影響を受けていないと報じられている
• 出金は一時的に停止されたまま
💰 Bitgetによると、同社のユーザー保護基金は$464M+を保有しており、報じられた損失を補填できるとのことです。
⚠️ BitgetのCEOは、北朝鮮に関連する攻撃の可能性も事前に示しましたが、帰属(犯行主体の特定)は現時点で独立して確認されていません。
暗号資産のセキュリティは、市場における最大級のリスクの一つです。警戒を続けましょう。 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
47
·
--
🚨 Bitgetの3億5200万ドル規模の侵害に関する詳細:偽造された要求、盗まれた鍵は“ない”!
皆がプライベートキーを恐れてパニックになっています。しかしBitgetのCEO、Gracy Chenが、より不穏な事実を確認しました。
実際に何が起きたのか:
❌ プライベートキー(cold、hot、warm。安全な金庫で保管)は盗まれていない
❌ ユーザーの出金要求は改ざんされていない
✅ 攻撃者は、舞台裏で重要な基幹システム(バックエンド)を侵害した
✅ 取引データを改ざんした
✅ Bitgetの承認プロセスを発動し、351.6百万ドルを移すようにした
状況をイメージしてください:「金庫をこじ開けたわけではない。書類を偽造しただけだ。」金庫の鍵は建物の外に出ていません。誰かが偽の公式レシートを作っただけです。
現在の状況:
9月24日18:31 UTCに検知
coldウォレットは保護されている
ユーザー保護基金(4億6400万ドル)が、損失の価値を補償する
CEOは、IPアドレスに基づく手がかりから、北朝鮮発の接続にこの攻撃を結び付けている
そしてあなたは、CEXプラットフォームがバックエンドをオープンソースにすべきだと思いますか?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 Bitgetの3億5200万ドル規模の侵害に関する詳細:偽造された要求、盗まれた鍵は“ない”!
皆がプライベートキーを恐れてパニックになっています。しかしBitgetのCEO、Gracy Chenが、より不穏な事実を確認しました。
実際に何が起きたのか:
❌ プライベートキー(cold、hot、warm。安全な金庫で保管)は盗まれていない
❌ ユーザーの出金要求は改ざんされていない
✅ 攻撃者は、舞台裏で重要な基幹システム(バックエンド)を侵害した
✅ 取引データを改ざんした
✅ Bitgetの承認プロセスを発動し、351.6百万ドルを移すようにした
状況をイメージしてください:「金庫をこじ開けたわけではない。書類を偽造しただけだ。」金庫の鍵は建物の外に出ていません。誰かが偽の公式レシートを作っただけです。
現在の状況:
9月24日18:31 UTCに検知
coldウォレットは保護されている
ユーザー保護基金(4億6400万ドル)が、損失の価値を補償する
CEOは、IPアドレスに基づく手がかりから、北朝鮮発の接続にこの攻撃を結び付けている
そしてあなたは、CEXプラットフォームがバックエンドをオープンソースにすべきだと思いますか?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
皆がプライベートキーを恐れてパニックになっています。しかしBitgetのCEO、Gracy Chenが、より不穏な事実を確認しました。
実際に何が起きたのか:
❌ プライベートキー(cold、hot、warm。安全な金庫で保管)は盗まれていない
❌ ユーザーの出金要求は改ざんされていない
✅ 攻撃者は、舞台裏で重要な基幹システム(バックエンド)を侵害した
✅ 取引データを改ざんした
✅ Bitgetの承認プロセスを発動し、351.6百万ドルを移すようにした
状況をイメージしてください:「金庫をこじ開けたわけではない。書類を偽造しただけだ。」金庫の鍵は建物の外に出ていません。誰かが偽の公式レシートを作っただけです。
現在の状況:
9月24日18:31 UTCに検知
coldウォレットは保護されている
ユーザー保護基金(4億6400万ドル)が、損失の価値を補償する
CEOは、IPアドレスに基づく手がかりから、北朝鮮発の接続にこの攻撃を結び付けている
そしてあなたは、CEXプラットフォームがバックエンドをオープンソースにすべきだと思いますか?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
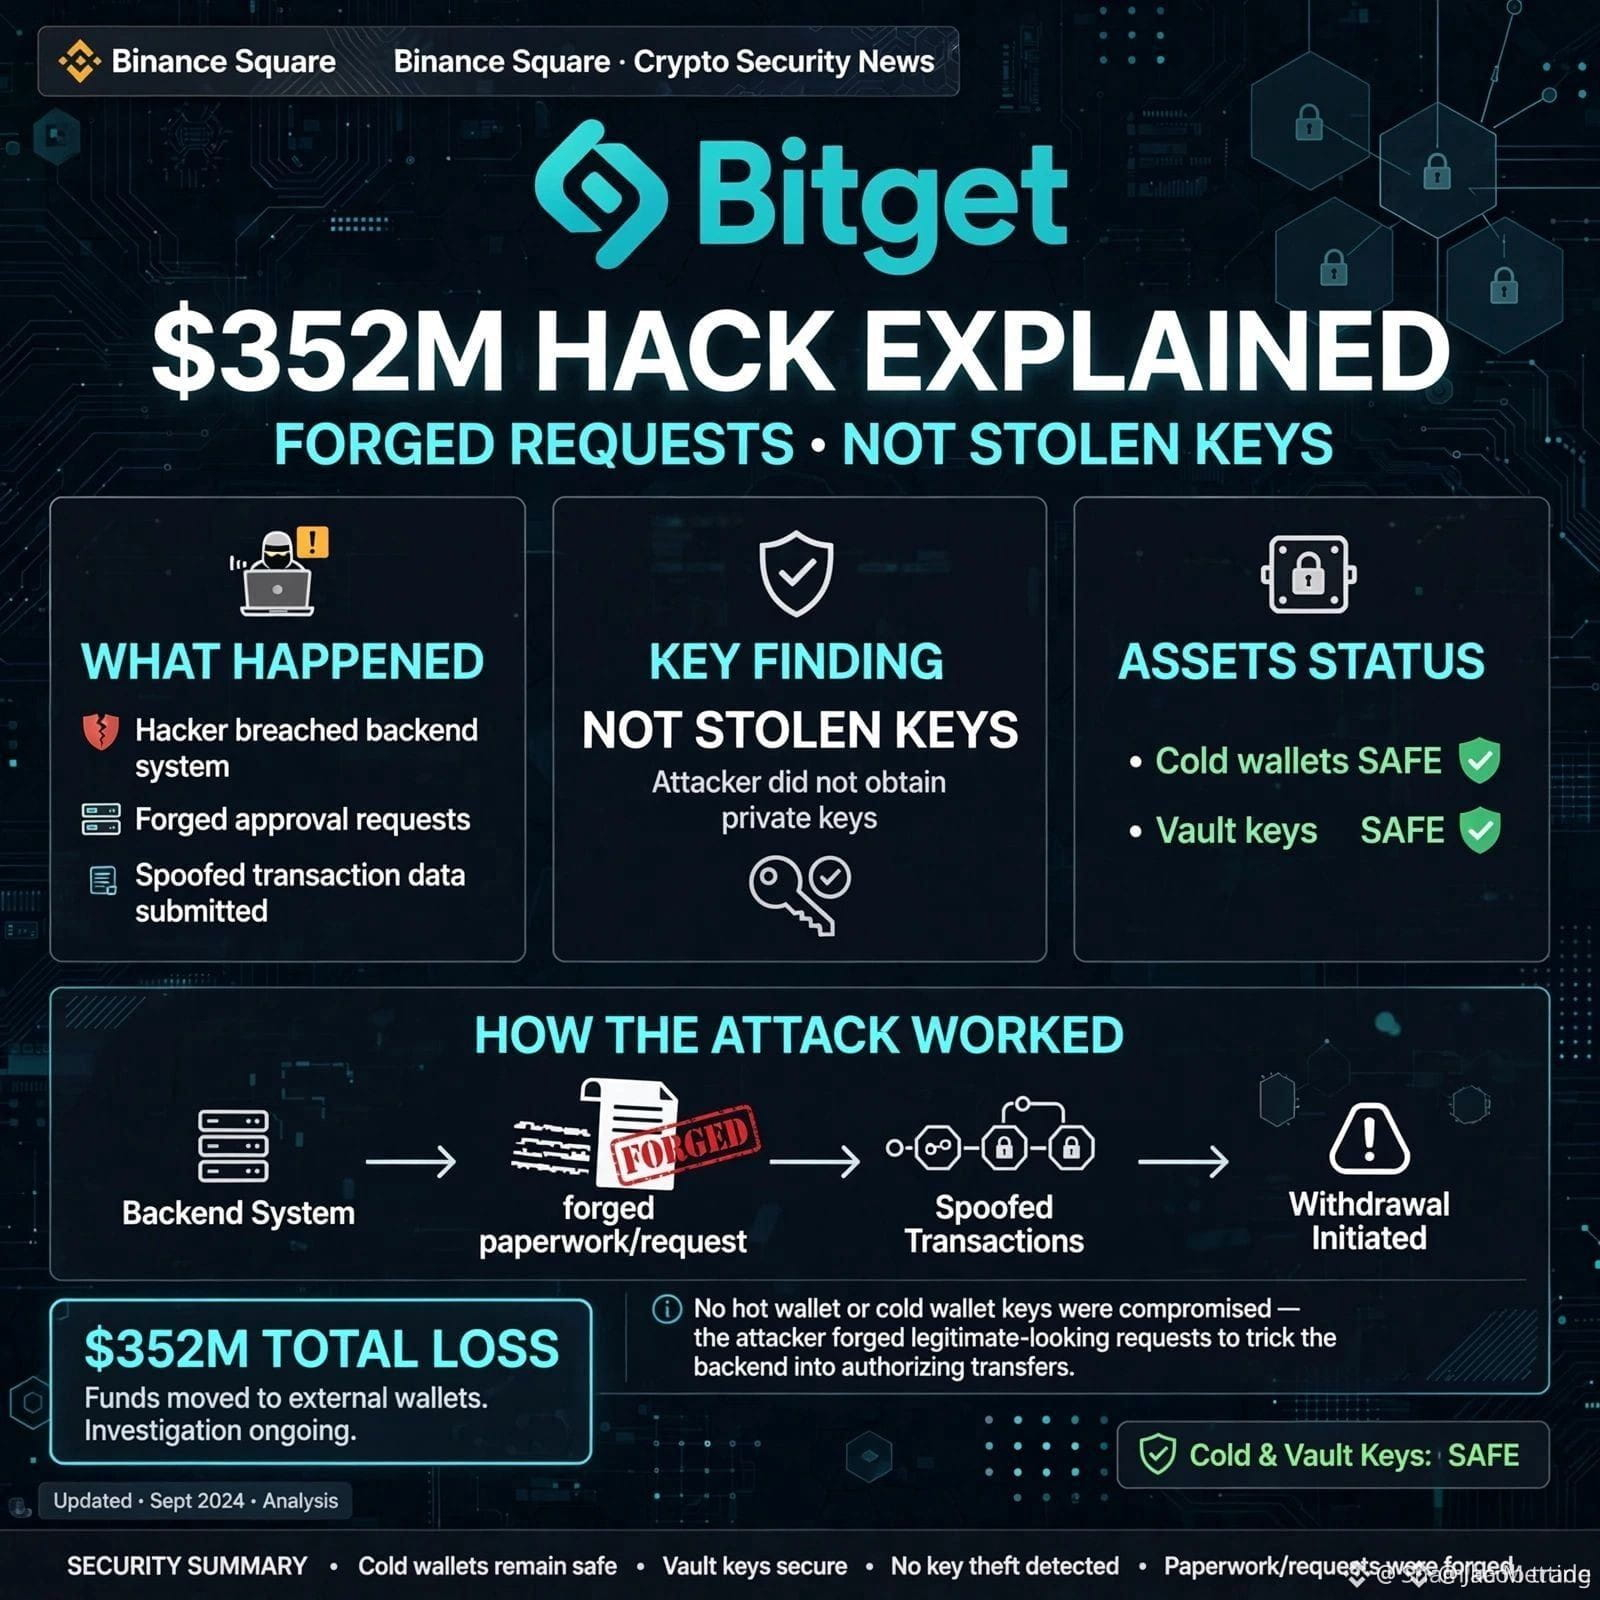
261
·
--
最近の議論では、盗まれた秘密鍵ではなく、偽造リクエストが攻撃の手段だったとして、Bitgetでのセキュリティインシデントが取り上げられています。この区別は、侵害の性質と現在のセキュリティプロトコルの有効性を理解するうえで極めて重要です。いかなる侵害であっても懸念されるものの、秘密鍵が安全に保たれていたという事実は、当初懸念されていたよりも中核となるインフラが堅牢である可能性を示唆しています。ただし、偽造リクエストを実行できたことは、ユーザー認証、API連携、または社内の手順管理に潜在的な脆弱性があることを意味し、直ちかつ徹底した調査が必要です。市場は、Bitgetがこれらの問題にどのように対処し、再発を防ぐためにシステムを強化するのかを注意深く見守るでしょう。この出来事は、確立されたプラットフォームであっても、デジタル資産領域における絶対的なセキュリティを維持することが抱える継続的な課題を改めて浮き彫りにします。
免責事項:本コンテンツは情報提供のみを目的としており、投資助言を構成するものではありません。
#BitgetBreachForgedRequestsNotStolenKeys
最近の議論では、盗まれた秘密鍵ではなく、偽造リクエストが攻撃の手段だったとして、Bitgetでのセキュリティインシデントが取り上げられています。この区別は、侵害の性質と現在のセキュリティプロトコルの有効性を理解するうえで極めて重要です。いかなる侵害であっても懸念されるものの、秘密鍵が安全に保たれていたという事実は、当初懸念されていたよりも中核となるインフラが堅牢である可能性を示唆しています。ただし、偽造リクエストを実行できたことは、ユーザー認証、API連携、または社内の手順管理に潜在的な脆弱性があることを意味し、直ちかつ徹底した調査が必要です。市場は、Bitgetがこれらの問題にどのように対処し、再発を防ぐためにシステムを強化するのかを注意深く見守るでしょう。この出来事は、確立されたプラットフォームであっても、デジタル資産領域における絶対的なセキュリティを維持することが抱える継続的な課題を改めて浮き彫りにします。
免責事項:本コンテンツは情報提供のみを目的としており、投資助言を構成するものではありません。
#BitgetBreachForgedRequestsNotStolenKeys
免責事項:本コンテンツは情報提供のみを目的としており、投資助言を構成するものではありません。
#BitgetBreachForgedRequestsNotStolenKeys
1
25
·
--
#bitgetbreachforgedrequestsnotstolenkeys
インフラ改ざん:Bitgetがプライベートキーを失うことなく3億5,160万ドルを失った方法 $BTC
{spot}(BTCUSDT)
Bitgetはホットウォレットおよびウォームウォレット層に影響する3億5,160万ドルのセキュリティ侵害を受けたが、CEOのグレイシー・チェンは、暗号のプライベートキーが侵害されることはなかったと確認した。攻撃者は代わりに、取引所のウォレット基盤の中核バックエンドシステムに侵入し、詐欺的な出金リクエストを作成して、自動化された認可プロセスをだまし、許可されていない送金を署名・実行させたという。プライベートキーが無傷だったため、コールドストレージの資産には影響が及ばず、プラットフォームの完全な資金流出は防がれた。リスクの観点では、Bitgetの4億6,400万ドルのユーザー保護基金が盗難資金の100%をカバーする。しかし、取引と入金は引き続き可能である一方、出金は完全なシステム監査が完了するまで一時的に凍結されている。この事件は、セキュリティ面での変化が進んでいることを示している。すなわち、現代の取引所の脆弱性は、単に生のプライベートキー窃取を狙うだけでなく、APIのワークフローやバックエンドの認可パイプラインを標的にするケースが増えている。 $BNB
{spot}(BNBUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
インフラ改ざん:Bitgetがプライベートキーを失うことなく3億5,160万ドルを失った方法 $BTC
Bitgetはホットウォレットおよびウォームウォレット層に影響する3億5,160万ドルのセキュリティ侵害を受けたが、CEOのグレイシー・チェンは、暗号のプライベートキーが侵害されることはなかったと確認した。攻撃者は代わりに、取引所のウォレット基盤の中核バックエンドシステムに侵入し、詐欺的な出金リクエストを作成して、自動化された認可プロセスをだまし、許可されていない送金を署名・実行させたという。プライベートキーが無傷だったため、コールドストレージの資産には影響が及ばず、プラットフォームの完全な資金流出は防がれた。リスクの観点では、Bitgetの4億6,400万ドルのユーザー保護基金が盗難資金の100%をカバーする。しかし、取引と入金は引き続き可能である一方、出金は完全なシステム監査が完了するまで一時的に凍結されている。この事件は、セキュリティ面での変化が進んでいることを示している。すなわち、現代の取引所の脆弱性は、単に生のプライベートキー窃取を狙うだけでなく、APIのワークフローやバックエンドの認可パイプラインを標的にするケースが増えている。 $BNB
インフラ改ざん:Bitgetがプライベートキーを失うことなく3億5,160万ドルを失った方法 $BTC
Bitgetはホットウォレットおよびウォームウォレット層に影響する3億5,160万ドルのセキュリティ侵害を受けたが、CEOのグレイシー・チェンは、暗号のプライベートキーが侵害されることはなかったと確認した。攻撃者は代わりに、取引所のウォレット基盤の中核バックエンドシステムに侵入し、詐欺的な出金リクエストを作成して、自動化された認可プロセスをだまし、許可されていない送金を署名・実行させたという。プライベートキーが無傷だったため、コールドストレージの資産には影響が及ばず、プラットフォームの完全な資金流出は防がれた。リスクの観点では、Bitgetの4億6,400万ドルのユーザー保護基金が盗難資金の100%をカバーする。しかし、取引と入金は引き続き可能である一方、出金は完全なシステム監査が完了するまで一時的に凍結されている。この事件は、セキュリティ面での変化が進んでいることを示している。すなわち、現代の取引所の脆弱性は、単に生のプライベートキー窃取を狙うだけでなく、APIのワークフローやバックエンドの認可パイプラインを標的にするケースが増えている。 $BNB
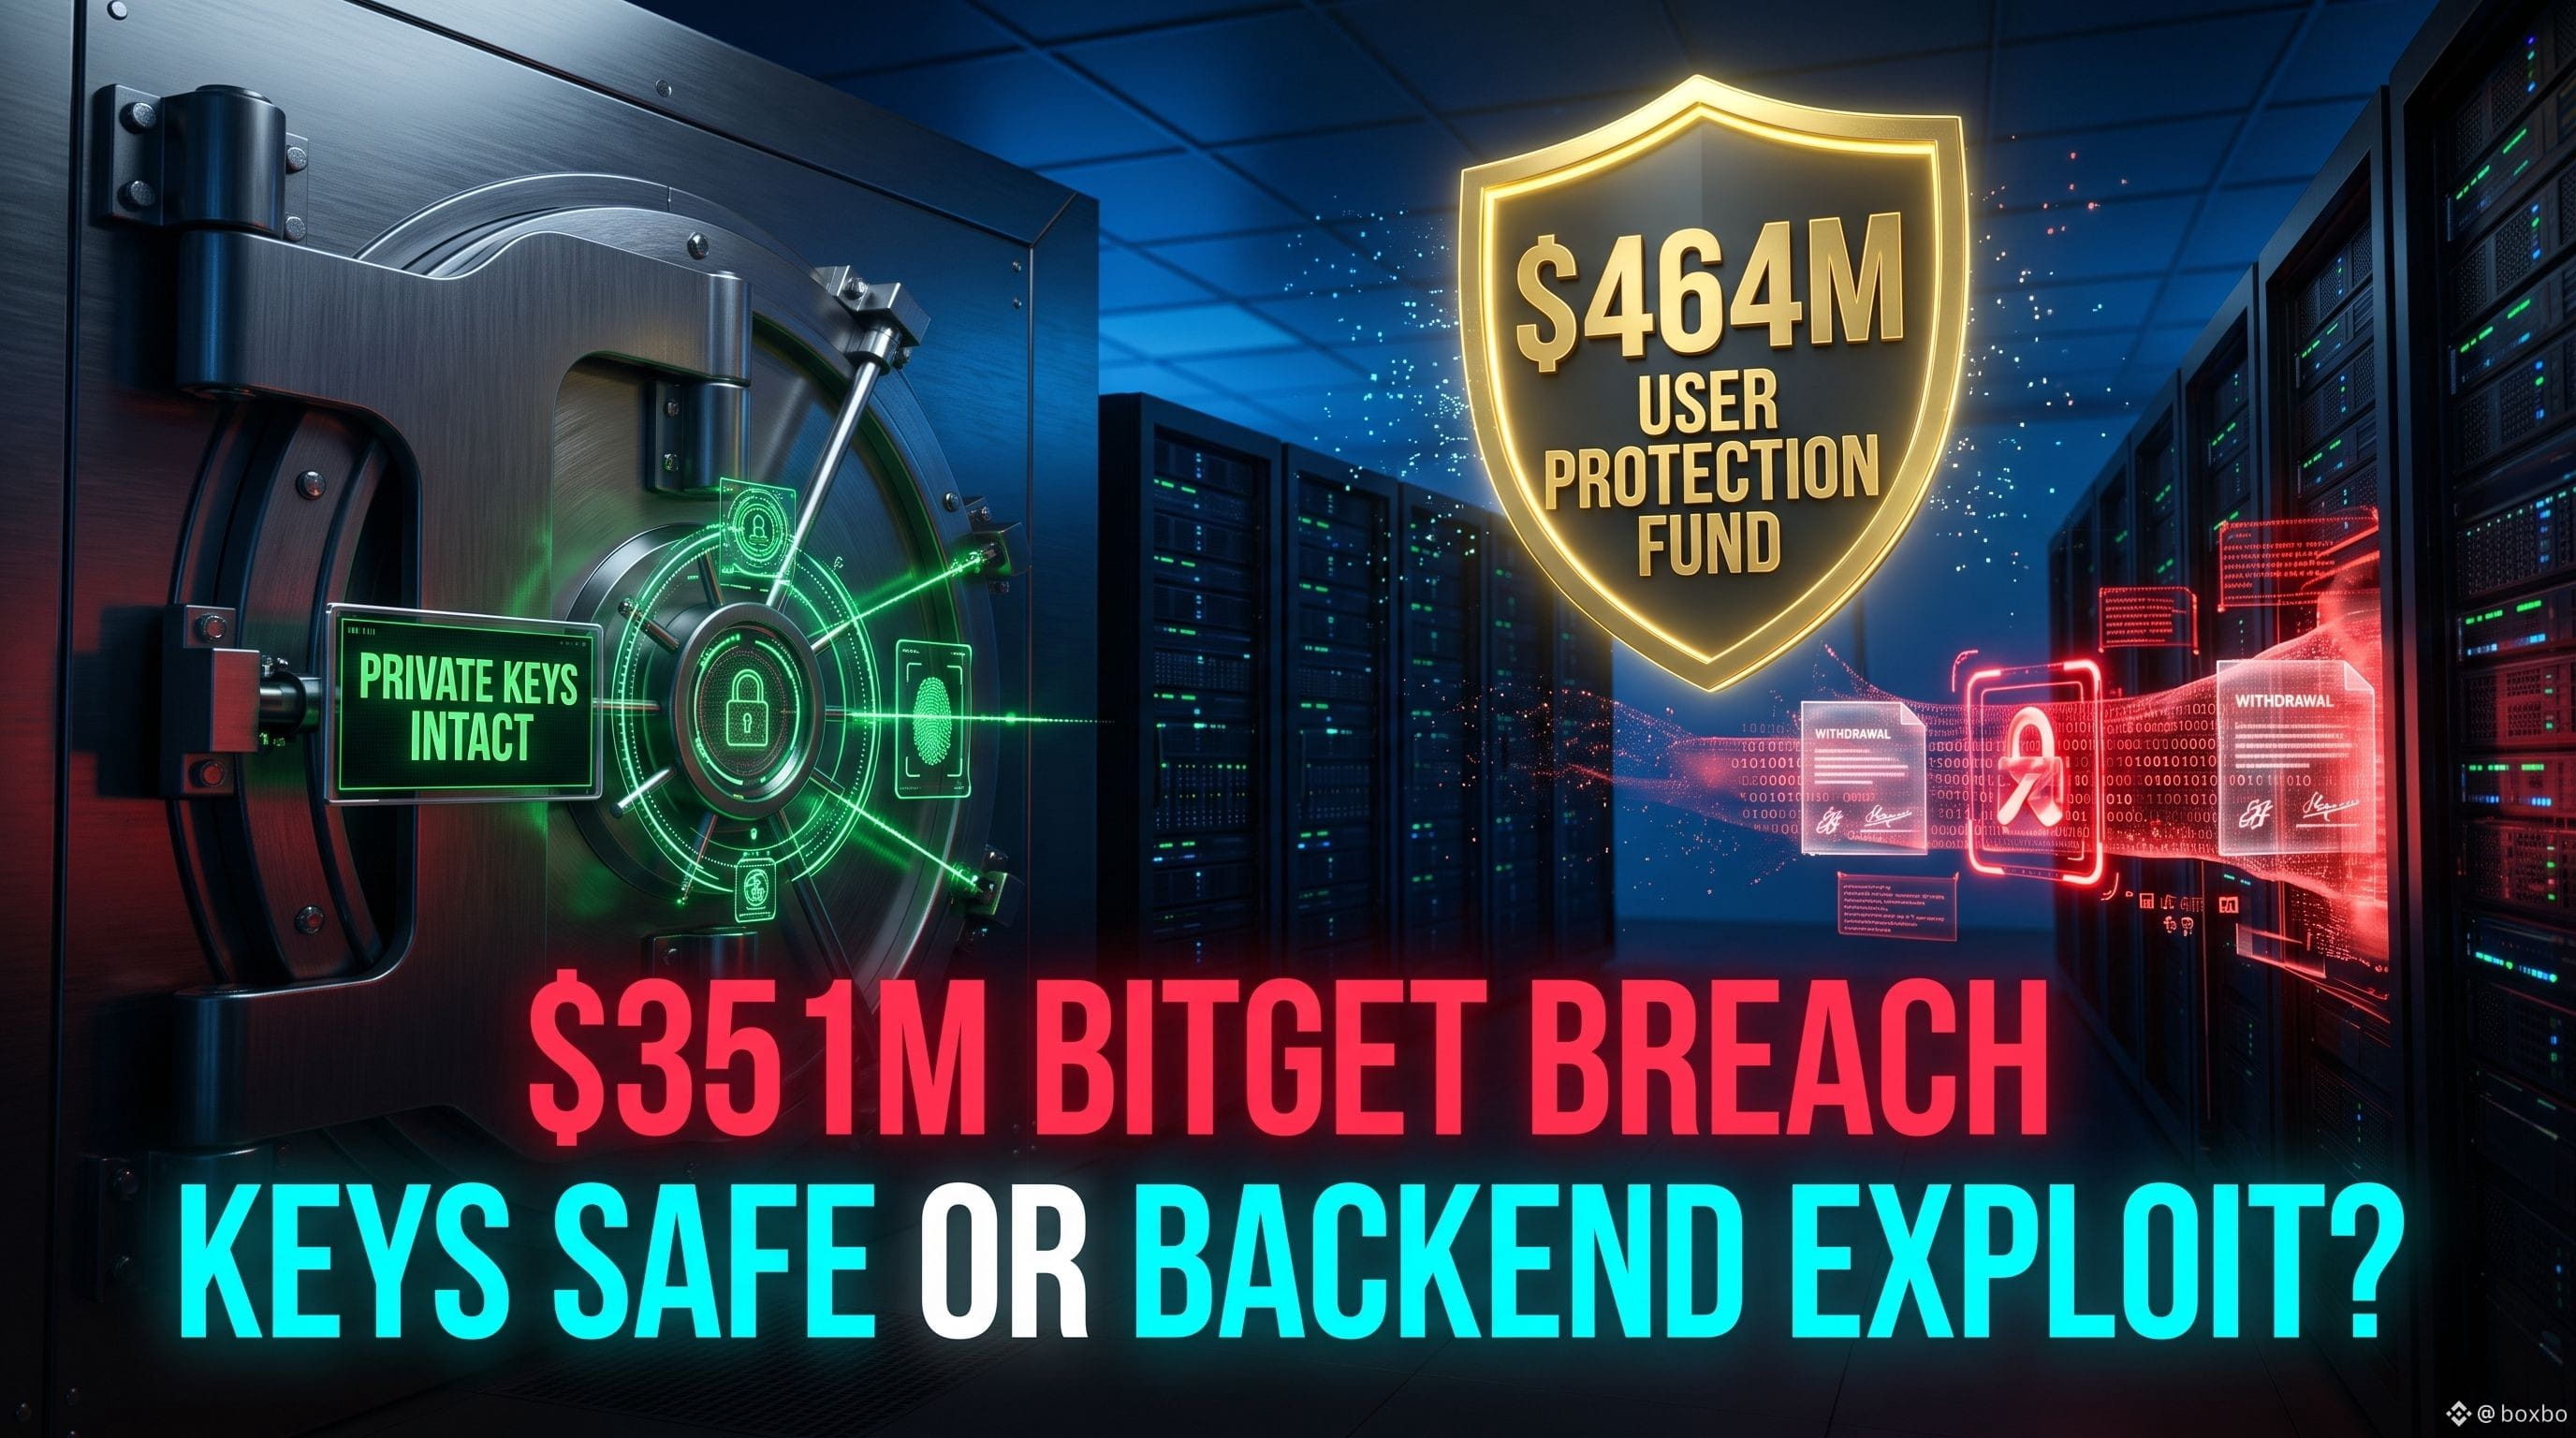
2
3.8k
·
--
弱気相場
#BitgetBreachForgedRequestsNotStolenKeys
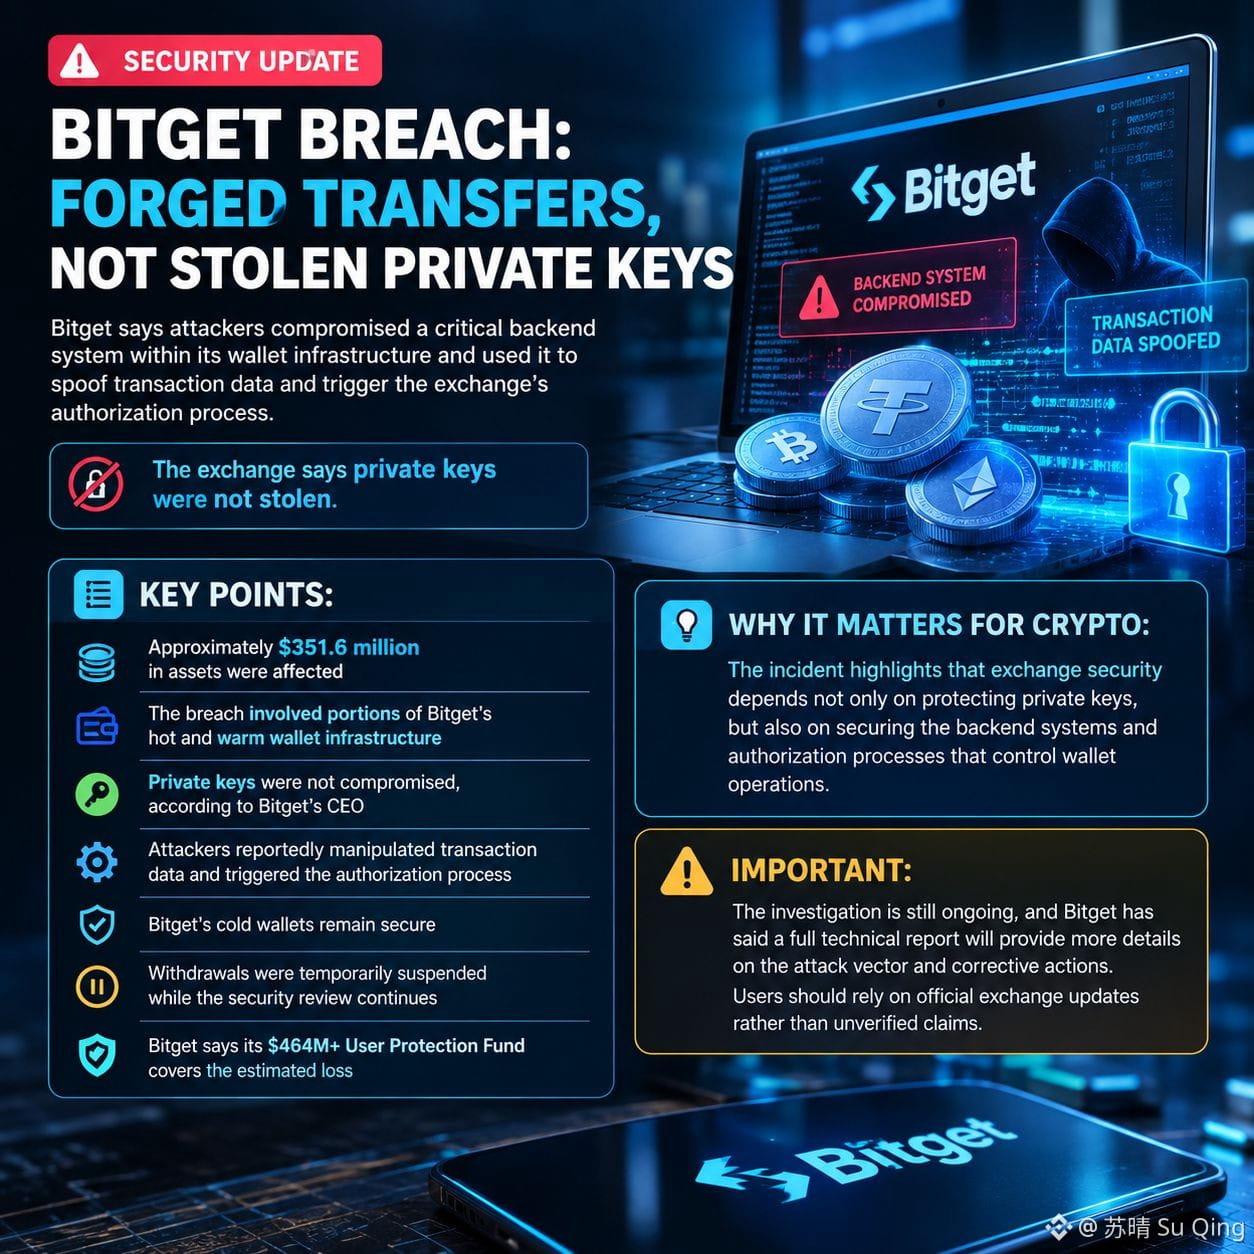
🚨 BITGET侵害:偽造送金、不正な秘密鍵の盗難ではない
Bitgetによると、攻撃者がウォレット基盤の重要なバックエンドシステムに侵入し、それを悪用して取引データを偽装し、取引所の認可プロセスを起動したとのことです。
取引所は、秘密鍵は盗まれていないとしています。
📊 重要ポイント:
• 約3億5,160万ドル相当の資産が影響を受けた
• 今回の侵害は、Bitgetのホットおよびウォーム・ウォレット基盤の一部が関与
• BitgetのCEOによれば、秘密鍵は侵害されていない
• 攻撃者は取引データを操作し、認可プロセスを起動したと報じられている
• Bitgetのコールド・ウォレットは引き続き安全
• セキュリティ調査が続く間、出金は一時停止された
• Bitgetは、ユーザー保護ファンド(4億6,400万ドル超)が推定損失をカバーするとしている
🔎 暗号資産にとってなぜ重要か:
この件は、暗号取引所のセキュリティが秘密鍵を保護するだけでなく、ウォレット操作を制御するバックエンドシステムや認可プロセスの安全確保にも依存していることを示しています。
⚠️ 重要:
調査はまだ進行中であり、Bitgetは攻撃の攻撃経路(ベクター)と是正措置に関する詳細は完全な技術レポートで明らかにするとしています。ユーザーは、未確認の主張ではなく、取引所の公式アップデートを信頼してください。
$SAGA
{future}(SAGAUSDT)
$TUT
{future}(TUTUSDT)
$LSK
{future}(LSKUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 BITGET侵害:偽造送金、不正な秘密鍵の盗難ではない
Bitgetによると、攻撃者がウォレット基盤の重要なバックエンドシステムに侵入し、それを悪用して取引データを偽装し、取引所の認可プロセスを起動したとのことです。
取引所は、秘密鍵は盗まれていないとしています。
📊 重要ポイント:
• 約3億5,160万ドル相当の資産が影響を受けた
• 今回の侵害は、Bitgetのホットおよびウォーム・ウォレット基盤の一部が関与
• BitgetのCEOによれば、秘密鍵は侵害されていない
• 攻撃者は取引データを操作し、認可プロセスを起動したと報じられている
• Bitgetのコールド・ウォレットは引き続き安全
• セキュリティ調査が続く間、出金は一時停止された
• Bitgetは、ユーザー保護ファンド(4億6,400万ドル超)が推定損失をカバーするとしている
🔎 暗号資産にとってなぜ重要か:
この件は、暗号取引所のセキュリティが秘密鍵を保護するだけでなく、ウォレット操作を制御するバックエンドシステムや認可プロセスの安全確保にも依存していることを示しています。
⚠️ 重要:
調査はまだ進行中であり、Bitgetは攻撃の攻撃経路(ベクター)と是正措置に関する詳細は完全な技術レポートで明らかにするとしています。ユーザーは、未確認の主張ではなく、取引所の公式アップデートを信頼してください。
$SAGA
$TUT
$LSK
🚨 BITGET侵害:偽造送金、不正な秘密鍵の盗難ではない
Bitgetによると、攻撃者がウォレット基盤の重要なバックエンドシステムに侵入し、それを悪用して取引データを偽装し、取引所の認可プロセスを起動したとのことです。
取引所は、秘密鍵は盗まれていないとしています。
📊 重要ポイント:
• 約3億5,160万ドル相当の資産が影響を受けた
• 今回の侵害は、Bitgetのホットおよびウォーム・ウォレット基盤の一部が関与
• BitgetのCEOによれば、秘密鍵は侵害されていない
• 攻撃者は取引データを操作し、認可プロセスを起動したと報じられている
• Bitgetのコールド・ウォレットは引き続き安全
• セキュリティ調査が続く間、出金は一時停止された
• Bitgetは、ユーザー保護ファンド(4億6,400万ドル超)が推定損失をカバーするとしている
🔎 暗号資産にとってなぜ重要か:
この件は、暗号取引所のセキュリティが秘密鍵を保護するだけでなく、ウォレット操作を制御するバックエンドシステムや認可プロセスの安全確保にも依存していることを示しています。
⚠️ 重要:
調査はまだ進行中であり、Bitgetは攻撃の攻撃経路(ベクター)と是正措置に関する詳細は完全な技術レポートで明らかにするとしています。ユーザーは、未確認の主張ではなく、取引所の公式アップデートを信頼してください。
$SAGA
$TUT
$LSK
968

·
--
ブリッシュ
#bitgetbreachforgedrequestsnotstolenkeys
Bitgetの$352M騒動:偽造されたリクエストであって、盗まれた秘密鍵ではない! 開発者のみなさん、もう焦ってます? 🤦♂️🛡️
つまり、Bitgetは最近のハックについて“裏話”を明かしました! 攻撃者は秘密鍵を盗んだわけではなく、取引リクエストを偽造してバックエンドの仕組みを出し抜いたのです! まるで銀行に完璧に偽造された署名(支配人のもの)を持つ泥棒が入ってきて、金庫が勝手に開いてしまうような感じ! 🏦🔑
これは、Binanceを含むすべてのブロックチェーン開発者や大手取引所への大きな警鐘です。次の悪用者がさらに工夫してくる前に、バックエンドのセキュリティ基盤を今すぐ見直して確認しましょう! 💻💥
賢いトレーダーは何をすべき? 🛠️
📌 用心を怠らないで:資金を1つの取引所に全部入れない。
🛡️ 資産を分散:信頼できるトークンにポートフォリオを分け、潜在的なプラットフォームリスクを最小化。
免責事項:これは個人的な意見であり、金融アドバイスではありません。
👇 下のリンクから取引して、応援してください:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 リファラルコード:VINHTOCDO
🔗 Binanceに参加:[https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
Bitgetの$352M騒動:偽造されたリクエストであって、盗まれた秘密鍵ではない! 開発者のみなさん、もう焦ってます? 🤦♂️🛡️
つまり、Bitgetは最近のハックについて“裏話”を明かしました! 攻撃者は秘密鍵を盗んだわけではなく、取引リクエストを偽造してバックエンドの仕組みを出し抜いたのです! まるで銀行に完璧に偽造された署名(支配人のもの)を持つ泥棒が入ってきて、金庫が勝手に開いてしまうような感じ! 🏦🔑
これは、Binanceを含むすべてのブロックチェーン開発者や大手取引所への大きな警鐘です。次の悪用者がさらに工夫してくる前に、バックエンドのセキュリティ基盤を今すぐ見直して確認しましょう! 💻💥
賢いトレーダーは何をすべき? 🛠️
📌 用心を怠らないで:資金を1つの取引所に全部入れない。
🛡️ 資産を分散:信頼できるトークンにポートフォリオを分け、潜在的なプラットフォームリスクを最小化。
免責事項:これは個人的な意見であり、金融アドバイスではありません。
👇 下のリンクから取引して、応援してください:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 リファラルコード:VINHTOCDO
🔗 Binanceに参加:https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
Bitgetの$352M騒動:偽造されたリクエストであって、盗まれた秘密鍵ではない! 開発者のみなさん、もう焦ってます? 🤦♂️🛡️
つまり、Bitgetは最近のハックについて“裏話”を明かしました! 攻撃者は秘密鍵を盗んだわけではなく、取引リクエストを偽造してバックエンドの仕組みを出し抜いたのです! まるで銀行に完璧に偽造された署名(支配人のもの)を持つ泥棒が入ってきて、金庫が勝手に開いてしまうような感じ! 🏦🔑
これは、Binanceを含むすべてのブロックチェーン開発者や大手取引所への大きな警鐘です。次の悪用者がさらに工夫してくる前に、バックエンドのセキュリティ基盤を今すぐ見直して確認しましょう! 💻💥
賢いトレーダーは何をすべき? 🛠️
📌 用心を怠らないで:資金を1つの取引所に全部入れない。
🛡️ 資産を分散:信頼できるトークンにポートフォリオを分け、潜在的なプラットフォームリスクを最小化。
免責事項:これは個人的な意見であり、金融アドバイスではありません。
👇 下のリンクから取引して、応援してください:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 リファラルコード:VINHTOCDO
🔗 Binanceに参加:https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
2
94
·
--
#BitgetBreachForgedRequestsNotStolenKeys
Bitgetの不正侵入:偽造の送金依頼を使ったが、秘密鍵は盗まれていない
暗号資産取引所Bitgetは、同社の3億5,160万ドル規模のセキュリティ侵害の背後にいる攻撃者が取引所の秘密鍵を盗んだのではないと述べています。代わりに、攻撃者はBitgetのウォレット基盤内の重要なバックエンドシステムを侵害し、それを用いて取引データを偽装(スプーフィング)し、取引所自身の認可プロセスを発動させました。 �
TokenPost +1
この事件は、2026年9月24日に、不正な送金がBitgetのホット/ウォームウォレットの一部から確認されたことを受けて検知されました。取引所は、コールドウォレットは安全なままだった一方で、入金と取引は通常どおり稼働していたと説明しています。調査期間中、出金は一時的に停止されました。 �
BleepingComputer
BitgetのCEOであるGracy Chenは、攻撃者が個別の顧客による出金依頼を偽造したり、取引所のコールド/ホット/ウォームウォレットから秘密鍵を入手したりしていないと述べました。バックエンドシステムに初期侵入した際に用いられた正確な手法は、現在も調査中です。 �
Cointelegraph
Bitgetは、複数のネットワークにまたがって約3億5,160万ドル相当の資産が影響を受けたと推定しており、同社のユーザープロテクション基金は4億6,400万ドル超を保有しているとしています。同社によれば、報告された損失を補填するのに十分だとのことです。 �
BleepingComputer
同社はまた、この攻撃が北朝鮮によるハッキング活動と関連している可能性を示す暫定的な兆候も報告していますが、帰属(犯人特定)は独自に裏付けられたものではなく、調査中の段階です。 �
TokenPost
今回の侵害は、従来の秘密鍵の盗難とは異なる別のセキュリティリスクを浮き彫りにしています。正当な取引を生成・認可するシステムを侵害すると、基盤となる鍵を直接入手しなくても、攻撃者が既存の署名インフラを悪用できてしまう可能性があります。$GOOGL.US $NVDAB
#BitgetBreachForgedRequestsNotStolenKeys
Bitgetの不正侵入:偽造の送金依頼を使ったが、秘密鍵は盗まれていない
暗号資産取引所Bitgetは、同社の3億5,160万ドル規模のセキュリティ侵害の背後にいる攻撃者が取引所の秘密鍵を盗んだのではないと述べています。代わりに、攻撃者はBitgetのウォレット基盤内の重要なバックエンドシステムを侵害し、それを用いて取引データを偽装(スプーフィング)し、取引所自身の認可プロセスを発動させました。 �
TokenPost +1
この事件は、2026年9月24日に、不正な送金がBitgetのホット/ウォームウォレットの一部から確認されたことを受けて検知されました。取引所は、コールドウォレットは安全なままだった一方で、入金と取引は通常どおり稼働していたと説明しています。調査期間中、出金は一時的に停止されました。 �
BleepingComputer
BitgetのCEOであるGracy Chenは、攻撃者が個別の顧客による出金依頼を偽造したり、取引所のコールド/ホット/ウォームウォレットから秘密鍵を入手したりしていないと述べました。バックエンドシステムに初期侵入した際に用いられた正確な手法は、現在も調査中です。 �
Cointelegraph
Bitgetは、複数のネットワークにまたがって約3億5,160万ドル相当の資産が影響を受けたと推定しており、同社のユーザープロテクション基金は4億6,400万ドル超を保有しているとしています。同社によれば、報告された損失を補填するのに十分だとのことです。 �
BleepingComputer
同社はまた、この攻撃が北朝鮮によるハッキング活動と関連している可能性を示す暫定的な兆候も報告していますが、帰属(犯人特定)は独自に裏付けられたものではなく、調査中の段階です。 �
TokenPost
今回の侵害は、従来の秘密鍵の盗難とは異なる別のセキュリティリスクを浮き彫りにしています。正当な取引を生成・認可するシステムを侵害すると、基盤となる鍵を直接入手しなくても、攻撃者が既存の署名インフラを悪用できてしまう可能性があります。$GOOGL.US $NVDAB
Bitgetの不正侵入:偽造の送金依頼を使ったが、秘密鍵は盗まれていない
暗号資産取引所Bitgetは、同社の3億5,160万ドル規模のセキュリティ侵害の背後にいる攻撃者が取引所の秘密鍵を盗んだのではないと述べています。代わりに、攻撃者はBitgetのウォレット基盤内の重要なバックエンドシステムを侵害し、それを用いて取引データを偽装(スプーフィング)し、取引所自身の認可プロセスを発動させました。 �
TokenPost +1
この事件は、2026年9月24日に、不正な送金がBitgetのホット/ウォームウォレットの一部から確認されたことを受けて検知されました。取引所は、コールドウォレットは安全なままだった一方で、入金と取引は通常どおり稼働していたと説明しています。調査期間中、出金は一時的に停止されました。 �
BleepingComputer
BitgetのCEOであるGracy Chenは、攻撃者が個別の顧客による出金依頼を偽造したり、取引所のコールド/ホット/ウォームウォレットから秘密鍵を入手したりしていないと述べました。バックエンドシステムに初期侵入した際に用いられた正確な手法は、現在も調査中です。 �
Cointelegraph
Bitgetは、複数のネットワークにまたがって約3億5,160万ドル相当の資産が影響を受けたと推定しており、同社のユーザープロテクション基金は4億6,400万ドル超を保有しているとしています。同社によれば、報告された損失を補填するのに十分だとのことです。 �
BleepingComputer
同社はまた、この攻撃が北朝鮮によるハッキング活動と関連している可能性を示す暫定的な兆候も報告していますが、帰属(犯人特定)は独自に裏付けられたものではなく、調査中の段階です。 �
TokenPost
今回の侵害は、従来の秘密鍵の盗難とは異なる別のセキュリティリスクを浮き彫りにしています。正当な取引を生成・認可するシステムを侵害すると、基盤となる鍵を直接入手しなくても、攻撃者が既存の署名インフラを悪用できてしまう可能性があります。$GOOGL.US $NVDAB
1
33
·
--
Bitget、セキュリティインシデントを明かす $351.6百万
Bitgetは、2026年9月24日 18:31 UTCにおいて、同社のセキュリティシステムがホットウォレットの一部を含む不正な送金を検知したと報告しました。
🔹 影響を受けた総資産:約$351.6百万
🔹 Bitgetのコールドウォレットおよびプラットフォームの大半の資産は安全
🔹 Bitgetはユーザー資金は引き続き保護されていると表明
🔹 本インシデントは、現在$464百万超のBitgetのUser Protection Fund(ユーザープロテクションファンド)によりカバー
🔹 Bitgetのセキュリティチームが緊急対応手順を有効化し、全面的な調査を実施
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Bitget、セキュリティインシデントを明かす $351.6百万
Bitgetは、2026年9月24日 18:31 UTCにおいて、同社のセキュリティシステムがホットウォレットの一部を含む不正な送金を検知したと報告しました。
🔹 影響を受けた総資産:約$351.6百万
🔹 Bitgetのコールドウォレットおよびプラットフォームの大半の資産は安全
🔹 Bitgetはユーザー資金は引き続き保護されていると表明
🔹 本インシデントは、現在$464百万超のBitgetのUser Protection Fund(ユーザープロテクションファンド)によりカバー
🔹 Bitgetのセキュリティチームが緊急対応手順を有効化し、全面的な調査を実施
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
Bitgetは、2026年9月24日 18:31 UTCにおいて、同社のセキュリティシステムがホットウォレットの一部を含む不正な送金を検知したと報告しました。
🔹 影響を受けた総資産:約$351.6百万
🔹 Bitgetのコールドウォレットおよびプラットフォームの大半の資産は安全
🔹 Bitgetはユーザー資金は引き続き保護されていると表明
🔹 本インシデントは、現在$464百万超のBitgetのUser Protection Fund(ユーザープロテクションファンド)によりカバー
🔹 Bitgetのセキュリティチームが緊急対応手順を有効化し、全面的な調査を実施
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
491
·
--
Bitgetはホットウォレットで3.5億ドル超のハッキングを受けた!!😵
取引所のセキュリティが再び議論の中心に。Bitgetは、社内の承認システムに重大なセキュリティ侵害があり、それによって複数のホットウォレットが危険にさらされたと報告しました。
内部の承認システムが改ざんされた後、不正な複数の送金が検知されました。
約3億5160万ドルが、さまざまな資産($ETH $USDT、$USDC、$BNB $AVAX 、$XAUT)から流出し、すぐにブリッジングされ、チェーン上で混ぜ合わせられ始めました。
Bitgetの声明では、コールドウォレット(冷蔵ではなく保管用ウォレット)の準備金は侵害されなかったと確認しています。さらに、損失はユーザープロテクション基金(約~464M相当)により100%補償されると発表しました。
フォレンジック監査が完了するまで、引き出しは予防的に停止されましたが、取引と入金のオペレーションは継続しています。
オンチェーンのアナリストや捜査に関連する情報源は、(北朝鮮系の攻撃と類似したパターンを持つ)高度な国際サイバー犯罪グループの関与の可能性を指摘しています。今後数時間以内に詳細な技術レポートが出る見込みです。
このような出来事は、仮想通貨における「黄金律」の重要性を改めて思い出させます。"自分の鍵を持っていないなら、そのコインは自分のものではない"。みなさんは資金をCEXに置いたままにしていますか?それとも利益を直接コールドウォレットへ送っていますか?
コメントで教えてください。そして口座を燃やさないでくださいplsss!
あなたがたが大好き❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Bitgetはホットウォレットで3.5億ドル超のハッキングを受けた!!😵
取引所のセキュリティが再び議論の中心に。Bitgetは、社内の承認システムに重大なセキュリティ侵害があり、それによって複数のホットウォレットが危険にさらされたと報告しました。
内部の承認システムが改ざんされた後、不正な複数の送金が検知されました。
約3億5160万ドルが、さまざまな資産($ETH $USDT、$USDC、$BNB $AVAX 、$XAUT)から流出し、すぐにブリッジングされ、チェーン上で混ぜ合わせられ始めました。
Bitgetの声明では、コールドウォレット(冷蔵ではなく保管用ウォレット)の準備金は侵害されなかったと確認しています。さらに、損失はユーザープロテクション基金(約~464M相当)により100%補償されると発表しました。
フォレンジック監査が完了するまで、引き出しは予防的に停止されましたが、取引と入金のオペレーションは継続しています。
オンチェーンのアナリストや捜査に関連する情報源は、(北朝鮮系の攻撃と類似したパターンを持つ)高度な国際サイバー犯罪グループの関与の可能性を指摘しています。今後数時間以内に詳細な技術レポートが出る見込みです。
このような出来事は、仮想通貨における「黄金律」の重要性を改めて思い出させます。"自分の鍵を持っていないなら、そのコインは自分のものではない"。みなさんは資金をCEXに置いたままにしていますか?それとも利益を直接コールドウォレットへ送っていますか?
コメントで教えてください。そして口座を燃やさないでくださいplsss!
あなたがたが大好き❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
取引所のセキュリティが再び議論の中心に。Bitgetは、社内の承認システムに重大なセキュリティ侵害があり、それによって複数のホットウォレットが危険にさらされたと報告しました。
内部の承認システムが改ざんされた後、不正な複数の送金が検知されました。
約3億5160万ドルが、さまざまな資産($ETH $USDT、$USDC、$BNB $AVAX 、$XAUT)から流出し、すぐにブリッジングされ、チェーン上で混ぜ合わせられ始めました。
Bitgetの声明では、コールドウォレット(冷蔵ではなく保管用ウォレット)の準備金は侵害されなかったと確認しています。さらに、損失はユーザープロテクション基金(約~464M相当)により100%補償されると発表しました。
フォレンジック監査が完了するまで、引き出しは予防的に停止されましたが、取引と入金のオペレーションは継続しています。
オンチェーンのアナリストや捜査に関連する情報源は、(北朝鮮系の攻撃と類似したパターンを持つ)高度な国際サイバー犯罪グループの関与の可能性を指摘しています。今後数時間以内に詳細な技術レポートが出る見込みです。
このような出来事は、仮想通貨における「黄金律」の重要性を改めて思い出させます。"自分の鍵を持っていないなら、そのコインは自分のものではない"。みなさんは資金をCEXに置いたままにしていますか?それとも利益を直接コールドウォレットへ送っていますか?
コメントで教えてください。そして口座を燃やさないでくださいplsss!
あなたがたが大好き❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
873
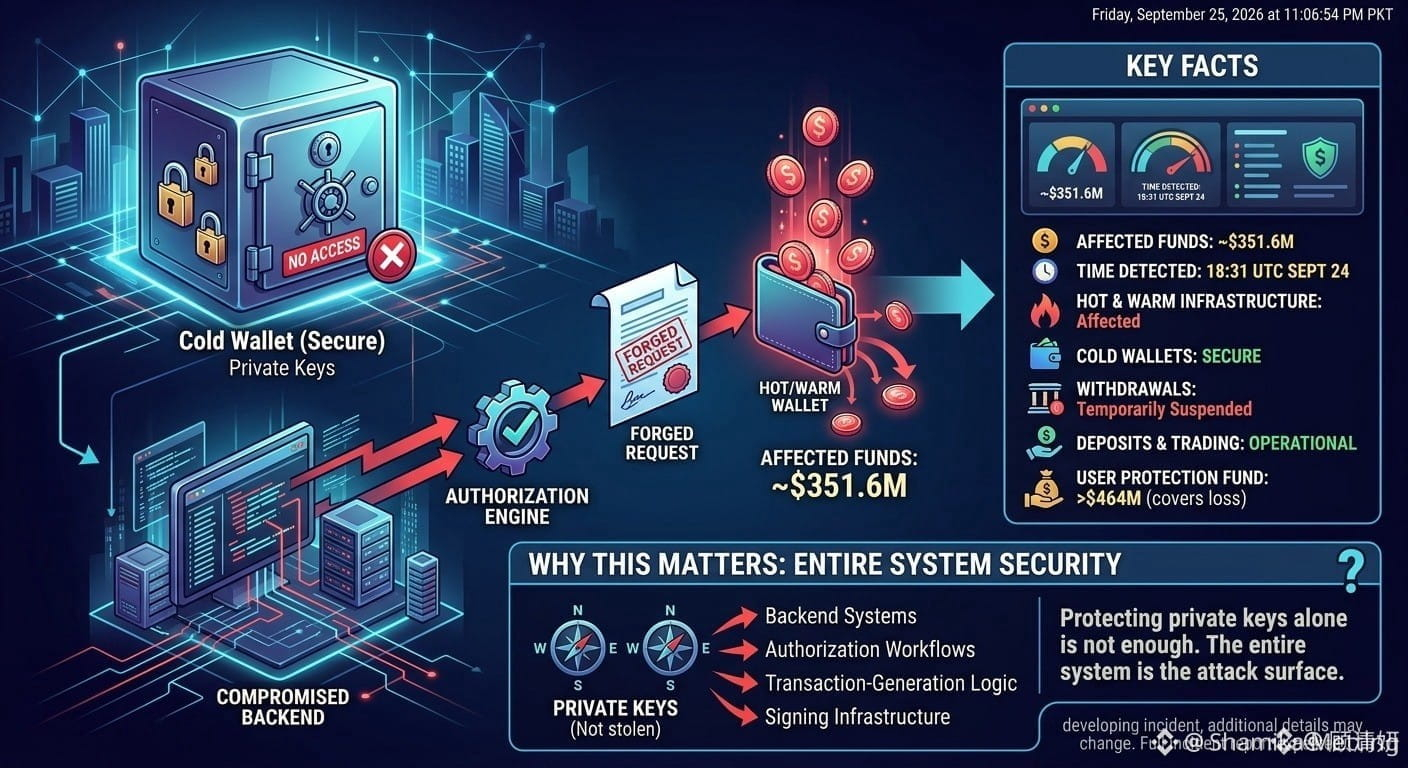
#bitgetbreachforgedrequestsnotstolenkeys
ビットジェット侵入:偽の送金依頼、奪われたのは秘密鍵ではない
ビットジェットは、影響を受けた資金に関連して約3億5,160万ドル規模の重大なセキュリティ事故が発生したことを確認した。
しかし重要なポイントがある:
報告によれば、攻撃者はビットジェットの秘密鍵を盗んでいない。
その代わりに、ビットジェットの最高経営責任者(CEO)であるグレイシー・チェンは、攻撃者がバックエンドのウォレットサービスを保護しているシステムに侵入し、そのアクセスを使って送金情報を偽造し、許可/署名の手続きを実行したと述べた。
重要な事実
• 約3億5,160万ドルの資金が影響を受けた
• 事故は協定世界時(UTC)9月24日18:31に検知された
• ビットジェットのホットおよびウォーム・ウォレット基盤の一部が影響を受けた
• ビットジェットはコールド・ウォレットは安全なままだと述べている
• セキュリティ確認のため一時的に出金が停止された
• 入金と取引は引き続き稼働していた
• ビットジェットによれば、同社のユーザー保護基金には4億6,400万ドル超があり、報告された損失をカバーしている
なぜ重要か
本件は取引所のセキュリティにおける重要なリスクを浮き彫りにする:秘密鍵の保護だけでは不十分だということだ。
トレーダーにとって結論はシンプルだ:
取引所のセキュリティは「仕組み全体」であり、単なる秘密鍵の問題ではない。
事故の状況はまだ進行中であり、調査が進むにつれて追加の詳細が変わる可能性がある。
続報をお待ちください
$QI $PHA $ARK
#bitgetbreachforgedrequestsnotstolenkeys
ビットジェット侵入:偽の送金依頼、奪われたのは秘密鍵ではない
ビットジェットは、影響を受けた資金に関連して約3億5,160万ドル規模の重大なセキュリティ事故が発生したことを確認した。
しかし重要なポイントがある:
報告によれば、攻撃者はビットジェットの秘密鍵を盗んでいない。
その代わりに、ビットジェットの最高経営責任者(CEO)であるグレイシー・チェンは、攻撃者がバックエンドのウォレットサービスを保護しているシステムに侵入し、そのアクセスを使って送金情報を偽造し、許可/署名の手続きを実行したと述べた。
重要な事実
• 約3億5,160万ドルの資金が影響を受けた
• 事故は協定世界時(UTC)9月24日18:31に検知された
• ビットジェットのホットおよびウォーム・ウォレット基盤の一部が影響を受けた
• ビットジェットはコールド・ウォレットは安全なままだと述べている
• セキュリティ確認のため一時的に出金が停止された
• 入金と取引は引き続き稼働していた
• ビットジェットによれば、同社のユーザー保護基金には4億6,400万ドル超があり、報告された損失をカバーしている
なぜ重要か
本件は取引所のセキュリティにおける重要なリスクを浮き彫りにする:秘密鍵の保護だけでは不十分だということだ。
トレーダーにとって結論はシンプルだ:
取引所のセキュリティは「仕組み全体」であり、単なる秘密鍵の問題ではない。
事故の状況はまだ進行中であり、調査が進むにつれて追加の詳細が変わる可能性がある。
続報をお待ちください
$QI $PHA $ARK
ビットジェット侵入:偽の送金依頼、奪われたのは秘密鍵ではない
ビットジェットは、影響を受けた資金に関連して約3億5,160万ドル規模の重大なセキュリティ事故が発生したことを確認した。
しかし重要なポイントがある:
報告によれば、攻撃者はビットジェットの秘密鍵を盗んでいない。
その代わりに、ビットジェットの最高経営責任者(CEO)であるグレイシー・チェンは、攻撃者がバックエンドのウォレットサービスを保護しているシステムに侵入し、そのアクセスを使って送金情報を偽造し、許可/署名の手続きを実行したと述べた。
重要な事実
• 約3億5,160万ドルの資金が影響を受けた
• 事故は協定世界時(UTC)9月24日18:31に検知された
• ビットジェットのホットおよびウォーム・ウォレット基盤の一部が影響を受けた
• ビットジェットはコールド・ウォレットは安全なままだと述べている
• セキュリティ確認のため一時的に出金が停止された
• 入金と取引は引き続き稼働していた
• ビットジェットによれば、同社のユーザー保護基金には4億6,400万ドル超があり、報告された損失をカバーしている
なぜ重要か
本件は取引所のセキュリティにおける重要なリスクを浮き彫りにする:秘密鍵の保護だけでは不十分だということだ。
トレーダーにとって結論はシンプルだ:
取引所のセキュリティは「仕組み全体」であり、単なる秘密鍵の問題ではない。
事故の状況はまだ進行中であり、調査が進むにつれて追加の詳細が変わる可能性がある。
続報をお待ちください
$QI $PHA $ARK
4
11.9k
#BitgetBreachForgedRequestsNotStolenKeys 2026年9月24日に発生した主要な重大インシデントを指します。この日、暗号資産取引所Bitgetがハッキングを受け、不正送金により推定で3億5,160万ドルから3億8,750万ドルの損失が発生しました。
#BitgetBreachForgedRequestsNotStolenKeys 2026年9月24日に発生した主要な重大インシデントを指します。この日、暗号資産取引所Bitgetがハッキングを受け、不正送金により推定で3億5,160万ドルから3億8,750万ドルの損失が発生しました。
1
79
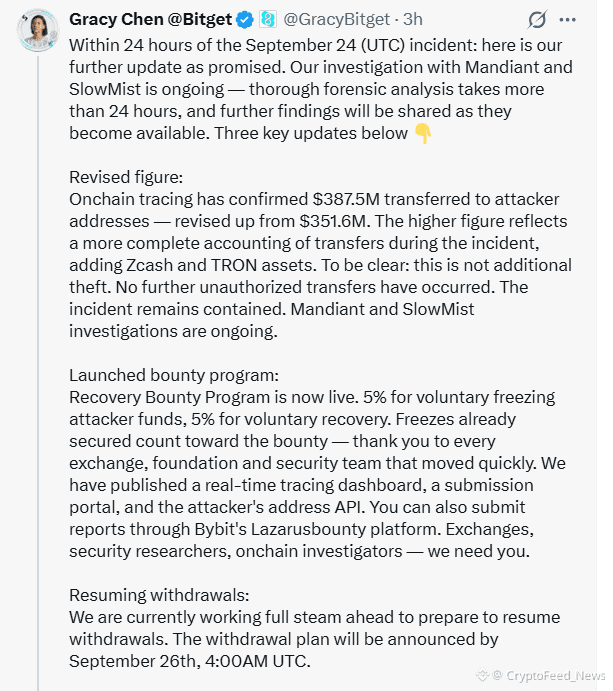
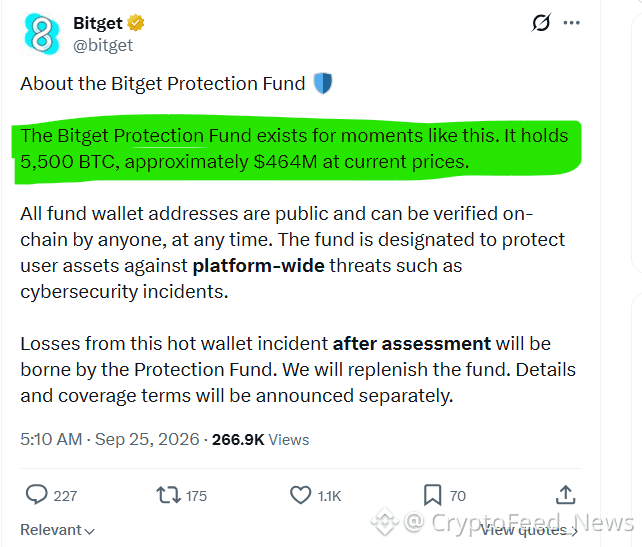
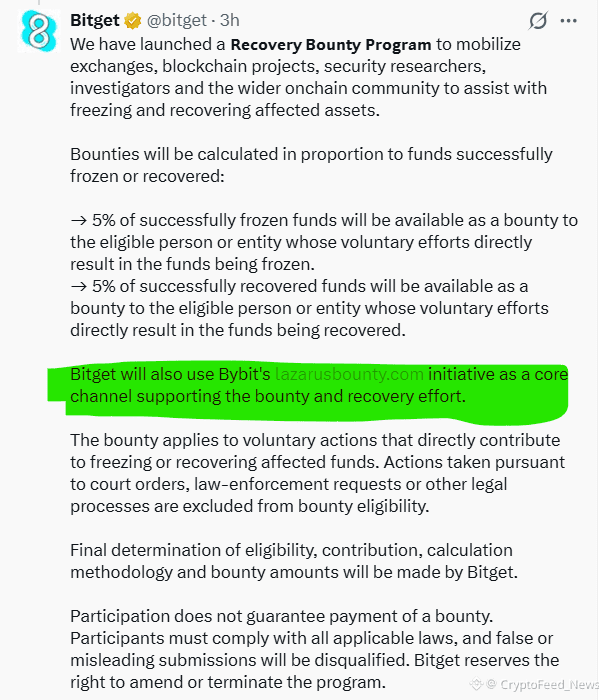
🚨#Bitget は、攻撃者がホット/ウォーム・ウォレット基盤の一部を侵害し、不正な送金が発生したと述べており、その金額は推定で 3億5,160万ドル($351.6M)です。
🔒 コールドウォレット:Bitget によれば安全
💰 ユーザー残高:報告上は影響なし
🛡️ 保護基金:4億6,400万ドル($464M+)
⛔ 出金:停止
✅ 取引 & 入金:引き続き稼働中
攻撃者は、バックエンドのシステムを侵害し、認可を回避するために取引データを偽装したとされます。Bitget は、プライベートキーは侵害されていないこと、また侵害は封じ込められていると述べています。
オンチェーンの研究者は以前、約1億8,300万ドル($183M)の疑わしい送金を特定しており、Bitget の推定3億5,160万ドル($351.6M)との間に食い違いが生じています。
このニュースを受けて BGB は約3% 下落しました。$ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🚨#Bitget は、攻撃者がホット/ウォーム・ウォレット基盤の一部を侵害し、不正な送金が発生したと述べており、その金額は推定で 3億5,160万ドル($351.6M)です。
🔒 コールドウォレット:Bitget によれば安全
💰 ユーザー残高:報告上は影響なし
🛡️ 保護基金:4億6,400万ドル($464M+)
⛔ 出金:停止
✅ 取引 & 入金:引き続き稼働中
攻撃者は、バックエンドのシステムを侵害し、認可を回避するために取引データを偽装したとされます。Bitget は、プライベートキーは侵害されていないこと、また侵害は封じ込められていると述べています。
オンチェーンの研究者は以前、約1億8,300万ドル($183M)の疑わしい送金を特定しており、Bitget の推定3億5,160万ドル($351.6M)との間に食い違いが生じています。
このニュースを受けて BGB は約3% 下落しました。$ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🔒 コールドウォレット:Bitget によれば安全
💰 ユーザー残高:報告上は影響なし
🛡️ 保護基金:4億6,400万ドル($464M+)
⛔ 出金:停止
✅ 取引 & 入金:引き続き稼働中
攻撃者は、バックエンドのシステムを侵害し、認可を回避するために取引データを偽装したとされます。Bitget は、プライベートキーは侵害されていないこと、また侵害は封じ込められていると述べています。
オンチェーンの研究者は以前、約1億8,300万ドル($183M)の疑わしい送金を特定しており、Bitget の推定3億5,160万ドル($351.6M)との間に食い違いが生じています。
このニュースを受けて BGB は約3% 下落しました。$ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
365
#BitgetBreachForgedRequestsNotStolenKeys
Bitgetのセキュリティが、暗号資産市場の出来事に関して再び注意を喚起し、リスクに焦点を当てました。取引所によると、攻撃者はバックエンドのウォレットシステムに侵入し、取引データを改ざんし、許可されていない出金を開始したとのことです。なお、秘密鍵が直接盗まれたという主張はありません。影響を受けた資産は約3億5,160万と報告されています。
📊 トレーダーの監視:
• BGBおよびBitgetに関連する市場の反応
• セキュリティニュース後のBTC/ETHの変動
• 取引所のフローと、オンチェーン上での異常な動き
• 高いレバレッジ/建玉(OI)を注意深く監視
続報をお待ちください
$NIL $CHIP $QNT
#BitgetBreachForgedRequestsNotStolenKeys
Bitgetのセキュリティが、暗号資産市場の出来事に関して再び注意を喚起し、リスクに焦点を当てました。取引所によると、攻撃者はバックエンドのウォレットシステムに侵入し、取引データを改ざんし、許可されていない出金を開始したとのことです。なお、秘密鍵が直接盗まれたという主張はありません。影響を受けた資産は約3億5,160万と報告されています。
📊 トレーダーの監視:
• BGBおよびBitgetに関連する市場の反応
• セキュリティニュース後のBTC/ETHの変動
• 取引所のフローと、オンチェーン上での異常な動き
• 高いレバレッジ/建玉(OI)を注意深く監視
続報をお待ちください
$NIL $CHIP $QNT
Bitgetのセキュリティが、暗号資産市場の出来事に関して再び注意を喚起し、リスクに焦点を当てました。取引所によると、攻撃者はバックエンドのウォレットシステムに侵入し、取引データを改ざんし、許可されていない出金を開始したとのことです。なお、秘密鍵が直接盗まれたという主張はありません。影響を受けた資産は約3億5,160万と報告されています。
📊 トレーダーの監視:
• BGBおよびBitgetに関連する市場の反応
• セキュリティニュース後のBTC/ETHの変動
• 取引所のフローと、オンチェーン上での異常な動き
• 高いレバレッジ/建玉(OI)を注意深く監視
続報をお待ちください
$NIL $CHIP $QNT
1
162
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#USPPIMissMayEaseBTCPressure
閲覧回数 97,176
1,226人が討論中
2
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
閲覧回数 832
17人が討論中
3
#BitcoinCoreDisclosesTorTrafficVulnerability
閲覧回数 45,645
711人が討論中
4
#WhatWillDriveCryptoandStocks’NextRebound?
閲覧回数 233,809
1,912人が討論中
5
#BitcoinBreaksBelow200WeekMovingAverage
閲覧回数 95,535
745人が討論中
6
#SpaceXTeslaMergerTalksWouldCombine30220BTC
閲覧回数 29,294
433人が討論中
7
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
閲覧回数 88,883
870人が討論中
8
#USCryptoETFsLose$1.48BInFiveDays
閲覧回数 3,895
60人が討論中
9
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
閲覧回数 4,888
33人が討論中
10
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
閲覧回数 18,481
219人が討論中