

#hacker
hacker
閲覧回数 734,770
349人が討論中
注目
最新

·
--
ハッカー集団ShinyHuntersの主要メンバーがヨルダンで逮捕され、仲間を捜査するためFBIに協力しています。英語を主に使う若いハッカー集団で、企業のデータを盗んで脅迫することを専門としており、今回はなんとFBI職員のデータまでハッキングしました!個人情報や職務情報、さらには医療記録まで盗まれたとのこと。本人は捜査に協力し、電子機器も提出しているため、ハッカー界に大きな激震が走りそうです。
#网络安全 #黑客攻击 $BTC $ETH
ShinyHuntersのハッカーのメンバーがヨルダンで逮捕され、現在、仲間の情報を明かすためFBIに協力しています。英語を話す若いハッカー集団で、企業を標的にデータを盗み、脅迫していました。しかも、FBI職員のデータまでハッキングしていたのです!個人識別情報や職務情報、医療記録までもが流出しました。本人は捜査に協力し、電子機器を引き渡しています。ハッカー界に大きな変化が訪れそうです。
#CyberSecurity #Hacker $BTC $ETH
#网络安全 #黑客攻击 $BTC $ETH
ShinyHuntersのハッカーのメンバーがヨルダンで逮捕され、現在、仲間の情報を明かすためFBIに協力しています。英語を話す若いハッカー集団で、企業を標的にデータを盗み、脅迫していました。しかも、FBI職員のデータまでハッキングしていたのです!個人識別情報や職務情報、医療記録までもが流出しました。本人は捜査に協力し、電子機器を引き渡しています。ハッカー界に大きな変化が訪れそうです。
#CyberSecurity #Hacker $BTC $ETH
52


·
--
El #Hacker de Bitgetは、Zcashの闇の中で390万ドルを「消し去ろう」としている
盗まれた資金のルートは匿名性へと踏み込む
387.5百万ドル相当とされる過去の#hackeo a Bitgetに関する調査は、ブロックチェーン上で高度な回避行為が検出されたことで重大な転機を迎えた。攻撃者は資金を先進的なプライバシーの仕組みに振り向け始め、オンチェーン分析担当者の追跡可能性を断ち切ろうとしている。
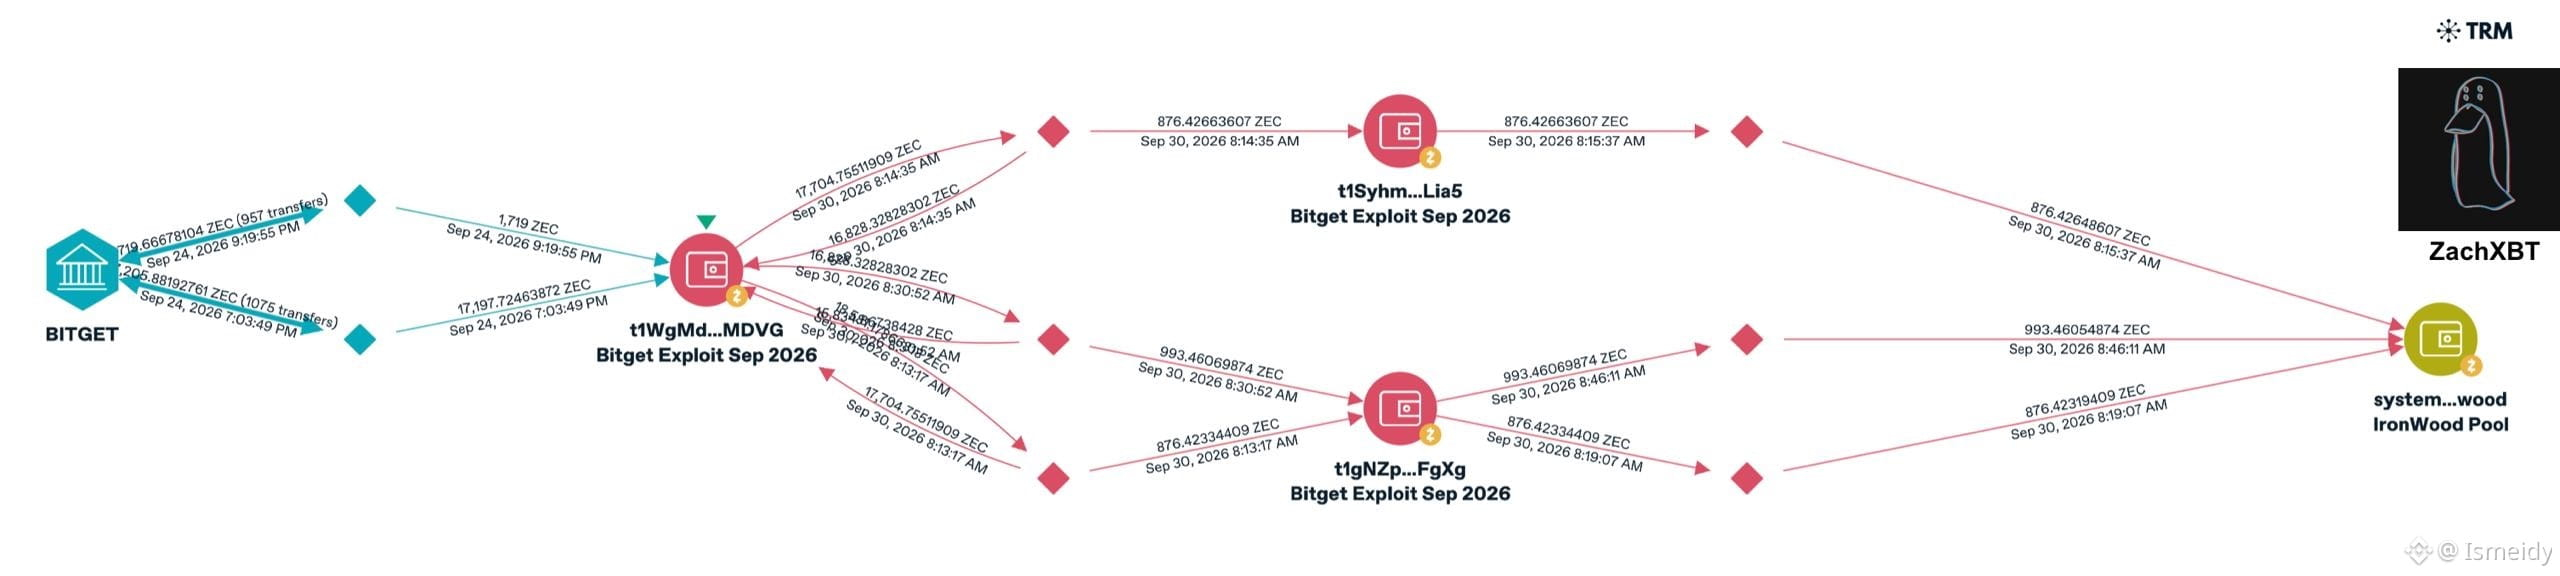
Zcashの遮断領域への侵入:2026年9月30日の08:15〜08:46(UTC)に、攻撃者は2.746 #zec }(約390万ドル)を、#Zcash の新しい保護済みファンド/プール(shielded pool)であるIronwoodへ送金した
作戦の構造(ZachXBT / TRM Labsによるマッピング)
ブロックチェーン調査員のZachXBTが、最初にこの仕掛けに警鐘を鳴らした。
9月24日の侵害後、Bitgetが特定した主要ウォレットには、ほぼ18.917 ZECが集まっていた。
資金は2つの仲介アドレス(t1Syhm...Lia5 と t1gNZp...FgXg)を通じて3つの連携した入金に分割され、その後プライベートプールへ投入された。
調査員にとっての技術的課題:エンドツーエンドで流れが可視化される公開取引とは異なり、Zcashの遮蔽(blind)システムは送信者、受信者、内部残高を隠す。Ironwoodプールへの入口は追跡可能だが、資金が公開アドレスへ出るまで会計上の痕跡はシステム内部で完全に途切れてしまう。
マネーロンダリング経路の分散:Zcashでの入金は、盗まれたZEC総量の約15%に相当する。これに先立ち、インテリジェンスの署名分析では、THORChainという分散型プロトコルを使って、6.3百万ドル相当のEtherからBitcoinへの転換が追跡された。そこでは、透過的なクロスチェーン手法と厳格なプライバシープロトコルを組み合わせていた。
#CryptoNews
$ZEC
{future}(ZECUSDT)
$HYPE
{future}(HYPEUSDT)
$XRP
{future}(XRPUSDT)
El #Hacker de Bitgetは、Zcashの闇の中で390万ドルを「消し去ろう」としている
盗まれた資金のルートは匿名性へと踏み込む
387.5百万ドル相当とされる過去の#hackeo a Bitgetに関する調査は、ブロックチェーン上で高度な回避行為が検出されたことで重大な転機を迎えた。攻撃者は資金を先進的なプライバシーの仕組みに振り向け始め、オンチェーン分析担当者の追跡可能性を断ち切ろうとしている。
Zcashの遮断領域への侵入:2026年9月30日の08:15〜08:46(UTC)に、攻撃者は2.746 #zec }(約390万ドル)を、#Zcash の新しい保護済みファンド/プール(shielded pool)であるIronwoodへ送金した
作戦の構造(ZachXBT / TRM Labsによるマッピング)
ブロックチェーン調査員のZachXBTが、最初にこの仕掛けに警鐘を鳴らした。
9月24日の侵害後、Bitgetが特定した主要ウォレットには、ほぼ18.917 ZECが集まっていた。
資金は2つの仲介アドレス(t1Syhm...Lia5 と t1gNZp...FgXg)を通じて3つの連携した入金に分割され、その後プライベートプールへ投入された。
調査員にとっての技術的課題:エンドツーエンドで流れが可視化される公開取引とは異なり、Zcashの遮蔽(blind)システムは送信者、受信者、内部残高を隠す。Ironwoodプールへの入口は追跡可能だが、資金が公開アドレスへ出るまで会計上の痕跡はシステム内部で完全に途切れてしまう。
マネーロンダリング経路の分散:Zcashでの入金は、盗まれたZEC総量の約15%に相当する。これに先立ち、インテリジェンスの署名分析では、THORChainという分散型プロトコルを使って、6.3百万ドル相当のEtherからBitcoinへの転換が追跡された。そこでは、透過的なクロスチェーン手法と厳格なプライバシープロトコルを組み合わせていた。
#CryptoNews
$ZEC
$HYPE
$XRP
1
3
3.4k
·
--
数セントのテストから3億8800万ドルの強奪へ
大胆な#hackeo aの解剖
30分間の暗闇(盲目)作戦――「ゼロデイ」脆弱性がBitgetでの数百万ドルの盗難を可能にした方法
攻撃はUTC 18:31に開始され、2つのマイクロ送金(0,184 ETHと193 TRX)が行われた。金額がわずかだったため、取引所のリスク・プロトコルが作動せず、攻撃者に先へ進む「青信号」が灯った。
大量のドレイン(資金流出):テスト実施からわずか30分後、#Hacker ejecutóは複数のネットワーク( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism, Avalanche)をまたいで大規模な取引を17件実行し、1時間あまりで361百万ドルを抜き取った。
攻撃のエンジニアリング(ゼロデイ):Bitgetのコールドウォレットと秘密鍵は侵害されていない。ハッカーは第三者のセキュリティ製品内にあるゼロデイ脆弱性を悪用し、不正な出金コマンドを内部システムに直接注入したうえで、さらにその痕跡を消去した。
対応と封じ込め:プラットフォームの照合作業(コンシリエーション)システムは、最初の大規模な出金から7分後に異常を検知し、グローバルな出金停止を発動して流血を食い止めることができた。
ユーザーへの影響はゼロ:Gracy Chen(CEO)は、損失はすべて1億4650万ドル相当のユーザー保護基金(Fund de Protección al Usuario)で吸収されると確認した。Bitgetは、14億ドル超の企業準備金を使って1週間以内にこの基金を補填するという。Chenは「深刻だが、破滅的ではない(existencialではない)」と断じた。
業務復旧と調査:ビットコインの出金はすでに再開されており(最初の1時間で3,000 BTC超を処理)、ETHの出金は9月29日に再開される。MandiantやSlowMistのようなフォレンジック企業が調査に入っており、Bitgetの指示書では、疑わしいグループをすでに監視対象にしていると述べている。
$XRP
{future}(XRPUSDT)
$ZEC
{future}(ZECUSDT)
$BNB
{future}(BNBUSDT)
数セントのテストから3億8800万ドルの強奪へ
大胆な#hackeo aの解剖
30分間の暗闇(盲目)作戦――「ゼロデイ」脆弱性がBitgetでの数百万ドルの盗難を可能にした方法
攻撃はUTC 18:31に開始され、2つのマイクロ送金(0,184 ETHと193 TRX)が行われた。金額がわずかだったため、取引所のリスク・プロトコルが作動せず、攻撃者に先へ進む「青信号」が灯った。
大量のドレイン(資金流出):テスト実施からわずか30分後、#Hacker ejecutóは複数のネットワーク( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism, Avalanche)をまたいで大規模な取引を17件実行し、1時間あまりで361百万ドルを抜き取った。
攻撃のエンジニアリング(ゼロデイ):Bitgetのコールドウォレットと秘密鍵は侵害されていない。ハッカーは第三者のセキュリティ製品内にあるゼロデイ脆弱性を悪用し、不正な出金コマンドを内部システムに直接注入したうえで、さらにその痕跡を消去した。
対応と封じ込め:プラットフォームの照合作業(コンシリエーション)システムは、最初の大規模な出金から7分後に異常を検知し、グローバルな出金停止を発動して流血を食い止めることができた。
ユーザーへの影響はゼロ:Gracy Chen(CEO)は、損失はすべて1億4650万ドル相当のユーザー保護基金(Fund de Protección al Usuario)で吸収されると確認した。Bitgetは、14億ドル超の企業準備金を使って1週間以内にこの基金を補填するという。Chenは「深刻だが、破滅的ではない(existencialではない)」と断じた。
業務復旧と調査:ビットコインの出金はすでに再開されており(最初の1時間で3,000 BTC超を処理)、ETHの出金は9月29日に再開される。MandiantやSlowMistのようなフォレンジック企業が調査に入っており、Bitgetの指示書では、疑わしいグループをすでに監視対象にしていると述べている。
$XRP
$ZEC
$BNB
6
11
18k
·
--
Bitgetが3億5,160万ドルを悪用:日常的なトレーダーにとって何を意味するのか
9月24日、Bitgetはホットおよびウォーム・ウォレット基盤の一部から、約3億5,160万ドルに相当する不正な送金が行われたことを報告しました。同取引所はコールドストレージの準備残高には影響がないこと、また利用者の損失は同社の保護ファンドによって完全に補填されることを述べています。出金は一時的に停止されています。
この事件は、2022年におけるFTXでの運営上の困難が出金停止につながり、その後、顧客資産の混在が規制当局によって指摘されたことと、避けられない類似点を想起させます。
リスク管理における要点は明確です:
取引所は保管庫ではなく執行の場:中央集権型取引所は、長期的な資金保管ではなく、取引と流動性のためのツールとしてのみ利用すべきです。
能動的な利益の取り出し:$BTC 、ETH、$BNB 、XRP、または$SOL のような主要資産を積極的に取引している間に得られた利益は、自己管理のウォレット、または代替の安全な保管環境へと計画的に引き出すべきです。
カストディ(保管)の原則:取引所に滞留した資本はカウンターパーティリスクにさらされます。「鍵があなたのものでなければ、コインもあなたのものではない」。
#Bitget #FTX #CryptoSecurity #Hacker
192
·
--
弱気相場
🚨 Bitgetが$351Mを被害 — そして$183Mが今$ETH に
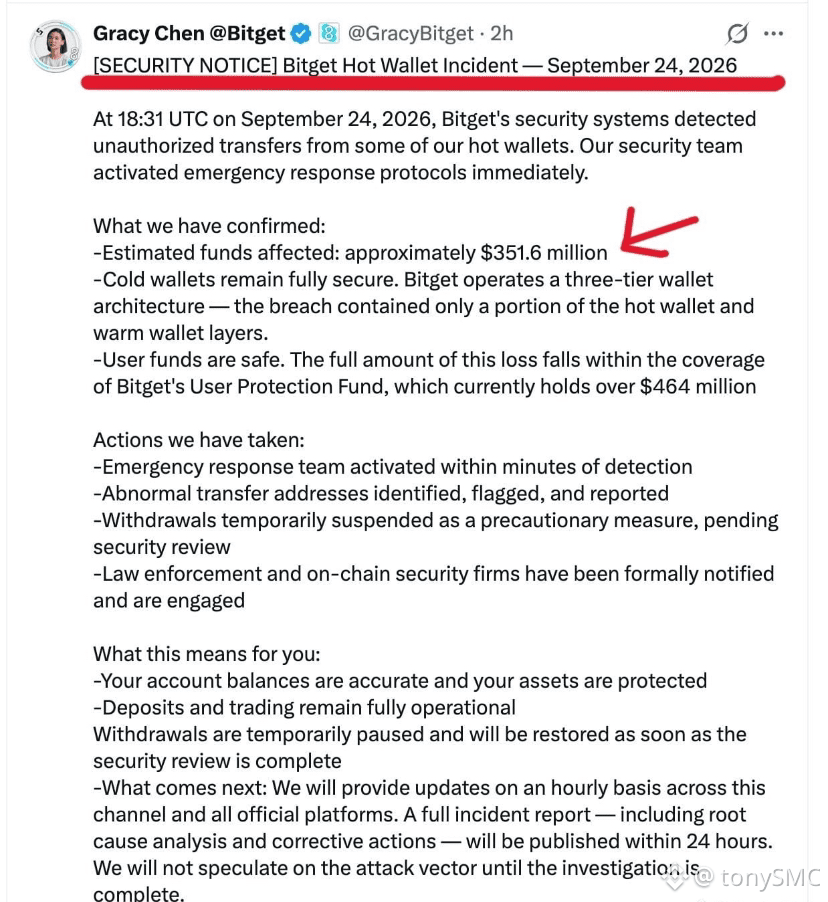
Bitgetは、ホットおよびウォームウォレット基盤の一部からの不正送金を受け、約$351.6Mの資産が影響を受けたことを確認した。
しかし、より興味深いのはオンチェーンで起きていることだ。
攻撃者は盗んだEVMチェーン資産の多くを、すでに次の形に変換している:
67,982 $ETH
報告された評価額ベースで、だいたい$183M相当。
これで物語が変わる。
これは単なるウォレット流出(ドレイン)事件ではない。
取引者が実際にリアルタイムで観察できる、大規模なオンチェーン上の移動だ。
攻撃者は複数のネットワークをまたいで移動し、資産をETHへスワップして、莫大な価値を1つの資産に集中させている。
そして、もう1つ見逃せない数字がある:
102.93M XRP — 報告された評価額ベースで約$157M — が盗まれた資産の中から確認されており、今回のインシデントにおける最大級の個別資産構成要素の1つとなっている。
Bitgetによると:
• コールドウォレットは安全
• ユーザー残高は正確に維持
• 入金と取引は継続
• 出金は一時的に停止
• 損失は$464M+のユーザープロテクション基金で補填
• 法執行機関およびオンチェーンのセキュリティ企業に通知済み
だが、ここからが今の注目ポイントだ👇
ハックの向こう側にある67,982 ETHは、市場が無視できない数字だ。
次にどこへ動く?
ETHのまま残る?
攻撃者はもう一度ブリッジする?
流動性は新しいウォレット群に分散される?
それとも取引所やセキュリティ企業が、残りの資産の一部を凍結することができる?
ウォレットのトレースが、次の大きなニュースになるかもしれない。
見出しではなく、アドレスを追え。👀
#ETH #Bidget #Hacker #Ethereum
{future}(ETHUSDT)
🚨 Bitgetが$351Mを被害 — そして$183Mが今$ETH に
Bitgetは、ホットおよびウォームウォレット基盤の一部からの不正送金を受け、約$351.6Mの資産が影響を受けたことを確認した。
しかし、より興味深いのはオンチェーンで起きていることだ。
攻撃者は盗んだEVMチェーン資産の多くを、すでに次の形に変換している:
67,982 $ETH
報告された評価額ベースで、だいたい$183M相当。
これで物語が変わる。
これは単なるウォレット流出(ドレイン)事件ではない。
取引者が実際にリアルタイムで観察できる、大規模なオンチェーン上の移動だ。
攻撃者は複数のネットワークをまたいで移動し、資産をETHへスワップして、莫大な価値を1つの資産に集中させている。
そして、もう1つ見逃せない数字がある:
102.93M XRP — 報告された評価額ベースで約$157M — が盗まれた資産の中から確認されており、今回のインシデントにおける最大級の個別資産構成要素の1つとなっている。
Bitgetによると:
• コールドウォレットは安全
• ユーザー残高は正確に維持
• 入金と取引は継続
• 出金は一時的に停止
• 損失は$464M+のユーザープロテクション基金で補填
• 法執行機関およびオンチェーンのセキュリティ企業に通知済み
だが、ここからが今の注目ポイントだ👇
ハックの向こう側にある67,982 ETHは、市場が無視できない数字だ。
次にどこへ動く?
ETHのまま残る?
攻撃者はもう一度ブリッジする?
流動性は新しいウォレット群に分散される?
それとも取引所やセキュリティ企業が、残りの資産の一部を凍結することができる?
ウォレットのトレースが、次の大きなニュースになるかもしれない。
見出しではなく、アドレスを追え。👀
#ETH #Bidget #Hacker #Ethereum
1
75
·
--
重要な警告:仮想通貨保有者へ 😱
ハッカーがColdcard Mk3のコールドウォレットから593 BTC(約3900万ドル相当)を盗むことに成功しました。
原因はシードフレーズ(Seed Phrase)の生成プロセスに関連する不具合で、これにより秘密鍵が導出され、資金へのアクセスが可能になったためです。$BNB
🔐 いつも、実績があり信頼でき、時間をかけて検証されている信頼性の高いコールドウォレットを使用してください。
#HackerAlert #Hacker #BTC
$BTC
{future}(BNBUSDT)
{future}(BTCUSDT)
重要な警告:仮想通貨保有者へ 😱
ハッカーがColdcard Mk3のコールドウォレットから593 BTC(約3900万ドル相当)を盗むことに成功しました。
原因はシードフレーズ(Seed Phrase)の生成プロセスに関連する不具合で、これにより秘密鍵が導出され、資金へのアクセスが可能になったためです。$BNB
🔐 いつも、実績があり信頼でき、時間をかけて検証されている信頼性の高いコールドウォレットを使用してください。
#HackerAlert #Hacker #BTC
$BTC
ハッカーがColdcard Mk3のコールドウォレットから593 BTC(約3900万ドル相当)を盗むことに成功しました。
原因はシードフレーズ(Seed Phrase)の生成プロセスに関連する不具合で、これにより秘密鍵が導出され、資金へのアクセスが可能になったためです。$BNB
🔐 いつも、実績があり信頼でき、時間をかけて検証されている信頼性の高いコールドウォレットを使用してください。
#HackerAlert #Hacker #BTC
$BTC
100
·
--
保有者のための注意
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
ハッカーはColdcard Mk3のコールドウォレットから、593 BTC(約3900万ドル)を盗むことに成功しました。
原因は、シードフレーズの生成に関連するバグであり、そこにより秘密鍵が導出できてしまったことでした。
実績があり、長年にわたって検証されているコールドウォレットを選びましょう。
#HackerAlert #Hacker #BTC
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
保有者のための注意
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
ハッカーはColdcard Mk3のコールドウォレットから、593 BTC(約3900万ドル)を盗むことに成功しました。
原因は、シードフレーズの生成に関連するバグであり、そこにより秘密鍵が導出できてしまったことでした。
実績があり、長年にわたって検証されているコールドウォレットを選びましょう。
#HackerAlert #Hacker #BTC
$BTC
$BNB
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
ハッカーはColdcard Mk3のコールドウォレットから、593 BTC(約3900万ドル)を盗むことに成功しました。
原因は、シードフレーズの生成に関連するバグであり、そこにより秘密鍵が導出できてしまったことでした。
実績があり、長年にわたって検証されているコールドウォレットを選びましょう。
#HackerAlert #Hacker #BTC
$BTC
$BNB
16
1
91
116.9k

·
--
弱気相場
🔥盗まれたビットコインがコールドカード事件から動き始めた 😕
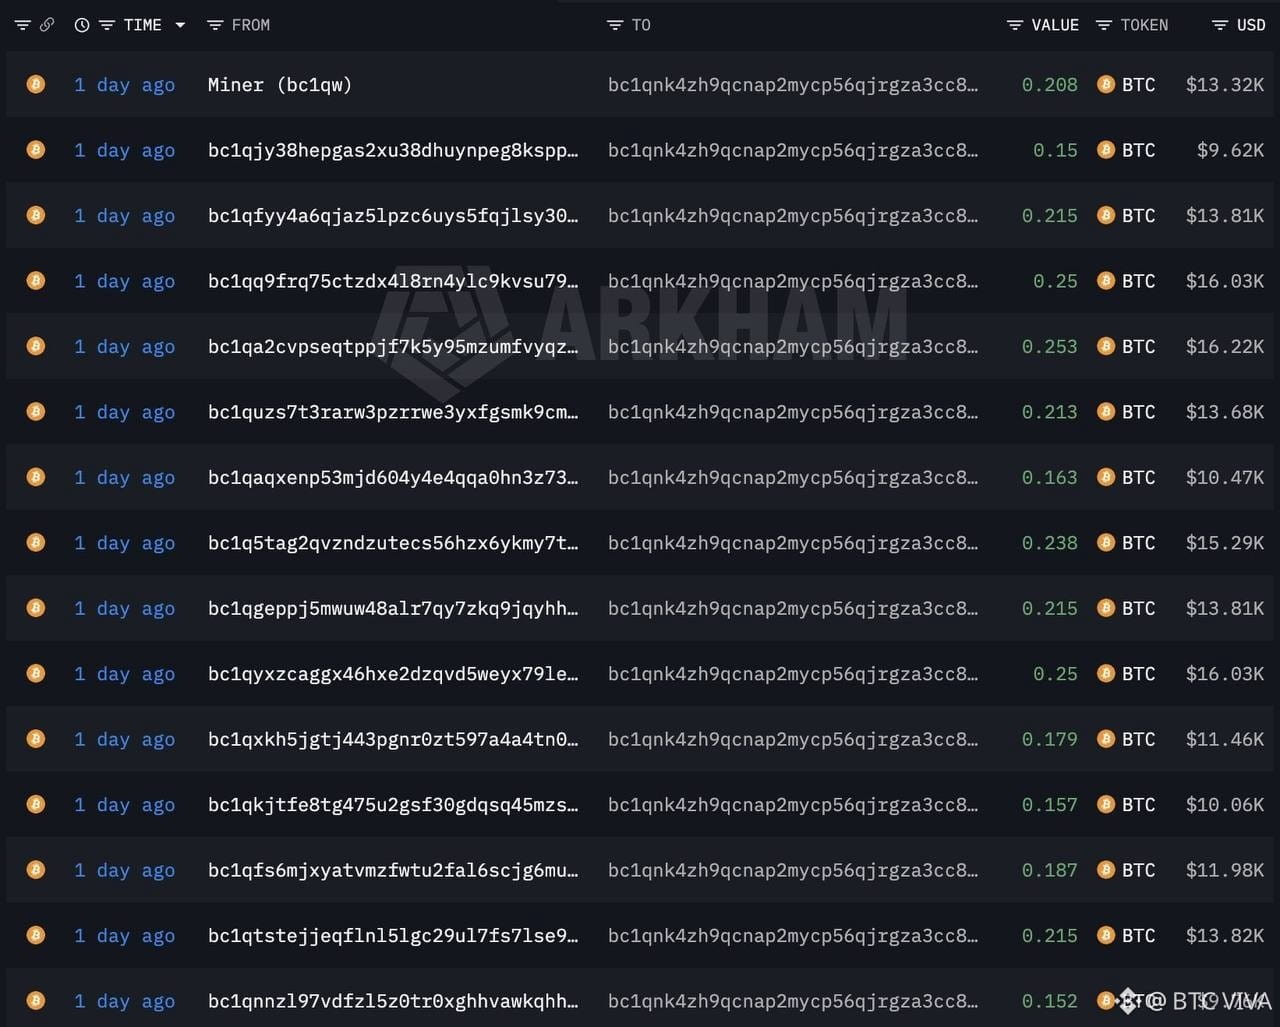
ここ数時間で、すでにいくつかの盗難分 #bitcoins が動き始めており、#Coldcard のエクスプロイト(脆弱性悪用)事件に関連しています。これは「peel Chain」という技術を使い、さらにミキサーの Coinjoin を経由して行われています。この事実は、被害者にとってあまり良くありません。もしこの技術が使われ続けるなら、資金を取り戻せる可能性は非常に難しくなるからです。
オンチェーンデータによれば、#Hacker (またはハッカー)はすでに 64 #BTC を動かしており、これを複数のプロセスを通して行っています。まず資金を新しいアドレスへ送信し、その後 Coinjoin のようなミキサーに通します。次にそれらをより小さな単位に分割し、最後にその小さな単位を再び混ぜ合わせます。これは追跡可能性(トレーサビリティ)を失い、フィアット(法定通貨)として引き出すためです。
最近問題視されているのは、中央集権型のミキサー coinjoin の使用です。なぜなら、それが誰のものか分かっているからです。しかし、資金の凍結には協力していないのです。なぜでしょう? Coinjoin の背後にいる人物にとっては、「その資金が盗まれたものだと証明できない」ためだというのです。この主張はコミュニティの間で怒りを生みました。
ここまでの時点で介入が行われておらず、かつ攻撃者(ハッカー)が同じ手口を使い続けているなら、これらの資金が二度と回収されない可能性が非常に高いです。
この物語はどう終わるのでしょう?
👉もっと暗号資産の更新 ...
シェアしてフォローしてね 👈😎
$BTC
{spot}(BTCUSDT)
🔥盗まれたビットコインがコールドカード事件から動き始めた 😕
ここ数時間で、すでにいくつかの盗難分 #bitcoins が動き始めており、#Coldcard のエクスプロイト(脆弱性悪用)事件に関連しています。これは「peel Chain」という技術を使い、さらにミキサーの Coinjoin を経由して行われています。この事実は、被害者にとってあまり良くありません。もしこの技術が使われ続けるなら、資金を取り戻せる可能性は非常に難しくなるからです。
オンチェーンデータによれば、#Hacker (またはハッカー)はすでに 64 #BTC を動かしており、これを複数のプロセスを通して行っています。まず資金を新しいアドレスへ送信し、その後 Coinjoin のようなミキサーに通します。次にそれらをより小さな単位に分割し、最後にその小さな単位を再び混ぜ合わせます。これは追跡可能性(トレーサビリティ)を失い、フィアット(法定通貨)として引き出すためです。
最近問題視されているのは、中央集権型のミキサー coinjoin の使用です。なぜなら、それが誰のものか分かっているからです。しかし、資金の凍結には協力していないのです。なぜでしょう? Coinjoin の背後にいる人物にとっては、「その資金が盗まれたものだと証明できない」ためだというのです。この主張はコミュニティの間で怒りを生みました。
ここまでの時点で介入が行われておらず、かつ攻撃者(ハッカー)が同じ手口を使い続けているなら、これらの資金が二度と回収されない可能性が非常に高いです。
この物語はどう終わるのでしょう?
👉もっと暗号資産の更新 ...
シェアしてフォローしてね 👈😎
$BTC
2
6
10.6k
·
--
"まずは「エラーを修正しろ」"
#Hacker のエチケットを持つ人物が$320,000,000を#LiquidNetwork から盗み、返金のためのパッチを#Blockstream に要求した
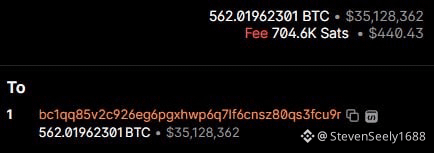
Liquid Networkの連邦のウォレットから、約4,000 #BTC が引き出された。攻撃者はElementsソフトウェアの欠陥を悪用してL-BTCを作成し、その後SideSwapの清算サービスを通じて処理した。認証キーが侵害されていないと主張した。
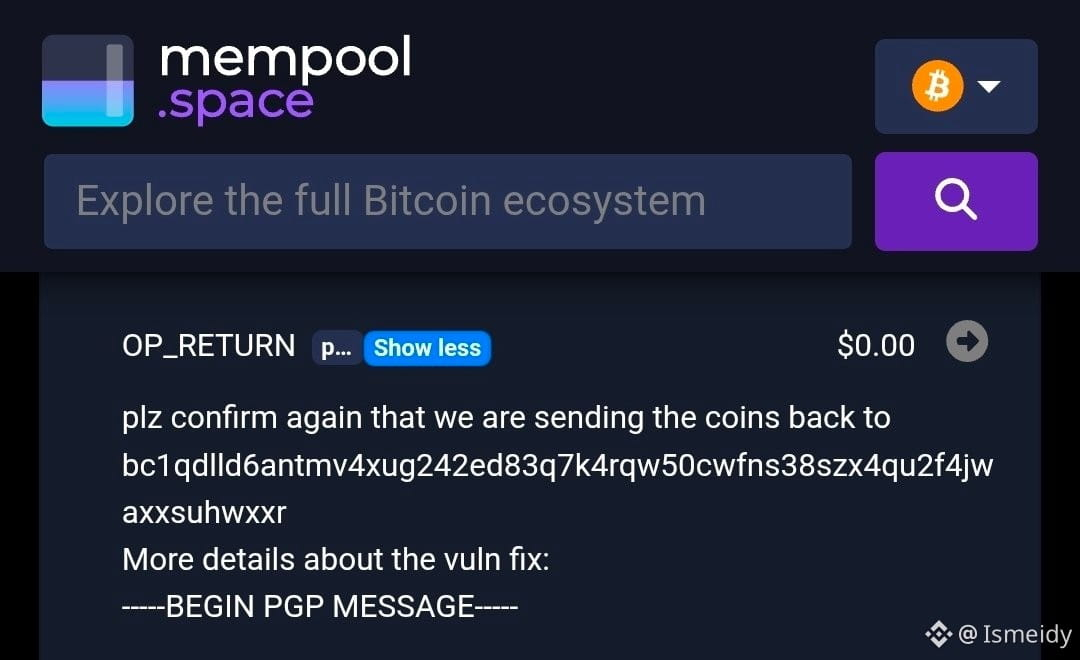
「オンチェーン」上の要求:ブロックチェーン上でPGPで暗号化されたメッセージとOP_RETURNログを用いて、いわゆる倫理的ハッカーは、資金の大半を返すと約束した。ただし条件は1つだけだった。Blockstreamが脆弱性を修正し、送金前にすべてのノードのアップデートが確実であることを保証すること。
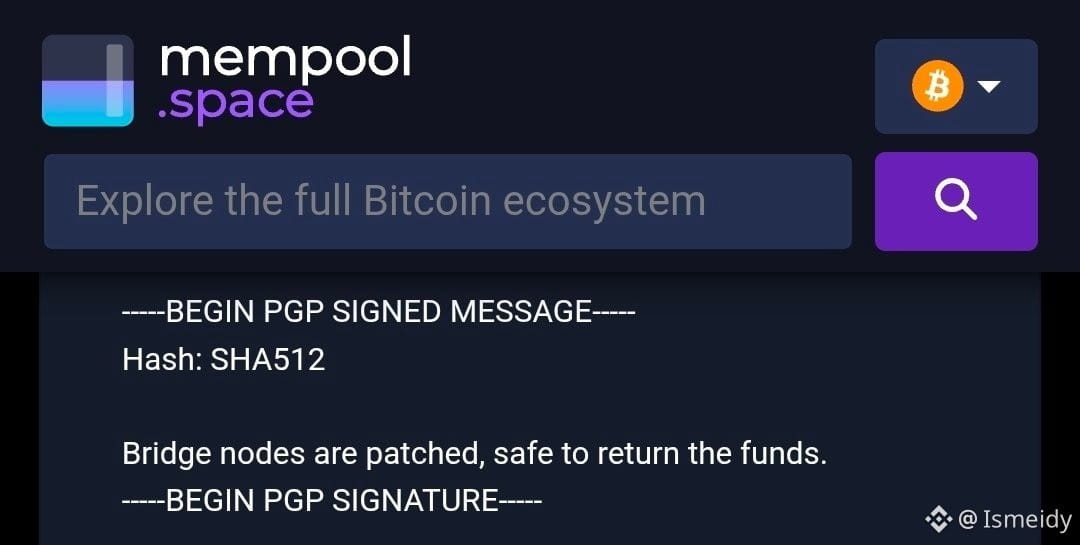
#AdamBack からのグリーンライト:Blockstreamは、ブリッジノードがパッチ適用済みであり、資本の返還を安全に受け取る準備がネットワークとして整っていることを確認する検証可能なPGP署名で応じた。
凍結の状況:確認にもかかわらず、4,000 BTCは攻撃者のウォレット内に留まっている。予防措置としてLiquid Networkは、ブリッジノードでのオペレーションを完全に停止している。SideSwapでの入金、出金、活動を停止し、運用を中断している。
$BTC
{future}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$SOL
{future}(SOLUSDT)
"まずは「エラーを修正しろ」"
#Hacker のエチケットを持つ人物が$320,000,000を#LiquidNetwork から盗み、返金のためのパッチを#Blockstream に要求した
Liquid Networkの連邦のウォレットから、約4,000 #BTC が引き出された。攻撃者はElementsソフトウェアの欠陥を悪用してL-BTCを作成し、その後SideSwapの清算サービスを通じて処理した。認証キーが侵害されていないと主張した。
「オンチェーン」上の要求:ブロックチェーン上でPGPで暗号化されたメッセージとOP_RETURNログを用いて、いわゆる倫理的ハッカーは、資金の大半を返すと約束した。ただし条件は1つだけだった。Blockstreamが脆弱性を修正し、送金前にすべてのノードのアップデートが確実であることを保証すること。
#AdamBack からのグリーンライト:Blockstreamは、ブリッジノードがパッチ適用済みであり、資本の返還を安全に受け取る準備がネットワークとして整っていることを確認する検証可能なPGP署名で応じた。
凍結の状況:確認にもかかわらず、4,000 BTCは攻撃者のウォレット内に留まっている。予防措置としてLiquid Networkは、ブリッジノードでのオペレーションを完全に停止している。SideSwapでの入金、出金、活動を停止し、運用を中断している。
$BTC
$XRP
$SOL
9
10
13.3k
·
--
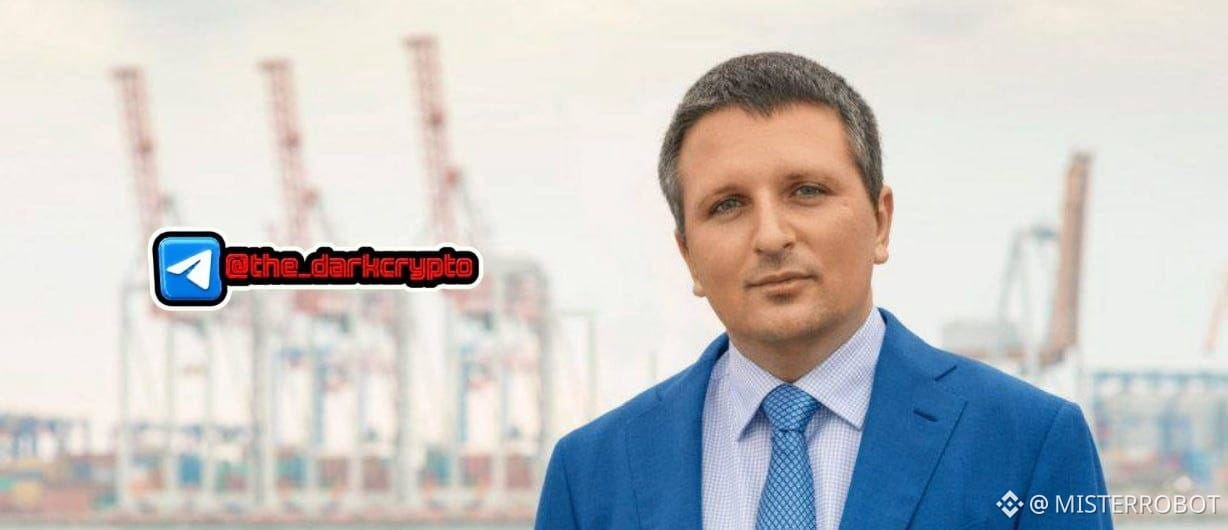
ハッカー、議員、そしてカード闇マフィアのゴッドファーザー 👨💻
ウクライナ・オデッサの知的な家庭。父は作曲家連盟のトップ。しかも2001年、あのダミトリー・ゴルボフ自らがCarderPlanet.comを立ち上げる。VisaとMastercardのクローンを売買するためのフォーラムで、ドメイン登録はマダガスカルで行われた。参加者は700人、銀行から流出したのは11,000,000ドル。WSJは彼を「ハッカーマフィアのゴッドファーザー」と呼んだ。
2005年の逮捕は映画的だった。隣人たちが消防を呼んでいる間、彼は書類に火を放つ。結果は拘置所で5か月。しかも2人の国会議員による笑えるほど安い保証金。VisaとMastercardは裁判に参加させてもらえず、構成要件の欠如を理由に事件は閉じられた。
モンテネグロの代わりに、ダース・ベイダーとともにインターネット党を作り、選挙用の動画に出演。2014年にはすでにポロシェンコ・ブロックの人民代議員となっている。国会では、目障りなサイトを遮断する権利に関する法律を推進。コメントは不要だ。
#BitcoinMagazineUkraineによれば、彼はウクライナの著名人の中でも#Bitcoin保有量が上位3人に入る。フォーラムは議会に変わっただけ、習慣は変わらない 😏
#Crypto #Hacker
フォローして—ここでは毎日こんなことが起きてる 🔔
6
14
24.9k
·
--
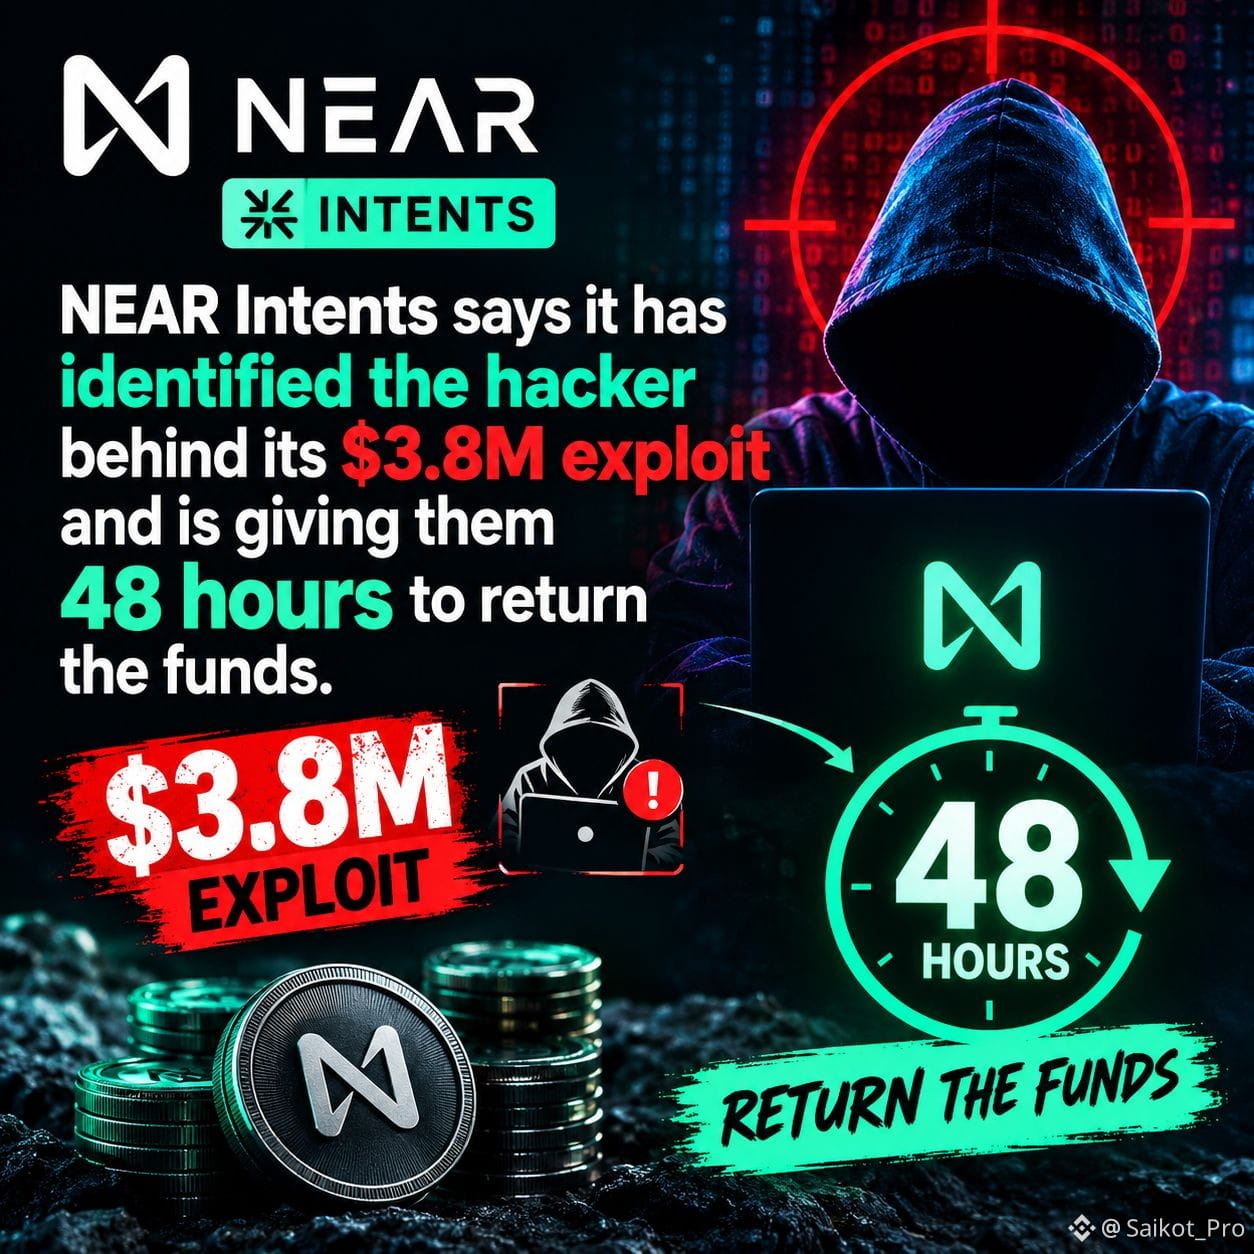
NEAR Intentsは、3.8百万ドル規模のエクスプロイトの背後にいるハッカーを特定したと述べ、資金を返還するよう48時間の猶予を与えている。
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
{spot}(NEARUSDT)
NEAR Intentsは、3.8百万ドル規模のエクスプロイトの背後にいるハッカーを特定したと述べ、資金を返還するよう48時間の猶予を与えている。
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
121
·
--
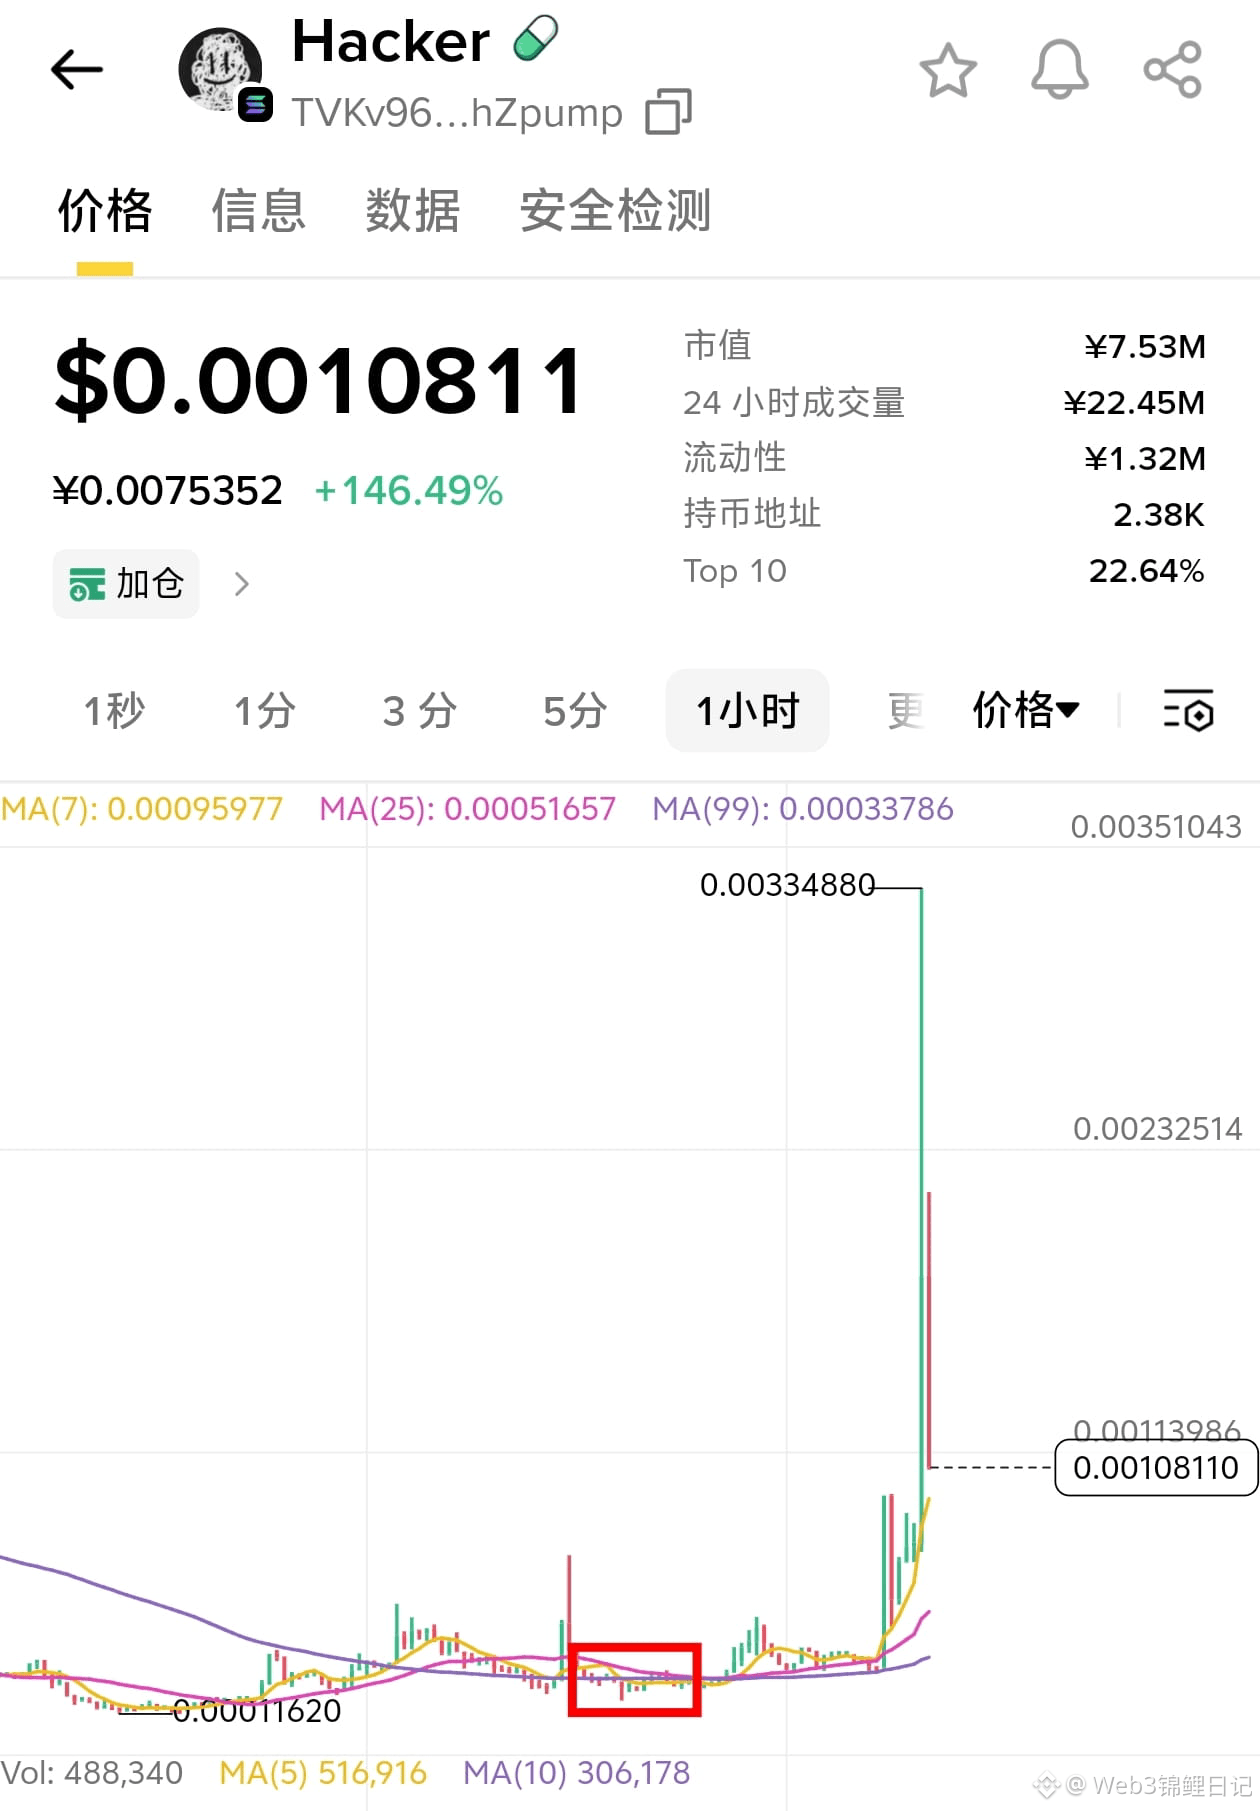
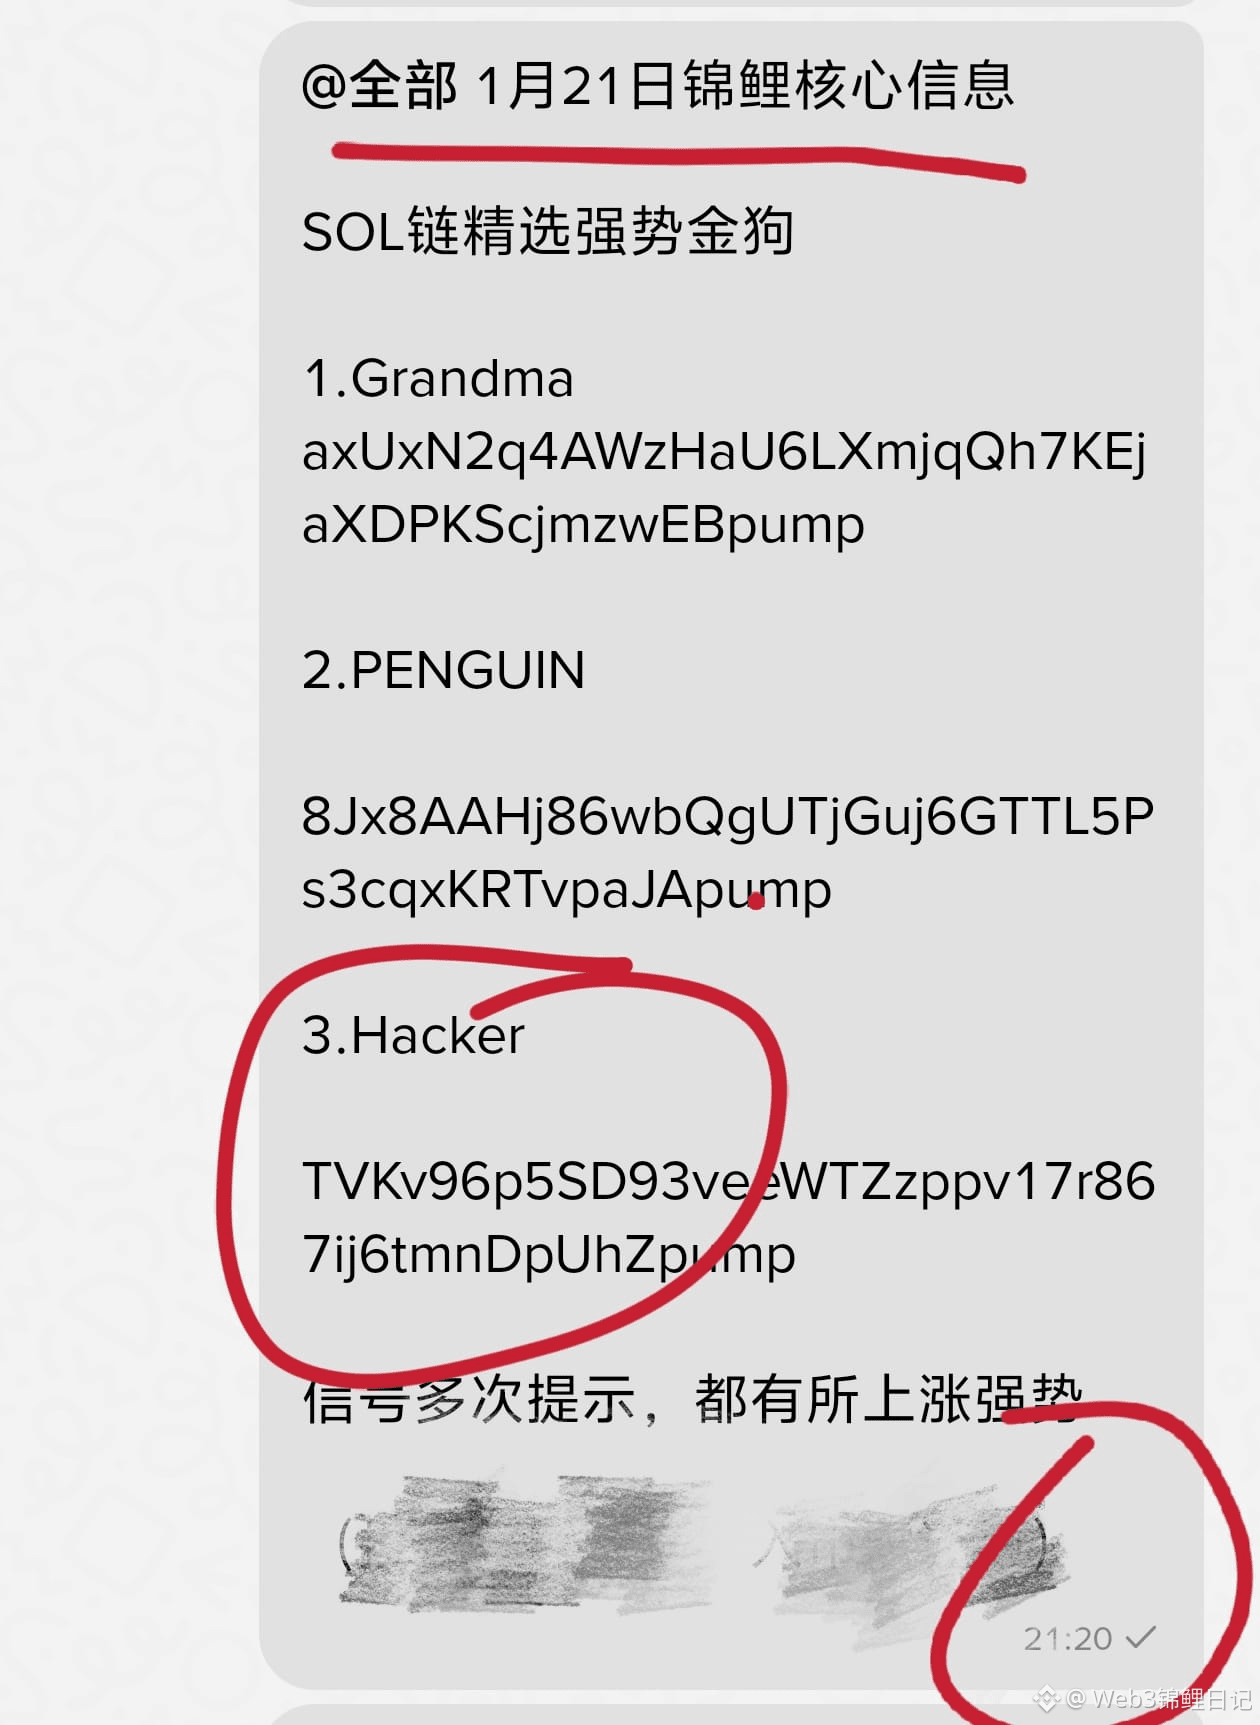
#Hacker 1月21日21点発30万から今日320万に、上昇率1000%以上、
難得食べられた最初のSOLチェーンの10倍、爽快、偏見を持たないで、どのチェーンが儲かるかに行く、偏見があれば絶対にお金を稼げない
@binancezh
Web3金魚日記をフォローして、買ったコインが10倍になる
#Hacker 1月21日21点発30万から今日320万に、上昇率1000%以上、
難得食べられた最初のSOLチェーンの10倍、爽快、偏見を持たないで、どのチェーンが儲かるかに行く、偏見があれば絶対にお金を稼げない
@币安Binance华语
Web3金魚日記をフォローして、買ったコインが10倍になる
難得食べられた最初のSOLチェーンの10倍、爽快、偏見を持たないで、どのチェーンが儲かるかに行く、偏見があれば絶対にお金を稼げない
@币安Binance华语
Web3金魚日記をフォローして、買ったコインが10倍になる
2
8
4.1k
·
--
弱気相場
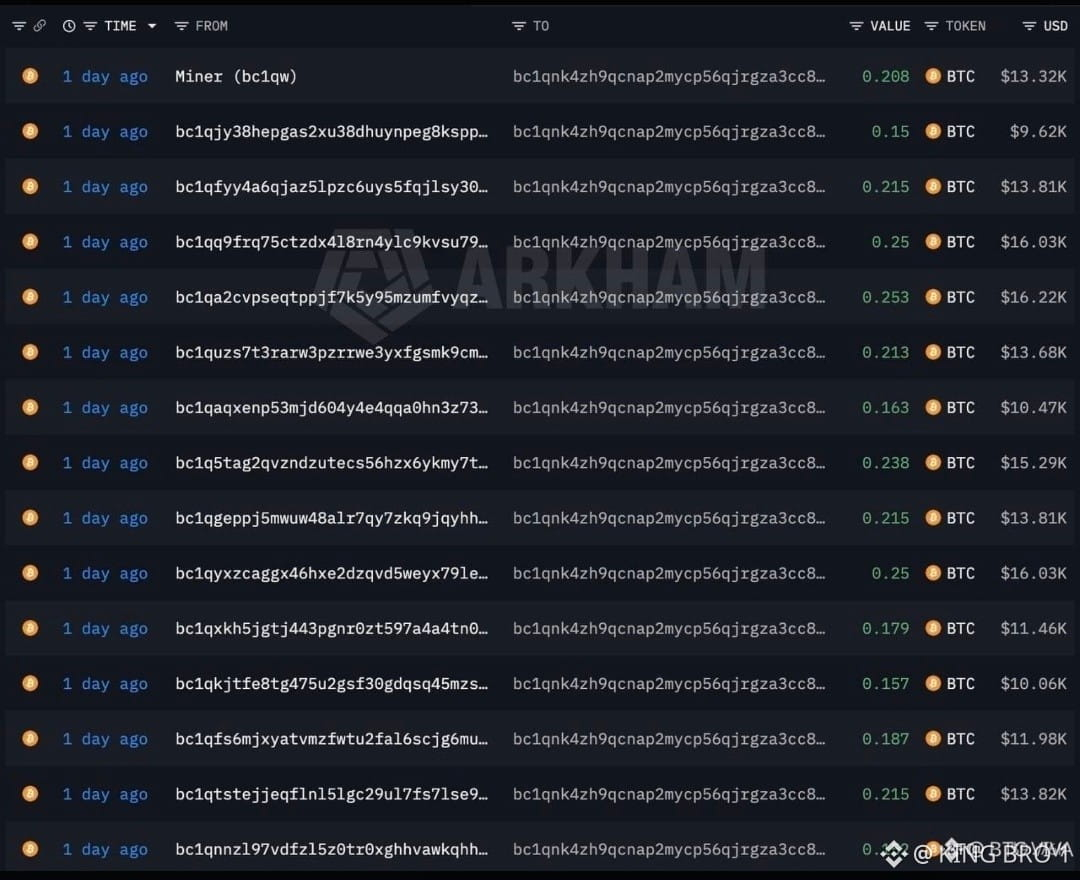
ビットコインを保有している方への重大な注意喚起。
報道によると、攻撃者が一部のシードフレーズの生成方法にある欠陥を悪用したことで、Coldcard Mk3 のウォレットから約593 BTC(約3900万ドル)が盗まれました。彼らはウォレットそのものを破るのではなく、弱いシード生成によって脆弱な秘密鍵を再現できたのです。
これは、ハードウェアウォレットであっても完璧ではないという注意です。セキュリティはデバイスと、あなたのシードがどのように作られたかの両方に左右されます。
最新の選択肢を追いかけるよりも、信頼でき、十分にテストされたウォレットを、強固なセットアップとともに使うほうが常に良い選択です。
鍵を守ってください。あなたのセキュリティはあなた自身の責任です。
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
ビットコインを保有している方への重大な注意喚起。
報道によると、攻撃者が一部のシードフレーズの生成方法にある欠陥を悪用したことで、Coldcard Mk3 のウォレットから約593 BTC(約3900万ドル)が盗まれました。彼らはウォレットそのものを破るのではなく、弱いシード生成によって脆弱な秘密鍵を再現できたのです。
これは、ハードウェアウォレットであっても完璧ではないという注意です。セキュリティはデバイスと、あなたのシードがどのように作られたかの両方に左右されます。
最新の選択肢を追いかけるよりも、信頼でき、十分にテストされたウォレットを、強固なセットアップとともに使うほうが常に良い選択です。
鍵を守ってください。あなたのセキュリティはあなた自身の責任です。
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
5
468
·
--
🚨 壮絶なラグプル
#SLINK ハッキングにより#ElonMusk の夫婦が被害を受け、$80Mからゼロへと崩壊
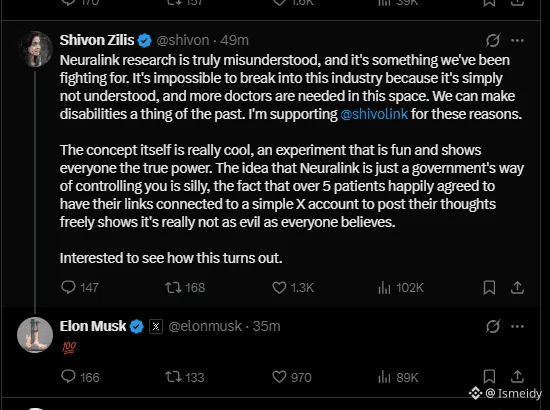
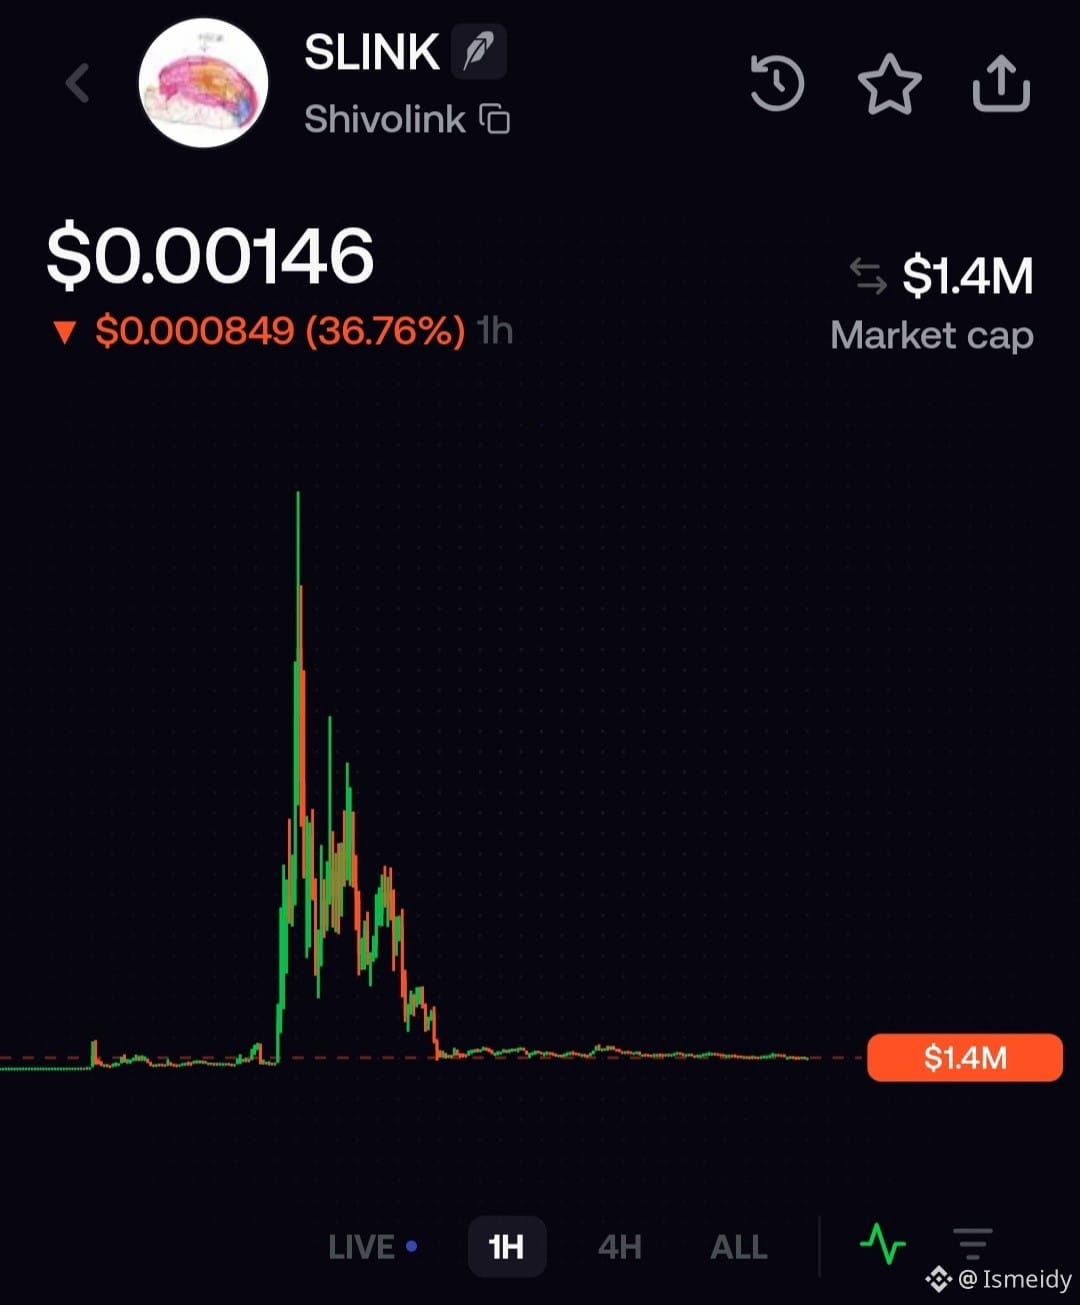
#Hacker がShivon ZilisのXアカウントを乗っ取り、Neuralinkに関する虚偽の話を使って信頼性を持たせながら、ミームコイン$SLINKを宣伝した。
FOMOの触媒: Elon #Musk が💯の絵文字で素早く反応したことで、導火線に火がついた。市場は公式の承認と受け取り、エコシステム全体で大規模な流動性吸収が引き起こされた。
技術的な大虐殺: 時価総額はゼロから一気に8000万ドルのピークへ跳ね上がった。しかし、ツイートが削除されハッキングが確認されるや否や、インサイダーとボットが保有ウォレットを一斉に売却した。チャートは典型的な「死のローソク足」へと変貌し、数分のうちに数百万ドルを消し去り、時価総額は約$1.4M付近まで沈んだ。
市場の二日酔い: 高値で飛び乗ったトレーダーたちはexit liquidityと化した。今や、パニックと絶望の中で、コミュニティはCTOのために結束することを待っている。奇跡的な返金が起こる可能性は低いと皆が分かっているからだ。
#CryptoNews
$HOODB
{spot}(HOODBUSDT)
$HOOD
{future}(HOODUSDT)
$SOL
{future}(SOLUSDT)
🚨 壮絶なラグプル
#SLINK ハッキングにより#ElonMusk の夫婦が被害を受け、$80Mからゼロへと崩壊
#Hacker がShivon ZilisのXアカウントを乗っ取り、Neuralinkに関する虚偽の話を使って信頼性を持たせながら、ミームコイン$SLINKを宣伝した。
FOMOの触媒: Elon #Musk が💯の絵文字で素早く反応したことで、導火線に火がついた。市場は公式の承認と受け取り、エコシステム全体で大規模な流動性吸収が引き起こされた。
技術的な大虐殺: 時価総額はゼロから一気に8000万ドルのピークへ跳ね上がった。しかし、ツイートが削除されハッキングが確認されるや否や、インサイダーとボットが保有ウォレットを一斉に売却した。チャートは典型的な「死のローソク足」へと変貌し、数分のうちに数百万ドルを消し去り、時価総額は約$1.4M付近まで沈んだ。
市場の二日酔い: 高値で飛び乗ったトレーダーたちはexit liquidityと化した。今や、パニックと絶望の中で、コミュニティはCTOのために結束することを待っている。奇跡的な返金が起こる可能性は低いと皆が分かっているからだ。
#CryptoNews
$HOODB
$HOOD
$SOL
6
1
13
11.8k
·
--
弱気相場
🔥ハッカーがプロトコルをハッキングした後にお金を返す👀
ある#Hacker が脆弱性のあったプロトコルからお金を返すことを決めました。Renegade.fiのチームによると、バンクハットハッカーはプロトコルのセキュリティを突破した後、約190,000ドルを返しました。この返却は特定の指示に従って行われました。
新たなプロトコルへの攻撃。日曜日、オンチェーン分析プラットフォームBlockaidは、209,000ドルのエクスプロイトを指摘しました。ハッカーは、#Arbitrum のダークプールV1に関連する欠陥のある関数に悪意のあるロジックを注入し、27のERC-20トークンを引き出しました。
Renegadeのチームがこの事実に気付くと、ハッカーにオンチェーンメッセージを送りました。このメッセージでは、ハッカーに資金の90%を返却し、残りの10%を「ホワイトハット報酬」として保持するよう求めました。
ブロックエクスプローラーのデータによると、45分後にハッカーは資金を返却し、プロトコルを脆弱化させた理由は、ユーザー#defi を保護するためだったと述べました。さらに、Renegadeに対してセキュリティレベルを強化するように求めました。
あなたはDeFiプロトコルのセキュリティを信じますか?
👉もっとクリプトのアップデート ...
共有して、もっとフォローしてください👈😎
$USDC
{spot}(USDCUSDT)
🔥ハッカーがプロトコルをハッキングした後にお金を返す👀
ある#Hacker が脆弱性のあったプロトコルからお金を返すことを決めました。Renegade.fiのチームによると、バンクハットハッカーはプロトコルのセキュリティを突破した後、約190,000ドルを返しました。この返却は特定の指示に従って行われました。
新たなプロトコルへの攻撃。日曜日、オンチェーン分析プラットフォームBlockaidは、209,000ドルのエクスプロイトを指摘しました。ハッカーは、#Arbitrum のダークプールV1に関連する欠陥のある関数に悪意のあるロジックを注入し、27のERC-20トークンを引き出しました。
Renegadeのチームがこの事実に気付くと、ハッカーにオンチェーンメッセージを送りました。このメッセージでは、ハッカーに資金の90%を返却し、残りの10%を「ホワイトハット報酬」として保持するよう求めました。
ブロックエクスプローラーのデータによると、45分後にハッカーは資金を返却し、プロトコルを脆弱化させた理由は、ユーザー#defi を保護するためだったと述べました。さらに、Renegadeに対してセキュリティレベルを強化するように求めました。
あなたはDeFiプロトコルのセキュリティを信じますか?
👉もっとクリプトのアップデート ...
共有して、もっとフォローしてください👈😎
$USDC
1
1.2k
·
--
記事
「暗号資産エコシステムの原罪」#exploit に#Coldcard を#exploit しているのは、秘密鍵の致命的な危険を露呈している
最も厳重な「コールドウォレット」でも、新たなサイバー攻撃の波からは逃れられない。Coldcardへの億万長者級のハッキングが、業界に実存的な議論を呼び戻した。秘密鍵1つに基づくカストディ(保管)は依然として有効なモデルなのか、それともAIの到来を前に崩壊寸前のシステム全体のリスクなのか?
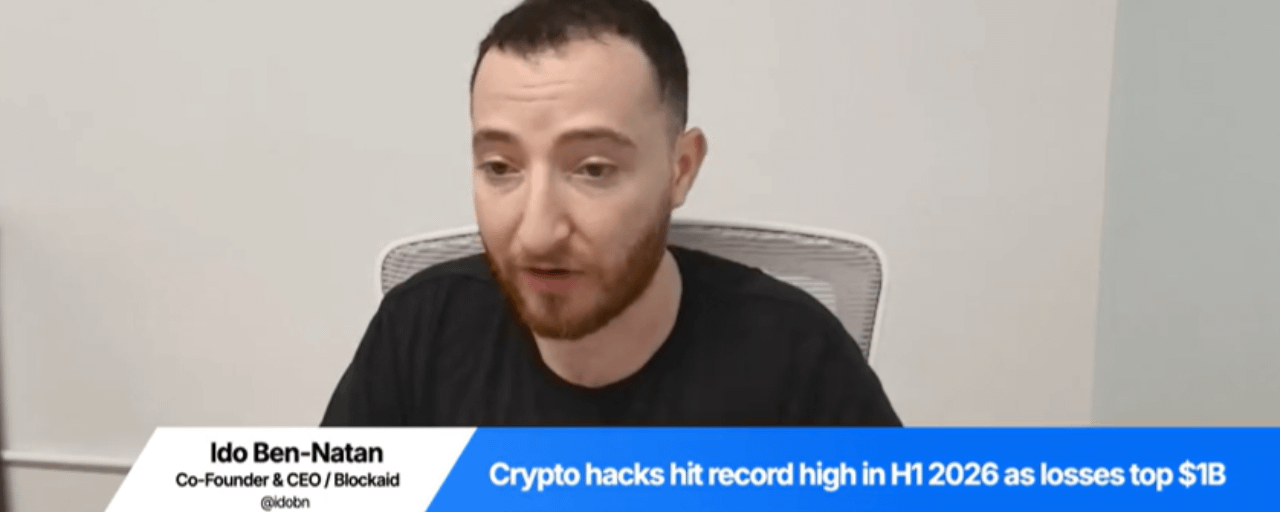
Blockaidの最高経営責任者(CEO)であるイド・ベン=ナタンは、Coldcardで発覚した最近のセキュリティ侵害が、暗号資産における最も重大な構造的欠陥を浮き彫りにしたと警告した。それは、秘密鍵への絶対的な依存である。単一のアクセス経路で、かつバックアップのない状態で動作することで、秘密鍵の生成または保管におけるいかなる不具合も、鍵を単一障害点(single point of failure)へと変えてしまう。
「暗号資産エコシステムの原罪」
#exploit に#Coldcard を#exploit しているのは、秘密鍵の致命的な危険を露呈している
最も厳重な「コールドウォレット」でも、新たなサイバー攻撃の波からは逃れられない。Coldcardへの億万長者級のハッキングが、業界に実存的な議論を呼び戻した。秘密鍵1つに基づくカストディ(保管)は依然として有効なモデルなのか、それともAIの到来を前に崩壊寸前のシステム全体のリスクなのか?
Blockaidの最高経営責任者(CEO)であるイド・ベン=ナタンは、Coldcardで発覚した最近のセキュリティ侵害が、暗号資産における最も重大な構造的欠陥を浮き彫りにしたと警告した。それは、秘密鍵への絶対的な依存である。単一のアクセス経路で、かつバックアップのない状態で動作することで、秘密鍵の生成または保管におけるいかなる不具合も、鍵を単一障害点(single point of failure)へと変えてしまう。
10
17.1k
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#CanMicrosoftDeliverOnAI
閲覧回数 29,960
487人が討論中
2
#CanGoogleDefindItsCore
閲覧回数 15,490
382人が討論中
3
#FOMCWatch
閲覧回数 9M
27,628人が討論中
4
#EthereumDropsBelow$2300
閲覧回数 8,524
140人が討論中
5
#BitcoinSlipsBelow$80KAgain
閲覧回数 24,252
107人が討論中
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
閲覧回数 46,431
705人が討論中
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
閲覧回数 9,451
90人が討論中
8
#BitmineAdds10452ETH
閲覧回数 87,218
1,086人が討論中
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
閲覧回数 46,801
802人が討論中
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
閲覧回数 35,948
564人が討論中