

#cryptohacks
cryptohacks
閲覧回数 1.2M
840人が討論中
注目
最新
·
--
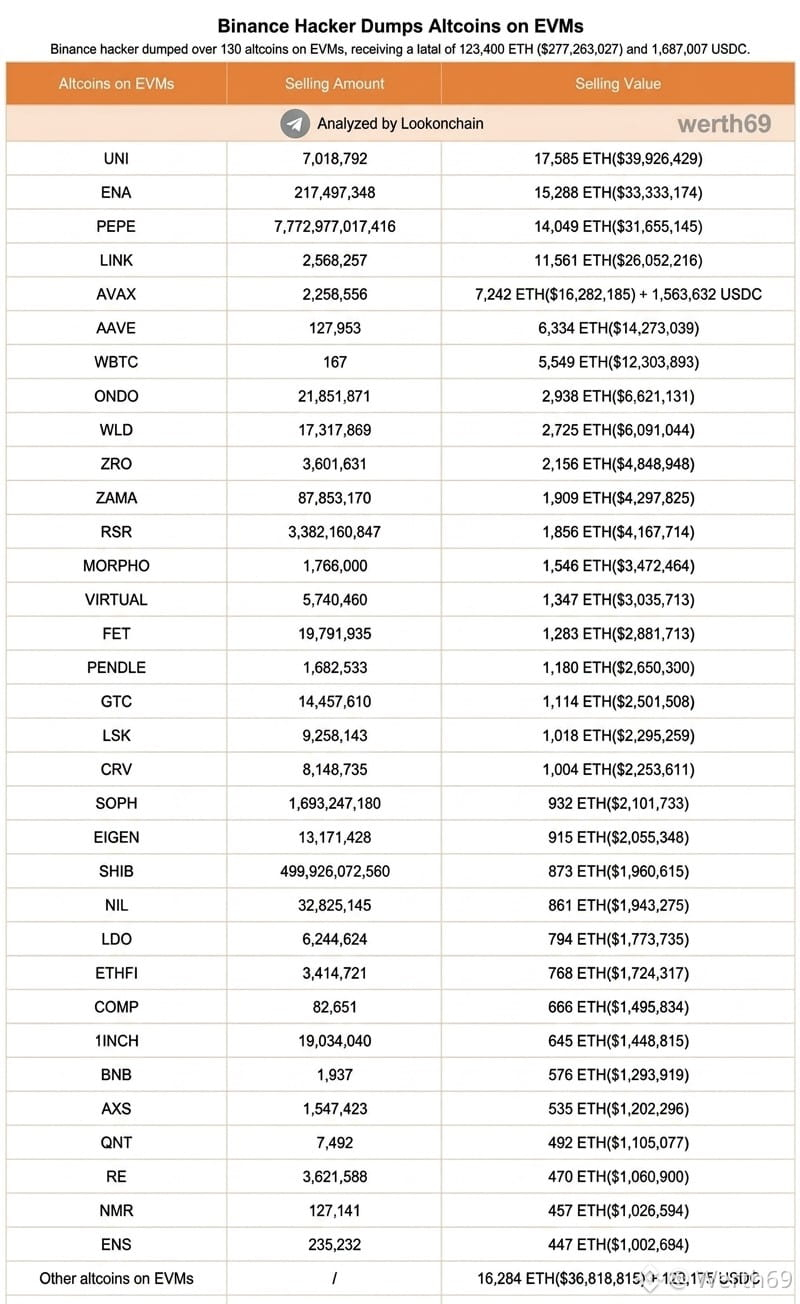
🚨 ハッカーが2億7,900万ドル相当のアルトコインを売却。何が分かっている?
市場から緊急ニュース!オンチェーン分析者によると、Binanceに関連するハッカーがEVMネットワーク上で130種類以上のアルトコインを売却し、約2億7,900万ドルを得たとのことです。
売却されたコインのリストは膨大で、スクリーンショットに添付されています。
市場にはどのような影響があるのでしょうか?
1️⃣ アルトコインへの圧力。これほど大量のトークンが売却されれば、これらの資産価格には短期的な下落圧力がかかるのは避けられません。一時的な急落が見られる可能性があります。
2️⃣ パニック。人々は自分のポートフォリオにこれらのコインが含まれているか確認し、売却を始めるかもしれません。
3️⃣ 取引所の対応。取引所はウォレットの調査を始め、セキュリティ対策を強化する可能性があります。
重要:これはBinance自体がハッキングされたという意味ではありません。資金を引き出すためにBinanceを利用した、大口投資家またはハッカー集団に関連するウォレットの話です。
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 ハッカーが2億7,900万ドル相当のアルトコインを売却。何が分かっている?
市場から緊急ニュース!オンチェーン分析者によると、Binanceに関連するハッカーがEVMネットワーク上で130種類以上のアルトコインを売却し、約2億7,900万ドルを得たとのことです。
売却されたコインのリストは膨大で、スクリーンショットに添付されています。
市場にはどのような影響があるのでしょうか?
1️⃣ アルトコインへの圧力。これほど大量のトークンが売却されれば、これらの資産価格には短期的な下落圧力がかかるのは避けられません。一時的な急落が見られる可能性があります。
2️⃣ パニック。人々は自分のポートフォリオにこれらのコインが含まれているか確認し、売却を始めるかもしれません。
3️⃣ 取引所の対応。取引所はウォレットの調査を始め、セキュリティ対策を強化する可能性があります。
重要:これはBinance自体がハッキングされたという意味ではありません。資金を引き出すためにBinanceを利用した、大口投資家またはハッカー集団に関連するウォレットの話です。
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
市場から緊急ニュース!オンチェーン分析者によると、Binanceに関連するハッカーがEVMネットワーク上で130種類以上のアルトコインを売却し、約2億7,900万ドルを得たとのことです。
売却されたコインのリストは膨大で、スクリーンショットに添付されています。
市場にはどのような影響があるのでしょうか?
1️⃣ アルトコインへの圧力。これほど大量のトークンが売却されれば、これらの資産価格には短期的な下落圧力がかかるのは避けられません。一時的な急落が見られる可能性があります。
2️⃣ パニック。人々は自分のポートフォリオにこれらのコインが含まれているか確認し、売却を始めるかもしれません。
3️⃣ 取引所の対応。取引所はウォレットの調査を始め、セキュリティ対策を強化する可能性があります。
重要:これはBinance自体がハッキングされたという意味ではありません。資金を引き出すためにBinanceを利用した、大口投資家またはハッカー集団に関連するウォレットの話です。
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
Kulakov:
это крохи, бинансу их придется и выкупииь🤣, etf могут крипты на милливрд за день продать и глазом не моргнут🤣
2
7
15.8k
·
--
翻訳参照
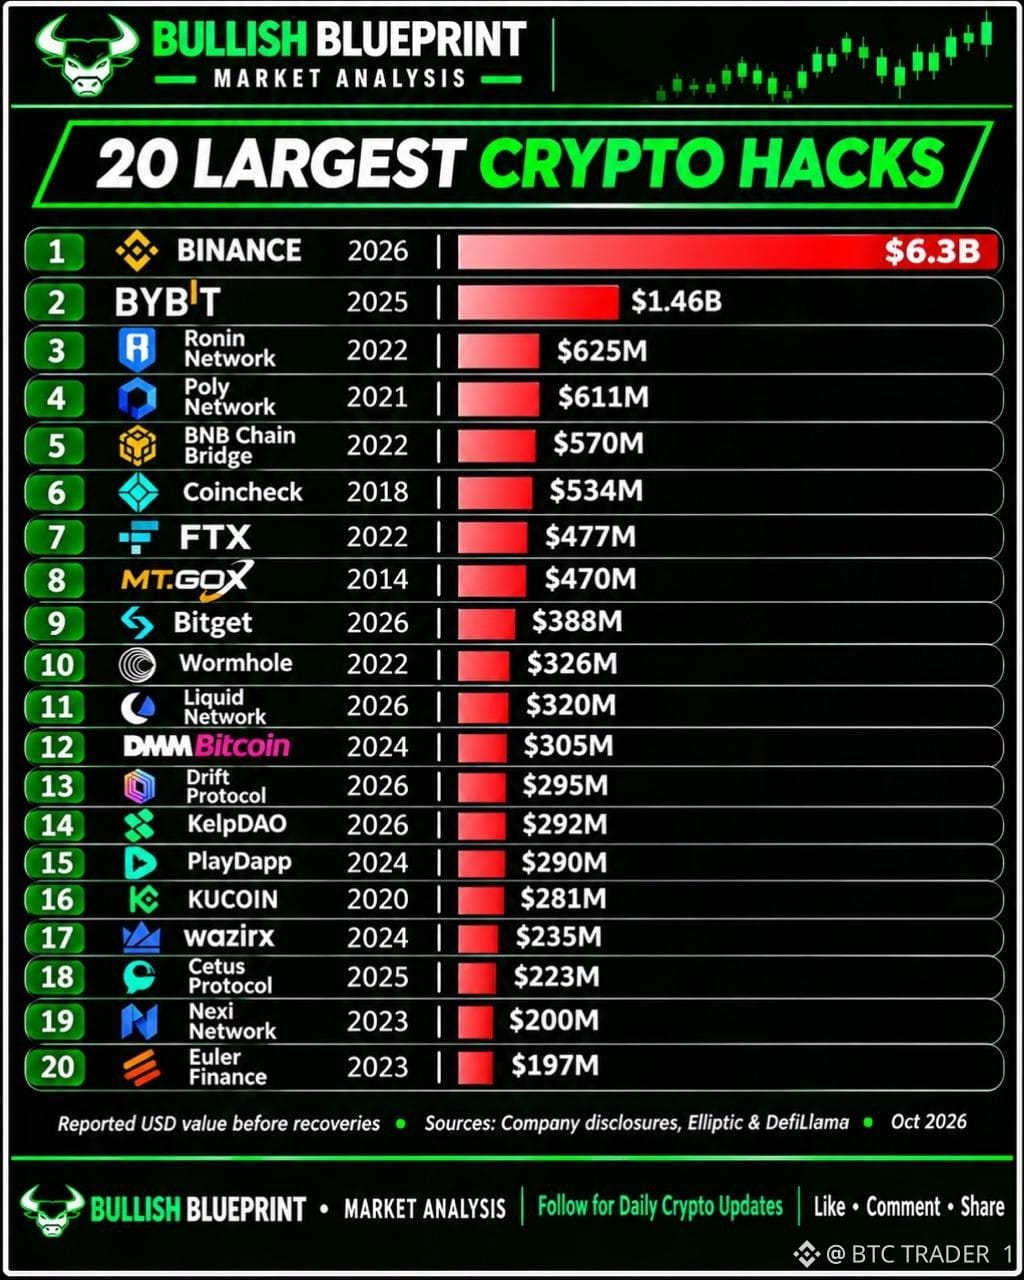
CRYPTO HACKS 🚨
The 20 largest reported crypto hacks highlight the growing security risks across the industry, with Binance listed at $6.3B and Bybit at $1.46B. Always prioritize platform security and protect your assets.
🔥 What happens next could surprise most traders. The full breakdown is waiting in our bio.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
CRYPTO HACKS 🚨
The 20 largest reported crypto hacks highlight the growing security risks across the industry, with Binance listed at $6.3B and Bybit at $1.46B. Always prioritize platform security and protect your assets.
🔥 What happens next could surprise most traders. The full breakdown is waiting in our bio.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
The 20 largest reported crypto hacks highlight the growing security risks across the industry, with Binance listed at $6.3B and Bybit at $1.46B. Always prioritize platform security and protect your assets.
🔥 What happens next could surprise most traders. The full breakdown is waiting in our bio.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
125
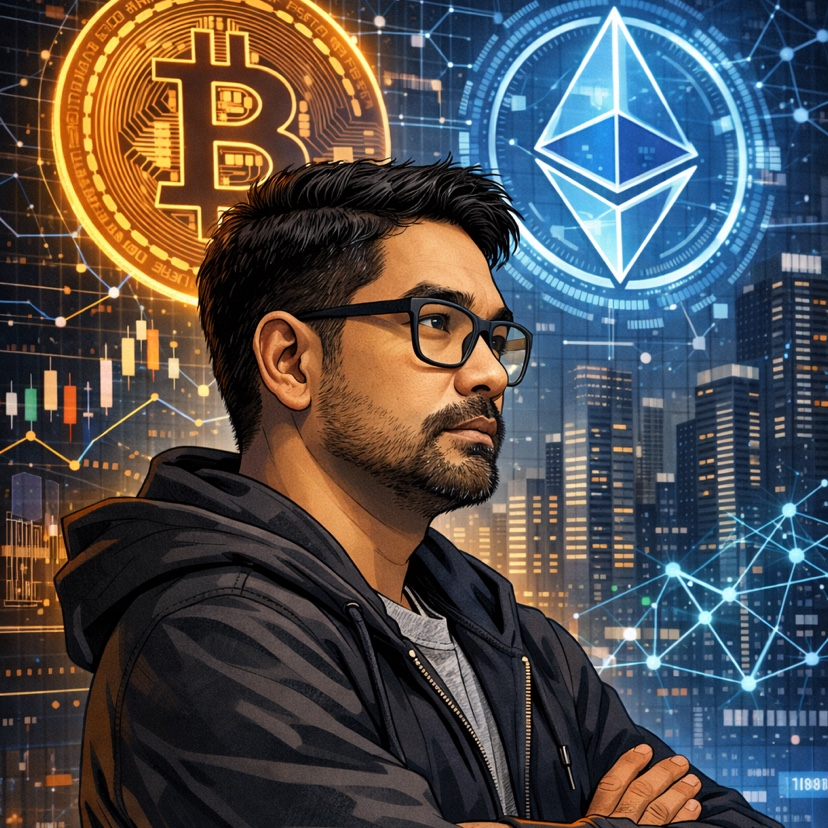
😱 226億8,000万ドル。消失。盗まれた。
暗号資産史上最大のセキュリティ警鐘:本当に代償を払うのは誰?
2020年以降、暗号資産へのハッキングによって推定226億8,000万ドルが盗まれています。そして、その数字はますます深刻さを増しています。
📊 年ごとの被害額:
🛑 2020年:5億1,600万ドル
🛑 2021年:32億ドル
🛑 2022年:38億ドル
🛑 2023年:18億ドル
🛑 2024年:22億ドル
🛑 2025年:28億7,000万ドル
🛑 2026年:83億ドル
最も衝撃的な数字は? 2026年だけで、報告された被害総額全体のおよそ36.6%を占めています。
しかし、もっと大きな疑問があります。
脆弱性の悪用、システムの侵害、セキュリティ上の不備によって数十億ドルが消えたとき、最終的にその結果を負うのは誰なのでしょうか?
* 苦労して稼いだお金を失う個人投資家?
* 数十億ドル相当の資産を守ることが期待される取引所やプラットフォーム?
* インフラを守る責任を負う開発者やセキュリティチーム?
* それとも、信頼と信用の低下という形で代償を払う暗号資産業界全体?
暗号資産の未来は、イノベーションだけでは築けません。セキュリティ、透明性、説明責任、そして投資家保護を最優先しなければなりません。
💬 大きな問い:
数十億ドルが盗まれたとき、金銭的な責任を負うべきなのは誰でしょうか――ハッカー、取引所、それともエコシステム全体?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
😱 226億8,000万ドル。消失。盗まれた。
暗号資産史上最大のセキュリティ警鐘:本当に代償を払うのは誰?
2020年以降、暗号資産へのハッキングによって推定226億8,000万ドルが盗まれています。そして、その数字はますます深刻さを増しています。
📊 年ごとの被害額:
🛑 2020年:5億1,600万ドル
🛑 2021年:32億ドル
🛑 2022年:38億ドル
🛑 2023年:18億ドル
🛑 2024年:22億ドル
🛑 2025年:28億7,000万ドル
🛑 2026年:83億ドル
最も衝撃的な数字は? 2026年だけで、報告された被害総額全体のおよそ36.6%を占めています。
しかし、もっと大きな疑問があります。
脆弱性の悪用、システムの侵害、セキュリティ上の不備によって数十億ドルが消えたとき、最終的にその結果を負うのは誰なのでしょうか?
* 苦労して稼いだお金を失う個人投資家?
* 数十億ドル相当の資産を守ることが期待される取引所やプラットフォーム?
* インフラを守る責任を負う開発者やセキュリティチーム?
* それとも、信頼と信用の低下という形で代償を払う暗号資産業界全体?
暗号資産の未来は、イノベーションだけでは築けません。セキュリティ、透明性、説明責任、そして投資家保護を最優先しなければなりません。
💬 大きな問い:
数十億ドルが盗まれたとき、金銭的な責任を負うべきなのは誰でしょうか――ハッカー、取引所、それともエコシステム全体?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
暗号資産史上最大のセキュリティ警鐘:本当に代償を払うのは誰?
2020年以降、暗号資産へのハッキングによって推定226億8,000万ドルが盗まれています。そして、その数字はますます深刻さを増しています。
📊 年ごとの被害額:
🛑 2020年:5億1,600万ドル
🛑 2021年:32億ドル
🛑 2022年:38億ドル
🛑 2023年:18億ドル
🛑 2024年:22億ドル
🛑 2025年:28億7,000万ドル
🛑 2026年:83億ドル
最も衝撃的な数字は? 2026年だけで、報告された被害総額全体のおよそ36.6%を占めています。
しかし、もっと大きな疑問があります。
脆弱性の悪用、システムの侵害、セキュリティ上の不備によって数十億ドルが消えたとき、最終的にその結果を負うのは誰なのでしょうか?
* 苦労して稼いだお金を失う個人投資家?
* 数十億ドル相当の資産を守ることが期待される取引所やプラットフォーム?
* インフラを守る責任を負う開発者やセキュリティチーム?
* それとも、信頼と信用の低下という形で代償を払う暗号資産業界全体?
暗号資産の未来は、イノベーションだけでは築けません。セキュリティ、透明性、説明責任、そして投資家保護を最優先しなければなりません。
💬 大きな問い:
数十億ドルが盗まれたとき、金銭的な責任を負うべきなのは誰でしょうか――ハッカー、取引所、それともエコシステム全体?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
2
103
·
--
翻訳参照
crypto hacks in history today ? 💀
some of the big platforms faced hacks recently
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
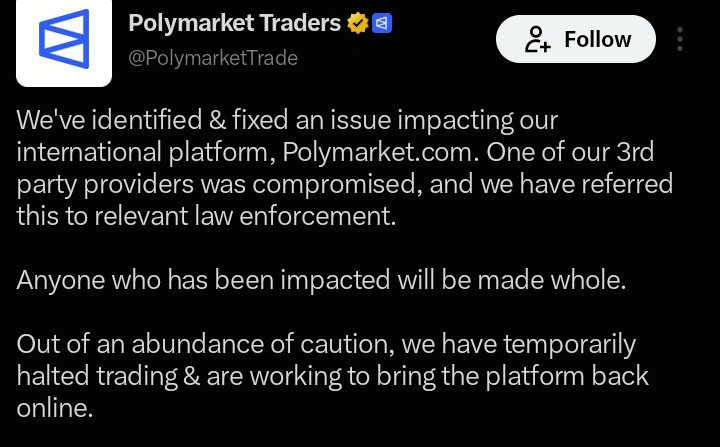
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
crypto hacks in history today ? 💀
some of the big platforms faced hacks recently
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
some of the big platforms faced hacks recently
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
1
248

インド最大手の暗号資産取引所が、昨夜移動した1,600万ドルをめぐり、ZachXBTと公の場で対立しています。
経緯:10月21日23:35(UTC+8)、CoinDCXに関連するウォレットから、約1,599万USDTと5,783TRXが単一のTronアドレスに送金され、その後、資金は複数に分割されました。取引記録によると、一部はBinance、OKX、Gateに着金しています。この動きを最初に指摘したのは、SalusのDarcyによる投稿でした。
CoinDCXのCEO、Sumit Guptaは、これは新たなハッキングではないと述べています。これらのウォレットは2025年1月に作成され、昨年の4,400万ドルの侵害事件で不正アクセスを受けたもので、ハッカーが古いアドレスを再利用しているだけだとのことです。ユーザーの資金は安全で、取引も通常どおり行われています。
しかし、ZachXBTは反論しました。指摘されたアドレスの1つは、2026年5月になってもユーザーの入金を次々と集め、ガス代用の資金を受け取っていたうえ、CoinDCXの現在のホットウォレットにも資金を送っていたといいます。そして、「死んだ」ウォレットがどうやってユーザーの入金を処理していたのかと疑問を呈しました。
相場:BTC 81,877ドル(24時間で-2.0%)、ETH 2,403ドル(24時間で-2.6%)—あくまで参考情報であり、この件に関連した相場変動はありません。
では、なぜ「侵害された」はずの2025年7月のウォレットが、2026年5月にもユーザーの入金に関わっていたのでしょうか?DYOR(自分で調査を)。$BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
インド最大手の暗号資産取引所が、昨夜移動した1,600万ドルをめぐり、ZachXBTと公の場で対立しています。
経緯:10月21日23:35(UTC+8)、CoinDCXに関連するウォレットから、約1,599万USDTと5,783TRXが単一のTronアドレスに送金され、その後、資金は複数に分割されました。取引記録によると、一部はBinance、OKX、Gateに着金しています。この動きを最初に指摘したのは、SalusのDarcyによる投稿でした。
CoinDCXのCEO、Sumit Guptaは、これは新たなハッキングではないと述べています。これらのウォレットは2025年1月に作成され、昨年の4,400万ドルの侵害事件で不正アクセスを受けたもので、ハッカーが古いアドレスを再利用しているだけだとのことです。ユーザーの資金は安全で、取引も通常どおり行われています。
しかし、ZachXBTは反論しました。指摘されたアドレスの1つは、2026年5月になってもユーザーの入金を次々と集め、ガス代用の資金を受け取っていたうえ、CoinDCXの現在のホットウォレットにも資金を送っていたといいます。そして、「死んだ」ウォレットがどうやってユーザーの入金を処理していたのかと疑問を呈しました。
相場:BTC 81,877ドル(24時間で-2.0%)、ETH 2,403ドル(24時間で-2.6%)—あくまで参考情報であり、この件に関連した相場変動はありません。
では、なぜ「侵害された」はずの2025年7月のウォレットが、2026年5月にもユーザーの入金に関わっていたのでしょうか?DYOR(自分で調査を)。$BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
経緯:10月21日23:35(UTC+8)、CoinDCXに関連するウォレットから、約1,599万USDTと5,783TRXが単一のTronアドレスに送金され、その後、資金は複数に分割されました。取引記録によると、一部はBinance、OKX、Gateに着金しています。この動きを最初に指摘したのは、SalusのDarcyによる投稿でした。
CoinDCXのCEO、Sumit Guptaは、これは新たなハッキングではないと述べています。これらのウォレットは2025年1月に作成され、昨年の4,400万ドルの侵害事件で不正アクセスを受けたもので、ハッカーが古いアドレスを再利用しているだけだとのことです。ユーザーの資金は安全で、取引も通常どおり行われています。
しかし、ZachXBTは反論しました。指摘されたアドレスの1つは、2026年5月になってもユーザーの入金を次々と集め、ガス代用の資金を受け取っていたうえ、CoinDCXの現在のホットウォレットにも資金を送っていたといいます。そして、「死んだ」ウォレットがどうやってユーザーの入金を処理していたのかと疑問を呈しました。
相場:BTC 81,877ドル(24時間で-2.0%)、ETH 2,403ドル(24時間で-2.6%)—あくまで参考情報であり、この件に関連した相場変動はありません。
では、なぜ「侵害された」はずの2025年7月のウォレットが、2026年5月にもユーザーの入金に関わっていたのでしょうか?DYOR(自分で調査を)。$BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
35

·
--
Qubicによると、2.94兆QUの流出はプロトコルの欠陥ではなく、脆弱なウォレットシードが原因でした。
Qubicは、攻撃者が1,404個のウォレットから資金を引き出し、10月17日から18日にかけて約2.94兆QUを盗んだことを確認しました。原因は、ウォレットシードの生成が脆弱だったことだとしています。
iPhone、iPad(10月18日以前のすべてのブラウザー)、Mac(同日以前のSafari)、および2025年7月以前のQubic iOSアプリでは、シードの乱数性が不十分でした。
バリデーターはtick 85,371,949でチェーンを停止し、資金の87.1%を凍結しました。残る12.9%はMEXCに移され、同取引所は口座を凍結。各取引所はQUBICの入出金を停止しています。
9月には暗号資産関連のハッキングが55件発生し、被害額は約7億6,650万ドルに上りました。これは8月より462%増加しており、Bitgetでは3億8,700万ドル、Liquid Networkでは3億2,000万ドルが失われました。
ユーザーの利便性を損なわずに保護するため、レイヤー1ブロックチェーンはシード生成をどのように改善すべきでしょうか?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubicによると、2.94兆QUの流出はプロトコルの欠陥ではなく、脆弱なウォレットシードが原因でした。
Qubicは、攻撃者が1,404個のウォレットから資金を引き出し、10月17日から18日にかけて約2.94兆QUを盗んだことを確認しました。原因は、ウォレットシードの生成が脆弱だったことだとしています。
iPhone、iPad(10月18日以前のすべてのブラウザー)、Mac(同日以前のSafari)、および2025年7月以前のQubic iOSアプリでは、シードの乱数性が不十分でした。
バリデーターはtick 85,371,949でチェーンを停止し、資金の87.1%を凍結しました。残る12.9%はMEXCに移され、同取引所は口座を凍結。各取引所はQUBICの入出金を停止しています。
9月には暗号資産関連のハッキングが55件発生し、被害額は約7億6,650万ドルに上りました。これは8月より462%増加しており、Bitgetでは3億8,700万ドル、Liquid Networkでは3億2,000万ドルが失われました。
ユーザーの利便性を損なわずに保護するため、レイヤー1ブロックチェーンはシード生成をどのように改善すべきでしょうか?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubicは、攻撃者が1,404個のウォレットから資金を引き出し、10月17日から18日にかけて約2.94兆QUを盗んだことを確認しました。原因は、ウォレットシードの生成が脆弱だったことだとしています。
iPhone、iPad(10月18日以前のすべてのブラウザー)、Mac(同日以前のSafari)、および2025年7月以前のQubic iOSアプリでは、シードの乱数性が不十分でした。
バリデーターはtick 85,371,949でチェーンを停止し、資金の87.1%を凍結しました。残る12.9%はMEXCに移され、同取引所は口座を凍結。各取引所はQUBICの入出金を停止しています。
9月には暗号資産関連のハッキングが55件発生し、被害額は約7億6,650万ドルに上りました。これは8月より462%増加しており、Bitgetでは3億8,700万ドル、Liquid Networkでは3億2,000万ドルが失われました。
ユーザーの利便性を損なわずに保護するため、レイヤー1ブロックチェーンはシード生成をどのように改善すべきでしょうか?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
1
11

🚨 2026年第3四半期に11.7億ドルが盗難:Bitgetの脆弱性と新たなセキュリティ基準
📊 アルファ分析:
SlowMistの追跡によると、2026年第3四半期には暗号資産ハッキングで11.7億ドルが盗まれました。9月だけで50件のインシデントが発生し、7億6,200万ドルが盗難に遭いました。Bitgetのエクスプロイトによる損失は、合計のうち3億8,750万ドルを占めています。これらの損失額は、上半期全体を上回っています。データからは、上位5件の攻撃に損失が極端に集中していることが分かります……
🔗 YourWeb3Guyで詳細をチェック:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #セキュリティ
🚨 2026年第3四半期に11.7億ドルが盗難:Bitgetの脆弱性と新たなセキュリティ基準
📊 アルファ分析:
SlowMistの追跡によると、2026年第3四半期には暗号資産ハッキングで11.7億ドルが盗まれました。9月だけで50件のインシデントが発生し、7億6,200万ドルが盗難に遭いました。Bitgetのエクスプロイトによる損失は、合計のうち3億8,750万ドルを占めています。これらの損失額は、上半期全体を上回っています。データからは、上位5件の攻撃に損失が極端に集中していることが分かります……
🔗 YourWeb3Guyで詳細をチェック:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #セキュリティ
📊 アルファ分析:
SlowMistの追跡によると、2026年第3四半期には暗号資産ハッキングで11.7億ドルが盗まれました。9月だけで50件のインシデントが発生し、7億6,200万ドルが盗難に遭いました。Bitgetのエクスプロイトによる損失は、合計のうち3億8,750万ドルを占めています。これらの損失額は、上半期全体を上回っています。データからは、上位5件の攻撃に損失が極端に集中していることが分かります……
🔗 YourWeb3Guyで詳細をチェック:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #セキュリティ
34
·
--
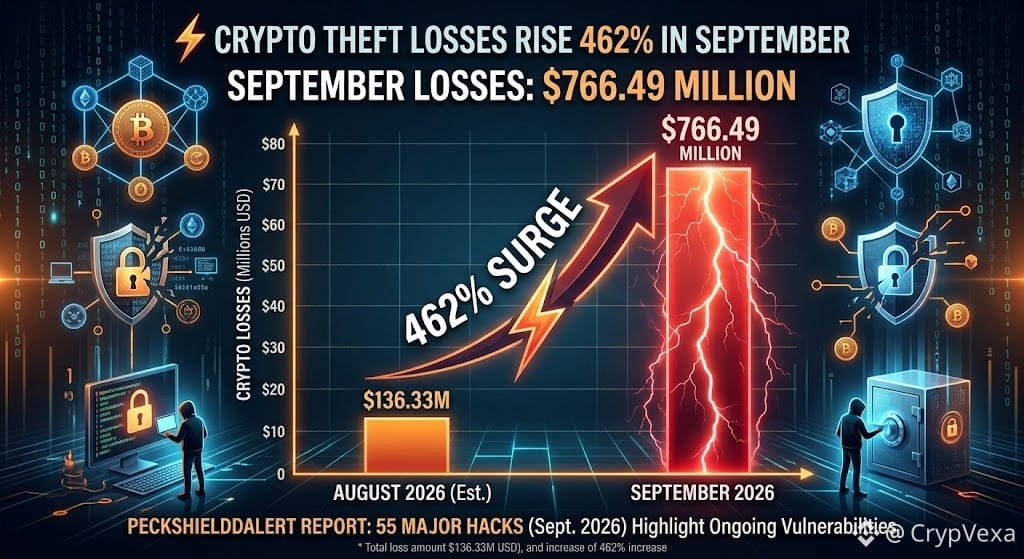
🚨 暗号資産の盗難被害額、9月に前月比462%急増
💰 9月の暗号資産の盗難被害額は前月比462%増加し、約7億6,649万ドルに達しました。
🔐 重大なハッキング被害が55件報告され、暗号資産業界全体でセキュリティリスクが依然として続いていることが浮き彫りになりました。
⚠️ デジタル資産の分野では、強固なセキュリティ対策が引き続き不可欠であることを改めて示しています。
👀 利用が広がるなか、業界はこうした損失を減らせるでしょうか?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
🚨 暗号資産の盗難被害額、9月に前月比462%急増
💰 9月の暗号資産の盗難被害額は前月比462%増加し、約7億6,649万ドルに達しました。
🔐 重大なハッキング被害が55件報告され、暗号資産業界全体でセキュリティリスクが依然として続いていることが浮き彫りになりました。
⚠️ デジタル資産の分野では、強固なセキュリティ対策が引き続き不可欠であることを改めて示しています。
👀 利用が広がるなか、業界はこうした損失を減らせるでしょうか?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
💰 9月の暗号資産の盗難被害額は前月比462%増加し、約7億6,649万ドルに達しました。
🔐 重大なハッキング被害が55件報告され、暗号資産業界全体でセキュリティリスクが依然として続いていることが浮き彫りになりました。
⚠️ デジタル資産の分野では、強固なセキュリティ対策が引き続き不可欠であることを改めて示しています。
👀 利用が広がるなか、業界はこうした損失を減らせるでしょうか?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
1
71
·
--
🚨 9月の暗号資産ハックで7億6800万ドルが被害 ⚠️🚫
CertiKによると、暗号資産は2026年で最悪のハッキング月となり、97件のインシデントで7億6,840万ドルが盗まれました。主な大規模侵害には、3億8,800万ドルのBitgetハックと3億2,000万ドルのLiquid Networkハックが含まれます。さらに、2億7000万ドル超が後に返還されました。2026年の総損失は、656件のインシデントで26億8,000万ドルに達しました。
$TRUMP $BTW $MOVR
#cryptohacks
🚨 9月の暗号資産ハックで7億6800万ドルが被害 ⚠️🚫
CertiKによると、暗号資産は2026年で最悪のハッキング月となり、97件のインシデントで7億6,840万ドルが盗まれました。主な大規模侵害には、3億8,800万ドルのBitgetハックと3億2,000万ドルのLiquid Networkハックが含まれます。さらに、2億7000万ドル超が後に返還されました。2026年の総損失は、656件のインシデントで26億8,000万ドルに達しました。
$TRUMP $BTW $MOVR
#cryptohacks
CertiKによると、暗号資産は2026年で最悪のハッキング月となり、97件のインシデントで7億6,840万ドルが盗まれました。主な大規模侵害には、3億8,800万ドルのBitgetハックと3億2,000万ドルのLiquid Networkハックが含まれます。さらに、2億7000万ドル超が後に返還されました。2026年の総損失は、656件のインシデントで26億8,000万ドルに達しました。
$TRUMP $BTW $MOVR
#cryptohacks
1
347
·
--
本人確認中
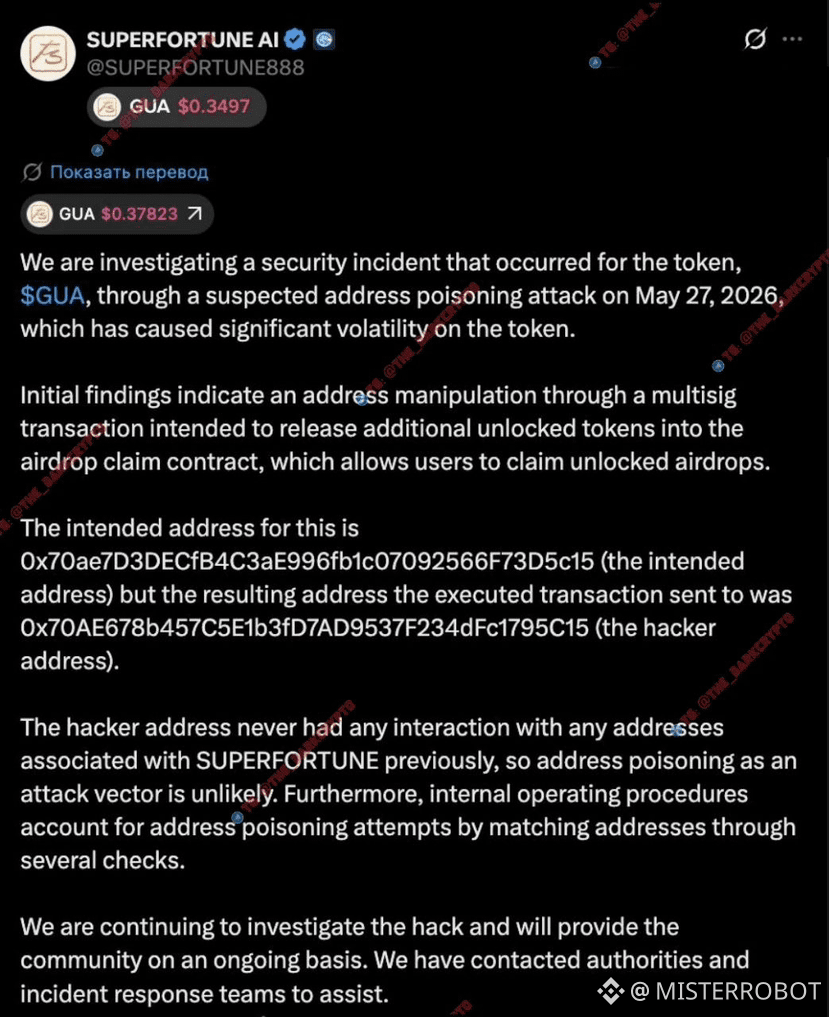
🚨 ハッカーがトークン保有者の代わりにエアドロップを受け取った — こんなのあり得るの?
#Superfortuneチームがエアドロップを… ハッカーのポケットに直接送ることに成功しました。冗談じゃありません。
マルチシグトランザクションの過程で、悪党が何らかの形で受取人アドレスをすり替えました。その結果、#GUAトークンが公式のエアドロップ契約アドレス 0x70ae7d…5c15 の代わりにハッカーのウォレット 0x70ae67…5c15 に送られてしまったのです。アドレスの違いは中央にわずか数文字。これが決め手でした。
注目すべきは、チーム自体がアドレスポイゾニングの古典的な手法を除外していることです — なぜなら、ハッカーのアドレスは事件前にプロジェクトのインフラと一度もやり取りをしていなかったからです。つまり、攻撃ベクターは別で、恐らくより巧妙なものであった可能性が高い — おそらく署名者の一人が妥協されたか、インターフェースのレベルでのすり替えが行われたのでしょう。
マーケットは瞬時に反応しました:
📉 $GUA — 24時間で75%減少
再度の警告: マルチシグも署名チェーンに弱点があれば万能ではありません。常にアドレスをバイト単位で確認し、視覚的に確認しないでください。
#cryptohacks #Airdrop #Web3Security #defi
こうしたコンテンツが役立つと思ったら — 登録してください。ここでは定期的に暗号の世界からの大事件や発見を解説しています 🔔
🚨 ハッカーがトークン保有者の代わりにエアドロップを受け取った — こんなのあり得るの?
#Superfortuneチームがエアドロップを… ハッカーのポケットに直接送ることに成功しました。冗談じゃありません。
マルチシグトランザクションの過程で、悪党が何らかの形で受取人アドレスをすり替えました。その結果、#GUAトークンが公式のエアドロップ契約アドレス 0x70ae7d…5c15 の代わりにハッカーのウォレット 0x70ae67…5c15 に送られてしまったのです。アドレスの違いは中央にわずか数文字。これが決め手でした。
注目すべきは、チーム自体がアドレスポイゾニングの古典的な手法を除外していることです — なぜなら、ハッカーのアドレスは事件前にプロジェクトのインフラと一度もやり取りをしていなかったからです。つまり、攻撃ベクターは別で、恐らくより巧妙なものであった可能性が高い — おそらく署名者の一人が妥協されたか、インターフェースのレベルでのすり替えが行われたのでしょう。
マーケットは瞬時に反応しました:
📉 $GUA — 24時間で75%減少
再度の警告: マルチシグも署名チェーンに弱点があれば万能ではありません。常にアドレスをバイト単位で確認し、視覚的に確認しないでください。
#cryptohacks #Airdrop #Web3Security #defi
こうしたコンテンツが役立つと思ったら — 登録してください。ここでは定期的に暗号の世界からの大事件や発見を解説しています 🔔
#Superfortuneチームがエアドロップを… ハッカーのポケットに直接送ることに成功しました。冗談じゃありません。
マルチシグトランザクションの過程で、悪党が何らかの形で受取人アドレスをすり替えました。その結果、#GUAトークンが公式のエアドロップ契約アドレス 0x70ae7d…5c15 の代わりにハッカーのウォレット 0x70ae67…5c15 に送られてしまったのです。アドレスの違いは中央にわずか数文字。これが決め手でした。
注目すべきは、チーム自体がアドレスポイゾニングの古典的な手法を除外していることです — なぜなら、ハッカーのアドレスは事件前にプロジェクトのインフラと一度もやり取りをしていなかったからです。つまり、攻撃ベクターは別で、恐らくより巧妙なものであった可能性が高い — おそらく署名者の一人が妥協されたか、インターフェースのレベルでのすり替えが行われたのでしょう。
マーケットは瞬時に反応しました:
📉 $GUA — 24時間で75%減少
再度の警告: マルチシグも署名チェーンに弱点があれば万能ではありません。常にアドレスをバイト単位で確認し、視覚的に確認しないでください。
#cryptohacks #Airdrop #Web3Security #defi
こうしたコンテンツが役立つと思ったら — 登録してください。ここでは定期的に暗号の世界からの大事件や発見を解説しています 🔔
2
4
5k

$BTC AND $ETH TANKING AS HACKS HIT RECORD HIGH IN 2026 🔥
6か月で207件のハック——過去最高です。北朝鮮関連グループが盗まれた9億7,200万ドルのうち66%を占め、2つのエクスプロイトだけでKelpDAOとDrift Protocolから5億7,700万ドルを単独で流出させました。
スマートコントラクトだけが弱点ではありません。インフラ障害による損失が76%を占めた一方で、インシデントの割合は15%にとどまりました。同期間にDeFiのTVLは1,150億ドルから700億ドルへと下落しています。
ビットコインは28%下落、ETHは40%下落。そのような圧力は弱い投資家を素早くあぶり出します。ロングを続けますか、それとも手仕舞いしますか?
※金融アドバイスではありません。常にリスク管理を行ってください。
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
$BTC AND $ETH TANKING AS HACKS HIT RECORD HIGH IN 2026 🔥
6か月で207件のハック——過去最高です。北朝鮮関連グループが盗まれた9億7,200万ドルのうち66%を占め、2つのエクスプロイトだけでKelpDAOとDrift Protocolから5億7,700万ドルを単独で流出させました。
スマートコントラクトだけが弱点ではありません。インフラ障害による損失が76%を占めた一方で、インシデントの割合は15%にとどまりました。同期間にDeFiのTVLは1,150億ドルから700億ドルへと下落しています。
ビットコインは28%下落、ETHは40%下落。そのような圧力は弱い投資家を素早くあぶり出します。ロングを続けますか、それとも手仕舞いしますか?
※金融アドバイスではありません。常にリスク管理を行ってください。
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
6か月で207件のハック——過去最高です。北朝鮮関連グループが盗まれた9億7,200万ドルのうち66%を占め、2つのエクスプロイトだけでKelpDAOとDrift Protocolから5億7,700万ドルを単独で流出させました。
スマートコントラクトだけが弱点ではありません。インフラ障害による損失が76%を占めた一方で、インシデントの割合は15%にとどまりました。同期間にDeFiのTVLは1,150億ドルから700億ドルへと下落しています。
ビットコインは28%下落、ETHは40%下落。そのような圧力は弱い投資家を素早くあぶり出します。ロングを続けますか、それとも手仕舞いしますか?
※金融アドバイスではありません。常にリスク管理を行ってください。
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
61
💥 2026年、Lazarus Groupが暗号を調理中 ⚠️
北朝鮮のハッカーが、今年の最大級のエクスプロイトをいくつか投下しました:
Drift Protocol → 2.85億ドル
Kelp DAO → 2.92億ドル
彼らの汚い手口:
偽の求人オファー&ディープフェイクの呼び出し 😈
鍵を盗むための開発用ノートPCへのマルウェア
ブリッジの悪用&偽の担保プレイ
彼らは何か月も前から攻撃を計画しています...超まったりしていて危険。
安全にいこう、Kings:
ハードウェアウォレットのみ
シード/秘密鍵を絶対に共有しない
すべてのリンク&ファイルを二重確認
プロジェクトは今すぐ、より良いセキュリティが必要!
Lazarusに対抗してる?それとも適当にリンクをクリックし続けてる?😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 2026年、Lazarus Groupが暗号を調理中 ⚠️
北朝鮮のハッカーが、今年の最大級のエクスプロイトをいくつか投下しました:
Drift Protocol → 2.85億ドル
Kelp DAO → 2.92億ドル
彼らの汚い手口:
偽の求人オファー&ディープフェイクの呼び出し 😈
鍵を盗むための開発用ノートPCへのマルウェア
ブリッジの悪用&偽の担保プレイ
彼らは何か月も前から攻撃を計画しています...超まったりしていて危険。
安全にいこう、Kings:
ハードウェアウォレットのみ
シード/秘密鍵を絶対に共有しない
すべてのリンク&ファイルを二重確認
プロジェクトは今すぐ、より良いセキュリティが必要!
Lazarusに対抗してる?それとも適当にリンクをクリックし続けてる?😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
北朝鮮のハッカーが、今年の最大級のエクスプロイトをいくつか投下しました:
Drift Protocol → 2.85億ドル
Kelp DAO → 2.92億ドル
彼らの汚い手口:
偽の求人オファー&ディープフェイクの呼び出し 😈
鍵を盗むための開発用ノートPCへのマルウェア
ブリッジの悪用&偽の担保プレイ
彼らは何か月も前から攻撃を計画しています...超まったりしていて危険。
安全にいこう、Kings:
ハードウェアウォレットのみ
シード/秘密鍵を絶対に共有しない
すべてのリンク&ファイルを二重確認
プロジェクトは今すぐ、より良いセキュリティが必要!
Lazarusに対抗してる?それとも適当にリンクをクリックし続けてる?😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649

#sandboxsandsuspectedinfinitemintflawonbase
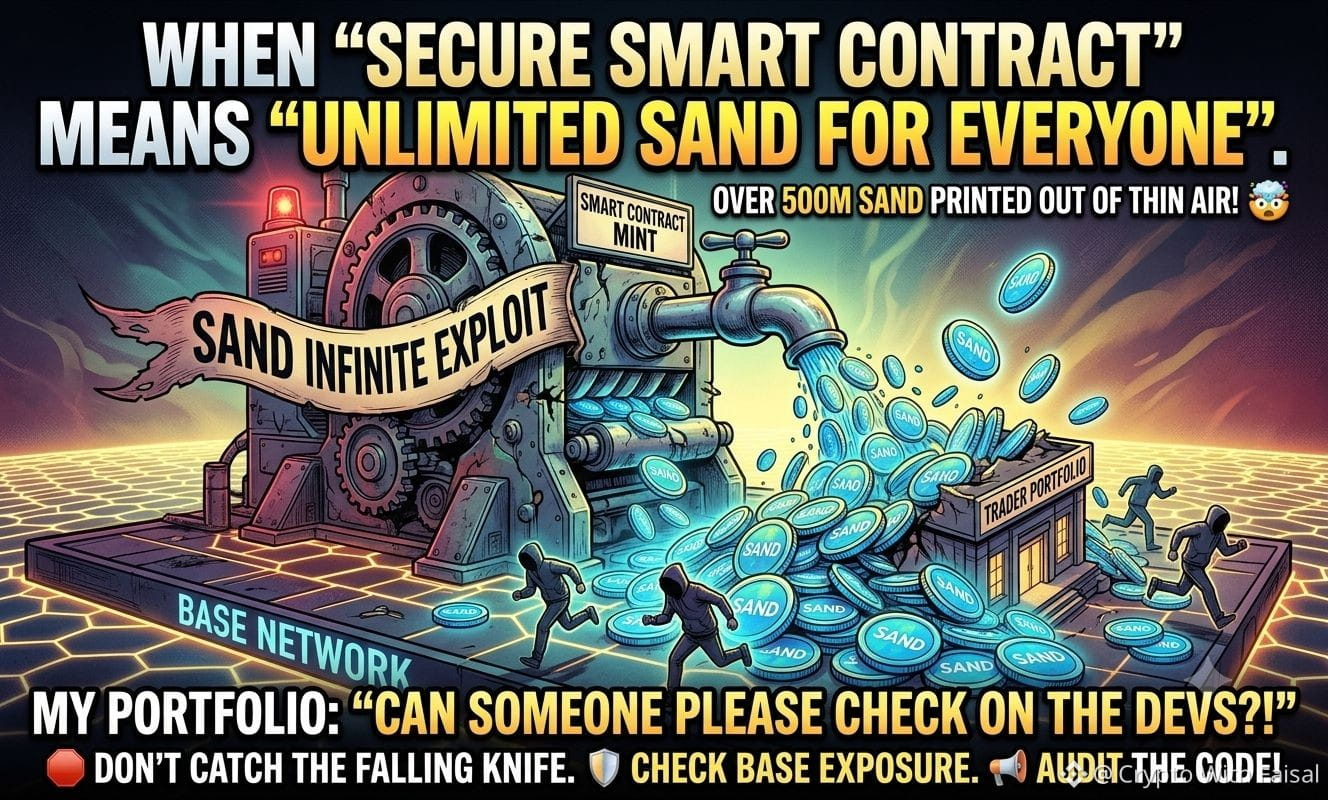
🚨 BASE上での重大なスマートコントラクト脆弱性! 🚨
巨大な無限ミントのエクスプロイトが市場に出回りました。Baseネットワーク上の深刻なスマートコントラクトの抜け穴により、突如として5億枚超のSANDトークンが“空中から”発行されました。
供給が壊れたコードであふれる状況に対処するだけで、すでに市場環境は厳しいのです!
トレーダー向けの即時アクションプラン:
🛑 SANDから離れる:落ちてくるナイフを掴もうとしないでください。今このタイミングでディップを買うのは非常に危険です。
🛡️ エクスポージャーを確認:念のため、Baseネットワーク上の他の資産へのポートフォリオの影響(投下額)を再確認してください。
📢 公式アップデートを待つ:The Sandboxチームからの正式な告知とポストモーテム(技術報告)を注視しましょう。
開発者はコードの監査(監査・脆弱性検査)を優先し、安心して取引できる環境を整える必要があります。皆さん、安全第一で!
⚠️ 注意事項:必ずご自身で調査してください。これは投資助言ではありません。
#cryptohacks #SmartContractExploit
下の「👇」をクリックして取引
$SOL $TRB $DASH
{future}(DASHUSDT)
{future}(SOLUSDT)
{future}(TRBUSDT)
#sandboxsandsuspectedinfinitemintflawonbase
🚨 BASE上での重大なスマートコントラクト脆弱性! 🚨
巨大な無限ミントのエクスプロイトが市場に出回りました。Baseネットワーク上の深刻なスマートコントラクトの抜け穴により、突如として5億枚超のSANDトークンが“空中から”発行されました。
供給が壊れたコードであふれる状況に対処するだけで、すでに市場環境は厳しいのです!
トレーダー向けの即時アクションプラン:
🛑 SANDから離れる:落ちてくるナイフを掴もうとしないでください。今このタイミングでディップを買うのは非常に危険です。
🛡️ エクスポージャーを確認:念のため、Baseネットワーク上の他の資産へのポートフォリオの影響(投下額)を再確認してください。
📢 公式アップデートを待つ:The Sandboxチームからの正式な告知とポストモーテム(技術報告)を注視しましょう。
開発者はコードの監査(監査・脆弱性検査)を優先し、安心して取引できる環境を整える必要があります。皆さん、安全第一で!
⚠️ 注意事項:必ずご自身で調査してください。これは投資助言ではありません。
#cryptohacks #SmartContractExploit
下の「👇」をクリックして取引
$SOL $TRB $DASH
🚨 BASE上での重大なスマートコントラクト脆弱性! 🚨
巨大な無限ミントのエクスプロイトが市場に出回りました。Baseネットワーク上の深刻なスマートコントラクトの抜け穴により、突如として5億枚超のSANDトークンが“空中から”発行されました。
供給が壊れたコードであふれる状況に対処するだけで、すでに市場環境は厳しいのです!
トレーダー向けの即時アクションプラン:
🛑 SANDから離れる:落ちてくるナイフを掴もうとしないでください。今このタイミングでディップを買うのは非常に危険です。
🛡️ エクスポージャーを確認:念のため、Baseネットワーク上の他の資産へのポートフォリオの影響(投下額)を再確認してください。
📢 公式アップデートを待つ:The Sandboxチームからの正式な告知とポストモーテム(技術報告)を注視しましょう。
開発者はコードの監査(監査・脆弱性検査)を優先し、安心して取引できる環境を整える必要があります。皆さん、安全第一で!
⚠️ 注意事項:必ずご自身で調査してください。これは投資助言ではありません。
#cryptohacks #SmartContractExploit
下の「👇」をクリックして取引
$SOL $TRB $DASH
2
2.1k

🚨 6か月で110億ドルが消失 — 暗号史最大のハック・ウェーブ 💥
今年だけでもオンチェーン上のエクスプロイトは212件以上。北朝鮮関連グループが総損失の55%を懐に入れています。真の話は数字だけではありません——それがどう実行されているかです。
🔍 上位4件の攻撃(KelpDAO、Drift Protocol、Resolv、CowSwap)が全被害の64%を占め、いずれも単純なコードのバグではありません。攻撃者は開発者の認証情報を侵害し、RPCインフラを操作し、単一障害点となるバリデータ設定を悪用しました。LinkedInの採用詐欺でさえ、管理者キーを盗むために武器化されています。
📊 Ethereumは依然として損失額($332M)でトップですが、Solanaは今や #2 – となっており、その$326Mの98%が侵害された秘密鍵と署名インフラから発生しています。一方でArbitrumでは、EIP-7702ウォレット委任を使った史上初のエクスプロイトが確認されました。攻撃対象領域は、多くのトレーダーが思っているよりも速いペースで拡大しています。
💬 もしあなたがいかなるチェーンでも資産を保有しているなら、今のあなたの最大の脆弱性は何ですか?プロトコルですか、ブリッジですか、それとも自分の鍵管理ですか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
🚨 6か月で110億ドルが消失 — 暗号史最大のハック・ウェーブ 💥
今年だけでもオンチェーン上のエクスプロイトは212件以上。北朝鮮関連グループが総損失の55%を懐に入れています。真の話は数字だけではありません——それがどう実行されているかです。
🔍 上位4件の攻撃(KelpDAO、Drift Protocol、Resolv、CowSwap)が全被害の64%を占め、いずれも単純なコードのバグではありません。攻撃者は開発者の認証情報を侵害し、RPCインフラを操作し、単一障害点となるバリデータ設定を悪用しました。LinkedInの採用詐欺でさえ、管理者キーを盗むために武器化されています。
📊 Ethereumは依然として損失額($332M)でトップですが、Solanaは今や #2 – となっており、その$326Mの98%が侵害された秘密鍵と署名インフラから発生しています。一方でArbitrumでは、EIP-7702ウォレット委任を使った史上初のエクスプロイトが確認されました。攻撃対象領域は、多くのトレーダーが思っているよりも速いペースで拡大しています。
💬 もしあなたがいかなるチェーンでも資産を保有しているなら、今のあなたの最大の脆弱性は何ですか?プロトコルですか、ブリッジですか、それとも自分の鍵管理ですか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
今年だけでもオンチェーン上のエクスプロイトは212件以上。北朝鮮関連グループが総損失の55%を懐に入れています。真の話は数字だけではありません——それがどう実行されているかです。
🔍 上位4件の攻撃(KelpDAO、Drift Protocol、Resolv、CowSwap)が全被害の64%を占め、いずれも単純なコードのバグではありません。攻撃者は開発者の認証情報を侵害し、RPCインフラを操作し、単一障害点となるバリデータ設定を悪用しました。LinkedInの採用詐欺でさえ、管理者キーを盗むために武器化されています。
📊 Ethereumは依然として損失額($332M)でトップですが、Solanaは今や #2 – となっており、その$326Mの98%が侵害された秘密鍵と署名インフラから発生しています。一方でArbitrumでは、EIP-7702ウォレット委任を使った史上初のエクスプロイトが確認されました。攻撃対象領域は、多くのトレーダーが思っているよりも速いペースで拡大しています。
💬 もしあなたがいかなるチェーンでも資産を保有しているなら、今のあなたの最大の脆弱性は何ですか?プロトコルですか、ブリッジですか、それとも自分の鍵管理ですか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
56
·
--
ブリッシュ
2026年、DeFiのハッキングによる被害額は7.5億ドルを超えました。被害者リストを見たところ、いくつかは監査済みのプロジェクトでした。多くの人が監査報告があれば安全だと考えていますが、2026年のデータはまさに逆を示しています:Kelp DAOは2.93億ドルが盗まれ、これは今年の最大の単発事件で、ハッキングの手法はブリッジ契約の脆弱性でした;Silo V2はオラクルに操られ、これも監査後に発生しました。
監査はお守りではありませんが、監査の意味は一体何なのでしょうか?🤔
【Genius Terminalの4つの監査機関を調べました】
Halborn、Cantina、HackenProof、Borg Researchの4つは、業界でそれぞれに特化しています。Halbornは200以上のブロックチェーンプロジェクトを手がけており、主にスマートコントラクトとインフラの脆弱性に焦点を当てています;Cantinaはコンペティション型監査で知られ、複数の独立研究者が同じコードに挑戦します;HackenProofはバグバウンティ管理とペネトレーションテストの専門家です;Borg Researchは暗号プロトコルの底層検証に偏っています。
私がこの組み合わせで面白いと思うのは、数の問題ではなく、カバー範囲です。単一の監査機関の視点には盲点があり、4つの機関が異なる角度からアプローチすることで、理論的には見逃されている攻撃面を縮小できるはずです。
【監査の本質は何か】
私個人の見解では、4つの監査機関が提供するのは「ハッキングされない」という保証ではなく、信号です:このチームは外部の人に不具合を指摘してもらうためにお金を使うことを厭わず、しかも1回ではないということです。業界内の監査費用は2.5万から20万ドルまでさまざまで、DeFiの一回の成功した攻撃による損失は500万から数億ドルに及びます。この比率を考えると、再度の監査のコストは完全に合理的です。
「安全監査の数は安全を示すものではありませんが、それはプロジェクト側のリスクに対する態度を示しています。」
【$GENIUS の意義】🔑
Ghost Ordersがブロックチェーンに載った後、Genius Terminalのプライバシートランザクション機能が本当に実現し、ユーザーはプラットフォームで大口取引を行う意欲が高まります。大口取引量がプラットフォームのGMVを支え、トークン保有者の$USDC のリファンドが持続的な基盤を持つことになります。安全性はオプションではなく、全体のフライホイールの前提です。
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
2026年、DeFiのハッキングによる被害額は7.5億ドルを超えました。被害者リストを見たところ、いくつかは監査済みのプロジェクトでした。多くの人が監査報告があれば安全だと考えていますが、2026年のデータはまさに逆を示しています:Kelp DAOは2.93億ドルが盗まれ、これは今年の最大の単発事件で、ハッキングの手法はブリッジ契約の脆弱性でした;Silo V2はオラクルに操られ、これも監査後に発生しました。
監査はお守りではありませんが、監査の意味は一体何なのでしょうか?🤔
【Genius Terminalの4つの監査機関を調べました】
Halborn、Cantina、HackenProof、Borg Researchの4つは、業界でそれぞれに特化しています。Halbornは200以上のブロックチェーンプロジェクトを手がけており、主にスマートコントラクトとインフラの脆弱性に焦点を当てています;Cantinaはコンペティション型監査で知られ、複数の独立研究者が同じコードに挑戦します;HackenProofはバグバウンティ管理とペネトレーションテストの専門家です;Borg Researchは暗号プロトコルの底層検証に偏っています。
私がこの組み合わせで面白いと思うのは、数の問題ではなく、カバー範囲です。単一の監査機関の視点には盲点があり、4つの機関が異なる角度からアプローチすることで、理論的には見逃されている攻撃面を縮小できるはずです。
【監査の本質は何か】
私個人の見解では、4つの監査機関が提供するのは「ハッキングされない」という保証ではなく、信号です:このチームは外部の人に不具合を指摘してもらうためにお金を使うことを厭わず、しかも1回ではないということです。業界内の監査費用は2.5万から20万ドルまでさまざまで、DeFiの一回の成功した攻撃による損失は500万から数億ドルに及びます。この比率を考えると、再度の監査のコストは完全に合理的です。
「安全監査の数は安全を示すものではありませんが、それはプロジェクト側のリスクに対する態度を示しています。」
【$GENIUS の意義】🔑
Ghost Ordersがブロックチェーンに載った後、Genius Terminalのプライバシートランザクション機能が本当に実現し、ユーザーはプラットフォームで大口取引を行う意欲が高まります。大口取引量がプラットフォームのGMVを支え、トークン保有者の$USDC のリファンドが持続的な基盤を持つことになります。安全性はオプションではなく、全体のフライホイールの前提です。
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
監査はお守りではありませんが、監査の意味は一体何なのでしょうか?🤔
【Genius Terminalの4つの監査機関を調べました】
Halborn、Cantina、HackenProof、Borg Researchの4つは、業界でそれぞれに特化しています。Halbornは200以上のブロックチェーンプロジェクトを手がけており、主にスマートコントラクトとインフラの脆弱性に焦点を当てています;Cantinaはコンペティション型監査で知られ、複数の独立研究者が同じコードに挑戦します;HackenProofはバグバウンティ管理とペネトレーションテストの専門家です;Borg Researchは暗号プロトコルの底層検証に偏っています。
私がこの組み合わせで面白いと思うのは、数の問題ではなく、カバー範囲です。単一の監査機関の視点には盲点があり、4つの機関が異なる角度からアプローチすることで、理論的には見逃されている攻撃面を縮小できるはずです。
【監査の本質は何か】
私個人の見解では、4つの監査機関が提供するのは「ハッキングされない」という保証ではなく、信号です:このチームは外部の人に不具合を指摘してもらうためにお金を使うことを厭わず、しかも1回ではないということです。業界内の監査費用は2.5万から20万ドルまでさまざまで、DeFiの一回の成功した攻撃による損失は500万から数億ドルに及びます。この比率を考えると、再度の監査のコストは完全に合理的です。
「安全監査の数は安全を示すものではありませんが、それはプロジェクト側のリスクに対する態度を示しています。」
【$GENIUS の意義】🔑
Ghost Ordersがブロックチェーンに載った後、Genius Terminalのプライバシートランザクション機能が本当に実現し、ユーザーはプラットフォームで大口取引を行う意欲が高まります。大口取引量がプラットフォームのGMVを支え、トークン保有者の$USDC のリファンドが持続的な基盤を持つことになります。安全性はオプションではなく、全体のフライホイールの前提です。
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
2
134

·
--
$ETH インシデントがMEVボットの深刻な脆弱性を暴露 🚨
最近、Ethereumネットワークの著名なMEVボットであるJaredfromsubway.ethがハッキングされ、オートメーション実行システムにおける重大な脆弱性が明らかになりました。その結果、750万ドル以上の損失が発生しました。このインシデントは、クリプトスペースにおける堅牢なセキュリティ対策の重要性を浮き彫りにしています。
攻撃は、$WETH、$USDC 、$USDT などの資産を模倣した66の偽トークン契約と流動性プールの展開を含み、ボットを騙して悪意のある取引を実行させました。このような高度な巧妙さと欺瞞は、クリプトコミュニティ全体への警鐘であり、このインシデントに対してセキュリティ対策を強化していますか?
これは投資アドバイスではありません。リスクを管理してください。
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
$ETH インシデントがMEVボットの深刻な脆弱性を暴露 🚨
最近、Ethereumネットワークの著名なMEVボットであるJaredfromsubway.ethがハッキングされ、オートメーション実行システムにおける重大な脆弱性が明らかになりました。その結果、750万ドル以上の損失が発生しました。このインシデントは、クリプトスペースにおける堅牢なセキュリティ対策の重要性を浮き彫りにしています。
攻撃は、$WETH、$USDC 、$USDT などの資産を模倣した66の偽トークン契約と流動性プールの展開を含み、ボットを騙して悪意のある取引を実行させました。このような高度な巧妙さと欺瞞は、クリプトコミュニティ全体への警鐘であり、このインシデントに対してセキュリティ対策を強化していますか?
これは投資アドバイスではありません。リスクを管理してください。
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
最近、Ethereumネットワークの著名なMEVボットであるJaredfromsubway.ethがハッキングされ、オートメーション実行システムにおける重大な脆弱性が明らかになりました。その結果、750万ドル以上の損失が発生しました。このインシデントは、クリプトスペースにおける堅牢なセキュリティ対策の重要性を浮き彫りにしています。
攻撃は、$WETH、$USDC 、$USDT などの資産を模倣した66の偽トークン契約と流動性プールの展開を含み、ボットを騙して悪意のある取引を実行させました。このような高度な巧妙さと欺瞞は、クリプトコミュニティ全体への警鐘であり、このインシデントに対してセキュリティ対策を強化していますか?
これは投資アドバイスではありません。リスクを管理してください。
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
31

·
--
悪用された
Gnosis Payは、2023年10月に遡るソフトウェアの欠陥を明らかにする爆弾級の報告を行いました。この欠陥により、カードセーフのインフラストラクチャに対する150万ドル規模のエクスプロイト#GnosisPay #CryptoHacks #SecurityMattersが可能になったとのことです。事後分析によれば、脆弱性はエクスプロイトが発生した後に発見されましたが、幸いなことに影響を受けたユーザーはすべて完全に返金済みです。この歴史的ハックは、暗号資産の世界が「追う者と追われる者」のいたちごっこであり、セキュリティが最優先であることを改めて示しています。結論は明確です。まだセキュリティ対策のネジを締め切れていないのなら、今すぐ行動しましょう。自分のためだけでなく、保有者である仲間たちのためにも。手遅れになる前に、あなたは適応しますか?
悪用された
Gnosis Payは、2023年10月に遡るソフトウェアの欠陥を明らかにする爆弾級の報告を行いました。この欠陥により、カードセーフのインフラストラクチャに対する150万ドル規模のエクスプロイト#GnosisPay #CryptoHacks #SecurityMattersが可能になったとのことです。事後分析によれば、脆弱性はエクスプロイトが発生した後に発見されましたが、幸いなことに影響を受けたユーザーはすべて完全に返金済みです。この歴史的ハックは、暗号資産の世界が「追う者と追われる者」のいたちごっこであり、セキュリティが最優先であることを改めて示しています。結論は明確です。まだセキュリティ対策のネジを締め切れていないのなら、今すぐ行動しましょう。自分のためだけでなく、保有者である仲間たちのためにも。手遅れになる前に、あなたは適応しますか?
Gnosis Payは、2023年10月に遡るソフトウェアの欠陥を明らかにする爆弾級の報告を行いました。この欠陥により、カードセーフのインフラストラクチャに対する150万ドル規模のエクスプロイト#GnosisPay #CryptoHacks #SecurityMattersが可能になったとのことです。事後分析によれば、脆弱性はエクスプロイトが発生した後に発見されましたが、幸いなことに影響を受けたユーザーはすべて完全に返金済みです。この歴史的ハックは、暗号資産の世界が「追う者と追われる者」のいたちごっこであり、セキュリティが最優先であることを改めて示しています。結論は明確です。まだセキュリティ対策のネジを締め切れていないのなら、今すぐ行動しましょう。自分のためだけでなく、保有者である仲間たちのためにも。手遅れになる前に、あなたは適応しますか?
121
·
--
🔓 RAYDIUMが$1.34Mをハックされた — 3年前の契約を通じて
パニックになる必要はない — しかし、状況を理解することは重要だ。
ハックされたのは取引所そのものではなく、legacy AMM V3 — 2021年に#Serumの死亡後に廃止された5つの古い流動性プールだ。アクティブなインターフェースも、現在のユーザーもいない。ただ完全に閉じられるのを忘れられた死んだ契約だ。
漏えいしたもの:
— ~150,000トークンの#RAY
— 5,600の#SOL
— ~893,000の#USDC
どのようにして:
ハッカーはフェイクLPミントを作成し、それを通じて出金時のセキュリティチェックを回避した。脆弱性は新しいコードにではなく、3年前のロジックにあり、誰も手を付けなかった。
良いニュース:
#Raydiumは、被害者の損失を財源から補填することを発表した。現在のCLMMプールと新しいAMMバージョンには影響がなく、通常通り稼働している。
これはDeFiの主要な問題の一つを理想的に示している:新しい契約は監査され、パッチが当てられるが、古いものは忘れられる。チームは前進し、レガシーは何年もバックグラウンドに残っている。ハッカーは急いでいない — 彼らはただ、みんなが何かがそこにあることを忘れるのを待っている。
$1.34Mの3年の脆弱性 — デジタル衛生の高価なリマインダー。
#raydium #solana #defi #cryptohacks
サインアップしよう🤝
🔓 RAYDIUMが$1.34Mをハックされた — 3年前の契約を通じて
パニックになる必要はない — しかし、状況を理解することは重要だ。
ハックされたのは取引所そのものではなく、legacy AMM V3 — 2021年に#Serumの死亡後に廃止された5つの古い流動性プールだ。アクティブなインターフェースも、現在のユーザーもいない。ただ完全に閉じられるのを忘れられた死んだ契約だ。
漏えいしたもの:
— ~150,000トークンの#RAY
— 5,600の#SOL
— ~893,000の#USDC
どのようにして:
ハッカーはフェイクLPミントを作成し、それを通じて出金時のセキュリティチェックを回避した。脆弱性は新しいコードにではなく、3年前のロジックにあり、誰も手を付けなかった。
良いニュース:
#Raydiumは、被害者の損失を財源から補填することを発表した。現在のCLMMプールと新しいAMMバージョンには影響がなく、通常通り稼働している。
これはDeFiの主要な問題の一つを理想的に示している:新しい契約は監査され、パッチが当てられるが、古いものは忘れられる。チームは前進し、レガシーは何年もバックグラウンドに残っている。ハッカーは急いでいない — 彼らはただ、みんなが何かがそこにあることを忘れるのを待っている。
$1.34Mの3年の脆弱性 — デジタル衛生の高価なリマインダー。
#raydium #solana #defi #cryptohacks
サインアップしよう🤝
パニックになる必要はない — しかし、状況を理解することは重要だ。
ハックされたのは取引所そのものではなく、legacy AMM V3 — 2021年に#Serumの死亡後に廃止された5つの古い流動性プールだ。アクティブなインターフェースも、現在のユーザーもいない。ただ完全に閉じられるのを忘れられた死んだ契約だ。
漏えいしたもの:
— ~150,000トークンの#RAY
— 5,600の#SOL
— ~893,000の#USDC
どのようにして:
ハッカーはフェイクLPミントを作成し、それを通じて出金時のセキュリティチェックを回避した。脆弱性は新しいコードにではなく、3年前のロジックにあり、誰も手を付けなかった。
良いニュース:
#Raydiumは、被害者の損失を財源から補填することを発表した。現在のCLMMプールと新しいAMMバージョンには影響がなく、通常通り稼働している。
これはDeFiの主要な問題の一つを理想的に示している:新しい契約は監査され、パッチが当てられるが、古いものは忘れられる。チームは前進し、レガシーは何年もバックグラウンドに残っている。ハッカーは急いでいない — 彼らはただ、みんなが何かがそこにあることを忘れるのを待っている。
$1.34Mの3年の脆弱性 — デジタル衛生の高価なリマインダー。
#raydium #solana #defi #cryptohacks
サインアップしよう🤝
1
1.4k
#sandboxsandsuspectedinfinitemintflawonbase
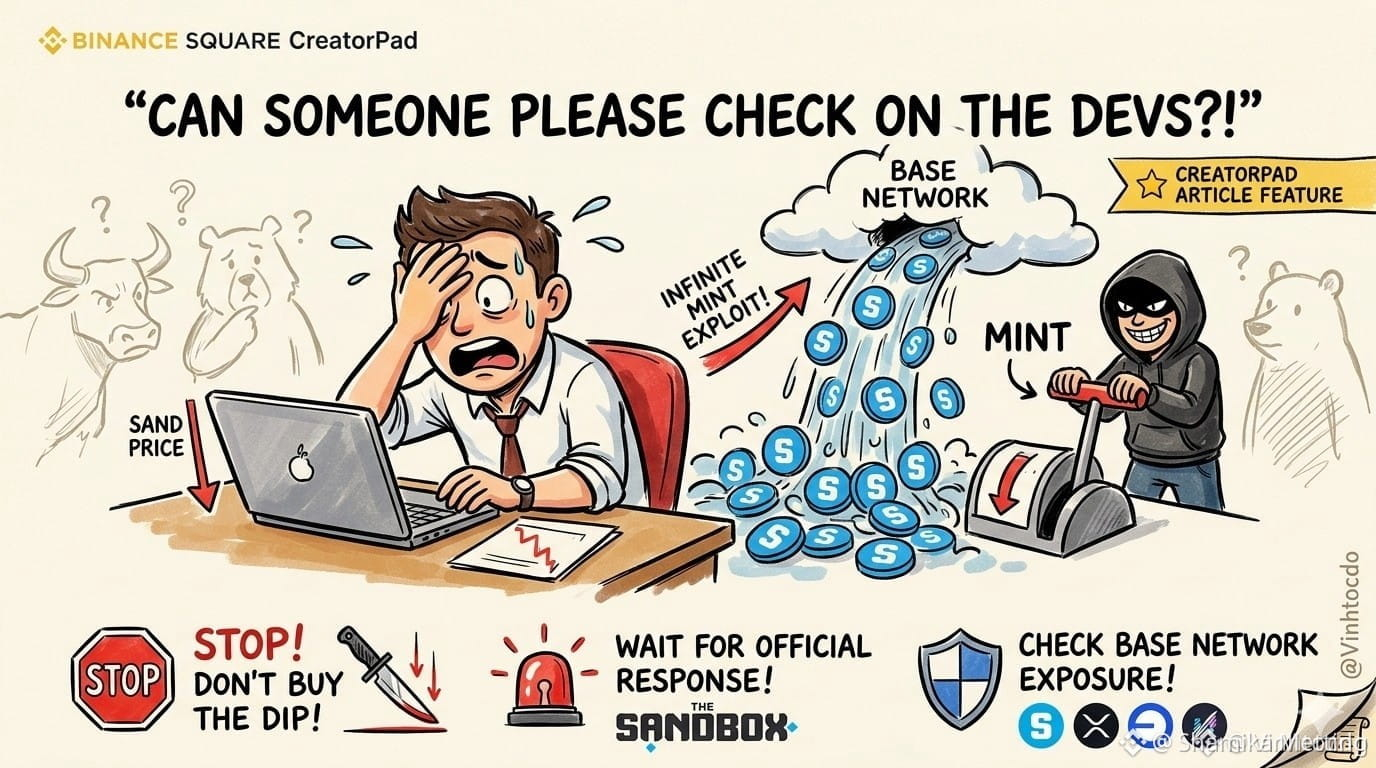
誰かが開発者を検証できるの?! 🤦♂️ 正直に言うと、あなたがトレーダーなら、いつもの市場崩壊だけで十分に大変なのに、今度は“無限”の新規発行(ミント)による悪用に対処しなければならないのですか?スマートコントラクトの脆弱性のせいで、Baseチェーン上に500M超のSANDがまるで無から印刷されたように出現しました。完全に悪夢!
ではトレーダーは今何をすべき?
🛑 落ちているナイフをつかまないで—現時点ではSANDを買おうとしないでください。
🚨 The Sandboxチームからの公式な回答が出るまで状況を監視してください。
🛡️ Baseネットワーク上の資産に対して、あなたの取引が影響を受けていないか再確認してください。
私たちはただ安全にトレードしようとしているだけです。次の機会にコードを直してください!
⚠️ これは金融アドバイスではありません!
安全に気をつけ、信頼できる取引プラットフォームで取引してください。
続報をお願いします
#cryptohacks #SmartContractExploit #sand
$BTC
{future}(BTCUSDT)
#sandboxsandsuspectedinfinitemintflawonbase
誰かが開発者を検証できるの?! 🤦♂️ 正直に言うと、あなたがトレーダーなら、いつもの市場崩壊だけで十分に大変なのに、今度は“無限”の新規発行(ミント)による悪用に対処しなければならないのですか?スマートコントラクトの脆弱性のせいで、Baseチェーン上に500M超のSANDがまるで無から印刷されたように出現しました。完全に悪夢!
ではトレーダーは今何をすべき?
🛑 落ちているナイフをつかまないで—現時点ではSANDを買おうとしないでください。
🚨 The Sandboxチームからの公式な回答が出るまで状況を監視してください。
🛡️ Baseネットワーク上の資産に対して、あなたの取引が影響を受けていないか再確認してください。
私たちはただ安全にトレードしようとしているだけです。次の機会にコードを直してください!
⚠️ これは金融アドバイスではありません!
安全に気をつけ、信頼できる取引プラットフォームで取引してください。
続報をお願いします
#cryptohacks #SmartContractExploit #sand
$BTC
誰かが開発者を検証できるの?! 🤦♂️ 正直に言うと、あなたがトレーダーなら、いつもの市場崩壊だけで十分に大変なのに、今度は“無限”の新規発行(ミント)による悪用に対処しなければならないのですか?スマートコントラクトの脆弱性のせいで、Baseチェーン上に500M超のSANDがまるで無から印刷されたように出現しました。完全に悪夢!
ではトレーダーは今何をすべき?
🛑 落ちているナイフをつかまないで—現時点ではSANDを買おうとしないでください。
🚨 The Sandboxチームからの公式な回答が出るまで状況を監視してください。
🛡️ Baseネットワーク上の資産に対して、あなたの取引が影響を受けていないか再確認してください。
私たちはただ安全にトレードしようとしているだけです。次の機会にコードを直してください!
⚠️ これは金融アドバイスではありません!
安全に気をつけ、信頼できる取引プラットフォームで取引してください。
続報をお願いします
#cryptohacks #SmartContractExploit #sand
$BTC
2
159
2026年上半期に、完了したセキュリティ監査を受けたDeFiプロトコルから7億2100万ドル以上が盗まれました。「監査なし」でもありません。「怪しい匿名チーム」でもありません。監査済みです。預け入れる前に誰もが確認しろと言う“バッジ”です。
今年の135件のDeFiハックを扱った調査では、67.6%が実際に監査対象としていた範囲の外で起きたことが分かりました。「監査済み」が「プロトコル全部、永遠に」という意味になることはほとんどありません。それは「この特定のコードを、この特定のバージョンで、この特定の日付において」です。来月に機能を追加し、新しいブリッジを統合し、清算(リキディエーション)のロジックを微調整すれば、監査済みのバッジを公式サイトに貼ったまま、未監査のコードを動かしていることになります。
Euler Financeのケースが最も分かりやすい例です。今回のエクスプロイトは、コーディングのバグが原因ではなく、寄付(ドネーション)と清算メカニクスにおける経済ロジックによって成功したのです。行単位のコードレビューでは、それは見抜けません。コード自体は正しかった。しかし設計上の前提が間違っていました。
一方で、2026年にはこれまでにDeFiから13億ドルが流出しており、Chainalysisは今年のハック損失のおよそ76%を、(無作為な)スクリプトキディではなく、国家支援を受けたグループによるものだとしています。Solidityのタイポを探している人たちではありません。バリデータ基盤、RPCエンドポイント、ガバナンスの仕組みを研究する、資金力のあるチームです。監査がそもそも見ようとしない領域のことです。
「監査済み」は、作られたことのない“セキュリティ保証”の役割を果たしてしまうマーケティング用語です。監査のあるプロトコルをスキップしろと言っているわけではありません。監査は、バッジが示唆するほど多くを教えてくれない、そしてその違いを理解することの価値は、バッジそのもの以上だ、ということです。
次にプロジェクトが「(firm)による監査」と先頭に掲げたとき、その監査が実際に何をカバーしていたか分かりますか?それとも、ただチェックマークを信じているだけですか?
#DeFi #Security #CryptoHacks #SmartContracts
2026年上半期に、完了したセキュリティ監査を受けたDeFiプロトコルから7億2100万ドル以上が盗まれました。「監査なし」でもありません。「怪しい匿名チーム」でもありません。監査済みです。預け入れる前に誰もが確認しろと言う“バッジ”です。
今年の135件のDeFiハックを扱った調査では、67.6%が実際に監査対象としていた範囲の外で起きたことが分かりました。「監査済み」が「プロトコル全部、永遠に」という意味になることはほとんどありません。それは「この特定のコードを、この特定のバージョンで、この特定の日付において」です。来月に機能を追加し、新しいブリッジを統合し、清算(リキディエーション)のロジックを微調整すれば、監査済みのバッジを公式サイトに貼ったまま、未監査のコードを動かしていることになります。
Euler Financeのケースが最も分かりやすい例です。今回のエクスプロイトは、コーディングのバグが原因ではなく、寄付(ドネーション)と清算メカニクスにおける経済ロジックによって成功したのです。行単位のコードレビューでは、それは見抜けません。コード自体は正しかった。しかし設計上の前提が間違っていました。
一方で、2026年にはこれまでにDeFiから13億ドルが流出しており、Chainalysisは今年のハック損失のおよそ76%を、(無作為な)スクリプトキディではなく、国家支援を受けたグループによるものだとしています。Solidityのタイポを探している人たちではありません。バリデータ基盤、RPCエンドポイント、ガバナンスの仕組みを研究する、資金力のあるチームです。監査がそもそも見ようとしない領域のことです。
「監査済み」は、作られたことのない“セキュリティ保証”の役割を果たしてしまうマーケティング用語です。監査のあるプロトコルをスキップしろと言っているわけではありません。監査は、バッジが示唆するほど多くを教えてくれない、そしてその違いを理解することの価値は、バッジそのもの以上だ、ということです。
次にプロジェクトが「(firm)による監査」と先頭に掲げたとき、その監査が実際に何をカバーしていたか分かりますか?それとも、ただチェックマークを信じているだけですか?
#DeFi #Security #CryptoHacks #SmartContracts
今年の135件のDeFiハックを扱った調査では、67.6%が実際に監査対象としていた範囲の外で起きたことが分かりました。「監査済み」が「プロトコル全部、永遠に」という意味になることはほとんどありません。それは「この特定のコードを、この特定のバージョンで、この特定の日付において」です。来月に機能を追加し、新しいブリッジを統合し、清算(リキディエーション)のロジックを微調整すれば、監査済みのバッジを公式サイトに貼ったまま、未監査のコードを動かしていることになります。
Euler Financeのケースが最も分かりやすい例です。今回のエクスプロイトは、コーディングのバグが原因ではなく、寄付(ドネーション)と清算メカニクスにおける経済ロジックによって成功したのです。行単位のコードレビューでは、それは見抜けません。コード自体は正しかった。しかし設計上の前提が間違っていました。
一方で、2026年にはこれまでにDeFiから13億ドルが流出しており、Chainalysisは今年のハック損失のおよそ76%を、(無作為な)スクリプトキディではなく、国家支援を受けたグループによるものだとしています。Solidityのタイポを探している人たちではありません。バリデータ基盤、RPCエンドポイント、ガバナンスの仕組みを研究する、資金力のあるチームです。監査がそもそも見ようとしない領域のことです。
「監査済み」は、作られたことのない“セキュリティ保証”の役割を果たしてしまうマーケティング用語です。監査のあるプロトコルをスキップしろと言っているわけではありません。監査は、バッジが示唆するほど多くを教えてくれない、そしてその違いを理解することの価値は、バッジそのもの以上だ、ということです。
次にプロジェクトが「(firm)による監査」と先頭に掲げたとき、その監査が実際に何をカバーしていたか分かりますか?それとも、ただチェックマークを信じているだけですか?
#DeFi #Security #CryptoHacks #SmartContracts
1
128
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BinanceProcesses$4.65BWithdrawals
閲覧回数 34,101
141人が討論中
2
#WithdrawalsBack: 15 networks live
閲覧回数 8,864
136人が討論中
3
#BTCPayServerUrgesOperatorsToShutDownInstances
閲覧回数 113
13人が討論中
4
#BankOfKoreaSurveysFinancialFirmsOnVirtualAssetRisks
閲覧回数 12
2人が討論中
5
#BinanceUpdatesProofofReservesAddresses
閲覧回数 146,305
1,668人が討論中
6
#BinanceToResumePhaseOneOfWithdrawals
閲覧回数 181,042
1,696人が討論中
7
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed
閲覧回数 7
11人が討論中
8
#BinanceHadAlreadyCovered$6BofHackLoss
閲覧回数 12,015
145人が討論中
9
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
閲覧回数 56,451
162人が討論中
10
#CZDismissesClaimsBinanceHackWasPredicted
閲覧回数 93,870
824人が討論中