
#bugbounty
bugbounty
閲覧回数 6,481
46人が討論中
注目
最新
·
--
バグバウンティは、ブラウザーのタブを開いた数に応じて報酬が支払われるものではありません。そうでなければ、セキュリティリサーチはまったく別の職業になっていたでしょう。
Immunefiの独自プログラムでは、条件を満たすセキュリティ上の問題の発見に対して報酬が支払われます。概念実証と、対象範囲内への影響の証明が必要です。既知の問題、重複報告、条件を満たさない発見には、報酬が支払われない場合があります。
報酬の受け取りにはKYCが必要です。また、OFACまたは国連安全保障理事会の決議によって制限されている国の居住者は対象外です。報酬はEthereum上のUSDCで支払われます。
調査時間と計算コストを見積もっておきましょう。参加条件としてトークンの購入は記載されていません。スマートコントラクトのテストにはローカルフォークを使用する必要があります。第三者のシステムや、サービスに支障をきたすテストは禁止されています。
まず対象範囲を読み、許可された資産を1つ選び、テスト可能な問いを1つ決めましょう。タブを増やすかどうかは自由です。
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
バグバウンティは、ブラウザーのタブを開いた数に応じて報酬が支払われるものではありません。そうでなければ、セキュリティリサーチはまったく別の職業になっていたでしょう。
Immunefiの独自プログラムでは、条件を満たすセキュリティ上の問題の発見に対して報酬が支払われます。概念実証と、対象範囲内への影響の証明が必要です。既知の問題、重複報告、条件を満たさない発見には、報酬が支払われない場合があります。
報酬の受け取りにはKYCが必要です。また、OFACまたは国連安全保障理事会の決議によって制限されている国の居住者は対象外です。報酬はEthereum上のUSDCで支払われます。
調査時間と計算コストを見積もっておきましょう。参加条件としてトークンの購入は記載されていません。スマートコントラクトのテストにはローカルフォークを使用する必要があります。第三者のシステムや、サービスに支障をきたすテストは禁止されています。
まず対象範囲を読み、許可された資産を1つ選び、テスト可能な問いを1つ決めましょう。タブを増やすかどうかは自由です。
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
Immunefiの独自プログラムでは、条件を満たすセキュリティ上の問題の発見に対して報酬が支払われます。概念実証と、対象範囲内への影響の証明が必要です。既知の問題、重複報告、条件を満たさない発見には、報酬が支払われない場合があります。
報酬の受け取りにはKYCが必要です。また、OFACまたは国連安全保障理事会の決議によって制限されている国の居住者は対象外です。報酬はEthereum上のUSDCで支払われます。
調査時間と計算コストを見積もっておきましょう。参加条件としてトークンの購入は記載されていません。スマートコントラクトのテストにはローカルフォークを使用する必要があります。第三者のシステムや、サービスに支障をきたすテストは禁止されています。
まず対象範囲を読み、許可された資産を1つ選び、テスト可能な問いを1つ決めましょう。タブを増やすかどうかは自由です。
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
109

$ETH ATTACKER RETURNS $2M IN ETH — BUG BOUNTY OR FEAR FACTOR? 💎
TrustedVolumesのエクスプロイターは、5月7日に資産を一時的に5.8百万ドル分流出させた後、2百万ドル相当の1,122 ETHを返却した。攻撃者は盗んだ資金をおよそ2,513 ETHに換算し、現在はその約半分を返し、約2百万ドルを「バグバウンティ」として保持している。
これは興味深い流動性イベントを生む。盗まれたETHのほぼ半分が再び市場に出てきているため、売り圧力が強まる可能性もあれば、攻撃者の姿勢が変化したサインかもしれない。このようなオンチェーン上の急な動きに対して、市場はしばしば反応する。
今、ウォレットのアクティビティをより注意深く見ていますか?
投資助言ではありません。常にリスク管理を行ってください。
#ETH #OnChain #CryptoNews #BugBounty
💎
$ETH ATTACKER RETURNS $2M IN ETH — BUG BOUNTY OR FEAR FACTOR? 💎
TrustedVolumesのエクスプロイターは、5月7日に資産を一時的に5.8百万ドル分流出させた後、2百万ドル相当の1,122 ETHを返却した。攻撃者は盗んだ資金をおよそ2,513 ETHに換算し、現在はその約半分を返し、約2百万ドルを「バグバウンティ」として保持している。
これは興味深い流動性イベントを生む。盗まれたETHのほぼ半分が再び市場に出てきているため、売り圧力が強まる可能性もあれば、攻撃者の姿勢が変化したサインかもしれない。このようなオンチェーン上の急な動きに対して、市場はしばしば反応する。
今、ウォレットのアクティビティをより注意深く見ていますか?
投資助言ではありません。常にリスク管理を行ってください。
#ETH #OnChain #CryptoNews #BugBounty
💎
TrustedVolumesのエクスプロイターは、5月7日に資産を一時的に5.8百万ドル分流出させた後、2百万ドル相当の1,122 ETHを返却した。攻撃者は盗んだ資金をおよそ2,513 ETHに換算し、現在はその約半分を返し、約2百万ドルを「バグバウンティ」として保持している。
これは興味深い流動性イベントを生む。盗まれたETHのほぼ半分が再び市場に出てきているため、売り圧力が強まる可能性もあれば、攻撃者の姿勢が変化したサインかもしれない。このようなオンチェーン上の急な動きに対して、市場はしばしば反応する。
今、ウォレットのアクティビティをより注意深く見ていますか?
投資助言ではありません。常にリスク管理を行ってください。
#ETH #OnChain #CryptoNews #BugBounty
💎
17

·
--
7月、暗号資産ハックが1億ドルを突破 バグ報告の急増の中で免疫フィー(Immunefi)の最新レポートによると、暗号資産市場では憂慮すべき動きが見られ、7月だけで約1億1,000万ドルがハッキングによって失われたという驚くべき事実が明らかになりました。この衝撃的な数字は、特に公開よりもプライベート監査を選ぶプロジェクトほど脆弱性が高まっていることを示しています。さらに注目すべきは、同じ期間にバグバウンティの報告が急増していることで、確認された脆弱性が大幅に増えていることを示唆しています。
免疫フィーのデータによれば、しばしばより安全だと宣伝されるプライベート監査は、公的な監査コンペティションと比べて、実際には重大な問題をより少なくしか発見していません。この食い違いは、潜在的なセキュリティ脅威を早期に特定するうえで透明性が重要であることを裏付けています。その結果、「賢い資金」も動いています。新しく革新的なセキュリティ重視のソリューションへの流入が増加しており、投資家が安全なインフラをより優先していることがうかがえます #CryptoSecurity #BugBounty。
7月、暗号資産ハックが1億ドルを突破 バグ報告の急増の中で
免疫フィー(Immunefi)の最新レポートによると、暗号資産市場では憂慮すべき動きが見られ、7月だけで約1億1,000万ドルがハッキングによって失われたという驚くべき事実が明らかになりました。この衝撃的な数字は、特に公開よりもプライベート監査を選ぶプロジェクトほど脆弱性が高まっていることを示しています。さらに注目すべきは、同じ期間にバグバウンティの報告が急増していることで、確認された脆弱性が大幅に増えていることを示唆しています。
免疫フィーのデータによれば、しばしばより安全だと宣伝されるプライベート監査は、公的な監査コンペティションと比べて、実際には重大な問題をより少なくしか発見していません。この食い違いは、潜在的なセキュリティ脅威を早期に特定するうえで透明性が重要であることを裏付けています。その結果、「賢い資金」も動いています。新しく革新的なセキュリティ重視のソリューションへの流入が増加しており、投資家が安全なインフラをより優先していることがうかがえます #CryptoSecurity #BugBounty。
免疫フィーのデータによれば、しばしばより安全だと宣伝されるプライベート監査は、公的な監査コンペティションと比べて、実際には重大な問題をより少なくしか発見していません。この食い違いは、潜在的なセキュリティ脅威を早期に特定するうえで透明性が重要であることを裏付けています。その結果、「賢い資金」も動いています。新しく革新的なセキュリティ重視のソリューションへの流入が増加しており、投資家が安全なインフラをより優先していることがうかがえます #CryptoSecurity #BugBounty。
23
🔥 わずか数秒で$334Kが消え去る——ZetaChainが事前に報告されていた不具合を軽く扱い、回避可能だったエクスプロイトを見出しを飾る損失へと変えてしまいました。
📊 市場心理はまだ「貪欲」圏(71/100)にあり、BTCは$79,069(24時間 -1.06%)へ下落。先物のOIは$8.46Bのままです。信頼を揺るがすブレーチは、繊細なリスクバランスを傾けかねません。
💡 そしてスマートマネーはすでに再調整を始めています。トップのBTC先物トレーダーは下落にもかかわらずネットロング比率が66.4%のまま。なお、尾を引く$334Kの損失は、#SecurityTokens の精査、#CrossChain のリスク評価、そしてDeFiプロジェクト全体での#BugBounty の意欲の高まりを後押ししています。
🚀 BTCの$78,500のサポートに注目——この水準を割り込めば、マージンを巻き込む売り(マージンスクイーズ)が加速する可能性があります。一方で、きれいな再テストなら、機関投資家のロングがなお主導権を握っていることを再確認できます。次のファンディング(+0.0045%)のティックが、市場がショックを吸収できるかどうかの試金石になります。
❓ 無視されたセキュリティ警告が、新たな資金流出の引き金(触媒)になりつつある「転機」を目撃しているのでしょうか?それとも、先物におけるロングの強いバイアスが余波を吸収し、上昇相場を維持するのでしょうか?
🔥 わずか数秒で$334Kが消え去る——ZetaChainが事前に報告されていた不具合を軽く扱い、回避可能だったエクスプロイトを見出しを飾る損失へと変えてしまいました。
📊 市場心理はまだ「貪欲」圏(71/100)にあり、BTCは$79,069(24時間 -1.06%)へ下落。先物のOIは$8.46Bのままです。信頼を揺るがすブレーチは、繊細なリスクバランスを傾けかねません。
💡 そしてスマートマネーはすでに再調整を始めています。トップのBTC先物トレーダーは下落にもかかわらずネットロング比率が66.4%のまま。なお、尾を引く$334Kの損失は、#SecurityTokens の精査、#CrossChain のリスク評価、そしてDeFiプロジェクト全体での#BugBounty の意欲の高まりを後押ししています。
🚀 BTCの$78,500のサポートに注目——この水準を割り込めば、マージンを巻き込む売り(マージンスクイーズ)が加速する可能性があります。一方で、きれいな再テストなら、機関投資家のロングがなお主導権を握っていることを再確認できます。次のファンディング(+0.0045%)のティックが、市場がショックを吸収できるかどうかの試金石になります。
❓ 無視されたセキュリティ警告が、新たな資金流出の引き金(触媒)になりつつある「転機」を目撃しているのでしょうか?それとも、先物におけるロングの強いバイアスが余波を吸収し、上昇相場を維持するのでしょうか?
📊 市場心理はまだ「貪欲」圏(71/100)にあり、BTCは$79,069(24時間 -1.06%)へ下落。先物のOIは$8.46Bのままです。信頼を揺るがすブレーチは、繊細なリスクバランスを傾けかねません。
💡 そしてスマートマネーはすでに再調整を始めています。トップのBTC先物トレーダーは下落にもかかわらずネットロング比率が66.4%のまま。なお、尾を引く$334Kの損失は、#SecurityTokens の精査、#CrossChain のリスク評価、そしてDeFiプロジェクト全体での#BugBounty の意欲の高まりを後押ししています。
🚀 BTCの$78,500のサポートに注目——この水準を割り込めば、マージンを巻き込む売り(マージンスクイーズ)が加速する可能性があります。一方で、きれいな再テストなら、機関投資家のロングがなお主導権を握っていることを再確認できます。次のファンディング(+0.0045%)のティックが、市場がショックを吸収できるかどうかの試金石になります。
❓ 無視されたセキュリティ警告が、新たな資金流出の引き金(触媒)になりつつある「転機」を目撃しているのでしょうか?それとも、先物におけるロングの強いバイアスが余波を吸収し、上昇相場を維持するのでしょうか?
62

·
--
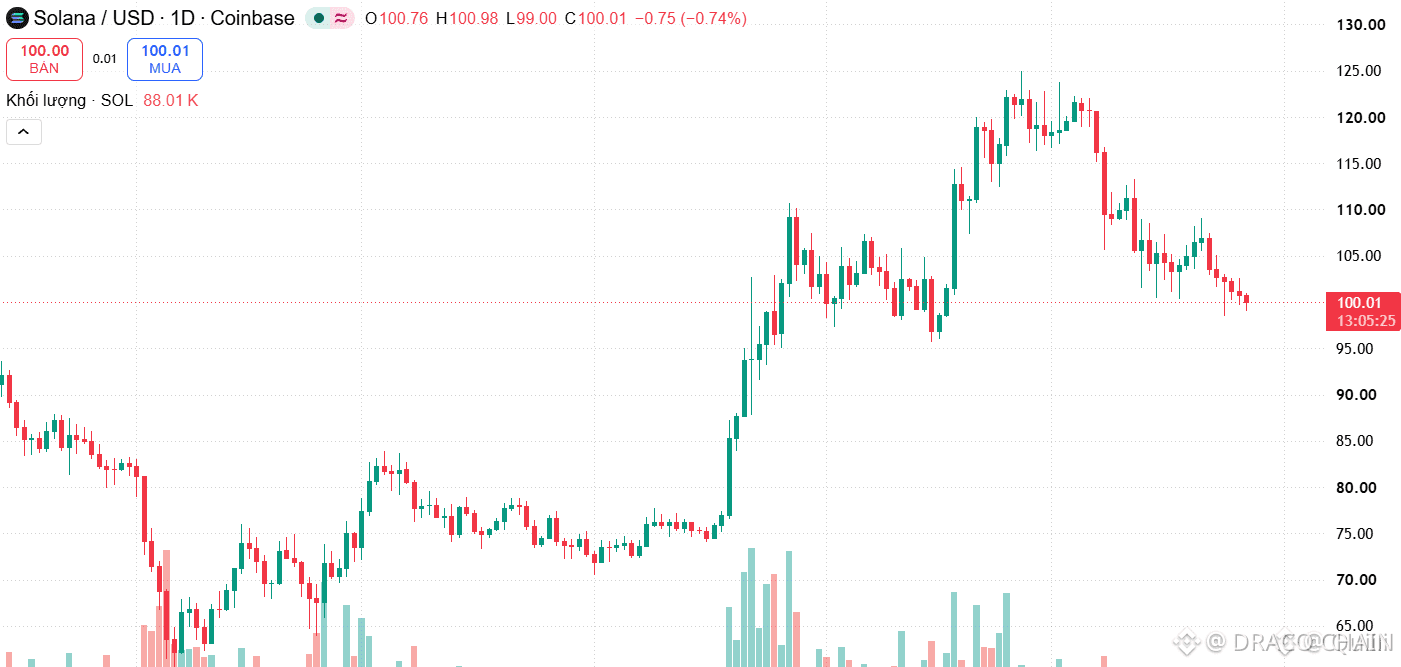
🚨 $SOL バグ報奨金アラート:スパムフィルターに1 SOLの手数料が必要! 💥
📊 最新のSolana監査ラウンドでは809件の報告が記録されましたが、見つかった固有のバグはわずか127件でした。重複率が約50%に達しており、ネットワークのスパム対策シールドが積極的に重複報告を除外していることが明らかになっています。 🦈
⚡ Firedancerは現在、報告ごとに1 SOLをバーンする仕組みを導入。AI生成のノイズをふるい落とすことを狙った、流動性を引き出すための変更です。一方、Jump Cryptoは報奨金プールを100万ドルに拡大し、Alpenglowの重大な投票悪用には最大30万ドルの報奨金が支払われます。 📈
💬 この手数料の変更は、報告の質やスマートマネーの参加にどのような影響を与えるでしょうか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
🚨 $SOL バグ報奨金アラート:スパムフィルターに1 SOLの手数料が必要! 💥
📊 最新のSolana監査ラウンドでは809件の報告が記録されましたが、見つかった固有のバグはわずか127件でした。重複率が約50%に達しており、ネットワークのスパム対策シールドが積極的に重複報告を除外していることが明らかになっています。 🦈
⚡ Firedancerは現在、報告ごとに1 SOLをバーンする仕組みを導入。AI生成のノイズをふるい落とすことを狙った、流動性を引き出すための変更です。一方、Jump Cryptoは報奨金プールを100万ドルに拡大し、Alpenglowの重大な投票悪用には最大30万ドルの報奨金が支払われます。 📈
💬 この手数料の変更は、報告の質やスマートマネーの参加にどのような影響を与えるでしょうか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
📊 最新のSolana監査ラウンドでは809件の報告が記録されましたが、見つかった固有のバグはわずか127件でした。重複率が約50%に達しており、ネットワークのスパム対策シールドが積極的に重複報告を除外していることが明らかになっています。 🦈
⚡ Firedancerは現在、報告ごとに1 SOLをバーンする仕組みを導入。AI生成のノイズをふるい落とすことを狙った、流動性を引き出すための変更です。一方、Jump Cryptoは報奨金プールを100万ドルに拡大し、Alpenglowの重大な投票悪用には最大30万ドルの報奨金が支払われます。 📈
💬 この手数料の変更は、報告の質やスマートマネーの参加にどのような影響を与えるでしょうか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
7

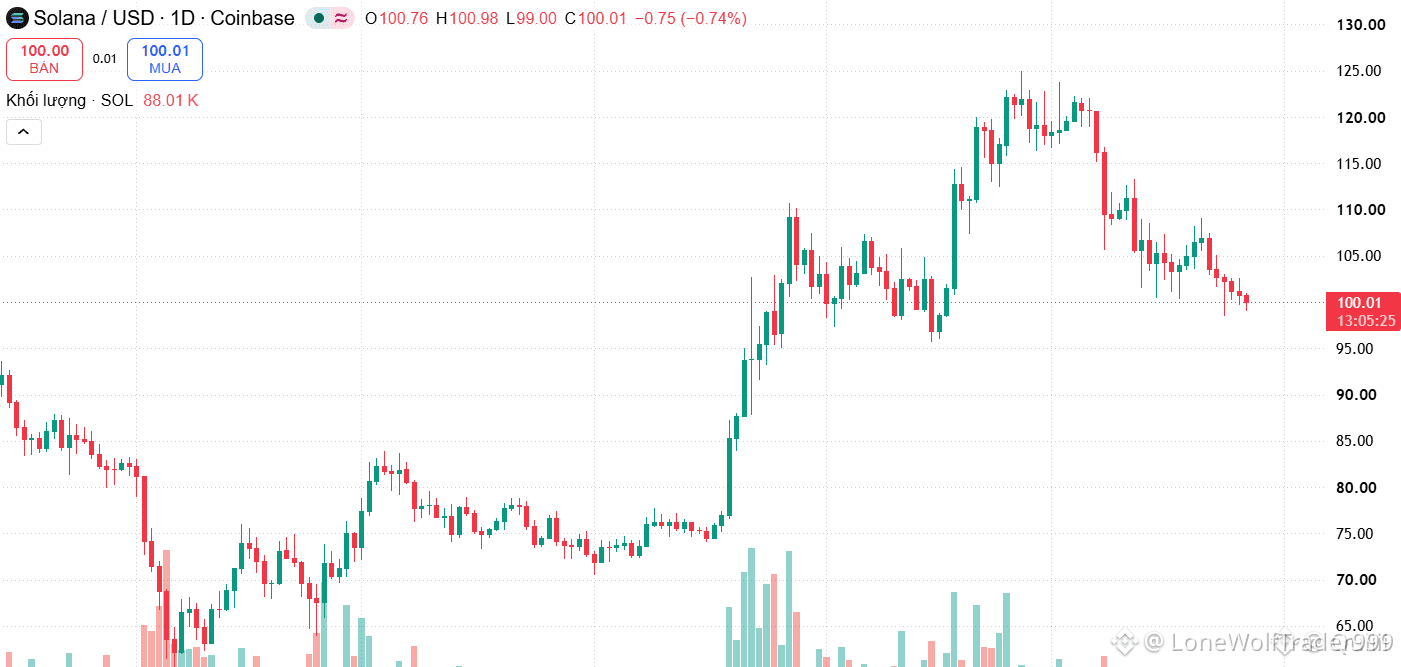
🚨 $SOL バグバウンティ速報:11月20日までに最大30万ドルの報奨金を獲得しよう!💥
Firedancerは現在、バグ報告1件につき1 SOL(約100ドル)の返金不可の手数料を研究者に課しています。AI生成のスパムを抑え込むための措置です。🟢 これにより、受信箱をスパムで埋め尽くすのではなく、本気のハンターが最前線に立つことになります。
100万ドルの監査コンテストには809件の応募がありましたが、重複を除いた不具合はわずか127件で、チケットのほぼ半数が重複していました。📊 Jump Cryptoは11月20日まで報奨金を引き上げており、重大なAlpenglowの投票悪用で最大30万ドルを獲得できます。💡
💬 バグを賞金に変える準備をしているのは誰?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
🚨 $SOL バグバウンティ速報:11月20日までに最大30万ドルの報奨金を獲得しよう!💥
Firedancerは現在、バグ報告1件につき1 SOL(約100ドル)の返金不可の手数料を研究者に課しています。AI生成のスパムを抑え込むための措置です。🟢 これにより、受信箱をスパムで埋め尽くすのではなく、本気のハンターが最前線に立つことになります。
100万ドルの監査コンテストには809件の応募がありましたが、重複を除いた不具合はわずか127件で、チケットのほぼ半数が重複していました。📊 Jump Cryptoは11月20日まで報奨金を引き上げており、重大なAlpenglowの投票悪用で最大30万ドルを獲得できます。💡
💬 バグを賞金に変える準備をしているのは誰?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
Firedancerは現在、バグ報告1件につき1 SOL(約100ドル)の返金不可の手数料を研究者に課しています。AI生成のスパムを抑え込むための措置です。🟢 これにより、受信箱をスパムで埋め尽くすのではなく、本気のハンターが最前線に立つことになります。
100万ドルの監査コンテストには809件の応募がありましたが、重複を除いた不具合はわずか127件で、チケットのほぼ半数が重複していました。📊 Jump Cryptoは11月20日まで報奨金を引き上げており、重大なAlpenglowの投票悪用で最大30万ドルを獲得できます。💡
💬 バグを賞金に変える準備をしているのは誰?👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
·
--
翻訳参照
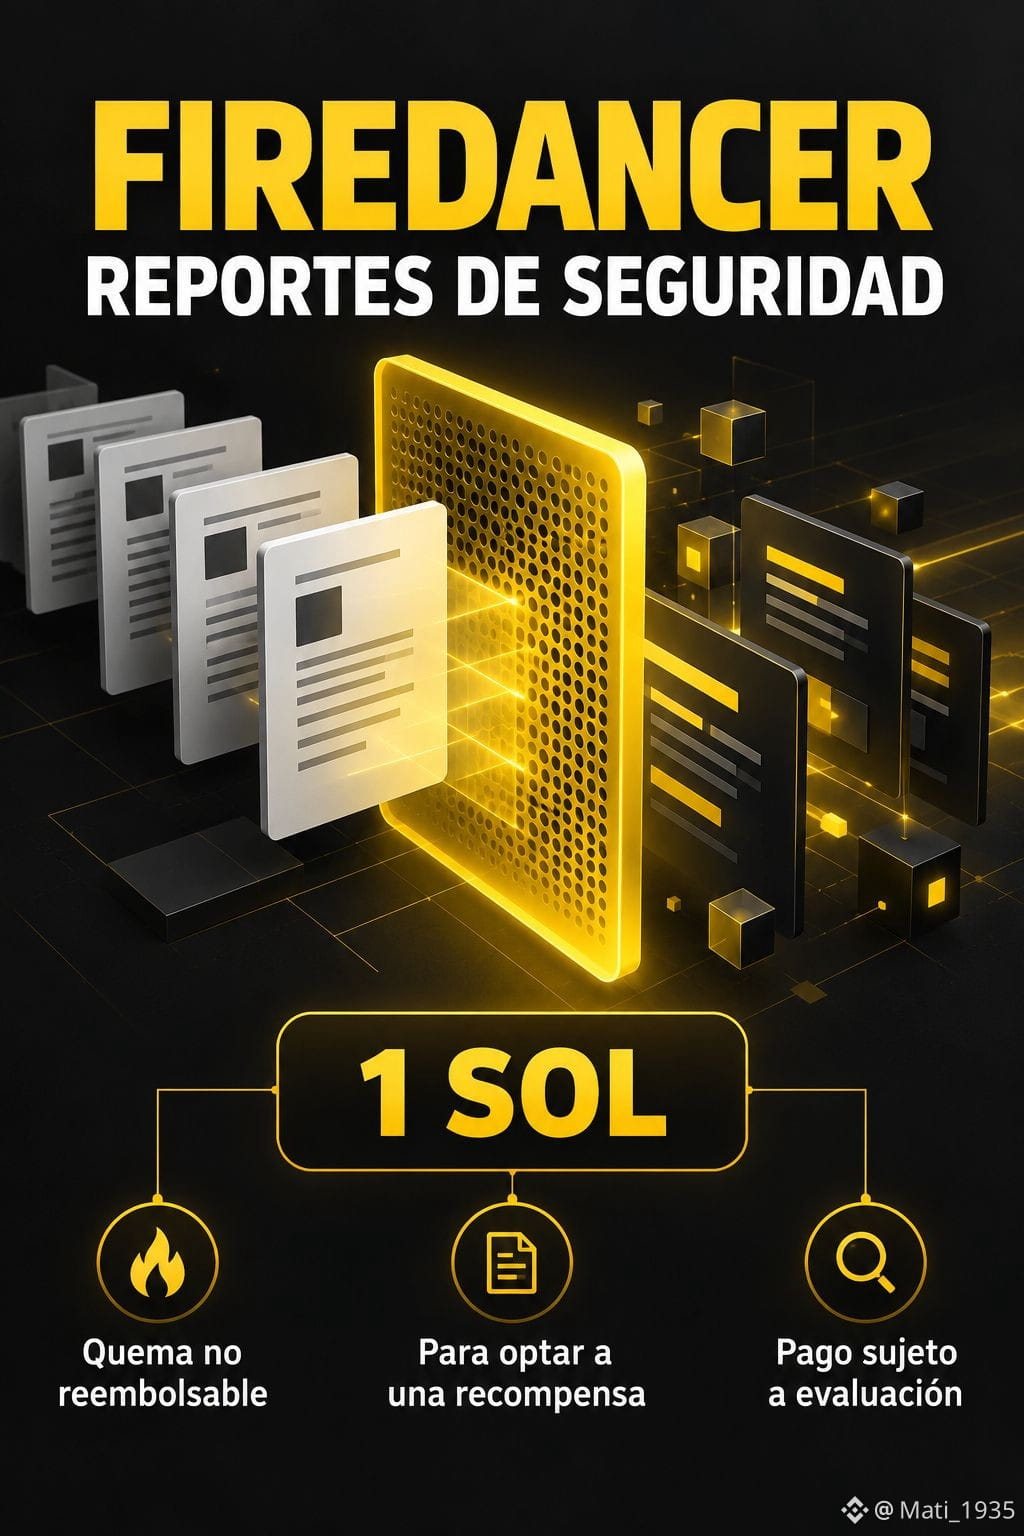
Firedancer: quemar 1 SOL es condición para optar a una recompensa por fallos
Firedancer es un cliente validador independiente para Solana. En un artículo publicado el 16 de octubre, Jump explicó el costo de revisar envíos masivos al programa de seguridad.
Los términos consultados el 27 de octubre, en su versión vigente desde el 26, exigen quemar 1 SOL por reporte para ser elegible para una recompensa. Esa fecha identifica la versión del documento, no cuándo apareció por primera vez el requisito.
La quema es irreversible y no reembolsable, incluso si el reporte resulta inválido, duplicado o fuera de alcance. Un reporte sin quema puede revisarse a discreción del equipo, pero no optar a un premio.
Los pagos aceptados se realizan en USDC y requieren verificación de identidad. Hasta el 20 de noviembre hay incentivos de 2 veces el pago estándar, o 3 veces para hallazgos específicos de Alpenglow, sujetos a elegibilidad y evaluación. El incentivo temporal no significa que el programa termine ese día.
Estas condiciones corresponden al programa de Firedancer; no son una regla para todos los reportes de seguridad de Solana.
Dato de mercado: el 27 de octubre a las 19:56 UTC, SOL cotizaba en Binance Spot a 101,16 USDT, con +0,577% en 24 horas.
Lectura de mercado: el filtro puede reducir ruido, pero también impone un costo a investigadores legítimos. Quemar SOL no garantiza cobrar. Sin datos sobre su escala, tampoco permite deducir un efecto relevante en la oferta o en el precio de SOL.
$SOL $USDC $USDT
Contenido Educativo. No asesoramiento financiero.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer: quemar 1 SOL es condición para optar a una recompensa por fallos
Firedancer es un cliente validador independiente para Solana. En un artículo publicado el 16 de octubre, Jump explicó el costo de revisar envíos masivos al programa de seguridad.
Los términos consultados el 27 de octubre, en su versión vigente desde el 26, exigen quemar 1 SOL por reporte para ser elegible para una recompensa. Esa fecha identifica la versión del documento, no cuándo apareció por primera vez el requisito.
La quema es irreversible y no reembolsable, incluso si el reporte resulta inválido, duplicado o fuera de alcance. Un reporte sin quema puede revisarse a discreción del equipo, pero no optar a un premio.
Los pagos aceptados se realizan en USDC y requieren verificación de identidad. Hasta el 20 de noviembre hay incentivos de 2 veces el pago estándar, o 3 veces para hallazgos específicos de Alpenglow, sujetos a elegibilidad y evaluación. El incentivo temporal no significa que el programa termine ese día.
Estas condiciones corresponden al programa de Firedancer; no son una regla para todos los reportes de seguridad de Solana.
Dato de mercado: el 27 de octubre a las 19:56 UTC, SOL cotizaba en Binance Spot a 101,16 USDT, con +0,577% en 24 horas.
Lectura de mercado: el filtro puede reducir ruido, pero también impone un costo a investigadores legítimos. Quemar SOL no garantiza cobrar. Sin datos sobre su escala, tampoco permite deducir un efecto relevante en la oferta o en el precio de SOL.
$SOL $USDC $USDT
Contenido Educativo. No asesoramiento financiero.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer es un cliente validador independiente para Solana. En un artículo publicado el 16 de octubre, Jump explicó el costo de revisar envíos masivos al programa de seguridad.
Los términos consultados el 27 de octubre, en su versión vigente desde el 26, exigen quemar 1 SOL por reporte para ser elegible para una recompensa. Esa fecha identifica la versión del documento, no cuándo apareció por primera vez el requisito.
La quema es irreversible y no reembolsable, incluso si el reporte resulta inválido, duplicado o fuera de alcance. Un reporte sin quema puede revisarse a discreción del equipo, pero no optar a un premio.
Los pagos aceptados se realizan en USDC y requieren verificación de identidad. Hasta el 20 de noviembre hay incentivos de 2 veces el pago estándar, o 3 veces para hallazgos específicos de Alpenglow, sujetos a elegibilidad y evaluación. El incentivo temporal no significa que el programa termine ese día.
Estas condiciones corresponden al programa de Firedancer; no son una regla para todos los reportes de seguridad de Solana.
Dato de mercado: el 27 de octubre a las 19:56 UTC, SOL cotizaba en Binance Spot a 101,16 USDT, con +0,577% en 24 horas.
Lectura de mercado: el filtro puede reducir ruido, pero también impone un costo a investigadores legítimos. Quemar SOL no garantiza cobrar. Sin datos sobre su escala, tampoco permite deducir un efecto relevante en la oferta o en el precio de SOL.
$SOL $USDC $USDT
Contenido Educativo. No asesoramiento financiero.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
25
·
--
🚨 **ZachXBT、XRPの25万ドルのバグ報奨金を批判:「報奨金が低いとホワイトハッカーの意欲が削がれる!」** XRP Ledgerで重大な脆弱性が報告され、報告したホワイトハッカーには25万ドルが支払われました。大金に聞こえる? ZachXBTによれば、全然足りません。厳しい現実はこうです。バグによって数十億ドルが危険にさらされる一方で、「善人」への報奨金がたった25万ドルなら、ブラックハットに売る金銭的な誘惑は非常に大きくなります。大手プロトコルは今や、重大なバグに100万〜1,000万ドル以上を提示しています。セキュリティ研究者への報酬を低く抑えても、節約にはなりません。彼らを闇の側へと追いやるだけです。 🔓 💬 **重大なL1のバグに25万ドルは十分? それともXRPは出し惜しみしている?** ぜひ意見を聞かせてください! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
🚨 **ZachXBT、XRPの25万ドルのバグ報奨金を批判:「報奨金が低いとホワイトハッカーの意欲が削がれる!」** XRP Ledgerで重大な脆弱性が報告され、報告したホワイトハッカーには25万ドルが支払われました。大金に聞こえる? ZachXBTによれば、全然足りません。厳しい現実はこうです。バグによって数十億ドルが危険にさらされる一方で、「善人」への報奨金がたった25万ドルなら、ブラックハットに売る金銭的な誘惑は非常に大きくなります。大手プロトコルは今や、重大なバグに100万〜1,000万ドル以上を提示しています。セキュリティ研究者への報酬を低く抑えても、節約にはなりません。彼らを闇の側へと追いやるだけです。 🔓 💬 **重大なL1のバグに25万ドルは十分? それともXRPは出し惜しみしている?** ぜひ意見を聞かせてください! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
64

#xrpledgerpatchesxrpcreationbug
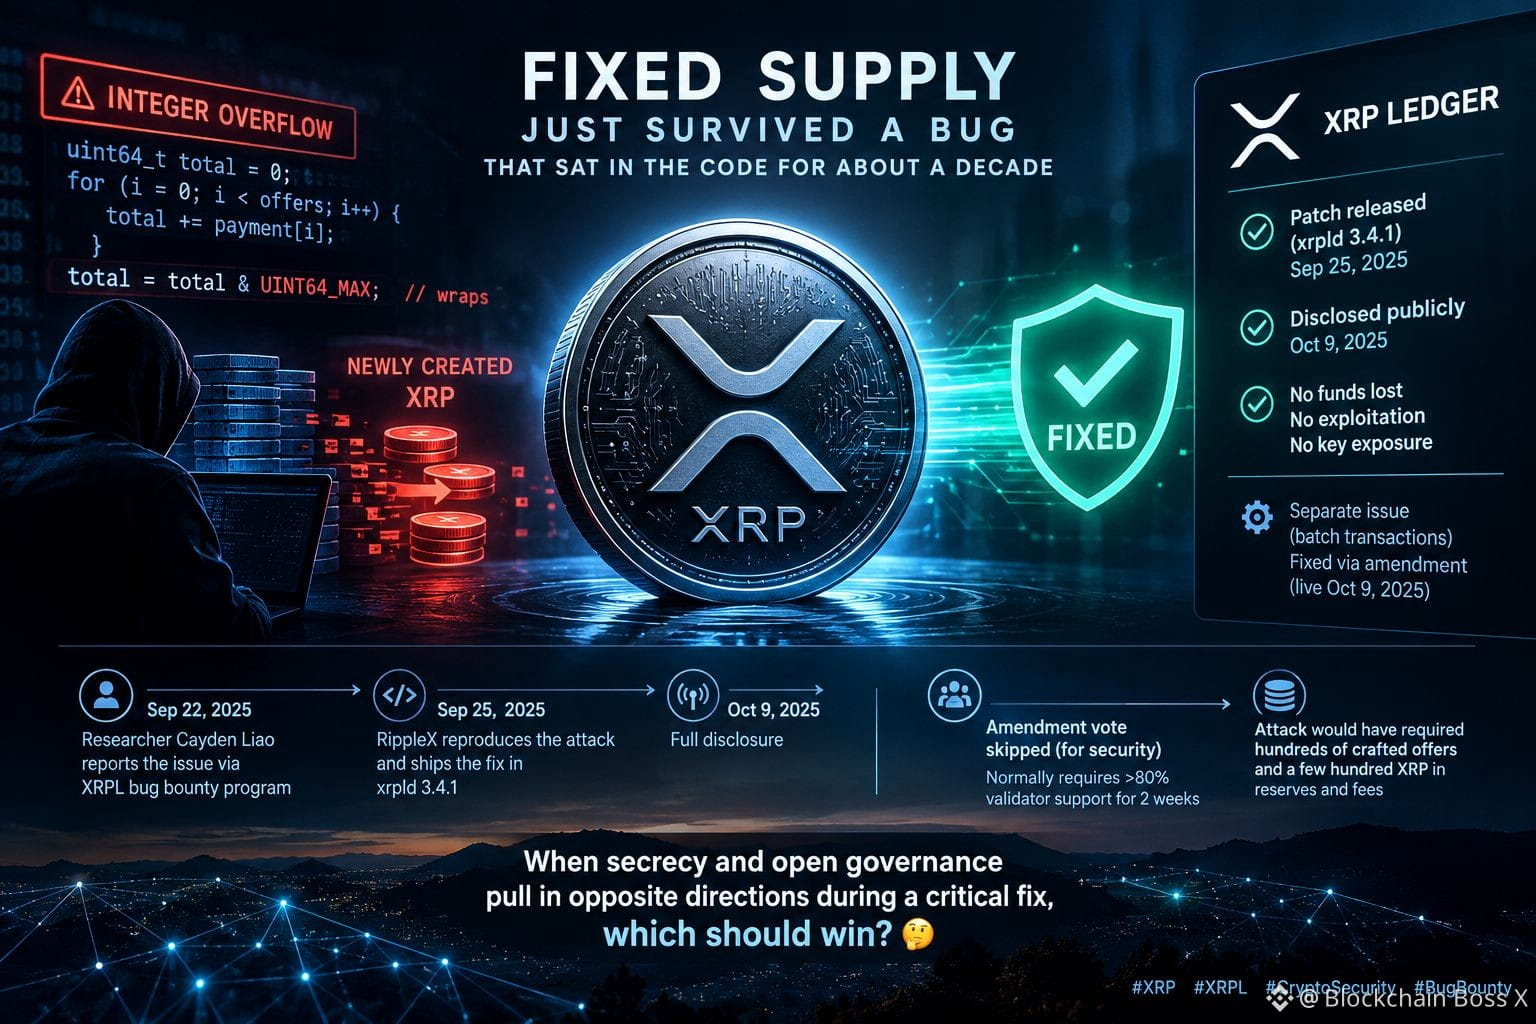
XRPの固定供給は、約10年間コードに潜んでいたバグを乗り越えた
暗号資産の世界で、「固定供給」は最も強力な主張のひとつです。今週、XRP Ledgerは、その主張を試しかねない脆弱性を公表しました。
経緯はこうです。研究者のケイデン・リャオ氏が9月22日、XRPLのバグ報奨金プログラムを通じて問題を報告しました。決済エンジンの整数オーバーフローです。ひとつの決済でDEXの多数のオファーを処理した際、チェックされていない64ビット演算によって合計額がより小さな値に折り返される一方、売り手には全額が支払われ、その差額分のXRPが新たに生成され、使用可能になる可能性がありました。この脆弱性は2015年から存在していた可能性があります。RippleXは攻撃を再現し、9月25日にxrpld 3.4.1で修正を公開した後、10月9日に詳細を公表しました。攻撃には、細工したオファーが数百件と、準備金および手数料として数百XRPが必要だったと報じられています。また、チームは悪用、資金の損失、鍵の漏えいを示す証拠を見つけませんでした。これとは別に、深刻度の低いバッチトランザクションの問題も、同日に有効化された改正によって修正されました。
なぜ重要なのでしょうか。通常はバリデーターの80%を超える支持を2週間得る必要がある改正案の投票を、今回のパッチでは省略しました。公開投票を行えば、脆弱性を広く知らせてしまうためです。セキュリティ上、妥当な判断ではありますが、コア開発者への信頼と、運用者が迅速にアップグレードすることに、どれほど多くが委ねられているかを示しています。また、バグ報奨金制度がきちんと機能していることも表しています。
重大な修正を行う際、情報の秘匿とオープンなガバナンスが相反するなら、どちらを優先すべきでしょうか?🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
{future}(LUMIAUSDT)
{future}(MAGICUSDT)
{future}(XRPUSDT)
#xrpledgerpatchesxrpcreationbug
XRPの固定供給は、約10年間コードに潜んでいたバグを乗り越えた
暗号資産の世界で、「固定供給」は最も強力な主張のひとつです。今週、XRP Ledgerは、その主張を試しかねない脆弱性を公表しました。
経緯はこうです。研究者のケイデン・リャオ氏が9月22日、XRPLのバグ報奨金プログラムを通じて問題を報告しました。決済エンジンの整数オーバーフローです。ひとつの決済でDEXの多数のオファーを処理した際、チェックされていない64ビット演算によって合計額がより小さな値に折り返される一方、売り手には全額が支払われ、その差額分のXRPが新たに生成され、使用可能になる可能性がありました。この脆弱性は2015年から存在していた可能性があります。RippleXは攻撃を再現し、9月25日にxrpld 3.4.1で修正を公開した後、10月9日に詳細を公表しました。攻撃には、細工したオファーが数百件と、準備金および手数料として数百XRPが必要だったと報じられています。また、チームは悪用、資金の損失、鍵の漏えいを示す証拠を見つけませんでした。これとは別に、深刻度の低いバッチトランザクションの問題も、同日に有効化された改正によって修正されました。
なぜ重要なのでしょうか。通常はバリデーターの80%を超える支持を2週間得る必要がある改正案の投票を、今回のパッチでは省略しました。公開投票を行えば、脆弱性を広く知らせてしまうためです。セキュリティ上、妥当な判断ではありますが、コア開発者への信頼と、運用者が迅速にアップグレードすることに、どれほど多くが委ねられているかを示しています。また、バグ報奨金制度がきちんと機能していることも表しています。
重大な修正を行う際、情報の秘匿とオープンなガバナンスが相反するなら、どちらを優先すべきでしょうか?🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
XRPの固定供給は、約10年間コードに潜んでいたバグを乗り越えた
暗号資産の世界で、「固定供給」は最も強力な主張のひとつです。今週、XRP Ledgerは、その主張を試しかねない脆弱性を公表しました。
経緯はこうです。研究者のケイデン・リャオ氏が9月22日、XRPLのバグ報奨金プログラムを通じて問題を報告しました。決済エンジンの整数オーバーフローです。ひとつの決済でDEXの多数のオファーを処理した際、チェックされていない64ビット演算によって合計額がより小さな値に折り返される一方、売り手には全額が支払われ、その差額分のXRPが新たに生成され、使用可能になる可能性がありました。この脆弱性は2015年から存在していた可能性があります。RippleXは攻撃を再現し、9月25日にxrpld 3.4.1で修正を公開した後、10月9日に詳細を公表しました。攻撃には、細工したオファーが数百件と、準備金および手数料として数百XRPが必要だったと報じられています。また、チームは悪用、資金の損失、鍵の漏えいを示す証拠を見つけませんでした。これとは別に、深刻度の低いバッチトランザクションの問題も、同日に有効化された改正によって修正されました。
なぜ重要なのでしょうか。通常はバリデーターの80%を超える支持を2週間得る必要がある改正案の投票を、今回のパッチでは省略しました。公開投票を行えば、脆弱性を広く知らせてしまうためです。セキュリティ上、妥当な判断ではありますが、コア開発者への信頼と、運用者が迅速にアップグレードすることに、どれほど多くが委ねられているかを示しています。また、バグ報奨金制度がきちんと機能していることも表しています。
重大な修正を行う際、情報の秘匿とオープンなガバナンスが相反するなら、どちらを優先すべきでしょうか?🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
1.6k
$ETH AIは本物のバグを見つけた——でも「指摘された問題」のほとんどは間違い 💎
イーサリアム財団のプロトコル・セキュリティチームは、システムソフトウェア、暗号コード、スマートコントラクトをテストするために連携したAIエージェントを導入しました。この技術により、libp2pのgossipsubコンポーネントにある、リモートで悪用可能なクラッシュが判明しました——ただし、すでに修正済みです。それでも、AIが生成したバグ報告の圧倒的大多数は、いずれも誤検知、重複、または範囲外です。
ボトルネックは、仮説を生成することから、正しさを検証することへと移っています。ある発見が有効なのは、人間の研究者が実際のコードに対して独立に再現できた場合のみです。AIは強力な探索ツールであり、セキュリティの「オラクル」ではありません。
あなたはAIの監査を信じていますか?それとも、ポジションに入る前に人間の確認を待っていますか?
※投資助言ではありません。常にリスクを管理してください。
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
$ETH AIは本物のバグを見つけた——でも「指摘された問題」のほとんどは間違い 💎
イーサリアム財団のプロトコル・セキュリティチームは、システムソフトウェア、暗号コード、スマートコントラクトをテストするために連携したAIエージェントを導入しました。この技術により、libp2pのgossipsubコンポーネントにある、リモートで悪用可能なクラッシュが判明しました——ただし、すでに修正済みです。それでも、AIが生成したバグ報告の圧倒的大多数は、いずれも誤検知、重複、または範囲外です。
ボトルネックは、仮説を生成することから、正しさを検証することへと移っています。ある発見が有効なのは、人間の研究者が実際のコードに対して独立に再現できた場合のみです。AIは強力な探索ツールであり、セキュリティの「オラクル」ではありません。
あなたはAIの監査を信じていますか?それとも、ポジションに入る前に人間の確認を待っていますか?
※投資助言ではありません。常にリスクを管理してください。
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
イーサリアム財団のプロトコル・セキュリティチームは、システムソフトウェア、暗号コード、スマートコントラクトをテストするために連携したAIエージェントを導入しました。この技術により、libp2pのgossipsubコンポーネントにある、リモートで悪用可能なクラッシュが判明しました——ただし、すでに修正済みです。それでも、AIが生成したバグ報告の圧倒的大多数は、いずれも誤検知、重複、または範囲外です。
ボトルネックは、仮説を生成することから、正しさを検証することへと移っています。ある発見が有効なのは、人間の研究者が実際のコードに対して独立に再現できた場合のみです。AIは強力な探索ツールであり、セキュリティの「オラクル」ではありません。
あなたはAIの監査を信じていますか?それとも、ポジションに入る前に人間の確認を待っていますか?
※投資助言ではありません。常にリスクを管理してください。
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
11
·
--
🚨 見えない最前線:バグハンターがあなたの資本を守る方法!🚨
多くの人は $BTC や $ETH の価格の上下だけに注目しますが、これらのエコシステムへの信頼を実際に支えているのは、継続的な監査と Bug Bounty(バグ報奨金)プログラムです。
契約ロジックや API 統合を脆弱性の観点で分析すると、はっきりとしたパターンが見えてきます。つまり、最も堅牢で、長期的に価値が上がる可能性が高いプロジェクト(特に $BNB エコシステム)は、セキュリティに大きく投資し、サイバー犯罪者の前に不具合を見つけた独立系の研究者(ホワイトハット)に報酬を与えているものです。
🛡️ 黄金のヒント:プロトコルに多額の投資をする前に、認知されたプラットフォーム上でアクティブな Bug Bounty プログラムがあるか確認してください。クローズドでテストのないコードは、あなたのお金のタイムボムです。
トークンを買う前に、そのプロジェクトのセキュリティや監査について調べていますか?コメントして!👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
🚨 見えない最前線:バグハンターがあなたの資本を守る方法!🚨
多くの人は $BTC や $ETH の価格の上下だけに注目しますが、これらのエコシステムへの信頼を実際に支えているのは、継続的な監査と Bug Bounty(バグ報奨金)プログラムです。
契約ロジックや API 統合を脆弱性の観点で分析すると、はっきりとしたパターンが見えてきます。つまり、最も堅牢で、長期的に価値が上がる可能性が高いプロジェクト(特に $BNB エコシステム)は、セキュリティに大きく投資し、サイバー犯罪者の前に不具合を見つけた独立系の研究者(ホワイトハット)に報酬を与えているものです。
🛡️ 黄金のヒント:プロトコルに多額の投資をする前に、認知されたプラットフォーム上でアクティブな Bug Bounty プログラムがあるか確認してください。クローズドでテストのないコードは、あなたのお金のタイムボムです。
トークンを買う前に、そのプロジェクトのセキュリティや監査について調べていますか?コメントして!👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
多くの人は $BTC や $ETH の価格の上下だけに注目しますが、これらのエコシステムへの信頼を実際に支えているのは、継続的な監査と Bug Bounty(バグ報奨金)プログラムです。
契約ロジックや API 統合を脆弱性の観点で分析すると、はっきりとしたパターンが見えてきます。つまり、最も堅牢で、長期的に価値が上がる可能性が高いプロジェクト(特に $BNB エコシステム)は、セキュリティに大きく投資し、サイバー犯罪者の前に不具合を見つけた独立系の研究者(ホワイトハット)に報酬を与えているものです。
🛡️ 黄金のヒント:プロトコルに多額の投資をする前に、認知されたプラットフォーム上でアクティブな Bug Bounty プログラムがあるか確認してください。クローズドでテストのないコードは、あなたのお金のタイムボムです。
トークンを買う前に、そのプロジェクトのセキュリティや監査について調べていますか?コメントして!👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
97
·
--
🚨 ZETACHAIN: チームは$334Kのハッキング前の警告を無視した! 🛑💸
💥 インシデント:
ハッカーたちはプロトコルから約$334,000を抜き取ることに成功しました。🚨🙈
チームはエクスプロイトが発生する前にバグレポートを無視していたことが明らかになりました!
📄 ポストモーテム:
公式レポートでは、コミュニケーションとセキュリティチェックの重大な失敗が指摘されています。
彼らは損失を完全に防げたかもしれない赤信号を見逃してしまいました! ⚠️🔍
⚠️ 教訓:
大きなプロジェクトであっても、セキュリティアラートに耳を傾けなければ失敗することがあります! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
🚨 ZETACHAIN: チームは$334Kのハッキング前の警告を無視した! 🛑💸
💥 インシデント:
ハッカーたちはプロトコルから約$334,000を抜き取ることに成功しました。🚨🙈
チームはエクスプロイトが発生する前にバグレポートを無視していたことが明らかになりました!
📄 ポストモーテム:
公式レポートでは、コミュニケーションとセキュリティチェックの重大な失敗が指摘されています。
彼らは損失を完全に防げたかもしれない赤信号を見逃してしまいました! ⚠️🔍
⚠️ 教訓:
大きなプロジェクトであっても、セキュリティアラートに耳を傾けなければ失敗することがあります! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
💥 インシデント:
ハッカーたちはプロトコルから約$334,000を抜き取ることに成功しました。🚨🙈
チームはエクスプロイトが発生する前にバグレポートを無視していたことが明らかになりました!
📄 ポストモーテム:
公式レポートでは、コミュニケーションとセキュリティチェックの重大な失敗が指摘されています。
彼らは損失を完全に防げたかもしれない赤信号を見逃してしまいました! ⚠️🔍
⚠️ 教訓:
大きなプロジェクトであっても、セキュリティアラートに耳を傾けなければ失敗することがあります! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
30

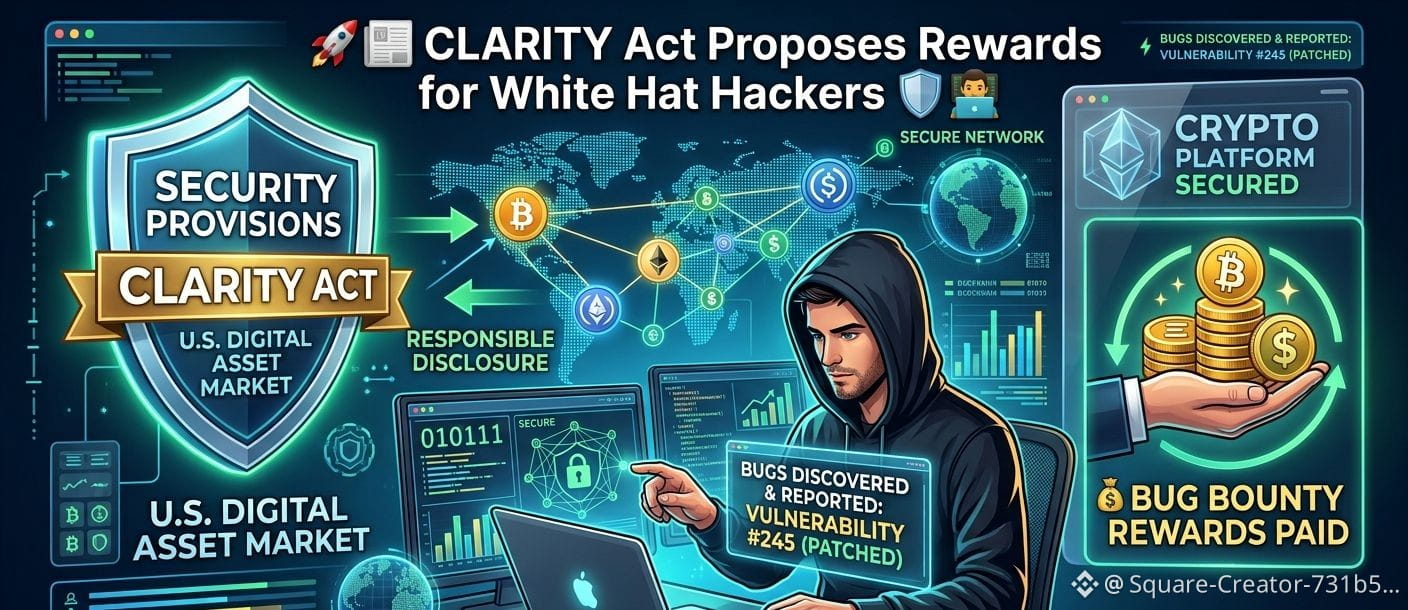
🚀📰 CLARITY法案はホワイトハットハッカーへの報奨を提案 🛡️👨💻
🚨 米国のデジタル・アセット・マーケットCLARITY法案の新しい草案には、ブロックチェーン・ネットワークや暗号プラットフォームにおいて、セキュリティ上の脆弱性を責任ある形で発見し報告するホワイトハットハッカーを奨励し保護する規定が含まれています。 🛡️🔍 この提案は、不正な悪用ではなく責任あるディスクロージャー(適切な開示)を促すことで、デジタル・アセット業界全体のサイバーセキュリティを強化することを目指しています。
💰 提案のもとでは、暗号プロジェクトは、倫理的なセキュリティ研究者に対し、体系化されたバグバウンティ(報奨金)プログラムを通じて報奨を与えることが可能になり、ホワイトハットハッカーが、悪意ある行為者によって悪用される前に脆弱性を報告するための動機を得られるようになります。 支持者は、これにより信頼が高まり、ユーザーの資金が守られ、暗号エコシステム全体がより安全になると主張しています。
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
🚀📰 CLARITY法案はホワイトハットハッカーへの報奨を提案 🛡️👨💻
🚨 米国のデジタル・アセット・マーケットCLARITY法案の新しい草案には、ブロックチェーン・ネットワークや暗号プラットフォームにおいて、セキュリティ上の脆弱性を責任ある形で発見し報告するホワイトハットハッカーを奨励し保護する規定が含まれています。 🛡️🔍 この提案は、不正な悪用ではなく責任あるディスクロージャー(適切な開示)を促すことで、デジタル・アセット業界全体のサイバーセキュリティを強化することを目指しています。
💰 提案のもとでは、暗号プロジェクトは、倫理的なセキュリティ研究者に対し、体系化されたバグバウンティ(報奨金)プログラムを通じて報奨を与えることが可能になり、ホワイトハットハッカーが、悪意ある行為者によって悪用される前に脆弱性を報告するための動機を得られるようになります。 支持者は、これにより信頼が高まり、ユーザーの資金が守られ、暗号エコシステム全体がより安全になると主張しています。
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
🚨 米国のデジタル・アセット・マーケットCLARITY法案の新しい草案には、ブロックチェーン・ネットワークや暗号プラットフォームにおいて、セキュリティ上の脆弱性を責任ある形で発見し報告するホワイトハットハッカーを奨励し保護する規定が含まれています。 🛡️🔍 この提案は、不正な悪用ではなく責任あるディスクロージャー(適切な開示)を促すことで、デジタル・アセット業界全体のサイバーセキュリティを強化することを目指しています。
💰 提案のもとでは、暗号プロジェクトは、倫理的なセキュリティ研究者に対し、体系化されたバグバウンティ(報奨金)プログラムを通じて報奨を与えることが可能になり、ホワイトハットハッカーが、悪意ある行為者によって悪用される前に脆弱性を報告するための動機を得られるようになります。 支持者は、これにより信頼が高まり、ユーザーの資金が守られ、暗号エコシステム全体がより安全になると主張しています。
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
1
77
🔥 クリプトTwitterが「ZetaChainハックだ」と叫び、パニック売りを煽っている一方で、スマートウォレットが注目するオンチェーン指標はまったく別の物語を示しています。
📊 そのエクスプロイトで流出したのは33.4万ドル($334K)ですが、それでもBSCのトップ急上昇トークンはなお上昇中です――HONが+1.3%、AKEが+8.5%。さらに、#Solana smartウォレットはMINIやGTAVIのような銘柄をネット買いしており、MINIは3つのウォレットで+5.07%です。 一方で#BTC は80,710ドルでRSI 65.2、強気のMACDクロスオーバーを示し、#ETH は2,509ドルでRSI 64.5。どちらも上側ボリンジャーバンドに接近しています。 #BugBounty の余波は、リスクオンのセンチメントを揺るがしておらず、現在は「欲望(Greed)74/100」のままです。
💡 これは、資金が脆弱なクロスチェーン・プロトコルから、より高い信頼性を持つレイヤー1資産へと振り向けられていることを示唆しています。クラッシュを引き起こすのではなく、現在の強気サイクルを裏付けています。
👀 今週の#Solana smartウォレットの流入(インフロー)比率に注目してください――上昇するネット買いのシグナルは、次の上昇局面を示す可能性があります。
❓ もしスマートマネーがすでにギアを切り替えているのなら、次の機関投資家の参入ポイント(エントリー)についてそれは何を意味するのでしょうか?
🔥 クリプトTwitterが「ZetaChainハックだ」と叫び、パニック売りを煽っている一方で、スマートウォレットが注目するオンチェーン指標はまったく別の物語を示しています。
📊 そのエクスプロイトで流出したのは33.4万ドル($334K)ですが、それでもBSCのトップ急上昇トークンはなお上昇中です――HONが+1.3%、AKEが+8.5%。さらに、#Solana smartウォレットはMINIやGTAVIのような銘柄をネット買いしており、MINIは3つのウォレットで+5.07%です。 一方で#BTC は80,710ドルでRSI 65.2、強気のMACDクロスオーバーを示し、#ETH は2,509ドルでRSI 64.5。どちらも上側ボリンジャーバンドに接近しています。 #BugBounty の余波は、リスクオンのセンチメントを揺るがしておらず、現在は「欲望(Greed)74/100」のままです。
💡 これは、資金が脆弱なクロスチェーン・プロトコルから、より高い信頼性を持つレイヤー1資産へと振り向けられていることを示唆しています。クラッシュを引き起こすのではなく、現在の強気サイクルを裏付けています。
👀 今週の#Solana smartウォレットの流入(インフロー)比率に注目してください――上昇するネット買いのシグナルは、次の上昇局面を示す可能性があります。
❓ もしスマートマネーがすでにギアを切り替えているのなら、次の機関投資家の参入ポイント(エントリー)についてそれは何を意味するのでしょうか?
📊 そのエクスプロイトで流出したのは33.4万ドル($334K)ですが、それでもBSCのトップ急上昇トークンはなお上昇中です――HONが+1.3%、AKEが+8.5%。さらに、#Solana smartウォレットはMINIやGTAVIのような銘柄をネット買いしており、MINIは3つのウォレットで+5.07%です。 一方で#BTC は80,710ドルでRSI 65.2、強気のMACDクロスオーバーを示し、#ETH は2,509ドルでRSI 64.5。どちらも上側ボリンジャーバンドに接近しています。 #BugBounty の余波は、リスクオンのセンチメントを揺るがしておらず、現在は「欲望(Greed)74/100」のままです。
💡 これは、資金が脆弱なクロスチェーン・プロトコルから、より高い信頼性を持つレイヤー1資産へと振り向けられていることを示唆しています。クラッシュを引き起こすのではなく、現在の強気サイクルを裏付けています。
👀 今週の#Solana smartウォレットの流入(インフロー)比率に注目してください――上昇するネット買いのシグナルは、次の上昇局面を示す可能性があります。
❓ もしスマートマネーがすでにギアを切り替えているのなら、次の機関投資家の参入ポイント(エントリー)についてそれは何を意味するのでしょうか?
109
·
--
ブリッシュ
本人確認中
#ZcashApproves$1.5MBugBounty
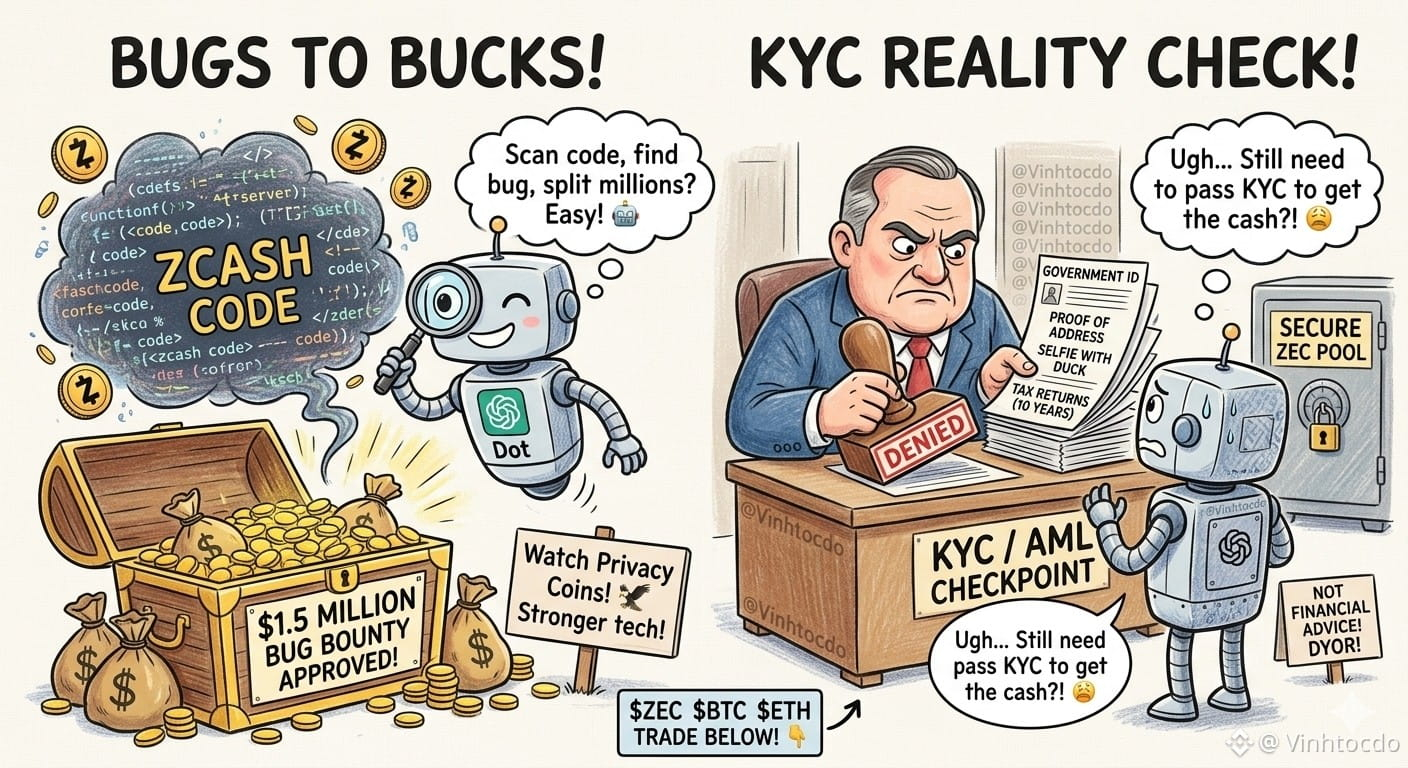
ビッグニュース:Zcashが研究者テイラー・ホーンビーに対し、なんと大規模な150万ドルのバグ報奨金を承認しました!💰 えっ、OpenAIの新しい「Dots」エージェントを使ってコードをスキャンし、バグを見つけて、何百万ドルも分けられるのでは? もしそんなに簡単なら…!🤖 テック大手はセキュリティを強化していて、Zcashはプライバシープールを安全に保つために高額を支払っています。
トレーダーの皆さん、あの現金を受け取るには受取人がKYCを通過する必要があることを忘れないでください。
トレーダーはどうすべき?
1️⃣ セキュリティ強化の展開に合わせて、プライバシー関連のコインをハマるくらい注意深く見張りましょう。
2️⃣ ネットワークのマイルストーンをチェック—より強い技術はより強いファンダメンタルにつながります。
投資助言ではありません!DYOR!
下の取引をクリックして応援してください!👇
$ZEC
{future}(ZECUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
コードVINHTOCDOを使うか、リンク:[https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
#ZcashApproves$1.5MBugBounty
ビッグニュース:Zcashが研究者テイラー・ホーンビーに対し、なんと大規模な150万ドルのバグ報奨金を承認しました!💰 えっ、OpenAIの新しい「Dots」エージェントを使ってコードをスキャンし、バグを見つけて、何百万ドルも分けられるのでは? もしそんなに簡単なら…!🤖 テック大手はセキュリティを強化していて、Zcashはプライバシープールを安全に保つために高額を支払っています。
トレーダーの皆さん、あの現金を受け取るには受取人がKYCを通過する必要があることを忘れないでください。
トレーダーはどうすべき?
1️⃣ セキュリティ強化の展開に合わせて、プライバシー関連のコインをハマるくらい注意深く見張りましょう。
2️⃣ ネットワークのマイルストーンをチェック—より強い技術はより強いファンダメンタルにつながります。
投資助言ではありません!DYOR!
下の取引をクリックして応援してください!👇
$ZEC
$BTC
$ETH
コードVINHTOCDOを使うか、リンク:https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
ビッグニュース:Zcashが研究者テイラー・ホーンビーに対し、なんと大規模な150万ドルのバグ報奨金を承認しました!💰 えっ、OpenAIの新しい「Dots」エージェントを使ってコードをスキャンし、バグを見つけて、何百万ドルも分けられるのでは? もしそんなに簡単なら…!🤖 テック大手はセキュリティを強化していて、Zcashはプライバシープールを安全に保つために高額を支払っています。
トレーダーの皆さん、あの現金を受け取るには受取人がKYCを通過する必要があることを忘れないでください。
トレーダーはどうすべき?
1️⃣ セキュリティ強化の展開に合わせて、プライバシー関連のコインをハマるくらい注意深く見張りましょう。
2️⃣ ネットワークのマイルストーンをチェック—より強い技術はより強いファンダメンタルにつながります。
投資助言ではありません!DYOR!
下の取引をクリックして応援してください!👇
$ZEC
$BTC
$ETH
コードVINHTOCDOを使うか、リンク:https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
2
248

$APT VULNERABILITY EXPOSED $700B RISK – BUT FIXED IN HOURS 🔥
2月にAptosのMove VMで「stale-cache(古いキャッシュ)」に関する重大な不具合が見つかりました。理論上、この問題によりブリッジ、ステーブルコイン、DeFiプロトコルなど、暗号資産7,000億ドルが危険にさらされ得たのです。ですが重要なのはここからです。Aptosチームは、開示から数時間以内にメインネットを修正しました。ユーザー資金は一切失われませんでした。
独立したセキュリティ企業Grego AIは、TVL(総ロック額)のうち2億5000万ドルが直接リスクにさらされていた可能性があると試算しました。それでも実際の環境での悪用可能性は最小限でした。たった3,000ドルのサーバーで90%の成功率を再現できるといった条件はありましたが、その脆弱性は攻撃者に届くことはありませんでした。
このようなスピードと透明性は、そのプロジェクトのセキュリティ文化への信頼につながります。$APT に対する確信は変わりましたか?
※投資助言ではありません。常にリスクを管理してください。
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
$APT VULNERABILITY EXPOSED $700B RISK – BUT FIXED IN HOURS 🔥
2月にAptosのMove VMで「stale-cache(古いキャッシュ)」に関する重大な不具合が見つかりました。理論上、この問題によりブリッジ、ステーブルコイン、DeFiプロトコルなど、暗号資産7,000億ドルが危険にさらされ得たのです。ですが重要なのはここからです。Aptosチームは、開示から数時間以内にメインネットを修正しました。ユーザー資金は一切失われませんでした。
独立したセキュリティ企業Grego AIは、TVL(総ロック額)のうち2億5000万ドルが直接リスクにさらされていた可能性があると試算しました。それでも実際の環境での悪用可能性は最小限でした。たった3,000ドルのサーバーで90%の成功率を再現できるといった条件はありましたが、その脆弱性は攻撃者に届くことはありませんでした。
このようなスピードと透明性は、そのプロジェクトのセキュリティ文化への信頼につながります。$APT に対する確信は変わりましたか?
※投資助言ではありません。常にリスクを管理してください。
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
2月にAptosのMove VMで「stale-cache(古いキャッシュ)」に関する重大な不具合が見つかりました。理論上、この問題によりブリッジ、ステーブルコイン、DeFiプロトコルなど、暗号資産7,000億ドルが危険にさらされ得たのです。ですが重要なのはここからです。Aptosチームは、開示から数時間以内にメインネットを修正しました。ユーザー資金は一切失われませんでした。
独立したセキュリティ企業Grego AIは、TVL(総ロック額)のうち2億5000万ドルが直接リスクにさらされていた可能性があると試算しました。それでも実際の環境での悪用可能性は最小限でした。たった3,000ドルのサーバーで90%の成功率を再現できるといった条件はありましたが、その脆弱性は攻撃者に届くことはありませんでした。
このようなスピードと透明性は、そのプロジェクトのセキュリティ文化への信頼につながります。$APT に対する確信は変わりましたか?
※投資助言ではありません。常にリスクを管理してください。
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
40
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#USMidterms-WhatAreMarketsExpecting?
閲覧回数 80,286
731人が討論中
2
#USOctoberNFP-AreRateCutsStillPossible
閲覧回数 242,315
1,909人が討論中
3
#AMDBeatsExpectations-AINarrativeContinues
閲覧回数 19,617
279人が討論中
4
#BinanceIncidentReport
閲覧回数 240,047
1,336人が討論中
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
閲覧回数 14,798
105人が討論中
6
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
閲覧回数 11
5人が討論中
7
#BinanceReopensWithdrawalsForMoreAssets
閲覧回数 356,122
2,346人が討論中
8
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
閲覧回数 2,476
78人が討論中
9
#BinanceHourlyDepositsExceedWithdrawals
閲覧回数 150,802
1,154人が討論中
10
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
閲覧回数 3,472
59人が討論中