
#lazarus
lazarus
453,265 penayangan
143 Berdiskusi
Populer
Terbaru
·
--
🚨 Tawaran Kerja Palsu Senilai $625 Juta: Bagaimana Lazarus Menyusup ke Axie Infinity! 🎣💸
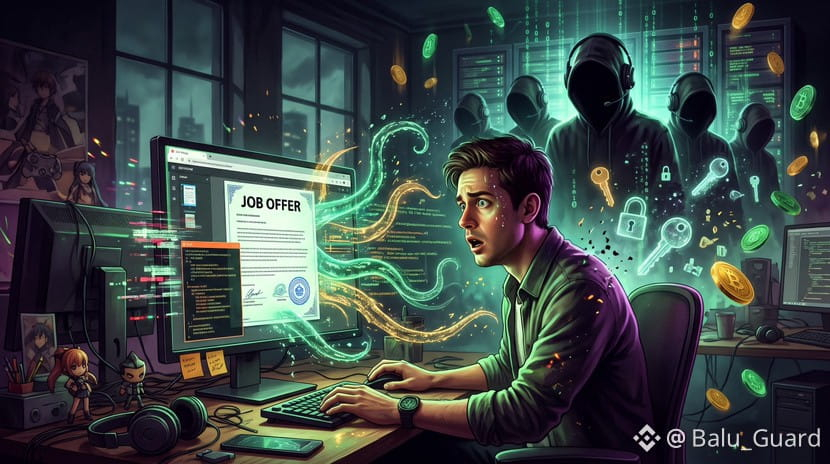
Pada 2022, Lazarus Group yang terkenal dari Korea Utara melakukan salah satu perampokan terbesar dalam sejarah kripto, menguras $625 juta dari Ronin Network (sidechain di balik Axie Infinity).
Mereka tidak membobol smart contract yang rumit. Sebaliknya, mereka menargetkan kerentanan tertua dalam teknologi: psikologi manusia.
Para penyerang mendirikan agen perekrutan palsu dan selama berminggu-minggu merayu seorang insinyur senior dengan tawaran pekerjaan impian bergaji tinggi. Saat insinyur itu membuka PDF "surat tawaran" yang terinfeksi, spyware menyusupi komputernya—memberi para peretas akses ke kunci validator dan kendali penuh atas dana pengguna.
Ini menjadi unduhan berkas termahal dalam sejarah keuangan, membuktikan bahwa seaman apa pun blockchain Anda, rekayasa sosial tetap menjadi pintu belakang paling ampuh.
Seberapa waspada Anda menjaga keamanan operasional dan mengunduh berkas yang tidak dikenal? Mari diskusikan di bawah! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
{future}(MUUUSDT)
{spot}(SPCXBUSDT)
{future}(HYPEUSDT)
🚨 Tawaran Kerja Palsu Senilai $625 Juta: Bagaimana Lazarus Menyusup ke Axie Infinity! 🎣💸
Pada 2022, Lazarus Group yang terkenal dari Korea Utara melakukan salah satu perampokan terbesar dalam sejarah kripto, menguras $625 juta dari Ronin Network (sidechain di balik Axie Infinity).
Mereka tidak membobol smart contract yang rumit. Sebaliknya, mereka menargetkan kerentanan tertua dalam teknologi: psikologi manusia.
Para penyerang mendirikan agen perekrutan palsu dan selama berminggu-minggu merayu seorang insinyur senior dengan tawaran pekerjaan impian bergaji tinggi. Saat insinyur itu membuka PDF "surat tawaran" yang terinfeksi, spyware menyusupi komputernya—memberi para peretas akses ke kunci validator dan kendali penuh atas dana pengguna.
Ini menjadi unduhan berkas termahal dalam sejarah keuangan, membuktikan bahwa seaman apa pun blockchain Anda, rekayasa sosial tetap menjadi pintu belakang paling ampuh.
Seberapa waspada Anda menjaga keamanan operasional dan mengunduh berkas yang tidak dikenal? Mari diskusikan di bawah! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
Pada 2022, Lazarus Group yang terkenal dari Korea Utara melakukan salah satu perampokan terbesar dalam sejarah kripto, menguras $625 juta dari Ronin Network (sidechain di balik Axie Infinity).
Mereka tidak membobol smart contract yang rumit. Sebaliknya, mereka menargetkan kerentanan tertua dalam teknologi: psikologi manusia.
Para penyerang mendirikan agen perekrutan palsu dan selama berminggu-minggu merayu seorang insinyur senior dengan tawaran pekerjaan impian bergaji tinggi. Saat insinyur itu membuka PDF "surat tawaran" yang terinfeksi, spyware menyusupi komputernya—memberi para peretas akses ke kunci validator dan kendali penuh atas dana pengguna.
Ini menjadi unduhan berkas termahal dalam sejarah keuangan, membuktikan bahwa seaman apa pun blockchain Anda, rekayasa sosial tetap menjadi pintu belakang paling ampuh.
Seberapa waspada Anda menjaga keamanan operasional dan mengunduh berkas yang tidak dikenal? Mari diskusikan di bawah! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
1
47
·
--
🚨🚨 SIARAN LANGSUNG: BINANCE MEMBUKA PENARIKAN SEKARANG
Hentikan semua yang sedang Anda lakukan.
Minggu, 1 November 2026 - Binance baru saja mengonfirmasi:
✅ 90% dari $6.3B SUDAH DIPULIHKAN (naik dari 80% kemarin)
✅ $5.67B dari $6.3B dipulihkan dengan dana MILIK SENDIRI
✅ 10 koin teratas didukung 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot Proof-of-Reserves kemarin pukul 00:00 UTC = 100%
✅ Bukti ZK lengkap dirilis pada 3 November - verifikasi publik
✅ $3B dana peretas dibekukan oleh Tether, Circle, dan mitra
✅ SAFU sedang dipulihkan hingga $1B
Apa yang terjadi? Kamis, 29 Okt, Lazarus Group (Korea Utara) meretas. FBI + Secret Service turun tangan.
Apa yang dilakukan Binance? Tidak membebankan kerugian kepada pengguna. Membayar dengan uang sendiri. $6.34B disiapkan sebagai cadangan.
Ini BELUM PERNAH terjadi dalam sejarah kripto. Baik FTX maupun Mt. Gox tidak pernah melakukan ini.
RETWEET jika Anda masih percaya kepada Binance 🟡
Sumber resmi: Binance X @ 08:15 AM hari ini.
#Binance #BreakingNews #BTC #SAFU #Lazarus
🚨🚨 SIARAN LANGSUNG: BINANCE MEMBUKA PENARIKAN SEKARANG
Hentikan semua yang sedang Anda lakukan.
Minggu, 1 November 2026 - Binance baru saja mengonfirmasi:
✅ 90% dari $6.3B SUDAH DIPULIHKAN (naik dari 80% kemarin)
✅ $5.67B dari $6.3B dipulihkan dengan dana MILIK SENDIRI
✅ 10 koin teratas didukung 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot Proof-of-Reserves kemarin pukul 00:00 UTC = 100%
✅ Bukti ZK lengkap dirilis pada 3 November - verifikasi publik
✅ $3B dana peretas dibekukan oleh Tether, Circle, dan mitra
✅ SAFU sedang dipulihkan hingga $1B
Apa yang terjadi? Kamis, 29 Okt, Lazarus Group (Korea Utara) meretas. FBI + Secret Service turun tangan.
Apa yang dilakukan Binance? Tidak membebankan kerugian kepada pengguna. Membayar dengan uang sendiri. $6.34B disiapkan sebagai cadangan.
Ini BELUM PERNAH terjadi dalam sejarah kripto. Baik FTX maupun Mt. Gox tidak pernah melakukan ini.
RETWEET jika Anda masih percaya kepada Binance 🟡
Sumber resmi: Binance X @ 08:15 AM hari ini.
#Binance #BreakingNews #BTC #SAFU #Lazarus
Hentikan semua yang sedang Anda lakukan.
Minggu, 1 November 2026 - Binance baru saja mengonfirmasi:
✅ 90% dari $6.3B SUDAH DIPULIHKAN (naik dari 80% kemarin)
✅ $5.67B dari $6.3B dipulihkan dengan dana MILIK SENDIRI
✅ 10 koin teratas didukung 100%: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot Proof-of-Reserves kemarin pukul 00:00 UTC = 100%
✅ Bukti ZK lengkap dirilis pada 3 November - verifikasi publik
✅ $3B dana peretas dibekukan oleh Tether, Circle, dan mitra
✅ SAFU sedang dipulihkan hingga $1B
Apa yang terjadi? Kamis, 29 Okt, Lazarus Group (Korea Utara) meretas. FBI + Secret Service turun tangan.
Apa yang dilakukan Binance? Tidak membebankan kerugian kepada pengguna. Membayar dengan uang sendiri. $6.34B disiapkan sebagai cadangan.
Ini BELUM PERNAH terjadi dalam sejarah kripto. Baik FTX maupun Mt. Gox tidak pernah melakukan ini.
RETWEET jika Anda masih percaya kepada Binance 🟡
Sumber resmi: Binance X @ 08:15 AM hari ini.
#Binance #BreakingNews #BTC #SAFU #Lazarus
23
·
--
🚨 Benarkah Binance menanggung kerugian sebesar $6,3 miliar? Penarikan mungkin dibuka kembali hari ini, tetapi pahami ini terlebih dahulu;
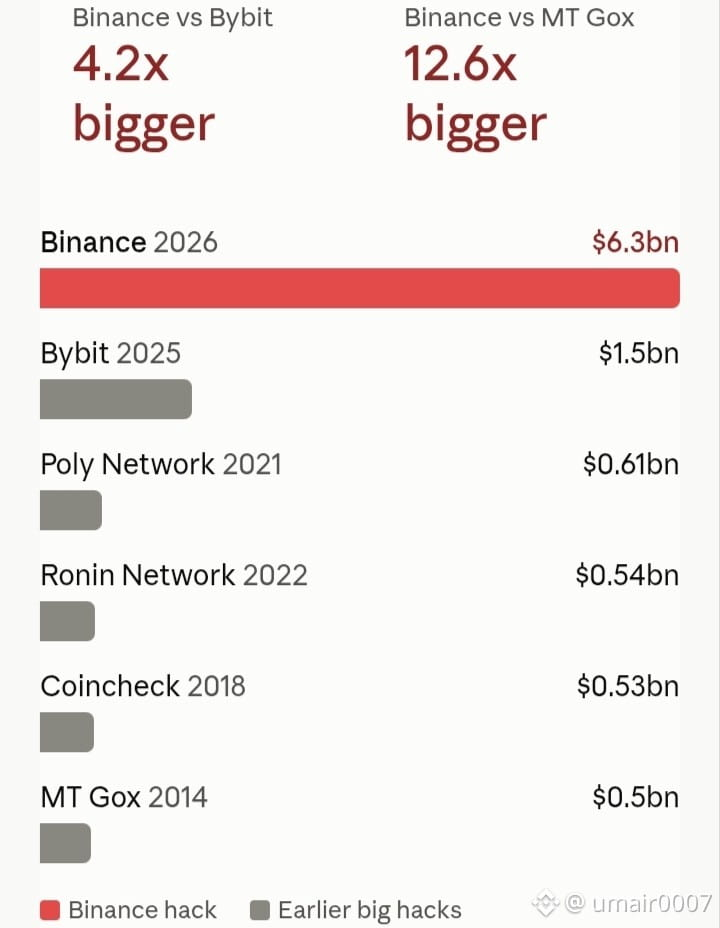
Teman-teman, menurut BBC, Binance mengatakan bahwa mereka telah menutupi 90% dari aset senilai $6,3 miliar yang dicuri, dan 10% sisanya akan membutuhkan waktu sedikit lebih lama.
Perusahaan mengatakan bahwa kerugian akan ditanggung oleh mereka, bukan pengguna, dan telah menyisihkan lebih dari $6,34 miliar dana sendiri untuk itu.
Kepemilikan $BTC , $ETH dan $USDT , ditambah 7 aset utama lainnya, sepenuhnya terlindungi.
Pada hari Sabtu, FBI mengatakan bahwa Korea Utara berada di balik peretasan tersebut dan menyebut Grup Lazarus (TraderTraitor). Korea Utara selalu membantah tuduhan semacam itu.
Awalnya, laptop seorang teknisi disalahkan, tetapi kemudian ditemukan titik-titik pelanggaran keamanan lainnya.
Menurut Richard Teng, beberapa orang terlibat, dan sebuah "mekanisme penghancuran diri" digunakan untuk menyembunyikan jejak mereka.
Sekitar $3 miliar dibekukan pada hari Kamis, dan Dinas Rahasia AS sedang berupaya melacak dan memulihkan dana tersebut. Investigasi masih berlangsung.
Ini lebih besar daripada peretasan Bybit pada 2025 ($1,5 miliar), dan Binance mengatakan penarikan akan dibuka kembali sesuai rencana hari ini, 1 November.
Menurut saya, ujian sebenarnya adalah saat penarikan dibuka. Apa yang akan Anda lakukan, menarik uang Anda atau tetap menyimpannya di Binance? Berikan komentar di bawah 👇.
Ini hanya informasi, bukan nasihat keuangan.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
🚨 Benarkah Binance menanggung kerugian sebesar $6,3 miliar? Penarikan mungkin dibuka kembali hari ini, tetapi pahami ini terlebih dahulu;
Teman-teman, menurut BBC, Binance mengatakan bahwa mereka telah menutupi 90% dari aset senilai $6,3 miliar yang dicuri, dan 10% sisanya akan membutuhkan waktu sedikit lebih lama.
Perusahaan mengatakan bahwa kerugian akan ditanggung oleh mereka, bukan pengguna, dan telah menyisihkan lebih dari $6,34 miliar dana sendiri untuk itu.
Kepemilikan $BTC , $ETH dan $USDT , ditambah 7 aset utama lainnya, sepenuhnya terlindungi.
Pada hari Sabtu, FBI mengatakan bahwa Korea Utara berada di balik peretasan tersebut dan menyebut Grup Lazarus (TraderTraitor). Korea Utara selalu membantah tuduhan semacam itu.
Awalnya, laptop seorang teknisi disalahkan, tetapi kemudian ditemukan titik-titik pelanggaran keamanan lainnya.
Menurut Richard Teng, beberapa orang terlibat, dan sebuah "mekanisme penghancuran diri" digunakan untuk menyembunyikan jejak mereka.
Sekitar $3 miliar dibekukan pada hari Kamis, dan Dinas Rahasia AS sedang berupaya melacak dan memulihkan dana tersebut. Investigasi masih berlangsung.
Ini lebih besar daripada peretasan Bybit pada 2025 ($1,5 miliar), dan Binance mengatakan penarikan akan dibuka kembali sesuai rencana hari ini, 1 November.
Menurut saya, ujian sebenarnya adalah saat penarikan dibuka. Apa yang akan Anda lakukan, menarik uang Anda atau tetap menyimpannya di Binance? Berikan komentar di bawah 👇.
Ini hanya informasi, bukan nasihat keuangan.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
Teman-teman, menurut BBC, Binance mengatakan bahwa mereka telah menutupi 90% dari aset senilai $6,3 miliar yang dicuri, dan 10% sisanya akan membutuhkan waktu sedikit lebih lama.
Perusahaan mengatakan bahwa kerugian akan ditanggung oleh mereka, bukan pengguna, dan telah menyisihkan lebih dari $6,34 miliar dana sendiri untuk itu.
Kepemilikan $BTC , $ETH dan $USDT , ditambah 7 aset utama lainnya, sepenuhnya terlindungi.
Pada hari Sabtu, FBI mengatakan bahwa Korea Utara berada di balik peretasan tersebut dan menyebut Grup Lazarus (TraderTraitor). Korea Utara selalu membantah tuduhan semacam itu.
Awalnya, laptop seorang teknisi disalahkan, tetapi kemudian ditemukan titik-titik pelanggaran keamanan lainnya.
Menurut Richard Teng, beberapa orang terlibat, dan sebuah "mekanisme penghancuran diri" digunakan untuk menyembunyikan jejak mereka.
Sekitar $3 miliar dibekukan pada hari Kamis, dan Dinas Rahasia AS sedang berupaya melacak dan memulihkan dana tersebut. Investigasi masih berlangsung.
Ini lebih besar daripada peretasan Bybit pada 2025 ($1,5 miliar), dan Binance mengatakan penarikan akan dibuka kembali sesuai rencana hari ini, 1 November.
Menurut saya, ujian sebenarnya adalah saat penarikan dibuka. Apa yang akan Anda lakukan, menarik uang Anda atau tetap menyimpannya di Binance? Berikan komentar di bawah 👇.
Ini hanya informasi, bukan nasihat keuangan.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
96
·
--
Susah payah kita, ujung-ujungnya malah menguntungkan para peretas,
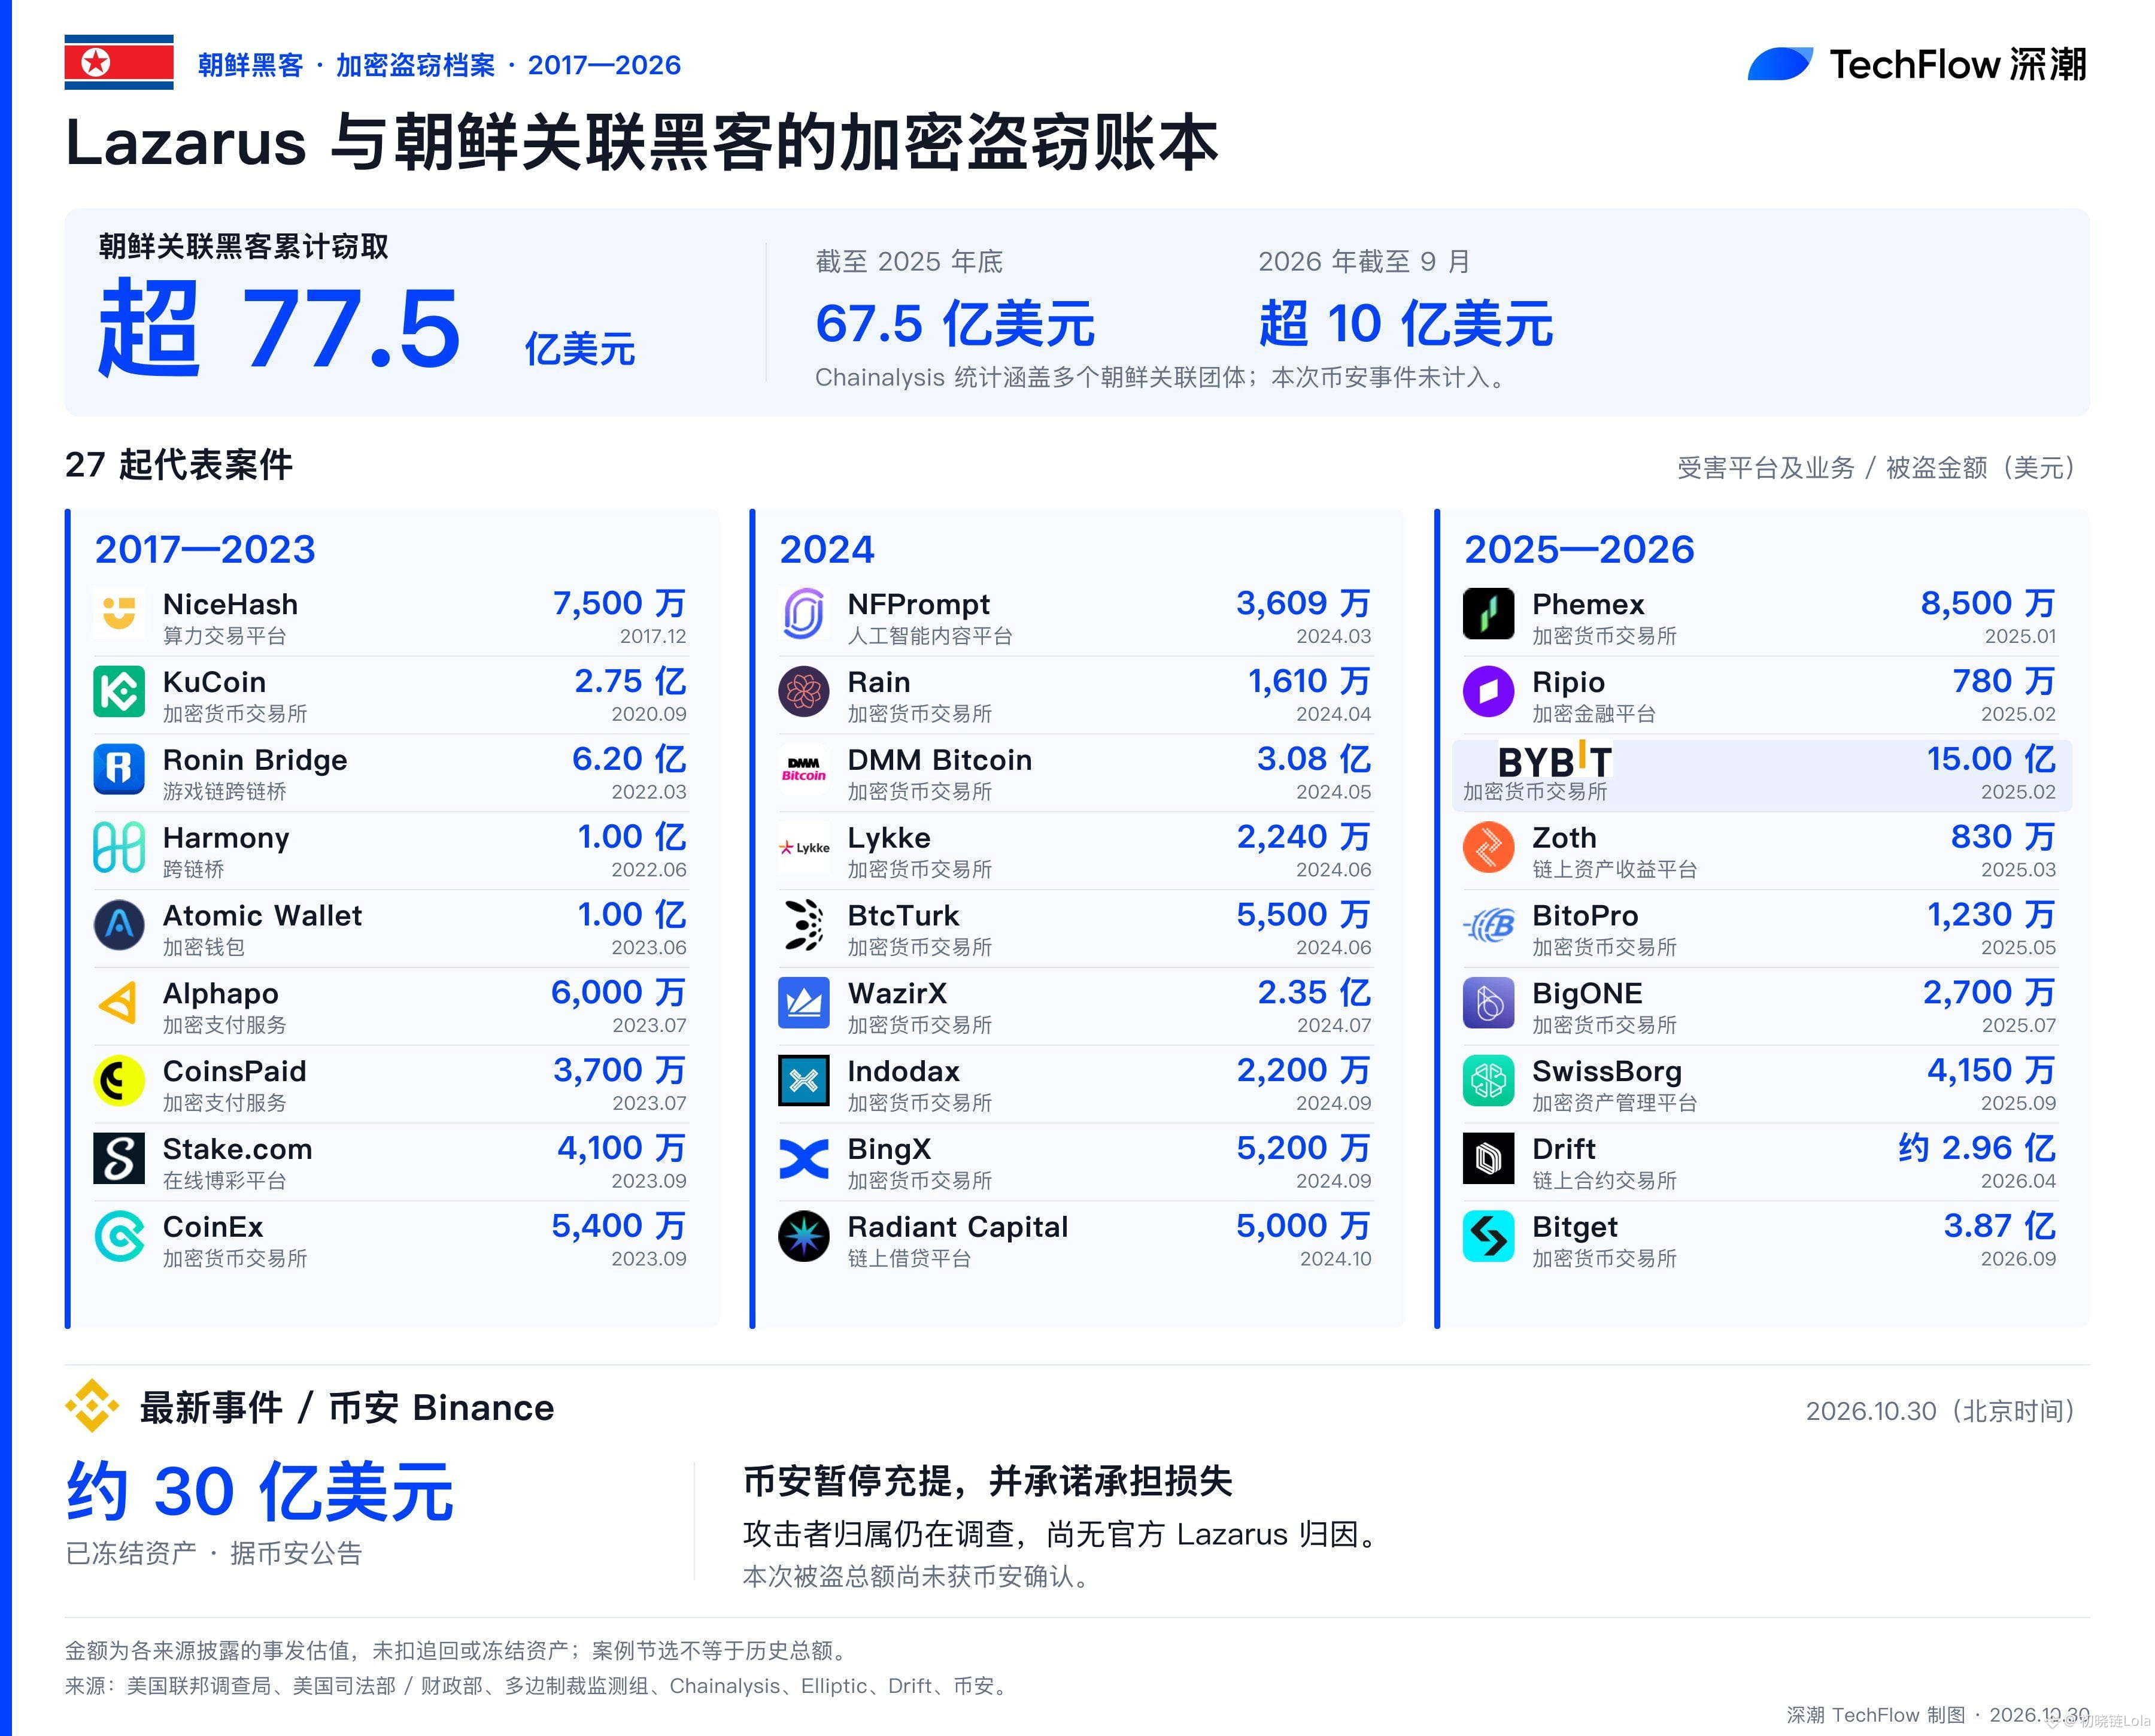
seorang pemain telah menyusun catatan pencurian kripto oleh peretas yang terkait dengan Korea Utara #Lazarus ,
total dana yang dicuri tercatat telah melampaui 7,7 miliar dolar AS,
sebagian dana yang dicuri ini pasti milik kita juga, kan?
Entah apakah $BTC akan terus turun hari ini,
pasar sudah kehilangan kepercayaan
{spot}(BTCUSDT)
#黑客攻击 #币安被盗
Susah payah kita, ujung-ujungnya malah menguntungkan para peretas,
seorang pemain telah menyusun catatan pencurian kripto oleh peretas yang terkait dengan Korea Utara #Lazarus ,
total dana yang dicuri tercatat telah melampaui 7,7 miliar dolar AS,
sebagian dana yang dicuri ini pasti milik kita juga, kan?
Entah apakah $BTC akan terus turun hari ini,
pasar sudah kehilangan kepercayaan
#黑客攻击 #币安被盗
seorang pemain telah menyusun catatan pencurian kripto oleh peretas yang terkait dengan Korea Utara #Lazarus ,
total dana yang dicuri tercatat telah melampaui 7,7 miliar dolar AS,
sebagian dana yang dicuri ini pasti milik kita juga, kan?
Entah apakah $BTC akan terus turun hari ini,
pasar sudah kehilangan kepercayaan
#黑客攻击 #币安被盗
Padfoot:
韭菜负责充值,黑客负责提现,真成反向打工了😂 不过BTC跌不跌还得看资金,别把所有阴线都算黑客头上。
1
7.3k
·
--
Bearish
🇰🇵 TERKINI: Korea Utara menjadi tersangka utama dalam peretasan Binance senilai rekor $6 miliar, menurut CNN dan para penyelidik blockchain.
TRM Labs mengaitkan serangan tersebut dengan TraderTraitor, unit yang didukung negara Korea Utara dan terhubung dengan Lazarus Group, dengan "tingkat keyakinan tinggi." CEO Chainalysis Jonathan Levin mengatakan perusahaan itu menilai pencurian sekitar $6,4 miliar tersebut "kemungkinan dilakukan oleh kelompok DPRK, TraderTraitor, karena keterkaitannya dengan peretasan sebelumnya," dan juru bicara Chainalysis mengatakan kepada CNN bahwa pihaknya sangat yakin Korea Utara bertanggung jawab. Penyelidik on-chain ZachXBT secara independen menyebut pelaku serangan itu "kemungkinan Lazarus."
Bukti yang dikutip para penyelidik bersifat tidak langsung. Persiapan dilaporkan telah dimulai setidaknya 36 jam sebelum pencurian, dengan penarikan kecil dari Tornado Cash yang mendanai dompet penyerang—pola yang terlihat dalam perampokan sebelumnya yang terkait dengan Korea Utara. Chainalysis dan TRM juga menunjuk pada keterkaitan dengan peretasan Bybit pada Februari 2025, yang secara terbuka dinyatakan FBI sebagai ulah TraderTraitor.
Namun, perkara ini belum dipastikan. Binance belum menyebutkan pelakunya, dan belum ada pemerintah yang secara resmi mengaitkan serangan tersebut dengan pihak tertentu. Setidaknya satu analis mencatat bahwa kelompok Korea Utara secara historis mencuci dana curian lebih cepat daripada yang dilakukan penyerang ini.
Sementara itu, upaya pemulihan terus berlangsung. Sekitar $3 miliar telah dibekukan, dan Binance berjanji menanggung semua kerugian pengguna.
Jika terkonfirmasi, ini akan menjadi hasil rampasan terbesar dalam kampanye panjang Korea Utara mencuri kripto, yang menurut pejabat AS dan PBB membantu mendanai program persenjataannya. Indikasi berikutnya kemungkinan akan datang dari Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
🇰🇵 TERKINI: Korea Utara menjadi tersangka utama dalam peretasan Binance senilai rekor $6 miliar, menurut CNN dan para penyelidik blockchain.
TRM Labs mengaitkan serangan tersebut dengan TraderTraitor, unit yang didukung negara Korea Utara dan terhubung dengan Lazarus Group, dengan "tingkat keyakinan tinggi." CEO Chainalysis Jonathan Levin mengatakan perusahaan itu menilai pencurian sekitar $6,4 miliar tersebut "kemungkinan dilakukan oleh kelompok DPRK, TraderTraitor, karena keterkaitannya dengan peretasan sebelumnya," dan juru bicara Chainalysis mengatakan kepada CNN bahwa pihaknya sangat yakin Korea Utara bertanggung jawab. Penyelidik on-chain ZachXBT secara independen menyebut pelaku serangan itu "kemungkinan Lazarus."
Bukti yang dikutip para penyelidik bersifat tidak langsung. Persiapan dilaporkan telah dimulai setidaknya 36 jam sebelum pencurian, dengan penarikan kecil dari Tornado Cash yang mendanai dompet penyerang—pola yang terlihat dalam perampokan sebelumnya yang terkait dengan Korea Utara. Chainalysis dan TRM juga menunjuk pada keterkaitan dengan peretasan Bybit pada Februari 2025, yang secara terbuka dinyatakan FBI sebagai ulah TraderTraitor.
Namun, perkara ini belum dipastikan. Binance belum menyebutkan pelakunya, dan belum ada pemerintah yang secara resmi mengaitkan serangan tersebut dengan pihak tertentu. Setidaknya satu analis mencatat bahwa kelompok Korea Utara secara historis mencuci dana curian lebih cepat daripada yang dilakukan penyerang ini.
Sementara itu, upaya pemulihan terus berlangsung. Sekitar $3 miliar telah dibekukan, dan Binance berjanji menanggung semua kerugian pengguna.
Jika terkonfirmasi, ini akan menjadi hasil rampasan terbesar dalam kampanye panjang Korea Utara mencuri kripto, yang menurut pejabat AS dan PBB membantu mendanai program persenjataannya. Indikasi berikutnya kemungkinan akan datang dari Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
TRM Labs mengaitkan serangan tersebut dengan TraderTraitor, unit yang didukung negara Korea Utara dan terhubung dengan Lazarus Group, dengan "tingkat keyakinan tinggi." CEO Chainalysis Jonathan Levin mengatakan perusahaan itu menilai pencurian sekitar $6,4 miliar tersebut "kemungkinan dilakukan oleh kelompok DPRK, TraderTraitor, karena keterkaitannya dengan peretasan sebelumnya," dan juru bicara Chainalysis mengatakan kepada CNN bahwa pihaknya sangat yakin Korea Utara bertanggung jawab. Penyelidik on-chain ZachXBT secara independen menyebut pelaku serangan itu "kemungkinan Lazarus."
Bukti yang dikutip para penyelidik bersifat tidak langsung. Persiapan dilaporkan telah dimulai setidaknya 36 jam sebelum pencurian, dengan penarikan kecil dari Tornado Cash yang mendanai dompet penyerang—pola yang terlihat dalam perampokan sebelumnya yang terkait dengan Korea Utara. Chainalysis dan TRM juga menunjuk pada keterkaitan dengan peretasan Bybit pada Februari 2025, yang secara terbuka dinyatakan FBI sebagai ulah TraderTraitor.
Namun, perkara ini belum dipastikan. Binance belum menyebutkan pelakunya, dan belum ada pemerintah yang secara resmi mengaitkan serangan tersebut dengan pihak tertentu. Setidaknya satu analis mencatat bahwa kelompok Korea Utara secara historis mencuci dana curian lebih cepat daripada yang dilakukan penyerang ini.
Sementara itu, upaya pemulihan terus berlangsung. Sekitar $3 miliar telah dibekukan, dan Binance berjanji menanggung semua kerugian pengguna.
Jika terkonfirmasi, ini akan menjadi hasil rampasan terbesar dalam kampanye panjang Korea Utara mencuri kripto, yang menurut pejabat AS dan PBB membantu mendanai program persenjataannya. Indikasi berikutnya kemungkinan akan datang dari Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
66
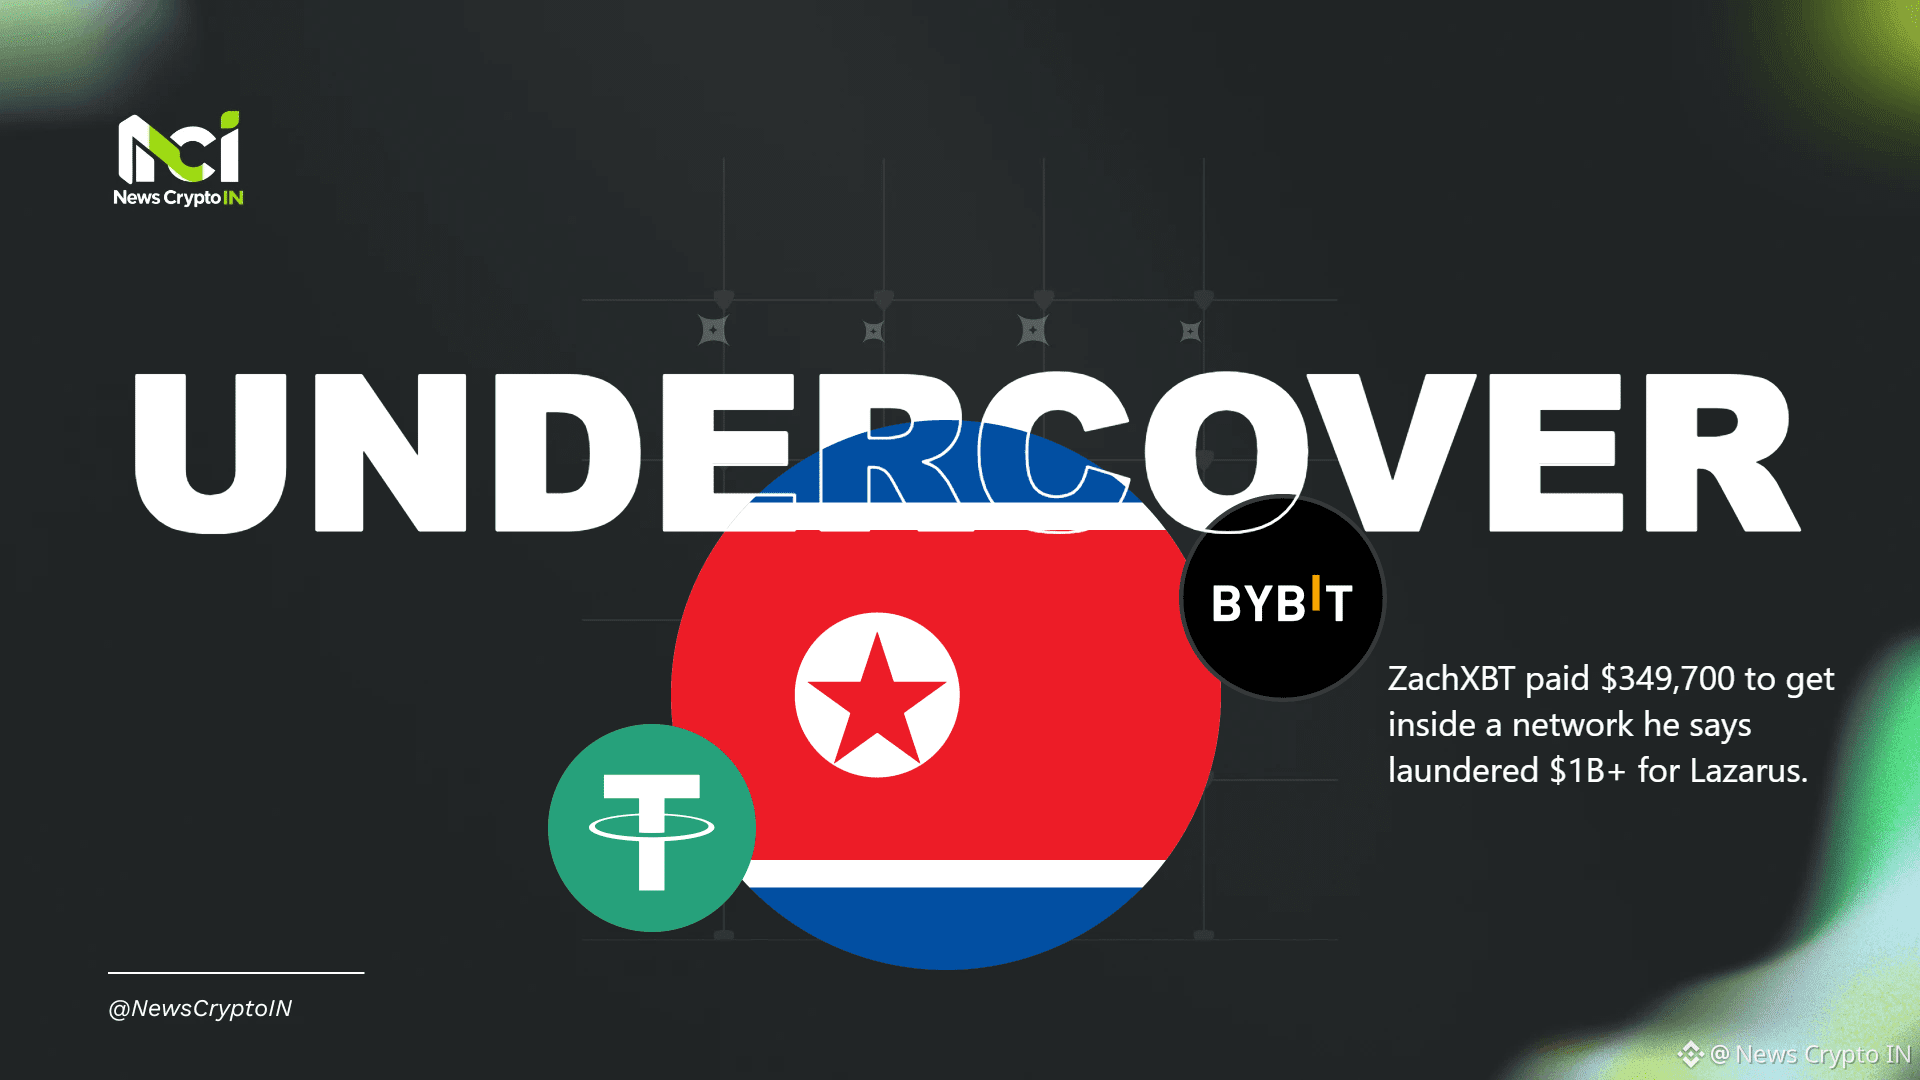
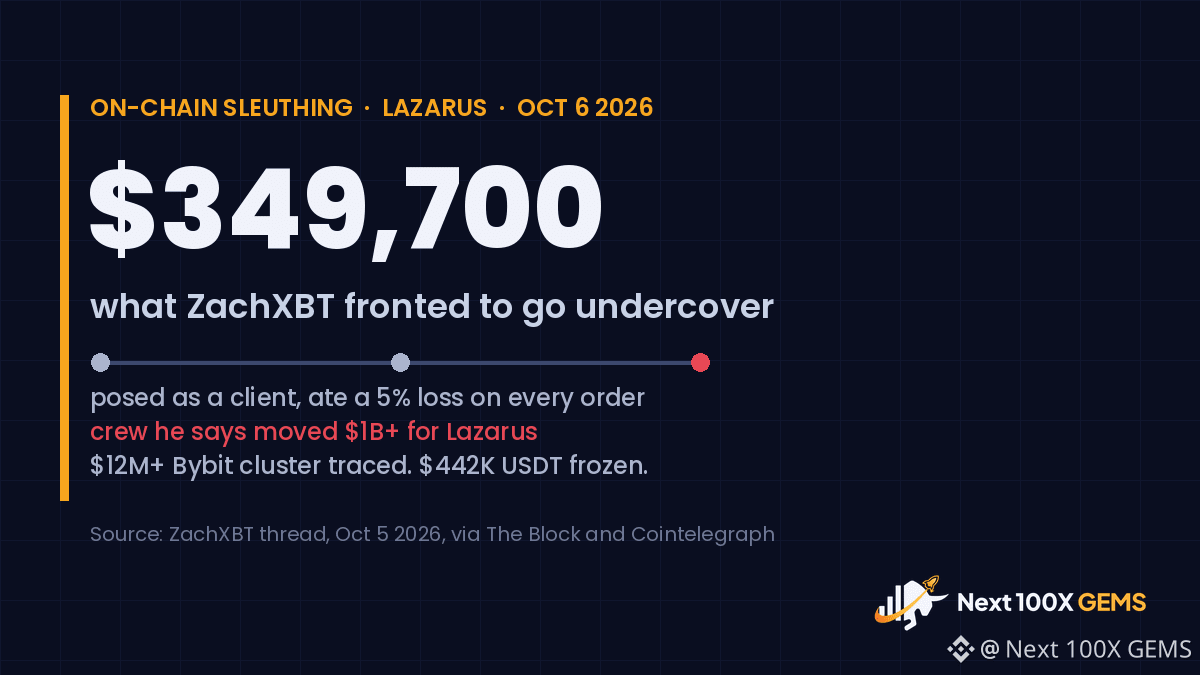
ZachXBT menghabiskan $349.700 uangnya sendiri untuk menyamar dan menyusup ke jaringan pencucian kripto.
Penyelidik on-chain itu mengatakan bahwa ia berpura-pura menjadi klien sebuah jaringan Tiongkok yang, menurut perhitungannya, telah mencuci lebih dari $1 miliar dari berbagai peretasan untuk Lazarus Group, kelompok Korea Utara, termasuk dana dari peretasan Bybit senilai $1,5 miliar pada Februari 2025.
Begini caranya:
- Ia melihat lebih dari 15 akun di grup Telegram dan Discord yang meminta bantuan untuk memindahkan dana terkait eksploitasi Bybit.
- Ia mengisi alamat Ethereum baru dengan 349.700 USDC dan melakukan pemesanan kepada vendor dengan nama "Jimmy Green".
- Ia menerima kerugian sekitar 5% pada setiap pesanan agar terlihat meyakinkan dan bisa mengamati cara jaringan itu menangani uang kotor.
Hasilnya: sebuah klaster yang menyimpan lebih dari $12 juta dan terkait dengan peretasan Bybit, serta $442.000 dalam USDT yang dibekukan.
Nah, bagian yang perlu diingat. Hingga 6 Oktober, pernyataan publik FBI, Departemen Keuangan AS, dan Tether tidak menyebut "Jimmy Green" atau mengonfirmasi bahwa satu jaringan Tiongkok memindahkan lebih dari $1 miliar untuk Lazarus. Tidak ada dakwaan atau dokumen pengadilan yang mengidentifikasi operatornya. Ini adalah investigasi yang kuat, bukan putusan pengadilan.
Meski begitu, temuannya tetap bermakna. Seorang peneliti independen, dengan uangnya sendiri, berhasil mengungkap lebih banyak tentang jalur pencucian uang dibandingkan kebanyakan pernyataan resmi. Jalur yang ia gambarkan melewati aplikasi obrolan biasa dan meja OTC, bukan web gelap tersembunyi.
Perhitungan yang meresahkan: $442 ribu dibekukan dari dugaan pencucian lebih dari $1 miliar. Pelacakan berhasil. Pemulihan dana adalah cerita lain.
Haruskah bursa dan penerbit stablecoin bertindak secepat ini atas inisiatif sendiri, tanpa menunggu aparat penegak hukum?
Sukai dan ikuti untuk menyimak lebih banyak investigasi on-chain yang dijelaskan dengan sederhana.
#Lazarus #Bybit
ZachXBT menghabiskan $349.700 uangnya sendiri untuk menyamar dan menyusup ke jaringan pencucian kripto.
Penyelidik on-chain itu mengatakan bahwa ia berpura-pura menjadi klien sebuah jaringan Tiongkok yang, menurut perhitungannya, telah mencuci lebih dari $1 miliar dari berbagai peretasan untuk Lazarus Group, kelompok Korea Utara, termasuk dana dari peretasan Bybit senilai $1,5 miliar pada Februari 2025.
Begini caranya:
- Ia melihat lebih dari 15 akun di grup Telegram dan Discord yang meminta bantuan untuk memindahkan dana terkait eksploitasi Bybit.
- Ia mengisi alamat Ethereum baru dengan 349.700 USDC dan melakukan pemesanan kepada vendor dengan nama "Jimmy Green".
- Ia menerima kerugian sekitar 5% pada setiap pesanan agar terlihat meyakinkan dan bisa mengamati cara jaringan itu menangani uang kotor.
Hasilnya: sebuah klaster yang menyimpan lebih dari $12 juta dan terkait dengan peretasan Bybit, serta $442.000 dalam USDT yang dibekukan.
Nah, bagian yang perlu diingat. Hingga 6 Oktober, pernyataan publik FBI, Departemen Keuangan AS, dan Tether tidak menyebut "Jimmy Green" atau mengonfirmasi bahwa satu jaringan Tiongkok memindahkan lebih dari $1 miliar untuk Lazarus. Tidak ada dakwaan atau dokumen pengadilan yang mengidentifikasi operatornya. Ini adalah investigasi yang kuat, bukan putusan pengadilan.
Meski begitu, temuannya tetap bermakna. Seorang peneliti independen, dengan uangnya sendiri, berhasil mengungkap lebih banyak tentang jalur pencucian uang dibandingkan kebanyakan pernyataan resmi. Jalur yang ia gambarkan melewati aplikasi obrolan biasa dan meja OTC, bukan web gelap tersembunyi.
Perhitungan yang meresahkan: $442 ribu dibekukan dari dugaan pencucian lebih dari $1 miliar. Pelacakan berhasil. Pemulihan dana adalah cerita lain.
Haruskah bursa dan penerbit stablecoin bertindak secepat ini atas inisiatif sendiri, tanpa menunggu aparat penegak hukum?
Sukai dan ikuti untuk menyimak lebih banyak investigasi on-chain yang dijelaskan dengan sederhana.
#Lazarus #Bybit
Penyelidik on-chain itu mengatakan bahwa ia berpura-pura menjadi klien sebuah jaringan Tiongkok yang, menurut perhitungannya, telah mencuci lebih dari $1 miliar dari berbagai peretasan untuk Lazarus Group, kelompok Korea Utara, termasuk dana dari peretasan Bybit senilai $1,5 miliar pada Februari 2025.
Begini caranya:
- Ia melihat lebih dari 15 akun di grup Telegram dan Discord yang meminta bantuan untuk memindahkan dana terkait eksploitasi Bybit.
- Ia mengisi alamat Ethereum baru dengan 349.700 USDC dan melakukan pemesanan kepada vendor dengan nama "Jimmy Green".
- Ia menerima kerugian sekitar 5% pada setiap pesanan agar terlihat meyakinkan dan bisa mengamati cara jaringan itu menangani uang kotor.
Hasilnya: sebuah klaster yang menyimpan lebih dari $12 juta dan terkait dengan peretasan Bybit, serta $442.000 dalam USDT yang dibekukan.
Nah, bagian yang perlu diingat. Hingga 6 Oktober, pernyataan publik FBI, Departemen Keuangan AS, dan Tether tidak menyebut "Jimmy Green" atau mengonfirmasi bahwa satu jaringan Tiongkok memindahkan lebih dari $1 miliar untuk Lazarus. Tidak ada dakwaan atau dokumen pengadilan yang mengidentifikasi operatornya. Ini adalah investigasi yang kuat, bukan putusan pengadilan.
Meski begitu, temuannya tetap bermakna. Seorang peneliti independen, dengan uangnya sendiri, berhasil mengungkap lebih banyak tentang jalur pencucian uang dibandingkan kebanyakan pernyataan resmi. Jalur yang ia gambarkan melewati aplikasi obrolan biasa dan meja OTC, bukan web gelap tersembunyi.
Perhitungan yang meresahkan: $442 ribu dibekukan dari dugaan pencucian lebih dari $1 miliar. Pelacakan berhasil. Pemulihan dana adalah cerita lain.
Haruskah bursa dan penerbit stablecoin bertindak secepat ini atas inisiatif sendiri, tanpa menunggu aparat penegak hukum?
Sukai dan ikuti untuk menyimak lebih banyak investigasi on-chain yang dijelaskan dengan sederhana.
#Lazarus #Bybit
1
108


ZachXBT mengatakan bahwa ia mengeluarkan $349.700 dan merugi 5% pada setiap transaksi untuk menyamar sebagai klien sindikat pencucian uang asal Tiongkok.
Menurutnya, sindikat itu telah memindahkan lebih dari $1 miliar untuk Lazarus Group asal Korea Utara dalam beberapa peretasan, termasuk pencurian $1,5 miliar dari Bybit pada Februari 2025.
Bagian yang paling mengejutkan: si pencuci uang memberitahunya sehari sebelumnya bahwa dana akan dipindahkan ke Solana. Keesokan harinya, dana itu benar-benar dipindahkan.
Informasi yang ia kumpulkan mengungkap klaster dana Bybit senilai lebih dari $12 juta yang berpindah dari Bitcoin ke Ethereum, lalu ke Solana, dan kemudian ke Tron. Tether kemudian membekukan $442.000 dari dana tersebut.
Orang-orang ini tidak bersembunyi di tempat gelap. Mereka berada di grup Telegram dan Discord publik, mencari transaksi.
Perlu dicatat: angka $1 miliar dan identitas sindikat itu merupakan temuan ZachXBT. FBI dan Departemen Keuangan AS belum mengonfirmasinya.
Ia membiayai pekerjaan ini lewat hibah dan donasi. Haruskah bursa yang ia bantu membayarnya?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
NFA. DYOR.
ZachXBT mengatakan bahwa ia mengeluarkan $349.700 dan merugi 5% pada setiap transaksi untuk menyamar sebagai klien sindikat pencucian uang asal Tiongkok.
Menurutnya, sindikat itu telah memindahkan lebih dari $1 miliar untuk Lazarus Group asal Korea Utara dalam beberapa peretasan, termasuk pencurian $1,5 miliar dari Bybit pada Februari 2025.
Bagian yang paling mengejutkan: si pencuci uang memberitahunya sehari sebelumnya bahwa dana akan dipindahkan ke Solana. Keesokan harinya, dana itu benar-benar dipindahkan.
Informasi yang ia kumpulkan mengungkap klaster dana Bybit senilai lebih dari $12 juta yang berpindah dari Bitcoin ke Ethereum, lalu ke Solana, dan kemudian ke Tron. Tether kemudian membekukan $442.000 dari dana tersebut.
Orang-orang ini tidak bersembunyi di tempat gelap. Mereka berada di grup Telegram dan Discord publik, mencari transaksi.
Perlu dicatat: angka $1 miliar dan identitas sindikat itu merupakan temuan ZachXBT. FBI dan Departemen Keuangan AS belum mengonfirmasinya.
Ia membiayai pekerjaan ini lewat hibah dan donasi. Haruskah bursa yang ia bantu membayarnya?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
NFA. DYOR.
Menurutnya, sindikat itu telah memindahkan lebih dari $1 miliar untuk Lazarus Group asal Korea Utara dalam beberapa peretasan, termasuk pencurian $1,5 miliar dari Bybit pada Februari 2025.
Bagian yang paling mengejutkan: si pencuci uang memberitahunya sehari sebelumnya bahwa dana akan dipindahkan ke Solana. Keesokan harinya, dana itu benar-benar dipindahkan.
Informasi yang ia kumpulkan mengungkap klaster dana Bybit senilai lebih dari $12 juta yang berpindah dari Bitcoin ke Ethereum, lalu ke Solana, dan kemudian ke Tron. Tether kemudian membekukan $442.000 dari dana tersebut.
Orang-orang ini tidak bersembunyi di tempat gelap. Mereka berada di grup Telegram dan Discord publik, mencari transaksi.
Perlu dicatat: angka $1 miliar dan identitas sindikat itu merupakan temuan ZachXBT. FBI dan Departemen Keuangan AS belum mengonfirmasinya.
Ia membiayai pekerjaan ini lewat hibah dan donasi. Haruskah bursa yang ia bantu membayarnya?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
NFA. DYOR.
1
1.4k

·
--
Bullish
ZachXBT membayar para pencuci uang Lazarus 5% dari setiap transaksi. sendiri, dengan uangnya sendiri
sejak akhir Februari 2025 dia berperan sebagai klien
masuk ke jaringan mereka 349700 $USDC
{future}(USDCUSDT)
dan di setiap order dia sengaja kehilangan 5%, sampai mereka mulai memercayainya
ternyata, kepercayaan di sana harganya 5%. bayar - dan mereka sendiri yang bilang ke mana uang curian itu pergi
hasilnya:
- klaster dengan lebih dari $12 juta dana dari peretasan Bybit
- Tether membekukan 442000 USDT
menurut perkiraannya, jaringan itu telah mencuci untuk Lazarus "$1B+". itu angka versinya, bukan polisi. dia baru menceritakan semuanya pada 5 Oktober 2026
sebagian stableku di Flexible juga dalam USDT, jadi senang melihat bahwa USDT curian memang dibekukan
pencucian uang itu layanan dengan komisi, seperti penukar uang. ZachXBT hanya membayar komisi itu untuk bisa masuk ke dalam
#zachxbt #Lazarus #bybit
ZachXBT membayar para pencuci uang Lazarus 5% dari setiap transaksi. sendiri, dengan uangnya sendiri
sejak akhir Februari 2025 dia berperan sebagai klien
masuk ke jaringan mereka 349700 $USDC
dan di setiap order dia sengaja kehilangan 5%, sampai mereka mulai memercayainya
ternyata, kepercayaan di sana harganya 5%. bayar - dan mereka sendiri yang bilang ke mana uang curian itu pergi
hasilnya:
- klaster dengan lebih dari $12 juta dana dari peretasan Bybit
- Tether membekukan 442000 USDT
menurut perkiraannya, jaringan itu telah mencuci untuk Lazarus "$1B+". itu angka versinya, bukan polisi. dia baru menceritakan semuanya pada 5 Oktober 2026
sebagian stableku di Flexible juga dalam USDT, jadi senang melihat bahwa USDT curian memang dibekukan
pencucian uang itu layanan dengan komisi, seperti penukar uang. ZachXBT hanya membayar komisi itu untuk bisa masuk ke dalam
#zachxbt #Lazarus #bybit
sejak akhir Februari 2025 dia berperan sebagai klien
masuk ke jaringan mereka 349700 $USDC
dan di setiap order dia sengaja kehilangan 5%, sampai mereka mulai memercayainya
ternyata, kepercayaan di sana harganya 5%. bayar - dan mereka sendiri yang bilang ke mana uang curian itu pergi
hasilnya:
- klaster dengan lebih dari $12 juta dana dari peretasan Bybit
- Tether membekukan 442000 USDT
menurut perkiraannya, jaringan itu telah mencuci untuk Lazarus "$1B+". itu angka versinya, bukan polisi. dia baru menceritakan semuanya pada 5 Oktober 2026
sebagian stableku di Flexible juga dalam USDT, jadi senang melihat bahwa USDT curian memang dibekukan
pencucian uang itu layanan dengan komisi, seperti penukar uang. ZachXBT hanya membayar komisi itu untuk bisa masuk ke dalam
#zachxbt #Lazarus #bybit
10
447

·
--
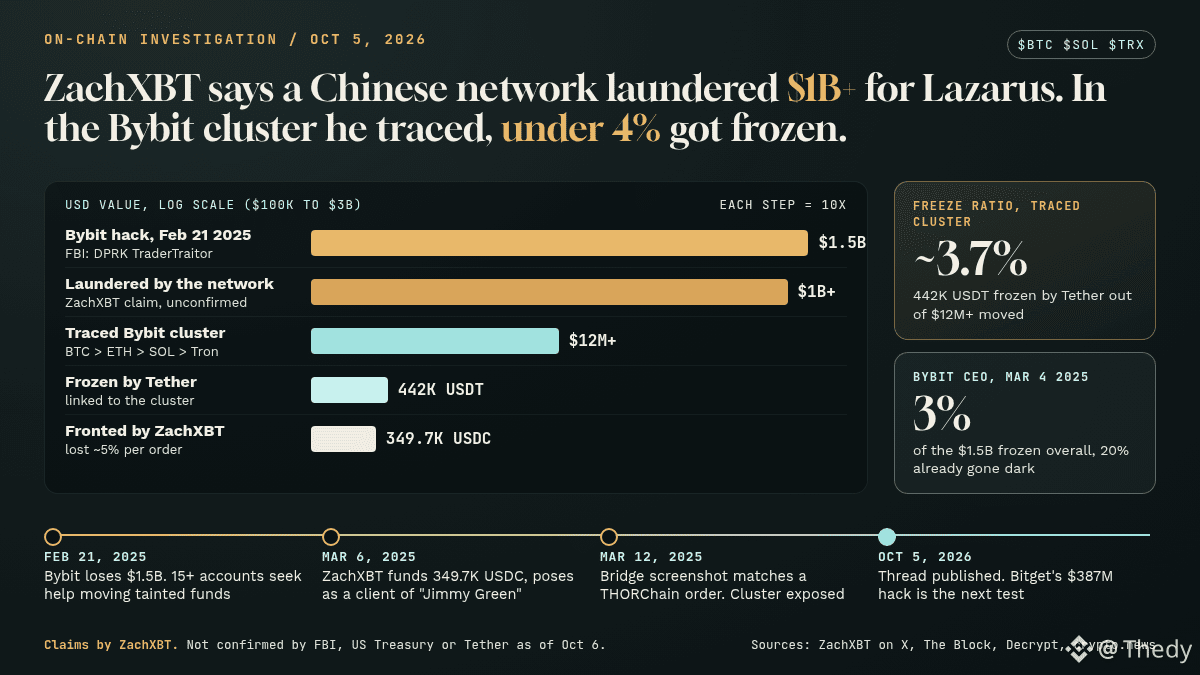
Penyelidik on-chain ZachXBT mengklaim telah menyusup ke jaringan pencucian uang Tiongkok yang diduga memproses lebih dari 1 miliar dolar AS untuk kelompok Korea Utara Lazarus. Untuk bisa masuk, ia merogoh kocek sendiri sebesar 349.700 USDC.
Utasnya pada 5 Oktober, yang dikutip oleh The Block dan Decrypt:
21 Februari 2025: Bybit kehilangan 1,5 miliar dolar AS. FBI mengaitkan pencurian itu dengan peretas Korea Utara, TraderTraitor. Lebih dari 15 akun Telegram dan Discord kemudian mencari bantuan untuk mencairkan dana tersebut.
6 Maret 2025: Ia menyamar sebagai klien seseorang bernama "Jimmy Green", dengan kerugian 5% per transaksi. Alamat penerima itu mendapat pasokan gas dari wallet yang masuk daftar hitam Bybit.
12 Maret 2025: Tangkapan layar yang dikirim Jimmy cocok dengan sebuah order THORChain yang dibuat beberapa menit kemudian. Tiga alamat Solana mengungkap klaster senilai lebih dari 12 juta dolar AS yang berpindah dari $BTC ke ETH, lalu $SOL dan akhirnya ke Tron. Tether kemudian membekukan 442.000 USDT.
Perlu dicatat: hingga 6 Oktober, FBI, Departemen Keuangan AS, maupun Tether belum mengonfirmasi secara terbuka angka 1 miliar dolar AS ataupun identitas jaringan tersebut (crypto.news).
Menurut saya, yang penting adalah rasionya. Sekitar 3,7% dari klaster yang dilacak telah dibekukan. Dan pada awal Maret 2025, Ben Zhou (Bybit) memperkirakan pembekuan mencapai 3% dari total dana yang dicuri. Pemblokiran hanya berfungsi di mata rantai terakhir, saat uang kembali menjadi USDT di Tron ($TRX), yang dapat dibekukan oleh penerbitnya. Bridge dan swap praktis tetap tak tersentuh.
Ujian berikutnya: peretasan Bitget senilai 387 juta dolar AS pada akhir September, yang dikaitkan dengan Korea Utara oleh Elliptic dan Chainalysis. Menurutnya, pola yang sama terjadi di Telegram. Entah informasi ini memicu pembekuan dengan cepat, atau jaringan tersebut sudah berganti jalur.
Siapa yang seharusnya lebih dulu memblokir aliran dana ini: penerbit stablecoin, protokol lintas jaringan seperti THORChain, atau exchange tempat uang itu akhirnya dicairkan?
#Lazarus #CryptoSecurity
Penyelidik on-chain ZachXBT mengklaim telah menyusup ke jaringan pencucian uang Tiongkok yang diduga memproses lebih dari 1 miliar dolar AS untuk kelompok Korea Utara Lazarus. Untuk bisa masuk, ia merogoh kocek sendiri sebesar 349.700 USDC.
Utasnya pada 5 Oktober, yang dikutip oleh The Block dan Decrypt:
21 Februari 2025: Bybit kehilangan 1,5 miliar dolar AS. FBI mengaitkan pencurian itu dengan peretas Korea Utara, TraderTraitor. Lebih dari 15 akun Telegram dan Discord kemudian mencari bantuan untuk mencairkan dana tersebut.
6 Maret 2025: Ia menyamar sebagai klien seseorang bernama "Jimmy Green", dengan kerugian 5% per transaksi. Alamat penerima itu mendapat pasokan gas dari wallet yang masuk daftar hitam Bybit.
12 Maret 2025: Tangkapan layar yang dikirim Jimmy cocok dengan sebuah order THORChain yang dibuat beberapa menit kemudian. Tiga alamat Solana mengungkap klaster senilai lebih dari 12 juta dolar AS yang berpindah dari $BTC ke ETH, lalu $SOL dan akhirnya ke Tron. Tether kemudian membekukan 442.000 USDT.
Perlu dicatat: hingga 6 Oktober, FBI, Departemen Keuangan AS, maupun Tether belum mengonfirmasi secara terbuka angka 1 miliar dolar AS ataupun identitas jaringan tersebut (crypto.news).
Menurut saya, yang penting adalah rasionya. Sekitar 3,7% dari klaster yang dilacak telah dibekukan. Dan pada awal Maret 2025, Ben Zhou (Bybit) memperkirakan pembekuan mencapai 3% dari total dana yang dicuri. Pemblokiran hanya berfungsi di mata rantai terakhir, saat uang kembali menjadi USDT di Tron ($TRX ), yang dapat dibekukan oleh penerbitnya. Bridge dan swap praktis tetap tak tersentuh.
Ujian berikutnya: peretasan Bitget senilai 387 juta dolar AS pada akhir September, yang dikaitkan dengan Korea Utara oleh Elliptic dan Chainalysis. Menurutnya, pola yang sama terjadi di Telegram. Entah informasi ini memicu pembekuan dengan cepat, atau jaringan tersebut sudah berganti jalur.
Siapa yang seharusnya lebih dulu memblokir aliran dana ini: penerbit stablecoin, protokol lintas jaringan seperti THORChain, atau exchange tempat uang itu akhirnya dicairkan?
#Lazarus #CryptoSecurity
Utasnya pada 5 Oktober, yang dikutip oleh The Block dan Decrypt:
21 Februari 2025: Bybit kehilangan 1,5 miliar dolar AS. FBI mengaitkan pencurian itu dengan peretas Korea Utara, TraderTraitor. Lebih dari 15 akun Telegram dan Discord kemudian mencari bantuan untuk mencairkan dana tersebut.
6 Maret 2025: Ia menyamar sebagai klien seseorang bernama "Jimmy Green", dengan kerugian 5% per transaksi. Alamat penerima itu mendapat pasokan gas dari wallet yang masuk daftar hitam Bybit.
12 Maret 2025: Tangkapan layar yang dikirim Jimmy cocok dengan sebuah order THORChain yang dibuat beberapa menit kemudian. Tiga alamat Solana mengungkap klaster senilai lebih dari 12 juta dolar AS yang berpindah dari $BTC ke ETH, lalu $SOL dan akhirnya ke Tron. Tether kemudian membekukan 442.000 USDT.
Perlu dicatat: hingga 6 Oktober, FBI, Departemen Keuangan AS, maupun Tether belum mengonfirmasi secara terbuka angka 1 miliar dolar AS ataupun identitas jaringan tersebut (crypto.news).
Menurut saya, yang penting adalah rasionya. Sekitar 3,7% dari klaster yang dilacak telah dibekukan. Dan pada awal Maret 2025, Ben Zhou (Bybit) memperkirakan pembekuan mencapai 3% dari total dana yang dicuri. Pemblokiran hanya berfungsi di mata rantai terakhir, saat uang kembali menjadi USDT di Tron ($TRX ), yang dapat dibekukan oleh penerbitnya. Bridge dan swap praktis tetap tak tersentuh.
Ujian berikutnya: peretasan Bitget senilai 387 juta dolar AS pada akhir September, yang dikaitkan dengan Korea Utara oleh Elliptic dan Chainalysis. Menurutnya, pola yang sama terjadi di Telegram. Entah informasi ini memicu pembekuan dengan cepat, atau jaringan tersebut sudah berganti jalur.
Siapa yang seharusnya lebih dulu memblokir aliran dana ini: penerbit stablecoin, protokol lintas jaringan seperti THORChain, atau exchange tempat uang itu akhirnya dicairkan?
#Lazarus #CryptoSecurity
157

Jaringan kriminal China mencuci lebih dari 1 miliar USD untuk Lazarus: ZachXBT
- ZachXBT mengklaim telah menyusup ke jaringan kriminal China dengan berpura-pura menjadi pelanggan.
- Informasi yang dikumpulkan membantu melacak aliran dana dari peretasan Bybit senilai 1,5 miliar USD.
- Jaringan ini dituduh mencuci lebih dari 1 miliar USD untuk kelompok peretas Lazarus.
- Sumber RSS belum memberikan detail lebih lanjut tentang identitas atau cara kerja jaringan tersebut.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
Jaringan kriminal China mencuci lebih dari 1 miliar USD untuk Lazarus: ZachXBT
- ZachXBT mengklaim telah menyusup ke jaringan kriminal China dengan berpura-pura menjadi pelanggan.
- Informasi yang dikumpulkan membantu melacak aliran dana dari peretasan Bybit senilai 1,5 miliar USD.
- Jaringan ini dituduh mencuci lebih dari 1 miliar USD untuk kelompok peretas Lazarus.
- Sumber RSS belum memberikan detail lebih lanjut tentang identitas atau cara kerja jaringan tersebut.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
- ZachXBT mengklaim telah menyusup ke jaringan kriminal China dengan berpura-pura menjadi pelanggan.
- Informasi yang dikumpulkan membantu melacak aliran dana dari peretasan Bybit senilai 1,5 miliar USD.
- Jaringan ini dituduh mencuci lebih dari 1 miliar USD untuk kelompok peretas Lazarus.
- Sumber RSS belum memberikan detail lebih lanjut tentang identitas atau cara kerja jaringan tersebut.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Sumber: CoinTelegraph
26
💥 Lazarus Group Masak Crypto di 2026 ⚠️
Peretas Korea Utara baru saja merilis beberapa eksploit terbesar tahun ini:
Drift Protocol → $285M
Kelp DAO → $292M
Taktik Kotor Mereka:
Tawaran kerja palsu & panggilan deepfake 😈
Malware di laptop developer untuk mencuri kunci
Eksploit jembatan & permainan jaminan palsu
Mereka merencanakan serangan selama berbulan-bulan... sangat sabar & berbahaya.
Tetap Aman, Para Raja:
Hanya gunakan hardware wallet
Jangan pernah membagikan seed/kunci privat
Cek ulang setiap tautan & file
Proyek perlu keamanan yang lebih baik SEKARANG!
Kamu bergabung melawan Lazarus atau masih mengklik tautan acak? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Lazarus Group Masak Crypto di 2026 ⚠️
Peretas Korea Utara baru saja merilis beberapa eksploit terbesar tahun ini:
Drift Protocol → $285M
Kelp DAO → $292M
Taktik Kotor Mereka:
Tawaran kerja palsu & panggilan deepfake 😈
Malware di laptop developer untuk mencuri kunci
Eksploit jembatan & permainan jaminan palsu
Mereka merencanakan serangan selama berbulan-bulan... sangat sabar & berbahaya.
Tetap Aman, Para Raja:
Hanya gunakan hardware wallet
Jangan pernah membagikan seed/kunci privat
Cek ulang setiap tautan & file
Proyek perlu keamanan yang lebih baik SEKARANG!
Kamu bergabung melawan Lazarus atau masih mengklik tautan acak? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Peretas Korea Utara baru saja merilis beberapa eksploit terbesar tahun ini:
Drift Protocol → $285M
Kelp DAO → $292M
Taktik Kotor Mereka:
Tawaran kerja palsu & panggilan deepfake 😈
Malware di laptop developer untuk mencuri kunci
Eksploit jembatan & permainan jaminan palsu
Mereka merencanakan serangan selama berbulan-bulan... sangat sabar & berbahaya.
Tetap Aman, Para Raja:
Hanya gunakan hardware wallet
Jangan pernah membagikan seed/kunci privat
Cek ulang setiap tautan & file
Proyek perlu keamanan yang lebih baik SEKARANG!
Kamu bergabung melawan Lazarus atau masih mengklik tautan acak? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649
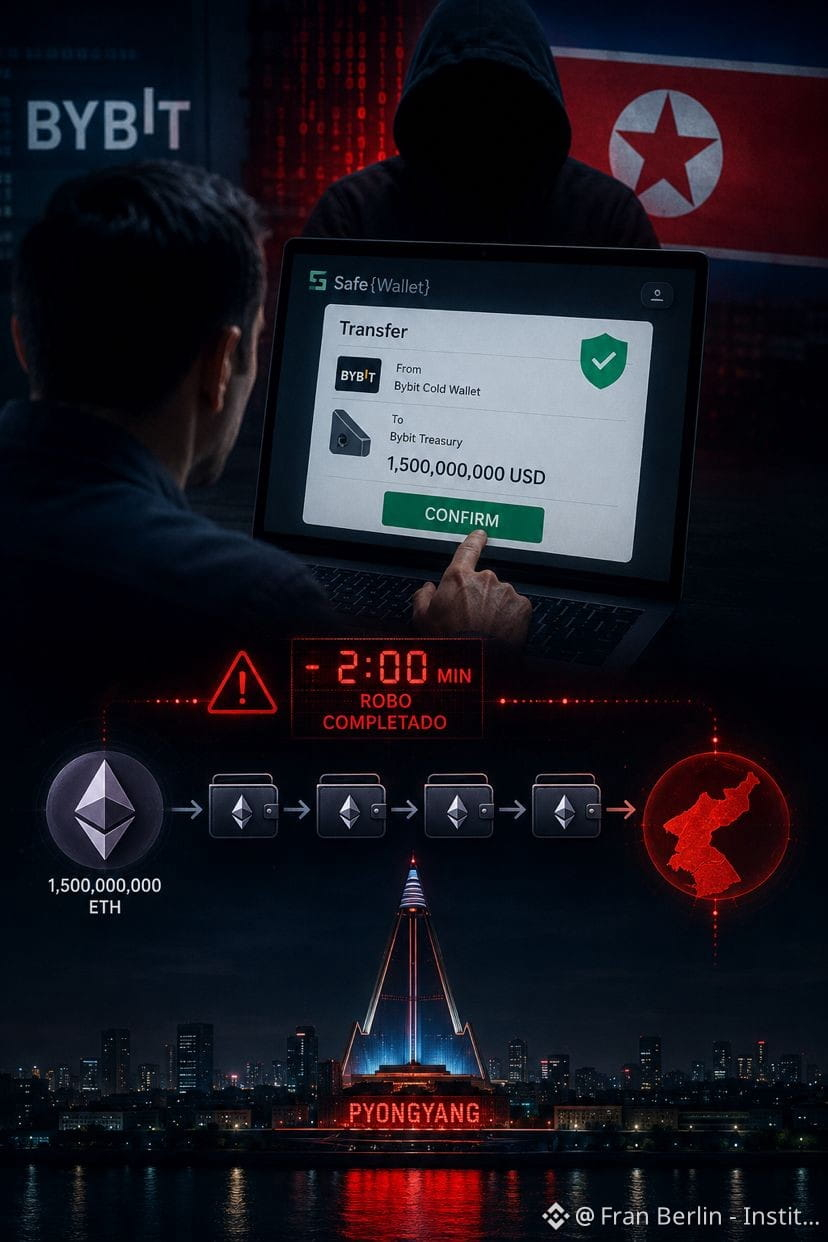
Ini adalah transfer rutin.
20 Februari 2025. Seorang karyawan Bybit membuka layar, memeriksa detail transaksi, lalu menandatangani.
Semua terlihat normal.
Beberapa menit kemudian, 1.500 juta dolar $USDT en Ethereum lenyap.
Tapi yang paling mengerikan bukanlah jumlahnya.
Yang paling mengerikan adalah bagaimana mereka melakukannya.
Kelompok hacker Lazarus—elit yang didukung pemerintah Korea Utara—tidak menyerang blockchain. Tidak meretas kunci privat mana pun. Tidak perlu melakukan itu.
Mereka hanya… memalsukan apa yang dilihat karyawan itu di layar.
Bulan-bulan sebelumnya, mereka menyusup ke sistem seorang pengembang Safe Wallet, platform yang Bybit gunakan untuk menandatangani transaksi. Mereka menyuntikkan kode berbahaya yang berdiam diri tanpa suara, menunggu.
Saat karyawan itu membuka dompetnya pada hari itu, kode tersebut aktif. Layar menampilkan transfer yang sah. Padahal, dananya mengalir ke Pyongyang.
Karyawan itu menandatangani. Rekan-rekannya juga menandatangani. Tidak ada yang melihat sesuatu yang janggal.
Dua menit setelah perampokan, kode berbahaya itu terhapus sendiri. Tanpa jejak.
FBI butuh beberapa hari untuk mengonfirmasi apa yang sebenarnya sudah dicurigai semua orang: itu Korea Utara, membiayai program senjata nuklirnya dengan Ethereum curian.
Pelajaran yang tak ada yang ingin dengar: mata rantai paling lemah bukanlah kodenya. Kau.
Apakah kamu mempercayai layar yang kamu lihat saat menandatangani sebuah transaksi?
Fran Berlín | Instituto Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
Ini adalah transfer rutin.
20 Februari 2025. Seorang karyawan Bybit membuka layar, memeriksa detail transaksi, lalu menandatangani.
Semua terlihat normal.
Beberapa menit kemudian, 1.500 juta dolar $USDT en Ethereum lenyap.
Tapi yang paling mengerikan bukanlah jumlahnya.
Yang paling mengerikan adalah bagaimana mereka melakukannya.
Kelompok hacker Lazarus—elit yang didukung pemerintah Korea Utara—tidak menyerang blockchain. Tidak meretas kunci privat mana pun. Tidak perlu melakukan itu.
Mereka hanya… memalsukan apa yang dilihat karyawan itu di layar.
Bulan-bulan sebelumnya, mereka menyusup ke sistem seorang pengembang Safe Wallet, platform yang Bybit gunakan untuk menandatangani transaksi. Mereka menyuntikkan kode berbahaya yang berdiam diri tanpa suara, menunggu.
Saat karyawan itu membuka dompetnya pada hari itu, kode tersebut aktif. Layar menampilkan transfer yang sah. Padahal, dananya mengalir ke Pyongyang.
Karyawan itu menandatangani. Rekan-rekannya juga menandatangani. Tidak ada yang melihat sesuatu yang janggal.
Dua menit setelah perampokan, kode berbahaya itu terhapus sendiri. Tanpa jejak.
FBI butuh beberapa hari untuk mengonfirmasi apa yang sebenarnya sudah dicurigai semua orang: itu Korea Utara, membiayai program senjata nuklirnya dengan Ethereum curian.
Pelajaran yang tak ada yang ingin dengar: mata rantai paling lemah bukanlah kodenya. Kau.
Apakah kamu mempercayai layar yang kamu lihat saat menandatangani sebuah transaksi?
Fran Berlín | Instituto Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
20 Februari 2025. Seorang karyawan Bybit membuka layar, memeriksa detail transaksi, lalu menandatangani.
Semua terlihat normal.
Beberapa menit kemudian, 1.500 juta dolar $USDT en Ethereum lenyap.
Tapi yang paling mengerikan bukanlah jumlahnya.
Yang paling mengerikan adalah bagaimana mereka melakukannya.
Kelompok hacker Lazarus—elit yang didukung pemerintah Korea Utara—tidak menyerang blockchain. Tidak meretas kunci privat mana pun. Tidak perlu melakukan itu.
Mereka hanya… memalsukan apa yang dilihat karyawan itu di layar.
Bulan-bulan sebelumnya, mereka menyusup ke sistem seorang pengembang Safe Wallet, platform yang Bybit gunakan untuk menandatangani transaksi. Mereka menyuntikkan kode berbahaya yang berdiam diri tanpa suara, menunggu.
Saat karyawan itu membuka dompetnya pada hari itu, kode tersebut aktif. Layar menampilkan transfer yang sah. Padahal, dananya mengalir ke Pyongyang.
Karyawan itu menandatangani. Rekan-rekannya juga menandatangani. Tidak ada yang melihat sesuatu yang janggal.
Dua menit setelah perampokan, kode berbahaya itu terhapus sendiri. Tanpa jejak.
FBI butuh beberapa hari untuk mengonfirmasi apa yang sebenarnya sudah dicurigai semua orang: itu Korea Utara, membiayai program senjata nuklirnya dengan Ethereum curian.
Pelajaran yang tak ada yang ingin dengar: mata rantai paling lemah bukanlah kodenya. Kau.
Apakah kamu mempercayai layar yang kamu lihat saat menandatangani sebuah transaksi?
Fran Berlín | Instituto Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
675

·
--
Bearish
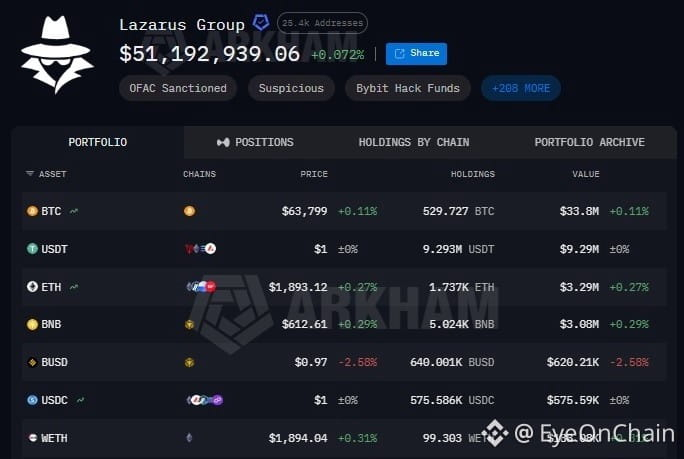
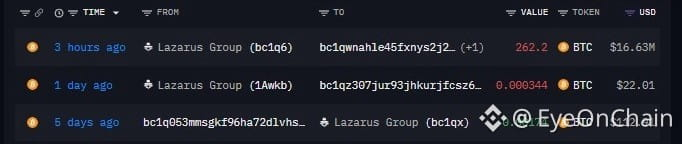
Lazarus Group kembali memindahkan sejumlah uang yang cukup besar. Sekitar 3 jam yang lalu, 262.2 $BTC , senilai kira-kira $16,64M, dipindahkan ke dompet baru. Belum ada alasan yang jelas, tetapi dengan #Lazarus , transfer seperti ini selalu menarik perhatian. Ini bisa menjadi bagian dari upaya untuk memindahkan atau mencuci dana.
Kelompok tersebut masih memiliki lebih dari $73M dalam aset on-chain, terutama disimpan dalam $BTC, $USDT, dan $ETH.
Benar-benar sebuah klaster dompet yang patut dipantau.
{future}(BTCUSDT)
{spot}(BTCUSDT)
Lazarus Group kembali memindahkan sejumlah uang yang cukup besar. Sekitar 3 jam yang lalu, 262.2 $BTC , senilai kira-kira $16,64M, dipindahkan ke dompet baru. Belum ada alasan yang jelas, tetapi dengan #Lazarus , transfer seperti ini selalu menarik perhatian. Ini bisa menjadi bagian dari upaya untuk memindahkan atau mencuci dana.
Kelompok tersebut masih memiliki lebih dari $73M dalam aset on-chain, terutama disimpan dalam $BTC , $USDT, dan $ETH.
Benar-benar sebuah klaster dompet yang patut dipantau.
Kelompok tersebut masih memiliki lebih dari $73M dalam aset on-chain, terutama disimpan dalam $BTC , $USDT, dan $ETH.
Benar-benar sebuah klaster dompet yang patut dipantau.
1
1.3k
·
--
Semua orang akan mengutip $30m. Itu bukan angka
Dompet yang terkait Lazarus menjual lebih dari $30m sebesar $BTC melalui Hyperliquid selama tiga minggu, lalu mengubahnya menjadi $ETH dan $SOL , dan keluar melalui Kraken, LBank, dan KuCoin. Judul yang jelek, tidak ada dampak pada order Anda
Pada 2024, jenis dompet yang sama muncul di platform dan sekitar $250m arus keluar bersih hilang dalam 24 jam. Tidak ada yang diretas hari itu. Orang-orang menjadi takut dan menarik lebih dulu
Itulah risiko yang sebenarnya Anda tanggung. Bukan soal pencucian. Kekacauan yang terjadi setelahnya
Trump mengatakan ketua CFTC-nya sedang bekerja untuk membawa Hyperliquid sepenuhnya teregulasi ke daratan. Platform yang teregulasi tidak mengizinkan orang asing melakukan trading dari dompet mentah
Ketahui saja headline mana yang mengosongkan buku sebelum Anda memarkir ukuran di sana 🤔
Apakah Anda akan bertahan selama seminggu seperti itu dengan ukuran yang benar-benar besar di sana?
#trump #Lazarus #Hyperliquid #cftc
Semua orang akan mengutip $30m. Itu bukan angka
Dompet yang terkait Lazarus menjual lebih dari $30m sebesar $BTC melalui Hyperliquid selama tiga minggu, lalu mengubahnya menjadi $ETH dan $SOL , dan keluar melalui Kraken, LBank, dan KuCoin. Judul yang jelek, tidak ada dampak pada order Anda
Pada 2024, jenis dompet yang sama muncul di platform dan sekitar $250m arus keluar bersih hilang dalam 24 jam. Tidak ada yang diretas hari itu. Orang-orang menjadi takut dan menarik lebih dulu
Itulah risiko yang sebenarnya Anda tanggung. Bukan soal pencucian. Kekacauan yang terjadi setelahnya
Trump mengatakan ketua CFTC-nya sedang bekerja untuk membawa Hyperliquid sepenuhnya teregulasi ke daratan. Platform yang teregulasi tidak mengizinkan orang asing melakukan trading dari dompet mentah
Ketahui saja headline mana yang mengosongkan buku sebelum Anda memarkir ukuran di sana 🤔
Apakah Anda akan bertahan selama seminggu seperti itu dengan ukuran yang benar-benar besar di sana?
#trump #Lazarus #Hyperliquid #cftc
Dompet yang terkait Lazarus menjual lebih dari $30m sebesar $BTC melalui Hyperliquid selama tiga minggu, lalu mengubahnya menjadi $ETH dan $SOL , dan keluar melalui Kraken, LBank, dan KuCoin. Judul yang jelek, tidak ada dampak pada order Anda
Pada 2024, jenis dompet yang sama muncul di platform dan sekitar $250m arus keluar bersih hilang dalam 24 jam. Tidak ada yang diretas hari itu. Orang-orang menjadi takut dan menarik lebih dulu
Itulah risiko yang sebenarnya Anda tanggung. Bukan soal pencucian. Kekacauan yang terjadi setelahnya
Trump mengatakan ketua CFTC-nya sedang bekerja untuk membawa Hyperliquid sepenuhnya teregulasi ke daratan. Platform yang teregulasi tidak mengizinkan orang asing melakukan trading dari dompet mentah
Ketahui saja headline mana yang mengosongkan buku sebelum Anda memarkir ukuran di sana 🤔
Apakah Anda akan bertahan selama seminggu seperti itu dengan ukuran yang benar-benar besar di sana?
#trump #Lazarus #Hyperliquid #cftc
5
97

🚨 JEJAK ON-CHAIN MENGHUBUNGKAN GRUP LAZARUS DENGAN ALIRAN DANA HASIL CURIAN TERBARU $XRP FUND FLOWS 🔍
Pelacakan on-chain baru saja mengungkap tautan langsung antara kebocoran/serangan terbaru $XRP di bursa kelas atas dan peretasan AFX Juli senilai $24 juta. 🔍 Perutean lintas-chain mengonfirmasi aset curian mengalir melalui jalur pencucian identik yang dikelola oleh Grup Lazarus yang terkenal.
Saat aktor jahat yang canggih mencuci dana melalui jembatan, likuiditas pasar lokal dan arus order langsung terdampak. 📊 Memantau keluaran (exit) jembatan spesifik ini memberi pelaku pintar waktu jeda yang krusial sebelum tekanan jual lanjutan menghantam pasar spot. 💡
Bagaimana cara Anda menyesuaikan eksposur risiko ketika peringatan on-chain menandakan likuidasi besar oleh peretas? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
🚨 JEJAK ON-CHAIN MENGHUBUNGKAN GRUP LAZARUS DENGAN ALIRAN DANA HASIL CURIAN TERBARU $XRP FUND FLOWS 🔍
Pelacakan on-chain baru saja mengungkap tautan langsung antara kebocoran/serangan terbaru $XRP di bursa kelas atas dan peretasan AFX Juli senilai $24 juta. 🔍 Perutean lintas-chain mengonfirmasi aset curian mengalir melalui jalur pencucian identik yang dikelola oleh Grup Lazarus yang terkenal.
Saat aktor jahat yang canggih mencuci dana melalui jembatan, likuiditas pasar lokal dan arus order langsung terdampak. 📊 Memantau keluaran (exit) jembatan spesifik ini memberi pelaku pintar waktu jeda yang krusial sebelum tekanan jual lanjutan menghantam pasar spot. 💡
Bagaimana cara Anda menyesuaikan eksposur risiko ketika peringatan on-chain menandakan likuidasi besar oleh peretas? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
Pelacakan on-chain baru saja mengungkap tautan langsung antara kebocoran/serangan terbaru $XRP di bursa kelas atas dan peretasan AFX Juli senilai $24 juta. 🔍 Perutean lintas-chain mengonfirmasi aset curian mengalir melalui jalur pencucian identik yang dikelola oleh Grup Lazarus yang terkenal.
Saat aktor jahat yang canggih mencuci dana melalui jembatan, likuiditas pasar lokal dan arus order langsung terdampak. 📊 Memantau keluaran (exit) jembatan spesifik ini memberi pelaku pintar waktu jeda yang krusial sebelum tekanan jual lanjutan menghantam pasar spot. 💡
Bagaimana cara Anda menyesuaikan eksposur risiko ketika peringatan on-chain menandakan likuidasi besar oleh peretas? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
34
·
--
📰 24 September, Bitget mengalami transfer yang tidak wajar pada sebagian hot wallet dan warm wallet. Awalnya, platform mengungkap kerugian sekitar 3,516 miliar dolar AS, kemudian mengonfirmasi bahwa nilai aset yang dipindahkan telah disesuaikan menjadi 3,875 miliar dolar AS.
🔥 TRM Labs menemukan bahwa jalur pencucian dana yang sebagian dicuri kali ini tumpang tindih dengan serangan terkait Korea Utara yang sebelumnya terjadi pada Bybit, AFX Bridge, dan lainnya. Elliptic juga menilai bahwa insiden ini memiliki “kemungkinan yang sangat tinggi” terkait dengan peretas yang berafiliasi Korea Utara, sehingga arah penyelidikan kembali mengarah ke Lazarus Group.
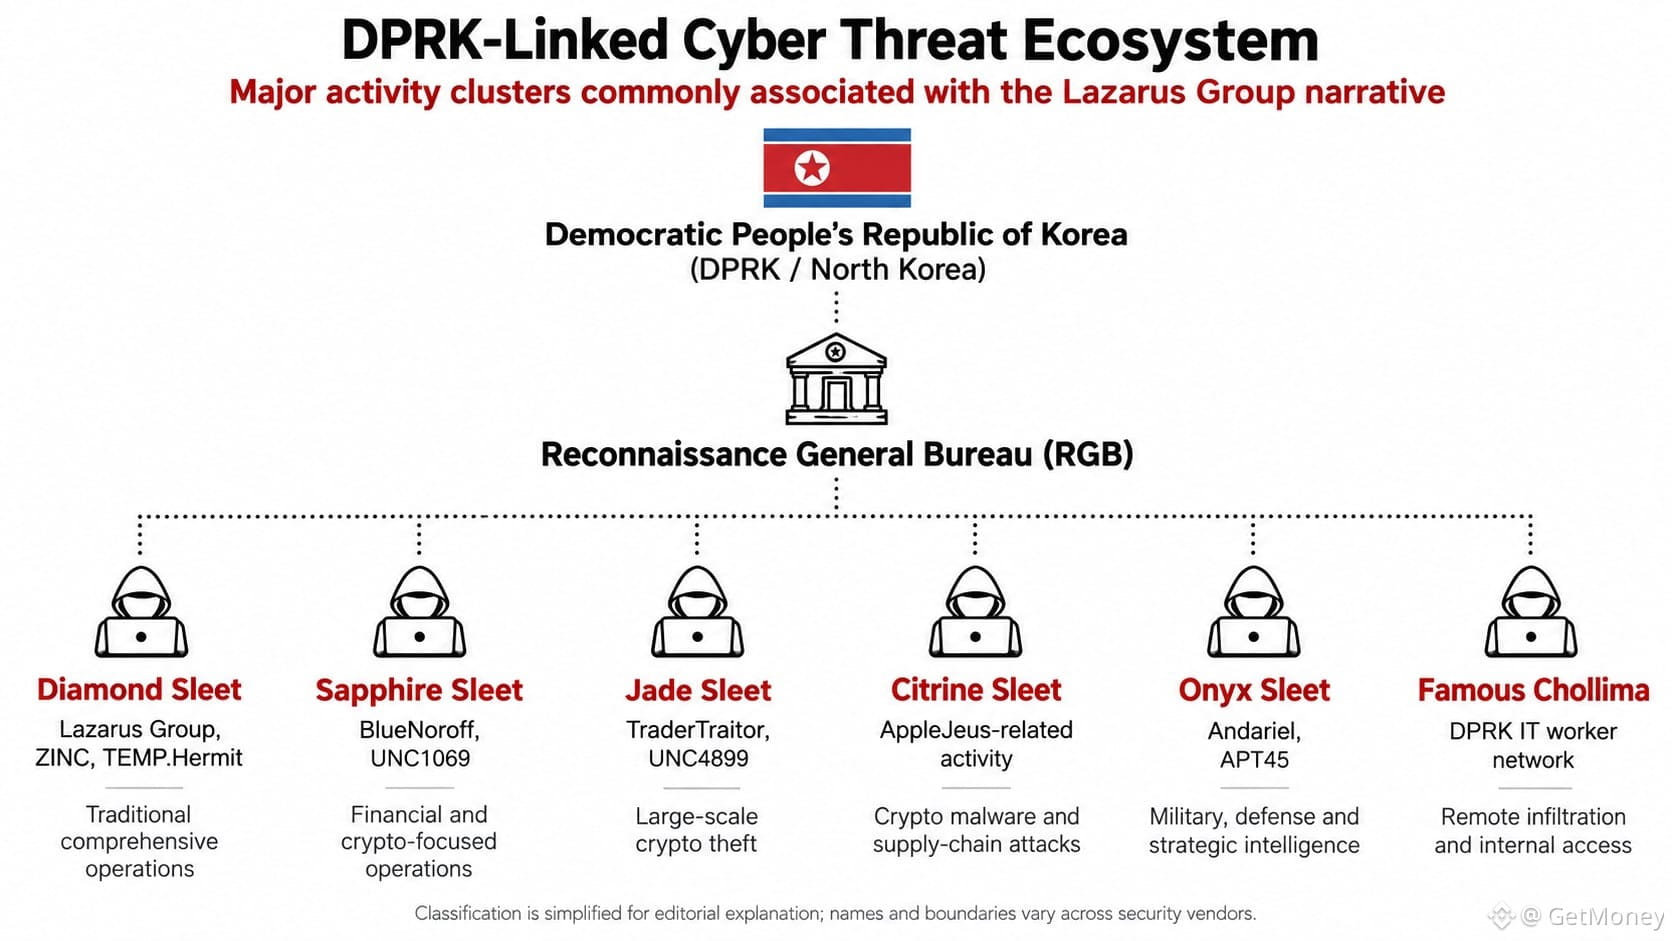
Jujur saja, Lazarus kurang seperti satu organisasi tunggal dengan batas yang jelas; lebih mirip sebutan umum yang digunakan dunia untuk menggambarkan sistem serangan siber tingkat negara milik Korea Utara. Pada 2019, Kementerian Keuangan AS menyebut Lazarus, BlueNoroff, dan Andariel, dengan anggapan bahwa semuanya berada di bawah kendali RGB Direktorat Intelijen Korea Utara.
💡 Dalam sistem ini, lembaga-lembaga berbeda menggunakan nama yang berbeda: BlueNoroff telah lama mengincar lembaga keuangan dan aset kripto; TraderTraitor menargetkan bursa, penyedia kustodian, dan target kripto berukuran besar; Citrine Sleet cenderung pada malware serta serangan rantai pasokan; sementara Famous Chollima masuk ke perusahaan teknologi dan kripto lewat identitas palsu.
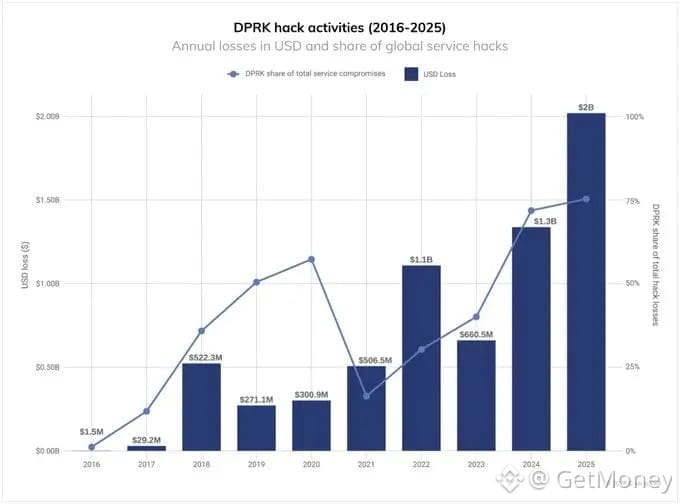
👀 Dari Ronin Bridge, Harmony, Atomic Wallet, hingga Stake, WazirX, DMM Bitcoin, dan kemudian insiden Bybit pada 2025—jika peristiwa Bitget yang sangat diduga dilakukan oleh pihak Korea Utara saat ini ikut dihitung, skala pencurian terkait sudah mendekati 7,8 miliar dolar AS. Angka ini bukan lagi sekadar insiden keamanan satu platform saja.
🤔 Ketika satu rangkaian sistem penyerangan terus berganti nama dan mengganti “pintu masuk”, bagaimana bursa dan pihak proyek bisa memastikan mereka sedang berhadapan dengan kelompok yang mana?
#Lazarus #Bitget #加密安全 #keamanan-di-rantai
📰 24 September, Bitget mengalami transfer yang tidak wajar pada sebagian hot wallet dan warm wallet. Awalnya, platform mengungkap kerugian sekitar 3,516 miliar dolar AS, kemudian mengonfirmasi bahwa nilai aset yang dipindahkan telah disesuaikan menjadi 3,875 miliar dolar AS.
🔥 TRM Labs menemukan bahwa jalur pencucian dana yang sebagian dicuri kali ini tumpang tindih dengan serangan terkait Korea Utara yang sebelumnya terjadi pada Bybit, AFX Bridge, dan lainnya. Elliptic juga menilai bahwa insiden ini memiliki “kemungkinan yang sangat tinggi” terkait dengan peretas yang berafiliasi Korea Utara, sehingga arah penyelidikan kembali mengarah ke Lazarus Group.
Jujur saja, Lazarus kurang seperti satu organisasi tunggal dengan batas yang jelas; lebih mirip sebutan umum yang digunakan dunia untuk menggambarkan sistem serangan siber tingkat negara milik Korea Utara. Pada 2019, Kementerian Keuangan AS menyebut Lazarus, BlueNoroff, dan Andariel, dengan anggapan bahwa semuanya berada di bawah kendali RGB Direktorat Intelijen Korea Utara.
💡 Dalam sistem ini, lembaga-lembaga berbeda menggunakan nama yang berbeda: BlueNoroff telah lama mengincar lembaga keuangan dan aset kripto; TraderTraitor menargetkan bursa, penyedia kustodian, dan target kripto berukuran besar; Citrine Sleet cenderung pada malware serta serangan rantai pasokan; sementara Famous Chollima masuk ke perusahaan teknologi dan kripto lewat identitas palsu.
👀 Dari Ronin Bridge, Harmony, Atomic Wallet, hingga Stake, WazirX, DMM Bitcoin, dan kemudian insiden Bybit pada 2025—jika peristiwa Bitget yang sangat diduga dilakukan oleh pihak Korea Utara saat ini ikut dihitung, skala pencurian terkait sudah mendekati 7,8 miliar dolar AS. Angka ini bukan lagi sekadar insiden keamanan satu platform saja.
🤔 Ketika satu rangkaian sistem penyerangan terus berganti nama dan mengganti “pintu masuk”, bagaimana bursa dan pihak proyek bisa memastikan mereka sedang berhadapan dengan kelompok yang mana?
#Lazarus #Bitget #加密安全 #keamanan-di-rantai
🔥 TRM Labs menemukan bahwa jalur pencucian dana yang sebagian dicuri kali ini tumpang tindih dengan serangan terkait Korea Utara yang sebelumnya terjadi pada Bybit, AFX Bridge, dan lainnya. Elliptic juga menilai bahwa insiden ini memiliki “kemungkinan yang sangat tinggi” terkait dengan peretas yang berafiliasi Korea Utara, sehingga arah penyelidikan kembali mengarah ke Lazarus Group.
Jujur saja, Lazarus kurang seperti satu organisasi tunggal dengan batas yang jelas; lebih mirip sebutan umum yang digunakan dunia untuk menggambarkan sistem serangan siber tingkat negara milik Korea Utara. Pada 2019, Kementerian Keuangan AS menyebut Lazarus, BlueNoroff, dan Andariel, dengan anggapan bahwa semuanya berada di bawah kendali RGB Direktorat Intelijen Korea Utara.
💡 Dalam sistem ini, lembaga-lembaga berbeda menggunakan nama yang berbeda: BlueNoroff telah lama mengincar lembaga keuangan dan aset kripto; TraderTraitor menargetkan bursa, penyedia kustodian, dan target kripto berukuran besar; Citrine Sleet cenderung pada malware serta serangan rantai pasokan; sementara Famous Chollima masuk ke perusahaan teknologi dan kripto lewat identitas palsu.
👀 Dari Ronin Bridge, Harmony, Atomic Wallet, hingga Stake, WazirX, DMM Bitcoin, dan kemudian insiden Bybit pada 2025—jika peristiwa Bitget yang sangat diduga dilakukan oleh pihak Korea Utara saat ini ikut dihitung, skala pencurian terkait sudah mendekati 7,8 miliar dolar AS. Angka ini bukan lagi sekadar insiden keamanan satu platform saja.
🤔 Ketika satu rangkaian sistem penyerangan terus berganti nama dan mengganti “pintu masuk”, bagaimana bursa dan pihak proyek bisa memastikan mereka sedang berhadapan dengan kelompok yang mana?
#Lazarus #Bitget #加密安全 #keamanan-di-rantai
54
·
--
🎯 Perampokan kripto terbesar tahun ini, tokoh utamanya disebut-sebut masih Korea Utara
📰 Bitget digondol 388 juta dolar, CEO menuding langsung Grup Lazarus; XRP senilai 157 juta dolar dipindahkan, bursa sempat menghentikan penarikan secara darurat
💬 Modusnya tidak baru, tetapi jumlahnya maksimal. Exchange terpusat selalu jadi titik lemah—uang bisa berlari cepat di blockchain, tapi kalau pintu masuknya ditembus, semuanya jadi sia-sia; jangan jadikan self-custody sekadar slogan
🏷️ #Bitget #Lazarus #安全事件 #self-custody
🎯 Perampokan kripto terbesar tahun ini, tokoh utamanya disebut-sebut masih Korea Utara
📰 Bitget digondol 388 juta dolar, CEO menuding langsung Grup Lazarus; XRP senilai 157 juta dolar dipindahkan, bursa sempat menghentikan penarikan secara darurat
💬 Modusnya tidak baru, tetapi jumlahnya maksimal. Exchange terpusat selalu jadi titik lemah—uang bisa berlari cepat di blockchain, tapi kalau pintu masuknya ditembus, semuanya jadi sia-sia; jangan jadikan self-custody sekadar slogan
🏷️ #Bitget #Lazarus #安全事件 #self-custody
📰 Bitget digondol 388 juta dolar, CEO menuding langsung Grup Lazarus; XRP senilai 157 juta dolar dipindahkan, bursa sempat menghentikan penarikan secara darurat
💬 Modusnya tidak baru, tetapi jumlahnya maksimal. Exchange terpusat selalu jadi titik lemah—uang bisa berlari cepat di blockchain, tapi kalau pintu masuknya ditembus, semuanya jadi sia-sia; jangan jadikan self-custody sekadar slogan
🏷️ #Bitget #Lazarus #安全事件 #self-custody
253
·
--
Peretas Lazarus (Korea Utara) memindahkan lebih dari $30M dalam BTC di Hyperliquid dalam hanya 3 minggu.
Tidak ada yang benar-benar tahu dari mana uang itu berasal atau ke mana uang itu akan pergi setelahnya.
Apakah paus ini menggerakkan harga atau hanya menciptakan kebisingan? ⛵
#Bitcoin #Lazarus #Hackers
Peretas Lazarus (Korea Utara) memindahkan lebih dari $30M dalam BTC di Hyperliquid dalam hanya 3 minggu.
Tidak ada yang benar-benar tahu dari mana uang itu berasal atau ke mana uang itu akan pergi setelahnya.
Apakah paus ini menggerakkan harga atau hanya menciptakan kebisingan? ⛵
#Bitcoin #Lazarus #Hackers
Tidak ada yang benar-benar tahu dari mana uang itu berasal atau ke mana uang itu akan pergi setelahnya.
Apakah paus ini menggerakkan harga atau hanya menciptakan kebisingan? ⛵
#Bitcoin #Lazarus #Hackers
278
🚨 TERBARU: Lazarus bergerak lagi.
Kelompok peretasan tersebut dilaporkan telah memindahkan 244.148 BTC, senilai sekitar $19,42 juta, sekitar satu jam yang lalu.
Bukan jenis pergerakan “paus” yang ingin Anda lihat di on-chain. 💀
Kini pertanyaan besarnya: ke mana BTC itu pergi selanjutnya? 👀
$BTC #bitcoin #Onchain #Lazarus
🚨 TERBARU: Lazarus bergerak lagi.
Kelompok peretasan tersebut dilaporkan telah memindahkan 244.148 BTC, senilai sekitar $19,42 juta, sekitar satu jam yang lalu.
Bukan jenis pergerakan “paus” yang ingin Anda lihat di on-chain. 💀
Kini pertanyaan besarnya: ke mana BTC itu pergi selanjutnya? 👀
$BTC #bitcoin #Onchain #Lazarus
Kelompok peretasan tersebut dilaporkan telah memindahkan 244.148 BTC, senilai sekitar $19,42 juta, sekitar satu jam yang lalu.
Bukan jenis pergerakan “paus” yang ingin Anda lihat di on-chain. 💀
Kini pertanyaan besarnya: ke mana BTC itu pergi selanjutnya? 👀
$BTC #bitcoin #Onchain #Lazarus
64
·
--
Bullish
$BTC $ETH
🚨 FLASH HACK : Apa sebenarnya yang terjadi di Bitget? 🚨
Sebuah insiden keamanan besar baru saja mengguncang ekosistem kripto. Ini rincian lengkap tentang situasinya 🧵👇
💥 Serangan Singkat
Pada 24 September 2026, Bitget mengalami celah pada infrastruktur backend-nya. Para peretas memalsukan izin sistem internal untuk memvalidasi transfer palsu dan menguras dompet panas (hot wallets).
💰 Perkiraan Kerugian: ~387,5 juta $
Mata uang kripto utama dialihkan ke beberapa blockchain: ETH, XRP, USDT, TRX, AVAX, BNB, dan ZEC.
🛡️ Dampak bagi Pengguna?
• ❄️ Cold Wallet: 100% aman (dompet dingin tidak tersentuh).
• 👤 Saldo Klien: Tidak ada dampak langsung pada akun Anda.
• 🛡️ Dana Perlindungan: Dana jaminan Bitget (dinilai +460M$) akan menanggung seluruh kerugian.
🕵️ Siapa di balik Hack ini?
Menurut CEO Gracy Chen, alamat IP dan modus operandi mengarah pada peretas Korea Utara (kelompok Lazarus). Perusahaan raksasa keamanan siber Mandiant dan SlowMist ikut menangani kasus ini.
🗓️ Jadwal Pemulihan Penarikan:
✅ Celah diperbaiki & perdagangan kembali berjalan
📌 28 Sep: Penarikan BTC
📌 29 Sep: Penarikan ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Sep: Penarikan USDT (Ethereum, BSC, Solana, Tron)
📌 02 Okt: Altcoin lain, fiat, dan P2P
Tetap waspada dan selalu verifikasi sumber Anda secara resmi! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 FLASH HACK : Apa sebenarnya yang terjadi di Bitget? 🚨
Sebuah insiden keamanan besar baru saja mengguncang ekosistem kripto. Ini rincian lengkap tentang situasinya 🧵👇
💥 Serangan Singkat
Pada 24 September 2026, Bitget mengalami celah pada infrastruktur backend-nya. Para peretas memalsukan izin sistem internal untuk memvalidasi transfer palsu dan menguras dompet panas (hot wallets).
💰 Perkiraan Kerugian: ~387,5 juta $
Mata uang kripto utama dialihkan ke beberapa blockchain: ETH, XRP, USDT, TRX, AVAX, BNB, dan ZEC.
🛡️ Dampak bagi Pengguna?
• ❄️ Cold Wallet: 100% aman (dompet dingin tidak tersentuh).
• 👤 Saldo Klien: Tidak ada dampak langsung pada akun Anda.
• 🛡️ Dana Perlindungan: Dana jaminan Bitget (dinilai +460M$) akan menanggung seluruh kerugian.
🕵️ Siapa di balik Hack ini?
Menurut CEO Gracy Chen, alamat IP dan modus operandi mengarah pada peretas Korea Utara (kelompok Lazarus). Perusahaan raksasa keamanan siber Mandiant dan SlowMist ikut menangani kasus ini.
🗓️ Jadwal Pemulihan Penarikan:
✅ Celah diperbaiki & perdagangan kembali berjalan
📌 28 Sep: Penarikan BTC
📌 29 Sep: Penarikan ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Sep: Penarikan USDT (Ethereum, BSC, Solana, Tron)
📌 02 Okt: Altcoin lain, fiat, dan P2P
Tetap waspada dan selalu verifikasi sumber Anda secara resmi! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
🚨 FLASH HACK : Apa sebenarnya yang terjadi di Bitget? 🚨
Sebuah insiden keamanan besar baru saja mengguncang ekosistem kripto. Ini rincian lengkap tentang situasinya 🧵👇
💥 Serangan Singkat
Pada 24 September 2026, Bitget mengalami celah pada infrastruktur backend-nya. Para peretas memalsukan izin sistem internal untuk memvalidasi transfer palsu dan menguras dompet panas (hot wallets).
💰 Perkiraan Kerugian: ~387,5 juta $
Mata uang kripto utama dialihkan ke beberapa blockchain: ETH, XRP, USDT, TRX, AVAX, BNB, dan ZEC.
🛡️ Dampak bagi Pengguna?
• ❄️ Cold Wallet: 100% aman (dompet dingin tidak tersentuh).
• 👤 Saldo Klien: Tidak ada dampak langsung pada akun Anda.
• 🛡️ Dana Perlindungan: Dana jaminan Bitget (dinilai +460M$) akan menanggung seluruh kerugian.
🕵️ Siapa di balik Hack ini?
Menurut CEO Gracy Chen, alamat IP dan modus operandi mengarah pada peretas Korea Utara (kelompok Lazarus). Perusahaan raksasa keamanan siber Mandiant dan SlowMist ikut menangani kasus ini.
🗓️ Jadwal Pemulihan Penarikan:
✅ Celah diperbaiki & perdagangan kembali berjalan
📌 28 Sep: Penarikan BTC
📌 29 Sep: Penarikan ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Sep: Penarikan USDT (Ethereum, BSC, Solana, Tron)
📌 02 Okt: Altcoin lain, fiat, dan P2P
Tetap waspada dan selalu verifikasi sumber Anda secara resmi! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
183
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#USMidterms-WhatAreMarketsExpecting?
7,223 penayangan
176 Berdiskusi
2
#USOctoberNFP-AreRateCutsStillPossible
199,500 penayangan
1,523 Berdiskusi
3
#AMDBeatsExpectations-AINarrativeContinues
1,244 penayangan
75 Berdiskusi
4
#BinanceIncidentReport
137,524 penayangan
1,028 Berdiskusi
5
#BinanceReopensWithdrawalsForMoreAssets
276,018 penayangan
2,133 Berdiskusi
6
#BinanceHourlyDepositsExceedWithdrawals
120,943 penayangan
1,047 Berdiskusi
7
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
591 penayangan
25 Berdiskusi
8
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
957 penayangan
39 Berdiskusi
9
#NasdaqRises0.8%AsChipStocksRebound
801 penayangan
29 Berdiskusi
10
#AnthropicIPOPricedDownasInvestorsEye$1.5T
6,349 penayangan
68 Berdiskusi