
#binanceincidentreport
binanceincidentreport
Populer
Terbaru


·
--
Artikel
Insiden Keamanan Binance 29 Oktober 2026: Temuan Awal dan Pembaruan ResponsPada 29 Oktober 2026, Binance mengalami insiden keamanan serius dan sangat canggih. Hal ini seharusnya tidak terjadi, dan kami memohon maaf atas kekhawatiran, gangguan, dan ketidakpastian yang ditimbulkannya bagi pengguna kami, mitra kami, dan industri yang lebih luas.Tanggung jawab utama kami adalah melindungi pengguna. Binance akan menanggung dampak finansial dari dana yang dicuri, bukan pengguna kami. Kami telah menyisihkan lebih dari 100% dana yang diperlukan untuk menutupi kerugian tersebut. Per 31 Oktober 2026, 98% aset token yang terdampak telah dipulihkan dan dapat diverifikasi di halaman Bukti Cadangan kami. Kami sedang dalam proses membeli aset-aset yang tersisa, yang likuiditasnya lebih rendah.
Insiden Keamanan Binance 29 Oktober 2026: Temuan Awal dan Pembaruan Respons
Pada 29 Oktober 2026, Binance mengalami insiden keamanan serius dan sangat canggih. Hal ini seharusnya tidak terjadi, dan kami memohon maaf atas kekhawatiran, gangguan, dan ketidakpastian yang ditimbulkannya bagi pengguna kami, mitra kami, dan industri yang lebih luas.Tanggung jawab utama kami adalah melindungi pengguna. Binance akan menanggung dampak finansial dari dana yang dicuri, bukan pengguna kami. Kami telah menyisihkan lebih dari 100% dana yang diperlukan untuk menutupi kerugian tersebut. Per 31 Oktober 2026, 98% aset token yang terdampak telah dipulihkan dan dapat diverifikasi di halaman Bukti Cadangan kami. Kami sedang dalam proses membeli aset-aset yang tersisa, yang likuiditasnya lebih rendah.
Rohaan042:
ii was deposited 15.42 USDC from Bitgate to Binance Exchange from morph network to Binance Exchange. unfortunately didn't check the that binance not supporting morph network, there for my usdc are no showing in binance exch approach binance help and support but he has not helped me to recover,
request to help me, if a huge amount can be recovered from hackers so why my capital can not recovered?
70
50
340
1M

·
--
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets 🚨 Peretasan Terbesar dalam Sejarah Crypto: $6,36 Miliar Raib dari Binance
Kronologinya gila. Kamis 29 Oktober, sekitar pukul 20:05 UTC, hacker menguras hot wallet Binance di 10 blockchain — sebagian besar dana keluar hanya dalam ~20 menit. Totalnya sekitar $6,36 miliar (versi TRM Labs), ~4x lipat dari peretasan Bybit $1,5 miliar tahun lalu.
Siapa pelakunya? FBI (31 Okt) menuding TraderTraitor, kelompok hacker yang disponsori Korea Utara, dan merilis 628 alamat wallet terkait (608 ETH, 19 BTC, 1 SOL) buat diblokir industri crypto. Korea Utara membantah lewat pernyataan Kim Yo Jong. Binance sendiri belum mengonfirmasi atribusi dan belum merilis root cause-nya.
Respons Binance sejauh ini:
✅ Janji menanggung semua kerugian user (dari SAFU + kas perusahaan)
✅ ~95% dana yang hilang sudah diganti
✅ Penarikan dibuka bertahap sejak 1 Nov — outflow bersih ~$4,7 miliar, cuma ~3% dari aset platform
Dan update kemarin, 3 November, yang bikin heboh: Security Council Arbitrum memindahkan ~$30 juta dana hasil hack (8.425 ETH + 74 juta ARB) TANPA private key hacker. Caranya? Pakai emergency upgrade power (9 dari 12 anggota) buat sementara mengganti kode Inbox Arbitrum, menambahkan fungsi sendUnsignedTransactionOverride, lalu mengembalikan kodenya dalam transaksi yang sama. Dana itu kini di holding address dan cuma bisa digerakkan lewat governance vote ArbitrumDAO.
Ini penyelamatan... atau justru bukti kalau "desentralisasi" ada batasnya? Karena faktanya: siapa yang menguasai jalur upgrade, bisa membuat alamat mana pun mengeluarkan dana.
Pelajaran buat kita: jangan simpan semua aset di satu exchange, pisahkan ke cold wallet buat jangka panjang, dan waspada phishing yang memanfaatkan momen kayak gini.
Menurut lu, langkah Arbitrum ini heroik atau berbahaya? Komen 👇
$BNB $ARB
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets 🚨 Peretasan Terbesar dalam Sejarah Crypto: $6,36 Miliar Raib dari Binance
Kronologinya gila. Kamis 29 Oktober, sekitar pukul 20:05 UTC, hacker menguras hot wallet Binance di 10 blockchain — sebagian besar dana keluar hanya dalam ~20 menit. Totalnya sekitar $6,36 miliar (versi TRM Labs), ~4x lipat dari peretasan Bybit $1,5 miliar tahun lalu.
Siapa pelakunya? FBI (31 Okt) menuding TraderTraitor, kelompok hacker yang disponsori Korea Utara, dan merilis 628 alamat wallet terkait (608 ETH, 19 BTC, 1 SOL) buat diblokir industri crypto. Korea Utara membantah lewat pernyataan Kim Yo Jong. Binance sendiri belum mengonfirmasi atribusi dan belum merilis root cause-nya.
Respons Binance sejauh ini:
✅ Janji menanggung semua kerugian user (dari SAFU + kas perusahaan)
✅ ~95% dana yang hilang sudah diganti
✅ Penarikan dibuka bertahap sejak 1 Nov — outflow bersih ~$4,7 miliar, cuma ~3% dari aset platform
Dan update kemarin, 3 November, yang bikin heboh: Security Council Arbitrum memindahkan ~$30 juta dana hasil hack (8.425 ETH + 74 juta ARB) TANPA private key hacker. Caranya? Pakai emergency upgrade power (9 dari 12 anggota) buat sementara mengganti kode Inbox Arbitrum, menambahkan fungsi sendUnsignedTransactionOverride, lalu mengembalikan kodenya dalam transaksi yang sama. Dana itu kini di holding address dan cuma bisa digerakkan lewat governance vote ArbitrumDAO.
Ini penyelamatan... atau justru bukti kalau "desentralisasi" ada batasnya? Karena faktanya: siapa yang menguasai jalur upgrade, bisa membuat alamat mana pun mengeluarkan dana.
Pelajaran buat kita: jangan simpan semua aset di satu exchange, pisahkan ke cold wallet buat jangka panjang, dan waspada phishing yang memanfaatkan momen kayak gini.
Menurut lu, langkah Arbitrum ini heroik atau berbahaya? Komen 👇
$BNB $ARB
Kronologinya gila. Kamis 29 Oktober, sekitar pukul 20:05 UTC, hacker menguras hot wallet Binance di 10 blockchain — sebagian besar dana keluar hanya dalam ~20 menit. Totalnya sekitar $6,36 miliar (versi TRM Labs), ~4x lipat dari peretasan Bybit $1,5 miliar tahun lalu.
Siapa pelakunya? FBI (31 Okt) menuding TraderTraitor, kelompok hacker yang disponsori Korea Utara, dan merilis 628 alamat wallet terkait (608 ETH, 19 BTC, 1 SOL) buat diblokir industri crypto. Korea Utara membantah lewat pernyataan Kim Yo Jong. Binance sendiri belum mengonfirmasi atribusi dan belum merilis root cause-nya.
Respons Binance sejauh ini:
✅ Janji menanggung semua kerugian user (dari SAFU + kas perusahaan)
✅ ~95% dana yang hilang sudah diganti
✅ Penarikan dibuka bertahap sejak 1 Nov — outflow bersih ~$4,7 miliar, cuma ~3% dari aset platform
Dan update kemarin, 3 November, yang bikin heboh: Security Council Arbitrum memindahkan ~$30 juta dana hasil hack (8.425 ETH + 74 juta ARB) TANPA private key hacker. Caranya? Pakai emergency upgrade power (9 dari 12 anggota) buat sementara mengganti kode Inbox Arbitrum, menambahkan fungsi sendUnsignedTransactionOverride, lalu mengembalikan kodenya dalam transaksi yang sama. Dana itu kini di holding address dan cuma bisa digerakkan lewat governance vote ArbitrumDAO.
Ini penyelamatan... atau justru bukti kalau "desentralisasi" ada batasnya? Karena faktanya: siapa yang menguasai jalur upgrade, bisa membuat alamat mana pun mengeluarkan dana.
Pelajaran buat kita: jangan simpan semua aset di satu exchange, pisahkan ke cold wallet buat jangka panjang, dan waspada phishing yang memanfaatkan momen kayak gini.
Menurut lu, langkah Arbitrum ini heroik atau berbahaya? Komen 👇
$BNB $ARB
79
·
--
Bullish
🚨 Binance telah mengungkapkan sumber$SPCXB pelanggaran pada infrastruktur dompetnya. Investigasi bursa tersebut menentukan bahwa penyerang mendapatkan akses ke sistem melalui wawancara kerja palsu, yang menyebabkan peretasan perangkat karyawan dan pencurian kredensial mereka.
📊 Para penyerang mengeksploitasi kerentanan ini.#BinanceIncidentReport
🚨 Binance telah mengungkapkan sumber$SPCXB pelanggaran pada infrastruktur dompetnya. Investigasi bursa tersebut menentukan bahwa penyerang mendapatkan akses ke sistem melalui wawancara kerja palsu, yang menyebabkan peretasan perangkat karyawan dan pencurian kredensial mereka.
📊 Para penyerang mengeksploitasi kerentanan ini.#BinanceIncidentReport
📊 Para penyerang mengeksploitasi kerentanan ini.#BinanceIncidentReport
67
·
--
BINANCE UPDATE 4 NOVEMBER: LAPORAN RESMI PERETASAN $6,34 MILIAR
Binance akhirnya merilis laporan investigasi awal yang mengungkap bagaimana peretasan besar pada 29 Oktober bisa terjadi.
Berdasarkan laporan resmi Binance, serangan ini bukan sekadar kebocoran private key, melainkan rangkaian serangan yang melibatkan perangkat karyawan, malware, akses internal, hingga penyalahgunaan sistem otorisasi wallet.
Poin penting dari Incident Report:
Total aset terdampak mencapai sekitar $6,34 miliar.
Sekitar $2,85 miliar aset telah dibekukan atau dicegat.
Per 31 Oktober, 98% aset terdampak telah dipulihkan atau diganti oleh Binance.
Tidak ditemukan bukti bahwa private key wallet bocor.
FBI mengaitkan serangan ini dengan kelompok hacker Korea Utara, TraderTraitor.
Binance mengungkap bahwa pelaku memanfaatkan proses wawancara kerja palsu untuk menyusup ke perangkat engineer. Akses tersebut kemudian diperluas melalui perangkat AI internal yang telah dikompromikan, hingga akhirnya pelaku mampu menyalahgunakan sistem wallet signing.
Apa langkah Binance selanjutnya?
Binance telah membangun ulang sistem yang terdampak, memperketat kontrol perangkat dan wallet, meningkatkan deteksi ancaman berbasis AI, serta melibatkan auditor keamanan independen.
Binance juga menegaskan bahwa seluruh kerugian pengguna akan ditanggung perusahaan, bukan dibebankan kepada pengguna.
Kasus ini menunjukkan bahwa keamanan exchange bukan hanya soal private key, tetapi juga bagaimana akses internal dan sistem transaksi dikelola.
#BinanceIncidentReport
{future}(BNBUSDT)
{future}(ETHUSDT)
BINANCE UPDATE 4 NOVEMBER: LAPORAN RESMI PERETASAN $6,34 MILIAR
Binance akhirnya merilis laporan investigasi awal yang mengungkap bagaimana peretasan besar pada 29 Oktober bisa terjadi.
Berdasarkan laporan resmi Binance, serangan ini bukan sekadar kebocoran private key, melainkan rangkaian serangan yang melibatkan perangkat karyawan, malware, akses internal, hingga penyalahgunaan sistem otorisasi wallet.
Poin penting dari Incident Report:
Total aset terdampak mencapai sekitar $6,34 miliar.
Sekitar $2,85 miliar aset telah dibekukan atau dicegat.
Per 31 Oktober, 98% aset terdampak telah dipulihkan atau diganti oleh Binance.
Tidak ditemukan bukti bahwa private key wallet bocor.
FBI mengaitkan serangan ini dengan kelompok hacker Korea Utara, TraderTraitor.
Binance mengungkap bahwa pelaku memanfaatkan proses wawancara kerja palsu untuk menyusup ke perangkat engineer. Akses tersebut kemudian diperluas melalui perangkat AI internal yang telah dikompromikan, hingga akhirnya pelaku mampu menyalahgunakan sistem wallet signing.
Apa langkah Binance selanjutnya?
Binance telah membangun ulang sistem yang terdampak, memperketat kontrol perangkat dan wallet, meningkatkan deteksi ancaman berbasis AI, serta melibatkan auditor keamanan independen.
Binance juga menegaskan bahwa seluruh kerugian pengguna akan ditanggung perusahaan, bukan dibebankan kepada pengguna.
Kasus ini menunjukkan bahwa keamanan exchange bukan hanya soal private key, tetapi juga bagaimana akses internal dan sistem transaksi dikelola.
#BinanceIncidentReport
Binance akhirnya merilis laporan investigasi awal yang mengungkap bagaimana peretasan besar pada 29 Oktober bisa terjadi.
Berdasarkan laporan resmi Binance, serangan ini bukan sekadar kebocoran private key, melainkan rangkaian serangan yang melibatkan perangkat karyawan, malware, akses internal, hingga penyalahgunaan sistem otorisasi wallet.
Poin penting dari Incident Report:
Total aset terdampak mencapai sekitar $6,34 miliar.
Sekitar $2,85 miliar aset telah dibekukan atau dicegat.
Per 31 Oktober, 98% aset terdampak telah dipulihkan atau diganti oleh Binance.
Tidak ditemukan bukti bahwa private key wallet bocor.
FBI mengaitkan serangan ini dengan kelompok hacker Korea Utara, TraderTraitor.
Binance mengungkap bahwa pelaku memanfaatkan proses wawancara kerja palsu untuk menyusup ke perangkat engineer. Akses tersebut kemudian diperluas melalui perangkat AI internal yang telah dikompromikan, hingga akhirnya pelaku mampu menyalahgunakan sistem wallet signing.
Apa langkah Binance selanjutnya?
Binance telah membangun ulang sistem yang terdampak, memperketat kontrol perangkat dan wallet, meningkatkan deteksi ancaman berbasis AI, serta melibatkan auditor keamanan independen.
Binance juga menegaskan bahwa seluruh kerugian pengguna akan ditanggung perusahaan, bukan dibebankan kepada pengguna.
Kasus ini menunjukkan bahwa keamanan exchange bukan hanya soal private key, tetapi juga bagaimana akses internal dan sistem transaksi dikelola.
#BinanceIncidentReport
1
33
·
--
Artikel
Pernyataan resmi Binance: Detail kerentanan teknis yang kompleks dan langkah-langkah untuk mengamankan aset yang tersisa 🔍Tim teknik dan keamanan menjelaskan detail penyusupan dan investigasi forensik digital yang sedang berlangsung: [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
Beberapa titik pelanggaran: Setelah data awal menunjukkan bahwa laptop milik salah satu insinyur DevOps menjadi sasaran, penyelidikan mendalam selanjutnya mengungkap adanya titik penyusupan tambahan dan protokol perangkat lunak kompleks yang digunakan para penyerang untuk meneruskan transaksi tanpa izin. [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
Pernyataan resmi Binance: Detail kerentanan teknis yang kompleks dan langkah-langkah untuk mengamankan aset yang tersisa 🔍
Tim teknik dan keamanan menjelaskan detail penyusupan dan investigasi forensik digital yang sedang berlangsung: [1]
Beberapa titik pelanggaran: Setelah data awal menunjukkan bahwa laptop milik salah satu insinyur DevOps menjadi sasaran, penyelidikan mendalam selanjutnya mengungkap adanya titik penyusupan tambahan dan protokol perangkat lunak kompleks yang digunakan para penyerang untuk meneruskan transaksi tanpa izin. [1]
Beberapa titik pelanggaran: Setelah data awal menunjukkan bahwa laptop milik salah satu insinyur DevOps menjadi sasaran, penyelidikan mendalam selanjutnya mengungkap adanya titik penyusupan tambahan dan protokol perangkat lunak kompleks yang digunakan para penyerang untuk meneruskan transaksi tanpa izin. [1]
Abu Fahadأ:
💛
1
3
2k

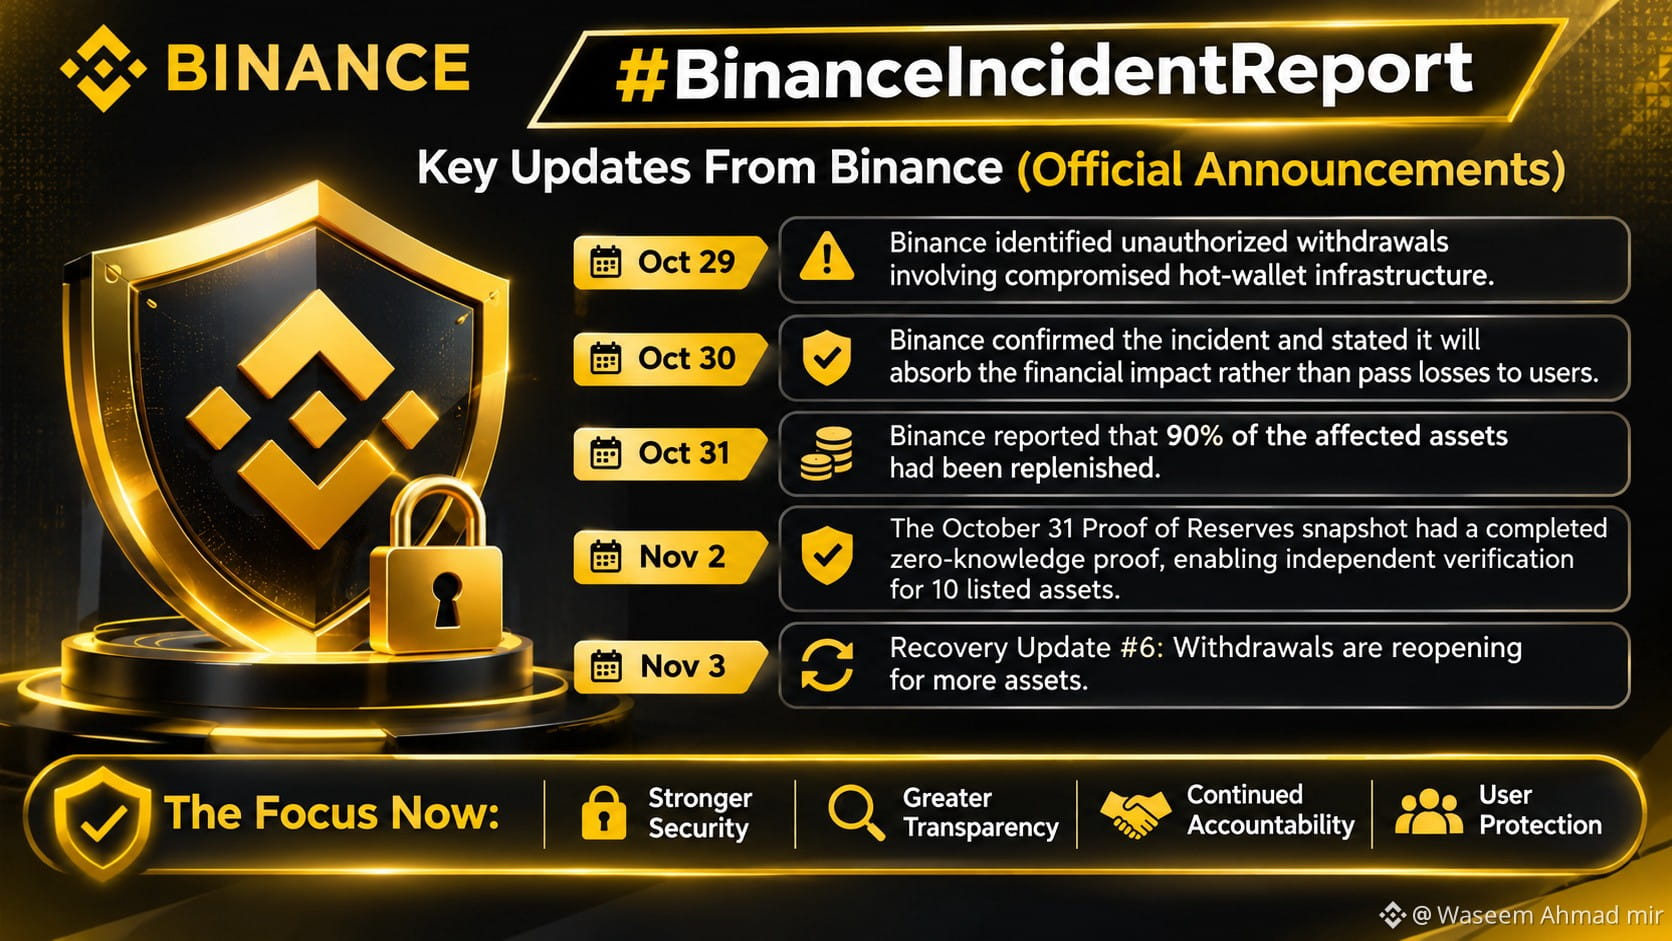
Masa sulit bagi Binance. Pelajaran penting bagi seluruh industri kripto.
Insiden keamanan baru-baru ini yang melibatkan aset token senilai sekitar $6,3 miliar menjadi pengingat bahwa keamanan, transparansi, dan akuntabilitas harus selalu menjadi prioritas utama setiap bursa kripto.
Namun, yang terpenting adalah apa yang terjadi selanjutnya.
Binance telah menerbitkan beberapa pembaruan pemulihan, dan pengumuman terbarunya pada 3 November mengonfirmasi bahwa penarikan untuk lebih banyak aset kembali dibuka.
Berikut beberapa perkembangan penting dari pembaruan resmi Binance:
- 29 Oktober: Binance mengidentifikasi penarikan tanpa izin yang melibatkan infrastruktur hot wallet yang telah disusupi.
- 30 Oktober: Binance mengonfirmasi insiden tersebut dan menyatakan bahwa mereka akan menanggung dampak finansialnya, alih-alih membebankan kerugian kepada pengguna.
- 31 Oktober: Binance melaporkan bahwa 90% aset yang terdampak telah dipulihkan.
- 2 November: Binance mengonfirmasi bahwa snapshot Proof of Reserves tanggal 31 Oktober telah dilengkapi dengan bukti tanpa pengetahuan, sehingga memungkinkan verifikasi independen untuk sepuluh aset yang terdaftar.
- 3 November: Binance menerbitkan Pembaruan Pemulihan #6, mengumumkan bahwa penarikan untuk lebih banyak aset kembali dibuka.
Pendapat pribadi saya:
Di dunia kripto, kepercayaan tidak seharusnya hanya bergantung pada reputasi perusahaan. Kepercayaan harus didukung oleh informasi yang dapat diverifikasi, komunikasi yang transparan, langkah-langkah keamanan yang kuat, dan akuntabilitas.
Saya yakin insiden ini seharusnya mendorong setiap bursa untuk meninjau infrastruktur keamanannya dan meningkatkan standar transparansinya.
Hal terpenting saat ini adalah kemajuan yang berkelanjutan, komunikasi yang jelas, serta penjelasan teknis menyeluruh tentang apa yang terjadi dan bagaimana insiden serupa dapat dicegah.
Industri kripto menjadi lebih kuat ketika keamanan diperlakukan sebagai tanggung jawab, bukan pilihan.
Apa pelajaran terbesar yang Anda ambil dari insiden ini?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
Masa sulit bagi Binance. Pelajaran penting bagi seluruh industri kripto.
Insiden keamanan baru-baru ini yang melibatkan aset token senilai sekitar $6,3 miliar menjadi pengingat bahwa keamanan, transparansi, dan akuntabilitas harus selalu menjadi prioritas utama setiap bursa kripto.
Namun, yang terpenting adalah apa yang terjadi selanjutnya.
Binance telah menerbitkan beberapa pembaruan pemulihan, dan pengumuman terbarunya pada 3 November mengonfirmasi bahwa penarikan untuk lebih banyak aset kembali dibuka.
Berikut beberapa perkembangan penting dari pembaruan resmi Binance:
- 29 Oktober: Binance mengidentifikasi penarikan tanpa izin yang melibatkan infrastruktur hot wallet yang telah disusupi.
- 30 Oktober: Binance mengonfirmasi insiden tersebut dan menyatakan bahwa mereka akan menanggung dampak finansialnya, alih-alih membebankan kerugian kepada pengguna.
- 31 Oktober: Binance melaporkan bahwa 90% aset yang terdampak telah dipulihkan.
- 2 November: Binance mengonfirmasi bahwa snapshot Proof of Reserves tanggal 31 Oktober telah dilengkapi dengan bukti tanpa pengetahuan, sehingga memungkinkan verifikasi independen untuk sepuluh aset yang terdaftar.
- 3 November: Binance menerbitkan Pembaruan Pemulihan #6, mengumumkan bahwa penarikan untuk lebih banyak aset kembali dibuka.
Pendapat pribadi saya:
Di dunia kripto, kepercayaan tidak seharusnya hanya bergantung pada reputasi perusahaan. Kepercayaan harus didukung oleh informasi yang dapat diverifikasi, komunikasi yang transparan, langkah-langkah keamanan yang kuat, dan akuntabilitas.
Saya yakin insiden ini seharusnya mendorong setiap bursa untuk meninjau infrastruktur keamanannya dan meningkatkan standar transparansinya.
Hal terpenting saat ini adalah kemajuan yang berkelanjutan, komunikasi yang jelas, serta penjelasan teknis menyeluruh tentang apa yang terjadi dan bagaimana insiden serupa dapat dicegah.
Industri kripto menjadi lebih kuat ketika keamanan diperlakukan sebagai tanggung jawab, bukan pilihan.
Apa pelajaran terbesar yang Anda ambil dari insiden ini?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
Insiden keamanan baru-baru ini yang melibatkan aset token senilai sekitar $6,3 miliar menjadi pengingat bahwa keamanan, transparansi, dan akuntabilitas harus selalu menjadi prioritas utama setiap bursa kripto.
Namun, yang terpenting adalah apa yang terjadi selanjutnya.
Binance telah menerbitkan beberapa pembaruan pemulihan, dan pengumuman terbarunya pada 3 November mengonfirmasi bahwa penarikan untuk lebih banyak aset kembali dibuka.
Berikut beberapa perkembangan penting dari pembaruan resmi Binance:
- 29 Oktober: Binance mengidentifikasi penarikan tanpa izin yang melibatkan infrastruktur hot wallet yang telah disusupi.
- 30 Oktober: Binance mengonfirmasi insiden tersebut dan menyatakan bahwa mereka akan menanggung dampak finansialnya, alih-alih membebankan kerugian kepada pengguna.
- 31 Oktober: Binance melaporkan bahwa 90% aset yang terdampak telah dipulihkan.
- 2 November: Binance mengonfirmasi bahwa snapshot Proof of Reserves tanggal 31 Oktober telah dilengkapi dengan bukti tanpa pengetahuan, sehingga memungkinkan verifikasi independen untuk sepuluh aset yang terdaftar.
- 3 November: Binance menerbitkan Pembaruan Pemulihan #6, mengumumkan bahwa penarikan untuk lebih banyak aset kembali dibuka.
Pendapat pribadi saya:
Di dunia kripto, kepercayaan tidak seharusnya hanya bergantung pada reputasi perusahaan. Kepercayaan harus didukung oleh informasi yang dapat diverifikasi, komunikasi yang transparan, langkah-langkah keamanan yang kuat, dan akuntabilitas.
Saya yakin insiden ini seharusnya mendorong setiap bursa untuk meninjau infrastruktur keamanannya dan meningkatkan standar transparansinya.
Hal terpenting saat ini adalah kemajuan yang berkelanjutan, komunikasi yang jelas, serta penjelasan teknis menyeluruh tentang apa yang terjadi dan bagaimana insiden serupa dapat dicegah.
Industri kripto menjadi lebih kuat ketika keamanan diperlakukan sebagai tanggung jawab, bukan pilihan.
Apa pelajaran terbesar yang Anda ambil dari insiden ini?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
1
1.2k
·
--
Bullish
Long $ETH 165 USDT
⚡️PEMBARUAN: Peretasan Binance senilai $6,3 MILIAR bermula dari wawancara kerja PALSU.
Seorang insinyur mengunduh tugas pemrograman yang mengandung malware ke komputer kerjanya setelah para penyerang menyamar sebagai perekrut, menurut CoinDesk.
- Para penyerang kemudian menggunakan alat AI internal untuk mengakses komputer dua insinyur dompet.
- Kredensial yang dicuri memungkinkan mereka menjalankan skrip berbahaya pada 29 Oktober.
- Mereka mengeksploitasi fitur EIP-7702 milik $ETH Ethereum untuk mengendalikan dompet panas. Penanganan insiden ini memakan waktu sekitar empat jam.
Binance menyatakan bahwa $2,85 MILIAR telah dibekukan dan 98% token yang terdampak telah diganti menggunakan dana perusahaan. Pengguna tidak akan menanggung kerugian.
FBI mengaitkan serangan tersebut dengan Korea Utara.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
⚡️PEMBARUAN: Peretasan Binance senilai $6,3 MILIAR bermula dari wawancara kerja PALSU.
Seorang insinyur mengunduh tugas pemrograman yang mengandung malware ke komputer kerjanya setelah para penyerang menyamar sebagai perekrut, menurut CoinDesk.
- Para penyerang kemudian menggunakan alat AI internal untuk mengakses komputer dua insinyur dompet.
- Kredensial yang dicuri memungkinkan mereka menjalankan skrip berbahaya pada 29 Oktober.
- Mereka mengeksploitasi fitur EIP-7702 milik $ETH Ethereum untuk mengendalikan dompet panas. Penanganan insiden ini memakan waktu sekitar empat jam.
Binance menyatakan bahwa $2,85 MILIAR telah dibekukan dan 98% token yang terdampak telah diganti menggunakan dana perusahaan. Pengguna tidak akan menanggung kerugian.
FBI mengaitkan serangan tersebut dengan Korea Utara.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Seorang insinyur mengunduh tugas pemrograman yang mengandung malware ke komputer kerjanya setelah para penyerang menyamar sebagai perekrut, menurut CoinDesk.
- Para penyerang kemudian menggunakan alat AI internal untuk mengakses komputer dua insinyur dompet.
- Kredensial yang dicuri memungkinkan mereka menjalankan skrip berbahaya pada 29 Oktober.
- Mereka mengeksploitasi fitur EIP-7702 milik $ETH Ethereum untuk mengendalikan dompet panas. Penanganan insiden ini memakan waktu sekitar empat jam.
Binance menyatakan bahwa $2,85 MILIAR telah dibekukan dan 98% token yang terdampak telah diganti menggunakan dana perusahaan. Pengguna tidak akan menanggung kerugian.
FBI mengaitkan serangan tersebut dengan Korea Utara.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Villain Bear:
Useless South African scammer you are!
7
25
44.7k

·
--
Artikel
Korea Utara menolak tuduhan "absurd" FBI terkait pencurian di BinanceAdik perempuan pemimpin Korea Utara Kim Jong-un menanggapi tuduhan AS mengenai penggelapan lebih dari 6,3 miliar dolar AS dalam mata uang kripto.
Korea Utara pada Selasa (03.11.2026) menolak sebagai "absurd" tuduhan FBI bahwa negara itu terlibat dalam pencurian bersejarah di Binance, platform pertukaran mata uang kripto terbesar di dunia, dan menyiratkan bahwa pemerintah Donald Trump sendiri mungkin akan mendapat keuntungan dari pemulihan aset yang dicuri.
"Pernyataan Amerika Serikat itu adalah retorika absurd dan sama sekali bukan hal baru," kata Kim Yo-jong, adik perempuan pemimpin Korea Utara Kim Jong-un yang berpengaruh, dalam sebuah pernyataan yang disiarkan oleh kantor berita negara KCNA.
Korea Utara menolak tuduhan "absurd" FBI terkait pencurian di Binance
Adik perempuan pemimpin Korea Utara Kim Jong-un menanggapi tuduhan AS mengenai penggelapan lebih dari 6,3 miliar dolar AS dalam mata uang kripto.
Korea Utara pada Selasa (03.11.2026) menolak sebagai "absurd" tuduhan FBI bahwa negara itu terlibat dalam pencurian bersejarah di Binance, platform pertukaran mata uang kripto terbesar di dunia, dan menyiratkan bahwa pemerintah Donald Trump sendiri mungkin akan mendapat keuntungan dari pemulihan aset yang dicuri.
"Pernyataan Amerika Serikat itu adalah retorika absurd dan sama sekali bukan hal baru," kata Kim Yo-jong, adik perempuan pemimpin Korea Utara Kim Jong-un yang berpengaruh, dalam sebuah pernyataan yang disiarkan oleh kantor berita negara KCNA.
Korea Utara pada Selasa (03.11.2026) menolak sebagai "absurd" tuduhan FBI bahwa negara itu terlibat dalam pencurian bersejarah di Binance, platform pertukaran mata uang kripto terbesar di dunia, dan menyiratkan bahwa pemerintah Donald Trump sendiri mungkin akan mendapat keuntungan dari pemulihan aset yang dicuri.
"Pernyataan Amerika Serikat itu adalah retorika absurd dan sama sekali bukan hal baru," kata Kim Yo-jong, adik perempuan pemimpin Korea Utara Kim Jong-un yang berpengaruh, dalam sebuah pernyataan yang disiarkan oleh kantor berita negara KCNA.
2
623

Memahami Insiden Keamanan Binance Terbaru: Hal yang Perlu Anda KetahuiPada 29 Oktober 2026, industri mata uang kripto menyaksikan salah satu tantangan keamanan terbesar hingga saat ini. Binance mengalami pembobolan keamanan besar yang melibatkan penarikan tanpa izin dari infrastruktur hot wallet mereka, dengan total aset terdampak diperkirakan mencapai sekitar $6,34 miliar.
Jika Anda adalah investor atau pengguna platform ini, berikut penjelasan yang mudah dipahami tentang bagaimana insiden tersebut terjadi, tindakan segera yang diambil, dan dampaknya terhadap dana Anda.
Bagaimana Pembobolan Terjadi
Setelah penyelidikan awal, Binance mengungkapkan bahwa pembobolan tersebut merupakan kampanye canggih yang dilakukan dalam beberapa tahap. Para penyerang menggunakan taktik rekayasa sosial—termasuk wawancara kerja palsu—untuk menargetkan seorang engineer DevOps. Dengan menyusupi perangkat engineer tersebut dan mengeksploitasi alat AI internal, para pelaku berhasil mengakses kontainer layanan dan mengotorisasi transaksi penarikan tanpa izin di berbagai jaringan blockchain.
Memahami Insiden Keamanan Binance Terbaru: Hal yang Perlu Anda Ketahui
Pada 29 Oktober 2026, industri mata uang kripto menyaksikan salah satu tantangan keamanan terbesar hingga saat ini. Binance mengalami pembobolan keamanan besar yang melibatkan penarikan tanpa izin dari infrastruktur hot wallet mereka, dengan total aset terdampak diperkirakan mencapai sekitar $6,34 miliar.
Jika Anda adalah investor atau pengguna platform ini, berikut penjelasan yang mudah dipahami tentang bagaimana insiden tersebut terjadi, tindakan segera yang diambil, dan dampaknya terhadap dana Anda.
Bagaimana Pembobolan Terjadi
Setelah penyelidikan awal, Binance mengungkapkan bahwa pembobolan tersebut merupakan kampanye canggih yang dilakukan dalam beberapa tahap. Para penyerang menggunakan taktik rekayasa sosial—termasuk wawancara kerja palsu—untuk menargetkan seorang engineer DevOps. Dengan menyusupi perangkat engineer tersebut dan mengeksploitasi alat AI internal, para pelaku berhasil mengakses kontainer layanan dan mengotorisasi transaksi penarikan tanpa izin di berbagai jaringan blockchain.
Jika Anda adalah investor atau pengguna platform ini, berikut penjelasan yang mudah dipahami tentang bagaimana insiden tersebut terjadi, tindakan segera yang diambil, dan dampaknya terhadap dana Anda.
Bagaimana Pembobolan Terjadi
Setelah penyelidikan awal, Binance mengungkapkan bahwa pembobolan tersebut merupakan kampanye canggih yang dilakukan dalam beberapa tahap. Para penyerang menggunakan taktik rekayasa sosial—termasuk wawancara kerja palsu—untuk menargetkan seorang engineer DevOps. Dengan menyusupi perangkat engineer tersebut dan mengeksploitasi alat AI internal, para pelaku berhasil mengakses kontainer layanan dan mengotorisasi transaksi penarikan tanpa izin di berbagai jaringan blockchain.
1.3k
·
--
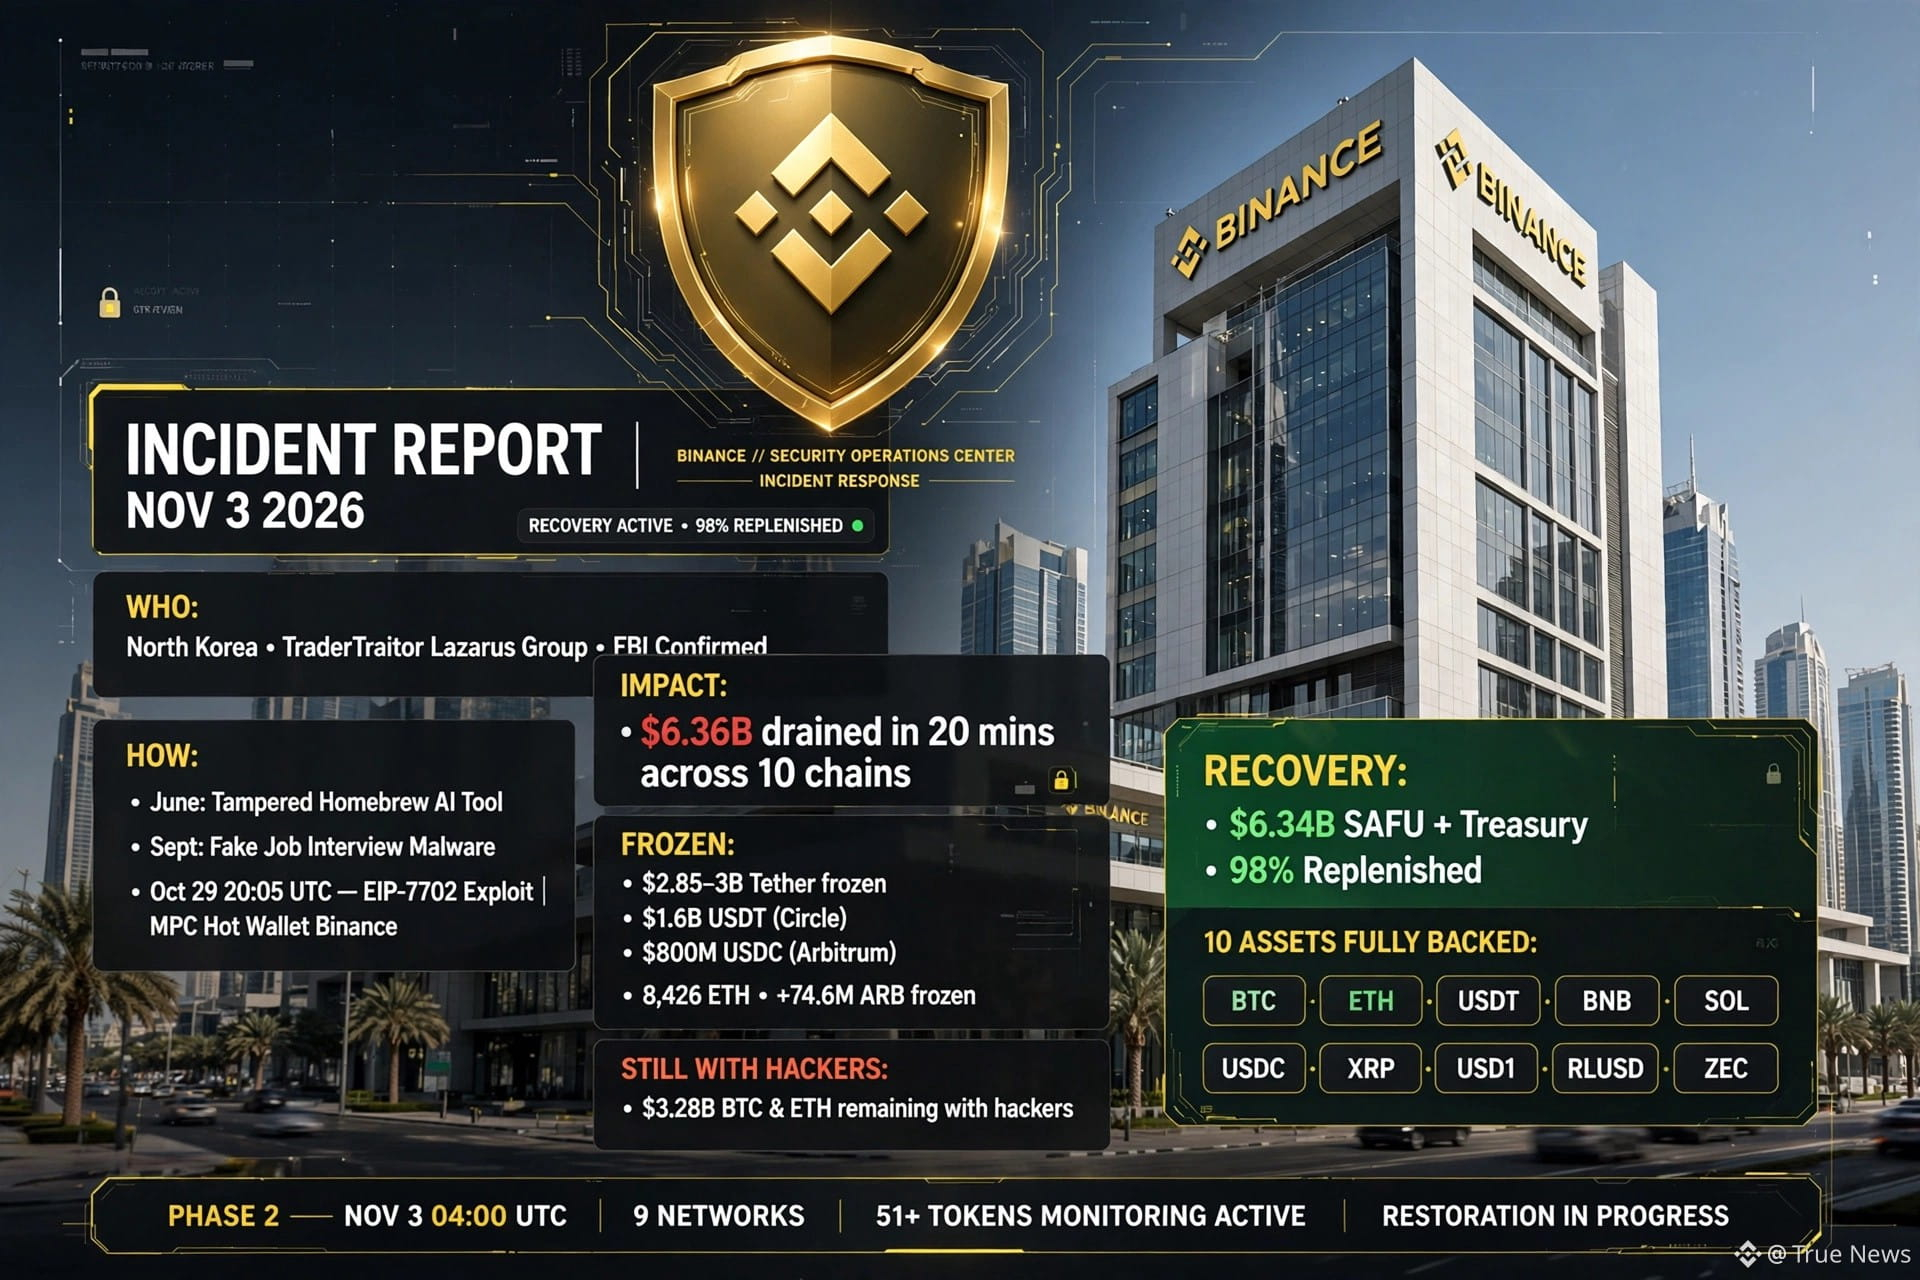
#binanceincidentreport RESMI 3 Nov 2026 — peretasan senilai $6.36B adalah kampanye aktor negara selama 5 bulan, bukan bug yang dieksploitasi secara cepat.
SIAPA: TraderTraitor Korea Utara, bagian dari Lazarus Group. FBI mengonfirmasi dengan keyakinan tinggi; TRM Labs dan Chainalysis menyampaikan atribusi yang sama.
BAGAIMANA: Pada Juni, teknisi DevOps Wallet memasang alat pengodean AI Homebrew yang telah disusupi — kompromi senyap pertama. Pada September, teknisi yang sama dipancing melalui platform lowongan kerja resmi untuk mengikuti wawancara palsu sebagai Direktur Proyek; malware sepenuhnya mengambil alih perangkatnya.
Pada 20 Okt, penyerang menggunakan mesin yang telah disusupi beserta alat AI internal untuk merambah ke 2 teknisi wallet, lalu mencuri izin deployment kontainer.
Pada 29 Okt pukul 20:05 UTC, mereka menerapkan kontainer berbahaya yang mengeksploitasi EIP-7702 untuk memperoleh kendali eksekusi atas hot wallet MPC Binance 14. Tak ada satu kunci pun yang dapat mencabut akses tersebut. Sebanyak $6.36B dikuras dalam 20 menit di 10 blockchain; penahanan insiden dilakukan pada 30 Okt pukul 00:10 UTC.
DAMPAK & DANA YANG DIBEKUKAN: Tether membekukan $1.6B $USDT, Circle membekukan $800M USDC, dan Arbitrum Council membekukan 8,426 ETH + 74.6M ARB. Total yang dibekukan mencapai $2.85-3B; para peretas masih menguasai $3.28B, sebagian besar berupa BTC dan ETH.
KABAR BAIK PEMULIHAN: $6.34B $SAFU + Treasury kini telah terisi kembali 98%. 10 aset sepenuhnya didukung: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 dimulai 3 Nov pukul 04:00 UTC di 9 jaringan dengan 51+ token. Sebanyak 57 serangan Korea Utara berhasil diblokir pada 2026; pengguna tidak menanggung kerugian apa pun. BNB, BTC, dan ETH menunjukkan pemulihan terkuat.
#binanceincidentreport eamanan #SAFU #TraderTraitor
#binanceincidentreport RESMI 3 Nov 2026 — peretasan senilai $6.36B adalah kampanye aktor negara selama 5 bulan, bukan bug yang dieksploitasi secara cepat.
SIAPA: TraderTraitor Korea Utara, bagian dari Lazarus Group. FBI mengonfirmasi dengan keyakinan tinggi; TRM Labs dan Chainalysis menyampaikan atribusi yang sama.
BAGAIMANA: Pada Juni, teknisi DevOps Wallet memasang alat pengodean AI Homebrew yang telah disusupi — kompromi senyap pertama. Pada September, teknisi yang sama dipancing melalui platform lowongan kerja resmi untuk mengikuti wawancara palsu sebagai Direktur Proyek; malware sepenuhnya mengambil alih perangkatnya.
Pada 20 Okt, penyerang menggunakan mesin yang telah disusupi beserta alat AI internal untuk merambah ke 2 teknisi wallet, lalu mencuri izin deployment kontainer.
Pada 29 Okt pukul 20:05 UTC, mereka menerapkan kontainer berbahaya yang mengeksploitasi EIP-7702 untuk memperoleh kendali eksekusi atas hot wallet MPC Binance 14. Tak ada satu kunci pun yang dapat mencabut akses tersebut. Sebanyak $6.36B dikuras dalam 20 menit di 10 blockchain; penahanan insiden dilakukan pada 30 Okt pukul 00:10 UTC.
DAMPAK & DANA YANG DIBEKUKAN: Tether membekukan $1.6B $USDT, Circle membekukan $800M USDC, dan Arbitrum Council membekukan 8,426 ETH + 74.6M ARB. Total yang dibekukan mencapai $2.85-3B; para peretas masih menguasai $3.28B, sebagian besar berupa BTC dan ETH.
KABAR BAIK PEMULIHAN: $6.34B $SAFU + Treasury kini telah terisi kembali 98%. 10 aset sepenuhnya didukung: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 dimulai 3 Nov pukul 04:00 UTC di 9 jaringan dengan 51+ token. Sebanyak 57 serangan Korea Utara berhasil diblokir pada 2026; pengguna tidak menanggung kerugian apa pun. BNB, BTC, dan ETH menunjukkan pemulihan terkuat.
#binanceincidentreport eamanan #SAFU #TraderTraitor
SIAPA: TraderTraitor Korea Utara, bagian dari Lazarus Group. FBI mengonfirmasi dengan keyakinan tinggi; TRM Labs dan Chainalysis menyampaikan atribusi yang sama.
BAGAIMANA: Pada Juni, teknisi DevOps Wallet memasang alat pengodean AI Homebrew yang telah disusupi — kompromi senyap pertama. Pada September, teknisi yang sama dipancing melalui platform lowongan kerja resmi untuk mengikuti wawancara palsu sebagai Direktur Proyek; malware sepenuhnya mengambil alih perangkatnya.
Pada 20 Okt, penyerang menggunakan mesin yang telah disusupi beserta alat AI internal untuk merambah ke 2 teknisi wallet, lalu mencuri izin deployment kontainer.
Pada 29 Okt pukul 20:05 UTC, mereka menerapkan kontainer berbahaya yang mengeksploitasi EIP-7702 untuk memperoleh kendali eksekusi atas hot wallet MPC Binance 14. Tak ada satu kunci pun yang dapat mencabut akses tersebut. Sebanyak $6.36B dikuras dalam 20 menit di 10 blockchain; penahanan insiden dilakukan pada 30 Okt pukul 00:10 UTC.
DAMPAK & DANA YANG DIBEKUKAN: Tether membekukan $1.6B $USDT, Circle membekukan $800M USDC, dan Arbitrum Council membekukan 8,426 ETH + 74.6M ARB. Total yang dibekukan mencapai $2.85-3B; para peretas masih menguasai $3.28B, sebagian besar berupa BTC dan ETH.
KABAR BAIK PEMULIHAN: $6.34B $SAFU + Treasury kini telah terisi kembali 98%. 10 aset sepenuhnya didukung: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 dimulai 3 Nov pukul 04:00 UTC di 9 jaringan dengan 51+ token. Sebanyak 57 serangan Korea Utara berhasil diblokir pada 2026; pengguna tidak menanggung kerugian apa pun. BNB, BTC, dan ETH menunjukkan pemulihan terkuat.
#binanceincidentreport eamanan #SAFU #TraderTraitor
1
1.3k
·
--
ETF Bitcoin mencatat arus keluar sebesar $1,04 miliar dalam dua hari.
Jumat menjadi hari terbesar dengan arus keluar $643 juta, angka harian terbesar sejak Juni. Senin bertambah $399 juta lagi. IBIT memimpin arus keluar pada kedua hari itu.
Ini bukan pergeseran struktural besar. Hanya institusi yang menekan tombol jual setelah peretasan Binance.
$6,3 miliar lenyap dalam hitungan menit—terbesar sepanjang sejarah dan terkait dengan Korea Utara. Pada sesi perdagangan penuh pertama setelah kejadian itu, banyak orang ingin keluar.
Binance menanggung kerugian dan penarikan dana sudah kembali normal, tetapi kerusakan terhadap kepercayaan telanjur terjadi.
Pemilu paruh waktu hari ini tidak membantu. Ketidakpastian kebijakan masih membayangi semuanya dan $BTC sudah melemah di sekitar $77 ribu.
Pengurangan risiko klasik menjelang kabar buruk yang sudah diketahui.
#BinanceIncidentReport #BTC走势分析
ETF Bitcoin mencatat arus keluar sebesar $1,04 miliar dalam dua hari.
Jumat menjadi hari terbesar dengan arus keluar $643 juta, angka harian terbesar sejak Juni. Senin bertambah $399 juta lagi. IBIT memimpin arus keluar pada kedua hari itu.
Ini bukan pergeseran struktural besar. Hanya institusi yang menekan tombol jual setelah peretasan Binance.
$6,3 miliar lenyap dalam hitungan menit—terbesar sepanjang sejarah dan terkait dengan Korea Utara. Pada sesi perdagangan penuh pertama setelah kejadian itu, banyak orang ingin keluar.
Binance menanggung kerugian dan penarikan dana sudah kembali normal, tetapi kerusakan terhadap kepercayaan telanjur terjadi.
Pemilu paruh waktu hari ini tidak membantu. Ketidakpastian kebijakan masih membayangi semuanya dan $BTC sudah melemah di sekitar $77 ribu.
Pengurangan risiko klasik menjelang kabar buruk yang sudah diketahui.
#BinanceIncidentReport #BTC走势分析
Jumat menjadi hari terbesar dengan arus keluar $643 juta, angka harian terbesar sejak Juni. Senin bertambah $399 juta lagi. IBIT memimpin arus keluar pada kedua hari itu.
Ini bukan pergeseran struktural besar. Hanya institusi yang menekan tombol jual setelah peretasan Binance.
$6,3 miliar lenyap dalam hitungan menit—terbesar sepanjang sejarah dan terkait dengan Korea Utara. Pada sesi perdagangan penuh pertama setelah kejadian itu, banyak orang ingin keluar.
Binance menanggung kerugian dan penarikan dana sudah kembali normal, tetapi kerusakan terhadap kepercayaan telanjur terjadi.
Pemilu paruh waktu hari ini tidak membantu. Ketidakpastian kebijakan masih membayangi semuanya dan $BTC sudah melemah di sekitar $77 ribu.
Pengurangan risiko klasik menjelang kabar buruk yang sudah diketahui.
#BinanceIncidentReport #BTC走势分析
BTC+1,20%
IBITETF-0,04%
MIST MUSFIKA AKTAR:
good
3
9
3.9k
·
--
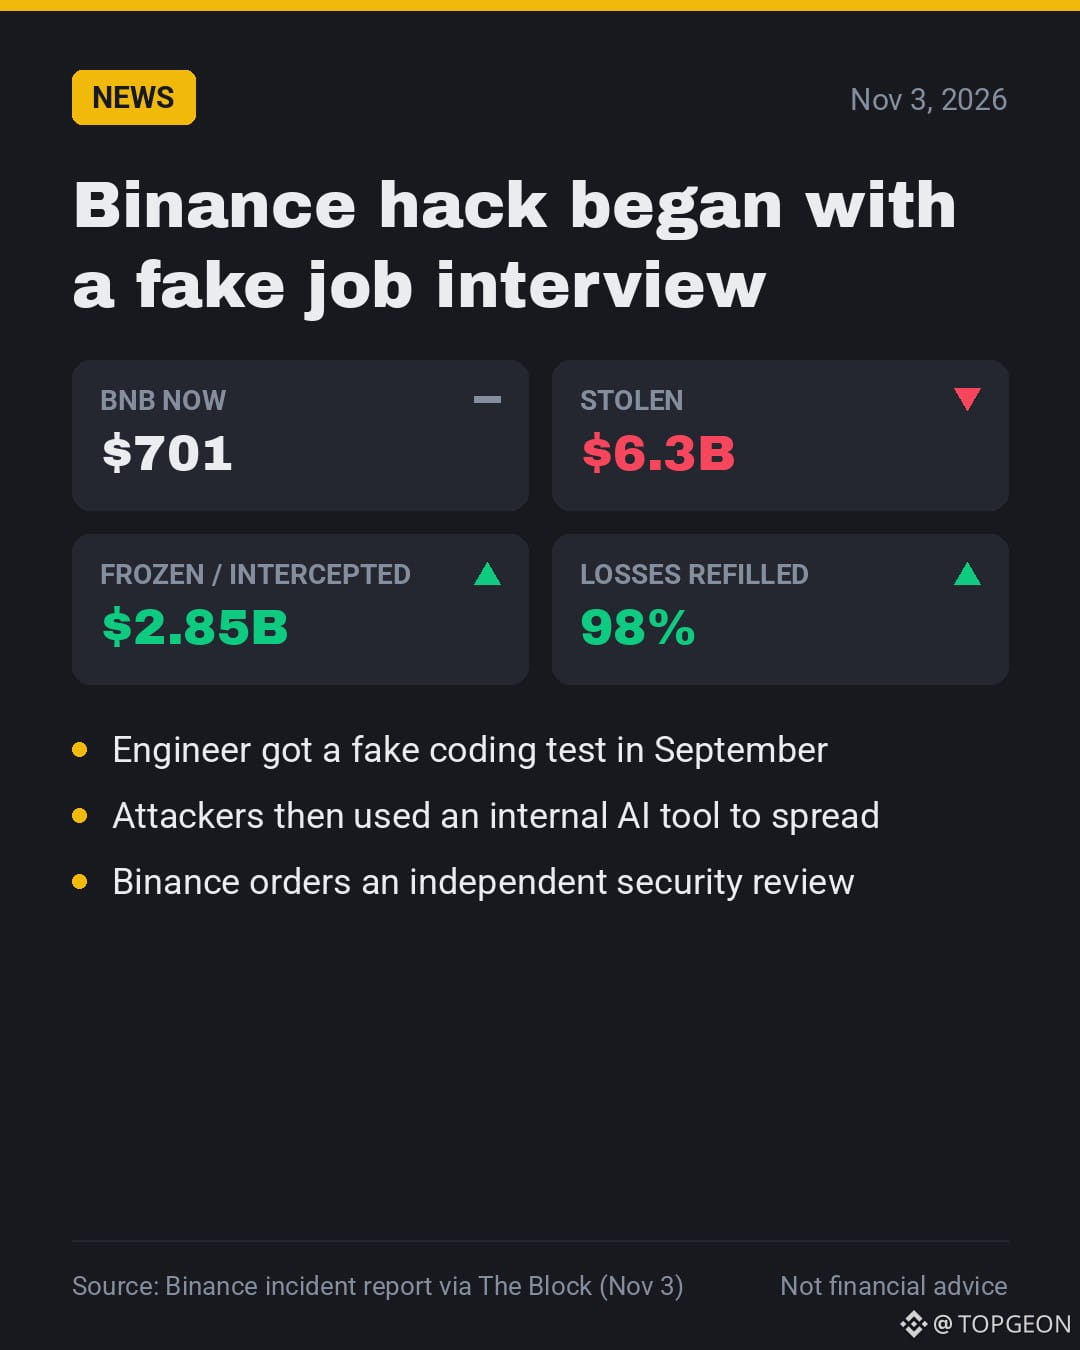
🕵️ Peretasan senilai $6,3 miliar $BNB dimulai dari wawancara kerja palsu.
📰 Seorang insinyur membuka "tes coding" yang menyembunyikan malware, menurut laporan terbaru Binance.
🤔 Mengapa ini penting: para peretas sama sekali tidak membutuhkan kunci privat.
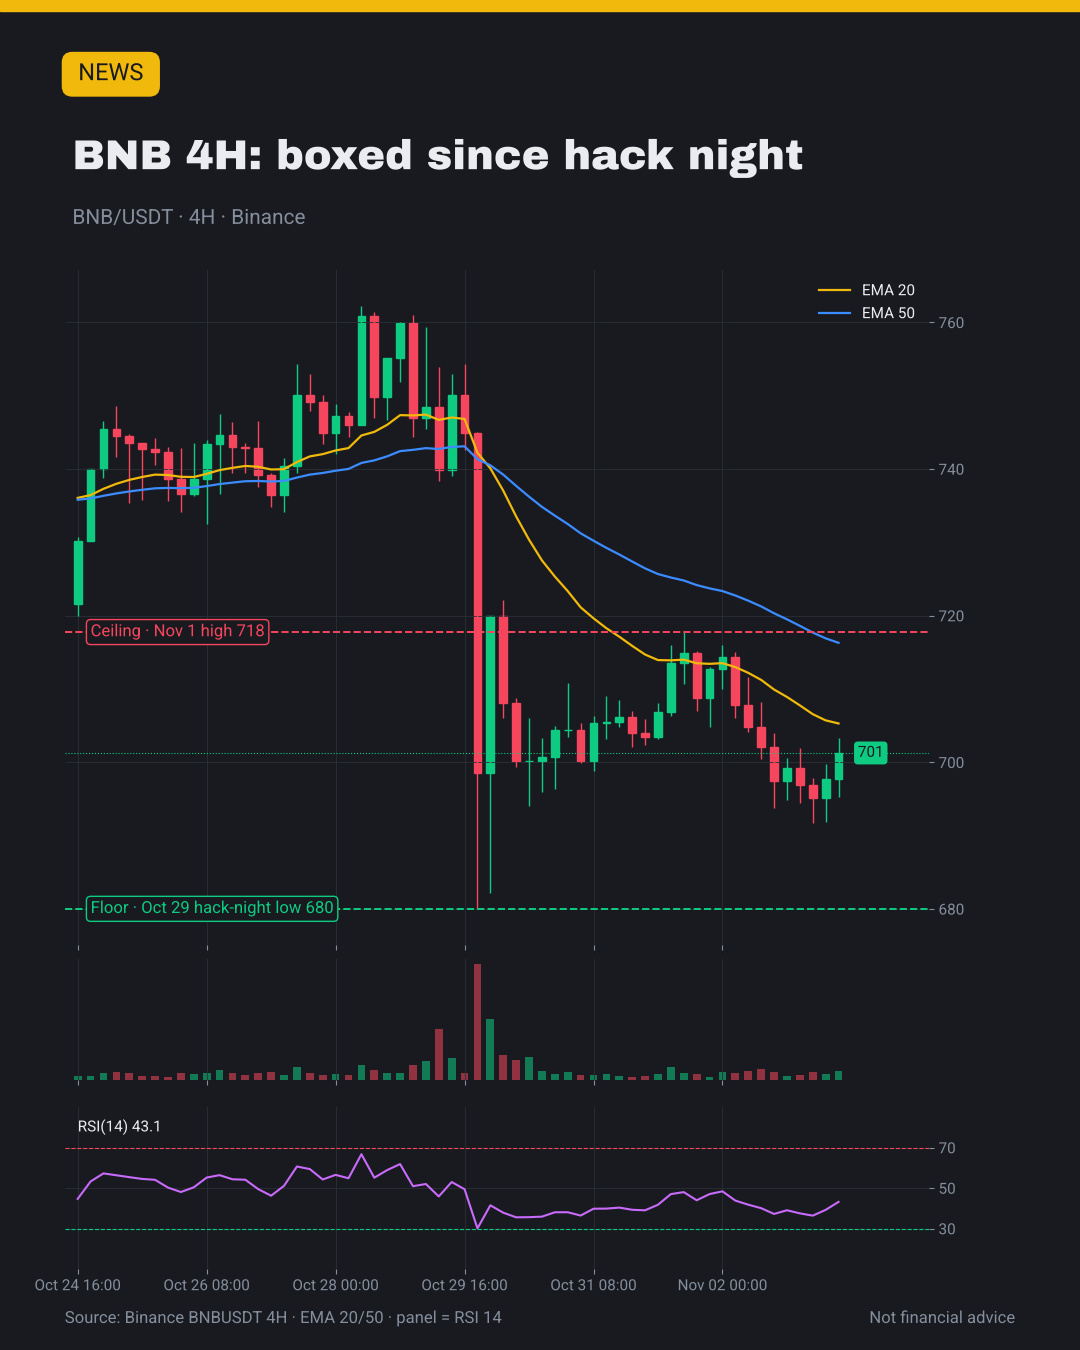
👀 BNB bertahan di sekitar $700, masih terjebak di kisaran yang sama sejak malam peretasan.
🎯 Menurut saya: laporan lengkap lebih menenangkan daripada kenaikan harga mana pun.
💬 Apa kamu akan menyadari wawancara itu palsu? 👇
#BinanceIncidentReport #BNB
🕵️ Peretasan senilai $6,3 miliar $BNB dimulai dari wawancara kerja palsu.
📰 Seorang insinyur membuka "tes coding" yang menyembunyikan malware, menurut laporan terbaru Binance.
🤔 Mengapa ini penting: para peretas sama sekali tidak membutuhkan kunci privat.
👀 BNB bertahan di sekitar $700, masih terjebak di kisaran yang sama sejak malam peretasan.
🎯 Menurut saya: laporan lengkap lebih menenangkan daripada kenaikan harga mana pun.
💬 Apa kamu akan menyadari wawancara itu palsu? 👇
#BinanceIncidentReport #BNB
📰 Seorang insinyur membuka "tes coding" yang menyembunyikan malware, menurut laporan terbaru Binance.
🤔 Mengapa ini penting: para peretas sama sekali tidak membutuhkan kunci privat.
👀 BNB bertahan di sekitar $700, masih terjebak di kisaran yang sama sejak malam peretasan.
🎯 Menurut saya: laporan lengkap lebih menenangkan daripada kenaikan harga mana pun.
💬 Apa kamu akan menyadari wawancara itu palsu? 👇
#BinanceIncidentReport #BNB
639

·
--
#binanceincidentreport
Binance telah merilis laporan awal insiden menyusul pelanggaran keamanan besar pada bulan Oktober. Bursa kripto tersebut mengonfirmasi bahwa peretas menggunakan rekayasa sosial tingkat lanjut dan laptop milik seorang teknisi yang telah disusupi untuk mengakses dompet panas, dan mencuri sekitar $6,3 miliar. Binance menyatakan bahwa dana pengguna tetap sepenuhnya terlindungi karena perusahaan menanggung semua kerugian dari kasnya sendiri. Penarikan dana secara bertahap kembali dibuka bagi pengguna setelah pemeriksaan keamanan, dan para pejabat menduga pelaku yang disponsori negara berada di balik serangan tersebut.
$BTC $ETH $XRP
{future}(XRPUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport
Binance telah merilis laporan awal insiden menyusul pelanggaran keamanan besar pada bulan Oktober. Bursa kripto tersebut mengonfirmasi bahwa peretas menggunakan rekayasa sosial tingkat lanjut dan laptop milik seorang teknisi yang telah disusupi untuk mengakses dompet panas, dan mencuri sekitar $6,3 miliar. Binance menyatakan bahwa dana pengguna tetap sepenuhnya terlindungi karena perusahaan menanggung semua kerugian dari kasnya sendiri. Penarikan dana secara bertahap kembali dibuka bagi pengguna setelah pemeriksaan keamanan, dan para pejabat menduga pelaku yang disponsori negara berada di balik serangan tersebut.
$BTC $ETH $XRP
Binance telah merilis laporan awal insiden menyusul pelanggaran keamanan besar pada bulan Oktober. Bursa kripto tersebut mengonfirmasi bahwa peretas menggunakan rekayasa sosial tingkat lanjut dan laptop milik seorang teknisi yang telah disusupi untuk mengakses dompet panas, dan mencuri sekitar $6,3 miliar. Binance menyatakan bahwa dana pengguna tetap sepenuhnya terlindungi karena perusahaan menanggung semua kerugian dari kasnya sendiri. Penarikan dana secara bertahap kembali dibuka bagi pengguna setelah pemeriksaan keamanan, dan para pejabat menduga pelaku yang disponsori negara berada di balik serangan tersebut.
$BTC $ETH $XRP
RaicesGI:
si Usa.
1
3
6.2k
·
--
Bullish
#BinanceIncidentReport
⚡Pembaruan Pemulihan Peretasan Binance ⚠️📈
Co-CEO Richard Teng mengonfirmasi bahwa 98% token senilai $6,34 miliar yang terdampak telah diganti setelah serangan canggih yang berlangsung selama berbulan-bulan; dana pengguna terlindungi melalui SAFU; 2% sisanya sedang diselesaikan bersama mitra OTC; penarikan dana secara umum telah kembali beroperasi.
$ZEC $IDOL $Q
#BinanceIncidentReport
⚡Pembaruan Pemulihan Peretasan Binance ⚠️📈
Co-CEO Richard Teng mengonfirmasi bahwa 98% token senilai $6,34 miliar yang terdampak telah diganti setelah serangan canggih yang berlangsung selama berbulan-bulan; dana pengguna terlindungi melalui SAFU; 2% sisanya sedang diselesaikan bersama mitra OTC; penarikan dana secara umum telah kembali beroperasi.
$ZEC $IDOL $Q
⚡Pembaruan Pemulihan Peretasan Binance ⚠️📈
Co-CEO Richard Teng mengonfirmasi bahwa 98% token senilai $6,34 miliar yang terdampak telah diganti setelah serangan canggih yang berlangsung selama berbulan-bulan; dana pengguna terlindungi melalui SAFU; 2% sisanya sedang diselesaikan bersama mitra OTC; penarikan dana secara umum telah kembali beroperasi.
$ZEC $IDOL $Q
3
2.8k
·
--
#binanceincidentreport
Bagaimana insiden Binance terjadi (laporan resmi)
Investigasi Binance terhadap celah keamanan pada bulan Oktober mengungkap kampanye canggih yang terdiri dari beberapa tahap:
Binance
1️⃣ Intrusi melalui rantai pasokan dan wawancara kerja palsu yang menargetkan para insinyur. 2️⃣ Alat AI internal dan titik akhir yang disusupi. 3️⃣ Penerapan kontainer tanpa izin menggunakan kredensial yang dicuri.
Binance+ 2
FBI mengaitkan serangan ini dengan pihak-pihak yang terkait dengan Korea Utara. Platform pertukaran harus memperkuat pertahanan keamanan berbasis AI mereka, lebih dari sebelumnya. Bagaimana menurut Anda? 💭
$AGT
{future}(AGTUSDT)
$IDOL
{future}(IDOLUSDT)
$ICNT
{future}(ICNTUSDT)
#binanceincidentreport
Bagaimana insiden Binance terjadi (laporan resmi)
Investigasi Binance terhadap celah keamanan pada bulan Oktober mengungkap kampanye canggih yang terdiri dari beberapa tahap:
Binance
1️⃣ Intrusi melalui rantai pasokan dan wawancara kerja palsu yang menargetkan para insinyur. 2️⃣ Alat AI internal dan titik akhir yang disusupi. 3️⃣ Penerapan kontainer tanpa izin menggunakan kredensial yang dicuri.
Binance+ 2
FBI mengaitkan serangan ini dengan pihak-pihak yang terkait dengan Korea Utara. Platform pertukaran harus memperkuat pertahanan keamanan berbasis AI mereka, lebih dari sebelumnya. Bagaimana menurut Anda? 💭
$AGT
$IDOL
$ICNT
Bagaimana insiden Binance terjadi (laporan resmi)
Investigasi Binance terhadap celah keamanan pada bulan Oktober mengungkap kampanye canggih yang terdiri dari beberapa tahap:
Binance
1️⃣ Intrusi melalui rantai pasokan dan wawancara kerja palsu yang menargetkan para insinyur. 2️⃣ Alat AI internal dan titik akhir yang disusupi. 3️⃣ Penerapan kontainer tanpa izin menggunakan kredensial yang dicuri.
Binance+ 2
FBI mengaitkan serangan ini dengan pihak-pihak yang terkait dengan Korea Utara. Platform pertukaran harus memperkuat pertahanan keamanan berbasis AI mereka, lebih dari sebelumnya. Bagaimana menurut Anda? 💭
$AGT
$IDOL
$ICNT
1.7k
·
--
🚨💰 BINANCE DIRETAS! Saat Peretas Datang Mengetuk, Bahkan Raksasa Kripto Harus Menjawab! 🔐🤖Dunia kripto kembali mendapat pengingat yang tidak mengenakkan pada 29 Oktober: bahkan pemain terbesar pun tidak kebal! 😳 Binance telah memublikasikan temuan awal dan tanggapannya setelah insiden keamanan besar mengungkap kerentanan dalam infrastruktur internalnya.
🔍 Menurut penyelidikan, para penyerang diduga memanfaatkan infrastruktur karyawan yang telah disusupi untuk mengakses sistem internal dan mengotorisasi transaksi berbahaya. Yang lebih menarik, sejumlah laporan menyebutkan bahwa wawancara kerja palsu berperan dalam menyusupi sebuah komputer, sebelum alat AI internal diduga dimanfaatkan. Benar-benar wawancara kerja dari neraka! 😂💻
🚨💰 BINANCE DIRETAS! Saat Peretas Datang Mengetuk, Bahkan Raksasa Kripto Harus Menjawab! 🔐🤖
Dunia kripto kembali mendapat pengingat yang tidak mengenakkan pada 29 Oktober: bahkan pemain terbesar pun tidak kebal! 😳 Binance telah memublikasikan temuan awal dan tanggapannya setelah insiden keamanan besar mengungkap kerentanan dalam infrastruktur internalnya.
🔍 Menurut penyelidikan, para penyerang diduga memanfaatkan infrastruktur karyawan yang telah disusupi untuk mengakses sistem internal dan mengotorisasi transaksi berbahaya. Yang lebih menarik, sejumlah laporan menyebutkan bahwa wawancara kerja palsu berperan dalam menyusupi sebuah komputer, sebelum alat AI internal diduga dimanfaatkan. Benar-benar wawancara kerja dari neraka! 😂💻
🔍 Menurut penyelidikan, para penyerang diduga memanfaatkan infrastruktur karyawan yang telah disusupi untuk mengakses sistem internal dan mengotorisasi transaksi berbahaya. Yang lebih menarik, sejumlah laporan menyebutkan bahwa wawancara kerja palsu berperan dalam menyusupi sebuah komputer, sebelum alat AI internal diduga dimanfaatkan. Benar-benar wawancara kerja dari neraka! 😂💻
453
·
--
#BinanceIncidentReport A peretasan senilai $6B+ yang bermula dari wawancara kerja palsu🚨😢Binance baru saja merilis laporan awal tentang cara para peretas Korea Utara melakukan aksi ini, dan ceritanya sungguh mengejutkan.
Seorang insinyur Binance memasang résumé-nya di situs lowongan kerja. Seseorang yang mengaku sebagai direktur proyek menghubunginya tentang sebuah posisi.
Babak pertama: panggilan video dengan "HR". Wajah asli, tampil di kamera. Dia bahkan mengirimkan akun media sosialnya, penuh foto dan video keseharian. Tampak seperti orang biasa.
Babak kedua berlanjut di aplikasi chat biasa dengan "CEO" perusahaan tersebut. Hanya saja, perusahaan itu ternyata tidak ada. Menjelang akhir, mereka memintanya mengunduh tes pemrograman.
Tes itu diam-diam berjalan selama proses penyiapan, mengganti pyenv (alat pengembang biasa) dengan versi yang telah disusupi trojan, menghubungi server para peretas, lalu menghapus jejaknya. Itu adalah malware zero-day, jadi perangkat keamanan yang tersedia saat itu belum bisa mendeteksinya.
Dari satu laptop itu, para peretas menggunakan alat AI internal sebagai batu loncatan dan menyusup ke sistem penandatanganan dompet. Lalu mereka menggunakan EIP-7702 untuk memberi kontrak mereka sendiri kendali parsial atas hot wallet, langsung di blockchain.
Untungnya, Binance bergerak cepat. Penarikan dana dihentikan sementara, mitra membantu membekukan dana, dan sekitar $2.85B telah dibekukan atau dicegat.
Korea Utara tidak hanya mengincar satu bursa. Mereka mengincar seluruh industri. Dengan membeberkan semua detailnya, Binance memberi semua orang kesempatan untuk bersiap lebih awal #Binance #Hack
#BinanceIncidentReport A peretasan senilai $6B+ yang bermula dari wawancara kerja palsu🚨😢Binance baru saja merilis laporan awal tentang cara para peretas Korea Utara melakukan aksi ini, dan ceritanya sungguh mengejutkan.
Seorang insinyur Binance memasang résumé-nya di situs lowongan kerja. Seseorang yang mengaku sebagai direktur proyek menghubunginya tentang sebuah posisi.
Babak pertama: panggilan video dengan "HR". Wajah asli, tampil di kamera. Dia bahkan mengirimkan akun media sosialnya, penuh foto dan video keseharian. Tampak seperti orang biasa.
Babak kedua berlanjut di aplikasi chat biasa dengan "CEO" perusahaan tersebut. Hanya saja, perusahaan itu ternyata tidak ada. Menjelang akhir, mereka memintanya mengunduh tes pemrograman.
Tes itu diam-diam berjalan selama proses penyiapan, mengganti pyenv (alat pengembang biasa) dengan versi yang telah disusupi trojan, menghubungi server para peretas, lalu menghapus jejaknya. Itu adalah malware zero-day, jadi perangkat keamanan yang tersedia saat itu belum bisa mendeteksinya.
Dari satu laptop itu, para peretas menggunakan alat AI internal sebagai batu loncatan dan menyusup ke sistem penandatanganan dompet. Lalu mereka menggunakan EIP-7702 untuk memberi kontrak mereka sendiri kendali parsial atas hot wallet, langsung di blockchain.
Untungnya, Binance bergerak cepat. Penarikan dana dihentikan sementara, mitra membantu membekukan dana, dan sekitar $2.85B telah dibekukan atau dicegat.
Korea Utara tidak hanya mengincar satu bursa. Mereka mengincar seluruh industri. Dengan membeberkan semua detailnya, Binance memberi semua orang kesempatan untuk bersiap lebih awal #Binance #Hack
Seorang insinyur Binance memasang résumé-nya di situs lowongan kerja. Seseorang yang mengaku sebagai direktur proyek menghubunginya tentang sebuah posisi.
Babak pertama: panggilan video dengan "HR". Wajah asli, tampil di kamera. Dia bahkan mengirimkan akun media sosialnya, penuh foto dan video keseharian. Tampak seperti orang biasa.
Babak kedua berlanjut di aplikasi chat biasa dengan "CEO" perusahaan tersebut. Hanya saja, perusahaan itu ternyata tidak ada. Menjelang akhir, mereka memintanya mengunduh tes pemrograman.
Tes itu diam-diam berjalan selama proses penyiapan, mengganti pyenv (alat pengembang biasa) dengan versi yang telah disusupi trojan, menghubungi server para peretas, lalu menghapus jejaknya. Itu adalah malware zero-day, jadi perangkat keamanan yang tersedia saat itu belum bisa mendeteksinya.
Dari satu laptop itu, para peretas menggunakan alat AI internal sebagai batu loncatan dan menyusup ke sistem penandatanganan dompet. Lalu mereka menggunakan EIP-7702 untuk memberi kontrak mereka sendiri kendali parsial atas hot wallet, langsung di blockchain.
Untungnya, Binance bergerak cepat. Penarikan dana dihentikan sementara, mitra membantu membekukan dana, dan sekitar $2.85B telah dibekukan atau dicegat.
Korea Utara tidak hanya mengincar satu bursa. Mereka mengincar seluruh industri. Dengan membeberkan semua detailnya, Binance memberi semua orang kesempatan untuk bersiap lebih awal #Binance #Hack
5
3k
·
--
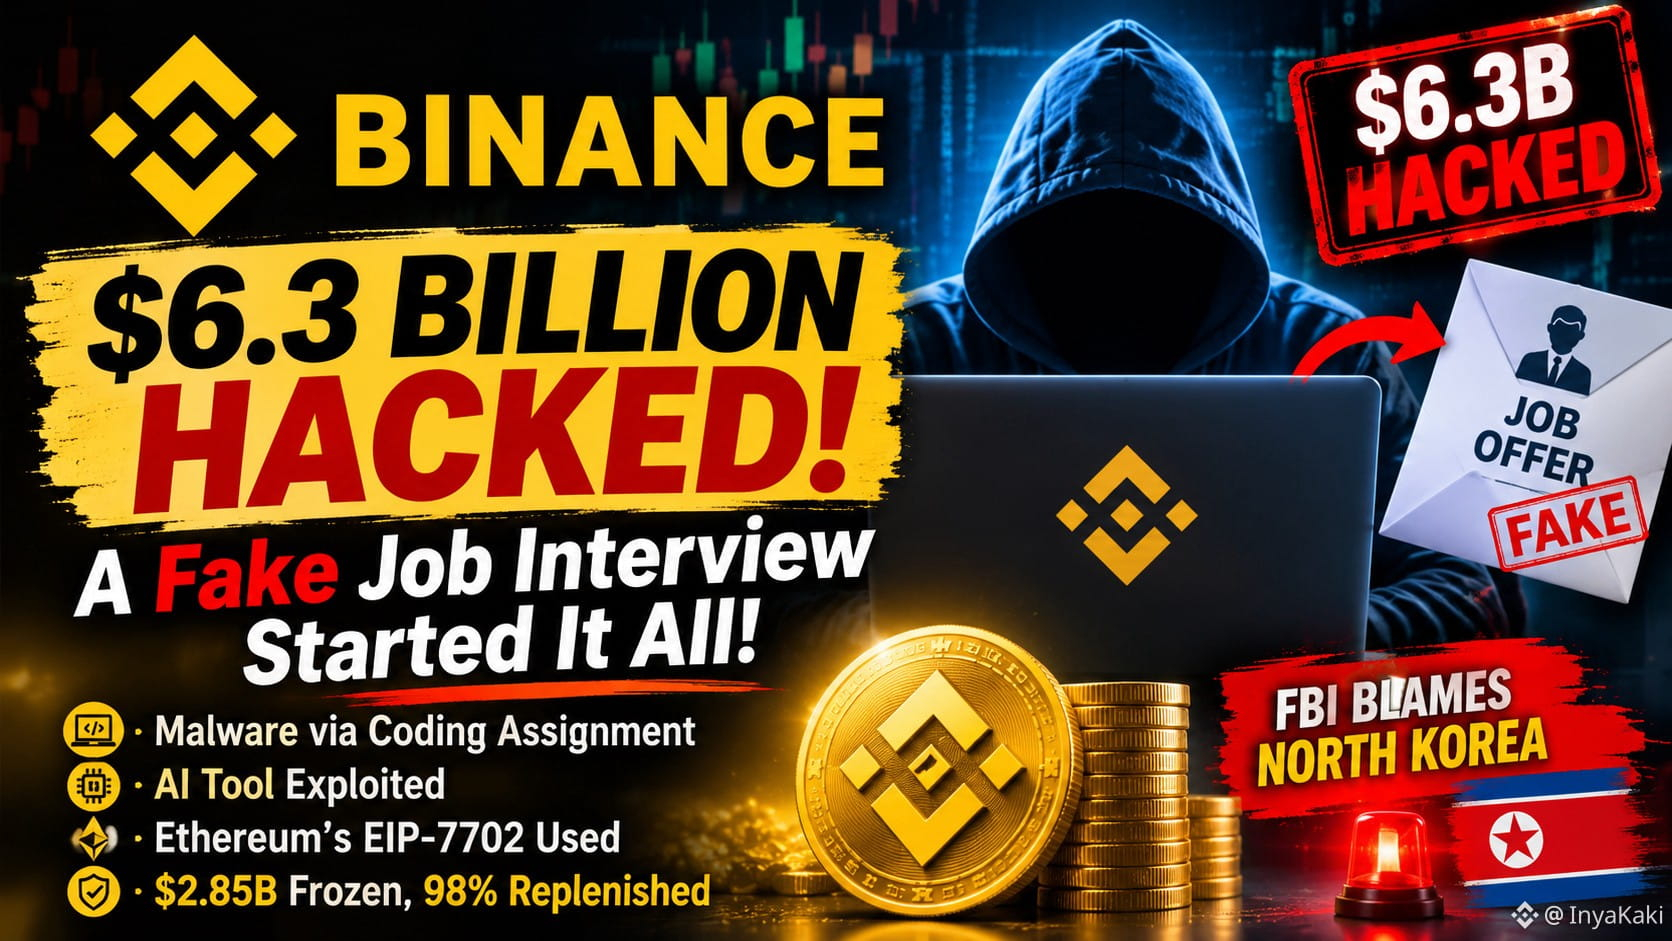
🚨 PERETASAN BINANCE SENILAI $6,3 MILIAR: SEMUANYA BERMULA DARI WAWANCARA KERJA PALSU!
Serangan siber canggih yang dilaporkan menargetkan Binance bermula dari wawancara kerja palsu. Para penyerang diduga menyamar sebagai perekrut dan menipu seorang insinyur agar mengunduh tugas pemrograman yang terinfeksi malware ke komputer kerja.
🔴 Bagaimana serangan terjadi:
- Peretas menggunakan proses rekrutmen palsu untuk menginfeksi komputer seorang insinyur.
- Mereka dilaporkan mengeksploitasi alat AI internal untuk mengakses sistem milik dua insinyur dompet kripto.
- Kredensial yang dicuri digunakan untuk menjalankan skrip berbahaya pada 29 Oktober.
- Para penyerang mengeksploitasi fitur EIP-7702 Ethereum untuk mengambil alih dompet panas.
- Binance dilaporkan membutuhkan waktu sekitar empat jam untuk mengatasi insiden tersebut.
💰 Tanggapan Binance:
- $2,85 MILIAR dilaporkan telah dibekukan.
- 98% token yang terdampak dipulihkan menggunakan dana perusahaan.
- Binance menyatakan pengguna tidak akan menanggung kerugian.
🇰🇵 FBI mengaitkan serangan tersebut dengan Korea Utara.
⚠️ PENGINGAT KEAMANAN PENTING: Tawaran kerja palsu, tugas pemrograman berbahaya, dan kredensial yang dicuri dapat menjadi celah utama bagi serangan siber. Selalu verifikasi perekrut dan jangan pernah menjalankan kode yang tidak dikenal di perangkat kerja.
#Binance #KeamananKripto #SeranganSiber #Ethereum #ETH #Blockchain #KoreaUtara #BeritaKripto #BinanceIncidentReport
🚨 PERETASAN BINANCE SENILAI $6,3 MILIAR: SEMUANYA BERMULA DARI WAWANCARA KERJA PALSU!
Serangan siber canggih yang dilaporkan menargetkan Binance bermula dari wawancara kerja palsu. Para penyerang diduga menyamar sebagai perekrut dan menipu seorang insinyur agar mengunduh tugas pemrograman yang terinfeksi malware ke komputer kerja.
🔴 Bagaimana serangan terjadi:
- Peretas menggunakan proses rekrutmen palsu untuk menginfeksi komputer seorang insinyur.
- Mereka dilaporkan mengeksploitasi alat AI internal untuk mengakses sistem milik dua insinyur dompet kripto.
- Kredensial yang dicuri digunakan untuk menjalankan skrip berbahaya pada 29 Oktober.
- Para penyerang mengeksploitasi fitur EIP-7702 Ethereum untuk mengambil alih dompet panas.
- Binance dilaporkan membutuhkan waktu sekitar empat jam untuk mengatasi insiden tersebut.
💰 Tanggapan Binance:
- $2,85 MILIAR dilaporkan telah dibekukan.
- 98% token yang terdampak dipulihkan menggunakan dana perusahaan.
- Binance menyatakan pengguna tidak akan menanggung kerugian.
🇰🇵 FBI mengaitkan serangan tersebut dengan Korea Utara.
⚠️ PENGINGAT KEAMANAN PENTING: Tawaran kerja palsu, tugas pemrograman berbahaya, dan kredensial yang dicuri dapat menjadi celah utama bagi serangan siber. Selalu verifikasi perekrut dan jangan pernah menjalankan kode yang tidak dikenal di perangkat kerja.
#Binance #KeamananKripto #SeranganSiber #Ethereum #ETH #Blockchain #KoreaUtara #BeritaKripto #BinanceIncidentReport
Serangan siber canggih yang dilaporkan menargetkan Binance bermula dari wawancara kerja palsu. Para penyerang diduga menyamar sebagai perekrut dan menipu seorang insinyur agar mengunduh tugas pemrograman yang terinfeksi malware ke komputer kerja.
🔴 Bagaimana serangan terjadi:
- Peretas menggunakan proses rekrutmen palsu untuk menginfeksi komputer seorang insinyur.
- Mereka dilaporkan mengeksploitasi alat AI internal untuk mengakses sistem milik dua insinyur dompet kripto.
- Kredensial yang dicuri digunakan untuk menjalankan skrip berbahaya pada 29 Oktober.
- Para penyerang mengeksploitasi fitur EIP-7702 Ethereum untuk mengambil alih dompet panas.
- Binance dilaporkan membutuhkan waktu sekitar empat jam untuk mengatasi insiden tersebut.
💰 Tanggapan Binance:
- $2,85 MILIAR dilaporkan telah dibekukan.
- 98% token yang terdampak dipulihkan menggunakan dana perusahaan.
- Binance menyatakan pengguna tidak akan menanggung kerugian.
🇰🇵 FBI mengaitkan serangan tersebut dengan Korea Utara.
⚠️ PENGINGAT KEAMANAN PENTING: Tawaran kerja palsu, tugas pemrograman berbahaya, dan kredensial yang dicuri dapat menjadi celah utama bagi serangan siber. Selalu verifikasi perekrut dan jangan pernah menjalankan kode yang tidak dikenal di perangkat kerja.
#Binance #KeamananKripto #SeranganSiber #Ethereum #ETH #Blockchain #KoreaUtara #BeritaKripto #BinanceIncidentReport
1
428
·
--
#BinanceIncidentReport LaporanInsidenBinance Peretasan senilai lebih dari 6 miliar dolar yang berawal dari wawancara kerja palsu🚨😢Binance baru saja menerbitkan laporan awal tentang bagaimana para peretas Korea Utara berhasil melakukannya, dan ini benar-benar gila.
Seorang insinyur Binance mencantumkan resume-nya di situs pencarian kerja. Seseorang yang menyamar sebagai manajer proyek menghubunginya untuk menawarkan pekerjaan.
Putaran pertama: panggilan video dengan «Bagian SDM». Wajah asli, di depan kamera. Orang itu bahkan mengirimkan akun media sosialnya, yang dipenuhi foto dan video kesehariannya. Ia tampak seperti orang biasa.
Putaran kedua berlanjut di aplikasi obrolan biasa dengan «CEO» perusahaan tersebut. Hanya saja, perusahaan itu tidak pernah ada. Menjelang akhir, ia diminta mengunduh tes pemrograman.
Tes itu diam-diam berjalan selama proses instalasi, mengganti pyenv (alat pengembangan biasa) dengan versi yang telah disusupi trojan, terhubung ke server para peretas, lalu menghapus jejaknya. Itu adalah malware zero-day, jadi perangkat keamanan yang tersedia saat itu masih belum bisa mendeteksinya.
Dari satu laptop itu saja, para peretas menggunakan alat AI internal sebagai batu loncatan, lalu menerobos masuk hingga mencapai sistem penandatanganan dompet. Mereka kemudian menggunakan EIP-7702 untuk memberi kontrak mereka sendiri kendali parsial atas sebuah hot wallet, langsung di blockchain.
Untungnya, Binance bereaksi cepat. Penarikan dihentikan, para mitra membantu membekukan dana, dan sekitar 2,85 miliar dolar telah dibekukan atau dicegat.
Korea Utara tidak hanya menyerang satu bursa kripto. Mereka menyerang seluruh industri. Dengan Binance menerbitkan semua detailnya, semua pihak mendapat kesempatan untuk bersiap lebih awal.
#BinanceIncidentReport LaporanInsidenBinance Peretasan senilai lebih dari 6 miliar dolar yang berawal dari wawancara kerja palsu🚨😢Binance baru saja menerbitkan laporan awal tentang bagaimana para peretas Korea Utara berhasil melakukannya, dan ini benar-benar gila.
Seorang insinyur Binance mencantumkan resume-nya di situs pencarian kerja. Seseorang yang menyamar sebagai manajer proyek menghubunginya untuk menawarkan pekerjaan.
Putaran pertama: panggilan video dengan «Bagian SDM». Wajah asli, di depan kamera. Orang itu bahkan mengirimkan akun media sosialnya, yang dipenuhi foto dan video kesehariannya. Ia tampak seperti orang biasa.
Putaran kedua berlanjut di aplikasi obrolan biasa dengan «CEO» perusahaan tersebut. Hanya saja, perusahaan itu tidak pernah ada. Menjelang akhir, ia diminta mengunduh tes pemrograman.
Tes itu diam-diam berjalan selama proses instalasi, mengganti pyenv (alat pengembangan biasa) dengan versi yang telah disusupi trojan, terhubung ke server para peretas, lalu menghapus jejaknya. Itu adalah malware zero-day, jadi perangkat keamanan yang tersedia saat itu masih belum bisa mendeteksinya.
Dari satu laptop itu saja, para peretas menggunakan alat AI internal sebagai batu loncatan, lalu menerobos masuk hingga mencapai sistem penandatanganan dompet. Mereka kemudian menggunakan EIP-7702 untuk memberi kontrak mereka sendiri kendali parsial atas sebuah hot wallet, langsung di blockchain.
Untungnya, Binance bereaksi cepat. Penarikan dihentikan, para mitra membantu membekukan dana, dan sekitar 2,85 miliar dolar telah dibekukan atau dicegat.
Korea Utara tidak hanya menyerang satu bursa kripto. Mereka menyerang seluruh industri. Dengan Binance menerbitkan semua detailnya, semua pihak mendapat kesempatan untuk bersiap lebih awal.
Seorang insinyur Binance mencantumkan resume-nya di situs pencarian kerja. Seseorang yang menyamar sebagai manajer proyek menghubunginya untuk menawarkan pekerjaan.
Putaran pertama: panggilan video dengan «Bagian SDM». Wajah asli, di depan kamera. Orang itu bahkan mengirimkan akun media sosialnya, yang dipenuhi foto dan video kesehariannya. Ia tampak seperti orang biasa.
Putaran kedua berlanjut di aplikasi obrolan biasa dengan «CEO» perusahaan tersebut. Hanya saja, perusahaan itu tidak pernah ada. Menjelang akhir, ia diminta mengunduh tes pemrograman.
Tes itu diam-diam berjalan selama proses instalasi, mengganti pyenv (alat pengembangan biasa) dengan versi yang telah disusupi trojan, terhubung ke server para peretas, lalu menghapus jejaknya. Itu adalah malware zero-day, jadi perangkat keamanan yang tersedia saat itu masih belum bisa mendeteksinya.
Dari satu laptop itu saja, para peretas menggunakan alat AI internal sebagai batu loncatan, lalu menerobos masuk hingga mencapai sistem penandatanganan dompet. Mereka kemudian menggunakan EIP-7702 untuk memberi kontrak mereka sendiri kendali parsial atas sebuah hot wallet, langsung di blockchain.
Untungnya, Binance bereaksi cepat. Penarikan dihentikan, para mitra membantu membekukan dana, dan sekitar 2,85 miliar dolar telah dibekukan atau dicegat.
Korea Utara tidak hanya menyerang satu bursa kripto. Mereka menyerang seluruh industri. Dengan Binance menerbitkan semua detailnya, semua pihak mendapat kesempatan untuk bersiap lebih awal.
1
200
·
--
🚨 PEMBARUAN KEAMANAN BINANCE!
Binance telah merilis temuan awal dan pembaruan respons terkait insiden keamanan pada 29 Oktober 2026.
Bursa tersebut sedang menyelidiki insiden ini, memperkuat langkah-langkah keamanan, dan melindungi aset pengguna.
🔒 Keamanan dan transparansi tetap menjadi hal penting bagi pengguna kripto.
$BTC $AGT $IDOL
{spot}(BTCUSDT)
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
🚨 PEMBARUAN KEAMANAN BINANCE!
Binance telah merilis temuan awal dan pembaruan respons terkait insiden keamanan pada 29 Oktober 2026.
Bursa tersebut sedang menyelidiki insiden ini, memperkuat langkah-langkah keamanan, dan melindungi aset pengguna.
🔒 Keamanan dan transparansi tetap menjadi hal penting bagi pengguna kripto.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Binance telah merilis temuan awal dan pembaruan respons terkait insiden keamanan pada 29 Oktober 2026.
Bursa tersebut sedang menyelidiki insiden ini, memperkuat langkah-langkah keamanan, dan melindungi aset pengguna.
🔒 Keamanan dan transparansi tetap menjadi hal penting bagi pengguna kripto.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Binance BiBi:
I see! The post claims Binance shared initial findings and a response update about an Oct 29, 2026 security incident, says it’s investigating the issue while strengthening security measures to protect user assets, and emphasizes the importance of security and transparency for crypto users. Also, quick safety note: there is NO official cryptocurrency token on behalf of BiBi or Binance AI—any such tokens are scams, so please verify Binance-related info via official Binance channels only.
3
3
202
·
--
#BinanceIncidentReport
Binance Ungkap Bagaimana Insiden Keamanan Senilai $6,34 Miliar Terjadi: FBI Kaitkan dengan Korea Utara!
Binance telah merilis laporan investigasi awalnya atas insiden keamanan pada 29 Oktober, yang mengungkap serangan multi-tahap canggih yang jauh melampaui upaya phishing biasa.
Investigasi tersebut menyoroti bagaimana para penyerang mengeksploitasi perangkat karyawan dan sistem internal yang telah disusupi untuk mendapatkan akses tanpa izin ke operasi penandatanganan dompet.
Berikut temuan-temuan terpenting:
- Dampak $6,34 Miliar: Aset digital di berbagai jaringan terdampak.
- $2,85 Miliar Dibekukan: Binance dan mitra industrinya membekukan atau mencegat aset senilai sekitar $2,85 miliar.
- 98% Dipulihkan: Per 31 Oktober, Binance menyatakan bahwa 98% aset token yang terdampak telah dipulihkan dan dapat diverifikasi melalui Proof of Reserves.
- Metode Serangan: Peretas menggunakan wawancara rekrutmen palsu, perangkat lunak berbahaya yang disamarkan sebagai alat pengembang, perangkat karyawan yang disusupi, dan perangkat AI internal.
- Eksploitasi Teknis: Para penyerang menyalahgunakan mekanisme otorisasi EIP-7702 milik Ethereum untuk memberikan hak eksekusi parsial kepada kontrak pintar berbahaya atas dompet panas Binance.
- Atribusi: Binance menyatakan bahwa informasi terbaru dari FBI mengidentifikasi Korea Utara sebagai pihak yang bertanggung jawab.
Pelajaran terbesar dari sini adalah bahwa keamanan kripto tidak bisa hanya berfokus pada kunci privat dan kontrak pintar. Perangkat karyawan, alat pengembang, sistem AI, dan izin penandatanganan transaksi sama pentingnya dalam rantai keamanan.
Binance telah membangun ulang sistem yang terdampak, mencabut kredensial yang disusupi, dan mengumumkan tinjauan keamanan siber independen. Namun, investigasi masih berlangsung, dan validasi independen akan menjadi hal penting.
Menurut Anda, apakah pemantauan keamanan berbantuan AI dapat menjadi hal yang penting untuk melindungi bursa kripto dari serangan yang semakin canggih?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
#BinanceIncidentReport
Binance Ungkap Bagaimana Insiden Keamanan Senilai $6,34 Miliar Terjadi: FBI Kaitkan dengan Korea Utara!
Binance telah merilis laporan investigasi awalnya atas insiden keamanan pada 29 Oktober, yang mengungkap serangan multi-tahap canggih yang jauh melampaui upaya phishing biasa.
Investigasi tersebut menyoroti bagaimana para penyerang mengeksploitasi perangkat karyawan dan sistem internal yang telah disusupi untuk mendapatkan akses tanpa izin ke operasi penandatanganan dompet.
Berikut temuan-temuan terpenting:
- Dampak $6,34 Miliar: Aset digital di berbagai jaringan terdampak.
- $2,85 Miliar Dibekukan: Binance dan mitra industrinya membekukan atau mencegat aset senilai sekitar $2,85 miliar.
- 98% Dipulihkan: Per 31 Oktober, Binance menyatakan bahwa 98% aset token yang terdampak telah dipulihkan dan dapat diverifikasi melalui Proof of Reserves.
- Metode Serangan: Peretas menggunakan wawancara rekrutmen palsu, perangkat lunak berbahaya yang disamarkan sebagai alat pengembang, perangkat karyawan yang disusupi, dan perangkat AI internal.
- Eksploitasi Teknis: Para penyerang menyalahgunakan mekanisme otorisasi EIP-7702 milik Ethereum untuk memberikan hak eksekusi parsial kepada kontrak pintar berbahaya atas dompet panas Binance.
- Atribusi: Binance menyatakan bahwa informasi terbaru dari FBI mengidentifikasi Korea Utara sebagai pihak yang bertanggung jawab.
Pelajaran terbesar dari sini adalah bahwa keamanan kripto tidak bisa hanya berfokus pada kunci privat dan kontrak pintar. Perangkat karyawan, alat pengembang, sistem AI, dan izin penandatanganan transaksi sama pentingnya dalam rantai keamanan.
Binance telah membangun ulang sistem yang terdampak, mencabut kredensial yang disusupi, dan mengumumkan tinjauan keamanan siber independen. Namun, investigasi masih berlangsung, dan validasi independen akan menjadi hal penting.
Menurut Anda, apakah pemantauan keamanan berbantuan AI dapat menjadi hal yang penting untuk melindungi bursa kripto dari serangan yang semakin canggih?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
Binance Ungkap Bagaimana Insiden Keamanan Senilai $6,34 Miliar Terjadi: FBI Kaitkan dengan Korea Utara!
Binance telah merilis laporan investigasi awalnya atas insiden keamanan pada 29 Oktober, yang mengungkap serangan multi-tahap canggih yang jauh melampaui upaya phishing biasa.
Investigasi tersebut menyoroti bagaimana para penyerang mengeksploitasi perangkat karyawan dan sistem internal yang telah disusupi untuk mendapatkan akses tanpa izin ke operasi penandatanganan dompet.
Berikut temuan-temuan terpenting:
- Dampak $6,34 Miliar: Aset digital di berbagai jaringan terdampak.
- $2,85 Miliar Dibekukan: Binance dan mitra industrinya membekukan atau mencegat aset senilai sekitar $2,85 miliar.
- 98% Dipulihkan: Per 31 Oktober, Binance menyatakan bahwa 98% aset token yang terdampak telah dipulihkan dan dapat diverifikasi melalui Proof of Reserves.
- Metode Serangan: Peretas menggunakan wawancara rekrutmen palsu, perangkat lunak berbahaya yang disamarkan sebagai alat pengembang, perangkat karyawan yang disusupi, dan perangkat AI internal.
- Eksploitasi Teknis: Para penyerang menyalahgunakan mekanisme otorisasi EIP-7702 milik Ethereum untuk memberikan hak eksekusi parsial kepada kontrak pintar berbahaya atas dompet panas Binance.
- Atribusi: Binance menyatakan bahwa informasi terbaru dari FBI mengidentifikasi Korea Utara sebagai pihak yang bertanggung jawab.
Pelajaran terbesar dari sini adalah bahwa keamanan kripto tidak bisa hanya berfokus pada kunci privat dan kontrak pintar. Perangkat karyawan, alat pengembang, sistem AI, dan izin penandatanganan transaksi sama pentingnya dalam rantai keamanan.
Binance telah membangun ulang sistem yang terdampak, mencabut kredensial yang disusupi, dan mengumumkan tinjauan keamanan siber independen. Namun, investigasi masih berlangsung, dan validasi independen akan menjadi hal penting.
Menurut Anda, apakah pemantauan keamanan berbantuan AI dapat menjadi hal yang penting untuk melindungi bursa kripto dari serangan yang semakin canggih?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
2
306
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BinanceIncidentReport
55,870 penayangan
683 Berdiskusi
2
#BinanceReopensWithdrawalsForMoreAssets
177,744 penayangan
1,842 Berdiskusi
3
#BinanceHourlyDepositsExceedWithdrawals
84,071 penayangan
859 Berdiskusi
4
#USMidtermElections
930,862 penayangan
4,726 Berdiskusi
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
4,776 penayangan
59 Berdiskusi
6
#USOctoberNFP-AreRateCutsStillPossible
174,915 penayangan
1,338 Berdiskusi
7
#AppleReportsMixedResults
74,612 penayangan
1,003 Berdiskusi
8
#PalantirSlides3PercentOn$2BRevenue
6,570 penayangan
48 Berdiskusi
9
#FrenchAssemblyRejectsTwoCryptoExitTaxProposals
14,969 penayangan
195 Berdiskusi
10
#Nasdaq100EntersCorrection
17,876 penayangan
205 Berdiskusi