📰 24 September, Bitget mengalami transfer yang tidak wajar pada sebagian hot wallet dan warm wallet. Awalnya, platform mengungkap kerugian sekitar 3,516 miliar dolar AS, kemudian mengonfirmasi bahwa nilai aset yang dipindahkan telah disesuaikan menjadi 3,875 miliar dolar AS.
🔥 TRM Labs menemukan bahwa jalur pencucian dana yang sebagian dicuri kali ini tumpang tindih dengan serangan terkait Korea Utara yang sebelumnya terjadi pada Bybit, AFX Bridge, dan lainnya. Elliptic juga menilai bahwa insiden ini memiliki “kemungkinan yang sangat tinggi” terkait dengan peretas yang berafiliasi Korea Utara, sehingga arah penyelidikan kembali mengarah ke Lazarus Group.
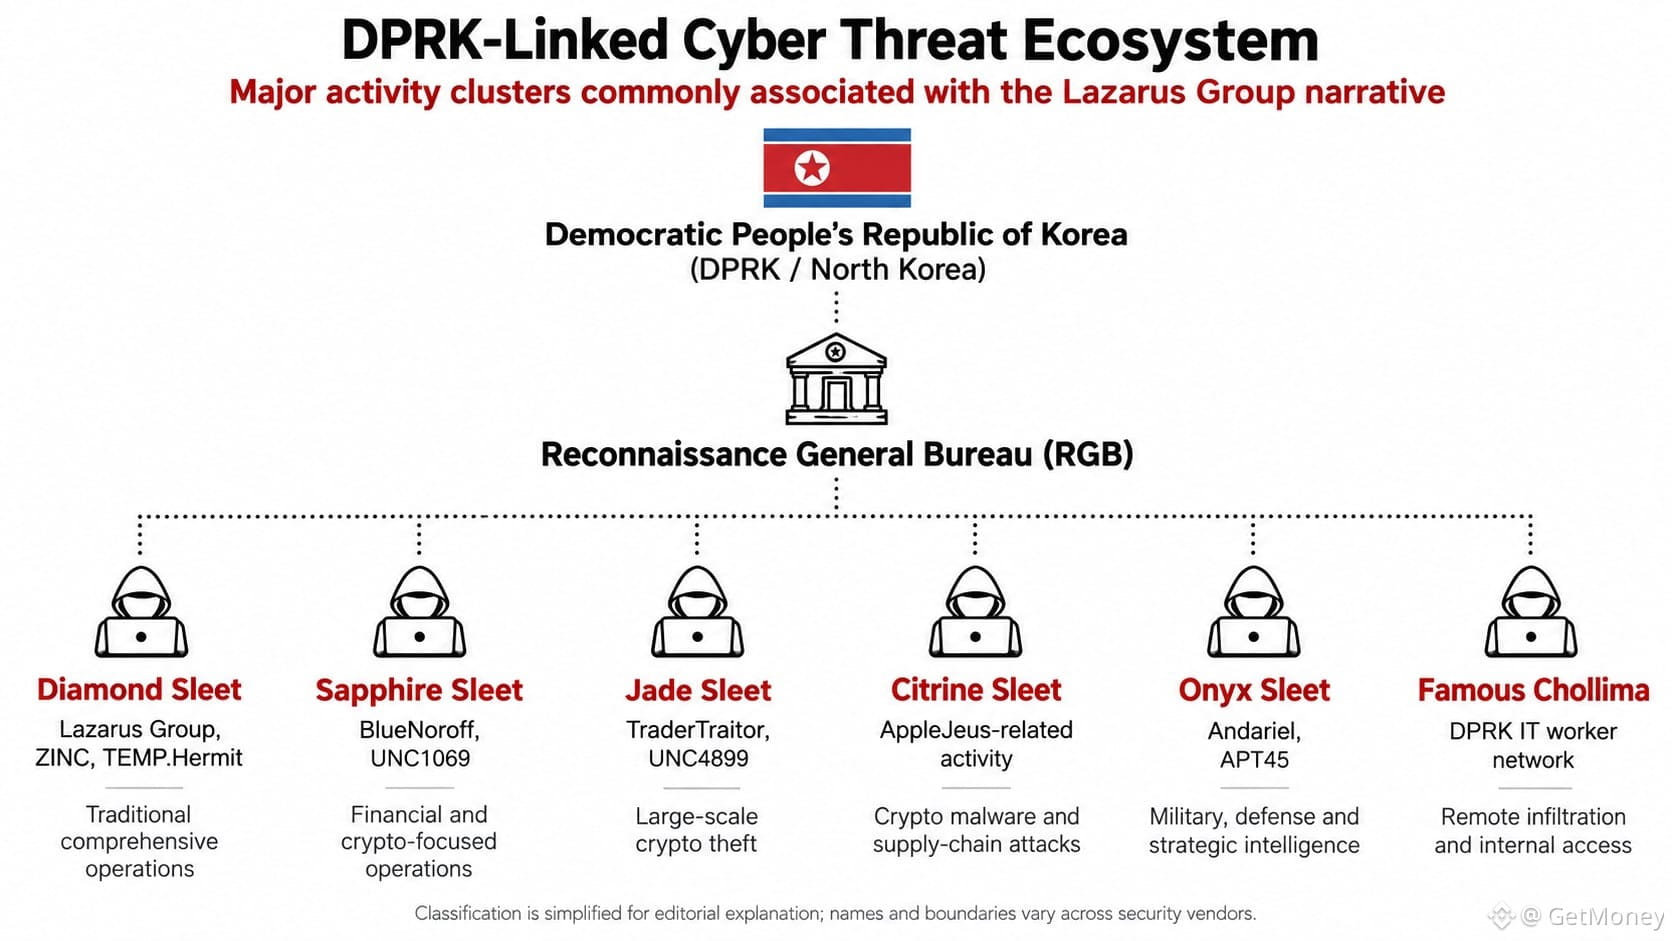
Jujur saja, Lazarus kurang seperti satu organisasi tunggal dengan batas yang jelas; lebih mirip sebutan umum yang digunakan dunia untuk menggambarkan sistem serangan siber tingkat negara milik Korea Utara. Pada 2019, Kementerian Keuangan AS menyebut Lazarus, BlueNoroff, dan Andariel, dengan anggapan bahwa semuanya berada di bawah kendali RGB Direktorat Intelijen Korea Utara.
💡 Dalam sistem ini, lembaga-lembaga berbeda menggunakan nama yang berbeda: BlueNoroff telah lama mengincar lembaga keuangan dan aset kripto; TraderTraitor menargetkan bursa, penyedia kustodian, dan target kripto berukuran besar; Citrine Sleet cenderung pada malware serta serangan rantai pasokan; sementara Famous Chollima masuk ke perusahaan teknologi dan kripto lewat identitas palsu.
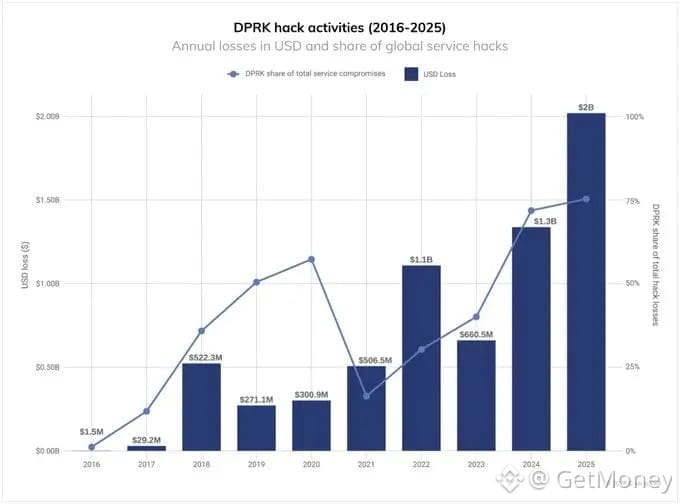
👀 Dari Ronin Bridge, Harmony, Atomic Wallet, hingga Stake, WazirX, DMM Bitcoin, dan kemudian insiden Bybit pada 2025—jika peristiwa Bitget yang sangat diduga dilakukan oleh pihak Korea Utara saat ini ikut dihitung, skala pencurian terkait sudah mendekati 7,8 miliar dolar AS. Angka ini bukan lagi sekadar insiden keamanan satu platform saja.
🤔 Ketika satu rangkaian sistem penyerangan terus berganti nama dan mengganti “pintu masuk”, bagaimana bursa dan pihak proyek bisa memastikan mereka sedang berhadapan dengan kelompok yang mana?
#Lazarus #Bitget #加密安全 #keamanan-di-rantai