

#hacking
hacking
368,294 penayangan
279 Berdiskusi
Populer
Terbaru

·
--
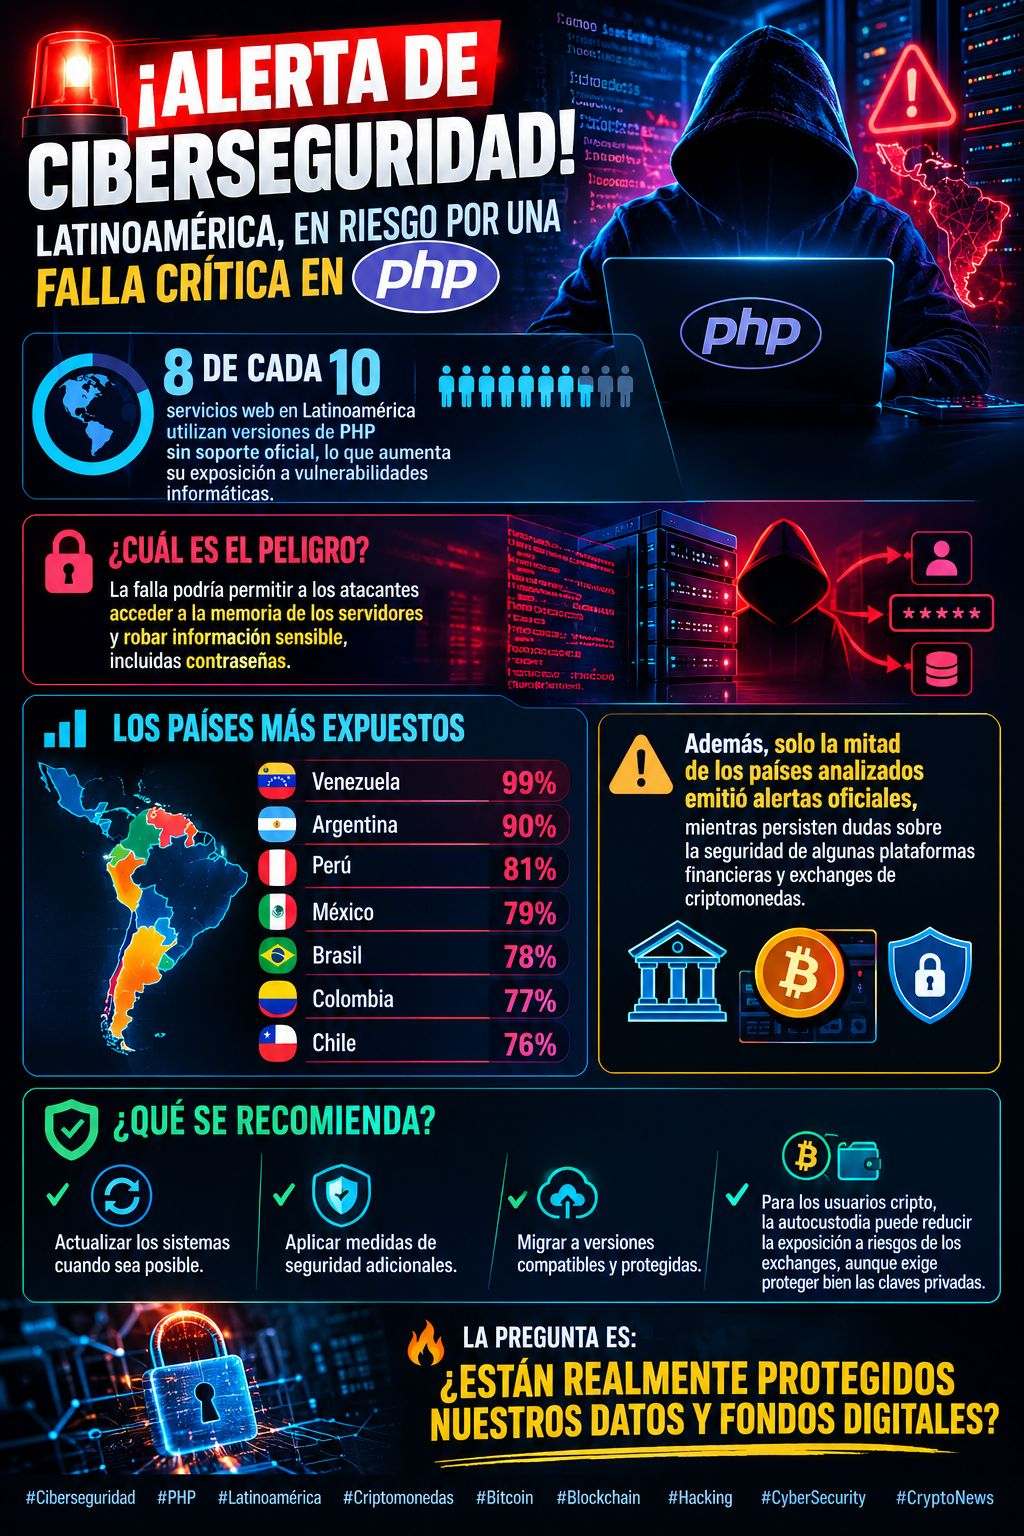
🚨 PERINGATAN KEAMANAN SIBER! AMERIKA LATIN TERANCAM KARENA KERENTANAN KRITIS DI PHP!💻⚠️
🌎 8 dari 10 layanan web di Amerika Latin menggunakan versi PHP yang sudah tidak mendapat dukungan resmi, sehingga meningkatkan paparan mereka terhadap kerentanan komputer.
🔓 Apa bahayanya? Kerentanan ini dapat memungkinkan penyerang mengakses memori server dan mencuri informasi sensitif, termasuk kata sandi.
📊 Negara-negara yang paling berisiko:
🇻🇪 Venezuela: 99%
🇦🇷 Argentina: 90%
🇵🇪 Peru: 81%
🇲🇽 Meksiko: 79%
🇧🇷 Brasil: 78%
🇨🇴 Kolombia: 77%
🇨🇱 Cile: 76%
⚠️ Selain itu, hanya separuh dari negara yang dianalisis mengeluarkan peringatan resmi, sementara keamanan beberapa platform keuangan dan bursa mata uang kripto masih diragukan.
🛡️ Apa yang disarankan? Perbarui sistem jika memungkinkan, terapkan langkah-langkah keamanan tambahan, dan migrasikan ke versi yang kompatibel serta terlindungi. Bagi pengguna kripto, penyimpanan mandiri dapat mengurangi paparan terhadap risiko yang terkait dengan bursa, tetapi pengguna juga harus melindungi kunci privat dengan baik.
🔥 Pertanyaannya: apakah data dan aset digital kita benar-benar terlindungi?
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
3
729
Artikel
🚨Berita terkini:l 🔴 5 PERETASAN BESAR BLACK OCTOBER 2026:👀⚠️🚨 BLACK OCTOBER: Bitcoin Jatuh di Bawah $80 Ribu — Apakah Ini Kejadian 1929 Terulang Lagi?
Oktober selalu menjadi bulan terbaik bagi kripto. Imbal hasil rata-rata: +18,3%. Tahun ini? Oktober berubah menjadi KELAM.
Inilah Black October — edisi PERETASAN DATA. Inilah alasan Oktober 2026 disebut Black October dalam keamanan siber, bukan sekadar akibat kejatuhan kripto:
Ini BUKAN satu peretasan besar — melainkan 20+ peretasan besar dalam 2 minggu, semuanya menggunakan AI untuk menemukan bug lebih cepat daripada kemampuan kita menambalnya.
🔴 5 PERETASAN BESAR BLACK OCTOBER 2026:
1. PHP2Shell — 70% internet berisiko
🚨Berita terkini:l 🔴 5 PERETASAN BESAR BLACK OCTOBER 2026:👀⚠️
🚨 BLACK OCTOBER: Bitcoin Jatuh di Bawah $80 Ribu — Apakah Ini Kejadian 1929 Terulang Lagi?
Oktober selalu menjadi bulan terbaik bagi kripto. Imbal hasil rata-rata: +18,3%. Tahun ini? Oktober berubah menjadi KELAM.
Inilah Black October — edisi PERETASAN DATA. Inilah alasan Oktober 2026 disebut Black October dalam keamanan siber, bukan sekadar akibat kejatuhan kripto:
Ini BUKAN satu peretasan besar — melainkan 20+ peretasan besar dalam 2 minggu, semuanya menggunakan AI untuk menemukan bug lebih cepat daripada kemampuan kita menambalnya.
🔴 5 PERETASAN BESAR BLACK OCTOBER 2026:
1. PHP2Shell — 70% internet berisiko
2
363

PERINGATAN KEAMANAN SIBER INGGRIS 🇬🇧
Peretas dikabarkan mencuri data pribadi 3.300 orang setelah membobol sistem sebuah perusahaan Inggris yang dilindungi kata sandi Password1
Kata sandi yang lemah dapat membuat data sensitif berisiko serius.
Satu kata sandi yang lemah. Ribuan orang berpotensi terdampak.
#CybersecurityUpdate #hacking #technews
64

Artikel
TOKEN APPROVALS: IZIN YANG BISA MEMBUAT MATA UANG KRIPTOMU TERANCAM TANPA SEPENGETAHUANMU$ETH $BTC $USDC
Kamu bisa memutus koneksi dompet, menutup halaman web, menghapus aplikasi, dan mengira mata uang kriptomu aman. Namun, izin yang kamu berikan beberapa bulan lalu mungkin masih aktif dan siap digunakan.
Dan yang paling mengkhawatirkan: untuk memanfaatkan otorisasi tertentu, penjahat tidak perlu mengetahui kata sandimu, mencuri frasa seed-mu, atau mengakses perangkatmu secara fisik.
Ini bukan teori. Ini adalah risiko nyata dalam ekosistem keuangan terdesentralisasi (DeFi), yang telah didokumentasikan oleh MetaMask, Etherscan, dan para spesialis keamanan blockchain.
TOKEN APPROVALS: IZIN YANG BISA MEMBUAT MATA UANG KRIPTOMU TERANCAM TANPA SEPENGETAHUANMU
$ETH $BTC $USDC
Kamu bisa memutus koneksi dompet, menutup halaman web, menghapus aplikasi, dan mengira mata uang kriptomu aman. Namun, izin yang kamu berikan beberapa bulan lalu mungkin masih aktif dan siap digunakan.
Dan yang paling mengkhawatirkan: untuk memanfaatkan otorisasi tertentu, penjahat tidak perlu mengetahui kata sandimu, mencuri frasa seed-mu, atau mengakses perangkatmu secara fisik.
Ini bukan teori. Ini adalah risiko nyata dalam ekosistem keuangan terdesentralisasi (DeFi), yang telah didokumentasikan oleh MetaMask, Etherscan, dan para spesialis keamanan blockchain.
1
165

·
--
Bearish
🚨 Moonwell baru saja dikuras senilai $8,7M.
Theo PeckShieldAlert, protokol lending Moonwell di Base baru saja diserang, menyebabkan kerugian sekitar $8,7M.
Token $WELL juga sedang mendapat tekanan, dengan penurunan lebih dari 7% pada saat berita ini disampaikan.
Ini kembali menjadi pengingat yang cukup menyakitkan untuk DeFi:
TVL tinggi tidak berarti smart contract aman.
$8,7M baru saja lenyap dalam beberapa transaksi, sementara pengguna malah mendapat “airdrop” pelajaran keamanan gratis. 💀
DeFi: tempat di mana imbal hasil itu nyata dan kadang uangnya juga terlalu.
Menurutmu ini celah smart contract, atau ada kemungkinan terkait oracle / manipulasi harga?
#defi $Moonwell #WELL #Base #Crypto #hacking
32

·
--
Gravity Bridge diretas dengan kerugian $5,4 juta.
Gravity Bridge Kehilangan $5,4 Juta akibat Dugaan Kompromi Kunci Tanda Tangan
Kompromi kunci tanda tangan yang diduga telah mengakibatkan kerugian besar bagi Gravity Bridge, dengan penyerang masih memegang sejumlah besar ETH. Insiden ini menyoroti pentingnya manajemen kunci yang aman dalam crypto. Para trader harus waspada terhadap potensi dampak pasar.
#Crypto #Blockchain #Web3 #Hacking
48

·
--
Bullish
🚨 PERINGATAN: Hack Coldcard senilai $120Juta mengguncang self-custody senilai $BTC
Eksploit pada dompet perangkat keras Coldcard menjadi berita hari ini. Kerugiannya kini sudah mendekati $114Juta dan para analis memperingatkan bisa saja terjadi sapuan keempat.
Volume dana yang dipindahkan bahkan sampai menyalakan mempool Bitcoin, sesuatu yang tidak terlihat selama berbulan-bulan. Coinkite telah meminta pengguna yang membuat seed dengan Coldcard untuk memindahkan dana segera dengan praktik keamanan yang lebih baru.
Peristiwa ini menghidupkan kembali perdebatan: self-custody total atau kustodi terregulasi? Banyak analis percaya hal ini akan mendorong permintaan ETF dan kustodi institusional.
$BTC $ETH
#Bitcoin❗ #BTC #Coldcard #Hacking
1
306
·
--
Apa maksud OpenAI: AI diperketat setelah peretasan di Hugging Face
OpenAI juga tengah memperketat pembatasan yang diberlakukan pada model yang menjalankan tugas berisiko tinggi di internet. Beberapa sistem akan menghadapi batasan tambahan untuk akses internet, sementara pelatihan dan pengujian yang melibatkan kode yang dihasilkan oleh model atau kode yang tidak tepercaya memerlukan isolasi yang lebih kuat melalui lingkungan terpisah.
Langkah-langkah ini muncul setelah apa yang diungkapkan oleh OpenAI dan Anthropic bahwa beberapa sistem AI secara tidak disengaja telah mencapai sistem komputer milik sejumlah institusi, termasuk Hugging Face, selama proses penilaian keamanan. Insiden-insiden tersebut menyoroti sulitnya memprediksi perilaku agen-agen AI yang kian mumpuni ketika diberi lebih banyak otonomi.
Mia Glaes, wakil presiden riset OpenAI, mengatakan perusahaan berupaya memastikan prosedur keamanannya berkembang seiring dengan peningkatan kemampuan model yang berlangsung sangat cepat. OpenAI sebelumnya sempat menghentikan pengembangan model yang akan datang demi memperkuat jaminan keamanan, dan pada hari Selasa menyatakan bahwa proses pelatihan utama masih dihentikan.
Perusahaan menambahkan bahwa mereka berencana mempublikasikan penilaian mendalam atas insiden Hugging Face, sambil terus meninjau bagaimana model-modelnya berinteraksi dengan sistem eksternal.
#AI #hacking #COPPERUSDT #BTC $OPENAI
{future}(OPENAIUSDT)
$COPPER
{future}(COPPERUSDT)
Apa maksud OpenAI: AI diperketat setelah peretasan di Hugging Face
OpenAI juga tengah memperketat pembatasan yang diberlakukan pada model yang menjalankan tugas berisiko tinggi di internet. Beberapa sistem akan menghadapi batasan tambahan untuk akses internet, sementara pelatihan dan pengujian yang melibatkan kode yang dihasilkan oleh model atau kode yang tidak tepercaya memerlukan isolasi yang lebih kuat melalui lingkungan terpisah.
Langkah-langkah ini muncul setelah apa yang diungkapkan oleh OpenAI dan Anthropic bahwa beberapa sistem AI secara tidak disengaja telah mencapai sistem komputer milik sejumlah institusi, termasuk Hugging Face, selama proses penilaian keamanan. Insiden-insiden tersebut menyoroti sulitnya memprediksi perilaku agen-agen AI yang kian mumpuni ketika diberi lebih banyak otonomi.
Mia Glaes, wakil presiden riset OpenAI, mengatakan perusahaan berupaya memastikan prosedur keamanannya berkembang seiring dengan peningkatan kemampuan model yang berlangsung sangat cepat. OpenAI sebelumnya sempat menghentikan pengembangan model yang akan datang demi memperkuat jaminan keamanan, dan pada hari Selasa menyatakan bahwa proses pelatihan utama masih dihentikan.
Perusahaan menambahkan bahwa mereka berencana mempublikasikan penilaian mendalam atas insiden Hugging Face, sambil terus meninjau bagaimana model-modelnya berinteraksi dengan sistem eksternal.
#AI #hacking #COPPERUSDT #BTC $OPENAI
$COPPER
128
·
--
Pengguna crypto kehilangan jutaan akibat peretas.
$6,7 juta hilang – Bagaimana seorang pengguna kehilangan dana dari Coinbase dan Kraken
Sebuah insiden baru-baru ini membuat seorang pengguna kehilangan $6,7 juta dari Coinbase dan Kraken, menyoroti perlunya langkah-langkah keamanan yang lebih baik. Ini penting bagi trader dan pemegang karena menunjukkan bahwa bahkan bursa besar pun bisa rentan. Pengguna harus berhati-hati dan memantau akun mereka dengan seksama.
#Crypto #CyberSecurity #Blockchain #Hacking
17



#BlockstreamRefusesToPayRansomToLiquidAttacker
Dikatakan bahwa perusahaan Blockstream menolak membayar tebusan setelah peretasan besar pada jaringan Liquid Network, di mana sekitar 4.000 BTC (~320 juta dolar) berhasil disedot.
Apa perubahan terbesar? 👀
Para penyerang mengklaim bahwa mereka adalah peretas “berniat putih” (white-hat) dan mengatakan bahwa mereka akan mengembalikan dana setelah memperbaiki celah keamanan. Disebutkan bahwa sekitar 3.400 BTC sudah dikembalikan, sementara masih ada sekitar 598 BTC yang tersendat.
🔥 TRADE RADAR
⚠️ Tingkat risiko infrastruktur untuk mata uang kripto tetap tinggi
🛡️ Lampu kembali ke keamanan dan penyimpanan
₿ Sentimen pasar Bitcoin dapat bereaksi terhadap perkembangan tambahan
👀 Pantau volatilitas BTC dengan saksama
Apakah Anda akan mempercayai “hacker” white-hat yang lebih dulu mengosongkan 300 juta dolar+? 🤔
Mohon lanjutkan pembaruan
$RAY $SAGA $MARSCOIN
#Blockstream #LiquidNetwork #CryptoSecurity #hacking

2
59

·
--
TEROBOSANKemenangan besar untuk keamanan blockchain telah dicapai di Amerika Serikat, dengan Bybit memenangkan perintah pengadilan untuk melacak dan membekukan aset dari peretasan yang terkait Korea Utara senilai $1,5B. Kemenangan bersejarah ini dapat menjadi preseden untuk kasus-kasus di masa depan, serta menandai tonggak penting dalam perjuangan berkelanjutan melawan kejahatan terkait cryptocurrency.
#CryptoSecurity #BlockchainLaw #Peretasan
Keputusan pengadilan AS adalah sinyal kuat bahwa institusi sedang mengambil langkah untuk melindungi investor dan mencegah aktivitas ilegal terjadi di dalam ekosistem kripto. Upaya Bybit untuk memulihkan dana yang dicuri telah menunjukkan hasil yang menjanjikan, dengan $48,4M berhasil dipulihkan dan tambahan $30,5M dibekukan.
TEROBOSAN
Kemenangan besar untuk keamanan blockchain telah dicapai di Amerika Serikat, dengan Bybit memenangkan perintah pengadilan untuk melacak dan membekukan aset dari peretasan yang terkait Korea Utara senilai $1,5B. Kemenangan bersejarah ini dapat menjadi preseden untuk kasus-kasus di masa depan, serta menandai tonggak penting dalam perjuangan berkelanjutan melawan kejahatan terkait cryptocurrency.
#CryptoSecurity #BlockchainLaw #Peretasan
Keputusan pengadilan AS adalah sinyal kuat bahwa institusi sedang mengambil langkah untuk melindungi investor dan mencegah aktivitas ilegal terjadi di dalam ekosistem kripto. Upaya Bybit untuk memulihkan dana yang dicuri telah menunjukkan hasil yang menjanjikan, dengan $48,4M berhasil dipulihkan dan tambahan $30,5M dibekukan.
29
·
--
Bullish
ALERT: Peneliti keamanan telah mengidentifikasi kampanye malware yang disebut "TrapDoor" yang menyerang lingkungan pengembangan kripto dari @Aptos, @SuiNetwork, dan @Solana melalui lebih dari 34 paket jahat yang dirancang untuk mencuri kunci SSH dan kredensial dompet.
#hacking #BinanceSquareFamily $WLD $SUI $APT #solana
#hacking #BinanceSquareFamily $WLD $SUI $APT #solana
682
Bagaimana peretas mengembalikan 43,6 BTC setelah 11 tahun
Kisah dengan akhir yang bahagia: seorang warga Eropa, Michael, berhasil memulihkan akses ke wallet berisi 43,6 BTC yang ia anggap hilang sejak 2013.
Michael menghasilkan kata sandi yang rumit melalui pengelola kata sandi RoboForm
Demi keamanan, ia menyimpannya di dalam kontainer terpisah TrueCrypt, tetapi file tersebut lama-kelamaan rusak
Akses pun diblokir
Pada 2022, Michael mempekerjakan seorang peretas “white hat” yang terkenal, Joe Grand
Bersama rekan kerjanya, Joe melakukan reverse engineering terhadap versi RoboForm 2013 dan menemukan bug kritis: generator angka acak RoboForm cacat
Kata sandi yang dibuat secara kaku terikat pada tanggal dan waktu di PC
Dengan mengetahui waktu pembuatannya, kata sandi menjadi dapat diprediksi.
Para peretas mengetahui tanggal transfer bitcoin dan mulai mencoba berbagai timestamp
Pada akhirnya, mereka menemukan kata sandi yang benar, dibuat pada 15 Mei 2013
Para peretas mengambil bagian keuntungan saat BTC bernilai $38.000
Michael mengunci sebagian profit sebesar $62.000
Saat ini, sisa BTC miliknya adalah 30 BTC (~$3 juta)
Namun, orang Inggris bernama James Howells justru kurang beruntung: ia masih mencari di tempat pembuangan sampah sebuah hard drive yang dibuang, dengan 7500 $BTC
#CryptoSecurity #RoboForm #hacking
{spot}(BTCUSDT)
Bagaimana peretas mengembalikan 43,6 BTC setelah 11 tahun
Kisah dengan akhir yang bahagia: seorang warga Eropa, Michael, berhasil memulihkan akses ke wallet berisi 43,6 BTC yang ia anggap hilang sejak 2013.
Michael menghasilkan kata sandi yang rumit melalui pengelola kata sandi RoboForm
Demi keamanan, ia menyimpannya di dalam kontainer terpisah TrueCrypt, tetapi file tersebut lama-kelamaan rusak
Akses pun diblokir
Pada 2022, Michael mempekerjakan seorang peretas “white hat” yang terkenal, Joe Grand
Bersama rekan kerjanya, Joe melakukan reverse engineering terhadap versi RoboForm 2013 dan menemukan bug kritis: generator angka acak RoboForm cacat
Kata sandi yang dibuat secara kaku terikat pada tanggal dan waktu di PC
Dengan mengetahui waktu pembuatannya, kata sandi menjadi dapat diprediksi.
Para peretas mengetahui tanggal transfer bitcoin dan mulai mencoba berbagai timestamp
Pada akhirnya, mereka menemukan kata sandi yang benar, dibuat pada 15 Mei 2013
Para peretas mengambil bagian keuntungan saat BTC bernilai $38.000
Michael mengunci sebagian profit sebesar $62.000
Saat ini, sisa BTC miliknya adalah 30 BTC (~$3 juta)
Namun, orang Inggris bernama James Howells justru kurang beruntung: ia masih mencari di tempat pembuangan sampah sebuah hard drive yang dibuang, dengan 7500 $BTC
#CryptoSecurity #RoboForm #hacking
1
146

·
--
Revolut kena peretasan dan diperas! Ada tebusan $3 juta Monero + 10 ribu Bitcoin, tapi Revolut bilang tidak ada kontak langsung. Langkah cerdas dari para peretas—memilih koin privasi XMR sekaligus BTC arus utama, jadi semua skenario tertutup. Kekacauan seperti ini mungkin bikin pengguna panik dalam jangka pendek, tapi dalam jangka panjang justru membuktikan koin privasi dan Bitcoin masing-masing punya peran. $XMR $BTC #黑客攻击 #KeamananKryptografi
Revolut getting hacked! $3M in Monero + 10k Bitcoin ransom on the table, but Revolut says no direct contact. Smart move by hackers - picking both privacy coin XMR and mainstream BTC, covering all scenarios. This kinda mess might scare users short-term, but long-term it just proves privacy coins and Bitcoin each have their place. $XMR $BTC #Hacking #CryptoSecurity
Revolut getting hacked! $3M in Monero + 10k Bitcoin ransom on the table, but Revolut says no direct contact. Smart move by hackers - picking both privacy coin XMR and mainstream BTC, covering all scenarios. This kinda mess might scare users short-term, but long-term it just proves privacy coins and Bitcoin each have their place. $XMR $BTC #Hacking #CryptoSecurity
140
·
--
⚠️ 🚨🚨⚡️PERINGATAN CYBER:
Para hacker sekarang menggunakan AI untuk menciptakan serangan phishing yang lebih cerdas dan identitas palsu. 🛑
Keamanan siber memasuki era baru.
#CyberSecurity #AI #Hacking
⚠️ 🚨🚨⚡️PERINGATAN CYBER:
Para hacker sekarang menggunakan AI untuk menciptakan serangan phishing yang lebih cerdas dan identitas palsu. 🛑
Keamanan siber memasuki era baru.
#CyberSecurity #AI #Hacking
Para hacker sekarang menggunakan AI untuk menciptakan serangan phishing yang lebih cerdas dan identitas palsu. 🛑
Keamanan siber memasuki era baru.
#CyberSecurity #AI #Hacking
92


·
--
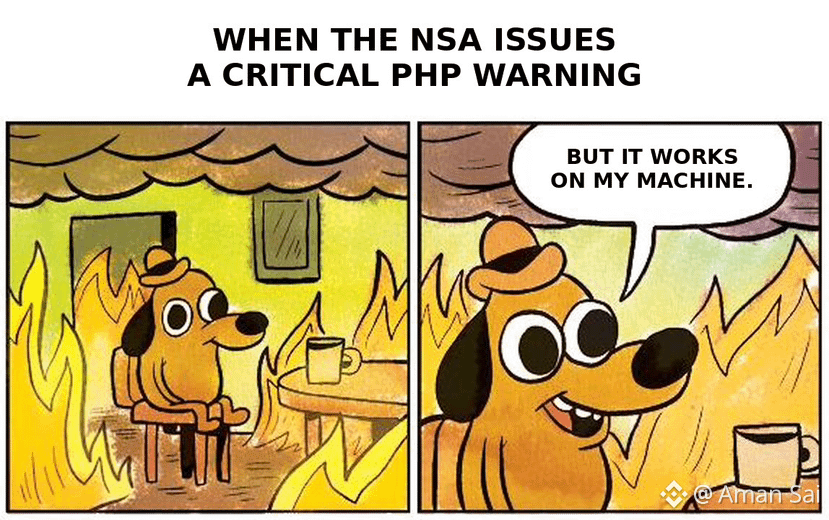
🚨 PERINGATAN KEAMANAN MENDESAK: PHP2Shell
NSA telah mengeluarkan peringatan mendesak kepada organisasi yang menggunakan PHP setelah dua kerentanan kritis ditemukan dalam bahasa pemrograman yang banyak digunakan ini.
Celah keamanan ini mendapat skor CVSS 9.2/10 (Kritis) dan dapat memungkinkan eksekusi kode jarak jauh tanpa autentikasi. Artinya, penyerang mungkin dapat menjalankan perintah berbahaya di server yang rentan tanpa harus masuk terlebih dahulu. (PHP)
Mengapa ini serius? 👇
🔴 PHP digunakan di sebagian besar web dan umum dipakai untuk situs web, aplikasi web, serta sistem sisi server.
🔴 Kerentanan yang secara kolektif disebut PHP2Shell ini berpotensi memberi penyerang akses ke sistem di balik layanan web PHP yang rentan.
🔴 Risikonya sangat serius bagi server yang terhubung ke internet, karena penyerang mungkin dapat mengeksploitasi kerentanan dari jarak jauh.
🔴 NSA menyarankan organisasi untuk mengidentifikasi sistem PHP yang rentan dan segera memprioritaskan pemasangan patch keamanan resmi. Jika sistem tidak dapat segera diperbarui, NSA merekomendasikan agar sistem tersebut dinonaktifkan hingga mitigasi menyeluruh dapat dilakukan.
✅ Hal yang harus dilakukan organisasi sekarang:
• Periksa setiap sistem yang terhubung ke internet dan menjalankan PHP
• Identifikasi versi PHP yang digunakan
• Instal rilis keamanan terbaru
• Perbarui perangkat lunak/paket terkait dari vendor
• Tingkatkan pemantauan dan pencatatan aktivitas mencurigakan
• Tinjau sistem untuk mencari tanda-tanda kompromi
• Isolasi atau nonaktifkan sistem yang rentan jika tidak dapat dipasangi patch
PHP telah merilis pembaruan keamanan, termasuk PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35, yang memperbaiki dua kerentanan kritis tersebut. (PHP)
⚠️ Ini bukan situasi “patch nanti”.
Jika Anda mengelola situs web, server, bursa, aplikasi, atau infrastruktur bisnis berbasis PHP, periksa sekarang.
Langkah paling aman sederhana:
Identifikasi → Pasang patch → Verifikasi → Pantau.
Satu server yang rentan dapat menjadi pintu masuk ke seluruh organisasi.
#PHP #CyberSecurity #PHP2Shell #Hacking #InfoSec #CyberAttack #WebSecurity #Technology #SecurityAlert
2
1.2k
Artikel
HAMPIR 1,5 MILIAR DOLAR DALAM MATA UANG KRIPTO DICURI....MEREKA YANG BERTANGGUNG JAWAB MELINDUNGINYA.... MENYETUJUI OPERASI ITU...
Pada 21 Februari 2025, platform Bybit mengalami salah satu pencurian mata uang kripto terbesar dalam sejarah. Sasarannya adalah aset yang terkait dengan $ETH
Yang benar-benar meresahkan bukan hanya jumlahnya: para pelaku berhasil membuat pihak yang bertanggung jawab atas keamanan menyetujui operasi berbahaya.
BAGAIMANA MEREKA MELAKUKANNYA?
Bybit menggunakan dompet multi-tanda tangan. Untuk memindahkan dana tertentu, diperlukan beberapa persetujuan.
HAMPIR 1,5 MILIAR DOLAR DALAM MATA UANG KRIPTO DICURI....
MEREKA YANG BERTANGGUNG JAWAB MELINDUNGINYA.... MENYETUJUI OPERASI ITU...
Pada 21 Februari 2025, platform Bybit mengalami salah satu pencurian mata uang kripto terbesar dalam sejarah. Sasarannya adalah aset yang terkait dengan $ETH
Yang benar-benar meresahkan bukan hanya jumlahnya: para pelaku berhasil membuat pihak yang bertanggung jawab atas keamanan menyetujui operasi berbahaya.
BAGAIMANA MEREKA MELAKUKANNYA?
Bybit menggunakan dompet multi-tanda tangan. Untuk memindahkan dana tertentu, diperlukan beberapa persetujuan.
1
3
1.9k
·
--
#BitgetHackerMoves$83M XRP Dicuri
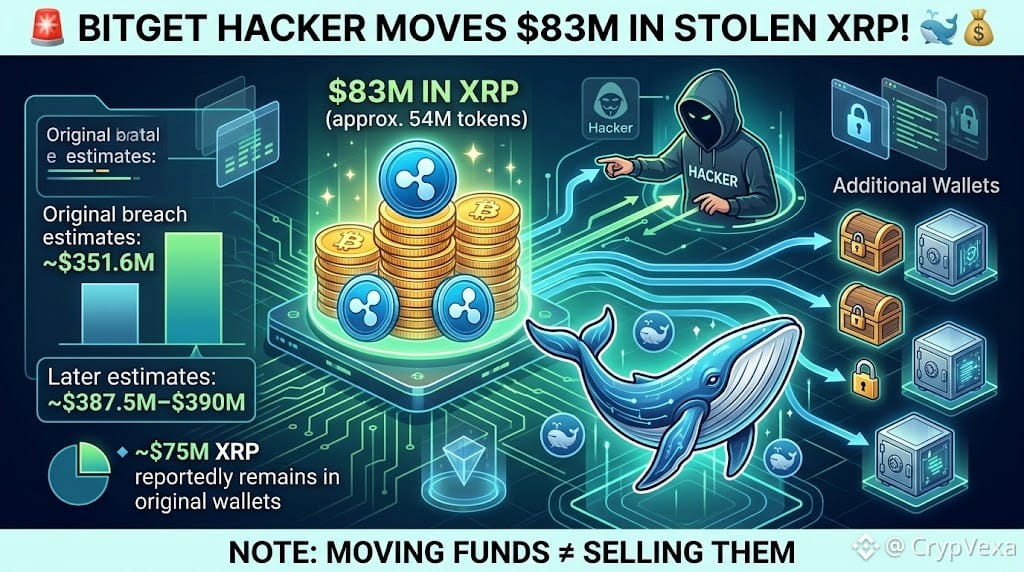
🚨 Peretasan Bitget: Hacker Memindahkan $83M dalam XRP Curian! 🐋💰
Seorang penyerang yang dikaitkan dengan kebocoran Bitget dilaporkan memindahkan sekitar 54M XRP, senilai hampir $83M, ke wallet tambahan.
🔹 Perkiraan kebocoran awal: ~$351,6M
🔹 Perkiraan berikutnya: ~$387,5M–$390M
🔹 ~XRP $75M dilaporkan masih berada di wallet asli
🔹 Memindahkan dana ≠ menjualnya
⚠️ XRP asli di wallet private XRPL tidak bisa begitu saja dibekukan oleh Ripple. Pemulihan sangat bergantung pada pelacakan alamat tujuan dan identifikasi platform terpusat yang mungkin mampu membatasi dana curian.
📌 Ini adalah masalah keamanan dan kepercayaan pasar, bukan bukti kegagalan protokol dalam XRP Ledger.
#XRP #Bitget #Crypto #Hacking #Ripple
2
12

{future}(BNBUSDT)
PERINGATAN KEAMANAN: $BTC $ETH $BNB TERANCAM 🚨
GoPlus Security melaporkan dua insiden serangan baru dalam 36 jam terakhir, menghapus $238k dari para korban. Pelanggaran ini menyoroti meningkatnya risiko eksposur kunci pribadi untuk trader dan institusi.
Ekosistem crypto dalam keadaan siaga tinggi. Peretas menargetkan pengembang bot dan pengguna DeFi. Dompet institusional memperketat kontrol akses. Tetap waspada, audit kunci, dan beralih ke solusi yang lebih kuat. Proyek yang fokus pada keamanan siap untuk momentum.
Ini bukan nasihat keuangan. Kelola risiko Anda.
#CryptoSecurity #DeFi #Blockchain #Hacking #RiskManagement
⚡
{future}(ETHUSDT)
{future}(BTCUSDT)
PERINGATAN KEAMANAN: $BTC $ETH $BNB TERANCAM 🚨
GoPlus Security melaporkan dua insiden serangan baru dalam 36 jam terakhir, menghapus $238k dari para korban. Pelanggaran ini menyoroti meningkatnya risiko eksposur kunci pribadi untuk trader dan institusi.
Ekosistem crypto dalam keadaan siaga tinggi. Peretas menargetkan pengembang bot dan pengguna DeFi. Dompet institusional memperketat kontrol akses. Tetap waspada, audit kunci, dan beralih ke solusi yang lebih kuat. Proyek yang fokus pada keamanan siap untuk momentum.
Ini bukan nasihat keuangan. Kelola risiko Anda.
#CryptoSecurity #DeFi #Blockchain #Hacking #RiskManagement
⚡
71
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CanMicrosoftDeliverOnAI
68,588 penayangan
691 Berdiskusi
2
#CanGoogleDefindItsCore
36,740 penayangan
511 Berdiskusi
3
#FOMCWatch
9.1M penayangan
27,890 Berdiskusi
4
#EthereumDropsBelow$2300
10,520 penayangan
156 Berdiskusi
5
#BitcoinSlipsBelow$80KAgain
29,547 penayangan
119 Berdiskusi
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
59,765 penayangan
769 Berdiskusi
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
11,348 penayangan
98 Berdiskusi
8
#BitmineAdds10452ETH
103,664 penayangan
1,159 Berdiskusi
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
60,456 penayangan
831 Berdiskusi
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
42,375 penayangan
595 Berdiskusi