
#bugbounty
bugbounty
6,481 penayangan
46 Berdiskusi
Populer
Terbaru
·
--
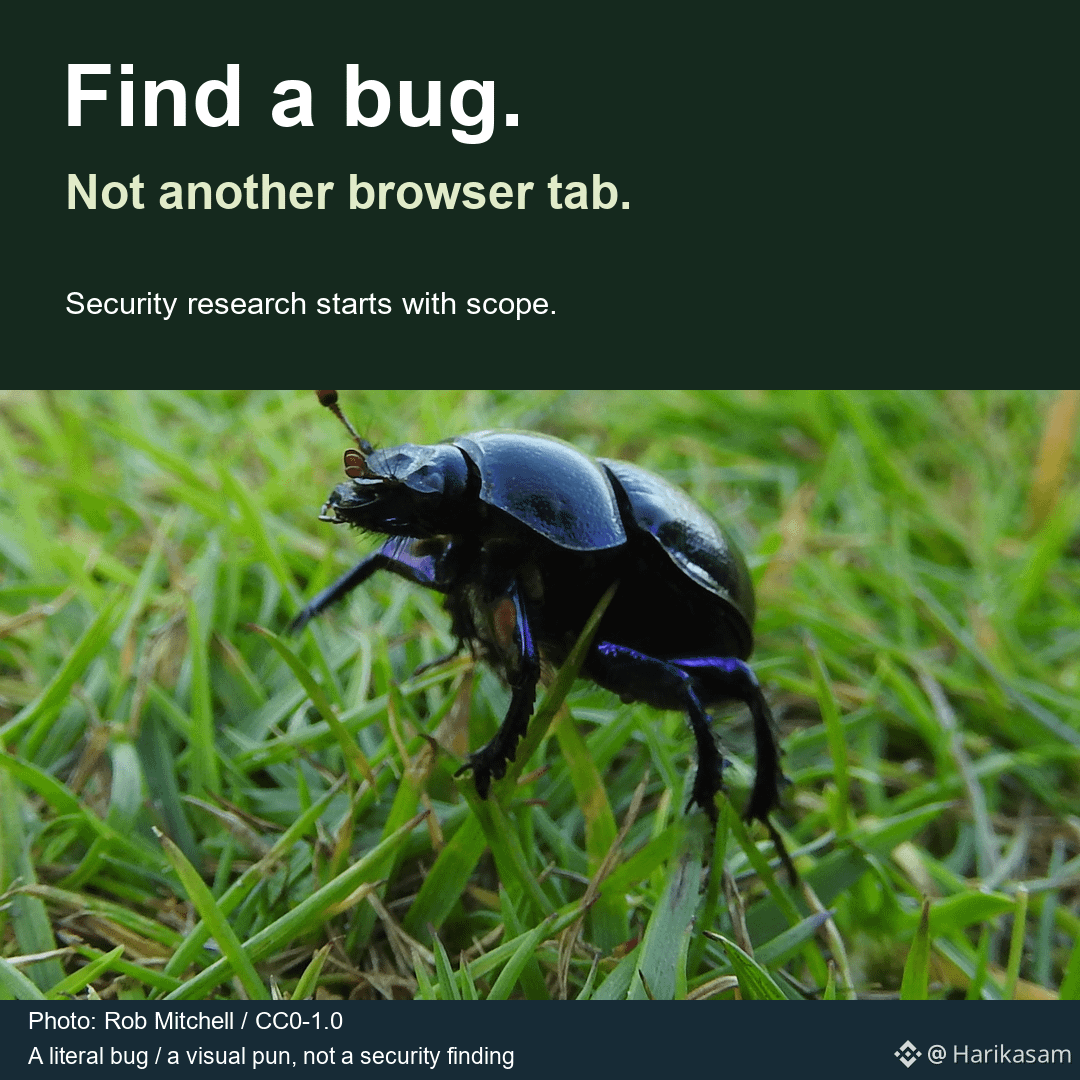
Program bug bounty tidak membayar berdasarkan jumlah tab yang dibuka di browser. Kalau begitu, riset akan menjadi profesi yang sangat berbeda.
Program Immunefi sendiri menawarkan hadiah bersyarat untuk temuan keamanan yang memenuhi syarat. Anda memerlukan bukti konsep dan dampak yang termasuk dalam cakupan. Masalah yang sudah diketahui, laporan duplikat, dan temuan yang tidak memenuhi syarat mungkin tidak mendapat imbalan.
Pembayaran mensyaratkan KYC, dan penduduk negara yang dibatasi oleh OFAC atau resolusi Dewan Keamanan PBB tidak berhak ikut. Hadiah dibayarkan dalam USDC di Ethereum.
Perhitungkan waktu riset dan biaya komputasi. Pembelian token tidak tercantum sebagai syarat untuk mulai ikut. Pengujian smart contract harus menggunakan fork lokal; pengujian pada sistem pihak ketiga dan pengujian yang mengganggu dilarang.
Baca cakupannya terlebih dahulu, lalu pilih satu aset yang diizinkan dan satu pertanyaan yang dapat diuji. Tab tambahan bersifat opsional.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #KeamananKontrakPintar
Program bug bounty tidak membayar berdasarkan jumlah tab yang dibuka di browser. Kalau begitu, riset akan menjadi profesi yang sangat berbeda.
Program Immunefi sendiri menawarkan hadiah bersyarat untuk temuan keamanan yang memenuhi syarat. Anda memerlukan bukti konsep dan dampak yang termasuk dalam cakupan. Masalah yang sudah diketahui, laporan duplikat, dan temuan yang tidak memenuhi syarat mungkin tidak mendapat imbalan.
Pembayaran mensyaratkan KYC, dan penduduk negara yang dibatasi oleh OFAC atau resolusi Dewan Keamanan PBB tidak berhak ikut. Hadiah dibayarkan dalam USDC di Ethereum.
Perhitungkan waktu riset dan biaya komputasi. Pembelian token tidak tercantum sebagai syarat untuk mulai ikut. Pengujian smart contract harus menggunakan fork lokal; pengujian pada sistem pihak ketiga dan pengujian yang mengganggu dilarang.
Baca cakupannya terlebih dahulu, lalu pilih satu aset yang diizinkan dan satu pertanyaan yang dapat diuji. Tab tambahan bersifat opsional.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #KeamananKontrakPintar
Program Immunefi sendiri menawarkan hadiah bersyarat untuk temuan keamanan yang memenuhi syarat. Anda memerlukan bukti konsep dan dampak yang termasuk dalam cakupan. Masalah yang sudah diketahui, laporan duplikat, dan temuan yang tidak memenuhi syarat mungkin tidak mendapat imbalan.
Pembayaran mensyaratkan KYC, dan penduduk negara yang dibatasi oleh OFAC atau resolusi Dewan Keamanan PBB tidak berhak ikut. Hadiah dibayarkan dalam USDC di Ethereum.
Perhitungkan waktu riset dan biaya komputasi. Pembelian token tidak tercantum sebagai syarat untuk mulai ikut. Pengujian smart contract harus menggunakan fork lokal; pengujian pada sistem pihak ketiga dan pengujian yang mengganggu dilarang.
Baca cakupannya terlebih dahulu, lalu pilih satu aset yang diizinkan dan satu pertanyaan yang dapat diuji. Tab tambahan bersifat opsional.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #KeamananKontrakPintar
109

$ETH ATTACKER RETURNS $2M IN ETH — BUG BOUNTY OR FEAR FACTOR? 💎
Eksploiter TrustedVolumes telah mengembalikan 1.122 ETH senilai lebih dari $2 juta setelah sebelumnya menguras aset senilai $5,8 juta pada 7 Mei. Penyerang mengonversi dana curian tersebut menjadi sekitar 2.513 ETH dan kini telah mengembalikan hampir setengahnya, sambil menyimpan sekitar $2 juta sebagai "bug bounty."
Ini menciptakan peristiwa likuiditas yang menarik — hampir setengah dari ETH yang dicuri kini kembali diperdagangkan, yang dapat menambah tekanan jual atau menjadi sinyal adanya perubahan sentimen dari penyerang. Pasar sering bereaksi terhadap pergerakan on-chain yang mendadak seperti ini.
Apakah kamu sedang memantau aktivitas dompet lebih saksama sekarang?
Bukan nasihat keuangan. Selalu kelola risikomu.
#ETH #OnChain #CryptoNews #BugBounty
💎
$ETH ATTACKER RETURNS $2M IN ETH — BUG BOUNTY OR FEAR FACTOR? 💎
Eksploiter TrustedVolumes telah mengembalikan 1.122 ETH senilai lebih dari $2 juta setelah sebelumnya menguras aset senilai $5,8 juta pada 7 Mei. Penyerang mengonversi dana curian tersebut menjadi sekitar 2.513 ETH dan kini telah mengembalikan hampir setengahnya, sambil menyimpan sekitar $2 juta sebagai "bug bounty."
Ini menciptakan peristiwa likuiditas yang menarik — hampir setengah dari ETH yang dicuri kini kembali diperdagangkan, yang dapat menambah tekanan jual atau menjadi sinyal adanya perubahan sentimen dari penyerang. Pasar sering bereaksi terhadap pergerakan on-chain yang mendadak seperti ini.
Apakah kamu sedang memantau aktivitas dompet lebih saksama sekarang?
Bukan nasihat keuangan. Selalu kelola risikomu.
#ETH #OnChain #CryptoNews #BugBounty
💎
Eksploiter TrustedVolumes telah mengembalikan 1.122 ETH senilai lebih dari $2 juta setelah sebelumnya menguras aset senilai $5,8 juta pada 7 Mei. Penyerang mengonversi dana curian tersebut menjadi sekitar 2.513 ETH dan kini telah mengembalikan hampir setengahnya, sambil menyimpan sekitar $2 juta sebagai "bug bounty."
Ini menciptakan peristiwa likuiditas yang menarik — hampir setengah dari ETH yang dicuri kini kembali diperdagangkan, yang dapat menambah tekanan jual atau menjadi sinyal adanya perubahan sentimen dari penyerang. Pasar sering bereaksi terhadap pergerakan on-chain yang mendadak seperti ini.
Apakah kamu sedang memantau aktivitas dompet lebih saksama sekarang?
Bukan nasihat keuangan. Selalu kelola risikomu.
#ETH #OnChain #CryptoNews #BugBounty
💎
17

·
--
Peretasan Kripto Melampaui $100Juta pada Juli di Tengah Lonjakan Laporan BugPasar kripto tengah menyaksikan tren yang mengkhawatirkan: menurut laporan terbaru Immunefi, sekitar $110 juta hilang akibat peretasan hanya pada bulan Juli. Angka yang mencemaskan ini menyoroti meningkatnya kerentanan proyek, terutama yang memilih audit privat ketimbang audit publik. Lebih mengejutkan lagi, laporan bug bounty melonjak pada periode yang sama, yang mengindikasikan lonjakan signifikan dalam kerentanan yang berhasil dikonfirmasi.
Data Immunefi menunjukkan bahwa audit privat—sering dipromosikan sebagai lebih aman—ternyata menemukan lebih sedikit masalah kritis dibandingkan kompetisi audit publik. Kesenjangan ini menegaskan pentingnya transparansi dalam mengidentifikasi potensi ancaman keamanan sejak dini. Akibatnya, uang cerdas mulai memberi perhatian: masuknya solusi baru yang inovatif dan berfokus pada keamanan mengalami lonjakan adopsi, menandakan investor semakin memprioritaskan infrastruktur yang aman #CryptoSecurity #BugBounty.
Peretasan Kripto Melampaui $100Juta pada Juli di Tengah Lonjakan Laporan Bug
Pasar kripto tengah menyaksikan tren yang mengkhawatirkan: menurut laporan terbaru Immunefi, sekitar $110 juta hilang akibat peretasan hanya pada bulan Juli. Angka yang mencemaskan ini menyoroti meningkatnya kerentanan proyek, terutama yang memilih audit privat ketimbang audit publik. Lebih mengejutkan lagi, laporan bug bounty melonjak pada periode yang sama, yang mengindikasikan lonjakan signifikan dalam kerentanan yang berhasil dikonfirmasi.
Data Immunefi menunjukkan bahwa audit privat—sering dipromosikan sebagai lebih aman—ternyata menemukan lebih sedikit masalah kritis dibandingkan kompetisi audit publik. Kesenjangan ini menegaskan pentingnya transparansi dalam mengidentifikasi potensi ancaman keamanan sejak dini. Akibatnya, uang cerdas mulai memberi perhatian: masuknya solusi baru yang inovatif dan berfokus pada keamanan mengalami lonjakan adopsi, menandakan investor semakin memprioritaskan infrastruktur yang aman #CryptoSecurity #BugBounty.
Data Immunefi menunjukkan bahwa audit privat—sering dipromosikan sebagai lebih aman—ternyata menemukan lebih sedikit masalah kritis dibandingkan kompetisi audit publik. Kesenjangan ini menegaskan pentingnya transparansi dalam mengidentifikasi potensi ancaman keamanan sejak dini. Akibatnya, uang cerdas mulai memberi perhatian: masuknya solusi baru yang inovatif dan berfokus pada keamanan mengalami lonjakan adopsi, menandakan investor semakin memprioritaskan infrastruktur yang aman #CryptoSecurity #BugBounty.
23
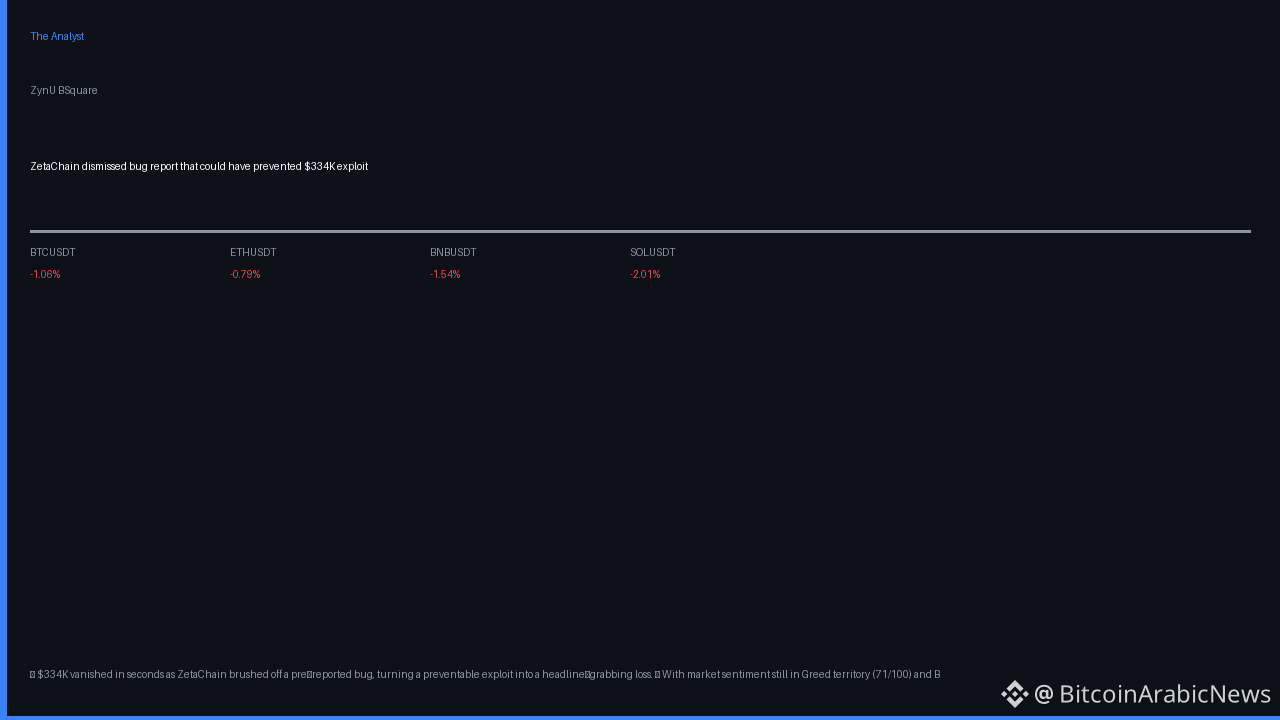
🔥 $334K lenyap dalam hitungan detik saat ZetaChain mengabaikan bug yang sudah dilaporkan sebelumnya, mengubah sebuah eksploit yang seharusnya bisa dicegah menjadi kerugian yang jadi sorotan utama.
📊 Dengan sentimen pasar masih berada di wilayah Greed (71/100) dan BTC turun ke $79,069 (‑1.06% 24 jam) sementara OI futures bertahan di $8.46B, setiap pelanggaran yang mengguncang kepercayaan dapat menggeser keseimbangan risiko yang rapuh.
💡 Uang cerdas sudah melakukan penyesuaian: trader futures BTC teratas tetap net long di 66.4% meski terjadi penurunan, dan kerugian $334K memicu lonjakan perhatian dengan #SecurityTokens scrutiny, #CrossChain risk assessments, serta meningkatnya #BugBounty appetite di berbagai proyek DeFi.
🚀 Pantau support BTC di $78,500 – jika tembus, dapat mempercepat margin squeeze, sementara retest yang bersih mungkin menegaskan bahwa long institusional masih memegang kendali; tick pendanaan berikutnya (+0.0045%) akan menjadi penentu apakah pasar mampu menyerap guncangan tersebut.
❓ Apakah ini momen titik balik ketika sinyal keamanan yang diabaikan menjadi katalis baru untuk keluarnya modal, atau apakah bias long di futures akan menyerap dampaknya dan menjaga reli tetap berlanjut?
🔥 $334K lenyap dalam hitungan detik saat ZetaChain mengabaikan bug yang sudah dilaporkan sebelumnya, mengubah sebuah eksploit yang seharusnya bisa dicegah menjadi kerugian yang jadi sorotan utama.
📊 Dengan sentimen pasar masih berada di wilayah Greed (71/100) dan BTC turun ke $79,069 (‑1.06% 24 jam) sementara OI futures bertahan di $8.46B, setiap pelanggaran yang mengguncang kepercayaan dapat menggeser keseimbangan risiko yang rapuh.
💡 Uang cerdas sudah melakukan penyesuaian: trader futures BTC teratas tetap net long di 66.4% meski terjadi penurunan, dan kerugian $334K memicu lonjakan perhatian dengan #SecurityTokens scrutiny, #CrossChain risk assessments, serta meningkatnya #BugBounty appetite di berbagai proyek DeFi.
🚀 Pantau support BTC di $78,500 – jika tembus, dapat mempercepat margin squeeze, sementara retest yang bersih mungkin menegaskan bahwa long institusional masih memegang kendali; tick pendanaan berikutnya (+0.0045%) akan menjadi penentu apakah pasar mampu menyerap guncangan tersebut.
❓ Apakah ini momen titik balik ketika sinyal keamanan yang diabaikan menjadi katalis baru untuk keluarnya modal, atau apakah bias long di futures akan menyerap dampaknya dan menjaga reli tetap berlanjut?
📊 Dengan sentimen pasar masih berada di wilayah Greed (71/100) dan BTC turun ke $79,069 (‑1.06% 24 jam) sementara OI futures bertahan di $8.46B, setiap pelanggaran yang mengguncang kepercayaan dapat menggeser keseimbangan risiko yang rapuh.
💡 Uang cerdas sudah melakukan penyesuaian: trader futures BTC teratas tetap net long di 66.4% meski terjadi penurunan, dan kerugian $334K memicu lonjakan perhatian dengan #SecurityTokens scrutiny, #CrossChain risk assessments, serta meningkatnya #BugBounty appetite di berbagai proyek DeFi.
🚀 Pantau support BTC di $78,500 – jika tembus, dapat mempercepat margin squeeze, sementara retest yang bersih mungkin menegaskan bahwa long institusional masih memegang kendali; tick pendanaan berikutnya (+0.0045%) akan menjadi penentu apakah pasar mampu menyerap guncangan tersebut.
❓ Apakah ini momen titik balik ketika sinyal keamanan yang diabaikan menjadi katalis baru untuk keluarnya modal, atau apakah bias long di futures akan menyerap dampaknya dan menjaga reli tetap berlanjut?
62

·
--
🚨 $SOL PERINGATAN BUG BOUNTY: FILTER SPAM MEWAJIBKAN BIAYA 1 SOL! 💥
📊 Putaran audit Solana terbaru mencatat 809 pengiriman, tetapi hanya menemukan 127 bug unik. Ini menunjukkan tingkat duplikasi hampir 50% yang sedang disaring secara agresif oleh perisai anti-spam jaringan. 🦈
⚡ Firedancer kini mewajibkan pembakaran 1 SOL untuk setiap laporan—penyesuaian yang bertujuan menyaring gangguan yang dihasilkan AI—sementara Jump Crypto memperbesar dana bounty-nya menjadi $1 juta. Eksploitasi parah pada pemungutan suara Alpenglow bisa mendapat imbalan hingga $300 ribu. 📈
💬 Bagaimana perubahan biaya ini akan memengaruhi kualitas pelaporan dan partisipasi pelaku bermodal besar? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
🚨 $SOL PERINGATAN BUG BOUNTY: FILTER SPAM MEWAJIBKAN BIAYA 1 SOL! 💥
📊 Putaran audit Solana terbaru mencatat 809 pengiriman, tetapi hanya menemukan 127 bug unik. Ini menunjukkan tingkat duplikasi hampir 50% yang sedang disaring secara agresif oleh perisai anti-spam jaringan. 🦈
⚡ Firedancer kini mewajibkan pembakaran 1 SOL untuk setiap laporan—penyesuaian yang bertujuan menyaring gangguan yang dihasilkan AI—sementara Jump Crypto memperbesar dana bounty-nya menjadi $1 juta. Eksploitasi parah pada pemungutan suara Alpenglow bisa mendapat imbalan hingga $300 ribu. 📈
💬 Bagaimana perubahan biaya ini akan memengaruhi kualitas pelaporan dan partisipasi pelaku bermodal besar? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
📊 Putaran audit Solana terbaru mencatat 809 pengiriman, tetapi hanya menemukan 127 bug unik. Ini menunjukkan tingkat duplikasi hampir 50% yang sedang disaring secara agresif oleh perisai anti-spam jaringan. 🦈
⚡ Firedancer kini mewajibkan pembakaran 1 SOL untuk setiap laporan—penyesuaian yang bertujuan menyaring gangguan yang dihasilkan AI—sementara Jump Crypto memperbesar dana bounty-nya menjadi $1 juta. Eksploitasi parah pada pemungutan suara Alpenglow bisa mendapat imbalan hingga $300 ribu. 📈
💬 Bagaimana perubahan biaya ini akan memengaruhi kualitas pelaporan dan partisipasi pelaku bermodal besar? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
7

🚨 $SOL PERINGATAN BUG BOUNTY: KLAIM HADIAH HINGGA $300K SEBELUM 20 NOV! 💥
Firedancer kini mengharuskan para peneliti membayar 1 SOL (≈ $100) untuk setiap laporan bug, biaya yang tidak dapat dikembalikan dan dirancang untuk membendung spam buatan AI. 🟢 Langkah ini mendorong para pemburu bug serius ke garis depan, alih-alih memenuhi kotak masuk dengan laporan.
Kontes audit senilai $1 M mencatat 809 pengajuan, tetapi hanya 127 celah yang berbeda; hampir setengah dari laporan ternyata duplikat. 📊 Jump Crypto telah menaikkan hadiah hingga 20 Nov, dan eksploit kritis pada voting Alpenglow bisa menghasilkan hingga $300 k. 💡
💬 Siapa yang bersiap mengubah bug-bug itu menjadi cuan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
🚨 $SOL PERINGATAN BUG BOUNTY: KLAIM HADIAH HINGGA $300K SEBELUM 20 NOV! 💥
Firedancer kini mengharuskan para peneliti membayar 1 SOL (≈ $100) untuk setiap laporan bug, biaya yang tidak dapat dikembalikan dan dirancang untuk membendung spam buatan AI. 🟢 Langkah ini mendorong para pemburu bug serius ke garis depan, alih-alih memenuhi kotak masuk dengan laporan.
Kontes audit senilai $1 M mencatat 809 pengajuan, tetapi hanya 127 celah yang berbeda; hampir setengah dari laporan ternyata duplikat. 📊 Jump Crypto telah menaikkan hadiah hingga 20 Nov, dan eksploit kritis pada voting Alpenglow bisa menghasilkan hingga $300 k. 💡
💬 Siapa yang bersiap mengubah bug-bug itu menjadi cuan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
Firedancer kini mengharuskan para peneliti membayar 1 SOL (≈ $100) untuk setiap laporan bug, biaya yang tidak dapat dikembalikan dan dirancang untuk membendung spam buatan AI. 🟢 Langkah ini mendorong para pemburu bug serius ke garis depan, alih-alih memenuhi kotak masuk dengan laporan.
Kontes audit senilai $1 M mencatat 809 pengajuan, tetapi hanya 127 celah yang berbeda; hampir setengah dari laporan ternyata duplikat. 📊 Jump Crypto telah menaikkan hadiah hingga 20 Nov, dan eksploit kritis pada voting Alpenglow bisa menghasilkan hingga $300 k. 💡
💬 Siapa yang bersiap mengubah bug-bug itu menjadi cuan? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
·
--
Firedancer: membakar 1 SOL menjadi syarat untuk memenuhi syarat menerima hadiah atas bug
Firedancer adalah klien validator independen untuk Solana. Dalam artikel yang diterbitkan pada 16 Oktober, Jump menjelaskan biaya untuk meninjau banyaknya laporan yang dikirimkan ke program keamanan.
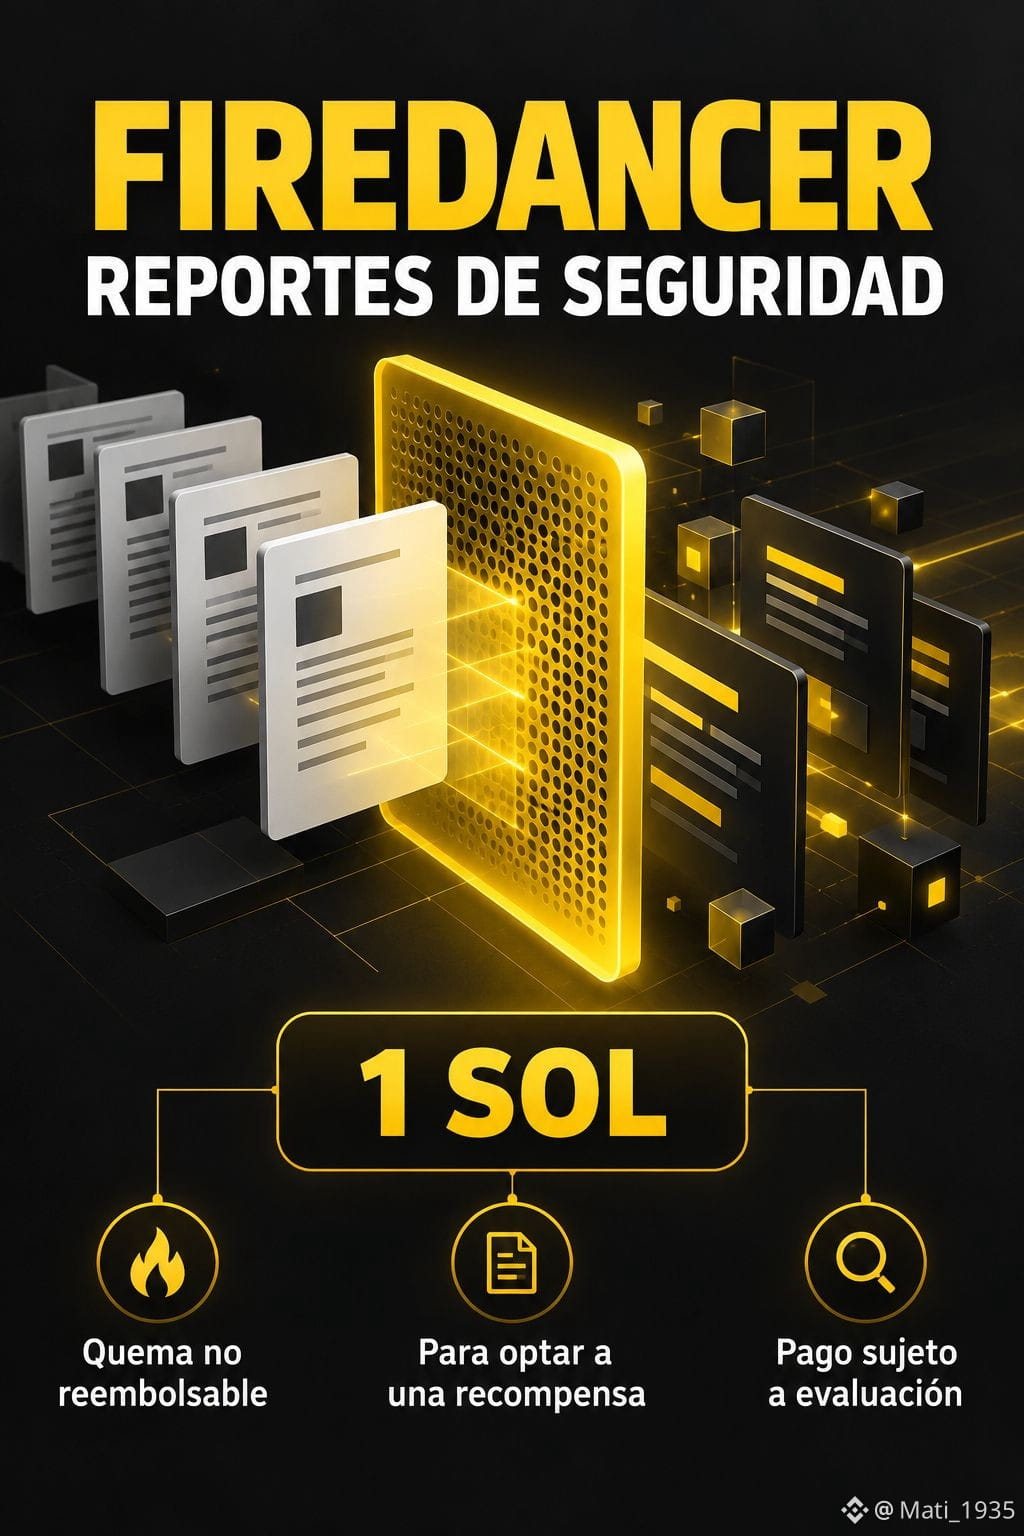
Ketentuan yang ditinjau pada 27 Oktober, dalam versi yang berlaku sejak tanggal 26, mewajibkan pembakaran 1 SOL untuk setiap laporan agar memenuhi syarat menerima hadiah. Tanggal tersebut menunjukkan versi dokumen, bukan kapan persyaratan itu pertama kali diberlakukan.
Pembakaran ini tidak dapat dibatalkan dan tidak dapat dikembalikan, meskipun laporan dinyatakan tidak valid, duplikat, atau di luar cakupan. Laporan tanpa pembakaran dapat ditinjau atas kebijakan tim, tetapi tidak memenuhi syarat untuk mendapatkan hadiah.
Pembayaran untuk laporan yang diterima dilakukan dalam USDC dan memerlukan verifikasi identitas. Hingga 20 November, tersedia insentif sebesar 2 kali pembayaran standar, atau 3 kali untuk temuan tertentu terkait Alpenglow, sesuai dengan kelayakan dan evaluasi. Insentif sementara ini bukan berarti program berakhir pada hari tersebut.
Ketentuan ini berlaku untuk program Firedancer; ini bukan aturan untuk semua laporan keamanan Solana.
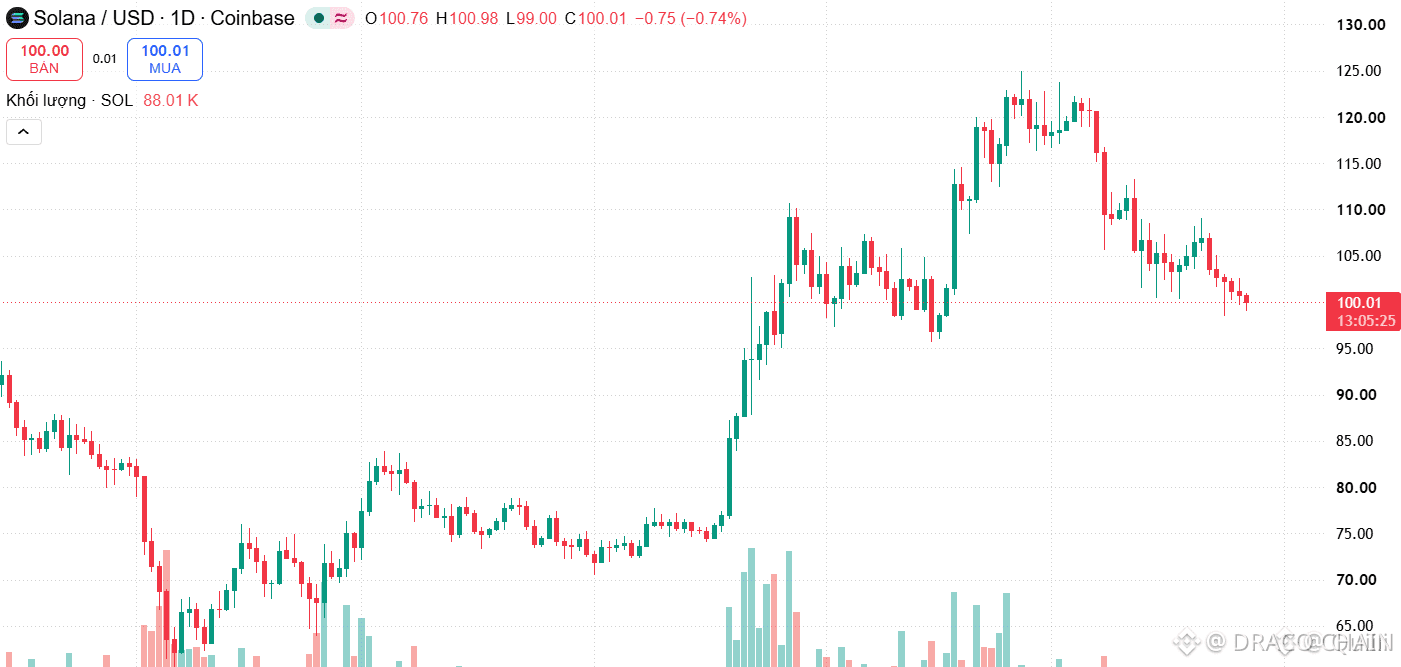
Data pasar: pada 27 Oktober pukul 19:56 UTC, SOL diperdagangkan di Binance Spot pada harga 101,16 USDT, naik 0,577% dalam 24 jam.
Analisis pasar: penyaringan ini dapat mengurangi laporan yang tidak relevan, tetapi juga membebankan biaya kepada peneliti yang sah. Membakar SOL tidak menjamin pembayaran. Tanpa data tentang skala program, dampak signifikan terhadap pasokan atau harga SOL juga tidak dapat disimpulkan.
$SOL $USDC $USDT
Konten Edukasi. Bukan nasihat keuangan.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer: membakar 1 SOL menjadi syarat untuk memenuhi syarat menerima hadiah atas bug
Firedancer adalah klien validator independen untuk Solana. Dalam artikel yang diterbitkan pada 16 Oktober, Jump menjelaskan biaya untuk meninjau banyaknya laporan yang dikirimkan ke program keamanan.
Ketentuan yang ditinjau pada 27 Oktober, dalam versi yang berlaku sejak tanggal 26, mewajibkan pembakaran 1 SOL untuk setiap laporan agar memenuhi syarat menerima hadiah. Tanggal tersebut menunjukkan versi dokumen, bukan kapan persyaratan itu pertama kali diberlakukan.
Pembakaran ini tidak dapat dibatalkan dan tidak dapat dikembalikan, meskipun laporan dinyatakan tidak valid, duplikat, atau di luar cakupan. Laporan tanpa pembakaran dapat ditinjau atas kebijakan tim, tetapi tidak memenuhi syarat untuk mendapatkan hadiah.
Pembayaran untuk laporan yang diterima dilakukan dalam USDC dan memerlukan verifikasi identitas. Hingga 20 November, tersedia insentif sebesar 2 kali pembayaran standar, atau 3 kali untuk temuan tertentu terkait Alpenglow, sesuai dengan kelayakan dan evaluasi. Insentif sementara ini bukan berarti program berakhir pada hari tersebut.
Ketentuan ini berlaku untuk program Firedancer; ini bukan aturan untuk semua laporan keamanan Solana.
Data pasar: pada 27 Oktober pukul 19:56 UTC, SOL diperdagangkan di Binance Spot pada harga 101,16 USDT, naik 0,577% dalam 24 jam.
Analisis pasar: penyaringan ini dapat mengurangi laporan yang tidak relevan, tetapi juga membebankan biaya kepada peneliti yang sah. Membakar SOL tidak menjamin pembayaran. Tanpa data tentang skala program, dampak signifikan terhadap pasokan atau harga SOL juga tidak dapat disimpulkan.
$SOL $USDC $USDT
Konten Edukasi. Bukan nasihat keuangan.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer adalah klien validator independen untuk Solana. Dalam artikel yang diterbitkan pada 16 Oktober, Jump menjelaskan biaya untuk meninjau banyaknya laporan yang dikirimkan ke program keamanan.
Ketentuan yang ditinjau pada 27 Oktober, dalam versi yang berlaku sejak tanggal 26, mewajibkan pembakaran 1 SOL untuk setiap laporan agar memenuhi syarat menerima hadiah. Tanggal tersebut menunjukkan versi dokumen, bukan kapan persyaratan itu pertama kali diberlakukan.
Pembakaran ini tidak dapat dibatalkan dan tidak dapat dikembalikan, meskipun laporan dinyatakan tidak valid, duplikat, atau di luar cakupan. Laporan tanpa pembakaran dapat ditinjau atas kebijakan tim, tetapi tidak memenuhi syarat untuk mendapatkan hadiah.
Pembayaran untuk laporan yang diterima dilakukan dalam USDC dan memerlukan verifikasi identitas. Hingga 20 November, tersedia insentif sebesar 2 kali pembayaran standar, atau 3 kali untuk temuan tertentu terkait Alpenglow, sesuai dengan kelayakan dan evaluasi. Insentif sementara ini bukan berarti program berakhir pada hari tersebut.
Ketentuan ini berlaku untuk program Firedancer; ini bukan aturan untuk semua laporan keamanan Solana.
Data pasar: pada 27 Oktober pukul 19:56 UTC, SOL diperdagangkan di Binance Spot pada harga 101,16 USDT, naik 0,577% dalam 24 jam.
Analisis pasar: penyaringan ini dapat mengurangi laporan yang tidak relevan, tetapi juga membebankan biaya kepada peneliti yang sah. Membakar SOL tidak menjamin pembayaran. Tanpa data tentang skala program, dampak signifikan terhadap pasokan atau harga SOL juga tidak dapat disimpulkan.
$SOL $USDC $USDT
Konten Edukasi. Bukan nasihat keuangan.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
25
·
--
🚨 **ZachXBT mengecam hadiah bug bounty XRP senilai $250K: "Hadiah kecil membuat white hat enggan membantu!"** Kerentanan kritis di XRP Ledger baru saja dilaporkan, dan white hat yang menemukannya mendapat $250K. Kedengarannya besar? Sama sekali tidak, kata ZachXBT. Begini hitung-hitungan pahitnya: Jika sebuah bug membahayakan miliaran dolar, tetapi hadiah untuk "orang baik" hanya $250K, insentif finansial untuk menjualnya kepada black hat sangat besar. Protokol papan atas kini menawarkan $1M–$10M+ untuk bug kritis. Membayar peneliti keamanan terlalu rendah bukan berarti menghemat uang—justru mendorong mereka ke sisi gelap. 🔓 💬 **Apakah $250K cukup untuk bug L1 yang kritis, atau XRP terlalu pelit?** Sampaikan pendapatmu! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
🚨 **ZachXBT mengecam hadiah bug bounty XRP senilai $250K: "Hadiah kecil membuat white hat enggan membantu!"** Kerentanan kritis di XRP Ledger baru saja dilaporkan, dan white hat yang menemukannya mendapat $250K. Kedengarannya besar? Sama sekali tidak, kata ZachXBT. Begini hitung-hitungan pahitnya: Jika sebuah bug membahayakan miliaran dolar, tetapi hadiah untuk "orang baik" hanya $250K, insentif finansial untuk menjualnya kepada black hat sangat besar. Protokol papan atas kini menawarkan $1M–$10M+ untuk bug kritis. Membayar peneliti keamanan terlalu rendah bukan berarti menghemat uang—justru mendorong mereka ke sisi gelap. 🔓 💬 **Apakah $250K cukup untuk bug L1 yang kritis, atau XRP terlalu pelit?** Sampaikan pendapatmu! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
64

#xrpledgerpatchesxrpcreationbug
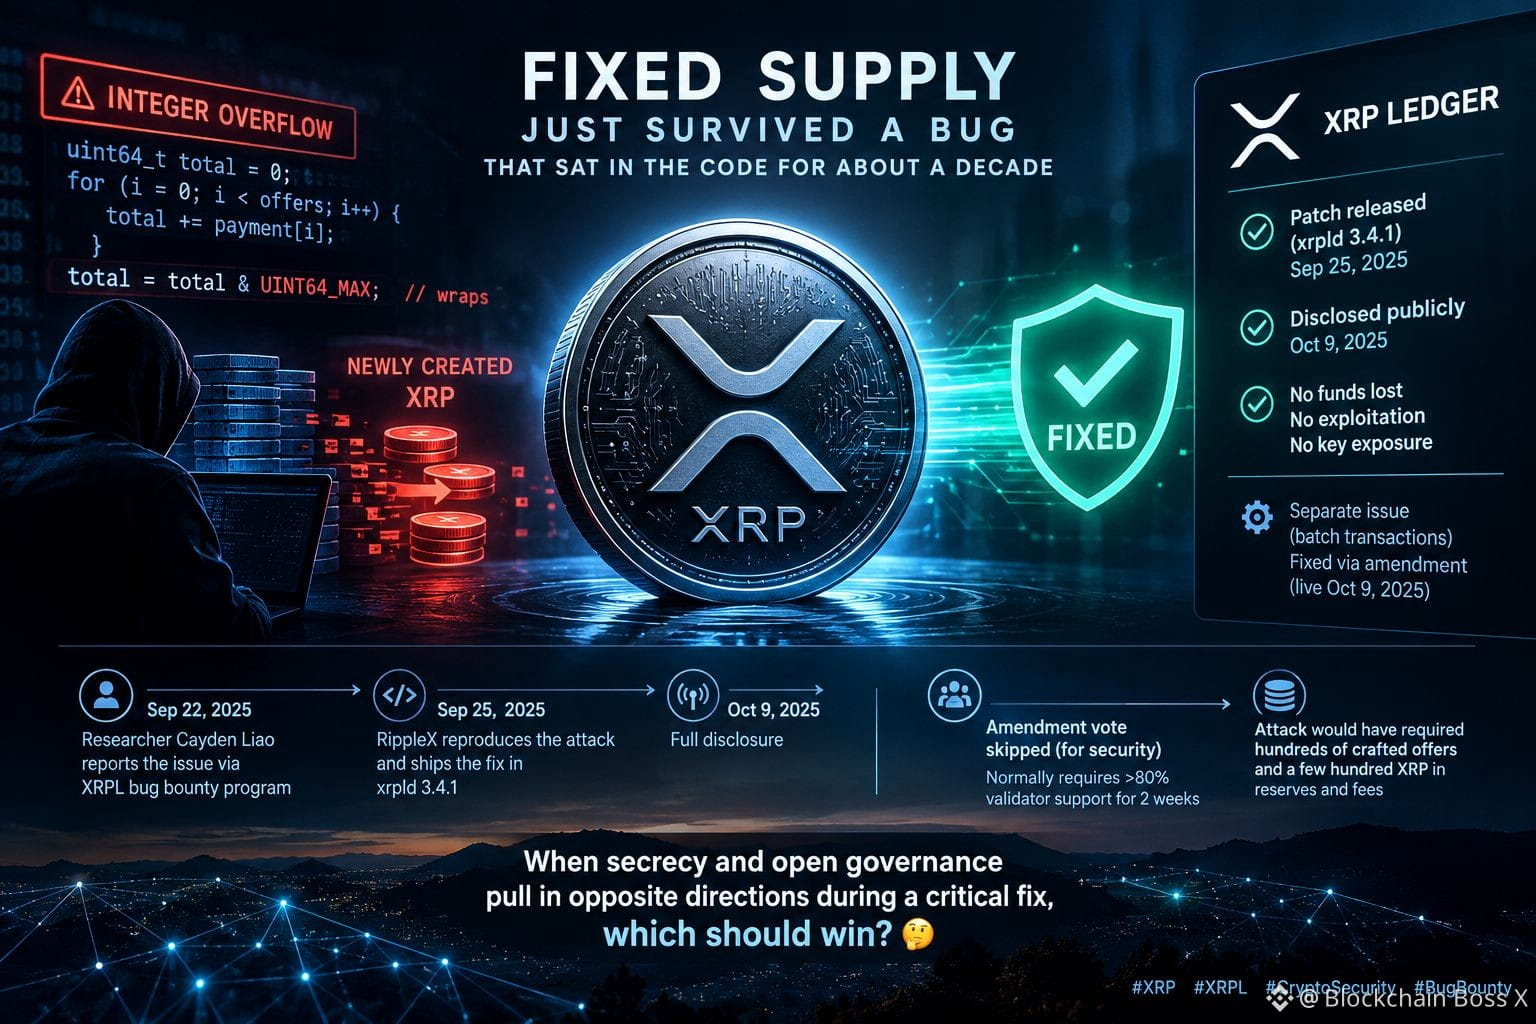
Pasokan Tetap XRP Baru Saja Lolos dari Bug yang Tersembunyi dalam Kode Selama Sekitar Satu Dekade
“Pasokan tetap” adalah salah satu klaim terkuat di dunia kripto. Minggu ini, XRP Ledger mengungkap sebuah celah yang bisa saja menguji klaim tersebut.
Berikut urutannya: peneliti Cayden Liao melaporkan masalah ini melalui program bug bounty XRPL pada 22 September. Masalahnya berupa integer overflow pada mesin pembayaran: ketika satu pembayaran menggunakan banyak penawaran DEX, operasi aritmetika 64-bit yang tidak diperiksa dapat membuat jumlah total melingkar menjadi angka yang lebih kecil, sementara para penjual tetap menerima jumlah penuh, sehingga selisihnya menjadi XRP baru yang dapat dibelanjakan. Celah ini mungkin sudah ada sejak 2015. RippleX berhasil mereproduksi serangan tersebut dan merilis perbaikan di xrpld 3.4.1 pada 25 September, lalu mengungkapkan semuanya pada 9 Oktober. Serangan itu dilaporkan membutuhkan ratusan penawaran yang dibuat khusus serta beberapa ratus XRP untuk cadangan dan biaya, dan tim tidak menemukan bukti eksploitasi, kehilangan dana, ataupun kunci yang terekspos. Masalah transaksi batch lain dengan tingkat keparahan lebih rendah diperbaiki melalui amendemen yang berlaku pada hari yang sama.
Mengapa ini penting? Perbaikan tersebut melewati pemungutan suara amendemen yang biasanya dilakukan, yang umumnya mensyaratkan dukungan lebih dari 80% validator selama dua minggu, karena pemungutan suara publik akan mengiklankan kelemahan tersebut. Itu keputusan keamanan yang masuk akal, tetapi menunjukkan betapa besarnya kepercayaan yang diberikan kepada pengembang inti dan operator yang harus segera melakukan pemutakhiran. Ini juga menunjukkan bahwa program bug bounty menjalankan fungsinya.
Saat kerahasiaan dan tata kelola terbuka bertentangan dalam perbaikan kritis, mana yang seharusnya diutamakan? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
{future}(LUMIAUSDT)
{future}(MAGICUSDT)
{future}(XRPUSDT)
#xrpledgerpatchesxrpcreationbug
Pasokan Tetap XRP Baru Saja Lolos dari Bug yang Tersembunyi dalam Kode Selama Sekitar Satu Dekade
“Pasokan tetap” adalah salah satu klaim terkuat di dunia kripto. Minggu ini, XRP Ledger mengungkap sebuah celah yang bisa saja menguji klaim tersebut.
Berikut urutannya: peneliti Cayden Liao melaporkan masalah ini melalui program bug bounty XRPL pada 22 September. Masalahnya berupa integer overflow pada mesin pembayaran: ketika satu pembayaran menggunakan banyak penawaran DEX, operasi aritmetika 64-bit yang tidak diperiksa dapat membuat jumlah total melingkar menjadi angka yang lebih kecil, sementara para penjual tetap menerima jumlah penuh, sehingga selisihnya menjadi XRP baru yang dapat dibelanjakan. Celah ini mungkin sudah ada sejak 2015. RippleX berhasil mereproduksi serangan tersebut dan merilis perbaikan di xrpld 3.4.1 pada 25 September, lalu mengungkapkan semuanya pada 9 Oktober. Serangan itu dilaporkan membutuhkan ratusan penawaran yang dibuat khusus serta beberapa ratus XRP untuk cadangan dan biaya, dan tim tidak menemukan bukti eksploitasi, kehilangan dana, ataupun kunci yang terekspos. Masalah transaksi batch lain dengan tingkat keparahan lebih rendah diperbaiki melalui amendemen yang berlaku pada hari yang sama.
Mengapa ini penting? Perbaikan tersebut melewati pemungutan suara amendemen yang biasanya dilakukan, yang umumnya mensyaratkan dukungan lebih dari 80% validator selama dua minggu, karena pemungutan suara publik akan mengiklankan kelemahan tersebut. Itu keputusan keamanan yang masuk akal, tetapi menunjukkan betapa besarnya kepercayaan yang diberikan kepada pengembang inti dan operator yang harus segera melakukan pemutakhiran. Ini juga menunjukkan bahwa program bug bounty menjalankan fungsinya.
Saat kerahasiaan dan tata kelola terbuka bertentangan dalam perbaikan kritis, mana yang seharusnya diutamakan? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
Pasokan Tetap XRP Baru Saja Lolos dari Bug yang Tersembunyi dalam Kode Selama Sekitar Satu Dekade
“Pasokan tetap” adalah salah satu klaim terkuat di dunia kripto. Minggu ini, XRP Ledger mengungkap sebuah celah yang bisa saja menguji klaim tersebut.
Berikut urutannya: peneliti Cayden Liao melaporkan masalah ini melalui program bug bounty XRPL pada 22 September. Masalahnya berupa integer overflow pada mesin pembayaran: ketika satu pembayaran menggunakan banyak penawaran DEX, operasi aritmetika 64-bit yang tidak diperiksa dapat membuat jumlah total melingkar menjadi angka yang lebih kecil, sementara para penjual tetap menerima jumlah penuh, sehingga selisihnya menjadi XRP baru yang dapat dibelanjakan. Celah ini mungkin sudah ada sejak 2015. RippleX berhasil mereproduksi serangan tersebut dan merilis perbaikan di xrpld 3.4.1 pada 25 September, lalu mengungkapkan semuanya pada 9 Oktober. Serangan itu dilaporkan membutuhkan ratusan penawaran yang dibuat khusus serta beberapa ratus XRP untuk cadangan dan biaya, dan tim tidak menemukan bukti eksploitasi, kehilangan dana, ataupun kunci yang terekspos. Masalah transaksi batch lain dengan tingkat keparahan lebih rendah diperbaiki melalui amendemen yang berlaku pada hari yang sama.
Mengapa ini penting? Perbaikan tersebut melewati pemungutan suara amendemen yang biasanya dilakukan, yang umumnya mensyaratkan dukungan lebih dari 80% validator selama dua minggu, karena pemungutan suara publik akan mengiklankan kelemahan tersebut. Itu keputusan keamanan yang masuk akal, tetapi menunjukkan betapa besarnya kepercayaan yang diberikan kepada pengembang inti dan operator yang harus segera melakukan pemutakhiran. Ini juga menunjukkan bahwa program bug bounty menjalankan fungsinya.
Saat kerahasiaan dan tata kelola terbuka bertentangan dalam perbaikan kritis, mana yang seharusnya diutamakan? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
1.6k
$ETH AI MENEMUKAN BUG NYATA — TAPI KEBANYAKAN MASALAH YANG DIKIBARKAN SALAH 💎
Tim Keamanan Protokol dari Ethereum Foundation menerjunkan agen AI terkoordinasi untuk menguji perangkat lunak sistem, kode kriptografi, dan smart contract. Teknologi itu memang menemukan crash yang bisa dieksploitasi dari jarak jauh pada komponen gossipsub milik libp2p — dan sudah ditambal. Namun, mayoritas besar laporan bug yang dihasilkan AI ternyata adalah false positive, duplikat, atau di luar cakupan.
Kendala kini bergeser dari membuat hipotesis menjadi memverifikasi kebenaran. Temuan hanya dianggap valid setelah peneliti manusia secara independen mereproduksinya pada kode yang berjalan. AI adalah alat pencarian yang kuat, bukan “oracle” keamanan.
Apakah Anda mempercayai audit berbasis AI atau menunggu konfirmasi manusia sebelum mengambil posisi?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
$ETH AI MENEMUKAN BUG NYATA — TAPI KEBANYAKAN MASALAH YANG DIKIBARKAN SALAH 💎
Tim Keamanan Protokol dari Ethereum Foundation menerjunkan agen AI terkoordinasi untuk menguji perangkat lunak sistem, kode kriptografi, dan smart contract. Teknologi itu memang menemukan crash yang bisa dieksploitasi dari jarak jauh pada komponen gossipsub milik libp2p — dan sudah ditambal. Namun, mayoritas besar laporan bug yang dihasilkan AI ternyata adalah false positive, duplikat, atau di luar cakupan.
Kendala kini bergeser dari membuat hipotesis menjadi memverifikasi kebenaran. Temuan hanya dianggap valid setelah peneliti manusia secara independen mereproduksinya pada kode yang berjalan. AI adalah alat pencarian yang kuat, bukan “oracle” keamanan.
Apakah Anda mempercayai audit berbasis AI atau menunggu konfirmasi manusia sebelum mengambil posisi?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
Tim Keamanan Protokol dari Ethereum Foundation menerjunkan agen AI terkoordinasi untuk menguji perangkat lunak sistem, kode kriptografi, dan smart contract. Teknologi itu memang menemukan crash yang bisa dieksploitasi dari jarak jauh pada komponen gossipsub milik libp2p — dan sudah ditambal. Namun, mayoritas besar laporan bug yang dihasilkan AI ternyata adalah false positive, duplikat, atau di luar cakupan.
Kendala kini bergeser dari membuat hipotesis menjadi memverifikasi kebenaran. Temuan hanya dianggap valid setelah peneliti manusia secara independen mereproduksinya pada kode yang berjalan. AI adalah alat pencarian yang kuat, bukan “oracle” keamanan.
Apakah Anda mempercayai audit berbasis AI atau menunggu konfirmasi manusia sebelum mengambil posisi?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
11
·
--
🚨 Garis depan yang tak terlihat: Bagaimana pemburu bug melindungi modal Anda! 🚨
Banyak orang hanya melihat naik-turunnya harga $BTC atau $ETH, tetapi yang benar-benar menjaga kepercayaan pada ekosistem tersebut adalah audit berkelanjutan dan program Bug Bounty.
Saat menganalisis logika kontrak dan integrasi API untuk mencari celah, saya melihat pola yang jelas: proyek yang paling kuat dan berpotensi besar untuk naik nilainya dalam jangka panjang (terutama di ekosistem $BNB) adalah yang berinvestasi besar pada keamanan serta memberi imbalan kepada peneliti independen (White Hats) karena menemukan kelemahan sebelum para pelaku kejahatan siber.
🛡️ Tip emas: Sebelum menginvestasikan dana besar pada sebuah protokol, pastikan mereka memiliki program Bug Bounty aktif di platform yang diakui. Kode yang tertutup dan tanpa pengujian adalah bom waktu untuk uang Anda.
Apakah Anda biasanya meneliti keamanan dan audit sebuah proyek sebelum membeli tokennya? Tulis di komentar! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
🚨 Garis depan yang tak terlihat: Bagaimana pemburu bug melindungi modal Anda! 🚨
Banyak orang hanya melihat naik-turunnya harga $BTC atau $ETH , tetapi yang benar-benar menjaga kepercayaan pada ekosistem tersebut adalah audit berkelanjutan dan program Bug Bounty.
Saat menganalisis logika kontrak dan integrasi API untuk mencari celah, saya melihat pola yang jelas: proyek yang paling kuat dan berpotensi besar untuk naik nilainya dalam jangka panjang (terutama di ekosistem $BNB) adalah yang berinvestasi besar pada keamanan serta memberi imbalan kepada peneliti independen (White Hats) karena menemukan kelemahan sebelum para pelaku kejahatan siber.
🛡️ Tip emas: Sebelum menginvestasikan dana besar pada sebuah protokol, pastikan mereka memiliki program Bug Bounty aktif di platform yang diakui. Kode yang tertutup dan tanpa pengujian adalah bom waktu untuk uang Anda.
Apakah Anda biasanya meneliti keamanan dan audit sebuah proyek sebelum membeli tokennya? Tulis di komentar! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
Banyak orang hanya melihat naik-turunnya harga $BTC atau $ETH , tetapi yang benar-benar menjaga kepercayaan pada ekosistem tersebut adalah audit berkelanjutan dan program Bug Bounty.
Saat menganalisis logika kontrak dan integrasi API untuk mencari celah, saya melihat pola yang jelas: proyek yang paling kuat dan berpotensi besar untuk naik nilainya dalam jangka panjang (terutama di ekosistem $BNB) adalah yang berinvestasi besar pada keamanan serta memberi imbalan kepada peneliti independen (White Hats) karena menemukan kelemahan sebelum para pelaku kejahatan siber.
🛡️ Tip emas: Sebelum menginvestasikan dana besar pada sebuah protokol, pastikan mereka memiliki program Bug Bounty aktif di platform yang diakui. Kode yang tertutup dan tanpa pengujian adalah bom waktu untuk uang Anda.
Apakah Anda biasanya meneliti keamanan dan audit sebuah proyek sebelum membeli tokennya? Tulis di komentar! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
97
·
--
🚨 ZETACHAIN: TIM MENGABAIKAN PERINGATAN SEBELUM HACK $334K! 🛑💸
💥 INSIDEN:
Terungkap bahwa tim MENGABAIKAN laporan bug sebelum eksploitasi terjadi! 🚨🙈
Peretas berhasil menguras sekitar $334.000 dari protokol.
📄 LAPORAN PASCA KEJADIAN:
Laporan resmi menunjukkan kegagalan kritis dalam komunikasi dan pemeriksaan keamanan.
Mereka melewatkan sinyal bahaya yang bisa saja mencegah kerugian sepenuhnya! ⚠️🔍
⚠️ PELAJARAN:
Bahkan proyek besar bisa gagal jika mereka tidak mendengarkan peringatan keamanan! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
🚨 ZETACHAIN: TIM MENGABAIKAN PERINGATAN SEBELUM HACK $334K! 🛑💸
💥 INSIDEN:
Terungkap bahwa tim MENGABAIKAN laporan bug sebelum eksploitasi terjadi! 🚨🙈
Peretas berhasil menguras sekitar $334.000 dari protokol.
📄 LAPORAN PASCA KEJADIAN:
Laporan resmi menunjukkan kegagalan kritis dalam komunikasi dan pemeriksaan keamanan.
Mereka melewatkan sinyal bahaya yang bisa saja mencegah kerugian sepenuhnya! ⚠️🔍
⚠️ PELAJARAN:
Bahkan proyek besar bisa gagal jika mereka tidak mendengarkan peringatan keamanan! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
💥 INSIDEN:
Terungkap bahwa tim MENGABAIKAN laporan bug sebelum eksploitasi terjadi! 🚨🙈
Peretas berhasil menguras sekitar $334.000 dari protokol.
📄 LAPORAN PASCA KEJADIAN:
Laporan resmi menunjukkan kegagalan kritis dalam komunikasi dan pemeriksaan keamanan.
Mereka melewatkan sinyal bahaya yang bisa saja mencegah kerugian sepenuhnya! ⚠️🔍
⚠️ PELAJARAN:
Bahkan proyek besar bisa gagal jika mereka tidak mendengarkan peringatan keamanan! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
30

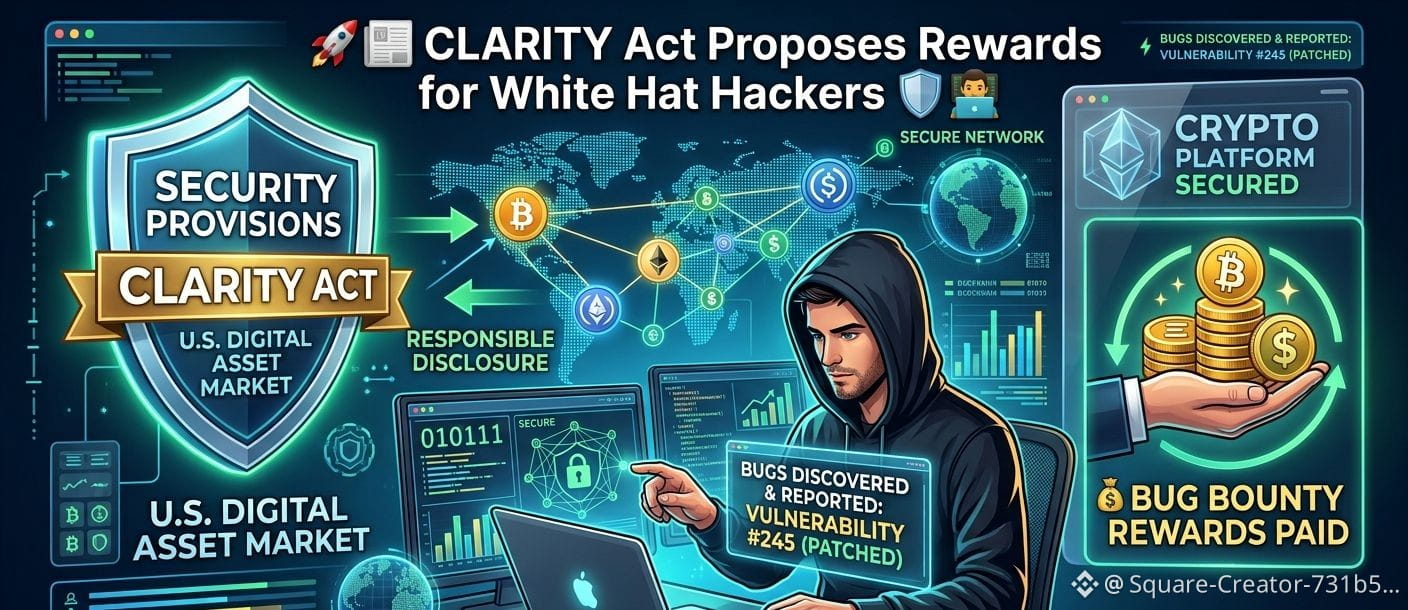
🚀📰 RUU CLARITY Mengusulkan Imbalan untuk Peretas White Hat 🛡️👨💻
🚨 Rancangan baru U.S. Digital Asset Market CLARITY Act memuat ketentuan yang akan mendorong dan melindungi peretas white hat yang secara bertanggung jawab menemukan serta melaporkan kerentanan keamanan di jaringan blockchain dan platform kripto. 🛡️🔍 Usulan ini bertujuan untuk memperkuat keamanan siber di seluruh industri aset digital dengan mendorong pengungkapan yang bertanggung jawab, bukan eksploitasi.
💰 Dalam usulan tersebut, proyek kripto dapat memberi penghargaan kepada peneliti keamanan yang etis melalui program bug bounty yang terstruktur, sehingga peretas white hat memiliki insentif untuk melaporkan kerentanan sebelum dapat dieksploitasi oleh aktor berbahaya. Para pendukung mengatakan hal ini akan meningkatkan kepercayaan, melindungi dana pengguna, dan membuat ekosistem kripto lebih aman.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Inovasi ✨
🚀📰 RUU CLARITY Mengusulkan Imbalan untuk Peretas White Hat 🛡️👨💻
🚨 Rancangan baru U.S. Digital Asset Market CLARITY Act memuat ketentuan yang akan mendorong dan melindungi peretas white hat yang secara bertanggung jawab menemukan serta melaporkan kerentanan keamanan di jaringan blockchain dan platform kripto. 🛡️🔍 Usulan ini bertujuan untuk memperkuat keamanan siber di seluruh industri aset digital dengan mendorong pengungkapan yang bertanggung jawab, bukan eksploitasi.
💰 Dalam usulan tersebut, proyek kripto dapat memberi penghargaan kepada peneliti keamanan yang etis melalui program bug bounty yang terstruktur, sehingga peretas white hat memiliki insentif untuk melaporkan kerentanan sebelum dapat dieksploitasi oleh aktor berbahaya. Para pendukung mengatakan hal ini akan meningkatkan kepercayaan, melindungi dana pengguna, dan membuat ekosistem kripto lebih aman.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Inovasi ✨
🚨 Rancangan baru U.S. Digital Asset Market CLARITY Act memuat ketentuan yang akan mendorong dan melindungi peretas white hat yang secara bertanggung jawab menemukan serta melaporkan kerentanan keamanan di jaringan blockchain dan platform kripto. 🛡️🔍 Usulan ini bertujuan untuk memperkuat keamanan siber di seluruh industri aset digital dengan mendorong pengungkapan yang bertanggung jawab, bukan eksploitasi.
💰 Dalam usulan tersebut, proyek kripto dapat memberi penghargaan kepada peneliti keamanan yang etis melalui program bug bounty yang terstruktur, sehingga peretas white hat memiliki insentif untuk melaporkan kerentanan sebelum dapat dieksploitasi oleh aktor berbahaya. Para pendukung mengatakan hal ini akan meningkatkan kepercayaan, melindungi dana pengguna, dan membuat ekosistem kripto lebih aman.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Inovasi ✨
1
77
🔥 Sementara Crypto Twitter berteriak “hack ZetaChain” dan menyerukan panic selling, metrik on-chain yang dipantau dompet pintar justru menceritakan kisah yang sangat berbeda.
📊 Eksploitasi itu menguras $334K, namun token-token teratas yang sedang tren di BSC tetap menguat—HON naik +1,3% dan AKE +8,5%—sementara #Solana smart wallet seperti MINI dan GTAVI justru net buy, dengan MINI naik 5,07% pada tiga wallet. Di sisi lain, #BTC bertengger di $80.710 dengan RSI 65,2 dan bullish MACD crossover, sedangkan #ETH berada di $2.509, RSI 64,5—keduanya sedang mengintip mendekati upper Bollinger band. #BugBounty dampaknya belum menggoyahkan sentimen risk-on yang lebih luas, yang tetap di Greed 74/100.
💡 Ini mengindikasikan modal sedang dialihkan dari protokol cross-chain yang rentan ke aset layer-1 yang berkeyakinan lebih tinggi, sehingga justru memperkuat siklus bullish saat ini—bukan memicu crash.
👀 Pantau rasio arus masuk #Solana smart-wallet minggu ini—jika net-buy meningkat, bisa menandai langkah berikutnya dari reli.
❓ Jika smart money sudah bergeser mode, apa artinya bagi gelombang berikutnya titik masuk institusional?
🔥 Sementara Crypto Twitter berteriak “hack ZetaChain” dan menyerukan panic selling, metrik on-chain yang dipantau dompet pintar justru menceritakan kisah yang sangat berbeda.
📊 Eksploitasi itu menguras $334K, namun token-token teratas yang sedang tren di BSC tetap menguat—HON naik +1,3% dan AKE +8,5%—sementara #Solana smart wallet seperti MINI dan GTAVI justru net buy, dengan MINI naik 5,07% pada tiga wallet. Di sisi lain, #BTC bertengger di $80.710 dengan RSI 65,2 dan bullish MACD crossover, sedangkan #ETH berada di $2.509, RSI 64,5—keduanya sedang mengintip mendekati upper Bollinger band. #BugBounty dampaknya belum menggoyahkan sentimen risk-on yang lebih luas, yang tetap di Greed 74/100.
💡 Ini mengindikasikan modal sedang dialihkan dari protokol cross-chain yang rentan ke aset layer-1 yang berkeyakinan lebih tinggi, sehingga justru memperkuat siklus bullish saat ini—bukan memicu crash.
👀 Pantau rasio arus masuk #Solana smart-wallet minggu ini—jika net-buy meningkat, bisa menandai langkah berikutnya dari reli.
❓ Jika smart money sudah bergeser mode, apa artinya bagi gelombang berikutnya titik masuk institusional?
📊 Eksploitasi itu menguras $334K, namun token-token teratas yang sedang tren di BSC tetap menguat—HON naik +1,3% dan AKE +8,5%—sementara #Solana smart wallet seperti MINI dan GTAVI justru net buy, dengan MINI naik 5,07% pada tiga wallet. Di sisi lain, #BTC bertengger di $80.710 dengan RSI 65,2 dan bullish MACD crossover, sedangkan #ETH berada di $2.509, RSI 64,5—keduanya sedang mengintip mendekati upper Bollinger band. #BugBounty dampaknya belum menggoyahkan sentimen risk-on yang lebih luas, yang tetap di Greed 74/100.
💡 Ini mengindikasikan modal sedang dialihkan dari protokol cross-chain yang rentan ke aset layer-1 yang berkeyakinan lebih tinggi, sehingga justru memperkuat siklus bullish saat ini—bukan memicu crash.
👀 Pantau rasio arus masuk #Solana smart-wallet minggu ini—jika net-buy meningkat, bisa menandai langkah berikutnya dari reli.
❓ Jika smart money sudah bergeser mode, apa artinya bagi gelombang berikutnya titik masuk institusional?
109
·
--
Bullish
Terverifikasi
#ZcashApproves$1.5MBugBounty
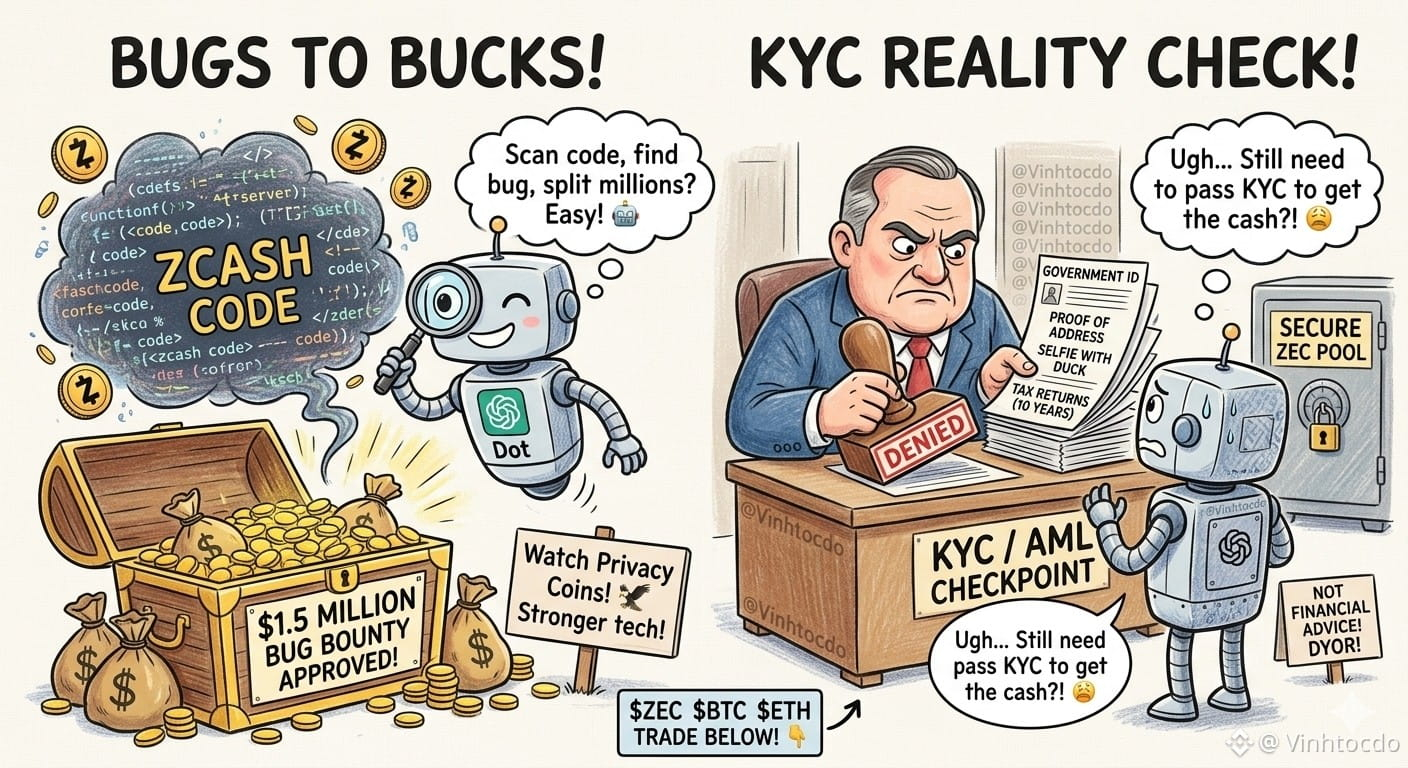
Berita besar: Zcash baru saja menyetujui hadiah bug bounty besar-besaran sebesar $1,5 juta untuk peneliti Taylor Hornby! 💰 Tunggu, bisakah kita begitu saja menerapkan agen baru OpenAI yang bernama "Dots" untuk memindai kode, menemukan bug, dan membagi jutaan itu? Seandainya semudah itu! 🤖 Raksasa teknologi sedang meningkatkan keamanan, dan Zcash membayar dengan nilai tinggi untuk menjaga privasi pool-nya tetap aman.
Bagi para trader, ingat penerima tetap perlu lulus KYC untuk mendapatkan uang itu.
Apa yang sebaiknya dilakukan trader?
1️⃣ Awasi koin sektor privasi seperti elang saat upgrade keamanan bergulir.
2️⃣ Pantau tonggak jaringan—teknologi yang lebih kuat berarti fundamental yang lebih kuat.
Bukan nasihat keuangan! DYOR!
Klik trade di bawah ini untuk mendukung saya!👇
$ZEC
{future}(ZECUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
Gunakan kode VINHTOCDO atau tautkan: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
#ZcashApproves$1.5MBugBounty
Berita besar: Zcash baru saja menyetujui hadiah bug bounty besar-besaran sebesar $1,5 juta untuk peneliti Taylor Hornby! 💰 Tunggu, bisakah kita begitu saja menerapkan agen baru OpenAI yang bernama "Dots" untuk memindai kode, menemukan bug, dan membagi jutaan itu? Seandainya semudah itu! 🤖 Raksasa teknologi sedang meningkatkan keamanan, dan Zcash membayar dengan nilai tinggi untuk menjaga privasi pool-nya tetap aman.
Bagi para trader, ingat penerima tetap perlu lulus KYC untuk mendapatkan uang itu.
Apa yang sebaiknya dilakukan trader?
1️⃣ Awasi koin sektor privasi seperti elang saat upgrade keamanan bergulir.
2️⃣ Pantau tonggak jaringan—teknologi yang lebih kuat berarti fundamental yang lebih kuat.
Bukan nasihat keuangan! DYOR!
Klik trade di bawah ini untuk mendukung saya!👇
$ZEC
$BTC
$ETH
Gunakan kode VINHTOCDO atau tautkan: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
Berita besar: Zcash baru saja menyetujui hadiah bug bounty besar-besaran sebesar $1,5 juta untuk peneliti Taylor Hornby! 💰 Tunggu, bisakah kita begitu saja menerapkan agen baru OpenAI yang bernama "Dots" untuk memindai kode, menemukan bug, dan membagi jutaan itu? Seandainya semudah itu! 🤖 Raksasa teknologi sedang meningkatkan keamanan, dan Zcash membayar dengan nilai tinggi untuk menjaga privasi pool-nya tetap aman.
Bagi para trader, ingat penerima tetap perlu lulus KYC untuk mendapatkan uang itu.
Apa yang sebaiknya dilakukan trader?
1️⃣ Awasi koin sektor privasi seperti elang saat upgrade keamanan bergulir.
2️⃣ Pantau tonggak jaringan—teknologi yang lebih kuat berarti fundamental yang lebih kuat.
Bukan nasihat keuangan! DYOR!
Klik trade di bawah ini untuk mendukung saya!👇
$ZEC
$BTC
$ETH
Gunakan kode VINHTOCDO atau tautkan: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
2
248

$APT KERENTANAN TERBONGKAR $700B RISIKO – TAPI DIPERBAIKI DALAM BEBERAPA JAM 🔥
Sebuah bug kritis “stale-cache” ditemukan di Aptos Move VM pada Februari lalu. Secara teori, bug ini menempatkan aset kripto senilai $700 miliar dalam risiko — termasuk jembatan, stablecoin, dan protokol DeFi. Namun kuncinya: tim Aptos menambal mainnet dalam hitungan jam setelah pengungkapan. Tidak ada dana pengguna yang hilang.
Firma keamanan independen Grego AI memperkirakan $250 juta TVL berada dalam risiko langsung, tetapi kemungkinan dieksploitasi dalam kondisi dunia nyata sangat minimal. Sebuah tim dengan server seharga hanya $3.000 bisa mensimulasikan tingkat keberhasilan 90% — namun kerentanan itu tidak pernah sempat dijangkau penyerang.
Kecepatan dan transparansi seperti ini membangun kepercayaan terhadap budaya keamanan sebuah proyek. Apakah ini mengubah keyakinan Anda pada $APT ?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
$APT KERENTANAN TERBONGKAR $700B RISIKO – TAPI DIPERBAIKI DALAM BEBERAPA JAM 🔥
Sebuah bug kritis “stale-cache” ditemukan di Aptos Move VM pada Februari lalu. Secara teori, bug ini menempatkan aset kripto senilai $700 miliar dalam risiko — termasuk jembatan, stablecoin, dan protokol DeFi. Namun kuncinya: tim Aptos menambal mainnet dalam hitungan jam setelah pengungkapan. Tidak ada dana pengguna yang hilang.
Firma keamanan independen Grego AI memperkirakan $250 juta TVL berada dalam risiko langsung, tetapi kemungkinan dieksploitasi dalam kondisi dunia nyata sangat minimal. Sebuah tim dengan server seharga hanya $3.000 bisa mensimulasikan tingkat keberhasilan 90% — namun kerentanan itu tidak pernah sempat dijangkau penyerang.
Kecepatan dan transparansi seperti ini membangun kepercayaan terhadap budaya keamanan sebuah proyek. Apakah ini mengubah keyakinan Anda pada $APT ?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
Sebuah bug kritis “stale-cache” ditemukan di Aptos Move VM pada Februari lalu. Secara teori, bug ini menempatkan aset kripto senilai $700 miliar dalam risiko — termasuk jembatan, stablecoin, dan protokol DeFi. Namun kuncinya: tim Aptos menambal mainnet dalam hitungan jam setelah pengungkapan. Tidak ada dana pengguna yang hilang.
Firma keamanan independen Grego AI memperkirakan $250 juta TVL berada dalam risiko langsung, tetapi kemungkinan dieksploitasi dalam kondisi dunia nyata sangat minimal. Sebuah tim dengan server seharga hanya $3.000 bisa mensimulasikan tingkat keberhasilan 90% — namun kerentanan itu tidak pernah sempat dijangkau penyerang.
Kecepatan dan transparansi seperti ini membangun kepercayaan terhadap budaya keamanan sebuah proyek. Apakah ini mengubah keyakinan Anda pada $APT ?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
40
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#USMidterms-WhatAreMarketsExpecting?
80,286 penayangan
731 Berdiskusi
2
#USOctoberNFP-AreRateCutsStillPossible
242,315 penayangan
1,909 Berdiskusi
3
#AMDBeatsExpectations-AINarrativeContinues
19,617 penayangan
279 Berdiskusi
4
#BinanceIncidentReport
240,047 penayangan
1,336 Berdiskusi
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
14,798 penayangan
105 Berdiskusi
6
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
11 penayangan
5 Berdiskusi
7
#BinanceReopensWithdrawalsForMoreAssets
356,122 penayangan
2,346 Berdiskusi
8
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
2,476 penayangan
78 Berdiskusi
9
#BinanceHourlyDepositsExceedWithdrawals
150,802 penayangan
1,154 Berdiskusi
10
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
3,472 penayangan
59 Berdiskusi