
3D VN
414 Publications

3D VN
Signaler
Bloquer l’utilisateur
Since2020||HolderBTC
257 Suivis
142 Abonnés
574 J’aime
Publications
Tous
Citations
·
--
Une couche de paiement pour les agents n’a pas besoin de posséder la route. Elle doit simplement s’assurer que l’agent arrive à destination.
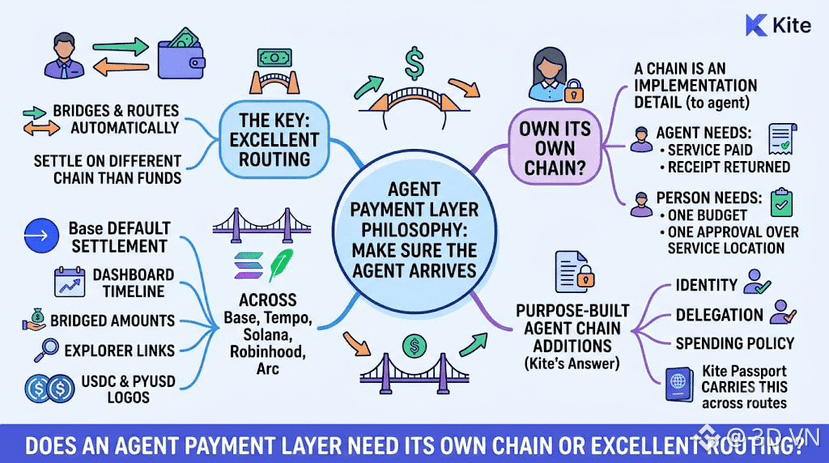
Les notes de version de Kite Passport montrent cette philosophie à l’œuvre. Depuis juillet 2026, un paiement x402 peut être réglé sur une chaîne différente de celle où se trouvent vos fonds : Passport fait automatiquement le pont et achemine les paiements entre Base, Tempo et Solana, et Base est désormais la chaîne de règlement par défaut. Le tableau de bord affiche une chronologie du parcours pour chaque paiement acheminé, avec les montants transférés, des liens vers les explorateurs de blocs et les logos des jetons USDC et PYUSD. Les versions suivantes ont ajouté la prise en charge de Robinhood Chain et du réseau principal Arc.
Pour un agent, une chaîne est un détail technique. Il lui faut un service payé et un reçu en retour. Pour la personne qui le pilote, un seul budget et une seule autorisation devraient suffire, quel que soit l’endroit où se trouve le service.
Si le règlement s’effectue sur les réseaux les plus liquides, qu’apporte une chaîne spécialement conçue pour les agents ? La réponse de Kite repose sur l’identité, la délégation et les règles de dépenses — la couche que Passport transporte sur tous les itinéraires empruntés.
Une couche de paiement pour agents a-t-elle besoin de sa propre chaîne, ou simplement d’un excellent routage ?
#KiteBBW $KITE
Une couche de paiement pour les agents n’a pas besoin de posséder la route. Elle doit simplement s’assurer que l’agent arrive à destination.
Les notes de version de Kite Passport montrent cette philosophie à l’œuvre. Depuis juillet 2026, un paiement x402 peut être réglé sur une chaîne différente de celle où se trouvent vos fonds : Passport fait automatiquement le pont et achemine les paiements entre Base, Tempo et Solana, et Base est désormais la chaîne de règlement par défaut. Le tableau de bord affiche une chronologie du parcours pour chaque paiement acheminé, avec les montants transférés, des liens vers les explorateurs de blocs et les logos des jetons USDC et PYUSD. Les versions suivantes ont ajouté la prise en charge de Robinhood Chain et du réseau principal Arc.
Pour un agent, une chaîne est un détail technique. Il lui faut un service payé et un reçu en retour. Pour la personne qui le pilote, un seul budget et une seule autorisation devraient suffire, quel que soit l’endroit où se trouve le service.
Si le règlement s’effectue sur les réseaux les plus liquides, qu’apporte une chaîne spécialement conçue pour les agents ? La réponse de Kite repose sur l’identité, la délégation et les règles de dépenses — la couche que Passport transporte sur tous les itinéraires empruntés.
Une couche de paiement pour agents a-t-elle besoin de sa propre chaîne, ou simplement d’un excellent routage ?
#KiteBBW $KITE
Les notes de version de Kite Passport montrent cette philosophie à l’œuvre. Depuis juillet 2026, un paiement x402 peut être réglé sur une chaîne différente de celle où se trouvent vos fonds : Passport fait automatiquement le pont et achemine les paiements entre Base, Tempo et Solana, et Base est désormais la chaîne de règlement par défaut. Le tableau de bord affiche une chronologie du parcours pour chaque paiement acheminé, avec les montants transférés, des liens vers les explorateurs de blocs et les logos des jetons USDC et PYUSD. Les versions suivantes ont ajouté la prise en charge de Robinhood Chain et du réseau principal Arc.
Pour un agent, une chaîne est un détail technique. Il lui faut un service payé et un reçu en retour. Pour la personne qui le pilote, un seul budget et une seule autorisation devraient suffire, quel que soit l’endroit où se trouve le service.
Si le règlement s’effectue sur les réseaux les plus liquides, qu’apporte une chaîne spécialement conçue pour les agents ? La réponse de Kite repose sur l’identité, la délégation et les règles de dépenses — la couche que Passport transporte sur tous les itinéraires empruntés.
Une couche de paiement pour agents a-t-elle besoin de sa propre chaîne, ou simplement d’un excellent routage ?
#KiteBBW $KITE
1
149
·
--
Je repense sans cesse à l’utilisation par Dusk de fonctions natives d’hôte pour les opérations coûteuses.
Sur le papier, la logique est simple. Sortir les calculs lourds de WebAssembly, les exécuter plus efficacement dans l’environnement hôte, et réduire une partie des surcoûts au passage.
Mais rendre une portion du chemin d’exécution plus rapide ne rend pas automatiquement l’ensemble du travail plus rapide dans les mêmes proportions. C’est important alors que Dusk cherche à amener les marchés financiers onchain avec des institutions sous licence UE, où l’architecture doit, à terme, fonctionner sous des charges réelles, pas seulement avoir l’air efficace sur le papier. Ce que je ne sais pas encore, c’est si la conception des fonctions d’hôte de Dusk élimine un goulot d’étranglement qui domine réellement les charges réelles, ou si elle accélère surtout un travail qui s’avère n’être qu’une plus petite partie de l’exécution totale.
Les détails à surveiller sont les opérations qui sortent de WASM, le gain de vitesse obtenu, et la part des charges de travail représentatives de Dusk que ces opérations représentent.
L’architecture donne de bonnes raisons de s’attendre à une amélioration. C’est une preuve plus faible que le fait de voir le même type de charge de travail produire, dans la pratique, un gain concret, répétable.
Je me soucie moins de l’accélération théorique d’une primitive que de la mesure dans laquelle elle change les performances de la charge de travail que Dusk exécute réellement.
La question est de savoir si Dusk a supprimé un goulot d’étranglement système réel, ou simplement accéléré une partie du chemin sans faire avancer très loin les performances globales.
Je surveille des benchmarks spécifiques à Dusk qui isolent le gain des fonctions d’hôte et montrent à quel point cela compte au niveau de la charge de travail.
#dusk $DUSK @Dusk_Foundation
Je repense sans cesse à l’utilisation par Dusk de fonctions natives d’hôte pour les opérations coûteuses.
Sur le papier, la logique est simple. Sortir les calculs lourds de WebAssembly, les exécuter plus efficacement dans l’environnement hôte, et réduire une partie des surcoûts au passage.
Mais rendre une portion du chemin d’exécution plus rapide ne rend pas automatiquement l’ensemble du travail plus rapide dans les mêmes proportions. C’est important alors que Dusk cherche à amener les marchés financiers onchain avec des institutions sous licence UE, où l’architecture doit, à terme, fonctionner sous des charges réelles, pas seulement avoir l’air efficace sur le papier. Ce que je ne sais pas encore, c’est si la conception des fonctions d’hôte de Dusk élimine un goulot d’étranglement qui domine réellement les charges réelles, ou si elle accélère surtout un travail qui s’avère n’être qu’une plus petite partie de l’exécution totale.
Les détails à surveiller sont les opérations qui sortent de WASM, le gain de vitesse obtenu, et la part des charges de travail représentatives de Dusk que ces opérations représentent.
L’architecture donne de bonnes raisons de s’attendre à une amélioration. C’est une preuve plus faible que le fait de voir le même type de charge de travail produire, dans la pratique, un gain concret, répétable.
Je me soucie moins de l’accélération théorique d’une primitive que de la mesure dans laquelle elle change les performances de la charge de travail que Dusk exécute réellement.
La question est de savoir si Dusk a supprimé un goulot d’étranglement système réel, ou simplement accéléré une partie du chemin sans faire avancer très loin les performances globales.
Je surveille des benchmarks spécifiques à Dusk qui isolent le gain des fonctions d’hôte et montrent à quel point cela compte au niveau de la charge de travail.
#dusk $DUSK @Dusk
Sur le papier, la logique est simple. Sortir les calculs lourds de WebAssembly, les exécuter plus efficacement dans l’environnement hôte, et réduire une partie des surcoûts au passage.
Mais rendre une portion du chemin d’exécution plus rapide ne rend pas automatiquement l’ensemble du travail plus rapide dans les mêmes proportions. C’est important alors que Dusk cherche à amener les marchés financiers onchain avec des institutions sous licence UE, où l’architecture doit, à terme, fonctionner sous des charges réelles, pas seulement avoir l’air efficace sur le papier. Ce que je ne sais pas encore, c’est si la conception des fonctions d’hôte de Dusk élimine un goulot d’étranglement qui domine réellement les charges réelles, ou si elle accélère surtout un travail qui s’avère n’être qu’une plus petite partie de l’exécution totale.
Les détails à surveiller sont les opérations qui sortent de WASM, le gain de vitesse obtenu, et la part des charges de travail représentatives de Dusk que ces opérations représentent.
L’architecture donne de bonnes raisons de s’attendre à une amélioration. C’est une preuve plus faible que le fait de voir le même type de charge de travail produire, dans la pratique, un gain concret, répétable.
Je me soucie moins de l’accélération théorique d’une primitive que de la mesure dans laquelle elle change les performances de la charge de travail que Dusk exécute réellement.
La question est de savoir si Dusk a supprimé un goulot d’étranglement système réel, ou simplement accéléré une partie du chemin sans faire avancer très loin les performances globales.
Je surveille des benchmarks spécifiques à Dusk qui isolent le gain des fonctions d’hôte et montrent à quel point cela compte au niveau de la charge de travail.
#dusk $DUSK @Dusk
2
114
·
--
Vérifié
Je n’arrête pas de penser à deux types de transaction que Dusk a introduits dans Rusk : CanonicalTransaction et LedgerTransaction.
Ils représentent différentes couches de la même transaction. CanonicalTransaction est la forme avec laquelle Rusk travaille logiquement, tandis que LedgerTransaction encapsule cette transaction dans la représentation du registre requise pour une version particulière du protocole. La tension est que Dusk veut faire évoluer ces formats de stockage sans forcer le sens d’une transaction à évoluer avec eux, une propriété importante alors qu’il s’agit de porter les marchés financiers onchain avec des institutions agréées par l’UE. Ce que je ne sais pas encore, c’est si cette séparation permettra réellement de contenir les changements de version dans Rusk, ou si des changements de format finiront quand même par déborder vers les portefeuilles, les applications et la relecture historique.
Les détails à surveiller sont la manière dont Dusk normalise les transactions entrantes, sélectionne la représentation de registre correcte, et interprète les transactions plus anciennes après des mises à niveau du protocole.
Un portefeuille qui continue à soumettre des transactions après une mise à niveau est une preuve utile de compatibilité. Le test le plus solide est de savoir si Dusk peut modifier la représentation en dessous tout en préservant la même sémantique de transaction au-dessus.
J’évaluerais cette abstraction à la quantité minimale de complexité de versioning que les applications doivent connaître.
La question est de savoir si Dusk a véritablement séparé ce que signifie une transaction de la manière dont le registre la stocke, ou s’il a simplement déplacé la charge de gestion des versions ailleurs dans la pile.
Je surveille la solidité de cette frontière face à de futurs changements de format et à la relecture historique.
#dusk $DUSK @Dusk_Foundation
Je n’arrête pas de penser à deux types de transaction que Dusk a introduits dans Rusk : CanonicalTransaction et LedgerTransaction.
Ils représentent différentes couches de la même transaction. CanonicalTransaction est la forme avec laquelle Rusk travaille logiquement, tandis que LedgerTransaction encapsule cette transaction dans la représentation du registre requise pour une version particulière du protocole. La tension est que Dusk veut faire évoluer ces formats de stockage sans forcer le sens d’une transaction à évoluer avec eux, une propriété importante alors qu’il s’agit de porter les marchés financiers onchain avec des institutions agréées par l’UE. Ce que je ne sais pas encore, c’est si cette séparation permettra réellement de contenir les changements de version dans Rusk, ou si des changements de format finiront quand même par déborder vers les portefeuilles, les applications et la relecture historique.
Les détails à surveiller sont la manière dont Dusk normalise les transactions entrantes, sélectionne la représentation de registre correcte, et interprète les transactions plus anciennes après des mises à niveau du protocole.
Un portefeuille qui continue à soumettre des transactions après une mise à niveau est une preuve utile de compatibilité. Le test le plus solide est de savoir si Dusk peut modifier la représentation en dessous tout en préservant la même sémantique de transaction au-dessus.
J’évaluerais cette abstraction à la quantité minimale de complexité de versioning que les applications doivent connaître.
La question est de savoir si Dusk a véritablement séparé ce que signifie une transaction de la manière dont le registre la stocke, ou s’il a simplement déplacé la charge de gestion des versions ailleurs dans la pile.
Je surveille la solidité de cette frontière face à de futurs changements de format et à la relecture historique.
#dusk $DUSK @Dusk
Ils représentent différentes couches de la même transaction. CanonicalTransaction est la forme avec laquelle Rusk travaille logiquement, tandis que LedgerTransaction encapsule cette transaction dans la représentation du registre requise pour une version particulière du protocole. La tension est que Dusk veut faire évoluer ces formats de stockage sans forcer le sens d’une transaction à évoluer avec eux, une propriété importante alors qu’il s’agit de porter les marchés financiers onchain avec des institutions agréées par l’UE. Ce que je ne sais pas encore, c’est si cette séparation permettra réellement de contenir les changements de version dans Rusk, ou si des changements de format finiront quand même par déborder vers les portefeuilles, les applications et la relecture historique.
Les détails à surveiller sont la manière dont Dusk normalise les transactions entrantes, sélectionne la représentation de registre correcte, et interprète les transactions plus anciennes après des mises à niveau du protocole.
Un portefeuille qui continue à soumettre des transactions après une mise à niveau est une preuve utile de compatibilité. Le test le plus solide est de savoir si Dusk peut modifier la représentation en dessous tout en préservant la même sémantique de transaction au-dessus.
J’évaluerais cette abstraction à la quantité minimale de complexité de versioning que les applications doivent connaître.
La question est de savoir si Dusk a véritablement séparé ce que signifie une transaction de la manière dont le registre la stocke, ou s’il a simplement déplacé la charge de gestion des versions ailleurs dans la pile.
Je surveille la solidité de cette frontière face à de futurs changements de format et à la relecture historique.
#dusk $DUSK @Dusk
74
·
--
Deux fonctions d’expéditeur dans les contrats intelligents de Dusk ont retenu mon attention : caller() et public_sender().
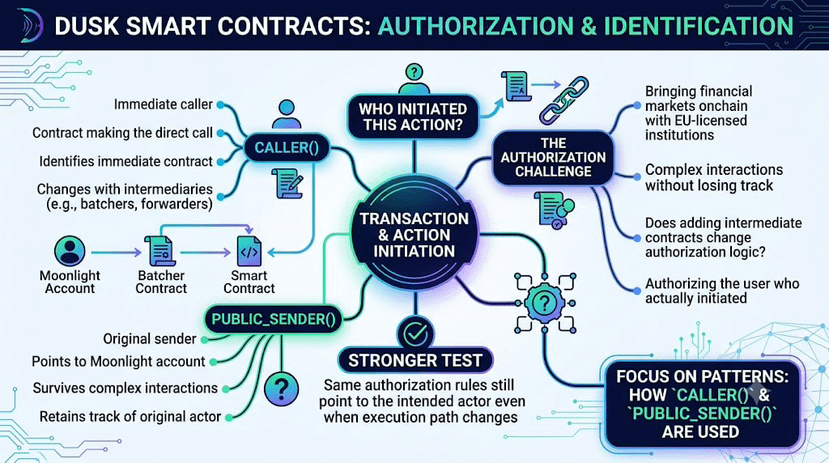
Elles ressemblent à deux façons de répondre à la même question, qui a initié cette action, mais elles peuvent pointer vers des acteurs différents. Cette distinction compte, car Dusk pousse à faire entrer les marchés financiers onchain avec des institutions agréées par l’UE, où l’autorisation doit survivre à des interactions contractuelles plus complexes sans perdre de vue l’acteur initial. caller() identifie le contrat qui effectue l’appel immédiat, tandis que public_sender() peut encore renvoyer au compte Moonlight à l’origine de la transaction.
Ce que je ne sais pas encore, c’est si les contrats Dusk autoriseront de manière constante l’utilisateur qui a réellement initié une action, ou si l’ajout de contrats intermédiaires peut changer discrètement quelle identité la logique d’autorisation “voit”. Les mécanismes à surveiller sont simples : lorsque des contrats s’appuient sur caller(), lorsqu’ils s’appuient sur public_sender(), et ce qui se passe une fois que des batchers ou des forwarders se placent au milieu.
Une transaction qui s’exécute avec succès ne suffit pas à répondre à cela. Le test plus solide consiste à vérifier si les mêmes règles d’autorisation renvoient toujours vers l’acteur visé, même lorsque le chemin d’exécution change.
Je me soucie moins du nombre de contrats intermédiaires qu’une action traverse que du fait que l’autorisation se résolve encore vers l’acteur qui l’a effectivement initiée.
Cela compte parce qu’ajouter un intermédiaire peut faire en sorte qu’un contrat “voie” quelqu’un d’autre, sans pour autant modifier qui a réellement autorisé l’action.
La question est donc de savoir si Dusk peut ajouter davantage de chemins d’exécution composables sans que l’autorisation dépende du contrat qui se trouve par hasard au milieu.
Je regarde comment caller() et public_sender() sont utilisés à mesure que ces schémas se développent.
@Dusk_Foundation $DUSK #dusk
Deux fonctions d’expéditeur dans les contrats intelligents de Dusk ont retenu mon attention : caller() et public_sender().
Elles ressemblent à deux façons de répondre à la même question, qui a initié cette action, mais elles peuvent pointer vers des acteurs différents. Cette distinction compte, car Dusk pousse à faire entrer les marchés financiers onchain avec des institutions agréées par l’UE, où l’autorisation doit survivre à des interactions contractuelles plus complexes sans perdre de vue l’acteur initial. caller() identifie le contrat qui effectue l’appel immédiat, tandis que public_sender() peut encore renvoyer au compte Moonlight à l’origine de la transaction.
Ce que je ne sais pas encore, c’est si les contrats Dusk autoriseront de manière constante l’utilisateur qui a réellement initié une action, ou si l’ajout de contrats intermédiaires peut changer discrètement quelle identité la logique d’autorisation “voit”. Les mécanismes à surveiller sont simples : lorsque des contrats s’appuient sur caller(), lorsqu’ils s’appuient sur public_sender(), et ce qui se passe une fois que des batchers ou des forwarders se placent au milieu.
Une transaction qui s’exécute avec succès ne suffit pas à répondre à cela. Le test plus solide consiste à vérifier si les mêmes règles d’autorisation renvoient toujours vers l’acteur visé, même lorsque le chemin d’exécution change.
Je me soucie moins du nombre de contrats intermédiaires qu’une action traverse que du fait que l’autorisation se résolve encore vers l’acteur qui l’a effectivement initiée.
Cela compte parce qu’ajouter un intermédiaire peut faire en sorte qu’un contrat “voie” quelqu’un d’autre, sans pour autant modifier qui a réellement autorisé l’action.
La question est donc de savoir si Dusk peut ajouter davantage de chemins d’exécution composables sans que l’autorisation dépende du contrat qui se trouve par hasard au milieu.
Je regarde comment caller() et public_sender() sont utilisés à mesure que ces schémas se développent.
@Dusk $DUSK #dusk
Elles ressemblent à deux façons de répondre à la même question, qui a initié cette action, mais elles peuvent pointer vers des acteurs différents. Cette distinction compte, car Dusk pousse à faire entrer les marchés financiers onchain avec des institutions agréées par l’UE, où l’autorisation doit survivre à des interactions contractuelles plus complexes sans perdre de vue l’acteur initial. caller() identifie le contrat qui effectue l’appel immédiat, tandis que public_sender() peut encore renvoyer au compte Moonlight à l’origine de la transaction.
Ce que je ne sais pas encore, c’est si les contrats Dusk autoriseront de manière constante l’utilisateur qui a réellement initié une action, ou si l’ajout de contrats intermédiaires peut changer discrètement quelle identité la logique d’autorisation “voit”. Les mécanismes à surveiller sont simples : lorsque des contrats s’appuient sur caller(), lorsqu’ils s’appuient sur public_sender(), et ce qui se passe une fois que des batchers ou des forwarders se placent au milieu.
Une transaction qui s’exécute avec succès ne suffit pas à répondre à cela. Le test plus solide consiste à vérifier si les mêmes règles d’autorisation renvoient toujours vers l’acteur visé, même lorsque le chemin d’exécution change.
Je me soucie moins du nombre de contrats intermédiaires qu’une action traverse que du fait que l’autorisation se résolve encore vers l’acteur qui l’a effectivement initiée.
Cela compte parce qu’ajouter un intermédiaire peut faire en sorte qu’un contrat “voie” quelqu’un d’autre, sans pour autant modifier qui a réellement autorisé l’action.
La question est donc de savoir si Dusk peut ajouter davantage de chemins d’exécution composables sans que l’autorisation dépende du contrat qui se trouve par hasard au milieu.
Je regarde comment caller() et public_sender() sont utilisés à mesure que ces schémas se développent.
@Dusk $DUSK #dusk
88
·
--
Il existe une décision silencieuse, enfouie dans la manière dont Dusk Network se décrit, qu’il est facile de manquer si l’on ne fait que survoler la feuille de route. Dusk ne se positionne pas comme l’émetteur de titres tokenisés. Elle se positionne comme le réseau sous-jacent, la plateforme, à destination de quiconque s’avérera être l’émetteur. C’est un rôle plus étroit et plus humble, et je pense que c’est le bon.
Beaucoup de concurrents poursuivent les deux rôles à la fois et finissent médiocres dans l’un comme dans l’autre, sans satisfaire ni ce que les institutions de due diligence attendent, ni ce que les développeurs veulent réellement en termes de composabilité.
Le meilleur exemple est NPEX, qui prévoit d’apporter plus de 300 M€ d’actifs sur Dusk. Dusk n’est pas devenue une société de courtage-dépositaire ni une plateforme autorisée pour rendre cela possible. Elle a construit une infrastructure capable de prendre en charge des flux d’émission natifs pour des titres réglementés, et a laissé l’émission elle-même aux institutions et aux plateformes une fois que celles-ci ont l’autorisation et la configuration produit que leurs juridictions exigent. NPEX apporte la licence et les actifs. Dusk apporte le règlement, la confidentialité et les rails techniques sur lesquels ces actifs transitent.
Cette séparation des rôles est une contrainte délibérée, et non une fonctionnalité manquante. Une blockchain qui voudrait être à la fois l’infrastructure et l’émetteur réglementé aurait besoin d’une licence bancaire dans chaque marché qu’elle toucherait : une stratégie plus lente et plus fragile que le partenariat avec des entités qui en détiennent déjà une. En restant dans la voie de l’infrastructure, Dusk peut s’intégrer à NPEX dès aujourd’hui et, en principe, à une autre plateforme autorisée dans une autre juridiction demain, sans rien devoir ré-architecturer.
Le compromis est que la croissance de Dusk devient dépendante du nombre de partenaires de type NPEX qu’elle parvient à trouver, et de la rapidité avec laquelle chacun d’eux progresse dans son propre processus réglementaire. Les fournisseurs d’infrastructure ne contrôlent pas leur propre courbe d’adoption. Ils attendent la paperasse de quelqu’un d’autre, et cette dépendance est le véritable risque, dissimulé sous une décision par ailleurs saine.
@Dusk_Foundation $DUSK #dusk
Il existe une décision silencieuse, enfouie dans la manière dont Dusk Network se décrit, qu’il est facile de manquer si l’on ne fait que survoler la feuille de route. Dusk ne se positionne pas comme l’émetteur de titres tokenisés. Elle se positionne comme le réseau sous-jacent, la plateforme, à destination de quiconque s’avérera être l’émetteur. C’est un rôle plus étroit et plus humble, et je pense que c’est le bon.
Beaucoup de concurrents poursuivent les deux rôles à la fois et finissent médiocres dans l’un comme dans l’autre, sans satisfaire ni ce que les institutions de due diligence attendent, ni ce que les développeurs veulent réellement en termes de composabilité.
Le meilleur exemple est NPEX, qui prévoit d’apporter plus de 300 M€ d’actifs sur Dusk. Dusk n’est pas devenue une société de courtage-dépositaire ni une plateforme autorisée pour rendre cela possible. Elle a construit une infrastructure capable de prendre en charge des flux d’émission natifs pour des titres réglementés, et a laissé l’émission elle-même aux institutions et aux plateformes une fois que celles-ci ont l’autorisation et la configuration produit que leurs juridictions exigent. NPEX apporte la licence et les actifs. Dusk apporte le règlement, la confidentialité et les rails techniques sur lesquels ces actifs transitent.
Cette séparation des rôles est une contrainte délibérée, et non une fonctionnalité manquante. Une blockchain qui voudrait être à la fois l’infrastructure et l’émetteur réglementé aurait besoin d’une licence bancaire dans chaque marché qu’elle toucherait : une stratégie plus lente et plus fragile que le partenariat avec des entités qui en détiennent déjà une. En restant dans la voie de l’infrastructure, Dusk peut s’intégrer à NPEX dès aujourd’hui et, en principe, à une autre plateforme autorisée dans une autre juridiction demain, sans rien devoir ré-architecturer.
Le compromis est que la croissance de Dusk devient dépendante du nombre de partenaires de type NPEX qu’elle parvient à trouver, et de la rapidité avec laquelle chacun d’eux progresse dans son propre processus réglementaire. Les fournisseurs d’infrastructure ne contrôlent pas leur propre courbe d’adoption. Ils attendent la paperasse de quelqu’un d’autre, et cette dépendance est le véritable risque, dissimulé sous une décision par ailleurs saine.
@Dusk $DUSK #dusk
Beaucoup de concurrents poursuivent les deux rôles à la fois et finissent médiocres dans l’un comme dans l’autre, sans satisfaire ni ce que les institutions de due diligence attendent, ni ce que les développeurs veulent réellement en termes de composabilité.
Le meilleur exemple est NPEX, qui prévoit d’apporter plus de 300 M€ d’actifs sur Dusk. Dusk n’est pas devenue une société de courtage-dépositaire ni une plateforme autorisée pour rendre cela possible. Elle a construit une infrastructure capable de prendre en charge des flux d’émission natifs pour des titres réglementés, et a laissé l’émission elle-même aux institutions et aux plateformes une fois que celles-ci ont l’autorisation et la configuration produit que leurs juridictions exigent. NPEX apporte la licence et les actifs. Dusk apporte le règlement, la confidentialité et les rails techniques sur lesquels ces actifs transitent.
Cette séparation des rôles est une contrainte délibérée, et non une fonctionnalité manquante. Une blockchain qui voudrait être à la fois l’infrastructure et l’émetteur réglementé aurait besoin d’une licence bancaire dans chaque marché qu’elle toucherait : une stratégie plus lente et plus fragile que le partenariat avec des entités qui en détiennent déjà une. En restant dans la voie de l’infrastructure, Dusk peut s’intégrer à NPEX dès aujourd’hui et, en principe, à une autre plateforme autorisée dans une autre juridiction demain, sans rien devoir ré-architecturer.
Le compromis est que la croissance de Dusk devient dépendante du nombre de partenaires de type NPEX qu’elle parvient à trouver, et de la rapidité avec laquelle chacun d’eux progresse dans son propre processus réglementaire. Les fournisseurs d’infrastructure ne contrôlent pas leur propre courbe d’adoption. Ils attendent la paperasse de quelqu’un d’autre, et cette dépendance est le véritable risque, dissimulé sous une décision par ailleurs saine.
@Dusk $DUSK #dusk
2
1
81
·
--
Dans cette industrie, on jette des chiffres à tout bout de champ, et la plupart sont oubliés en une semaine. Le chiffre de 300 millions d’euros associé au partenariat entre Dusk Network et NPEX est celui auquel je reviens sans cesse, parce qu’il représente quelque chose au-delà du simple nombre.
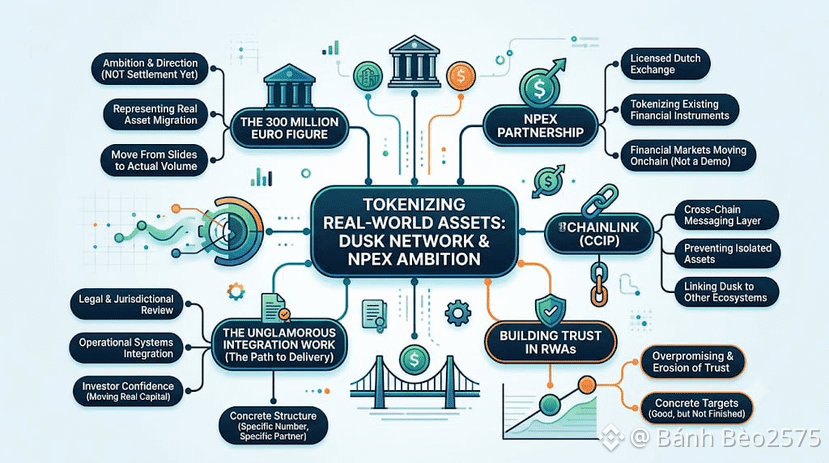
NPEX, une bourse agréée aux Pays-Bas, est le partenaire derrière ce chiffre. D’après ses propres plans annoncés, plus de 300 millions d’euros d’actifs sont censés être transférés progressivement vers Dusk, en tokenisant des instruments qui existent aujourd’hui entièrement au sein d’une infrastructure financière traditionnelle. L’ambition est claire : des marchés financiers qui passent réellement onchain, et pas une démo, ni un pilote tournant sur un volume fictif.
L’infrastructure inter-chaînes de Chainlink s’inscrit aussi dans cette image, en fournissant la couche de messagerie qui permettrait aux actifs et aux données de circuler entre Dusk et d’autres écosystèmes, plutôt que de rester enfermés dans une seule chaîne. C’est le genre de travail d’intégration, peu spectaculaire mais indispensable, qui doit se faire discrètement en arrière-plan avant qu’un chiffre comme 300 millions d’euros cesse d’être une slide dans une présentation et devienne un volume réellement réglé.
Je vais être direct, plutôt que promotionnel. Les plans ne sont pas une livraison. Un objectif annoncé de 300 millions d’euros constitue un engagement et une direction, pas une ligne au bilan qui existe déjà. Entre l’annonce d’une ambition comme celle-ci et sa réalisation complète, il y a toute une liste de travaux peu glorieux : une revue juridique selon plusieurs juridictions, une intégration opérationnelle entre les systèmes existants de NPEX et la couche de règlement de Dusk, et surtout assez de confiance des investisseurs pour transférer du capital réel, plutôt que de simplement en parler.
Je soulève ce point parce que la surpromesse est exactement ce qui érode la confiance dans les tokenized RWAs (actifs du monde réel tokenisés) en général, et ce secteur n’a pas besoin d’en voir davantage. Le fait que Dusk mentionne un chiffre précis, adossé à un partenaire agréé précis, avec une structure définie, est déjà plus concret que la plupart de ce qui circule sous l’étiquette RWA. Le concret, c’est bien. Mais ce n’est pas encore terminé.
@Dusk_Foundation $DUSK #dusk
Dans cette industrie, on jette des chiffres à tout bout de champ, et la plupart sont oubliés en une semaine. Le chiffre de 300 millions d’euros associé au partenariat entre Dusk Network et NPEX est celui auquel je reviens sans cesse, parce qu’il représente quelque chose au-delà du simple nombre.
NPEX, une bourse agréée aux Pays-Bas, est le partenaire derrière ce chiffre. D’après ses propres plans annoncés, plus de 300 millions d’euros d’actifs sont censés être transférés progressivement vers Dusk, en tokenisant des instruments qui existent aujourd’hui entièrement au sein d’une infrastructure financière traditionnelle. L’ambition est claire : des marchés financiers qui passent réellement onchain, et pas une démo, ni un pilote tournant sur un volume fictif.
L’infrastructure inter-chaînes de Chainlink s’inscrit aussi dans cette image, en fournissant la couche de messagerie qui permettrait aux actifs et aux données de circuler entre Dusk et d’autres écosystèmes, plutôt que de rester enfermés dans une seule chaîne. C’est le genre de travail d’intégration, peu spectaculaire mais indispensable, qui doit se faire discrètement en arrière-plan avant qu’un chiffre comme 300 millions d’euros cesse d’être une slide dans une présentation et devienne un volume réellement réglé.
Je vais être direct, plutôt que promotionnel. Les plans ne sont pas une livraison. Un objectif annoncé de 300 millions d’euros constitue un engagement et une direction, pas une ligne au bilan qui existe déjà. Entre l’annonce d’une ambition comme celle-ci et sa réalisation complète, il y a toute une liste de travaux peu glorieux : une revue juridique selon plusieurs juridictions, une intégration opérationnelle entre les systèmes existants de NPEX et la couche de règlement de Dusk, et surtout assez de confiance des investisseurs pour transférer du capital réel, plutôt que de simplement en parler.
Je soulève ce point parce que la surpromesse est exactement ce qui érode la confiance dans les tokenized RWAs (actifs du monde réel tokenisés) en général, et ce secteur n’a pas besoin d’en voir davantage. Le fait que Dusk mentionne un chiffre précis, adossé à un partenaire agréé précis, avec une structure définie, est déjà plus concret que la plupart de ce qui circule sous l’étiquette RWA. Le concret, c’est bien. Mais ce n’est pas encore terminé.
@Dusk $DUSK #dusk
NPEX, une bourse agréée aux Pays-Bas, est le partenaire derrière ce chiffre. D’après ses propres plans annoncés, plus de 300 millions d’euros d’actifs sont censés être transférés progressivement vers Dusk, en tokenisant des instruments qui existent aujourd’hui entièrement au sein d’une infrastructure financière traditionnelle. L’ambition est claire : des marchés financiers qui passent réellement onchain, et pas une démo, ni un pilote tournant sur un volume fictif.
L’infrastructure inter-chaînes de Chainlink s’inscrit aussi dans cette image, en fournissant la couche de messagerie qui permettrait aux actifs et aux données de circuler entre Dusk et d’autres écosystèmes, plutôt que de rester enfermés dans une seule chaîne. C’est le genre de travail d’intégration, peu spectaculaire mais indispensable, qui doit se faire discrètement en arrière-plan avant qu’un chiffre comme 300 millions d’euros cesse d’être une slide dans une présentation et devienne un volume réellement réglé.
Je vais être direct, plutôt que promotionnel. Les plans ne sont pas une livraison. Un objectif annoncé de 300 millions d’euros constitue un engagement et une direction, pas une ligne au bilan qui existe déjà. Entre l’annonce d’une ambition comme celle-ci et sa réalisation complète, il y a toute une liste de travaux peu glorieux : une revue juridique selon plusieurs juridictions, une intégration opérationnelle entre les systèmes existants de NPEX et la couche de règlement de Dusk, et surtout assez de confiance des investisseurs pour transférer du capital réel, plutôt que de simplement en parler.
Je soulève ce point parce que la surpromesse est exactement ce qui érode la confiance dans les tokenized RWAs (actifs du monde réel tokenisés) en général, et ce secteur n’a pas besoin d’en voir davantage. Le fait que Dusk mentionne un chiffre précis, adossé à un partenaire agréé précis, avec une structure définie, est déjà plus concret que la plupart de ce qui circule sous l’étiquette RWA. Le concret, c’est bien. Mais ce n’est pas encore terminé.
@Dusk $DUSK #dusk
2
3
143
·
--
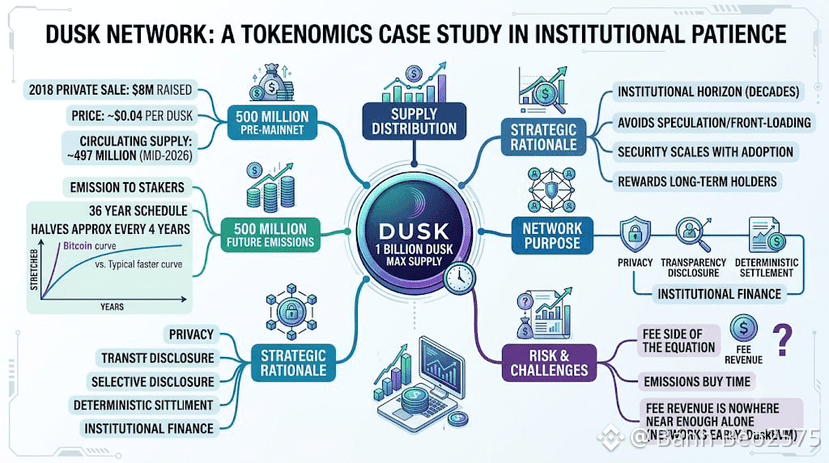
J’aime lire des documents de tokenomics que personne d’autre ne prend la peine d’ouvrir, et celui de Dusk Network est un exemple utile d’un design pensé pour la patience plutôt que pour la spéculation. L’offre maximale est plafonnée à 1 milliard de DUSK. La moitié, soit 500 millions, existait avant le mainnet via la vente de tokens de 2018, qui a récolté 8 millions de dollars à un prix proche de 4 cents par token. Les autres 500 millions ne sont pas déversés sur le marché d’un seul coup : ils sont émis aux validateurs (stakers) sur un calendrier de 36 ans, avec un doublement qui se rapproche d’environ tous les quatre ans, dans une forme similaire à la courbe d’émission de Bitcoin, mais étendue à la sécurisation d’un type de réseau très différent. L’offre en circulation se situe près de 497 millions de DUSK à la mi-2026, ce qui signifie qu’environ la moitié du maximum éventuel est déjà comptabilisée grâce à l’allocation avant le mainnet, bien avant que la longue traîne d’émission sur 36 ans ne commence à s’accumuler de manière significative. Tout ce budget de sécurité existe pour financer un seul objectif : faire fonctionner ensemble, de manière fiable pour des marchés qui ne peuvent pas se permettre des temps d’arrêt, la confidentialité, la transparence, la divulgation sélective et le règlement déterministe.
La logique est que le budget de sécurité doit évoluer avec l’horizon de plusieurs décennies sur lequel opère réellement la finance institutionnelle, et non avec la durée d’attention de quelques mois que les marchés crypto récompensent habituellement. Un calendrier d’émission rapide met en avant les incitations pour les stakers précoces et risque de diluer les détenteurs de long terme au moment même où l’adoption pourrait commencer à s’accélérer : un mauvais moment pour que le budget de sécurité devienne plus léger.
Je pense que le design est cohérent, mais cohérent ne veut pas dire sans risque. Une traîne de 36 ans implique que la très grande majorité de l’offre théorique n’existera pas avant très longtemps : c’est une bonne nouvelle pour la rareté, mais cela pèse réellement sur le fait que, à terme, les frais de transaction couvrent davantage du budget de sécurité que ne le feront les émissions. Pour l’instant, le réseau est encore au début et DuskEVM n’a à peine qu’un an : les revenus liés aux frais sont loin d’être suffisamment importants pour porter ce poids à eux seuls. Le calendrier d’émission achète du temps. Il ne garantit pas, à lui seul, que la partie « frais » de l’équation se mettra en place selon le calendrier.
@Dusk_Foundation $DUSK #dusk
J’aime lire des documents de tokenomics que personne d’autre ne prend la peine d’ouvrir, et celui de Dusk Network est un exemple utile d’un design pensé pour la patience plutôt que pour la spéculation. L’offre maximale est plafonnée à 1 milliard de DUSK. La moitié, soit 500 millions, existait avant le mainnet via la vente de tokens de 2018, qui a récolté 8 millions de dollars à un prix proche de 4 cents par token. Les autres 500 millions ne sont pas déversés sur le marché d’un seul coup : ils sont émis aux validateurs (stakers) sur un calendrier de 36 ans, avec un doublement qui se rapproche d’environ tous les quatre ans, dans une forme similaire à la courbe d’émission de Bitcoin, mais étendue à la sécurisation d’un type de réseau très différent. L’offre en circulation se situe près de 497 millions de DUSK à la mi-2026, ce qui signifie qu’environ la moitié du maximum éventuel est déjà comptabilisée grâce à l’allocation avant le mainnet, bien avant que la longue traîne d’émission sur 36 ans ne commence à s’accumuler de manière significative. Tout ce budget de sécurité existe pour financer un seul objectif : faire fonctionner ensemble, de manière fiable pour des marchés qui ne peuvent pas se permettre des temps d’arrêt, la confidentialité, la transparence, la divulgation sélective et le règlement déterministe.
La logique est que le budget de sécurité doit évoluer avec l’horizon de plusieurs décennies sur lequel opère réellement la finance institutionnelle, et non avec la durée d’attention de quelques mois que les marchés crypto récompensent habituellement. Un calendrier d’émission rapide met en avant les incitations pour les stakers précoces et risque de diluer les détenteurs de long terme au moment même où l’adoption pourrait commencer à s’accélérer : un mauvais moment pour que le budget de sécurité devienne plus léger.
Je pense que le design est cohérent, mais cohérent ne veut pas dire sans risque. Une traîne de 36 ans implique que la très grande majorité de l’offre théorique n’existera pas avant très longtemps : c’est une bonne nouvelle pour la rareté, mais cela pèse réellement sur le fait que, à terme, les frais de transaction couvrent davantage du budget de sécurité que ne le feront les émissions. Pour l’instant, le réseau est encore au début et DuskEVM n’a à peine qu’un an : les revenus liés aux frais sont loin d’être suffisamment importants pour porter ce poids à eux seuls. Le calendrier d’émission achète du temps. Il ne garantit pas, à lui seul, que la partie « frais » de l’équation se mettra en place selon le calendrier.
@Dusk $DUSK #dusk
La logique est que le budget de sécurité doit évoluer avec l’horizon de plusieurs décennies sur lequel opère réellement la finance institutionnelle, et non avec la durée d’attention de quelques mois que les marchés crypto récompensent habituellement. Un calendrier d’émission rapide met en avant les incitations pour les stakers précoces et risque de diluer les détenteurs de long terme au moment même où l’adoption pourrait commencer à s’accélérer : un mauvais moment pour que le budget de sécurité devienne plus léger.
Je pense que le design est cohérent, mais cohérent ne veut pas dire sans risque. Une traîne de 36 ans implique que la très grande majorité de l’offre théorique n’existera pas avant très longtemps : c’est une bonne nouvelle pour la rareté, mais cela pèse réellement sur le fait que, à terme, les frais de transaction couvrent davantage du budget de sécurité que ne le feront les émissions. Pour l’instant, le réseau est encore au début et DuskEVM n’a à peine qu’un an : les revenus liés aux frais sont loin d’être suffisamment importants pour porter ce poids à eux seuls. Le calendrier d’émission achète du temps. Il ne garantit pas, à lui seul, que la partie « frais » de l’équation se mettra en place selon le calendrier.
@Dusk $DUSK #dusk
61
·
--
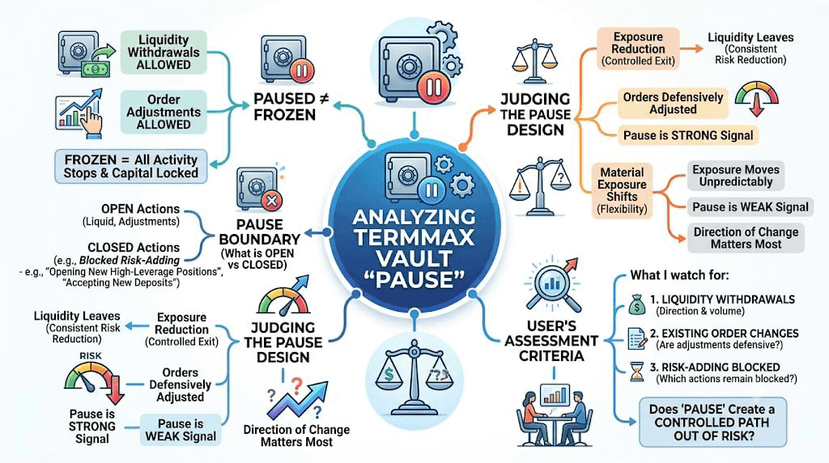
Un coffre-fort TermMax en pause n’est pas la même chose qu’un coffre-fort gelé.
Même après qu’un coffre-fort est mis en pause, TermMax autorise toujours le retrait de liquidités et l’ajustement des ordres existants dans ses marchés de prêt à taux fixe. Autrement dit, l’activité normale peut s’arrêter sans verrouiller chaque élément du bilan du coffre-fort.
Cela rend la limite de mise en pause plus intéressante que le libellé lui-même.
Ce que je ne sais pas encore, c’est si les actions que TermMax laisse ouvertes pendant une pause réduisent systématiquement l’exposition, ou si elles peuvent aussi la remodeler de façon significative d’une manière qui n’est pas manifestement défensive.
Garder les retraits ouverts a du sens, car le capital peut avoir besoin d’une sortie. Ajuster les ordres existants est plus nuancé, puisque ces modifications peuvent encore affecter l’endroit où se situe la liquidité du coffre-fort et le niveau d’exposition qui demeure vis-à-vis du marché.
Le drapeau de pause me dit le mode d’exploitation. Les preuves les plus utiles sont ce qui se passe avec l’exposition une fois ce mode activé.
Si des liquidités sortent et que les ordres en cours sont ajustés de manière qui réduit systématiquement le risque, la pause fait plus que simplement changer une étiquette. Si l’exposition peut encore évoluer de manière significative dans un sens comme dans l’autre, « en pause » devient un signal plus faible que ce qu’il paraît au premier abord.
C’est ainsi que j’évaluerais la conception de la pause de TermMax : en regardant la direction des changements qu’elle permet encore, plutôt que simplement de savoir si le coffre-fort se déclare comme étant en pause.
La question est de savoir si le mode pause crée une trajectoire contrôlée de sortie du risque, ou s’il laisse encore assez de souplesse pour que l’exposition du coffre-fort évolue d’une manière que les utilisateurs peuvent ne pas anticiper.
Je surveille les retraits de liquidités, les modifications des ordres existants, et les actions qui augmentent le risque qui restent bloquées pendant une pause.
@termmax #TermMax
$PIEVERSE
Un coffre-fort TermMax en pause n’est pas la même chose qu’un coffre-fort gelé.
Même après qu’un coffre-fort est mis en pause, TermMax autorise toujours le retrait de liquidités et l’ajustement des ordres existants dans ses marchés de prêt à taux fixe. Autrement dit, l’activité normale peut s’arrêter sans verrouiller chaque élément du bilan du coffre-fort.
Cela rend la limite de mise en pause plus intéressante que le libellé lui-même.
Ce que je ne sais pas encore, c’est si les actions que TermMax laisse ouvertes pendant une pause réduisent systématiquement l’exposition, ou si elles peuvent aussi la remodeler de façon significative d’une manière qui n’est pas manifestement défensive.
Garder les retraits ouverts a du sens, car le capital peut avoir besoin d’une sortie. Ajuster les ordres existants est plus nuancé, puisque ces modifications peuvent encore affecter l’endroit où se situe la liquidité du coffre-fort et le niveau d’exposition qui demeure vis-à-vis du marché.
Le drapeau de pause me dit le mode d’exploitation. Les preuves les plus utiles sont ce qui se passe avec l’exposition une fois ce mode activé.
Si des liquidités sortent et que les ordres en cours sont ajustés de manière qui réduit systématiquement le risque, la pause fait plus que simplement changer une étiquette. Si l’exposition peut encore évoluer de manière significative dans un sens comme dans l’autre, « en pause » devient un signal plus faible que ce qu’il paraît au premier abord.
C’est ainsi que j’évaluerais la conception de la pause de TermMax : en regardant la direction des changements qu’elle permet encore, plutôt que simplement de savoir si le coffre-fort se déclare comme étant en pause.
La question est de savoir si le mode pause crée une trajectoire contrôlée de sortie du risque, ou s’il laisse encore assez de souplesse pour que l’exposition du coffre-fort évolue d’une manière que les utilisateurs peuvent ne pas anticiper.
Je surveille les retraits de liquidités, les modifications des ordres existants, et les actions qui augmentent le risque qui restent bloquées pendant une pause.
@TermMax #TermMax
$PIEVERSE
Même après qu’un coffre-fort est mis en pause, TermMax autorise toujours le retrait de liquidités et l’ajustement des ordres existants dans ses marchés de prêt à taux fixe. Autrement dit, l’activité normale peut s’arrêter sans verrouiller chaque élément du bilan du coffre-fort.
Cela rend la limite de mise en pause plus intéressante que le libellé lui-même.
Ce que je ne sais pas encore, c’est si les actions que TermMax laisse ouvertes pendant une pause réduisent systématiquement l’exposition, ou si elles peuvent aussi la remodeler de façon significative d’une manière qui n’est pas manifestement défensive.
Garder les retraits ouverts a du sens, car le capital peut avoir besoin d’une sortie. Ajuster les ordres existants est plus nuancé, puisque ces modifications peuvent encore affecter l’endroit où se situe la liquidité du coffre-fort et le niveau d’exposition qui demeure vis-à-vis du marché.
Le drapeau de pause me dit le mode d’exploitation. Les preuves les plus utiles sont ce qui se passe avec l’exposition une fois ce mode activé.
Si des liquidités sortent et que les ordres en cours sont ajustés de manière qui réduit systématiquement le risque, la pause fait plus que simplement changer une étiquette. Si l’exposition peut encore évoluer de manière significative dans un sens comme dans l’autre, « en pause » devient un signal plus faible que ce qu’il paraît au premier abord.
C’est ainsi que j’évaluerais la conception de la pause de TermMax : en regardant la direction des changements qu’elle permet encore, plutôt que simplement de savoir si le coffre-fort se déclare comme étant en pause.
La question est de savoir si le mode pause crée une trajectoire contrôlée de sortie du risque, ou s’il laisse encore assez de souplesse pour que l’exposition du coffre-fort évolue d’une manière que les utilisateurs peuvent ne pas anticiper.
Je surveille les retraits de liquidités, les modifications des ordres existants, et les actions qui augmentent le risque qui restent bloquées pendant une pause.
@TermMax #TermMax
$PIEVERSE
149
·
--
Tokeniser une sécurité est la partie facile. Faire en sorte que cette sécurité circule en toute sécurité entre plusieurs chaînes, et obtenir des données d’échange fiables on-chain sans point de défaillance unique, c’est là que la plupart des projets RWA stagnent discrètement. C’est exactement le manque que Dusk Network a comblé en intégrant l’infrastructure de Chainlink.
Ce partenariat intègre deux produits de Chainlink dans la pile de Dusk Network. CCIP, le protocole d’interopérabilité inter-chaînes (Cross-Chain Interoperability Protocol), devient le pont canonique pour les actifs tokenisés NPEX, permettant aux titres émis sur DuskEVM de se déplacer et de rester composables à travers d’autres écosystèmes DeFi, sans dépendre d’un code de pont sur mesure non audité. DataLink devient l’oracle on-chain exclusif pour les données d’échange NPEX, en fournissant des flux à faible latence et de niveau institutionnel directement aux smart contracts. En complément, DUSK gagne une capacité native de transferts inter-chaînes entre Ethereum et Solana via la norme Cross-Chain Token de Chainlink, plutôt que de s’appuyer sur des représentations “wrapped”.
Pourquoi cela compte plus qu’une annonce d’intégration d’oracle classique ? Parce que NPEX représente déjà plus de 200 millions d’euros de titres réels. L’intégrité des données et le déplacement inter-chaînes en toute sécurité ne sont pas des options pour une telle base d’actifs : ce sont des exigences minimales avant qu’une institution considère le règlement on-chain comme équivalent aux rails traditionnels. Ces mêmes actifs émis sur DuskEVM peuvent aussi transiter par Hedger pour des flux de transaction confidentiels lorsqu’une institution souhaite ce niveau de confidentialité en plus de la portée inter-chaînes.
Ma réserve la plus honnête : l’infrastructure d’interopérabilité n’est utile que dans la mesure où la liquidité qui y circule est réelle. Beaucoup de chaînes ont annoncé des intégrations de Chainlink qui restent surtout inutilisées, faute de demande inter-chaînes suffisante. Dusk Network dispose d’une base d’actifs ancrés réelle derrière ce projet, ce qui lui donne de meilleures chances que la plupart, mais des chances ne sont pas des résultats.
Je surveillerai le volume des transactions CCIP sur les actifs tokenisés de Dusk Network, pas l’annonce, pour voir si cette intégration vaut vraiment le coup.
@Dusk_Foundation $DUSK #dusk
Tokeniser une sécurité est la partie facile. Faire en sorte que cette sécurité circule en toute sécurité entre plusieurs chaînes, et obtenir des données d’échange fiables on-chain sans point de défaillance unique, c’est là que la plupart des projets RWA stagnent discrètement. C’est exactement le manque que Dusk Network a comblé en intégrant l’infrastructure de Chainlink.
Ce partenariat intègre deux produits de Chainlink dans la pile de Dusk Network. CCIP, le protocole d’interopérabilité inter-chaînes (Cross-Chain Interoperability Protocol), devient le pont canonique pour les actifs tokenisés NPEX, permettant aux titres émis sur DuskEVM de se déplacer et de rester composables à travers d’autres écosystèmes DeFi, sans dépendre d’un code de pont sur mesure non audité. DataLink devient l’oracle on-chain exclusif pour les données d’échange NPEX, en fournissant des flux à faible latence et de niveau institutionnel directement aux smart contracts. En complément, DUSK gagne une capacité native de transferts inter-chaînes entre Ethereum et Solana via la norme Cross-Chain Token de Chainlink, plutôt que de s’appuyer sur des représentations “wrapped”.
Pourquoi cela compte plus qu’une annonce d’intégration d’oracle classique ? Parce que NPEX représente déjà plus de 200 millions d’euros de titres réels. L’intégrité des données et le déplacement inter-chaînes en toute sécurité ne sont pas des options pour une telle base d’actifs : ce sont des exigences minimales avant qu’une institution considère le règlement on-chain comme équivalent aux rails traditionnels. Ces mêmes actifs émis sur DuskEVM peuvent aussi transiter par Hedger pour des flux de transaction confidentiels lorsqu’une institution souhaite ce niveau de confidentialité en plus de la portée inter-chaînes.
Ma réserve la plus honnête : l’infrastructure d’interopérabilité n’est utile que dans la mesure où la liquidité qui y circule est réelle. Beaucoup de chaînes ont annoncé des intégrations de Chainlink qui restent surtout inutilisées, faute de demande inter-chaînes suffisante. Dusk Network dispose d’une base d’actifs ancrés réelle derrière ce projet, ce qui lui donne de meilleures chances que la plupart, mais des chances ne sont pas des résultats.
Je surveillerai le volume des transactions CCIP sur les actifs tokenisés de Dusk Network, pas l’annonce, pour voir si cette intégration vaut vraiment le coup.
@Dusk $DUSK #dusk
Ce partenariat intègre deux produits de Chainlink dans la pile de Dusk Network. CCIP, le protocole d’interopérabilité inter-chaînes (Cross-Chain Interoperability Protocol), devient le pont canonique pour les actifs tokenisés NPEX, permettant aux titres émis sur DuskEVM de se déplacer et de rester composables à travers d’autres écosystèmes DeFi, sans dépendre d’un code de pont sur mesure non audité. DataLink devient l’oracle on-chain exclusif pour les données d’échange NPEX, en fournissant des flux à faible latence et de niveau institutionnel directement aux smart contracts. En complément, DUSK gagne une capacité native de transferts inter-chaînes entre Ethereum et Solana via la norme Cross-Chain Token de Chainlink, plutôt que de s’appuyer sur des représentations “wrapped”.
Pourquoi cela compte plus qu’une annonce d’intégration d’oracle classique ? Parce que NPEX représente déjà plus de 200 millions d’euros de titres réels. L’intégrité des données et le déplacement inter-chaînes en toute sécurité ne sont pas des options pour une telle base d’actifs : ce sont des exigences minimales avant qu’une institution considère le règlement on-chain comme équivalent aux rails traditionnels. Ces mêmes actifs émis sur DuskEVM peuvent aussi transiter par Hedger pour des flux de transaction confidentiels lorsqu’une institution souhaite ce niveau de confidentialité en plus de la portée inter-chaînes.
Ma réserve la plus honnête : l’infrastructure d’interopérabilité n’est utile que dans la mesure où la liquidité qui y circule est réelle. Beaucoup de chaînes ont annoncé des intégrations de Chainlink qui restent surtout inutilisées, faute de demande inter-chaînes suffisante. Dusk Network dispose d’une base d’actifs ancrés réelle derrière ce projet, ce qui lui donne de meilleures chances que la plupart, mais des chances ne sont pas des résultats.
Je surveillerai le volume des transactions CCIP sur les actifs tokenisés de Dusk Network, pas l’annonce, pour voir si cette intégration vaut vraiment le coup.
@Dusk $DUSK #dusk
52
·
--
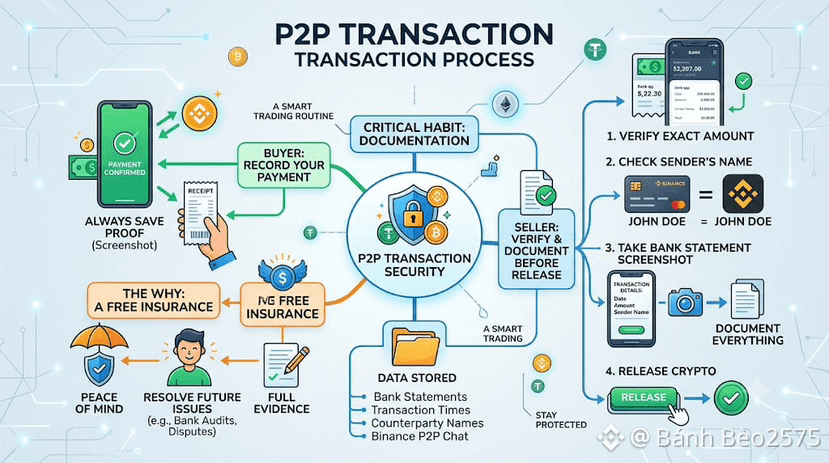
Après de nombreuses transactions sur Binance P2P, j’ai développé une petite habitude, mais à mes yeux elle est très importante : avant d’appuyer sur « release crypto », je prends toujours une photo du relevé bancaire qui montre clairement le montant que je viens de recevoir, l’heure/la date de la transaction et le nom de la personne qui a effectué le virement.
Cette habitude a commencé le jour où j’ai reçu un paiement exactement du même montant, mais quelques jours plus tard, la banque m’a envoyé une notification de contrôle, car elle soupçonnait une transaction inhabituelle liée au compte de l’expéditeur. J’étais assez inquiet, car je ne savais pas si je devais fournir des informations supplémentaires. Heureusement, j’avais déjà enregistré des captures de l’ensemble du relevé et la conversation qui confirme sur Binance P2P, ce qui m’a permis, le moment venu, d’avoir toutes les données nécessaires pour expliquer clairement.
Depuis lors, je respecte toujours ce processus en trois étapes avant de procéder au « release » : vérifier que le montant correspond exactement, vérifier que le nom de la personne expéditrice correspond bien au nom du partenaire enregistré, puis enfin enregistrer une capture du relevé bancaire comme preuve avant de finaliser la transaction.
Beaucoup peuvent penser que cette étape de conservation est inutile puisque la transaction s’est déroulée sans problème, mais pour moi c’est une sorte d’assurance gratuite. Elle ne me prend pas beaucoup de temps, mais m’apporte bien plus de tranquillité d’esprit si jamais un problème survient plus tard, que ce soit de la part de la banque ou à cause de la transaction sur Binance P2P.
En jouant le rôle d’acheteur, j’applique une habitude similaire : j’enregistre toujours la confirmation de mon propre virement juste après l’avoir effectué. Disposer de données complètes des deux côtés me rend plus confiant si jamais j’ai besoin de faire une nouvelle vérification à tout moment.
@Binance_Vietnam #BinanceP2PAnToan
$BOME $PNUT
Après de nombreuses transactions sur Binance P2P, j’ai développé une petite habitude, mais à mes yeux elle est très importante : avant d’appuyer sur « release crypto », je prends toujours une photo du relevé bancaire qui montre clairement le montant que je viens de recevoir, l’heure/la date de la transaction et le nom de la personne qui a effectué le virement.
Cette habitude a commencé le jour où j’ai reçu un paiement exactement du même montant, mais quelques jours plus tard, la banque m’a envoyé une notification de contrôle, car elle soupçonnait une transaction inhabituelle liée au compte de l’expéditeur. J’étais assez inquiet, car je ne savais pas si je devais fournir des informations supplémentaires. Heureusement, j’avais déjà enregistré des captures de l’ensemble du relevé et la conversation qui confirme sur Binance P2P, ce qui m’a permis, le moment venu, d’avoir toutes les données nécessaires pour expliquer clairement.
Depuis lors, je respecte toujours ce processus en trois étapes avant de procéder au « release » : vérifier que le montant correspond exactement, vérifier que le nom de la personne expéditrice correspond bien au nom du partenaire enregistré, puis enfin enregistrer une capture du relevé bancaire comme preuve avant de finaliser la transaction.
Beaucoup peuvent penser que cette étape de conservation est inutile puisque la transaction s’est déroulée sans problème, mais pour moi c’est une sorte d’assurance gratuite. Elle ne me prend pas beaucoup de temps, mais m’apporte bien plus de tranquillité d’esprit si jamais un problème survient plus tard, que ce soit de la part de la banque ou à cause de la transaction sur Binance P2P.
En jouant le rôle d’acheteur, j’applique une habitude similaire : j’enregistre toujours la confirmation de mon propre virement juste après l’avoir effectué. Disposer de données complètes des deux côtés me rend plus confiant si jamais j’ai besoin de faire une nouvelle vérification à tout moment.
@Binance Vietnam #BinanceP2PAnToan
$BOME $PNUT
Cette habitude a commencé le jour où j’ai reçu un paiement exactement du même montant, mais quelques jours plus tard, la banque m’a envoyé une notification de contrôle, car elle soupçonnait une transaction inhabituelle liée au compte de l’expéditeur. J’étais assez inquiet, car je ne savais pas si je devais fournir des informations supplémentaires. Heureusement, j’avais déjà enregistré des captures de l’ensemble du relevé et la conversation qui confirme sur Binance P2P, ce qui m’a permis, le moment venu, d’avoir toutes les données nécessaires pour expliquer clairement.
Depuis lors, je respecte toujours ce processus en trois étapes avant de procéder au « release » : vérifier que le montant correspond exactement, vérifier que le nom de la personne expéditrice correspond bien au nom du partenaire enregistré, puis enfin enregistrer une capture du relevé bancaire comme preuve avant de finaliser la transaction.
Beaucoup peuvent penser que cette étape de conservation est inutile puisque la transaction s’est déroulée sans problème, mais pour moi c’est une sorte d’assurance gratuite. Elle ne me prend pas beaucoup de temps, mais m’apporte bien plus de tranquillité d’esprit si jamais un problème survient plus tard, que ce soit de la part de la banque ou à cause de la transaction sur Binance P2P.
En jouant le rôle d’acheteur, j’applique une habitude similaire : j’enregistre toujours la confirmation de mon propre virement juste après l’avoir effectué. Disposer de données complètes des deux côtés me rend plus confiant si jamais j’ai besoin de faire une nouvelle vérification à tout moment.
@Binance Vietnam #BinanceP2PAnToan
$BOME $PNUT
220
·
--
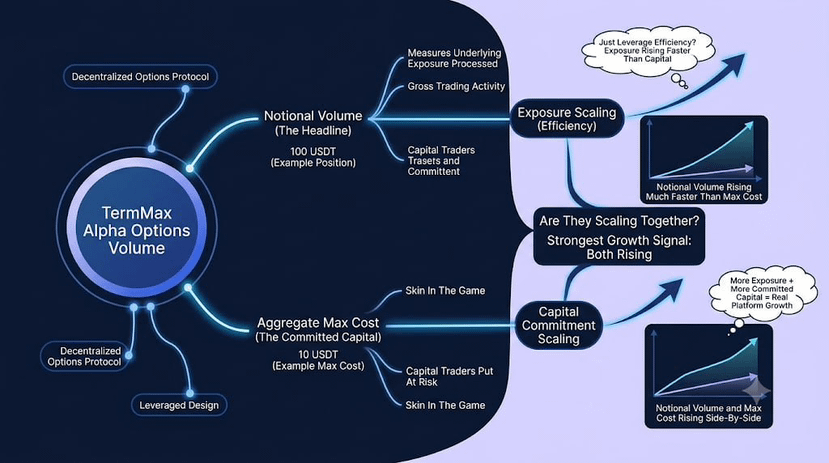
Un exemple de TermMax Alpha reste particulièrement pour moi : une position d’option sur notionnel de 100 USDT peut avoir un coût maximal réel de seulement 10 USDT.
Pour TermMax, un protocole décentralisé de trading d’options, cela rend le volume de trading annoncé plus intéressant qu’il n’y paraît au premier abord.
Le volume notionnel me dit quelle quantité d’exposition sous-jacente TermMax traite. Il ne me dit pas combien de capital les traders mettent réellement en jeu pour créer cette exposition. Dans Alpha, l’effet de levier fait partie de la conception, donc les deux peuvent diverger assez naturellement.
L’exemple propre de TermMax rend l’écart plus clair. Un trader peut ouvrir une exposition notionnelle de 100 USDT avec un Max Cost de 10 USDT, puis ajouter encore 100 USDT au volume cumulé lorsque la même position est clôturée.
Ce que je ne sais pas encore, c’est si la croissance du volume notionnel d’Alpha est compensée par la croissance du capital que les traders sont prêts à engager, ou si l’exposition augmente beaucoup plus vite que le capital à risque qui la soutient.
Ce n’est pas nécessairement une faiblesse. Générer plus d’exposition à partir de chaque unité de capital fait partie de ce que les options avec effet de levier sont conçues à faire.
Le signal le plus fort serait de savoir si l’augmentation du notionnel s’accompagne d’une hausse du Max Cost agrégé. Cela montrerait que TermMax ne crée pas seulement davantage d’exposition par unité de capital, mais attire aussi davantage de capital vers Alpha lui-même.
J’en apprendrais davantage si le volume notionnel augmente en même temps que le Max Cost agrégé, plutôt que de me baser sur un chiffre de notionnel beaucoup plus élevé à lui seul.
La question est de savoir si TermMax Alpha ne fait croître que la quantité d’exposition qu’il peut générer, ou aussi la quantité de capital que les traders sont disposés à mettre derrière.
Je surveille le volume notionnel, le Max Cost agrégé, et la manière dont la relation entre les deux évolue à mesure qu’Alpha grandit.
@termmax #TermMax
$BOME
Un exemple de TermMax Alpha reste particulièrement pour moi : une position d’option sur notionnel de 100 USDT peut avoir un coût maximal réel de seulement 10 USDT.
Pour TermMax, un protocole décentralisé de trading d’options, cela rend le volume de trading annoncé plus intéressant qu’il n’y paraît au premier abord.
Le volume notionnel me dit quelle quantité d’exposition sous-jacente TermMax traite. Il ne me dit pas combien de capital les traders mettent réellement en jeu pour créer cette exposition. Dans Alpha, l’effet de levier fait partie de la conception, donc les deux peuvent diverger assez naturellement.
L’exemple propre de TermMax rend l’écart plus clair. Un trader peut ouvrir une exposition notionnelle de 100 USDT avec un Max Cost de 10 USDT, puis ajouter encore 100 USDT au volume cumulé lorsque la même position est clôturée.
Ce que je ne sais pas encore, c’est si la croissance du volume notionnel d’Alpha est compensée par la croissance du capital que les traders sont prêts à engager, ou si l’exposition augmente beaucoup plus vite que le capital à risque qui la soutient.
Ce n’est pas nécessairement une faiblesse. Générer plus d’exposition à partir de chaque unité de capital fait partie de ce que les options avec effet de levier sont conçues à faire.
Le signal le plus fort serait de savoir si l’augmentation du notionnel s’accompagne d’une hausse du Max Cost agrégé. Cela montrerait que TermMax ne crée pas seulement davantage d’exposition par unité de capital, mais attire aussi davantage de capital vers Alpha lui-même.
J’en apprendrais davantage si le volume notionnel augmente en même temps que le Max Cost agrégé, plutôt que de me baser sur un chiffre de notionnel beaucoup plus élevé à lui seul.
La question est de savoir si TermMax Alpha ne fait croître que la quantité d’exposition qu’il peut générer, ou aussi la quantité de capital que les traders sont disposés à mettre derrière.
Je surveille le volume notionnel, le Max Cost agrégé, et la manière dont la relation entre les deux évolue à mesure qu’Alpha grandit.
@TermMax #TermMax
$BOME
Pour TermMax, un protocole décentralisé de trading d’options, cela rend le volume de trading annoncé plus intéressant qu’il n’y paraît au premier abord.
Le volume notionnel me dit quelle quantité d’exposition sous-jacente TermMax traite. Il ne me dit pas combien de capital les traders mettent réellement en jeu pour créer cette exposition. Dans Alpha, l’effet de levier fait partie de la conception, donc les deux peuvent diverger assez naturellement.
L’exemple propre de TermMax rend l’écart plus clair. Un trader peut ouvrir une exposition notionnelle de 100 USDT avec un Max Cost de 10 USDT, puis ajouter encore 100 USDT au volume cumulé lorsque la même position est clôturée.
Ce que je ne sais pas encore, c’est si la croissance du volume notionnel d’Alpha est compensée par la croissance du capital que les traders sont prêts à engager, ou si l’exposition augmente beaucoup plus vite que le capital à risque qui la soutient.
Ce n’est pas nécessairement une faiblesse. Générer plus d’exposition à partir de chaque unité de capital fait partie de ce que les options avec effet de levier sont conçues à faire.
Le signal le plus fort serait de savoir si l’augmentation du notionnel s’accompagne d’une hausse du Max Cost agrégé. Cela montrerait que TermMax ne crée pas seulement davantage d’exposition par unité de capital, mais attire aussi davantage de capital vers Alpha lui-même.
J’en apprendrais davantage si le volume notionnel augmente en même temps que le Max Cost agrégé, plutôt que de me baser sur un chiffre de notionnel beaucoup plus élevé à lui seul.
La question est de savoir si TermMax Alpha ne fait croître que la quantité d’exposition qu’il peut générer, ou aussi la quantité de capital que les traders sont disposés à mettre derrière.
Je surveille le volume notionnel, le Max Cost agrégé, et la manière dont la relation entre les deux évolue à mesure qu’Alpha grandit.
@TermMax #TermMax
$BOME
175
·
--
Personne ne veut publier un document listant chaque faille sérieuse qu’un auditeur a trouvée dans son propre protocole. Dusk Network l’a pourtant fait avec AEGIS, sa plus importante hard fork depuis le lancement du mainnet, et je pense que la décision d’être aussi transparent mérite plus d’attention que les bugs eux-mêmes.
AEGIS a livré des correctifs pour 39 constats, dont 7 classés comme critiques, retraçables à 4 causes racines : une attribution mémoire non sûre dans le bac à sable de la machine virtuelle Piecrust, susceptible de permettre à deux nœuds honnêtes de calculer silencieusement des résultats différents à partir du même code ; une désérialisation dangereuse de données non fiables côté hôte ; un écart entre la redevance Phoenix et le mécanisme de remboursement, qui aurait pu permettre une inflation de l’offre ou arrêter la chaîne purement et simplement ; et une construction de signature BLS qui aurait pu permettre une falsification à partir d’une seule signature observée. Dusk a déclaré clairement n’avoir trouvé aucune preuve que l’une de ces failles ait été exploitée avant la mise en production du correctif, et les correctifs sont allés plus loin que le simple colmatage de symptômes : ils ont refondu les modèles de propriété, appliqué des contrôles à la fois lors de l’admission dans le mempool et durant l’exécution dans la VM (au lieu de se limiter à une seule couche), et migré vers un hash de style RFC 9380 pour la construction de courbes en BLS avec une séparation de domaine explicite.
Ce qui ressort pour moi, c’est la manière dont l’ensemble du rapport est cadré. Dusk sépare à plusieurs reprises la mitigation de la suppression de la cause racine et traite les deux comme nécessaires : un niveau de discipline d’ingénierie qu’on ne voit que très rarement décrit publiquement.
Je ne prétendrai pas que c’est seulement une bonne nouvelle. Un ensemble de vulnérabilités critiques, au niveau de la chaîne, existant dès lors sur un protocole financier en production, est un constat sérieux, audit ou non. Coordonner une hard fork d’une telle ampleur sur un ensemble de validateurs en activité, sans alerter qui que ce soit susceptible d’exploiter les failles en premier, constitue en soi une réalisation d’ingénierie discrète qui reçoit rarement le crédit qu’elle mérite.
DUSK sécurise un protocole qui vient de devenir sensiblement plus difficile à briser.
@Dusk_Foundation $DUSK #dusk
$BTW
Personne ne veut publier un document listant chaque faille sérieuse qu’un auditeur a trouvée dans son propre protocole. Dusk Network l’a pourtant fait avec AEGIS, sa plus importante hard fork depuis le lancement du mainnet, et je pense que la décision d’être aussi transparent mérite plus d’attention que les bugs eux-mêmes.
AEGIS a livré des correctifs pour 39 constats, dont 7 classés comme critiques, retraçables à 4 causes racines : une attribution mémoire non sûre dans le bac à sable de la machine virtuelle Piecrust, susceptible de permettre à deux nœuds honnêtes de calculer silencieusement des résultats différents à partir du même code ; une désérialisation dangereuse de données non fiables côté hôte ; un écart entre la redevance Phoenix et le mécanisme de remboursement, qui aurait pu permettre une inflation de l’offre ou arrêter la chaîne purement et simplement ; et une construction de signature BLS qui aurait pu permettre une falsification à partir d’une seule signature observée. Dusk a déclaré clairement n’avoir trouvé aucune preuve que l’une de ces failles ait été exploitée avant la mise en production du correctif, et les correctifs sont allés plus loin que le simple colmatage de symptômes : ils ont refondu les modèles de propriété, appliqué des contrôles à la fois lors de l’admission dans le mempool et durant l’exécution dans la VM (au lieu de se limiter à une seule couche), et migré vers un hash de style RFC 9380 pour la construction de courbes en BLS avec une séparation de domaine explicite.
Ce qui ressort pour moi, c’est la manière dont l’ensemble du rapport est cadré. Dusk sépare à plusieurs reprises la mitigation de la suppression de la cause racine et traite les deux comme nécessaires : un niveau de discipline d’ingénierie qu’on ne voit que très rarement décrit publiquement.
Je ne prétendrai pas que c’est seulement une bonne nouvelle. Un ensemble de vulnérabilités critiques, au niveau de la chaîne, existant dès lors sur un protocole financier en production, est un constat sérieux, audit ou non. Coordonner une hard fork d’une telle ampleur sur un ensemble de validateurs en activité, sans alerter qui que ce soit susceptible d’exploiter les failles en premier, constitue en soi une réalisation d’ingénierie discrète qui reçoit rarement le crédit qu’elle mérite.
DUSK sécurise un protocole qui vient de devenir sensiblement plus difficile à briser.
@Dusk $DUSK #dusk
$BTW
AEGIS a livré des correctifs pour 39 constats, dont 7 classés comme critiques, retraçables à 4 causes racines : une attribution mémoire non sûre dans le bac à sable de la machine virtuelle Piecrust, susceptible de permettre à deux nœuds honnêtes de calculer silencieusement des résultats différents à partir du même code ; une désérialisation dangereuse de données non fiables côté hôte ; un écart entre la redevance Phoenix et le mécanisme de remboursement, qui aurait pu permettre une inflation de l’offre ou arrêter la chaîne purement et simplement ; et une construction de signature BLS qui aurait pu permettre une falsification à partir d’une seule signature observée. Dusk a déclaré clairement n’avoir trouvé aucune preuve que l’une de ces failles ait été exploitée avant la mise en production du correctif, et les correctifs sont allés plus loin que le simple colmatage de symptômes : ils ont refondu les modèles de propriété, appliqué des contrôles à la fois lors de l’admission dans le mempool et durant l’exécution dans la VM (au lieu de se limiter à une seule couche), et migré vers un hash de style RFC 9380 pour la construction de courbes en BLS avec une séparation de domaine explicite.
Ce qui ressort pour moi, c’est la manière dont l’ensemble du rapport est cadré. Dusk sépare à plusieurs reprises la mitigation de la suppression de la cause racine et traite les deux comme nécessaires : un niveau de discipline d’ingénierie qu’on ne voit que très rarement décrit publiquement.
Je ne prétendrai pas que c’est seulement une bonne nouvelle. Un ensemble de vulnérabilités critiques, au niveau de la chaîne, existant dès lors sur un protocole financier en production, est un constat sérieux, audit ou non. Coordonner une hard fork d’une telle ampleur sur un ensemble de validateurs en activité, sans alerter qui que ce soit susceptible d’exploiter les failles en premier, constitue en soi une réalisation d’ingénierie discrète qui reçoit rarement le crédit qu’elle mérite.
DUSK sécurise un protocole qui vient de devenir sensiblement plus difficile à briser.
@Dusk $DUSK #dusk
$BTW
59
·
--
Gérer un compte marchand sur Binance P2P a changé ma façon de voir la vérification, surtout parce que la responsabilité fonctionne dans les deux sens. Binance P2P protège aussi les marchands, grâce au KYC sur chaque compte, à l’escrow qui détient l’actif crypto jusqu’à ce qu’une commande soit confirmée, et à un historique complet des discussions qui devient utile si un litige doit jamais être examiné. Mais ces protections fonctionnent le mieux en complément du jugement propre du marchand, notamment quand un acheteur passe une commande plus importante que d’habitude.
Avant d’accepter une commande conséquente, je consulte l’historique du compte de l’acheteur : le nombre de transactions qu’il a déjà effectuées, depuis combien de temps le compte existe, et si le nom de son moyen de paiement correspond à ce qui s’affiche sur son profil. Un premier acheteur qui passe une commande exceptionnellement grande n’est pas automatiquement suspect, mais cela signifie que je ralentis et que je prête attention de plus près à chaque message qui suit, plutôt que de traiter cela comme un simple petit achat habituel.
Le signal d’alerte le plus clair que je surveille, c’est un acheteur qui évite de répondre aux questions directes dans le chat ou qui pousse à finaliser la transaction beaucoup trop vite. Quand cela se produit, je pose des questions précises et simples, par exemple pour confirmer le montant exact et le nom figurant sur son virement, et un acheteur de bonne foi répond sans hésiter. Je conserve aussi des traces détaillées de chaque commande terminée en tant que marchand, car l’assistance Binance m’a demandé exactement ce type de documentation auparavant, et le fait que tout soit bien organisé a rendu chacune de ces discussions plus rapide à résoudre.
Gérer un compte marchand implique aussi que ma propre réputation est en jeu à chaque commande que j’accepte ; être prudent ne sert donc pas seulement à protéger une transaction, cela protège tous les futurs acheteurs qui consulteront mon historique avant de décider de commercer avec moi. Un taux de réussite fondé sur une vérification rigoureuse, même si cela signifie parfois renoncer à une commande, compte davantage pour moi que de conclure chaque transaction qui passe par Binance P2P.
@Binance_Vietnam #BinanceP2PAnToan
$BTW $ACE
Gérer un compte marchand sur Binance P2P a changé ma façon de voir la vérification, surtout parce que la responsabilité fonctionne dans les deux sens. Binance P2P protège aussi les marchands, grâce au KYC sur chaque compte, à l’escrow qui détient l’actif crypto jusqu’à ce qu’une commande soit confirmée, et à un historique complet des discussions qui devient utile si un litige doit jamais être examiné. Mais ces protections fonctionnent le mieux en complément du jugement propre du marchand, notamment quand un acheteur passe une commande plus importante que d’habitude.
Avant d’accepter une commande conséquente, je consulte l’historique du compte de l’acheteur : le nombre de transactions qu’il a déjà effectuées, depuis combien de temps le compte existe, et si le nom de son moyen de paiement correspond à ce qui s’affiche sur son profil. Un premier acheteur qui passe une commande exceptionnellement grande n’est pas automatiquement suspect, mais cela signifie que je ralentis et que je prête attention de plus près à chaque message qui suit, plutôt que de traiter cela comme un simple petit achat habituel.
Le signal d’alerte le plus clair que je surveille, c’est un acheteur qui évite de répondre aux questions directes dans le chat ou qui pousse à finaliser la transaction beaucoup trop vite. Quand cela se produit, je pose des questions précises et simples, par exemple pour confirmer le montant exact et le nom figurant sur son virement, et un acheteur de bonne foi répond sans hésiter. Je conserve aussi des traces détaillées de chaque commande terminée en tant que marchand, car l’assistance Binance m’a demandé exactement ce type de documentation auparavant, et le fait que tout soit bien organisé a rendu chacune de ces discussions plus rapide à résoudre.
Gérer un compte marchand implique aussi que ma propre réputation est en jeu à chaque commande que j’accepte ; être prudent ne sert donc pas seulement à protéger une transaction, cela protège tous les futurs acheteurs qui consulteront mon historique avant de décider de commercer avec moi. Un taux de réussite fondé sur une vérification rigoureuse, même si cela signifie parfois renoncer à une commande, compte davantage pour moi que de conclure chaque transaction qui passe par Binance P2P.
@Binance Vietnam #BinanceP2PAnToan
$BTW $ACE
Avant d’accepter une commande conséquente, je consulte l’historique du compte de l’acheteur : le nombre de transactions qu’il a déjà effectuées, depuis combien de temps le compte existe, et si le nom de son moyen de paiement correspond à ce qui s’affiche sur son profil. Un premier acheteur qui passe une commande exceptionnellement grande n’est pas automatiquement suspect, mais cela signifie que je ralentis et que je prête attention de plus près à chaque message qui suit, plutôt que de traiter cela comme un simple petit achat habituel.
Le signal d’alerte le plus clair que je surveille, c’est un acheteur qui évite de répondre aux questions directes dans le chat ou qui pousse à finaliser la transaction beaucoup trop vite. Quand cela se produit, je pose des questions précises et simples, par exemple pour confirmer le montant exact et le nom figurant sur son virement, et un acheteur de bonne foi répond sans hésiter. Je conserve aussi des traces détaillées de chaque commande terminée en tant que marchand, car l’assistance Binance m’a demandé exactement ce type de documentation auparavant, et le fait que tout soit bien organisé a rendu chacune de ces discussions plus rapide à résoudre.
Gérer un compte marchand implique aussi que ma propre réputation est en jeu à chaque commande que j’accepte ; être prudent ne sert donc pas seulement à protéger une transaction, cela protège tous les futurs acheteurs qui consulteront mon historique avant de décider de commercer avec moi. Un taux de réussite fondé sur une vérification rigoureuse, même si cela signifie parfois renoncer à une commande, compte davantage pour moi que de conclure chaque transaction qui passe par Binance P2P.
@Binance Vietnam #BinanceP2PAnToan
$BTW $ACE
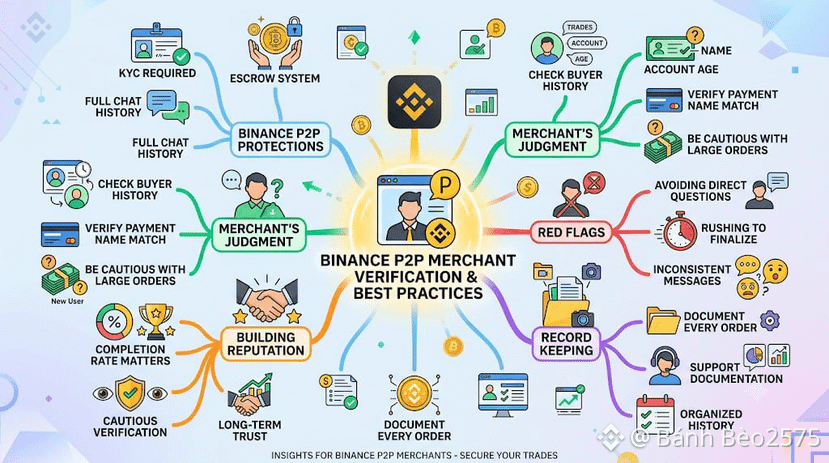
53
·
--
TermMax a annoncé le premier marché d’emprunt à taux fixe acceptant en garantie des actions tokenisées, construit sur les titres tokenisés de Global Markets d’Ondo et lancé sur la chaîne BNB. La mise en scène était grande : la convergence des actifs du monde réel et du DeFi à taux fixe comme prochaine évolution de la finance on-chain. Je ne doute pas de l’ambition, et le calendrier correspond à une demande institutionnelle réelle pour des produits à taux fixe après deux mois de volatilité inhabituelle des marchés. Je m’interroge toutefois sur la mesure dans laquelle cette promesse se concrétise déjà dans la pratique.
Un marché d’emprunt à taux fixe adossé uniquement à des actions tokenisées ne fonctionne que si les prêteurs et les curateurs se présentent effectivement pour fixer le prix de ce type de collatéral. Les actions tokenisées ont pratiquement aucune historique de liquidation on-chain. Personne n’a observé à quel point le marché est réellement profond lorsqu’une action tokenisée doit être vendue rapidement en période de drawdown, car ce scénario ne s’est encore que très peu produit on-chain. TermMax peut construire instantanément les rails de smart contracts pour cela. Il ne peut pas fabriquer, de la même manière, des années de données de liquidité ayant été éprouvées sous stress, même si le marché lui-même est très bien conçu.
C’est le schéma général pour chaque nouvelle intégration RWA, et pas une faiblesse propre à TermMax. L’annonce ouvre la possibilité d’une liquidité à taux fixe adossée à des titres tokenisés. Le fait que cette liquidité soit suffisamment profonde pour avoir de l’importance pour une taille de prêt significative dépend entièrement du nombre de curateurs prêts à garantir une catégorie d’actifs nouvelle de cette façon, et ce nombre commence petit, même si l’intégration est excellente. Prenons un peu de recul : l’opportunité est réelle. Les marchés mondiaux de titres à revenu fixe et de dérivés de taux atteignent des centaines de milliers de milliards de dollars, tandis que le volume on-chain à taux fixe se mesure encore, au mieux, en dizaines de milliards. L’écart entre l’ambition et la profondeur actuelle est donc l’écart que toute cette catégorie essaie de combler.
Je pense que ce marché mérite d’être suivi précisément parce qu’il en est à ses débuts, et non parce qu’il est déjà prouvé. La technologie permettant d’utiliser des actions tokenisées comme collatéral, ainsi que la profondeur de marché nécessaire pour que cela soit réellement utile, sont deux étapes différentes.
@termmax #TermMax
$BTW $ACE
TermMax a annoncé le premier marché d’emprunt à taux fixe acceptant en garantie des actions tokenisées, construit sur les titres tokenisés de Global Markets d’Ondo et lancé sur la chaîne BNB. La mise en scène était grande : la convergence des actifs du monde réel et du DeFi à taux fixe comme prochaine évolution de la finance on-chain. Je ne doute pas de l’ambition, et le calendrier correspond à une demande institutionnelle réelle pour des produits à taux fixe après deux mois de volatilité inhabituelle des marchés. Je m’interroge toutefois sur la mesure dans laquelle cette promesse se concrétise déjà dans la pratique.
Un marché d’emprunt à taux fixe adossé uniquement à des actions tokenisées ne fonctionne que si les prêteurs et les curateurs se présentent effectivement pour fixer le prix de ce type de collatéral. Les actions tokenisées ont pratiquement aucune historique de liquidation on-chain. Personne n’a observé à quel point le marché est réellement profond lorsqu’une action tokenisée doit être vendue rapidement en période de drawdown, car ce scénario ne s’est encore que très peu produit on-chain. TermMax peut construire instantanément les rails de smart contracts pour cela. Il ne peut pas fabriquer, de la même manière, des années de données de liquidité ayant été éprouvées sous stress, même si le marché lui-même est très bien conçu.
C’est le schéma général pour chaque nouvelle intégration RWA, et pas une faiblesse propre à TermMax. L’annonce ouvre la possibilité d’une liquidité à taux fixe adossée à des titres tokenisés. Le fait que cette liquidité soit suffisamment profonde pour avoir de l’importance pour une taille de prêt significative dépend entièrement du nombre de curateurs prêts à garantir une catégorie d’actifs nouvelle de cette façon, et ce nombre commence petit, même si l’intégration est excellente. Prenons un peu de recul : l’opportunité est réelle. Les marchés mondiaux de titres à revenu fixe et de dérivés de taux atteignent des centaines de milliers de milliards de dollars, tandis que le volume on-chain à taux fixe se mesure encore, au mieux, en dizaines de milliards. L’écart entre l’ambition et la profondeur actuelle est donc l’écart que toute cette catégorie essaie de combler.
Je pense que ce marché mérite d’être suivi précisément parce qu’il en est à ses débuts, et non parce qu’il est déjà prouvé. La technologie permettant d’utiliser des actions tokenisées comme collatéral, ainsi que la profondeur de marché nécessaire pour que cela soit réellement utile, sont deux étapes différentes.
@TermMax #TermMax
$BTW $ACE
Un marché d’emprunt à taux fixe adossé uniquement à des actions tokenisées ne fonctionne que si les prêteurs et les curateurs se présentent effectivement pour fixer le prix de ce type de collatéral. Les actions tokenisées ont pratiquement aucune historique de liquidation on-chain. Personne n’a observé à quel point le marché est réellement profond lorsqu’une action tokenisée doit être vendue rapidement en période de drawdown, car ce scénario ne s’est encore que très peu produit on-chain. TermMax peut construire instantanément les rails de smart contracts pour cela. Il ne peut pas fabriquer, de la même manière, des années de données de liquidité ayant été éprouvées sous stress, même si le marché lui-même est très bien conçu.
C’est le schéma général pour chaque nouvelle intégration RWA, et pas une faiblesse propre à TermMax. L’annonce ouvre la possibilité d’une liquidité à taux fixe adossée à des titres tokenisés. Le fait que cette liquidité soit suffisamment profonde pour avoir de l’importance pour une taille de prêt significative dépend entièrement du nombre de curateurs prêts à garantir une catégorie d’actifs nouvelle de cette façon, et ce nombre commence petit, même si l’intégration est excellente. Prenons un peu de recul : l’opportunité est réelle. Les marchés mondiaux de titres à revenu fixe et de dérivés de taux atteignent des centaines de milliers de milliards de dollars, tandis que le volume on-chain à taux fixe se mesure encore, au mieux, en dizaines de milliards. L’écart entre l’ambition et la profondeur actuelle est donc l’écart que toute cette catégorie essaie de combler.
Je pense que ce marché mérite d’être suivi précisément parce qu’il en est à ses débuts, et non parce qu’il est déjà prouvé. La technologie permettant d’utiliser des actions tokenisées comme collatéral, ainsi que la profondeur de marché nécessaire pour que cela soit réellement utile, sont deux étapes différentes.
@TermMax #TermMax
$BTW $ACE
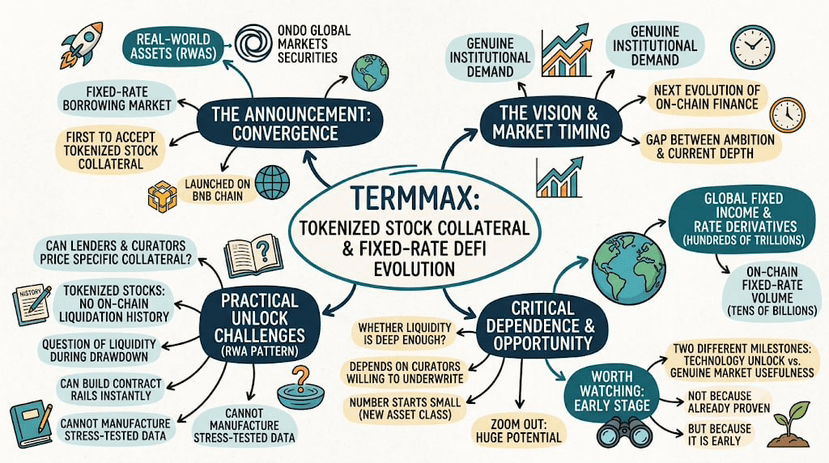
208
·
--
Dusk Network poursuit la tokenisation d’actifs réels dans un domaine où Ondo Finance rafle les gros titres de BlackRock et où Ethereum, Avalanche et Polygon apportent des écosystèmes plus vastes, une liquidité plus profonde et des années de capital de développeurs à la bataille. Dans ce contexte, l’entreprise a pris une décision qui ressemble presque à une entêtement de l’extérieur : rester étroitement concentrée sur une infrastructure financière européenne réglementée, en particulier MiCA, MiFID II et le régime pilote DLT, plutôt que de se positionner comme un foyer général pour la tokenisation d’Actifs de Valeur Réelle (RWA) dans le monde entier, comme le font ses concurrents plus importants. Dusk Network a été fondé en 2018 aux Pays-Bas, le même pays où NPEX et son régulateur opèrent, et ce point de départ régional se reflète directement dans les cadres autour desquels le protocole a réellement été conçu dès le premier jour, plutôt que d’être ajouté plus tard comme argument marketing.
Je pense que cette étroitesse est la stratégie réelle, plutôt qu’une limitation que l’équipe n’a pas encore eu le temps de corriger. Construire une logique de conformité, un mécanisme de divulgation sélective et un règlement déterministe autour d’un cadre réglementaire bien défini est un objectif d’ingénierie plus petit et plus atteignable que de chercher à satisfaire, en même temps, les régulateurs des valeurs mobilières américains, européens et asiatiques à partir d’un seul protocole. Les partenariats qui en ont résulté—NPEX pour le trading de titres réglementés, Quantoz pour des stablecoins en euros conformes à MiCA, 21X pour le règlement dans le cadre du régime pilote DLT—se trouvent tous dans la règle d’un seul territoire, plutôt que de s’étendre simultanément à plusieurs systèmes juridiques différents.
Le coût de cette focalisation, c’est la visibilité et la taille du marché adressable. L’activité totale on-chain de Dusk Network reste nettement plus faible que celle d’Ondo ou que le volume RWA d’Ethereum, et chaque actualité concernant l’évolution des cadres de tokenisation aux États-Unis est, pour l’instant, un marché pour lequel l’architecture actuelle de Dusk Network n’est pas conçue pour servir directement. La profondeur sur une seule juridiction plutôt que la largeur sur plusieurs est un pari réel, et il ne s’est pas encore traduit par une part de marché visible.
@Dusk_Foundation $DUSK #dusk
Dusk Network poursuit la tokenisation d’actifs réels dans un domaine où Ondo Finance rafle les gros titres de BlackRock et où Ethereum, Avalanche et Polygon apportent des écosystèmes plus vastes, une liquidité plus profonde et des années de capital de développeurs à la bataille. Dans ce contexte, l’entreprise a pris une décision qui ressemble presque à une entêtement de l’extérieur : rester étroitement concentrée sur une infrastructure financière européenne réglementée, en particulier MiCA, MiFID II et le régime pilote DLT, plutôt que de se positionner comme un foyer général pour la tokenisation d’Actifs de Valeur Réelle (RWA) dans le monde entier, comme le font ses concurrents plus importants. Dusk Network a été fondé en 2018 aux Pays-Bas, le même pays où NPEX et son régulateur opèrent, et ce point de départ régional se reflète directement dans les cadres autour desquels le protocole a réellement été conçu dès le premier jour, plutôt que d’être ajouté plus tard comme argument marketing.
Je pense que cette étroitesse est la stratégie réelle, plutôt qu’une limitation que l’équipe n’a pas encore eu le temps de corriger. Construire une logique de conformité, un mécanisme de divulgation sélective et un règlement déterministe autour d’un cadre réglementaire bien défini est un objectif d’ingénierie plus petit et plus atteignable que de chercher à satisfaire, en même temps, les régulateurs des valeurs mobilières américains, européens et asiatiques à partir d’un seul protocole. Les partenariats qui en ont résulté—NPEX pour le trading de titres réglementés, Quantoz pour des stablecoins en euros conformes à MiCA, 21X pour le règlement dans le cadre du régime pilote DLT—se trouvent tous dans la règle d’un seul territoire, plutôt que de s’étendre simultanément à plusieurs systèmes juridiques différents.
Le coût de cette focalisation, c’est la visibilité et la taille du marché adressable. L’activité totale on-chain de Dusk Network reste nettement plus faible que celle d’Ondo ou que le volume RWA d’Ethereum, et chaque actualité concernant l’évolution des cadres de tokenisation aux États-Unis est, pour l’instant, un marché pour lequel l’architecture actuelle de Dusk Network n’est pas conçue pour servir directement. La profondeur sur une seule juridiction plutôt que la largeur sur plusieurs est un pari réel, et il ne s’est pas encore traduit par une part de marché visible.
@Dusk $DUSK #dusk
Je pense que cette étroitesse est la stratégie réelle, plutôt qu’une limitation que l’équipe n’a pas encore eu le temps de corriger. Construire une logique de conformité, un mécanisme de divulgation sélective et un règlement déterministe autour d’un cadre réglementaire bien défini est un objectif d’ingénierie plus petit et plus atteignable que de chercher à satisfaire, en même temps, les régulateurs des valeurs mobilières américains, européens et asiatiques à partir d’un seul protocole. Les partenariats qui en ont résulté—NPEX pour le trading de titres réglementés, Quantoz pour des stablecoins en euros conformes à MiCA, 21X pour le règlement dans le cadre du régime pilote DLT—se trouvent tous dans la règle d’un seul territoire, plutôt que de s’étendre simultanément à plusieurs systèmes juridiques différents.
Le coût de cette focalisation, c’est la visibilité et la taille du marché adressable. L’activité totale on-chain de Dusk Network reste nettement plus faible que celle d’Ondo ou que le volume RWA d’Ethereum, et chaque actualité concernant l’évolution des cadres de tokenisation aux États-Unis est, pour l’instant, un marché pour lequel l’architecture actuelle de Dusk Network n’est pas conçue pour servir directement. La profondeur sur une seule juridiction plutôt que la largeur sur plusieurs est un pari réel, et il ne s’est pas encore traduit par une part de marché visible.
@Dusk $DUSK #dusk
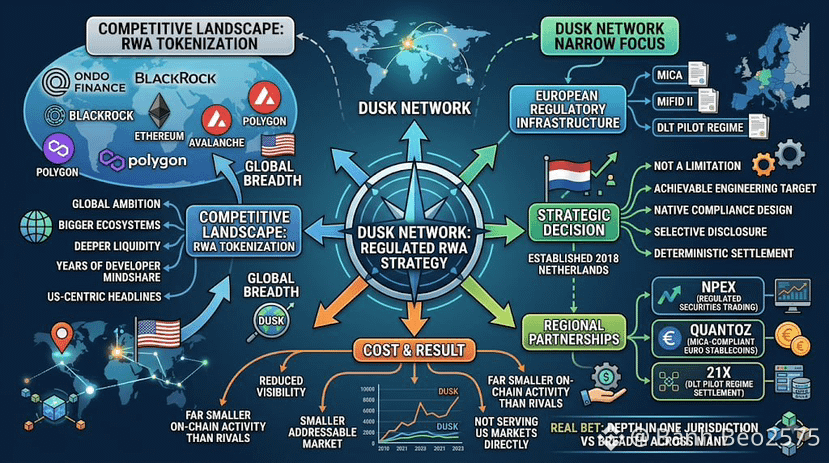
7
58
·
--
Je ne pensais pas vraiment beaucoup aux niveaux KYC sur Binance P2P jusqu’à ce que j’essaie de finaliser une transaction plus importante et que je me heurte à une limite que je ne connaissais pas. En fait, la vérification ne se résume pas à une case à cocher une fois pour toutes : elle est échelonnée. Chaque niveau débloque des plafonds de trading plus élevés, et, à mon avis, des partenaires de trading globalement plus fiables.
Binance P2P exige que chaque compte passe une vérification d’identité avant de pouvoir trader, ce qui élimine déjà une grande partie du risque lié à l’anonymat par rapport au trading informel ailleurs. Passer à un niveau de vérification supérieur ajoute davantage de contrôles sur le compte, et, d’après mon expérience, les contreparties dont la vérification du niveau supérieur est entièrement terminée ont tendance à avoir des historiques de trading plus cohérents. Cela dit, ce n’est jamais un substitut pour vérifier vous-même les statistiques réelles de leur profil.
Depuis que j’ai mis à jour ma propre vérification, certaines choses ont changé dans ma façon de trader. J’ai accès à des tailles de commandes plus grandes sans que la transaction soit signalée ou retardée. Je vérifie toujours le taux de complétion et le nombre total de commandes pour chaque contrepartie, quel que soit son niveau de vérification, car le KYC confirme l’identité, pas la fiabilité dans chacune des transactions. Je confirme le paiement sur mon propre compte bancaire avant de libérer la crypto à chaque fois, peu importe à quel point l’autre partie semble vérifiée. Et si quelque chose dans une commande paraît incohérent avec ce qu’un compte bien établi et vérifié devrait présenter, je contacte le support de Binance plutôt que de supposer qu’une vérification plus élevée signifie zéro risque.
Ce qui m’a le plus surpris, c’est à quel point le processus de support semblait plus fluide aussi, une fois que mon propre compte avait un niveau de vérification supérieur. Des questions qui prenaient auparavant une journée pour être résolues ont commencé à recevoir des réponses en quelques heures, et je pense que cela tient au fait qu’il y avait déjà davantage d’informations d’identité dans le dossier. C’est un petit avantage secondaire qui vaut la peine d’être mentionné.
Le KYC est la base sur laquelle Binance P2P s’appuie, mais ce n’est qu’une couche parmi plusieurs. Le fait de l’associer à vos propres habitudes de vérification est ce qui permet réellement de garder chaque transaction sûre.
@Binance_Vietnam #BinanceP2PAnToan
$TUT $BTW
Je ne pensais pas vraiment beaucoup aux niveaux KYC sur Binance P2P jusqu’à ce que j’essaie de finaliser une transaction plus importante et que je me heurte à une limite que je ne connaissais pas. En fait, la vérification ne se résume pas à une case à cocher une fois pour toutes : elle est échelonnée. Chaque niveau débloque des plafonds de trading plus élevés, et, à mon avis, des partenaires de trading globalement plus fiables.
Binance P2P exige que chaque compte passe une vérification d’identité avant de pouvoir trader, ce qui élimine déjà une grande partie du risque lié à l’anonymat par rapport au trading informel ailleurs. Passer à un niveau de vérification supérieur ajoute davantage de contrôles sur le compte, et, d’après mon expérience, les contreparties dont la vérification du niveau supérieur est entièrement terminée ont tendance à avoir des historiques de trading plus cohérents. Cela dit, ce n’est jamais un substitut pour vérifier vous-même les statistiques réelles de leur profil.
Depuis que j’ai mis à jour ma propre vérification, certaines choses ont changé dans ma façon de trader. J’ai accès à des tailles de commandes plus grandes sans que la transaction soit signalée ou retardée. Je vérifie toujours le taux de complétion et le nombre total de commandes pour chaque contrepartie, quel que soit son niveau de vérification, car le KYC confirme l’identité, pas la fiabilité dans chacune des transactions. Je confirme le paiement sur mon propre compte bancaire avant de libérer la crypto à chaque fois, peu importe à quel point l’autre partie semble vérifiée. Et si quelque chose dans une commande paraît incohérent avec ce qu’un compte bien établi et vérifié devrait présenter, je contacte le support de Binance plutôt que de supposer qu’une vérification plus élevée signifie zéro risque.
Ce qui m’a le plus surpris, c’est à quel point le processus de support semblait plus fluide aussi, une fois que mon propre compte avait un niveau de vérification supérieur. Des questions qui prenaient auparavant une journée pour être résolues ont commencé à recevoir des réponses en quelques heures, et je pense que cela tient au fait qu’il y avait déjà davantage d’informations d’identité dans le dossier. C’est un petit avantage secondaire qui vaut la peine d’être mentionné.
Le KYC est la base sur laquelle Binance P2P s’appuie, mais ce n’est qu’une couche parmi plusieurs. Le fait de l’associer à vos propres habitudes de vérification est ce qui permet réellement de garder chaque transaction sûre.
@Binance Vietnam #BinanceP2PAnToan
$TUT $BTW
Binance P2P exige que chaque compte passe une vérification d’identité avant de pouvoir trader, ce qui élimine déjà une grande partie du risque lié à l’anonymat par rapport au trading informel ailleurs. Passer à un niveau de vérification supérieur ajoute davantage de contrôles sur le compte, et, d’après mon expérience, les contreparties dont la vérification du niveau supérieur est entièrement terminée ont tendance à avoir des historiques de trading plus cohérents. Cela dit, ce n’est jamais un substitut pour vérifier vous-même les statistiques réelles de leur profil.
Depuis que j’ai mis à jour ma propre vérification, certaines choses ont changé dans ma façon de trader. J’ai accès à des tailles de commandes plus grandes sans que la transaction soit signalée ou retardée. Je vérifie toujours le taux de complétion et le nombre total de commandes pour chaque contrepartie, quel que soit son niveau de vérification, car le KYC confirme l’identité, pas la fiabilité dans chacune des transactions. Je confirme le paiement sur mon propre compte bancaire avant de libérer la crypto à chaque fois, peu importe à quel point l’autre partie semble vérifiée. Et si quelque chose dans une commande paraît incohérent avec ce qu’un compte bien établi et vérifié devrait présenter, je contacte le support de Binance plutôt que de supposer qu’une vérification plus élevée signifie zéro risque.
Ce qui m’a le plus surpris, c’est à quel point le processus de support semblait plus fluide aussi, une fois que mon propre compte avait un niveau de vérification supérieur. Des questions qui prenaient auparavant une journée pour être résolues ont commencé à recevoir des réponses en quelques heures, et je pense que cela tient au fait qu’il y avait déjà davantage d’informations d’identité dans le dossier. C’est un petit avantage secondaire qui vaut la peine d’être mentionné.
Le KYC est la base sur laquelle Binance P2P s’appuie, mais ce n’est qu’une couche parmi plusieurs. Le fait de l’associer à vos propres habitudes de vérification est ce qui permet réellement de garder chaque transaction sûre.
@Binance Vietnam #BinanceP2PAnToan
$TUT $BTW
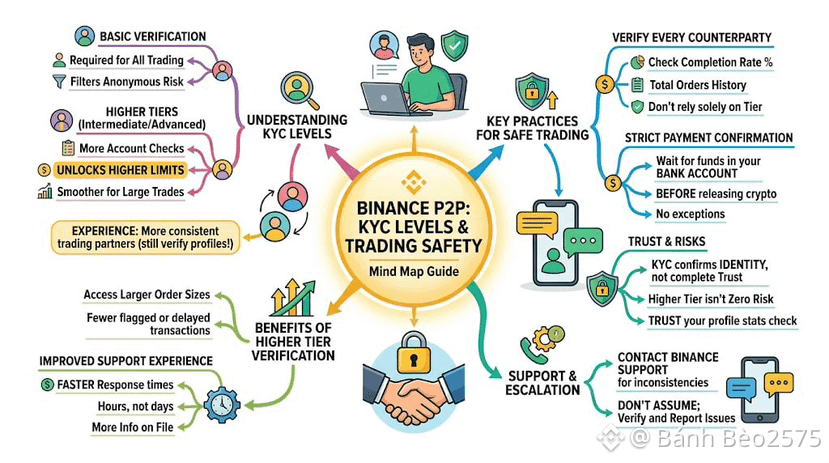
281
·
--
TermMax aime ouvrir sa présentation avec un chiffre difficile à contester : les marchés mondiaux des taux fixes dépassent les 100 000 milliards de dollars, les dérivés de taux ajoutent encore 600 000 milliards de dollars par-dessus, et toute la catégorie des taux fixes on-chain se situe sous les 20 milliards. Sur le papier, ce n’est pas un marché compétitif : c’est presque un marché vide par rapport à son équivalent hors chaîne, et TermMax se positionne comme un acteur précoce dans cet écart.
Je ne conteste pas les chiffres macro. Ce que je veux examiner, c’est la distance entre ce cadrage et la place qu’occupe réellement TermMax aujourd’hui. La valeur totale immobilisée a évolué sur une fourchette d’environ 35 à 49 millions de dollars sur l’ensemble de son historique, répartie sur huit chaînes, l’Ethereum conservant la large majorité de cette liquidité. Face à une catégorie on-chain de taux fixes à 20 milliards de dollars, TermMax est un participant significatif, mais encore petit. Face aux 100 000 milliards de dollars des taux fixes à l’échelle mondiale, les chiffres actuels reviennent à quelque chose de statistiquement négligeable.
Ce n’est pas une critique de l’ingénierie du protocole : c’est un constat sur la position de n’importe quel projet DeFi à taux fixes en phase initiale par rapport au marché qu’il cherche au final à adresser. Citer le marché adressable est un contexte légitime. Considérer ce chiffre comme une preuve de traction actuelle serait une erreur que je ne pense pas que des lecteurs attentifs devraient commettre.
Ce qui compte réellement pour TermMax afin de combler une partie de cet écart, c’est de savoir si l’usage quotidien actif, actuellement dans une fourchette de dizaines de milliers d’utilisateurs, continue de se cumuler une fois que les programmes d’incitation s’estompent, et si des intégrations institutionnelles, comme les marchés de collatéral d’actions tokenisées, font entrer un capital qui se comporte différemment des dépôts de détail motivés par les incitations. Le marché adressable est réel. La question de savoir si TermMax en capte une part significative reste ouverte — et non une réponse acquise.
@termmax #TermMax
$TUT $BTW $PRL
TermMax aime ouvrir sa présentation avec un chiffre difficile à contester : les marchés mondiaux des taux fixes dépassent les 100 000 milliards de dollars, les dérivés de taux ajoutent encore 600 000 milliards de dollars par-dessus, et toute la catégorie des taux fixes on-chain se situe sous les 20 milliards. Sur le papier, ce n’est pas un marché compétitif : c’est presque un marché vide par rapport à son équivalent hors chaîne, et TermMax se positionne comme un acteur précoce dans cet écart.
Je ne conteste pas les chiffres macro. Ce que je veux examiner, c’est la distance entre ce cadrage et la place qu’occupe réellement TermMax aujourd’hui. La valeur totale immobilisée a évolué sur une fourchette d’environ 35 à 49 millions de dollars sur l’ensemble de son historique, répartie sur huit chaînes, l’Ethereum conservant la large majorité de cette liquidité. Face à une catégorie on-chain de taux fixes à 20 milliards de dollars, TermMax est un participant significatif, mais encore petit. Face aux 100 000 milliards de dollars des taux fixes à l’échelle mondiale, les chiffres actuels reviennent à quelque chose de statistiquement négligeable.
Ce n’est pas une critique de l’ingénierie du protocole : c’est un constat sur la position de n’importe quel projet DeFi à taux fixes en phase initiale par rapport au marché qu’il cherche au final à adresser. Citer le marché adressable est un contexte légitime. Considérer ce chiffre comme une preuve de traction actuelle serait une erreur que je ne pense pas que des lecteurs attentifs devraient commettre.
Ce qui compte réellement pour TermMax afin de combler une partie de cet écart, c’est de savoir si l’usage quotidien actif, actuellement dans une fourchette de dizaines de milliers d’utilisateurs, continue de se cumuler une fois que les programmes d’incitation s’estompent, et si des intégrations institutionnelles, comme les marchés de collatéral d’actions tokenisées, font entrer un capital qui se comporte différemment des dépôts de détail motivés par les incitations. Le marché adressable est réel. La question de savoir si TermMax en capte une part significative reste ouverte — et non une réponse acquise.
@TermMax #TermMax
$TUT $BTW $PRL
Je ne conteste pas les chiffres macro. Ce que je veux examiner, c’est la distance entre ce cadrage et la place qu’occupe réellement TermMax aujourd’hui. La valeur totale immobilisée a évolué sur une fourchette d’environ 35 à 49 millions de dollars sur l’ensemble de son historique, répartie sur huit chaînes, l’Ethereum conservant la large majorité de cette liquidité. Face à une catégorie on-chain de taux fixes à 20 milliards de dollars, TermMax est un participant significatif, mais encore petit. Face aux 100 000 milliards de dollars des taux fixes à l’échelle mondiale, les chiffres actuels reviennent à quelque chose de statistiquement négligeable.
Ce n’est pas une critique de l’ingénierie du protocole : c’est un constat sur la position de n’importe quel projet DeFi à taux fixes en phase initiale par rapport au marché qu’il cherche au final à adresser. Citer le marché adressable est un contexte légitime. Considérer ce chiffre comme une preuve de traction actuelle serait une erreur que je ne pense pas que des lecteurs attentifs devraient commettre.
Ce qui compte réellement pour TermMax afin de combler une partie de cet écart, c’est de savoir si l’usage quotidien actif, actuellement dans une fourchette de dizaines de milliers d’utilisateurs, continue de se cumuler une fois que les programmes d’incitation s’estompent, et si des intégrations institutionnelles, comme les marchés de collatéral d’actions tokenisées, font entrer un capital qui se comporte différemment des dépôts de détail motivés par les incitations. Le marché adressable est réel. La question de savoir si TermMax en capte une part significative reste ouverte — et non une réponse acquise.
@TermMax #TermMax
$TUT $BTW $PRL
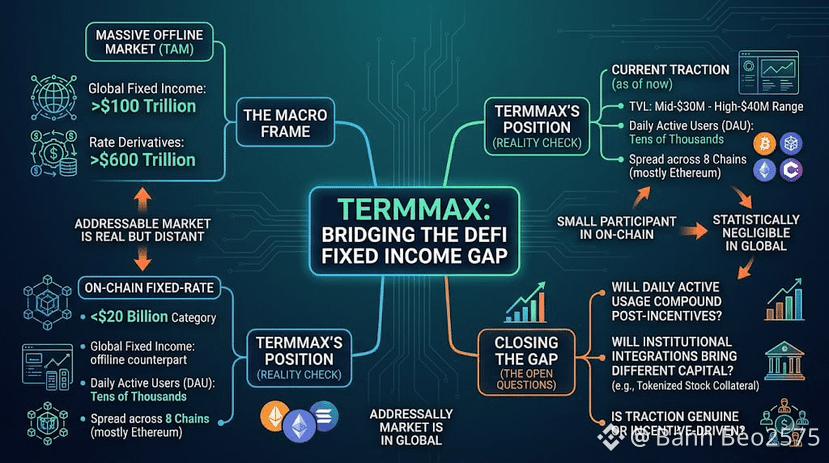
1
1
260
·
--
Nouveau protocole DeFi, petite équipe, grandes promesses : cette combinaison a mérité une réputation spécifique et, pour l’essentiel, justifiée. Un audit sorti en toute hâte avant le lancement, une page de bug bounty qui existe surtout pour la forme, et une faille de sécurité majeure exploitée dès la première année sans que personne ne la voie venir. C’est un schéma qui se répète assez souvent pour que le scepticisme envers tout nouveau protocole de prêt soit une position de départ raisonnable.
TermMax s’insère maladroitement dans cette caricature, principalement parce qu’il ne correspond pas au schéma sur les points précis qui comptent vraiment. Le protocole fait passer plusieurs cycles d’audits via les concours Cantina de Spearbit, plutôt qu’un simple examen unique avant le lancement. Il maintient en parallèle un bug bounty actif sur Immunefi, avec des récompenses pour vulnérabilités critiques pouvant aller jusqu’à 50 000 $. Et il ajoute, par-dessus le tout, une surveillance continue on-chain de Hypernative, afin de détecter en temps réel toute activité suspecte plutôt que de se reposer uniquement sur des revues ponctuelles. TermMax annonce une note DeFiSafety PQR de 93 %, chiffre que l’équipe compare explicitement à Aave V3, un protocole que la majeure partie de l’industrie considère comme la référence en matière de sécurité.
La sécurité liée à la gouvernance bénéficie du même traitement : un portefeuille de multi-signature 4 sur 6 pour les fonctions d’administration critiques, des marchés isolés afin qu’un problème dans une paire de collatéral ne puisse pas se propager à l’ensemble des autres marchés du protocole, et des timelocks asymétriques pour les modifications de paramètres à risque. Rien de tout cela n’est inhabituel parmi les noms les plus établis du prêt DeFi. Ce qui est vraiment rare, c’est qu’il s’agisse d’un protocole qui n’a été lancé qu’en avril 2025.
Des audits empilés et un score de sécurité élevé réduisent la probabilité d’une classe de défaillance donnée sans pour autant éliminer tout risque. Les propres divulgations de risques de TermMax le reconnaissent d’ailleurs. Concrètement, l’objectif est de placer TermMax en dehors du seau « nouveau et sous scrutin » que la caricature suppose par défaut. Une distinction qui mérite d’être faite avant de classer un protocole jeune comme suspect uniquement à cause de son âge.
@termmax #TermMax
$BTW $STBL $STAR
Nouveau protocole DeFi, petite équipe, grandes promesses : cette combinaison a mérité une réputation spécifique et, pour l’essentiel, justifiée. Un audit sorti en toute hâte avant le lancement, une page de bug bounty qui existe surtout pour la forme, et une faille de sécurité majeure exploitée dès la première année sans que personne ne la voie venir. C’est un schéma qui se répète assez souvent pour que le scepticisme envers tout nouveau protocole de prêt soit une position de départ raisonnable.
TermMax s’insère maladroitement dans cette caricature, principalement parce qu’il ne correspond pas au schéma sur les points précis qui comptent vraiment. Le protocole fait passer plusieurs cycles d’audits via les concours Cantina de Spearbit, plutôt qu’un simple examen unique avant le lancement. Il maintient en parallèle un bug bounty actif sur Immunefi, avec des récompenses pour vulnérabilités critiques pouvant aller jusqu’à 50 000 $. Et il ajoute, par-dessus le tout, une surveillance continue on-chain de Hypernative, afin de détecter en temps réel toute activité suspecte plutôt que de se reposer uniquement sur des revues ponctuelles. TermMax annonce une note DeFiSafety PQR de 93 %, chiffre que l’équipe compare explicitement à Aave V3, un protocole que la majeure partie de l’industrie considère comme la référence en matière de sécurité.
La sécurité liée à la gouvernance bénéficie du même traitement : un portefeuille de multi-signature 4 sur 6 pour les fonctions d’administration critiques, des marchés isolés afin qu’un problème dans une paire de collatéral ne puisse pas se propager à l’ensemble des autres marchés du protocole, et des timelocks asymétriques pour les modifications de paramètres à risque. Rien de tout cela n’est inhabituel parmi les noms les plus établis du prêt DeFi. Ce qui est vraiment rare, c’est qu’il s’agisse d’un protocole qui n’a été lancé qu’en avril 2025.
Des audits empilés et un score de sécurité élevé réduisent la probabilité d’une classe de défaillance donnée sans pour autant éliminer tout risque. Les propres divulgations de risques de TermMax le reconnaissent d’ailleurs. Concrètement, l’objectif est de placer TermMax en dehors du seau « nouveau et sous scrutin » que la caricature suppose par défaut. Une distinction qui mérite d’être faite avant de classer un protocole jeune comme suspect uniquement à cause de son âge.
@TermMax #TermMax
$BTW $STBL $STAR
TermMax s’insère maladroitement dans cette caricature, principalement parce qu’il ne correspond pas au schéma sur les points précis qui comptent vraiment. Le protocole fait passer plusieurs cycles d’audits via les concours Cantina de Spearbit, plutôt qu’un simple examen unique avant le lancement. Il maintient en parallèle un bug bounty actif sur Immunefi, avec des récompenses pour vulnérabilités critiques pouvant aller jusqu’à 50 000 $. Et il ajoute, par-dessus le tout, une surveillance continue on-chain de Hypernative, afin de détecter en temps réel toute activité suspecte plutôt que de se reposer uniquement sur des revues ponctuelles. TermMax annonce une note DeFiSafety PQR de 93 %, chiffre que l’équipe compare explicitement à Aave V3, un protocole que la majeure partie de l’industrie considère comme la référence en matière de sécurité.
La sécurité liée à la gouvernance bénéficie du même traitement : un portefeuille de multi-signature 4 sur 6 pour les fonctions d’administration critiques, des marchés isolés afin qu’un problème dans une paire de collatéral ne puisse pas se propager à l’ensemble des autres marchés du protocole, et des timelocks asymétriques pour les modifications de paramètres à risque. Rien de tout cela n’est inhabituel parmi les noms les plus établis du prêt DeFi. Ce qui est vraiment rare, c’est qu’il s’agisse d’un protocole qui n’a été lancé qu’en avril 2025.
Des audits empilés et un score de sécurité élevé réduisent la probabilité d’une classe de défaillance donnée sans pour autant éliminer tout risque. Les propres divulgations de risques de TermMax le reconnaissent d’ailleurs. Concrètement, l’objectif est de placer TermMax en dehors du seau « nouveau et sous scrutin » que la caricature suppose par défaut. Une distinction qui mérite d’être faite avant de classer un protocole jeune comme suspect uniquement à cause de son âge.
@TermMax #TermMax
$BTW $STBL $STAR
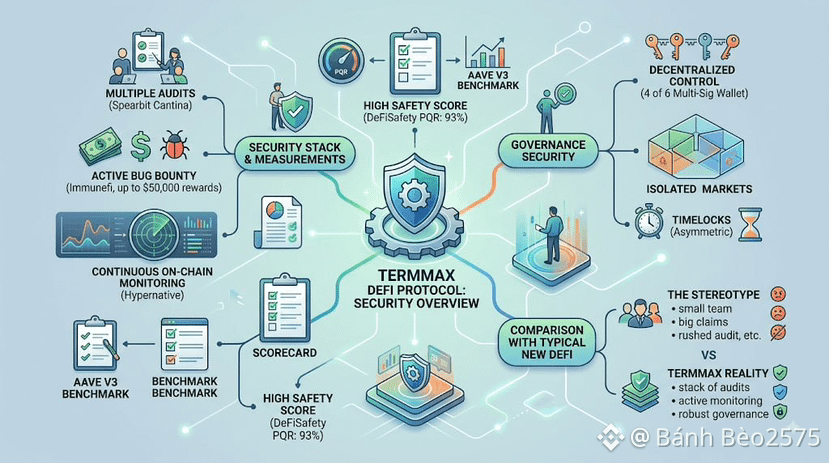
320
·
--
Il existe un schéma familier dans la crypto : une petite équipe de couche 1 annonce une « partenariat » qui se révèle être un simple échange de logos, un communiqué conjoint et pas grand-chose d’autre une fois qu’on cherche l’activité réellement enregistrée on-chain derrière tout cela. Ce schéma a appris, de façon raisonnable, à beaucoup de gens à se méfier des annonces de partenariats institutionnels de la part de projets plus modestes, presque par réflexe. Je comprends ce réflexe. Je ne pense pas qu’il tienne si l’on examine de près ce que Dusk Network a réellement construit avec NPEX.
Ce n’est pas une entente de swap de logos. NPEX est une bourse néerlandaise réelle et opérationnelle, autorisée en tant que plateforme de négociation multilatérale, supervisée par l’Autorité néerlandaise des marchés financiers, avec une activité préexistante : plus de 200 millions d’euros de financements facilités pour plus de 100 entreprises avant même que la technologie de Dusk Network n’entre en jeu. Les 2 organisations font migrer des actions cotées et des obligations vers l’infrastructure de Dusk Network : elles ne se contentent pas de discuter de l’idée, et elles ont ajouté le CCIP de Chainlink pour l’interopérabilité cross-chain ainsi que DataLink pour des données de marché vérifiées, par-dessus cette relation. Chainlink ne rattache généralement pas son infrastructure à des partenariats qui ne sont annoncés que sur le papier. Ce type de superposition technique implique un travail d’intégration réel de part et d’autre, une forme d’engagement qu’un partenariat purement symbolique ne prend presque jamais la peine de produire.
Ainsi, le stéréotype ne tient pas ici comme il tient pour beaucoup de chaînes plus petites qui cherchent les gros titres. Ce que je ne vais pas faire, c’est prétendre que conclure un vrai partenariat suffit à prouver un usage réel à grande échelle. NPEX a apporté un volume existant véritable et une licence réelle ; Dusk Network doit encore montrer que des volumes de transactions significatifs migrent effectivement sur ses infrastructures, plutôt que de rester sur les systèmes traditionnels de NPEX avec Dusk Network comme simple couche technique sous-jacente que la plupart des investisseurs finaux n’utilisent jamais directement. Partenariat réel, échelle encore non démontrée. Les deux choses sont vraies en ce moment, simultanément.
@Dusk_Foundation $DUSK #dusk
$ACE $BTW
Il existe un schéma familier dans la crypto : une petite équipe de couche 1 annonce une « partenariat » qui se révèle être un simple échange de logos, un communiqué conjoint et pas grand-chose d’autre une fois qu’on cherche l’activité réellement enregistrée on-chain derrière tout cela. Ce schéma a appris, de façon raisonnable, à beaucoup de gens à se méfier des annonces de partenariats institutionnels de la part de projets plus modestes, presque par réflexe. Je comprends ce réflexe. Je ne pense pas qu’il tienne si l’on examine de près ce que Dusk Network a réellement construit avec NPEX.
Ce n’est pas une entente de swap de logos. NPEX est une bourse néerlandaise réelle et opérationnelle, autorisée en tant que plateforme de négociation multilatérale, supervisée par l’Autorité néerlandaise des marchés financiers, avec une activité préexistante : plus de 200 millions d’euros de financements facilités pour plus de 100 entreprises avant même que la technologie de Dusk Network n’entre en jeu. Les 2 organisations font migrer des actions cotées et des obligations vers l’infrastructure de Dusk Network : elles ne se contentent pas de discuter de l’idée, et elles ont ajouté le CCIP de Chainlink pour l’interopérabilité cross-chain ainsi que DataLink pour des données de marché vérifiées, par-dessus cette relation. Chainlink ne rattache généralement pas son infrastructure à des partenariats qui ne sont annoncés que sur le papier. Ce type de superposition technique implique un travail d’intégration réel de part et d’autre, une forme d’engagement qu’un partenariat purement symbolique ne prend presque jamais la peine de produire.
Ainsi, le stéréotype ne tient pas ici comme il tient pour beaucoup de chaînes plus petites qui cherchent les gros titres. Ce que je ne vais pas faire, c’est prétendre que conclure un vrai partenariat suffit à prouver un usage réel à grande échelle. NPEX a apporté un volume existant véritable et une licence réelle ; Dusk Network doit encore montrer que des volumes de transactions significatifs migrent effectivement sur ses infrastructures, plutôt que de rester sur les systèmes traditionnels de NPEX avec Dusk Network comme simple couche technique sous-jacente que la plupart des investisseurs finaux n’utilisent jamais directement. Partenariat réel, échelle encore non démontrée. Les deux choses sont vraies en ce moment, simultanément.
@Dusk $DUSK #dusk
$ACE $BTW
Ce n’est pas une entente de swap de logos. NPEX est une bourse néerlandaise réelle et opérationnelle, autorisée en tant que plateforme de négociation multilatérale, supervisée par l’Autorité néerlandaise des marchés financiers, avec une activité préexistante : plus de 200 millions d’euros de financements facilités pour plus de 100 entreprises avant même que la technologie de Dusk Network n’entre en jeu. Les 2 organisations font migrer des actions cotées et des obligations vers l’infrastructure de Dusk Network : elles ne se contentent pas de discuter de l’idée, et elles ont ajouté le CCIP de Chainlink pour l’interopérabilité cross-chain ainsi que DataLink pour des données de marché vérifiées, par-dessus cette relation. Chainlink ne rattache généralement pas son infrastructure à des partenariats qui ne sont annoncés que sur le papier. Ce type de superposition technique implique un travail d’intégration réel de part et d’autre, une forme d’engagement qu’un partenariat purement symbolique ne prend presque jamais la peine de produire.
Ainsi, le stéréotype ne tient pas ici comme il tient pour beaucoup de chaînes plus petites qui cherchent les gros titres. Ce que je ne vais pas faire, c’est prétendre que conclure un vrai partenariat suffit à prouver un usage réel à grande échelle. NPEX a apporté un volume existant véritable et une licence réelle ; Dusk Network doit encore montrer que des volumes de transactions significatifs migrent effectivement sur ses infrastructures, plutôt que de rester sur les systèmes traditionnels de NPEX avec Dusk Network comme simple couche technique sous-jacente que la plupart des investisseurs finaux n’utilisent jamais directement. Partenariat réel, échelle encore non démontrée. Les deux choses sont vraies en ce moment, simultanément.
@Dusk $DUSK #dusk
$ACE $BTW
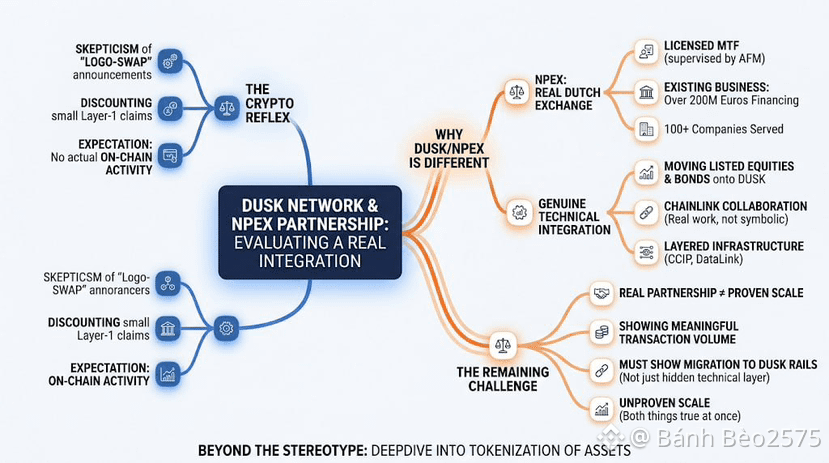
82
·
--
Un taux qui semblait trop beau pour être vrai sur Binance P2P s’est avéré être exactement ça, et s’en écarter m’a appris davantage que n’importe quel trade parfaitement fluide. Binance P2P protège les deux parties d’une transaction via un service d’'escrow', en conservant la crypto du vendeur jusqu’à ce que le paiement soit vérifié, le tout appuyé par un KYC requis, un chat au niveau de la commande, ainsi qu’un système d’appel en cas de litige lorsque Binance doit examiner un désaccord. Cette protection ne s’applique qu’aux transactions effectuées entièrement dans Binance P2P ; toute offre qui dépend de la sortie de l’application doit donc être considérée comme un signal d’alarme en soi. Je vérifie les transactions terminées d’un contrepartiste, son taux de complétion et l’ancienneté du compte avant d’accepter quoi que ce soit, et j’ai appris qu’un taux anormalement attractif associé à une demande de confirmer les éléments en dehors du flux de commande normal est l’un des signaux d’alerte les plus clairs en trading P2P. Je confirme moi-même le paiement et je conserve des traces de chaque transaction par la suite.
L’offre était nettement mieux tarifée que toutes les autres sur la liste, et le compte affichait des chiffres corrects, ce qui m’a presque convaincu qu’il s’agissait de quelque chose de légitime au premier coup d’œil. Puis, l’acheteur m’a envoyé un message me demandant de confirmer la transaction dans le chat avant d’accepter officiellement la commande, ce qui n’est pas censé se passer comme ça, et cela m’a immédiatement mis mal à l’aise. J’ai refusé et je suis passé à une offre au prix normal, et plus tard, j’ai vu des commentaires faisant référence à des tentatives similaires de la part de comptes utilisant exactement la même tactique avec d’autres traders. Ma règle à présent : un taux inhabituellement avantageux est une raison de ralentir, pas d’accélérer, et toute déviation par rapport au flux de commande standard, toute confirmation en dehors du système, tout changement de méthode de paiement en cours de transaction, est un signal d’alarme, quelle que soit l’attrait des chiffres en surface. Je vérifie toujours le paiement dans mon application bancaire à moi avant de libérer quoi que ce soit, je conserve des captures d’écran de chaque étape, et je me rappelle qu’un taux légèrement moins bon issu d’un flux normal vaut à chaque fois mieux qu’un taux excellent provenant d’une situation irrégulière.
@Binance_Vietnam #BinanceP2PAnToan
$ACE $PORTAL
Un taux qui semblait trop beau pour être vrai sur Binance P2P s’est avéré être exactement ça, et s’en écarter m’a appris davantage que n’importe quel trade parfaitement fluide. Binance P2P protège les deux parties d’une transaction via un service d’'escrow', en conservant la crypto du vendeur jusqu’à ce que le paiement soit vérifié, le tout appuyé par un KYC requis, un chat au niveau de la commande, ainsi qu’un système d’appel en cas de litige lorsque Binance doit examiner un désaccord. Cette protection ne s’applique qu’aux transactions effectuées entièrement dans Binance P2P ; toute offre qui dépend de la sortie de l’application doit donc être considérée comme un signal d’alarme en soi. Je vérifie les transactions terminées d’un contrepartiste, son taux de complétion et l’ancienneté du compte avant d’accepter quoi que ce soit, et j’ai appris qu’un taux anormalement attractif associé à une demande de confirmer les éléments en dehors du flux de commande normal est l’un des signaux d’alerte les plus clairs en trading P2P. Je confirme moi-même le paiement et je conserve des traces de chaque transaction par la suite.
L’offre était nettement mieux tarifée que toutes les autres sur la liste, et le compte affichait des chiffres corrects, ce qui m’a presque convaincu qu’il s’agissait de quelque chose de légitime au premier coup d’œil. Puis, l’acheteur m’a envoyé un message me demandant de confirmer la transaction dans le chat avant d’accepter officiellement la commande, ce qui n’est pas censé se passer comme ça, et cela m’a immédiatement mis mal à l’aise. J’ai refusé et je suis passé à une offre au prix normal, et plus tard, j’ai vu des commentaires faisant référence à des tentatives similaires de la part de comptes utilisant exactement la même tactique avec d’autres traders. Ma règle à présent : un taux inhabituellement avantageux est une raison de ralentir, pas d’accélérer, et toute déviation par rapport au flux de commande standard, toute confirmation en dehors du système, tout changement de méthode de paiement en cours de transaction, est un signal d’alarme, quelle que soit l’attrait des chiffres en surface. Je vérifie toujours le paiement dans mon application bancaire à moi avant de libérer quoi que ce soit, je conserve des captures d’écran de chaque étape, et je me rappelle qu’un taux légèrement moins bon issu d’un flux normal vaut à chaque fois mieux qu’un taux excellent provenant d’une situation irrégulière.
@Binance Vietnam #BinanceP2PAnToan
$ACE $PORTAL
L’offre était nettement mieux tarifée que toutes les autres sur la liste, et le compte affichait des chiffres corrects, ce qui m’a presque convaincu qu’il s’agissait de quelque chose de légitime au premier coup d’œil. Puis, l’acheteur m’a envoyé un message me demandant de confirmer la transaction dans le chat avant d’accepter officiellement la commande, ce qui n’est pas censé se passer comme ça, et cela m’a immédiatement mis mal à l’aise. J’ai refusé et je suis passé à une offre au prix normal, et plus tard, j’ai vu des commentaires faisant référence à des tentatives similaires de la part de comptes utilisant exactement la même tactique avec d’autres traders. Ma règle à présent : un taux inhabituellement avantageux est une raison de ralentir, pas d’accélérer, et toute déviation par rapport au flux de commande standard, toute confirmation en dehors du système, tout changement de méthode de paiement en cours de transaction, est un signal d’alarme, quelle que soit l’attrait des chiffres en surface. Je vérifie toujours le paiement dans mon application bancaire à moi avant de libérer quoi que ce soit, je conserve des captures d’écran de chaque étape, et je me rappelle qu’un taux légèrement moins bon issu d’un flux normal vaut à chaque fois mieux qu’un taux excellent provenant d’une situation irrégulière.
@Binance Vietnam #BinanceP2PAnToan
$ACE $PORTAL
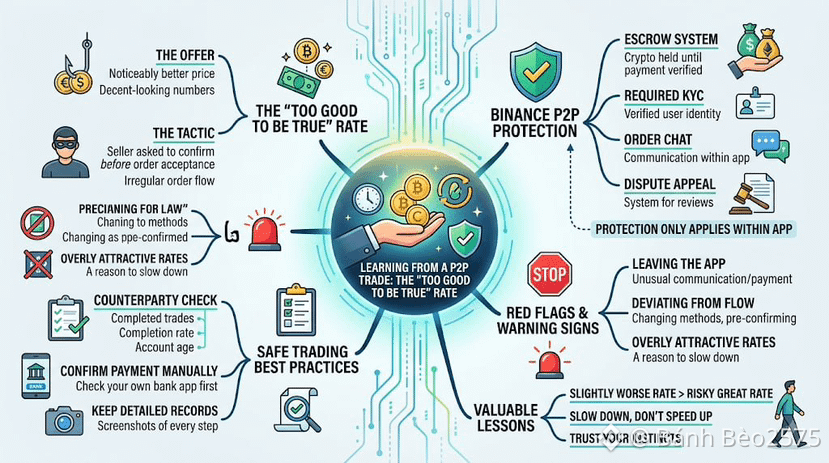
91
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BTCRebounds80K
51,284 vues
640 mentions
#BTCRebounds80K
🟢 LE BTC REBONDIT À 80K$ — Rallye de prise de risque après les élections de mi-mandat ! 🚀
Le Bitcoin est de RETOUR !
Données EN DIRECT (4-5 nov. 2026) :
Cours actuel : 80 326 $ +3.57% — Au-dessus des 80K$
Plus haut : 81 196 $ — Fourchette sur 24 h : 75 736 $ — 81 196 $
Rebond depuis le plus bas : 75 695 $ → 80 404 $ — Reprise en V de +6.2% en 24 h
Positions vendeuses liquidées : 378 M$ en 1 heure — 320 M$ en 30 min, 300 M$ au total — Les baissiers
Clôture précédente : 77 554 $ — Gain de +2 771 $
Capitalisation boursière : 1.54 T$ — De retour au-dessus d’un niveau clé
Pourquoi cette hausse ?
Vague démocrate aux élections de mi-mandat de 2026 — Les démocrates ont remporté la Chambre et le Sénat, l’incertitude s’est dissipée. Les actions américaines progressent : Dow +1.9% (+1 177 points), S&P +1.1%. Le goût du risque revient. Le signal de survente du Bitcoin s’est déclenché — Markus Thielen, fondateur de 10x Research, estime qu’un rebond vers 82K$ est possible.
Point à retenir :
Sorties des ETF : 1.16 Md$ en 3 séances — Mais le cours a tout de même grimpé = les achats au comptant sont importants. Glassnode : plus important amas de liquidations de positions vendeuses à 87K$ — Prochain objectif si les 81 300 $ cèdent. Bitfinex : le BTC était bloqué entre 77K$ et 80K$ jusqu’à présent — Il sort maintenant de cette fourchette.
Mon avis :
C’est un rallye post-élections de mi-mandat classique. À chaque élection de mi-mandat depuis 1950, le S&P progresse de novembre à avril. Le Bitcoin suit les actifs risqués. Le retour au-dessus des 80K$ confirme un retournement haussier. Prochain obstacle : 81 300 $, puis 82K$, puis l’amas de liquidations à 87K$.
Vous êtes acheteur de BTC en visant 82K$ ou vous prenez vos bénéfices à 80K$ ?
$BTC
$ELSA
$CLANKER
Jacob trade
·0 mentions J’aime
·188 vues
Binance98PercentReplenished
35,869 vues
517 mentions
USMidterms-WhatAreMarketsExpecting?
329,853 vues
2,017 mentions