
#bugbounty
bugbounty
6,481 vues
46 mentions
Populaire
Récents
·
--
Une prime de bug ne se gagne pas en multipliant les onglets du navigateur. Sinon, la recherche serait un métier bien différent.
Le programme d’Immunefi propose des récompenses conditionnelles pour les découvertes de sécurité admissibles. Vous devrez fournir une preuve de concept et démontrer un impact relevant du périmètre. Les problèmes connus, les signalements en double et les découvertes non admissibles peuvent ne donner droit à aucune récompense.
Le paiement nécessite une vérification KYC, et les résidents des pays soumis à des restrictions de l’OFAC ou à des résolutions du Conseil de sécurité de l’ONU sont exclus. Les récompenses sont versées en USDC sur Ethereum.
Prévoyez du temps pour vos recherches et les coûts informatiques. Aucun achat de jeton n’est indiqué comme condition d’accès. Les tests de contrats intelligents doivent utiliser des forks locaux ; les systèmes tiers et les tests perturbateurs sont interdits.
Commencez par lire le périmètre, puis choisissez un actif autorisé et une question vérifiable. Les onglets supplémentaires sont facultatifs.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SécuritéDesContratsIntelligents
Une prime de bug ne se gagne pas en multipliant les onglets du navigateur. Sinon, la recherche serait un métier bien différent.
Le programme d’Immunefi propose des récompenses conditionnelles pour les découvertes de sécurité admissibles. Vous devrez fournir une preuve de concept et démontrer un impact relevant du périmètre. Les problèmes connus, les signalements en double et les découvertes non admissibles peuvent ne donner droit à aucune récompense.
Le paiement nécessite une vérification KYC, et les résidents des pays soumis à des restrictions de l’OFAC ou à des résolutions du Conseil de sécurité de l’ONU sont exclus. Les récompenses sont versées en USDC sur Ethereum.
Prévoyez du temps pour vos recherches et les coûts informatiques. Aucun achat de jeton n’est indiqué comme condition d’accès. Les tests de contrats intelligents doivent utiliser des forks locaux ; les systèmes tiers et les tests perturbateurs sont interdits.
Commencez par lire le périmètre, puis choisissez un actif autorisé et une question vérifiable. Les onglets supplémentaires sont facultatifs.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SécuritéDesContratsIntelligents
Le programme d’Immunefi propose des récompenses conditionnelles pour les découvertes de sécurité admissibles. Vous devrez fournir une preuve de concept et démontrer un impact relevant du périmètre. Les problèmes connus, les signalements en double et les découvertes non admissibles peuvent ne donner droit à aucune récompense.
Le paiement nécessite une vérification KYC, et les résidents des pays soumis à des restrictions de l’OFAC ou à des résolutions du Conseil de sécurité de l’ONU sont exclus. Les récompenses sont versées en USDC sur Ethereum.
Prévoyez du temps pour vos recherches et les coûts informatiques. Aucun achat de jeton n’est indiqué comme condition d’accès. Les tests de contrats intelligents doivent utiliser des forks locaux ; les systèmes tiers et les tests perturbateurs sont interdits.
Commencez par lire le périmètre, puis choisissez un actif autorisé et une question vérifiable. Les onglets supplémentaires sont facultatifs.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SécuritéDesContratsIntelligents
109

$ETH ATTAQUANT RETOURNE 2M$ EN ETH — BOUNTY DE BUG OU PEUR FACTOR ? 💎
L’exploiteur de TrustedVolumes a renvoyé 1 122 ETH d’une valeur de plus de 2 millions de dollars après avoir initialement vidé pour 5,8 millions de dollars d’actifs le 7 mai. L’attaquant a converti les fonds volés en environ 2 513 ETH et a maintenant rendu près de la moitié, en gardant environ 2 millions de dollars comme « prime pour bounty de bug ».
Cela crée un événement de liquidité intéressant : près de la moitié des ETH volés est à nouveau disponible, ce qui pourrait accroître la pression de vente ou signaler un changement dans l’état d’esprit de l’attaquant. Le marché réagit souvent aux mouvements soudains observés on-chain.
Surveillez-vous davantage l’activité des portefeuilles en ce moment ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #OnChain #CryptoNews #BugBounty
💎
$ETH ATTAQUANT RETOURNE 2M$ EN ETH — BOUNTY DE BUG OU PEUR FACTOR ? 💎
L’exploiteur de TrustedVolumes a renvoyé 1 122 ETH d’une valeur de plus de 2 millions de dollars après avoir initialement vidé pour 5,8 millions de dollars d’actifs le 7 mai. L’attaquant a converti les fonds volés en environ 2 513 ETH et a maintenant rendu près de la moitié, en gardant environ 2 millions de dollars comme « prime pour bounty de bug ».
Cela crée un événement de liquidité intéressant : près de la moitié des ETH volés est à nouveau disponible, ce qui pourrait accroître la pression de vente ou signaler un changement dans l’état d’esprit de l’attaquant. Le marché réagit souvent aux mouvements soudains observés on-chain.
Surveillez-vous davantage l’activité des portefeuilles en ce moment ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #OnChain #CryptoNews #BugBounty
💎
L’exploiteur de TrustedVolumes a renvoyé 1 122 ETH d’une valeur de plus de 2 millions de dollars après avoir initialement vidé pour 5,8 millions de dollars d’actifs le 7 mai. L’attaquant a converti les fonds volés en environ 2 513 ETH et a maintenant rendu près de la moitié, en gardant environ 2 millions de dollars comme « prime pour bounty de bug ».
Cela crée un événement de liquidité intéressant : près de la moitié des ETH volés est à nouveau disponible, ce qui pourrait accroître la pression de vente ou signaler un changement dans l’état d’esprit de l’attaquant. Le marché réagit souvent aux mouvements soudains observés on-chain.
Surveillez-vous davantage l’activité des portefeuilles en ce moment ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #OnChain #CryptoNews #BugBounty
💎
17

·
--
Les piratages crypto dépassent 100 M$ en juillet malgré l’augmentation spectaculaire des signalements de faillesLe marché des crypto-actifs observe une tendance préoccupante : 110 millions de dollars ont été perdus à cause de piratages rien qu’en juillet, selon le dernier rapport d’Immunefi. Ce chiffre alarmant met en évidence la vulnérabilité croissante des projets, en particulier ceux qui choisissent des audits privés plutôt que publics. Ce qui est encore plus frappant, c’est que les signalements via programmes de bug bounty ont explosé sur la même période, indiquant une hausse significative des vulnérabilités confirmées.
Les données d’Immunefi montrent que les audits privés, souvent présentés comme plus sûrs, ont en réalité révélé moins de problèmes critiques que les concours d’audit publics. Cet écart souligne l’importance de la transparence pour identifier plus tôt les menaces de sécurité potentielles. En conséquence, les acteurs avertis prennent note : l’afflux de nouvelles solutions innovantes axées sur la sécurité connaît une forte adoption, ce qui indique que les investisseurs accordent de plus en plus la priorité à une infrastructure sécurisée #CryptoSecurity #BugBounty.
Les piratages crypto dépassent 100 M$ en juillet malgré l’augmentation spectaculaire des signalements de failles
Le marché des crypto-actifs observe une tendance préoccupante : 110 millions de dollars ont été perdus à cause de piratages rien qu’en juillet, selon le dernier rapport d’Immunefi. Ce chiffre alarmant met en évidence la vulnérabilité croissante des projets, en particulier ceux qui choisissent des audits privés plutôt que publics. Ce qui est encore plus frappant, c’est que les signalements via programmes de bug bounty ont explosé sur la même période, indiquant une hausse significative des vulnérabilités confirmées.
Les données d’Immunefi montrent que les audits privés, souvent présentés comme plus sûrs, ont en réalité révélé moins de problèmes critiques que les concours d’audit publics. Cet écart souligne l’importance de la transparence pour identifier plus tôt les menaces de sécurité potentielles. En conséquence, les acteurs avertis prennent note : l’afflux de nouvelles solutions innovantes axées sur la sécurité connaît une forte adoption, ce qui indique que les investisseurs accordent de plus en plus la priorité à une infrastructure sécurisée #CryptoSecurity #BugBounty.
Les données d’Immunefi montrent que les audits privés, souvent présentés comme plus sûrs, ont en réalité révélé moins de problèmes critiques que les concours d’audit publics. Cet écart souligne l’importance de la transparence pour identifier plus tôt les menaces de sécurité potentielles. En conséquence, les acteurs avertis prennent note : l’afflux de nouvelles solutions innovantes axées sur la sécurité connaît une forte adoption, ce qui indique que les investisseurs accordent de plus en plus la priorité à une infrastructure sécurisée #CryptoSecurity #BugBounty.
23
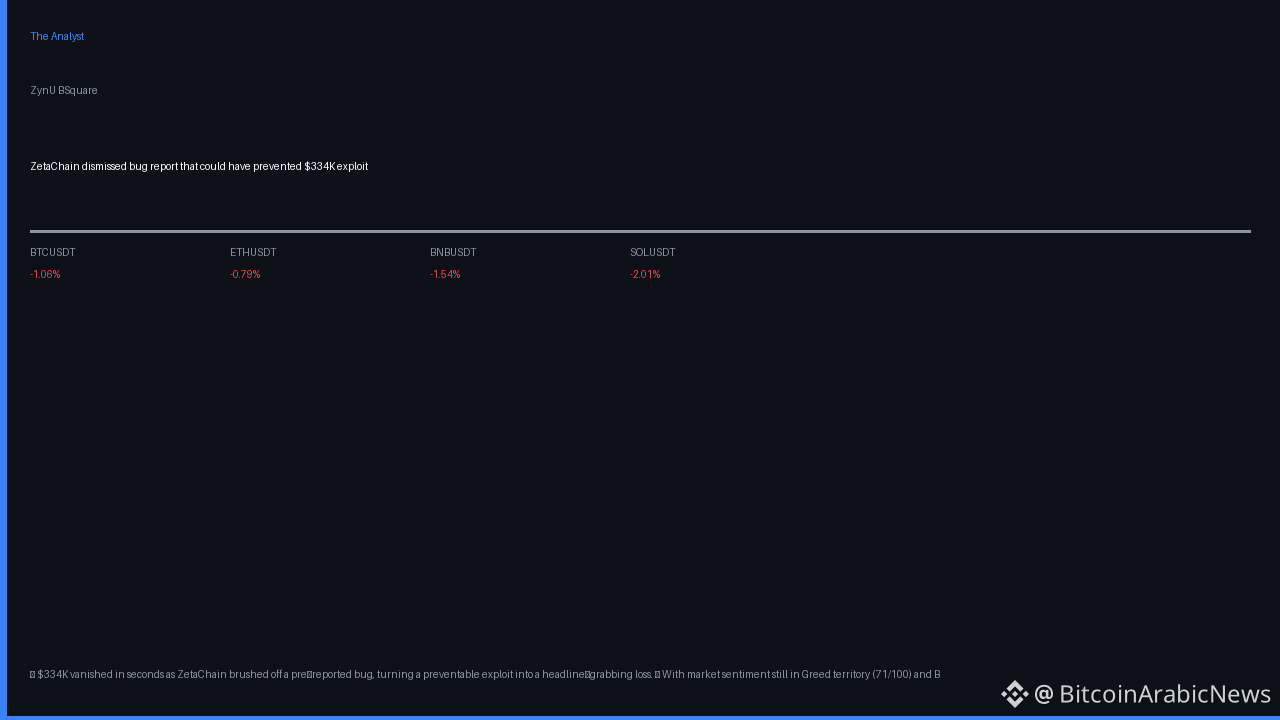
🔥 334K$ ont disparu en quelques secondes alors que ZetaChain balayait un bug déjà signalé, transformant un exploit évitable en une perte très médiatisée.
📊 Avec le sentiment de marché encore en territoire de Greed (71/100) et le BTC qui glisse à 79 069$ (‑1,06% sur 24h) tandis que l’OI des futures reste à 8,46 Md$, toute faille qui ébranle la confiance peut faire basculer l’équilibre des risques, si fragile.
💡 Les « smart money » recalibrent déjà : les principaux traders de futures sur BTC restent acheteurs nets à 66,4% malgré la baisse, et la perte persistante de 334K$ alimente une vague de #SecurityTokens scrutiny, #CrossChain risk assessments et une appétit renouvelé de #BugBounty appetite au sein des projets DeFi.
🚀 Surveillez le support du BTC à 78 500$ : une cassure en dessous pourrait accélérer des squeezes de marge, tandis qu’un retest propre pourrait confirmer que les longs institutionnels restent aux commandes ; le prochain palier de financement (+0,0045%) sera le test décisif pour savoir si le marché absorbe le choc.
❓ Assiste-t-on à un tournant où les signaux de sécurité ignorés deviennent le nouveau catalyseur de la fuite de capitaux, ou bien la tendance haussière des futures absorbera-t-elle les retombées et maintiendra-t-elle la reprise ?
🔥 334K$ ont disparu en quelques secondes alors que ZetaChain balayait un bug déjà signalé, transformant un exploit évitable en une perte très médiatisée.
📊 Avec le sentiment de marché encore en territoire de Greed (71/100) et le BTC qui glisse à 79 069$ (‑1,06% sur 24h) tandis que l’OI des futures reste à 8,46 Md$, toute faille qui ébranle la confiance peut faire basculer l’équilibre des risques, si fragile.
💡 Les « smart money » recalibrent déjà : les principaux traders de futures sur BTC restent acheteurs nets à 66,4% malgré la baisse, et la perte persistante de 334K$ alimente une vague de #SecurityTokens scrutiny, #CrossChain risk assessments et une appétit renouvelé de #BugBounty appetite au sein des projets DeFi.
🚀 Surveillez le support du BTC à 78 500$ : une cassure en dessous pourrait accélérer des squeezes de marge, tandis qu’un retest propre pourrait confirmer que les longs institutionnels restent aux commandes ; le prochain palier de financement (+0,0045%) sera le test décisif pour savoir si le marché absorbe le choc.
❓ Assiste-t-on à un tournant où les signaux de sécurité ignorés deviennent le nouveau catalyseur de la fuite de capitaux, ou bien la tendance haussière des futures absorbera-t-elle les retombées et maintiendra-t-elle la reprise ?
📊 Avec le sentiment de marché encore en territoire de Greed (71/100) et le BTC qui glisse à 79 069$ (‑1,06% sur 24h) tandis que l’OI des futures reste à 8,46 Md$, toute faille qui ébranle la confiance peut faire basculer l’équilibre des risques, si fragile.
💡 Les « smart money » recalibrent déjà : les principaux traders de futures sur BTC restent acheteurs nets à 66,4% malgré la baisse, et la perte persistante de 334K$ alimente une vague de #SecurityTokens scrutiny, #CrossChain risk assessments et une appétit renouvelé de #BugBounty appetite au sein des projets DeFi.
🚀 Surveillez le support du BTC à 78 500$ : une cassure en dessous pourrait accélérer des squeezes de marge, tandis qu’un retest propre pourrait confirmer que les longs institutionnels restent aux commandes ; le prochain palier de financement (+0,0045%) sera le test décisif pour savoir si le marché absorbe le choc.
❓ Assiste-t-on à un tournant où les signaux de sécurité ignorés deviennent le nouveau catalyseur de la fuite de capitaux, ou bien la tendance haussière des futures absorbera-t-elle les retombées et maintiendra-t-elle la reprise ?
62

·
--
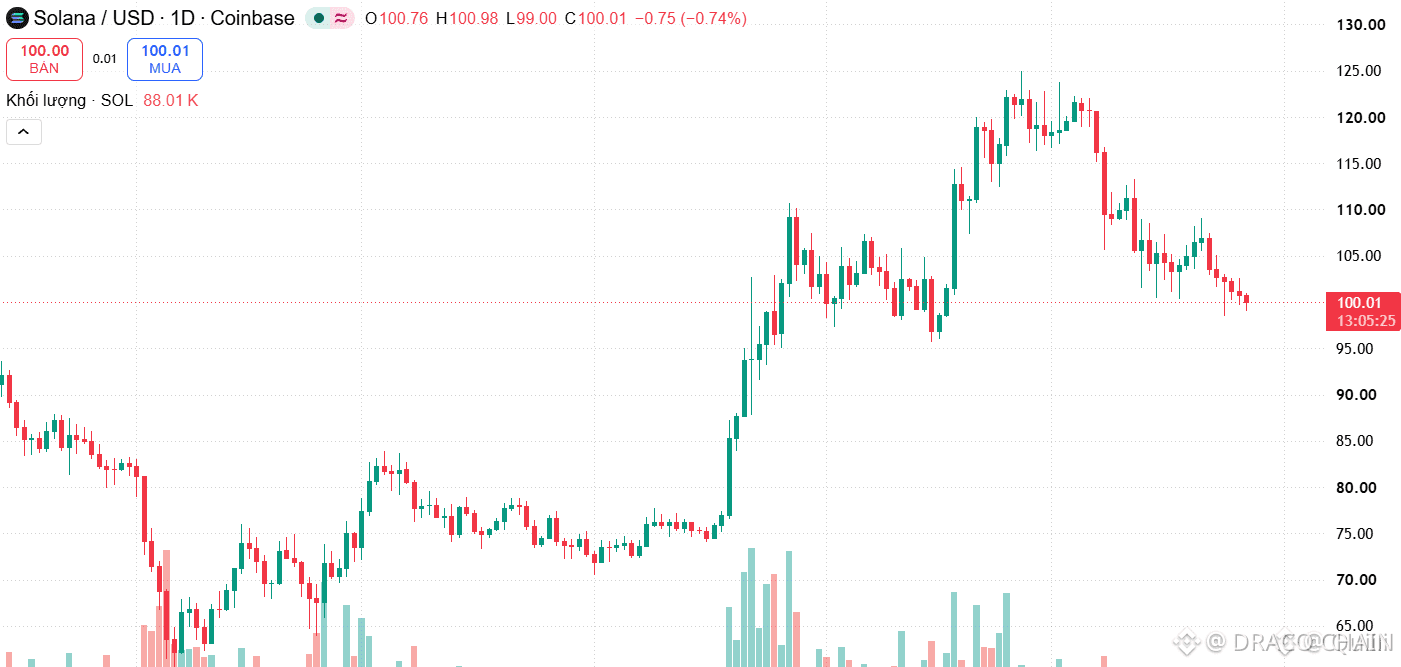
🚨 $SOL ALERTE BOUNTY : LE FILTRE ANTI-SPAM EXIGE DES FRAIS DE 1 SOL ! 💥
📊 Le dernier cycle d’audit de Solana a enregistré 809 soumissions, mais seulement 127 bugs uniques ont été découverts, ce qui met en évidence un taux de doublons proche de 50 % que le bouclier anti-spam du réseau élimine activement. 🦈
⚡ Firedancer impose désormais la destruction de 1 SOL par signalement, une mesure visant à filtrer le bruit généré par l’IA en drainant les liquidités, tandis que Jump Crypto augmente son fonds de récompenses à 1 M$, les failles critiques liées au vote d’Alpenglow pouvant rapporter jusqu’à 300 000 $. 📈
💬 Comment ces frais vont-ils influer sur la qualité des signalements et la participation des investisseurs avisés ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
🚨 $SOL ALERTE BOUNTY : LE FILTRE ANTI-SPAM EXIGE DES FRAIS DE 1 SOL ! 💥
📊 Le dernier cycle d’audit de Solana a enregistré 809 soumissions, mais seulement 127 bugs uniques ont été découverts, ce qui met en évidence un taux de doublons proche de 50 % que le bouclier anti-spam du réseau élimine activement. 🦈
⚡ Firedancer impose désormais la destruction de 1 SOL par signalement, une mesure visant à filtrer le bruit généré par l’IA en drainant les liquidités, tandis que Jump Crypto augmente son fonds de récompenses à 1 M$, les failles critiques liées au vote d’Alpenglow pouvant rapporter jusqu’à 300 000 $. 📈
💬 Comment ces frais vont-ils influer sur la qualité des signalements et la participation des investisseurs avisés ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
📊 Le dernier cycle d’audit de Solana a enregistré 809 soumissions, mais seulement 127 bugs uniques ont été découverts, ce qui met en évidence un taux de doublons proche de 50 % que le bouclier anti-spam du réseau élimine activement. 🦈
⚡ Firedancer impose désormais la destruction de 1 SOL par signalement, une mesure visant à filtrer le bruit généré par l’IA en drainant les liquidités, tandis que Jump Crypto augmente son fonds de récompenses à 1 M$, les failles critiques liées au vote d’Alpenglow pouvant rapporter jusqu’à 300 000 $. 📈
💬 Comment ces frais vont-ils influer sur la qualité des signalements et la participation des investisseurs avisés ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
7

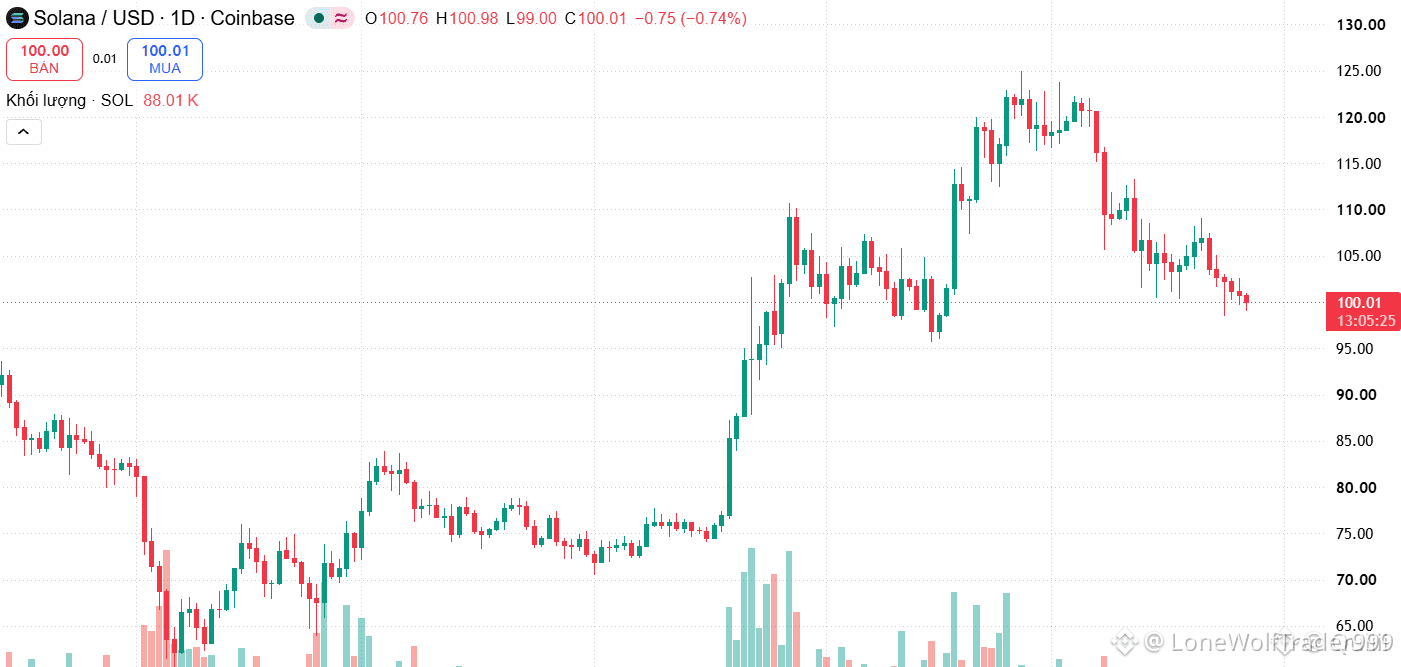
🚨 $SOL ALERTE PRIME AUX BUGS : RÉCLAMEZ JUSQU’À 300 000 $ DE RÉCOMPENSES AVANT LE 20 NOVEMBRE ! 💥
Firedancer oblige désormais les chercheurs à débourser 1 SOL (≈ 100 $) pour chaque signalement de bug. Ces frais non remboursables visent à endiguer le spam généré par l’IA. 🟢 Cette mesure permet aux chercheurs sérieux de passer en première ligne, plutôt que d’encombrer la boîte de réception.
Le concours d’audit doté d’1 million de dollars a enregistré 809 signalements, mais seulement 127 failles distinctes : près de la moitié des tickets étaient des doublons. 📊 Jump Crypto a prolongé les récompenses jusqu’au 20 novembre, et l’exploitation critique du vote Alpenglow peut rapporter jusqu’à 300 000 $. 💡
💬 Qui se prépare à transformer ces bugs en pactole ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
🚨 $SOL ALERTE PRIME AUX BUGS : RÉCLAMEZ JUSQU’À 300 000 $ DE RÉCOMPENSES AVANT LE 20 NOVEMBRE ! 💥
Firedancer oblige désormais les chercheurs à débourser 1 SOL (≈ 100 $) pour chaque signalement de bug. Ces frais non remboursables visent à endiguer le spam généré par l’IA. 🟢 Cette mesure permet aux chercheurs sérieux de passer en première ligne, plutôt que d’encombrer la boîte de réception.
Le concours d’audit doté d’1 million de dollars a enregistré 809 signalements, mais seulement 127 failles distinctes : près de la moitié des tickets étaient des doublons. 📊 Jump Crypto a prolongé les récompenses jusqu’au 20 novembre, et l’exploitation critique du vote Alpenglow peut rapporter jusqu’à 300 000 $. 💡
💬 Qui se prépare à transformer ces bugs en pactole ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
Firedancer oblige désormais les chercheurs à débourser 1 SOL (≈ 100 $) pour chaque signalement de bug. Ces frais non remboursables visent à endiguer le spam généré par l’IA. 🟢 Cette mesure permet aux chercheurs sérieux de passer en première ligne, plutôt que d’encombrer la boîte de réception.
Le concours d’audit doté d’1 million de dollars a enregistré 809 signalements, mais seulement 127 failles distinctes : près de la moitié des tickets étaient des doublons. 📊 Jump Crypto a prolongé les récompenses jusqu’au 20 novembre, et l’exploitation critique du vote Alpenglow peut rapporter jusqu’à 300 000 $. 💡
💬 Qui se prépare à transformer ces bugs en pactole ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
·
--
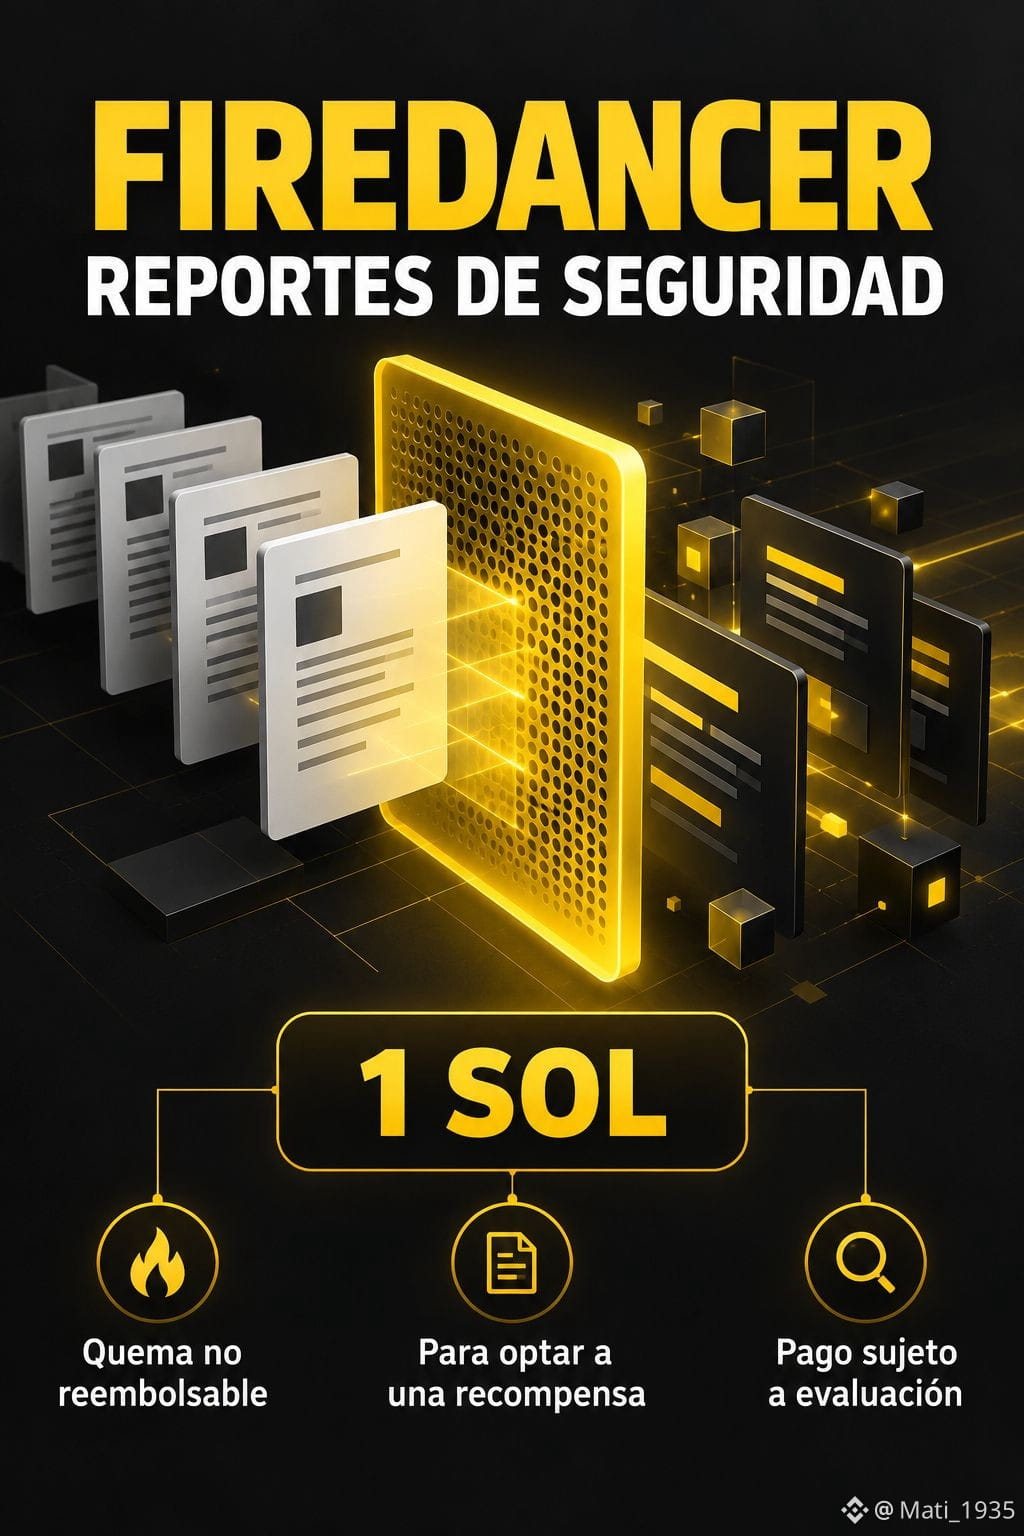
Firedancer : brûler 1 SOL est une condition pour pouvoir prétendre à une récompense en cas de faille
Firedancer est un client de validation indépendant pour Solana. Dans un article publié le 16 octobre, Jump a expliqué le coût de l’examen des soumissions massives au programme de sécurité.
Les conditions consultées le 27 octobre, dans leur version en vigueur depuis le 26, exigent de brûler 1 SOL par signalement pour pouvoir prétendre à une récompense. Cette date identifie la version du document, et non la date à laquelle cette exigence est apparue pour la première fois.
La destruction est irréversible et non remboursable, même si le signalement s’avère invalide, fait doublon ou est hors périmètre. Un signalement sans destruction peut être examiné à la discrétion de l’équipe, mais ne peut donner droit à une récompense.
Les paiements pour les signalements acceptés sont effectués en USDC et nécessitent une vérification d’identité. Jusqu’au 20 novembre, des incitations équivalant à 2 fois le paiement standard sont proposées, ou à 3 fois pour certaines découvertes spécifiques à Alpenglow, sous réserve des critères d’éligibilité et de l’évaluation. Cette incitation temporaire ne signifie pas que le programme prendra fin ce jour-là.
Ces conditions s’appliquent au programme Firedancer ; elles ne constituent pas une règle pour tous les signalements de sécurité concernant Solana.
Donnée de marché : le 27 octobre à 19 h 56 UTC, le SOL s’échangeait à 101,16 USDT sur Binance Spot, en hausse de +0,577 % sur 24 heures.
Analyse de marché : ce filtre peut réduire le bruit, mais il impose aussi un coût aux chercheurs légitimes. Brûler des SOL ne garantit pas d’être payé. Sans données sur l’ampleur du phénomène, il est également impossible d’en déduire un effet significatif sur l’offre ou le prix du SOL.
$SOL $USDC $USDT
Contenu éducatif. Ceci ne constitue pas un conseil financier.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer : brûler 1 SOL est une condition pour pouvoir prétendre à une récompense en cas de faille
Firedancer est un client de validation indépendant pour Solana. Dans un article publié le 16 octobre, Jump a expliqué le coût de l’examen des soumissions massives au programme de sécurité.
Les conditions consultées le 27 octobre, dans leur version en vigueur depuis le 26, exigent de brûler 1 SOL par signalement pour pouvoir prétendre à une récompense. Cette date identifie la version du document, et non la date à laquelle cette exigence est apparue pour la première fois.
La destruction est irréversible et non remboursable, même si le signalement s’avère invalide, fait doublon ou est hors périmètre. Un signalement sans destruction peut être examiné à la discrétion de l’équipe, mais ne peut donner droit à une récompense.
Les paiements pour les signalements acceptés sont effectués en USDC et nécessitent une vérification d’identité. Jusqu’au 20 novembre, des incitations équivalant à 2 fois le paiement standard sont proposées, ou à 3 fois pour certaines découvertes spécifiques à Alpenglow, sous réserve des critères d’éligibilité et de l’évaluation. Cette incitation temporaire ne signifie pas que le programme prendra fin ce jour-là.
Ces conditions s’appliquent au programme Firedancer ; elles ne constituent pas une règle pour tous les signalements de sécurité concernant Solana.
Donnée de marché : le 27 octobre à 19 h 56 UTC, le SOL s’échangeait à 101,16 USDT sur Binance Spot, en hausse de +0,577 % sur 24 heures.
Analyse de marché : ce filtre peut réduire le bruit, mais il impose aussi un coût aux chercheurs légitimes. Brûler des SOL ne garantit pas d’être payé. Sans données sur l’ampleur du phénomène, il est également impossible d’en déduire un effet significatif sur l’offre ou le prix du SOL.
$SOL $USDC $USDT
Contenu éducatif. Ceci ne constitue pas un conseil financier.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer est un client de validation indépendant pour Solana. Dans un article publié le 16 octobre, Jump a expliqué le coût de l’examen des soumissions massives au programme de sécurité.
Les conditions consultées le 27 octobre, dans leur version en vigueur depuis le 26, exigent de brûler 1 SOL par signalement pour pouvoir prétendre à une récompense. Cette date identifie la version du document, et non la date à laquelle cette exigence est apparue pour la première fois.
La destruction est irréversible et non remboursable, même si le signalement s’avère invalide, fait doublon ou est hors périmètre. Un signalement sans destruction peut être examiné à la discrétion de l’équipe, mais ne peut donner droit à une récompense.
Les paiements pour les signalements acceptés sont effectués en USDC et nécessitent une vérification d’identité. Jusqu’au 20 novembre, des incitations équivalant à 2 fois le paiement standard sont proposées, ou à 3 fois pour certaines découvertes spécifiques à Alpenglow, sous réserve des critères d’éligibilité et de l’évaluation. Cette incitation temporaire ne signifie pas que le programme prendra fin ce jour-là.
Ces conditions s’appliquent au programme Firedancer ; elles ne constituent pas une règle pour tous les signalements de sécurité concernant Solana.
Donnée de marché : le 27 octobre à 19 h 56 UTC, le SOL s’échangeait à 101,16 USDT sur Binance Spot, en hausse de +0,577 % sur 24 heures.
Analyse de marché : ce filtre peut réduire le bruit, mais il impose aussi un coût aux chercheurs légitimes. Brûler des SOL ne garantit pas d’être payé. Sans données sur l’ampleur du phénomène, il est également impossible d’en déduire un effet significatif sur l’offre ou le prix du SOL.
$SOL $USDC $USDT
Contenu éducatif. Ceci ne constitue pas un conseil financier.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
25
·
--
🚨 **ZachXBT dénonce la prime de 250 000 $ pour le bug XRP : « Les faibles récompenses découragent les hackers éthiques ! »** Une vulnérabilité critique sur le registre XRP vient d’être signalée, et le hacker éthique est reparti avec 250 000 $. Ça semble beaucoup ? Pas du tout, affirme ZachXBT. Voici le calcul peu réjouissant : si un bug met des milliards en danger, mais que la récompense pour le « gentil » n’est que de 250 000 $, l’intérêt financier de le vendre à des hackers malveillants est énorme. Les principaux protocoles offrent désormais de 1 à plus de 10 millions de dollars pour les bugs critiques. Sous-rémunérer les chercheurs en sécurité ne permet pas d’économiser : cela les pousse vers le côté obscur. 🔓 💬 **250 000 $, est-ce suffisant pour un bug critique de couche 1, ou XRP fait-il des économies de bouts de chandelle ?** Donnez votre avis ! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
🚨 **ZachXBT dénonce la prime de 250 000 $ pour le bug XRP : « Les faibles récompenses découragent les hackers éthiques ! »** Une vulnérabilité critique sur le registre XRP vient d’être signalée, et le hacker éthique est reparti avec 250 000 $. Ça semble beaucoup ? Pas du tout, affirme ZachXBT. Voici le calcul peu réjouissant : si un bug met des milliards en danger, mais que la récompense pour le « gentil » n’est que de 250 000 $, l’intérêt financier de le vendre à des hackers malveillants est énorme. Les principaux protocoles offrent désormais de 1 à plus de 10 millions de dollars pour les bugs critiques. Sous-rémunérer les chercheurs en sécurité ne permet pas d’économiser : cela les pousse vers le côté obscur. 🔓 💬 **250 000 $, est-ce suffisant pour un bug critique de couche 1, ou XRP fait-il des économies de bouts de chandelle ?** Donnez votre avis ! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
64

#xrpledgerpatchesxrpcreationbug
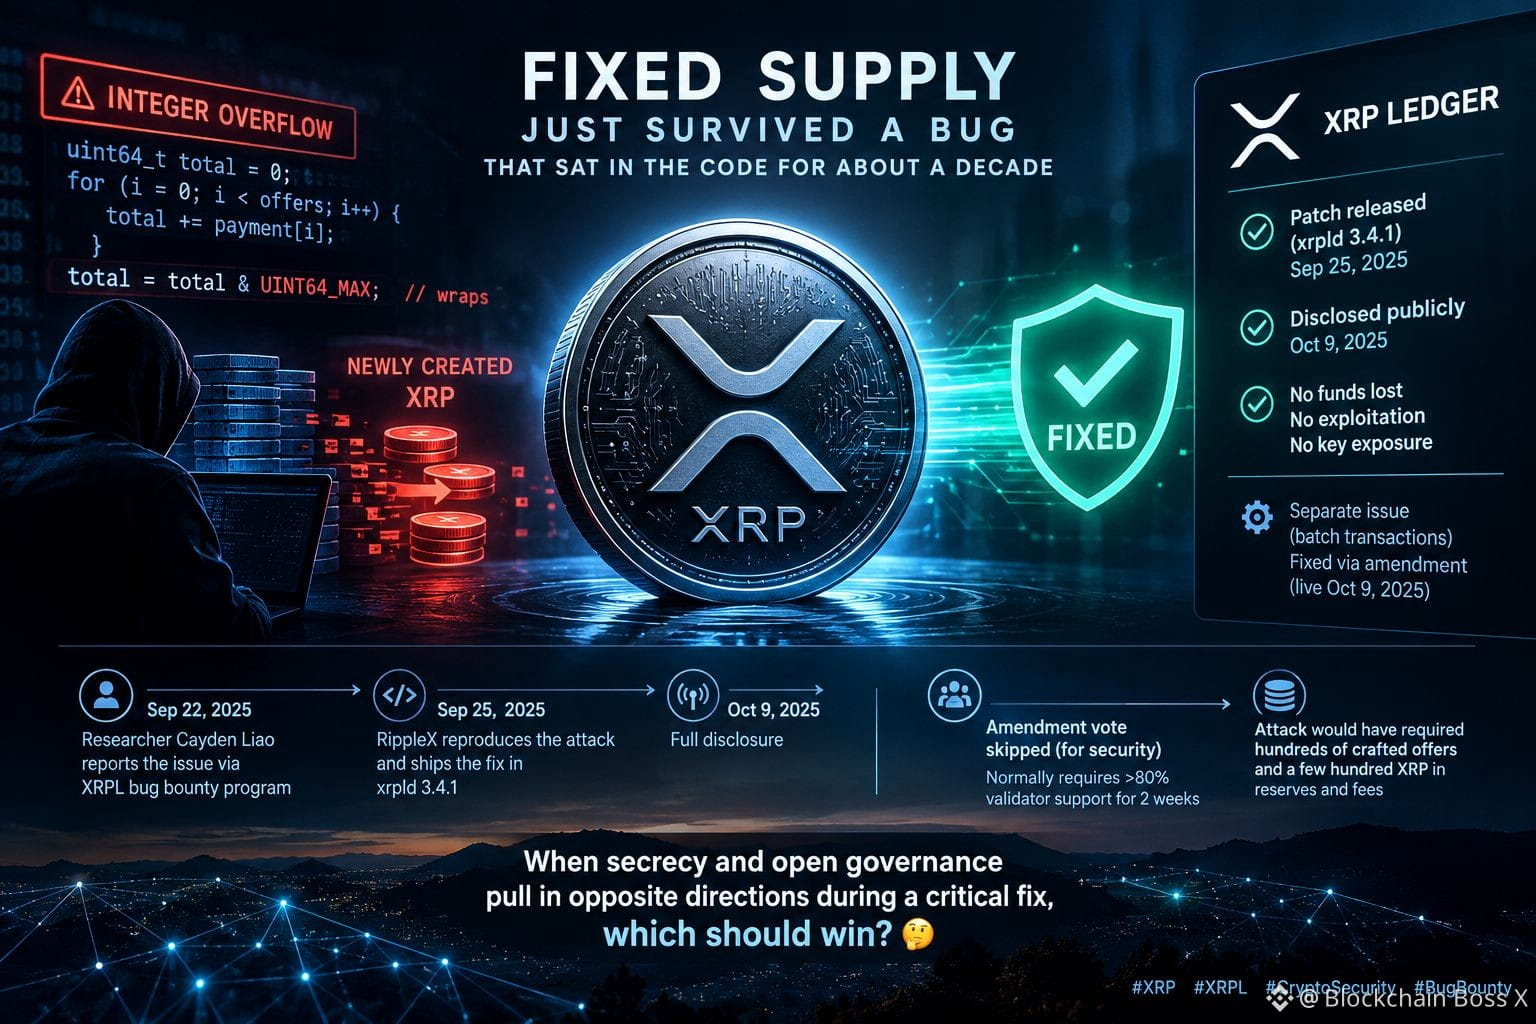
La réserve fixe de XRP a tout juste survécu à un bug resté dans le code pendant environ une décennie
La « réserve fixe » est l’un des arguments les plus solides dans la crypto. Cette semaine, le XRP Ledger a révélé une faille qui aurait pu la mettre à l’épreuve.
Voici la chronologie : le chercheur Cayden Liao a signalé le problème via le programme de prime aux bogues XRPL le 22 septembre. Il s’agissait d’un débordement d’entier dans le moteur de paiement : lorsqu’un paiement consommait de nombreuses offres DEX, une arithmétique 64 bits non vérifiée pouvait faire revenir le total à un nombre plus faible, tandis que les vendeurs recevaient toujours les montants complets, la différence devenant du XRP nouvellement créé et dépensable. La faille pourrait remonter à 2015. RippleX a reproduit l’attaque et a publié un correctif dans xrpld 3.4.1 le 25 septembre, puis a tout divulgué le 9 octobre. Selon les rapports, cela nécessitait des centaines d’offres fabriquées sur mesure ainsi que quelques centaines de XRP en réserves et en frais, et l’équipe n’a trouvé aucune preuve d’exploitation, de perte de fonds ou d’exposition de clés. Un problème distinct, de moindre gravité, lié aux transactions groupées a été corrigé via un amendement entré en vigueur le même jour.
Pourquoi est-ce important ? Le correctif a contourné le vote habituel sur les amendements, qui nécessite normalement plus de 80 % de soutien des validateurs pendant deux semaines, car un vote public aurait révélé la vulnérabilité. C’est une décision de sécurité raisonnable, mais cela montre à quel point la confiance repose sur les développeurs principaux et sur les opérateurs qui effectuent rapidement les mises à jour. Cela montre aussi qu’un programme de prime aux bogues a bien rempli son rôle.
Quand le secret et la gouvernance ouverte s’opposent lors d’un correctif critique, lequel devrait l’emporter ? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
{future}(LUMIAUSDT)
{future}(MAGICUSDT)
{future}(XRPUSDT)
#xrpledgerpatchesxrpcreationbug
La réserve fixe de XRP a tout juste survécu à un bug resté dans le code pendant environ une décennie
La « réserve fixe » est l’un des arguments les plus solides dans la crypto. Cette semaine, le XRP Ledger a révélé une faille qui aurait pu la mettre à l’épreuve.
Voici la chronologie : le chercheur Cayden Liao a signalé le problème via le programme de prime aux bogues XRPL le 22 septembre. Il s’agissait d’un débordement d’entier dans le moteur de paiement : lorsqu’un paiement consommait de nombreuses offres DEX, une arithmétique 64 bits non vérifiée pouvait faire revenir le total à un nombre plus faible, tandis que les vendeurs recevaient toujours les montants complets, la différence devenant du XRP nouvellement créé et dépensable. La faille pourrait remonter à 2015. RippleX a reproduit l’attaque et a publié un correctif dans xrpld 3.4.1 le 25 septembre, puis a tout divulgué le 9 octobre. Selon les rapports, cela nécessitait des centaines d’offres fabriquées sur mesure ainsi que quelques centaines de XRP en réserves et en frais, et l’équipe n’a trouvé aucune preuve d’exploitation, de perte de fonds ou d’exposition de clés. Un problème distinct, de moindre gravité, lié aux transactions groupées a été corrigé via un amendement entré en vigueur le même jour.
Pourquoi est-ce important ? Le correctif a contourné le vote habituel sur les amendements, qui nécessite normalement plus de 80 % de soutien des validateurs pendant deux semaines, car un vote public aurait révélé la vulnérabilité. C’est une décision de sécurité raisonnable, mais cela montre à quel point la confiance repose sur les développeurs principaux et sur les opérateurs qui effectuent rapidement les mises à jour. Cela montre aussi qu’un programme de prime aux bogues a bien rempli son rôle.
Quand le secret et la gouvernance ouverte s’opposent lors d’un correctif critique, lequel devrait l’emporter ? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
La réserve fixe de XRP a tout juste survécu à un bug resté dans le code pendant environ une décennie
La « réserve fixe » est l’un des arguments les plus solides dans la crypto. Cette semaine, le XRP Ledger a révélé une faille qui aurait pu la mettre à l’épreuve.
Voici la chronologie : le chercheur Cayden Liao a signalé le problème via le programme de prime aux bogues XRPL le 22 septembre. Il s’agissait d’un débordement d’entier dans le moteur de paiement : lorsqu’un paiement consommait de nombreuses offres DEX, une arithmétique 64 bits non vérifiée pouvait faire revenir le total à un nombre plus faible, tandis que les vendeurs recevaient toujours les montants complets, la différence devenant du XRP nouvellement créé et dépensable. La faille pourrait remonter à 2015. RippleX a reproduit l’attaque et a publié un correctif dans xrpld 3.4.1 le 25 septembre, puis a tout divulgué le 9 octobre. Selon les rapports, cela nécessitait des centaines d’offres fabriquées sur mesure ainsi que quelques centaines de XRP en réserves et en frais, et l’équipe n’a trouvé aucune preuve d’exploitation, de perte de fonds ou d’exposition de clés. Un problème distinct, de moindre gravité, lié aux transactions groupées a été corrigé via un amendement entré en vigueur le même jour.
Pourquoi est-ce important ? Le correctif a contourné le vote habituel sur les amendements, qui nécessite normalement plus de 80 % de soutien des validateurs pendant deux semaines, car un vote public aurait révélé la vulnérabilité. C’est une décision de sécurité raisonnable, mais cela montre à quel point la confiance repose sur les développeurs principaux et sur les opérateurs qui effectuent rapidement les mises à jour. Cela montre aussi qu’un programme de prime aux bogues a bien rempli son rôle.
Quand le secret et la gouvernance ouverte s’opposent lors d’un correctif critique, lequel devrait l’emporter ? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
1.6k
$ETH AI A TROUVÉ UN VRAI BUG — MAIS LA MAJORITÉ DES PROBLÈMES SIGNALÉS SONT FAUX 💎
L’équipe de sécurité des protocoles de la Fondation Ethereum a déployé des agents IA coordonnés pour tester des logiciels système, du code cryptographique et des smart contracts. La technologie a bien mis au jour un crash exploitable à distance dans le composant gossipsub de libp2p — déjà corrigé. Pourtant, la grande majorité des rapports de bugs générés par IA sont des faux positifs, des doublons ou hors périmètre.
Le goulot d’étranglement est passé de la génération d’hypothèses à la vérification de la justesse. Une découverte n’est valable que lorsqu’un chercheur humain la reproduit de façon indépendante sur du code en conditions réelles. L’IA est un outil de recherche puissant, pas une oracle de sécurité.
Faites-vous confiance aux audits IA ou attendez-vous une confirmation humaine avant de prendre position ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
$ETH AI A TROUVÉ UN VRAI BUG — MAIS LA MAJORITÉ DES PROBLÈMES SIGNALÉS SONT FAUX 💎
L’équipe de sécurité des protocoles de la Fondation Ethereum a déployé des agents IA coordonnés pour tester des logiciels système, du code cryptographique et des smart contracts. La technologie a bien mis au jour un crash exploitable à distance dans le composant gossipsub de libp2p — déjà corrigé. Pourtant, la grande majorité des rapports de bugs générés par IA sont des faux positifs, des doublons ou hors périmètre.
Le goulot d’étranglement est passé de la génération d’hypothèses à la vérification de la justesse. Une découverte n’est valable que lorsqu’un chercheur humain la reproduit de façon indépendante sur du code en conditions réelles. L’IA est un outil de recherche puissant, pas une oracle de sécurité.
Faites-vous confiance aux audits IA ou attendez-vous une confirmation humaine avant de prendre position ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
L’équipe de sécurité des protocoles de la Fondation Ethereum a déployé des agents IA coordonnés pour tester des logiciels système, du code cryptographique et des smart contracts. La technologie a bien mis au jour un crash exploitable à distance dans le composant gossipsub de libp2p — déjà corrigé. Pourtant, la grande majorité des rapports de bugs générés par IA sont des faux positifs, des doublons ou hors périmètre.
Le goulot d’étranglement est passé de la génération d’hypothèses à la vérification de la justesse. Une découverte n’est valable que lorsqu’un chercheur humain la reproduit de façon indépendante sur du code en conditions réelles. L’IA est un outil de recherche puissant, pas une oracle de sécurité.
Faites-vous confiance aux audits IA ou attendez-vous une confirmation humaine avant de prendre position ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
11
·
--
🚨 La ligne de front invisible : comment les chasseurs de bugs protègent votre capital ! 🚨
Beaucoup ne regardent que les variations du prix de $BTC ou de $ETH, mais ce qui maintient vraiment la confiance dans ces écosystèmes, ce sont les audits continus et les programmes de Bug Bounty.
En analysant les logiques des contrats et les intégrations d’API à la recherche de vulnérabilités, je constate un schéma clair : les projets les plus solides et avec le plus fort potentiel de valorisation à long terme (notamment dans l’écosystème du $BNB) sont ceux qui investissent massivement dans la sécurité et récompensent les chercheurs indépendants (White Hats) en trouvant des failles avant les cybercriminels.
🛡️ Le conseil d’or : Avant d’investir lourdement dans un protocole, vérifiez s’ils disposent d’un programme de Bug Bounty actif sur des plateformes reconnues. Un code fermé et sans tests, c’est une bombe à retardement pour votre argent.
Vous recherchez la sécurité et les audits d’un projet avant d’acheter le token ? Dites-le en commentaire ! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
🚨 La ligne de front invisible : comment les chasseurs de bugs protègent votre capital ! 🚨
Beaucoup ne regardent que les variations du prix de $BTC ou de $ETH , mais ce qui maintient vraiment la confiance dans ces écosystèmes, ce sont les audits continus et les programmes de Bug Bounty.
En analysant les logiques des contrats et les intégrations d’API à la recherche de vulnérabilités, je constate un schéma clair : les projets les plus solides et avec le plus fort potentiel de valorisation à long terme (notamment dans l’écosystème du $BNB) sont ceux qui investissent massivement dans la sécurité et récompensent les chercheurs indépendants (White Hats) en trouvant des failles avant les cybercriminels.
🛡️ Le conseil d’or : Avant d’investir lourdement dans un protocole, vérifiez s’ils disposent d’un programme de Bug Bounty actif sur des plateformes reconnues. Un code fermé et sans tests, c’est une bombe à retardement pour votre argent.
Vous recherchez la sécurité et les audits d’un projet avant d’acheter le token ? Dites-le en commentaire ! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
Beaucoup ne regardent que les variations du prix de $BTC ou de $ETH , mais ce qui maintient vraiment la confiance dans ces écosystèmes, ce sont les audits continus et les programmes de Bug Bounty.
En analysant les logiques des contrats et les intégrations d’API à la recherche de vulnérabilités, je constate un schéma clair : les projets les plus solides et avec le plus fort potentiel de valorisation à long terme (notamment dans l’écosystème du $BNB) sont ceux qui investissent massivement dans la sécurité et récompensent les chercheurs indépendants (White Hats) en trouvant des failles avant les cybercriminels.
🛡️ Le conseil d’or : Avant d’investir lourdement dans un protocole, vérifiez s’ils disposent d’un programme de Bug Bounty actif sur des plateformes reconnues. Un code fermé et sans tests, c’est une bombe à retardement pour votre argent.
Vous recherchez la sécurité et les audits d’un projet avant d’acheter le token ? Dites-le en commentaire ! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
97
·
--
🚨 ZETACHAIN : L'ÉQUIPE A IGNORÉ L'AVERTISSEMENT AVANT LE HACK DE 334K $ ! 🛑💸
💥 L'INCIDENT :
Il a été révélé que l'équipe a ÉCARTE un rapport de bug avant que l'exploitation ne se produise ! 🚨🙈
Les hackers ont réussi à siphonner environ 334 000 $ du protocole.
📄 LE POSTMORTEM :
Le rapport officiel souligne l'échec critique en communication et en vérifications de sécurité.
Ils ont manqué le signal d'alerte qui aurait pu complètement prévenir la perte ! ⚠️🔍
⚠️ LA LEÇON :
Même les gros projets peuvent échouer s'ils n'écoutent pas les alertes de sécurité ! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
🚨 ZETACHAIN : L'ÉQUIPE A IGNORÉ L'AVERTISSEMENT AVANT LE HACK DE 334K $ ! 🛑💸
💥 L'INCIDENT :
Il a été révélé que l'équipe a ÉCARTE un rapport de bug avant que l'exploitation ne se produise ! 🚨🙈
Les hackers ont réussi à siphonner environ 334 000 $ du protocole.
📄 LE POSTMORTEM :
Le rapport officiel souligne l'échec critique en communication et en vérifications de sécurité.
Ils ont manqué le signal d'alerte qui aurait pu complètement prévenir la perte ! ⚠️🔍
⚠️ LA LEÇON :
Même les gros projets peuvent échouer s'ils n'écoutent pas les alertes de sécurité ! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
💥 L'INCIDENT :
Il a été révélé que l'équipe a ÉCARTE un rapport de bug avant que l'exploitation ne se produise ! 🚨🙈
Les hackers ont réussi à siphonner environ 334 000 $ du protocole.
📄 LE POSTMORTEM :
Le rapport officiel souligne l'échec critique en communication et en vérifications de sécurité.
Ils ont manqué le signal d'alerte qui aurait pu complètement prévenir la perte ! ⚠️🔍
⚠️ LA LEÇON :
Même les gros projets peuvent échouer s'ils n'écoutent pas les alertes de sécurité ! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
30

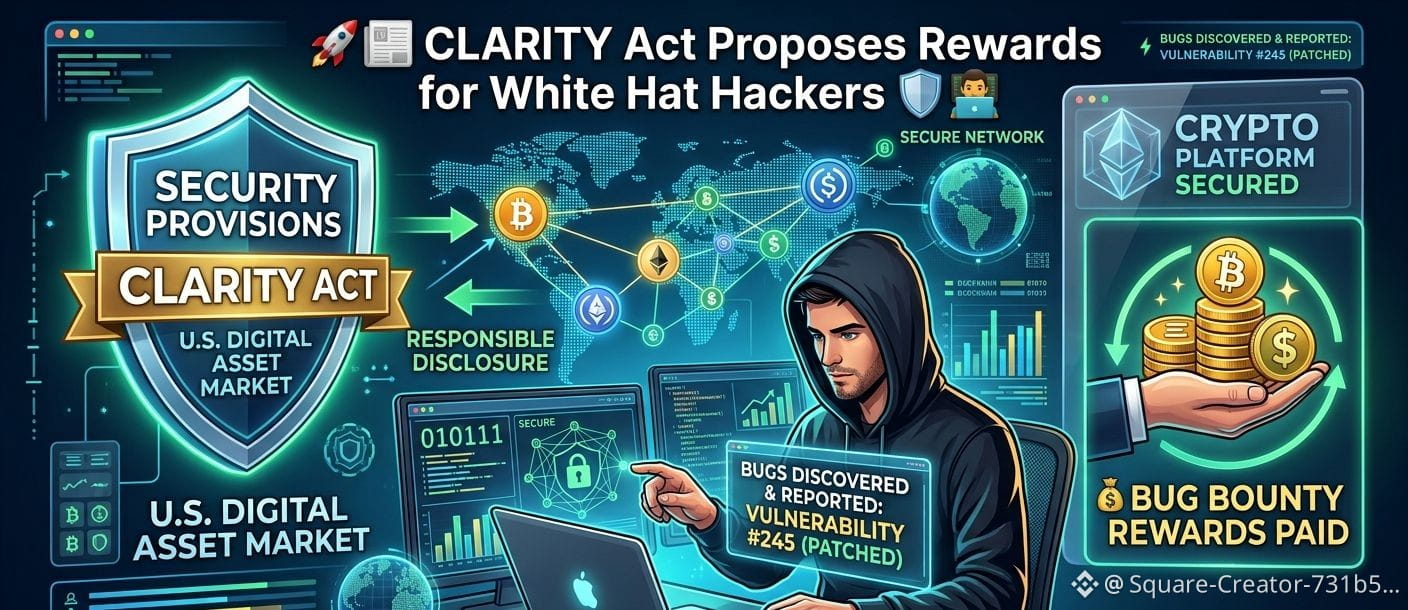
🚀📰 La loi CLARITY propose des récompenses aux hackers « white hat » 🛡️👨💻
🚨 Un nouveau projet de la loi américaine CLARITY sur les marchés des actifs numériques inclut des dispositions visant à encourager et à protéger les hackers « white hat » qui découvrent et signalent de manière responsable des vulnérabilités de sécurité dans les réseaux blockchain et les plateformes crypto. 🛡️🔍 La proposition vise à renforcer la cybersécurité dans l’ensemble de l’industrie des actifs numériques en favorisant la divulgation responsable plutôt que l’exploitation.
💰 Selon la proposition, les projets crypto pourraient récompenser les chercheurs en sécurité éthiques via des programmes structurés de primes pour bugs, en donnant aux hackers « white hat » des incitations à signaler les vulnérabilités avant qu’elles ne puissent être exploitées par des acteurs malveillants. Les partisans affirment que cela améliorerait la confiance, protégerait les fonds des utilisateurs et rendrait l’écosystème crypto plus sûr.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
🚀📰 La loi CLARITY propose des récompenses aux hackers « white hat » 🛡️👨💻
🚨 Un nouveau projet de la loi américaine CLARITY sur les marchés des actifs numériques inclut des dispositions visant à encourager et à protéger les hackers « white hat » qui découvrent et signalent de manière responsable des vulnérabilités de sécurité dans les réseaux blockchain et les plateformes crypto. 🛡️🔍 La proposition vise à renforcer la cybersécurité dans l’ensemble de l’industrie des actifs numériques en favorisant la divulgation responsable plutôt que l’exploitation.
💰 Selon la proposition, les projets crypto pourraient récompenser les chercheurs en sécurité éthiques via des programmes structurés de primes pour bugs, en donnant aux hackers « white hat » des incitations à signaler les vulnérabilités avant qu’elles ne puissent être exploitées par des acteurs malveillants. Les partisans affirment que cela améliorerait la confiance, protégerait les fonds des utilisateurs et rendrait l’écosystème crypto plus sûr.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
🚨 Un nouveau projet de la loi américaine CLARITY sur les marchés des actifs numériques inclut des dispositions visant à encourager et à protéger les hackers « white hat » qui découvrent et signalent de manière responsable des vulnérabilités de sécurité dans les réseaux blockchain et les plateformes crypto. 🛡️🔍 La proposition vise à renforcer la cybersécurité dans l’ensemble de l’industrie des actifs numériques en favorisant la divulgation responsable plutôt que l’exploitation.
💰 Selon la proposition, les projets crypto pourraient récompenser les chercheurs en sécurité éthiques via des programmes structurés de primes pour bugs, en donnant aux hackers « white hat » des incitations à signaler les vulnérabilités avant qu’elles ne puissent être exploitées par des acteurs malveillants. Les partisans affirment que cela améliorerait la confiance, protégerait les fonds des utilisateurs et rendrait l’écosystème crypto plus sûr.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
1
77
🔥 Pendant que Crypto Twitter hurle « piratage de ZetaChain » et exhorte à paniquer et vendre, les métriques on-chain que surveillent les portefeuilles les plus avisés racontent une tout autre histoire.
📊 L’exploit a siphonné 334K$, mais les principaux tokens tendance sur BSC continuent de grimper – HONon +1,3% et AKE +8,5% – tandis que #Solana portefeuilles intelligents, comme MINI et GTAVI, sont en net en train d’acheter, avec MINI en hausse de 5,07% sur trois portefeuilles. Pendant ce temps, #BTC se trouve à 80 710$ avec un RSI à 65,2 et un croisement MACD haussier, et #ETH à 2 509$, avec un RSI à 64,5, tous deux flirtant avec la bande de Bollinger supérieure. #BugBounty Les retombées n’ont pas entamé le sentiment plus large « risk-on », qui reste à la Greed 74/100.
💡 Cela suggère que le capital se réalloue des protocoles cross-chain vulnérables vers des actifs couche 1 plus fiables, renforçant le cycle haussier actuel plutôt que de déclencher un crash.
👀 Surveillez le ratio d’entrées de flux des #Solana portefeuilles intelligents cette semaine : s’il augmente, le signal net-achat pourrait annoncer la prochaine étape de la hausse.
❓ Si les « smart money » changent déjà de cap, qu’est-ce que cela dit sur la prochaine vague d’entrées institutionnelles ?
🔥 Pendant que Crypto Twitter hurle « piratage de ZetaChain » et exhorte à paniquer et vendre, les métriques on-chain que surveillent les portefeuilles les plus avisés racontent une tout autre histoire.
📊 L’exploit a siphonné 334K$, mais les principaux tokens tendance sur BSC continuent de grimper – HONon +1,3% et AKE +8,5% – tandis que #Solana portefeuilles intelligents, comme MINI et GTAVI, sont en net en train d’acheter, avec MINI en hausse de 5,07% sur trois portefeuilles. Pendant ce temps, #BTC se trouve à 80 710$ avec un RSI à 65,2 et un croisement MACD haussier, et #ETH à 2 509$, avec un RSI à 64,5, tous deux flirtant avec la bande de Bollinger supérieure. #BugBounty Les retombées n’ont pas entamé le sentiment plus large « risk-on », qui reste à la Greed 74/100.
💡 Cela suggère que le capital se réalloue des protocoles cross-chain vulnérables vers des actifs couche 1 plus fiables, renforçant le cycle haussier actuel plutôt que de déclencher un crash.
👀 Surveillez le ratio d’entrées de flux des #Solana portefeuilles intelligents cette semaine : s’il augmente, le signal net-achat pourrait annoncer la prochaine étape de la hausse.
❓ Si les « smart money » changent déjà de cap, qu’est-ce que cela dit sur la prochaine vague d’entrées institutionnelles ?
📊 L’exploit a siphonné 334K$, mais les principaux tokens tendance sur BSC continuent de grimper – HONon +1,3% et AKE +8,5% – tandis que #Solana portefeuilles intelligents, comme MINI et GTAVI, sont en net en train d’acheter, avec MINI en hausse de 5,07% sur trois portefeuilles. Pendant ce temps, #BTC se trouve à 80 710$ avec un RSI à 65,2 et un croisement MACD haussier, et #ETH à 2 509$, avec un RSI à 64,5, tous deux flirtant avec la bande de Bollinger supérieure. #BugBounty Les retombées n’ont pas entamé le sentiment plus large « risk-on », qui reste à la Greed 74/100.
💡 Cela suggère que le capital se réalloue des protocoles cross-chain vulnérables vers des actifs couche 1 plus fiables, renforçant le cycle haussier actuel plutôt que de déclencher un crash.
👀 Surveillez le ratio d’entrées de flux des #Solana portefeuilles intelligents cette semaine : s’il augmente, le signal net-achat pourrait annoncer la prochaine étape de la hausse.
❓ Si les « smart money » changent déjà de cap, qu’est-ce que cela dit sur la prochaine vague d’entrées institutionnelles ?
109
·
--
Haussier
Vérifié
#ZcashApproves$1.5MBugBounty
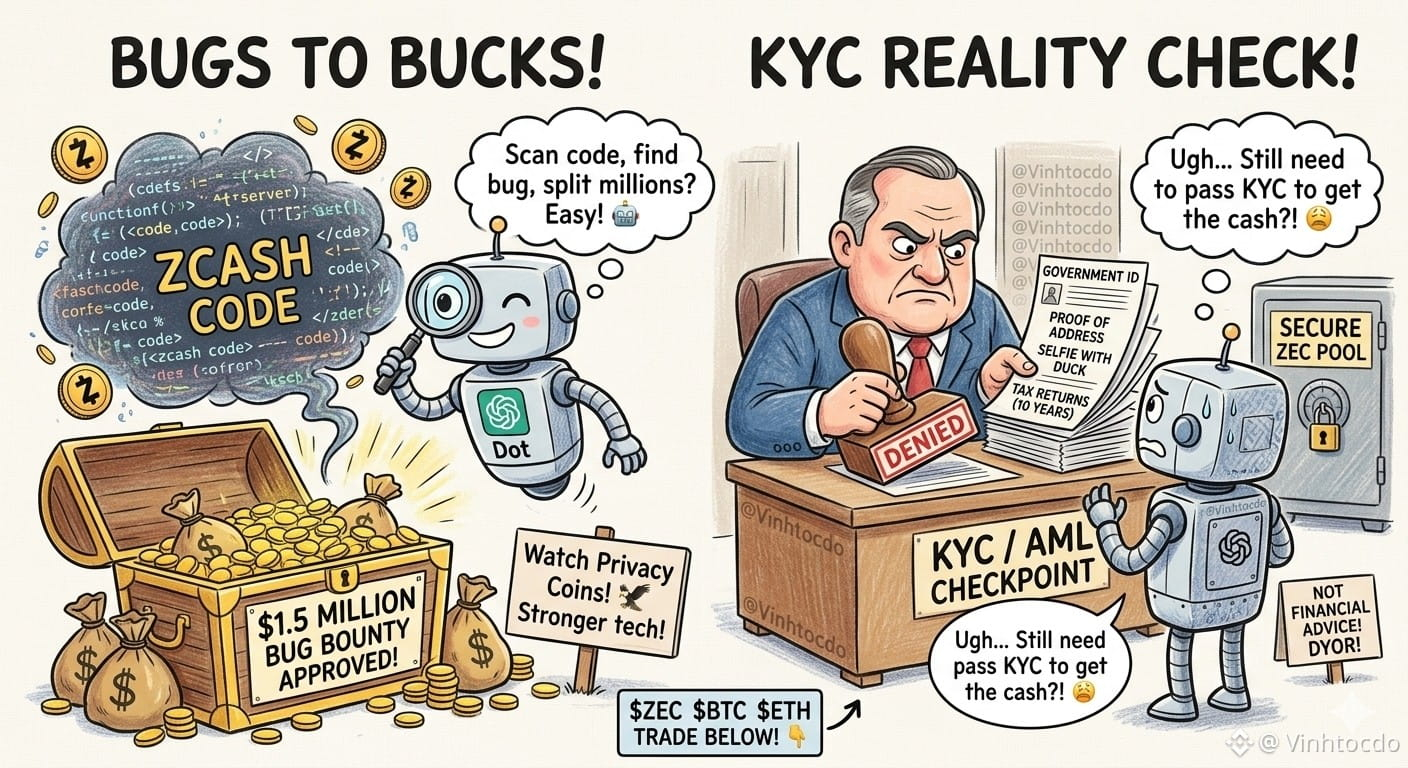
Bonne nouvelle : Zcash vient d’approuver une énorme prime de 1,5 million de dollars pour la chasse aux bugs destinée à la chercheuse Taylor Hornby ! 💰 Attendez… peut-on juste déployer le nouvel agent « Dots » d’OpenAI pour analyser le code, trouver les bugs et se partager les millions ? Si seulement c’était aussi simple ! 🤖 Les géants de la tech renforcent leur sécurité, et Zcash paie très cher pour préserver son pool de confidentialité.
Traders, n’oubliez pas que le bénéficiaire doit encore passer par la procédure KYC pour toucher cet argent.
Que doivent faire les traders ?
1️⃣ Surveillez les cryptos du secteur de la confidentialité comme le ferait un faucon pendant le déploiement des mises à niveau de sécurité.
2️⃣ Gardez un œil sur les étapes clés du réseau : une technologie plus solide signifie des fondamentaux plus solides.
Ce n’est pas un conseil financier ! Faites vos propres recherches (DYOR) !
Cliquez sur échanger ci-dessous pour me soutenir !👇
$ZEC
{future}(ZECUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
Utilisez le code VINHTOCDO ou le lien : [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
#ZcashApproves$1.5MBugBounty
Bonne nouvelle : Zcash vient d’approuver une énorme prime de 1,5 million de dollars pour la chasse aux bugs destinée à la chercheuse Taylor Hornby ! 💰 Attendez… peut-on juste déployer le nouvel agent « Dots » d’OpenAI pour analyser le code, trouver les bugs et se partager les millions ? Si seulement c’était aussi simple ! 🤖 Les géants de la tech renforcent leur sécurité, et Zcash paie très cher pour préserver son pool de confidentialité.
Traders, n’oubliez pas que le bénéficiaire doit encore passer par la procédure KYC pour toucher cet argent.
Que doivent faire les traders ?
1️⃣ Surveillez les cryptos du secteur de la confidentialité comme le ferait un faucon pendant le déploiement des mises à niveau de sécurité.
2️⃣ Gardez un œil sur les étapes clés du réseau : une technologie plus solide signifie des fondamentaux plus solides.
Ce n’est pas un conseil financier ! Faites vos propres recherches (DYOR) !
Cliquez sur échanger ci-dessous pour me soutenir !👇
$ZEC
$BTC
$ETH
Utilisez le code VINHTOCDO ou le lien : https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
Bonne nouvelle : Zcash vient d’approuver une énorme prime de 1,5 million de dollars pour la chasse aux bugs destinée à la chercheuse Taylor Hornby ! 💰 Attendez… peut-on juste déployer le nouvel agent « Dots » d’OpenAI pour analyser le code, trouver les bugs et se partager les millions ? Si seulement c’était aussi simple ! 🤖 Les géants de la tech renforcent leur sécurité, et Zcash paie très cher pour préserver son pool de confidentialité.
Traders, n’oubliez pas que le bénéficiaire doit encore passer par la procédure KYC pour toucher cet argent.
Que doivent faire les traders ?
1️⃣ Surveillez les cryptos du secteur de la confidentialité comme le ferait un faucon pendant le déploiement des mises à niveau de sécurité.
2️⃣ Gardez un œil sur les étapes clés du réseau : une technologie plus solide signifie des fondamentaux plus solides.
Ce n’est pas un conseil financier ! Faites vos propres recherches (DYOR) !
Cliquez sur échanger ci-dessous pour me soutenir !👇
$ZEC
$BTC
$ETH
Utilisez le code VINHTOCDO ou le lien : https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
2
248

$APT VULNÉRABILITÉ EXPOSEE RISQUE DE 700 MD$ – MAIS CORRIGÉE EN QUELQUES HEURES 🔥
Un bug critique de type « stale-cache » a été découvert dans l’Aptos Move VM en février. En théorie, il exposait 700 milliards de dollars d’actifs crypto à un risque — y compris des ponts, des stablecoins et des protocoles DeFi. Mais voici le point clé : l’équipe d’Aptos a corrigé le mainnet dans les heures qui ont suivi la divulgation. Aucun fonds utilisateur n’a été perdu.
Une société de sécurité indépendante, Grego AI, a estimé que 250 millions de dollars de TVL étaient directement exposés, même si l’exploitabilité dans des conditions réelles était minimale. Une équipe avec seulement un serveur à 3 000 dollars pouvait simuler un taux de réussite de 90 % — mais la vulnérabilité n’a jamais atteint les attaquants.
La rapidité et la transparence comme ça renforcent la confiance dans la culture de sécurité d’un projet. Est-ce que ça change votre conviction concernant $APT ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
$APT VULNÉRABILITÉ EXPOSEE RISQUE DE 700 MD$ – MAIS CORRIGÉE EN QUELQUES HEURES 🔥
Un bug critique de type « stale-cache » a été découvert dans l’Aptos Move VM en février. En théorie, il exposait 700 milliards de dollars d’actifs crypto à un risque — y compris des ponts, des stablecoins et des protocoles DeFi. Mais voici le point clé : l’équipe d’Aptos a corrigé le mainnet dans les heures qui ont suivi la divulgation. Aucun fonds utilisateur n’a été perdu.
Une société de sécurité indépendante, Grego AI, a estimé que 250 millions de dollars de TVL étaient directement exposés, même si l’exploitabilité dans des conditions réelles était minimale. Une équipe avec seulement un serveur à 3 000 dollars pouvait simuler un taux de réussite de 90 % — mais la vulnérabilité n’a jamais atteint les attaquants.
La rapidité et la transparence comme ça renforcent la confiance dans la culture de sécurité d’un projet. Est-ce que ça change votre conviction concernant $APT ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
Un bug critique de type « stale-cache » a été découvert dans l’Aptos Move VM en février. En théorie, il exposait 700 milliards de dollars d’actifs crypto à un risque — y compris des ponts, des stablecoins et des protocoles DeFi. Mais voici le point clé : l’équipe d’Aptos a corrigé le mainnet dans les heures qui ont suivi la divulgation. Aucun fonds utilisateur n’a été perdu.
Une société de sécurité indépendante, Grego AI, a estimé que 250 millions de dollars de TVL étaient directement exposés, même si l’exploitabilité dans des conditions réelles était minimale. Une équipe avec seulement un serveur à 3 000 dollars pouvait simuler un taux de réussite de 90 % — mais la vulnérabilité n’a jamais atteint les attaquants.
La rapidité et la transparence comme ça renforcent la confiance dans la culture de sécurité d’un projet. Est-ce que ça change votre conviction concernant $APT ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
40
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#USMidterms-WhatAreMarketsExpecting?
80,286 vues
731 mentions
2
#USOctoberNFP-AreRateCutsStillPossible
242,315 vues
1,909 mentions
3
#AMDBeatsExpectations-AINarrativeContinues
19,617 vues
279 mentions
4
#BinanceIncidentReport
240,047 vues
1,336 mentions
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
14,798 vues
105 mentions
6
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
11 vues
5 mentions
7
#BinanceReopensWithdrawalsForMoreAssets
358,596 vues
2,348 mentions
8
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
2,476 vues
78 mentions
9
#BinanceHourlyDepositsExceedWithdrawals
150,802 vues
1,154 mentions
10
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
3,472 vues
59 mentions