

Mirza_X_Mustafa
1.8k Publicaciones
Mirza_X_Mustafa
Denunciar
Bloquear usuario
1.8K+ Siguiendo
8.4K+ Seguidores
1.2K+ Me gusta
Publicaciones
Todo
Cotizaciones
Directo
#dusk $DUSK @Dusk_Foundation
La documentación de la liquidación tiene un término que la mayoría de las personas trata como jerga: Entrega vs Pago (DvP). Vale la pena ser preciso sobre lo que realmente significa.
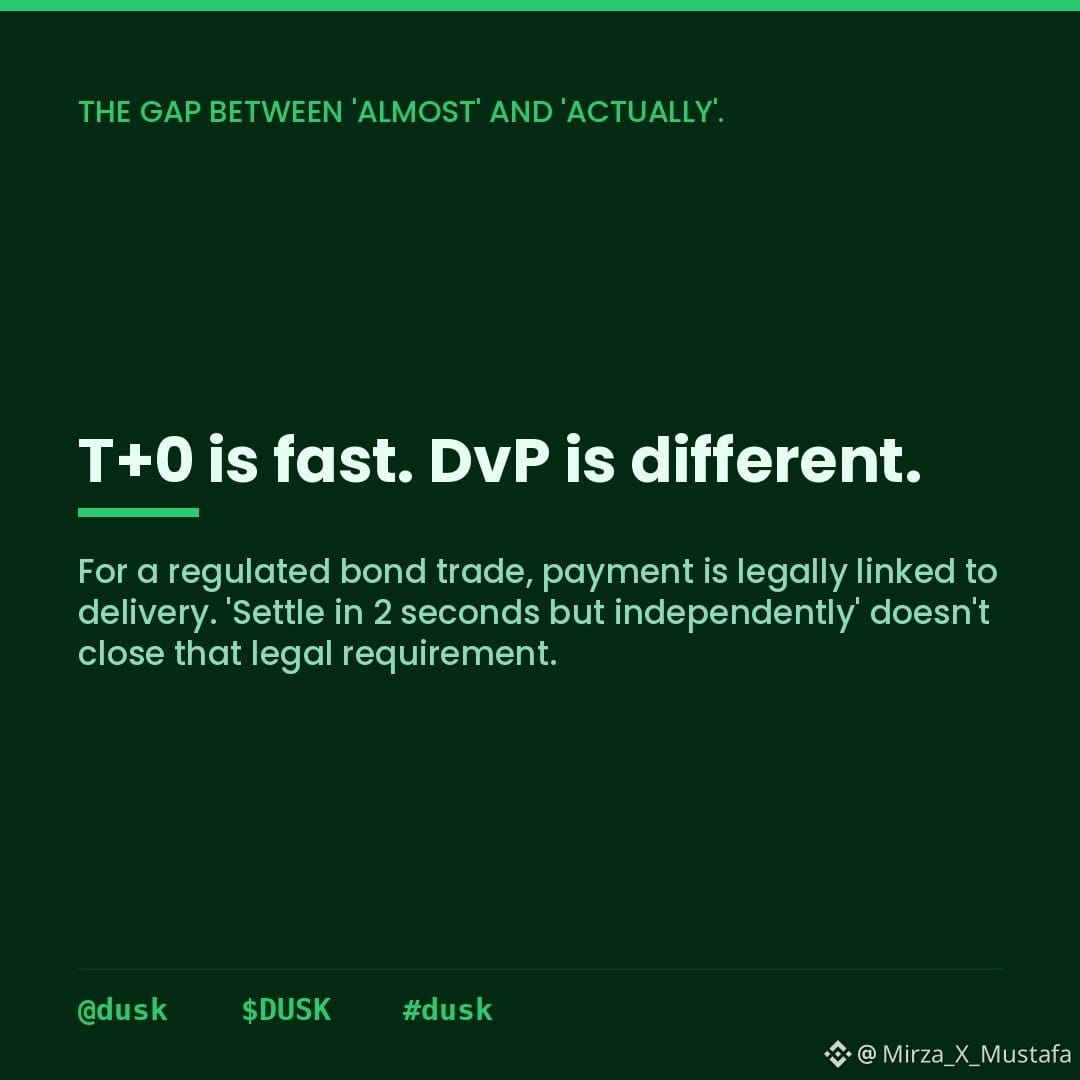
Lo sorprendente: el DvP no es "liquidación rápida". Es liquidación atómica. La diferencia es significativa.
La oferta circulante de Dusk se sitúa en aproximadamente 500M de un máximo de 1B: los 500M restantes están programados para emitirse durante los próximos 30+ años. Los mecanismos de staking y liquidación han estado funcionando en una cadena en vivo desde enero de 2025, lo que convierte al DvP en una propiedad probada, no teórica.
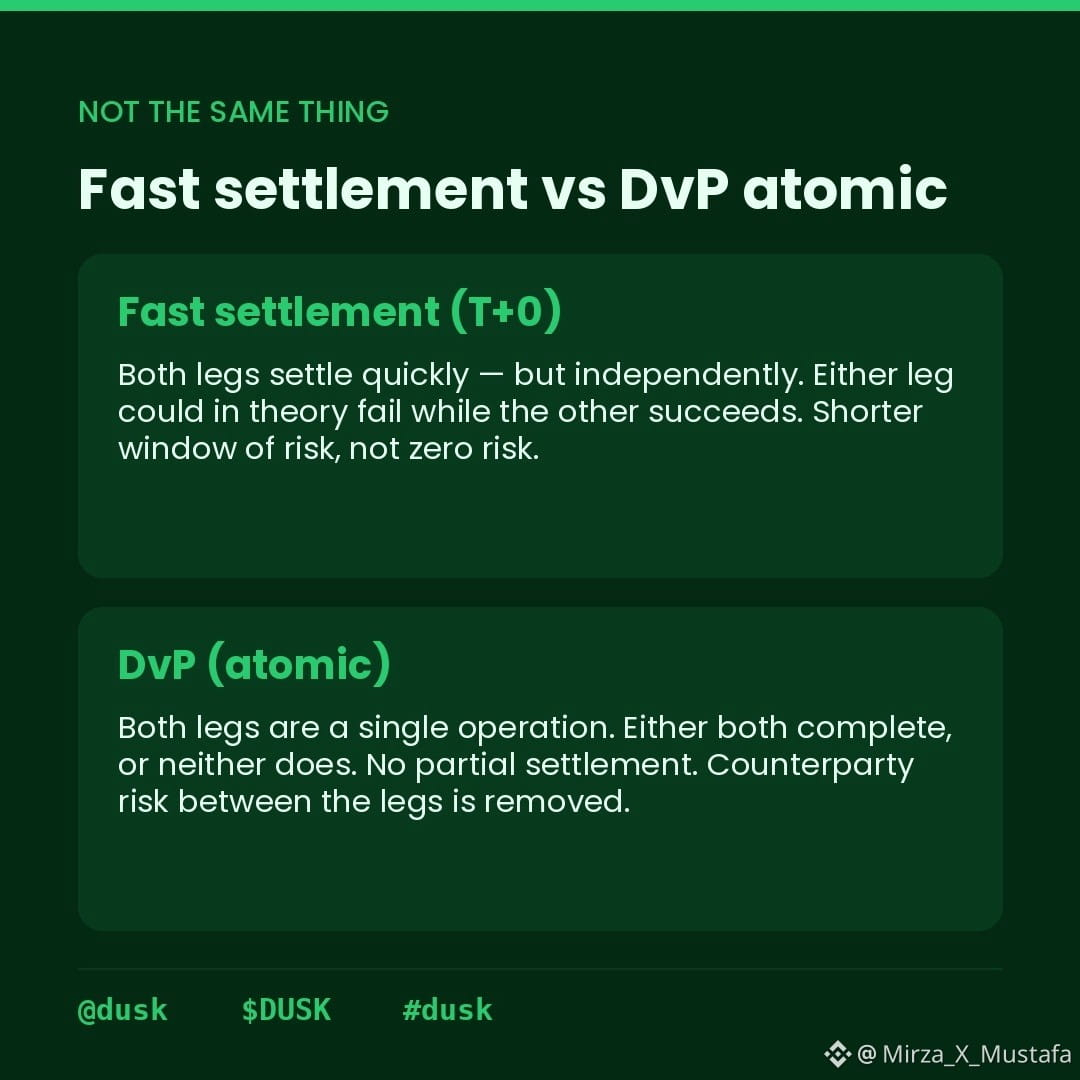
DvP significa: la pata de activos (entrega) y la pata de pago (pago) se liquidan simultáneamente, como una única operación atómica. O se completan ambas, o no se completa ninguna. Sin liquidación parcial.
La liquidación rápida es diferente. Un sistema puede liquidar en 2 segundos pero aun así tener dos patas que, en teoría, podrían fallar de forma independiente. Si el pago se realiza pero falla la transferencia de activos —o viceversa—, tienes riesgo de liquidación, solo que en una versión más rápida.
La comparación: liquidación T+2 (finanzas tradicionales, dos días hábiles) vs liquidación T+0 instantánea vs verdadero DvP. T+0 es rápido. DvP es distinto: elimina el riesgo de contraparte entre las patas, no solo el tiempo.
No digo que cada caso de uso necesite DvP. Para transferencias de bajo riesgo, la liquidación atómica es excesiva. Para una operación de bono regulado en la que el pago está legalmente vinculado a la entrega, la atomicidad es el requisito.
¿Hay algún ejemplo del mundo real en el que un sistema con capacidad de DvP fallara en la atomicidad bajo carga —y qué causó la falla? @Dusk_Foundation
{future}(DUSKUSDT)
$DUSK #dusk
#dusk $DUSK @Dusk
La documentación de la liquidación tiene un término que la mayoría de las personas trata como jerga: Entrega vs Pago (DvP). Vale la pena ser preciso sobre lo que realmente significa.
Lo sorprendente: el DvP no es "liquidación rápida". Es liquidación atómica. La diferencia es significativa.
La oferta circulante de Dusk se sitúa en aproximadamente 500M de un máximo de 1B: los 500M restantes están programados para emitirse durante los próximos 30+ años. Los mecanismos de staking y liquidación han estado funcionando en una cadena en vivo desde enero de 2025, lo que convierte al DvP en una propiedad probada, no teórica.
DvP significa: la pata de activos (entrega) y la pata de pago (pago) se liquidan simultáneamente, como una única operación atómica. O se completan ambas, o no se completa ninguna. Sin liquidación parcial.
La liquidación rápida es diferente. Un sistema puede liquidar en 2 segundos pero aun así tener dos patas que, en teoría, podrían fallar de forma independiente. Si el pago se realiza pero falla la transferencia de activos —o viceversa—, tienes riesgo de liquidación, solo que en una versión más rápida.
La comparación: liquidación T+2 (finanzas tradicionales, dos días hábiles) vs liquidación T+0 instantánea vs verdadero DvP. T+0 es rápido. DvP es distinto: elimina el riesgo de contraparte entre las patas, no solo el tiempo.
No digo que cada caso de uso necesite DvP. Para transferencias de bajo riesgo, la liquidación atómica es excesiva. Para una operación de bono regulado en la que el pago está legalmente vinculado a la entrega, la atomicidad es el requisito.
¿Hay algún ejemplo del mundo real en el que un sistema con capacidad de DvP fallara en la atomicidad bajo carga —y qué causó la falla? @Dusk
$DUSK #dusk
La documentación de la liquidación tiene un término que la mayoría de las personas trata como jerga: Entrega vs Pago (DvP). Vale la pena ser preciso sobre lo que realmente significa.
Lo sorprendente: el DvP no es "liquidación rápida". Es liquidación atómica. La diferencia es significativa.
La oferta circulante de Dusk se sitúa en aproximadamente 500M de un máximo de 1B: los 500M restantes están programados para emitirse durante los próximos 30+ años. Los mecanismos de staking y liquidación han estado funcionando en una cadena en vivo desde enero de 2025, lo que convierte al DvP en una propiedad probada, no teórica.
DvP significa: la pata de activos (entrega) y la pata de pago (pago) se liquidan simultáneamente, como una única operación atómica. O se completan ambas, o no se completa ninguna. Sin liquidación parcial.
La liquidación rápida es diferente. Un sistema puede liquidar en 2 segundos pero aun así tener dos patas que, en teoría, podrían fallar de forma independiente. Si el pago se realiza pero falla la transferencia de activos —o viceversa—, tienes riesgo de liquidación, solo que en una versión más rápida.
La comparación: liquidación T+2 (finanzas tradicionales, dos días hábiles) vs liquidación T+0 instantánea vs verdadero DvP. T+0 es rápido. DvP es distinto: elimina el riesgo de contraparte entre las patas, no solo el tiempo.
No digo que cada caso de uso necesite DvP. Para transferencias de bajo riesgo, la liquidación atómica es excesiva. Para una operación de bono regulado en la que el pago está legalmente vinculado a la entrega, la atomicidad es el requisito.
¿Hay algún ejemplo del mundo real en el que un sistema con capacidad de DvP fallara en la atomicidad bajo carga —y qué causó la falla? @Dusk
$DUSK #dusk
1
1
178
#dusk $DUSK @Dusk_Foundation
La sección del contrato Zedger tiene una operación que la mayoría de descripciones del modelo de privacidad de Dusk omiten por completo: transferencias forzadas. Aparece en el whitepaper junto con la acuñación y la quema como una parte central de lo que admite un contrato Zedger, y vale la pena entender qué es.
Conceptos básicos de las transferencias forzadas: el emisor de un valor de Zedger puede iniciar la transferencia de ese valor desde la cuenta de un titular a la de otro, sin requerir una firma por parte del titular actual.
Vale la pena pensar qué significa realmente.
Una transferencia normal de Zedger está iniciada por el titular. Construyes la transacción, demuestras tu elegibilidad, la firmas. El titular es el agente. Una transferencia forzada invierte eso. El emisor es el agente. La cuenta del titular pierde la posición, y otra cuenta la recibe, porque el emisor envió una transacción con ese efecto.
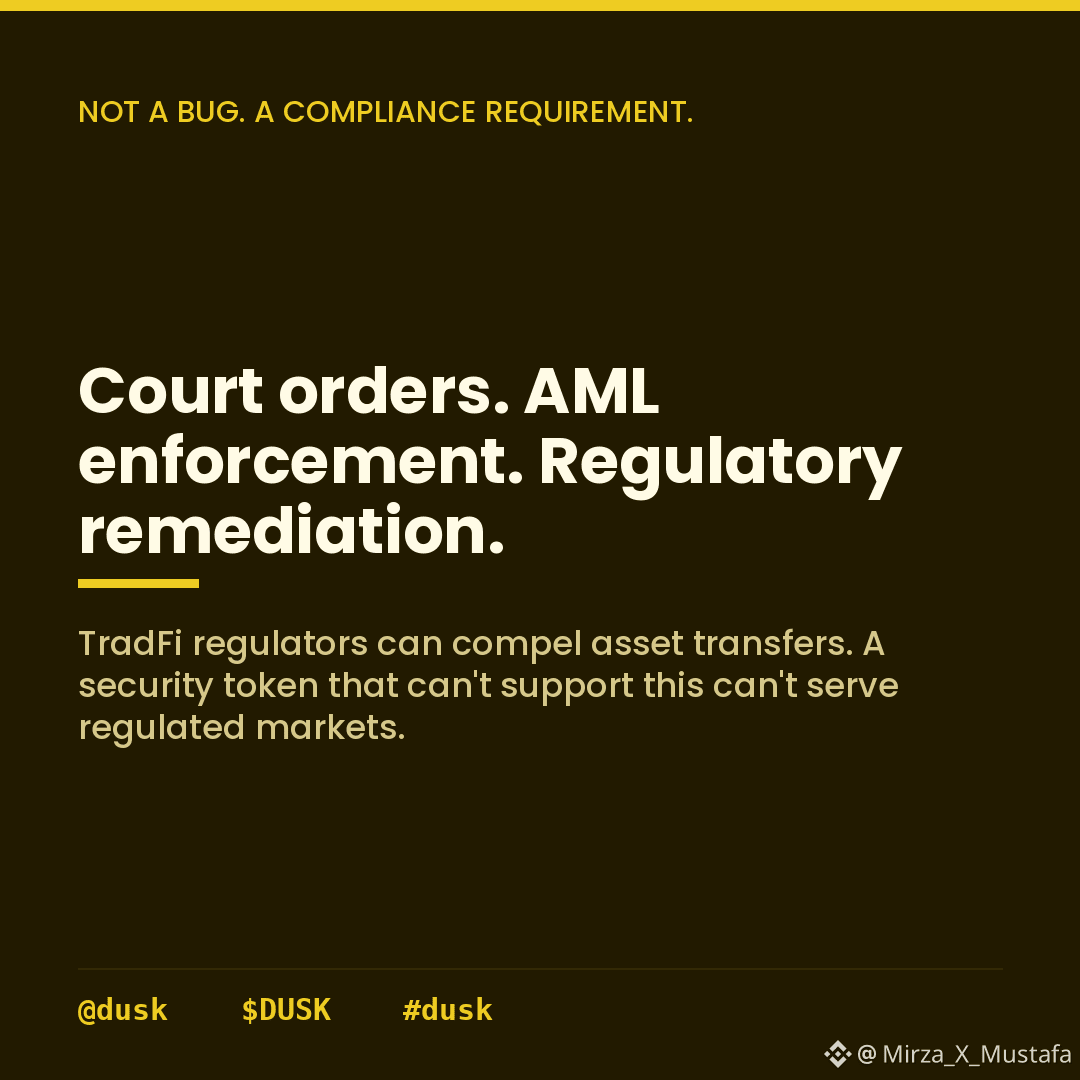
Esto suena alarmante al principio, así que vale la pena decirlo: esto no es un descuido ni una puerta trasera. Es una función deliberada de cumplimiento. En las finanzas tradicionales, los reguladores pueden obligar transferencias de activos bajo una variedad de circunstancias —y redirigir activos, acciones de aplicación AML, intervención regulatoria, correcciones de transferencias erróneas. Un valor se hace porque los mercados regulados a veces requieren que los emisores actúen por obligación legal en lugar del consentimiento del titular.
No digo que esto sea indiscutible. En un modelo de autocustodia, la premisa de que nadie puede mover tus activos sin tu firma es fundamental. Las transferencias forzadas delimitan a propósito una excepción para los emisores, y lo amplio o estrecho que se acota ese poder importa enormemente.
Tampoco digo que esté mal. La alternativa es un token de seguridad que sea legalmente inútil en cualquier jurisdicción donde se puedan ordenar transferencias forzadas.
Lo que no he resuelto es si las transferencias forzadas de Zedger requieren alguna prueba de autorización on-chain: una orden regulatoria firmada, una aprobación multisig — o si la clave del emisor por sí sola es suficiente para iniciar una. @Dusk_Foundation
$SPK $TAC
{future}(TACUSDT)
{future}(SPKUSDT)
#dusk $DUSK @Dusk
La sección del contrato Zedger tiene una operación que la mayoría de descripciones del modelo de privacidad de Dusk omiten por completo: transferencias forzadas. Aparece en el whitepaper junto con la acuñación y la quema como una parte central de lo que admite un contrato Zedger, y vale la pena entender qué es.
Conceptos básicos de las transferencias forzadas: el emisor de un valor de Zedger puede iniciar la transferencia de ese valor desde la cuenta de un titular a la de otro, sin requerir una firma por parte del titular actual.
Vale la pena pensar qué significa realmente.
Una transferencia normal de Zedger está iniciada por el titular. Construyes la transacción, demuestras tu elegibilidad, la firmas. El titular es el agente. Una transferencia forzada invierte eso. El emisor es el agente. La cuenta del titular pierde la posición, y otra cuenta la recibe, porque el emisor envió una transacción con ese efecto.
Esto suena alarmante al principio, así que vale la pena decirlo: esto no es un descuido ni una puerta trasera. Es una función deliberada de cumplimiento. En las finanzas tradicionales, los reguladores pueden obligar transferencias de activos bajo una variedad de circunstancias —y redirigir activos, acciones de aplicación AML, intervención regulatoria, correcciones de transferencias erróneas. Un valor se hace porque los mercados regulados a veces requieren que los emisores actúen por obligación legal en lugar del consentimiento del titular.
No digo que esto sea indiscutible. En un modelo de autocustodia, la premisa de que nadie puede mover tus activos sin tu firma es fundamental. Las transferencias forzadas delimitan a propósito una excepción para los emisores, y lo amplio o estrecho que se acota ese poder importa enormemente.
Tampoco digo que esté mal. La alternativa es un token de seguridad que sea legalmente inútil en cualquier jurisdicción donde se puedan ordenar transferencias forzadas.
Lo que no he resuelto es si las transferencias forzadas de Zedger requieren alguna prueba de autorización on-chain: una orden regulatoria firmada, una aprobación multisig — o si la clave del emisor por sí sola es suficiente para iniciar una. @Dusk
$SPK $TAC
La sección del contrato Zedger tiene una operación que la mayoría de descripciones del modelo de privacidad de Dusk omiten por completo: transferencias forzadas. Aparece en el whitepaper junto con la acuñación y la quema como una parte central de lo que admite un contrato Zedger, y vale la pena entender qué es.
Conceptos básicos de las transferencias forzadas: el emisor de un valor de Zedger puede iniciar la transferencia de ese valor desde la cuenta de un titular a la de otro, sin requerir una firma por parte del titular actual.
Vale la pena pensar qué significa realmente.
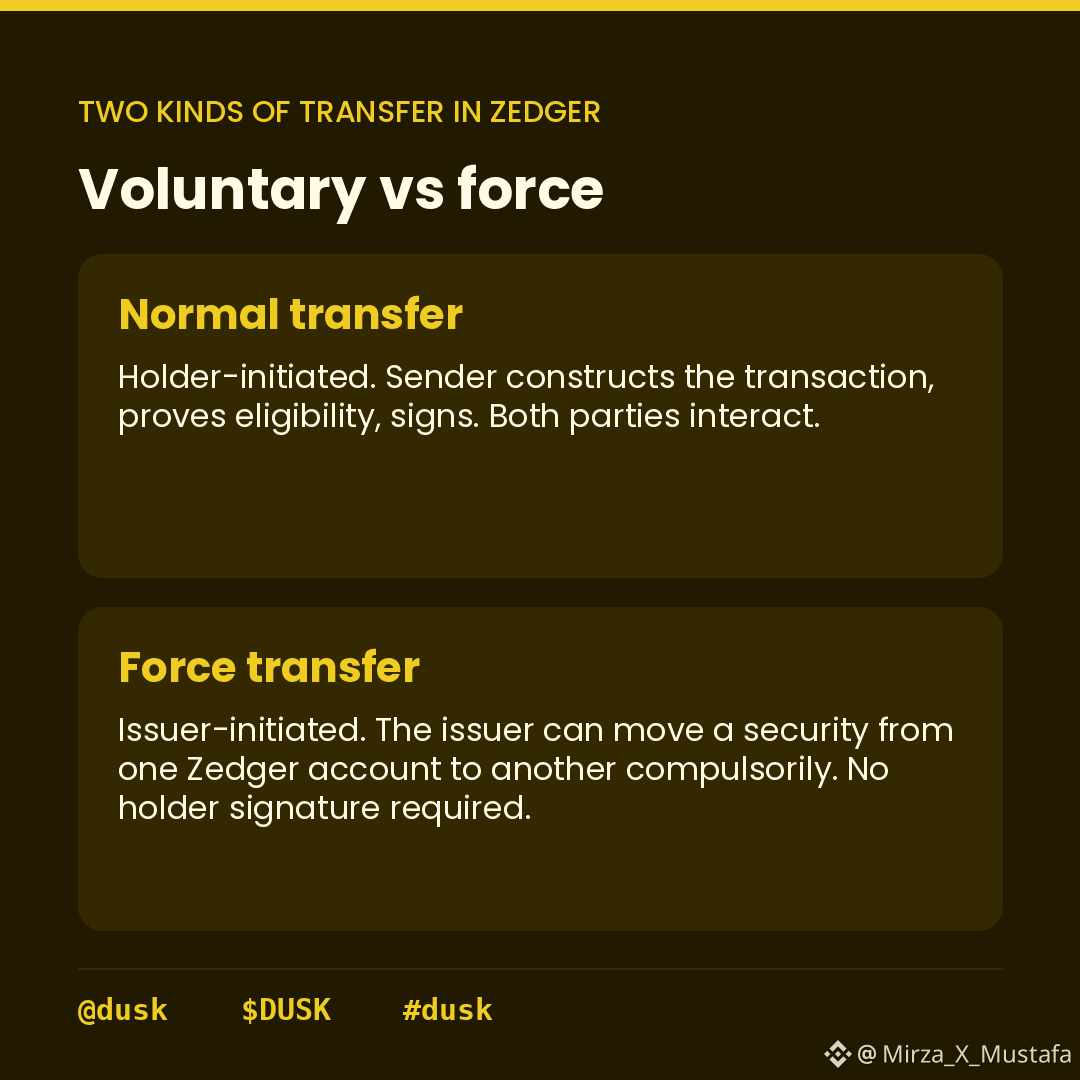
Una transferencia normal de Zedger está iniciada por el titular. Construyes la transacción, demuestras tu elegibilidad, la firmas. El titular es el agente. Una transferencia forzada invierte eso. El emisor es el agente. La cuenta del titular pierde la posición, y otra cuenta la recibe, porque el emisor envió una transacción con ese efecto.
Esto suena alarmante al principio, así que vale la pena decirlo: esto no es un descuido ni una puerta trasera. Es una función deliberada de cumplimiento. En las finanzas tradicionales, los reguladores pueden obligar transferencias de activos bajo una variedad de circunstancias —y redirigir activos, acciones de aplicación AML, intervención regulatoria, correcciones de transferencias erróneas. Un valor se hace porque los mercados regulados a veces requieren que los emisores actúen por obligación legal en lugar del consentimiento del titular.
No digo que esto sea indiscutible. En un modelo de autocustodia, la premisa de que nadie puede mover tus activos sin tu firma es fundamental. Las transferencias forzadas delimitan a propósito una excepción para los emisores, y lo amplio o estrecho que se acota ese poder importa enormemente.
Tampoco digo que esté mal. La alternativa es un token de seguridad que sea legalmente inútil en cualquier jurisdicción donde se puedan ordenar transferencias forzadas.
Lo que no he resuelto es si las transferencias forzadas de Zedger requieren alguna prueba de autorización on-chain: una orden regulatoria firmada, una aprobación multisig — o si la clave del emisor por sí sola es suficiente para iniciar una. @Dusk
$SPK $TAC
2
1
331
#dusk $DUSK @Dusk_Foundation
La documentación de las transacciones de Moonlight tiene una sección que la mayoría de la gente trata como simple “boilerplate”: la lista completa de las propiedades de seguridad que el whitepaper nombra formalmente. Son cuatro, y la última es más interesante de lo que suena.
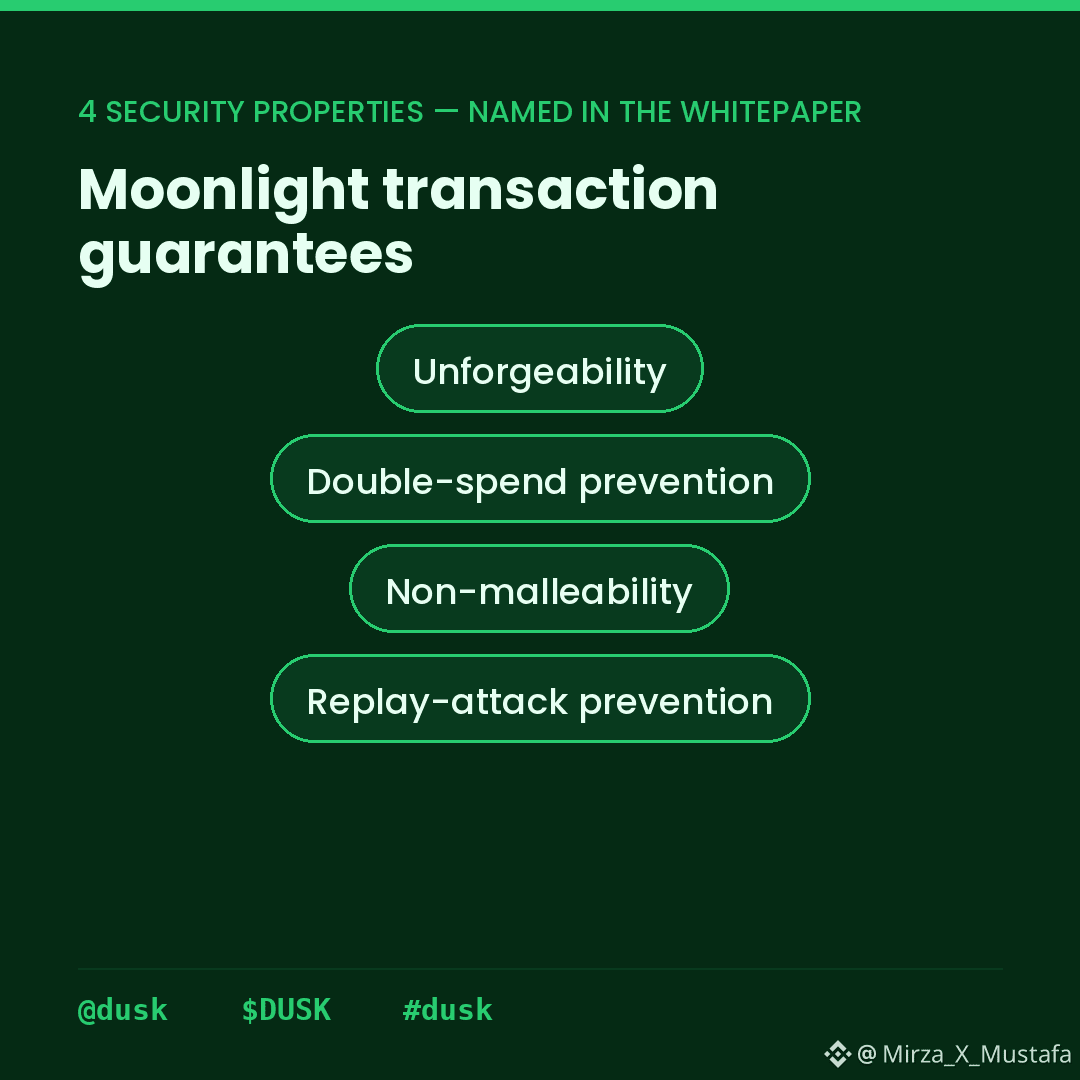
Propiedades de seguridad de Moonlight: intraducibilidad (asegurada mediante firmas digitales), prevención de doble gasto (la red comprueba los saldos antes de aceptar), no maleabilidad (la firma cubre el hash de todos los campos de la transacción, así que cualquier modificación la invalida) y prevención de ataques de repetición (asegurada mediante el nonce).
Vale la pena pensar qué hace realmente el nonce aquí.
Un ataque de repetición ocurre cuando alguien toma una transacción válida y firmada y la reenvía. La firma es genuina: fuiste tú quien la firmó, pero no autorizaste este envío en particular. Sin un mecanismo de prevención de repetición, una transacción válida enviada una vez podría retransmitirse indefinidamente por cualquiera que la haya capturado.
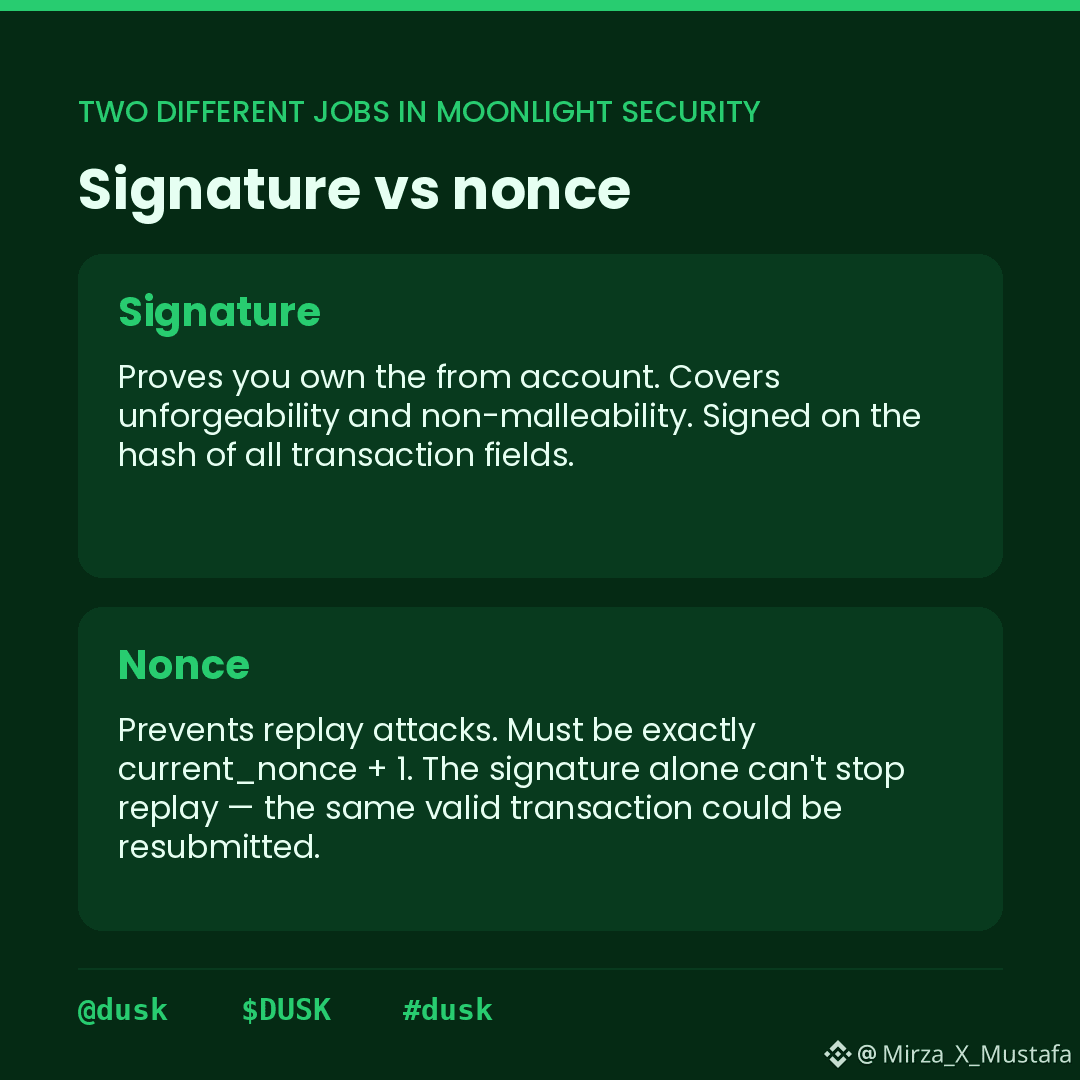
El nonce lo soluciona. Cada cuenta de Moonlight tiene un nonce actual: un contador que se incrementa con cada transacción aceptada. Cuando envías una transacción, el campo nonce debe ser exactamente current_nonce + 1. La red rechaza cualquier cosa en la que falle esa comprobación. Una vez aceptada, el nonce de la cuenta incrementa, por lo que la misma transacción no puede reenviarse.
No digo que esto sea inusual. Cualquier cadena seria basada en cuentas usa nonces para este propósito exacto. Ethereum lo hace igual.
Tampoco digo que sea trivial. El nonce está haciendo un trabajo separado de la firma: la firma prueba la autorización, el nonce prueba que esta instancia específica de la transacción es nueva. Necesitas ambos, y cubren vectores de ataque distintos.
Lo que no he calculado es si los nonces de Moonlight son globales para la cuenta o por contrato: si al llamar a un contrato y enviar una transferencia directa desde la misma cuenta se comparte un único contador de nonce, o si cada tipo de interacción tiene su propia secuencia. @Dusk_Foundation
$DUSK #dusk
#dusk $DUSK @Dusk
La documentación de las transacciones de Moonlight tiene una sección que la mayoría de la gente trata como simple “boilerplate”: la lista completa de las propiedades de seguridad que el whitepaper nombra formalmente. Son cuatro, y la última es más interesante de lo que suena.
Propiedades de seguridad de Moonlight: intraducibilidad (asegurada mediante firmas digitales), prevención de doble gasto (la red comprueba los saldos antes de aceptar), no maleabilidad (la firma cubre el hash de todos los campos de la transacción, así que cualquier modificación la invalida) y prevención de ataques de repetición (asegurada mediante el nonce).
Vale la pena pensar qué hace realmente el nonce aquí.
Un ataque de repetición ocurre cuando alguien toma una transacción válida y firmada y la reenvía. La firma es genuina: fuiste tú quien la firmó, pero no autorizaste este envío en particular. Sin un mecanismo de prevención de repetición, una transacción válida enviada una vez podría retransmitirse indefinidamente por cualquiera que la haya capturado.
El nonce lo soluciona. Cada cuenta de Moonlight tiene un nonce actual: un contador que se incrementa con cada transacción aceptada. Cuando envías una transacción, el campo nonce debe ser exactamente current_nonce + 1. La red rechaza cualquier cosa en la que falle esa comprobación. Una vez aceptada, el nonce de la cuenta incrementa, por lo que la misma transacción no puede reenviarse.
No digo que esto sea inusual. Cualquier cadena seria basada en cuentas usa nonces para este propósito exacto. Ethereum lo hace igual.
Tampoco digo que sea trivial. El nonce está haciendo un trabajo separado de la firma: la firma prueba la autorización, el nonce prueba que esta instancia específica de la transacción es nueva. Necesitas ambos, y cubren vectores de ataque distintos.
Lo que no he calculado es si los nonces de Moonlight son globales para la cuenta o por contrato: si al llamar a un contrato y enviar una transferencia directa desde la misma cuenta se comparte un único contador de nonce, o si cada tipo de interacción tiene su propia secuencia. @Dusk
$DUSK #dusk
La documentación de las transacciones de Moonlight tiene una sección que la mayoría de la gente trata como simple “boilerplate”: la lista completa de las propiedades de seguridad que el whitepaper nombra formalmente. Son cuatro, y la última es más interesante de lo que suena.
Propiedades de seguridad de Moonlight: intraducibilidad (asegurada mediante firmas digitales), prevención de doble gasto (la red comprueba los saldos antes de aceptar), no maleabilidad (la firma cubre el hash de todos los campos de la transacción, así que cualquier modificación la invalida) y prevención de ataques de repetición (asegurada mediante el nonce).
Vale la pena pensar qué hace realmente el nonce aquí.
Un ataque de repetición ocurre cuando alguien toma una transacción válida y firmada y la reenvía. La firma es genuina: fuiste tú quien la firmó, pero no autorizaste este envío en particular. Sin un mecanismo de prevención de repetición, una transacción válida enviada una vez podría retransmitirse indefinidamente por cualquiera que la haya capturado.
El nonce lo soluciona. Cada cuenta de Moonlight tiene un nonce actual: un contador que se incrementa con cada transacción aceptada. Cuando envías una transacción, el campo nonce debe ser exactamente current_nonce + 1. La red rechaza cualquier cosa en la que falle esa comprobación. Una vez aceptada, el nonce de la cuenta incrementa, por lo que la misma transacción no puede reenviarse.
No digo que esto sea inusual. Cualquier cadena seria basada en cuentas usa nonces para este propósito exacto. Ethereum lo hace igual.
Tampoco digo que sea trivial. El nonce está haciendo un trabajo separado de la firma: la firma prueba la autorización, el nonce prueba que esta instancia específica de la transacción es nueva. Necesitas ambos, y cubren vectores de ataque distintos.
Lo que no he calculado es si los nonces de Moonlight son globales para la cuenta o por contrato: si al llamar a un contrato y enviar una transferencia directa desde la misma cuenta se comparte un único contador de nonce, o si cada tipo de interacción tiene su propia secuencia. @Dusk
$DUSK #dusk
1
3
138
#termmax @termmax
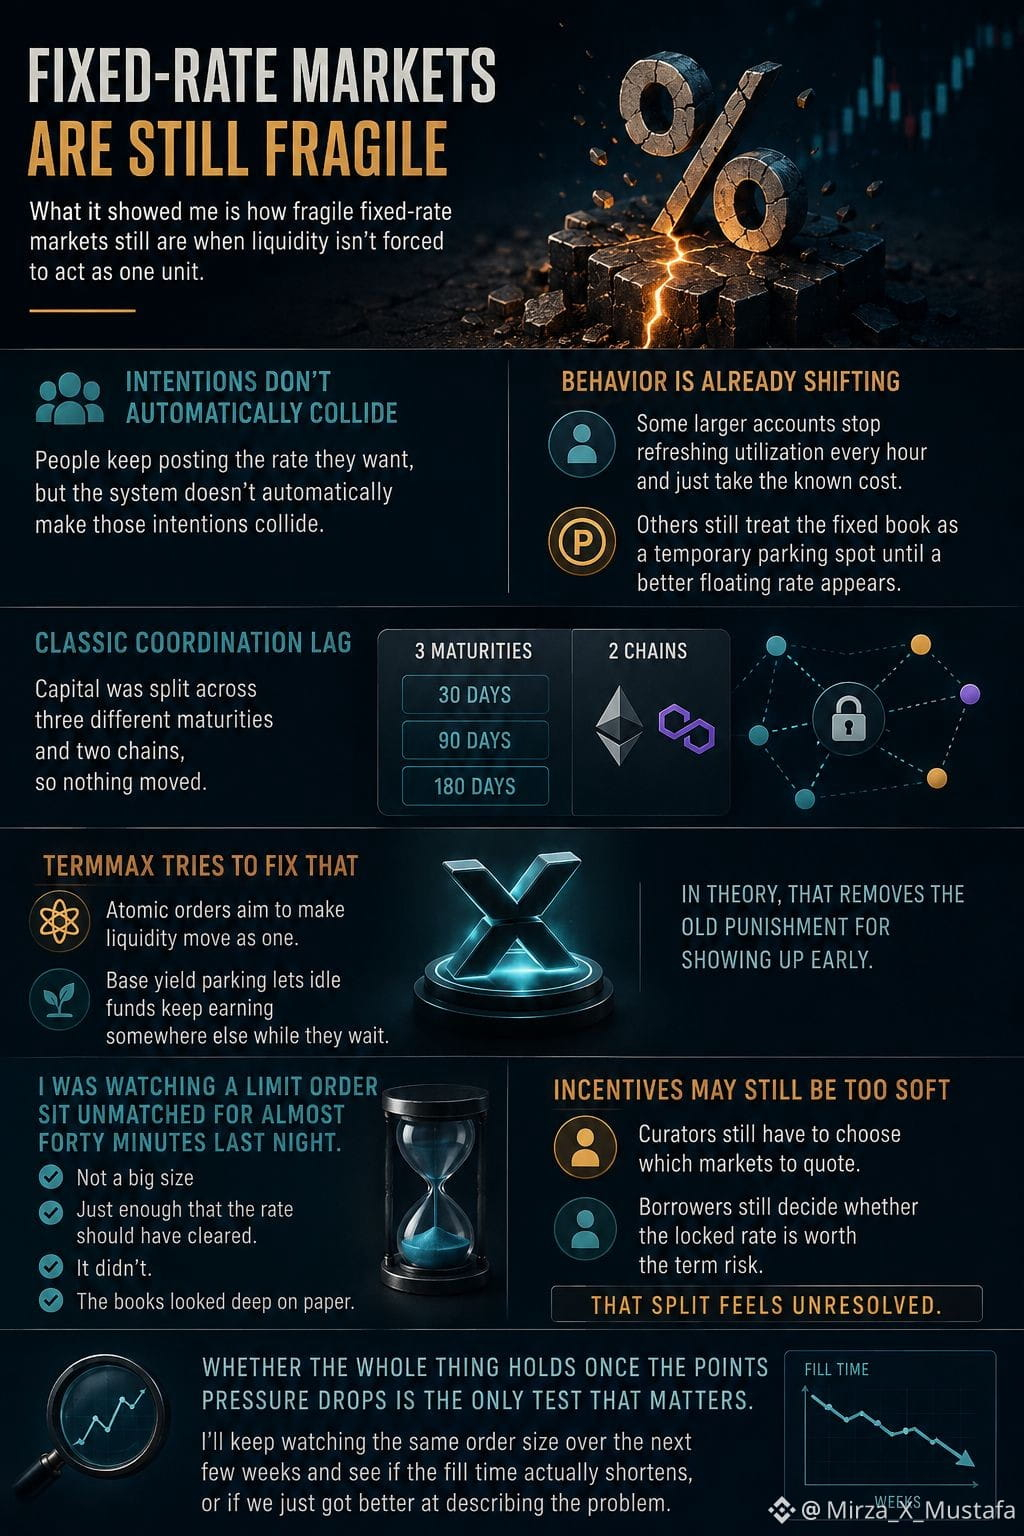
Lo que me mostró es lo frágiles que siguen siendo los mercados de tasa fija cuando la liquidez no está obligada a actuar como una sola unidad. La gente sigue publicando la tasa que quiere, pero el sistema no hace que automáticamente esas intenciones choquen.
Ya puedes ver cómo empieza a cambiar un poco el comportamiento. Algunas cuentas más grandes dejan de actualizar la utilización cada hora y simplemente toman el costo conocido. Otras todavía tratan el libro fijo como un lugar temporal de estacionamiento hasta que aparezca una mejor tasa flotante.
aun así, el capital se dividió entre tres vencimientos distintos y dos cadenas, así que no se movió nada. El clásico retraso de coordinación.
TermMax intenta solucionarlo con órdenes atómicas y “base yield” estacionando fondos ociosos para que sigan generando en algún lugar mientras esperan. En teoría, eso elimina el castigo antiguo por aparecer temprano.
Estuve observando una orden límite que quedó sin emparejar durante casi cuarenta minutos anoche. No era un tamaño grande; era lo suficiente como para que la tasa debería haber quedado liquidada. No lo hizo. Los libros se veían profundos en el papel,
En la práctica, no estoy seguro de que los incentivos sean lo bastante nítidos todavía. Los curadores aún tienen que elegir qué mercados cotizar, y los prestatarios siguen decidiendo si la tasa bloqueada vale o no el riesgo del plazo.
Esa división todavía se siente sin resolver. Que todo esto se mantenga cuando baje la presión de los puntos es la única prueba que importa. Seguiré vigilando el mismo tamaño de orden durante las próximas semanas y veré si el tiempo de ejecución realmente se acorta, o si simplemente nos hemos vuelto mejores describiendo el problema.
$ONG $AVAAI $XRP
{future}(XRPUSDT)
{future}(AVAAIUSDT)
{future}(ONGUSDT)
#termmax @TermMax
Lo que me mostró es lo frágiles que siguen siendo los mercados de tasa fija cuando la liquidez no está obligada a actuar como una sola unidad. La gente sigue publicando la tasa que quiere, pero el sistema no hace que automáticamente esas intenciones choquen.
Ya puedes ver cómo empieza a cambiar un poco el comportamiento. Algunas cuentas más grandes dejan de actualizar la utilización cada hora y simplemente toman el costo conocido. Otras todavía tratan el libro fijo como un lugar temporal de estacionamiento hasta que aparezca una mejor tasa flotante.
aun así, el capital se dividió entre tres vencimientos distintos y dos cadenas, así que no se movió nada. El clásico retraso de coordinación.
TermMax intenta solucionarlo con órdenes atómicas y “base yield” estacionando fondos ociosos para que sigan generando en algún lugar mientras esperan. En teoría, eso elimina el castigo antiguo por aparecer temprano.
Estuve observando una orden límite que quedó sin emparejar durante casi cuarenta minutos anoche. No era un tamaño grande; era lo suficiente como para que la tasa debería haber quedado liquidada. No lo hizo. Los libros se veían profundos en el papel,
En la práctica, no estoy seguro de que los incentivos sean lo bastante nítidos todavía. Los curadores aún tienen que elegir qué mercados cotizar, y los prestatarios siguen decidiendo si la tasa bloqueada vale o no el riesgo del plazo.
Esa división todavía se siente sin resolver. Que todo esto se mantenga cuando baje la presión de los puntos es la única prueba que importa. Seguiré vigilando el mismo tamaño de orden durante las próximas semanas y veré si el tiempo de ejecución realmente se acorta, o si simplemente nos hemos vuelto mejores describiendo el problema.
$ONG $AVAAI $XRP
Lo que me mostró es lo frágiles que siguen siendo los mercados de tasa fija cuando la liquidez no está obligada a actuar como una sola unidad. La gente sigue publicando la tasa que quiere, pero el sistema no hace que automáticamente esas intenciones choquen.
Ya puedes ver cómo empieza a cambiar un poco el comportamiento. Algunas cuentas más grandes dejan de actualizar la utilización cada hora y simplemente toman el costo conocido. Otras todavía tratan el libro fijo como un lugar temporal de estacionamiento hasta que aparezca una mejor tasa flotante.
aun así, el capital se dividió entre tres vencimientos distintos y dos cadenas, así que no se movió nada. El clásico retraso de coordinación.
TermMax intenta solucionarlo con órdenes atómicas y “base yield” estacionando fondos ociosos para que sigan generando en algún lugar mientras esperan. En teoría, eso elimina el castigo antiguo por aparecer temprano.
Estuve observando una orden límite que quedó sin emparejar durante casi cuarenta minutos anoche. No era un tamaño grande; era lo suficiente como para que la tasa debería haber quedado liquidada. No lo hizo. Los libros se veían profundos en el papel,
En la práctica, no estoy seguro de que los incentivos sean lo bastante nítidos todavía. Los curadores aún tienen que elegir qué mercados cotizar, y los prestatarios siguen decidiendo si la tasa bloqueada vale o no el riesgo del plazo.
Esa división todavía se siente sin resolver. Que todo esto se mantenga cuando baje la presión de los puntos es la única prueba que importa. Seguiré vigilando el mismo tamaño de orden durante las próximas semanas y veré si el tiempo de ejecución realmente se acorta, o si simplemente nos hemos vuelto mejores describiendo el problema.
$ONG $AVAAI $XRP
1
267
#dusk $DUSK @Dusk_Foundation
La mayoría de las personas que evalúan blockchain para finanzas se enfocan en la tecnología: velocidad privacidad finalidad. Yo creo que la pregunta más importante es a qué institución Dusk está tratando de reemplazar.
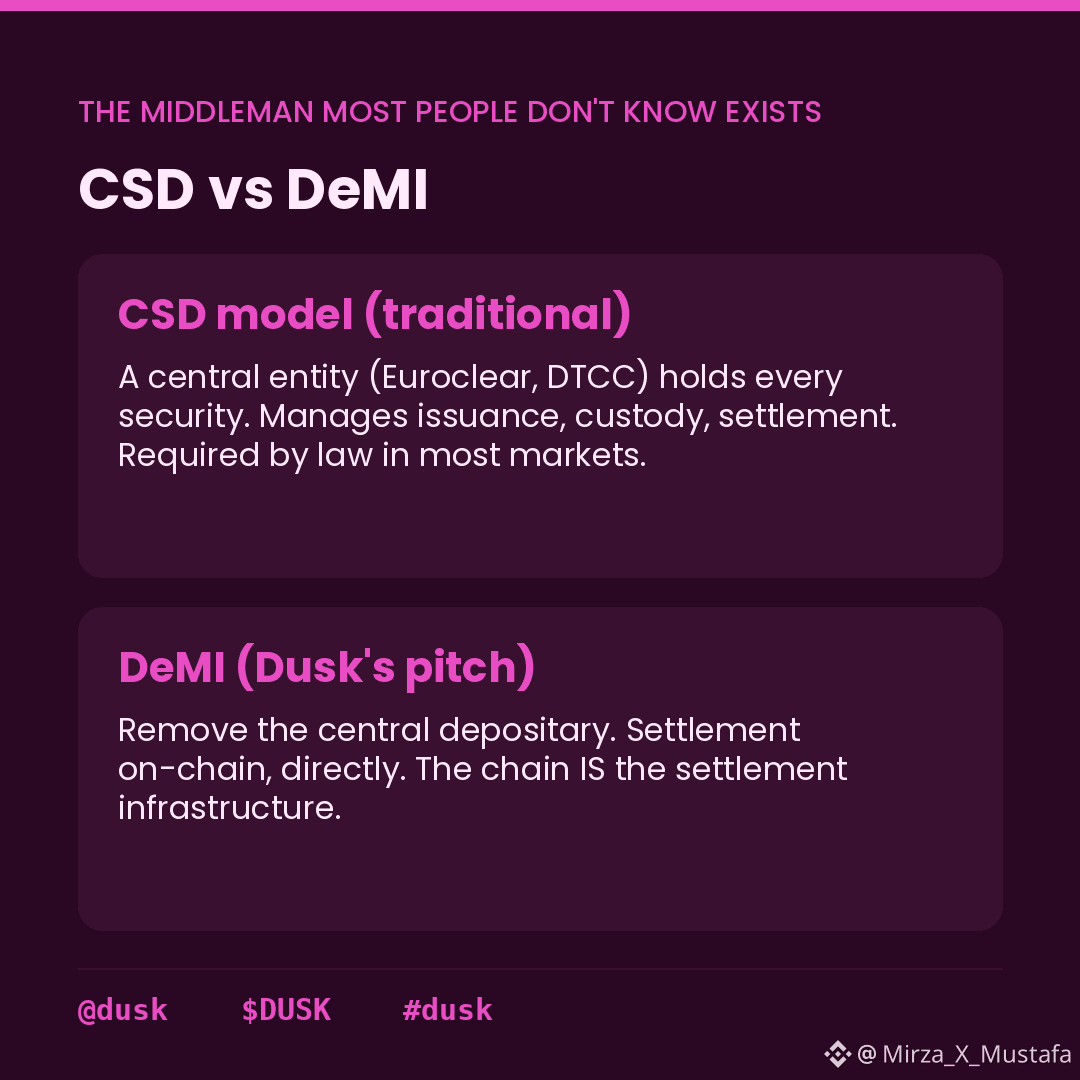
La respuesta es el CSD y la mayoría de la gente nunca ha oído hablar de uno.
CSD significa Central Securities Depository (Depósito Central de Valores). En los mercados tradicionales, cada valor, cada acción, bono y fondo de unidades se asienta en un CSD. Euroclear en Europa, DTCC en EE. UU. No interactúas con ellos directamente, pero están detrás de cada operación que haces. Cuando compras una acción, la operación se liquida a nivel del CSD. Cuando una empresa emite un bono, el CSD lo registra y lo mantiene. Cada transferencia pasa por ellos.
El modelo de CSD funciona, pero está centralizado por diseño. La liquidación es lenta en parte porque tiene que pasar por esta capa central o conciliarse con ella. Los costos existen en parte porque estás pagando por la infraestructura del CSD y por la cadena de custodios que se conecta a ella.
Dusk llama a su modelo DeMI Decentralized Market Infrastructure (Infraestructura Descentralizada de Mercado). La tesis es que la propia cadena puede realizar las funciones del CSD. Emisión, custodia, liquidación: todo queda registrado on-chain. La emisión nativa significa que el valor se crea on-chain en lugar de en un CSD, y la liquidación significa que el activo y la pata de pago coordinan en el libro mayor de forma directa.
Esta no es una afirmación pequeña. Los CSD están legalmente obligados en la mayoría de los mercados. Reemplazarlos no es un problema técnico, sino regulatorio. El Régimen de Pruebas DLT que cubrimos antes es parte de la forma en que esa barrera legal se aborda.
si trabajas en finanzas y sabes cómo operan realmente los CSD, ¿cuál es la pieza de esa función que parece más difícil de mover a la cadena: el registro legal de la propiedad, las acciones corporativas, o algo más? @Dusk_Foundation
$TRUMP $MAGMA
#dusk
#dusk $DUSK @Dusk
La mayoría de las personas que evalúan blockchain para finanzas se enfocan en la tecnología: velocidad privacidad finalidad. Yo creo que la pregunta más importante es a qué institución Dusk está tratando de reemplazar.
La respuesta es el CSD y la mayoría de la gente nunca ha oído hablar de uno.
CSD significa Central Securities Depository (Depósito Central de Valores). En los mercados tradicionales, cada valor, cada acción, bono y fondo de unidades se asienta en un CSD. Euroclear en Europa, DTCC en EE. UU. No interactúas con ellos directamente, pero están detrás de cada operación que haces. Cuando compras una acción, la operación se liquida a nivel del CSD. Cuando una empresa emite un bono, el CSD lo registra y lo mantiene. Cada transferencia pasa por ellos.
El modelo de CSD funciona, pero está centralizado por diseño. La liquidación es lenta en parte porque tiene que pasar por esta capa central o conciliarse con ella. Los costos existen en parte porque estás pagando por la infraestructura del CSD y por la cadena de custodios que se conecta a ella.
Dusk llama a su modelo DeMI Decentralized Market Infrastructure (Infraestructura Descentralizada de Mercado). La tesis es que la propia cadena puede realizar las funciones del CSD. Emisión, custodia, liquidación: todo queda registrado on-chain. La emisión nativa significa que el valor se crea on-chain en lugar de en un CSD, y la liquidación significa que el activo y la pata de pago coordinan en el libro mayor de forma directa.
Esta no es una afirmación pequeña. Los CSD están legalmente obligados en la mayoría de los mercados. Reemplazarlos no es un problema técnico, sino regulatorio. El Régimen de Pruebas DLT que cubrimos antes es parte de la forma en que esa barrera legal se aborda.
si trabajas en finanzas y sabes cómo operan realmente los CSD, ¿cuál es la pieza de esa función que parece más difícil de mover a la cadena: el registro legal de la propiedad, las acciones corporativas, o algo más? @Dusk
$TRUMP $MAGMA
#dusk
La mayoría de las personas que evalúan blockchain para finanzas se enfocan en la tecnología: velocidad privacidad finalidad. Yo creo que la pregunta más importante es a qué institución Dusk está tratando de reemplazar.
La respuesta es el CSD y la mayoría de la gente nunca ha oído hablar de uno.
CSD significa Central Securities Depository (Depósito Central de Valores). En los mercados tradicionales, cada valor, cada acción, bono y fondo de unidades se asienta en un CSD. Euroclear en Europa, DTCC en EE. UU. No interactúas con ellos directamente, pero están detrás de cada operación que haces. Cuando compras una acción, la operación se liquida a nivel del CSD. Cuando una empresa emite un bono, el CSD lo registra y lo mantiene. Cada transferencia pasa por ellos.
El modelo de CSD funciona, pero está centralizado por diseño. La liquidación es lenta en parte porque tiene que pasar por esta capa central o conciliarse con ella. Los costos existen en parte porque estás pagando por la infraestructura del CSD y por la cadena de custodios que se conecta a ella.
Dusk llama a su modelo DeMI Decentralized Market Infrastructure (Infraestructura Descentralizada de Mercado). La tesis es que la propia cadena puede realizar las funciones del CSD. Emisión, custodia, liquidación: todo queda registrado on-chain. La emisión nativa significa que el valor se crea on-chain en lugar de en un CSD, y la liquidación significa que el activo y la pata de pago coordinan en el libro mayor de forma directa.
Esta no es una afirmación pequeña. Los CSD están legalmente obligados en la mayoría de los mercados. Reemplazarlos no es un problema técnico, sino regulatorio. El Régimen de Pruebas DLT que cubrimos antes es parte de la forma en que esa barrera legal se aborda.
si trabajas en finanzas y sabes cómo operan realmente los CSD, ¿cuál es la pieza de esa función que parece más difícil de mover a la cadena: el registro legal de la propiedad, las acciones corporativas, o algo más? @Dusk
$TRUMP $MAGMA
#dusk
2
3
240
#termmax @termmax
Entré en TermMax tratando de entender la mecánica del hombro y cómo el protocolo realmente logra la liquidación cero.
Pero cuanto más miraba, más interesante se volvía la parte de préstamos.
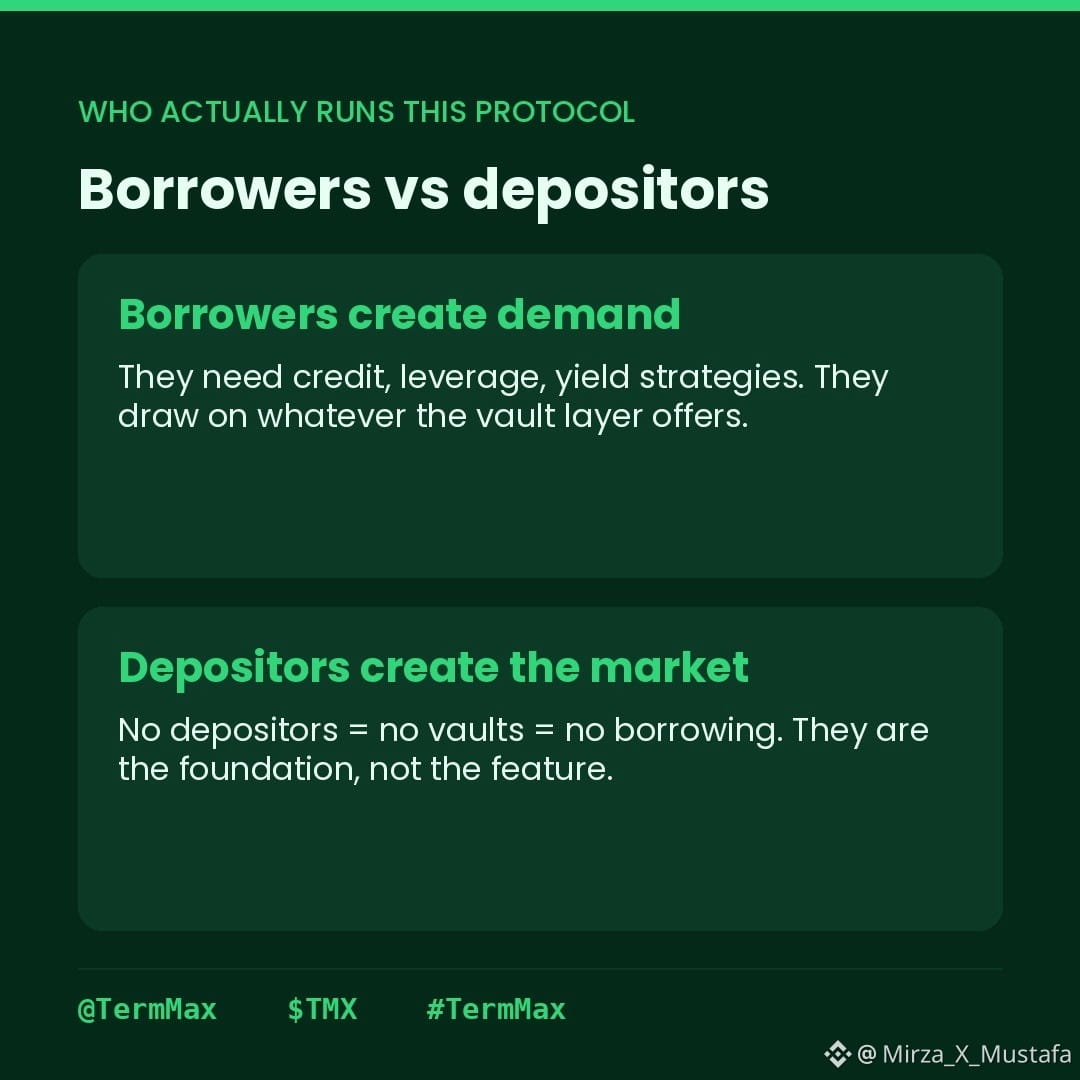
La historia habitual sobre un protocolo de préstamos empieza con los prestatarios. Alguien busca apalancamiento, alguien necesita crédito, y eso crea demanda.
TermMax me hizo verlo de forma diferente.
Un prestatario solo puede existir si antes alguien ya ha decidido depositar capital. La capa del vault viene primero. Los depositantes ponen fondos en vaults ERC-4626, los curadores asignan ese capital entre mercados y solo entonces los prestatarios pueden acceder al apalancamiento.
Eso cambia cómo pienso sobre la economía del protocolo.
Lo interesante es lo que TermMax está ofreciendo a ambos lados. Los prestatarios obtienen apalancamiento de costo fijo, mientras que los prestamistas reciben un retorno predecible por comprometer capital durante un plazo fijo. En esencia, ambos lados están haciendo una apuesta distinta sobre el mismo mercado.
Y eso hace que la relación entre depósitos y préstamos activos sea más importante que cualquiera de las cifras por sí sola.
Si la base de depósitos es significativamente mayor que los préstamos pendientes, eso no necesariamente significa que el protocolo esté fallando. Podría simplemente significar que ya hay capital dispuesto a prestar, mientras que la demanda de prestatarios no se ha puesto al día con la oferta disponible.
Ahí es donde el TMX TGE también se vuelve interesante para mí.
Los incentivos de tokens pueden atraer depositantes que, de otro modo, requerirían una tasa mejor. También pueden traer prestatarios que no encontrarían atractivos los términos actuales de préstamo sin una recompensa adicional.
Pero la prueba real llega después.
Cuando los incentivos se vuelvan menos importantes, ¿la base existente de depositantes seguirá encontrando esos retornos fijos lo bastante atractivos como para mantener los vaults financiados?
Esa es la parte de TermMax que estoy observando con más atención que el propio TGE.
#TermMax
$RE $TRUMP $MAGMA
{alpha}(CT_7840x9f854b3ad20f8161ec0886f15f4a1752bf75d22261556f14cc8d3a1c5d50e529::magma::MAGMA)
{future}(TRUMPUSDT)
{future}(REUSDT)
#termmax @TermMax
Entré en TermMax tratando de entender la mecánica del hombro y cómo el protocolo realmente logra la liquidación cero.
Pero cuanto más miraba, más interesante se volvía la parte de préstamos.
La historia habitual sobre un protocolo de préstamos empieza con los prestatarios. Alguien busca apalancamiento, alguien necesita crédito, y eso crea demanda.
TermMax me hizo verlo de forma diferente.
Un prestatario solo puede existir si antes alguien ya ha decidido depositar capital. La capa del vault viene primero. Los depositantes ponen fondos en vaults ERC-4626, los curadores asignan ese capital entre mercados y solo entonces los prestatarios pueden acceder al apalancamiento.
Eso cambia cómo pienso sobre la economía del protocolo.
Lo interesante es lo que TermMax está ofreciendo a ambos lados. Los prestatarios obtienen apalancamiento de costo fijo, mientras que los prestamistas reciben un retorno predecible por comprometer capital durante un plazo fijo. En esencia, ambos lados están haciendo una apuesta distinta sobre el mismo mercado.
Y eso hace que la relación entre depósitos y préstamos activos sea más importante que cualquiera de las cifras por sí sola.
Si la base de depósitos es significativamente mayor que los préstamos pendientes, eso no necesariamente significa que el protocolo esté fallando. Podría simplemente significar que ya hay capital dispuesto a prestar, mientras que la demanda de prestatarios no se ha puesto al día con la oferta disponible.
Ahí es donde el TMX TGE también se vuelve interesante para mí.
Los incentivos de tokens pueden atraer depositantes que, de otro modo, requerirían una tasa mejor. También pueden traer prestatarios que no encontrarían atractivos los términos actuales de préstamo sin una recompensa adicional.
Pero la prueba real llega después.
Cuando los incentivos se vuelvan menos importantes, ¿la base existente de depositantes seguirá encontrando esos retornos fijos lo bastante atractivos como para mantener los vaults financiados?
Esa es la parte de TermMax que estoy observando con más atención que el propio TGE.
#TermMax
$RE $TRUMP $MAGMA
Entré en TermMax tratando de entender la mecánica del hombro y cómo el protocolo realmente logra la liquidación cero.
Pero cuanto más miraba, más interesante se volvía la parte de préstamos.
La historia habitual sobre un protocolo de préstamos empieza con los prestatarios. Alguien busca apalancamiento, alguien necesita crédito, y eso crea demanda.
TermMax me hizo verlo de forma diferente.
Un prestatario solo puede existir si antes alguien ya ha decidido depositar capital. La capa del vault viene primero. Los depositantes ponen fondos en vaults ERC-4626, los curadores asignan ese capital entre mercados y solo entonces los prestatarios pueden acceder al apalancamiento.
Eso cambia cómo pienso sobre la economía del protocolo.
Lo interesante es lo que TermMax está ofreciendo a ambos lados. Los prestatarios obtienen apalancamiento de costo fijo, mientras que los prestamistas reciben un retorno predecible por comprometer capital durante un plazo fijo. En esencia, ambos lados están haciendo una apuesta distinta sobre el mismo mercado.
Y eso hace que la relación entre depósitos y préstamos activos sea más importante que cualquiera de las cifras por sí sola.
Si la base de depósitos es significativamente mayor que los préstamos pendientes, eso no necesariamente significa que el protocolo esté fallando. Podría simplemente significar que ya hay capital dispuesto a prestar, mientras que la demanda de prestatarios no se ha puesto al día con la oferta disponible.
Ahí es donde el TMX TGE también se vuelve interesante para mí.
Los incentivos de tokens pueden atraer depositantes que, de otro modo, requerirían una tasa mejor. También pueden traer prestatarios que no encontrarían atractivos los términos actuales de préstamo sin una recompensa adicional.
Pero la prueba real llega después.
Cuando los incentivos se vuelvan menos importantes, ¿la base existente de depositantes seguirá encontrando esos retornos fijos lo bastante atractivos como para mantener los vaults financiados?
Esa es la parte de TermMax que estoy observando con más atención que el propio TGE.
#TermMax
$RE $TRUMP $MAGMA
1
2
332
#termmax @termmax
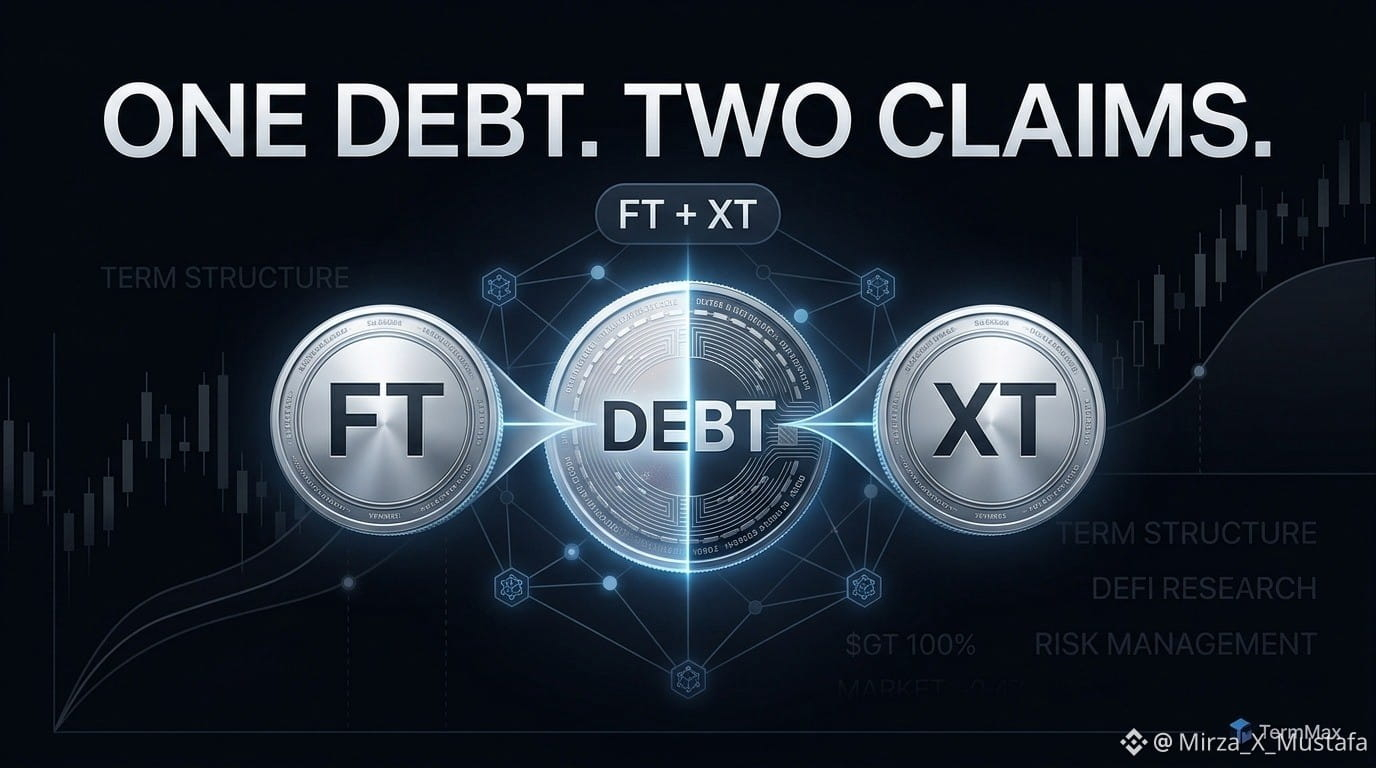
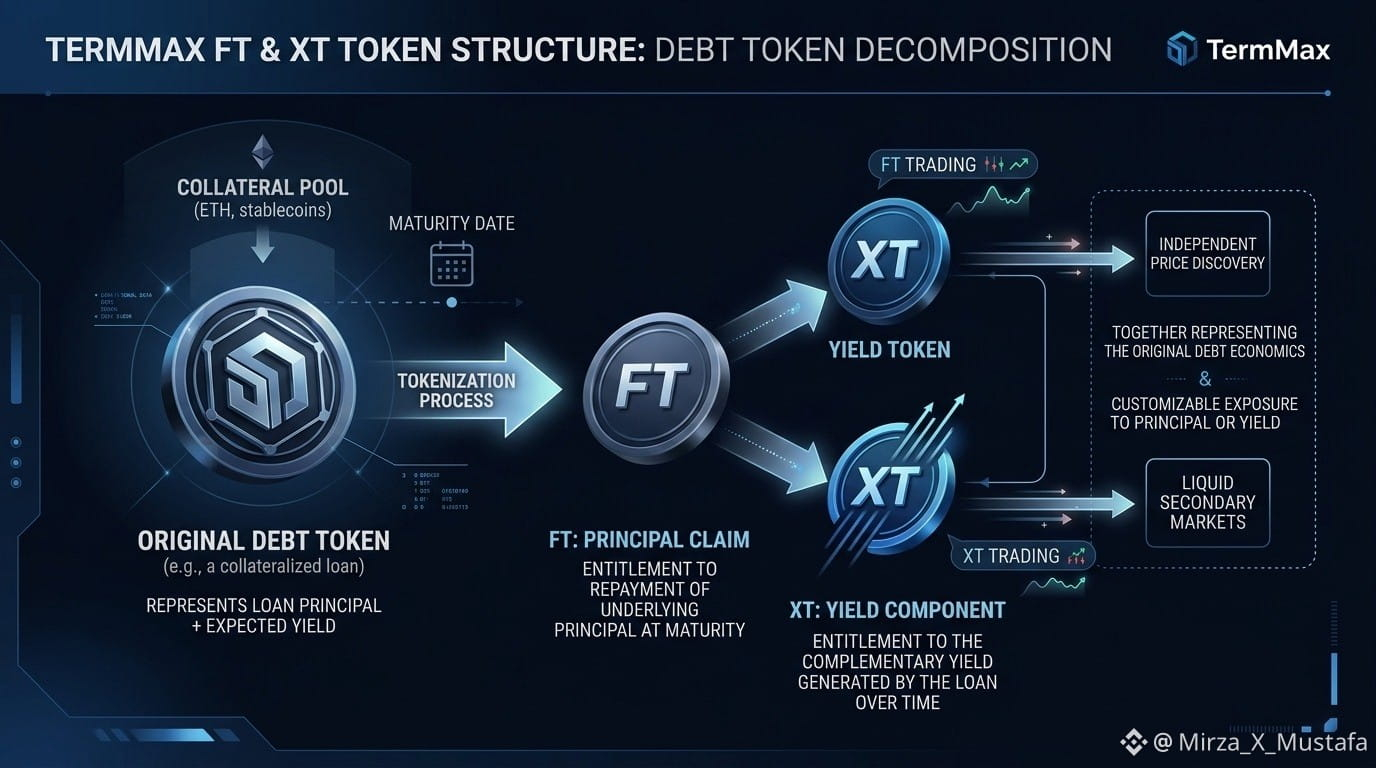
Volvía a mirar el diseño del token de TermMax, y la parte que realmente me hizo “clic” no fue el Token de Tasa Fija. Fue la relación entre el FT y el XT, porque juntos básicamente dividen un préstamo en principal y rendimiento.
Aquí va la versión simple. TermMax dice: 1 FT + 1 XT = 1 token de deuda. El FT representa el derecho a recibir el token de deuda al vencimiento, mientras que el XT es la pieza complementaria que lleva el componente de rendimiento.
Así que imagina 1 deuda en USDC. Puedes pensar que se separa en dos reclamaciones: una que vence en el principal y otra que representa el rendimiento.
Eso suena innecesariamente complicado hasta que ves lo que le permite hacer al protocolo.
El prestatario puede crear FTs contra colateral, vender el componente de intereses para obtener liquidez y fijar la economía del préstamo al inicio. El prestamista obtiene exposición al rendimiento fijo a través de la estructura de tokens correspondiente.
Es, básicamente, la misma idea financiera que separar el principal de un bono de sus flujos de efectivo de intereses, excepto que aquí las piezas son tokens que pueden moverse en cadena.
Y esa es la parte que me resulta interesante. TermMax no solo está poniendo una tasa fija encima de un préstamo DeFi normal. En realidad está convirtiendo las distintas reclamaciones económicas dentro del préstamo en objetos negociables.
La pregunta a la que sigo volviendo es si dividir una obligación de deuda en tokens separados crea mercados realmente mejores o solo más complejidad que los usuarios eventualmente tienen que entender. @termmax
$BTW $ACE $EDEN
#TermMax
#termmax @TermMax
Volvía a mirar el diseño del token de TermMax, y la parte que realmente me hizo “clic” no fue el Token de Tasa Fija. Fue la relación entre el FT y el XT, porque juntos básicamente dividen un préstamo en principal y rendimiento.
Aquí va la versión simple. TermMax dice: 1 FT + 1 XT = 1 token de deuda. El FT representa el derecho a recibir el token de deuda al vencimiento, mientras que el XT es la pieza complementaria que lleva el componente de rendimiento.
Así que imagina 1 deuda en USDC. Puedes pensar que se separa en dos reclamaciones: una que vence en el principal y otra que representa el rendimiento.
Eso suena innecesariamente complicado hasta que ves lo que le permite hacer al protocolo.
El prestatario puede crear FTs contra colateral, vender el componente de intereses para obtener liquidez y fijar la economía del préstamo al inicio. El prestamista obtiene exposición al rendimiento fijo a través de la estructura de tokens correspondiente.
Es, básicamente, la misma idea financiera que separar el principal de un bono de sus flujos de efectivo de intereses, excepto que aquí las piezas son tokens que pueden moverse en cadena.
Y esa es la parte que me resulta interesante. TermMax no solo está poniendo una tasa fija encima de un préstamo DeFi normal. En realidad está convirtiendo las distintas reclamaciones económicas dentro del préstamo en objetos negociables.
La pregunta a la que sigo volviendo es si dividir una obligación de deuda en tokens separados crea mercados realmente mejores o solo más complejidad que los usuarios eventualmente tienen que entender. @TermMax
$BTW $ACE $EDEN
#TermMax
Volvía a mirar el diseño del token de TermMax, y la parte que realmente me hizo “clic” no fue el Token de Tasa Fija. Fue la relación entre el FT y el XT, porque juntos básicamente dividen un préstamo en principal y rendimiento.
Aquí va la versión simple. TermMax dice: 1 FT + 1 XT = 1 token de deuda. El FT representa el derecho a recibir el token de deuda al vencimiento, mientras que el XT es la pieza complementaria que lleva el componente de rendimiento.
Así que imagina 1 deuda en USDC. Puedes pensar que se separa en dos reclamaciones: una que vence en el principal y otra que representa el rendimiento.
Eso suena innecesariamente complicado hasta que ves lo que le permite hacer al protocolo.
El prestatario puede crear FTs contra colateral, vender el componente de intereses para obtener liquidez y fijar la economía del préstamo al inicio. El prestamista obtiene exposición al rendimiento fijo a través de la estructura de tokens correspondiente.
Es, básicamente, la misma idea financiera que separar el principal de un bono de sus flujos de efectivo de intereses, excepto que aquí las piezas son tokens que pueden moverse en cadena.
Y esa es la parte que me resulta interesante. TermMax no solo está poniendo una tasa fija encima de un préstamo DeFi normal. En realidad está convirtiendo las distintas reclamaciones económicas dentro del préstamo en objetos negociables.
La pregunta a la que sigo volviendo es si dividir una obligación de deuda en tokens separados crea mercados realmente mejores o solo más complejidad que los usuarios eventualmente tienen que entender. @TermMax
$BTW $ACE $EDEN
#TermMax
511
#dusk $DUSK @Dusk_Foundation
La mayoría de la gente revisa la inflación de un token como un solo número, x% al año, y sigue con lo suyo. DUSK no funciona realmente así y el calendario real merece la pena echarle un vistazo.
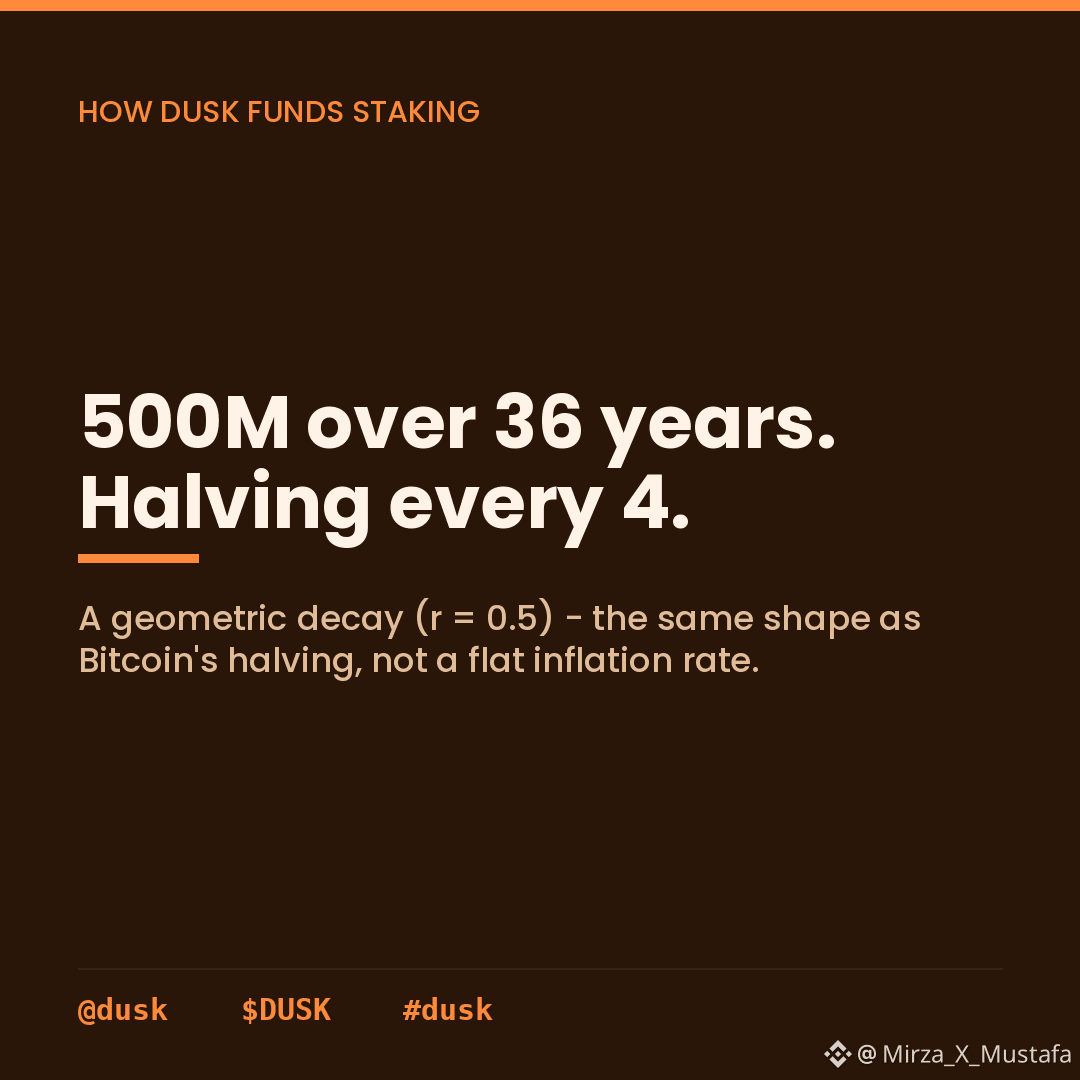
Las recompensas de staking provienen de un fondo fijo de 500 millones de DUSK liberados durante aproximadamente 36 años. Pero no de forma uniforme. La emisión sigue una caída geométrica: se reduce a la mitad cada cuatro años. Si eso te suena, es la misma forma que el “halving” de Bitcoin.
Así que el DUSK nuevo entra más rápido al principio, luego la tasa sigue recortándose a la mitad, y va disminuyendo durante décadas hasta que se agotan los 500 millones. Es un calendario decreciente y adelantado, no una entrega plana.
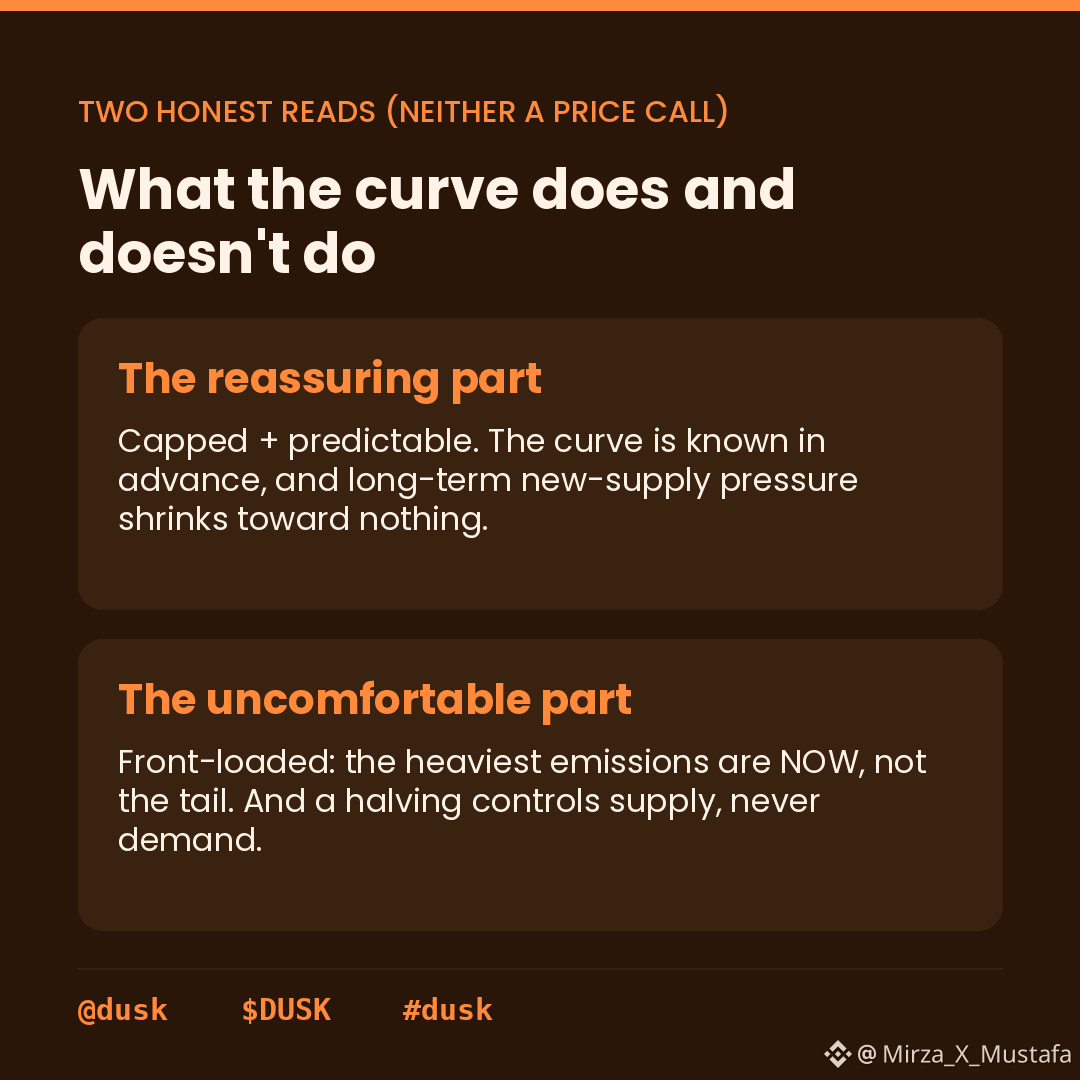
Dos observaciones honestas de eso, y ninguna es una predicción de precio.
Primero, la parte tranquilizadora: la emisión está limitada y es predecible. Hay un techo duro; la curva se conoce de antemano y, a largo plazo, la presión de nueva oferta se encoge hasta casi nada. Puedes modelarlo.
Segundo, la parte menos cómoda: al estar cargada al inicio, las emisiones más pesadas están ocurriendo ahora en estos primeros años, no en algún futuro lejano. Un titular hoy está pasando por la fase de mayor dilución, no por la cola. Que se reduzca a la mitad más tarde es un consuelo frío si estás aquí para el primer halving.
Y un calendario de halving solo controla la oferta. No dice nada sobre la demanda. Los halvings de Bitcoin importan porque la demanda se encuentra con una oferta que se reduce: una emisión decreciente ante una demanda débil es solo una dilución más lenta, no un viento a favor.
No digo que el calendario sea alcista. Tampoco digo que sea bajista. Solo que es una estructura: una curva de oferta decreciente conocida que puedes planificar, lo cual es más de lo que ofrecen muchos tokens.
aquí está el debate real para los titulares: ¿una emisión estilo Bitcoin con caída realmente te ayuda cuando la dilución más pesada está ocurriendo ahora y el alivio queda a décadas? @Dusk_Foundation
#dusk
#dusk $DUSK @Dusk
La mayoría de la gente revisa la inflación de un token como un solo número, x% al año, y sigue con lo suyo. DUSK no funciona realmente así y el calendario real merece la pena echarle un vistazo.
Las recompensas de staking provienen de un fondo fijo de 500 millones de DUSK liberados durante aproximadamente 36 años. Pero no de forma uniforme. La emisión sigue una caída geométrica: se reduce a la mitad cada cuatro años. Si eso te suena, es la misma forma que el “halving” de Bitcoin.
Así que el DUSK nuevo entra más rápido al principio, luego la tasa sigue recortándose a la mitad, y va disminuyendo durante décadas hasta que se agotan los 500 millones. Es un calendario decreciente y adelantado, no una entrega plana.
Dos observaciones honestas de eso, y ninguna es una predicción de precio.
Primero, la parte tranquilizadora: la emisión está limitada y es predecible. Hay un techo duro; la curva se conoce de antemano y, a largo plazo, la presión de nueva oferta se encoge hasta casi nada. Puedes modelarlo.
Segundo, la parte menos cómoda: al estar cargada al inicio, las emisiones más pesadas están ocurriendo ahora en estos primeros años, no en algún futuro lejano. Un titular hoy está pasando por la fase de mayor dilución, no por la cola. Que se reduzca a la mitad más tarde es un consuelo frío si estás aquí para el primer halving.
Y un calendario de halving solo controla la oferta. No dice nada sobre la demanda. Los halvings de Bitcoin importan porque la demanda se encuentra con una oferta que se reduce: una emisión decreciente ante una demanda débil es solo una dilución más lenta, no un viento a favor.
No digo que el calendario sea alcista. Tampoco digo que sea bajista. Solo que es una estructura: una curva de oferta decreciente conocida que puedes planificar, lo cual es más de lo que ofrecen muchos tokens.
aquí está el debate real para los titulares: ¿una emisión estilo Bitcoin con caída realmente te ayuda cuando la dilución más pesada está ocurriendo ahora y el alivio queda a décadas? @Dusk
#dusk
La mayoría de la gente revisa la inflación de un token como un solo número, x% al año, y sigue con lo suyo. DUSK no funciona realmente así y el calendario real merece la pena echarle un vistazo.
Las recompensas de staking provienen de un fondo fijo de 500 millones de DUSK liberados durante aproximadamente 36 años. Pero no de forma uniforme. La emisión sigue una caída geométrica: se reduce a la mitad cada cuatro años. Si eso te suena, es la misma forma que el “halving” de Bitcoin.
Así que el DUSK nuevo entra más rápido al principio, luego la tasa sigue recortándose a la mitad, y va disminuyendo durante décadas hasta que se agotan los 500 millones. Es un calendario decreciente y adelantado, no una entrega plana.
Dos observaciones honestas de eso, y ninguna es una predicción de precio.
Primero, la parte tranquilizadora: la emisión está limitada y es predecible. Hay un techo duro; la curva se conoce de antemano y, a largo plazo, la presión de nueva oferta se encoge hasta casi nada. Puedes modelarlo.
Segundo, la parte menos cómoda: al estar cargada al inicio, las emisiones más pesadas están ocurriendo ahora en estos primeros años, no en algún futuro lejano. Un titular hoy está pasando por la fase de mayor dilución, no por la cola. Que se reduzca a la mitad más tarde es un consuelo frío si estás aquí para el primer halving.
Y un calendario de halving solo controla la oferta. No dice nada sobre la demanda. Los halvings de Bitcoin importan porque la demanda se encuentra con una oferta que se reduce: una emisión decreciente ante una demanda débil es solo una dilución más lenta, no un viento a favor.
No digo que el calendario sea alcista. Tampoco digo que sea bajista. Solo que es una estructura: una curva de oferta decreciente conocida que puedes planificar, lo cual es más de lo que ofrecen muchos tokens.
aquí está el debate real para los titulares: ¿una emisión estilo Bitcoin con caída realmente te ayuda cuando la dilución más pesada está ocurriendo ahora y el alivio queda a décadas? @Dusk
#dusk
1
1
101
#termmax @termmax
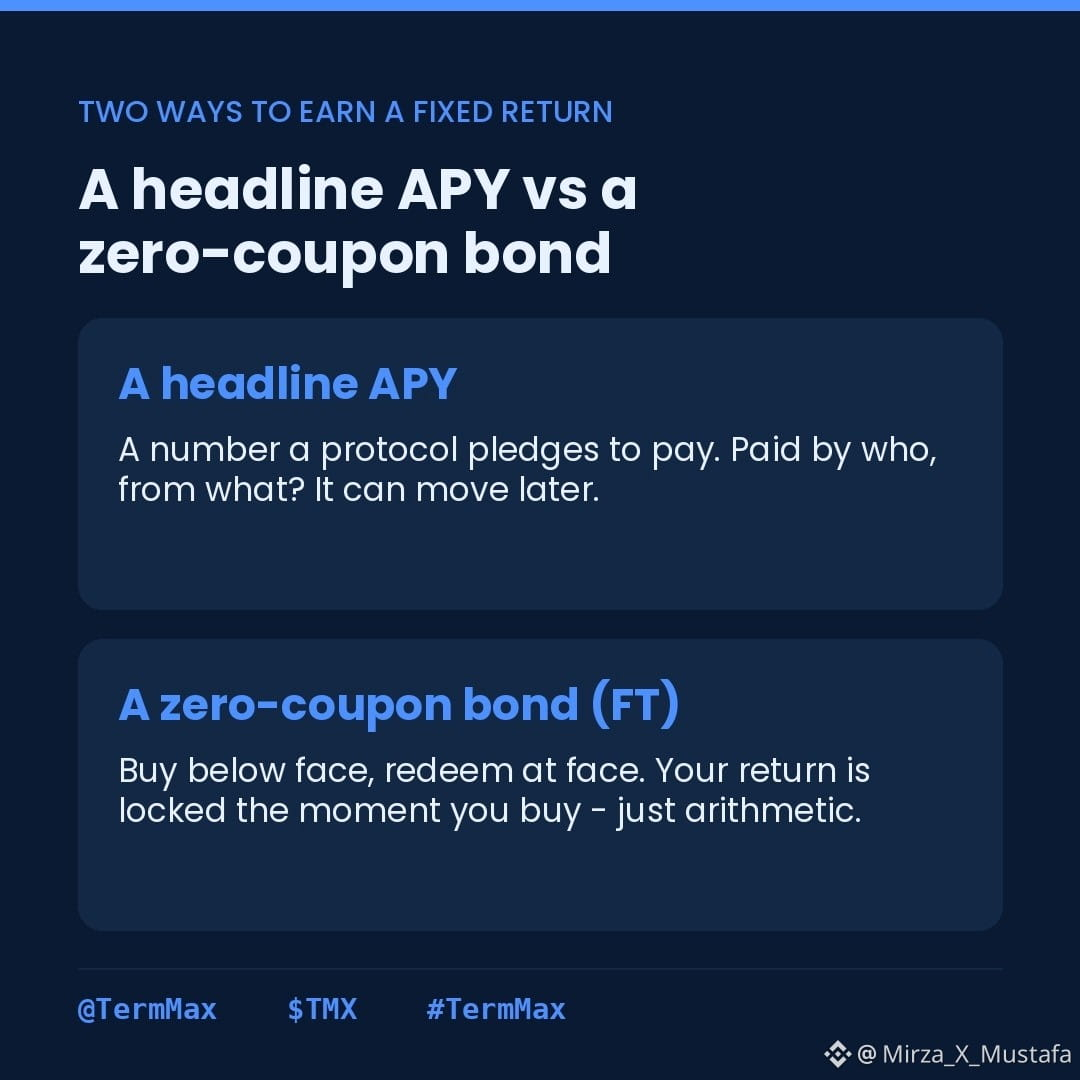
Los préstamos a tipo fijo en DeFi se comentan como si fueran una nueva invención. Yo miré cómo TermMax lo hace de verdad y el mecanismo subyacente es uno de los instrumentos más antiguos en finanzas: un bono cupón cero.
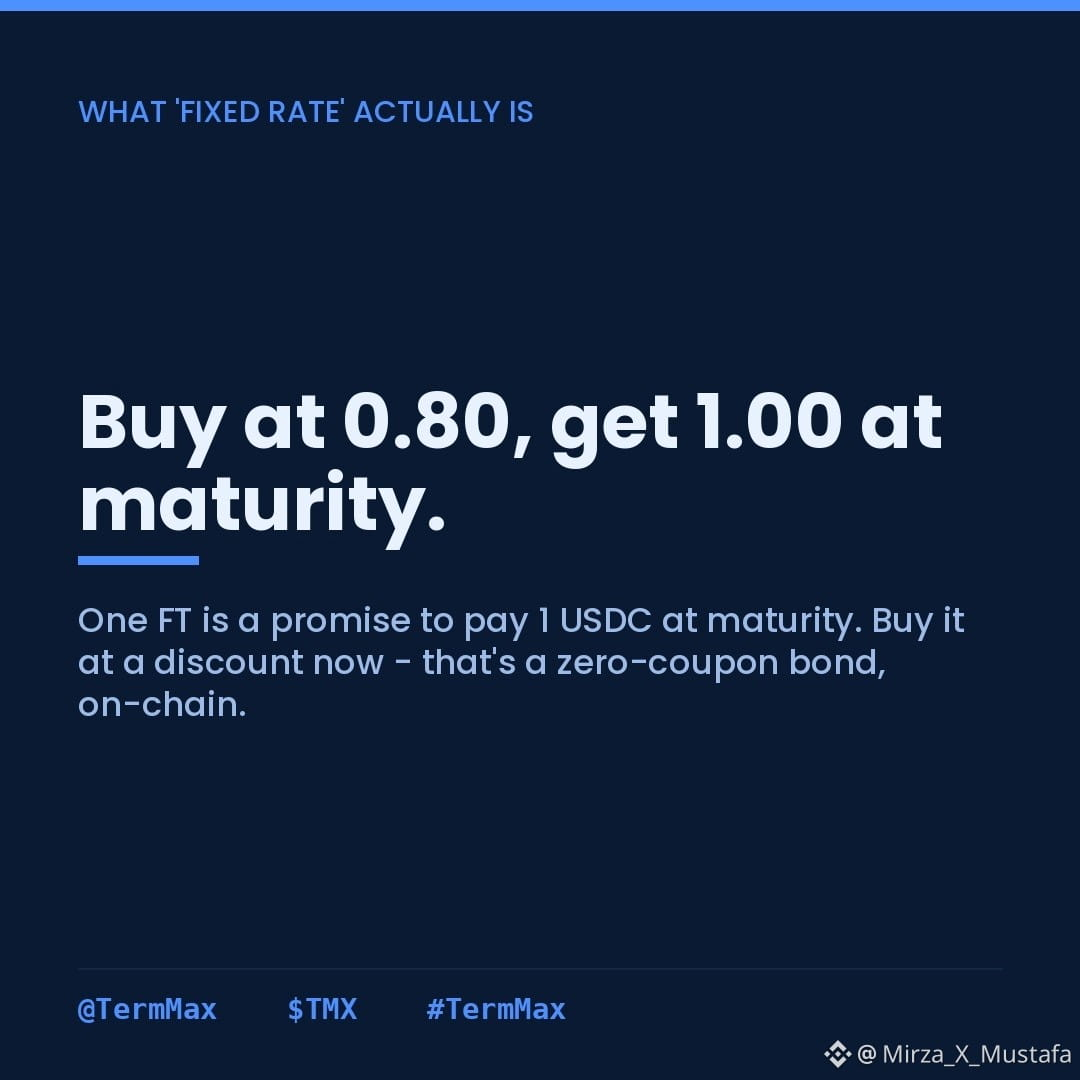
Aquí está todo el truco, despojado de jerga. El token central de TermMax es el FT, un Fixed Rate Token (token de tipo fijo). Un FT es una promesa de pagarte 1 USDC en una fecha de vencimiento determinada. Antes del vencimiento, se vende con descuento; por ejemplo, a 0.80. Tú lo compras por 0.80 ahora y lo canjeas por 1.00 más adelante. Esa diferencia es tu retorno fijo, alrededor de un 25% en ese ejemplo.
Eso es todo. Eso es un bono cupón cero. Cómpralo por debajo del valor nominal y te pagan el valor nominal al vencimiento: no hay cupones en medio. Las letras del Tesoro han funcionado exactamente así durante décadas.
La razón por la que esto importa es que el tipo fijo no es un número de APY prometido que algún protocolo te jura pagar. Es simplemente el descuento al que lo compraste. El retorno queda asegurado en el momento en que compras, porque está incluido en el precio, no en una variable que pueda moverse después.
En realidad, me tranquiliza más que la mayoría de los rendimientos de DeFi. Un APY prometido del 25% me hace preguntar: ¿pagado por quién y con base en qué? Un bono comprado a 0.80 que vence a 1.00 es, básicamente, aritmética.
No digo que sea libre de riesgos, aunque. Estás bloqueado hasta el vencimiento para obtener el retorno completo: vender antes significa aceptar el precio de mercado vigente. Y un bono cupón cero solo es tan bueno como el prestatario que paga; la sobrecolateralización ayuda, pero no elimina el riesgo de impago y la liquidación. Es un instrumento conocido, no una magia.
Aun así, hay algo esclarecedor en un protocolo cuya innovación en realidad solo consiste en poner un instrumento de renta fija de siglos de antigüedad onchain. Si el tipo fijo es solo un descuento que puedes verificar tú mismo, ¿eso facilita la confianza más que un APY de titular, o el “envoltorio” onchain agrega riesgos que el bono antiguo nunca tuvo? @termmax
#TermMax $ACE $TUT $EDEN
{future}(EDENUSDT)
{future}(TUTUSDT)
{future}(ACEUSDT)
#termmax @TermMax
Los préstamos a tipo fijo en DeFi se comentan como si fueran una nueva invención. Yo miré cómo TermMax lo hace de verdad y el mecanismo subyacente es uno de los instrumentos más antiguos en finanzas: un bono cupón cero.
Aquí está todo el truco, despojado de jerga. El token central de TermMax es el FT, un Fixed Rate Token (token de tipo fijo). Un FT es una promesa de pagarte 1 USDC en una fecha de vencimiento determinada. Antes del vencimiento, se vende con descuento; por ejemplo, a 0.80. Tú lo compras por 0.80 ahora y lo canjeas por 1.00 más adelante. Esa diferencia es tu retorno fijo, alrededor de un 25% en ese ejemplo.
Eso es todo. Eso es un bono cupón cero. Cómpralo por debajo del valor nominal y te pagan el valor nominal al vencimiento: no hay cupones en medio. Las letras del Tesoro han funcionado exactamente así durante décadas.
La razón por la que esto importa es que el tipo fijo no es un número de APY prometido que algún protocolo te jura pagar. Es simplemente el descuento al que lo compraste. El retorno queda asegurado en el momento en que compras, porque está incluido en el precio, no en una variable que pueda moverse después.
En realidad, me tranquiliza más que la mayoría de los rendimientos de DeFi. Un APY prometido del 25% me hace preguntar: ¿pagado por quién y con base en qué? Un bono comprado a 0.80 que vence a 1.00 es, básicamente, aritmética.
No digo que sea libre de riesgos, aunque. Estás bloqueado hasta el vencimiento para obtener el retorno completo: vender antes significa aceptar el precio de mercado vigente. Y un bono cupón cero solo es tan bueno como el prestatario que paga; la sobrecolateralización ayuda, pero no elimina el riesgo de impago y la liquidación. Es un instrumento conocido, no una magia.
Aun así, hay algo esclarecedor en un protocolo cuya innovación en realidad solo consiste en poner un instrumento de renta fija de siglos de antigüedad onchain. Si el tipo fijo es solo un descuento que puedes verificar tú mismo, ¿eso facilita la confianza más que un APY de titular, o el “envoltorio” onchain agrega riesgos que el bono antiguo nunca tuvo? @TermMax
#TermMax $ACE $TUT $EDEN
Los préstamos a tipo fijo en DeFi se comentan como si fueran una nueva invención. Yo miré cómo TermMax lo hace de verdad y el mecanismo subyacente es uno de los instrumentos más antiguos en finanzas: un bono cupón cero.
Aquí está todo el truco, despojado de jerga. El token central de TermMax es el FT, un Fixed Rate Token (token de tipo fijo). Un FT es una promesa de pagarte 1 USDC en una fecha de vencimiento determinada. Antes del vencimiento, se vende con descuento; por ejemplo, a 0.80. Tú lo compras por 0.80 ahora y lo canjeas por 1.00 más adelante. Esa diferencia es tu retorno fijo, alrededor de un 25% en ese ejemplo.
Eso es todo. Eso es un bono cupón cero. Cómpralo por debajo del valor nominal y te pagan el valor nominal al vencimiento: no hay cupones en medio. Las letras del Tesoro han funcionado exactamente así durante décadas.
La razón por la que esto importa es que el tipo fijo no es un número de APY prometido que algún protocolo te jura pagar. Es simplemente el descuento al que lo compraste. El retorno queda asegurado en el momento en que compras, porque está incluido en el precio, no en una variable que pueda moverse después.
En realidad, me tranquiliza más que la mayoría de los rendimientos de DeFi. Un APY prometido del 25% me hace preguntar: ¿pagado por quién y con base en qué? Un bono comprado a 0.80 que vence a 1.00 es, básicamente, aritmética.
No digo que sea libre de riesgos, aunque. Estás bloqueado hasta el vencimiento para obtener el retorno completo: vender antes significa aceptar el precio de mercado vigente. Y un bono cupón cero solo es tan bueno como el prestatario que paga; la sobrecolateralización ayuda, pero no elimina el riesgo de impago y la liquidación. Es un instrumento conocido, no una magia.
Aun así, hay algo esclarecedor en un protocolo cuya innovación en realidad solo consiste en poner un instrumento de renta fija de siglos de antigüedad onchain. Si el tipo fijo es solo un descuento que puedes verificar tú mismo, ¿eso facilita la confianza más que un APY de titular, o el “envoltorio” onchain agrega riesgos que el bono antiguo nunca tuvo? @TermMax
#TermMax $ACE $TUT $EDEN
2
471
#dusk $DUSK @Dusk_Foundation
Entré esperando que la privacidad de Dusks fuera algún secreto patentado. No lo es. Está construido casi por completo con criptografía estándar y pública.
Revisé el whitepaper: no solo el marketing. La privacidad y la verificación se ejecutan con primitivas bien conocidas y estándar, PLONK y Groth16, para las pruebas de conocimiento cero. BLS12 381 y JubJub como curvas elípticas. Poseidon y Blake2b para el hashing. Schnorr y BLS para las firmas. Árboles Merkle para la pertenencia.
Nada de eso fue inventado por Dusk. Cada una de esas cosas es pública, está revisada por pares y se usa en el mundo más amplio de ZK y cripto. En el nodo incluso aparecen como funciones de host sin más: verify plonk, verify schnorr, verify bls. Puedes leer qué son.
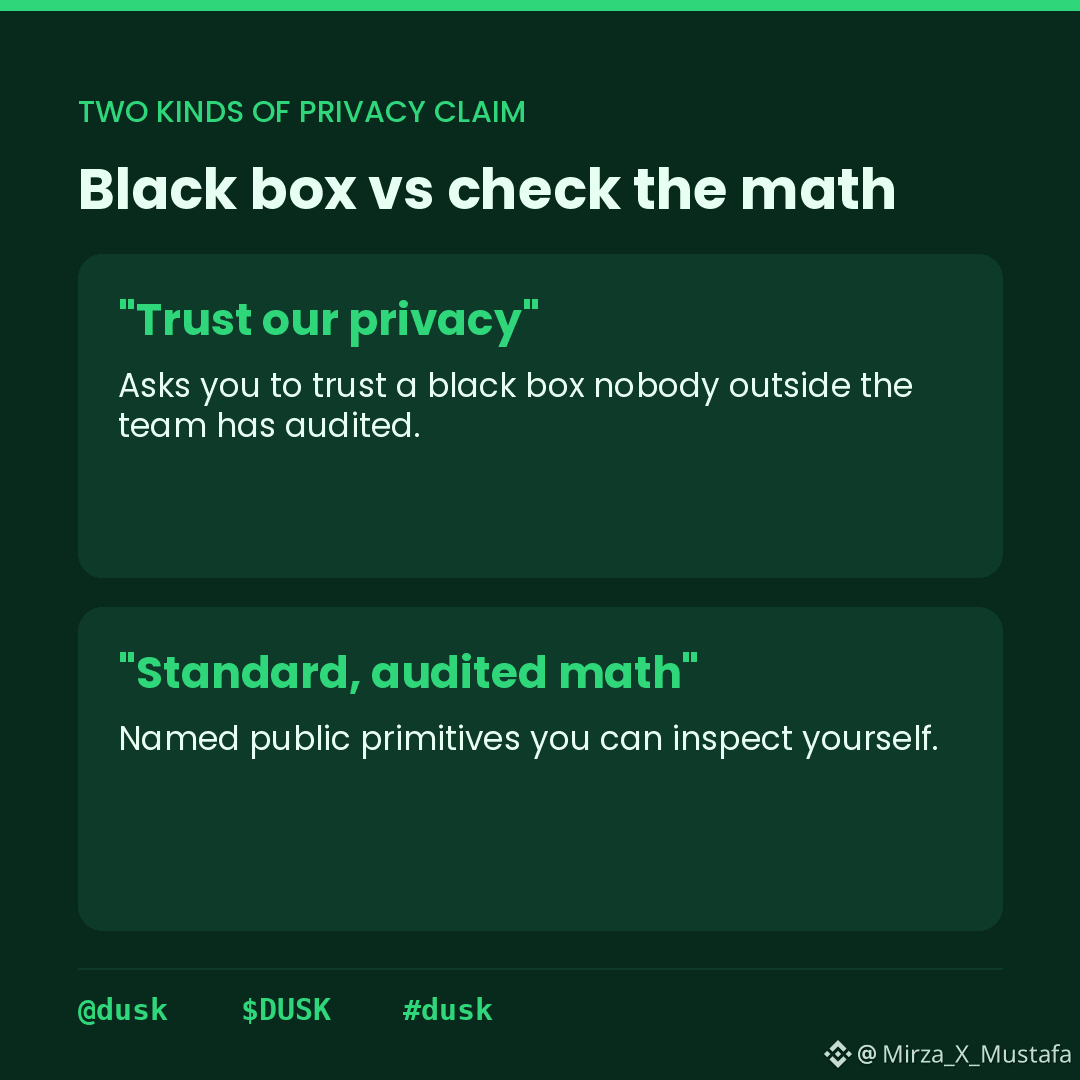
Eso importa más de lo que suena. Confiar en nuestra privacidad es una promesa débil porque te pide que confíes en una caja negra. Nuestra privacidad es matemática estándar auditada que puedes inspeccionar: es otro tipo de afirmación, una que se puede comprobar.
No creo que usar primitivas públicas sea automáticamente más seguro. Hay muchos proyectos que usan buena cripto y aun así entregan una implementación defectuosa. Que las primitivas sean sólidas no demuestra que el ensamblaje sea sólido.
Pero sí elimina la peor versión del riesgo: un esquema secreto y no auditado que nadie fuera del equipo ha examinado. Aquí, al menos, los ingredientes son cantidades conocidas.
La parte a la que sigo volviendo es esta: si las matemáticas difíciles son todo público y compartido, ¿de dónde sale realmente la ventaja de Dusk? ¿De la forma específica en que las combina para transacciones confidenciales pero conformes, o de otra cosa completamente? @Dusk_Foundation _Foundation
$GPS $STAR
{future}(STARUSDT)
{future}(GPSUSDT)
#dusk
#dusk $DUSK @Dusk
Entré esperando que la privacidad de Dusks fuera algún secreto patentado. No lo es. Está construido casi por completo con criptografía estándar y pública.
Revisé el whitepaper: no solo el marketing. La privacidad y la verificación se ejecutan con primitivas bien conocidas y estándar, PLONK y Groth16, para las pruebas de conocimiento cero. BLS12 381 y JubJub como curvas elípticas. Poseidon y Blake2b para el hashing. Schnorr y BLS para las firmas. Árboles Merkle para la pertenencia.
Nada de eso fue inventado por Dusk. Cada una de esas cosas es pública, está revisada por pares y se usa en el mundo más amplio de ZK y cripto. En el nodo incluso aparecen como funciones de host sin más: verify plonk, verify schnorr, verify bls. Puedes leer qué son.
Eso importa más de lo que suena. Confiar en nuestra privacidad es una promesa débil porque te pide que confíes en una caja negra. Nuestra privacidad es matemática estándar auditada que puedes inspeccionar: es otro tipo de afirmación, una que se puede comprobar.
No creo que usar primitivas públicas sea automáticamente más seguro. Hay muchos proyectos que usan buena cripto y aun así entregan una implementación defectuosa. Que las primitivas sean sólidas no demuestra que el ensamblaje sea sólido.
Pero sí elimina la peor versión del riesgo: un esquema secreto y no auditado que nadie fuera del equipo ha examinado. Aquí, al menos, los ingredientes son cantidades conocidas.
La parte a la que sigo volviendo es esta: si las matemáticas difíciles son todo público y compartido, ¿de dónde sale realmente la ventaja de Dusk? ¿De la forma específica en que las combina para transacciones confidenciales pero conformes, o de otra cosa completamente? @Dusk _Foundation
$GPS $STAR
#dusk
Entré esperando que la privacidad de Dusks fuera algún secreto patentado. No lo es. Está construido casi por completo con criptografía estándar y pública.
Revisé el whitepaper: no solo el marketing. La privacidad y la verificación se ejecutan con primitivas bien conocidas y estándar, PLONK y Groth16, para las pruebas de conocimiento cero. BLS12 381 y JubJub como curvas elípticas. Poseidon y Blake2b para el hashing. Schnorr y BLS para las firmas. Árboles Merkle para la pertenencia.
Nada de eso fue inventado por Dusk. Cada una de esas cosas es pública, está revisada por pares y se usa en el mundo más amplio de ZK y cripto. En el nodo incluso aparecen como funciones de host sin más: verify plonk, verify schnorr, verify bls. Puedes leer qué son.
Eso importa más de lo que suena. Confiar en nuestra privacidad es una promesa débil porque te pide que confíes en una caja negra. Nuestra privacidad es matemática estándar auditada que puedes inspeccionar: es otro tipo de afirmación, una que se puede comprobar.
No creo que usar primitivas públicas sea automáticamente más seguro. Hay muchos proyectos que usan buena cripto y aun así entregan una implementación defectuosa. Que las primitivas sean sólidas no demuestra que el ensamblaje sea sólido.
Pero sí elimina la peor versión del riesgo: un esquema secreto y no auditado que nadie fuera del equipo ha examinado. Aquí, al menos, los ingredientes son cantidades conocidas.
La parte a la que sigo volviendo es esta: si las matemáticas difíciles son todo público y compartido, ¿de dónde sale realmente la ventaja de Dusk? ¿De la forma específica en que las combina para transacciones confidenciales pero conformes, o de otra cosa completamente? @Dusk _Foundation
$GPS $STAR
#dusk
1
2
114
Con verificación
#dusk $DUSK @Dusk_Foundation _Foundation
Mucho de lo que hace interesante a Dusk para las finanzas reguladas no es realmente la blockchain.
Es el camino regulatorio que la rodea.
Sigo viendo cadenas juzgadas principalmente por rendimiento, privacidad, finalidad y todas las métricas tecnológicas habituales. Pero para las securities reguladas hay otra pregunta que viene primero.
¿Puedes, legalmente, operar el mercado de esta manera en primer lugar?
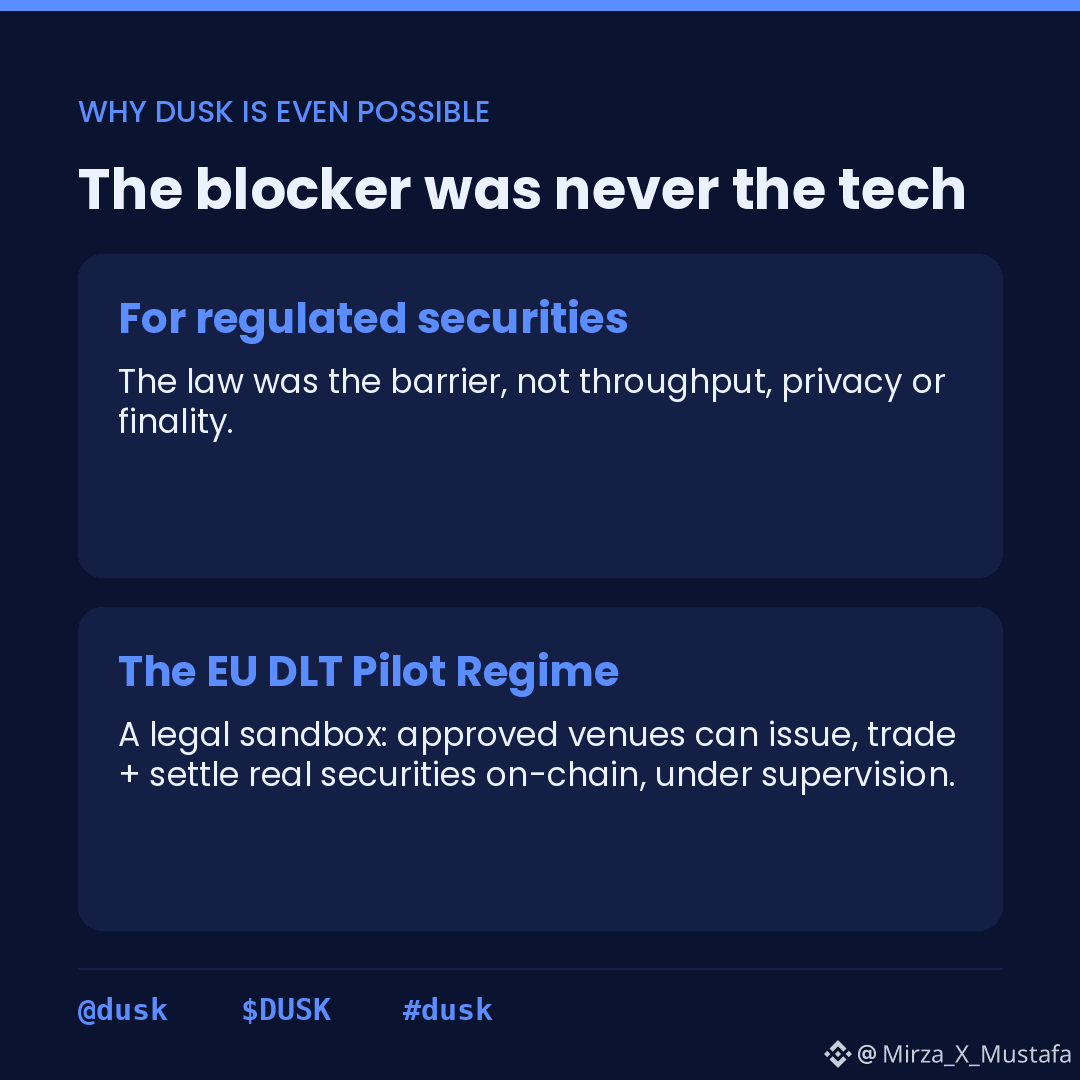
Ahí es donde el Régimen Piloto de DLT de la UE se pone interesante.
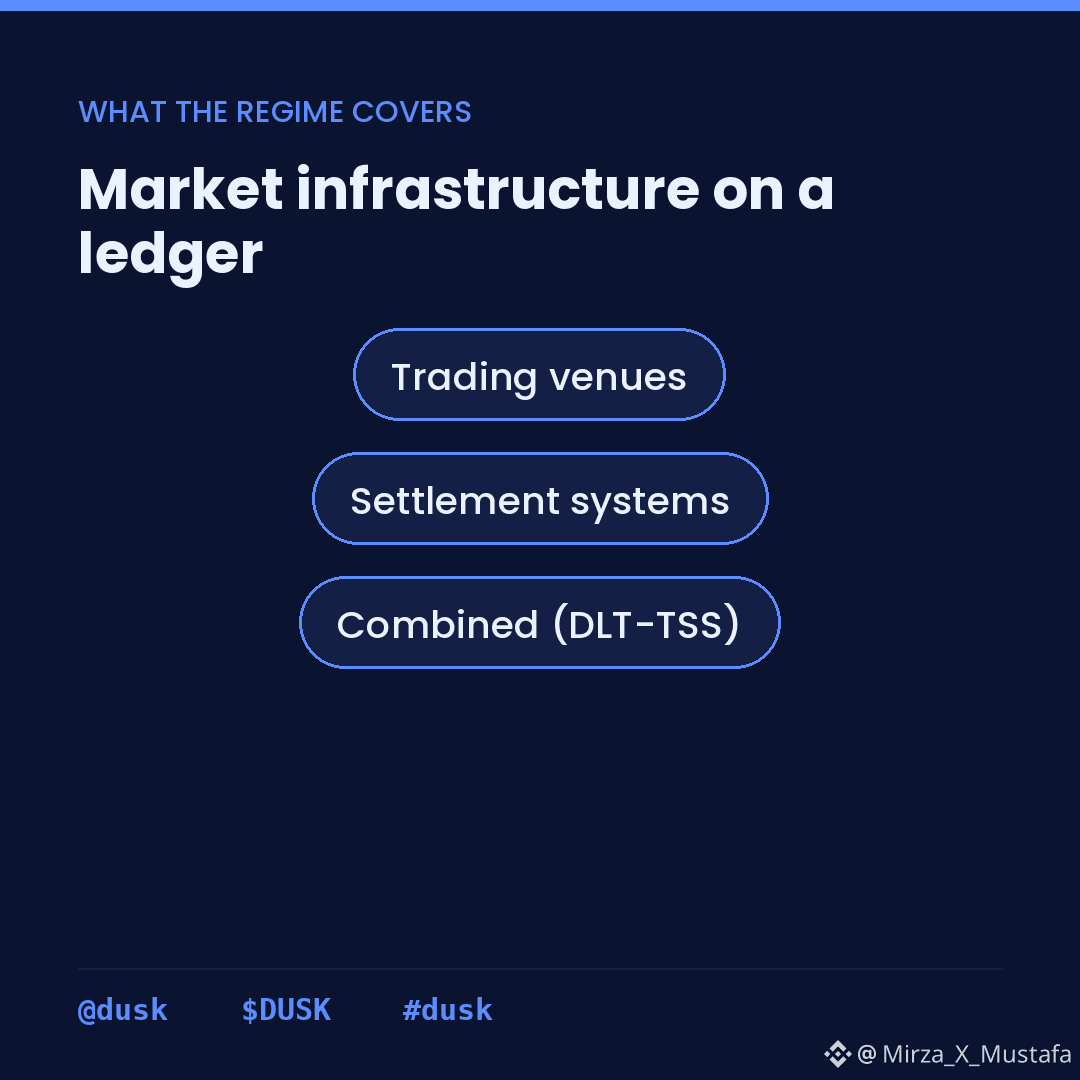
Es básicamente un marco controlado para probar modelos basados en DLT para registrar operaciones y liquidar ciertos instrumentos financieros bajo supervisión regulatoria, manteniendo al mismo tiempo los requisitos habituales de protección del inversor e integridad del mercado.
Esto importa porque poner una security en una blockchain y hacer que ese sistema blockchain sea la infraestructura de mercado reconocida legalmente son dos cosas muy distintas.
La terminología de la licencia es donde esto se vuelve más concreto.
21X ya tiene la licencia DLT TSS, que le permite combinar funciones de negociación y liquidación bajo el marco piloto de la UE. Dusk y NPEX, mientras tanto, han estado trabajando hacia su propia ruta DLT TSS para la emisión nativa en cadena.
Y esa es una distinción importante: el marco es un habilitador, pero obtener los permisos regulatorios reales sigue siendo un proceso aparte.
Por eso tampoco trataría el Régimen Piloto como la línea final.
Es un piloto. Tiene límites, condiciones y un proceso de revisión, y la UE ya está observando cómo el marco podría evolucionar hacia algo más permanente y flexible.
Así que tal vez el cuello de botella interesante ahora no sea si existe la puerta legal.
¿Se está licenciamiento más infraestructura de mercado o convenciendo a emisores reales de que mover securities a la cadena vale el cambio operativo?
@Dusk_Foundation
#dusk $APR $BTW
{future}(BTWUSDT)
{future}(APRUSDT)
#dusk $DUSK @Dusk _Foundation
Mucho de lo que hace interesante a Dusk para las finanzas reguladas no es realmente la blockchain.
Es el camino regulatorio que la rodea.
Sigo viendo cadenas juzgadas principalmente por rendimiento, privacidad, finalidad y todas las métricas tecnológicas habituales. Pero para las securities reguladas hay otra pregunta que viene primero.
¿Puedes, legalmente, operar el mercado de esta manera en primer lugar?
Ahí es donde el Régimen Piloto de DLT de la UE se pone interesante.
Es básicamente un marco controlado para probar modelos basados en DLT para registrar operaciones y liquidar ciertos instrumentos financieros bajo supervisión regulatoria, manteniendo al mismo tiempo los requisitos habituales de protección del inversor e integridad del mercado.
Esto importa porque poner una security en una blockchain y hacer que ese sistema blockchain sea la infraestructura de mercado reconocida legalmente son dos cosas muy distintas.
La terminología de la licencia es donde esto se vuelve más concreto.
21X ya tiene la licencia DLT TSS, que le permite combinar funciones de negociación y liquidación bajo el marco piloto de la UE. Dusk y NPEX, mientras tanto, han estado trabajando hacia su propia ruta DLT TSS para la emisión nativa en cadena.
Y esa es una distinción importante: el marco es un habilitador, pero obtener los permisos regulatorios reales sigue siendo un proceso aparte.
Por eso tampoco trataría el Régimen Piloto como la línea final.
Es un piloto. Tiene límites, condiciones y un proceso de revisión, y la UE ya está observando cómo el marco podría evolucionar hacia algo más permanente y flexible.
Así que tal vez el cuello de botella interesante ahora no sea si existe la puerta legal.
¿Se está licenciamiento más infraestructura de mercado o convenciendo a emisores reales de que mover securities a la cadena vale el cambio operativo?
@Dusk
#dusk $APR $BTW
Mucho de lo que hace interesante a Dusk para las finanzas reguladas no es realmente la blockchain.
Es el camino regulatorio que la rodea.
Sigo viendo cadenas juzgadas principalmente por rendimiento, privacidad, finalidad y todas las métricas tecnológicas habituales. Pero para las securities reguladas hay otra pregunta que viene primero.
¿Puedes, legalmente, operar el mercado de esta manera en primer lugar?
Ahí es donde el Régimen Piloto de DLT de la UE se pone interesante.
Es básicamente un marco controlado para probar modelos basados en DLT para registrar operaciones y liquidar ciertos instrumentos financieros bajo supervisión regulatoria, manteniendo al mismo tiempo los requisitos habituales de protección del inversor e integridad del mercado.
Esto importa porque poner una security en una blockchain y hacer que ese sistema blockchain sea la infraestructura de mercado reconocida legalmente son dos cosas muy distintas.
La terminología de la licencia es donde esto se vuelve más concreto.
21X ya tiene la licencia DLT TSS, que le permite combinar funciones de negociación y liquidación bajo el marco piloto de la UE. Dusk y NPEX, mientras tanto, han estado trabajando hacia su propia ruta DLT TSS para la emisión nativa en cadena.
Y esa es una distinción importante: el marco es un habilitador, pero obtener los permisos regulatorios reales sigue siendo un proceso aparte.
Por eso tampoco trataría el Régimen Piloto como la línea final.
Es un piloto. Tiene límites, condiciones y un proceso de revisión, y la UE ya está observando cómo el marco podría evolucionar hacia algo más permanente y flexible.
Así que tal vez el cuello de botella interesante ahora no sea si existe la puerta legal.
¿Se está licenciamiento más infraestructura de mercado o convenciendo a emisores reales de que mover securities a la cadena vale el cambio operativo?
@Dusk
#dusk $APR $BTW
5
4
861
Con verificación
#dusk $DUSK @Dusk_Foundation
Siempre imaginé que DUSK vivía en una sola cadena. Resulta que está configurado para moverse entre varias, y el mecanismo es más interesante de lo que esperaba.
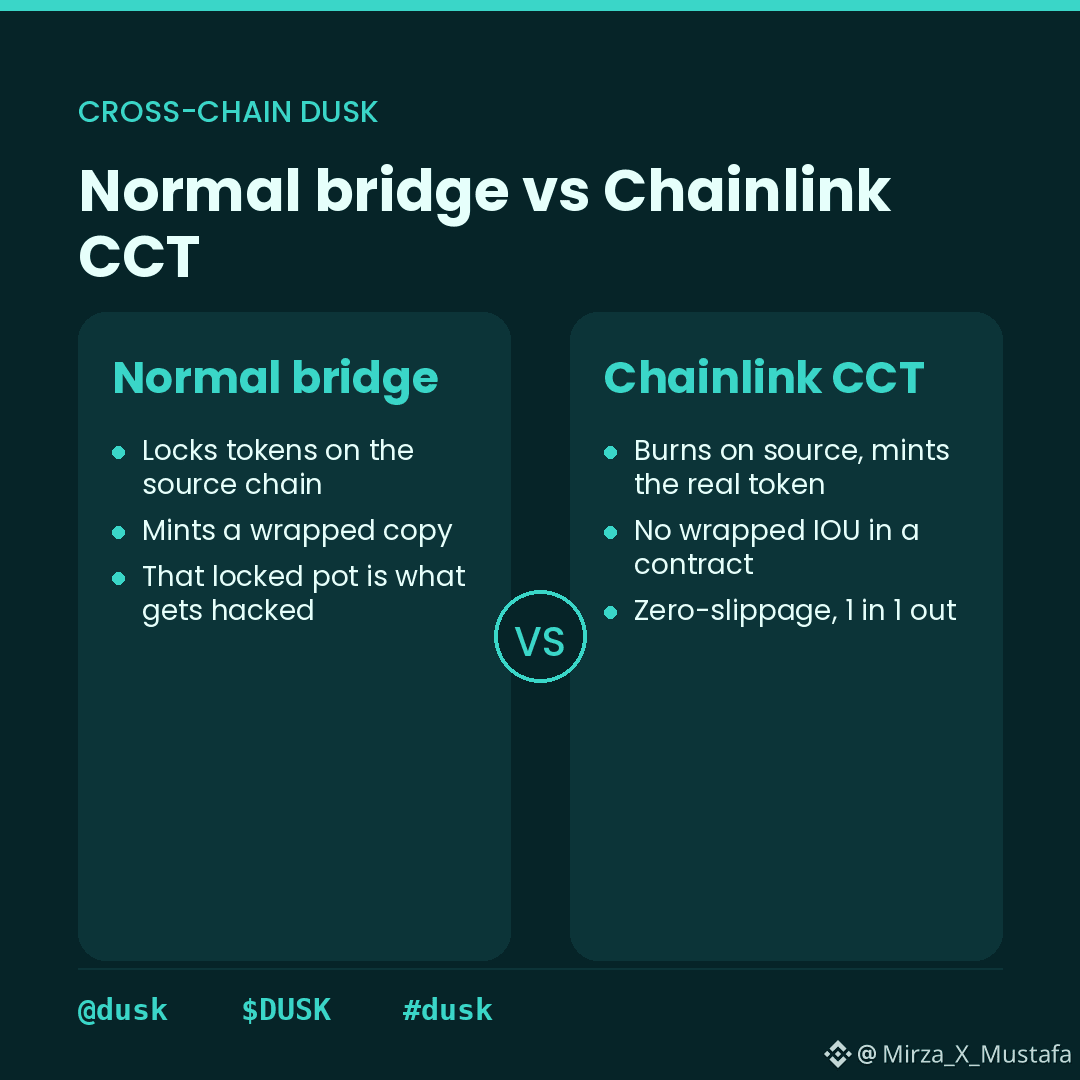
La forma en que funciona no es un puente normal. Dusk usa el estándar de tokens CrossChain de Chainlink (CCT) para mover DUSK entre cadenas como Ethereum y Solana. En lugar de bloquear tokens en un lado y acuñar una copia envuelta en el otro, quema el token en la cadena de origen y acuña la cosa real en el destino. No hay un IOU envuelto sentado en un contrato de puente.
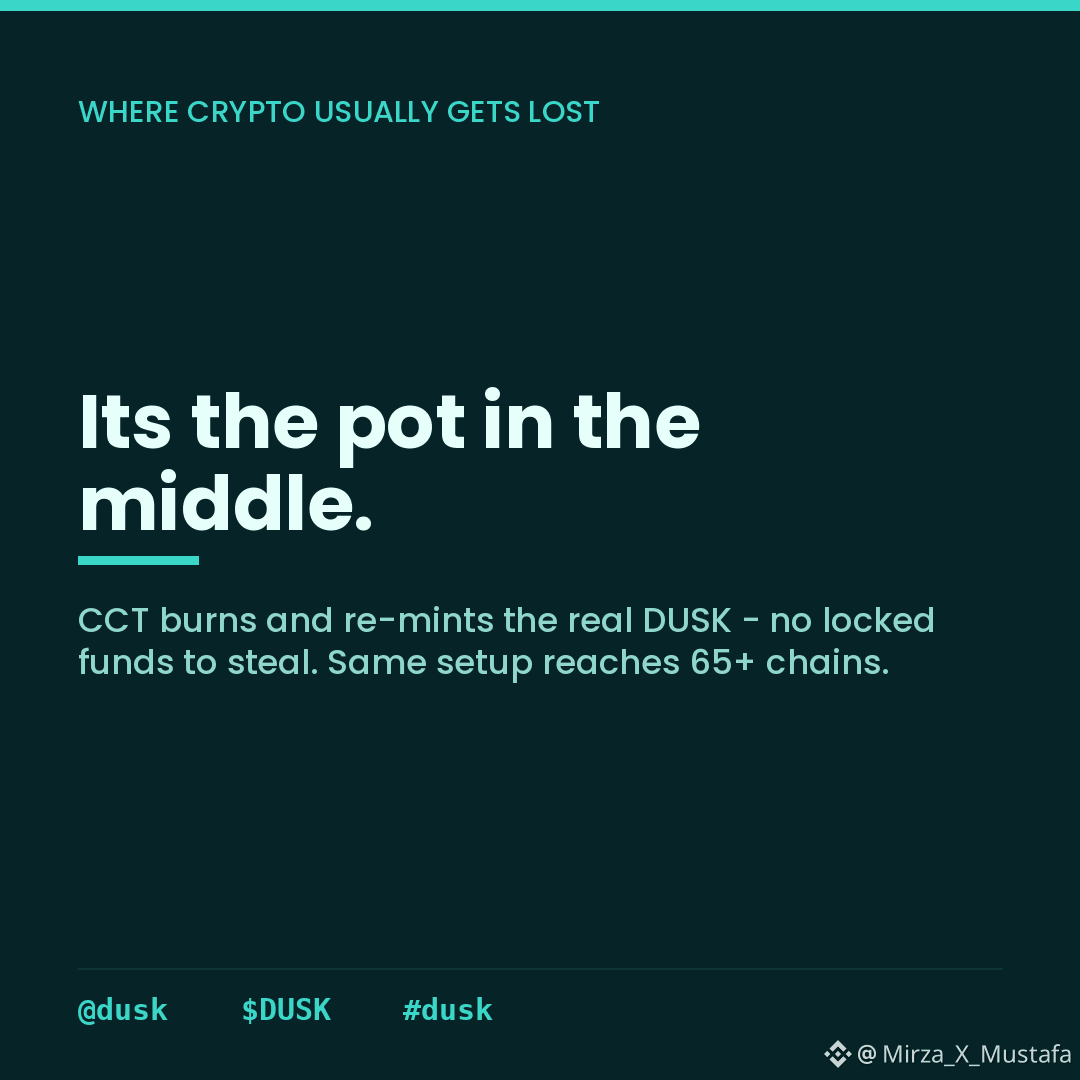
Ese detalle importa porque los puentes son donde se ha perdido gran parte de la cripto. La mayoría de los hacks no fallaron las cadenas: falló el puente en medio que retenía fondos bloqueados. Burn-and-mint elimina ese bote de miel.
También significa transferencias con cero deslizamiento: una DUSK entra y una DUSK sale, no un intercambio a través de liquidez. Y la misma configuración de CCIP llega a 65+ cadenas, así que esto no es solo un tema de Ethereum y Solana.
Si soy honesto, el entre-cadenas es una de esas funciones que suena rutinaria hasta que recuerdas lo mal que salió la versión anterior. Hacerlo con Chainlink en lugar de un puente personalizado es una decisión de riesgo real, no solo una cuestión de conveniencia.
La pregunta abierta para mí es la adopción: un diseño de crosschain más seguro solo importa si DUSK realmente necesita moverse entre cadenas, y eso depende de que primero aparezca el uso real en esas cadenas.
Para cualquiera que haya usado transferencias basadas en CCT, ¿quemar y acuñar se siente realmente diferente en la práctica, o es invisible cuando solo estás moviendo tokens? @dusk
#dusk $HEMI $AKE
{future}(AKEUSDT)
{future}(HEMIUSDT)
#dusk $DUSK @Dusk
Siempre imaginé que DUSK vivía en una sola cadena. Resulta que está configurado para moverse entre varias, y el mecanismo es más interesante de lo que esperaba.
La forma en que funciona no es un puente normal. Dusk usa el estándar de tokens CrossChain de Chainlink (CCT) para mover DUSK entre cadenas como Ethereum y Solana. En lugar de bloquear tokens en un lado y acuñar una copia envuelta en el otro, quema el token en la cadena de origen y acuña la cosa real en el destino. No hay un IOU envuelto sentado en un contrato de puente.
Ese detalle importa porque los puentes son donde se ha perdido gran parte de la cripto. La mayoría de los hacks no fallaron las cadenas: falló el puente en medio que retenía fondos bloqueados. Burn-and-mint elimina ese bote de miel.
También significa transferencias con cero deslizamiento: una DUSK entra y una DUSK sale, no un intercambio a través de liquidez. Y la misma configuración de CCIP llega a 65+ cadenas, así que esto no es solo un tema de Ethereum y Solana.
Si soy honesto, el entre-cadenas es una de esas funciones que suena rutinaria hasta que recuerdas lo mal que salió la versión anterior. Hacerlo con Chainlink en lugar de un puente personalizado es una decisión de riesgo real, no solo una cuestión de conveniencia.
La pregunta abierta para mí es la adopción: un diseño de crosschain más seguro solo importa si DUSK realmente necesita moverse entre cadenas, y eso depende de que primero aparezca el uso real en esas cadenas.
Para cualquiera que haya usado transferencias basadas en CCT, ¿quemar y acuñar se siente realmente diferente en la práctica, o es invisible cuando solo estás moviendo tokens? @dusk
#dusk $HEMI $AKE
Siempre imaginé que DUSK vivía en una sola cadena. Resulta que está configurado para moverse entre varias, y el mecanismo es más interesante de lo que esperaba.
La forma en que funciona no es un puente normal. Dusk usa el estándar de tokens CrossChain de Chainlink (CCT) para mover DUSK entre cadenas como Ethereum y Solana. En lugar de bloquear tokens en un lado y acuñar una copia envuelta en el otro, quema el token en la cadena de origen y acuña la cosa real en el destino. No hay un IOU envuelto sentado en un contrato de puente.
Ese detalle importa porque los puentes son donde se ha perdido gran parte de la cripto. La mayoría de los hacks no fallaron las cadenas: falló el puente en medio que retenía fondos bloqueados. Burn-and-mint elimina ese bote de miel.
También significa transferencias con cero deslizamiento: una DUSK entra y una DUSK sale, no un intercambio a través de liquidez. Y la misma configuración de CCIP llega a 65+ cadenas, así que esto no es solo un tema de Ethereum y Solana.
Si soy honesto, el entre-cadenas es una de esas funciones que suena rutinaria hasta que recuerdas lo mal que salió la versión anterior. Hacerlo con Chainlink en lugar de un puente personalizado es una decisión de riesgo real, no solo una cuestión de conveniencia.
La pregunta abierta para mí es la adopción: un diseño de crosschain más seguro solo importa si DUSK realmente necesita moverse entre cadenas, y eso depende de que primero aparezca el uso real en esas cadenas.
Para cualquiera que haya usado transferencias basadas en CCT, ¿quemar y acuñar se siente realmente diferente en la práctica, o es invisible cuando solo estás moviendo tokens? @dusk
#dusk $HEMI $AKE
2
2
448
#dusk @Dusk_Foundation Pasé un poco de tiempo esta noche mirando DUSK en el explorador y las páginas del mercado lado a lado. Quería ver las dos historias una al lado de la otra.🤔
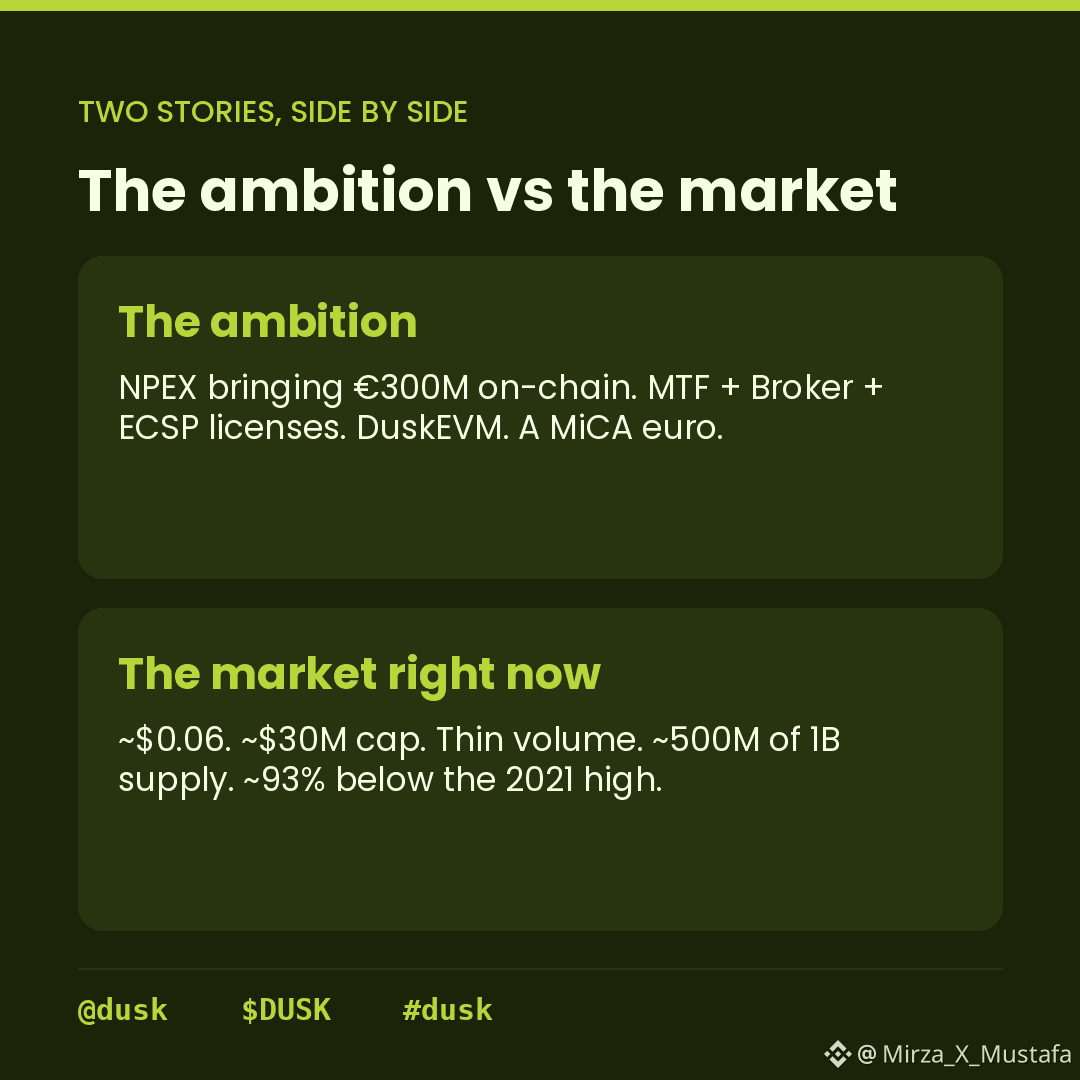
La historia uno es la ambición. Mercados financieros regulados en cadena. NPEX trayendo 300M€ de activos a un broker MTF y una pila de licencias ECSP 21X y DLT TSS DuskEVM, una euro de MiCA. Es un discurso serio y específico dirigido a un problema institucional real.
La historia dos es el mercado ahora mismo. El precio está alrededor de seis centavos. La capitalización de mercado es de unos treinta millones. El volumen diario es escaso, a veces menos de un millón. La oferta circulante está cerca de quinientos millones de un máximo de mil millones. Y está aproximadamente un 93% por debajo del máximo de 2021.
Todavía esas dos historias no se hablan realmente entre sí.
La cadena está en vivo desde principios de 2025. Dusk Trade, la pieza que en realidad pondría los activos regulados frente a los usuarios, todavía está en lista de espera. La mayor parte de lo que puedo ver en la cadena es staking, no valores confidenciales moviéndose.
No digo que la ambición sea falsa. Las licencias y los socios son reales y verificables, eso no es poca cosa.
Tampoco digo que el precio cuente toda la historia. Los mercados delgados se mueven con casi nada y una infraestructura como esta lleva años, no meses.
Solo que ahora mismo hay una gran brecha entre lo que Dusk está construido para hacer y lo que realmente está pasando en él. Esa brecha se cierra de una de dos maneras: aparece el uso real o la gente deja de esperar.
Para cualquiera que haya seguido DUSK durante más tiempo que yo: ¿cuál es la única pieza de uso real que necesitarías ver para creer que la brecha se está cerrando, y no solo el siguiente anuncio de asociación? @Dusk_Foundation $VELVET
$DUSK #dusk $ACE
#dusk @Dusk Pasé un poco de tiempo esta noche mirando DUSK en el explorador y las páginas del mercado lado a lado. Quería ver las dos historias una al lado de la otra.🤔
La historia uno es la ambición. Mercados financieros regulados en cadena. NPEX trayendo 300M€ de activos a un broker MTF y una pila de licencias ECSP 21X y DLT TSS DuskEVM, una euro de MiCA. Es un discurso serio y específico dirigido a un problema institucional real.
La historia dos es el mercado ahora mismo. El precio está alrededor de seis centavos. La capitalización de mercado es de unos treinta millones. El volumen diario es escaso, a veces menos de un millón. La oferta circulante está cerca de quinientos millones de un máximo de mil millones. Y está aproximadamente un 93% por debajo del máximo de 2021.
Todavía esas dos historias no se hablan realmente entre sí.
La cadena está en vivo desde principios de 2025. Dusk Trade, la pieza que en realidad pondría los activos regulados frente a los usuarios, todavía está en lista de espera. La mayor parte de lo que puedo ver en la cadena es staking, no valores confidenciales moviéndose.
No digo que la ambición sea falsa. Las licencias y los socios son reales y verificables, eso no es poca cosa.
Tampoco digo que el precio cuente toda la historia. Los mercados delgados se mueven con casi nada y una infraestructura como esta lleva años, no meses.
Solo que ahora mismo hay una gran brecha entre lo que Dusk está construido para hacer y lo que realmente está pasando en él. Esa brecha se cierra de una de dos maneras: aparece el uso real o la gente deja de esperar.
Para cualquiera que haya seguido DUSK durante más tiempo que yo: ¿cuál es la única pieza de uso real que necesitarías ver para creer que la brecha se está cerrando, y no solo el siguiente anuncio de asociación? @Dusk $VELVET
$DUSK #dusk $ACE
La historia uno es la ambición. Mercados financieros regulados en cadena. NPEX trayendo 300M€ de activos a un broker MTF y una pila de licencias ECSP 21X y DLT TSS DuskEVM, una euro de MiCA. Es un discurso serio y específico dirigido a un problema institucional real.
La historia dos es el mercado ahora mismo. El precio está alrededor de seis centavos. La capitalización de mercado es de unos treinta millones. El volumen diario es escaso, a veces menos de un millón. La oferta circulante está cerca de quinientos millones de un máximo de mil millones. Y está aproximadamente un 93% por debajo del máximo de 2021.
Todavía esas dos historias no se hablan realmente entre sí.
La cadena está en vivo desde principios de 2025. Dusk Trade, la pieza que en realidad pondría los activos regulados frente a los usuarios, todavía está en lista de espera. La mayor parte de lo que puedo ver en la cadena es staking, no valores confidenciales moviéndose.
No digo que la ambición sea falsa. Las licencias y los socios son reales y verificables, eso no es poca cosa.
Tampoco digo que el precio cuente toda la historia. Los mercados delgados se mueven con casi nada y una infraestructura como esta lleva años, no meses.
Solo que ahora mismo hay una gran brecha entre lo que Dusk está construido para hacer y lo que realmente está pasando en él. Esa brecha se cierra de una de dos maneras: aparece el uso real o la gente deja de esperar.
Para cualquiera que haya seguido DUSK durante más tiempo que yo: ¿cuál es la única pieza de uso real que necesitarías ver para creer que la brecha se está cerrando, y no solo el siguiente anuncio de asociación? @Dusk $VELVET
$DUSK #dusk $ACE
5
2
237
Con verificación
NPEX tiene tres licencias de mercado. 21X tiene una cuarta que NPEX aún no tiene.
NPEX es un intercambio regulado por la AFM, MTF, broker y ECSP, y Dusk se conecta a mercados regulados a través de él.#dusk
La cuarta licencia es DLT-TSS. Combina la negociación y la liquidación en un único sistema regulado, con liquidación atómica. NPEX todavía la está persiguiendo.
21X ya la tiene. 21X es el primero en tener una licencia EU DLT-TSS, e integra DuskEVM.
Así que dos sedes diferentes, dos etapas distintas del mismo conjunto de licencias.@Dusk_Foundation
Hay un segundo punto en el propio planteamiento de Dusk. En la mayoría de las redes, el cumplimiento se sitúa en la capa de aplicación, acoplado por aplicación. Dusk dice que coloca el cumplimiento en la capa de protocolo en su lugar.
No estoy diciendo que el cumplimiento a nivel de protocolo sea automáticamente mejor. Lo acoplado a nivel de aplicación puede funcionar igual; hay muchos sistemas regulados que operan así.
Tampoco digo que sea solo marketing. Dónde reside el cumplimiento cambia quién tiene que volver a implementarlo y con qué frecuencia.
Lo que yo vigilaría es qué ocurre cuando sedes reales con licencias diferentes, NPEX con una pila, 21X con otra, se conectan a esa misma base a nivel de protocolo: ¿se mantiene el cumplimiento o simplemente se traslada la reimplementación a algún otro lugar.
$DUSK $AKE $EDEN
{future}(EDENUSDT)
{future}(AKEUSDT)
{future}(DUSKUSDT)
NPEX tiene tres licencias de mercado. 21X tiene una cuarta que NPEX aún no tiene.
NPEX es un intercambio regulado por la AFM, MTF, broker y ECSP, y Dusk se conecta a mercados regulados a través de él.#dusk
La cuarta licencia es DLT-TSS. Combina la negociación y la liquidación en un único sistema regulado, con liquidación atómica. NPEX todavía la está persiguiendo.
21X ya la tiene. 21X es el primero en tener una licencia EU DLT-TSS, e integra DuskEVM.
Así que dos sedes diferentes, dos etapas distintas del mismo conjunto de licencias.@Dusk
Hay un segundo punto en el propio planteamiento de Dusk. En la mayoría de las redes, el cumplimiento se sitúa en la capa de aplicación, acoplado por aplicación. Dusk dice que coloca el cumplimiento en la capa de protocolo en su lugar.
No estoy diciendo que el cumplimiento a nivel de protocolo sea automáticamente mejor. Lo acoplado a nivel de aplicación puede funcionar igual; hay muchos sistemas regulados que operan así.
Tampoco digo que sea solo marketing. Dónde reside el cumplimiento cambia quién tiene que volver a implementarlo y con qué frecuencia.
Lo que yo vigilaría es qué ocurre cuando sedes reales con licencias diferentes, NPEX con una pila, 21X con otra, se conectan a esa misma base a nivel de protocolo: ¿se mantiene el cumplimiento o simplemente se traslada la reimplementación a algún otro lugar.
$DUSK $AKE $EDEN
NPEX es un intercambio regulado por la AFM, MTF, broker y ECSP, y Dusk se conecta a mercados regulados a través de él.#dusk
La cuarta licencia es DLT-TSS. Combina la negociación y la liquidación en un único sistema regulado, con liquidación atómica. NPEX todavía la está persiguiendo.
21X ya la tiene. 21X es el primero en tener una licencia EU DLT-TSS, e integra DuskEVM.
Así que dos sedes diferentes, dos etapas distintas del mismo conjunto de licencias.@Dusk
Hay un segundo punto en el propio planteamiento de Dusk. En la mayoría de las redes, el cumplimiento se sitúa en la capa de aplicación, acoplado por aplicación. Dusk dice que coloca el cumplimiento en la capa de protocolo en su lugar.
No estoy diciendo que el cumplimiento a nivel de protocolo sea automáticamente mejor. Lo acoplado a nivel de aplicación puede funcionar igual; hay muchos sistemas regulados que operan así.
Tampoco digo que sea solo marketing. Dónde reside el cumplimiento cambia quién tiene que volver a implementarlo y con qué frecuencia.
Lo que yo vigilaría es qué ocurre cuando sedes reales con licencias diferentes, NPEX con una pila, 21X con otra, se conectan a esa misma base a nivel de protocolo: ¿se mantiene el cumplimiento o simplemente se traslada la reimplementación a algún otro lugar.
$DUSK $AKE $EDEN
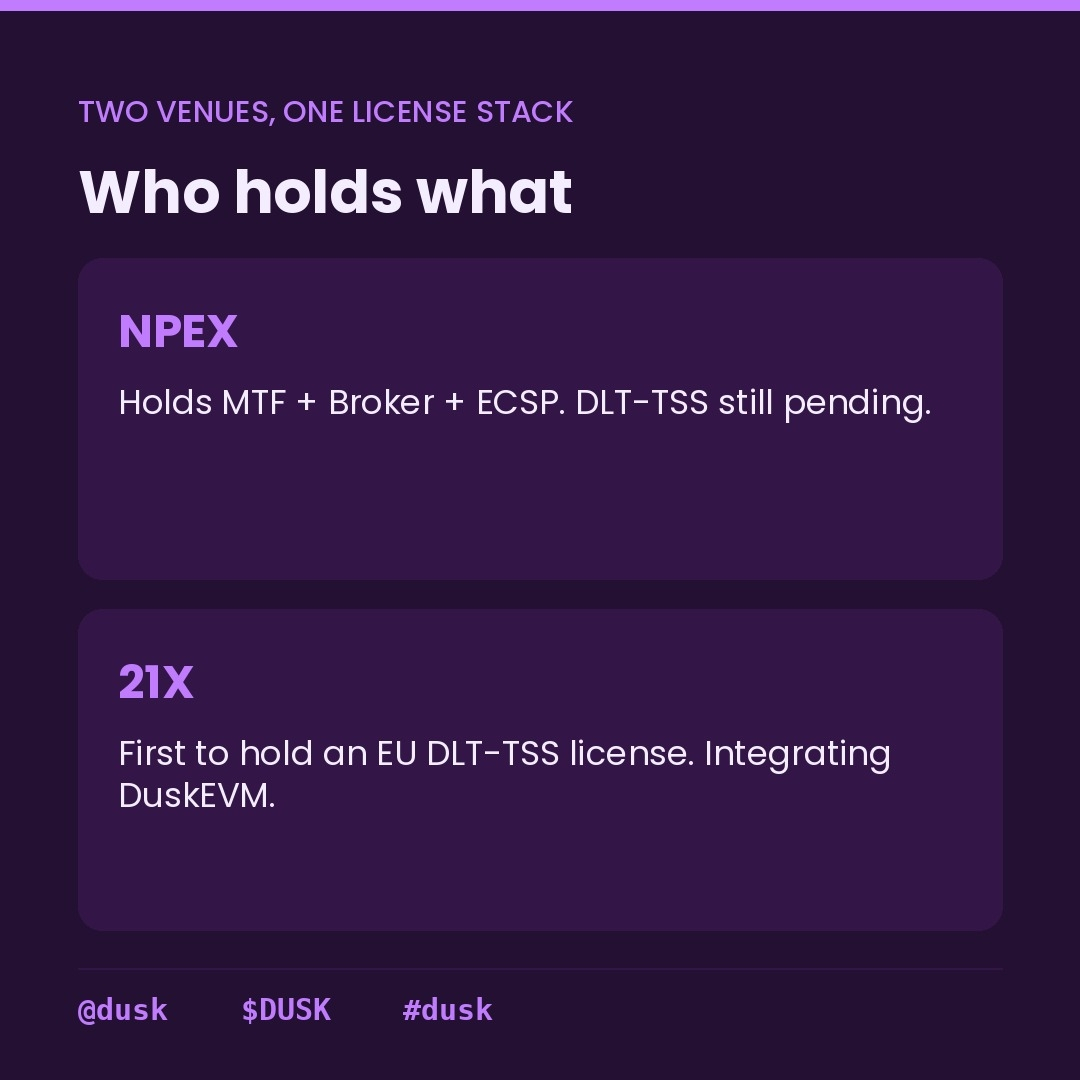
1
2
457
Con verificación
Las cifras de dos euros aparecen alrededor de NPEX. 300 millones de euros. 200 millones de euros.
No son lo mismo.#dusk
Los 300 millones de euros son los activos que NPEX está aportando onChain a través de Dusk. Ese número aparece en el post de EURQ tras el post de 21X y en el anuncio de Dusk sobre la operación, así que es consistente en tres fuentes.
Los 200 millones de euros son algo distinto. El anuncio de Chainlink de Dusk dice que NPEX ha facilitado más de 200 millones de euros en financiación para 100+ pymes con 17.500+ inversores activos. Eso es un historial, actividad pasada, no el objetivo onChain.@Dusk_Foundation
Es fácil difuminar los dos en un solo gran número.
No digo que nadie esté inflando nada. Ambos provienen directamente de los propios posts de Dusk.
Tampoco digo que no importe. Si alguien los suma, o intercambia uno por el otro, la historia cambia.
La pregunta es qué número vale la pena seguir mientras este proceso mueve realmente los activos on-chain, o la financiación histórica que NPEX ya hizo.
$DUSK $APR $BEAT
{future}(BEATUSDT)
{future}(APRUSDT)
{future}(DUSKUSDT)
Las cifras de dos euros aparecen alrededor de NPEX. 300 millones de euros. 200 millones de euros.
No son lo mismo.#dusk
Los 300 millones de euros son los activos que NPEX está aportando onChain a través de Dusk. Ese número aparece en el post de EURQ tras el post de 21X y en el anuncio de Dusk sobre la operación, así que es consistente en tres fuentes.
Los 200 millones de euros son algo distinto. El anuncio de Chainlink de Dusk dice que NPEX ha facilitado más de 200 millones de euros en financiación para 100+ pymes con 17.500+ inversores activos. Eso es un historial, actividad pasada, no el objetivo onChain.@Dusk
Es fácil difuminar los dos en un solo gran número.
No digo que nadie esté inflando nada. Ambos provienen directamente de los propios posts de Dusk.
Tampoco digo que no importe. Si alguien los suma, o intercambia uno por el otro, la historia cambia.
La pregunta es qué número vale la pena seguir mientras este proceso mueve realmente los activos on-chain, o la financiación histórica que NPEX ya hizo.
$DUSK $APR $BEAT
No son lo mismo.#dusk
Los 300 millones de euros son los activos que NPEX está aportando onChain a través de Dusk. Ese número aparece en el post de EURQ tras el post de 21X y en el anuncio de Dusk sobre la operación, así que es consistente en tres fuentes.
Los 200 millones de euros son algo distinto. El anuncio de Chainlink de Dusk dice que NPEX ha facilitado más de 200 millones de euros en financiación para 100+ pymes con 17.500+ inversores activos. Eso es un historial, actividad pasada, no el objetivo onChain.@Dusk
Es fácil difuminar los dos en un solo gran número.
No digo que nadie esté inflando nada. Ambos provienen directamente de los propios posts de Dusk.
Tampoco digo que no importe. Si alguien los suma, o intercambia uno por el otro, la historia cambia.
La pregunta es qué número vale la pena seguir mientras este proceso mueve realmente los activos on-chain, o la financiación histórica que NPEX ya hizo.
$DUSK $APR $BEAT
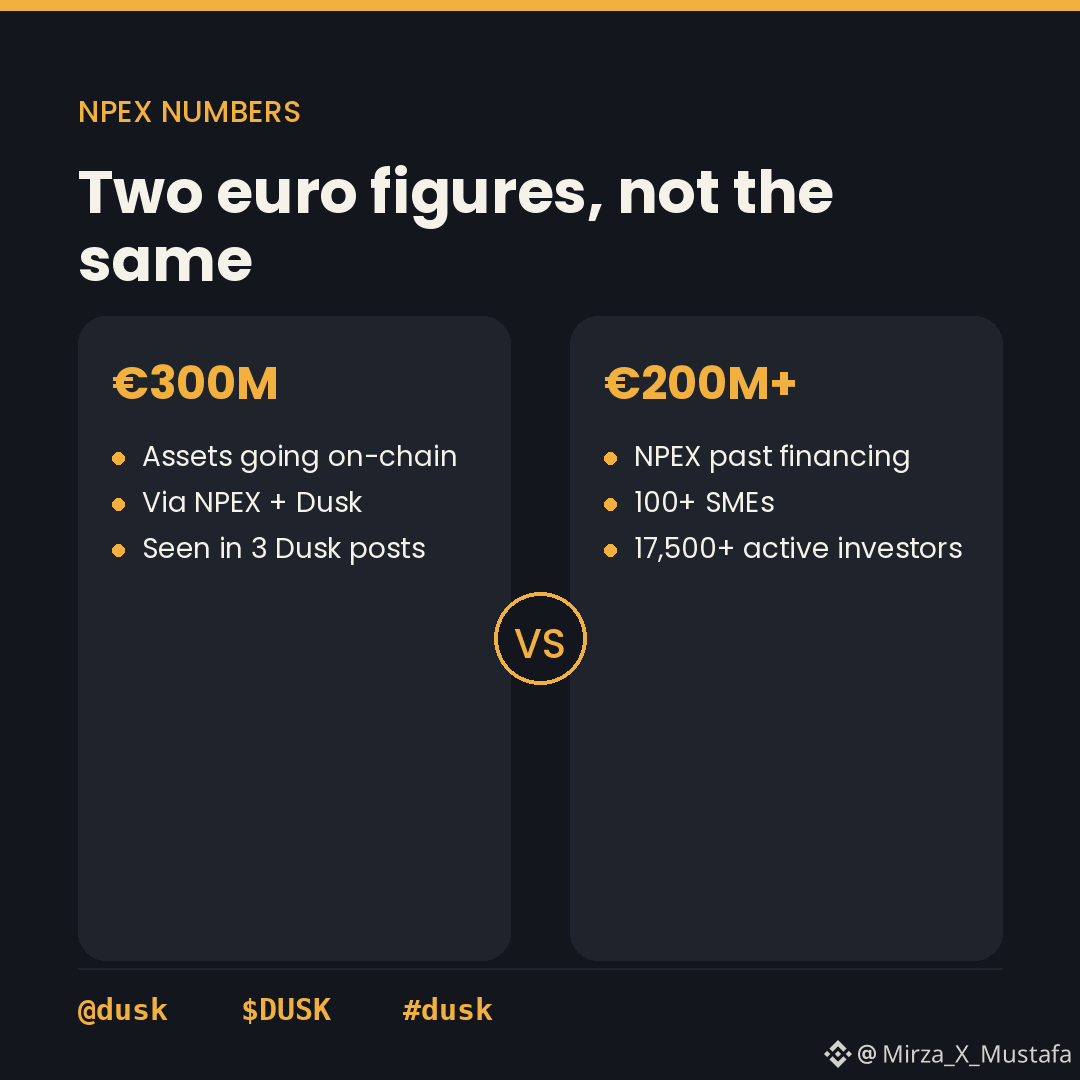
3
2
492
TUT baja 24.94%. BEAT sube 31.46%. CYS sube 5.94%.
Los mismos tres tickers que en una versión de esta lista que revisé hace poco, y todavía no puedo confirmar con confianza qué es exactamente cada uno en particular en futuros de Binance. Múltiples proyectos comparten tickers cortos como estos en diferentes cadenas.
No estoy diciendo que eso haga que los movimientos sean falsos o sin sentido. Hay dinero real moviéndose a través de estos contratos, independientemente de si puedo nombrar el proyecto que hay detrás.
No digo que vaya a fingir que sé tampoco. BEAT subiendo más de 31% es un número real que vale la pena tener en cuenta. Solo que no le voy a inventar una historia de fondo para explicarlo.
Tres tickers, tres movimientos porcentuales reales, cero identidades confirmadas por mí hoy.
$TUT $BEAT $CYS
#crypto #Binance #TrendingCoins
TUT baja 24.94%. BEAT sube 31.46%. CYS sube 5.94%.
Los mismos tres tickers que en una versión de esta lista que revisé hace poco, y todavía no puedo confirmar con confianza qué es exactamente cada uno en particular en futuros de Binance. Múltiples proyectos comparten tickers cortos como estos en diferentes cadenas.
No estoy diciendo que eso haga que los movimientos sean falsos o sin sentido. Hay dinero real moviéndose a través de estos contratos, independientemente de si puedo nombrar el proyecto que hay detrás.
No digo que vaya a fingir que sé tampoco. BEAT subiendo más de 31% es un número real que vale la pena tener en cuenta. Solo que no le voy a inventar una historia de fondo para explicarlo.
Tres tickers, tres movimientos porcentuales reales, cero identidades confirmadas por mí hoy.
$TUT $BEAT $CYS
#crypto #Binance #TrendingCoins
Los mismos tres tickers que en una versión de esta lista que revisé hace poco, y todavía no puedo confirmar con confianza qué es exactamente cada uno en particular en futuros de Binance. Múltiples proyectos comparten tickers cortos como estos en diferentes cadenas.
No estoy diciendo que eso haga que los movimientos sean falsos o sin sentido. Hay dinero real moviéndose a través de estos contratos, independientemente de si puedo nombrar el proyecto que hay detrás.
No digo que vaya a fingir que sé tampoco. BEAT subiendo más de 31% es un número real que vale la pena tener en cuenta. Solo que no le voy a inventar una historia de fondo para explicarlo.
Tres tickers, tres movimientos porcentuales reales, cero identidades confirmadas por mí hoy.
$TUT $BEAT $CYS
#crypto #Binance #TrendingCoins
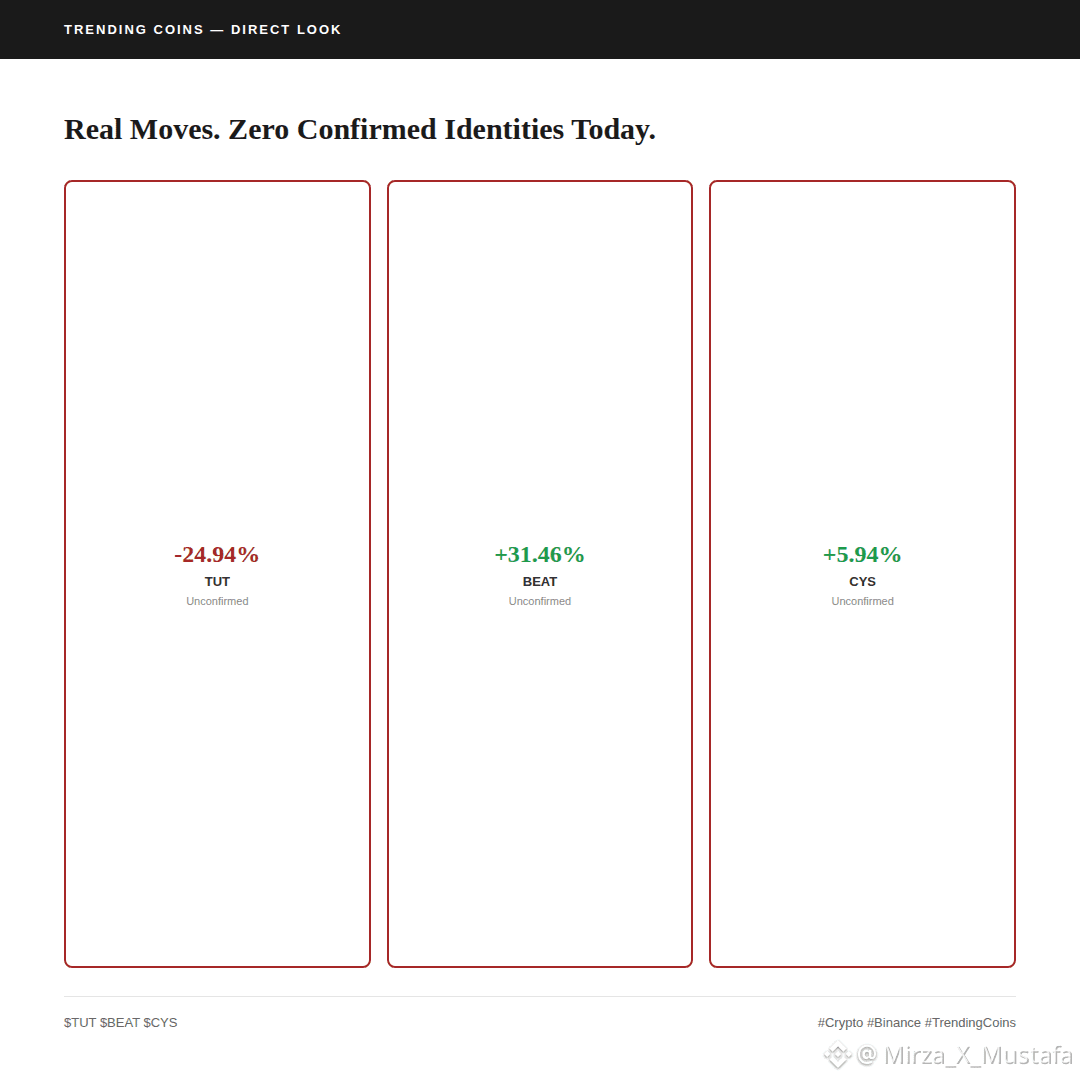
568
BOME baja 13.01%. BEAT baja 13.01% también, casualmente cerca. XAN baja 26.24%, el peor de los tres.
BOME en realidad tiene una identidad real: su Book of Meme, un proyecto de Solana lanzado el año pasado construido alrededor de archivar la cultura de memes de internet onchain. No digo que esa sea una razón fuerte para que el precio se mueva en un sentido u otro hoy, solo que el proyecto en sí es real y está documentado.
No digo lo mismo sobre XAN y BEAT. No pude confirmar con confianza qué representa exactamente cualquiera de estos tickers específicamente en futuros de Binance. Varios proyectos pueden compartir tickers cortos como estos, y adivinar cuál es solo para tener una historia no es algo que voy a hacer.
Tres números rojos en la lista de tendencias de hoy. Solo uno de los tres coins detrás de ellos puedo nombrarlo con certeza.
$BOME $XAN $BEAT
#BOME #crypto #Binance
BOME baja 13.01%. BEAT baja 13.01% también, casualmente cerca. XAN baja 26.24%, el peor de los tres.
BOME en realidad tiene una identidad real: su Book of Meme, un proyecto de Solana lanzado el año pasado construido alrededor de archivar la cultura de memes de internet onchain. No digo que esa sea una razón fuerte para que el precio se mueva en un sentido u otro hoy, solo que el proyecto en sí es real y está documentado.
No digo lo mismo sobre XAN y BEAT. No pude confirmar con confianza qué representa exactamente cualquiera de estos tickers específicamente en futuros de Binance. Varios proyectos pueden compartir tickers cortos como estos, y adivinar cuál es solo para tener una historia no es algo que voy a hacer.
Tres números rojos en la lista de tendencias de hoy. Solo uno de los tres coins detrás de ellos puedo nombrarlo con certeza.
$BOME $XAN $BEAT
#BOME #crypto #Binance
BOME en realidad tiene una identidad real: su Book of Meme, un proyecto de Solana lanzado el año pasado construido alrededor de archivar la cultura de memes de internet onchain. No digo que esa sea una razón fuerte para que el precio se mueva en un sentido u otro hoy, solo que el proyecto en sí es real y está documentado.
No digo lo mismo sobre XAN y BEAT. No pude confirmar con confianza qué representa exactamente cualquiera de estos tickers específicamente en futuros de Binance. Varios proyectos pueden compartir tickers cortos como estos, y adivinar cuál es solo para tener una historia no es algo que voy a hacer.
Tres números rojos en la lista de tendencias de hoy. Solo uno de los tres coins detrás de ellos puedo nombrarlo con certeza.
$BOME $XAN $BEAT
#BOME #crypto #Binance
424
Préstamos respaldados por BTC a través de Trustless Bitcoin Vaults (TBV) superaron los mil millones de dólares este año. El staking por sí solo ya supera los 6 mil millones de dólares.
El lending es el producto más nuevo, así que tiene sentido que exista una brecha en el tiempo. Aun así, juntos, el lending actualmente es de aproximadamente una sexta parte del tamaño del staking, no cerca de la paridad.
#baby
No digo que sea un problema. El staking se lanzó más de un año antes de que existiera siquiera TBV; por supuesto que tiene una ventaja tan grande.
@babylonlabs_io
Tampoco digo que no valga la pena hacerle seguimiento. Si el lending se queda atascado en esta proporción durante otro año en lugar de ponerse al día, eso diría algo distinto a si solo se trata de un producto temprano que todavía está creciendo.
Ahora mismo hay un punto de datos, no una tendencia. Vale la pena observar el próximo informe para ver hacia qué dirección se mueve realmente esa brecha.
$BABY $BICO $SKYAI
{future}(SKYAIUSDT)
{future}(BICOUSDT)
{future}(BABYUSDT)
Préstamos respaldados por BTC a través de Trustless Bitcoin Vaults (TBV) superaron los mil millones de dólares este año. El staking por sí solo ya supera los 6 mil millones de dólares.
El lending es el producto más nuevo, así que tiene sentido que exista una brecha en el tiempo. Aun así, juntos, el lending actualmente es de aproximadamente una sexta parte del tamaño del staking, no cerca de la paridad.
#baby
No digo que sea un problema. El staking se lanzó más de un año antes de que existiera siquiera TBV; por supuesto que tiene una ventaja tan grande.
@BabylonLabs_io
Tampoco digo que no valga la pena hacerle seguimiento. Si el lending se queda atascado en esta proporción durante otro año en lugar de ponerse al día, eso diría algo distinto a si solo se trata de un producto temprano que todavía está creciendo.
Ahora mismo hay un punto de datos, no una tendencia. Vale la pena observar el próximo informe para ver hacia qué dirección se mueve realmente esa brecha.
$BABY $BICO $SKYAI
El lending es el producto más nuevo, así que tiene sentido que exista una brecha en el tiempo. Aun así, juntos, el lending actualmente es de aproximadamente una sexta parte del tamaño del staking, no cerca de la paridad.
#baby
No digo que sea un problema. El staking se lanzó más de un año antes de que existiera siquiera TBV; por supuesto que tiene una ventaja tan grande.
@BabylonLabs_io
Tampoco digo que no valga la pena hacerle seguimiento. Si el lending se queda atascado en esta proporción durante otro año en lugar de ponerse al día, eso diría algo distinto a si solo se trata de un producto temprano que todavía está creciendo.
Ahora mismo hay un punto de datos, no una tendencia. Vale la pena observar el próximo informe para ver hacia qué dirección se mueve realmente esa brecha.
$BABY $BICO $SKYAI
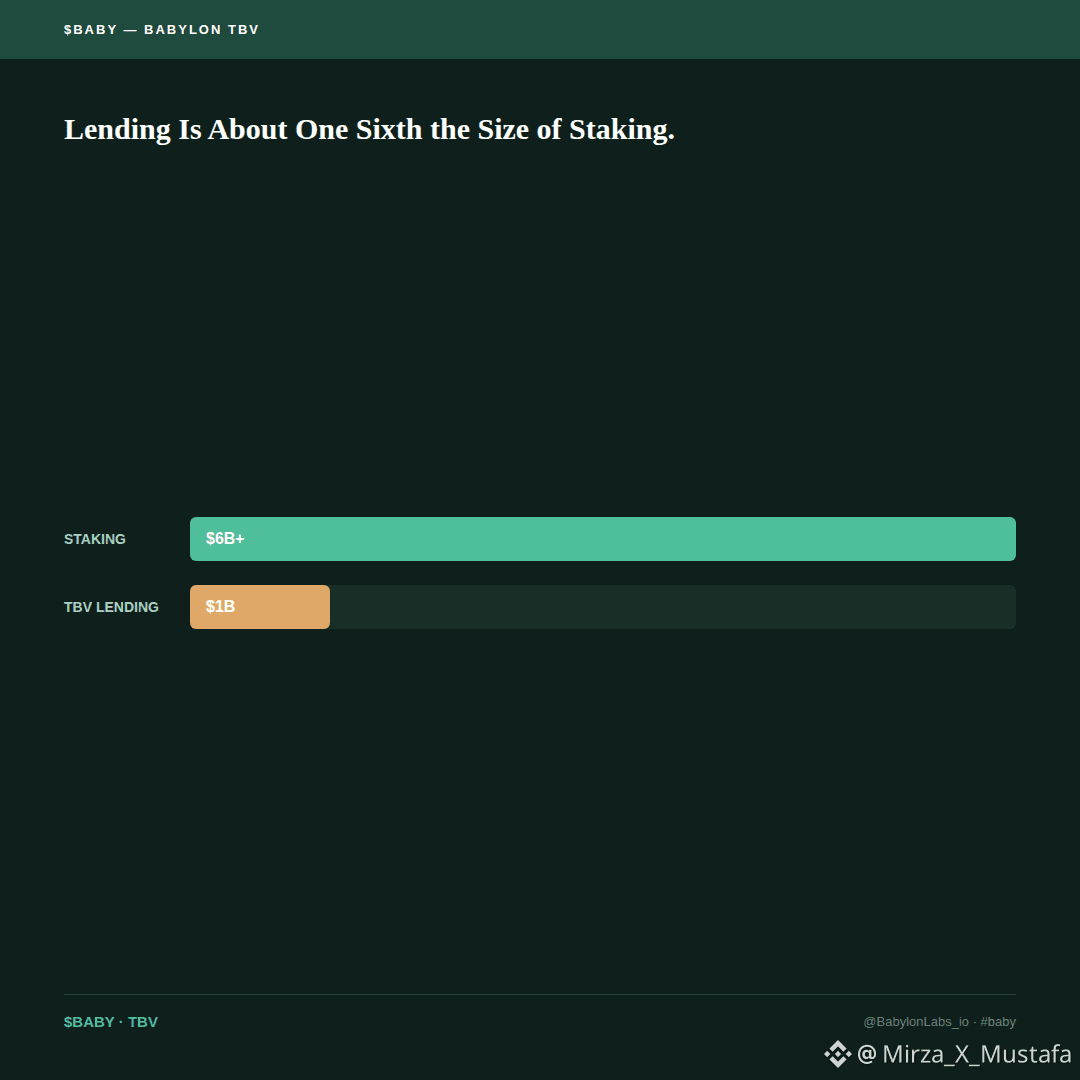
5
2
889
Parcialmente cierto
El whitepaper dice que Bob mismo puede actuar como retador. Sin puerta, sin aprobación, no se necesita ningún tercero. Ese es el diseño real de bóveda de dos partes en Trustless Bitcoin Vaults (TBV). #baby
Pero la documentación de actores del protocolo nombra un rol específico llamado Universal Challenger, una sola entidad que supervisa cada reclamo en cada aplicación. En testnet, ese rol actualmente pertenece a una parte llamada Altlayer. @babylonlabs_io
No estoy diciendo que eso sea una contradicción exacta. El diseño de dos partes y el rol de Universal Challenger podrían estar describiendo escenarios de despliegue distintos: bóvedas simples versus aplicaciones que necesitan una supervisión más amplia.
Tampoco digo que no sea nada. La propuesta completa del whitepaper es que cualquiera de las dos partes puede retar sin necesitar el permiso de nadie. Entonces, en la práctica, resulta que una compañía específica termina teniendo un rol que suena mucho más centralizado de lo que Bob puede retar.
Lo que no he visto explicado en ningún lado es si se supone que Universal Challenger debe seguir siendo una sola entidad a largo plazo o si así es como está configurado el testnet simplemente, mientras que más retadores se añaden después.
$SKYAI $BLESS $BABY
{spot}(BABYUSDT)
{future}(BLESSUSDT)
{future}(SKYAIUSDT)
El whitepaper dice que Bob mismo puede actuar como retador. Sin puerta, sin aprobación, no se necesita ningún tercero. Ese es el diseño real de bóveda de dos partes en Trustless Bitcoin Vaults (TBV). #baby
Pero la documentación de actores del protocolo nombra un rol específico llamado Universal Challenger, una sola entidad que supervisa cada reclamo en cada aplicación. En testnet, ese rol actualmente pertenece a una parte llamada Altlayer. @BabylonLabs_io
No estoy diciendo que eso sea una contradicción exacta. El diseño de dos partes y el rol de Universal Challenger podrían estar describiendo escenarios de despliegue distintos: bóvedas simples versus aplicaciones que necesitan una supervisión más amplia.
Tampoco digo que no sea nada. La propuesta completa del whitepaper es que cualquiera de las dos partes puede retar sin necesitar el permiso de nadie. Entonces, en la práctica, resulta que una compañía específica termina teniendo un rol que suena mucho más centralizado de lo que Bob puede retar.
Lo que no he visto explicado en ningún lado es si se supone que Universal Challenger debe seguir siendo una sola entidad a largo plazo o si así es como está configurado el testnet simplemente, mientras que más retadores se añaden después.
$SKYAI $BLESS $BABY
Pero la documentación de actores del protocolo nombra un rol específico llamado Universal Challenger, una sola entidad que supervisa cada reclamo en cada aplicación. En testnet, ese rol actualmente pertenece a una parte llamada Altlayer. @BabylonLabs_io
No estoy diciendo que eso sea una contradicción exacta. El diseño de dos partes y el rol de Universal Challenger podrían estar describiendo escenarios de despliegue distintos: bóvedas simples versus aplicaciones que necesitan una supervisión más amplia.
Tampoco digo que no sea nada. La propuesta completa del whitepaper es que cualquiera de las dos partes puede retar sin necesitar el permiso de nadie. Entonces, en la práctica, resulta que una compañía específica termina teniendo un rol que suena mucho más centralizado de lo que Bob puede retar.
Lo que no he visto explicado en ningún lado es si se supone que Universal Challenger debe seguir siendo una sola entidad a largo plazo o si así es como está configurado el testnet simplemente, mientras que más retadores se añaden después.
$SKYAI $BLESS $BABY
Decentralized challenger
80%
Single challenger risk
0%
Different use cases
0%
Need more clarity
20%
5 Votos • Votación cerrada
2
2
2.6k
Parcialmente cierto
$2.66 vs $93 vs $15K tres niveles de costo 170x de reducción
$2.66. $93. $15,000. Tres números reales de tres versiones diferentes de la misma idea.
#baby
$2.66 es lo que cuesta depositar y retirar de una bóveda de Bitcoin sin confianza (TBV). Normalmente no hay disputas, solo tres transacciones de Bitcoin. $93 es lo que cuesta si alguien realmente impugna una reclamación; sigue siendo barato. $15,000 es lo que cuesta exactamente el mismo tipo de impugnación bajo el enfoque anterior de BitVM2, antes de que existiera esta versión actual.
$BABY
Eso es una caída de 170x en el costo en el peor de los casos entre la tecnología antigua y la nueva según los propios experimentos en mainnet de los whitepapers.
No digo que $93 sea nada, pero en comparación con $15K básicamente elimina el motivo por el que alguien evitaría ejecutar una impugnación si realmente la necesitara. El costo antiguo por sí solo probablemente era suficiente para hacer que la gente simplemente asumiera una pérdida en lugar de disputarlo.
@babylonlabs_io
Números como este normalmente no se repiten mucho fuera del propio whitepaper, lo cual se siente al revés, ya que es precisamente la idea central.
$BLESS $HOME
$2.66 vs $93 vs $15K tres niveles de costo 170x de reducción
$2.66. $93. $15,000. Tres números reales de tres versiones diferentes de la misma idea.
#baby
$2.66 es lo que cuesta depositar y retirar de una bóveda de Bitcoin sin confianza (TBV). Normalmente no hay disputas, solo tres transacciones de Bitcoin. $93 es lo que cuesta si alguien realmente impugna una reclamación; sigue siendo barato. $15,000 es lo que cuesta exactamente el mismo tipo de impugnación bajo el enfoque anterior de BitVM2, antes de que existiera esta versión actual.
$BABY
Eso es una caída de 170x en el costo en el peor de los casos entre la tecnología antigua y la nueva según los propios experimentos en mainnet de los whitepapers.
No digo que $93 sea nada, pero en comparación con $15K básicamente elimina el motivo por el que alguien evitaría ejecutar una impugnación si realmente la necesitara. El costo antiguo por sí solo probablemente era suficiente para hacer que la gente simplemente asumiera una pérdida en lugar de disputarlo.
@BabylonLabs_io
Números como este normalmente no se repiten mucho fuera del propio whitepaper, lo cual se siente al revés, ya que es precisamente la idea central.
$BLESS $HOME
$2.66. $93. $15,000. Tres números reales de tres versiones diferentes de la misma idea.
#baby
$2.66 es lo que cuesta depositar y retirar de una bóveda de Bitcoin sin confianza (TBV). Normalmente no hay disputas, solo tres transacciones de Bitcoin. $93 es lo que cuesta si alguien realmente impugna una reclamación; sigue siendo barato. $15,000 es lo que cuesta exactamente el mismo tipo de impugnación bajo el enfoque anterior de BitVM2, antes de que existiera esta versión actual.
$BABY
Eso es una caída de 170x en el costo en el peor de los casos entre la tecnología antigua y la nueva según los propios experimentos en mainnet de los whitepapers.
No digo que $93 sea nada, pero en comparación con $15K básicamente elimina el motivo por el que alguien evitaría ejecutar una impugnación si realmente la necesitara. El costo antiguo por sí solo probablemente era suficiente para hacer que la gente simplemente asumiera una pérdida en lugar de disputarlo.
@BabylonLabs_io
Números como este normalmente no se repiten mucho fuera del propio whitepaper, lo cual se siente al revés, ya que es precisamente la idea central.
$BLESS $HOME
$2.66: Normal Flow
50%
$93: New Challenge
0%
$15K: Old BitVM2
50%
4 Votos • Votación cerrada
2
1
3.3k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
QNTRises39%
19,470 visualizaciones
861 participa(n) en el debate
🚨🔥 $QNT +40%: ¿RALLY REAL O YA DEMASIADO TARDE?
Quant acaba de convertirse en uno de los grandes protagonistas del mercado. 📈
$QNT llegó a dispararse cerca de 40% en el movimiento, alcanzando la zona de $97-$98, mientras gran parte del mercado estaba mucho más tranquilo.
¿El motivo? 👀
🏦 The Clearing House seleccionó a Quant como capa de interoperabilidad para su iniciativa de depósitos tokenizados en EE.UU.
Y esto es importante porque no estamos hablando solamente de especulación cripto: la noticia conecta directamente a Quant con infraestructura financiera institucional y con el crecimiento de la tokenización de activos.
Pero ojo ⚠️
Después de una subida tan vertical, entrar persiguiendo la vela puede ser peligroso. Los indicadores muestran un mercado extremadamente sobrecomprado y el volumen también se disparó con el movimiento.
Mi lectura:
🟢 Breakout + retest: interesante para buscar LONG
🟡 Precio extendido: esperar pullback puede tener más sentido
🔴 Pérdida de soportes: podría activar toma de ganancias
Ahora la pregunta es:
¿QNT tiene combustible para romper los $100 o primero necesita respirar? 👇
🔥 LONG QNT
⏳ ESPERO PULLBACK
🔴 SHORT QNT
$QNT #Quant #QNTRises39%
Mundo Cripto
·1 «Me gusta»
·56 visualizaciones
EthereumBreaksAbove$2700
2,029 visualizaciones
84 participa(n) en el debate
BitgetBreachForgedRequestsNotStolenKeys
16,886 visualizaciones
673 participa(n) en el debate