
#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
117,945 visualizaciones
1,002 participa(n) en el debate
Populares
Novedades
·
--
#BitgetBreachForgedRequestsNotStolenKeys aborda la brecha de seguridad de 351,6 millones de dólares sufrida por el exchange de criptomonedas Bitget.
#BitgetBreachForgedRequestsNotStolenKeys aborda la brecha de seguridad de 351,6 millones de dólares sufrida por el exchange de criptomonedas Bitget.
1
1
281
·
--
Alcista
#BitgetBreachForgedRequestsNotStolenKeys
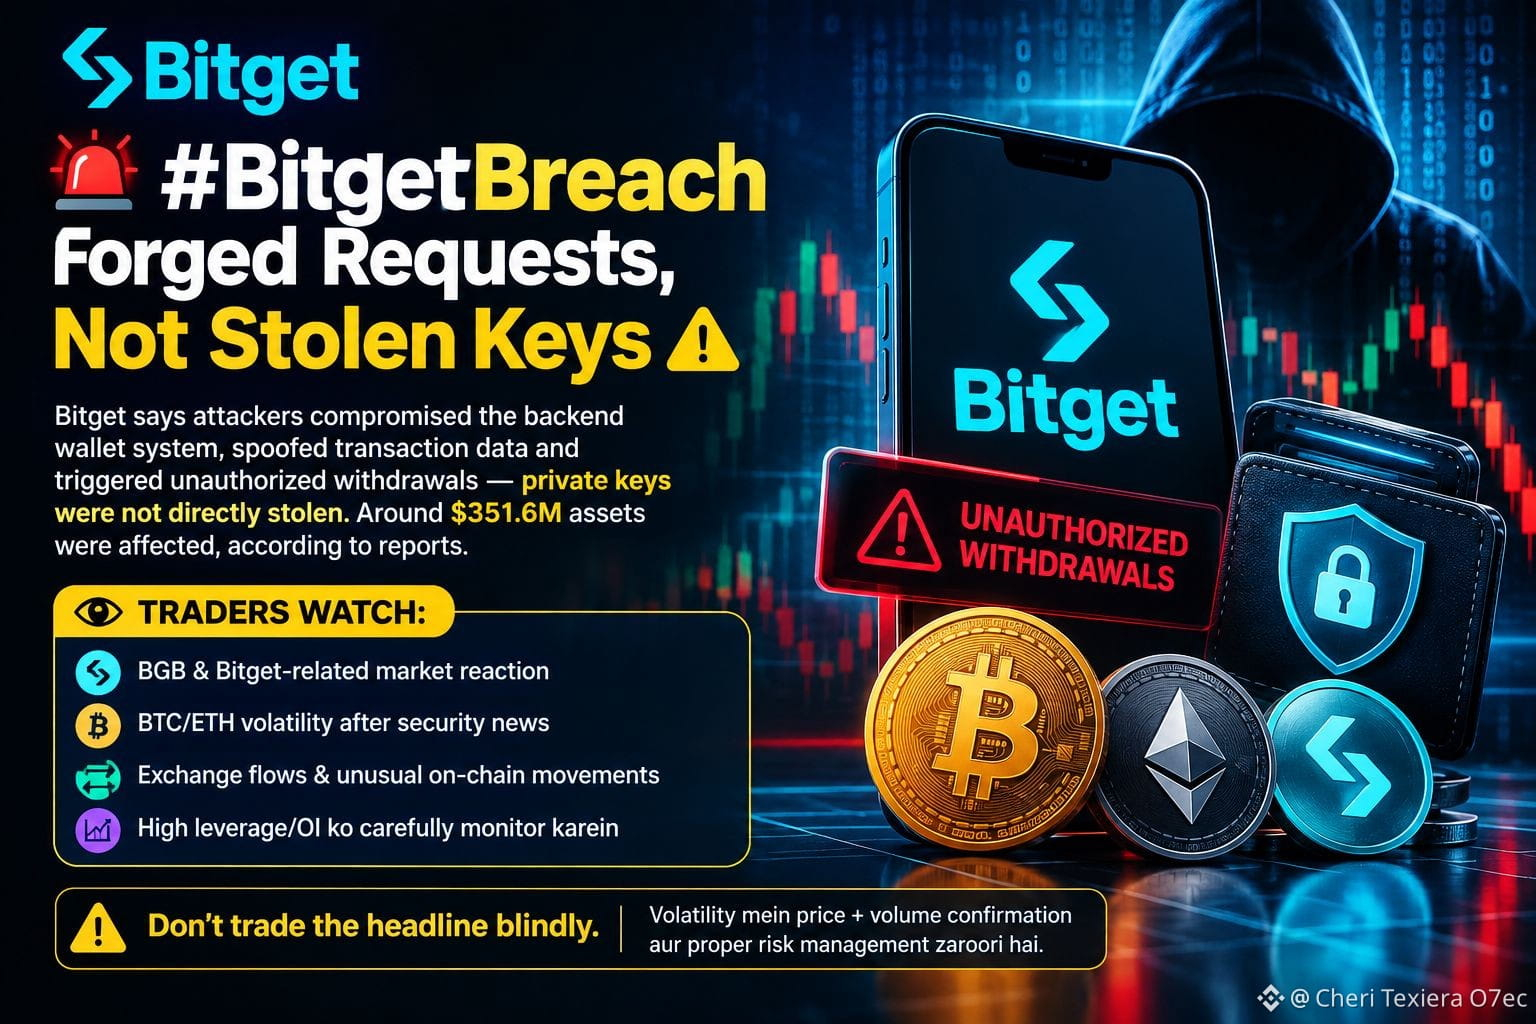
El incidente de seguridad de Bitget en el mercado cripto: se volvió a destacar el enfoque en los riesgos. Según el exchange, los atacantes comprometieron el sistema de monederos backend, falsearon los datos de las transacciones y activaron retiros no autorizados; no hay afirmaciones de que se hayan robado claves privadas directamente. Se reporta que los activos afectados ascienden a alrededor de 351,6M.
📊 Atención de los traders:
• Reacción del mercado relacionada con BGB y Bitget
• Volatilidad de BTC/ETH tras la noticia de seguridad
• Flujos del exchange y movimientos inusuales on-chain
• Monitorear con cuidado el apalancamiento alto/OI
$NIL $CHIP $QNT
{future}(QNTUSDT)
{future}(CHIPUSDT)
{future}(NILUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
El incidente de seguridad de Bitget en el mercado cripto: se volvió a destacar el enfoque en los riesgos. Según el exchange, los atacantes comprometieron el sistema de monederos backend, falsearon los datos de las transacciones y activaron retiros no autorizados; no hay afirmaciones de que se hayan robado claves privadas directamente. Se reporta que los activos afectados ascienden a alrededor de 351,6M.
📊 Atención de los traders:
• Reacción del mercado relacionada con BGB y Bitget
• Volatilidad de BTC/ETH tras la noticia de seguridad
• Flujos del exchange y movimientos inusuales on-chain
• Monitorear con cuidado el apalancamiento alto/OI
$NIL $CHIP $QNT
El incidente de seguridad de Bitget en el mercado cripto: se volvió a destacar el enfoque en los riesgos. Según el exchange, los atacantes comprometieron el sistema de monederos backend, falsearon los datos de las transacciones y activaron retiros no autorizados; no hay afirmaciones de que se hayan robado claves privadas directamente. Se reporta que los activos afectados ascienden a alrededor de 351,6M.
📊 Atención de los traders:
• Reacción del mercado relacionada con BGB y Bitget
• Volatilidad de BTC/ETH tras la noticia de seguridad
• Flujos del exchange y movimientos inusuales on-chain
• Monitorear con cuidado el apalancamiento alto/OI
$NIL $CHIP $QNT
75
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ PREOCUPACIONES POR EXPLOIT DE 352M & ¡SEGURIDAD DEL MERCADO! 🛡️
Circulan informes sobre una brecha / problema de solicitud falsificada de 352M que afecta a Bitget. Incidentes de seguridad como este sirven como un recordatorio crítico de por qué la gestión de riesgos y la seguridad de los fondos deben ser siempre lo primero en cripto.
Ya sea que operes en CEX o tengas en almacenamiento en frío, proteger tu capital es la Regla #1.
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
{future}(BTCUSDT)
💬 DEJA TU COMENTARIO: ¿Cuál es tu configuración de seguridad preferida para operar y almacenar? ¡Comparte tus mejores consejos de seguridad abajo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 ¡VOTA EN LA ENCUESTA DE ABAJO! 👇
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ PREOCUPACIONES POR EXPLOIT DE 352M & ¡SEGURIDAD DEL MERCADO! 🛡️
Circulan informes sobre una brecha / problema de solicitud falsificada de 352M que afecta a Bitget. Incidentes de seguridad como este sirven como un recordatorio crítico de por qué la gestión de riesgos y la seguridad de los fondos deben ser siempre lo primero en cripto.
Ya sea que operes en CEX o tengas en almacenamiento en frío, proteger tu capital es la Regla #1.
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
💬 DEJA TU COMENTARIO: ¿Cuál es tu configuración de seguridad preferida para operar y almacenar? ¡Comparte tus mejores consejos de seguridad abajo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 ¡VOTA EN LA ENCUESTA DE ABAJO! 👇
⚠️ PREOCUPACIONES POR EXPLOIT DE 352M & ¡SEGURIDAD DEL MERCADO! 🛡️
Circulan informes sobre una brecha / problema de solicitud falsificada de 352M que afecta a Bitget. Incidentes de seguridad como este sirven como un recordatorio crítico de por qué la gestión de riesgos y la seguridad de los fondos deben ser siempre lo primero en cripto.
Ya sea que operes en CEX o tengas en almacenamiento en frío, proteger tu capital es la Regla #1.
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
¿Cómo gestionas el riesgo de tu almacenamiento de cripto durante titulares de seguridad?
💬 DEJA TU COMENTARIO: ¿Cuál es tu configuración de seguridad preferida para operar y almacenar? ¡Comparte tus mejores consejos de seguridad abajo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 ¡VOTA EN LA ENCUESTA DE ABAJO! 👇
Hardware / Cold Wallet 🔐
100%
Split across multiple CEXs 🏦
0%
100% on a single CEX 📱
0%
2 Votos • Votación cerrada
69

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Alerta de seguridad de criptomonedas y desglose: aclaración del incidente de Bitget 🔐
Con respecto a la filtración de Bitget, en el mercado se están comentando muchas cosas. Según los informes, este problema se debió a solicitudes falsificadas (Forged Requests), y no a que se hubieran robado claves privadas (Stolen Keys).
📌 Aspectos clave y lecciones para traders:
• Seguridad de API y sistema: los exchanges necesitan realizar auditorías de seguridad continuas y aumentar las comprobaciones de validación de solicitudes.
• No son claves robadas: que las claves privadas estén protegidas es una señal positiva, pero los fallos de seguridad en cualquier lugar pueden ser arriesgados.
• La seguridad de los fondos primero: cada vez que en un exchange surja una noticia de este tipo, mantén 2FA activo en tus cuentas y toma siempre precauciones adicionales.
💡 Consejo de seguridad pro:
Mantén siempre tu capital grande en Self-Custody / Hardware Wallets y usa los exchanges solo para trading activo.
💬 ¿Qué opinas?
¿Guardas fondos en exchanges o prefieres una Cold Wallet? ¡Cuéntalo en los comentarios abajo! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Alerta de seguridad de criptomonedas y desglose: aclaración del incidente de Bitget 🔐
Con respecto a la filtración de Bitget, en el mercado se están comentando muchas cosas. Según los informes, este problema se debió a solicitudes falsificadas (Forged Requests), y no a que se hubieran robado claves privadas (Stolen Keys).
📌 Aspectos clave y lecciones para traders:
• Seguridad de API y sistema: los exchanges necesitan realizar auditorías de seguridad continuas y aumentar las comprobaciones de validación de solicitudes.
• No son claves robadas: que las claves privadas estén protegidas es una señal positiva, pero los fallos de seguridad en cualquier lugar pueden ser arriesgados.
• La seguridad de los fondos primero: cada vez que en un exchange surja una noticia de este tipo, mantén 2FA activo en tus cuentas y toma siempre precauciones adicionales.
💡 Consejo de seguridad pro:
Mantén siempre tu capital grande en Self-Custody / Hardware Wallets y usa los exchanges solo para trading activo.
💬 ¿Qué opinas?
¿Guardas fondos en exchanges o prefieres una Cold Wallet? ¡Cuéntalo en los comentarios abajo! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 Alerta de seguridad de criptomonedas y desglose: aclaración del incidente de Bitget 🔐
Con respecto a la filtración de Bitget, en el mercado se están comentando muchas cosas. Según los informes, este problema se debió a solicitudes falsificadas (Forged Requests), y no a que se hubieran robado claves privadas (Stolen Keys).
📌 Aspectos clave y lecciones para traders:
• Seguridad de API y sistema: los exchanges necesitan realizar auditorías de seguridad continuas y aumentar las comprobaciones de validación de solicitudes.
• No son claves robadas: que las claves privadas estén protegidas es una señal positiva, pero los fallos de seguridad en cualquier lugar pueden ser arriesgados.
• La seguridad de los fondos primero: cada vez que en un exchange surja una noticia de este tipo, mantén 2FA activo en tus cuentas y toma siempre precauciones adicionales.
💡 Consejo de seguridad pro:
Mantén siempre tu capital grande en Self-Custody / Hardware Wallets y usa los exchanges solo para trading activo.
💬 ¿Qué opinas?
¿Guardas fondos en exchanges o prefieres una Cold Wallet? ¡Cuéntalo en los comentarios abajo! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
56
·
--
ACTUALIZACIÓN: Bitget afirma que los hackers norcoreanos 🇰🇵 podrían estar detrás de la brecha de 351,6 millones de dólares, citando direcciones IP vinculadas a servicios VPN usados anteriormente por un grupo de piratería de la RPDK.
Los atacantes comprometieron el backend del servicio de carteras para falsificar los datos de las transferencias, pero no obtuvieron las claves privadas de la cartera.
Parte de los fondos robados ya se ha recuperado.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
ACTUALIZACIÓN: Bitget afirma que los hackers norcoreanos 🇰🇵 podrían estar detrás de la brecha de 351,6 millones de dólares, citando direcciones IP vinculadas a servicios VPN usados anteriormente por un grupo de piratería de la RPDK.
Los atacantes comprometieron el backend del servicio de carteras para falsificar los datos de las transferencias, pero no obtuvieron las claves privadas de la cartera.
Parte de los fondos robados ya se ha recuperado.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
Los atacantes comprometieron el backend del servicio de carteras para falsificar los datos de las transferencias, pero no obtuvieron las claves privadas de la cartera.
Parte de los fondos robados ya se ha recuperado.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
43
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Actualización de la brecha de Bitget: ¡Solicitudes falsificadas, no claves robadas!
El exchange de criptomonedas Bitget sufrió recientemente una enorme brecha de seguridad de 351,6 millones de dólares. Sin embargo, la CEO Gracy Chen confirmó que nunca se robaron claves privadas.
En su lugar, los hackers se infiltraron en un sistema de billetera de backend, suplantando los datos de las transacciones para enviar solicitudes de retiro falsas a través de canales normales de autorización. Imagínalo como colar documentos falsificados por la ventanilla de un cajero.
El almacenamiento en frío sigue completamente seguro, y el fondo de protección de usuarios de Bitget, de 464 millones de dólares, cubre totalmente la pérdida. Si bien los retiros están pausados temporalmente para realizar comprobaciones de seguridad, la operativa y los depósitos continúan con normalidad. 🛡️📉
¿Qué opinas sobre este vector de ataque al backend?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Actualización de la brecha de Bitget: ¡Solicitudes falsificadas, no claves robadas!
El exchange de criptomonedas Bitget sufrió recientemente una enorme brecha de seguridad de 351,6 millones de dólares. Sin embargo, la CEO Gracy Chen confirmó que nunca se robaron claves privadas.
En su lugar, los hackers se infiltraron en un sistema de billetera de backend, suplantando los datos de las transacciones para enviar solicitudes de retiro falsas a través de canales normales de autorización. Imagínalo como colar documentos falsificados por la ventanilla de un cajero.
El almacenamiento en frío sigue completamente seguro, y el fondo de protección de usuarios de Bitget, de 464 millones de dólares, cubre totalmente la pérdida. Si bien los retiros están pausados temporalmente para realizar comprobaciones de seguridad, la operativa y los depósitos continúan con normalidad. 🛡️📉
¿Qué opinas sobre este vector de ataque al backend?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Actualización de la brecha de Bitget: ¡Solicitudes falsificadas, no claves robadas!
El exchange de criptomonedas Bitget sufrió recientemente una enorme brecha de seguridad de 351,6 millones de dólares. Sin embargo, la CEO Gracy Chen confirmó que nunca se robaron claves privadas.
En su lugar, los hackers se infiltraron en un sistema de billetera de backend, suplantando los datos de las transacciones para enviar solicitudes de retiro falsas a través de canales normales de autorización. Imagínalo como colar documentos falsificados por la ventanilla de un cajero.
El almacenamiento en frío sigue completamente seguro, y el fondo de protección de usuarios de Bitget, de 464 millones de dólares, cubre totalmente la pérdida. Si bien los retiros están pausados temporalmente para realizar comprobaciones de seguridad, la operativa y los depósitos continúan con normalidad. 🛡️📉
¿Qué opinas sobre este vector de ataque al backend?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
202

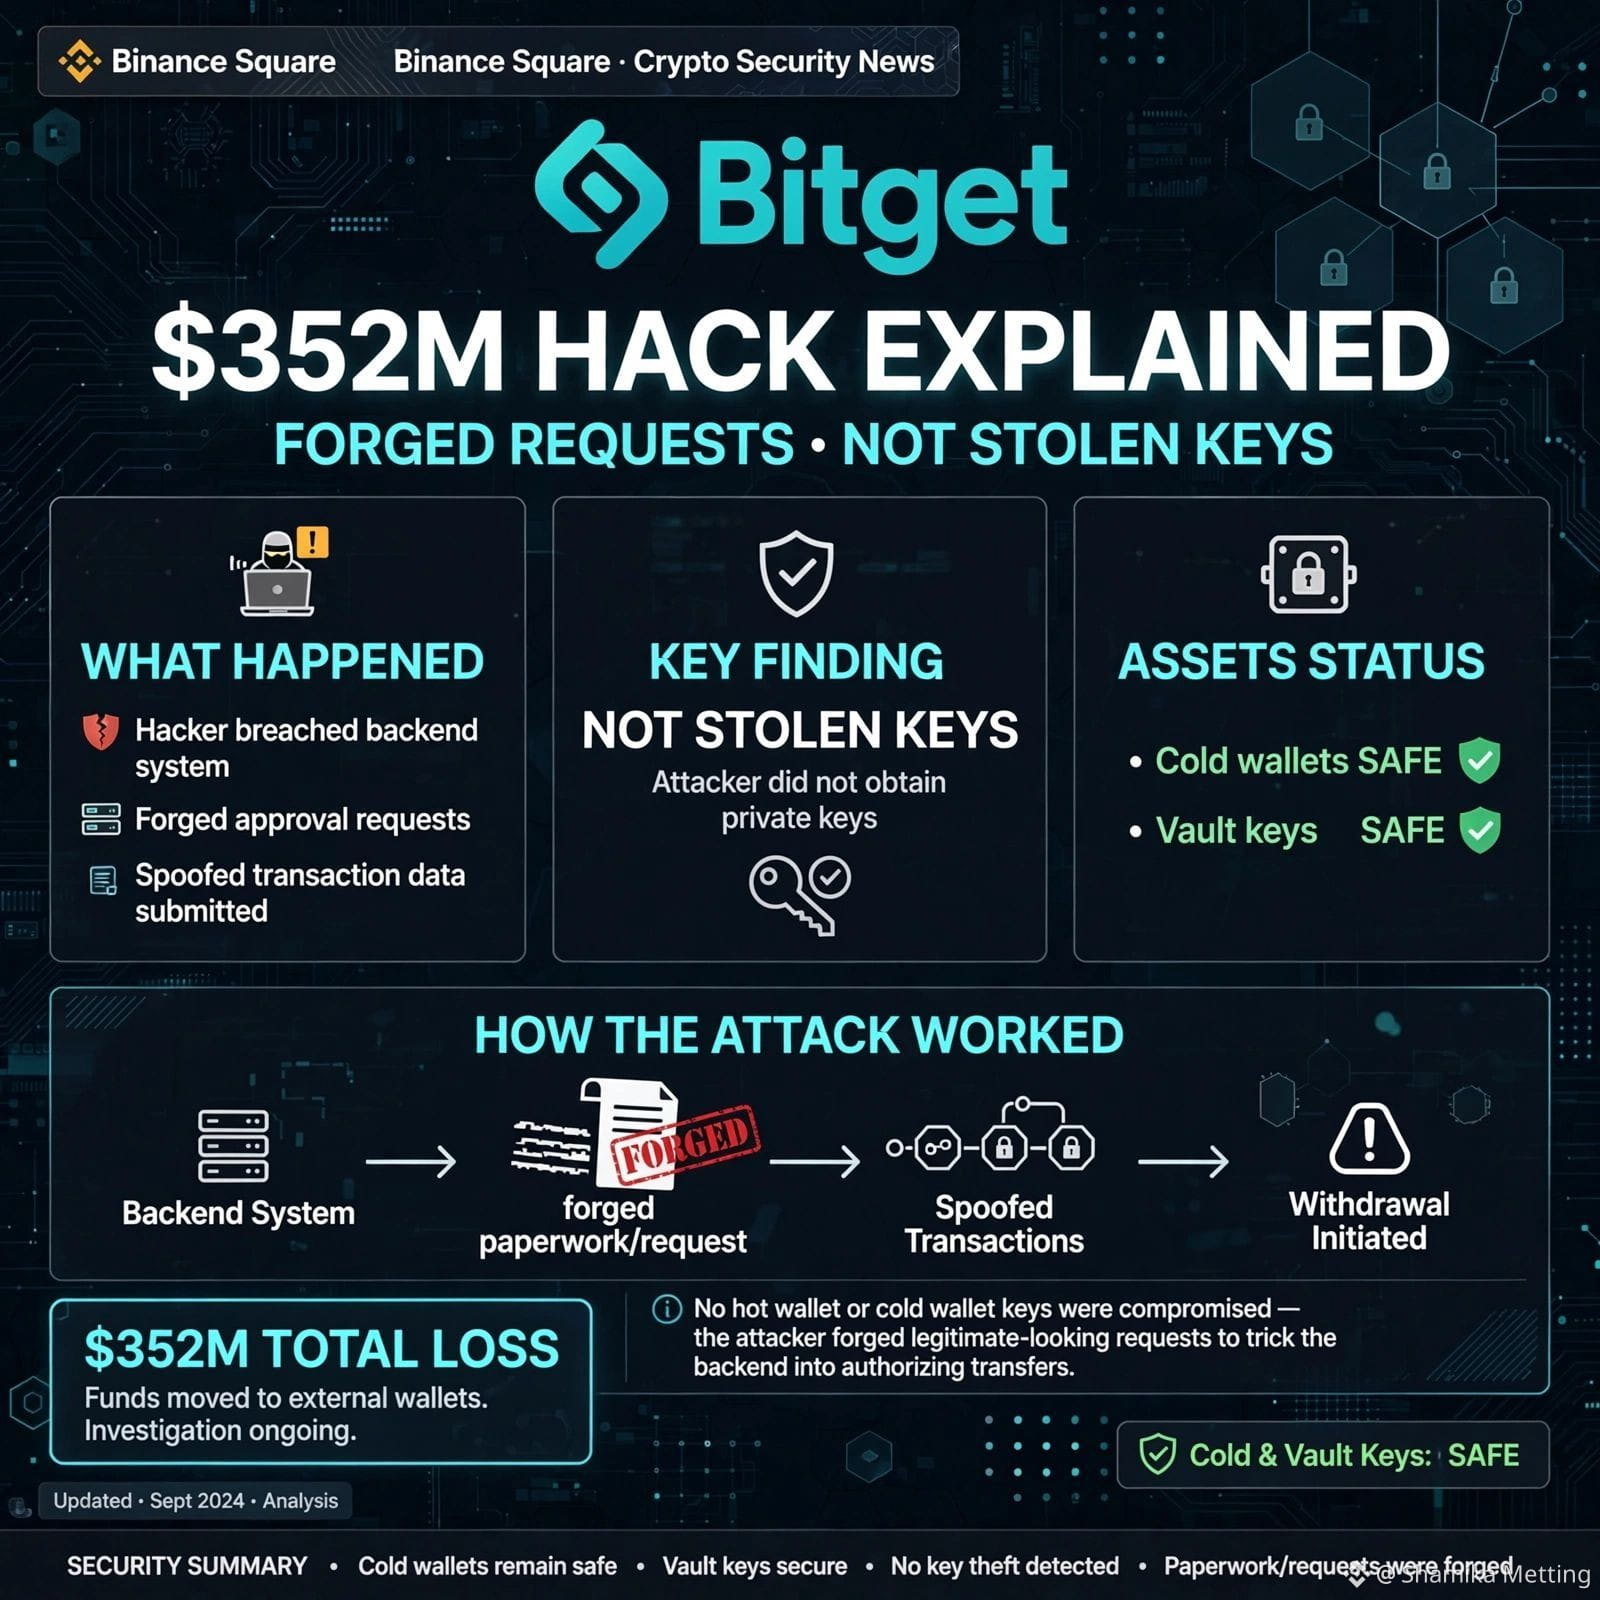
🚨 Se explicó la intrusión en Bitget por valor de 352 millones de dólares: ¡solicitudes falsificadas, no claves robadas!
Todo el mundo entra en pánico por las claves privadas. Pero la directora ejecutiva de Bitget, Gracy Chen, confirmó algo aún más preocupante.
¿Qué pasó realmente?
❌ No se robaron las claves privadas (cold, hot y warm protegidas en bóvedas seguras)
❌ No se falsificaron las solicitudes de retirada de los usuarios
✅ Los atacantes comprometieron un sistema crítico y de respaldo (Backend)
✅ Falsificaron los datos de las transacciones
✅ Activaron el proceso de autorización de Bitget para mover 351.6 millones de dólares
Imagina esto así: "No forzaron la caja fuerte; falsificaron los documentos". Las claves de la caja fuerte nunca salieron del edificio; simplemente alguien creó recibos oficiales falsificados.
Estado actual:
Se detectó a las 18:31 UTC, el 24 de septiembre
Las carteras frías están seguras
El fondo de protección de usuarios cubrirá una pérdida de 464 millones de dólares
La presidenta vincula el ataque con conexiones a Corea del Norte a través de evidencias de direcciones IP
¿Qué opinas: deberían las plataformas CEX hacer público (open source) su backend?
Por favor, continúen
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 Se explicó la intrusión en Bitget por valor de 352 millones de dólares: ¡solicitudes falsificadas, no claves robadas!
Todo el mundo entra en pánico por las claves privadas. Pero la directora ejecutiva de Bitget, Gracy Chen, confirmó algo aún más preocupante.
¿Qué pasó realmente?
❌ No se robaron las claves privadas (cold, hot y warm protegidas en bóvedas seguras)
❌ No se falsificaron las solicitudes de retirada de los usuarios
✅ Los atacantes comprometieron un sistema crítico y de respaldo (Backend)
✅ Falsificaron los datos de las transacciones
✅ Activaron el proceso de autorización de Bitget para mover 351.6 millones de dólares
Imagina esto así: "No forzaron la caja fuerte; falsificaron los documentos". Las claves de la caja fuerte nunca salieron del edificio; simplemente alguien creó recibos oficiales falsificados.
Estado actual:
Se detectó a las 18:31 UTC, el 24 de septiembre
Las carteras frías están seguras
El fondo de protección de usuarios cubrirá una pérdida de 464 millones de dólares
La presidenta vincula el ataque con conexiones a Corea del Norte a través de evidencias de direcciones IP
¿Qué opinas: deberían las plataformas CEX hacer público (open source) su backend?
Por favor, continúen
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Todo el mundo entra en pánico por las claves privadas. Pero la directora ejecutiva de Bitget, Gracy Chen, confirmó algo aún más preocupante.
¿Qué pasó realmente?
❌ No se robaron las claves privadas (cold, hot y warm protegidas en bóvedas seguras)
❌ No se falsificaron las solicitudes de retirada de los usuarios
✅ Los atacantes comprometieron un sistema crítico y de respaldo (Backend)
✅ Falsificaron los datos de las transacciones
✅ Activaron el proceso de autorización de Bitget para mover 351.6 millones de dólares
Imagina esto así: "No forzaron la caja fuerte; falsificaron los documentos". Las claves de la caja fuerte nunca salieron del edificio; simplemente alguien creó recibos oficiales falsificados.
Estado actual:
Se detectó a las 18:31 UTC, el 24 de septiembre
Las carteras frías están seguras
El fondo de protección de usuarios cubrirá una pérdida de 464 millones de dólares
La presidenta vincula el ataque con conexiones a Corea del Norte a través de evidencias de direcciones IP
¿Qué opinas: deberían las plataformas CEX hacer público (open source) su backend?
Por favor, continúen
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
15
25.5k
#BitgetBreachForgedRequestsNotStolenKeys
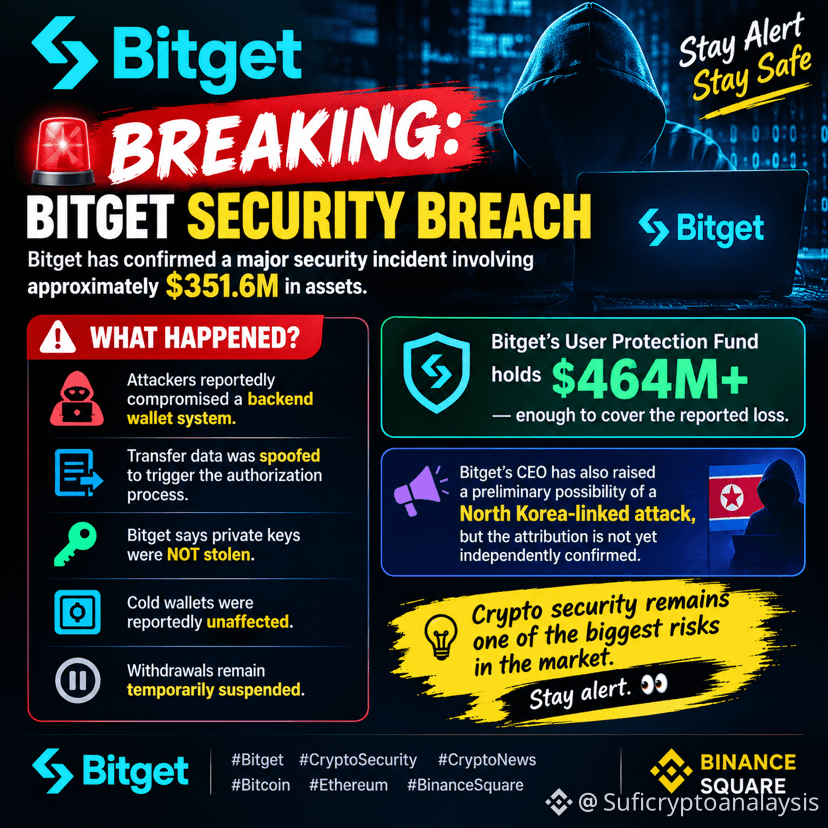
🚨 ALERTA: BRECHA DE SEGURIDAD EN BITGET 🚨
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en activos.
🔴 ¿Qué pasó?
• Según se informa, los atacantes comprometieron un sistema de billetera backend
• Los datos de transferencias fueron suplantados para activar el proceso de autorización
• Bitget afirma que NO se robaron claves privadas
• Se informa que las billeteras frías no se vieron afectadas
• Las retiradas permanecen suspendidas temporalmente
💰 Bitget dice que su Fondo de Protección para Usuarios tiene $464M+, suficiente para cubrir la pérdida reportada.
⚠️ El CEO de Bitget también ha planteado una posibilidad preliminar de un ataque vinculado a Corea del Norte, pero aún no se ha confirmado de forma independiente la atribución.
La seguridad en cripto sigue siendo uno de los mayores riesgos del mercado. Mantente alerta. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
{spot}(BTCUSDT)
{spot}(NOTUSDT)
{spot}(ZECUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 ALERTA: BRECHA DE SEGURIDAD EN BITGET 🚨
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en activos.
🔴 ¿Qué pasó?
• Según se informa, los atacantes comprometieron un sistema de billetera backend
• Los datos de transferencias fueron suplantados para activar el proceso de autorización
• Bitget afirma que NO se robaron claves privadas
• Se informa que las billeteras frías no se vieron afectadas
• Las retiradas permanecen suspendidas temporalmente
💰 Bitget dice que su Fondo de Protección para Usuarios tiene $464M+, suficiente para cubrir la pérdida reportada.
⚠️ El CEO de Bitget también ha planteado una posibilidad preliminar de un ataque vinculado a Corea del Norte, pero aún no se ha confirmado de forma independiente la atribución.
La seguridad en cripto sigue siendo uno de los mayores riesgos del mercado. Mantente alerta. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
🚨 ALERTA: BRECHA DE SEGURIDAD EN BITGET 🚨
Bitget ha confirmado un importante incidente de seguridad que involucra aproximadamente $351.6M en activos.
🔴 ¿Qué pasó?
• Según se informa, los atacantes comprometieron un sistema de billetera backend
• Los datos de transferencias fueron suplantados para activar el proceso de autorización
• Bitget afirma que NO se robaron claves privadas
• Se informa que las billeteras frías no se vieron afectadas
• Las retiradas permanecen suspendidas temporalmente
💰 Bitget dice que su Fondo de Protección para Usuarios tiene $464M+, suficiente para cubrir la pérdida reportada.
⚠️ El CEO de Bitget también ha planteado una posibilidad preliminar de un ataque vinculado a Corea del Norte, pero aún no se ha confirmado de forma independiente la atribución.
La seguridad en cripto sigue siendo uno de los mayores riesgos del mercado. Mantente alerta. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
47
·
--
🚨 Detalles sobre la filtración/compromiso de Bitget por un valor de 352 millones de dólares: ¡solicitudes falsificadas, no claves robadas!
Todo el mundo entra en pánico por las claves privadas. Pero la CEO de Bitget, Gracy Chen, confirmó algo aún más inquietante.
¿Qué pasó realmente?:
❌ Las claves privadas (cold, hot y warm, conservadas en bóvedas seguras) no fueron robadas
❌ Las solicitudes de retiro de los usuarios no fueron falsificadas
✅ Los atacantes comprometieron un sistema vital y entre bastidores (backend) crucial
✅ Falsificaron los datos de las transacciones
✅ Activaron el proceso de autorización de Bitget para transferir 351,6 millones de dólares
Imagina la situación así: «No forzaron la bóveda; falsificaron los documentos.» Las claves de la bóveda nunca salieron del edificio; alguien simplemente creó recibos oficiales falsificados.
Situación actual:
Detectado a las 18:31 UTC del 24 de septiembre
Las carteras cold están aseguradas
El Fondo de Protección para Usuarios de 464 millones de dólares cubrirá el valor de la pérdida
La CEO vincula el ataque con conexiones provenientes de Corea del Norte a partir de indicios obtenidos de direcciones IP
¿Y tú, crees que las plataformas CEX deberían hacer su backend de código abierto?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 Detalles sobre la filtración/compromiso de Bitget por un valor de 352 millones de dólares: ¡solicitudes falsificadas, no claves robadas!
Todo el mundo entra en pánico por las claves privadas. Pero la CEO de Bitget, Gracy Chen, confirmó algo aún más inquietante.
¿Qué pasó realmente?:
❌ Las claves privadas (cold, hot y warm, conservadas en bóvedas seguras) no fueron robadas
❌ Las solicitudes de retiro de los usuarios no fueron falsificadas
✅ Los atacantes comprometieron un sistema vital y entre bastidores (backend) crucial
✅ Falsificaron los datos de las transacciones
✅ Activaron el proceso de autorización de Bitget para transferir 351,6 millones de dólares
Imagina la situación así: «No forzaron la bóveda; falsificaron los documentos.» Las claves de la bóveda nunca salieron del edificio; alguien simplemente creó recibos oficiales falsificados.
Situación actual:
Detectado a las 18:31 UTC del 24 de septiembre
Las carteras cold están aseguradas
El Fondo de Protección para Usuarios de 464 millones de dólares cubrirá el valor de la pérdida
La CEO vincula el ataque con conexiones provenientes de Corea del Norte a partir de indicios obtenidos de direcciones IP
¿Y tú, crees que las plataformas CEX deberían hacer su backend de código abierto?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Todo el mundo entra en pánico por las claves privadas. Pero la CEO de Bitget, Gracy Chen, confirmó algo aún más inquietante.
¿Qué pasó realmente?:
❌ Las claves privadas (cold, hot y warm, conservadas en bóvedas seguras) no fueron robadas
❌ Las solicitudes de retiro de los usuarios no fueron falsificadas
✅ Los atacantes comprometieron un sistema vital y entre bastidores (backend) crucial
✅ Falsificaron los datos de las transacciones
✅ Activaron el proceso de autorización de Bitget para transferir 351,6 millones de dólares
Imagina la situación así: «No forzaron la bóveda; falsificaron los documentos.» Las claves de la bóveda nunca salieron del edificio; alguien simplemente creó recibos oficiales falsificados.
Situación actual:
Detectado a las 18:31 UTC del 24 de septiembre
Las carteras cold están aseguradas
El Fondo de Protección para Usuarios de 464 millones de dólares cubrirá el valor de la pérdida
La CEO vincula el ataque con conexiones provenientes de Corea del Norte a partir de indicios obtenidos de direcciones IP
¿Y tú, crees que las plataformas CEX deberían hacer su backend de código abierto?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
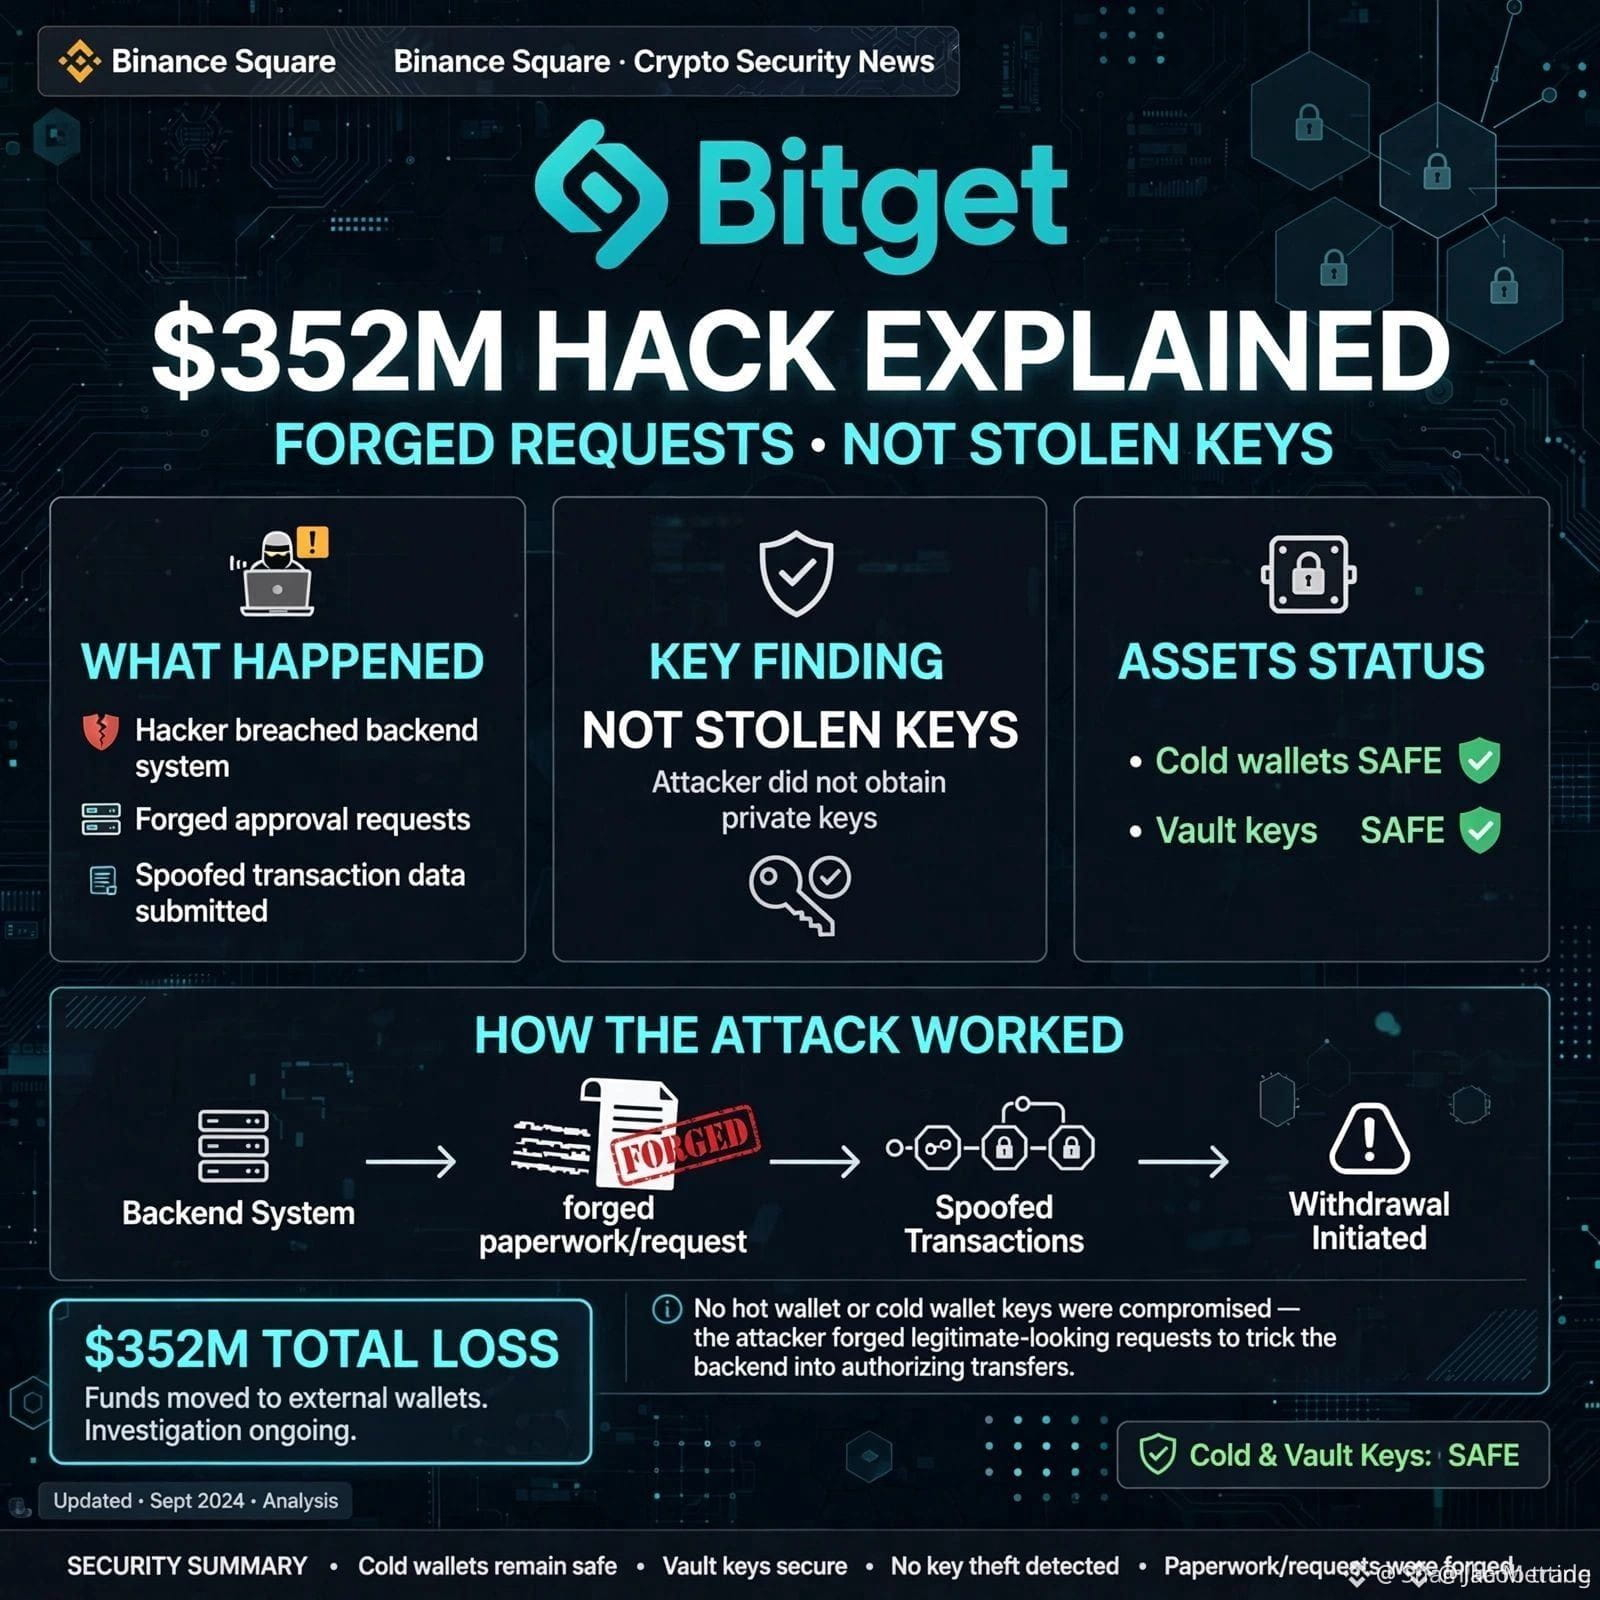
261
·
--
Los debates recientes destacan un incidente de seguridad en Bitget en el que solicitudes falsificadas, en lugar de claves privadas robadas, fueron el vector del ataque. Esta distinción es crucial para comprender la naturaleza de la brecha y la efectividad de los protocolos de seguridad actuales. Aunque cualquier brecha es motivo de preocupación, el hecho de que las claves privadas permanecieran seguras sugiere que la infraestructura central podría ser más sólida de lo que inicialmente se temía. Sin embargo, la capacidad para ejecutar solicitudes falsificadas apunta a posibles vulnerabilidades en la verificación del usuario, las integraciones de API o los controles procedimentales internos que requieren una investigación inmediata y exhaustiva. El mercado estará observando de cerca cómo Bitget aborda estos problemas y refuerza sus sistemas para evitar que se repitan. Este evento pone de manifiesto los desafíos continuos para mantener una seguridad absoluta en el espacio de activos digitales, incluso para plataformas establecidas.
Aviso: Este contenido es solo con fines informativos y no constituye asesoramiento de inversión.
#BitgetBreachForgedRequestsNotStolenKeys
Los debates recientes destacan un incidente de seguridad en Bitget en el que solicitudes falsificadas, en lugar de claves privadas robadas, fueron el vector del ataque. Esta distinción es crucial para comprender la naturaleza de la brecha y la efectividad de los protocolos de seguridad actuales. Aunque cualquier brecha es motivo de preocupación, el hecho de que las claves privadas permanecieran seguras sugiere que la infraestructura central podría ser más sólida de lo que inicialmente se temía. Sin embargo, la capacidad para ejecutar solicitudes falsificadas apunta a posibles vulnerabilidades en la verificación del usuario, las integraciones de API o los controles procedimentales internos que requieren una investigación inmediata y exhaustiva. El mercado estará observando de cerca cómo Bitget aborda estos problemas y refuerza sus sistemas para evitar que se repitan. Este evento pone de manifiesto los desafíos continuos para mantener una seguridad absoluta en el espacio de activos digitales, incluso para plataformas establecidas.
Aviso: Este contenido es solo con fines informativos y no constituye asesoramiento de inversión.
#BitgetBreachForgedRequestsNotStolenKeys
Aviso: Este contenido es solo con fines informativos y no constituye asesoramiento de inversión.
#BitgetBreachForgedRequestsNotStolenKeys
1
25
·
--
Bajista
#BitgetBreachForgedRequestsNotStolenKeys
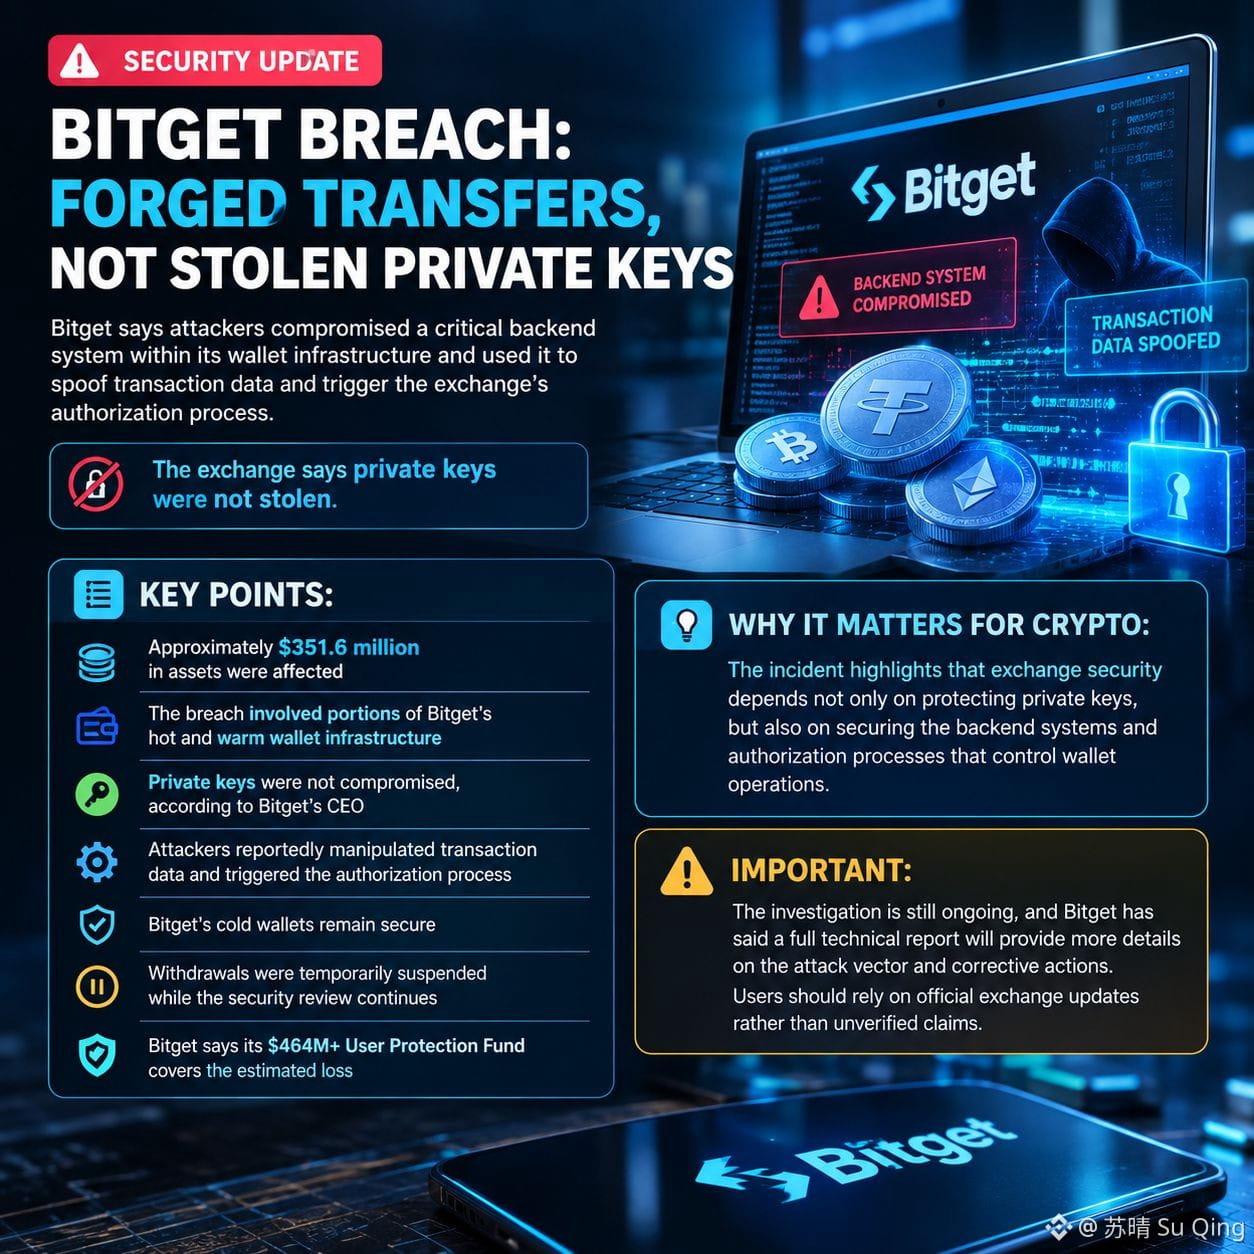
🚨 INCUMPLIMIENTO DE BITGET: TRANSFERENCIAS FALSIFICADAS, NO CLAVES PRIVADAS ROBADAS
Bitget afirma que los atacantes comprometieron un sistema backend crítico dentro de la infraestructura de su billetera y lo usaron para falsear los datos de las transacciones y activar el proceso de autorización de la bolsa.
La bolsa dice que no se robaron claves privadas.
📊 Puntos clave:
• Aproximadamente $351.6 millones en activos se vieron afectados
• La brecha involucró partes de la infraestructura de billetera caliente y tibia de Bitget
• Las claves privadas no se vieron comprometidas, según el CEO de Bitget
• Se reporta que los atacantes manipularon los datos de las transacciones y activaron el proceso de autorización
• Las billeteras frías de Bitget siguen seguras
• Las retiradas se suspendieron temporalmente mientras continúa la revisión de seguridad
• Bitget afirma que su Fondo de Protección para Usuarios de $464M+ cubre la pérdida estimada
🔎 Por qué es importante para las criptomonedas:
El incidente resalta que la seguridad de las exchanges depende no solo de proteger las claves privadas, sino también de asegurar los sistemas backend y los procesos de autorización que controlan las operaciones de la billetera.
⚠️ Importante:
La investigación aún está en curso y Bitget ha dicho que un informe técnico completo proporcionará más detalles sobre el vector de ataque y las acciones correctivas. Los usuarios deben basarse en las actualizaciones oficiales de la exchange en lugar de afirmaciones no verificadas.
$SAGA
{future}(SAGAUSDT)
$TUT
{future}(TUTUSDT)
$LSK
{future}(LSKUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 INCUMPLIMIENTO DE BITGET: TRANSFERENCIAS FALSIFICADAS, NO CLAVES PRIVADAS ROBADAS
Bitget afirma que los atacantes comprometieron un sistema backend crítico dentro de la infraestructura de su billetera y lo usaron para falsear los datos de las transacciones y activar el proceso de autorización de la bolsa.
La bolsa dice que no se robaron claves privadas.
📊 Puntos clave:
• Aproximadamente $351.6 millones en activos se vieron afectados
• La brecha involucró partes de la infraestructura de billetera caliente y tibia de Bitget
• Las claves privadas no se vieron comprometidas, según el CEO de Bitget
• Se reporta que los atacantes manipularon los datos de las transacciones y activaron el proceso de autorización
• Las billeteras frías de Bitget siguen seguras
• Las retiradas se suspendieron temporalmente mientras continúa la revisión de seguridad
• Bitget afirma que su Fondo de Protección para Usuarios de $464M+ cubre la pérdida estimada
🔎 Por qué es importante para las criptomonedas:
El incidente resalta que la seguridad de las exchanges depende no solo de proteger las claves privadas, sino también de asegurar los sistemas backend y los procesos de autorización que controlan las operaciones de la billetera.
⚠️ Importante:
La investigación aún está en curso y Bitget ha dicho que un informe técnico completo proporcionará más detalles sobre el vector de ataque y las acciones correctivas. Los usuarios deben basarse en las actualizaciones oficiales de la exchange en lugar de afirmaciones no verificadas.
$SAGA
$TUT
$LSK
🚨 INCUMPLIMIENTO DE BITGET: TRANSFERENCIAS FALSIFICADAS, NO CLAVES PRIVADAS ROBADAS
Bitget afirma que los atacantes comprometieron un sistema backend crítico dentro de la infraestructura de su billetera y lo usaron para falsear los datos de las transacciones y activar el proceso de autorización de la bolsa.
La bolsa dice que no se robaron claves privadas.
📊 Puntos clave:
• Aproximadamente $351.6 millones en activos se vieron afectados
• La brecha involucró partes de la infraestructura de billetera caliente y tibia de Bitget
• Las claves privadas no se vieron comprometidas, según el CEO de Bitget
• Se reporta que los atacantes manipularon los datos de las transacciones y activaron el proceso de autorización
• Las billeteras frías de Bitget siguen seguras
• Las retiradas se suspendieron temporalmente mientras continúa la revisión de seguridad
• Bitget afirma que su Fondo de Protección para Usuarios de $464M+ cubre la pérdida estimada
🔎 Por qué es importante para las criptomonedas:
El incidente resalta que la seguridad de las exchanges depende no solo de proteger las claves privadas, sino también de asegurar los sistemas backend y los procesos de autorización que controlan las operaciones de la billetera.
⚠️ Importante:
La investigación aún está en curso y Bitget ha dicho que un informe técnico completo proporcionará más detalles sobre el vector de ataque y las acciones correctivas. Los usuarios deben basarse en las actualizaciones oficiales de la exchange en lugar de afirmaciones no verificadas.
$SAGA
$TUT
$LSK
968
·
--
#bitgetbreachforgedrequestsnotstolenkeys
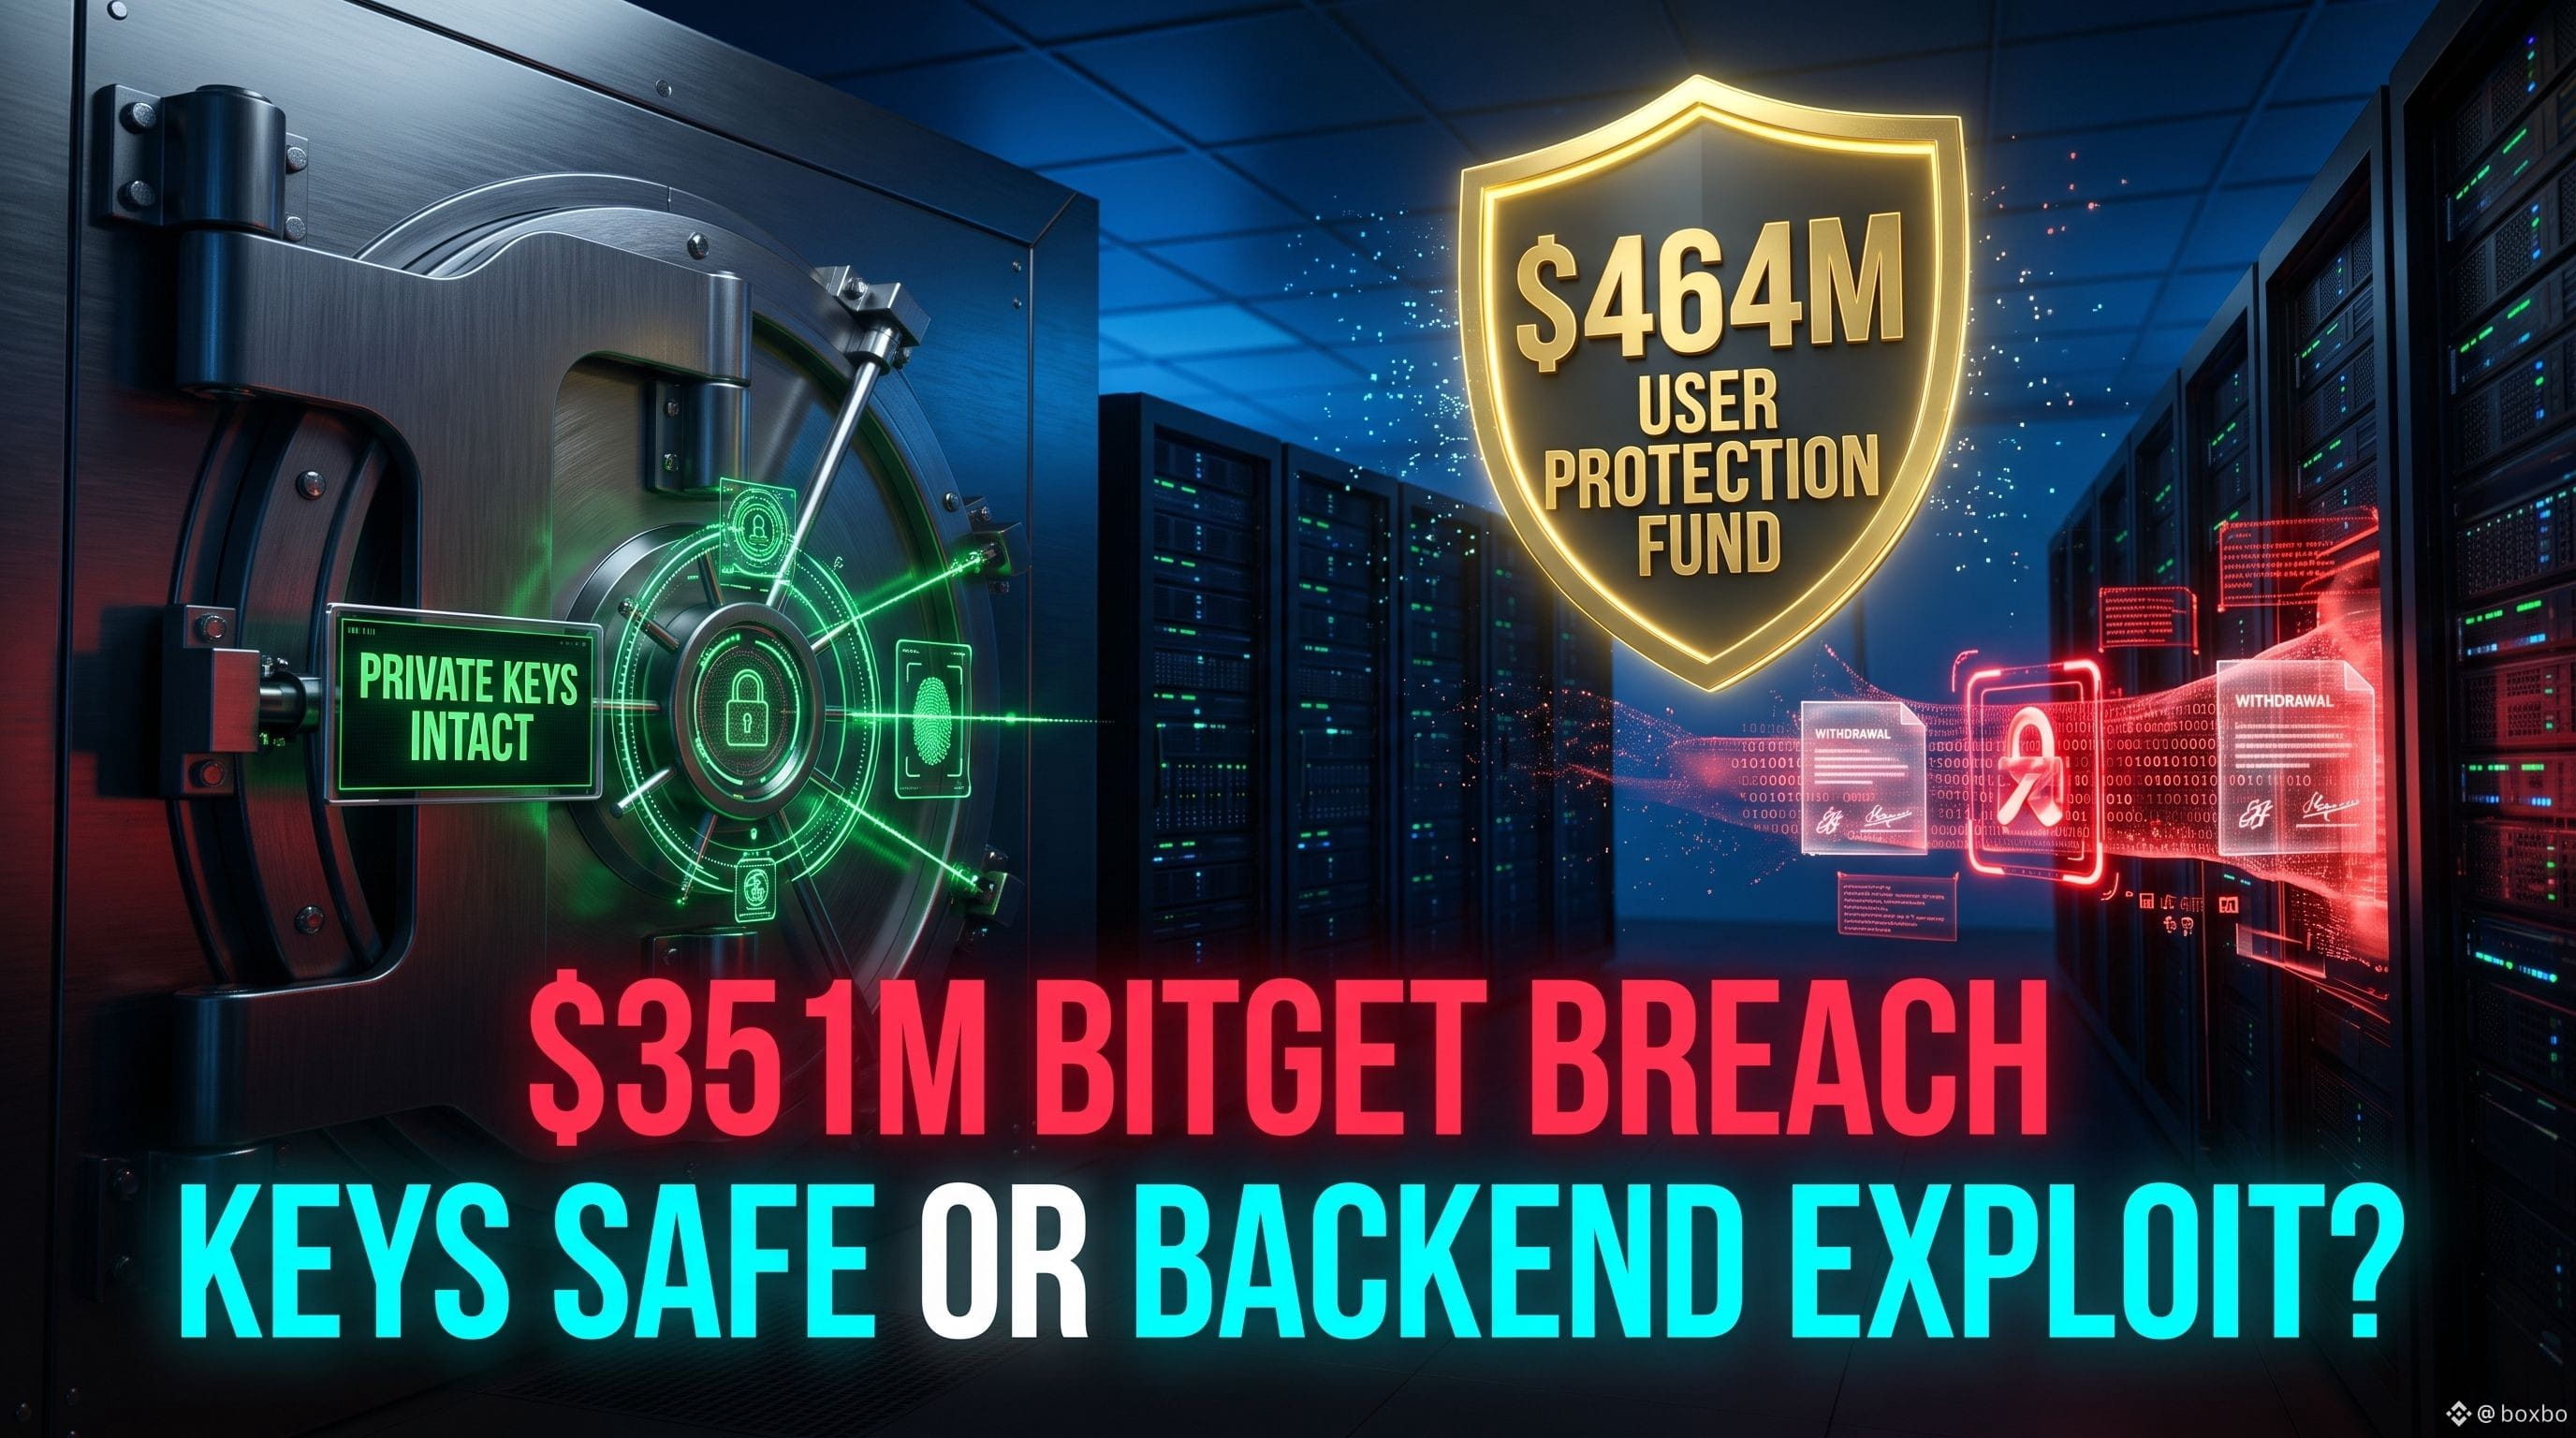
Secuestro de Infraestructura: Cómo Bitget perdió 351,6 millones de dólares sin perder claves privadas $BTC
{spot}(BTCUSDT)
Bitget sufrió una brecha de seguridad de 351,6 millones de dólares que afectó a sus capas de billetera caliente y tibia; sin embargo, la CEO Gracy Chen confirmó que las claves privadas criptográficas nunca fueron comprometidas. En su lugar, los atacantes se infiltraron en un sistema central de backend dentro de la infraestructura de billeteras del exchange, lo que les permitió falsificar solicitudes fraudulentas de retiro y engañar al proceso de autorización automatizada para que firmara y ejecutara transferencias no autorizadas. Como las claves privadas permanecieron intactas, los activos de almacenamiento en frío no se vieron afectados, impidiendo un vaciado total de la plataforma. Desde la perspectiva del riesgo, el Fondo de Protección al Usuario de Bitget de 464 millones de dólares cubre el 100% del capital robado; no obstante, mientras la negociación y los depósitos siguen abiertos, los retiros han sido congelados temporalmente a la espera de una auditoría completa del sistema. Este incidente pone de manifiesto un cambio de seguridad en crecimiento: las vulnerabilidades modernas de los exchanges están atacando cada vez más los flujos de trabajo de la API y las tuberías de autorización del backend, en lugar del robo directo de claves privadas. $BNB
{spot}(BNBUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
Secuestro de Infraestructura: Cómo Bitget perdió 351,6 millones de dólares sin perder claves privadas $BTC
Bitget sufrió una brecha de seguridad de 351,6 millones de dólares que afectó a sus capas de billetera caliente y tibia; sin embargo, la CEO Gracy Chen confirmó que las claves privadas criptográficas nunca fueron comprometidas. En su lugar, los atacantes se infiltraron en un sistema central de backend dentro de la infraestructura de billeteras del exchange, lo que les permitió falsificar solicitudes fraudulentas de retiro y engañar al proceso de autorización automatizada para que firmara y ejecutara transferencias no autorizadas. Como las claves privadas permanecieron intactas, los activos de almacenamiento en frío no se vieron afectados, impidiendo un vaciado total de la plataforma. Desde la perspectiva del riesgo, el Fondo de Protección al Usuario de Bitget de 464 millones de dólares cubre el 100% del capital robado; no obstante, mientras la negociación y los depósitos siguen abiertos, los retiros han sido congelados temporalmente a la espera de una auditoría completa del sistema. Este incidente pone de manifiesto un cambio de seguridad en crecimiento: las vulnerabilidades modernas de los exchanges están atacando cada vez más los flujos de trabajo de la API y las tuberías de autorización del backend, en lugar del robo directo de claves privadas. $BNB
Secuestro de Infraestructura: Cómo Bitget perdió 351,6 millones de dólares sin perder claves privadas $BTC
Bitget sufrió una brecha de seguridad de 351,6 millones de dólares que afectó a sus capas de billetera caliente y tibia; sin embargo, la CEO Gracy Chen confirmó que las claves privadas criptográficas nunca fueron comprometidas. En su lugar, los atacantes se infiltraron en un sistema central de backend dentro de la infraestructura de billeteras del exchange, lo que les permitió falsificar solicitudes fraudulentas de retiro y engañar al proceso de autorización automatizada para que firmara y ejecutara transferencias no autorizadas. Como las claves privadas permanecieron intactas, los activos de almacenamiento en frío no se vieron afectados, impidiendo un vaciado total de la plataforma. Desde la perspectiva del riesgo, el Fondo de Protección al Usuario de Bitget de 464 millones de dólares cubre el 100% del capital robado; no obstante, mientras la negociación y los depósitos siguen abiertos, los retiros han sido congelados temporalmente a la espera de una auditoría completa del sistema. Este incidente pone de manifiesto un cambio de seguridad en crecimiento: las vulnerabilidades modernas de los exchanges están atacando cada vez más los flujos de trabajo de la API y las tuberías de autorización del backend, en lugar del robo directo de claves privadas. $BNB
2
3.8k
·
--
#BitgetBreachForgedRequestsNotStolenKeys
Bitget: Acceso no autorizado y solicitudes de transferencia falsificadas, no claves privadas robadas
La casa de cambio de criptomonedas Bitget afirma que los atacantes detrás de su brecha de seguridad de 351,6 millones de dólares no robaron las claves privadas de la plataforma. En su lugar, comprometieron un sistema crítico de backend dentro de la infraestructura de carteras de Bitget y lo usaron para falsear los datos de las transacciones y activar el proceso de autorización de la propia casa de cambio. �
TokenPost +1
El incidente se detectó el 24 de septiembre de 2026, después de que se identificaran transferencias no autorizadas desde partes de las carteras calientes y semicalientes de Bitget. La empresa dijo que sus carteras frías permanecieron seguras, mientras que los depósitos y el trading continuaron funcionando con normalidad. Las retiradas se suspendieron temporalmente durante la investigación. �
BleepingComputer
El CEO de Bitget, Gracy Chen, dijo que los atacantes no falsificaron solicitudes individuales de retiro de los clientes y que no obtuvieron claves privadas de las carteras frías, calientes o semicalientes de la casa de cambio. El método exacto utilizado para penetrar inicialmente el sistema de backend sigue bajo investigación. �
Cointelegraph
Bitget estima que aproximadamente 351,6 millones de dólares en activos se vieron afectados en varias redes y señala que su Fondo de Protección al Usuario tiene más de 464 millones, lo que la empresa afirma que es suficiente para cubrir la pérdida reportada. �
BleepingComputer
La empresa también ha informado indicadores preliminares que podrían vincular el ataque a la actividad de piratería norcoreana, pero esa atribución aún permanece bajo investigación y no se ha establecido de forma independiente. �
TokenPost
La brecha pone de relieve un riesgo de seguridad distinto al robo convencional de claves privadas: comprometer los sistemas que generan y autorizan transacciones legítimamente parecidas puede permitir que los atacantes exploten la infraestructura de firmado existente sin obtener directamente las claves subyacentes.$GOOGL.US $NVDAB
#BitgetBreachForgedRequestsNotStolenKeys
Bitget: Acceso no autorizado y solicitudes de transferencia falsificadas, no claves privadas robadas
La casa de cambio de criptomonedas Bitget afirma que los atacantes detrás de su brecha de seguridad de 351,6 millones de dólares no robaron las claves privadas de la plataforma. En su lugar, comprometieron un sistema crítico de backend dentro de la infraestructura de carteras de Bitget y lo usaron para falsear los datos de las transacciones y activar el proceso de autorización de la propia casa de cambio. �
TokenPost +1
El incidente se detectó el 24 de septiembre de 2026, después de que se identificaran transferencias no autorizadas desde partes de las carteras calientes y semicalientes de Bitget. La empresa dijo que sus carteras frías permanecieron seguras, mientras que los depósitos y el trading continuaron funcionando con normalidad. Las retiradas se suspendieron temporalmente durante la investigación. �
BleepingComputer
El CEO de Bitget, Gracy Chen, dijo que los atacantes no falsificaron solicitudes individuales de retiro de los clientes y que no obtuvieron claves privadas de las carteras frías, calientes o semicalientes de la casa de cambio. El método exacto utilizado para penetrar inicialmente el sistema de backend sigue bajo investigación. �
Cointelegraph
Bitget estima que aproximadamente 351,6 millones de dólares en activos se vieron afectados en varias redes y señala que su Fondo de Protección al Usuario tiene más de 464 millones, lo que la empresa afirma que es suficiente para cubrir la pérdida reportada. �
BleepingComputer
La empresa también ha informado indicadores preliminares que podrían vincular el ataque a la actividad de piratería norcoreana, pero esa atribución aún permanece bajo investigación y no se ha establecido de forma independiente. �
TokenPost
La brecha pone de relieve un riesgo de seguridad distinto al robo convencional de claves privadas: comprometer los sistemas que generan y autorizan transacciones legítimamente parecidas puede permitir que los atacantes exploten la infraestructura de firmado existente sin obtener directamente las claves subyacentes.$GOOGL.US $NVDAB
Bitget: Acceso no autorizado y solicitudes de transferencia falsificadas, no claves privadas robadas
La casa de cambio de criptomonedas Bitget afirma que los atacantes detrás de su brecha de seguridad de 351,6 millones de dólares no robaron las claves privadas de la plataforma. En su lugar, comprometieron un sistema crítico de backend dentro de la infraestructura de carteras de Bitget y lo usaron para falsear los datos de las transacciones y activar el proceso de autorización de la propia casa de cambio. �
TokenPost +1
El incidente se detectó el 24 de septiembre de 2026, después de que se identificaran transferencias no autorizadas desde partes de las carteras calientes y semicalientes de Bitget. La empresa dijo que sus carteras frías permanecieron seguras, mientras que los depósitos y el trading continuaron funcionando con normalidad. Las retiradas se suspendieron temporalmente durante la investigación. �
BleepingComputer
El CEO de Bitget, Gracy Chen, dijo que los atacantes no falsificaron solicitudes individuales de retiro de los clientes y que no obtuvieron claves privadas de las carteras frías, calientes o semicalientes de la casa de cambio. El método exacto utilizado para penetrar inicialmente el sistema de backend sigue bajo investigación. �
Cointelegraph
Bitget estima que aproximadamente 351,6 millones de dólares en activos se vieron afectados en varias redes y señala que su Fondo de Protección al Usuario tiene más de 464 millones, lo que la empresa afirma que es suficiente para cubrir la pérdida reportada. �
BleepingComputer
La empresa también ha informado indicadores preliminares que podrían vincular el ataque a la actividad de piratería norcoreana, pero esa atribución aún permanece bajo investigación y no se ha establecido de forma independiente. �
TokenPost
La brecha pone de relieve un riesgo de seguridad distinto al robo convencional de claves privadas: comprometer los sistemas que generan y autorizan transacciones legítimamente parecidas puede permitir que los atacantes exploten la infraestructura de firmado existente sin obtener directamente las claves subyacentes.$GOOGL.US $NVDAB
NVDAB-1,41 %
GOOGLUS-1,69 %
1
33

·
--
Alcista
#bitgetbreachforgedrequestsnotstolenkeys
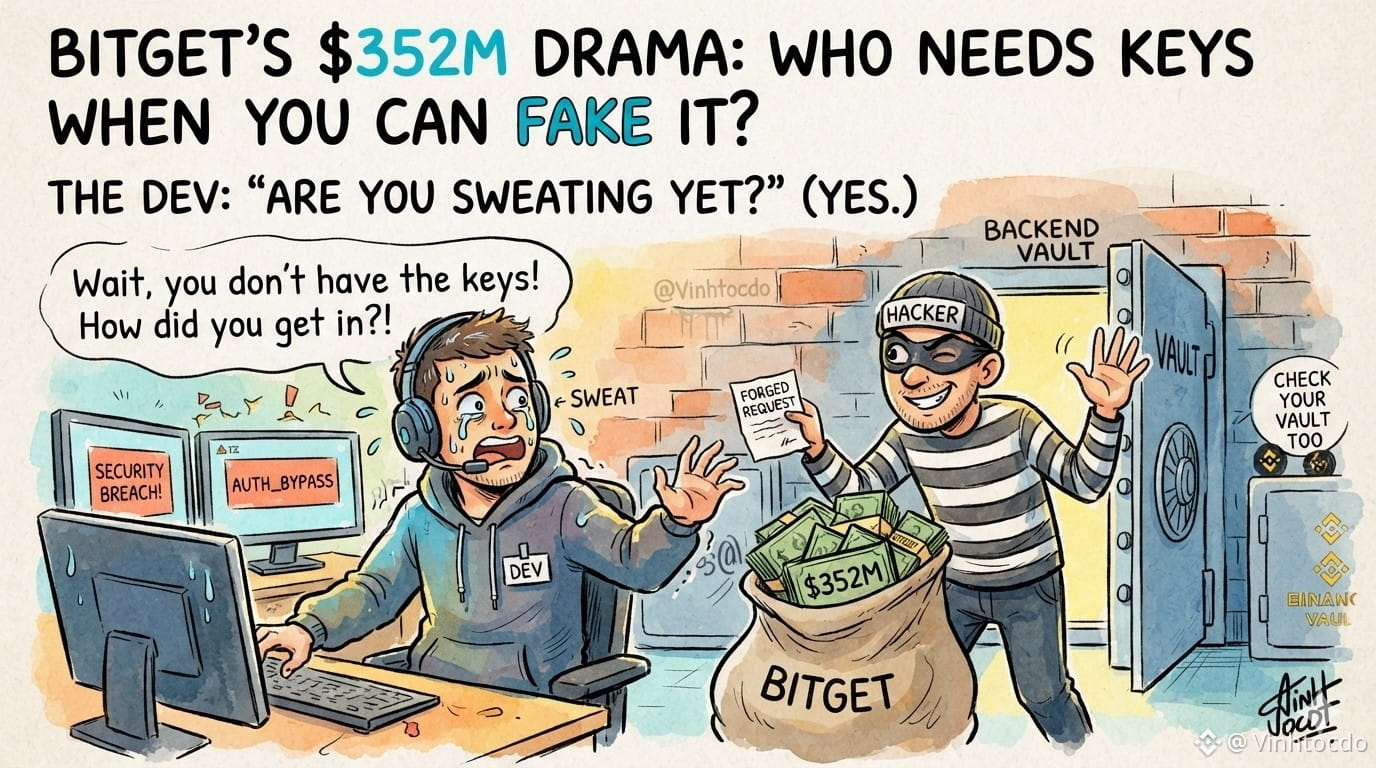
El drama de Bitget de 352M dólares: ¡Solicitudes falsificadas, no claves robadas! ¿Desarrolladores, ya están sudando? 🤦♂️🛡️
Entonces, Bitget soltó el chisme sobre su hack más reciente. Los atacantes no robaron sus claves privadas; simplemente se las ingeniaron para superar el sistema backend falsificando solicitudes de transacciones. ¡Es como un ladrón entrando a un banco con una firma perfectamente falsificada del gerente y la bóveda se abre sola! 🏦🔑
Esto es una enorme llamada de atención para todos los desarrolladores de blockchain y grandes exchanges, incluidas Binance, para que revisen su infraestructura de seguridad backend antes de que otro explotador se vuelva creativo. 💻💥
¿Qué deberían hacer los traders inteligentes? 🛠️
📌 Mantén la guardia alta: No pongas todo tu dinero en un solo exchange.
🛡️ Diversifica tus activos: Reparte tu portafolio en tokens confiables para minimizar los posibles riesgos de la plataforma.
Aviso: Es una opinión personal, no asesoramiento financiero.
👇 Haz clic y negocia abajo para apoyarme:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 Código de referido: VINHTOCDO
🔗 Únete a Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
El drama de Bitget de 352M dólares: ¡Solicitudes falsificadas, no claves robadas! ¿Desarrolladores, ya están sudando? 🤦♂️🛡️
Entonces, Bitget soltó el chisme sobre su hack más reciente. Los atacantes no robaron sus claves privadas; simplemente se las ingeniaron para superar el sistema backend falsificando solicitudes de transacciones. ¡Es como un ladrón entrando a un banco con una firma perfectamente falsificada del gerente y la bóveda se abre sola! 🏦🔑
Esto es una enorme llamada de atención para todos los desarrolladores de blockchain y grandes exchanges, incluidas Binance, para que revisen su infraestructura de seguridad backend antes de que otro explotador se vuelva creativo. 💻💥
¿Qué deberían hacer los traders inteligentes? 🛠️
📌 Mantén la guardia alta: No pongas todo tu dinero en un solo exchange.
🛡️ Diversifica tus activos: Reparte tu portafolio en tokens confiables para minimizar los posibles riesgos de la plataforma.
Aviso: Es una opinión personal, no asesoramiento financiero.
👇 Haz clic y negocia abajo para apoyarme:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Código de referido: VINHTOCDO
🔗 Únete a Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
El drama de Bitget de 352M dólares: ¡Solicitudes falsificadas, no claves robadas! ¿Desarrolladores, ya están sudando? 🤦♂️🛡️
Entonces, Bitget soltó el chisme sobre su hack más reciente. Los atacantes no robaron sus claves privadas; simplemente se las ingeniaron para superar el sistema backend falsificando solicitudes de transacciones. ¡Es como un ladrón entrando a un banco con una firma perfectamente falsificada del gerente y la bóveda se abre sola! 🏦🔑
Esto es una enorme llamada de atención para todos los desarrolladores de blockchain y grandes exchanges, incluidas Binance, para que revisen su infraestructura de seguridad backend antes de que otro explotador se vuelva creativo. 💻💥
¿Qué deberían hacer los traders inteligentes? 🛠️
📌 Mantén la guardia alta: No pongas todo tu dinero en un solo exchange.
🛡️ Diversifica tus activos: Reparte tu portafolio en tokens confiables para minimizar los posibles riesgos de la plataforma.
Aviso: Es una opinión personal, no asesoramiento financiero.
👇 Haz clic y negocia abajo para apoyarme:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Código de referido: VINHTOCDO
🔗 Únete a Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
2
94
·
--
Bitget revela un incidente de seguridad de $351,6 millones
Bitget informó que el 24 de septiembre de 2026 a las 18:31 UTC, su sistema de seguridad detectó una transferencia no autorizada que involucra una cantidad de carteras calientes.
🔹 Activos totales afectados: aproximadamente $351,6 millones
🔹 Las carteras frías de Bitget y la mayor parte de los activos de la plataforma permanecen a salvo
🔹 Bitget afirma que los fondos de los usuarios siguen protegidos
🔹 El incidente está cubierto por el User Protection Fund de Bitget, que actualmente vale más de $464 millones
🔹 El equipo de seguridad de Bitget ha activado los procedimientos de respuesta de emergencia y ha realizado una investigación completa
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Bitget revela un incidente de seguridad de $351,6 millones
Bitget informó que el 24 de septiembre de 2026 a las 18:31 UTC, su sistema de seguridad detectó una transferencia no autorizada que involucra una cantidad de carteras calientes.
🔹 Activos totales afectados: aproximadamente $351,6 millones
🔹 Las carteras frías de Bitget y la mayor parte de los activos de la plataforma permanecen a salvo
🔹 Bitget afirma que los fondos de los usuarios siguen protegidos
🔹 El incidente está cubierto por el User Protection Fund de Bitget, que actualmente vale más de $464 millones
🔹 El equipo de seguridad de Bitget ha activado los procedimientos de respuesta de emergencia y ha realizado una investigación completa
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
Bitget informó que el 24 de septiembre de 2026 a las 18:31 UTC, su sistema de seguridad detectó una transferencia no autorizada que involucra una cantidad de carteras calientes.
🔹 Activos totales afectados: aproximadamente $351,6 millones
🔹 Las carteras frías de Bitget y la mayor parte de los activos de la plataforma permanecen a salvo
🔹 Bitget afirma que los fondos de los usuarios siguen protegidos
🔹 El incidente está cubierto por el User Protection Fund de Bitget, que actualmente vale más de $464 millones
🔹 El equipo de seguridad de Bitget ha activado los procedimientos de respuesta de emergencia y ha realizado una investigación completa
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
491
#bitgetbreachforgedrequestsnotstolenkeys
Intrusión en la casa de Bitget: solicitudes de transferencias falsificadas, sin claves privadas robadas
Bitget confirmó que ocurrió un incidente de seguridad importante relacionado con aproximadamente 351,6 millones de dólares en fondos afectados.
Pero hay un punto crucial:
Según los informes, los atacantes no robaron las claves privadas de Bitget.
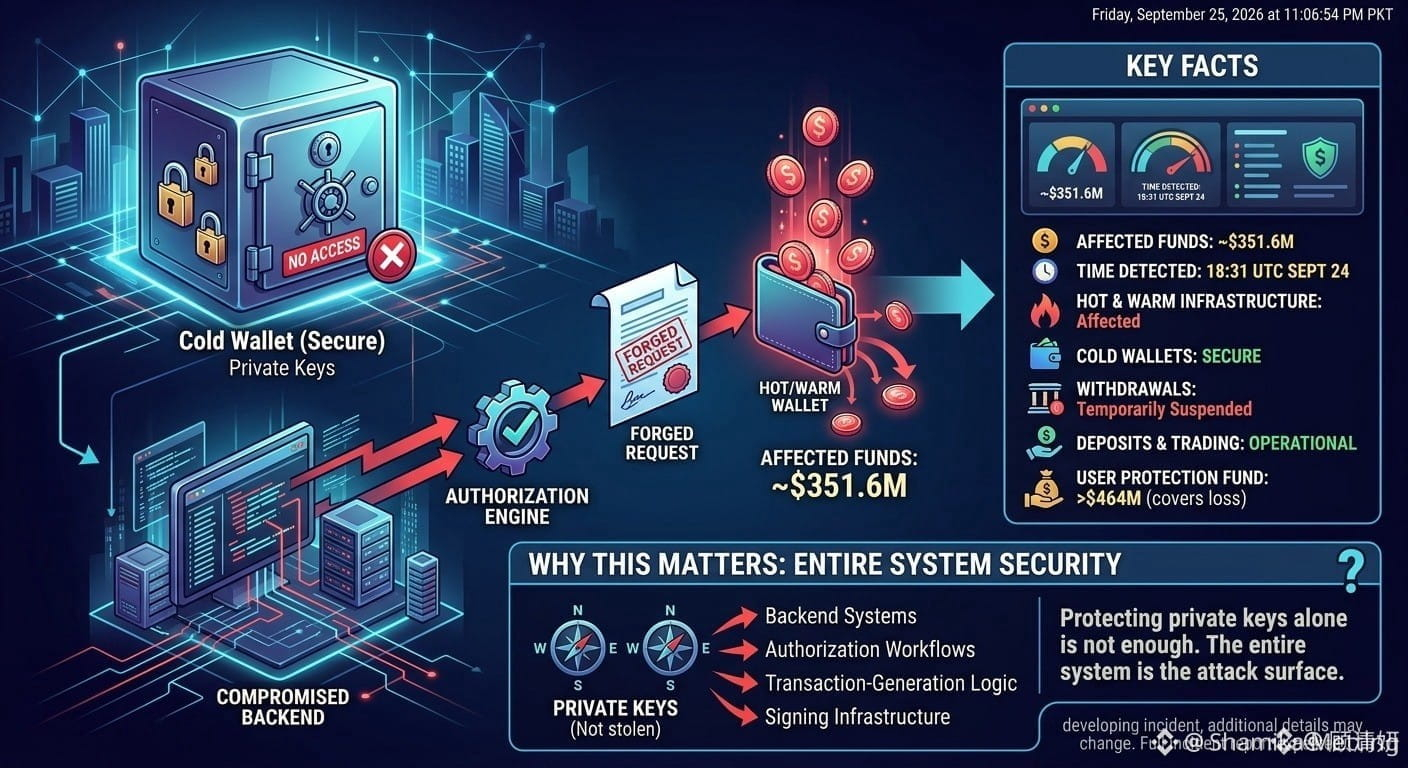
En su lugar, la directora ejecutiva de Bitget, Gracy Chen, dijo que los atacantes comprometieron el sistema de servicio del monedero de back-end (backend wallet-service) y utilizaron ese acceso para falsificar información de transferencias y ejecutar la operación de autorización/firma.
Los datos más importantes
• Se vieron afectados fondos por aproximadamente 351,6 millones de dólares
• El incidente se detectó a las 18:31 UTC el 24 de septiembre
• Se vieron afectadas partes de la infraestructura de los monederos calientes y en espera (hot y warm) de Bitget
• Bitget afirma que los monederos fríos permanecieron seguros
• Las retiradas se suspendieron temporalmente durante la revisión de seguridad
• Los depósitos y el trading siguieron funcionando
• Bitget dice que su fondo de protección a los usuarios incluye más de 464 millones de dólares y cubre la pérdida reportada
Por qué esto es importante
Este incidente destaca un riesgo significativo para la seguridad de las bolsas: proteger las claves privadas por sí sola no es suficiente.
Para los traders, la conclusión es simple:
La seguridad de la bolsa es un sistema completo, no solo un problema de claves privadas.
El incidente aún está en evolución, así que es posible que cambien detalles adicionales a medida que avanza la investigación.
Gracias por seguir
$QI $PHA $ARK
#bitgetbreachforgedrequestsnotstolenkeys
Intrusión en la casa de Bitget: solicitudes de transferencias falsificadas, sin claves privadas robadas
Bitget confirmó que ocurrió un incidente de seguridad importante relacionado con aproximadamente 351,6 millones de dólares en fondos afectados.
Pero hay un punto crucial:
Según los informes, los atacantes no robaron las claves privadas de Bitget.
En su lugar, la directora ejecutiva de Bitget, Gracy Chen, dijo que los atacantes comprometieron el sistema de servicio del monedero de back-end (backend wallet-service) y utilizaron ese acceso para falsificar información de transferencias y ejecutar la operación de autorización/firma.
Los datos más importantes
• Se vieron afectados fondos por aproximadamente 351,6 millones de dólares
• El incidente se detectó a las 18:31 UTC el 24 de septiembre
• Se vieron afectadas partes de la infraestructura de los monederos calientes y en espera (hot y warm) de Bitget
• Bitget afirma que los monederos fríos permanecieron seguros
• Las retiradas se suspendieron temporalmente durante la revisión de seguridad
• Los depósitos y el trading siguieron funcionando
• Bitget dice que su fondo de protección a los usuarios incluye más de 464 millones de dólares y cubre la pérdida reportada
Por qué esto es importante
Este incidente destaca un riesgo significativo para la seguridad de las bolsas: proteger las claves privadas por sí sola no es suficiente.
Para los traders, la conclusión es simple:
La seguridad de la bolsa es un sistema completo, no solo un problema de claves privadas.
El incidente aún está en evolución, así que es posible que cambien detalles adicionales a medida que avanza la investigación.
Gracias por seguir
$QI $PHA $ARK
Intrusión en la casa de Bitget: solicitudes de transferencias falsificadas, sin claves privadas robadas
Bitget confirmó que ocurrió un incidente de seguridad importante relacionado con aproximadamente 351,6 millones de dólares en fondos afectados.
Pero hay un punto crucial:
Según los informes, los atacantes no robaron las claves privadas de Bitget.
En su lugar, la directora ejecutiva de Bitget, Gracy Chen, dijo que los atacantes comprometieron el sistema de servicio del monedero de back-end (backend wallet-service) y utilizaron ese acceso para falsificar información de transferencias y ejecutar la operación de autorización/firma.
Los datos más importantes
• Se vieron afectados fondos por aproximadamente 351,6 millones de dólares
• El incidente se detectó a las 18:31 UTC el 24 de septiembre
• Se vieron afectadas partes de la infraestructura de los monederos calientes y en espera (hot y warm) de Bitget
• Bitget afirma que los monederos fríos permanecieron seguros
• Las retiradas se suspendieron temporalmente durante la revisión de seguridad
• Los depósitos y el trading siguieron funcionando
• Bitget dice que su fondo de protección a los usuarios incluye más de 464 millones de dólares y cubre la pérdida reportada
Por qué esto es importante
Este incidente destaca un riesgo significativo para la seguridad de las bolsas: proteger las claves privadas por sí sola no es suficiente.
Para los traders, la conclusión es simple:
La seguridad de la bolsa es un sistema completo, no solo un problema de claves privadas.
El incidente aún está en evolución, así que es posible que cambien detalles adicionales a medida que avanza la investigación.
Gracias por seguir
$QI $PHA $ARK
4
11.9k
·
--
Bitget sufrió un hackeo de más de $350M en sus hot wallets!!😵
La seguridad en los exchanges vuelve a estar en el centro del debate. Bitget reportó una brecha de seguridad crítica en sus sistemas internos de autorización que comprometió varias de sus billeteras calientes (hot wallets).
Fueron varias Transferencias no autorizadas detectadas tras una manipulación del sistema de autorización interna.
Fueron cerca de 351,6 millones de dólares drenados en diversos activos ($ETH $USDT, $USDC, $BNB $AVAX y $XAUT), los cuales comenzaron a ser puenteados y mezclados rápidamente en cadena.
La directiva de Bitget confirmó que las reservas frías (cold wallets) no fueron vulneradas. Además, anunciaron que las pérdidas serán cubiertas al 100% mediante su Fondo de Protección al Usuario (valuado en ~$464M).
Los retiros fueron pausados de forma preventiva mientras terminan la auditoría forense, aunque las operaciones de trading y depósitos continúan activas.
Analistas on-chain y fuentes vinculadas a la investigación apuntan a posibles grupos avanzados de ciberdelincuencia internacional (con patrones similares a ataques norcoreanos). Se espera un reporte técnico detallado en las próximas horas.
Eventos como este recuerdan la importancia de la regla de oro en cripto: "No tus llaves no tus criptos". ¿Ustedes dejan sus fondos en CEXs o transfieren las ganancias directamente a la billetera fria?
Los leo en comentarios y recuerden no quemar sus cuentas plsss!
Los quiero❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Bitget sufrió un hackeo de más de $350M en sus hot wallets!!😵
La seguridad en los exchanges vuelve a estar en el centro del debate. Bitget reportó una brecha de seguridad crítica en sus sistemas internos de autorización que comprometió varias de sus billeteras calientes (hot wallets).
Fueron varias Transferencias no autorizadas detectadas tras una manipulación del sistema de autorización interna.
Fueron cerca de 351,6 millones de dólares drenados en diversos activos ($ETH $USDT, $USDC, $BNB $AVAX y $XAUT), los cuales comenzaron a ser puenteados y mezclados rápidamente en cadena.
La directiva de Bitget confirmó que las reservas frías (cold wallets) no fueron vulneradas. Además, anunciaron que las pérdidas serán cubiertas al 100% mediante su Fondo de Protección al Usuario (valuado en ~$464M).
Los retiros fueron pausados de forma preventiva mientras terminan la auditoría forense, aunque las operaciones de trading y depósitos continúan activas.
Analistas on-chain y fuentes vinculadas a la investigación apuntan a posibles grupos avanzados de ciberdelincuencia internacional (con patrones similares a ataques norcoreanos). Se espera un reporte técnico detallado en las próximas horas.
Eventos como este recuerdan la importancia de la regla de oro en cripto: "No tus llaves no tus criptos". ¿Ustedes dejan sus fondos en CEXs o transfieren las ganancias directamente a la billetera fria?
Los leo en comentarios y recuerden no quemar sus cuentas plsss!
Los quiero❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
La seguridad en los exchanges vuelve a estar en el centro del debate. Bitget reportó una brecha de seguridad crítica en sus sistemas internos de autorización que comprometió varias de sus billeteras calientes (hot wallets).
Fueron varias Transferencias no autorizadas detectadas tras una manipulación del sistema de autorización interna.
Fueron cerca de 351,6 millones de dólares drenados en diversos activos ($ETH $USDT, $USDC, $BNB $AVAX y $XAUT), los cuales comenzaron a ser puenteados y mezclados rápidamente en cadena.
La directiva de Bitget confirmó que las reservas frías (cold wallets) no fueron vulneradas. Además, anunciaron que las pérdidas serán cubiertas al 100% mediante su Fondo de Protección al Usuario (valuado en ~$464M).
Los retiros fueron pausados de forma preventiva mientras terminan la auditoría forense, aunque las operaciones de trading y depósitos continúan activas.
Analistas on-chain y fuentes vinculadas a la investigación apuntan a posibles grupos avanzados de ciberdelincuencia internacional (con patrones similares a ataques norcoreanos). Se espera un reporte técnico detallado en las próximas horas.
Eventos como este recuerdan la importancia de la regla de oro en cripto: "No tus llaves no tus criptos". ¿Ustedes dejan sus fondos en CEXs o transfieren las ganancias directamente a la billetera fria?
Los leo en comentarios y recuerden no quemar sus cuentas plsss!
Los quiero❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
873
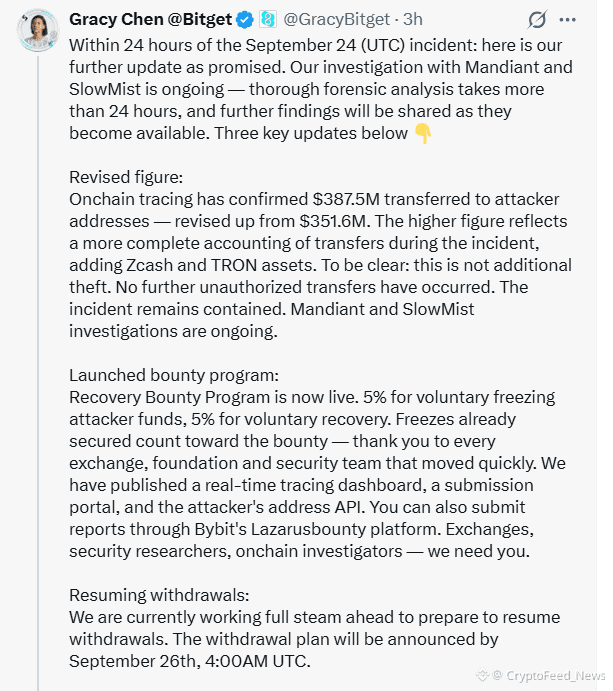
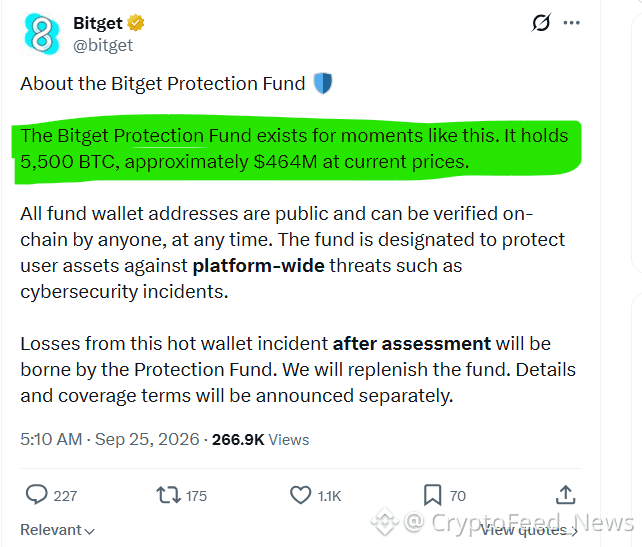
#BitgetBreachForgedRequestsNotStolenKeys Se refiere a un importante incidente de seguridad ocurrido el 24 de septiembre de 2026, en el que la casa de cambio de criptomonedas Bitget sufrió un hack que resultó en transferencias no autorizadas estimadas entre $351,6 millones y $387,5 millones.
#BitgetBreachForgedRequestsNotStolenKeys Se refiere a un importante incidente de seguridad ocurrido el 24 de septiembre de 2026, en el que la casa de cambio de criptomonedas Bitget sufrió un hack que resultó en transferencias no autorizadas estimadas entre $351,6 millones y $387,5 millones.
1
79
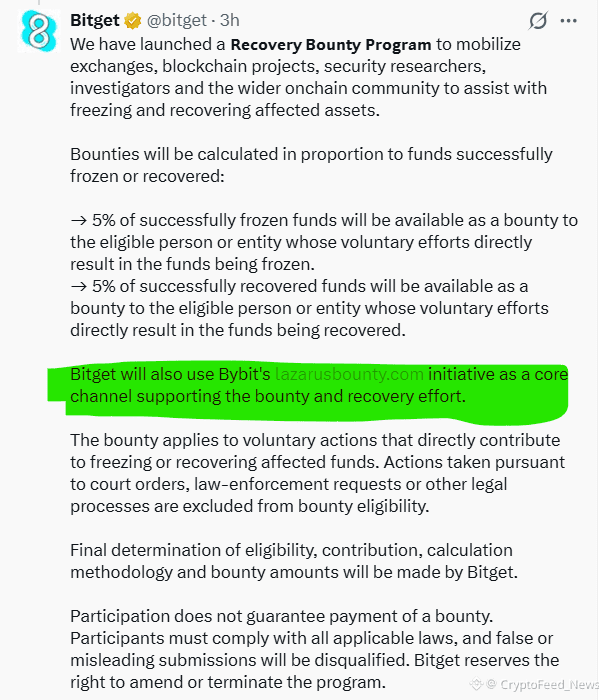
🚨#Bitget dice que un atacante comprometió parte de su infraestructura de billetera caliente/cálida, lo que activó transferencias no autorizadas por un monto estimado de $351,6M.
🔒 Billeteras frías: Seguras, según Bitget
💰 Saldos de usuarios: Presuntamente no afectados
🛡️ Fondo de Protección: $464M+
⛔ Retiros: Pausados
✅ Trading & depósitos: Siguen activos
El atacante presuntamente comprometió un sistema backend y falsificó los datos de las transacciones para eludir la autorización. Bitget afirma que las claves privadas no fueron comprometidas y que la brecha ha sido contenida.
Investigadores on-chain habían identificado previamente alrededor de $183M en transferencias sospechosas, lo que crea una discrepancia con la estimación de Bitget de $351,6M.
BGB cayó casi un 3% tras la noticia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🚨#Bitget dice que un atacante comprometió parte de su infraestructura de billetera caliente/cálida, lo que activó transferencias no autorizadas por un monto estimado de $351,6M.
🔒 Billeteras frías: Seguras, según Bitget
💰 Saldos de usuarios: Presuntamente no afectados
🛡️ Fondo de Protección: $464M+
⛔ Retiros: Pausados
✅ Trading & depósitos: Siguen activos
El atacante presuntamente comprometió un sistema backend y falsificó los datos de las transacciones para eludir la autorización. Bitget afirma que las claves privadas no fueron comprometidas y que la brecha ha sido contenida.
Investigadores on-chain habían identificado previamente alrededor de $183M en transferencias sospechosas, lo que crea una discrepancia con la estimación de Bitget de $351,6M.
BGB cayó casi un 3% tras la noticia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🔒 Billeteras frías: Seguras, según Bitget
💰 Saldos de usuarios: Presuntamente no afectados
🛡️ Fondo de Protección: $464M+
⛔ Retiros: Pausados
✅ Trading & depósitos: Siguen activos
El atacante presuntamente comprometió un sistema backend y falsificó los datos de las transacciones para eludir la autorización. Bitget afirma que las claves privadas no fueron comprometidas y que la brecha ha sido contenida.
Investigadores on-chain habían identificado previamente alrededor de $183M en transferencias sospechosas, lo que crea una discrepancia con la estimación de Bitget de $351,6M.
BGB cayó casi un 3% tras la noticia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
365
#BitgetBreachForgedRequestsNotStolenKeys
La seguridad de Bitget volvió a poner el foco en los riesgos de cara al mercado de criptomonedas a raíz de un incidente. Y según el informe de la bolsa, los atacantes vulneraron el sistema de monederos en segundo plano y manipularon los datos de las transacciones, además de lanzar retiros no autorizados; no hay acusaciones de que las claves privadas hayan sido robadas directamente. Se informó que alrededor de 351,6 millones de activos habrían sido afectados.
📊 Seguimiento de los traders:
• Reacción del mercado relacionada con BGB y Bitget
• Volatilidades de BTC/ETH tras las noticias de seguridad
• Flujos de la bolsa y operaciones inusuales en la cadena
• Vigilen con atención el apalancamiento elevado / el interés abierto (OI)
Gracias por seguirnos
$NIL $CHIP $QNT
#BitgetBreachForgedRequestsNotStolenKeys
La seguridad de Bitget volvió a poner el foco en los riesgos de cara al mercado de criptomonedas a raíz de un incidente. Y según el informe de la bolsa, los atacantes vulneraron el sistema de monederos en segundo plano y manipularon los datos de las transacciones, además de lanzar retiros no autorizados; no hay acusaciones de que las claves privadas hayan sido robadas directamente. Se informó que alrededor de 351,6 millones de activos habrían sido afectados.
📊 Seguimiento de los traders:
• Reacción del mercado relacionada con BGB y Bitget
• Volatilidades de BTC/ETH tras las noticias de seguridad
• Flujos de la bolsa y operaciones inusuales en la cadena
• Vigilen con atención el apalancamiento elevado / el interés abierto (OI)
Gracias por seguirnos
$NIL $CHIP $QNT
La seguridad de Bitget volvió a poner el foco en los riesgos de cara al mercado de criptomonedas a raíz de un incidente. Y según el informe de la bolsa, los atacantes vulneraron el sistema de monederos en segundo plano y manipularon los datos de las transacciones, además de lanzar retiros no autorizados; no hay acusaciones de que las claves privadas hayan sido robadas directamente. Se informó que alrededor de 351,6 millones de activos habrían sido afectados.
📊 Seguimiento de los traders:
• Reacción del mercado relacionada con BGB y Bitget
• Volatilidades de BTC/ETH tras las noticias de seguridad
• Flujos de la bolsa y operaciones inusuales en la cadena
• Vigilen con atención el apalancamiento elevado / el interés abierto (OI)
Gracias por seguirnos
$NIL $CHIP $QNT
1
162
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#USPPIMissMayEaseBTCPressure
97,176 visualizaciones
1,226 participa(n) en el debate
2
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
832 visualizaciones
17 participa(n) en el debate
3
#BitcoinCoreDisclosesTorTrafficVulnerability
45,645 visualizaciones
711 participa(n) en el debate
4
#WhatWillDriveCryptoandStocks’NextRebound?
235,878 visualizaciones
1,918 participa(n) en el debate
5
#BitcoinBreaksBelow200WeekMovingAverage
95,535 visualizaciones
745 participa(n) en el debate
6
#SpaceXTeslaMergerTalksWouldCombine30220BTC
29,294 visualizaciones
433 participa(n) en el debate
7
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
88,883 visualizaciones
870 participa(n) en el debate
8
#USCryptoETFsLose$1.48BInFiveDays
3,895 visualizaciones
60 participa(n) en el debate
9
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
4,888 visualizaciones
33 participa(n) en el debate
10
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
18,481 visualizaciones
219 participa(n) en el debate