
#eip7702
eip7702
27,507 visualizaciones
64 participa(n) en el debate
Populares
Novedades

·
--
233 millones de XRP salieron de una billetera caliente en un solo ataque. El informe preliminar de Binance acaba de mostrar cómo.
Según el informe sobre el incidente de 6,34 mil millones de dólares:
• Los atacantes obtuvieron acceso no autorizado a un servicio interno de firma de billeteras
• Aprovecharon la delegación EIP-7702 de Ethereum para obtener control parcial de la billetera caliente
• Las salidas incluyeron 233,46 millones de $XRP, ~970.500 $SOL, 44,2 millones de OP y 18.270 BTC
• Binance afirma que ya se repuso el 98 % de los tokens afectados
Mi opinión: la conversación pasó de «cuánto se perdió» a «cómo falló la infraestructura de firma». Los vectores de la cadena de suministro y de ingeniería social no son exclusivos de un solo exchange, así que veamos qué plataformas publican auditorías similares a continuación.
¿Un análisis detallado posterior al incidente como este recupera tu confianza en un CEX o también quieres una prueba de reservas?
#Binance #EIP7702 #CryptoSecurity
233 millones de XRP salieron de una billetera caliente en un solo ataque. El informe preliminar de Binance acaba de mostrar cómo.
Según el informe sobre el incidente de 6,34 mil millones de dólares:
• Los atacantes obtuvieron acceso no autorizado a un servicio interno de firma de billeteras
• Aprovecharon la delegación EIP-7702 de Ethereum para obtener control parcial de la billetera caliente
• Las salidas incluyeron 233,46 millones de $XRP , ~970.500 $SOL , 44,2 millones de OP y 18.270 BTC
• Binance afirma que ya se repuso el 98 % de los tokens afectados
Mi opinión: la conversación pasó de «cuánto se perdió» a «cómo falló la infraestructura de firma». Los vectores de la cadena de suministro y de ingeniería social no son exclusivos de un solo exchange, así que veamos qué plataformas publican auditorías similares a continuación.
¿Un análisis detallado posterior al incidente como este recupera tu confianza en un CEX o también quieres una prueba de reservas?
#Binance #EIP7702 #CryptoSecurity
Según el informe sobre el incidente de 6,34 mil millones de dólares:
• Los atacantes obtuvieron acceso no autorizado a un servicio interno de firma de billeteras
• Aprovecharon la delegación EIP-7702 de Ethereum para obtener control parcial de la billetera caliente
• Las salidas incluyeron 233,46 millones de $XRP , ~970.500 $SOL , 44,2 millones de OP y 18.270 BTC
• Binance afirma que ya se repuso el 98 % de los tokens afectados
Mi opinión: la conversación pasó de «cuánto se perdió» a «cómo falló la infraestructura de firma». Los vectores de la cadena de suministro y de ingeniería social no son exclusivos de un solo exchange, así que veamos qué plataformas publican auditorías similares a continuación.
¿Un análisis detallado posterior al incidente como este recupera tu confianza en un CEX o también quieres una prueba de reservas?
#Binance #EIP7702 #CryptoSecurity
8

·
--
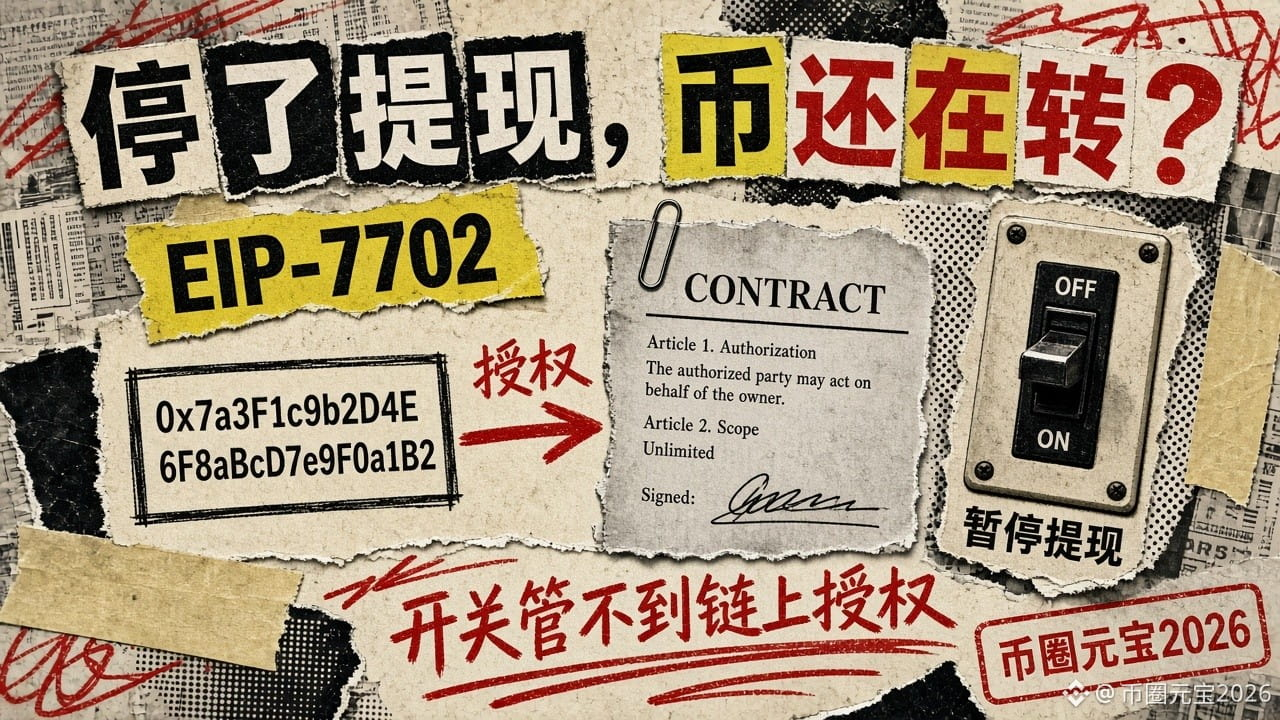
Binance ya había suspendido los retiros, ¿por qué seguía saliendo ETH on-chain? La respuesta está en EIP-7702
En el informe preliminar de la investigación del incidente de Binance del 29/10 de anoche, hay un detalle que muchos pasaron por alto: los activos siguieron moviéndose después de suspenderse los retiros. La causa fue un mecanismo de Ethereum llamado EIP-7702.
Primero, qué es EIP-7702:
Permite que una dirección normal (EOA) «delegue» parte de sus permisos de ejecución a un contrato inteligente sin entregar la clave privada. La idea original era añadir funciones a las billeteras, como operaciones por lotes y el pago de comisiones por parte de terceros.
Según el informe de Binance, esto fue lo que ocurrió:
1. El atacante obtuvo primero acceso al servicio interno de firma de billeteras.
2. Usó el servicio de firma para enviar 50 transacciones firmadas, manipuló el nonce de la cuenta y estableció una autorización de delegación maliciosa, que permitió que un contrato bajo el control del atacante obtuviera parte de los permisos de ejecución de una billetera caliente de Binance.
3. Binance suspendió de inmediato los retiros, coordinó con sus socios el congelamiento de activos y comenzó a revocar la autorización. Pero el propio informe lo señala: suspender los retiros por sí solo no puede impedir todas las transferencias no autorizadas, porque estas autorizaciones EIP-7702 ya estaban en la cadena y funcionaban de forma independiente del sistema habitual de retiros de Binance.
4. Había otro problema: la billetera caliente usaba computación multipartita (MPC), sin una clave privada única con la que revocar la autorización de inmediato. Fue necesario desarrollar un proceso específico, lo que llevó más tiempo.
5. La última transferencia, de 2,961.9 ETH, quedó confirmada en la cadena el 29/10 a las 23:56 (UTC). Ya se había transmitido antes y seguía pendiente. El 30/10 a las 00:10 (UTC), Binance cambió la autorización de la billetera caliente Binance14 para que apuntara a la dirección cero y eliminó el código de delegación.
Una aclaración importante: según el informe, BTC, XRP, SOL y OP se transfirieron directamente desde la billetera caliente mediante el servicio de firma; EIP-7702 solo afectó a la parte correspondiente a la billetera caliente de Ethereum. No lo interpreten como que «todas las monedas fueron robadas mediante 7702».
La cruda realidad: el interruptor que apagas en el sistema interno no puede controlar las autorizaciones que ya se firmaron y están en la cadena.
Un consejo para los usuarios comunes: revisen periódicamente en un explorador de bloques o en su billetera si su dirección tiene autorizaciones o delegaciones que no reconocen, y revoquen las que no reconozcan.
¿Has revisado las autorizaciones de tu billetera?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
Binance ya había suspendido los retiros, ¿por qué seguía saliendo ETH on-chain? La respuesta está en EIP-7702
En el informe preliminar de la investigación del incidente de Binance del 29/10 de anoche, hay un detalle que muchos pasaron por alto: los activos siguieron moviéndose después de suspenderse los retiros. La causa fue un mecanismo de Ethereum llamado EIP-7702.
Primero, qué es EIP-7702:
Permite que una dirección normal (EOA) «delegue» parte de sus permisos de ejecución a un contrato inteligente sin entregar la clave privada. La idea original era añadir funciones a las billeteras, como operaciones por lotes y el pago de comisiones por parte de terceros.
Según el informe de Binance, esto fue lo que ocurrió:
1. El atacante obtuvo primero acceso al servicio interno de firma de billeteras.
2. Usó el servicio de firma para enviar 50 transacciones firmadas, manipuló el nonce de la cuenta y estableció una autorización de delegación maliciosa, que permitió que un contrato bajo el control del atacante obtuviera parte de los permisos de ejecución de una billetera caliente de Binance.
3. Binance suspendió de inmediato los retiros, coordinó con sus socios el congelamiento de activos y comenzó a revocar la autorización. Pero el propio informe lo señala: suspender los retiros por sí solo no puede impedir todas las transferencias no autorizadas, porque estas autorizaciones EIP-7702 ya estaban en la cadena y funcionaban de forma independiente del sistema habitual de retiros de Binance.
4. Había otro problema: la billetera caliente usaba computación multipartita (MPC), sin una clave privada única con la que revocar la autorización de inmediato. Fue necesario desarrollar un proceso específico, lo que llevó más tiempo.
5. La última transferencia, de 2,961.9 ETH, quedó confirmada en la cadena el 29/10 a las 23:56 (UTC). Ya se había transmitido antes y seguía pendiente. El 30/10 a las 00:10 (UTC), Binance cambió la autorización de la billetera caliente Binance14 para que apuntara a la dirección cero y eliminó el código de delegación.
Una aclaración importante: según el informe, BTC, XRP, SOL y OP se transfirieron directamente desde la billetera caliente mediante el servicio de firma; EIP-7702 solo afectó a la parte correspondiente a la billetera caliente de Ethereum. No lo interpreten como que «todas las monedas fueron robadas mediante 7702».
La cruda realidad: el interruptor que apagas en el sistema interno no puede controlar las autorizaciones que ya se firmaron y están en la cadena.
Un consejo para los usuarios comunes: revisen periódicamente en un explorador de bloques o en su billetera si su dirección tiene autorizaciones o delegaciones que no reconocen, y revoquen las que no reconozcan.
¿Has revisado las autorizaciones de tu billetera?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
En el informe preliminar de la investigación del incidente de Binance del 29/10 de anoche, hay un detalle que muchos pasaron por alto: los activos siguieron moviéndose después de suspenderse los retiros. La causa fue un mecanismo de Ethereum llamado EIP-7702.
Primero, qué es EIP-7702:
Permite que una dirección normal (EOA) «delegue» parte de sus permisos de ejecución a un contrato inteligente sin entregar la clave privada. La idea original era añadir funciones a las billeteras, como operaciones por lotes y el pago de comisiones por parte de terceros.
Según el informe de Binance, esto fue lo que ocurrió:
1. El atacante obtuvo primero acceso al servicio interno de firma de billeteras.
2. Usó el servicio de firma para enviar 50 transacciones firmadas, manipuló el nonce de la cuenta y estableció una autorización de delegación maliciosa, que permitió que un contrato bajo el control del atacante obtuviera parte de los permisos de ejecución de una billetera caliente de Binance.
3. Binance suspendió de inmediato los retiros, coordinó con sus socios el congelamiento de activos y comenzó a revocar la autorización. Pero el propio informe lo señala: suspender los retiros por sí solo no puede impedir todas las transferencias no autorizadas, porque estas autorizaciones EIP-7702 ya estaban en la cadena y funcionaban de forma independiente del sistema habitual de retiros de Binance.
4. Había otro problema: la billetera caliente usaba computación multipartita (MPC), sin una clave privada única con la que revocar la autorización de inmediato. Fue necesario desarrollar un proceso específico, lo que llevó más tiempo.
5. La última transferencia, de 2,961.9 ETH, quedó confirmada en la cadena el 29/10 a las 23:56 (UTC). Ya se había transmitido antes y seguía pendiente. El 30/10 a las 00:10 (UTC), Binance cambió la autorización de la billetera caliente Binance14 para que apuntara a la dirección cero y eliminó el código de delegación.
Una aclaración importante: según el informe, BTC, XRP, SOL y OP se transfirieron directamente desde la billetera caliente mediante el servicio de firma; EIP-7702 solo afectó a la parte correspondiente a la billetera caliente de Ethereum. No lo interpreten como que «todas las monedas fueron robadas mediante 7702».
La cruda realidad: el interruptor que apagas en el sistema interno no puede controlar las autorizaciones que ya se firmaron y están en la cadena.
Un consejo para los usuarios comunes: revisen periódicamente en un explorador de bloques o en su billetera si su dirección tiene autorizaciones o delegaciones que no reconocen, y revoquen las que no reconozcan.
¿Has revisado las autorizaciones de tu billetera?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
136

·
--
【Una falsa entrevista, ¡6.300 millones de dólares sustraídos de Binance! Ya está aquí el informe oficial del incidente】
El informe del incidente publicado por Binance muestra que no se trató de una incursión relámpago, sino de una infiltración planeada durante meses por hackers norcoreanos: en junio, apuntaron a un ingeniero de operaciones de monederos con un paquete de instalación de Homebrew manipulado; en septiembre, se hicieron pasar por directivos para organizar falsas entrevistas de trabajo y comprometieron el ordenador de otro empleado con una tarea de programación maliciosa; el 20 de octubre, se infiltraron en los dispositivos de dos ingenieros de monederos mediante una herramienta interna de IA; y el 29 de octubre, usaron permisos robados para desplegar contenedores, ejecutar scripts maliciosos y lanzar el ataque. El golpe más letal fue que los hackers aprovecharon EIP-7702 de Ethereum para obtener el control de ejecución de los monederos calientes. Como la arquitectura de firma múltiple MPC no permite que ninguna clave privada individual revoque ese permiso, se tardó unas cuatro horas en contener el ataque. Hasta ahora, se han congelado o interceptado unos 2.850 millones de dólares; la mayor parte del resto se convirtió en ETH, que no puede congelarse, y se sigue blanqueando. Binance afirma que ha cubierto con fondos propios cerca del 98 % de los activos afectados, que los usuarios no se verán perjudicados y que encargará una revisión a expertos independientes en seguridad. Este año ya ha detenido 57 ataques sospechosos vinculados a Corea del Norte. Al fin y al cabo, la vulnerabilidad más costosa no está en el código, sino en las personas y las herramientas de IA.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #SeguridadCripto
【Una falsa entrevista, ¡6.300 millones de dólares sustraídos de Binance! Ya está aquí el informe oficial del incidente】
El informe del incidente publicado por Binance muestra que no se trató de una incursión relámpago, sino de una infiltración planeada durante meses por hackers norcoreanos: en junio, apuntaron a un ingeniero de operaciones de monederos con un paquete de instalación de Homebrew manipulado; en septiembre, se hicieron pasar por directivos para organizar falsas entrevistas de trabajo y comprometieron el ordenador de otro empleado con una tarea de programación maliciosa; el 20 de octubre, se infiltraron en los dispositivos de dos ingenieros de monederos mediante una herramienta interna de IA; y el 29 de octubre, usaron permisos robados para desplegar contenedores, ejecutar scripts maliciosos y lanzar el ataque. El golpe más letal fue que los hackers aprovecharon EIP-7702 de Ethereum para obtener el control de ejecución de los monederos calientes. Como la arquitectura de firma múltiple MPC no permite que ninguna clave privada individual revoque ese permiso, se tardó unas cuatro horas en contener el ataque. Hasta ahora, se han congelado o interceptado unos 2.850 millones de dólares; la mayor parte del resto se convirtió en ETH, que no puede congelarse, y se sigue blanqueando. Binance afirma que ha cubierto con fondos propios cerca del 98 % de los activos afectados, que los usuarios no se verán perjudicados y que encargará una revisión a expertos independientes en seguridad. Este año ya ha detenido 57 ataques sospechosos vinculados a Corea del Norte. Al fin y al cabo, la vulnerabilidad más costosa no está en el código, sino en las personas y las herramientas de IA.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #SeguridadCripto
El informe del incidente publicado por Binance muestra que no se trató de una incursión relámpago, sino de una infiltración planeada durante meses por hackers norcoreanos: en junio, apuntaron a un ingeniero de operaciones de monederos con un paquete de instalación de Homebrew manipulado; en septiembre, se hicieron pasar por directivos para organizar falsas entrevistas de trabajo y comprometieron el ordenador de otro empleado con una tarea de programación maliciosa; el 20 de octubre, se infiltraron en los dispositivos de dos ingenieros de monederos mediante una herramienta interna de IA; y el 29 de octubre, usaron permisos robados para desplegar contenedores, ejecutar scripts maliciosos y lanzar el ataque. El golpe más letal fue que los hackers aprovecharon EIP-7702 de Ethereum para obtener el control de ejecución de los monederos calientes. Como la arquitectura de firma múltiple MPC no permite que ninguna clave privada individual revoque ese permiso, se tardó unas cuatro horas en contener el ataque. Hasta ahora, se han congelado o interceptado unos 2.850 millones de dólares; la mayor parte del resto se convirtió en ETH, que no puede congelarse, y se sigue blanqueando. Binance afirma que ha cubierto con fondos propios cerca del 98 % de los activos afectados, que los usuarios no se verán perjudicados y que encargará una revisión a expertos independientes en seguridad. Este año ya ha detenido 57 ataques sospechosos vinculados a Corea del Norte. Al fin y al cabo, la vulnerabilidad más costosa no está en el código, sino en las personas y las herramientas de IA.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #SeguridadCripto
thugz001:
私钥没从系统里漏出来,不等于那台工作机是干净的。假面试塞过来的作业代码才是入口,别只盯着有没有私钥文件被拷走。
1
660
·
--
¿Se puede «desactivar para siempre» EIP-7702 de Ethereum? Un nuevo borrador dice que sí
Anoche hablamos de qué es EIP-7702. Hoy hay novedades: en el foro de desarrolladores de Ethereum (Ethereum Magicians), alguien publicó en la madrugada del 31 de octubre, hora de Pekín, un borrador de EIP-8476, cuyo título se traduciría literalmente como «Retirada permanente de la delegación para direcciones ordinarias».
Aclaremos algo: es un borrador (Draft), y todavía falta mucho para que llegue a una actualización de la red principal.
¿Qué pretende hacer? Se puede resumir en varios puntos:
1. Permitir que una dirección ordinaria (EOA) envíe una transacción especial de tipo 4 para instalarse una «marca no ejecutable». A partir de entonces, ninguna autorización de delegación de 7702 podría reemplazarla ni eliminarla.
2. La dirección no cambia y puede seguir haciendo transferencias y enviando transacciones con normalidad; simplemente, ya no podrá activar la delegación de 7702.
3. La motivación original menciona expresamente tres tipos de cuentas: billeteras institucionales, billeteras calientes de exchanges y tesorerías; según el texto, no necesitan ejecución delegada.
4. El texto también lo deja claro: esto no protege frente al robo de claves privadas. Quien obtenga la clave podrá seguir firmando transacciones normales y llevarse los fondos.
En el debate se señalaron dos problemas bastante concretos:
· Un revisor apuntó que las direcciones con la marca podrían no poder recibir ciertos NFT, porque las transferencias seguras llaman al código de la dirección receptora. El autor respondió a última hora del 31 de octubre, hora de Pekín, que planea modificar la propuesta para que la EVM trate la marca como «código vacío».
· Otra persona señaló que esta protección se aplica por cadena: si la activas en la red principal, pero no en otras cadenas, las autorizaciones firmadas con la misma clave seguirán funcionando en esas otras cadenas.
En el hilo, alguien también analizó datos públicos de la cadena sobre el reciente incidente con la billetera caliente de Binance. La respuesta del autor fue que desactivarla de antemano tampoco habría evitado el robo; solo habría eliminado el atajo de «firmar un lote de autorizaciones y no tener que volver a firmar». Binance aún no ha publicado un informe completo sobre la causa raíz; esto es solo un análisis de datos en cadena compartido en el foro.
Unas cuantas verdades:
· Que, poco más de un año después del lanzamiento de una función, alguien proponga «dame un botón para desactivarla para siempre» demuestra que no todas las direcciones necesitan ser tan inteligentes.
· Un borrador no significa que se vaya a aprobar, y mucho menos que vaya a llegar a la red principal. No veas el título y des por hecho que ya puedes desactivarlo en tu billetera.
· La regla fundamental sigue siendo la de siempre: no firmes a ciegas; antes de firmar, comprueba qué estás firmando.
¿Tu billetera necesita funciones «inteligentes» como 7702? ¿O prefieres que sea un poco más sencilla y segura?
$ETH #EIP7702 #ActualizaciónDeEthereum
¿Se puede «desactivar para siempre» EIP-7702 de Ethereum? Un nuevo borrador dice que sí
Anoche hablamos de qué es EIP-7702. Hoy hay novedades: en el foro de desarrolladores de Ethereum (Ethereum Magicians), alguien publicó en la madrugada del 31 de octubre, hora de Pekín, un borrador de EIP-8476, cuyo título se traduciría literalmente como «Retirada permanente de la delegación para direcciones ordinarias».
Aclaremos algo: es un borrador (Draft), y todavía falta mucho para que llegue a una actualización de la red principal.
¿Qué pretende hacer? Se puede resumir en varios puntos:
1. Permitir que una dirección ordinaria (EOA) envíe una transacción especial de tipo 4 para instalarse una «marca no ejecutable». A partir de entonces, ninguna autorización de delegación de 7702 podría reemplazarla ni eliminarla.
2. La dirección no cambia y puede seguir haciendo transferencias y enviando transacciones con normalidad; simplemente, ya no podrá activar la delegación de 7702.
3. La motivación original menciona expresamente tres tipos de cuentas: billeteras institucionales, billeteras calientes de exchanges y tesorerías; según el texto, no necesitan ejecución delegada.
4. El texto también lo deja claro: esto no protege frente al robo de claves privadas. Quien obtenga la clave podrá seguir firmando transacciones normales y llevarse los fondos.
En el debate se señalaron dos problemas bastante concretos:
· Un revisor apuntó que las direcciones con la marca podrían no poder recibir ciertos NFT, porque las transferencias seguras llaman al código de la dirección receptora. El autor respondió a última hora del 31 de octubre, hora de Pekín, que planea modificar la propuesta para que la EVM trate la marca como «código vacío».
· Otra persona señaló que esta protección se aplica por cadena: si la activas en la red principal, pero no en otras cadenas, las autorizaciones firmadas con la misma clave seguirán funcionando en esas otras cadenas.
En el hilo, alguien también analizó datos públicos de la cadena sobre el reciente incidente con la billetera caliente de Binance. La respuesta del autor fue que desactivarla de antemano tampoco habría evitado el robo; solo habría eliminado el atajo de «firmar un lote de autorizaciones y no tener que volver a firmar». Binance aún no ha publicado un informe completo sobre la causa raíz; esto es solo un análisis de datos en cadena compartido en el foro.
Unas cuantas verdades:
· Que, poco más de un año después del lanzamiento de una función, alguien proponga «dame un botón para desactivarla para siempre» demuestra que no todas las direcciones necesitan ser tan inteligentes.
· Un borrador no significa que se vaya a aprobar, y mucho menos que vaya a llegar a la red principal. No veas el título y des por hecho que ya puedes desactivarlo en tu billetera.
· La regla fundamental sigue siendo la de siempre: no firmes a ciegas; antes de firmar, comprueba qué estás firmando.
¿Tu billetera necesita funciones «inteligentes» como 7702? ¿O prefieres que sea un poco más sencilla y segura?
$ETH #EIP7702 #ActualizaciónDeEthereum
Anoche hablamos de qué es EIP-7702. Hoy hay novedades: en el foro de desarrolladores de Ethereum (Ethereum Magicians), alguien publicó en la madrugada del 31 de octubre, hora de Pekín, un borrador de EIP-8476, cuyo título se traduciría literalmente como «Retirada permanente de la delegación para direcciones ordinarias».
Aclaremos algo: es un borrador (Draft), y todavía falta mucho para que llegue a una actualización de la red principal.
¿Qué pretende hacer? Se puede resumir en varios puntos:
1. Permitir que una dirección ordinaria (EOA) envíe una transacción especial de tipo 4 para instalarse una «marca no ejecutable». A partir de entonces, ninguna autorización de delegación de 7702 podría reemplazarla ni eliminarla.
2. La dirección no cambia y puede seguir haciendo transferencias y enviando transacciones con normalidad; simplemente, ya no podrá activar la delegación de 7702.
3. La motivación original menciona expresamente tres tipos de cuentas: billeteras institucionales, billeteras calientes de exchanges y tesorerías; según el texto, no necesitan ejecución delegada.
4. El texto también lo deja claro: esto no protege frente al robo de claves privadas. Quien obtenga la clave podrá seguir firmando transacciones normales y llevarse los fondos.
En el debate se señalaron dos problemas bastante concretos:
· Un revisor apuntó que las direcciones con la marca podrían no poder recibir ciertos NFT, porque las transferencias seguras llaman al código de la dirección receptora. El autor respondió a última hora del 31 de octubre, hora de Pekín, que planea modificar la propuesta para que la EVM trate la marca como «código vacío».
· Otra persona señaló que esta protección se aplica por cadena: si la activas en la red principal, pero no en otras cadenas, las autorizaciones firmadas con la misma clave seguirán funcionando en esas otras cadenas.
En el hilo, alguien también analizó datos públicos de la cadena sobre el reciente incidente con la billetera caliente de Binance. La respuesta del autor fue que desactivarla de antemano tampoco habría evitado el robo; solo habría eliminado el atajo de «firmar un lote de autorizaciones y no tener que volver a firmar». Binance aún no ha publicado un informe completo sobre la causa raíz; esto es solo un análisis de datos en cadena compartido en el foro.
Unas cuantas verdades:
· Que, poco más de un año después del lanzamiento de una función, alguien proponga «dame un botón para desactivarla para siempre» demuestra que no todas las direcciones necesitan ser tan inteligentes.
· Un borrador no significa que se vaya a aprobar, y mucho menos que vaya a llegar a la red principal. No veas el título y des por hecho que ya puedes desactivarlo en tu billetera.
· La regla fundamental sigue siendo la de siempre: no firmes a ciegas; antes de firmar, comprueba qué estás firmando.
¿Tu billetera necesita funciones «inteligentes» como 7702? ¿O prefieres que sea un poco más sencilla y segura?
$ETH #EIP7702 #ActualizaciónDeEthereum
99

·
--
【La herramienta de «autodestrucción» de los hackers: el co-CEO de Binance, Richard Teng, revela más detalles de la investigación】
Según informó TokenPost el 31 de octubre, Teng declaró que, en este ataque de aproximadamente 6.300 millones de dólares, los atacantes utilizaron un software capaz de borrar sus propias herramientas y rastros, lo que dificultó la investigación. Participó más de una persona. Al principio, la investigación se centró en el portátil comprometido, pero después se descubrieron otros puntos de acceso. Los atacantes también aprovecharon EIP-7702 para obtener permisos de ejecución en cadena en la billetera caliente y eludir los procedimientos habituales de aprobación.
Avances actuales de Binance:
• Los retiros están suspendidos, pero los depósitos siguen funcionando con normalidad; el objetivo es reanudarlos por etapas en unas 40 horas
• Se ha iniciado una auditoría de seguridad que abarca los terminales, la infraestructura en la nube, la gestión de claves y los procesos de firma
• Se está colaborando con las fuerzas del orden, empresas de análisis de la cadena, emisores de tokens y otros exchanges para rastrear el incidente
Tres recomendaciones desde la perspectiva de ingeniería:
1. Las herramientas para borrar rastros dificultan el análisis forense de los registros; estos deben almacenarse fuera del sitio y en modo de solo escritura
2. Los permisos de autorización (incluidas las delegaciones de EIP-7702) deben revisarse periódicamente; no firmes autorizaciones de origen desconocido
3. Durante la reanudación de los retiros, confía únicamente en los anuncios oficiales y desconfía de los enlaces falsos para «reanudar retiros» o «solicitar compensaciones»
¿Cuál crees que es el aspecto que los exchanges deberían reforzar primero: la seguridad de los terminales, la aprobación de permisos o los procesos de firma?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, no es asesoramiento de inversión
【La herramienta de «autodestrucción» de los hackers: el co-CEO de Binance, Richard Teng, revela más detalles de la investigación】
Según informó TokenPost el 31 de octubre, Teng declaró que, en este ataque de aproximadamente 6.300 millones de dólares, los atacantes utilizaron un software capaz de borrar sus propias herramientas y rastros, lo que dificultó la investigación. Participó más de una persona. Al principio, la investigación se centró en el portátil comprometido, pero después se descubrieron otros puntos de acceso. Los atacantes también aprovecharon EIP-7702 para obtener permisos de ejecución en cadena en la billetera caliente y eludir los procedimientos habituales de aprobación.
Avances actuales de Binance:
• Los retiros están suspendidos, pero los depósitos siguen funcionando con normalidad; el objetivo es reanudarlos por etapas en unas 40 horas
• Se ha iniciado una auditoría de seguridad que abarca los terminales, la infraestructura en la nube, la gestión de claves y los procesos de firma
• Se está colaborando con las fuerzas del orden, empresas de análisis de la cadena, emisores de tokens y otros exchanges para rastrear el incidente
Tres recomendaciones desde la perspectiva de ingeniería:
1. Las herramientas para borrar rastros dificultan el análisis forense de los registros; estos deben almacenarse fuera del sitio y en modo de solo escritura
2. Los permisos de autorización (incluidas las delegaciones de EIP-7702) deben revisarse periódicamente; no firmes autorizaciones de origen desconocido
3. Durante la reanudación de los retiros, confía únicamente en los anuncios oficiales y desconfía de los enlaces falsos para «reanudar retiros» o «solicitar compensaciones»
¿Cuál crees que es el aspecto que los exchanges deberían reforzar primero: la seguridad de los terminales, la aprobación de permisos o los procesos de firma?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, no es asesoramiento de inversión
Según informó TokenPost el 31 de octubre, Teng declaró que, en este ataque de aproximadamente 6.300 millones de dólares, los atacantes utilizaron un software capaz de borrar sus propias herramientas y rastros, lo que dificultó la investigación. Participó más de una persona. Al principio, la investigación se centró en el portátil comprometido, pero después se descubrieron otros puntos de acceso. Los atacantes también aprovecharon EIP-7702 para obtener permisos de ejecución en cadena en la billetera caliente y eludir los procedimientos habituales de aprobación.
Avances actuales de Binance:
• Los retiros están suspendidos, pero los depósitos siguen funcionando con normalidad; el objetivo es reanudarlos por etapas en unas 40 horas
• Se ha iniciado una auditoría de seguridad que abarca los terminales, la infraestructura en la nube, la gestión de claves y los procesos de firma
• Se está colaborando con las fuerzas del orden, empresas de análisis de la cadena, emisores de tokens y otros exchanges para rastrear el incidente
Tres recomendaciones desde la perspectiva de ingeniería:
1. Las herramientas para borrar rastros dificultan el análisis forense de los registros; estos deben almacenarse fuera del sitio y en modo de solo escritura
2. Los permisos de autorización (incluidas las delegaciones de EIP-7702) deben revisarse periódicamente; no firmes autorizaciones de origen desconocido
3. Durante la reanudación de los retiros, confía únicamente en los anuncios oficiales y desconfía de los enlaces falsos para «reanudar retiros» o «solicitar compensaciones»
¿Cuál crees que es el aspecto que los exchanges deberían reforzar primero: la seguridad de los terminales, la aprobación de permisos o los procesos de firma?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, no es asesoramiento de inversión
254
·
--
¿Qué es EIP-7702? ¿Una sola firma puede hacer que tu monedero ejecute el código de otros?
Estos días, tras el robo a Binance, mucha gente pregunta por EIP-7702. En una frase: permite que una dirección de monedero normal (EOA) también pueda vincularse a código de contrato para ejecutarlo.
Según el texto de la especificación oficial de Ethereum:
1. Se añade un nuevo tipo de transacción que incluye una «lista de autorizaciones».
2. El propietario de la dirección firma cada autorización. Esta contiene el ID de la cadena, la dirección del contrato al que se quiere apuntar y el nonce.
3. Una vez activa la autorización, se escribe en tu dirección un «puntero de delegación». A partir de entonces, quien llame a tu dirección ejecutará ese código de contrato, y lo hará con la identidad de tu dirección.
4. Esta delegación permanece; no desaparece después de usarse. Para revocarla, hay que firmar de nuevo y apuntar a la dirección cero.
La idea original es buena: operaciones por lotes, que otra persona pague las comisiones y limitar los permisos de las subclaves.
Pero la propia especificación también lo dice sin rodeos: el código delegado tiene acceso irrestricto a la cuenta; las aplicaciones no deberían esperar que los usuarios firmen este tipo de autorizaciones, y los monederos tampoco deberían ofrecer esta opción. Si el contrato delegado está mal escrito, otros podrían llegar a controlar casi por completo tu dirección.
Volviendo a este incidente. Según Chainalysis, en Ethereum el atacante presentó autorizaciones con firmas válidas para hacer que un monedero caliente de Binance ejecutara código desplegado por el atacante y luego utilizó ese monedero para vaciar los activos. Aún no se ha publicado el informe técnico completo de Binance que explique cómo se obtuvieron esas firmas de autorización. No nos apresuremos a sacar conclusiones ni echemos toda la culpa a una sola EIP.
Dicho sin rodeos: una vez que se firma una autorización de este tipo, basta una llamada para vaciar los fondos. La gente común no debería pulsar «Confirmar» a ciegas.
Tres comprobaciones:
1. No firmes solicitudes que no entiendas, sobre todo si dicen «autorizar», «delegar» o «actualizar cuenta».
2. Confía solo en la interpretación de firmas del propio monedero, no en las explicaciones de las ventanas emergentes de las páginas web.
3. Comprueba periódicamente las autorizaciones y el estado de delegación de tus direcciones; revoca las que no uses.
¿Te ha aparecido alguna vez en tu monedero un aviso como «Actualizar cuenta»? ¿Pulsaste entonces?
#EIP7702 #钱包安全 $ETH
¿Qué es EIP-7702? ¿Una sola firma puede hacer que tu monedero ejecute el código de otros?
Estos días, tras el robo a Binance, mucha gente pregunta por EIP-7702. En una frase: permite que una dirección de monedero normal (EOA) también pueda vincularse a código de contrato para ejecutarlo.
Según el texto de la especificación oficial de Ethereum:
1. Se añade un nuevo tipo de transacción que incluye una «lista de autorizaciones».
2. El propietario de la dirección firma cada autorización. Esta contiene el ID de la cadena, la dirección del contrato al que se quiere apuntar y el nonce.
3. Una vez activa la autorización, se escribe en tu dirección un «puntero de delegación». A partir de entonces, quien llame a tu dirección ejecutará ese código de contrato, y lo hará con la identidad de tu dirección.
4. Esta delegación permanece; no desaparece después de usarse. Para revocarla, hay que firmar de nuevo y apuntar a la dirección cero.
La idea original es buena: operaciones por lotes, que otra persona pague las comisiones y limitar los permisos de las subclaves.
Pero la propia especificación también lo dice sin rodeos: el código delegado tiene acceso irrestricto a la cuenta; las aplicaciones no deberían esperar que los usuarios firmen este tipo de autorizaciones, y los monederos tampoco deberían ofrecer esta opción. Si el contrato delegado está mal escrito, otros podrían llegar a controlar casi por completo tu dirección.
Volviendo a este incidente. Según Chainalysis, en Ethereum el atacante presentó autorizaciones con firmas válidas para hacer que un monedero caliente de Binance ejecutara código desplegado por el atacante y luego utilizó ese monedero para vaciar los activos. Aún no se ha publicado el informe técnico completo de Binance que explique cómo se obtuvieron esas firmas de autorización. No nos apresuremos a sacar conclusiones ni echemos toda la culpa a una sola EIP.
Dicho sin rodeos: una vez que se firma una autorización de este tipo, basta una llamada para vaciar los fondos. La gente común no debería pulsar «Confirmar» a ciegas.
Tres comprobaciones:
1. No firmes solicitudes que no entiendas, sobre todo si dicen «autorizar», «delegar» o «actualizar cuenta».
2. Confía solo en la interpretación de firmas del propio monedero, no en las explicaciones de las ventanas emergentes de las páginas web.
3. Comprueba periódicamente las autorizaciones y el estado de delegación de tus direcciones; revoca las que no uses.
¿Te ha aparecido alguna vez en tu monedero un aviso como «Actualizar cuenta»? ¿Pulsaste entonces?
#EIP7702 #钱包安全 $ETH
Estos días, tras el robo a Binance, mucha gente pregunta por EIP-7702. En una frase: permite que una dirección de monedero normal (EOA) también pueda vincularse a código de contrato para ejecutarlo.
Según el texto de la especificación oficial de Ethereum:
1. Se añade un nuevo tipo de transacción que incluye una «lista de autorizaciones».
2. El propietario de la dirección firma cada autorización. Esta contiene el ID de la cadena, la dirección del contrato al que se quiere apuntar y el nonce.
3. Una vez activa la autorización, se escribe en tu dirección un «puntero de delegación». A partir de entonces, quien llame a tu dirección ejecutará ese código de contrato, y lo hará con la identidad de tu dirección.
4. Esta delegación permanece; no desaparece después de usarse. Para revocarla, hay que firmar de nuevo y apuntar a la dirección cero.
La idea original es buena: operaciones por lotes, que otra persona pague las comisiones y limitar los permisos de las subclaves.
Pero la propia especificación también lo dice sin rodeos: el código delegado tiene acceso irrestricto a la cuenta; las aplicaciones no deberían esperar que los usuarios firmen este tipo de autorizaciones, y los monederos tampoco deberían ofrecer esta opción. Si el contrato delegado está mal escrito, otros podrían llegar a controlar casi por completo tu dirección.
Volviendo a este incidente. Según Chainalysis, en Ethereum el atacante presentó autorizaciones con firmas válidas para hacer que un monedero caliente de Binance ejecutara código desplegado por el atacante y luego utilizó ese monedero para vaciar los activos. Aún no se ha publicado el informe técnico completo de Binance que explique cómo se obtuvieron esas firmas de autorización. No nos apresuremos a sacar conclusiones ni echemos toda la culpa a una sola EIP.
Dicho sin rodeos: una vez que se firma una autorización de este tipo, basta una llamada para vaciar los fondos. La gente común no debería pulsar «Confirmar» a ciegas.
Tres comprobaciones:
1. No firmes solicitudes que no entiendas, sobre todo si dicen «autorizar», «delegar» o «actualizar cuenta».
2. Confía solo en la interpretación de firmas del propio monedero, no en las explicaciones de las ventanas emergentes de las páginas web.
3. Comprueba periódicamente las autorizaciones y el estado de delegación de tus direcciones; revoca las que no uses.
¿Te ha aparecido alguna vez en tu monedero un aviso como «Actualizar cuenta»? ¿Pulsaste entonces?
#EIP7702 #钱包安全 $ETH
88

·
--
Vi en The Defiant que el desarrollador nicolashw propuso un borrador para Ethereum (PR #12600, conocido en los debates como EIP-8476) que permitiría a las billeteras EOA normales **desactivar permanentemente las delegaciones EIP-7702**.
La clave: usar una transacción de autorización vacía de tipo 4, que actualmente no es válida, para instalar en la cuenta un código marcador no ejecutable (provisionalmente `0xef0200`). A partir de entonces, se ignorará cualquier nueva delegación 7702, incluso las que intenten eliminarla. La dirección, las transferencias normales y las llamadas a contratos seguirán funcionando; pero esto no impedirá las transferencias ni las autorizaciones si se pierde la clave privada, y tampoco revocará automáticamente las autorizaciones existentes. El borrador no se ha fusionado ni tiene un número oficial; para implementarlo habrá que esperar a una actualización de la red.
Las direcciones que no deberían tener habilitadas las delegaciones, como las billeteras calientes de exchanges y las tesorerías institucionales, tendrían una opción adicional para «sellarlas de una vez y para siempre». Últimamente se ha hablado mucho de cómo se usa 7702 para eludir los procesos de aprobación, y este borrador apunta precisamente a ese problema.
#以太坊 #EIP7702 #安全 $ETH
Vi en The Defiant que el desarrollador nicolashw propuso un borrador para Ethereum (PR #12600, conocido en los debates como EIP-8476) que permitiría a las billeteras EOA normales **desactivar permanentemente las delegaciones EIP-7702**.
La clave: usar una transacción de autorización vacía de tipo 4, que actualmente no es válida, para instalar en la cuenta un código marcador no ejecutable (provisionalmente `0xef0200`). A partir de entonces, se ignorará cualquier nueva delegación 7702, incluso las que intenten eliminarla. La dirección, las transferencias normales y las llamadas a contratos seguirán funcionando; pero esto no impedirá las transferencias ni las autorizaciones si se pierde la clave privada, y tampoco revocará automáticamente las autorizaciones existentes. El borrador no se ha fusionado ni tiene un número oficial; para implementarlo habrá que esperar a una actualización de la red.
Las direcciones que no deberían tener habilitadas las delegaciones, como las billeteras calientes de exchanges y las tesorerías institucionales, tendrían una opción adicional para «sellarlas de una vez y para siempre». Últimamente se ha hablado mucho de cómo se usa 7702 para eludir los procesos de aprobación, y este borrador apunta precisamente a ese problema.
#以太坊 #EIP7702 #安全 $ETH
La clave: usar una transacción de autorización vacía de tipo 4, que actualmente no es válida, para instalar en la cuenta un código marcador no ejecutable (provisionalmente `0xef0200`). A partir de entonces, se ignorará cualquier nueva delegación 7702, incluso las que intenten eliminarla. La dirección, las transferencias normales y las llamadas a contratos seguirán funcionando; pero esto no impedirá las transferencias ni las autorizaciones si se pierde la clave privada, y tampoco revocará automáticamente las autorizaciones existentes. El borrador no se ha fusionado ni tiene un número oficial; para implementarlo habrá que esperar a una actualización de la red.
Las direcciones que no deberían tener habilitadas las delegaciones, como las billeteras calientes de exchanges y las tesorerías institucionales, tendrían una opción adicional para «sellarlas de una vez y para siempre». Últimamente se ha hablado mucho de cómo se usa 7702 para eludir los procesos de aprobación, y este borrador apunta precisamente a ese problema.
#以太坊 #EIP7702 #安全 $ETH
77
·
--
La propuesta EIP-7702 está dando de qué hablar en Ethereum.
Esta mejora permite que las billeteras comunes ejecuten código de contratos inteligentes. Básicamente, busca facilitar las transacciones por lotes y los pagos patrocinados.
Es un cambio interesante para la experiencia de usuario dentro de la red. Si esto se implementa, la forma de interactuar con los activos podría volverse mucho más sencilla.
¿Qué te parece este cambio para las billeteras?
$ETH #Ethereum #EIP7702
La propuesta EIP-7702 está dando de qué hablar en Ethereum.
Esta mejora permite que las billeteras comunes ejecuten código de contratos inteligentes. Básicamente, busca facilitar las transacciones por lotes y los pagos patrocinados.
Es un cambio interesante para la experiencia de usuario dentro de la red. Si esto se implementa, la forma de interactuar con los activos podría volverse mucho más sencilla.
¿Qué te parece este cambio para las billeteras?
$ETH #Ethereum #EIP7702
Esta mejora permite que las billeteras comunes ejecuten código de contratos inteligentes. Básicamente, busca facilitar las transacciones por lotes y los pagos patrocinados.
Es un cambio interesante para la experiencia de usuario dentro de la red. Si esto se implementa, la forma de interactuar con los activos podría volverse mucho más sencilla.
¿Qué te parece este cambio para las billeteras?
$ETH #Ethereum #EIP7702
8

La pregunta de fondo: el viernes, Teng Jue, codirector ejecutivo de Binance, explicó personalmente cómo robaron 6.300 millones: los hackers aprovecharon la función de delegación de Ethereum EIP-7702 para saltarse el proceso de aprobación normal y hacerse con el control de ejecución de la billetera caliente. Después, usaron un mecanismo de autodestrucción para borrar las herramientas y los rastros. Ojo: no se trató simplemente de que les robaran las claves privadas; se saltaron el propio proceso de aprobación mediante una «delegación legítima». Así que ahí va la pregunta: si hasta el sistema de aprobación de la mayor plataforma del mundo puede ser burlado, ¿sigue siendo una caja fuerte la billetera caliente de un exchange? Los retiros se reanudan el domingo y el lunes presentan primero la prueba de reservas. ¿Retirarías tu dinero de inmediato o lo dejarías ahí, ahora que han cubierto los 6.300 millones? Que cada cual se posicione en los comentarios: A) Retirarlo para estar a salvo. B) Si ya lo han cubierto, ¿qué más da?
$BTC $ETH #币安 #被盗 #EIP7702
La pregunta de fondo: el viernes, Teng Jue, codirector ejecutivo de Binance, explicó personalmente cómo robaron 6.300 millones: los hackers aprovecharon la función de delegación de Ethereum EIP-7702 para saltarse el proceso de aprobación normal y hacerse con el control de ejecución de la billetera caliente. Después, usaron un mecanismo de autodestrucción para borrar las herramientas y los rastros. Ojo: no se trató simplemente de que les robaran las claves privadas; se saltaron el propio proceso de aprobación mediante una «delegación legítima». Así que ahí va la pregunta: si hasta el sistema de aprobación de la mayor plataforma del mundo puede ser burlado, ¿sigue siendo una caja fuerte la billetera caliente de un exchange? Los retiros se reanudan el domingo y el lunes presentan primero la prueba de reservas. ¿Retirarías tu dinero de inmediato o lo dejarías ahí, ahora que han cubierto los 6.300 millones? Que cada cual se posicione en los comentarios: A) Retirarlo para estar a salvo. B) Si ya lo han cubierto, ¿qué más da?
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
25
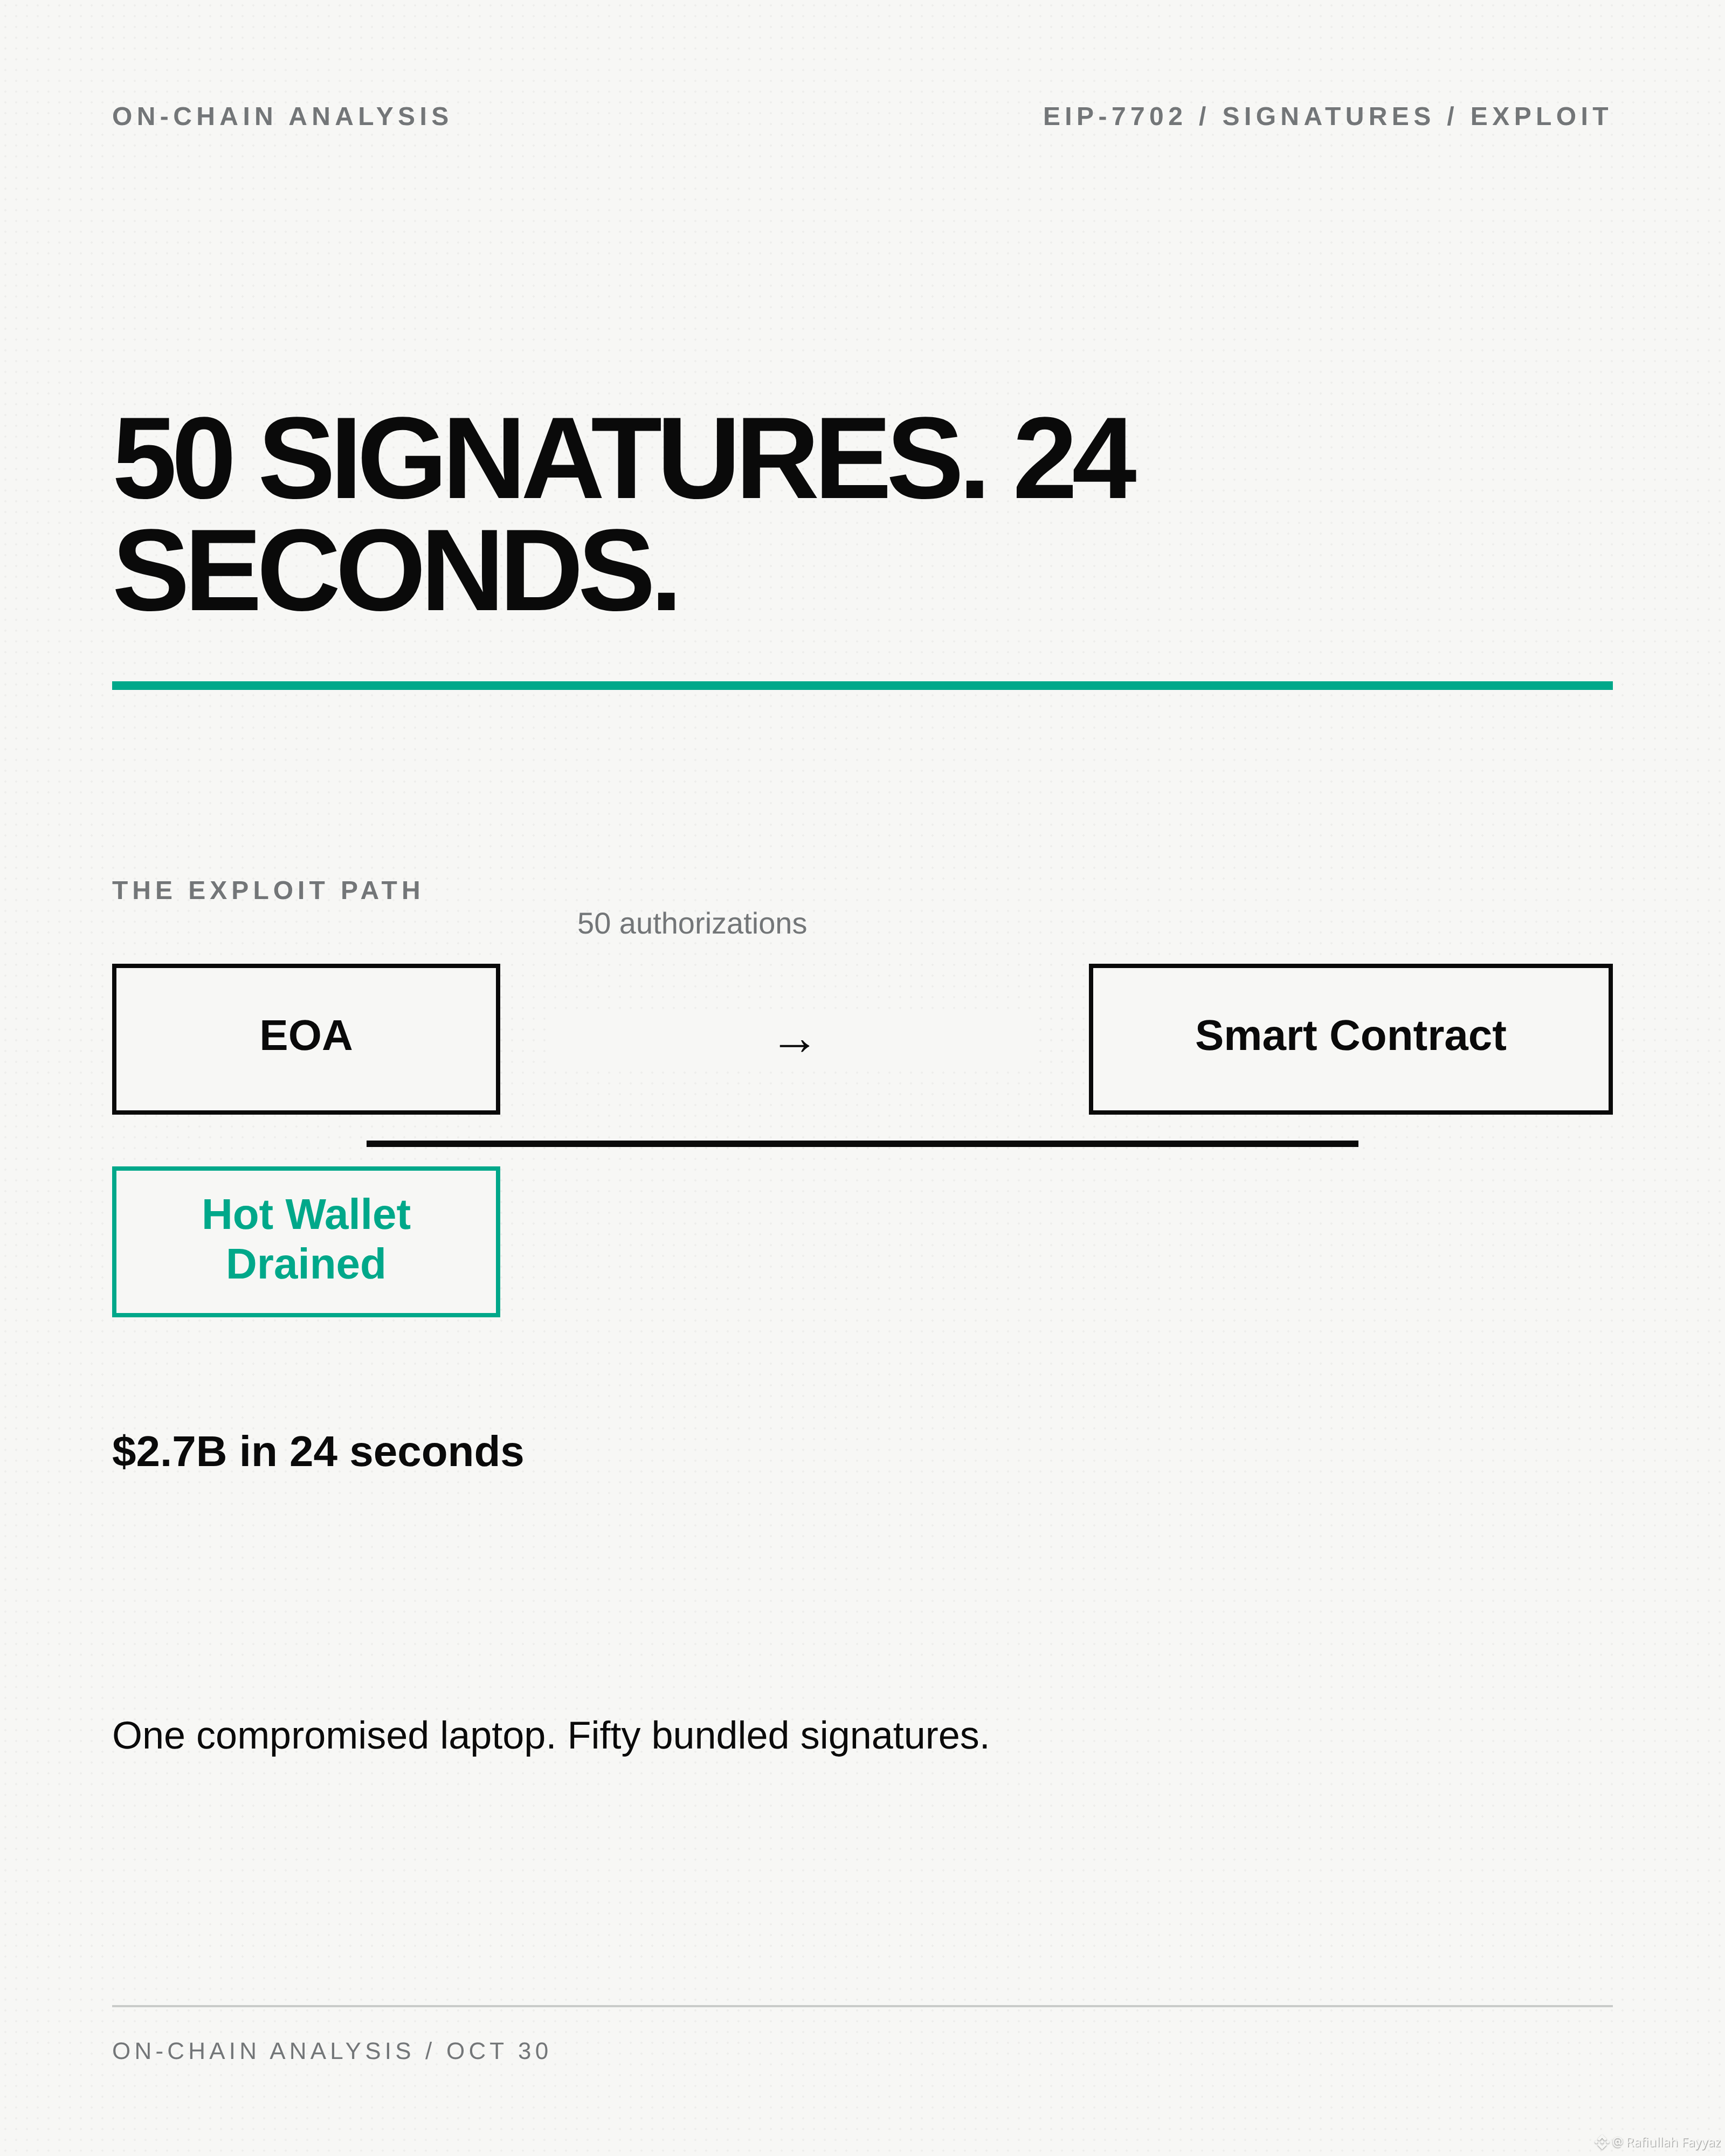
50 FIRMAS. 24 SEGUNDOS.
2.700 millones de dólares salieron de Binance 14 en 24 segundos.
El atacante no robó una clave privada. Agrupó 50 autorizaciones EIP-7702 en una sola transacción. Cada firma cedió el control de la cartera al mismo contrato inteligente. Cuando se incluyeron las 50, la cartera caliente quedó vacía.
Este es el primer exploit importante que usa EIP-7702 a esta escala. El estándar permite que una cuenta de propiedad externa delegue en un contrato inteligente. Es útil para la abstracción de cuentas. Pero puede ser catastrófico si el proceso de firma se ve comprometido.
Binance afirma que el punto de entrada fue el portátil. Pero el arma fue la agrupación de firmas.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 FIRMAS. 24 SEGUNDOS.
2.700 millones de dólares salieron de Binance 14 en 24 segundos.
El atacante no robó una clave privada. Agrupó 50 autorizaciones EIP-7702 en una sola transacción. Cada firma cedió el control de la cartera al mismo contrato inteligente. Cuando se incluyeron las 50, la cartera caliente quedó vacía.
Este es el primer exploit importante que usa EIP-7702 a esta escala. El estándar permite que una cuenta de propiedad externa delegue en un contrato inteligente. Es útil para la abstracción de cuentas. Pero puede ser catastrófico si el proceso de firma se ve comprometido.
Binance afirma que el punto de entrada fue el portátil. Pero el arma fue la agrupación de firmas.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
2.700 millones de dólares salieron de Binance 14 en 24 segundos.
El atacante no robó una clave privada. Agrupó 50 autorizaciones EIP-7702 en una sola transacción. Cada firma cedió el control de la cartera al mismo contrato inteligente. Cuando se incluyeron las 50, la cartera caliente quedó vacía.
Este es el primer exploit importante que usa EIP-7702 a esta escala. El estándar permite que una cuenta de propiedad externa delegue en un contrato inteligente. Es útil para la abstracción de cuentas. Pero puede ser catastrófico si el proceso de firma se ve comprometido.
Binance afirma que el punto de entrada fue el portátil. Pero el arma fue la agrupación de firmas.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
356
·
--
En pocas palabras, esta vez no robaron la clave privada: alguien convirtió el sistema de firma en un cajero automático. La cronología de TRM Labs: el ataque comenzó el 29 de octubre a las 20:05 UTC; en 20 minutos, se sacaron 6.360 millones de dólares de las billeteras de Binance en 10 cadenas, más de cuatro veces los 1.500 millones robados a Bybit. La investigación preliminar de Binance también coincide: hackearon el ordenador de un ingeniero de operaciones y los atacantes accedieron a un contenedor de servicios internos para enviar solicitudes de retiro. No se encontraron indicios de que se filtraran claves privadas. Lo más increíble fue lo que ocurrió en Ethereum: los atacantes hicieron que el sistema de firma de Binance firmara de golpe 50 autorizaciones previas EIP-7702, con números de secuencia consecutivos; bastaba con que una coincidiera. Binance 14 se convirtió al instante en el robot aspirador de los atacantes: en una sola transacción se llevaron 167,464 $ETH y 1.615 millones de USDT, y dejaron solo 1 ETH. Tras reponer fondos, volvieron a vaciarla. Tanto TRM como Chainalysis apuntan al grupo norcoreano TraderTraitor, aunque Binance todavía no ha señalado a nadie. Los aproximadamente 3.000 millones congelados son todos stablecoins que se podían congelar: Tether congeló 1.567 millones y Circle, más de 800 millones. Los aproximadamente 2.400 millones en $BTC y $ETH que no se podían congelar ya se han movido. En el fondo SAFU hay 15.000 $BTC, unos 1.200 millones de dólares: menos de una quinta parte de las pérdidas. El resto tendrá que cubrirlo Binance con sus propios fondos. Esta es solo mi opinión, tómala como referencia. Cuando se reanuden los retiros, ¿retirarás de inmediato a una billetera de autocustodia o dejarás tus fondos en Binance, apostando a que cubrirá la totalidad de las pérdidas? Di de qué lado estás en los comentarios.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
En pocas palabras, esta vez no robaron la clave privada: alguien convirtió el sistema de firma en un cajero automático. La cronología de TRM Labs: el ataque comenzó el 29 de octubre a las 20:05 UTC; en 20 minutos, se sacaron 6.360 millones de dólares de las billeteras de Binance en 10 cadenas, más de cuatro veces los 1.500 millones robados a Bybit. La investigación preliminar de Binance también coincide: hackearon el ordenador de un ingeniero de operaciones y los atacantes accedieron a un contenedor de servicios internos para enviar solicitudes de retiro. No se encontraron indicios de que se filtraran claves privadas. Lo más increíble fue lo que ocurrió en Ethereum: los atacantes hicieron que el sistema de firma de Binance firmara de golpe 50 autorizaciones previas EIP-7702, con números de secuencia consecutivos; bastaba con que una coincidiera. Binance 14 se convirtió al instante en el robot aspirador de los atacantes: en una sola transacción se llevaron 167,464 $ETH y 1.615 millones de USDT, y dejaron solo 1 ETH. Tras reponer fondos, volvieron a vaciarla. Tanto TRM como Chainalysis apuntan al grupo norcoreano TraderTraitor, aunque Binance todavía no ha señalado a nadie. Los aproximadamente 3.000 millones congelados son todos stablecoins que se podían congelar: Tether congeló 1.567 millones y Circle, más de 800 millones. Los aproximadamente 2.400 millones en $BTC y $ETH que no se podían congelar ya se han movido. En el fondo SAFU hay 15.000 $BTC , unos 1.200 millones de dólares: menos de una quinta parte de las pérdidas. El resto tendrá que cubrirlo Binance con sus propios fondos. Esta es solo mi opinión, tómala como referencia. Cuando se reanuden los retiros, ¿retirarás de inmediato a una billetera de autocustodia o dejarás tus fondos en Binance, apostando a que cubrirá la totalidad de las pérdidas? Di de qué lado estás en los comentarios.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
El caso de los 63.000 millones en operaciones ilícitas no tiene nada que ver con EIP-7702; dejen de sensacionalizar. Pero este protocolo sí permite a los hackers eludir los controles de seguridad: los fondos van y vienen sin dejar rastro, convirtiéndolo en un «acelerador» de operaciones maliciosas. Por atractivo que sea el nuevo estándar, de nada sirve si no podemos mantener la seguridad. De ahora en adelante, al interactuar en la cadena, primero evalúa los riesgos y luego los beneficios.
$ETH #EIP7702
El caso de los 63.000 millones en operaciones ilícitas no tiene nada que ver con EIP-7702; dejen de sensacionalizar. Pero este protocolo sí permite a los hackers eludir los controles de seguridad: los fondos van y vienen sin dejar rastro, convirtiéndolo en un «acelerador» de operaciones maliciosas. Por atractivo que sea el nuevo estándar, de nada sirve si no podemos mantener la seguridad. De ahora en adelante, al interactuar en la cadena, primero evalúa los riesgos y luego los beneficios.
$ETH #EIP7702
$ETH #EIP7702
13

·
--
Artículo
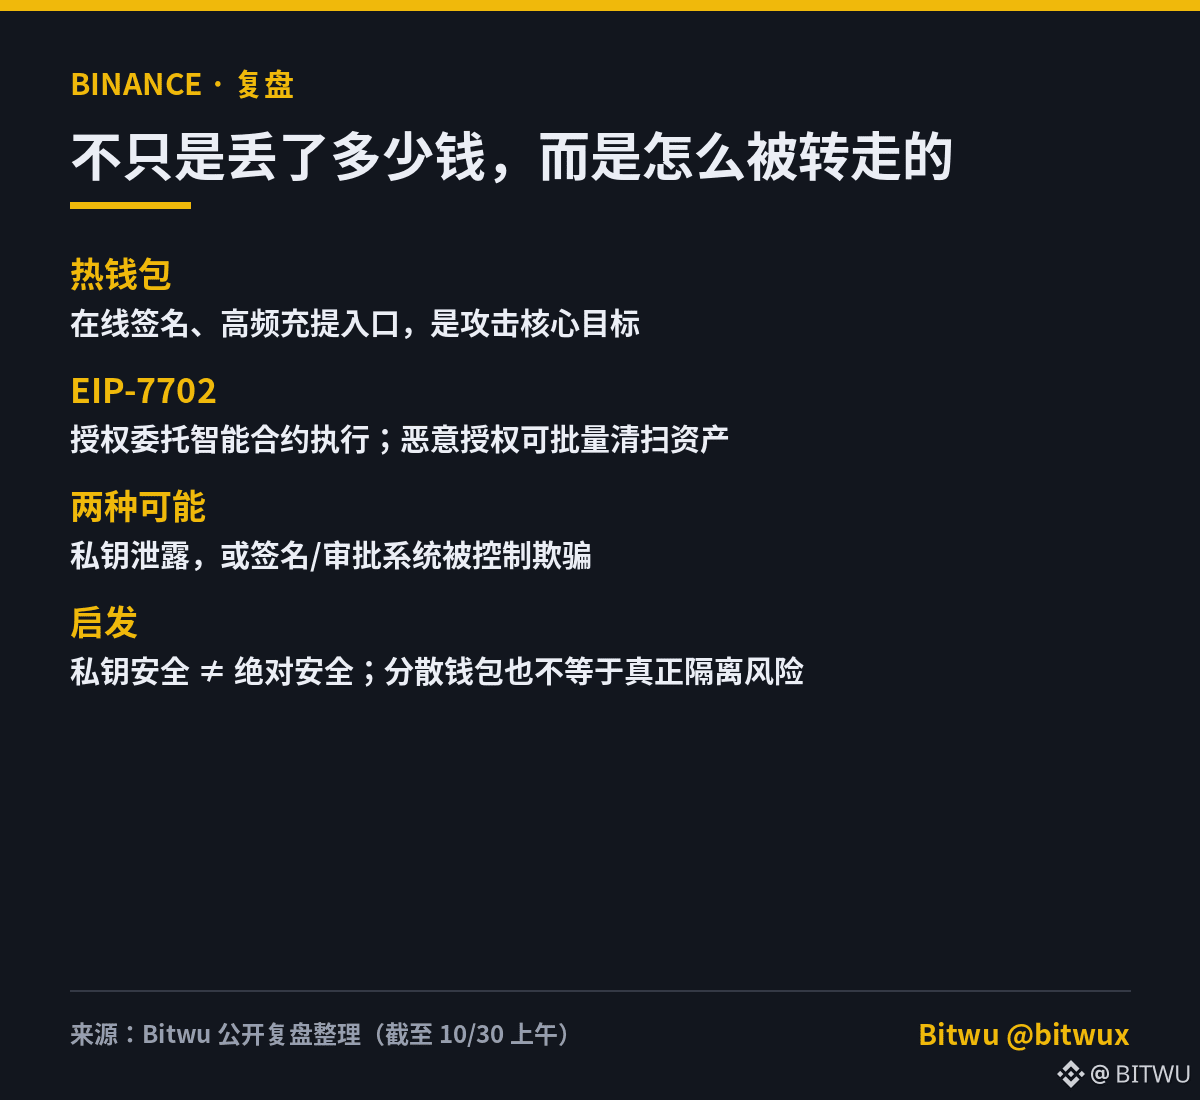
Análisis del incidente de seguridad de las billeteras calientes de Binance: ¿cómo se transfirieron miles de millones de dólares?Según los análisis on-chain disponibles hasta ahora, las salidas irregulares de fondos de varias billeteras calientes podrían alcanzar entre 5.500 y 6.000 millones de dólares. Si se confirma, podría convertirse en el mayor robo de criptomonedas de la historia del sector.
Primero, una aclaración: esta cifra sigue siendo una estimación de terceros y no representa la pérdida final confirmada por Binance. Hasta ahora se ha verificado la congelación de activos relacionados por un valor aproximado de 3.000 millones de dólares. Binance también anunció la suspensión de los depósitos y retiros y el inicio de una investigación de seguridad.
Lo más importante no es cuánto dinero transfirieron los hackers, sino cómo lo hicieron exactamente.
1️⃣ ¿Qué hicieron exactamente los hackers?
Análisis del incidente de seguridad de las billeteras calientes de Binance: ¿cómo se transfirieron miles de millones de dólares?
Según los análisis on-chain disponibles hasta ahora, las salidas irregulares de fondos de varias billeteras calientes podrían alcanzar entre 5.500 y 6.000 millones de dólares. Si se confirma, podría convertirse en el mayor robo de criptomonedas de la historia del sector.
Primero, una aclaración: esta cifra sigue siendo una estimación de terceros y no representa la pérdida final confirmada por Binance. Hasta ahora se ha verificado la congelación de activos relacionados por un valor aproximado de 3.000 millones de dólares. Binance también anunció la suspensión de los depósitos y retiros y el inicio de una investigación de seguridad.
Lo más importante no es cuánto dinero transfirieron los hackers, sino cómo lo hicieron exactamente.
1️⃣ ¿Qué hicieron exactamente los hackers?
Primero, una aclaración: esta cifra sigue siendo una estimación de terceros y no representa la pérdida final confirmada por Binance. Hasta ahora se ha verificado la congelación de activos relacionados por un valor aproximado de 3.000 millones de dólares. Binance también anunció la suspensión de los depósitos y retiros y el inicio de una investigación de seguridad.
Lo más importante no es cuánto dinero transfirieron los hackers, sino cómo lo hicieron exactamente.
1️⃣ ¿Qué hicieron exactamente los hackers?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.8k
·
--
UNA FIRMA. ¿ALGUIEN PODRÍA MOVER TUS FONDOS SIN VOLVER A PEDIRTE PERMISO? 🔐
Ese es un riesgo real de la delegación maliciosa EIP-7702. Pero ver “EIP-7702” en tu billetera NO significa automáticamente que te hayan hackeado.
Aquí tienes una explicación sencilla 👇
Una billetera normal usa tu clave privada para firmar transacciones.
EIP-7702 permite que esa misma dirección de billetera ejecute código de contrato inteligente y añada funciones como transacciones agrupadas, comisiones de gas patrocinadas y permisos programables.
Piensa en ello como instalar un asistente dentro de tu billetera.
Un asistente de confianza sigue reglas seguras. Uno malicioso podría permitir que un atacante mueva activos sin que tengas que volver a confirmarlo.
¿Cómo puede ocurrir?
• Te engañan para que firmes una autorización que apunta a código malicioso.
• Te roban la clave privada y el atacante puede firmar la autorización.
• El código delegado contiene una vulnerabilidad.
Conocer simplemente tu dirección pública no basta para instalar una delegación. Se necesita una firma de autorización válida.
Tres malentendidos que conviene aclarar:
❌ “EIP-7702 se creó para los hackers”
Se diseñó para mejorar las funciones de las billeteras. El peligro depende del código y de los permisos que tenga.
❌ “La delegación no se puede revocar”
El protocolo permite eliminarla con una autorización válida dirigida a la dirección cero. Es posible que la interfaz de tu billetera no admita todos los casos.
❌ “Revocar las aprobaciones de tokens lo elimina todo”
Las aprobaciones de tokens y la delegación EIP-7702 son permisos distintos. Eliminar uno no elimina automáticamente el otro.
Y lo más importante: si tu clave privada está en peligro, revocar la delegación no vuelve a hacer segura esa clave. El atacante puede volver a firmar.
Comprueba el contrato delegado real, no solo el nombre que se muestra. Usa herramientas oficiales de tu billetera y nunca confíes en un enlace aleatorio que diga “arregla tu billetera”.
Antes de firmar, pregúntate:
“¿Estoy aprobando una acción o cambiando la forma en que puede funcionar mi billetera?”
Fuente: especificación EIP-7702 de Ethereum
#EIP7702 $BTC $ETH $BNB
UNA FIRMA. ¿ALGUIEN PODRÍA MOVER TUS FONDOS SIN VOLVER A PEDIRTE PERMISO? 🔐
Ese es un riesgo real de la delegación maliciosa EIP-7702. Pero ver “EIP-7702” en tu billetera NO significa automáticamente que te hayan hackeado.
Aquí tienes una explicación sencilla 👇
Una billetera normal usa tu clave privada para firmar transacciones.
EIP-7702 permite que esa misma dirección de billetera ejecute código de contrato inteligente y añada funciones como transacciones agrupadas, comisiones de gas patrocinadas y permisos programables.
Piensa en ello como instalar un asistente dentro de tu billetera.
Un asistente de confianza sigue reglas seguras. Uno malicioso podría permitir que un atacante mueva activos sin que tengas que volver a confirmarlo.
¿Cómo puede ocurrir?
• Te engañan para que firmes una autorización que apunta a código malicioso.
• Te roban la clave privada y el atacante puede firmar la autorización.
• El código delegado contiene una vulnerabilidad.
Conocer simplemente tu dirección pública no basta para instalar una delegación. Se necesita una firma de autorización válida.
Tres malentendidos que conviene aclarar:
❌ “EIP-7702 se creó para los hackers”
Se diseñó para mejorar las funciones de las billeteras. El peligro depende del código y de los permisos que tenga.
❌ “La delegación no se puede revocar”
El protocolo permite eliminarla con una autorización válida dirigida a la dirección cero. Es posible que la interfaz de tu billetera no admita todos los casos.
❌ “Revocar las aprobaciones de tokens lo elimina todo”
Las aprobaciones de tokens y la delegación EIP-7702 son permisos distintos. Eliminar uno no elimina automáticamente el otro.
Y lo más importante: si tu clave privada está en peligro, revocar la delegación no vuelve a hacer segura esa clave. El atacante puede volver a firmar.
Comprueba el contrato delegado real, no solo el nombre que se muestra. Usa herramientas oficiales de tu billetera y nunca confíes en un enlace aleatorio que diga “arregla tu billetera”.
Antes de firmar, pregúntate:
“¿Estoy aprobando una acción o cambiando la forma en que puede funcionar mi billetera?”
Fuente: especificación EIP-7702 de Ethereum
#EIP7702 $BTC $ETH $BNB
Ese es un riesgo real de la delegación maliciosa EIP-7702. Pero ver “EIP-7702” en tu billetera NO significa automáticamente que te hayan hackeado.
Aquí tienes una explicación sencilla 👇
Una billetera normal usa tu clave privada para firmar transacciones.
EIP-7702 permite que esa misma dirección de billetera ejecute código de contrato inteligente y añada funciones como transacciones agrupadas, comisiones de gas patrocinadas y permisos programables.
Piensa en ello como instalar un asistente dentro de tu billetera.
Un asistente de confianza sigue reglas seguras. Uno malicioso podría permitir que un atacante mueva activos sin que tengas que volver a confirmarlo.
¿Cómo puede ocurrir?
• Te engañan para que firmes una autorización que apunta a código malicioso.
• Te roban la clave privada y el atacante puede firmar la autorización.
• El código delegado contiene una vulnerabilidad.
Conocer simplemente tu dirección pública no basta para instalar una delegación. Se necesita una firma de autorización válida.
Tres malentendidos que conviene aclarar:
❌ “EIP-7702 se creó para los hackers”
Se diseñó para mejorar las funciones de las billeteras. El peligro depende del código y de los permisos que tenga.
❌ “La delegación no se puede revocar”
El protocolo permite eliminarla con una autorización válida dirigida a la dirección cero. Es posible que la interfaz de tu billetera no admita todos los casos.
❌ “Revocar las aprobaciones de tokens lo elimina todo”
Las aprobaciones de tokens y la delegación EIP-7702 son permisos distintos. Eliminar uno no elimina automáticamente el otro.
Y lo más importante: si tu clave privada está en peligro, revocar la delegación no vuelve a hacer segura esa clave. El atacante puede volver a firmar.
Comprueba el contrato delegado real, no solo el nombre que se muestra. Usa herramientas oficiales de tu billetera y nunca confíes en un enlace aleatorio que diga “arregla tu billetera”.
Antes de firmar, pregúntate:
“¿Estoy aprobando una acción o cambiando la forma en que puede funcionar mi billetera?”
Fuente: especificación EIP-7702 de Ethereum
#EIP7702 $BTC $ETH $BNB
2
469

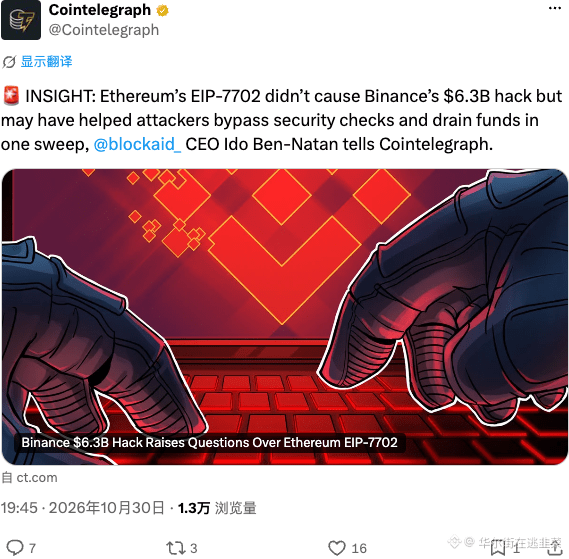
EIP-7702 no causó el hack de Binance, pero puede aumentar las pérdidas
- Los expertos en seguridad afirman que los atacantes pueden retirar dinero de las billeteras de Binance sin necesidad de EIP-7702
- La actualización EIP-7702 de Ethereum podría ayudar a eludir las medidas de retirada de fondos y aumentar las pérdidas
- Este incidente solo afecta a la forma de llevar a cabo el ataque, no es la causa principal del hack
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Fuente: CoinTelegraph
EIP-7702 no causó el hack de Binance, pero puede aumentar las pérdidas
- Los expertos en seguridad afirman que los atacantes pueden retirar dinero de las billeteras de Binance sin necesidad de EIP-7702
- La actualización EIP-7702 de Ethereum podría ayudar a eludir las medidas de retirada de fondos y aumentar las pérdidas
- Este incidente solo afecta a la forma de llevar a cabo el ataque, no es la causa principal del hack
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Fuente: CoinTelegraph
- Los expertos en seguridad afirman que los atacantes pueden retirar dinero de las billeteras de Binance sin necesidad de EIP-7702
- La actualización EIP-7702 de Ethereum podría ayudar a eludir las medidas de retirada de fondos y aumentar las pérdidas
- Este incidente solo afecta a la forma de llevar a cabo el ataque, no es la causa principal del hack
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Fuente: CoinTelegraph
37

·
--
🚨 EIP-7702 no causó el hackeo de Binance, pero pudo haber amplificado las pérdidas. Según expertos en seguridad, los atacantes podrían vaciar billeteras sin esta actualización, aunque esta podría haberles ayudado a eludir las protecciones de retiro en ETH.
Las funciones de abstracción de cuentas de la actualización podrían haber proporcionado a los atacantes nuevas vías para sortear los protocolos de seguridad.
Implicación: Mayor riesgo para quienes poseen ETH durante las actualizaciones activas.
💭 ¿Está protegida tu exposición a ETH frente a los riesgos de la abstracción de cuentas? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
🚨 EIP-7702 no causó el hackeo de Binance, pero pudo haber amplificado las pérdidas. Según expertos en seguridad, los atacantes podrían vaciar billeteras sin esta actualización, aunque esta podría haberles ayudado a eludir las protecciones de retiro en ETH.
Las funciones de abstracción de cuentas de la actualización podrían haber proporcionado a los atacantes nuevas vías para sortear los protocolos de seguridad.
Implicación: Mayor riesgo para quienes poseen ETH durante las actualizaciones activas.
💭 ¿Está protegida tu exposición a ETH frente a los riesgos de la abstracción de cuentas? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
Las funciones de abstracción de cuentas de la actualización podrían haber proporcionado a los atacantes nuevas vías para sortear los protocolos de seguridad.
Implicación: Mayor riesgo para quienes poseen ETH durante las actualizaciones activas.
💭 ¿Está protegida tu exposición a ETH frente a los riesgos de la abstracción de cuentas? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
3
·
--
Esta vez no se filtró ninguna clave privada: se aprovechó una vulnerabilidad de EIP-7702
Esta vez no se filtró ninguna clave privada: el problema fue EIP-7702. Una sola autorización puede delegar en un contrato el control de las operaciones de la billetera; si alguien obtiene la firma, los activos pueden «transferirse con normalidad» hasta que se revoque la delegación.
Las salidas totales on-chain rondaron los 5.600 millones de dólares. Tether, Circle y otros congelaron unos 2.540 millones, pero las pérdidas netas siguen siendo del orden de los miles de millones. CZ afirmó que los fondos de los usuarios están cubiertos al 100 %. BTC cayó brevemente hasta cerca de los 80.000 y luego se recuperó; por un momento superó los 80.000.
Por ahora, hay tres cosas que hacer:
1. Transferir los activos inactivos del exchange a una billetera física;
2. Revisar la seguridad de las cuentas en otros exchanges y cancelar las API y autorizaciones que lleven mucho tiempo sin usarse;
3. Esperar los resultados de la investigación de seguridad y no lanzarse a comprar en la caída.
El detonante sigue ardiendo; el efectivo y los activos guardados en una billetera física son más seguros.
Opinión personal; no es asesoramiento de inversión.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
Esta vez no se filtró ninguna clave privada: se aprovechó una vulnerabilidad de EIP-7702
Esta vez no se filtró ninguna clave privada: el problema fue EIP-7702. Una sola autorización puede delegar en un contrato el control de las operaciones de la billetera; si alguien obtiene la firma, los activos pueden «transferirse con normalidad» hasta que se revoque la delegación.
Las salidas totales on-chain rondaron los 5.600 millones de dólares. Tether, Circle y otros congelaron unos 2.540 millones, pero las pérdidas netas siguen siendo del orden de los miles de millones. CZ afirmó que los fondos de los usuarios están cubiertos al 100 %. BTC cayó brevemente hasta cerca de los 80.000 y luego se recuperó; por un momento superó los 80.000.
Por ahora, hay tres cosas que hacer:
1. Transferir los activos inactivos del exchange a una billetera física;
2. Revisar la seguridad de las cuentas en otros exchanges y cancelar las API y autorizaciones que lleven mucho tiempo sin usarse;
3. Esperar los resultados de la investigación de seguridad y no lanzarse a comprar en la caída.
El detonante sigue ardiendo; el efectivo y los activos guardados en una billetera física son más seguros.
Opinión personal; no es asesoramiento de inversión.
$ETH
$BTC
#EIP7702 #安全
Esta vez no se filtró ninguna clave privada: el problema fue EIP-7702. Una sola autorización puede delegar en un contrato el control de las operaciones de la billetera; si alguien obtiene la firma, los activos pueden «transferirse con normalidad» hasta que se revoque la delegación.
Las salidas totales on-chain rondaron los 5.600 millones de dólares. Tether, Circle y otros congelaron unos 2.540 millones, pero las pérdidas netas siguen siendo del orden de los miles de millones. CZ afirmó que los fondos de los usuarios están cubiertos al 100 %. BTC cayó brevemente hasta cerca de los 80.000 y luego se recuperó; por un momento superó los 80.000.
Por ahora, hay tres cosas que hacer:
1. Transferir los activos inactivos del exchange a una billetera física;
2. Revisar la seguridad de las cuentas en otros exchanges y cancelar las API y autorizaciones que lleven mucho tiempo sin usarse;
3. Esperar los resultados de la investigación de seguridad y no lanzarse a comprar en la caída.
El detonante sigue ardiendo; el efectivo y los activos guardados en una billetera física son más seguros.
Opinión personal; no es asesoramiento de inversión.
$ETH
$BTC
#EIP7702 #安全
1.3k
·
--
Esta madrugada hubo un incidente con la cartera caliente de Binance. Mucha gente oyó hablar por primera vez de EIP-7702, así que vamos a explicar primero qué significa:
1. Qué es: una función introducida con la actualización Pectra de Ethereum. Una cartera normal puede firmar una autorización para delegar temporalmente la ejecución en un fragmento de código de contrato inteligente. La dirección no cambia. Esto permite realizar operaciones por lotes y que otra persona pague el gas.
2. Por qué se convirtió en objetivo esta vez: según los análisis posteriores de Blockaid y otros, el atacante incluyó en una transacción 50 autorizaciones con números de secuencia consecutivos, para acertar con el número de secuencia que tenía en ese momento la cartera caliente. Si acertaba, el contrato malicioso podía transferir activos en lote en nombre de la cartera. Además, si no se revoca la delegación, esta sigue siendo válida.
3. De qué deben protegerse los usuarios comunes: primero, no firmes autorizaciones que no entiendas, sobre todo las firmas que agrupan de una vez muchas operaciones; segundo, si un sitio desconocido te pide firmar, detente y comprueba a qué contrato se va a delegar la ejecución; tercero, revisa periódicamente y revoca las autorizaciones que ya no uses. Si tienes activos de gran valor, procura guardarlos en una cartera fría.
En mi opinión, EIP-7702 no es una puerta trasera. Convierte la cartera, que antes era una llave que solo permitía transferir, en una llave capaz de ejecutar programas. Ahora que la llave es más potente, comprobar con atención a quién se delega la ejecución antes de firmar es una lección obligatoria. ¿Sueles revisar cada autorización antes de firmar?
$ETH #EIP7702
Esta madrugada hubo un incidente con la cartera caliente de Binance. Mucha gente oyó hablar por primera vez de EIP-7702, así que vamos a explicar primero qué significa:
1. Qué es: una función introducida con la actualización Pectra de Ethereum. Una cartera normal puede firmar una autorización para delegar temporalmente la ejecución en un fragmento de código de contrato inteligente. La dirección no cambia. Esto permite realizar operaciones por lotes y que otra persona pague el gas.
2. Por qué se convirtió en objetivo esta vez: según los análisis posteriores de Blockaid y otros, el atacante incluyó en una transacción 50 autorizaciones con números de secuencia consecutivos, para acertar con el número de secuencia que tenía en ese momento la cartera caliente. Si acertaba, el contrato malicioso podía transferir activos en lote en nombre de la cartera. Además, si no se revoca la delegación, esta sigue siendo válida.
3. De qué deben protegerse los usuarios comunes: primero, no firmes autorizaciones que no entiendas, sobre todo las firmas que agrupan de una vez muchas operaciones; segundo, si un sitio desconocido te pide firmar, detente y comprueba a qué contrato se va a delegar la ejecución; tercero, revisa periódicamente y revoca las autorizaciones que ya no uses. Si tienes activos de gran valor, procura guardarlos en una cartera fría.
En mi opinión, EIP-7702 no es una puerta trasera. Convierte la cartera, que antes era una llave que solo permitía transferir, en una llave capaz de ejecutar programas. Ahora que la llave es más potente, comprobar con atención a quién se delega la ejecución antes de firmar es una lección obligatoria. ¿Sueles revisar cada autorización antes de firmar?
$ETH #EIP7702
1. Qué es: una función introducida con la actualización Pectra de Ethereum. Una cartera normal puede firmar una autorización para delegar temporalmente la ejecución en un fragmento de código de contrato inteligente. La dirección no cambia. Esto permite realizar operaciones por lotes y que otra persona pague el gas.
2. Por qué se convirtió en objetivo esta vez: según los análisis posteriores de Blockaid y otros, el atacante incluyó en una transacción 50 autorizaciones con números de secuencia consecutivos, para acertar con el número de secuencia que tenía en ese momento la cartera caliente. Si acertaba, el contrato malicioso podía transferir activos en lote en nombre de la cartera. Además, si no se revoca la delegación, esta sigue siendo válida.
3. De qué deben protegerse los usuarios comunes: primero, no firmes autorizaciones que no entiendas, sobre todo las firmas que agrupan de una vez muchas operaciones; segundo, si un sitio desconocido te pide firmar, detente y comprueba a qué contrato se va a delegar la ejecución; tercero, revisa periódicamente y revoca las autorizaciones que ya no uses. Si tienes activos de gran valor, procura guardarlos en una cartera fría.
En mi opinión, EIP-7702 no es una puerta trasera. Convierte la cartera, que antes era una llave que solo permitía transferir, en una llave capaz de ejecutar programas. Ahora que la llave es más potente, comprobar con atención a quién se delega la ejecución antes de firmar es una lección obligatoria. ¿Sueles revisar cada autorización antes de firmar?
$ETH #EIP7702
21
·
--
5.800 millones de dólares se esfumaron directamente de la billetera caliente de Binance: así se produjo el mayor robo a un exchange de la historia de las criptomonedas.
A las 4:24 de la madrugada del 30 de octubre, la billetera caliente 14 de Binance transfirió 167.464 ETH a una nueva dirección, y se llevó también unos 1.615 millones de USDT y 63 tipos de tokens. Una sola operación de 2.500 millones de dólares; 40 minutos después, las salidas totales ya alcanzaban los 5.600 millones, dejando muy atrás el récord de 1.500 millones de Bybit en 2025.
Lo más irónico es que este exchange, que presume de tener el mayor equipo de seguridad del mundo y el balance más sólido, fue vulnerado de lleno por un fallo en la capa del protocolo EIP-7702. La reacción del mercado fue inmediata: $ETH sufrió una caída del 5,33 % en 24 horas; $BTC cayó por debajo de 78.500 y se liquidaron allí mismo posiciones apalancadas por valor de 629 millones.
No te apresures a comprar en la caída a corto plazo; la presión vendedora no se disipará tan rápido. Si el problema de EIP-7702 se limita a la capa de custodia del exchange, el protocolo en cadena todavía puede respirar tranquilo.
#加密安全 #币安 #EIP7702
5.800 millones de dólares se esfumaron directamente de la billetera caliente de Binance: así se produjo el mayor robo a un exchange de la historia de las criptomonedas.
A las 4:24 de la madrugada del 30 de octubre, la billetera caliente 14 de Binance transfirió 167.464 ETH a una nueva dirección, y se llevó también unos 1.615 millones de USDT y 63 tipos de tokens. Una sola operación de 2.500 millones de dólares; 40 minutos después, las salidas totales ya alcanzaban los 5.600 millones, dejando muy atrás el récord de 1.500 millones de Bybit en 2025.
Lo más irónico es que este exchange, que presume de tener el mayor equipo de seguridad del mundo y el balance más sólido, fue vulnerado de lleno por un fallo en la capa del protocolo EIP-7702. La reacción del mercado fue inmediata: $ETH sufrió una caída del 5,33 % en 24 horas; $BTC cayó por debajo de 78.500 y se liquidaron allí mismo posiciones apalancadas por valor de 629 millones.
No te apresures a comprar en la caída a corto plazo; la presión vendedora no se disipará tan rápido. Si el problema de EIP-7702 se limita a la capa de custodia del exchange, el protocolo en cadena todavía puede respirar tranquilo.
#加密安全 #币安 #EIP7702
A las 4:24 de la madrugada del 30 de octubre, la billetera caliente 14 de Binance transfirió 167.464 ETH a una nueva dirección, y se llevó también unos 1.615 millones de USDT y 63 tipos de tokens. Una sola operación de 2.500 millones de dólares; 40 minutos después, las salidas totales ya alcanzaban los 5.600 millones, dejando muy atrás el récord de 1.500 millones de Bybit en 2025.
Lo más irónico es que este exchange, que presume de tener el mayor equipo de seguridad del mundo y el balance más sólido, fue vulnerado de lleno por un fallo en la capa del protocolo EIP-7702. La reacción del mercado fue inmediata: $ETH sufrió una caída del 5,33 % en 24 horas; $BTC cayó por debajo de 78.500 y se liquidaron allí mismo posiciones apalancadas por valor de 629 millones.
No te apresures a comprar en la caída a corto plazo; la presión vendedora no se disipará tan rápido. Si el problema de EIP-7702 se limita a la capa de custodia del exchange, el protocolo en cadena todavía puede respirar tranquilo.
#加密安全 #币安 #EIP7702
375
·
--
Cos, de SlowMist, explicó con claridad el método
Esta operación de limpieza de las billeteras calientes de Binance
utilizó EIP-7702
El objetivo era muy sencillo: facilitar la transferencia masiva de tokens
A juzgar por los datos en cadena,
la operación no fue precisamente sofisticada
Antes de actuar, incluso hicieron pruebas durante varias horas
En esencia, Cos dijo lo siguiente:
El mecanismo de EIP-7702 no tiene ningún problema
Y, aunque no existiera, habría otras formas de hacer algo similar
No le eches la culpa a una propuesta de actualización
Lo que realmente hay que vigilar es si han comprometido la cadena de firmas, las autorizaciones de las billeteras calientes o las herramientas de retiro
El comunicado oficial también señala que
por ahora no se han encontrado pruebas de que se hayan filtrado las claves privadas de las billeteras
El informe técnico completo tendrá que esperar a que termine la verificación
Para seguir el rastro de los fondos, hacen falta congelaciones y medidas legales
En cuanto a los pequeños inversores, que no se dejen llevar por titulares sensacionalistas como «tal protocolo va a colapsar»
Mejor que se centren en los permisos de sus propias cuentas y en los canales oficiales
$ETH $BNB
#EIP7702 #慢雾 #IncidenteDeSeguridadDeBinance
Cos, de SlowMist, explicó con claridad el método
Esta operación de limpieza de las billeteras calientes de Binance
utilizó EIP-7702
El objetivo era muy sencillo: facilitar la transferencia masiva de tokens
A juzgar por los datos en cadena,
la operación no fue precisamente sofisticada
Antes de actuar, incluso hicieron pruebas durante varias horas
En esencia, Cos dijo lo siguiente:
El mecanismo de EIP-7702 no tiene ningún problema
Y, aunque no existiera, habría otras formas de hacer algo similar
No le eches la culpa a una propuesta de actualización
Lo que realmente hay que vigilar es si han comprometido la cadena de firmas, las autorizaciones de las billeteras calientes o las herramientas de retiro
El comunicado oficial también señala que
por ahora no se han encontrado pruebas de que se hayan filtrado las claves privadas de las billeteras
El informe técnico completo tendrá que esperar a que termine la verificación
Para seguir el rastro de los fondos, hacen falta congelaciones y medidas legales
En cuanto a los pequeños inversores, que no se dejen llevar por titulares sensacionalistas como «tal protocolo va a colapsar»
Mejor que se centren en los permisos de sus propias cuentas y en los canales oficiales
$ETH $BNB
#EIP7702 #慢雾 #IncidenteDeSeguridadDeBinance
Esta operación de limpieza de las billeteras calientes de Binance
utilizó EIP-7702
El objetivo era muy sencillo: facilitar la transferencia masiva de tokens
A juzgar por los datos en cadena,
la operación no fue precisamente sofisticada
Antes de actuar, incluso hicieron pruebas durante varias horas
En esencia, Cos dijo lo siguiente:
El mecanismo de EIP-7702 no tiene ningún problema
Y, aunque no existiera, habría otras formas de hacer algo similar
No le eches la culpa a una propuesta de actualización
Lo que realmente hay que vigilar es si han comprometido la cadena de firmas, las autorizaciones de las billeteras calientes o las herramientas de retiro
El comunicado oficial también señala que
por ahora no se han encontrado pruebas de que se hayan filtrado las claves privadas de las billeteras
El informe técnico completo tendrá que esperar a que termine la verificación
Para seguir el rastro de los fondos, hacen falta congelaciones y medidas legales
En cuanto a los pequeños inversores, que no se dejen llevar por titulares sensacionalistas como «tal protocolo va a colapsar»
Mejor que se centren en los permisos de sus propias cuentas y en los canales oficiales
$ETH $BNB
#EIP7702 #慢雾 #IncidenteDeSeguridadDeBinance
2
406
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BTCRebounds80K
5,448 visualizaciones
309 participa(n) en el debate
2
#Binance98PercentReplenished
8,215 visualizaciones
358 participa(n) en el debate
3
#USMidterms-WhatAreMarketsExpecting?
240,109 visualizaciones
1,820 participa(n) en el debate
4
#USOctoberNFP-AreRateCutsStillPossible
338,370 visualizaciones
2,672 participa(n) en el debate
5
#AMDBeatsExpectations-AINarrativeContinues
66,804 visualizaciones
693 participa(n) en el debate
6
#CircleQ3Revenue865M
15,248 visualizaciones
385 participa(n) en el debate
7
#BinanceIncidentReport
425,510 visualizaciones
1,985 participa(n) en el debate
8
#USStocksOpenHigherAsDowGains1.9%
1,624 visualizaciones
51 participa(n) en el debate
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
911 visualizaciones
34 participa(n) en el debate
10
#FrenchAssemblyPassesSelfCustodiedCryptoReportingAmendment
437 visualizaciones
16 participa(n) en el debate