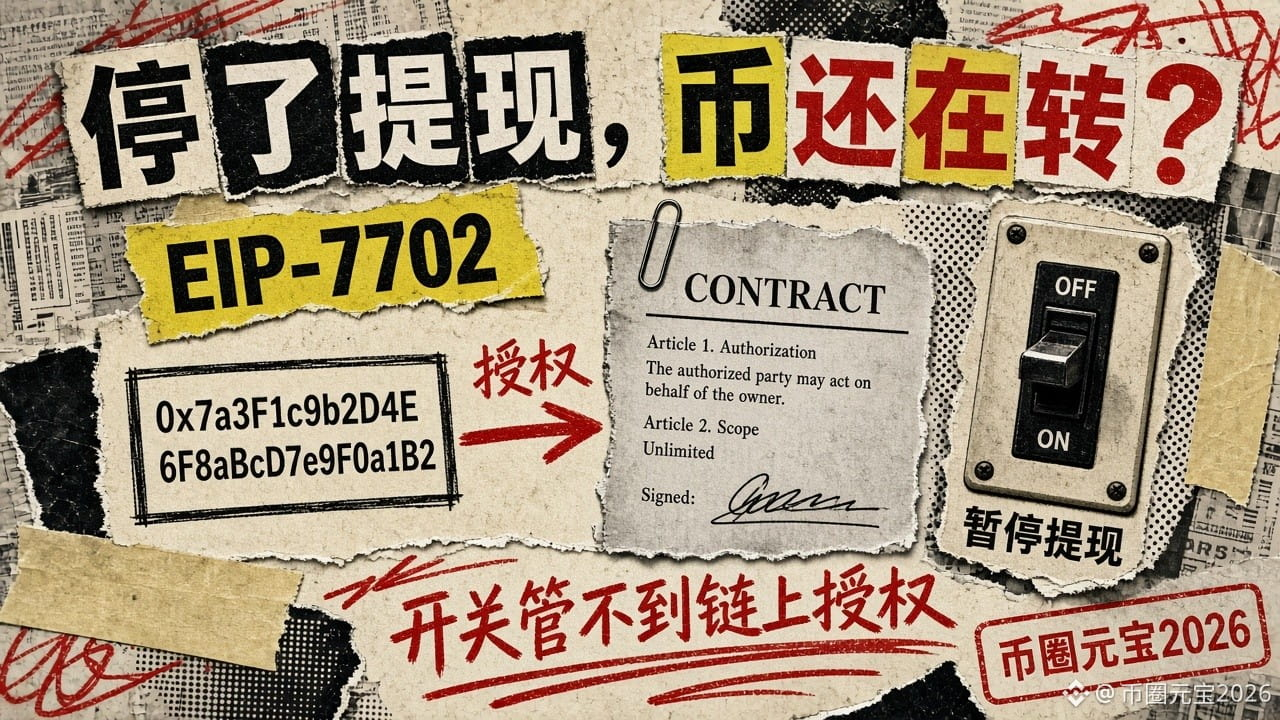
Binance ya había suspendido los retiros, ¿por qué seguía saliendo ETH on-chain? La respuesta está en EIP-7702
En el informe preliminar de la investigación del incidente de Binance del 29/10 de anoche, hay un detalle que muchos pasaron por alto: los activos siguieron moviéndose después de suspenderse los retiros. La causa fue un mecanismo de Ethereum llamado EIP-7702.
Primero, qué es EIP-7702:
Permite que una dirección normal (EOA) «delegue» parte de sus permisos de ejecución a un contrato inteligente sin entregar la clave privada. La idea original era añadir funciones a las billeteras, como operaciones por lotes y el pago de comisiones por parte de terceros.
Según el informe de Binance, esto fue lo que ocurrió:
1. El atacante obtuvo primero acceso al servicio interno de firma de billeteras.
2. Usó el servicio de firma para enviar 50 transacciones firmadas, manipuló el nonce de la cuenta y estableció una autorización de delegación maliciosa, que permitió que un contrato bajo el control del atacante obtuviera parte de los permisos de ejecución de una billetera caliente de Binance.
3. Binance suspendió de inmediato los retiros, coordinó con sus socios el congelamiento de activos y comenzó a revocar la autorización. Pero el propio informe lo señala: suspender los retiros por sí solo no puede impedir todas las transferencias no autorizadas, porque estas autorizaciones EIP-7702 ya estaban en la cadena y funcionaban de forma independiente del sistema habitual de retiros de Binance.
4. Había otro problema: la billetera caliente usaba computación multipartita (MPC), sin una clave privada única con la que revocar la autorización de inmediato. Fue necesario desarrollar un proceso específico, lo que llevó más tiempo.
5. La última transferencia, de 2,961.9 ETH, quedó confirmada en la cadena el 29/10 a las 23:56 (UTC). Ya se había transmitido antes y seguía pendiente. El 30/10 a las 00:10 (UTC), Binance cambió la autorización de la billetera caliente Binance14 para que apuntara a la dirección cero y eliminó el código de delegación.
Una aclaración importante: según el informe, BTC, XRP, SOL y OP se transfirieron directamente desde la billetera caliente mediante el servicio de firma; EIP-7702 solo afectó a la parte correspondiente a la billetera caliente de Ethereum. No lo interpreten como que «todas las monedas fueron robadas mediante 7702».
La cruda realidad: el interruptor que apagas en el sistema interno no puede controlar las autorizaciones que ya se firmaron y están en la cadena.
Un consejo para los usuarios comunes: revisen periódicamente en un explorador de bloques o en su billetera si su dirección tiene autorizaciones o delegaciones que no reconocen, y revoquen las que no reconozcan.
¿Has revisado las autorizaciones de tu billetera?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
En el informe preliminar de la investigación del incidente de Binance del 29/10 de anoche, hay un detalle que muchos pasaron por alto: los activos siguieron moviéndose después de suspenderse los retiros. La causa fue un mecanismo de Ethereum llamado EIP-7702.
Primero, qué es EIP-7702:
Permite que una dirección normal (EOA) «delegue» parte de sus permisos de ejecución a un contrato inteligente sin entregar la clave privada. La idea original era añadir funciones a las billeteras, como operaciones por lotes y el pago de comisiones por parte de terceros.
Según el informe de Binance, esto fue lo que ocurrió:
1. El atacante obtuvo primero acceso al servicio interno de firma de billeteras.
2. Usó el servicio de firma para enviar 50 transacciones firmadas, manipuló el nonce de la cuenta y estableció una autorización de delegación maliciosa, que permitió que un contrato bajo el control del atacante obtuviera parte de los permisos de ejecución de una billetera caliente de Binance.
3. Binance suspendió de inmediato los retiros, coordinó con sus socios el congelamiento de activos y comenzó a revocar la autorización. Pero el propio informe lo señala: suspender los retiros por sí solo no puede impedir todas las transferencias no autorizadas, porque estas autorizaciones EIP-7702 ya estaban en la cadena y funcionaban de forma independiente del sistema habitual de retiros de Binance.
4. Había otro problema: la billetera caliente usaba computación multipartita (MPC), sin una clave privada única con la que revocar la autorización de inmediato. Fue necesario desarrollar un proceso específico, lo que llevó más tiempo.
5. La última transferencia, de 2,961.9 ETH, quedó confirmada en la cadena el 29/10 a las 23:56 (UTC). Ya se había transmitido antes y seguía pendiente. El 30/10 a las 00:10 (UTC), Binance cambió la autorización de la billetera caliente Binance14 para que apuntara a la dirección cero y eliminó el código de delegación.
Una aclaración importante: según el informe, BTC, XRP, SOL y OP se transfirieron directamente desde la billetera caliente mediante el servicio de firma; EIP-7702 solo afectó a la parte correspondiente a la billetera caliente de Ethereum. No lo interpreten como que «todas las monedas fueron robadas mediante 7702».
La cruda realidad: el interruptor que apagas en el sistema interno no puede controlar las autorizaciones que ya se firmaron y están en la cadena.
Un consejo para los usuarios comunes: revisen periódicamente en un explorador de bloques o en su billetera si su dirección tiene autorizaciones o delegaciones que no reconocen, y revoquen las que no reconozcan.
¿Has revisado las autorizaciones de tu billetera?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH