

#web3security
web3security
614,847 visualizaciones
1,342 participa(n) en el debate
Populares
Novedades

·
--
¿Por qué pueden hackear un proyecto DeFi aunque haya superado una auditoría? 🔐
Porque la seguridad no es solo una cuestión de código.
Las vulnerabilidades pueden deberse al control de permisos, los oráculos de precios, los puentes entre cadenas, la lógica de negocio e incluso los servicios de terceros. Un defecto localizado también puede amplificarse a través de los mecanismos de flujo de fondos.
Los usuarios comunes pueden empezar por hacer estas tres cosas:
🔹 Verificar la dirección del contrato y los anuncios del proyecto.
🔹 Entender las autorizaciones de los tokens y no firmar a ciegas.
🔹 No fijarse solo en el rendimiento: también prestar atención al alcance de la auditoría, los permisos de actualización y los mecanismos para retirar los activos.
Recuerda: una auditoría no equivale a seguridad absoluta, y que las transacciones en la cadena sean rastreables no significa que los fondos puedan recuperarse necesariamente.
En tu opinión, ¿qué suelen pasar más por alto los usuarios comunes: las vulnerabilidades de los contratos o los riesgos de autorización y permisos?
#ONEANetwork #DeFi #Web3Security
3
7
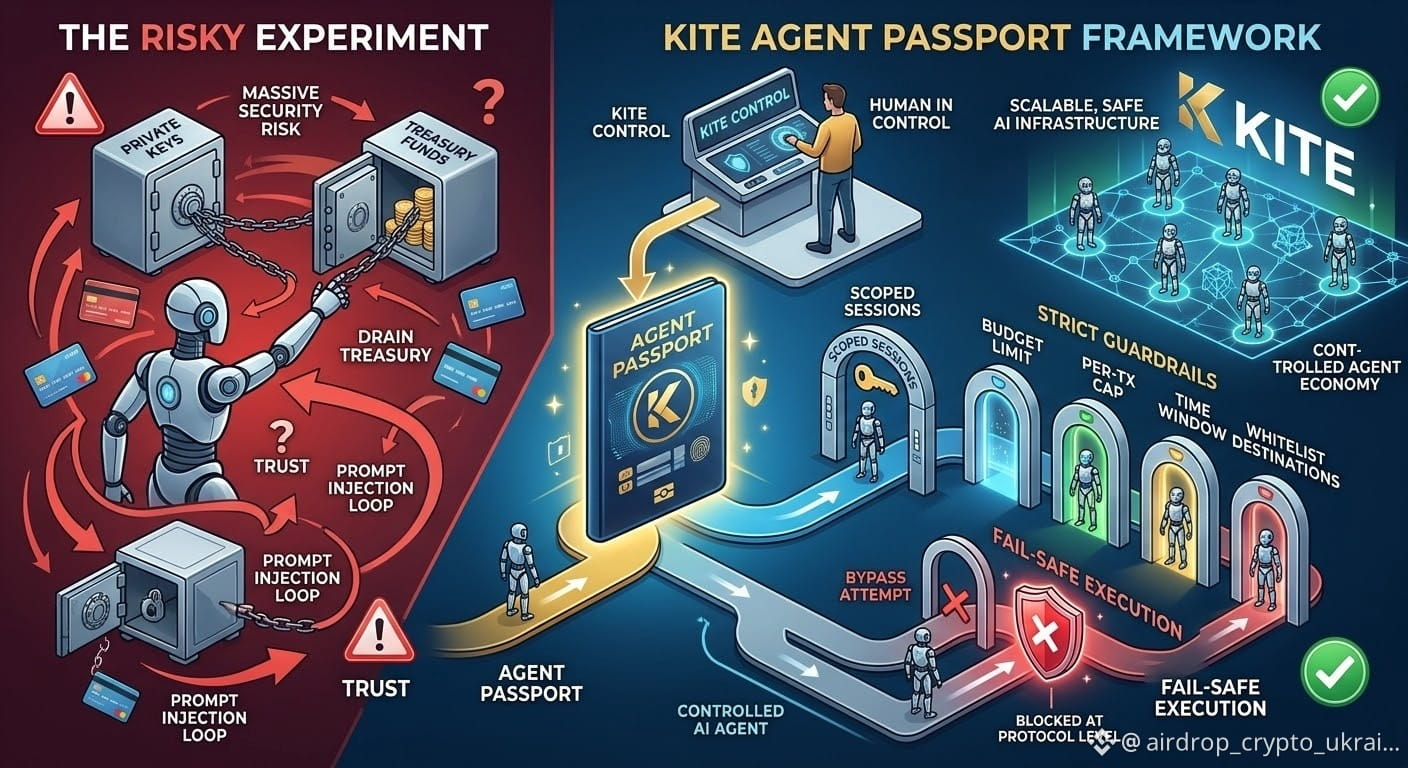
El mayor obstáculo para la economía de agentes de IA no es la inteligencia: es la confianza.
Permitir que los agentes de IA ejecuten tareas de forma autónoma es muy poderoso, pero darles acceso irrestricto a una billetera o los datos de una tarjeta de crédito genera graves riesgos de seguridad. ¿Qué pasa si una inyección de instrucciones desencadena acciones no deseadas? ¿Y si un agente vacía todo un tesoro?
Aquí es donde Kite busca cambiar las reglas del juego con su sistema Agent Passport.
En lugar de tener que elegir entre cero autonomía y una exposición total, Kite presenta un marco de intervención y control humanos:
1. Sesiones con alcance limitado: autoriza acciones con claves de acceso dentro de límites predefinidos.
2. Límites estrictos: establece topes para los presupuestos totales y los importes por transacción, define cuándo caducan las sesiones y especifica destinos autorizados.
3. Ejecución a prueba de fallos: las transacciones que incumplan estos parámetros se rechazan a nivel de protocolo.
Al mantener las claves privadas fuera de la memoria del agente y aplicar límites programables, Kite busca resolver este dilema de seguridad. Las personas conservan el control mientras los agentes obtienen la libertad operativa que necesitan para impulsar la economía de máquinas Web3.
Así es como pasamos de experimentos arriesgados a una infraestructura de IA segura y escalable.
#KiteBBW $KITE #AIAgents #Web3Security #AgentEconomy
136

·
--
La higiene de riesgos en cadena no es llamativa, pero es vital. Con $SOL a 101.5, estoy revisando la cobertura de auditorías de protocolos y los bloqueos temporales de firmas múltiples. Que cada vez más proyectos adopten verificaciones de árboles de Merkle para la Prueba de Reservas es un gran avance para la transparencia. Si la seguridad no es sólida, el rendimiento no importa. Cuídate. $BTC _
#ProofOfReserves #Web3Security #SOL
#ProofOfReserves #Web3Security #SOL
7
Alerta de seguridad: ¡Revoca los permisos de tus contratos inteligentes! 🛡️
Contenido:
¿Cuándo fue la última vez que revocaste los permisos de contratos inteligentes de tu billetera? 🔒
Cada vez que autorizas una dApp o un exchange descentralizado, podrías estar dejando abiertos permisos ilimitados para usar tus tokens. Si alguna vez atacan ese protocolo, ¡podrían vaciar tu billetera!
Hazlo hoy:
🔹 Usa herramientas como Revoke.cash o el verificador de aprobaciones de tokens de BscScan.
🔹 Revoca de inmediato los permisos antiguos o que ya no uses para las dApps.
¡Cuídate! 🤝
#Web3Security #CryptoSafety #Binance
8
·
--
Mi hoja de ruta para la seguridad de mis criptomonedas (Parte 8): Cómo gestiono y revoco los permisos riesgosos de los contratos inteligentes🎈🎈
🔴Interactuar con aplicaciones descentralizadas (DApps) y plataformas DeFi es una parte importante de mi actividad con criptomonedas, pero implica un riesgo oculto que muchos pasan por alto. En mi experiencia, descubrí que conceder a una plataforma una «aprobación ilimitada de tokens» permite que sus contratos inteligentes accedan a mis activos en cualquier momento. Si explotan ese protocolo o resulta ser una estafa, pueden vaciar al instante mi billetera conectada. Para proteger mi tesorería, establecí una rutina estricta de inspección y limpieza.🚀
🔴Hoy en día, nunca dejo permisos de gasto permanentes o ilimitados activos en mis billeteras Web3. Recurro habitualmente a exploradores de blockchain y herramientas para revocar permisos, como Revoke.cash, para auditar todas y cada una de las conexiones con contratos inteligentes que he establecido. En cuanto termino una transacción o interactúo con una plataforma nueva, revoco de inmediato el permiso para gastar tokens o reduzco su límite al mínimo. Controlar exactamente quién y qué puede interactuar con mis activos digitales es mi mejor protección contra las vulnerabilidades de los contratos inteligentes.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Esto no es asesoramiento financiero
{spot}(XAUTUSDT)
Mi hoja de ruta para la seguridad de mis criptomonedas (Parte 8): Cómo gestiono y revoco los permisos riesgosos de los contratos inteligentes🎈🎈
🔴Interactuar con aplicaciones descentralizadas (DApps) y plataformas DeFi es una parte importante de mi actividad con criptomonedas, pero implica un riesgo oculto que muchos pasan por alto. En mi experiencia, descubrí que conceder a una plataforma una «aprobación ilimitada de tokens» permite que sus contratos inteligentes accedan a mis activos en cualquier momento. Si explotan ese protocolo o resulta ser una estafa, pueden vaciar al instante mi billetera conectada. Para proteger mi tesorería, establecí una rutina estricta de inspección y limpieza.🚀
🔴Hoy en día, nunca dejo permisos de gasto permanentes o ilimitados activos en mis billeteras Web3. Recurro habitualmente a exploradores de blockchain y herramientas para revocar permisos, como Revoke.cash, para auditar todas y cada una de las conexiones con contratos inteligentes que he establecido. En cuanto termino una transacción o interactúo con una plataforma nueva, revoco de inmediato el permiso para gastar tokens o reduzco su límite al mínimo. Controlar exactamente quién y qué puede interactuar con mis activos digitales es mi mejor protección contra las vulnerabilidades de los contratos inteligentes.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Esto no es asesoramiento financiero
232

·
--
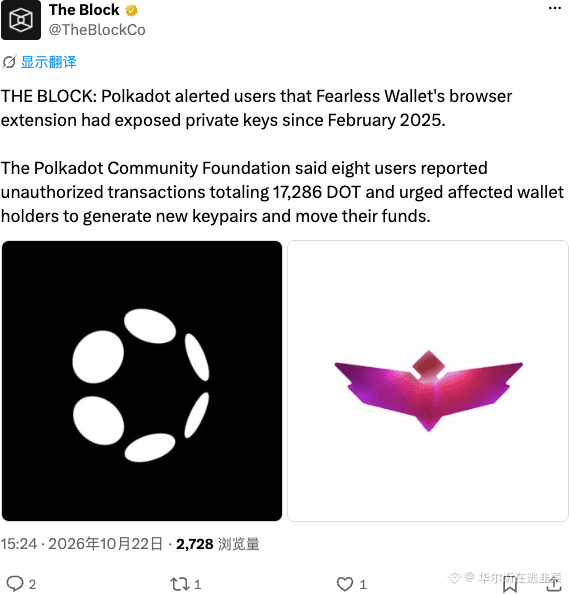
La extensión de navegador de Fearless Wallet filtra claves privadas desde el año pasado; 8 personas han perdido unos 17.000 DOT.
Si las claves privadas están completamente al descubierto, ¿qué seguridad puede haber? Le han arrancado hasta la última prenda de seguridad; la wallet de DOT se ha convertido directamente en chatarra.
$DOT #Web3Security
Si las claves privadas están completamente al descubierto, ¿qué seguridad puede haber? Le han arrancado hasta la última prenda de seguridad; la wallet de DOT se ha convertido directamente en chatarra.
$DOT #Web3Security
184
·
--
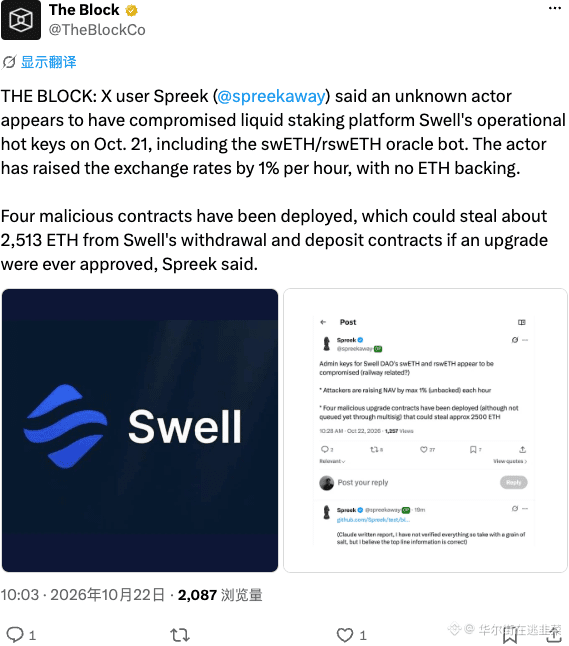
Un usuario de X denuncia que la clave de acceso de Swell fue hackeada: un bot de oráculo manipula maliciosamente el precio al alza un 1 % cada hora, sin respaldo de ETH en staking.
Que una clave de acceso hackeada pueda elevar el precio un 1 % cada hora sin ETH en staking es pisotear la «seguridad». Por mucho que se caliente el sector LSD, no puede soportar un desplome así de la confianza. Si se falsifican los datos on-chain, ¿quién va a confiar?
$SWEEL #Web3Security
Que una clave de acceso hackeada pueda elevar el precio un 1 % cada hora sin ETH en staking es pisotear la «seguridad». Por mucho que se caliente el sector LSD, no puede soportar un desplome así de la confianza. Si se falsifican los datos on-chain, ¿quién va a confiar?
$SWEEL #Web3Security
85

Protege tus criptomonedas: 5 reglas de seguridad que todo usuario de DeFi debería conocer
La seguridad de tus criptomonedas depende de más que una contraseña segura.
Recuerda estas reglas esenciales:
🔹 Verifica los sitios web antes de conectar tu billetera.
🔹 Nunca compartas tu frase semilla.
🔹 Lee las solicitudes de transacción antes de firmar.
🔹 Evita los airdrops sospechosos y las promesas de ganancias garantizadas.
🔹 Desconfía de las cuentas falsas de soporte.
Al explorar DeFi en TON y plataformas como STON.fi, es esencial desarrollar hábitos seguros para usar tu billetera.
¿Quieres que aprender sobre ciberseguridad sea más interactivo? Explora el juego de ciberseguridad STONverse:
https://stonverse.com/cybersecgame/
Sigue aprendiendo, verifica por tu cuenta y nunca firmes una transacción que no entiendas.
@stonfi #STONfi #TON #Web3Security #defi
Protege tus criptomonedas: 5 reglas de seguridad que todo usuario de DeFi debería conocer
La seguridad de tus criptomonedas depende de más que una contraseña segura.
Recuerda estas reglas esenciales:
🔹 Verifica los sitios web antes de conectar tu billetera.
🔹 Nunca compartas tu frase semilla.
🔹 Lee las solicitudes de transacción antes de firmar.
🔹 Evita los airdrops sospechosos y las promesas de ganancias garantizadas.
🔹 Desconfía de las cuentas falsas de soporte.
Al explorar DeFi en TON y plataformas como STON.fi, es esencial desarrollar hábitos seguros para usar tu billetera.
¿Quieres que aprender sobre ciberseguridad sea más interactivo? Explora el juego de ciberseguridad STONverse:
https://stonverse.com/cybersecgame/
Sigue aprendiendo, verifica por tu cuenta y nunca firmes una transacción que no entiendas.
@STONfi DEX #STONfi #TON #Web3Security #defi
1
31
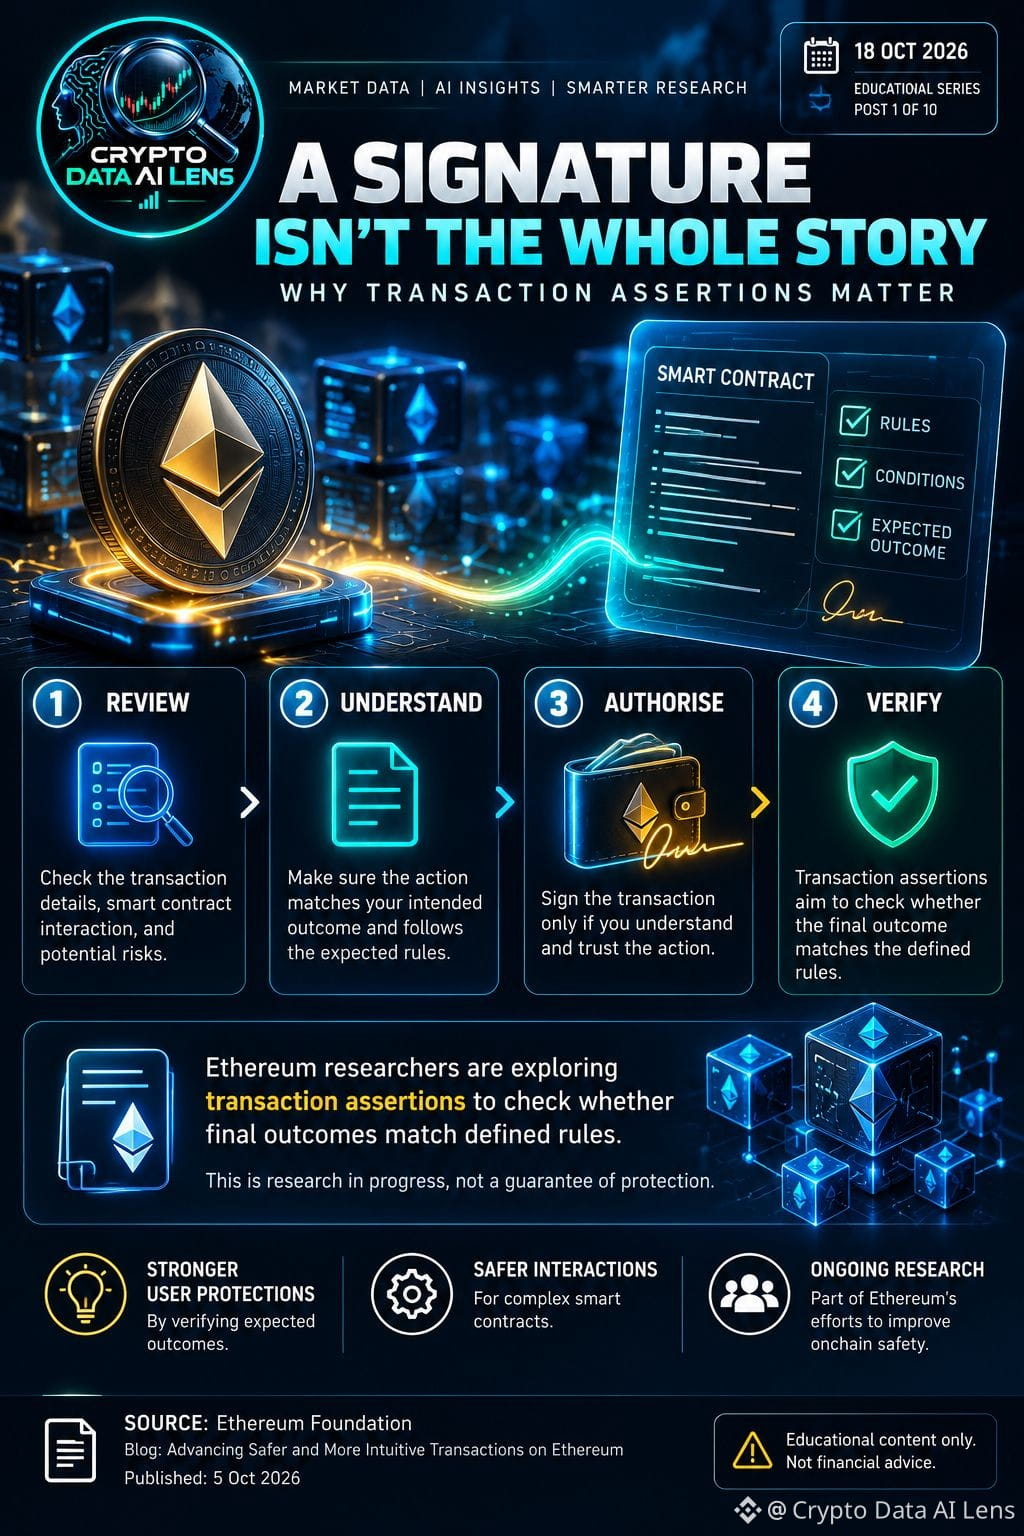
UNA FIRMA VÁLIDA NO SIEMPRE SIGNIFICA QUE EL RESULTADO SEA EL QUE ESPERABAS 🧾
Investigadores de la Ethereum Foundation han hablado de las aserciones nativas de transacciones como una posible forma de abordar la incertidumbre sobre sus resultados.
¿Por qué vale la pena entender esto?
Firmar una transacción es un paso de autorización. Los usuarios aún deben entender qué pretende hacer la transacción y qué cambios de estado podrían producirse.
Un hábito de investigación más seguro consiste en:
• Leer los detalles de la transacción antes de aprobarla.
• Comprobar cuidadosamente la aplicación y el destino.
• Tener cuidado cuando una billetera o interfaz te pida aprobar algo que no entiendes.
• Buscar información clara y verificable sobre la transacción, en lugar de confiar en una interfaz que parezca familiar.
El objetivo general del diseño es facilitar la comprensión y verificación de los resultados de las transacciones.
Ethereum Foundation | Aserciones nativas de transacciones
https://blog.ethereum.org/2026/10/05/native-transaction-assertions
#Ethereum #Web3Security #BlockchainResearch #CryptoEducation
11
·
--
El verdadero alfa suele estar en las cosas más aburridas. Dedico más tiempo a leer informes de auditoría y resultados de verificación formal que a perseguir velas en $GOLD. Los exploits de puentes son una amenaza constante; si no hay multisig o PoR, me mantengo al margen. La higiene on-chain es lo que te permite seguir en el juego a largo plazo. Cuídate. $GOLD BTC _
#ProofOfReserves #Web3Security #GOLD
#ProofOfReserves #Web3Security #GOLD
1
1
·
--
El volumen de auditorías se triplicó, pero las pérdidas siguen siendo elevadas. Es una llamada de atención: la seguridad del código es solo la mitad de la batalla; ahora, los errores humanos y el phishing son las verdaderas fuentes de pérdidas. Más allá de $ETH price, estoy pendiente de los árboles de Merkle de PoR. Si los índices de colateralización no superan el 100 %, el riesgo no vale la pena. La supervisión en tiempo real es el nuevo estándar. _
#ProofOfReserves #Web3Security #ETH
#ProofOfReserves #Web3Security #ETH
1
5

·
--
Interactuar con aplicaciones descentralizadas y contratos inteligentes en #Web3 requiere un nivel avanzado de conciencia sobre seguridad 🛡️🔗
Proteger tu billetera de autocustodia no consiste solo en usar una contraseña segura, sino también en entender qué firmas.
Esta es tu lista esencial de seguridad en Web3:
1️⃣ Revisa las autorizaciones de los contratos inteligentes:
• Conceder autorizaciones ilimitadas de tokens a aplicaciones descentralizadas (dApps) que no sean de confianza pone todo tu saldo en riesgo. Revoca con regularidad los permisos que no uses mediante herramientas de confianza.
• Interactúa únicamente con contratos inteligentes auditados y verificados.
2️⃣ Verifica cada firma de transacción:
• Nunca hagas clic a ciegas en «Confirmar» o «Firmar» ante solicitudes emergentes de la billetera, a menos que entiendas perfectamente la acción. Las firmas maliciosas pueden vaciar tus fondos sin necesidad de una transferencia con contraseña tradicional.
• Comprueba dos veces los nombres de dominio de los sitios web para evitar suplantaciones de DNS sofisticadas y sitios de phishing clonados.
3️⃣ Separa tus activos:
• Usa una estrategia de varias billeteras: guarda tus activos a largo plazo en almacenamiento en frío o en una billetera de custodia segura, y utiliza una billetera desechable aparte para tus interacciones diarias con dApps.
⚠️ Aviso esencial sobre seguridad:
La seguridad de la autocustodia depende totalmente del usuario. La pérdida de las claves privadas o las autorizaciones no autorizadas no se pueden revertir. Este contenido tiene únicamente fines educativos.
https://www.binance.com/en/academy/articles/tags/security
Mantente a salvo, audita tus conexiones y haz siempre tu propia investigación (DYOR)💡
#Binance #Web3Security #SmartContracts #SeguridadDeLaBilletera
4
55
·
--
Solo reflexionando sobre el estado de la seguridad de Web3. Aunque $PAXG se mantiene estable, la verdadera fortaleza proviene de contratos inteligentes auditados, una sólida gobernanza multisig y una prueba de reservas transparente. La seguridad de los puentes y la monitorización de amenazas en tiempo real son imprescindibles para la salud real del ecosistema. ¡Cuídense!
#ProofOfReserves #Web3Security #PAXG
#ProofOfReserves #Web3Security #PAXG
1
8
·
--
🔐 ¡Protege tus criptomonedas antes de ir tras las ganancias!
Tu prioridad número uno en el mundo cripto debe ser mantener tu cuenta y tus fondos a salvo.
✅ Nunca compartas tu contraseña ni tu código OTP.
✅ Activa la autenticación de dos factores.
✅ Verifica las direcciones de los sitios web antes de conectar tu billetera.
✅ Nunca confíes en promesas de ganancias garantizadas.
✅ Mantén privada tu frase de recuperación.
Un solo clic imprudente puede costarte todos tus ahorros.
¡Mantente alerta, infórmate y protege tus activos!
#CryptoSecurity #Blockchain #Web3Security #BinanceSquare
64

·
--
La mayoría de la gente pasa años obsesionada con el próximo movimiento del mercado, mientras ignora por completo las vulnerabilidades sencillas que pueden hacer desaparecer todo su saldo de la noche a la mañana.
No hay peor sensación en el mundo de las criptomonedas que despertarse, abrir la cartera y ver cómo años de disciplina se esfuman por culpa de una firma comprometida. Tras operar durante varios ciclos, he visto a demasiados inversores astutos sobrevivir a brutales mercados bajistas solo para perderlo todo por descuidos de seguridad evitables.
Cuando un investigador $ETH advirtió recientemente que los futuros avances en IA podrían llegar a comprometer las firmas tradicionales de las carteras, planteó preocupaciones válidas a largo plazo sobre la criptografía en cadena. Los algoritmos avanzados evolucionan rápidamente, y los modelos de seguridad que hoy damos por sentados inevitablemente tendrán que adaptarse.
Aun así, los avances tecnológicos lejanos rara vez son el mayor riesgo cotidiano. Como destacó CZ en sus principios de seguridad recientes, la mayoría de las pérdidas de $BTC y $BNB siguen debiéndose a errores humanos básicos, aprobaciones maliciosas de contratos y un almacenamiento descuidado de las claves. La longevidad en este ámbito nunca depende solo de encontrar buenas entradas, sino también de mantener hábitos de seguridad rutinarios y constantes que protejan tu capital de cara al próximo ciclo.
¿Con qué frecuencia revisas realmente los permisos de tus carteras activas y la configuración de tu almacenamiento en frío?
#CryptoSecurity #Web3Security #GestiónDeRiesgos
19

·
--
🔐 ¡Un pequeño error puede costarte tus criptomonedas!
Tres hábitos de seguridad que todo usuario de criptomonedas debería practicar:
✅ Nunca compartas tu frase semilla ni tus contraseñas.
✅ Verifica los enlaces de los sitios web antes de conectar tu monedero.
✅ Ten cuidado con los sorteos falsos y los mensajes que prometen ganancias garantizadas.
Tu prioridad debe ser proteger tus activos, no perseguir todas las oportunidades.
🛡️ ¿Cuál es la estafa relacionada con las criptomonedas más común que has visto?
$ZEC $BNB
#CryptoSecurity #Web3Security #Binance #BinanceSquare
23
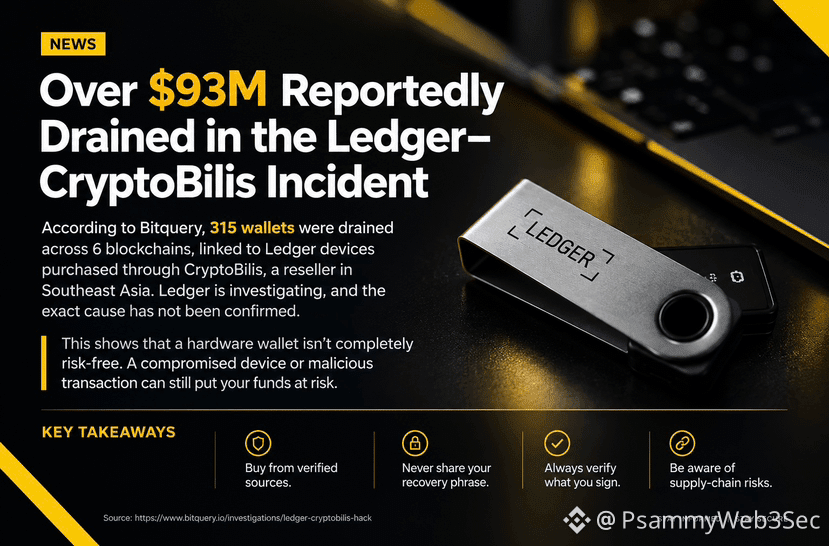
Noticias: Según se informa, se sustrajeron 92,9 millones de dólares de 311 carteras de criptomonedas.
Según Bitquery, las pérdidas están relacionadas con dispositivos Ledger comprados a través de CryptoBilis, un distribuidor del sudeste asiático. Ledger está investigando el caso y aún no se ha confirmado la causa exacta.
Lo que me llamó la atención es el posible riesgo en la cadena de suministro. Si un dispositivo se ve comprometido antes de llegar a su propietario, incluso los usuarios más precavidos podrían quedar expuestos.
Esto nos recuerda que, en Web3, la seguridad empieza antes incluso de conectar la cartera.
Verifica siempre. Nunca confíes a ciegas.
Fuente: https://www.bitquery.io/investigations/ledger-cryptobilis-hack
#Web3Security #CryptoSecurity $BTC $ETH $BNB
1
145
La seguridad es lo primero en Web3: ¡protege tus activos! 🛡️
En Web3, la seguridad no es solo una opción: ¡es tu base! Aquí tienes 3 reglas rápidas que todos los usuarios deberían seguir:
1️⃣ Verifica siempre las URL de las dApps antes de conectar tu wallet para evitar el phishing.
2️⃣ Optimiza tus fondos para el gas y así realizar transacciones sin problemas en distintas capas de red, como Base.
3️⃣ Nunca compartas tus claves privadas ni frases semilla con nadie: ¡el soporte de Binance nunca te las pedirá!
¡Mantente a salvo y sigue construyendo! ⚡
$BTC $ETH
#BinanceSquare #Web3Security #CryptoTips #CryptoSafety
107
·
--
🛡️ El "Modo Bunker" de Europol y el Blindaje Criptográfico
La ciberseguridad tradicional del mercado financiero global tiene los días contados ante la evolución acelerada de los algoritmos. El portal Livecoins reveló que Europol emitió un informe oficial de alerta contra la amenaza de la computación cuántica sobre las claves públicas expuestas en carteras digitales. Al mismo tiempo, el investigador de la Ethereum Foundation, Justin Drake, convocó a la industria a entrar en "modo bunker", migrando fondos después de que OpenAI expusiera cientos de avances matemáticos que pueden romper la criptografía convencional antes de lo esperado.
La asimetría del riesgo aquí es brutal: el inversor minorista solo piensa en seguridad después de sufrir pérdidas, mientras que el capital estratégico de las ballenas ya inició una migración silenciosa hacia redes blindadas con criptografía de conocimiento cero (ZK) y validez matemática avanzada post-cuántica. Los protocolos construidos sobre pruebas matemáticas estrictas no se doblan ante la aceleración computacional de la IA y acumulan una prima de liquidez inmediata por su seguridad de última generación. Quedar expuesto en estructuras arcaicas es servir de blanco en el mercado moderno.
La búsqueda urgente de blindaje criptográfico y seguridad de datos impulsa el flujo de órdenes hacia tres ejes enfocados en privacidad y validación:
A $STRK destaca con fuerza en el mercado, impulsada por su tecnología de rollups basada en STARKs, diseñada de forma nativa para ofrecer resistencia de vanguardia frente a ataques computacionales.
A $ZEC registra una revalorización significativa a medida que las grandes fortunas buscan la protección de sus pools blindados para ejecutar transacciones y movimientos de capital totalmente anónimos.
A $DIA avanza entre las mayores ganancias diarias al proporcionar fuentes de oráculos auditados y verificables en tiempo real para proteger contratos inteligentes contra manipulaciones externas.
🎯 Proteja su capital en redes preparadas para sobrevivir al avance de la tecnología.
#Livecoins #Web3Security #Starknet #Criptografia
209
·
--
Últimamente, he estado profundizando en las métricas de riesgo de los exchanges y las normas de auditoría. Con $ARB expandiéndose, la verificación robusta de árboles de Merkle de PoR y los bloqueos temporales sólidos de multisig son imprescindibles para generar confianza real. La higiene de seguridad importa más que nunca.
#ProofOfReserves #Web3Security #ARB
#ProofOfReserves #Web3Security #ARB
1
163
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinancePick
3.3M visualizaciones
164,285 participa(n) en el debate
2
#EarningsSeason
5.5M visualizaciones
26,837 participa(n) en el debate
3
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
686 visualizaciones
24 participa(n) en el debate
4
#BitmineAdds10452ETH
8,436 visualizaciones
202 participa(n) en el debate
5
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
7,265 visualizaciones
192 participa(n) en el debate
6
#OCCUrgesCommunityBanksToEnterStablecoinPayments
6,932 visualizaciones
122 participa(n) en el debate
7
#RippleWinsFullApprovalAsNationalTrustBank
6,407 visualizaciones
129 participa(n) en el debate
8
#AkashSelectsSolanaAsMigrationTarget
3,629 visualizaciones
57 participa(n) en el debate
9
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
261 visualizaciones
17 participa(n) en el debate
10
#AnthropicTTMRevenueGrewAbout1200%
58,600 visualizaciones
590 participa(n) en el debate