

talha-110
522 Beiträge

talha-110
Melden
Nutzer blockieren
Regelmäßiger Trader
2.4 Jahre
84 Following
91 Follower
288 Like gegeben
Beiträge
Alle
Zitierungen
PINNED
·
--
Bullisch
Teilweise korrekt
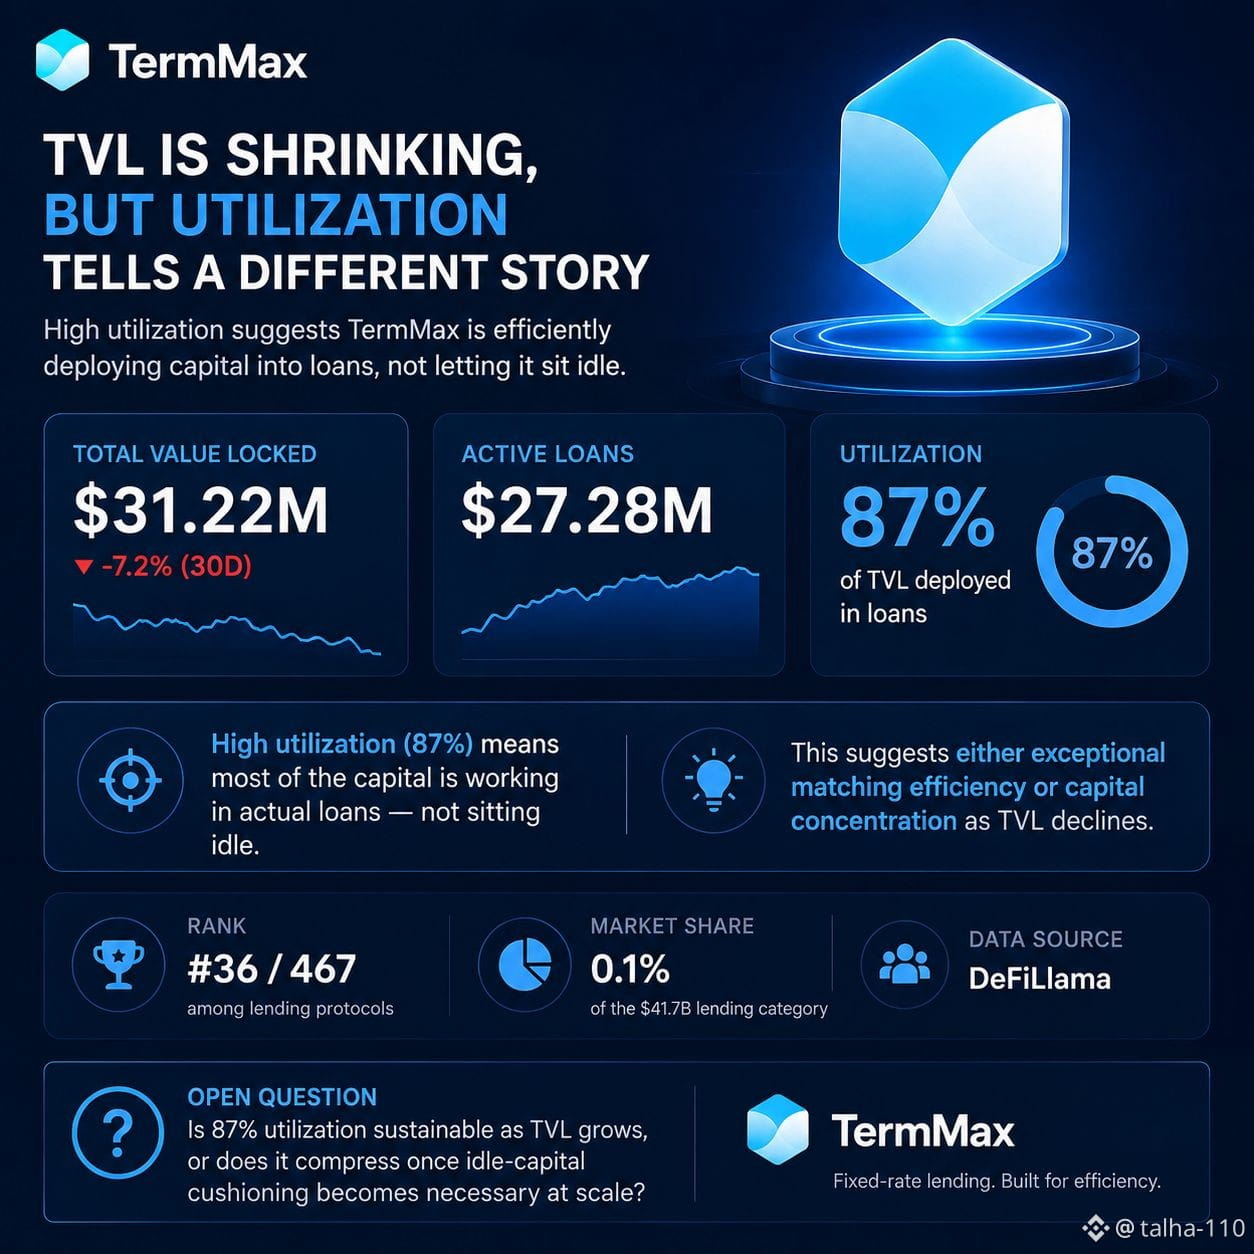
TermMax: TVL schrumpft zwar, aber die Auslastung erzählt eine andere Geschichte
TermMaxs TVL liegt derzeit bei 31,22 Mio. $ – das sind 7,2 % weniger über die vergangenen 30 Tage. Für sich genommen klingt das so, als würde ein Protokoll an Schwung verlieren.
Kombiniert man das jedoch mit aktiven Krediten von 27,28 Mio. $, dreht sich das Bild. Das entspricht grob 87 % des gesamten gebundenen Kapitals, das aktuell tatsächlich in Krediten eingesetzt ist – nicht untätig herumliegt und darauf wartet, zu einem passenden Nachfragepartner gematcht zu werden.
Das ist eine ungewöhnlich hohe Auslastungsrate für ein Kreditprotokoll mit festen Zinssätzen. Die meisten Kreditplattformen weisen einen bedeutenden Anteil an ungenutztem Kapital auf, weil Angebot und Nachfrage selten exakt zu jedem Zeitpunkt perfekt zusammenpassen. Ein 87 %-Auslastungsverhältnis deutet auf eines von zwei Dingen hin: Entweder sind TermMax’ Range-Order- und Curator-System wirklich effizient darin, Kreditgeber mit Kreditnehmern zusammenzubringen, oder der Rückgang des TVL selbst bündelt das verbleibende Kapital in Märkte, die bereits aktiv sind – und verkleinert damit den Nenner schneller als den Zähler.
Auch der Kontext ist entscheidend: TermMax belegt Platz 36 unter 467 von DefiLlama erfassten Lending-Protokollen und hält lediglich 0,1 % der 41,7 Mrd. $ umfassenden Lending-Kategorie. Kleine absolute Größe – aber diese Auslastungskennzahl ist die Art von Effizienz-Metrik, die nicht proportional mit dem TVL skaliert: Entweder sie ist strukturell solide, oder eben nicht, unabhängig von der Protokollgröße.
Offene Frage: Ist eine Auslastung von 87 % nachhaltig, wenn das TVL wächst, oder komprimiert sie sich, sobald auf Skalenniveau mehr Puffer aus ungenutztem Kapital nötig wird? #termmax @termmax
TermMax: TVL schrumpft zwar, aber die Auslastung erzählt eine andere Geschichte
TermMaxs TVL liegt derzeit bei 31,22 Mio. $ – das sind 7,2 % weniger über die vergangenen 30 Tage. Für sich genommen klingt das so, als würde ein Protokoll an Schwung verlieren.
Kombiniert man das jedoch mit aktiven Krediten von 27,28 Mio. $, dreht sich das Bild. Das entspricht grob 87 % des gesamten gebundenen Kapitals, das aktuell tatsächlich in Krediten eingesetzt ist – nicht untätig herumliegt und darauf wartet, zu einem passenden Nachfragepartner gematcht zu werden.
Das ist eine ungewöhnlich hohe Auslastungsrate für ein Kreditprotokoll mit festen Zinssätzen. Die meisten Kreditplattformen weisen einen bedeutenden Anteil an ungenutztem Kapital auf, weil Angebot und Nachfrage selten exakt zu jedem Zeitpunkt perfekt zusammenpassen. Ein 87 %-Auslastungsverhältnis deutet auf eines von zwei Dingen hin: Entweder sind TermMax’ Range-Order- und Curator-System wirklich effizient darin, Kreditgeber mit Kreditnehmern zusammenzubringen, oder der Rückgang des TVL selbst bündelt das verbleibende Kapital in Märkte, die bereits aktiv sind – und verkleinert damit den Nenner schneller als den Zähler.
Auch der Kontext ist entscheidend: TermMax belegt Platz 36 unter 467 von DefiLlama erfassten Lending-Protokollen und hält lediglich 0,1 % der 41,7 Mrd. $ umfassenden Lending-Kategorie. Kleine absolute Größe – aber diese Auslastungskennzahl ist die Art von Effizienz-Metrik, die nicht proportional mit dem TVL skaliert: Entweder sie ist strukturell solide, oder eben nicht, unabhängig von der Protokollgröße.
Offene Frage: Ist eine Auslastung von 87 % nachhaltig, wenn das TVL wächst, oder komprimiert sie sich, sobald auf Skalenniveau mehr Puffer aus ungenutztem Kapital nötig wird? #termmax @TermMax
39
3
32
234
·
--
Bullisch
Übersetzung ansehen
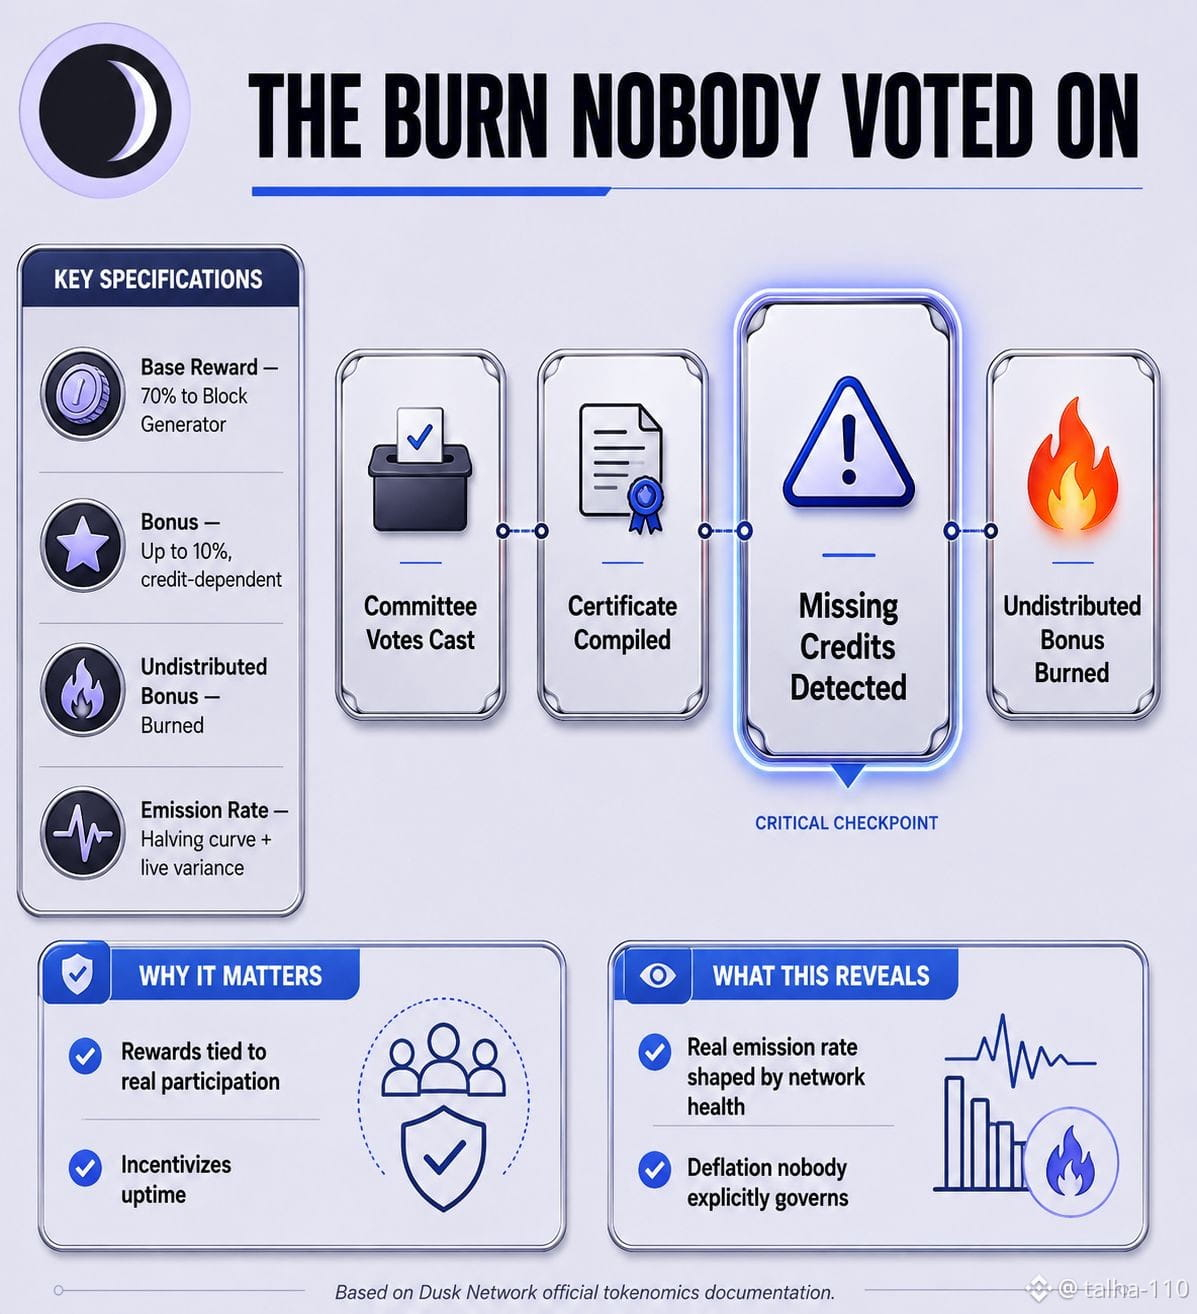
Every block on Dusk, the Block Generator earns a guaranteed 70% cut, plus up to an additional 10% bonus — but that bonus isn't fixed. It scales with how many committee credits (votes) actually got included in the certificate confirming the previous block. If some of those votes are missing — say, provisioners were offline or slow to respond — the undistributed portion of that bonus doesn't roll over to anyone. It gets burned outright.
What that quietly means is that Dusk's actual circulating emission isn't purely a function of the halving schedule everyone points to. It also depends, block by block, on how completely the network participates in its own consensus. A network with strong uptime and fast, well-synced provisioners burns less and pays out more; a network with sluggish or partially offline committees is silently burning DUSK it never even distributed. The halving curve tells you the ceiling. The actual emission rate underneath that ceiling is being shaped in real time by how healthy consensus participation is on any given block — a deflationary lever nobody voted on, running quietly in the background of every single block.
$DUSK #dusk @Dusk_Foundation
Every block on Dusk, the Block Generator earns a guaranteed 70% cut, plus up to an additional 10% bonus — but that bonus isn't fixed. It scales with how many committee credits (votes) actually got included in the certificate confirming the previous block. If some of those votes are missing — say, provisioners were offline or slow to respond — the undistributed portion of that bonus doesn't roll over to anyone. It gets burned outright.
What that quietly means is that Dusk's actual circulating emission isn't purely a function of the halving schedule everyone points to. It also depends, block by block, on how completely the network participates in its own consensus. A network with strong uptime and fast, well-synced provisioners burns less and pays out more; a network with sluggish or partially offline committees is silently burning DUSK it never even distributed. The halving curve tells you the ceiling. The actual emission rate underneath that ceiling is being shaped in real time by how healthy consensus participation is on any given block — a deflationary lever nobody voted on, running quietly in the background of every single block.
$DUSK #dusk @Dusk
1
432
·
--
Bullisch
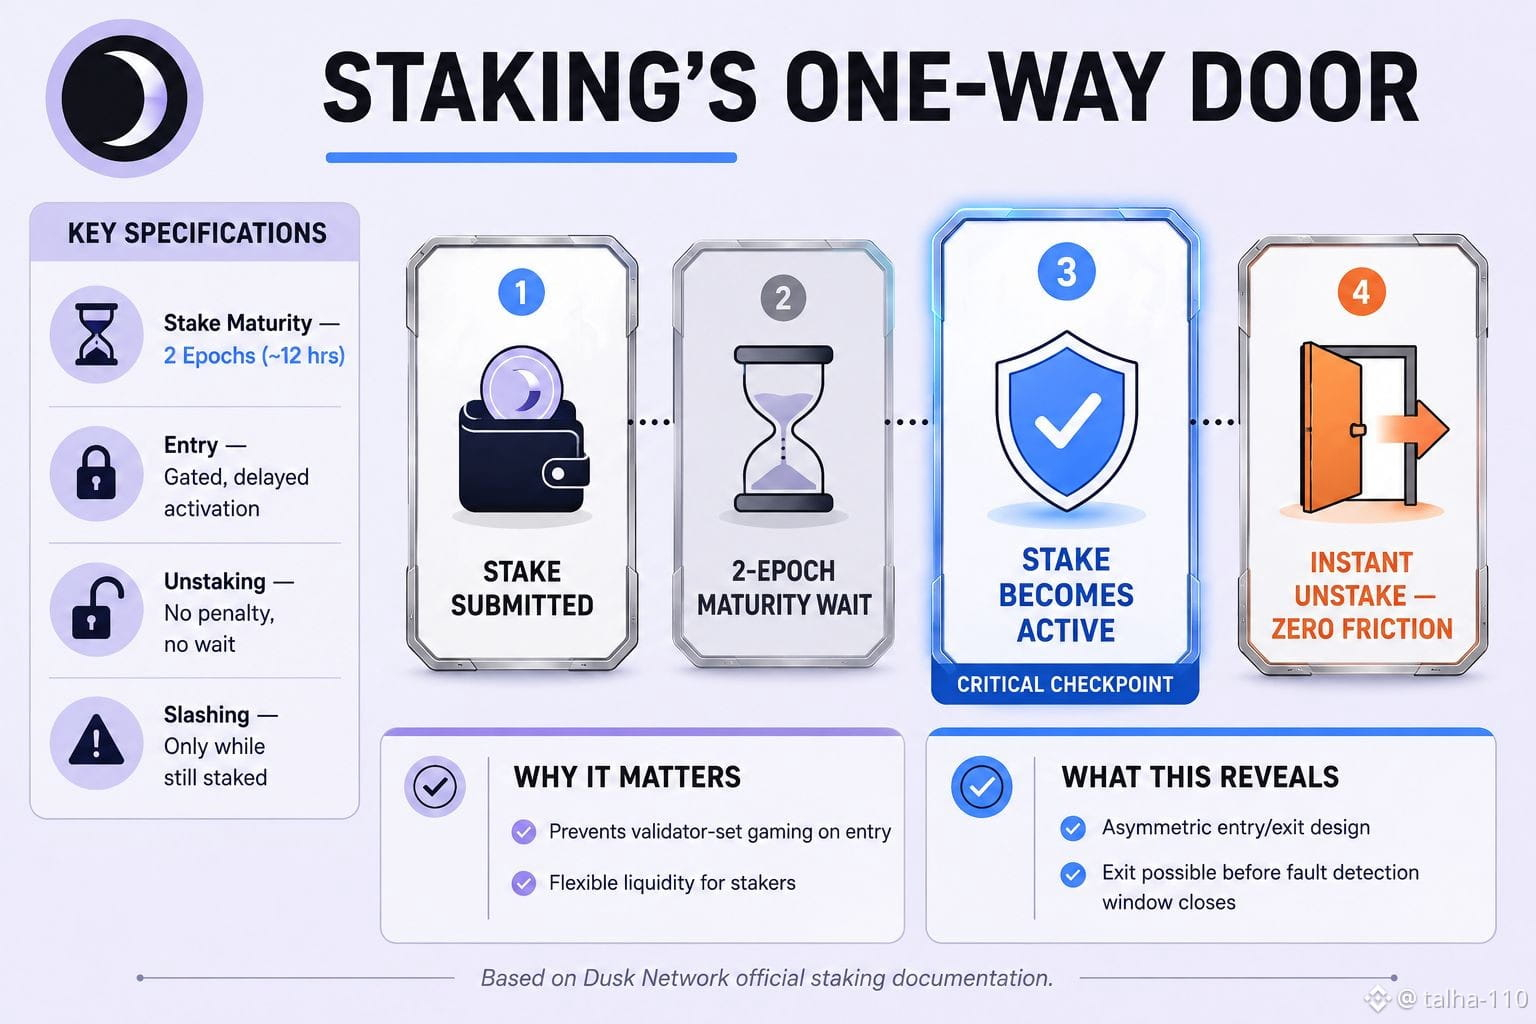
Ich habe mich in letzter Zeit mit den Staking-Mechaniken von Dusk beschäftigt, und da ist etwas an der Entry-vs-Exit-Logik, das mir nicht aus dem Kopf geht. Wenn du DUSK stakest, fangen deine Mittel nicht sofort an zu arbeiten – sie liegen zunächst in einer 2-Epoch-Maturitätsphase, ungefähr 4320 Blöcken, also nahe an 12 Stunden. Erst danach ist dieses Staking überhaupt wahlberechtigt oder in der Lage, Blöcke zu produzieren, und beginnt erst dann, Erträge zu generieren. Soweit in Ordnung – die meisten PoS-Netzwerke haben irgendeine Variante davon. So wird verhindert, dass Leute den Validator-Set im Handumdrehen „aus dem Stand“ ausnutzen, sobald sie auftauchen.
Was mich jedoch überrascht hat, war die andere Seite. Das Unstaking in Dusk hat keinerlei Reibung. Kein Cooldown, keine Strafe, nichts. Die offiziellen Doks sind da ziemlich unmissverständlich: Du kannst dein gesamtes Staking herausziehen, wann immer du willst – sofort. Vergleiche das mit Netzwerken wie Ethereum oder Cosmos-basierten Chains, bei denen das Entbinden Tage oder Wochen dauern kann – genau damit Slashing eine Zeitspanne hat, um Fehlverhalten zu erkennen, bevor jemand sauber davonlaufen kann.
Am Ende hast du also dieses unausgewogene Setup: Reinkommen erfordert Geduld, Rauskommen kostet nichts. Und weil Slashing nur dann ausgelöst wird, wenn ein Fehler tatsächlich on-chain entdeckt wird, während du noch gestaked bist, entsteht ein Szenario, über das es sich lohnt nachzudenken: Ein Provisioner, der sich still und leise eine gute Erfolgsbilanz aufgebaut hat, könnte theoretisch sein gesamtes Staking sofort abziehen, direkt bevor er etwas Risikoreiches tut, und einfach verschwinden, bevor irgendein Penalty-Mechanismus überhaupt die Chance hat, zu reagieren.
Ich sage nicht, dass das ausgenutzt wird – ich habe dafür keine Belege. Aber wenn die Tür nach draußen so weit offen ist, fragt man sich, wie viel Gewicht die Designentscheidung „keine Exit-Reibung“ tatsächlich in der Tokenomics-Planung bekommen hat, versus ob es einfach nur eine Komfortfunktion war, die gegen genau diesen Aspekt nie unter Stress getestet wurde.
$DUSK #dusk @Dusk_Foundation
Ich habe mich in letzter Zeit mit den Staking-Mechaniken von Dusk beschäftigt, und da ist etwas an der Entry-vs-Exit-Logik, das mir nicht aus dem Kopf geht. Wenn du DUSK stakest, fangen deine Mittel nicht sofort an zu arbeiten – sie liegen zunächst in einer 2-Epoch-Maturitätsphase, ungefähr 4320 Blöcken, also nahe an 12 Stunden. Erst danach ist dieses Staking überhaupt wahlberechtigt oder in der Lage, Blöcke zu produzieren, und beginnt erst dann, Erträge zu generieren. Soweit in Ordnung – die meisten PoS-Netzwerke haben irgendeine Variante davon. So wird verhindert, dass Leute den Validator-Set im Handumdrehen „aus dem Stand“ ausnutzen, sobald sie auftauchen.
Was mich jedoch überrascht hat, war die andere Seite. Das Unstaking in Dusk hat keinerlei Reibung. Kein Cooldown, keine Strafe, nichts. Die offiziellen Doks sind da ziemlich unmissverständlich: Du kannst dein gesamtes Staking herausziehen, wann immer du willst – sofort. Vergleiche das mit Netzwerken wie Ethereum oder Cosmos-basierten Chains, bei denen das Entbinden Tage oder Wochen dauern kann – genau damit Slashing eine Zeitspanne hat, um Fehlverhalten zu erkennen, bevor jemand sauber davonlaufen kann.
Am Ende hast du also dieses unausgewogene Setup: Reinkommen erfordert Geduld, Rauskommen kostet nichts. Und weil Slashing nur dann ausgelöst wird, wenn ein Fehler tatsächlich on-chain entdeckt wird, während du noch gestaked bist, entsteht ein Szenario, über das es sich lohnt nachzudenken: Ein Provisioner, der sich still und leise eine gute Erfolgsbilanz aufgebaut hat, könnte theoretisch sein gesamtes Staking sofort abziehen, direkt bevor er etwas Risikoreiches tut, und einfach verschwinden, bevor irgendein Penalty-Mechanismus überhaupt die Chance hat, zu reagieren.
Ich sage nicht, dass das ausgenutzt wird – ich habe dafür keine Belege. Aber wenn die Tür nach draußen so weit offen ist, fragt man sich, wie viel Gewicht die Designentscheidung „keine Exit-Reibung“ tatsächlich in der Tokenomics-Planung bekommen hat, versus ob es einfach nur eine Komfortfunktion war, die gegen genau diesen Aspekt nie unter Stress getestet wurde.
$DUSK #dusk @Dusk
1
1
51
·
--
Bullisch
Übersetzung ansehen
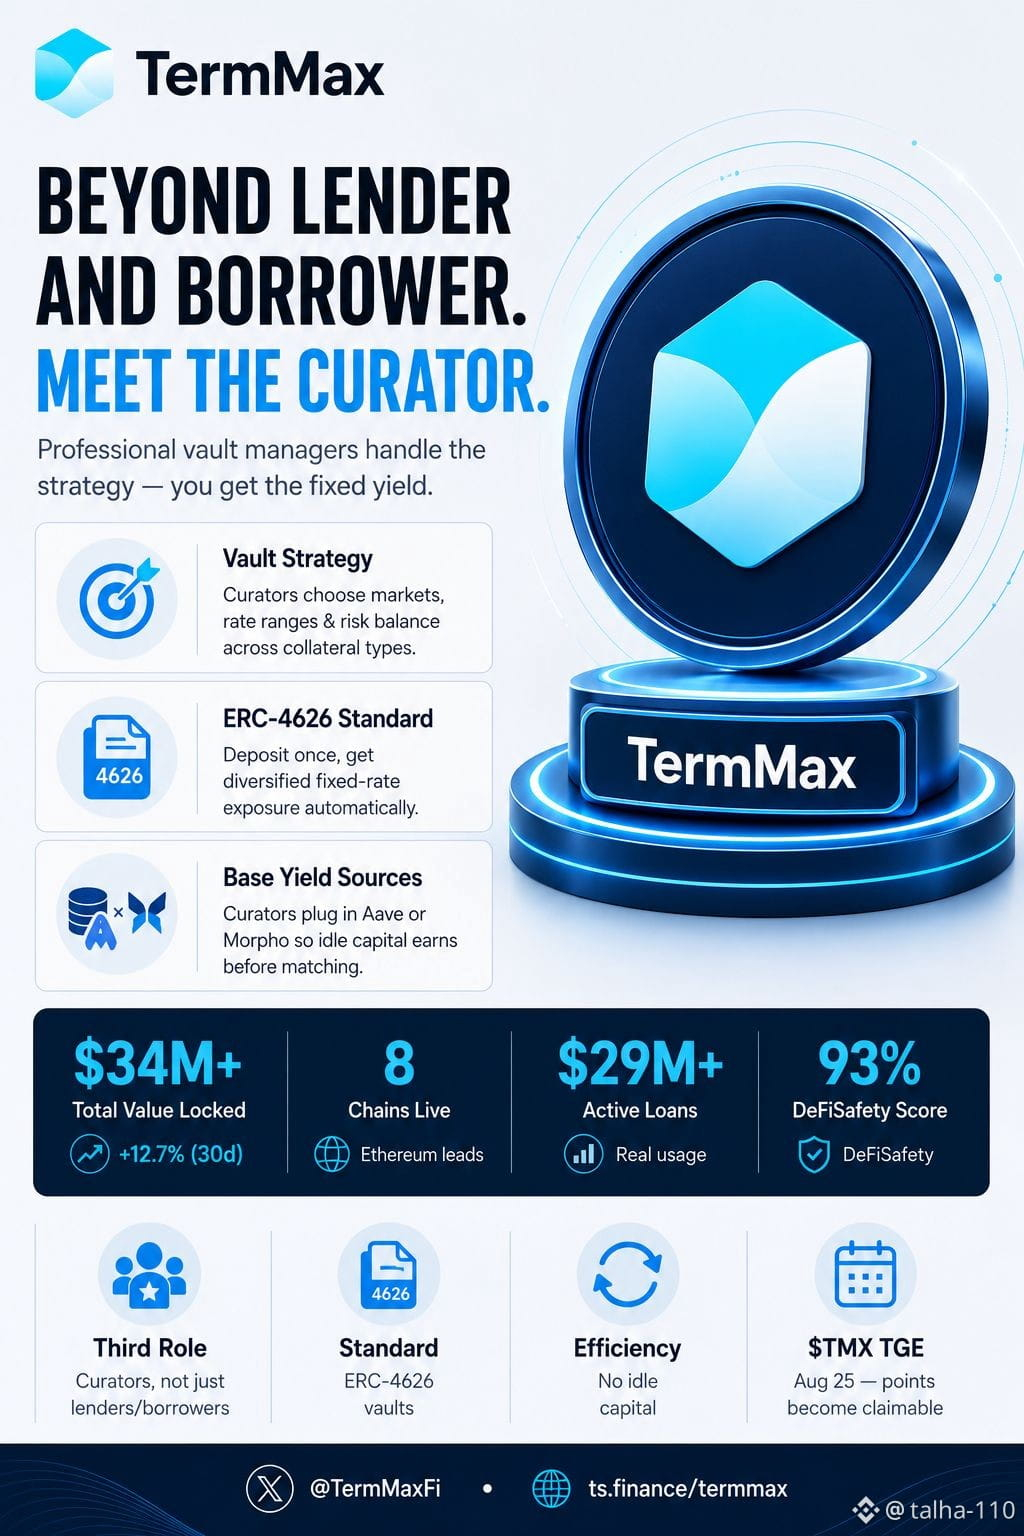
Most people who interact with TermMax show up as either lenders or borrowers. There's a third role I hadn't really paid attention to until recently: Curators.
Curators are the professional managers running the vaults on the protocol. They're the ones deciding which markets get capital, what rate ranges to offer, and how to balance risk across different collateral types. Instead of every user manually managing their own range orders, curators take on that strategy and optimization work.
For depositors, this makes things a lot simpler. You put capital into a vault, and the curator spreads it across multiple fixed-rate markets for you. You still get fixed-yield exposure — you just don't have to sit there setting, adjusting, and monitoring individual orders yourself.
Here's the part I found genuinely clever: TermMax vaults follow the ERC-4626 standard, and curators can plug in external protocols like Aave or Morpho as a base yield source. So even before your capital gets matched into a fixed-rate position, it's not just sitting idle — it's earning in the background the whole time.
It sits in this useful middle ground — more hands-on than pure passive lending, but way less work than running your own range orders. The curator absorbs the complexity, and depositors get an easier way into the fixed-rate side of things.
It's not the flashiest part of TermMax, but it's one of those structural pieces that lets the protocol actually scale beyond individual users placing their own orders one by one.
#termmax @termmax
Most people who interact with TermMax show up as either lenders or borrowers. There's a third role I hadn't really paid attention to until recently: Curators.
Curators are the professional managers running the vaults on the protocol. They're the ones deciding which markets get capital, what rate ranges to offer, and how to balance risk across different collateral types. Instead of every user manually managing their own range orders, curators take on that strategy and optimization work.
For depositors, this makes things a lot simpler. You put capital into a vault, and the curator spreads it across multiple fixed-rate markets for you. You still get fixed-yield exposure — you just don't have to sit there setting, adjusting, and monitoring individual orders yourself.
Here's the part I found genuinely clever: TermMax vaults follow the ERC-4626 standard, and curators can plug in external protocols like Aave or Morpho as a base yield source. So even before your capital gets matched into a fixed-rate position, it's not just sitting idle — it's earning in the background the whole time.
It sits in this useful middle ground — more hands-on than pure passive lending, but way less work than running your own range orders. The curator absorbs the complexity, and depositors get an easier way into the fixed-rate side of things.
It's not the flashiest part of TermMax, but it's one of those structural pieces that lets the protocol actually scale beyond individual users placing their own orders one by one.
#termmax @TermMax
10
6
134
·
--
Bullisch
Übersetzung ansehen
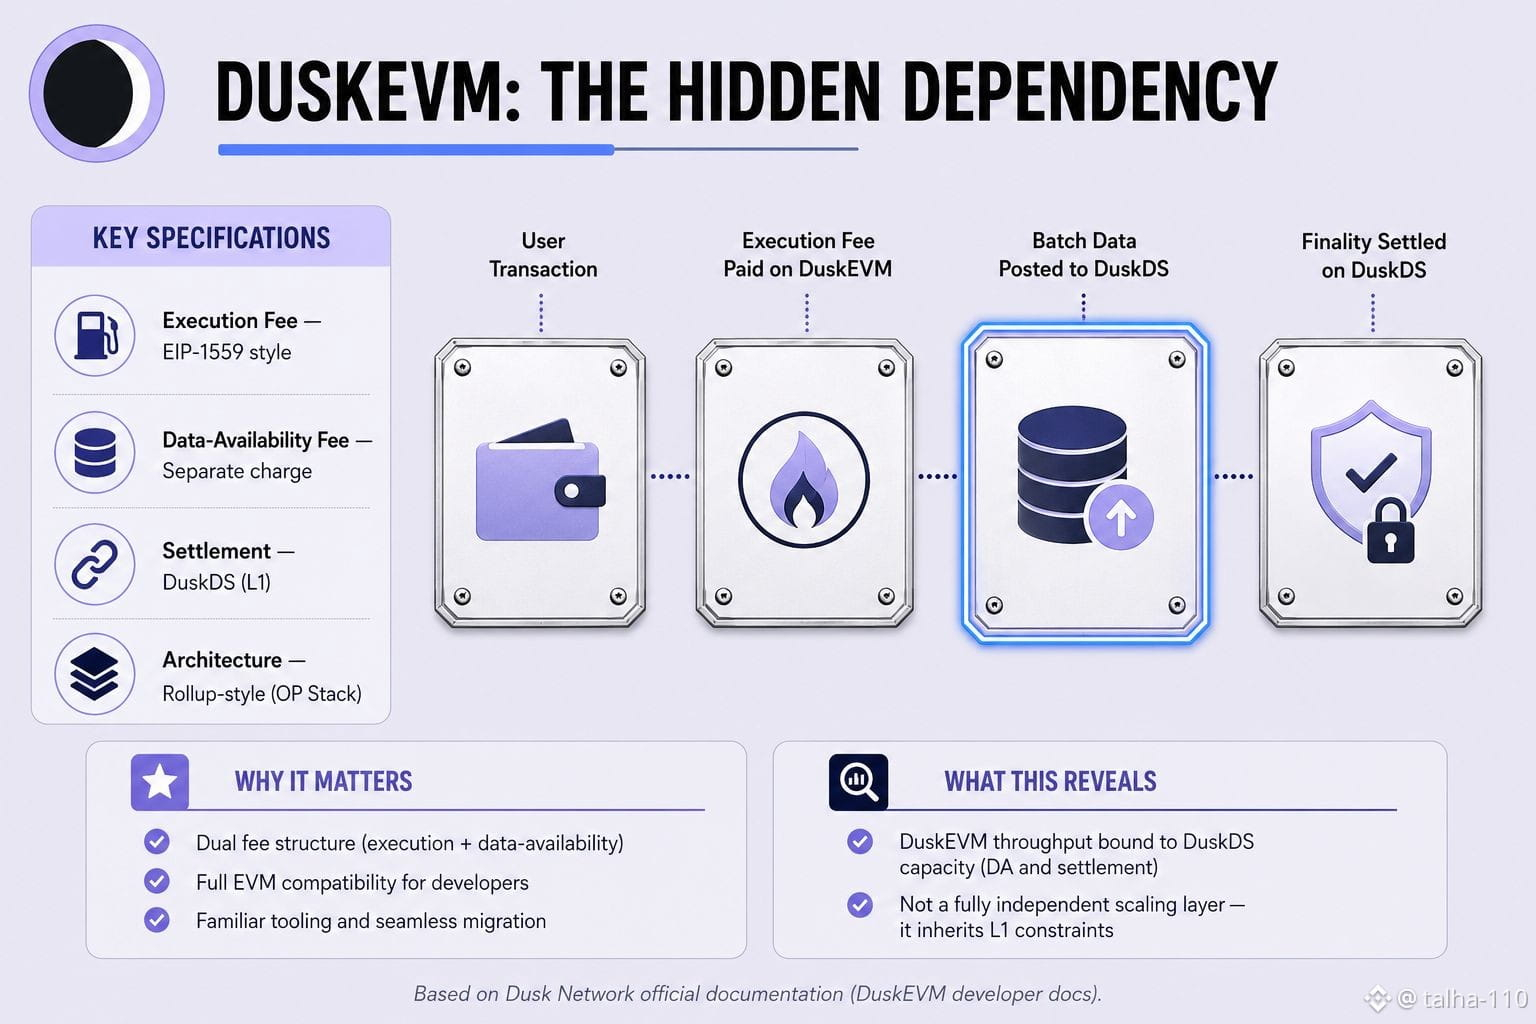
DuskEVM par har transaction do alag fees leta hai — ek standard EIP-1559-style execution fee, aur ek separate data-availability fee jo batch data ko DuskDS par post karne ke liye charge hoti hai. Ye do-tier fee model wallets/SDKs mein automatically estimate hoti hai, isliye zyadatar users ko pata bhi nahi chalta ke unka gas actually do alag cheezon ka combined cost hai. Jo interesting hai wo ye hai ke DuskEVM ko "EVM-compatible scaling layer" ke tor par pitch kiya jata hai, lekin ye data-availability dependency reveal karti hai ke DuskEVM actually independent nahi hai — har transaction ka finality aur data storage still DuskDS par settle hoti hai. Matlab DuskEVM apni khud ki throughput capacity nahi rakhta, balke base layer (DuskDS) ki capacity se directly bound hai, bilkul rollup architecture ki tarah jahan L2 "faster" lagta hai lekin uski security aur data guarantees still L1 pe depend karti hain. Isliye jab DuskDS load mein hogi, DuskEVM ki cost aur speed dono automatically affect ho sakti hain — chahe DuskEVM apna alag execution layer kyun na ho.
$DUSK #dusk @Dusk_Foundation
DuskEVM par har transaction do alag fees leta hai — ek standard EIP-1559-style execution fee, aur ek separate data-availability fee jo batch data ko DuskDS par post karne ke liye charge hoti hai. Ye do-tier fee model wallets/SDKs mein automatically estimate hoti hai, isliye zyadatar users ko pata bhi nahi chalta ke unka gas actually do alag cheezon ka combined cost hai. Jo interesting hai wo ye hai ke DuskEVM ko "EVM-compatible scaling layer" ke tor par pitch kiya jata hai, lekin ye data-availability dependency reveal karti hai ke DuskEVM actually independent nahi hai — har transaction ka finality aur data storage still DuskDS par settle hoti hai. Matlab DuskEVM apni khud ki throughput capacity nahi rakhta, balke base layer (DuskDS) ki capacity se directly bound hai, bilkul rollup architecture ki tarah jahan L2 "faster" lagta hai lekin uski security aur data guarantees still L1 pe depend karti hain. Isliye jab DuskDS load mein hogi, DuskEVM ki cost aur speed dono automatically affect ho sakti hain — chahe DuskEVM apna alag execution layer kyun na ho.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
2
59
·
--
Bullisch
Verifiziert
Übersetzung ansehen
One thing that doesn’t get talked about enough in fixed-rate lending is the waiting time.
You pick a rate, deposit your capital, and then you wait for a borrower to match you. Until that match happens, the money is often just sitting there doing nothing. That gap can quietly reduce your overall returns, especially if the market is slow.
TermMax handles this differently.
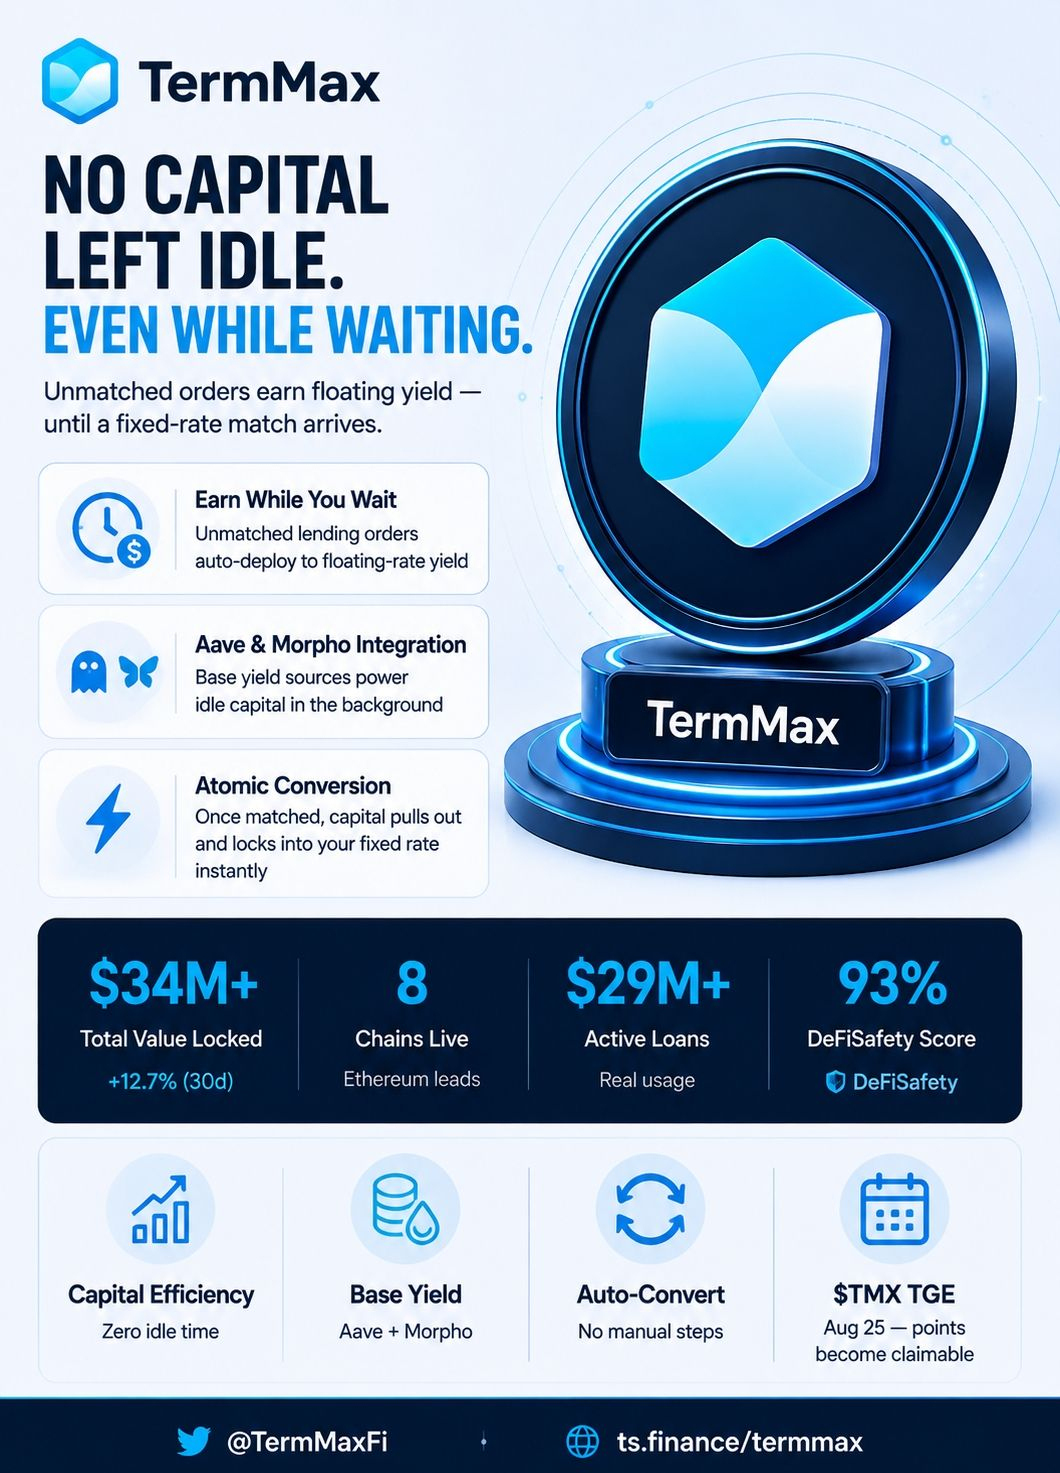
If your lending order hasn’t been fully matched yet, the unmatched portion doesn’t stay idle. It can be automatically put to work in the background on floating-rate protocols like Aave and Morpho. So even while you’re waiting for someone to take your fixed rate, the capital is still generating some yield.
Once a borrower matches the rate you offered, the position switches over to the normal fixed-rate setup. The capital is pulled automatically — no manual steps required.
Most discussions around TermMax focus on the fixed rates or the isolated market structure. This part — what happens to capital during the unmatched window — usually gets overlooked. But it’s a practical design choice that improves capital efficiency without changing the core fixed-rate promise.
Small detail, but it makes a real difference.
#termmax @termmax
One thing that doesn’t get talked about enough in fixed-rate lending is the waiting time.
You pick a rate, deposit your capital, and then you wait for a borrower to match you. Until that match happens, the money is often just sitting there doing nothing. That gap can quietly reduce your overall returns, especially if the market is slow.
TermMax handles this differently.
If your lending order hasn’t been fully matched yet, the unmatched portion doesn’t stay idle. It can be automatically put to work in the background on floating-rate protocols like Aave and Morpho. So even while you’re waiting for someone to take your fixed rate, the capital is still generating some yield.
Once a borrower matches the rate you offered, the position switches over to the normal fixed-rate setup. The capital is pulled automatically — no manual steps required.
Most discussions around TermMax focus on the fixed rates or the isolated market structure. This part — what happens to capital during the unmatched window — usually gets overlooked. But it’s a practical design choice that improves capital efficiency without changing the core fixed-rate promise.
Small detail, but it makes a real difference.
#termmax @TermMax
18
6
122
·
--
Bullisch
Übersetzung ansehen
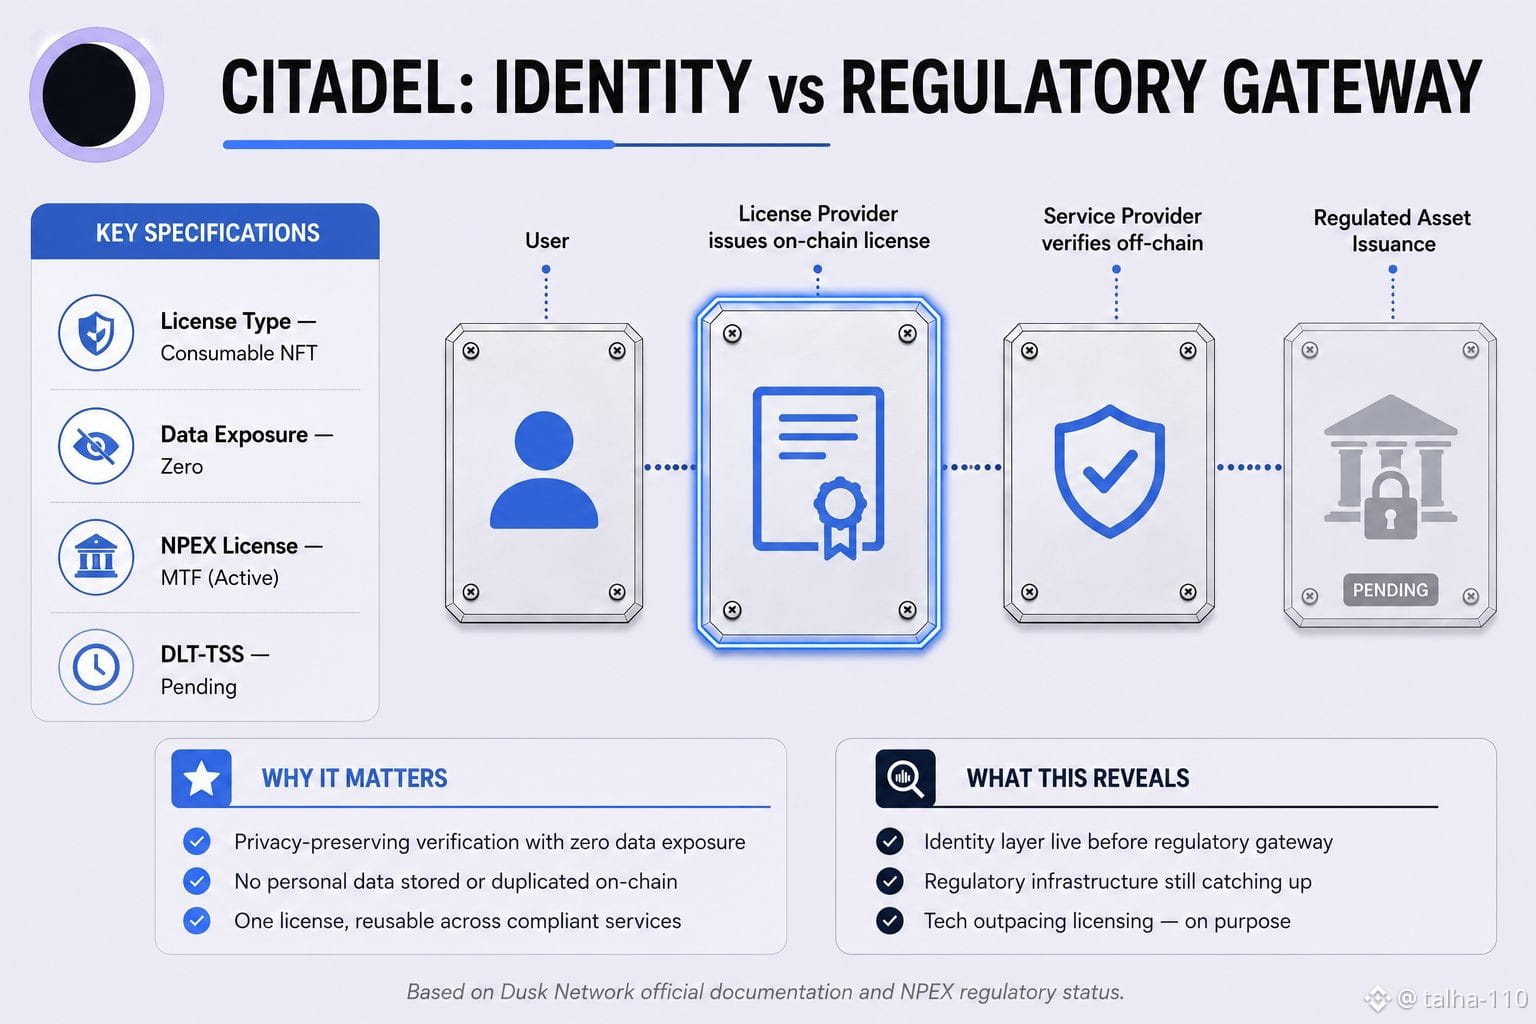
Dusk's Citadel KYC system issues NFT-based "licenses" — a user gets verified once (for something like age or residency), a License Provider issues a consumable license on-chain, and a Service Provider can then verify that license off-chain without ever seeing the underlying personal data. The whole identity layer is already live and functional. But when I looked into what this compliance infrastructure was actually built for, it turns out Dusk's regulatory partner NPEX currently only holds an MTF (Multilateral Trading Facility) license — the DLT-TSS license, which is what's actually needed to natively issue and tokenize regulated assets on-chain, is still "in progress." So the privacy-preserving identity layer is sitting there fully ready, but the actual legal gateway for the regulated asset issuance this system was designed to support is still waiting on approval.
If the identity infrastructure matured before the asset issuance layer did, the question is: what's actually bottlenecking the RWA pipeline — the tech, or the regulation?
@Dusk_Foundation $DUSK #dusk
$GPS
$ACE
{spot}(GPSUSDT)
{spot}(ACEUSDT)
{spot}(DUSKUSDT)
Dusk's Citadel KYC system issues NFT-based "licenses" — a user gets verified once (for something like age or residency), a License Provider issues a consumable license on-chain, and a Service Provider can then verify that license off-chain without ever seeing the underlying personal data. The whole identity layer is already live and functional. But when I looked into what this compliance infrastructure was actually built for, it turns out Dusk's regulatory partner NPEX currently only holds an MTF (Multilateral Trading Facility) license — the DLT-TSS license, which is what's actually needed to natively issue and tokenize regulated assets on-chain, is still "in progress." So the privacy-preserving identity layer is sitting there fully ready, but the actual legal gateway for the regulated asset issuance this system was designed to support is still waiting on approval.
If the identity infrastructure matured before the asset issuance layer did, the question is: what's actually bottlenecking the RWA pipeline — the tech, or the regulation?
@Dusk $DUSK #dusk
$GPS
$ACE
If the identity infrastructure matured before the asset issuance layer did, the question is: what's actually bottlenecking the RWA pipeline — the tech, or the regulation?
@Dusk $DUSK #dusk
$GPS
$ACE
3
3
249
·
--
Bullisch
Übersetzung ansehen
I used to think "fixed-rate" on TermMax basically meant the risk was gone — lock a rate, know your return, move on. Digging into how the protocol actually structures its markets, that assumption didn't quite survive.
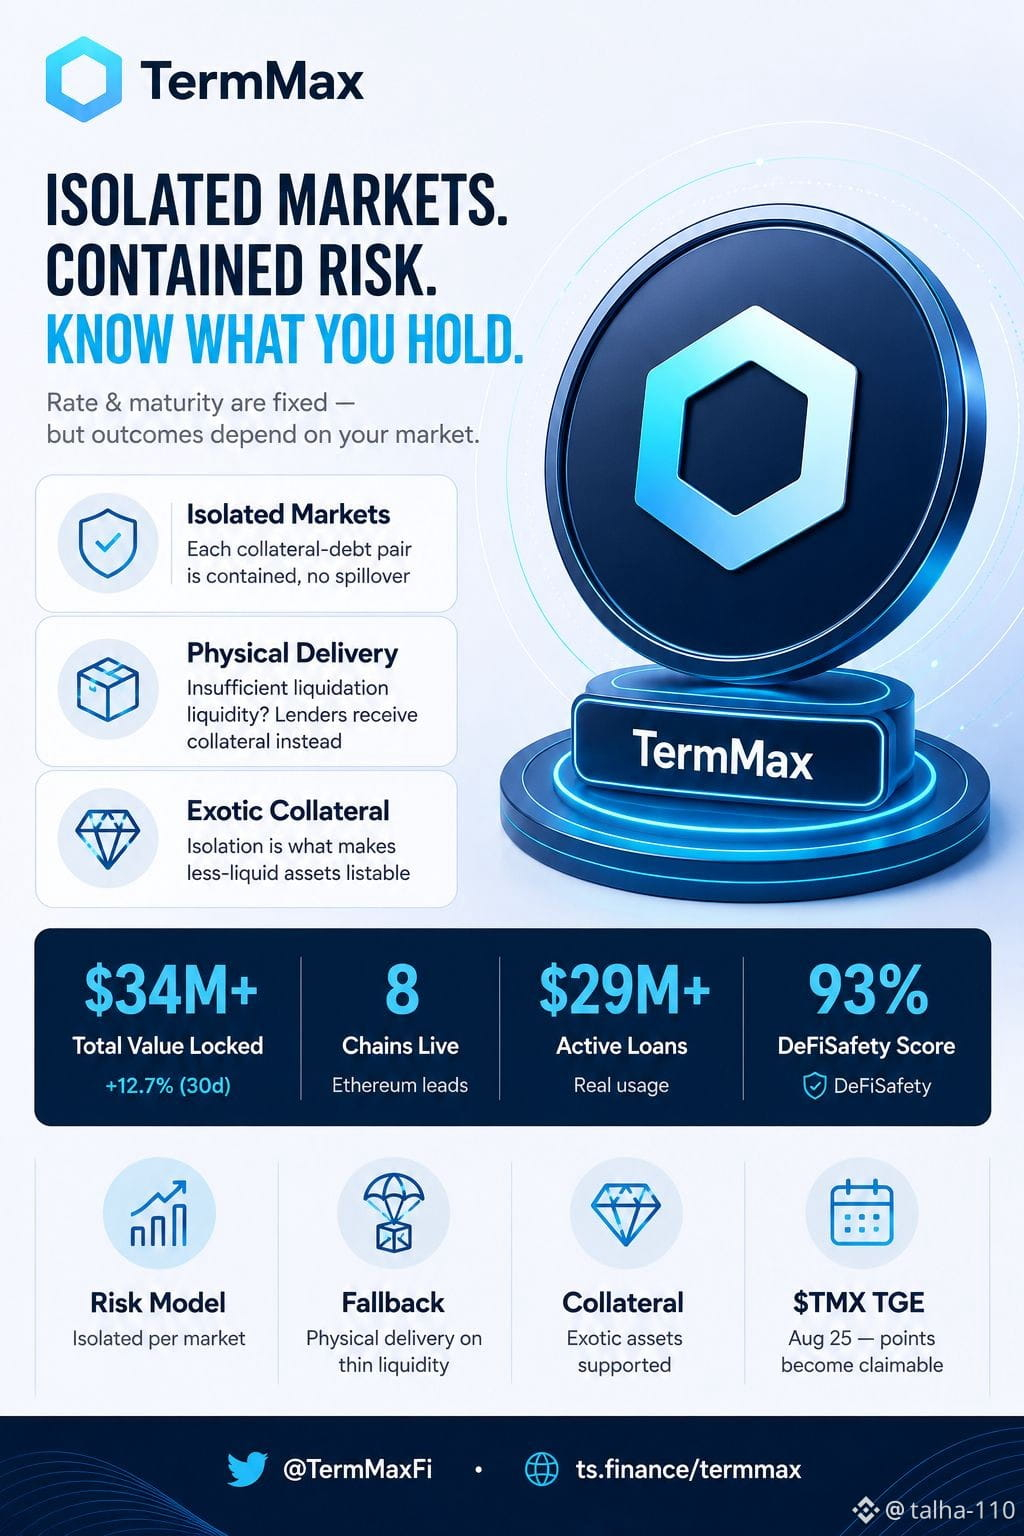
TermMax runs on isolated markets. Each one is a specific collateral-debt pair, and your exposure stays contained inside that pair. That's actually the point — it's what lets the protocol support exotic or less-liquid collateral without one bad asset draining a shared pool, the way it can on some other lending platforms.
But isolation cuts both ways. If a market's collateral crashes hard and there isn't enough liquidity to liquidate it cleanly, TermMax has a fallback that doesn't get much airtime: physical delivery. Instead of getting your debt token back, lenders can end up holding the borrower's actual collateral instead.
So yes — the rate is fixed, the maturity is fixed. But what you actually walk away with in a worst-case scenario depends on which isolated market you picked and how thin its liquidity was. That's a detail easy to miss when "fixed-rate" is doing most of the talking.
None of this makes the design bad — isolation is exactly what makes exotic-collateral markets possible in the first place. It just means the risk didn't vanish. It moved from "will my rate change" to "which market did I choose."
#termmax @termmax
$GPS
$PIEVERSE
$ACE
{alpha}(560x0e63b9c287e32a05e6b9ab8ee8df88a2760225a9)
{spot}(GPSUSDT)
{spot}(ACEUSDT)
I used to think "fixed-rate" on TermMax basically meant the risk was gone — lock a rate, know your return, move on. Digging into how the protocol actually structures its markets, that assumption didn't quite survive.
TermMax runs on isolated markets. Each one is a specific collateral-debt pair, and your exposure stays contained inside that pair. That's actually the point — it's what lets the protocol support exotic or less-liquid collateral without one bad asset draining a shared pool, the way it can on some other lending platforms.
But isolation cuts both ways. If a market's collateral crashes hard and there isn't enough liquidity to liquidate it cleanly, TermMax has a fallback that doesn't get much airtime: physical delivery. Instead of getting your debt token back, lenders can end up holding the borrower's actual collateral instead.
So yes — the rate is fixed, the maturity is fixed. But what you actually walk away with in a worst-case scenario depends on which isolated market you picked and how thin its liquidity was. That's a detail easy to miss when "fixed-rate" is doing most of the talking.
None of this makes the design bad — isolation is exactly what makes exotic-collateral markets possible in the first place. It just means the risk didn't vanish. It moved from "will my rate change" to "which market did I choose."
#termmax @TermMax
$GPS
$PIEVERSE
$ACE
3
6
571
·
--
Bullisch
Verifiziert
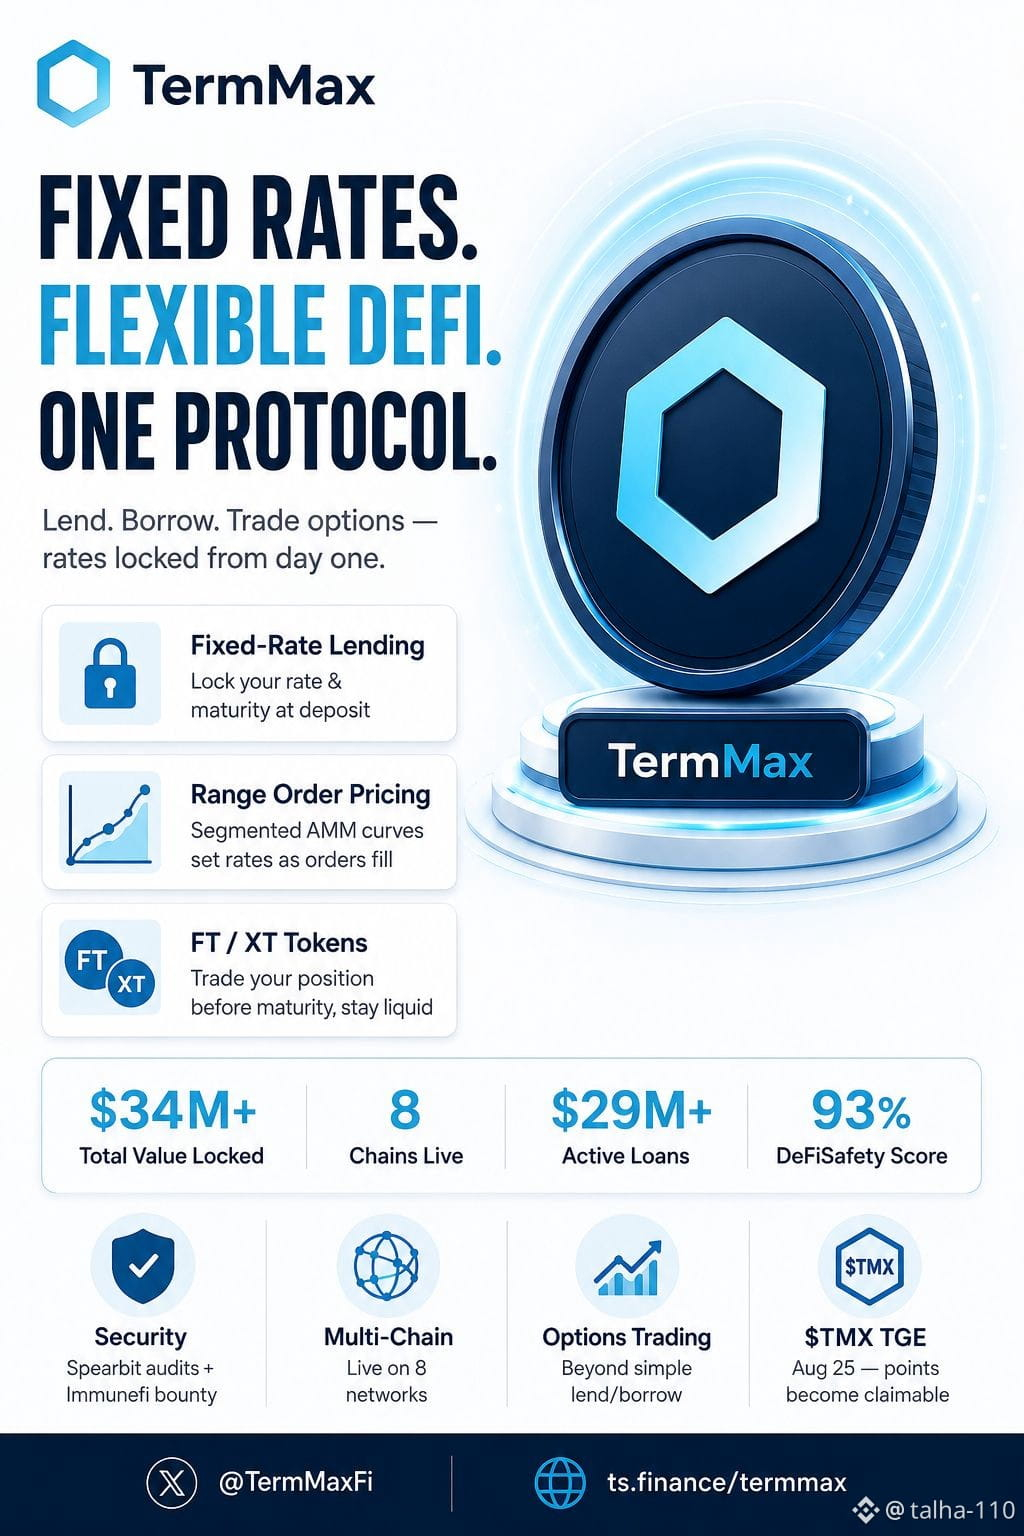
TermMax: Protokollüberblick & Mechanismusanalyse
Erste Annahme: ein weiteres festverzinsliches Lending-Protokoll, das einem Trend hinterherläuft. Eine tiefere Analyse des Mechanismus zeigt jedoch ein weitaus bewussteres Design.
Kernzweck:
Konventionelles DeFi-Lending arbeitet mit variablen Zinsen — auslastungsgetrieben, unvorhersehbar und sich verändernd zwischen dem Moment der Einzahlung und dem Moment der Auszahlung. TermMax eliminiert diese Variable vollständig. Sowohl Zinssatz als auch Laufzeit sind bei Einstieg in die Position festgelegt. Die Rendite ist von Tag eins bekannt — nicht erst am Ende.
Zugrunde liegender Mechanismus:
Das System basiert auf zwei zentralen Instrumenten — FT (Fixed-rate Token) und XT. Das Lending erzeugt ein FT, das eine bindende Verpflichtung darstellt: ein Schulden-Token, das bei Fälligkeit zurückgezahlt wird. Entscheidend ist: Das FT bleibt bis vor der Fälligkeit liquide — es kann im offenen Markt gehandelt werden, wodurch das Kapital nicht für die gesamte Laufzeit gesperrt ist.
Die Preis-Ausführung erfolgt über Range Orders — segmentierte Preis-Kurven, bei denen sich der anwendbare Zinssatz verschiebt, während eine Order die Segmente durchläuft. Dies ist eine AMM-basierte Architektur (V1), eine Weiterentwicklung des früheren Orderbook-und-Auktionsmodells, speziell entwickelt, um die Liquiditätsaggregation zu verbessern.
Verifizierte Kennzahlen:
Das Protokoll ist live auf 8 Chains (wobei Ethereum den größten Anteil hält), mit $34M+ Total Value Locked und $29M+ in aktiven Krediten — ein Hinweis auf eingesetztes Kapital und reale Nutzung, nicht auf brachliegende Liquidität.
Die übergeordnete These:
Festzins-Infrastruktur ist nicht nur eine UX-Verbesserung — sie ist eine Voraussetzung. Während tokenisierte Aktien und reale Vermögenswerte onchain wandern, wird eine planbare Finanzierung ebenso entscheidend wie der Vermögenswert selbst, der onchain ist.
Offene Frage: Positioniert sich TermMax als Lending-Markt — oder als die festverzinsliche Kreditinfrastruktur, die der nächste DeFi-Zyklus benötigen wird?
#TermMaxFi #termmax @termmax
$STAR
$BTW
$TUT
TermMax: Protokollüberblick & Mechanismusanalyse
Erste Annahme: ein weiteres festverzinsliches Lending-Protokoll, das einem Trend hinterherläuft. Eine tiefere Analyse des Mechanismus zeigt jedoch ein weitaus bewussteres Design.
Kernzweck:
Konventionelles DeFi-Lending arbeitet mit variablen Zinsen — auslastungsgetrieben, unvorhersehbar und sich verändernd zwischen dem Moment der Einzahlung und dem Moment der Auszahlung. TermMax eliminiert diese Variable vollständig. Sowohl Zinssatz als auch Laufzeit sind bei Einstieg in die Position festgelegt. Die Rendite ist von Tag eins bekannt — nicht erst am Ende.
Zugrunde liegender Mechanismus:
Das System basiert auf zwei zentralen Instrumenten — FT (Fixed-rate Token) und XT. Das Lending erzeugt ein FT, das eine bindende Verpflichtung darstellt: ein Schulden-Token, das bei Fälligkeit zurückgezahlt wird. Entscheidend ist: Das FT bleibt bis vor der Fälligkeit liquide — es kann im offenen Markt gehandelt werden, wodurch das Kapital nicht für die gesamte Laufzeit gesperrt ist.
Die Preis-Ausführung erfolgt über Range Orders — segmentierte Preis-Kurven, bei denen sich der anwendbare Zinssatz verschiebt, während eine Order die Segmente durchläuft. Dies ist eine AMM-basierte Architektur (V1), eine Weiterentwicklung des früheren Orderbook-und-Auktionsmodells, speziell entwickelt, um die Liquiditätsaggregation zu verbessern.
Verifizierte Kennzahlen:
Das Protokoll ist live auf 8 Chains (wobei Ethereum den größten Anteil hält), mit $34M+ Total Value Locked und $29M+ in aktiven Krediten — ein Hinweis auf eingesetztes Kapital und reale Nutzung, nicht auf brachliegende Liquidität.
Die übergeordnete These:
Festzins-Infrastruktur ist nicht nur eine UX-Verbesserung — sie ist eine Voraussetzung. Während tokenisierte Aktien und reale Vermögenswerte onchain wandern, wird eine planbare Finanzierung ebenso entscheidend wie der Vermögenswert selbst, der onchain ist.
Offene Frage: Positioniert sich TermMax als Lending-Markt — oder als die festverzinsliche Kreditinfrastruktur, die der nächste DeFi-Zyklus benötigen wird?
#TermMaxFi #termmax @TermMax
$STAR
$BTW
$TUT
3
4
142
·
--
Bullisch
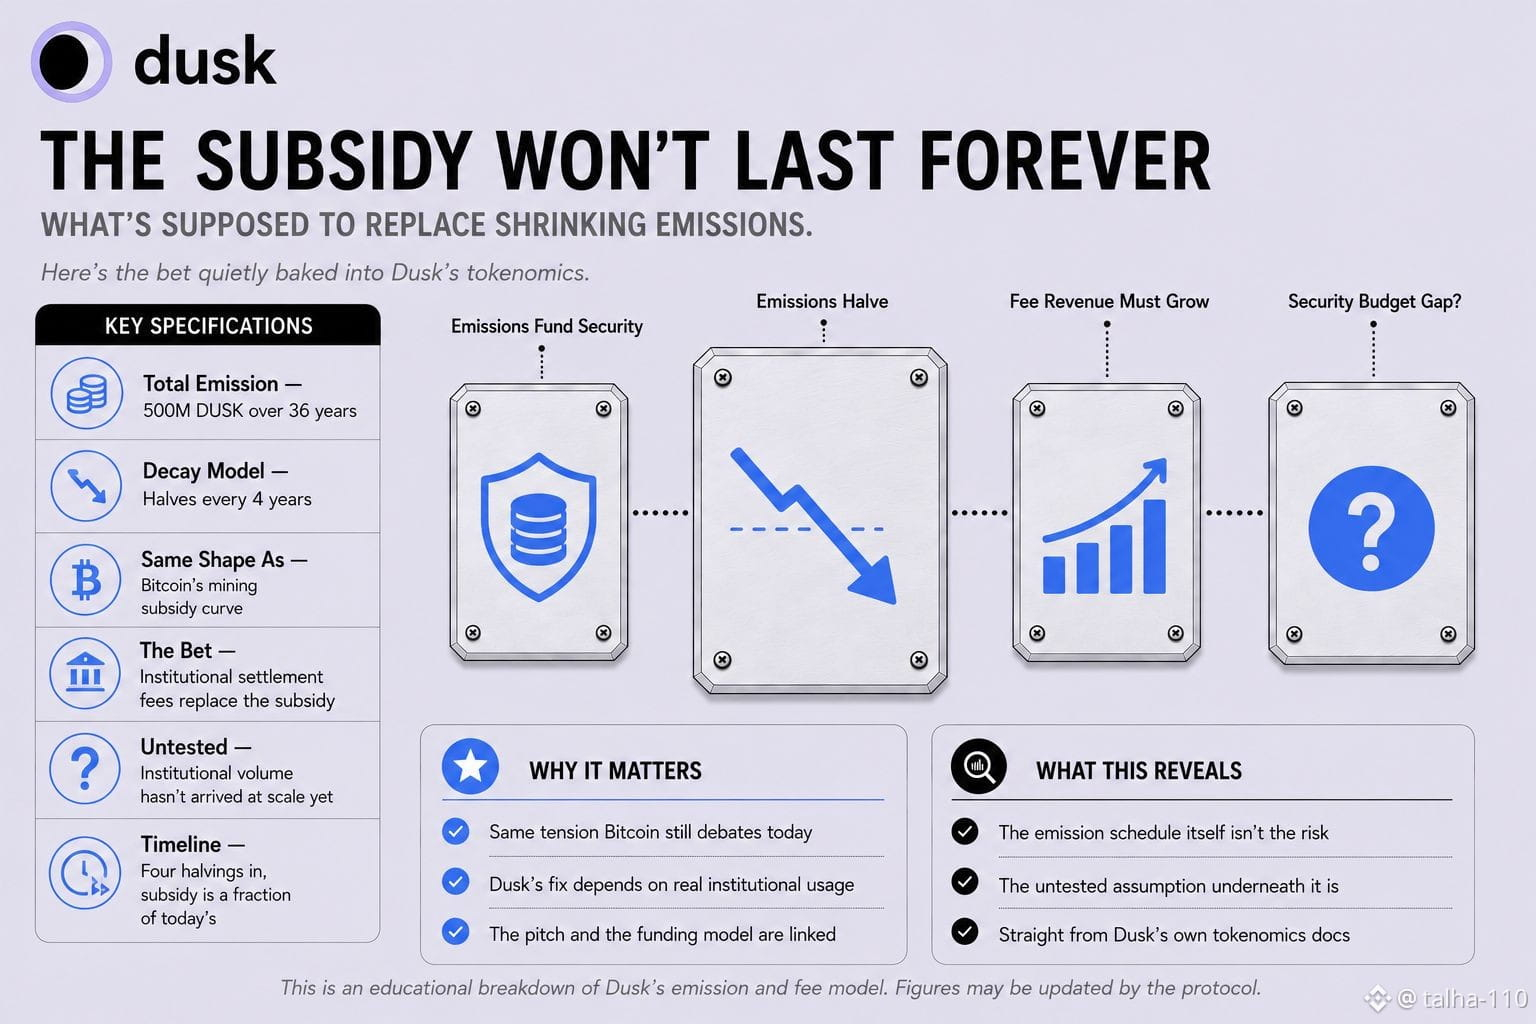
Die Staking-Rewards von Dusk folgen einer geometrischen Abklingkurve: Die Emissionen halbieren sich alle vier Jahre. Dieses sogenannte Halving-Pattern entspricht dem, dem auch Bitcoins Mining-Reward folgt. Dabei verteilt sich ein fester Budgetrahmen von 500 Millionen DUSK über 36 Jahre – aufbauend auf den weiteren 500 Millionen, die bereits vor dem Mainnet existierten. Diese Einzelheit ist an sich nicht überraschend; viele Netzwerke drosseln ihre Emissionen. Spannender ist, was die Finanzierung ersetzen soll, sobald sie weit genug geschrumpft ist.
Bei Bitcoin wird genau dieses Problem ständig diskutiert: Miner benötigen irgendwann Transaktionsgebühren, um die Blocksubsidy vollständig zu ersetzen – und ob allein die Gebühreneinnahmen ausreichen, um genug Sicherheit zu gewährleisten, ist seit Jahrzehnten umstritten. Dusk läuft in eine strukturell ähnliche Lage hinein. Der Unterschied ist jedoch, dass das gesamte Versprechen darauf beruht, Infrastruktur für regulierte finanzielle Abwicklung zu werden: tokenisierte Wertpapiere, institutionelle RWA- (Real-World-Assets-)Flows – also die Art von Nutzung, die realen Gebührenumsatz erzeugen soll, gerade weil es sich um echte Finanzaktivität handelt, nicht um spekulativen Handel.
Damit ist in die Tokenomics eine implizite Wette eingebaut. In der Frühphase tragen Emissionen den Großteil des Gewichts dabei, Prüfer bzw. Provisioner zu bezahlen, um das Netzwerk abzusichern. Nach vier Halvings, also in 16 Jahren, ist dieses Subsidy nur noch ein Bruchteil dessen, was es am Anfang war. Die Gas Fees aus tatsächlichen Abwicklungsaktivitäten sollen dann groß genug gewachsen sein, um die Lücke zu schließen.
Niemand weiß bislang, ob institutionelles Transaktionsvolumen in der real erwarteten Größenordnung tatsächlich Gebührenumsatz erzeugt – weil die Institutionen, für die dieses Netzwerk gedacht ist, in dieser Hinsicht bislang größtenteils noch nicht in nennenswertem Umfang als Volumen in Erscheinung getreten sind. Das Emissionsschema ist nicht das Risiko. Das Risiko liegt in der still mit eingebauten Annahme, dass die Abwicklung realer Vermögenswerte irgendwann genügend Gebühreneinnahmen erzeugen wird, um ein schrumpfendes Subsidy zu ersetzen – und genau das ist der Teil, der bislang nicht wirklich getestet wurde.
$DUSK #dusk @Dusk_Foundation
$HEMI
$CYS
{future}(COWUSDT)
{spot}(HEMIUSDT)
{alpha}(560x0c69199c1562233640e0db5ce2c399a88eb507c7)
Die Staking-Rewards von Dusk folgen einer geometrischen Abklingkurve: Die Emissionen halbieren sich alle vier Jahre. Dieses sogenannte Halving-Pattern entspricht dem, dem auch Bitcoins Mining-Reward folgt. Dabei verteilt sich ein fester Budgetrahmen von 500 Millionen DUSK über 36 Jahre – aufbauend auf den weiteren 500 Millionen, die bereits vor dem Mainnet existierten. Diese Einzelheit ist an sich nicht überraschend; viele Netzwerke drosseln ihre Emissionen. Spannender ist, was die Finanzierung ersetzen soll, sobald sie weit genug geschrumpft ist.
Bei Bitcoin wird genau dieses Problem ständig diskutiert: Miner benötigen irgendwann Transaktionsgebühren, um die Blocksubsidy vollständig zu ersetzen – und ob allein die Gebühreneinnahmen ausreichen, um genug Sicherheit zu gewährleisten, ist seit Jahrzehnten umstritten. Dusk läuft in eine strukturell ähnliche Lage hinein. Der Unterschied ist jedoch, dass das gesamte Versprechen darauf beruht, Infrastruktur für regulierte finanzielle Abwicklung zu werden: tokenisierte Wertpapiere, institutionelle RWA- (Real-World-Assets-)Flows – also die Art von Nutzung, die realen Gebührenumsatz erzeugen soll, gerade weil es sich um echte Finanzaktivität handelt, nicht um spekulativen Handel.
Damit ist in die Tokenomics eine implizite Wette eingebaut. In der Frühphase tragen Emissionen den Großteil des Gewichts dabei, Prüfer bzw. Provisioner zu bezahlen, um das Netzwerk abzusichern. Nach vier Halvings, also in 16 Jahren, ist dieses Subsidy nur noch ein Bruchteil dessen, was es am Anfang war. Die Gas Fees aus tatsächlichen Abwicklungsaktivitäten sollen dann groß genug gewachsen sein, um die Lücke zu schließen.
Niemand weiß bislang, ob institutionelles Transaktionsvolumen in der real erwarteten Größenordnung tatsächlich Gebührenumsatz erzeugt – weil die Institutionen, für die dieses Netzwerk gedacht ist, in dieser Hinsicht bislang größtenteils noch nicht in nennenswertem Umfang als Volumen in Erscheinung getreten sind. Das Emissionsschema ist nicht das Risiko. Das Risiko liegt in der still mit eingebauten Annahme, dass die Abwicklung realer Vermögenswerte irgendwann genügend Gebühreneinnahmen erzeugen wird, um ein schrumpfendes Subsidy zu ersetzen – und genau das ist der Teil, der bislang nicht wirklich getestet wurde.
$DUSK #dusk @Dusk
$HEMI
$CYS
2
5
446
·
--
Bullisch
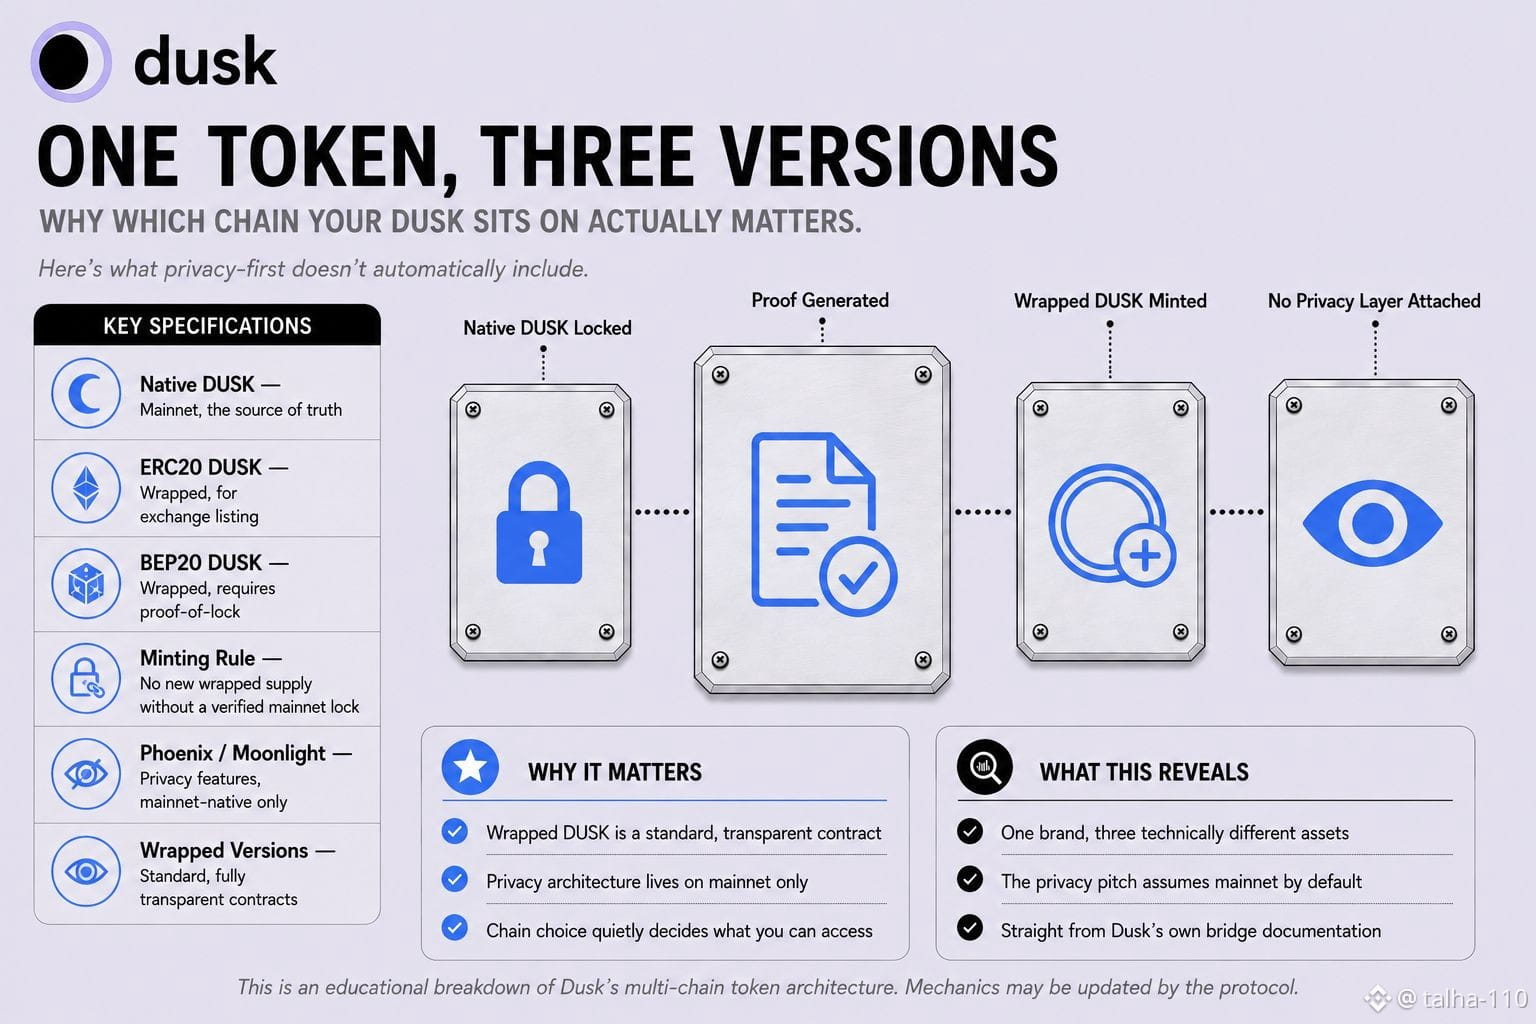
Zuerst ging ich davon aus, dass DUSK einfach nur DUSK ist: ein Token, ein Ledger—überall dort, wo man ihn hält. Als ich dann die eigene Bridge-Dokumentation von Dusk las, zerfiel diese Annahme im Moment, in dem man sich anschaut, wie das Netzwerk seine Multi-Chain-Präsenz tatsächlich strukturiert. DUSK existiert derzeit als drei getrennte Assets: natives DUSK im Dusk-Mainnet, plus ERC20- und BEP20-Versionen auf Ethereum und BSC—für Exchange-Listings und Migration. Die Bridge, die sie verbindet, ist nicht symmetrisch. BEP20 DUSK wird ausdrücklich als „Wrapped Asset“ behandelt, und das Prägen neuer BEP20-Menge ist nur dann erlaubt, wenn zuvor kryptografischer Nachweis vorliegt, dass eine gleichwertige Menge auf der Mainnet-Seite zuerst gesperrt wurde. Das Team von Dusk beschreibt natives Mainnet-DUSK als „Source of Truth“ genau aus diesem Grund: Alles andere ist eine Ableitung, die nur existiert, weil irgendwo anders etwas Reales gesperrt wurde. Das ist ein normales Bridge-Design; viele Netzwerke funktionieren so. Aber es kollidiert mit dem Privacy-Pitch in einer Weise, die leicht übersehen wird. Phoenix und Moonlight—die beiden Transaktionsmodelle, die tatsächlich entweder Privatsphäre oder öffentliche Transparenz per Design anbieten—sind Mainnet-native Konzepte. ERC20- und BEP20 DUSK sind lediglich Standard-Tokenverträge auf Ethereum und BSC, per Definition vollständig transparent, und ohne dass daran überhaupt Dusk-eigene Privacy-Architektur hängt. Je nachdem, welche Version von DUSK jemand tatsächlich hält—natives Mainnet oder ein „wrapped“ Bridge-Asset—haben sie möglicherweise gar keinen Zugriff auf irgendeine der Dusk-Privacy-Funktionen, unabhängig davon, ob sie Phoenix oder Moonlight wählen würden, falls sie es könnten. Die Marke steht „privacy-first“. Ob das DUSK eines gegebenen Halters überhaupt in der Lage ist, diese Privacy-Schicht zu berühren, hängt vollständig davon ab, auf welcher Chain es gerade sitzt—und dieser Detailpunkt wird von der „privacy-first“-Darstellung nicht wirklich sichtbar gemacht.
$DUSK #dusk @Dusk_Foundation
$HEMI
$APR
{spot}(HEMIUSDT)
{alpha}(560x299ad4299da5b2b93fba4c96967b040c7f611099)
{spot}(DUSKUSDT)
Zuerst ging ich davon aus, dass DUSK einfach nur DUSK ist: ein Token, ein Ledger—überall dort, wo man ihn hält. Als ich dann die eigene Bridge-Dokumentation von Dusk las, zerfiel diese Annahme im Moment, in dem man sich anschaut, wie das Netzwerk seine Multi-Chain-Präsenz tatsächlich strukturiert. DUSK existiert derzeit als drei getrennte Assets: natives DUSK im Dusk-Mainnet, plus ERC20- und BEP20-Versionen auf Ethereum und BSC—für Exchange-Listings und Migration. Die Bridge, die sie verbindet, ist nicht symmetrisch. BEP20 DUSK wird ausdrücklich als „Wrapped Asset“ behandelt, und das Prägen neuer BEP20-Menge ist nur dann erlaubt, wenn zuvor kryptografischer Nachweis vorliegt, dass eine gleichwertige Menge auf der Mainnet-Seite zuerst gesperrt wurde. Das Team von Dusk beschreibt natives Mainnet-DUSK als „Source of Truth“ genau aus diesem Grund: Alles andere ist eine Ableitung, die nur existiert, weil irgendwo anders etwas Reales gesperrt wurde. Das ist ein normales Bridge-Design; viele Netzwerke funktionieren so. Aber es kollidiert mit dem Privacy-Pitch in einer Weise, die leicht übersehen wird. Phoenix und Moonlight—die beiden Transaktionsmodelle, die tatsächlich entweder Privatsphäre oder öffentliche Transparenz per Design anbieten—sind Mainnet-native Konzepte. ERC20- und BEP20 DUSK sind lediglich Standard-Tokenverträge auf Ethereum und BSC, per Definition vollständig transparent, und ohne dass daran überhaupt Dusk-eigene Privacy-Architektur hängt. Je nachdem, welche Version von DUSK jemand tatsächlich hält—natives Mainnet oder ein „wrapped“ Bridge-Asset—haben sie möglicherweise gar keinen Zugriff auf irgendeine der Dusk-Privacy-Funktionen, unabhängig davon, ob sie Phoenix oder Moonlight wählen würden, falls sie es könnten. Die Marke steht „privacy-first“. Ob das DUSK eines gegebenen Halters überhaupt in der Lage ist, diese Privacy-Schicht zu berühren, hängt vollständig davon ab, auf welcher Chain es gerade sitzt—und dieser Detailpunkt wird von der „privacy-first“-Darstellung nicht wirklich sichtbar gemacht.
$DUSK #dusk @Dusk
$HEMI
$APR
$DUSK #dusk @Dusk
$HEMI
$APR
2
1
273
·
--
Bullisch
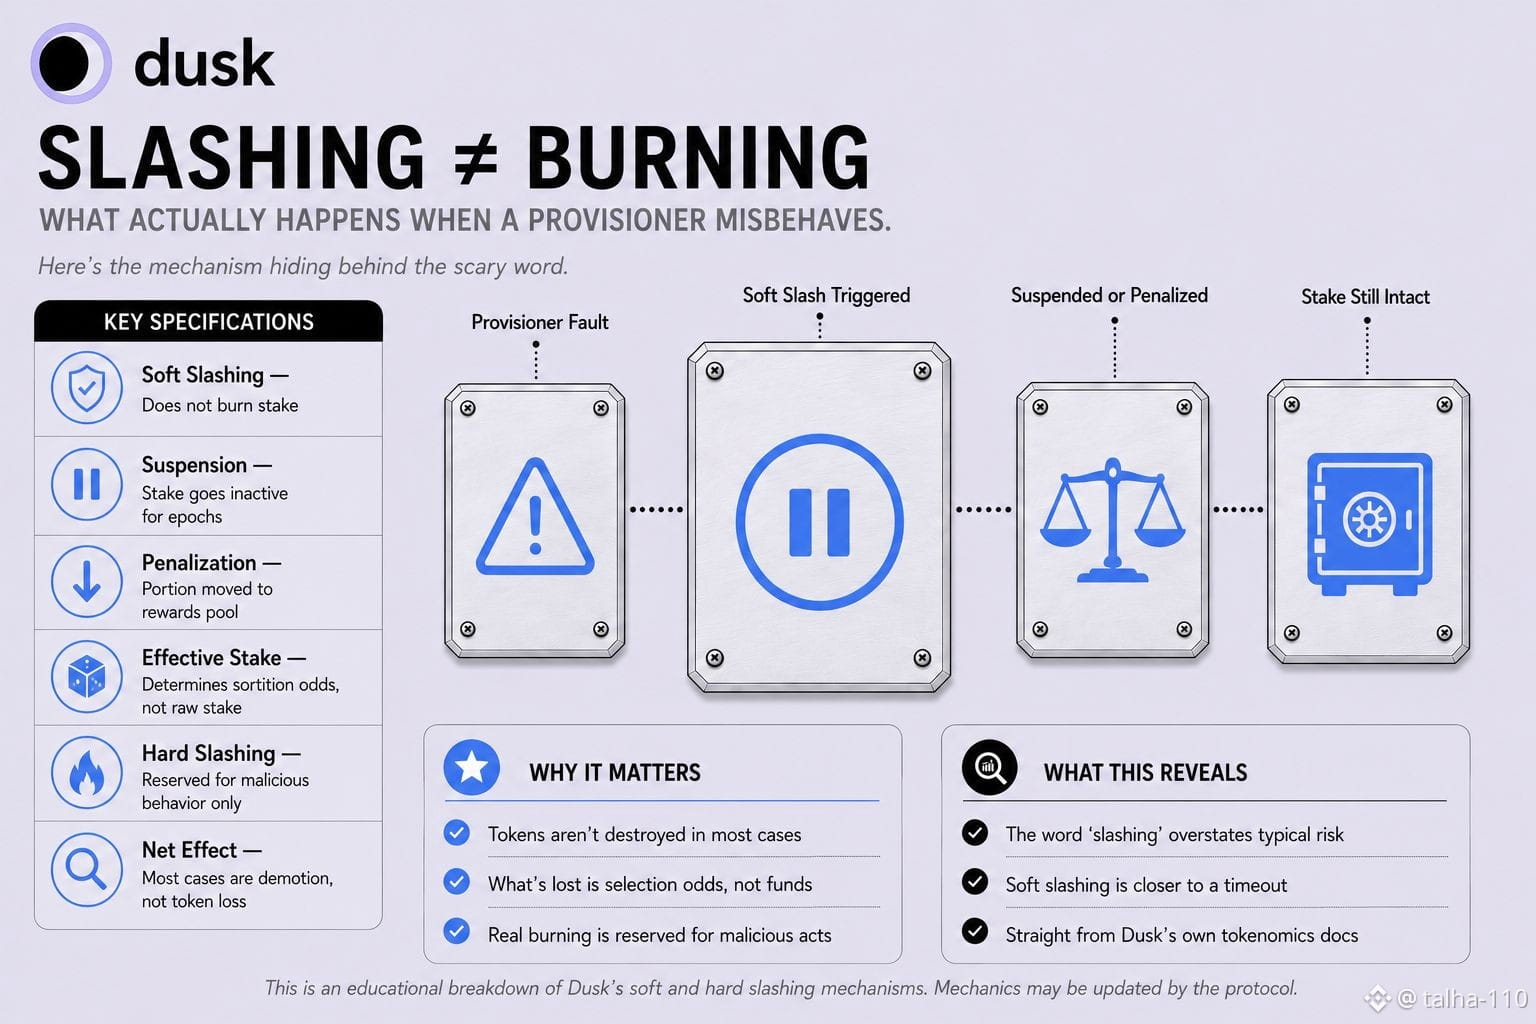
Zunächst nahm ich an, dass „Slashing“ auf Dusk ähnlich funktioniert wie in nahezu allen anderen Fällen: Wenn etwas missbehauptet wird, wird ein Teil deines gestakten DUSK zerstört, für immer weg—genau das soll als Abschreckung dienen. Doch als ich die eigene Tokenomics-Dokumentation von Dusk gelesen habe, stellte sich heraus: Diese Annahme ist für die weitaus meisten realen Fälle falsch. Dusk verwendet als primären Mechanismus sogenanntes Soft Slashing, und Soft Slashing verbrennt das Stake ausdrücklich überhaupt nicht. Stattdessen wirkt es auf zwei Arten: Bei „Suspension“ wird das gesamte Stake eines fehlverhaltenden Provisioners für eine oder mehrere Epochen inaktiv gesetzt—nicht wählbar, ohne Erträge und ohne zusätzliche Sanktionen. Bei „Penalization“ wird ein Teil des Stakes in den auszahlbaren Belohnungspool verschoben, wodurch das effektiv verwendete Stake in der Sortition sinkt, ohne dass dabei irgendein Token tatsächlich zerstört wird. Daher verschwindet das DUSK nie. Was verschwindet, ist der Einfluss—also die Fähigkeit, als Wähler oder Blockgenerator ausgewählt zu werden. Denn die Auswahlwahrscheinlichkeit in der Sortition skaliert mit dem effektiven Stake, nicht mit dem reinen Stake. Ein Provisioner, der es verpasst, einen Block zu produzieren, wenn er ausgewählt wurde, verliert kein Geld im Sinne dessen, wie die meisten „Slashing“ sich vorstellen. Stattdessen verliert er an Status: Seine Chancen, für eine feste Anzahl von Epochen erneut ausgewählt zu werden, sinken. Hard Slashing, also die Art, bei der tatsächlich Stake verbrannt wird, gibt es ebenfalls—aber es ist für wirklich böswilliges Verhalten reserviert, nicht für den alltäglichen Stillstand und verpasste Pflichten, für die Soft Slashing ausgelegt ist. Diese Unterscheidung ist wichtig, wenn du über das Risiko nachdenkst, einen Provisioner laufen zu lassen oder ihm zu delegieren. Das beängstigende Wort ist „Slashing“. Der tatsächliche Mechanismus ist die meiste Zeit eher mit einer vorübergehenden Herabstufung vergleichbar als mit einer Strafe, die dir Tokens kostet.
$DUSK #dusk @Dusk_Foundation
Zunächst nahm ich an, dass „Slashing“ auf Dusk ähnlich funktioniert wie in nahezu allen anderen Fällen: Wenn etwas missbehauptet wird, wird ein Teil deines gestakten DUSK zerstört, für immer weg—genau das soll als Abschreckung dienen. Doch als ich die eigene Tokenomics-Dokumentation von Dusk gelesen habe, stellte sich heraus: Diese Annahme ist für die weitaus meisten realen Fälle falsch. Dusk verwendet als primären Mechanismus sogenanntes Soft Slashing, und Soft Slashing verbrennt das Stake ausdrücklich überhaupt nicht. Stattdessen wirkt es auf zwei Arten: Bei „Suspension“ wird das gesamte Stake eines fehlverhaltenden Provisioners für eine oder mehrere Epochen inaktiv gesetzt—nicht wählbar, ohne Erträge und ohne zusätzliche Sanktionen. Bei „Penalization“ wird ein Teil des Stakes in den auszahlbaren Belohnungspool verschoben, wodurch das effektiv verwendete Stake in der Sortition sinkt, ohne dass dabei irgendein Token tatsächlich zerstört wird. Daher verschwindet das DUSK nie. Was verschwindet, ist der Einfluss—also die Fähigkeit, als Wähler oder Blockgenerator ausgewählt zu werden. Denn die Auswahlwahrscheinlichkeit in der Sortition skaliert mit dem effektiven Stake, nicht mit dem reinen Stake. Ein Provisioner, der es verpasst, einen Block zu produzieren, wenn er ausgewählt wurde, verliert kein Geld im Sinne dessen, wie die meisten „Slashing“ sich vorstellen. Stattdessen verliert er an Status: Seine Chancen, für eine feste Anzahl von Epochen erneut ausgewählt zu werden, sinken. Hard Slashing, also die Art, bei der tatsächlich Stake verbrannt wird, gibt es ebenfalls—aber es ist für wirklich böswilliges Verhalten reserviert, nicht für den alltäglichen Stillstand und verpasste Pflichten, für die Soft Slashing ausgelegt ist. Diese Unterscheidung ist wichtig, wenn du über das Risiko nachdenkst, einen Provisioner laufen zu lassen oder ihm zu delegieren. Das beängstigende Wort ist „Slashing“. Der tatsächliche Mechanismus ist die meiste Zeit eher mit einer vorübergehenden Herabstufung vergleichbar als mit einer Strafe, die dir Tokens kostet.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
4
2
78
·
--
Bullisch
Übersetzung ansehen
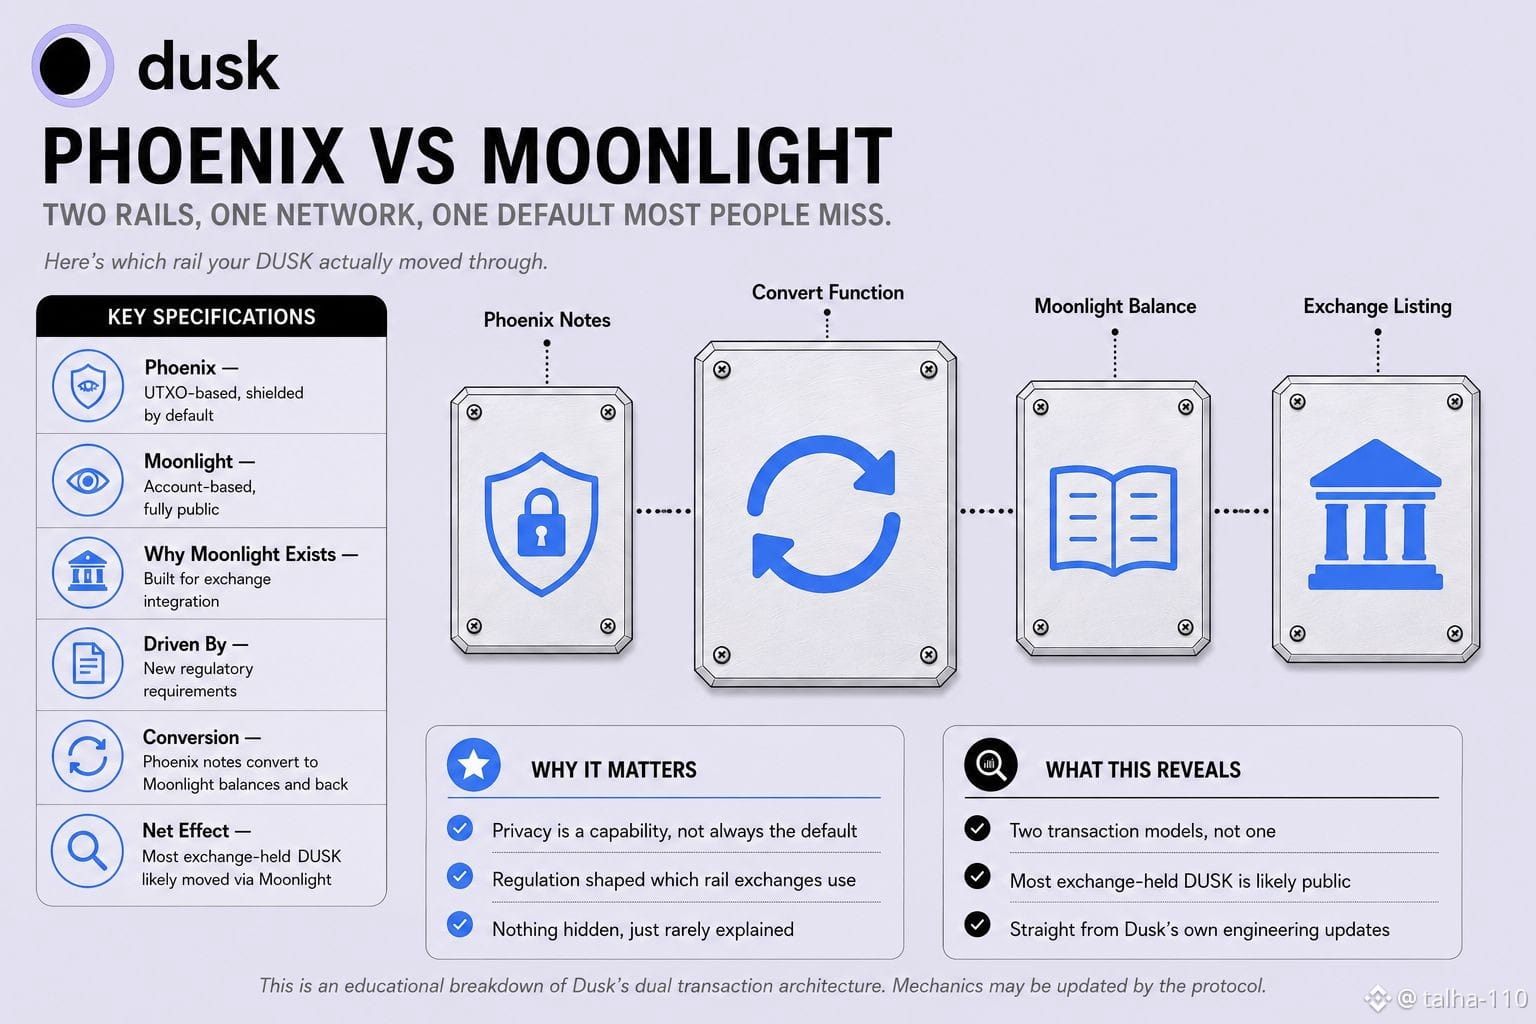
At first I assumed Dusk being a "privacy blockchain" meant every DUSK transaction runs through the same shielded rail by default, Phoenix, zero-knowledge proofs, hidden balances, that's just how the network works. Reading Dusk's own engineering updates, that's only half the picture. Dusk actually runs two separate transaction models side by side. Phoenix is UTXO-based and shielded, the private one everyone associates with the brand. Moonlight is account-based and fully transparent, addresses and balances publicly listed, functioning almost exactly like a normal Ethereum account. What's notable is why Moonlight exists at all. Dusk's own team has said directly that they needed it specifically to integrate mainnet with exchanges, because new regulations required a transparent, easily auditable rail for that kind of listing and compliance work. So the fully public transaction model wasn't a compromise bolted on as an afterthought, it was a requirement for getting DUSK onto exchanges in the first place. That means the DUSK sitting in most people's exchange balances right now most likely moved through Moonlight, the transparent side, not Phoenix, the private side the whole brand is built around. The two models do convert into each other, Phoenix notes can become Moonlight balances and back, so nothing here is broken or hidden. But it does mean "privacy-first" describes the protocol's capability, not necessarily the default path most DUSK actually travels once it touches a centralized exchange, and that's a meaningfully different claim than the one usually being pitched.
$DUSK #dusk @Dusk_Foundation
At first I assumed Dusk being a "privacy blockchain" meant every DUSK transaction runs through the same shielded rail by default, Phoenix, zero-knowledge proofs, hidden balances, that's just how the network works. Reading Dusk's own engineering updates, that's only half the picture. Dusk actually runs two separate transaction models side by side. Phoenix is UTXO-based and shielded, the private one everyone associates with the brand. Moonlight is account-based and fully transparent, addresses and balances publicly listed, functioning almost exactly like a normal Ethereum account. What's notable is why Moonlight exists at all. Dusk's own team has said directly that they needed it specifically to integrate mainnet with exchanges, because new regulations required a transparent, easily auditable rail for that kind of listing and compliance work. So the fully public transaction model wasn't a compromise bolted on as an afterthought, it was a requirement for getting DUSK onto exchanges in the first place. That means the DUSK sitting in most people's exchange balances right now most likely moved through Moonlight, the transparent side, not Phoenix, the private side the whole brand is built around. The two models do convert into each other, Phoenix notes can become Moonlight balances and back, so nothing here is broken or hidden. But it does mean "privacy-first" describes the protocol's capability, not necessarily the default path most DUSK actually travels once it touches a centralized exchange, and that's a meaningfully different claim than the one usually being pitched.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
1
1
82
·
--
Bärisch
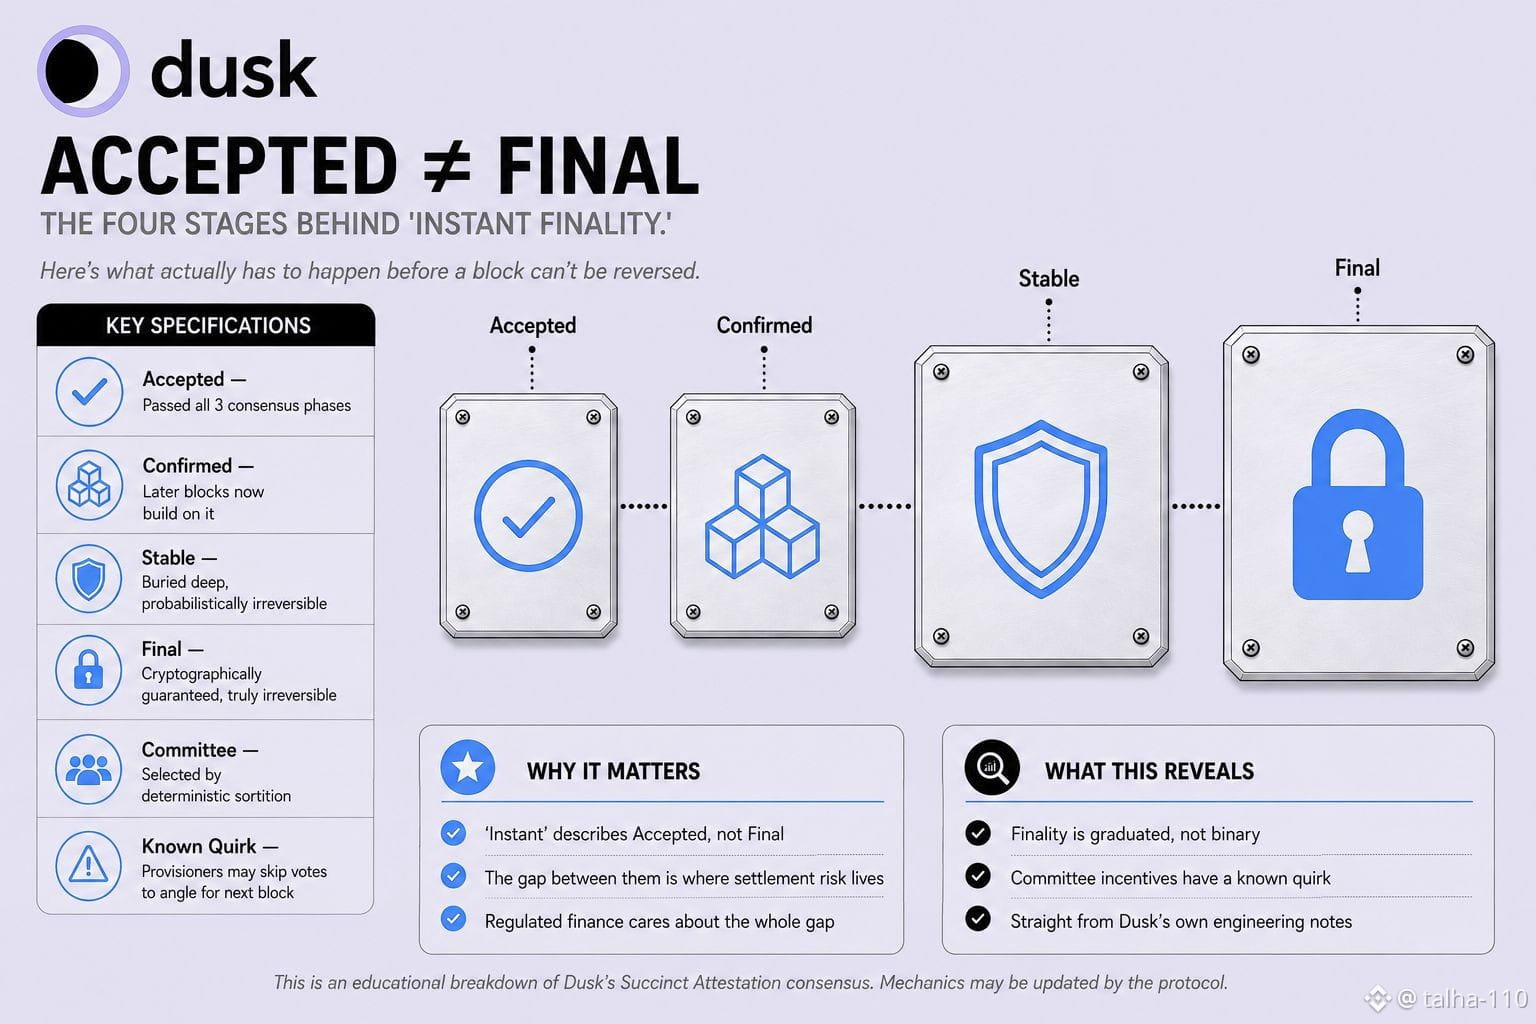
Am Anfang habe ich Dusk’ „deterministic finality“-Pitch so verstanden, dass ein Block im Moment seiner Erstellung schlicht endgültig oder nicht endgültig ist, also binär. Beim Lesen der eigenen Finality-States des Netzwerks zeigt sich jedoch: Diese Einordnung vereinfacht, was tatsächlich passiert, zu stark. Ein Block auf Dusk durchläuft vier unterschiedliche Phasen, bevor er wirklich fest verankert ist. Accepted, sobald er die drei Konsensphasen der aktuellen Runde durchlaufen hat. Confirmed, wenn spätere Blöcke darauf aufbauen. Stable, sobald er tief genug „vergraben“ ist, um probabilistisch irreversibel zu werden. Und erst dann Final, der Punkt, an dem eine Umkehr kryptografisch garantiert unmöglich ist – nicht nur äußerst unwahrscheinlich. „Instant finality“ leistet in diesem Satz also eine Menge Arbeit. Der Block wird Accepted schnell, wirklich schnell: Dieses Element des Pitches stimmt. Aber Accepted und Final sind keine gleichwertigen Garantien, und genau die Lücke zwischen beiden ist dort, wo ein reguliertes finanzielles Settlement am meisten zählt. Es gibt außerdem noch eine zweite Ebene, die die meisten dabei übergehen. Der Konsens läuft über Komitees, die durch deterministische Sortition ausgewählt werden. Wenn ein Provisioner in einer Runde für ein Voting-Komitee ausgewählt wird und zugleich der Blockgenerator für die nächste Runde ist, sind sie dazu incentiviert, einfach ihre Stimme zu überspringen – mit der Hoffnung, als Proposer in der nächsten Runde ausgewählt zu werden. Dusk’ eigene Engineering-Writeup behandelt das als erwartbares Verhaltensmuster, nicht als hypothetisches Szenario. Und die Lösung ist der Ausschluss aus diesem Komitee, falls das passiert. So ist die Settlement-Schicht, die als deterministisch und sofort vermarktet wird, tatsächlich ein abgestufter Prozess mit einem bekannten Incentive-„Quirk“, der in die Komiteeselektion eingebaut ist – beides wahr: und beides leise komplizierter als der One-Liner-Pitch.
$DUSK #dusk @Dusk_Foundation
Am Anfang habe ich Dusk’ „deterministic finality“-Pitch so verstanden, dass ein Block im Moment seiner Erstellung schlicht endgültig oder nicht endgültig ist, also binär. Beim Lesen der eigenen Finality-States des Netzwerks zeigt sich jedoch: Diese Einordnung vereinfacht, was tatsächlich passiert, zu stark. Ein Block auf Dusk durchläuft vier unterschiedliche Phasen, bevor er wirklich fest verankert ist. Accepted, sobald er die drei Konsensphasen der aktuellen Runde durchlaufen hat. Confirmed, wenn spätere Blöcke darauf aufbauen. Stable, sobald er tief genug „vergraben“ ist, um probabilistisch irreversibel zu werden. Und erst dann Final, der Punkt, an dem eine Umkehr kryptografisch garantiert unmöglich ist – nicht nur äußerst unwahrscheinlich. „Instant finality“ leistet in diesem Satz also eine Menge Arbeit. Der Block wird Accepted schnell, wirklich schnell: Dieses Element des Pitches stimmt. Aber Accepted und Final sind keine gleichwertigen Garantien, und genau die Lücke zwischen beiden ist dort, wo ein reguliertes finanzielles Settlement am meisten zählt. Es gibt außerdem noch eine zweite Ebene, die die meisten dabei übergehen. Der Konsens läuft über Komitees, die durch deterministische Sortition ausgewählt werden. Wenn ein Provisioner in einer Runde für ein Voting-Komitee ausgewählt wird und zugleich der Blockgenerator für die nächste Runde ist, sind sie dazu incentiviert, einfach ihre Stimme zu überspringen – mit der Hoffnung, als Proposer in der nächsten Runde ausgewählt zu werden. Dusk’ eigene Engineering-Writeup behandelt das als erwartbares Verhaltensmuster, nicht als hypothetisches Szenario. Und die Lösung ist der Ausschluss aus diesem Komitee, falls das passiert. So ist die Settlement-Schicht, die als deterministisch und sofort vermarktet wird, tatsächlich ein abgestufter Prozess mit einem bekannten Incentive-„Quirk“, der in die Komiteeselektion eingebaut ist – beides wahr: und beides leise komplizierter als der One-Liner-Pitch.
$DUSK #dusk @Dusk
$DUSK #dusk @Dusk
1
1
83
·
--
Bullisch
Übersetzung ansehen
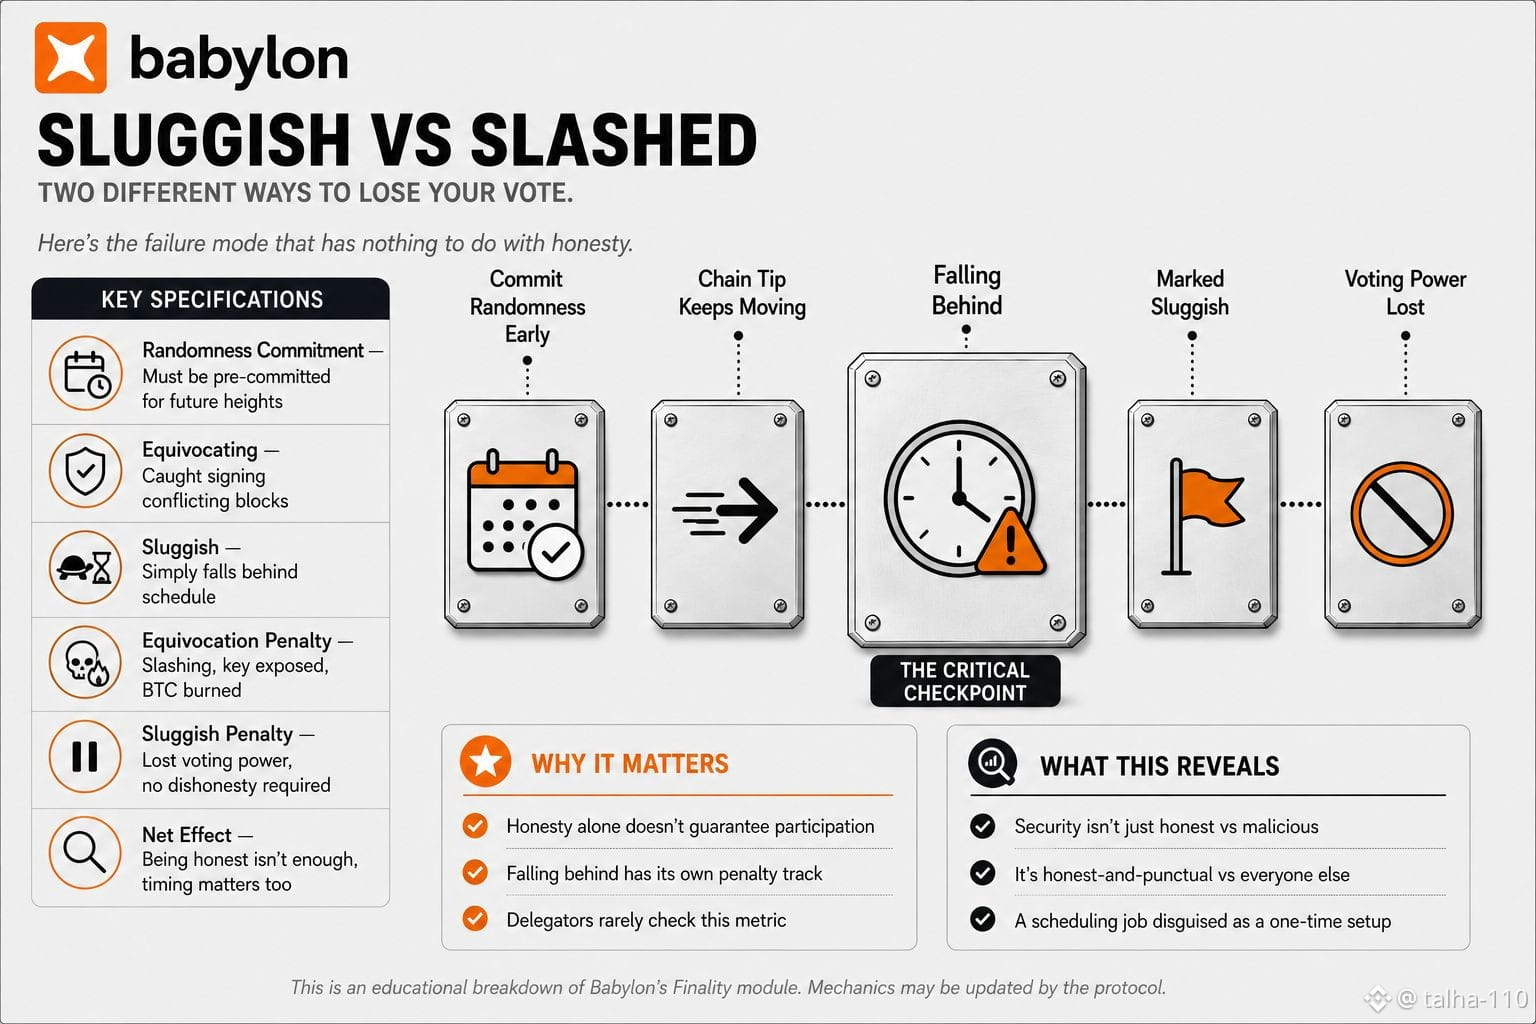
At first I assumed the only thing that could cost a Finality Provider their standing was outright malicious behavior, signing two conflicting blocks, getting caught, getting slashed, the classic honest-or-dishonest binary. Reading Babylon's own Finality module documentation, there's a second, quieter failure path that has nothing to do with honesty at all. Before a Finality Provider can even vote on a block, they have to proactively commit EOTS public randomness for that specific future height, in advance, before the block is even proposed. Babylon's system separately tracks two categories of problem providers, equivocating ones who get caught signing conflicting messages, and sluggish ones who simply fail to show up in time. Being slow isn't the same violation as being dishonest, but it still gets tracked and penalized as its own category. What that means in practice is a provider can be fully honest, never sign anything conflicting, never attempt anything adversarial, and still lose voting ability for a given height purely because their randomness commitment didn't keep pace with the chain's tip. Committing randomness isn't a one-time setup step, it's an ongoing forecasting job, staying ahead of a chain that keeps moving whether you're ready or not. So the actual security model being described isn't just honest versus malicious. It's honest-and-punctual versus everyone else, including honest providers who simply fell behind on a scheduling requirement most people staking to them probably never think to check.
@babylonlabs_io #baby $BABY
At first I assumed the only thing that could cost a Finality Provider their standing was outright malicious behavior, signing two conflicting blocks, getting caught, getting slashed, the classic honest-or-dishonest binary. Reading Babylon's own Finality module documentation, there's a second, quieter failure path that has nothing to do with honesty at all. Before a Finality Provider can even vote on a block, they have to proactively commit EOTS public randomness for that specific future height, in advance, before the block is even proposed. Babylon's system separately tracks two categories of problem providers, equivocating ones who get caught signing conflicting messages, and sluggish ones who simply fail to show up in time. Being slow isn't the same violation as being dishonest, but it still gets tracked and penalized as its own category. What that means in practice is a provider can be fully honest, never sign anything conflicting, never attempt anything adversarial, and still lose voting ability for a given height purely because their randomness commitment didn't keep pace with the chain's tip. Committing randomness isn't a one-time setup step, it's an ongoing forecasting job, staying ahead of a chain that keeps moving whether you're ready or not. So the actual security model being described isn't just honest versus malicious. It's honest-and-punctual versus everyone else, including honest providers who simply fell behind on a scheduling requirement most people staking to them probably never think to check.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
2
2
77
·
--
Bullisch
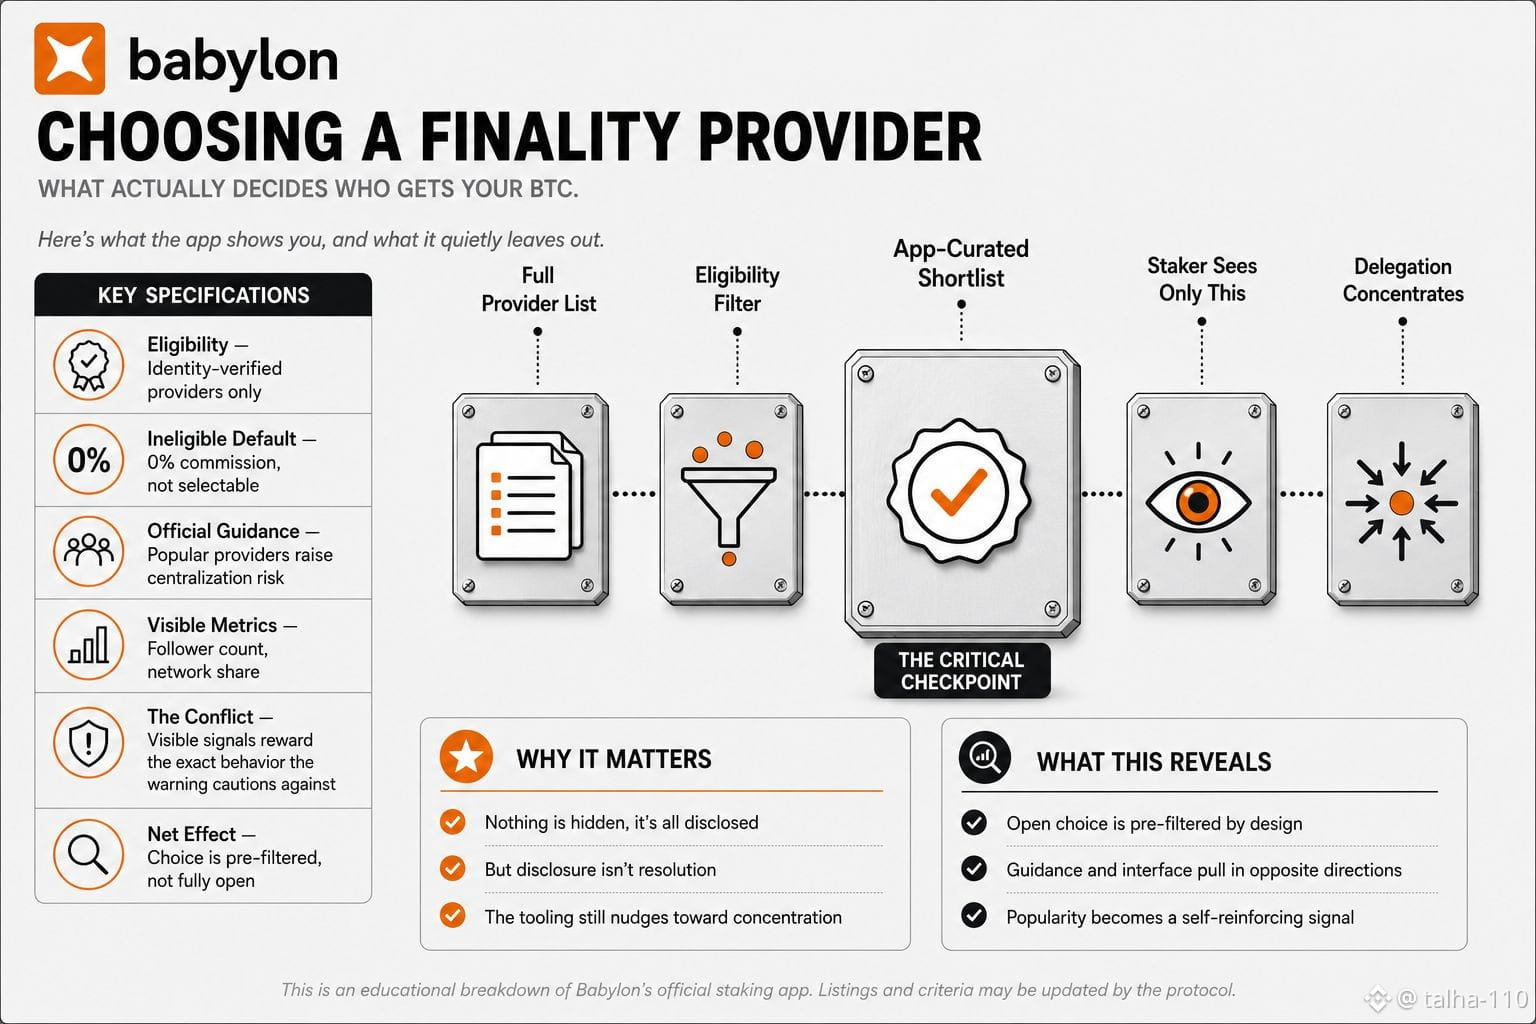
Zuerst nahm ich an, dass die Auswahl eines Finality-Providers genauso funktioniert wie die Auswahl irgendeines Cosmos-Validators: Liste öffnen, den aussuchen, den man möchte – das Netzwerk bleibt von Natur aus dezentral, weil sich die Einsätze der Nutzer nach ihren Vorlieben verteilen. Als ich jedoch Babylons eigene Zulassungsregeln für die offizielle Staking-App las, zeigte sich, dass der Prozess in Richtung Konzentration lenkt, und zwar in einer Weise, die diese Annahme nicht berücksichtigt. Nur Finality-Provider, die strenge Anforderungen an die Identitätsprüfung und die Registrierung erfüllen, werden in der App mit ihrer jeweiligen Kommissionsrate, Website und einem sichtbaren Häkchen aufgelistet. Provider, die diese Schwelle nicht erreichen, können technisch gesehen dennoch BTC-Delegationen erhalten, wenn jemand sie direkt außerhalb der App delegiert, aber standardmäßig sind sie bei 0% Kommission gedeckelt, und die App lässt einen normalen Staker nicht einmal als Option auswählen. Die „offene Wahl“ ist also in Wahrheit nur innerhalb einer vorgefilterten, offiziell kuratierten Shortlist wirklich offen; alle außerhalb dieser Liste sind für alle, die den Standard-Flow nutzen, funktional unsichtbar. Babylons eigener Staking-Leitfaden fügt dazu noch eine zweite Ebene hinzu: Er warnt die Staker ausdrücklich davor, an die beliebtesten Provider zu delegieren, weil das das Risiko von Zentralisierung erhöht, während zugleich Nutzeranzahl und Netzwerkanteil als die wichtigsten Signale genannt werden, um einen Provider zu bewerten. Diese beiden Hinweise ziehen in entgegengesetzte Richtungen. Die sichtbaren Signale, die die App anzeigt, sind genau die, aufgrund derer beliebte Provider vertrauenswürdiger wirken – und genau dieses Verhalten ist in derselben Dokumentation als etwas beschrieben, das man mit Vorsicht betrachten soll. Hier ist nichts verborgen oder unehrlich; alles wird offengelegt. Aber das Offenlegen einer Spannung ist nicht dasselbe wie das Auflösen – und im Moment belohnt das Tooling stillschweigend die Konzentration, vor der die Anleitung die Menschen gerade warnt.
@babylonlabs_io $BABY #baby $BTC
Zuerst nahm ich an, dass die Auswahl eines Finality-Providers genauso funktioniert wie die Auswahl irgendeines Cosmos-Validators: Liste öffnen, den aussuchen, den man möchte – das Netzwerk bleibt von Natur aus dezentral, weil sich die Einsätze der Nutzer nach ihren Vorlieben verteilen. Als ich jedoch Babylons eigene Zulassungsregeln für die offizielle Staking-App las, zeigte sich, dass der Prozess in Richtung Konzentration lenkt, und zwar in einer Weise, die diese Annahme nicht berücksichtigt. Nur Finality-Provider, die strenge Anforderungen an die Identitätsprüfung und die Registrierung erfüllen, werden in der App mit ihrer jeweiligen Kommissionsrate, Website und einem sichtbaren Häkchen aufgelistet. Provider, die diese Schwelle nicht erreichen, können technisch gesehen dennoch BTC-Delegationen erhalten, wenn jemand sie direkt außerhalb der App delegiert, aber standardmäßig sind sie bei 0% Kommission gedeckelt, und die App lässt einen normalen Staker nicht einmal als Option auswählen. Die „offene Wahl“ ist also in Wahrheit nur innerhalb einer vorgefilterten, offiziell kuratierten Shortlist wirklich offen; alle außerhalb dieser Liste sind für alle, die den Standard-Flow nutzen, funktional unsichtbar. Babylons eigener Staking-Leitfaden fügt dazu noch eine zweite Ebene hinzu: Er warnt die Staker ausdrücklich davor, an die beliebtesten Provider zu delegieren, weil das das Risiko von Zentralisierung erhöht, während zugleich Nutzeranzahl und Netzwerkanteil als die wichtigsten Signale genannt werden, um einen Provider zu bewerten. Diese beiden Hinweise ziehen in entgegengesetzte Richtungen. Die sichtbaren Signale, die die App anzeigt, sind genau die, aufgrund derer beliebte Provider vertrauenswürdiger wirken – und genau dieses Verhalten ist in derselben Dokumentation als etwas beschrieben, das man mit Vorsicht betrachten soll. Hier ist nichts verborgen oder unehrlich; alles wird offengelegt. Aber das Offenlegen einer Spannung ist nicht dasselbe wie das Auflösen – und im Moment belohnt das Tooling stillschweigend die Konzentration, vor der die Anleitung die Menschen gerade warnt.
@BabylonLabs_io $BABY #baby $BTC
@BabylonLabs_io $BABY #baby $BTC
2
97
·
--
Bullisch
Übersetzung ansehen
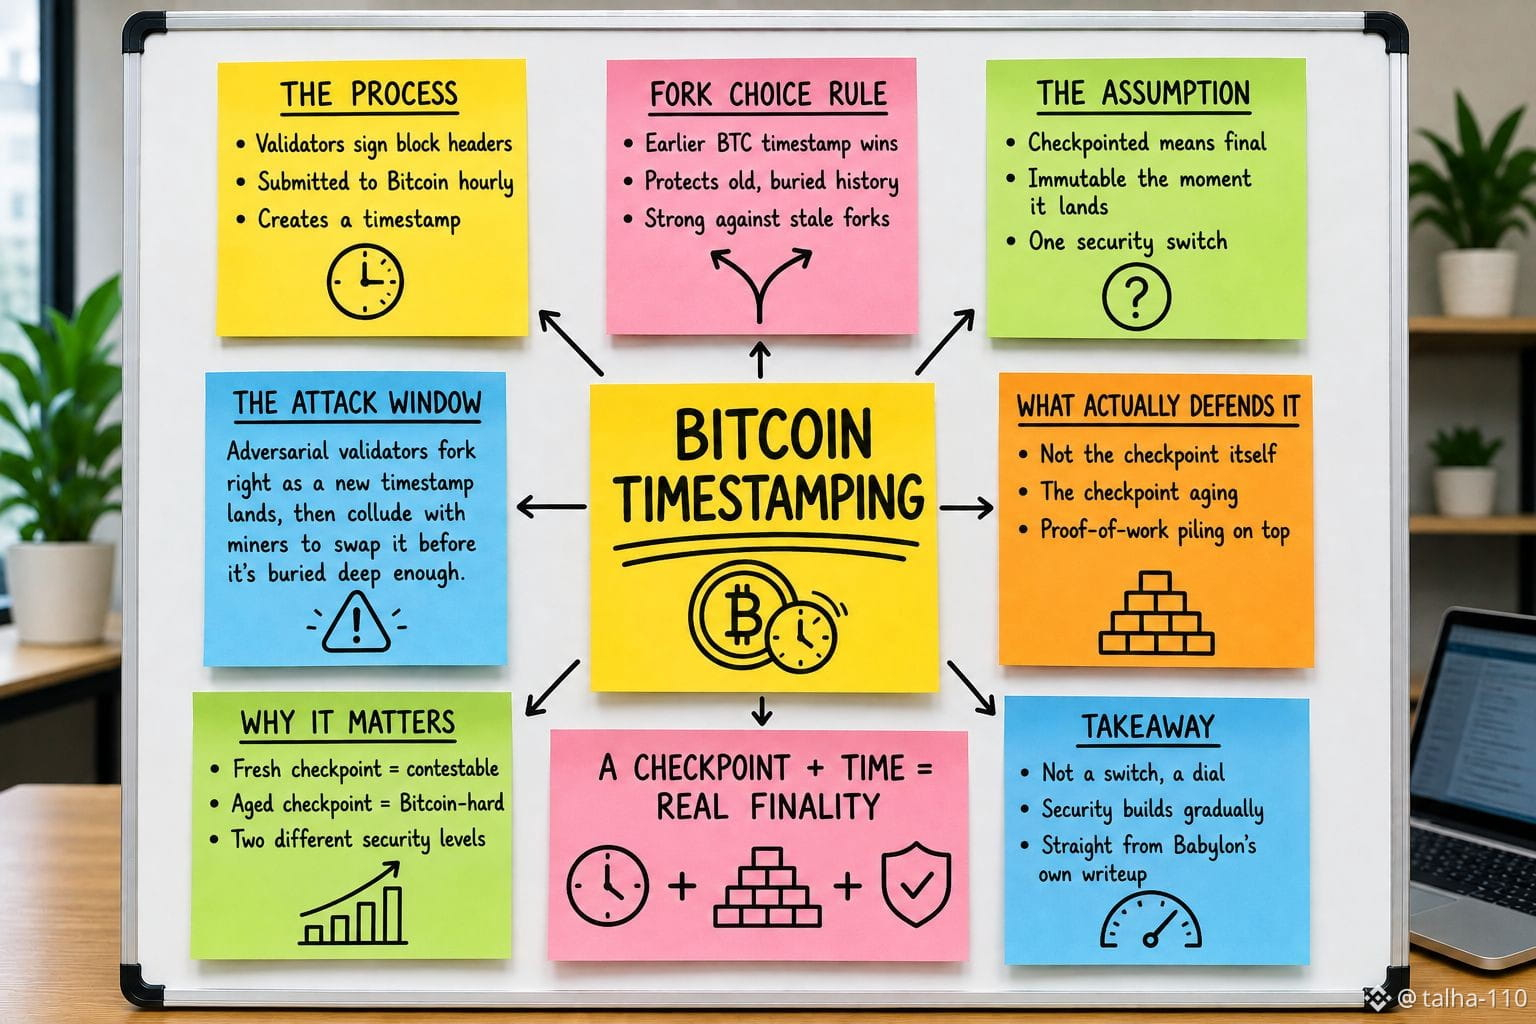
At first I assumed "checkpointed to Bitcoin" meant a Babylon block becomes essentially Bitcoin-final the moment it's timestamped, immutable the second it lands on chain. Reading Babylon's own writeup on fast unbonding, the actual security model has a narrower window than that framing suggests. Validators sign headers of Genesis blocks and submit them to Bitcoin roughly once every hour, and the fork-choice rule says whichever fork has the earlier Bitcoin timestamp wins. That's genuinely strong protection against attacks that start from old, already-buried history. But Babylon's own documentation walks through a more specific scenario: if adversarial validators wait until their withdrawal requests clear, then fork the chain right as their blocks get a fresh timestamp, and then collude with Bitcoin miners to replace that specific timestamp with a later one before it's buried deep enough to be economically irreversible, the attack can still work. The defense against that isn't the checkpoint existing, it's the checkpoint aging, accumulating enough proof-of-work on top of it that rewriting it becomes too expensive to bother. So there are really two different security levels being described under one phrase. A checkpoint that just landed is honest-majority-dependent and theoretically contestable. A checkpoint that's been sitting for a while is Bitcoin-hard and effectively final. The pitch talks about Bitcoin security like it's a single switch that flips on at each hourly commit. The actual guarantee is closer to a dial that only fully locks in after enough time has passed for Bitcoin's own proof-of-work to make reversal not worth attempting.
@babylonlabs_io $BABY #baby
At first I assumed "checkpointed to Bitcoin" meant a Babylon block becomes essentially Bitcoin-final the moment it's timestamped, immutable the second it lands on chain. Reading Babylon's own writeup on fast unbonding, the actual security model has a narrower window than that framing suggests. Validators sign headers of Genesis blocks and submit them to Bitcoin roughly once every hour, and the fork-choice rule says whichever fork has the earlier Bitcoin timestamp wins. That's genuinely strong protection against attacks that start from old, already-buried history. But Babylon's own documentation walks through a more specific scenario: if adversarial validators wait until their withdrawal requests clear, then fork the chain right as their blocks get a fresh timestamp, and then collude with Bitcoin miners to replace that specific timestamp with a later one before it's buried deep enough to be economically irreversible, the attack can still work. The defense against that isn't the checkpoint existing, it's the checkpoint aging, accumulating enough proof-of-work on top of it that rewriting it becomes too expensive to bother. So there are really two different security levels being described under one phrase. A checkpoint that just landed is honest-majority-dependent and theoretically contestable. A checkpoint that's been sitting for a while is Bitcoin-hard and effectively final. The pitch talks about Bitcoin security like it's a single switch that flips on at each hourly commit. The actual guarantee is closer to a dial that only fully locks in after enough time has passed for Bitcoin's own proof-of-work to make reversal not worth attempting.
@BabylonLabs_io $BABY #baby
@BabylonLabs_io $BABY #baby
3
3
107
·
--
Bullisch
Verifiziert
Übersetzung ansehen
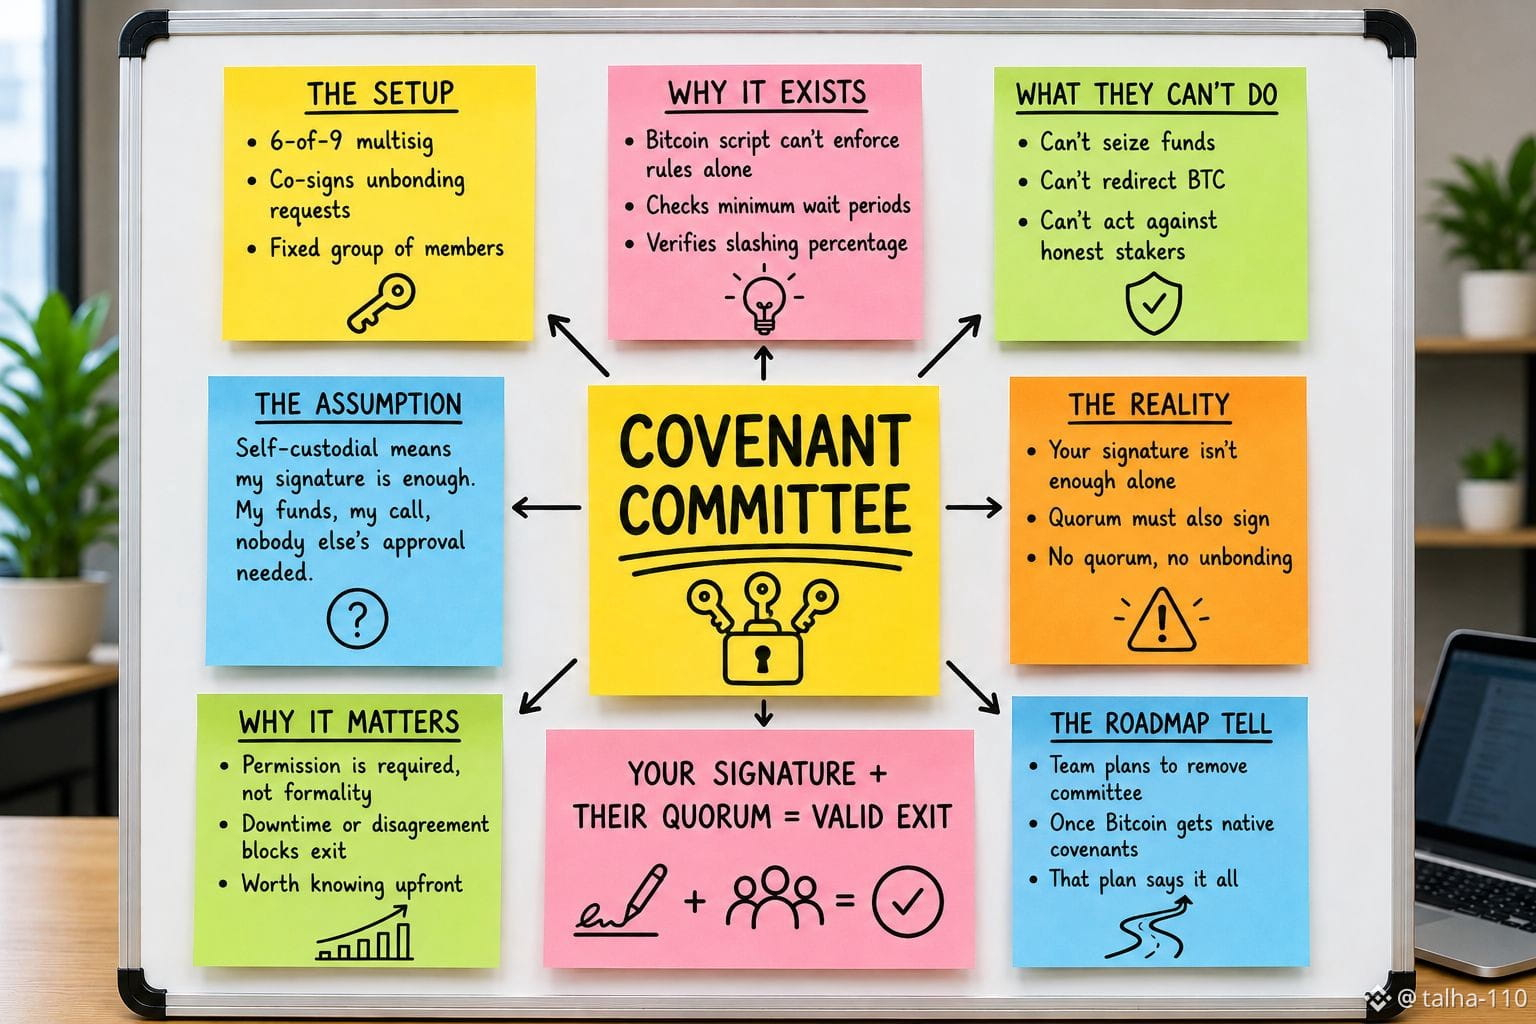
At first I assumed self-custodial meant exactly what it sounds like, my signature, my funds, nobody else's approval required to move them. Reading the actual Bitcoin staking script Babylon uses, that's only partly true. Every staking position is locked using a script that requires the staker's signature, yes, but unbonding before the timelock expires also requires signatures from a quorum of something called the covenant committee, a fixed group operating on a 6-of-9 multi-signature setup. Bitcoin's scripting language isn't expressive enough to enforce unbonding rules like minimum wait periods or correct slashing percentages on its own, so this committee exists specifically to check every request and co-sign it if it's protocol-compliant. Which means unbonding your own Bitcoin isn't just you signing a transaction. It's you signing, and then waiting for enough of nine specific people to also sign before that transaction is valid at all. The docs are upfront that this committee can't act against honest stakers, they can't seize funds or redirect them anywhere outside the rules. But their permission is still a required ingredient, not a formality. If the quorum can't be reached, for whatever reason, downtime, disagreement, unavailability, the unbonding path doesn't execute, full stop. Babylon's own team has said they intend to move away from this committee once Bitcoin gets native covenant support. That roadmap detail alone tells you something, if self-custody were already complete as described, there'd be nothing left to move away from.
@babylonlabs_io #baby
$BABY
$KOMA
$AKE
At first I assumed self-custodial meant exactly what it sounds like, my signature, my funds, nobody else's approval required to move them. Reading the actual Bitcoin staking script Babylon uses, that's only partly true. Every staking position is locked using a script that requires the staker's signature, yes, but unbonding before the timelock expires also requires signatures from a quorum of something called the covenant committee, a fixed group operating on a 6-of-9 multi-signature setup. Bitcoin's scripting language isn't expressive enough to enforce unbonding rules like minimum wait periods or correct slashing percentages on its own, so this committee exists specifically to check every request and co-sign it if it's protocol-compliant. Which means unbonding your own Bitcoin isn't just you signing a transaction. It's you signing, and then waiting for enough of nine specific people to also sign before that transaction is valid at all. The docs are upfront that this committee can't act against honest stakers, they can't seize funds or redirect them anywhere outside the rules. But their permission is still a required ingredient, not a formality. If the quorum can't be reached, for whatever reason, downtime, disagreement, unavailability, the unbonding path doesn't execute, full stop. Babylon's own team has said they intend to move away from this committee once Bitcoin gets native covenant support. That roadmap detail alone tells you something, if self-custody were already complete as described, there'd be nothing left to move away from.
@BabylonLabs_io #baby
$BABY
$KOMA
$AKE
@BabylonLabs_io #baby
$BABY
$KOMA
$AKE
16
6
679
·
--
Bullisch
Übersetzung ansehen
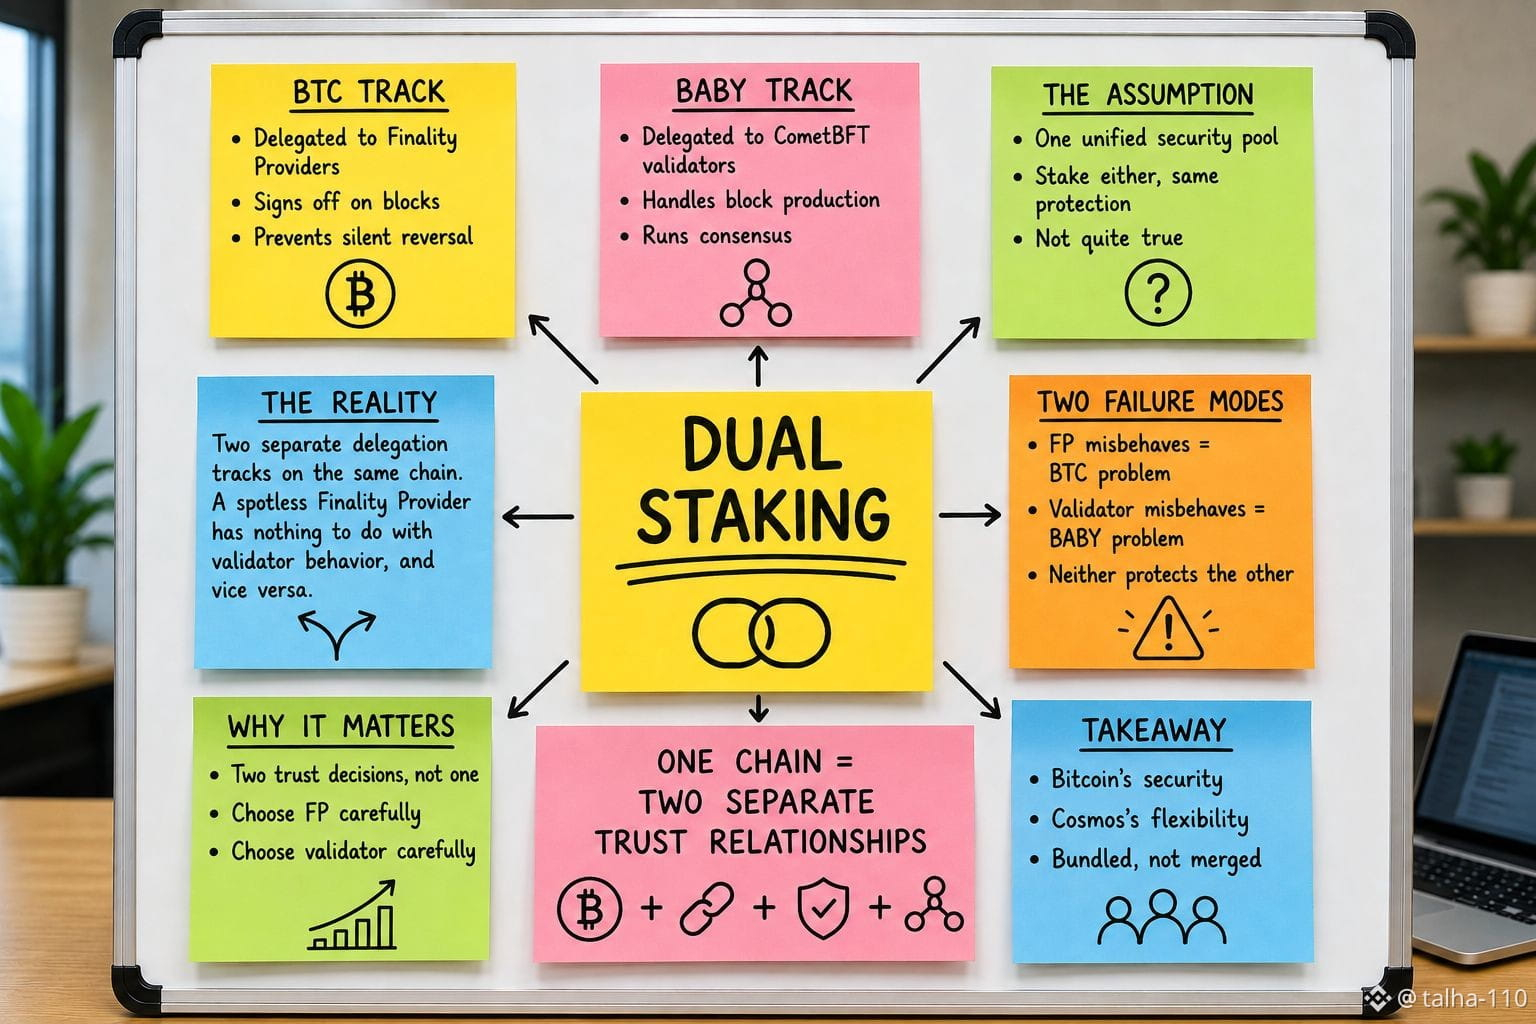
At first I assumed Babylon Genesis had one unified staking system, stake either asset and you're contributing to the same pool of security either way. Reading how the dual staking model is actually structured, that assumption doesn't hold. BTC and BABY don't feed into one shared mechanism, they run through two entirely separate delegation tracks that happen to sit on the same chain. BTC gets delegated to Finality Providers, whose job is signing off on blocks so finality can't quietly be reversed. BABY gets delegated to CometBFT validators, who handle actual block production and consensus. Different roles, different responsibilities, different sets of people you're trusting when you delegate to either one. What that means in practice is that someone could run a Finality Provider with a spotless signing record and still have nothing to do with whether blocks get produced correctly, and a validator could be excellent at block production while having zero exposure to the Bitcoin-backed slashing conditions on the other track. The pitch is "Bitcoin's security plus Cosmos's flexibility," which sounds like one reinforced system. What it actually is is two separate trust relationships running in parallel, each with its own failure mode, bundled under one chain name. If a Finality Provider misbehaves, that's a BTC delegation problem. If a validator misbehaves, that's a BABY delegation problem. Neither one automatically protects you from the other, which means picking who to delegate BTC to and picking who to delegate BABY to are two separate decisions people are quietly treating as one.
@babylonlabs_io #baby $BABY
$GRVT $TRX
At first I assumed Babylon Genesis had one unified staking system, stake either asset and you're contributing to the same pool of security either way. Reading how the dual staking model is actually structured, that assumption doesn't hold. BTC and BABY don't feed into one shared mechanism, they run through two entirely separate delegation tracks that happen to sit on the same chain. BTC gets delegated to Finality Providers, whose job is signing off on blocks so finality can't quietly be reversed. BABY gets delegated to CometBFT validators, who handle actual block production and consensus. Different roles, different responsibilities, different sets of people you're trusting when you delegate to either one. What that means in practice is that someone could run a Finality Provider with a spotless signing record and still have nothing to do with whether blocks get produced correctly, and a validator could be excellent at block production while having zero exposure to the Bitcoin-backed slashing conditions on the other track. The pitch is "Bitcoin's security plus Cosmos's flexibility," which sounds like one reinforced system. What it actually is is two separate trust relationships running in parallel, each with its own failure mode, bundled under one chain name. If a Finality Provider misbehaves, that's a BTC delegation problem. If a validator misbehaves, that's a BABY delegation problem. Neither one automatically protects you from the other, which means picking who to delegate BTC to and picking who to delegate BABY to are two separate decisions people are quietly treating as one.
@BabylonLabs_io #baby $BABY
$GRVT $TRX
@BabylonLabs_io #baby $BABY
$GRVT $TRX
12
4
292
·
--
Bullisch
Verifiziert
Übersetzung ansehen
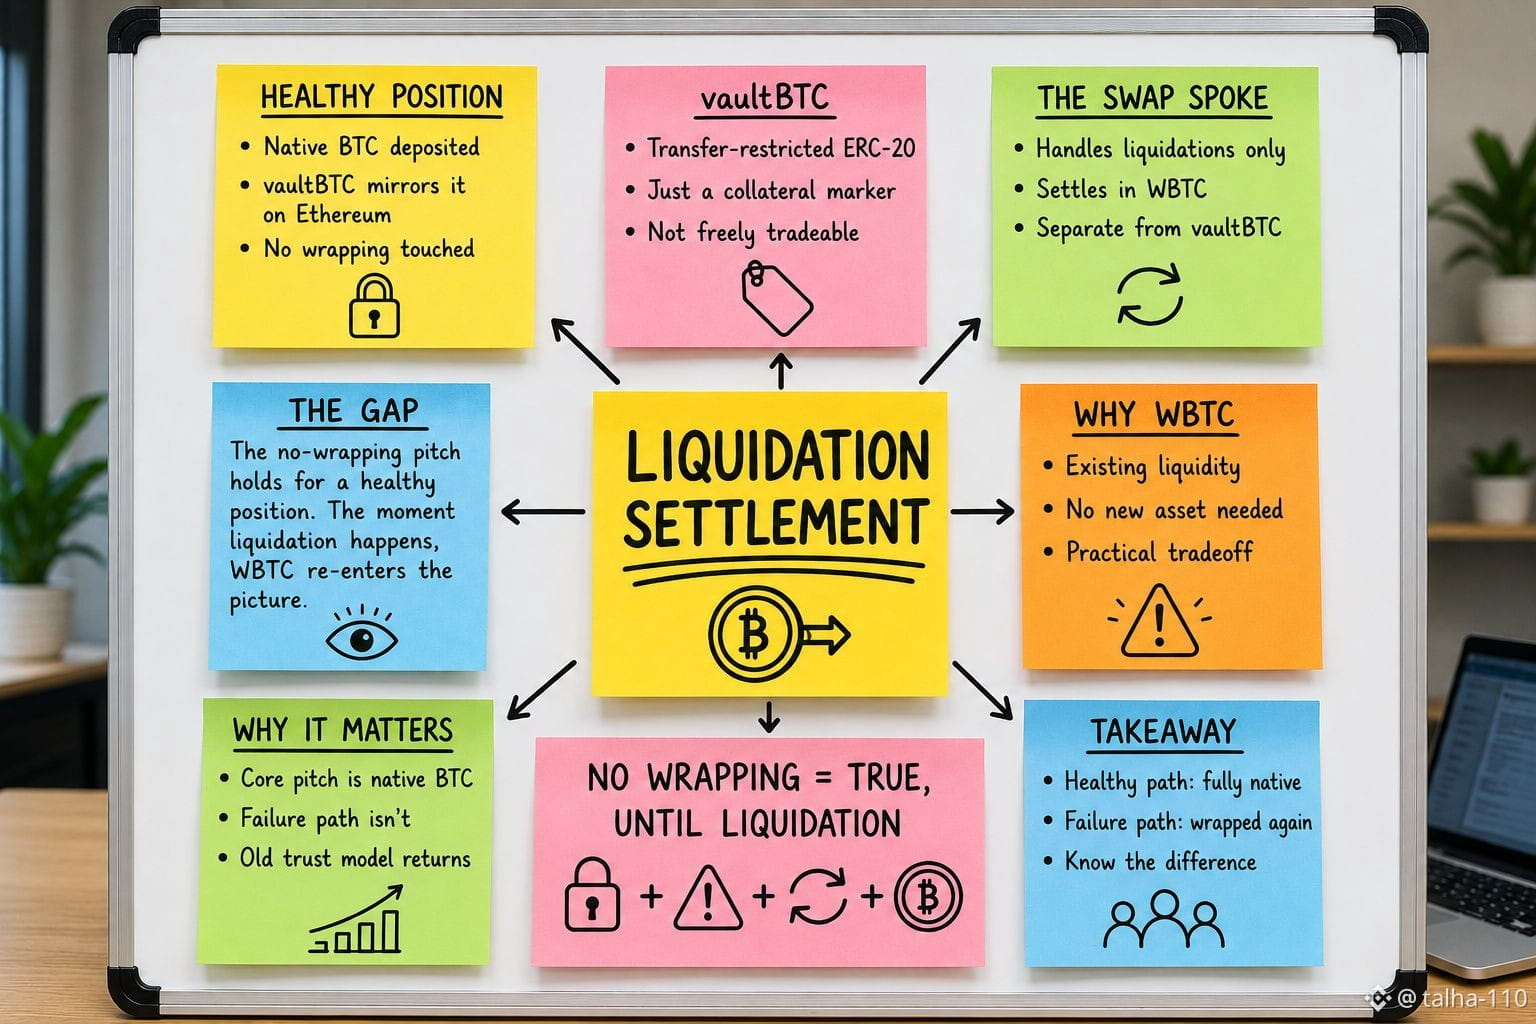
At first I assumed the entire pitch of Trustless Bitcoin Vaults was that wrapping never enters the picture, native BTC stays native the whole way through, borrowing, collateral, everything. Reading the actual Aave v4 integration proposal, that holds true right up until something goes wrong. When BTC gets locked into a vault, Ethereum sees it represented as vaultBTC, a transfer-restricted token mirroring the locked position, not freely tradeable, just a verifiable marker of collateral state. That part still respects the no-wrapping promise. But liquidations don't settle in vaultBTC. They settle through a separate Swap Spoke, denominated in WBTC, the same wrapped Bitcoin token the whole system was supposedly designed to avoid depending on. So the pitch holds for a healthy position. Deposit native BTC, borrow against it, repay, unlock, no wrapper touched any of it. The moment a position gets liquidated, the exit path runs through the exact wrapped-asset model TBV exists to route around. That's not a flaw exactly, WBTC has liquidity that a brand new settlement asset wouldn't have on day one. But it does mean the "no wrapping" claim is really "no wrapping, as long as nothing goes wrong." The failure path is where the old trust model quietly comes back in.
@babylonlabs_io #baby
$BABY
$GRVT
$BTC
At first I assumed the entire pitch of Trustless Bitcoin Vaults was that wrapping never enters the picture, native BTC stays native the whole way through, borrowing, collateral, everything. Reading the actual Aave v4 integration proposal, that holds true right up until something goes wrong. When BTC gets locked into a vault, Ethereum sees it represented as vaultBTC, a transfer-restricted token mirroring the locked position, not freely tradeable, just a verifiable marker of collateral state. That part still respects the no-wrapping promise. But liquidations don't settle in vaultBTC. They settle through a separate Swap Spoke, denominated in WBTC, the same wrapped Bitcoin token the whole system was supposedly designed to avoid depending on. So the pitch holds for a healthy position. Deposit native BTC, borrow against it, repay, unlock, no wrapper touched any of it. The moment a position gets liquidated, the exit path runs through the exact wrapped-asset model TBV exists to route around. That's not a flaw exactly, WBTC has liquidity that a brand new settlement asset wouldn't have on day one. But it does mean the "no wrapping" claim is really "no wrapping, as long as nothing goes wrong." The failure path is where the old trust model quietly comes back in.
@BabylonLabs_io #baby
$BABY
$GRVT
$BTC
@BabylonLabs_io #baby
$BABY
$GRVT
$BTC
17
3
92
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
UKFCAWinsCourtOrderToRecover851400Pounds
32,030 Aufrufe
757 Kommentare
🚨 KRYPTOREGULIERUNG BETRITT JETZT EINE NEUE PHASE: SIE SCHREIBEN NICHT NUR REGELN — SIE HOLEN GELD ZURÜCK.
Die britische FCA hat eine weitere gerichtlich gestützte Vermögensrückgewinnung gesichert und verstärkt damit einen breiteren Durchsetzungsansatz gegen unbefugte Finanz- und Kryptoaktivitäten.
Und schau dir an, was gleichzeitig passiert:
🇬🇧 FCA → Durchsetzung + Vermögensrückgewinnung
🇺🇸 SEC → klarere Regeln für funktionale Krypto-Assets
🇺🇸 Fed → formale Stablecoin-Aufsicht unter dem GENIUS Act
Diese Kombination ist entscheidend.
Regulierungsbehörden debattieren nicht länger, ob Krypto in das Finanzsystem gehört.
Stattdessen entscheiden sie zunehmend, wer Zugang bekommt, welche Regeln gilt, und was passiert, wenn diese Regeln gebrochen werden.
Der nächste Krypto-Zyklus könnte nicht „Regulierung vs. Innovation“ sein.
Er könnte reguliertes Krypto sein — im Gegensatz zu allen, die den Standard nicht erfüllen können. 👀
$COIN $CRCL $BTC
#ukfcawinscourtordertorecover851400pounds #ChainlinkLaunchesCCIP2WithEnterpriseVerification #GoldFallsTo$4144 #QNTFallsOver40%FromMorningHigh #USDTAdds845900HoldersInPast7Days
KimHotbae
·3 Likes
·4.3k Aufrufe
ChainlinkLaunchesCCIP2WithEnterpriseVerification
45,869 Aufrufe
936 Kommentare
GoldFallsTo$4144
15,931 Aufrufe
160 Kommentare