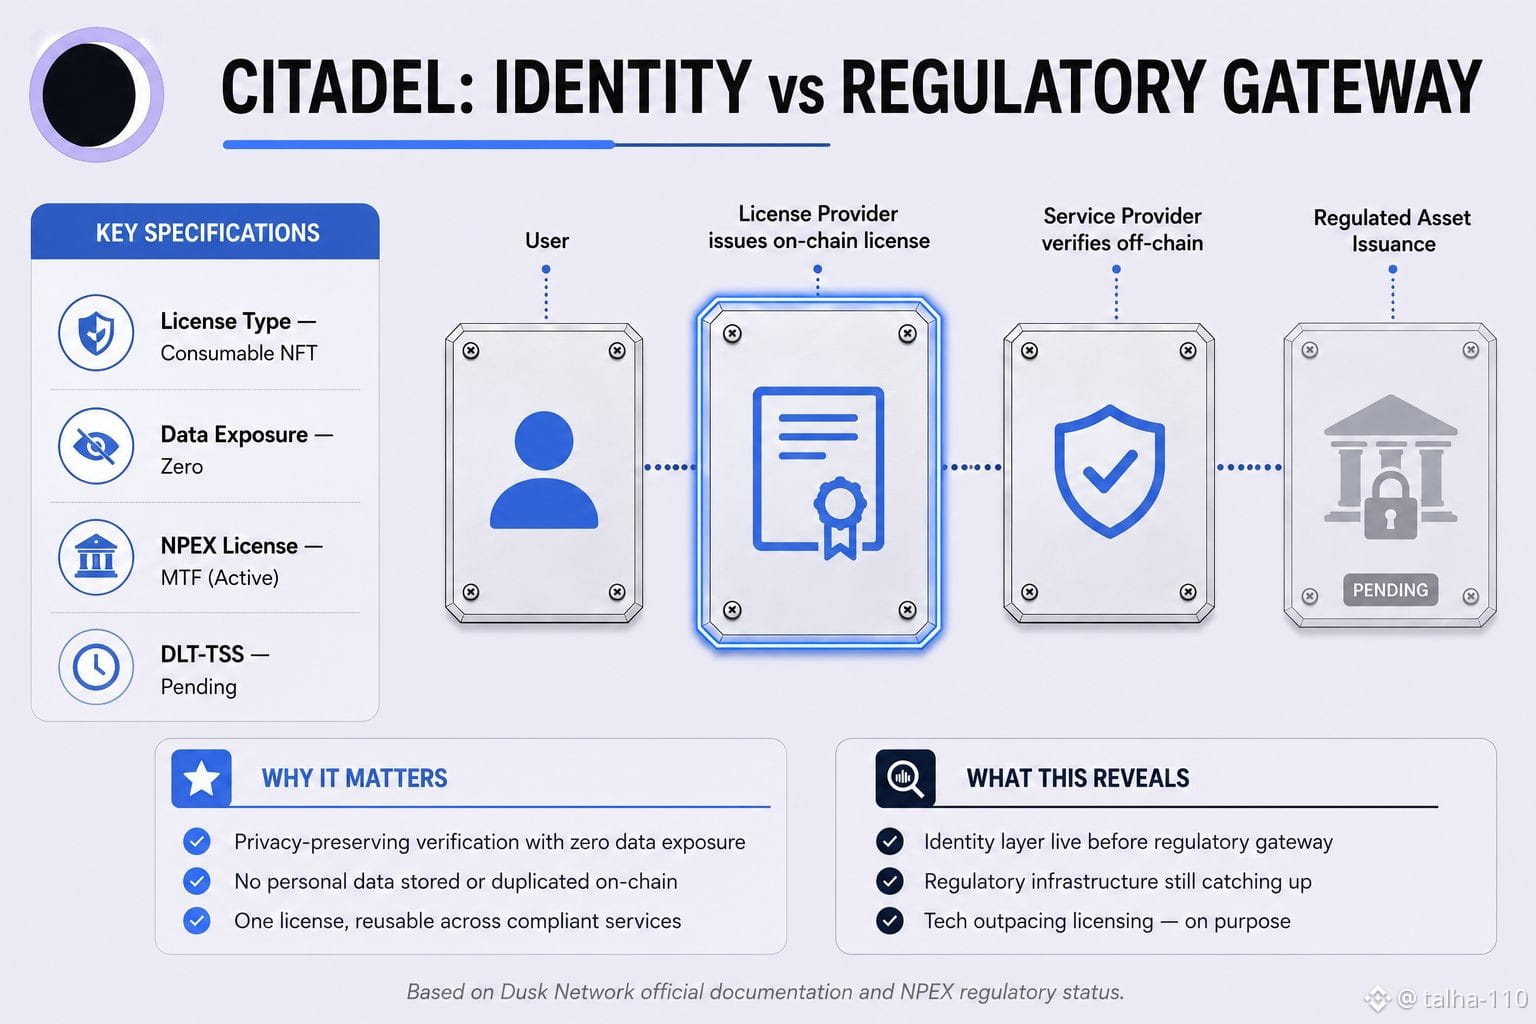
Dusk's Citadel KYC-System wirft NFT-basierte „Lizenzen“ aus – ein Nutzer wird einmal verifiziert (z. B. für Alter oder Wohnsitz), ein License Provider stellt eine konsumierbare Lizenz on-chain aus, und ein Service Provider kann diese Lizenz anschließend off-chain verifizieren, ohne jemals die zugrunde liegenden personenbezogenen Daten zu sehen. Die gesamte Identity-Layer ist bereits live und funktionsfähig. Als ich jedoch genauer untersucht habe, wofür diese Compliance-Infrastruktur tatsächlich gebaut wurde, stellte sich heraus, dass Dusk's regulatorischer Partner NPEX derzeit nur eine MTF-Lizenz (Multilateral Trading Facility) besitzt – die DLT-TSS-Lizenz, die dafür benötigt wird, regulierte Assets nativ on-chain auszugeben und zu tokenisieren, ist jedoch noch „in Arbeit“. Die datenschutzfreundliche Identity-Layer liegt also bereit, aber das eigentliche rechtliche Tor für die regulierte Asset-Ausgabe, das dieses System unterstützen sollte, wartet noch auf die Genehmigung.
Wenn die Identity-Infrastruktur herangereift ist, bevor die Asset-Ausgabe-Layer fertig war, stellt sich die Frage: Was bremst tatsächlich die RWA-Pipeline – die Technik oder die Regulierung?
@Dusk $DUSK #dusk
$GPS
$ACE
Wenn die Identity-Infrastruktur herangereift ist, bevor die Asset-Ausgabe-Layer fertig war, stellt sich die Frage: Was bremst tatsächlich die RWA-Pipeline – die Technik oder die Regulierung?
@Dusk $DUSK #dusk
$GPS
$ACE