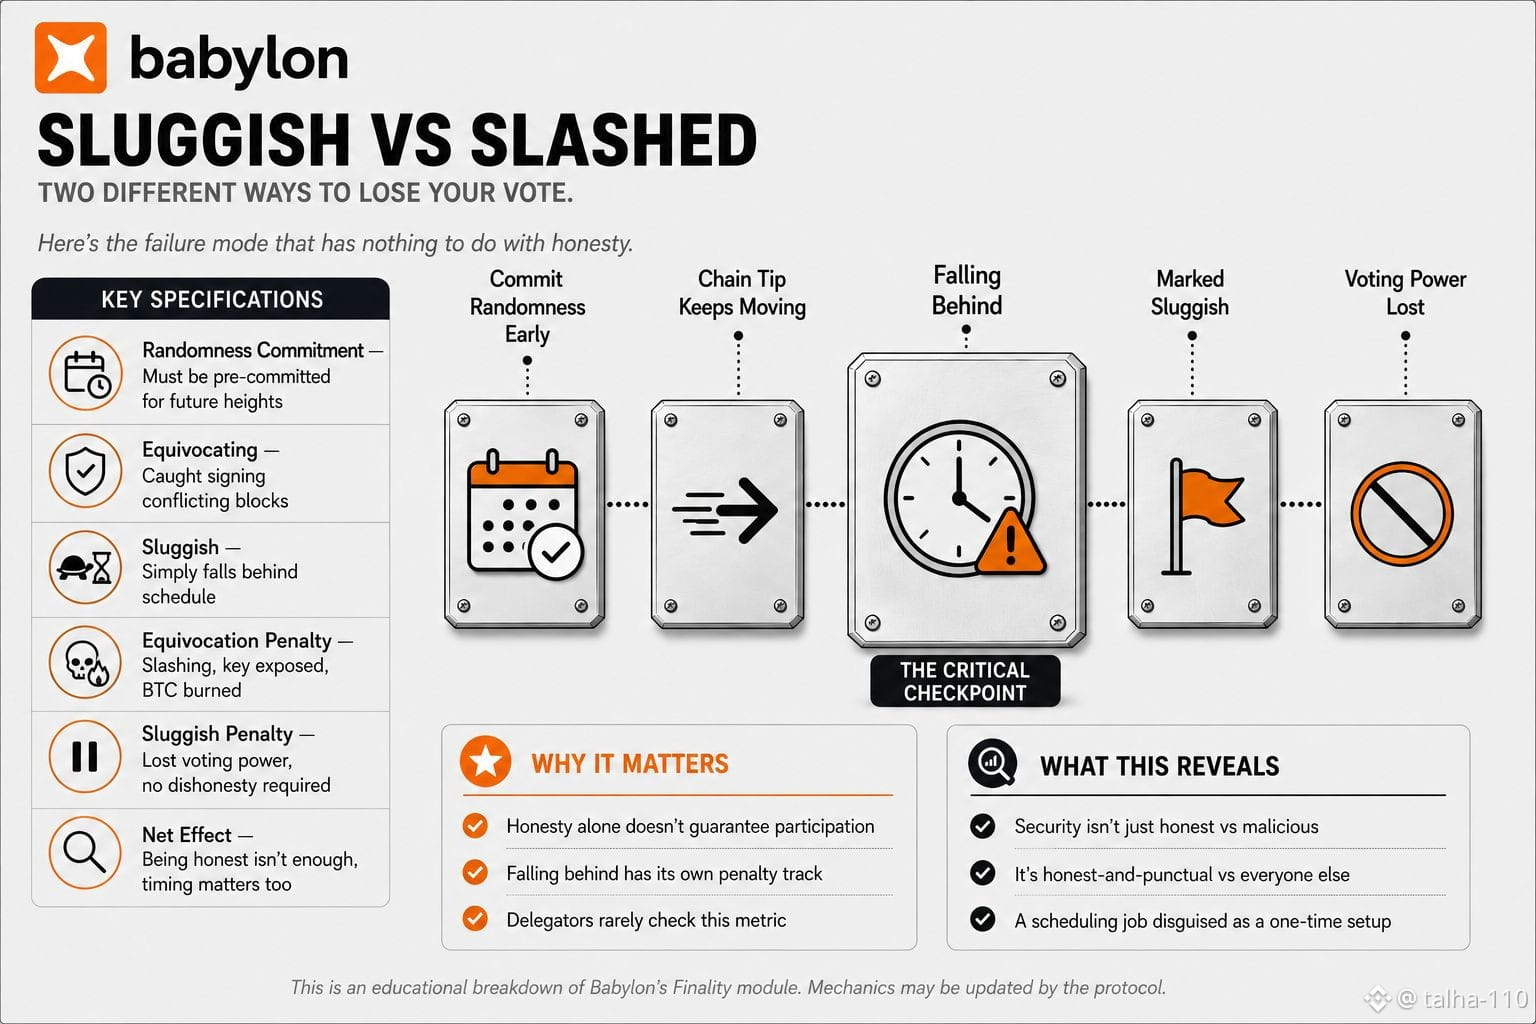
Zunächst ging ich davon aus, dass das einzige, was einem Finality-Provider seinen Status kosten könnte, böswilliges Verhalten ist: zwei widersprüchliche Blöcke signieren, dabei erwischt werden, geslasht werden – das klassische ehrlicher-oder-ehrloser-Binärmodell. Beim Lesen der eigenen Dokumentation zum Finality-Modul von Babylon fiel mir jedoch ein zweiter, leisere Fehlpfad auf, der überhaupt nichts mit Ehrlichkeit zu tun hat. Bevor ein Finality-Provider überhaupt über einen Block abstimmen kann, muss er proaktiv öffentliches EOTS-Zufallsrauschen für diese konkrete zukünftige Höhe fest zusagen – und zwar im Voraus, bevor der Block überhaupt vorgeschlagen wird. Babylons System erfasst dabei getrennt zwei Kategorien problematischer Provider: solche, die sich durch widersprüchliches Verhalten (Equivocation) selbst entlarven, weil sie beim Signieren widersprüchlicher Nachrichten erwischt werden, und solche, die träge sind und einfach nicht rechtzeitig auftauchen. Langsam zu sein ist nicht dasselbe wie eine Verletzung der Ehrlichkeit, aber es wird dennoch als eigene Kategorie erfasst und bestraft. Was das in der Praxis bedeutet: Ein Provider kann völlig ehrlich sein, niemals etwas Signieren, das im Konflikt steht, niemals etwas Subversives versuchen – und trotzdem seine Stimmfähigkeit für eine gegebene Höhe verlieren, rein weil seine Zufallszusage mit dem aktuellen Stand der Kette (Chain Tip) nicht Schritt hielt. Zufallsrauschen zu committen ist kein einmaliger Setup-Schritt, sondern ein fortlaufender Prognose-Job: Man muss der sich weiterbewegenden Kette voraus sein – unabhängig davon, ob man bereit ist oder nicht. Das tatsächliche Sicherheitsmodell, das hier beschrieben wird, ist also nicht nur „ehrlich versus böswillig“. Es ist „ehrlich und pünktlich“ versus alle anderen – einschließlich ehrlicher Provider, die schlicht bei einer Terminanforderung hinterhergefallen sind, die die meisten, die an sie staken, vermutlich nie daran denken würden zu prüfen.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY