

林木森Woody
976 Beiträge

林木森Woody
Melden
Nutzer blockieren
这里的每一条动态都是为了早日实现财务自由,告别 996
64 Following
133 Follower
665 Like gegeben
Beiträge
Alle
Zitierungen
·
--
Diese Woche schaue ich mir die Tokenomics von @Dusk_Foundation erneut an. Ich erinnerte mich früher nur an „Cap 1 Milliarde, alle vier Jahre Halbierung“. Erst beim Durchgehen der Belohnungsverteilung habe ich gemerkt, dass der Blockersteller nicht jede einzelne ausgegebene Blockmenge vollständig einbehält. Der aktuelle erste Zyklus sieht planmäßig vor, dass pro Block etwa 19.8574 DUSK ausgegeben werden, plus die Transaktionsgebühren des Blocks. Der Basisanteil für den Blockproduzenten liegt bei 70%; gemäß den Credits aus den Zertifikaten kann er zusätzlich bis zu 10% erhalten. Der Entwicklungsfonds bekommt 10%, das Verifikationskomitee und das Genehmigungskomitee jeweils 5%. Der nicht verteilte Anteil wird verbrannt.
Mit diesem Design will man nicht einfach nur einen einzelnen APR optimieren, sondern sicherstellen, dass alle drei Konsensaktionen—Vorschlagen, Verifizieren und Genehmigen—Einnahmen haben. Gleichzeitig verändert sich aber das Problem: Wenn die Transaktionsgebühren on-chain sehr niedrig sind, hängt das Sicherheitsbudget vor allem von einer fortlaufenden Emission ab. Wenn die Qualität der Node-Beteiligung nicht ausreicht, können die zusätzlichen Belohnungen nicht vollständig ausgezahlt werden und die tatsächliche neu hinzugefügte Versorgung liegt wieder unter der nominalen Kurve. Deshalb kann man $DUSK nicht so betrachten, dass man „19.8574 pro Block“ einfach mit der Anzahl der Blöcke multipliziert und das als feste, für alle erreichbare Auszahlung nimmt.
Das offizielle langfristige Modell sieht vor: Start mit 500 Mio., dann werden nach etwa 36 Jahren weitere 500 Mio. ausgegeben; maximale Versorgung 1 Milliarde. Alle vier Jahre wird die Block-Emissionsrate halbiert. Dieses Cap ist klar—aber „mit Obergrenze“ heißt nicht, dass es kurzfristig keine Verwässerung gibt; die ersten vier Jahre sind ohnehin die Phase mit der höchsten Emissionsdichte. Andererseits wird die frühe Emission auch tatsächlich verwendet, um Nodes und Komitees abzusichern—man sollte sie nicht einfach mit zwei Worten („Inflation“) beiseiteschieben.
Ich sehe bei #dusk , dass man gleichzeitig auf drei Dinge achten muss: tatsächliches Minting, Anteil aktiver Staker, und den Anteil der Transaktionsgebühren an den Belohnungen. Nur wenn Gebühren und echte Nutzung nach und nach die Sicherheitsbudgets übernehmen, ist die Halbierung nicht einfach nur ein pauschales Kürzen der Node-Einnahmen. Was ist euch wichtiger: dass die maximale Versorgung fest vorgegeben ist, oder ob das Netzwerk auch nach dem Absinken der Emission noch genug bezahlen kann, um die Sicherheitskosten zu tragen?
Diese Woche schaue ich mir die Tokenomics von @Dusk erneut an. Ich erinnerte mich früher nur an „Cap 1 Milliarde, alle vier Jahre Halbierung“. Erst beim Durchgehen der Belohnungsverteilung habe ich gemerkt, dass der Blockersteller nicht jede einzelne ausgegebene Blockmenge vollständig einbehält. Der aktuelle erste Zyklus sieht planmäßig vor, dass pro Block etwa 19.8574 DUSK ausgegeben werden, plus die Transaktionsgebühren des Blocks. Der Basisanteil für den Blockproduzenten liegt bei 70%; gemäß den Credits aus den Zertifikaten kann er zusätzlich bis zu 10% erhalten. Der Entwicklungsfonds bekommt 10%, das Verifikationskomitee und das Genehmigungskomitee jeweils 5%. Der nicht verteilte Anteil wird verbrannt.
Mit diesem Design will man nicht einfach nur einen einzelnen APR optimieren, sondern sicherstellen, dass alle drei Konsensaktionen—Vorschlagen, Verifizieren und Genehmigen—Einnahmen haben. Gleichzeitig verändert sich aber das Problem: Wenn die Transaktionsgebühren on-chain sehr niedrig sind, hängt das Sicherheitsbudget vor allem von einer fortlaufenden Emission ab. Wenn die Qualität der Node-Beteiligung nicht ausreicht, können die zusätzlichen Belohnungen nicht vollständig ausgezahlt werden und die tatsächliche neu hinzugefügte Versorgung liegt wieder unter der nominalen Kurve. Deshalb kann man $DUSK nicht so betrachten, dass man „19.8574 pro Block“ einfach mit der Anzahl der Blöcke multipliziert und das als feste, für alle erreichbare Auszahlung nimmt.
Das offizielle langfristige Modell sieht vor: Start mit 500 Mio., dann werden nach etwa 36 Jahren weitere 500 Mio. ausgegeben; maximale Versorgung 1 Milliarde. Alle vier Jahre wird die Block-Emissionsrate halbiert. Dieses Cap ist klar—aber „mit Obergrenze“ heißt nicht, dass es kurzfristig keine Verwässerung gibt; die ersten vier Jahre sind ohnehin die Phase mit der höchsten Emissionsdichte. Andererseits wird die frühe Emission auch tatsächlich verwendet, um Nodes und Komitees abzusichern—man sollte sie nicht einfach mit zwei Worten („Inflation“) beiseiteschieben.
Ich sehe bei #dusk , dass man gleichzeitig auf drei Dinge achten muss: tatsächliches Minting, Anteil aktiver Staker, und den Anteil der Transaktionsgebühren an den Belohnungen. Nur wenn Gebühren und echte Nutzung nach und nach die Sicherheitsbudgets übernehmen, ist die Halbierung nicht einfach nur ein pauschales Kürzen der Node-Einnahmen. Was ist euch wichtiger: dass die maximale Versorgung fest vorgegeben ist, oder ob das Netzwerk auch nach dem Absinken der Emission noch genug bezahlen kann, um die Sicherheitskosten zu tragen?
108
·
--
Ich habe die Kooperationsankündigung zwischen @Dusk_Foundation , NPEX und Chainlink auseinandergenommen und festgestellt: Was wirklich umgesetzt wird, ist nicht einfach ein Satz wie „RWA über Cross-Chain“, sondern drei völlig unterschiedliche Daten- und Asset-Kanäle. CCIP übernimmt Inter-Chain-Nachrichten und die Übertragung von Assets, CCT stellt für Token wie $DUSK einen gesteuerten Burn/Mint-Pfad bereit; DataLink bringt die offiziellen Börsendaten von NPEX on-chain, Data Streams verarbeitet anschließend Preis-Updates mit noch geringerer Latenz.
Warum ist diese Datenschicht so viel mühsamer als „Anleihen in Tokens gießen“? Regulierte Assets dürfen nicht nur damit „belegt“ werden, dass irgendwo in einem Vertrag eine bestimmte Anzahl von Anteilen vorhanden ist. Der Sekundärmarkt muss wissen, woher der Preis kommt, ob der Emittent weiterhin die Kontrolle hat, wer bei Cross-Chain Rate-Limits und Upgrade-Berechtigungen zuständig ist und wie man bei anomalen Daten pausieren kann. In der Ankündigung wird betont, dass Dusk und NPEX die Eigentumsrechte am Token-Vertragswerk behalten und rate limits sowie einen upgrade path festlegen können. Für Institutionen ist das eine Frage der Kontrollfähigkeit – und für normale Nutzer ist es ebenso zwingend, auf Governance-Rechte zu achten.
Positiv gesehen liefert NPEX echte Emissions- und Handelsszenarien, Chainlink ergänzt die Interoperabilität und einen offiziellen Kursdaten-Einstieg, und nur so hat Dusk die Chance, Emission, Handel, Abwicklung und Offenlegung zu einer einzigen Kette zusammenzuführen. Negativ betrachtet ist es genauso klar: Kooperation, die Übernahme von Standards und tatsächlich aktive Assets sind drei verschiedene Dinge. Ohne überprüfbare Belege für Emissionsmengen, Trades, Inhaber und Rücknahme-/Redeem-Records bleibt jede „institutionelle großflächige Onboarding/On-Chain“-Aussage vorerst nur ein Bau- oder Setup-Stadium.
Deshalb schaue ich als Nächstes auf #dusk . Ich werde nicht nur Partner-Logos zählen, sondern auf drei Arten von Nachweisen warten: echte Asset-Verträge, durchgängige Marktdaten und verifizierbare Abwicklungs-Flows. Was meint ihr: Ist das Schwierigste bei RWA das Asset-Cross-Chain, oder dass On-Chain-Preise, rechtliche Ansprüche und die Offline-Ablösung dauerhaft zueinander passen müssen?
Ich habe die Kooperationsankündigung zwischen @Dusk , NPEX und Chainlink auseinandergenommen und festgestellt: Was wirklich umgesetzt wird, ist nicht einfach ein Satz wie „RWA über Cross-Chain“, sondern drei völlig unterschiedliche Daten- und Asset-Kanäle. CCIP übernimmt Inter-Chain-Nachrichten und die Übertragung von Assets, CCT stellt für Token wie $DUSK einen gesteuerten Burn/Mint-Pfad bereit; DataLink bringt die offiziellen Börsendaten von NPEX on-chain, Data Streams verarbeitet anschließend Preis-Updates mit noch geringerer Latenz.
Warum ist diese Datenschicht so viel mühsamer als „Anleihen in Tokens gießen“? Regulierte Assets dürfen nicht nur damit „belegt“ werden, dass irgendwo in einem Vertrag eine bestimmte Anzahl von Anteilen vorhanden ist. Der Sekundärmarkt muss wissen, woher der Preis kommt, ob der Emittent weiterhin die Kontrolle hat, wer bei Cross-Chain Rate-Limits und Upgrade-Berechtigungen zuständig ist und wie man bei anomalen Daten pausieren kann. In der Ankündigung wird betont, dass Dusk und NPEX die Eigentumsrechte am Token-Vertragswerk behalten und rate limits sowie einen upgrade path festlegen können. Für Institutionen ist das eine Frage der Kontrollfähigkeit – und für normale Nutzer ist es ebenso zwingend, auf Governance-Rechte zu achten.
Positiv gesehen liefert NPEX echte Emissions- und Handelsszenarien, Chainlink ergänzt die Interoperabilität und einen offiziellen Kursdaten-Einstieg, und nur so hat Dusk die Chance, Emission, Handel, Abwicklung und Offenlegung zu einer einzigen Kette zusammenzuführen. Negativ betrachtet ist es genauso klar: Kooperation, die Übernahme von Standards und tatsächlich aktive Assets sind drei verschiedene Dinge. Ohne überprüfbare Belege für Emissionsmengen, Trades, Inhaber und Rücknahme-/Redeem-Records bleibt jede „institutionelle großflächige Onboarding/On-Chain“-Aussage vorerst nur ein Bau- oder Setup-Stadium.
Deshalb schaue ich als Nächstes auf #dusk . Ich werde nicht nur Partner-Logos zählen, sondern auf drei Arten von Nachweisen warten: echte Asset-Verträge, durchgängige Marktdaten und verifizierbare Abwicklungs-Flows. Was meint ihr: Ist das Schwierigste bei RWA das Asset-Cross-Chain, oder dass On-Chain-Preise, rechtliche Ansprüche und die Offline-Ablösung dauerhaft zueinander passen müssen?
120
·
--
In den letzten beiden Tagen habe ich die Core Components von @Dusk_Foundation noch einmal neu gezeichnet, damit die drei Namen DuskVM, DuskEVM und DuskDS sauber getrennt sind. Anfangs dachte ich auch, es gehe nur um „eine Kette, die zwei Arten von virtuellen Maschinen unterstützt“. In Wahrheit ist die Aufteilung aber eher wie drei Ebenen: DuskDS übernimmt Konsens, Finalität und Datenverfügbarkeit; DuskVM lässt Rust/WASM-Verträge direkt auf L1 laufen; DuskEVM ist eine EVM-äquivalente Ausführungsumgebung auf Basis von OP Stack und übergibt Abrechnung und Datenveröffentlichung an DuskDS.
Das bedeutet: Entwickler haben nicht einfach die stumpfe Wahl zwischen zwei Optionen. Wenn es schon vorhandene Solidity-Verträge gibt, und man EVM-Wallets sowie Toolchains nutzt, sind die Kosten mit DuskEVM geringer. Wenn man dagegen direkt mit L1-Assets zu tun hat, ein Phoenix-Privacy-Modell braucht, ZK-Fähigkeiten oder eine noch tiefergehende Protokollkontrolle, ist DuskVM der native Einstieg. Beide Wege teilen sich die Abrechnungs-Basis, aber das heißt nicht, dass Funktionen und Sicherheitsannahmen vollständig identisch sind.
Ich bin ziemlich skeptisch gegenüber der Aussage „EVM-kompatibel = die komplette Community/Ökologie kommt automatisch mit“. Kompatibilität senkt höchstens die Hürde bei der Bereitstellung, ersetzt aber nicht die Wallet-Anbindung, stabile RPCs, Indexer, Liquidität und echte Nutzer. Umgekehrt reicht auch das reine Betonen von nativem Rust/ZK nicht: Die Tools sind zu unhandlich, Entwickler würden nicht aus technischer Reinheit heraus komplett ihre Produkte neu schreiben.
Wenn ich also die technischen Fortschritte von $DUSK betrachte, dann würde ich die Kennzahlen auseinandernehmen: Gibt es bei DuskEVM Drittanbieter-Solidity-Apps? Gibt es bei DuskVM nicht-offizielle Verträge? Und ist der Pfad, wie beide auf DuskDS abrechnen, stabil? Falls die „Burggräben“ von #dusk wirklich tragen, sollte das heißen: „Wer mit den Tools vertraut ist, kann einsteigen; und wenn man Privatsphäre braucht, kann man immer noch nach unten gehen“, statt drei neue Namen einfach nebeneinander zu stapeln. Entscheidet ihr zuerst nach Kompatibilität – oder nach nativen Fähigkeiten?
In den letzten beiden Tagen habe ich die Core Components von @Dusk noch einmal neu gezeichnet, damit die drei Namen DuskVM, DuskEVM und DuskDS sauber getrennt sind. Anfangs dachte ich auch, es gehe nur um „eine Kette, die zwei Arten von virtuellen Maschinen unterstützt“. In Wahrheit ist die Aufteilung aber eher wie drei Ebenen: DuskDS übernimmt Konsens, Finalität und Datenverfügbarkeit; DuskVM lässt Rust/WASM-Verträge direkt auf L1 laufen; DuskEVM ist eine EVM-äquivalente Ausführungsumgebung auf Basis von OP Stack und übergibt Abrechnung und Datenveröffentlichung an DuskDS.
Das bedeutet: Entwickler haben nicht einfach die stumpfe Wahl zwischen zwei Optionen. Wenn es schon vorhandene Solidity-Verträge gibt, und man EVM-Wallets sowie Toolchains nutzt, sind die Kosten mit DuskEVM geringer. Wenn man dagegen direkt mit L1-Assets zu tun hat, ein Phoenix-Privacy-Modell braucht, ZK-Fähigkeiten oder eine noch tiefergehende Protokollkontrolle, ist DuskVM der native Einstieg. Beide Wege teilen sich die Abrechnungs-Basis, aber das heißt nicht, dass Funktionen und Sicherheitsannahmen vollständig identisch sind.
Ich bin ziemlich skeptisch gegenüber der Aussage „EVM-kompatibel = die komplette Community/Ökologie kommt automatisch mit“. Kompatibilität senkt höchstens die Hürde bei der Bereitstellung, ersetzt aber nicht die Wallet-Anbindung, stabile RPCs, Indexer, Liquidität und echte Nutzer. Umgekehrt reicht auch das reine Betonen von nativem Rust/ZK nicht: Die Tools sind zu unhandlich, Entwickler würden nicht aus technischer Reinheit heraus komplett ihre Produkte neu schreiben.
Wenn ich also die technischen Fortschritte von $DUSK betrachte, dann würde ich die Kennzahlen auseinandernehmen: Gibt es bei DuskEVM Drittanbieter-Solidity-Apps? Gibt es bei DuskVM nicht-offizielle Verträge? Und ist der Pfad, wie beide auf DuskDS abrechnen, stabil? Falls die „Burggräben“ von #dusk wirklich tragen, sollte das heißen: „Wer mit den Tools vertraut ist, kann einsteigen; und wenn man Privatsphäre braucht, kann man immer noch nach unten gehen“, statt drei neue Namen einfach nebeneinander zu stapeln. Entscheidet ihr zuerst nach Kompatibilität – oder nach nativen Fähigkeiten?
61
·
--
Ich habe früher die @Dusk_Foundation gesehen, in der gleichzeitig Moonlight und Phoenix erklärt werden. Ich dachte mir: „Normale Überweisungen“ und „Private Überweisungen“ machen beide jeweils ein eigenes System, was redundant ist. Erst wenn man die Dokumentation zum Transaktionsmodell und die Integrationsanleitung der Börse gemeinsam liest, wird klar: Das Doppelmodell ist kein Gimmick, sondern eine bewusste Anerkennung innerhalb derselben Abrechnungsschicht. Manche Geldflüsse müssen öffentlich sein, manche sollten Beträge und Beziehungen nicht allen offenlegen.
Moonlight ist ein öffentliches Kontomodell: Kontostand, Absender, Empfänger und Betrag sind alle sichtbar. Das macht es besonders passend für Börsen-Top-ups, Treasury-Szenarien und Fälle, in denen eine öffentliche Abstimmung erforderlich ist. Phoenix hingegen legt das Geld in einer verschlüsselten „Note“ ab. Mit Zero-Knowledge-Beweisen wird bestätigt, dass kein Double-Spend vorliegt und dass das Guthaben ausreicht – dabei werden konkreter Betrag und die zugehörige Note den Zuschauern jedoch nicht offengelegt. Wenn ein Audit nötig ist, erfolgt die selektive Offenlegung über einen Viewing Key.
Der größte Irrtum hier ist: „Weil es Privatsphäre gibt, sieht der Browser sowieso nichts.“ Der offizielle Browser kann weiterhin Block-, Transaktionstyp-, Gebühren- und Gas-Metadaten sehen – also öffentliche Informationen. Wie weit das im Detail reicht, hängt vom Transaktionsmodell und vom Smart Contract ab. Umgekehrt kann die Börse Phoenix auch nicht einfach wie Moonlight „direkt scannen“: Die offizielle Integrationsdokumentation empfiehlt ausdrücklich, das Aufladen mit Moonlight zu machen. Privates Guthaben muss erst in ein öffentliches Konto umgewandelt werden; die Logik für Custody und Scanning ist komplett unterschiedlich.
Die Schwierigkeit bei $DUSK besteht also nicht darin, zu beweisen, dass Privatsphäre möglich ist, sondern darin, sicherzustellen, dass Nutzer beim Wechsel zwischen öffentlich und privat nicht den falschen Pfad einschlagen. #dusk : Wenn es wirklich in regulierte Geldflüsse gehen soll, müssen standardmäßig Privatsphäre, Offenlegung nach Bedarf und eine vorhersagbare Custody gleichzeitig erfüllt sein. Was macht euch mehr Sorgen: dass komplette Transparenz Positionen offenlegt – oder dass das Doppelmodell die Produktkomplexität zu stark erhöht?
Ich habe früher die @Dusk gesehen, in der gleichzeitig Moonlight und Phoenix erklärt werden. Ich dachte mir: „Normale Überweisungen“ und „Private Überweisungen“ machen beide jeweils ein eigenes System, was redundant ist. Erst wenn man die Dokumentation zum Transaktionsmodell und die Integrationsanleitung der Börse gemeinsam liest, wird klar: Das Doppelmodell ist kein Gimmick, sondern eine bewusste Anerkennung innerhalb derselben Abrechnungsschicht. Manche Geldflüsse müssen öffentlich sein, manche sollten Beträge und Beziehungen nicht allen offenlegen.
Moonlight ist ein öffentliches Kontomodell: Kontostand, Absender, Empfänger und Betrag sind alle sichtbar. Das macht es besonders passend für Börsen-Top-ups, Treasury-Szenarien und Fälle, in denen eine öffentliche Abstimmung erforderlich ist. Phoenix hingegen legt das Geld in einer verschlüsselten „Note“ ab. Mit Zero-Knowledge-Beweisen wird bestätigt, dass kein Double-Spend vorliegt und dass das Guthaben ausreicht – dabei werden konkreter Betrag und die zugehörige Note den Zuschauern jedoch nicht offengelegt. Wenn ein Audit nötig ist, erfolgt die selektive Offenlegung über einen Viewing Key.
Der größte Irrtum hier ist: „Weil es Privatsphäre gibt, sieht der Browser sowieso nichts.“ Der offizielle Browser kann weiterhin Block-, Transaktionstyp-, Gebühren- und Gas-Metadaten sehen – also öffentliche Informationen. Wie weit das im Detail reicht, hängt vom Transaktionsmodell und vom Smart Contract ab. Umgekehrt kann die Börse Phoenix auch nicht einfach wie Moonlight „direkt scannen“: Die offizielle Integrationsdokumentation empfiehlt ausdrücklich, das Aufladen mit Moonlight zu machen. Privates Guthaben muss erst in ein öffentliches Konto umgewandelt werden; die Logik für Custody und Scanning ist komplett unterschiedlich.
Die Schwierigkeit bei $DUSK besteht also nicht darin, zu beweisen, dass Privatsphäre möglich ist, sondern darin, sicherzustellen, dass Nutzer beim Wechsel zwischen öffentlich und privat nicht den falschen Pfad einschlagen. #dusk : Wenn es wirklich in regulierte Geldflüsse gehen soll, müssen standardmäßig Privatsphäre, Offenlegung nach Bedarf und eine vorhersagbare Custody gleichzeitig erfüllt sein. Was macht euch mehr Sorgen: dass komplette Transparenz Positionen offenlegt – oder dass das Doppelmodell die Produktkomplexität zu stark erhöht?
77
·
--
Diese Woche habe ich die Staking-Unterlagen für @Dusk_Foundation von „aktivieren“ bis „aussteigen“ durchgezogen – und erst dabei gemerkt, dass die zwei Sätze „mindestens 1000 DUSK“ und „keine Protokoll-Wartezeit“ am leichtesten zu Missverständnissen führen. Direktes Staken bedeutet nicht, die Coins einfach einzuzahlen und dann auf einen festen Zinssatz zu warten; stattdessen muss ein dauerhaft online laufender, korrekt synchronisierter Provisioner vorhanden sein. Die Rendite hängt davon ab, ob man für die Teilnahme am Konsens ausgewählt wird, sowie vom Anteil des effektiven Stakes – und nicht von einer vom Protokoll zugesicherten festen Auszahlung.
Auch die Timeline hat Details. Ein neuer Stake wird erst wirksam „im nächsten Epoch und über die anschließende Grenze hinaus“. Die offizielle Schätzung anhand der Ziel-Blockzeiten liegt normalerweise bei etwa 6–12 Stunden, aber am genauesten ist, was die Wallet unter „active from block“ anzeigt. Das Aussteigen selbst hat keine Protokoll-Sperrfrist, aber es zieht nicht automatisch die kumulierten Rewards gleich mit ab; das „withdraw reward“ ist eine separate Aktion.
Am intuitivsten daneben ist das Nachstaken: Nachdem die ursprüngliche Position aktiv ist, geht nur der zugefügte Top-up-Teil zu 90% sofort in „active“. Die restlichen 10% werden als „locked stake“ verbucht. Der gesperrte Anteil bleibt zwar dein Eigentum, nimmt aber nicht am Konsens teil. Um die „Schwanz“-Menge wieder zurückzubekommen, musst du unter Umständen den verbleibenden Stake vollständig unstaken. Dieses Design ist nicht unbedingt schlecht, aber es kann Leute, die nur den Panel-APR betrachten, bei der Kapital-Effizienz in die Irre führen.
Drittanbieter-Pools können die Hürde für den Betrieb senken, aber dann verlagern sich die Risiken auf Verwahrung, Vertrag, den Betreiber und die Ausstiegsregeln – also auf eine andere Risikoklasse. Deshalb schaue ich mir bei einem Stake von $DUSK nicht nur an, „wie viel Rendite“, sondern auch: Wer kontrolliert die Nodes, wie werden die Rewards verteilt und wie wird der „locked“-Teil behandelt. #dusk – passt für dich eher ein eigenes Node-Betriebsszenario oder ist es besser, eine Pool-Ebene als Risiko in Kauf zu nehmen, dafür aber mit einfacheren Abläufen zu leben?
Diese Woche habe ich die Staking-Unterlagen für @Dusk von „aktivieren“ bis „aussteigen“ durchgezogen – und erst dabei gemerkt, dass die zwei Sätze „mindestens 1000 DUSK“ und „keine Protokoll-Wartezeit“ am leichtesten zu Missverständnissen führen. Direktes Staken bedeutet nicht, die Coins einfach einzuzahlen und dann auf einen festen Zinssatz zu warten; stattdessen muss ein dauerhaft online laufender, korrekt synchronisierter Provisioner vorhanden sein. Die Rendite hängt davon ab, ob man für die Teilnahme am Konsens ausgewählt wird, sowie vom Anteil des effektiven Stakes – und nicht von einer vom Protokoll zugesicherten festen Auszahlung.
Auch die Timeline hat Details. Ein neuer Stake wird erst wirksam „im nächsten Epoch und über die anschließende Grenze hinaus“. Die offizielle Schätzung anhand der Ziel-Blockzeiten liegt normalerweise bei etwa 6–12 Stunden, aber am genauesten ist, was die Wallet unter „active from block“ anzeigt. Das Aussteigen selbst hat keine Protokoll-Sperrfrist, aber es zieht nicht automatisch die kumulierten Rewards gleich mit ab; das „withdraw reward“ ist eine separate Aktion.
Am intuitivsten daneben ist das Nachstaken: Nachdem die ursprüngliche Position aktiv ist, geht nur der zugefügte Top-up-Teil zu 90% sofort in „active“. Die restlichen 10% werden als „locked stake“ verbucht. Der gesperrte Anteil bleibt zwar dein Eigentum, nimmt aber nicht am Konsens teil. Um die „Schwanz“-Menge wieder zurückzubekommen, musst du unter Umständen den verbleibenden Stake vollständig unstaken. Dieses Design ist nicht unbedingt schlecht, aber es kann Leute, die nur den Panel-APR betrachten, bei der Kapital-Effizienz in die Irre führen.
Drittanbieter-Pools können die Hürde für den Betrieb senken, aber dann verlagern sich die Risiken auf Verwahrung, Vertrag, den Betreiber und die Ausstiegsregeln – also auf eine andere Risikoklasse. Deshalb schaue ich mir bei einem Stake von $DUSK nicht nur an, „wie viel Rendite“, sondern auch: Wer kontrolliert die Nodes, wie werden die Rewards verteilt und wie wird der „locked“-Teil behandelt. #dusk – passt für dich eher ein eigenes Node-Betriebsszenario oder ist es besser, eine Pool-Ebene als Risiko in Kauf zu nehmen, dafür aber mit einfacheren Abläufen zu leben?
89
·
--
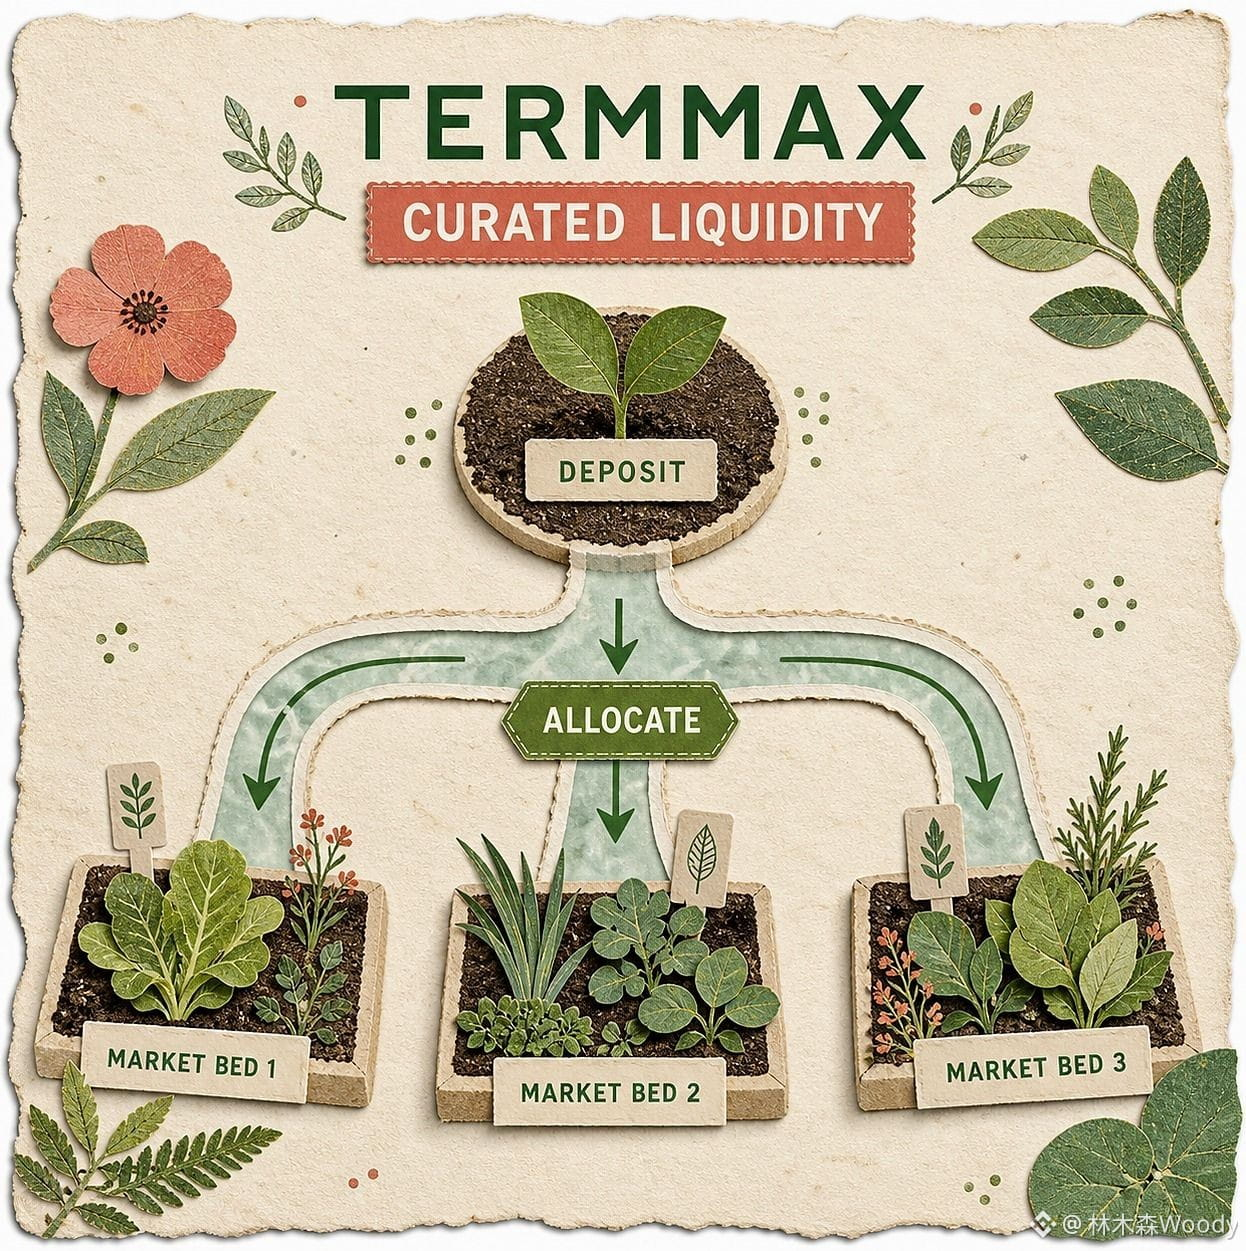
Ich habe mir die TMX-Whitepaper und die Incentive-Dokumente zu @termmax zusammen angesehen und dabei eine Frage gefunden, die es mehr wert ist, zuerst gestellt zu werden als „Wie viel beträgt das Air-Drop“: Wenn im Roadmap-Text Zeiten genannt sind, kann man das dann einfach als bereits eingetretene TGE behandeln?
Die Antwort lässt sich zumindest aus den aktuell öffentlich verfügbaren Unterlagen noch nicht gleichsetzen.
Das Whitepaper in der Version vom März 2026 definiert TMX als Governance- und Utility-Token, mit einem festen Gesamtangebot von 1 Milliarde und einer anfänglich umlaufenden Menge von voraussichtlich rund 20%. Die Zuteilungstabelle nennt: Ecosystem 29%, Investoren 28%, Team 15%, Community 15%, der Rest geht an Liquidität, eine Stiftung und Berater. Die Roadmap ordnet TGE, Börsen-Liquidität, Distribution und den Staking-Pool dem zweiten Quartal 2026 zu.
Doch in derselben Parametersektion des Whitepapers ist das TGE-Datum weiterhin als „To Be Announced“ angegeben. Die Pre-Mining-Dokumentation sagt nur, dass die Nutzer nur ein noch nicht übertragbares Kontingent ansammeln; nach dem TGE erfolgt die Beantragung im Verhältnis 1:1. Offiziell sind Ethereum- und BNB-Chain-Token-Adressen aufgeführt. Das zeigt, dass die Verträge bereits öffentlich vorbereitet sein müssen, beweist aber nicht für sich allein, dass Erzeugung, Beantragung und der gesamte Umlauf bereits abgeschlossen sind.
Dieser Unterschied ist entscheidend. Der Contract-Deployment ist ein technisches Ereignis, während das TGE ein Distributionsereignis ist. Die Börsenöffnung für Ein- und Auszahlungen sowie der Handel sind wiederum Markt-Ereignisse. Die drei Dinge können direkt aufeinander folgen oder auch sehr lange auseinanderliegen. Wenn man „Adresse existiert“, „Roadmap ist abgelaufen“ und „Seite hat Zahlen“ zu einem einzigen Satz „ist bereits live“ vermischt, wird die Information verzerrt.
Ich bewerte den TMX-Fortschritt anhand von vier Signalen: einem klaren TGE-Zeitpunkt; einer offiziellen Claim-Seite und -Regeln; dem im Block-Explorer ersichtlichen Umlauf, der mit der Zuteilungsbeschreibung übereinstimmt; sowie Einladungen/Ankündigungen der Börse zum Listing und zu Ein- und Auszahlungen. Wenn eines davon fehlt, sollte man es entsprechend der tatsächlichen Phase beschreiben und nicht die nächsten Schritte für das Projekt „nachträglich ergänzen“.
Auch die Risikopunkte betreffen nicht nur das Datum. Das Whitepaper macht deutlich, dass das Team nach einem 12-monatigen Cliff erst linear freigibt, Investoren haben ebenfalls einen 12-monatigen Cliff und danach eine 24-monatige Vesting-Periode. Was den Markt wirklich beeinflusst, ist nicht die Zahl „1 Milliarde“ als Gesamtmenge, sondern wie viel in jedem Fenster freigegeben wird, welche Adressen das aufnehmen und ob es mit den öffentlichen Tabellen übereinstimmt.
Daher werde ich TMX von #TermMax nicht einfach deshalb als „eigentlich abgeschlossen“ betrachten, weil das Quartal in der Roadmap bereits vorbei ist. Die Roadmap ist ein Plan, die On-Chain-Distribution und offizielle Ankündigungen sind der Status. Weniger zu raten, eine Tagspanne weniger zu extrapolieren—das ist nützlicher, als eine vermeintliche Bewertung nur anhand von Vorstellungen zu „überschätzen“.
Ich habe mir die TMX-Whitepaper und die Incentive-Dokumente zu @TermMax zusammen angesehen und dabei eine Frage gefunden, die es mehr wert ist, zuerst gestellt zu werden als „Wie viel beträgt das Air-Drop“: Wenn im Roadmap-Text Zeiten genannt sind, kann man das dann einfach als bereits eingetretene TGE behandeln?
Die Antwort lässt sich zumindest aus den aktuell öffentlich verfügbaren Unterlagen noch nicht gleichsetzen.
Das Whitepaper in der Version vom März 2026 definiert TMX als Governance- und Utility-Token, mit einem festen Gesamtangebot von 1 Milliarde und einer anfänglich umlaufenden Menge von voraussichtlich rund 20%. Die Zuteilungstabelle nennt: Ecosystem 29%, Investoren 28%, Team 15%, Community 15%, der Rest geht an Liquidität, eine Stiftung und Berater. Die Roadmap ordnet TGE, Börsen-Liquidität, Distribution und den Staking-Pool dem zweiten Quartal 2026 zu.
Doch in derselben Parametersektion des Whitepapers ist das TGE-Datum weiterhin als „To Be Announced“ angegeben. Die Pre-Mining-Dokumentation sagt nur, dass die Nutzer nur ein noch nicht übertragbares Kontingent ansammeln; nach dem TGE erfolgt die Beantragung im Verhältnis 1:1. Offiziell sind Ethereum- und BNB-Chain-Token-Adressen aufgeführt. Das zeigt, dass die Verträge bereits öffentlich vorbereitet sein müssen, beweist aber nicht für sich allein, dass Erzeugung, Beantragung und der gesamte Umlauf bereits abgeschlossen sind.
Dieser Unterschied ist entscheidend. Der Contract-Deployment ist ein technisches Ereignis, während das TGE ein Distributionsereignis ist. Die Börsenöffnung für Ein- und Auszahlungen sowie der Handel sind wiederum Markt-Ereignisse. Die drei Dinge können direkt aufeinander folgen oder auch sehr lange auseinanderliegen. Wenn man „Adresse existiert“, „Roadmap ist abgelaufen“ und „Seite hat Zahlen“ zu einem einzigen Satz „ist bereits live“ vermischt, wird die Information verzerrt.
Ich bewerte den TMX-Fortschritt anhand von vier Signalen: einem klaren TGE-Zeitpunkt; einer offiziellen Claim-Seite und -Regeln; dem im Block-Explorer ersichtlichen Umlauf, der mit der Zuteilungsbeschreibung übereinstimmt; sowie Einladungen/Ankündigungen der Börse zum Listing und zu Ein- und Auszahlungen. Wenn eines davon fehlt, sollte man es entsprechend der tatsächlichen Phase beschreiben und nicht die nächsten Schritte für das Projekt „nachträglich ergänzen“.
Auch die Risikopunkte betreffen nicht nur das Datum. Das Whitepaper macht deutlich, dass das Team nach einem 12-monatigen Cliff erst linear freigibt, Investoren haben ebenfalls einen 12-monatigen Cliff und danach eine 24-monatige Vesting-Periode. Was den Markt wirklich beeinflusst, ist nicht die Zahl „1 Milliarde“ als Gesamtmenge, sondern wie viel in jedem Fenster freigegeben wird, welche Adressen das aufnehmen und ob es mit den öffentlichen Tabellen übereinstimmt.
Daher werde ich TMX von #TermMax nicht einfach deshalb als „eigentlich abgeschlossen“ betrachten, weil das Quartal in der Roadmap bereits vorbei ist. Die Roadmap ist ein Plan, die On-Chain-Distribution und offizielle Ankündigungen sind der Status. Weniger zu raten, eine Tagspanne weniger zu extrapolieren—das ist nützlicher, als eine vermeintliche Bewertung nur anhand von Vorstellungen zu „überschätzen“.
91
·
--
Ich habe die Anleitung zu der neuen Wallet @Dusk_Foundation mit den Dusk-Connect-Infos abgeglichen und erst dadurch verstanden: Sie liefern nicht „noch eine weitere Wallet-Haut“, sondern die Verbindungs-/Verbindungsschicht, die dem dApp-System bisher gefehlt hat. Die alte Web Wallet konnte zwar einzeln Überweisungen tätigen und staken, aber die Anwendung konnte die Wallet nicht über eine einheitliche Schnittstelle entdecken, Konten anfordern, signieren und Transaktionen anstoßen. Entwickler mussten daher um jede einzelne Wallet herum separat anpassen.
Dusk Connect macht im Grunde das Gleiche wie das Standardisieren dieses „Klebers“: Die Wallet-Erkennung folgt dem Gedanken von EIP-6963, das RPC verarbeitet Konten, Signaturen, Transaktionen und Netzwerk-Anfragen über Namensräume, und es gibt auch Konsistenztests für Wallet-Implementierer. Die neue offizielle First-Party-Wallet setzt ab Anfang auf diese Provider-Schnittstelle und deckt dabei Browser-Extensions, Desktop und Mobile ab; öffentliche und vertrauliche Transfers, shield/unshield, Staking, Rewards abholen sowie DRC-20 und DRC-721 werden auf demselben Interaktionspfad gebündelt.
Der Bereich, der in Werbetexten am leichtesten in die Irre führt, ist die Gleichsetzung von „Repository ist offen“ mit „Produkt ist reif“. Offiziell ist das aktuell weiterhin als developer preview eingeordnet. Die lokalen Schlüssel werden gespeichert, die Extension-seitige Verschlüsselung nutzt PBKDF2 und AES-GCM, nativer Endpunkt Stronghold und Argon2 – das sind die richtigen sicherheitsrelevanten Grundlagen, aber wie sich die Erfahrung tatsächlich anfühlt, entscheiden andere Dinge: Wiederherstellung nach Abbruch der Verbindung, Hinweis-/Berechtigungs-Prompt, Feedback bei fehlgeschlagenen Transaktionen und Konsistenz des Status über mehrere Endgeräte hinweg.
Das ist auch der Grund, warum ich mir zuletzt die #dusk nicht nur wegen der Protokoll-Begriffe genauer angesehen habe: Ohne eine stabile Wallet-Verbindungsschicht sind selbst die schönsten Privacy-Contracts am Ende nur eine Entwickler-Demo. Die nächste Stufe für $DUSK ist nicht noch ein Screenshot einer Oberfläche, sondern dass eine Drittanbieter-dApp wirklich nahtlos andocken kann. Woran würdet ihr die Nutzbarkeit einer neuen Wallet zuerst festmachen: an der Funktionsübersicht oder daran, wie sie sich in Fehlerszenarien verhält?
Ich habe die Anleitung zu der neuen Wallet @Dusk mit den Dusk-Connect-Infos abgeglichen und erst dadurch verstanden: Sie liefern nicht „noch eine weitere Wallet-Haut“, sondern die Verbindungs-/Verbindungsschicht, die dem dApp-System bisher gefehlt hat. Die alte Web Wallet konnte zwar einzeln Überweisungen tätigen und staken, aber die Anwendung konnte die Wallet nicht über eine einheitliche Schnittstelle entdecken, Konten anfordern, signieren und Transaktionen anstoßen. Entwickler mussten daher um jede einzelne Wallet herum separat anpassen.
Dusk Connect macht im Grunde das Gleiche wie das Standardisieren dieses „Klebers“: Die Wallet-Erkennung folgt dem Gedanken von EIP-6963, das RPC verarbeitet Konten, Signaturen, Transaktionen und Netzwerk-Anfragen über Namensräume, und es gibt auch Konsistenztests für Wallet-Implementierer. Die neue offizielle First-Party-Wallet setzt ab Anfang auf diese Provider-Schnittstelle und deckt dabei Browser-Extensions, Desktop und Mobile ab; öffentliche und vertrauliche Transfers, shield/unshield, Staking, Rewards abholen sowie DRC-20 und DRC-721 werden auf demselben Interaktionspfad gebündelt.
Der Bereich, der in Werbetexten am leichtesten in die Irre führt, ist die Gleichsetzung von „Repository ist offen“ mit „Produkt ist reif“. Offiziell ist das aktuell weiterhin als developer preview eingeordnet. Die lokalen Schlüssel werden gespeichert, die Extension-seitige Verschlüsselung nutzt PBKDF2 und AES-GCM, nativer Endpunkt Stronghold und Argon2 – das sind die richtigen sicherheitsrelevanten Grundlagen, aber wie sich die Erfahrung tatsächlich anfühlt, entscheiden andere Dinge: Wiederherstellung nach Abbruch der Verbindung, Hinweis-/Berechtigungs-Prompt, Feedback bei fehlgeschlagenen Transaktionen und Konsistenz des Status über mehrere Endgeräte hinweg.
Das ist auch der Grund, warum ich mir zuletzt die #dusk nicht nur wegen der Protokoll-Begriffe genauer angesehen habe: Ohne eine stabile Wallet-Verbindungsschicht sind selbst die schönsten Privacy-Contracts am Ende nur eine Entwickler-Demo. Die nächste Stufe für $DUSK ist nicht noch ein Screenshot einer Oberfläche, sondern dass eine Drittanbieter-dApp wirklich nahtlos andocken kann. Woran würdet ihr die Nutzbarkeit einer neuen Wallet zuerst festmachen: an der Funktionsübersicht oder daran, wie sie sich in Fehlerszenarien verhält?
75
·
--
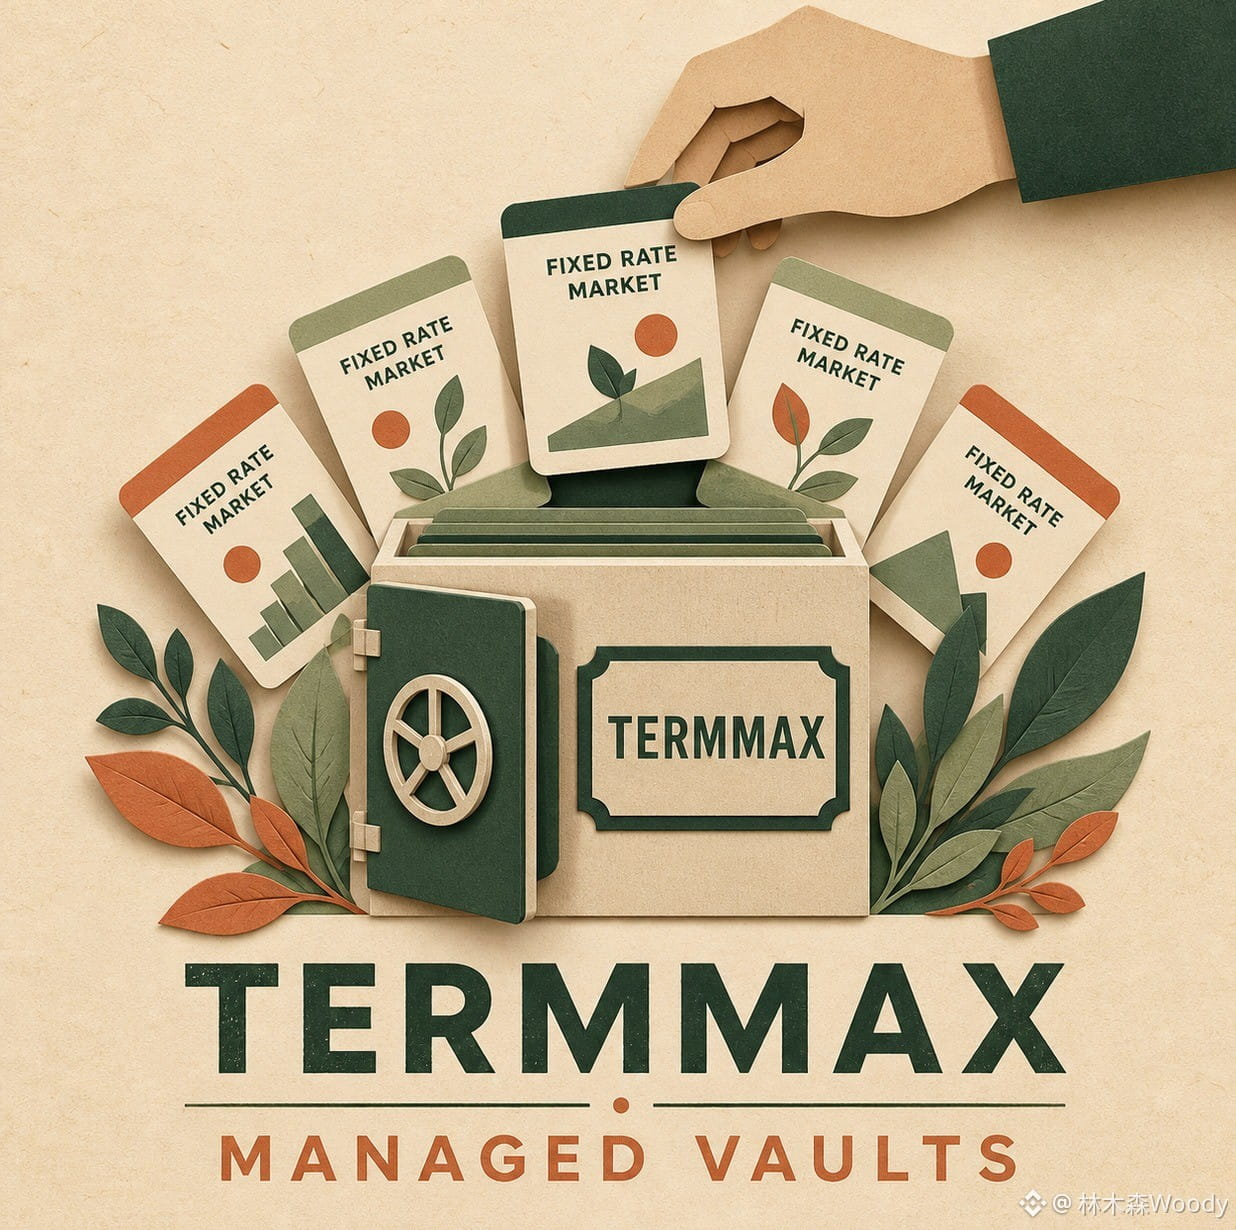
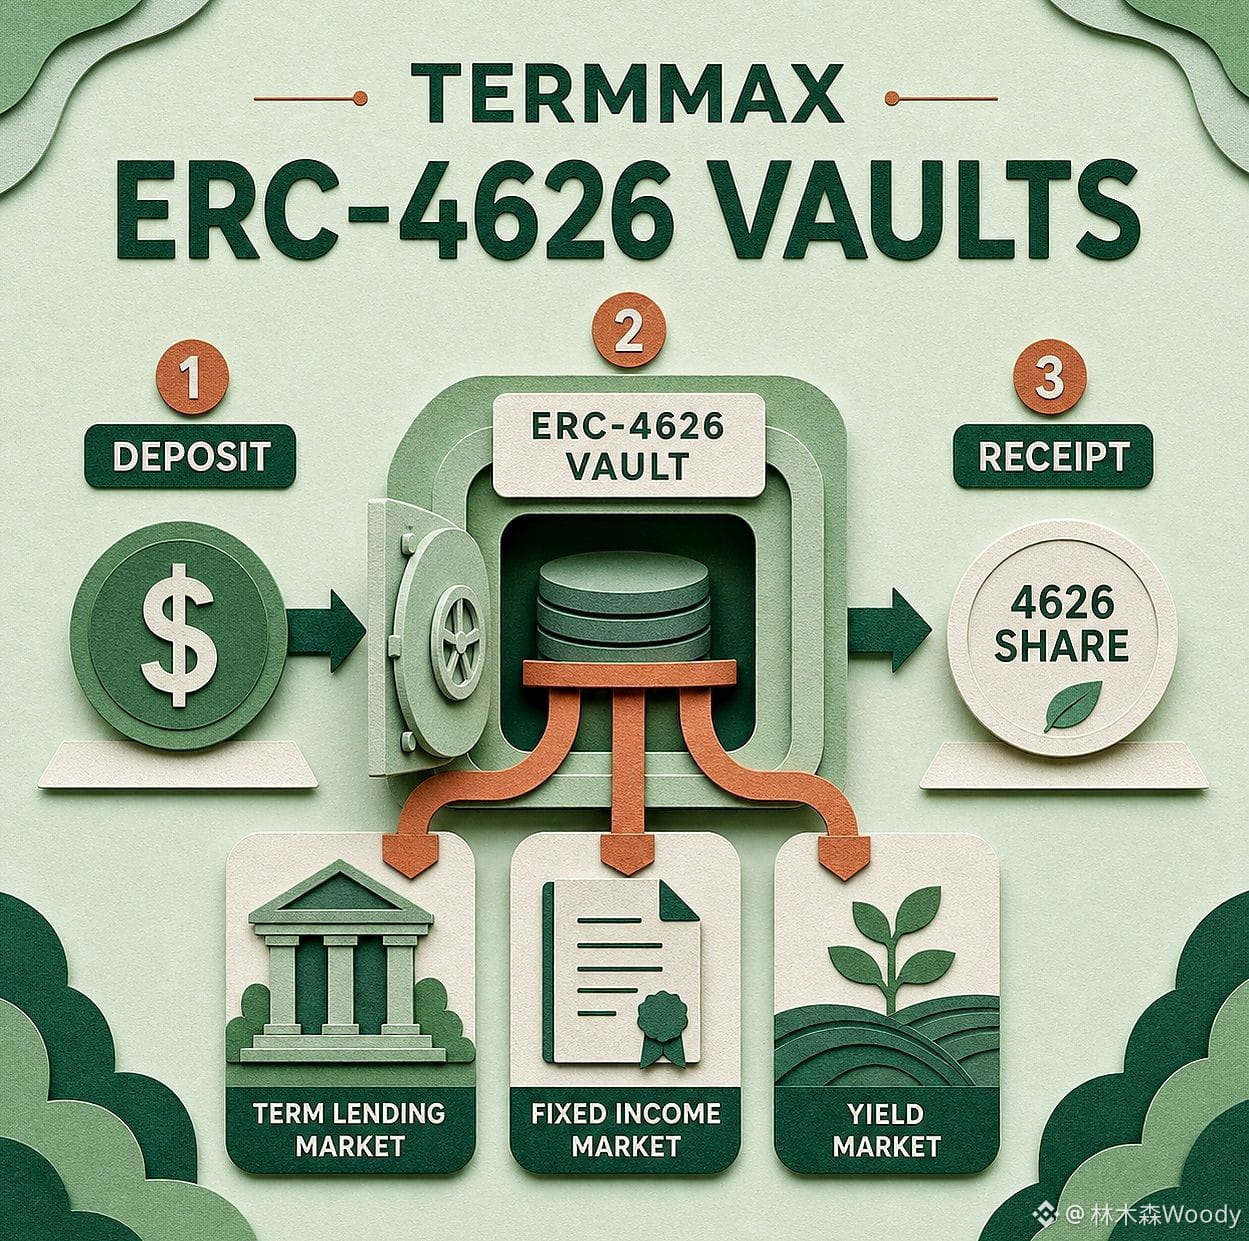
Nachdem ich die V2-Launch-Notizen zu @termmax gelesen hatte, sah ich mir zuerst das Recap zu V1 an. Das Problem fester Zinsen ist möglicherweise nicht, dass es keine Angebote gibt, sondern dass das Geld in unterschiedliche Bestellungen, Märkte und Seiten der Ketten aufgesplittet ist: Wenn man einen Zinssatz sieht, heißt das nicht, dass der gesamte Betrag auch zu genau diesem Zinssatz ausgeführt werden kann.
In V1 werden die Range Orders des Kurators und die Limit Orders der Nutzer getrennt dargestellt. Wenn man sich eine etwas größere Summe leihen will, muss man Bestellungen einzeln vergleichen und dabei die Preisänderungen aus jeder einzelnen Tiefe (Depth) mittragen. Der Zinssatz kann zwar „fest“ heißen, die Einstiegskosten sind jedoch nicht unbedingt auf einen Blick erkennbar.
Genau an dieser Ebene setzt V2 an. Einheitliche Orders werden so gelesen, dass sie Kuratoren-Range-Orders und persönliche Limit-Orders erfassen, daraus eine einzige Ausführungspfade-Kombination bilden und so einmalig zur Ausführung führen. Nutzer sehen ein Angebot, signieren einmal, und das System stellt die Kombination innerhalb der Liquidität desselben Marktes fertig. Limit Orders sind außerdem für jeden Markt verfügbar: Der Kreditgeber hängt den niedrigsten akzeptierten Zinssatz auf, der Kreditnehmer den höchsten, den er zu zahlen bereit ist—ohne in einer dünnen Tiefe den aktuellen Preis hart „fressen“ zu müssen.
Es geht nicht darum, den Zinssatz noch fester zu machen, sondern die Reibung im Orderbuch offenzulegen. Wie am Tresen ein bestimmter Preis angeschrieben ist—entscheidend ist letztlich, ob die von dir gewünschte Menge zu einem nahe an diesem Preis liegenden Niveau auch wirklich erhältlich ist. V2 setzt die Orders zusammen und reicht dann einen ausführbaren Pfad weiter.
Aber eine Grenze darf man nicht einfach wegwischen. Offiziell werden Cross-Chain-Märkte und das Vault in einer Oberfläche angezeigt, gefiltert und verglichen—es wird jedoch nicht gesagt, dass Mittel aus unterschiedlichen Chains physisch zu einem gemeinsamen Pool zusammengeführt werden. Die Tiefe auf Ethereum wird nicht automatisch „rübergehen“, nur weil sie auch auf der Base-Seite sichtbar ist, damit deine Ausführung dort automatisch zustande kommt. On-Chain-Liquidität, Gas-Kosten, Wartezeit für Limit Orders und die tatsächlich ausführenbare Menge werden weiterhin jeweils getrennt berechnet.
Ein weiterer Beobachtungspunkt sind die Ergebnisse bei großen Orders. Ein glatterer Pfad heißt nicht, dass man jede Größenordnung auch zum Startseiten-Zinssatz bekommt. Darauf zu achten sind die Angebotsdifferenzen für unterschiedliche Beträge, die Wartezeit von Limit Orders sowie wie viele Quellen eine einzelne Trade-Kombination tatsächlich bündelt—das sagt mehr über die Ausführungsqualität aus als „wie viele Chains unterstützt werden“.
Daher liegt der Wert von #TermMax V2 nicht darin, dass die Seite übersichtlicher wird, sondern darin, „Zinsfestlegung“ und „Ausführungsfestlegung“ zu trennen. Erstere wird durch FT und Fälligkeit definiert, letztere muss weiterhin durch die Tiefe belegt werden. Die Oberfläche kann den Weg klar zeichnen—ob unterwegs genug „Autos“ sind, damit es auch wirklich ausgeführt wird, hängt jedoch von der realen Ausführung ab.
$BOME $BTC
Nachdem ich die V2-Launch-Notizen zu @TermMax gelesen hatte, sah ich mir zuerst das Recap zu V1 an. Das Problem fester Zinsen ist möglicherweise nicht, dass es keine Angebote gibt, sondern dass das Geld in unterschiedliche Bestellungen, Märkte und Seiten der Ketten aufgesplittet ist: Wenn man einen Zinssatz sieht, heißt das nicht, dass der gesamte Betrag auch zu genau diesem Zinssatz ausgeführt werden kann.
In V1 werden die Range Orders des Kurators und die Limit Orders der Nutzer getrennt dargestellt. Wenn man sich eine etwas größere Summe leihen will, muss man Bestellungen einzeln vergleichen und dabei die Preisänderungen aus jeder einzelnen Tiefe (Depth) mittragen. Der Zinssatz kann zwar „fest“ heißen, die Einstiegskosten sind jedoch nicht unbedingt auf einen Blick erkennbar.
Genau an dieser Ebene setzt V2 an. Einheitliche Orders werden so gelesen, dass sie Kuratoren-Range-Orders und persönliche Limit-Orders erfassen, daraus eine einzige Ausführungspfade-Kombination bilden und so einmalig zur Ausführung führen. Nutzer sehen ein Angebot, signieren einmal, und das System stellt die Kombination innerhalb der Liquidität desselben Marktes fertig. Limit Orders sind außerdem für jeden Markt verfügbar: Der Kreditgeber hängt den niedrigsten akzeptierten Zinssatz auf, der Kreditnehmer den höchsten, den er zu zahlen bereit ist—ohne in einer dünnen Tiefe den aktuellen Preis hart „fressen“ zu müssen.
Es geht nicht darum, den Zinssatz noch fester zu machen, sondern die Reibung im Orderbuch offenzulegen. Wie am Tresen ein bestimmter Preis angeschrieben ist—entscheidend ist letztlich, ob die von dir gewünschte Menge zu einem nahe an diesem Preis liegenden Niveau auch wirklich erhältlich ist. V2 setzt die Orders zusammen und reicht dann einen ausführbaren Pfad weiter.
Aber eine Grenze darf man nicht einfach wegwischen. Offiziell werden Cross-Chain-Märkte und das Vault in einer Oberfläche angezeigt, gefiltert und verglichen—es wird jedoch nicht gesagt, dass Mittel aus unterschiedlichen Chains physisch zu einem gemeinsamen Pool zusammengeführt werden. Die Tiefe auf Ethereum wird nicht automatisch „rübergehen“, nur weil sie auch auf der Base-Seite sichtbar ist, damit deine Ausführung dort automatisch zustande kommt. On-Chain-Liquidität, Gas-Kosten, Wartezeit für Limit Orders und die tatsächlich ausführenbare Menge werden weiterhin jeweils getrennt berechnet.
Ein weiterer Beobachtungspunkt sind die Ergebnisse bei großen Orders. Ein glatterer Pfad heißt nicht, dass man jede Größenordnung auch zum Startseiten-Zinssatz bekommt. Darauf zu achten sind die Angebotsdifferenzen für unterschiedliche Beträge, die Wartezeit von Limit Orders sowie wie viele Quellen eine einzelne Trade-Kombination tatsächlich bündelt—das sagt mehr über die Ausführungsqualität aus als „wie viele Chains unterstützt werden“.
Daher liegt der Wert von #TermMax V2 nicht darin, dass die Seite übersichtlicher wird, sondern darin, „Zinsfestlegung“ und „Ausführungsfestlegung“ zu trennen. Erstere wird durch FT und Fälligkeit definiert, letztere muss weiterhin durch die Tiefe belegt werden. Die Oberfläche kann den Weg klar zeichnen—ob unterwegs genug „Autos“ sind, damit es auch wirklich ausgeführt wird, hängt jedoch von der realen Ausführung ab.
$BOME $BTC
2
326
·
--
Ich habe in den letzten Tagen die AEGIS-Sicherheitsanalyse zu @Dusk_Foundation durchgesehen. Am Anfang habe ich mir nur „39 Fixes, 7 critical“ gemerkt. Erst nach dem Detail-Teil wurde mir klar: Die Zahlen sind nicht das Entscheidende. Die sieben schwerwiegenden Probleme haben sich am Ende auf vier Klassen von Root Causes verdichtet: Alias-Probleme in der VM-Sandbox, unsichere Deserialisierung auf der Host-Seite, dass Phoenix-Gebühr und Erstattung nicht vollständig an dieselbe Semantik gebunden sind, sowie ein Pfad zur Fälschung von BLS-Signaturen.
Warum sollte man sich die Root Causes ansehen, statt nur die Anzahl der Schwachstellen? Weil es, wenn dieselbe Vertrauensgrenze nicht sauber eingezeichnet wird, in unterschiedlichen Modulen immer wieder zu Problemen kommt. Zum Beispiel: Wenn Eingaben noch nicht validiert sind und dann deserialisiert wird, wirkt es zunächst wie ein einmaliger Parsing-Fehler—tatsächlich kann man aber auf die Sicherheitsschwächen des Host-Speichers stoßen. Die Phoenix-Themen sind außerdem nicht nur „eine Kleinigkeit bei der Gebührenberechnung“: Die Beweisführung, die Signatur und die Ausführung der Erstattung erzählen nicht dieselbe Semantik. Im schlimmsten Fall trifft das auf Liefer-/Integritätsfähigkeit und Funds-Sicherheit.
Offiziell heißt es, dass derzeit keine dieser criticals vor der Behebung ausgenutzt worden sind. Ich will das als Untersuchungsergebnis akzeptieren und es nicht zu einem „absolut nie passiert“ hochstufen. Für $DUSK ist das Positive an AEGIS, dass das Team interne Funde öffentlich gemacht hat—inklusive Root-Cause-Analyse und Reparaturlogik. Das Negative ist ebenfalls klar: Nach dem Mainnet-Launch gab es tatsächlich gefährliche Lücken im Kern-Stack, die Ausführung, Konsens-Authentifizierung und die Kettenverfügbarkeit beeinträchtigen können.
Daher werde ich #dusk nicht mit dem Argument „es gab viele Audits“ einfach ein Sicherheits-Gütesiegel geben. Nützlicher ist die Beobachtung: Wird in der nächsten Runde weiterhin offengelegt? Gibt es Regressionstests für ähnliche Grenzen? Kann die externe Prüfung auch den Code nach AEGIS abdecken? Worauf legt ihr mehr Wert—darauf, dass das Projekt nie große Probleme gezeigt hat, oder darauf, dass es sie offengelegt hat und anschließend Root Cause, Auswirkungen und die Reparaturkette klar erklärt?
$USELESS $BOME
Ich habe in den letzten Tagen die AEGIS-Sicherheitsanalyse zu @Dusk durchgesehen. Am Anfang habe ich mir nur „39 Fixes, 7 critical“ gemerkt. Erst nach dem Detail-Teil wurde mir klar: Die Zahlen sind nicht das Entscheidende. Die sieben schwerwiegenden Probleme haben sich am Ende auf vier Klassen von Root Causes verdichtet: Alias-Probleme in der VM-Sandbox, unsichere Deserialisierung auf der Host-Seite, dass Phoenix-Gebühr und Erstattung nicht vollständig an dieselbe Semantik gebunden sind, sowie ein Pfad zur Fälschung von BLS-Signaturen.
Warum sollte man sich die Root Causes ansehen, statt nur die Anzahl der Schwachstellen? Weil es, wenn dieselbe Vertrauensgrenze nicht sauber eingezeichnet wird, in unterschiedlichen Modulen immer wieder zu Problemen kommt. Zum Beispiel: Wenn Eingaben noch nicht validiert sind und dann deserialisiert wird, wirkt es zunächst wie ein einmaliger Parsing-Fehler—tatsächlich kann man aber auf die Sicherheitsschwächen des Host-Speichers stoßen. Die Phoenix-Themen sind außerdem nicht nur „eine Kleinigkeit bei der Gebührenberechnung“: Die Beweisführung, die Signatur und die Ausführung der Erstattung erzählen nicht dieselbe Semantik. Im schlimmsten Fall trifft das auf Liefer-/Integritätsfähigkeit und Funds-Sicherheit.
Offiziell heißt es, dass derzeit keine dieser criticals vor der Behebung ausgenutzt worden sind. Ich will das als Untersuchungsergebnis akzeptieren und es nicht zu einem „absolut nie passiert“ hochstufen. Für $DUSK ist das Positive an AEGIS, dass das Team interne Funde öffentlich gemacht hat—inklusive Root-Cause-Analyse und Reparaturlogik. Das Negative ist ebenfalls klar: Nach dem Mainnet-Launch gab es tatsächlich gefährliche Lücken im Kern-Stack, die Ausführung, Konsens-Authentifizierung und die Kettenverfügbarkeit beeinträchtigen können.
Daher werde ich #dusk nicht mit dem Argument „es gab viele Audits“ einfach ein Sicherheits-Gütesiegel geben. Nützlicher ist die Beobachtung: Wird in der nächsten Runde weiterhin offengelegt? Gibt es Regressionstests für ähnliche Grenzen? Kann die externe Prüfung auch den Code nach AEGIS abdecken? Worauf legt ihr mehr Wert—darauf, dass das Projekt nie große Probleme gezeigt hat, oder darauf, dass es sie offengelegt hat und anschließend Root Cause, Auswirkungen und die Reparaturkette klar erklärt?
$USELESS $BOME
70
·
--
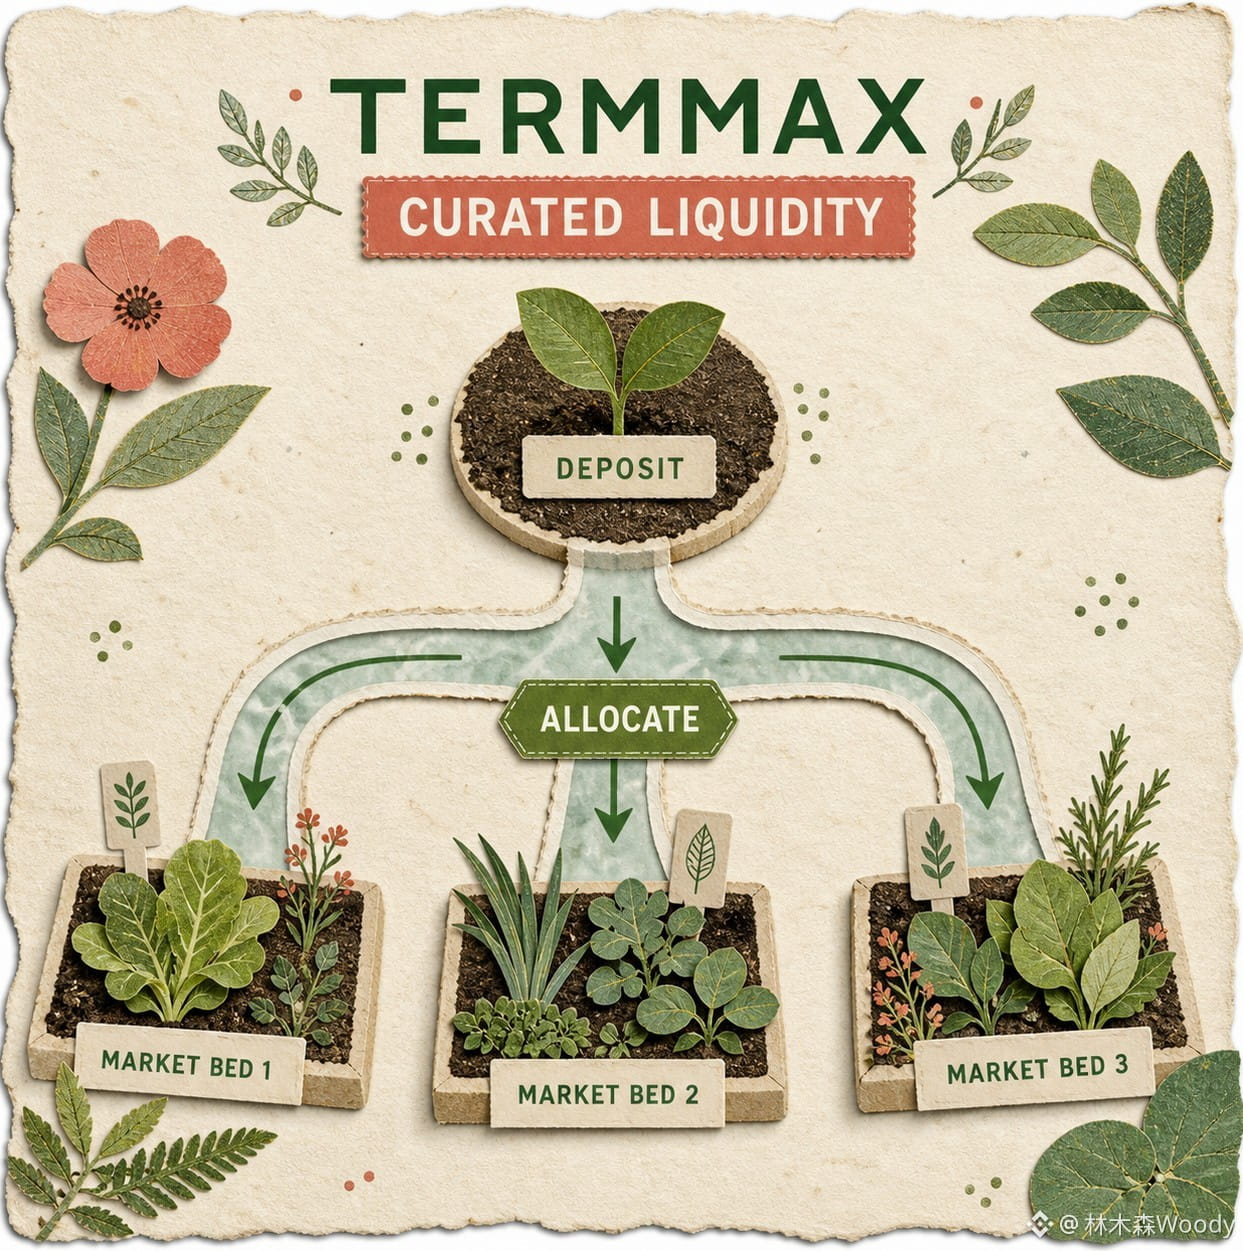
Ich habe das Dokument zu den festen Zinssätzen für @termmax noch einmal komplett durchgelesen. Nicht die Frage „Wie wird der Zinssatz berechnet?“ hat mich zuerst aufgehalten, sondern ein grundsätzlicher Punkt: Die Finanzierungskosten von On-Chain-Krediten ändern sich täglich. Wieso sollte man den Zinssatz für eine Schuld bereits im Voraus bis zum Fälligkeitstermin festnageln?
Wenn die Antwort nur „Die Vertragsverpflichtung bleibt unverändert“ lautet, dann gibt es an diesem festen Zinssatz nicht viel zu erforschen. Schau weiter auf das Verhältnis zwischen FT, XT und GT – erst dann ergibt die Logik wirklich Sinn.
FT ist ein Beleg, der es ermöglicht, die Schuldtitel bei Fälligkeit zum Nennwert einzulösen. Der Kreditgeber kauft FT mit Abschlag und löst es bei Fälligkeit zum Nennwert ein; die Differenz ist die vorab fest einkalkulierte Rendite. XT ist der komplementäre Teil. Laut Dokument gilt: An jedem beliebigen Zeitpunkt entspricht 1 FT plus 1 XT genau 1 Einheit eines Schuldtitels. Der Kreditnehmer formt den Betrag, den er künftig zurückzahlen muss, zu FT und verkauft dann den Zinsanteil als Teil eines Orders-Mechanismus; so erhält er heute Liquidität, und die Kosten stehen bereits bei der Ausführung fest.
GT ist eher wie eine Hülle für die Position. Es handelt sich um ein ERC-721, das Sicherheiten und Schulden erfasst, statt einen weiteren „Rendite-Token“ zu erschaffen, der sich beliebig handeln lässt. Wie viele Sicherheiten, wie viele FT geschuldet sind und wann die Fälligkeit eintritt – all das wird in derselben On-Chain-Position zusammengefasst.
Anschaulich gesagt: Ein gewöhnlicher Floating-Rate-Pool preist die Schuld auch nach der Kreditaufnahme weiter neu. TermMax macht zuerst aus „wie viel es bei Fälligkeit zurückzuzahlen gibt“ einen handelbaren Forderungstitel – und erst der Markt entscheidet danach, wie viel man heute dafür zu zahlen bereit ist. Nicht „fix“ ist der Preis des Assets und auch nicht, dass die Sicherheit der Sicherheiten für immer gilt. Fix ist nur die Zeit und der Kostenanteil dieser Schuld nach dem Abschluss.
Und es gibt hier eine Grenze, die sich leicht durch Marketing-Slogans überdecken lässt. Feste Zinssätze bedeuten nicht, dass nie liquidiert wird. Das offizielle Market-Dokument setzt weiterhin MLTV und LLTV; wenn der Preis der Sicherheiten fällt oder der Schuldtitel im Wert steigt, sodass der LTV den LLTV erreicht, wird die Position genauso liquidiert. Entfernt wird dabei nur diese Art von Unsicherheit, nämlich dass die Zinsen plötzlich stark nach oben schießen – nicht aber Schwankungen bei den Sicherheiten, Risiken der Orakelpreise oder das Risiko der Fälligkeit/ Rückzahlung.
Darum schaue ich mir jetzt #TermMax an: nicht erst, ob die APY hoch ist, sondern zuerst, wann der FT fällig ist, wie tief die Handelsliquidität/Order-Tiefe ist und wie weit GT noch von der Liquidationslinie entfernt ist. Wenn man „fester Zinssatz“ so versteht, dass „nichts passieren kann“, liegt man in die falsche Richtung; es fixiert nur den Teil des Schuldpreises, der am schwersten planbar ist.
$CLO $ETH
Ich habe das Dokument zu den festen Zinssätzen für @TermMax noch einmal komplett durchgelesen. Nicht die Frage „Wie wird der Zinssatz berechnet?“ hat mich zuerst aufgehalten, sondern ein grundsätzlicher Punkt: Die Finanzierungskosten von On-Chain-Krediten ändern sich täglich. Wieso sollte man den Zinssatz für eine Schuld bereits im Voraus bis zum Fälligkeitstermin festnageln?
Wenn die Antwort nur „Die Vertragsverpflichtung bleibt unverändert“ lautet, dann gibt es an diesem festen Zinssatz nicht viel zu erforschen. Schau weiter auf das Verhältnis zwischen FT, XT und GT – erst dann ergibt die Logik wirklich Sinn.
FT ist ein Beleg, der es ermöglicht, die Schuldtitel bei Fälligkeit zum Nennwert einzulösen. Der Kreditgeber kauft FT mit Abschlag und löst es bei Fälligkeit zum Nennwert ein; die Differenz ist die vorab fest einkalkulierte Rendite. XT ist der komplementäre Teil. Laut Dokument gilt: An jedem beliebigen Zeitpunkt entspricht 1 FT plus 1 XT genau 1 Einheit eines Schuldtitels. Der Kreditnehmer formt den Betrag, den er künftig zurückzahlen muss, zu FT und verkauft dann den Zinsanteil als Teil eines Orders-Mechanismus; so erhält er heute Liquidität, und die Kosten stehen bereits bei der Ausführung fest.
GT ist eher wie eine Hülle für die Position. Es handelt sich um ein ERC-721, das Sicherheiten und Schulden erfasst, statt einen weiteren „Rendite-Token“ zu erschaffen, der sich beliebig handeln lässt. Wie viele Sicherheiten, wie viele FT geschuldet sind und wann die Fälligkeit eintritt – all das wird in derselben On-Chain-Position zusammengefasst.
Anschaulich gesagt: Ein gewöhnlicher Floating-Rate-Pool preist die Schuld auch nach der Kreditaufnahme weiter neu. TermMax macht zuerst aus „wie viel es bei Fälligkeit zurückzuzahlen gibt“ einen handelbaren Forderungstitel – und erst der Markt entscheidet danach, wie viel man heute dafür zu zahlen bereit ist. Nicht „fix“ ist der Preis des Assets und auch nicht, dass die Sicherheit der Sicherheiten für immer gilt. Fix ist nur die Zeit und der Kostenanteil dieser Schuld nach dem Abschluss.
Und es gibt hier eine Grenze, die sich leicht durch Marketing-Slogans überdecken lässt. Feste Zinssätze bedeuten nicht, dass nie liquidiert wird. Das offizielle Market-Dokument setzt weiterhin MLTV und LLTV; wenn der Preis der Sicherheiten fällt oder der Schuldtitel im Wert steigt, sodass der LTV den LLTV erreicht, wird die Position genauso liquidiert. Entfernt wird dabei nur diese Art von Unsicherheit, nämlich dass die Zinsen plötzlich stark nach oben schießen – nicht aber Schwankungen bei den Sicherheiten, Risiken der Orakelpreise oder das Risiko der Fälligkeit/ Rückzahlung.
Darum schaue ich mir jetzt #TermMax an: nicht erst, ob die APY hoch ist, sondern zuerst, wann der FT fällig ist, wie tief die Handelsliquidität/Order-Tiefe ist und wie weit GT noch von der Liquidationslinie entfernt ist. Wenn man „fester Zinssatz“ so versteht, dass „nichts passieren kann“, liegt man in die falsche Richtung; es fixiert nur den Teil des Schuldpreises, der am schwersten planbar ist.
$CLO $ETH
57
·
--
Ich habe mir dieses Jahr den Cross-Chain-Bridge-Review zur @Dusk_Foundation erneut durchgesehen. Am lohnendsten ist dabei nicht die zwei Wörter „gestohlen“, sondern wo genau der Fehler passiert ist: Am 16. Januar lag das Problem bei der Signatur-Wallet, die vom Brücken-Service genutzt wird. Nachdem der Angreifer die Ausleih-/Auszahlungsrechte erhalten hatte, hat er Assets von der Dusk-Seite abgezogen und einen Teil anschließend nach BSC geschickt.
Offiziell heißt es klar, dass das weder ein Konsens-Fehler war noch dass die L1-Protokolle „durchbrochen“ wurden.
Aber das heißt nicht, dass die darunterliegende Kette in Ordnung ist und Nutzer das Brückenrisiko ignorieren sollten. Die alte Architektur bündelte Ereignisannahme, Signierung und Mittel-Freigabe in einem einzigen Pfad. Das ist schnell – aber wenn der Signier-Teil kompromittiert wird, ist die Rechteverteilung viel zu konzentriert. Der spätere Relaunch hat drei Dinge getrennt: Erst wird das Ereignis als Aufgabe abgelegt, dann verarbeitet ein Worker nach einem Zustandsautomaten; die signierten Original-Transaktionen werden zuerst gespeichert, und bei einem Fehlschlag wird derselbe Vorgang erneut ausgeführt. Die Hot-Wallet behält nur die für den kurzen Zeitraum nötigen Beträge – fällt sie unter einen Schwellenwert, wird pausiert, und die Cold-Wallet wird manuell nachgefüllt.
Früher bin ich auch leicht darauf hereingefallen, die Brücke sei „kein Protokoll“ und deshalb eine Art Entschuldigungsformel. Heute sehe ich das lieber umgekehrt: Wenn Nutzer sie als Einstieg für Liquidität betrachten, befindet sich die Brücke bereits an der realen Sicherheitsgrenze von $DUSK . On-Chain-Konsens-Sicherheit und Sicherheit an den Ein- und Ausgängen von Vermögenswerten sind zwei Paar Prüfungsbögen, die beide bestehen müssen.
Die Richtung der Gegenmaßnahmen ist richtig – aber die Risikopunkte sind nicht verschwunden: Es muss weiterhin genau beobachtet werden, ob die Schlüssel-Isolation dauerhaft umgesetzt wird, ob die Schwellenwerte sinnvoll sind und ob das Stoppen sowie das Nachfüllen auditierbar sind. #dusk sollte die Community vor allem nicht fragen „Ob die Kette gehackt wurde“, sondern „Welche Taste/Schlüssel hält noch immer mehr Macht als unbedingt erforderlich“. Wenn ihr euch Cross-Chain-Brücken anschaut: Seht ihr zuerst den Code-Audit, oder zuerst, wie die Betriebs-/Berechtigungsrollen sauber getrennt und umgeschaltet werden?
$TREE $ETH
Ich habe mir dieses Jahr den Cross-Chain-Bridge-Review zur @Dusk erneut durchgesehen. Am lohnendsten ist dabei nicht die zwei Wörter „gestohlen“, sondern wo genau der Fehler passiert ist: Am 16. Januar lag das Problem bei der Signatur-Wallet, die vom Brücken-Service genutzt wird. Nachdem der Angreifer die Ausleih-/Auszahlungsrechte erhalten hatte, hat er Assets von der Dusk-Seite abgezogen und einen Teil anschließend nach BSC geschickt.
Offiziell heißt es klar, dass das weder ein Konsens-Fehler war noch dass die L1-Protokolle „durchbrochen“ wurden.
Aber das heißt nicht, dass die darunterliegende Kette in Ordnung ist und Nutzer das Brückenrisiko ignorieren sollten. Die alte Architektur bündelte Ereignisannahme, Signierung und Mittel-Freigabe in einem einzigen Pfad. Das ist schnell – aber wenn der Signier-Teil kompromittiert wird, ist die Rechteverteilung viel zu konzentriert. Der spätere Relaunch hat drei Dinge getrennt: Erst wird das Ereignis als Aufgabe abgelegt, dann verarbeitet ein Worker nach einem Zustandsautomaten; die signierten Original-Transaktionen werden zuerst gespeichert, und bei einem Fehlschlag wird derselbe Vorgang erneut ausgeführt. Die Hot-Wallet behält nur die für den kurzen Zeitraum nötigen Beträge – fällt sie unter einen Schwellenwert, wird pausiert, und die Cold-Wallet wird manuell nachgefüllt.
Früher bin ich auch leicht darauf hereingefallen, die Brücke sei „kein Protokoll“ und deshalb eine Art Entschuldigungsformel. Heute sehe ich das lieber umgekehrt: Wenn Nutzer sie als Einstieg für Liquidität betrachten, befindet sich die Brücke bereits an der realen Sicherheitsgrenze von $DUSK . On-Chain-Konsens-Sicherheit und Sicherheit an den Ein- und Ausgängen von Vermögenswerten sind zwei Paar Prüfungsbögen, die beide bestehen müssen.
Die Richtung der Gegenmaßnahmen ist richtig – aber die Risikopunkte sind nicht verschwunden: Es muss weiterhin genau beobachtet werden, ob die Schlüssel-Isolation dauerhaft umgesetzt wird, ob die Schwellenwerte sinnvoll sind und ob das Stoppen sowie das Nachfüllen auditierbar sind. #dusk sollte die Community vor allem nicht fragen „Ob die Kette gehackt wurde“, sondern „Welche Taste/Schlüssel hält noch immer mehr Macht als unbedingt erforderlich“. Wenn ihr euch Cross-Chain-Brücken anschaut: Seht ihr zuerst den Code-Audit, oder zuerst, wie die Betriebs-/Berechtigungsrollen sauber getrennt und umgeschaltet werden?
$TREE $ETH
161
·
--
Ich habe heute entlang der Doku unter @termmax die FT-, XT- und GT-Struktur nachgezeichnet, und als ich beim dritten Pfeil ankam, musste ich lachen: Eine Kreditaufnahme mit fester Laufzeit – wie wird das bitte in drei Token zerlegt? Das Design ist wirklich raffiniert, aber worauf soll ein gewöhnlicher Nutzer denn jetzt achten?
Ich ordne erst mal die Logik. FT ist wie eine Nullkupon-Anleihe: Bei Fälligkeit kann man die Schuldvermögenswerte zum Nennwert zurücktauschen. XT ergänzt den Teil aus, der FT mit Abschlag macht – in der Protokolldefinition bleibt dabei stets: 1 FT plus 1 XT entsprechen genau 1 Anteil an den Schuldvermögenswerten. GT ist wiederum ERC-721 und enthält die Positionen für Sicherheiten und Schuld.
Der Kreditnehmer verpfändet Sicherheiten, prägt FT, zerlegt FT dann in den Kapitalteil und den Zinsanteil, um daraus XT zu erhalten – und setzt am Ende die gewünschten Vermögenswerte wieder zusammen, die er ausleihen will. Auf dem Papier ist der Kreis geschlossen, und ja, ich gebe zu: Das lässt sich besser nachvollziehen als „der Zinssatz wird einfach auf die Seite geschrieben“.
Aber je weiter ich lese, desto mehr stutze ich. Der FT-Preis ändert sich mit der verbleibenden Laufzeit und der Marktkurve. Der Wert von XT verfällt bei Fälligkeit gegen null. Und GT übernimmt wieder das Liquidationsrisiko. Die drei Tokens bilden jeweils Laufzeit, Zinsen und die verpfändete Schuld ab. TermMax macht eine einzelne Kreditvergabe sehr transparent – aber dadurch wird das, was Nutzer überhaupt verstehen müssen, auch stärker zerschnitten. Eine One-Click-Transaktion auf der Seite heißt nicht automatisch, dass man es „mit einem Klick“ auch im Kopf versteht, oder?
Noch entscheidender: Der Kreditnehmer kann die Schuldvermögenswerte direkt zurückgeben oder auch die vergünstigten FT-Tokens kaufen und damit aussteigen. Klingt flexibel – doch das bedeutet, dass die Kosten für den vorzeitigen Ausstieg nicht nur vom anfänglich fixierten Zinssatz abhängen, sondern auch davon, ob der FT-Markt Tiefe hat und welchen Preis die Kurve zu dem Zeitpunkt bietet. Ein fester Zinssatz löst zwar die Vertragsklarheit, aber der Ausstiegspreis muss trotzdem mit dem Markt ausgehandelt werden.
Ich habe dann auch den Blick auf das Fälligkeits-Ende abgeglichen. Normalerweise wird FT zum Nennwert eingelöst. Wenn der Kreditnehmer allerdings in Verzug gerät und Liquidationen nicht sauber innerhalb des vorgesehenen Zeitfensters abgewickelt werden, kann der Rückkaufpool mit Sicherheiten „vermischt“ werden. Das heißt: FT ist zwar wie eine Anleihe – der Gläubigerschutz ist jedoch nicht das Versprechen irgendeiner Institution, sondern entsteht als Staffelübergabe aus Sicherungsquote, Orakel, Liquidatoren und Marktliquidität. Man darf sich nicht nur auf eine einzige Stellschraube verlassen, sonst kann die Schlussfolgerung komplett danebenliegen.
Darum ist das, was ich nach meiner Recherche zu #TermMax am liebsten sehen würde, nicht noch ein weiteres Poster für „feste APY“, sondern eine Erklärung in normaler Sprache, wie sich FT, XT und GT für jede Position entwickeln – und welcher schlechteste Ausstiegspfad realistisch ist. Komplexe Mechanismen kann man hinter einem einzigen Klick verstecken. Aber wenn das Risiko auch mit versteckt wird: Dient diese Vereinfachung wirklich den Nutzern – oder nur der Abschlussquote?
$PRL $CLO
Ich habe heute entlang der Doku unter @TermMax die FT-, XT- und GT-Struktur nachgezeichnet, und als ich beim dritten Pfeil ankam, musste ich lachen: Eine Kreditaufnahme mit fester Laufzeit – wie wird das bitte in drei Token zerlegt? Das Design ist wirklich raffiniert, aber worauf soll ein gewöhnlicher Nutzer denn jetzt achten?
Ich ordne erst mal die Logik. FT ist wie eine Nullkupon-Anleihe: Bei Fälligkeit kann man die Schuldvermögenswerte zum Nennwert zurücktauschen. XT ergänzt den Teil aus, der FT mit Abschlag macht – in der Protokolldefinition bleibt dabei stets: 1 FT plus 1 XT entsprechen genau 1 Anteil an den Schuldvermögenswerten. GT ist wiederum ERC-721 und enthält die Positionen für Sicherheiten und Schuld.
Der Kreditnehmer verpfändet Sicherheiten, prägt FT, zerlegt FT dann in den Kapitalteil und den Zinsanteil, um daraus XT zu erhalten – und setzt am Ende die gewünschten Vermögenswerte wieder zusammen, die er ausleihen will. Auf dem Papier ist der Kreis geschlossen, und ja, ich gebe zu: Das lässt sich besser nachvollziehen als „der Zinssatz wird einfach auf die Seite geschrieben“.
Aber je weiter ich lese, desto mehr stutze ich. Der FT-Preis ändert sich mit der verbleibenden Laufzeit und der Marktkurve. Der Wert von XT verfällt bei Fälligkeit gegen null. Und GT übernimmt wieder das Liquidationsrisiko. Die drei Tokens bilden jeweils Laufzeit, Zinsen und die verpfändete Schuld ab. TermMax macht eine einzelne Kreditvergabe sehr transparent – aber dadurch wird das, was Nutzer überhaupt verstehen müssen, auch stärker zerschnitten. Eine One-Click-Transaktion auf der Seite heißt nicht automatisch, dass man es „mit einem Klick“ auch im Kopf versteht, oder?
Noch entscheidender: Der Kreditnehmer kann die Schuldvermögenswerte direkt zurückgeben oder auch die vergünstigten FT-Tokens kaufen und damit aussteigen. Klingt flexibel – doch das bedeutet, dass die Kosten für den vorzeitigen Ausstieg nicht nur vom anfänglich fixierten Zinssatz abhängen, sondern auch davon, ob der FT-Markt Tiefe hat und welchen Preis die Kurve zu dem Zeitpunkt bietet. Ein fester Zinssatz löst zwar die Vertragsklarheit, aber der Ausstiegspreis muss trotzdem mit dem Markt ausgehandelt werden.
Ich habe dann auch den Blick auf das Fälligkeits-Ende abgeglichen. Normalerweise wird FT zum Nennwert eingelöst. Wenn der Kreditnehmer allerdings in Verzug gerät und Liquidationen nicht sauber innerhalb des vorgesehenen Zeitfensters abgewickelt werden, kann der Rückkaufpool mit Sicherheiten „vermischt“ werden. Das heißt: FT ist zwar wie eine Anleihe – der Gläubigerschutz ist jedoch nicht das Versprechen irgendeiner Institution, sondern entsteht als Staffelübergabe aus Sicherungsquote, Orakel, Liquidatoren und Marktliquidität. Man darf sich nicht nur auf eine einzige Stellschraube verlassen, sonst kann die Schlussfolgerung komplett danebenliegen.
Darum ist das, was ich nach meiner Recherche zu #TermMax am liebsten sehen würde, nicht noch ein weiteres Poster für „feste APY“, sondern eine Erklärung in normaler Sprache, wie sich FT, XT und GT für jede Position entwickeln – und welcher schlechteste Ausstiegspfad realistisch ist. Komplexe Mechanismen kann man hinter einem einzigen Klick verstecken. Aber wenn das Risiko auch mit versteckt wird: Dient diese Vereinfachung wirklich den Nutzern – oder nur der Abschlussquote?
$PRL $CLO
123
·
--
Lass uns etwas weniger „sexy“ besprechen, aber etwas, das wirklich darüber entscheidet, ob ein Netzwerk langfristig durchhält: die Ausgabe und das Staking von $DUSK . Nach der Lektüre der neuesten Doku @Dusk_Foundation habe ich festgestellt, dass viele Diskussionen nur auf „maximale Gesamtmenge: 1 Milliarde“ starren, aber übersehen, dass diese 1 Milliarde nicht auf einmal in den Markt gelangt.
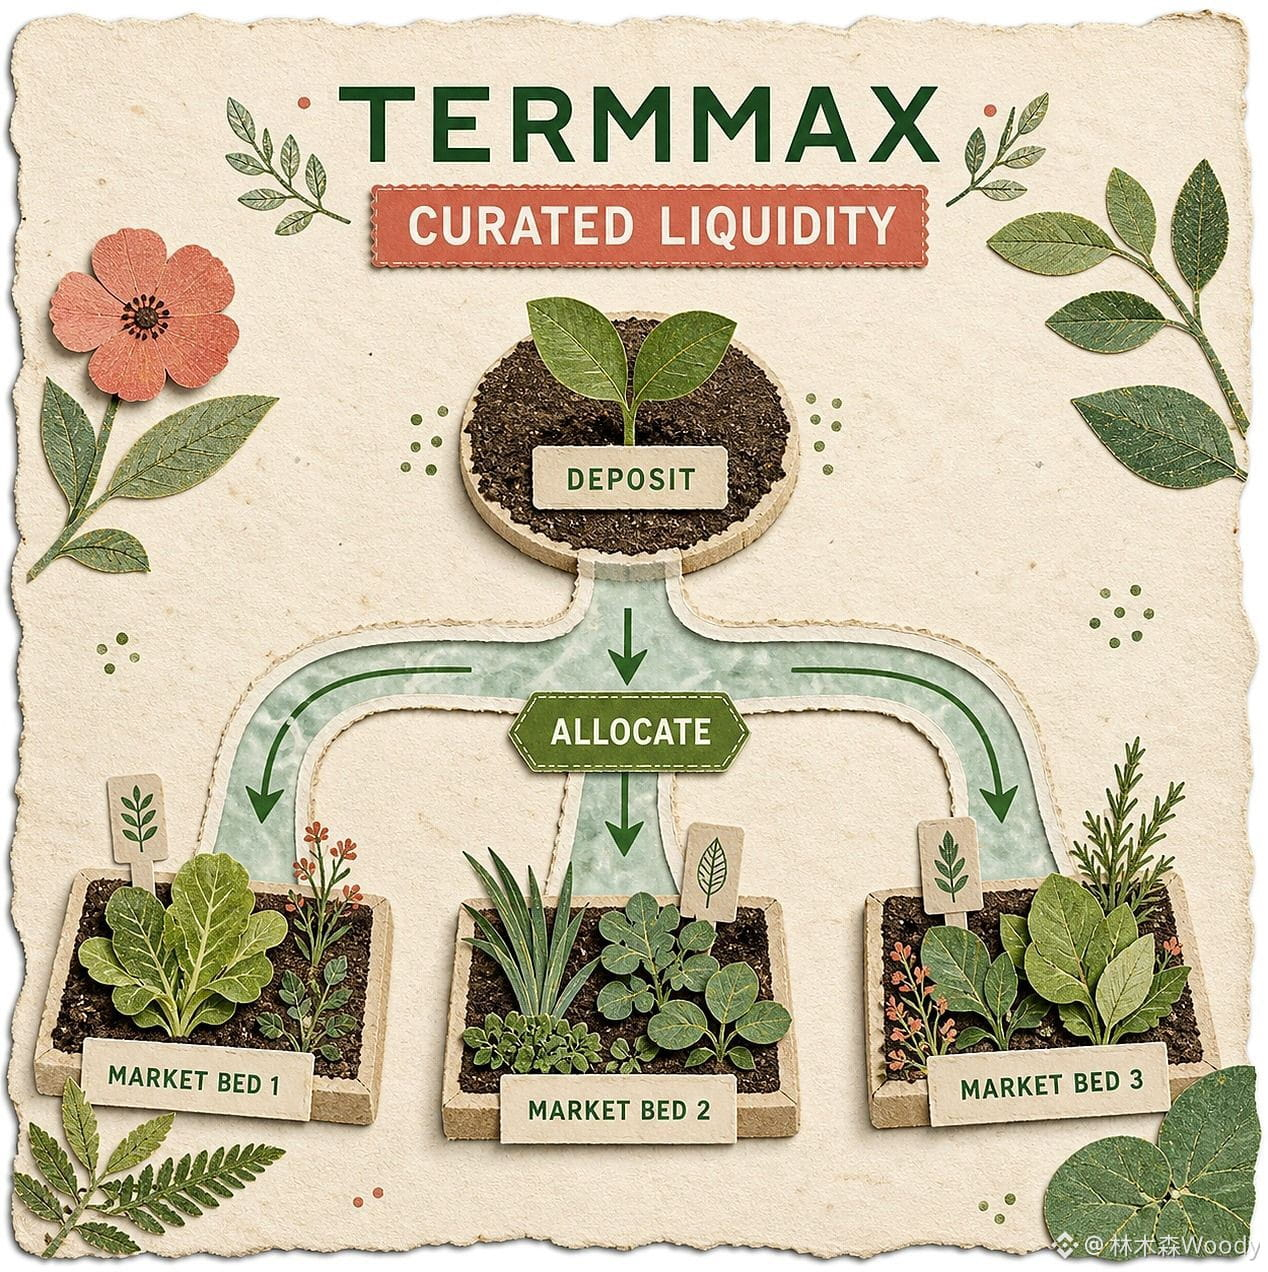
Das Modell von Dusk sieht vor: 500 Mio. als anfängliche Versorgung, und dann werden über 36 Jahre weitere 500 Mio. als Netzwerkbelohnung freigegeben; die Emissionen folgen einem geometrischen Rhythmus mit Halbierung im Vierjahres-Takt, also sinkend. Die Token-Nutzung ist derzeit sehr direkt: Gas bezahlen, am Staking teilnehmen und den Konsens schützen. Um direkt Provisioner zu werden, braucht man mindestens 1000 DUSK Stake, außerdem müssen die Knoten dauerhaft online und synchronisiert sein. Die vom offiziellen System vorgesehene Basiskonfiguration ist nicht übertrieben, aber die Belohnungen entstehen aufgrund der Beteiligung am Konsens und der Wahrscheinlichkeit eines effektiven Stakes – nicht so, dass man nur einzahlt und dann fix Zinsen bekommt.
Das Besondere an diesem Design ist, dass Netzwerknutzung und Sicherheitsbudget miteinander verknüpft werden. Blockbelohnungen setzen sich aus neuem Emissions-Output und Transaktionsgebühren zusammen: In der Frühphase werden Knoten über Emissionszuschüsse aufgebaut, später hängt es viel stärker von echten Gebühren ab. Wenn die Nutzung im Ökosystem wächst, kann sich das Sicherheitsbudget schrittweise von „neue Coins ausgeben“ zu „User zahlen für den Service“ verlagern – erst dann ist die Logik wirklich geschlossen.
Aber die Risiken sind auch klar. 36 Jahre Emission bedeuten, dass langfristige Verwässerung nicht nur an Schlagworten zur Gesamtmenge gemessen werden darf; die Mindestmenge von 1000 Coins plus die Anforderungen an den Betrieb schließt direkte Staker von Teilen kleiner Halter aus. Außerdem haben die Belohnungen einen probabilistischen Charakter und werden leicht als „stabile jährliche Rendite“ missverstanden. Am wichtigsten ist jedoch: Wenn sich On-Chain-Transaktionen und Anwendungseinnahmen nicht entwickeln, kann es die Gebühren nicht „übernehmen“, und die Netzwerksicherheit wird am Ende trotzdem hauptsächlich durch Emissionszuschüsse getragen.
Darum beobachte ich bei #dusk : Es schaut nicht nur darauf, ob das Staking-Verhältnis hoch ist, sondern setzt drei Kennzahlen zusammen in den Kontext: Ist der aktive Provisioner-Set verteilt? Welcher Anteil der Belohnungen kommt wirklich von Transaktionsgebühren? Können Knoten nach dem Upgrade stabil online bleiben? Nur die Menge der gesperrten Coins kann zwar hübsch aussehen – wenn aber niemand das Netzwerk nutzt, wird nur Liquidität versteckt. Das beweist keinen Bedarf.
Was denkst du: Sollte man in der Frühphase eines neuen Netzwerks zuerst die Beteiligung am Staking priorisieren – oder zuerst echte Transaktionsgebühren aufbauen? Lass deine Reihenfolge da.
$ETH $RED
Lass uns etwas weniger „sexy“ besprechen, aber etwas, das wirklich darüber entscheidet, ob ein Netzwerk langfristig durchhält: die Ausgabe und das Staking von $DUSK . Nach der Lektüre der neuesten Doku @Dusk habe ich festgestellt, dass viele Diskussionen nur auf „maximale Gesamtmenge: 1 Milliarde“ starren, aber übersehen, dass diese 1 Milliarde nicht auf einmal in den Markt gelangt.
Das Modell von Dusk sieht vor: 500 Mio. als anfängliche Versorgung, und dann werden über 36 Jahre weitere 500 Mio. als Netzwerkbelohnung freigegeben; die Emissionen folgen einem geometrischen Rhythmus mit Halbierung im Vierjahres-Takt, also sinkend. Die Token-Nutzung ist derzeit sehr direkt: Gas bezahlen, am Staking teilnehmen und den Konsens schützen. Um direkt Provisioner zu werden, braucht man mindestens 1000 DUSK Stake, außerdem müssen die Knoten dauerhaft online und synchronisiert sein. Die vom offiziellen System vorgesehene Basiskonfiguration ist nicht übertrieben, aber die Belohnungen entstehen aufgrund der Beteiligung am Konsens und der Wahrscheinlichkeit eines effektiven Stakes – nicht so, dass man nur einzahlt und dann fix Zinsen bekommt.
Das Besondere an diesem Design ist, dass Netzwerknutzung und Sicherheitsbudget miteinander verknüpft werden. Blockbelohnungen setzen sich aus neuem Emissions-Output und Transaktionsgebühren zusammen: In der Frühphase werden Knoten über Emissionszuschüsse aufgebaut, später hängt es viel stärker von echten Gebühren ab. Wenn die Nutzung im Ökosystem wächst, kann sich das Sicherheitsbudget schrittweise von „neue Coins ausgeben“ zu „User zahlen für den Service“ verlagern – erst dann ist die Logik wirklich geschlossen.
Aber die Risiken sind auch klar. 36 Jahre Emission bedeuten, dass langfristige Verwässerung nicht nur an Schlagworten zur Gesamtmenge gemessen werden darf; die Mindestmenge von 1000 Coins plus die Anforderungen an den Betrieb schließt direkte Staker von Teilen kleiner Halter aus. Außerdem haben die Belohnungen einen probabilistischen Charakter und werden leicht als „stabile jährliche Rendite“ missverstanden. Am wichtigsten ist jedoch: Wenn sich On-Chain-Transaktionen und Anwendungseinnahmen nicht entwickeln, kann es die Gebühren nicht „übernehmen“, und die Netzwerksicherheit wird am Ende trotzdem hauptsächlich durch Emissionszuschüsse getragen.
Darum beobachte ich bei #dusk : Es schaut nicht nur darauf, ob das Staking-Verhältnis hoch ist, sondern setzt drei Kennzahlen zusammen in den Kontext: Ist der aktive Provisioner-Set verteilt? Welcher Anteil der Belohnungen kommt wirklich von Transaktionsgebühren? Können Knoten nach dem Upgrade stabil online bleiben? Nur die Menge der gesperrten Coins kann zwar hübsch aussehen – wenn aber niemand das Netzwerk nutzt, wird nur Liquidität versteckt. Das beweist keinen Bedarf.
Was denkst du: Sollte man in der Frühphase eines neuen Netzwerks zuerst die Beteiligung am Staking priorisieren – oder zuerst echte Transaktionsgebühren aufbauen? Lass deine Reihenfolge da.
$ETH $RED
2
1
411
·
--
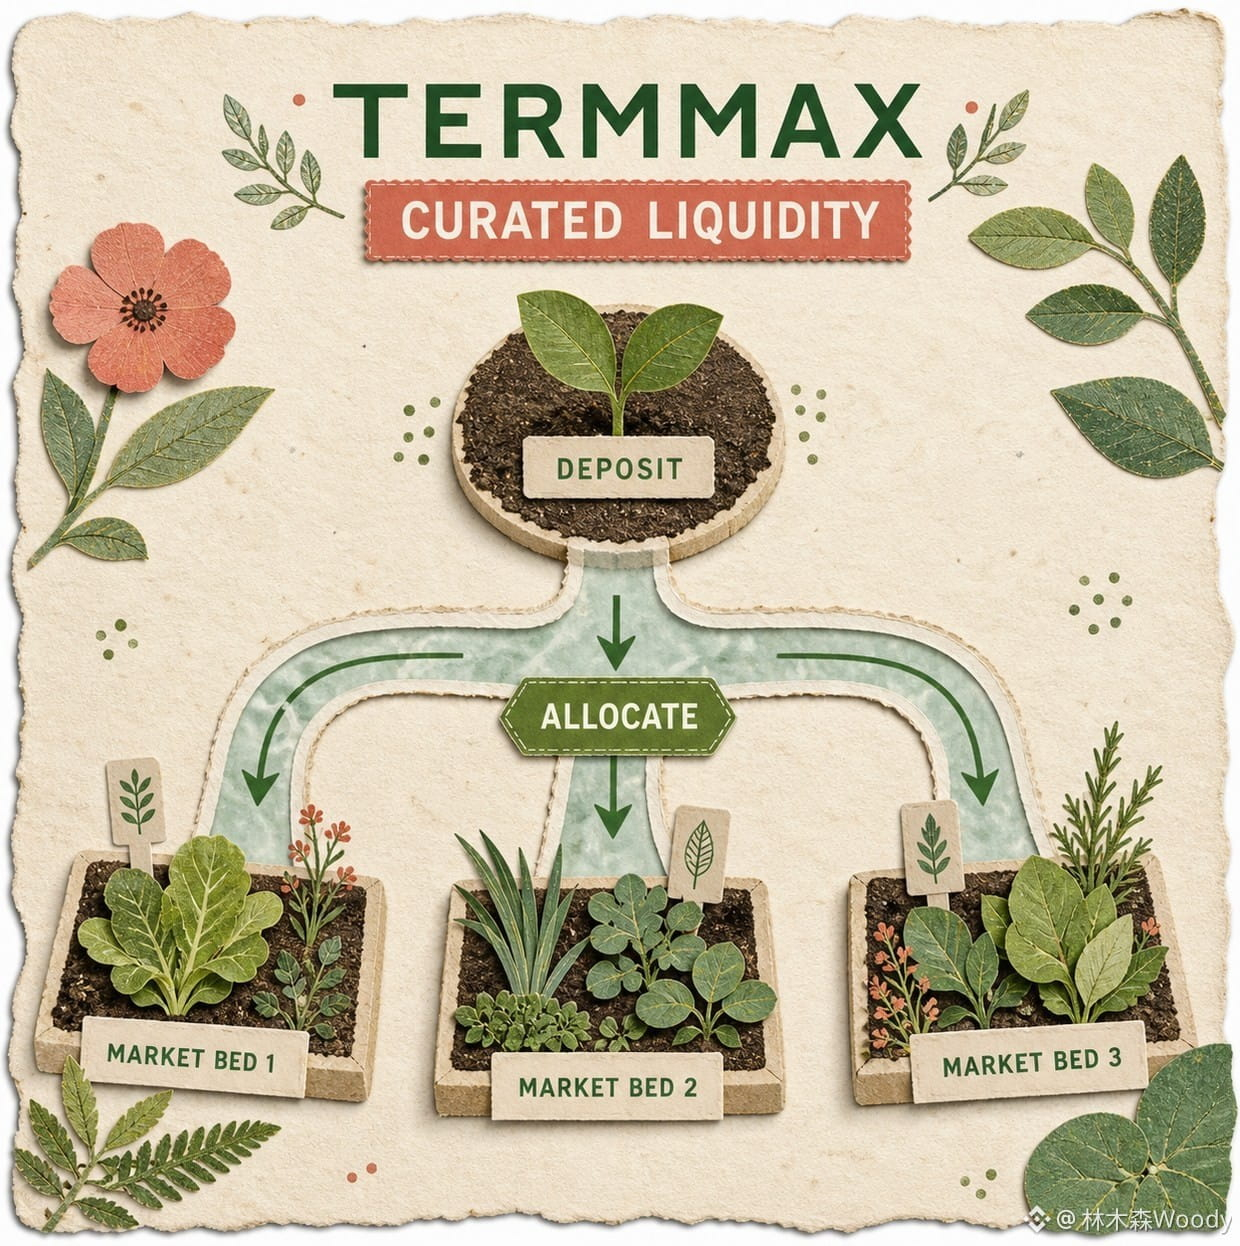
Ich habe das Mechanismus der festen Verzinsung von @termmax noch einmal ganz durchgesehen – und je mehr ich schaue, desto mehr denke ich, dass die zwei Worte „fest“ die Leute leicht in falscher Sicherheit wiegen können. Der Zinssatz kann den Betrag zwar beim Handel festschreiben, aber wurde mein endgültiges Ergebnis auch wirklich „fest“?
Zuerst zum Kredit: TermMax legt in jedem Markt zuerst die Schuldwerte als Asset, die Sicherheiten und das Fälligkeitsdatum fest. Der Kreditnehmer sperrt die Sicherheiten in GT und prägt dann FT, die die fällige Schuld repräsentieren. Die Kosten springen nicht chaotisch mit der Auslastung – das ist mir klar, wenigstens muss man nicht nachts auf die variablen Kredit-Zinssätze starren. Aber sobald der LTV den LLTV berührt, durchläuft die Position trotzdem den Liquidationsprozess. Das „Fest“ bezieht sich auf den Preis des Kapitals – nicht auf den Preis der Sicherheiten und auch nicht auf die Sicherheit des Kapitals. Wenn man diese drei Dinge gemeinsam bewirbt, halte ich das für leicht missverständlich.
Dann zum Fälligkeitsdatum: Die Doku ist sehr klar – wenn die Schuld nicht rechtzeitig beglichen wird, wird eine Liquidation ausgelöst, und es gibt ein zweistündiges Liquidationsfenster. Wenn die Schuld nicht vollständig bereinigt ist, geht es in physical delivery. Der Rücknahme-Pool, den FT-Inhaber bekommen, kann dann sowohl die zugrunde liegenden Assets als auch Sicherheiten enthalten. Ich dachte eigentlich, dass man mit FT einfach bis zur Fälligkeit dieselbe Schuld-Asset-Art zurückbekommt. Im Extremfall kann es jedoch sein, dass man zusätzlich ein ganzes Körbchen an Sicherheiten erhält, die man selbst weiterverarbeiten muss. Zählt das überhaupt noch als „feste Rendite“, wie es sich normale Menschen darunter vorstellen?
Auch bei den Oracles kommt man nicht drum herum. TermMax stuft Chainlink- und RedStone-Preisquellen selbst als Risikopunkte ein: Wenn die Preiszufuhr ungewöhnlich ist, kann das zu falscher Liquidation oder zu unzureichenden Sicherheiten führen. Ein fester Zinssatz kann mir nicht dabei helfen, dass die Preisquellen ausfallen. Dieses Risiko wurde nur von der Zinskurve hin zu Bewertung und dem Liquidations-Workflow verschoben.
Und auch die Liquidationskosten lassen sich nicht mit einem Satz „nur die Überbesicherung“ abtun. In den öffentlichen Regeln gibt es bei Liquidation eine 10%-Sanktion auf den Wert der liquidierten Schuld: die Hälfte geht an die Liquidatoren, die andere Hälfte in die Protokoll-Reserve. Wenn die Schuld 10.000 US-Dollar übersteigt, wird pro Liquidation typischerweise maximal bis zu 50% verarbeitet. Das kann verhindern, dass eine große Position auf einmal komplett „geknipst“ wird. Aber wenn der Kurs wirklich kontinuierlich nach unten rutscht, kommt die Aufteilung in Tranchen rechtzeitig – oder hängt alles von der On-Chain-Ausführung und der Liquidität ab.
Darum sehe ich mir #TermMax an: Man sollte nicht nur fragen, ob der APY auf der Seite „fest“ ist. Man sollte vor allem fragen: Was genau sind die Sicherheiten? Wo liegt LLTV? Wer ist für die Rückzahlung zum Zeitpunkt der Fälligkeit verantwortlich? Und was bekomme ich nach der physikalischen Lieferung tatsächlich ausbezahlt? Der Zinssatz ist fest verankert – aber die Risiken sind nicht einfach an Ort und Stelle „festgenagelt“, oder?
$GPS $ETH
Ich habe das Mechanismus der festen Verzinsung von @TermMax noch einmal ganz durchgesehen – und je mehr ich schaue, desto mehr denke ich, dass die zwei Worte „fest“ die Leute leicht in falscher Sicherheit wiegen können. Der Zinssatz kann den Betrag zwar beim Handel festschreiben, aber wurde mein endgültiges Ergebnis auch wirklich „fest“?
Zuerst zum Kredit: TermMax legt in jedem Markt zuerst die Schuldwerte als Asset, die Sicherheiten und das Fälligkeitsdatum fest. Der Kreditnehmer sperrt die Sicherheiten in GT und prägt dann FT, die die fällige Schuld repräsentieren. Die Kosten springen nicht chaotisch mit der Auslastung – das ist mir klar, wenigstens muss man nicht nachts auf die variablen Kredit-Zinssätze starren. Aber sobald der LTV den LLTV berührt, durchläuft die Position trotzdem den Liquidationsprozess. Das „Fest“ bezieht sich auf den Preis des Kapitals – nicht auf den Preis der Sicherheiten und auch nicht auf die Sicherheit des Kapitals. Wenn man diese drei Dinge gemeinsam bewirbt, halte ich das für leicht missverständlich.
Dann zum Fälligkeitsdatum: Die Doku ist sehr klar – wenn die Schuld nicht rechtzeitig beglichen wird, wird eine Liquidation ausgelöst, und es gibt ein zweistündiges Liquidationsfenster. Wenn die Schuld nicht vollständig bereinigt ist, geht es in physical delivery. Der Rücknahme-Pool, den FT-Inhaber bekommen, kann dann sowohl die zugrunde liegenden Assets als auch Sicherheiten enthalten. Ich dachte eigentlich, dass man mit FT einfach bis zur Fälligkeit dieselbe Schuld-Asset-Art zurückbekommt. Im Extremfall kann es jedoch sein, dass man zusätzlich ein ganzes Körbchen an Sicherheiten erhält, die man selbst weiterverarbeiten muss. Zählt das überhaupt noch als „feste Rendite“, wie es sich normale Menschen darunter vorstellen?
Auch bei den Oracles kommt man nicht drum herum. TermMax stuft Chainlink- und RedStone-Preisquellen selbst als Risikopunkte ein: Wenn die Preiszufuhr ungewöhnlich ist, kann das zu falscher Liquidation oder zu unzureichenden Sicherheiten führen. Ein fester Zinssatz kann mir nicht dabei helfen, dass die Preisquellen ausfallen. Dieses Risiko wurde nur von der Zinskurve hin zu Bewertung und dem Liquidations-Workflow verschoben.
Und auch die Liquidationskosten lassen sich nicht mit einem Satz „nur die Überbesicherung“ abtun. In den öffentlichen Regeln gibt es bei Liquidation eine 10%-Sanktion auf den Wert der liquidierten Schuld: die Hälfte geht an die Liquidatoren, die andere Hälfte in die Protokoll-Reserve. Wenn die Schuld 10.000 US-Dollar übersteigt, wird pro Liquidation typischerweise maximal bis zu 50% verarbeitet. Das kann verhindern, dass eine große Position auf einmal komplett „geknipst“ wird. Aber wenn der Kurs wirklich kontinuierlich nach unten rutscht, kommt die Aufteilung in Tranchen rechtzeitig – oder hängt alles von der On-Chain-Ausführung und der Liquidität ab.
Darum sehe ich mir #TermMax an: Man sollte nicht nur fragen, ob der APY auf der Seite „fest“ ist. Man sollte vor allem fragen: Was genau sind die Sicherheiten? Wo liegt LLTV? Wer ist für die Rückzahlung zum Zeitpunkt der Fälligkeit verantwortlich? Und was bekomme ich nach der physikalischen Lieferung tatsächlich ausbezahlt? Der Zinssatz ist fest verankert – aber die Risiken sind nicht einfach an Ort und Stelle „festgenagelt“, oder?
$GPS $ETH
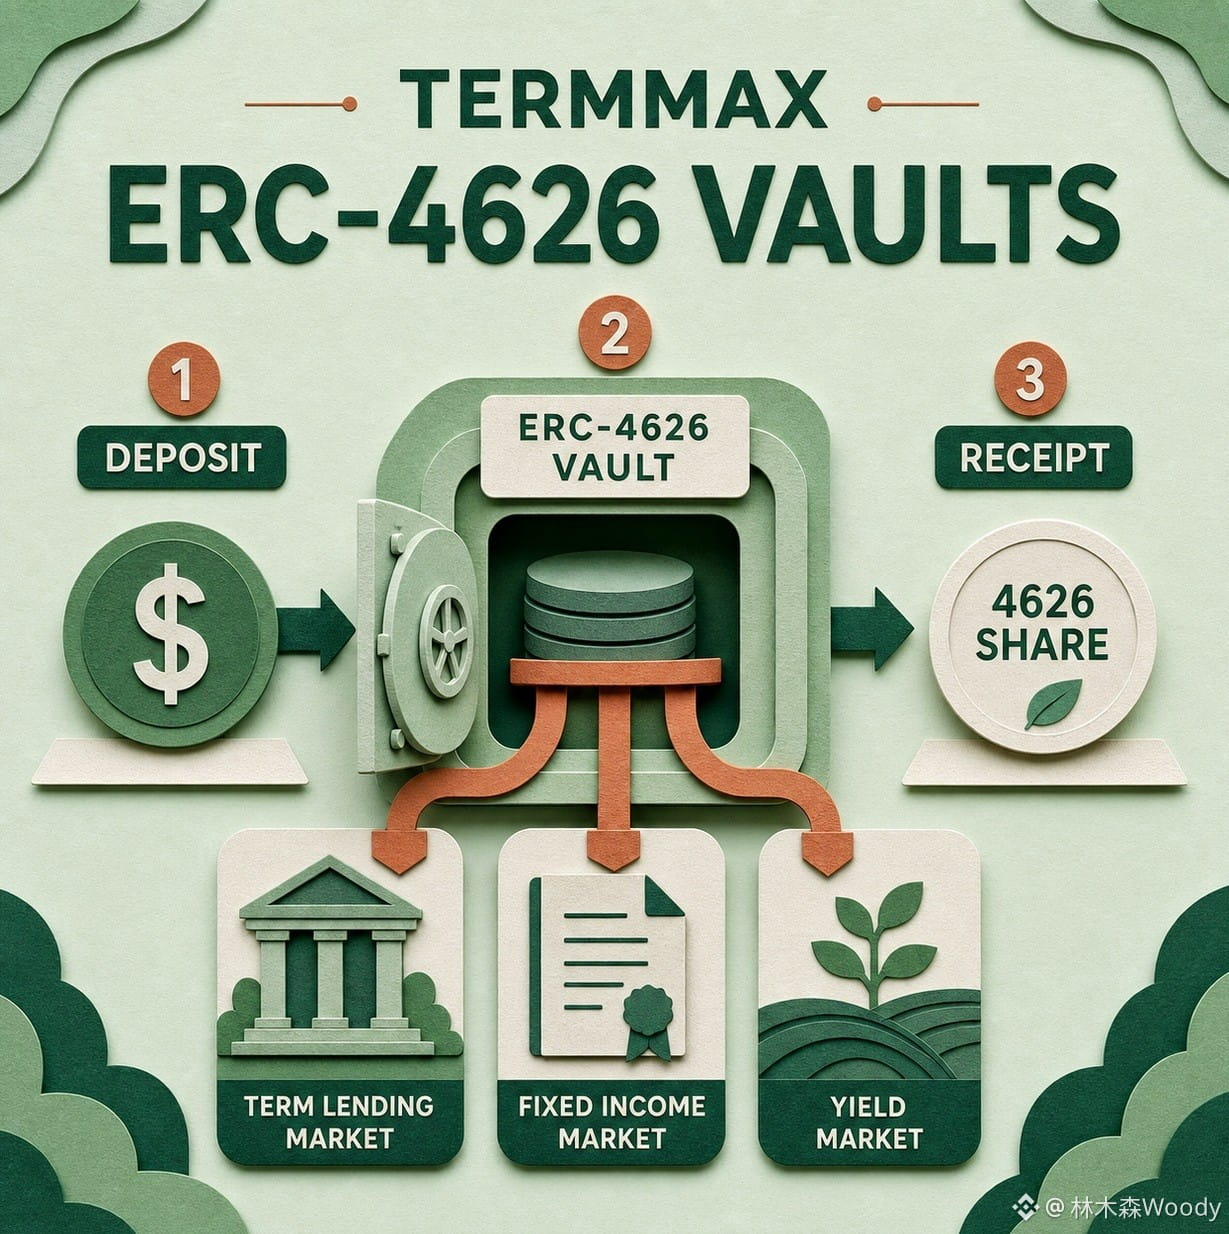
56
·
--
Ich habe mir den Leitfaden zur Mainnet-Migration für @Dusk_Foundation erneut angesehen und dabei einen leicht zu übersehenden Detailpunkt entdeckt: Wenn man im Wallet auf „Approve“ tippt, heißt das noch nicht, dass $DUSK bereits ins Dusk-Mainnet migriert wurde. Erst die nachfolgende „Execute“-Transaktion löst die Migration wirklich aus. Unterbrechungen zwischen den beiden Schritten können dazu führen, dass Nutzer fälschlich glauben, ihre Assets seien „eingefroren“.
Der offizielle Ablauf ist: ERC-20-Token auf Ethereum oder BEP-20 DUSK auf BNB Chain werden in einen Migrationsvertrag gesperrt, und anschließend werden den entsprechenden Dusk-Mainnet-Konten die entsprechenden nativen Coins ausgezahlt. Nutzer müssen ein selbstverwaltetes EVM-Wallet, ein Dusk-Konto und ETH oder BNB zur Zahlung der Gebühren auf der Quellkette bereithalten. Nach der Bestätigung der Transaktion muss man in der Regel außerdem noch warten, bis sie verarbeitet wurde. Konten von Börsen können diese Abfolge normalerweise nicht direkt über WalletConnect durchführen; sie müssen erst ein Wallet nennen, das sie selbst kontrollieren.
Das Mechanismus selbst ist nicht schwer, die eigentlichen Stolperfallen liegen an den Bediengrenzen. Erstens: „Approve“ ist nur eine Freigabe für Kontingente für den Vertrag und überträgt keine Coins automatisch. Zweitens: Tokens auf der Quellkette haben 18 Dezimalstellen, DUSK im Mainnet hat 9 Dezimalstellen. Der Migrationsbetrag wird nach unten auf die kleinste Einheit LUX gerundet; die Nachkommastelle(n) von weniger als 1 LUX verbleiben im ursprünglichen Wallet. Drittens: Wenn die Tokens nicht ankommen, sollte man zuerst prüfen, ob die „Execute“-Transaktion erfolgreich war – statt die Freigabe erneut zu erteilen.
Dieses Design mit einseitigem Sperren und anschließender Auszahlung ist klarer als zu erwarten, dass Nutzer selbst einen Cross-Chain-Pool finden. Dennoch packt es zwei Ketten, zwei Wallets und zwei Bestätigungen in denselben Ablauf. Für alte Nutzer bedeutet das höchstens, einmal mehr hinzusehen; für neue kann es jedoch dazu führen, dass sie „Approve erfolgreich“ mit „Migration abgeschlossen“ verwechseln. Wenn die Sicherheitsmechanismen nicht verständlich genug in der Benutzeroberfläche erklärt werden, wird daraus am Ende trotzdem menschlicher Bedienfehler.
Wenn ich mir die Mainnet-Migration von #dusk anschaue, sehe ich daher nicht nur, ob der Vertrag audited ist, sondern auch, ob das Wallet die aktuellen Schritte, den Hash der Quellkette, den erwarteten Verarbeitungsstatus und die Empfängeradresse gleichzeitig anzeigt. Die offiziellen Dokumente geben einen konkreten Prüfpfad an – das ist ein Pluspunkt. Der nächste Schritt sollte sein, diese Hinweise in jede wichtige Schaltfläche zu integrieren, anstatt darauf zu warten, dass Nutzer nach einem Fehlschlag erst das Help-Center aufschlagen.
Welche Stelle bei der Migration eurer Assets macht euch am meisten Angst: die Freigabe, das falsche Netzwerk auswählen oder ein undurchsichtiger Kontostand nach dem Transfer? Erzähl mal, welche Bedien-Stolperfallen du selbst schon erlebt hast.
$ACE $BTC
Ich habe mir den Leitfaden zur Mainnet-Migration für @Dusk erneut angesehen und dabei einen leicht zu übersehenden Detailpunkt entdeckt: Wenn man im Wallet auf „Approve“ tippt, heißt das noch nicht, dass $DUSK bereits ins Dusk-Mainnet migriert wurde. Erst die nachfolgende „Execute“-Transaktion löst die Migration wirklich aus. Unterbrechungen zwischen den beiden Schritten können dazu führen, dass Nutzer fälschlich glauben, ihre Assets seien „eingefroren“.
Der offizielle Ablauf ist: ERC-20-Token auf Ethereum oder BEP-20 DUSK auf BNB Chain werden in einen Migrationsvertrag gesperrt, und anschließend werden den entsprechenden Dusk-Mainnet-Konten die entsprechenden nativen Coins ausgezahlt. Nutzer müssen ein selbstverwaltetes EVM-Wallet, ein Dusk-Konto und ETH oder BNB zur Zahlung der Gebühren auf der Quellkette bereithalten. Nach der Bestätigung der Transaktion muss man in der Regel außerdem noch warten, bis sie verarbeitet wurde. Konten von Börsen können diese Abfolge normalerweise nicht direkt über WalletConnect durchführen; sie müssen erst ein Wallet nennen, das sie selbst kontrollieren.
Das Mechanismus selbst ist nicht schwer, die eigentlichen Stolperfallen liegen an den Bediengrenzen. Erstens: „Approve“ ist nur eine Freigabe für Kontingente für den Vertrag und überträgt keine Coins automatisch. Zweitens: Tokens auf der Quellkette haben 18 Dezimalstellen, DUSK im Mainnet hat 9 Dezimalstellen. Der Migrationsbetrag wird nach unten auf die kleinste Einheit LUX gerundet; die Nachkommastelle(n) von weniger als 1 LUX verbleiben im ursprünglichen Wallet. Drittens: Wenn die Tokens nicht ankommen, sollte man zuerst prüfen, ob die „Execute“-Transaktion erfolgreich war – statt die Freigabe erneut zu erteilen.
Dieses Design mit einseitigem Sperren und anschließender Auszahlung ist klarer als zu erwarten, dass Nutzer selbst einen Cross-Chain-Pool finden. Dennoch packt es zwei Ketten, zwei Wallets und zwei Bestätigungen in denselben Ablauf. Für alte Nutzer bedeutet das höchstens, einmal mehr hinzusehen; für neue kann es jedoch dazu führen, dass sie „Approve erfolgreich“ mit „Migration abgeschlossen“ verwechseln. Wenn die Sicherheitsmechanismen nicht verständlich genug in der Benutzeroberfläche erklärt werden, wird daraus am Ende trotzdem menschlicher Bedienfehler.
Wenn ich mir die Mainnet-Migration von #dusk anschaue, sehe ich daher nicht nur, ob der Vertrag audited ist, sondern auch, ob das Wallet die aktuellen Schritte, den Hash der Quellkette, den erwarteten Verarbeitungsstatus und die Empfängeradresse gleichzeitig anzeigt. Die offiziellen Dokumente geben einen konkreten Prüfpfad an – das ist ein Pluspunkt. Der nächste Schritt sollte sein, diese Hinweise in jede wichtige Schaltfläche zu integrieren, anstatt darauf zu warten, dass Nutzer nach einem Fehlschlag erst das Help-Center aufschlagen.
Welche Stelle bei der Migration eurer Assets macht euch am meisten Angst: die Freigabe, das falsche Netzwerk auswählen oder ein undurchsichtiger Kontostand nach dem Transfer? Erzähl mal, welche Bedien-Stolperfallen du selbst schon erlebt hast.
$ACE $BTC
143
·
--
Nachdem ich die Entwicklungsdokumentation zu @Dusk_Foundation vollständig durchgearbeitet habe, ist mir erst jetzt aufgefallen, dass das, was man am meisten ansehen sollte, nicht irgendein TPS-Slogan ist, sondern die Aufteilung des Entwicklungszugangs in zwei Umgebungen: DuskVM und DuskEVM. Das sieht aus wie das Rad doppelt zu erfinden – im Kern geht es aber darum, dass sich „native Privacy-Fähigkeiten“ und „fertiges Entwicklungs-Ökosystem“ nicht auf einmal gleichzeitig lösen lassen.
DuskVM lässt Rust/WASM-Verträge direkt auf L1 laufen. Das ist näher an Phoenix, das Transaktionen abschirmt, ZK-Fähigkeiten und das Modell nativer Assets abbildet. DuskEVM basiert auf OP Stack: Entwickler können weiterhin mit Solidity, Hardhat, Foundry und den vertrauten Wallet-Tools arbeiten. Die Ausführungsergebnisse werden dann über DuskDS zur Abrechnung und Datenverfügbarkeit weitergeleitet. Kurz gesagt: Das eine ist wie ein spezialisiertes Labor – tiefgehend, aber mit hoher Einstiegshürde; das andere ist wie eine standardisierte Schnittstelle – schnell angeschlossen, erfordert jedoch die Koordination über mehrere Ebenen.
Dieser Weg ist in der Tat pragmatisch. Viele Privacy-Chain-Technologien sind sehr aufwendig – am Ende bleiben sie jedoch stecken, weil sich niemand wirklich dafür entwickeln will. Klassische EVM-Chain-Tools sind zwar umfassend, aber sie können nativen Umgang mit regulierten Assets nur schwer abbilden: für Vertraulichkeit und selektive Offenlegung fehlt oft die passende „native“ Unterstützung. Dusk lässt beide Arten von Entwicklern zurück – zumindest wird damit das alte Problem vermieden, dass die Technik zwar „korrekt“ ist, aber das Ökosystem leer bleibt.
Doch der Bonus kommt nicht umsonst: Zwei Umgebungen bedeuten mehr Engineering-Komplexität. Wo der Vertrag jeweils liegt, wie Assets über Ebenen hinweg fließen und welche Ebene im Fehlerfall verantwortlich ist – all das erhöht den Aufwand. Vor allem hängt DuskEVM von DuskDS für Abrechnung und Datenverfügbarkeit ab. Für die Nutzer sieht es zwar nach einer vertrauten EVM-Oberfläche aus, darunter ist es aber keine gewöhnliche Ethereum-Sidechain. Wenn Dokumentation, Browser und Hinweise zum Status über die Ebenen hinweg nicht mitkommen, erzeugen Kompatibilitätsprobleme sogar neue Kosten beim Verstehen.
Ich ziehe außerdem nicht nur aufgrund von „Unterstützung für Solidity“ das Fazit, dass die Entwicklerbasis von #dusk wachsen wird. Als Nächstes lohnt vor allem der Blick auf Folgendes: die tatsächliche Anzahl echter Verträge im Mainnet, ob die Pfade für Assets über Ebenen hinweg reibungslos funktionieren, und wann Hedger-ähnliche Privacy-Fähigkeiten zu wiederverwendbaren Bausteinen werden. $DUSK ist als Gas- und Sicherheits-Asset in beiden Umgebungen zwar wertvoll – aber der endgültige Wert muss sich über reale Aufrufzahlen beweisen, nicht über Architekturdiagramme im Kreis.
Findest du, dass zwei Ausführungsumgebungen kluge Arbeitsteilung sind, oder sie eher die Wartungsschwierigkeiten vervielfachen? Hinterlasse gern deine Einschätzung.
$BTW $ETH
Nachdem ich die Entwicklungsdokumentation zu @Dusk vollständig durchgearbeitet habe, ist mir erst jetzt aufgefallen, dass das, was man am meisten ansehen sollte, nicht irgendein TPS-Slogan ist, sondern die Aufteilung des Entwicklungszugangs in zwei Umgebungen: DuskVM und DuskEVM. Das sieht aus wie das Rad doppelt zu erfinden – im Kern geht es aber darum, dass sich „native Privacy-Fähigkeiten“ und „fertiges Entwicklungs-Ökosystem“ nicht auf einmal gleichzeitig lösen lassen.
DuskVM lässt Rust/WASM-Verträge direkt auf L1 laufen. Das ist näher an Phoenix, das Transaktionen abschirmt, ZK-Fähigkeiten und das Modell nativer Assets abbildet. DuskEVM basiert auf OP Stack: Entwickler können weiterhin mit Solidity, Hardhat, Foundry und den vertrauten Wallet-Tools arbeiten. Die Ausführungsergebnisse werden dann über DuskDS zur Abrechnung und Datenverfügbarkeit weitergeleitet. Kurz gesagt: Das eine ist wie ein spezialisiertes Labor – tiefgehend, aber mit hoher Einstiegshürde; das andere ist wie eine standardisierte Schnittstelle – schnell angeschlossen, erfordert jedoch die Koordination über mehrere Ebenen.
Dieser Weg ist in der Tat pragmatisch. Viele Privacy-Chain-Technologien sind sehr aufwendig – am Ende bleiben sie jedoch stecken, weil sich niemand wirklich dafür entwickeln will. Klassische EVM-Chain-Tools sind zwar umfassend, aber sie können nativen Umgang mit regulierten Assets nur schwer abbilden: für Vertraulichkeit und selektive Offenlegung fehlt oft die passende „native“ Unterstützung. Dusk lässt beide Arten von Entwicklern zurück – zumindest wird damit das alte Problem vermieden, dass die Technik zwar „korrekt“ ist, aber das Ökosystem leer bleibt.
Doch der Bonus kommt nicht umsonst: Zwei Umgebungen bedeuten mehr Engineering-Komplexität. Wo der Vertrag jeweils liegt, wie Assets über Ebenen hinweg fließen und welche Ebene im Fehlerfall verantwortlich ist – all das erhöht den Aufwand. Vor allem hängt DuskEVM von DuskDS für Abrechnung und Datenverfügbarkeit ab. Für die Nutzer sieht es zwar nach einer vertrauten EVM-Oberfläche aus, darunter ist es aber keine gewöhnliche Ethereum-Sidechain. Wenn Dokumentation, Browser und Hinweise zum Status über die Ebenen hinweg nicht mitkommen, erzeugen Kompatibilitätsprobleme sogar neue Kosten beim Verstehen.
Ich ziehe außerdem nicht nur aufgrund von „Unterstützung für Solidity“ das Fazit, dass die Entwicklerbasis von #dusk wachsen wird. Als Nächstes lohnt vor allem der Blick auf Folgendes: die tatsächliche Anzahl echter Verträge im Mainnet, ob die Pfade für Assets über Ebenen hinweg reibungslos funktionieren, und wann Hedger-ähnliche Privacy-Fähigkeiten zu wiederverwendbaren Bausteinen werden. $DUSK ist als Gas- und Sicherheits-Asset in beiden Umgebungen zwar wertvoll – aber der endgültige Wert muss sich über reale Aufrufzahlen beweisen, nicht über Architekturdiagramme im Kreis.
Findest du, dass zwei Ausführungsumgebungen kluge Arbeitsteilung sind, oder sie eher die Wartungsschwierigkeiten vervielfachen? Hinterlasse gern deine Einschätzung.
$BTW $ETH
1
121
·
--
Ich habe mir noch einmal die Brücken-Recap aus März 2024 (@Dusk_Foundation ) angesehen. Das Wichtigste, das man sich merken sollte, ist nicht, dass die „Mainnet-Konsens-Übereinstimmung nicht aus dem Ruder gelaufen ist“, sondern eine andere, noch härtere Wahrheit: Die Rechte einer signierten Wallet waren damals so groß, dass sie ausreichte, um die ganze Brücke mit in den Abgrund zu ziehen.
Am 16. Januar erhielt der Angreifer die Dusk-Signatur-Wallet-Rechte für den Bridge-Service. Zuerst zog er Gelder auf der Dusk-Seite ab, und schickte einen Teil davon anschließend nach BSC. In der von der offiziellen Stelle offengelegten Abfolge wurden 9.000, 89.700, 2.743.310 und 8.068.000 Stück $DUSK gestohlen; außerdem gab es zwei erfolgreiche Überquerungen, und beim letzten Versuch mit 8.910.000 Stück scheiterte der Vorgang nach der Abschaltung.
Das heißt nicht, dass der DuskDS-Konsens „durchbrochen“ wurde, und auch nicht, dass die Phoenix-Kryptografie sofort versagt hat. Das Problem lag im Betriebsablauf der Brücke: Signatur, Ereignisverarbeitung und Netzwerkverbindung lagen auf derselben Linie. Wie wenn eine Banktresor-Kammer selbst nicht aufgebrochen wird, der Fahrer des Geldtransportwagens aber gleichzeitig Schlüssel für die Tür, den Routenplan und die Freigabe-Stempel hat; wenn die Papiere des Fahrers einmal verloren gehen, kann ein noch so dicker Tresor das falsche Abbiegen nicht verhindern.
Die anschließende Umgestaltung zielte tatsächlich ins Zentrum: Signatur und Ereignisverarbeitung werden getrennt; Ereignisse werden zuerst als Tasks abgelegt und von unabhängigen Workern ausgeführt. Der Transaktionsstatus wird in seen, submitted, completed, failed und stuck zerlegt. Die Hot-Wallet enthält nur das Minimum an operativem Guthaben; unterhalb eines Schwellenwerts wird automatisch pausiert, und dann ergänzt eine Cold-Wallet manuell. Kurz gesagt: Man teilt „eine durchgehende Straße bis ans Ziel“ in mehrere Tor- bzw. Schrankenabschnitte auf.
Aber ich werde nicht so tun, als hätte ich nach der Änderung einfach die Geschichte abgehakt. Das Schwierigste an der Brücke ist, dass Protokoll-Sicherheit und operative Sicherheit häufig von Nutzern in einen Topf geworfen werden. Du hältst möglicherweise dasselbe DUSK in der Hand, du siehst dieselbe Marke – aber du trägst womöglich ein komplett anderes Vertrauensmodell. On-Chain verlässt man sich auf den Konsens; bei der damaligen Cross-Chain-Stufe lag das Vertrauen stattdessen im Signaturpfad. Sobald die Assets die Grenze überschritten, hatte sich das Sicherheitsmodell bereits gewechselt.
Meine Einschätzung: Eine veröffentlichte Zeitleiste und die wahre Ursache sind viel aussagekräftiger als ein vages „ist wiederhergestellt“. Transparente Recaps sind jedoch nur der Startpunkt für ein neues Scoring – nicht die Freigabe-Quittung für eine Abnahme ohne Weiterprüfung. #dusk Was danach wirklich zählt, sind die Beobachtungs-Punkte, die langfristig brauchbar sind: ob die Hot-Wallet-Exponierung, die Pausemechanik, die Signatur-Isolation und das Anomalie-Handling dauerhaft wie vorgesehen funktionieren.
Also frag nicht mehr so pauschal „Ist Dusk sicher?“. Gefragt werden muss: Auf welcher Ebene befinden sich deine Assets gerade, wer signiert sie, und an welcher Schranke würde ein Versagen etwas anstoßen, das Geld betrifft? Die Brücke ist komplizierter repariert worden – aber ist das Vertrauen dadurch wirklich genauso zerteilt worden? Der Kommentarbereich wartet, weiter aufzuschlüsseln.
$BTC
Ich habe mir noch einmal die Brücken-Recap aus März 2024 (@Dusk ) angesehen. Das Wichtigste, das man sich merken sollte, ist nicht, dass die „Mainnet-Konsens-Übereinstimmung nicht aus dem Ruder gelaufen ist“, sondern eine andere, noch härtere Wahrheit: Die Rechte einer signierten Wallet waren damals so groß, dass sie ausreichte, um die ganze Brücke mit in den Abgrund zu ziehen.
Am 16. Januar erhielt der Angreifer die Dusk-Signatur-Wallet-Rechte für den Bridge-Service. Zuerst zog er Gelder auf der Dusk-Seite ab, und schickte einen Teil davon anschließend nach BSC. In der von der offiziellen Stelle offengelegten Abfolge wurden 9.000, 89.700, 2.743.310 und 8.068.000 Stück $DUSK gestohlen; außerdem gab es zwei erfolgreiche Überquerungen, und beim letzten Versuch mit 8.910.000 Stück scheiterte der Vorgang nach der Abschaltung.
Das heißt nicht, dass der DuskDS-Konsens „durchbrochen“ wurde, und auch nicht, dass die Phoenix-Kryptografie sofort versagt hat. Das Problem lag im Betriebsablauf der Brücke: Signatur, Ereignisverarbeitung und Netzwerkverbindung lagen auf derselben Linie. Wie wenn eine Banktresor-Kammer selbst nicht aufgebrochen wird, der Fahrer des Geldtransportwagens aber gleichzeitig Schlüssel für die Tür, den Routenplan und die Freigabe-Stempel hat; wenn die Papiere des Fahrers einmal verloren gehen, kann ein noch so dicker Tresor das falsche Abbiegen nicht verhindern.
Die anschließende Umgestaltung zielte tatsächlich ins Zentrum: Signatur und Ereignisverarbeitung werden getrennt; Ereignisse werden zuerst als Tasks abgelegt und von unabhängigen Workern ausgeführt. Der Transaktionsstatus wird in seen, submitted, completed, failed und stuck zerlegt. Die Hot-Wallet enthält nur das Minimum an operativem Guthaben; unterhalb eines Schwellenwerts wird automatisch pausiert, und dann ergänzt eine Cold-Wallet manuell. Kurz gesagt: Man teilt „eine durchgehende Straße bis ans Ziel“ in mehrere Tor- bzw. Schrankenabschnitte auf.
Aber ich werde nicht so tun, als hätte ich nach der Änderung einfach die Geschichte abgehakt. Das Schwierigste an der Brücke ist, dass Protokoll-Sicherheit und operative Sicherheit häufig von Nutzern in einen Topf geworfen werden. Du hältst möglicherweise dasselbe DUSK in der Hand, du siehst dieselbe Marke – aber du trägst womöglich ein komplett anderes Vertrauensmodell. On-Chain verlässt man sich auf den Konsens; bei der damaligen Cross-Chain-Stufe lag das Vertrauen stattdessen im Signaturpfad. Sobald die Assets die Grenze überschritten, hatte sich das Sicherheitsmodell bereits gewechselt.
Meine Einschätzung: Eine veröffentlichte Zeitleiste und die wahre Ursache sind viel aussagekräftiger als ein vages „ist wiederhergestellt“. Transparente Recaps sind jedoch nur der Startpunkt für ein neues Scoring – nicht die Freigabe-Quittung für eine Abnahme ohne Weiterprüfung. #dusk Was danach wirklich zählt, sind die Beobachtungs-Punkte, die langfristig brauchbar sind: ob die Hot-Wallet-Exponierung, die Pausemechanik, die Signatur-Isolation und das Anomalie-Handling dauerhaft wie vorgesehen funktionieren.
Also frag nicht mehr so pauschal „Ist Dusk sicher?“. Gefragt werden muss: Auf welcher Ebene befinden sich deine Assets gerade, wer signiert sie, und an welcher Schranke würde ein Versagen etwas anstoßen, das Geld betrifft? Die Brücke ist komplizierter repariert worden – aber ist das Vertrauen dadurch wirklich genauso zerteilt worden? Der Kommentarbereich wartet, weiter aufzuschlüsseln.
$BTC
113
·
--
Ich habe die Token-Ökonomie-Seite für @Dusk_Foundation aufgeschlagen. Was mich wirklich zum Stillstand brachte, war nicht die Milliarde als Obergrenze, sondern eine unscheinbare Regel: Der Knoten muss mindestens 1.000 Tokens $DUSK staken, aber es gibt keine Obergrenze.
Erstmal die Rechnung sauber aufstellen. Dusk hat eine Anfangsversorgung von 500 Millionen und plant, über 36 Jahre weitere 500 Millionen freizugeben. In den ersten vier Jahren kommen pro Block ungefähr 19,8574 Tokens hinzu, danach wird es grob alle vier Jahre halbiert. Von der Blockbelohnung bekommt der Blockproduzent 70% und kann zusätzlich nach den in den Zertifikaten hinterlegten credits bis zu weitere 10% erhalten. Der Entwicklungsfonds bekommt 10%, das Verifizierungsgremium 5% und das Genehmigungsgremium 5%; der nicht verteilte Anteil wird vernichtet.
Diese Aufteilung wirkt wie ein Unternehmen, das Boni auf Frontvertrieb, Risikoprüfung und Budgetplanung im Hauptquartier verteilt. Der Vorteil: Jede Rolle kommt zu ihrem Geld, Verifizierung und Genehmigung hängen nicht mehr nur an Idealen. Noch entscheidender ist: Die Gebühren fließen ebenfalls in die Blockbelohnung. Theoretisch gilt damit: Je mehr die Kette genutzt wird, desto weniger steht die Sicherheitsbudget-Planung ausschließlich auf zusätzlicher Emission.
Aber „keine Obergrenze für das Staking“ – diese fünf Worte sind der harte Brocken. Im Konsens wird der provisioner zufällig ausgewählt, um Blöcke vorzuschlagen, zu verifizieren und zu genehmigen. Die Gewinne hängen wiederum von effektivem Staking und der Teilnahme ab. Je dicker das Kapital bei großen Knoten, desto höher die ökonomische Erwartung, zufällig ausgewählt zu werden. Die Belohnungen rollen dann zurück ins Staking – und daraus kann ein Schneeballeffekt werden. Die Regel ist nicht ausdrücklich dafür geschrieben, dass Großhalter monopolisieren; aber die Zinseszinsen erledigen die schmutzige Arbeit.
Natürlich hat Dusk sowohl weiche als auch harte Strafen: Bei Offline-Zeit kann man pausiert werden und einen Teil des effektiven Stakings in gesperrtes Staking umwandeln. Ungültige Abstimmungen oder nachweisbar böswilliges Verhalten wie etwa Doppelsignaturen können direkt einen Teil des Kapitals verbrennen. Das ist wie ein Selbstzerstörungs-Button in der Kasse einer gigantischen Walschutzkiste: Der Button kann Fehlverhalten einschränken, löst aber nicht automatisch eine Konzentration der Gewichte.
Mein Eindruck ist ziemlich widersprüchlich: Die über 36 Jahre abnehmende Emission schreibt das langfristige Sicherheitsbudget sehr klar fest – das ist besser als Inflationsraten nach Bauchgefühl. Aber wer dieses Sicherheitsbudget bekommt, ist viel mehr eine Beobachtungsfrage als nur die reine Verlaufskurve der Gesamtmenge. #dusk sollte nicht auf die „Milliarde als Obergrenze“ im großen Titel schauen, sondern auf die Konzentration aktiven Stakings, die Online-Rate der Knoten und ob die Belohnungen kontinuierlich in Richtung der Spitze zurückfließen.
Übersetze die Obergrenze für die Versorgung nicht direkt als Knappheit. Und übersetze Staking-Erträge nicht direkt als Sicherheit. Ohne Obergrenze bei der Knoten-Gewichtung: Wird langfristiges Engagement belohnt – oder wird aus dem Zufallskomitee langsam ein Stammgäste-Club für Wohlhabende? Lasst uns das auf dem Platz auseinandernehmen.
$VELVET $SNXXB
Ich habe die Token-Ökonomie-Seite für @Dusk aufgeschlagen. Was mich wirklich zum Stillstand brachte, war nicht die Milliarde als Obergrenze, sondern eine unscheinbare Regel: Der Knoten muss mindestens 1.000 Tokens $DUSK staken, aber es gibt keine Obergrenze.
Erstmal die Rechnung sauber aufstellen. Dusk hat eine Anfangsversorgung von 500 Millionen und plant, über 36 Jahre weitere 500 Millionen freizugeben. In den ersten vier Jahren kommen pro Block ungefähr 19,8574 Tokens hinzu, danach wird es grob alle vier Jahre halbiert. Von der Blockbelohnung bekommt der Blockproduzent 70% und kann zusätzlich nach den in den Zertifikaten hinterlegten credits bis zu weitere 10% erhalten. Der Entwicklungsfonds bekommt 10%, das Verifizierungsgremium 5% und das Genehmigungsgremium 5%; der nicht verteilte Anteil wird vernichtet.
Diese Aufteilung wirkt wie ein Unternehmen, das Boni auf Frontvertrieb, Risikoprüfung und Budgetplanung im Hauptquartier verteilt. Der Vorteil: Jede Rolle kommt zu ihrem Geld, Verifizierung und Genehmigung hängen nicht mehr nur an Idealen. Noch entscheidender ist: Die Gebühren fließen ebenfalls in die Blockbelohnung. Theoretisch gilt damit: Je mehr die Kette genutzt wird, desto weniger steht die Sicherheitsbudget-Planung ausschließlich auf zusätzlicher Emission.
Aber „keine Obergrenze für das Staking“ – diese fünf Worte sind der harte Brocken. Im Konsens wird der provisioner zufällig ausgewählt, um Blöcke vorzuschlagen, zu verifizieren und zu genehmigen. Die Gewinne hängen wiederum von effektivem Staking und der Teilnahme ab. Je dicker das Kapital bei großen Knoten, desto höher die ökonomische Erwartung, zufällig ausgewählt zu werden. Die Belohnungen rollen dann zurück ins Staking – und daraus kann ein Schneeballeffekt werden. Die Regel ist nicht ausdrücklich dafür geschrieben, dass Großhalter monopolisieren; aber die Zinseszinsen erledigen die schmutzige Arbeit.
Natürlich hat Dusk sowohl weiche als auch harte Strafen: Bei Offline-Zeit kann man pausiert werden und einen Teil des effektiven Stakings in gesperrtes Staking umwandeln. Ungültige Abstimmungen oder nachweisbar böswilliges Verhalten wie etwa Doppelsignaturen können direkt einen Teil des Kapitals verbrennen. Das ist wie ein Selbstzerstörungs-Button in der Kasse einer gigantischen Walschutzkiste: Der Button kann Fehlverhalten einschränken, löst aber nicht automatisch eine Konzentration der Gewichte.
Mein Eindruck ist ziemlich widersprüchlich: Die über 36 Jahre abnehmende Emission schreibt das langfristige Sicherheitsbudget sehr klar fest – das ist besser als Inflationsraten nach Bauchgefühl. Aber wer dieses Sicherheitsbudget bekommt, ist viel mehr eine Beobachtungsfrage als nur die reine Verlaufskurve der Gesamtmenge. #dusk sollte nicht auf die „Milliarde als Obergrenze“ im großen Titel schauen, sondern auf die Konzentration aktiven Stakings, die Online-Rate der Knoten und ob die Belohnungen kontinuierlich in Richtung der Spitze zurückfließen.
Übersetze die Obergrenze für die Versorgung nicht direkt als Knappheit. Und übersetze Staking-Erträge nicht direkt als Sicherheit. Ohne Obergrenze bei der Knoten-Gewichtung: Wird langfristiges Engagement belohnt – oder wird aus dem Zufallskomitee langsam ein Stammgäste-Club für Wohlhabende? Lasst uns das auf dem Platz auseinandernehmen.
$VELVET $SNXXB
3
·
--
Ich habe mir das Transaktionsmodell-Dokument zu @Dusk_Foundation zwei Mal durchgelesen. Am auffälligsten ist nicht die zweifache Erwähnung von „Privatsphäre“, sondern dass auf derselben Kette zwei Kontobücher nebeneinanderstehen: Moonlight öffentlich, Phoenix unsichtbar.
Übersetzt in Alltagssprache: Moonlight ist wie eine Glas-Schaltertheke – Adresse und Überweisung sind sichtbar. Phoenix steckt die Gelder dagegen in verschlüsselte Gutscheine und bringt dem Netzwerk per Zero-Knowledge-Beweisen bei: „Das ist legitim, keine Doppelbuchung“, legt aber nicht alles offen – also nicht Absender, Empfänger und Betrag komplett. In einem Konto-Profil lassen sich sogar gleichzeitig beide Arten von Konten verwalten. Das klingt, als würde man das Geld in einer Verpackung liefern, die wahlweise eine transparente Karte oder eine versteckte Klappe bereithält – beim Bezahlen entscheidet man selbst, welche man hergibt.
Dieses Design ist tatsächlich clever. Finanzinstitute können nicht alle Daten vollständig veröffentlichen, und Aufsicht wird niemals akzeptieren, dass einfach gar nichts sichtbar ist. Dusk verlagert deshalb die Entscheidungsfreiheit in das Transaktionsmodell: Normale Abwicklung läuft über das öffentliche Konto, sensible Bestände über das Privatsphärenkonto. Bei Bedarf für ein Audit wird dann per View-Schlüssel selektiv offengelegt. Es ist also kein „Privatsphäre vs. Compliance“-Krieg, sondern „sie essen an getrennten Tischen“.
Das Problem lauert allerdings auch im „Doppelgleis“. In den Integrationsdokumenten der Exchanges wird das Nachladen mit Moonlight ausdrücklich empfohlen, weil die verschlüsselten Gutscheine von Phoenix eine andere Suite aus Custody- und Scan-Logik erfordern. Das heißt: Das Protokoll bietet zwar einen Privatsphäre-Ausgang, aber reale Eingänge könnten – aus Gründen der Kompatibilität – am Ende alle zurück in den transparenten Durchgang drängen. Wie ein Hotel, das einen versteckten VIP-Eingang baut, aber das Frontdesk-System nur Ausweise für den Haupteingang akzeptiert: Die Tür existiert – aber das heißt nicht, dass die Gäste wirklich hindurchkommen.
Und was ist hier $DUSK ? Beide Arten von Überweisungen werden damit bezahlt, und die Ausführung der Contracts kommt ebenfalls nicht ohne. Es ist nicht nur ein Symbol, das man an die Privatsphären-Erzählung klebt, sondern der Treibstoff, den beide Kontobücher gemeinsam nutzen. Ob der Treibstoff gefragt ist, hängt am Ende davon ab, ob Wallets, Exchanges und Apps bereit sind, Phoenix wirklich „herauszuholen“ – statt dass es nur hübsch im Dokument steht.
Meine aktuelle Einschätzung: Ein Zwei-Modelle-Ansatz ist näher an der Realität des Finanzwesens als ein „alles offen“-One-Size-fits-all. Aber die Komplexität wird dabei von der Kette in den jeweiligen Integrations- bzw. Einstiegspunkt verlagert. Die #dusk gilt es nicht primär wegen der Frage zu beobachten, ob Privatsphäre-Funktionen existieren, sondern dafür, wie viele Einstiege überhaupt bereit sind, die zusätzlichen Kosten für Scans, Custody und Offenlegung zu übernehmen.
Also lass dich nicht nur von den vier Worten „wählbare Privatsphäre“ bequem einlullen. Moonlight und Phoenix als dieses Doppelspur-System: Werden sie am Ende den Nutzern echte Wahlfreiheit geben, oder öffnen die meisten Einstiegspunkte nur die eine sparsamste transparente Spur? Teilt weiter im Kommentarbereich auf.
$AKE $ACU
Ich habe mir das Transaktionsmodell-Dokument zu @Dusk zwei Mal durchgelesen. Am auffälligsten ist nicht die zweifache Erwähnung von „Privatsphäre“, sondern dass auf derselben Kette zwei Kontobücher nebeneinanderstehen: Moonlight öffentlich, Phoenix unsichtbar.
Übersetzt in Alltagssprache: Moonlight ist wie eine Glas-Schaltertheke – Adresse und Überweisung sind sichtbar. Phoenix steckt die Gelder dagegen in verschlüsselte Gutscheine und bringt dem Netzwerk per Zero-Knowledge-Beweisen bei: „Das ist legitim, keine Doppelbuchung“, legt aber nicht alles offen – also nicht Absender, Empfänger und Betrag komplett. In einem Konto-Profil lassen sich sogar gleichzeitig beide Arten von Konten verwalten. Das klingt, als würde man das Geld in einer Verpackung liefern, die wahlweise eine transparente Karte oder eine versteckte Klappe bereithält – beim Bezahlen entscheidet man selbst, welche man hergibt.
Dieses Design ist tatsächlich clever. Finanzinstitute können nicht alle Daten vollständig veröffentlichen, und Aufsicht wird niemals akzeptieren, dass einfach gar nichts sichtbar ist. Dusk verlagert deshalb die Entscheidungsfreiheit in das Transaktionsmodell: Normale Abwicklung läuft über das öffentliche Konto, sensible Bestände über das Privatsphärenkonto. Bei Bedarf für ein Audit wird dann per View-Schlüssel selektiv offengelegt. Es ist also kein „Privatsphäre vs. Compliance“-Krieg, sondern „sie essen an getrennten Tischen“.
Das Problem lauert allerdings auch im „Doppelgleis“. In den Integrationsdokumenten der Exchanges wird das Nachladen mit Moonlight ausdrücklich empfohlen, weil die verschlüsselten Gutscheine von Phoenix eine andere Suite aus Custody- und Scan-Logik erfordern. Das heißt: Das Protokoll bietet zwar einen Privatsphäre-Ausgang, aber reale Eingänge könnten – aus Gründen der Kompatibilität – am Ende alle zurück in den transparenten Durchgang drängen. Wie ein Hotel, das einen versteckten VIP-Eingang baut, aber das Frontdesk-System nur Ausweise für den Haupteingang akzeptiert: Die Tür existiert – aber das heißt nicht, dass die Gäste wirklich hindurchkommen.
Und was ist hier $DUSK ? Beide Arten von Überweisungen werden damit bezahlt, und die Ausführung der Contracts kommt ebenfalls nicht ohne. Es ist nicht nur ein Symbol, das man an die Privatsphären-Erzählung klebt, sondern der Treibstoff, den beide Kontobücher gemeinsam nutzen. Ob der Treibstoff gefragt ist, hängt am Ende davon ab, ob Wallets, Exchanges und Apps bereit sind, Phoenix wirklich „herauszuholen“ – statt dass es nur hübsch im Dokument steht.
Meine aktuelle Einschätzung: Ein Zwei-Modelle-Ansatz ist näher an der Realität des Finanzwesens als ein „alles offen“-One-Size-fits-all. Aber die Komplexität wird dabei von der Kette in den jeweiligen Integrations- bzw. Einstiegspunkt verlagert. Die #dusk gilt es nicht primär wegen der Frage zu beobachten, ob Privatsphäre-Funktionen existieren, sondern dafür, wie viele Einstiege überhaupt bereit sind, die zusätzlichen Kosten für Scans, Custody und Offenlegung zu übernehmen.
Also lass dich nicht nur von den vier Worten „wählbare Privatsphäre“ bequem einlullen. Moonlight und Phoenix als dieses Doppelspur-System: Werden sie am Ende den Nutzern echte Wahlfreiheit geben, oder öffnen die meisten Einstiegspunkte nur die eine sparsamste transparente Spur? Teilt weiter im Kommentarbereich auf.
$AKE $ACU
76
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
EvernorthXRPTreasuryCompletesSPACMerger
0 Aufrufe
11 Kommentare
$BTC Die Kursbewegung ist aufwärtsgerichtet#EvernorthXRPTreasuryCompletesSPACMerger #ETHUp70%InQ3ButLiquidityFalls #EthStakingExitQueueHits2026High
Shabii45trader
·0 Likes
·11 Aufrufe
ADAGains10%Above$0.27
16,011 Aufrufe
182 Kommentare
ETHUp70%InQ3ButLiquidityFalls
176,448 Aufrufe
1,100 Kommentare