
CryptoMasterXY
739 Beiträge

CryptoMasterXY
Melden
Nutzer blockieren
Crypto MasterX | Precision.
TA On-chain Execution
Master. Repeat
Trade eröffnen
Regelmäßiger Trader
2 Jahre
45 Following
94 Follower
664 Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Videos
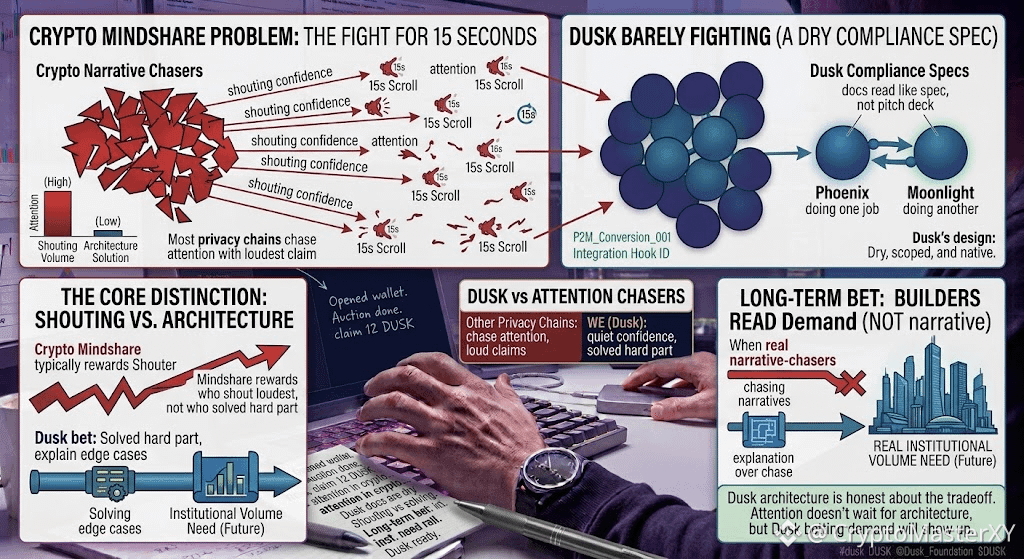
Ich denke seit heute Morgen anders über Aufmerksamkeit in Krypto nach. Jeder in diesem Bereich kämpft um dieselben fünfzehn Sekunden im Scrollen von jemandes Feed. Dusk scheint kaum überhaupt zu kämpfen – und genau das hat mich innehalten und genauer hinschauen lassen.
Die meisten Privacy-Chains jagen Aufmerksamkeit mit der lautesten Behauptung, die sie aufstellen können. Dusk’s Dokus lesen sich im Vergleich fast trocken: eher wie eine Compliance-Spezifikation als wie ein Pitch-Deck. Keine Versprechen, Regulierer mit ihren eigenen Tricks zu schlagen. Nur Moonlight und Phoenix, die still zwei unterschiedliche Aufgaben erfüllen.
Das war der Punkt, der mich gepackt hat. Mindshare in Krypto belohnt normalerweise denjenigen, der am lautesten Selbstvertrauen ausstrahlt – nicht denjenigen, der tatsächlich den harten Teil gelöst hat. Dusk scheint auf das Gegenteil zu setzen: dass, wenn echtes institutionelles Volumen irgendwann eine konforme Privacy-Rail braucht, die Builder, die in diesem Zyklus damit verbracht haben, Edge Cases zu erklären statt nach Narrativen zu jagen, die Einzigen sein werden, die wirklich bereit sind.
Ich weiß nicht, ob diese Wette aufgeht. Aufmerksamkeit wartet nicht darauf, dass eine Architektur beweist, dass sie funktioniert.
Aber es ist eine seltsame Art von Selbstvertrauen: etwas zu bauen für eine Nachfrage, die noch nicht ganz sichtbar geworden ist.
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(PORTALUSDT)
{future}(PROMUSDT)
Ich denke seit heute Morgen anders über Aufmerksamkeit in Krypto nach. Jeder in diesem Bereich kämpft um dieselben fünfzehn Sekunden im Scrollen von jemandes Feed. Dusk scheint kaum überhaupt zu kämpfen – und genau das hat mich innehalten und genauer hinschauen lassen.
Die meisten Privacy-Chains jagen Aufmerksamkeit mit der lautesten Behauptung, die sie aufstellen können. Dusk’s Dokus lesen sich im Vergleich fast trocken: eher wie eine Compliance-Spezifikation als wie ein Pitch-Deck. Keine Versprechen, Regulierer mit ihren eigenen Tricks zu schlagen. Nur Moonlight und Phoenix, die still zwei unterschiedliche Aufgaben erfüllen.
Das war der Punkt, der mich gepackt hat. Mindshare in Krypto belohnt normalerweise denjenigen, der am lautesten Selbstvertrauen ausstrahlt – nicht denjenigen, der tatsächlich den harten Teil gelöst hat. Dusk scheint auf das Gegenteil zu setzen: dass, wenn echtes institutionelles Volumen irgendwann eine konforme Privacy-Rail braucht, die Builder, die in diesem Zyklus damit verbracht haben, Edge Cases zu erklären statt nach Narrativen zu jagen, die Einzigen sein werden, die wirklich bereit sind.
Ich weiß nicht, ob diese Wette aufgeht. Aufmerksamkeit wartet nicht darauf, dass eine Architektur beweist, dass sie funktioniert.
Aber es ist eine seltsame Art von Selbstvertrauen: etwas zu bauen für eine Nachfrage, die noch nicht ganz sichtbar geworden ist.
@Dusk $DUSK #dusk
Die meisten Privacy-Chains jagen Aufmerksamkeit mit der lautesten Behauptung, die sie aufstellen können. Dusk’s Dokus lesen sich im Vergleich fast trocken: eher wie eine Compliance-Spezifikation als wie ein Pitch-Deck. Keine Versprechen, Regulierer mit ihren eigenen Tricks zu schlagen. Nur Moonlight und Phoenix, die still zwei unterschiedliche Aufgaben erfüllen.
Das war der Punkt, der mich gepackt hat. Mindshare in Krypto belohnt normalerweise denjenigen, der am lautesten Selbstvertrauen ausstrahlt – nicht denjenigen, der tatsächlich den harten Teil gelöst hat. Dusk scheint auf das Gegenteil zu setzen: dass, wenn echtes institutionelles Volumen irgendwann eine konforme Privacy-Rail braucht, die Builder, die in diesem Zyklus damit verbracht haben, Edge Cases zu erklären statt nach Narrativen zu jagen, die Einzigen sein werden, die wirklich bereit sind.
Ich weiß nicht, ob diese Wette aufgeht. Aufmerksamkeit wartet nicht darauf, dass eine Architektur beweist, dass sie funktioniert.
Aber es ist eine seltsame Art von Selbstvertrauen: etwas zu bauen für eine Nachfrage, die noch nicht ganz sichtbar geworden ist.
@Dusk $DUSK #dusk
124
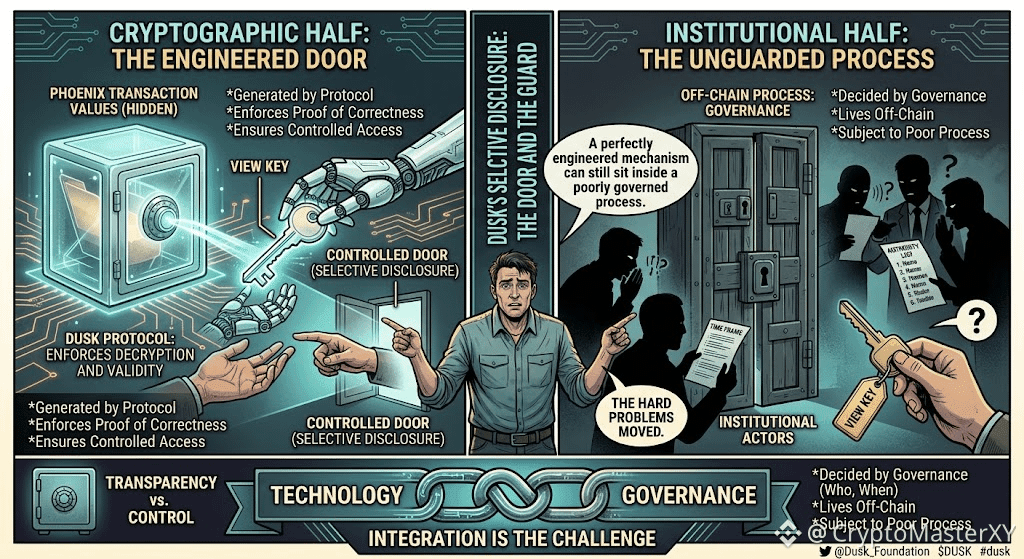
Ich denke immer noch heute Abend über Dusk nach, und als ich in den Dokumenten nachgegraben habe, ist noch etwas anderes aufgekommen. Wenn Phoenix Transaktionswerte standardmäßig verbirgt – wie prüft dann eigentlich irgendjemand jemals konkret eine Transaktion?
Die Antwort sind View Keys. Nicht das gleiche View-Key-Konzept, das man normalerweise für das Wallet-Syncing erwähnt. Hier geht es um selektive Offenlegung: Der Besitzer einer Transaktion kann einen bestimmten Viewing Key an einen Prüfer oder Regulierer weitergeben. So kann genau diese eine Partei die Details entschlüsseln, ohne dass etwas für das weitere Netzwerk offengelegt wird.
Das hat die gesamte Datenschutzfrage für mich neu gerahmt. Es ist nicht Datenschutz gegen Transparenz. Es ist Datenschutz mit einer kontrollierten Tür, die darin eingebaut ist.
Aber eine Tür ist nur dann etwas wert, wenn jemand sie auch richtig öffnet. Das Protokoll kann den Schlüssel generieren und durchsetzen, dass die Entschlüsselung wie vorgesehen funktioniert. Es hat jedoch keine Mitspracherechte darüber, wer diesen Schlüssel erhält, wann er ausgestellt wird oder ob der Prozess darum herum überhaupt vertrauenswürdig ist.
Damit löst die Technologie die kryptografische Hälfte der Offenlegung. Die institutionelle Hälfte – also wer die Autorität hat, einen Schlüssel anzufordern, und unter welchen Bedingungen – lebt immer noch komplett außerhalb der Kette.
Genau das macht mir ein wenig zu schaffen. Ein perfekt entwickelter Mechanismus für selektive Offenlegung kann trotzdem in einem schlecht gesteuerten Prozess stecken.
Ich glaube nicht, dass das ihn weniger nützlich macht. Es bedeutet nur, dass die schwierigen Probleme nicht verschwunden sind. Sie haben sich verlagert.
Reiter „Docs“ ist noch offen. Auf zur nächsten Sektion.
@Dusk_Foundation $DUSK #dusk $SPK $MORPHO
Ich denke immer noch heute Abend über Dusk nach, und als ich in den Dokumenten nachgegraben habe, ist noch etwas anderes aufgekommen. Wenn Phoenix Transaktionswerte standardmäßig verbirgt – wie prüft dann eigentlich irgendjemand jemals konkret eine Transaktion?
Die Antwort sind View Keys. Nicht das gleiche View-Key-Konzept, das man normalerweise für das Wallet-Syncing erwähnt. Hier geht es um selektive Offenlegung: Der Besitzer einer Transaktion kann einen bestimmten Viewing Key an einen Prüfer oder Regulierer weitergeben. So kann genau diese eine Partei die Details entschlüsseln, ohne dass etwas für das weitere Netzwerk offengelegt wird.
Das hat die gesamte Datenschutzfrage für mich neu gerahmt. Es ist nicht Datenschutz gegen Transparenz. Es ist Datenschutz mit einer kontrollierten Tür, die darin eingebaut ist.
Aber eine Tür ist nur dann etwas wert, wenn jemand sie auch richtig öffnet. Das Protokoll kann den Schlüssel generieren und durchsetzen, dass die Entschlüsselung wie vorgesehen funktioniert. Es hat jedoch keine Mitspracherechte darüber, wer diesen Schlüssel erhält, wann er ausgestellt wird oder ob der Prozess darum herum überhaupt vertrauenswürdig ist.
Damit löst die Technologie die kryptografische Hälfte der Offenlegung. Die institutionelle Hälfte – also wer die Autorität hat, einen Schlüssel anzufordern, und unter welchen Bedingungen – lebt immer noch komplett außerhalb der Kette.
Genau das macht mir ein wenig zu schaffen. Ein perfekt entwickelter Mechanismus für selektive Offenlegung kann trotzdem in einem schlecht gesteuerten Prozess stecken.
Ich glaube nicht, dass das ihn weniger nützlich macht. Es bedeutet nur, dass die schwierigen Probleme nicht verschwunden sind. Sie haben sich verlagert.
Reiter „Docs“ ist noch offen. Auf zur nächsten Sektion.
@Dusk $DUSK #dusk $SPK $MORPHO
Die Antwort sind View Keys. Nicht das gleiche View-Key-Konzept, das man normalerweise für das Wallet-Syncing erwähnt. Hier geht es um selektive Offenlegung: Der Besitzer einer Transaktion kann einen bestimmten Viewing Key an einen Prüfer oder Regulierer weitergeben. So kann genau diese eine Partei die Details entschlüsseln, ohne dass etwas für das weitere Netzwerk offengelegt wird.
Das hat die gesamte Datenschutzfrage für mich neu gerahmt. Es ist nicht Datenschutz gegen Transparenz. Es ist Datenschutz mit einer kontrollierten Tür, die darin eingebaut ist.
Aber eine Tür ist nur dann etwas wert, wenn jemand sie auch richtig öffnet. Das Protokoll kann den Schlüssel generieren und durchsetzen, dass die Entschlüsselung wie vorgesehen funktioniert. Es hat jedoch keine Mitspracherechte darüber, wer diesen Schlüssel erhält, wann er ausgestellt wird oder ob der Prozess darum herum überhaupt vertrauenswürdig ist.
Damit löst die Technologie die kryptografische Hälfte der Offenlegung. Die institutionelle Hälfte – also wer die Autorität hat, einen Schlüssel anzufordern, und unter welchen Bedingungen – lebt immer noch komplett außerhalb der Kette.
Genau das macht mir ein wenig zu schaffen. Ein perfekt entwickelter Mechanismus für selektive Offenlegung kann trotzdem in einem schlecht gesteuerten Prozess stecken.
Ich glaube nicht, dass das ihn weniger nützlich macht. Es bedeutet nur, dass die schwierigen Probleme nicht verschwunden sind. Sie haben sich verlagert.
Reiter „Docs“ ist noch offen. Auf zur nächsten Sektion.
@Dusk $DUSK #dusk $SPK $MORPHO
3
3
265
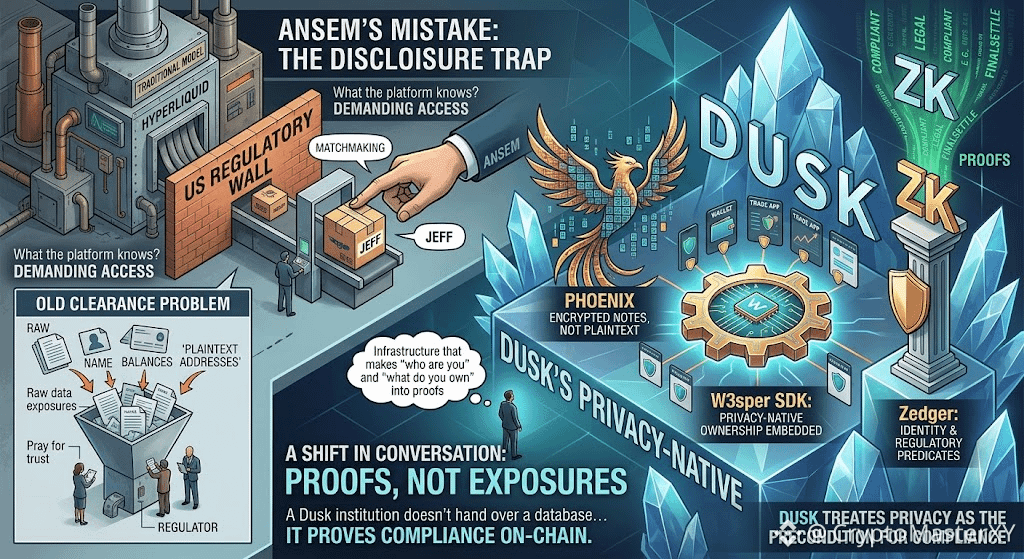
Ansem scheiterte nicht daran, für Jeff keinen Partner zu benennen. Es war die Behandlung der US-Mauer von Hyperliquid als ein Freigabeproblem. In Wahrheit ist es ein Offenlegungsproblem.
Die amerikanische Seite fragt nicht, ob die Plattform funktioniert; sie fragt, was die Plattform weiß.
Hyperliquid kann darauf nicht antworten, ohne Guthaben, Identitäten und Transaktionsverläufe offenzulegen, die nie für eine selektive Weitergabe ausgelegt waren. Dusk hat nicht einfach eine schnellere Brücke zu Regulierungsbehörden gebaut. Dusk hat ein System geschaffen, in dem Offenlegung „natürlich“, abgegrenzt und kryptografisch ist.
Phoenix verpflichtet jedes Guthaben als verschlüsselten Vermerk, nicht als Klartext-Adresse, und das W3sper SDK ermöglicht es jeder Anwendung, dieses datenschutz-native Eigentumsmodell einzubetten, ohne Zero-Knowledge-Schaltkreise von Grund auf neu entwickeln zu müssen.
Zedger baut darauf auf: Identitätsnachweise und regulatorische Vorgaben werden zu beweisbaren Prädikaten innerhalb des Beweises—nicht zu Rohdokumenten, die an einen Partner weitergereicht werden. Eigentum wird über Zero-Knowledge-Schaltkreise bewiesen, die Wahrheit ausgeben, ohne den zugrunde liegenden Datensatz offenzulegen. Das verändert das gesamte Gespräch.
Eine Dusk-Institution übergibt keine Datenbank und hofft darauf, dass die Regulierungsbehörde dem Partner vertraut. Sie weist die Einhaltung on-chain nach—Identitätsvorgaben, Legitimität von Vermögenswerten, Settlement-Finalität—während die Rohdaten verschlüsselt bleiben. Hyperliquid braucht einen US-Partner, weil seine Architektur Datenschutz als Hindernis für Compliance behandelt.
Dusk betrachtet Datenschutz als die Voraussetzung dafür. Ansem hatte die Reichweite, diese Unterscheidung zu erklären, und er hat sie für das Matchmaking eingesetzt.
Der Markt braucht keine weitere Partner-Ankündigung. Er braucht Infrastruktur, die „wer bist du?“ und „was besitzt du?“ in Beweise verwandelt—nicht in Offenlegungen. Dusk hat das bereits gebaut. Die Frage ist, ob das Publikum bereit war, das zu hören.
@Dusk_Foundation $DUSK #dusk $TUT $TRUMP
Ansem scheiterte nicht daran, für Jeff keinen Partner zu benennen. Es war die Behandlung der US-Mauer von Hyperliquid als ein Freigabeproblem. In Wahrheit ist es ein Offenlegungsproblem.
Die amerikanische Seite fragt nicht, ob die Plattform funktioniert; sie fragt, was die Plattform weiß.
Hyperliquid kann darauf nicht antworten, ohne Guthaben, Identitäten und Transaktionsverläufe offenzulegen, die nie für eine selektive Weitergabe ausgelegt waren. Dusk hat nicht einfach eine schnellere Brücke zu Regulierungsbehörden gebaut. Dusk hat ein System geschaffen, in dem Offenlegung „natürlich“, abgegrenzt und kryptografisch ist.
Phoenix verpflichtet jedes Guthaben als verschlüsselten Vermerk, nicht als Klartext-Adresse, und das W3sper SDK ermöglicht es jeder Anwendung, dieses datenschutz-native Eigentumsmodell einzubetten, ohne Zero-Knowledge-Schaltkreise von Grund auf neu entwickeln zu müssen.
Zedger baut darauf auf: Identitätsnachweise und regulatorische Vorgaben werden zu beweisbaren Prädikaten innerhalb des Beweises—nicht zu Rohdokumenten, die an einen Partner weitergereicht werden. Eigentum wird über Zero-Knowledge-Schaltkreise bewiesen, die Wahrheit ausgeben, ohne den zugrunde liegenden Datensatz offenzulegen. Das verändert das gesamte Gespräch.
Eine Dusk-Institution übergibt keine Datenbank und hofft darauf, dass die Regulierungsbehörde dem Partner vertraut. Sie weist die Einhaltung on-chain nach—Identitätsvorgaben, Legitimität von Vermögenswerten, Settlement-Finalität—während die Rohdaten verschlüsselt bleiben. Hyperliquid braucht einen US-Partner, weil seine Architektur Datenschutz als Hindernis für Compliance behandelt.
Dusk betrachtet Datenschutz als die Voraussetzung dafür. Ansem hatte die Reichweite, diese Unterscheidung zu erklären, und er hat sie für das Matchmaking eingesetzt.
Der Markt braucht keine weitere Partner-Ankündigung. Er braucht Infrastruktur, die „wer bist du?“ und „was besitzt du?“ in Beweise verwandelt—nicht in Offenlegungen. Dusk hat das bereits gebaut. Die Frage ist, ob das Publikum bereit war, das zu hören.
@Dusk $DUSK #dusk $TUT $TRUMP
Die amerikanische Seite fragt nicht, ob die Plattform funktioniert; sie fragt, was die Plattform weiß.
Hyperliquid kann darauf nicht antworten, ohne Guthaben, Identitäten und Transaktionsverläufe offenzulegen, die nie für eine selektive Weitergabe ausgelegt waren. Dusk hat nicht einfach eine schnellere Brücke zu Regulierungsbehörden gebaut. Dusk hat ein System geschaffen, in dem Offenlegung „natürlich“, abgegrenzt und kryptografisch ist.
Phoenix verpflichtet jedes Guthaben als verschlüsselten Vermerk, nicht als Klartext-Adresse, und das W3sper SDK ermöglicht es jeder Anwendung, dieses datenschutz-native Eigentumsmodell einzubetten, ohne Zero-Knowledge-Schaltkreise von Grund auf neu entwickeln zu müssen.
Zedger baut darauf auf: Identitätsnachweise und regulatorische Vorgaben werden zu beweisbaren Prädikaten innerhalb des Beweises—nicht zu Rohdokumenten, die an einen Partner weitergereicht werden. Eigentum wird über Zero-Knowledge-Schaltkreise bewiesen, die Wahrheit ausgeben, ohne den zugrunde liegenden Datensatz offenzulegen. Das verändert das gesamte Gespräch.
Eine Dusk-Institution übergibt keine Datenbank und hofft darauf, dass die Regulierungsbehörde dem Partner vertraut. Sie weist die Einhaltung on-chain nach—Identitätsvorgaben, Legitimität von Vermögenswerten, Settlement-Finalität—während die Rohdaten verschlüsselt bleiben. Hyperliquid braucht einen US-Partner, weil seine Architektur Datenschutz als Hindernis für Compliance behandelt.
Dusk betrachtet Datenschutz als die Voraussetzung dafür. Ansem hatte die Reichweite, diese Unterscheidung zu erklären, und er hat sie für das Matchmaking eingesetzt.
Der Markt braucht keine weitere Partner-Ankündigung. Er braucht Infrastruktur, die „wer bist du?“ und „was besitzt du?“ in Beweise verwandelt—nicht in Offenlegungen. Dusk hat das bereits gebaut. Die Frage ist, ob das Publikum bereit war, das zu hören.
@Dusk $DUSK #dusk $TUT $TRUMP
1
1
2
230
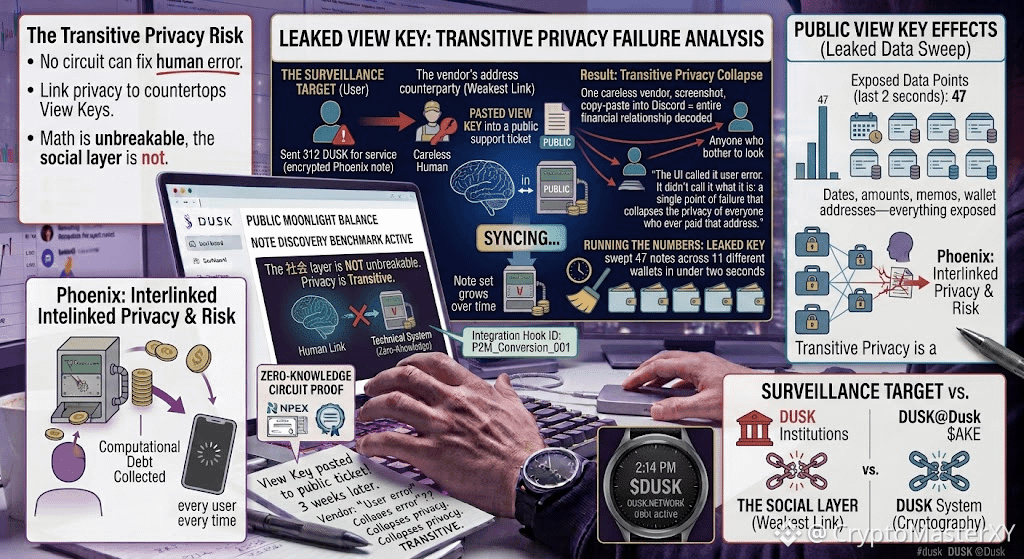
Ich hatte nicht vor, zum Überwachungsziel zu werden. Ich habe lediglich 312 DUSK an einen Anbieter für einen Service gesendet, und wir haben Phoenix genau wie vorgesehen verwendet: verschlüsselte Notizen, Zero-Knowledge-Beweis, keine Klartexte on-chain.
Dort habe ich es gesehen: Drei Wochen später hat der Anbieter ihren View Key in ein öffentliches Support-Ticket eingefügt, um eine „andere Zahlung“ zu „verifizieren“. Das Ticket war öffentlich. Der View Key war öffentlich. Und genau so war meine 312-DUSK-Transaktion nicht mehr privat.
Die UI nannte es „Benutzerfehler“. Sie nannte es nicht das, was es ist: ein einzelner Punkt, der die Privatsphäre aller zusammenbrechen lässt, die jemals diese Adresse bezahlt haben. Denn Phoenix verschlüsselt nicht nur dein Guthaben – es verknüpft deine Privatsphäre mit den View Keys jeder Gegenpartei, der du jemals vertraut hast. Ein unachtsamer Anbieter, ein Screenshot, ein Copy-Paste in Discord – und deine gesamte finanzielle Beziehung mit ihm ist für jeden entschlüsselbar, der sich die Mühe macht hinzusehen.
Ich habe die Zahlen für diesen geleakten Key durchgerechnet: Er hat 47 Notizen über 11 verschiedene Wallets in weniger als zwei Sekunden abgeräumt. Daten, Beträge, Memos, Wallet-Adressen – alles war offengelegt. Und ich merkte: Der Zero-Knowledge-Beweis ist nicht fehlgeschlagen. Die Kryptografie ist nicht fehlgeschlagen. Der Mensch ist fehlgeschlagen. Aber das System hatte keine Möglichkeit, diesen Menschen daran zu hindern, zur Leckage zu werden.
Wir sprechen über Privatsphäre als eine Eigenschaft der Kette. Aber in Dusk ist Privatsphäre transitive, und sie stirbt in dem Moment, in dem der schwächste Link in deinem Transaktionsgraph einen Fehler macht. Kein Circuit kann das beheben. Keine Succinct Attestation kann es einfach „wegfinalisieren“.
Die Mathematik ist unbezwingbar. Die soziale Ebene nicht.
#dusk $DUSK @Dusk_Foundation $ROBO $GALA
Ich hatte nicht vor, zum Überwachungsziel zu werden. Ich habe lediglich 312 DUSK an einen Anbieter für einen Service gesendet, und wir haben Phoenix genau wie vorgesehen verwendet: verschlüsselte Notizen, Zero-Knowledge-Beweis, keine Klartexte on-chain.
Dort habe ich es gesehen: Drei Wochen später hat der Anbieter ihren View Key in ein öffentliches Support-Ticket eingefügt, um eine „andere Zahlung“ zu „verifizieren“. Das Ticket war öffentlich. Der View Key war öffentlich. Und genau so war meine 312-DUSK-Transaktion nicht mehr privat.
Die UI nannte es „Benutzerfehler“. Sie nannte es nicht das, was es ist: ein einzelner Punkt, der die Privatsphäre aller zusammenbrechen lässt, die jemals diese Adresse bezahlt haben. Denn Phoenix verschlüsselt nicht nur dein Guthaben – es verknüpft deine Privatsphäre mit den View Keys jeder Gegenpartei, der du jemals vertraut hast. Ein unachtsamer Anbieter, ein Screenshot, ein Copy-Paste in Discord – und deine gesamte finanzielle Beziehung mit ihm ist für jeden entschlüsselbar, der sich die Mühe macht hinzusehen.
Ich habe die Zahlen für diesen geleakten Key durchgerechnet: Er hat 47 Notizen über 11 verschiedene Wallets in weniger als zwei Sekunden abgeräumt. Daten, Beträge, Memos, Wallet-Adressen – alles war offengelegt. Und ich merkte: Der Zero-Knowledge-Beweis ist nicht fehlgeschlagen. Die Kryptografie ist nicht fehlgeschlagen. Der Mensch ist fehlgeschlagen. Aber das System hatte keine Möglichkeit, diesen Menschen daran zu hindern, zur Leckage zu werden.
Wir sprechen über Privatsphäre als eine Eigenschaft der Kette. Aber in Dusk ist Privatsphäre transitive, und sie stirbt in dem Moment, in dem der schwächste Link in deinem Transaktionsgraph einen Fehler macht. Kein Circuit kann das beheben. Keine Succinct Attestation kann es einfach „wegfinalisieren“.
Die Mathematik ist unbezwingbar. Die soziale Ebene nicht.
#dusk $DUSK @Dusk $ROBO $GALA
Dort habe ich es gesehen: Drei Wochen später hat der Anbieter ihren View Key in ein öffentliches Support-Ticket eingefügt, um eine „andere Zahlung“ zu „verifizieren“. Das Ticket war öffentlich. Der View Key war öffentlich. Und genau so war meine 312-DUSK-Transaktion nicht mehr privat.
Die UI nannte es „Benutzerfehler“. Sie nannte es nicht das, was es ist: ein einzelner Punkt, der die Privatsphäre aller zusammenbrechen lässt, die jemals diese Adresse bezahlt haben. Denn Phoenix verschlüsselt nicht nur dein Guthaben – es verknüpft deine Privatsphäre mit den View Keys jeder Gegenpartei, der du jemals vertraut hast. Ein unachtsamer Anbieter, ein Screenshot, ein Copy-Paste in Discord – und deine gesamte finanzielle Beziehung mit ihm ist für jeden entschlüsselbar, der sich die Mühe macht hinzusehen.
Ich habe die Zahlen für diesen geleakten Key durchgerechnet: Er hat 47 Notizen über 11 verschiedene Wallets in weniger als zwei Sekunden abgeräumt. Daten, Beträge, Memos, Wallet-Adressen – alles war offengelegt. Und ich merkte: Der Zero-Knowledge-Beweis ist nicht fehlgeschlagen. Die Kryptografie ist nicht fehlgeschlagen. Der Mensch ist fehlgeschlagen. Aber das System hatte keine Möglichkeit, diesen Menschen daran zu hindern, zur Leckage zu werden.
Wir sprechen über Privatsphäre als eine Eigenschaft der Kette. Aber in Dusk ist Privatsphäre transitive, und sie stirbt in dem Moment, in dem der schwächste Link in deinem Transaktionsgraph einen Fehler macht. Kein Circuit kann das beheben. Keine Succinct Attestation kann es einfach „wegfinalisieren“.
Die Mathematik ist unbezwingbar. Die soziale Ebene nicht.
#dusk $DUSK @Dusk $ROBO $GALA
1
76
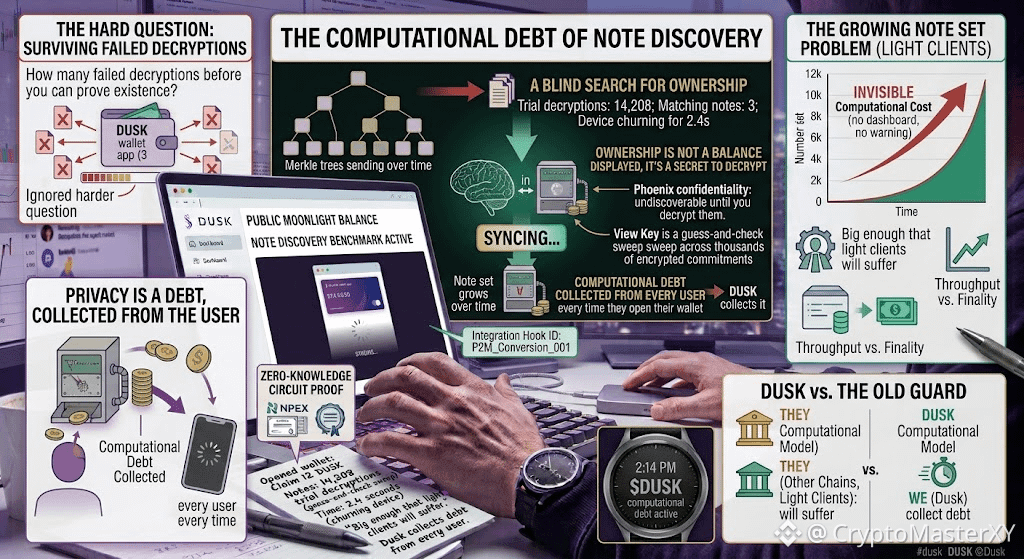
Ich hatte nicht vor, Dusk’ Noten-Erkennung zu benchmarken.
Ich habe nur meine Brieftasche geöffnet, um 12 DUSK aus einer abgeschlossenen Auktion abzuholen. Dort sah ich es: 14.208 Trial-Decryptions, 3 passende Notizen und 2,4 Sekunden, in denen mein Gerät den Merkle-Baum durchackert hat, bevor überhaupt der Kontostand angezeigt wurde.
Die Benutzeroberfläche nannte es „Syncing“. Sie nannte es nicht beim richtigen Namen: eine blinde Suche nach Eigentum in einem Ledger, das dir nicht sagt, was deins ist.
Phoenix macht Guthaben privat, indem es unauffindbar bleibt, bis du sie entschlüsselst. Mein View Key war kein Schlüssel; es war ein Such-Und-Ausprobieren über Tausende verschlüsselter Zusagen, die ich nicht besaß—nur um die drei zu finden, die ich tatsächlich besaß. Der Notensatz wächst mit jedem Block, aber die Kosten fürs Scannen sind unsichtbar—kein Gas-Meter, kein Dashboard, keine Warnung.
Wir beschäftigen uns mit Durchsatz, Finalität, Succinct Attestation. Wir ignorieren die schwierigere Frage: Wie viele fehlgeschlagene Entschlüsselungen muss deine Brieftasche überleben, bevor sie sich selbst beweisen kann, dass du existierst?
Ich fragte einen Validator, wie groß der Notensatz jetzt sei. Er sagte: „Groß genug, dass Light Clients darunter leiden werden.“
An diesem Abend hörte ich auf, Privatsphäre als Feature zu betrachten. Es ist eine rechnerische Schuld, und Dusk kassiert sie von jedem Nutzer jedes Mal, wenn sie ihre Brieftasche öffnen.
#dusk $DUSK @Dusk_Foundation $ONG $AVAAI
Ich hatte nicht vor, Dusk’ Noten-Erkennung zu benchmarken.
Ich habe nur meine Brieftasche geöffnet, um 12 DUSK aus einer abgeschlossenen Auktion abzuholen. Dort sah ich es: 14.208 Trial-Decryptions, 3 passende Notizen und 2,4 Sekunden, in denen mein Gerät den Merkle-Baum durchackert hat, bevor überhaupt der Kontostand angezeigt wurde.
Die Benutzeroberfläche nannte es „Syncing“. Sie nannte es nicht beim richtigen Namen: eine blinde Suche nach Eigentum in einem Ledger, das dir nicht sagt, was deins ist.
Phoenix macht Guthaben privat, indem es unauffindbar bleibt, bis du sie entschlüsselst. Mein View Key war kein Schlüssel; es war ein Such-Und-Ausprobieren über Tausende verschlüsselter Zusagen, die ich nicht besaß—nur um die drei zu finden, die ich tatsächlich besaß. Der Notensatz wächst mit jedem Block, aber die Kosten fürs Scannen sind unsichtbar—kein Gas-Meter, kein Dashboard, keine Warnung.
Wir beschäftigen uns mit Durchsatz, Finalität, Succinct Attestation. Wir ignorieren die schwierigere Frage: Wie viele fehlgeschlagene Entschlüsselungen muss deine Brieftasche überleben, bevor sie sich selbst beweisen kann, dass du existierst?
Ich fragte einen Validator, wie groß der Notensatz jetzt sei. Er sagte: „Groß genug, dass Light Clients darunter leiden werden.“
An diesem Abend hörte ich auf, Privatsphäre als Feature zu betrachten. Es ist eine rechnerische Schuld, und Dusk kassiert sie von jedem Nutzer jedes Mal, wenn sie ihre Brieftasche öffnen.
#dusk $DUSK @Dusk $ONG $AVAAI
Ich habe nur meine Brieftasche geöffnet, um 12 DUSK aus einer abgeschlossenen Auktion abzuholen. Dort sah ich es: 14.208 Trial-Decryptions, 3 passende Notizen und 2,4 Sekunden, in denen mein Gerät den Merkle-Baum durchackert hat, bevor überhaupt der Kontostand angezeigt wurde.
Die Benutzeroberfläche nannte es „Syncing“. Sie nannte es nicht beim richtigen Namen: eine blinde Suche nach Eigentum in einem Ledger, das dir nicht sagt, was deins ist.
Phoenix macht Guthaben privat, indem es unauffindbar bleibt, bis du sie entschlüsselst. Mein View Key war kein Schlüssel; es war ein Such-Und-Ausprobieren über Tausende verschlüsselter Zusagen, die ich nicht besaß—nur um die drei zu finden, die ich tatsächlich besaß. Der Notensatz wächst mit jedem Block, aber die Kosten fürs Scannen sind unsichtbar—kein Gas-Meter, kein Dashboard, keine Warnung.
Wir beschäftigen uns mit Durchsatz, Finalität, Succinct Attestation. Wir ignorieren die schwierigere Frage: Wie viele fehlgeschlagene Entschlüsselungen muss deine Brieftasche überleben, bevor sie sich selbst beweisen kann, dass du existierst?
Ich fragte einen Validator, wie groß der Notensatz jetzt sei. Er sagte: „Groß genug, dass Light Clients darunter leiden werden.“
An diesem Abend hörte ich auf, Privatsphäre als Feature zu betrachten. Es ist eine rechnerische Schuld, und Dusk kassiert sie von jedem Nutzer jedes Mal, wenn sie ihre Brieftasche öffnen.
#dusk $DUSK @Dusk $ONG $AVAAI
2
73
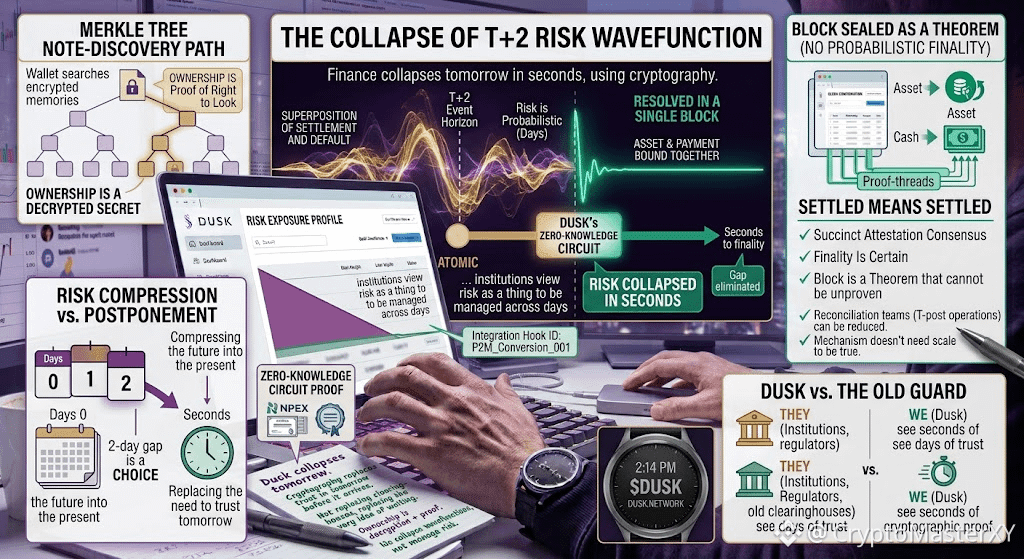
„Siedlung“ war einst eine Wahrscheinlichkeit. Der Dämmerungswechsel machte daraus einen Lehrsatz.
Wir stehen am Rand des alten Ereignishorizonts von T+2: Dort ist ein Handel noch nicht endgültig, aber bereits real—eine Überlagerung aus Siedlung und Ausfall, die zwei Tage Vertrauen davon abhält, zusammenzubrechen.
In Dusk’ Schaltkreis löst sich diese Überlagerung in einem einzigen Block auf: Vermögenswert und Zahlung sind in einem Zero-Knowledge-Beweis gebunden, der sich nicht trennen lässt, ohne das Universum, das er beschreibt, zu entkräften.
Ich verfolge den Pfad der Notenentdeckung selbst: die Wallet tastet sich durch den Merkle-Baum, wie ein Geist, der nach seinen eigenen verschlüsselten Erinnerungen sucht. Und ich erkenne, dass Eigentum hier kein angezeigter Kontostand ist, sondern ein Geheimnis, das nur der Eigentümer entschlüsseln kann—und nur nachdem er bewiesen hat, dass er das Recht hat, hinzusehen.
Sie—die Institutionen, die Regulierer, die alten Clearingstellen—sehen Risiko als etwas, das über Tage hinweg verwaltet werden muss; Dusk sieht es als eine Wellenfunktion, die in Sekunden kollabiert.
Darunter läuft Succinct Attestation, die Konsensschicht, die es nicht zulässt, dass Endgültigkeit eine Wahrscheinlichkeit bleibt. Jeder Block wird als Lehrsatz versiegelt, der nicht widerlegbar ist—damit „abgeschlossen“ auch wirklich bedeutet, was es sagt, und nie „wahrscheinlich abgeschlossen“.
Wir warten nicht auf Abwicklung; wir komprimieren die Zukunft in die Gegenwart. Wir nutzen Kryptografie, um die zweitägige Lücke zu einer Entscheidung zu machen, nicht zu einem Gesetz. Und ich fürchte—oder vielleicht bin ich mir sicher—dass Dusk nicht die Clearingstelle ersetzt, sondern die Idee selbst, dass man dem Morgen vertrauen muss, bevor er eintrifft.
@Dusk_Foundation $DUSK #dusk $HEMI $MAGMA
„Siedlung“ war einst eine Wahrscheinlichkeit. Der Dämmerungswechsel machte daraus einen Lehrsatz.
Wir stehen am Rand des alten Ereignishorizonts von T+2: Dort ist ein Handel noch nicht endgültig, aber bereits real—eine Überlagerung aus Siedlung und Ausfall, die zwei Tage Vertrauen davon abhält, zusammenzubrechen.
In Dusk’ Schaltkreis löst sich diese Überlagerung in einem einzigen Block auf: Vermögenswert und Zahlung sind in einem Zero-Knowledge-Beweis gebunden, der sich nicht trennen lässt, ohne das Universum, das er beschreibt, zu entkräften.
Ich verfolge den Pfad der Notenentdeckung selbst: die Wallet tastet sich durch den Merkle-Baum, wie ein Geist, der nach seinen eigenen verschlüsselten Erinnerungen sucht. Und ich erkenne, dass Eigentum hier kein angezeigter Kontostand ist, sondern ein Geheimnis, das nur der Eigentümer entschlüsseln kann—und nur nachdem er bewiesen hat, dass er das Recht hat, hinzusehen.
Sie—die Institutionen, die Regulierer, die alten Clearingstellen—sehen Risiko als etwas, das über Tage hinweg verwaltet werden muss; Dusk sieht es als eine Wellenfunktion, die in Sekunden kollabiert.
Darunter läuft Succinct Attestation, die Konsensschicht, die es nicht zulässt, dass Endgültigkeit eine Wahrscheinlichkeit bleibt. Jeder Block wird als Lehrsatz versiegelt, der nicht widerlegbar ist—damit „abgeschlossen“ auch wirklich bedeutet, was es sagt, und nie „wahrscheinlich abgeschlossen“.
Wir warten nicht auf Abwicklung; wir komprimieren die Zukunft in die Gegenwart. Wir nutzen Kryptografie, um die zweitägige Lücke zu einer Entscheidung zu machen, nicht zu einem Gesetz. Und ich fürchte—oder vielleicht bin ich mir sicher—dass Dusk nicht die Clearingstelle ersetzt, sondern die Idee selbst, dass man dem Morgen vertrauen muss, bevor er eintrifft.
@Dusk $DUSK #dusk $HEMI $MAGMA
Wir stehen am Rand des alten Ereignishorizonts von T+2: Dort ist ein Handel noch nicht endgültig, aber bereits real—eine Überlagerung aus Siedlung und Ausfall, die zwei Tage Vertrauen davon abhält, zusammenzubrechen.
In Dusk’ Schaltkreis löst sich diese Überlagerung in einem einzigen Block auf: Vermögenswert und Zahlung sind in einem Zero-Knowledge-Beweis gebunden, der sich nicht trennen lässt, ohne das Universum, das er beschreibt, zu entkräften.
Ich verfolge den Pfad der Notenentdeckung selbst: die Wallet tastet sich durch den Merkle-Baum, wie ein Geist, der nach seinen eigenen verschlüsselten Erinnerungen sucht. Und ich erkenne, dass Eigentum hier kein angezeigter Kontostand ist, sondern ein Geheimnis, das nur der Eigentümer entschlüsseln kann—und nur nachdem er bewiesen hat, dass er das Recht hat, hinzusehen.
Sie—die Institutionen, die Regulierer, die alten Clearingstellen—sehen Risiko als etwas, das über Tage hinweg verwaltet werden muss; Dusk sieht es als eine Wellenfunktion, die in Sekunden kollabiert.
Darunter läuft Succinct Attestation, die Konsensschicht, die es nicht zulässt, dass Endgültigkeit eine Wahrscheinlichkeit bleibt. Jeder Block wird als Lehrsatz versiegelt, der nicht widerlegbar ist—damit „abgeschlossen“ auch wirklich bedeutet, was es sagt, und nie „wahrscheinlich abgeschlossen“.
Wir warten nicht auf Abwicklung; wir komprimieren die Zukunft in die Gegenwart. Wir nutzen Kryptografie, um die zweitägige Lücke zu einer Entscheidung zu machen, nicht zu einem Gesetz. Und ich fürchte—oder vielleicht bin ich mir sicher—dass Dusk nicht die Clearingstelle ersetzt, sondern die Idee selbst, dass man dem Morgen vertrauen muss, bevor er eintrifft.
@Dusk $DUSK #dusk $HEMI $MAGMA
1
81
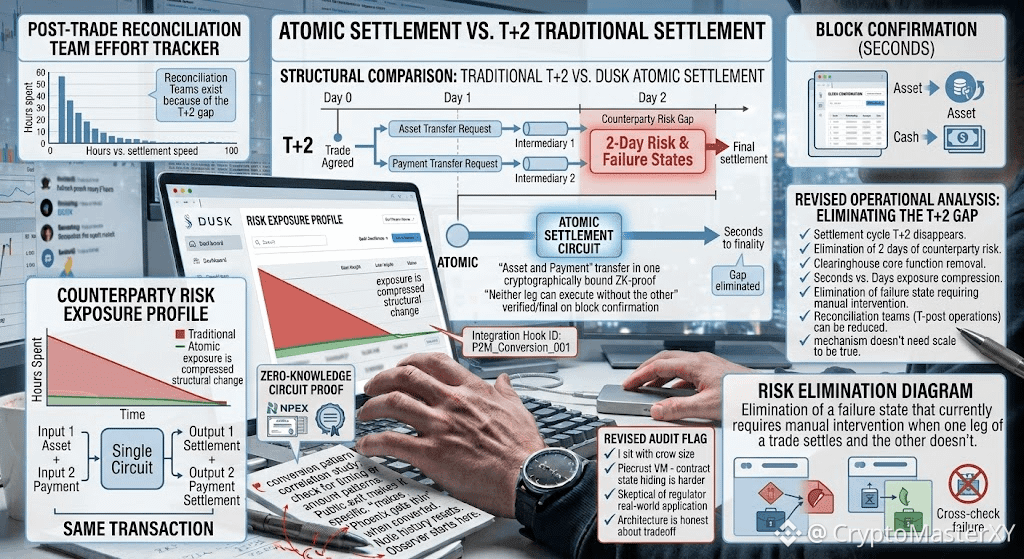
Ich habe die „atomare Abwicklung“ nicht verstanden, bis ich aufhörte, „wie schnell?“ zu fragen, und anfing, „was verschwindet?“ zu fragen.
Zuerst verschwindet der T+2-Abwicklungszyklus selbst: zwei volle Tage, in denen ein Trade zwar vereinbart ist, aber noch nicht endgültig abgeschlossen wurde. In dieser Zeit tragen beide Parteien das Gegenparteirisiko, weil die Übertragung des Vermögenswerts und die Übertragung der Zahlung als getrennte Ereignisse stattfinden—und dabei jeweils darauf vertraut wird, dass unterschiedliche Intermediäre es später miteinander abstimmen und ausgleichen.
Ich habe nachvollzogen, wie Dusk das in einen einzigen atomaren Schritt einbettet: Der Zero-Knowledge-Zircuit beweist, dass die Übertragung des Vermögenswerts und die Zahlungsabwicklung dieselbe Transaktion sind—kryptografisch so gebunden, dass keine Seite die Transaktion ausführen kann, ohne dass die andere es ebenfalls tut. Verifiziert und endgültig ist das Ganze in dem Moment, in dem der Block bestätigt.
Das ist kein „schnelleres Clearinghouse“; es ist die Entfernung der Kernfunktion des Clearinghouses—der mehrtägigen Lücke, in der das Risiko tatsächlich lebt. Ich habe den Vergleich selbst gegen einen standardmäßigen T+2-Zyklus durchgeführt, und der Unterschied ist nicht nur graduell, sondern strukturell: Zwei Tage Gegenparteiaussetzung werden in die Blockzeit komprimiert—Sekunden statt Tage.
Was mich davon abgehalten hat, das als eine weitere Behauptung zu „Instant Settlement“ abzutun, war die Erkenntnis, dass atomare Abwicklung nicht nur Geschwindigkeit ist. Sie bedeutet die Beseitigung eines Fehlzustands, der derzeit eine manuelle Intervention erfordert, wenn eine Seite eines Trades abwickelt und die andere nicht.
Ich habe eine Kollegin/einen Kollegen gefragt, die/der in traditionellen Post-Trade-Prozessen arbeitet, was diese Lücke in der Praxis tatsächlich kostet—und die ehrliche Antwort war: Reconciliation-Teams gibt es genau deshalb. Ich werde nicht so tun, als hätte Dusk das bislang schon in institutionellem Volumen bewiesen—das ist noch nicht der Fall—but der Mechanismus muss nicht skaliert sein, um wahr zu sein.
Es braucht genau einen Trade, der zeigt, dass die atomare Abwicklung die zweitägige Lücke zu einer Designentscheidung macht—nicht zu einer technischen Notwendigkeit.
@Dusk_Foundation $DUSK #dusk $ACE $AKE
Ich habe die „atomare Abwicklung“ nicht verstanden, bis ich aufhörte, „wie schnell?“ zu fragen, und anfing, „was verschwindet?“ zu fragen.
Zuerst verschwindet der T+2-Abwicklungszyklus selbst: zwei volle Tage, in denen ein Trade zwar vereinbart ist, aber noch nicht endgültig abgeschlossen wurde. In dieser Zeit tragen beide Parteien das Gegenparteirisiko, weil die Übertragung des Vermögenswerts und die Übertragung der Zahlung als getrennte Ereignisse stattfinden—und dabei jeweils darauf vertraut wird, dass unterschiedliche Intermediäre es später miteinander abstimmen und ausgleichen.
Ich habe nachvollzogen, wie Dusk das in einen einzigen atomaren Schritt einbettet: Der Zero-Knowledge-Zircuit beweist, dass die Übertragung des Vermögenswerts und die Zahlungsabwicklung dieselbe Transaktion sind—kryptografisch so gebunden, dass keine Seite die Transaktion ausführen kann, ohne dass die andere es ebenfalls tut. Verifiziert und endgültig ist das Ganze in dem Moment, in dem der Block bestätigt.
Das ist kein „schnelleres Clearinghouse“; es ist die Entfernung der Kernfunktion des Clearinghouses—der mehrtägigen Lücke, in der das Risiko tatsächlich lebt. Ich habe den Vergleich selbst gegen einen standardmäßigen T+2-Zyklus durchgeführt, und der Unterschied ist nicht nur graduell, sondern strukturell: Zwei Tage Gegenparteiaussetzung werden in die Blockzeit komprimiert—Sekunden statt Tage.
Was mich davon abgehalten hat, das als eine weitere Behauptung zu „Instant Settlement“ abzutun, war die Erkenntnis, dass atomare Abwicklung nicht nur Geschwindigkeit ist. Sie bedeutet die Beseitigung eines Fehlzustands, der derzeit eine manuelle Intervention erfordert, wenn eine Seite eines Trades abwickelt und die andere nicht.
Ich habe eine Kollegin/einen Kollegen gefragt, die/der in traditionellen Post-Trade-Prozessen arbeitet, was diese Lücke in der Praxis tatsächlich kostet—und die ehrliche Antwort war: Reconciliation-Teams gibt es genau deshalb. Ich werde nicht so tun, als hätte Dusk das bislang schon in institutionellem Volumen bewiesen—das ist noch nicht der Fall—but der Mechanismus muss nicht skaliert sein, um wahr zu sein.
Es braucht genau einen Trade, der zeigt, dass die atomare Abwicklung die zweitägige Lücke zu einer Designentscheidung macht—nicht zu einer technischen Notwendigkeit.
@Dusk $DUSK #dusk $ACE $AKE
Zuerst verschwindet der T+2-Abwicklungszyklus selbst: zwei volle Tage, in denen ein Trade zwar vereinbart ist, aber noch nicht endgültig abgeschlossen wurde. In dieser Zeit tragen beide Parteien das Gegenparteirisiko, weil die Übertragung des Vermögenswerts und die Übertragung der Zahlung als getrennte Ereignisse stattfinden—und dabei jeweils darauf vertraut wird, dass unterschiedliche Intermediäre es später miteinander abstimmen und ausgleichen.
Ich habe nachvollzogen, wie Dusk das in einen einzigen atomaren Schritt einbettet: Der Zero-Knowledge-Zircuit beweist, dass die Übertragung des Vermögenswerts und die Zahlungsabwicklung dieselbe Transaktion sind—kryptografisch so gebunden, dass keine Seite die Transaktion ausführen kann, ohne dass die andere es ebenfalls tut. Verifiziert und endgültig ist das Ganze in dem Moment, in dem der Block bestätigt.
Das ist kein „schnelleres Clearinghouse“; es ist die Entfernung der Kernfunktion des Clearinghouses—der mehrtägigen Lücke, in der das Risiko tatsächlich lebt. Ich habe den Vergleich selbst gegen einen standardmäßigen T+2-Zyklus durchgeführt, und der Unterschied ist nicht nur graduell, sondern strukturell: Zwei Tage Gegenparteiaussetzung werden in die Blockzeit komprimiert—Sekunden statt Tage.
Was mich davon abgehalten hat, das als eine weitere Behauptung zu „Instant Settlement“ abzutun, war die Erkenntnis, dass atomare Abwicklung nicht nur Geschwindigkeit ist. Sie bedeutet die Beseitigung eines Fehlzustands, der derzeit eine manuelle Intervention erfordert, wenn eine Seite eines Trades abwickelt und die andere nicht.
Ich habe eine Kollegin/einen Kollegen gefragt, die/der in traditionellen Post-Trade-Prozessen arbeitet, was diese Lücke in der Praxis tatsächlich kostet—und die ehrliche Antwort war: Reconciliation-Teams gibt es genau deshalb. Ich werde nicht so tun, als hätte Dusk das bislang schon in institutionellem Volumen bewiesen—das ist noch nicht der Fall—but der Mechanismus muss nicht skaliert sein, um wahr zu sein.
Es braucht genau einen Trade, der zeigt, dass die atomare Abwicklung die zweitägige Lücke zu einer Designentscheidung macht—nicht zu einer technischen Notwendigkeit.
@Dusk $DUSK #dusk $ACE $AKE
2
1
438
Etwas, bei dem ich länger geblieben bin, als ich erwartet hatte, war nicht Dusk' Kryptografie, sondern die Größe des Publikums.
Ich ging wieder in Dusk' Design zurück, um gezielt das Problem des Anonymitätssets nachzuspüren: die Idee, dass eine abgeschirmte Transaktion nur so privat ist wie die Menge an gleichartigen, nicht unterscheidbaren Notizen, die sie umgeben.
Wenn die Akzeptanz dünn bleibt, dann lügt die Mathematik nicht – und ich habe das klar ausgesprochen, statt so zu tun, als würde Verschlüsselung allein Exponierung lösen. Was mich zurückgeholt hat, war Piecrust, Dusk' WASM-basierte Ausführungsumgebung, und wie sie vertrauliche Smart Contracts anders behandelt als eine einfache abgeschirmte Übertragung.
Wir verstecken hier nicht nur Kontostände, wir verstecken Zustandsübergänge direkt in der Logik der Verträge. Das bedeutet, dass der Zero-Knowledge-Ziruit beweisen muss, dass ein Programm korrekt ausgeführt wurde, ohne seine Eingaben oder Zwischenschritte offenzulegen.
Ich habe eine Weile darüber nachgedacht, weil das eine viel schwierigere rechnerische Aussage ist als der Nachweis eines Kontostands. Dann gibt es noch den Compliance-Aspekt, den Teil, den die meisten Privacy-Chains ganz vermeiden: Dusk' Lizenzierungsarbeit mit NPEX und sein Vorstoß hin zu regulierten Security Tokens – was nur funktioniert, wenn dieselbe Zero-Knowledge-Schicht Eignung selektiv beweisen kann, ohne Identität offenzulegen.
Ich bin immer noch skeptisch, wie das gegenüber echten Regulierern standhält – nicht gegenüber Whitepapern – und ich habe nicht genug Live-Volumen gesehen, um das Anonymitätsset als gelöst zu bezeichnen. Aber die Architektur ist zumindest ehrlich in Bezug auf den Tradeoff: Privatsphäre, die mit der Teilnahme skaliert, nicht Privatsphäre als fixe Garantie.
Diese Unterscheidung hat das von der üblichen „Shielded-Coin“-Werbung getrennt.
@Dusk_Foundation $DUSK #dusk $GPS $STAR
Etwas, bei dem ich länger geblieben bin, als ich erwartet hatte, war nicht Dusk' Kryptografie, sondern die Größe des Publikums.
Ich ging wieder in Dusk' Design zurück, um gezielt das Problem des Anonymitätssets nachzuspüren: die Idee, dass eine abgeschirmte Transaktion nur so privat ist wie die Menge an gleichartigen, nicht unterscheidbaren Notizen, die sie umgeben.
Wenn die Akzeptanz dünn bleibt, dann lügt die Mathematik nicht – und ich habe das klar ausgesprochen, statt so zu tun, als würde Verschlüsselung allein Exponierung lösen. Was mich zurückgeholt hat, war Piecrust, Dusk' WASM-basierte Ausführungsumgebung, und wie sie vertrauliche Smart Contracts anders behandelt als eine einfache abgeschirmte Übertragung.
Wir verstecken hier nicht nur Kontostände, wir verstecken Zustandsübergänge direkt in der Logik der Verträge. Das bedeutet, dass der Zero-Knowledge-Ziruit beweisen muss, dass ein Programm korrekt ausgeführt wurde, ohne seine Eingaben oder Zwischenschritte offenzulegen.
Ich habe eine Weile darüber nachgedacht, weil das eine viel schwierigere rechnerische Aussage ist als der Nachweis eines Kontostands. Dann gibt es noch den Compliance-Aspekt, den Teil, den die meisten Privacy-Chains ganz vermeiden: Dusk' Lizenzierungsarbeit mit NPEX und sein Vorstoß hin zu regulierten Security Tokens – was nur funktioniert, wenn dieselbe Zero-Knowledge-Schicht Eignung selektiv beweisen kann, ohne Identität offenzulegen.
Ich bin immer noch skeptisch, wie das gegenüber echten Regulierern standhält – nicht gegenüber Whitepapern – und ich habe nicht genug Live-Volumen gesehen, um das Anonymitätsset als gelöst zu bezeichnen. Aber die Architektur ist zumindest ehrlich in Bezug auf den Tradeoff: Privatsphäre, die mit der Teilnahme skaliert, nicht Privatsphäre als fixe Garantie.
Diese Unterscheidung hat das von der üblichen „Shielded-Coin“-Werbung getrennt.
@Dusk $DUSK #dusk $GPS $STAR
Ich ging wieder in Dusk' Design zurück, um gezielt das Problem des Anonymitätssets nachzuspüren: die Idee, dass eine abgeschirmte Transaktion nur so privat ist wie die Menge an gleichartigen, nicht unterscheidbaren Notizen, die sie umgeben.
Wenn die Akzeptanz dünn bleibt, dann lügt die Mathematik nicht – und ich habe das klar ausgesprochen, statt so zu tun, als würde Verschlüsselung allein Exponierung lösen. Was mich zurückgeholt hat, war Piecrust, Dusk' WASM-basierte Ausführungsumgebung, und wie sie vertrauliche Smart Contracts anders behandelt als eine einfache abgeschirmte Übertragung.
Wir verstecken hier nicht nur Kontostände, wir verstecken Zustandsübergänge direkt in der Logik der Verträge. Das bedeutet, dass der Zero-Knowledge-Ziruit beweisen muss, dass ein Programm korrekt ausgeführt wurde, ohne seine Eingaben oder Zwischenschritte offenzulegen.
Ich habe eine Weile darüber nachgedacht, weil das eine viel schwierigere rechnerische Aussage ist als der Nachweis eines Kontostands. Dann gibt es noch den Compliance-Aspekt, den Teil, den die meisten Privacy-Chains ganz vermeiden: Dusk' Lizenzierungsarbeit mit NPEX und sein Vorstoß hin zu regulierten Security Tokens – was nur funktioniert, wenn dieselbe Zero-Knowledge-Schicht Eignung selektiv beweisen kann, ohne Identität offenzulegen.
Ich bin immer noch skeptisch, wie das gegenüber echten Regulierern standhält – nicht gegenüber Whitepapern – und ich habe nicht genug Live-Volumen gesehen, um das Anonymitätsset als gelöst zu bezeichnen. Aber die Architektur ist zumindest ehrlich in Bezug auf den Tradeoff: Privatsphäre, die mit der Teilnahme skaliert, nicht Privatsphäre als fixe Garantie.
Diese Unterscheidung hat das von der üblichen „Shielded-Coin“-Werbung getrennt.
@Dusk $DUSK #dusk $GPS $STAR
83
Die Architektur von Dusk versteckt nicht deine Transaktionen; sie versteckt die Tatsache selbst, dass sie überhaupt dir gehören und für dich auffindbar sind.
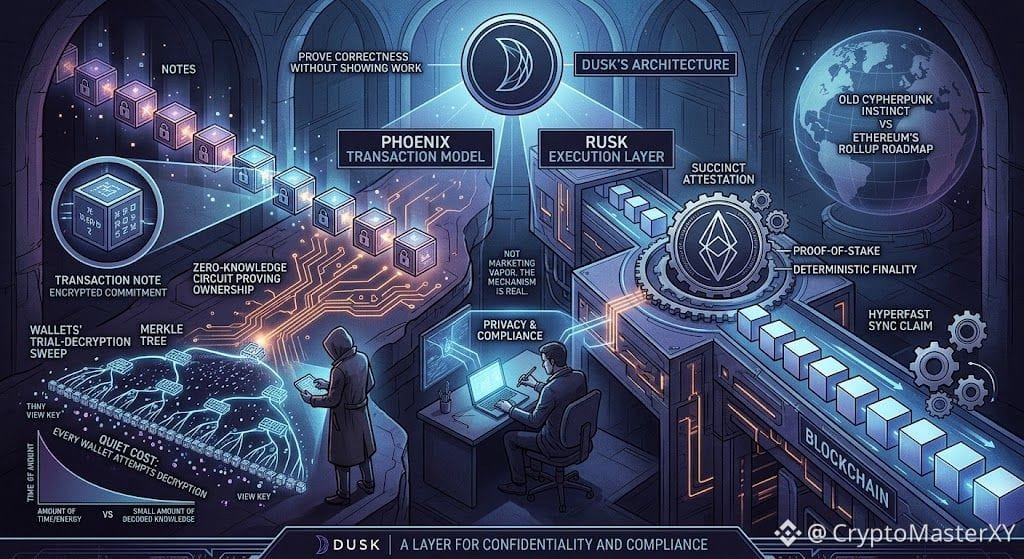
Das ist das Paradox, das mich immer wieder auf die gleiche Frage zurückgeworfen hat: Wie kann eine Kette Korrektheit beweisen, ohne jemals ihre Arbeit offenzulegen. Wir drehten uns im Kreis um Phoenix, das Transaktionsmodell, bei dem Notizen als verschlüsselte Zusagen existieren und Eigentum über Zero-Knowledge-Schaltkreise nachgewiesen wird—statt über Klartext-Guthaben.
Ich verfolgte den Pfad der Notizen-Erkennung selbst: den View-Key-Test, die Entschlüsselungs-Rundreise gegen den Merkle-Baum, und was mich nicht erstaunte, war die Datenschutzbehauptung—sondern der Kompromiss, den niemand laut vermarktet: Jede Wallet muss die Entschlüsselung gegen eine ständig wachsende Menge von Notizen versuchen, nur um zu wissen, was sie besitzt. Das ist die stille Gebühr der Vertraulichkeit, und Dusk zahlt sie im Voraus, sodass die Kette selbst sie niemals übernehmen muss.
Dann gibt es Rusk, die Ausführungsschicht, die das in etwas einbettet, das trotzdem noch Konsens unter Succinct Attestation erreichen muss—eine Proof-of-Stake-Variante, gebaut für deterministische Finalität statt probabilistischer Abwicklung.
Wir fanden uns dabei, sie weniger mit Ethereum-Zukunftsplänen zu vergleichen, die stark auf Rollups setzen, als mit dem älteren cypherpunkischen Instinkt: Datenschutz und Compliance sind keine Gegensätze, wenn die Zero-Knowledge-Schicht ausdrucksstark genug ist, um regulatorische Vorgaben nachzuweisen, ohne die zugrunde liegenden Daten offenzulegen.
Ich bin noch nicht überzeugt, dass die Aussagen zur Durchsatzleistung unter realer, institutioneller Last standhalten, und ich sagte das auch, als eine Kollegin bzw. ein Kollege auf die Formulierung „hyperfast sync“ zurückschob. Aber der Mechanismus ist real, kein Marketing-Dampf, und genau diese Unterscheidung ist es, die mich weiterschreiben ließ statt einfach wegzugehen.
@Dusk_Foundation #dusk $DUSK $PORTAL $VELVET
Die Architektur von Dusk versteckt nicht deine Transaktionen; sie versteckt die Tatsache selbst, dass sie überhaupt dir gehören und für dich auffindbar sind.
Das ist das Paradox, das mich immer wieder auf die gleiche Frage zurückgeworfen hat: Wie kann eine Kette Korrektheit beweisen, ohne jemals ihre Arbeit offenzulegen. Wir drehten uns im Kreis um Phoenix, das Transaktionsmodell, bei dem Notizen als verschlüsselte Zusagen existieren und Eigentum über Zero-Knowledge-Schaltkreise nachgewiesen wird—statt über Klartext-Guthaben.
Ich verfolgte den Pfad der Notizen-Erkennung selbst: den View-Key-Test, die Entschlüsselungs-Rundreise gegen den Merkle-Baum, und was mich nicht erstaunte, war die Datenschutzbehauptung—sondern der Kompromiss, den niemand laut vermarktet: Jede Wallet muss die Entschlüsselung gegen eine ständig wachsende Menge von Notizen versuchen, nur um zu wissen, was sie besitzt. Das ist die stille Gebühr der Vertraulichkeit, und Dusk zahlt sie im Voraus, sodass die Kette selbst sie niemals übernehmen muss.
Dann gibt es Rusk, die Ausführungsschicht, die das in etwas einbettet, das trotzdem noch Konsens unter Succinct Attestation erreichen muss—eine Proof-of-Stake-Variante, gebaut für deterministische Finalität statt probabilistischer Abwicklung.
Wir fanden uns dabei, sie weniger mit Ethereum-Zukunftsplänen zu vergleichen, die stark auf Rollups setzen, als mit dem älteren cypherpunkischen Instinkt: Datenschutz und Compliance sind keine Gegensätze, wenn die Zero-Knowledge-Schicht ausdrucksstark genug ist, um regulatorische Vorgaben nachzuweisen, ohne die zugrunde liegenden Daten offenzulegen.
Ich bin noch nicht überzeugt, dass die Aussagen zur Durchsatzleistung unter realer, institutioneller Last standhalten, und ich sagte das auch, als eine Kollegin bzw. ein Kollege auf die Formulierung „hyperfast sync“ zurückschob. Aber der Mechanismus ist real, kein Marketing-Dampf, und genau diese Unterscheidung ist es, die mich weiterschreiben ließ statt einfach wegzugehen.
@Dusk #dusk $DUSK $PORTAL $VELVET
Das ist das Paradox, das mich immer wieder auf die gleiche Frage zurückgeworfen hat: Wie kann eine Kette Korrektheit beweisen, ohne jemals ihre Arbeit offenzulegen. Wir drehten uns im Kreis um Phoenix, das Transaktionsmodell, bei dem Notizen als verschlüsselte Zusagen existieren und Eigentum über Zero-Knowledge-Schaltkreise nachgewiesen wird—statt über Klartext-Guthaben.
Ich verfolgte den Pfad der Notizen-Erkennung selbst: den View-Key-Test, die Entschlüsselungs-Rundreise gegen den Merkle-Baum, und was mich nicht erstaunte, war die Datenschutzbehauptung—sondern der Kompromiss, den niemand laut vermarktet: Jede Wallet muss die Entschlüsselung gegen eine ständig wachsende Menge von Notizen versuchen, nur um zu wissen, was sie besitzt. Das ist die stille Gebühr der Vertraulichkeit, und Dusk zahlt sie im Voraus, sodass die Kette selbst sie niemals übernehmen muss.
Dann gibt es Rusk, die Ausführungsschicht, die das in etwas einbettet, das trotzdem noch Konsens unter Succinct Attestation erreichen muss—eine Proof-of-Stake-Variante, gebaut für deterministische Finalität statt probabilistischer Abwicklung.
Wir fanden uns dabei, sie weniger mit Ethereum-Zukunftsplänen zu vergleichen, die stark auf Rollups setzen, als mit dem älteren cypherpunkischen Instinkt: Datenschutz und Compliance sind keine Gegensätze, wenn die Zero-Knowledge-Schicht ausdrucksstark genug ist, um regulatorische Vorgaben nachzuweisen, ohne die zugrunde liegenden Daten offenzulegen.
Ich bin noch nicht überzeugt, dass die Aussagen zur Durchsatzleistung unter realer, institutioneller Last standhalten, und ich sagte das auch, als eine Kollegin bzw. ein Kollege auf die Formulierung „hyperfast sync“ zurückschob. Aber der Mechanismus ist real, kein Marketing-Dampf, und genau diese Unterscheidung ist es, die mich weiterschreiben ließ statt einfach wegzugehen.
@Dusk #dusk $DUSK $PORTAL $VELVET
1
1
86
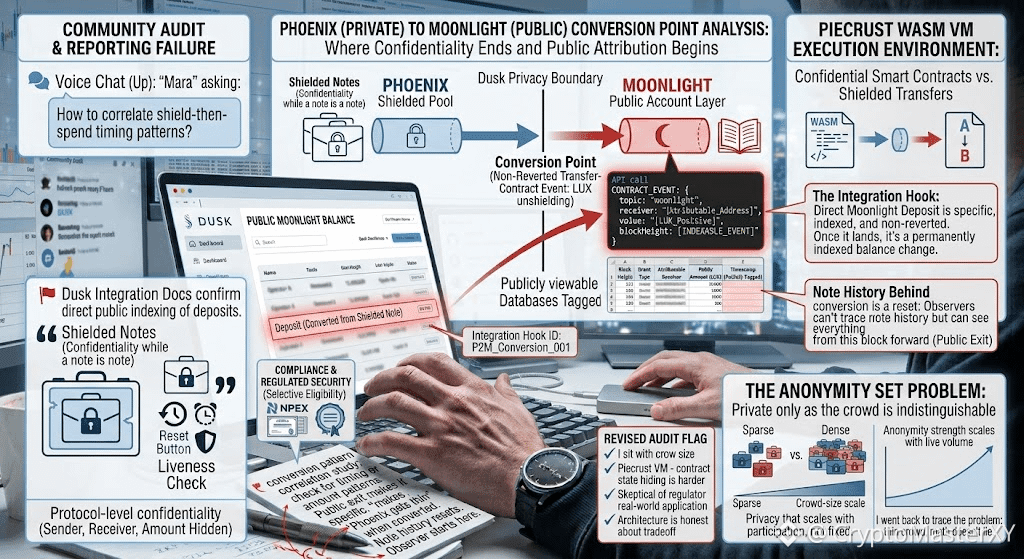
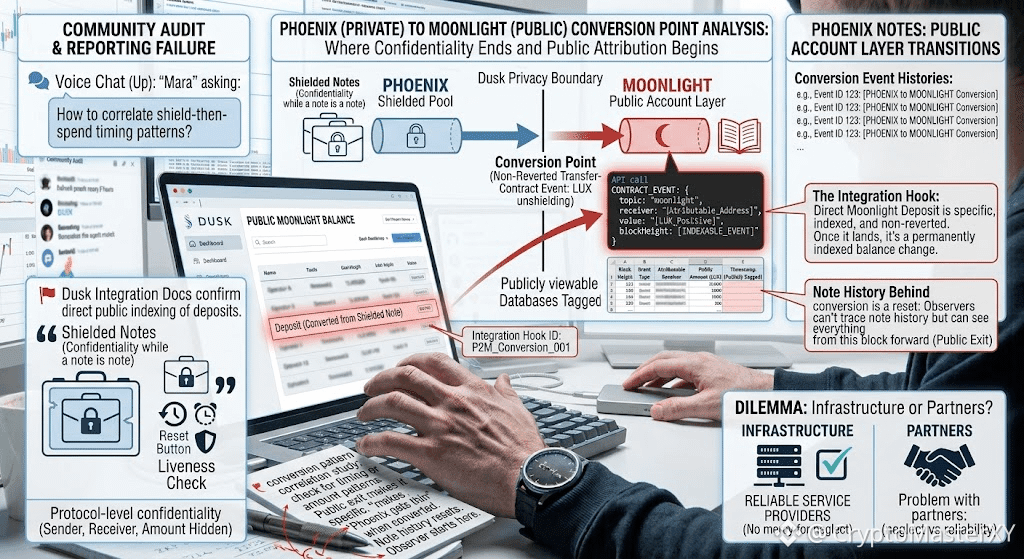
Was dieses Mal auffiel, war nicht Phoenix’ Zusicherung der Privatsphäre, sondern wie dünn diese Zusicherung wird, sobald eine Phoenix-Notiz zu einem Moonlight-Saldo wird.
In Dusk’ eigenen Integrationsdokumenten wird eine direkte Moonlight-Einzahlung als ein konkretes, indizierbares Ereignis beschrieben: ein nicht rückgängig gemachtes Transfer-Contract-Ereignis, getaggt mit dem Topic „moonlight“, einem Empfänger und einem positiven Wert in LUX.
Dieses Ereignis wird ausgelöst, egal ob die DUSK, die auf das Konto gelangt, aus einer öffentlichen Übertragung stammt oder aus dem Entschleiern einer privaten Phoenix-Notiz. Sobald es ankommt, ist es eine mit Zeitstempel versehene, mit einem Betrag versehene, öffentlich zuordenbare Änderung des Saldos – dauerhaft.
Die Dokumente beschreiben keinen Leck, sondern erklären Integratoren ganz genau, wie sie das absichtlich indizieren. Das bedeutet jedoch, dass die Vertraulichkeit von Phoenix nur eine Notiz abdeckt, solange sie eine Notiz bleibt.
Sobald sie umgewandelt wird, werden Betrag und Zeitpunkt öffentlich und abfragbar, während die Notizhistorie dahinter auf null zurückgesetzt wird. Ein Beobachter kann nicht nachvollziehen, welche Notiz die Einzahlung finanziert hat, aber er kann ab genau diesem Block alles vollständig mitverfolgen.
Die eigentliche Privatsphäre-Grenze in Dusk ist also nicht das Protokoll, sondern der Umwandlungspunkt. Was ich noch nicht ausgearbeitet habe, ist, ob Dusk irgendetwas über den Zeitpunkt oder die Betragsmuster veröffentlicht, die eine Shield-then-Spend-Sequenz (zuerst schützen, dann ausgeben) korrelierbar machen – der gleiche Entanonymisierungs-Risiko-Fall, den Zcash-Nutzer gelernt haben, gilt auch für jede Privacy-Kette mit einem öffentlichen Ausgang.
@Dusk_Foundation $DUSK #Dusk $HEMI $AIO
Was dieses Mal auffiel, war nicht Phoenix’ Zusicherung der Privatsphäre, sondern wie dünn diese Zusicherung wird, sobald eine Phoenix-Notiz zu einem Moonlight-Saldo wird.
In Dusk’ eigenen Integrationsdokumenten wird eine direkte Moonlight-Einzahlung als ein konkretes, indizierbares Ereignis beschrieben: ein nicht rückgängig gemachtes Transfer-Contract-Ereignis, getaggt mit dem Topic „moonlight“, einem Empfänger und einem positiven Wert in LUX.
Dieses Ereignis wird ausgelöst, egal ob die DUSK, die auf das Konto gelangt, aus einer öffentlichen Übertragung stammt oder aus dem Entschleiern einer privaten Phoenix-Notiz. Sobald es ankommt, ist es eine mit Zeitstempel versehene, mit einem Betrag versehene, öffentlich zuordenbare Änderung des Saldos – dauerhaft.
Die Dokumente beschreiben keinen Leck, sondern erklären Integratoren ganz genau, wie sie das absichtlich indizieren. Das bedeutet jedoch, dass die Vertraulichkeit von Phoenix nur eine Notiz abdeckt, solange sie eine Notiz bleibt.
Sobald sie umgewandelt wird, werden Betrag und Zeitpunkt öffentlich und abfragbar, während die Notizhistorie dahinter auf null zurückgesetzt wird. Ein Beobachter kann nicht nachvollziehen, welche Notiz die Einzahlung finanziert hat, aber er kann ab genau diesem Block alles vollständig mitverfolgen.
Die eigentliche Privatsphäre-Grenze in Dusk ist also nicht das Protokoll, sondern der Umwandlungspunkt. Was ich noch nicht ausgearbeitet habe, ist, ob Dusk irgendetwas über den Zeitpunkt oder die Betragsmuster veröffentlicht, die eine Shield-then-Spend-Sequenz (zuerst schützen, dann ausgeben) korrelierbar machen – der gleiche Entanonymisierungs-Risiko-Fall, den Zcash-Nutzer gelernt haben, gilt auch für jede Privacy-Kette mit einem öffentlichen Ausgang.
@Dusk $DUSK #Dusk $HEMI $AIO
In Dusk’ eigenen Integrationsdokumenten wird eine direkte Moonlight-Einzahlung als ein konkretes, indizierbares Ereignis beschrieben: ein nicht rückgängig gemachtes Transfer-Contract-Ereignis, getaggt mit dem Topic „moonlight“, einem Empfänger und einem positiven Wert in LUX.
Dieses Ereignis wird ausgelöst, egal ob die DUSK, die auf das Konto gelangt, aus einer öffentlichen Übertragung stammt oder aus dem Entschleiern einer privaten Phoenix-Notiz. Sobald es ankommt, ist es eine mit Zeitstempel versehene, mit einem Betrag versehene, öffentlich zuordenbare Änderung des Saldos – dauerhaft.
Die Dokumente beschreiben keinen Leck, sondern erklären Integratoren ganz genau, wie sie das absichtlich indizieren. Das bedeutet jedoch, dass die Vertraulichkeit von Phoenix nur eine Notiz abdeckt, solange sie eine Notiz bleibt.
Sobald sie umgewandelt wird, werden Betrag und Zeitpunkt öffentlich und abfragbar, während die Notizhistorie dahinter auf null zurückgesetzt wird. Ein Beobachter kann nicht nachvollziehen, welche Notiz die Einzahlung finanziert hat, aber er kann ab genau diesem Block alles vollständig mitverfolgen.
Die eigentliche Privatsphäre-Grenze in Dusk ist also nicht das Protokoll, sondern der Umwandlungspunkt. Was ich noch nicht ausgearbeitet habe, ist, ob Dusk irgendetwas über den Zeitpunkt oder die Betragsmuster veröffentlicht, die eine Shield-then-Spend-Sequenz (zuerst schützen, dann ausgeben) korrelierbar machen – der gleiche Entanonymisierungs-Risiko-Fall, den Zcash-Nutzer gelernt haben, gilt auch für jede Privacy-Kette mit einem öffentlichen Ausgang.
@Dusk $DUSK #Dusk $HEMI $AIO
1
1
210
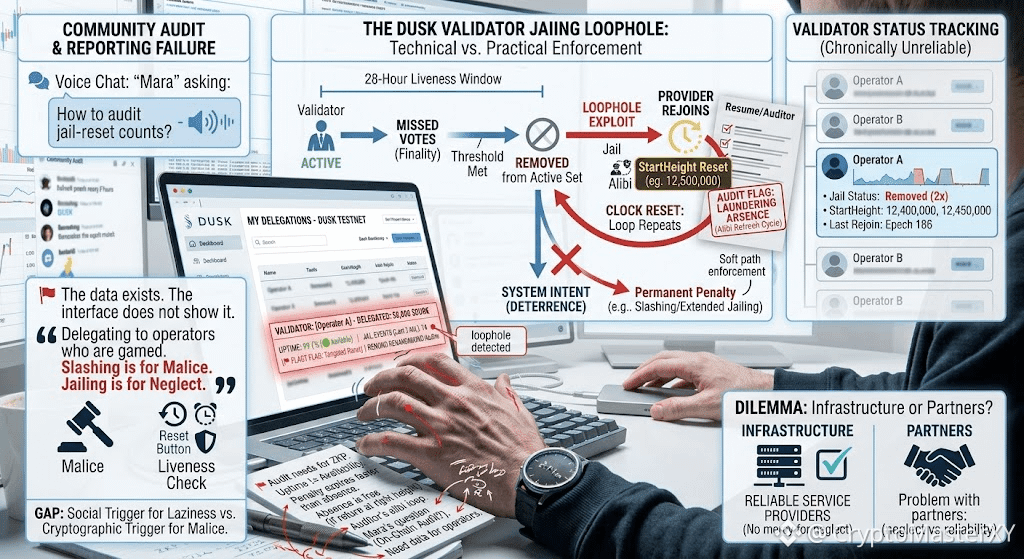
Ich hatte nicht vor, DUSKs Festnahme-Clock erneut zu testen. Ich habe nur mein Testnet-Reward-Dashboard geöffnet, um den Ertrag einzufordern. Dort habe ich es gesehen: Mein Finality-Provider hatte 99,1 % Uptime und in den letzten drei Monaten 14 Jail-Reset-Events.
Das Dashboard hat sie nicht gemeldet. Es hat sie still in die Historie einsortiert – so wie ein Lebenslauf Lücken versteckt, indem er Daten streckt. Jeder Reset hat den StartHeight neu verankert und so das 28-Stunden-Liveness-Fenster neu gestartet, bevor das alte reifen konnte. Der Provider war nicht zuverlässig. Er hat Abwesenheit über einen Wiedereintritt „gewaschen“.
Ich hatte Rewards mit einem Validator zusammengesetzt, der selten präsent war, weil die Strafe fürs Verpassen von Votes schneller ablief als die Epochen, die er verpasst hat. Die Kennzahl, der ich vertraut habe – die Uptime – hat keine Verfügbarkeit gemessen. Sie hat gemessen, wie gut ein Operator sein eigenes Alibi erneuern kann. In jener Nacht wurde in dem DUSK-Voice-Chat nicht über Phoenix oder Citadel gesprochen. Es ging um eine Nutzerin namens Mara, die fragte, wie man Jail-Reset-Zählungen On-Chain auditieren kann. Niemand hatte eine klare Antwort. Die Daten existieren.
Die Oberfläche zeigt sie nicht. Wir delegierten alle an Operatoren, die wir nie wirklich gesehen hatten, wach zu bleiben, denn die einzige Zahl, die zählte, war die, die dafür entworfen wurde, ausnutzbar zu sein. Slashing bestraft Missbrauch. Jailing sollte Fahrlässigkeit bestrafen. Aber in der Praxis bestraft Jailing nur diejenigen, die vergessen, sich wieder einzutragen, bevor die Uhr aufholt. Das Netzwerk braucht keinen böswilligen Validator, um zu scheitern.
Es braucht nur genug Operatoren, die verstehen, dass Abwesenheit kostenlos ist, solange man zur richtigen Blockhöhe zurückkehrt. Die Mathematik ist transparent. Die Verfügbarkeit, die sie melden, ist es nicht.
#dusk $DUSK @Dusk_Foundation $ACE $AKE
Ich hatte nicht vor, DUSKs Festnahme-Clock erneut zu testen. Ich habe nur mein Testnet-Reward-Dashboard geöffnet, um den Ertrag einzufordern. Dort habe ich es gesehen: Mein Finality-Provider hatte 99,1 % Uptime und in den letzten drei Monaten 14 Jail-Reset-Events.
Das Dashboard hat sie nicht gemeldet. Es hat sie still in die Historie einsortiert – so wie ein Lebenslauf Lücken versteckt, indem er Daten streckt. Jeder Reset hat den StartHeight neu verankert und so das 28-Stunden-Liveness-Fenster neu gestartet, bevor das alte reifen konnte. Der Provider war nicht zuverlässig. Er hat Abwesenheit über einen Wiedereintritt „gewaschen“.
Ich hatte Rewards mit einem Validator zusammengesetzt, der selten präsent war, weil die Strafe fürs Verpassen von Votes schneller ablief als die Epochen, die er verpasst hat. Die Kennzahl, der ich vertraut habe – die Uptime – hat keine Verfügbarkeit gemessen. Sie hat gemessen, wie gut ein Operator sein eigenes Alibi erneuern kann. In jener Nacht wurde in dem DUSK-Voice-Chat nicht über Phoenix oder Citadel gesprochen. Es ging um eine Nutzerin namens Mara, die fragte, wie man Jail-Reset-Zählungen On-Chain auditieren kann. Niemand hatte eine klare Antwort. Die Daten existieren.
Die Oberfläche zeigt sie nicht. Wir delegierten alle an Operatoren, die wir nie wirklich gesehen hatten, wach zu bleiben, denn die einzige Zahl, die zählte, war die, die dafür entworfen wurde, ausnutzbar zu sein. Slashing bestraft Missbrauch. Jailing sollte Fahrlässigkeit bestrafen. Aber in der Praxis bestraft Jailing nur diejenigen, die vergessen, sich wieder einzutragen, bevor die Uhr aufholt. Das Netzwerk braucht keinen böswilligen Validator, um zu scheitern.
Es braucht nur genug Operatoren, die verstehen, dass Abwesenheit kostenlos ist, solange man zur richtigen Blockhöhe zurückkehrt. Die Mathematik ist transparent. Die Verfügbarkeit, die sie melden, ist es nicht.
#dusk $DUSK @Dusk $ACE $AKE
Das Dashboard hat sie nicht gemeldet. Es hat sie still in die Historie einsortiert – so wie ein Lebenslauf Lücken versteckt, indem er Daten streckt. Jeder Reset hat den StartHeight neu verankert und so das 28-Stunden-Liveness-Fenster neu gestartet, bevor das alte reifen konnte. Der Provider war nicht zuverlässig. Er hat Abwesenheit über einen Wiedereintritt „gewaschen“.
Ich hatte Rewards mit einem Validator zusammengesetzt, der selten präsent war, weil die Strafe fürs Verpassen von Votes schneller ablief als die Epochen, die er verpasst hat. Die Kennzahl, der ich vertraut habe – die Uptime – hat keine Verfügbarkeit gemessen. Sie hat gemessen, wie gut ein Operator sein eigenes Alibi erneuern kann. In jener Nacht wurde in dem DUSK-Voice-Chat nicht über Phoenix oder Citadel gesprochen. Es ging um eine Nutzerin namens Mara, die fragte, wie man Jail-Reset-Zählungen On-Chain auditieren kann. Niemand hatte eine klare Antwort. Die Daten existieren.
Die Oberfläche zeigt sie nicht. Wir delegierten alle an Operatoren, die wir nie wirklich gesehen hatten, wach zu bleiben, denn die einzige Zahl, die zählte, war die, die dafür entworfen wurde, ausnutzbar zu sein. Slashing bestraft Missbrauch. Jailing sollte Fahrlässigkeit bestrafen. Aber in der Praxis bestraft Jailing nur diejenigen, die vergessen, sich wieder einzutragen, bevor die Uhr aufholt. Das Netzwerk braucht keinen böswilligen Validator, um zu scheitern.
Es braucht nur genug Operatoren, die verstehen, dass Abwesenheit kostenlos ist, solange man zur richtigen Blockhöhe zurückkehrt. Die Mathematik ist transparent. Die Verfügbarkeit, die sie melden, ist es nicht.
#dusk $DUSK @Dusk $ACE $AKE
3
3
1.7k
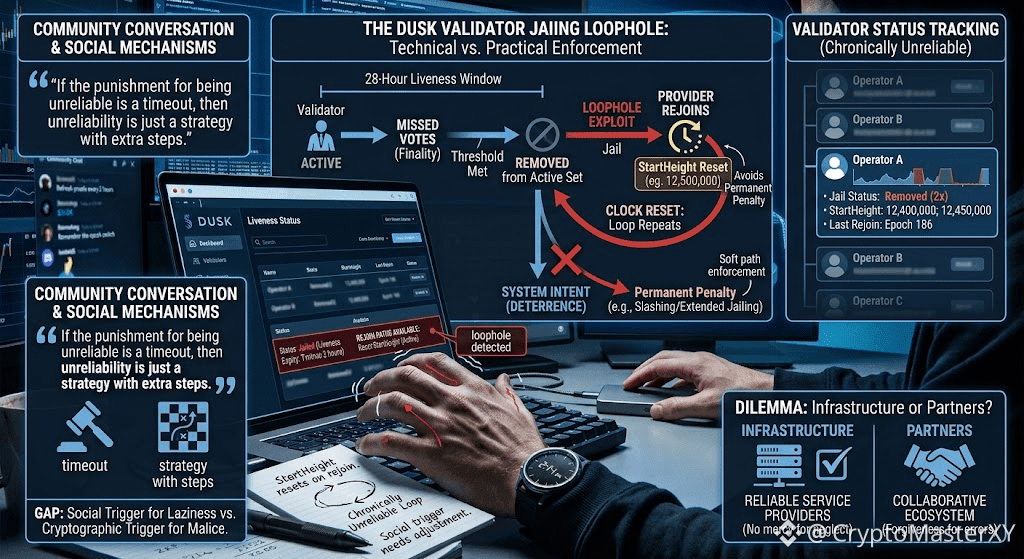
Ich habe zugesehen, wie ein DUSK-Validator aus dem aktiven Set auf Testnet entfernt wurde. Nicht gehackt. Nicht geslasht. Nur entfernt. Der Grund war Liveness: Er hat zu viele Finality-Votes innerhalb eines 28-Stunden-Fensters verpasst.
Das System funktionierte genau wie vorgesehen. Das hat mich beunruhigt.
Der Validator hat sein gebundenes Stake nicht verloren. Keine kryptografische Bestrafung. Kein offengelegter privater Schlüssel. Nur ein stiller Abgang aus der Konsensrunde. Und hier ist der Teil, der mir im Kopf blieb: Das Jailing-Fenster wird relativ zu einem StartHeight-Wert gemessen, der sich jedes Mal zurücksetzt, wenn der Provider wieder beitritt. Kurz weggehen, wiederkommen, die Uhr zurücksetzen, wiederholen. Ein chronisch unzuverlässiger Operator kann die dauerhafte Entfernung für immer umgehen, indem er nie lange genug offline bleibt, um die volle Strafe auszulösen. Der Pfad der weichen Durchsetzung ist derjenige mit der Lücke.
Ich dachte weiter über diese Lücke nach, während die DUSK-Community darüber debattierte, ob Finality-Provider als Infrastruktur oder als Partner behandelt werden sollten. Jemand im Chat sagte: „Wenn die Bestrafung für Unzuverlässigkeit ein Timeout ist, dann ist Unzuverlässigkeit nur eine Strategie mit zusätzlichen Schritten.“ Niemand lachte. Denn alle wussten: Ein Validator, der seine eigene Jail-Uhr zurücksetzt, bricht nicht die Regeln. Er „spielt“ nur den Takt der Durchsetzung.
Das ist die Lücke zwischen technischer Sicherheit und praktischer Sicherheit. Der kryptografische Auslöser für Double-Signing ist absolut, unerbittlich, automatisch. Der soziale Auslöser für Bequemlichkeit ist eine Zustandsmaschine mit einem Reset-Knopf. Der eine schützt das Netzwerk vor böser Absicht. Der andere schützt es vor Nachlässigkeit. Und im Moment gehört der Reset-Knopf genau dem Operator, der eigentlich eingehegt werden soll.
#dusk $DUSK @Dusk_Foundation $EDEN $AKE
Ich habe zugesehen, wie ein DUSK-Validator aus dem aktiven Set auf Testnet entfernt wurde. Nicht gehackt. Nicht geslasht. Nur entfernt. Der Grund war Liveness: Er hat zu viele Finality-Votes innerhalb eines 28-Stunden-Fensters verpasst.
Das System funktionierte genau wie vorgesehen. Das hat mich beunruhigt.
Der Validator hat sein gebundenes Stake nicht verloren. Keine kryptografische Bestrafung. Kein offengelegter privater Schlüssel. Nur ein stiller Abgang aus der Konsensrunde. Und hier ist der Teil, der mir im Kopf blieb: Das Jailing-Fenster wird relativ zu einem StartHeight-Wert gemessen, der sich jedes Mal zurücksetzt, wenn der Provider wieder beitritt. Kurz weggehen, wiederkommen, die Uhr zurücksetzen, wiederholen. Ein chronisch unzuverlässiger Operator kann die dauerhafte Entfernung für immer umgehen, indem er nie lange genug offline bleibt, um die volle Strafe auszulösen. Der Pfad der weichen Durchsetzung ist derjenige mit der Lücke.
Ich dachte weiter über diese Lücke nach, während die DUSK-Community darüber debattierte, ob Finality-Provider als Infrastruktur oder als Partner behandelt werden sollten. Jemand im Chat sagte: „Wenn die Bestrafung für Unzuverlässigkeit ein Timeout ist, dann ist Unzuverlässigkeit nur eine Strategie mit zusätzlichen Schritten.“ Niemand lachte. Denn alle wussten: Ein Validator, der seine eigene Jail-Uhr zurücksetzt, bricht nicht die Regeln. Er „spielt“ nur den Takt der Durchsetzung.
Das ist die Lücke zwischen technischer Sicherheit und praktischer Sicherheit. Der kryptografische Auslöser für Double-Signing ist absolut, unerbittlich, automatisch. Der soziale Auslöser für Bequemlichkeit ist eine Zustandsmaschine mit einem Reset-Knopf. Der eine schützt das Netzwerk vor böser Absicht. Der andere schützt es vor Nachlässigkeit. Und im Moment gehört der Reset-Knopf genau dem Operator, der eigentlich eingehegt werden soll.
#dusk $DUSK @Dusk $EDEN $AKE
Das System funktionierte genau wie vorgesehen. Das hat mich beunruhigt.
Der Validator hat sein gebundenes Stake nicht verloren. Keine kryptografische Bestrafung. Kein offengelegter privater Schlüssel. Nur ein stiller Abgang aus der Konsensrunde. Und hier ist der Teil, der mir im Kopf blieb: Das Jailing-Fenster wird relativ zu einem StartHeight-Wert gemessen, der sich jedes Mal zurücksetzt, wenn der Provider wieder beitritt. Kurz weggehen, wiederkommen, die Uhr zurücksetzen, wiederholen. Ein chronisch unzuverlässiger Operator kann die dauerhafte Entfernung für immer umgehen, indem er nie lange genug offline bleibt, um die volle Strafe auszulösen. Der Pfad der weichen Durchsetzung ist derjenige mit der Lücke.
Ich dachte weiter über diese Lücke nach, während die DUSK-Community darüber debattierte, ob Finality-Provider als Infrastruktur oder als Partner behandelt werden sollten. Jemand im Chat sagte: „Wenn die Bestrafung für Unzuverlässigkeit ein Timeout ist, dann ist Unzuverlässigkeit nur eine Strategie mit zusätzlichen Schritten.“ Niemand lachte. Denn alle wussten: Ein Validator, der seine eigene Jail-Uhr zurücksetzt, bricht nicht die Regeln. Er „spielt“ nur den Takt der Durchsetzung.
Das ist die Lücke zwischen technischer Sicherheit und praktischer Sicherheit. Der kryptografische Auslöser für Double-Signing ist absolut, unerbittlich, automatisch. Der soziale Auslöser für Bequemlichkeit ist eine Zustandsmaschine mit einem Reset-Knopf. Der eine schützt das Netzwerk vor böser Absicht. Der andere schützt es vor Nachlässigkeit. Und im Moment gehört der Reset-Knopf genau dem Operator, der eigentlich eingehegt werden soll.
#dusk $DUSK @Dusk $EDEN $AKE
75
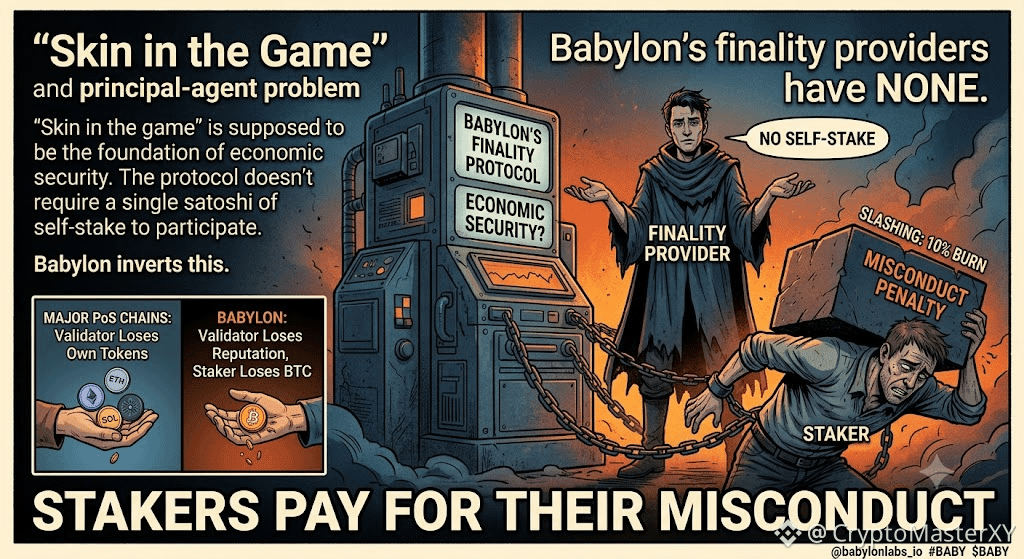
„Skin in the game“ soll die Grundlage wirtschaftlicher Sicherheit sein. Bablyons Finality-Provider haben keine – und die Staker zahlen für ihr Fehlverhalten.
Früher dachte ich, wirtschaftliche Sicherheit bedeute, dass jeder Validator etwas zu verlieren hat. Dann habe ich Bablyons Finality-Provider-Registrierung nachverfolgt – und festgestellt, dass das Protokoll nicht einmal einen Satoshi Self-Stake erfordert, um teilzunehmen.
Bablyons Dokumentation stellt das ganz klar fest: „Keine Self-Stake-Anforderung für Finality-Provider.“ Jeder kann sich registrieren, indem er eine Transaktion mit seinem öffentlichen Schlüssel, dem Commission-Rate und einer Beschreibung einreicht. Kein BTC ist gesperrt. Keine Kaution hinterlegt. Kein Slashing-Risiko für eigenes Kapital.
Das war der Teil, den ich zuvor nicht getrennt betrachtet hatte.
Jede große Proof-of-Stake-Kette verlangt von Validatoren, ihre eigenen Token zu staken – Ethereum fordert 32 ETH, Cosmos benötigt Self-Bonding, Solana braucht SOL. Das bringt die Anreize in Einklang: Wer Fehlverhalten zeigt, verliert sein eigenes Geld. Babylon verkehrt das ins Gegenteil. Finality-Provider riskieren nur ihren Ruf und zukünftige Belohnungen – nicht ihr eigenes BTC. Der gesamte Slashing-Mechanismus – das Verbrennen von 10 % der Staker-Fonds bei Double-Sign – trifft die Geldbörse des Providers nicht direkt. Die Staker zahlen für das Fehlverhalten des Providers.
Eine Validator-Recherche bestätigt, dass dadurch ein Principal-Agent-Problem entsteht. Ein Provider, der equivocated, verliert keinen Self-Stake – nur zukünftige Gebühren von Stakern, die möglicherweise abziehen. Aber mit einem 15-monatigen Timelock und einer 7-tägigen Unbonding-Verzögerung können Staker nicht ohne Weiteres abziehen. Der Provider hat ein Zeitfenster, um Fehlverhalten zu zeigen, ohne dass es sofort eine Kapitalstrafe trifft.
Was in Bablyons Dokumentation nicht angesprochen wird, ist, ob jemals verlangt wurde, dass ein Provider privat Sicherheiten hinterlegt, oder ob dieses Design vom Provider-Modell aus Cosmos übernommen wurde, ohne an das wirtschaftliche Gewicht von Bitcoin angepasst zu werden.
Damit ringe ich: Macht Bablyons Regel „kein Self-Stake“ das Bootstrapping eines Provider-Sets leichter – oder entsteht ein System, in dem die Menschen, die Milliarden an BTC absichern, nichts Eigenes zu verlieren haben?
@babylonlabs_io #BABY #baby $BABY $CYS $HEI
„Skin in the game“ soll die Grundlage wirtschaftlicher Sicherheit sein. Bablyons Finality-Provider haben keine – und die Staker zahlen für ihr Fehlverhalten.
Früher dachte ich, wirtschaftliche Sicherheit bedeute, dass jeder Validator etwas zu verlieren hat. Dann habe ich Bablyons Finality-Provider-Registrierung nachverfolgt – und festgestellt, dass das Protokoll nicht einmal einen Satoshi Self-Stake erfordert, um teilzunehmen.
Bablyons Dokumentation stellt das ganz klar fest: „Keine Self-Stake-Anforderung für Finality-Provider.“ Jeder kann sich registrieren, indem er eine Transaktion mit seinem öffentlichen Schlüssel, dem Commission-Rate und einer Beschreibung einreicht. Kein BTC ist gesperrt. Keine Kaution hinterlegt. Kein Slashing-Risiko für eigenes Kapital.
Das war der Teil, den ich zuvor nicht getrennt betrachtet hatte.
Jede große Proof-of-Stake-Kette verlangt von Validatoren, ihre eigenen Token zu staken – Ethereum fordert 32 ETH, Cosmos benötigt Self-Bonding, Solana braucht SOL. Das bringt die Anreize in Einklang: Wer Fehlverhalten zeigt, verliert sein eigenes Geld. Babylon verkehrt das ins Gegenteil. Finality-Provider riskieren nur ihren Ruf und zukünftige Belohnungen – nicht ihr eigenes BTC. Der gesamte Slashing-Mechanismus – das Verbrennen von 10 % der Staker-Fonds bei Double-Sign – trifft die Geldbörse des Providers nicht direkt. Die Staker zahlen für das Fehlverhalten des Providers.
Eine Validator-Recherche bestätigt, dass dadurch ein Principal-Agent-Problem entsteht. Ein Provider, der equivocated, verliert keinen Self-Stake – nur zukünftige Gebühren von Stakern, die möglicherweise abziehen. Aber mit einem 15-monatigen Timelock und einer 7-tägigen Unbonding-Verzögerung können Staker nicht ohne Weiteres abziehen. Der Provider hat ein Zeitfenster, um Fehlverhalten zu zeigen, ohne dass es sofort eine Kapitalstrafe trifft.
Was in Bablyons Dokumentation nicht angesprochen wird, ist, ob jemals verlangt wurde, dass ein Provider privat Sicherheiten hinterlegt, oder ob dieses Design vom Provider-Modell aus Cosmos übernommen wurde, ohne an das wirtschaftliche Gewicht von Bitcoin angepasst zu werden.
Damit ringe ich: Macht Bablyons Regel „kein Self-Stake“ das Bootstrapping eines Provider-Sets leichter – oder entsteht ein System, in dem die Menschen, die Milliarden an BTC absichern, nichts Eigenes zu verlieren haben?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
Früher dachte ich, wirtschaftliche Sicherheit bedeute, dass jeder Validator etwas zu verlieren hat. Dann habe ich Bablyons Finality-Provider-Registrierung nachverfolgt – und festgestellt, dass das Protokoll nicht einmal einen Satoshi Self-Stake erfordert, um teilzunehmen.
Bablyons Dokumentation stellt das ganz klar fest: „Keine Self-Stake-Anforderung für Finality-Provider.“ Jeder kann sich registrieren, indem er eine Transaktion mit seinem öffentlichen Schlüssel, dem Commission-Rate und einer Beschreibung einreicht. Kein BTC ist gesperrt. Keine Kaution hinterlegt. Kein Slashing-Risiko für eigenes Kapital.
Das war der Teil, den ich zuvor nicht getrennt betrachtet hatte.
Jede große Proof-of-Stake-Kette verlangt von Validatoren, ihre eigenen Token zu staken – Ethereum fordert 32 ETH, Cosmos benötigt Self-Bonding, Solana braucht SOL. Das bringt die Anreize in Einklang: Wer Fehlverhalten zeigt, verliert sein eigenes Geld. Babylon verkehrt das ins Gegenteil. Finality-Provider riskieren nur ihren Ruf und zukünftige Belohnungen – nicht ihr eigenes BTC. Der gesamte Slashing-Mechanismus – das Verbrennen von 10 % der Staker-Fonds bei Double-Sign – trifft die Geldbörse des Providers nicht direkt. Die Staker zahlen für das Fehlverhalten des Providers.
Eine Validator-Recherche bestätigt, dass dadurch ein Principal-Agent-Problem entsteht. Ein Provider, der equivocated, verliert keinen Self-Stake – nur zukünftige Gebühren von Stakern, die möglicherweise abziehen. Aber mit einem 15-monatigen Timelock und einer 7-tägigen Unbonding-Verzögerung können Staker nicht ohne Weiteres abziehen. Der Provider hat ein Zeitfenster, um Fehlverhalten zu zeigen, ohne dass es sofort eine Kapitalstrafe trifft.
Was in Bablyons Dokumentation nicht angesprochen wird, ist, ob jemals verlangt wurde, dass ein Provider privat Sicherheiten hinterlegt, oder ob dieses Design vom Provider-Modell aus Cosmos übernommen wurde, ohne an das wirtschaftliche Gewicht von Bitcoin angepasst zu werden.
Damit ringe ich: Macht Bablyons Regel „kein Self-Stake“ das Bootstrapping eines Provider-Sets leichter – oder entsteht ein System, in dem die Menschen, die Milliarden an BTC absichern, nichts Eigenes zu verlieren haben?
@BabylonLabs_io #BABY #baby $BABY $CYS $HEI
2
1
274
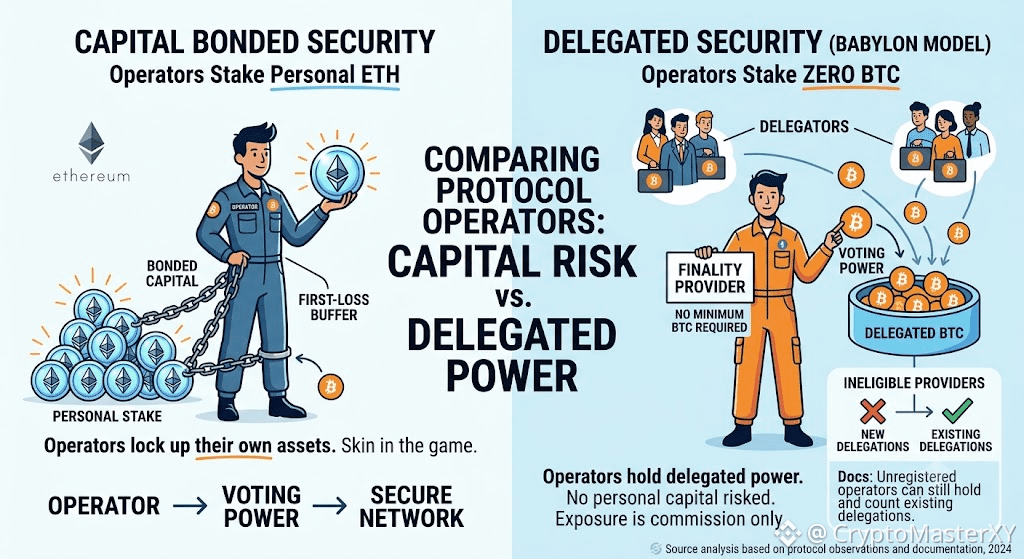
Ein Vermieter mit null Eigenkapital im Gebäude kassiert trotzdem Miete. Babylon läuft auf die gleiche Weise — Finality-Provider können Bitcoin-gestützte Positionen absichern, ohne selbst irgendeinen Bitcoin zu staken.
Früher nahm ich an, dass „Bitcoin Supercharged Networks“ bedeutete, dass jeder Betreiber mit eigenem Einsatz „Haut im Spiel“ hat. Dann fand ich Babylons Recruiting-Seite — „keine Mindestmenge an Bitcoin erforderlich“, um Finality-Provider zu werden.
Das war der Teil, den ich vorher nicht getrennt betrachtet hatte. Ein Finality-Provider hält die Stimmrechtsmacht delegierter BTC und stimmt in Finality-Runden ab. Nichts verlangt, dass er seinen eigenen Bitcoin stakt. Seine Exponierung entsteht ausschließlich über eine Provision auf delegierte Einsätze — nicht durch Kapital, das er persönlich einem Risiko aussetzt. Vergleiche das mit Ethereum, wo Operatoren ihr eigenes Kapital als First-Loss-Puffer hinterlegen.
Es gibt noch eine zweite Ebene. Babylons Doku beschreibt eine „nicht berechtigte“ Provider-Kategorie — Operatoren, die sich nie registriert haben, aber dennoch Delegationen erhalten haben. Die Web-App lässt neue Nutzer nicht mehr dazu delegieren, aber bestehende Delegationen werden weiterhin erfasst und mitgezählt. Der Filter blockiert nur neue Beziehungen. Er macht bestehende nicht rückgängig.
Damit ringe ich: Senkt das Entfernen der Kapitalanforderung die Hürde für ein stärker dezentralisiertes Set an Operatoren — oder bedeutet es einfach, dass die Menschen, die Finality-Entscheidungen treffen, davonspazieren können, ohne dass etwas Eigenes auf dem Spiel steht?
@babylonlabs_io #BABY #baby $BABY $VIC $BTW
Ein Vermieter mit null Eigenkapital im Gebäude kassiert trotzdem Miete. Babylon läuft auf die gleiche Weise — Finality-Provider können Bitcoin-gestützte Positionen absichern, ohne selbst irgendeinen Bitcoin zu staken.
Früher nahm ich an, dass „Bitcoin Supercharged Networks“ bedeutete, dass jeder Betreiber mit eigenem Einsatz „Haut im Spiel“ hat. Dann fand ich Babylons Recruiting-Seite — „keine Mindestmenge an Bitcoin erforderlich“, um Finality-Provider zu werden.
Das war der Teil, den ich vorher nicht getrennt betrachtet hatte. Ein Finality-Provider hält die Stimmrechtsmacht delegierter BTC und stimmt in Finality-Runden ab. Nichts verlangt, dass er seinen eigenen Bitcoin stakt. Seine Exponierung entsteht ausschließlich über eine Provision auf delegierte Einsätze — nicht durch Kapital, das er persönlich einem Risiko aussetzt. Vergleiche das mit Ethereum, wo Operatoren ihr eigenes Kapital als First-Loss-Puffer hinterlegen.
Es gibt noch eine zweite Ebene. Babylons Doku beschreibt eine „nicht berechtigte“ Provider-Kategorie — Operatoren, die sich nie registriert haben, aber dennoch Delegationen erhalten haben. Die Web-App lässt neue Nutzer nicht mehr dazu delegieren, aber bestehende Delegationen werden weiterhin erfasst und mitgezählt. Der Filter blockiert nur neue Beziehungen. Er macht bestehende nicht rückgängig.
Damit ringe ich: Senkt das Entfernen der Kapitalanforderung die Hürde für ein stärker dezentralisiertes Set an Operatoren — oder bedeutet es einfach, dass die Menschen, die Finality-Entscheidungen treffen, davonspazieren können, ohne dass etwas Eigenes auf dem Spiel steht?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
Früher nahm ich an, dass „Bitcoin Supercharged Networks“ bedeutete, dass jeder Betreiber mit eigenem Einsatz „Haut im Spiel“ hat. Dann fand ich Babylons Recruiting-Seite — „keine Mindestmenge an Bitcoin erforderlich“, um Finality-Provider zu werden.
Das war der Teil, den ich vorher nicht getrennt betrachtet hatte. Ein Finality-Provider hält die Stimmrechtsmacht delegierter BTC und stimmt in Finality-Runden ab. Nichts verlangt, dass er seinen eigenen Bitcoin stakt. Seine Exponierung entsteht ausschließlich über eine Provision auf delegierte Einsätze — nicht durch Kapital, das er persönlich einem Risiko aussetzt. Vergleiche das mit Ethereum, wo Operatoren ihr eigenes Kapital als First-Loss-Puffer hinterlegen.
Es gibt noch eine zweite Ebene. Babylons Doku beschreibt eine „nicht berechtigte“ Provider-Kategorie — Operatoren, die sich nie registriert haben, aber dennoch Delegationen erhalten haben. Die Web-App lässt neue Nutzer nicht mehr dazu delegieren, aber bestehende Delegationen werden weiterhin erfasst und mitgezählt. Der Filter blockiert nur neue Beziehungen. Er macht bestehende nicht rückgängig.
Damit ringe ich: Senkt das Entfernen der Kapitalanforderung die Hürde für ein stärker dezentralisiertes Set an Operatoren — oder bedeutet es einfach, dass die Menschen, die Finality-Entscheidungen treffen, davonspazieren können, ohne dass etwas Eigenes auf dem Spiel steht?
@BabylonLabs_io #BABY #baby $BABY $VIC $BTW
104
Schneiden verursacht Verbrennungen. Einsperren nicht. Einsperren sollte als Rückfalllösung für Ausfallzeiten dienen, und das Einsperren funktionierte auf dem Papier—bis eine Prüfung ergab, dass die Einsperr-Uhr selbst vom Anbieter, den sie eigentlich einschränken sollte, zurückgesetzt werden konnte.
Babylon trennt zwei Arten von Ausfallfehlern vollständig. Verschleierung—Doppel-Signierung—löst Slashing aus: BTC wird dauerhaft verbrannt, sobald die Kryptografie es erkennt. Ausfallzeiten lösen stattdessen Einsperren aus—eine Liveness-Regel, die einen Anbieter aus dem aktiven Set entfernen soll, wenn er zu viele Finalitätsabstimmungen innerhalb eines ungefähr 28-Stunden-Fensters verpasst. Kein Burn. Nur eine vorübergehende Entfernung.
Das war der Teil, den ich vorher nicht getrennt hatte.
Ein Sicherheitsforschungsbericht von OpenZeppelin stellte fest, dass das Einsperrfenster relativ zu einem StartHeight-Wert gemessen wird—und dieser Wert wird jedes Mal zurückgesetzt, wenn ein Finalitätsanbieter erneut in das aktive Set eintritt. Das schuf ein ausnutzbares Muster: kurzzeitig wegbleiben, wieder beitreten, direkt bevor das Einsperren ausgelöst würde, die Uhr zurücksetzen, dann endlos wiederholen. Ein chronisch unzuverlässiger Anbieter konnte dem Einsperren dauerhaft entgehen, ohne jemals technisch lange genug offline zu bleiben, um erwischt zu werden.
Das ist eine andere Kategorie von Risiko als alles im Slashing-Design. Verschleierung wird durch einen harten, kryptografischen Auslöser bestraft, dem niemand ausweichen kann—der offengelegte Schlüssel macht die Strafe automatisch. Die Durchsetzung der Liveness war eine Zustandsautomaten-Regel, die von einem Timer abhing, dessen Unbedenklichkeit gegenüber genau der Entität, die er einschränken sollte, niemand bestätigt hatte.
Unklar ist, ob dieser spezielle Umgehungsweg jemals live im Mainnet war oder bereits während der Prüfung vor dem Deployment entdeckt wurde—der Bericht deckt den Mechanismus ab, aber nicht die Expositionsdauer.
Womit ich gerade ringen muss: Ist es sinnvoll, Uneindeutigkeit (Equivocation) und Ausfallzeiten als grundsätzlich unterschiedliche Kategorien von Risiken zu behandeln—weil eine bösartig ist und die andere nicht? Oder bedeutet es einfach, dass der „weichere“ Durchsetzungsweg ohnehin der Ort war, an dem die eigentlichen Lücken lagen?
@babylonlabs_io #BABY $BABY #baby $TAKE $BLESS
Schneiden verursacht Verbrennungen. Einsperren nicht. Einsperren sollte als Rückfalllösung für Ausfallzeiten dienen, und das Einsperren funktionierte auf dem Papier—bis eine Prüfung ergab, dass die Einsperr-Uhr selbst vom Anbieter, den sie eigentlich einschränken sollte, zurückgesetzt werden konnte.
Babylon trennt zwei Arten von Ausfallfehlern vollständig. Verschleierung—Doppel-Signierung—löst Slashing aus: BTC wird dauerhaft verbrannt, sobald die Kryptografie es erkennt. Ausfallzeiten lösen stattdessen Einsperren aus—eine Liveness-Regel, die einen Anbieter aus dem aktiven Set entfernen soll, wenn er zu viele Finalitätsabstimmungen innerhalb eines ungefähr 28-Stunden-Fensters verpasst. Kein Burn. Nur eine vorübergehende Entfernung.
Das war der Teil, den ich vorher nicht getrennt hatte.
Ein Sicherheitsforschungsbericht von OpenZeppelin stellte fest, dass das Einsperrfenster relativ zu einem StartHeight-Wert gemessen wird—und dieser Wert wird jedes Mal zurückgesetzt, wenn ein Finalitätsanbieter erneut in das aktive Set eintritt. Das schuf ein ausnutzbares Muster: kurzzeitig wegbleiben, wieder beitreten, direkt bevor das Einsperren ausgelöst würde, die Uhr zurücksetzen, dann endlos wiederholen. Ein chronisch unzuverlässiger Anbieter konnte dem Einsperren dauerhaft entgehen, ohne jemals technisch lange genug offline zu bleiben, um erwischt zu werden.
Das ist eine andere Kategorie von Risiko als alles im Slashing-Design. Verschleierung wird durch einen harten, kryptografischen Auslöser bestraft, dem niemand ausweichen kann—der offengelegte Schlüssel macht die Strafe automatisch. Die Durchsetzung der Liveness war eine Zustandsautomaten-Regel, die von einem Timer abhing, dessen Unbedenklichkeit gegenüber genau der Entität, die er einschränken sollte, niemand bestätigt hatte.
Unklar ist, ob dieser spezielle Umgehungsweg jemals live im Mainnet war oder bereits während der Prüfung vor dem Deployment entdeckt wurde—der Bericht deckt den Mechanismus ab, aber nicht die Expositionsdauer.
Womit ich gerade ringen muss: Ist es sinnvoll, Uneindeutigkeit (Equivocation) und Ausfallzeiten als grundsätzlich unterschiedliche Kategorien von Risiken zu behandeln—weil eine bösartig ist und die andere nicht? Oder bedeutet es einfach, dass der „weichere“ Durchsetzungsweg ohnehin der Ort war, an dem die eigentlichen Lücken lagen?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
Babylon trennt zwei Arten von Ausfallfehlern vollständig. Verschleierung—Doppel-Signierung—löst Slashing aus: BTC wird dauerhaft verbrannt, sobald die Kryptografie es erkennt. Ausfallzeiten lösen stattdessen Einsperren aus—eine Liveness-Regel, die einen Anbieter aus dem aktiven Set entfernen soll, wenn er zu viele Finalitätsabstimmungen innerhalb eines ungefähr 28-Stunden-Fensters verpasst. Kein Burn. Nur eine vorübergehende Entfernung.
Das war der Teil, den ich vorher nicht getrennt hatte.
Ein Sicherheitsforschungsbericht von OpenZeppelin stellte fest, dass das Einsperrfenster relativ zu einem StartHeight-Wert gemessen wird—und dieser Wert wird jedes Mal zurückgesetzt, wenn ein Finalitätsanbieter erneut in das aktive Set eintritt. Das schuf ein ausnutzbares Muster: kurzzeitig wegbleiben, wieder beitreten, direkt bevor das Einsperren ausgelöst würde, die Uhr zurücksetzen, dann endlos wiederholen. Ein chronisch unzuverlässiger Anbieter konnte dem Einsperren dauerhaft entgehen, ohne jemals technisch lange genug offline zu bleiben, um erwischt zu werden.
Das ist eine andere Kategorie von Risiko als alles im Slashing-Design. Verschleierung wird durch einen harten, kryptografischen Auslöser bestraft, dem niemand ausweichen kann—der offengelegte Schlüssel macht die Strafe automatisch. Die Durchsetzung der Liveness war eine Zustandsautomaten-Regel, die von einem Timer abhing, dessen Unbedenklichkeit gegenüber genau der Entität, die er einschränken sollte, niemand bestätigt hatte.
Unklar ist, ob dieser spezielle Umgehungsweg jemals live im Mainnet war oder bereits während der Prüfung vor dem Deployment entdeckt wurde—der Bericht deckt den Mechanismus ab, aber nicht die Expositionsdauer.
Womit ich gerade ringen muss: Ist es sinnvoll, Uneindeutigkeit (Equivocation) und Ausfallzeiten als grundsätzlich unterschiedliche Kategorien von Risiken zu behandeln—weil eine bösartig ist und die andere nicht? Oder bedeutet es einfach, dass der „weichere“ Durchsetzungsweg ohnehin der Ort war, an dem die eigentlichen Lücken lagen?
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
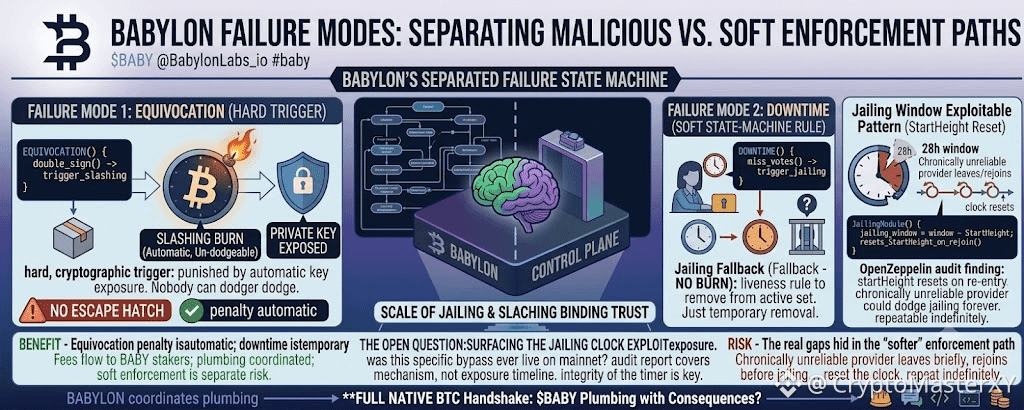
2
1
181
Ich habe das Redeem-Script des Vaults dekompiliert, auf der Suche nach einer Hintertür. Die gab es nicht. Nur ein OP_CHECKSEQUENCEVERIFY-Opcode und eine Blockhöhe, die irgendwann eintrifft – ob du bereit bist oder nicht. Kein Multisig-Override. Kein Admin-Key. Kein oracle-getriggertes vorzeitiges Freigeben.
Wenn du auf Unstake klickst, forderst du keine Erlaubnis an. Du zündest eine Lunte, die genau mit der Geschwindigkeit der Bitcoin-Blockproduktion brennt – und nichts auf der Welt kann sie schneller abbrennen lassen.
Das Problem ist: Der Markt macht nicht Pause, während die Lunte brennt. Sechs Tage in eine siebentägige Unbonding-Phase, zeigte das Chart eine rote Kerze mit 12%, und ich konnte nicht handeln. Nicht, weil ich eingefroren wäre. Sondern weil das Vault-Script meinen Ausstieg bereits auf einen Zeitstempel festgenagelt hatte, der noch nicht eingetroffen war. Die Rendite, die ich erzielt habe, war kein Zins. Sie war eine Prämie, die ich dafür eingesammelt habe, dass ich mein Recht verkauft habe, in Panik zu geraten.
Jeder Basispunkt dieser Rendite wurde gegen die Wahrscheinlichkeit bepreist, dass ich Liquidität brauchen würde, bevor der Timelock abläuft, und dann keine Möglichkeit hätte, sie zu bekommen.
Der Voice-Chat an diesem Abend drehte sich nicht um Einstiegspreise. Es ging um Leute, die ihre eigenen Timer herunterticken sahen, und die sich Screenshots von Block-Explorern hin- und herschoben, als wären sie Wartemagazine im Krankenhaus.
Der Vault sichert dein Bitcoin. Der Timelock sichert das Protokoll.
Der Gruppenchat sichert den Teil von dir, der auf ein fallendes Messer starren kann und nicht danach greift, bevor der Countdown endet. Das habe ich nicht aus dem Whitepaper gelernt. Ich habe es von einem Fremden gelernt, der „atme, Block 847.032 kommt wie auch immer“ in einen Chat getippt hat, dem ich fast gar nicht beigetreten wäre.
Das Redeem-Script ist transparent. Die emotionale Erlösung auf der anderen Seite des Timelocks ist es nicht.
#baby $BABY @babylonlabs_io $1000RATS $KOMA
Ich habe das Redeem-Script des Vaults dekompiliert, auf der Suche nach einer Hintertür. Die gab es nicht. Nur ein OP_CHECKSEQUENCEVERIFY-Opcode und eine Blockhöhe, die irgendwann eintrifft – ob du bereit bist oder nicht. Kein Multisig-Override. Kein Admin-Key. Kein oracle-getriggertes vorzeitiges Freigeben.
Wenn du auf Unstake klickst, forderst du keine Erlaubnis an. Du zündest eine Lunte, die genau mit der Geschwindigkeit der Bitcoin-Blockproduktion brennt – und nichts auf der Welt kann sie schneller abbrennen lassen.
Das Problem ist: Der Markt macht nicht Pause, während die Lunte brennt. Sechs Tage in eine siebentägige Unbonding-Phase, zeigte das Chart eine rote Kerze mit 12%, und ich konnte nicht handeln. Nicht, weil ich eingefroren wäre. Sondern weil das Vault-Script meinen Ausstieg bereits auf einen Zeitstempel festgenagelt hatte, der noch nicht eingetroffen war. Die Rendite, die ich erzielt habe, war kein Zins. Sie war eine Prämie, die ich dafür eingesammelt habe, dass ich mein Recht verkauft habe, in Panik zu geraten.
Jeder Basispunkt dieser Rendite wurde gegen die Wahrscheinlichkeit bepreist, dass ich Liquidität brauchen würde, bevor der Timelock abläuft, und dann keine Möglichkeit hätte, sie zu bekommen.
Der Voice-Chat an diesem Abend drehte sich nicht um Einstiegspreise. Es ging um Leute, die ihre eigenen Timer herunterticken sahen, und die sich Screenshots von Block-Explorern hin- und herschoben, als wären sie Wartemagazine im Krankenhaus.
Der Vault sichert dein Bitcoin. Der Timelock sichert das Protokoll.
Der Gruppenchat sichert den Teil von dir, der auf ein fallendes Messer starren kann und nicht danach greift, bevor der Countdown endet. Das habe ich nicht aus dem Whitepaper gelernt. Ich habe es von einem Fremden gelernt, der „atme, Block 847.032 kommt wie auch immer“ in einen Chat getippt hat, dem ich fast gar nicht beigetreten wäre.
Das Redeem-Script ist transparent. Die emotionale Erlösung auf der anderen Seite des Timelocks ist es nicht.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
Wenn du auf Unstake klickst, forderst du keine Erlaubnis an. Du zündest eine Lunte, die genau mit der Geschwindigkeit der Bitcoin-Blockproduktion brennt – und nichts auf der Welt kann sie schneller abbrennen lassen.
Das Problem ist: Der Markt macht nicht Pause, während die Lunte brennt. Sechs Tage in eine siebentägige Unbonding-Phase, zeigte das Chart eine rote Kerze mit 12%, und ich konnte nicht handeln. Nicht, weil ich eingefroren wäre. Sondern weil das Vault-Script meinen Ausstieg bereits auf einen Zeitstempel festgenagelt hatte, der noch nicht eingetroffen war. Die Rendite, die ich erzielt habe, war kein Zins. Sie war eine Prämie, die ich dafür eingesammelt habe, dass ich mein Recht verkauft habe, in Panik zu geraten.
Jeder Basispunkt dieser Rendite wurde gegen die Wahrscheinlichkeit bepreist, dass ich Liquidität brauchen würde, bevor der Timelock abläuft, und dann keine Möglichkeit hätte, sie zu bekommen.
Der Voice-Chat an diesem Abend drehte sich nicht um Einstiegspreise. Es ging um Leute, die ihre eigenen Timer herunterticken sahen, und die sich Screenshots von Block-Explorern hin- und herschoben, als wären sie Wartemagazine im Krankenhaus.
Der Vault sichert dein Bitcoin. Der Timelock sichert das Protokoll.
Der Gruppenchat sichert den Teil von dir, der auf ein fallendes Messer starren kann und nicht danach greift, bevor der Countdown endet. Das habe ich nicht aus dem Whitepaper gelernt. Ich habe es von einem Fremden gelernt, der „atme, Block 847.032 kommt wie auch immer“ in einen Chat getippt hat, dem ich fast gar nicht beigetreten wäre.
Das Redeem-Script ist transparent. Die emotionale Erlösung auf der anderen Seite des Timelocks ist es nicht.
#baby $BABY @BabylonLabs_io $1000RATS $KOMA
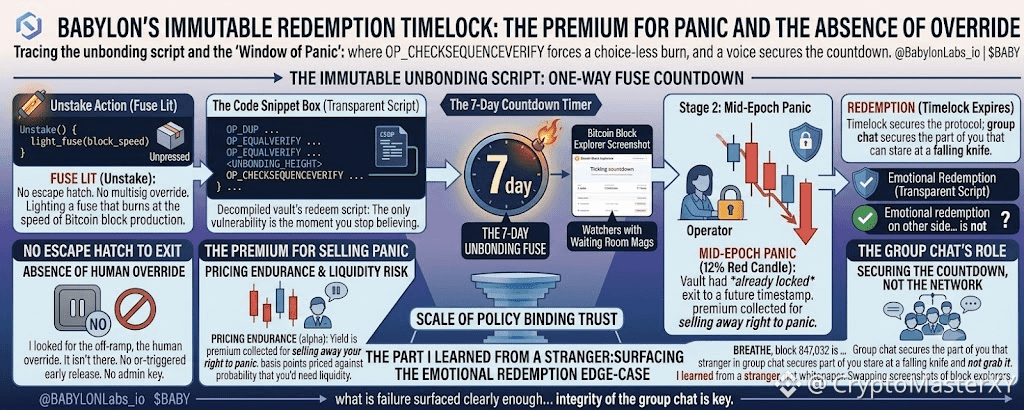
3
1
533
Ich habe nicht nach dem Wort „Vertrauen“ im Whitepaper gesucht. Ich suchte nach dem Ausstiegspunkt, der menschlichen Notbremse, der Codezeile, die die Ausführung pausiert, wenn jemand begreift, dass er sich geirrt hat. Die gibt es nicht.
Das EOTS-Schema ist ein Spiegel ohne Gnade. Ich habe einen Block ehrlich signiert und dann einen widersprüchlichen, nur um zu sehen, wie die Mathematik funktioniert. Die zweite Signatur hat die erste aufgebrochen und den privaten Schlüssel auf die Chain gespült – wie ein Geständnis, das man nicht wusste, dass man es schreibt. Kein Richter. Keine Abstimmung. Nur die Kurve, die macht, was Kurven tun.
Babylon hat keinen Bestrafungsmechanismus gebaut. Es hat eine Maschine gebaut, die sich selbst als Porträt wiedergibt. Jeder Validator, der korrekt signiert, hinterlässt nicht einen Beweis für Aufrichtigkeit, sondern das Fehlen der Selbstzerstörung. Dein Schlüssel bleibt geheim, nur solange du mit der Wahrheit übereinstimmst, die du zuerst unterschrieben hast.
Das ist die Umkehr, die der Markt noch nicht zu bewerten weiß. Andere Chains bitten dich, einem Komitee zu vertrauen. Babylon bittet dich, die Version von dir zu überleben, die unter einer roten Kerze vielleicht bricht und „Senden“ drückt. Die einzige Schwachstelle, die übrig bleibt, ist nicht kryptografisch. Sie ist der Moment, in dem du aufhörst zu glauben, dass der Spiegel standhält – und du wirst zum genau dem Angreifer, den das Protokoll darauf ausgelegt war, offenzulegen.
Der Community-Voice-Chat sichert nicht das Netzwerk. Er sichert die Pause zwischen Impuls und Handeln. Das Vault hält deinen Bitcoin. Die Mathematik hält die Validatoren. Der Gruppenchat hält die Version von dir, die morgen noch bereit ist, dem Spiegel ins Gesicht zu schauen. Ich weiß nicht, ob Babylon gewinnt. Ich weiß nur, dass es kein Vertrauen verlangt. Es verlangt Durchhaltevermögen – und Durchhaltevermögen ist das einzige Alpha, das sich nicht farmen lässt.
@babylonlabs_io $BABY #baby $KOMA $SNXXB
#baby
Ich habe nicht nach dem Wort „Vertrauen“ im Whitepaper gesucht. Ich suchte nach dem Ausstiegspunkt, der menschlichen Notbremse, der Codezeile, die die Ausführung pausiert, wenn jemand begreift, dass er sich geirrt hat. Die gibt es nicht.
Das EOTS-Schema ist ein Spiegel ohne Gnade. Ich habe einen Block ehrlich signiert und dann einen widersprüchlichen, nur um zu sehen, wie die Mathematik funktioniert. Die zweite Signatur hat die erste aufgebrochen und den privaten Schlüssel auf die Chain gespült – wie ein Geständnis, das man nicht wusste, dass man es schreibt. Kein Richter. Keine Abstimmung. Nur die Kurve, die macht, was Kurven tun.
Babylon hat keinen Bestrafungsmechanismus gebaut. Es hat eine Maschine gebaut, die sich selbst als Porträt wiedergibt. Jeder Validator, der korrekt signiert, hinterlässt nicht einen Beweis für Aufrichtigkeit, sondern das Fehlen der Selbstzerstörung. Dein Schlüssel bleibt geheim, nur solange du mit der Wahrheit übereinstimmst, die du zuerst unterschrieben hast.
Das ist die Umkehr, die der Markt noch nicht zu bewerten weiß. Andere Chains bitten dich, einem Komitee zu vertrauen. Babylon bittet dich, die Version von dir zu überleben, die unter einer roten Kerze vielleicht bricht und „Senden“ drückt. Die einzige Schwachstelle, die übrig bleibt, ist nicht kryptografisch. Sie ist der Moment, in dem du aufhörst zu glauben, dass der Spiegel standhält – und du wirst zum genau dem Angreifer, den das Protokoll darauf ausgelegt war, offenzulegen.
Der Community-Voice-Chat sichert nicht das Netzwerk. Er sichert die Pause zwischen Impuls und Handeln. Das Vault hält deinen Bitcoin. Die Mathematik hält die Validatoren. Der Gruppenchat hält die Version von dir, die morgen noch bereit ist, dem Spiegel ins Gesicht zu schauen. Ich weiß nicht, ob Babylon gewinnt. Ich weiß nur, dass es kein Vertrauen verlangt. Es verlangt Durchhaltevermögen – und Durchhaltevermögen ist das einzige Alpha, das sich nicht farmen lässt.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
Das EOTS-Schema ist ein Spiegel ohne Gnade. Ich habe einen Block ehrlich signiert und dann einen widersprüchlichen, nur um zu sehen, wie die Mathematik funktioniert. Die zweite Signatur hat die erste aufgebrochen und den privaten Schlüssel auf die Chain gespült – wie ein Geständnis, das man nicht wusste, dass man es schreibt. Kein Richter. Keine Abstimmung. Nur die Kurve, die macht, was Kurven tun.
Babylon hat keinen Bestrafungsmechanismus gebaut. Es hat eine Maschine gebaut, die sich selbst als Porträt wiedergibt. Jeder Validator, der korrekt signiert, hinterlässt nicht einen Beweis für Aufrichtigkeit, sondern das Fehlen der Selbstzerstörung. Dein Schlüssel bleibt geheim, nur solange du mit der Wahrheit übereinstimmst, die du zuerst unterschrieben hast.
Das ist die Umkehr, die der Markt noch nicht zu bewerten weiß. Andere Chains bitten dich, einem Komitee zu vertrauen. Babylon bittet dich, die Version von dir zu überleben, die unter einer roten Kerze vielleicht bricht und „Senden“ drückt. Die einzige Schwachstelle, die übrig bleibt, ist nicht kryptografisch. Sie ist der Moment, in dem du aufhörst zu glauben, dass der Spiegel standhält – und du wirst zum genau dem Angreifer, den das Protokoll darauf ausgelegt war, offenzulegen.
Der Community-Voice-Chat sichert nicht das Netzwerk. Er sichert die Pause zwischen Impuls und Handeln. Das Vault hält deinen Bitcoin. Die Mathematik hält die Validatoren. Der Gruppenchat hält die Version von dir, die morgen noch bereit ist, dem Spiegel ins Gesicht zu schauen. Ich weiß nicht, ob Babylon gewinnt. Ich weiß nur, dass es kein Vertrauen verlangt. Es verlangt Durchhaltevermögen – und Durchhaltevermögen ist das einzige Alpha, das sich nicht farmen lässt.
@BabylonLabs_io $BABY #baby $KOMA $SNXXB
#baby
2
179
Ich habe viermal nach dem Wort „trust“ im Whitepaper von Babylon gesucht. Ich fand es exakt nullmal.
Diese Zahl ließ mich nicht schlafen. Nicht, weil „trust“ im Protokoll fehlt. Sondern weil es durch etwas ersetzt wurde, das ich nicht bereit war, beim Namen zu nennen.
Ich habe das EOTS-Signatur-Schema anhand eines Testnet-Finality-Providers nachverfolgt, den ich absichtlich manipuliert habe. Einmal signieren, ehrlich – und der Schlüssel bleibt verborgen. Zweimal auf widersprüchlichen Blöcken signieren – und die Mathematik veröffentlicht Ihren privaten Schlüssel ins Netzwerk. Kein Tribunal. Keine Regierungsabstimmung. Die Strafe braucht keinen Richter, weil die Lüge ihren eigenen Vollstrecker mitbringt.
Ich ließ die Simulation laufen in der Erwartung, eine Schwelle zu finden, eine Kulanzfrist, eine menschliche Übersteuerung. Es gibt nichts davon. Die Ökonomie hat mich erwischt.
Ein Validator, der doppelt signiert, verliert zugebundenes Stake plus das geschliffene BTC. Aber das ist der Preis, den man für das Scheitern des Angriffs zahlt. Den Angriff zu starten kostet, zuerst den Zeitstempel von Bitcoin zu überholen – das bedeutet, eine Billion-Dollar-Buchführung neu zu organisieren, bevor die Signatur-Extraktion überhaupt auslöst.
Man wird nicht dafür geschliffen, es zu versuchen. Man wird dafür geschliffen, es zu versuchen und zu verlieren.
Das ist der Teil, über den ich nicht hinwegkomme. Babylon verhindert nicht, dass man unehrlich ist. Es macht Unehrlichkeit strukturell identisch mit einem Geständnis, sobald Bitcoins Proof of Work sich weigert, deinem Fork zu folgen.
Die meisten Ketten verkaufen dir „Trust“ in einem Komitee. Babylon verkauft dir „Trust“ in einem Axiom: Wenn du schummelst, bringt dich die Mathematik raus, bevor es irgendein Mensch bemerkt. Das ist keine Sicherheit. Das ist Determinismus.
Ich weiß nicht, ob der Markt das schon einpreist. Ich weiß nur, dass jede andere Kette dich bittet, zu glauben. Babylon bittet dich, zu berechnen. Und Rechnen ist günstiger als Glauben – bis es nicht mehr ist.
#baby $BABY @babylonlabs_io $COTI $UAI
Ich habe viermal nach dem Wort „trust“ im Whitepaper von Babylon gesucht. Ich fand es exakt nullmal.
Diese Zahl ließ mich nicht schlafen. Nicht, weil „trust“ im Protokoll fehlt. Sondern weil es durch etwas ersetzt wurde, das ich nicht bereit war, beim Namen zu nennen.
Ich habe das EOTS-Signatur-Schema anhand eines Testnet-Finality-Providers nachverfolgt, den ich absichtlich manipuliert habe. Einmal signieren, ehrlich – und der Schlüssel bleibt verborgen. Zweimal auf widersprüchlichen Blöcken signieren – und die Mathematik veröffentlicht Ihren privaten Schlüssel ins Netzwerk. Kein Tribunal. Keine Regierungsabstimmung. Die Strafe braucht keinen Richter, weil die Lüge ihren eigenen Vollstrecker mitbringt.
Ich ließ die Simulation laufen in der Erwartung, eine Schwelle zu finden, eine Kulanzfrist, eine menschliche Übersteuerung. Es gibt nichts davon. Die Ökonomie hat mich erwischt.
Ein Validator, der doppelt signiert, verliert zugebundenes Stake plus das geschliffene BTC. Aber das ist der Preis, den man für das Scheitern des Angriffs zahlt. Den Angriff zu starten kostet, zuerst den Zeitstempel von Bitcoin zu überholen – das bedeutet, eine Billion-Dollar-Buchführung neu zu organisieren, bevor die Signatur-Extraktion überhaupt auslöst.
Man wird nicht dafür geschliffen, es zu versuchen. Man wird dafür geschliffen, es zu versuchen und zu verlieren.
Das ist der Teil, über den ich nicht hinwegkomme. Babylon verhindert nicht, dass man unehrlich ist. Es macht Unehrlichkeit strukturell identisch mit einem Geständnis, sobald Bitcoins Proof of Work sich weigert, deinem Fork zu folgen.
Die meisten Ketten verkaufen dir „Trust“ in einem Komitee. Babylon verkauft dir „Trust“ in einem Axiom: Wenn du schummelst, bringt dich die Mathematik raus, bevor es irgendein Mensch bemerkt. Das ist keine Sicherheit. Das ist Determinismus.
Ich weiß nicht, ob der Markt das schon einpreist. Ich weiß nur, dass jede andere Kette dich bittet, zu glauben. Babylon bittet dich, zu berechnen. Und Rechnen ist günstiger als Glauben – bis es nicht mehr ist.
#baby $BABY @BabylonLabs_io $COTI $UAI
Diese Zahl ließ mich nicht schlafen. Nicht, weil „trust“ im Protokoll fehlt. Sondern weil es durch etwas ersetzt wurde, das ich nicht bereit war, beim Namen zu nennen.
Ich habe das EOTS-Signatur-Schema anhand eines Testnet-Finality-Providers nachverfolgt, den ich absichtlich manipuliert habe. Einmal signieren, ehrlich – und der Schlüssel bleibt verborgen. Zweimal auf widersprüchlichen Blöcken signieren – und die Mathematik veröffentlicht Ihren privaten Schlüssel ins Netzwerk. Kein Tribunal. Keine Regierungsabstimmung. Die Strafe braucht keinen Richter, weil die Lüge ihren eigenen Vollstrecker mitbringt.
Ich ließ die Simulation laufen in der Erwartung, eine Schwelle zu finden, eine Kulanzfrist, eine menschliche Übersteuerung. Es gibt nichts davon. Die Ökonomie hat mich erwischt.
Ein Validator, der doppelt signiert, verliert zugebundenes Stake plus das geschliffene BTC. Aber das ist der Preis, den man für das Scheitern des Angriffs zahlt. Den Angriff zu starten kostet, zuerst den Zeitstempel von Bitcoin zu überholen – das bedeutet, eine Billion-Dollar-Buchführung neu zu organisieren, bevor die Signatur-Extraktion überhaupt auslöst.
Man wird nicht dafür geschliffen, es zu versuchen. Man wird dafür geschliffen, es zu versuchen und zu verlieren.
Das ist der Teil, über den ich nicht hinwegkomme. Babylon verhindert nicht, dass man unehrlich ist. Es macht Unehrlichkeit strukturell identisch mit einem Geständnis, sobald Bitcoins Proof of Work sich weigert, deinem Fork zu folgen.
Die meisten Ketten verkaufen dir „Trust“ in einem Komitee. Babylon verkauft dir „Trust“ in einem Axiom: Wenn du schummelst, bringt dich die Mathematik raus, bevor es irgendein Mensch bemerkt. Das ist keine Sicherheit. Das ist Determinismus.
Ich weiß nicht, ob der Markt das schon einpreist. Ich weiß nur, dass jede andere Kette dich bittet, zu glauben. Babylon bittet dich, zu berechnen. Und Rechnen ist günstiger als Glauben – bis es nicht mehr ist.
#baby $BABY @BabylonLabs_io $COTI $UAI
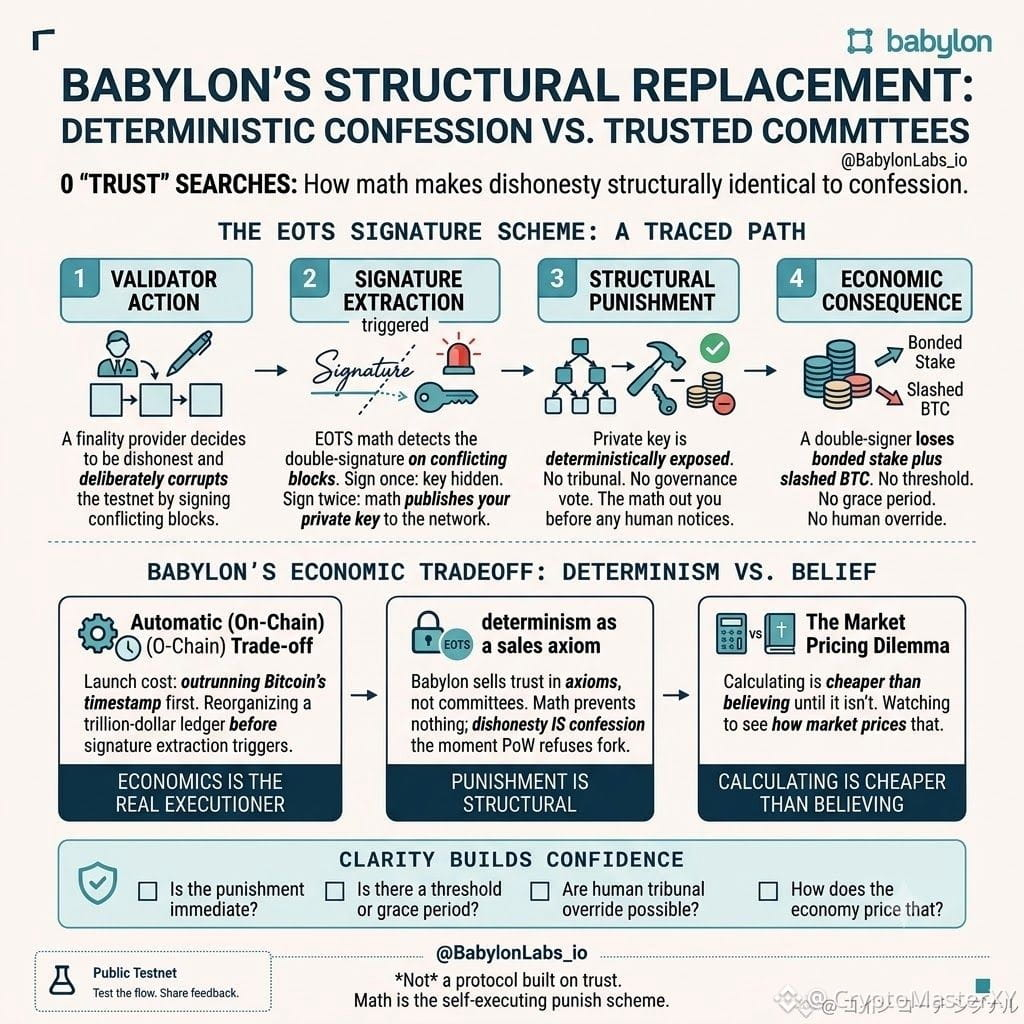
2
147
Ich wollte wissen, was in der Lücke passiert, zwischen dem Zeitpunkt, an dem die reale Deckung eines Finality-Providers sich ändert, und dem Zeitpunkt, an dem das Protokoll zugibt, dass sie sich geändert hat. Also habe ich nachverfolgt, wie das x/Epoching-Modul von Babylon eine neue Delegation tatsächlich verarbeitet.
Staking- und Unstaking-Nachrichten werden nicht sofort ausgeführt. Sie werden für die Dauer eines gesamten Epochs vorgemerkt und dann an der Grenze in einem Rutsch als ein Batch verarbeitet. Bis diese Grenze erreicht ist, spiegelt die Finality-Abstimmungsmacht der Kette das alte Snapshot wider, nicht das aktuelle. Ein Finality-Provider könnte in Echtzeit Delegationen verlieren, könnte sich wirtschaftlich bereits mitten im Epoch aushöhlen – und dennoch mit dem Gewicht abstimmen, das er hatte, bevor überhaupt jemand abgezogen hat.
Das ist kein Bug. Es ist der Preis dafür, dass man tausende BTC-gestützte Delegationen zu einer einzigen Abrechnung bündelt, statt jede einzeln zu verarbeiten. Aber es bedeutet, dass die kryptökomische Sicherheitsdeckung eines bestimmten Blocks nicht die Sicherheit ist, die gerade jetzt existiert. Es ist die Sicherheit, die zum letzten Checkpoint vorhanden war – fortgeführt in dem Vertrauen, dass sich dazwischen nichts Wesentliches geändert hat.
Ich habe das ständig damit verglichen, wie eine Kreditlinie tatsächlich funktioniert. Dein Limit wird nicht sofort aktualisiert, wenn sich dein Einkommen ändert. Es wird in einem Zyklus aktualisiert, und in der Zwischenzeit erweitert die Bank das Vertrauen auf Basis einer Zahl, die bereits leicht falsch ist. Babylon macht das Gleiche mit dem Gewicht von Bitcoin – nur mit besserer Kryptografie, die um die Falschheit herumverpackt ist.
Ich glaube nicht, dass das das Modell kaputtmacht. Schnelles Unbonding, ungefähr zwei Tage, hält dieses Zeitfenster im Vergleich zu typischen PoS-Ketten kurz. Aber kurz ist nicht null, und das, worauf es sich lohnt zu achten, ist nicht der Token-Preis. Entscheidend ist, wie breit dieses Epoch-Fenster wird, wenn das Validator-Set skaliert.
$BABY @babylonlabs_io #baby $ON $BTC
Ich wollte wissen, was in der Lücke passiert, zwischen dem Zeitpunkt, an dem die reale Deckung eines Finality-Providers sich ändert, und dem Zeitpunkt, an dem das Protokoll zugibt, dass sie sich geändert hat. Also habe ich nachverfolgt, wie das x/Epoching-Modul von Babylon eine neue Delegation tatsächlich verarbeitet.
Staking- und Unstaking-Nachrichten werden nicht sofort ausgeführt. Sie werden für die Dauer eines gesamten Epochs vorgemerkt und dann an der Grenze in einem Rutsch als ein Batch verarbeitet. Bis diese Grenze erreicht ist, spiegelt die Finality-Abstimmungsmacht der Kette das alte Snapshot wider, nicht das aktuelle. Ein Finality-Provider könnte in Echtzeit Delegationen verlieren, könnte sich wirtschaftlich bereits mitten im Epoch aushöhlen – und dennoch mit dem Gewicht abstimmen, das er hatte, bevor überhaupt jemand abgezogen hat.
Das ist kein Bug. Es ist der Preis dafür, dass man tausende BTC-gestützte Delegationen zu einer einzigen Abrechnung bündelt, statt jede einzeln zu verarbeiten. Aber es bedeutet, dass die kryptökomische Sicherheitsdeckung eines bestimmten Blocks nicht die Sicherheit ist, die gerade jetzt existiert. Es ist die Sicherheit, die zum letzten Checkpoint vorhanden war – fortgeführt in dem Vertrauen, dass sich dazwischen nichts Wesentliches geändert hat.
Ich habe das ständig damit verglichen, wie eine Kreditlinie tatsächlich funktioniert. Dein Limit wird nicht sofort aktualisiert, wenn sich dein Einkommen ändert. Es wird in einem Zyklus aktualisiert, und in der Zwischenzeit erweitert die Bank das Vertrauen auf Basis einer Zahl, die bereits leicht falsch ist. Babylon macht das Gleiche mit dem Gewicht von Bitcoin – nur mit besserer Kryptografie, die um die Falschheit herumverpackt ist.
Ich glaube nicht, dass das das Modell kaputtmacht. Schnelles Unbonding, ungefähr zwei Tage, hält dieses Zeitfenster im Vergleich zu typischen PoS-Ketten kurz. Aber kurz ist nicht null, und das, worauf es sich lohnt zu achten, ist nicht der Token-Preis. Entscheidend ist, wie breit dieses Epoch-Fenster wird, wenn das Validator-Set skaliert.
$BABY @BabylonLabs_io #baby $ON $BTC
Staking- und Unstaking-Nachrichten werden nicht sofort ausgeführt. Sie werden für die Dauer eines gesamten Epochs vorgemerkt und dann an der Grenze in einem Rutsch als ein Batch verarbeitet. Bis diese Grenze erreicht ist, spiegelt die Finality-Abstimmungsmacht der Kette das alte Snapshot wider, nicht das aktuelle. Ein Finality-Provider könnte in Echtzeit Delegationen verlieren, könnte sich wirtschaftlich bereits mitten im Epoch aushöhlen – und dennoch mit dem Gewicht abstimmen, das er hatte, bevor überhaupt jemand abgezogen hat.
Das ist kein Bug. Es ist der Preis dafür, dass man tausende BTC-gestützte Delegationen zu einer einzigen Abrechnung bündelt, statt jede einzeln zu verarbeiten. Aber es bedeutet, dass die kryptökomische Sicherheitsdeckung eines bestimmten Blocks nicht die Sicherheit ist, die gerade jetzt existiert. Es ist die Sicherheit, die zum letzten Checkpoint vorhanden war – fortgeführt in dem Vertrauen, dass sich dazwischen nichts Wesentliches geändert hat.
Ich habe das ständig damit verglichen, wie eine Kreditlinie tatsächlich funktioniert. Dein Limit wird nicht sofort aktualisiert, wenn sich dein Einkommen ändert. Es wird in einem Zyklus aktualisiert, und in der Zwischenzeit erweitert die Bank das Vertrauen auf Basis einer Zahl, die bereits leicht falsch ist. Babylon macht das Gleiche mit dem Gewicht von Bitcoin – nur mit besserer Kryptografie, die um die Falschheit herumverpackt ist.
Ich glaube nicht, dass das das Modell kaputtmacht. Schnelles Unbonding, ungefähr zwei Tage, hält dieses Zeitfenster im Vergleich zu typischen PoS-Ketten kurz. Aber kurz ist nicht null, und das, worauf es sich lohnt zu achten, ist nicht der Token-Preis. Entscheidend ist, wie breit dieses Epoch-Fenster wird, wenn das Validator-Set skaliert.
$BABY @BabylonLabs_io #baby $ON $BTC
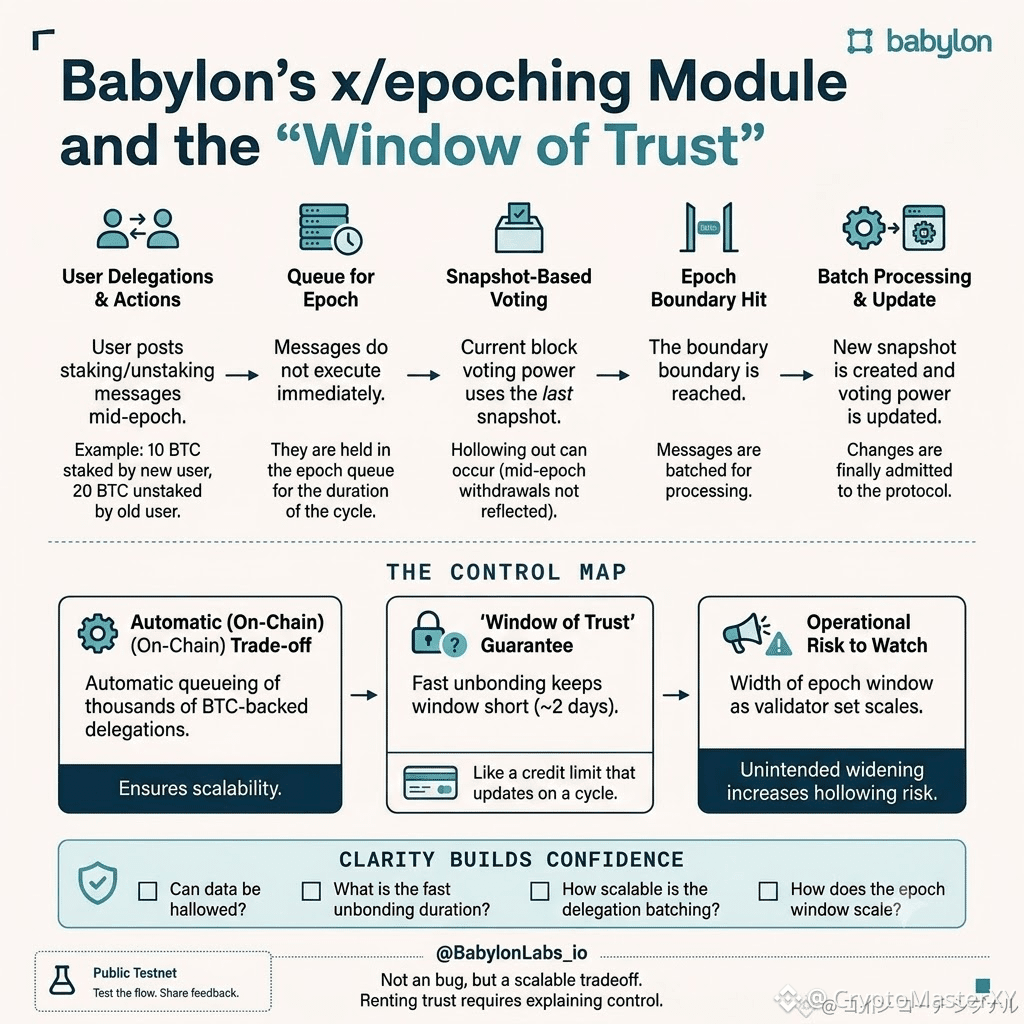
3
212
Ich ging davon aus, dass das Covenant-Committee nur Formsache ist—so eine Art Multisig, wie jedes Bitcoin-Staking-Protokoll es braucht, und niemand den Code dafür liest. Ich änderte meine Meinung erst, nachdem ich nachverfolgt hatte, was passiert, wenn ein Validator versucht, sich früh ausbinden zu lassen.
Es gibt keine Unbonding-Warteschlange in der Form, wie sich das die Leute vorstellen. Wenn du stakest, unterschreibst du kein Versprechen, zu warten. Du signierst stattdessen die Exit-Transaktion selbst—im Voraus, zeitgelockt, gehalten vom Covenant-Committee, bevor dein BTC überhaupt in Richtung eines Validators wandert. Das Komitee entscheidet nicht darüber, ob du dein Bitcoin zurückbekommst. Es hält eine Transaktion, die bereits entschieden ist, und wartet lediglich auf die Uhrzeit, die die Signatur angegeben hat.
Diese eine Einzelheit verändert, was das Komitee tatsächlich ist. Es ist kein Gremium der Governance mit Ermessensspielraum. Es ist ein Notar für eine Entscheidung, die du bereits getroffen hast. Seine gesamte Aufgabe besteht darin, keine Meinung zu haben. Der Moment, in dem ein Mitglied des Covenants anfängt zu prüfen, ob dein Exit fair ist, ist das Design bereits gescheitert—denn Fairness sollte beim Signieren geklärt werden, nicht erst beim Einlösen.
Ich habe immer wieder daran gedacht, wie ungewöhnlich das außerhalb von Code ist. Fast jede Institution, mit der wir es zu tun haben—eine Bank, ein Vermieter, ein Gericht—behält sich das Recht vor, deinen Fall später neu zu interpretieren. Babylons Komitee ist so gebaut, dass es keinen Fall gibt, der neu interpretiert werden könnte. Es wurde bereits „zugeschlossen“ unterschrieben.
Ich glaube nicht, dass das frühes Aussteigen schmerzfrei macht. Es heißt nur: Der Schmerz wurde eingepreist, bevor du gestaket hast, nicht nachträglich verhandelt. Eine Struktur, in der das schwierigste Gespräch bereits stattgefunden hat—still, an dem Tag, an dem du auf „Confirm“ geklickt hast.
$BABY @babylonlabs_io #baby $COTI $ON
Ich ging davon aus, dass das Covenant-Committee nur Formsache ist—so eine Art Multisig, wie jedes Bitcoin-Staking-Protokoll es braucht, und niemand den Code dafür liest. Ich änderte meine Meinung erst, nachdem ich nachverfolgt hatte, was passiert, wenn ein Validator versucht, sich früh ausbinden zu lassen.
Es gibt keine Unbonding-Warteschlange in der Form, wie sich das die Leute vorstellen. Wenn du stakest, unterschreibst du kein Versprechen, zu warten. Du signierst stattdessen die Exit-Transaktion selbst—im Voraus, zeitgelockt, gehalten vom Covenant-Committee, bevor dein BTC überhaupt in Richtung eines Validators wandert. Das Komitee entscheidet nicht darüber, ob du dein Bitcoin zurückbekommst. Es hält eine Transaktion, die bereits entschieden ist, und wartet lediglich auf die Uhrzeit, die die Signatur angegeben hat.
Diese eine Einzelheit verändert, was das Komitee tatsächlich ist. Es ist kein Gremium der Governance mit Ermessensspielraum. Es ist ein Notar für eine Entscheidung, die du bereits getroffen hast. Seine gesamte Aufgabe besteht darin, keine Meinung zu haben. Der Moment, in dem ein Mitglied des Covenants anfängt zu prüfen, ob dein Exit fair ist, ist das Design bereits gescheitert—denn Fairness sollte beim Signieren geklärt werden, nicht erst beim Einlösen.
Ich habe immer wieder daran gedacht, wie ungewöhnlich das außerhalb von Code ist. Fast jede Institution, mit der wir es zu tun haben—eine Bank, ein Vermieter, ein Gericht—behält sich das Recht vor, deinen Fall später neu zu interpretieren. Babylons Komitee ist so gebaut, dass es keinen Fall gibt, der neu interpretiert werden könnte. Es wurde bereits „zugeschlossen“ unterschrieben.
Ich glaube nicht, dass das frühes Aussteigen schmerzfrei macht. Es heißt nur: Der Schmerz wurde eingepreist, bevor du gestaket hast, nicht nachträglich verhandelt. Eine Struktur, in der das schwierigste Gespräch bereits stattgefunden hat—still, an dem Tag, an dem du auf „Confirm“ geklickt hast.
$BABY @BabylonLabs_io #baby $COTI $ON
Es gibt keine Unbonding-Warteschlange in der Form, wie sich das die Leute vorstellen. Wenn du stakest, unterschreibst du kein Versprechen, zu warten. Du signierst stattdessen die Exit-Transaktion selbst—im Voraus, zeitgelockt, gehalten vom Covenant-Committee, bevor dein BTC überhaupt in Richtung eines Validators wandert. Das Komitee entscheidet nicht darüber, ob du dein Bitcoin zurückbekommst. Es hält eine Transaktion, die bereits entschieden ist, und wartet lediglich auf die Uhrzeit, die die Signatur angegeben hat.
Diese eine Einzelheit verändert, was das Komitee tatsächlich ist. Es ist kein Gremium der Governance mit Ermessensspielraum. Es ist ein Notar für eine Entscheidung, die du bereits getroffen hast. Seine gesamte Aufgabe besteht darin, keine Meinung zu haben. Der Moment, in dem ein Mitglied des Covenants anfängt zu prüfen, ob dein Exit fair ist, ist das Design bereits gescheitert—denn Fairness sollte beim Signieren geklärt werden, nicht erst beim Einlösen.
Ich habe immer wieder daran gedacht, wie ungewöhnlich das außerhalb von Code ist. Fast jede Institution, mit der wir es zu tun haben—eine Bank, ein Vermieter, ein Gericht—behält sich das Recht vor, deinen Fall später neu zu interpretieren. Babylons Komitee ist so gebaut, dass es keinen Fall gibt, der neu interpretiert werden könnte. Es wurde bereits „zugeschlossen“ unterschrieben.
Ich glaube nicht, dass das frühes Aussteigen schmerzfrei macht. Es heißt nur: Der Schmerz wurde eingepreist, bevor du gestaket hast, nicht nachträglich verhandelt. Eine Struktur, in der das schwierigste Gespräch bereits stattgefunden hat—still, an dem Tag, an dem du auf „Confirm“ geklickt hast.
$BABY @BabylonLabs_io #baby $COTI $ON
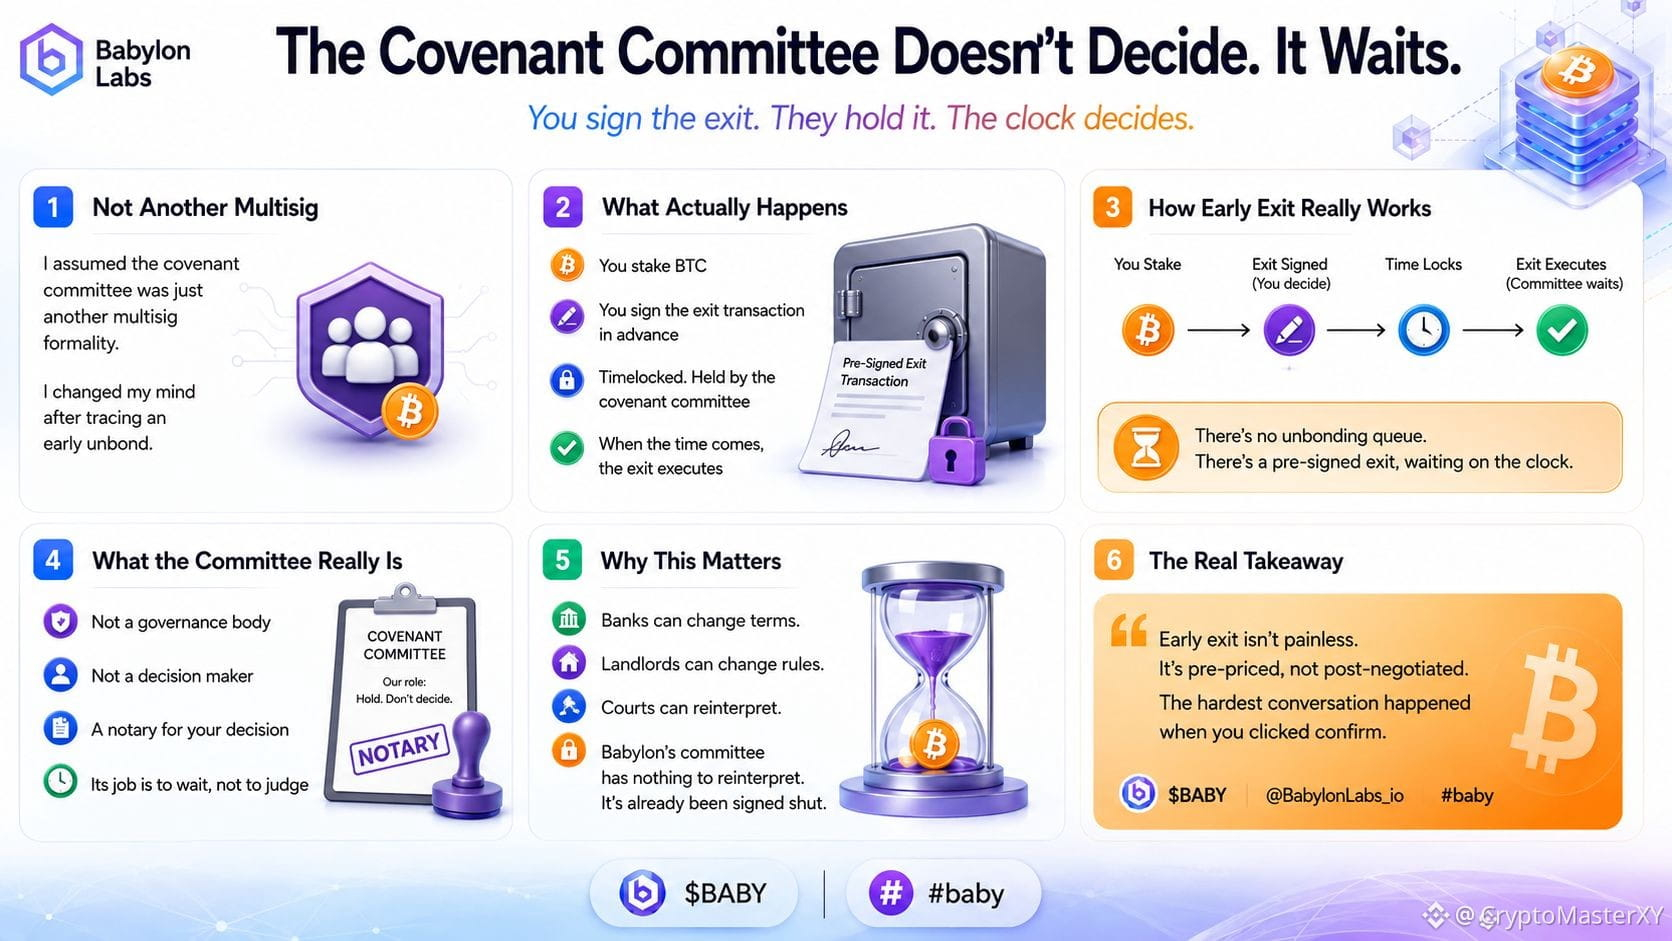
184
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
HKCompletesFirstHKDStablecoinUseCase
2,162 Aufrufe
149 Kommentare
#hkcompletesfirsthkdstablecoinusecase
🇭🇰 Warten wir, noch eine weitere stabile Coin? 🤯 Hongkong hat gerade den ersten Anwendungsfall für die Investition digitaler Vermögenswerte mit HKDAP abgeschlossen – eine stabilisierte Münze, die durch den Hongkong-Dollar (HKD) gedeckt ist, in Hongkong reguliert und von Standard Chartered abgesichert.
Steuern wir auf eine Welt zu, in der wir massenhaft Stablecoins haben – ähnlich wie es Papierwährungen gibt? Es wäre völlig chaotisch, wenn jedes Land seine eigene Währung herausgeben würde! 🌀 Stell dir vor, man wechselt von USD zu HKD zu EUR – aber über Stablecoins.
Was sollten Trader tun?
💵 Folge der Papierwährung: Beobachte, wie regionale Stablecoins die Liquidität beeinflussen.
💵 Bewahre die Liquidität: Halte dich an die gängigen Stablecoins wie USDT/USDC für schnelles Trading.
💵 Sei vorbereitet: Regulierte Stablecoins kommen, ob wir das mögen oder nicht.
Keine Finanzberatung! 🚫
Bitte weiterverfolgen
$BTC
$ETH
$BNB
#HongKongCrypto #stablecoin #HKDAP
Shamika Metting
·1 Likes
·226 Aufrufe
VietnamPlansFirstCryptoLicensesIn2026
1,534 Aufrufe
94 Kommentare
BTCBreaks80K
196,856 Aufrufe
3,204 Kommentare