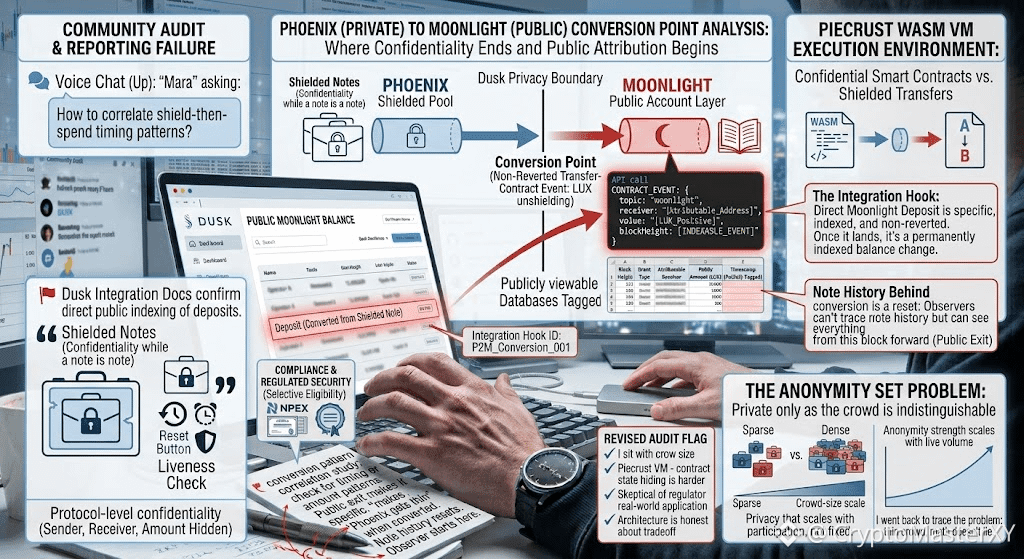
Etwas, bei dem ich länger geblieben bin, als ich erwartet hatte, war nicht Dusk' Kryptografie, sondern die Größe des Publikums.
Ich ging wieder in Dusk' Design zurück, um gezielt das Problem des Anonymitätssets nachzuspüren: die Idee, dass eine abgeschirmte Transaktion nur so privat ist wie die Menge an gleichartigen, nicht unterscheidbaren Notizen, die sie umgeben.
Wenn die Akzeptanz dünn bleibt, dann lügt die Mathematik nicht – und ich habe das klar ausgesprochen, statt so zu tun, als würde Verschlüsselung allein Exponierung lösen. Was mich zurückgeholt hat, war Piecrust, Dusk' WASM-basierte Ausführungsumgebung, und wie sie vertrauliche Smart Contracts anders behandelt als eine einfache abgeschirmte Übertragung.
Wir verstecken hier nicht nur Kontostände, wir verstecken Zustandsübergänge direkt in der Logik der Verträge. Das bedeutet, dass der Zero-Knowledge-Ziruit beweisen muss, dass ein Programm korrekt ausgeführt wurde, ohne seine Eingaben oder Zwischenschritte offenzulegen.
Ich habe eine Weile darüber nachgedacht, weil das eine viel schwierigere rechnerische Aussage ist als der Nachweis eines Kontostands. Dann gibt es noch den Compliance-Aspekt, den Teil, den die meisten Privacy-Chains ganz vermeiden: Dusk' Lizenzierungsarbeit mit NPEX und sein Vorstoß hin zu regulierten Security Tokens – was nur funktioniert, wenn dieselbe Zero-Knowledge-Schicht Eignung selektiv beweisen kann, ohne Identität offenzulegen.
Ich bin immer noch skeptisch, wie das gegenüber echten Regulierern standhält – nicht gegenüber Whitepapern – und ich habe nicht genug Live-Volumen gesehen, um das Anonymitätsset als gelöst zu bezeichnen. Aber die Architektur ist zumindest ehrlich in Bezug auf den Tradeoff: Privatsphäre, die mit der Teilnahme skaliert, nicht Privatsphäre als fixe Garantie.
Diese Unterscheidung hat das von der üblichen „Shielded-Coin“-Werbung getrennt.
@Dusk $DUSK #dusk $GPS $STAR
Ich ging wieder in Dusk' Design zurück, um gezielt das Problem des Anonymitätssets nachzuspüren: die Idee, dass eine abgeschirmte Transaktion nur so privat ist wie die Menge an gleichartigen, nicht unterscheidbaren Notizen, die sie umgeben.
Wenn die Akzeptanz dünn bleibt, dann lügt die Mathematik nicht – und ich habe das klar ausgesprochen, statt so zu tun, als würde Verschlüsselung allein Exponierung lösen. Was mich zurückgeholt hat, war Piecrust, Dusk' WASM-basierte Ausführungsumgebung, und wie sie vertrauliche Smart Contracts anders behandelt als eine einfache abgeschirmte Übertragung.
Wir verstecken hier nicht nur Kontostände, wir verstecken Zustandsübergänge direkt in der Logik der Verträge. Das bedeutet, dass der Zero-Knowledge-Ziruit beweisen muss, dass ein Programm korrekt ausgeführt wurde, ohne seine Eingaben oder Zwischenschritte offenzulegen.
Ich habe eine Weile darüber nachgedacht, weil das eine viel schwierigere rechnerische Aussage ist als der Nachweis eines Kontostands. Dann gibt es noch den Compliance-Aspekt, den Teil, den die meisten Privacy-Chains ganz vermeiden: Dusk' Lizenzierungsarbeit mit NPEX und sein Vorstoß hin zu regulierten Security Tokens – was nur funktioniert, wenn dieselbe Zero-Knowledge-Schicht Eignung selektiv beweisen kann, ohne Identität offenzulegen.
Ich bin immer noch skeptisch, wie das gegenüber echten Regulierern standhält – nicht gegenüber Whitepapern – und ich habe nicht genug Live-Volumen gesehen, um das Anonymitätsset als gelöst zu bezeichnen. Aber die Architektur ist zumindest ehrlich in Bezug auf den Tradeoff: Privatsphäre, die mit der Teilnahme skaliert, nicht Privatsphäre als fixe Garantie.
Diese Unterscheidung hat das von der üblichen „Shielded-Coin“-Werbung getrennt.
@Dusk $DUSK #dusk $GPS $STAR