Die Architektur von Dusk versteckt nicht deine Transaktionen; sie versteckt die Tatsache selbst, dass sie überhaupt dir gehören und für dich auffindbar sind.
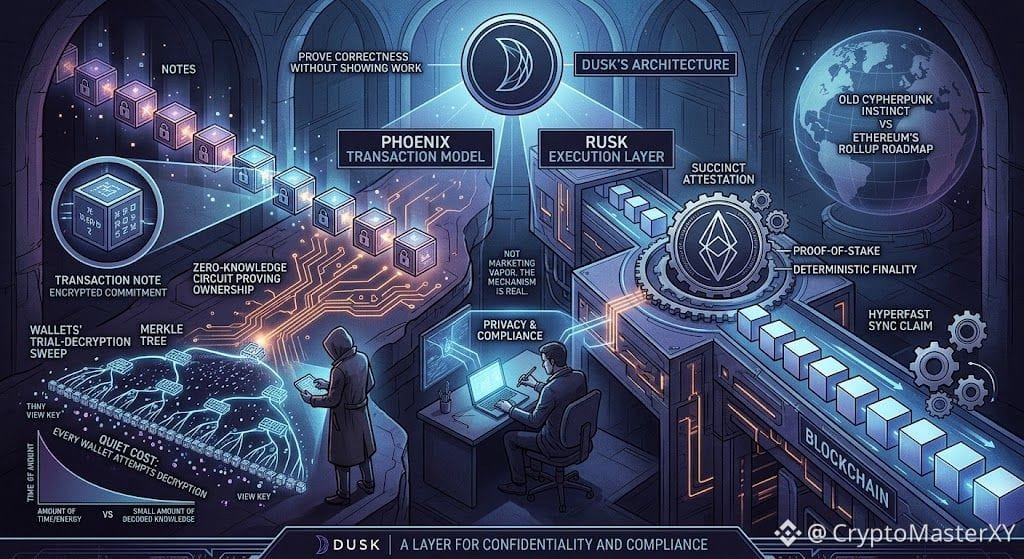
Das ist das Paradox, das mich immer wieder auf die gleiche Frage zurückgeworfen hat: Wie kann eine Kette Korrektheit beweisen, ohne jemals ihre Arbeit offenzulegen. Wir drehten uns im Kreis um Phoenix, das Transaktionsmodell, bei dem Notizen als verschlüsselte Zusagen existieren und Eigentum über Zero-Knowledge-Schaltkreise nachgewiesen wird—statt über Klartext-Guthaben.
Ich verfolgte den Pfad der Notizen-Erkennung selbst: den View-Key-Test, die Entschlüsselungs-Rundreise gegen den Merkle-Baum, und was mich nicht erstaunte, war die Datenschutzbehauptung—sondern der Kompromiss, den niemand laut vermarktet: Jede Wallet muss die Entschlüsselung gegen eine ständig wachsende Menge von Notizen versuchen, nur um zu wissen, was sie besitzt. Das ist die stille Gebühr der Vertraulichkeit, und Dusk zahlt sie im Voraus, sodass die Kette selbst sie niemals übernehmen muss.
Dann gibt es Rusk, die Ausführungsschicht, die das in etwas einbettet, das trotzdem noch Konsens unter Succinct Attestation erreichen muss—eine Proof-of-Stake-Variante, gebaut für deterministische Finalität statt probabilistischer Abwicklung.
Wir fanden uns dabei, sie weniger mit Ethereum-Zukunftsplänen zu vergleichen, die stark auf Rollups setzen, als mit dem älteren cypherpunkischen Instinkt: Datenschutz und Compliance sind keine Gegensätze, wenn die Zero-Knowledge-Schicht ausdrucksstark genug ist, um regulatorische Vorgaben nachzuweisen, ohne die zugrunde liegenden Daten offenzulegen.
Ich bin noch nicht überzeugt, dass die Aussagen zur Durchsatzleistung unter realer, institutioneller Last standhalten, und ich sagte das auch, als eine Kollegin bzw. ein Kollege auf die Formulierung „hyperfast sync“ zurückschob. Aber der Mechanismus ist real, kein Marketing-Dampf, und genau diese Unterscheidung ist es, die mich weiterschreiben ließ statt einfach wegzugehen.
@Dusk #dusk $DUSK $PORTAL $VELVET
Das ist das Paradox, das mich immer wieder auf die gleiche Frage zurückgeworfen hat: Wie kann eine Kette Korrektheit beweisen, ohne jemals ihre Arbeit offenzulegen. Wir drehten uns im Kreis um Phoenix, das Transaktionsmodell, bei dem Notizen als verschlüsselte Zusagen existieren und Eigentum über Zero-Knowledge-Schaltkreise nachgewiesen wird—statt über Klartext-Guthaben.
Ich verfolgte den Pfad der Notizen-Erkennung selbst: den View-Key-Test, die Entschlüsselungs-Rundreise gegen den Merkle-Baum, und was mich nicht erstaunte, war die Datenschutzbehauptung—sondern der Kompromiss, den niemand laut vermarktet: Jede Wallet muss die Entschlüsselung gegen eine ständig wachsende Menge von Notizen versuchen, nur um zu wissen, was sie besitzt. Das ist die stille Gebühr der Vertraulichkeit, und Dusk zahlt sie im Voraus, sodass die Kette selbst sie niemals übernehmen muss.
Dann gibt es Rusk, die Ausführungsschicht, die das in etwas einbettet, das trotzdem noch Konsens unter Succinct Attestation erreichen muss—eine Proof-of-Stake-Variante, gebaut für deterministische Finalität statt probabilistischer Abwicklung.
Wir fanden uns dabei, sie weniger mit Ethereum-Zukunftsplänen zu vergleichen, die stark auf Rollups setzen, als mit dem älteren cypherpunkischen Instinkt: Datenschutz und Compliance sind keine Gegensätze, wenn die Zero-Knowledge-Schicht ausdrucksstark genug ist, um regulatorische Vorgaben nachzuweisen, ohne die zugrunde liegenden Daten offenzulegen.
Ich bin noch nicht überzeugt, dass die Aussagen zur Durchsatzleistung unter realer, institutioneller Last standhalten, und ich sagte das auch, als eine Kollegin bzw. ein Kollege auf die Formulierung „hyperfast sync“ zurückschob. Aber der Mechanismus ist real, kein Marketing-Dampf, und genau diese Unterscheidung ist es, die mich weiterschreiben ließ statt einfach wegzugehen.
@Dusk #dusk $DUSK $PORTAL $VELVET