Ich denke immer noch heute Abend über Dusk nach, und als ich in den Dokumenten nachgegraben habe, ist noch etwas anderes aufgekommen. Wenn Phoenix Transaktionswerte standardmäßig verbirgt – wie prüft dann eigentlich irgendjemand jemals konkret eine Transaktion?
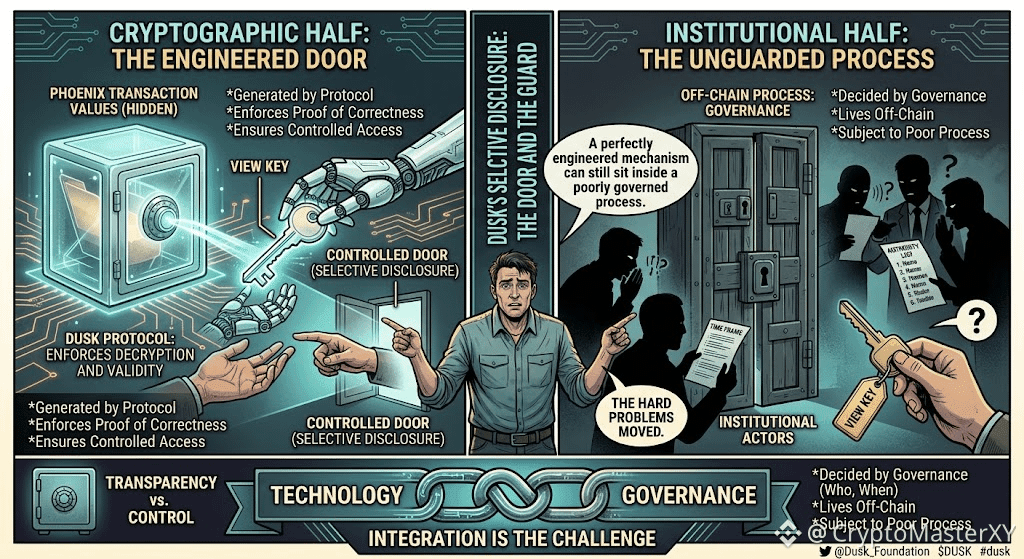
Die Antwort sind View Keys. Nicht das gleiche View-Key-Konzept, das man normalerweise für das Wallet-Syncing erwähnt. Hier geht es um selektive Offenlegung: Der Besitzer einer Transaktion kann einen bestimmten Viewing Key an einen Prüfer oder Regulierer weitergeben. So kann genau diese eine Partei die Details entschlüsseln, ohne dass etwas für das weitere Netzwerk offengelegt wird.
Das hat die gesamte Datenschutzfrage für mich neu gerahmt. Es ist nicht Datenschutz gegen Transparenz. Es ist Datenschutz mit einer kontrollierten Tür, die darin eingebaut ist.
Aber eine Tür ist nur dann etwas wert, wenn jemand sie auch richtig öffnet. Das Protokoll kann den Schlüssel generieren und durchsetzen, dass die Entschlüsselung wie vorgesehen funktioniert. Es hat jedoch keine Mitspracherechte darüber, wer diesen Schlüssel erhält, wann er ausgestellt wird oder ob der Prozess darum herum überhaupt vertrauenswürdig ist.
Damit löst die Technologie die kryptografische Hälfte der Offenlegung. Die institutionelle Hälfte – also wer die Autorität hat, einen Schlüssel anzufordern, und unter welchen Bedingungen – lebt immer noch komplett außerhalb der Kette.
Genau das macht mir ein wenig zu schaffen. Ein perfekt entwickelter Mechanismus für selektive Offenlegung kann trotzdem in einem schlecht gesteuerten Prozess stecken.
Ich glaube nicht, dass das ihn weniger nützlich macht. Es bedeutet nur, dass die schwierigen Probleme nicht verschwunden sind. Sie haben sich verlagert.
Reiter „Docs“ ist noch offen. Auf zur nächsten Sektion.
@Dusk $DUSK #dusk $SPK $MORPHO
Die Antwort sind View Keys. Nicht das gleiche View-Key-Konzept, das man normalerweise für das Wallet-Syncing erwähnt. Hier geht es um selektive Offenlegung: Der Besitzer einer Transaktion kann einen bestimmten Viewing Key an einen Prüfer oder Regulierer weitergeben. So kann genau diese eine Partei die Details entschlüsseln, ohne dass etwas für das weitere Netzwerk offengelegt wird.
Das hat die gesamte Datenschutzfrage für mich neu gerahmt. Es ist nicht Datenschutz gegen Transparenz. Es ist Datenschutz mit einer kontrollierten Tür, die darin eingebaut ist.
Aber eine Tür ist nur dann etwas wert, wenn jemand sie auch richtig öffnet. Das Protokoll kann den Schlüssel generieren und durchsetzen, dass die Entschlüsselung wie vorgesehen funktioniert. Es hat jedoch keine Mitspracherechte darüber, wer diesen Schlüssel erhält, wann er ausgestellt wird oder ob der Prozess darum herum überhaupt vertrauenswürdig ist.
Damit löst die Technologie die kryptografische Hälfte der Offenlegung. Die institutionelle Hälfte – also wer die Autorität hat, einen Schlüssel anzufordern, und unter welchen Bedingungen – lebt immer noch komplett außerhalb der Kette.
Genau das macht mir ein wenig zu schaffen. Ein perfekt entwickelter Mechanismus für selektive Offenlegung kann trotzdem in einem schlecht gesteuerten Prozess stecken.
Ich glaube nicht, dass das ihn weniger nützlich macht. Es bedeutet nur, dass die schwierigen Probleme nicht verschwunden sind. Sie haben sich verlagert.
Reiter „Docs“ ist noch offen. Auf zur nächsten Sektion.
@Dusk $DUSK #dusk $SPK $MORPHO