Was dieses Mal auffiel, war nicht Phoenix’ Zusicherung der Privatsphäre, sondern wie dünn diese Zusicherung wird, sobald eine Phoenix-Notiz zu einem Moonlight-Saldo wird.
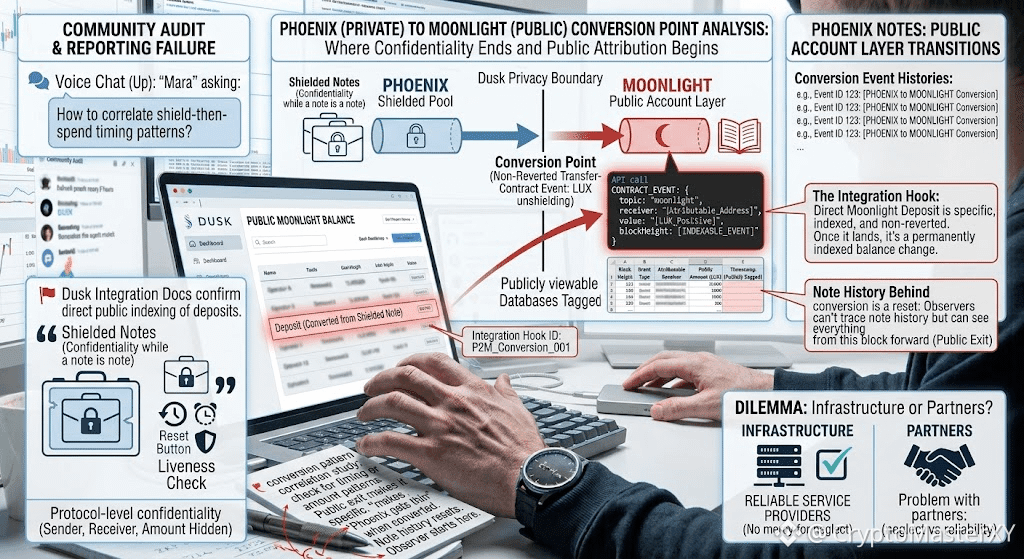
In Dusk’ eigenen Integrationsdokumenten wird eine direkte Moonlight-Einzahlung als ein konkretes, indizierbares Ereignis beschrieben: ein nicht rückgängig gemachtes Transfer-Contract-Ereignis, getaggt mit dem Topic „moonlight“, einem Empfänger und einem positiven Wert in LUX.
Dieses Ereignis wird ausgelöst, egal ob die DUSK, die auf das Konto gelangt, aus einer öffentlichen Übertragung stammt oder aus dem Entschleiern einer privaten Phoenix-Notiz. Sobald es ankommt, ist es eine mit Zeitstempel versehene, mit einem Betrag versehene, öffentlich zuordenbare Änderung des Saldos – dauerhaft.
Die Dokumente beschreiben keinen Leck, sondern erklären Integratoren ganz genau, wie sie das absichtlich indizieren. Das bedeutet jedoch, dass die Vertraulichkeit von Phoenix nur eine Notiz abdeckt, solange sie eine Notiz bleibt.
Sobald sie umgewandelt wird, werden Betrag und Zeitpunkt öffentlich und abfragbar, während die Notizhistorie dahinter auf null zurückgesetzt wird. Ein Beobachter kann nicht nachvollziehen, welche Notiz die Einzahlung finanziert hat, aber er kann ab genau diesem Block alles vollständig mitverfolgen.
Die eigentliche Privatsphäre-Grenze in Dusk ist also nicht das Protokoll, sondern der Umwandlungspunkt. Was ich noch nicht ausgearbeitet habe, ist, ob Dusk irgendetwas über den Zeitpunkt oder die Betragsmuster veröffentlicht, die eine Shield-then-Spend-Sequenz (zuerst schützen, dann ausgeben) korrelierbar machen – der gleiche Entanonymisierungs-Risiko-Fall, den Zcash-Nutzer gelernt haben, gilt auch für jede Privacy-Kette mit einem öffentlichen Ausgang.
@Dusk $DUSK #Dusk $HEMI $AIO
In Dusk’ eigenen Integrationsdokumenten wird eine direkte Moonlight-Einzahlung als ein konkretes, indizierbares Ereignis beschrieben: ein nicht rückgängig gemachtes Transfer-Contract-Ereignis, getaggt mit dem Topic „moonlight“, einem Empfänger und einem positiven Wert in LUX.
Dieses Ereignis wird ausgelöst, egal ob die DUSK, die auf das Konto gelangt, aus einer öffentlichen Übertragung stammt oder aus dem Entschleiern einer privaten Phoenix-Notiz. Sobald es ankommt, ist es eine mit Zeitstempel versehene, mit einem Betrag versehene, öffentlich zuordenbare Änderung des Saldos – dauerhaft.
Die Dokumente beschreiben keinen Leck, sondern erklären Integratoren ganz genau, wie sie das absichtlich indizieren. Das bedeutet jedoch, dass die Vertraulichkeit von Phoenix nur eine Notiz abdeckt, solange sie eine Notiz bleibt.
Sobald sie umgewandelt wird, werden Betrag und Zeitpunkt öffentlich und abfragbar, während die Notizhistorie dahinter auf null zurückgesetzt wird. Ein Beobachter kann nicht nachvollziehen, welche Notiz die Einzahlung finanziert hat, aber er kann ab genau diesem Block alles vollständig mitverfolgen.
Die eigentliche Privatsphäre-Grenze in Dusk ist also nicht das Protokoll, sondern der Umwandlungspunkt. Was ich noch nicht ausgearbeitet habe, ist, ob Dusk irgendetwas über den Zeitpunkt oder die Betragsmuster veröffentlicht, die eine Shield-then-Spend-Sequenz (zuerst schützen, dann ausgeben) korrelierbar machen – der gleiche Entanonymisierungs-Risiko-Fall, den Zcash-Nutzer gelernt haben, gilt auch für jede Privacy-Kette mit einem öffentlichen Ausgang.
@Dusk $DUSK #Dusk $HEMI $AIO