

Anl_
128 Beiträge
Anl_
Melden
Nutzer blockieren
Web3 😎
Trade eröffnen
Regelmäßiger Trader
4 Monate
32 Following
31 Follower
127 Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
·
--
#dusk $DUSK @Dusk_Foundation
Also wer entscheidet darüber, ob Sie einen tokenisierten Vermögenswert halten dürfen – und wie wird das überprüft, ohne alles über Sie zu wissen?
Ich habe nie über die eine oder die andere Hälfte nachgedacht. Ich nahm an, der Vermögenswert wird erstellt, die Menschen kaufen ihn, und die Unterlagen werden irgendwo außerhalb des Blickfelds erledigt.
Die Abfolge läuft andersherum. Bevor überhaupt gehandelt wird, definiert der Emittent den Vermögenswert, die Voraussetzungen für die Berechtigung und die Regeln, die sein Leben bestimmen. Erst dann bewegt sich irgendetwas. Die Emission ist im Grunde ein Akt des Regel-Schreibens, und der Token ist so etwas wie ein Nebenprodukt.
Das schafft ein Problem, das ich damit nicht verknüpft hatte. Wenn die Regeln von Tatsachen über eine Person abhängen, bedeutet die normale Überprüfung, diese Tatsachen zu speichern. Und in Europa haben personenbezogene Daten Rechte, einschließlich in einigen Fällen dem Recht auf Löschung. Eine Ledger-Struktur, bei der so gebaut wird, dass nichts jemals gelöscht werden kann, passt dazu nur schlecht.
Die einzige saubere Lösung ist, die personenbezogenen Daten gar nicht erst im permanenten Datensatz zu speichern, sondern stattdessen einen Nachweis dort abzulegen. Wenn die Information nie geschrieben wurde, beantwortet sich die Frage nach der Löschung weitgehend von selbst.
Damit kommt der dritte Baustein ins Spiel, und der entscheidet darüber, ob irgendetwas davon realistisch ist. Nachweise sind nur dann sinnvoll, wenn deren Prüfung bezahlbar ist. Ich hatte angenommen, dass ernsthafte Kryptografie und Smart Contracts schlecht zusammenpassen – möglich, aber für die gewöhnliche Nutzung zu teuer. Dusk behandelt die Verifikation von Nachweisen als eine native Fähigkeit, statt dass jeder einzelne Contract das neu aufbauen muss.
Was ich jedoch immer noch nicht beurteilen kann, ist, wie das funktioniert, wenn eine Anwendung wirklich etwas über eine Person wissen muss, um sie zu bedienen – was auf die meisten regulierten Finanzgeschäfte zutrifft.
Von hier aus lese ich Datenschutz-Aussagen anders. Die stärkste Version ist nicht stärkere Verschlüsselung. Es geht darum, Dinge so anzuordnen, dass die sensiblen Daten überhaupt nie aufgezeichnet wurden.
#dusk $DUSK @Dusk
Also wer entscheidet darüber, ob Sie einen tokenisierten Vermögenswert halten dürfen – und wie wird das überprüft, ohne alles über Sie zu wissen?
Ich habe nie über die eine oder die andere Hälfte nachgedacht. Ich nahm an, der Vermögenswert wird erstellt, die Menschen kaufen ihn, und die Unterlagen werden irgendwo außerhalb des Blickfelds erledigt.
Die Abfolge läuft andersherum. Bevor überhaupt gehandelt wird, definiert der Emittent den Vermögenswert, die Voraussetzungen für die Berechtigung und die Regeln, die sein Leben bestimmen. Erst dann bewegt sich irgendetwas. Die Emission ist im Grunde ein Akt des Regel-Schreibens, und der Token ist so etwas wie ein Nebenprodukt.
Das schafft ein Problem, das ich damit nicht verknüpft hatte. Wenn die Regeln von Tatsachen über eine Person abhängen, bedeutet die normale Überprüfung, diese Tatsachen zu speichern. Und in Europa haben personenbezogene Daten Rechte, einschließlich in einigen Fällen dem Recht auf Löschung. Eine Ledger-Struktur, bei der so gebaut wird, dass nichts jemals gelöscht werden kann, passt dazu nur schlecht.
Die einzige saubere Lösung ist, die personenbezogenen Daten gar nicht erst im permanenten Datensatz zu speichern, sondern stattdessen einen Nachweis dort abzulegen. Wenn die Information nie geschrieben wurde, beantwortet sich die Frage nach der Löschung weitgehend von selbst.
Damit kommt der dritte Baustein ins Spiel, und der entscheidet darüber, ob irgendetwas davon realistisch ist. Nachweise sind nur dann sinnvoll, wenn deren Prüfung bezahlbar ist. Ich hatte angenommen, dass ernsthafte Kryptografie und Smart Contracts schlecht zusammenpassen – möglich, aber für die gewöhnliche Nutzung zu teuer. Dusk behandelt die Verifikation von Nachweisen als eine native Fähigkeit, statt dass jeder einzelne Contract das neu aufbauen muss.
Was ich jedoch immer noch nicht beurteilen kann, ist, wie das funktioniert, wenn eine Anwendung wirklich etwas über eine Person wissen muss, um sie zu bedienen – was auf die meisten regulierten Finanzgeschäfte zutrifft.
Von hier aus lese ich Datenschutz-Aussagen anders. Die stärkste Version ist nicht stärkere Verschlüsselung. Es geht darum, Dinge so anzuordnen, dass die sensiblen Daten überhaupt nie aufgezeichnet wurden.
Also wer entscheidet darüber, ob Sie einen tokenisierten Vermögenswert halten dürfen – und wie wird das überprüft, ohne alles über Sie zu wissen?
Ich habe nie über die eine oder die andere Hälfte nachgedacht. Ich nahm an, der Vermögenswert wird erstellt, die Menschen kaufen ihn, und die Unterlagen werden irgendwo außerhalb des Blickfelds erledigt.
Die Abfolge läuft andersherum. Bevor überhaupt gehandelt wird, definiert der Emittent den Vermögenswert, die Voraussetzungen für die Berechtigung und die Regeln, die sein Leben bestimmen. Erst dann bewegt sich irgendetwas. Die Emission ist im Grunde ein Akt des Regel-Schreibens, und der Token ist so etwas wie ein Nebenprodukt.
Das schafft ein Problem, das ich damit nicht verknüpft hatte. Wenn die Regeln von Tatsachen über eine Person abhängen, bedeutet die normale Überprüfung, diese Tatsachen zu speichern. Und in Europa haben personenbezogene Daten Rechte, einschließlich in einigen Fällen dem Recht auf Löschung. Eine Ledger-Struktur, bei der so gebaut wird, dass nichts jemals gelöscht werden kann, passt dazu nur schlecht.
Die einzige saubere Lösung ist, die personenbezogenen Daten gar nicht erst im permanenten Datensatz zu speichern, sondern stattdessen einen Nachweis dort abzulegen. Wenn die Information nie geschrieben wurde, beantwortet sich die Frage nach der Löschung weitgehend von selbst.
Damit kommt der dritte Baustein ins Spiel, und der entscheidet darüber, ob irgendetwas davon realistisch ist. Nachweise sind nur dann sinnvoll, wenn deren Prüfung bezahlbar ist. Ich hatte angenommen, dass ernsthafte Kryptografie und Smart Contracts schlecht zusammenpassen – möglich, aber für die gewöhnliche Nutzung zu teuer. Dusk behandelt die Verifikation von Nachweisen als eine native Fähigkeit, statt dass jeder einzelne Contract das neu aufbauen muss.
Was ich jedoch immer noch nicht beurteilen kann, ist, wie das funktioniert, wenn eine Anwendung wirklich etwas über eine Person wissen muss, um sie zu bedienen – was auf die meisten regulierten Finanzgeschäfte zutrifft.
Von hier aus lese ich Datenschutz-Aussagen anders. Die stärkste Version ist nicht stärkere Verschlüsselung. Es geht darum, Dinge so anzuordnen, dass die sensiblen Daten überhaupt nie aufgezeichnet wurden.
10
·
--
#dusk $DUSK @Dusk_Foundation
Wenn Sie etwas On-Chain kaufen: Von wem kaufen Sie es?
Bei normaler Krypto ist die Antwort niemand Besonderes, und das gilt als Vorteil. Sie interagieren mit einem Vertrag, der Handel wird ausgeführt, und die Identität der anderen Partei ist irrelevant.
In regulierten Märkten ist diese Antwort nicht akzeptabel, und erst kürzlich habe ich verstanden, wie tiefgreifend.
Institutionen müssen wissen, mit wem sie es zu tun haben. Nicht aus Neugier – sondern weil sie Verpflichtungen dazu haben, mit wem sie überhaupt handeln dürfen, und diese Verpflichtungen verschwinden nicht, nur weil der Handel auf einer Blockchain stattfand. Eine anonyme Gegenpartei ist für sie keine Effizienz. Es ist ein Compliance-Fehler.
Was mich besonders aufgehalten hat, ist, wie stark das umformt, was eine finanzielle Kette leisten muss. Sie kann nicht nur nachweisen, dass eine Transaktion gültig ist. Sie muss es den Teilnehmern ermöglichen zu belegen, dass die andere Partei jemand ist, mit dem sie handeln dürfen, ohne diese Person allen anderen offenzulegen, die der Kette beim Beobachten zuschauen.
Das ist ein schwierigeres Problem als Datenschutz allein – und ein schwierigeres Problem als Transparenz allein. Es liegt unbeholfen zwischen beiden.
Ich arbeite noch daran herauszufinden, wie viel davon sich tatsächlich mit Kryptografie lösen lässt und wie viel die Frage lediglich an die Person weiterreicht, die die Nachweise ausgestellt hat.
Von hier an habe ich nicht mehr über Anonymität als den Standard-Gut in der Finanzwelt nachgedacht. Manchmal ist die Möglichkeit zu wissen, wer auf der anderen Seite steht, genau das, was den Markt überhaupt erst möglich macht.
#dusk $DUSK @Dusk
Wenn Sie etwas On-Chain kaufen: Von wem kaufen Sie es?
Bei normaler Krypto ist die Antwort niemand Besonderes, und das gilt als Vorteil. Sie interagieren mit einem Vertrag, der Handel wird ausgeführt, und die Identität der anderen Partei ist irrelevant.
In regulierten Märkten ist diese Antwort nicht akzeptabel, und erst kürzlich habe ich verstanden, wie tiefgreifend.
Institutionen müssen wissen, mit wem sie es zu tun haben. Nicht aus Neugier – sondern weil sie Verpflichtungen dazu haben, mit wem sie überhaupt handeln dürfen, und diese Verpflichtungen verschwinden nicht, nur weil der Handel auf einer Blockchain stattfand. Eine anonyme Gegenpartei ist für sie keine Effizienz. Es ist ein Compliance-Fehler.
Was mich besonders aufgehalten hat, ist, wie stark das umformt, was eine finanzielle Kette leisten muss. Sie kann nicht nur nachweisen, dass eine Transaktion gültig ist. Sie muss es den Teilnehmern ermöglichen zu belegen, dass die andere Partei jemand ist, mit dem sie handeln dürfen, ohne diese Person allen anderen offenzulegen, die der Kette beim Beobachten zuschauen.
Das ist ein schwierigeres Problem als Datenschutz allein – und ein schwierigeres Problem als Transparenz allein. Es liegt unbeholfen zwischen beiden.
Ich arbeite noch daran herauszufinden, wie viel davon sich tatsächlich mit Kryptografie lösen lässt und wie viel die Frage lediglich an die Person weiterreicht, die die Nachweise ausgestellt hat.
Von hier an habe ich nicht mehr über Anonymität als den Standard-Gut in der Finanzwelt nachgedacht. Manchmal ist die Möglichkeit zu wissen, wer auf der anderen Seite steht, genau das, was den Markt überhaupt erst möglich macht.
Wenn Sie etwas On-Chain kaufen: Von wem kaufen Sie es?
Bei normaler Krypto ist die Antwort niemand Besonderes, und das gilt als Vorteil. Sie interagieren mit einem Vertrag, der Handel wird ausgeführt, und die Identität der anderen Partei ist irrelevant.
In regulierten Märkten ist diese Antwort nicht akzeptabel, und erst kürzlich habe ich verstanden, wie tiefgreifend.
Institutionen müssen wissen, mit wem sie es zu tun haben. Nicht aus Neugier – sondern weil sie Verpflichtungen dazu haben, mit wem sie überhaupt handeln dürfen, und diese Verpflichtungen verschwinden nicht, nur weil der Handel auf einer Blockchain stattfand. Eine anonyme Gegenpartei ist für sie keine Effizienz. Es ist ein Compliance-Fehler.
Was mich besonders aufgehalten hat, ist, wie stark das umformt, was eine finanzielle Kette leisten muss. Sie kann nicht nur nachweisen, dass eine Transaktion gültig ist. Sie muss es den Teilnehmern ermöglichen zu belegen, dass die andere Partei jemand ist, mit dem sie handeln dürfen, ohne diese Person allen anderen offenzulegen, die der Kette beim Beobachten zuschauen.
Das ist ein schwierigeres Problem als Datenschutz allein – und ein schwierigeres Problem als Transparenz allein. Es liegt unbeholfen zwischen beiden.
Ich arbeite noch daran herauszufinden, wie viel davon sich tatsächlich mit Kryptografie lösen lässt und wie viel die Frage lediglich an die Person weiterreicht, die die Nachweise ausgestellt hat.
Von hier an habe ich nicht mehr über Anonymität als den Standard-Gut in der Finanzwelt nachgedacht. Manchmal ist die Möglichkeit zu wissen, wer auf der anderen Seite steht, genau das, was den Markt überhaupt erst möglich macht.
19
·
--
#dusk $DUSK @Dusk_Foundation
Was also passiert, wenn eine Transaktion „bestätigt“ wird?
Früher habe ich Bestätigung und Endgültigkeit als dasselbe Wort behandelt. Ich sah eine Transaktion durchlaufen, wartete kurz und ging davon aus, dass der Fall damit erledigt ist. Wenn mich jemand gefragt hätte, ob sie noch rückgängig gemacht werden könnte, hätte ich ohne groß nachzudenken mit „Nein“ geantwortet.
Doch je mehr ich mir angesehen habe, wie Dusk die Abwicklung beschreibt, desto klarer wurde mir, dass ich zwei unterschiedliche Vorstellungen miteinander vermischt hatte.
Auf den meisten Ketten wird eine Transaktion mit der Zeit sicherer. Nichts erklärt sie dauerhaft. Man erreicht einfach einen Punkt, an dem eine Rückabwicklung so teuer wäre, dass sich vernünftigerweise niemand daran machen würde. Das ist eine Wahrscheinlichkeit, kein Versprechen.
Dusk geht damit anders um. Sein Konsens ist so ausgelegt, dass ein Block nach den Regeln des Protokolls selbst als abgerechnet gilt – statt im Laufe der Zeit allmählich „sicherer“ zu werden.
Besonders bemerkenswert fand ich, warum diese Unterscheidung in der Finanzwelt viel wichtiger ist als bei normaler Krypto-Nutzung. Wenn ich jemandem Geld sende und es dauert noch eine weitere Minute, bis es sich sicher anfühlt, passiert nichts wirklich Entscheidendes. Aber ein Abwicklungssystem kann nicht auf „sehr wahrscheinlich dauerhaft“ ausgelegt sein. Jemand muss für den Moment verantwortlich gemacht werden können, in dem eine Übertragung unwiderruflich wird – und dieser Moment muss eine Tatsache sein, nicht eine Schätzung.
Das erklärt auch etwas, das mich früher verwirrt hat. Eine Abwicklungsschicht von Grund auf neu zu bauen ist enormer Aufwand, wenn es bereits schnellere Optionen gibt. Das ergibt nur dann Sinn, wenn die Garantie selbst das Produkt ist.
Ich bin allerdings immer noch nicht in der Lage zu sagen, wie sich das verhält, wenn das Netzwerk unter realem Druck steht und nicht nur unter normalen Bedingungen. Dort zeigen Designs normalerweise, was sie tatsächlich versprochen haben.
Von hier an jedenfalls habe ich „bestätigt“ nicht mehr als eine einzige Idee gelesen. Da ist der Moment, in dem eine Transaktion passiert, und da ist der Moment, in dem sie nicht mehr rückgängig gemacht werden kann – und diese beiden Dinge sind nicht immer dasselbe.
#dusk $DUSK @Dusk
Was also passiert, wenn eine Transaktion „bestätigt“ wird?
Früher habe ich Bestätigung und Endgültigkeit als dasselbe Wort behandelt. Ich sah eine Transaktion durchlaufen, wartete kurz und ging davon aus, dass der Fall damit erledigt ist. Wenn mich jemand gefragt hätte, ob sie noch rückgängig gemacht werden könnte, hätte ich ohne groß nachzudenken mit „Nein“ geantwortet.
Doch je mehr ich mir angesehen habe, wie Dusk die Abwicklung beschreibt, desto klarer wurde mir, dass ich zwei unterschiedliche Vorstellungen miteinander vermischt hatte.
Auf den meisten Ketten wird eine Transaktion mit der Zeit sicherer. Nichts erklärt sie dauerhaft. Man erreicht einfach einen Punkt, an dem eine Rückabwicklung so teuer wäre, dass sich vernünftigerweise niemand daran machen würde. Das ist eine Wahrscheinlichkeit, kein Versprechen.
Dusk geht damit anders um. Sein Konsens ist so ausgelegt, dass ein Block nach den Regeln des Protokolls selbst als abgerechnet gilt – statt im Laufe der Zeit allmählich „sicherer“ zu werden.
Besonders bemerkenswert fand ich, warum diese Unterscheidung in der Finanzwelt viel wichtiger ist als bei normaler Krypto-Nutzung. Wenn ich jemandem Geld sende und es dauert noch eine weitere Minute, bis es sich sicher anfühlt, passiert nichts wirklich Entscheidendes. Aber ein Abwicklungssystem kann nicht auf „sehr wahrscheinlich dauerhaft“ ausgelegt sein. Jemand muss für den Moment verantwortlich gemacht werden können, in dem eine Übertragung unwiderruflich wird – und dieser Moment muss eine Tatsache sein, nicht eine Schätzung.
Das erklärt auch etwas, das mich früher verwirrt hat. Eine Abwicklungsschicht von Grund auf neu zu bauen ist enormer Aufwand, wenn es bereits schnellere Optionen gibt. Das ergibt nur dann Sinn, wenn die Garantie selbst das Produkt ist.
Ich bin allerdings immer noch nicht in der Lage zu sagen, wie sich das verhält, wenn das Netzwerk unter realem Druck steht und nicht nur unter normalen Bedingungen. Dort zeigen Designs normalerweise, was sie tatsächlich versprochen haben.
Von hier an jedenfalls habe ich „bestätigt“ nicht mehr als eine einzige Idee gelesen. Da ist der Moment, in dem eine Transaktion passiert, und da ist der Moment, in dem sie nicht mehr rückgängig gemacht werden kann – und diese beiden Dinge sind nicht immer dasselbe.
Was also passiert, wenn eine Transaktion „bestätigt“ wird?
Früher habe ich Bestätigung und Endgültigkeit als dasselbe Wort behandelt. Ich sah eine Transaktion durchlaufen, wartete kurz und ging davon aus, dass der Fall damit erledigt ist. Wenn mich jemand gefragt hätte, ob sie noch rückgängig gemacht werden könnte, hätte ich ohne groß nachzudenken mit „Nein“ geantwortet.
Doch je mehr ich mir angesehen habe, wie Dusk die Abwicklung beschreibt, desto klarer wurde mir, dass ich zwei unterschiedliche Vorstellungen miteinander vermischt hatte.
Auf den meisten Ketten wird eine Transaktion mit der Zeit sicherer. Nichts erklärt sie dauerhaft. Man erreicht einfach einen Punkt, an dem eine Rückabwicklung so teuer wäre, dass sich vernünftigerweise niemand daran machen würde. Das ist eine Wahrscheinlichkeit, kein Versprechen.
Dusk geht damit anders um. Sein Konsens ist so ausgelegt, dass ein Block nach den Regeln des Protokolls selbst als abgerechnet gilt – statt im Laufe der Zeit allmählich „sicherer“ zu werden.
Besonders bemerkenswert fand ich, warum diese Unterscheidung in der Finanzwelt viel wichtiger ist als bei normaler Krypto-Nutzung. Wenn ich jemandem Geld sende und es dauert noch eine weitere Minute, bis es sich sicher anfühlt, passiert nichts wirklich Entscheidendes. Aber ein Abwicklungssystem kann nicht auf „sehr wahrscheinlich dauerhaft“ ausgelegt sein. Jemand muss für den Moment verantwortlich gemacht werden können, in dem eine Übertragung unwiderruflich wird – und dieser Moment muss eine Tatsache sein, nicht eine Schätzung.
Das erklärt auch etwas, das mich früher verwirrt hat. Eine Abwicklungsschicht von Grund auf neu zu bauen ist enormer Aufwand, wenn es bereits schnellere Optionen gibt. Das ergibt nur dann Sinn, wenn die Garantie selbst das Produkt ist.
Ich bin allerdings immer noch nicht in der Lage zu sagen, wie sich das verhält, wenn das Netzwerk unter realem Druck steht und nicht nur unter normalen Bedingungen. Dort zeigen Designs normalerweise, was sie tatsächlich versprochen haben.
Von hier an jedenfalls habe ich „bestätigt“ nicht mehr als eine einzige Idee gelesen. Da ist der Moment, in dem eine Transaktion passiert, und da ist der Moment, in dem sie nicht mehr rückgängig gemacht werden kann – und diese beiden Dinge sind nicht immer dasselbe.
6
·
--
#dusk $DUSK @Dusk_Foundation Zuvor dachte ich, eine Blockchain müsse sich auf eine Seite schlagen. Entweder sie ist permissionless, sodass jeder Transaktionen durchführen kann und niemand ausgesperrt wird, oder sie ist permissioned, bei der ein Konsortium entscheidet, wer teilnehmen darf. Öffentlich oder privat. Eins von beiden.
Aber je mehr ich über Dusk lese, desto weniger schien diese Trennung zu beschreiben, was tatsächlich aufgebaut wird.
Die Basisschicht ist offen. Jeder kann einen Knoten betreiben, jeder kann staken, der Code ist öffentlich und kein Komitee genehmigt deine Teilnahme. Gleichzeitig sind die Vermögenswerte, die auf dieser Schicht leben sollen, das Gegenteil: berechtigungsabhängig, transfer-kontrolliert und nur von verifizierten Parteien haltbar.
Besonders bemerkenswert fand ich, dass diese Punkte nicht im Widerspruch zueinander stehen, weil sie auf unterschiedlichen Schichten arbeiten. Das Netzwerk muss nicht wissen, wer du bist, um deine Transaktion einzuschließen. Der Vermögenswert muss wissen, wer du bist, bevor er dir erlaubt, ihn zu halten. Offenheit auf der Settlement-Ebene, Einschränkung auf der Instrumenten-Ebene.
Traditionelle Märkte funktionieren bereits so, und wir merken es selten. Internet-Infrastruktur trägt einen Aktienhandel, ohne sich darum zu kümmern, ob du diese Aktie besitzen darfst. Der Transport ist neutral. Das Instrument nicht.
Was es auf der Kette schwierig macht, ist, dass die meisten Menschen eine Chain als ein einziges Objekt bewerten. Deshalb fragen sie, ob Dusk permissionless ist, bekommen eine teilweise Antwort und ziehen in jede Richtung die falsche Schlussfolgerung.
Ich bin mir immer noch unsicher, wie das funktioniert, wenn ein eingeschränkter Vermögenswert irgendwohin gelangt, wo die Einschränkung ihm nicht folgen kann — das scheint der wirklich schwierige Fall zu sein.
Von hier an habe ich aufgehört zu fragen, ob die Kette offen oder geschlossen ist. Die nützlichere Frage lautet: Auf welcher Schicht lebt die Offenheit — und ob die Einschränkungen auf der darunterliegenden Ebene durch Code erzwungen werden oder nur durch Übereinkunft.
#dusk $DUSK @Dusk Zuvor dachte ich, eine Blockchain müsse sich auf eine Seite schlagen. Entweder sie ist permissionless, sodass jeder Transaktionen durchführen kann und niemand ausgesperrt wird, oder sie ist permissioned, bei der ein Konsortium entscheidet, wer teilnehmen darf. Öffentlich oder privat. Eins von beiden.
Aber je mehr ich über Dusk lese, desto weniger schien diese Trennung zu beschreiben, was tatsächlich aufgebaut wird.
Die Basisschicht ist offen. Jeder kann einen Knoten betreiben, jeder kann staken, der Code ist öffentlich und kein Komitee genehmigt deine Teilnahme. Gleichzeitig sind die Vermögenswerte, die auf dieser Schicht leben sollen, das Gegenteil: berechtigungsabhängig, transfer-kontrolliert und nur von verifizierten Parteien haltbar.
Besonders bemerkenswert fand ich, dass diese Punkte nicht im Widerspruch zueinander stehen, weil sie auf unterschiedlichen Schichten arbeiten. Das Netzwerk muss nicht wissen, wer du bist, um deine Transaktion einzuschließen. Der Vermögenswert muss wissen, wer du bist, bevor er dir erlaubt, ihn zu halten. Offenheit auf der Settlement-Ebene, Einschränkung auf der Instrumenten-Ebene.
Traditionelle Märkte funktionieren bereits so, und wir merken es selten. Internet-Infrastruktur trägt einen Aktienhandel, ohne sich darum zu kümmern, ob du diese Aktie besitzen darfst. Der Transport ist neutral. Das Instrument nicht.
Was es auf der Kette schwierig macht, ist, dass die meisten Menschen eine Chain als ein einziges Objekt bewerten. Deshalb fragen sie, ob Dusk permissionless ist, bekommen eine teilweise Antwort und ziehen in jede Richtung die falsche Schlussfolgerung.
Ich bin mir immer noch unsicher, wie das funktioniert, wenn ein eingeschränkter Vermögenswert irgendwohin gelangt, wo die Einschränkung ihm nicht folgen kann — das scheint der wirklich schwierige Fall zu sein.
Von hier an habe ich aufgehört zu fragen, ob die Kette offen oder geschlossen ist. Die nützlichere Frage lautet: Auf welcher Schicht lebt die Offenheit — und ob die Einschränkungen auf der darunterliegenden Ebene durch Code erzwungen werden oder nur durch Übereinkunft.
Aber je mehr ich über Dusk lese, desto weniger schien diese Trennung zu beschreiben, was tatsächlich aufgebaut wird.
Die Basisschicht ist offen. Jeder kann einen Knoten betreiben, jeder kann staken, der Code ist öffentlich und kein Komitee genehmigt deine Teilnahme. Gleichzeitig sind die Vermögenswerte, die auf dieser Schicht leben sollen, das Gegenteil: berechtigungsabhängig, transfer-kontrolliert und nur von verifizierten Parteien haltbar.
Besonders bemerkenswert fand ich, dass diese Punkte nicht im Widerspruch zueinander stehen, weil sie auf unterschiedlichen Schichten arbeiten. Das Netzwerk muss nicht wissen, wer du bist, um deine Transaktion einzuschließen. Der Vermögenswert muss wissen, wer du bist, bevor er dir erlaubt, ihn zu halten. Offenheit auf der Settlement-Ebene, Einschränkung auf der Instrumenten-Ebene.
Traditionelle Märkte funktionieren bereits so, und wir merken es selten. Internet-Infrastruktur trägt einen Aktienhandel, ohne sich darum zu kümmern, ob du diese Aktie besitzen darfst. Der Transport ist neutral. Das Instrument nicht.
Was es auf der Kette schwierig macht, ist, dass die meisten Menschen eine Chain als ein einziges Objekt bewerten. Deshalb fragen sie, ob Dusk permissionless ist, bekommen eine teilweise Antwort und ziehen in jede Richtung die falsche Schlussfolgerung.
Ich bin mir immer noch unsicher, wie das funktioniert, wenn ein eingeschränkter Vermögenswert irgendwohin gelangt, wo die Einschränkung ihm nicht folgen kann — das scheint der wirklich schwierige Fall zu sein.
Von hier an habe ich aufgehört zu fragen, ob die Kette offen oder geschlossen ist. Die nützlichere Frage lautet: Auf welcher Schicht lebt die Offenheit — und ob die Einschränkungen auf der darunterliegenden Ebene durch Code erzwungen werden oder nur durch Übereinkunft.
70
·
--
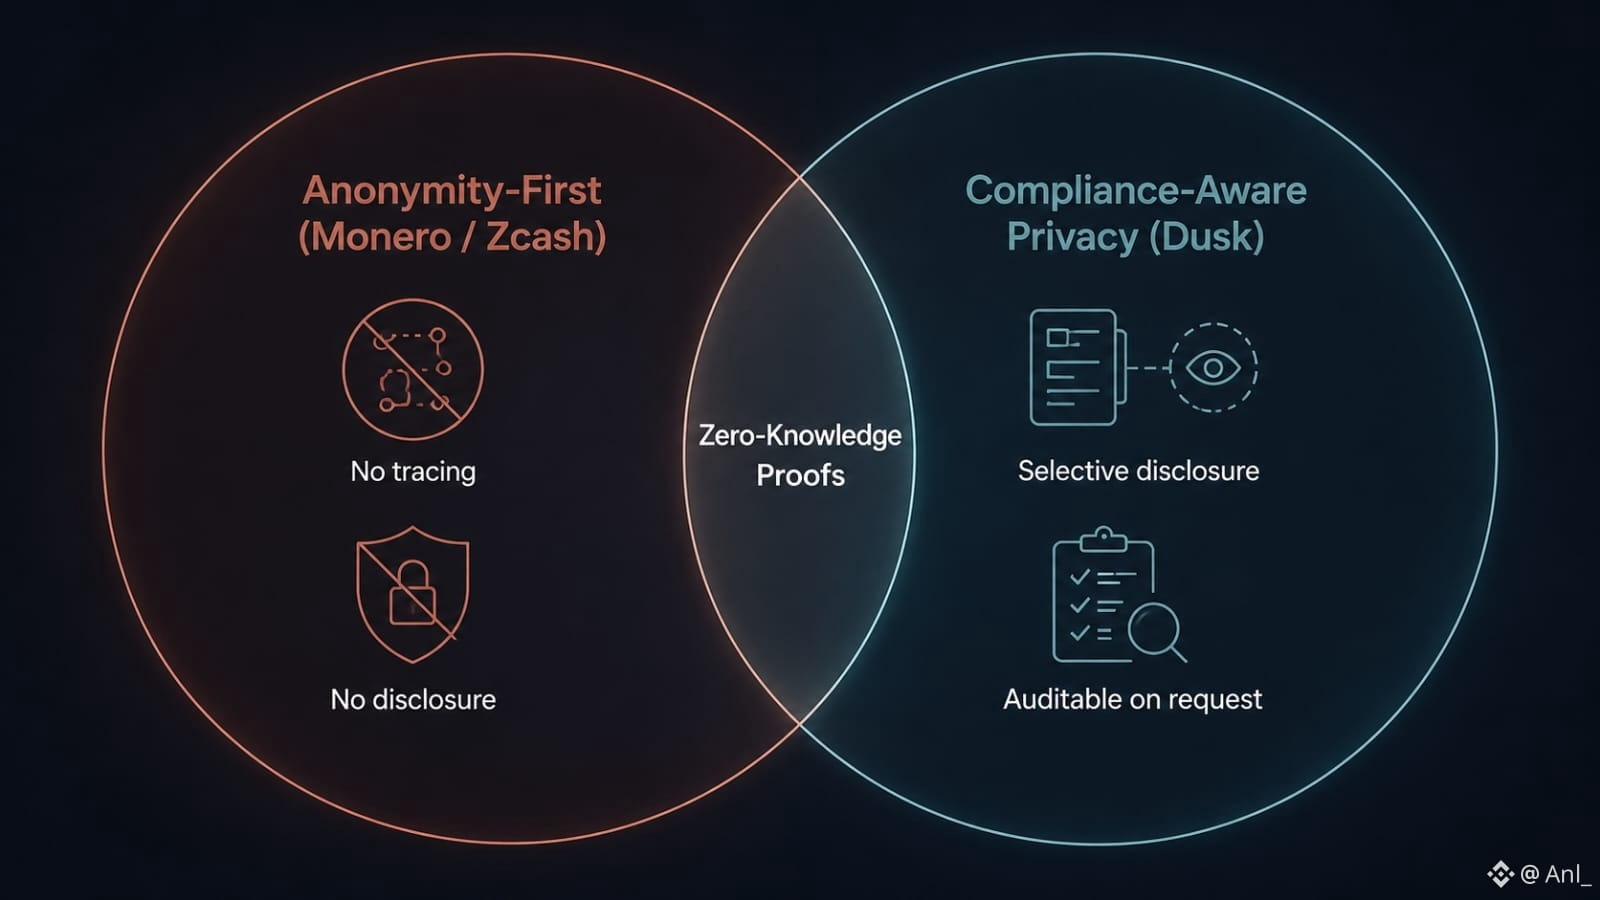
#dusk $DUSK @Dusk_Foundation Wenn du „Privacy Coin“ hörst, denkst du an Monero oder Zcash?
Ich schon. Doch der Vergleich wird noch spannender, sobald man fragt, was „Privacy“ eigentlich erreichen soll.
Monero geht die harte Linie: Privatsphäre ist Pflicht. Absender, Empfänger und Betrag sind standardmäßig verborgen. Zcash ist flexibler: mit abgeschirmten Transaktionen und Viewing Keys, die Informationen selektiv preisgeben können.
Dusk bringt diese zweite Philosophie direkt in das regulierte Finanzwesen.
Die Idee ist Privatsphäre mit selektiver Offenlegung: Deine finanzielle Aktivität muss nicht öffentlich sein, aber eine autorisierte Instanz — ein Auditor, Aufseher oder eine Institution — kann die konkreten Belege erhalten, die sie braucht, ohne alles andere zu sehen.
Ich kann nachvollziehen, warum Institutionen das bevorzugen würden.
Banken, Emittenten und regulierte Märkte benötigen Vertraulichkeit, können aber auch nicht in einem System arbeiten, in dem Compliance nicht mehr nachweisbar ist.
Die Kontroverse ist ebenfalls offensichtlich.
Für einen kryptokompatiblen Verfechter von Privatsphäre kann „autorisierte Sichtbarkeit“ eher nach weniger Privatsphäre und mehr nach einer kontrollierten Hintertür klingen. Wenn jemandem Zugriff gewährt werden kann, dreht sich die Debatte darum, wer diesen Zugriff kontrolliert und unter welchen Regeln.
Dann gibt es noch die Frage der Akzeptanz.
Der regulatorische Druck auf anonymitätsfokussierte Assets ist längst keine Theorie mehr. Kraken hat Monero für EWR-Kunden entfernt — mit Verweis auf regulatorische Änderungen.
Damit wirkt Dusk’s Kompromiss kommerziell eher tragfähig: Informationen gegenüber der Öffentlichkeit verbergen, aber dennoch eine regulierte Prüfung ermöglichen.
Doch „besser einführbar“ bedeutet nicht automatisch „bessere Privatsphäre“.
Vielleicht schützt reine Anonymität das Prinzip besser, scheitert aber an der institutionellen Zugänglichkeit. Vielleicht opfert selektive Offenlegung die ideologische Reinheit, um Privatsphäre im Finanzsystem überhaupt nutzbar zu machen.
Und damit bleibt die unbequeme Frage:
Wenn Privatsphäre noch immer „jemandem“ gezeigt werden kann, ist das dann wirklich Privatsphäre — oder nur regulierte Sichtbarkeit?
#dusk $DUSK @Dusk Wenn du „Privacy Coin“ hörst, denkst du an Monero oder Zcash?
Ich schon. Doch der Vergleich wird noch spannender, sobald man fragt, was „Privacy“ eigentlich erreichen soll.
Monero geht die harte Linie: Privatsphäre ist Pflicht. Absender, Empfänger und Betrag sind standardmäßig verborgen. Zcash ist flexibler: mit abgeschirmten Transaktionen und Viewing Keys, die Informationen selektiv preisgeben können.
Dusk bringt diese zweite Philosophie direkt in das regulierte Finanzwesen.
Die Idee ist Privatsphäre mit selektiver Offenlegung: Deine finanzielle Aktivität muss nicht öffentlich sein, aber eine autorisierte Instanz — ein Auditor, Aufseher oder eine Institution — kann die konkreten Belege erhalten, die sie braucht, ohne alles andere zu sehen.
Ich kann nachvollziehen, warum Institutionen das bevorzugen würden.
Banken, Emittenten und regulierte Märkte benötigen Vertraulichkeit, können aber auch nicht in einem System arbeiten, in dem Compliance nicht mehr nachweisbar ist.
Die Kontroverse ist ebenfalls offensichtlich.
Für einen kryptokompatiblen Verfechter von Privatsphäre kann „autorisierte Sichtbarkeit“ eher nach weniger Privatsphäre und mehr nach einer kontrollierten Hintertür klingen. Wenn jemandem Zugriff gewährt werden kann, dreht sich die Debatte darum, wer diesen Zugriff kontrolliert und unter welchen Regeln.
Dann gibt es noch die Frage der Akzeptanz.
Der regulatorische Druck auf anonymitätsfokussierte Assets ist längst keine Theorie mehr. Kraken hat Monero für EWR-Kunden entfernt — mit Verweis auf regulatorische Änderungen.
Damit wirkt Dusk’s Kompromiss kommerziell eher tragfähig: Informationen gegenüber der Öffentlichkeit verbergen, aber dennoch eine regulierte Prüfung ermöglichen.
Doch „besser einführbar“ bedeutet nicht automatisch „bessere Privatsphäre“.
Vielleicht schützt reine Anonymität das Prinzip besser, scheitert aber an der institutionellen Zugänglichkeit. Vielleicht opfert selektive Offenlegung die ideologische Reinheit, um Privatsphäre im Finanzsystem überhaupt nutzbar zu machen.
Und damit bleibt die unbequeme Frage:
Wenn Privatsphäre noch immer „jemandem“ gezeigt werden kann, ist das dann wirklich Privatsphäre — oder nur regulierte Sichtbarkeit?
Ich schon. Doch der Vergleich wird noch spannender, sobald man fragt, was „Privacy“ eigentlich erreichen soll.
Monero geht die harte Linie: Privatsphäre ist Pflicht. Absender, Empfänger und Betrag sind standardmäßig verborgen. Zcash ist flexibler: mit abgeschirmten Transaktionen und Viewing Keys, die Informationen selektiv preisgeben können.
Dusk bringt diese zweite Philosophie direkt in das regulierte Finanzwesen.
Die Idee ist Privatsphäre mit selektiver Offenlegung: Deine finanzielle Aktivität muss nicht öffentlich sein, aber eine autorisierte Instanz — ein Auditor, Aufseher oder eine Institution — kann die konkreten Belege erhalten, die sie braucht, ohne alles andere zu sehen.
Ich kann nachvollziehen, warum Institutionen das bevorzugen würden.
Banken, Emittenten und regulierte Märkte benötigen Vertraulichkeit, können aber auch nicht in einem System arbeiten, in dem Compliance nicht mehr nachweisbar ist.
Die Kontroverse ist ebenfalls offensichtlich.
Für einen kryptokompatiblen Verfechter von Privatsphäre kann „autorisierte Sichtbarkeit“ eher nach weniger Privatsphäre und mehr nach einer kontrollierten Hintertür klingen. Wenn jemandem Zugriff gewährt werden kann, dreht sich die Debatte darum, wer diesen Zugriff kontrolliert und unter welchen Regeln.
Dann gibt es noch die Frage der Akzeptanz.
Der regulatorische Druck auf anonymitätsfokussierte Assets ist längst keine Theorie mehr. Kraken hat Monero für EWR-Kunden entfernt — mit Verweis auf regulatorische Änderungen.
Damit wirkt Dusk’s Kompromiss kommerziell eher tragfähig: Informationen gegenüber der Öffentlichkeit verbergen, aber dennoch eine regulierte Prüfung ermöglichen.
Doch „besser einführbar“ bedeutet nicht automatisch „bessere Privatsphäre“.
Vielleicht schützt reine Anonymität das Prinzip besser, scheitert aber an der institutionellen Zugänglichkeit. Vielleicht opfert selektive Offenlegung die ideologische Reinheit, um Privatsphäre im Finanzsystem überhaupt nutzbar zu machen.
Und damit bleibt die unbequeme Frage:
Wenn Privatsphäre noch immer „jemandem“ gezeigt werden kann, ist das dann wirklich Privatsphäre — oder nur regulierte Sichtbarkeit?
1
1
151
·
--
Die meisten Proof-of-Stake-Ketten tun nach einem vorgeschlagenen Block im Grunde nur Folgendes: Ein Komitee stimmt ab, und wenn genug Stimmen eingehen, wird der Block gezählt.
@Dusk_Foundation macht das zweimal, und die zweite Runde ist die, die niemand erklärt.
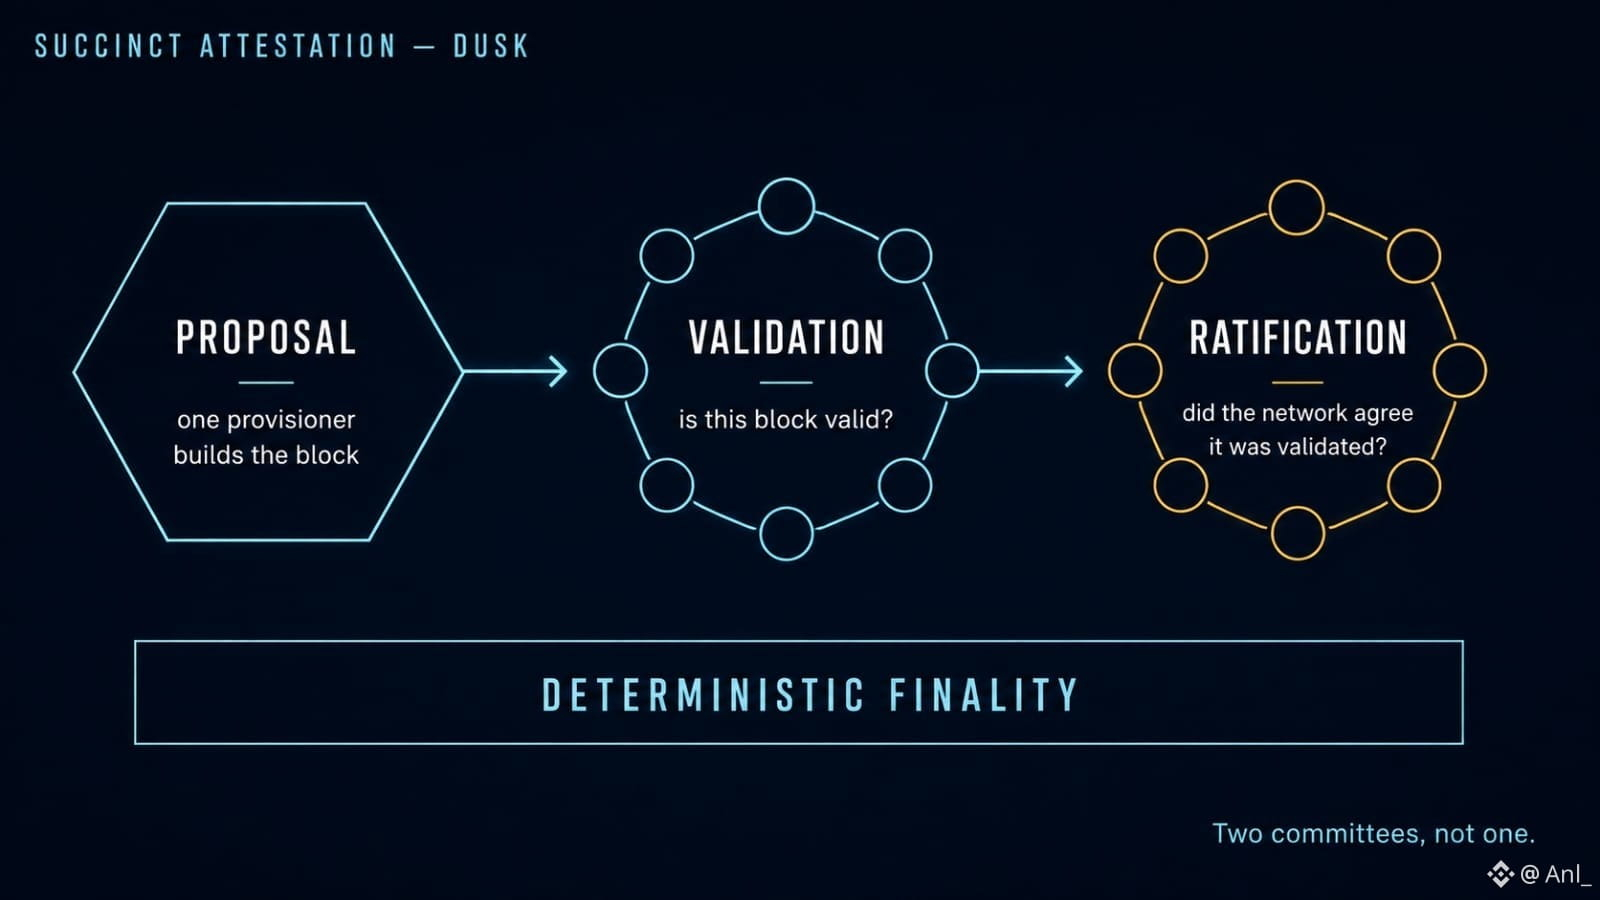
Succinct Attestation führt in jeder Runde drei Schritte aus. Ein Provisioner schlägt einen Kandidatenblock vor. Ein zufällig ausgewähltes Komitee validiert ihn. Dann ratifiziert ein zweites Komitee — und was es bestätigt, ist nicht der Block. Es bestätigt das Ergebnis der Validierung.
Diese Unterscheidung habe ich erst eine Weile richtig verstanden.
Validierung beantwortet „Ist dieser Block gültig?“. Ratifizierung beantwortet „Hat das Netzwerk tatsächlich zugestimmt, dass er validiert wurde?“. Das sind unterschiedliche Fragen, und die zweite ist der Punkt, der deterministische Finalität ermöglicht. Ohne sie habt ihr nur die Meinung eines Komitees, die über ein Netzwerk verbreitet wird und bei verschiedenen Knoten zu unterschiedlichen Zeiten ankommt. Mit ihr habt ihr einen beglaubigten Vermerk darüber, dass die Einigung selbst stattgefunden hat.
Das ist der Unterschied zwischen „Dieser Block ist sehr wahrscheinlich final“ und „Dieser Block ist final.“ Für eine Kette, die auf Wertpapierabwicklung abzielt, ist diese Lücke keine Philosophie. Es ist der Unterschied zwischen einer Abwicklungsgarantie und einer Abwicklungsschätzung.
Auch die Kosten sind real. Zwei Komitees bedeuten zwei Runden mit Signaturen, zwei Chancen, dass die Teilnahme knapp ausbleibt, sowie Aufteilung der Belohnungen, die das widerspiegelt — Validierung und Ratifizierung nehmen jeweils einen Anteil der Blockbelohnung, getrennt vom Blockgenerator.
Ob sich diese zusätzliche Runde im Hinblick auf die Latenz und den Koordinationsaufwand wirklich lohnt, ist genau die Art von Sache, die ein Audit nicht für euch beurteilen kann. OAK Securitys Review bezeichnete das Protokoll als gut durchdacht. „Gut durchdacht“ und „gut geeignet für echten Betrieb unter Last“ sind unterschiedliche Behauptungen.
Echte Frage an die Node-Operatoren hier: Hat jemand gemessen, wie oft Ratifizierung der Schritt ist, der blockiert, statt Validierung?
#dusk $DUSK #block
Die meisten Proof-of-Stake-Ketten tun nach einem vorgeschlagenen Block im Grunde nur Folgendes: Ein Komitee stimmt ab, und wenn genug Stimmen eingehen, wird der Block gezählt.
@Dusk macht das zweimal, und die zweite Runde ist die, die niemand erklärt.
Succinct Attestation führt in jeder Runde drei Schritte aus. Ein Provisioner schlägt einen Kandidatenblock vor. Ein zufällig ausgewähltes Komitee validiert ihn. Dann ratifiziert ein zweites Komitee — und was es bestätigt, ist nicht der Block. Es bestätigt das Ergebnis der Validierung.
Diese Unterscheidung habe ich erst eine Weile richtig verstanden.
Validierung beantwortet „Ist dieser Block gültig?“. Ratifizierung beantwortet „Hat das Netzwerk tatsächlich zugestimmt, dass er validiert wurde?“. Das sind unterschiedliche Fragen, und die zweite ist der Punkt, der deterministische Finalität ermöglicht. Ohne sie habt ihr nur die Meinung eines Komitees, die über ein Netzwerk verbreitet wird und bei verschiedenen Knoten zu unterschiedlichen Zeiten ankommt. Mit ihr habt ihr einen beglaubigten Vermerk darüber, dass die Einigung selbst stattgefunden hat.
Das ist der Unterschied zwischen „Dieser Block ist sehr wahrscheinlich final“ und „Dieser Block ist final.“ Für eine Kette, die auf Wertpapierabwicklung abzielt, ist diese Lücke keine Philosophie. Es ist der Unterschied zwischen einer Abwicklungsgarantie und einer Abwicklungsschätzung.
Auch die Kosten sind real. Zwei Komitees bedeuten zwei Runden mit Signaturen, zwei Chancen, dass die Teilnahme knapp ausbleibt, sowie Aufteilung der Belohnungen, die das widerspiegelt — Validierung und Ratifizierung nehmen jeweils einen Anteil der Blockbelohnung, getrennt vom Blockgenerator.
Ob sich diese zusätzliche Runde im Hinblick auf die Latenz und den Koordinationsaufwand wirklich lohnt, ist genau die Art von Sache, die ein Audit nicht für euch beurteilen kann. OAK Securitys Review bezeichnete das Protokoll als gut durchdacht. „Gut durchdacht“ und „gut geeignet für echten Betrieb unter Last“ sind unterschiedliche Behauptungen.
Echte Frage an die Node-Operatoren hier: Hat jemand gemessen, wie oft Ratifizierung der Schritt ist, der blockiert, statt Validierung?
#dusk $DUSK #block
@Dusk macht das zweimal, und die zweite Runde ist die, die niemand erklärt.
Succinct Attestation führt in jeder Runde drei Schritte aus. Ein Provisioner schlägt einen Kandidatenblock vor. Ein zufällig ausgewähltes Komitee validiert ihn. Dann ratifiziert ein zweites Komitee — und was es bestätigt, ist nicht der Block. Es bestätigt das Ergebnis der Validierung.
Diese Unterscheidung habe ich erst eine Weile richtig verstanden.
Validierung beantwortet „Ist dieser Block gültig?“. Ratifizierung beantwortet „Hat das Netzwerk tatsächlich zugestimmt, dass er validiert wurde?“. Das sind unterschiedliche Fragen, und die zweite ist der Punkt, der deterministische Finalität ermöglicht. Ohne sie habt ihr nur die Meinung eines Komitees, die über ein Netzwerk verbreitet wird und bei verschiedenen Knoten zu unterschiedlichen Zeiten ankommt. Mit ihr habt ihr einen beglaubigten Vermerk darüber, dass die Einigung selbst stattgefunden hat.
Das ist der Unterschied zwischen „Dieser Block ist sehr wahrscheinlich final“ und „Dieser Block ist final.“ Für eine Kette, die auf Wertpapierabwicklung abzielt, ist diese Lücke keine Philosophie. Es ist der Unterschied zwischen einer Abwicklungsgarantie und einer Abwicklungsschätzung.
Auch die Kosten sind real. Zwei Komitees bedeuten zwei Runden mit Signaturen, zwei Chancen, dass die Teilnahme knapp ausbleibt, sowie Aufteilung der Belohnungen, die das widerspiegelt — Validierung und Ratifizierung nehmen jeweils einen Anteil der Blockbelohnung, getrennt vom Blockgenerator.
Ob sich diese zusätzliche Runde im Hinblick auf die Latenz und den Koordinationsaufwand wirklich lohnt, ist genau die Art von Sache, die ein Audit nicht für euch beurteilen kann. OAK Securitys Review bezeichnete das Protokoll als gut durchdacht. „Gut durchdacht“ und „gut geeignet für echten Betrieb unter Last“ sind unterschiedliche Behauptungen.
Echte Frage an die Node-Operatoren hier: Hat jemand gemessen, wie oft Ratifizierung der Schritt ist, der blockiert, statt Validierung?
#dusk $DUSK #block
35
·
--
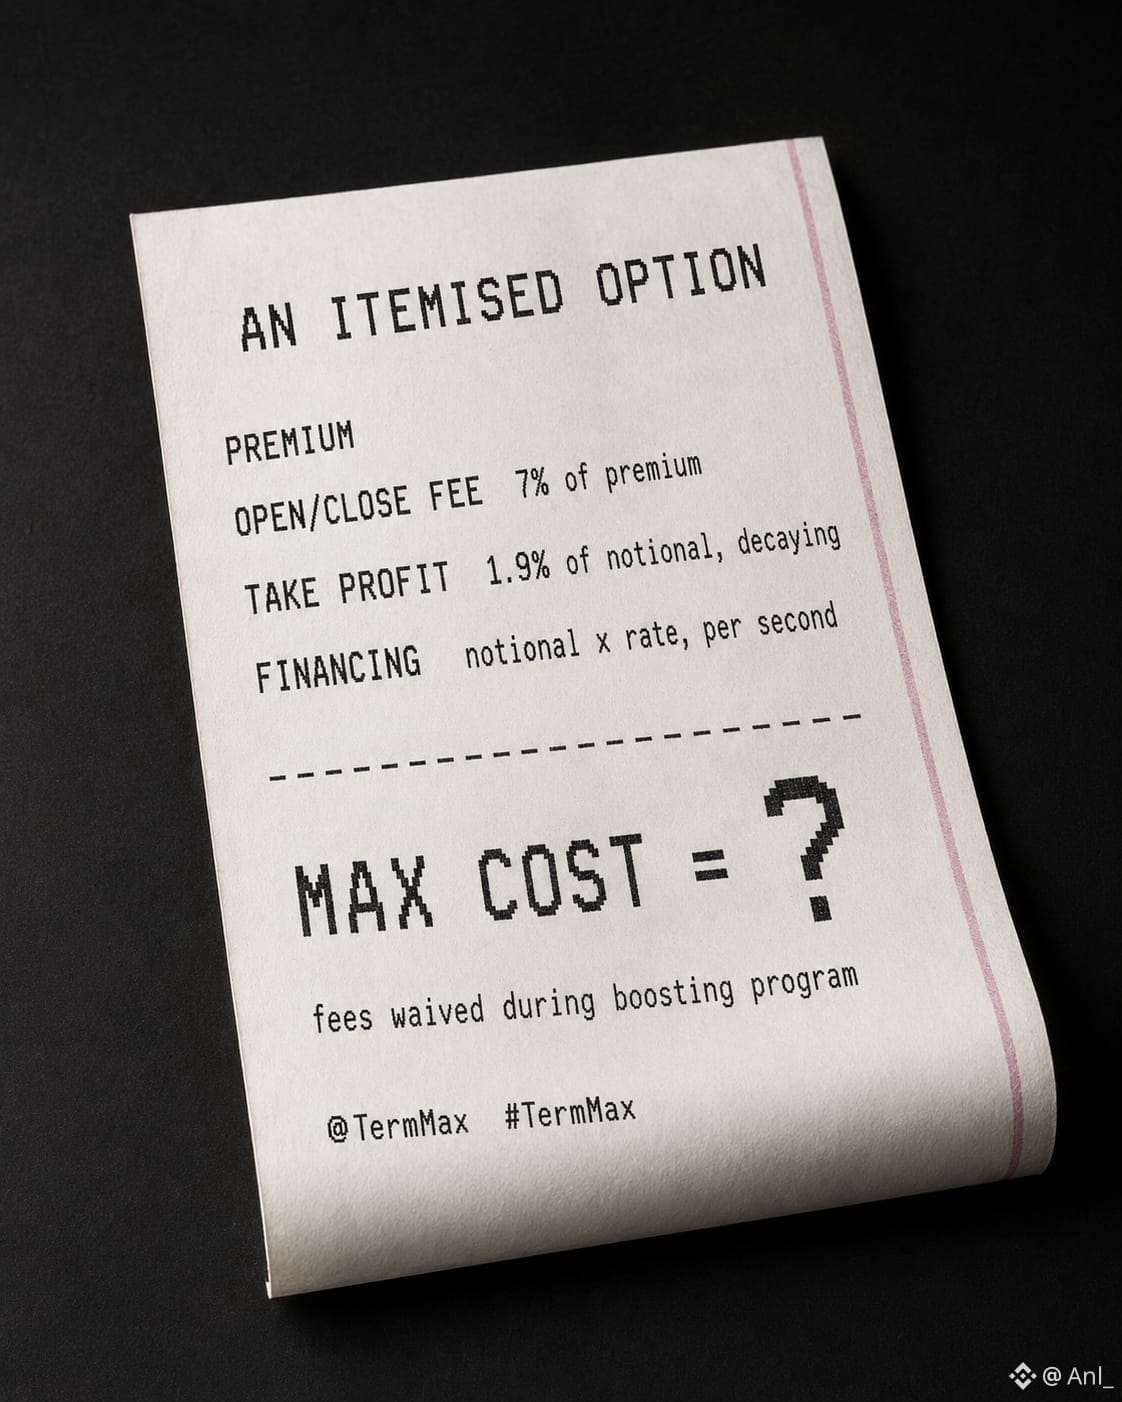
@termmax Die Alpha-Optionsseite sagt, dass Ihr maximaler Verlust die Prämie ist. Die Gebührenseite fügt drei weitere Zeilen dazu.
Das Eröffnen oder Schließen einer Long- oder Short-Position kostet 7% der gezahlten Prämie.
Nehmen Sie Gewinne werden auf das Nominal, nicht auf die Prämie, berechnet – 1,9% am ersten Tag, linear bis zur Fälligkeit abklingend. Das Beispiel aus den Dokus: Ein 16-Tage-Kontrakt, der an Tag 10 geschlossen wird, mit 10.000 USDT Nominal, zahlt 47,5 USDT.
Dann das Financing. Sie zahlen Zinsen auf das Nominal für jede Sekunde, in der Sie die Position halten. Ihr Beispiel verwendet eine annualisierte Rate von 100% und ergibt etwa 1,37 USDT pro Tag auf 100 USDT Nominal. Etwa 10% dieser Zinsen gehen an die Plattform, der Rest an die Dual-Investment-Einleger.
Nichts davon ist versteckt, und Transaktionsgebühren werden während des Boosting-Programms erlassen.
Aber „max Kosten sind die Prämie“ und „Zinsen fallen pro Sekunde auf das Nominal an“ sind zwei unterschiedliche Sätze über denselben Trade.
Wenn Sie einen solchen Preis festlegen: Preis für die Prämie oder für die Prämie plus Carry?
#termmax @termmax
@TermMax Die Alpha-Optionsseite sagt, dass Ihr maximaler Verlust die Prämie ist. Die Gebührenseite fügt drei weitere Zeilen dazu.
Das Eröffnen oder Schließen einer Long- oder Short-Position kostet 7% der gezahlten Prämie.
Nehmen Sie Gewinne werden auf das Nominal, nicht auf die Prämie, berechnet – 1,9% am ersten Tag, linear bis zur Fälligkeit abklingend. Das Beispiel aus den Dokus: Ein 16-Tage-Kontrakt, der an Tag 10 geschlossen wird, mit 10.000 USDT Nominal, zahlt 47,5 USDT.
Dann das Financing. Sie zahlen Zinsen auf das Nominal für jede Sekunde, in der Sie die Position halten. Ihr Beispiel verwendet eine annualisierte Rate von 100% und ergibt etwa 1,37 USDT pro Tag auf 100 USDT Nominal. Etwa 10% dieser Zinsen gehen an die Plattform, der Rest an die Dual-Investment-Einleger.
Nichts davon ist versteckt, und Transaktionsgebühren werden während des Boosting-Programms erlassen.
Aber „max Kosten sind die Prämie“ und „Zinsen fallen pro Sekunde auf das Nominal an“ sind zwei unterschiedliche Sätze über denselben Trade.
Wenn Sie einen solchen Preis festlegen: Preis für die Prämie oder für die Prämie plus Carry?
#termmax @TermMax
Das Eröffnen oder Schließen einer Long- oder Short-Position kostet 7% der gezahlten Prämie.
Nehmen Sie Gewinne werden auf das Nominal, nicht auf die Prämie, berechnet – 1,9% am ersten Tag, linear bis zur Fälligkeit abklingend. Das Beispiel aus den Dokus: Ein 16-Tage-Kontrakt, der an Tag 10 geschlossen wird, mit 10.000 USDT Nominal, zahlt 47,5 USDT.
Dann das Financing. Sie zahlen Zinsen auf das Nominal für jede Sekunde, in der Sie die Position halten. Ihr Beispiel verwendet eine annualisierte Rate von 100% und ergibt etwa 1,37 USDT pro Tag auf 100 USDT Nominal. Etwa 10% dieser Zinsen gehen an die Plattform, der Rest an die Dual-Investment-Einleger.
Nichts davon ist versteckt, und Transaktionsgebühren werden während des Boosting-Programms erlassen.
Aber „max Kosten sind die Prämie“ und „Zinsen fallen pro Sekunde auf das Nominal an“ sind zwei unterschiedliche Sätze über denselben Trade.
Wenn Sie einen solchen Preis festlegen: Preis für die Prämie oder für die Prämie plus Carry?
#termmax @TermMax
1
79
·
--
#dusk $DUSK
Alle streiten über Konsens. Fast niemand schaut eine Ebene tiefer.
@Dusk_Foundation verwendet kein zufälliges Gossip, um Blöcke zwischen Knoten hin- und herzuverteilen. Es nutzt Kadcast – eine strukturierte Overlay-Schicht, bei der die Position jedes Knotens bestimmt, an wen er weiterleitet. Die Doku nennt den Grund in einem Satz: weniger Bandbreite und eine vorhersehbarere Latenz.
Vorhersehbar ist hier das entscheidende Wort.
Zufälliges Gossip ist robust, aber laut. Eine Nachricht könnte dich in 200 ms oder in 900 ms erreichen – je nach Glück. Für die meisten Chains reicht das. Für eine Chain, die ~10 Sekunden deterministische Finalität an Institutionen verkauft, ist die Streuung bei der Propagation kein kosmetisches Detail – sie gehört zum Versprechen der Abwicklung. Du kannst die Finalitätstiming nicht garantieren, wenn darunter eine Transport-Schicht arbeitet, die abwinkt.
Die zweite Hälfte ist das Audit. Blaize hat die Rust-Implementierung geprüft und 9,8 von 10 Punkten vergeben, aber die spannenden Dinge sind die Erkenntnisse: Abweichungen von der ursprünglichen Kadcast-Spezifikation, verpasste Edge Cases bei der Verarbeitung von Idle-Nodes und eine mehrdeutige Handhabung reservierter Felder in Message-Headern. Alles gelöst oder verifiziert – bis auf zwei Informationspunkte.
Reservierte Felder und Idle-Nodes. Nicht glamourös. Genau die Art von Sache, die sich drei Jahre später in einen seltsamen Production-Vorfall verwandelt.
Die offene Frage, mit der ich mich ständig beschäftige: Ein strukturiertes Overlay bedeutet, dass die Topologie ableitbar ist und nicht zufällig. Das ist es, was die Vorhersagbarkeit erkauft. Macht es die Verkehrsprofile auch einfacher zu beobachten für eine Chain, deren gesamter Wertversprechen auf Vertraulichkeit beruht? Ich weiß es ehrlich nicht, und ich habe keine öffentliche Analyse gefunden, die das beantwortet.
Für eine Privacy-Chain: Würdest du einen Teil der Propagation-Vorhersehbarkeit gegen ein chaotischeres, schwerer abzubildendes Netzwerk eintauschen?
#dusk $DUSK
Alle streiten über Konsens. Fast niemand schaut eine Ebene tiefer.
@Dusk verwendet kein zufälliges Gossip, um Blöcke zwischen Knoten hin- und herzuverteilen. Es nutzt Kadcast – eine strukturierte Overlay-Schicht, bei der die Position jedes Knotens bestimmt, an wen er weiterleitet. Die Doku nennt den Grund in einem Satz: weniger Bandbreite und eine vorhersehbarere Latenz.
Vorhersehbar ist hier das entscheidende Wort.
Zufälliges Gossip ist robust, aber laut. Eine Nachricht könnte dich in 200 ms oder in 900 ms erreichen – je nach Glück. Für die meisten Chains reicht das. Für eine Chain, die ~10 Sekunden deterministische Finalität an Institutionen verkauft, ist die Streuung bei der Propagation kein kosmetisches Detail – sie gehört zum Versprechen der Abwicklung. Du kannst die Finalitätstiming nicht garantieren, wenn darunter eine Transport-Schicht arbeitet, die abwinkt.
Die zweite Hälfte ist das Audit. Blaize hat die Rust-Implementierung geprüft und 9,8 von 10 Punkten vergeben, aber die spannenden Dinge sind die Erkenntnisse: Abweichungen von der ursprünglichen Kadcast-Spezifikation, verpasste Edge Cases bei der Verarbeitung von Idle-Nodes und eine mehrdeutige Handhabung reservierter Felder in Message-Headern. Alles gelöst oder verifiziert – bis auf zwei Informationspunkte.
Reservierte Felder und Idle-Nodes. Nicht glamourös. Genau die Art von Sache, die sich drei Jahre später in einen seltsamen Production-Vorfall verwandelt.
Die offene Frage, mit der ich mich ständig beschäftige: Ein strukturiertes Overlay bedeutet, dass die Topologie ableitbar ist und nicht zufällig. Das ist es, was die Vorhersagbarkeit erkauft. Macht es die Verkehrsprofile auch einfacher zu beobachten für eine Chain, deren gesamter Wertversprechen auf Vertraulichkeit beruht? Ich weiß es ehrlich nicht, und ich habe keine öffentliche Analyse gefunden, die das beantwortet.
Für eine Privacy-Chain: Würdest du einen Teil der Propagation-Vorhersehbarkeit gegen ein chaotischeres, schwerer abzubildendes Netzwerk eintauschen?
Alle streiten über Konsens. Fast niemand schaut eine Ebene tiefer.
@Dusk verwendet kein zufälliges Gossip, um Blöcke zwischen Knoten hin- und herzuverteilen. Es nutzt Kadcast – eine strukturierte Overlay-Schicht, bei der die Position jedes Knotens bestimmt, an wen er weiterleitet. Die Doku nennt den Grund in einem Satz: weniger Bandbreite und eine vorhersehbarere Latenz.
Vorhersehbar ist hier das entscheidende Wort.
Zufälliges Gossip ist robust, aber laut. Eine Nachricht könnte dich in 200 ms oder in 900 ms erreichen – je nach Glück. Für die meisten Chains reicht das. Für eine Chain, die ~10 Sekunden deterministische Finalität an Institutionen verkauft, ist die Streuung bei der Propagation kein kosmetisches Detail – sie gehört zum Versprechen der Abwicklung. Du kannst die Finalitätstiming nicht garantieren, wenn darunter eine Transport-Schicht arbeitet, die abwinkt.
Die zweite Hälfte ist das Audit. Blaize hat die Rust-Implementierung geprüft und 9,8 von 10 Punkten vergeben, aber die spannenden Dinge sind die Erkenntnisse: Abweichungen von der ursprünglichen Kadcast-Spezifikation, verpasste Edge Cases bei der Verarbeitung von Idle-Nodes und eine mehrdeutige Handhabung reservierter Felder in Message-Headern. Alles gelöst oder verifiziert – bis auf zwei Informationspunkte.
Reservierte Felder und Idle-Nodes. Nicht glamourös. Genau die Art von Sache, die sich drei Jahre später in einen seltsamen Production-Vorfall verwandelt.
Die offene Frage, mit der ich mich ständig beschäftige: Ein strukturiertes Overlay bedeutet, dass die Topologie ableitbar ist und nicht zufällig. Das ist es, was die Vorhersagbarkeit erkauft. Macht es die Verkehrsprofile auch einfacher zu beobachten für eine Chain, deren gesamter Wertversprechen auf Vertraulichkeit beruht? Ich weiß es ehrlich nicht, und ich habe keine öffentliche Analyse gefunden, die das beantwortet.
Für eine Privacy-Chain: Würdest du einen Teil der Propagation-Vorhersehbarkeit gegen ein chaotischeres, schwerer abzubildendes Netzwerk eintauschen?
1
16
·
--
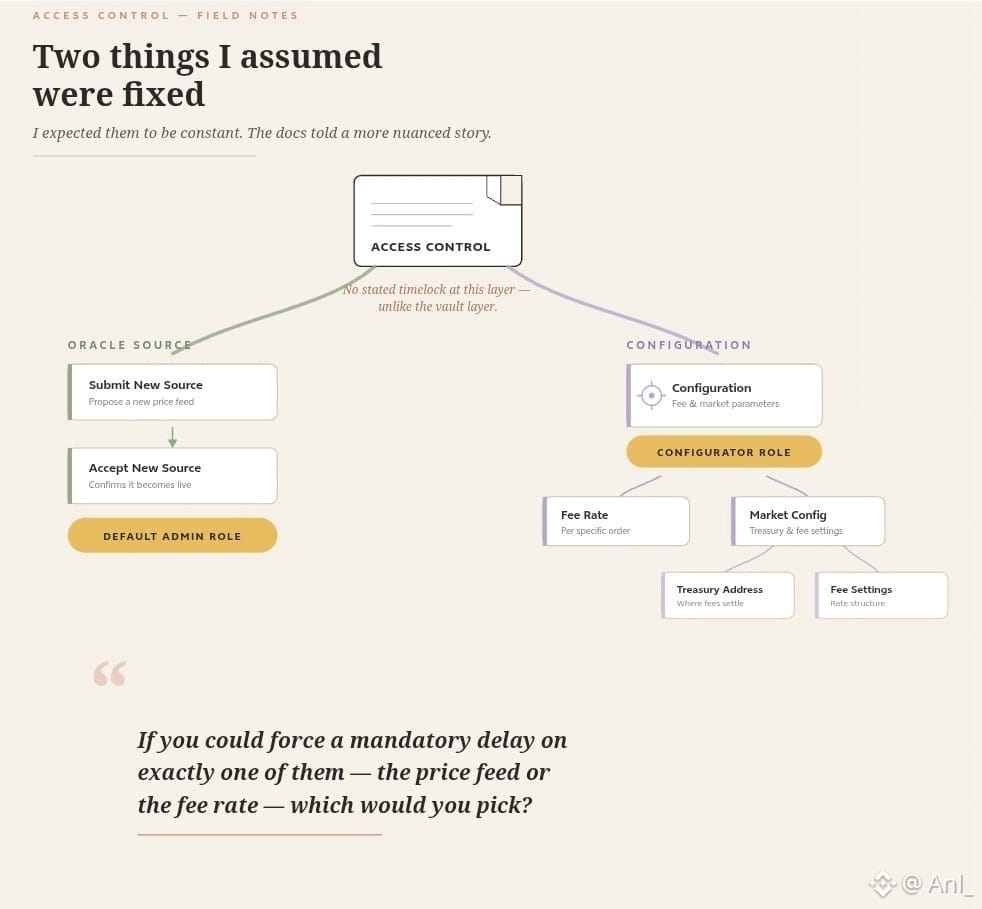
Zwei Dinge, von denen ich annahm, dass sie feststehen
Ich habe in den Dokumenten zur Zugriffssteuerung nach etwas anderem gesucht und bin mit einer kürzeren Liste von dem herausgekommen, was ich als Konstanten bezeichnen würde.
Zuerst das Orakel. Es gibt zwei Funktionen: eine, die eine neue Preisquelle für einen Vermögenswert übermittelt, und eine, die sie akzeptiert. Beide liegen unter der Standard-Admin-Rolle. Also ist der Parameter, der entscheidet, ob deine Position gesund ist, die Preisquelle.
Dann die Gebühren. Eine Konfigurator-Rolle kann den Gebührensatz für eine bestimmte Order aktualisieren und auch die Marktkonfiguration, einschließlich der Treasury-Adresse und der Gebühreneinstellungen.
Keine dieser beiden Sachen ist ungewöhnlich. Jedes Lending-Protokoll hat Schalter wie diese, und du willst sie an dem Tag, an dem der Feed anfängt, Müll auszugeben. Morpho, Aave, alle.
Was ich auf dieser Seite nicht finden konnte, ist eine angegebene Wartezeit zwischen dem Übermitteln von einem davon und dem Akzeptieren. Die Vault-Ebene dokumentiert ihren Timelock klar. Bei dieser Ebene bin ich mir nicht sicher – und ich würde lieber sagen, dass ich mir nicht sicher bin, als es zu raten.
Wenn du eine verpflichtende Verzögerung genau für eine der beiden erzwingen könntest: Würdest du den Preis-Feed oder den Gebührensatz wählen?
#termmax @termmax $AAVE
Zwei Dinge, von denen ich annahm, dass sie feststehen
Ich habe in den Dokumenten zur Zugriffssteuerung nach etwas anderem gesucht und bin mit einer kürzeren Liste von dem herausgekommen, was ich als Konstanten bezeichnen würde.
Zuerst das Orakel. Es gibt zwei Funktionen: eine, die eine neue Preisquelle für einen Vermögenswert übermittelt, und eine, die sie akzeptiert. Beide liegen unter der Standard-Admin-Rolle. Also ist der Parameter, der entscheidet, ob deine Position gesund ist, die Preisquelle.
Dann die Gebühren. Eine Konfigurator-Rolle kann den Gebührensatz für eine bestimmte Order aktualisieren und auch die Marktkonfiguration, einschließlich der Treasury-Adresse und der Gebühreneinstellungen.
Keine dieser beiden Sachen ist ungewöhnlich. Jedes Lending-Protokoll hat Schalter wie diese, und du willst sie an dem Tag, an dem der Feed anfängt, Müll auszugeben. Morpho, Aave, alle.
Was ich auf dieser Seite nicht finden konnte, ist eine angegebene Wartezeit zwischen dem Übermitteln von einem davon und dem Akzeptieren. Die Vault-Ebene dokumentiert ihren Timelock klar. Bei dieser Ebene bin ich mir nicht sicher – und ich würde lieber sagen, dass ich mir nicht sicher bin, als es zu raten.
Wenn du eine verpflichtende Verzögerung genau für eine der beiden erzwingen könntest: Würdest du den Preis-Feed oder den Gebührensatz wählen?
#termmax @TermMax $AAVE
Ich habe in den Dokumenten zur Zugriffssteuerung nach etwas anderem gesucht und bin mit einer kürzeren Liste von dem herausgekommen, was ich als Konstanten bezeichnen würde.
Zuerst das Orakel. Es gibt zwei Funktionen: eine, die eine neue Preisquelle für einen Vermögenswert übermittelt, und eine, die sie akzeptiert. Beide liegen unter der Standard-Admin-Rolle. Also ist der Parameter, der entscheidet, ob deine Position gesund ist, die Preisquelle.
Dann die Gebühren. Eine Konfigurator-Rolle kann den Gebührensatz für eine bestimmte Order aktualisieren und auch die Marktkonfiguration, einschließlich der Treasury-Adresse und der Gebühreneinstellungen.
Keine dieser beiden Sachen ist ungewöhnlich. Jedes Lending-Protokoll hat Schalter wie diese, und du willst sie an dem Tag, an dem der Feed anfängt, Müll auszugeben. Morpho, Aave, alle.
Was ich auf dieser Seite nicht finden konnte, ist eine angegebene Wartezeit zwischen dem Übermitteln von einem davon und dem Akzeptieren. Die Vault-Ebene dokumentiert ihren Timelock klar. Bei dieser Ebene bin ich mir nicht sicher – und ich würde lieber sagen, dass ich mir nicht sicher bin, als es zu raten.
Wenn du eine verpflichtende Verzögerung genau für eine der beiden erzwingen könntest: Würdest du den Preis-Feed oder den Gebührensatz wählen?
#termmax @TermMax $AAVE
84
·
--
Ich habe eine Transaktion erwartet. Ich habe drei gezählt.
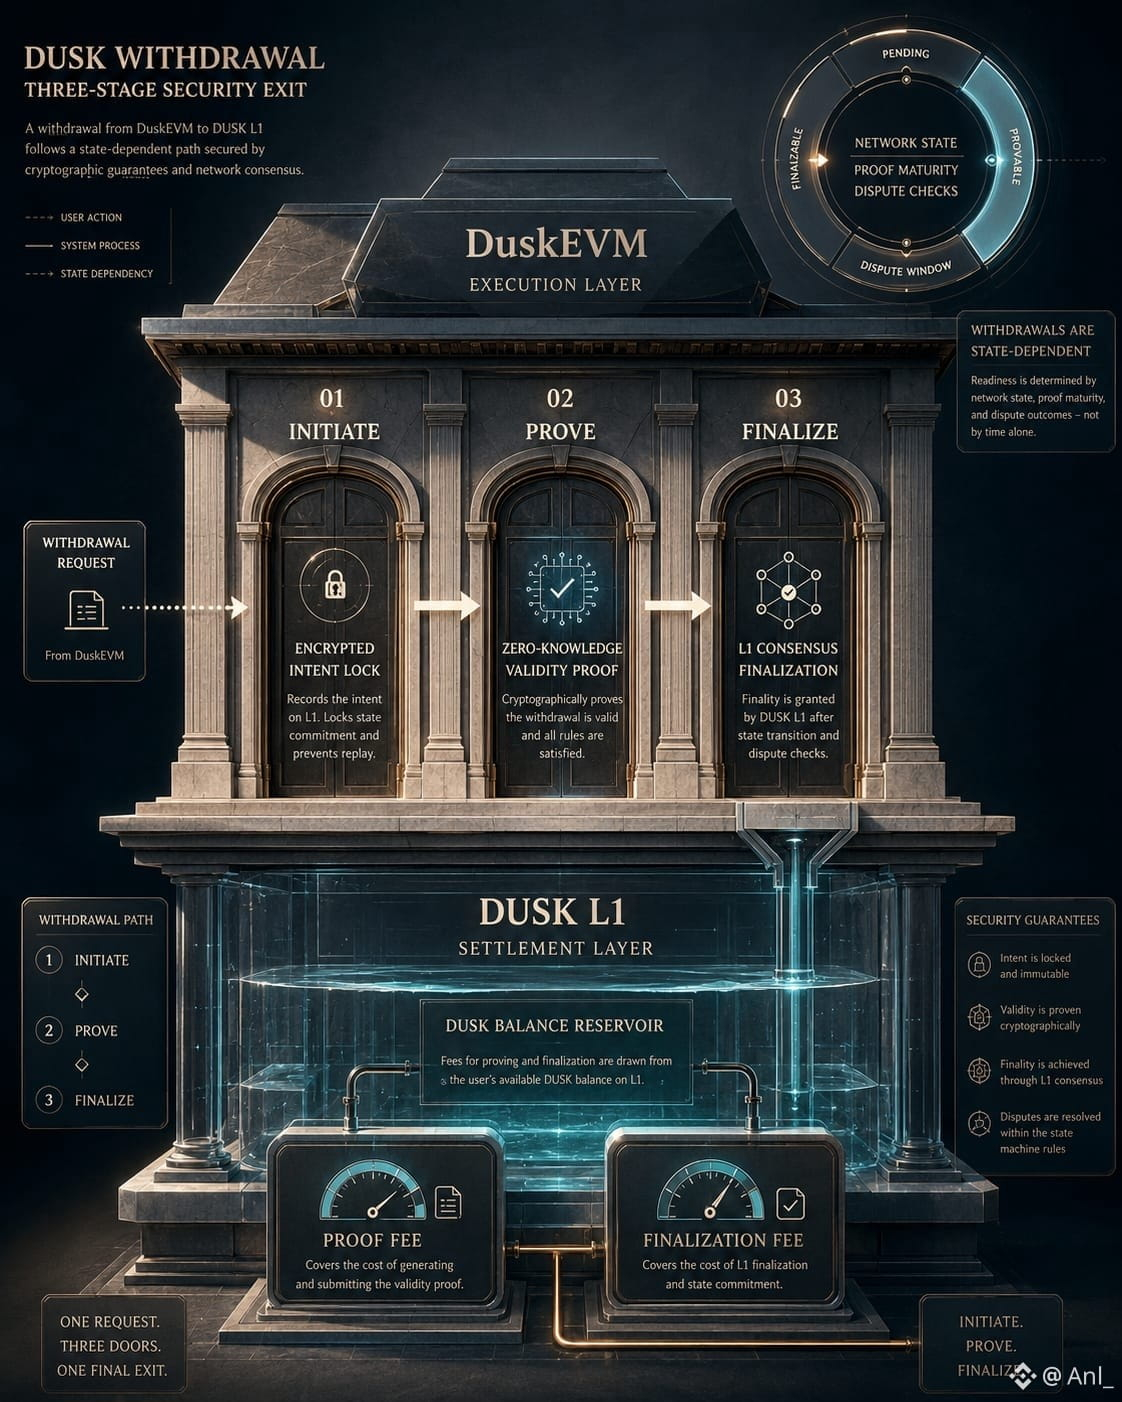
Das ist eine DuskEVM-Bridge-Auszahlung, direkt aus Dusk’ eigener Anleitung:
1. Starte die Auszahlung auf DuskEVM
2. Beweise sie auf der Dusk L1
3. Finalisiere sie auf der Dusk L1
Drei On-Chain-Aktionen und Gebühren auf beiden Seiten: erst die Quell-Transaktion, dann zwei weitere auf der L1.
Die Anweisung, die ich am meisten respektiere, betrifft den Zeitpunkt. Die Doku sagt, dass die Einsatzbereitschaft einer Auszahlung vom veröffentlichten Netzwerkzustand, der Reife der Proofs und den Prüfungen in den Dispute-Games abhängt, und dass das Statusfeld der Wallet maßgeblich ist — leite die Einsatzbereitschaft nicht aus verstrichener Zeit ab. Diese Zeile existiert, weil Rollup-Auszahlungsfenster keine Uhren sind, sondern Zustandsmaschinen. Jede Integration, die hart „N Minuten warten, dann finalisieren“ kodiert, bricht irgendwann: ein Vorschlag landet zu spät, ein Check läuft länger, und dein Finalizer sendet in einen Zustand, der noch nicht bereit ist.
Der zweite Hinweis sagt mehr als nur die Schrittanzahl. Die Anleitung sagt dir, ausreichend ungeschirmtes DUSK auf der L1 vorzuhalten, um sowohl für den Proof als auch für die Finalisierungs-Transaktion zu zahlen. Setz dich damit auseinander auf einer Chain, deren zentrales Verkaufsargument vertrauliche Transfers sind: der Exit-Pfad aus ihrer eigenen EVM-Schicht ist in transparentem Kontostand denominiert. Einschränkung, und sie ist wichtig — das ist die Testnet-Anleitung; DuskEVM ist noch als Testnet gekennzeichnet, daher könnte sich das Mainnet-Setup ändern.
Um fair zu sein: Das ist keine Dusk-Erfindung. Es ist ein Standard-Optimistic-Rollup-Design, geerbt vom OP Stack, und jede OP-Chain verlangt von dir dieselben drei Aktionen. Die Frage ist also nicht, ob Dusk etwas falsch gemacht hat. Sondern: Was macht eine Standard-Rollup-UX mit einer Chain, deren gesamter Differenzierungsfaktor Privatsphäre ist?
Benötigen Privacy-First-Chains ein grundsätzlich anderes Bridge-Design? Oder ist transparenter Gasverbrauch auf der Settlement-Layer ein fairer Preis, den man für einen vertrauten Developer-Stack zahlt?
#dusk $DUSK @Dusk_Foundation
Ich habe eine Transaktion erwartet. Ich habe drei gezählt.
Das ist eine DuskEVM-Bridge-Auszahlung, direkt aus Dusk’ eigener Anleitung:
1. Starte die Auszahlung auf DuskEVM
2. Beweise sie auf der Dusk L1
3. Finalisiere sie auf der Dusk L1
Drei On-Chain-Aktionen und Gebühren auf beiden Seiten: erst die Quell-Transaktion, dann zwei weitere auf der L1.
Die Anweisung, die ich am meisten respektiere, betrifft den Zeitpunkt. Die Doku sagt, dass die Einsatzbereitschaft einer Auszahlung vom veröffentlichten Netzwerkzustand, der Reife der Proofs und den Prüfungen in den Dispute-Games abhängt, und dass das Statusfeld der Wallet maßgeblich ist — leite die Einsatzbereitschaft nicht aus verstrichener Zeit ab. Diese Zeile existiert, weil Rollup-Auszahlungsfenster keine Uhren sind, sondern Zustandsmaschinen. Jede Integration, die hart „N Minuten warten, dann finalisieren“ kodiert, bricht irgendwann: ein Vorschlag landet zu spät, ein Check läuft länger, und dein Finalizer sendet in einen Zustand, der noch nicht bereit ist.
Der zweite Hinweis sagt mehr als nur die Schrittanzahl. Die Anleitung sagt dir, ausreichend ungeschirmtes DUSK auf der L1 vorzuhalten, um sowohl für den Proof als auch für die Finalisierungs-Transaktion zu zahlen. Setz dich damit auseinander auf einer Chain, deren zentrales Verkaufsargument vertrauliche Transfers sind: der Exit-Pfad aus ihrer eigenen EVM-Schicht ist in transparentem Kontostand denominiert. Einschränkung, und sie ist wichtig — das ist die Testnet-Anleitung; DuskEVM ist noch als Testnet gekennzeichnet, daher könnte sich das Mainnet-Setup ändern.
Um fair zu sein: Das ist keine Dusk-Erfindung. Es ist ein Standard-Optimistic-Rollup-Design, geerbt vom OP Stack, und jede OP-Chain verlangt von dir dieselben drei Aktionen. Die Frage ist also nicht, ob Dusk etwas falsch gemacht hat. Sondern: Was macht eine Standard-Rollup-UX mit einer Chain, deren gesamter Differenzierungsfaktor Privatsphäre ist?
Benötigen Privacy-First-Chains ein grundsätzlich anderes Bridge-Design? Oder ist transparenter Gasverbrauch auf der Settlement-Layer ein fairer Preis, den man für einen vertrauten Developer-Stack zahlt?
#dusk $DUSK @Dusk
Das ist eine DuskEVM-Bridge-Auszahlung, direkt aus Dusk’ eigener Anleitung:
1. Starte die Auszahlung auf DuskEVM
2. Beweise sie auf der Dusk L1
3. Finalisiere sie auf der Dusk L1
Drei On-Chain-Aktionen und Gebühren auf beiden Seiten: erst die Quell-Transaktion, dann zwei weitere auf der L1.
Die Anweisung, die ich am meisten respektiere, betrifft den Zeitpunkt. Die Doku sagt, dass die Einsatzbereitschaft einer Auszahlung vom veröffentlichten Netzwerkzustand, der Reife der Proofs und den Prüfungen in den Dispute-Games abhängt, und dass das Statusfeld der Wallet maßgeblich ist — leite die Einsatzbereitschaft nicht aus verstrichener Zeit ab. Diese Zeile existiert, weil Rollup-Auszahlungsfenster keine Uhren sind, sondern Zustandsmaschinen. Jede Integration, die hart „N Minuten warten, dann finalisieren“ kodiert, bricht irgendwann: ein Vorschlag landet zu spät, ein Check läuft länger, und dein Finalizer sendet in einen Zustand, der noch nicht bereit ist.
Der zweite Hinweis sagt mehr als nur die Schrittanzahl. Die Anleitung sagt dir, ausreichend ungeschirmtes DUSK auf der L1 vorzuhalten, um sowohl für den Proof als auch für die Finalisierungs-Transaktion zu zahlen. Setz dich damit auseinander auf einer Chain, deren zentrales Verkaufsargument vertrauliche Transfers sind: der Exit-Pfad aus ihrer eigenen EVM-Schicht ist in transparentem Kontostand denominiert. Einschränkung, und sie ist wichtig — das ist die Testnet-Anleitung; DuskEVM ist noch als Testnet gekennzeichnet, daher könnte sich das Mainnet-Setup ändern.
Um fair zu sein: Das ist keine Dusk-Erfindung. Es ist ein Standard-Optimistic-Rollup-Design, geerbt vom OP Stack, und jede OP-Chain verlangt von dir dieselben drei Aktionen. Die Frage ist also nicht, ob Dusk etwas falsch gemacht hat. Sondern: Was macht eine Standard-Rollup-UX mit einer Chain, deren gesamter Differenzierungsfaktor Privatsphäre ist?
Benötigen Privacy-First-Chains ein grundsätzlich anderes Bridge-Design? Oder ist transparenter Gasverbrauch auf der Settlement-Layer ein fairer Preis, den man für einen vertrauten Developer-Stack zahlt?
#dusk $DUSK @Dusk
2
2
63
·
--
Verifiziert
Es ist 2 Uhr morgens, und ein Kredit über @termmax ist gerade fällig geworden. Es ist keine Rückzahlung eingegangen. Für die nächsten zwei Stunden kann ihn jeder liquidieren — dann schließt das Fenster.
Das ist seltsam, wenn du von liquidationsauslösenden LTV-Werten gewohnt bist. Hier ist der Auslöser eine Uhrzeit, kein Preis. Die 10%-Sanktion auf liquidierte Schulden ist nicht wirklich eine Gebühr — die Hälfte geht an denjenigen, der die Position schließt, die andere Hälfte an die Protokoll-Reserve. Das ist ein Finderlohn dafür, dass ein Bot in genau dieser Stunde wach ist, nicht dann, wenn der Preis zufällig gerade in Bewegung gerät.
Gut für ETH oder einen Stablecoin. Eine andere Geschichte für ein PT-Token oder ein dünn gehandeltes LRT. Zwei Stunden reichen locker, um über einen tiefen Pool umzuleiten. Das ist nicht viel Zeit, um reale Größen in Sicherheiten abzubauen, die an einem normalen Tag kaum gehandelt werden.
TermMax' Mechanismus für die physische Lieferung soll den Kreditgebern eine anteilige (pro-rata) Portion der Sicherheiten geben, falls das Fenster ohne eine saubere Liquidation schließt. Was ich allerdings nicht sicher weiß, ist, wie automatisch diese Übergabe tatsächlich abläuft — genau dieser Teil der Doku lässt mich immer wieder neu weiterlesen.
Wie auch immer: Das Risiko verschwindet nicht mit der Zwei-Stunden-Marke. Es verlagert sich vom Liquidator auf den Kreditgeber.
Welche Sicherheiten würdest du nicht gern halten, wenn dieses Fenster aufgeht — und warum?
#termmax @termmax
Es ist 2 Uhr morgens, und ein Kredit über @TermMax ist gerade fällig geworden. Es ist keine Rückzahlung eingegangen. Für die nächsten zwei Stunden kann ihn jeder liquidieren — dann schließt das Fenster.
Das ist seltsam, wenn du von liquidationsauslösenden LTV-Werten gewohnt bist. Hier ist der Auslöser eine Uhrzeit, kein Preis. Die 10%-Sanktion auf liquidierte Schulden ist nicht wirklich eine Gebühr — die Hälfte geht an denjenigen, der die Position schließt, die andere Hälfte an die Protokoll-Reserve. Das ist ein Finderlohn dafür, dass ein Bot in genau dieser Stunde wach ist, nicht dann, wenn der Preis zufällig gerade in Bewegung gerät.
Gut für ETH oder einen Stablecoin. Eine andere Geschichte für ein PT-Token oder ein dünn gehandeltes LRT. Zwei Stunden reichen locker, um über einen tiefen Pool umzuleiten. Das ist nicht viel Zeit, um reale Größen in Sicherheiten abzubauen, die an einem normalen Tag kaum gehandelt werden.
TermMax' Mechanismus für die physische Lieferung soll den Kreditgebern eine anteilige (pro-rata) Portion der Sicherheiten geben, falls das Fenster ohne eine saubere Liquidation schließt. Was ich allerdings nicht sicher weiß, ist, wie automatisch diese Übergabe tatsächlich abläuft — genau dieser Teil der Doku lässt mich immer wieder neu weiterlesen.
Wie auch immer: Das Risiko verschwindet nicht mit der Zwei-Stunden-Marke. Es verlagert sich vom Liquidator auf den Kreditgeber.
Welche Sicherheiten würdest du nicht gern halten, wenn dieses Fenster aufgeht — und warum?
#termmax @TermMax
Das ist seltsam, wenn du von liquidationsauslösenden LTV-Werten gewohnt bist. Hier ist der Auslöser eine Uhrzeit, kein Preis. Die 10%-Sanktion auf liquidierte Schulden ist nicht wirklich eine Gebühr — die Hälfte geht an denjenigen, der die Position schließt, die andere Hälfte an die Protokoll-Reserve. Das ist ein Finderlohn dafür, dass ein Bot in genau dieser Stunde wach ist, nicht dann, wenn der Preis zufällig gerade in Bewegung gerät.
Gut für ETH oder einen Stablecoin. Eine andere Geschichte für ein PT-Token oder ein dünn gehandeltes LRT. Zwei Stunden reichen locker, um über einen tiefen Pool umzuleiten. Das ist nicht viel Zeit, um reale Größen in Sicherheiten abzubauen, die an einem normalen Tag kaum gehandelt werden.
TermMax' Mechanismus für die physische Lieferung soll den Kreditgebern eine anteilige (pro-rata) Portion der Sicherheiten geben, falls das Fenster ohne eine saubere Liquidation schließt. Was ich allerdings nicht sicher weiß, ist, wie automatisch diese Übergabe tatsächlich abläuft — genau dieser Teil der Doku lässt mich immer wieder neu weiterlesen.
Wie auch immer: Das Risiko verschwindet nicht mit der Zwei-Stunden-Marke. Es verlagert sich vom Liquidator auf den Kreditgeber.
Welche Sicherheiten würdest du nicht gern halten, wenn dieses Fenster aufgeht — und warum?
#termmax @TermMax
4
4
80
·
--
Jeder verkauft eine Festzinsaufnahme als Gewissheit. Nach ein paar Stunden in den Unterlagen glaube ich, dass diese Formulierung tatsächlich das unterschätzt, was @termmax built – und sie verdeckt eine Frage, die in dieser Kampagne niemand stellt.
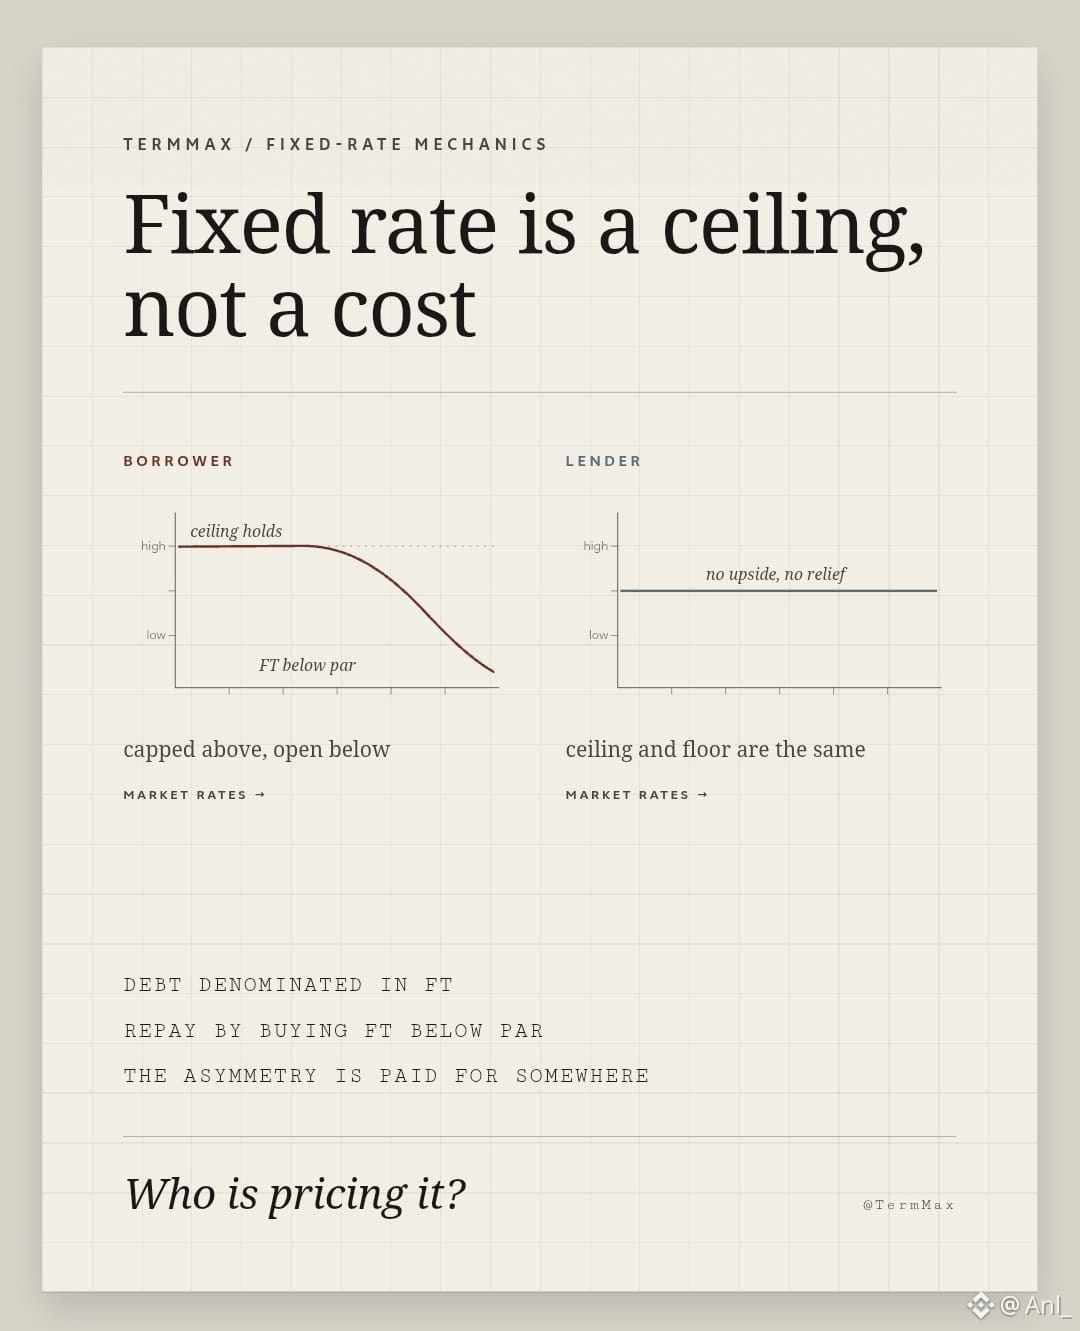
Hier ist die Stelle, an der ich hängen geblieben bin. Bei #termmax ist deine Schuld nicht nur eine Zahl, die in einem Vertrag sitzt. Sie ist in FT denominiert, dem Token mit Festzins, und die Rückzahlung kann dadurch beglichen werden, dass man FT vom offenen Markt kauft, statt den Nennwert zu zahlen.
Nimm dir kurz einen Moment dafür.
Du sperrst Sicherheiten in einem Gearing Token, prägest FT dagegen, verkaufst die Zins-Komponente und gehst mit Liquidität davon, zu einem am ersten Tag vereinbarten Zinssatz. Das gesamte Zinsvolumen über die gesamte Laufzeit ist ab dem ersten Block in die Schuld eingebacken. Keine Aufzinsung, keine Neufestsetzungen, nichts driftet, während du schläfst.
Dann steigen die Marktzinsen. Jedes FT in diesem Markt – einschließlich desjenigen, das deine eigene Verbindlichkeit repräsentiert – wird zu einem größeren Abschlag gehandelt. Und weil die Schuld in FT vorliegt, kannst du sie unter Pari zurückkaufen und dich mit weniger als dem Betrag zufrieden geben, den du ursprünglich festgeschrieben hast.
Also ist der feste Zinssatz kein fester Preis. Er ist eine Obergrenze. Oben fest, darunter offen.
Jetzt zum Kreditgeber: Er hält eine Zero-Coupon-Forderung, die bei Fälligkeit 1:1 zurückgezahlt wird. Wenn die Zinsen steigen, ist sein FT weniger wert, wenn er vorzeitig aussteigen will, und bis zur Fälligkeit gehalten bringt genau Pari zurück. Obergrenze und Untergrenze sind dieselbe Zahl. Der Kreditnehmer hat Konvexität. Der Kreditgeber nicht.
Dieses Asymmetrie verschwindet nicht einfach nur deshalb, weil kein Dashboard sie anzeigt. Sie wird irgendwo ausgezahlt. Entweder sie steckt bereits in dem Abschlag, den Kreditgeber bei Emission verlangen – dann trägt der feste Zinssatz, den Kreditnehmer sehen, stillschweigend eine Optionsprämie in sich – oder sie ist gar nicht eingepreist, und Kreditnehmer halten eine kostenlose Zinsoption, die Kuratoren und Order-Maker finanzieren, ohne sie zu kennzeichnen.
Die zweite Version ist diejenige, die ich vor dem Hochskalieren der Größe in einen Vault ausgeschlossen sehen möchte. Zinskurven in DeFi werden in der Regel aus Auslastung und Renditeerwartungen gesetzt, nicht aus Optionalität.
Also ist die echte Frage für jeden, der hier Range-Orders im Lending platziert: Weitet ihr eure Kurve für Kreditnehmer aus, die ihre Schuld günstig zurückkaufen – oder ist das weiterhin in eurer Preisgestaltung unsichtbar?
Jeder verkauft eine Festzinsaufnahme als Gewissheit. Nach ein paar Stunden in den Unterlagen glaube ich, dass diese Formulierung tatsächlich das unterschätzt, was @TermMax built – und sie verdeckt eine Frage, die in dieser Kampagne niemand stellt.
Hier ist die Stelle, an der ich hängen geblieben bin. Bei #termmax ist deine Schuld nicht nur eine Zahl, die in einem Vertrag sitzt. Sie ist in FT denominiert, dem Token mit Festzins, und die Rückzahlung kann dadurch beglichen werden, dass man FT vom offenen Markt kauft, statt den Nennwert zu zahlen.
Nimm dir kurz einen Moment dafür.
Du sperrst Sicherheiten in einem Gearing Token, prägest FT dagegen, verkaufst die Zins-Komponente und gehst mit Liquidität davon, zu einem am ersten Tag vereinbarten Zinssatz. Das gesamte Zinsvolumen über die gesamte Laufzeit ist ab dem ersten Block in die Schuld eingebacken. Keine Aufzinsung, keine Neufestsetzungen, nichts driftet, während du schläfst.
Dann steigen die Marktzinsen. Jedes FT in diesem Markt – einschließlich desjenigen, das deine eigene Verbindlichkeit repräsentiert – wird zu einem größeren Abschlag gehandelt. Und weil die Schuld in FT vorliegt, kannst du sie unter Pari zurückkaufen und dich mit weniger als dem Betrag zufrieden geben, den du ursprünglich festgeschrieben hast.
Also ist der feste Zinssatz kein fester Preis. Er ist eine Obergrenze. Oben fest, darunter offen.
Jetzt zum Kreditgeber: Er hält eine Zero-Coupon-Forderung, die bei Fälligkeit 1:1 zurückgezahlt wird. Wenn die Zinsen steigen, ist sein FT weniger wert, wenn er vorzeitig aussteigen will, und bis zur Fälligkeit gehalten bringt genau Pari zurück. Obergrenze und Untergrenze sind dieselbe Zahl. Der Kreditnehmer hat Konvexität. Der Kreditgeber nicht.
Dieses Asymmetrie verschwindet nicht einfach nur deshalb, weil kein Dashboard sie anzeigt. Sie wird irgendwo ausgezahlt. Entweder sie steckt bereits in dem Abschlag, den Kreditgeber bei Emission verlangen – dann trägt der feste Zinssatz, den Kreditnehmer sehen, stillschweigend eine Optionsprämie in sich – oder sie ist gar nicht eingepreist, und Kreditnehmer halten eine kostenlose Zinsoption, die Kuratoren und Order-Maker finanzieren, ohne sie zu kennzeichnen.
Die zweite Version ist diejenige, die ich vor dem Hochskalieren der Größe in einen Vault ausgeschlossen sehen möchte. Zinskurven in DeFi werden in der Regel aus Auslastung und Renditeerwartungen gesetzt, nicht aus Optionalität.
Also ist die echte Frage für jeden, der hier Range-Orders im Lending platziert: Weitet ihr eure Kurve für Kreditnehmer aus, die ihre Schuld günstig zurückkaufen – oder ist das weiterhin in eurer Preisgestaltung unsichtbar?
Hier ist die Stelle, an der ich hängen geblieben bin. Bei #termmax ist deine Schuld nicht nur eine Zahl, die in einem Vertrag sitzt. Sie ist in FT denominiert, dem Token mit Festzins, und die Rückzahlung kann dadurch beglichen werden, dass man FT vom offenen Markt kauft, statt den Nennwert zu zahlen.
Nimm dir kurz einen Moment dafür.
Du sperrst Sicherheiten in einem Gearing Token, prägest FT dagegen, verkaufst die Zins-Komponente und gehst mit Liquidität davon, zu einem am ersten Tag vereinbarten Zinssatz. Das gesamte Zinsvolumen über die gesamte Laufzeit ist ab dem ersten Block in die Schuld eingebacken. Keine Aufzinsung, keine Neufestsetzungen, nichts driftet, während du schläfst.
Dann steigen die Marktzinsen. Jedes FT in diesem Markt – einschließlich desjenigen, das deine eigene Verbindlichkeit repräsentiert – wird zu einem größeren Abschlag gehandelt. Und weil die Schuld in FT vorliegt, kannst du sie unter Pari zurückkaufen und dich mit weniger als dem Betrag zufrieden geben, den du ursprünglich festgeschrieben hast.
Also ist der feste Zinssatz kein fester Preis. Er ist eine Obergrenze. Oben fest, darunter offen.
Jetzt zum Kreditgeber: Er hält eine Zero-Coupon-Forderung, die bei Fälligkeit 1:1 zurückgezahlt wird. Wenn die Zinsen steigen, ist sein FT weniger wert, wenn er vorzeitig aussteigen will, und bis zur Fälligkeit gehalten bringt genau Pari zurück. Obergrenze und Untergrenze sind dieselbe Zahl. Der Kreditnehmer hat Konvexität. Der Kreditgeber nicht.
Dieses Asymmetrie verschwindet nicht einfach nur deshalb, weil kein Dashboard sie anzeigt. Sie wird irgendwo ausgezahlt. Entweder sie steckt bereits in dem Abschlag, den Kreditgeber bei Emission verlangen – dann trägt der feste Zinssatz, den Kreditnehmer sehen, stillschweigend eine Optionsprämie in sich – oder sie ist gar nicht eingepreist, und Kreditnehmer halten eine kostenlose Zinsoption, die Kuratoren und Order-Maker finanzieren, ohne sie zu kennzeichnen.
Die zweite Version ist diejenige, die ich vor dem Hochskalieren der Größe in einen Vault ausgeschlossen sehen möchte. Zinskurven in DeFi werden in der Regel aus Auslastung und Renditeerwartungen gesetzt, nicht aus Optionalität.
Also ist die echte Frage für jeden, der hier Range-Orders im Lending platziert: Weitet ihr eure Kurve für Kreditnehmer aus, die ihre Schuld günstig zurückkaufen – oder ist das weiterhin in eurer Preisgestaltung unsichtbar?
2
3
52
·
--
#dusk $DUSK @Dusk_Foundation Dusk's Vertraulichkeits-Setup läuft tatsächlich auf zwei getrennten Spuren. Auf DuskDS stellt das Phoenix-Modell den Wert als Notizen dar, die in einen Merkle-Baum festgeschrieben sind – das Ausgeben einer Notiz verweist dabei nicht darauf, welche Notiz ausgegeben wird. Stattdessen veröffentlicht der Absender einen Nullifier und einen Zero-Knowledge-Beweis, der zeigt, dass die Ausgabe gültig ist, dass das Eigentum echt ist und dass kein Wert aus dem Nichts erzeugt wurde, ohne die zugrunde liegende Notiz offenzulegen. Daneben läuft Moonlight als transparentes, kontobasiertes Modell auf derselben Kette.
Auf DuskEVM hingegen kommt die Privatsphäre aus einem völlig anderen Werkzeugset – einem Modul namens Hedger, das ElGamal-basierte homomorphe Verschlüsselung mit Zero-Knowledge-Beweisen kombiniert, plus eine hybride UTXO-/Konto-Struktur. Hier interagiert ein Nutzer über eine standardmäßige EVM-Adresse mit den Contracts, während eine separate Hedger-Adresse die verschlüsselten Salden verwaltet, wobei die Einhaltung durch Allowlisting erzwungen wird.
Das sind nicht zwei Versionen derselben Idee. Phoenix ist ein notizbasiertes Beweissystem; Hedger rechnet direkt auf verschlüsselten Salden und wird über Zero-Knowledge-Beweise verifiziert. Der wahrscheinlichste Grund für die Aufspaltung ist, dass notizbasierte Privatsphäre sich nicht natürlich in eine kontobasierte EVM-Struktur einfügt, sodass dort ein anderer Ansatz nötig war.
Zwei unabhängige kryptografische Privatsphären-Stacks parallel zu betreiben bedeutet eine größere Angriffsfläche und einen höheren Audit-Aufwand. Außerdem ist nicht klar, wie die Zusicherung der Privatsphäre erhalten bleibt, wenn der Wert zwischen den beiden Ebenen wechselt.
Erhöht die Pflege zweier getrennten Vertraulichkeits-Engines den Audit-Aufwand proportional, oder bedeutet die gemeinsame Abhängigkeit von Zero-Knowledge-Beweisen, dass die zusätzlichen Kosten der zweiten Engine tatsächlich geringer sind, als es auf den ersten Blick wirkt?
#dusk $DUSK @Dusk Dusk's Vertraulichkeits-Setup läuft tatsächlich auf zwei getrennten Spuren. Auf DuskDS stellt das Phoenix-Modell den Wert als Notizen dar, die in einen Merkle-Baum festgeschrieben sind – das Ausgeben einer Notiz verweist dabei nicht darauf, welche Notiz ausgegeben wird. Stattdessen veröffentlicht der Absender einen Nullifier und einen Zero-Knowledge-Beweis, der zeigt, dass die Ausgabe gültig ist, dass das Eigentum echt ist und dass kein Wert aus dem Nichts erzeugt wurde, ohne die zugrunde liegende Notiz offenzulegen. Daneben läuft Moonlight als transparentes, kontobasiertes Modell auf derselben Kette.
Auf DuskEVM hingegen kommt die Privatsphäre aus einem völlig anderen Werkzeugset – einem Modul namens Hedger, das ElGamal-basierte homomorphe Verschlüsselung mit Zero-Knowledge-Beweisen kombiniert, plus eine hybride UTXO-/Konto-Struktur. Hier interagiert ein Nutzer über eine standardmäßige EVM-Adresse mit den Contracts, während eine separate Hedger-Adresse die verschlüsselten Salden verwaltet, wobei die Einhaltung durch Allowlisting erzwungen wird.
Das sind nicht zwei Versionen derselben Idee. Phoenix ist ein notizbasiertes Beweissystem; Hedger rechnet direkt auf verschlüsselten Salden und wird über Zero-Knowledge-Beweise verifiziert. Der wahrscheinlichste Grund für die Aufspaltung ist, dass notizbasierte Privatsphäre sich nicht natürlich in eine kontobasierte EVM-Struktur einfügt, sodass dort ein anderer Ansatz nötig war.
Zwei unabhängige kryptografische Privatsphären-Stacks parallel zu betreiben bedeutet eine größere Angriffsfläche und einen höheren Audit-Aufwand. Außerdem ist nicht klar, wie die Zusicherung der Privatsphäre erhalten bleibt, wenn der Wert zwischen den beiden Ebenen wechselt.
Erhöht die Pflege zweier getrennten Vertraulichkeits-Engines den Audit-Aufwand proportional, oder bedeutet die gemeinsame Abhängigkeit von Zero-Knowledge-Beweisen, dass die zusätzlichen Kosten der zweiten Engine tatsächlich geringer sind, als es auf den ersten Blick wirkt?
Auf DuskEVM hingegen kommt die Privatsphäre aus einem völlig anderen Werkzeugset – einem Modul namens Hedger, das ElGamal-basierte homomorphe Verschlüsselung mit Zero-Knowledge-Beweisen kombiniert, plus eine hybride UTXO-/Konto-Struktur. Hier interagiert ein Nutzer über eine standardmäßige EVM-Adresse mit den Contracts, während eine separate Hedger-Adresse die verschlüsselten Salden verwaltet, wobei die Einhaltung durch Allowlisting erzwungen wird.
Das sind nicht zwei Versionen derselben Idee. Phoenix ist ein notizbasiertes Beweissystem; Hedger rechnet direkt auf verschlüsselten Salden und wird über Zero-Knowledge-Beweise verifiziert. Der wahrscheinlichste Grund für die Aufspaltung ist, dass notizbasierte Privatsphäre sich nicht natürlich in eine kontobasierte EVM-Struktur einfügt, sodass dort ein anderer Ansatz nötig war.
Zwei unabhängige kryptografische Privatsphären-Stacks parallel zu betreiben bedeutet eine größere Angriffsfläche und einen höheren Audit-Aufwand. Außerdem ist nicht klar, wie die Zusicherung der Privatsphäre erhalten bleibt, wenn der Wert zwischen den beiden Ebenen wechselt.
Erhöht die Pflege zweier getrennten Vertraulichkeits-Engines den Audit-Aufwand proportional, oder bedeutet die gemeinsame Abhängigkeit von Zero-Knowledge-Beweisen, dass die zusätzlichen Kosten der zweiten Engine tatsächlich geringer sind, als es auf den ersten Blick wirkt?
1
93
·
--
#dusk $DUSK @Dusk_Foundation
Ich habe nachgesehen, wie die Staking-Rewards von DUSK tatsächlich finanziert werden, und dabei etwas Ähnliches erwartet wie bei den meisten PoS-Ketten, die ich gesehen habe: entweder eine anfänglich hohe, feste Inflationsrate oder Rewards, die von Anfang an fast vollständig durch Transaktionsgebühren finanziert werden. Was Dusk macht, ist weder das eine noch das andere.
Die Rewards werden durch eine Emission von 500 Millionen DUSK finanziert, die über 36 Jahre freigegeben wird – entlang einer geometrischen Abklingkurve, die sich ungefähr alle vier Jahre halbiert. Es ist ein langer, langsamer Auslauf statt eines frontgeladenen Reward-Pools oder einer aggressiven Frühphase mit starken Kürzungen.
Was mich innehalten ließ, ist die Diskrepanz zwischen diesem Zeithorizont der Emission und dem Tempo, mit dem Krypto normalerweise läuft. Die meisten Token-Reward-Schedules sind darauf ausgelegt, die ersten wenigen volatilen Jahre zu überstehen – schnell bootstrappen, schnell abflachen und Gebühren sollen relativ rasch die Führung übernehmen. Eine 36-Jahres-Kurve liegt näher an der Zeitleiste eines Pensionsfonds als an einem typischen Programm von Validator-Incentives, und das wirkt weniger wie ein Versehen und mehr wie ein Signal dafür, welche Art von Adoption das Protokoll tatsächlich anvisiert: regulierte Finanzinfrastruktur, die sich eher in Jahren und Jahrzehnten bewegt als in Marktzyklen.
Die Spannung liegt in der Lücke zwischen jetzt und später. Institutionelle Adoption von tokenisierten Wertpapieren und rechtskonformer On-Chain-Abwicklung passiert nicht über Nacht, und die Transaktionsgebühreneinnahmen aus dieser Art von Aktivität dürften vermutlich noch früh sein im Verhältnis zu dem, was das Protokoll langfristig erreichen will. In der Zwischenzeit werden Validatoren größtenteils aus Emissionen bezahlt, statt aus der Nutzung – ein normaler Anfangszustand für eine PoS-Kette, aber eine ungewöhnliche Sache, die man mit einem 36-Jahres-Designzeithorizont in Einklang bringen muss.
Ich glaube nicht, dass eine lange Emissionskurve per se eine Schwäche ist – lange Zeiträume sind ehrlich darüber, wie langsam sich regulierte Finanzen tatsächlich bewegen. Aber es wirft die Frage auf, ob Staking-Ökonomie, die für eine jahrzehntelange Adoptionskurve im institutionellen Bereich gebaut ist, Validatoren in den Jahren halten kann, bevor diese Adoptionskurve sich dann tatsächlich in der Gebührenentwicklung zeigt.
#dusk $DUSK @Dusk
Ich habe nachgesehen, wie die Staking-Rewards von DUSK tatsächlich finanziert werden, und dabei etwas Ähnliches erwartet wie bei den meisten PoS-Ketten, die ich gesehen habe: entweder eine anfänglich hohe, feste Inflationsrate oder Rewards, die von Anfang an fast vollständig durch Transaktionsgebühren finanziert werden. Was Dusk macht, ist weder das eine noch das andere.
Die Rewards werden durch eine Emission von 500 Millionen DUSK finanziert, die über 36 Jahre freigegeben wird – entlang einer geometrischen Abklingkurve, die sich ungefähr alle vier Jahre halbiert. Es ist ein langer, langsamer Auslauf statt eines frontgeladenen Reward-Pools oder einer aggressiven Frühphase mit starken Kürzungen.
Was mich innehalten ließ, ist die Diskrepanz zwischen diesem Zeithorizont der Emission und dem Tempo, mit dem Krypto normalerweise läuft. Die meisten Token-Reward-Schedules sind darauf ausgelegt, die ersten wenigen volatilen Jahre zu überstehen – schnell bootstrappen, schnell abflachen und Gebühren sollen relativ rasch die Führung übernehmen. Eine 36-Jahres-Kurve liegt näher an der Zeitleiste eines Pensionsfonds als an einem typischen Programm von Validator-Incentives, und das wirkt weniger wie ein Versehen und mehr wie ein Signal dafür, welche Art von Adoption das Protokoll tatsächlich anvisiert: regulierte Finanzinfrastruktur, die sich eher in Jahren und Jahrzehnten bewegt als in Marktzyklen.
Die Spannung liegt in der Lücke zwischen jetzt und später. Institutionelle Adoption von tokenisierten Wertpapieren und rechtskonformer On-Chain-Abwicklung passiert nicht über Nacht, und die Transaktionsgebühreneinnahmen aus dieser Art von Aktivität dürften vermutlich noch früh sein im Verhältnis zu dem, was das Protokoll langfristig erreichen will. In der Zwischenzeit werden Validatoren größtenteils aus Emissionen bezahlt, statt aus der Nutzung – ein normaler Anfangszustand für eine PoS-Kette, aber eine ungewöhnliche Sache, die man mit einem 36-Jahres-Designzeithorizont in Einklang bringen muss.
Ich glaube nicht, dass eine lange Emissionskurve per se eine Schwäche ist – lange Zeiträume sind ehrlich darüber, wie langsam sich regulierte Finanzen tatsächlich bewegen. Aber es wirft die Frage auf, ob Staking-Ökonomie, die für eine jahrzehntelange Adoptionskurve im institutionellen Bereich gebaut ist, Validatoren in den Jahren halten kann, bevor diese Adoptionskurve sich dann tatsächlich in der Gebührenentwicklung zeigt.
Ich habe nachgesehen, wie die Staking-Rewards von DUSK tatsächlich finanziert werden, und dabei etwas Ähnliches erwartet wie bei den meisten PoS-Ketten, die ich gesehen habe: entweder eine anfänglich hohe, feste Inflationsrate oder Rewards, die von Anfang an fast vollständig durch Transaktionsgebühren finanziert werden. Was Dusk macht, ist weder das eine noch das andere.
Die Rewards werden durch eine Emission von 500 Millionen DUSK finanziert, die über 36 Jahre freigegeben wird – entlang einer geometrischen Abklingkurve, die sich ungefähr alle vier Jahre halbiert. Es ist ein langer, langsamer Auslauf statt eines frontgeladenen Reward-Pools oder einer aggressiven Frühphase mit starken Kürzungen.
Was mich innehalten ließ, ist die Diskrepanz zwischen diesem Zeithorizont der Emission und dem Tempo, mit dem Krypto normalerweise läuft. Die meisten Token-Reward-Schedules sind darauf ausgelegt, die ersten wenigen volatilen Jahre zu überstehen – schnell bootstrappen, schnell abflachen und Gebühren sollen relativ rasch die Führung übernehmen. Eine 36-Jahres-Kurve liegt näher an der Zeitleiste eines Pensionsfonds als an einem typischen Programm von Validator-Incentives, und das wirkt weniger wie ein Versehen und mehr wie ein Signal dafür, welche Art von Adoption das Protokoll tatsächlich anvisiert: regulierte Finanzinfrastruktur, die sich eher in Jahren und Jahrzehnten bewegt als in Marktzyklen.
Die Spannung liegt in der Lücke zwischen jetzt und später. Institutionelle Adoption von tokenisierten Wertpapieren und rechtskonformer On-Chain-Abwicklung passiert nicht über Nacht, und die Transaktionsgebühreneinnahmen aus dieser Art von Aktivität dürften vermutlich noch früh sein im Verhältnis zu dem, was das Protokoll langfristig erreichen will. In der Zwischenzeit werden Validatoren größtenteils aus Emissionen bezahlt, statt aus der Nutzung – ein normaler Anfangszustand für eine PoS-Kette, aber eine ungewöhnliche Sache, die man mit einem 36-Jahres-Designzeithorizont in Einklang bringen muss.
Ich glaube nicht, dass eine lange Emissionskurve per se eine Schwäche ist – lange Zeiträume sind ehrlich darüber, wie langsam sich regulierte Finanzen tatsächlich bewegen. Aber es wirft die Frage auf, ob Staking-Ökonomie, die für eine jahrzehntelange Adoptionskurve im institutionellen Bereich gebaut ist, Validatoren in den Jahren halten kann, bevor diese Adoptionskurve sich dann tatsächlich in der Gebührenentwicklung zeigt.
1
1
20
·
--
Es gibt eine bestimmte Art von Ruhe, die in Infrastrukturprojekten auftaucht, und es lohnt sich, zu lernen, sie richtig zu lesen. Sie ist nicht dasselbe wie ein Scheitern. Aber sie ist auch nicht offensichtlich ein Erfolg.
Der Dämmerzustand ist seit einiger Zeit im Mainnet. Das technische Argument ist stimmig: kohärente, vertrauliche Smart Contracts, der XSC-Standard, selektive Offenlegung – alles aufgebaut um ein konkretes, reales Problem, das regulierte Finanzen tatsächlich haben. Und doch: Wenn man sich die tatsächliche Netzwerkaktivität ansieht, ist der größte Teil dessen, was passiert, Staking. Vertrauliche Contracts, echte Emissionen von Wertpapieren – immer noch selten, gemessen an den meisten verfügbaren Signalen.
Diese Lücke zwischen dem, was die Infrastruktur leisten kann, und dem, was tatsächlich darauf läuft, verdient es, mit bedacht zu werden – statt zu schnell erklärt oder weggerationalisiert zu werden.
Ein paar Dinge sprechen zu ihren Gunsten, und die lohnt es sich, klar beim Namen zu nennen. Die frühe Vesting-Phase ist bereits abgeschlossen, es gibt also kein drohendes Unlock-Ereignis, das die Erwartungen an das Angebot verzerrt. Partnerschaften mit lizenzierten Plattformen geben der regulatorischen Einordnung etwas näher an geerdete Substanz als an bloße Absicht. Und nach den meisten technischen Einschätzungen ist die Infrastruktur-Schicht selbst nicht die schwache Stelle; das liest sich nicht wie eine Geschichte.
Die schwierigere Frage betrifft die Ausrichtung der Anreize. Die Institutionen, die am besten positioniert sind, diese Art von Datenschutz- und Compliance-Infrastruktur tatsächlich zu nutzen, müssen den Token möglicherweise nie in großen Mengen halten; ihre Exposition könnte minimal bleiben, nur genug für den operativen Einsatz. In der Zwischenzeit nehmen diejenigen, die den Token tatsächlich halten, fortlaufende Emissionen in Kauf, während sie auf ein Volumen warten, das bislang noch nicht in nennenswerter Größe aufgetaucht ist. Zwei sehr unterschiedliche Beziehungen zu demselben Asset – ohne einen offensichtlichen Mechanismus, der sie aufeinander ausrichtet.
Das ist keine Kritik am Design. Es ist nur eine ehrliche Beschreibung dessen, wo die Dinge derzeit technisch können, finanziell aber noch auf den Nachweis warten.
Die Frage, die sich noch niemand wirklich beantworten kann – nicht einmal das Projekt selbst – ist, wie lange „die Infrastruktur bereit ist“ eine zufriedenstellende Antwort bleiben kann, bevor der Markt anfängt zu verlangen, dass die Infrastruktur auch wirklich genutzt wird.
@Dusk_Foundation #dusk $DUSK
Es gibt eine bestimmte Art von Ruhe, die in Infrastrukturprojekten auftaucht, und es lohnt sich, zu lernen, sie richtig zu lesen. Sie ist nicht dasselbe wie ein Scheitern. Aber sie ist auch nicht offensichtlich ein Erfolg.
Der Dämmerzustand ist seit einiger Zeit im Mainnet. Das technische Argument ist stimmig: kohärente, vertrauliche Smart Contracts, der XSC-Standard, selektive Offenlegung – alles aufgebaut um ein konkretes, reales Problem, das regulierte Finanzen tatsächlich haben. Und doch: Wenn man sich die tatsächliche Netzwerkaktivität ansieht, ist der größte Teil dessen, was passiert, Staking. Vertrauliche Contracts, echte Emissionen von Wertpapieren – immer noch selten, gemessen an den meisten verfügbaren Signalen.
Diese Lücke zwischen dem, was die Infrastruktur leisten kann, und dem, was tatsächlich darauf läuft, verdient es, mit bedacht zu werden – statt zu schnell erklärt oder weggerationalisiert zu werden.
Ein paar Dinge sprechen zu ihren Gunsten, und die lohnt es sich, klar beim Namen zu nennen. Die frühe Vesting-Phase ist bereits abgeschlossen, es gibt also kein drohendes Unlock-Ereignis, das die Erwartungen an das Angebot verzerrt. Partnerschaften mit lizenzierten Plattformen geben der regulatorischen Einordnung etwas näher an geerdete Substanz als an bloße Absicht. Und nach den meisten technischen Einschätzungen ist die Infrastruktur-Schicht selbst nicht die schwache Stelle; das liest sich nicht wie eine Geschichte.
Die schwierigere Frage betrifft die Ausrichtung der Anreize. Die Institutionen, die am besten positioniert sind, diese Art von Datenschutz- und Compliance-Infrastruktur tatsächlich zu nutzen, müssen den Token möglicherweise nie in großen Mengen halten; ihre Exposition könnte minimal bleiben, nur genug für den operativen Einsatz. In der Zwischenzeit nehmen diejenigen, die den Token tatsächlich halten, fortlaufende Emissionen in Kauf, während sie auf ein Volumen warten, das bislang noch nicht in nennenswerter Größe aufgetaucht ist. Zwei sehr unterschiedliche Beziehungen zu demselben Asset – ohne einen offensichtlichen Mechanismus, der sie aufeinander ausrichtet.
Das ist keine Kritik am Design. Es ist nur eine ehrliche Beschreibung dessen, wo die Dinge derzeit technisch können, finanziell aber noch auf den Nachweis warten.
Die Frage, die sich noch niemand wirklich beantworten kann – nicht einmal das Projekt selbst – ist, wie lange „die Infrastruktur bereit ist“ eine zufriedenstellende Antwort bleiben kann, bevor der Markt anfängt zu verlangen, dass die Infrastruktur auch wirklich genutzt wird.
@Dusk #dusk $DUSK
Der Dämmerzustand ist seit einiger Zeit im Mainnet. Das technische Argument ist stimmig: kohärente, vertrauliche Smart Contracts, der XSC-Standard, selektive Offenlegung – alles aufgebaut um ein konkretes, reales Problem, das regulierte Finanzen tatsächlich haben. Und doch: Wenn man sich die tatsächliche Netzwerkaktivität ansieht, ist der größte Teil dessen, was passiert, Staking. Vertrauliche Contracts, echte Emissionen von Wertpapieren – immer noch selten, gemessen an den meisten verfügbaren Signalen.
Diese Lücke zwischen dem, was die Infrastruktur leisten kann, und dem, was tatsächlich darauf läuft, verdient es, mit bedacht zu werden – statt zu schnell erklärt oder weggerationalisiert zu werden.
Ein paar Dinge sprechen zu ihren Gunsten, und die lohnt es sich, klar beim Namen zu nennen. Die frühe Vesting-Phase ist bereits abgeschlossen, es gibt also kein drohendes Unlock-Ereignis, das die Erwartungen an das Angebot verzerrt. Partnerschaften mit lizenzierten Plattformen geben der regulatorischen Einordnung etwas näher an geerdete Substanz als an bloße Absicht. Und nach den meisten technischen Einschätzungen ist die Infrastruktur-Schicht selbst nicht die schwache Stelle; das liest sich nicht wie eine Geschichte.
Die schwierigere Frage betrifft die Ausrichtung der Anreize. Die Institutionen, die am besten positioniert sind, diese Art von Datenschutz- und Compliance-Infrastruktur tatsächlich zu nutzen, müssen den Token möglicherweise nie in großen Mengen halten; ihre Exposition könnte minimal bleiben, nur genug für den operativen Einsatz. In der Zwischenzeit nehmen diejenigen, die den Token tatsächlich halten, fortlaufende Emissionen in Kauf, während sie auf ein Volumen warten, das bislang noch nicht in nennenswerter Größe aufgetaucht ist. Zwei sehr unterschiedliche Beziehungen zu demselben Asset – ohne einen offensichtlichen Mechanismus, der sie aufeinander ausrichtet.
Das ist keine Kritik am Design. Es ist nur eine ehrliche Beschreibung dessen, wo die Dinge derzeit technisch können, finanziell aber noch auf den Nachweis warten.
Die Frage, die sich noch niemand wirklich beantworten kann – nicht einmal das Projekt selbst – ist, wie lange „die Infrastruktur bereit ist“ eine zufriedenstellende Antwort bleiben kann, bevor der Markt anfängt zu verlangen, dass die Infrastruktur auch wirklich genutzt wird.
@Dusk #dusk $DUSK
4
4
39
·
--
Eine Zahl hat mich aufgehalten: Kapazität für über 17 Milliarden Blätter, von einem Baum, der nur 34 Ebenen tief ist.
Dusk's Phoenix-Modell verwendet einen binären Merkle-Baum, um den Beweis für jede Notiz zu halten—und dort sitzt der eigentliche Trick: Die Kapazität wächst exponentiell, während der Einschlusspfad nur linear wächst. Von Tiefe 34 auf 35: Die Kapazität verdoppelt sich, aber der Beweispfad wird nur um ein paar Prozent länger. Diese Asymmetrie ist für eine datenschutzorientierte Kette besonders wichtig, denn jede Transaktion trägt einen Zero-Knowledge-Beweis, und je kleiner der Beweis bleibt, desto besser.
Doch die Größe der Zahl ist nur eine theoretische Obergrenze. Was tatsächlich bestimmt, wie lange diese Kapazität hält, ist, wie schnell in der Praxis neue Notizen erstellt werden. Bei geringer Transaktionsdurchsatzrate könnte der Baum Jahrzehnte brauchen, um sich zu füllen. Wenn die Akzeptanz stark anzieht, könnte dieselbe Kapazität in wenigen Monaten unter echten Druck geraten.
Das wirft die spannendere Frage auf – was passiert, wenn der Baum voll wird? Archivspeicher, Beweiskosten, State-Sync: Skalieren diese Dinge reibungslos mit der Notiz-Erstellung, oder wird zuerst etwas anderes zum Engpass? Eine riesige Zahl sieht auf dem Papier beeindruckend aus, aber die langfristige Nutzbarkeit hängt davon ab, wie diese Zahl verwendet wird—nicht nur davon, wie groß sie ist.
Ist eine mathematisch enorme Kapazität dasselbe wie über Jahre realer Nutzung bequem im Betrieb zu bleiben?
#dusk $DUSK @Dusk_Foundation
Eine Zahl hat mich aufgehalten: Kapazität für über 17 Milliarden Blätter, von einem Baum, der nur 34 Ebenen tief ist.
Dusk's Phoenix-Modell verwendet einen binären Merkle-Baum, um den Beweis für jede Notiz zu halten—und dort sitzt der eigentliche Trick: Die Kapazität wächst exponentiell, während der Einschlusspfad nur linear wächst. Von Tiefe 34 auf 35: Die Kapazität verdoppelt sich, aber der Beweispfad wird nur um ein paar Prozent länger. Diese Asymmetrie ist für eine datenschutzorientierte Kette besonders wichtig, denn jede Transaktion trägt einen Zero-Knowledge-Beweis, und je kleiner der Beweis bleibt, desto besser.
Doch die Größe der Zahl ist nur eine theoretische Obergrenze. Was tatsächlich bestimmt, wie lange diese Kapazität hält, ist, wie schnell in der Praxis neue Notizen erstellt werden. Bei geringer Transaktionsdurchsatzrate könnte der Baum Jahrzehnte brauchen, um sich zu füllen. Wenn die Akzeptanz stark anzieht, könnte dieselbe Kapazität in wenigen Monaten unter echten Druck geraten.
Das wirft die spannendere Frage auf – was passiert, wenn der Baum voll wird? Archivspeicher, Beweiskosten, State-Sync: Skalieren diese Dinge reibungslos mit der Notiz-Erstellung, oder wird zuerst etwas anderes zum Engpass? Eine riesige Zahl sieht auf dem Papier beeindruckend aus, aber die langfristige Nutzbarkeit hängt davon ab, wie diese Zahl verwendet wird—nicht nur davon, wie groß sie ist.
Ist eine mathematisch enorme Kapazität dasselbe wie über Jahre realer Nutzung bequem im Betrieb zu bleiben?
#dusk $DUSK @Dusk
Dusk's Phoenix-Modell verwendet einen binären Merkle-Baum, um den Beweis für jede Notiz zu halten—und dort sitzt der eigentliche Trick: Die Kapazität wächst exponentiell, während der Einschlusspfad nur linear wächst. Von Tiefe 34 auf 35: Die Kapazität verdoppelt sich, aber der Beweispfad wird nur um ein paar Prozent länger. Diese Asymmetrie ist für eine datenschutzorientierte Kette besonders wichtig, denn jede Transaktion trägt einen Zero-Knowledge-Beweis, und je kleiner der Beweis bleibt, desto besser.
Doch die Größe der Zahl ist nur eine theoretische Obergrenze. Was tatsächlich bestimmt, wie lange diese Kapazität hält, ist, wie schnell in der Praxis neue Notizen erstellt werden. Bei geringer Transaktionsdurchsatzrate könnte der Baum Jahrzehnte brauchen, um sich zu füllen. Wenn die Akzeptanz stark anzieht, könnte dieselbe Kapazität in wenigen Monaten unter echten Druck geraten.
Das wirft die spannendere Frage auf – was passiert, wenn der Baum voll wird? Archivspeicher, Beweiskosten, State-Sync: Skalieren diese Dinge reibungslos mit der Notiz-Erstellung, oder wird zuerst etwas anderes zum Engpass? Eine riesige Zahl sieht auf dem Papier beeindruckend aus, aber die langfristige Nutzbarkeit hängt davon ab, wie diese Zahl verwendet wird—nicht nur davon, wie groß sie ist.
Ist eine mathematisch enorme Kapazität dasselbe wie über Jahre realer Nutzung bequem im Betrieb zu bleiben?
#dusk $DUSK @Dusk
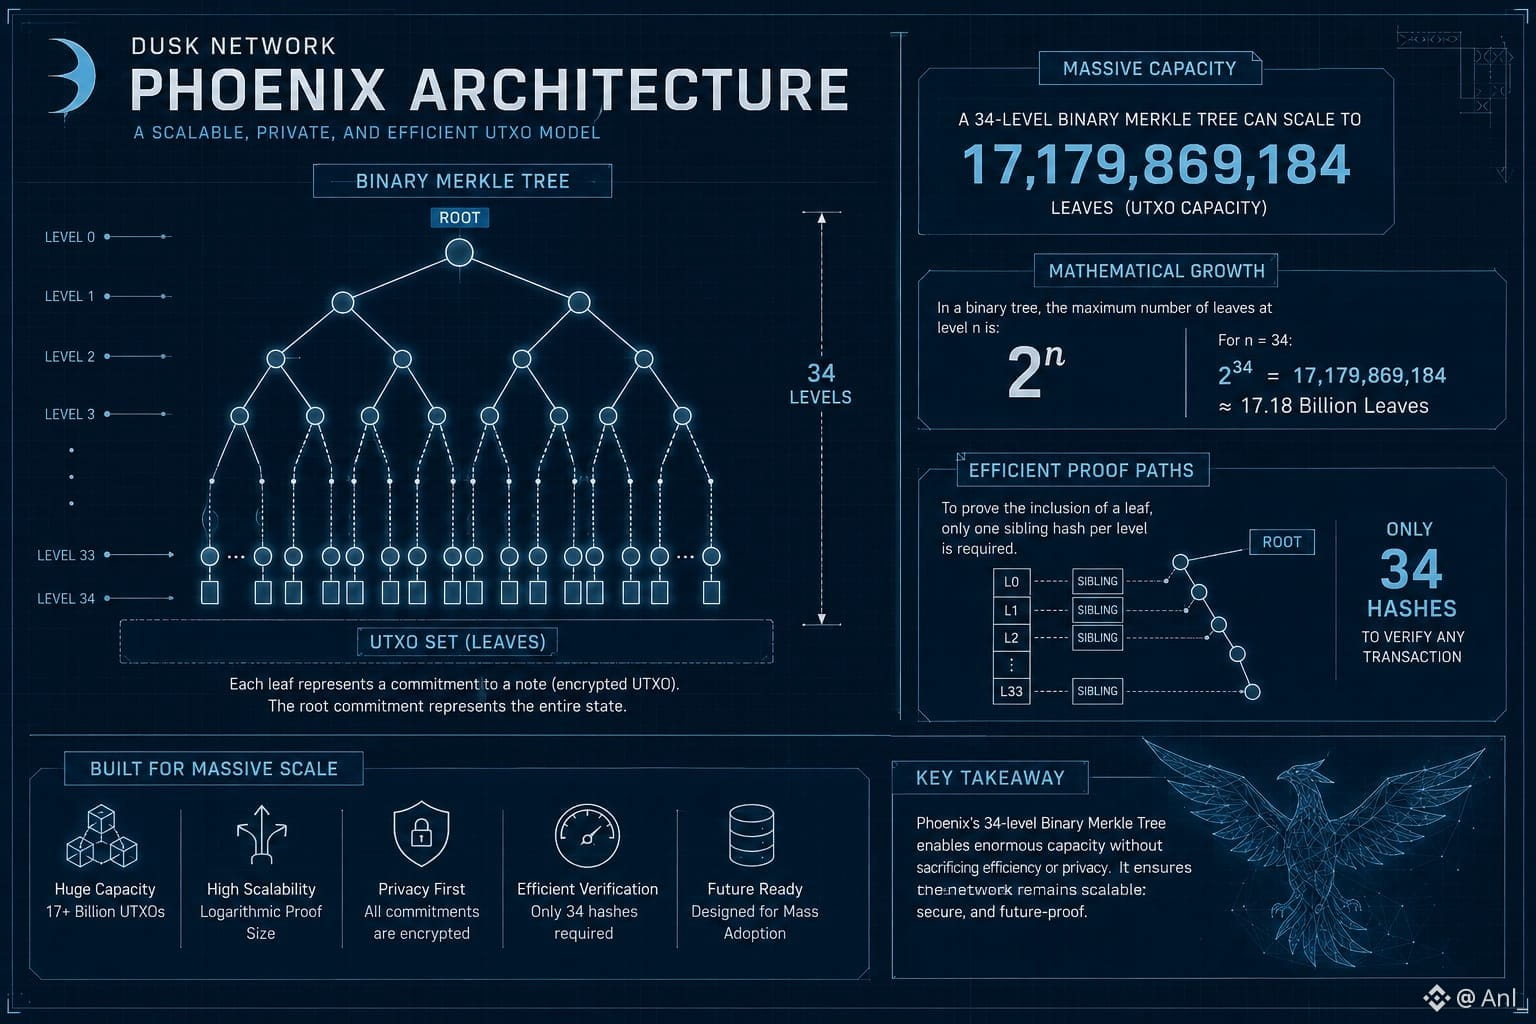
7
·
--
Ich habe die aktuellen Zahlen abgerufen, bevor ich das hier geschrieben habe, also hier ist, was heute tatsächlich auf dem Band steht: DUSK handelt um $0,065–0,066, mit ungefähr $32–33M Marktkapitalisierung laut dem CoinMarketCap-Read. Das 24h-Volumen liegt im Bereich von $3,5–4,8M, je nachdem, welchem Aggregator du vertraust — CoinGecko greift von 45 Börsen und 51 Märkten, CoinCodex liegt näher an $4,8M. Allein diese Spanne sagt dir etwas: Die Liquidität ist dünn genug, dass die Datenquelle, die du prüfst, die Geschichte um 30% verändert.
Die Schätzungen zur zirkulierenden Menge widersprechen sich ebenfalls — CMC sieht sie bei nahe 497M, CoinGecko eher bei 590M — bei einer maximalen Gesamtmenge von 1B. Das bedeutet: Irgendwo zwischen der Hälfte und 60% der gesamten Supply sind bereits freigeschaltet und werden gehandelt.
Wenn du den Blick weiter öffnest, erzählt die Kursbewegung eine grobere Geschichte als das Fundamentals-Narrativ. DUSK hat im Januar 2026 einen Abwärtstrend über 8 Monate gebrochen, ist nach dem Mainnet über $0,30 gestiegen und hat fast alles wieder abgegeben — gehandelt wird inzwischen Ende April nahe $0,10, und jetzt konsolidiert der Kurs im Bereich um $0,06. Das ist ein Rücksetzer von grob 80%+ vom Januar-Hoch, während die eigentliche Entwicklungsstory — Mainnet live, das DuskEVM-Testnet schreitet voran, die NPEX-Tokenisierung läuft weiter — größtenteils ununterbrochen weiterging.
Diese Divergenz ist die eigentliche Geschichte, nicht der Preis an sich. Entwicklungs- und Kursdynamik haben sich irgendwann im Verlauf von Q1 stark entkoppelt, und sie haben sich nicht wieder zusammengefunden. Entweder hat der Markt bereits alles eingepreist, was der Roadmap verspricht, und wartet nun auf das gelieferte TVL — oder die RWA-Story ist einfach noch nicht liquide genug, um ein Asset mit $32M-Marktkap allein anhand der Fundamentals zu bewegen.
Welche Seite dieser Lücke schließt deiner Meinung nach zuerst — zeigt sich echtes NPEX-Volumen endlich on-chain, oder driftet der Preis einfach weiter, bis das der Fall ist?
#dusk $DUSK @Dusk_Foundation
Ich habe die aktuellen Zahlen abgerufen, bevor ich das hier geschrieben habe, also hier ist, was heute tatsächlich auf dem Band steht: DUSK handelt um $0,065–0,066, mit ungefähr $32–33M Marktkapitalisierung laut dem CoinMarketCap-Read. Das 24h-Volumen liegt im Bereich von $3,5–4,8M, je nachdem, welchem Aggregator du vertraust — CoinGecko greift von 45 Börsen und 51 Märkten, CoinCodex liegt näher an $4,8M. Allein diese Spanne sagt dir etwas: Die Liquidität ist dünn genug, dass die Datenquelle, die du prüfst, die Geschichte um 30% verändert.
Die Schätzungen zur zirkulierenden Menge widersprechen sich ebenfalls — CMC sieht sie bei nahe 497M, CoinGecko eher bei 590M — bei einer maximalen Gesamtmenge von 1B. Das bedeutet: Irgendwo zwischen der Hälfte und 60% der gesamten Supply sind bereits freigeschaltet und werden gehandelt.
Wenn du den Blick weiter öffnest, erzählt die Kursbewegung eine grobere Geschichte als das Fundamentals-Narrativ. DUSK hat im Januar 2026 einen Abwärtstrend über 8 Monate gebrochen, ist nach dem Mainnet über $0,30 gestiegen und hat fast alles wieder abgegeben — gehandelt wird inzwischen Ende April nahe $0,10, und jetzt konsolidiert der Kurs im Bereich um $0,06. Das ist ein Rücksetzer von grob 80%+ vom Januar-Hoch, während die eigentliche Entwicklungsstory — Mainnet live, das DuskEVM-Testnet schreitet voran, die NPEX-Tokenisierung läuft weiter — größtenteils ununterbrochen weiterging.
Diese Divergenz ist die eigentliche Geschichte, nicht der Preis an sich. Entwicklungs- und Kursdynamik haben sich irgendwann im Verlauf von Q1 stark entkoppelt, und sie haben sich nicht wieder zusammengefunden. Entweder hat der Markt bereits alles eingepreist, was der Roadmap verspricht, und wartet nun auf das gelieferte TVL — oder die RWA-Story ist einfach noch nicht liquide genug, um ein Asset mit $32M-Marktkap allein anhand der Fundamentals zu bewegen.
Welche Seite dieser Lücke schließt deiner Meinung nach zuerst — zeigt sich echtes NPEX-Volumen endlich on-chain, oder driftet der Preis einfach weiter, bis das der Fall ist?
#dusk $DUSK @Dusk
Die Schätzungen zur zirkulierenden Menge widersprechen sich ebenfalls — CMC sieht sie bei nahe 497M, CoinGecko eher bei 590M — bei einer maximalen Gesamtmenge von 1B. Das bedeutet: Irgendwo zwischen der Hälfte und 60% der gesamten Supply sind bereits freigeschaltet und werden gehandelt.
Wenn du den Blick weiter öffnest, erzählt die Kursbewegung eine grobere Geschichte als das Fundamentals-Narrativ. DUSK hat im Januar 2026 einen Abwärtstrend über 8 Monate gebrochen, ist nach dem Mainnet über $0,30 gestiegen und hat fast alles wieder abgegeben — gehandelt wird inzwischen Ende April nahe $0,10, und jetzt konsolidiert der Kurs im Bereich um $0,06. Das ist ein Rücksetzer von grob 80%+ vom Januar-Hoch, während die eigentliche Entwicklungsstory — Mainnet live, das DuskEVM-Testnet schreitet voran, die NPEX-Tokenisierung läuft weiter — größtenteils ununterbrochen weiterging.
Diese Divergenz ist die eigentliche Geschichte, nicht der Preis an sich. Entwicklungs- und Kursdynamik haben sich irgendwann im Verlauf von Q1 stark entkoppelt, und sie haben sich nicht wieder zusammengefunden. Entweder hat der Markt bereits alles eingepreist, was der Roadmap verspricht, und wartet nun auf das gelieferte TVL — oder die RWA-Story ist einfach noch nicht liquide genug, um ein Asset mit $32M-Marktkap allein anhand der Fundamentals zu bewegen.
Welche Seite dieser Lücke schließt deiner Meinung nach zuerst — zeigt sich echtes NPEX-Volumen endlich on-chain, oder driftet der Preis einfach weiter, bis das der Fall ist?
#dusk $DUSK @Dusk
2
22
·
--
Ich war bereit zu investieren, aber ich bin zurückgewichen, nachdem ich die Warnsignale gesehen hatte.
Ich war bereit zu investieren, aber ich bin zurückgewichen, nachdem ich die Warnsignale gesehen hatte.
bro_sf
·
--
Ich konnte letzte Nacht nicht schlafen, also fragte ich mich, was ich tun soll. Soll ich einen Film schauen oder etwas arbeiten? Dann dachte ich, ich könnte mir den Krypto-Markt ansehen. Also öffnete ich die CoinMarketCap-Apps. Dann sah ich, dass der BTC-Markt heute um 0,72 % gesunken ist. Dann sah ich, dass $BABY token um 3,5 % gestiegen ist, bei 0,01199 $. Der Preis geht nach oben, die Marktkapitalisierung liegt bei 51,22 Mio., das 24h-Volumen bei 52,11 Mio., was Platz 24 bedeutet. Das Volumen ist um 475 % gestiegen. Ich dachte, ich könnte schon allein durch einen Blick auf den Preis aussteigen. Aber seit ein paar Tagen kommt immer wieder @BabylonLabs_io vor meinen Augen, also wollte ich mehr Details zum Projekt sehen. Dann ging ich auf die Certik.Skynet-Audit-Seite. Danach war ich schockiert, als ich die Bewertung sah. Der Wert von 89,58 in der AA-Bewertung wirkte im Sicherheitsbereich in guter Verfassung. Es gibt auch einige Audits von Drittanbietern. Wenn ich ein bisschen weiter unten auf der Certik-Seite schaue, sehe ich jedoch, dass das Certik-Audit noch nicht abgeschlossen ist, keine Team-Verifizierung vorhanden ist und die Bewertung ebenfalls als „partial“ angezeigt wird. Da kam eine Frage in meinen Kopf. Es klingt ziemlich stark. Aber ich habe trotzdem Zweifel in meinem Kopf, warum das nicht abgeschlossen ist, obwohl es doch ein so gutes Projekt ist. Ich habe auf der Certik-Seite gesehen, dass das Audit noch nicht abgeschlossen wurde. Vielleicht gibt es dafür genug Gründe, die wir nicht kennen. Aber als gewöhnlicher Nutzer hat mich diese Sache neugierig gemacht. Was meinst du, wäre es besser gewesen, wenn es diese Dinge zu diesem Thema schon gäbe? Oder reicht das bisschen, das vorhanden ist?
#baby $BABY
#baby $BABY
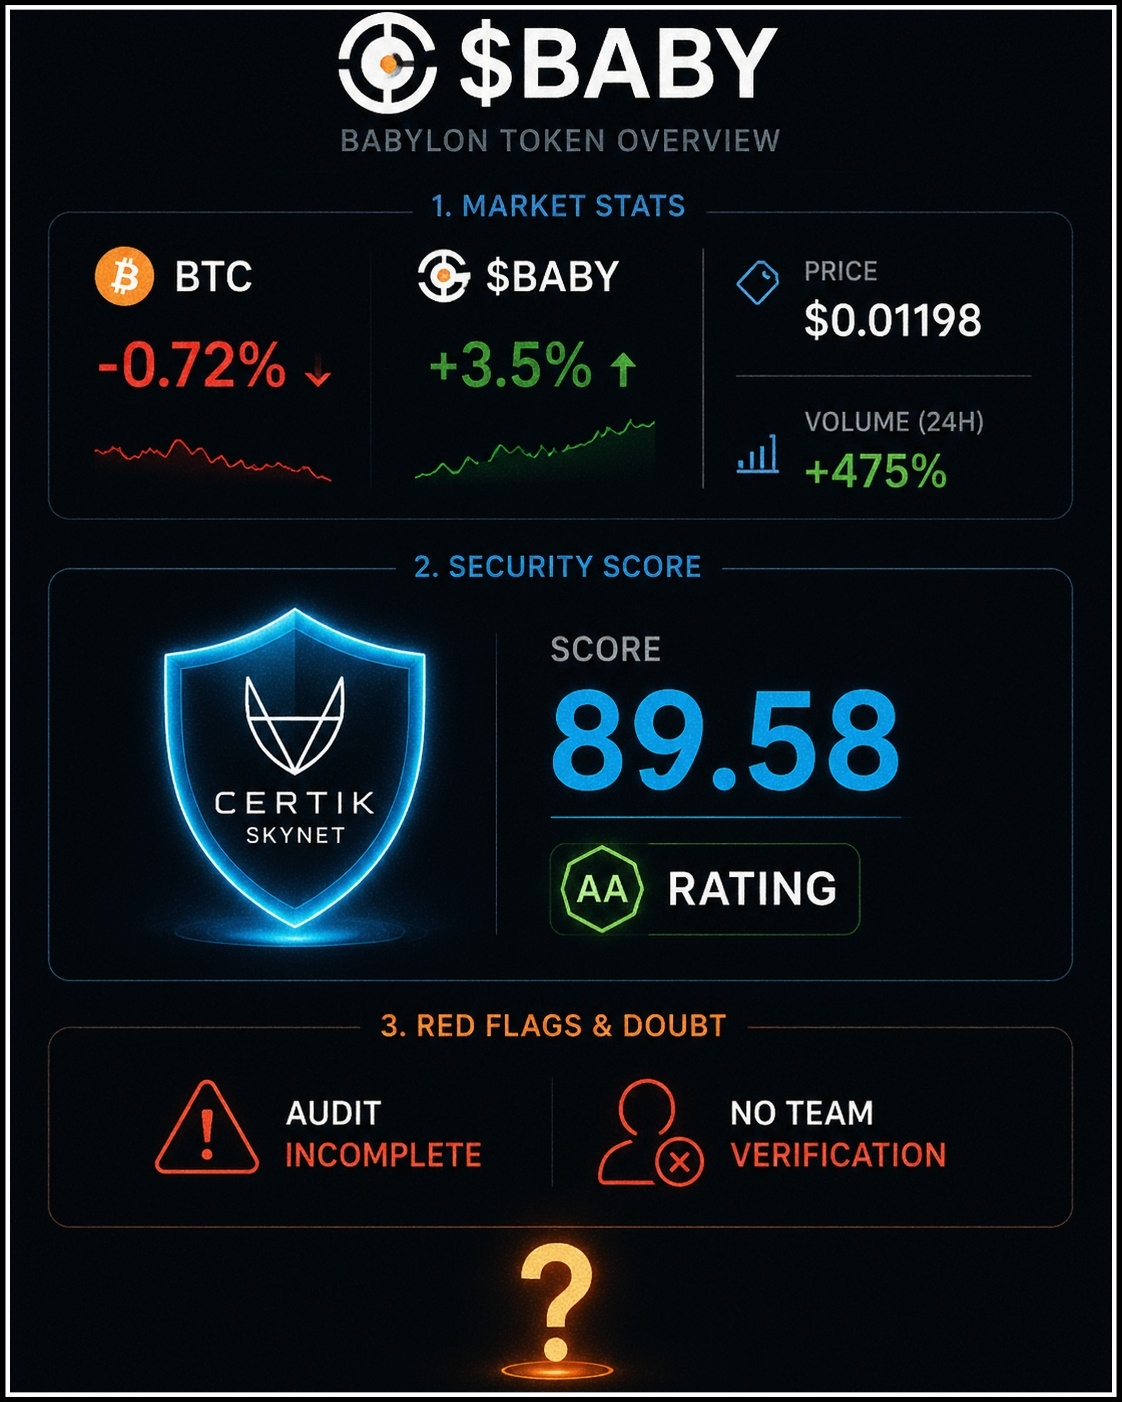
1
1
82
·
--
?
?
bro_sf
·
--
BärischAls ich sich die Tokenomics von Babylon angesehen habe, ist mir eine Sache besonders aufgefallen. Laut den verfügbaren Informationen beträgt die gesamte Emission 10,98 Milliarden, wobei sich ungefähr 4,03 Milliarden Tokens im Umlauf befinden. Aber für ein Projekt in dieser Größenordnung ist es überraschend, dass in den offiziellen Tokenomics keine klare Angabe zur maximalen Gesamtmenge gemacht wird. Das lässt mich fragen: Ist das einfach ein Versehen oder gibt es einen Grund, warum diese Information bislang nicht eindeutig offengelegt wurde? Die maximale Gesamtmenge ist wichtig, weil sie es Anlegern hilft, die künftige Token-Ausgabe, mögliche Inflation und die langfristige Bewertung einzuschätzen. Deshalb lohnt es sich immer, sich die offiziellen Dokumente genauer anzusehen, statt sich von Hype mitreißen zu lassen. Wie siehst du das? Glaubst du, dass die fehlende maximale Gesamtmenge nur ein Versehen ist oder könnte es noch eine andere Erklärung geben?
@BabylonLabs_io #baby $BABY $BTC
@BabylonLabs_io #baby $BABY $BTC
7
·
--
gut 😊
gut 😊
bro_sf
·
--
Es gibt einige Fragen, die mir immer wieder zu Babylon in den Kopf kommen. Was nach außen gezeigt wird und was innen vor sich geht, ist nicht dasselbe. Viele Leute dachten, dieser Airdrop sei eine Belohnung für die Community, aber wenn man sich die Zuteilung ansieht, wirkt es etwas anders. Viele Wallets haben mit den Belohnungen davonziehen können, nachdem sie nur kurze Zeit gefarmt haben, und diejenigen, die tatsächlich schon lange dort sind, haben nicht viel erhalten. Meine Frage ist also nicht, wer es bekommen hat, sondern wer tatsächlich bleibt, nachdem die Belohnungen vorbei sind. Ein weiterer Punkt ist das Wort „nur Bitcoin“. Das klingt gut, aber wenn man sich die Dokumente ansieht, ist klar, dass hier zusätzlich zu Bitcoin auch Ethereum und einige DeFi-Apps eine Rolle spielen. Governance und Emergency-Multisig sind nach wie vor vorhanden. Ich sage nicht, dass das Design schlecht ist, aber es gibt einen kleinen Unterschied zwischen Marketing und Realität. Am Ende stellt sich die Frage: Werden die Menschen weiterhin Bitcoin verblocken, obwohl sie all das wissen, oder verschwindet das Interesse auch, wenn die Gewinne sinken? Ich denke, dort liegt der eigentliche Test.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
4
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
QNTRises39%
5,300 Aufrufe
378 Kommentare
#qntrises39%
🚀 $QNT PUMPES +39% BEI GIGANTISCHEN INSTITUTIONELLEN NEWS! 💥
QNT schießt an $100 vorbei, nachdem es bei der institutionellen Übernahme massiv an Schwung gewonnen hat! 🔥
$QNT
📰 Die großen News, die den Rallye-Run antreiben:
Quant Networks Overledger-Infrastruktur treibt den Vorstoß für tokenisierte Einlagen und digitale Banking-Lösungen an. Mit einem Unternehmensvolumen von über 553% ist QNT in nur wenigen Stunden von $70 auf über $100 gestiegen! 📊📈
🟡 Binance-Updates, die du kennen musst:
Migration des Funding-Accounts: Binance migriert offiziell die Krypto-Guthaben der Nutzer von Funding Accounts zu Spot Accounts.
„Stocks Account“-Rebrand: Funding Accounts werden in Stocks Account umbenannt, vorbehalten für die Abwicklung von Aktien & Aktien-Options-Trades mit 6 wichtigen Assets (USD, USDC, USDT, USD1, U, BNB).
Erforderliche Aktion: Prüfe in deiner Binance-App die Funktion „One-Click Migration“, um deine Krypto zu Spot Accounts zu verlagern, bevor die automatischen Sammel-Transfers beginnen!
🤔 Steht QNT kurz davor, $110 zu knacken, oder konsolidieren wir hier? Poste deine Kursprognosen unten! 👇
#QNT #Quant #BinanceUpdates #CryptoNews
Lily星星
·1 Likes
·1.8k Aufrufe
EthereumBreaksAbove$2700
772 Aufrufe
52 Kommentare
BitgetBreachForgedRequestsNotStolenKeys
4,260 Aufrufe
298 Kommentare