

#peckshield
peckshield
15,991 Aufrufe
38 Kommentare
Hot
Zuletzt
·
--
🚨 8,5 MILLIONEN RÜCKGEZAHLT: DAS 75%-HACKER-BELOHNUNGSSPIEL! 🚨
Eine massive Wendung im Verus Bridge Exploit! Der Angreifer hat offiziell 4.052 $ETH (8,5 Mio. $) zurückgegeben, nachdem er 11,58 Mio. $ aus dem Protokoll abgezapft hat.
$BEAT $AGT $ZEC
Laut PeckShield repräsentieren die zurückgegebenen Mittel 75% der gestohlenen Vermögenswerte. Die verbleibenden 25% – 1.350 $ETH (2,8 Mio. $) – werden vom Exploiter als massive "White Hat"-Belohnung einbehalten.
Die Verhandlung hat funktioniert, und 75% der Mittel des Protokolls sind offiziell sicher! 💸🛡️
Ist eine 25%-Belohnung zu hoch oder ein fairer Preis für die Wiederherstellung? 👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
1
296


Moonwell wurde für 8,7 Mio. $ ausgebeutet
#Moonwell erlitt einen Exploit, der laut der Blockchain-Sicherheitsfirma #PeckShield zu ungefähr 8,7 Mio. $ Verlusten führte. Angreifer manipulierten den Preis des illiquiden MAMO-Kollateral-Tokens und steigerten dessen Wert künstlich, um cbBTC von Moonwell zu leihen. Die gestohlenen Gelder wurden anschließend an eine adresse übertragen, die mit einem Angreifer in Verbindung steht.
Moonwell ist ein dezentrales Finance-Kredit- und Borrowing-Protokoll (DeFi), das über mehrere Blockchain-Netzwerke hinweg betrieben wird.
👉 x.com/PeckShieldAlert/status/2092929813959049347
357

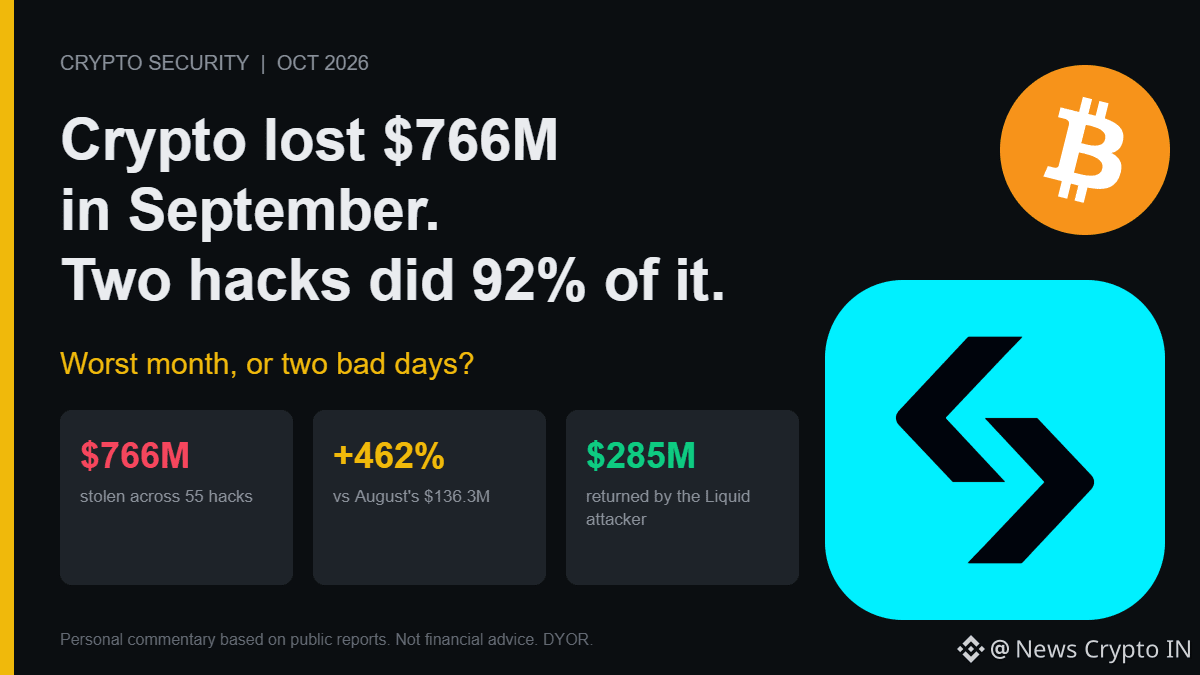
September war offiziell der schlimmste Hacker-Monat für Krypto im Jahr 2026: 55 größere Vorfälle und 766 Mio. $ gestohlen, so PeckShield. Das entspricht einem Anstieg von ~462 % gegenüber Augusts 136,3 Mio. $. CertiK beziffert den Stand bis heute auf 656 Vorfälle und etwa 2,68 Mrd. $.
Nun schauen wir uns an, wie stark das Ganze konzentriert ist. Zwei Vorfälle – der Bitget-„Hot-Wallet“-Breach (387,5 Mio. $, 24. Sept.) und der Liquid-Network-Exploit (~320 Mio. $, 6. Sept.) – machen 92 % der Verluste des Monats aus. Die restlichen 53 Hacks zusammen kommen auf ungefähr 60 Mio. $ (meine Rechnung).
Und die Schlagzeilenzahl sagt nicht, was tatsächlich weg ist. Der Liquid-Angreifer gab etwa 285 Mio. $ zurück, also ungefähr 85 % dessen, was genommen wurde. Nach Abzug der bislang zurückgeführten Gelder liegt der tatsächliche Schaden für September eher bei rund 470 Mio. $ (meine Rechnung). Immer noch schrecklich. Nur nicht die Zahl in den Schlagzeilen.
Beide großen Treffer kamen zudem durch „Türen“, die Audits nicht abdecken. Bitget wurde über kompromittierte Sicherheitssoftware eines Drittanbieters angegriffen. Liquids Schwäche war ein Validierungsfehler im Elements-Codebas, der es einem Angreifer ermöglichte, etwa 4.000 nicht hinterlegte L-BTC zu prägen. Keines der beiden war ein klassischer Smart-Contract-Bug.
Also welche Geschichte ist wahr: Eine Branche, die häufiger gehackt wird – oder eine Branche mit ein paar katastrophalen einzelnen Punkten des Versagens?
#CryptoSecurity #PeckShield
653

·
--
Bullisch
$766,5 Mio. im September gestohlen, nach PeckShield-Zählung. schlimmster Monat 2026
Klingt wie eine Welle. Es sind größtenteils zwei Namen
🔸 Bitget: etwa $387,5 Mio., kompromittierte eine Drittanbieter-Sicherheitssoftware, ließ den Angreifer hinein
🔸 Liquid: nahe an 4.000 $BTC
{spot}(BTCUSDT)
, ein Konsens-Fehler im Code seit April 2018. 3.400 BTC kamen am nächsten Tag wieder
CertiK zählt etwas höher: $768,4 Mio. über 97 Vorfälle
niemand wurde per Phishing auf eine Seed Phrase reingelegt. einmal kam es über Sicherheitssoftware rein, das andere über einen jahrealten Bug
das ist der Teil, den ich nicht einfach abtun kann. keine Nutzer-Checkliste deckt die Sicherheit deines Exchange-Sicherheitsanbieters ab
Bitget sagt: Token-, Fiat- und P2P-Abhebungen werden am 2. Oktober um 08:00 UTC wieder aufgenommen. mein eigener Kontostand ist dort immer noch nicht abgeflossen; ich werde hier schreiben, was damit passiert. folge, wenn du sehen willst, wie das endet
#CryptoSecurity #Bitget #Hacks #PeckShield
$766,5 Mio. im September gestohlen, nach PeckShield-Zählung. schlimmster Monat 2026
Klingt wie eine Welle. Es sind größtenteils zwei Namen
🔸 Bitget: etwa $387,5 Mio., kompromittierte eine Drittanbieter-Sicherheitssoftware, ließ den Angreifer hinein
🔸 Liquid: nahe an 4.000 $BTC
, ein Konsens-Fehler im Code seit April 2018. 3.400 BTC kamen am nächsten Tag wieder
CertiK zählt etwas höher: $768,4 Mio. über 97 Vorfälle
niemand wurde per Phishing auf eine Seed Phrase reingelegt. einmal kam es über Sicherheitssoftware rein, das andere über einen jahrealten Bug
das ist der Teil, den ich nicht einfach abtun kann. keine Nutzer-Checkliste deckt die Sicherheit deines Exchange-Sicherheitsanbieters ab
Bitget sagt: Token-, Fiat- und P2P-Abhebungen werden am 2. Oktober um 08:00 UTC wieder aufgenommen. mein eigener Kontostand ist dort immer noch nicht abgeflossen; ich werde hier schreiben, was damit passiert. folge, wenn du sehen willst, wie das endet
#CryptoSecurity #Bitget #Hacks #PeckShield
23
·
--
🎯 Kostenloser Raub in Höhe von 74M USDT, dann mit der Kohle abgehauen—diesmal ziemlich hart
📰 Crypto.com: Zugehörige Kreditplattformen werden angegriffen—nachdem 74 Mio. USDT ausgeliehen wurden, wird mit dem Handel die gesicherte Token-Preisgestaltung ausgenutzt und zur Cash-Auszahlung verwendet; PeckShield bestätigt, dass mindestens 6 Mio. USDT mitgemacht wurden
💬 Kurz gesagt: Beim On-Chain-Kredit ist diese Masche am schlimmsten—wenn der Beleihungspreis manipuliert wird, wird das sofort zur Geldauszahlungsmaschine. Kein Einzelfall: Wer Assets hat, sollte seine Liquiditätspools/Collateral-Pools schnell überprüfen, um der Gefahr auszuweichen
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #On-Chain-Risiken
36
Wichtige Sicherheitswarnung für die Krypto-Community: Das Konto der Gnosis-Plattform auf X könnte derzeit unter der Kontrolle von Angreifern stehen.
Die Cybersicherheitsfirma PeckShield hat Alarm ausgelöst, nachdem verdächtige Aktivitäten auf dem Konto festgestellt wurden. Wenn du zu den Followern gehörst, ist im Moment höchste Vorsicht geboten: Klicke nicht auf Links, die über das Konto gepostet werden, und interagiere nicht mit neuen Beiträgen/Tweets, bis eine offizielle Klarstellung des Teams vorliegt.
Das solltest du sofort tun:
Vermeide es, auf Links zu Gnosis auf X zu klicken.
Ignoriere alle Angebote oder Anfragen zum Verbinden von Wallets, die über das kompromittierte Konto angezeigt werden.
Verfolge die anderen offiziellen Kanäle des Projekts, um verlässliche Updates zu erhalten.
Denk immer daran: Sicherheit beginnt mit einem proaktiven Schritt von dir. Wurdest du in letzter Zeit von ähnlichen Phishing-Versuchen in anderen Projekten angegangen? Und wie schützt du dich vor diesen bösartigen Links?
Teile deine Meinung und Erfahrungen in den Kommentaren, und vergesse nicht, erneut zu posten, um deine Freunde in der Community zu warnen. 🛡️⚠️
$GNO
{spot}(GNOUSDT)
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
Wichtige Sicherheitswarnung für die Krypto-Community: Das Konto der Gnosis-Plattform auf X könnte derzeit unter der Kontrolle von Angreifern stehen.
Die Cybersicherheitsfirma PeckShield hat Alarm ausgelöst, nachdem verdächtige Aktivitäten auf dem Konto festgestellt wurden. Wenn du zu den Followern gehörst, ist im Moment höchste Vorsicht geboten: Klicke nicht auf Links, die über das Konto gepostet werden, und interagiere nicht mit neuen Beiträgen/Tweets, bis eine offizielle Klarstellung des Teams vorliegt.
Das solltest du sofort tun:
Vermeide es, auf Links zu Gnosis auf X zu klicken.
Ignoriere alle Angebote oder Anfragen zum Verbinden von Wallets, die über das kompromittierte Konto angezeigt werden.
Verfolge die anderen offiziellen Kanäle des Projekts, um verlässliche Updates zu erhalten.
Denk immer daran: Sicherheit beginnt mit einem proaktiven Schritt von dir. Wurdest du in letzter Zeit von ähnlichen Phishing-Versuchen in anderen Projekten angegangen? Und wie schützt du dich vor diesen bösartigen Links?
Teile deine Meinung und Erfahrungen in den Kommentaren, und vergesse nicht, erneut zu posten, um deine Freunde in der Community zu warnen. 🛡️⚠️
$GNO
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
75

·
--
Über den Across-Protocol-Angreifer wurden 331,8 ETH (ca. 623.900 US-Dollar) an die Multi-Sig-Adresse des Across Protocol Hub Pool Owner zurückerstattet.
Auf den ersten Blick sieht das nach einem Schadensbegrenzungs-Fortschritt aus, doch spannend ist eigentlich, an wen zurückgezahlt wurde:
Die Mittel fließen zurück in eine Multi-Sig-Adresse, nicht direkt auf die Nutzerseite. Das bedeutet: Wie die Gelder anschließend aufgeteilt werden, wie die Abrechnung erfolgt und wer die Höhe des Verlustbetrags bestätigt – genau das sind die entscheidenden Risikopunkte.
Dass der Angreifer bereit ist, rund 623.900 US-Dollar zu erstatten, deutet in der Regel darauf hin, dass das Ereignis eher nach einem verhandelbaren Sicherheitsvorfall aussieht und nicht nach einem völlig außer Kontrolle geratenen Diebstahl mit Flucht. Allerdings nennt der Bericht keine Informationen zur Art der Schwachstelle, zum Gesamtschaden und dazu, ob der Betrag vollständig zurückerstattet wurde. Der Markt kann es daher nicht einfach als „Risiko erledigt“ einstufen.
Noch subtiler ist, dass PeckShield noch vor der offiziellen Darstellung des Projekts offengelegt hat. Das zwingt Across, mit einem transparenteren Incident-Report die Details nachzuliefern. Wenn das Projekt nur betont, dass bereits etwas zurückerstattet wurde, aber den Angriffsweg ausklammert, dann ist das für Trader das klare Warnsignal.
Für ACX-Trader ist für den kurzfristigen Blick nicht wirklich die Sache mit den 331,8 ETH entscheidend, sondern:
ob es in Zukunft noch weitere Rückzahlungen gibt,
ob die relevanten Cross-Chain-Pfade vorübergehend ausgesetzt werden
und ob Liquiditätsanbieter bereits begonnen haben, sich zurückzuziehen.
Haltet ihr es für möglich, dass nach dem Hack eines Cross-Chain-Protokolls die zurückgeführten Mittel das Vertrauen wiederherstellen können?
#AcrossProtocol #ACX #跨链安全 #PeckShield #攻击
150
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#NFPWatch
10.6M Aufrufe
18,300 Kommentare
2
#BitcoinFundingRateTriplesTo10%
32,648 Aufrufe
511 Kommentare
3
#BitcoinSurpasses$86KUp2.99%
9,926 Aufrufe
59 Kommentare
4
#ZcashFalls21%FromSeptemberPeak
27,394 Aufrufe
446 Kommentare
5
#USSeptemberPayrollsAdd29KUnemploymentRises4.2%
20,769 Aufrufe
237 Kommentare
6
#XRPPostsFirstThreeGreenMonthsInQ3
23,251 Aufrufe
435 Kommentare
7
#BNBChainTokenizedStocksTop$1BAt30%Share
2,334 Aufrufe
26 Kommentare
8
#BitcoinRisesToward$85K
65,890 Aufrufe
131 Kommentare
9
#AmazonPlansToSell$8BNvidiaChips
6,419 Aufrufe
82 Kommentare
10
#NEARFallsToAround$4.70Down14%
42,531 Aufrufe
107 Kommentare