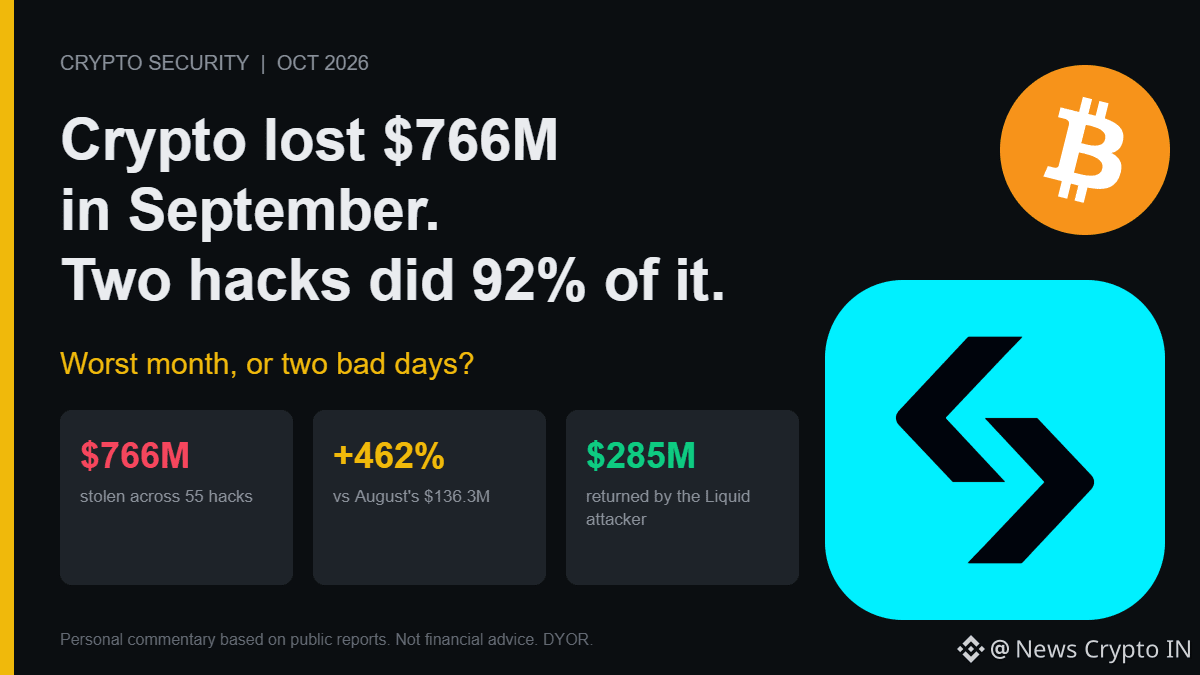
September war offiziell der schlimmste Hacker-Monat für Krypto im Jahr 2026: 55 größere Vorfälle und 766 Mio. $ gestohlen, so PeckShield. Das entspricht einem Anstieg von ~462 % gegenüber Augusts 136,3 Mio. $. CertiK beziffert den Stand bis heute auf 656 Vorfälle und etwa 2,68 Mrd. $.
Nun schauen wir uns an, wie stark das Ganze konzentriert ist. Zwei Vorfälle – der Bitget-„Hot-Wallet“-Breach (387,5 Mio. $, 24. Sept.) und der Liquid-Network-Exploit (~320 Mio. $, 6. Sept.) – machen 92 % der Verluste des Monats aus. Die restlichen 53 Hacks zusammen kommen auf ungefähr 60 Mio. $ (meine Rechnung).
Und die Schlagzeilenzahl sagt nicht, was tatsächlich weg ist. Der Liquid-Angreifer gab etwa 285 Mio. $ zurück, also ungefähr 85 % dessen, was genommen wurde. Nach Abzug der bislang zurückgeführten Gelder liegt der tatsächliche Schaden für September eher bei rund 470 Mio. $ (meine Rechnung). Immer noch schrecklich. Nur nicht die Zahl in den Schlagzeilen.
Beide großen Treffer kamen zudem durch „Türen“, die Audits nicht abdecken. Bitget wurde über kompromittierte Sicherheitssoftware eines Drittanbieters angegriffen. Liquids Schwäche war ein Validierungsfehler im Elements-Codebas, der es einem Angreifer ermöglichte, etwa 4.000 nicht hinterlegte L-BTC zu prägen. Keines der beiden war ein klassischer Smart-Contract-Bug.
Also welche Geschichte ist wahr: Eine Branche, die häufiger gehackt wird – oder eine Branche mit ein paar katastrophalen einzelnen Punkten des Versagens?
#CryptoSecurity #PeckShield