

#cryptosecurityalert
cryptosecurityalert
139,074 Aufrufe
171 Kommentare
Hot
Zuletzt
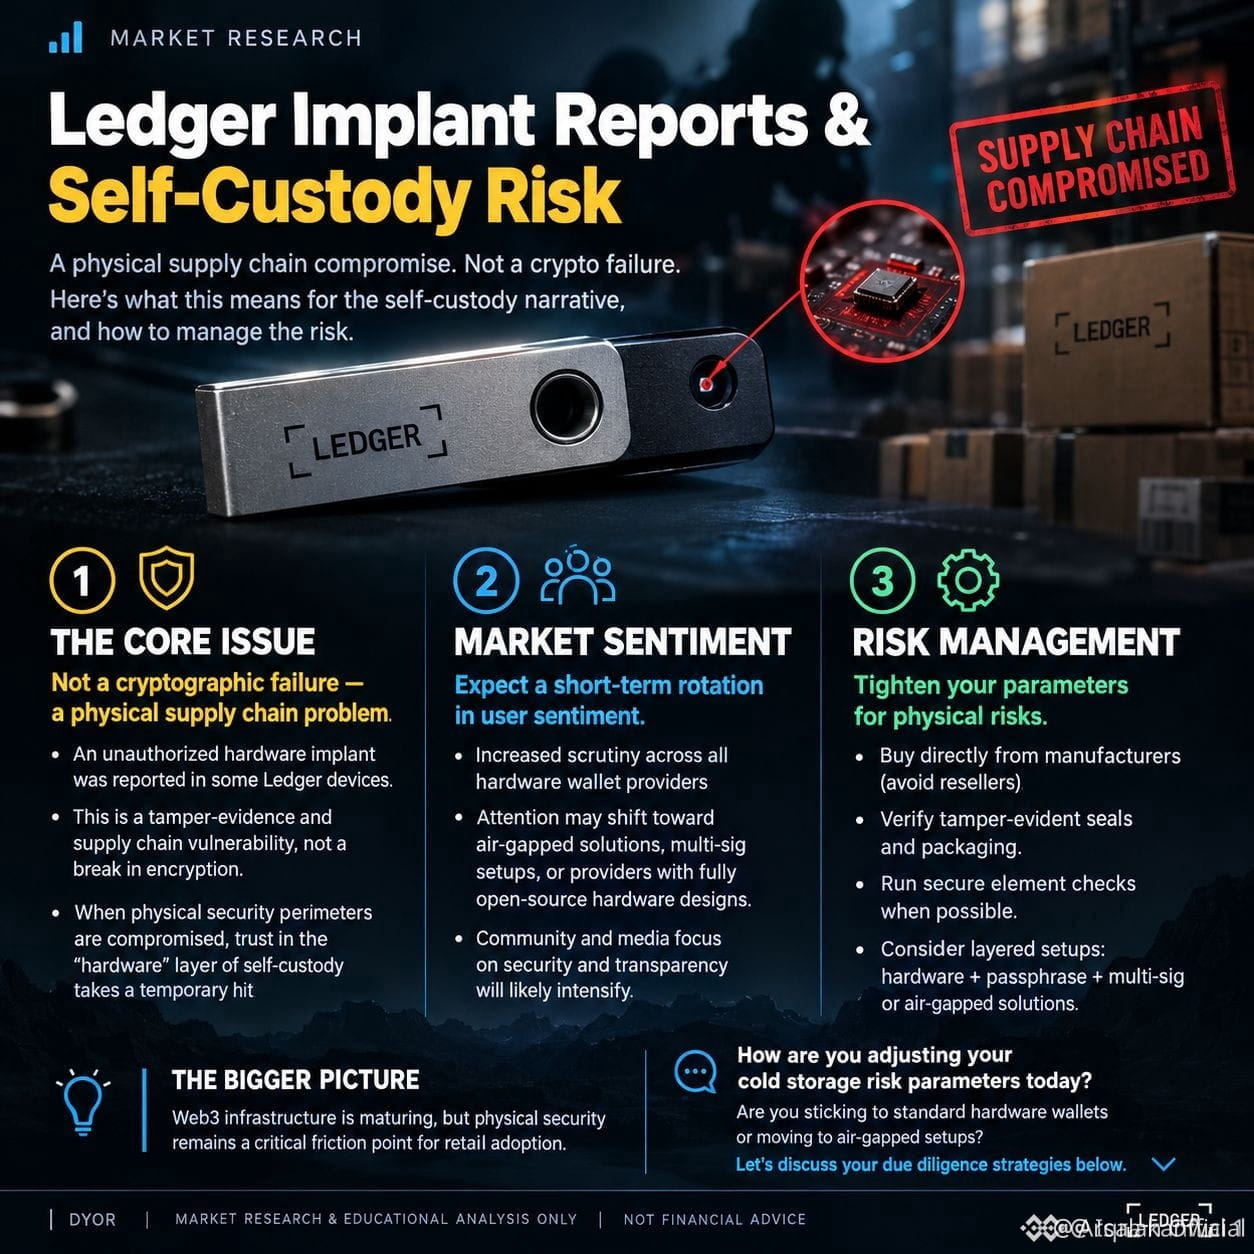
#LedgerBestätigtNichtAutorisiertesHardwareImplantatInNutzergerät⚠️ Ledger hat bestätigt, dass in einem Gerät eines Nutzers ein nicht autorisiertes Hardware-Implantat entdeckt wurde. Dies weckt neue Bedenken hinsichtlich der Sicherheit der Lieferkette und der Integrität von Hardware-Wallets. Der Vorfall unterstreicht, wie wichtig es ist, Geräte zur Kryptosicherheit ausschließlich über vertrauenswürdige Kanäle zu kaufen und vor der Verwendung ihre Echtheit zu überprüfen.
Hashtags:
#LedgerHardwareWalletSecurity
#CryptoSupplyChainRisk
#HardwareWalletSecurity
#CryptoSecurityAlert
Tokens: $BTC · $ETH · $SOL
Hashtags:
#LedgerHardwareWalletSecurity
#CryptoSupplyChainRisk
#HardwareWalletSecurity
#CryptoSecurityAlert
Tokens: $BTC · $ETH · $SOL
1
70
#SolanaPlansToCutBlockTimesTo200ms
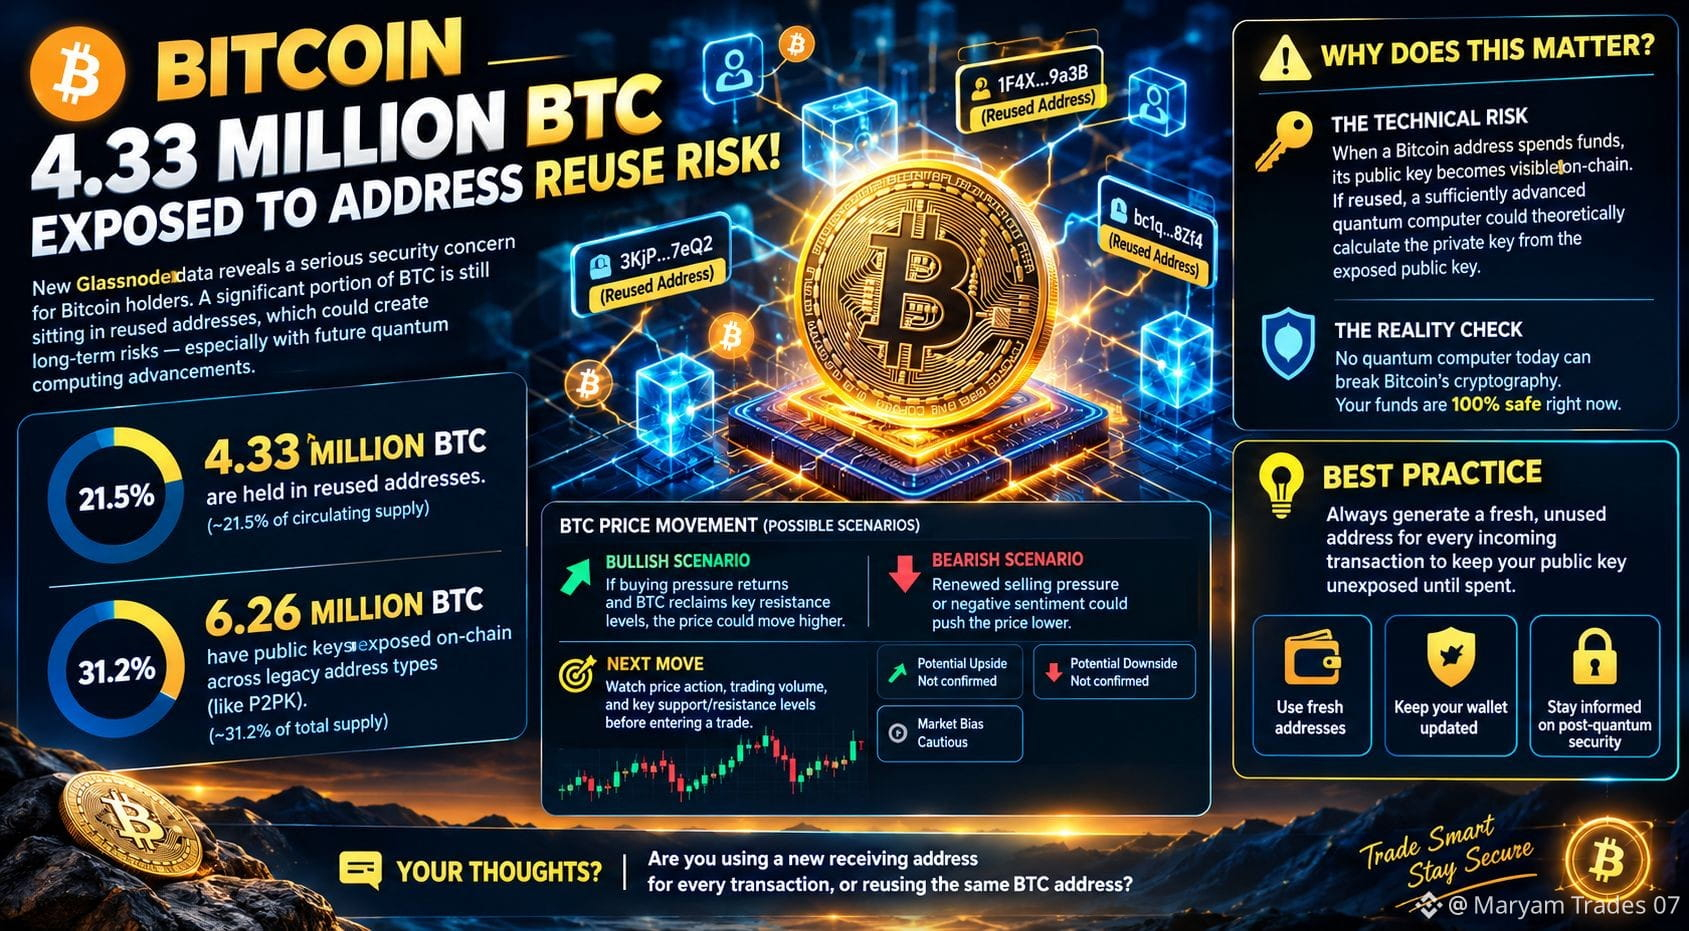
🚨 BITCOIN-ALARM: 4,33 MILLIONEN BTC VON WIEDERVERWENDUNG VON ADRESSEN BETROFFEN! ₿🔐
Eine aktuelle On-Chain-Analyse beleuchtet eine kritische Diskussion zur Bitcoin-Sicherheit. Den gemeldeten Glassnode-Daten zufolge werden etwa 4,33 Millionen BTC beziehungsweise 21,5 % des umlaufenden Angebots auf wiederverwendeten Adressen gehalten. Gleichzeitig sind bei rund 6,26 Millionen BTC (31,2 %) die öffentlichen Schlüssel über verschiedene ältere Adresstypen hinweg auf der Blockchain offengelegt.
⚠️ WARUM IST DAS WICHTIG?
🔑 Die Wiederverwendung von Adressen kann öffentliche Schlüssel offenlegen und möglicherweise langfristig ein Sicherheitsrisiko darstellen, falls hinreichend leistungsstarke Quantencomputer künftig in der Lage sind, die derzeitigen kryptografischen Schutzmechanismen zu überwinden.
🛡️ DER REALITÄTSCHECK: Aktuelle Quantencomputer können die Bitcoin-Kryptografie nicht in dem erforderlichen Ausmaß brechen. Es handelt sich um ein langfristiges Risiko, das beobachtet werden sollte – nicht um einen Beleg dafür, dass diese BTC derzeit kompromittiert sind.
📈 BTC-PROGNOSE
🟢 Aufwärtsszenario: Wenn der Kaufdruck zurückkehrt und BTC wichtige Widerstandsniveaus zurückerobert, könnte der Kurs steigen.
🔴 Abwärtsszenario: Erneuter Verkaufsdruck oder eine negative Marktstimmung könnten den BTC-Kurs nach unten drücken.
🎯 Nächster Schritt: Beobachte die Kursentwicklung, das Handelsvolumen sowie wichtige Unterstützungs- und Widerstandsniveaus, bevor du einen Trade eingehst.
📊 WERTE FÜR KURSANSTIEG UND -RÜCKGANG
📈 Mögliches Aufwärtspotenzial: Nicht bestätigt – dafür werden der aktuelle BTC-Kurs und die Chartniveaus benötigt.
📉 Mögliches Abwärtspotenzial: Nicht bestätigt – hängt von einem Durchbrechen der Unterstützungsniveaus und der Marktdynamik ab.
🔥 Markttendenz: Vorsichtig, bis der Kurs seine nächste Richtung bestätigt.
💡 SICHERHEITSTIPP: Verwende nach Möglichkeit für jede eingehende Zahlung eine neue Empfangsadresse, halte deine Wallet-Software auf dem neuesten Stand und verfolge die Entwicklungen in der Post-Quanten-Kryptografie.
💬 Frage an die Bitcoin-Community: Verwendest du für jede Transaktion eine neue Empfangsadresse oder immer wieder dieselbe BTC-Adresse?
#Bitcoin #BTC #CryptoNews #Glassnode #Blockchain #CryptoSecurityAlert
18
·
--
Bullisch
🚨 Festnahme griechischer Polizei: 17 Personen in angeblichem Krypto-Pyramidenplan
🇬🇷 Was ist passiert?
Bitcoin $BTC — Die griechische Polizei hat 17 Verdächtige festgenommen, weil ihnen vorgeworfen wird, in einem angeblichen Investment-Plan mit Kryptowährungen investoren versprochen zu haben, ihr Geld innerhalb von 50 Tagen zu verdoppeln.
💰 Angeblicher Plan
Die Behörden schätzen, dass etwa 10.000 Personen angeworben wurden und ungefähr 8 Millionen Dollar eingesammelt wurden. Berichten zufolge wurden die Mitglieder dazu ermutigt, neue Investoren mitzubringen.
⚠️ Wichtige Warnzeichen
Ethereum $ETH — Garantierte Renditen, extrem schnelle Gewinne, Behauptungen von „geringem Risiko“ sowie Werbeprämien sind klassische Hinweise auf möglichen Anlagebetrug.
🛡️ Die wichtigste Erkenntnis
Solana $SOL — Kryptowährungen selbst sind nicht das Versprechen. Prüfe immer die Plattformen, untersuche, woher die Renditen angeblich stammen, und investiere kein Geld, das du nicht verlieren kannst.
Der Fall wird noch untersucht, daher sollten die Vorwürfe nicht als endgültige Schuldsprüche betrachtet werden.
Prime Crypto Lab — kein Lärm, nur Recherche.
DYOR | Bildungsinhalte | keine Finanzberatung
#greekpolicebustcryptoscamringarrest17 #CryptoNews🔒📰🚫 #CryptoScamAlert #CryptoSecurityAlert #RiskManagement
72

·
--
Electrum hat ein Sicherheitsupdate auf v4.8.2 veröffentlicht, aber einige Nutzer der Bitcoin-Selbstverwahrung müssen weiterhin manuell handeln, indem sie ihre Kanal-Backups aktualisieren.
Ein Defekt in älteren Backup-Dateien könnte verhindern, dass Nutzer Gelder in Anchor-Kanälen wiederherstellen können, wenn ein entfernter Kommunikationspartner den Kanal plötzlich schließt. Da nicht-deterministische Lightning-Schlüssel nicht strikt aus einem Wallet-Seed neu erstellt werden können, fehlt den einzelnen Kanalausleitungen und den vollständigen Wallet-Backups, die unter bestimmten Bedingungen erstellt wurden, die kritische Zahlungs-Key-Daten, die benötigt werden, um Coins zurück in die Haupt-Blockchain zu übertragen.
Davon sind vor allem Wallets betroffen, die BIP39-Seeds verwenden, importierte private Schlüssel oder Electrum-Wallets, die vor Version 4.1 erstellt wurden.
Für aktive Nutzer des Lightning-Netzwerks ist die Integrität der Backups entscheidend. Ein Fehlschlagen beim Übertragen von Ausgaben nach einer nicht angekündigten Kanal-Schließung setzt die Kontostände der Nutzer direkt aufs Spiel. Das ist eine Erinnerung daran, dass Off-Chain-Scaling-Lösungen weiterhin ein sorgfältiges Backup-Management erfordern.
Haben Sie Ihre Electrum Lightning-Backup-Einstellungen kürzlich überprüft, oder bevorzugen Sie vollständig automatisiertes Kanalmanagement?
#bitcoin #Electrum #lightningnetwork #CryptoSecurityAlert
148
·
--
Bullisch
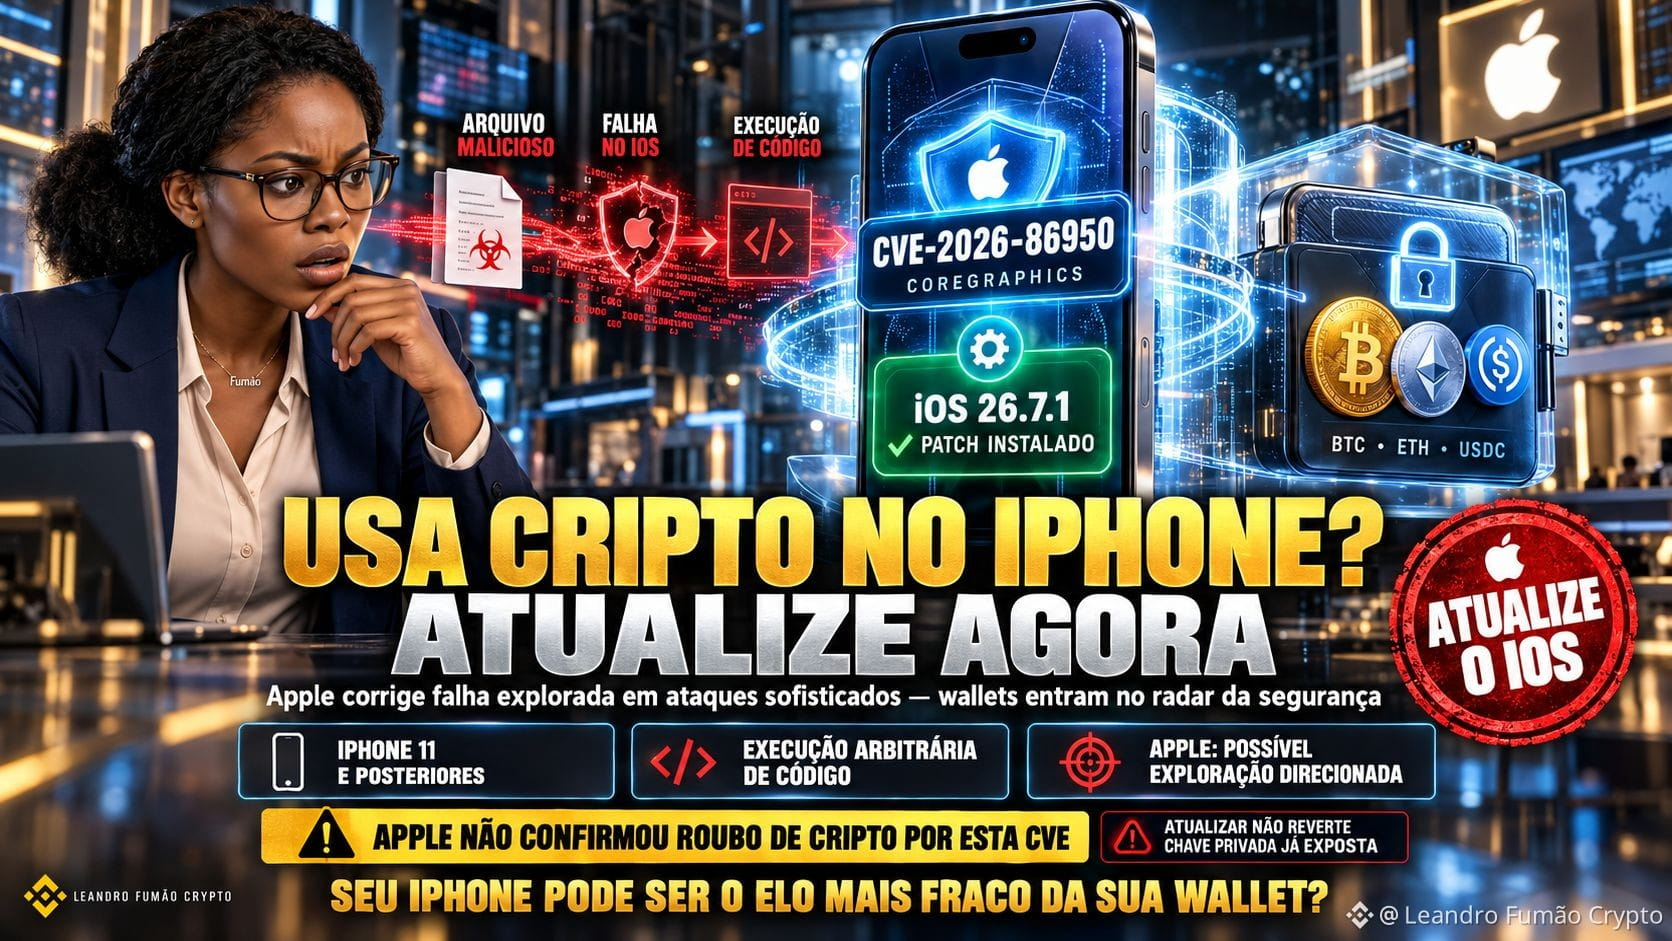
📲🤳🏻USA CRIPTO NO IPHONE❓ ˗ˋˏ⚠️ˎˊ˗ JETZT AKTUALISIEREN❗❕❗
📞 Apple hat eine schwerwiegende Sicherheitslücke im iPhone und iPad behoben, die bereits vor iOS 27 in echten Angriffen hätte ausgenutzt werden können.
Die Schwachstelle:
CVE-2026-86950
liegt in CoreGraphics, einer Komponente, die das System zur Verarbeitung von Grafikinhalten nutzt.
Wie groß ist das Risiko?
Eine speziell präparierte bösartige Datei könnte ermöglichen:
⚠️ BELIEBIGE CODEAUSFÜHRUNG
Apple erklärt, Berichte erhalten zu haben, dass die Schwachstelle in einem extrem raffinierten Angriff gegen bestimmte Personen ausgenutzt worden sein könnte.
Die Korrektur ist eingetroffen bei:
📱 iOS 26.7.1
📱 iPadOS 26.7.1
und betrifft unter anderem Geräte wie iPhone 11 oder neuer, die noch in der iOS-26-Reihe sind.
Warum ist das für den Kryptomarkt relevant?
Forschende von SlowMist warnen seit Kurzem vor Angriffen gegen iOS, die versuchen könnten, sensible Wallet-Informationen zu stehlen, darunter lokale Daten, Zugangsdaten und möglicherweise private Schlüssel.
Aber Achtung👇
❌ Es gibt keine öffentlichen Belege, die die CVE-2026-86950 direkt mit dem Diebstahl einer Krypto-Wallet verbinden.
Das ist entscheidend.
Apple hat die Schwachstelle bestätigt und eine mögliche gezielte Ausnutzung nicht bestätigt, aber nicht dass durch diese spezifische Schwachstelle Bitcoin, Ethereum oder Stablecoins abfließen konnten.
{spot}(INJUSDT)
⤑ Und noch ein Detail
Wenn eine Seed Phrase oder ein privater Schlüssel bereits kompromittiert wurde, macht ein einfaches Aktualisieren des iPhones diesen Schlüssel nicht wieder sicher.
🤳🏻IST DEIN HANDY ZU EINEM TEIL DER SICHERHEIT DEINER KRYPTOWALLET GEWORDEN?
.....................................✦ $FIL ✦...................................................
💡 Das ist keine finanzielle Beratung. Mach immer deine eigenen Recherchen, bevor du in irgendein Krypto-Projekt investierst.
#iPhone #CryptoSecurityAlert #Apple
📲🤳🏻USA CRIPTO NO IPHONE❓ ˗ˋˏ⚠️ˎˊ˗ JETZT AKTUALISIEREN❗❕❗
📞 Apple hat eine schwerwiegende Sicherheitslücke im iPhone und iPad behoben, die bereits vor iOS 27 in echten Angriffen hätte ausgenutzt werden können.
Die Schwachstelle:
CVE-2026-86950
liegt in CoreGraphics, einer Komponente, die das System zur Verarbeitung von Grafikinhalten nutzt.
Wie groß ist das Risiko?
Eine speziell präparierte bösartige Datei könnte ermöglichen:
⚠️ BELIEBIGE CODEAUSFÜHRUNG
Apple erklärt, Berichte erhalten zu haben, dass die Schwachstelle in einem extrem raffinierten Angriff gegen bestimmte Personen ausgenutzt worden sein könnte.
Die Korrektur ist eingetroffen bei:
📱 iOS 26.7.1
📱 iPadOS 26.7.1
und betrifft unter anderem Geräte wie iPhone 11 oder neuer, die noch in der iOS-26-Reihe sind.
Warum ist das für den Kryptomarkt relevant?
Forschende von SlowMist warnen seit Kurzem vor Angriffen gegen iOS, die versuchen könnten, sensible Wallet-Informationen zu stehlen, darunter lokale Daten, Zugangsdaten und möglicherweise private Schlüssel.
Aber Achtung👇
❌ Es gibt keine öffentlichen Belege, die die CVE-2026-86950 direkt mit dem Diebstahl einer Krypto-Wallet verbinden.
Das ist entscheidend.
Apple hat die Schwachstelle bestätigt und eine mögliche gezielte Ausnutzung nicht bestätigt, aber nicht dass durch diese spezifische Schwachstelle Bitcoin, Ethereum oder Stablecoins abfließen konnten.
⤑ Und noch ein Detail
Wenn eine Seed Phrase oder ein privater Schlüssel bereits kompromittiert wurde, macht ein einfaches Aktualisieren des iPhones diesen Schlüssel nicht wieder sicher.
🤳🏻IST DEIN HANDY ZU EINEM TEIL DER SICHERHEIT DEINER KRYPTOWALLET GEWORDEN?
.....................................✦ $FIL ✦...................................................
💡 Das ist keine finanzielle Beratung. Mach immer deine eigenen Recherchen, bevor du in irgendein Krypto-Projekt investierst.
#iPhone #CryptoSecurityAlert #Apple
5
1.4k
·
--
🚨 WICHTIG: 12,4 Mio. $ in XRP aus D'CENT-Wallets abgezogen! 🚨
Berichten zufolge liegt ein massiver Sicherheitsvorfall vor, der Nutzer von D'CENT-Hardware-Wallets ins Visier nimmt. Dabei wurden über 12,4 Millionen XRP unerwartet aus kompromittierten Konten abgezogen.
Wenn du oder jemand in deinem Netzwerk D'CENT nutzt, hier ist das, was du jetzt wissen musst:
⚠️ SOFORTIGE AKTIONS-PUNKTE:
Widerrufe widerrufbare Berechtigungen: Prüfe aktive Smart-Contract-Freigaben und widerrufe umgehend alle nicht vertrauenswürdigen Token-Genehmigungen.
Trenne deine Assets: Verlege die verbleibenden Gelder in ein neues, nicht zugeordnetes Wallet, falls verdächtige Aktivitäten erkannt werden.
Offizielle Updates prüfen: Klicke keine spekulativen „Support“- oder „Recovery“-Links in den sozialen Medien—Betrüger nutzen diese Panikmomente aus.
Self-Custody ist die Grundlage von Krypto, aber Sicherheit erfordert ständige Wachsamkeit. Prüfe immer deine Freigaben und bleibe aufmerksam.
👇 Nimm an der Diskussion teil:
Hältst du aktuell Assets in Hardware-Wallets?
Welche zusätzlichen Sicherheitsebenen nutzt du, um deine privaten Schlüssel abzusichern?
Teile deine Gedanken unten und verbreite dies, um die Community sicher zu halten! 💬🔁
#HackersDrainOver12.4MXRPFromDCENTWallets
#CryptoNews #CryptoSecurityAlert #XRP #Ripple
$XRP
{future}(XRPUSDT)
$BTC
{future}(BTCUSDT)
$NMR
{future}(NMRUSDT)
🚨 WICHTIG: 12,4 Mio. $ in XRP aus D'CENT-Wallets abgezogen! 🚨
Berichten zufolge liegt ein massiver Sicherheitsvorfall vor, der Nutzer von D'CENT-Hardware-Wallets ins Visier nimmt. Dabei wurden über 12,4 Millionen XRP unerwartet aus kompromittierten Konten abgezogen.
Wenn du oder jemand in deinem Netzwerk D'CENT nutzt, hier ist das, was du jetzt wissen musst:
⚠️ SOFORTIGE AKTIONS-PUNKTE:
Widerrufe widerrufbare Berechtigungen: Prüfe aktive Smart-Contract-Freigaben und widerrufe umgehend alle nicht vertrauenswürdigen Token-Genehmigungen.
Trenne deine Assets: Verlege die verbleibenden Gelder in ein neues, nicht zugeordnetes Wallet, falls verdächtige Aktivitäten erkannt werden.
Offizielle Updates prüfen: Klicke keine spekulativen „Support“- oder „Recovery“-Links in den sozialen Medien—Betrüger nutzen diese Panikmomente aus.
Self-Custody ist die Grundlage von Krypto, aber Sicherheit erfordert ständige Wachsamkeit. Prüfe immer deine Freigaben und bleibe aufmerksam.
👇 Nimm an der Diskussion teil:
Hältst du aktuell Assets in Hardware-Wallets?
Welche zusätzlichen Sicherheitsebenen nutzt du, um deine privaten Schlüssel abzusichern?
Teile deine Gedanken unten und verbreite dies, um die Community sicher zu halten! 💬🔁
#HackersDrainOver12.4MXRPFromDCENTWallets
#CryptoNews #CryptoSecurityAlert #XRP #Ripple
$XRP
$BTC
$NMR
89
·
--
Bärisch
🚨 387 Millionen US-Dollar Einbruch? Krypto-Markt vor einem Vertrauens-Test!
Jeder Verlust im Krypto-Bereich entsteht durch Kursrückgänge … manchmal liegt die Gefahr aber sogar in der Plattform selbst.
Die Plattform Bitget hat von einem Sicherheitsvorfall berichtet und die Verluste laut den heutigen Berichten auf etwa 387,5 Millionen US-Dollar geschätzt, wobei sie betont, dass die Kundengelder und Cold Wallets nicht betroffen seien – gemäß ihren Angaben.
Der Vorfall wirft für jede Person, die digitale Währungen handelt, eine wichtige Frage auf:
Hängt die Sicherheit Ihrer Gelder nur von der Kryptowährung ab, die Sie kaufen – oder auch von der Plattform, auf der Sie sie aufbewahren?
Meine Ansicht: Selbst wenn die Währung stark ist, bringt es ein anderes Risiko mit sich, wenn Sie Ihr gesamtes Kapital in einer einzigen Plattform halten – als die Marktschwankungen allein. Daher ist es wichtig zu verstehen, wie die Vermögenswerte verwahrt werden, Schutzmaßnahmen zu aktivieren und die Risiken zentralisierter Plattformen nicht zu ignorieren.
Die Frage an euch: Würdet ihr nach diesem Vorfall weiterhin eure Gelder lieber auf Handelsplattformen lassen, oder seid ihr eher für eigene Wallets?
Dieser Beitrag dient dem Austausch und der Aufklärung – keine Finanzberatung.
#Crypto #Bitget #Bitcoin #Binance #CryptoSecurityAlert
#Binance #bitcoin $BTC
{future}(BTCUSDT)
$BNB
🚨 387 Millionen US-Dollar Einbruch? Krypto-Markt vor einem Vertrauens-Test!
Jeder Verlust im Krypto-Bereich entsteht durch Kursrückgänge … manchmal liegt die Gefahr aber sogar in der Plattform selbst.
Die Plattform Bitget hat von einem Sicherheitsvorfall berichtet und die Verluste laut den heutigen Berichten auf etwa 387,5 Millionen US-Dollar geschätzt, wobei sie betont, dass die Kundengelder und Cold Wallets nicht betroffen seien – gemäß ihren Angaben.
Der Vorfall wirft für jede Person, die digitale Währungen handelt, eine wichtige Frage auf:
Hängt die Sicherheit Ihrer Gelder nur von der Kryptowährung ab, die Sie kaufen – oder auch von der Plattform, auf der Sie sie aufbewahren?
Meine Ansicht: Selbst wenn die Währung stark ist, bringt es ein anderes Risiko mit sich, wenn Sie Ihr gesamtes Kapital in einer einzigen Plattform halten – als die Marktschwankungen allein. Daher ist es wichtig zu verstehen, wie die Vermögenswerte verwahrt werden, Schutzmaßnahmen zu aktivieren und die Risiken zentralisierter Plattformen nicht zu ignorieren.
Die Frage an euch: Würdet ihr nach diesem Vorfall weiterhin eure Gelder lieber auf Handelsplattformen lassen, oder seid ihr eher für eigene Wallets?
Dieser Beitrag dient dem Austausch und der Aufklärung – keine Finanzberatung.
#Crypto #Bitget #Bitcoin #Binance #CryptoSecurityAlert
#Binance #bitcoin $BTC
$BNB
401
🚨 Krypto-Sicherheitswarnung 🚨
$ETH
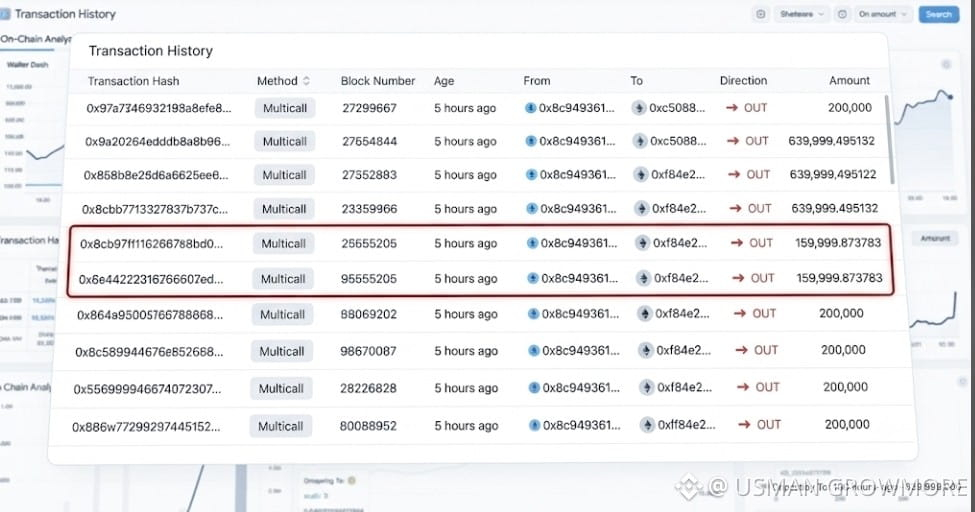
💸 Ein Händler soll fast 1 Million US-Dollar in USDT verloren haben, nachdem er unwissentlich eine bösartige Phishing-Transaktion im Ethereum ($ETH )-Netzwerk signiert hat.
⚠️ In der Krypto-Welt kann das Signieren einer Transaktion genauso riskant sein wie das Senden von Geldern. Eine einzige Genehmigung für einen bösartigen Smart Contract kann Angreifern Zugriff auf deine Wallet geben.
🛡️ Bevor du irgendetwas signierst:
✅ Lies die Transaktionsdetails sorgfältig.
✅ Genehmige nur Transaktionen, die du vollständig verstehst.
✅ Überprüfe die Website und die Wallet-Verbindung.
✅ Widerrufe unnötige Token-Genehmigungen regelmäßig.
✅ Wenn etwas verdächtig aussieht, signiere es nicht.
💡 Merke: Blockchain-Transaktionen sind in der Regel nicht rückgängig zu machen. Wenn du ein paar zusätzliche Sekunden zur Verifizierung einer Transaktion aufwendest, kannst du dich davor bewahren, dein gesamtes Portfolio zu verlieren.
🔐 Bleib vorsichtig. Bleib sicher. Deine Wallet ist deine Verantwortung.
⚠️ 🧠 **DYOR** 🧠 ⚠️
📈 **Hinweis zur Analyse**
🔹 Die obige Analyse basiert auf meiner persönlichen Recherche und meinem Marktverständnis.
🚫 **Haftungsausschluss**
❗ Das ist **KEINE** Finanzberatung.
💸 **Trade Smart**
🛡️ Gehe immer mit deinem Risiko verantwortungsvoll um und investiere niemals mehr, als du verlieren kannst.
🔍 **Mach deine eigene Recherche**
📚 Überprüfe die Informationen und entscheide selbst, bevor du Investitionen tätigst.🧠⚠️
═══════════════════════════
$ETH
#Ethereum #CryptoSecurityAlert #DeFi #Blockchain #CFTCWarnsFullCryptoRulesIfClarityActStalls
{future}(ETHUSDT)
🚨 Krypto-Sicherheitswarnung 🚨
$ETH
💸 Ein Händler soll fast 1 Million US-Dollar in USDT verloren haben, nachdem er unwissentlich eine bösartige Phishing-Transaktion im Ethereum ($ETH )-Netzwerk signiert hat.
⚠️ In der Krypto-Welt kann das Signieren einer Transaktion genauso riskant sein wie das Senden von Geldern. Eine einzige Genehmigung für einen bösartigen Smart Contract kann Angreifern Zugriff auf deine Wallet geben.
🛡️ Bevor du irgendetwas signierst:
✅ Lies die Transaktionsdetails sorgfältig.
✅ Genehmige nur Transaktionen, die du vollständig verstehst.
✅ Überprüfe die Website und die Wallet-Verbindung.
✅ Widerrufe unnötige Token-Genehmigungen regelmäßig.
✅ Wenn etwas verdächtig aussieht, signiere es nicht.
💡 Merke: Blockchain-Transaktionen sind in der Regel nicht rückgängig zu machen. Wenn du ein paar zusätzliche Sekunden zur Verifizierung einer Transaktion aufwendest, kannst du dich davor bewahren, dein gesamtes Portfolio zu verlieren.
🔐 Bleib vorsichtig. Bleib sicher. Deine Wallet ist deine Verantwortung.
⚠️ 🧠 **DYOR** 🧠 ⚠️
📈 **Hinweis zur Analyse**
🔹 Die obige Analyse basiert auf meiner persönlichen Recherche und meinem Marktverständnis.
🚫 **Haftungsausschluss**
❗ Das ist **KEINE** Finanzberatung.
💸 **Trade Smart**
🛡️ Gehe immer mit deinem Risiko verantwortungsvoll um und investiere niemals mehr, als du verlieren kannst.
🔍 **Mach deine eigene Recherche**
📚 Überprüfe die Informationen und entscheide selbst, bevor du Investitionen tätigst.🧠⚠️
═══════════════════════════
$ETH
#Ethereum #CryptoSecurityAlert #DeFi #Blockchain #CFTCWarnsFullCryptoRulesIfClarityActStalls
$ETH
💸 Ein Händler soll fast 1 Million US-Dollar in USDT verloren haben, nachdem er unwissentlich eine bösartige Phishing-Transaktion im Ethereum ($ETH )-Netzwerk signiert hat.
⚠️ In der Krypto-Welt kann das Signieren einer Transaktion genauso riskant sein wie das Senden von Geldern. Eine einzige Genehmigung für einen bösartigen Smart Contract kann Angreifern Zugriff auf deine Wallet geben.
🛡️ Bevor du irgendetwas signierst:
✅ Lies die Transaktionsdetails sorgfältig.
✅ Genehmige nur Transaktionen, die du vollständig verstehst.
✅ Überprüfe die Website und die Wallet-Verbindung.
✅ Widerrufe unnötige Token-Genehmigungen regelmäßig.
✅ Wenn etwas verdächtig aussieht, signiere es nicht.
💡 Merke: Blockchain-Transaktionen sind in der Regel nicht rückgängig zu machen. Wenn du ein paar zusätzliche Sekunden zur Verifizierung einer Transaktion aufwendest, kannst du dich davor bewahren, dein gesamtes Portfolio zu verlieren.
🔐 Bleib vorsichtig. Bleib sicher. Deine Wallet ist deine Verantwortung.
⚠️ 🧠 **DYOR** 🧠 ⚠️
📈 **Hinweis zur Analyse**
🔹 Die obige Analyse basiert auf meiner persönlichen Recherche und meinem Marktverständnis.
🚫 **Haftungsausschluss**
❗ Das ist **KEINE** Finanzberatung.
💸 **Trade Smart**
🛡️ Gehe immer mit deinem Risiko verantwortungsvoll um und investiere niemals mehr, als du verlieren kannst.
🔍 **Mach deine eigene Recherche**
📚 Überprüfe die Informationen und entscheide selbst, bevor du Investitionen tätigst.🧠⚠️
═══════════════════════════
$ETH
#Ethereum #CryptoSecurityAlert #DeFi #Blockchain #CFTCWarnsFullCryptoRulesIfClarityActStalls
36
·
--
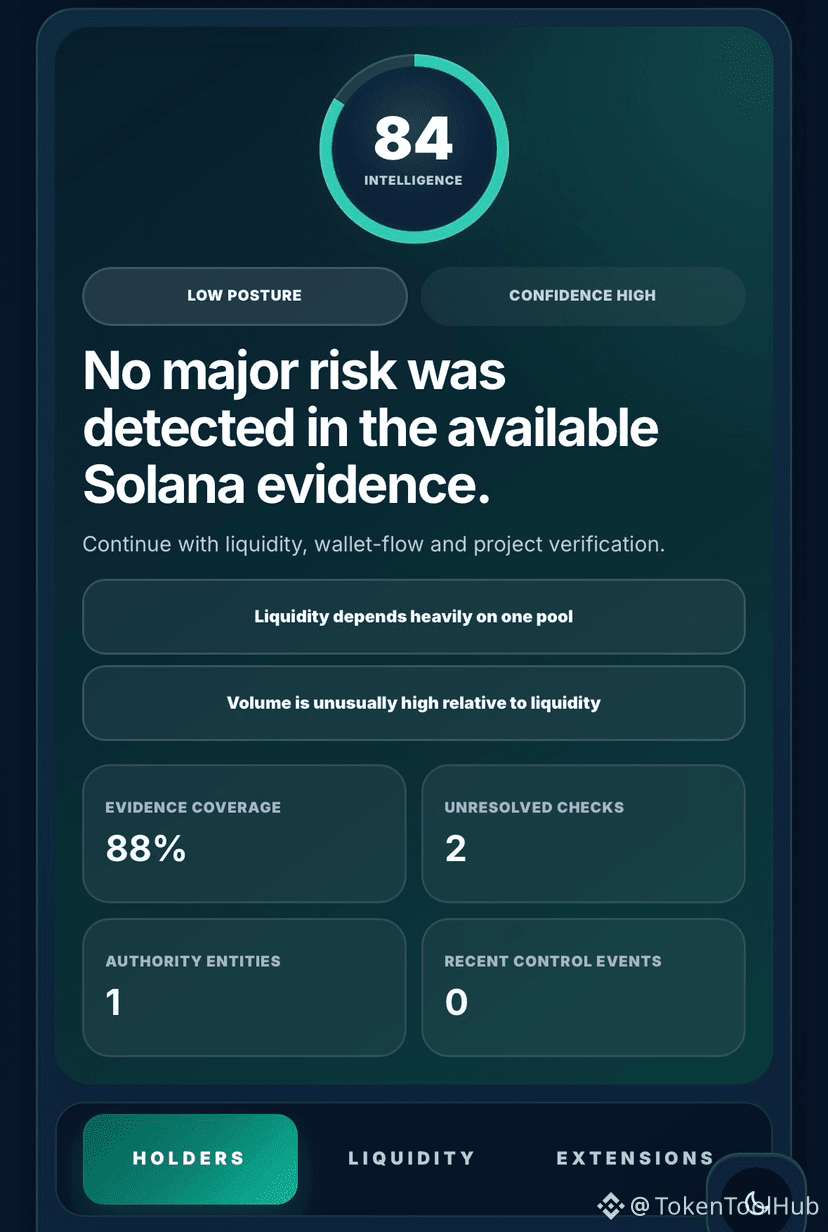
$LIT hat in der neuesten Solana-Analyse von TokenToolHub eine Ausführungs-/Executive-Posture von 84/100 erreicht.
Mint:
83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
Wichtigste Erkenntnisse:
• Mint Authority (Münzberechtigung): Deaktiviert
• Freeze Authority (Sperrberechtigung): Deaktiviert
• Token-Programm: SPL Token
• Größter aufgelöster Owner: 13,01%
• Top 10 Owners: 44,26%
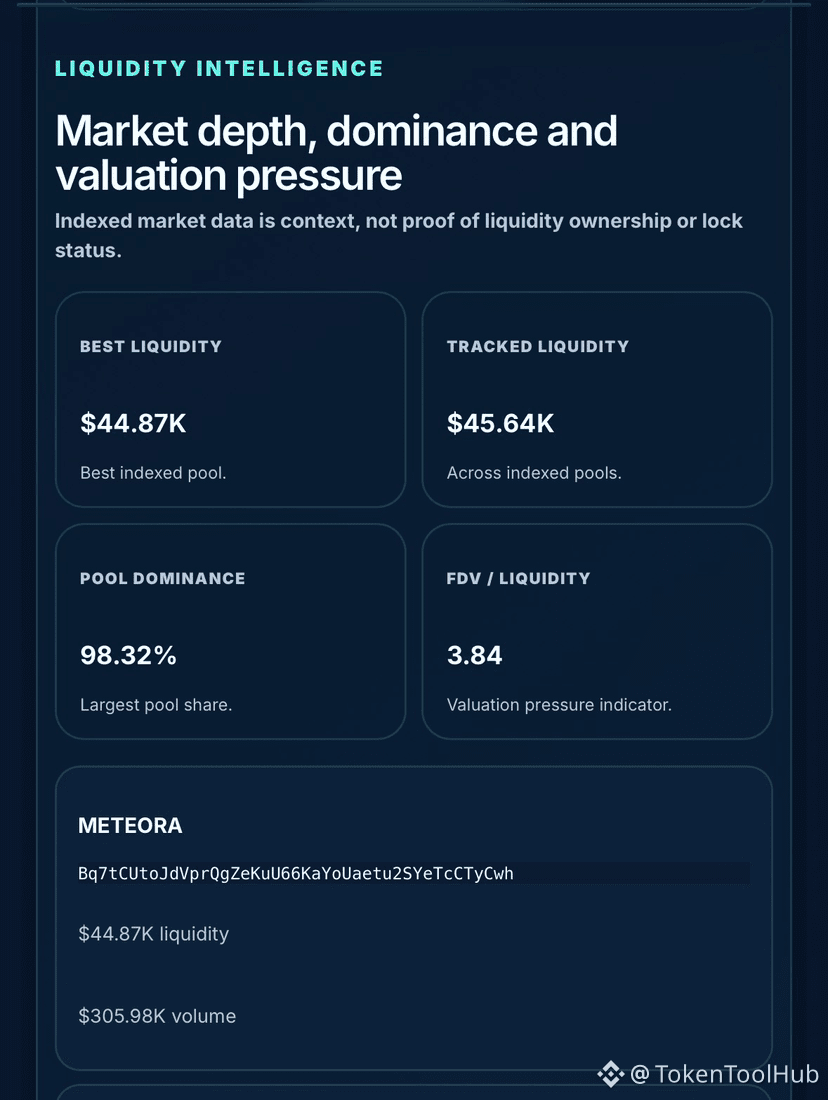
• Bester erkannter Liquiditätsbestand: 44,87 Tsd. $
• 24h-Volumen: 305,98 Tsd. $
• Supply: ~999,96 Mio. $LIT
• Externer Token-Risk-Score: 29/100
• Gemeldeter Liquidity-Lock: 98,25%
Auf Basis der verfügbaren Belege wurde kein größeres Risiko bezüglich der Autoritäten festgestellt.
Das Hauptproblem ist die Marktstruktur.
TokenToolHub hat zwei Findings mit mittlerer Priorität identifiziert:
• Liquidität hängt stark von einem einzigen Pool ab
• Volumen ist ungewöhnlich hoch im Verhältnis zur Liquidität
$LIT verzeichnete etwa 305,98 Tsd. $ im 24h-Volumen gegenüber nur ca. 44,87 Tsd. $ in dem bestindizierten Liquiditätspool.
Das entspricht grob einem 6,8-fachen Umsatz (Turnover) bezogen auf die sichtbare Liquidität.
Hoher Umsatz bedeutet nicht automatisch Manipulation, aber er macht es sinnvoll, Wallet-Flows und die Verteilung der Trades zu prüfen, bevor man die Schlagzeilen-Volumina als saubere Nachfrage interpretiert.
Die Authority-Oberfläche ist vergleichsweise stark.
Die Mint Authority ist deaktiviert.
Die Freeze Authority ist deaktiviert.
Es wurde keine wesentliche Extension zur Transfer-Kontrolle oder eine Transfer-Fee-Extension erkannt.
Noch ungeklärt:
• Ausführbare Buy-Route
• Ausführbare Sell-Route
• Sell Impact
• Authority für Metadaten-Updates
Ein starker Score ist hilfreich.
Liquiditäts-Tiefe und Trading-Struktur müssen weiterhin unabhängig verifiziert werden.
Vollständiger $LIT-Scan:
https://tokentoolhub.com/solana-token-scanner/?mint=83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
#solana #crypto #Web3 #blockchain #CryptoSecurityAlert
138

🤖⚠️ Die KI beschleunigt deine Kryptos, aber Vorsicht mit dem zweischneidigen Schwert! 🛑
Künstliche Intelligenz verwandelt unseren Workflow, aber Cyberkriminelle nutzen sie auch, um ihre Angriffe zu verfeinern. In diesem Umfeld ist das Werkzeug nicht die Gefahr, sondern die OpSec-Fehler, die wir beim Gebrauch machen. 📉💻
✅ Die Risiken: Nachrichten, die private Schlüssel beim Einfügen von Codes in KI-Chats preisgeben, hyperrealistische Deepfake-Videos von Gründern, die falsche Airdrops anbieten, und Phishing-E-Mails, die mit millimetergenauer Perfektion verfasst sind, um dich hereinzulegen.
✅ Die Verteidigung: Lade niemals vertrauliche Daten (API-Schlüssel, Seed-Phrasen) auf öffentliche Cloud-Modelle hoch und misstraue jeglicher finanzieller Dringlichkeit in Multimedia.
Nutze die Technologie, um deine Gewinne auf @Binance zu maximieren, aber halte deine Überprüfung immer unter menschlicher Kontrolle! 📊🛡️
#CryptoSecurityAlert #artificialintelligence #OPSEC #Phishing #TradingTipps #Binance
$BTC $ETH $BNB
1
207
·
--
Bullisch
Einen falschen Link öffnen oder einen bösartigen Vertrag zu akzeptieren, löst eine immense Wut aus$OP . Du machst dir Vorwürfe, weil du nicht überprüft hast. Aber denke daran: Betrüger sind Profis der Täuschung. Steh auf und verbessere deine Sicherheit.
{future}(OPUSDT)
Verwendest du sekundäre Wallets, um mit neuen dApps zu interagieren?
#Optimism #CryptoSecurityAlert #Resilience
Einen falschen Link öffnen oder einen bösartigen Vertrag zu akzeptieren, löst eine immense Wut aus$OP . Du machst dir Vorwürfe, weil du nicht überprüft hast. Aber denke daran: Betrüger sind Profis der Täuschung. Steh auf und verbessere deine Sicherheit.
Verwendest du sekundäre Wallets, um mit neuen dApps zu interagieren?
#Optimism #CryptoSecurityAlert #Resilience
Verwendest du sekundäre Wallets, um mit neuen dApps zu interagieren?
#Optimism #CryptoSecurityAlert #Resilience
1
60
🛑 Tapp nicht auf die Falle! 4 goldene Regeln, bevor du irgendein Token kaufst 🧵
Der Krypto-Markt bewegt sich schnell – und Betrüger genauso. Wenn du gerade einen neuen Token siehst, der verspricht, dich „in drei Tagen zum Millionär“ zu machen, atme tief durch und prüfe diese 4 Schlüsselpunkte, bevor du auf den Kauf-Button drückst:
1. 🔍 Verifizierter Smart Contract (Der Smart Contract)
Suche niemals den Contract in Telegram-Gruppen oder in zufälligen Kanälen. Betrüger erstellen Tokens mit dem gleichen Namen, aber mit versteckten Funktionen. Hol dir die offizielle Adresse nur über CoinMarketCap, CoinGecko oder die offizielle Website des Projekts.
2. 🍯 Vorsicht mit den „HoneyPots“ (Honigfallen)
Ein HoneyPot ist ein Token, mit dem du kaufen kannst – aber wenn du versuchst zu verkaufen, blockiert der Contract die Transaktion.
Tipp: Prüfe die Contract-Adresse mit Tools wie Honeypot.is oder Tokensniffer. Wenn du siehst, dass niemand auf den Charts verkauft, lauf weg von dort!
3. 💧 Eingefrorene Liquidität (Vermeide den Rug Pull)
Wenn die Token-Ersteller die komplette Kontrolle über die Liquidität haben, können sie sie jederzeit abziehen und den Token innerhalb von Sekunden auf Nullwert setzen. Prüfe in Tools wie DEXTools oder DEXscreener, ob die Liquidität für eine angemessene Zeit gesperrt (locked) ist.
4. 📢 Falscher Zeitdruck und „FOMO“
„Letzte Minuten!“, „Es läuft ab!“. Wenn das Marketing des Projekts sich ausschließlich darauf stützt, dich sofort zum Kauf zu drängen, ohne zu erklären, welches Problem gelöst wird oder welchen Nutzen es hat, ist es sehr wahrscheinlich ein Pump-and-Dump-Betrug.
💡 Goldene Regel in Krypto: Wenn es zu gut klingt, um wahr zu sein, ist es meistens auch ein Betrug. Schütze dein Kapital, recherchiere selbst (DYOR) und handle mit kühlem Kopf.
Welche andere Red Flag ergänzt du noch auf die Liste? $PYTH
#CryptoSecurityAlert #dyor #Binance
138
$BNB 🔒 🤖Protokoll-Sicherheit & Smart-Contract-Audits: Was Sie wissen müssen! ⚠️
Sicherheit ist in Web3 alles. Kürzlich erlitt das DeFi-Protokoll Term Finance einen $8,5M-Exploit durch Manipulation der Governance. Während Code-Audits unerlässlich sind, um Schwachstellen zu finden, ist es wichtig zu verstehen, wovor sie tatsächlich schützen – und was möglicherweise unentdeckt bleibt.
Überprüfen Sie immer die Sicherheit des Protokolls, DYOR und verstehen Sie die Risiken, bevor Sie mit neuen Smart Contracts interagieren!
💡 Schneller Tipp: Investieren Sie niemals Ihr gesamtes Kapital in ungeprüfte Protokolle. Bleiben Sie bei bewährten Sicherheitsmaßnahmen und verifizierten Plattformen.
Haben Sie jemals den Audit-Bericht eines Protokolls geprüft, bevor Sie es verwendet haben? Lassen Sie mich unten Ihre Meinung wissen! 👇
#CryptoSecurityAlert #DeFi #BinanceSquareFamily
{spot}(BNBUSDT)
#Write2Earn
$BNB 🔒 🤖Protokoll-Sicherheit & Smart-Contract-Audits: Was Sie wissen müssen! ⚠️
Sicherheit ist in Web3 alles. Kürzlich erlitt das DeFi-Protokoll Term Finance einen $8,5M-Exploit durch Manipulation der Governance. Während Code-Audits unerlässlich sind, um Schwachstellen zu finden, ist es wichtig zu verstehen, wovor sie tatsächlich schützen – und was möglicherweise unentdeckt bleibt.
Überprüfen Sie immer die Sicherheit des Protokolls, DYOR und verstehen Sie die Risiken, bevor Sie mit neuen Smart Contracts interagieren!
💡 Schneller Tipp: Investieren Sie niemals Ihr gesamtes Kapital in ungeprüfte Protokolle. Bleiben Sie bei bewährten Sicherheitsmaßnahmen und verifizierten Plattformen.
Haben Sie jemals den Audit-Bericht eines Protokolls geprüft, bevor Sie es verwendet haben? Lassen Sie mich unten Ihre Meinung wissen! 👇
#CryptoSecurityAlert #DeFi #BinanceSquareFamily
#Write2Earn
98
·
--
Bullisch
5 ANZEICHEN FÜR EINEN KRYPTOSCAM, AUF DIE DU ACHTEN SOLLTEST
In der Welt der Kryptowährungen ist Wachsamkeit unerlässlich. Hier sind 5 Warnsignale, die du kennen solltest.
1. Zusagen für garantierten Gewinn
„Investiere 50 $ und erhalte in ein paar Tagen 200 $ zurück.“
Versprechen für garantierte und extrem schnelle Gewinne sind ein großes Warnsignal.
2. Du wirst unter Druck gesetzt, schnell zu handeln
„Sende jetzt das Geld, sonst verpasst du die Gelegenheit!“
Nimm dir Zeit und überprüfe alles, bevor du dein Geld sendest.
3. Jemand fragt nach deinem Passwort oder privaten Schlüssel
Gib niemals deinen privaten Schlüssel, deine Wiederherstellungsphrase, dein Passwort oder Sicherheitscodes an irgendwen weiter.
4. Das Angebot klingt zu gut, um wahr zu sein
Riesige Renditen ohne Risiko und ohne klare Erklärung? Sei vorsichtig.
5. Die Person oder der Dienst ist schwer zu verifizieren
Keine verlässlichen Informationen, gefälschte Profile, gefälschte Erfahrungsberichte oder eine Identität, die nicht bestätigt werden kann? Recherchiere, bevor du irgendeine Transaktion durchführst.
In Krypto ist Vorsicht deine erste Schutzlinie.
In der ZK CRYPTO ACADEMY teilen wir Wissen, damit du die Welt der Kryptowährungen besser verstehen kannst.
Ist dir schon einmal ein verdächtiges Krypto-Angebot #Ethereum P2P #BİNANCE #CryptoEducation #CryptoScams #CryptoSecurityAlert begegnet?
2
83
·
--
Bullisch
Sicherheit ist die Grundlage für erfolgreiches Krypto-Investieren. 🔐
Aktiviere immer die Zwei-Faktor-Authentifizierung (2FA), verwende ein starkes, einzigartiges Passwort und teile deine Wiederherstellungsphrase niemals mit irgendjemandem.
Bleib aufmerksam, vermeide Phishing-Links und halte deine Assets sicher.
#BinanceSquare $NVDA.US #BinanceSquareFamily #CryptoSecurityAlert #SAFU #SecureYourAssets
NVDAUS+0,93%
136
🚨 Bitcoin-Hardfork? Mach das 👇🏻
1️⃣ Nicht in Panik geraten und dein BTC verkaufen
👉 Nachrichten können Angst auslösen. Prüfe zuerst, was wirklich passiert.
2️⃣ Gib deine Seed Phrase auf keiner Website ein
👉 Betrüger können „kostenlose Coins beanspruchen“ sagen. Sie können deine Wallet stehlen.
3️⃣ Warte, bis Binance oder deine Wallet ein Update gibt
👉 Sie erklären dir, ob du etwas tun musst.
4️⃣ Ignoriere zufällige DMs
👉 Echtes Support-Personal wird dich nicht anschreiben und nach deinem Passwort oder deiner Seed Phrase fragen.
5️⃣ Wenn du es nicht verstehst, klicke nichts an
👉 Abwarten ist sicherer, als dein BTC zu verlieren.
🔐 Einfache Regel: Schütze zuerst deine BTC. Verfolge kostenlose Coins später.
#BitcoinPlansECashHardFork #Bitcoin❗ $BTC #CryptoSecurityAlert
65
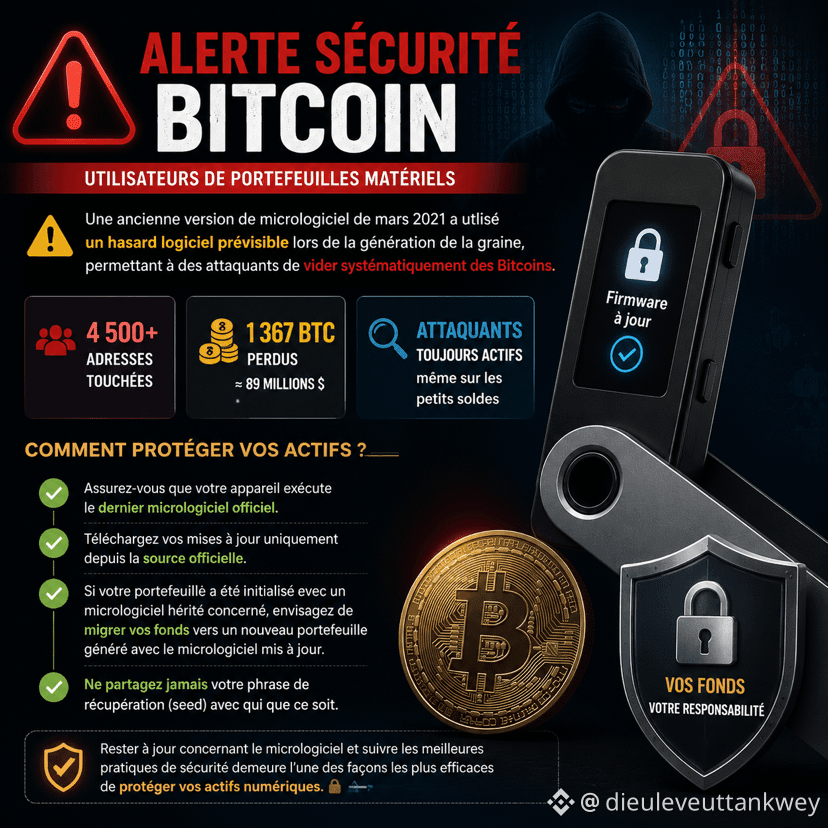
Sicherheitsalarm | Nutzer von Bitcoin-Hardware-Wallets
Die Sicherheit im Kryptowährungs-Ökosystem hängt nicht nur von der Absicherung Ihrer Wiederherstellungsphrase ab. Sie beginnt auch mit der Zuverlässigkeit der Firmware Ihres Wallets.
Eine im März 2021 veröffentlichte Schwachstelle in einer älteren Firmware-Version ermöglichte es Angreifern, Wallets zu kompromittieren, deren private Schlüssel mit einem nicht ausreichend robusten Software-Zufallsverfahren erzeugt worden waren.
📊 Die Zahlen sind alarmierend :
• ⚠️ Mehr als 4.500 betroffene Wallets.
• 💰 Etwa 1.367 BTC gestohlen, das entspricht fast 89 Millionen US-Dollar.
• 🔍 Die Angreifer setzen ihre Analysen fort und zielen inzwischen sogar auf Wallets mit geringen Beträgen.
Das Problem entsteht durch die Verwendung eines vorhersagbaren Software-Zufallsgenerators bei der Erstellung der Wiederherstellungsphrase (Seed) statt einer sichereren Quelle für Hardware-Zufall.
Wie schützen Sie Ihre Vermögenswerte ?
✅ Halten Sie Ihr Wallet mit der neuesten offiziellen Firmware-Version auf dem neuesten Stand.
✅ Laden Sie Updates stets von der offiziellen Website des Herstellers herunter.
✅ Wenn Ihr Wallet mit einer betroffenen älteren Firmware initialisiert wurde, sollten Sie erwägen, Ihre Gelder auf ein neues Wallet zu übertragen, das nach dem Firmware-Update erstellt wurde.
✅ Kommunizieren Sie niemals Ihre Wiederherstellungsphrase (Seed), unter keinen Umständen.
In der Welt digitaler Vermögenswerte ist Sicherheit ein fortlaufender Prozess, keine einmalige Konfiguration. Ein simples Update kann den Unterschied zwischen einem geschützten Wallet und einem irreversiblen Verlust ausmachen.
🔐 Ihre beste Investitionsstrategie bleibt eine hervorragende Sicherheitsroutine.
#cybersécurité #blockchain #CryptoSecurityAlert #Web3 #Investition
115
⚠️ Sei vorsichtig, wo du deine Krypto-Adressen kopierst! Was ist Address Poisoning? 🛑
Address Poisoning ist eine stille Betrugsmasche, bei der Angreifer wertlose Mikrotransaktionen an deine Wallet von Konten senden, die fast identisch mit deinen aussehen (sie teilen die gleichen ersten und letzten Zeichen). Ihr einziges Ziel ist es, deinen Verlauf "zu vergiften", sodass du verwirrt bist, ihre Adresse versehentlich kopierst und ihnen deine Gelder bei der nächsten Überweisung sendest. 📉💻
✅ Die Gefahr: Die Software kürzt die Adressen oft visuell und verbirgt den tatsächlichen Unterschied in den mittleren Zeichen.
✅ Die Verteidigung: Kopiere niemals von deinem kürzlich verwendeten Verlauf! Nutze das Adressbuch und überprüfe die Adresse von Anfang bis Ende, bevor du bei @Binance bestätigst.
Die Sicherheit deiner Kryptowährungen beginnt mit einem Moment der Überprüfung! 📊🛡️
#SichereKryptos #CryptoSecurityAlert #ScamAlert #tradingtips #OpSec #Binance
2
249
·
--
⚠️ $77.000.000 WEG:
Die Echo-Protokoll-Ausnutzung erklärt (Und 3 Lektionen für DICH)
DeFi hat gerade einen weiteren massiven Schlag erlitten. Das Echo-Protokoll wurde von einer $77 Millionen Ausnutzung betroffen, die mit unautorisiertem eBTC-Minting auf der Monad-Blockchain zu tun hatte.
Wenn du nach hohen Renditen in DeFi suchst, musst du genau verstehen, wie das passiert ist, damit du nicht die nächste Statistik wirst.
Was ist schiefgelaufen?
Die Hacker fanden eine kritische Schwachstelle in der Logik des Minting-Smart Contracts des Protokolls, die es ihnen ermöglichte, eBTC aus dem Nichts zu minten, ohne Sicherheiten zu hinterlegen.
3 Regeln, um dein Portfolio heute zu schützen:
Die 5%-Regel: Setze niemals mehr als 5% deines gesamten Portfolios in ein einzelnes neueres DeFi-Protokoll, egal wie hoch die APY ist.
Audit-Prüfungen: Ein Audit bedeutet nicht, dass ein Protokoll unhackbar ist. Es bedeutet nur, dass es einen Test an einem bestimmten Tag bestanden hat. Achte auf aktive Bug-Bounty-Programme.
Erlaube Rücknahmen: Wenn du kürzlich mit Echo oder ähnlichen Testnet/Früh-Mainnet-Protokollen interagiert hast, gehe jetzt zu Revoke.cash und bereinige deine Smart-Contract-Berechtigungen.
Die Technologie ist früh, die Risiken sind real. Sei vorsichtig da draußen.
Drop ein 🧵, wenn du eine vollständige Aufschlüsselung möchtest, wie du selbst die Berechtigungen von Verträgen prüfen kannst!
#DEFİ i #CryptoSecurityAlert #Monad #EchoProtocol #dyor
1
142
·
--
🛡️ 780,3 Mio. $ in Q2-Hacks verloren: Eine harte Erinnerung für die Krypto-Community
Die neuesten Daten hinter
#Q2CryptoHackLosses$780.3M sind eine bittere Pille. Während der Markt auf Preise schaut, verursachen Sicherheitslücken und Smart-Contract-Exploits weiterhin Millionenverluste.
Damit die Branche reift und massenhaft institutionelles Vertrauen gewinnt, müssen Sicherheitsprotokolle und Audits zur absoluten Top-Priorität werden. Das ist eine klare Erinnerung daran, dass „Nicht deine Keys, nicht deine Coins“ gilt und Plattform-Sorgfalt jetzt wichtiger denn je ist.
Welche Schritte unternehmen Sie, um Ihr Geld in Phasen hoher Volatilität abzusichern? Bleiben Sie da draußen sicher!
Q2CryptoHackLosses$780.3M #CryptoSecurityAlert #web3_binance #DeFi #SafetyFirst
60
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
102,164 Aufrufe
821 Kommentare
2
#CanGoogleDefindItsCore
48,593 Aufrufe
592 Kommentare
3
#FOMCWatch
9.1M Aufrufe
28,054 Kommentare
4
#EthereumDropsBelow$2300
11,596 Aufrufe
161 Kommentare
5
#BitcoinSlipsBelow$80KAgain
32,505 Aufrufe
126 Kommentare
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
67,530 Aufrufe
831 Kommentare
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
12,669 Aufrufe
99 Kommentare
8
#BitmineAdds10452ETH
115,367 Aufrufe
1,241 Kommentare
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
71,372 Aufrufe
863 Kommentare
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
46,635 Aufrufe
615 Kommentare