Binance Square

cryptosecurity

8.8M Aufrufe
13,080 Kommentare
SanjiHunter — Crypto Market Intelligence
·
--
Bullisch
Übersetzung ansehen
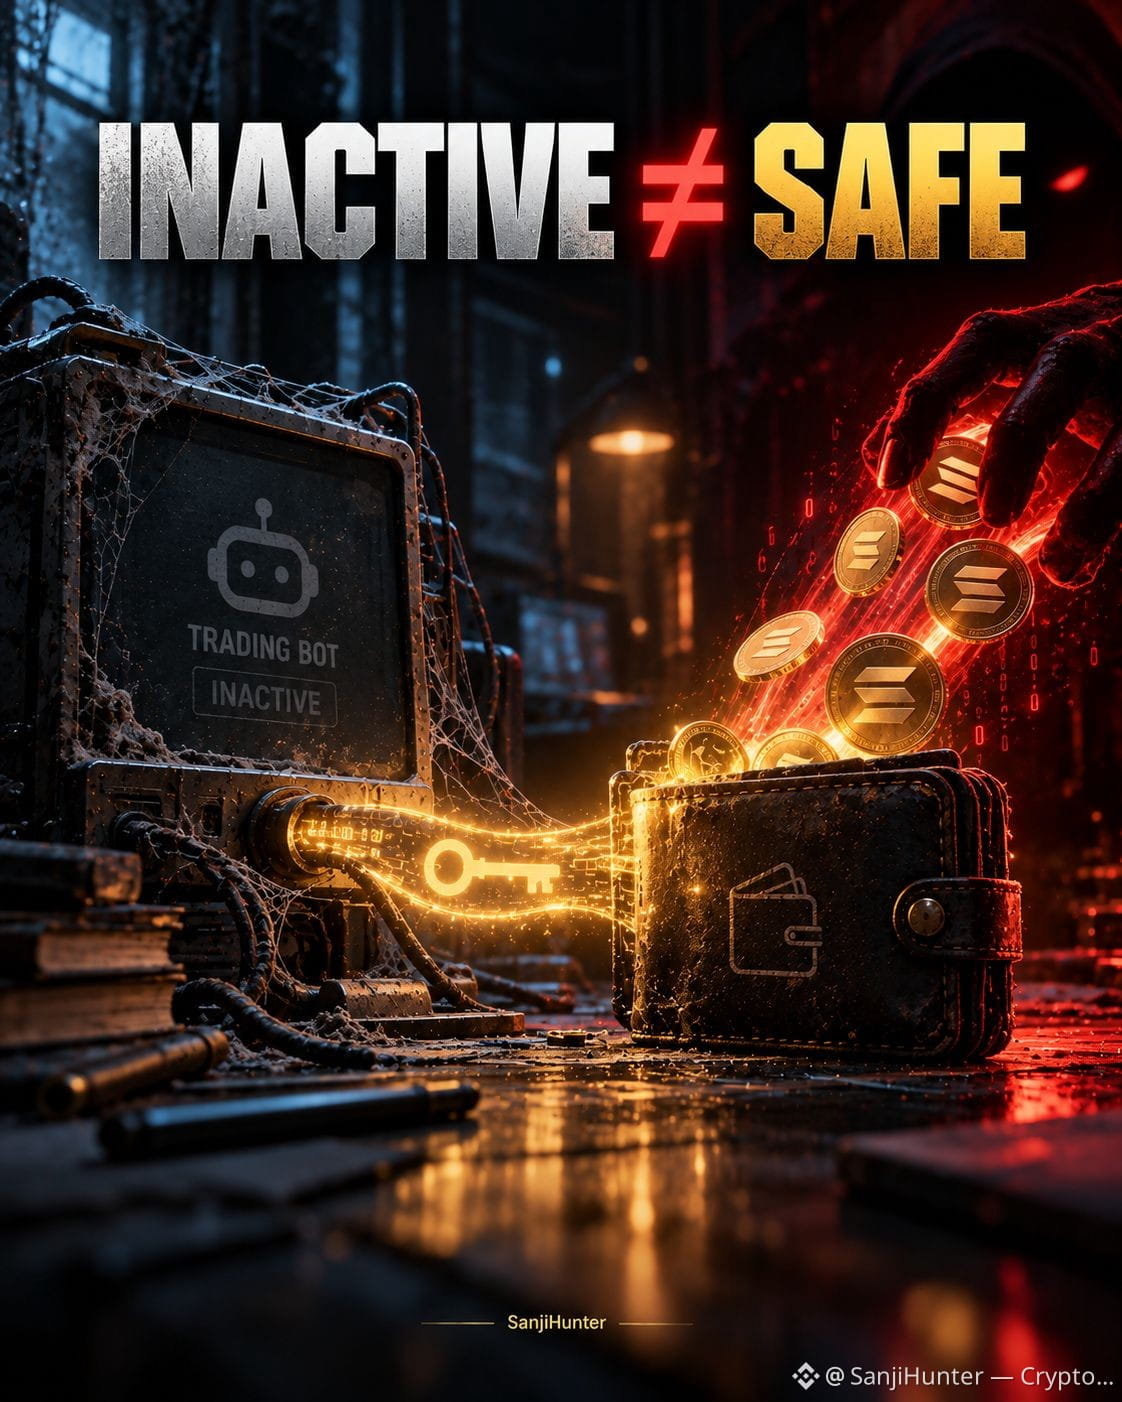
🔐 The wallet was inactive — but its private key still worked On October 26, 48 wallets linked to Bloom Trading lost 9,408 SOL in just 94 seconds, according to Bitquery's on-chain investigation Five hadn't traded on Bloom since early 2025 Here's the part that matters 👇 $SOL {future}(SOLUSDT) Every drain was signed with the affected wallet's own key — no malicious token approval or smart contract exploit required ⚠️ The source of the key exposure is still unconfirmed But the security lesson is clear Stopping a bot doesn't make a previously shared private key safe again {spot}(SOLUSDT) 📌 If a trading bot has ever held your wallet's private key, moving remaining funds to a fresh wallet with a new key is safer than simply disconnecting the bot An inactive wallet isn't necessarily a secure wallet #solana #CryptoSecurity
🔐 The wallet was inactive — but its private key still worked

On October 26, 48 wallets linked to Bloom Trading lost 9,408 SOL in just 94 seconds, according to Bitquery's on-chain investigation
Five hadn't traded on Bloom since early 2025
Here's the part that matters 👇

$SOL

Every drain was signed with the affected wallet's own key — no malicious token approval or smart contract exploit required

⚠️ The source of the key exposure is still unconfirmed
But the security lesson is clear
Stopping a bot doesn't make a previously shared private key safe again


📌 If a trading bot has ever held your wallet's private key, moving remaining funds to a fresh wallet with a new key is safer than simply disconnecting the bot
An inactive wallet isn't necessarily a secure wallet

#solana #CryptoSecurity
·
--
Bärisch
Übersetzung ansehen
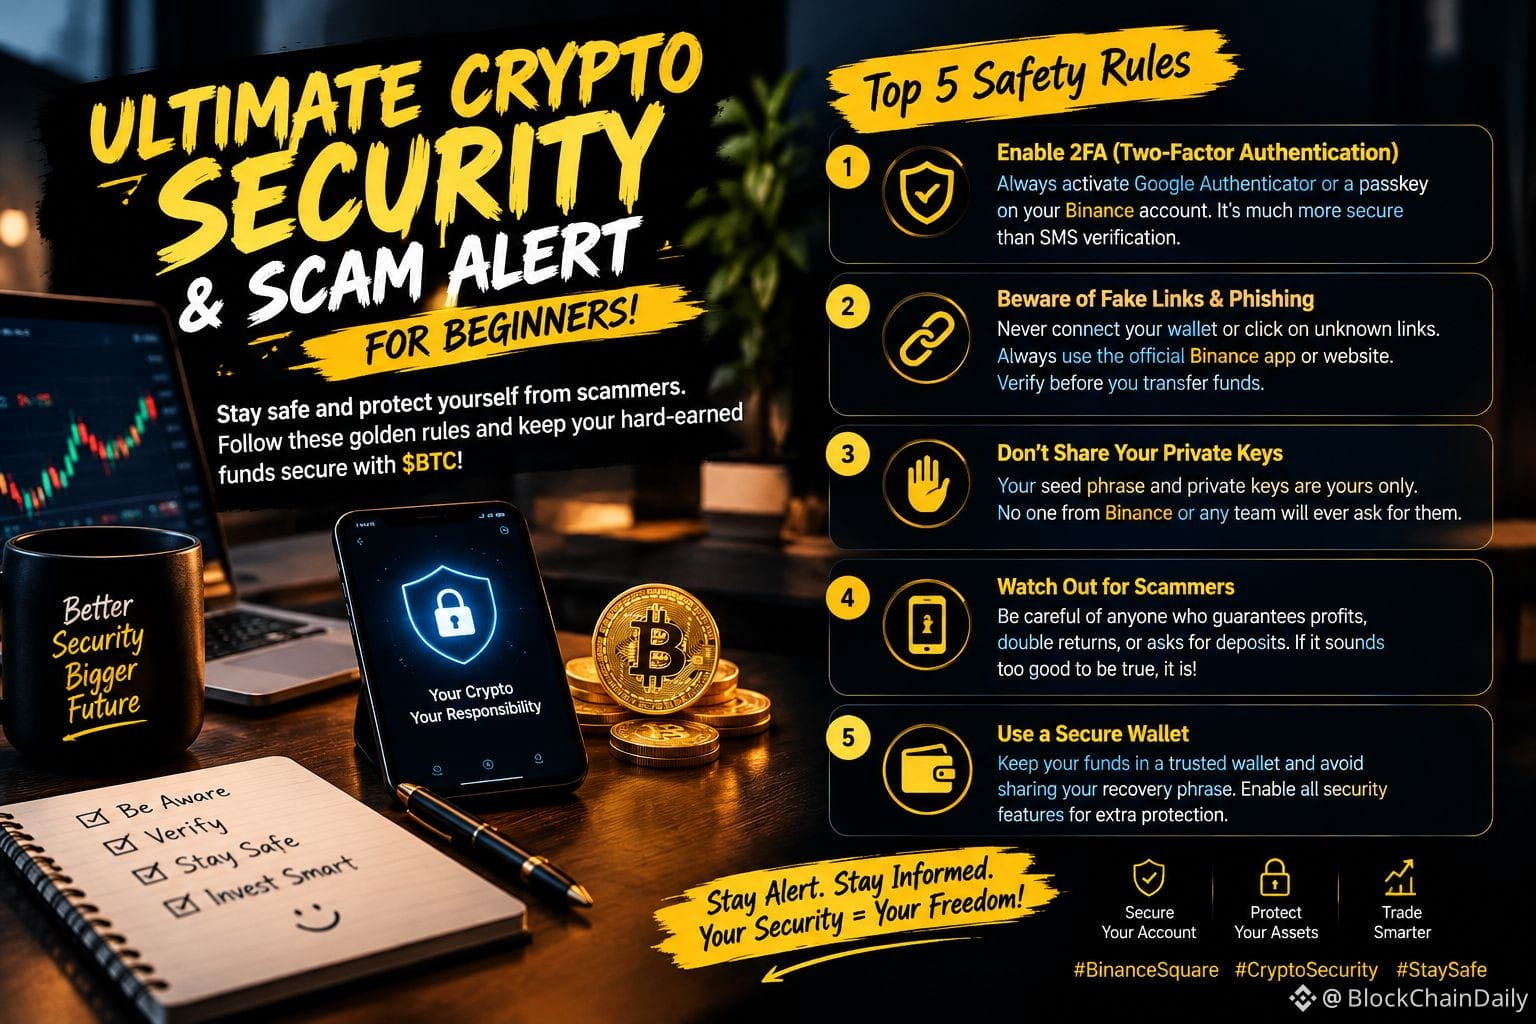
🚨 Ultimate Crypto Security & Scam Alert for Beginners! Staying safe and protecting yourself from scammers should be every crypto trader's top priority. Keep these golden rules in mind to secure your hard-earned funds with $BTC and $BNB {spot}(BNBUSDT) : 📌 Top 5 Safety Rules: • Never Share Private Keys or Seed Phrases: No official admin or support team will ever ask for your seed phrase. Anyone who asks is 100% a scammer! • Enable 2FA (Two-Factor Authentication): Always activate Google Authenticator or a passkey on your Binance account. It is much more secure than SMS verification. • Beware of Fake Links & Phishing: Never connect your wallet or click on unknown links. Always use the official Binance app or website. • Verify Before You Transfer: Always send a small test transaction before transferring funds to a new coin or network. • Ignore "Too Good to Be True" Offers: If someone promises double profits or guaranteed giveaways, recognize it as a trap immediately! 💡 Pro Tip: Security is your own responsibility. One small mistake can wipe out your entire portfolio! 💬 Have you enabled 2FA on your account yet? Let me know in the comments below! 👇 $BTC$BNB #CryptoSecurity #ScamAlert #BinanceSquare #CryptoSafety #ProtectYourFunds
🚨 Ultimate Crypto Security & Scam Alert for Beginners!
Staying safe and protecting yourself from scammers should be every crypto trader's top priority. Keep these golden rules in mind to secure your hard-earned funds with $BTC and $BNB
:
📌 Top 5 Safety Rules: • Never Share Private Keys or Seed Phrases: No official admin or support team will ever ask for your seed phrase. Anyone who asks is 100% a scammer! • Enable 2FA (Two-Factor Authentication): Always activate Google Authenticator or a passkey on your Binance account. It is much more secure than SMS verification. • Beware of Fake Links & Phishing: Never connect your wallet or click on unknown links. Always use the official Binance app or website. • Verify Before You Transfer: Always send a small test transaction before transferring funds to a new coin or network. • Ignore "Too Good to Be True" Offers: If someone promises double profits or guaranteed giveaways, recognize it as a trap immediately!
💡 Pro Tip: Security is your own responsibility. One small mistake can wipe out your entire portfolio!
💬 Have you enabled 2FA on your account yet? Let me know in the comments below! 👇
$BTC $BNB
#CryptoSecurity #ScamAlert #BinanceSquare #CryptoSafety #ProtectYourFunds
·
--
Bärisch
Übersetzung ansehen
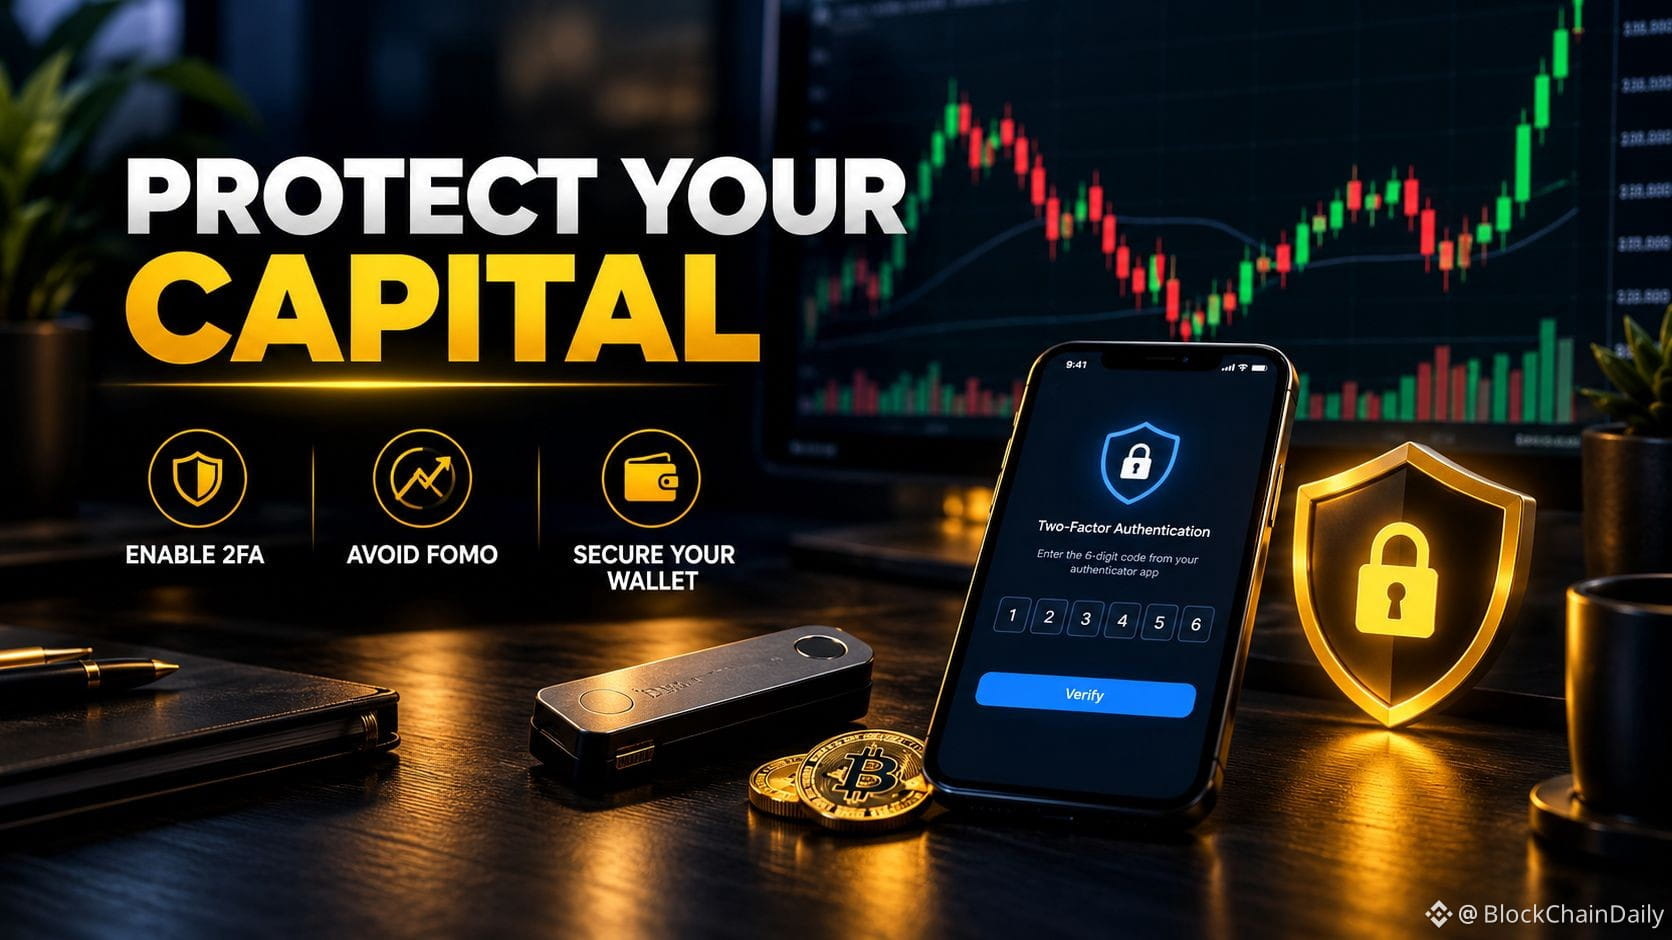
🛡️ Rule #1 of Crypto: Protect Your Capital! In the $crypto world, security and risk management are far more important than chasing quick pumps. 💡 Quick Tips for Daily Traders: • Always enable 2FA on your accounts. • Never FOMO into a green candle without a plan. • Keep long-term holdings in a secure wallet. 💬 What is the biggest lesson you've learned in your crypto journey so far? Share your thoughts! 👇 #CryptoSecurity #TradingTips #BinanceSquare #HODL
🛡️ Rule #1 of Crypto: Protect Your Capital!
In the $crypto world, security and risk management are far more important than chasing quick pumps.
💡 Quick Tips for Daily Traders: • Always enable 2FA on your accounts. • Never FOMO into a green candle without a plan. • Keep long-term holdings in a secure wallet.
💬 What is the biggest lesson you've learned in your crypto journey so far? Share your thoughts! 👇
#CryptoSecurity #TradingTips #BinanceSquare #HODL
Übersetzung ansehen
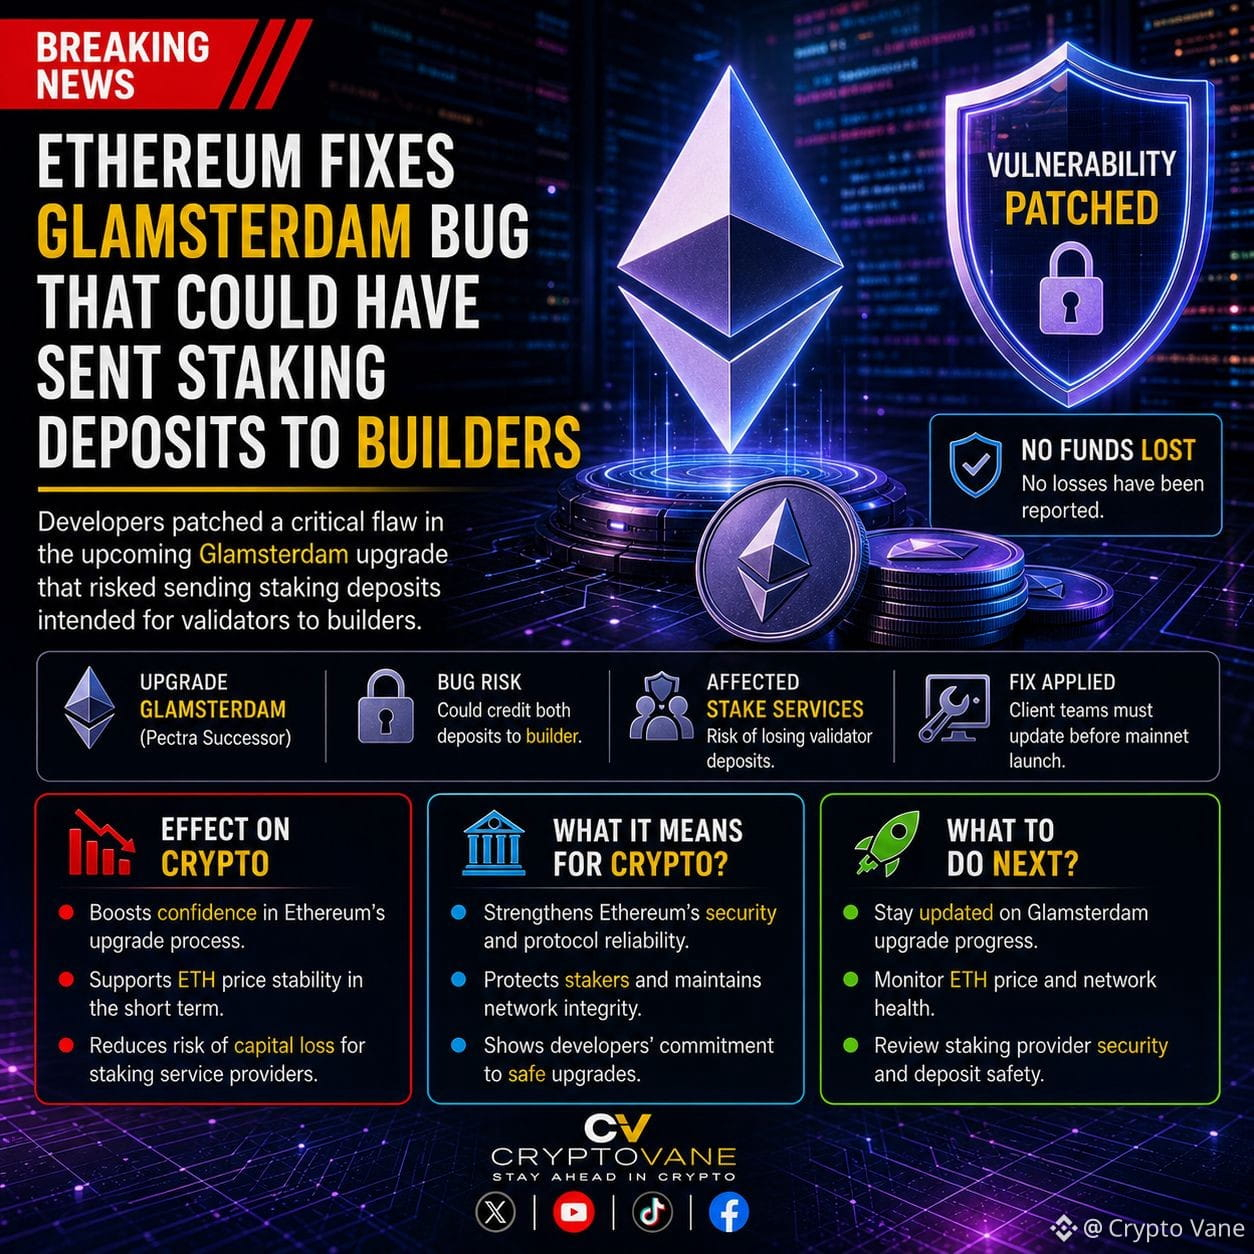
$ETH Fixes Critical Glamsterdam Bug Before It Could Put Staking Deposits at Risk 🚨 $ETH developers have patched a vulnerability in the upcoming Glamsterdam upgrade that could have redirected validator deposits to builders. No losses have been reported, and client teams must implement revised rules before the upgrade can progress toward mainnet launch. #Ethereum #ETH #CryptoNews #blockchain #CryptoSecurity {spot}(ETHUSDT)
$ETH Fixes Critical Glamsterdam Bug Before It Could Put Staking Deposits at Risk 🚨

$ETH developers have patched a vulnerability in the upcoming Glamsterdam upgrade that could have redirected validator deposits to builders. No losses have been reported, and client teams must implement revised rules before the upgrade can progress toward mainnet launch.

#Ethereum #ETH #CryptoNews #blockchain #CryptoSecurity
Ethereum Up or Down on October 27?

Ethereum Up or Down on October 27?

45%Up54%Down
Volumen $44,733.78
Übersetzung ansehen
Solana搞了个大新闻!为了防止AI垃圾报告刷屏安全团队,现在提交bug报告必须烧掉1个SOL!一个月内收到809个报告,据说几乎全是AI生成的。开发团队也是被整无语了,只能出此下策。以后薅羊毛没那么容易咯! Solana's making researchers pay 1 SOL per bug report to combat AI spam! After getting flooded with 809 reports in a month, mostly AI-generated, they had to take action. No more free bug hunting! #CryptoSecurity $SOL
Solana搞了个大新闻!为了防止AI垃圾报告刷屏安全团队,现在提交bug报告必须烧掉1个SOL!一个月内收到809个报告,据说几乎全是AI生成的。开发团队也是被整无语了,只能出此下策。以后薅羊毛没那么容易咯!

Solana's making researchers pay 1 SOL per bug report to combat AI spam! After getting flooded with 809 reports in a month, mostly AI-generated, they had to take action. No more free bug hunting!

#CryptoSecurity $SOL
Übersetzung ansehen
🚨 SOL bug bounties now cost 1 SOL per report. AI spam overwhelmed security teams, forcing the permanent burn of 809 submissions in a single month. This move protects network integrity but signals extreme strain on Solana's developer infrastructure. Market Implication: Increased operational costs may dampen short-term developer sentiment, but strengthens long-term network resilience. Will this curb the AI influx or drive vulnerability research underground? #CryptoSecurity $SOL #TradingSignal #CryptoAnalysis
🚨 SOL bug bounties now cost 1 SOL per report. AI spam overwhelmed security teams, forcing the permanent burn of 809 submissions in a single month. This move protects network integrity but signals extreme strain on Solana's developer infrastructure.

Market Implication: Increased operational costs may dampen short-term developer sentiment, but strengthens long-term network resilience.

Will this curb the AI influx or drive vulnerability research underground? #CryptoSecurity

$SOL #TradingSignal #CryptoAnalysis
Übersetzung ansehen
Keystone раскрыл масштаб взлома: похищен ключ верификации аппаратных кошельков. Это означает, что злоумышленники могли подделывать устройства, которые пользователи считали подлинными. Удар по доверию к холодному хранению ETH и других активов — в момент, когда рынок и без того под давлением. $BTC ETH #DriftHackVictimsBeginClaims #CryptoSecurity $LINK $XRP SOL
Keystone раскрыл масштаб взлома: похищен ключ верификации аппаратных кошельков. Это означает, что злоумышленники могли подделывать устройства, которые пользователи считали подлинными. Удар по доверию к холодному хранению ETH и других активов — в момент, когда рынок и без того под давлением.

$BTC ETH #DriftHackVictimsBeginClaims #CryptoSecurity $LINK $XRP SOL
Übersetzung ansehen
🚨 LEDGER FACES CLASS-ACTION LAWSUIT AS LEAKED DATA ENDANGERS $BTC HOLDINGS! 💣 Lawyer Ariel Givner just revealed that Ledger is hit with a class-action lawsuit in New York following undisclosed security failures. The complaint alleges a December 2023 breach leaked sensitive customer data, including emails and phone numbers, which quickly surfaced on dark web channels. 🔍 Malicious actors utilized this stolen metadata to launch surgical social engineering attacks, impersonating official representatives to drain self-custody wallets. 🌊 Securing your $BTC off exchanges is only half the battle when personal data vulnerabilities open backdoors for attackers. 🛡️ With phishing tactics becoming far more targeted, what steps are you taking to audit your personal operational security? 🤔 ⚠️ Not financial advice. Always manage your risk. 🛡️ 🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody 🚨 🛡️
🚨 LEDGER FACES CLASS-ACTION LAWSUIT AS LEAKED DATA ENDANGERS $BTC HOLDINGS! 💣

Lawyer Ariel Givner just revealed that Ledger is hit with a class-action lawsuit in New York following undisclosed security failures. The complaint alleges a December 2023 breach leaked sensitive customer data, including emails and phone numbers, which quickly surfaced on dark web channels. 🔍

Malicious actors utilized this stolen metadata to launch surgical social engineering attacks, impersonating official representatives to drain self-custody wallets. 🌊 Securing your $BTC off exchanges is only half the battle when personal data vulnerabilities open backdoors for attackers. 🛡️

With phishing tactics becoming far more targeted, what steps are you taking to audit your personal operational security? 🤔

⚠️ Not financial advice. Always manage your risk. 🛡️

🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody

🚨 🛡️
Übersetzung ansehen
印度CoinDCX退役钱包再被盗1600万美元USDT,CEO先称假警报 交易所的「退役钱包」再次成为攻击目标,这次是印度老牌平台CoinDCX。事件从一次被CEO公开定性为「假警报」的告警,最终坐实为约1600万美元USDT的实际损失,暴露出托管环节长期被忽视的风控隐患。 据Decrypt报道,这家总部位于孟买的交易所披露,约1599万枚USDT从其一笔已退役的冷钱包中被转走。这笔资产此前来自去年那起约4400万美元的黑客攻击,事件后本应进入长期封存、逐步处置的「退役」状态,如今却再度出现资金流失。 值得注意的是时间差:CEO曾对外称这是「假警报」,随后才证实损失真实发生。这种从否认到确认的转变,本身比损失金额更值得市场警惕——它意味着在风险初现时,信息披露与内部判断可能存在滞后或误判。 从资金面角度看,这次被盗资产几乎全部为USDT,与BTC、ETH等主流币的价格关联较弱,因此对整体市场流动性的直接冲击有限。这也决定了事件更偏向个案风险,而非系统性危机的信号。不过,稳定币恰恰是本轮资金面叙事的核心载体,一个主要交易所的USDT托管出现漏洞,难免与近期关于稳定币资金流向、储备可信度的讨论形成对冲。 市场可能的反应相对克制:由于损失以USDT计价且规模可控,短期内对大盘的传导有限,更多是情绪与信任层面的扰动。真正需要关注的是CoinDCX后续能否完整披露资金轨迹、是否启动补偿,以及同类退役资产的管理流程是否会被重新审视。 反方因素在于,单所交易所的安全事件通常不会蔓延至全行业,且USDT的脱钩风险主要取决于发行方储备,而非某个交易所的钱包安全。 接下来观察什么:若关注稳定币资金面叙事,交易层面更重要的是看此类事件是否动摇市场对USDT储备与托管的信任,而非短期价格波动。需要观察交易所后续披露的完整性,以及退役资产的管理流程是否会被重新审视。 #CoinDCX #USDT #CryptoSecurity 以上为信息整理与个人分析,不构成投资建议。 后续如有重要进展,我会继续跟踪更新。
印度CoinDCX退役钱包再被盗1600万美元USDT,CEO先称假警报

交易所的「退役钱包」再次成为攻击目标,这次是印度老牌平台CoinDCX。事件从一次被CEO公开定性为「假警报」的告警,最终坐实为约1600万美元USDT的实际损失,暴露出托管环节长期被忽视的风控隐患。

据Decrypt报道,这家总部位于孟买的交易所披露,约1599万枚USDT从其一笔已退役的冷钱包中被转走。这笔资产此前来自去年那起约4400万美元的黑客攻击,事件后本应进入长期封存、逐步处置的「退役」状态,如今却再度出现资金流失。

值得注意的是时间差:CEO曾对外称这是「假警报」,随后才证实损失真实发生。这种从否认到确认的转变,本身比损失金额更值得市场警惕——它意味着在风险初现时,信息披露与内部判断可能存在滞后或误判。

从资金面角度看,这次被盗资产几乎全部为USDT,与BTC、ETH等主流币的价格关联较弱,因此对整体市场流动性的直接冲击有限。这也决定了事件更偏向个案风险,而非系统性危机的信号。不过,稳定币恰恰是本轮资金面叙事的核心载体,一个主要交易所的USDT托管出现漏洞,难免与近期关于稳定币资金流向、储备可信度的讨论形成对冲。

市场可能的反应相对克制:由于损失以USDT计价且规模可控,短期内对大盘的传导有限,更多是情绪与信任层面的扰动。真正需要关注的是CoinDCX后续能否完整披露资金轨迹、是否启动补偿,以及同类退役资产的管理流程是否会被重新审视。

反方因素在于,单所交易所的安全事件通常不会蔓延至全行业,且USDT的脱钩风险主要取决于发行方储备,而非某个交易所的钱包安全。

接下来观察什么:若关注稳定币资金面叙事,交易层面更重要的是看此类事件是否动摇市场对USDT储备与托管的信任,而非短期价格波动。需要观察交易所后续披露的完整性,以及退役资产的管理流程是否会被重新审视。

#CoinDCX #USDT #CryptoSecurity

以上为信息整理与个人分析,不构成投资建议。
后续如有重要进展,我会继续跟踪更新。
Hackerverluste im September 2026: etwa 768 Mio. $. 🛡️ Zwei Vorfälle machten den Großteil davon aus: Bitget (387,5 Mio. $, Sicherheitslücke im Wallet-System) und Liquid Network (318,7 Mio. $, ein Fehler im Code, durch den gefälschte Coins erstellt werden konnten). Die Lehre für Trader: Die Größe einer Börse ist keine Sicherheitsgarantie. Konzentration von Geldern bedeutet Konzentration von Risiken. Kurze Checkliste zum Schutz: Verschiebe nicht genutzte Coins in deine eigene Wallet. Verteile deine Gelder auf mehrere Plattformen. Aktiviere die Zwei-Faktor-Authentifizierung und Auszahlungs-Whitelists. Lass auf Börsen nur das, womit du gerade aktiv handelst. Führe Backtests durch, bevor du etwas einsetzt … #CryptoSecurity #Bitcoin #CryptoTrading
Hackerverluste im September 2026: etwa 768 Mio. $. 🛡️

Zwei Vorfälle machten den Großteil davon aus: Bitget (387,5 Mio. $, Sicherheitslücke im Wallet-System) und Liquid Network (318,7 Mio. $, ein Fehler im Code, durch den gefälschte Coins erstellt werden konnten).

Die Lehre für Trader: Die Größe einer Börse ist keine Sicherheitsgarantie. Konzentration von Geldern bedeutet Konzentration von Risiken.

Kurze Checkliste zum Schutz:

Verschiebe nicht genutzte Coins in deine eigene Wallet.
Verteile deine Gelder auf mehrere Plattformen.
Aktiviere die Zwei-Faktor-Authentifizierung und Auszahlungs-Whitelists.

Lass auf Börsen nur das, womit du gerade aktiv handelst.

Führe Backtests durch, bevor du etwas einsetzt …

#CryptoSecurity #Bitcoin #CryptoTrading
Übersetzung ansehen
Keystone 密钥库再爆:验证密钥被盗,假钱包或可被认证为真 Keystone 的安全事件正在从「信息泄露」升级为「密钥被盗」,这是硬件钱包信任链条被击穿的又一标志性节点。 据 Cointelegraph 报道,Keystone 最初仅披露客户信息发生泄露,但随后更新称,黑客还盗走了一把用于验证钱包是否「真实」的密钥。这意味着理论上,攻击者可能利用该密钥将假钱包伪装成真钱包,从而绕过用户对设备真伪的判断。 为什么这件事比一般数据泄露更值得警惕?硬件钱包的核心价值在于「离线 + 可验证」。用户之所以愿意把大额资产交给它,前提是相信设备签名真实、来源可信。一旦验证密钥外泄,这套信任机制的底层就被动摇了——它影响的不再只是某个账号密码,而是整个产品「是否可信」的根基。 从事实层面看,目前披露仍处于滚动更新状态:被盗密钥的具体影响范围、是否已被实际滥用,官方尚未给出明确结论。因此需要区分「已发生的事实」与「尚未证实的推测」——密钥确实被盗是事实,但它是否已被用于伪造钱包、波及多少用户,目前仍不明确。 市场层面,此类安全事件通常首先冲击持币者的信任情绪,可能引发短期避险行为;但对硬件钱包本身而言,真正决定长期走势的,是厂商能否快速给出可验证的补救方案与透明通报。 反方因素同样存在:密钥泄露不等于资产被盗,硬件钱包的私钥仍离线存储,单凭一把验证密钥未必能直接转移资产;且事件仍在发展中,过度解读的风险不小。 接下来观察什么?一是官方对被盗密钥影响范围的后续说明,二是是否出现利用假钱包诈骗的实证案例,三是厂商的应急响应速度与方案可信度。交易层面,安全事件对硬件钱包相关标的的影响更多是情绪性与阶段性的,更重要的是等待后续披露确认实际损失程度,而非在信息不完整时提前下结论。 #Keystone #CryptoSecurity #HardwareWallet 以上为信息整理与个人分析,不构成投资建议。 后续如有重要进展,我会继续跟踪更新。
Keystone 密钥库再爆:验证密钥被盗,假钱包或可被认证为真

Keystone 的安全事件正在从「信息泄露」升级为「密钥被盗」,这是硬件钱包信任链条被击穿的又一标志性节点。

据 Cointelegraph 报道,Keystone 最初仅披露客户信息发生泄露,但随后更新称,黑客还盗走了一把用于验证钱包是否「真实」的密钥。这意味着理论上,攻击者可能利用该密钥将假钱包伪装成真钱包,从而绕过用户对设备真伪的判断。

为什么这件事比一般数据泄露更值得警惕?硬件钱包的核心价值在于「离线 + 可验证」。用户之所以愿意把大额资产交给它,前提是相信设备签名真实、来源可信。一旦验证密钥外泄,这套信任机制的底层就被动摇了——它影响的不再只是某个账号密码,而是整个产品「是否可信」的根基。

从事实层面看,目前披露仍处于滚动更新状态:被盗密钥的具体影响范围、是否已被实际滥用,官方尚未给出明确结论。因此需要区分「已发生的事实」与「尚未证实的推测」——密钥确实被盗是事实,但它是否已被用于伪造钱包、波及多少用户,目前仍不明确。

市场层面,此类安全事件通常首先冲击持币者的信任情绪,可能引发短期避险行为;但对硬件钱包本身而言,真正决定长期走势的,是厂商能否快速给出可验证的补救方案与透明通报。

反方因素同样存在:密钥泄露不等于资产被盗,硬件钱包的私钥仍离线存储,单凭一把验证密钥未必能直接转移资产;且事件仍在发展中,过度解读的风险不小。

接下来观察什么?一是官方对被盗密钥影响范围的后续说明,二是是否出现利用假钱包诈骗的实证案例,三是厂商的应急响应速度与方案可信度。交易层面,安全事件对硬件钱包相关标的的影响更多是情绪性与阶段性的,更重要的是等待后续披露确认实际损失程度,而非在信息不完整时提前下结论。

#Keystone #CryptoSecurity #HardwareWallet

以上为信息整理与个人分析,不构成投资建议。
后续如有重要进展,我会继续跟踪更新。
Übersetzung ansehen
Keystone钱包事件升级了!原来不只是信息泄露,黑客还盗走了验证钱包真实性的密钥!这意味着假钱包可能被验证为真品,你的资产可能面临风险。Keystone用户务必保持警惕,检查你的钱包是否受影响。安全第一啊! Keystone wallet breach just got worse! Initially just customer data leak, now they admit hackers stole the key used to verify wallets as genuine. This means fake wallets could pass as authentic. If you're a Keystone user, stay vigilant and check if your wallet is affected. Security first! #加密安全 #硬件钱包 $BTC #CryptoSecurity #HardwareWallet $BTC
Keystone钱包事件升级了!原来不只是信息泄露,黑客还盗走了验证钱包真实性的密钥!这意味着假钱包可能被验证为真品,你的资产可能面临风险。Keystone用户务必保持警惕,检查你的钱包是否受影响。安全第一啊!

Keystone wallet breach just got worse! Initially just customer data leak, now they admit hackers stole the key used to verify wallets as genuine. This means fake wallets could pass as authentic. If you're a Keystone user, stay vigilant and check if your wallet is affected. Security first!

#加密安全 #硬件钱包 $BTC

#CryptoSecurity #HardwareWallet $BTC
Artikel
Übersetzung ansehen
¡APARECIERON TOKENS EN TU WALLET Y NO LOS COMPRASTE! ¿REGALO, AIRDROP O UNA TRAMPA PARA ROBARTE?PATYMAC | SEGURIDAD CRIPTO Y DERECHO DIGITAL Imagina abrir tu billetera de criptomonedas y descubrir que recibiste 50.000 tokens desconocidos. No los compraste. No participaste en ningún proyecto. Tampoco recuerdas haber solicitado un airdrop. Pero ahí están. Incluso podría aparecer un valor estimado de cientos o miles de dólares. La primera reacción probablemente sea: «¿Y si los cambio por USDT?» Cuidado. Esa curiosidad puede ser precisamente lo que buscan los estafadores. 🔎 Primero: ¿por qué aparecen tokens que nunca compraste? En muchas blockchains, las direcciones públicas pueden recibir tokens enviados por terceros sin que el destinatario los haya solicitado. Los proyectos legítimos pueden distribuir tokens mediante airdrops, por ejemplo, para recompensar usuarios o promocionar un ecosistema. Pero los delincuentes también pueden utilizar ese mecanismo. Buscan direcciones activas y envían tokens desconocidos de forma masiva. Es parecido a recibir un correo electrónico publicitario no solicitado, pero dentro de una blockchain. Recibir un token inesperado no significa automáticamente que tu wallet fue hackeada. 🍯 ¿Qué es un honeypot? En español, honeypot significa «tarro de miel». En las estafas con tokens, describe una trampa que atrae compradores con la expectativa de obtener ganancias, pero que contiene restricciones que impiden o dificultan vender. Imaginemos un token que parece estar aumentando rápidamente de precio. Los inversionistas compran. Sin embargo, cuando intentan vender, la operación falla. ¿Por qué? Porque su Smart Contract puede contener reglas que permiten comprar, pero bloquean la venta a determinadas direcciones. En algunos casos, los creadores mantienen permisos especiales para vender mientras los demás usuarios quedan atrapados. El precio puede subir en pantalla, pero eso no significa que todos puedan vender a ese precio. ⚠️ No todos los tokens sospechosos son honeypots Es importante distinguir tres situaciones. 1. Honeypot: el token permite comprar, pero impide o restringe vender mediante reglas maliciosas. 2. Airdrop fraudulento: recibes tokens inesperados que intentan llevarte a una página falsa para reclamar premios, entregar datos o firmar autorizaciones. 3. Wallet drainer: una aplicación maliciosa intenta conseguir firmas o permisos que permitan transferir determinados activos de tu billetera. Estos mecanismos pueden combinarse, pero no son idénticos. 💰 ¿Cómo funciona una estafa de falso airdrop? Imaginemos este escenario: Paso 1. Recibes 100.000 tokens desconocidos. Paso 2. Tu wallet o un explorador muestra un valor estimado de USD 2.000. Paso 3. Intentas intercambiarlos por USDT. Paso 4. La operación falla o encuentras instrucciones que te dirigen a una página para «habilitar el retiro». Paso 5. La página te pide conectar la wallet y firmar una autorización. Paso 6. Sin comprenderlo, podrías conceder permisos sobre otros activos o autorizar una operación perjudicial. También existen páginas fraudulentas que solicitan directamente la frase de recuperación. La estafa no necesariamente está en recibir el token, sino en lo que te inducen a hacer después. 🔐 ¿Pueden robarte simplemente enviándote un token? En condiciones normales, recibir un token estándar no les concede acceso a tus claves privadas ni autorización para retirar tus otros fondos. El peligro aparece cuando interactúas con contratos o páginas maliciosas, revelas credenciales o firmas operaciones perjudiciales. Por eso, si aparece un token desconocido, lo más prudente es no intentar venderlo, enviarlo, quemarlo ni reclamar supuestas recompensas. Puedes ocultarlo de la interfaz de tu wallet, cuando esa función esté disponible. 🔍 ¿Cómo saber si un token puede ser malicioso? No existe una herramienta que garantice detectar el 100% de las estafas. Pero sí podemos investigar varios indicadores sin conectar nuestra billetera. 1. Identifica el contrato. Busca la dirección exacta del contrato del token en el explorador de la red correspondiente. No confíes únicamente en el nombre o el símbolo: los estafadores pueden imitarlos. 2. Revisa si el código está verificado. Un contrato cuyo código fuente está publicado permite mayor inspección. Pero que esté verificado no significa que sea seguro. 3. Investiga las restricciones de venta. Algunos contratos incluyen funciones de listas negras, límites de transferencia o comisiones excesivas. Estas características pueden utilizarse legítimamente en determinados diseños, pero también pueden facilitar abusos. 4. Observa las operaciones reales. ¿Hay compras y ventas realizadas por diferentes usuarios? ¿O aparecen muchas compras mientras prácticamente nadie consigue vender? Es una señal que merece investigación, aunque por sí sola no demuestra una estafa. 5. Revisa la liquidez. Un token puede mostrar una cotización atractiva y carecer de liquidez suficiente para convertirlo en otros activos. 6. Examina los permisos administrativos. ¿El creador puede modificar comisiones, bloquear direcciones, pausar transferencias o actualizar el contrato? Cuanto mayor sea el control unilateral, mayor puede ser la exposición del usuario. 🛠️ Herramientas que pueden ayudarte Block Explorers: permiten consultar contratos, titulares y transacciones. GoPlus Security: analiza indicadores como honeypots, restricciones de venta, listas negras y determinadas funciones del contrato. Token Sniffer: ofrece análisis automatizados de contratos compatibles. Honeypot.is: permite consultar simulaciones e indicadores relacionados con la posibilidad de vender determinados tokens en redes compatibles. Revoke.cash y los verificadores de aprobaciones: permiten revisar y revocar permisos concedidos a contratos en redes compatibles. Importante: una herramienta que no detecta problemas no garantiza que el token sea seguro. Las simulaciones pueden fallar ante contratos modificables, restricciones selectivas o comportamientos que cambian con el tiempo. 🚨 ¿Qué hago si ya intenté intercambiar el token? Depende de lo que ocurrió. Si solo lo recibiste: no necesitas realizar una transacción para eliminarlo. Puedes dejarlo sin tocar y ocultarlo. Si conectaste la wallet a una página sospechosa: desconéctala desde la interfaz y revisa si también firmaste alguna operación. Desconectar no elimina autorizaciones previamente concedidas. Si aprobaste permisos: revisa y revoca las autorizaciones sospechosas mediante herramientas confiables. Revocar normalmente requiere una transacción y una comisión de red. Si entregaste tu seed phrase: considera comprometida la wallet. Desde un dispositivo seguro, crea una nueva billetera y traslada los activos que todavía controles. No vuelvas a utilizar la frase expuesta. Si ya perdiste fondos: conserva direcciones, hashes de transacciones, capturas y comunicaciones. Evita los supuestos recuperadores que prometen devolver criptomonedas a cambio de un pago anticipado. ⚖️ ¿Y qué ocurre jurídicamente? Aquí debemos distinguir la existencia de un token de las conductas realizadas para engañar a los usuarios. Un airdrop legítimo puede ser una estrategia comercial. Pero cuando se utilizan representaciones falsas, mecanismos ocultos o autorizaciones obtenidas mediante engaño para apropiarse de activos, pueden surgir responsabilidades civiles o penales, según los hechos y la legislación aplicable. La blockchain permite rastrear determinadas operaciones, pero identificar al responsable exige vincular direcciones y transacciones con personas concretas. El contrato inteligente puede contener parte de la evidencia técnica. La responsabilidad jurídica requiere un análisis adicional. 🎯 Preguntas interesantes ¿Si aparecen tokens gratis significa que me hackearon? No necesariamente. Cualquiera puede enviar tokens a una dirección pública compatible. ¿Un honeypot siempre roba los fondos de mi wallet? No. Su mecanismo característico consiste en atrapar al comprador impidiéndole vender. Otras estafas buscan permisos para sustraer activos adicionales. ¿Si el token aparece en un explorador significa que es legítimo? No. Los exploradores también muestran contratos fraudulentos. ¿Puedo comprobar si es malicioso sin conectar mi wallet? Sí. Puedes investigar la dirección del contrato y consultar herramientas de análisis sin firmar operaciones. ¿Si una herramienta dice que es seguro puedo comprar? No existe garantía absoluta. Un resultado favorable solo reduce algunas incertidumbres. 💡 Reflexión final En el mundo cripto, no todo lo que aparece en tu billetera es una oportunidad. A veces, el supuesto regalo es solamente el anzuelo. Un token que llegó sin que lo pidieras no merece automáticamente tu confianza, y mucho menos tu firma. Antes de intentar convertirlo en dinero, pregúntate: ¿Quién lo envió, qué hace su contrato y qué me están pidiendo autorizar? Porque en blockchain, proteger tus activos también significa aprender cuándo no interactuar. $BTC {future}(BTCUSDT) $BNB {future}(BNBUSDT) $ETH {future}(ETHUSDT) #CryptoSecurity #Honeypot #AirdropScam #WalletSecurity #SmartContract

¡APARECIERON TOKENS EN TU WALLET Y NO LOS COMPRASTE! ¿REGALO, AIRDROP O UNA TRAMPA PARA ROBARTE?

PATYMAC | SEGURIDAD CRIPTO Y DERECHO DIGITAL
Imagina abrir tu billetera de criptomonedas y descubrir que recibiste 50.000 tokens desconocidos.
No los compraste. No participaste en ningún proyecto. Tampoco recuerdas haber solicitado un airdrop.
Pero ahí están.
Incluso podría aparecer un valor estimado de cientos o miles de dólares.
La primera reacción probablemente sea:
«¿Y si los cambio por USDT?»
Cuidado. Esa curiosidad puede ser precisamente lo que buscan los estafadores.
🔎 Primero: ¿por qué aparecen tokens que nunca compraste?
En muchas blockchains, las direcciones públicas pueden recibir tokens enviados por terceros sin que el destinatario los haya solicitado.
Los proyectos legítimos pueden distribuir tokens mediante airdrops, por ejemplo, para recompensar usuarios o promocionar un ecosistema.
Pero los delincuentes también pueden utilizar ese mecanismo.
Buscan direcciones activas y envían tokens desconocidos de forma masiva.
Es parecido a recibir un correo electrónico publicitario no solicitado, pero dentro de una blockchain.
Recibir un token inesperado no significa automáticamente que tu wallet fue hackeada.
🍯 ¿Qué es un honeypot?
En español, honeypot significa «tarro de miel».
En las estafas con tokens, describe una trampa que atrae compradores con la expectativa de obtener ganancias, pero que contiene restricciones que impiden o dificultan vender.
Imaginemos un token que parece estar aumentando rápidamente de precio.
Los inversionistas compran.
Sin embargo, cuando intentan vender, la operación falla.
¿Por qué?
Porque su Smart Contract puede contener reglas que permiten comprar, pero bloquean la venta a determinadas direcciones.
En algunos casos, los creadores mantienen permisos especiales para vender mientras los demás usuarios quedan atrapados.
El precio puede subir en pantalla, pero eso no significa que todos puedan vender a ese precio.
⚠️ No todos los tokens sospechosos son honeypots
Es importante distinguir tres situaciones.
1. Honeypot: el token permite comprar, pero impide o restringe vender mediante reglas maliciosas.
2. Airdrop fraudulento: recibes tokens inesperados que intentan llevarte a una página falsa para reclamar premios, entregar datos o firmar autorizaciones.
3. Wallet drainer: una aplicación maliciosa intenta conseguir firmas o permisos que permitan transferir determinados activos de tu billetera.
Estos mecanismos pueden combinarse, pero no son idénticos.
💰 ¿Cómo funciona una estafa de falso airdrop?
Imaginemos este escenario:
Paso 1. Recibes 100.000 tokens desconocidos.
Paso 2. Tu wallet o un explorador muestra un valor estimado de USD 2.000.
Paso 3. Intentas intercambiarlos por USDT.
Paso 4. La operación falla o encuentras instrucciones que te dirigen a una página para «habilitar el retiro».
Paso 5. La página te pide conectar la wallet y firmar una autorización.
Paso 6. Sin comprenderlo, podrías conceder permisos sobre otros activos o autorizar una operación perjudicial.
También existen páginas fraudulentas que solicitan directamente la frase de recuperación.
La estafa no necesariamente está en recibir el token, sino en lo que te inducen a hacer después.
🔐 ¿Pueden robarte simplemente enviándote un token?
En condiciones normales, recibir un token estándar no les concede acceso a tus claves privadas ni autorización para retirar tus otros fondos.
El peligro aparece cuando interactúas con contratos o páginas maliciosas, revelas credenciales o firmas operaciones perjudiciales.
Por eso, si aparece un token desconocido, lo más prudente es no intentar venderlo, enviarlo, quemarlo ni reclamar supuestas recompensas.
Puedes ocultarlo de la interfaz de tu wallet, cuando esa función esté disponible.
🔍 ¿Cómo saber si un token puede ser malicioso?
No existe una herramienta que garantice detectar el 100% de las estafas.
Pero sí podemos investigar varios indicadores sin conectar nuestra billetera.
1. Identifica el contrato.
Busca la dirección exacta del contrato del token en el explorador de la red correspondiente.
No confíes únicamente en el nombre o el símbolo: los estafadores pueden imitarlos.
2. Revisa si el código está verificado.
Un contrato cuyo código fuente está publicado permite mayor inspección.
Pero que esté verificado no significa que sea seguro.
3. Investiga las restricciones de venta.
Algunos contratos incluyen funciones de listas negras, límites de transferencia o comisiones excesivas.
Estas características pueden utilizarse legítimamente en determinados diseños, pero también pueden facilitar abusos.
4. Observa las operaciones reales.
¿Hay compras y ventas realizadas por diferentes usuarios?
¿O aparecen muchas compras mientras prácticamente nadie consigue vender?
Es una señal que merece investigación, aunque por sí sola no demuestra una estafa.
5. Revisa la liquidez.
Un token puede mostrar una cotización atractiva y carecer de liquidez suficiente para convertirlo en otros activos.
6. Examina los permisos administrativos.
¿El creador puede modificar comisiones, bloquear direcciones, pausar transferencias o actualizar el contrato?
Cuanto mayor sea el control unilateral, mayor puede ser la exposición del usuario.
🛠️ Herramientas que pueden ayudarte
Block Explorers: permiten consultar contratos, titulares y transacciones.
GoPlus Security: analiza indicadores como honeypots, restricciones de venta, listas negras y determinadas funciones del contrato.
Token Sniffer: ofrece análisis automatizados de contratos compatibles.
Honeypot.is: permite consultar simulaciones e indicadores relacionados con la posibilidad de vender determinados tokens en redes compatibles.
Revoke.cash y los verificadores de aprobaciones: permiten revisar y revocar permisos concedidos a contratos en redes compatibles.
Importante: una herramienta que no detecta problemas no garantiza que el token sea seguro. Las simulaciones pueden fallar ante contratos modificables, restricciones selectivas o comportamientos que cambian con el tiempo.
🚨 ¿Qué hago si ya intenté intercambiar el token?
Depende de lo que ocurrió.
Si solo lo recibiste: no necesitas realizar una transacción para eliminarlo. Puedes dejarlo sin tocar y ocultarlo.
Si conectaste la wallet a una página sospechosa: desconéctala desde la interfaz y revisa si también firmaste alguna operación. Desconectar no elimina autorizaciones previamente concedidas.
Si aprobaste permisos: revisa y revoca las autorizaciones sospechosas mediante herramientas confiables. Revocar normalmente requiere una transacción y una comisión de red.
Si entregaste tu seed phrase: considera comprometida la wallet. Desde un dispositivo seguro, crea una nueva billetera y traslada los activos que todavía controles. No vuelvas a utilizar la frase expuesta.
Si ya perdiste fondos: conserva direcciones, hashes de transacciones, capturas y comunicaciones. Evita los supuestos recuperadores que prometen devolver criptomonedas a cambio de un pago anticipado.
⚖️ ¿Y qué ocurre jurídicamente?
Aquí debemos distinguir la existencia de un token de las conductas realizadas para engañar a los usuarios.
Un airdrop legítimo puede ser una estrategia comercial.
Pero cuando se utilizan representaciones falsas, mecanismos ocultos o autorizaciones obtenidas mediante engaño para apropiarse de activos, pueden surgir responsabilidades civiles o penales, según los hechos y la legislación aplicable.
La blockchain permite rastrear determinadas operaciones, pero identificar al responsable exige vincular direcciones y transacciones con personas concretas.
El contrato inteligente puede contener parte de la evidencia técnica. La responsabilidad jurídica requiere un análisis adicional.
🎯 Preguntas interesantes
¿Si aparecen tokens gratis significa que me hackearon? No necesariamente. Cualquiera puede enviar tokens a una dirección pública compatible.
¿Un honeypot siempre roba los fondos de mi wallet? No. Su mecanismo característico consiste en atrapar al comprador impidiéndole vender. Otras estafas buscan permisos para sustraer activos adicionales.
¿Si el token aparece en un explorador significa que es legítimo? No. Los exploradores también muestran contratos fraudulentos.
¿Puedo comprobar si es malicioso sin conectar mi wallet? Sí. Puedes investigar la dirección del contrato y consultar herramientas de análisis sin firmar operaciones.
¿Si una herramienta dice que es seguro puedo comprar? No existe garantía absoluta. Un resultado favorable solo reduce algunas incertidumbres.
💡 Reflexión final
En el mundo cripto, no todo lo que aparece en tu billetera es una oportunidad.
A veces, el supuesto regalo es solamente el anzuelo.
Un token que llegó sin que lo pidieras no merece automáticamente tu confianza, y mucho menos tu firma.
Antes de intentar convertirlo en dinero, pregúntate:
¿Quién lo envió, qué hace su contrato y qué me están pidiendo autorizar?
Porque en blockchain, proteger tus activos también significa aprender cuándo no interactuar.
$BTC
$BNB
$ETH
#CryptoSecurity
#Honeypot
#AirdropScam
#WalletSecurity
#SmartContract
VOLLSTÄNDIGE WIEDERHERSTELLUNG NACH $ETH -VAULT-EXPLOIT BESTÄTIGT, WÄHREND DIE ZENTRALEN DEFI-KONTRAKTE STANDHALTEN 🛡️ Wenn eine Krise ausbricht, handelt Smart Money schnell. Doch die vollständige Wiederherstellung von Vermögenswerten ist in den Sicherheitskämpfen von DeFi ein seltener Erfolg. 🏦 Term Labs hat soeben die vollständige Rückführung der betroffenen Vault-Positionen abgeschlossen, nachdem es bei ihren ETH- und USDC-Strategien zu einem raffinierten Exploit kam, der eine Verzögerung der Governance ausnutzte. 📊 Entscheidend ist, dass die zentralen Direktkredit-Kontrakte, die V1-/V2-Protokolle und die Liquidations-Engines unbeschadet blieben – ein Zeichen echter struktureller Widerstandsfähigkeit. 🔍 Nachdem die Kontrakte aktualisiert und die betroffenen Vaults geschlossen wurden und Sicherheitsfirmen die Tornado-Cash-Spur des Angreifers verfolgen, kehrt das Vertrauen in das Ökosystem zurück. 💬 Stellt eine erfolgreiche Rückgewinnung von 100 % der Gelder eure Bereitschaft für DeFi-Renditen mit festem Zinssatz wieder her, oder wartet ihr mit dem Einsatz von Kapital erst die vollständigen Audits ab? 👇 ⚠️ Keine Finanzberatung. Behaltet eure Risiken stets im Blick. 🛡️ 🏷️ #ETH #DeFi #CryptoSecurity #Crypto 🛡️ 🔍
VOLLSTÄNDIGE WIEDERHERSTELLUNG NACH $ETH -VAULT-EXPLOIT BESTÄTIGT, WÄHREND DIE ZENTRALEN DEFI-KONTRAKTE STANDHALTEN 🛡️

Wenn eine Krise ausbricht, handelt Smart Money schnell. Doch die vollständige Wiederherstellung von Vermögenswerten ist in den Sicherheitskämpfen von DeFi ein seltener Erfolg. 🏦 Term Labs hat soeben die vollständige Rückführung der betroffenen Vault-Positionen abgeschlossen, nachdem es bei ihren ETH- und USDC-Strategien zu einem raffinierten Exploit kam, der eine Verzögerung der Governance ausnutzte. 📊

Entscheidend ist, dass die zentralen Direktkredit-Kontrakte, die V1-/V2-Protokolle und die Liquidations-Engines unbeschadet blieben – ein Zeichen echter struktureller Widerstandsfähigkeit. 🔍 Nachdem die Kontrakte aktualisiert und die betroffenen Vaults geschlossen wurden und Sicherheitsfirmen die Tornado-Cash-Spur des Angreifers verfolgen, kehrt das Vertrauen in das Ökosystem zurück.

💬 Stellt eine erfolgreiche Rückgewinnung von 100 % der Gelder eure Bereitschaft für DeFi-Renditen mit festem Zinssatz wieder her, oder wartet ihr mit dem Einsatz von Kapital erst die vollständigen Audits ab? 👇

⚠️ Keine Finanzberatung. Behaltet eure Risiken stets im Blick. 🛡️

🏷️ #ETH #DeFi #CryptoSecurity #Crypto

🛡️ 🔍
·
--
Bullisch
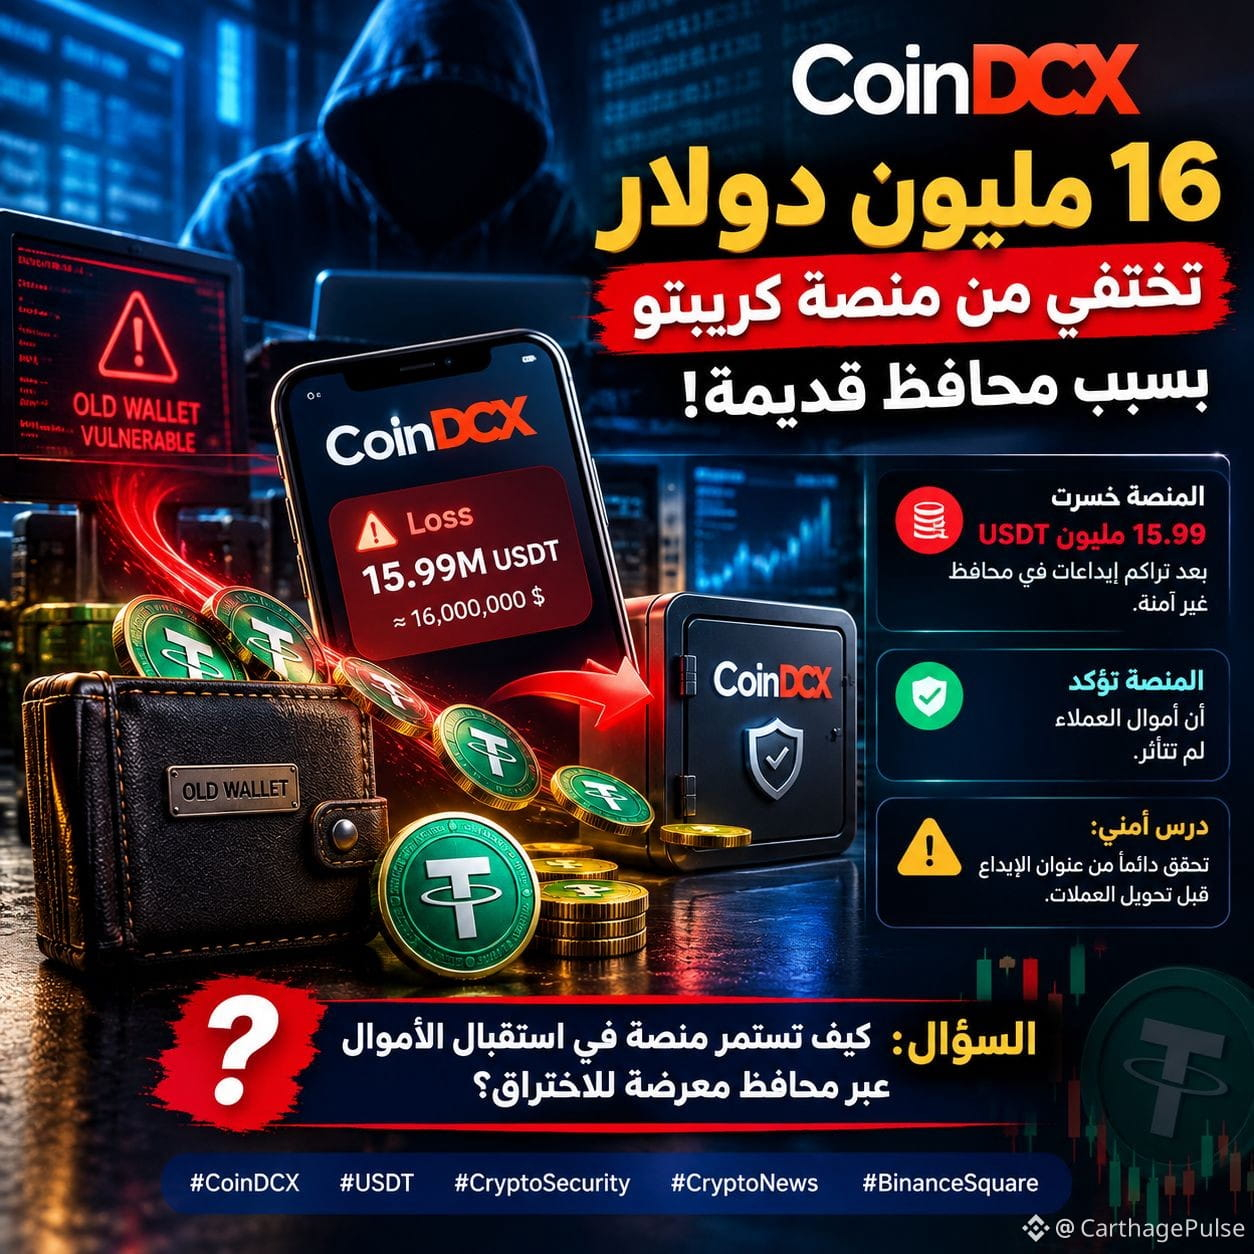
🚨 16 Millionen Dollar Verlust bei CoinDCX … und alte Wallets werfen ernste Sicherheitsfragen auf! 🔥 🔴 Die indische Plattform CoinDCX meldete einen Verlust von 15,99 Millionen USDT, nachdem ein automatisiertes System ausgefallen war, das Einzahlungen von alten Wallets auf die Haupt-Wallets der Plattform übertragen sollte. ⚠️ Wie konnte das passieren? ▪️ Einige Nutzer sendeten weiterhin Geld an alte Einzahlungsadressen. ▪️ Das System zur Übertragung der Gelder fiel aus, sodass sich die Einzahlungen in gefährdeten Wallets ansammelten. ▪️ Wie die Plattform mitteilte, wurden Gelder aus diesen Wallets abgezogen. 🏦 Die Stellungnahme der Plattform: CoinDCX bestätigte, dass das Unternehmen den Verlust tragen werde. Kundenguthaben und aktive Wallets seien nicht betroffen. Der Handel sowie Ein- und Auszahlungen liefen normal weiter. 🔥 Die Frage, die sich stellt: Wie kann ein Einzahlungssystem weiterhin Geld auf alten Adressen annehmen, während das System ausfällt, das diese Gelder in sicherere Wallets übertragen soll? 🛡️ Eine Lektion für alle Trader: Überprüfe vor einer Überweisung immer die Einzahlungsadresse und das Netzwerk in der offiziellen App und verlasse dich nicht auf alte, gespeicherte Adressen. 💬 Hältst du das Geschehene für eine schwerwiegende Betriebsstörung oder für ein Versagen beim Sicherheitsmanagement der Wallets? Teile uns deine Meinung mit. Folge uns für weitere Krypto-Nachrichten und Analysen. #CoinDCX #USDT #CryptoSecurity #CryptoNews $TAG {future}(TAGUSDT) $CHIP {future}(CHIPUSDT) $Q {future}(QUSDT) #BinanceSquare
🚨 16 Millionen Dollar Verlust bei CoinDCX … und alte Wallets werfen ernste Sicherheitsfragen auf! 🔥

🔴 Die indische Plattform CoinDCX meldete einen Verlust von 15,99 Millionen USDT, nachdem ein automatisiertes System ausgefallen war, das Einzahlungen von alten Wallets auf die Haupt-Wallets der Plattform übertragen sollte.

⚠️ Wie konnte das passieren?
▪️ Einige Nutzer sendeten weiterhin Geld an alte Einzahlungsadressen.
▪️ Das System zur Übertragung der Gelder fiel aus, sodass sich die Einzahlungen in gefährdeten Wallets ansammelten.
▪️ Wie die Plattform mitteilte, wurden Gelder aus diesen Wallets abgezogen.

🏦 Die Stellungnahme der Plattform: CoinDCX bestätigte, dass das Unternehmen den Verlust tragen werde. Kundenguthaben und aktive Wallets seien nicht betroffen. Der Handel sowie Ein- und Auszahlungen liefen normal weiter.

🔥 Die Frage, die sich stellt:
Wie kann ein Einzahlungssystem weiterhin Geld auf alten Adressen annehmen, während das System ausfällt, das diese Gelder in sicherere Wallets übertragen soll?

🛡️ Eine Lektion für alle Trader: Überprüfe vor einer Überweisung immer die Einzahlungsadresse und das Netzwerk in der offiziellen App und verlasse dich nicht auf alte, gespeicherte Adressen.

💬 Hältst du das Geschehene für eine schwerwiegende Betriebsstörung oder für ein Versagen beim Sicherheitsmanagement der Wallets? Teile uns deine Meinung mit.

Folge uns für weitere Krypto-Nachrichten und Analysen.

#CoinDCX #USDT #CryptoSecurity #CryptoNews $TAG
$CHIP
$Q
#BinanceSquare
16 Mio. $ verloren – Wer ist verantwortlich, wenn alte Einzahlungsadressen noch funktionieren? CoinDCX hat Berichten zufolge einen Verlust von 15,99 Mio. $ ($USDT ) verkraftet, nachdem Nutzer nach der Sicherheitsverletzung im Jahr 2025 Gelder an stillgelegte Einzahlungsadressen geschickt hatten. Die Kundenguthaben sind Berichten zufolge nicht betroffen. Eine stillgelegte Adresse verschwindet nicht von der Blockchain. Nutzer können weiterhin Geld dorthin senden, auch wenn eine Börse Einzahlungen über diese Adresse nicht mehr unterstützt. Das verdeutlicht eine kritische Sicherheitslücke: Nutzer müssen die Einzahlungsdetails überprüfen, während Börsen klare Warnungen und wirksame Verfahren zur Wiederbeschaffung benötigen. Sollte die Verantwortung beim Nutzer, bei der Börse oder bei beiden liegen? #CryptoSecurity #CoinDCX #Blockchain $BTC
16 Mio. $ verloren – Wer ist verantwortlich, wenn alte Einzahlungsadressen noch funktionieren?

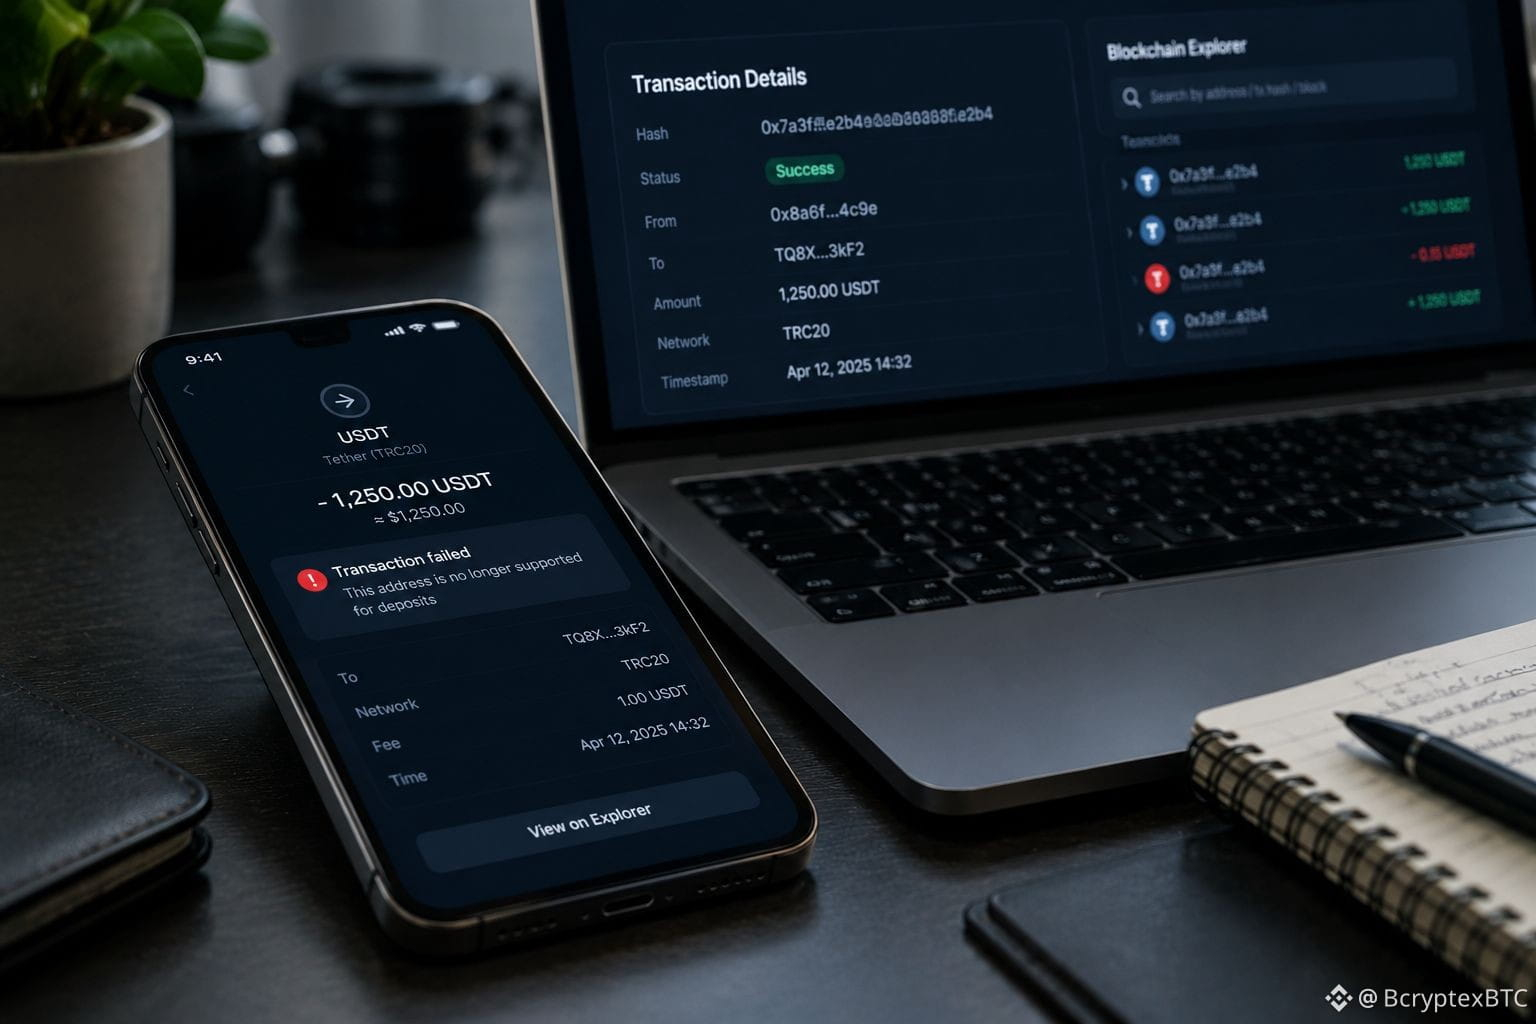
CoinDCX hat Berichten zufolge einen Verlust von 15,99 Mio. $ ($USDT ) verkraftet, nachdem Nutzer nach der Sicherheitsverletzung im Jahr 2025 Gelder an stillgelegte Einzahlungsadressen geschickt hatten. Die Kundenguthaben sind Berichten zufolge nicht betroffen.

Eine stillgelegte Adresse verschwindet nicht von der Blockchain. Nutzer können weiterhin Geld dorthin senden, auch wenn eine Börse Einzahlungen über diese Adresse nicht mehr unterstützt.

Das verdeutlicht eine kritische Sicherheitslücke: Nutzer müssen die Einzahlungsdetails überprüfen, während Börsen klare Warnungen und wirksame Verfahren zur Wiederbeschaffung benötigen.

Sollte die Verantwortung beim Nutzer, bei der Börse oder bei beiden liegen?

#CryptoSecurity #CoinDCX #Blockchain $BTC
🔥 Social-Engineering-Angriffe sind nicht nur Phishing – sie sind die neue Front im Kryptodiebstahl. 📊 Ripple hat gerade nach dem 280-Millionen-Dollar-Hack von Drift Informationen zu Bedrohungen mit Verbindungen zu Nordkorea veröffentlicht. Das unterstreicht, wie kriminelle Gruppen von einfachen Exploits zu raffiniert gestalteten Ködern übergehen. #CryptoSecurity #NorthKorea 💡 Wenn Angreifer die menschliche Psychologie beherrschen, gerät der gesamte Markt unter Druck – Bitcoin fiel auf 79.879 US-Dollar bei einem RSI von 38,2 und einem bullischen MACD-Crossover, während ETH bei 2.308 US-Dollar und einem RSI von 37,3 liegt. Das zeigt, dass technische Schutzmaßnahmen allein Vermögenswerte nicht schützen können. #MarketRisk #OnChain 🛠️ Behandle jeden unverlangten Link und jede Discord-Einladung als potenzielle Falle; überprüfe Smart Contracts direkt auf der Blockchain. Smart Wallets häufen bereits Solanas DNA (+4,1 %) und ZIG von BSC (+2,3 %) an – ein Beweis dafür, dass aufmerksame Anleger einen Schritt voraus bleiben. ❓ Wie passt du deine Sicherheitsgewohnheiten jetzt an, da Social Engineering die gefährlichste Waffe im Krypto-Arsenal ist?
🔥 Social-Engineering-Angriffe sind nicht nur Phishing – sie sind die neue Front im Kryptodiebstahl.

📊 Ripple hat gerade nach dem 280-Millionen-Dollar-Hack von Drift Informationen zu Bedrohungen mit Verbindungen zu Nordkorea veröffentlicht. Das unterstreicht, wie kriminelle Gruppen von einfachen Exploits zu raffiniert gestalteten Ködern übergehen. #CryptoSecurity #NorthKorea

💡 Wenn Angreifer die menschliche Psychologie beherrschen, gerät der gesamte Markt unter Druck – Bitcoin fiel auf 79.879 US-Dollar bei einem RSI von 38,2 und einem bullischen MACD-Crossover, während ETH bei 2.308 US-Dollar und einem RSI von 37,3 liegt. Das zeigt, dass technische Schutzmaßnahmen allein Vermögenswerte nicht schützen können. #MarketRisk #OnChain

🛠️ Behandle jeden unverlangten Link und jede Discord-Einladung als potenzielle Falle; überprüfe Smart Contracts direkt auf der Blockchain. Smart Wallets häufen bereits Solanas DNA (+4,1 %) und ZIG von BSC (+2,3 %) an – ein Beweis dafür, dass aufmerksame Anleger einen Schritt voraus bleiben.

❓ Wie passt du deine Sicherheitsgewohnheiten jetzt an, da Social Engineering die gefährlichste Waffe im Krypto-Arsenal ist?
Artikel
Eine „feststeckende“ Transaktion konnte dazu führen, dass deine BTC an eine andere Adresse gesendet wurdenElectrum hat Version 4.8.3 veröffentlicht, um eine schwerwiegende Sicherheitslücke beim Erhöhen der Gebühr ausstehender Transaktionen zu beheben, bekannt als RBF. Der Mechanismus war besonders irreführend: 🔹 Die Wallet erhielt von einem bösartigen Server eine gefälschte Version einer ausstehenden Transaktion. 🔹 Diese Transaktion wurde mit einer Gebühr von null angezeigt und konnte festzustecken scheinen. 🔹 Beim Versuch, die Gebühr zu erhöhen, konnte es passieren, dass der Nutzer eine neue Transaktion signierte, durch die das Geld an eine vom Angreifer kontrollierte Adresse gesendet wurde.

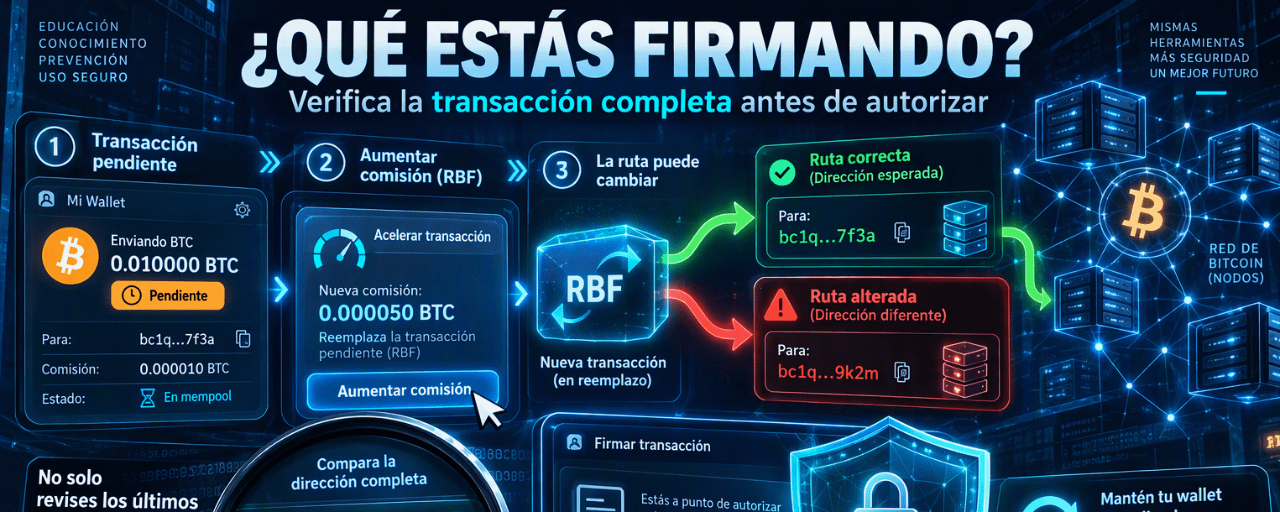
Eine „feststeckende“ Transaktion konnte dazu führen, dass deine BTC an eine andere Adresse gesendet wurden

Electrum hat Version 4.8.3 veröffentlicht, um eine schwerwiegende Sicherheitslücke beim Erhöhen der Gebühr ausstehender Transaktionen zu beheben, bekannt als RBF.
Der Mechanismus war besonders irreführend:
🔹 Die Wallet erhielt von einem bösartigen Server eine gefälschte Version einer ausstehenden Transaktion.
🔹 Diese Transaktion wurde mit einer Gebühr von null angezeigt und konnte festzustecken scheinen.
🔹 Beim Versuch, die Gebühr zu erhöhen, konnte es passieren, dass der Nutzer eine neue Transaktion signierte, durch die das Geld an eine vom Angreifer kontrollierte Adresse gesendet wurde.
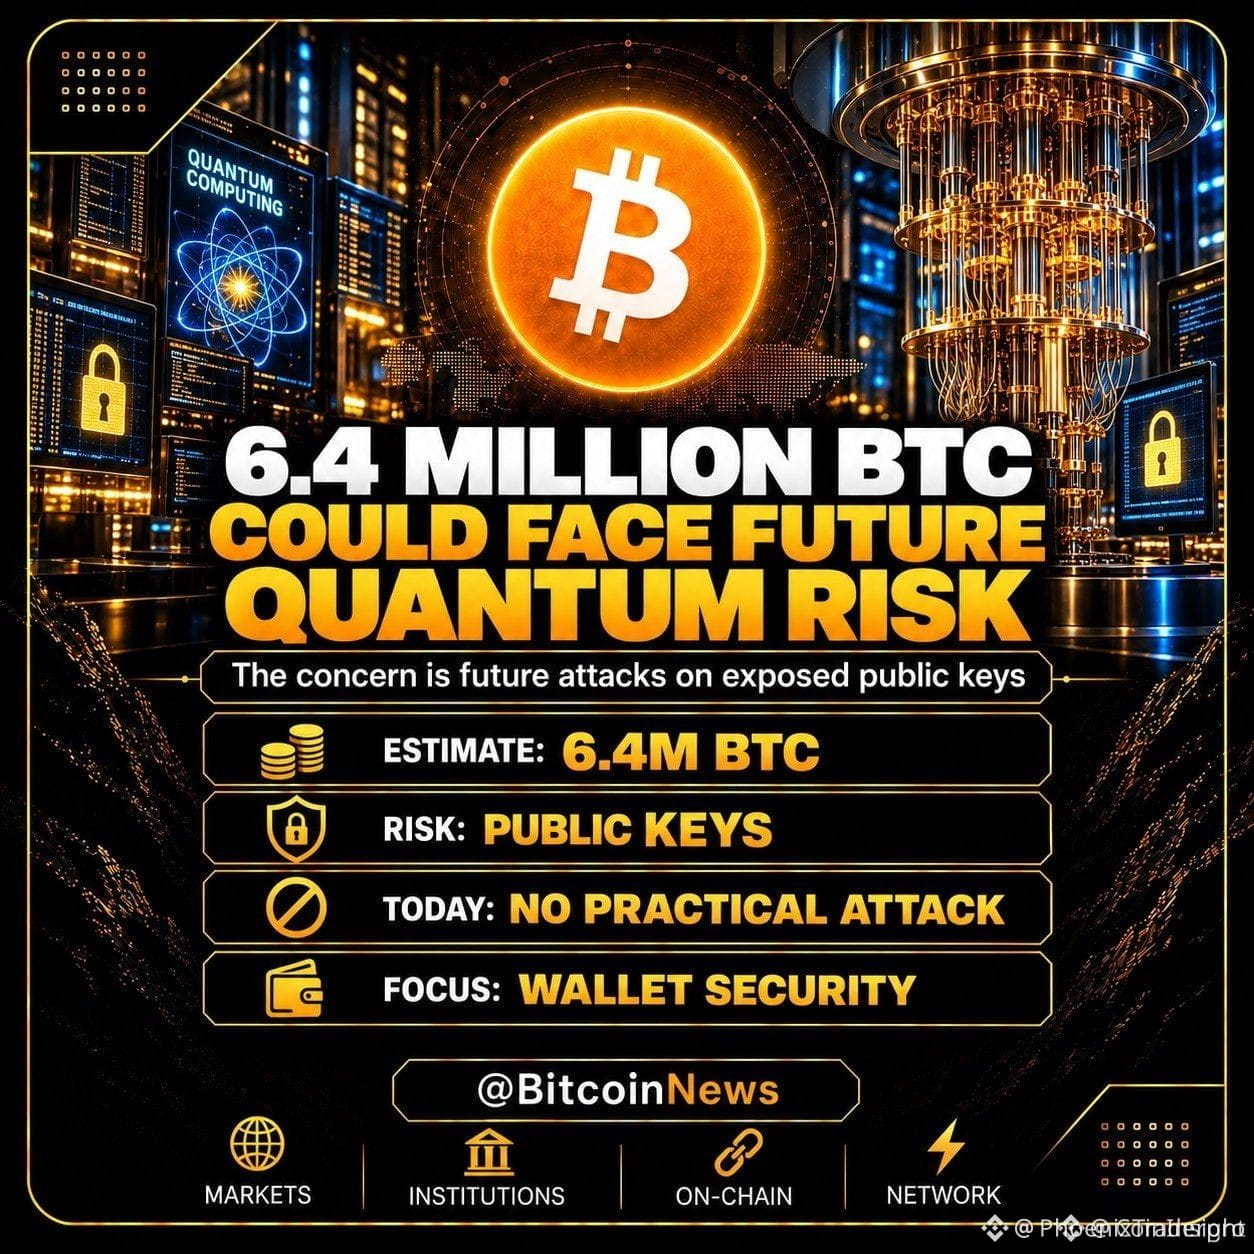
🚨 $BTC DIE QUANTENBEDROHUNG RÜCKT NÄHER: 6,4 MIO. BTC IN GEFAHR 🦈 Die neu gegründete QUANTUM ALLIANCE – neun führende Labore, die sich zusammengeschlossen haben – kartiert bereits das künftige Schlachtfeld, auf dem Quantencomputer die Kryptografie mit öffentlichen Schlüsseln knacken könnten. 📊 Rund 6,4 Millionen $BTC liegen in Adressen, deren öffentliche Schlüssel on-chain offengelegt sind – ein stiller Bestand, der zur leichten Beute werden könnte, sobald ein ausreichend leistungsstarker Quantencomputer verfügbar ist. 🦈 Derzeit kann kein Quantencomputer Bitcoin knacken, doch die Diskussion verlagert sich von „ob“ zu „wann“. Das entfacht eine Debatte über das Einfrieren von Wallets, erzwungene Migrationen oder den unveränderten Erhalt der Eigentumsverhältnisse. ⚡ Die Einschätzung dieses existenziellen Risikos durch den Markt könnte die Stimmung beeinflussen – insbesondere, da das intelligente Geld den gefährdeten Teil im Blick hat. 💡 Positionierst du dich jetzt oder wartest du auf eine Absicherung durch das Protokoll? 💬 ⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️ 🏷️ #BTC #QuantumRisk #CryptoSecurity #LongSetup 🚀 ⚡
🚨 $BTC DIE QUANTENBEDROHUNG RÜCKT NÄHER: 6,4 MIO. BTC IN GEFAHR 🦈

Die neu gegründete QUANTUM ALLIANCE – neun führende Labore, die sich zusammengeschlossen haben – kartiert bereits das künftige Schlachtfeld, auf dem Quantencomputer die Kryptografie mit öffentlichen Schlüsseln knacken könnten. 📊 Rund 6,4 Millionen $BTC liegen in Adressen, deren öffentliche Schlüssel on-chain offengelegt sind – ein stiller Bestand, der zur leichten Beute werden könnte, sobald ein ausreichend leistungsstarker Quantencomputer verfügbar ist. 🦈

Derzeit kann kein Quantencomputer Bitcoin knacken, doch die Diskussion verlagert sich von „ob“ zu „wann“. Das entfacht eine Debatte über das Einfrieren von Wallets, erzwungene Migrationen oder den unveränderten Erhalt der Eigentumsverhältnisse. ⚡ Die Einschätzung dieses existenziellen Risikos durch den Markt könnte die Stimmung beeinflussen – insbesondere, da das intelligente Geld den gefährdeten Teil im Blick hat. 💡 Positionierst du dich jetzt oder wartest du auf eine Absicherung durch das Protokoll? 💬

⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️

🏷️ #BTC #QuantumRisk #CryptoSecurity #LongSetup

🚀 ⚡
🔐 DEINE SICHERHEIT HAT VORRANG! Bevor du an einem Krypto-Airdrop teilnimmst, beachte diese Regeln: ✅ Nutze offizielle Websites und Apps. ✅ Teile niemals dein Passwort oder dein Einmalpasswort (OTP). ✅ Sende niemals Kryptowährungen, um eine versprochene Belohnung zu erhalten, ohne das Angebot zu überprüfen. ✅ Informiere dich sorgfältig über unbekannte Projekte. ✅ Lies alle Geschäftsbedingungen. 🚨 Keine garantierten Gewinne. Vertraue nicht blind. Recherchiere immer selbst (DYOR)! Schütze deine Vermögenswerte. Schütze deine Zukunft. 💛 #CryptoSecurity #Binance #DYOR!!
🔐 DEINE SICHERHEIT HAT VORRANG!

Bevor du an einem Krypto-Airdrop teilnimmst, beachte diese Regeln:

✅ Nutze offizielle Websites und Apps.
✅ Teile niemals dein Passwort oder dein Einmalpasswort (OTP).
✅ Sende niemals Kryptowährungen, um eine versprochene Belohnung zu erhalten, ohne das Angebot zu überprüfen.
✅ Informiere dich sorgfältig über unbekannte Projekte.
✅ Lies alle Geschäftsbedingungen.

🚨 Keine garantierten Gewinne. Vertraue nicht blind. Recherchiere immer selbst (DYOR)!

Schütze deine Vermögenswerte. Schütze deine Zukunft. 💛

#CryptoSecurity #Binance #DYOR!!
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer