

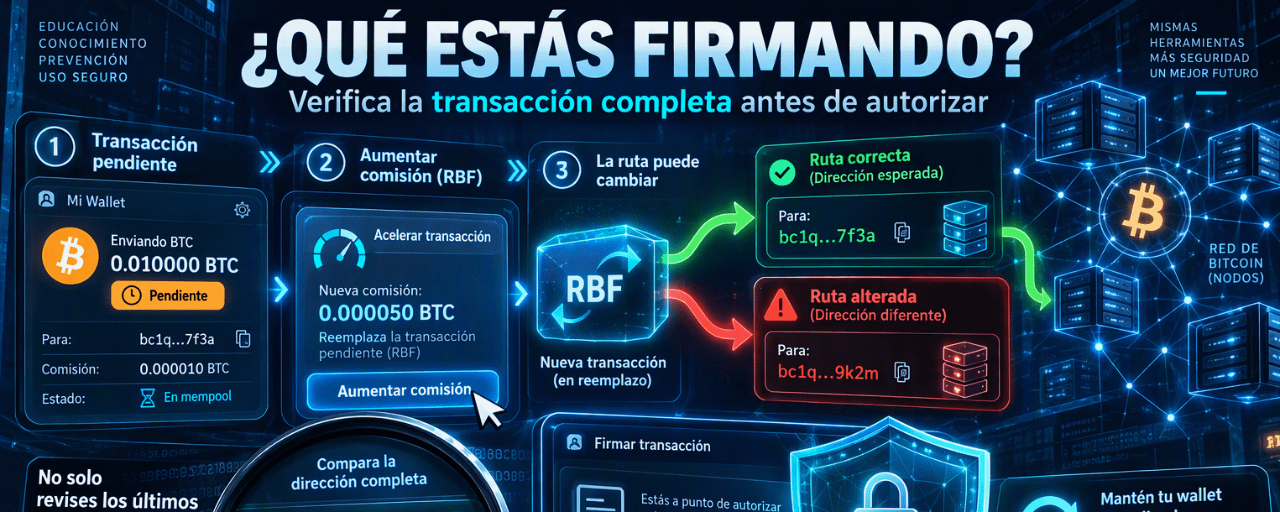
Electrum publicó la versión 4.8.3 para corregir una vulnerabilidad de gravedad alta relacionada con el aumento de comisión de transacciones pendientes, conocido como RBF.
El mecanismo era especialmente engañoso:
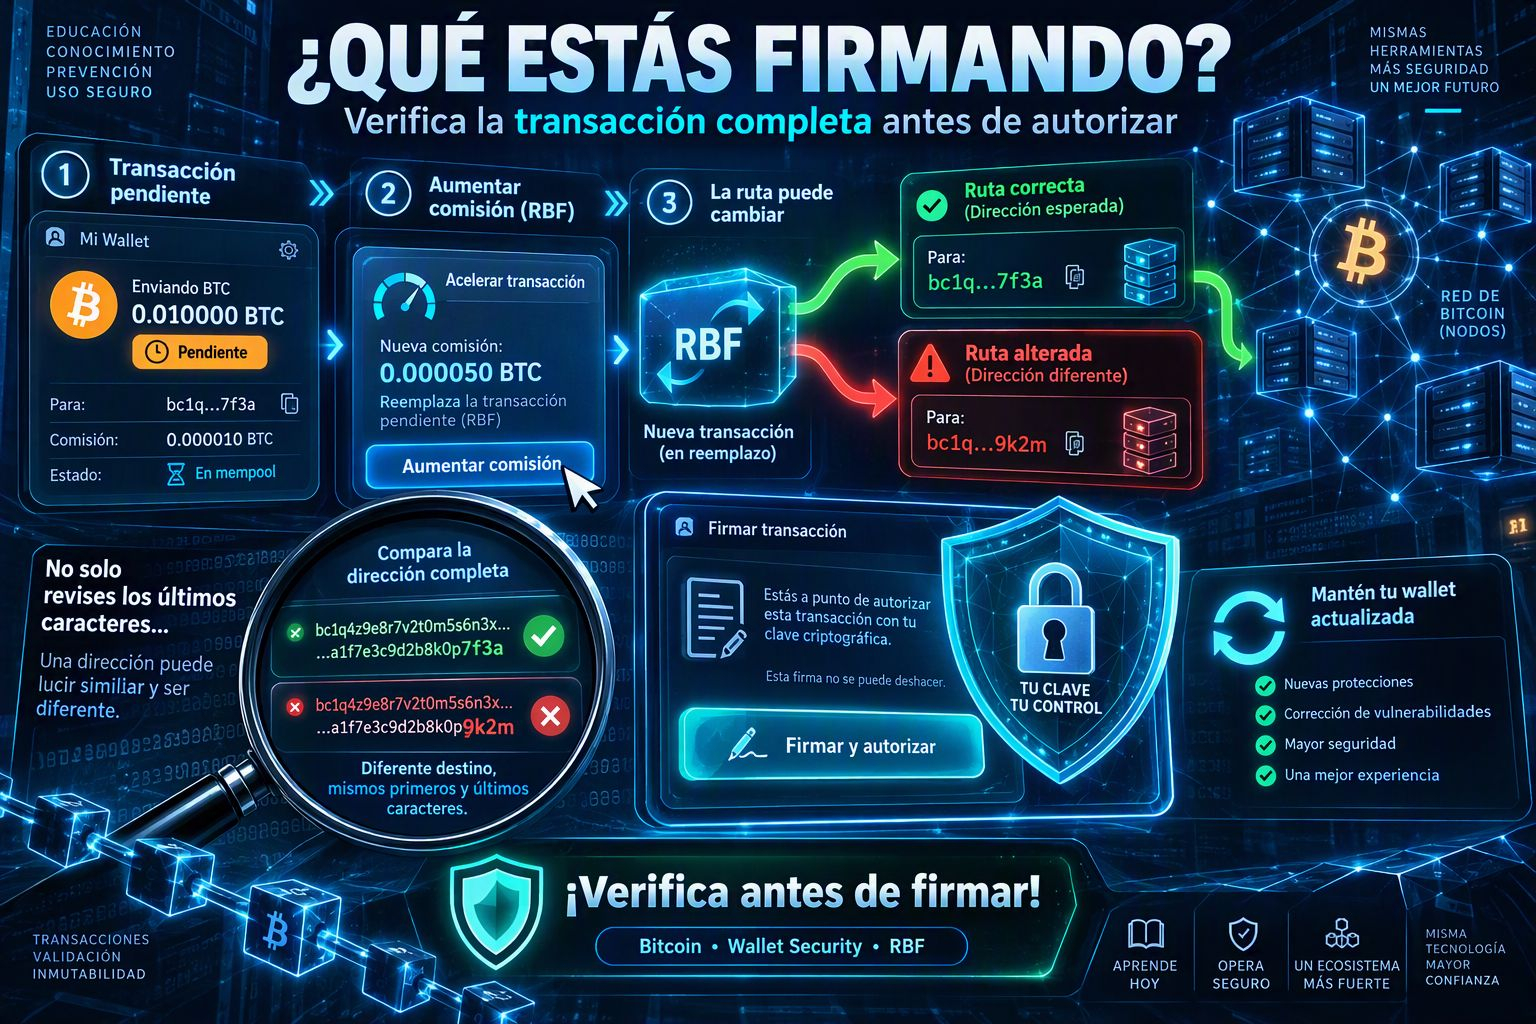
🔹 La wallet recibía de un servidor malicioso una versión falsa de una transacción pendiente.
🔹 Esa transacción aparecía con comisión cero y podía parecer atascada.
🔹 Al intentar aumentar la comisión, el usuario podía terminar firmando una nueva transacción que enviaba los fondos a una dirección controlada por el atacante.
Las claves privadas no eran necesariamente comprometidas.
El problema era que el propio usuario terminaba autorizando una transacción distinta de la que creía estar acelerando.
Además, los atacantes podían utilizar direcciones cuyos últimos caracteres coincidían con los del destinatario original. Esto aprovechaba una costumbre peligrosa: comprobar únicamente el principio o el final de una dirección.
La lección práctica:
✅ Si utilizas Electrum, actualiza a la versión 4.8.3 o posterior desde el sitio oficial.
✅ Comprueba la dirección completa, no solo cuatro caracteres.
✅ Revisa nuevamente destinatario, importe y comisión antes de firmar un RBF.
✅ Evita descargar wallets o actualizaciones desde anuncios y enlaces de terceros.
✅ No confundas este incidente con otras redes: Electrum es una wallet de Bitcoin. No afecta por este fallo a ETH o SOL.
La reflexión que me queda es sencilla:
una hardware wallet o una configuración multifirma pueden proteger las claves, pero no pueden corregir una transacción que el propio usuario autoriza sin verificarla completamente.
La seguridad no termina al guardar bien la seed.
También incluye comprender qué estamos firmando.
👇 ¿Cuando verificas una dirección, comparas toda la cadena o solamente los primeros y últimos caracteres?
ℹ️ Contenido educativo de seguridad. No compartas seeds, claves privadas ni credenciales con nadie.

#Bitcoin #CryptoSecurity #CyberSecurity #Web3 #BinanceSquare