

Anl_
128 منشورات
Anl_
إبلاغ
حظر المُستخدم
Web3 😎
فتح تداول
مُتداول مُتكرر
4 أشهر
32 تتابع
31 المتابعون
127 إعجاب
منشورات
الحافظة الاستثمارية
الكل
اقتباسات
·
--
#dusk $DUSK @Dusk_Foundation
فمن الذي يقرر ما إذا كان بإمكانك حيازة أصل مُرمّز (tokenized)، وكيف يتم التحقق من ذلك دون معرفة كل شيء عنك؟
لم أفكر في أي من النصفين من قبل. كنت أفترض أن الأصل يُنشأ، فيشتريه الناس، وتُنجز الأوراق في مكان بعيد عن الأنظار.
تسير العملية في الاتجاه المعاكس. قبل أن يتم تداول أي شيء، يحدد المُصدِر الأصل والمتطلبات الأهلية والقواعد التي تحكم حياته. عندها فقط يبدأ أي شيء في الحركة. إن الإصدار هو في الواقع فعل كتابة القواعد، والرمز (token) قريب من كونه ناتجًا ثانويًا.
وهذا يخلق مشكلة لم أكن قد ربطتها بذلك. إذا كانت القواعد تعتمد على حقائق عن شخص ما، فإن التحقق منها بشكلٍ معتاد يعني تخزين تلك الحقائق. وفي أوروبا، تحمل المعلومات الشخصية حقوقًا، بما في ذلك في بعض الحالات الحق في الحذف. إن دفتر الأستاذ المبني بحيث لا يمكن حذف شيء أبدًا، يبدو في وضع غير مريح إلى جانب ذلك.
الحل النظيف الوحيد هو إبقاء البيانات الشخصية خارج السجل الدائم تمامًا ووضع دليل هناك بدلًا منها. إذا كانت المعلومات لم تُكتب أصلًا، فإن سؤال الحذف يجيب عن نفسه إلى حد كبير.
وهذا يقود إلى القطعة الثالثة، وهي التي تحدد مدى واقعية أي من هذا. الأدلة لا تكون مفيدة إلا إذا كان التحقق منها ميسور التكلفة. كنت أفترض أن التشفير القوي والـ smart contracts لا يتوافقان — أمرٌ ممكن، لكنه مكلف جدًا للاستخدام العادي. تعامل Dusk التحقق من الأدلة كإمكانية أصلية (native) بدل أن يعيد كل عقد بناءها.
ما زلت لا أستطيع الحكم عليه هو كيف يستقيم ذلك عندما تحتاج تطبيقات فعلًا إلى معرفة شيء ما عن شخص لتقديم الخدمة له، وهو ما يصف معظم التمويل الخاضع للتنظيم.
من هذه النقطة أقرأ ادعاءات الخصوصية بشكل مختلف. أقوى نسخة منها ليست تشفيرًا أقوى. بل هي ترتيب الأمور بحيث لا يتم تسجيل البيانات الحساسة أصلًا.
#dusk $DUSK @Dusk
فمن الذي يقرر ما إذا كان بإمكانك حيازة أصل مُرمّز (tokenized)، وكيف يتم التحقق من ذلك دون معرفة كل شيء عنك؟
لم أفكر في أي من النصفين من قبل. كنت أفترض أن الأصل يُنشأ، فيشتريه الناس، وتُنجز الأوراق في مكان بعيد عن الأنظار.
تسير العملية في الاتجاه المعاكس. قبل أن يتم تداول أي شيء، يحدد المُصدِر الأصل والمتطلبات الأهلية والقواعد التي تحكم حياته. عندها فقط يبدأ أي شيء في الحركة. إن الإصدار هو في الواقع فعل كتابة القواعد، والرمز (token) قريب من كونه ناتجًا ثانويًا.
وهذا يخلق مشكلة لم أكن قد ربطتها بذلك. إذا كانت القواعد تعتمد على حقائق عن شخص ما، فإن التحقق منها بشكلٍ معتاد يعني تخزين تلك الحقائق. وفي أوروبا، تحمل المعلومات الشخصية حقوقًا، بما في ذلك في بعض الحالات الحق في الحذف. إن دفتر الأستاذ المبني بحيث لا يمكن حذف شيء أبدًا، يبدو في وضع غير مريح إلى جانب ذلك.
الحل النظيف الوحيد هو إبقاء البيانات الشخصية خارج السجل الدائم تمامًا ووضع دليل هناك بدلًا منها. إذا كانت المعلومات لم تُكتب أصلًا، فإن سؤال الحذف يجيب عن نفسه إلى حد كبير.
وهذا يقود إلى القطعة الثالثة، وهي التي تحدد مدى واقعية أي من هذا. الأدلة لا تكون مفيدة إلا إذا كان التحقق منها ميسور التكلفة. كنت أفترض أن التشفير القوي والـ smart contracts لا يتوافقان — أمرٌ ممكن، لكنه مكلف جدًا للاستخدام العادي. تعامل Dusk التحقق من الأدلة كإمكانية أصلية (native) بدل أن يعيد كل عقد بناءها.
ما زلت لا أستطيع الحكم عليه هو كيف يستقيم ذلك عندما تحتاج تطبيقات فعلًا إلى معرفة شيء ما عن شخص لتقديم الخدمة له، وهو ما يصف معظم التمويل الخاضع للتنظيم.
من هذه النقطة أقرأ ادعاءات الخصوصية بشكل مختلف. أقوى نسخة منها ليست تشفيرًا أقوى. بل هي ترتيب الأمور بحيث لا يتم تسجيل البيانات الحساسة أصلًا.
فمن الذي يقرر ما إذا كان بإمكانك حيازة أصل مُرمّز (tokenized)، وكيف يتم التحقق من ذلك دون معرفة كل شيء عنك؟
لم أفكر في أي من النصفين من قبل. كنت أفترض أن الأصل يُنشأ، فيشتريه الناس، وتُنجز الأوراق في مكان بعيد عن الأنظار.
تسير العملية في الاتجاه المعاكس. قبل أن يتم تداول أي شيء، يحدد المُصدِر الأصل والمتطلبات الأهلية والقواعد التي تحكم حياته. عندها فقط يبدأ أي شيء في الحركة. إن الإصدار هو في الواقع فعل كتابة القواعد، والرمز (token) قريب من كونه ناتجًا ثانويًا.
وهذا يخلق مشكلة لم أكن قد ربطتها بذلك. إذا كانت القواعد تعتمد على حقائق عن شخص ما، فإن التحقق منها بشكلٍ معتاد يعني تخزين تلك الحقائق. وفي أوروبا، تحمل المعلومات الشخصية حقوقًا، بما في ذلك في بعض الحالات الحق في الحذف. إن دفتر الأستاذ المبني بحيث لا يمكن حذف شيء أبدًا، يبدو في وضع غير مريح إلى جانب ذلك.
الحل النظيف الوحيد هو إبقاء البيانات الشخصية خارج السجل الدائم تمامًا ووضع دليل هناك بدلًا منها. إذا كانت المعلومات لم تُكتب أصلًا، فإن سؤال الحذف يجيب عن نفسه إلى حد كبير.
وهذا يقود إلى القطعة الثالثة، وهي التي تحدد مدى واقعية أي من هذا. الأدلة لا تكون مفيدة إلا إذا كان التحقق منها ميسور التكلفة. كنت أفترض أن التشفير القوي والـ smart contracts لا يتوافقان — أمرٌ ممكن، لكنه مكلف جدًا للاستخدام العادي. تعامل Dusk التحقق من الأدلة كإمكانية أصلية (native) بدل أن يعيد كل عقد بناءها.
ما زلت لا أستطيع الحكم عليه هو كيف يستقيم ذلك عندما تحتاج تطبيقات فعلًا إلى معرفة شيء ما عن شخص لتقديم الخدمة له، وهو ما يصف معظم التمويل الخاضع للتنظيم.
من هذه النقطة أقرأ ادعاءات الخصوصية بشكل مختلف. أقوى نسخة منها ليست تشفيرًا أقوى. بل هي ترتيب الأمور بحيث لا يتم تسجيل البيانات الحساسة أصلًا.
10
·
--
#dusk $DUSK @Dusk_Foundation
لما تشتري شيئًا على السلسلة، ممن تشتريه؟
في عالم العملات الرقمية العادية، تكون الإجابة: من لا أحد على وجه التحديد، وهذا يُعد ميزة. تتفاعل مع عقد، تتم الصفقة، وهوية الطرف الآخر لا تهم.
في الأسواق المُنظَّمة، هذه الإجابة غير مقبولة، ولم أكن أُدرك مدى عمق الأمر إلا مؤخرًا.
تُلزم المؤسسات نفسها بمعرفة من تتعامل معه. ليس بدافع الفضول — بل لأن لديها التزامات بشأن الأشخاص المسموح لها بالتعامل معهم، وهذه الالتزامات لا تختفي لمجرد أن الصفقة تمت على بلوكتشين. بالنسبة لهم، ليس الطرف المجهول ميزةً في الكفاءة. بل هو إخفاق في الامتثال.
ما جذب انتباهي هو إلى أي مدى يعيد هذا تشكيل ما يجب أن تقدمه السلسلة المالية. لا يكفي أن تثبت أن المعاملة صحيحة فحسب. بل يجب أن تُمكّن المشاركين من إثبات أن الطرف الآخر هو شخص مسموح لهم بالتعامل معه، دون تعريض ذلك الشخص للجميع الآخرين الذين يراقبون السلسلة.
هذه مشكلة أصعب من الخصوصية وحدها، وأصعب من الشفافية وحدها. إنها تقع في منطقة غير مريحة بينهما.
ما زلت أعمل على فهم مقدار ما يمكن حله فعلًا باستخدام التشفير، ومقدار ما ينقل السؤال فقط إلى الجهة التي أصدرت الشهادات.
ومن هذه النقطة توقفت عن التفكير في أن المجهولية هي «الخير» الافتراضي في التمويل. أحيانًا تكون القدرة على معرفة من على الطرف الآخر هي بالضبط ما يجعل السوق ممكنًا.
#dusk $DUSK @Dusk
لما تشتري شيئًا على السلسلة، ممن تشتريه؟
في عالم العملات الرقمية العادية، تكون الإجابة: من لا أحد على وجه التحديد، وهذا يُعد ميزة. تتفاعل مع عقد، تتم الصفقة، وهوية الطرف الآخر لا تهم.
في الأسواق المُنظَّمة، هذه الإجابة غير مقبولة، ولم أكن أُدرك مدى عمق الأمر إلا مؤخرًا.
تُلزم المؤسسات نفسها بمعرفة من تتعامل معه. ليس بدافع الفضول — بل لأن لديها التزامات بشأن الأشخاص المسموح لها بالتعامل معهم، وهذه الالتزامات لا تختفي لمجرد أن الصفقة تمت على بلوكتشين. بالنسبة لهم، ليس الطرف المجهول ميزةً في الكفاءة. بل هو إخفاق في الامتثال.
ما جذب انتباهي هو إلى أي مدى يعيد هذا تشكيل ما يجب أن تقدمه السلسلة المالية. لا يكفي أن تثبت أن المعاملة صحيحة فحسب. بل يجب أن تُمكّن المشاركين من إثبات أن الطرف الآخر هو شخص مسموح لهم بالتعامل معه، دون تعريض ذلك الشخص للجميع الآخرين الذين يراقبون السلسلة.
هذه مشكلة أصعب من الخصوصية وحدها، وأصعب من الشفافية وحدها. إنها تقع في منطقة غير مريحة بينهما.
ما زلت أعمل على فهم مقدار ما يمكن حله فعلًا باستخدام التشفير، ومقدار ما ينقل السؤال فقط إلى الجهة التي أصدرت الشهادات.
ومن هذه النقطة توقفت عن التفكير في أن المجهولية هي «الخير» الافتراضي في التمويل. أحيانًا تكون القدرة على معرفة من على الطرف الآخر هي بالضبط ما يجعل السوق ممكنًا.
لما تشتري شيئًا على السلسلة، ممن تشتريه؟
في عالم العملات الرقمية العادية، تكون الإجابة: من لا أحد على وجه التحديد، وهذا يُعد ميزة. تتفاعل مع عقد، تتم الصفقة، وهوية الطرف الآخر لا تهم.
في الأسواق المُنظَّمة، هذه الإجابة غير مقبولة، ولم أكن أُدرك مدى عمق الأمر إلا مؤخرًا.
تُلزم المؤسسات نفسها بمعرفة من تتعامل معه. ليس بدافع الفضول — بل لأن لديها التزامات بشأن الأشخاص المسموح لها بالتعامل معهم، وهذه الالتزامات لا تختفي لمجرد أن الصفقة تمت على بلوكتشين. بالنسبة لهم، ليس الطرف المجهول ميزةً في الكفاءة. بل هو إخفاق في الامتثال.
ما جذب انتباهي هو إلى أي مدى يعيد هذا تشكيل ما يجب أن تقدمه السلسلة المالية. لا يكفي أن تثبت أن المعاملة صحيحة فحسب. بل يجب أن تُمكّن المشاركين من إثبات أن الطرف الآخر هو شخص مسموح لهم بالتعامل معه، دون تعريض ذلك الشخص للجميع الآخرين الذين يراقبون السلسلة.
هذه مشكلة أصعب من الخصوصية وحدها، وأصعب من الشفافية وحدها. إنها تقع في منطقة غير مريحة بينهما.
ما زلت أعمل على فهم مقدار ما يمكن حله فعلًا باستخدام التشفير، ومقدار ما ينقل السؤال فقط إلى الجهة التي أصدرت الشهادات.
ومن هذه النقطة توقفت عن التفكير في أن المجهولية هي «الخير» الافتراضي في التمويل. أحيانًا تكون القدرة على معرفة من على الطرف الآخر هي بالضبط ما يجعل السوق ممكنًا.
19
·
--
#dusk $DUSK @Dusk_Foundation
لما يتم “تأكيد” معاملة، ماذا يحدث فعليًا؟
في الماضي، كنت أتعامل مع مفهومي “التأكيد” و“النهائية” على أنهما الكلمة نفسها. كنت أرى معاملة تمرّ، أنتظر قليلًا، وأعتبر الأمر قد أُغلق. وإذا سألني أحد عمّا إذا كان بالإمكان عكسها بعد ذلك، لكنت سأقول لا—من دون أن أفكّر كثيرًا في السبب.
لكن كلما تعمّقت في كيفية وصف Dusk للتسوية، أدركت أنني كنت أدمج بين فكرتين مختلفتين.
على معظم السلاسل، تصبح المعاملة أكثر أمانًا كلما طال الانتظار. لا يوجد ما يصرّح بأنها “دائمة”. أنت ببساطة تصل إلى نقطة يصبح فيها عكسها مكلفًا جدًا لدرجة أن أي شخص معقول لن يفعل ذلك. هذا احتمال وليس وعدًا.
يتعامل Dusk مع الأمر بطريقة مختلفة. تم تصميم إجماعه بحيث يتم تسوية كتلةٍ وفقًا لقواعد البروتوكول نفسه، بدل أن تصبح تدريجيًا أكثر أمانًا مع مرور الوقت.
والذي وجدته لافتًا بشكل خاص هو سبب أهمية هذا الفارق أكثر بكثير في التمويل منه في الاستخدام الاعتيادي للعملات المشفّرة. إذا أرسلت شخصًا مبلغًا من المال واستغرق الأمر دقيقة إضافية كي يشعر بالاطمئنان، فلن يحدث شيء مهم. لكن لا يمكن لنظام تسوية أن يعمل على أساس “غالبًا ما ستكون دائمة”. يجب أن يكون هناك طرف مسؤول عن اللحظة التي تصبح فيها عملية التحويل غير قابلة للعكس، ويجب أن تكون تلك اللحظة حقيقةً لا مجرد تقدير.
كما يفسّر هذا أيضًا شيئًا حيّرني من قبل. إن بناء طبقة تسوية من الصفر يُعدّ عملًا هائلًا بينما تتوفر خيارات أسرع بالفعل. لا يكون ذلك منطقيًا إلا إذا كان الضمان نفسه هو المنتج.
ما زلت غير قادر على القول كيف يتصرف ذلك عندما تكون الشبكة تحت ضغط حقيقي وليس ضمن الظروف العادية. عندها عادةً ما تكشف التصاميم عمّا كانت قد وعدت به فعليًا.
لكن من هنا توقفت عن قراءة كلمة “confirmed” بوصفها فكرة واحدة. هناك لحظة تحدث فيها المعاملة، وهناك لحظة تتوقف فيها عن كونها قابلة للعكس، وهاتان اللحظتان ليست دائمًا الشيء نفسه.
#dusk $DUSK @Dusk
لما يتم “تأكيد” معاملة، ماذا يحدث فعليًا؟
في الماضي، كنت أتعامل مع مفهومي “التأكيد” و“النهائية” على أنهما الكلمة نفسها. كنت أرى معاملة تمرّ، أنتظر قليلًا، وأعتبر الأمر قد أُغلق. وإذا سألني أحد عمّا إذا كان بالإمكان عكسها بعد ذلك، لكنت سأقول لا—من دون أن أفكّر كثيرًا في السبب.
لكن كلما تعمّقت في كيفية وصف Dusk للتسوية، أدركت أنني كنت أدمج بين فكرتين مختلفتين.
على معظم السلاسل، تصبح المعاملة أكثر أمانًا كلما طال الانتظار. لا يوجد ما يصرّح بأنها “دائمة”. أنت ببساطة تصل إلى نقطة يصبح فيها عكسها مكلفًا جدًا لدرجة أن أي شخص معقول لن يفعل ذلك. هذا احتمال وليس وعدًا.
يتعامل Dusk مع الأمر بطريقة مختلفة. تم تصميم إجماعه بحيث يتم تسوية كتلةٍ وفقًا لقواعد البروتوكول نفسه، بدل أن تصبح تدريجيًا أكثر أمانًا مع مرور الوقت.
والذي وجدته لافتًا بشكل خاص هو سبب أهمية هذا الفارق أكثر بكثير في التمويل منه في الاستخدام الاعتيادي للعملات المشفّرة. إذا أرسلت شخصًا مبلغًا من المال واستغرق الأمر دقيقة إضافية كي يشعر بالاطمئنان، فلن يحدث شيء مهم. لكن لا يمكن لنظام تسوية أن يعمل على أساس “غالبًا ما ستكون دائمة”. يجب أن يكون هناك طرف مسؤول عن اللحظة التي تصبح فيها عملية التحويل غير قابلة للعكس، ويجب أن تكون تلك اللحظة حقيقةً لا مجرد تقدير.
كما يفسّر هذا أيضًا شيئًا حيّرني من قبل. إن بناء طبقة تسوية من الصفر يُعدّ عملًا هائلًا بينما تتوفر خيارات أسرع بالفعل. لا يكون ذلك منطقيًا إلا إذا كان الضمان نفسه هو المنتج.
ما زلت غير قادر على القول كيف يتصرف ذلك عندما تكون الشبكة تحت ضغط حقيقي وليس ضمن الظروف العادية. عندها عادةً ما تكشف التصاميم عمّا كانت قد وعدت به فعليًا.
لكن من هنا توقفت عن قراءة كلمة “confirmed” بوصفها فكرة واحدة. هناك لحظة تحدث فيها المعاملة، وهناك لحظة تتوقف فيها عن كونها قابلة للعكس، وهاتان اللحظتان ليست دائمًا الشيء نفسه.
لما يتم “تأكيد” معاملة، ماذا يحدث فعليًا؟
في الماضي، كنت أتعامل مع مفهومي “التأكيد” و“النهائية” على أنهما الكلمة نفسها. كنت أرى معاملة تمرّ، أنتظر قليلًا، وأعتبر الأمر قد أُغلق. وإذا سألني أحد عمّا إذا كان بالإمكان عكسها بعد ذلك، لكنت سأقول لا—من دون أن أفكّر كثيرًا في السبب.
لكن كلما تعمّقت في كيفية وصف Dusk للتسوية، أدركت أنني كنت أدمج بين فكرتين مختلفتين.
على معظم السلاسل، تصبح المعاملة أكثر أمانًا كلما طال الانتظار. لا يوجد ما يصرّح بأنها “دائمة”. أنت ببساطة تصل إلى نقطة يصبح فيها عكسها مكلفًا جدًا لدرجة أن أي شخص معقول لن يفعل ذلك. هذا احتمال وليس وعدًا.
يتعامل Dusk مع الأمر بطريقة مختلفة. تم تصميم إجماعه بحيث يتم تسوية كتلةٍ وفقًا لقواعد البروتوكول نفسه، بدل أن تصبح تدريجيًا أكثر أمانًا مع مرور الوقت.
والذي وجدته لافتًا بشكل خاص هو سبب أهمية هذا الفارق أكثر بكثير في التمويل منه في الاستخدام الاعتيادي للعملات المشفّرة. إذا أرسلت شخصًا مبلغًا من المال واستغرق الأمر دقيقة إضافية كي يشعر بالاطمئنان، فلن يحدث شيء مهم. لكن لا يمكن لنظام تسوية أن يعمل على أساس “غالبًا ما ستكون دائمة”. يجب أن يكون هناك طرف مسؤول عن اللحظة التي تصبح فيها عملية التحويل غير قابلة للعكس، ويجب أن تكون تلك اللحظة حقيقةً لا مجرد تقدير.
كما يفسّر هذا أيضًا شيئًا حيّرني من قبل. إن بناء طبقة تسوية من الصفر يُعدّ عملًا هائلًا بينما تتوفر خيارات أسرع بالفعل. لا يكون ذلك منطقيًا إلا إذا كان الضمان نفسه هو المنتج.
ما زلت غير قادر على القول كيف يتصرف ذلك عندما تكون الشبكة تحت ضغط حقيقي وليس ضمن الظروف العادية. عندها عادةً ما تكشف التصاميم عمّا كانت قد وعدت به فعليًا.
لكن من هنا توقفت عن قراءة كلمة “confirmed” بوصفها فكرة واحدة. هناك لحظة تحدث فيها المعاملة، وهناك لحظة تتوقف فيها عن كونها قابلة للعكس، وهاتان اللحظتان ليست دائمًا الشيء نفسه.
6
·
--
#dusk $DUSK @Dusk_Foundation في السابق، كنت أعتقد أن على البلوكشين أن يختار جانبًا. إما أنه بلا إذن (permissionless)، حيث يمكن لأي شخص إجراء المعاملات ولا يوجد حارس بوابة، أو أنه مُصرّح به (permissioned)، حيث يقرر اتحاد من يشارك. عام أو خاص. أحدهما أو الآخر.
لكن كلما قرأت أكثر عن Dusk، كلما بدا أن هذا التقسيم لا يصف ما يتم بناؤه فعليًا.
الطبقة الأساسية (base layer) مفتوحة. يمكن لأي شخص تشغيل عقدة، ويمكن لأي شخص المشاركة بالحصة (stake)، والشفرة عامة، ولا توجد لجنة توافق على مشاركتك. وفي الوقت نفسه، فإن الأصول المقصود أن تعيش على تلك الطبقة على العكس تمامًا: مقيدة الأهلية، ومتحكمة في عمليات التحويل، ولا يمكن الاحتفاظ بها إلا بواسطة أطراف مُتحقق منها.
ما وجدته لافتًا بشكل خاص هو أن هذه الأمور ليست في تعارض، لأن كل واحدة منها تعمل على طبقات مختلفة. لا يحتاج الشبكة إلى معرفة من أنت لتضمين معاملتك. أما الأصل فيحتاج إلى معرفة من أنت قبل أن يسمح لك بالحصول عليه والاحتفاظ به. انفتاح في طبقة التسوية، وتقييد في طبقة الأداة.
الأسواق التقليدية تعمل بالطريقة نفسها، ونادرًا ما نلاحظ ذلك. فبنية الإنترنت التحتية تنقل صفقة أسهم دون أي رأي حول ما إذا كان يُسمح لك بامتلاك تلك الأسهم. النقل محايد. والأداة ليست محايدة.
إن جعل ذلك صعبًا على السلسلة (on-chain) هو أن معظم الناس يقيمون سلسلة واحدة ككائن واحد. لذا يسألون إن كانت Dusk بلا إذن، فيحصلون على إجابة جزئية، ثم يستنتجون استنتاجًا خاطئًا في أي من الاتجاهين.
ما زلت غير متأكد كيف يستقيم ذلك عندما ينتهي أصل مُقيّد في مكان لا يمكن للتقييد أن يتبعه — فهذه تبدو الحالة الأكثر صعوبة بالفعل.
من هنا توقفت عن السؤال عما إذا كانت السلسلة مفتوحة أم مغلقة. أصبح السؤال الأكثر فائدة هو: أي طبقة تعيش فيها حالة الانفتاح، وهل تُفرض القيود في الطبقة التي تعلوها عبر الشفرة (code) أم عبر الاتفاق فقط.
#dusk $DUSK @Dusk في السابق، كنت أعتقد أن على البلوكشين أن يختار جانبًا. إما أنه بلا إذن (permissionless)، حيث يمكن لأي شخص إجراء المعاملات ولا يوجد حارس بوابة، أو أنه مُصرّح به (permissioned)، حيث يقرر اتحاد من يشارك. عام أو خاص. أحدهما أو الآخر.
لكن كلما قرأت أكثر عن Dusk، كلما بدا أن هذا التقسيم لا يصف ما يتم بناؤه فعليًا.
الطبقة الأساسية (base layer) مفتوحة. يمكن لأي شخص تشغيل عقدة، ويمكن لأي شخص المشاركة بالحصة (stake)، والشفرة عامة، ولا توجد لجنة توافق على مشاركتك. وفي الوقت نفسه، فإن الأصول المقصود أن تعيش على تلك الطبقة على العكس تمامًا: مقيدة الأهلية، ومتحكمة في عمليات التحويل، ولا يمكن الاحتفاظ بها إلا بواسطة أطراف مُتحقق منها.
ما وجدته لافتًا بشكل خاص هو أن هذه الأمور ليست في تعارض، لأن كل واحدة منها تعمل على طبقات مختلفة. لا يحتاج الشبكة إلى معرفة من أنت لتضمين معاملتك. أما الأصل فيحتاج إلى معرفة من أنت قبل أن يسمح لك بالحصول عليه والاحتفاظ به. انفتاح في طبقة التسوية، وتقييد في طبقة الأداة.
الأسواق التقليدية تعمل بالطريقة نفسها، ونادرًا ما نلاحظ ذلك. فبنية الإنترنت التحتية تنقل صفقة أسهم دون أي رأي حول ما إذا كان يُسمح لك بامتلاك تلك الأسهم. النقل محايد. والأداة ليست محايدة.
إن جعل ذلك صعبًا على السلسلة (on-chain) هو أن معظم الناس يقيمون سلسلة واحدة ككائن واحد. لذا يسألون إن كانت Dusk بلا إذن، فيحصلون على إجابة جزئية، ثم يستنتجون استنتاجًا خاطئًا في أي من الاتجاهين.
ما زلت غير متأكد كيف يستقيم ذلك عندما ينتهي أصل مُقيّد في مكان لا يمكن للتقييد أن يتبعه — فهذه تبدو الحالة الأكثر صعوبة بالفعل.
من هنا توقفت عن السؤال عما إذا كانت السلسلة مفتوحة أم مغلقة. أصبح السؤال الأكثر فائدة هو: أي طبقة تعيش فيها حالة الانفتاح، وهل تُفرض القيود في الطبقة التي تعلوها عبر الشفرة (code) أم عبر الاتفاق فقط.
لكن كلما قرأت أكثر عن Dusk، كلما بدا أن هذا التقسيم لا يصف ما يتم بناؤه فعليًا.
الطبقة الأساسية (base layer) مفتوحة. يمكن لأي شخص تشغيل عقدة، ويمكن لأي شخص المشاركة بالحصة (stake)، والشفرة عامة، ولا توجد لجنة توافق على مشاركتك. وفي الوقت نفسه، فإن الأصول المقصود أن تعيش على تلك الطبقة على العكس تمامًا: مقيدة الأهلية، ومتحكمة في عمليات التحويل، ولا يمكن الاحتفاظ بها إلا بواسطة أطراف مُتحقق منها.
ما وجدته لافتًا بشكل خاص هو أن هذه الأمور ليست في تعارض، لأن كل واحدة منها تعمل على طبقات مختلفة. لا يحتاج الشبكة إلى معرفة من أنت لتضمين معاملتك. أما الأصل فيحتاج إلى معرفة من أنت قبل أن يسمح لك بالحصول عليه والاحتفاظ به. انفتاح في طبقة التسوية، وتقييد في طبقة الأداة.
الأسواق التقليدية تعمل بالطريقة نفسها، ونادرًا ما نلاحظ ذلك. فبنية الإنترنت التحتية تنقل صفقة أسهم دون أي رأي حول ما إذا كان يُسمح لك بامتلاك تلك الأسهم. النقل محايد. والأداة ليست محايدة.
إن جعل ذلك صعبًا على السلسلة (on-chain) هو أن معظم الناس يقيمون سلسلة واحدة ككائن واحد. لذا يسألون إن كانت Dusk بلا إذن، فيحصلون على إجابة جزئية، ثم يستنتجون استنتاجًا خاطئًا في أي من الاتجاهين.
ما زلت غير متأكد كيف يستقيم ذلك عندما ينتهي أصل مُقيّد في مكان لا يمكن للتقييد أن يتبعه — فهذه تبدو الحالة الأكثر صعوبة بالفعل.
من هنا توقفت عن السؤال عما إذا كانت السلسلة مفتوحة أم مغلقة. أصبح السؤال الأكثر فائدة هو: أي طبقة تعيش فيها حالة الانفتاح، وهل تُفرض القيود في الطبقة التي تعلوها عبر الشفرة (code) أم عبر الاتفاق فقط.
70
·
--
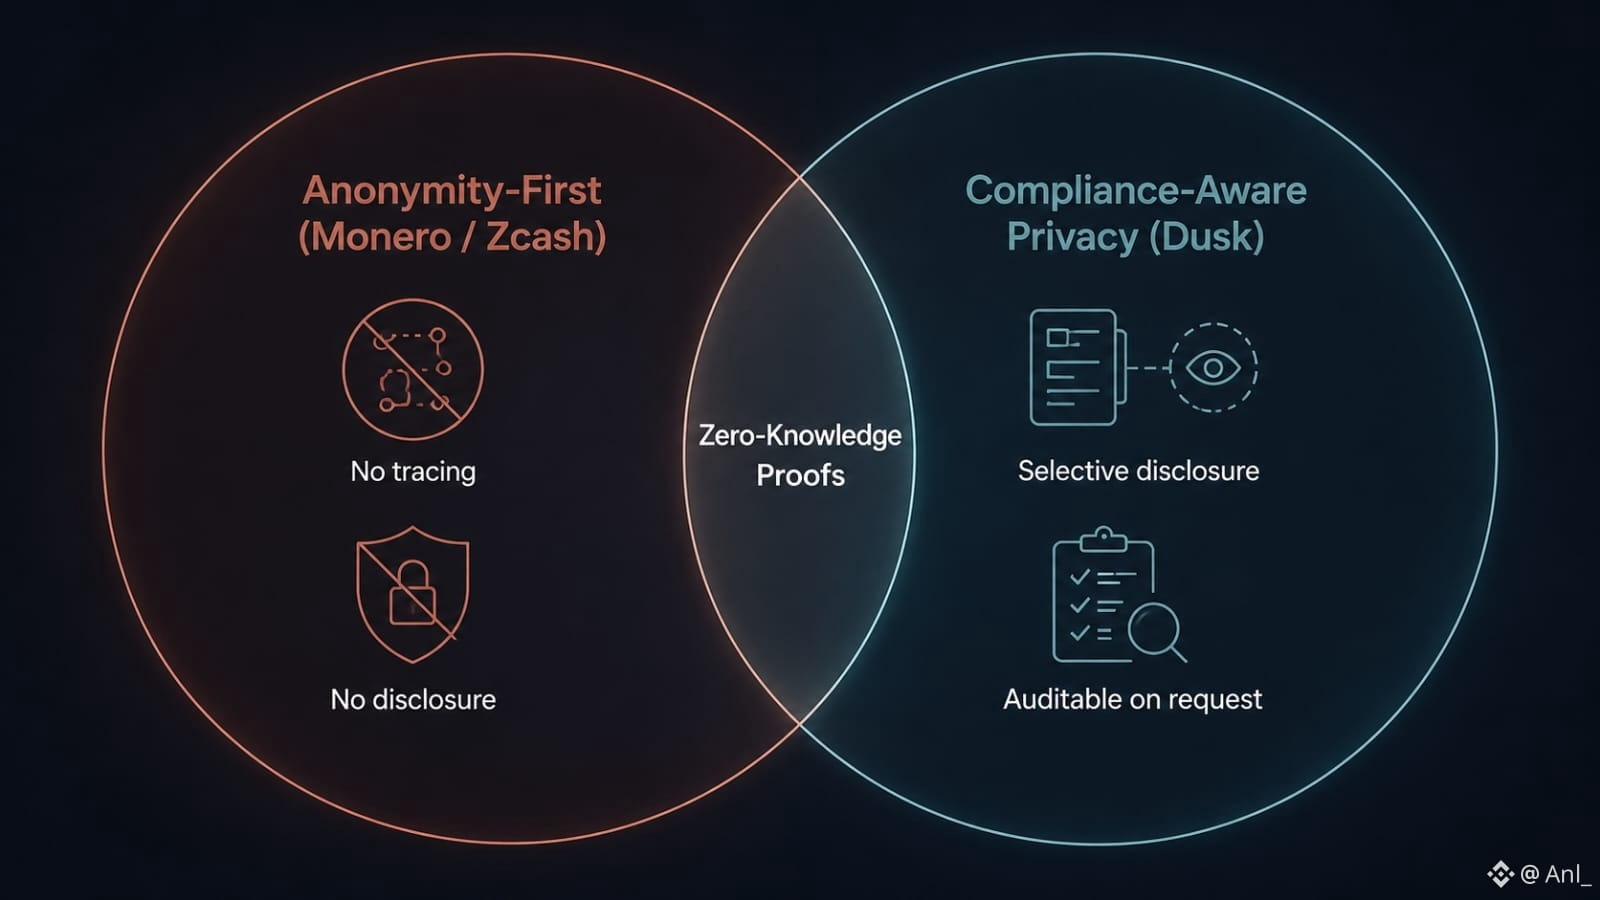
#dusk $DUSK @Dusk_Foundation عندما تسمع «عملة خصوصية»، هل تفكر في مونيرو أم زكاش؟
فعلت ذلك. لكن المقارنة تصبح أكثر إثارة للاهتمام عندما تسأل ما الذي يفترض أن تحققه «الخصوصية».
يتخذ مونيرو موقفًا صارمًا: الخصوصية إلزامية. يظل المرسل والمتلقي والمبلغ مخفيين افتراضيًا. أما زكاش فهو أكثر مرونة، إذ يستخدم معاملات مُشفّرة بالكامل ومفاتيح عرض يمكنها كشف معلومات محددة بشكل انتقائي.
تدفع شركة Dusk هذه الفلسفة الثانية مباشرة إلى التمويل المُنظَّم.
تتمثل الفكرة في الخصوصية مع الإفصاح الانتقائي: لا يلزم أن تكون أنشطتك المالية علنية، لكن يمكن لطرف مُخوَّل — مدقق أو مشرف أو مؤسسة — أن يحصل على الدليل المحدد الذي يحتاجه دون رؤية كل شيء آخر.
أفهم لماذا تفضّل المؤسسات ذلك.
فالبنوك والجهات المُصدِرة والأسواق الخاضعة للتنظيم تحتاج إلى السرية، لكنها أيضًا لا يمكنها العمل في نظام يصبح فيه من المستحيل إثبات الامتثال.
كما أن الجدل واضح أيضًا.
بالنسبة لمؤيد خصوصية «محسوب على عالم العملات الرقمية» (crypto-native)، قد يبدو «الوضوح المأذون» أقل كونه خصوصية وأكثر كونه بابًا خلفيًا مُتحكمًا فيه. وإذا كان بإمكان منح شخص ما وصولًا، تصبح القضية متعلقة بمن يتحكم في هذا الوصول وبموجب أي قواعد.
ثم هناك مسألة التبني.
لم يعد الضغط التنظيمي على الأصول التي تركز على إخفاء الهوية مجرد احتمال. فقد أزال Kraken مونيرو لعملاء المنطقة الاقتصادية الأوروبية، مشيرًا صراحةً إلى تغييرات تنظيمية.
هذا يجعل تسوية Dusk تبدو أكثر قابلية للحياة تجاريًا: إخفاء المعلومات عن الجمهور مع السماح كذلك بالتحقق المُنظَّم.
لكن «قابلية أعلى للتبني» لا تعني تلقائيًا «خصوصية أفضل».
ربما تحمي الخصوصية الخالصة المبدأ بشكل أفضل، لكنها تواجه صعوبة في الوصول المؤسسي. وربما يتنازل الإفصاح الانتقائي عن نقاء الرؤية الأيديولوجية لجعل الخصوصية قابلة للاستخدام داخل النظام المالي.
وهذا يترك السؤال المزعج:
إذا كانت الخصوصية لا تزال يمكن إظهارها «لشخص ما»، فهل هي حقًا خصوصية — أم مجرد وضوح مُنظَّم؟
#dusk $DUSK @Dusk عندما تسمع «عملة خصوصية»، هل تفكر في مونيرو أم زكاش؟
فعلت ذلك. لكن المقارنة تصبح أكثر إثارة للاهتمام عندما تسأل ما الذي يفترض أن تحققه «الخصوصية».
يتخذ مونيرو موقفًا صارمًا: الخصوصية إلزامية. يظل المرسل والمتلقي والمبلغ مخفيين افتراضيًا. أما زكاش فهو أكثر مرونة، إذ يستخدم معاملات مُشفّرة بالكامل ومفاتيح عرض يمكنها كشف معلومات محددة بشكل انتقائي.
تدفع شركة Dusk هذه الفلسفة الثانية مباشرة إلى التمويل المُنظَّم.
تتمثل الفكرة في الخصوصية مع الإفصاح الانتقائي: لا يلزم أن تكون أنشطتك المالية علنية، لكن يمكن لطرف مُخوَّل — مدقق أو مشرف أو مؤسسة — أن يحصل على الدليل المحدد الذي يحتاجه دون رؤية كل شيء آخر.
أفهم لماذا تفضّل المؤسسات ذلك.
فالبنوك والجهات المُصدِرة والأسواق الخاضعة للتنظيم تحتاج إلى السرية، لكنها أيضًا لا يمكنها العمل في نظام يصبح فيه من المستحيل إثبات الامتثال.
كما أن الجدل واضح أيضًا.
بالنسبة لمؤيد خصوصية «محسوب على عالم العملات الرقمية» (crypto-native)، قد يبدو «الوضوح المأذون» أقل كونه خصوصية وأكثر كونه بابًا خلفيًا مُتحكمًا فيه. وإذا كان بإمكان منح شخص ما وصولًا، تصبح القضية متعلقة بمن يتحكم في هذا الوصول وبموجب أي قواعد.
ثم هناك مسألة التبني.
لم يعد الضغط التنظيمي على الأصول التي تركز على إخفاء الهوية مجرد احتمال. فقد أزال Kraken مونيرو لعملاء المنطقة الاقتصادية الأوروبية، مشيرًا صراحةً إلى تغييرات تنظيمية.
هذا يجعل تسوية Dusk تبدو أكثر قابلية للحياة تجاريًا: إخفاء المعلومات عن الجمهور مع السماح كذلك بالتحقق المُنظَّم.
لكن «قابلية أعلى للتبني» لا تعني تلقائيًا «خصوصية أفضل».
ربما تحمي الخصوصية الخالصة المبدأ بشكل أفضل، لكنها تواجه صعوبة في الوصول المؤسسي. وربما يتنازل الإفصاح الانتقائي عن نقاء الرؤية الأيديولوجية لجعل الخصوصية قابلة للاستخدام داخل النظام المالي.
وهذا يترك السؤال المزعج:
إذا كانت الخصوصية لا تزال يمكن إظهارها «لشخص ما»، فهل هي حقًا خصوصية — أم مجرد وضوح مُنظَّم؟
فعلت ذلك. لكن المقارنة تصبح أكثر إثارة للاهتمام عندما تسأل ما الذي يفترض أن تحققه «الخصوصية».
يتخذ مونيرو موقفًا صارمًا: الخصوصية إلزامية. يظل المرسل والمتلقي والمبلغ مخفيين افتراضيًا. أما زكاش فهو أكثر مرونة، إذ يستخدم معاملات مُشفّرة بالكامل ومفاتيح عرض يمكنها كشف معلومات محددة بشكل انتقائي.
تدفع شركة Dusk هذه الفلسفة الثانية مباشرة إلى التمويل المُنظَّم.
تتمثل الفكرة في الخصوصية مع الإفصاح الانتقائي: لا يلزم أن تكون أنشطتك المالية علنية، لكن يمكن لطرف مُخوَّل — مدقق أو مشرف أو مؤسسة — أن يحصل على الدليل المحدد الذي يحتاجه دون رؤية كل شيء آخر.
أفهم لماذا تفضّل المؤسسات ذلك.
فالبنوك والجهات المُصدِرة والأسواق الخاضعة للتنظيم تحتاج إلى السرية، لكنها أيضًا لا يمكنها العمل في نظام يصبح فيه من المستحيل إثبات الامتثال.
كما أن الجدل واضح أيضًا.
بالنسبة لمؤيد خصوصية «محسوب على عالم العملات الرقمية» (crypto-native)، قد يبدو «الوضوح المأذون» أقل كونه خصوصية وأكثر كونه بابًا خلفيًا مُتحكمًا فيه. وإذا كان بإمكان منح شخص ما وصولًا، تصبح القضية متعلقة بمن يتحكم في هذا الوصول وبموجب أي قواعد.
ثم هناك مسألة التبني.
لم يعد الضغط التنظيمي على الأصول التي تركز على إخفاء الهوية مجرد احتمال. فقد أزال Kraken مونيرو لعملاء المنطقة الاقتصادية الأوروبية، مشيرًا صراحةً إلى تغييرات تنظيمية.
هذا يجعل تسوية Dusk تبدو أكثر قابلية للحياة تجاريًا: إخفاء المعلومات عن الجمهور مع السماح كذلك بالتحقق المُنظَّم.
لكن «قابلية أعلى للتبني» لا تعني تلقائيًا «خصوصية أفضل».
ربما تحمي الخصوصية الخالصة المبدأ بشكل أفضل، لكنها تواجه صعوبة في الوصول المؤسسي. وربما يتنازل الإفصاح الانتقائي عن نقاء الرؤية الأيديولوجية لجعل الخصوصية قابلة للاستخدام داخل النظام المالي.
وهذا يترك السؤال المزعج:
إذا كانت الخصوصية لا تزال يمكن إظهارها «لشخص ما»، فهل هي حقًا خصوصية — أم مجرد وضوح مُنظَّم؟
1
1
151
·
--
تفعل معظم سلاسل إثبات الحصة شيئًا واحدًا بعد اقتراح كتلة: لجنة تصوّت، وإذا حصلت أصوات كافية، تُحتسب الكتلة.
@Dusk_Foundation تفعل ذلك مرتين، والجولة الثانية هي التي لا يشرحها أحد.
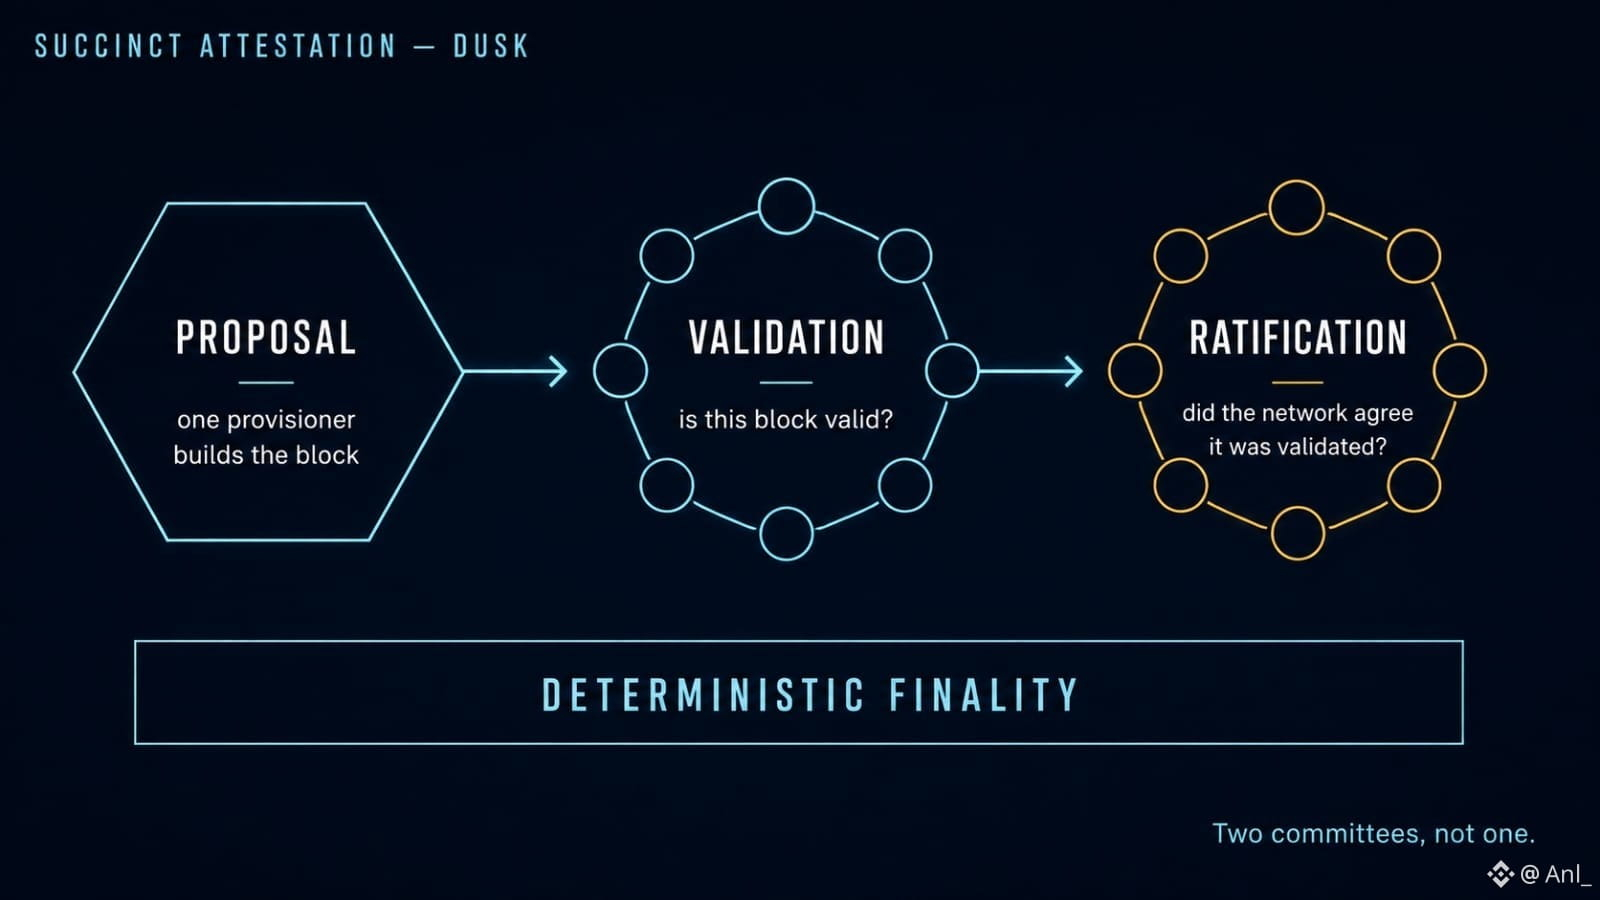
تُجري «الاعتماد الموجز» (Succinct Attestation) كل جولة على ثلاث خطوات. يُقترح بلوك مرشح. تُتحقق منه لجنة مُختارة عشوائيًا. ثم تقوم لجنة ثانية بالمصادقة — وما تؤكده ليس الكتلة. إنها تؤكد نتيجة التحقق.
استغرق الأمر وقتًا طويلًا حتى أدرك هذا التفريق بشكل صحيح.
الإثبات يجيب: «هل هذه الكتلة صالحة؟». المصادقة تجيب: «هل اتفقَت الشبكة فعلًا على أنه تم التحقق منها؟». هذان سؤالان مختلفان، والثاني هو ما ينشئ الحسم الحتمي. من دون ذلك تحصل على رأي لجنة، يُنقَل عبر الشبكة، ويصل إلى عقد مختلفة في أزمنة مختلفة. مع ذلك تحصل على سجلّ مُعتَمَد يُثبت أن الاتفاق نفسه قد حدث.
هذه هي الفَرْق بين «هذه الكتلة على الأرجح نهائية» و«هذه الكتلة نهائية». بالنسبة لسلسلة تستهدف تسوية الأوراق المالية، لا يُعد هذا فارقًا فلسفيًا. إنه الفرق بين ضمان التسوية وتقدير التسوية.
والكلفة حقيقية أيضًا. وجود لجنتين يعني جولتين من التوقيعات، وفرصتين لاحتمال تعثر المشاركة، وتقسيمات مكافآت تعكس ذلك — إذ إن التحقق والمصادقة يقتطع كلٌ منهما جزءًا من مكافأة الكتلة، بشكل منفصل عن مُولِّد الكتلة.
ما إذا كانت هذه الجولة الإضافية تستحق كلفة التأخير والتنسيق الإضافي هو بالضبط النوع من الأشياء التي لا يمكن للمراجعة (التدقيق) أن تُطلعك عليه. أشارت مراجعة Oak Security إلى أن البروتوكول مُصمَّم جيدًا. العبارة «مُصمَّم جيدًا» وعبارة «مناسب جيدًا لحمل واقعي» ادعاءان مختلفان.
سؤال صريح لمشغلي العقد هنا: هل قام أحدٌ بقياس مدى شيوع أن تكون المصادقة هي الخطوة التي تتعثر، بدلًا من التحقق؟
#dusk $DUSK #block
تفعل معظم سلاسل إثبات الحصة شيئًا واحدًا بعد اقتراح كتلة: لجنة تصوّت، وإذا حصلت أصوات كافية، تُحتسب الكتلة.
@Dusk تفعل ذلك مرتين، والجولة الثانية هي التي لا يشرحها أحد.
تُجري «الاعتماد الموجز» (Succinct Attestation) كل جولة على ثلاث خطوات. يُقترح بلوك مرشح. تُتحقق منه لجنة مُختارة عشوائيًا. ثم تقوم لجنة ثانية بالمصادقة — وما تؤكده ليس الكتلة. إنها تؤكد نتيجة التحقق.
استغرق الأمر وقتًا طويلًا حتى أدرك هذا التفريق بشكل صحيح.
الإثبات يجيب: «هل هذه الكتلة صالحة؟». المصادقة تجيب: «هل اتفقَت الشبكة فعلًا على أنه تم التحقق منها؟». هذان سؤالان مختلفان، والثاني هو ما ينشئ الحسم الحتمي. من دون ذلك تحصل على رأي لجنة، يُنقَل عبر الشبكة، ويصل إلى عقد مختلفة في أزمنة مختلفة. مع ذلك تحصل على سجلّ مُعتَمَد يُثبت أن الاتفاق نفسه قد حدث.
هذه هي الفَرْق بين «هذه الكتلة على الأرجح نهائية» و«هذه الكتلة نهائية». بالنسبة لسلسلة تستهدف تسوية الأوراق المالية، لا يُعد هذا فارقًا فلسفيًا. إنه الفرق بين ضمان التسوية وتقدير التسوية.
والكلفة حقيقية أيضًا. وجود لجنتين يعني جولتين من التوقيعات، وفرصتين لاحتمال تعثر المشاركة، وتقسيمات مكافآت تعكس ذلك — إذ إن التحقق والمصادقة يقتطع كلٌ منهما جزءًا من مكافأة الكتلة، بشكل منفصل عن مُولِّد الكتلة.
ما إذا كانت هذه الجولة الإضافية تستحق كلفة التأخير والتنسيق الإضافي هو بالضبط النوع من الأشياء التي لا يمكن للمراجعة (التدقيق) أن تُطلعك عليه. أشارت مراجعة Oak Security إلى أن البروتوكول مُصمَّم جيدًا. العبارة «مُصمَّم جيدًا» وعبارة «مناسب جيدًا لحمل واقعي» ادعاءان مختلفان.
سؤال صريح لمشغلي العقد هنا: هل قام أحدٌ بقياس مدى شيوع أن تكون المصادقة هي الخطوة التي تتعثر، بدلًا من التحقق؟
#dusk $DUSK #block
@Dusk تفعل ذلك مرتين، والجولة الثانية هي التي لا يشرحها أحد.
تُجري «الاعتماد الموجز» (Succinct Attestation) كل جولة على ثلاث خطوات. يُقترح بلوك مرشح. تُتحقق منه لجنة مُختارة عشوائيًا. ثم تقوم لجنة ثانية بالمصادقة — وما تؤكده ليس الكتلة. إنها تؤكد نتيجة التحقق.
استغرق الأمر وقتًا طويلًا حتى أدرك هذا التفريق بشكل صحيح.
الإثبات يجيب: «هل هذه الكتلة صالحة؟». المصادقة تجيب: «هل اتفقَت الشبكة فعلًا على أنه تم التحقق منها؟». هذان سؤالان مختلفان، والثاني هو ما ينشئ الحسم الحتمي. من دون ذلك تحصل على رأي لجنة، يُنقَل عبر الشبكة، ويصل إلى عقد مختلفة في أزمنة مختلفة. مع ذلك تحصل على سجلّ مُعتَمَد يُثبت أن الاتفاق نفسه قد حدث.
هذه هي الفَرْق بين «هذه الكتلة على الأرجح نهائية» و«هذه الكتلة نهائية». بالنسبة لسلسلة تستهدف تسوية الأوراق المالية، لا يُعد هذا فارقًا فلسفيًا. إنه الفرق بين ضمان التسوية وتقدير التسوية.
والكلفة حقيقية أيضًا. وجود لجنتين يعني جولتين من التوقيعات، وفرصتين لاحتمال تعثر المشاركة، وتقسيمات مكافآت تعكس ذلك — إذ إن التحقق والمصادقة يقتطع كلٌ منهما جزءًا من مكافأة الكتلة، بشكل منفصل عن مُولِّد الكتلة.
ما إذا كانت هذه الجولة الإضافية تستحق كلفة التأخير والتنسيق الإضافي هو بالضبط النوع من الأشياء التي لا يمكن للمراجعة (التدقيق) أن تُطلعك عليه. أشارت مراجعة Oak Security إلى أن البروتوكول مُصمَّم جيدًا. العبارة «مُصمَّم جيدًا» وعبارة «مناسب جيدًا لحمل واقعي» ادعاءان مختلفان.
سؤال صريح لمشغلي العقد هنا: هل قام أحدٌ بقياس مدى شيوع أن تكون المصادقة هي الخطوة التي تتعثر، بدلًا من التحقق؟
#dusk $DUSK #block
35
·
--
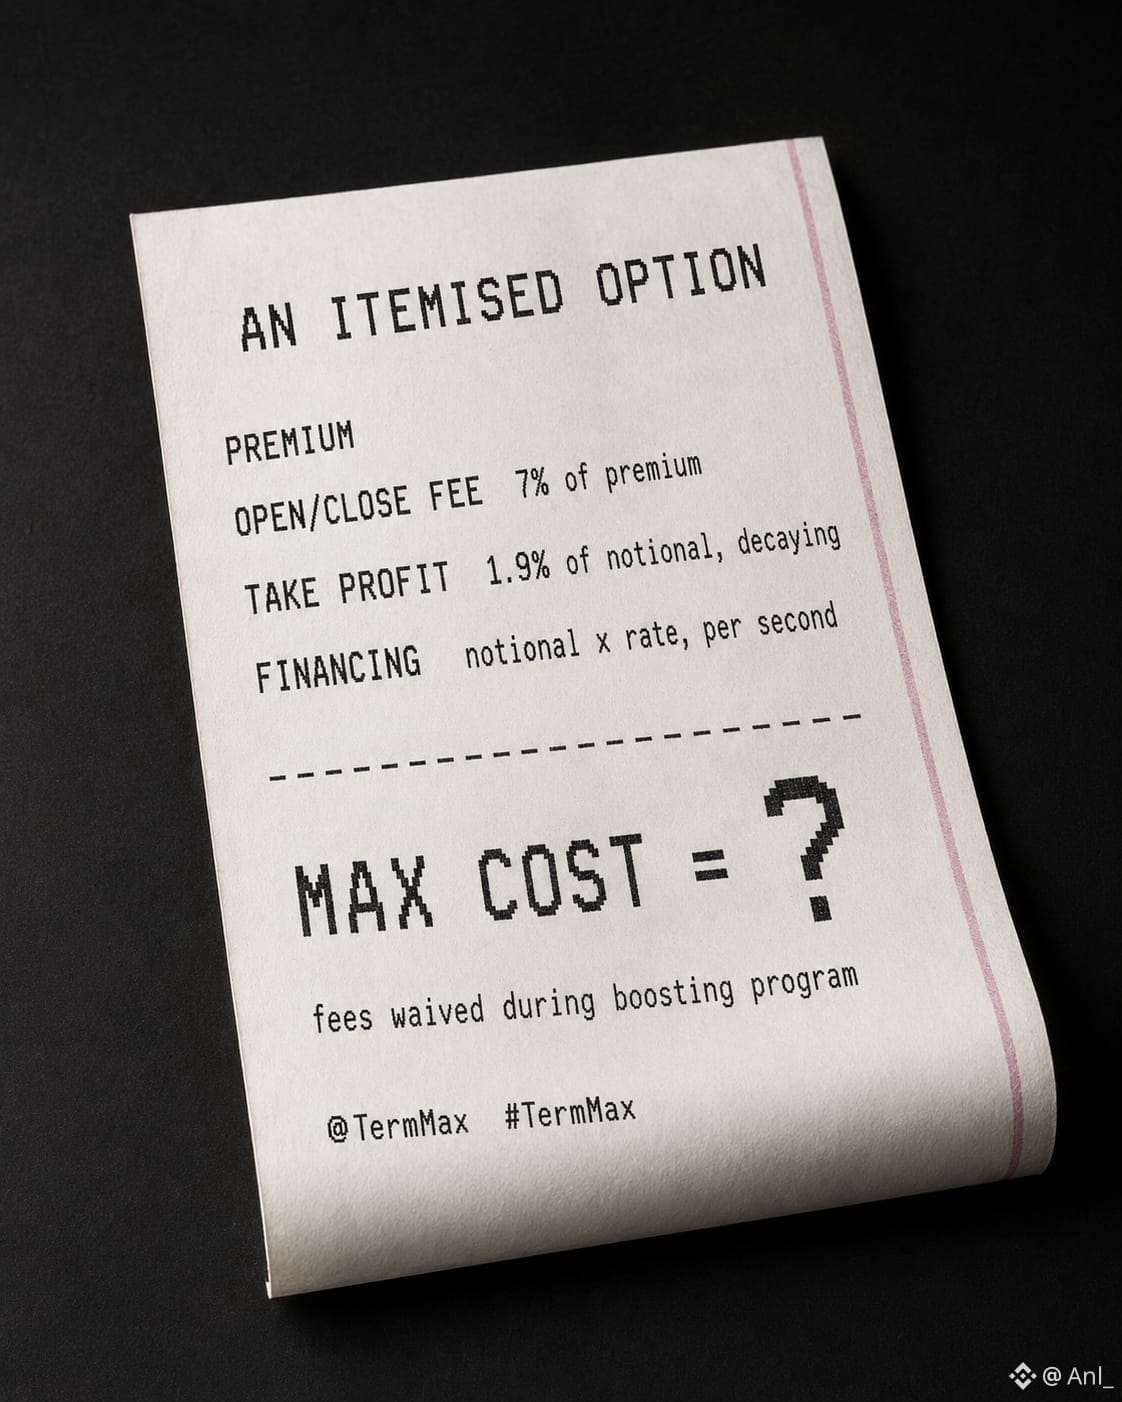
@termmax تقول صفحة خيار Alpha إن الحد الأقصى لخسارتك هو علاوة التداول. وتضيف صفحة الرسوم ثلاث سطور إضافية إلى ذلك.
إن فتح أو إغلاق مركز Long أو Short يكلف 7% من العلاوة المدفوعة.
ويتم تحصيل الربح عند جني الأرباح على أساس القيمة الاسمية، لا على أساس العلاوة — بنسبة 1.9% في اليوم الأول، مع تناقص خطي حتى تاريخ الاستحقاق. مثال المستندات الخاص بهم: عقد مدته 16 يومًا تم إغلاقه في اليوم 10، بقيمة اسمية قدرها 10,000 USDT، يدفع 47.5 USDT.
ثم التمويل. أنت تدفع فائدة على القيمة الاسمية عن كل ثانية تحتفظ فيها بالمركز. يستخدم مثالهم معدلًا سنويًا مُعادلًا بنسبة 100% وينتج حوالي 1.37 USDT يوميًا على قيمة اسمية قدرها 100 USDT. حوالي 10% من هذه الفائدة تذهب إلى المنصة، والباقي إلى مُودعي الإيداع للاستثمار المزدوج.
لا يتم إخفاء أي من ذلك، ويتم التنازل عن رسوم المعاملات خلال برنامج التعزيز.
لكن "الحد الأقصى للتكلفة هو العلاوة" و"الفائدة تتراكم لكل ثانية على القيمة الاسمية" جملتان مختلفتان تتحدثان عن نفس الصفقة.
عند تسعير واحد من هذه الأمور، هل تقوم بتسعير العلاوة أم العلاوة مضافًا إليها تكلفة/حمل التمويل (carry)؟
#termmax @termmax
@TermMax تقول صفحة خيار Alpha إن الحد الأقصى لخسارتك هو علاوة التداول. وتضيف صفحة الرسوم ثلاث سطور إضافية إلى ذلك.
إن فتح أو إغلاق مركز Long أو Short يكلف 7% من العلاوة المدفوعة.
ويتم تحصيل الربح عند جني الأرباح على أساس القيمة الاسمية، لا على أساس العلاوة — بنسبة 1.9% في اليوم الأول، مع تناقص خطي حتى تاريخ الاستحقاق. مثال المستندات الخاص بهم: عقد مدته 16 يومًا تم إغلاقه في اليوم 10، بقيمة اسمية قدرها 10,000 USDT، يدفع 47.5 USDT.
ثم التمويل. أنت تدفع فائدة على القيمة الاسمية عن كل ثانية تحتفظ فيها بالمركز. يستخدم مثالهم معدلًا سنويًا مُعادلًا بنسبة 100% وينتج حوالي 1.37 USDT يوميًا على قيمة اسمية قدرها 100 USDT. حوالي 10% من هذه الفائدة تذهب إلى المنصة، والباقي إلى مُودعي الإيداع للاستثمار المزدوج.
لا يتم إخفاء أي من ذلك، ويتم التنازل عن رسوم المعاملات خلال برنامج التعزيز.
لكن "الحد الأقصى للتكلفة هو العلاوة" و"الفائدة تتراكم لكل ثانية على القيمة الاسمية" جملتان مختلفتان تتحدثان عن نفس الصفقة.
عند تسعير واحد من هذه الأمور، هل تقوم بتسعير العلاوة أم العلاوة مضافًا إليها تكلفة/حمل التمويل (carry)؟
#termmax @TermMax
إن فتح أو إغلاق مركز Long أو Short يكلف 7% من العلاوة المدفوعة.
ويتم تحصيل الربح عند جني الأرباح على أساس القيمة الاسمية، لا على أساس العلاوة — بنسبة 1.9% في اليوم الأول، مع تناقص خطي حتى تاريخ الاستحقاق. مثال المستندات الخاص بهم: عقد مدته 16 يومًا تم إغلاقه في اليوم 10، بقيمة اسمية قدرها 10,000 USDT، يدفع 47.5 USDT.
ثم التمويل. أنت تدفع فائدة على القيمة الاسمية عن كل ثانية تحتفظ فيها بالمركز. يستخدم مثالهم معدلًا سنويًا مُعادلًا بنسبة 100% وينتج حوالي 1.37 USDT يوميًا على قيمة اسمية قدرها 100 USDT. حوالي 10% من هذه الفائدة تذهب إلى المنصة، والباقي إلى مُودعي الإيداع للاستثمار المزدوج.
لا يتم إخفاء أي من ذلك، ويتم التنازل عن رسوم المعاملات خلال برنامج التعزيز.
لكن "الحد الأقصى للتكلفة هو العلاوة" و"الفائدة تتراكم لكل ثانية على القيمة الاسمية" جملتان مختلفتان تتحدثان عن نفس الصفقة.
عند تسعير واحد من هذه الأمور، هل تقوم بتسعير العلاوة أم العلاوة مضافًا إليها تكلفة/حمل التمويل (carry)؟
#termmax @TermMax
1
79
·
--
#dusk $DUSK
يتجادل الجميع حول الإجماع. لا يكاد أحد ينظر إلى طبقة واحدة تحته.
@Dusk_Foundation لا يستخدم الإشاعات العشوائية لتحريك الكتل بين العقد. بل يستخدم Kadcast — تراكبًا منظّمًا، حيث تحدد مواضع كل عقدة لمن يتم تمريرها. توضح المستندات السبب في سطر واحد: استخدام عرض نطاق أقل، وزمن استجابة أكثر قابلية للتنبؤ.
الكلمة التي تهم هنا هي “قابلية التنبؤ”.
الإشاعات العشوائية متينة لكنها مزعجة. قد تصل الرسالة إليك خلال 200 ملّي ثانية أو 900 ملّي ثانية، بحسب الحظ. بالنسبة لمعظم السلاسل هذا مقبول. لكن بالنسبة لسلسلة تبيع المؤسسات “نهائية حتمية” خلال ~10 ثوانٍ، فإن تباين الانتشار ليس تفصيلًا تجميليًا—بل هو جزء من وعد التسوية. لا يمكنك ضمان توقيت النهائية فوق طبقة نقل تتعامل مع الأمور بلامبالاة.
الجزء الثاني هو التدقيق. راجع Blaize تنفيذ Rust ومنحه 9.8 من 10، لكن الملاحظات هي الجزء المثير للاهتمام: انحرافات عن مواصفة Kadcast الأصلية، وحالات طرفية تم تفويتها في معالجة العقد الخاملة، ومعالجة غامضة للحقول المحجوزة في رؤوس الرسائل. تمت معالجة كل شيء أو التحقق منه، باستثناء عنصرين إعلاميين.
الحقول المحجوزة والعقد الخاملة. ليست أمورًا مثيرة. بالضبط النوع الذي يتحول إلى حادث إنتاجي غريب بعد ثلاث سنوات.
السؤال المفتوح الذي لا أزال أفكر فيه: التراكب المنظّم يعني أن الطوبولوجيا يمكن استنتاجها بدلًا من كونها عشوائية. هذا ما يشتري قابلية التنبؤ. لكن هل يجعل أنماط حركة المرور أيضًا أسهل للرصد بالنسبة لسلسلة تكون قيمتها بالكامل هي السرّية؟ بصراحة لا أعرف، ولم أعثر على تحليل علني يجيب عنه.
بالنسبة لسلسلة خصوصية—هل ستقبل التضحية ببعض قابلية التنبؤ بالانتشار مقابل شبكة أكثر فوضى وصعوبة في رسم خريطتها؟
#dusk $DUSK
يتجادل الجميع حول الإجماع. لا يكاد أحد ينظر إلى طبقة واحدة تحته.
@Dusk لا يستخدم الإشاعات العشوائية لتحريك الكتل بين العقد. بل يستخدم Kadcast — تراكبًا منظّمًا، حيث تحدد مواضع كل عقدة لمن يتم تمريرها. توضح المستندات السبب في سطر واحد: استخدام عرض نطاق أقل، وزمن استجابة أكثر قابلية للتنبؤ.
الكلمة التي تهم هنا هي “قابلية التنبؤ”.
الإشاعات العشوائية متينة لكنها مزعجة. قد تصل الرسالة إليك خلال 200 ملّي ثانية أو 900 ملّي ثانية، بحسب الحظ. بالنسبة لمعظم السلاسل هذا مقبول. لكن بالنسبة لسلسلة تبيع المؤسسات “نهائية حتمية” خلال ~10 ثوانٍ، فإن تباين الانتشار ليس تفصيلًا تجميليًا—بل هو جزء من وعد التسوية. لا يمكنك ضمان توقيت النهائية فوق طبقة نقل تتعامل مع الأمور بلامبالاة.
الجزء الثاني هو التدقيق. راجع Blaize تنفيذ Rust ومنحه 9.8 من 10، لكن الملاحظات هي الجزء المثير للاهتمام: انحرافات عن مواصفة Kadcast الأصلية، وحالات طرفية تم تفويتها في معالجة العقد الخاملة، ومعالجة غامضة للحقول المحجوزة في رؤوس الرسائل. تمت معالجة كل شيء أو التحقق منه، باستثناء عنصرين إعلاميين.
الحقول المحجوزة والعقد الخاملة. ليست أمورًا مثيرة. بالضبط النوع الذي يتحول إلى حادث إنتاجي غريب بعد ثلاث سنوات.
السؤال المفتوح الذي لا أزال أفكر فيه: التراكب المنظّم يعني أن الطوبولوجيا يمكن استنتاجها بدلًا من كونها عشوائية. هذا ما يشتري قابلية التنبؤ. لكن هل يجعل أنماط حركة المرور أيضًا أسهل للرصد بالنسبة لسلسلة تكون قيمتها بالكامل هي السرّية؟ بصراحة لا أعرف، ولم أعثر على تحليل علني يجيب عنه.
بالنسبة لسلسلة خصوصية—هل ستقبل التضحية ببعض قابلية التنبؤ بالانتشار مقابل شبكة أكثر فوضى وصعوبة في رسم خريطتها؟
يتجادل الجميع حول الإجماع. لا يكاد أحد ينظر إلى طبقة واحدة تحته.
@Dusk لا يستخدم الإشاعات العشوائية لتحريك الكتل بين العقد. بل يستخدم Kadcast — تراكبًا منظّمًا، حيث تحدد مواضع كل عقدة لمن يتم تمريرها. توضح المستندات السبب في سطر واحد: استخدام عرض نطاق أقل، وزمن استجابة أكثر قابلية للتنبؤ.
الكلمة التي تهم هنا هي “قابلية التنبؤ”.
الإشاعات العشوائية متينة لكنها مزعجة. قد تصل الرسالة إليك خلال 200 ملّي ثانية أو 900 ملّي ثانية، بحسب الحظ. بالنسبة لمعظم السلاسل هذا مقبول. لكن بالنسبة لسلسلة تبيع المؤسسات “نهائية حتمية” خلال ~10 ثوانٍ، فإن تباين الانتشار ليس تفصيلًا تجميليًا—بل هو جزء من وعد التسوية. لا يمكنك ضمان توقيت النهائية فوق طبقة نقل تتعامل مع الأمور بلامبالاة.
الجزء الثاني هو التدقيق. راجع Blaize تنفيذ Rust ومنحه 9.8 من 10، لكن الملاحظات هي الجزء المثير للاهتمام: انحرافات عن مواصفة Kadcast الأصلية، وحالات طرفية تم تفويتها في معالجة العقد الخاملة، ومعالجة غامضة للحقول المحجوزة في رؤوس الرسائل. تمت معالجة كل شيء أو التحقق منه، باستثناء عنصرين إعلاميين.
الحقول المحجوزة والعقد الخاملة. ليست أمورًا مثيرة. بالضبط النوع الذي يتحول إلى حادث إنتاجي غريب بعد ثلاث سنوات.
السؤال المفتوح الذي لا أزال أفكر فيه: التراكب المنظّم يعني أن الطوبولوجيا يمكن استنتاجها بدلًا من كونها عشوائية. هذا ما يشتري قابلية التنبؤ. لكن هل يجعل أنماط حركة المرور أيضًا أسهل للرصد بالنسبة لسلسلة تكون قيمتها بالكامل هي السرّية؟ بصراحة لا أعرف، ولم أعثر على تحليل علني يجيب عنه.
بالنسبة لسلسلة خصوصية—هل ستقبل التضحية ببعض قابلية التنبؤ بالانتشار مقابل شبكة أكثر فوضى وصعوبة في رسم خريطتها؟
1
16
·
--
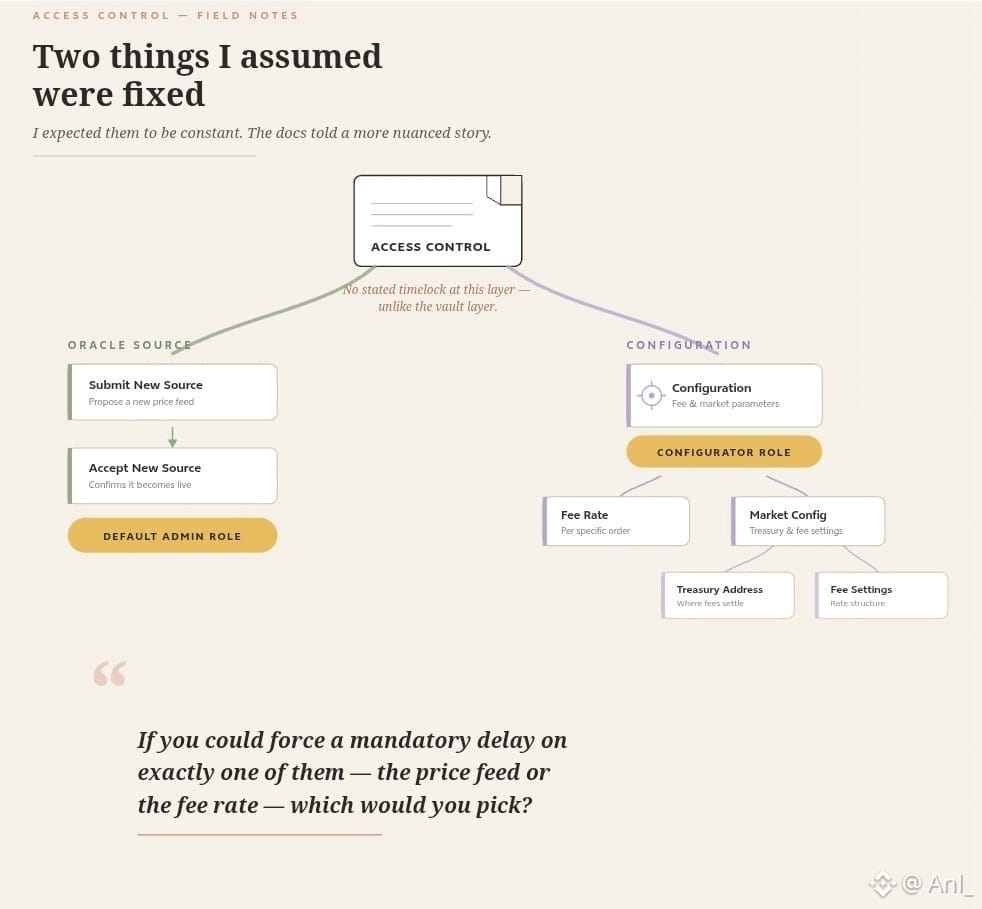
شيئان افترضت أنهما ثابتتان
دخلت إلى وثائق التحكم في الوصول بحثًا عن شيء آخر، فخرجت بقائمة أقصر مما كنت أسميه «ثوابت».
أولًا: الأوراكل. توجد دالتان؛ واحدة تُرسِل مصدر سعر جديدًا لأصل، والأخرى تقبله. كلاهما يقع تحت دور المسؤول الافتراضي. إذن فإن التغذية (الـ feed) التي تقرر ما إذا كان مركزك بصحة جيدة هي مجرد معلمة.
ثم الرسوم. يمكن لدور مُهيِّئ (configurator) تحديث معدل الرسوم في أمر محدد، وتحديث إعدادات السوق بما في ذلك عنوان الخزينة وإعدادات الرسوم.
لا يوجد في أيٍ منهما ما هو غير معتاد. كل بروتوكول إقراض لديه مفاتيح من هذا النوع، وتريدها في يوم أن تبدأ الـ feed بطباعة هراء. مورفو، آڤي (Aave)، وكلهم.
ما لم أستطع العثور عليه في تلك الصفحة هو فترة انتظار مُعلنة بين إرسال أحد هذه الأمور وبين قبوله. توضح طبقة الـ vault وثائقها الخاصة بالـ timelock بشكل واضح. أما هذه الطبقة، فإني لست متأكدًا — وأفضل أن أقول إني لست متأكدًا بدلًا من التخمين.
إذا كان بإمكانك فرض تأخير إجباري إلزامي على واحدٍ منهما فقط، فهل ستختار تغذية السعر أم معدل الرسوم؟
#termmax @termmax $AAVE
شيئان افترضت أنهما ثابتتان
دخلت إلى وثائق التحكم في الوصول بحثًا عن شيء آخر، فخرجت بقائمة أقصر مما كنت أسميه «ثوابت».
أولًا: الأوراكل. توجد دالتان؛ واحدة تُرسِل مصدر سعر جديدًا لأصل، والأخرى تقبله. كلاهما يقع تحت دور المسؤول الافتراضي. إذن فإن التغذية (الـ feed) التي تقرر ما إذا كان مركزك بصحة جيدة هي مجرد معلمة.
ثم الرسوم. يمكن لدور مُهيِّئ (configurator) تحديث معدل الرسوم في أمر محدد، وتحديث إعدادات السوق بما في ذلك عنوان الخزينة وإعدادات الرسوم.
لا يوجد في أيٍ منهما ما هو غير معتاد. كل بروتوكول إقراض لديه مفاتيح من هذا النوع، وتريدها في يوم أن تبدأ الـ feed بطباعة هراء. مورفو، آڤي (Aave)، وكلهم.
ما لم أستطع العثور عليه في تلك الصفحة هو فترة انتظار مُعلنة بين إرسال أحد هذه الأمور وبين قبوله. توضح طبقة الـ vault وثائقها الخاصة بالـ timelock بشكل واضح. أما هذه الطبقة، فإني لست متأكدًا — وأفضل أن أقول إني لست متأكدًا بدلًا من التخمين.
إذا كان بإمكانك فرض تأخير إجباري إلزامي على واحدٍ منهما فقط، فهل ستختار تغذية السعر أم معدل الرسوم؟
#termmax @TermMax $AAVE
دخلت إلى وثائق التحكم في الوصول بحثًا عن شيء آخر، فخرجت بقائمة أقصر مما كنت أسميه «ثوابت».
أولًا: الأوراكل. توجد دالتان؛ واحدة تُرسِل مصدر سعر جديدًا لأصل، والأخرى تقبله. كلاهما يقع تحت دور المسؤول الافتراضي. إذن فإن التغذية (الـ feed) التي تقرر ما إذا كان مركزك بصحة جيدة هي مجرد معلمة.
ثم الرسوم. يمكن لدور مُهيِّئ (configurator) تحديث معدل الرسوم في أمر محدد، وتحديث إعدادات السوق بما في ذلك عنوان الخزينة وإعدادات الرسوم.
لا يوجد في أيٍ منهما ما هو غير معتاد. كل بروتوكول إقراض لديه مفاتيح من هذا النوع، وتريدها في يوم أن تبدأ الـ feed بطباعة هراء. مورفو، آڤي (Aave)، وكلهم.
ما لم أستطع العثور عليه في تلك الصفحة هو فترة انتظار مُعلنة بين إرسال أحد هذه الأمور وبين قبوله. توضح طبقة الـ vault وثائقها الخاصة بالـ timelock بشكل واضح. أما هذه الطبقة، فإني لست متأكدًا — وأفضل أن أقول إني لست متأكدًا بدلًا من التخمين.
إذا كان بإمكانك فرض تأخير إجباري إلزامي على واحدٍ منهما فقط، فهل ستختار تغذية السعر أم معدل الرسوم؟
#termmax @TermMax $AAVE
84
·
--
كنت أتوقع عملية واحدة. لقد حسبت ثلاث عمليات.
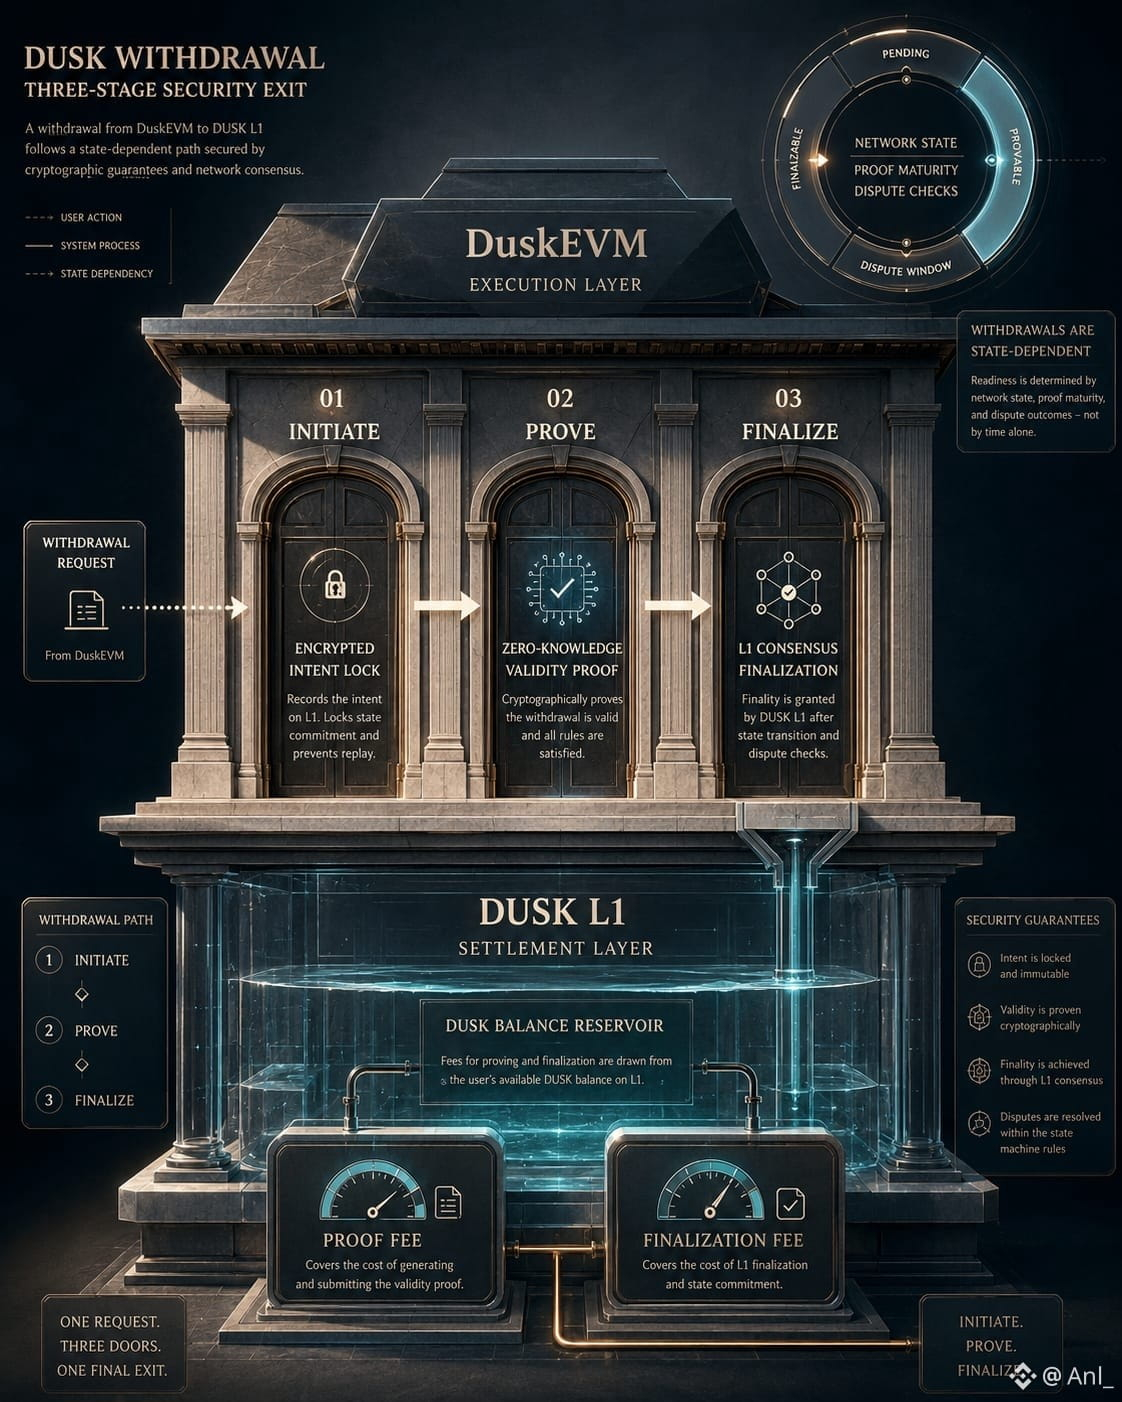
هذه عملية سحب عبر جسر DuskEVM، مباشرة من دليل Dusk الخاص:
1. ابدأ عملية السحب على DuskEVM
2. ثبّتها على Dusk L1
3. أكملها على Dusk L1
ثلاث عمليات على السلسلة، ورسوم على الجهتين: المعاملة المصدرية، ثم اثنتان أخريان على L1.
التعليمات التي أحترمها أكثر هي تلك المتعلقة بالتوقيت. تقول الوثائق إن جاهزية السحب تعتمد على الحالة المنشورة للشبكة، ونضج الإثبات، وفحوصات لعبة النزاع، وأن حقل حالة المحفظة هو المرجع — لا تستنتج الجاهزية من الوقت المنقضي. سطّر كهذا موجود لأن نوافذ سحب الـ Rollup ليست ساعات، بل آلات حالات. كل تكامل يقوم بتضمين "انتظر N دقائق، ثم أكمل" في النهاية سينكسر: قد تصل المقترحات متأخرة، وقد تمتد عملية التحقق وقتًا أطول، ويرسل المُكمِّل بياناته إلى حالة لا تكون جاهزة.
التفصيل الثاني يقول أكثر من مجرد عدد الخطوات. يخبرك الدليل أن تحتفظ بكميات كافية من DUSK غير المُحجّب على L1 لتغطية تكلفة كل من إثبات السحب ومعاملة إتمامه. اجلس مع ذلك على سلسلة يكون جوهر عرضها هو التحويلات السرّية: مسار الخروج من طبقة EVM الخاصة بها مُقوّم في رصيدٍ شفاف. تنبيه، والأمر مهم — هذا دليل للشبكة التجريبية؛ فما زال DuskEVM مُعلَّمًا على أنه Testnet، لذا قد يتغير شكل mainnet.
ولإنصاف Dusk، لا شيء مما سبق هو اختراع لـ Dusk. إنها ممارسة قياسية لتصميم الـ optimistic-rollup الموروث من OP Stack، وكل سلسلة من سلاسل OP تطلب منك نفس ثلاث خطوات. لذلك فالسؤال ليس ما إذا كان Dusk قد أخطأ شيئًا. بل ما الذي تفعله خبرة المستخدم القياسية في الـ rollup بسلسلة يكون تميّزها الأساسي هو الخصوصية.
هل تحتاج سلاسل تركز على الخصوصية إلى تصميم جسر مختلف جوهريًا؟ أم أن الغاز الشفاف في طبقة التسوية ثمن عادل تدفعه مقابل تجربة تطوير مألوفة؟
#dusk $DUSK @Dusk_Foundation
كنت أتوقع عملية واحدة. لقد حسبت ثلاث عمليات.
هذه عملية سحب عبر جسر DuskEVM، مباشرة من دليل Dusk الخاص:
1. ابدأ عملية السحب على DuskEVM
2. ثبّتها على Dusk L1
3. أكملها على Dusk L1
ثلاث عمليات على السلسلة، ورسوم على الجهتين: المعاملة المصدرية، ثم اثنتان أخريان على L1.
التعليمات التي أحترمها أكثر هي تلك المتعلقة بالتوقيت. تقول الوثائق إن جاهزية السحب تعتمد على الحالة المنشورة للشبكة، ونضج الإثبات، وفحوصات لعبة النزاع، وأن حقل حالة المحفظة هو المرجع — لا تستنتج الجاهزية من الوقت المنقضي. سطّر كهذا موجود لأن نوافذ سحب الـ Rollup ليست ساعات، بل آلات حالات. كل تكامل يقوم بتضمين "انتظر N دقائق، ثم أكمل" في النهاية سينكسر: قد تصل المقترحات متأخرة، وقد تمتد عملية التحقق وقتًا أطول، ويرسل المُكمِّل بياناته إلى حالة لا تكون جاهزة.
التفصيل الثاني يقول أكثر من مجرد عدد الخطوات. يخبرك الدليل أن تحتفظ بكميات كافية من DUSK غير المُحجّب على L1 لتغطية تكلفة كل من إثبات السحب ومعاملة إتمامه. اجلس مع ذلك على سلسلة يكون جوهر عرضها هو التحويلات السرّية: مسار الخروج من طبقة EVM الخاصة بها مُقوّم في رصيدٍ شفاف. تنبيه، والأمر مهم — هذا دليل للشبكة التجريبية؛ فما زال DuskEVM مُعلَّمًا على أنه Testnet، لذا قد يتغير شكل mainnet.
ولإنصاف Dusk، لا شيء مما سبق هو اختراع لـ Dusk. إنها ممارسة قياسية لتصميم الـ optimistic-rollup الموروث من OP Stack، وكل سلسلة من سلاسل OP تطلب منك نفس ثلاث خطوات. لذلك فالسؤال ليس ما إذا كان Dusk قد أخطأ شيئًا. بل ما الذي تفعله خبرة المستخدم القياسية في الـ rollup بسلسلة يكون تميّزها الأساسي هو الخصوصية.
هل تحتاج سلاسل تركز على الخصوصية إلى تصميم جسر مختلف جوهريًا؟ أم أن الغاز الشفاف في طبقة التسوية ثمن عادل تدفعه مقابل تجربة تطوير مألوفة؟
#dusk $DUSK @Dusk
هذه عملية سحب عبر جسر DuskEVM، مباشرة من دليل Dusk الخاص:
1. ابدأ عملية السحب على DuskEVM
2. ثبّتها على Dusk L1
3. أكملها على Dusk L1
ثلاث عمليات على السلسلة، ورسوم على الجهتين: المعاملة المصدرية، ثم اثنتان أخريان على L1.
التعليمات التي أحترمها أكثر هي تلك المتعلقة بالتوقيت. تقول الوثائق إن جاهزية السحب تعتمد على الحالة المنشورة للشبكة، ونضج الإثبات، وفحوصات لعبة النزاع، وأن حقل حالة المحفظة هو المرجع — لا تستنتج الجاهزية من الوقت المنقضي. سطّر كهذا موجود لأن نوافذ سحب الـ Rollup ليست ساعات، بل آلات حالات. كل تكامل يقوم بتضمين "انتظر N دقائق، ثم أكمل" في النهاية سينكسر: قد تصل المقترحات متأخرة، وقد تمتد عملية التحقق وقتًا أطول، ويرسل المُكمِّل بياناته إلى حالة لا تكون جاهزة.
التفصيل الثاني يقول أكثر من مجرد عدد الخطوات. يخبرك الدليل أن تحتفظ بكميات كافية من DUSK غير المُحجّب على L1 لتغطية تكلفة كل من إثبات السحب ومعاملة إتمامه. اجلس مع ذلك على سلسلة يكون جوهر عرضها هو التحويلات السرّية: مسار الخروج من طبقة EVM الخاصة بها مُقوّم في رصيدٍ شفاف. تنبيه، والأمر مهم — هذا دليل للشبكة التجريبية؛ فما زال DuskEVM مُعلَّمًا على أنه Testnet، لذا قد يتغير شكل mainnet.
ولإنصاف Dusk، لا شيء مما سبق هو اختراع لـ Dusk. إنها ممارسة قياسية لتصميم الـ optimistic-rollup الموروث من OP Stack، وكل سلسلة من سلاسل OP تطلب منك نفس ثلاث خطوات. لذلك فالسؤال ليس ما إذا كان Dusk قد أخطأ شيئًا. بل ما الذي تفعله خبرة المستخدم القياسية في الـ rollup بسلسلة يكون تميّزها الأساسي هو الخصوصية.
هل تحتاج سلاسل تركز على الخصوصية إلى تصميم جسر مختلف جوهريًا؟ أم أن الغاز الشفاف في طبقة التسوية ثمن عادل تدفعه مقابل تجربة تطوير مألوفة؟
#dusk $DUSK @Dusk
2
2
63
·
--
تمّ التحقق
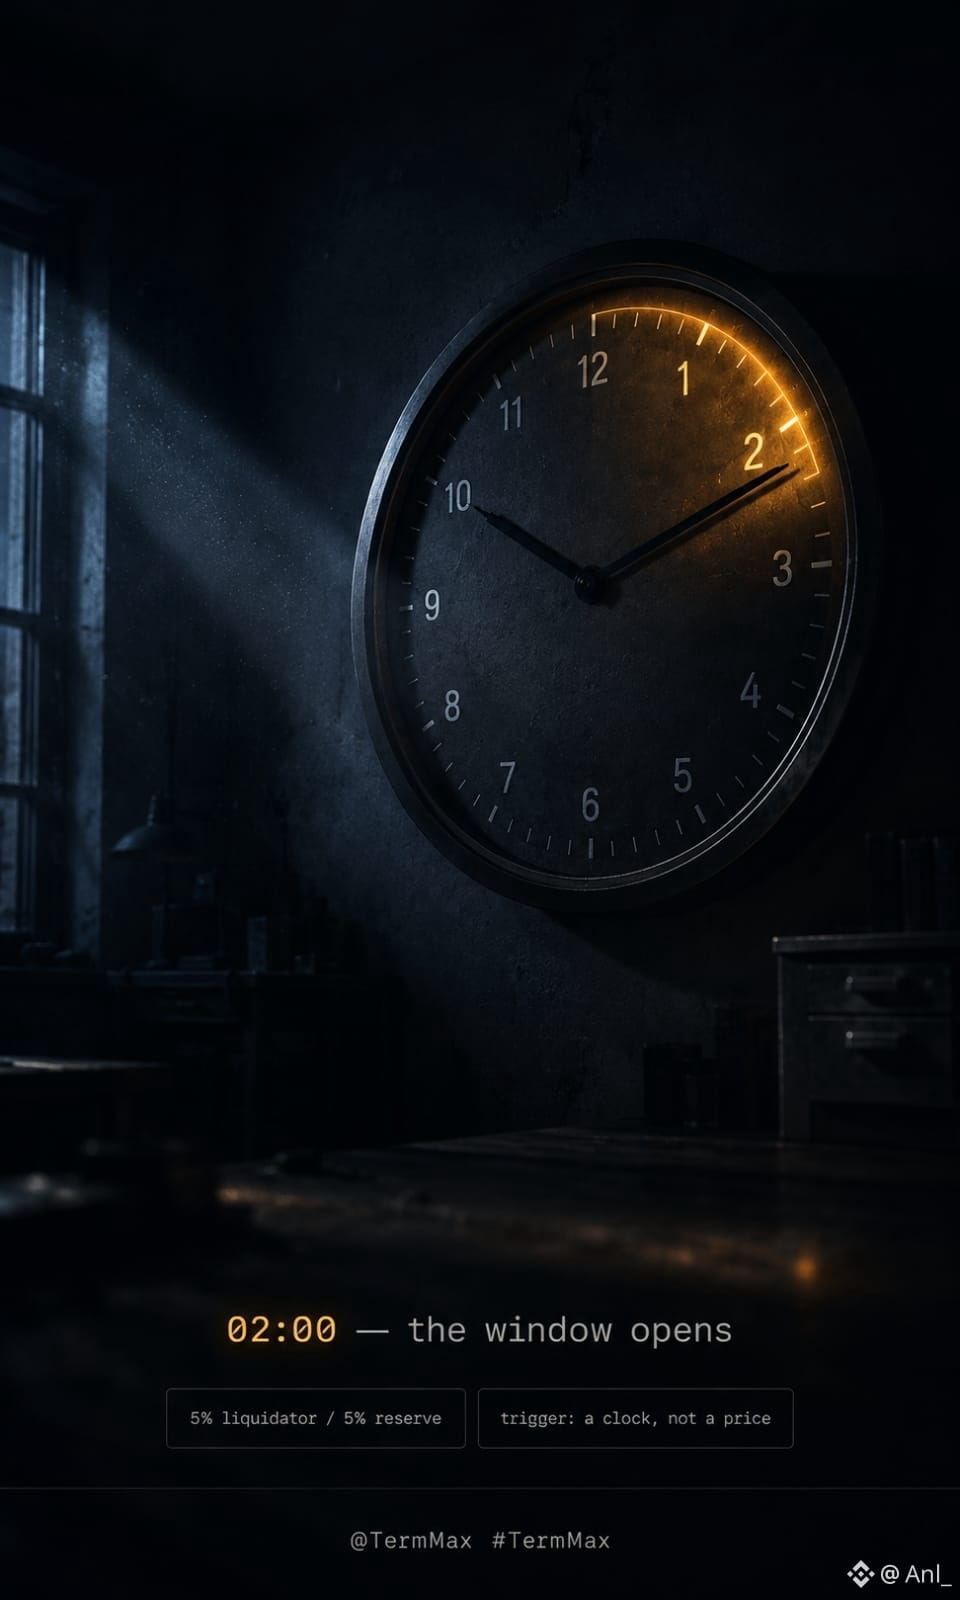
إنها الساعة 2 صباحًا وقد استحق قرض برقم @termmax للتو. لم يصل أي سداد. خلال الساعتين التاليتين، يمكن لأي شخص تصفيته — ثم تُغلق النافذة.
هذا غريب إذا كنت معتادًا على عمليات التصفية التي تُفعَّل بناءً على LTV. هنا المُحفِّز هو الساعة، لا السعر. إن عقوبة 10% على الدين المُصفّى ليست في الحقيقة رسومًا — نصفها يذهب إلى من يغلق الصفقة، ونصفها إلى احتياطي البروتوكول. إنها مكافأة لضمان أن بوتًا يكون مستيقظًا في تلك الساعة بالضبط، وليس عندما يحدث تحرك السعر.
مناسب لـ ETH أو عملة مستقرة. قصة مختلفة بالنسبة لرمز PT أو LRT رقيق السيولة. ساعتان كافيتان لإعادة التوجيه عبر مجمع عميق. ليست مدة كبيرة لفك مراكز بحجم حقيقي في ضمان لا يتداول تقريبًا في يوم عادي.
يُفترض أن آلية التسليم الفعلي في TermMax تمنح المقرضين حصة متناسبة من الضمان إذا أُغلقت النافذة دون تصفية نظيفة. ما لست متأكدًا منه هو مدى تلقائية عملية التسليم هذه فعليًا — هذا هو الجزء من الوثائق الذي أستمر في إعادة قراءته.
على أي حال، لا تختفي المخاطرة عند علامة الساعتين. بل تنتقل من المُصفّي إلى المُقرض.
أي ضمان لا ترغب في الاحتفاظ به عندما تفتح تلك النافذة، ولماذا؟
#termmax @termmax
إنها الساعة 2 صباحًا وقد استحق قرض برقم @TermMax للتو. لم يصل أي سداد. خلال الساعتين التاليتين، يمكن لأي شخص تصفيته — ثم تُغلق النافذة.
هذا غريب إذا كنت معتادًا على عمليات التصفية التي تُفعَّل بناءً على LTV. هنا المُحفِّز هو الساعة، لا السعر. إن عقوبة 10% على الدين المُصفّى ليست في الحقيقة رسومًا — نصفها يذهب إلى من يغلق الصفقة، ونصفها إلى احتياطي البروتوكول. إنها مكافأة لضمان أن بوتًا يكون مستيقظًا في تلك الساعة بالضبط، وليس عندما يحدث تحرك السعر.
مناسب لـ ETH أو عملة مستقرة. قصة مختلفة بالنسبة لرمز PT أو LRT رقيق السيولة. ساعتان كافيتان لإعادة التوجيه عبر مجمع عميق. ليست مدة كبيرة لفك مراكز بحجم حقيقي في ضمان لا يتداول تقريبًا في يوم عادي.
يُفترض أن آلية التسليم الفعلي في TermMax تمنح المقرضين حصة متناسبة من الضمان إذا أُغلقت النافذة دون تصفية نظيفة. ما لست متأكدًا منه هو مدى تلقائية عملية التسليم هذه فعليًا — هذا هو الجزء من الوثائق الذي أستمر في إعادة قراءته.
على أي حال، لا تختفي المخاطرة عند علامة الساعتين. بل تنتقل من المُصفّي إلى المُقرض.
أي ضمان لا ترغب في الاحتفاظ به عندما تفتح تلك النافذة، ولماذا؟
#termmax @TermMax
هذا غريب إذا كنت معتادًا على عمليات التصفية التي تُفعَّل بناءً على LTV. هنا المُحفِّز هو الساعة، لا السعر. إن عقوبة 10% على الدين المُصفّى ليست في الحقيقة رسومًا — نصفها يذهب إلى من يغلق الصفقة، ونصفها إلى احتياطي البروتوكول. إنها مكافأة لضمان أن بوتًا يكون مستيقظًا في تلك الساعة بالضبط، وليس عندما يحدث تحرك السعر.
مناسب لـ ETH أو عملة مستقرة. قصة مختلفة بالنسبة لرمز PT أو LRT رقيق السيولة. ساعتان كافيتان لإعادة التوجيه عبر مجمع عميق. ليست مدة كبيرة لفك مراكز بحجم حقيقي في ضمان لا يتداول تقريبًا في يوم عادي.
يُفترض أن آلية التسليم الفعلي في TermMax تمنح المقرضين حصة متناسبة من الضمان إذا أُغلقت النافذة دون تصفية نظيفة. ما لست متأكدًا منه هو مدى تلقائية عملية التسليم هذه فعليًا — هذا هو الجزء من الوثائق الذي أستمر في إعادة قراءته.
على أي حال، لا تختفي المخاطرة عند علامة الساعتين. بل تنتقل من المُصفّي إلى المُقرض.
أي ضمان لا ترغب في الاحتفاظ به عندما تفتح تلك النافذة، ولماذا؟
#termmax @TermMax
4
4
80
·
--
يبيع الجميع الاقتراض بسعر فائدة ثابت باعتباره يقينًا. بعد بضع ساعات في الوثائق، أعتقد أن هذا التأطير يقلّل فعلًا مما بناه @termmax — ويخفي سؤالًا لا يطرحه أحد في هذه الحملة.
هذه هي الجملة التي علقتُ عندها. في #termmax ، لا تكون ديونك مجرد رقم يجلس داخل عقد. بل هي مُقوَّمة في FT، وهو الرمز المخصّص لسعر الفائدة الثابت، ويمكن تسوية السداد عبر شراء FT من السوق المفتوحة بدلًا من دفع القيمة الاسمية.
توقّف لحظة عند ذلك.
تُقيِّد ضمانًا داخل Gearing Token، وتُصدر FT ضِدّه، وتبيع جزء الفائدة، ثم تبتعد بما يوفّر سيولة بمعدل تم الاتفاق عليه في اليوم الأول. الفائدة الكاملة للفترة مودَعة في الدين منذ الكتلة الأولى. لا تراكم، ولا إعادة ضبط، ولا شيء يتأرجح بينما تنام.
ثم ترتفع معدلات السوق. كل FT في ذلك السوق — بما في ذلك الرمز الذي يمثّل التزامك أنت — يبدأ بالتداول بخصم أعمق. وبما أن الدين هو FT، يمكنك شراؤه مرة أخرى بأقل من القيمة الاسمية والتسوية بأقل من السعر الذي كنت قد قفلت عليه في الأصل.
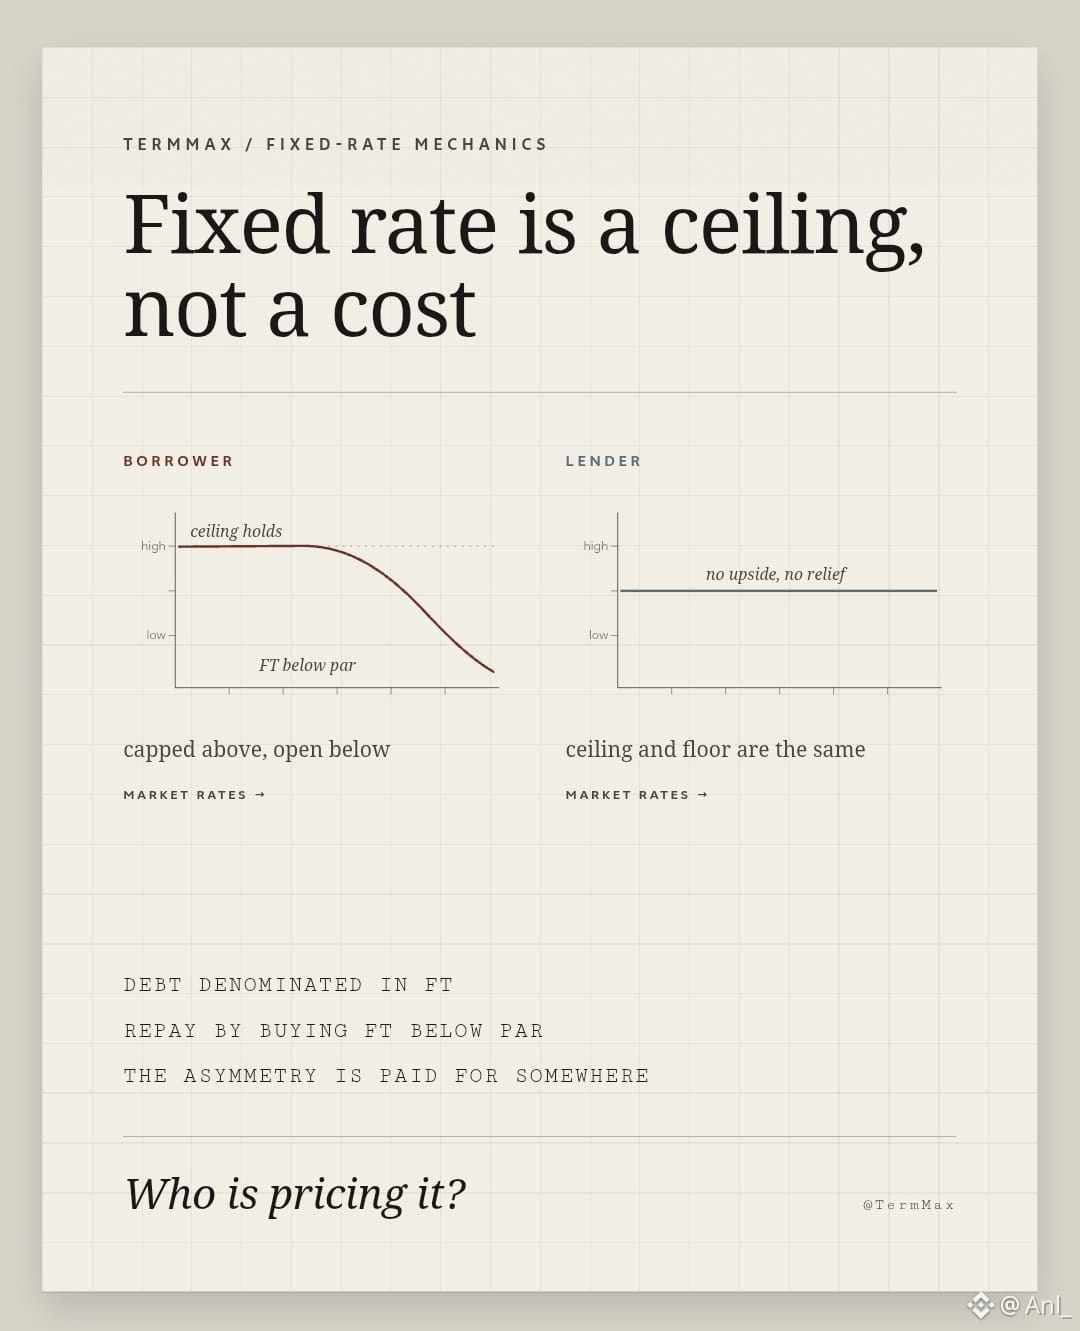
لذا فالفائدة الثابتة ليست تكلفة ثابتة. إنها حدّ أقصى. مُقفلة عند الأعلى، ومفتوحة تحت ذلك.
والآن لننظر إلى المُقرِض. فهو يحمل مطالبة بسعر صفري القسيمة تُعيد 1:1 عند الاستحقاق. ترتفع المعدلات، فينخفض قيمة FT الخاص به إذا أراد الخروج المبكر، والاحتفاظ حتى الاستحقاق يُعيد القيمة الاسمية تمامًا. الحدّ الأقصى والحدّ الأدنى هما العدد نفسه. يحصل المقترض على تقوّس (convexity). المُقرِض لا يحصل عليه.
لا يختفي هذا التفاوت لمجرد أن لوحة معلومات لا تعرضه. بل يتم دفع ثمنه في مكان ما. إمّا أنه موجودٌ بالفعل داخل الخصم الذي يطلبه المُقرِضون عند الإصدار — أي أن سعر الفائدة الثابت الذي يراه المقترضون يحمل بهدوء علاوة خيار — أو أنه غير مُسعّر إطلاقًا، ويحمل المقترضون خيار سعر فائدة مجاني، بينما يقوم القيمون والمنشئون للأوامر بتمويله دون وضع تسميته.
الإصدار الثاني هو الذي أودّ أن يتم استبعاده قبل زيادة حجم التمويل داخل خزنة. عادةً يتم ضبط منحنيات المعدلات في DeFi من خلال الاستغلال وتوقعات العائد، لا من خلال المراهنة على الخيارات.
لذا، السؤال الحقيقي لأي شخص يضع أوامر نطاق للإقراض هنا: هل تُوسّع منحنياتك للمقترضين كي يشتري ديونهم مرة أخرى بسعر رخيص، أم أن ذلك ما زال غير ظاهر في تسعيرك؟
يبيع الجميع الاقتراض بسعر فائدة ثابت باعتباره يقينًا. بعد بضع ساعات في الوثائق، أعتقد أن هذا التأطير يقلّل فعلًا مما بناه @TermMax — ويخفي سؤالًا لا يطرحه أحد في هذه الحملة.
هذه هي الجملة التي علقتُ عندها. في #termmax ، لا تكون ديونك مجرد رقم يجلس داخل عقد. بل هي مُقوَّمة في FT، وهو الرمز المخصّص لسعر الفائدة الثابت، ويمكن تسوية السداد عبر شراء FT من السوق المفتوحة بدلًا من دفع القيمة الاسمية.
توقّف لحظة عند ذلك.
تُقيِّد ضمانًا داخل Gearing Token، وتُصدر FT ضِدّه، وتبيع جزء الفائدة، ثم تبتعد بما يوفّر سيولة بمعدل تم الاتفاق عليه في اليوم الأول. الفائدة الكاملة للفترة مودَعة في الدين منذ الكتلة الأولى. لا تراكم، ولا إعادة ضبط، ولا شيء يتأرجح بينما تنام.
ثم ترتفع معدلات السوق. كل FT في ذلك السوق — بما في ذلك الرمز الذي يمثّل التزامك أنت — يبدأ بالتداول بخصم أعمق. وبما أن الدين هو FT، يمكنك شراؤه مرة أخرى بأقل من القيمة الاسمية والتسوية بأقل من السعر الذي كنت قد قفلت عليه في الأصل.
لذا فالفائدة الثابتة ليست تكلفة ثابتة. إنها حدّ أقصى. مُقفلة عند الأعلى، ومفتوحة تحت ذلك.
والآن لننظر إلى المُقرِض. فهو يحمل مطالبة بسعر صفري القسيمة تُعيد 1:1 عند الاستحقاق. ترتفع المعدلات، فينخفض قيمة FT الخاص به إذا أراد الخروج المبكر، والاحتفاظ حتى الاستحقاق يُعيد القيمة الاسمية تمامًا. الحدّ الأقصى والحدّ الأدنى هما العدد نفسه. يحصل المقترض على تقوّس (convexity). المُقرِض لا يحصل عليه.
لا يختفي هذا التفاوت لمجرد أن لوحة معلومات لا تعرضه. بل يتم دفع ثمنه في مكان ما. إمّا أنه موجودٌ بالفعل داخل الخصم الذي يطلبه المُقرِضون عند الإصدار — أي أن سعر الفائدة الثابت الذي يراه المقترضون يحمل بهدوء علاوة خيار — أو أنه غير مُسعّر إطلاقًا، ويحمل المقترضون خيار سعر فائدة مجاني، بينما يقوم القيمون والمنشئون للأوامر بتمويله دون وضع تسميته.
الإصدار الثاني هو الذي أودّ أن يتم استبعاده قبل زيادة حجم التمويل داخل خزنة. عادةً يتم ضبط منحنيات المعدلات في DeFi من خلال الاستغلال وتوقعات العائد، لا من خلال المراهنة على الخيارات.
لذا، السؤال الحقيقي لأي شخص يضع أوامر نطاق للإقراض هنا: هل تُوسّع منحنياتك للمقترضين كي يشتري ديونهم مرة أخرى بسعر رخيص، أم أن ذلك ما زال غير ظاهر في تسعيرك؟
هذه هي الجملة التي علقتُ عندها. في #termmax ، لا تكون ديونك مجرد رقم يجلس داخل عقد. بل هي مُقوَّمة في FT، وهو الرمز المخصّص لسعر الفائدة الثابت، ويمكن تسوية السداد عبر شراء FT من السوق المفتوحة بدلًا من دفع القيمة الاسمية.
توقّف لحظة عند ذلك.
تُقيِّد ضمانًا داخل Gearing Token، وتُصدر FT ضِدّه، وتبيع جزء الفائدة، ثم تبتعد بما يوفّر سيولة بمعدل تم الاتفاق عليه في اليوم الأول. الفائدة الكاملة للفترة مودَعة في الدين منذ الكتلة الأولى. لا تراكم، ولا إعادة ضبط، ولا شيء يتأرجح بينما تنام.
ثم ترتفع معدلات السوق. كل FT في ذلك السوق — بما في ذلك الرمز الذي يمثّل التزامك أنت — يبدأ بالتداول بخصم أعمق. وبما أن الدين هو FT، يمكنك شراؤه مرة أخرى بأقل من القيمة الاسمية والتسوية بأقل من السعر الذي كنت قد قفلت عليه في الأصل.
لذا فالفائدة الثابتة ليست تكلفة ثابتة. إنها حدّ أقصى. مُقفلة عند الأعلى، ومفتوحة تحت ذلك.
والآن لننظر إلى المُقرِض. فهو يحمل مطالبة بسعر صفري القسيمة تُعيد 1:1 عند الاستحقاق. ترتفع المعدلات، فينخفض قيمة FT الخاص به إذا أراد الخروج المبكر، والاحتفاظ حتى الاستحقاق يُعيد القيمة الاسمية تمامًا. الحدّ الأقصى والحدّ الأدنى هما العدد نفسه. يحصل المقترض على تقوّس (convexity). المُقرِض لا يحصل عليه.
لا يختفي هذا التفاوت لمجرد أن لوحة معلومات لا تعرضه. بل يتم دفع ثمنه في مكان ما. إمّا أنه موجودٌ بالفعل داخل الخصم الذي يطلبه المُقرِضون عند الإصدار — أي أن سعر الفائدة الثابت الذي يراه المقترضون يحمل بهدوء علاوة خيار — أو أنه غير مُسعّر إطلاقًا، ويحمل المقترضون خيار سعر فائدة مجاني، بينما يقوم القيمون والمنشئون للأوامر بتمويله دون وضع تسميته.
الإصدار الثاني هو الذي أودّ أن يتم استبعاده قبل زيادة حجم التمويل داخل خزنة. عادةً يتم ضبط منحنيات المعدلات في DeFi من خلال الاستغلال وتوقعات العائد، لا من خلال المراهنة على الخيارات.
لذا، السؤال الحقيقي لأي شخص يضع أوامر نطاق للإقراض هنا: هل تُوسّع منحنياتك للمقترضين كي يشتري ديونهم مرة أخرى بسعر رخيص، أم أن ذلك ما زال غير ظاهر في تسعيرك؟
2
3
52
·
--
#dusk $DUSK @Dusk_Foundation يتم تنفيذ إعداد السرية الخاص بـ Dusk فعليًا على مسارين منفصلين. على DuskDS، يمثّل نموذج Phoenix القيمة على شكل ملاحظات يتم الالتزام بها داخل شجرة Merkle — إذ إن إنفاق الملاحظة لا يشير إلى أي ملاحظة يتم إنفاقها. بدلًا من ذلك، يقوم المرسل بنشر مُبطِل (nullifier) وإثبات صحة بالمعرفة الصفرية يبيّن أن الإنفاق صحيح وأن الملكية حقيقية وأنه لم يتم إنشاء قيمة من العدم، دون كشف الملاحظة الأساسية. إلى جانب ذلك، يعمل Moonlight كنموذج شفاف قائم على الحسابات على السلسلة نفسها.
على DuskEVM، ومع ذلك، تأتي الخصوصية من مجموعة أدوات مختلفة تمامًا — وحدة تُسمّى Hedger، تجمع بين تشفير متماثل مبني على ElGamal مع إثباتات معرفة صفرية، بالإضافة إلى بنية هجينة من نوع UTXO/حساب. هنا يتفاعل المستخدم مع العقود عبر عنوان EVM معياري، بينما يتولى عنوان Hedger منفصل التعامل مع الأرصدة المُشفّرة، مع فرض الامتثال عبر آلية السماح (allowlisting).
هذه ليست نسختين من الفكرة نفسها. Phoenix هو نظام إثبات قائم على الملاحظات؛ بينما يقوم Hedger بالحساب مباشرةً على الأرصدة المُشفّرة، مع التحقق عبر إثباتات معرفة صفرية. والسبب المحتمل لهذا الانقسام هو أن الخصوصية القائمة على الملاحظات لا تتلاءم بشكل طبيعي مع بنية EVM القائمة على الحسابات، لذا كان هناك حاجة إلى نهج مختلف.
إن تشغيل مكدسين منفصلين من الخصوصية التشفيرية بالتوازي يعني سطح هجوم أكبر وعبئ تدقيق أثقل. كما أنه ليس واضحًا كيف يتم الحفاظ على ضمان الخصوصية عندما تنتقل القيمة بين الطبقتين.
هل يؤدي الحفاظ على محركين منفصلين للسرية إلى مضاعفة عبء التدقيق بصورة نسبية، أم أن الاعتماد المشترك على إثباتات المعرفة الصفرية يعني أن تكلفة المحرك الثاني الإضافية أقل مما يبدو؟
#dusk $DUSK @Dusk يتم تنفيذ إعداد السرية الخاص بـ Dusk فعليًا على مسارين منفصلين. على DuskDS، يمثّل نموذج Phoenix القيمة على شكل ملاحظات يتم الالتزام بها داخل شجرة Merkle — إذ إن إنفاق الملاحظة لا يشير إلى أي ملاحظة يتم إنفاقها. بدلًا من ذلك، يقوم المرسل بنشر مُبطِل (nullifier) وإثبات صحة بالمعرفة الصفرية يبيّن أن الإنفاق صحيح وأن الملكية حقيقية وأنه لم يتم إنشاء قيمة من العدم، دون كشف الملاحظة الأساسية. إلى جانب ذلك، يعمل Moonlight كنموذج شفاف قائم على الحسابات على السلسلة نفسها.
على DuskEVM، ومع ذلك، تأتي الخصوصية من مجموعة أدوات مختلفة تمامًا — وحدة تُسمّى Hedger، تجمع بين تشفير متماثل مبني على ElGamal مع إثباتات معرفة صفرية، بالإضافة إلى بنية هجينة من نوع UTXO/حساب. هنا يتفاعل المستخدم مع العقود عبر عنوان EVM معياري، بينما يتولى عنوان Hedger منفصل التعامل مع الأرصدة المُشفّرة، مع فرض الامتثال عبر آلية السماح (allowlisting).
هذه ليست نسختين من الفكرة نفسها. Phoenix هو نظام إثبات قائم على الملاحظات؛ بينما يقوم Hedger بالحساب مباشرةً على الأرصدة المُشفّرة، مع التحقق عبر إثباتات معرفة صفرية. والسبب المحتمل لهذا الانقسام هو أن الخصوصية القائمة على الملاحظات لا تتلاءم بشكل طبيعي مع بنية EVM القائمة على الحسابات، لذا كان هناك حاجة إلى نهج مختلف.
إن تشغيل مكدسين منفصلين من الخصوصية التشفيرية بالتوازي يعني سطح هجوم أكبر وعبئ تدقيق أثقل. كما أنه ليس واضحًا كيف يتم الحفاظ على ضمان الخصوصية عندما تنتقل القيمة بين الطبقتين.
هل يؤدي الحفاظ على محركين منفصلين للسرية إلى مضاعفة عبء التدقيق بصورة نسبية، أم أن الاعتماد المشترك على إثباتات المعرفة الصفرية يعني أن تكلفة المحرك الثاني الإضافية أقل مما يبدو؟
على DuskEVM، ومع ذلك، تأتي الخصوصية من مجموعة أدوات مختلفة تمامًا — وحدة تُسمّى Hedger، تجمع بين تشفير متماثل مبني على ElGamal مع إثباتات معرفة صفرية، بالإضافة إلى بنية هجينة من نوع UTXO/حساب. هنا يتفاعل المستخدم مع العقود عبر عنوان EVM معياري، بينما يتولى عنوان Hedger منفصل التعامل مع الأرصدة المُشفّرة، مع فرض الامتثال عبر آلية السماح (allowlisting).
هذه ليست نسختين من الفكرة نفسها. Phoenix هو نظام إثبات قائم على الملاحظات؛ بينما يقوم Hedger بالحساب مباشرةً على الأرصدة المُشفّرة، مع التحقق عبر إثباتات معرفة صفرية. والسبب المحتمل لهذا الانقسام هو أن الخصوصية القائمة على الملاحظات لا تتلاءم بشكل طبيعي مع بنية EVM القائمة على الحسابات، لذا كان هناك حاجة إلى نهج مختلف.
إن تشغيل مكدسين منفصلين من الخصوصية التشفيرية بالتوازي يعني سطح هجوم أكبر وعبئ تدقيق أثقل. كما أنه ليس واضحًا كيف يتم الحفاظ على ضمان الخصوصية عندما تنتقل القيمة بين الطبقتين.
هل يؤدي الحفاظ على محركين منفصلين للسرية إلى مضاعفة عبء التدقيق بصورة نسبية، أم أن الاعتماد المشترك على إثباتات المعرفة الصفرية يعني أن تكلفة المحرك الثاني الإضافية أقل مما يبدو؟
1
93
·
--
#dusk $DUSK @Dusk_Foundation
ذهبت للبحث في كيفية تمويل مكافآت استيكينغ DUSK فعليًا، متوقعًا شيئًا مشابهًا لما رأيته في معظم سلاسل PoS — إما معدل تضخم مرتفع ثابت في البداية، أو مكافآت ممولة تقريبًا بالكامل من رسوم المعاملات منذ اليوم الأول. ما تفعله Dusk ليس أيًا من ذلك.
يتم تمويل المكافآت عبر إصدار 500 مليون DUSK تُطلق على مدى 36 عامًا، وفق منحنى تناقص هندسي يتناصف تقريبًا كل أربع سنوات. إنها عملية تناقص طويلة وبطيئة وليست تجمع مكافآت مُقدَّمًا أو “هاوية” مبكرة حادة.
ما جعلني أتوقف هو عدم التوافق بين أفق هذا الإصدار والسرعة التي عادةً تعمل بها العملات المشفرة. معظم جداول مكافآت الرموز صُممت للتعامل مع السنوات القليلة الأولى المتقلبة — بناء سريع، ثم تناقص سريع، ثم السماح للرسوم بالسيطرة بسرعة. منحنى يمتد 36 عامًا أقرب إلى أفق صندوق تقاعد منه إلى برنامج حوافز نموذجي لمُثبّت (validator)، ويبدو ذلك أقل كونه سهوًا وأكثر كونه إشارة إلى نوع التبني الذي يراهن عليه البروتوكول فعليًا: بنية تحتية مالية مُنظَّمة، وهي غالبًا تتحرك على مدى سنوات وعقود بدلًا من دورات السوق.
التوتر يكمن في الفجوة بين الآن ولاحقًا. التبني المؤسسي للأوراق المالية المُرمَّزة والتسوية المتوافقة على السلسلة لا يحدثان بين ليلة وضحاها، ومن المفترض أن إيرادات رسوم المعاملات الناتجة عن هذا النوع من النشاط ما زالت مبكرة مقارنةً بما يريده البروتوكول في النهاية. وفي الوقت نفسه، تتم مكافأة المُثبّتين في الغالب من الإصدارات وليس من الاستخدام، وهي حالة طبيعية في المرحلة المبكرة لأي سلسلة PoS، لكن من الأمور الغريبة محاولة مواءمتها مع أفق تصميم يمتد 36 عامًا.
لا أعتقد أن وجود منحنى إصدار طويل يُعد ضعفًا بحد ذاته — فالأزمنة الطويلة تعكس بصدق مدى بطء تحرك التمويل المُنظَّم. لكن هذا يثير سؤالًا حول ما إذا كانت اقتصادات الاستيكينغ المصممة لمنحنى تبنٍّ مؤسسي يمتد لعقود يمكن أن تحافظ على تفاعل المُثبّتين خلال السنوات التي تسبق ظهور ذلك التبني فعليًا في إيرادات الرسوم.
#dusk $DUSK @Dusk
ذهبت للبحث في كيفية تمويل مكافآت استيكينغ DUSK فعليًا، متوقعًا شيئًا مشابهًا لما رأيته في معظم سلاسل PoS — إما معدل تضخم مرتفع ثابت في البداية، أو مكافآت ممولة تقريبًا بالكامل من رسوم المعاملات منذ اليوم الأول. ما تفعله Dusk ليس أيًا من ذلك.
يتم تمويل المكافآت عبر إصدار 500 مليون DUSK تُطلق على مدى 36 عامًا، وفق منحنى تناقص هندسي يتناصف تقريبًا كل أربع سنوات. إنها عملية تناقص طويلة وبطيئة وليست تجمع مكافآت مُقدَّمًا أو “هاوية” مبكرة حادة.
ما جعلني أتوقف هو عدم التوافق بين أفق هذا الإصدار والسرعة التي عادةً تعمل بها العملات المشفرة. معظم جداول مكافآت الرموز صُممت للتعامل مع السنوات القليلة الأولى المتقلبة — بناء سريع، ثم تناقص سريع، ثم السماح للرسوم بالسيطرة بسرعة. منحنى يمتد 36 عامًا أقرب إلى أفق صندوق تقاعد منه إلى برنامج حوافز نموذجي لمُثبّت (validator)، ويبدو ذلك أقل كونه سهوًا وأكثر كونه إشارة إلى نوع التبني الذي يراهن عليه البروتوكول فعليًا: بنية تحتية مالية مُنظَّمة، وهي غالبًا تتحرك على مدى سنوات وعقود بدلًا من دورات السوق.
التوتر يكمن في الفجوة بين الآن ولاحقًا. التبني المؤسسي للأوراق المالية المُرمَّزة والتسوية المتوافقة على السلسلة لا يحدثان بين ليلة وضحاها، ومن المفترض أن إيرادات رسوم المعاملات الناتجة عن هذا النوع من النشاط ما زالت مبكرة مقارنةً بما يريده البروتوكول في النهاية. وفي الوقت نفسه، تتم مكافأة المُثبّتين في الغالب من الإصدارات وليس من الاستخدام، وهي حالة طبيعية في المرحلة المبكرة لأي سلسلة PoS، لكن من الأمور الغريبة محاولة مواءمتها مع أفق تصميم يمتد 36 عامًا.
لا أعتقد أن وجود منحنى إصدار طويل يُعد ضعفًا بحد ذاته — فالأزمنة الطويلة تعكس بصدق مدى بطء تحرك التمويل المُنظَّم. لكن هذا يثير سؤالًا حول ما إذا كانت اقتصادات الاستيكينغ المصممة لمنحنى تبنٍّ مؤسسي يمتد لعقود يمكن أن تحافظ على تفاعل المُثبّتين خلال السنوات التي تسبق ظهور ذلك التبني فعليًا في إيرادات الرسوم.
ذهبت للبحث في كيفية تمويل مكافآت استيكينغ DUSK فعليًا، متوقعًا شيئًا مشابهًا لما رأيته في معظم سلاسل PoS — إما معدل تضخم مرتفع ثابت في البداية، أو مكافآت ممولة تقريبًا بالكامل من رسوم المعاملات منذ اليوم الأول. ما تفعله Dusk ليس أيًا من ذلك.
يتم تمويل المكافآت عبر إصدار 500 مليون DUSK تُطلق على مدى 36 عامًا، وفق منحنى تناقص هندسي يتناصف تقريبًا كل أربع سنوات. إنها عملية تناقص طويلة وبطيئة وليست تجمع مكافآت مُقدَّمًا أو “هاوية” مبكرة حادة.
ما جعلني أتوقف هو عدم التوافق بين أفق هذا الإصدار والسرعة التي عادةً تعمل بها العملات المشفرة. معظم جداول مكافآت الرموز صُممت للتعامل مع السنوات القليلة الأولى المتقلبة — بناء سريع، ثم تناقص سريع، ثم السماح للرسوم بالسيطرة بسرعة. منحنى يمتد 36 عامًا أقرب إلى أفق صندوق تقاعد منه إلى برنامج حوافز نموذجي لمُثبّت (validator)، ويبدو ذلك أقل كونه سهوًا وأكثر كونه إشارة إلى نوع التبني الذي يراهن عليه البروتوكول فعليًا: بنية تحتية مالية مُنظَّمة، وهي غالبًا تتحرك على مدى سنوات وعقود بدلًا من دورات السوق.
التوتر يكمن في الفجوة بين الآن ولاحقًا. التبني المؤسسي للأوراق المالية المُرمَّزة والتسوية المتوافقة على السلسلة لا يحدثان بين ليلة وضحاها، ومن المفترض أن إيرادات رسوم المعاملات الناتجة عن هذا النوع من النشاط ما زالت مبكرة مقارنةً بما يريده البروتوكول في النهاية. وفي الوقت نفسه، تتم مكافأة المُثبّتين في الغالب من الإصدارات وليس من الاستخدام، وهي حالة طبيعية في المرحلة المبكرة لأي سلسلة PoS، لكن من الأمور الغريبة محاولة مواءمتها مع أفق تصميم يمتد 36 عامًا.
لا أعتقد أن وجود منحنى إصدار طويل يُعد ضعفًا بحد ذاته — فالأزمنة الطويلة تعكس بصدق مدى بطء تحرك التمويل المُنظَّم. لكن هذا يثير سؤالًا حول ما إذا كانت اقتصادات الاستيكينغ المصممة لمنحنى تبنٍّ مؤسسي يمتد لعقود يمكن أن تحافظ على تفاعل المُثبّتين خلال السنوات التي تسبق ظهور ذلك التبني فعليًا في إيرادات الرسوم.
1
1
20
·
--
هناك نوعٌ معيّن من الهدوء يظهر في مشاريع البنية التحتية، ومن المفيد تعلم قراءته بشكل صحيح. ليس هو الفشل. لكنه أيضًا ليس نجاحًا واضحًا كذلك.
لقد ظل «الغسق» على الشبكة الرئيسية (mainnet) منذ فترة. فالحجّة التقنية متماسكة: عقود ذكية سرّية (confidential) متّسقة، ومعيار XSC، والإفصاح الانتقائي، وكلها مبنية حول مشكلة محددة وواقعية يملكها التمويل المُنظَّم فعلاً. ومع ذلك، عندما تنظر إلى نشاط الشبكة الفعلي، فإن معظم ما يحدث هو الرهن (staking). العقود السرّية، وإصدار الأوراق المالية الحقيقية — ما يزال ذلك غير شائع، وفقًا لمعظم الإشارات المتاحة.
تلك الفجوة بين ما تستطيع البنية التحتية تقديمه وما يجري تشغيله فعليًا تستحق التمهّل معها، بدلًا من تفسيرها سريعًا أو تبريرها على عجل.
هناك أشياء تعمل لصالحها، ومن الأفضل تسميتها بوضوح. لقد انتهى بالفعل مسار الاستحقاق المبكر (early vesting)، لذلك لا يوجد حدث إطلاق (unlock) وشيكٌ يُشوّه توقعات العرض. كما تمنح الشراكات مع منصّات مرخّصة التموقع التنظيمي أساسًا أقرب إلى الأرضية الواقعية منه إلى مجرد الطموح. وبحسب أغلب التقييمات التقنية، فإن طبقة البنية التحتية نفسها ليست هي نقطة الضعف—لا تبدو هذه قصةً
السؤال الأصعب يتعلق بمواءمة الحوافز. قد لا تحتاج المؤسسات الأكثر تموضعًا لاستخدام بنية تحتية للخصوصية والامتثال من هذا النوع إلى حيازة كميات كبيرة من الرمز ذاته؛ إذ يمكن أن يبقى تعرّضها محدودًا، كافياً للاستخدام التشغيلي فقط. وفي المقابل، فإن الأشخاص الذين يحملون الرمز هم من يمتصّون الانبعاثات المستمرة (emissions)، منتظرين حجمًا لم يظهر بعد بالقدر ذي المعنى. علاقتان مختلفتان جدًا بالموجود نفسه، من دون آلية واضحة تسحبهما إلى مواءمة
هذا ليس نقدًا للتصميم. إنها فقط وصفٌ صريح لمكانة الأمور حاليًا: قدراتٌ تقنية جاهزة، لكن ماليًا ما تزال تنتظر إثباتًا.
السؤال الذي لا يمكن لأي أحد الإجابة عنه بعد—بما في ذلك المشروع نفسه—هو: إلى متى يمكن أن تبقى عبارة «البنية التحتية جاهزة» إجابةً مُرضية قبل أن يبدأ السوق في المطالبة بأن البنية التحتية يجري استخدامها.
@Dusk_Foundation #dusk $DUSK
هناك نوعٌ معيّن من الهدوء يظهر في مشاريع البنية التحتية، ومن المفيد تعلم قراءته بشكل صحيح. ليس هو الفشل. لكنه أيضًا ليس نجاحًا واضحًا كذلك.
لقد ظل «الغسق» على الشبكة الرئيسية (mainnet) منذ فترة. فالحجّة التقنية متماسكة: عقود ذكية سرّية (confidential) متّسقة، ومعيار XSC، والإفصاح الانتقائي، وكلها مبنية حول مشكلة محددة وواقعية يملكها التمويل المُنظَّم فعلاً. ومع ذلك، عندما تنظر إلى نشاط الشبكة الفعلي، فإن معظم ما يحدث هو الرهن (staking). العقود السرّية، وإصدار الأوراق المالية الحقيقية — ما يزال ذلك غير شائع، وفقًا لمعظم الإشارات المتاحة.
تلك الفجوة بين ما تستطيع البنية التحتية تقديمه وما يجري تشغيله فعليًا تستحق التمهّل معها، بدلًا من تفسيرها سريعًا أو تبريرها على عجل.
هناك أشياء تعمل لصالحها، ومن الأفضل تسميتها بوضوح. لقد انتهى بالفعل مسار الاستحقاق المبكر (early vesting)، لذلك لا يوجد حدث إطلاق (unlock) وشيكٌ يُشوّه توقعات العرض. كما تمنح الشراكات مع منصّات مرخّصة التموقع التنظيمي أساسًا أقرب إلى الأرضية الواقعية منه إلى مجرد الطموح. وبحسب أغلب التقييمات التقنية، فإن طبقة البنية التحتية نفسها ليست هي نقطة الضعف—لا تبدو هذه قصةً
السؤال الأصعب يتعلق بمواءمة الحوافز. قد لا تحتاج المؤسسات الأكثر تموضعًا لاستخدام بنية تحتية للخصوصية والامتثال من هذا النوع إلى حيازة كميات كبيرة من الرمز ذاته؛ إذ يمكن أن يبقى تعرّضها محدودًا، كافياً للاستخدام التشغيلي فقط. وفي المقابل، فإن الأشخاص الذين يحملون الرمز هم من يمتصّون الانبعاثات المستمرة (emissions)، منتظرين حجمًا لم يظهر بعد بالقدر ذي المعنى. علاقتان مختلفتان جدًا بالموجود نفسه، من دون آلية واضحة تسحبهما إلى مواءمة
هذا ليس نقدًا للتصميم. إنها فقط وصفٌ صريح لمكانة الأمور حاليًا: قدراتٌ تقنية جاهزة، لكن ماليًا ما تزال تنتظر إثباتًا.
السؤال الذي لا يمكن لأي أحد الإجابة عنه بعد—بما في ذلك المشروع نفسه—هو: إلى متى يمكن أن تبقى عبارة «البنية التحتية جاهزة» إجابةً مُرضية قبل أن يبدأ السوق في المطالبة بأن البنية التحتية يجري استخدامها.
@Dusk #dusk $DUSK
لقد ظل «الغسق» على الشبكة الرئيسية (mainnet) منذ فترة. فالحجّة التقنية متماسكة: عقود ذكية سرّية (confidential) متّسقة، ومعيار XSC، والإفصاح الانتقائي، وكلها مبنية حول مشكلة محددة وواقعية يملكها التمويل المُنظَّم فعلاً. ومع ذلك، عندما تنظر إلى نشاط الشبكة الفعلي، فإن معظم ما يحدث هو الرهن (staking). العقود السرّية، وإصدار الأوراق المالية الحقيقية — ما يزال ذلك غير شائع، وفقًا لمعظم الإشارات المتاحة.
تلك الفجوة بين ما تستطيع البنية التحتية تقديمه وما يجري تشغيله فعليًا تستحق التمهّل معها، بدلًا من تفسيرها سريعًا أو تبريرها على عجل.
هناك أشياء تعمل لصالحها، ومن الأفضل تسميتها بوضوح. لقد انتهى بالفعل مسار الاستحقاق المبكر (early vesting)، لذلك لا يوجد حدث إطلاق (unlock) وشيكٌ يُشوّه توقعات العرض. كما تمنح الشراكات مع منصّات مرخّصة التموقع التنظيمي أساسًا أقرب إلى الأرضية الواقعية منه إلى مجرد الطموح. وبحسب أغلب التقييمات التقنية، فإن طبقة البنية التحتية نفسها ليست هي نقطة الضعف—لا تبدو هذه قصةً
السؤال الأصعب يتعلق بمواءمة الحوافز. قد لا تحتاج المؤسسات الأكثر تموضعًا لاستخدام بنية تحتية للخصوصية والامتثال من هذا النوع إلى حيازة كميات كبيرة من الرمز ذاته؛ إذ يمكن أن يبقى تعرّضها محدودًا، كافياً للاستخدام التشغيلي فقط. وفي المقابل، فإن الأشخاص الذين يحملون الرمز هم من يمتصّون الانبعاثات المستمرة (emissions)، منتظرين حجمًا لم يظهر بعد بالقدر ذي المعنى. علاقتان مختلفتان جدًا بالموجود نفسه، من دون آلية واضحة تسحبهما إلى مواءمة
هذا ليس نقدًا للتصميم. إنها فقط وصفٌ صريح لمكانة الأمور حاليًا: قدراتٌ تقنية جاهزة، لكن ماليًا ما تزال تنتظر إثباتًا.
السؤال الذي لا يمكن لأي أحد الإجابة عنه بعد—بما في ذلك المشروع نفسه—هو: إلى متى يمكن أن تبقى عبارة «البنية التحتية جاهزة» إجابةً مُرضية قبل أن يبدأ السوق في المطالبة بأن البنية التحتية يجري استخدامها.
@Dusk #dusk $DUSK
4
4
39
·
--
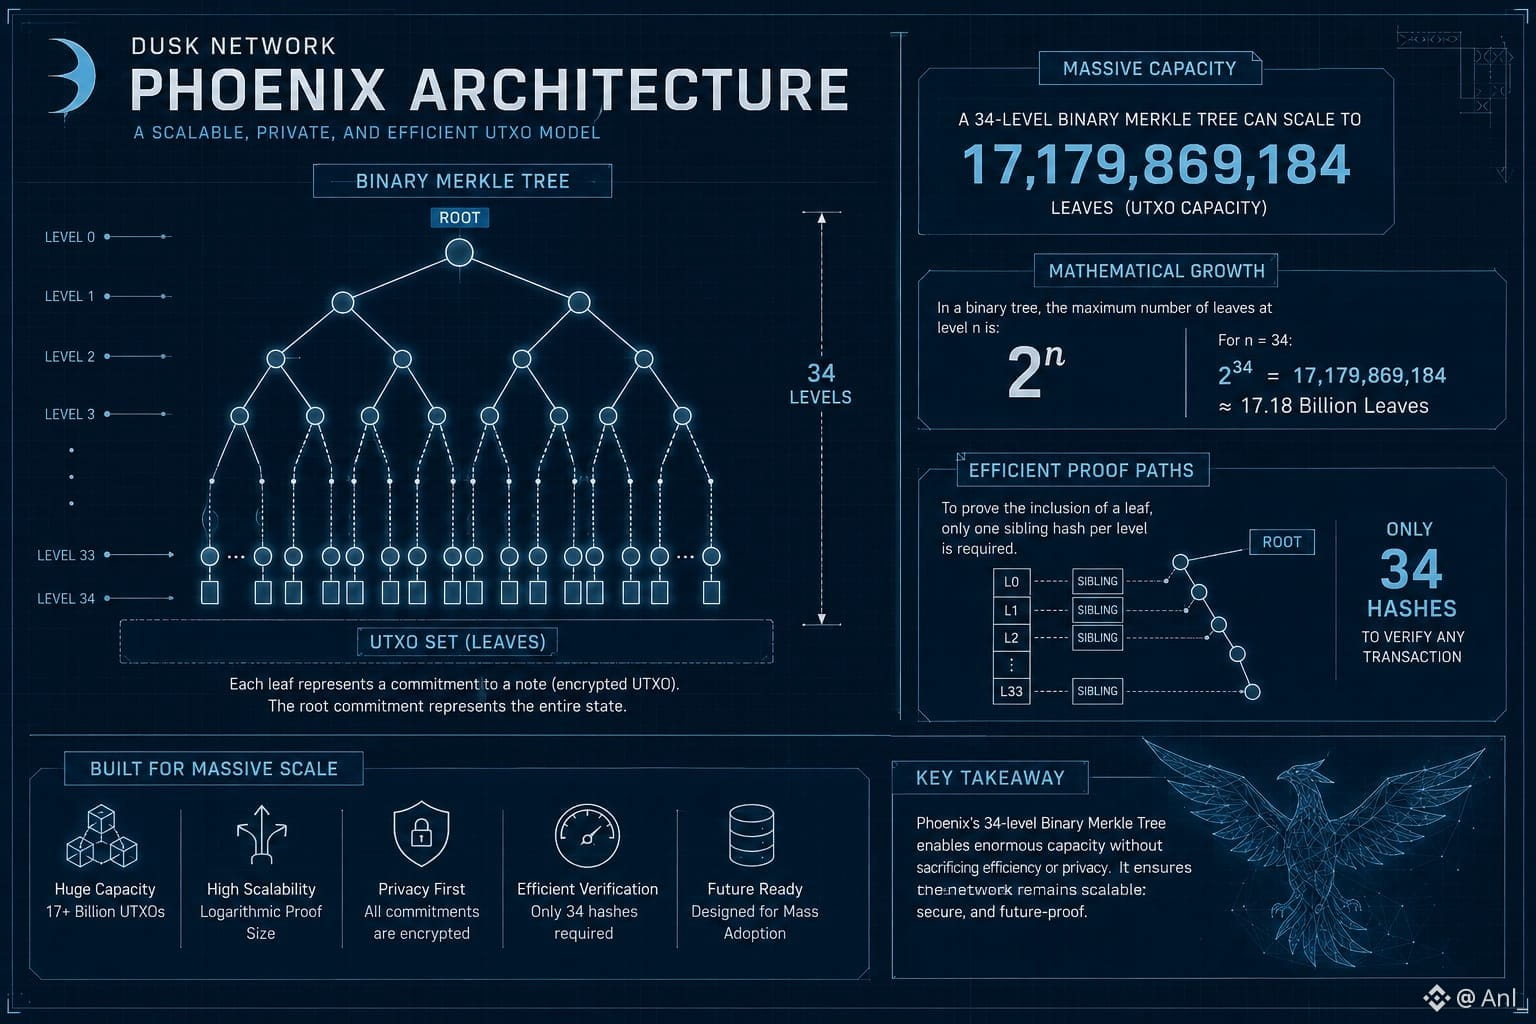
رقم واحد أوقفني: سعة تتجاوز 17 مليار ورقة، من شجرة لا يتجاوز عمقها 34 مستوىً.
يستخدم نموذج «داكن فينيكس» شجرة ميركل ثنائية لتخزين إثبات كل ملاحظة، وهنا تكمن الحيلة الحقيقية — فالسعة تنمو بشكل أسي بينما ينمو مسار الإدراج بشكل خطي فقط. عندما تنتقل من العمق 34 إلى 35 تتضاعف السعة، لكن مسار الإثبات لا يزداد إلا ببضع نسب مئوية. هذه المفارقة مهمة جدًا لسلسلة تركز على الخصوصية، لأن كل معاملة تحمل إثباتًا ذا معرفة-صفرية، وكلما بقي هذا الإثبات أصغر كان ذلك أفضل.
لكن حجم هذا الرقم ليس إلا سقفًا نظريًا. ما يحدد فعليًا مدة استمرار تلك السعة هي سرعة إنشاء الملاحظات الجديدة في الواقع. عند انخفاض معدل المعاملات، قد تستغرق الشجرة عقودًا كي تمتلئ. أما إذا ارتفع التبنّي بسرعة، فقد تأتي ضغوط حقيقية على تلك السعة نفسها خلال أشهر.
وهذا يطرح سؤالًا أكثر إثارة للاهتمام — ماذا يحدث عندما تمتلئ الشجرة؟ التخزين الأرشيفي، تكاليف الإثبات، مزامنة الحالة — هل تتدرّج هذه الأمور بسلاسة مع إنشاء الملاحظات، أم أن شيئًا ما يبدأ أولاً بالاختناق؟ يبدو أن رقمًا هائلًا مثير للإعجاب على الورق، لكن قابلية الاستخدام على المدى الطويل تعتمد على كيفية توظيف ذلك الرقم، لا فقط على حجمه.
هل امتلاك سعة ضخمة جدًا رياضيًا هو الشيء نفسه مثل القدرة على البقاء مريحًا للتشغيل بعد سنوات من الاستخدام الفعلي؟
#dusk $DUSK @Dusk_Foundation
رقم واحد أوقفني: سعة تتجاوز 17 مليار ورقة، من شجرة لا يتجاوز عمقها 34 مستوىً.
يستخدم نموذج «داكن فينيكس» شجرة ميركل ثنائية لتخزين إثبات كل ملاحظة، وهنا تكمن الحيلة الحقيقية — فالسعة تنمو بشكل أسي بينما ينمو مسار الإدراج بشكل خطي فقط. عندما تنتقل من العمق 34 إلى 35 تتضاعف السعة، لكن مسار الإثبات لا يزداد إلا ببضع نسب مئوية. هذه المفارقة مهمة جدًا لسلسلة تركز على الخصوصية، لأن كل معاملة تحمل إثباتًا ذا معرفة-صفرية، وكلما بقي هذا الإثبات أصغر كان ذلك أفضل.
لكن حجم هذا الرقم ليس إلا سقفًا نظريًا. ما يحدد فعليًا مدة استمرار تلك السعة هي سرعة إنشاء الملاحظات الجديدة في الواقع. عند انخفاض معدل المعاملات، قد تستغرق الشجرة عقودًا كي تمتلئ. أما إذا ارتفع التبنّي بسرعة، فقد تأتي ضغوط حقيقية على تلك السعة نفسها خلال أشهر.
وهذا يطرح سؤالًا أكثر إثارة للاهتمام — ماذا يحدث عندما تمتلئ الشجرة؟ التخزين الأرشيفي، تكاليف الإثبات، مزامنة الحالة — هل تتدرّج هذه الأمور بسلاسة مع إنشاء الملاحظات، أم أن شيئًا ما يبدأ أولاً بالاختناق؟ يبدو أن رقمًا هائلًا مثير للإعجاب على الورق، لكن قابلية الاستخدام على المدى الطويل تعتمد على كيفية توظيف ذلك الرقم، لا فقط على حجمه.
هل امتلاك سعة ضخمة جدًا رياضيًا هو الشيء نفسه مثل القدرة على البقاء مريحًا للتشغيل بعد سنوات من الاستخدام الفعلي؟
#dusk $DUSK @Dusk
يستخدم نموذج «داكن فينيكس» شجرة ميركل ثنائية لتخزين إثبات كل ملاحظة، وهنا تكمن الحيلة الحقيقية — فالسعة تنمو بشكل أسي بينما ينمو مسار الإدراج بشكل خطي فقط. عندما تنتقل من العمق 34 إلى 35 تتضاعف السعة، لكن مسار الإثبات لا يزداد إلا ببضع نسب مئوية. هذه المفارقة مهمة جدًا لسلسلة تركز على الخصوصية، لأن كل معاملة تحمل إثباتًا ذا معرفة-صفرية، وكلما بقي هذا الإثبات أصغر كان ذلك أفضل.
لكن حجم هذا الرقم ليس إلا سقفًا نظريًا. ما يحدد فعليًا مدة استمرار تلك السعة هي سرعة إنشاء الملاحظات الجديدة في الواقع. عند انخفاض معدل المعاملات، قد تستغرق الشجرة عقودًا كي تمتلئ. أما إذا ارتفع التبنّي بسرعة، فقد تأتي ضغوط حقيقية على تلك السعة نفسها خلال أشهر.
وهذا يطرح سؤالًا أكثر إثارة للاهتمام — ماذا يحدث عندما تمتلئ الشجرة؟ التخزين الأرشيفي، تكاليف الإثبات، مزامنة الحالة — هل تتدرّج هذه الأمور بسلاسة مع إنشاء الملاحظات، أم أن شيئًا ما يبدأ أولاً بالاختناق؟ يبدو أن رقمًا هائلًا مثير للإعجاب على الورق، لكن قابلية الاستخدام على المدى الطويل تعتمد على كيفية توظيف ذلك الرقم، لا فقط على حجمه.
هل امتلاك سعة ضخمة جدًا رياضيًا هو الشيء نفسه مثل القدرة على البقاء مريحًا للتشغيل بعد سنوات من الاستخدام الفعلي؟
#dusk $DUSK @Dusk
7
·
--
سحبت الأرقام الحالية قبل الكتابة، لذا إليك ما هو موجود فعليًا على الشريط اليوم: تداول DUSK حول 0.065–0.066 دولار، مع قيمة سوقية تقارب 32–33 مليون دولار حسب قراءة CoinMarketCap، بينما يبلغ حجم التداول خلال 24 ساعة نحو 3.5–4.8 مليون دولار حسب المنصة التي تثق بها — CoinGecko تسحب البيانات من 45 بورصة و51 سوقًا، وCoinCodex قريب من 4.8 مليون. إن هذا التباين وحده يقول الكثير: السيولة رقيقة بما يكفي بحيث تغيير مصدر البيانات الذي تتحقق منه يغيّر القصة بنسبة 30%.
تقديرات المعروض المتداول أيضًا تختلف — لدى CMC حوالي 497 مليون، بينما لدى CoinGecko أقرب إلى 590 مليون — وذلك مقابل حد أقصى للإمداد يبلغ 1 مليار، ما يعني أن ما بين 50% و60% تقريبًا من إجمالي المعروض أصبح بالفعل مُتاحًا للتداول.
وعندما نُبعِد الصورة، فإن حركة السعر تحكي قصة أكثر خشونة من السرد الذي ترويه الأساسيات. كسر DUSK اتجاهًا هبوطيًا استمر 8 أشهر في يناير 2026، ثم قفز فوق 0.30 دولار بعد إطلاق mainnet، وبعدها أعاد تقريبًا كل ذلك — ليتداول قرب 0.10 دولار بحلول أواخر أبريل، والآن يتداول في نطاق 0.06 دولار. هذا يعني تراجعًا تقريبيًا يزيد عن 80% من قمة يناير، بينما ظلت القصة الفعلية للتطوير — تشغيل mainnet، وتقدم DuskEVM testnet، واستمرار عملية تو tokenization الخاصة بـ NPEX — تمضي قدمًا إلى حد كبير دون انقطاع.
هذا التباين هو القصة الحقيقية، وليس السعر بحد ذاته. لقد انفصلت سرعة التطوير عن سرعة السعر بقوة في وقت ما حول الربع الأول (Q1)، ولم يلتقيا مرة أخرى. إما أن السوق كان قد سعّر بالفعل كل ما تعد به خارطة الطريق، والآن ينتظر وصول TVL فعليًا، أو أن سرد RWA ببساطة غير سائل بما يكفي بعد لتحريك أصل بقيمة سوقية 32 مليون دولار اعتمادًا على الأساسيات وحدها.
أي جانب من هذه الفجوة برأيك سيُغلق أولًا — هل سيظهر أخيرًا حجم حقيقي لـ NPEX على السلسلة، أم أن السعر سيستمر في التمايل حتى يحدث ذلك؟
#dusk $DUSK @Dusk_Foundation
سحبت الأرقام الحالية قبل الكتابة، لذا إليك ما هو موجود فعليًا على الشريط اليوم: تداول DUSK حول 0.065–0.066 دولار، مع قيمة سوقية تقارب 32–33 مليون دولار حسب قراءة CoinMarketCap، بينما يبلغ حجم التداول خلال 24 ساعة نحو 3.5–4.8 مليون دولار حسب المنصة التي تثق بها — CoinGecko تسحب البيانات من 45 بورصة و51 سوقًا، وCoinCodex قريب من 4.8 مليون. إن هذا التباين وحده يقول الكثير: السيولة رقيقة بما يكفي بحيث تغيير مصدر البيانات الذي تتحقق منه يغيّر القصة بنسبة 30%.
تقديرات المعروض المتداول أيضًا تختلف — لدى CMC حوالي 497 مليون، بينما لدى CoinGecko أقرب إلى 590 مليون — وذلك مقابل حد أقصى للإمداد يبلغ 1 مليار، ما يعني أن ما بين 50% و60% تقريبًا من إجمالي المعروض أصبح بالفعل مُتاحًا للتداول.
وعندما نُبعِد الصورة، فإن حركة السعر تحكي قصة أكثر خشونة من السرد الذي ترويه الأساسيات. كسر DUSK اتجاهًا هبوطيًا استمر 8 أشهر في يناير 2026، ثم قفز فوق 0.30 دولار بعد إطلاق mainnet، وبعدها أعاد تقريبًا كل ذلك — ليتداول قرب 0.10 دولار بحلول أواخر أبريل، والآن يتداول في نطاق 0.06 دولار. هذا يعني تراجعًا تقريبيًا يزيد عن 80% من قمة يناير، بينما ظلت القصة الفعلية للتطوير — تشغيل mainnet، وتقدم DuskEVM testnet، واستمرار عملية تو tokenization الخاصة بـ NPEX — تمضي قدمًا إلى حد كبير دون انقطاع.
هذا التباين هو القصة الحقيقية، وليس السعر بحد ذاته. لقد انفصلت سرعة التطوير عن سرعة السعر بقوة في وقت ما حول الربع الأول (Q1)، ولم يلتقيا مرة أخرى. إما أن السوق كان قد سعّر بالفعل كل ما تعد به خارطة الطريق، والآن ينتظر وصول TVL فعليًا، أو أن سرد RWA ببساطة غير سائل بما يكفي بعد لتحريك أصل بقيمة سوقية 32 مليون دولار اعتمادًا على الأساسيات وحدها.
أي جانب من هذه الفجوة برأيك سيُغلق أولًا — هل سيظهر أخيرًا حجم حقيقي لـ NPEX على السلسلة، أم أن السعر سيستمر في التمايل حتى يحدث ذلك؟
#dusk $DUSK @Dusk
تقديرات المعروض المتداول أيضًا تختلف — لدى CMC حوالي 497 مليون، بينما لدى CoinGecko أقرب إلى 590 مليون — وذلك مقابل حد أقصى للإمداد يبلغ 1 مليار، ما يعني أن ما بين 50% و60% تقريبًا من إجمالي المعروض أصبح بالفعل مُتاحًا للتداول.
وعندما نُبعِد الصورة، فإن حركة السعر تحكي قصة أكثر خشونة من السرد الذي ترويه الأساسيات. كسر DUSK اتجاهًا هبوطيًا استمر 8 أشهر في يناير 2026، ثم قفز فوق 0.30 دولار بعد إطلاق mainnet، وبعدها أعاد تقريبًا كل ذلك — ليتداول قرب 0.10 دولار بحلول أواخر أبريل، والآن يتداول في نطاق 0.06 دولار. هذا يعني تراجعًا تقريبيًا يزيد عن 80% من قمة يناير، بينما ظلت القصة الفعلية للتطوير — تشغيل mainnet، وتقدم DuskEVM testnet، واستمرار عملية تو tokenization الخاصة بـ NPEX — تمضي قدمًا إلى حد كبير دون انقطاع.
هذا التباين هو القصة الحقيقية، وليس السعر بحد ذاته. لقد انفصلت سرعة التطوير عن سرعة السعر بقوة في وقت ما حول الربع الأول (Q1)، ولم يلتقيا مرة أخرى. إما أن السوق كان قد سعّر بالفعل كل ما تعد به خارطة الطريق، والآن ينتظر وصول TVL فعليًا، أو أن سرد RWA ببساطة غير سائل بما يكفي بعد لتحريك أصل بقيمة سوقية 32 مليون دولار اعتمادًا على الأساسيات وحدها.
أي جانب من هذه الفجوة برأيك سيُغلق أولًا — هل سيظهر أخيرًا حجم حقيقي لـ NPEX على السلسلة، أم أن السعر سيستمر في التمايل حتى يحدث ذلك؟
#dusk $DUSK @Dusk
2
22
·
--
كنتُ مستعدًا للاستثمار، لكنني تراجعت بعد أن رأيت علامات التحذير.
كنتُ مستعدًا للاستثمار، لكنني تراجعت بعد أن رأيت علامات التحذير.
bro_sf
·
--
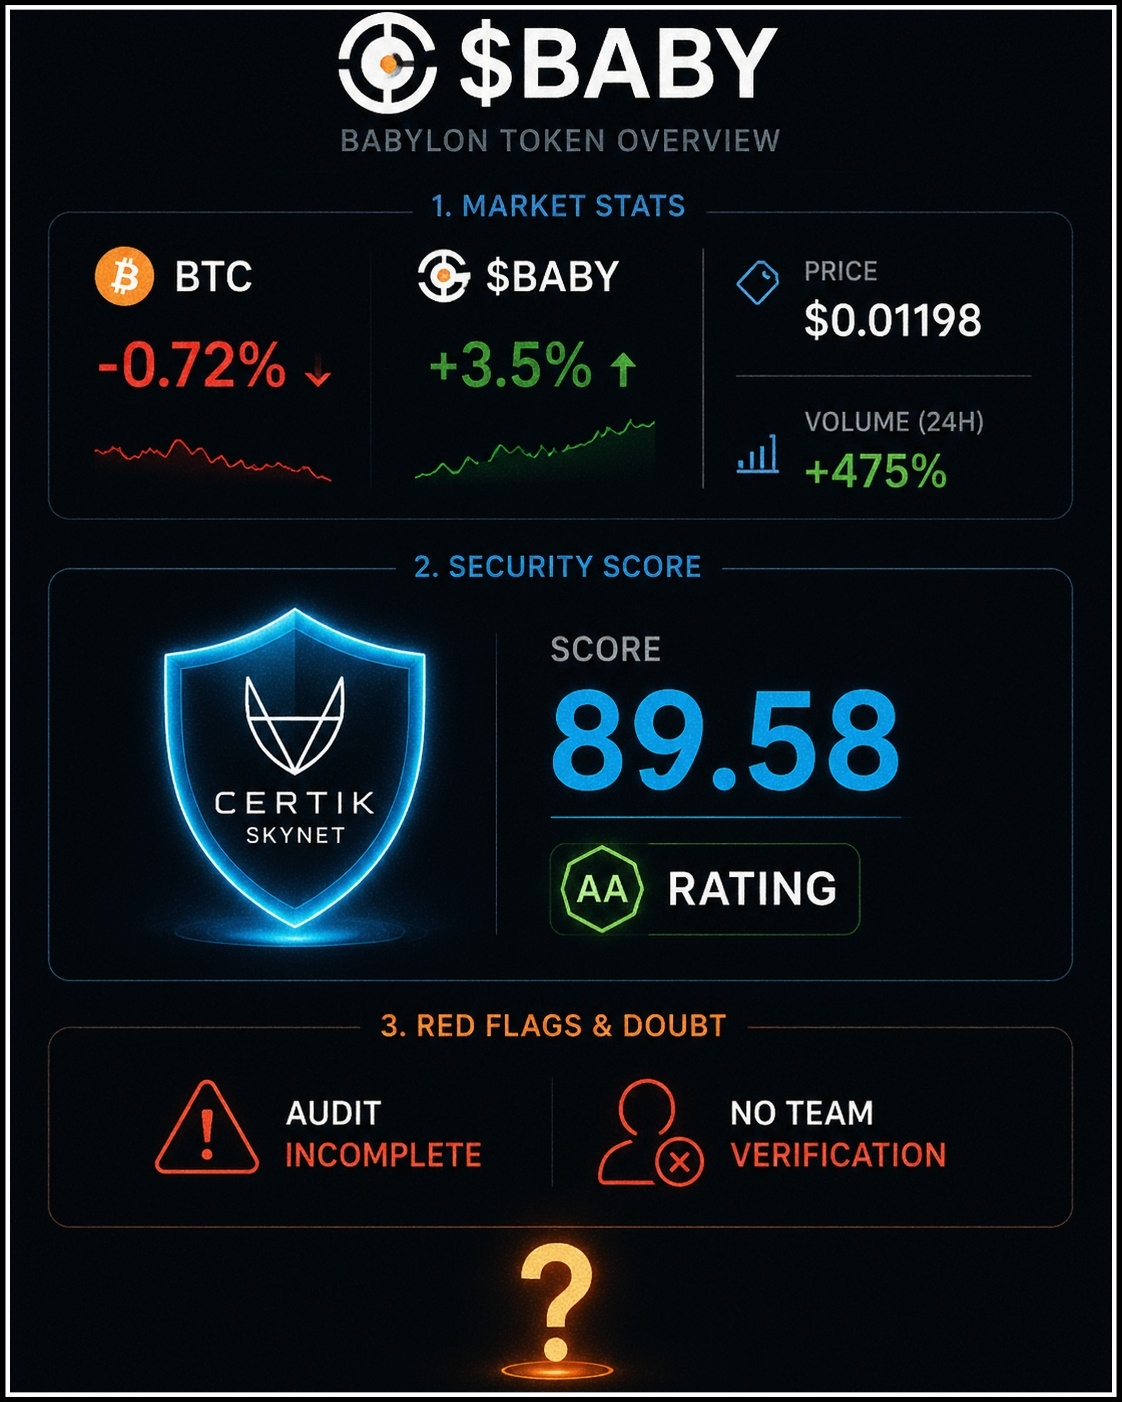
لم أستطع النوم الليلة الماضية، لذا كنت أتساءل ماذا أفعل. هل أشاهد فيلمًا أم أعمل؟ ثم فكرت أن ألقي نظرة على سوق العملات المشفرة، ففتحت تطبيقات coinmarketcap، ثم رأيت أن سوق btc اليوم منخفض بنسبة 0.72%، ثم رأيت أن <0>$BABY token</0> مرتفع بنسبة 3.5% عند 0.01199$، والسعر في صعود. القيمة السوقية 51.22m وحجم التداول خلال 24 ساعة 52.11m، وهو ما يعني أنه يحتل المرتبة 24، بزيادة في الحجم 475%. كنت أفكر أنني سأكتفي بالنظر إلى السعر وأخرج. لكن لعدة أيام، <0>@BabylonLabs_io </0> ما زالت تظهر أمامي مرارًا وتكرارًا، لذلك أردت معرفة المزيد من التفاصيل عن المشروع. ثم ذهبت إلى صفحة تدقيق Certik.Skynet. بعد ذلك، صُدمت لرؤية الدرجة. بدا أن درجة التقييم 89.58 AA في حالة جيدة في قسم الأمان. توجد أيضًا عمليات تدقيق طرف ثالث. عند النظر قليلًا إلى أسفل في صفحة Certik، أرى أن تدقيق Certik لم يكتمل بعد، ولا توجد تحقق من الفريق، كما أن التقييم يظهر أيضًا كجزئي. لذا نشأ سؤال في ذهني: يبدو الأمر قويًا جدًا. لكن ما زالت لدي شكوك في نفسي لماذا لم تكتمل هذه الأمور رغم أنها مشروع جيد جدًا. رأيت من صفحة Certik أن التدقيق لم يكتمل بعد. ربما توجد أسباب كافية وراء ذلك لا نعرفها، لكن كمستخدم عادي أثارت هذه المسألة فضولي. الآن هل تعتقد أنه كان سيكون أفضل لو كانت هذه الأمور موجودة في هذا الشأن؟ أم أن القليل الموجود يكفي؟
#baby $BABY
#baby $BABY
1
1
82
·
--
؟
؟
bro_sf
·
--
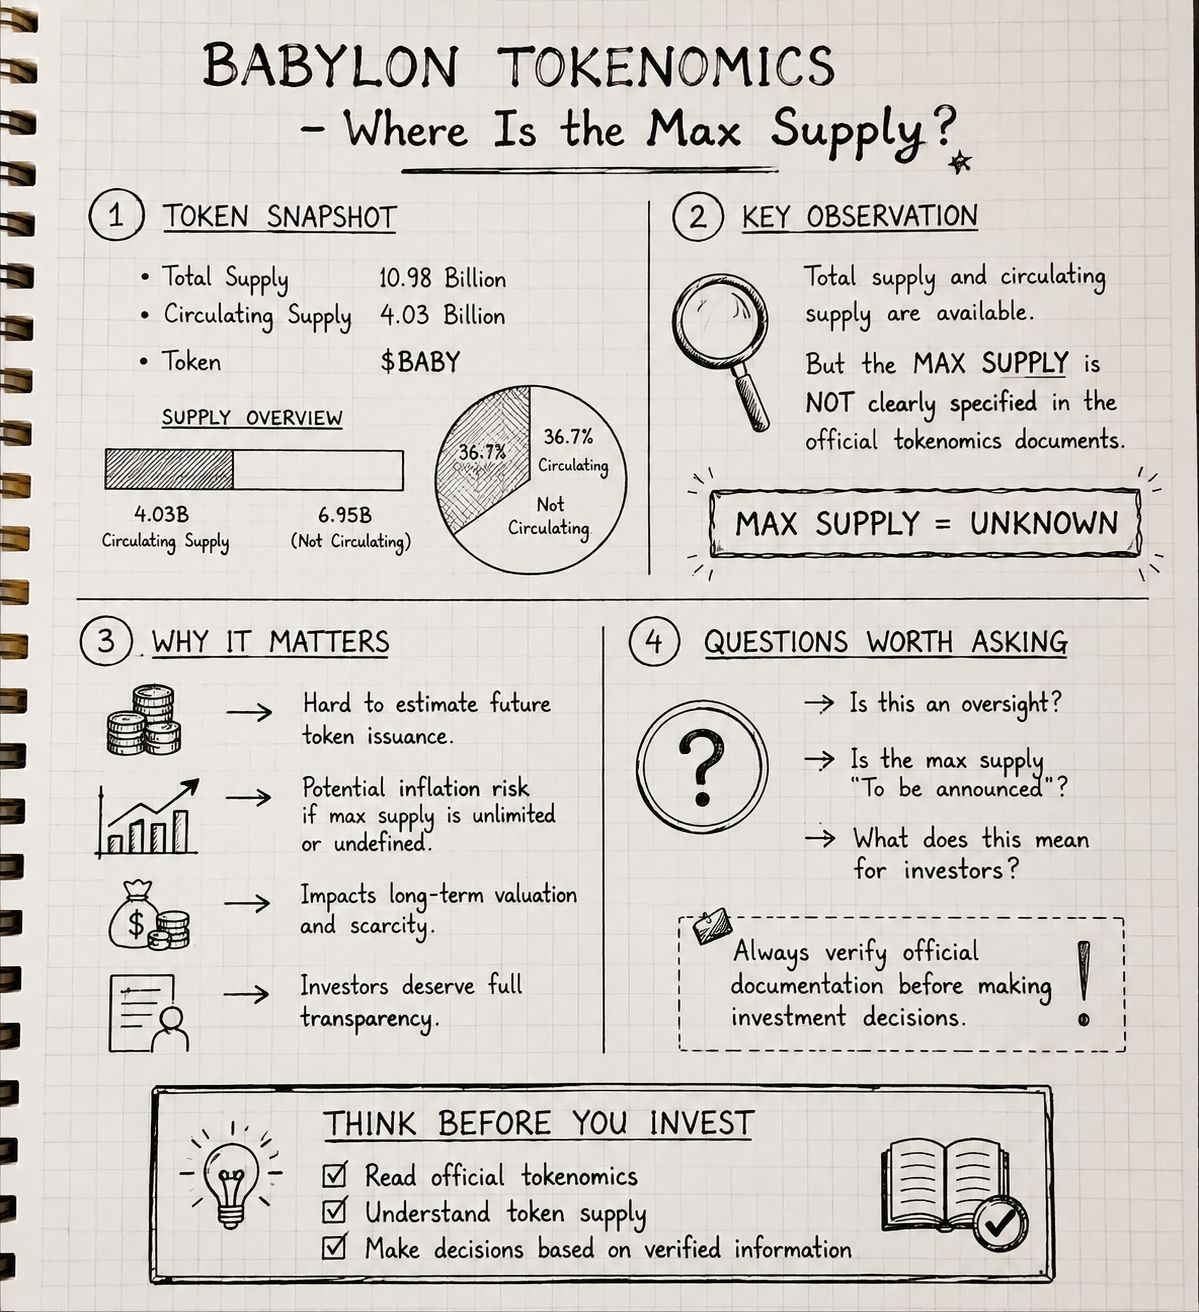
هابطبينما كنت أتفحص اقتصاديات توكنات بابل، لفت انتباهي شيء ما حقًا. ووفقًا للمعلومات المتاحة، فإن إجمالي المعروض يبلغ 10.98 مليار، مع وجود ما يقارب 4.03 مليار توكن متداولة. لكن بالنسبة لمشروع بهذا الحجم، من المدهش عدم وجود ذكر واضح للحد الأقصى للمعروض ضمن اقتصاديات التوكن الرسمية. هذا ما جعلني أتساءل: هل الأمر مجرد إغفال، أم توجد أسباب تمنع الكشف عن هذه المعلومة بشكل واضح حتى الآن؟ إن معرفة الحد الأقصى للمعروض أمر مهم لأنها تساعد المستثمرين على تقييم إصدار التوكنات في المستقبل، واحتمالات التضخم، والتقييم طويل الأجل. لذلك من الأفضل دائمًا تخصيص بعض الوقت للبحث في المستندات الرسمية بدلًا من الاعتماد على الضجة. ما رأيك؟ هل تعتقد أن غياب الحد الأقصى للمعروض مجرد إغفال، أم قد تكون هناك تفسيرات أخرى؟
@BabylonLabs_io #baby $BABY $BTC
@BabylonLabs_io #baby $BABY $BTC
7
·
--
جيد 😊
جيد 😊
bro_sf
·
--
هناك بعض الأسئلة التي تظل تراود ذهني حول بابل. ما يُعرض في الخارج ليس هو نفسه ما يحدث في الداخل. اعتقد كثيرون أن هذا الإيردروب كان مكافأة للمجتمع، لكن عند النظر إلى التخصيص، يبدو الأمر مختلفًا قليلًا. غادرت العديد من المحافظ بعد الحصول على المكافآت عقب المزارعة لفترة قصيرة، بينما لم يحصل من كانوا موجودين فعليًا منذ وقت طويل على قدر كبير. لذا سؤالي ليس من حصل عليها، بل من يبقى فعلًا بعد انتهاء المكافآت. هناك أمر آخر وهو عبارة "فقط Bitcoin". يبدو ذلك جيدًا، لكن عند مراجعة الوثائق، يتضح أنه بالإضافة إلى Bitcoin يتم الاعتماد أيضًا على Ethereum وبعض تطبيقات DeFi هنا. ما زالت الحوكمة وmultisig للطوارئ موجودتين. أنا لا أقول إن التصميم سيئ، لكن هناك فرقًا طفيفًا بين التسويق والواقع. في النهاية، السؤال هو: هل سيستمر الناس في إقفال Bitcoin رغم معرفتهم بكل هذا، أم أن الاهتمام سيتلاشى أيضًا عندما تنخفض الأرباح. أعتقد أن الاختبار الحقيقي يكمن في ذلك.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
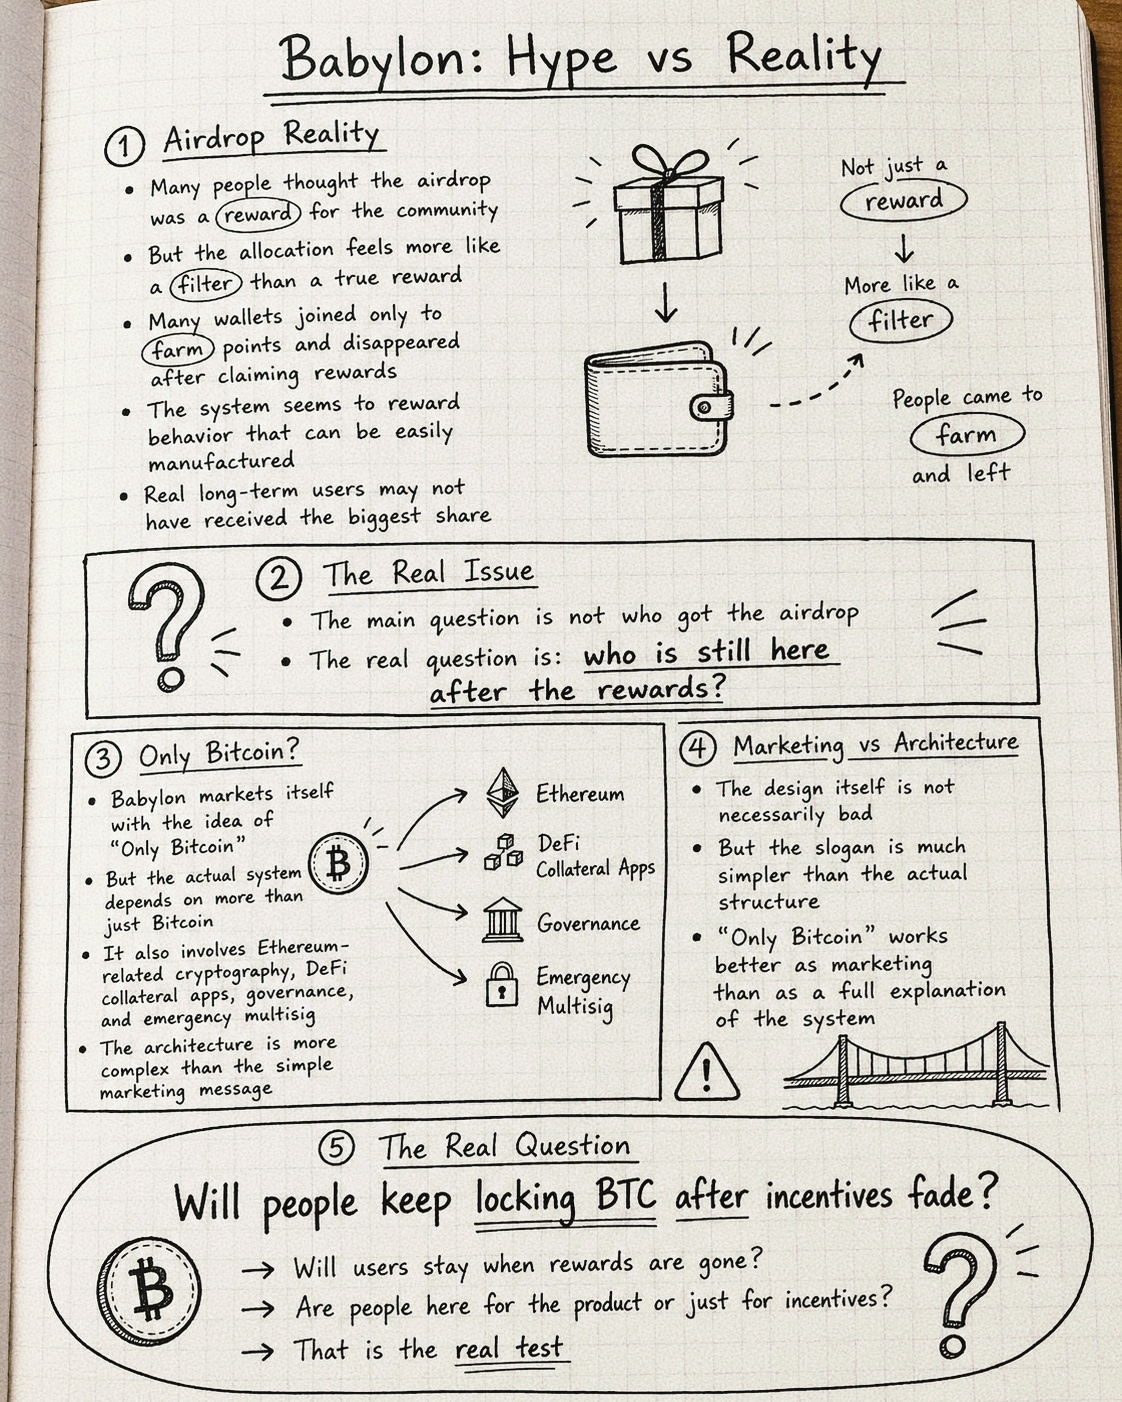
4
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
QNTRises39%
5,300 مشاهدات
378 يقومون بالنقاش
#QNTRises39%
#QNTRises39% 🚨 انفجار QNT لم ينتهي بعد!
الكل يتكلم عن +39% لكن محد يقول لك الحقيقة الكاملة 👇
أمس الساعة 3 العصر: QNT بسعر $70.51
اليوم: $103.71 🚀
السبب؟
The Clearing House (اللي تمرر 2 تريليون دولار يومياً) اختارت Quant رسمياً عشان تبني نظام الدفع الجديد لأمريكا!
يعني 25 بنك أمريكي كبير بيستخدمون شبكة Quant عشان يحولون الودائع المرقمنة لحظياً!
- Barclays
- HSBC
- NatWest
كلهم بدأوا التجارب!
حجم التداول انفجر 553% وقيمة السوقية $1.25 مليار - ولسا يقولون تصحيح؟
أنا أشوف $SOL
Mohammed _crypto sniper
·4 إعجاب
·746 مشاهدات
EthereumBreaksAbove$2700
772 مشاهدات
52 يقومون بالنقاش
BitgetBreachForgedRequestsNotStolenKeys
4,260 مشاهدات
298 يقومون بالنقاش