
#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
117,945 مشاهدات
1,002 يقومون بالنقاش
رائج
جديد
#BitgetBreachForgedRequestsNotStolenKeys
🚨 تحديث اختراق Bitget: طلبات مُزيفة، لا مفاتيح مسروقة!
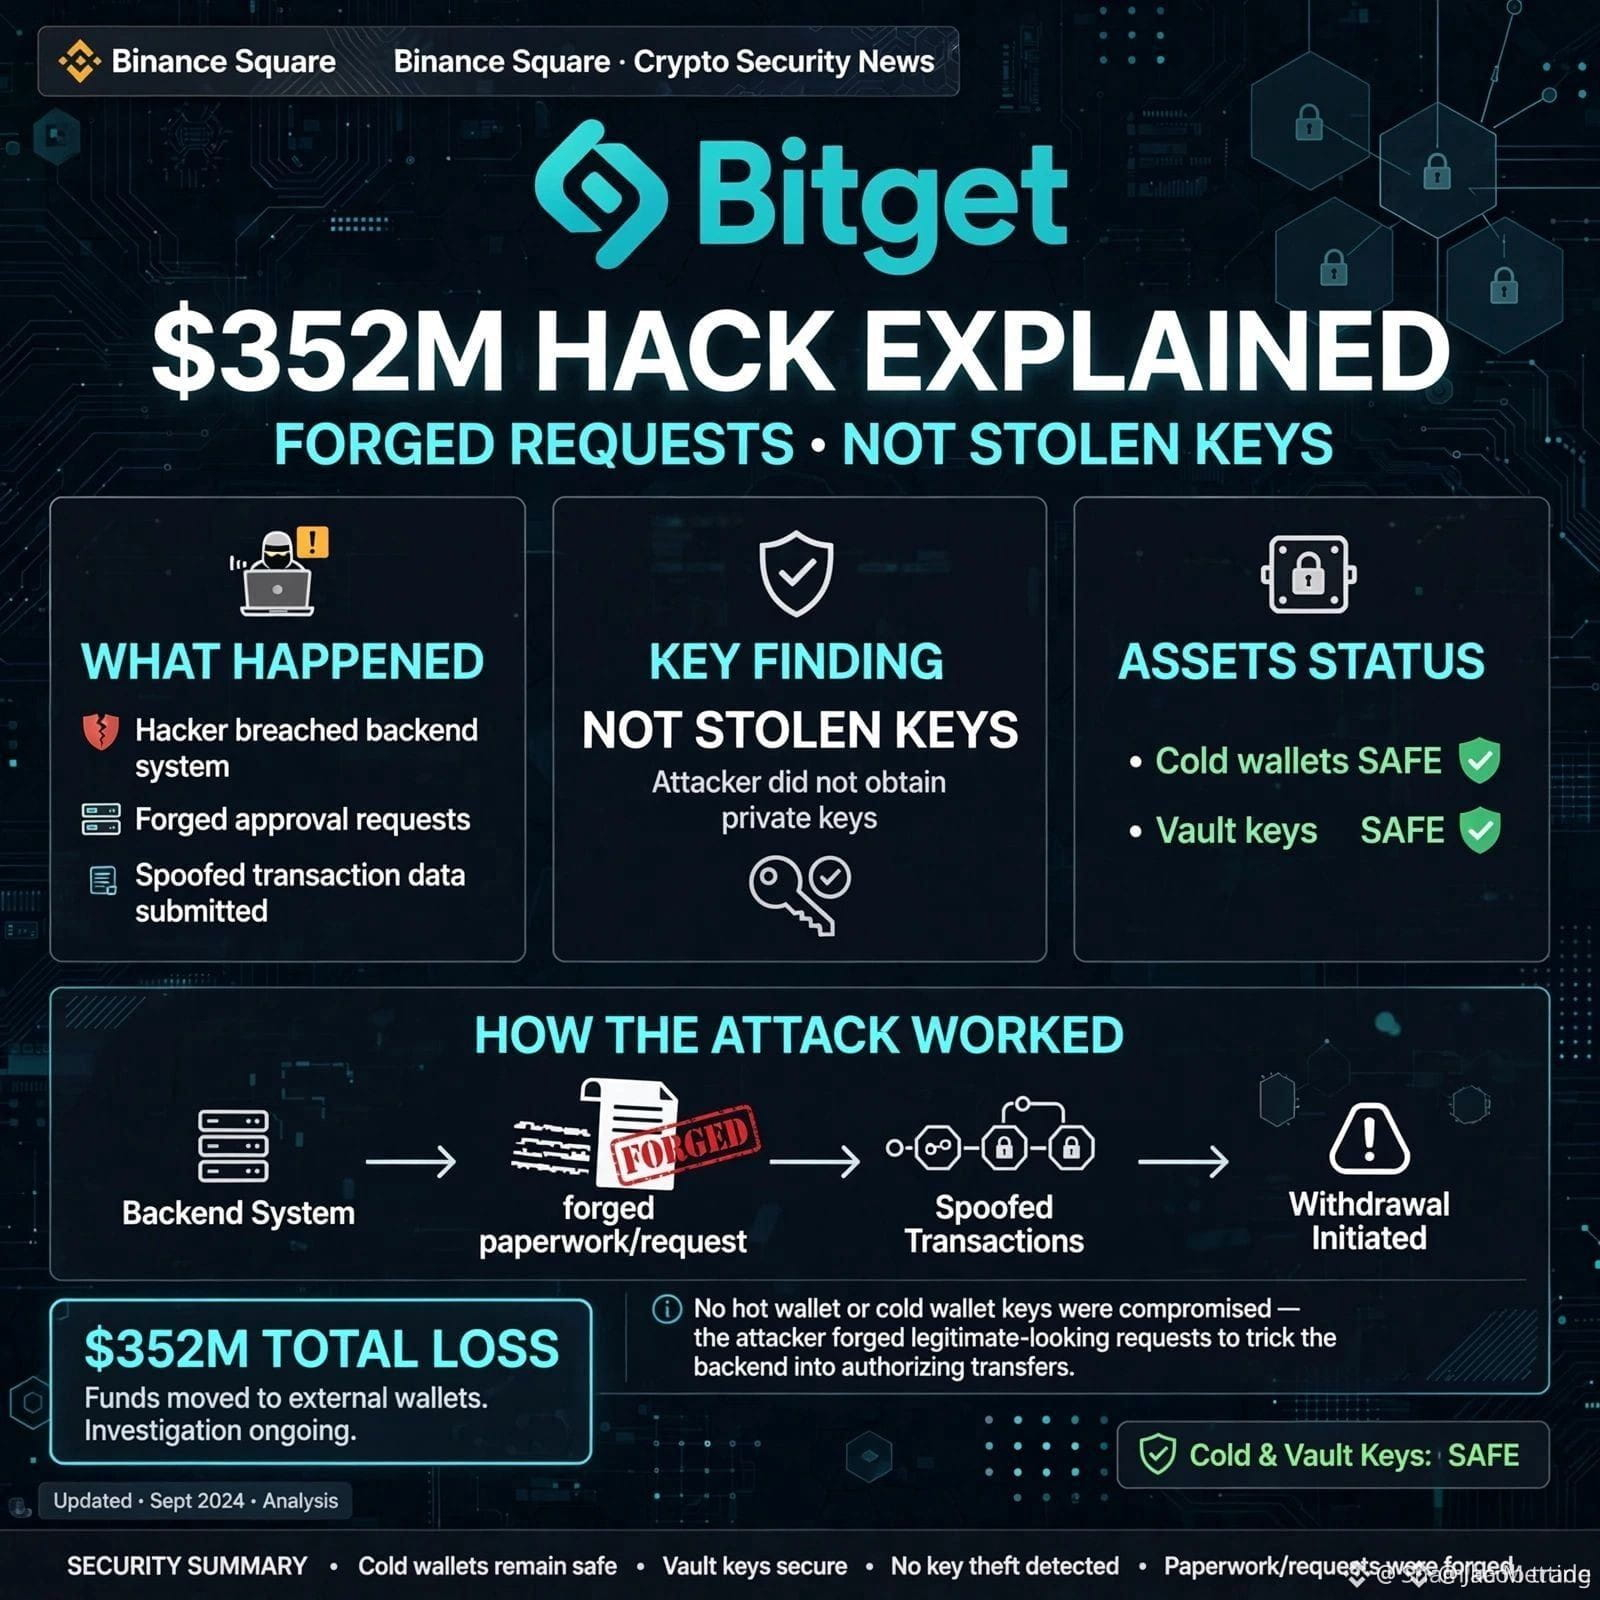
تعرّضت بورصة العملات الرقمية Bitget مؤخرًا لاختراق أمني ضخم بقيمة 351.6 مليون دولار. ومع ذلك، أكدت الرئيسة التنفيذية Gracy Chen أن المفاتيح الخاصة لم يتم سرقتها مطلقًا.
بدلًا من ذلك، اخترق المتسللون نظام محفظة خلفية (backend) وقاموا بتزوير بيانات المعاملات لدفع طلبات سحب وهمية عبر قنوات التفويض العادية. تخيّل الأمر كأنك تمرّر أوراقًا مزوّرة مباشرةً عبر نافذة الصرّاف.
تبقى التخزينات الباردة آمنة بالكامل، وصندوق حماية مستخدمي Bitget البالغ 464 مليون دولار يغطي الخسارة بالكامل. وبينما يتم إيقاف عمليات السحب مؤقتًا لإجراء فحوصات أمنية، تستمر عمليات التداول والإيداعات بشكل طبيعي. 🛡️📉
ما رأيك في مسار الهجوم هذا على الخوادم؟
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 تحديث اختراق Bitget: طلبات مُزيفة، لا مفاتيح مسروقة!
تعرّضت بورصة العملات الرقمية Bitget مؤخرًا لاختراق أمني ضخم بقيمة 351.6 مليون دولار. ومع ذلك، أكدت الرئيسة التنفيذية Gracy Chen أن المفاتيح الخاصة لم يتم سرقتها مطلقًا.
بدلًا من ذلك، اخترق المتسللون نظام محفظة خلفية (backend) وقاموا بتزوير بيانات المعاملات لدفع طلبات سحب وهمية عبر قنوات التفويض العادية. تخيّل الأمر كأنك تمرّر أوراقًا مزوّرة مباشرةً عبر نافذة الصرّاف.
تبقى التخزينات الباردة آمنة بالكامل، وصندوق حماية مستخدمي Bitget البالغ 464 مليون دولار يغطي الخسارة بالكامل. وبينما يتم إيقاف عمليات السحب مؤقتًا لإجراء فحوصات أمنية، تستمر عمليات التداول والإيداعات بشكل طبيعي. 🛡️📉
ما رأيك في مسار الهجوم هذا على الخوادم؟
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 تحديث اختراق Bitget: طلبات مُزيفة، لا مفاتيح مسروقة!
تعرّضت بورصة العملات الرقمية Bitget مؤخرًا لاختراق أمني ضخم بقيمة 351.6 مليون دولار. ومع ذلك، أكدت الرئيسة التنفيذية Gracy Chen أن المفاتيح الخاصة لم يتم سرقتها مطلقًا.
بدلًا من ذلك، اخترق المتسللون نظام محفظة خلفية (backend) وقاموا بتزوير بيانات المعاملات لدفع طلبات سحب وهمية عبر قنوات التفويض العادية. تخيّل الأمر كأنك تمرّر أوراقًا مزوّرة مباشرةً عبر نافذة الصرّاف.
تبقى التخزينات الباردة آمنة بالكامل، وصندوق حماية مستخدمي Bitget البالغ 464 مليون دولار يغطي الخسارة بالكامل. وبينما يتم إيقاف عمليات السحب مؤقتًا لإجراء فحوصات أمنية، تستمر عمليات التداول والإيداعات بشكل طبيعي. 🛡️📉
ما رأيك في مسار الهجوم هذا على الخوادم؟
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
202
·
--
#BitgetBreachForgedRequestsNotStolenKeys يتناول الاختراق الأمني بقيمة 351.6 مليون دولار الذي تعرضت له منصة تداول العملات المشفرة Bitget.
#BitgetBreachForgedRequestsNotStolenKeys يتناول الاختراق الأمني بقيمة 351.6 مليون دولار الذي تعرضت له منصة تداول العملات المشفرة Bitget.
1
1
281
·
--
صاعد
#BitgetBreachForgedRequestsNotStolenKeys
سلّطت Bitget الأمنية في حادثة على سوق العملات المشفرة مجددًا الضوء على المخاطر مع التركيز. ووفقًا للبورصة، قام المهاجمون باختراق نظام المحافظ الخلفي وعبثوا ببيانات المعاملات وأطلقوا عمليات سحب غير مصرح بها — لا توجد ادعاءات بأن المفاتيح الخاصة تم سرقتها مباشرة. تم الإبلاغ عن تضرر نحو 351.6 مليون من الأصول.
📊 مراقبة المتداولين:
• رد فعل السوق المرتبط بـ BGB وBitget
• تقلبات BTC/ETH بعد أخبار الأمان
• تدفقات البورصة وعمليات غير معتادة على السلسلة
• راقبوا بعناية الرافعة المالية المرتفعة/الفائدة المفتوحة (OI)
$NIL $CHIP $QNT
{future}(QNTUSDT)
{future}(CHIPUSDT)
{future}(NILUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
سلّطت Bitget الأمنية في حادثة على سوق العملات المشفرة مجددًا الضوء على المخاطر مع التركيز. ووفقًا للبورصة، قام المهاجمون باختراق نظام المحافظ الخلفي وعبثوا ببيانات المعاملات وأطلقوا عمليات سحب غير مصرح بها — لا توجد ادعاءات بأن المفاتيح الخاصة تم سرقتها مباشرة. تم الإبلاغ عن تضرر نحو 351.6 مليون من الأصول.
📊 مراقبة المتداولين:
• رد فعل السوق المرتبط بـ BGB وBitget
• تقلبات BTC/ETH بعد أخبار الأمان
• تدفقات البورصة وعمليات غير معتادة على السلسلة
• راقبوا بعناية الرافعة المالية المرتفعة/الفائدة المفتوحة (OI)
$NIL $CHIP $QNT
سلّطت Bitget الأمنية في حادثة على سوق العملات المشفرة مجددًا الضوء على المخاطر مع التركيز. ووفقًا للبورصة، قام المهاجمون باختراق نظام المحافظ الخلفي وعبثوا ببيانات المعاملات وأطلقوا عمليات سحب غير مصرح بها — لا توجد ادعاءات بأن المفاتيح الخاصة تم سرقتها مباشرة. تم الإبلاغ عن تضرر نحو 351.6 مليون من الأصول.
📊 مراقبة المتداولين:
• رد فعل السوق المرتبط بـ BGB وBitget
• تقلبات BTC/ETH بعد أخبار الأمان
• تدفقات البورصة وعمليات غير معتادة على السلسلة
• راقبوا بعناية الرافعة المالية المرتفعة/الفائدة المفتوحة (OI)
$NIL $CHIP $QNT
75
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ مخاوف اختراق بقيمة 352 مليون دولار & سلامة السوق! 🛡️
تنتشر تقارير عن حدوث اختراق / مشكلة طلب مزوّر بقيمة 352 مليون دولار تؤثر على Bitget. تمثل الحوادث الأمنية مثل هذه تذكيراً بالغ الأهمية لسبب ضرورة أن تأتي إدارة المخاطر وسلامة الأموال دائماً في المقام الأول في عالم العملات المشفرة!
سواء كنت تتداول على منصات CEX أو تحتفظ بأصولك في التخزين البارد، فإن حماية رأس مالك هي القاعدة رقم 1.
كيف تدير مخاطر تخزين العملات المشفرة الخاصة بك أثناء العناوين الأمنية؟
كيف تدير مخاطر تخزين العملات المشفرة الخاصة بك أثناء العناوين الأمنية؟
{future}(BTCUSDT)
💬 اترك تعليقك: ما هو إعدادك الأمني المفضل للتداول والتخزين؟ شارك أفضل نصائحك الأمنية أدناه! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 صوّت في الاستطلاع بالأسفل! 👇
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ مخاوف اختراق بقيمة 352 مليون دولار & سلامة السوق! 🛡️
تنتشر تقارير عن حدوث اختراق / مشكلة طلب مزوّر بقيمة 352 مليون دولار تؤثر على Bitget. تمثل الحوادث الأمنية مثل هذه تذكيراً بالغ الأهمية لسبب ضرورة أن تأتي إدارة المخاطر وسلامة الأموال دائماً في المقام الأول في عالم العملات المشفرة!
سواء كنت تتداول على منصات CEX أو تحتفظ بأصولك في التخزين البارد، فإن حماية رأس مالك هي القاعدة رقم 1.
كيف تدير مخاطر تخزين العملات المشفرة الخاصة بك أثناء العناوين الأمنية؟
كيف تدير مخاطر تخزين العملات المشفرة الخاصة بك أثناء العناوين الأمنية؟
💬 اترك تعليقك: ما هو إعدادك الأمني المفضل للتداول والتخزين؟ شارك أفضل نصائحك الأمنية أدناه! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 صوّت في الاستطلاع بالأسفل! 👇
⚠️ مخاوف اختراق بقيمة 352 مليون دولار & سلامة السوق! 🛡️
تنتشر تقارير عن حدوث اختراق / مشكلة طلب مزوّر بقيمة 352 مليون دولار تؤثر على Bitget. تمثل الحوادث الأمنية مثل هذه تذكيراً بالغ الأهمية لسبب ضرورة أن تأتي إدارة المخاطر وسلامة الأموال دائماً في المقام الأول في عالم العملات المشفرة!
سواء كنت تتداول على منصات CEX أو تحتفظ بأصولك في التخزين البارد، فإن حماية رأس مالك هي القاعدة رقم 1.
كيف تدير مخاطر تخزين العملات المشفرة الخاصة بك أثناء العناوين الأمنية؟
كيف تدير مخاطر تخزين العملات المشفرة الخاصة بك أثناء العناوين الأمنية؟
💬 اترك تعليقك: ما هو إعدادك الأمني المفضل للتداول والتخزين؟ شارك أفضل نصائحك الأمنية أدناه! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 صوّت في الاستطلاع بالأسفل! 👇
Hardware / Cold Wallet 🔐
100%
Split across multiple CEXs 🏦
0%
100% on a single CEX 📱
0%
2 الأصوات • تمّ إغلاق التصويت
69

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🚨 تنبيه أمني للعملات المشفرة & شرح الحادث: توضيح حادث Bitget 🔐
تدور في السوق الكثير من الأحاديث بخصوص اختراق Bitget. ووفقًا للتقارير، حدثت هذه المشكلة بسبب "طلبات مزوّرة" وليس بسبب سرقة المفاتيح الخاصة (Stolen Keys).
📌 النقاط الأساسية & الدروس للمتداولين:
• أمان الـ API & النظام: تحتاج البورصات إلى إجراء تدقيقات أمنية مستمرة والتحقق من صحة الطلبات.
• ليس مفاتيح مسروقة: إن تأمين المفاتيح الخاصة هو إشارة إيجابية، لكن ثغرات الأمان قد تكون محفوفة بالمخاطر في أي مكان.
• سلامة الأموال أولاً: كلما ظهرت مثل هذه الأخبار على أي بورصة، اجعل 2FA مفعّلًا على حساباتك وخذ دائمًا احتياطات إضافية.
💡 نصيحة أمنية إضافية:
احتفظ برأس مالك الكبير دائمًا في الحفظ الذاتي Self-Custody / محافظ الأجهزة Hardware Wallets واستخدم البورصات فقط للتداول النشط!
💬 ما رأيك؟
هل تحتفظ بالأموال في البورصات أم تفضّل المحافظ الباردة Cold Wallet؟ أخبرنا في التعليقات بالأسفل! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 تنبيه أمني للعملات المشفرة & شرح الحادث: توضيح حادث Bitget 🔐
تدور في السوق الكثير من الأحاديث بخصوص اختراق Bitget. ووفقًا للتقارير، حدثت هذه المشكلة بسبب "طلبات مزوّرة" وليس بسبب سرقة المفاتيح الخاصة (Stolen Keys).
📌 النقاط الأساسية & الدروس للمتداولين:
• أمان الـ API & النظام: تحتاج البورصات إلى إجراء تدقيقات أمنية مستمرة والتحقق من صحة الطلبات.
• ليس مفاتيح مسروقة: إن تأمين المفاتيح الخاصة هو إشارة إيجابية، لكن ثغرات الأمان قد تكون محفوفة بالمخاطر في أي مكان.
• سلامة الأموال أولاً: كلما ظهرت مثل هذه الأخبار على أي بورصة، اجعل 2FA مفعّلًا على حساباتك وخذ دائمًا احتياطات إضافية.
💡 نصيحة أمنية إضافية:
احتفظ برأس مالك الكبير دائمًا في الحفظ الذاتي Self-Custody / محافظ الأجهزة Hardware Wallets واستخدم البورصات فقط للتداول النشط!
💬 ما رأيك؟
هل تحتفظ بالأموال في البورصات أم تفضّل المحافظ الباردة Cold Wallet؟ أخبرنا في التعليقات بالأسفل! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 تنبيه أمني للعملات المشفرة & شرح الحادث: توضيح حادث Bitget 🔐
تدور في السوق الكثير من الأحاديث بخصوص اختراق Bitget. ووفقًا للتقارير، حدثت هذه المشكلة بسبب "طلبات مزوّرة" وليس بسبب سرقة المفاتيح الخاصة (Stolen Keys).
📌 النقاط الأساسية & الدروس للمتداولين:
• أمان الـ API & النظام: تحتاج البورصات إلى إجراء تدقيقات أمنية مستمرة والتحقق من صحة الطلبات.
• ليس مفاتيح مسروقة: إن تأمين المفاتيح الخاصة هو إشارة إيجابية، لكن ثغرات الأمان قد تكون محفوفة بالمخاطر في أي مكان.
• سلامة الأموال أولاً: كلما ظهرت مثل هذه الأخبار على أي بورصة، اجعل 2FA مفعّلًا على حساباتك وخذ دائمًا احتياطات إضافية.
💡 نصيحة أمنية إضافية:
احتفظ برأس مالك الكبير دائمًا في الحفظ الذاتي Self-Custody / محافظ الأجهزة Hardware Wallets واستخدم البورصات فقط للتداول النشط!
💬 ما رأيك؟
هل تحتفظ بالأموال في البورصات أم تفضّل المحافظ الباردة Cold Wallet؟ أخبرنا في التعليقات بالأسفل! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
56
·
--
تحديث: تقول Bitget إن 🇰🇵قراصنة كوريا الشمالية قد يكونون وراء اختراق بقيمة 351.6 مليون دولار، مستشهدةً بعناوين IP مرتبطة بخدمات VPN كانت مستخدمة سابقًا بواسطة مجموعة قرصنة تابعة لجمهورية كوريا الشعبية الديمقراطية.
قامت الجهة المهاجمة باختراق البنية الخلفية لخدمة المحافظ لاصطناع بيانات التحويل، لكنها لم تحصل على مفاتيح المحافظ الخاصة.
تمت استعادة بعض الأموال المسروقة بالفعل.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
تحديث: تقول Bitget إن 🇰🇵قراصنة كوريا الشمالية قد يكونون وراء اختراق بقيمة 351.6 مليون دولار، مستشهدةً بعناوين IP مرتبطة بخدمات VPN كانت مستخدمة سابقًا بواسطة مجموعة قرصنة تابعة لجمهورية كوريا الشعبية الديمقراطية.
قامت الجهة المهاجمة باختراق البنية الخلفية لخدمة المحافظ لاصطناع بيانات التحويل، لكنها لم تحصل على مفاتيح المحافظ الخاصة.
تمت استعادة بعض الأموال المسروقة بالفعل.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
قامت الجهة المهاجمة باختراق البنية الخلفية لخدمة المحافظ لاصطناع بيانات التحويل، لكنها لم تحصل على مفاتيح المحافظ الخاصة.
تمت استعادة بعض الأموال المسروقة بالفعل.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
43

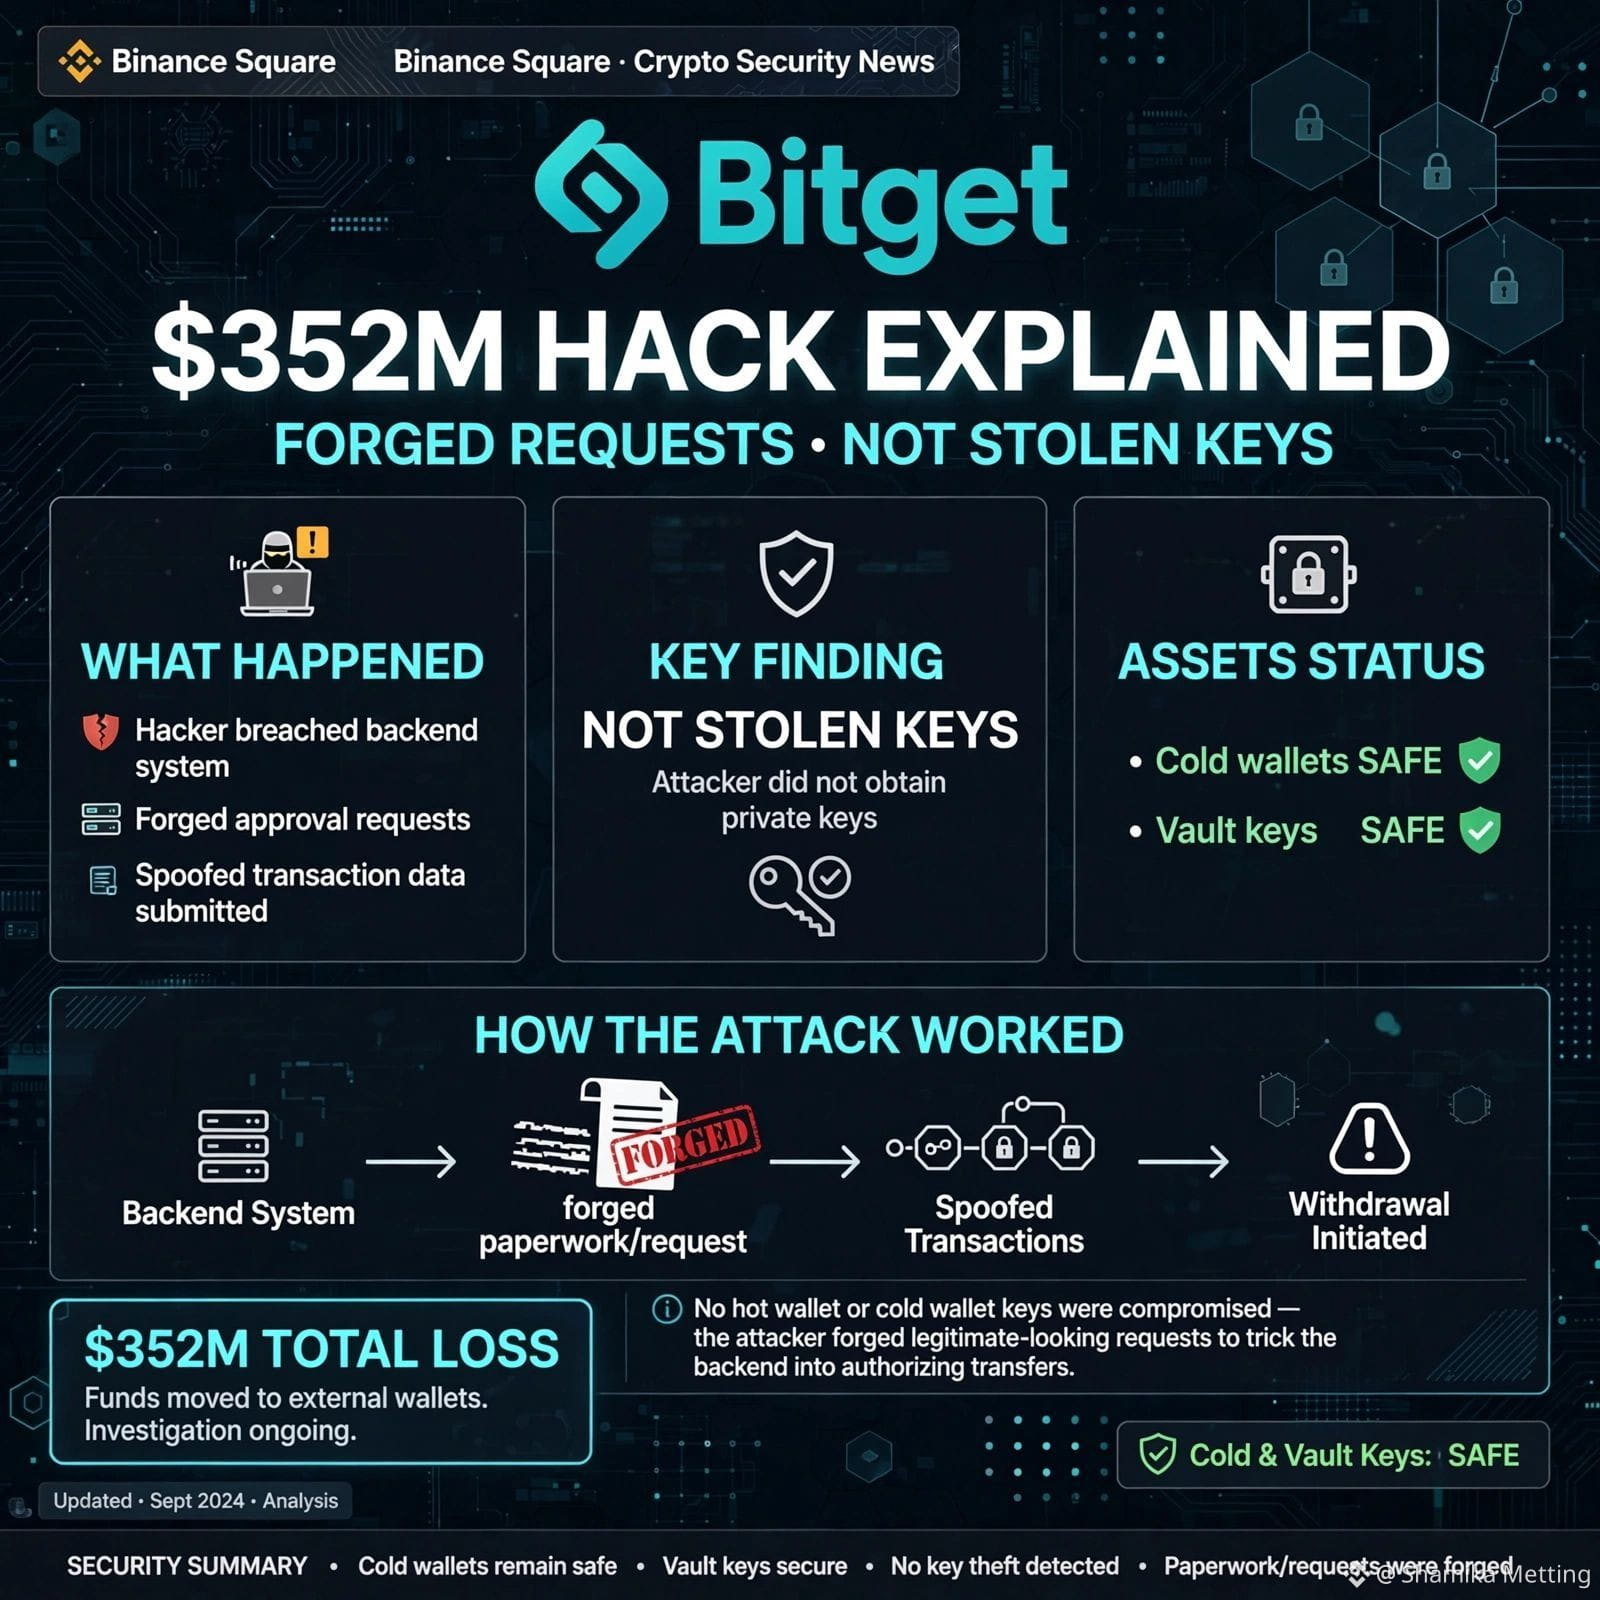
🚨 تم شرح اختراق بيتجيت بقيمة 352 مليون دولار: طلبات مزوّرة، وليس مفاتيح مسروقة!
يُصاب الجميع بالذعر بشأن المفاتيح الخاصة. لكن الرئيسة التنفيذية لبيتجيت، جراسي تشن، أكدت شيئًا أخطر.
ماذا حدث فعلًا:
❌ لم يتم سرقة المفاتيح الخاصة (الـ cold والـ hot والـ warm محافظ آمنة)
❌ لم يتم تزوير طلبات سحب المستخدمين
✅ اخترق المهاجمون نظامًا حيويًا وخلفيًا (Backend) حاسمًا
✅ قاموا بتزوير بيانات المعاملات
✅ فعّلوا عملية التفويض الخاصة ببيتجيت لتحريك 351.6 مليون دولار
تخيّل الأمر كالتالي: "لم يكسروا الخزنة، بل زوّروا الأوراق." مفاتيح الخزنة لم تغادر المبنى أبدًا؛ شخص ما فقط أنشأ إيصالات رسمية مزوّرة.
الحالة الحالية:
تم اكتشافه في 18:31 بالتوقيت العالمي المنسق، 24 سبتمبر
المحافظ الباردة آمنة
سيغطي صندوق حماية المستخدمين بقيمة 464 مليون دولار قيمة الخسارة
الرئيسة تربط الهجوم بربط كوريا الشمالية عبر أدلة من عناوين IP
ما رأيك—هل يجب على منصات CEX جعل backend الخاص بها مفتوح المصدر؟
متابعة من فضلكم
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 تم شرح اختراق بيتجيت بقيمة 352 مليون دولار: طلبات مزوّرة، وليس مفاتيح مسروقة!
يُصاب الجميع بالذعر بشأن المفاتيح الخاصة. لكن الرئيسة التنفيذية لبيتجيت، جراسي تشن، أكدت شيئًا أخطر.
ماذا حدث فعلًا:
❌ لم يتم سرقة المفاتيح الخاصة (الـ cold والـ hot والـ warm محافظ آمنة)
❌ لم يتم تزوير طلبات سحب المستخدمين
✅ اخترق المهاجمون نظامًا حيويًا وخلفيًا (Backend) حاسمًا
✅ قاموا بتزوير بيانات المعاملات
✅ فعّلوا عملية التفويض الخاصة ببيتجيت لتحريك 351.6 مليون دولار
تخيّل الأمر كالتالي: "لم يكسروا الخزنة، بل زوّروا الأوراق." مفاتيح الخزنة لم تغادر المبنى أبدًا؛ شخص ما فقط أنشأ إيصالات رسمية مزوّرة.
الحالة الحالية:
تم اكتشافه في 18:31 بالتوقيت العالمي المنسق، 24 سبتمبر
المحافظ الباردة آمنة
سيغطي صندوق حماية المستخدمين بقيمة 464 مليون دولار قيمة الخسارة
الرئيسة تربط الهجوم بربط كوريا الشمالية عبر أدلة من عناوين IP
ما رأيك—هل يجب على منصات CEX جعل backend الخاص بها مفتوح المصدر؟
متابعة من فضلكم
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
يُصاب الجميع بالذعر بشأن المفاتيح الخاصة. لكن الرئيسة التنفيذية لبيتجيت، جراسي تشن، أكدت شيئًا أخطر.
ماذا حدث فعلًا:
❌ لم يتم سرقة المفاتيح الخاصة (الـ cold والـ hot والـ warm محافظ آمنة)
❌ لم يتم تزوير طلبات سحب المستخدمين
✅ اخترق المهاجمون نظامًا حيويًا وخلفيًا (Backend) حاسمًا
✅ قاموا بتزوير بيانات المعاملات
✅ فعّلوا عملية التفويض الخاصة ببيتجيت لتحريك 351.6 مليون دولار
تخيّل الأمر كالتالي: "لم يكسروا الخزنة، بل زوّروا الأوراق." مفاتيح الخزنة لم تغادر المبنى أبدًا؛ شخص ما فقط أنشأ إيصالات رسمية مزوّرة.
الحالة الحالية:
تم اكتشافه في 18:31 بالتوقيت العالمي المنسق، 24 سبتمبر
المحافظ الباردة آمنة
سيغطي صندوق حماية المستخدمين بقيمة 464 مليون دولار قيمة الخسارة
الرئيسة تربط الهجوم بربط كوريا الشمالية عبر أدلة من عناوين IP
ما رأيك—هل يجب على منصات CEX جعل backend الخاص بها مفتوح المصدر؟
متابعة من فضلكم
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
15
25.5k
#BitgetBreachForgedRequestsNotStolenKeys
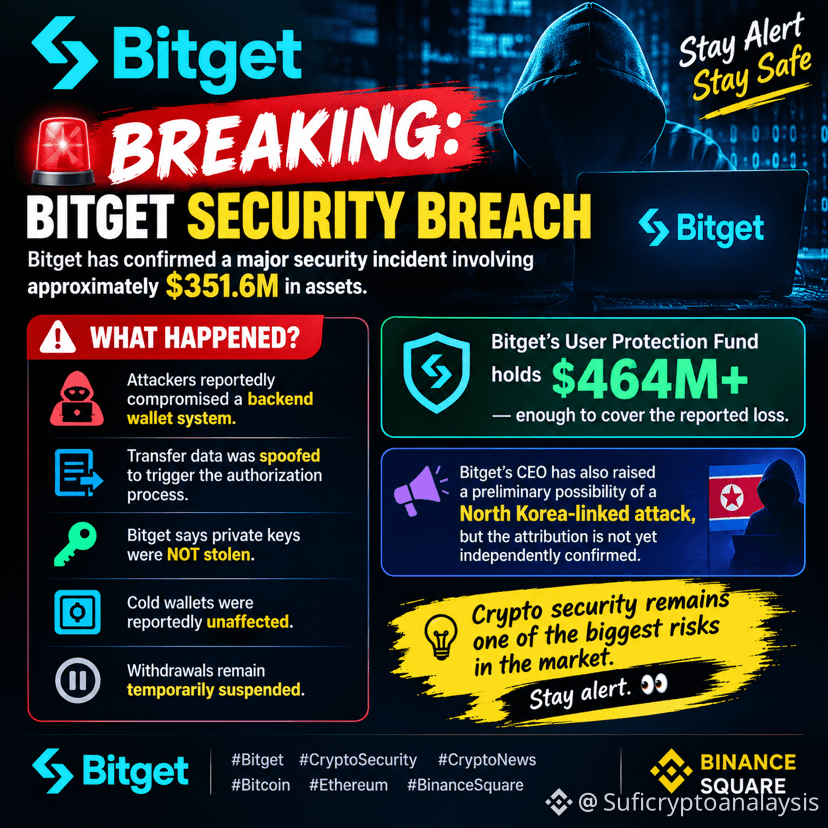
🚨 عاجل: اختراق أمني لــ BITGET 🚨
أكدت Bitget وقوع حادث أمني كبير يتعلق بما يقارب $351.6M من الأصول.
🔴 ماذا حدث؟
• يُزعم أن المهاجمين تمكنوا من اختراق نظام محفظة خلفية
• تم تزوير بيانات التحويل لتفعيل عملية التفويض
• تقول Bitget إن المفاتيح الخاصة لم تُسرق
• يُزعم أن المحافظ الباردة لم تتأثر
• ظلت عمليات السحب معلّقة مؤقتًا
💰 تقول Bitget إن صندوق حماية المستخدمين لديها يضم $464M+، وهو ما يكفي لتغطية الخسارة المبلغ عنها.
⚠️ كما طرح الرئيس التنفيذي لـ Bitget احتمالًا مبدئيًا بوقوع هجوم مرتبط بكوريا الشمالية، لكن لم يتم تأكيد نسبة الهجوم بشكل مستقل بعد.
لا تزال أمنيات العملات المشفرة من أكبر المخاطر في السوق. ابقَ يقظًا. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
{spot}(BTCUSDT)
{spot}(NOTUSDT)
{spot}(ZECUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 عاجل: اختراق أمني لــ BITGET 🚨
أكدت Bitget وقوع حادث أمني كبير يتعلق بما يقارب $351.6M من الأصول.
🔴 ماذا حدث؟
• يُزعم أن المهاجمين تمكنوا من اختراق نظام محفظة خلفية
• تم تزوير بيانات التحويل لتفعيل عملية التفويض
• تقول Bitget إن المفاتيح الخاصة لم تُسرق
• يُزعم أن المحافظ الباردة لم تتأثر
• ظلت عمليات السحب معلّقة مؤقتًا
💰 تقول Bitget إن صندوق حماية المستخدمين لديها يضم $464M+، وهو ما يكفي لتغطية الخسارة المبلغ عنها.
⚠️ كما طرح الرئيس التنفيذي لـ Bitget احتمالًا مبدئيًا بوقوع هجوم مرتبط بكوريا الشمالية، لكن لم يتم تأكيد نسبة الهجوم بشكل مستقل بعد.
لا تزال أمنيات العملات المشفرة من أكبر المخاطر في السوق. ابقَ يقظًا. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
🚨 عاجل: اختراق أمني لــ BITGET 🚨
أكدت Bitget وقوع حادث أمني كبير يتعلق بما يقارب $351.6M من الأصول.
🔴 ماذا حدث؟
• يُزعم أن المهاجمين تمكنوا من اختراق نظام محفظة خلفية
• تم تزوير بيانات التحويل لتفعيل عملية التفويض
• تقول Bitget إن المفاتيح الخاصة لم تُسرق
• يُزعم أن المحافظ الباردة لم تتأثر
• ظلت عمليات السحب معلّقة مؤقتًا
💰 تقول Bitget إن صندوق حماية المستخدمين لديها يضم $464M+، وهو ما يكفي لتغطية الخسارة المبلغ عنها.
⚠️ كما طرح الرئيس التنفيذي لـ Bitget احتمالًا مبدئيًا بوقوع هجوم مرتبط بكوريا الشمالية، لكن لم يتم تأكيد نسبة الهجوم بشكل مستقل بعد.
لا تزال أمنيات العملات المشفرة من أكبر المخاطر في السوق. ابقَ يقظًا. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
47
·
--
🚨 تفاصيل حول اختراق Bitget بقيمة 352 مليون دولار: طلبات مزوّرة، لا مفاتيح مسروقة!
الكل يهلع بشأن المفاتيح الخاصة. لكن الرئيسة التنفيذية لـ Bitget، Gracy Chen، أكدت أمراً أكثر إثارة للقلق.
ماذا حدث فعلاً:
❌ لم تُسرق المفاتيح الخاصة (cold وhot وwarm، والمحفوظة في خزائن آمنة)
❌ لم تُزوَّر طلبات سحب المستخدمين
✅ اختَرَق المهاجمون نظاماً حيوياً وحاسماً في الخفاء (backend)
✅ قاموا بتزوير بيانات المعاملات
✅ قاموا بتفعيل عملية التفويض من Bitget لتحويل 351,6 مليون دولار
تخيّل الموقف بهذه الطريقة: «لم يقتحموا الخزنة، بل زيّفوا الأوراق.» لم تغادر مفاتيح الخزنة المبنى قط؛ شخص ما قام فقط بإنشاء إيصالات رسمية مزوّرة.
الوضع الحالي:
تم رصده عند 18:31 بتوقيت UTC في 24 سبتمبر
المحافظ cold آمنة
صندوق حماية المستخدمين البالغ 464 مليون دولار سيغطي قيمة الخسارة
تربط الرئيسة التنفيذية الهجوم باتصالات قادمة من كوريا الشمالية انطلاقاً من أدلة مأخوذة من عناوين IP
وأنتم، هل تعتقدون أن منصات CEX ينبغي أن تجعل back-end الخاصة بها مفتوح المصدر؟
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 تفاصيل حول اختراق Bitget بقيمة 352 مليون دولار: طلبات مزوّرة، لا مفاتيح مسروقة!
الكل يهلع بشأن المفاتيح الخاصة. لكن الرئيسة التنفيذية لـ Bitget، Gracy Chen، أكدت أمراً أكثر إثارة للقلق.
ماذا حدث فعلاً:
❌ لم تُسرق المفاتيح الخاصة (cold وhot وwarm، والمحفوظة في خزائن آمنة)
❌ لم تُزوَّر طلبات سحب المستخدمين
✅ اختَرَق المهاجمون نظاماً حيوياً وحاسماً في الخفاء (backend)
✅ قاموا بتزوير بيانات المعاملات
✅ قاموا بتفعيل عملية التفويض من Bitget لتحويل 351,6 مليون دولار
تخيّل الموقف بهذه الطريقة: «لم يقتحموا الخزنة، بل زيّفوا الأوراق.» لم تغادر مفاتيح الخزنة المبنى قط؛ شخص ما قام فقط بإنشاء إيصالات رسمية مزوّرة.
الوضع الحالي:
تم رصده عند 18:31 بتوقيت UTC في 24 سبتمبر
المحافظ cold آمنة
صندوق حماية المستخدمين البالغ 464 مليون دولار سيغطي قيمة الخسارة
تربط الرئيسة التنفيذية الهجوم باتصالات قادمة من كوريا الشمالية انطلاقاً من أدلة مأخوذة من عناوين IP
وأنتم، هل تعتقدون أن منصات CEX ينبغي أن تجعل back-end الخاصة بها مفتوح المصدر؟
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
الكل يهلع بشأن المفاتيح الخاصة. لكن الرئيسة التنفيذية لـ Bitget، Gracy Chen، أكدت أمراً أكثر إثارة للقلق.
ماذا حدث فعلاً:
❌ لم تُسرق المفاتيح الخاصة (cold وhot وwarm، والمحفوظة في خزائن آمنة)
❌ لم تُزوَّر طلبات سحب المستخدمين
✅ اختَرَق المهاجمون نظاماً حيوياً وحاسماً في الخفاء (backend)
✅ قاموا بتزوير بيانات المعاملات
✅ قاموا بتفعيل عملية التفويض من Bitget لتحويل 351,6 مليون دولار
تخيّل الموقف بهذه الطريقة: «لم يقتحموا الخزنة، بل زيّفوا الأوراق.» لم تغادر مفاتيح الخزنة المبنى قط؛ شخص ما قام فقط بإنشاء إيصالات رسمية مزوّرة.
الوضع الحالي:
تم رصده عند 18:31 بتوقيت UTC في 24 سبتمبر
المحافظ cold آمنة
صندوق حماية المستخدمين البالغ 464 مليون دولار سيغطي قيمة الخسارة
تربط الرئيسة التنفيذية الهجوم باتصالات قادمة من كوريا الشمالية انطلاقاً من أدلة مأخوذة من عناوين IP
وأنتم، هل تعتقدون أن منصات CEX ينبغي أن تجعل back-end الخاصة بها مفتوح المصدر؟
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
261
·
--
تُبرز المناقشات الأخيرة وقوع حادث أمني في Bitget حيث كانت الطلبات المُزوّرة، وليس المفاتيح الخاصة المسروقة، هي وسيلة الهجوم. ويُعدّ هذا التمييز بالغ الأهمية لفهم طبيعة الاختراق وفعالية بروتوكولات الأمان الحالية. وعلى الرغم من أن أي اختراق يبعث على القلق، فإن حقيقة بقاء المفاتيح الخاصة محمية تشير إلى أن البنية التحتية الأساسية قد تكون أكثر متانة مما كان يُعتقد في البداية. ومع ذلك، فإن القدرة على تنفيذ طلبات مُزوّرة تشير إلى وجود ثغرات محتملة في التحقق من المستخدم أو تكاملات واجهات برمجة التطبيقات أو ضوابط الإجراءات الداخلية التي تتطلب تحقيقًا عاجلًا وشاملًا. وسيُراقب السوق عن كثب لمعرفة كيف ستعالج Bitget هذه المشكلات وتعزز أنظمتها لمنع تكرارها. وتؤكد هذه الحادثة التحديات المستمرة في الحفاظ على أمن مطلق في مجال الأصول الرقمية، حتى بالنسبة للمنصات الراسخة.
إخلاء المسؤولية: هذا المحتوى لأغراض إعلامية فقط ولا يشكل نصيحة استثمارية.
#BitgetBreachForgedRequestsNotStolenKeys
تُبرز المناقشات الأخيرة وقوع حادث أمني في Bitget حيث كانت الطلبات المُزوّرة، وليس المفاتيح الخاصة المسروقة، هي وسيلة الهجوم. ويُعدّ هذا التمييز بالغ الأهمية لفهم طبيعة الاختراق وفعالية بروتوكولات الأمان الحالية. وعلى الرغم من أن أي اختراق يبعث على القلق، فإن حقيقة بقاء المفاتيح الخاصة محمية تشير إلى أن البنية التحتية الأساسية قد تكون أكثر متانة مما كان يُعتقد في البداية. ومع ذلك، فإن القدرة على تنفيذ طلبات مُزوّرة تشير إلى وجود ثغرات محتملة في التحقق من المستخدم أو تكاملات واجهات برمجة التطبيقات أو ضوابط الإجراءات الداخلية التي تتطلب تحقيقًا عاجلًا وشاملًا. وسيُراقب السوق عن كثب لمعرفة كيف ستعالج Bitget هذه المشكلات وتعزز أنظمتها لمنع تكرارها. وتؤكد هذه الحادثة التحديات المستمرة في الحفاظ على أمن مطلق في مجال الأصول الرقمية، حتى بالنسبة للمنصات الراسخة.
إخلاء المسؤولية: هذا المحتوى لأغراض إعلامية فقط ولا يشكل نصيحة استثمارية.
#BitgetBreachForgedRequestsNotStolenKeys
إخلاء المسؤولية: هذا المحتوى لأغراض إعلامية فقط ولا يشكل نصيحة استثمارية.
#BitgetBreachForgedRequestsNotStolenKeys
1
25
·
--
هابط
#BitgetBreachForgedRequestsNotStolenKeys
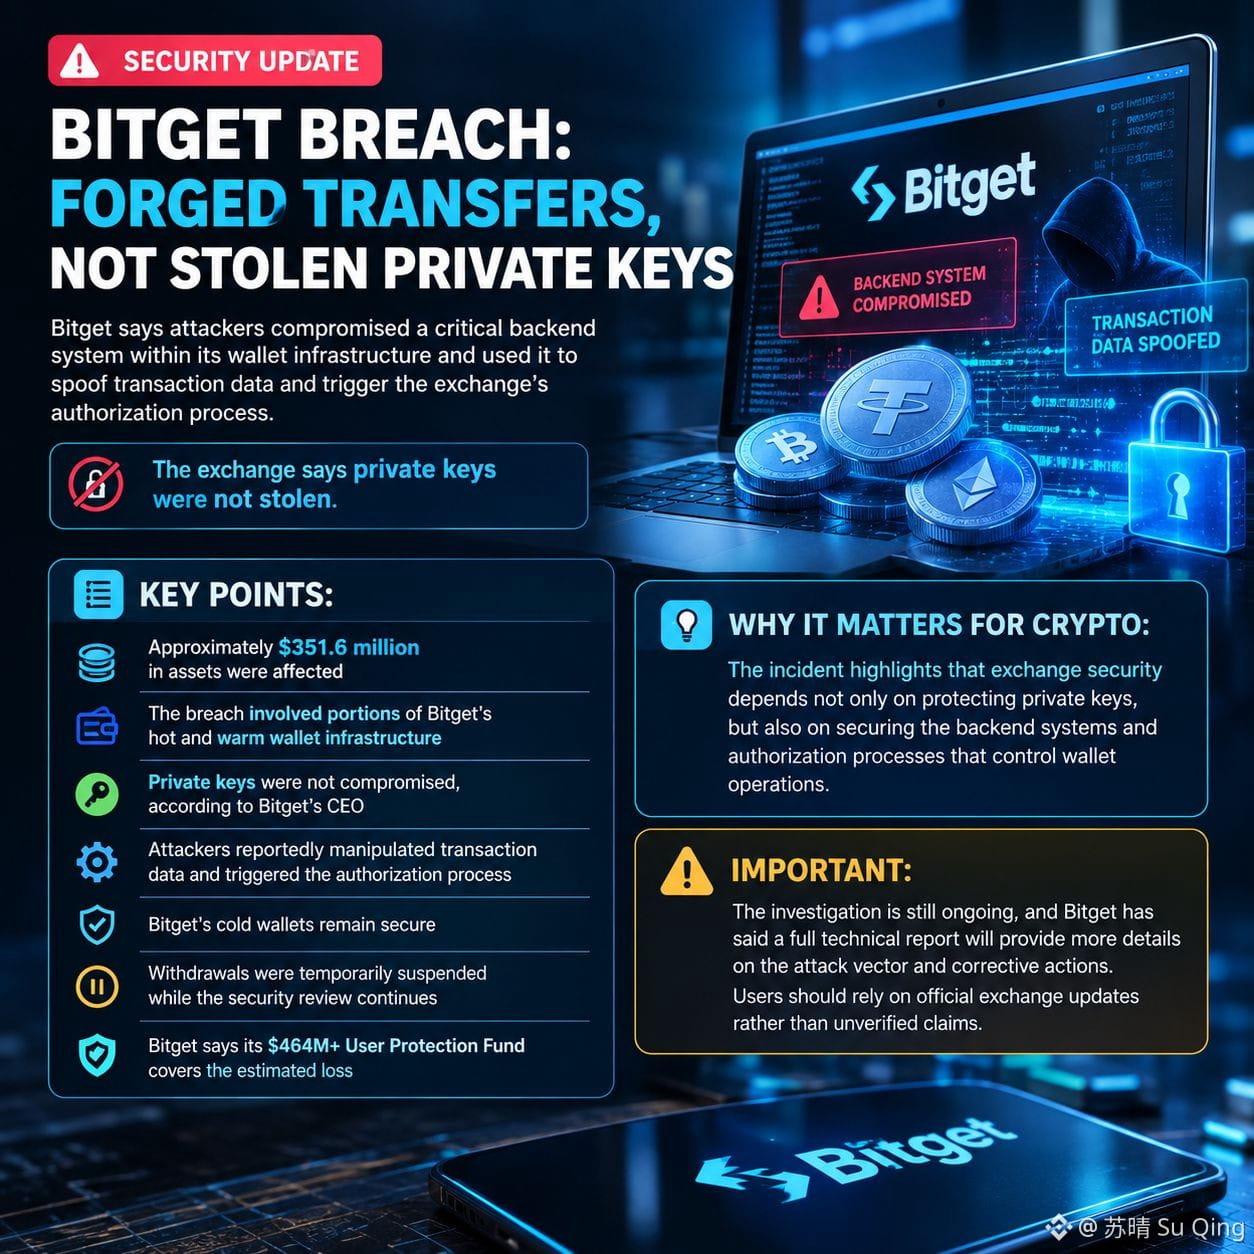
🚨 اختراق بيتجيت: تحويلات مُزَوَّرة، وليست مفاتيح خاصة مسروقة
تقول بيتجيت إن المهاجمين استولوا على نظام خلفي حاسم ضمن بنية محافظها واستخدموه لتمويه بيانات المعاملات وإطلاق عملية التفويض الخاصة بالبورصة.
وتقول البورصة إن المفاتيح الخاصة لم تُسرق.
📊 النقاط الرئيسية:
• تأثرت أصول بقيمة تقارب 351.6 مليون دولار
• شمل الاختراق أجزاء من البنية الخاصة بمحافظ بيتجيت الساخنة والدافئة
• لم تُخترق المفاتيح الخاصة، وفقًا لمدير بيتجيت التنفيذي
• يُزعم أن المهاجمين قاموا بالتلاعب ببيانات المعاملات وأطلقوا عملية التفويض
• تظل محافظ بيتجيت الباردة آمنة
• تم تعليق عمليات السحب مؤقتًا بينما يستمر إجراء المراجعة الأمنية
• تقول بيتجيت إن صندوق حماية المستخدمين لديها (464 مليون دولار +) يغطي الخسارة المقدّرة
🔎 لماذا هذا مهم بالنسبة للعملات المشفرة:
يُبرز الحادث أن أمن منصات التداول يعتمد ليس فقط على حماية المفاتيح الخاصة، بل أيضًا على تأمين أنظمة الخادم (الخلفية) وعمليات التفويض التي تتحكم في عمليات المحافظ.
⚠️ مهم:
ما زالت التحقيقات جارية، وقالت بيتجيت إن تقريرًا تقنيًا شاملًا سيقدم المزيد من التفاصيل حول طريقة الهجوم والإجراءات التصحيحية. ينبغي على المستخدمين الاعتماد على تحديثات البورصة الرسمية بدلًا من ادعاءات غير موثقة.
$SAGA
{future}(SAGAUSDT)
$TUT
{future}(TUTUSDT)
$LSK
{future}(LSKUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 اختراق بيتجيت: تحويلات مُزَوَّرة، وليست مفاتيح خاصة مسروقة
تقول بيتجيت إن المهاجمين استولوا على نظام خلفي حاسم ضمن بنية محافظها واستخدموه لتمويه بيانات المعاملات وإطلاق عملية التفويض الخاصة بالبورصة.
وتقول البورصة إن المفاتيح الخاصة لم تُسرق.
📊 النقاط الرئيسية:
• تأثرت أصول بقيمة تقارب 351.6 مليون دولار
• شمل الاختراق أجزاء من البنية الخاصة بمحافظ بيتجيت الساخنة والدافئة
• لم تُخترق المفاتيح الخاصة، وفقًا لمدير بيتجيت التنفيذي
• يُزعم أن المهاجمين قاموا بالتلاعب ببيانات المعاملات وأطلقوا عملية التفويض
• تظل محافظ بيتجيت الباردة آمنة
• تم تعليق عمليات السحب مؤقتًا بينما يستمر إجراء المراجعة الأمنية
• تقول بيتجيت إن صندوق حماية المستخدمين لديها (464 مليون دولار +) يغطي الخسارة المقدّرة
🔎 لماذا هذا مهم بالنسبة للعملات المشفرة:
يُبرز الحادث أن أمن منصات التداول يعتمد ليس فقط على حماية المفاتيح الخاصة، بل أيضًا على تأمين أنظمة الخادم (الخلفية) وعمليات التفويض التي تتحكم في عمليات المحافظ.
⚠️ مهم:
ما زالت التحقيقات جارية، وقالت بيتجيت إن تقريرًا تقنيًا شاملًا سيقدم المزيد من التفاصيل حول طريقة الهجوم والإجراءات التصحيحية. ينبغي على المستخدمين الاعتماد على تحديثات البورصة الرسمية بدلًا من ادعاءات غير موثقة.
$SAGA
$TUT
$LSK
🚨 اختراق بيتجيت: تحويلات مُزَوَّرة، وليست مفاتيح خاصة مسروقة
تقول بيتجيت إن المهاجمين استولوا على نظام خلفي حاسم ضمن بنية محافظها واستخدموه لتمويه بيانات المعاملات وإطلاق عملية التفويض الخاصة بالبورصة.
وتقول البورصة إن المفاتيح الخاصة لم تُسرق.
📊 النقاط الرئيسية:
• تأثرت أصول بقيمة تقارب 351.6 مليون دولار
• شمل الاختراق أجزاء من البنية الخاصة بمحافظ بيتجيت الساخنة والدافئة
• لم تُخترق المفاتيح الخاصة، وفقًا لمدير بيتجيت التنفيذي
• يُزعم أن المهاجمين قاموا بالتلاعب ببيانات المعاملات وأطلقوا عملية التفويض
• تظل محافظ بيتجيت الباردة آمنة
• تم تعليق عمليات السحب مؤقتًا بينما يستمر إجراء المراجعة الأمنية
• تقول بيتجيت إن صندوق حماية المستخدمين لديها (464 مليون دولار +) يغطي الخسارة المقدّرة
🔎 لماذا هذا مهم بالنسبة للعملات المشفرة:
يُبرز الحادث أن أمن منصات التداول يعتمد ليس فقط على حماية المفاتيح الخاصة، بل أيضًا على تأمين أنظمة الخادم (الخلفية) وعمليات التفويض التي تتحكم في عمليات المحافظ.
⚠️ مهم:
ما زالت التحقيقات جارية، وقالت بيتجيت إن تقريرًا تقنيًا شاملًا سيقدم المزيد من التفاصيل حول طريقة الهجوم والإجراءات التصحيحية. ينبغي على المستخدمين الاعتماد على تحديثات البورصة الرسمية بدلًا من ادعاءات غير موثقة.
$SAGA
$TUT
$LSK
968
·
--
#bitgetbreachforgedrequestsnotstolenkeys
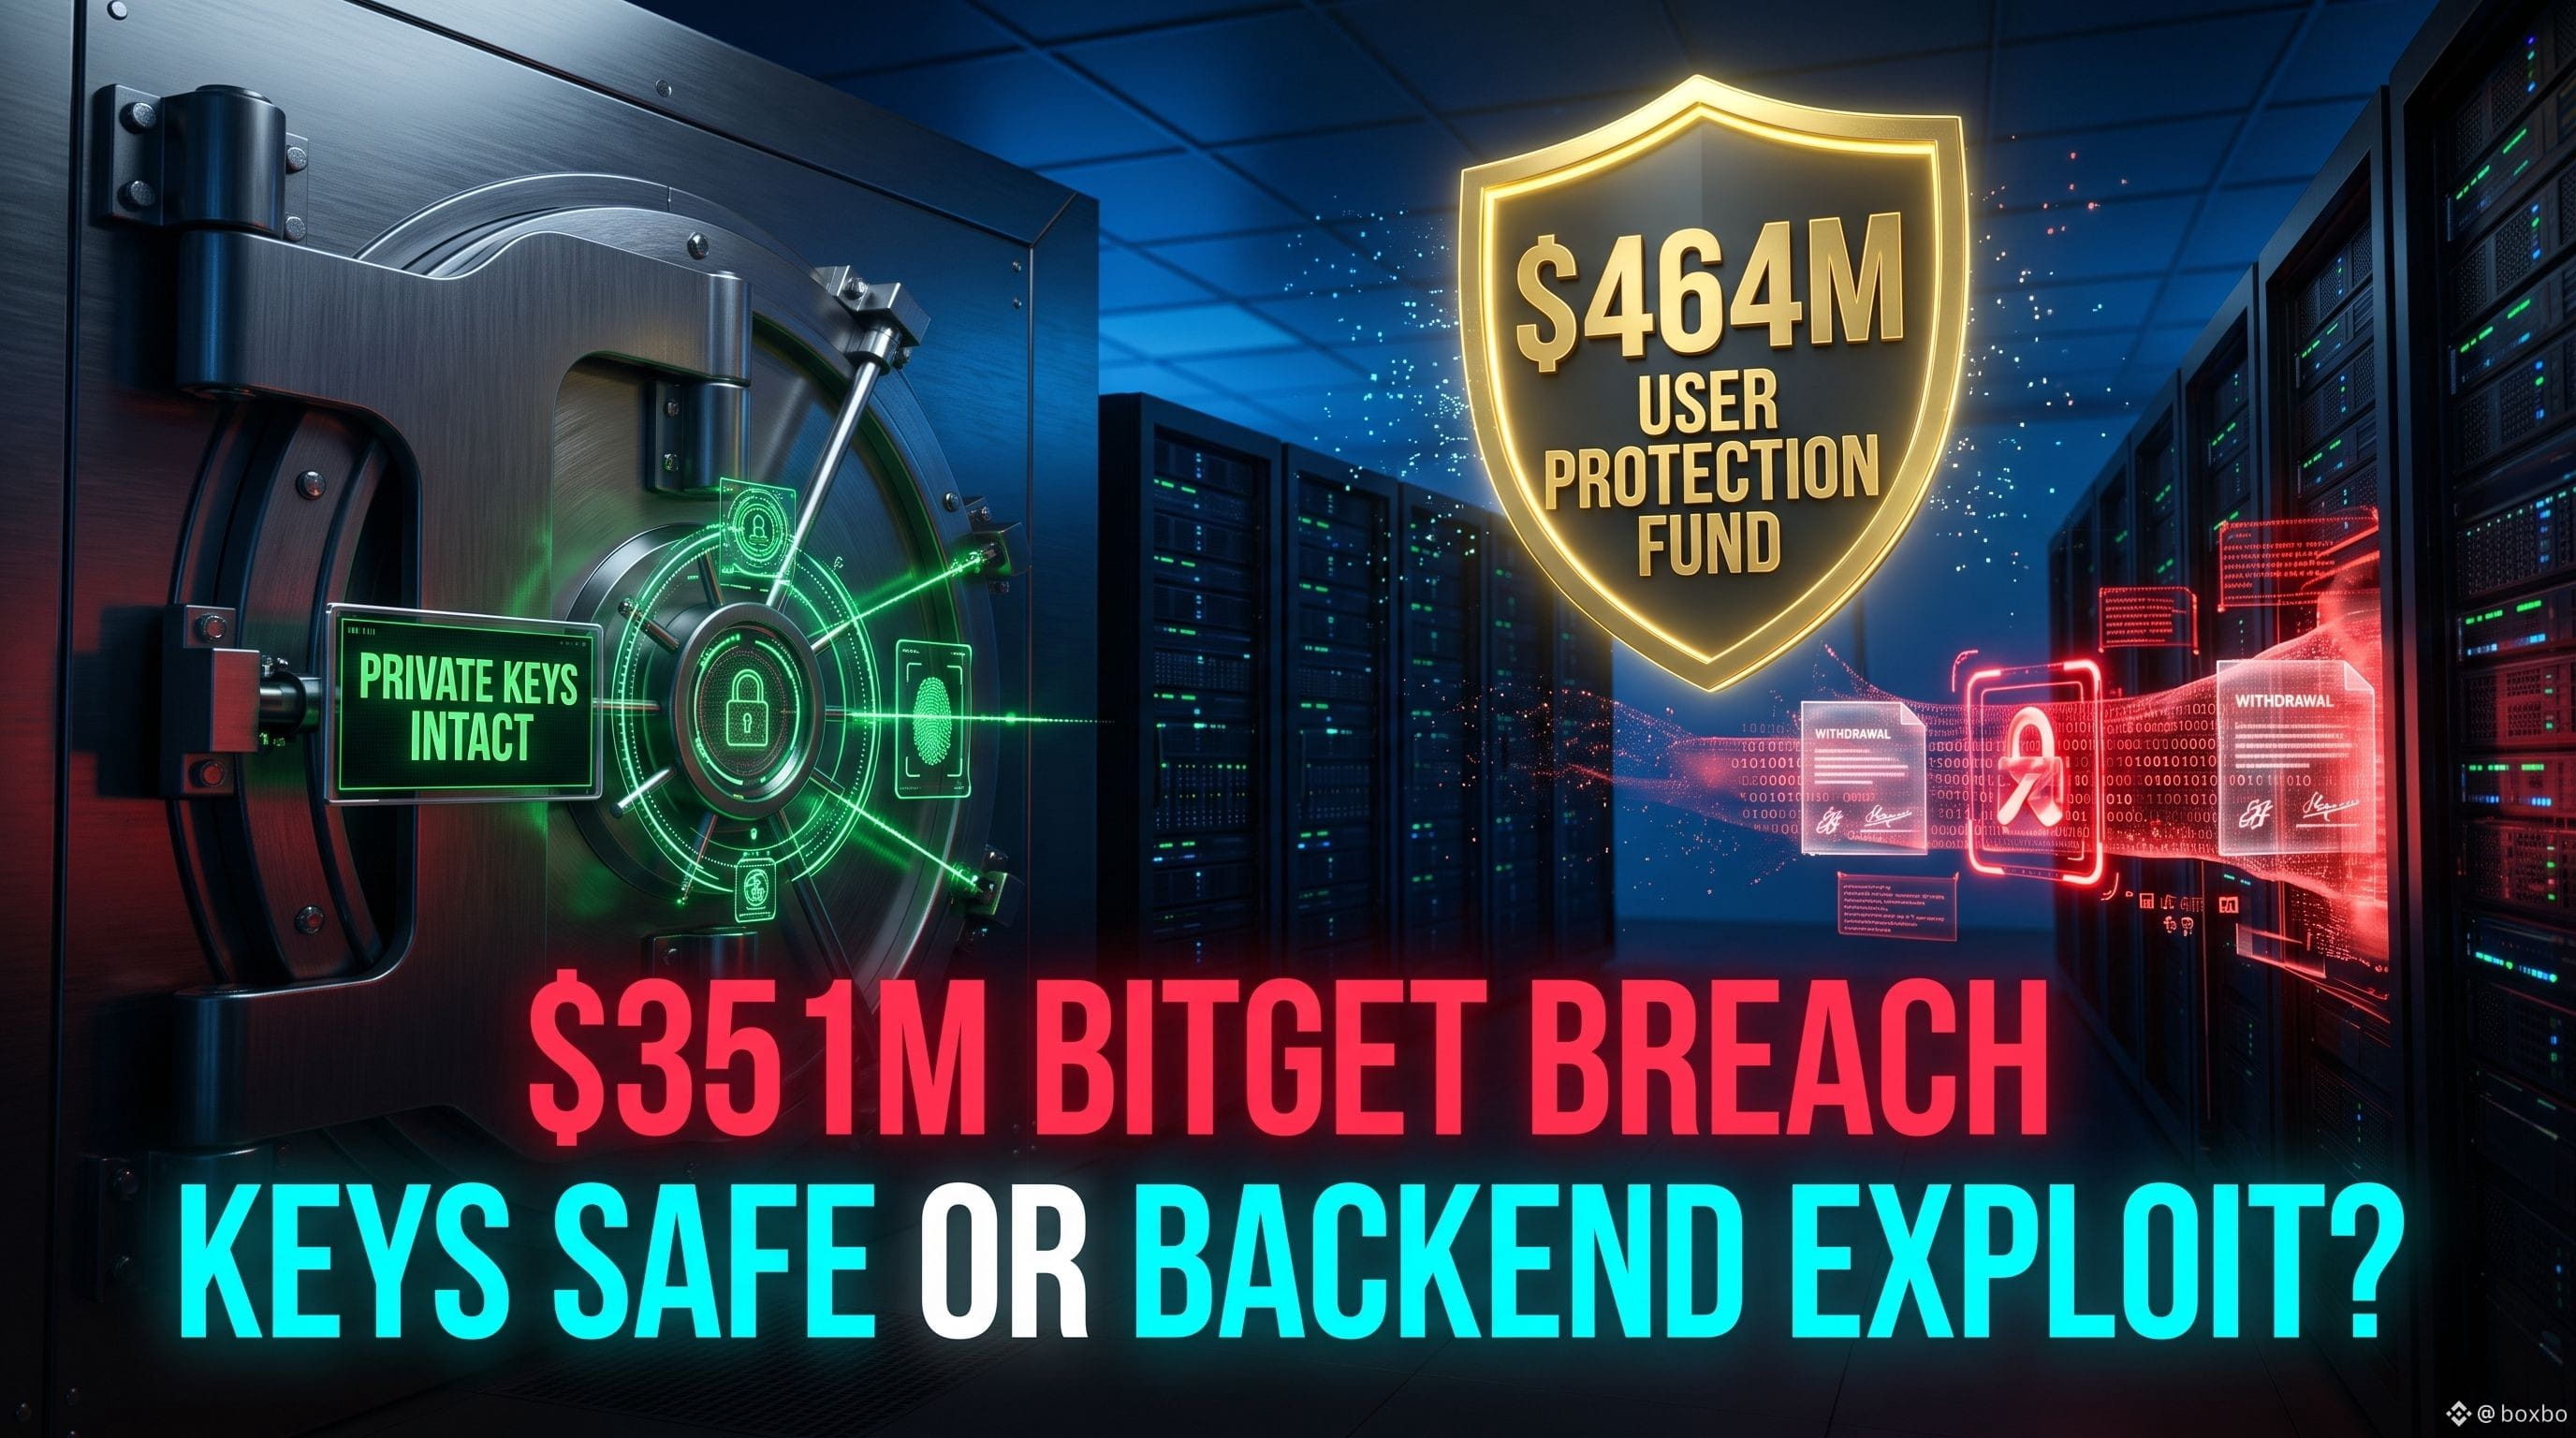
اختطاف البنية التحتية: كيف خسرت Bitget 351.6 مليون دولار دون المساس بالمفاتيح الخاصة $BTC
{spot}(BTCUSDT)
تعرضت Bitget لخرق أمني بقيمة 351.6 مليون دولار أثر على طبقات محفظتها الساخنة والدافئة، لكن الرئيسة التنفيذية Gracy Chen أكدت أن المفاتيح الخاصة التشفيرية لم يتم اختراقها قط. بدلًا من ذلك، تسلل المهاجمون إلى نظام خلفي أساسي داخل بنية محفظة البورصة، ما أتاح لهم تزوير طلبات السحب الاحتيالية وخداع عملية التفويض الآلي بحيث توقع وتنفذ تحويلات غير مصرح بها. وبما أن المفاتيح الخاصة ظلت سليمة، لم تتأثر أصول التخزين البارد، مما حال دون حدوث استنزاف كامل للمنصة. ومن منظور المخاطر، فإن صندوق حماية المستخدمين لدى Bitget البالغ 464 مليون دولار يغطي 100% من رأس المال المسروق؛ ومع ذلك، بينما تظل عملية التداول والإيداعات مفتوحة، تم تجميد عمليات السحب مؤقتًا ريثما يتم إجراء تدقيق كامل للنظام. يسلط هذا الحادث الضوء على تحول أمني متزايد: إذ أصبحت ثغرات البورصات الحديثة تستهدف بشكل متزايد سير عمل واجهات البرمجة (API) وخطوط تفويض الخادم الخلفية بدلًا من سرقة مفاتيح خاصة خام. $BNB
{spot}(BNBUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
اختطاف البنية التحتية: كيف خسرت Bitget 351.6 مليون دولار دون المساس بالمفاتيح الخاصة $BTC
تعرضت Bitget لخرق أمني بقيمة 351.6 مليون دولار أثر على طبقات محفظتها الساخنة والدافئة، لكن الرئيسة التنفيذية Gracy Chen أكدت أن المفاتيح الخاصة التشفيرية لم يتم اختراقها قط. بدلًا من ذلك، تسلل المهاجمون إلى نظام خلفي أساسي داخل بنية محفظة البورصة، ما أتاح لهم تزوير طلبات السحب الاحتيالية وخداع عملية التفويض الآلي بحيث توقع وتنفذ تحويلات غير مصرح بها. وبما أن المفاتيح الخاصة ظلت سليمة، لم تتأثر أصول التخزين البارد، مما حال دون حدوث استنزاف كامل للمنصة. ومن منظور المخاطر، فإن صندوق حماية المستخدمين لدى Bitget البالغ 464 مليون دولار يغطي 100% من رأس المال المسروق؛ ومع ذلك، بينما تظل عملية التداول والإيداعات مفتوحة، تم تجميد عمليات السحب مؤقتًا ريثما يتم إجراء تدقيق كامل للنظام. يسلط هذا الحادث الضوء على تحول أمني متزايد: إذ أصبحت ثغرات البورصات الحديثة تستهدف بشكل متزايد سير عمل واجهات البرمجة (API) وخطوط تفويض الخادم الخلفية بدلًا من سرقة مفاتيح خاصة خام. $BNB
اختطاف البنية التحتية: كيف خسرت Bitget 351.6 مليون دولار دون المساس بالمفاتيح الخاصة $BTC
تعرضت Bitget لخرق أمني بقيمة 351.6 مليون دولار أثر على طبقات محفظتها الساخنة والدافئة، لكن الرئيسة التنفيذية Gracy Chen أكدت أن المفاتيح الخاصة التشفيرية لم يتم اختراقها قط. بدلًا من ذلك، تسلل المهاجمون إلى نظام خلفي أساسي داخل بنية محفظة البورصة، ما أتاح لهم تزوير طلبات السحب الاحتيالية وخداع عملية التفويض الآلي بحيث توقع وتنفذ تحويلات غير مصرح بها. وبما أن المفاتيح الخاصة ظلت سليمة، لم تتأثر أصول التخزين البارد، مما حال دون حدوث استنزاف كامل للمنصة. ومن منظور المخاطر، فإن صندوق حماية المستخدمين لدى Bitget البالغ 464 مليون دولار يغطي 100% من رأس المال المسروق؛ ومع ذلك، بينما تظل عملية التداول والإيداعات مفتوحة، تم تجميد عمليات السحب مؤقتًا ريثما يتم إجراء تدقيق كامل للنظام. يسلط هذا الحادث الضوء على تحول أمني متزايد: إذ أصبحت ثغرات البورصات الحديثة تستهدف بشكل متزايد سير عمل واجهات البرمجة (API) وخطوط تفويض الخادم الخلفية بدلًا من سرقة مفاتيح خاصة خام. $BNB
2
3.8k
·
--
#BitgetBreachForgedRequestsNotStolenKeys
خرق Bitget: استخدام طلبات تحويل مزيفة بدل سرقة المفاتيح الخاصة
قالت منصة تبادل العملات المشفرة Bitget إن المهاجمين الذين يقفون وراء اختراق أمني بقيمة 351.6 مليون دولار لم يسرقوا المفاتيح الخاصة الخاصة بالمنصة. بدلًا من ذلك، اخترق المهاجمون نظامًا خلفيًا حاسمًا ضمن بنية محافظ Bitget واستخدموه لتزوير بيانات المعاملات وإطلاق عملية التفويض الخاصة بالمنصة نفسها. �
TokenPost +1
تم رصد الحادث في 24 سبتمبر 2026، بعد اكتشاف التحويلات غير المصرح بها الصادرة من أجزاء من محافظ Bitget الساخنة والساخنة-الاحتياطية (hot وwarm). قالت المنصة إن محافظها الباردة ظلت آمنة، بينما استمر تشغيل الإيداعات والتداول بشكل طبيعي. تم تعليق عمليات السحب مؤقتًا أثناء التحقيق. �
BleepingComputer
صرّح الرئيس التنفيذي لشركة Bitget، Gracy Chen، بأن المهاجمين لم يقوموا بتزوير طلبات سحب العملاء الفردية ولم يحصلوا على مفاتيح خاصة من محافظ المنصة الباردة أو الساخنة أو الساخنة-الاحتياطية. لا تزال الطريقة الدقيقة المستخدمة لاختراق النظام الخلفي لأول مرة قيد التحقيق. �
Cointelegraph
تقدّر Bitget أن ما يقارب 351.6 مليون دولار من الأصول تأثرت عبر عدة شبكات، وتقول إن صندوق الحماية للمستخدمين لديها يمتلك أكثر من 464 مليون دولار، وهو ما تقول الشركة إنه كافٍ لتعويض الخسارة المُبلّغ عنها. �
BleepingComputer
كما ذكرت الشركة مؤشرات أولية قد تربط الهجوم بنشاط اختراق مرتبط بكوريا الشمالية، لكن لا يزال هذا الاستناد قيد التحقيق ولم يتم إثباته بشكل مستقل. �
TokenPost
يُبرز الاختراق خطرًا أمنيًا مختلفًا عن السرقة التقليدية للمفاتيح الخاصة: فاختراق الأنظمة التي تُنشئ وتُفوّض معاملات تبدو شرعية يمكن أن يسمح للمهاجمين باستغلال البنية التحتية القائمة للتوقيع دون الحصول مباشرة على المفاتيح الأساسية.$GOOGL.US $NVDAB
#BitgetBreachForgedRequestsNotStolenKeys
خرق Bitget: استخدام طلبات تحويل مزيفة بدل سرقة المفاتيح الخاصة
قالت منصة تبادل العملات المشفرة Bitget إن المهاجمين الذين يقفون وراء اختراق أمني بقيمة 351.6 مليون دولار لم يسرقوا المفاتيح الخاصة الخاصة بالمنصة. بدلًا من ذلك، اخترق المهاجمون نظامًا خلفيًا حاسمًا ضمن بنية محافظ Bitget واستخدموه لتزوير بيانات المعاملات وإطلاق عملية التفويض الخاصة بالمنصة نفسها. �
TokenPost +1
تم رصد الحادث في 24 سبتمبر 2026، بعد اكتشاف التحويلات غير المصرح بها الصادرة من أجزاء من محافظ Bitget الساخنة والساخنة-الاحتياطية (hot وwarm). قالت المنصة إن محافظها الباردة ظلت آمنة، بينما استمر تشغيل الإيداعات والتداول بشكل طبيعي. تم تعليق عمليات السحب مؤقتًا أثناء التحقيق. �
BleepingComputer
صرّح الرئيس التنفيذي لشركة Bitget، Gracy Chen، بأن المهاجمين لم يقوموا بتزوير طلبات سحب العملاء الفردية ولم يحصلوا على مفاتيح خاصة من محافظ المنصة الباردة أو الساخنة أو الساخنة-الاحتياطية. لا تزال الطريقة الدقيقة المستخدمة لاختراق النظام الخلفي لأول مرة قيد التحقيق. �
Cointelegraph
تقدّر Bitget أن ما يقارب 351.6 مليون دولار من الأصول تأثرت عبر عدة شبكات، وتقول إن صندوق الحماية للمستخدمين لديها يمتلك أكثر من 464 مليون دولار، وهو ما تقول الشركة إنه كافٍ لتعويض الخسارة المُبلّغ عنها. �
BleepingComputer
كما ذكرت الشركة مؤشرات أولية قد تربط الهجوم بنشاط اختراق مرتبط بكوريا الشمالية، لكن لا يزال هذا الاستناد قيد التحقيق ولم يتم إثباته بشكل مستقل. �
TokenPost
يُبرز الاختراق خطرًا أمنيًا مختلفًا عن السرقة التقليدية للمفاتيح الخاصة: فاختراق الأنظمة التي تُنشئ وتُفوّض معاملات تبدو شرعية يمكن أن يسمح للمهاجمين باستغلال البنية التحتية القائمة للتوقيع دون الحصول مباشرة على المفاتيح الأساسية.$GOOGL.US $NVDAB
خرق Bitget: استخدام طلبات تحويل مزيفة بدل سرقة المفاتيح الخاصة
قالت منصة تبادل العملات المشفرة Bitget إن المهاجمين الذين يقفون وراء اختراق أمني بقيمة 351.6 مليون دولار لم يسرقوا المفاتيح الخاصة الخاصة بالمنصة. بدلًا من ذلك، اخترق المهاجمون نظامًا خلفيًا حاسمًا ضمن بنية محافظ Bitget واستخدموه لتزوير بيانات المعاملات وإطلاق عملية التفويض الخاصة بالمنصة نفسها. �
TokenPost +1
تم رصد الحادث في 24 سبتمبر 2026، بعد اكتشاف التحويلات غير المصرح بها الصادرة من أجزاء من محافظ Bitget الساخنة والساخنة-الاحتياطية (hot وwarm). قالت المنصة إن محافظها الباردة ظلت آمنة، بينما استمر تشغيل الإيداعات والتداول بشكل طبيعي. تم تعليق عمليات السحب مؤقتًا أثناء التحقيق. �
BleepingComputer
صرّح الرئيس التنفيذي لشركة Bitget، Gracy Chen، بأن المهاجمين لم يقوموا بتزوير طلبات سحب العملاء الفردية ولم يحصلوا على مفاتيح خاصة من محافظ المنصة الباردة أو الساخنة أو الساخنة-الاحتياطية. لا تزال الطريقة الدقيقة المستخدمة لاختراق النظام الخلفي لأول مرة قيد التحقيق. �
Cointelegraph
تقدّر Bitget أن ما يقارب 351.6 مليون دولار من الأصول تأثرت عبر عدة شبكات، وتقول إن صندوق الحماية للمستخدمين لديها يمتلك أكثر من 464 مليون دولار، وهو ما تقول الشركة إنه كافٍ لتعويض الخسارة المُبلّغ عنها. �
BleepingComputer
كما ذكرت الشركة مؤشرات أولية قد تربط الهجوم بنشاط اختراق مرتبط بكوريا الشمالية، لكن لا يزال هذا الاستناد قيد التحقيق ولم يتم إثباته بشكل مستقل. �
TokenPost
يُبرز الاختراق خطرًا أمنيًا مختلفًا عن السرقة التقليدية للمفاتيح الخاصة: فاختراق الأنظمة التي تُنشئ وتُفوّض معاملات تبدو شرعية يمكن أن يسمح للمهاجمين باستغلال البنية التحتية القائمة للتوقيع دون الحصول مباشرة على المفاتيح الأساسية.$GOOGL.US $NVDAB
NVDAB-1.45%
GOOGLUS-1.69%
1
33

·
--
صاعد
#bitgetbreachforgedrequestsnotstolenkeys
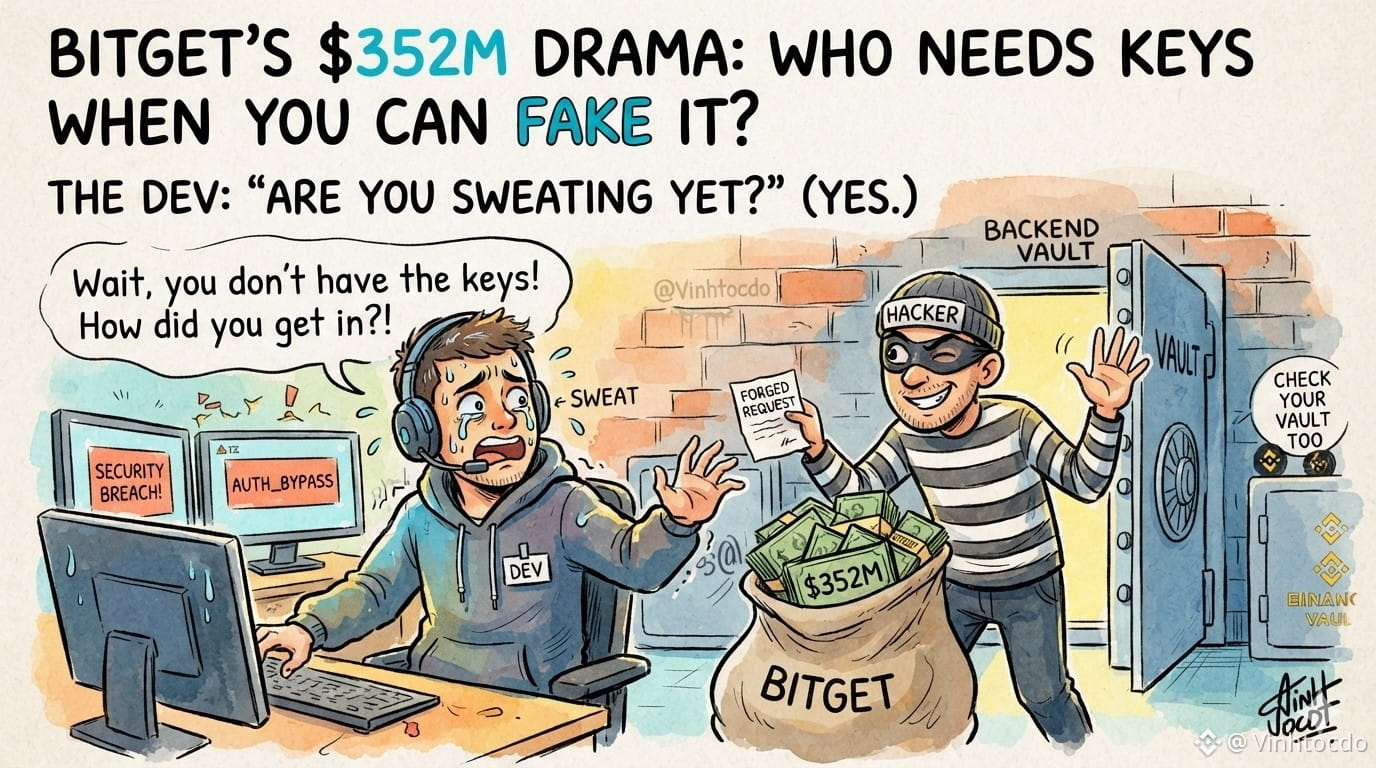
دراما بيتجيت بقيمة 352 مليون دولار: طلبات مزورة وليست مفاتيح مسروقة! يا مطورين، هل تتعرقون الآن؟ 🤦♂️🛡️
لدى بيتجيت كشفوا الستار عن اختراقهم الأخير! المهاجمون لم يسرقوا مفاتيحهم الخاصة؛ بل تمكنوا من خداع نظام الباكند عبر تزوير طلبات المعاملات! هذا كأن لصًا يدخل إلى بنك بتوقيع مزور بشكل مثالي من المدير، والخزنة تفتح نفسها للتو! 🏦🔑
هذه دعوة إيقاظ ضخمة لجميع مطوري البلوكشين والبورصات الكبرى، بما فيها Binance، للتحقق مرتين من بنية أمان الباكند قبل أن يبتكر مستغل آخر حيلة جديدة! 💻💥
ماذا يجب أن يفعل المتداولون الأذكياء؟ 🛠️
📌 ابقَ حذرًا: لا تضع كل أموالك في بورصة واحدة.
🛡️ نوّع أصولك: وزّع محفظتك على توكنات موثوقة لتقليل مخاطر المنصة المحتملة.
إخلاء المسؤولية: هذا رأيي الشخصي وليس نصيحة مالية.
👇 اضغط وتداول أدناه لدعمي:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 رمز الإحالة: VINHTOCDO
🔗 انضم إلى Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
دراما بيتجيت بقيمة 352 مليون دولار: طلبات مزورة وليست مفاتيح مسروقة! يا مطورين، هل تتعرقون الآن؟ 🤦♂️🛡️
لدى بيتجيت كشفوا الستار عن اختراقهم الأخير! المهاجمون لم يسرقوا مفاتيحهم الخاصة؛ بل تمكنوا من خداع نظام الباكند عبر تزوير طلبات المعاملات! هذا كأن لصًا يدخل إلى بنك بتوقيع مزور بشكل مثالي من المدير، والخزنة تفتح نفسها للتو! 🏦🔑
هذه دعوة إيقاظ ضخمة لجميع مطوري البلوكشين والبورصات الكبرى، بما فيها Binance، للتحقق مرتين من بنية أمان الباكند قبل أن يبتكر مستغل آخر حيلة جديدة! 💻💥
ماذا يجب أن يفعل المتداولون الأذكياء؟ 🛠️
📌 ابقَ حذرًا: لا تضع كل أموالك في بورصة واحدة.
🛡️ نوّع أصولك: وزّع محفظتك على توكنات موثوقة لتقليل مخاطر المنصة المحتملة.
إخلاء المسؤولية: هذا رأيي الشخصي وليس نصيحة مالية.
👇 اضغط وتداول أدناه لدعمي:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 رمز الإحالة: VINHTOCDO
🔗 انضم إلى Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
دراما بيتجيت بقيمة 352 مليون دولار: طلبات مزورة وليست مفاتيح مسروقة! يا مطورين، هل تتعرقون الآن؟ 🤦♂️🛡️
لدى بيتجيت كشفوا الستار عن اختراقهم الأخير! المهاجمون لم يسرقوا مفاتيحهم الخاصة؛ بل تمكنوا من خداع نظام الباكند عبر تزوير طلبات المعاملات! هذا كأن لصًا يدخل إلى بنك بتوقيع مزور بشكل مثالي من المدير، والخزنة تفتح نفسها للتو! 🏦🔑
هذه دعوة إيقاظ ضخمة لجميع مطوري البلوكشين والبورصات الكبرى، بما فيها Binance، للتحقق مرتين من بنية أمان الباكند قبل أن يبتكر مستغل آخر حيلة جديدة! 💻💥
ماذا يجب أن يفعل المتداولون الأذكياء؟ 🛠️
📌 ابقَ حذرًا: لا تضع كل أموالك في بورصة واحدة.
🛡️ نوّع أصولك: وزّع محفظتك على توكنات موثوقة لتقليل مخاطر المنصة المحتملة.
إخلاء المسؤولية: هذا رأيي الشخصي وليس نصيحة مالية.
👇 اضغط وتداول أدناه لدعمي:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 رمز الإحالة: VINHTOCDO
🔗 انضم إلى Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
2
94
·
--
كشفت Bitget عن حادثة أمنية بمبلغ 351.6 مليون دولار
أفادت Bitget بأنه في 24 سبتمبر 2026 الساعة 18:31 بالتوقيت العالمي المنسق (UTC)، اكتشفت أنظمتها الأمنية تحويلًا غير مصرح به شارك فيه عدد من المحافظ الساخنة.
🔹 إجمالي الأصول المتأثرة: حوالي 351.6 مليون دولار
🔹 تظل محافظ Bitget الباردة ومعظم أصول المنصة آمنة
🔹 تؤكد Bitget أن أموال المستخدمين محمية
🔹 تُدرج الحادثة ضمن صندوق حماية المستخدمين في Bitget والذي تبلغ قيمته حاليًا أكثر من 464 مليون دولار
🔹 قام فريق أمن Bitget بتفعيل إجراءات الاستجابة للطوارئ وإجراء تحقيق كامل
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
كشفت Bitget عن حادثة أمنية بمبلغ 351.6 مليون دولار
أفادت Bitget بأنه في 24 سبتمبر 2026 الساعة 18:31 بالتوقيت العالمي المنسق (UTC)، اكتشفت أنظمتها الأمنية تحويلًا غير مصرح به شارك فيه عدد من المحافظ الساخنة.
🔹 إجمالي الأصول المتأثرة: حوالي 351.6 مليون دولار
🔹 تظل محافظ Bitget الباردة ومعظم أصول المنصة آمنة
🔹 تؤكد Bitget أن أموال المستخدمين محمية
🔹 تُدرج الحادثة ضمن صندوق حماية المستخدمين في Bitget والذي تبلغ قيمته حاليًا أكثر من 464 مليون دولار
🔹 قام فريق أمن Bitget بتفعيل إجراءات الاستجابة للطوارئ وإجراء تحقيق كامل
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
أفادت Bitget بأنه في 24 سبتمبر 2026 الساعة 18:31 بالتوقيت العالمي المنسق (UTC)، اكتشفت أنظمتها الأمنية تحويلًا غير مصرح به شارك فيه عدد من المحافظ الساخنة.
🔹 إجمالي الأصول المتأثرة: حوالي 351.6 مليون دولار
🔹 تظل محافظ Bitget الباردة ومعظم أصول المنصة آمنة
🔹 تؤكد Bitget أن أموال المستخدمين محمية
🔹 تُدرج الحادثة ضمن صندوق حماية المستخدمين في Bitget والذي تبلغ قيمته حاليًا أكثر من 464 مليون دولار
🔹 قام فريق أمن Bitget بتفعيل إجراءات الاستجابة للطوارئ وإجراء تحقيق كامل
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
491
·
--
تعرضت Bitget لعملية اختراق لأكثر من 350 مليون دولار في محافظها الساخنة!!😵
أصبحت سلامة منصات التداول مرة أخرى محور النقاش. ذكرت Bitget وجود ثغرة أمنية حرجة في أنظمتها الداخلية الخاصة بالمصادقة/التفويض، ما أدى إلى تعريض عدة محافظ ساخنة للخطر.
تم رصد عدة عمليات تحويل غير مصرح بها بعد العبث بنظام التفويض الداخلي.
تم سحب ما يقارب 351.6 مليون دولار من أصول مختلفة ($ETH $USDT, $USDC, $BNB $AVAX و $XAUT)، والتي بدأت فورًا في الربط (bridging) والخلط بسرعة على السلسلة.
وأكدت توجيهات Bitget أن الاحتياطيات الباردة (cold wallets) لم يتم اختراقها. كما أعلنوا أن الخسائر سيتم تغطيتها بنسبة 100% من خلال صندوق حماية المستخدمين الخاص بهم (المقدّر بحوالي 464 مليون دولار).
تم إيقاف عمليات السحب بشكل وقائي إلى أن تُستكمل المراجعة الجنائية (forensic audit)، بينما تظل عمليات التداول والإيداعات نشطة.
يشير محللون على السلسلة ومصادر مرتبطة بالتحقيق إلى احتمال وجود مجموعات متقدمة من مجرمي الإنترنت على مستوى دولي (بأنماط مشابهة لهجمات كورية شمالية). ومن المتوقع صدور تقرير تقني تفصيلي خلال الساعات القادمة.
تذكّر أحداث مثل هذه بأهمية القاعدة الذهبية في عالم العملات المشفرة: "لا مفاتيحك لا عملاتك". هل تتركون أموالكم في منصات CEX أم تنقلون الأرباح مباشرة إلى المحفظة الباردة؟
أقرأ تعليقاتكم، وتذكّروا عدم حرق حساباتكم plsss!
أحبكم❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
تعرضت Bitget لعملية اختراق لأكثر من 350 مليون دولار في محافظها الساخنة!!😵
أصبحت سلامة منصات التداول مرة أخرى محور النقاش. ذكرت Bitget وجود ثغرة أمنية حرجة في أنظمتها الداخلية الخاصة بالمصادقة/التفويض، ما أدى إلى تعريض عدة محافظ ساخنة للخطر.
تم رصد عدة عمليات تحويل غير مصرح بها بعد العبث بنظام التفويض الداخلي.
تم سحب ما يقارب 351.6 مليون دولار من أصول مختلفة ($ETH $USDT, $USDC, $BNB $AVAX و $XAUT)، والتي بدأت فورًا في الربط (bridging) والخلط بسرعة على السلسلة.
وأكدت توجيهات Bitget أن الاحتياطيات الباردة (cold wallets) لم يتم اختراقها. كما أعلنوا أن الخسائر سيتم تغطيتها بنسبة 100% من خلال صندوق حماية المستخدمين الخاص بهم (المقدّر بحوالي 464 مليون دولار).
تم إيقاف عمليات السحب بشكل وقائي إلى أن تُستكمل المراجعة الجنائية (forensic audit)، بينما تظل عمليات التداول والإيداعات نشطة.
يشير محللون على السلسلة ومصادر مرتبطة بالتحقيق إلى احتمال وجود مجموعات متقدمة من مجرمي الإنترنت على مستوى دولي (بأنماط مشابهة لهجمات كورية شمالية). ومن المتوقع صدور تقرير تقني تفصيلي خلال الساعات القادمة.
تذكّر أحداث مثل هذه بأهمية القاعدة الذهبية في عالم العملات المشفرة: "لا مفاتيحك لا عملاتك". هل تتركون أموالكم في منصات CEX أم تنقلون الأرباح مباشرة إلى المحفظة الباردة؟
أقرأ تعليقاتكم، وتذكّروا عدم حرق حساباتكم plsss!
أحبكم❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
أصبحت سلامة منصات التداول مرة أخرى محور النقاش. ذكرت Bitget وجود ثغرة أمنية حرجة في أنظمتها الداخلية الخاصة بالمصادقة/التفويض، ما أدى إلى تعريض عدة محافظ ساخنة للخطر.
تم رصد عدة عمليات تحويل غير مصرح بها بعد العبث بنظام التفويض الداخلي.
تم سحب ما يقارب 351.6 مليون دولار من أصول مختلفة ($ETH $USDT, $USDC, $BNB $AVAX و $XAUT)، والتي بدأت فورًا في الربط (bridging) والخلط بسرعة على السلسلة.
وأكدت توجيهات Bitget أن الاحتياطيات الباردة (cold wallets) لم يتم اختراقها. كما أعلنوا أن الخسائر سيتم تغطيتها بنسبة 100% من خلال صندوق حماية المستخدمين الخاص بهم (المقدّر بحوالي 464 مليون دولار).
تم إيقاف عمليات السحب بشكل وقائي إلى أن تُستكمل المراجعة الجنائية (forensic audit)، بينما تظل عمليات التداول والإيداعات نشطة.
يشير محللون على السلسلة ومصادر مرتبطة بالتحقيق إلى احتمال وجود مجموعات متقدمة من مجرمي الإنترنت على مستوى دولي (بأنماط مشابهة لهجمات كورية شمالية). ومن المتوقع صدور تقرير تقني تفصيلي خلال الساعات القادمة.
تذكّر أحداث مثل هذه بأهمية القاعدة الذهبية في عالم العملات المشفرة: "لا مفاتيحك لا عملاتك". هل تتركون أموالكم في منصات CEX أم تنقلون الأرباح مباشرة إلى المحفظة الباردة؟
أقرأ تعليقاتكم، وتذكّروا عدم حرق حساباتكم plsss!
أحبكم❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
873
#bitgetbreachforgedrequestsnotstolenkeys
اختراق بيتجيت: طلبات تحويل مزوّرة، لا مفاتيح خاصة مسروقة
أكدت بيتجيت وقوع حادث أمني كبير يتعلق بما يقارب 351.6 مليون دولار من الأموال المتأثرة.
لكن توجد نقطة حاسمة:
بحسب التقارير، لم يقم المهاجمون بسرقة المفاتيح الخاصة لبيتجيت.
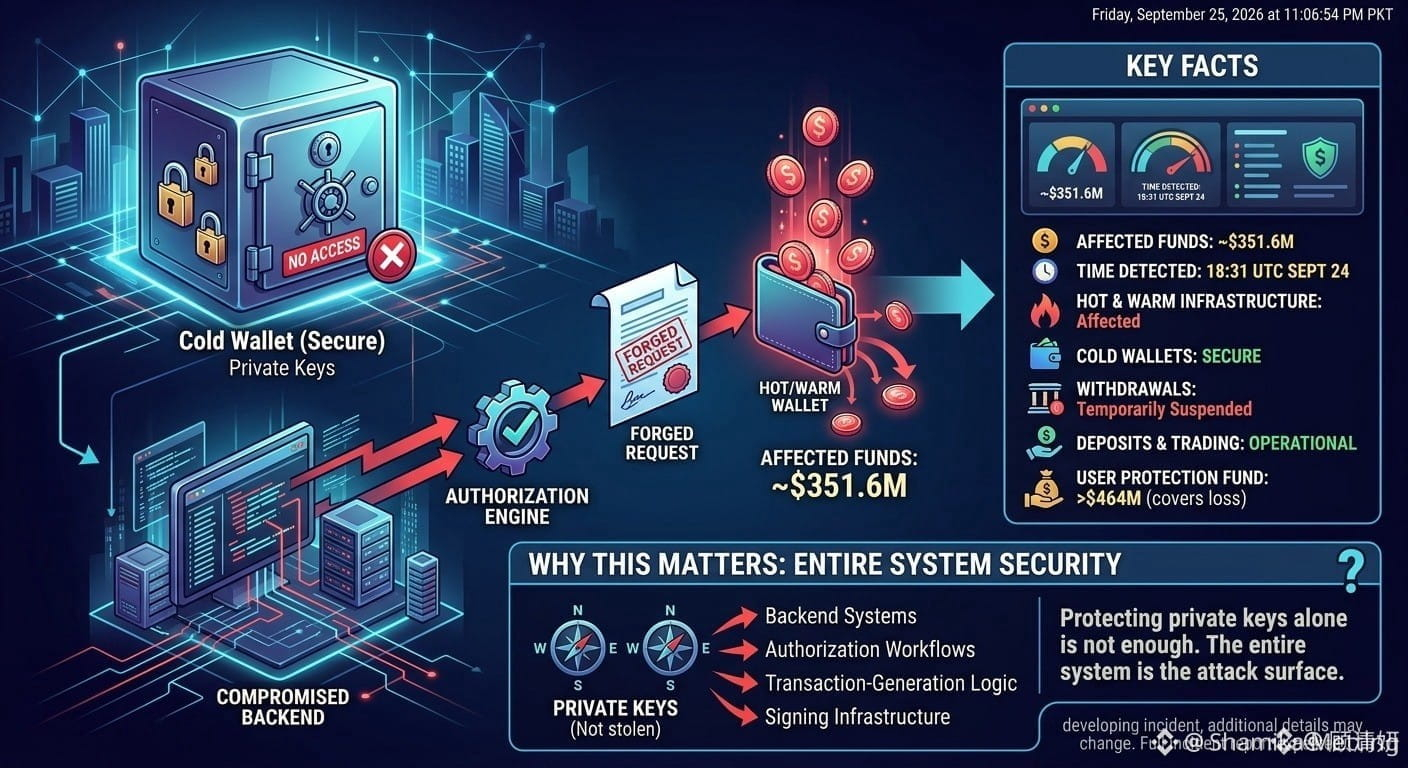
بدلاً من ذلك، قالت الرئيسة التنفيذية لبيتجيت، جرايسي تشن، إن المهاجمين اخترقوا نظام خدمة محافظ خلفية (backend wallet-service) واستخدموا هذا الوصول لاصطناع معلومات التحويل والقيام بعملية التفويض/التوقيع.
أهم الحقائق
• تأثر ما يقارب 351.6 مليون دولار من الأموال
• تم رصد الحادث في 18:31 بالتوقيت العالمي المنسق يوم 24 سبتمبر
• تأثرت أجزاء من بنية محافظ بيتجيت الساخنة والمرحلية (hot وwarm)
• تقول بيتجيت إن المحافظ الباردة بقيت آمنة
• تم تعليق عمليات السحب مؤقتاً أثناء مراجعة الأمان
• ظلت عمليات الإيداع والتداول تعمل
• تقول بيتجيت إن صندوق حماية المستخدمين لديها يضم أكثر من 464 مليون دولار ويغطي الخسارة المبلّغ عنها
لماذا هذا مهم
يُبرز هذا الحادث خطراً مهماً على أمن البورصات: حماية المفاتيح الخاصة وحدها ليست كافية.
بالنسبة للمتداولين، الخلاصة بسيطة:
أمن البورصة هو منظومة كاملة — وليس مجرد مشكلة مفاتيح خاصة.
ما زال الحادث يتطور، لذا قد تتغير تفاصيل إضافية مع تقدم التحقيق.
متابعة من فضلكم
$QI $PHA $ARK
#bitgetbreachforgedrequestsnotstolenkeys
اختراق بيتجيت: طلبات تحويل مزوّرة، لا مفاتيح خاصة مسروقة
أكدت بيتجيت وقوع حادث أمني كبير يتعلق بما يقارب 351.6 مليون دولار من الأموال المتأثرة.
لكن توجد نقطة حاسمة:
بحسب التقارير، لم يقم المهاجمون بسرقة المفاتيح الخاصة لبيتجيت.
بدلاً من ذلك، قالت الرئيسة التنفيذية لبيتجيت، جرايسي تشن، إن المهاجمين اخترقوا نظام خدمة محافظ خلفية (backend wallet-service) واستخدموا هذا الوصول لاصطناع معلومات التحويل والقيام بعملية التفويض/التوقيع.
أهم الحقائق
• تأثر ما يقارب 351.6 مليون دولار من الأموال
• تم رصد الحادث في 18:31 بالتوقيت العالمي المنسق يوم 24 سبتمبر
• تأثرت أجزاء من بنية محافظ بيتجيت الساخنة والمرحلية (hot وwarm)
• تقول بيتجيت إن المحافظ الباردة بقيت آمنة
• تم تعليق عمليات السحب مؤقتاً أثناء مراجعة الأمان
• ظلت عمليات الإيداع والتداول تعمل
• تقول بيتجيت إن صندوق حماية المستخدمين لديها يضم أكثر من 464 مليون دولار ويغطي الخسارة المبلّغ عنها
لماذا هذا مهم
يُبرز هذا الحادث خطراً مهماً على أمن البورصات: حماية المفاتيح الخاصة وحدها ليست كافية.
بالنسبة للمتداولين، الخلاصة بسيطة:
أمن البورصة هو منظومة كاملة — وليس مجرد مشكلة مفاتيح خاصة.
ما زال الحادث يتطور، لذا قد تتغير تفاصيل إضافية مع تقدم التحقيق.
متابعة من فضلكم
$QI $PHA $ARK
اختراق بيتجيت: طلبات تحويل مزوّرة، لا مفاتيح خاصة مسروقة
أكدت بيتجيت وقوع حادث أمني كبير يتعلق بما يقارب 351.6 مليون دولار من الأموال المتأثرة.
لكن توجد نقطة حاسمة:
بحسب التقارير، لم يقم المهاجمون بسرقة المفاتيح الخاصة لبيتجيت.
بدلاً من ذلك، قالت الرئيسة التنفيذية لبيتجيت، جرايسي تشن، إن المهاجمين اخترقوا نظام خدمة محافظ خلفية (backend wallet-service) واستخدموا هذا الوصول لاصطناع معلومات التحويل والقيام بعملية التفويض/التوقيع.
أهم الحقائق
• تأثر ما يقارب 351.6 مليون دولار من الأموال
• تم رصد الحادث في 18:31 بالتوقيت العالمي المنسق يوم 24 سبتمبر
• تأثرت أجزاء من بنية محافظ بيتجيت الساخنة والمرحلية (hot وwarm)
• تقول بيتجيت إن المحافظ الباردة بقيت آمنة
• تم تعليق عمليات السحب مؤقتاً أثناء مراجعة الأمان
• ظلت عمليات الإيداع والتداول تعمل
• تقول بيتجيت إن صندوق حماية المستخدمين لديها يضم أكثر من 464 مليون دولار ويغطي الخسارة المبلّغ عنها
لماذا هذا مهم
يُبرز هذا الحادث خطراً مهماً على أمن البورصات: حماية المفاتيح الخاصة وحدها ليست كافية.
بالنسبة للمتداولين، الخلاصة بسيطة:
أمن البورصة هو منظومة كاملة — وليس مجرد مشكلة مفاتيح خاصة.
ما زال الحادث يتطور، لذا قد تتغير تفاصيل إضافية مع تقدم التحقيق.
متابعة من فضلكم
$QI $PHA $ARK
4
11.9k
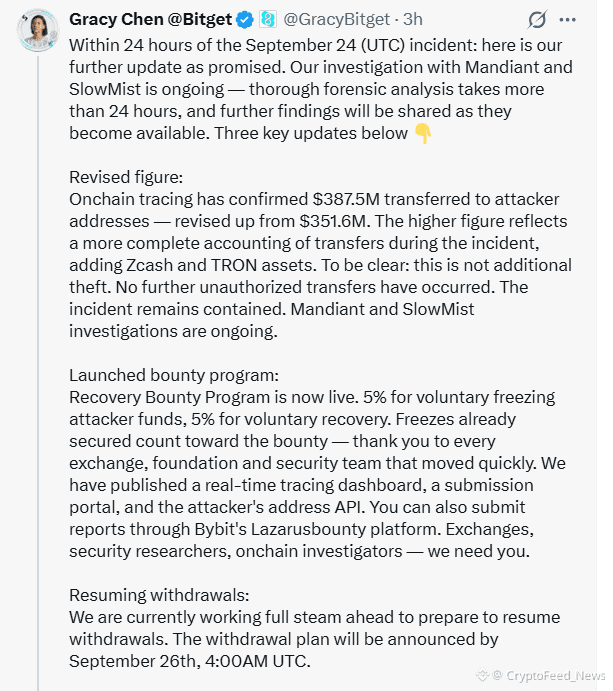
#BitgetBreachForgedRequestsNotStolenKeys يشير إلى حادث أمني كبير وقع في 24 سبتمبر 2026، حيث تعرضت بورصة العملات المشفرة Bitget للاختراق مما أدى إلى تحويلات غير مصرح بها تقدر بنحو 351.6 مليون دولار إلى 387.5 مليون دولار.
#BitgetBreachForgedRequestsNotStolenKeys يشير إلى حادث أمني كبير وقع في 24 سبتمبر 2026، حيث تعرضت بورصة العملات المشفرة Bitget للاختراق مما أدى إلى تحويلات غير مصرح بها تقدر بنحو 351.6 مليون دولار إلى 387.5 مليون دولار.
1
79
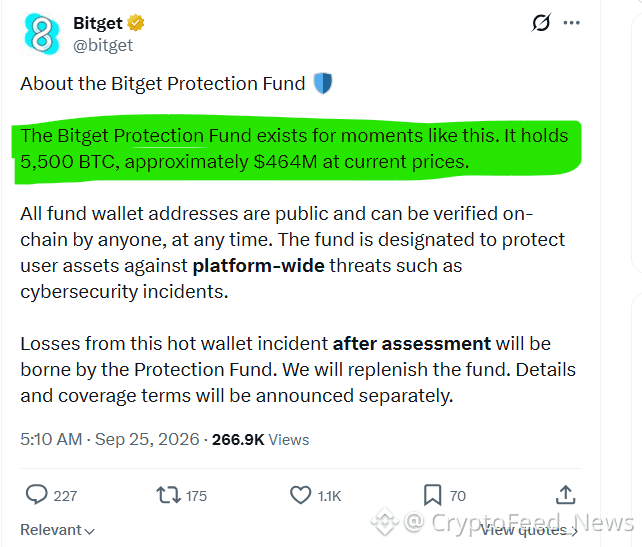
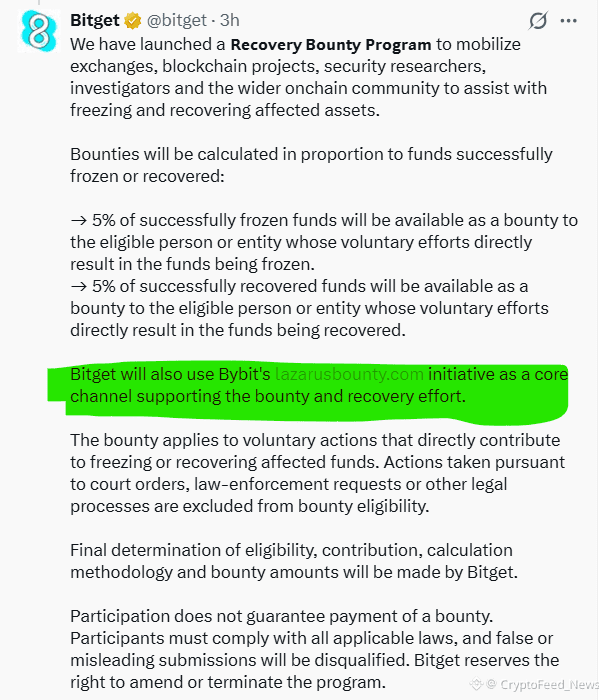
🚨#Bitget قالت إن مهاجمًا اخترق جزءًا من بنية البنية التحتية لمحفظتها الساخنة/الدافئة، مما أدى إلى عمليات تحويل غير مصرح بها بقيمة تقديرية تبلغ 351.6 مليون دولار.
🔒 محافظ باردة: آمنة، وفقًا لـ Bitget
💰 أرصدة المستخدمين: يُقال إنها غير متأثرة
🛡️ صندوق الحماية: 464 مليون دولار+
⛔ عمليات السحب: متوقفة
✅ التداول والإيداعات: لا تزال تعمل
يُزعم أن المهاجم اخترق نظامًا خلفيًا (خادمًا) وزوّر بيانات المعاملات لتجاوز إجراءات التفويض. تقول Bitget إن المفاتيح الخاصة لم تُخترق وأن الاختراق تم احتواؤه.
كان باحثون في البلوكتشين قد حددوا سابقًا حوالي 183 مليون دولار في تحويلات مشبوهة، ما يخلق تباينًا مع تقدير Bitget البالغ 351.6 مليون دولار.
انخفض سعر BGB بنحو 3% بعد الخبر. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🚨#Bitget قالت إن مهاجمًا اخترق جزءًا من بنية البنية التحتية لمحفظتها الساخنة/الدافئة، مما أدى إلى عمليات تحويل غير مصرح بها بقيمة تقديرية تبلغ 351.6 مليون دولار.
🔒 محافظ باردة: آمنة، وفقًا لـ Bitget
💰 أرصدة المستخدمين: يُقال إنها غير متأثرة
🛡️ صندوق الحماية: 464 مليون دولار+
⛔ عمليات السحب: متوقفة
✅ التداول والإيداعات: لا تزال تعمل
يُزعم أن المهاجم اخترق نظامًا خلفيًا (خادمًا) وزوّر بيانات المعاملات لتجاوز إجراءات التفويض. تقول Bitget إن المفاتيح الخاصة لم تُخترق وأن الاختراق تم احتواؤه.
كان باحثون في البلوكتشين قد حددوا سابقًا حوالي 183 مليون دولار في تحويلات مشبوهة، ما يخلق تباينًا مع تقدير Bitget البالغ 351.6 مليون دولار.
انخفض سعر BGB بنحو 3% بعد الخبر. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🔒 محافظ باردة: آمنة، وفقًا لـ Bitget
💰 أرصدة المستخدمين: يُقال إنها غير متأثرة
🛡️ صندوق الحماية: 464 مليون دولار+
⛔ عمليات السحب: متوقفة
✅ التداول والإيداعات: لا تزال تعمل
يُزعم أن المهاجم اخترق نظامًا خلفيًا (خادمًا) وزوّر بيانات المعاملات لتجاوز إجراءات التفويض. تقول Bitget إن المفاتيح الخاصة لم تُخترق وأن الاختراق تم احتواؤه.
كان باحثون في البلوكتشين قد حددوا سابقًا حوالي 183 مليون دولار في تحويلات مشبوهة، ما يخلق تباينًا مع تقدير Bitget البالغ 351.6 مليون دولار.
انخفض سعر BGB بنحو 3% بعد الخبر. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
365
#BitgetBreachForgedRequestsNotStolenKeys
سلّطت Bitget الأمنية في حادثة على سوق العملات المشفرة مجددًا الضوء على المخاطر مع التركيز. ووفقًا للبورصة، قام المهاجمون باختراق نظام المحافظ الخلفي وعبثوا ببيانات المعاملات وأطلقوا عمليات سحب غير مصرح بها — لا توجد ادعاءات بأن المفاتيح الخاصة تم سرقتها مباشرة. تم الإبلاغ عن تضرر نحو 351.6 مليون من الأصول.
📊 مراقبة المتداولين:
• رد فعل السوق المرتبط بـ BGB وBitget
• تقلبات BTC/ETH بعد أخبار الأمان
• تدفقات البورصة وعمليات غير معتادة على السلسلة
• راقبوا بعناية الرافعة المالية المرتفعة/الفائدة المفتوحة (OI)
متابعة من فضلكم
$NIL $CHIP $QNT
#BitgetBreachForgedRequestsNotStolenKeys
سلّطت Bitget الأمنية في حادثة على سوق العملات المشفرة مجددًا الضوء على المخاطر مع التركيز. ووفقًا للبورصة، قام المهاجمون باختراق نظام المحافظ الخلفي وعبثوا ببيانات المعاملات وأطلقوا عمليات سحب غير مصرح بها — لا توجد ادعاءات بأن المفاتيح الخاصة تم سرقتها مباشرة. تم الإبلاغ عن تضرر نحو 351.6 مليون من الأصول.
📊 مراقبة المتداولين:
• رد فعل السوق المرتبط بـ BGB وBitget
• تقلبات BTC/ETH بعد أخبار الأمان
• تدفقات البورصة وعمليات غير معتادة على السلسلة
• راقبوا بعناية الرافعة المالية المرتفعة/الفائدة المفتوحة (OI)
متابعة من فضلكم
$NIL $CHIP $QNT
سلّطت Bitget الأمنية في حادثة على سوق العملات المشفرة مجددًا الضوء على المخاطر مع التركيز. ووفقًا للبورصة، قام المهاجمون باختراق نظام المحافظ الخلفي وعبثوا ببيانات المعاملات وأطلقوا عمليات سحب غير مصرح بها — لا توجد ادعاءات بأن المفاتيح الخاصة تم سرقتها مباشرة. تم الإبلاغ عن تضرر نحو 351.6 مليون من الأصول.
📊 مراقبة المتداولين:
• رد فعل السوق المرتبط بـ BGB وBitget
• تقلبات BTC/ETH بعد أخبار الأمان
• تدفقات البورصة وعمليات غير معتادة على السلسلة
• راقبوا بعناية الرافعة المالية المرتفعة/الفائدة المفتوحة (OI)
متابعة من فضلكم
$NIL $CHIP $QNT
1
162
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#USPPIMissMayEaseBTCPressure
97,176 مشاهدات
1,226 يقومون بالنقاش
2
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
832 مشاهدات
17 يقومون بالنقاش
3
#BitcoinCoreDisclosesTorTrafficVulnerability
45,645 مشاهدات
711 يقومون بالنقاش
4
#WhatWillDriveCryptoandStocks’NextRebound?
233,809 مشاهدات
1,912 يقومون بالنقاش
5
#BitcoinBreaksBelow200WeekMovingAverage
95,535 مشاهدات
745 يقومون بالنقاش
6
#SpaceXTeslaMergerTalksWouldCombine30220BTC
29,294 مشاهدات
433 يقومون بالنقاش
7
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
88,883 مشاهدات
870 يقومون بالنقاش
8
#USCryptoETFsLose$1.48BInFiveDays
3,895 مشاهدات
60 يقومون بالنقاش
9
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
4,888 مشاهدات
33 يقومون بالنقاش
10
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
18,481 مشاهدات
219 يقومون بالنقاش