

#lazarus
lazarus
454,769 次瀏覽
148 討論中
熱門
最新

·
--
看漲
“不可逆”的神話剛剛遭受了 12 億美元的重擊
多年來,人們一直這麼說:“被盜的加密貨幣永遠找不回來了。”
本週,美國司法部(DOJ)獲得法院命令,查封或凍結了價值超過 12 億美元的資金。這些資金是朝鮮關聯黑客於 10 月 29 日從幣安竊取的。政府和行業目前累計凍結金額已超過 27 億美元,而被盜資金總額超過 60 億美元。
爲什麼這件事意義重大,最有力的理由如下 👇
1️⃣ 速度快過了洗錢。黑客通過跨鏈橋、混幣器和交易所轉移資金,但各方協同凍結,在兩週內就追回了近一半。對比一下 2025 年的 Bybit 事件:法院禁令在黑客攻擊約 17 個月後才獲批,那時大部分資金已經被洗白。
2️⃣ 透明度是一項優勢。黑客的每一步操作都是公開且可追蹤的。記錄這起盜竊案的同一份賬本,也爲調查人員追蹤資金流向提供了證據。
3️⃣ 協作確實有效。交易所、穩定幣發行方和執法部門協同行動,這纔是真正的合規。
4️⃣ 形成威懾。如果被盜資金不斷遭到凍結,國家支持的黑客攻擊就會變得無利可圖。與此同時,司法部還查封了與一起涉案金額超過 4 億美元的深度僞造詐騙行動有關的基礎設施。
客觀來說,也有另一面 ⚖️
獲得法院授權不等於資金已經返還。沒收程序可能需要數月,之後纔會向受害者賠償;而且,約一半的贓款仍下落不明,仍在流動。凍結資金也依賴中心化的關鍵節點——這將是加密行業持續爭論的話題。
我的看法:這是迄今最有力的證據,證明只要行業行動迅速,加密貨幣犯罪就能被追蹤和攔截。這對安全和長期信任都是好消息。
💬 這是否提升了加密貨幣的可信度,還是提醒我們中心化中介掌握着多大的權力?歡迎在下方留言說說你的看法 👇
#CryptoSecurity #Lazarus
$BTC
{spot}(BTCUSDT)
“不可逆”的神話剛剛遭受了 12 億美元的重擊
多年來,人們一直這麼說:“被盜的加密貨幣永遠找不回來了。”
本週,美國司法部(DOJ)獲得法院命令,查封或凍結了價值超過 12 億美元的資金。這些資金是朝鮮關聯黑客於 10 月 29 日從幣安竊取的。政府和行業目前累計凍結金額已超過 27 億美元,而被盜資金總額超過 60 億美元。
爲什麼這件事意義重大,最有力的理由如下 👇
1️⃣ 速度快過了洗錢。黑客通過跨鏈橋、混幣器和交易所轉移資金,但各方協同凍結,在兩週內就追回了近一半。對比一下 2025 年的 Bybit 事件:法院禁令在黑客攻擊約 17 個月後才獲批,那時大部分資金已經被洗白。
2️⃣ 透明度是一項優勢。黑客的每一步操作都是公開且可追蹤的。記錄這起盜竊案的同一份賬本,也爲調查人員追蹤資金流向提供了證據。
3️⃣ 協作確實有效。交易所、穩定幣發行方和執法部門協同行動,這纔是真正的合規。
4️⃣ 形成威懾。如果被盜資金不斷遭到凍結,國家支持的黑客攻擊就會變得無利可圖。與此同時,司法部還查封了與一起涉案金額超過 4 億美元的深度僞造詐騙行動有關的基礎設施。
客觀來說,也有另一面 ⚖️
獲得法院授權不等於資金已經返還。沒收程序可能需要數月,之後纔會向受害者賠償;而且,約一半的贓款仍下落不明,仍在流動。凍結資金也依賴中心化的關鍵節點——這將是加密行業持續爭論的話題。
我的看法:這是迄今最有力的證據,證明只要行業行動迅速,加密貨幣犯罪就能被追蹤和攔截。這對安全和長期信任都是好消息。
💬 這是否提升了加密貨幣的可信度,還是提醒我們中心化中介掌握着多大的權力?歡迎在下方留言說說你的看法 👇
#CryptoSecurity #Lazarus
$BTC
多年來,人們一直這麼說:“被盜的加密貨幣永遠找不回來了。”
本週,美國司法部(DOJ)獲得法院命令,查封或凍結了價值超過 12 億美元的資金。這些資金是朝鮮關聯黑客於 10 月 29 日從幣安竊取的。政府和行業目前累計凍結金額已超過 27 億美元,而被盜資金總額超過 60 億美元。
爲什麼這件事意義重大,最有力的理由如下 👇
1️⃣ 速度快過了洗錢。黑客通過跨鏈橋、混幣器和交易所轉移資金,但各方協同凍結,在兩週內就追回了近一半。對比一下 2025 年的 Bybit 事件:法院禁令在黑客攻擊約 17 個月後才獲批,那時大部分資金已經被洗白。
2️⃣ 透明度是一項優勢。黑客的每一步操作都是公開且可追蹤的。記錄這起盜竊案的同一份賬本,也爲調查人員追蹤資金流向提供了證據。
3️⃣ 協作確實有效。交易所、穩定幣發行方和執法部門協同行動,這纔是真正的合規。
4️⃣ 形成威懾。如果被盜資金不斷遭到凍結,國家支持的黑客攻擊就會變得無利可圖。與此同時,司法部還查封了與一起涉案金額超過 4 億美元的深度僞造詐騙行動有關的基礎設施。
客觀來說,也有另一面 ⚖️
獲得法院授權不等於資金已經返還。沒收程序可能需要數月,之後纔會向受害者賠償;而且,約一半的贓款仍下落不明,仍在流動。凍結資金也依賴中心化的關鍵節點——這將是加密行業持續爭論的話題。
我的看法:這是迄今最有力的證據,證明只要行業行動迅速,加密貨幣犯罪就能被追蹤和攔截。這對安全和長期信任都是好消息。
💬 這是否提升了加密貨幣的可信度,還是提醒我們中心化中介掌握着多大的權力?歡迎在下方留言說說你的看法 👇
#CryptoSecurity #Lazarus
$BTC
4
2.6k
·
--
⚠️ 朝鮮的黑客軍團
儘管電力和互聯網資源有限,朝鮮仍建立了一支強大的網絡軍隊。
拉撒路等組織與重大加密貨幣盜竊案和網絡攻擊有關。💻
他們的目標?數十億美元的數字資產。
加密貨幣安全比以往任何時候都更加重要。🔐
#Crypto #Binance #Lazarus #CyberSecurity
⚠️ 朝鮮的黑客軍團
儘管電力和互聯網資源有限,朝鮮仍建立了一支強大的網絡軍隊。
拉撒路等組織與重大加密貨幣盜竊案和網絡攻擊有關。💻
他們的目標?數十億美元的數字資產。
加密貨幣安全比以往任何時候都更加重要。🔐
#Crypto #Binance #Lazarus #CyberSecurity
儘管電力和互聯網資源有限,朝鮮仍建立了一支強大的網絡軍隊。
拉撒路等組織與重大加密貨幣盜竊案和網絡攻擊有關。💻
他們的目標?數十億美元的數字資產。
加密貨幣安全比以往任何時候都更加重要。🔐
#Crypto #Binance #Lazarus #CyberSecurity
1
87
·
--
🚨 6.25億美元的虛假工作邀請:Lazarus 如何滲透 Axie Infinity!🎣💸
2022年,臭名昭著的朝鮮 Lazarus Group 實施了加密貨幣史上規模最大的盜竊案之一,從 Ronin Network(Axie Infinity 背後的側鏈)竊走了6.25億美元。
他們並沒有破解複雜的智能合約,而是瞄準了科技領域最古老的漏洞:人性。
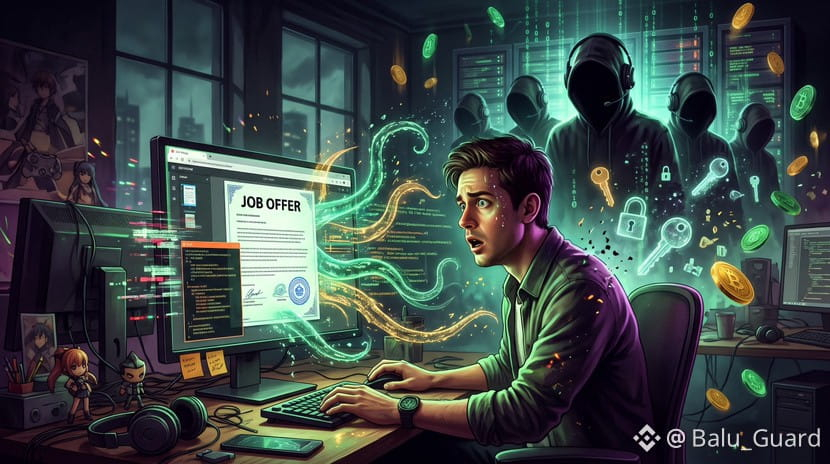
攻擊者設立了一家虛假的招聘機構,花了數週時間利誘一名資深工程師,向他拋出一份薪酬豐厚、令人心動的工作邀請。工程師打開被植入惡意軟件的“錄用通知”PDF 的那一刻,間諜軟件就入侵了他的設備,讓黑客得以獲取驗證者密鑰,並完全控制用戶資金。
這堪稱金融史上代價最高的一次文件下載,證明無論區塊鏈多麼安全,社會工程學依然是最終的後門。
你在操作安全和下載陌生文件時有多謹慎?歡迎在下面討論!👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
{future}(MUUUSDT)
{spot}(SPCXBUSDT)
{future}(HYPEUSDT)
🚨 6.25億美元的虛假工作邀請:Lazarus 如何滲透 Axie Infinity!🎣💸
2022年,臭名昭著的朝鮮 Lazarus Group 實施了加密貨幣史上規模最大的盜竊案之一,從 Ronin Network(Axie Infinity 背後的側鏈)竊走了6.25億美元。
他們並沒有破解複雜的智能合約,而是瞄準了科技領域最古老的漏洞:人性。
攻擊者設立了一家虛假的招聘機構,花了數週時間利誘一名資深工程師,向他拋出一份薪酬豐厚、令人心動的工作邀請。工程師打開被植入惡意軟件的“錄用通知”PDF 的那一刻,間諜軟件就入侵了他的設備,讓黑客得以獲取驗證者密鑰,並完全控制用戶資金。
這堪稱金融史上代價最高的一次文件下載,證明無論區塊鏈多麼安全,社會工程學依然是最終的後門。
你在操作安全和下載陌生文件時有多謹慎?歡迎在下面討論!👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
2022年,臭名昭著的朝鮮 Lazarus Group 實施了加密貨幣史上規模最大的盜竊案之一,從 Ronin Network(Axie Infinity 背後的側鏈)竊走了6.25億美元。
他們並沒有破解複雜的智能合約,而是瞄準了科技領域最古老的漏洞:人性。
攻擊者設立了一家虛假的招聘機構,花了數週時間利誘一名資深工程師,向他拋出一份薪酬豐厚、令人心動的工作邀請。工程師打開被植入惡意軟件的“錄用通知”PDF 的那一刻,間諜軟件就入侵了他的設備,讓黑客得以獲取驗證者密鑰,並完全控制用戶資金。
這堪稱金融史上代價最高的一次文件下載,證明無論區塊鏈多麼安全,社會工程學依然是最終的後門。
你在操作安全和下載陌生文件時有多謹慎?歡迎在下面討論!👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
1
52
·
--
🚨🚨 直播:幣安現已開放提現
停下你正在做的一切。
2026年11月1日,星期日——幣安剛剛確認:
✅ 6.3B 美元中已有 90% 補足(從昨天的 80% 上升)
✅ 6.3B 美元中有 5.67B 美元已用自有資金追回
✅ 市值前 10 的幣種均有 100% 儲備支持:BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD、ZEC
✅ 昨天 00:00 UTC 的儲備證明快照 = 100%
✅ 完整的 ZK 證明將於 11 月 3 日公佈——可公開驗證
✅ Tether、Circle 及合作伙伴已凍結黑客所得的 3B 美元
✅ SAFU 正在恢復至 1B 美元
發生了什麼?10 月 29 日,星期四,朝鮮的 Lazarus Group 發動了入侵。FBI 和特勤局介入調查。
幣安做了什麼?沒有把損失轉嫁給用戶,而是自掏腰包支付。已預留 6.34B 美元。
這在加密貨幣歷史上從未發生過。FTX 和 Mt. Gox 都沒有做到這一點。
如果你仍然信任幣安,就轉發這條推文 🟡
官方來源:幣安 X,今天上午 08:15。
#Binance #BreakingNews #BTC #SAFU #Lazarus
🚨🚨 直播:幣安現已開放提現
停下你正在做的一切。
2026年11月1日,星期日——幣安剛剛確認:
✅ 6.3B 美元中已有 90% 補足(從昨天的 80% 上升)
✅ 6.3B 美元中有 5.67B 美元已用自有資金追回
✅ 市值前 10 的幣種均有 100% 儲備支持:BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD、ZEC
✅ 昨天 00:00 UTC 的儲備證明快照 = 100%
✅ 完整的 ZK 證明將於 11 月 3 日公佈——可公開驗證
✅ Tether、Circle 及合作伙伴已凍結黑客所得的 3B 美元
✅ SAFU 正在恢復至 1B 美元
發生了什麼?10 月 29 日,星期四,朝鮮的 Lazarus Group 發動了入侵。FBI 和特勤局介入調查。
幣安做了什麼?沒有把損失轉嫁給用戶,而是自掏腰包支付。已預留 6.34B 美元。
這在加密貨幣歷史上從未發生過。FTX 和 Mt. Gox 都沒有做到這一點。
如果你仍然信任幣安,就轉發這條推文 🟡
官方來源:幣安 X,今天上午 08:15。
#Binance #BreakingNews #BTC #SAFU #Lazarus
停下你正在做的一切。
2026年11月1日,星期日——幣安剛剛確認:
✅ 6.3B 美元中已有 90% 補足(從昨天的 80% 上升)
✅ 6.3B 美元中有 5.67B 美元已用自有資金追回
✅ 市值前 10 的幣種均有 100% 儲備支持:BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD、ZEC
✅ 昨天 00:00 UTC 的儲備證明快照 = 100%
✅ 完整的 ZK 證明將於 11 月 3 日公佈——可公開驗證
✅ Tether、Circle 及合作伙伴已凍結黑客所得的 3B 美元
✅ SAFU 正在恢復至 1B 美元
發生了什麼?10 月 29 日,星期四,朝鮮的 Lazarus Group 發動了入侵。FBI 和特勤局介入調查。
幣安做了什麼?沒有把損失轉嫁給用戶,而是自掏腰包支付。已預留 6.34B 美元。
這在加密貨幣歷史上從未發生過。FTX 和 Mt. Gox 都沒有做到這一點。
如果你仍然信任幣安,就轉發這條推文 🟡
官方來源:幣安 X,今天上午 08:15。
#Binance #BreakingNews #BTC #SAFU #Lazarus
29
·
--
🚨 幣安真的承擔了 63 億美元的損失嗎?提現今天可能會重新開放,但請先了解這件事;
朋友們,據 BBC 報道,幣安表示已彌補被盜資產中 90% 的損失,剩下的 10% 還需要一些時間。
該公司表示,損失將由公司承擔,而不是由用戶承擔,併爲此預留了超過 63.4 億美元的自有資金。
$BTC 、$ETH 和 $USDT 的持倉,以及另外 7 種主要資產,都已獲得全額保障。
週六,FBI 表示這起黑客攻擊是朝鮮所爲,並點名了 Lazarus Group(TraderTraitor)。朝鮮一直否認此類指控。
起初,問題被歸咎於一名工程師的筆記本電腦,但後來發現了更多的入侵途徑。
據 Richard Teng 稱,有多人蔘與其中,他們使用了“自毀機制”來掩蓋蹤跡。
週四凍結了約 30 億美元,美國特勤局正在追蹤並追回這筆資金。調查仍在進行中。
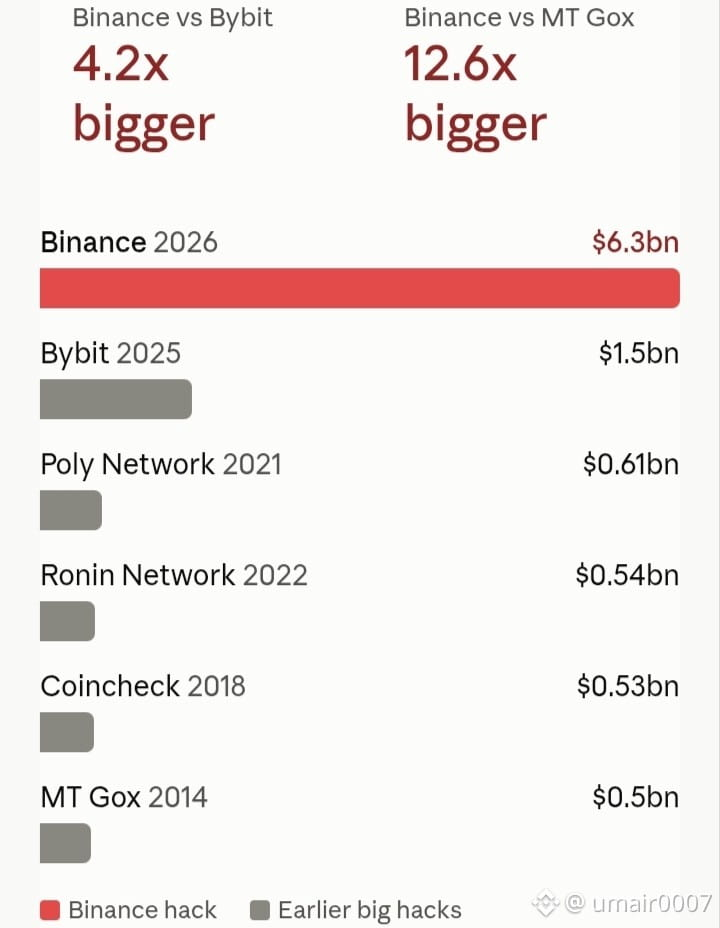
這次事件的規模超過了 2025 年 Bybit 黑客攻擊事件(15 億美元)。幣安表示,提現預計將於今天(11 月 1 日)重新開放。
我認爲,真正的考驗要等到提現開放時纔會到來。你會怎麼做?把錢取出來,還是繼續放在幣安?歡迎在下方評論 👇。
以上僅供參考,不構成財務建議。
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
🚨 幣安真的承擔了 63 億美元的損失嗎?提現今天可能會重新開放,但請先了解這件事;
朋友們,據 BBC 報道,幣安表示已彌補被盜資產中 90% 的損失,剩下的 10% 還需要一些時間。
該公司表示,損失將由公司承擔,而不是由用戶承擔,併爲此預留了超過 63.4 億美元的自有資金。
$BTC 、$ETH 和 $USDT 的持倉,以及另外 7 種主要資產,都已獲得全額保障。
週六,FBI 表示這起黑客攻擊是朝鮮所爲,並點名了 Lazarus Group(TraderTraitor)。朝鮮一直否認此類指控。
起初,問題被歸咎於一名工程師的筆記本電腦,但後來發現了更多的入侵途徑。
據 Richard Teng 稱,有多人蔘與其中,他們使用了“自毀機制”來掩蓋蹤跡。
週四凍結了約 30 億美元,美國特勤局正在追蹤並追回這筆資金。調查仍在進行中。
這次事件的規模超過了 2025 年 Bybit 黑客攻擊事件(15 億美元)。幣安表示,提現預計將於今天(11 月 1 日)重新開放。
我認爲,真正的考驗要等到提現開放時纔會到來。你會怎麼做?把錢取出來,還是繼續放在幣安?歡迎在下方評論 👇。
以上僅供參考,不構成財務建議。
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
朋友們,據 BBC 報道,幣安表示已彌補被盜資產中 90% 的損失,剩下的 10% 還需要一些時間。
該公司表示,損失將由公司承擔,而不是由用戶承擔,併爲此預留了超過 63.4 億美元的自有資金。
$BTC 、$ETH 和 $USDT 的持倉,以及另外 7 種主要資產,都已獲得全額保障。
週六,FBI 表示這起黑客攻擊是朝鮮所爲,並點名了 Lazarus Group(TraderTraitor)。朝鮮一直否認此類指控。
起初,問題被歸咎於一名工程師的筆記本電腦,但後來發現了更多的入侵途徑。
據 Richard Teng 稱,有多人蔘與其中,他們使用了“自毀機制”來掩蓋蹤跡。
週四凍結了約 30 億美元,美國特勤局正在追蹤並追回這筆資金。調查仍在進行中。
這次事件的規模超過了 2025 年 Bybit 黑客攻擊事件(15 億美元)。幣安表示,提現預計將於今天(11 月 1 日)重新開放。
我認爲,真正的考驗要等到提現開放時纔會到來。你會怎麼做?把錢取出來,還是繼續放在幣安?歡迎在下方評論 👇。
以上僅供參考,不構成財務建議。
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
113

·
--
看跌
🇰🇵 突發:據 CNN 和區塊鏈調查人員稱,朝鮮是幣安遭遇創紀錄的 60 億美元黑客攻擊案的頭號嫌疑方。
TRM Labs 以“高度確信”將此次攻擊歸因於 TraderTraitor,這是一個由朝鮮政府支持、與 Lazarus Group 有關聯的組織。Chainalysis 首席執行官 Jonathan Levin 表示,該公司評估認爲,這起約 64 億美元的盜竊案“很可能是朝鮮組織 TraderTraitor 所爲,因爲它與此前的黑客攻擊有關聯”;Chainalysis 發言人也告訴 CNN,該公司高度確信朝鮮對此負責。鏈上調查員 ZachXBT 獨立判斷,攻擊者“很可能是 Lazarus”。
調查人員援引的證據屬於間接證據。據稱,準備工作至少在盜竊案發生前 36 小時就已開始,攻擊者錢包通過 Tornado Cash 的小額提現獲得資金;這種模式曾出現在早前與朝鮮有關聯的盜竊案中。Chainalysis 和 TRM 還指出,此案與 2025 年 2 月的 Bybit 黑客攻擊有關聯;美國聯邦調查局曾公開認定該案是 TraderTraitor 所爲。
但此事尚無定論。幣安尚未指認作案者,也沒有任何政府正式將此次攻擊歸咎於某一方。至少有一位分析師指出,朝鮮團伙過去洗錢贓款的速度通常比這名攻擊者更快。
與此同時,追討工作仍在繼續。約 30 億美元已被凍結,幣安承諾承擔用戶的全部損失。
如果得到證實,這將是朝鮮長期加密貨幣盜竊行動中最大的一筆贓款。美國和聯合國官員稱,這些盜竊所得有助於資助朝鮮的武器項目。下一個信號很可能來自華盛頓。
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
🇰🇵 突發:據 CNN 和區塊鏈調查人員稱,朝鮮是幣安遭遇創紀錄的 60 億美元黑客攻擊案的頭號嫌疑方。
TRM Labs 以“高度確信”將此次攻擊歸因於 TraderTraitor,這是一個由朝鮮政府支持、與 Lazarus Group 有關聯的組織。Chainalysis 首席執行官 Jonathan Levin 表示,該公司評估認爲,這起約 64 億美元的盜竊案“很可能是朝鮮組織 TraderTraitor 所爲,因爲它與此前的黑客攻擊有關聯”;Chainalysis 發言人也告訴 CNN,該公司高度確信朝鮮對此負責。鏈上調查員 ZachXBT 獨立判斷,攻擊者“很可能是 Lazarus”。
調查人員援引的證據屬於間接證據。據稱,準備工作至少在盜竊案發生前 36 小時就已開始,攻擊者錢包通過 Tornado Cash 的小額提現獲得資金;這種模式曾出現在早前與朝鮮有關聯的盜竊案中。Chainalysis 和 TRM 還指出,此案與 2025 年 2 月的 Bybit 黑客攻擊有關聯;美國聯邦調查局曾公開認定該案是 TraderTraitor 所爲。
但此事尚無定論。幣安尚未指認作案者,也沒有任何政府正式將此次攻擊歸咎於某一方。至少有一位分析師指出,朝鮮團伙過去洗錢贓款的速度通常比這名攻擊者更快。
與此同時,追討工作仍在繼續。約 30 億美元已被凍結,幣安承諾承擔用戶的全部損失。
如果得到證實,這將是朝鮮長期加密貨幣盜竊行動中最大的一筆贓款。美國和聯合國官員稱,這些盜竊所得有助於資助朝鮮的武器項目。下一個信號很可能來自華盛頓。
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
TRM Labs 以“高度確信”將此次攻擊歸因於 TraderTraitor,這是一個由朝鮮政府支持、與 Lazarus Group 有關聯的組織。Chainalysis 首席執行官 Jonathan Levin 表示,該公司評估認爲,這起約 64 億美元的盜竊案“很可能是朝鮮組織 TraderTraitor 所爲,因爲它與此前的黑客攻擊有關聯”;Chainalysis 發言人也告訴 CNN,該公司高度確信朝鮮對此負責。鏈上調查員 ZachXBT 獨立判斷,攻擊者“很可能是 Lazarus”。
調查人員援引的證據屬於間接證據。據稱,準備工作至少在盜竊案發生前 36 小時就已開始,攻擊者錢包通過 Tornado Cash 的小額提現獲得資金;這種模式曾出現在早前與朝鮮有關聯的盜竊案中。Chainalysis 和 TRM 還指出,此案與 2025 年 2 月的 Bybit 黑客攻擊有關聯;美國聯邦調查局曾公開認定該案是 TraderTraitor 所爲。
但此事尚無定論。幣安尚未指認作案者,也沒有任何政府正式將此次攻擊歸咎於某一方。至少有一位分析師指出,朝鮮團伙過去洗錢贓款的速度通常比這名攻擊者更快。
與此同時,追討工作仍在繼續。約 30 億美元已被凍結,幣安承諾承擔用戶的全部損失。
如果得到證實,這將是朝鮮長期加密貨幣盜竊行動中最大的一筆贓款。美國和聯合國官員稱,這些盜竊所得有助於資助朝鮮的武器項目。下一個信號很可能來自華盛頓。
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
70
·
--
💥 Lazarus 集團正在 2026 年煮著加密貨幣 ⚠️
北韓駭客剛剛在今年放出了其中一些最大的漏洞:
Drift Protocol → $285M
Kelp DAO → $292M
他們的髒招:
假工作邀請 & 假冒深度偽造通話 😈
在開發者筆電上投放惡意程式以竊取金鑰
橋接漏洞 & 假裝保證金操作
他們計劃攻擊好幾個月……超級有耐心又危險。
保重安全,國王們:
只用硬體錢包
絕不分享種子/私鑰
每個連結 & 檔案都要再三確認
各專案需要在 ASAP 之前把安全做得更好!
你是要跟 Lazarus 一起對抗,還是繼續點著亂七八糟的連結?😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Lazarus 集團正在 2026 年煮著加密貨幣 ⚠️
北韓駭客剛剛在今年放出了其中一些最大的漏洞:
Drift Protocol → $285M
Kelp DAO → $292M
他們的髒招:
假工作邀請 & 假冒深度偽造通話 😈
在開發者筆電上投放惡意程式以竊取金鑰
橋接漏洞 & 假裝保證金操作
他們計劃攻擊好幾個月……超級有耐心又危險。
保重安全,國王們:
只用硬體錢包
絕不分享種子/私鑰
每個連結 & 檔案都要再三確認
各專案需要在 ASAP 之前把安全做得更好!
你是要跟 Lazarus 一起對抗,還是繼續點著亂七八糟的連結?😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
北韓駭客剛剛在今年放出了其中一些最大的漏洞:
Drift Protocol → $285M
Kelp DAO → $292M
他們的髒招:
假工作邀請 & 假冒深度偽造通話 😈
在開發者筆電上投放惡意程式以竊取金鑰
橋接漏洞 & 假裝保證金操作
他們計劃攻擊好幾個月……超級有耐心又危險。
保重安全,國王們:
只用硬體錢包
絕不分享種子/私鑰
每個連結 & 檔案都要再三確認
各專案需要在 ASAP 之前把安全做得更好!
你是要跟 Lazarus 一起對抗,還是繼續點著亂七八糟的連結?😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
658

·
--
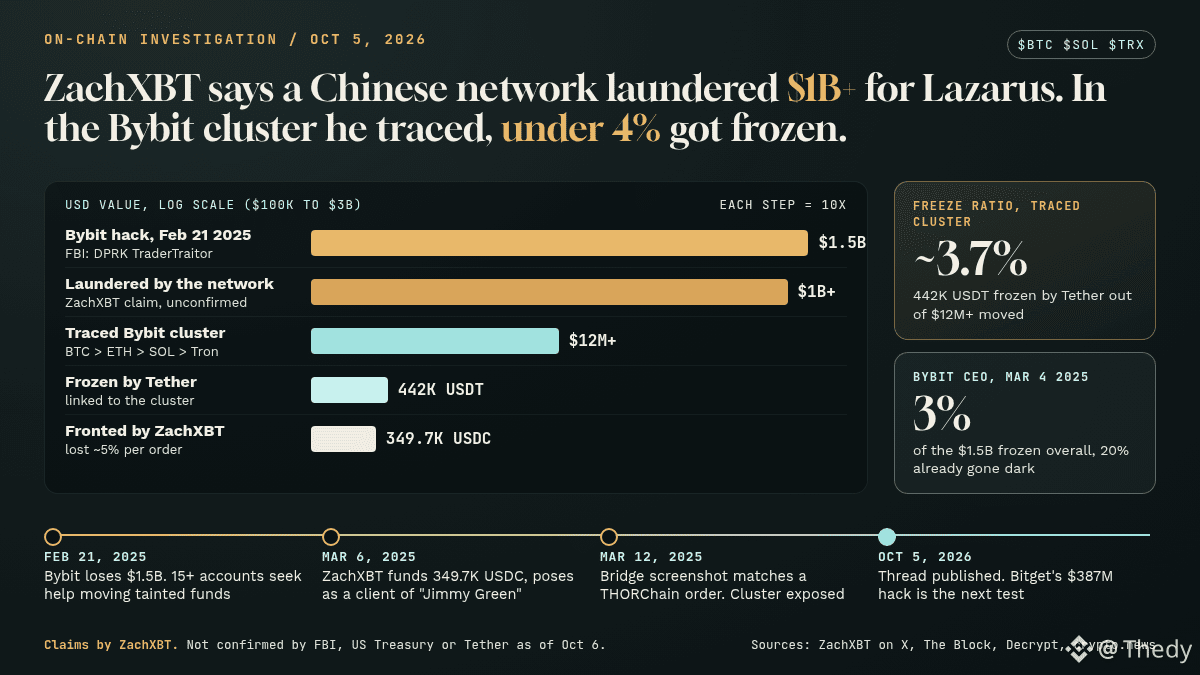
鏈上調查員 ZachXBT 聲稱,他臥底打入了一箇中國洗錢網絡。該網絡據稱曾爲朝鮮 Lazarus 集團處理超過 10 億美元的資金。爲了打入該網絡,他自掏腰包墊付了 349,700 USDC。
The Block 和 Decrypt 轉述了他 10 月 5 日發佈的帖子:
2025 年 2 月 21 日:Bybit 損失 15 億美元,FBI 將這起盜竊案歸咎於朝鮮黑客組織 TraderTraitor。隨後,超過 15 個 Telegram 和 Discord 賬號開始尋求幫助,以轉移這筆資金。
2025 年 3 月 6 日:他假扮成一位名叫“Jimmy Green”的人的客戶,每筆訂單損失 5%。收款地址的 Gas 由一個位於 Bybit 黑名單上的錢包提供。
2025 年 3 月 12 日:Jimmy 發來的一張截圖與幾分鐘後創建的一筆 THORChain 訂單吻合。三個 Solana 地址揭示了一個超過 1,200 萬美元的資金集羣:資金從 $BTC 轉到 ETH,再經 $SOL ,最終流向 Tron。隨後,Tether 凍結了 442,000 USDT。
值得注意的是,截至 10 月 6 日,FBI、美國財政部和 Tether 均未公開證實 10 億美元這一數字,也未確認該網絡的身份(crypto.news)。
我的看法:關鍵在於比例。被追蹤到的資金集羣中,約有 3.7% 被凍結。2025 年 3 月初,Bybit 的 Ben Zhou 估計被凍結的資金佔被盜總額的 3%。只有當資金流轉到最後一環、重新變成 Tron 上的 USDT($TRX)時,凍結纔行得通,因爲發行方可以凍結資金。跨鏈橋和兌換幾乎仍然無法觸及。
下一個考驗:9 月底發生的 Bitget 3.87 億美元黑客攻擊事件,Elliptic 和 Chainalysis 均將其與朝鮮聯繫起來。據他所說,Telegram 上也出現了同樣的套路。要麼這些信息能促成快速凍結,要麼這個網絡已經換了資金通道。
誰應該優先攔截這些資金流:穩定幣發行方、THORChain 這類跨鏈協議,還是最終讓資金流出的交易所?
#Lazarus #CryptoSecurity
鏈上調查員 ZachXBT 聲稱,他臥底打入了一箇中國洗錢網絡。該網絡據稱曾爲朝鮮 Lazarus 集團處理超過 10 億美元的資金。爲了打入該網絡,他自掏腰包墊付了 349,700 USDC。
The Block 和 Decrypt 轉述了他 10 月 5 日發佈的帖子:
2025 年 2 月 21 日:Bybit 損失 15 億美元,FBI 將這起盜竊案歸咎於朝鮮黑客組織 TraderTraitor。隨後,超過 15 個 Telegram 和 Discord 賬號開始尋求幫助,以轉移這筆資金。
2025 年 3 月 6 日:他假扮成一位名叫“Jimmy Green”的人的客戶,每筆訂單損失 5%。收款地址的 Gas 由一個位於 Bybit 黑名單上的錢包提供。
2025 年 3 月 12 日:Jimmy 發來的一張截圖與幾分鐘後創建的一筆 THORChain 訂單吻合。三個 Solana 地址揭示了一個超過 1,200 萬美元的資金集羣:資金從 $BTC 轉到 ETH,再經 $SOL ,最終流向 Tron。隨後,Tether 凍結了 442,000 USDT。
值得注意的是,截至 10 月 6 日,FBI、美國財政部和 Tether 均未公開證實 10 億美元這一數字,也未確認該網絡的身份(crypto.news)。
我的看法:關鍵在於比例。被追蹤到的資金集羣中,約有 3.7% 被凍結。2025 年 3 月初,Bybit 的 Ben Zhou 估計被凍結的資金佔被盜總額的 3%。只有當資金流轉到最後一環、重新變成 Tron 上的 USDT($TRX )時,凍結纔行得通,因爲發行方可以凍結資金。跨鏈橋和兌換幾乎仍然無法觸及。
下一個考驗:9 月底發生的 Bitget 3.87 億美元黑客攻擊事件,Elliptic 和 Chainalysis 均將其與朝鮮聯繫起來。據他所說,Telegram 上也出現了同樣的套路。要麼這些信息能促成快速凍結,要麼這個網絡已經換了資金通道。
誰應該優先攔截這些資金流:穩定幣發行方、THORChain 這類跨鏈協議,還是最終讓資金流出的交易所?
#Lazarus #CryptoSecurity
The Block 和 Decrypt 轉述了他 10 月 5 日發佈的帖子:
2025 年 2 月 21 日:Bybit 損失 15 億美元,FBI 將這起盜竊案歸咎於朝鮮黑客組織 TraderTraitor。隨後,超過 15 個 Telegram 和 Discord 賬號開始尋求幫助,以轉移這筆資金。
2025 年 3 月 6 日:他假扮成一位名叫“Jimmy Green”的人的客戶,每筆訂單損失 5%。收款地址的 Gas 由一個位於 Bybit 黑名單上的錢包提供。
2025 年 3 月 12 日:Jimmy 發來的一張截圖與幾分鐘後創建的一筆 THORChain 訂單吻合。三個 Solana 地址揭示了一個超過 1,200 萬美元的資金集羣:資金從 $BTC 轉到 ETH,再經 $SOL ,最終流向 Tron。隨後,Tether 凍結了 442,000 USDT。
值得注意的是,截至 10 月 6 日,FBI、美國財政部和 Tether 均未公開證實 10 億美元這一數字,也未確認該網絡的身份(crypto.news)。
我的看法:關鍵在於比例。被追蹤到的資金集羣中,約有 3.7% 被凍結。2025 年 3 月初,Bybit 的 Ben Zhou 估計被凍結的資金佔被盜總額的 3%。只有當資金流轉到最後一環、重新變成 Tron 上的 USDT($TRX )時,凍結纔行得通,因爲發行方可以凍結資金。跨鏈橋和兌換幾乎仍然無法觸及。
下一個考驗:9 月底發生的 Bitget 3.87 億美元黑客攻擊事件,Elliptic 和 Chainalysis 均將其與朝鮮聯繫起來。據他所說,Telegram 上也出現了同樣的套路。要麼這些信息能促成快速凍結,要麼這個網絡已經換了資金通道。
誰應該優先攔截這些資金流:穩定幣發行方、THORChain 這類跨鏈協議,還是最終讓資金流出的交易所?
#Lazarus #CryptoSecurity
161

·
--
看跌
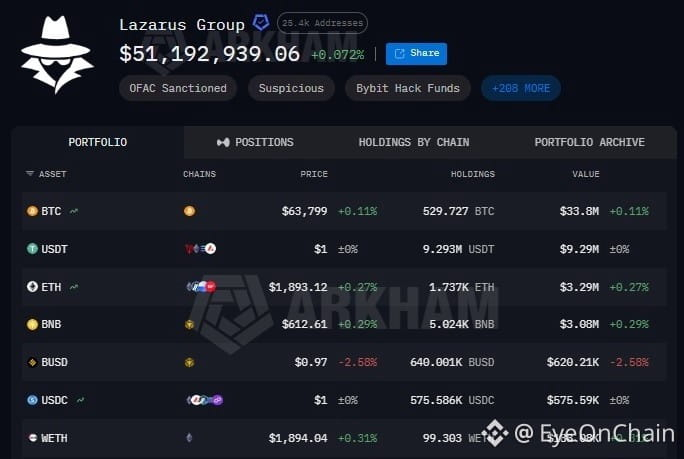
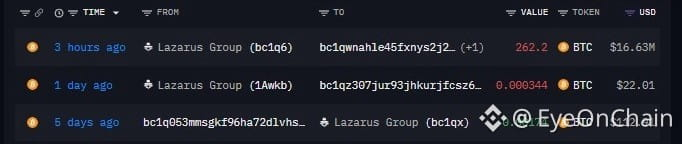
Lazarus Group 再次轉移了一大筆資金。大約 3 小時前,262.2 $BTC ,約合 1640 萬美元,被轉移到一個全新的錢包。目前還沒有明確原因,但有了 #Lazarus 這種轉賬,往往會引起關注。也可能是試圖轉移或洗錢資金的一部分。
該組織在鏈上仍擁有超過 7300 萬美元的資產,主要持有 BTC、USDT 和 ETH。
絕對是一個值得密切關注的錢包集羣。
{future}(BTCUSDT)
{spot}(BTCUSDT)
Lazarus Group 再次轉移了一大筆資金。大約 3 小時前,262.2 $BTC ,約合 1640 萬美元,被轉移到一個全新的錢包。目前還沒有明確原因,但有了 #Lazarus 這種轉賬,往往會引起關注。也可能是試圖轉移或洗錢資金的一部分。
該組織在鏈上仍擁有超過 7300 萬美元的資產,主要持有 BTC、USDT 和 ETH。
絕對是一個值得密切關注的錢包集羣。
該組織在鏈上仍擁有超過 7300 萬美元的資產,主要持有 BTC、USDT 和 ETH。
絕對是一個值得密切關注的錢包集羣。
1
1.3k
這只是一次例行轉賬。
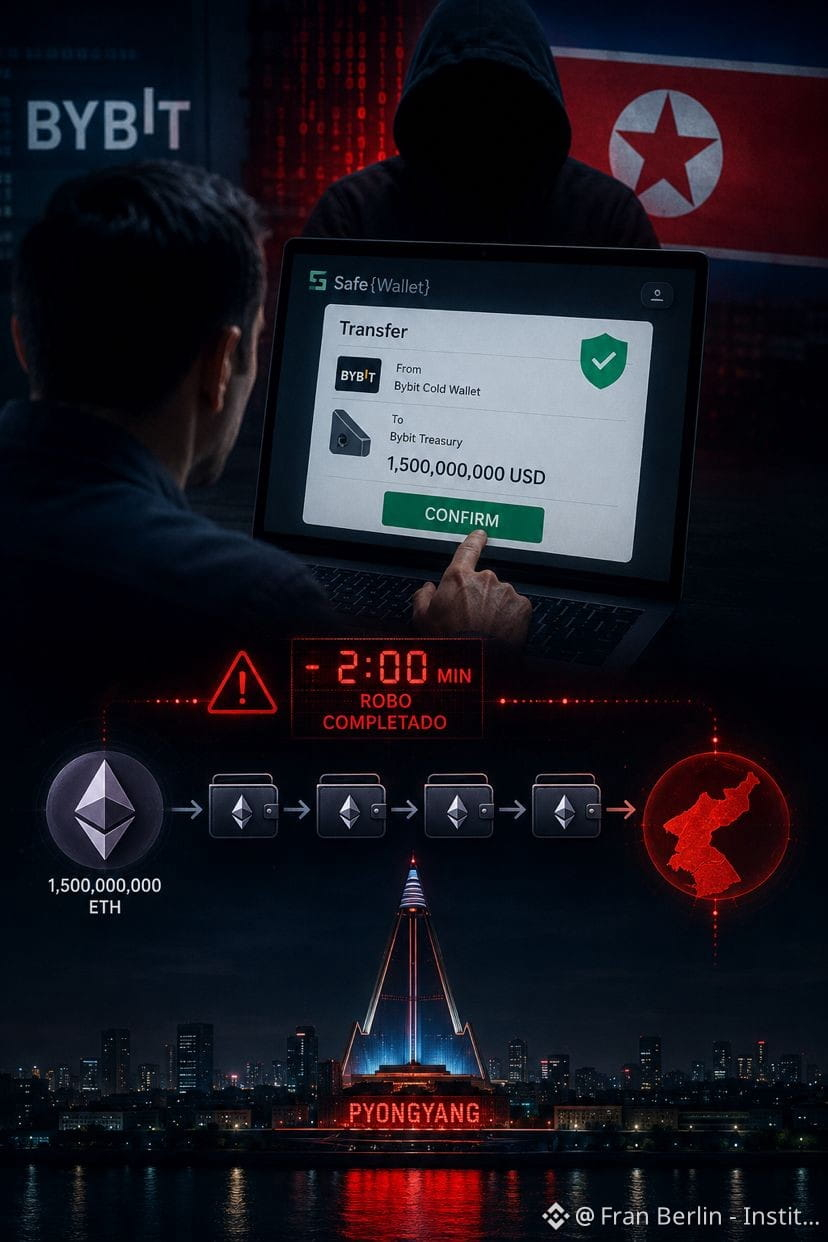
2025年2月20日。Bybit的一名員工打開屏幕,覈對交易細節,然後簽名。
一切看起來都很正常。
幾分鐘後,價值15億美元的 $USDT 以太坊資金消失了。
但最令人恐懼的並不是金額。
最令人恐懼的是他們是怎麼做到的。
朝鮮政府精英黑客組織“拉撒路集團”並沒有攻擊區塊鏈。它沒有破解任何私鑰。不需要那些。
他們只是……僞造了員工屏幕上所顯示的內容。
幾個月前,他們潛入了Safe Wallet開發者的系統——Bybit用於簽署交易的平臺。注入了一段惡意代碼,它悄無聲息地潛伏着,靜靜等待。
當天員工打開自己的錢包時,代碼被激活。屏幕顯示的是一筆合法的轉賬。實際上,資金流向了平壤。
員工簽了。同事們也簽了。沒有人發現任何異常。
搶盜發生後兩分鐘,惡意代碼就會自行刪除。沒有留下任何痕跡。
FBI花了好幾天才確認大家早就懷疑的事實:這是朝鮮——用被盜的以太坊爲其核武器項目融資。
沒人想聽的教訓是:最薄弱的一環並不是代碼。是你。
當你簽署一筆交易時,你相信你看到的屏幕嗎?
Fran Berlín | Blockchain研究所
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
這只是一次例行轉賬。
2025年2月20日。Bybit的一名員工打開屏幕,覈對交易細節,然後簽名。
一切看起來都很正常。
幾分鐘後,價值15億美元的 $USDT 以太坊資金消失了。
但最令人恐懼的並不是金額。
最令人恐懼的是他們是怎麼做到的。
朝鮮政府精英黑客組織“拉撒路集團”並沒有攻擊區塊鏈。它沒有破解任何私鑰。不需要那些。
他們只是……僞造了員工屏幕上所顯示的內容。
幾個月前,他們潛入了Safe Wallet開發者的系統——Bybit用於簽署交易的平臺。注入了一段惡意代碼,它悄無聲息地潛伏着,靜靜等待。
當天員工打開自己的錢包時,代碼被激活。屏幕顯示的是一筆合法的轉賬。實際上,資金流向了平壤。
員工簽了。同事們也簽了。沒有人發現任何異常。
搶盜發生後兩分鐘,惡意代碼就會自行刪除。沒有留下任何痕跡。
FBI花了好幾天才確認大家早就懷疑的事實:這是朝鮮——用被盜的以太坊爲其核武器項目融資。
沒人想聽的教訓是:最薄弱的一環並不是代碼。是你。
當你簽署一筆交易時,你相信你看到的屏幕嗎?
Fran Berlín | Blockchain研究所
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
2025年2月20日。Bybit的一名員工打開屏幕,覈對交易細節,然後簽名。
一切看起來都很正常。
幾分鐘後,價值15億美元的 $USDT 以太坊資金消失了。
但最令人恐懼的並不是金額。
最令人恐懼的是他們是怎麼做到的。
朝鮮政府精英黑客組織“拉撒路集團”並沒有攻擊區塊鏈。它沒有破解任何私鑰。不需要那些。
他們只是……僞造了員工屏幕上所顯示的內容。
幾個月前,他們潛入了Safe Wallet開發者的系統——Bybit用於簽署交易的平臺。注入了一段惡意代碼,它悄無聲息地潛伏着,靜靜等待。
當天員工打開自己的錢包時,代碼被激活。屏幕顯示的是一筆合法的轉賬。實際上,資金流向了平壤。
員工簽了。同事們也簽了。沒有人發現任何異常。
搶盜發生後兩分鐘,惡意代碼就會自行刪除。沒有留下任何痕跡。
FBI花了好幾天才確認大家早就懷疑的事實:這是朝鮮——用被盜的以太坊爲其核武器項目融資。
沒人想聽的教訓是:最薄弱的一環並不是代碼。是你。
當你簽署一筆交易時,你相信你看到的屏幕嗎?
Fran Berlín | Blockchain研究所
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
676
·
--
每個人都會引用這筆“3千萬”。這並不是數字
與拉撒路(Lazarus)相關的錢包在三週內,通過 Hyperliquid 賣出了超過 3千萬的 $BTC ,隨後將其翻轉成 $ETH 和 $SOL ,並通過 Kraken、LBank 和 KuCoin 退出。醜陋的標題,對你的成交沒有任何影響
在 2024 年,同類型的錢包也出現在平臺上,約有 2.5 億的淨流出在 24 小時內發生。那天沒有被黑。人們被嚇到了,先撤了
你實際承擔的風險就是這個。不是洗錢。它帶來的那場踩踏之後
特朗普說,他的 CFTC 主席正在努力讓 Hyperliquid 在本土接受完全監管。受監管的場所不會讓陌生人從“原始錢包”裏直接交易
只要記住:哪種標題會在你把倉位停進去之前先把盤口清空🤔
如果你手裏是真實大單,你會願意經歷那樣的一週嗎?
#trump #Lazarus #Hyperliquid #cftc
每個人都會引用這筆“3千萬”。這並不是數字
與拉撒路(Lazarus)相關的錢包在三週內,通過 Hyperliquid 賣出了超過 3千萬的 $BTC ,隨後將其翻轉成 $ETH 和 $SOL ,並通過 Kraken、LBank 和 KuCoin 退出。醜陋的標題,對你的成交沒有任何影響
在 2024 年,同類型的錢包也出現在平臺上,約有 2.5 億的淨流出在 24 小時內發生。那天沒有被黑。人們被嚇到了,先撤了
你實際承擔的風險就是這個。不是洗錢。它帶來的那場踩踏之後
特朗普說,他的 CFTC 主席正在努力讓 Hyperliquid 在本土接受完全監管。受監管的場所不會讓陌生人從“原始錢包”裏直接交易
只要記住:哪種標題會在你把倉位停進去之前先把盤口清空🤔
如果你手裏是真實大單,你會願意經歷那樣的一週嗎?
#trump #Lazarus #Hyperliquid #cftc
與拉撒路(Lazarus)相關的錢包在三週內,通過 Hyperliquid 賣出了超過 3千萬的 $BTC ,隨後將其翻轉成 $ETH 和 $SOL ,並通過 Kraken、LBank 和 KuCoin 退出。醜陋的標題,對你的成交沒有任何影響
在 2024 年,同類型的錢包也出現在平臺上,約有 2.5 億的淨流出在 24 小時內發生。那天沒有被黑。人們被嚇到了,先撤了
你實際承擔的風險就是這個。不是洗錢。它帶來的那場踩踏之後
特朗普說,他的 CFTC 主席正在努力讓 Hyperliquid 在本土接受完全監管。受監管的場所不會讓陌生人從“原始錢包”裏直接交易
只要記住:哪種標題會在你把倉位停進去之前先把盤口清空🤔
如果你手裏是真實大單,你會願意經歷那樣的一週嗎?
#trump #Lazarus #Hyperliquid #cftc
5
97

🚨 鏈上追蹤將朝鮮 Lazarus Group 與近期被盜的 $XRP 資金流聯繫起來 🔍
鏈上追蹤剛剛揭示了近期某頂級交易所的 $XRP 泄露事件與 7 月份 2400 萬美元的 AFX 黑客攻擊之間的直接關聯。🔍 跨鏈路徑確認,被盜資產沿着由臭名昭著的 Lazarus Group 管理的相同洗錢路徑流動。
當複雜的惡意行爲者通過橋接跨鏈清洗資金時,本地市場流動性和訂單流會立即受到衝擊。📊 關注這些特定的橋接退出點,能讓聰明資金在二次拋壓衝擊現貨市場之前獲得關鍵的提前時間。💡
當鏈上警報提示大規模黑客拋售時,你會如何調整你的風險敞口?👇
⚠️ 非投資建議。請始終管理好你的風險。🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
🚨 鏈上追蹤將朝鮮 Lazarus Group 與近期被盜的 $XRP 資金流聯繫起來 🔍
鏈上追蹤剛剛揭示了近期某頂級交易所的 $XRP 泄露事件與 7 月份 2400 萬美元的 AFX 黑客攻擊之間的直接關聯。🔍 跨鏈路徑確認,被盜資產沿着由臭名昭著的 Lazarus Group 管理的相同洗錢路徑流動。
當複雜的惡意行爲者通過橋接跨鏈清洗資金時,本地市場流動性和訂單流會立即受到衝擊。📊 關注這些特定的橋接退出點,能讓聰明資金在二次拋壓衝擊現貨市場之前獲得關鍵的提前時間。💡
當鏈上警報提示大規模黑客拋售時,你會如何調整你的風險敞口?👇
⚠️ 非投資建議。請始終管理好你的風險。🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
鏈上追蹤剛剛揭示了近期某頂級交易所的 $XRP 泄露事件與 7 月份 2400 萬美元的 AFX 黑客攻擊之間的直接關聯。🔍 跨鏈路徑確認,被盜資產沿着由臭名昭著的 Lazarus Group 管理的相同洗錢路徑流動。
當複雜的惡意行爲者通過橋接跨鏈清洗資金時,本地市場流動性和訂單流會立即受到衝擊。📊 關注這些特定的橋接退出點,能讓聰明資金在二次拋壓衝擊現貨市場之前獲得關鍵的提前時間。💡
當鏈上警報提示大規模黑客拋售時,你會如何調整你的風險敞口?👇
⚠️ 非投資建議。請始終管理好你的風險。🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
36
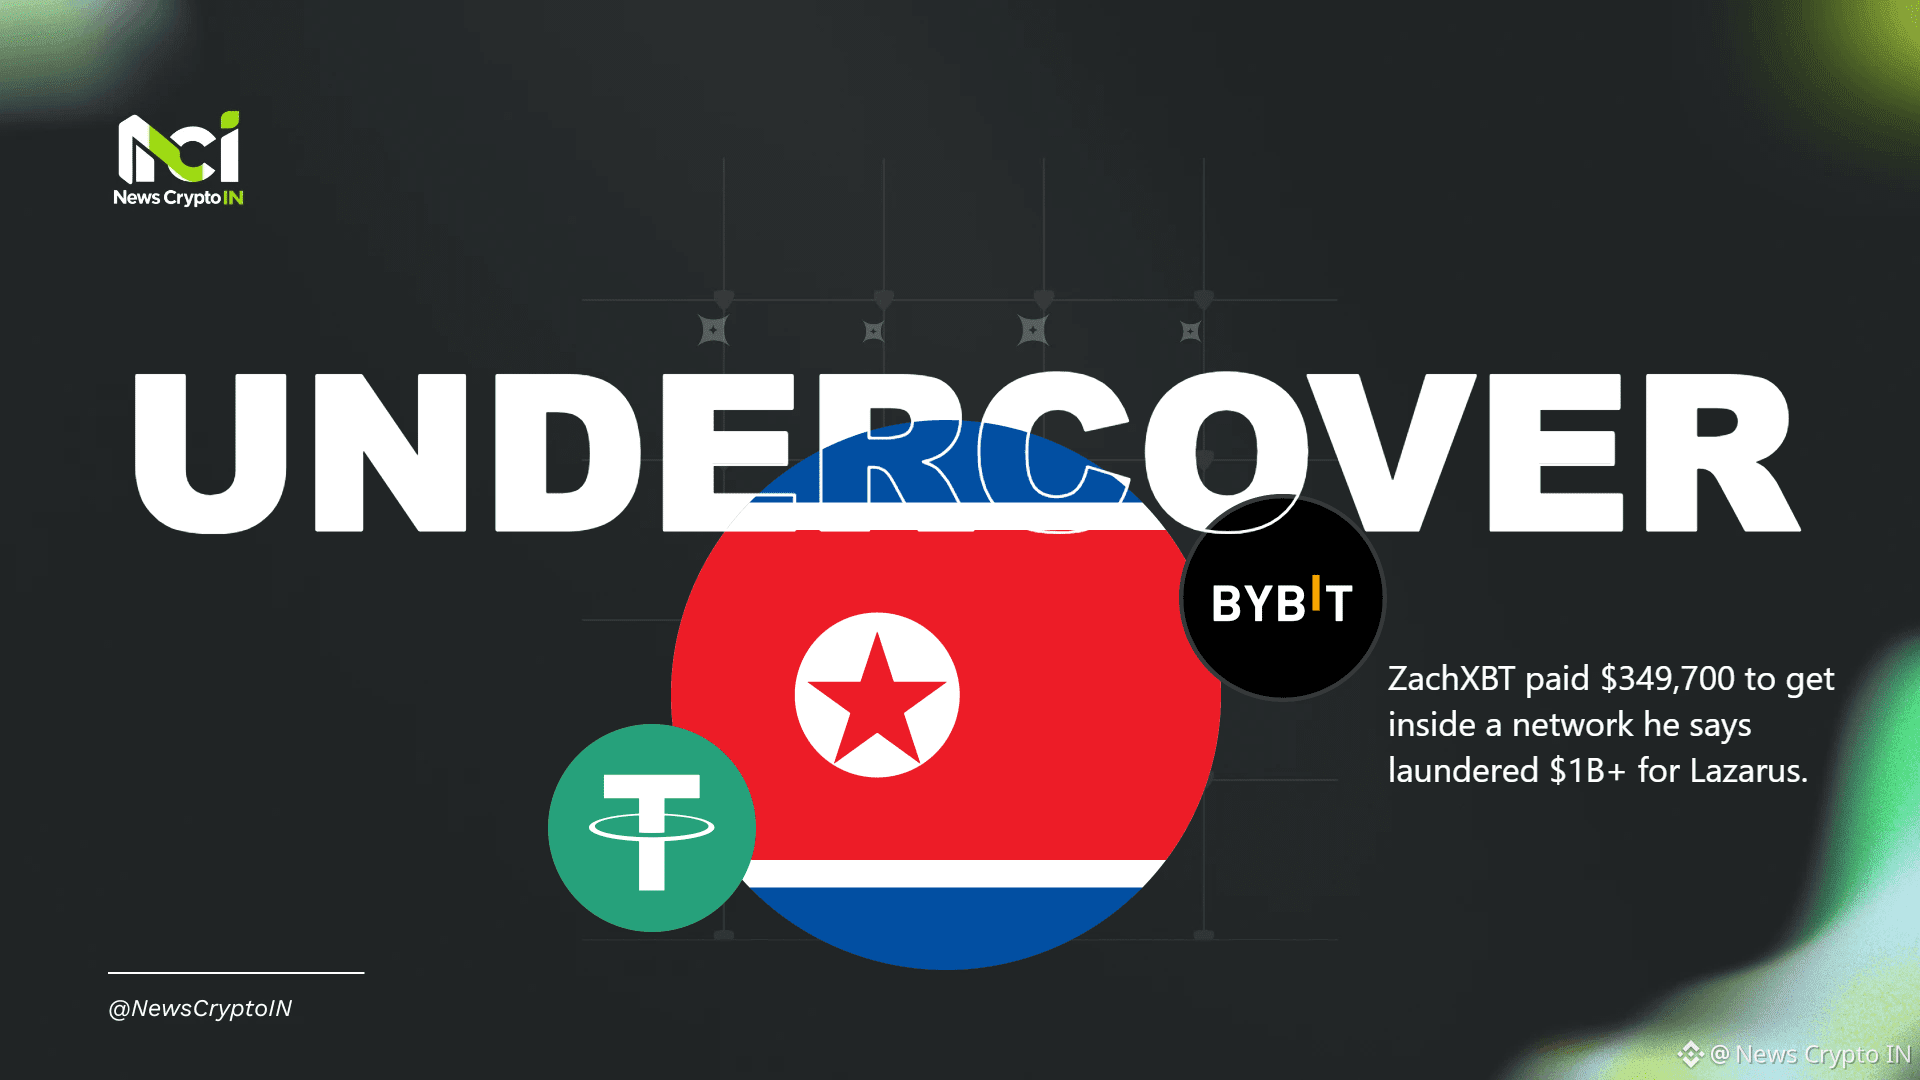
ZachXBT 花了 349,700 美元自掏腰包,臥底調查一個加密貨幣洗錢網絡。
這位鏈上偵探稱,他假扮成一箇中國網絡的客戶。據他估算,該網絡爲朝鮮 Lazarus Group 在多起黑客攻擊事件中洗錢,金額超過 10 億美元,其中包括 2025 年 2 月 Bybit 遭黑客攻擊、損失 15 億美元的部分資金。
他是這麼做的:
- 他注意到 Telegram 和 Discord 羣組裏有 15 個以上的賬號在尋求幫助,想轉移與 Bybit 漏洞利用事件有關的資金。
- 他向一個新建的 Ethereum 地址注入 349,700 USDC,並以“Jimmy Green”的名義向一名供應商下單。
- 爲了顯得可信,並觀察該網絡如何處理黑錢,他接受每筆訂單約 5% 的損失。
調查結果:一個與 Bybit 黑客攻擊有關、持有超過 1,200 萬美元的資金羣,以及被凍結的 442,000 美元 USDT。
現在說說值得記住的部分。截至 10 月 6 日,FBI、美國財政部和 Tether 發佈的公開信息都沒有提到“Jimmy Green”,也沒有證實某個中國網絡曾爲 Lazarus 轉移超過 10 億美元;目前也沒有任何起訴書或法院文件指明該網絡的操作者。這是一項有力的調查,不是定論。
但這件事仍然說明了很多問題。一名獨立研究人員用自己的錢,追查洗錢鏈路的深入程度超過了大多數官方聲明所披露的範圍。而他描述的這條鏈路經過的是普通聊天應用和場外交易平臺,並不是什麼隱祕的暗網。
令人不安的數字是:據稱洗錢超過 10 億美元,卻只凍結了 44.2 萬美元。追蹤行得通,追回資金則是另一回事。
交易所和穩定幣發行方是否應該主動迅速行動,而不是等執法部門出手?
點贊並關注,瞭解更多淺顯易懂的鏈上調查。
#Lazarus #Bybit
ZachXBT 花了 349,700 美元自掏腰包,臥底調查一個加密貨幣洗錢網絡。
這位鏈上偵探稱,他假扮成一箇中國網絡的客戶。據他估算,該網絡爲朝鮮 Lazarus Group 在多起黑客攻擊事件中洗錢,金額超過 10 億美元,其中包括 2025 年 2 月 Bybit 遭黑客攻擊、損失 15 億美元的部分資金。
他是這麼做的:
- 他注意到 Telegram 和 Discord 羣組裏有 15 個以上的賬號在尋求幫助,想轉移與 Bybit 漏洞利用事件有關的資金。
- 他向一個新建的 Ethereum 地址注入 349,700 USDC,並以“Jimmy Green”的名義向一名供應商下單。
- 爲了顯得可信,並觀察該網絡如何處理黑錢,他接受每筆訂單約 5% 的損失。
調查結果:一個與 Bybit 黑客攻擊有關、持有超過 1,200 萬美元的資金羣,以及被凍結的 442,000 美元 USDT。
現在說說值得記住的部分。截至 10 月 6 日,FBI、美國財政部和 Tether 發佈的公開信息都沒有提到“Jimmy Green”,也沒有證實某個中國網絡曾爲 Lazarus 轉移超過 10 億美元;目前也沒有任何起訴書或法院文件指明該網絡的操作者。這是一項有力的調查,不是定論。
但這件事仍然說明了很多問題。一名獨立研究人員用自己的錢,追查洗錢鏈路的深入程度超過了大多數官方聲明所披露的範圍。而他描述的這條鏈路經過的是普通聊天應用和場外交易平臺,並不是什麼隱祕的暗網。
令人不安的數字是:據稱洗錢超過 10 億美元,卻只凍結了 44.2 萬美元。追蹤行得通,追回資金則是另一回事。
交易所和穩定幣發行方是否應該主動迅速行動,而不是等執法部門出手?
點贊並關注,瞭解更多淺顯易懂的鏈上調查。
#Lazarus #Bybit
這位鏈上偵探稱,他假扮成一箇中國網絡的客戶。據他估算,該網絡爲朝鮮 Lazarus Group 在多起黑客攻擊事件中洗錢,金額超過 10 億美元,其中包括 2025 年 2 月 Bybit 遭黑客攻擊、損失 15 億美元的部分資金。
他是這麼做的:
- 他注意到 Telegram 和 Discord 羣組裏有 15 個以上的賬號在尋求幫助,想轉移與 Bybit 漏洞利用事件有關的資金。
- 他向一個新建的 Ethereum 地址注入 349,700 USDC,並以“Jimmy Green”的名義向一名供應商下單。
- 爲了顯得可信,並觀察該網絡如何處理黑錢,他接受每筆訂單約 5% 的損失。
調查結果:一個與 Bybit 黑客攻擊有關、持有超過 1,200 萬美元的資金羣,以及被凍結的 442,000 美元 USDT。
現在說說值得記住的部分。截至 10 月 6 日,FBI、美國財政部和 Tether 發佈的公開信息都沒有提到“Jimmy Green”,也沒有證實某個中國網絡曾爲 Lazarus 轉移超過 10 億美元;目前也沒有任何起訴書或法院文件指明該網絡的操作者。這是一項有力的調查,不是定論。
但這件事仍然說明了很多問題。一名獨立研究人員用自己的錢,追查洗錢鏈路的深入程度超過了大多數官方聲明所披露的範圍。而他描述的這條鏈路經過的是普通聊天應用和場外交易平臺,並不是什麼隱祕的暗網。
令人不安的數字是:據稱洗錢超過 10 億美元,卻只凍結了 44.2 萬美元。追蹤行得通,追回資金則是另一回事。
交易所和穩定幣發行方是否應該主動迅速行動,而不是等執法部門出手?
點贊並關注,瞭解更多淺顯易懂的鏈上調查。
#Lazarus #Bybit
1
113
·
--
📰 9月24日,Bitget部分熱錢包和暖錢包出現異常轉賬,平臺最初披露損失約3.516億美元,隨後確認被轉移的資產規模調整到3.875億美元。
🔥 TRM Labs發現,這次部分被盜資金的清洗路徑,與此前 Bybit、AFX Bridge 等朝鮮相關攻擊存在重合。Elliptic也認爲,本次事件與朝鮮相關黑客存在“高度可能”的關聯,調查矛頭再次指向 Lazarus Group。
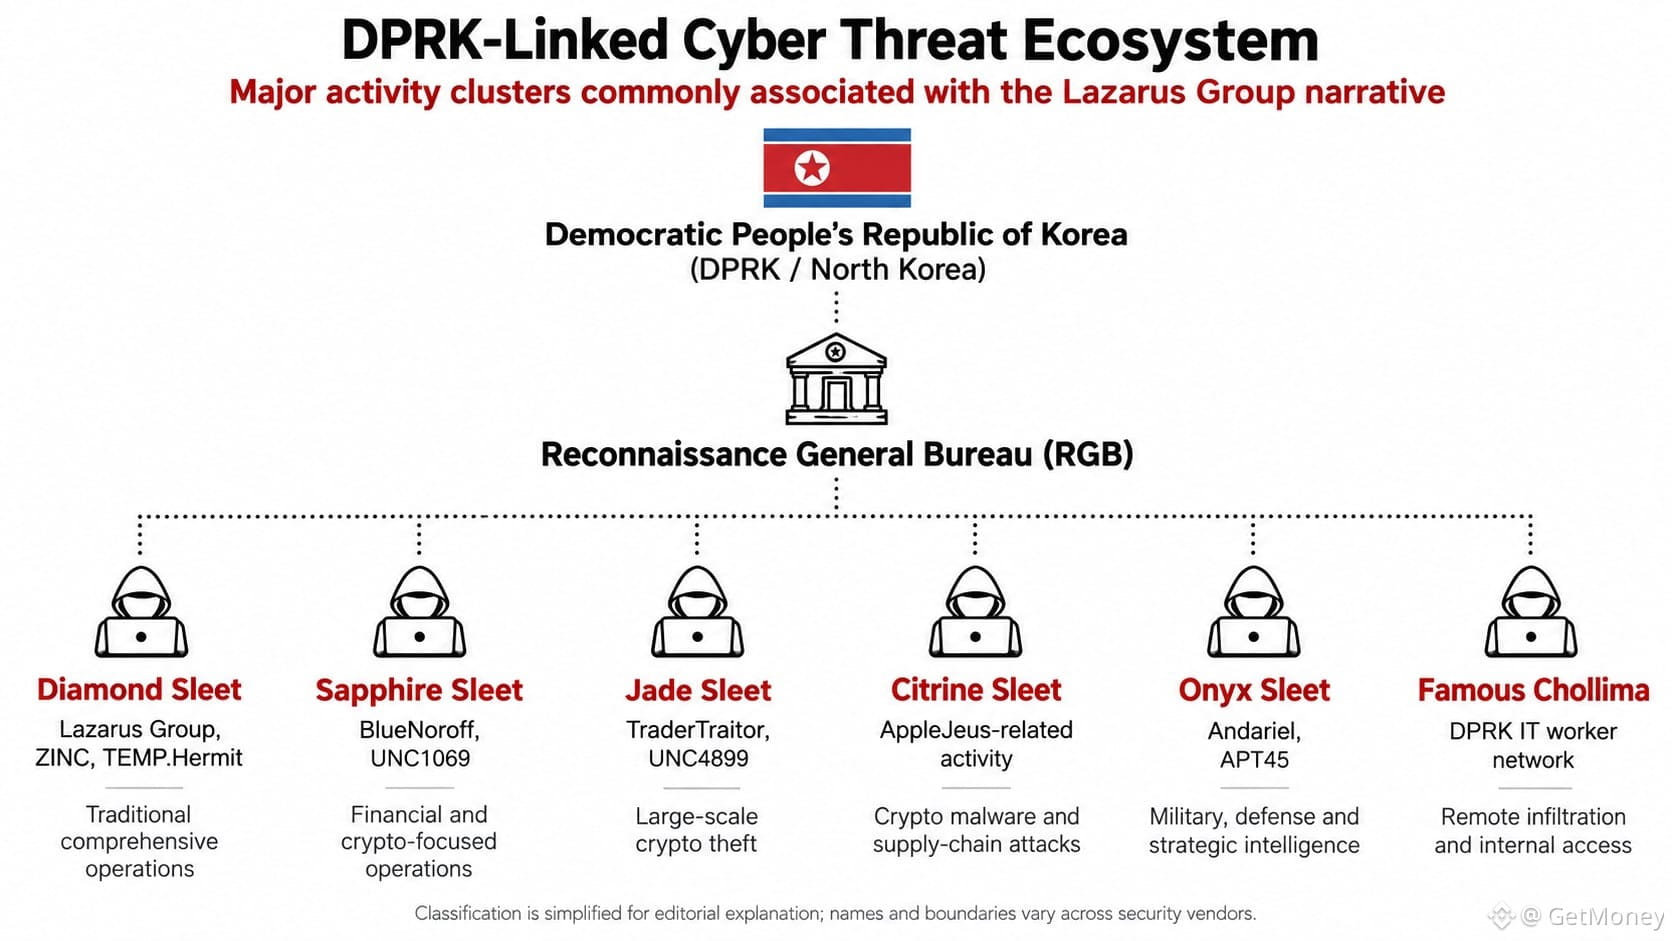
說實話,Lazarus不太像一個邊界清晰的單獨組織,更像外界對朝鮮國家級網絡攻擊體系的統稱。美國財政部在2019年點名 Lazarus、BlueNoroff 和 Andariel,認爲它們都受到朝鮮偵察總局 RGB 控制。
💡 這個體系裏,不同機構會使用不同名字:BlueNoroff長期盯金融機構和加密資產,TraderTraitor針對交易所、託管商和大型加密目標,Citrine Sleet偏向惡意軟件與供應鏈攻擊,Famous Chollima則通過虛假身份進入科技和加密企業。
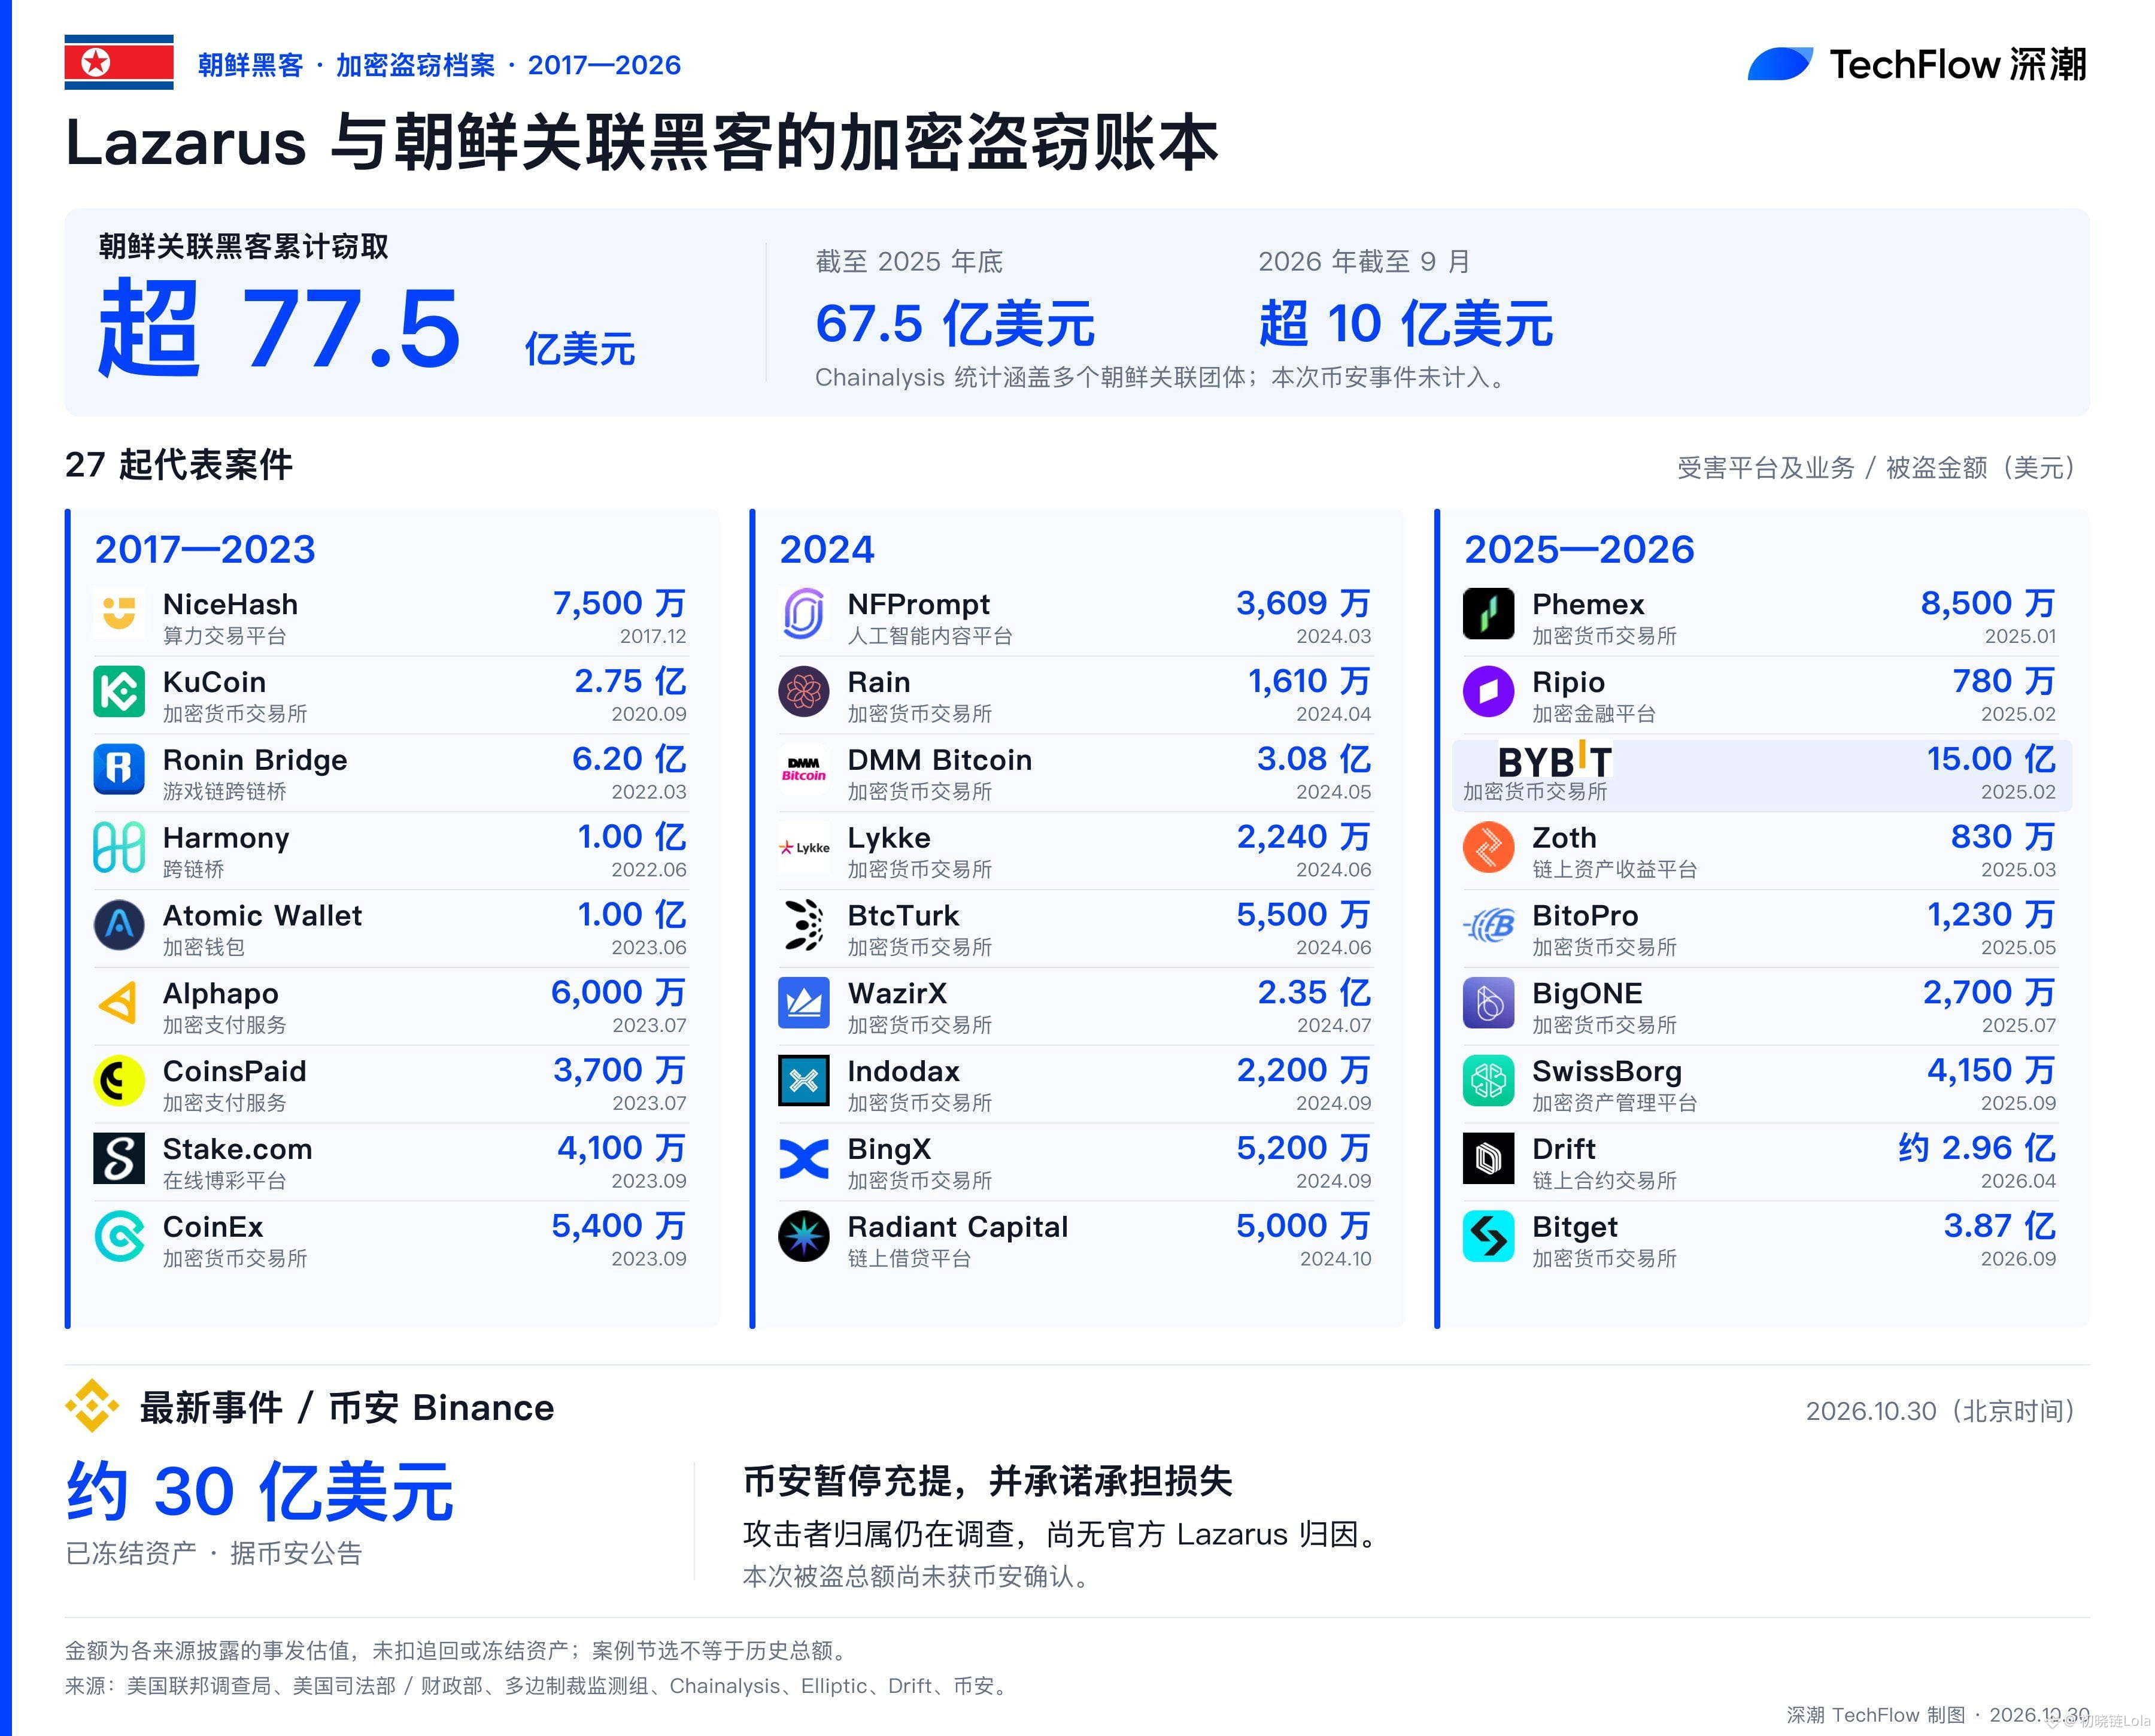
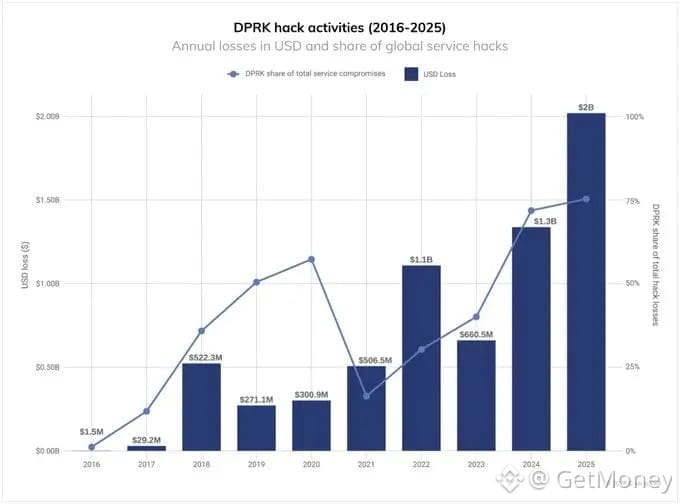
👀 從 Ronin Bridge、Harmony、Atomic Wallet,到 Stake、WazirX、DMM Bitcoin,再到2025年的 Bybit事件,若把目前高度疑似朝鮮所爲的 Bitget 事件也算進去,相關盜竊規模已經接近78億美元。這個數字,已經不是單一平臺的安全事故了。
🤔 當同一套攻擊體系不斷換名字、換入口,交易所和項目方到底該怎麼判斷自己面對的是哪一撥人?
#Lazarus #Bitget #加密安全 #鏈上安全
📰 9月24日,Bitget部分熱錢包和暖錢包出現異常轉賬,平臺最初披露損失約3.516億美元,隨後確認被轉移的資產規模調整到3.875億美元。
🔥 TRM Labs發現,這次部分被盜資金的清洗路徑,與此前 Bybit、AFX Bridge 等朝鮮相關攻擊存在重合。Elliptic也認爲,本次事件與朝鮮相關黑客存在“高度可能”的關聯,調查矛頭再次指向 Lazarus Group。
說實話,Lazarus不太像一個邊界清晰的單獨組織,更像外界對朝鮮國家級網絡攻擊體系的統稱。美國財政部在2019年點名 Lazarus、BlueNoroff 和 Andariel,認爲它們都受到朝鮮偵察總局 RGB 控制。
💡 這個體系裏,不同機構會使用不同名字:BlueNoroff長期盯金融機構和加密資產,TraderTraitor針對交易所、託管商和大型加密目標,Citrine Sleet偏向惡意軟件與供應鏈攻擊,Famous Chollima則通過虛假身份進入科技和加密企業。
👀 從 Ronin Bridge、Harmony、Atomic Wallet,到 Stake、WazirX、DMM Bitcoin,再到2025年的 Bybit事件,若把目前高度疑似朝鮮所爲的 Bitget 事件也算進去,相關盜竊規模已經接近78億美元。這個數字,已經不是單一平臺的安全事故了。
🤔 當同一套攻擊體系不斷換名字、換入口,交易所和項目方到底該怎麼判斷自己面對的是哪一撥人?
#Lazarus #Bitget #加密安全 #鏈上安全
🔥 TRM Labs發現,這次部分被盜資金的清洗路徑,與此前 Bybit、AFX Bridge 等朝鮮相關攻擊存在重合。Elliptic也認爲,本次事件與朝鮮相關黑客存在“高度可能”的關聯,調查矛頭再次指向 Lazarus Group。
說實話,Lazarus不太像一個邊界清晰的單獨組織,更像外界對朝鮮國家級網絡攻擊體系的統稱。美國財政部在2019年點名 Lazarus、BlueNoroff 和 Andariel,認爲它們都受到朝鮮偵察總局 RGB 控制。
💡 這個體系裏,不同機構會使用不同名字:BlueNoroff長期盯金融機構和加密資產,TraderTraitor針對交易所、託管商和大型加密目標,Citrine Sleet偏向惡意軟件與供應鏈攻擊,Famous Chollima則通過虛假身份進入科技和加密企業。
👀 從 Ronin Bridge、Harmony、Atomic Wallet,到 Stake、WazirX、DMM Bitcoin,再到2025年的 Bybit事件,若把目前高度疑似朝鮮所爲的 Bitget 事件也算進去,相關盜竊規模已經接近78億美元。這個數字,已經不是單一平臺的安全事故了。
🤔 當同一套攻擊體系不斷換名字、換入口,交易所和項目方到底該怎麼判斷自己面對的是哪一撥人?
#Lazarus #Bitget #加密安全 #鏈上安全
55
·
--
看漲
ZachXBT 每筆交易都付給 Lazarus 洗錢者 5%。是他自己用自己的錢付的。
從 2025 年 2 月底起,他假扮成客戶,
把 349700 $USDC
{future}(USDCUSDT)
帶進他們的網絡
而且每筆訂單都故意虧掉 5%,直到他們開始信任他
看來,在那裡,信任值 5%。付了錢,他們就會主動告訴你贓款流向何處
結果如何:
- 找出一個涉及超過 1200 萬美元 Bybit 被駭資金的集群
- Tether 凍結了 442000 USDT
據他估計,這個網絡替 Lazarus 洗了「超過 10 億美元」。這是他的估算,不是警方的數字。他直到 2026 年 10 月 5 日才把一切說出來
我的部分穩定幣也放在 Flexible 裡,而且是 USDT,所以很高興看到被盜的 USDT 確實會被凍結
洗錢是一種收取手續費的服務,就像兌換商。ZachXBT 只是付了這筆手續費,好打入內部
#zachxbt #Lazarus #bybit
ZachXBT 每筆交易都付給 Lazarus 洗錢者 5%。是他自己用自己的錢付的。
從 2025 年 2 月底起,他假扮成客戶,
把 349700 $USDC
帶進他們的網絡
而且每筆訂單都故意虧掉 5%,直到他們開始信任他
看來,在那裡,信任值 5%。付了錢,他們就會主動告訴你贓款流向何處
結果如何:
- 找出一個涉及超過 1200 萬美元 Bybit 被駭資金的集群
- Tether 凍結了 442000 USDT
據他估計,這個網絡替 Lazarus 洗了「超過 10 億美元」。這是他的估算,不是警方的數字。他直到 2026 年 10 月 5 日才把一切說出來
我的部分穩定幣也放在 Flexible 裡,而且是 USDT,所以很高興看到被盜的 USDT 確實會被凍結
洗錢是一種收取手續費的服務,就像兌換商。ZachXBT 只是付了這筆手續費,好打入內部
#zachxbt #Lazarus #bybit
從 2025 年 2 月底起,他假扮成客戶,
把 349700 $USDC
帶進他們的網絡
而且每筆訂單都故意虧掉 5%,直到他們開始信任他
看來,在那裡,信任值 5%。付了錢,他們就會主動告訴你贓款流向何處
結果如何:
- 找出一個涉及超過 1200 萬美元 Bybit 被駭資金的集群
- Tether 凍結了 442000 USDT
據他估計,這個網絡替 Lazarus 洗了「超過 10 億美元」。這是他的估算,不是警方的數字。他直到 2026 年 10 月 5 日才把一切說出來
我的部分穩定幣也放在 Flexible 裡,而且是 USDT,所以很高興看到被盜的 USDT 確實會被凍結
洗錢是一種收取手續費的服務,就像兌換商。ZachXBT 只是付了這筆手續費,好打入內部
#zachxbt #Lazarus #bybit
10
448
·
--
看漲
$BTC $ETH
🚨 突發黑客事件:Bitget 到底發生了什麼? 🚨
一場重大的安全事故剛剛震撼了加密貨幣生態系統。下面爲你完整梳理這次事件的來龍去脈 🧵👇
💥 簡要概述
2026 年 9 月 24 日,Bitget 遭遇了後端基礎設施層面的漏洞。黑客篡改了內部系統權限,用於確認虛假的轉賬,從而將資金從“熱錢包”(hot wallets)中捲走。
💰 損失金額:約 3.875 億美元 $
大量主流加密貨幣被轉移到多個區塊鏈:ETH、XRP、USDT、TRX、AVAX、BNB 和 ZEC。
🛡️ 對用戶有什麼影響?
• ❄️ 冷錢包:100% 安全(冷錢包未受到影響)。
• 👤 客戶餘額:不會對你的賬戶造成直接影響。
• 🛡️ 保障基金:Bitget 保障金基金(評估超過 4.6 億美元)將覆蓋全部損失。
🕵️ 黑客是誰?
據首席執行官 Gracy Chen 表示,IP 地址與作案手法指向朝鮮籍黑客(Lazarus 組織)。網絡安全巨頭 Mandiant 和 SlowMist 也已介入調查。
🗓️ 取款恢復時間表:
✅ 漏洞已修復 & 交易恢復正常
📌 9 月 28 日:BTC 取款
📌 9 月 29 日:ETH 取款(Ethereum、BSC、Arbitrum、Base、OP)
📌 9 月 30 日:USDT 取款(Ethereum、BSC、Solana、Tron)
📌 10 月 2 日:其他山寨幣、法幣與 P2P
保持警惕,並始終通過官方渠道覈實信息! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 突發黑客事件:Bitget 到底發生了什麼? 🚨
一場重大的安全事故剛剛震撼了加密貨幣生態系統。下面爲你完整梳理這次事件的來龍去脈 🧵👇
💥 簡要概述
2026 年 9 月 24 日,Bitget 遭遇了後端基礎設施層面的漏洞。黑客篡改了內部系統權限,用於確認虛假的轉賬,從而將資金從“熱錢包”(hot wallets)中捲走。
💰 損失金額:約 3.875 億美元 $
大量主流加密貨幣被轉移到多個區塊鏈:ETH、XRP、USDT、TRX、AVAX、BNB 和 ZEC。
🛡️ 對用戶有什麼影響?
• ❄️ 冷錢包:100% 安全(冷錢包未受到影響)。
• 👤 客戶餘額:不會對你的賬戶造成直接影響。
• 🛡️ 保障基金:Bitget 保障金基金(評估超過 4.6 億美元)將覆蓋全部損失。
🕵️ 黑客是誰?
據首席執行官 Gracy Chen 表示,IP 地址與作案手法指向朝鮮籍黑客(Lazarus 組織)。網絡安全巨頭 Mandiant 和 SlowMist 也已介入調查。
🗓️ 取款恢復時間表:
✅ 漏洞已修復 & 交易恢復正常
📌 9 月 28 日:BTC 取款
📌 9 月 29 日:ETH 取款(Ethereum、BSC、Arbitrum、Base、OP)
📌 9 月 30 日:USDT 取款(Ethereum、BSC、Solana、Tron)
📌 10 月 2 日:其他山寨幣、法幣與 P2P
保持警惕,並始終通過官方渠道覈實信息! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
🚨 突發黑客事件:Bitget 到底發生了什麼? 🚨
一場重大的安全事故剛剛震撼了加密貨幣生態系統。下面爲你完整梳理這次事件的來龍去脈 🧵👇
💥 簡要概述
2026 年 9 月 24 日,Bitget 遭遇了後端基礎設施層面的漏洞。黑客篡改了內部系統權限,用於確認虛假的轉賬,從而將資金從“熱錢包”(hot wallets)中捲走。
💰 損失金額:約 3.875 億美元 $
大量主流加密貨幣被轉移到多個區塊鏈:ETH、XRP、USDT、TRX、AVAX、BNB 和 ZEC。
🛡️ 對用戶有什麼影響?
• ❄️ 冷錢包:100% 安全(冷錢包未受到影響)。
• 👤 客戶餘額:不會對你的賬戶造成直接影響。
• 🛡️ 保障基金:Bitget 保障金基金(評估超過 4.6 億美元)將覆蓋全部損失。
🕵️ 黑客是誰?
據首席執行官 Gracy Chen 表示,IP 地址與作案手法指向朝鮮籍黑客(Lazarus 組織)。網絡安全巨頭 Mandiant 和 SlowMist 也已介入調查。
🗓️ 取款恢復時間表:
✅ 漏洞已修復 & 交易恢復正常
📌 9 月 28 日:BTC 取款
📌 9 月 29 日:ETH 取款(Ethereum、BSC、Arbitrum、Base、OP)
📌 9 月 30 日:USDT 取款(Ethereum、BSC、Solana、Tron)
📌 10 月 2 日:其他山寨幣、法幣與 P2P
保持警惕,並始終通過官方渠道覈實信息! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
186
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#英伟达财报大超预期,Q4营收展望1300亿美元
100,379 次瀏覽
422 討論中
2
#AnthropicIPO需求强劲,发行价或超80美元
44,388 次瀏覽
184 討論中
3
#英伟达Q3营收近93%来自数据中心,增长势头能否持续?
32,485 次瀏覽
112 討論中
4
#星展银行与Circle扩大亚洲机构USDC准入
13,836 次瀏覽
64 討論中
5
#Ledger硬件植入报告延伸至迪拜
0 次瀏覽
20 討論中
6
#黄仁勋能否复任CEO?英伟达董事会:暂不考虑
338,130 次瀏覽
777 討論中
7
#KOSPI跌2.59%创2月以来最低收盘
47,166 次瀏覽
99 討論中
8
#Anthropic获批以ANT代码在纳斯达克上市
129,411 次瀏覽
145 討論中
9
#13F集中披露,机构调仓释放哪些投资信号?
143,452 次瀏覽
260 討論中
10
#TetherCapital战略投资稳定币支付公司Stables
54,937 次瀏覽
369 討論中