
#cryptosecurityalert
cryptosecurityalert
147,810 lượt xem
183 đang thảo luận
Phổ biến
Mới nhất
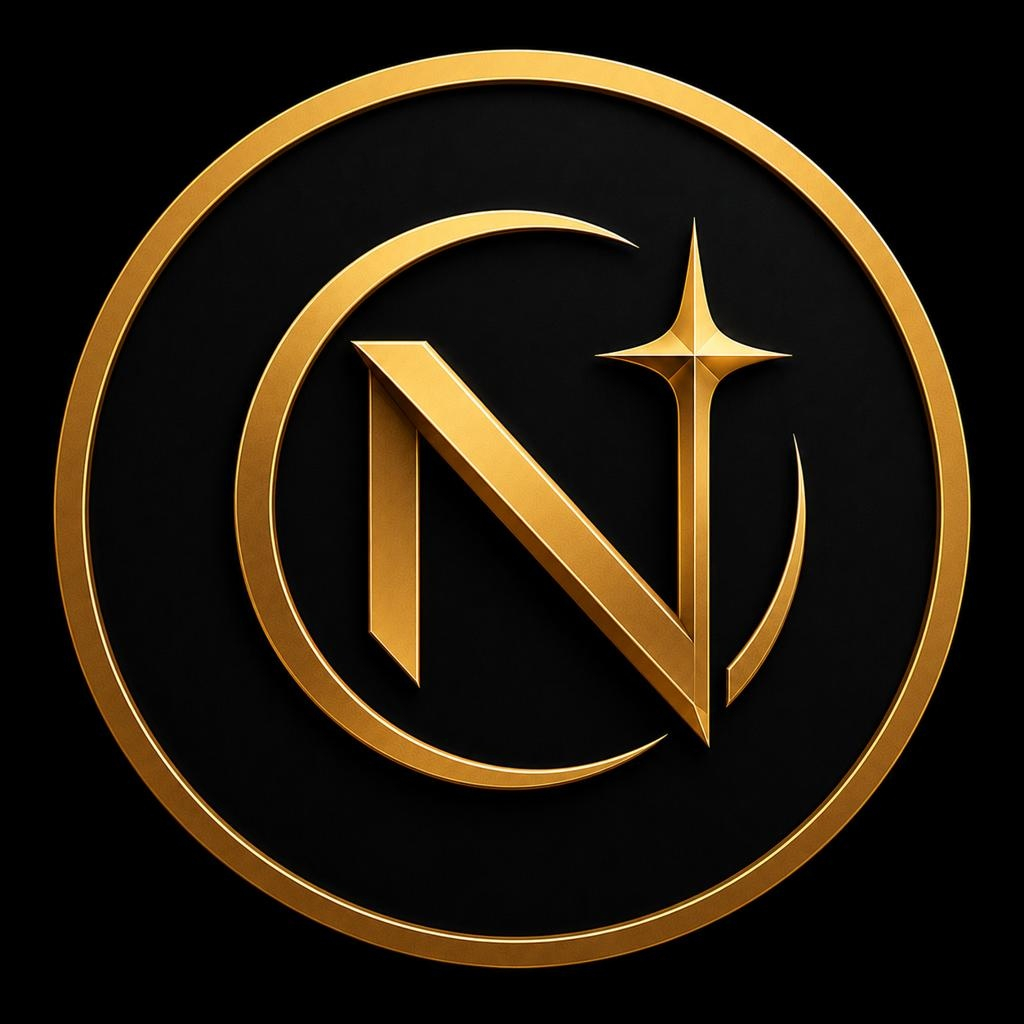
🔐 TRƯỚC KHI RÚT TIỀN ĐIỆN TỬ, HÃY KIỂM TRA 4 ĐIỀU NÀY!
Chỉ một sai sót nhỏ khi chuyển tiền điện tử cũng có thể khiến tài sản của bạn gặp rủi ro.
Hãy luôn nhớ:
1️⃣ ĐỒNG TIỀN — Chọn đúng loại tiền điện tử.
2️⃣ MẠNG LƯỚI — Đảm bảo mạng lưới gửi và nhận trùng khớp.
3️⃣ ĐỊA CHỈ — Kiểm tra kỹ toàn bộ địa chỉ ví.
4️⃣ MEMO/TAG — Hãy nhập thông tin này nếu nền tảng nhận yêu cầu.
💡 Mẹo hay: Với ví mới hoặc địa chỉ nhận chưa quen thuộc, hãy thử chuyển một khoản nhỏ trước.
Bảo mật tiền điện tử bắt đầu từ CHÍNH BẠN!
💬 Bạn đã từng mắc lỗi khi chuyển tiền điện tử chưa? Hãy chia sẻ trải nghiệm để mọi người cùng rút kinh nghiệm.
#Binance #cryptoeducation #blockchain $BTC $BNB #CryptoSecurityAlert
🔐 TRƯỚC KHI RÚT TIỀN ĐIỆN TỬ, HÃY KIỂM TRA 4 ĐIỀU NÀY!
Chỉ một sai sót nhỏ khi chuyển tiền điện tử cũng có thể khiến tài sản của bạn gặp rủi ro.
Hãy luôn nhớ:
1️⃣ ĐỒNG TIỀN — Chọn đúng loại tiền điện tử.
2️⃣ MẠNG LƯỚI — Đảm bảo mạng lưới gửi và nhận trùng khớp.
3️⃣ ĐỊA CHỈ — Kiểm tra kỹ toàn bộ địa chỉ ví.
4️⃣ MEMO/TAG — Hãy nhập thông tin này nếu nền tảng nhận yêu cầu.
💡 Mẹo hay: Với ví mới hoặc địa chỉ nhận chưa quen thuộc, hãy thử chuyển một khoản nhỏ trước.
Bảo mật tiền điện tử bắt đầu từ CHÍNH BẠN!
💬 Bạn đã từng mắc lỗi khi chuyển tiền điện tử chưa? Hãy chia sẻ trải nghiệm để mọi người cùng rút kinh nghiệm.
#Binance #cryptoeducation #blockchain $BTC $BNB #CryptoSecurityAlert
Chỉ một sai sót nhỏ khi chuyển tiền điện tử cũng có thể khiến tài sản của bạn gặp rủi ro.
Hãy luôn nhớ:
1️⃣ ĐỒNG TIỀN — Chọn đúng loại tiền điện tử.
2️⃣ MẠNG LƯỚI — Đảm bảo mạng lưới gửi và nhận trùng khớp.
3️⃣ ĐỊA CHỈ — Kiểm tra kỹ toàn bộ địa chỉ ví.
4️⃣ MEMO/TAG — Hãy nhập thông tin này nếu nền tảng nhận yêu cầu.
💡 Mẹo hay: Với ví mới hoặc địa chỉ nhận chưa quen thuộc, hãy thử chuyển một khoản nhỏ trước.
Bảo mật tiền điện tử bắt đầu từ CHÍNH BẠN!
💬 Bạn đã từng mắc lỗi khi chuyển tiền điện tử chưa? Hãy chia sẻ trải nghiệm để mọi người cùng rút kinh nghiệm.
#Binance #cryptoeducation #blockchain $BTC $BNB #CryptoSecurityAlert
1
1
211

·
--
Bài viết
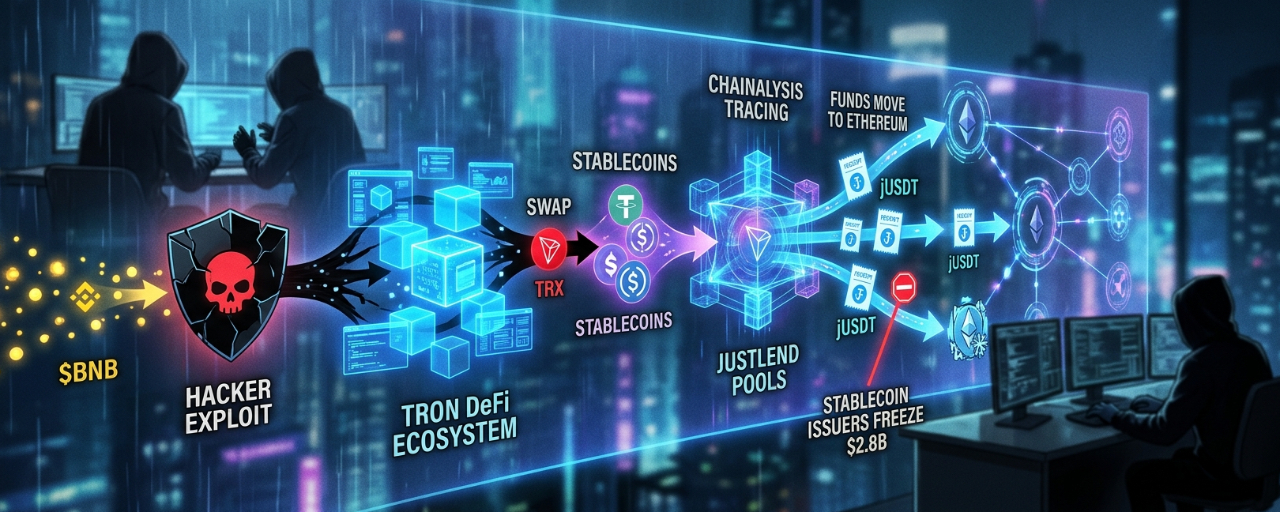
Tin tặc Binance lợi dụng các nhóm DeFi của TRON để rửa hàng tỷ USD qua JustLendCác tin tặc có liên hệ với nhóm TraderTraitor của Triều Tiên được cho là đang sử dụng hệ sinh thái DeFi của TRON, đặc biệt là JustLend, để chuyển số tiền bị đánh cắp trong vụ khai thác lỗ hổng quy mô lớn tại Binance. Theo công ty phân tích blockchain Chainalysis, những kẻ tấn công được cho là đã đánh cắp khoảng 6,4 tỷ USD và sử dụng một quy trình rửa tiền phức tạp liên quan đến TRX, stablecoin và các token biên nhận có thể chuyển nhượng như jUSDT. Quy trình này gồm đổi TRX lấy stablecoin, gửi chúng vào JustLend, chuyển token biên nhận qua các ví, đổi chúng lấy stablecoin rồi chuyển tiền sang các mạng lưới khác, thường là Ethereum, trước khi các biện pháp hạn chế bổ sung được áp dụng. \u003cc-6/\u003e
Tin tặc Binance lợi dụng các nhóm DeFi của TRON để rửa hàng tỷ USD qua JustLend
Các tin tặc có liên hệ với nhóm TraderTraitor của Triều Tiên được cho là đang sử dụng hệ sinh thái DeFi của TRON, đặc biệt là JustLend, để chuyển số tiền bị đánh cắp trong vụ khai thác lỗ hổng quy mô lớn tại Binance. Theo công ty phân tích blockchain Chainalysis, những kẻ tấn công được cho là đã đánh cắp khoảng 6,4 tỷ USD và sử dụng một quy trình rửa tiền phức tạp liên quan đến TRX, stablecoin và các token biên nhận có thể chuyển nhượng như jUSDT. Quy trình này gồm đổi TRX lấy stablecoin, gửi chúng vào JustLend, chuyển token biên nhận qua các ví, đổi chúng lấy stablecoin rồi chuyển tiền sang các mạng lưới khác, thường là Ethereum, trước khi các biện pháp hạn chế bổ sung được áp dụng. \u003cc-6/\u003e
5
2
37
19.5k
·
--
🚨 TIN NÓNG BINANCE | 31 THÁNG 10, 2026 🚨
⚠️ SỰ CỐ BẢO MẬT BINANCE LIÊN QUAN ĐẾN 6,3 TỶ ĐÔ LA
Cộng đồng tiền mã hóa đang theo dõi sát sao Binance sau khi xảy ra một sự cố bảo mật nghiêm trọng, được cho là liên quan đến khoảng 6,3 tỷ đô la tài sản tiền mã hóa.
🔹 Binance cho biết tiền của khách hàng vẫn an toàn.
🔹 Sàn giao dịch cam kết dùng ngân quỹ công ty để bù đắp các khoản thiệt hại bị ảnh hưởng.
🔹 Theo thông tin, khoảng 3 tỷ đô la tài sản đã bị đóng băng.
🔹 Bitcoin và các loại tiền mã hóa lớn khác chịu áp lực thị trường sau sự cố.
🔹 Các sàn giao dịch tiền mã hóa đang rà soát hệ thống bảo mật của mình.
📢 Thông điệp quan trọng dành cho nhà đầu tư tiền mã hóa:
Hãy cập nhật thông tin, bảo vệ tài khoản, bật xác thực hai yếu tố (2FA) và tuyệt đối không chia sẻ mật khẩu hoặc mã xác minh.
⚠️ Luôn kiểm chứng tin tức qua các thông báo chính thức của Binance trước khi đưa ra quyết định đầu tư.
#Binance #BinanceNews #CryptoNews #Bitcoin #BTC #EthereumEFT #CryptoCommunityAlert #Blockchain #BinanceSquareTurkey #CryptoSecurityAlert #Trading
🚨 TIN NÓNG BINANCE | 31 THÁNG 10, 2026 🚨
⚠️ SỰ CỐ BẢO MẬT BINANCE LIÊN QUAN ĐẾN 6,3 TỶ ĐÔ LA
Cộng đồng tiền mã hóa đang theo dõi sát sao Binance sau khi xảy ra một sự cố bảo mật nghiêm trọng, được cho là liên quan đến khoảng 6,3 tỷ đô la tài sản tiền mã hóa.
🔹 Binance cho biết tiền của khách hàng vẫn an toàn.
🔹 Sàn giao dịch cam kết dùng ngân quỹ công ty để bù đắp các khoản thiệt hại bị ảnh hưởng.
🔹 Theo thông tin, khoảng 3 tỷ đô la tài sản đã bị đóng băng.
🔹 Bitcoin và các loại tiền mã hóa lớn khác chịu áp lực thị trường sau sự cố.
🔹 Các sàn giao dịch tiền mã hóa đang rà soát hệ thống bảo mật của mình.
📢 Thông điệp quan trọng dành cho nhà đầu tư tiền mã hóa:
Hãy cập nhật thông tin, bảo vệ tài khoản, bật xác thực hai yếu tố (2FA) và tuyệt đối không chia sẻ mật khẩu hoặc mã xác minh.
⚠️ Luôn kiểm chứng tin tức qua các thông báo chính thức của Binance trước khi đưa ra quyết định đầu tư.
#Binance #BinanceNews #CryptoNews #Bitcoin #BTC #EthereumEFT #CryptoCommunityAlert #Blockchain #BinanceSquareTurkey #CryptoSecurityAlert #Trading
⚠️ SỰ CỐ BẢO MẬT BINANCE LIÊN QUAN ĐẾN 6,3 TỶ ĐÔ LA
Cộng đồng tiền mã hóa đang theo dõi sát sao Binance sau khi xảy ra một sự cố bảo mật nghiêm trọng, được cho là liên quan đến khoảng 6,3 tỷ đô la tài sản tiền mã hóa.
🔹 Binance cho biết tiền của khách hàng vẫn an toàn.
🔹 Sàn giao dịch cam kết dùng ngân quỹ công ty để bù đắp các khoản thiệt hại bị ảnh hưởng.
🔹 Theo thông tin, khoảng 3 tỷ đô la tài sản đã bị đóng băng.
🔹 Bitcoin và các loại tiền mã hóa lớn khác chịu áp lực thị trường sau sự cố.
🔹 Các sàn giao dịch tiền mã hóa đang rà soát hệ thống bảo mật của mình.
📢 Thông điệp quan trọng dành cho nhà đầu tư tiền mã hóa:
Hãy cập nhật thông tin, bảo vệ tài khoản, bật xác thực hai yếu tố (2FA) và tuyệt đối không chia sẻ mật khẩu hoặc mã xác minh.
⚠️ Luôn kiểm chứng tin tức qua các thông báo chính thức của Binance trước khi đưa ra quyết định đầu tư.
#Binance #BinanceNews #CryptoNews #Bitcoin #BTC #EthereumEFT #CryptoCommunityAlert #Blockchain #BinanceSquareTurkey #CryptoSecurityAlert #Trading
43
·
--
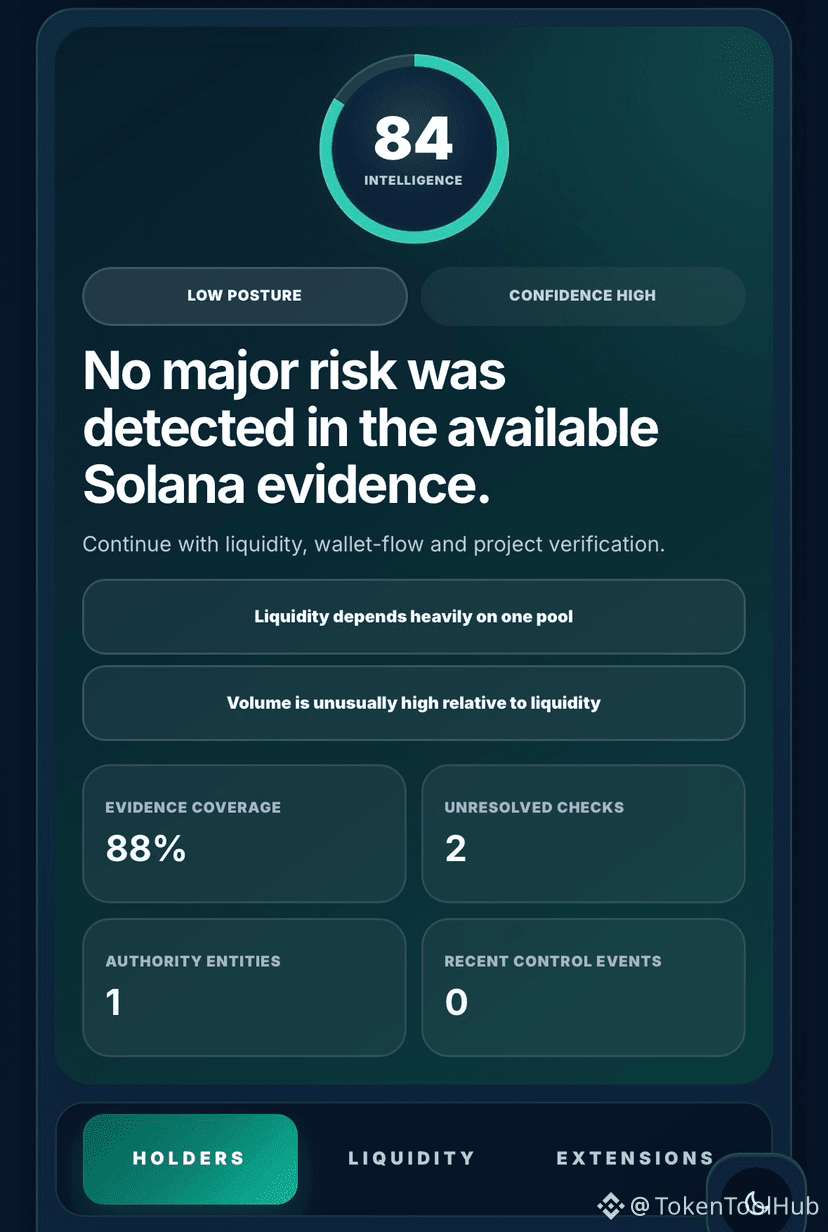
$LIT đã nhận được tư thế điều hành 84/100 trong bản quét Solana mới nhất của TokenToolHub.
Mã (Mint):
83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
Các điểm chính:
• Quyền sở hữu Mint: Đã tắt
• Quyền sở hữu Freeze: Đã tắt
• Chương trình token: SPL Token
• Chủ sở hữu lớn nhất đã xác định: 13,01%
• 10 chủ sở hữu hàng đầu: 44,26%
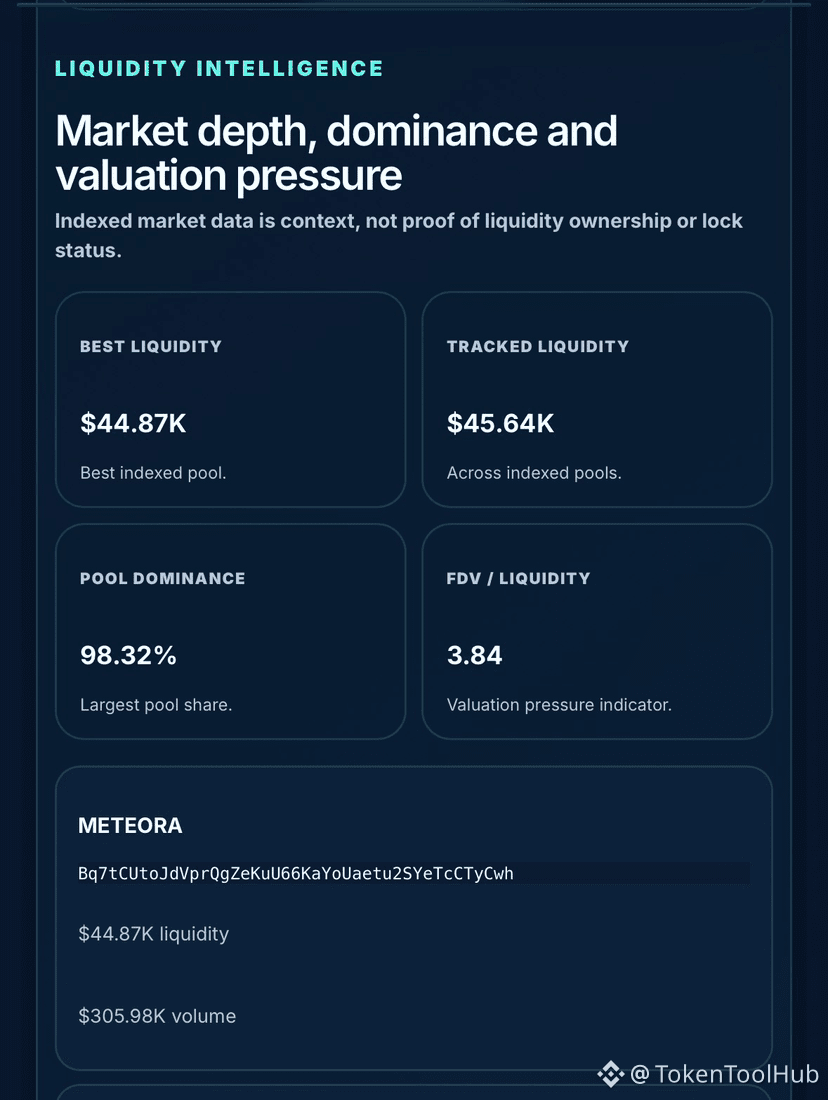
• Thanh khoản được phát hiện tốt nhất: 44,87K USD
• Khối lượng 24h: 305,98K USD
• Cung: ~999,96M $LIT
• Điểm rủi ro token từ bên ngoài: 29/100
• Khóa thanh khoản được báo cáo: 98,25%
Không phát hiện rủi ro quyền hạn lớn nào trong bằng chứng sẵn có.
Mối lo chính là cấu trúc thị trường.
TokenToolHub đã xác định hai phát hiện mức độ Ưu tiên Trung bình:
• Thanh khoản phụ thuộc nặng vào một pool
• Khối lượng bất thường cao so với thanh khoản
$LIT ghi nhận khoảng 305,98K USD khối lượng trong 24h so với chỉ khoảng ~44,87K USD trong pool thanh khoản được lập chỉ mục tốt nhất.
Điều này tương đương khoảng 6,8 lần vòng quay so với thanh khoản nhìn thấy.
Vòng quay cao không tự động đồng nghĩa với thao túng, nhưng nó khiến luồng ví và phân bổ giao dịch đáng được kiểm tra trước khi xem “khối lượng tiêu đề” là nhu cầu sạch.
Bề mặt quyền hạn nhìn chung khá mạnh.
Quyền sở hữu Mint đã tắt.
Quyền sở hữu Freeze đã tắt.
Không phát hiện extension kiểm soát chuyển khoản quan trọng hoặc extension phí chuyển khoản.
Vẫn chưa được làm rõ:
• Tuyến mua thực thi được
• Tuyến bán thực thi được
• Ảnh hưởng của việc bán
• Quyền cập nhật metadata
Điểm số cao là một tín hiệu tốt.
Độ sâu thanh khoản và cấu trúc giao dịch vẫn cần được xác minh độc lập.
Toàn bộ bản quét $LIT:
https://tokentoolhub.com/solana-token-scanner/?mint=83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
#solana #crypto #Web3 #blockchain #CryptoSecurityAlert
$LIT đã nhận được tư thế điều hành 84/100 trong bản quét Solana mới nhất của TokenToolHub.
Mã (Mint):
83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
Các điểm chính:
• Quyền sở hữu Mint: Đã tắt
• Quyền sở hữu Freeze: Đã tắt
• Chương trình token: SPL Token
• Chủ sở hữu lớn nhất đã xác định: 13,01%
• 10 chủ sở hữu hàng đầu: 44,26%
• Thanh khoản được phát hiện tốt nhất: 44,87K USD
• Khối lượng 24h: 305,98K USD
• Cung: ~999,96M $LIT
• Điểm rủi ro token từ bên ngoài: 29/100
• Khóa thanh khoản được báo cáo: 98,25%
Không phát hiện rủi ro quyền hạn lớn nào trong bằng chứng sẵn có.
Mối lo chính là cấu trúc thị trường.
TokenToolHub đã xác định hai phát hiện mức độ Ưu tiên Trung bình:
• Thanh khoản phụ thuộc nặng vào một pool
• Khối lượng bất thường cao so với thanh khoản
$LIT ghi nhận khoảng 305,98K USD khối lượng trong 24h so với chỉ khoảng ~44,87K USD trong pool thanh khoản được lập chỉ mục tốt nhất.
Điều này tương đương khoảng 6,8 lần vòng quay so với thanh khoản nhìn thấy.
Vòng quay cao không tự động đồng nghĩa với thao túng, nhưng nó khiến luồng ví và phân bổ giao dịch đáng được kiểm tra trước khi xem “khối lượng tiêu đề” là nhu cầu sạch.
Bề mặt quyền hạn nhìn chung khá mạnh.
Quyền sở hữu Mint đã tắt.
Quyền sở hữu Freeze đã tắt.
Không phát hiện extension kiểm soát chuyển khoản quan trọng hoặc extension phí chuyển khoản.
Vẫn chưa được làm rõ:
• Tuyến mua thực thi được
• Tuyến bán thực thi được
• Ảnh hưởng của việc bán
• Quyền cập nhật metadata
Điểm số cao là một tín hiệu tốt.
Độ sâu thanh khoản và cấu trúc giao dịch vẫn cần được xác minh độc lập.
Toàn bộ bản quét $LIT:
https://tokentoolhub.com/solana-token-scanner/?mint=83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
#solana #crypto #Web3 #blockchain #CryptoSecurityAlert
Mã (Mint):
83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
Các điểm chính:
• Quyền sở hữu Mint: Đã tắt
• Quyền sở hữu Freeze: Đã tắt
• Chương trình token: SPL Token
• Chủ sở hữu lớn nhất đã xác định: 13,01%
• 10 chủ sở hữu hàng đầu: 44,26%
• Thanh khoản được phát hiện tốt nhất: 44,87K USD
• Khối lượng 24h: 305,98K USD
• Cung: ~999,96M $LIT
• Điểm rủi ro token từ bên ngoài: 29/100
• Khóa thanh khoản được báo cáo: 98,25%
Không phát hiện rủi ro quyền hạn lớn nào trong bằng chứng sẵn có.
Mối lo chính là cấu trúc thị trường.
TokenToolHub đã xác định hai phát hiện mức độ Ưu tiên Trung bình:
• Thanh khoản phụ thuộc nặng vào một pool
• Khối lượng bất thường cao so với thanh khoản
$LIT ghi nhận khoảng 305,98K USD khối lượng trong 24h so với chỉ khoảng ~44,87K USD trong pool thanh khoản được lập chỉ mục tốt nhất.
Điều này tương đương khoảng 6,8 lần vòng quay so với thanh khoản nhìn thấy.
Vòng quay cao không tự động đồng nghĩa với thao túng, nhưng nó khiến luồng ví và phân bổ giao dịch đáng được kiểm tra trước khi xem “khối lượng tiêu đề” là nhu cầu sạch.
Bề mặt quyền hạn nhìn chung khá mạnh.
Quyền sở hữu Mint đã tắt.
Quyền sở hữu Freeze đã tắt.
Không phát hiện extension kiểm soát chuyển khoản quan trọng hoặc extension phí chuyển khoản.
Vẫn chưa được làm rõ:
• Tuyến mua thực thi được
• Tuyến bán thực thi được
• Ảnh hưởng của việc bán
• Quyền cập nhật metadata
Điểm số cao là một tín hiệu tốt.
Độ sâu thanh khoản và cấu trúc giao dịch vẫn cần được xác minh độc lập.
Toàn bộ bản quét $LIT:
https://tokentoolhub.com/solana-token-scanner/?mint=83LzJNgASvxLQaAyVg9YVGoAWKiHot7oj5UKjKtLFBZd
#solana #crypto #Web3 #blockchain #CryptoSecurityAlert
140
#SolanaPlansToCutBlockTimesTo200ms
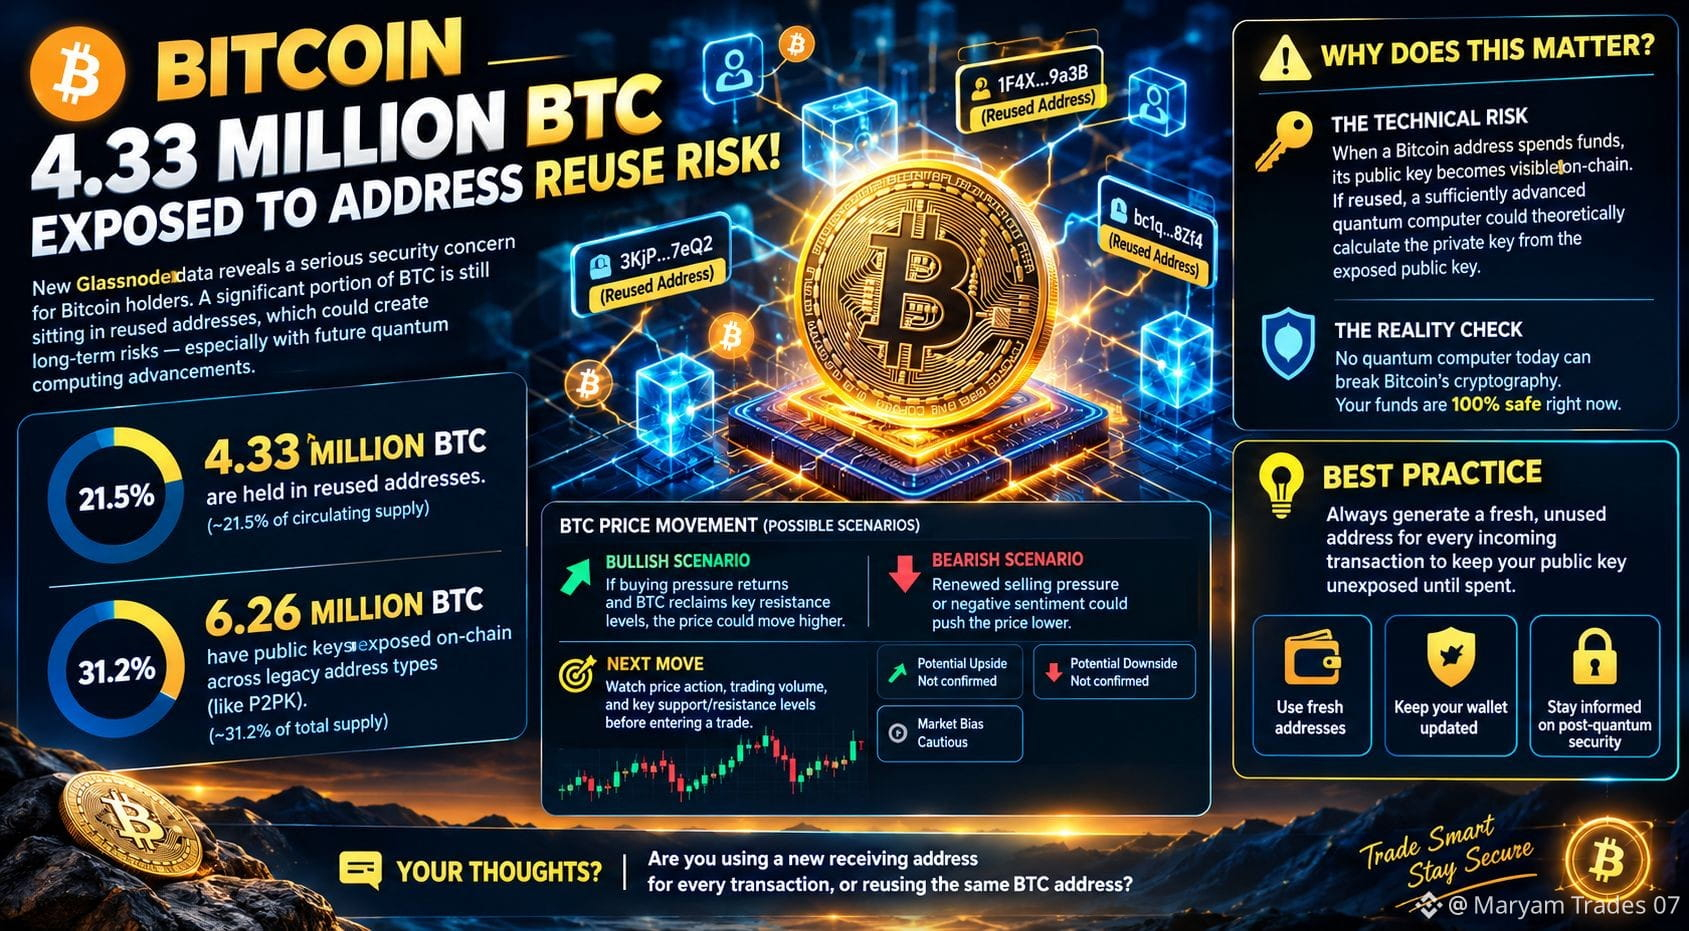
🚨 CẢNH BÁO BITCOIN: 4,33 TRIỆU BTC ĐỐI MẶT VỚI NGUY CƠ DO TÁI SỬ DỤNG ĐỊA CHỈ! ₿🔐
Phân tích on-chain mới nhất làm nổi bật một vấn đề quan trọng về bảo mật Bitcoin. Theo dữ liệu Glassnode được báo cáo, khoảng 4,33 triệu BTC, tương đương 21,5% nguồn cung đang lưu hành, được lưu trữ tại các địa chỉ đã tái sử dụng. Trong khi đó, khoảng 6,26 triệu BTC (31,2%) có khóa công khai bị lộ trên chuỗi qua các loại địa chỉ cũ.
⚠️ ĐIỀU NÀY QUAN TRỌNG VÌ SAO?
🔑 Việc tái sử dụng địa chỉ có thể làm lộ khóa công khai, tiềm ẩn nguy cơ bảo mật lâu dài nếu máy tính lượng tử đủ mạnh có thể phá vỡ các biện pháp bảo vệ mật mã hiện nay.
🛡️ NHÌN NHẬN THỰC TẾ: Máy tính lượng tử hiện nay chưa thể phá vỡ mật mã của Bitcoin ở quy mô cần thiết. Đây là rủi ro dài hạn cần theo dõi, chứ không phải bằng chứng cho thấy số BTC này hiện đã bị xâm phạm.
📈 TRIỂN VỌNG GIÁ BTC
🟢 Kịch bản tăng giá: Nếu áp lực mua quay trở lại và BTC vượt qua các ngưỡng kháng cự quan trọng, giá có thể tăng cao hơn.
🔴 Kịch bản giảm giá: Áp lực bán gia tăng trở lại hoặc tâm lý thị trường tiêu cực có thể đẩy BTC xuống thấp hơn.
🎯 Bước tiếp theo: Theo dõi biến động giá, khối lượng giao dịch và các ngưỡng hỗ trợ/kháng cự quan trọng trước khi vào lệnh.
📊 MỨC TĂNG VÀ GIẢM GIÁ
📈 Mức tăng tiềm năng: Chưa được xác nhận — cần có giá BTC hiện tại và các mốc trên biểu đồ.
📉 Mức giảm tiềm năng: Chưa được xác nhận — phụ thuộc vào việc các ngưỡng hỗ trợ có bị phá vỡ hay không và động lực thị trường.
🔥 Xu hướng thị trường: Thận trọng cho đến khi giá xác nhận hướng đi tiếp theo.
💡 MẸO BẢO MẬT: Khi có thể, hãy dùng một địa chỉ nhận mới cho mỗi khoản thanh toán, luôn cập nhật phần mềm ví và theo dõi những tiến bộ trong mật mã hậu lượng tử.
💬 Câu hỏi dành cho cộng đồng Bitcoin: Bạn có dùng địa chỉ nhận mới cho mỗi giao dịch hay tái sử dụng cùng một địa chỉ BTC?
#Bitcoin #BTC #CryptoNews #Glassnode #Blockchain #CryptoSecurityAlert
#SolanaPlansToCutBlockTimesTo200ms
🚨 CẢNH BÁO BITCOIN: 4,33 TRIỆU BTC ĐỐI MẶT VỚI NGUY CƠ DO TÁI SỬ DỤNG ĐỊA CHỈ! ₿🔐
Phân tích on-chain mới nhất làm nổi bật một vấn đề quan trọng về bảo mật Bitcoin. Theo dữ liệu Glassnode được báo cáo, khoảng 4,33 triệu BTC, tương đương 21,5% nguồn cung đang lưu hành, được lưu trữ tại các địa chỉ đã tái sử dụng. Trong khi đó, khoảng 6,26 triệu BTC (31,2%) có khóa công khai bị lộ trên chuỗi qua các loại địa chỉ cũ.
⚠️ ĐIỀU NÀY QUAN TRỌNG VÌ SAO?
🔑 Việc tái sử dụng địa chỉ có thể làm lộ khóa công khai, tiềm ẩn nguy cơ bảo mật lâu dài nếu máy tính lượng tử đủ mạnh có thể phá vỡ các biện pháp bảo vệ mật mã hiện nay.
🛡️ NHÌN NHẬN THỰC TẾ: Máy tính lượng tử hiện nay chưa thể phá vỡ mật mã của Bitcoin ở quy mô cần thiết. Đây là rủi ro dài hạn cần theo dõi, chứ không phải bằng chứng cho thấy số BTC này hiện đã bị xâm phạm.
📈 TRIỂN VỌNG GIÁ BTC
🟢 Kịch bản tăng giá: Nếu áp lực mua quay trở lại và BTC vượt qua các ngưỡng kháng cự quan trọng, giá có thể tăng cao hơn.
🔴 Kịch bản giảm giá: Áp lực bán gia tăng trở lại hoặc tâm lý thị trường tiêu cực có thể đẩy BTC xuống thấp hơn.
🎯 Bước tiếp theo: Theo dõi biến động giá, khối lượng giao dịch và các ngưỡng hỗ trợ/kháng cự quan trọng trước khi vào lệnh.
📊 MỨC TĂNG VÀ GIẢM GIÁ
📈 Mức tăng tiềm năng: Chưa được xác nhận — cần có giá BTC hiện tại và các mốc trên biểu đồ.
📉 Mức giảm tiềm năng: Chưa được xác nhận — phụ thuộc vào việc các ngưỡng hỗ trợ có bị phá vỡ hay không và động lực thị trường.
🔥 Xu hướng thị trường: Thận trọng cho đến khi giá xác nhận hướng đi tiếp theo.
💡 MẸO BẢO MẬT: Khi có thể, hãy dùng một địa chỉ nhận mới cho mỗi khoản thanh toán, luôn cập nhật phần mềm ví và theo dõi những tiến bộ trong mật mã hậu lượng tử.
💬 Câu hỏi dành cho cộng đồng Bitcoin: Bạn có dùng địa chỉ nhận mới cho mỗi giao dịch hay tái sử dụng cùng một địa chỉ BTC?
#Bitcoin #BTC #CryptoNews #Glassnode #Blockchain #CryptoSecurityAlert
🚨 CẢNH BÁO BITCOIN: 4,33 TRIỆU BTC ĐỐI MẶT VỚI NGUY CƠ DO TÁI SỬ DỤNG ĐỊA CHỈ! ₿🔐
Phân tích on-chain mới nhất làm nổi bật một vấn đề quan trọng về bảo mật Bitcoin. Theo dữ liệu Glassnode được báo cáo, khoảng 4,33 triệu BTC, tương đương 21,5% nguồn cung đang lưu hành, được lưu trữ tại các địa chỉ đã tái sử dụng. Trong khi đó, khoảng 6,26 triệu BTC (31,2%) có khóa công khai bị lộ trên chuỗi qua các loại địa chỉ cũ.
⚠️ ĐIỀU NÀY QUAN TRỌNG VÌ SAO?
🔑 Việc tái sử dụng địa chỉ có thể làm lộ khóa công khai, tiềm ẩn nguy cơ bảo mật lâu dài nếu máy tính lượng tử đủ mạnh có thể phá vỡ các biện pháp bảo vệ mật mã hiện nay.
🛡️ NHÌN NHẬN THỰC TẾ: Máy tính lượng tử hiện nay chưa thể phá vỡ mật mã của Bitcoin ở quy mô cần thiết. Đây là rủi ro dài hạn cần theo dõi, chứ không phải bằng chứng cho thấy số BTC này hiện đã bị xâm phạm.
📈 TRIỂN VỌNG GIÁ BTC
🟢 Kịch bản tăng giá: Nếu áp lực mua quay trở lại và BTC vượt qua các ngưỡng kháng cự quan trọng, giá có thể tăng cao hơn.
🔴 Kịch bản giảm giá: Áp lực bán gia tăng trở lại hoặc tâm lý thị trường tiêu cực có thể đẩy BTC xuống thấp hơn.
🎯 Bước tiếp theo: Theo dõi biến động giá, khối lượng giao dịch và các ngưỡng hỗ trợ/kháng cự quan trọng trước khi vào lệnh.
📊 MỨC TĂNG VÀ GIẢM GIÁ
📈 Mức tăng tiềm năng: Chưa được xác nhận — cần có giá BTC hiện tại và các mốc trên biểu đồ.
📉 Mức giảm tiềm năng: Chưa được xác nhận — phụ thuộc vào việc các ngưỡng hỗ trợ có bị phá vỡ hay không và động lực thị trường.
🔥 Xu hướng thị trường: Thận trọng cho đến khi giá xác nhận hướng đi tiếp theo.
💡 MẸO BẢO MẬT: Khi có thể, hãy dùng một địa chỉ nhận mới cho mỗi khoản thanh toán, luôn cập nhật phần mềm ví và theo dõi những tiến bộ trong mật mã hậu lượng tử.
💬 Câu hỏi dành cho cộng đồng Bitcoin: Bạn có dùng địa chỉ nhận mới cho mỗi giao dịch hay tái sử dụng cùng một địa chỉ BTC?
#Bitcoin #BTC #CryptoNews #Glassnode #Blockchain #CryptoSecurityAlert
24
·
--
Tăng giá
Rơi vào một liên kết giả hoặc chấp thuận một hợp đồng độc hại thật sự gây ức chế$OP . Bạn tự trách mình vì không kiểm tra. Nhưng hãy nhớ: những kẻ lừa đảo là chuyên gia trong việc đánh lừa. Hãy đứng dậy và cải thiện an ninh của bạn.
{future}(OPUSDT)
Bạn có sử dụng ví phụ để tương tác với các dApps mới không?
#Optimism #CryptoSecurityAlert #Resilience
Rơi vào một liên kết giả hoặc chấp thuận một hợp đồng độc hại thật sự gây ức chế$OP . Bạn tự trách mình vì không kiểm tra. Nhưng hãy nhớ: những kẻ lừa đảo là chuyên gia trong việc đánh lừa. Hãy đứng dậy và cải thiện an ninh của bạn.
Bạn có sử dụng ví phụ để tương tác với các dApps mới không?
#Optimism #CryptoSecurityAlert #Resilience
Bạn có sử dụng ví phụ để tương tác với các dApps mới không?
#Optimism #CryptoSecurityAlert #Resilience
1
61

🤖⚠️ AI đang tăng tốc cho các đồng crypto của bạn, nhưng hãy cẩn thận với con dao hai lưỡi! 🛑
Trí tuệ nhân tạo đang biến đổi quy trình làm việc của chúng ta, nhưng tin tặc cũng sử dụng nó để tinh vi hóa các cuộc tấn công. Trong môi trường này, công cụ không phải là mối nguy hiểm, mà chính là những sai sót trong OpSec mà chúng ta mắc phải khi sử dụng nó. 📉💻
✅ Rủi ro: Tin nhắn lọt thông tin khóa riêng khi dán mã vào các cuộc trò chuyện AI, video deepfake siêu thực của các nhà sáng lập đưa ra airdrop giả mạo, và email phishing được soạn thảo hoàn hảo để lừa bạn.
✅ Phòng thủ: Tuyệt đối không tải lên dữ liệu nhạy cảm (khóa API, cụm từ hạt giống) lên các mô hình đám mây công cộng và hãy nghi ngờ bất kỳ sự khẩn cấp tài chính nào trên các phương tiện truyền thông.
Hãy sử dụng công nghệ để tối ưu hóa lợi nhuận của bạn trên @Binance, nhưng luôn giữ việc xác minh dưới sự kiểm soát của con người! 📊🛡️
#CryptoSecurityAlert #artificialintelligence #OPSEC #Phishing #TradingTips #Binance
$BTC $ETH $BNB
🤖⚠️ AI đang tăng tốc cho các đồng crypto của bạn, nhưng hãy cẩn thận với con dao hai lưỡi! 🛑
Trí tuệ nhân tạo đang biến đổi quy trình làm việc của chúng ta, nhưng tin tặc cũng sử dụng nó để tinh vi hóa các cuộc tấn công. Trong môi trường này, công cụ không phải là mối nguy hiểm, mà chính là những sai sót trong OpSec mà chúng ta mắc phải khi sử dụng nó. 📉💻
✅ Rủi ro: Tin nhắn lọt thông tin khóa riêng khi dán mã vào các cuộc trò chuyện AI, video deepfake siêu thực của các nhà sáng lập đưa ra airdrop giả mạo, và email phishing được soạn thảo hoàn hảo để lừa bạn.
✅ Phòng thủ: Tuyệt đối không tải lên dữ liệu nhạy cảm (khóa API, cụm từ hạt giống) lên các mô hình đám mây công cộng và hãy nghi ngờ bất kỳ sự khẩn cấp tài chính nào trên các phương tiện truyền thông.
Hãy sử dụng công nghệ để tối ưu hóa lợi nhuận của bạn trên @Binance, nhưng luôn giữ việc xác minh dưới sự kiểm soát của con người! 📊🛡️
#CryptoSecurityAlert #artificialintelligence #OPSEC #Phishing #TradingTips #Binance
$BTC $ETH $BNB
Trí tuệ nhân tạo đang biến đổi quy trình làm việc của chúng ta, nhưng tin tặc cũng sử dụng nó để tinh vi hóa các cuộc tấn công. Trong môi trường này, công cụ không phải là mối nguy hiểm, mà chính là những sai sót trong OpSec mà chúng ta mắc phải khi sử dụng nó. 📉💻
✅ Rủi ro: Tin nhắn lọt thông tin khóa riêng khi dán mã vào các cuộc trò chuyện AI, video deepfake siêu thực của các nhà sáng lập đưa ra airdrop giả mạo, và email phishing được soạn thảo hoàn hảo để lừa bạn.
✅ Phòng thủ: Tuyệt đối không tải lên dữ liệu nhạy cảm (khóa API, cụm từ hạt giống) lên các mô hình đám mây công cộng và hãy nghi ngờ bất kỳ sự khẩn cấp tài chính nào trên các phương tiện truyền thông.
Hãy sử dụng công nghệ để tối ưu hóa lợi nhuận của bạn trên @Binance, nhưng luôn giữ việc xác minh dưới sự kiểm soát của con người! 📊🛡️
#CryptoSecurityAlert #artificialintelligence #OPSEC #Phishing #TradingTips #Binance
$BTC $ETH $BNB
1
211
🛑 Đừng mắc bẫy! 4 Quy tắc vàng trước khi mua bất kỳ Token nào 🧵
Thị trường crypto diễn ra rất nhanh, và kẻ lừa đảo cũng vậy. Nếu bạn đang xem một token mới hứa hẹn "làm bạn giàu trong 3 ngày", hãy hít thở sâu và kiểm tra 4 điểm quan trọng này trước khi bấm nút mua:
1. 🔍 Hợp đồng thông minh đã được xác minh (Smart Contract)
Đừng bao giờ tìm hợp đồng trong các group Telegram hoặc kênh ngẫu nhiên. Kẻ lừa đảo tạo token với cùng tên nhưng cài các chức năng ẩn. Chỉ lấy địa chỉ chính thức từ CoinMarketCap, CoinGecko hoặc website chính thức của dự án.
2. 🍯 Cẩn thận với "HoneyPots" (Bẫy Mật)
HoneyPot là một token cho phép bạn mua, nhưng khi bạn cố bán thì hợp đồng sẽ chặn giao dịch.
Mẹo nhỏ: Dán địa chỉ hợp đồng vào các công cụ như Honeypot.is hoặc Tokensniffer. Nếu bạn thấy không ai bán trên biểu đồ, hãy chạy ngay khỏi đó!
3. 💧 Thanh khoản bị khóa (Tránh Rug Pull)
Nếu người tạo token có toàn quyền kiểm soát thanh khoản, họ có thể rút thanh khoản bất cứ lúc nào và khiến token rơi về giá trị bằng 0. Kiểm tra trên các công cụ như DEXTools hoặc DEXscreener xem thanh khoản có bị khóa (locked) trong khoảng thời gian hợp lý không.
4. 📢 Tạo cảm giác khẩn cấp giả và "FOMO"
"Phút cuối!", "Sắp hết!". Nếu hoạt động marketing của dự án chỉ dựa hoàn toàn vào việc thúc ép bạn mua ngay mà không giải thích họ đang giải quyết vấn đề gì hoặc token có tiện ích gì, thì rất có thể đó là một vụ lừa đảo Pump and Dump.
💡 Quy tắc vàng trong crypto: Nếu nghe quá đúng kiểu sự thật thì thường đó là lừa đảo. Hãy bảo vệ vốn của bạn, tự nghiên cứu (DYOR) và giao dịch thật bình tĩnh.
Bạn còn cờ đỏ (red flag) nào khác muốn thêm vào danh sách không? $PYTH
#CryptoSecurityAlert #dyor #Binance
🛑 Đừng mắc bẫy! 4 Quy tắc vàng trước khi mua bất kỳ Token nào 🧵
Thị trường crypto diễn ra rất nhanh, và kẻ lừa đảo cũng vậy. Nếu bạn đang xem một token mới hứa hẹn "làm bạn giàu trong 3 ngày", hãy hít thở sâu và kiểm tra 4 điểm quan trọng này trước khi bấm nút mua:
1. 🔍 Hợp đồng thông minh đã được xác minh (Smart Contract)
Đừng bao giờ tìm hợp đồng trong các group Telegram hoặc kênh ngẫu nhiên. Kẻ lừa đảo tạo token với cùng tên nhưng cài các chức năng ẩn. Chỉ lấy địa chỉ chính thức từ CoinMarketCap, CoinGecko hoặc website chính thức của dự án.
2. 🍯 Cẩn thận với "HoneyPots" (Bẫy Mật)
HoneyPot là một token cho phép bạn mua, nhưng khi bạn cố bán thì hợp đồng sẽ chặn giao dịch.
Mẹo nhỏ: Dán địa chỉ hợp đồng vào các công cụ như Honeypot.is hoặc Tokensniffer. Nếu bạn thấy không ai bán trên biểu đồ, hãy chạy ngay khỏi đó!
3. 💧 Thanh khoản bị khóa (Tránh Rug Pull)
Nếu người tạo token có toàn quyền kiểm soát thanh khoản, họ có thể rút thanh khoản bất cứ lúc nào và khiến token rơi về giá trị bằng 0. Kiểm tra trên các công cụ như DEXTools hoặc DEXscreener xem thanh khoản có bị khóa (locked) trong khoảng thời gian hợp lý không.
4. 📢 Tạo cảm giác khẩn cấp giả và "FOMO"
"Phút cuối!", "Sắp hết!". Nếu hoạt động marketing của dự án chỉ dựa hoàn toàn vào việc thúc ép bạn mua ngay mà không giải thích họ đang giải quyết vấn đề gì hoặc token có tiện ích gì, thì rất có thể đó là một vụ lừa đảo Pump and Dump.
💡 Quy tắc vàng trong crypto: Nếu nghe quá đúng kiểu sự thật thì thường đó là lừa đảo. Hãy bảo vệ vốn của bạn, tự nghiên cứu (DYOR) và giao dịch thật bình tĩnh.
Bạn còn cờ đỏ (red flag) nào khác muốn thêm vào danh sách không? $PYTH
#CryptoSecurityAlert #dyor #Binance
Thị trường crypto diễn ra rất nhanh, và kẻ lừa đảo cũng vậy. Nếu bạn đang xem một token mới hứa hẹn "làm bạn giàu trong 3 ngày", hãy hít thở sâu và kiểm tra 4 điểm quan trọng này trước khi bấm nút mua:
1. 🔍 Hợp đồng thông minh đã được xác minh (Smart Contract)
Đừng bao giờ tìm hợp đồng trong các group Telegram hoặc kênh ngẫu nhiên. Kẻ lừa đảo tạo token với cùng tên nhưng cài các chức năng ẩn. Chỉ lấy địa chỉ chính thức từ CoinMarketCap, CoinGecko hoặc website chính thức của dự án.
2. 🍯 Cẩn thận với "HoneyPots" (Bẫy Mật)
HoneyPot là một token cho phép bạn mua, nhưng khi bạn cố bán thì hợp đồng sẽ chặn giao dịch.
Mẹo nhỏ: Dán địa chỉ hợp đồng vào các công cụ như Honeypot.is hoặc Tokensniffer. Nếu bạn thấy không ai bán trên biểu đồ, hãy chạy ngay khỏi đó!
3. 💧 Thanh khoản bị khóa (Tránh Rug Pull)
Nếu người tạo token có toàn quyền kiểm soát thanh khoản, họ có thể rút thanh khoản bất cứ lúc nào và khiến token rơi về giá trị bằng 0. Kiểm tra trên các công cụ như DEXTools hoặc DEXscreener xem thanh khoản có bị khóa (locked) trong khoảng thời gian hợp lý không.
4. 📢 Tạo cảm giác khẩn cấp giả và "FOMO"
"Phút cuối!", "Sắp hết!". Nếu hoạt động marketing của dự án chỉ dựa hoàn toàn vào việc thúc ép bạn mua ngay mà không giải thích họ đang giải quyết vấn đề gì hoặc token có tiện ích gì, thì rất có thể đó là một vụ lừa đảo Pump and Dump.
💡 Quy tắc vàng trong crypto: Nếu nghe quá đúng kiểu sự thật thì thường đó là lừa đảo. Hãy bảo vệ vốn của bạn, tự nghiên cứu (DYOR) và giao dịch thật bình tĩnh.
Bạn còn cờ đỏ (red flag) nào khác muốn thêm vào danh sách không? $PYTH
#CryptoSecurityAlert #dyor #Binance
139
$BNB 🔒 🤖Bảo mật Giao thức & Kiểm toán Hợp đồng Thông minh: Những điều bạn cần biết! ⚠️
Bảo mật là tất cả trong Web3. Gần đây, giao thức DeFi Term Finance đã chịu một vụ khai thác trị giá 8,5M USD thông qua thao túng quản trị. Mặc dù kiểm toán mã là điều cần thiết để tìm lỗ hổng, nhưng điều quan trọng là phải hiểu chúng thực sự bảo vệ chống lại điều gì—và có thể để lộ những gì.
Luôn kiểm tra mức độ an toàn của giao thức, DYOR, và hiểu rõ rủi ro trước khi tương tác với hợp đồng thông minh mới!
💡 Mẹo nhanh: Tuyệt đối không đổ toàn bộ vốn vào các giao thức chưa được kiểm chứng. Hãy tuân thủ các phương pháp bảo mật tốt nhất và các nền tảng đã được xác minh.
Bạn đã bao giờ kiểm tra báo cáo kiểm toán của một giao thức trước khi sử dụng chưa? Hãy cho tôi biết ý kiến của bạn bên dưới! 👇
#CryptoSecurityAlert #DeFi #BinanceSquareFamily
{spot}(BNBUSDT)
#Write2Earn
$BNB 🔒 🤖Bảo mật Giao thức & Kiểm toán Hợp đồng Thông minh: Những điều bạn cần biết! ⚠️
Bảo mật là tất cả trong Web3. Gần đây, giao thức DeFi Term Finance đã chịu một vụ khai thác trị giá 8,5M USD thông qua thao túng quản trị. Mặc dù kiểm toán mã là điều cần thiết để tìm lỗ hổng, nhưng điều quan trọng là phải hiểu chúng thực sự bảo vệ chống lại điều gì—và có thể để lộ những gì.
Luôn kiểm tra mức độ an toàn của giao thức, DYOR, và hiểu rõ rủi ro trước khi tương tác với hợp đồng thông minh mới!
💡 Mẹo nhanh: Tuyệt đối không đổ toàn bộ vốn vào các giao thức chưa được kiểm chứng. Hãy tuân thủ các phương pháp bảo mật tốt nhất và các nền tảng đã được xác minh.
Bạn đã bao giờ kiểm tra báo cáo kiểm toán của một giao thức trước khi sử dụng chưa? Hãy cho tôi biết ý kiến của bạn bên dưới! 👇
#CryptoSecurityAlert #DeFi #BinanceSquareFamily
#Write2Earn
Bảo mật là tất cả trong Web3. Gần đây, giao thức DeFi Term Finance đã chịu một vụ khai thác trị giá 8,5M USD thông qua thao túng quản trị. Mặc dù kiểm toán mã là điều cần thiết để tìm lỗ hổng, nhưng điều quan trọng là phải hiểu chúng thực sự bảo vệ chống lại điều gì—và có thể để lộ những gì.
Luôn kiểm tra mức độ an toàn của giao thức, DYOR, và hiểu rõ rủi ro trước khi tương tác với hợp đồng thông minh mới!
💡 Mẹo nhanh: Tuyệt đối không đổ toàn bộ vốn vào các giao thức chưa được kiểm chứng. Hãy tuân thủ các phương pháp bảo mật tốt nhất và các nền tảng đã được xác minh.
Bạn đã bao giờ kiểm tra báo cáo kiểm toán của một giao thức trước khi sử dụng chưa? Hãy cho tôi biết ý kiến của bạn bên dưới! 👇
#CryptoSecurityAlert #DeFi #BinanceSquareFamily
#Write2Earn
100
·
--
Tăng giá
5 DẤU HIỆU CỦA MỘT VỤ LỪA ĐẢO CRYPTO CẦN CẢNH GIÁC
Trong thế giới tiền mã hóa, việc luôn cảnh giác là điều thiết yếu. Dưới đây là 5 dấu hiệu cảnh báo bạn nên biết.
1. Lời hứa lợi nhuận được đảm bảo
“Đầu tư $50 và nhận lại $200 trong vài ngày.”
Những lời hứa về lợi nhuận chắc chắn và cực kỳ nhanh là một dấu hiệu cảnh báo quan trọng.
2. Bạn bị ép phải hành động thật nhanh
“Gửi tiền ngay bây giờ, nếu không bạn sẽ bỏ lỡ cơ hội!”
Hãy dành thời gian và kiểm tra mọi thứ thật kỹ trước khi gửi tiền.
3. Có người yêu cầu mật khẩu hoặc khóa riêng của bạn
Không bao giờ chia sẻ khóa riêng, cụm từ khôi phục, mật khẩu hoặc mã bảo mật của bạn với bất kỳ ai.
4. Lời đề nghị nghe quá “tốt để tin là thật”
Lợi nhuận khổng lồ mà không có rủi ro và không có giải thích rõ ràng? Hãy cẩn thận.
5. Người hoặc dịch vụ đó khó xác minh
Không có thông tin đáng tin cậy, hồ sơ giả, đánh giá giả, hoặc danh tính không thể xác nhận? Hãy nghiên cứu kỹ trước khi thực hiện bất kỳ giao dịch nào.
Trong crypto, sự thận trọng chính là lớp bảo vệ đầu tiên của bạn.
Tại ZK CRYPTO ACADEMY, chúng tôi chia sẻ kiến thức để giúp bạn hiểu rõ hơn về thế giới tiền mã hóa.
Bạn đã bao giờ gặp một lời đề nghị crypto đáng ngờ #Ethereum P2P #BİNANCE #CryptoEducation #CryptoScams #CryptoSecurityAlert chưa?
5 DẤU HIỆU CỦA MỘT VỤ LỪA ĐẢO CRYPTO CẦN CẢNH GIÁC
Trong thế giới tiền mã hóa, việc luôn cảnh giác là điều thiết yếu. Dưới đây là 5 dấu hiệu cảnh báo bạn nên biết.
1. Lời hứa lợi nhuận được đảm bảo
“Đầu tư $50 và nhận lại $200 trong vài ngày.”
Những lời hứa về lợi nhuận chắc chắn và cực kỳ nhanh là một dấu hiệu cảnh báo quan trọng.
2. Bạn bị ép phải hành động thật nhanh
“Gửi tiền ngay bây giờ, nếu không bạn sẽ bỏ lỡ cơ hội!”
Hãy dành thời gian và kiểm tra mọi thứ thật kỹ trước khi gửi tiền.
3. Có người yêu cầu mật khẩu hoặc khóa riêng của bạn
Không bao giờ chia sẻ khóa riêng, cụm từ khôi phục, mật khẩu hoặc mã bảo mật của bạn với bất kỳ ai.
4. Lời đề nghị nghe quá “tốt để tin là thật”
Lợi nhuận khổng lồ mà không có rủi ro và không có giải thích rõ ràng? Hãy cẩn thận.
5. Người hoặc dịch vụ đó khó xác minh
Không có thông tin đáng tin cậy, hồ sơ giả, đánh giá giả, hoặc danh tính không thể xác nhận? Hãy nghiên cứu kỹ trước khi thực hiện bất kỳ giao dịch nào.
Trong crypto, sự thận trọng chính là lớp bảo vệ đầu tiên của bạn.
Tại ZK CRYPTO ACADEMY, chúng tôi chia sẻ kiến thức để giúp bạn hiểu rõ hơn về thế giới tiền mã hóa.
Bạn đã bao giờ gặp một lời đề nghị crypto đáng ngờ #Ethereum P2P #BİNANCE #CryptoEducation #CryptoScams #CryptoSecurityAlert chưa?
Trong thế giới tiền mã hóa, việc luôn cảnh giác là điều thiết yếu. Dưới đây là 5 dấu hiệu cảnh báo bạn nên biết.
1. Lời hứa lợi nhuận được đảm bảo
“Đầu tư $50 và nhận lại $200 trong vài ngày.”
Những lời hứa về lợi nhuận chắc chắn và cực kỳ nhanh là một dấu hiệu cảnh báo quan trọng.
2. Bạn bị ép phải hành động thật nhanh
“Gửi tiền ngay bây giờ, nếu không bạn sẽ bỏ lỡ cơ hội!”
Hãy dành thời gian và kiểm tra mọi thứ thật kỹ trước khi gửi tiền.
3. Có người yêu cầu mật khẩu hoặc khóa riêng của bạn
Không bao giờ chia sẻ khóa riêng, cụm từ khôi phục, mật khẩu hoặc mã bảo mật của bạn với bất kỳ ai.
4. Lời đề nghị nghe quá “tốt để tin là thật”
Lợi nhuận khổng lồ mà không có rủi ro và không có giải thích rõ ràng? Hãy cẩn thận.
5. Người hoặc dịch vụ đó khó xác minh
Không có thông tin đáng tin cậy, hồ sơ giả, đánh giá giả, hoặc danh tính không thể xác nhận? Hãy nghiên cứu kỹ trước khi thực hiện bất kỳ giao dịch nào.
Trong crypto, sự thận trọng chính là lớp bảo vệ đầu tiên của bạn.
Tại ZK CRYPTO ACADEMY, chúng tôi chia sẻ kiến thức để giúp bạn hiểu rõ hơn về thế giới tiền mã hóa.
Bạn đã bao giờ gặp một lời đề nghị crypto đáng ngờ #Ethereum P2P #BİNANCE #CryptoEducation #CryptoScams #CryptoSecurityAlert chưa?
2
87

·
--
Tăng giá
Bảo mật là nền tảng cho việc đầu tư crypto thành công. 🔐
Luôn bật Xác thực hai yếu tố (2FA), sử dụng mật khẩu mạnh và duy nhất, và không bao giờ chia sẻ cụm từ khôi phục của bạn với bất kỳ ai.
Hãy luôn cảnh giác, tránh các liên kết lừa đảo (phishing), và giữ an toàn cho tài sản của bạn.
#BinanceSquare $NVDA.US #BinanceSquareFamily #CryptoSecurityAlert #SAFU #SecureYourAssets
Bảo mật là nền tảng cho việc đầu tư crypto thành công. 🔐
Luôn bật Xác thực hai yếu tố (2FA), sử dụng mật khẩu mạnh và duy nhất, và không bao giờ chia sẻ cụm từ khôi phục của bạn với bất kỳ ai.
Hãy luôn cảnh giác, tránh các liên kết lừa đảo (phishing), và giữ an toàn cho tài sản của bạn.
#BinanceSquare $NVDA.US #BinanceSquareFamily #CryptoSecurityAlert #SAFU #SecureYourAssets
Luôn bật Xác thực hai yếu tố (2FA), sử dụng mật khẩu mạnh và duy nhất, và không bao giờ chia sẻ cụm từ khôi phục của bạn với bất kỳ ai.
Hãy luôn cảnh giác, tránh các liên kết lừa đảo (phishing), và giữ an toàn cho tài sản của bạn.
#BinanceSquare $NVDA.US #BinanceSquareFamily #CryptoSecurityAlert #SAFU #SecureYourAssets
NVDAUS-1,62%
138
·
--
Electrum đã phát hành bản cập nhật bảo mật v4.8.2, nhưng một số người dùng tự quản lý Bitcoin vẫn cần thực hiện thao tác thủ công bằng cách cập nhật các bản sao lưu kênh (channel backups) của họ.
Một lỗi trong các tệp sao lưu cũ có thể ngăn người dùng khôi phục tiền trong các kênh anchor nếu một đối tác từ xa đột ngột đóng kênh. Vì các khóa Lightning không xác định (non-deterministic) không thể được tạo lại chính xác chỉ từ một seed của ví, nên các bản xuất từng kênh và các bản sao lưu toàn bộ ví được tạo trong những điều kiện cụ thể thiếu dữ liệu khóa thanh toán (payment-key) quan trọng cần thiết để quét (sweep) các đồng trở lại blockchain chính.
Tác động chủ yếu đến các ví sử dụng seed BIP39, các khóa riêng được nhập (imported private keys), hoặc các ví Electrum được tạo trước phiên bản 4.1.
Đối với người dùng mạng Lightning đang hoạt động, tính toàn vẹn của bản sao lưu là yếu tố then chốt. Việc không thể quét các output sau khi một kênh bị đóng mà không được thông báo sẽ trực tiếp đặt số dư của người dùng vào rủi ro, nhắc nhở rằng các giải pháp mở rộng (scaling) ngoài chuỗi (off-chain) vẫn cần quản lý bản sao lưu một cách cẩn thận.
Bạn đã kiểm tra cài đặt sao lưu Lightning trên Electrum của mình gần đây chưa, hay bạn thích quản lý kênh hoàn toàn tự động?
#bitcoin #Electrum #lightningnetwork #CryptoSecurityAlert
Electrum đã phát hành bản cập nhật bảo mật v4.8.2, nhưng một số người dùng tự quản lý Bitcoin vẫn cần thực hiện thao tác thủ công bằng cách cập nhật các bản sao lưu kênh (channel backups) của họ.
Một lỗi trong các tệp sao lưu cũ có thể ngăn người dùng khôi phục tiền trong các kênh anchor nếu một đối tác từ xa đột ngột đóng kênh. Vì các khóa Lightning không xác định (non-deterministic) không thể được tạo lại chính xác chỉ từ một seed của ví, nên các bản xuất từng kênh và các bản sao lưu toàn bộ ví được tạo trong những điều kiện cụ thể thiếu dữ liệu khóa thanh toán (payment-key) quan trọng cần thiết để quét (sweep) các đồng trở lại blockchain chính.
Tác động chủ yếu đến các ví sử dụng seed BIP39, các khóa riêng được nhập (imported private keys), hoặc các ví Electrum được tạo trước phiên bản 4.1.
Đối với người dùng mạng Lightning đang hoạt động, tính toàn vẹn của bản sao lưu là yếu tố then chốt. Việc không thể quét các output sau khi một kênh bị đóng mà không được thông báo sẽ trực tiếp đặt số dư của người dùng vào rủi ro, nhắc nhở rằng các giải pháp mở rộng (scaling) ngoài chuỗi (off-chain) vẫn cần quản lý bản sao lưu một cách cẩn thận.
Bạn đã kiểm tra cài đặt sao lưu Lightning trên Electrum của mình gần đây chưa, hay bạn thích quản lý kênh hoàn toàn tự động?
#bitcoin #Electrum #lightningnetwork #CryptoSecurityAlert
Một lỗi trong các tệp sao lưu cũ có thể ngăn người dùng khôi phục tiền trong các kênh anchor nếu một đối tác từ xa đột ngột đóng kênh. Vì các khóa Lightning không xác định (non-deterministic) không thể được tạo lại chính xác chỉ từ một seed của ví, nên các bản xuất từng kênh và các bản sao lưu toàn bộ ví được tạo trong những điều kiện cụ thể thiếu dữ liệu khóa thanh toán (payment-key) quan trọng cần thiết để quét (sweep) các đồng trở lại blockchain chính.
Tác động chủ yếu đến các ví sử dụng seed BIP39, các khóa riêng được nhập (imported private keys), hoặc các ví Electrum được tạo trước phiên bản 4.1.
Đối với người dùng mạng Lightning đang hoạt động, tính toàn vẹn của bản sao lưu là yếu tố then chốt. Việc không thể quét các output sau khi một kênh bị đóng mà không được thông báo sẽ trực tiếp đặt số dư của người dùng vào rủi ro, nhắc nhở rằng các giải pháp mở rộng (scaling) ngoài chuỗi (off-chain) vẫn cần quản lý bản sao lưu một cách cẩn thận.
Bạn đã kiểm tra cài đặt sao lưu Lightning trên Electrum của mình gần đây chưa, hay bạn thích quản lý kênh hoàn toàn tự động?
#bitcoin #Electrum #lightningnetwork #CryptoSecurityAlert
152
·
--
Tăng giá
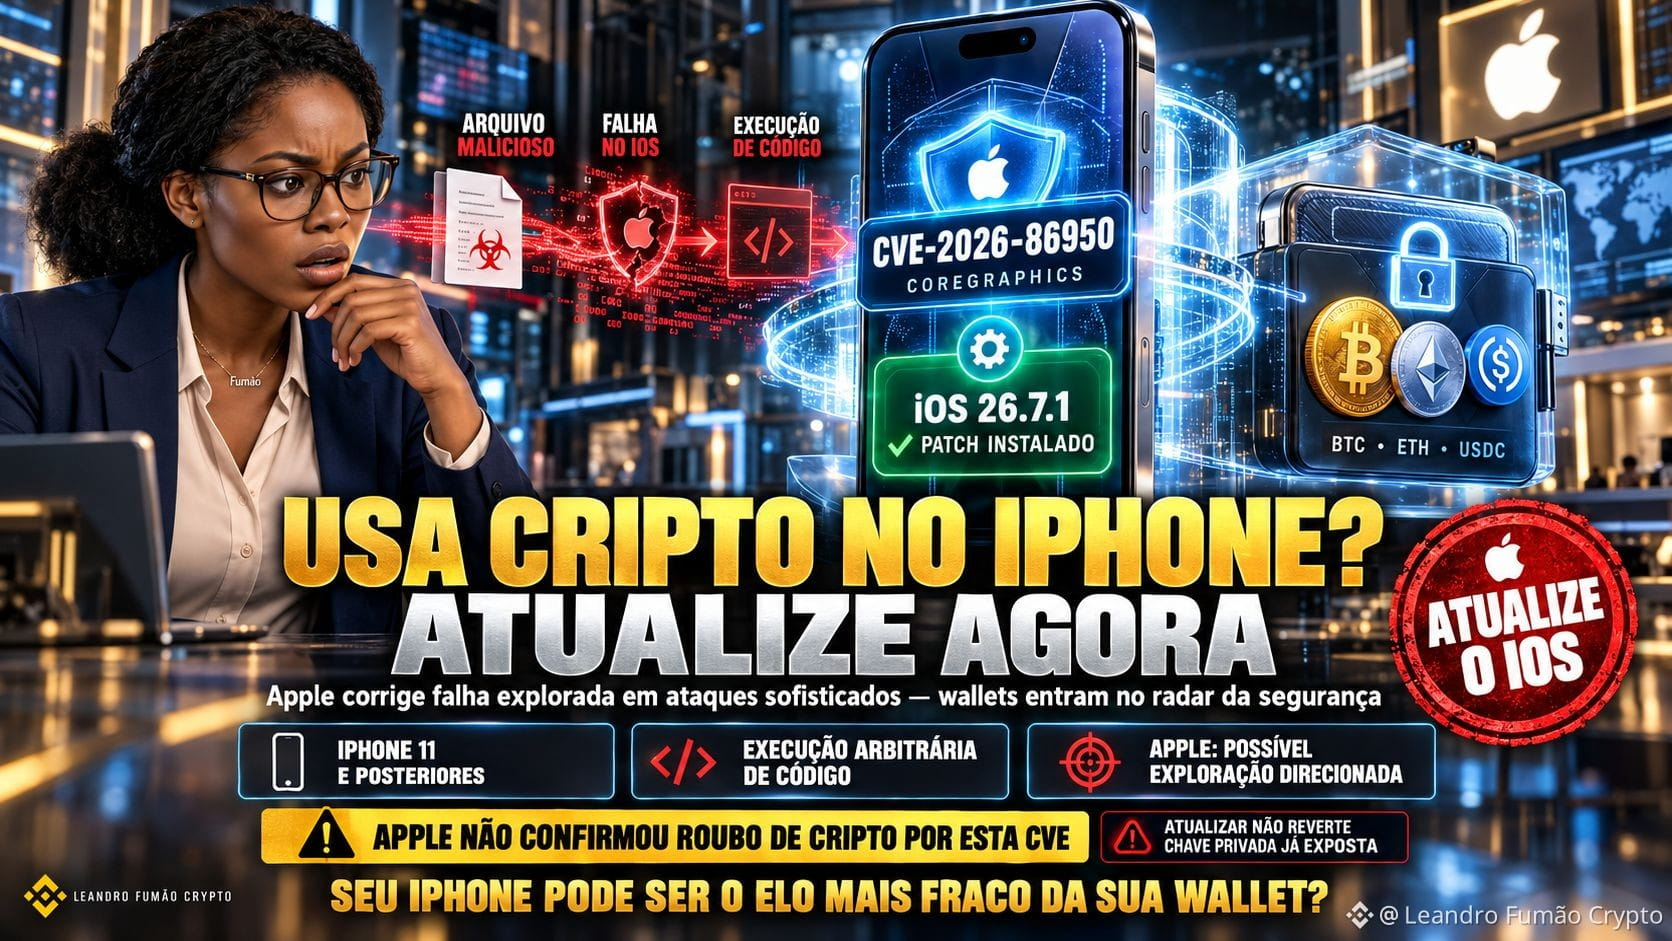
📲🤳🏻USA CRIPTO TRÊN IPHONE❓ ˗ˋˏ⚠️ˎˊ˗ CẬP NHẬT NGAY❗❕❗
📞 Apple đã khắc phục một lỗ hổng nghiêm trọng trên iPhone và iPad có thể đã bị khai thác trong các cuộc tấn công thực tế trước iOS 27.
Lỗ hổng:
CVE-2026-86950
nằm trong CoreGraphics, một thành phần được hệ thống dùng để xử lý nội dung đồ họa.
Rủi ro?
Một tệp tin độc hại được chế tạo đặc biệt có thể cho phép:
⚠️ THỰC THI MÃ TÙY Ý
Apple cho biết họ đã nhận được báo cáo rằng lỗ hổng có thể đã bị khai thác trong một cuộc tấn công cực kỳ tinh vi nhắm vào một số cá nhân cụ thể.
Bản sửa lỗi đã đến ở:
📱 iOS 26.7.1
📱 iPadOS 26.7.1
và ảnh hưởng, trong số các thiết bị khác, đến iPhone 11 trở lên vẫn đang nằm trong dòng iOS 26.
Vì sao điều này quan trọng với thị trường crypto?
Các nhà nghiên cứu của SlowMist đã cảnh báo về các cuộc tấn công gần đây trên iOS có thể nhằm truy cập thông tin nhạy cảm của ví, bao gồm dữ liệu cục bộ, thông tin đăng nhập và có thể cả khóa riêng.
Nhưng lưu ý👇
❌ Không có bằng chứng công khai nào liên hệ trực tiếp CVE-2026-86950 với việc đánh cắp một ví crypto.
Điều này là then chốt.
Apple đã xác nhận lỗ hổng và khả năng bị khai thác có nhắm mục tiêu, nhưng không xác nhận việc rút Bitcoin, Ethereum hoặc stablecoin thông qua lỗ hổng cụ thể này.
{spot}(INJUSDT)
⤑ Và một chi tiết khác
Nếu cụm seed phrase hoặc khóa riêng đã bị lộ/đánh cắp thì việc chỉ cập nhật iPhone sẽ không làm cho khóa đó an toàn trở lại.
🤳🏻ĐIỆN THOẠI CỦA BẠN ĐÃ TRỞ THÀNH MỘT PHẦN CỦA AN NINH CHO VÍ CRYPTO CỦA BẠN CHƯA?
.....................................✦ $FIL ✦...................................................
💡 Đây không phải là lời khuyên tài chính. Luôn tự nghiên cứu trước khi đầu tư vào bất kỳ dự án crypto nào.
#iPhone #CryptoSecurityAlert #Apple
📲🤳🏻USA CRIPTO TRÊN IPHONE❓ ˗ˋˏ⚠️ˎˊ˗ CẬP NHẬT NGAY❗❕❗
📞 Apple đã khắc phục một lỗ hổng nghiêm trọng trên iPhone và iPad có thể đã bị khai thác trong các cuộc tấn công thực tế trước iOS 27.
Lỗ hổng:
CVE-2026-86950
nằm trong CoreGraphics, một thành phần được hệ thống dùng để xử lý nội dung đồ họa.
Rủi ro?
Một tệp tin độc hại được chế tạo đặc biệt có thể cho phép:
⚠️ THỰC THI MÃ TÙY Ý
Apple cho biết họ đã nhận được báo cáo rằng lỗ hổng có thể đã bị khai thác trong một cuộc tấn công cực kỳ tinh vi nhắm vào một số cá nhân cụ thể.
Bản sửa lỗi đã đến ở:
📱 iOS 26.7.1
📱 iPadOS 26.7.1
và ảnh hưởng, trong số các thiết bị khác, đến iPhone 11 trở lên vẫn đang nằm trong dòng iOS 26.
Vì sao điều này quan trọng với thị trường crypto?
Các nhà nghiên cứu của SlowMist đã cảnh báo về các cuộc tấn công gần đây trên iOS có thể nhằm truy cập thông tin nhạy cảm của ví, bao gồm dữ liệu cục bộ, thông tin đăng nhập và có thể cả khóa riêng.
Nhưng lưu ý👇
❌ Không có bằng chứng công khai nào liên hệ trực tiếp CVE-2026-86950 với việc đánh cắp một ví crypto.
Điều này là then chốt.
Apple đã xác nhận lỗ hổng và khả năng bị khai thác có nhắm mục tiêu, nhưng không xác nhận việc rút Bitcoin, Ethereum hoặc stablecoin thông qua lỗ hổng cụ thể này.
⤑ Và một chi tiết khác
Nếu cụm seed phrase hoặc khóa riêng đã bị lộ/đánh cắp thì việc chỉ cập nhật iPhone sẽ không làm cho khóa đó an toàn trở lại.
🤳🏻ĐIỆN THOẠI CỦA BẠN ĐÃ TRỞ THÀNH MỘT PHẦN CỦA AN NINH CHO VÍ CRYPTO CỦA BẠN CHƯA?
.....................................✦ $FIL ✦...................................................
💡 Đây không phải là lời khuyên tài chính. Luôn tự nghiên cứu trước khi đầu tư vào bất kỳ dự án crypto nào.
#iPhone #CryptoSecurityAlert #Apple
📞 Apple đã khắc phục một lỗ hổng nghiêm trọng trên iPhone và iPad có thể đã bị khai thác trong các cuộc tấn công thực tế trước iOS 27.
Lỗ hổng:
CVE-2026-86950
nằm trong CoreGraphics, một thành phần được hệ thống dùng để xử lý nội dung đồ họa.
Rủi ro?
Một tệp tin độc hại được chế tạo đặc biệt có thể cho phép:
⚠️ THỰC THI MÃ TÙY Ý
Apple cho biết họ đã nhận được báo cáo rằng lỗ hổng có thể đã bị khai thác trong một cuộc tấn công cực kỳ tinh vi nhắm vào một số cá nhân cụ thể.
Bản sửa lỗi đã đến ở:
📱 iOS 26.7.1
📱 iPadOS 26.7.1
và ảnh hưởng, trong số các thiết bị khác, đến iPhone 11 trở lên vẫn đang nằm trong dòng iOS 26.
Vì sao điều này quan trọng với thị trường crypto?
Các nhà nghiên cứu của SlowMist đã cảnh báo về các cuộc tấn công gần đây trên iOS có thể nhằm truy cập thông tin nhạy cảm của ví, bao gồm dữ liệu cục bộ, thông tin đăng nhập và có thể cả khóa riêng.
Nhưng lưu ý👇
❌ Không có bằng chứng công khai nào liên hệ trực tiếp CVE-2026-86950 với việc đánh cắp một ví crypto.
Điều này là then chốt.
Apple đã xác nhận lỗ hổng và khả năng bị khai thác có nhắm mục tiêu, nhưng không xác nhận việc rút Bitcoin, Ethereum hoặc stablecoin thông qua lỗ hổng cụ thể này.
⤑ Và một chi tiết khác
Nếu cụm seed phrase hoặc khóa riêng đã bị lộ/đánh cắp thì việc chỉ cập nhật iPhone sẽ không làm cho khóa đó an toàn trở lại.
🤳🏻ĐIỆN THOẠI CỦA BẠN ĐÃ TRỞ THÀNH MỘT PHẦN CỦA AN NINH CHO VÍ CRYPTO CỦA BẠN CHƯA?
.....................................✦ $FIL ✦...................................................
💡 Đây không phải là lời khuyên tài chính. Luôn tự nghiên cứu trước khi đầu tư vào bất kỳ dự án crypto nào.
#iPhone #CryptoSecurityAlert #Apple
5
1.4k
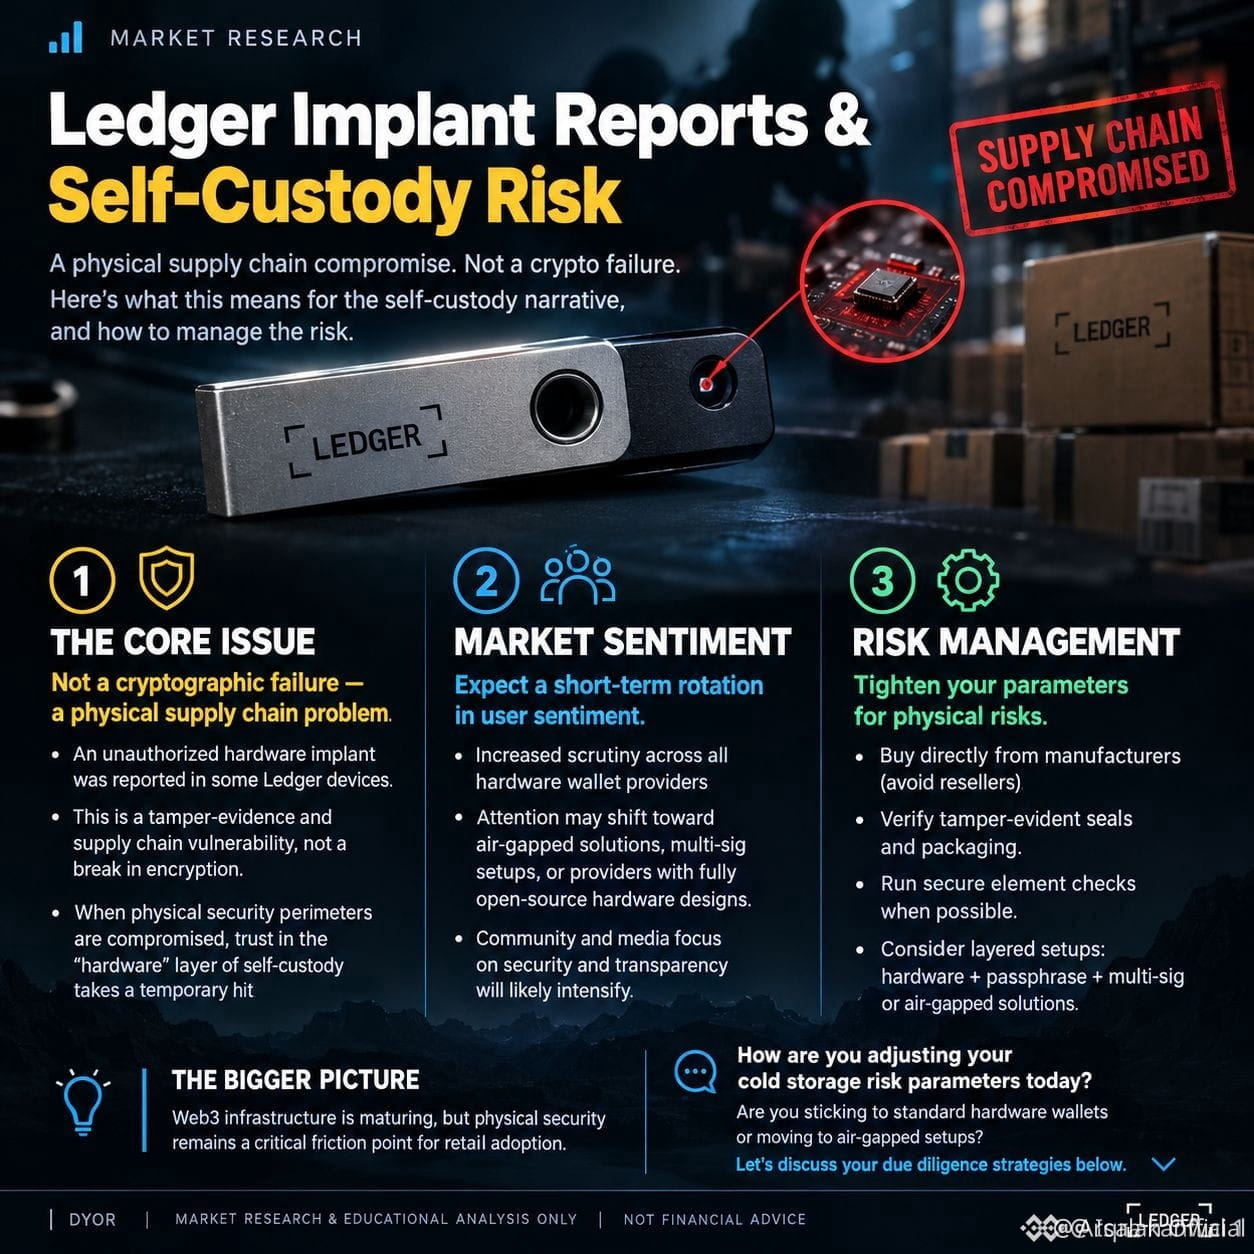
#LedgerXácNhậnPhátHiệnBộCấyPhầnCứngTráiPhépTrongThiếtBịNgườiDùng⚠️ Ledger xác nhận đã phát hiện một bộ cấy phần cứng trái phép trong thiết bị của người dùng, làm dấy lên những lo ngại mới về bảo mật chuỗi cung ứng và tính toàn vẹn của ví phần cứng. Sự việc nhấn mạnh tầm quan trọng của việc chỉ mua thiết bị bảo mật tiền mã hóa từ các kênh đáng tin cậy và xác minh tính xác thực của thiết bị trước khi sử dụng.
Thẻ bắt đầu bằng #:
#LedgerHardwareWalletSecurity
#CryptoSupplyChainRisk
#HardwareWalletSecurity
#CryptoSecurityAlert
Mã thông báo: $BTC · $ETH · $SOL
#LedgerXácNhậnPhátHiệnBộCấyPhầnCứngTráiPhépTrongThiếtBịNgườiDùng⚠️ Ledger xác nhận đã phát hiện một bộ cấy phần cứng trái phép trong thiết bị của người dùng, làm dấy lên những lo ngại mới về bảo mật chuỗi cung ứng và tính toàn vẹn của ví phần cứng. Sự việc nhấn mạnh tầm quan trọng của việc chỉ mua thiết bị bảo mật tiền mã hóa từ các kênh đáng tin cậy và xác minh tính xác thực của thiết bị trước khi sử dụng.
Thẻ bắt đầu bằng #:
#LedgerHardwareWalletSecurity
#CryptoSupplyChainRisk
#HardwareWalletSecurity
#CryptoSecurityAlert
Mã thông báo: $BTC · $ETH · $SOL
Thẻ bắt đầu bằng #:
#LedgerHardwareWalletSecurity
#CryptoSupplyChainRisk
#HardwareWalletSecurity
#CryptoSecurityAlert
Mã thông báo: $BTC · $ETH · $SOL
1
78
🚨 Bitcoin Hard Fork? Làm Điều Này 👇🏻
1️⃣ Đừng hoảng loạn và bán BTC của bạn
👉 Tin tức có thể gây sợ hãi. Trước tiên, hãy kiểm tra xem rốt cuộc chuyện gì đang xảy ra.
2️⃣ Đừng nhập cụm từ seed của bạn vào bất kỳ trang web nào
👉 Kẻ lừa đảo có thể nói “nhận miễn phí coin”. Chúng có thể đánh cắp ví của bạn.
3️⃣ Chờ Binance hoặc ví của bạn cập nhật
👉 Họ sẽ giải thích nếu bạn cần phải làm bất kỳ điều gì.
4️⃣ Bỏ qua các tin nhắn DM ngẫu nhiên
👉 Hỗ trợ thật sẽ không nhắn cho bạn yêu cầu mật khẩu hoặc cụm từ seed.
5️⃣ Nếu bạn không hiểu, đừng bấm bất cứ thứ gì
👉 Chờ đợi an toàn hơn là đánh mất BTC của bạn.
🔐 Quy tắc đơn giản: Bảo vệ BTC của bạn trước. Kiếm coin miễn phí sau.
#BitcoinPlansECashHardFork #Bitcoin❗ $BTC #CryptoSecurityAlert
🚨 Bitcoin Hard Fork? Làm Điều Này 👇🏻
1️⃣ Đừng hoảng loạn và bán BTC của bạn
👉 Tin tức có thể gây sợ hãi. Trước tiên, hãy kiểm tra xem rốt cuộc chuyện gì đang xảy ra.
2️⃣ Đừng nhập cụm từ seed của bạn vào bất kỳ trang web nào
👉 Kẻ lừa đảo có thể nói “nhận miễn phí coin”. Chúng có thể đánh cắp ví của bạn.
3️⃣ Chờ Binance hoặc ví của bạn cập nhật
👉 Họ sẽ giải thích nếu bạn cần phải làm bất kỳ điều gì.
4️⃣ Bỏ qua các tin nhắn DM ngẫu nhiên
👉 Hỗ trợ thật sẽ không nhắn cho bạn yêu cầu mật khẩu hoặc cụm từ seed.
5️⃣ Nếu bạn không hiểu, đừng bấm bất cứ thứ gì
👉 Chờ đợi an toàn hơn là đánh mất BTC của bạn.
🔐 Quy tắc đơn giản: Bảo vệ BTC của bạn trước. Kiếm coin miễn phí sau.
#BitcoinPlansECashHardFork #Bitcoin❗ $BTC #CryptoSecurityAlert
1️⃣ Đừng hoảng loạn và bán BTC của bạn
👉 Tin tức có thể gây sợ hãi. Trước tiên, hãy kiểm tra xem rốt cuộc chuyện gì đang xảy ra.
2️⃣ Đừng nhập cụm từ seed của bạn vào bất kỳ trang web nào
👉 Kẻ lừa đảo có thể nói “nhận miễn phí coin”. Chúng có thể đánh cắp ví của bạn.
3️⃣ Chờ Binance hoặc ví của bạn cập nhật
👉 Họ sẽ giải thích nếu bạn cần phải làm bất kỳ điều gì.
4️⃣ Bỏ qua các tin nhắn DM ngẫu nhiên
👉 Hỗ trợ thật sẽ không nhắn cho bạn yêu cầu mật khẩu hoặc cụm từ seed.
5️⃣ Nếu bạn không hiểu, đừng bấm bất cứ thứ gì
👉 Chờ đợi an toàn hơn là đánh mất BTC của bạn.
🔐 Quy tắc đơn giản: Bảo vệ BTC của bạn trước. Kiếm coin miễn phí sau.
#BitcoinPlansECashHardFork #Bitcoin❗ $BTC #CryptoSecurityAlert
65
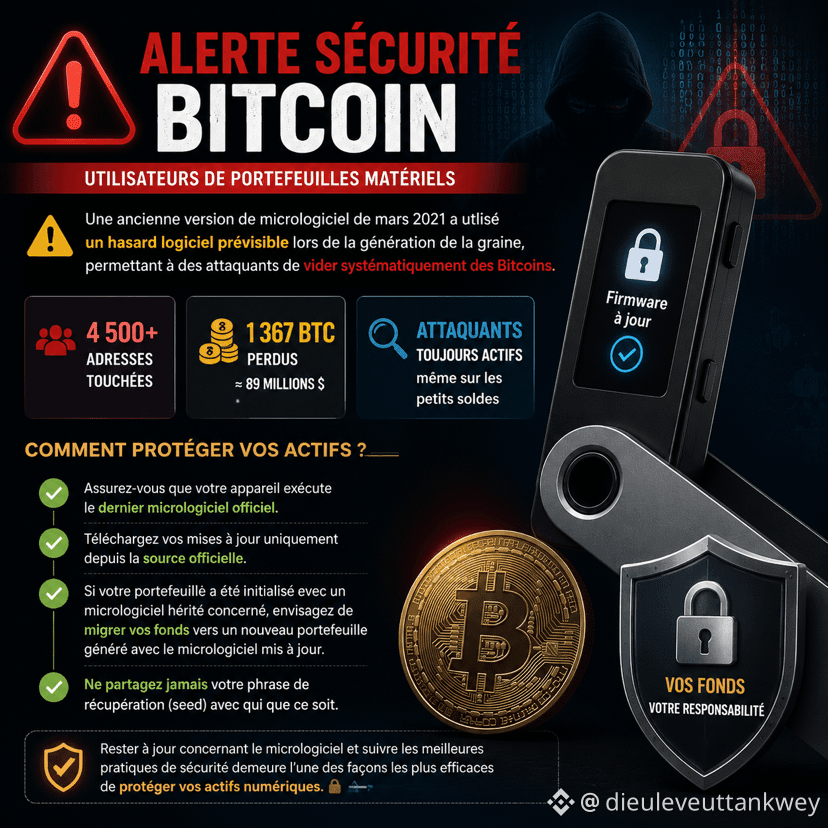
Cảnh báo an toàn | Người dùng ví phần cứng Bitcoin
Sự an toàn trong hệ sinh thái tiền mã hóa không chỉ phụ thuộc vào việc bảo vệ cụm từ khôi phục của bạn. Nó còn bắt đầu từ độ tin cậy của chương trình cơ sở (firmware) của ví.
Một lỗ hổng được phát hiện trong phiên bản firmware cũ được phát hành vào tháng 3 năm 2021 đã cho phép kẻ tấn công xâm nhập các ví có khóa riêng (private key) được tạo ra bằng một cơ chế tạo ngẫu nhiên phần mềm không đủ vững chắc.
📊 Các con số thật đáng lo ngại:
• ⚠️ Hơn 4.500 ví bị ảnh hưởng.
• 💰 Khoảng 1.367 BTC bị đánh cắp, tương đương gần 89 triệu đô la.
• 🔍 Kẻ tấn công tiếp tục phân tích bằng cách hiện nhắm mục tiêu cả những ví có số tiền nhỏ.
Vấn đề xuất phát từ việc sử dụng một bộ tạo ngẫu nhiên phần mềm có thể đoán trước khi tạo cụm từ khôi phục (seed), thay vì sử dụng một nguồn ngẫu nhiên từ phần cứng an toàn hơn.
Làm thế nào để bảo vệ tài sản của bạn?
✅ Hãy luôn cập nhật ví của bạn lên phiên bản firmware chính thức mới nhất.
✅ Luôn tải các bản cập nhật từ trang web chính thức của nhà sản xuất.
✅ Nếu ví của bạn đã được khởi tạo với firmware cũ thuộc diện bị ảnh hưởng, hãy cân nhắc chuyển tiền của bạn sang một ví mới được tạo sau khi cập nhật.
✅ Không bao giờ chia sẻ cụm từ khôi phục (seed) của bạn, bất kể trong bất kỳ hoàn cảnh nào.
Trong thế giới tài sản kỹ thuật số, an toàn là một quá trình liên tục, không phải là một cấu hình duy nhất. Chỉ một lần cập nhật có thể tạo ra khác biệt giữa một chiếc ví được bảo vệ và một khoản mất mát không thể đảo ngược.
🔐 Chiến lược đầu tư tốt nhất của bạn vẫn là thực hành vệ sinh an toàn thông tin tuyệt vời.
#cybersécurité #blockchain #CryptoSecurityAlert #Web3 #Investissement
Cảnh báo an toàn | Người dùng ví phần cứng Bitcoin
Sự an toàn trong hệ sinh thái tiền mã hóa không chỉ phụ thuộc vào việc bảo vệ cụm từ khôi phục của bạn. Nó còn bắt đầu từ độ tin cậy của chương trình cơ sở (firmware) của ví.
Một lỗ hổng được phát hiện trong phiên bản firmware cũ được phát hành vào tháng 3 năm 2021 đã cho phép kẻ tấn công xâm nhập các ví có khóa riêng (private key) được tạo ra bằng một cơ chế tạo ngẫu nhiên phần mềm không đủ vững chắc.
📊 Các con số thật đáng lo ngại:
• ⚠️ Hơn 4.500 ví bị ảnh hưởng.
• 💰 Khoảng 1.367 BTC bị đánh cắp, tương đương gần 89 triệu đô la.
• 🔍 Kẻ tấn công tiếp tục phân tích bằng cách hiện nhắm mục tiêu cả những ví có số tiền nhỏ.
Vấn đề xuất phát từ việc sử dụng một bộ tạo ngẫu nhiên phần mềm có thể đoán trước khi tạo cụm từ khôi phục (seed), thay vì sử dụng một nguồn ngẫu nhiên từ phần cứng an toàn hơn.
Làm thế nào để bảo vệ tài sản của bạn?
✅ Hãy luôn cập nhật ví của bạn lên phiên bản firmware chính thức mới nhất.
✅ Luôn tải các bản cập nhật từ trang web chính thức của nhà sản xuất.
✅ Nếu ví của bạn đã được khởi tạo với firmware cũ thuộc diện bị ảnh hưởng, hãy cân nhắc chuyển tiền của bạn sang một ví mới được tạo sau khi cập nhật.
✅ Không bao giờ chia sẻ cụm từ khôi phục (seed) của bạn, bất kể trong bất kỳ hoàn cảnh nào.
Trong thế giới tài sản kỹ thuật số, an toàn là một quá trình liên tục, không phải là một cấu hình duy nhất. Chỉ một lần cập nhật có thể tạo ra khác biệt giữa một chiếc ví được bảo vệ và một khoản mất mát không thể đảo ngược.
🔐 Chiến lược đầu tư tốt nhất của bạn vẫn là thực hành vệ sinh an toàn thông tin tuyệt vời.
#cybersécurité #blockchain #CryptoSecurityAlert #Web3 #Investissement
Sự an toàn trong hệ sinh thái tiền mã hóa không chỉ phụ thuộc vào việc bảo vệ cụm từ khôi phục của bạn. Nó còn bắt đầu từ độ tin cậy của chương trình cơ sở (firmware) của ví.
Một lỗ hổng được phát hiện trong phiên bản firmware cũ được phát hành vào tháng 3 năm 2021 đã cho phép kẻ tấn công xâm nhập các ví có khóa riêng (private key) được tạo ra bằng một cơ chế tạo ngẫu nhiên phần mềm không đủ vững chắc.
📊 Các con số thật đáng lo ngại:
• ⚠️ Hơn 4.500 ví bị ảnh hưởng.
• 💰 Khoảng 1.367 BTC bị đánh cắp, tương đương gần 89 triệu đô la.
• 🔍 Kẻ tấn công tiếp tục phân tích bằng cách hiện nhắm mục tiêu cả những ví có số tiền nhỏ.
Vấn đề xuất phát từ việc sử dụng một bộ tạo ngẫu nhiên phần mềm có thể đoán trước khi tạo cụm từ khôi phục (seed), thay vì sử dụng một nguồn ngẫu nhiên từ phần cứng an toàn hơn.
Làm thế nào để bảo vệ tài sản của bạn?
✅ Hãy luôn cập nhật ví của bạn lên phiên bản firmware chính thức mới nhất.
✅ Luôn tải các bản cập nhật từ trang web chính thức của nhà sản xuất.
✅ Nếu ví của bạn đã được khởi tạo với firmware cũ thuộc diện bị ảnh hưởng, hãy cân nhắc chuyển tiền của bạn sang một ví mới được tạo sau khi cập nhật.
✅ Không bao giờ chia sẻ cụm từ khôi phục (seed) của bạn, bất kể trong bất kỳ hoàn cảnh nào.
Trong thế giới tài sản kỹ thuật số, an toàn là một quá trình liên tục, không phải là một cấu hình duy nhất. Chỉ một lần cập nhật có thể tạo ra khác biệt giữa một chiếc ví được bảo vệ và một khoản mất mát không thể đảo ngược.
🔐 Chiến lược đầu tư tốt nhất của bạn vẫn là thực hành vệ sinh an toàn thông tin tuyệt vời.
#cybersécurité #blockchain #CryptoSecurityAlert #Web3 #Investissement
118
·
--
⚠️ $77,000,000 ĐÃ MẤT:
Giải thích về lỗ hổng Echo Protocol (Và 3 bài học cho BẠN)
DeFi vừa nhận thêm một cú sốc lớn. Echo Protocol đã bị tấn công với lỗ hổng trị giá $77 triệu liên quan đến việc mint eBTC trái phép trên blockchain Monad.
Nếu bạn đang săn lùng lợi suất cao trong DeFi, bạn cần hiểu chính xác điều gì đã xảy ra để không trở thành số liệu thống kê tiếp theo.
Điều gì đã sai?
Những kẻ tấn công đã phát hiện một lỗ hổng nghiêm trọng trong logic hợp đồng thông minh minting của giao thức, cho phép họ mint eBTC từ không khí mà không cần đặt cọc.
3 Quy tắc để bảo vệ danh mục đầu tư của bạn hôm nay:
Quy tắc 5%: Không bao giờ đầu tư hơn 5% tổng danh mục của bạn vào một giao thức DeFi mới, bất kể APY cao đến đâu.
Kiểm tra kiểm toán: Một cuộc kiểm toán không có nghĩa là một giao thức không thể bị hack. Điều đó chỉ có nghĩa là nó đã qua một bài kiểm tra vào một ngày cụ thể. Hãy tìm các chương trình thưởng lỗi đang hoạt động.
Hủy quyền: Nếu bạn đã tương tác với Echo hoặc các giao thức testnet/early-mainnet tương tự gần đây, hãy truy cập Revoke.cash ngay bây giờ và dọn dẹp quyền truy cập hợp đồng thông minh của bạn.
Công nghệ vẫn còn mới, rủi ro là có thật. Hãy an toàn nhé.
Để lại một 🧵 nếu bạn muốn một phân tích chi tiết về cách kiểm toán quyền truy cập hợp đồng của chính bạn!
#DEFİ i #CryptoSecurityAlert #Monad #EchoProtocol #dyor
⚠️ $77,000,000 ĐÃ MẤT:
Giải thích về lỗ hổng Echo Protocol (Và 3 bài học cho BẠN)
DeFi vừa nhận thêm một cú sốc lớn. Echo Protocol đã bị tấn công với lỗ hổng trị giá $77 triệu liên quan đến việc mint eBTC trái phép trên blockchain Monad.
Nếu bạn đang săn lùng lợi suất cao trong DeFi, bạn cần hiểu chính xác điều gì đã xảy ra để không trở thành số liệu thống kê tiếp theo.
Điều gì đã sai?
Những kẻ tấn công đã phát hiện một lỗ hổng nghiêm trọng trong logic hợp đồng thông minh minting của giao thức, cho phép họ mint eBTC từ không khí mà không cần đặt cọc.
3 Quy tắc để bảo vệ danh mục đầu tư của bạn hôm nay:
Quy tắc 5%: Không bao giờ đầu tư hơn 5% tổng danh mục của bạn vào một giao thức DeFi mới, bất kể APY cao đến đâu.
Kiểm tra kiểm toán: Một cuộc kiểm toán không có nghĩa là một giao thức không thể bị hack. Điều đó chỉ có nghĩa là nó đã qua một bài kiểm tra vào một ngày cụ thể. Hãy tìm các chương trình thưởng lỗi đang hoạt động.
Hủy quyền: Nếu bạn đã tương tác với Echo hoặc các giao thức testnet/early-mainnet tương tự gần đây, hãy truy cập Revoke.cash ngay bây giờ và dọn dẹp quyền truy cập hợp đồng thông minh của bạn.
Công nghệ vẫn còn mới, rủi ro là có thật. Hãy an toàn nhé.
Để lại một 🧵 nếu bạn muốn một phân tích chi tiết về cách kiểm toán quyền truy cập hợp đồng của chính bạn!
#DEFİ i #CryptoSecurityAlert #Monad #EchoProtocol #dyor
Giải thích về lỗ hổng Echo Protocol (Và 3 bài học cho BẠN)
DeFi vừa nhận thêm một cú sốc lớn. Echo Protocol đã bị tấn công với lỗ hổng trị giá $77 triệu liên quan đến việc mint eBTC trái phép trên blockchain Monad.
Nếu bạn đang săn lùng lợi suất cao trong DeFi, bạn cần hiểu chính xác điều gì đã xảy ra để không trở thành số liệu thống kê tiếp theo.
Điều gì đã sai?
Những kẻ tấn công đã phát hiện một lỗ hổng nghiêm trọng trong logic hợp đồng thông minh minting của giao thức, cho phép họ mint eBTC từ không khí mà không cần đặt cọc.
3 Quy tắc để bảo vệ danh mục đầu tư của bạn hôm nay:
Quy tắc 5%: Không bao giờ đầu tư hơn 5% tổng danh mục của bạn vào một giao thức DeFi mới, bất kể APY cao đến đâu.
Kiểm tra kiểm toán: Một cuộc kiểm toán không có nghĩa là một giao thức không thể bị hack. Điều đó chỉ có nghĩa là nó đã qua một bài kiểm tra vào một ngày cụ thể. Hãy tìm các chương trình thưởng lỗi đang hoạt động.
Hủy quyền: Nếu bạn đã tương tác với Echo hoặc các giao thức testnet/early-mainnet tương tự gần đây, hãy truy cập Revoke.cash ngay bây giờ và dọn dẹp quyền truy cập hợp đồng thông minh của bạn.
Công nghệ vẫn còn mới, rủi ro là có thật. Hãy an toàn nhé.
Để lại một 🧵 nếu bạn muốn một phân tích chi tiết về cách kiểm toán quyền truy cập hợp đồng của chính bạn!
#DEFİ i #CryptoSecurityAlert #Monad #EchoProtocol #dyor
1
144
⚠️ Cẩn thận khi sao chép địa chỉ crypto của bạn! Address Poisoning là gì? 🛑
Address Poisoning là một kiểu lừa đảo âm thầm, nơi những kẻ tấn công gửi microtransacciones không có giá trị đến ví của bạn từ những tài khoản trông gần giống với tài khoản của bạn (chia sẻ các ký tự đầu và cuối giống nhau). Mục tiêu duy nhất của chúng là "đầu độc" lịch sử giao dịch gần đây của bạn để bạn bị nhầm lẫn, sao chép địa chỉ của chúng một cách sai lầm và gửi tiền của bạn trong lần chuyển tiếp tiếp theo. 📉💻
✅ Mối nguy: Phần mềm thường rút ngắn địa chỉ một cách trực quan, che giấu sự khác biệt thực sự trong các ký tự ở giữa.
✅ Biện pháp phòng ngừa: Đừng bao giờ sao chép từ lịch sử giao dịch gần đây! Sử dụng sổ danh bạ và kiểm tra địa chỉ từ đầu đến cuối trước khi xác nhận trên @Binance.
An toàn cho crypto của bạn bắt đầu từ một giây xem xét! 📊🛡️
#CriptosSeguras #CryptoSecurityAlert #ScamAlert #tradingtips #OpSec #Binance
⚠️ Cẩn thận khi sao chép địa chỉ crypto của bạn! Address Poisoning là gì? 🛑
Address Poisoning là một kiểu lừa đảo âm thầm, nơi những kẻ tấn công gửi microtransacciones không có giá trị đến ví của bạn từ những tài khoản trông gần giống với tài khoản của bạn (chia sẻ các ký tự đầu và cuối giống nhau). Mục tiêu duy nhất của chúng là "đầu độc" lịch sử giao dịch gần đây của bạn để bạn bị nhầm lẫn, sao chép địa chỉ của chúng một cách sai lầm và gửi tiền của bạn trong lần chuyển tiếp tiếp theo. 📉💻
✅ Mối nguy: Phần mềm thường rút ngắn địa chỉ một cách trực quan, che giấu sự khác biệt thực sự trong các ký tự ở giữa.
✅ Biện pháp phòng ngừa: Đừng bao giờ sao chép từ lịch sử giao dịch gần đây! Sử dụng sổ danh bạ và kiểm tra địa chỉ từ đầu đến cuối trước khi xác nhận trên @Binance.
An toàn cho crypto của bạn bắt đầu từ một giây xem xét! 📊🛡️
#CriptosSeguras #CryptoSecurityAlert #ScamAlert #tradingtips #OpSec #Binance
Address Poisoning là một kiểu lừa đảo âm thầm, nơi những kẻ tấn công gửi microtransacciones không có giá trị đến ví của bạn từ những tài khoản trông gần giống với tài khoản của bạn (chia sẻ các ký tự đầu và cuối giống nhau). Mục tiêu duy nhất của chúng là "đầu độc" lịch sử giao dịch gần đây của bạn để bạn bị nhầm lẫn, sao chép địa chỉ của chúng một cách sai lầm và gửi tiền của bạn trong lần chuyển tiếp tiếp theo. 📉💻
✅ Mối nguy: Phần mềm thường rút ngắn địa chỉ một cách trực quan, che giấu sự khác biệt thực sự trong các ký tự ở giữa.
✅ Biện pháp phòng ngừa: Đừng bao giờ sao chép từ lịch sử giao dịch gần đây! Sử dụng sổ danh bạ và kiểm tra địa chỉ từ đầu đến cuối trước khi xác nhận trên @Binance.
An toàn cho crypto của bạn bắt đầu từ một giây xem xét! 📊🛡️
#CriptosSeguras #CryptoSecurityAlert #ScamAlert #tradingtips #OpSec #Binance
2
260
·
--
🛡️ Mất 780,3 triệu USD trong các vụ hack quý 2: Lời nhắc nhở nghiêm khắc cho cộng đồng crypto
Dữ liệu mới nhất phía sau
#Q2CryptoHackLosses$780.3M là một cú nuốt khó khăn. Trong khi thị trường tập trung vào giá cả, các lỗ hổng bảo mật và việc khai thác smart contract vẫn tiếp tục gây thiệt hại hàng triệu USD.
Để ngành này trưởng thành và tạo được niềm tin lớn từ các tổ chức, các quy trình bảo mật và hoạt động kiểm toán phải được đặt lên ưu tiên số một. Đây là một lời nhắc rõ ràng rằng “Không có khóa riêng của bạn thì không có đồng của bạn” và việc thẩm định nền tảng quan trọng hơn bao giờ hết.
Bạn thực hiện những bước nào để bảo vệ quỹ của mình trong các giai đoạn biến động mạnh? Hãy an toàn nhé!
Q2CryptoHackLosses$780.3M #CryptoSecurityAlert #web3_binance #DeFi #SafetyFirst
🛡️ Mất 780,3 triệu USD trong các vụ hack quý 2: Lời nhắc nhở nghiêm khắc cho cộng đồng crypto
Dữ liệu mới nhất phía sau
#Q2CryptoHackLosses$780.3M là một cú nuốt khó khăn. Trong khi thị trường tập trung vào giá cả, các lỗ hổng bảo mật và việc khai thác smart contract vẫn tiếp tục gây thiệt hại hàng triệu USD.
Để ngành này trưởng thành và tạo được niềm tin lớn từ các tổ chức, các quy trình bảo mật và hoạt động kiểm toán phải được đặt lên ưu tiên số một. Đây là một lời nhắc rõ ràng rằng “Không có khóa riêng của bạn thì không có đồng của bạn” và việc thẩm định nền tảng quan trọng hơn bao giờ hết.
Bạn thực hiện những bước nào để bảo vệ quỹ của mình trong các giai đoạn biến động mạnh? Hãy an toàn nhé!
Q2CryptoHackLosses$780.3M #CryptoSecurityAlert #web3_binance #DeFi #SafetyFirst
Dữ liệu mới nhất phía sau
#Q2CryptoHackLosses$780.3M là một cú nuốt khó khăn. Trong khi thị trường tập trung vào giá cả, các lỗ hổng bảo mật và việc khai thác smart contract vẫn tiếp tục gây thiệt hại hàng triệu USD.
Để ngành này trưởng thành và tạo được niềm tin lớn từ các tổ chức, các quy trình bảo mật và hoạt động kiểm toán phải được đặt lên ưu tiên số một. Đây là một lời nhắc rõ ràng rằng “Không có khóa riêng của bạn thì không có đồng của bạn” và việc thẩm định nền tảng quan trọng hơn bao giờ hết.
Bạn thực hiện những bước nào để bảo vệ quỹ của mình trong các giai đoạn biến động mạnh? Hãy an toàn nhé!
Q2CryptoHackLosses$780.3M #CryptoSecurityAlert #web3_binance #DeFi #SafetyFirst
63
·
--
Giảm giá
🚨 Bị hack với khoản 387 triệu USD? Thị trường Crypto đang đứng trước bài test niềm tin!
Mỗi khoản lỗ trong crypto đều do giá giảm… và đôi khi rủi ro lại đến ngay từ chính nền tảng.
Nền tảng Bitget đã công bố một vụ tấn công an ninh, ước tính thiệt hại khoảng 387,5 triệu USD theo các báo cáo hôm nay, đồng thời khẳng định rằng tiền của khách hàng và ví lạnh không bị ảnh hưởng theo lời họ.
Sự việc đặt ra một câu hỏi quan trọng cho mọi người đang giao dịch tiền điện tử:
Liệu sự an toàn của tiền bạn phụ thuộc chỉ vào đồng coin bạn mua, hay còn phụ thuộc vào cả nền tảng nơi bạn lưu trữ nữa?
Quan điểm của tôi: Dù đồng coin có mạnh đến đâu, việc dồn toàn bộ vốn vào chỉ một nền tảng sẽ tạo ra mức rủi ro khác với biến động của thị trường. Vì vậy, điều quan trọng là hiểu cách lưu trữ tài sản, kích hoạt các biện pháp bảo vệ và không bỏ qua rủi ro từ các sàn tập trung.
Câu hỏi dành cho các bạn: Sau sự cố này, các bạn vẫn ưu tiên giữ tiền ở các nền tảng giao dịch, hay các bạn nghiêng về ví cá nhân?
Bài đăng này nhằm thảo luận và nâng cao nhận thức, không phải lời khuyên tài chính.
#Crypto #Bitget #Bitcoin #Binance #CryptoSecurityAlert
#Binance #bitcoin $BTC
{future}(BTCUSDT)
$BNB
🚨 Bị hack với khoản 387 triệu USD? Thị trường Crypto đang đứng trước bài test niềm tin!
Mỗi khoản lỗ trong crypto đều do giá giảm… và đôi khi rủi ro lại đến ngay từ chính nền tảng.
Nền tảng Bitget đã công bố một vụ tấn công an ninh, ước tính thiệt hại khoảng 387,5 triệu USD theo các báo cáo hôm nay, đồng thời khẳng định rằng tiền của khách hàng và ví lạnh không bị ảnh hưởng theo lời họ.
Sự việc đặt ra một câu hỏi quan trọng cho mọi người đang giao dịch tiền điện tử:
Liệu sự an toàn của tiền bạn phụ thuộc chỉ vào đồng coin bạn mua, hay còn phụ thuộc vào cả nền tảng nơi bạn lưu trữ nữa?
Quan điểm của tôi: Dù đồng coin có mạnh đến đâu, việc dồn toàn bộ vốn vào chỉ một nền tảng sẽ tạo ra mức rủi ro khác với biến động của thị trường. Vì vậy, điều quan trọng là hiểu cách lưu trữ tài sản, kích hoạt các biện pháp bảo vệ và không bỏ qua rủi ro từ các sàn tập trung.
Câu hỏi dành cho các bạn: Sau sự cố này, các bạn vẫn ưu tiên giữ tiền ở các nền tảng giao dịch, hay các bạn nghiêng về ví cá nhân?
Bài đăng này nhằm thảo luận và nâng cao nhận thức, không phải lời khuyên tài chính.
#Crypto #Bitget #Bitcoin #Binance #CryptoSecurityAlert
#Binance #bitcoin $BTC
$BNB
Mỗi khoản lỗ trong crypto đều do giá giảm… và đôi khi rủi ro lại đến ngay từ chính nền tảng.
Nền tảng Bitget đã công bố một vụ tấn công an ninh, ước tính thiệt hại khoảng 387,5 triệu USD theo các báo cáo hôm nay, đồng thời khẳng định rằng tiền của khách hàng và ví lạnh không bị ảnh hưởng theo lời họ.
Sự việc đặt ra một câu hỏi quan trọng cho mọi người đang giao dịch tiền điện tử:
Liệu sự an toàn của tiền bạn phụ thuộc chỉ vào đồng coin bạn mua, hay còn phụ thuộc vào cả nền tảng nơi bạn lưu trữ nữa?
Quan điểm của tôi: Dù đồng coin có mạnh đến đâu, việc dồn toàn bộ vốn vào chỉ một nền tảng sẽ tạo ra mức rủi ro khác với biến động của thị trường. Vì vậy, điều quan trọng là hiểu cách lưu trữ tài sản, kích hoạt các biện pháp bảo vệ và không bỏ qua rủi ro từ các sàn tập trung.
Câu hỏi dành cho các bạn: Sau sự cố này, các bạn vẫn ưu tiên giữ tiền ở các nền tảng giao dịch, hay các bạn nghiêng về ví cá nhân?
Bài đăng này nhằm thảo luận và nâng cao nhận thức, không phải lời khuyên tài chính.
#Crypto #Bitget #Bitcoin #Binance #CryptoSecurityAlert
#Binance #bitcoin $BTC
$BNB
407
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
423,922 lượt xem
1,309 đang thảo luận
2
#TheoDõiFOMC
360,023 lượt xem
1,541 đang thảo luận
3
#NvidiaBeatsEstimatesWith$130BQ4Outlook
35,522 lượt xem
235 đang thảo luận
4
#AnthropicIPOPriceCouldExceed$80
38,597 lượt xem
207 đang thảo luận
5
#RussiaCentralBankAddsAlfaBankToCryptoExchangeRegister
1,282 lượt xem
23 đang thảo luận
6
#RussianCentralBankPlansToAllowFundsToHoldCryptoIn2027
865 lượt xem
20 đang thảo luận
7
#VisaPlansStablecoinPrefundingForAPACCrossBorderPayments
907 lượt xem
20 đang thảo luận
8
#CanNvidia’sDataCenterGrowthContinue?
102,134 lượt xem
1,180 đang thảo luận
9
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
19,396 lượt xem
53 đang thảo luận
10
#BankOfEnglandUnveilsClearingHousePathwayCoveringDLTFirms
3,377 lượt xem
60 đang thảo luận