
#bugbounty
bugbounty
6,502 переглядів
48 обговорюють
Популярні
Найсвіжіші
·
--
За винагороду в межах bug bounty не платять за кількість відкритих вкладок браузера. Інакше дослідження було б зовсім іншою професією.
Власна програма Immunefi передбачає умовні винагороди за відповідні вимогам знахідки у сфері безпеки. Вам знадобляться підтвердження концепції та вплив, що входить до визначеної сфери. За відомі проблеми, дублікати звітів і знахідки, що не відповідають вимогам, винагороду можуть не виплатити.
Для отримання виплати потрібно пройти KYC. Резиденти країн, на які поширюються обмеження OFAC або резолюції Ради Безпеки ООН, не допускаються до участі. Винагороди виплачують у USDC в мережі Ethereum.
Врахуйте час на дослідження та витрати на обчислення. Купівля токенів не зазначена як вимога для участі. Тестування смартконтрактів має проводитися на локальних форках; тестування сторонніх систем і деструктивне тестування заборонені.
Спершу прочитайте опис сфери дії, а потім оберіть один дозволений актив і одне запитання, яке можна перевірити. Додаткові вкладки — за бажанням.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
За винагороду в межах bug bounty не платять за кількість відкритих вкладок браузера. Інакше дослідження було б зовсім іншою професією.
Власна програма Immunefi передбачає умовні винагороди за відповідні вимогам знахідки у сфері безпеки. Вам знадобляться підтвердження концепції та вплив, що входить до визначеної сфери. За відомі проблеми, дублікати звітів і знахідки, що не відповідають вимогам, винагороду можуть не виплатити.
Для отримання виплати потрібно пройти KYC. Резиденти країн, на які поширюються обмеження OFAC або резолюції Ради Безпеки ООН, не допускаються до участі. Винагороди виплачують у USDC в мережі Ethereum.
Врахуйте час на дослідження та витрати на обчислення. Купівля токенів не зазначена як вимога для участі. Тестування смартконтрактів має проводитися на локальних форках; тестування сторонніх систем і деструктивне тестування заборонені.
Спершу прочитайте опис сфери дії, а потім оберіть один дозволений актив і одне запитання, яке можна перевірити. Додаткові вкладки — за бажанням.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
Власна програма Immunefi передбачає умовні винагороди за відповідні вимогам знахідки у сфері безпеки. Вам знадобляться підтвердження концепції та вплив, що входить до визначеної сфери. За відомі проблеми, дублікати звітів і знахідки, що не відповідають вимогам, винагороду можуть не виплатити.
Для отримання виплати потрібно пройти KYC. Резиденти країн, на які поширюються обмеження OFAC або резолюції Ради Безпеки ООН, не допускаються до участі. Винагороди виплачують у USDC в мережі Ethereum.
Врахуйте час на дослідження та витрати на обчислення. Купівля токенів не зазначена як вимога для участі. Тестування смартконтрактів має проводитися на локальних форках; тестування сторонніх систем і деструктивне тестування заборонені.
Спершу прочитайте опис сфери дії, а потім оберіть один дозволений актив і одне запитання, яке можна перевірити. Додаткові вкладки — за бажанням.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
113

$ETH ЗЛАМНИК ПОВЕРТАЄ $2 МЛН В ETH — ВИНАГОРОДА ЗА ПОМИЛКУ ЧИ ФАКТОР СТРАХУ? 💎
Зловмисник, який скористався вразливістю TrustedVolumes, повернув 1 122 ETH на суму понад $2 млн після того, як 7 травня вивів активи на $5,8 млн. Викрадач конвертував кошти приблизно у 2 513 ETH і тепер повернув майже половину, залишивши собі близько $2 млн як «винагороду за виявлення помилки».
Це створює цікаву ситуацію з ліквідністю: майже половина викрадених ETH знову в обігу, що може посилити тиск продавців або свідчити про зміну настроїв зловмисника. Ринок часто реагує на такі раптові рухи в блокчейні.
Ви зараз уважніше стежите за активністю гаманців?
Не є фінансовою порадою. Завжди контролюйте ризики.
#ETH #OnChain #CryptoNews #BugBounty
💎
$ETH ЗЛАМНИК ПОВЕРТАЄ $2 МЛН В ETH — ВИНАГОРОДА ЗА ПОМИЛКУ ЧИ ФАКТОР СТРАХУ? 💎
Зловмисник, який скористався вразливістю TrustedVolumes, повернув 1 122 ETH на суму понад $2 млн після того, як 7 травня вивів активи на $5,8 млн. Викрадач конвертував кошти приблизно у 2 513 ETH і тепер повернув майже половину, залишивши собі близько $2 млн як «винагороду за виявлення помилки».
Це створює цікаву ситуацію з ліквідністю: майже половина викрадених ETH знову в обігу, що може посилити тиск продавців або свідчити про зміну настроїв зловмисника. Ринок часто реагує на такі раптові рухи в блокчейні.
Ви зараз уважніше стежите за активністю гаманців?
Не є фінансовою порадою. Завжди контролюйте ризики.
#ETH #OnChain #CryptoNews #BugBounty
💎
Зловмисник, який скористався вразливістю TrustedVolumes, повернув 1 122 ETH на суму понад $2 млн після того, як 7 травня вивів активи на $5,8 млн. Викрадач конвертував кошти приблизно у 2 513 ETH і тепер повернув майже половину, залишивши собі близько $2 млн як «винагороду за виявлення помилки».
Це створює цікаву ситуацію з ліквідністю: майже половина викрадених ETH знову в обігу, що може посилити тиск продавців або свідчити про зміну настроїв зловмисника. Ринок часто реагує на такі раптові рухи в блокчейні.
Ви зараз уважніше стежите за активністю гаманців?
Не є фінансовою порадою. Завжди контролюйте ризики.
#ETH #OnChain #CryptoNews #BugBounty
💎
18

·
--
У липні збитки від криптохакерських атак перевищили 100 млн доларів на тлі стрімкого зростання кількості повідомлень про помилкиЗа даними останнього звіту Immunefi, на крипторинку спостерігається тривожна тенденція: лише в липні через хакерські атаки було втрачено приголомшливі 110 мільйонів доларів. Ця тривожна цифра свідчить про зростання вразливості проєктів, особливо тих, що обирають приватний аудит замість публічного. Ще більше вражає те, що за той самий період кількість повідомлень про помилки різко зросла, що вказує на значне збільшення підтверджених вразливостей.
Дані Immunefi свідчать, що приватні аудити, які часто вважають безпечнішими, насправді виявили менше критичних проблем, ніж публічні аудиторські змагання. Ця розбіжність підкреслює важливість прозорості для раннього виявлення потенційних загроз безпеці. У результаті розумний капітал звертає на це увагу: впровадження нових інноваційних рішень, орієнтованих на безпеку, стрімко зростає, що свідчить про те, що інвестори дедалі більше надають пріоритет безпечній інфраструктурі #CryptoSecurity #BugBounty.
У липні збитки від криптохакерських атак перевищили 100 млн доларів на тлі стрімкого зростання кількості повідомлень про помилки
За даними останнього звіту Immunefi, на крипторинку спостерігається тривожна тенденція: лише в липні через хакерські атаки було втрачено приголомшливі 110 мільйонів доларів. Ця тривожна цифра свідчить про зростання вразливості проєктів, особливо тих, що обирають приватний аудит замість публічного. Ще більше вражає те, що за той самий період кількість повідомлень про помилки різко зросла, що вказує на значне збільшення підтверджених вразливостей.
Дані Immunefi свідчать, що приватні аудити, які часто вважають безпечнішими, насправді виявили менше критичних проблем, ніж публічні аудиторські змагання. Ця розбіжність підкреслює важливість прозорості для раннього виявлення потенційних загроз безпеці. У результаті розумний капітал звертає на це увагу: впровадження нових інноваційних рішень, орієнтованих на безпеку, стрімко зростає, що свідчить про те, що інвестори дедалі більше надають пріоритет безпечній інфраструктурі #CryptoSecurity #BugBounty.
Дані Immunefi свідчать, що приватні аудити, які часто вважають безпечнішими, насправді виявили менше критичних проблем, ніж публічні аудиторські змагання. Ця розбіжність підкреслює важливість прозорості для раннього виявлення потенційних загроз безпеці. У результаті розумний капітал звертає на це увагу: впровадження нових інноваційних рішень, орієнтованих на безпеку, стрімко зростає, що свідчить про те, що інвестори дедалі більше надають пріоритет безпечній інфраструктурі #CryptoSecurity #BugBounty.
24
🔥 $334K зникли за лічені секунди, поки ZetaChain відмахнулася від заздалегідь повідомленої помилки, перетворивши запобіжний експлойт на втрату, яка стала сенсацією.
📊 Наразі ринкові настрої все ще в зоні Жадібності (71/100), а BTC просідає до $79,069 (‑1.06% за 24 год), тоді як ф’ючерсний OI тримається на рівні $8.46B. Будь-яке порушення, що похитне довіру, здатне зрушити крихкий баланс ризиків.
💡 Розумні гроші вже перераховують стратегію: топові трейдери ф’ючерсів на BTC залишаються в нетто-лонгу на рівні 66.4% попри спад, а затяжні $334K втрат додатково підливають масла в вогонь посиленої #SecurityTokens уваги, #CrossChain оцінок ризиків і відновленого #BugBounty апетиту серед DeFi‑проєктів.
🚀 Слідкуйте за підтримкою BTC на $78,500 — пробій нижче може прискорити маржинальні стискання, а чистий ретест, ймовірно, підтвердить, що інституційні лонги все ще під контролем; наступний індикатор фінансування (+0.0045%) стане тестом на те, чи ринок поглине шок.
❓ Чи спостерігаємо ми поворотний момент, коли проігноровані сигнали безпеки стануть новим каталізатором відтоку капіталу, або ж довга позиція на ф’ючерсах поглине наслідки й збереже ралі?
🔥 $334K зникли за лічені секунди, поки ZetaChain відмахнулася від заздалегідь повідомленої помилки, перетворивши запобіжний експлойт на втрату, яка стала сенсацією.
📊 Наразі ринкові настрої все ще в зоні Жадібності (71/100), а BTC просідає до $79,069 (‑1.06% за 24 год), тоді як ф’ючерсний OI тримається на рівні $8.46B. Будь-яке порушення, що похитне довіру, здатне зрушити крихкий баланс ризиків.
💡 Розумні гроші вже перераховують стратегію: топові трейдери ф’ючерсів на BTC залишаються в нетто-лонгу на рівні 66.4% попри спад, а затяжні $334K втрат додатково підливають масла в вогонь посиленої #SecurityTokens уваги, #CrossChain оцінок ризиків і відновленого #BugBounty апетиту серед DeFi‑проєктів.
🚀 Слідкуйте за підтримкою BTC на $78,500 — пробій нижче може прискорити маржинальні стискання, а чистий ретест, ймовірно, підтвердить, що інституційні лонги все ще під контролем; наступний індикатор фінансування (+0.0045%) стане тестом на те, чи ринок поглине шок.
❓ Чи спостерігаємо ми поворотний момент, коли проігноровані сигнали безпеки стануть новим каталізатором відтоку капіталу, або ж довга позиція на ф’ючерсах поглине наслідки й збереже ралі?
📊 Наразі ринкові настрої все ще в зоні Жадібності (71/100), а BTC просідає до $79,069 (‑1.06% за 24 год), тоді як ф’ючерсний OI тримається на рівні $8.46B. Будь-яке порушення, що похитне довіру, здатне зрушити крихкий баланс ризиків.
💡 Розумні гроші вже перераховують стратегію: топові трейдери ф’ючерсів на BTC залишаються в нетто-лонгу на рівні 66.4% попри спад, а затяжні $334K втрат додатково підливають масла в вогонь посиленої #SecurityTokens уваги, #CrossChain оцінок ризиків і відновленого #BugBounty апетиту серед DeFi‑проєктів.
🚀 Слідкуйте за підтримкою BTC на $78,500 — пробій нижче може прискорити маржинальні стискання, а чистий ретест, ймовірно, підтвердить, що інституційні лонги все ще під контролем; наступний індикатор фінансування (+0.0045%) стане тестом на те, чи ринок поглине шок.
❓ Чи спостерігаємо ми поворотний момент, коли проігноровані сигнали безпеки стануть новим каталізатором відтоку капіталу, або ж довга позиція на ф’ючерсах поглине наслідки й збереже ралі?
68
·
--
Стаття
Ледь не подав звіт про баг рівня «Високий» через 100 мільярдів wei… а це був мок, який брехавУ своєму останньому журналі пошуку багів я виявив те, що скидалося на критичну помилку округлення в прибутковому продукті на основі траншів: втрата 100 000 000 000 wei під час кожного погашення. Усічення накопичувалося на двох рівнях конвертації. Чернетка звіту з рівнем серйозності «Високий» — уже готова до подання. Але за моїм правилом перевірки потрібно відтворити помилку на форку мейннету, перш ніж вірити будь-яким цифрам. І ось у чому заковика:
Мок пулу припускав 18 знаків після коми та дільник 1e30.
Справжній токен має 6 знаків після коми та дільник 1e18.
Ця невідповідність масштабу в 1e12 призводила до того, що мок повертав нуль під час кожного погашення, тож збиток дорівнював запитаній сумі. Це була не помилка протоколу — зламався мій тестовий стенд. У мейннеті реальний збиток становив приблизно 2–3 wei за погашення, що вкладалося в бюджет округлення у 100 wei, який розробник уже передбачив. Так і задумано. Висновки:
Ледь не подав звіт про баг рівня «Високий» через 100 мільярдів wei… а це був мок, який брехав
У своєму останньому журналі пошуку багів я виявив те, що скидалося на критичну помилку округлення в прибутковому продукті на основі траншів: втрата 100 000 000 000 wei під час кожного погашення. Усічення накопичувалося на двох рівнях конвертації. Чернетка звіту з рівнем серйозності «Високий» — уже готова до подання. Але за моїм правилом перевірки потрібно відтворити помилку на форку мейннету, перш ніж вірити будь-яким цифрам. І ось у чому заковика:
Мок пулу припускав 18 знаків після коми та дільник 1e30.
Справжній токен має 6 знаків після коми та дільник 1e18.
Ця невідповідність масштабу в 1e12 призводила до того, що мок повертав нуль під час кожного погашення, тож збиток дорівнював запитаній сумі. Це була не помилка протоколу — зламався мій тестовий стенд. У мейннеті реальний збиток становив приблизно 2–3 wei за погашення, що вкладалося в бюджет округлення у 100 wei, який розробник уже передбачив. Так і задумано. Висновки:
Мок пулу припускав 18 знаків після коми та дільник 1e30.
Справжній токен має 6 знаків після коми та дільник 1e18.
Ця невідповідність масштабу в 1e12 призводила до того, що мок повертав нуль під час кожного погашення, тож збиток дорівнював запитаній сумі. Це була не помилка протоколу — зламався мій тестовий стенд. У мейннеті реальний збиток становив приблизно 2–3 wei за погашення, що вкладалося в бюджет округлення у 100 wei, який розробник уже передбачив. Так і задумано. Висновки:
1
107

·
--
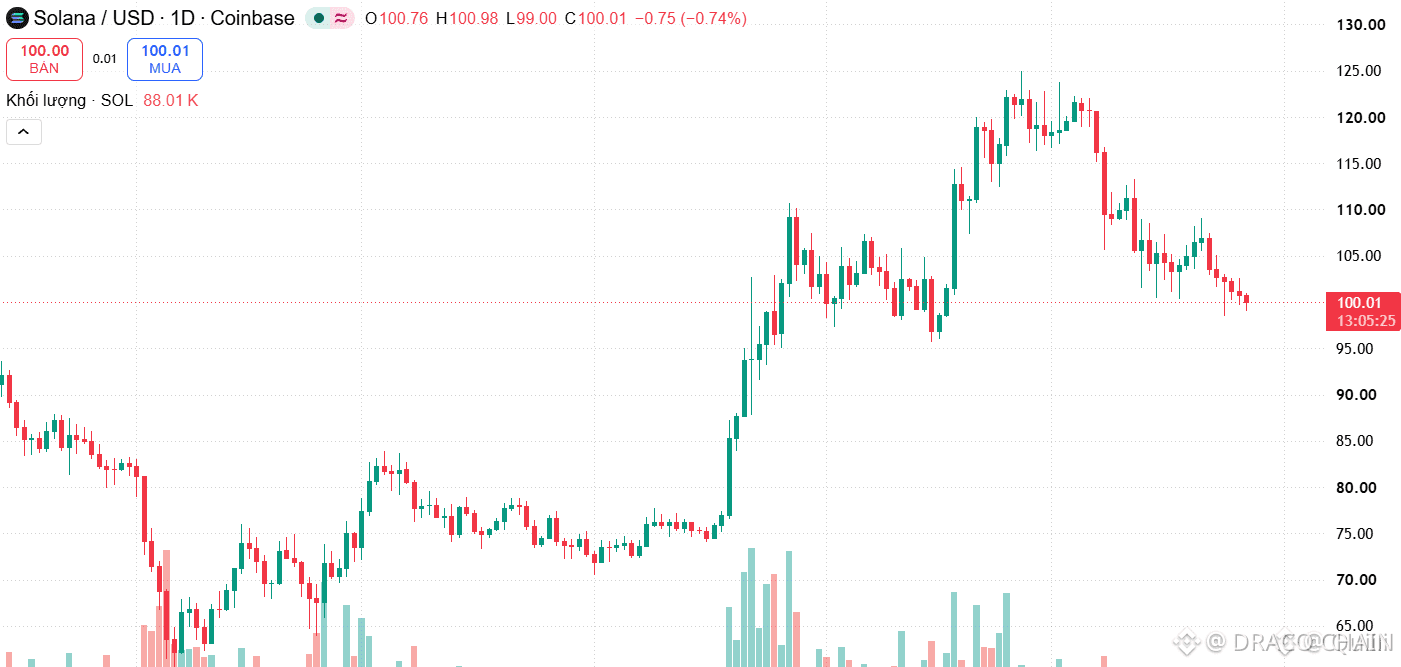
🚨 $SOL ТРИВОГА: ВИНАГОРОДА ЗА ПОШУК ПОМИЛОК — СПАМ-ФІЛЬТР ВИМАГАЄ КОМІСІЮ В 1 SOL! 💥
📊 Під час останнього раунду аудиту Solana зареєстрували 809 звітів, але виявили лише 127 унікальних помилок. Це свідчить про майже 50% дублікатів, які мережевий антиспам-захист активно відсіює. 🦈
⚡ Firedancer тепер вимагає спалити 1 SOL за кожен звіт — цей захід для відсіювання шуму, згенерованого ШІ, має ускладнити подання звітів. Тим часом Jump Crypto збільшує фонд винагород до $1 млн, а за серйозні експлойти в голосуванні Alpenglow можна отримати до $300 тис. 📈
💬 Як ця зміна комісії вплине на якість звітів і участь «розумних грошей»? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
🚨 $SOL ТРИВОГА: ВИНАГОРОДА ЗА ПОШУК ПОМИЛОК — СПАМ-ФІЛЬТР ВИМАГАЄ КОМІСІЮ В 1 SOL! 💥
📊 Під час останнього раунду аудиту Solana зареєстрували 809 звітів, але виявили лише 127 унікальних помилок. Це свідчить про майже 50% дублікатів, які мережевий антиспам-захист активно відсіює. 🦈
⚡ Firedancer тепер вимагає спалити 1 SOL за кожен звіт — цей захід для відсіювання шуму, згенерованого ШІ, має ускладнити подання звітів. Тим часом Jump Crypto збільшує фонд винагород до $1 млн, а за серйозні експлойти в голосуванні Alpenglow можна отримати до $300 тис. 📈
💬 Як ця зміна комісії вплине на якість звітів і участь «розумних грошей»? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
📊 Під час останнього раунду аудиту Solana зареєстрували 809 звітів, але виявили лише 127 унікальних помилок. Це свідчить про майже 50% дублікатів, які мережевий антиспам-захист активно відсіює. 🦈
⚡ Firedancer тепер вимагає спалити 1 SOL за кожен звіт — цей захід для відсіювання шуму, згенерованого ШІ, має ускладнити подання звітів. Тим часом Jump Crypto збільшує фонд винагород до $1 млн, а за серйозні експлойти в голосуванні Alpenglow можна отримати до $300 тис. 📈
💬 Як ця зміна комісії вплине на якість звітів і участь «розумних грошей»? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
8

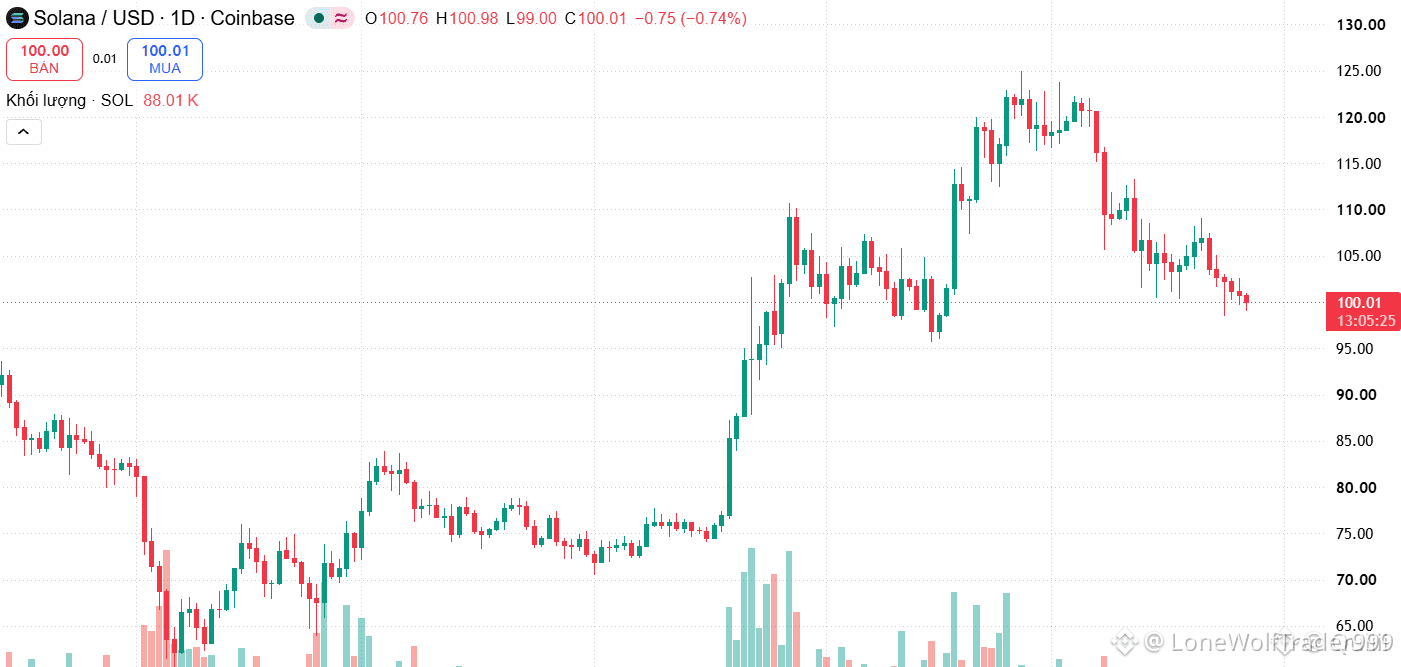
🚨 $SOL УВАГА: ВИНАГОРОДИ ЗА ПОШУК ПОМИЛОК — ОТРИМАЙТЕ ДО $300 ТИС. ДО 20 ЛИСТОПАДА! 💥
Тепер Firedancer змушує дослідників сплачувати 1 SOL (≈ $100) за кожне повідомлення про помилку — це неповоротний внесок, покликаний зупинити спам, згенерований ШІ. 🟢 Завдяки цьому серйозні шукачі помилок опиняються на передовій, а не засмічують поштову скриньку.
У конкурсі з аудиту на $1 млн надійшло 809 заявок, але виявлено лише 127 унікальних вразливостей, причому майже половина заявок дублювалася. 📊 Jump Crypto збільшила винагороди до 20 листопада, а за критичну вразливість в Alpenglow, пов’язану з голосуванням, можна отримати до $300 тис. 💡
💬 Хто готується перетворити ці помилки на солідний заробіток? 👇
⚠️ Це не фінансова порада. Завжди керуйте ризиками. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
🚨 $SOL УВАГА: ВИНАГОРОДИ ЗА ПОШУК ПОМИЛОК — ОТРИМАЙТЕ ДО $300 ТИС. ДО 20 ЛИСТОПАДА! 💥
Тепер Firedancer змушує дослідників сплачувати 1 SOL (≈ $100) за кожне повідомлення про помилку — це неповоротний внесок, покликаний зупинити спам, згенерований ШІ. 🟢 Завдяки цьому серйозні шукачі помилок опиняються на передовій, а не засмічують поштову скриньку.
У конкурсі з аудиту на $1 млн надійшло 809 заявок, але виявлено лише 127 унікальних вразливостей, причому майже половина заявок дублювалася. 📊 Jump Crypto збільшила винагороди до 20 листопада, а за критичну вразливість в Alpenglow, пов’язану з голосуванням, можна отримати до $300 тис. 💡
💬 Хто готується перетворити ці помилки на солідний заробіток? 👇
⚠️ Це не фінансова порада. Завжди керуйте ризиками. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
Тепер Firedancer змушує дослідників сплачувати 1 SOL (≈ $100) за кожне повідомлення про помилку — це неповоротний внесок, покликаний зупинити спам, згенерований ШІ. 🟢 Завдяки цьому серйозні шукачі помилок опиняються на передовій, а не засмічують поштову скриньку.
У конкурсі з аудиту на $1 млн надійшло 809 заявок, але виявлено лише 127 унікальних вразливостей, причому майже половина заявок дублювалася. 📊 Jump Crypto збільшила винагороди до 20 листопада, а за критичну вразливість в Alpenglow, пов’язану з голосуванням, можна отримати до $300 тис. 💡
💬 Хто готується перетворити ці помилки на солідний заробіток? 👇
⚠️ Це не фінансова порада. Завжди керуйте ризиками. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
1
·
--
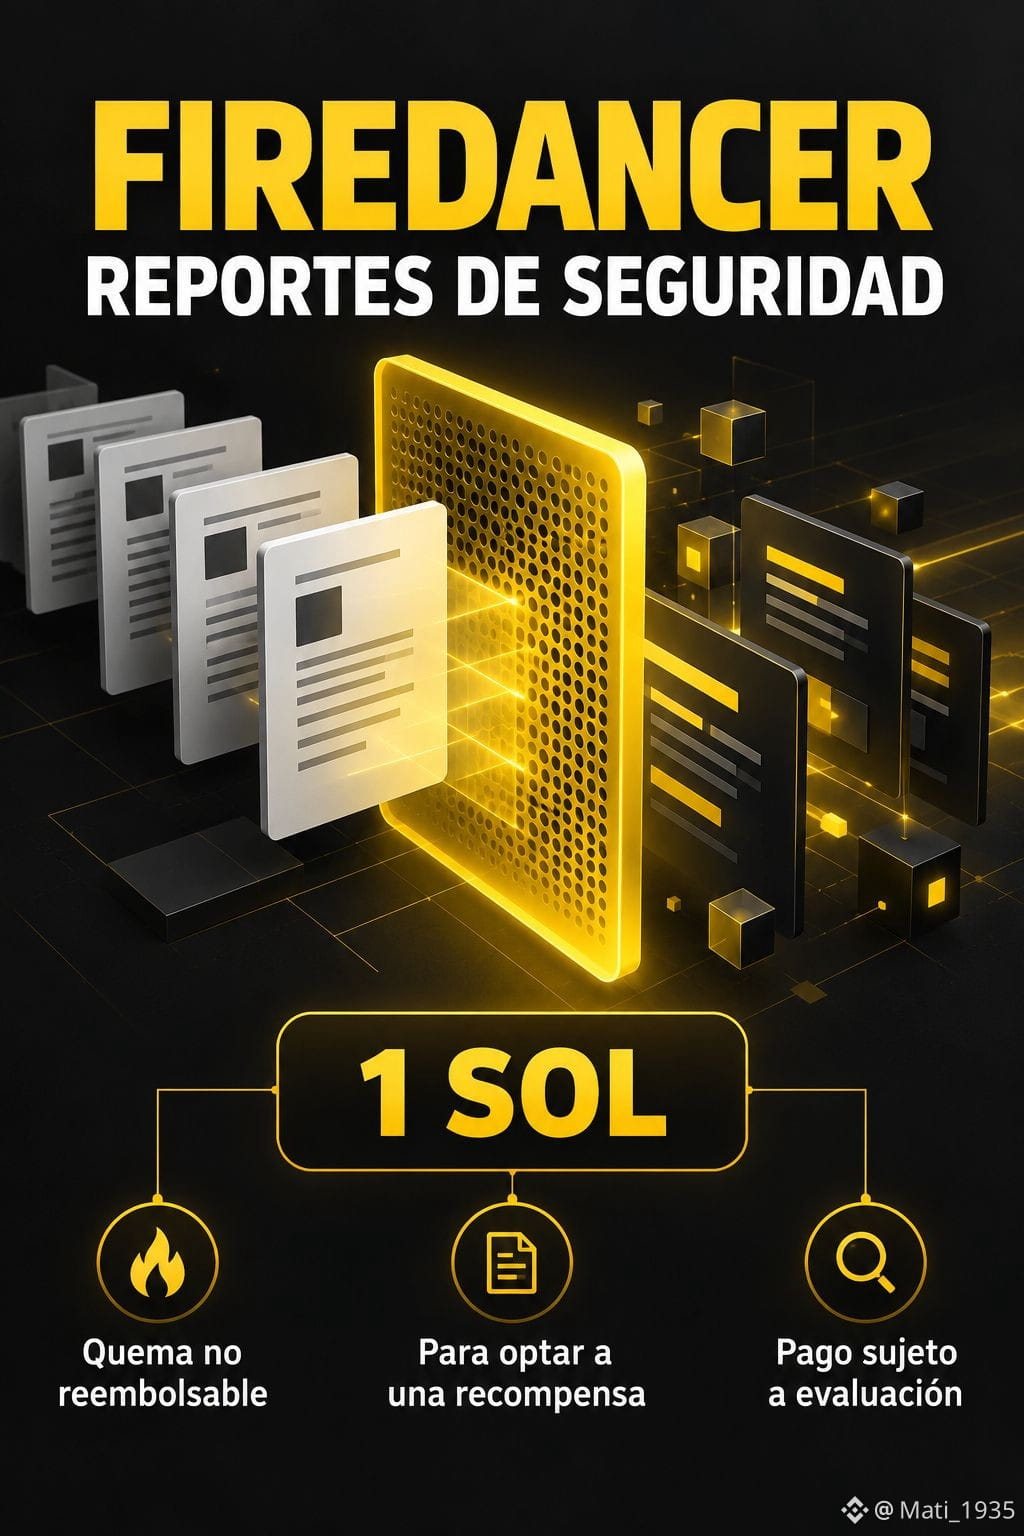
Firedancer: спалювання 1 SOL — умова для отримання винагороди за виявлені помилки
Firedancer — незалежний клієнт-валідатор для Solana. У статті, опублікованій 16 жовтня, Jump пояснила витрати на перевірку масових подань до програми безпеки.
Умови, переглянуті 27 жовтня, у редакції, чинній із 26 жовтня, вимагають спалити 1 SOL за кожен звіт, щоб мати право на винагороду. Ця дата вказує на версію документа, а не на те, коли вимогу запровадили вперше.
Спалювання незворотне й не підлягає відшкодуванню, навіть якщо звіт виявиться недійсним, дубльованим або таким, що не відповідає умовам програми. Звіт без спалювання команда може розглянути на власний розсуд, але він не дає права на винагороду.
Винагороди за прийняті звіти виплачують у USDC; для цього потрібно підтвердити особу. До 20 листопада діють підвищені виплати: у 2 рази більші за стандартні або у 3 рази — за конкретні знахідки, пов’язані з Alpenglow, за умови відповідності критеріям і проходження оцінювання. Тимчасове заохочення не означає, що програма завершиться цього дня.
Ці умови стосуються програми Firedancer і не є загальним правилом для всіх звітів про безпеку Solana.
Ринкові дані: 27 жовтня о 19:56 UTC курс SOL на Binance Spot становив 101,16 USDT, змінившись на +0,577% за 24 години.
Аналіз ринку: такий фільтр може зменшити кількість недоречних звітів, але водночас створює витрати для добросовісних дослідників. Спалювання SOL не гарантує виплати. Без даних про масштаби програми також не можна робити висновки про суттєвий вплив на пропозицію чи ціну SOL.
$SOL $USDC $USDT
Освітній матеріал. Не є фінансовою порадою.
#Firedancer #Solana #Seguridad #BugBounty #Блокчейн
Firedancer: спалювання 1 SOL — умова для отримання винагороди за виявлені помилки
Firedancer — незалежний клієнт-валідатор для Solana. У статті, опублікованій 16 жовтня, Jump пояснила витрати на перевірку масових подань до програми безпеки.
Умови, переглянуті 27 жовтня, у редакції, чинній із 26 жовтня, вимагають спалити 1 SOL за кожен звіт, щоб мати право на винагороду. Ця дата вказує на версію документа, а не на те, коли вимогу запровадили вперше.
Спалювання незворотне й не підлягає відшкодуванню, навіть якщо звіт виявиться недійсним, дубльованим або таким, що не відповідає умовам програми. Звіт без спалювання команда може розглянути на власний розсуд, але він не дає права на винагороду.
Винагороди за прийняті звіти виплачують у USDC; для цього потрібно підтвердити особу. До 20 листопада діють підвищені виплати: у 2 рази більші за стандартні або у 3 рази — за конкретні знахідки, пов’язані з Alpenglow, за умови відповідності критеріям і проходження оцінювання. Тимчасове заохочення не означає, що програма завершиться цього дня.
Ці умови стосуються програми Firedancer і не є загальним правилом для всіх звітів про безпеку Solana.
Ринкові дані: 27 жовтня о 19:56 UTC курс SOL на Binance Spot становив 101,16 USDT, змінившись на +0,577% за 24 години.
Аналіз ринку: такий фільтр може зменшити кількість недоречних звітів, але водночас створює витрати для добросовісних дослідників. Спалювання SOL не гарантує виплати. Без даних про масштаби програми також не можна робити висновки про суттєвий вплив на пропозицію чи ціну SOL.
$SOL $USDC $USDT
Освітній матеріал. Не є фінансовою порадою.
#Firedancer #Solana #Seguridad #BugBounty #Блокчейн
Firedancer — незалежний клієнт-валідатор для Solana. У статті, опублікованій 16 жовтня, Jump пояснила витрати на перевірку масових подань до програми безпеки.
Умови, переглянуті 27 жовтня, у редакції, чинній із 26 жовтня, вимагають спалити 1 SOL за кожен звіт, щоб мати право на винагороду. Ця дата вказує на версію документа, а не на те, коли вимогу запровадили вперше.
Спалювання незворотне й не підлягає відшкодуванню, навіть якщо звіт виявиться недійсним, дубльованим або таким, що не відповідає умовам програми. Звіт без спалювання команда може розглянути на власний розсуд, але він не дає права на винагороду.
Винагороди за прийняті звіти виплачують у USDC; для цього потрібно підтвердити особу. До 20 листопада діють підвищені виплати: у 2 рази більші за стандартні або у 3 рази — за конкретні знахідки, пов’язані з Alpenglow, за умови відповідності критеріям і проходження оцінювання. Тимчасове заохочення не означає, що програма завершиться цього дня.
Ці умови стосуються програми Firedancer і не є загальним правилом для всіх звітів про безпеку Solana.
Ринкові дані: 27 жовтня о 19:56 UTC курс SOL на Binance Spot становив 101,16 USDT, змінившись на +0,577% за 24 години.
Аналіз ринку: такий фільтр може зменшити кількість недоречних звітів, але водночас створює витрати для добросовісних дослідників. Спалювання SOL не гарантує виплати. Без даних про масштаби програми також не можна робити висновки про суттєвий вплив на пропозицію чи ціну SOL.
$SOL $USDC $USDT
Освітній матеріал. Не є фінансовою порадою.
#Firedancer #Solana #Seguridad #BugBounty #Блокчейн
26
·
--
🚨 **ZachXBT критикує винагороду в $250 тис. за баг у XRP: «Малі виплати відбивають бажання працювати білим хакерам!»** Нещодавно повідомили про критичну вразливість у реєстрі XRP, і білий хакер отримав $250 тис. Звучить як чимала сума? Навіть близько ні, каже ZachXBT. Ось неприємна арифметика: якщо через баг під загрозою опиняються мільярди, а винагорода «хорошому хлопцю» становить лише $250 тис., фінансовий стимул продати інформацію чорним хакерам величезний. Топові протоколи тепер пропонують $1–10 млн і більше за критичні баги. Недостатня оплата дослідникам безпеки не заощаджує гроші — вона штовхає їх на темний бік. 🔓 💬 **Чи достатньо $250 тис. за критичний баг рівня L1, чи XRP просто скупиться?** Пишіть, що думаєте! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
🚨 **ZachXBT критикує винагороду в $250 тис. за баг у XRP: «Малі виплати відбивають бажання працювати білим хакерам!»** Нещодавно повідомили про критичну вразливість у реєстрі XRP, і білий хакер отримав $250 тис. Звучить як чимала сума? Навіть близько ні, каже ZachXBT. Ось неприємна арифметика: якщо через баг під загрозою опиняються мільярди, а винагорода «хорошому хлопцю» становить лише $250 тис., фінансовий стимул продати інформацію чорним хакерам величезний. Топові протоколи тепер пропонують $1–10 млн і більше за критичні баги. Недостатня оплата дослідникам безпеки не заощаджує гроші — вона штовхає їх на темний бік. 🔓 💬 **Чи достатньо $250 тис. за критичний баг рівня L1, чи XRP просто скупиться?** Пишіть, що думаєте! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
64

#xrpledgerpatchesxrpcreationbug
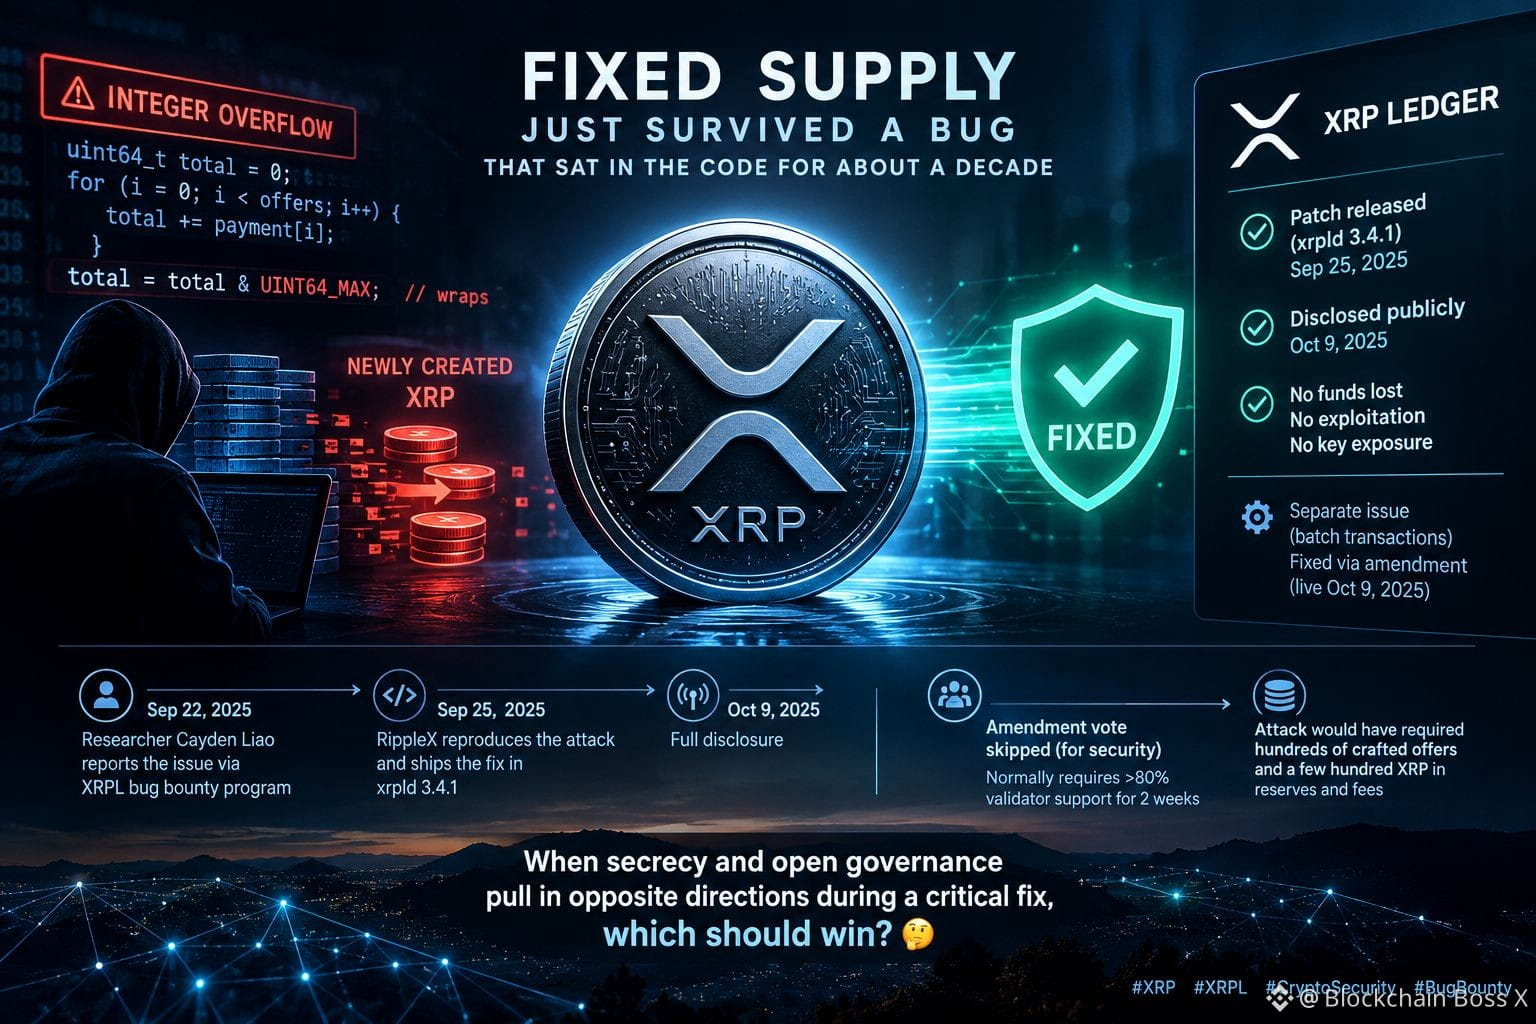
Фіксована пропозиція XRP щойно пережила збій, який сидів у коді приблизно десятиліття
«Фіксована пропозиція» — одна з найсильніших заяв у крипті. Цього тижня XRP Ledger повідомив про вразливість, яка могла це перевірити.
Ось хронологія: дослідник Кейден Ляо повідомив про проблему через програму винагород за баги XRPL 22 вересня. Це було переповнення цілого числа в платіжному механізмі: коли один платіж поглинав багато пропозицій DEX, неконтрольована 64-бітна арифметика могла зменшити загальну суму до меншого числа, тоді як продавці все одно отримували повні суми, а різниця ставала щойно створеним, витратним XRP. Ця вада, ймовірно, бере початок у 2015 році. RippleX відтворила атаку й випустила виправлення в xrpld 3.4.1 25 вересня, а потім розкрила всі деталі 9 жовтня. Повідомляється, що для цього потрібно було сотні спеціально створених пропозицій і кілька сотень XRP у резервах та комісіях, а команда не знайшла жодних ознак експлуатації, втрати коштів чи компрометації ключів. Окрему проблему з транзакціями-пакетами нижчої серйозності було виправлено через поправку, яка запрацювала того самого дня.
Чому це важливо? Патч обійшов звичайне голосування за поправку, яке зазвичай вимагає понад 80% підтримки валідаторів протягом двох тижнів, оскільки публічне голосування розкрило б слабке місце. Це розумне рішення з погляду безпеки, але воно показує, наскільки багато довіри лежить на основних розробниках і на операторах, які швидко оновлюються. Також це показує, що програма винагород за баги спрацювала як слід.
Коли секретність і відкрите управління тягнуть у протилежні боки під час критичного виправлення, що має перемогти? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
{future}(LUMIAUSDT)
{future}(MAGICUSDT)
{future}(XRPUSDT)
#xrpledgerpatchesxrpcreationbug
Фіксована пропозиція XRP щойно пережила збій, який сидів у коді приблизно десятиліття
«Фіксована пропозиція» — одна з найсильніших заяв у крипті. Цього тижня XRP Ledger повідомив про вразливість, яка могла це перевірити.
Ось хронологія: дослідник Кейден Ляо повідомив про проблему через програму винагород за баги XRPL 22 вересня. Це було переповнення цілого числа в платіжному механізмі: коли один платіж поглинав багато пропозицій DEX, неконтрольована 64-бітна арифметика могла зменшити загальну суму до меншого числа, тоді як продавці все одно отримували повні суми, а різниця ставала щойно створеним, витратним XRP. Ця вада, ймовірно, бере початок у 2015 році. RippleX відтворила атаку й випустила виправлення в xrpld 3.4.1 25 вересня, а потім розкрила всі деталі 9 жовтня. Повідомляється, що для цього потрібно було сотні спеціально створених пропозицій і кілька сотень XRP у резервах та комісіях, а команда не знайшла жодних ознак експлуатації, втрати коштів чи компрометації ключів. Окрему проблему з транзакціями-пакетами нижчої серйозності було виправлено через поправку, яка запрацювала того самого дня.
Чому це важливо? Патч обійшов звичайне голосування за поправку, яке зазвичай вимагає понад 80% підтримки валідаторів протягом двох тижнів, оскільки публічне голосування розкрило б слабке місце. Це розумне рішення з погляду безпеки, але воно показує, наскільки багато довіри лежить на основних розробниках і на операторах, які швидко оновлюються. Також це показує, що програма винагород за баги спрацювала як слід.
Коли секретність і відкрите управління тягнуть у протилежні боки під час критичного виправлення, що має перемогти? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
Фіксована пропозиція XRP щойно пережила збій, який сидів у коді приблизно десятиліття
«Фіксована пропозиція» — одна з найсильніших заяв у крипті. Цього тижня XRP Ledger повідомив про вразливість, яка могла це перевірити.
Ось хронологія: дослідник Кейден Ляо повідомив про проблему через програму винагород за баги XRPL 22 вересня. Це було переповнення цілого числа в платіжному механізмі: коли один платіж поглинав багато пропозицій DEX, неконтрольована 64-бітна арифметика могла зменшити загальну суму до меншого числа, тоді як продавці все одно отримували повні суми, а різниця ставала щойно створеним, витратним XRP. Ця вада, ймовірно, бере початок у 2015 році. RippleX відтворила атаку й випустила виправлення в xrpld 3.4.1 25 вересня, а потім розкрила всі деталі 9 жовтня. Повідомляється, що для цього потрібно було сотні спеціально створених пропозицій і кілька сотень XRP у резервах та комісіях, а команда не знайшла жодних ознак експлуатації, втрати коштів чи компрометації ключів. Окрему проблему з транзакціями-пакетами нижчої серйозності було виправлено через поправку, яка запрацювала того самого дня.
Чому це важливо? Патч обійшов звичайне голосування за поправку, яке зазвичай вимагає понад 80% підтримки валідаторів протягом двох тижнів, оскільки публічне голосування розкрило б слабке місце. Це розумне рішення з погляду безпеки, але воно показує, наскільки багато довіри лежить на основних розробниках і на операторах, які швидко оновлюються. Також це показує, що програма винагород за баги спрацювала як слід.
Коли секретність і відкрите управління тягнуть у протилежні боки під час критичного виправлення, що має перемогти? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
1.6k
$ETH ШІ ЗНАЙШОВ СПРАВЖНЮ ПОМИЛКУ — АЛЕ БІЛЬШІСТЬ ПОЗНАЧЕНИХ ПРОБЛЕМ НЕ Є ПОМИЛКАМИ 💎
Команда з безпеки протоколів Ethereum Foundation залучила скоординованих ШІ-агентів для тестування системного програмного забезпечення, криптографічного коду та смартконтрактів. Технологія справді виявила збій у компоненті gossipsub бібліотеки libp2p, яким можна скористатися віддалено, — його вже виправили. Однак переважна більшість звітів про помилки, створених ШІ, — це хибні спрацювання, дублікати або проблеми поза межами перевірки.
Вузьким місцем стало не генерування гіпотез, а перевірка їхньої достовірності. Виявлена проблема вважається підтвердженою, лише якщо дослідник-людина незалежно відтворить її на актуальному коді. ШІ — потужний інструмент пошуку, а не оракул безпеки.
Ви довіряєте аудитам ШІ чи чекаєте на підтвердження людини, перш ніж відкривати позицію?
Це не фінансова порада. Завжди контролюйте ризики.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
$ETH ШІ ЗНАЙШОВ СПРАВЖНЮ ПОМИЛКУ — АЛЕ БІЛЬШІСТЬ ПОЗНАЧЕНИХ ПРОБЛЕМ НЕ Є ПОМИЛКАМИ 💎
Команда з безпеки протоколів Ethereum Foundation залучила скоординованих ШІ-агентів для тестування системного програмного забезпечення, криптографічного коду та смартконтрактів. Технологія справді виявила збій у компоненті gossipsub бібліотеки libp2p, яким можна скористатися віддалено, — його вже виправили. Однак переважна більшість звітів про помилки, створених ШІ, — це хибні спрацювання, дублікати або проблеми поза межами перевірки.
Вузьким місцем стало не генерування гіпотез, а перевірка їхньої достовірності. Виявлена проблема вважається підтвердженою, лише якщо дослідник-людина незалежно відтворить її на актуальному коді. ШІ — потужний інструмент пошуку, а не оракул безпеки.
Ви довіряєте аудитам ШІ чи чекаєте на підтвердження людини, перш ніж відкривати позицію?
Це не фінансова порада. Завжди контролюйте ризики.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
Команда з безпеки протоколів Ethereum Foundation залучила скоординованих ШІ-агентів для тестування системного програмного забезпечення, криптографічного коду та смартконтрактів. Технологія справді виявила збій у компоненті gossipsub бібліотеки libp2p, яким можна скористатися віддалено, — його вже виправили. Однак переважна більшість звітів про помилки, створених ШІ, — це хибні спрацювання, дублікати або проблеми поза межами перевірки.
Вузьким місцем стало не генерування гіпотез, а перевірка їхньої достовірності. Виявлена проблема вважається підтвердженою, лише якщо дослідник-людина незалежно відтворить її на актуальному коді. ШІ — потужний інструмент пошуку, а не оракул безпеки.
Ви довіряєте аудитам ШІ чи чекаєте на підтвердження людини, перш ніж відкривати позицію?
Це не фінансова порада. Завжди контролюйте ризики.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
11
·
--
🚨 Невидимий фронт: як мисливці за багами захищають ваш капітал! 🚨
Багато хто дивиться лише на коливання ціни $BTC або $ETH, але саме безперервні аудити та програми Bug Bounty насправді підтримують довіру до цих екосистем.
Аналізуючи логіку смартконтрактів і інтеграції API в пошуках вразливостей, бачу чіткий патерн: найнадійніші проєкти з найбільшим потенціалом зростання в довгостроковій перспективі (особливо в екосистемі $BNB) — це ті, які серйозно інвестують у безпеку та винагороджують незалежних дослідників (White Hats) за виявлення збоїв до того, як до них доберуться кіберзлочинці.
🛡️ Золота порада: Перед тим як вкладати великі кошти в протокол, перевірте, чи в них є активна програма Bug Bounty на відомих платформах. Закритий код без тестів — це «бомба уповільненої дії» для ваших грошей.
Ви зазвичай досліджуєте безпеку та аудити проєкту перед тим, як купити токен? Напишіть у коментарях! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
🚨 Невидимий фронт: як мисливці за багами захищають ваш капітал! 🚨
Багато хто дивиться лише на коливання ціни $BTC або $ETH , але саме безперервні аудити та програми Bug Bounty насправді підтримують довіру до цих екосистем.
Аналізуючи логіку смартконтрактів і інтеграції API в пошуках вразливостей, бачу чіткий патерн: найнадійніші проєкти з найбільшим потенціалом зростання в довгостроковій перспективі (особливо в екосистемі $BNB) — це ті, які серйозно інвестують у безпеку та винагороджують незалежних дослідників (White Hats) за виявлення збоїв до того, як до них доберуться кіберзлочинці.
🛡️ Золота порада: Перед тим як вкладати великі кошти в протокол, перевірте, чи в них є активна програма Bug Bounty на відомих платформах. Закритий код без тестів — це «бомба уповільненої дії» для ваших грошей.
Ви зазвичай досліджуєте безпеку та аудити проєкту перед тим, як купити токен? Напишіть у коментарях! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
Багато хто дивиться лише на коливання ціни $BTC або $ETH , але саме безперервні аудити та програми Bug Bounty насправді підтримують довіру до цих екосистем.
Аналізуючи логіку смартконтрактів і інтеграції API в пошуках вразливостей, бачу чіткий патерн: найнадійніші проєкти з найбільшим потенціалом зростання в довгостроковій перспективі (особливо в екосистемі $BNB) — це ті, які серйозно інвестують у безпеку та винагороджують незалежних дослідників (White Hats) за виявлення збоїв до того, як до них доберуться кіберзлочинці.
🛡️ Золота порада: Перед тим як вкладати великі кошти в протокол, перевірте, чи в них є активна програма Bug Bounty на відомих платформах. Закритий код без тестів — це «бомба уповільненої дії» для ваших грошей.
Ви зазвичай досліджуєте безпеку та аудити проєкту перед тим, як купити токен? Напишіть у коментарях! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
97
·
--
🚨 ZETACHAIN: КОМАНДА ІГНОРУВАЛА ПОПЕРЕДЖЕННЯ ПЕРЕД ХАКОМ НА $334К! 🛑💸
💥 ІНЦИДЕНТ:
Виявилось, що команда ІГНОРУВАЛА звіт про баги перед тим, як стався експлоіт! 🚨🙈
Хакери змогли вивести приблизно $334,000 з протоколу.
📄 ПОСМЕРТНА ЗВІТ:
Офіційний звіт вказує на критичні збої у комунікації та перевірках безпеки.
Вони пропустили червоний прапор, який міг би повністю запобігти втратам! ⚠️🔍
⚠️ УРОК:
Навіть великі проекти можуть зазнати невдачі, якщо не слухають сигнали безпеки! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
🚨 ZETACHAIN: КОМАНДА ІГНОРУВАЛА ПОПЕРЕДЖЕННЯ ПЕРЕД ХАКОМ НА $334К! 🛑💸
💥 ІНЦИДЕНТ:
Виявилось, що команда ІГНОРУВАЛА звіт про баги перед тим, як стався експлоіт! 🚨🙈
Хакери змогли вивести приблизно $334,000 з протоколу.
📄 ПОСМЕРТНА ЗВІТ:
Офіційний звіт вказує на критичні збої у комунікації та перевірках безпеки.
Вони пропустили червоний прапор, який міг би повністю запобігти втратам! ⚠️🔍
⚠️ УРОК:
Навіть великі проекти можуть зазнати невдачі, якщо не слухають сигнали безпеки! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
💥 ІНЦИДЕНТ:
Виявилось, що команда ІГНОРУВАЛА звіт про баги перед тим, як стався експлоіт! 🚨🙈
Хакери змогли вивести приблизно $334,000 з протоколу.
📄 ПОСМЕРТНА ЗВІТ:
Офіційний звіт вказує на критичні збої у комунікації та перевірках безпеки.
Вони пропустили червоний прапор, який міг би повністю запобігти втратам! ⚠️🔍
⚠️ УРОК:
Навіть великі проекти можуть зазнати невдачі, якщо не слухають сигнали безпеки! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
30

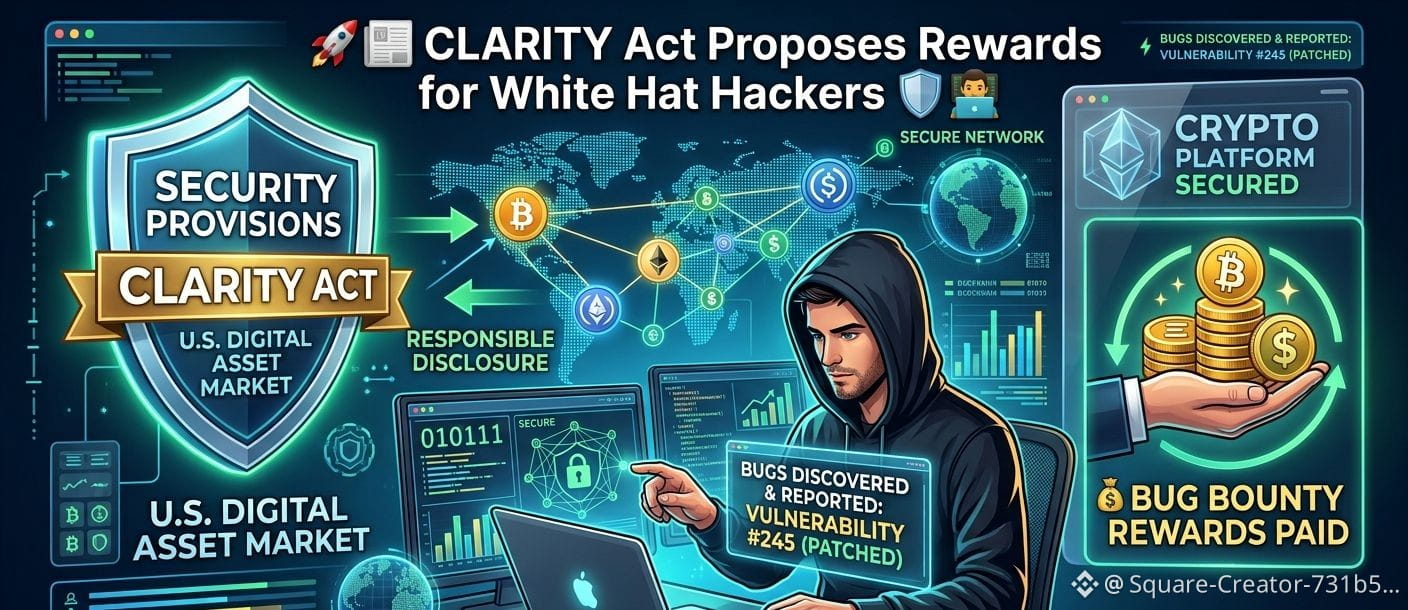
🚀📰 Закон CLARITY пропонує винагороди для білих хакерів 🛡️👨💻
🚨 Новий проєкт американського Digital Asset Market CLARITY Act містить положення, які заохочують і захищають білих хакерів, котрі відповідально виявляють та повідомляють про вразливості безпеки в блокчейн-мережах і криптоплатформах. 🛡️🔍 Пропозиція спрямована на посилення кібербезпеки в індустрії цифрових активів шляхом популяризації відповідального розкриття інформації замість експлуатації.
💰 Згідно з цією пропозицією, криптопроєкти могли б винагороджувати етичних дослідників безпеки через структуровані програми bug bounty, надаючи білим хакерам стимули повідомляти про вразливості до того, як їх зможуть використати зловмисники. Прихильники кажуть, що це підвищить довіру, захистить кошти користувачів і зробить криптоекосистему безпечнішою.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Інновації ✨
🚀📰 Закон CLARITY пропонує винагороди для білих хакерів 🛡️👨💻
🚨 Новий проєкт американського Digital Asset Market CLARITY Act містить положення, які заохочують і захищають білих хакерів, котрі відповідально виявляють та повідомляють про вразливості безпеки в блокчейн-мережах і криптоплатформах. 🛡️🔍 Пропозиція спрямована на посилення кібербезпеки в індустрії цифрових активів шляхом популяризації відповідального розкриття інформації замість експлуатації.
💰 Згідно з цією пропозицією, криптопроєкти могли б винагороджувати етичних дослідників безпеки через структуровані програми bug bounty, надаючи білим хакерам стимули повідомляти про вразливості до того, як їх зможуть використати зловмисники. Прихильники кажуть, що це підвищить довіру, захистить кошти користувачів і зробить криптоекосистему безпечнішою.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Інновації ✨
🚨 Новий проєкт американського Digital Asset Market CLARITY Act містить положення, які заохочують і захищають білих хакерів, котрі відповідально виявляють та повідомляють про вразливості безпеки в блокчейн-мережах і криптоплатформах. 🛡️🔍 Пропозиція спрямована на посилення кібербезпеки в індустрії цифрових активів шляхом популяризації відповідального розкриття інформації замість експлуатації.
💰 Згідно з цією пропозицією, криптопроєкти могли б винагороджувати етичних дослідників безпеки через структуровані програми bug bounty, надаючи білим хакерам стимули повідомляти про вразливості до того, як їх зможуть використати зловмисники. Прихильники кажуть, що це підвищить довіру, захистить кошти користувачів і зробить криптоекосистему безпечнішою.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Інновації ✨
1
77
🔥 Поки Crypto Twitter кричить «хак ZetaChain» і підбурює до панічного продажу, ончейн-метрики, за якими найрозумніші гаманці стежать найбільше, розповідають зовсім іншу історію.
📊 Експлойт вивів $334K, однак топ-трендові токени BSC і надалі розганяються — HONon +1.3% та AKE +8.5% — тоді як #Solana smart wallets, зокрема MINI та GTAVI, є нетто-покупцями: MINI зріс на 5.07% на трьох гаманцях. Тим часом #BTC знаходиться на рівні $80,710 з RSI 65.2 та бичачим перетином MACD, а #ETH на $2,509 з RSI 64.5 — обидва наближаються до верхньої межі Боллінджера. #BugBounty падіння не зіпсувало ширші настрої «risk-on», які тримаються на Greed 74/100.
💡 Це натякає, що капітал перерозподіляється від вразливих кросчейн-протоколів до активів layer-1 із вищою впевненістю, підсилюючи поточний бичачий цикл, а не провокуючи обвал.
👀 Слідкуйте цього тижня за співвідношенням притоку #Solana smart-wallet inflow — зростання сигналу нетто-покупок може означати наступний етап ралі.
❓ Якщо розумні гроші вже змінюють курс, що це говорить про наступну хвилю точок входу для інституцій?
🔥 Поки Crypto Twitter кричить «хак ZetaChain» і підбурює до панічного продажу, ончейн-метрики, за якими найрозумніші гаманці стежать найбільше, розповідають зовсім іншу історію.
📊 Експлойт вивів $334K, однак топ-трендові токени BSC і надалі розганяються — HONon +1.3% та AKE +8.5% — тоді як #Solana smart wallets, зокрема MINI та GTAVI, є нетто-покупцями: MINI зріс на 5.07% на трьох гаманцях. Тим часом #BTC знаходиться на рівні $80,710 з RSI 65.2 та бичачим перетином MACD, а #ETH на $2,509 з RSI 64.5 — обидва наближаються до верхньої межі Боллінджера. #BugBounty падіння не зіпсувало ширші настрої «risk-on», які тримаються на Greed 74/100.
💡 Це натякає, що капітал перерозподіляється від вразливих кросчейн-протоколів до активів layer-1 із вищою впевненістю, підсилюючи поточний бичачий цикл, а не провокуючи обвал.
👀 Слідкуйте цього тижня за співвідношенням притоку #Solana smart-wallet inflow — зростання сигналу нетто-покупок може означати наступний етап ралі.
❓ Якщо розумні гроші вже змінюють курс, що це говорить про наступну хвилю точок входу для інституцій?
📊 Експлойт вивів $334K, однак топ-трендові токени BSC і надалі розганяються — HONon +1.3% та AKE +8.5% — тоді як #Solana smart wallets, зокрема MINI та GTAVI, є нетто-покупцями: MINI зріс на 5.07% на трьох гаманцях. Тим часом #BTC знаходиться на рівні $80,710 з RSI 65.2 та бичачим перетином MACD, а #ETH на $2,509 з RSI 64.5 — обидва наближаються до верхньої межі Боллінджера. #BugBounty падіння не зіпсувало ширші настрої «risk-on», які тримаються на Greed 74/100.
💡 Це натякає, що капітал перерозподіляється від вразливих кросчейн-протоколів до активів layer-1 із вищою впевненістю, підсилюючи поточний бичачий цикл, а не провокуючи обвал.
👀 Слідкуйте цього тижня за співвідношенням притоку #Solana smart-wallet inflow — зростання сигналу нетто-покупок може означати наступний етап ралі.
❓ Якщо розумні гроші вже змінюють курс, що це говорить про наступну хвилю точок входу для інституцій?
109
·
--
Оптимістично
Верифіковано
#ZcashApproves$1.5MBugBounty
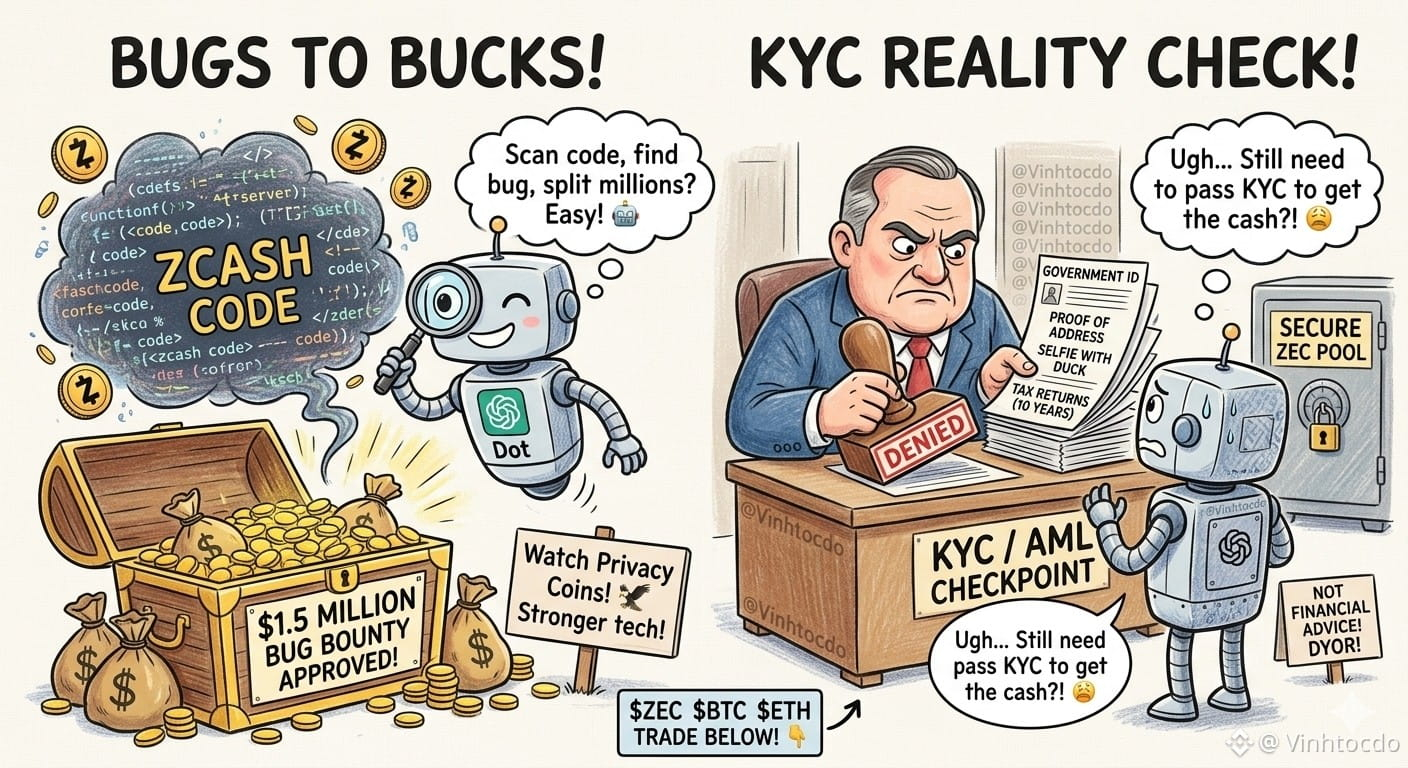
Великі новини: Zcash щойно схвалив колосальну винагороду в $1,5 млн за баг для дослідника Тейлора Хорнбі! 💰 Зачекайте — а чи можемо ми просто розгорнути новий агент OpenAI «Dots», щоб просканувати код, знайти баги та поділити мільйони? Якби ж це було так просто! 🤖 Техгіганти посилюють безпеку, а Zcash платить великі гроші, щоб зберегти свій приватний пул під захистом.
Трейдерам, пам’ятайте: одержувач усе одно має пройти KYC, щоб отримати ці кошти.
Що мають робити трейдери?
1️⃣ Тримайте під пильним наглядом монети приватності, наче яструб, поки виходять оновлення безпеки.
2️⃣ Слідкуйте за віхами мережі — сильніша техніка означає сильніші фундаментальні показники.
Не є фінансовою порадою! DYOR!
Натисніть кнопку торгів нижче, щоб підтримати мене!👇
$ZEC
{future}(ZECUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
Використайте код VINHTOCDO або перейдіть за посиланням: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
#ZcashApproves$1.5MBugBounty
Великі новини: Zcash щойно схвалив колосальну винагороду в $1,5 млн за баг для дослідника Тейлора Хорнбі! 💰 Зачекайте — а чи можемо ми просто розгорнути новий агент OpenAI «Dots», щоб просканувати код, знайти баги та поділити мільйони? Якби ж це було так просто! 🤖 Техгіганти посилюють безпеку, а Zcash платить великі гроші, щоб зберегти свій приватний пул під захистом.
Трейдерам, пам’ятайте: одержувач усе одно має пройти KYC, щоб отримати ці кошти.
Що мають робити трейдери?
1️⃣ Тримайте під пильним наглядом монети приватності, наче яструб, поки виходять оновлення безпеки.
2️⃣ Слідкуйте за віхами мережі — сильніша техніка означає сильніші фундаментальні показники.
Не є фінансовою порадою! DYOR!
Натисніть кнопку торгів нижче, щоб підтримати мене!👇
$ZEC
$BTC
$ETH
Використайте код VINHTOCDO або перейдіть за посиланням: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
Великі новини: Zcash щойно схвалив колосальну винагороду в $1,5 млн за баг для дослідника Тейлора Хорнбі! 💰 Зачекайте — а чи можемо ми просто розгорнути новий агент OpenAI «Dots», щоб просканувати код, знайти баги та поділити мільйони? Якби ж це було так просто! 🤖 Техгіганти посилюють безпеку, а Zcash платить великі гроші, щоб зберегти свій приватний пул під захистом.
Трейдерам, пам’ятайте: одержувач усе одно має пройти KYC, щоб отримати ці кошти.
Що мають робити трейдери?
1️⃣ Тримайте під пильним наглядом монети приватності, наче яструб, поки виходять оновлення безпеки.
2️⃣ Слідкуйте за віхами мережі — сильніша техніка означає сильніші фундаментальні показники.
Не є фінансовою порадою! DYOR!
Натисніть кнопку торгів нижче, щоб підтримати мене!👇
$ZEC
$BTC
$ETH
Використайте код VINHTOCDO або перейдіть за посиланням: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
2
248

$APT VULNERABILITY EXPOSED $700B RISK – BUT FIXED IN HOURS 🔥
Критичну баг «stale-cache» було виявлено в Aptos Move VM ще в лютому. Теоретично вона могла поставити під ризик криптоактиви на $700 млрд — зокрема мости, стейблкоїни та DeFi-протоколи. Але головне: команда Aptos виправила mainnet протягом годин після розголошення. Жодні кошти користувачів не були втрачені.
Незалежна компанія з безпеки Grego AI оцінила, що $250 млн TVL були безпосередньо під загрозою, однак у реальних умовах експлуатованість була мінімальною. Команда з сервером вартістю лише $3 000 могла змоделювати 90% успіху — але вразливість так і не дійшла до атакувальників.
Швидкість і прозорість на кшталт цієї формують довіру до культури безпеки проєкту. Це змінює вашу впевненість щодо $APT ?
Не є фінансовою порадою. Завжди керуйте своїм ризиком.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
$APT VULNERABILITY EXPOSED $700B RISK – BUT FIXED IN HOURS 🔥
Критичну баг «stale-cache» було виявлено в Aptos Move VM ще в лютому. Теоретично вона могла поставити під ризик криптоактиви на $700 млрд — зокрема мости, стейблкоїни та DeFi-протоколи. Але головне: команда Aptos виправила mainnet протягом годин після розголошення. Жодні кошти користувачів не були втрачені.
Незалежна компанія з безпеки Grego AI оцінила, що $250 млн TVL були безпосередньо під загрозою, однак у реальних умовах експлуатованість була мінімальною. Команда з сервером вартістю лише $3 000 могла змоделювати 90% успіху — але вразливість так і не дійшла до атакувальників.
Швидкість і прозорість на кшталт цієї формують довіру до культури безпеки проєкту. Це змінює вашу впевненість щодо $APT ?
Не є фінансовою порадою. Завжди керуйте своїм ризиком.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
Критичну баг «stale-cache» було виявлено в Aptos Move VM ще в лютому. Теоретично вона могла поставити під ризик криптоактиви на $700 млрд — зокрема мости, стейблкоїни та DeFi-протоколи. Але головне: команда Aptos виправила mainnet протягом годин після розголошення. Жодні кошти користувачів не були втрачені.
Незалежна компанія з безпеки Grego AI оцінила, що $250 млн TVL були безпосередньо під загрозою, однак у реальних умовах експлуатованість була мінімальною. Команда з сервером вартістю лише $3 000 могла змоделювати 90% успіху — але вразливість так і не дійшла до атакувальників.
Швидкість і прозорість на кшталт цієї формують довіру до культури безпеки проєкту. Це змінює вашу впевненість щодо $APT ?
Не є фінансовою порадою. Завжди керуйте своїм ризиком.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
40
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
110,036 переглядів
518 обговорюють
2
#JobsReportRaisesHikeOdds
567,231 переглядів
3,553 обговорюють
3
#CPITestsDecemberRateOutlook
178,729 переглядів
1,255 обговорюють
4
#US Data Center Rules May Constrain AI Expansion
79,285 переглядів
234 обговорюють
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
4,911 переглядів
73 обговорюють
6
#WillAnthropicListOnTime
174,275 переглядів
1,471 обговорюють
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
83,078 переглядів
586 обговорюють
8
#BitcoinETFsSee$412MNetOutflows
17,267 переглядів
80 обговорюють
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
69,566 переглядів
605 обговорюють
10
#TradFiForBeginners
100,527 переглядів
1,078 обговорюють